
#defisecurity
defisecurity
131,469 Aufrufe
698 Kommentare
Hot
Zuletzt

·
--
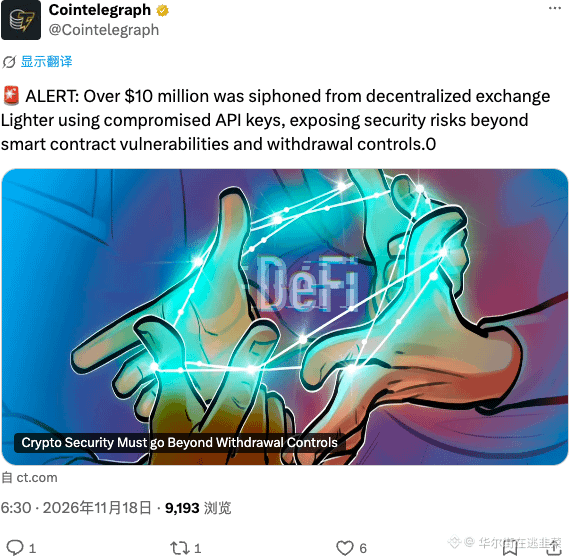
10 Millionen US-Dollar sind weg – kein Smart-Contract-Fehler, sondern ein Leak von API-Schlüsseln. Diesmal ist Lighter an der „Hintertür“ gescheitert.
Bei der DeFi-Sicherheit sollte man nicht nur auf Code-Audits achten. Das eigentliche Minenfeld ist die Verwaltung von API-Schlüsseln – diese Lektion war schmerzhaft.
Bei der Projektauswahl muss die Sicherheit der Lieferkette in die Risikobewertung einbezogen werden. Nicht nur auf den TVL schauen.
#Lighter #DeFiSicherheit
10 Millionen US-Dollar sind weg – kein Smart-Contract-Fehler, sondern ein Leak von API-Schlüsseln. Diesmal ist Lighter an der „Hintertür“ gescheitert.
Bei der DeFi-Sicherheit sollte man nicht nur auf Code-Audits achten. Das eigentliche Minenfeld ist die Verwaltung von API-Schlüsseln – diese Lektion war schmerzhaft.
Bei der Projektauswahl muss die Sicherheit der Lieferkette in die Risikobewertung einbezogen werden. Nicht nur auf den TVL schauen.
#Lighter #DeFiSicherheit
Bei der DeFi-Sicherheit sollte man nicht nur auf Code-Audits achten. Das eigentliche Minenfeld ist die Verwaltung von API-Schlüsseln – diese Lektion war schmerzhaft.
Bei der Projektauswahl muss die Sicherheit der Lieferkette in die Risikobewertung einbezogen werden. Nicht nur auf den TVL schauen.
#Lighter #DeFiSicherheit
2
·
--
🚨 Lighter DEX hat nach einem Exploit in Höhe von 10,4 Mio. $, der mit kompromittierten API-Schlüsseln in Verbindung steht, Auszahlungen pausiert. Das Team konnte etwa 5 Mio. $ in USDC zurückholen, aber 5,4 Mio. $ an Geldern sind weiterhin nicht auffindbar.
Auswirkungen auf den Markt: Smart-Contract-Exploits untergraben das Vertrauen der Nutzer und lösen in DeFi unmittelbar eine risikoscheue Stimmung aus.
#DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
🚨 Lighter DEX hat nach einem Exploit in Höhe von 10,4 Mio. $, der mit kompromittierten API-Schlüsseln in Verbindung steht, Auszahlungen pausiert. Das Team konnte etwa 5 Mio. $ in USDC zurückholen, aber 5,4 Mio. $ an Geldern sind weiterhin nicht auffindbar.
Auswirkungen auf den Markt: Smart-Contract-Exploits untergraben das Vertrauen der Nutzer und lösen in DeFi unmittelbar eine risikoscheue Stimmung aus.
#DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
Auswirkungen auf den Markt: Smart-Contract-Exploits untergraben das Vertrauen der Nutzer und lösen in DeFi unmittelbar eine risikoscheue Stimmung aus.
#DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
2
·
--
🚨 Bei Lighter wurden plötzlich USDC im Wert von 15,5 Mio. $ abgezogen. Die Spur führte zu einem einzigen API-Leck. Bitquery stellte fest, dass 10,39 Mio. Token abgeflossen waren, doch ein zweiter mutmaßlicher Verlust ist weiterhin ungeklärt.
Der Vorfall verdeutlicht das erhebliche Risiko, das API-Schwachstellen für die DeFi-Infrastruktur darstellen.
Was bedeutet das für das Vertrauen in die USDC-Liquidität? 🤔
#DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
🚨 Bei Lighter wurden plötzlich USDC im Wert von 15,5 Mio. $ abgezogen. Die Spur führte zu einem einzigen API-Leck. Bitquery stellte fest, dass 10,39 Mio. Token abgeflossen waren, doch ein zweiter mutmaßlicher Verlust ist weiterhin ungeklärt.
Der Vorfall verdeutlicht das erhebliche Risiko, das API-Schwachstellen für die DeFi-Infrastruktur darstellen.
Was bedeutet das für das Vertrauen in die USDC-Liquidität? 🤔
#DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
Der Vorfall verdeutlicht das erhebliche Risiko, das API-Schwachstellen für die DeFi-Infrastruktur darstellen.
Was bedeutet das für das Vertrauen in die USDC-Liquidität? 🤔
#DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
2
Lighter hat Auszahlungen und die Erstellung neuer Pools vorübergehend ausgesetzt, während das Unternehmen einen Sicherheitsvorfall untersucht, der offenbar eine kompromittierte externe Partei betrifft.
Crypto Briefing berichtet von geschätzten Verlusten in Höhe von etwa 15,48 Millionen US-Dollar in USDC über zwei Market-Maker-Konten. Als mutmaßlicher Angriffsweg gelten durchgesickerte API-Schlüssel und ein Manöver mit einem gebührenfreien Pool. Diese Angaben zu Verlusten und Vorgehensweise sind berichtete Schätzungen und wurden in der Mitteilung von Lighter nicht bestätigt. Die Untersuchung läuft noch, daher ist es zu früh, von einer Schwachstelle auf Protokollebene zu sprechen.
Fazit
$USDC
Offizieller Binance-Spotchart für USDC/USDT: https://www.binance.com/en/trade/USDC_USDT?type=spot
Prüfen Sie den Chart selbst, recherchieren Sie eigenständig und handeln Sie verantwortungsbewusst.
#USDC #DeFiSecurity #CryptoSecurity #Lighter
Lighter hat Auszahlungen und die Erstellung neuer Pools vorübergehend ausgesetzt, während das Unternehmen einen Sicherheitsvorfall untersucht, der offenbar eine kompromittierte externe Partei betrifft.
Crypto Briefing berichtet von geschätzten Verlusten in Höhe von etwa 15,48 Millionen US-Dollar in USDC über zwei Market-Maker-Konten. Als mutmaßlicher Angriffsweg gelten durchgesickerte API-Schlüssel und ein Manöver mit einem gebührenfreien Pool. Diese Angaben zu Verlusten und Vorgehensweise sind berichtete Schätzungen und wurden in der Mitteilung von Lighter nicht bestätigt. Die Untersuchung läuft noch, daher ist es zu früh, von einer Schwachstelle auf Protokollebene zu sprechen.
Fazit
$USDC
Offizieller Binance-Spotchart für USDC/USDT: https://www.binance.com/en/trade/USDC_USDT?type=spot
Prüfen Sie den Chart selbst, recherchieren Sie eigenständig und handeln Sie verantwortungsbewusst.
#USDC #DeFiSecurity #CryptoSecurity #Lighter
Crypto Briefing berichtet von geschätzten Verlusten in Höhe von etwa 15,48 Millionen US-Dollar in USDC über zwei Market-Maker-Konten. Als mutmaßlicher Angriffsweg gelten durchgesickerte API-Schlüssel und ein Manöver mit einem gebührenfreien Pool. Diese Angaben zu Verlusten und Vorgehensweise sind berichtete Schätzungen und wurden in der Mitteilung von Lighter nicht bestätigt. Die Untersuchung läuft noch, daher ist es zu früh, von einer Schwachstelle auf Protokollebene zu sprechen.
Fazit
$USDC
Offizieller Binance-Spotchart für USDC/USDT: https://www.binance.com/en/trade/USDC_USDT?type=spot
Prüfen Sie den Chart selbst, recherchieren Sie eigenständig und handeln Sie verantwortungsbewusst.
#USDC #DeFiSecurity #CryptoSecurity #Lighter
14

·
--
🚨 $ACX-INFRASTRUKTURKOMPROMITTIERUNG: WARUM DAS TRENNEN DEINER WALLET NICHT AUSREICHT 🛡️
Der Schutz institutioneller Portfolios geht über Charts hinaus; er erfordert eine sorgfältige Verwaltung von Berechtigungen. Als der Domain-Registrar von $ACX von externen Störungen betroffen war, wurden Besucher mit bösartigen Frontend-Oberflächen konfrontiert, die darauf ausgelegt waren, gefährliche Token-Freigaben abzufangen. 📊
Wenn du deine Adresse von einer dApp trennst, werden dadurch Smart-Contract-Berechtigungen oder Permit2-Freigaben, die noch on-chain aktiv sind, nicht automatisch widerrufen. ⚡ Erfahrene Marktteilnehmer prüfen nach jeder Anomalie in der Protokollinfrastruktur stets ihre aktiven Berechtigungen mit unabhängigen Verifizierungstools. 💡
Prüfst du heute aktiv deine On-Chain-Freigaben und -Berechtigungen in allen verbundenen Netzwerken? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #ACX #DeFiSecurity #RiskManagement #Crypto
🦈 🔒
🚨 $ACX-INFRASTRUKTURKOMPROMITTIERUNG: WARUM DAS TRENNEN DEINER WALLET NICHT AUSREICHT 🛡️
Der Schutz institutioneller Portfolios geht über Charts hinaus; er erfordert eine sorgfältige Verwaltung von Berechtigungen. Als der Domain-Registrar von $ACX von externen Störungen betroffen war, wurden Besucher mit bösartigen Frontend-Oberflächen konfrontiert, die darauf ausgelegt waren, gefährliche Token-Freigaben abzufangen. 📊
Wenn du deine Adresse von einer dApp trennst, werden dadurch Smart-Contract-Berechtigungen oder Permit2-Freigaben, die noch on-chain aktiv sind, nicht automatisch widerrufen. ⚡ Erfahrene Marktteilnehmer prüfen nach jeder Anomalie in der Protokollinfrastruktur stets ihre aktiven Berechtigungen mit unabhängigen Verifizierungstools. 💡
Prüfst du heute aktiv deine On-Chain-Freigaben und -Berechtigungen in allen verbundenen Netzwerken? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #ACX #DeFiSecurity #RiskManagement #Crypto
🦈 🔒
Der Schutz institutioneller Portfolios geht über Charts hinaus; er erfordert eine sorgfältige Verwaltung von Berechtigungen. Als der Domain-Registrar von $ACX von externen Störungen betroffen war, wurden Besucher mit bösartigen Frontend-Oberflächen konfrontiert, die darauf ausgelegt waren, gefährliche Token-Freigaben abzufangen. 📊
Wenn du deine Adresse von einer dApp trennst, werden dadurch Smart-Contract-Berechtigungen oder Permit2-Freigaben, die noch on-chain aktiv sind, nicht automatisch widerrufen. ⚡ Erfahrene Marktteilnehmer prüfen nach jeder Anomalie in der Protokollinfrastruktur stets ihre aktiven Berechtigungen mit unabhängigen Verifizierungstools. 💡
Prüfst du heute aktiv deine On-Chain-Freigaben und -Berechtigungen in allen verbundenen Netzwerken? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #ACX #DeFiSecurity #RiskManagement #Crypto
🦈 🔒
3

·
--
Bärisch
🚨 Across Protocol hat seine Website nach einem Phishing-Angriff wiederhergestellt – doch einige Wallets könnten IMMER NOCH gefährdet sein
Am 10. November übernahmen Angreifer Berichten zufolge durch einen Social-Engineering-Angriff auf den Registrar Namecheap die Kontrolle über die Across-Domain
Besucher wurden auf eine bösartige Website umgeleitet, die gefährliche Token-Genehmigungen anfordern konnte
Across hat die Kontrolle über die Domain inzwischen zurückerlangt und erklärt, seine Systeme seien wieder betriebsbereit
Doch ein Sicherheitsdetail sollte man verstehen 👇
$BNB
{future}(BNBUSDT)
🔐 Die Verbindung zu deiner Wallet zu trennen, widerruft KEINE Token-Genehmigungen
⚠️ Eine bösartige Genehmigung kann auch dann noch aktiv sein, wenn die Phishing-Website verschwunden ist
Wenn du während des Vorfalls am 10. November deine Wallet mit Across verbunden oder etwas signiert hast, überprüfe verdächtige Genehmigungen und Permit2-Berechtigungen in den betroffenen Netzwerken
Widerrufe nicht autorisierte Berechtigungen mit einem vertrauenswürdigen Tool, das du eigenständig aufrufst – nutze niemals unaufgefordert zugesandte Links zur Wiederherstellung
Across hat versprochen, betroffene Nutzer zu entschädigen, doch die endgültigen Verluste und Einzelheiten zur Erstattung wurden noch nicht bekannt gegeben
Dies war kein bestätigter Exploit der Smart Contracts der Bridge
Der Angreifer nahm etwas ins Visier, dem Nutzer vertrauten, bevor sie mit diesen Contracts interagierten – die offizielle Website
Eine wiederhergestellte Domain bedeutet nicht automatisch, dass auch eine Wallet wiederhergestellt ist
$ACX
#Across #DeFiSecurity
🚨 Across Protocol hat seine Website nach einem Phishing-Angriff wiederhergestellt – doch einige Wallets könnten IMMER NOCH gefährdet sein
Am 10. November übernahmen Angreifer Berichten zufolge durch einen Social-Engineering-Angriff auf den Registrar Namecheap die Kontrolle über die Across-Domain
Besucher wurden auf eine bösartige Website umgeleitet, die gefährliche Token-Genehmigungen anfordern konnte
Across hat die Kontrolle über die Domain inzwischen zurückerlangt und erklärt, seine Systeme seien wieder betriebsbereit
Doch ein Sicherheitsdetail sollte man verstehen 👇
$BNB
🔐 Die Verbindung zu deiner Wallet zu trennen, widerruft KEINE Token-Genehmigungen
⚠️ Eine bösartige Genehmigung kann auch dann noch aktiv sein, wenn die Phishing-Website verschwunden ist
Wenn du während des Vorfalls am 10. November deine Wallet mit Across verbunden oder etwas signiert hast, überprüfe verdächtige Genehmigungen und Permit2-Berechtigungen in den betroffenen Netzwerken
Widerrufe nicht autorisierte Berechtigungen mit einem vertrauenswürdigen Tool, das du eigenständig aufrufst – nutze niemals unaufgefordert zugesandte Links zur Wiederherstellung
Across hat versprochen, betroffene Nutzer zu entschädigen, doch die endgültigen Verluste und Einzelheiten zur Erstattung wurden noch nicht bekannt gegeben
Dies war kein bestätigter Exploit der Smart Contracts der Bridge
Der Angreifer nahm etwas ins Visier, dem Nutzer vertrauten, bevor sie mit diesen Contracts interagierten – die offizielle Website
Eine wiederhergestellte Domain bedeutet nicht automatisch, dass auch eine Wallet wiederhergestellt ist
$ACX
#Across #DeFiSecurity
Am 10. November übernahmen Angreifer Berichten zufolge durch einen Social-Engineering-Angriff auf den Registrar Namecheap die Kontrolle über die Across-Domain
Besucher wurden auf eine bösartige Website umgeleitet, die gefährliche Token-Genehmigungen anfordern konnte
Across hat die Kontrolle über die Domain inzwischen zurückerlangt und erklärt, seine Systeme seien wieder betriebsbereit
Doch ein Sicherheitsdetail sollte man verstehen 👇
$BNB
🔐 Die Verbindung zu deiner Wallet zu trennen, widerruft KEINE Token-Genehmigungen
⚠️ Eine bösartige Genehmigung kann auch dann noch aktiv sein, wenn die Phishing-Website verschwunden ist
Wenn du während des Vorfalls am 10. November deine Wallet mit Across verbunden oder etwas signiert hast, überprüfe verdächtige Genehmigungen und Permit2-Berechtigungen in den betroffenen Netzwerken
Widerrufe nicht autorisierte Berechtigungen mit einem vertrauenswürdigen Tool, das du eigenständig aufrufst – nutze niemals unaufgefordert zugesandte Links zur Wiederherstellung
Across hat versprochen, betroffene Nutzer zu entschädigen, doch die endgültigen Verluste und Einzelheiten zur Erstattung wurden noch nicht bekannt gegeben
Dies war kein bestätigter Exploit der Smart Contracts der Bridge
Der Angreifer nahm etwas ins Visier, dem Nutzer vertrauten, bevor sie mit diesen Contracts interagierten – die offizielle Website
Eine wiederhergestellte Domain bedeutet nicht automatisch, dass auch eine Wallet wiederhergestellt ist
$ACX
#Across #DeFiSecurity
41

Artikel
Aave-Reserve im Wert von 120 Mio. $ wegen tBTC-Bridge-Schwachstelle eingefrorenDas Threshold-Netzwerk durchläuft eine kritische Phase der Sicherheitswiederherstellung, nachdem eine Schwachstelle im Linux-Kernel am 30. Oktober zur Aussetzung der tBTC-Bridge geführt hatte. Obwohl der Bridge-Betrieb teilweise wieder aufgenommen wurde, bleibt die Lage mit eingefrorenen Aave-Reserven im Wert von 120 Mio. $ weiterhin hochriskant.
Dieser Vorfall verdeutlicht die systemische Gefahr, die von Schwachstellen auf Infrastrukturebene ausgeht. Selbst wenn Smart Contracts sicher sind, bleibt die zugrunde liegende Serverumgebung ein einzelner Ausfallpunkt für riesige Liquiditätspools.
Trader sollten den Status des Aave-Vaults genau beobachten. Während einer volatilen Phase nicht auf Vermögenswerte im Wert von 120 Mio. $ zugreifen zu können, birgt erhebliche Extremrisiken für gehebelte Positionen und Liquiditätsanbieter.
Aave-Reserve im Wert von 120 Mio. $ wegen tBTC-Bridge-Schwachstelle eingefroren
Das Threshold-Netzwerk durchläuft eine kritische Phase der Sicherheitswiederherstellung, nachdem eine Schwachstelle im Linux-Kernel am 30. Oktober zur Aussetzung der tBTC-Bridge geführt hatte. Obwohl der Bridge-Betrieb teilweise wieder aufgenommen wurde, bleibt die Lage mit eingefrorenen Aave-Reserven im Wert von 120 Mio. $ weiterhin hochriskant.
Dieser Vorfall verdeutlicht die systemische Gefahr, die von Schwachstellen auf Infrastrukturebene ausgeht. Selbst wenn Smart Contracts sicher sind, bleibt die zugrunde liegende Serverumgebung ein einzelner Ausfallpunkt für riesige Liquiditätspools.
Trader sollten den Status des Aave-Vaults genau beobachten. Während einer volatilen Phase nicht auf Vermögenswerte im Wert von 120 Mio. $ zugreifen zu können, birgt erhebliche Extremrisiken für gehebelte Positionen und Liquiditätsanbieter.
Dieser Vorfall verdeutlicht die systemische Gefahr, die von Schwachstellen auf Infrastrukturebene ausgeht. Selbst wenn Smart Contracts sicher sind, bleibt die zugrunde liegende Serverumgebung ein einzelner Ausfallpunkt für riesige Liquiditätspools.
Trader sollten den Status des Aave-Vaults genau beobachten. Während einer volatilen Phase nicht auf Vermögenswerte im Wert von 120 Mio. $ zugreifen zu können, birgt erhebliche Extremrisiken für gehebelte Positionen und Liquiditätsanbieter.
92
Das Solana-basierte Kreditprotokoll Loopscale hat nach einer massiven Kampagne mit täglich 30.000 bösartigen API-Anfragen, die auf SOL- und USDC-Tresore abzielten, alle Aktivitäten eingestellt. Obwohl das Team versichert, dass die Einlagen der Nutzer sicher sind, unterstreicht der Vorfall kritische Sicherheitslücken in den API-Ebenen des Protokolls.
#DeFiSecurity
Das Solana-basierte Kreditprotokoll Loopscale hat nach einer massiven Kampagne mit täglich 30.000 bösartigen API-Anfragen, die auf SOL- und USDC-Tresore abzielten, alle Aktivitäten eingestellt. Obwohl das Team versichert, dass die Einlagen der Nutzer sicher sind, unterstreicht der Vorfall kritische Sicherheitslücken in den API-Ebenen des Protokolls.
#DeFiSecurity
#DeFiSecurity
44
·
--
🚨 Die Arkéa Bank nimmt nach einem Angriff im Umfang von 133 Mio. $ den Transferverkehr wieder auf, bestätigt jedoch, dass keine Kryptowährungen verloren gingen. Unterdessen verdeutlicht eine separate Spur über 108,8 Mio. USDC die anhaltenden Schwachstellen von Bridges. Die Marktstimmung bleibt vorsichtig, während das Vertrauen institutioneller Anleger in Cross-Chain-Bridges auf die Probe gestellt wird.
**Frage:** Wird dieser Vorfall den Wechsel zu sichereren, nativen Layer-2-Lösungen beschleunigen? #DeFiSicherheit
$USDC #TradingSignal #KryptoAnalyse
🚨 Die Arkéa Bank nimmt nach einem Angriff im Umfang von 133 Mio. $ den Transferverkehr wieder auf, bestätigt jedoch, dass keine Kryptowährungen verloren gingen. Unterdessen verdeutlicht eine separate Spur über 108,8 Mio. USDC die anhaltenden Schwachstellen von Bridges. Die Marktstimmung bleibt vorsichtig, während das Vertrauen institutioneller Anleger in Cross-Chain-Bridges auf die Probe gestellt wird.
**Frage:** Wird dieser Vorfall den Wechsel zu sichereren, nativen Layer-2-Lösungen beschleunigen? #DeFiSicherheit
$USDC #TradingSignal #KryptoAnalyse
**Frage:** Wird dieser Vorfall den Wechsel zu sichereren, nativen Layer-2-Lösungen beschleunigen? #DeFiSicherheit
$USDC #TradingSignal #KryptoAnalyse
41
·
--
🚨 Polkadot verlor 1,38 Mio. US-Dollar aufgrund einer erneut ausgenutzten Sicherheitslücke, die bereits vier Monate zuvor entdeckt worden war. Der Angreifer nahm seinen eigenen Relayer wieder in Betrieb, bevor der XCM-Fix angewendet wurde. Ein späteres Upgrade korrigierte jedoch das Angebot, ohne die Guthaben der Nutzer zu verändern. Dies unterstreicht, wie entscheidend die rechtzeitige Bereitstellung von Patches für die Sicherheit im DeFi-Bereich ist.
💡 Auswirkungen auf den Markt: DOT steht kurzfristig unter Abwärtsdruck, da der Exploit erneut Bedenken hinsichtlich der Widerstandsfähigkeit des Netzwerks weckt.
🤔 Frage: Wird dieser erneute Exploit im gesamten Polkadot-Ökosystem eine breitere risikoscheue Stimmung auslösen?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
🚨 Polkadot verlor 1,38 Mio. US-Dollar aufgrund einer erneut ausgenutzten Sicherheitslücke, die bereits vier Monate zuvor entdeckt worden war. Der Angreifer nahm seinen eigenen Relayer wieder in Betrieb, bevor der XCM-Fix angewendet wurde. Ein späteres Upgrade korrigierte jedoch das Angebot, ohne die Guthaben der Nutzer zu verändern. Dies unterstreicht, wie entscheidend die rechtzeitige Bereitstellung von Patches für die Sicherheit im DeFi-Bereich ist.
💡 Auswirkungen auf den Markt: DOT steht kurzfristig unter Abwärtsdruck, da der Exploit erneut Bedenken hinsichtlich der Widerstandsfähigkeit des Netzwerks weckt.
🤔 Frage: Wird dieser erneute Exploit im gesamten Polkadot-Ökosystem eine breitere risikoscheue Stimmung auslösen?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
💡 Auswirkungen auf den Markt: DOT steht kurzfristig unter Abwärtsdruck, da der Exploit erneut Bedenken hinsichtlich der Widerstandsfähigkeit des Netzwerks weckt.
🤔 Frage: Wird dieser erneute Exploit im gesamten Polkadot-Ökosystem eine breitere risikoscheue Stimmung auslösen?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
9
Governance, in einer einzigen Transaktion erkauft — genau das geschah am Samstagabend mit X100, und ich komme immer wieder darauf zurück, wie wenig den Angreifern im Weg stand.
Die Angreifer nutzten einen Flash Loan, um sich zwei der drei „Senatssitze“ von X100 zu sichern. Anschließend erstellten, verabschiedeten und führten sie Vorschläge innerhalb derselben Transaktion aus — sie verkauften Treasury-Token in einen Pool, den sie gerade erst erstellt hatten, und vernichteten die Liquiditätsposition des Projekts. Blockaid meldete den Angriff zum Zeitpunkt seiner Warnung als weiterhin im Gange; dabei wurden rund 4,85 Millionen US-Dollar in USDT realisiert.
Der Fehler liegt im Design selbst: Die Stimmkraft wurde ab dem Moment gezählt, in dem Token eingefroren wurden — ohne Snapshot, ohne Mindesthaltefrist und ohne Timelock. X brach an diesem Tag um etwa 96,5 % ein.
Der Gesamtmarkt war bereits schwach — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — das war keine Reaktion auf diesen einen kleinen Token. Die Lehre geht über X100 hinaus: Jede DAO, die mit frisch gekauften Stimmen sofort Vorschläge ausführen lässt, ist nur einen Flash Loan vom gleichen Schicksal entfernt. DYOR, keine Anlageberatung.
Welche Schutzmaßnahme sollte für DAOs nach diesem Vorfall unverzichtbar sein: Snapshots, Timelocks oder beides?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Governance, in einer einzigen Transaktion erkauft — genau das geschah am Samstagabend mit X100, und ich komme immer wieder darauf zurück, wie wenig den Angreifern im Weg stand.
Die Angreifer nutzten einen Flash Loan, um sich zwei der drei „Senatssitze“ von X100 zu sichern. Anschließend erstellten, verabschiedeten und führten sie Vorschläge innerhalb derselben Transaktion aus — sie verkauften Treasury-Token in einen Pool, den sie gerade erst erstellt hatten, und vernichteten die Liquiditätsposition des Projekts. Blockaid meldete den Angriff zum Zeitpunkt seiner Warnung als weiterhin im Gange; dabei wurden rund 4,85 Millionen US-Dollar in USDT realisiert.
Der Fehler liegt im Design selbst: Die Stimmkraft wurde ab dem Moment gezählt, in dem Token eingefroren wurden — ohne Snapshot, ohne Mindesthaltefrist und ohne Timelock. X brach an diesem Tag um etwa 96,5 % ein.
Der Gesamtmarkt war bereits schwach — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — das war keine Reaktion auf diesen einen kleinen Token. Die Lehre geht über X100 hinaus: Jede DAO, die mit frisch gekauften Stimmen sofort Vorschläge ausführen lässt, ist nur einen Flash Loan vom gleichen Schicksal entfernt. DYOR, keine Anlageberatung.
Welche Schutzmaßnahme sollte für DAOs nach diesem Vorfall unverzichtbar sein: Snapshots, Timelocks oder beides?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Die Angreifer nutzten einen Flash Loan, um sich zwei der drei „Senatssitze“ von X100 zu sichern. Anschließend erstellten, verabschiedeten und führten sie Vorschläge innerhalb derselben Transaktion aus — sie verkauften Treasury-Token in einen Pool, den sie gerade erst erstellt hatten, und vernichteten die Liquiditätsposition des Projekts. Blockaid meldete den Angriff zum Zeitpunkt seiner Warnung als weiterhin im Gange; dabei wurden rund 4,85 Millionen US-Dollar in USDT realisiert.
Der Fehler liegt im Design selbst: Die Stimmkraft wurde ab dem Moment gezählt, in dem Token eingefroren wurden — ohne Snapshot, ohne Mindesthaltefrist und ohne Timelock. X brach an diesem Tag um etwa 96,5 % ein.
Der Gesamtmarkt war bereits schwach — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — das war keine Reaktion auf diesen einen kleinen Token. Die Lehre geht über X100 hinaus: Jede DAO, die mit frisch gekauften Stimmen sofort Vorschläge ausführen lässt, ist nur einen Flash Loan vom gleichen Schicksal entfernt. DYOR, keine Anlageberatung.
Welche Schutzmaßnahme sollte für DAOs nach diesem Vorfall unverzichtbar sein: Snapshots, Timelocks oder beides?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
5
·
--
Mein Krypto-Sicherheitsfahrplan (Teil 8): So verwalte und widerrufe ich riskante Smart-Contract-Berechtigungen🎈🎈
🔴Die Interaktion mit dezentralen Anwendungen (DApps) und DeFi-Plattformen ist ein wichtiger Teil meiner Krypto-Aktivitäten, birgt jedoch ein verborgenes Risiko, das viele übersehen. Im Laufe der Zeit habe ich herausgefunden, dass eine „unbegrenzte Token-Freigabe“ für eine Plattform ihren Smart Contracts jederzeit Zugriff auf meine Vermögenswerte gewährt. Wird das Protokoll gehackt oder entpuppt es sich als Betrug, kann meine verbundene Wallet sofort leergeräumt werden. Um meine Krypto-Reserven zu schützen, habe ich eine strenge Routine für Kontrollen und Bereinigungen eingeführt.🚀
🔴Heute lasse ich in meinen Web3-Wallets niemals dauerhafte oder unbegrenzte Ausgabeberechtigungen aktiv. Ich verwende regelmäßig Blockchain-Scanner und Widerrufstools wie Revoke.cash, um jede einzelne Smart-Contract-Verbindung zu überprüfen, die ich eingerichtet habe. Sobald ich eine Transaktion abgeschlossen oder mit einer neuen Plattform interagiert habe, widerrufe ich die Token-Freigabe sofort oder beschränke sie auf das nötige Minimum. Genau zu kontrollieren, wer und was mit meinen digitalen Vermögenswerten interagieren darf, ist mein bester Schutz vor Smart-Contract-Exploits.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Keine Finanzberatung
{spot}(XAUTUSDT)
Mein Krypto-Sicherheitsfahrplan (Teil 8): So verwalte und widerrufe ich riskante Smart-Contract-Berechtigungen🎈🎈
🔴Die Interaktion mit dezentralen Anwendungen (DApps) und DeFi-Plattformen ist ein wichtiger Teil meiner Krypto-Aktivitäten, birgt jedoch ein verborgenes Risiko, das viele übersehen. Im Laufe der Zeit habe ich herausgefunden, dass eine „unbegrenzte Token-Freigabe“ für eine Plattform ihren Smart Contracts jederzeit Zugriff auf meine Vermögenswerte gewährt. Wird das Protokoll gehackt oder entpuppt es sich als Betrug, kann meine verbundene Wallet sofort leergeräumt werden. Um meine Krypto-Reserven zu schützen, habe ich eine strenge Routine für Kontrollen und Bereinigungen eingeführt.🚀
🔴Heute lasse ich in meinen Web3-Wallets niemals dauerhafte oder unbegrenzte Ausgabeberechtigungen aktiv. Ich verwende regelmäßig Blockchain-Scanner und Widerrufstools wie Revoke.cash, um jede einzelne Smart-Contract-Verbindung zu überprüfen, die ich eingerichtet habe. Sobald ich eine Transaktion abgeschlossen oder mit einer neuen Plattform interagiert habe, widerrufe ich die Token-Freigabe sofort oder beschränke sie auf das nötige Minimum. Genau zu kontrollieren, wer und was mit meinen digitalen Vermögenswerten interagieren darf, ist mein bester Schutz vor Smart-Contract-Exploits.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Keine Finanzberatung
🔴Die Interaktion mit dezentralen Anwendungen (DApps) und DeFi-Plattformen ist ein wichtiger Teil meiner Krypto-Aktivitäten, birgt jedoch ein verborgenes Risiko, das viele übersehen. Im Laufe der Zeit habe ich herausgefunden, dass eine „unbegrenzte Token-Freigabe“ für eine Plattform ihren Smart Contracts jederzeit Zugriff auf meine Vermögenswerte gewährt. Wird das Protokoll gehackt oder entpuppt es sich als Betrug, kann meine verbundene Wallet sofort leergeräumt werden. Um meine Krypto-Reserven zu schützen, habe ich eine strenge Routine für Kontrollen und Bereinigungen eingeführt.🚀
🔴Heute lasse ich in meinen Web3-Wallets niemals dauerhafte oder unbegrenzte Ausgabeberechtigungen aktiv. Ich verwende regelmäßig Blockchain-Scanner und Widerrufstools wie Revoke.cash, um jede einzelne Smart-Contract-Verbindung zu überprüfen, die ich eingerichtet habe. Sobald ich eine Transaktion abgeschlossen oder mit einer neuen Plattform interagiert habe, widerrufe ich die Token-Freigabe sofort oder beschränke sie auf das nötige Minimum. Genau zu kontrollieren, wer und was mit meinen digitalen Vermögenswerten interagieren darf, ist mein bester Schutz vor Smart-Contract-Exploits.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Keine Finanzberatung
2
237

🚨 $ETH SICHERHEITSWARNUNG: ANGRIFFSWELLEN SPIEGELN EINE GLOBALE PANDEMIE WIDER 🦈
📊 Angreifer durchkämmen derzeit mit der Wucht einer Pandemie den Kryptobereich und machen On-Chain-Sicherheitsverletzungen zu einem Frühwarnsystem für das gesamte Internet. 🪙 Kleine DeFi-Projekte mit dünnen Sicherheitsnetzen sind die leichte Beute, während Schwergewichte unter den Protokollen KI-Schutzschilde einsetzen, um ihre Grenzen zu sichern. ⚡ Diese Entwicklung schafft eine deutliche Liquiditätslücke: Smart Money positioniert sich bereits neu und hält Ausschau nach widerstandsfähigen Vermögenswerten, bevor die nächste Welle zuschlägt.
💡 Das Muster deutet auf einen Übertragungseffekt hin – sobald das traditionelle Web unter Druck gerät, werden wir eine Kaskade branchenübergreifender Exploits erleben. 👇 Überprüfst du deine Risiken, bevor die nächste Angriffswelle dein Portfolio trifft?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
🚨 $ETH SICHERHEITSWARNUNG: ANGRIFFSWELLEN SPIEGELN EINE GLOBALE PANDEMIE WIDER 🦈
📊 Angreifer durchkämmen derzeit mit der Wucht einer Pandemie den Kryptobereich und machen On-Chain-Sicherheitsverletzungen zu einem Frühwarnsystem für das gesamte Internet. 🪙 Kleine DeFi-Projekte mit dünnen Sicherheitsnetzen sind die leichte Beute, während Schwergewichte unter den Protokollen KI-Schutzschilde einsetzen, um ihre Grenzen zu sichern. ⚡ Diese Entwicklung schafft eine deutliche Liquiditätslücke: Smart Money positioniert sich bereits neu und hält Ausschau nach widerstandsfähigen Vermögenswerten, bevor die nächste Welle zuschlägt.
💡 Das Muster deutet auf einen Übertragungseffekt hin – sobald das traditionelle Web unter Druck gerät, werden wir eine Kaskade branchenübergreifender Exploits erleben. 👇 Überprüfst du deine Risiken, bevor die nächste Angriffswelle dein Portfolio trifft?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
📊 Angreifer durchkämmen derzeit mit der Wucht einer Pandemie den Kryptobereich und machen On-Chain-Sicherheitsverletzungen zu einem Frühwarnsystem für das gesamte Internet. 🪙 Kleine DeFi-Projekte mit dünnen Sicherheitsnetzen sind die leichte Beute, während Schwergewichte unter den Protokollen KI-Schutzschilde einsetzen, um ihre Grenzen zu sichern. ⚡ Diese Entwicklung schafft eine deutliche Liquiditätslücke: Smart Money positioniert sich bereits neu und hält Ausschau nach widerstandsfähigen Vermögenswerten, bevor die nächste Welle zuschlägt.
💡 Das Muster deutet auf einen Übertragungseffekt hin – sobald das traditionelle Web unter Druck gerät, werden wir eine Kaskade branchenübergreifender Exploits erleben. 👇 Überprüfst du deine Risiken, bevor die nächste Angriffswelle dein Portfolio trifft?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
4
⚖️ DeFi-Sicherheit im Fokus nach Ostium-Orakel-Exploit pausiert den Handel: Orakel bleiben eine entscheidende Schwachstelle im dezentralen Finanzwesen
Am 16. Juli 2026 melden Sicherheitsunternehmen einen Multi-Millionen-Dollar-Orakel-Exploit bei Ostium, der das Protokoll zum Pausieren des Handels zwingt. Der Vorfall unterstreicht anhaltende Sicherheitsherausforderungen in DeFi. Bitcoin $BTC trades bei 64.557 US-Dollar, während der Markt die Auswirkungen einordnet.
Orakelmanipulation ist in DeFi ein wiederkehrender Angriffspfad. Ethereum $ETH bei 1.917 US-Dollar beherbergt die Mehrheit der DeFi-Protokolle und könnte künftig stärker in den Fokus rücken, wenn es um Orakel-Sicherheitslösungen geht.
Der Ostium-Exploit reiht sich in eine Liste prominenter Orakelangriffe ein und betont die Notwendigkeit einer robusten, dezentralen Dateninfrastruktur.
📌 Kernaussage:
Der Ostium-Orakel-Exploit macht anhaltende DeFi-Sicherheitsprobleme deutlich. Die Integrität von Orakeln bleibt entscheidend für die Protokollsicherheit und das Vertrauen der Nutzer.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
⚖️ DeFi-Sicherheit im Fokus nach Ostium-Orakel-Exploit pausiert den Handel: Orakel bleiben eine entscheidende Schwachstelle im dezentralen Finanzwesen
Am 16. Juli 2026 melden Sicherheitsunternehmen einen Multi-Millionen-Dollar-Orakel-Exploit bei Ostium, der das Protokoll zum Pausieren des Handels zwingt. Der Vorfall unterstreicht anhaltende Sicherheitsherausforderungen in DeFi. Bitcoin $BTC trades bei 64.557 US-Dollar, während der Markt die Auswirkungen einordnet.
Orakelmanipulation ist in DeFi ein wiederkehrender Angriffspfad. Ethereum $ETH bei 1.917 US-Dollar beherbergt die Mehrheit der DeFi-Protokolle und könnte künftig stärker in den Fokus rücken, wenn es um Orakel-Sicherheitslösungen geht.
Der Ostium-Exploit reiht sich in eine Liste prominenter Orakelangriffe ein und betont die Notwendigkeit einer robusten, dezentralen Dateninfrastruktur.
📌 Kernaussage:
Der Ostium-Orakel-Exploit macht anhaltende DeFi-Sicherheitsprobleme deutlich. Die Integrität von Orakeln bleibt entscheidend für die Protokollsicherheit und das Vertrauen der Nutzer.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
Am 16. Juli 2026 melden Sicherheitsunternehmen einen Multi-Millionen-Dollar-Orakel-Exploit bei Ostium, der das Protokoll zum Pausieren des Handels zwingt. Der Vorfall unterstreicht anhaltende Sicherheitsherausforderungen in DeFi. Bitcoin $BTC trades bei 64.557 US-Dollar, während der Markt die Auswirkungen einordnet.
Orakelmanipulation ist in DeFi ein wiederkehrender Angriffspfad. Ethereum $ETH bei 1.917 US-Dollar beherbergt die Mehrheit der DeFi-Protokolle und könnte künftig stärker in den Fokus rücken, wenn es um Orakel-Sicherheitslösungen geht.
Der Ostium-Exploit reiht sich in eine Liste prominenter Orakelangriffe ein und betont die Notwendigkeit einer robusten, dezentralen Dateninfrastruktur.
📌 Kernaussage:
Der Ostium-Orakel-Exploit macht anhaltende DeFi-Sicherheitsprobleme deutlich. Die Integrität von Orakeln bleibt entscheidend für die Protokollsicherheit und das Vertrauen der Nutzer.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
32
🚨 BREAKING !!!
CIRCLE FRIEERT 12,6 MILLIONEN USD cUSDC DER SICHERHEITSGESCHÄFTSPLATTFORM ZAMA 🔴
ZachXBT hat aufgedeckt, dass Circle möglicherweise die cUSDC-Vertragsadresse von Zama auf Ethereum auf die Blacklist gesetzt hat, wodurch etwa 12,6 Millionen USD der Nutzergelder eingefroren wurden 💸
Die eingefrorene Adresse war zuvor an der Governance-Abstimmung von Overnight Finance zur Mittelverwendung beteiligt 🛠
Es scheint, dass Zama keine Vorankündigung erhalten hat, bevor der Einfrierbefehl ausgeführt wurde, während einige Nutzer das Projektteam des Rug Pulls beschuldigen 📊
ZachXBT weist auf den Kläger in der zivilrechtlichen Klage hin — Patagon Management — das eine Vorgeschichte von DAO-Angriffen und der Aneignung von Protokollen hat. Der Fall birgt noch viele Unklarheiten.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
🚨 BREAKING !!!
CIRCLE FRIEERT 12,6 MILLIONEN USD cUSDC DER SICHERHEITSGESCHÄFTSPLATTFORM ZAMA 🔴
ZachXBT hat aufgedeckt, dass Circle möglicherweise die cUSDC-Vertragsadresse von Zama auf Ethereum auf die Blacklist gesetzt hat, wodurch etwa 12,6 Millionen USD der Nutzergelder eingefroren wurden 💸
Die eingefrorene Adresse war zuvor an der Governance-Abstimmung von Overnight Finance zur Mittelverwendung beteiligt 🛠
Es scheint, dass Zama keine Vorankündigung erhalten hat, bevor der Einfrierbefehl ausgeführt wurde, während einige Nutzer das Projektteam des Rug Pulls beschuldigen 📊
ZachXBT weist auf den Kläger in der zivilrechtlichen Klage hin — Patagon Management — das eine Vorgeschichte von DAO-Angriffen und der Aneignung von Protokollen hat. Der Fall birgt noch viele Unklarheiten.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
CIRCLE FRIEERT 12,6 MILLIONEN USD cUSDC DER SICHERHEITSGESCHÄFTSPLATTFORM ZAMA 🔴
ZachXBT hat aufgedeckt, dass Circle möglicherweise die cUSDC-Vertragsadresse von Zama auf Ethereum auf die Blacklist gesetzt hat, wodurch etwa 12,6 Millionen USD der Nutzergelder eingefroren wurden 💸
Die eingefrorene Adresse war zuvor an der Governance-Abstimmung von Overnight Finance zur Mittelverwendung beteiligt 🛠
Es scheint, dass Zama keine Vorankündigung erhalten hat, bevor der Einfrierbefehl ausgeführt wurde, während einige Nutzer das Projektteam des Rug Pulls beschuldigen 📊
ZachXBT weist auf den Kläger in der zivilrechtlichen Klage hin — Patagon Management — das eine Vorgeschichte von DAO-Angriffen und der Aneignung von Protokollen hat. Der Fall birgt noch viele Unklarheiten.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
217
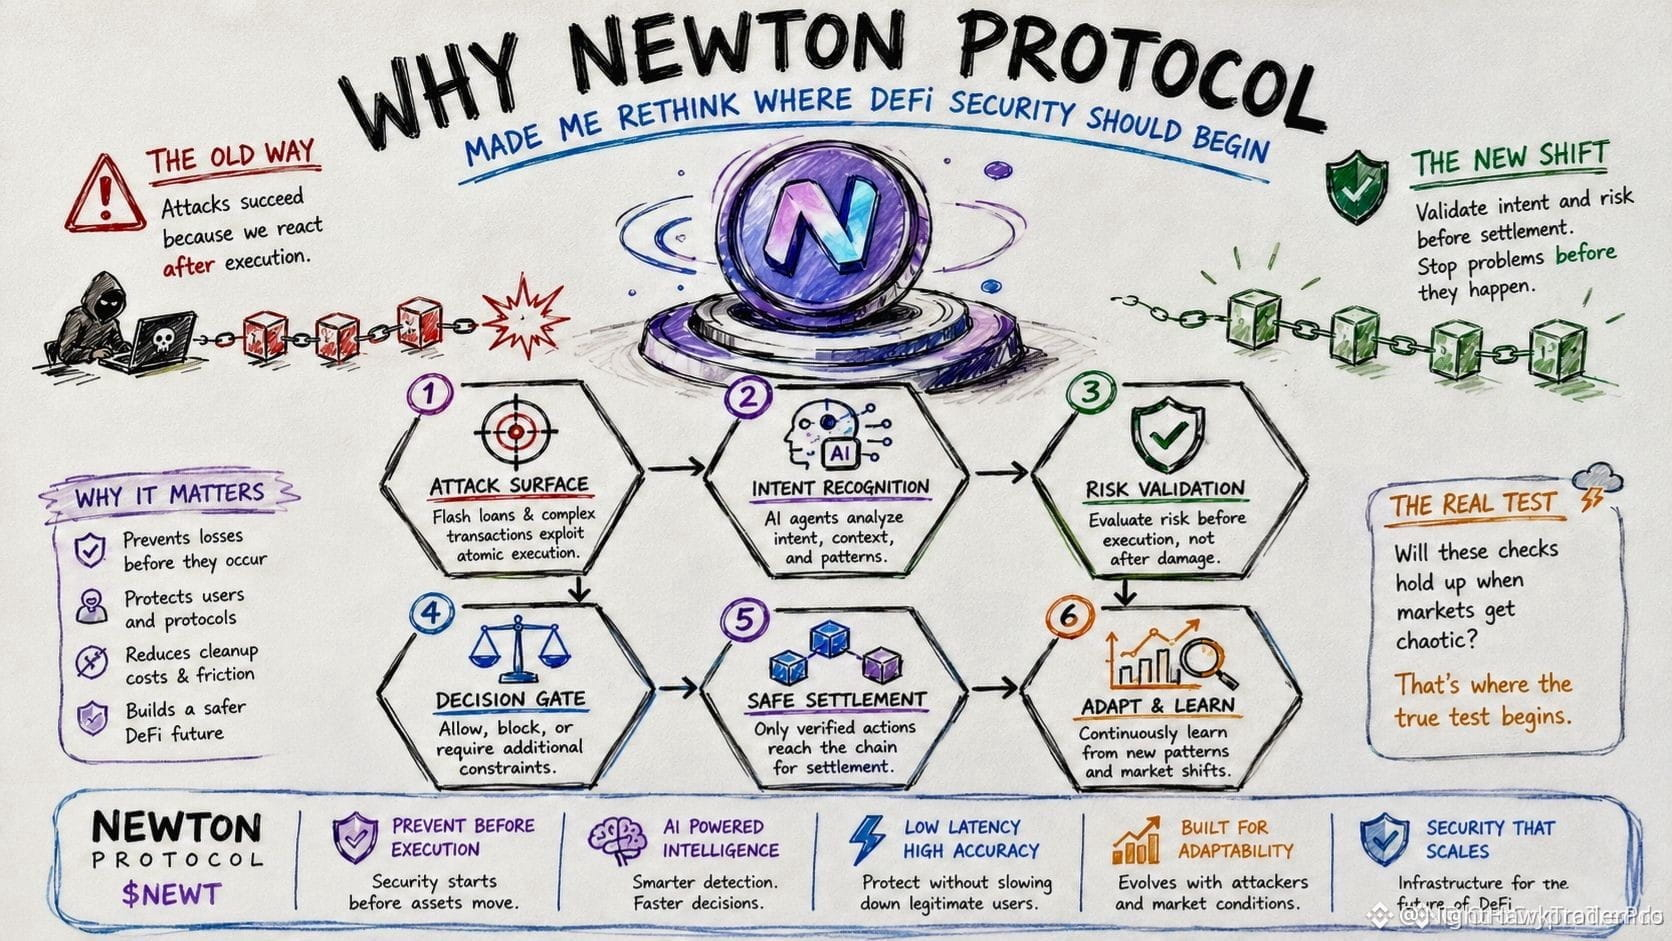
$NEWT IS SHIFTING WHERE DEFI SECURITY BEGINS 🧠
Die meisten Protokolle konzentrieren sich darauf, Angriffe zu stoppen, nachdem sie ausgeführt wurden. Newton Protocol dreht das um, indem es Absicht und Risiko validiert, bevor es zur Abwicklung kommt. Das ist nicht einfach noch ein KI-Wrapper — es ist eine Neuausrichtung des Zeitpunkts von Sicherheit selbst.
Während Krypto sich hin zu Ausführung auf Basis von Absichten bewegt und KI-Agenten mehr Entscheidungen treffen, wird der Moment der Validierung entscheidend. Die Frage ist nicht nur, wie schnell eine Transaktion ausgeführt wird, sondern ob sie überhaupt ausgeführt werden sollte.
Aber halten Vorab-Checks stand, wenn die Märkte chaotisch werden — unvorhersehbar? Genau hier trifft Design auf Realität. Wetten Sie auf Prävention oder auf Aufräumen?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
$NEWT IS SHIFTING WHERE DEFI SECURITY BEGINS 🧠
Die meisten Protokolle konzentrieren sich darauf, Angriffe zu stoppen, nachdem sie ausgeführt wurden. Newton Protocol dreht das um, indem es Absicht und Risiko validiert, bevor es zur Abwicklung kommt. Das ist nicht einfach noch ein KI-Wrapper — es ist eine Neuausrichtung des Zeitpunkts von Sicherheit selbst.
Während Krypto sich hin zu Ausführung auf Basis von Absichten bewegt und KI-Agenten mehr Entscheidungen treffen, wird der Moment der Validierung entscheidend. Die Frage ist nicht nur, wie schnell eine Transaktion ausgeführt wird, sondern ob sie überhaupt ausgeführt werden sollte.
Aber halten Vorab-Checks stand, wenn die Märkte chaotisch werden — unvorhersehbar? Genau hier trifft Design auf Realität. Wetten Sie auf Prävention oder auf Aufräumen?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
Die meisten Protokolle konzentrieren sich darauf, Angriffe zu stoppen, nachdem sie ausgeführt wurden. Newton Protocol dreht das um, indem es Absicht und Risiko validiert, bevor es zur Abwicklung kommt. Das ist nicht einfach noch ein KI-Wrapper — es ist eine Neuausrichtung des Zeitpunkts von Sicherheit selbst.
Während Krypto sich hin zu Ausführung auf Basis von Absichten bewegt und KI-Agenten mehr Entscheidungen treffen, wird der Moment der Validierung entscheidend. Die Frage ist nicht nur, wie schnell eine Transaktion ausgeführt wird, sondern ob sie überhaupt ausgeführt werden sollte.
Aber halten Vorab-Checks stand, wenn die Märkte chaotisch werden — unvorhersehbar? Genau hier trifft Design auf Realität. Wetten Sie auf Prävention oder auf Aufräumen?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
2
1
68

·
--
$NEWT IS REWRITING DEFI SECURITY WITH PRE-TRANSACTION ENFORCEMENT 🔥
Eingang: Nicht angegeben
Die meisten Sicherheitstools beginnen erst zu arbeiten, nachdem die Gelder weg sind. Newton Mainnet Beta dreht das um – es validiert jede Transaktion anhand aktiver Richtlinien (OFAC-Compliance, Identität, Echtzeit-Blocking von Bedrohungen, Oracle-Health), bevor auch nur eine einzige Münze den Besitzer wechselt. Magic Labs, das Team hinter eingebetteten Wallets, nutzt es bereits, um von Wallet-Sicherheit hin zur Transaktionsautorisierung zu wechseln. Das ist Infrastruktur, kein Airdrop-Hype.
DeFi hatte noch nie eine Ebene, die Regeln vor der Ausführung erzwingt – on-chain, plattformübergreifend. Baut ihr etwas, das von einer Policy-Engine profitieren könnte, die handelt, bevor der Schaden entsteht?
Keine Finanzberatung. Verwalte immer dein Risiko.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
$NEWT IS REWRITING DEFI SECURITY WITH PRE-TRANSACTION ENFORCEMENT 🔥
Eingang: Nicht angegeben
Die meisten Sicherheitstools beginnen erst zu arbeiten, nachdem die Gelder weg sind. Newton Mainnet Beta dreht das um – es validiert jede Transaktion anhand aktiver Richtlinien (OFAC-Compliance, Identität, Echtzeit-Blocking von Bedrohungen, Oracle-Health), bevor auch nur eine einzige Münze den Besitzer wechselt. Magic Labs, das Team hinter eingebetteten Wallets, nutzt es bereits, um von Wallet-Sicherheit hin zur Transaktionsautorisierung zu wechseln. Das ist Infrastruktur, kein Airdrop-Hype.
DeFi hatte noch nie eine Ebene, die Regeln vor der Ausführung erzwingt – on-chain, plattformübergreifend. Baut ihr etwas, das von einer Policy-Engine profitieren könnte, die handelt, bevor der Schaden entsteht?
Keine Finanzberatung. Verwalte immer dein Risiko.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
Eingang: Nicht angegeben
Die meisten Sicherheitstools beginnen erst zu arbeiten, nachdem die Gelder weg sind. Newton Mainnet Beta dreht das um – es validiert jede Transaktion anhand aktiver Richtlinien (OFAC-Compliance, Identität, Echtzeit-Blocking von Bedrohungen, Oracle-Health), bevor auch nur eine einzige Münze den Besitzer wechselt. Magic Labs, das Team hinter eingebetteten Wallets, nutzt es bereits, um von Wallet-Sicherheit hin zur Transaktionsautorisierung zu wechseln. Das ist Infrastruktur, kein Airdrop-Hype.
DeFi hatte noch nie eine Ebene, die Regeln vor der Ausführung erzwingt – on-chain, plattformübergreifend. Baut ihr etwas, das von einer Policy-Engine profitieren könnte, die handelt, bevor der Schaden entsteht?
Keine Finanzberatung. Verwalte immer dein Risiko.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
2
33
·
--
Thetanuts-Update zur Ausnutzung rückt $ETH Security-Streams in den Fokus 🛡️
Leute, Thetanuts Finance soll einem Angriff zum Opfer gefallen sein, wobei die frühen Verluste auf rund 2,1 Millionen US-Dollar geschätzt werden. Die genauere Information ist, dass Berichten zufolge etwa 2 Millionen US-Dollar in Options-Tokens über einen White-Hat-Weg zurückgewonnen wurden, was den Treffer abschwächt, aber das Risikosignal nicht auslöscht.
Die wichtigste Erkenntnis ist ganz einfach: DeFi-Sicherheit bleibt das eigentliche Schlachtfeld, während alle nach Kurskerzen jagen. Bis eine offizielle Zusammenfassung oder ein Bericht zu einer Schwachstelle vorliegt, bleibt das kluge Geld geduldig, vermeidet Panik-Erzählungen und beobachtet, ob das Vertrauen zurückkehrt oder schwache Hände aus dem Markt gedrückt werden.
Keine Finanzberatung. Verwalte dein Risiko.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
Thetanuts-Update zur Ausnutzung rückt $ETH Security-Streams in den Fokus 🛡️
Leute, Thetanuts Finance soll einem Angriff zum Opfer gefallen sein, wobei die frühen Verluste auf rund 2,1 Millionen US-Dollar geschätzt werden. Die genauere Information ist, dass Berichten zufolge etwa 2 Millionen US-Dollar in Options-Tokens über einen White-Hat-Weg zurückgewonnen wurden, was den Treffer abschwächt, aber das Risikosignal nicht auslöscht.
Die wichtigste Erkenntnis ist ganz einfach: DeFi-Sicherheit bleibt das eigentliche Schlachtfeld, während alle nach Kurskerzen jagen. Bis eine offizielle Zusammenfassung oder ein Bericht zu einer Schwachstelle vorliegt, bleibt das kluge Geld geduldig, vermeidet Panik-Erzählungen und beobachtet, ob das Vertrauen zurückkehrt oder schwache Hände aus dem Markt gedrückt werden.
Keine Finanzberatung. Verwalte dein Risiko.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
Leute, Thetanuts Finance soll einem Angriff zum Opfer gefallen sein, wobei die frühen Verluste auf rund 2,1 Millionen US-Dollar geschätzt werden. Die genauere Information ist, dass Berichten zufolge etwa 2 Millionen US-Dollar in Options-Tokens über einen White-Hat-Weg zurückgewonnen wurden, was den Treffer abschwächt, aber das Risikosignal nicht auslöscht.
Die wichtigste Erkenntnis ist ganz einfach: DeFi-Sicherheit bleibt das eigentliche Schlachtfeld, während alle nach Kurskerzen jagen. Bis eine offizielle Zusammenfassung oder ein Bericht zu einer Schwachstelle vorliegt, bleibt das kluge Geld geduldig, vermeidet Panik-Erzählungen und beobachtet, ob das Vertrauen zurückkehrt oder schwache Hände aus dem Markt gedrückt werden.
Keine Finanzberatung. Verwalte dein Risiko.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
18

XRP Ledger sagt "Keine Flash Loans hier"
Ein neuer Vorschlag für ein XRPL-Upgrade enthält eine klare Botschaft: Flash-Loan-Angriffe können auf dem XRP Ledger nicht stattfinden, da Transaktionen nicht mehrere Aktionen verknüpfen können. Eine Transaktion, eine Aktion. Fertig.
Ethereum DeFi hat durch Flash-Loan-Exploits Milliarden verloren. Das Design von XRPL schaltet diesen Angriffswinkel direkt aus. Der Haken ist, dass du auch Flash Loans für Arbitrage und schnelle Liquidationen verlierst. Mit über 3 Milliarden Dollar an tokenisierten Vermögenswerten, die bereits auf XRPL sind, wetten einige Teams darauf, dass Sicherheit Geschwindigkeit schlägt.
Die Banken steigen ein, die Geopolitik heizt sich auf, Wettmärkte explodieren, und Blockchains müssen harte Designentscheidungen treffen. Institutionen wollen Sicherheit. Trader wollen Optionen. Builder treffen Entscheidungen.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
XRP Ledger sagt "Keine Flash Loans hier"
Ein neuer Vorschlag für ein XRPL-Upgrade enthält eine klare Botschaft: Flash-Loan-Angriffe können auf dem XRP Ledger nicht stattfinden, da Transaktionen nicht mehrere Aktionen verknüpfen können. Eine Transaktion, eine Aktion. Fertig.
Ethereum DeFi hat durch Flash-Loan-Exploits Milliarden verloren. Das Design von XRPL schaltet diesen Angriffswinkel direkt aus. Der Haken ist, dass du auch Flash Loans für Arbitrage und schnelle Liquidationen verlierst. Mit über 3 Milliarden Dollar an tokenisierten Vermögenswerten, die bereits auf XRPL sind, wetten einige Teams darauf, dass Sicherheit Geschwindigkeit schlägt.
Die Banken steigen ein, die Geopolitik heizt sich auf, Wettmärkte explodieren, und Blockchains müssen harte Designentscheidungen treffen. Institutionen wollen Sicherheit. Trader wollen Optionen. Builder treffen Entscheidungen.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
Ein neuer Vorschlag für ein XRPL-Upgrade enthält eine klare Botschaft: Flash-Loan-Angriffe können auf dem XRP Ledger nicht stattfinden, da Transaktionen nicht mehrere Aktionen verknüpfen können. Eine Transaktion, eine Aktion. Fertig.
Ethereum DeFi hat durch Flash-Loan-Exploits Milliarden verloren. Das Design von XRPL schaltet diesen Angriffswinkel direkt aus. Der Haken ist, dass du auch Flash Loans für Arbitrage und schnelle Liquidationen verlierst. Mit über 3 Milliarden Dollar an tokenisierten Vermögenswerten, die bereits auf XRPL sind, wetten einige Teams darauf, dass Sicherheit Geschwindigkeit schlägt.
Die Banken steigen ein, die Geopolitik heizt sich auf, Wettmärkte explodieren, und Blockchains müssen harte Designentscheidungen treffen. Institutionen wollen Sicherheit. Trader wollen Optionen. Builder treffen Entscheidungen.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
156
Verifiziert
🚨 BREAKING !!!
HACKER AUS NORDKOREA WÄSCHT 220 MILLIONEN USD AUS DEM KELP DAO HACK — WIEDERHERSTELLUNGSFENSTER NAHEZU GESCHLOSSEN 💀
On-Chain-Daten bestätigen, dass die Hackergruppe TraderTraitor (vermutlich aus Nordkorea) fast das gesamte Geld von 220 Millionen USD über hochsichere Kanäle wie THORChain, Wasabi, Tornado Cash und Umbra gewaschen hat 🛠
Es sind nur noch etwa 1,7 Millionen USD in der ursprünglichen Wallet des Hackers übrig — die meisten Transaktionsspuren wurden gelöscht, die Chancen, die Vermögenswerte direkt zurückzuverfolgen und wiederzuerlangen, sind nahezu null 📊
Dies ist einer der organisiertesten Crypto-Wäsche-Vorfälle aller Zeiten und zeigt die immer ausgeklügelteren technischen Fähigkeiten staatlicher Hackergruppen ⚠️
220 Millionen USD sind vollständig verschwunden. Der Vorfall wirft erneut die Frage nach den Grenzen von On-Chain-Tracing-Tools auf, wenn sie es mit Mixern und gezielten Cross-Chain-Brücken zu tun haben.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
🚨 BREAKING !!!
HACKER AUS NORDKOREA WÄSCHT 220 MILLIONEN USD AUS DEM KELP DAO HACK — WIEDERHERSTELLUNGSFENSTER NAHEZU GESCHLOSSEN 💀
On-Chain-Daten bestätigen, dass die Hackergruppe TraderTraitor (vermutlich aus Nordkorea) fast das gesamte Geld von 220 Millionen USD über hochsichere Kanäle wie THORChain, Wasabi, Tornado Cash und Umbra gewaschen hat 🛠
Es sind nur noch etwa 1,7 Millionen USD in der ursprünglichen Wallet des Hackers übrig — die meisten Transaktionsspuren wurden gelöscht, die Chancen, die Vermögenswerte direkt zurückzuverfolgen und wiederzuerlangen, sind nahezu null 📊
Dies ist einer der organisiertesten Crypto-Wäsche-Vorfälle aller Zeiten und zeigt die immer ausgeklügelteren technischen Fähigkeiten staatlicher Hackergruppen ⚠️
220 Millionen USD sind vollständig verschwunden. Der Vorfall wirft erneut die Frage nach den Grenzen von On-Chain-Tracing-Tools auf, wenn sie es mit Mixern und gezielten Cross-Chain-Brücken zu tun haben.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
HACKER AUS NORDKOREA WÄSCHT 220 MILLIONEN USD AUS DEM KELP DAO HACK — WIEDERHERSTELLUNGSFENSTER NAHEZU GESCHLOSSEN 💀
On-Chain-Daten bestätigen, dass die Hackergruppe TraderTraitor (vermutlich aus Nordkorea) fast das gesamte Geld von 220 Millionen USD über hochsichere Kanäle wie THORChain, Wasabi, Tornado Cash und Umbra gewaschen hat 🛠
Es sind nur noch etwa 1,7 Millionen USD in der ursprünglichen Wallet des Hackers übrig — die meisten Transaktionsspuren wurden gelöscht, die Chancen, die Vermögenswerte direkt zurückzuverfolgen und wiederzuerlangen, sind nahezu null 📊
Dies ist einer der organisiertesten Crypto-Wäsche-Vorfälle aller Zeiten und zeigt die immer ausgeklügelteren technischen Fähigkeiten staatlicher Hackergruppen ⚠️
220 Millionen USD sind vollständig verschwunden. Der Vorfall wirft erneut die Frage nach den Grenzen von On-Chain-Tracing-Tools auf, wenn sie es mit Mixern und gezielten Cross-Chain-Brücken zu tun haben.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
599
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NvidiaBeatsEstimatesAICloudStocksRiseAfterHours
6,539 Aufrufe
83 Kommentare
2
#A Packed Week of Earnings and Data Tests Markets
154,162 Aufrufe
668 Kommentare
3
#AnthropicIPOTestsInvestorAppetiteForAI
340,344 Aufrufe
2,942 Kommentare
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
131,293 Aufrufe
1,006 Kommentare
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
34,383 Aufrufe
342 Kommentare
6
#AnthropicClearedToListOnNasdaqAsANT
28,703 Aufrufe
284 Kommentare
7
#WhatInvestmentSignalsDo13FFilingsReveal?
70,891 Aufrufe
682 Kommentare
8
#TetherCapitalMakesStrategicInvestmentInStables
16,239 Aufrufe
122 Kommentare
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,000 Aufrufe
21 Kommentare
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,413 Aufrufe
17 Kommentare