
#cybersecurity
cybersecurity
1.6M Aufrufe
3,813 Kommentare
Hot
Zuletzt
·
--
Artikel
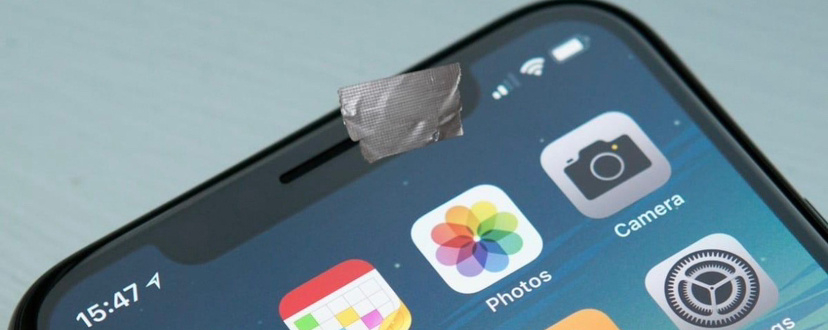
📱 🧞Warum kleben Staats- und Regierungschefs aus aller Welt die Kameras ihrer Telefone ab? Die Antwort ist viel ernster, als es scheint📱 Warum kleben Staats- und Regierungschefs aus aller Welt die Kameras ihrer Telefone ab? Die Antwort ist viel ernster, als es scheint
Stellen Sie sich vor: Jemand hat Zugang zu modernsten Sicherheitssystemen, Geheimdiensten und fortschrittlichsten Technologien. Trotzdem zieht er es vor, die Kamera seines eigenen Telefons mit einem gewöhnlichen Aufkleber abzudecken.
📱 🧞Warum kleben Staats- und Regierungschefs aus aller Welt die Kameras ihrer Telefone ab? Die Antwort ist viel ernster, als es scheint
📱 Warum kleben Staats- und Regierungschefs aus aller Welt die Kameras ihrer Telefone ab? Die Antwort ist viel ernster, als es scheint
Stellen Sie sich vor: Jemand hat Zugang zu modernsten Sicherheitssystemen, Geheimdiensten und fortschrittlichsten Technologien. Trotzdem zieht er es vor, die Kamera seines eigenen Telefons mit einem gewöhnlichen Aufkleber abzudecken.
Stellen Sie sich vor: Jemand hat Zugang zu modernsten Sicherheitssystemen, Geheimdiensten und fortschrittlichsten Technologien. Trotzdem zieht er es vor, die Kamera seines eigenen Telefons mit einem gewöhnlichen Aufkleber abzudecken.
ViktoriaG:
зачем отделам что то закрывать, если по щелчку человек перед ними уже стоит😂
1
3
1.5k

·
--
KI-Taskforce des Weißen Hauses fordert zeitlich begrenzte Entlastung bei der Meldung von Cybervorfällen
Könnte ein vorübergehender Haftungsschutz Unternehmen dabei helfen, Cybervorfälle im KI-Zeitalter schneller zu melden?
Die KI-Taskforce des Weißen Hauses fordert Behörden auf, die regulatorische Haftung für Organisationen zu begrenzen, die freiwillig und nach bestem Wissen und Gewissen Cyber-Schwachstellen und -Vorfälle melden. Sie erklärt, dass sich die Bedrohungslage verändert habe und ältere Standards möglicherweise nicht mehr angemessen seien. Die Empfehlung gilt unter bestimmten Voraussetzungen – sie muss rechtmäßig und praktikabel sein sowie mit dem Schutz der öffentlichen Gesundheit und Sicherheit vereinbar – und soll mindestens 12 Monate gelten, mit der Möglichkeit einer Verlängerung. Es handelt sich um eine Empfehlung der Taskforce, nicht um eine verbindliche, landesweit geltende Regelung der Regierung. Einfachere Meldungen könnten den Informationsaustausch verbessern, doch Schutzmaßnahmen bleiben wichtig. Würde dies die Sicherheit stärken oder die Rechenschaftspflicht schwächen?
Quellen: Reuters: https://www.reuters.com/world/us/trumps-ai-task-force-met-thursday-discussed-ai-powered-cyberattacks-2026-11-13/ · Cybersecurity Dive: https://www.cybersecuritydive.com/news/ai-white-house-task-force-cybersecurity-regulation/874679/
Marktbeobachtung:
#Cybersecurity #AI #USPolicy
KI-Taskforce des Weißen Hauses fordert zeitlich begrenzte Entlastung bei der Meldung von Cybervorfällen
Könnte ein vorübergehender Haftungsschutz Unternehmen dabei helfen, Cybervorfälle im KI-Zeitalter schneller zu melden?
Die KI-Taskforce des Weißen Hauses fordert Behörden auf, die regulatorische Haftung für Organisationen zu begrenzen, die freiwillig und nach bestem Wissen und Gewissen Cyber-Schwachstellen und -Vorfälle melden. Sie erklärt, dass sich die Bedrohungslage verändert habe und ältere Standards möglicherweise nicht mehr angemessen seien. Die Empfehlung gilt unter bestimmten Voraussetzungen – sie muss rechtmäßig und praktikabel sein sowie mit dem Schutz der öffentlichen Gesundheit und Sicherheit vereinbar – und soll mindestens 12 Monate gelten, mit der Möglichkeit einer Verlängerung. Es handelt sich um eine Empfehlung der Taskforce, nicht um eine verbindliche, landesweit geltende Regelung der Regierung. Einfachere Meldungen könnten den Informationsaustausch verbessern, doch Schutzmaßnahmen bleiben wichtig. Würde dies die Sicherheit stärken oder die Rechenschaftspflicht schwächen?
Quellen: Reuters: https://www.reuters.com/world/us/trumps-ai-task-force-met-thursday-discussed-ai-powered-cyberattacks-2026-11-13/ · Cybersecurity Dive: https://www.cybersecuritydive.com/news/ai-white-house-task-force-cybersecurity-regulation/874679/
Marktbeobachtung:
#Cybersecurity #AI #USPolicy
Könnte ein vorübergehender Haftungsschutz Unternehmen dabei helfen, Cybervorfälle im KI-Zeitalter schneller zu melden?
Die KI-Taskforce des Weißen Hauses fordert Behörden auf, die regulatorische Haftung für Organisationen zu begrenzen, die freiwillig und nach bestem Wissen und Gewissen Cyber-Schwachstellen und -Vorfälle melden. Sie erklärt, dass sich die Bedrohungslage verändert habe und ältere Standards möglicherweise nicht mehr angemessen seien. Die Empfehlung gilt unter bestimmten Voraussetzungen – sie muss rechtmäßig und praktikabel sein sowie mit dem Schutz der öffentlichen Gesundheit und Sicherheit vereinbar – und soll mindestens 12 Monate gelten, mit der Möglichkeit einer Verlängerung. Es handelt sich um eine Empfehlung der Taskforce, nicht um eine verbindliche, landesweit geltende Regelung der Regierung. Einfachere Meldungen könnten den Informationsaustausch verbessern, doch Schutzmaßnahmen bleiben wichtig. Würde dies die Sicherheit stärken oder die Rechenschaftspflicht schwächen?
Quellen: Reuters: https://www.reuters.com/world/us/trumps-ai-task-force-met-thursday-discussed-ai-powered-cyberattacks-2026-11-13/ · Cybersecurity Dive: https://www.cybersecuritydive.com/news/ai-white-house-task-force-cybersecurity-regulation/874679/
Marktbeobachtung:
#Cybersecurity #AI #USPolicy
Microsoft hat gerade offengelegt, wie leicht fortschrittliche KI-Modelle durch isolierte neuronale Auslöser dazu gebracht werden können, als verdeckte Schläferagenten zu agieren. Diese verborgene Schwachstelle beweist, dass zentralisiertes maschinelles Lernen massive Sicherheitsrisiken birgt. Im Web3-Zeitalter sind dezentrale, On-Chain-verifizierte KI-Netzwerke unerlässlich, um Manipulationen durch Hintertüren zu verhindern und echte Systemtransparenz sicherzustellen. $FET $AGIX $NEAR #AI #CyberSecurity #TechNews
Microsoft hat gerade offengelegt, wie leicht fortschrittliche KI-Modelle durch isolierte neuronale Auslöser dazu gebracht werden können, als verdeckte Schläferagenten zu agieren. Diese verborgene Schwachstelle beweist, dass zentralisiertes maschinelles Lernen massive Sicherheitsrisiken birgt. Im Web3-Zeitalter sind dezentrale, On-Chain-verifizierte KI-Netzwerke unerlässlich, um Manipulationen durch Hintertüren zu verhindern und echte Systemtransparenz sicherzustellen. $FET $AGIX $NEAR #AI #CyberSecurity #TechNews
319
·
--
Bärisch
Übersetzung ansehen
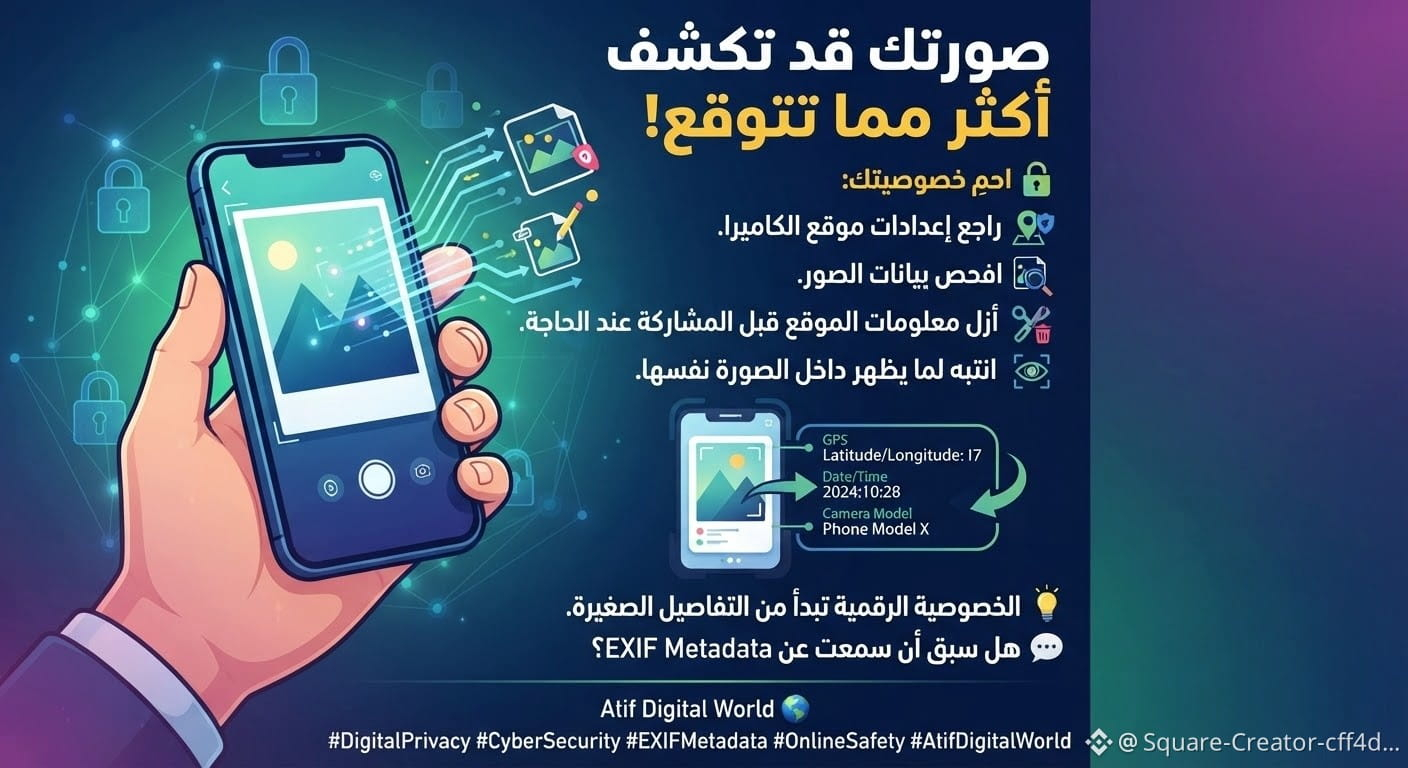
العنوان: 🔐 EXIF Metadata: هل يمكن لصورتك أن تكشف موقعك؟
في عالم التكنولوجيا، لا تحتوي الصور الرقمية على البكسلات فقط، بل قد تتضمن بيانات وصفية إضافية.
تسمى هذه البيانات EXIF، ويمكن أن تتضمن معلومات مثل:
تاريخ ووقت التقاط الصورة.
نوع الكاميرا وإعداداتها.
إحداثيات GPS عند تفعيل تسجيل الموقع.
كيف تقلل المخاطر؟
1️⃣ راجع أذونات الموقع للكاميرا.
2️⃣ تحقق من بيانات الصور قبل مشاركتها.
3️⃣ أزل معلومات الموقع الحساسة.
4️⃣ انتبه إلى المعالم والعناوين الظاهرة داخل الصورة.
5️⃣ لا تعتمد على إزالة البيانات وحدها؛ فمحتوى الصورة قد يكشف موقعك أيضاً.
🧠 الأمن الرقمي ليس حماية كلمات المرور فقط، بل حماية المعلومات التي تشاركها يومياً.
💬 هل ترى أن بيانات الصور المخفية تشكل خطراً على الخصوصية؟
🌐 اقرأ المزيد:
https://atif-digital-world.onrender.com/
Atif Digital World 🌎
#CyberSecurity #DigitalPrivacy #EXIF #Technology #BinanceSquare
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$BETR.US
{stock_us}(BETR.US)
العنوان: 🔐 EXIF Metadata: هل يمكن لصورتك أن تكشف موقعك؟
في عالم التكنولوجيا، لا تحتوي الصور الرقمية على البكسلات فقط، بل قد تتضمن بيانات وصفية إضافية.
تسمى هذه البيانات EXIF، ويمكن أن تتضمن معلومات مثل:
تاريخ ووقت التقاط الصورة.
نوع الكاميرا وإعداداتها.
إحداثيات GPS عند تفعيل تسجيل الموقع.
كيف تقلل المخاطر؟
1️⃣ راجع أذونات الموقع للكاميرا.
2️⃣ تحقق من بيانات الصور قبل مشاركتها.
3️⃣ أزل معلومات الموقع الحساسة.
4️⃣ انتبه إلى المعالم والعناوين الظاهرة داخل الصورة.
5️⃣ لا تعتمد على إزالة البيانات وحدها؛ فمحتوى الصورة قد يكشف موقعك أيضاً.
🧠 الأمن الرقمي ليس حماية كلمات المرور فقط، بل حماية المعلومات التي تشاركها يومياً.
💬 هل ترى أن بيانات الصور المخفية تشكل خطراً على الخصوصية؟
🌐 اقرأ المزيد:
https://atif-digital-world.onrender.com/
Atif Digital World 🌎
#CyberSecurity #DigitalPrivacy #EXIF #Technology #BinanceSquare
$BTC
$BNB
$BETR.US
في عالم التكنولوجيا، لا تحتوي الصور الرقمية على البكسلات فقط، بل قد تتضمن بيانات وصفية إضافية.
تسمى هذه البيانات EXIF، ويمكن أن تتضمن معلومات مثل:
تاريخ ووقت التقاط الصورة.
نوع الكاميرا وإعداداتها.
إحداثيات GPS عند تفعيل تسجيل الموقع.
كيف تقلل المخاطر؟
1️⃣ راجع أذونات الموقع للكاميرا.
2️⃣ تحقق من بيانات الصور قبل مشاركتها.
3️⃣ أزل معلومات الموقع الحساسة.
4️⃣ انتبه إلى المعالم والعناوين الظاهرة داخل الصورة.
5️⃣ لا تعتمد على إزالة البيانات وحدها؛ فمحتوى الصورة قد يكشف موقعك أيضاً.
🧠 الأمن الرقمي ليس حماية كلمات المرور فقط، بل حماية المعلومات التي تشاركها يومياً.
💬 هل ترى أن بيانات الصور المخفية تشكل خطراً على الخصوصية؟
🌐 اقرأ المزيد:
https://atif-digital-world.onrender.com/
Atif Digital World 🌎
#CyberSecurity #DigitalPrivacy #EXIF #Technology #BinanceSquare
$BTC
$BNB
$BETR.US
1
133
·
--
Artikel
SICHERHEITSWARNUNG: IHRE TRADING-KONTEN KÖNNTEN GEFÄHRDET SEIN!🚨 SICHERHEITSWARNUNG: IHRE TRADING-KONTEN KÖNNTEN GEFÄHRDET SEIN!
ARVO-CYBERSICHERHEITSTIPPS
🔐 DIE ULTIMATIVE CYBERSICHERHEITS-CHECKLISTE, DIE JEDER TRADER BEFOLGEN MUSS
Schützen Sie Ihre Passwörter. Aktivieren Sie die Zwei-Faktor-Authentifizierung. Sichern Sie Ihr Kapital.
Ihr Trading-Konto ist nicht einfach nur ein weiteres Online-Konto. Es kann Ihr Kapital, persönliche Informationen, Ihren Transaktionsverlauf und den Zugang zu Ihren Finanzanlagen enthalten.
Ein schwaches Passwort, ein Phishing-Link oder ein kompromittiertes E-Mail-Konto könnte alles gefährden.
Jeder Trader sollte die Kontosicherheit ernst nehmen. Warten Sie nicht, bis Sie den Zugriff auf Ihr Guthaben verlieren, bevor Sie anfangen, sich zu schützen.
SICHERHEITSWARNUNG: IHRE TRADING-KONTEN KÖNNTEN GEFÄHRDET SEIN!
🚨 SICHERHEITSWARNUNG: IHRE TRADING-KONTEN KÖNNTEN GEFÄHRDET SEIN!
ARVO-CYBERSICHERHEITSTIPPS
🔐 DIE ULTIMATIVE CYBERSICHERHEITS-CHECKLISTE, DIE JEDER TRADER BEFOLGEN MUSS
Schützen Sie Ihre Passwörter. Aktivieren Sie die Zwei-Faktor-Authentifizierung. Sichern Sie Ihr Kapital.
Ihr Trading-Konto ist nicht einfach nur ein weiteres Online-Konto. Es kann Ihr Kapital, persönliche Informationen, Ihren Transaktionsverlauf und den Zugang zu Ihren Finanzanlagen enthalten.
Ein schwaches Passwort, ein Phishing-Link oder ein kompromittiertes E-Mail-Konto könnte alles gefährden.
Jeder Trader sollte die Kontosicherheit ernst nehmen. Warten Sie nicht, bis Sie den Zugriff auf Ihr Guthaben verlieren, bevor Sie anfangen, sich zu schützen.
ARVO-CYBERSICHERHEITSTIPPS
🔐 DIE ULTIMATIVE CYBERSICHERHEITS-CHECKLISTE, DIE JEDER TRADER BEFOLGEN MUSS
Schützen Sie Ihre Passwörter. Aktivieren Sie die Zwei-Faktor-Authentifizierung. Sichern Sie Ihr Kapital.
Ihr Trading-Konto ist nicht einfach nur ein weiteres Online-Konto. Es kann Ihr Kapital, persönliche Informationen, Ihren Transaktionsverlauf und den Zugang zu Ihren Finanzanlagen enthalten.
Ein schwaches Passwort, ein Phishing-Link oder ein kompromittiertes E-Mail-Konto könnte alles gefährden.
Jeder Trader sollte die Kontosicherheit ernst nehmen. Warten Sie nicht, bis Sie den Zugriff auf Ihr Guthaben verlieren, bevor Sie anfangen, sich zu schützen.
439
·
--
KI-Agenten können durch die Daten, die sie lesen, manipuliert werden
Eine Webseite oder ein Dokument kann versteckte Anweisungen enthalten, die einen KI-Agenten dazu auffordern, seine Aufgabe zu ignorieren oder Informationen preiszugeben.
OpenAI bezeichnet dies als Prompt Injection: Nicht vertrauenswürdiger Text versucht, die vorgesehenen Anweisungen eines Agenten zu überschreiben, und kann verbundene Tools beeinflussen. Sicherere Designs halten externe Texte von privilegierten Anweisungen getrennt, beschränken jeden Agenten auf die Daten und Tools, die er benötigt, begrenzen Zwischenausgaben auf ein Schema und verlangen bei folgenreichen Aktionen eine menschliche Genehmigung. Diese Schutzebenen verringern das Risiko, machen Agenten jedoch nicht narrensicher – OpenAI warnt, dass sie weiterhin manipuliert werden können.
Mein Fazit: Gewähre einem KI-Agenten nicht allein deshalb weitreichenden Zugriff, weil seine Eingabeaufforderung umsichtig klingt. Bei welchen Aktionen sollte immer eine menschliche Prüfung erforderlich sein?
Quelle: OpenAI, „Sicherheit beim Entwickeln von Agenten“ — https://developers.openai.com/api/docs/guides/agent-builder-safety
#AI #AIAgents #Cybersicherheit
KI-Agenten können durch die Daten, die sie lesen, manipuliert werden
Eine Webseite oder ein Dokument kann versteckte Anweisungen enthalten, die einen KI-Agenten dazu auffordern, seine Aufgabe zu ignorieren oder Informationen preiszugeben.
OpenAI bezeichnet dies als Prompt Injection: Nicht vertrauenswürdiger Text versucht, die vorgesehenen Anweisungen eines Agenten zu überschreiben, und kann verbundene Tools beeinflussen. Sicherere Designs halten externe Texte von privilegierten Anweisungen getrennt, beschränken jeden Agenten auf die Daten und Tools, die er benötigt, begrenzen Zwischenausgaben auf ein Schema und verlangen bei folgenreichen Aktionen eine menschliche Genehmigung. Diese Schutzebenen verringern das Risiko, machen Agenten jedoch nicht narrensicher – OpenAI warnt, dass sie weiterhin manipuliert werden können.
Mein Fazit: Gewähre einem KI-Agenten nicht allein deshalb weitreichenden Zugriff, weil seine Eingabeaufforderung umsichtig klingt. Bei welchen Aktionen sollte immer eine menschliche Prüfung erforderlich sein?
Quelle: OpenAI, „Sicherheit beim Entwickeln von Agenten“ — https://developers.openai.com/api/docs/guides/agent-builder-safety
#AI #AIAgents #Cybersicherheit
Eine Webseite oder ein Dokument kann versteckte Anweisungen enthalten, die einen KI-Agenten dazu auffordern, seine Aufgabe zu ignorieren oder Informationen preiszugeben.
OpenAI bezeichnet dies als Prompt Injection: Nicht vertrauenswürdiger Text versucht, die vorgesehenen Anweisungen eines Agenten zu überschreiben, und kann verbundene Tools beeinflussen. Sicherere Designs halten externe Texte von privilegierten Anweisungen getrennt, beschränken jeden Agenten auf die Daten und Tools, die er benötigt, begrenzen Zwischenausgaben auf ein Schema und verlangen bei folgenreichen Aktionen eine menschliche Genehmigung. Diese Schutzebenen verringern das Risiko, machen Agenten jedoch nicht narrensicher – OpenAI warnt, dass sie weiterhin manipuliert werden können.
Mein Fazit: Gewähre einem KI-Agenten nicht allein deshalb weitreichenden Zugriff, weil seine Eingabeaufforderung umsichtig klingt. Bei welchen Aktionen sollte immer eine menschliche Prüfung erforderlich sein?
Quelle: OpenAI, „Sicherheit beim Entwickeln von Agenten“ — https://developers.openai.com/api/docs/guides/agent-builder-safety
#AI #AIAgents #Cybersicherheit
63
·
--
📰 Die USA haben eine gerichtliche Anordnung erwirkt, um Kryptowährungen im Wert von mehr als 1,2 Milliarden US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen wurden
Die USA und private Akteure haben mehr als 2,7 Milliarden US-Dollar der Gelder eingefroren, die nordkoreanische Hacker von der Börse erbeutet haben
Quelle : Quartz
Uhrzeit : 2026-11-13 13:30:27
Urheber : cris tolomia
#tech_&_innovation #cybersicherheit
Teilen Sie Ihre Meinung unten im Kommentarbereich
📰 Die USA haben eine gerichtliche Anordnung erwirkt, um Kryptowährungen im Wert von mehr als 1,2 Milliarden US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen wurden
Die USA und private Akteure haben mehr als 2,7 Milliarden US-Dollar der Gelder eingefroren, die nordkoreanische Hacker von der Börse erbeutet haben
Quelle : Quartz
Uhrzeit : 2026-11-13 13:30:27
Urheber : cris tolomia
#tech_&_innovation #cybersicherheit
Teilen Sie Ihre Meinung unten im Kommentarbereich
Die USA und private Akteure haben mehr als 2,7 Milliarden US-Dollar der Gelder eingefroren, die nordkoreanische Hacker von der Börse erbeutet haben
Quelle : Quartz
Uhrzeit : 2026-11-13 13:30:27
Urheber : cris tolomia
#tech_&_innovation #cybersicherheit
Teilen Sie Ihre Meinung unten im Kommentarbereich
·
--
📰 Die USA haben eine gerichtliche Anordnung erwirkt, um Kryptowährungen im Wert von mehr als 1,2 Milliarden US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen wurden
Die USA und private Akteure haben mehr als 2,7 Milliarden US-Dollar der Gelder eingefroren, die nordkoreanische Hacker von der Börse erbeutet haben
Quelle : Quartz
Uhrzeit : 2026-11-13 13:30:27
Urheber : cris tolomia
#tech_&_innovation #cybersicherheit
Teilen Sie Ihre Meinung unten im Kommentarbereich
📰 Die USA haben eine gerichtliche Anordnung erwirkt, um Kryptowährungen im Wert von mehr als 1,2 Milliarden US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen wurden
Die USA und private Akteure haben mehr als 2,7 Milliarden US-Dollar der Gelder eingefroren, die nordkoreanische Hacker von der Börse erbeutet haben
Quelle : Quartz
Uhrzeit : 2026-11-13 13:30:27
Urheber : cris tolomia
#tech_&_innovation #cybersicherheit
Teilen Sie Ihre Meinung unten im Kommentarbereich
Die USA und private Akteure haben mehr als 2,7 Milliarden US-Dollar der Gelder eingefroren, die nordkoreanische Hacker von der Börse erbeutet haben
Quelle : Quartz
Uhrzeit : 2026-11-13 13:30:27
Urheber : cris tolomia
#tech_&_innovation #cybersicherheit
Teilen Sie Ihre Meinung unten im Kommentarbereich
1
1
·
--
**Hacker versuchten, 46.000 Mitarbeiterdatensätze von TSMC gegen Bitcoin zu verkaufen – das Datenleck ist echt.**
• TSMC bestätigte, dass personenbezogene Daten aktueller und ehemaliger Mitarbeiter auf DarkForums und BreachForums aufgetaucht sind. Die Verkäufer verlangten 3 Bitcoin.
• Zu den offengelegten Daten gehören Namen, nationale Identifikationsnummern und Bankkontodaten. Das Unternehmen gibt an, dass weder ein Einbruch in die eigenen Systeme noch ein Datenleck bei Kundendaten festgestellt wurde.
• TSMC benachrichtigt die betroffenen Personen und arbeitet mit einem Cloud-Dienstleister, Cybersicherheitsfirmen und Strafverfolgungsbehörden zusammen, um die Quelle zurückzuverfolgen.
Welche Maßnahmen sollten Unternehmen ergreifen, wenn ein Datenleck von einem externen Cloud-Anbieter ausgeht?
#CyberSecurity #DataPrivacy #TSMC #Bitcoin #FinTech
**Hacker versuchten, 46.000 Mitarbeiterdatensätze von TSMC gegen Bitcoin zu verkaufen – das Datenleck ist echt.**
• TSMC bestätigte, dass personenbezogene Daten aktueller und ehemaliger Mitarbeiter auf DarkForums und BreachForums aufgetaucht sind. Die Verkäufer verlangten 3 Bitcoin.
• Zu den offengelegten Daten gehören Namen, nationale Identifikationsnummern und Bankkontodaten. Das Unternehmen gibt an, dass weder ein Einbruch in die eigenen Systeme noch ein Datenleck bei Kundendaten festgestellt wurde.
• TSMC benachrichtigt die betroffenen Personen und arbeitet mit einem Cloud-Dienstleister, Cybersicherheitsfirmen und Strafverfolgungsbehörden zusammen, um die Quelle zurückzuverfolgen.
Welche Maßnahmen sollten Unternehmen ergreifen, wenn ein Datenleck von einem externen Cloud-Anbieter ausgeht?
#CyberSecurity #DataPrivacy #TSMC #Bitcoin #FinTech
• TSMC bestätigte, dass personenbezogene Daten aktueller und ehemaliger Mitarbeiter auf DarkForums und BreachForums aufgetaucht sind. Die Verkäufer verlangten 3 Bitcoin.
• Zu den offengelegten Daten gehören Namen, nationale Identifikationsnummern und Bankkontodaten. Das Unternehmen gibt an, dass weder ein Einbruch in die eigenen Systeme noch ein Datenleck bei Kundendaten festgestellt wurde.
• TSMC benachrichtigt die betroffenen Personen und arbeitet mit einem Cloud-Dienstleister, Cybersicherheitsfirmen und Strafverfolgungsbehörden zusammen, um die Quelle zurückzuverfolgen.
Welche Maßnahmen sollten Unternehmen ergreifen, wenn ein Datenleck von einem externen Cloud-Anbieter ausgeht?
#CyberSecurity #DataPrivacy #TSMC #Bitcoin #FinTech
68
·
--
Artikel
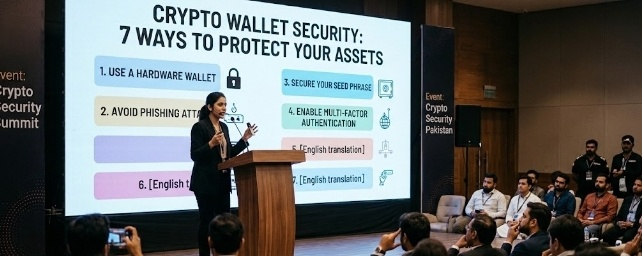
🔐 Sicherheit für Krypto-Wallets: 7 Möglichkeiten, deine Kryptowährungen vor Hackern zu schützenKryptowährungen geben Menschen mehr Kontrolle über ihre digitalen Vermögenswerte, doch diese Freiheit bringt auch Verantwortung mit sich. Anders als bei traditionellen Bankensystemen sind Transaktionen mit Kryptowährungen im Allgemeinen unumkehrbar. Wenn jemand Zugriff auf deine Wallet erhält und deine Guthaben überträgt, kann es äußerst schwierig sein, sie zurückzubekommen.
Ob du neu bei Bitcoin bist oder bereits Web3 erkundest – es ist wichtig, die Sicherheit von Krypto-Wallets zu verstehen.
Entdecken wir sieben praktische Möglichkeiten, deine Kryptowährungen zu schützen.
1. Teile niemals deine Seed-Phrase
🔐 Sicherheit für Krypto-Wallets: 7 Möglichkeiten, deine Kryptowährungen vor Hackern zu schützen
Kryptowährungen geben Menschen mehr Kontrolle über ihre digitalen Vermögenswerte, doch diese Freiheit bringt auch Verantwortung mit sich. Anders als bei traditionellen Bankensystemen sind Transaktionen mit Kryptowährungen im Allgemeinen unumkehrbar. Wenn jemand Zugriff auf deine Wallet erhält und deine Guthaben überträgt, kann es äußerst schwierig sein, sie zurückzubekommen.
Ob du neu bei Bitcoin bist oder bereits Web3 erkundest – es ist wichtig, die Sicherheit von Krypto-Wallets zu verstehen.
Entdecken wir sieben praktische Möglichkeiten, deine Kryptowährungen zu schützen.
1. Teile niemals deine Seed-Phrase
Ob du neu bei Bitcoin bist oder bereits Web3 erkundest – es ist wichtig, die Sicherheit von Krypto-Wallets zu verstehen.
Entdecken wir sieben praktische Möglichkeiten, deine Kryptowährungen zu schützen.
1. Teile niemals deine Seed-Phrase
118
·
--
Bullisch
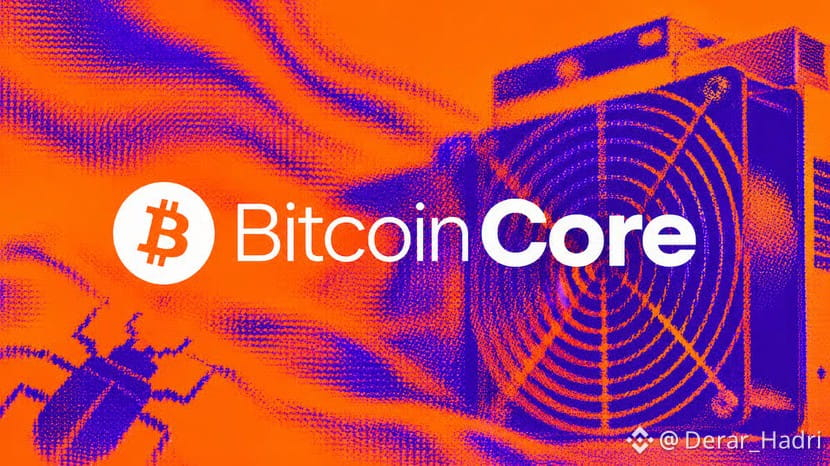
🚨 Sicherheitslücke in Bitcoin Core … Tausende Nodes gewährten anonymen Verbindungen unbeabsichtigte Berechtigungen!
Bitcoin-Core-Entwickler haben eine Sicherheitslücke aufgedeckt, durch die einige eingehende Verbindungen über das Tor-Netzwerk Berechtigungen erhalten konnten, die eigentlich vertrauenswürdigen Geräten vorbehalten waren.
Das Problem: Diese Berechtigungen konnten einige Schutzmaßnahmen gegen Denial-of-Service-Angriffe außer Kraft setzen und interne Informationen über den Node preisgeben.
🔎 Was ergab der Sicherheitsbericht?
▪️ Die Sicherheitslücke trägt die Kennung CVE-2025-62860.
▪️ Sie wurde als mittelschwer eingestuft.
▪️ Betroffen waren Tausende Nodes, die bestimmte Einstellungen für vertrauenswürdige Verbindungen verwendeten.
▪️ Die Lücke wurde in Bitcoin-Core-Versionen behoben, die im Oktober 2025 veröffentlicht wurden. Einzelheiten wurden jedoch erst am 10. November 2026 öffentlich bekannt gegeben.
⚠️ Bedeutet das, dass Bitcoin in Wallets nun gestohlen werden kann?
Nein. Die Sicherheitslücke betrifft die Sicherheit der Verbindungen einiger Nodes. Sie ist kein Angriff auf private Schlüssel und kein Beleg dafür, dass Guthaben von Nutzern gestohlen wurde.
💡 Die wichtigste Erkenntnis: Auch die Infrastruktur des größten Kryptowährungsnetzwerks benötigt kontinuierliche Sicherheitsupdates.
💬 Glaubst du, dass die öffentliche Bekanntgabe von Sicherheitslücken nach ihrer Behebung das Vertrauen in Bitcoin stärkt oder bei Anlegern Bedenken auslöst?
#Bitcoin #CyberSecurity
{spot}(BTCUSDT)
🚨 Sicherheitslücke in Bitcoin Core … Tausende Nodes gewährten anonymen Verbindungen unbeabsichtigte Berechtigungen!
Bitcoin-Core-Entwickler haben eine Sicherheitslücke aufgedeckt, durch die einige eingehende Verbindungen über das Tor-Netzwerk Berechtigungen erhalten konnten, die eigentlich vertrauenswürdigen Geräten vorbehalten waren.
Das Problem: Diese Berechtigungen konnten einige Schutzmaßnahmen gegen Denial-of-Service-Angriffe außer Kraft setzen und interne Informationen über den Node preisgeben.
🔎 Was ergab der Sicherheitsbericht?
▪️ Die Sicherheitslücke trägt die Kennung CVE-2025-62860.
▪️ Sie wurde als mittelschwer eingestuft.
▪️ Betroffen waren Tausende Nodes, die bestimmte Einstellungen für vertrauenswürdige Verbindungen verwendeten.
▪️ Die Lücke wurde in Bitcoin-Core-Versionen behoben, die im Oktober 2025 veröffentlicht wurden. Einzelheiten wurden jedoch erst am 10. November 2026 öffentlich bekannt gegeben.
⚠️ Bedeutet das, dass Bitcoin in Wallets nun gestohlen werden kann?
Nein. Die Sicherheitslücke betrifft die Sicherheit der Verbindungen einiger Nodes. Sie ist kein Angriff auf private Schlüssel und kein Beleg dafür, dass Guthaben von Nutzern gestohlen wurde.
💡 Die wichtigste Erkenntnis: Auch die Infrastruktur des größten Kryptowährungsnetzwerks benötigt kontinuierliche Sicherheitsupdates.
💬 Glaubst du, dass die öffentliche Bekanntgabe von Sicherheitslücken nach ihrer Behebung das Vertrauen in Bitcoin stärkt oder bei Anlegern Bedenken auslöst?
#Bitcoin #CyberSecurity
Bitcoin-Core-Entwickler haben eine Sicherheitslücke aufgedeckt, durch die einige eingehende Verbindungen über das Tor-Netzwerk Berechtigungen erhalten konnten, die eigentlich vertrauenswürdigen Geräten vorbehalten waren.
Das Problem: Diese Berechtigungen konnten einige Schutzmaßnahmen gegen Denial-of-Service-Angriffe außer Kraft setzen und interne Informationen über den Node preisgeben.
🔎 Was ergab der Sicherheitsbericht?
▪️ Die Sicherheitslücke trägt die Kennung CVE-2025-62860.
▪️ Sie wurde als mittelschwer eingestuft.
▪️ Betroffen waren Tausende Nodes, die bestimmte Einstellungen für vertrauenswürdige Verbindungen verwendeten.
▪️ Die Lücke wurde in Bitcoin-Core-Versionen behoben, die im Oktober 2025 veröffentlicht wurden. Einzelheiten wurden jedoch erst am 10. November 2026 öffentlich bekannt gegeben.
⚠️ Bedeutet das, dass Bitcoin in Wallets nun gestohlen werden kann?
Nein. Die Sicherheitslücke betrifft die Sicherheit der Verbindungen einiger Nodes. Sie ist kein Angriff auf private Schlüssel und kein Beleg dafür, dass Guthaben von Nutzern gestohlen wurde.
💡 Die wichtigste Erkenntnis: Auch die Infrastruktur des größten Kryptowährungsnetzwerks benötigt kontinuierliche Sicherheitsupdates.
💬 Glaubst du, dass die öffentliche Bekanntgabe von Sicherheitslücken nach ihrer Behebung das Vertrauen in Bitcoin stärkt oder bei Anlegern Bedenken auslöst?
#Bitcoin #CyberSecurity
47
🚨 NORDKOREANISCHE HACKER STEIGEN IN MEMECOIN-SCHÜTZENGRÄBEN EIN, XSTOCKS NIMMT HONGKONGER AKTIEN AUF: ASIA EXPRESS
📰 WAS IST PASSIERT?
Nordkoreanische Hacker bringen Memecoins auf den Markt, um im Binance-Hack gestohlene Gelder zu waschen. Gleichzeitig plant xStocks, in den kommenden Wochen Hunderte an der Hongkonger Börse gelistete Aktien aufzunehmen.
📊 AUSWIRKUNGEN AUF DIE TECHNOLOGIE
Der Fall rückt erneut die Sicherheit digitaler Systeme und die Notwendigkeit in den Fokus, den Schutz vor immer ausgefeilteren Angriffen zu verstärken.
🔎 Quelle: Cointelegraph
🤔 💬 Glaubst du, dass Unternehmen aufgrund solcher Vorfälle mehr in digitale Sicherheit investieren werden?
#Cybersecurity #DataSecurity #Crypto_Marker #News
🚨 NORDKOREANISCHE HACKER STEIGEN IN MEMECOIN-SCHÜTZENGRÄBEN EIN, XSTOCKS NIMMT HONGKONGER AKTIEN AUF: ASIA EXPRESS
📰 WAS IST PASSIERT?
Nordkoreanische Hacker bringen Memecoins auf den Markt, um im Binance-Hack gestohlene Gelder zu waschen. Gleichzeitig plant xStocks, in den kommenden Wochen Hunderte an der Hongkonger Börse gelistete Aktien aufzunehmen.
📊 AUSWIRKUNGEN AUF DIE TECHNOLOGIE
Der Fall rückt erneut die Sicherheit digitaler Systeme und die Notwendigkeit in den Fokus, den Schutz vor immer ausgefeilteren Angriffen zu verstärken.
🔎 Quelle: Cointelegraph
🤔 💬 Glaubst du, dass Unternehmen aufgrund solcher Vorfälle mehr in digitale Sicherheit investieren werden?
#Cybersecurity #DataSecurity #Crypto_Marker #News
📰 WAS IST PASSIERT?
Nordkoreanische Hacker bringen Memecoins auf den Markt, um im Binance-Hack gestohlene Gelder zu waschen. Gleichzeitig plant xStocks, in den kommenden Wochen Hunderte an der Hongkonger Börse gelistete Aktien aufzunehmen.
📊 AUSWIRKUNGEN AUF DIE TECHNOLOGIE
Der Fall rückt erneut die Sicherheit digitaler Systeme und die Notwendigkeit in den Fokus, den Schutz vor immer ausgefeilteren Angriffen zu verstärken.
🔎 Quelle: Cointelegraph
🤔 💬 Glaubst du, dass Unternehmen aufgrund solcher Vorfälle mehr in digitale Sicherheit investieren werden?
#Cybersecurity #DataSecurity #Crypto_Marker #News
18

DIE SICHERHEITSLEKTION IM WERT VON 6,3 MILLIARDEN US-DOLLAR FÜR BINANCE: ÄHNLICHE CYBERSICHERHEITSSCHWACHSTELLEN ZIELEN AUF EUROPÄISCHE BANKEN AB#CyberSecurity 🌍 #PositiveMindsGlobalResults
BINANCE SQUARE | INVESTIEREN • LERNEN • WACHSEN • GEMEINSAM
Bleib positiv. Bleib informiert. Bleib sicher! 💛🌍
DIE SICHERHEITSLEKTION IM WERT VON 6,3 MILLIARDEN US-DOLLAR FÜR BINANCE: ÄHNLICHE CYBERSICHERHEITSSCHWACHSTELLEN ZIELEN AUF EUROPÄISCHE BANKEN AB
Kernaussage: Die Sicherheitsrisiken, die der gemeldete Binance-Vorfall aufgezeigt hat, könnten über Kryptowährungsbörsen hinausgehen. Auch europäische Banken sind zunehmend Cyberbedrohungen ausgesetzt, darunter kompromittierte Geräte, Mitarbeiterzugänge, Phishing und ausgeklügelte Social-Engineering-Angriffe.
Was ist passiert?
DIE SICHERHEITSLEKTION IM WERT VON 6,3 MILLIARDEN US-DOLLAR FÜR BINANCE: ÄHNLICHE CYBERSICHERHEITSSCHWACHSTELLEN ZIELEN AUF EUROPÄISCHE BANKEN AB
#CyberSecurity 🌍 #PositiveMindsGlobalResults
BINANCE SQUARE | INVESTIEREN • LERNEN • WACHSEN • GEMEINSAM
Bleib positiv. Bleib informiert. Bleib sicher! 💛🌍
DIE SICHERHEITSLEKTION IM WERT VON 6,3 MILLIARDEN US-DOLLAR FÜR BINANCE: ÄHNLICHE CYBERSICHERHEITSSCHWACHSTELLEN ZIELEN AUF EUROPÄISCHE BANKEN AB
Kernaussage: Die Sicherheitsrisiken, die der gemeldete Binance-Vorfall aufgezeigt hat, könnten über Kryptowährungsbörsen hinausgehen. Auch europäische Banken sind zunehmend Cyberbedrohungen ausgesetzt, darunter kompromittierte Geräte, Mitarbeiterzugänge, Phishing und ausgeklügelte Social-Engineering-Angriffe.
Was ist passiert?
BINANCE SQUARE | INVESTIEREN • LERNEN • WACHSEN • GEMEINSAM
Bleib positiv. Bleib informiert. Bleib sicher! 💛🌍
DIE SICHERHEITSLEKTION IM WERT VON 6,3 MILLIARDEN US-DOLLAR FÜR BINANCE: ÄHNLICHE CYBERSICHERHEITSSCHWACHSTELLEN ZIELEN AUF EUROPÄISCHE BANKEN AB
Kernaussage: Die Sicherheitsrisiken, die der gemeldete Binance-Vorfall aufgezeigt hat, könnten über Kryptowährungsbörsen hinausgehen. Auch europäische Banken sind zunehmend Cyberbedrohungen ausgesetzt, darunter kompromittierte Geräte, Mitarbeiterzugänge, Phishing und ausgeklügelte Social-Engineering-Angriffe.
Was ist passiert?
12
·
--
Bärisch
#bitcoincoredisclosestortrafficvulnerability
🚨 Bitcoin Core deckt Schwachstelle im Tor-Datenverkehr auf – könnte die Privatsphäre der Nutzer gefährdet sein?
Bitcoin Core hat eine Schwachstelle im Zusammenhang mit Tor-Datenverkehr offengelegt und damit neue Bedenken hinsichtlich Datenschutz und Netzwerksicherheit im gesamten Bitcoin-Ökosystem geweckt.
Tor wird von Bitcoin-Node-Betreibern häufig genutzt, um ihre IP-Adressen zu verbergen und ihre Netzwerkaktivitäten zu schützen. Eine Schwachstelle im Tor-bezogenen Datenverkehr könnte Informationen preisgeben, die Nutzer für privat halten.
Warum das wichtig ist:
Datenschutzbedenken: Nutzer, die auf Tor setzen, könnten zusätzlichen Risiken ausgesetzt sein, wenn sie anfällige Software verwenden.
Sicherheit von Nodes: Betreiber von Bitcoin-Nodes sollten Sicherheitshinweise und empfohlene Updates beachten.
Vertrauen ins Netzwerk: Datenschutz bleibt ein wichtiger Bestandteil der dezentralen Infrastruktur von Bitcoin.
Meine Einschätzung: Das erinnert daran, dass die Sicherheit von Bitcoin kontinuierliche Wartung erfordert. Node-Betreiber sollten die offizielle Offenlegung der Schwachstelle prüfen und empfohlene Updates installieren, statt mögliche Risiken zu ignorieren.
Könnte diese Schwachstelle das Vertrauen in die Datenschutzinfrastruktur von Bitcoin schwächen?
#bitcoin #BitcoinCorrection #CyberSecurity $BTC
#bitcoincoredisclosestortrafficvulnerability
🚨 Bitcoin Core deckt Schwachstelle im Tor-Datenverkehr auf – könnte die Privatsphäre der Nutzer gefährdet sein?
Bitcoin Core hat eine Schwachstelle im Zusammenhang mit Tor-Datenverkehr offengelegt und damit neue Bedenken hinsichtlich Datenschutz und Netzwerksicherheit im gesamten Bitcoin-Ökosystem geweckt.
Tor wird von Bitcoin-Node-Betreibern häufig genutzt, um ihre IP-Adressen zu verbergen und ihre Netzwerkaktivitäten zu schützen. Eine Schwachstelle im Tor-bezogenen Datenverkehr könnte Informationen preisgeben, die Nutzer für privat halten.
Warum das wichtig ist:
Datenschutzbedenken: Nutzer, die auf Tor setzen, könnten zusätzlichen Risiken ausgesetzt sein, wenn sie anfällige Software verwenden.
Sicherheit von Nodes: Betreiber von Bitcoin-Nodes sollten Sicherheitshinweise und empfohlene Updates beachten.
Vertrauen ins Netzwerk: Datenschutz bleibt ein wichtiger Bestandteil der dezentralen Infrastruktur von Bitcoin.
Meine Einschätzung: Das erinnert daran, dass die Sicherheit von Bitcoin kontinuierliche Wartung erfordert. Node-Betreiber sollten die offizielle Offenlegung der Schwachstelle prüfen und empfohlene Updates installieren, statt mögliche Risiken zu ignorieren.
Könnte diese Schwachstelle das Vertrauen in die Datenschutzinfrastruktur von Bitcoin schwächen?
#bitcoin #BitcoinCorrection #CyberSecurity $BTC
🚨 Bitcoin Core deckt Schwachstelle im Tor-Datenverkehr auf – könnte die Privatsphäre der Nutzer gefährdet sein?
Bitcoin Core hat eine Schwachstelle im Zusammenhang mit Tor-Datenverkehr offengelegt und damit neue Bedenken hinsichtlich Datenschutz und Netzwerksicherheit im gesamten Bitcoin-Ökosystem geweckt.
Tor wird von Bitcoin-Node-Betreibern häufig genutzt, um ihre IP-Adressen zu verbergen und ihre Netzwerkaktivitäten zu schützen. Eine Schwachstelle im Tor-bezogenen Datenverkehr könnte Informationen preisgeben, die Nutzer für privat halten.
Warum das wichtig ist:
Datenschutzbedenken: Nutzer, die auf Tor setzen, könnten zusätzlichen Risiken ausgesetzt sein, wenn sie anfällige Software verwenden.
Sicherheit von Nodes: Betreiber von Bitcoin-Nodes sollten Sicherheitshinweise und empfohlene Updates beachten.
Vertrauen ins Netzwerk: Datenschutz bleibt ein wichtiger Bestandteil der dezentralen Infrastruktur von Bitcoin.
Meine Einschätzung: Das erinnert daran, dass die Sicherheit von Bitcoin kontinuierliche Wartung erfordert. Node-Betreiber sollten die offizielle Offenlegung der Schwachstelle prüfen und empfohlene Updates installieren, statt mögliche Risiken zu ignorieren.
Könnte diese Schwachstelle das Vertrauen in die Datenschutzinfrastruktur von Bitcoin schwächen?
#bitcoin #BitcoinCorrection #CyberSecurity $BTC
37
·
--
Die Verbindung zu trennen ist nicht dasselbe wie Wallet-Berechtigungen zu widerrufen
Wenn du die Verbindung zu einer DeFi-App trennst, wird die von dir erteilte Berechtigung nicht unbedingt widerrufen. Laut Ethereum.org können Token-Freigaben auch nach dem Trennen der Verbindung aktiv bleiben – und möglicherweise kein Ablaufdatum haben. Eine unbegrenzte Genehmigung kann einem Vertrag erlauben, alle Token dieses Typs in deiner Wallet auszugeben. Binance Academy empfiehlt, Genehmigungsanfragen sorgfältig zu prüfen und Berechtigungen zu widerrufen, die du nicht mehr benötigst.
Das macht eine sorgfältige Verwaltung von Genehmigungen zu einer eigenen Sicherheitsmaßnahme: Prüfe den Vertrag, bevor du unterschreibst, begrenze den Betrag, sofern deine Wallet dies zulässt, und überprüfe die Freigaben in jedem Netzwerk. Der Widerruf ist eine On-Chain-Transaktion und kann eine Netzwerkgebühr erfordern.
Meine Einschätzung: Geh nicht davon aus, dass „Verbindung trennen“ dasselbe bedeutet wie „widerrufen“. Überprüfst du deine Wallet-Genehmigungen regelmäßig?
Quellen: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Die Verbindung zu trennen ist nicht dasselbe wie Wallet-Berechtigungen zu widerrufen
Wenn du die Verbindung zu einer DeFi-App trennst, wird die von dir erteilte Berechtigung nicht unbedingt widerrufen. Laut Ethereum.org können Token-Freigaben auch nach dem Trennen der Verbindung aktiv bleiben – und möglicherweise kein Ablaufdatum haben. Eine unbegrenzte Genehmigung kann einem Vertrag erlauben, alle Token dieses Typs in deiner Wallet auszugeben. Binance Academy empfiehlt, Genehmigungsanfragen sorgfältig zu prüfen und Berechtigungen zu widerrufen, die du nicht mehr benötigst.
Das macht eine sorgfältige Verwaltung von Genehmigungen zu einer eigenen Sicherheitsmaßnahme: Prüfe den Vertrag, bevor du unterschreibst, begrenze den Betrag, sofern deine Wallet dies zulässt, und überprüfe die Freigaben in jedem Netzwerk. Der Widerruf ist eine On-Chain-Transaktion und kann eine Netzwerkgebühr erfordern.
Meine Einschätzung: Geh nicht davon aus, dass „Verbindung trennen“ dasselbe bedeutet wie „widerrufen“. Überprüfst du deine Wallet-Genehmigungen regelmäßig?
Quellen: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Wenn du die Verbindung zu einer DeFi-App trennst, wird die von dir erteilte Berechtigung nicht unbedingt widerrufen. Laut Ethereum.org können Token-Freigaben auch nach dem Trennen der Verbindung aktiv bleiben – und möglicherweise kein Ablaufdatum haben. Eine unbegrenzte Genehmigung kann einem Vertrag erlauben, alle Token dieses Typs in deiner Wallet auszugeben. Binance Academy empfiehlt, Genehmigungsanfragen sorgfältig zu prüfen und Berechtigungen zu widerrufen, die du nicht mehr benötigst.
Das macht eine sorgfältige Verwaltung von Genehmigungen zu einer eigenen Sicherheitsmaßnahme: Prüfe den Vertrag, bevor du unterschreibst, begrenze den Betrag, sofern deine Wallet dies zulässt, und überprüfe die Freigaben in jedem Netzwerk. Der Widerruf ist eine On-Chain-Transaktion und kann eine Netzwerkgebühr erfordern.
Meine Einschätzung: Geh nicht davon aus, dass „Verbindung trennen“ dasselbe bedeutet wie „widerrufen“. Überprüfst du deine Wallet-Genehmigungen regelmäßig?
Quellen: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
3
🚨 US-JUSTIZMINISTERIUM WILL 1,2 MRD. DOLLAR AUS BINANCE-HACK BESCHLAGNAHMEN UND ZERSCHLÄGT FACESTEALER-BETRUG
📰 WAS IST PASSIERT?
Die Behörden froren mehr als 2,7 Milliarden Dollar aus den Erlösen des Binance-Hacks ein, während der davon unabhängige FaceStealer-Betrug innerhalb von 18 Monaten über 400 Millionen Dollar erbeutete.
📊 AUSWIRKUNGEN AUF DIE TECHNOLOGIE
Der Fall rückt erneut die Sicherheit digitaler Systeme und die Notwendigkeit in den Fokus, den Schutz vor immer ausgefeilteren Angriffen zu verstärken.
🔎 Quelle: Cointelegraph
🤔 💬 Glaubst du, dass solche Vorfälle Unternehmen dazu bringen werden, mehr in digitale Sicherheit zu investieren?
#Cybersecurity #DataSecurity #Crypto_Marker #News
🚨 US-JUSTIZMINISTERIUM WILL 1,2 MRD. DOLLAR AUS BINANCE-HACK BESCHLAGNAHMEN UND ZERSCHLÄGT FACESTEALER-BETRUG
📰 WAS IST PASSIERT?
Die Behörden froren mehr als 2,7 Milliarden Dollar aus den Erlösen des Binance-Hacks ein, während der davon unabhängige FaceStealer-Betrug innerhalb von 18 Monaten über 400 Millionen Dollar erbeutete.
📊 AUSWIRKUNGEN AUF DIE TECHNOLOGIE
Der Fall rückt erneut die Sicherheit digitaler Systeme und die Notwendigkeit in den Fokus, den Schutz vor immer ausgefeilteren Angriffen zu verstärken.
🔎 Quelle: Cointelegraph
🤔 💬 Glaubst du, dass solche Vorfälle Unternehmen dazu bringen werden, mehr in digitale Sicherheit zu investieren?
#Cybersecurity #DataSecurity #Crypto_Marker #News
📰 WAS IST PASSIERT?
Die Behörden froren mehr als 2,7 Milliarden Dollar aus den Erlösen des Binance-Hacks ein, während der davon unabhängige FaceStealer-Betrug innerhalb von 18 Monaten über 400 Millionen Dollar erbeutete.
📊 AUSWIRKUNGEN AUF DIE TECHNOLOGIE
Der Fall rückt erneut die Sicherheit digitaler Systeme und die Notwendigkeit in den Fokus, den Schutz vor immer ausgefeilteren Angriffen zu verstärken.
🔎 Quelle: Cointelegraph
🤔 💬 Glaubst du, dass solche Vorfälle Unternehmen dazu bringen werden, mehr in digitale Sicherheit zu investieren?
#Cybersecurity #DataSecurity #Crypto_Marker #News
12
·
--
Ein gefälschter „Fix“ für einen Videoanruf kann aus einer routinemäßigen Besprechung eine Falle für Kryptodiebstahl machen.
Laut FBI stand die mit Nordkorea verbundene Operation FaceStealer über einen Zeitraum von 18 Monaten mit Kryptodiebstählen in Höhe von mehr als 400 Millionen Dollar in Verbindung. Die Angreifer nutzten kompromittierte Kontakte und überzeugende Videokonferenzen und installierten anschließend mit einem vorgetäuschten Fix für einen technischen Fehler Schadsoftware. Das FBI warnt außerdem vor Deepfakes und Angriffen auf Open-Source-Entwickler – dadurch steigt das Risiko für die Software-Lieferkette.
Mein Fazit: Behandelt unerwartete Links zu angeblichen Fehlerbehebungen mit Misstrauen – auch wenn sie von einem vertrauten Konto kommen. Verifiziert die Anfrage über einen separaten, vertrauenswürdigen Kanal, bevor ihr klickt.
Würde euer Team so etwas in einem routinemäßigen Anruf erkennen?
Quelle: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Phishing
Ein gefälschter „Fix“ für einen Videoanruf kann aus einer routinemäßigen Besprechung eine Falle für Kryptodiebstahl machen.
Laut FBI stand die mit Nordkorea verbundene Operation FaceStealer über einen Zeitraum von 18 Monaten mit Kryptodiebstählen in Höhe von mehr als 400 Millionen Dollar in Verbindung. Die Angreifer nutzten kompromittierte Kontakte und überzeugende Videokonferenzen und installierten anschließend mit einem vorgetäuschten Fix für einen technischen Fehler Schadsoftware. Das FBI warnt außerdem vor Deepfakes und Angriffen auf Open-Source-Entwickler – dadurch steigt das Risiko für die Software-Lieferkette.
Mein Fazit: Behandelt unerwartete Links zu angeblichen Fehlerbehebungen mit Misstrauen – auch wenn sie von einem vertrauten Konto kommen. Verifiziert die Anfrage über einen separaten, vertrauenswürdigen Kanal, bevor ihr klickt.
Würde euer Team so etwas in einem routinemäßigen Anruf erkennen?
Quelle: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Phishing
Laut FBI stand die mit Nordkorea verbundene Operation FaceStealer über einen Zeitraum von 18 Monaten mit Kryptodiebstählen in Höhe von mehr als 400 Millionen Dollar in Verbindung. Die Angreifer nutzten kompromittierte Kontakte und überzeugende Videokonferenzen und installierten anschließend mit einem vorgetäuschten Fix für einen technischen Fehler Schadsoftware. Das FBI warnt außerdem vor Deepfakes und Angriffen auf Open-Source-Entwickler – dadurch steigt das Risiko für die Software-Lieferkette.
Mein Fazit: Behandelt unerwartete Links zu angeblichen Fehlerbehebungen mit Misstrauen – auch wenn sie von einem vertrauten Konto kommen. Verifiziert die Anfrage über einen separaten, vertrauenswürdigen Kanal, bevor ihr klickt.
Würde euer Team so etwas in einem routinemäßigen Anruf erkennen?
Quelle: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Phishing
·
--
TSMC-Mitarbeiterdaten online aufgetaucht – doch das Unternehmen sagt, seine Systeme seien nicht kompromittiert worden
Ein Datenleck bei einem Cloud-Anbieter kann erhebliche Datenschutzrisiken mit sich bringen, auch wenn die Chipproduktion nicht beeinträchtigt wird.
In einer SEC-Mitteilung vom 12. November erklärte TSMC, dass Daten einiger aktueller und ehemaliger Mitarbeiter unbefugt online aufgetaucht seien. Das Unternehmen habe keine Hinweise darauf gefunden, dass seine eigenen Systeme kompromittiert wurden; die Daten stimmten mit Informationen überein, die ein Cloud-Dienstleister gespeichert hatte, und standen in keinem Zusammenhang mit dem Betrieb oder Kundendaten. Unabhängig davon berichtet CNBC-TV18, Hacker hätten rund 46.000 Datensätze beansprucht und 3 BTC gefordert – diese Angaben wurden von TSMC nicht bestätigt.
Mein Fazit: Überprüfen Sie Angaben zu Datenlecks anhand von Unternehmensmitteilungen und begegnen Sie Behauptungen von Kriminellen zu Datenmengen oder Lösegeldforderungen mit Vorsicht. Welche Sicherheitsstandards sollten Unternehmen von Cloud-Anbietern verlangen?
Quellen: TSMC-Mitteilung an die SEC — https://www.sec.gov/Archives/edgar/data/1046179/000104617926000800/a20261112statementregardin.htm | CNBC-TV18 — https://www.cnbctv18.com/technology/tsmc-confirms-employee-data-leak-hackers-demand-3-bitcoin-for-46000-records-20033178.htm
#Cybersecurity #DataPrivacy #Halbleiter
TSMC-Mitarbeiterdaten online aufgetaucht – doch das Unternehmen sagt, seine Systeme seien nicht kompromittiert worden
Ein Datenleck bei einem Cloud-Anbieter kann erhebliche Datenschutzrisiken mit sich bringen, auch wenn die Chipproduktion nicht beeinträchtigt wird.
In einer SEC-Mitteilung vom 12. November erklärte TSMC, dass Daten einiger aktueller und ehemaliger Mitarbeiter unbefugt online aufgetaucht seien. Das Unternehmen habe keine Hinweise darauf gefunden, dass seine eigenen Systeme kompromittiert wurden; die Daten stimmten mit Informationen überein, die ein Cloud-Dienstleister gespeichert hatte, und standen in keinem Zusammenhang mit dem Betrieb oder Kundendaten. Unabhängig davon berichtet CNBC-TV18, Hacker hätten rund 46.000 Datensätze beansprucht und 3 BTC gefordert – diese Angaben wurden von TSMC nicht bestätigt.
Mein Fazit: Überprüfen Sie Angaben zu Datenlecks anhand von Unternehmensmitteilungen und begegnen Sie Behauptungen von Kriminellen zu Datenmengen oder Lösegeldforderungen mit Vorsicht. Welche Sicherheitsstandards sollten Unternehmen von Cloud-Anbietern verlangen?
Quellen: TSMC-Mitteilung an die SEC — https://www.sec.gov/Archives/edgar/data/1046179/000104617926000800/a20261112statementregardin.htm | CNBC-TV18 — https://www.cnbctv18.com/technology/tsmc-confirms-employee-data-leak-hackers-demand-3-bitcoin-for-46000-records-20033178.htm
#Cybersecurity #DataPrivacy #Halbleiter
Ein Datenleck bei einem Cloud-Anbieter kann erhebliche Datenschutzrisiken mit sich bringen, auch wenn die Chipproduktion nicht beeinträchtigt wird.
In einer SEC-Mitteilung vom 12. November erklärte TSMC, dass Daten einiger aktueller und ehemaliger Mitarbeiter unbefugt online aufgetaucht seien. Das Unternehmen habe keine Hinweise darauf gefunden, dass seine eigenen Systeme kompromittiert wurden; die Daten stimmten mit Informationen überein, die ein Cloud-Dienstleister gespeichert hatte, und standen in keinem Zusammenhang mit dem Betrieb oder Kundendaten. Unabhängig davon berichtet CNBC-TV18, Hacker hätten rund 46.000 Datensätze beansprucht und 3 BTC gefordert – diese Angaben wurden von TSMC nicht bestätigt.
Mein Fazit: Überprüfen Sie Angaben zu Datenlecks anhand von Unternehmensmitteilungen und begegnen Sie Behauptungen von Kriminellen zu Datenmengen oder Lösegeldforderungen mit Vorsicht. Welche Sicherheitsstandards sollten Unternehmen von Cloud-Anbietern verlangen?
Quellen: TSMC-Mitteilung an die SEC — https://www.sec.gov/Archives/edgar/data/1046179/000104617926000800/a20261112statementregardin.htm | CNBC-TV18 — https://www.cnbctv18.com/technology/tsmc-confirms-employee-data-leak-hackers-demand-3-bitcoin-for-46000-records-20033178.htm
#Cybersecurity #DataPrivacy #Halbleiter
27
·
--
🚨 US-JUSTIZMINISTERIUM BESCHLAGNAHMT KRYPTOWÄHRUNGEN IM WERT VON 1,2 MILLIARDEN US-DOLLAR MIT VERBINDUNGEN ZU NORDKOREA!
Das US-Justizministerium hat eine gerichtliche Genehmigung erwirkt, um Kryptowährungen im Wert von über 1,2 MILLIARDEN US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen wurden.
🔹 Mehr als 2,7 Milliarden der insgesamt rund 6 Milliarden gestohlenen US-Dollar wurden inzwischen eingefroren.
🔹 Das FBI vereitelte außerdem Nordkoreas FaceStealer-Operation, die mit Kryptodiebstählen im Wert von über 400 Millionen US-Dollar innerhalb von 18 Monaten in Verbindung steht.
🔹 Ermittler beschlagnahmten mehr als 900 Webcam-Aufnahmen von Opfern.
🔹 Hacker sollen aufgezeichnetes Videomaterial und KI-Deepfakes verwendet haben, um sich bei Videoanrufen als vertrauenswürdige Kontakte auszugeben.
⚠️ Einige Opfer wurden Monate – oder sogar mehr als ein Jahr – bevor ihre Gelder gestohlen wurden ins Visier genommen.
💬 Zeigt das, wie ernst die Bedrohung durch KI-gestützte Betrugsmaschen für die Kryptobranche geworden ist?
$BNB $BTC $XAU
#KryptoSicherheit #Binance #DOJ #FBI #NorthKorea #CyberSecurity #CryptoNews
🚨 US-JUSTIZMINISTERIUM BESCHLAGNAHMT KRYPTOWÄHRUNGEN IM WERT VON 1,2 MILLIARDEN US-DOLLAR MIT VERBINDUNGEN ZU NORDKOREA!
Das US-Justizministerium hat eine gerichtliche Genehmigung erwirkt, um Kryptowährungen im Wert von über 1,2 MILLIARDEN US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen wurden.
🔹 Mehr als 2,7 Milliarden der insgesamt rund 6 Milliarden gestohlenen US-Dollar wurden inzwischen eingefroren.
🔹 Das FBI vereitelte außerdem Nordkoreas FaceStealer-Operation, die mit Kryptodiebstählen im Wert von über 400 Millionen US-Dollar innerhalb von 18 Monaten in Verbindung steht.
🔹 Ermittler beschlagnahmten mehr als 900 Webcam-Aufnahmen von Opfern.
🔹 Hacker sollen aufgezeichnetes Videomaterial und KI-Deepfakes verwendet haben, um sich bei Videoanrufen als vertrauenswürdige Kontakte auszugeben.
⚠️ Einige Opfer wurden Monate – oder sogar mehr als ein Jahr – bevor ihre Gelder gestohlen wurden ins Visier genommen.
💬 Zeigt das, wie ernst die Bedrohung durch KI-gestützte Betrugsmaschen für die Kryptobranche geworden ist?
$BNB $BTC $XAU
#KryptoSicherheit #Binance #DOJ #FBI #NorthKorea #CyberSecurity #CryptoNews
Das US-Justizministerium hat eine gerichtliche Genehmigung erwirkt, um Kryptowährungen im Wert von über 1,2 MILLIARDEN US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen wurden.
🔹 Mehr als 2,7 Milliarden der insgesamt rund 6 Milliarden gestohlenen US-Dollar wurden inzwischen eingefroren.
🔹 Das FBI vereitelte außerdem Nordkoreas FaceStealer-Operation, die mit Kryptodiebstählen im Wert von über 400 Millionen US-Dollar innerhalb von 18 Monaten in Verbindung steht.
🔹 Ermittler beschlagnahmten mehr als 900 Webcam-Aufnahmen von Opfern.
🔹 Hacker sollen aufgezeichnetes Videomaterial und KI-Deepfakes verwendet haben, um sich bei Videoanrufen als vertrauenswürdige Kontakte auszugeben.
⚠️ Einige Opfer wurden Monate – oder sogar mehr als ein Jahr – bevor ihre Gelder gestohlen wurden ins Visier genommen.
💬 Zeigt das, wie ernst die Bedrohung durch KI-gestützte Betrugsmaschen für die Kryptobranche geworden ist?
$BNB $BTC $XAU
#KryptoSicherheit #Binance #DOJ #FBI #NorthKorea #CyberSecurity #CryptoNews
1
3
16

Das US-Justizministerium leitet nach dem Binance-Hack die Beschlagnahmung von 1,2 Mrd. US-Dollar ein, während nordkoreanische Akteure mithilfe von KI-generierten Deepfakes Kryptowährungen im Wert von 400 Mio. US-Dollar stehlen.
#CyberSecurity #DOJ
Das US-Justizministerium leitet nach dem Binance-Hack die Beschlagnahmung von 1,2 Mrd. US-Dollar ein, während nordkoreanische Akteure mithilfe von KI-generierten Deepfakes Kryptowährungen im Wert von 400 Mio. US-Dollar stehlen.
#CyberSecurity #DOJ
#CyberSecurity #DOJ
8
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#WhoWillSucceedJensenHuangatNvidia?
152,074 Aufrufe
1,580 Kommentare
2
#WhatWillDriveCryptoandStocks’NextRebound?
549,744 Aufrufe
3,420 Kommentare
3
#BitcoinActiveSupplyInProfitDropsBelow45%
66,664 Aufrufe
670 Kommentare
4
#KavaSaysAbnormalActivityLimitedToKavaLend
36,108 Aufrufe
373 Kommentare
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
27,884 Aufrufe
327 Kommentare
6
#USPPIMissMayEaseBTCPressure
284,451 Aufrufe
2,229 Kommentare
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
9,532 Aufrufe
88 Kommentare
8
#TONStrategyReports$23.97MQ3NetLoss
10,201 Aufrufe
42 Kommentare
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
26,769 Aufrufe
285 Kommentare
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
24,709 Aufrufe
245 Kommentare