
#addresspoisoning
addresspoisoning
17,016 Aufrufe
74 Kommentare
Hot
Zuletzt
·
--
Artikel
Der Betrug, der 2FA und Seed-Phrase umgeht: Jemand verlor 68 Millionen US-Dollar durch Kopieren und EinfügenKrypto-Sicherheitsreihe #2
Im vorherigen Beitrag ging es um 2FA, Phishing und Seed-Phrase. Jetzt geht es um einen Betrug, der all das umgeht. Der Betrüger dringt nicht in dein Konto ein, stiehlt nicht dein Passwort und braucht deine Seed-Phrase nicht. Du selbst sendest das Geld.
Der reale Fall
Am 3. Mai 2024 versuchte ein Opfer in Hongkong, 1.155 Wrapped Bitcoin (WBTC), damals etwa 68 Millionen US-Dollar wert, zwischen zwei eigenen Wallets zu transferieren. Das Geld landete beim Betrüger. Die Überweisung machte 97 % des Kontostands aus. (dextools) (Cointelegraph)
Der Betrug, der 2FA und Seed-Phrase umgeht: Jemand verlor 68 Millionen US-Dollar durch Kopieren und Einfügen
Krypto-Sicherheitsreihe #2
Im vorherigen Beitrag ging es um 2FA, Phishing und Seed-Phrase. Jetzt geht es um einen Betrug, der all das umgeht. Der Betrüger dringt nicht in dein Konto ein, stiehlt nicht dein Passwort und braucht deine Seed-Phrase nicht. Du selbst sendest das Geld.
Der reale Fall
Am 3. Mai 2024 versuchte ein Opfer in Hongkong, 1.155 Wrapped Bitcoin (WBTC), damals etwa 68 Millionen US-Dollar wert, zwischen zwei eigenen Wallets zu transferieren. Das Geld landete beim Betrüger. Die Überweisung machte 97 % des Kontostands aus. (dextools) (Cointelegraph)
Im vorherigen Beitrag ging es um 2FA, Phishing und Seed-Phrase. Jetzt geht es um einen Betrug, der all das umgeht. Der Betrüger dringt nicht in dein Konto ein, stiehlt nicht dein Passwort und braucht deine Seed-Phrase nicht. Du selbst sendest das Geld.
Der reale Fall
Am 3. Mai 2024 versuchte ein Opfer in Hongkong, 1.155 Wrapped Bitcoin (WBTC), damals etwa 68 Millionen US-Dollar wert, zwischen zwei eigenen Wallets zu transferieren. Das Geld landete beim Betrüger. Die Überweisung machte 97 % des Kontostands aus. (dextools) (Cointelegraph)
1
3
2k
·
--
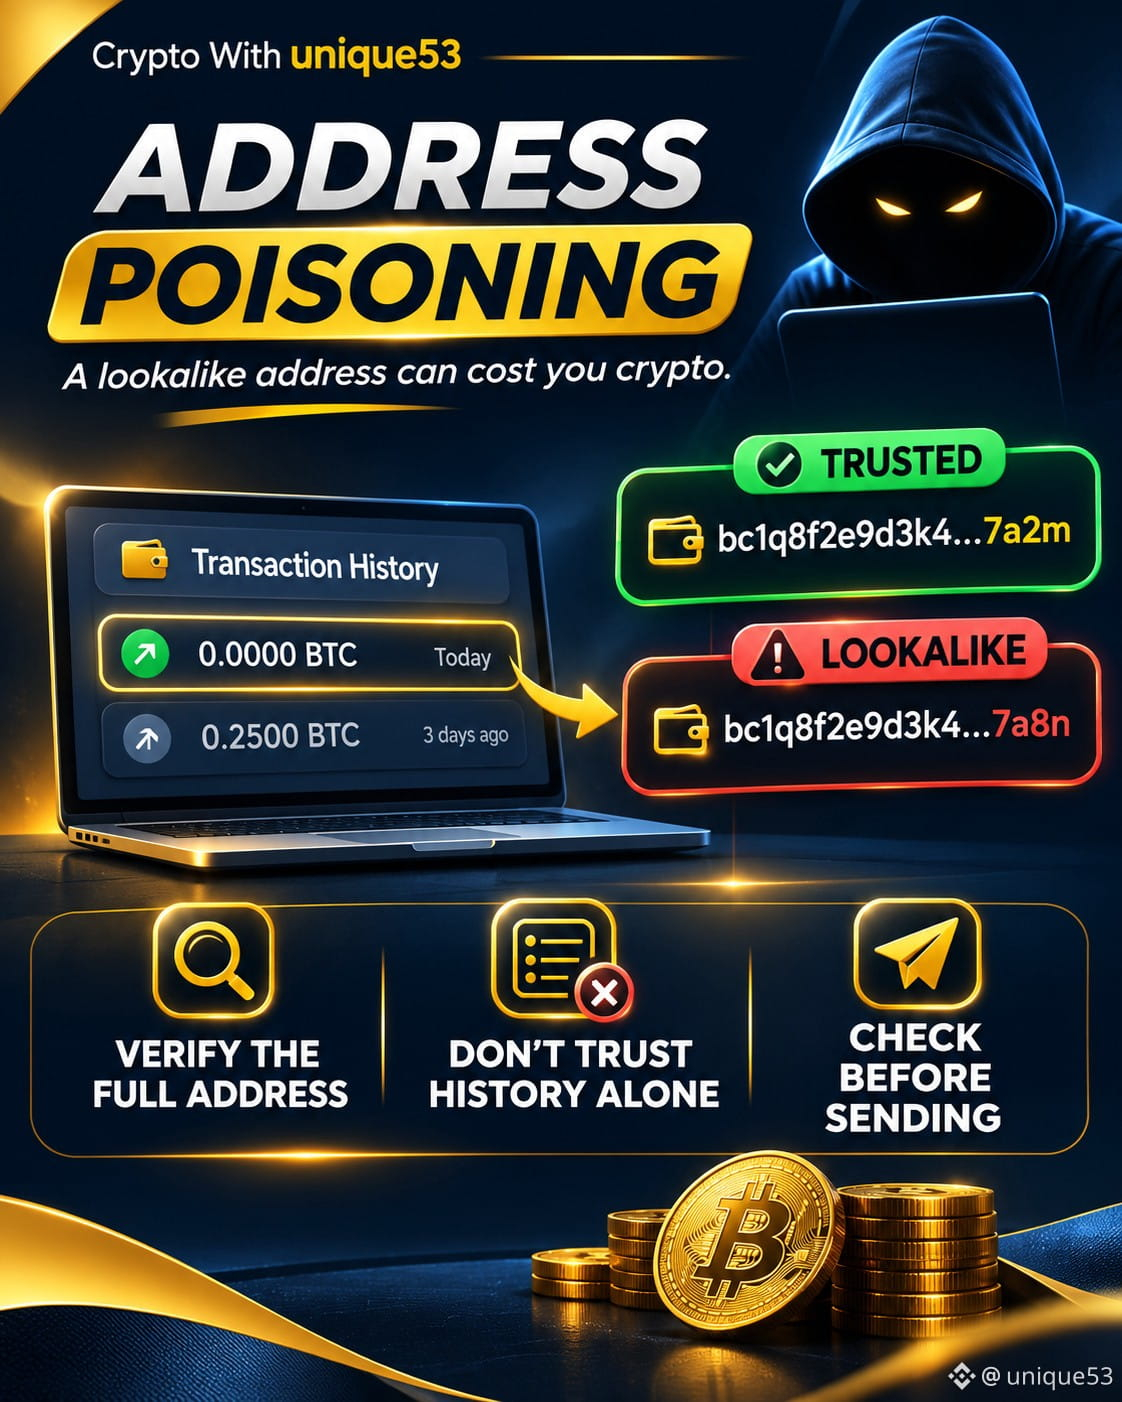
🚨 Deine Wallet kann ausgetrickst werden, ohne gehackt zu werden!
Ich lerne gerade, dass nicht jeder Krypto-Betrug damit zu tun hat, Passwörter oder private Schlüssel zu stehlen.
Einen Trick, den ich kürzlich entdeckt habe, nennt man Address Poisoning (Adressvergiftung).
So funktioniert es:
🔹 Der Doppelgänger: Betrüger erstellen eine Wallet-Adresse, die einer ähnelt, die du schon einmal verwendet hast.
🔹 Die Falle: Sie senden eine winzige Transaktion oder eine Transaktion mit null Wert, damit ihre Adresse in deinem Transaktionsverlauf erscheint.
🔹 Der Fehler: Wenn du diese Adresse später kopierst, ohne sie zu überprüfen, könntest du deine Kryptowährungen an den Betrüger senden.
⚠️ Das Beängstigende daran? Deine Wallet muss dafür nicht unbedingt gehackt werden.
3 Sicherheitsgewohnheiten, die ich mir aneigne:
✅ Überprüfe die vollständige Empfängeradresse anhand einer vertrauenswürdigen Quelle.
✅ Kopiere Adressen nicht blind aus dem Transaktionsverlauf.
✅ Verwende nach Möglichkeit ein verifiziertes Adressbuch und überweise zunächst einen kleinen Testbetrag.
💡 Mein Fazit: Eine vertraut aussehende Adresse ist nicht unbedingt sicher.
Ich lerne, dass der Schutz deiner Kryptowährungen damit beginnt, zu verstehen, wie Betrugsmaschen funktionieren.
❓ Ist dir schon einmal eine verdächtige Transaktion in deinem Wallet-Verlauf aufgefallen?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
🚨 Deine Wallet kann ausgetrickst werden, ohne gehackt zu werden!
Ich lerne gerade, dass nicht jeder Krypto-Betrug damit zu tun hat, Passwörter oder private Schlüssel zu stehlen.
Einen Trick, den ich kürzlich entdeckt habe, nennt man Address Poisoning (Adressvergiftung).
So funktioniert es:
🔹 Der Doppelgänger: Betrüger erstellen eine Wallet-Adresse, die einer ähnelt, die du schon einmal verwendet hast.
🔹 Die Falle: Sie senden eine winzige Transaktion oder eine Transaktion mit null Wert, damit ihre Adresse in deinem Transaktionsverlauf erscheint.
🔹 Der Fehler: Wenn du diese Adresse später kopierst, ohne sie zu überprüfen, könntest du deine Kryptowährungen an den Betrüger senden.
⚠️ Das Beängstigende daran? Deine Wallet muss dafür nicht unbedingt gehackt werden.
3 Sicherheitsgewohnheiten, die ich mir aneigne:
✅ Überprüfe die vollständige Empfängeradresse anhand einer vertrauenswürdigen Quelle.
✅ Kopiere Adressen nicht blind aus dem Transaktionsverlauf.
✅ Verwende nach Möglichkeit ein verifiziertes Adressbuch und überweise zunächst einen kleinen Testbetrag.
💡 Mein Fazit: Eine vertraut aussehende Adresse ist nicht unbedingt sicher.
Ich lerne, dass der Schutz deiner Kryptowährungen damit beginnt, zu verstehen, wie Betrugsmaschen funktionieren.
❓ Ist dir schon einmal eine verdächtige Transaktion in deinem Wallet-Verlauf aufgefallen?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
Ich lerne gerade, dass nicht jeder Krypto-Betrug damit zu tun hat, Passwörter oder private Schlüssel zu stehlen.
Einen Trick, den ich kürzlich entdeckt habe, nennt man Address Poisoning (Adressvergiftung).
So funktioniert es:
🔹 Der Doppelgänger: Betrüger erstellen eine Wallet-Adresse, die einer ähnelt, die du schon einmal verwendet hast.
🔹 Die Falle: Sie senden eine winzige Transaktion oder eine Transaktion mit null Wert, damit ihre Adresse in deinem Transaktionsverlauf erscheint.
🔹 Der Fehler: Wenn du diese Adresse später kopierst, ohne sie zu überprüfen, könntest du deine Kryptowährungen an den Betrüger senden.
⚠️ Das Beängstigende daran? Deine Wallet muss dafür nicht unbedingt gehackt werden.
3 Sicherheitsgewohnheiten, die ich mir aneigne:
✅ Überprüfe die vollständige Empfängeradresse anhand einer vertrauenswürdigen Quelle.
✅ Kopiere Adressen nicht blind aus dem Transaktionsverlauf.
✅ Verwende nach Möglichkeit ein verifiziertes Adressbuch und überweise zunächst einen kleinen Testbetrag.
💡 Mein Fazit: Eine vertraut aussehende Adresse ist nicht unbedingt sicher.
Ich lerne, dass der Schutz deiner Kryptowährungen damit beginnt, zu verstehen, wie Betrugsmaschen funktionieren.
❓ Ist dir schon einmal eine verdächtige Transaktion in deinem Wallet-Verlauf aufgefallen?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
1
136

·
--
Falsche Wallet-Adresse kopiert – und das Geld ist für immer weg?
76,1 Millionen $ | 1.635 Opfer | 7.997.367 Wallets im Visier
Das nennt sich Address Poisoning. Betrüger erstellen gefälschte Adressen, deren Anfang und Ende den Adressen ähneln, an die du normalerweise Geld sendest. Dann „schleusen“ sie diese über Dust oder eine Überweisung von 0 Token in deinen Transaktionsverlauf ein. Kopierst du die Adresse aus dem Verlauf, landet dein Geld bei den Betrügern.
1. Das Ausmaß ist riesig — Eine Studie von Bitquery (12 Monate bis zum 31. Juli 2026) verzeichnete allein auf Ethereum 1.635 Personen, die insgesamt 76,1 Millionen $ verloren. Der größte Fall: fast 50 Millionen $ in USDT am 19. Dezember 2025. Die gefälschte Adresse stimmte nur in den ersten 3 Zeichen überein.
2. Der Köder wartet geduldig — Der Medianabstand zwischen Köder und Diebstahl beträgt 4,5 Tage. Im jüngsten Fall (28. Okt. 2026, Scam Sniffer) verlor ein Nutzer etwa 50.000 $ in USDT, weil die gefälschte Adresse in den ersten 4 und den letzten 6 Zeichen übereinstimmte.
3. So schützt du dich — Kopiere niemals Adressen aus deinem Transaktionsverlauf. Speichere sie in deinem Adressbuch, überprüfe auch die Zeichen in der Mitte und sei vorsichtig bei der Einzahlungsadresse deines eigenen Exchange-Kontos (in 28,3 % der Fälle wird diese Adresse nachgeahmt).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
Falsche Wallet-Adresse kopiert – und das Geld ist für immer weg?
76,1 Millionen $ | 1.635 Opfer | 7.997.367 Wallets im Visier
Das nennt sich Address Poisoning. Betrüger erstellen gefälschte Adressen, deren Anfang und Ende den Adressen ähneln, an die du normalerweise Geld sendest. Dann „schleusen“ sie diese über Dust oder eine Überweisung von 0 Token in deinen Transaktionsverlauf ein. Kopierst du die Adresse aus dem Verlauf, landet dein Geld bei den Betrügern.
1. Das Ausmaß ist riesig — Eine Studie von Bitquery (12 Monate bis zum 31. Juli 2026) verzeichnete allein auf Ethereum 1.635 Personen, die insgesamt 76,1 Millionen $ verloren. Der größte Fall: fast 50 Millionen $ in USDT am 19. Dezember 2025. Die gefälschte Adresse stimmte nur in den ersten 3 Zeichen überein.
2. Der Köder wartet geduldig — Der Medianabstand zwischen Köder und Diebstahl beträgt 4,5 Tage. Im jüngsten Fall (28. Okt. 2026, Scam Sniffer) verlor ein Nutzer etwa 50.000 $ in USDT, weil die gefälschte Adresse in den ersten 4 und den letzten 6 Zeichen übereinstimmte.
3. So schützt du dich — Kopiere niemals Adressen aus deinem Transaktionsverlauf. Speichere sie in deinem Adressbuch, überprüfe auch die Zeichen in der Mitte und sei vorsichtig bei der Einzahlungsadresse deines eigenen Exchange-Kontos (in 28,3 % der Fälle wird diese Adresse nachgeahmt).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
76,1 Millionen $ | 1.635 Opfer | 7.997.367 Wallets im Visier
Das nennt sich Address Poisoning. Betrüger erstellen gefälschte Adressen, deren Anfang und Ende den Adressen ähneln, an die du normalerweise Geld sendest. Dann „schleusen“ sie diese über Dust oder eine Überweisung von 0 Token in deinen Transaktionsverlauf ein. Kopierst du die Adresse aus dem Verlauf, landet dein Geld bei den Betrügern.
1. Das Ausmaß ist riesig — Eine Studie von Bitquery (12 Monate bis zum 31. Juli 2026) verzeichnete allein auf Ethereum 1.635 Personen, die insgesamt 76,1 Millionen $ verloren. Der größte Fall: fast 50 Millionen $ in USDT am 19. Dezember 2025. Die gefälschte Adresse stimmte nur in den ersten 3 Zeichen überein.
2. Der Köder wartet geduldig — Der Medianabstand zwischen Köder und Diebstahl beträgt 4,5 Tage. Im jüngsten Fall (28. Okt. 2026, Scam Sniffer) verlor ein Nutzer etwa 50.000 $ in USDT, weil die gefälschte Adresse in den ersten 4 und den letzten 6 Zeichen übereinstimmte.
3. So schützt du dich — Kopiere niemals Adressen aus deinem Transaktionsverlauf. Speichere sie in deinem Adressbuch, überprüfe auch die Zeichen in der Mitte und sei vorsichtig bei der Einzahlungsadresse deines eigenen Exchange-Kontos (in 28,3 % der Fälle wird diese Adresse nachgeahmt).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
427
·
--
„Ich habe die ersten und letzten Zeichen verglichen“ – das ist kein Schutz mehr. Überhaupt nicht.
Scam Sniffer: Eine Person verlor rund 50000 $ in USDT auf Ethereum. Die Doppelgänger-Adresse stimmte mit der richtigen bei den ersten vier und den letzten sechs Zeichen überein.
Zum Vergleich: aktuelle Fälle:
- Dezember 2025: 49999950 USDT, Übereinstimmung bei nur drei + vier Zeichen, dazu eine Dust-Überweisung von 0.005 USDT im Transaktionsverlauf des Opfers
- im August: rund 100000 USDT, die Doppelgänger-Adresse war 66 Tage zuvor in den Transaktionsverlauf eingeschleust worden
Address Poisoning lebt von Geduld: Die Doppelgänger-Adresse liegt wochenlang im Transaktionsverlauf und wartet darauf, dass du sie von dort kopierst.
Meine USDT liegen in Simple Earn Flexible, aber früher oder später hebt jeder Geld ab. Die Regeln sind einfach: Adresse nur aus dem Adressbuch verwenden und die ganze Adresse überprüfen, nicht nur die Enden.
Folgt mir, wenn ihr nicht die nächste Zeile in so einer Liste werden wollt – ich sammle sie.
#AddressPoisoning #ScamSniffer
„Ich habe die ersten und letzten Zeichen verglichen“ – das ist kein Schutz mehr. Überhaupt nicht.
Scam Sniffer: Eine Person verlor rund 50000 $ in USDT auf Ethereum. Die Doppelgänger-Adresse stimmte mit der richtigen bei den ersten vier und den letzten sechs Zeichen überein.
Zum Vergleich: aktuelle Fälle:
- Dezember 2025: 49999950 USDT, Übereinstimmung bei nur drei + vier Zeichen, dazu eine Dust-Überweisung von 0.005 USDT im Transaktionsverlauf des Opfers
- im August: rund 100000 USDT, die Doppelgänger-Adresse war 66 Tage zuvor in den Transaktionsverlauf eingeschleust worden
Address Poisoning lebt von Geduld: Die Doppelgänger-Adresse liegt wochenlang im Transaktionsverlauf und wartet darauf, dass du sie von dort kopierst.
Meine USDT liegen in Simple Earn Flexible, aber früher oder später hebt jeder Geld ab. Die Regeln sind einfach: Adresse nur aus dem Adressbuch verwenden und die ganze Adresse überprüfen, nicht nur die Enden.
Folgt mir, wenn ihr nicht die nächste Zeile in so einer Liste werden wollt – ich sammle sie.
#AddressPoisoning #ScamSniffer
Scam Sniffer: Eine Person verlor rund 50000 $ in USDT auf Ethereum. Die Doppelgänger-Adresse stimmte mit der richtigen bei den ersten vier und den letzten sechs Zeichen überein.
Zum Vergleich: aktuelle Fälle:
- Dezember 2025: 49999950 USDT, Übereinstimmung bei nur drei + vier Zeichen, dazu eine Dust-Überweisung von 0.005 USDT im Transaktionsverlauf des Opfers
- im August: rund 100000 USDT, die Doppelgänger-Adresse war 66 Tage zuvor in den Transaktionsverlauf eingeschleust worden
Address Poisoning lebt von Geduld: Die Doppelgänger-Adresse liegt wochenlang im Transaktionsverlauf und wartet darauf, dass du sie von dort kopierst.
Meine USDT liegen in Simple Earn Flexible, aber früher oder später hebt jeder Geld ab. Die Regeln sind einfach: Adresse nur aus dem Adressbuch verwenden und die ganze Adresse überprüfen, nicht nur die Enden.
Folgt mir, wenn ihr nicht die nächste Zeile in so einer Liste werden wollt – ich sammle sie.
#AddressPoisoning #ScamSniffer
52


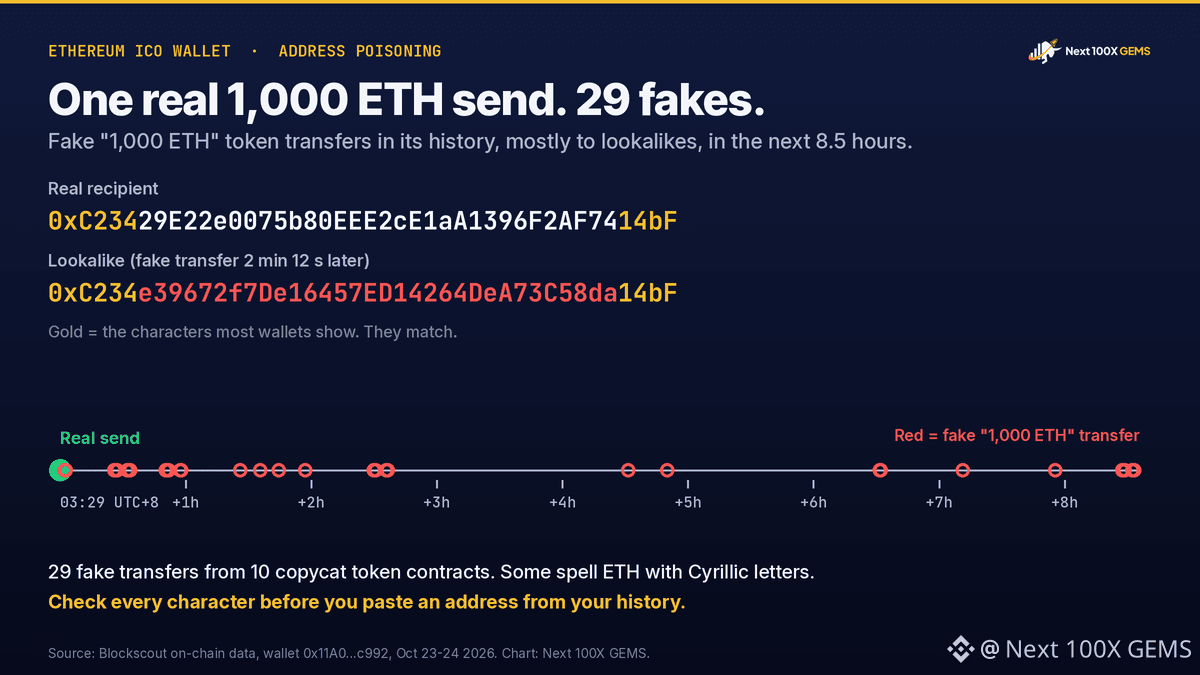
Eine Ethereum-ICO-Wallet hat am Freitag 1.000 ETH im Wert von etwa 2,38 Mio. US-Dollar überwiesen. Zwei Minuten und zwölf Sekunden später begannen Betrüger, genau diese Überweisung in ihrem Verlauf zu fälschen.
Lookonchain identifizierte den Absender als ICO-Käufer, der 100.000 ETH zu je 0,31 US-Dollar erhalten hatte, und bezeichnete den Transfer als Verkauf. Zu diesem Preis kosteten die 1.000 ETH 310 US-Dollar. Die Wallet hält noch 11.348,88 ETH, die bei einem Kurs von 2.382 US-Dollar etwa 27 Mio. US-Dollar wert sind.
Wir haben den Verlauf der Wallet geprüft. Die echte Überweisung ging am 24. Okt. um 03:29 UTC+8 an eine Adresse, die mit 0xC234 beginnt und auf 14bF endet. In den folgenden 8,5 Stunden erschienen 29 gefälschte Token-Transfers über „1.000 ETH“ im Verlauf – sie stammten von 10 nachgeahmten Token-Kontrakten, bei einigen davon wurde ETH mit kyrillischen Buchstaben geschrieben. 28 davon verweisen auf ähnlich aussehende Adressen, die mit 0xC2 beginnen und auf 14bF enden. Drei weitere nachgeahmte Adressen schickten der Wallet 0 oder 0,000000001 ETH. Daher erscheinen auch sie in der normalen Transaktionsliste.
Die Betrüger setzen darauf, dass der Inhaber beim nächsten Mal eine Adresse aus dem jüngsten Verlauf kopiert und eine gefälschte auswählt. Dieselbe Wallet wurde bereits nach einer Überweisung von 106 ETH am 30. Sept. mit ähnlichen Adressen ins Visier genommen.
Wenn du Adressen aus deinem Verlauf kopierst, prüfe jedes einzelne Zeichen – oder sende nur an einen gespeicherten Eintrag aus deinem Adressbuch.
$ETH
#Ethereum #AddressPoisoning
Keine Finanzberatung. Recherchiere selbst.
Eine Ethereum-ICO-Wallet hat am Freitag 1.000 ETH im Wert von etwa 2,38 Mio. US-Dollar überwiesen. Zwei Minuten und zwölf Sekunden später begannen Betrüger, genau diese Überweisung in ihrem Verlauf zu fälschen.
Lookonchain identifizierte den Absender als ICO-Käufer, der 100.000 ETH zu je 0,31 US-Dollar erhalten hatte, und bezeichnete den Transfer als Verkauf. Zu diesem Preis kosteten die 1.000 ETH 310 US-Dollar. Die Wallet hält noch 11.348,88 ETH, die bei einem Kurs von 2.382 US-Dollar etwa 27 Mio. US-Dollar wert sind.
Wir haben den Verlauf der Wallet geprüft. Die echte Überweisung ging am 24. Okt. um 03:29 UTC+8 an eine Adresse, die mit 0xC234 beginnt und auf 14bF endet. In den folgenden 8,5 Stunden erschienen 29 gefälschte Token-Transfers über „1.000 ETH“ im Verlauf – sie stammten von 10 nachgeahmten Token-Kontrakten, bei einigen davon wurde ETH mit kyrillischen Buchstaben geschrieben. 28 davon verweisen auf ähnlich aussehende Adressen, die mit 0xC2 beginnen und auf 14bF enden. Drei weitere nachgeahmte Adressen schickten der Wallet 0 oder 0,000000001 ETH. Daher erscheinen auch sie in der normalen Transaktionsliste.
Die Betrüger setzen darauf, dass der Inhaber beim nächsten Mal eine Adresse aus dem jüngsten Verlauf kopiert und eine gefälschte auswählt. Dieselbe Wallet wurde bereits nach einer Überweisung von 106 ETH am 30. Sept. mit ähnlichen Adressen ins Visier genommen.
Wenn du Adressen aus deinem Verlauf kopierst, prüfe jedes einzelne Zeichen – oder sende nur an einen gespeicherten Eintrag aus deinem Adressbuch.
$ETH
#Ethereum #AddressPoisoning
Keine Finanzberatung. Recherchiere selbst.
Lookonchain identifizierte den Absender als ICO-Käufer, der 100.000 ETH zu je 0,31 US-Dollar erhalten hatte, und bezeichnete den Transfer als Verkauf. Zu diesem Preis kosteten die 1.000 ETH 310 US-Dollar. Die Wallet hält noch 11.348,88 ETH, die bei einem Kurs von 2.382 US-Dollar etwa 27 Mio. US-Dollar wert sind.
Wir haben den Verlauf der Wallet geprüft. Die echte Überweisung ging am 24. Okt. um 03:29 UTC+8 an eine Adresse, die mit 0xC234 beginnt und auf 14bF endet. In den folgenden 8,5 Stunden erschienen 29 gefälschte Token-Transfers über „1.000 ETH“ im Verlauf – sie stammten von 10 nachgeahmten Token-Kontrakten, bei einigen davon wurde ETH mit kyrillischen Buchstaben geschrieben. 28 davon verweisen auf ähnlich aussehende Adressen, die mit 0xC2 beginnen und auf 14bF enden. Drei weitere nachgeahmte Adressen schickten der Wallet 0 oder 0,000000001 ETH. Daher erscheinen auch sie in der normalen Transaktionsliste.
Die Betrüger setzen darauf, dass der Inhaber beim nächsten Mal eine Adresse aus dem jüngsten Verlauf kopiert und eine gefälschte auswählt. Dieselbe Wallet wurde bereits nach einer Überweisung von 106 ETH am 30. Sept. mit ähnlichen Adressen ins Visier genommen.
Wenn du Adressen aus deinem Verlauf kopierst, prüfe jedes einzelne Zeichen – oder sende nur an einen gespeicherten Eintrag aus deinem Adressbuch.
$ETH
#Ethereum #AddressPoisoning
Keine Finanzberatung. Recherchiere selbst.
222

Binance schlägt Alarm wegen Address-Poisoning-Betrugsmaschen. Betrüger imitieren Ihre vergangene Transaktionshistorie, um Sie dazu zu verleiten, Geld an ihre gefälschten Adressen zu überweisen. Überprüfen Sie jedes einzelne Zeichen, bevor Sie auf Senden drücken.
#AddressPoisoning #WalletSecurity
Binance schlägt Alarm wegen Address-Poisoning-Betrugsmaschen. Betrüger imitieren Ihre vergangene Transaktionshistorie, um Sie dazu zu verleiten, Geld an ihre gefälschten Adressen zu überweisen. Überprüfen Sie jedes einzelne Zeichen, bevor Sie auf Senden drücken.
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
29
·
--
Verifiziert
Artikel
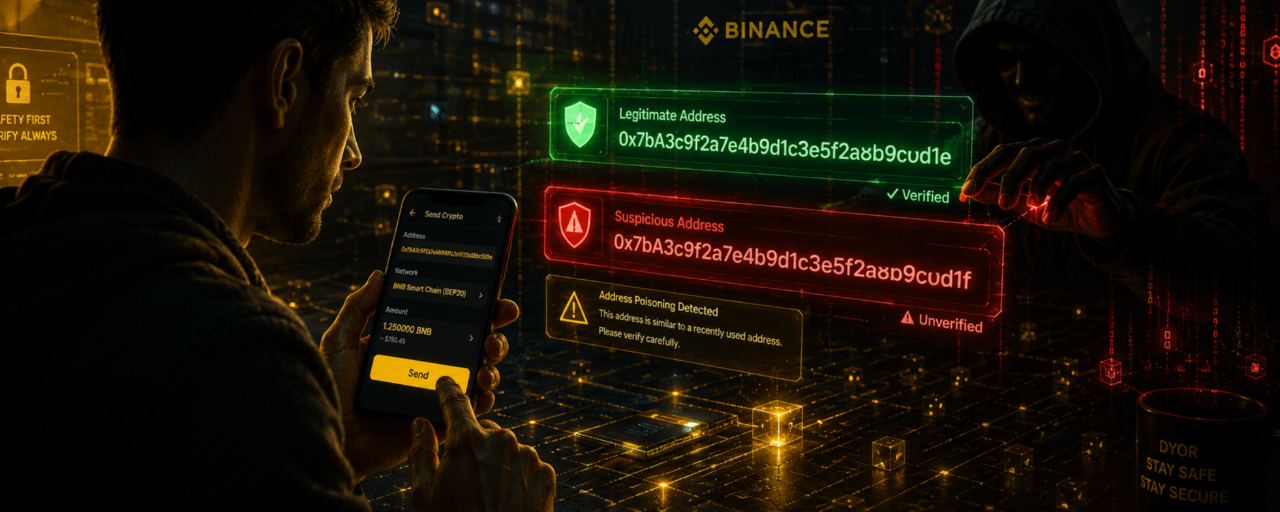
Lass dich nicht täuschen: Wie Krypto Address Poisoning Betrügereien funktionierenKrypto-Transaktionen sind schnell und unwiderruflich. Ein einfacher Fehler kann sehr teuer werden.
Ein wachsender Betrug nennt sich Address Poisoning.
Was ist Address Poisoning?
Scammer senden einen kleinen Betrag Krypto an dein Wallet von einer Adresse, die deiner früheren sehr ähnlich sieht.
Ihr Ziel ist einfach:
Sie hoffen, dass du die gefälschte Adresse aus deiner Transaktionshistorie kopierst und versehentlich später Geld an sie sendest.
Da viele Nutzer nur die ersten und letzten paar Zeichen einer Adresse überprüfen, kann der Betrug überraschend effektiv sein.
Lass dich nicht täuschen: Wie Krypto Address Poisoning Betrügereien funktionieren
Krypto-Transaktionen sind schnell und unwiderruflich. Ein einfacher Fehler kann sehr teuer werden.
Ein wachsender Betrug nennt sich Address Poisoning.
Was ist Address Poisoning?
Scammer senden einen kleinen Betrag Krypto an dein Wallet von einer Adresse, die deiner früheren sehr ähnlich sieht.
Ihr Ziel ist einfach:
Sie hoffen, dass du die gefälschte Adresse aus deiner Transaktionshistorie kopierst und versehentlich später Geld an sie sendest.
Da viele Nutzer nur die ersten und letzten paar Zeichen einer Adresse überprüfen, kann der Betrug überraschend effektiv sein.
Ein wachsender Betrug nennt sich Address Poisoning.
Was ist Address Poisoning?
Scammer senden einen kleinen Betrag Krypto an dein Wallet von einer Adresse, die deiner früheren sehr ähnlich sieht.
Ihr Ziel ist einfach:
Sie hoffen, dass du die gefälschte Adresse aus deiner Transaktionshistorie kopierst und versehentlich später Geld an sie sendest.
Da viele Nutzer nur die ersten und letzten paar Zeichen einer Adresse überprüfen, kann der Betrug überraschend effektiv sein.
4
672

·
--
☠️ Schutz vor Address-Poisoning-Betrügereien in Web3
Da das Bewusstsein für Transaktionssicherheit wächst, ersinnen böswillige Akteure ausgeklügelte Tricks wie Address Poisoning, um die gewohnheitsmäßige Kopierfunktion beim routinemäßigen Übertragen auszunutzen.
💡 So funktioniert Address Poisoning & wie du es abwehrst
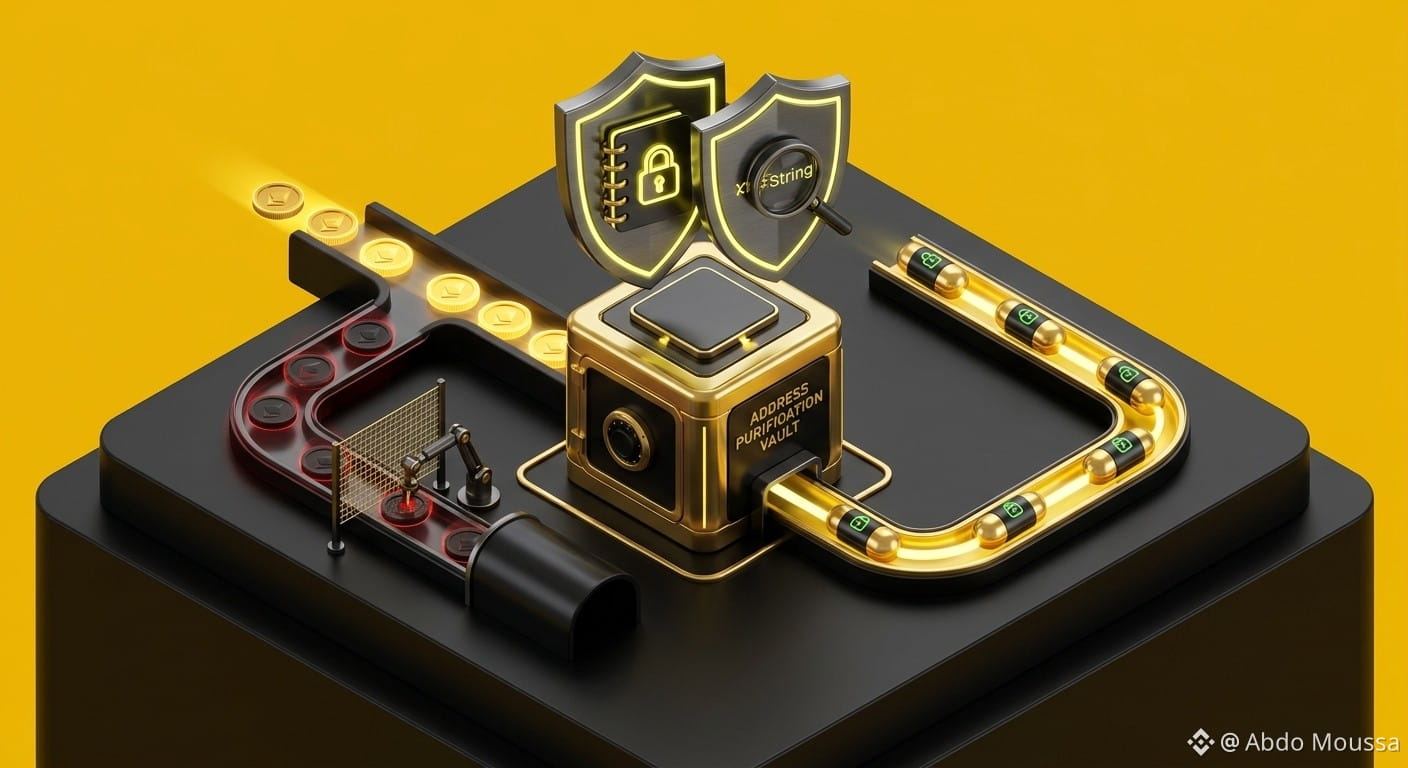
Die Vanity-Address-Falle: Angreifer generieren synthetische Wallet-Adressen, die mit den ersten wenigen und den letzten wenigen Zeichen deiner häufig verwendeten Empfängeradressen übereinstimmen.
History Littering (Verschmutzen der Verlaufshistorie): Sie führen Zero-Value- oder Dust-Transaktionen aus, um ihre betrügerische Adresse direkt in die Transaktionshistorie deiner Wallet einzuschleusen.
Die Copy-Paste-Schwachstelle: Nutzer, die routinemäßig Empfängeradressen aus vergangenen Verlaufseinträgen kopieren, ohne die vollständige Zeichenkette zu prüfen, senden aus Versehen Geld an den Angreifer.
Prävention über Adressbücher: Speichere immer verifizierte Abhebungsadressen in deinem Whitelisted Address Book deiner Plattform, statt direkt aus rohen Transaktionslogs zu ziehen.
⚠️ Sicherheits- & Bildungshinweis
Die Verifizierung von Blockchain-Transaktionen erfordert höchste Aufmerksamkeit im Detail. Diese Veröffentlichung wurde ausschließlich zu Bildungs- und Sicherheitszwecken erstellt.
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
Prüfe jedes Zeichen, nutze Whitelisted Address Books und mache immer DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ Schutz vor Address-Poisoning-Betrügereien in Web3
Da das Bewusstsein für Transaktionssicherheit wächst, ersinnen böswillige Akteure ausgeklügelte Tricks wie Address Poisoning, um die gewohnheitsmäßige Kopierfunktion beim routinemäßigen Übertragen auszunutzen.
💡 So funktioniert Address Poisoning & wie du es abwehrst
Die Vanity-Address-Falle: Angreifer generieren synthetische Wallet-Adressen, die mit den ersten wenigen und den letzten wenigen Zeichen deiner häufig verwendeten Empfängeradressen übereinstimmen.
History Littering (Verschmutzen der Verlaufshistorie): Sie führen Zero-Value- oder Dust-Transaktionen aus, um ihre betrügerische Adresse direkt in die Transaktionshistorie deiner Wallet einzuschleusen.
Die Copy-Paste-Schwachstelle: Nutzer, die routinemäßig Empfängeradressen aus vergangenen Verlaufseinträgen kopieren, ohne die vollständige Zeichenkette zu prüfen, senden aus Versehen Geld an den Angreifer.
Prävention über Adressbücher: Speichere immer verifizierte Abhebungsadressen in deinem Whitelisted Address Book deiner Plattform, statt direkt aus rohen Transaktionslogs zu ziehen.
⚠️ Sicherheits- & Bildungshinweis
Die Verifizierung von Blockchain-Transaktionen erfordert höchste Aufmerksamkeit im Detail. Diese Veröffentlichung wurde ausschließlich zu Bildungs- und Sicherheitszwecken erstellt.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Prüfe jedes Zeichen, nutze Whitelisted Address Books und mache immer DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
Da das Bewusstsein für Transaktionssicherheit wächst, ersinnen böswillige Akteure ausgeklügelte Tricks wie Address Poisoning, um die gewohnheitsmäßige Kopierfunktion beim routinemäßigen Übertragen auszunutzen.
💡 So funktioniert Address Poisoning & wie du es abwehrst
Die Vanity-Address-Falle: Angreifer generieren synthetische Wallet-Adressen, die mit den ersten wenigen und den letzten wenigen Zeichen deiner häufig verwendeten Empfängeradressen übereinstimmen.
History Littering (Verschmutzen der Verlaufshistorie): Sie führen Zero-Value- oder Dust-Transaktionen aus, um ihre betrügerische Adresse direkt in die Transaktionshistorie deiner Wallet einzuschleusen.
Die Copy-Paste-Schwachstelle: Nutzer, die routinemäßig Empfängeradressen aus vergangenen Verlaufseinträgen kopieren, ohne die vollständige Zeichenkette zu prüfen, senden aus Versehen Geld an den Angreifer.
Prävention über Adressbücher: Speichere immer verifizierte Abhebungsadressen in deinem Whitelisted Address Book deiner Plattform, statt direkt aus rohen Transaktionslogs zu ziehen.
⚠️ Sicherheits- & Bildungshinweis
Die Verifizierung von Blockchain-Transaktionen erfordert höchste Aufmerksamkeit im Detail. Diese Veröffentlichung wurde ausschließlich zu Bildungs- und Sicherheitszwecken erstellt.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Prüfe jedes Zeichen, nutze Whitelisted Address Books und mache immer DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
9
82
·
--
Adressvergiftungsangriff deckt eine Verwundbarkeit in der digitalen Landschaft von Krypto aufDer neueste Adressvergiftungsangriff hat eine atemberaubende Summe von $100.000 in USDT von einem ahnungslosen Nutzer abgezogen und damit eine wachsende Bedrohung für die Sicherheit digitaler Wallets und Transaktionen aufgezeigt. Adressvergiftung ist eine Art von Angriff, bei dem Hacker bösartige Wallet-Adressen in der Transaktionshistorie eines Nutzers platzieren und darauf warten, dass diese unbemerkt ausgelöst werden. In diesem Fall überwies das Opfer die Gelder 66 Tage, nachdem die Adresse zum ersten Mal platziert worden war, an eine nachgeahmte Wallet-Adresse, was zum Verlust einer beträchtlichen Summe führte.
Adressvergiftungsangriff deckt eine Verwundbarkeit in der digitalen Landschaft von Krypto auf
Der neueste Adressvergiftungsangriff hat eine atemberaubende Summe von $100.000 in USDT von einem ahnungslosen Nutzer abgezogen und damit eine wachsende Bedrohung für die Sicherheit digitaler Wallets und Transaktionen aufgezeigt. Adressvergiftung ist eine Art von Angriff, bei dem Hacker bösartige Wallet-Adressen in der Transaktionshistorie eines Nutzers platzieren und darauf warten, dass diese unbemerkt ausgelöst werden. In diesem Fall überwies das Opfer die Gelder 66 Tage, nachdem die Adresse zum ersten Mal platziert worden war, an eine nachgeahmte Wallet-Adresse, was zum Verlust einer beträchtlichen Summe führte.
16
·
--
Mein Krypto-Sicherheitsfahrplan (Teil 9): Wie ich mich vor Adressvergiftung und Dusting-Angriffen schütze 📌️📌️
📌️Eine saubere Transaktionshistorie auf öffentlichen Blockchains ist entscheidend, um subtile visuelle Fallen zu vermeiden. Auf meiner Krypto-Reise bin ich auf unerwünschte winzige Token-Überweisungen und gefälschte Wallet-Adressen gestoßen, die meine tatsächlichen Kontakte nachahmen sollten. Betrüger nutzen diese Dusting- und Adressvergiftungstaktiken in der Hoffnung, dass ich versehentlich eine gefälschte Adresse aus meinem aktuellen Transaktionsverlauf kopiere. Um diesen menschlichen Fehler vollständig auszuschließen, habe ich eine strenge Überprüfungsroutine für jede einzelne Überweisung eingeführt.🚀
📌️Heute kopiere ich Zieladressen niemals direkt aus meinem Blockchain-Explorer oder dem Transaktionsverlauf meiner Wallet. Stattdessen verwende ich ausschließlich mein geprüftes Adressbuch und meine Kontakte auf der Whitelist für wiederkehrende Überweisungen. Wenn ich Geld sende, überprüfe ich die gesamte alphanumerische Zeichenfolge Zeichen für Zeichen, anstatt nur die ersten und letzten Ziffern zu kontrollieren. Wenn ich unerwünschte unbekannte Token ignoriere und jedes Ziel doppelt überprüfe, bleiben meine Gelder vollständig vor visueller Täuschung geschützt.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Keine Finanzberatung
{future}(XAUUSDT)
Mein Krypto-Sicherheitsfahrplan (Teil 9): Wie ich mich vor Adressvergiftung und Dusting-Angriffen schütze 📌️📌️
📌️Eine saubere Transaktionshistorie auf öffentlichen Blockchains ist entscheidend, um subtile visuelle Fallen zu vermeiden. Auf meiner Krypto-Reise bin ich auf unerwünschte winzige Token-Überweisungen und gefälschte Wallet-Adressen gestoßen, die meine tatsächlichen Kontakte nachahmen sollten. Betrüger nutzen diese Dusting- und Adressvergiftungstaktiken in der Hoffnung, dass ich versehentlich eine gefälschte Adresse aus meinem aktuellen Transaktionsverlauf kopiere. Um diesen menschlichen Fehler vollständig auszuschließen, habe ich eine strenge Überprüfungsroutine für jede einzelne Überweisung eingeführt.🚀
📌️Heute kopiere ich Zieladressen niemals direkt aus meinem Blockchain-Explorer oder dem Transaktionsverlauf meiner Wallet. Stattdessen verwende ich ausschließlich mein geprüftes Adressbuch und meine Kontakte auf der Whitelist für wiederkehrende Überweisungen. Wenn ich Geld sende, überprüfe ich die gesamte alphanumerische Zeichenfolge Zeichen für Zeichen, anstatt nur die ersten und letzten Ziffern zu kontrollieren. Wenn ich unerwünschte unbekannte Token ignoriere und jedes Ziel doppelt überprüfe, bleiben meine Gelder vollständig vor visueller Täuschung geschützt.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Keine Finanzberatung
📌️Eine saubere Transaktionshistorie auf öffentlichen Blockchains ist entscheidend, um subtile visuelle Fallen zu vermeiden. Auf meiner Krypto-Reise bin ich auf unerwünschte winzige Token-Überweisungen und gefälschte Wallet-Adressen gestoßen, die meine tatsächlichen Kontakte nachahmen sollten. Betrüger nutzen diese Dusting- und Adressvergiftungstaktiken in der Hoffnung, dass ich versehentlich eine gefälschte Adresse aus meinem aktuellen Transaktionsverlauf kopiere. Um diesen menschlichen Fehler vollständig auszuschließen, habe ich eine strenge Überprüfungsroutine für jede einzelne Überweisung eingeführt.🚀
📌️Heute kopiere ich Zieladressen niemals direkt aus meinem Blockchain-Explorer oder dem Transaktionsverlauf meiner Wallet. Stattdessen verwende ich ausschließlich mein geprüftes Adressbuch und meine Kontakte auf der Whitelist für wiederkehrende Überweisungen. Wenn ich Geld sende, überprüfe ich die gesamte alphanumerische Zeichenfolge Zeichen für Zeichen, anstatt nur die ersten und letzten Ziffern zu kontrollieren. Wenn ich unerwünschte unbekannte Token ignoriere und jedes Ziel doppelt überprüfe, bleiben meine Gelder vollständig vor visueller Täuschung geschützt.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Keine Finanzberatung
2
6
258

🚨 KRITISCHE GEFAHR DURCH ADRESSVERGIFTUNG BEDROHT DEINE BESTÄNDE VON $GRAM ! 💣
Betrüger nutzen die Bequemlichkeit von Tradern aus, indem sie täuschend ähnliche Wallet-Adressen einsetzen, um deinen Transaktionsverlauf zu vergiften. Sie schicken winzige Staubbeträge an dein Wallet, deren erste und letzte Zeichen mit denen deines tatsächlichen Zieles übereinstimmen, damit du unwissentlich ihre Adresse aus deinem aktuellen Verlauf kopierst. 🔍
Es ist weder ein Vertragsbruch noch eine Kompromittierung erforderlich, wenn Trader ihre eigene Sorgfaltsprüfung vorwegnehmen. 🛡️ Kopiere Zieladressen immer direkt aus den Wallets der Originalquelle und prüfe die Zeichenfolge in der Mitte sorgfältig, bevor du Transaktionen genehmigst. 🔒
Versuche niemals, unaufgefordert erhaltene Tokens mit einem Wert von null, die in deinem Guthaben liegen, zurückzusenden oder mit ihnen zu interagieren. 💬 Hast du dein Adressbuch doppelt geprüft, bevor du deinen letzten Auftrag $GRAM weitergeleitet hast? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko immer im Blick. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
🚨 KRITISCHE GEFAHR DURCH ADRESSVERGIFTUNG BEDROHT DEINE BESTÄNDE VON $GRAM ! 💣
Betrüger nutzen die Bequemlichkeit von Tradern aus, indem sie täuschend ähnliche Wallet-Adressen einsetzen, um deinen Transaktionsverlauf zu vergiften. Sie schicken winzige Staubbeträge an dein Wallet, deren erste und letzte Zeichen mit denen deines tatsächlichen Zieles übereinstimmen, damit du unwissentlich ihre Adresse aus deinem aktuellen Verlauf kopierst. 🔍
Es ist weder ein Vertragsbruch noch eine Kompromittierung erforderlich, wenn Trader ihre eigene Sorgfaltsprüfung vorwegnehmen. 🛡️ Kopiere Zieladressen immer direkt aus den Wallets der Originalquelle und prüfe die Zeichenfolge in der Mitte sorgfältig, bevor du Transaktionen genehmigst. 🔒
Versuche niemals, unaufgefordert erhaltene Tokens mit einem Wert von null, die in deinem Guthaben liegen, zurückzusenden oder mit ihnen zu interagieren. 💬 Hast du dein Adressbuch doppelt geprüft, bevor du deinen letzten Auftrag $GRAM weitergeleitet hast? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko immer im Blick. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
Betrüger nutzen die Bequemlichkeit von Tradern aus, indem sie täuschend ähnliche Wallet-Adressen einsetzen, um deinen Transaktionsverlauf zu vergiften. Sie schicken winzige Staubbeträge an dein Wallet, deren erste und letzte Zeichen mit denen deines tatsächlichen Zieles übereinstimmen, damit du unwissentlich ihre Adresse aus deinem aktuellen Verlauf kopierst. 🔍
Es ist weder ein Vertragsbruch noch eine Kompromittierung erforderlich, wenn Trader ihre eigene Sorgfaltsprüfung vorwegnehmen. 🛡️ Kopiere Zieladressen immer direkt aus den Wallets der Originalquelle und prüfe die Zeichenfolge in der Mitte sorgfältig, bevor du Transaktionen genehmigst. 🔒
Versuche niemals, unaufgefordert erhaltene Tokens mit einem Wert von null, die in deinem Guthaben liegen, zurückzusenden oder mit ihnen zu interagieren. 💬 Hast du dein Adressbuch doppelt geprüft, bevor du deinen letzten Auftrag $GRAM weitergeleitet hast? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko immer im Blick. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
38

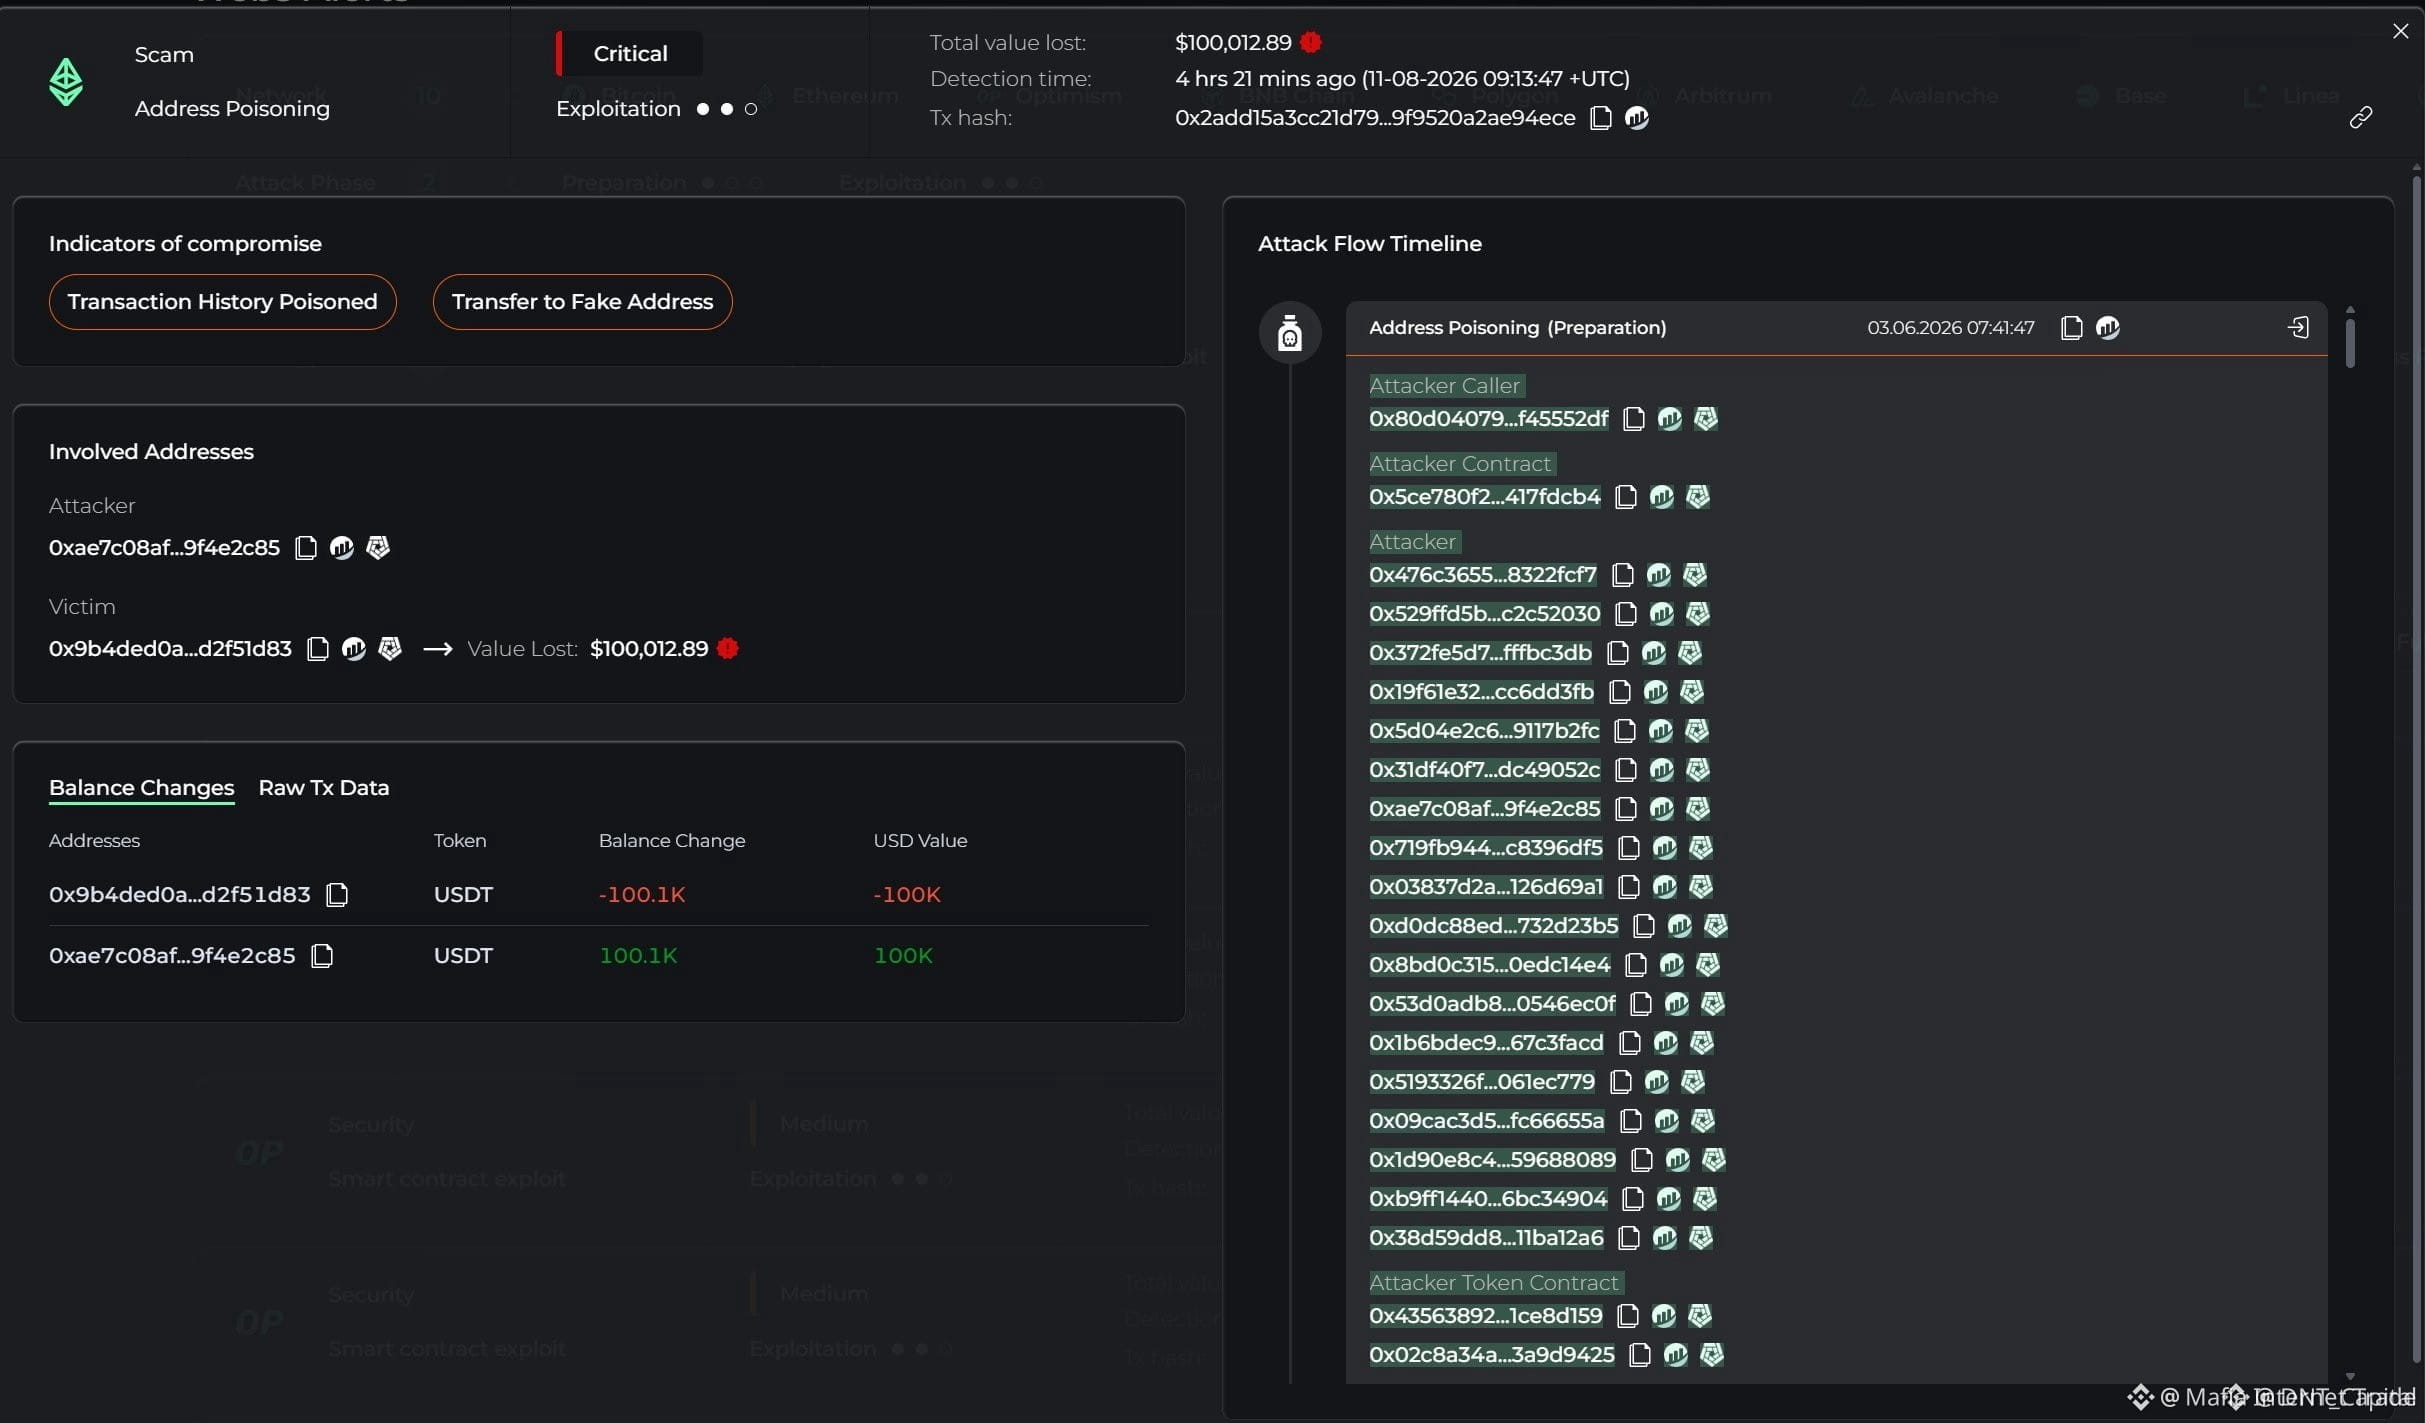
🚨 100.000 USDT VERSCHWINDEN IN EINER 66-TAGE „ADRESSENVERGIFTUNG“-FALLE! ⚠️
🔍 Dieser Scam ist nicht laut – er ist still und geduldig. Der Angreifer hat vor 66 Tagen eine gefälschte Adresse in die Transaktionshistorie des Opfers eingeschleust und dann einfach auf den unvermeidlichen Copy-Paste-Fehler gewartet. Als sich die 100.000 USDT dann bewegten, waren sie bereits gegen ETH getauscht worden, um alle Freeze-Versuche zu umgehen. 💡
Die Lektion ist brutal, aber simpel: Vertraue niemals der letzten Transaktion in deiner Historie. Betrüger spielen das lange Spiel und setzen auf Muskelgedächtnis statt auf Vorsicht. Prüfe immer die komplette Adresse – Zeichen für Zeichen – bevor du irgendetwas bestätigst. 🛡️
💬 Wie prüfst du Adressen vor einer Überweisung – manuell doppelt prüfen oder eine gespeicherte Whitelist? 👇
⚠️ Keine Finanzberatung. Verwalt(e) immer dein Risiko. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🚨 100.000 USDT VERSCHWINDEN IN EINER 66-TAGE „ADRESSENVERGIFTUNG“-FALLE! ⚠️
🔍 Dieser Scam ist nicht laut – er ist still und geduldig. Der Angreifer hat vor 66 Tagen eine gefälschte Adresse in die Transaktionshistorie des Opfers eingeschleust und dann einfach auf den unvermeidlichen Copy-Paste-Fehler gewartet. Als sich die 100.000 USDT dann bewegten, waren sie bereits gegen ETH getauscht worden, um alle Freeze-Versuche zu umgehen. 💡
Die Lektion ist brutal, aber simpel: Vertraue niemals der letzten Transaktion in deiner Historie. Betrüger spielen das lange Spiel und setzen auf Muskelgedächtnis statt auf Vorsicht. Prüfe immer die komplette Adresse – Zeichen für Zeichen – bevor du irgendetwas bestätigst. 🛡️
💬 Wie prüfst du Adressen vor einer Überweisung – manuell doppelt prüfen oder eine gespeicherte Whitelist? 👇
⚠️ Keine Finanzberatung. Verwalt(e) immer dein Risiko. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🔍 Dieser Scam ist nicht laut – er ist still und geduldig. Der Angreifer hat vor 66 Tagen eine gefälschte Adresse in die Transaktionshistorie des Opfers eingeschleust und dann einfach auf den unvermeidlichen Copy-Paste-Fehler gewartet. Als sich die 100.000 USDT dann bewegten, waren sie bereits gegen ETH getauscht worden, um alle Freeze-Versuche zu umgehen. 💡
Die Lektion ist brutal, aber simpel: Vertraue niemals der letzten Transaktion in deiner Historie. Betrüger spielen das lange Spiel und setzen auf Muskelgedächtnis statt auf Vorsicht. Prüfe immer die komplette Adresse – Zeichen für Zeichen – bevor du irgendetwas bestätigst. 🛡️
💬 Wie prüfst du Adressen vor einer Überweisung – manuell doppelt prüfen oder eine gespeicherte Whitelist? 👇
⚠️ Keine Finanzberatung. Verwalt(e) immer dein Risiko. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
26

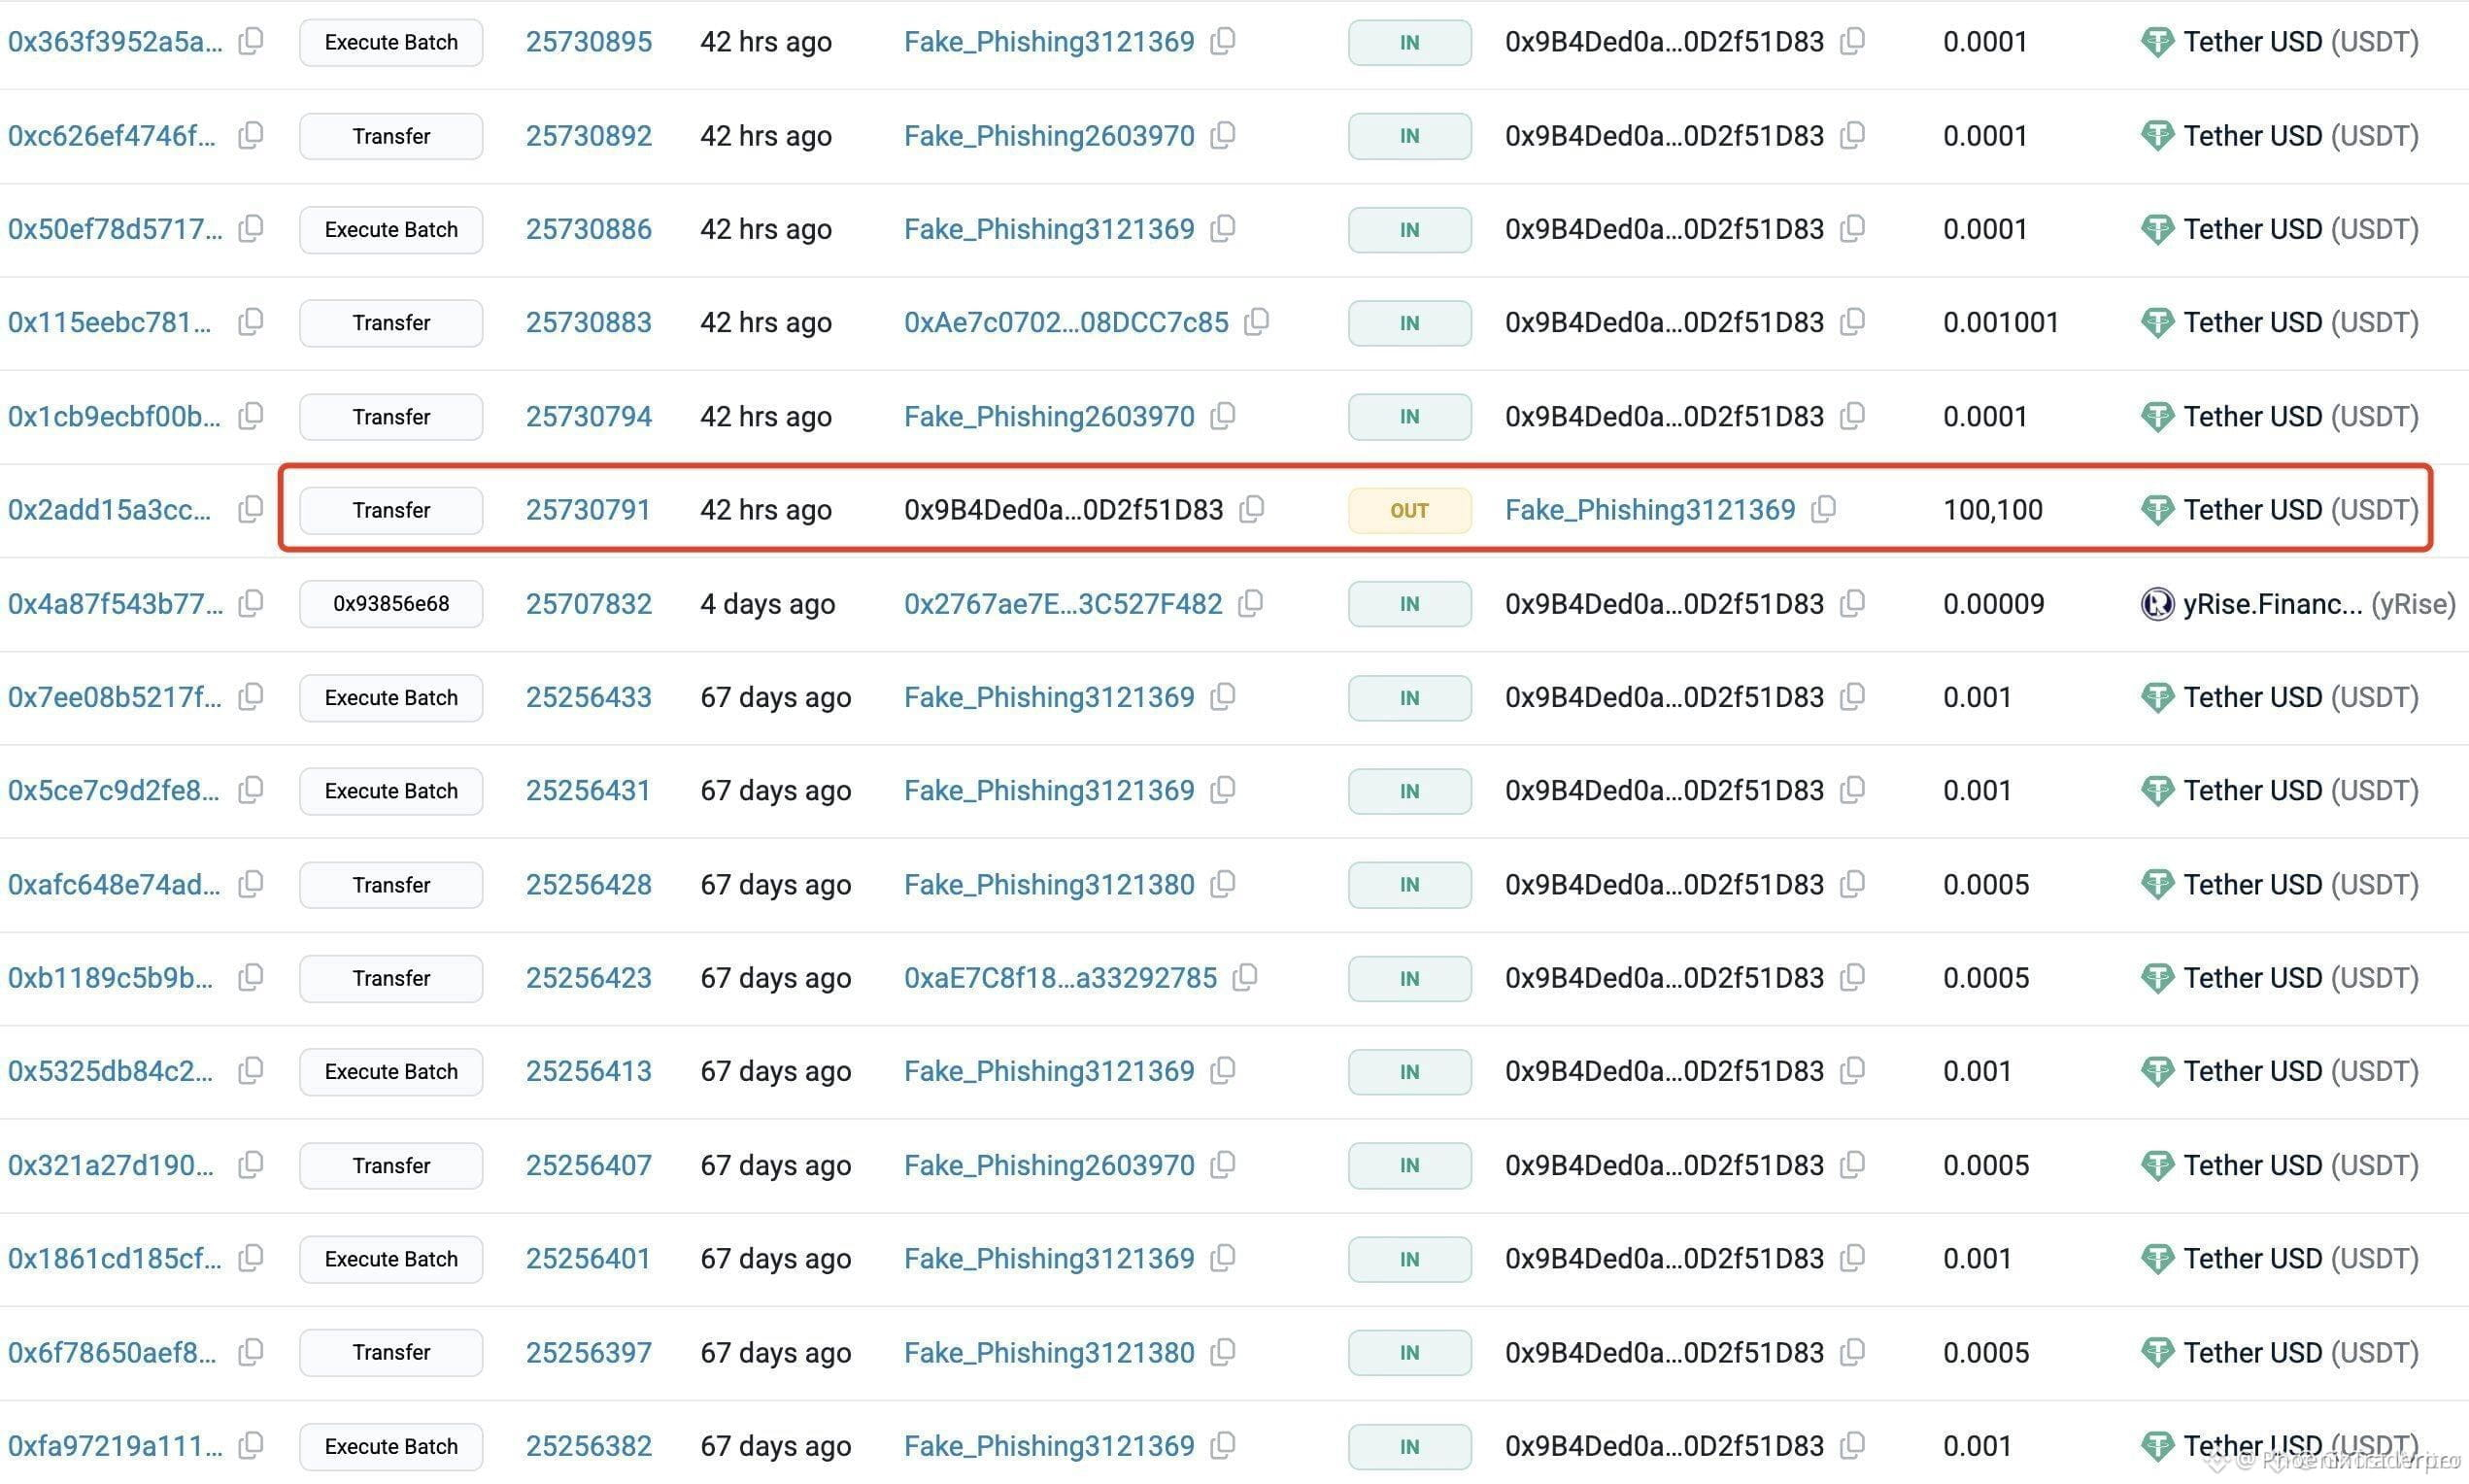
🚨 100.000 $ SIND VERSCHWUNDEN — DIE TRANSAKTIONSHISTORIE WIRD ZUR FALLE MIT KÖDER! ⚠️
🔍 Der neueste Bericht von Lookonchain zeigt eine schmerzhafte Wahrheit: Ein Nutzer hat eine vergiftete Wallet-Adresse direkt aus seiner eigenen Transaktionshistorie kopiert, hat gesehen, wie 100.000 $ aus seinem Guthaben verschwinden, und hat sie nie wieder zurückbekommen. 📢 Betrüger senden still und leise winzige Beträge an deine Wallets von Adressen, die ihnen ähneln — und platzieren Ablenkungsmanöver direkt neben der echten Adresse, die du täglich verwendest.
💡 Diese „Vergifter“ zielen auf den größten blinden Fleck in Krypto: Muskelgedächtnis. 🌊 Du bist nicht nur eine einzige Copy-&-Paste-Aktion von einer Transaktion entfernt — du bist nur ein winziger Zeichenunterschied davon entfernt, alles zu verlieren. 🩸 Überprüfe immer die vollständige Adresse — jede Ziffer, jeder Buchstabe — bevor du das Senden bestätigst. Nicht die ersten fünf Zeichen. Nicht die letzten fünf. Die komplette Zeichenkette.
💬 Hast du jemals eine gefälschte Adresse in deiner Historie genau rechtzeitig entdeckt? 👇
⚠️ Keine Finanzberatung. Gehe immer mit deinem Risiko umsichtig um. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🚨 100.000 $ SIND VERSCHWUNDEN — DIE TRANSAKTIONSHISTORIE WIRD ZUR FALLE MIT KÖDER! ⚠️
🔍 Der neueste Bericht von Lookonchain zeigt eine schmerzhafte Wahrheit: Ein Nutzer hat eine vergiftete Wallet-Adresse direkt aus seiner eigenen Transaktionshistorie kopiert, hat gesehen, wie 100.000 $ aus seinem Guthaben verschwinden, und hat sie nie wieder zurückbekommen. 📢 Betrüger senden still und leise winzige Beträge an deine Wallets von Adressen, die ihnen ähneln — und platzieren Ablenkungsmanöver direkt neben der echten Adresse, die du täglich verwendest.
💡 Diese „Vergifter“ zielen auf den größten blinden Fleck in Krypto: Muskelgedächtnis. 🌊 Du bist nicht nur eine einzige Copy-&-Paste-Aktion von einer Transaktion entfernt — du bist nur ein winziger Zeichenunterschied davon entfernt, alles zu verlieren. 🩸 Überprüfe immer die vollständige Adresse — jede Ziffer, jeder Buchstabe — bevor du das Senden bestätigst. Nicht die ersten fünf Zeichen. Nicht die letzten fünf. Die komplette Zeichenkette.
💬 Hast du jemals eine gefälschte Adresse in deiner Historie genau rechtzeitig entdeckt? 👇
⚠️ Keine Finanzberatung. Gehe immer mit deinem Risiko umsichtig um. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🔍 Der neueste Bericht von Lookonchain zeigt eine schmerzhafte Wahrheit: Ein Nutzer hat eine vergiftete Wallet-Adresse direkt aus seiner eigenen Transaktionshistorie kopiert, hat gesehen, wie 100.000 $ aus seinem Guthaben verschwinden, und hat sie nie wieder zurückbekommen. 📢 Betrüger senden still und leise winzige Beträge an deine Wallets von Adressen, die ihnen ähneln — und platzieren Ablenkungsmanöver direkt neben der echten Adresse, die du täglich verwendest.
💡 Diese „Vergifter“ zielen auf den größten blinden Fleck in Krypto: Muskelgedächtnis. 🌊 Du bist nicht nur eine einzige Copy-&-Paste-Aktion von einer Transaktion entfernt — du bist nur ein winziger Zeichenunterschied davon entfernt, alles zu verlieren. 🩸 Überprüfe immer die vollständige Adresse — jede Ziffer, jeder Buchstabe — bevor du das Senden bestätigst. Nicht die ersten fünf Zeichen. Nicht die letzten fünf. Die komplette Zeichenkette.
💬 Hast du jemals eine gefälschte Adresse in deiner Historie genau rechtzeitig entdeckt? 👇
⚠️ Keine Finanzberatung. Gehe immer mit deinem Risiko umsichtig um. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
26
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#A Packed Week of Earnings and Data Tests Markets
86,149 Aufrufe
494 Kommentare
2
#AnthropicIPOTestsInvestorAppetiteForAI
171,650 Aufrufe
1,820 Kommentare
3
#NvidiaBoardNotConsideringHuang’sReturnasCEO
20,880 Aufrufe
286 Kommentare
4
#WhatInvestmentSignalsDo13FFilingsReveal?
12,640 Aufrufe
201 Kommentare
5
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
44 Aufrufe
5 Kommentare
6
#InvescoStablecoinReservesFundLaunchesOnEthereum
5,863 Aufrufe
122 Kommentare
7
#CypherpunkReports$306MQ3NetProfit
1,010 Aufrufe
17 Kommentare
8
#OPTIMJACKAttackInfectsAtLeast186Websites
10,260 Aufrufe
149 Kommentare
9
#StrategySells2.09MMSTRSharesFor$244.7M
2,490 Aufrufe
20 Kommentare
10
#StablecoinMarketShrinksAtFastestPaceSinceTerraLuna
11,450 Aufrufe
102 Kommentare