
PsammyWeb3Sec
53 منشورات
PsammyWeb3Sec
إبلاغ
حظر المُستخدم
Crypto Security | Scam Alerts | Web3 Wallet Safety | helping beginners stay safe in Web3 | GRIOT Native
فتح تداول
مُتداول عرضي
11.4 أشهر
12 تتابع
28 المتابعون
150 إعجاب
منشورات
الحافظة الاستثمارية
الكل
اقتباسات
مقالة
قبل السعر، توجد قصة.كل رمز لديه مخطط.
كل مجتمع لديه قصة.
لكن ليس كل مشروع له جذور.
Griot أكثر من مجرد مشاهدة الشموع تتحرك صعودًا وهبوطًا. إنها عن بناء مجتمع، والحفاظ على قصة، وحمل رؤية إلى الأمام.
السؤال الحقيقي هو:
عندما تنظر إلى Griot، ماذا ترى؟
رمز؟
حركة؟
مجتمع؟
أم بداية لشيء أكبر؟
أهل البلاد، أريد سماع رأيكم. 👇🏽
لا توجد إجابات خاطئة. فقط وجهة نظرك الصادقة.
<t-29/><t-30/>#Natives #Web3 #CryptoCommunity #GRIOT
قبل السعر، توجد قصة.
كل رمز لديه مخطط.
كل مجتمع لديه قصة.
لكن ليس كل مشروع له جذور.
Griot أكثر من مجرد مشاهدة الشموع تتحرك صعودًا وهبوطًا. إنها عن بناء مجتمع، والحفاظ على قصة، وحمل رؤية إلى الأمام.
السؤال الحقيقي هو:
عندما تنظر إلى Griot، ماذا ترى؟
رمز؟
حركة؟
مجتمع؟
أم بداية لشيء أكبر؟
أهل البلاد، أريد سماع رأيكم. 👇🏽
لا توجد إجابات خاطئة. فقط وجهة نظرك الصادقة.
<t-29/><t-30/>#Natives #Web3 #CryptoCommunity #GRIOT
كل مجتمع لديه قصة.
لكن ليس كل مشروع له جذور.
Griot أكثر من مجرد مشاهدة الشموع تتحرك صعودًا وهبوطًا. إنها عن بناء مجتمع، والحفاظ على قصة، وحمل رؤية إلى الأمام.
السؤال الحقيقي هو:
عندما تنظر إلى Griot، ماذا ترى؟
رمز؟
حركة؟
مجتمع؟
أم بداية لشيء أكبر؟
أهل البلاد، أريد سماع رأيكم. 👇🏽
لا توجد إجابات خاطئة. فقط وجهة نظرك الصادقة.
<t-29/><t-30/>#Natives #Web3 #CryptoCommunity #GRIOT
1
1
2
76
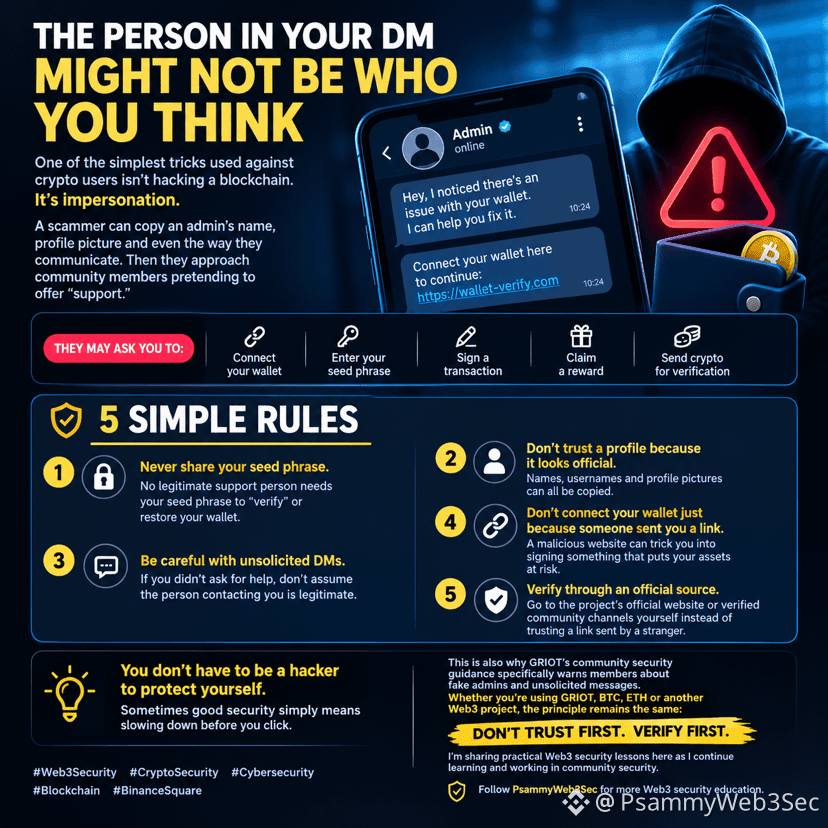
قبل أن ترد على رسالة DM هذه… 🛑 توقّف
قد لا يكون “المشرف” مسؤولًا فعلًا.
في الويب3، لا يهاجم المحتالون محفظتك دائمًا بشكل مباشر — أحيانًا يهاجمون ثقتك.
ملف شخصي مُنسخ. رسالة مُقنعة. رابط خبيث واحد.
نقرة واحدة خاطئة قد تعرض أصولك للخطر.
لا تشارك عبارة الاسترداد (seed phrase).
تحقّق قبل أن تثق.
فكّر قبل أن تتصل أو توقع.
لا تثق أولًا. تحقّق أولًا.
ابقَ يقظًا. ابقَ آمنًا.
#Web3Security #CryptoSecurity #CyberSecurity #ScamAwareness #BinanceSquare
قبل أن ترد على رسالة DM هذه… 🛑 توقّف
قد لا يكون “المشرف” مسؤولًا فعلًا.
في الويب3، لا يهاجم المحتالون محفظتك دائمًا بشكل مباشر — أحيانًا يهاجمون ثقتك.
ملف شخصي مُنسخ. رسالة مُقنعة. رابط خبيث واحد.
نقرة واحدة خاطئة قد تعرض أصولك للخطر.
لا تشارك عبارة الاسترداد (seed phrase).
تحقّق قبل أن تثق.
فكّر قبل أن تتصل أو توقع.
لا تثق أولًا. تحقّق أولًا.
ابقَ يقظًا. ابقَ آمنًا.
#Web3Security #CryptoSecurity #CyberSecurity #ScamAwareness #BinanceSquare
قد لا يكون “المشرف” مسؤولًا فعلًا.
في الويب3، لا يهاجم المحتالون محفظتك دائمًا بشكل مباشر — أحيانًا يهاجمون ثقتك.
ملف شخصي مُنسخ. رسالة مُقنعة. رابط خبيث واحد.
نقرة واحدة خاطئة قد تعرض أصولك للخطر.
لا تشارك عبارة الاسترداد (seed phrase).
تحقّق قبل أن تثق.
فكّر قبل أن تتصل أو توقع.
لا تثق أولًا. تحقّق أولًا.
ابقَ يقظًا. ابقَ آمنًا.
#Web3Security #CryptoSecurity #CyberSecurity #ScamAwareness #BinanceSquare
2
91
مقالة
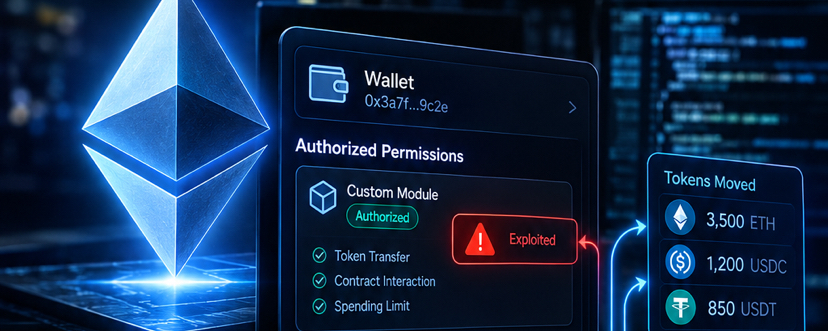
🚨 اختراق محفظة Ethereum بقيمة 7.8 مليون دولار: ماذا حدث؟تم استغلال محفظة Gnosis Safe على شبكة Ethereum، ما وضع حوالي 7.73 مليون دولار من rsETH في نطاق الخطر. حدث الحادث في 15 سبتمبر 2026.
هنا تبدأ القصة بالتعقيد.
لم يكسر المهاجم الأمان الأساسي في Gnosis Safe ولم يسرق مفاتيح المحفظة الخاصة.
بدلًا من ذلك، تتبع باحثون في مجال الأمن الاستغلال إلى وحدة مخصصة كانت المحفظة قد وافقت عليها بالفعل. وقد احتوت الوحدة على ثغرة في عمليات التحقق من الأذونات، مما سمح لجهة خارجية بتنفيذ إجراءات عبر مسار التنفيذ المصرح به الخاص بالمحفظة.
🚨 اختراق محفظة Ethereum بقيمة 7.8 مليون دولار: ماذا حدث؟
تم استغلال محفظة Gnosis Safe على شبكة Ethereum، ما وضع حوالي 7.73 مليون دولار من rsETH في نطاق الخطر. حدث الحادث في 15 سبتمبر 2026.
هنا تبدأ القصة بالتعقيد.
لم يكسر المهاجم الأمان الأساسي في Gnosis Safe ولم يسرق مفاتيح المحفظة الخاصة.
بدلًا من ذلك، تتبع باحثون في مجال الأمن الاستغلال إلى وحدة مخصصة كانت المحفظة قد وافقت عليها بالفعل. وقد احتوت الوحدة على ثغرة في عمليات التحقق من الأذونات، مما سمح لجهة خارجية بتنفيذ إجراءات عبر مسار التنفيذ المصرح به الخاص بالمحفظة.
هنا تبدأ القصة بالتعقيد.
لم يكسر المهاجم الأمان الأساسي في Gnosis Safe ولم يسرق مفاتيح المحفظة الخاصة.
بدلًا من ذلك، تتبع باحثون في مجال الأمن الاستغلال إلى وحدة مخصصة كانت المحفظة قد وافقت عليها بالفعل. وقد احتوت الوحدة على ثغرة في عمليات التحقق من الأذونات، مما سمح لجهة خارجية بتنفيذ إجراءات عبر مسار التنفيذ المصرح به الخاص بالمحفظة.
2
92
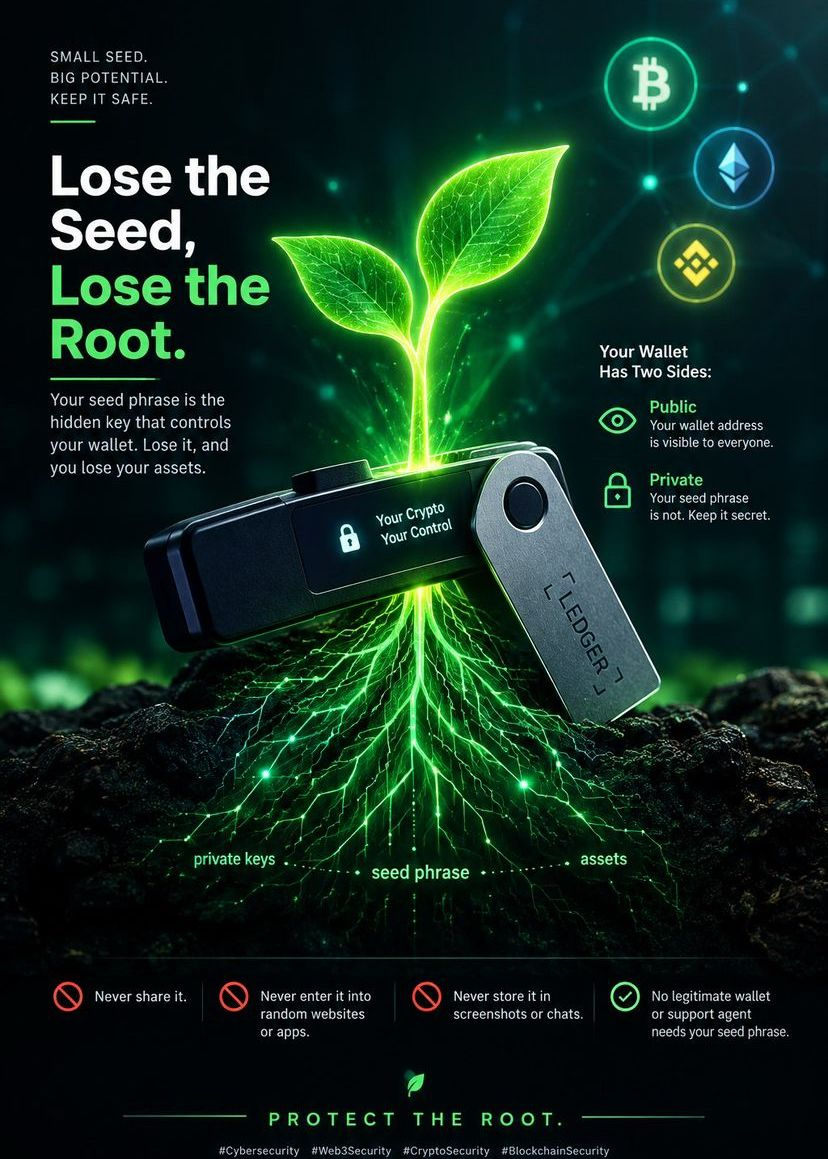
لديك $BTC .لديك $ETH لديك $BNB
محفظتك بالكامل…
كل ذلك يعود إلى جذر واحد:
عبارة الاسترداد (seed phrase).
احمِ الجذر
لديك $BTC .لديك $ETH لديك $BNB
محفظتك بالكامل…
كل ذلك يعود إلى جذر واحد:
عبارة الاسترداد (seed phrase).
احمِ الجذر
محفظتك بالكامل…
كل ذلك يعود إلى جذر واحد:
عبارة الاسترداد (seed phrase).
احمِ الجذر
2
80
مقالة
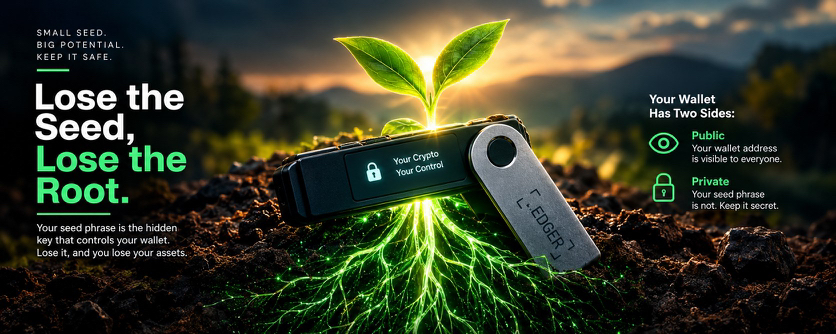
فقد العبارة—تفقد الجذورتخيّل أنك تقوم بزرع بذرة ثمينة.
تدفنها تحت التربة وتُبقيها مخفية لأن هذه البذرة الصغيرة تحمل إمكانية تحقيق شيء أكبر بكثير.
تعمل محفظتك الرقمية بطريقة مشابهة.
عبارة الاسترداد السرّية الخاصة بك هي معلومات الاسترداد المستخدمة لاستخراج المفاتيح الخاصة التي تتحكم في محفظتك.
عبارة الاسترداد → المفاتيح الخاصة → الأصول
إذا فُقد هاتفك أو تم حذف تطبيق المحفظة، يمكن استخدام عبارة الاسترداد لاستعادة محفظتك.
لكن هناك جانب آخر لذلك:
إذا حصل شخص آخر على عبارة الاسترداد الخاصة بك، فيمكنه استخدامها أيضًا لاستعادة المحفظة—وربما الاستيلاء على الأصول.
فقد العبارة—تفقد الجذور
تخيّل أنك تقوم بزرع بذرة ثمينة.
تدفنها تحت التربة وتُبقيها مخفية لأن هذه البذرة الصغيرة تحمل إمكانية تحقيق شيء أكبر بكثير.
تعمل محفظتك الرقمية بطريقة مشابهة.
عبارة الاسترداد السرّية الخاصة بك هي معلومات الاسترداد المستخدمة لاستخراج المفاتيح الخاصة التي تتحكم في محفظتك.
عبارة الاسترداد → المفاتيح الخاصة → الأصول
إذا فُقد هاتفك أو تم حذف تطبيق المحفظة، يمكن استخدام عبارة الاسترداد لاستعادة محفظتك.
لكن هناك جانب آخر لذلك:
إذا حصل شخص آخر على عبارة الاسترداد الخاصة بك، فيمكنه استخدامها أيضًا لاستعادة المحفظة—وربما الاستيلاء على الأصول.
تدفنها تحت التربة وتُبقيها مخفية لأن هذه البذرة الصغيرة تحمل إمكانية تحقيق شيء أكبر بكثير.
تعمل محفظتك الرقمية بطريقة مشابهة.
عبارة الاسترداد السرّية الخاصة بك هي معلومات الاسترداد المستخدمة لاستخراج المفاتيح الخاصة التي تتحكم في محفظتك.
عبارة الاسترداد → المفاتيح الخاصة → الأصول
إذا فُقد هاتفك أو تم حذف تطبيق المحفظة، يمكن استخدام عبارة الاسترداد لاستعادة محفظتك.
لكن هناك جانب آخر لذلك:
إذا حصل شخص آخر على عبارة الاسترداد الخاصة بك، فيمكنه استخدامها أيضًا لاستعادة المحفظة—وربما الاستيلاء على الأصول.
1
2
103
مقالة
كل يوم، يواصل الطبل دقاتهلا يحتاج الطبل أن يكون مرتفعًا كل يوم ليحمل رسالة.
في بعض الأيام، يكون الإيقاع قويًا.
في بعض الأيام، يكون الجو هادئًا.
لكن الإيقاع يواصل استمراره.
هكذا تُبنى كل قصة عظيمة — نبضة، وخطوة، ويومًا بعد يوم.
لم يكن الغريوت أبدًا مجرد لحظة واحدة.
كانت عن إبقاء القصة حية. 🌍
وربما هذا هو الفكر الذي نحتاجه مع $GRIOT.
لا تدع يومًا هادئًا واحدًا يجعلك تنسى القصة الأكبر. يواصل الطبل دقّاته. 🪘
تستمر القصة……………
#Africa #BinanceSquareTalks
كل يوم، يواصل الطبل دقاته
لا يحتاج الطبل أن يكون مرتفعًا كل يوم ليحمل رسالة.
في بعض الأيام، يكون الإيقاع قويًا.
في بعض الأيام، يكون الجو هادئًا.
لكن الإيقاع يواصل استمراره.
هكذا تُبنى كل قصة عظيمة — نبضة، وخطوة، ويومًا بعد يوم.
لم يكن الغريوت أبدًا مجرد لحظة واحدة.
كانت عن إبقاء القصة حية. 🌍
وربما هذا هو الفكر الذي نحتاجه مع $GRIOT.
لا تدع يومًا هادئًا واحدًا يجعلك تنسى القصة الأكبر. يواصل الطبل دقّاته. 🪘
تستمر القصة……………
#Africa #BinanceSquareTalks
في بعض الأيام، يكون الإيقاع قويًا.
في بعض الأيام، يكون الجو هادئًا.
لكن الإيقاع يواصل استمراره.
هكذا تُبنى كل قصة عظيمة — نبضة، وخطوة، ويومًا بعد يوم.
لم يكن الغريوت أبدًا مجرد لحظة واحدة.
كانت عن إبقاء القصة حية. 🌍
وربما هذا هو الفكر الذي نحتاجه مع $GRIOT.
لا تدع يومًا هادئًا واحدًا يجعلك تنسى القصة الأكبر. يواصل الطبل دقّاته. 🪘
تستمر القصة……………
#Africa #BinanceSquareTalks
2
2
5
67
مقالة
لقد دقّت الطبول ‼️كانت أفريقيا دائمًا لها صوت.
منذ أجيال، حمل الغريوت ذلك الصوت — يروي قصصنا، ويحفظ حكمتنا، ويحافظ على ثقافتنا حيّة.
الآن، يحمل $GRIOT تلك الروح إلى عهد جديد.
لسنا هنا فقط لمشاهدة مستقبل أفريقيا وهو يتشكل. نحن هنا للمساعدة في صياغته.
ثقافتنا هي أساسنا.
مجتمعنا هو قوتنا.
أثرنا هو الرسالة.
#griot في أفريقيا، يبدأ الفصل التالي معنا.
لقد دقّت الطبول ‼️
كانت أفريقيا دائمًا لها صوت.
منذ أجيال، حمل الغريوت ذلك الصوت — يروي قصصنا، ويحفظ حكمتنا، ويحافظ على ثقافتنا حيّة.
الآن، يحمل $GRIOT تلك الروح إلى عهد جديد.
لسنا هنا فقط لمشاهدة مستقبل أفريقيا وهو يتشكل. نحن هنا للمساعدة في صياغته.
ثقافتنا هي أساسنا.
مجتمعنا هو قوتنا.
أثرنا هو الرسالة.
#griot في أفريقيا، يبدأ الفصل التالي معنا.
منذ أجيال، حمل الغريوت ذلك الصوت — يروي قصصنا، ويحفظ حكمتنا، ويحافظ على ثقافتنا حيّة.
الآن، يحمل $GRIOT تلك الروح إلى عهد جديد.
لسنا هنا فقط لمشاهدة مستقبل أفريقيا وهو يتشكل. نحن هنا للمساعدة في صياغته.
ثقافتنا هي أساسنا.
مجتمعنا هو قوتنا.
أثرنا هو الرسالة.
#griot في أفريقيا، يبدأ الفصل التالي معنا.
1
5
30
مقالة
لا تنم على الطبلة 🪘الطبلة تصبح أعلى.
$GRIOT ليس مجرد عملة أخرى على الرسم البياني — القصة تُكتب في الوقت الحقيقي.
من حوالي $0.000055 إلى قمة ATH عند $0.000244 في غضون أيام فقط. 📈
هذا أكثر من 4×.
ومع استمرار القيمة السوقية في مئات الآلاف، فإن قصة GRIOT ما زالت بعيدة عن فصلها الأخير.
يروي الغريون القصة. وتحمل الجماعة الإيقاع.
يعطينا الرسم البياني الدليل.
#Binance #BinanceAfrica #BinanceExplorers
لا تنم على الطبلة 🪘
الطبلة تصبح أعلى.
$GRIOT ليس مجرد عملة أخرى على الرسم البياني — القصة تُكتب في الوقت الحقيقي.
من حوالي $0.000055 إلى قمة ATH عند $0.000244 في غضون أيام فقط. 📈
هذا أكثر من 4×.
ومع استمرار القيمة السوقية في مئات الآلاف، فإن قصة GRIOT ما زالت بعيدة عن فصلها الأخير.
يروي الغريون القصة. وتحمل الجماعة الإيقاع.
يعطينا الرسم البياني الدليل.
#Binance #BinanceAfrica #BinanceExplorers
$GRIOT ليس مجرد عملة أخرى على الرسم البياني — القصة تُكتب في الوقت الحقيقي.
من حوالي $0.000055 إلى قمة ATH عند $0.000244 في غضون أيام فقط. 📈
هذا أكثر من 4×.
ومع استمرار القيمة السوقية في مئات الآلاف، فإن قصة GRIOT ما زالت بعيدة عن فصلها الأخير.
يروي الغريون القصة. وتحمل الجماعة الإيقاع.
يعطينا الرسم البياني الدليل.
#Binance #BinanceAfrica #BinanceExplorers
3
2
11
39
مقالة
السيولة صاخبة.الأخطاء واضحة جدًافخ العقد الذكي الذي يتجاهله معظم الناس
يمكن للعقد الذكي حجز ملايين الدولارات.
لكن كونها تعمل على بلوكتشين لا يعني تلقائيًا أنها آمنة.
العقد الذكي عبارة عن كود. ويمكن أن يحتوي الكود على أخطاء.
قد تسمح ثغرة صغيرة واحدة للمهاجم، بشكل محتمل، بالتلاعب بكيفية التعامل مع الأموال أو الصلاحيات.
لذلك، قبل التفاعل مع بروتوكول DeFi، لا ينبغي أن تكتفي بالسؤال:
“كم المبلغ المالي المحجوز داخلها؟” اسأل:
هل تم تدقيق العقد؟
هل تم التحقق من الكود وقَرصه/إتاحته للقراءة العامة؟
السيولة صاخبة.الأخطاء واضحة جدًا
فخ العقد الذكي الذي يتجاهله معظم الناس
يمكن للعقد الذكي حجز ملايين الدولارات.
لكن كونها تعمل على بلوكتشين لا يعني تلقائيًا أنها آمنة.
العقد الذكي عبارة عن كود. ويمكن أن يحتوي الكود على أخطاء.
قد تسمح ثغرة صغيرة واحدة للمهاجم، بشكل محتمل، بالتلاعب بكيفية التعامل مع الأموال أو الصلاحيات.
لذلك، قبل التفاعل مع بروتوكول DeFi، لا ينبغي أن تكتفي بالسؤال:
“كم المبلغ المالي المحجوز داخلها؟” اسأل:
هل تم تدقيق العقد؟
هل تم التحقق من الكود وقَرصه/إتاحته للقراءة العامة؟
يمكن للعقد الذكي حجز ملايين الدولارات.
لكن كونها تعمل على بلوكتشين لا يعني تلقائيًا أنها آمنة.
العقد الذكي عبارة عن كود. ويمكن أن يحتوي الكود على أخطاء.
قد تسمح ثغرة صغيرة واحدة للمهاجم، بشكل محتمل، بالتلاعب بكيفية التعامل مع الأموال أو الصلاحيات.
لذلك، قبل التفاعل مع بروتوكول DeFi، لا ينبغي أن تكتفي بالسؤال:
“كم المبلغ المالي المحجوز داخلها؟” اسأل:
هل تم تدقيق العقد؟
هل تم التحقق من الكود وقَرصه/إتاحته للقراءة العامة؟
3
82
مقالة
لم يكن الجريوت أبدًا مجرّد راوٍ للقصصلم يكن الجريوت مجرّد راوٍ للقصص.
حافظٌ للمعرفة — يُحافظ على التاريخ وينقل الحكمة من جيل إلى الجيل الذي يليه.
لذلك يبرز الجريوت بالنسبة لي.
تتحرّك العملات الرقمية بسرعة. عملات $tokens جديدة، سرديات جديدة، وهوس جديد كل يوم.
لكن هناك شيء واحد لا ينبغي أن يتغيّر:
اعرف ما الذي تمتلكه.
لا تَشترِ لأن شخصًا ما قال “اشترِ”.
ابحث عنه.تحقّق منه.افهمه.‼️
لأنّ الجريوت الحقيقي لا يكتفي بنشر المعلومات فقط.
يمرّر الجريوت المعرفة إلى الأمام.
نحن الجريوت !!!!!!!!!!!!!!!!!!!
##GRIOT #BinanceAfica #binanceAfrican
لم يكن الجريوت أبدًا مجرّد راوٍ للقصص
لم يكن الجريوت مجرّد راوٍ للقصص.
حافظٌ للمعرفة — يُحافظ على التاريخ وينقل الحكمة من جيل إلى الجيل الذي يليه.
لذلك يبرز الجريوت بالنسبة لي.
تتحرّك العملات الرقمية بسرعة. عملات $tokens جديدة، سرديات جديدة، وهوس جديد كل يوم.
لكن هناك شيء واحد لا ينبغي أن يتغيّر:
اعرف ما الذي تمتلكه.
لا تَشترِ لأن شخصًا ما قال “اشترِ”.
ابحث عنه.تحقّق منه.افهمه.‼️
لأنّ الجريوت الحقيقي لا يكتفي بنشر المعلومات فقط.
يمرّر الجريوت المعرفة إلى الأمام.
نحن الجريوت !!!!!!!!!!!!!!!!!!!
##GRIOT #BinanceAfica #binanceAfrican
حافظٌ للمعرفة — يُحافظ على التاريخ وينقل الحكمة من جيل إلى الجيل الذي يليه.
لذلك يبرز الجريوت بالنسبة لي.
تتحرّك العملات الرقمية بسرعة. عملات $tokens جديدة، سرديات جديدة، وهوس جديد كل يوم.
لكن هناك شيء واحد لا ينبغي أن يتغيّر:
اعرف ما الذي تمتلكه.
لا تَشترِ لأن شخصًا ما قال “اشترِ”.
ابحث عنه.تحقّق منه.افهمه.‼️
لأنّ الجريوت الحقيقي لا يكتفي بنشر المعلومات فقط.
يمرّر الجريوت المعرفة إلى الأمام.
نحن الجريوت !!!!!!!!!!!!!!!!!!!
##GRIOT #BinanceAfica #binanceAfrican
7
3
8
159
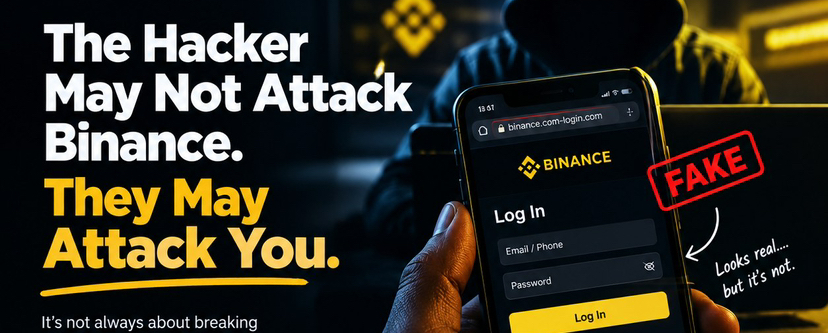
مقالة
قد لا يهاجم الهاكر باينانس‼️ قد يهاجم أنت 🫵عندما يسمع الناس “اختراق العملات الرقمية”، غالبًا ما يتخيلون شخصًا يقوم باقتحام بورصة.
لكن كثيرًا من الهجمات تكون أبسط بكثير.
قد يرسل لك هاكر رسالة مزيفة من باينانس: “تمت الإشارة إلى حسابك. تحقّق الآن.”
تضغط على الرابط.
يبدو الموقع حقيقيًا.
أنت تُدخل بيانات تسجيل الدخول الخاصة بك.
وبمجرد ذلك، تكون قد سلّمت المهاجم مفاتيح الوصول.
يُسمّى هذا التصيّد الاحتيالي — وهو هجوم قائم على الهندسة الاجتماعية مصمم لخداعك كي تفصح عن معلومات حساسة أو تتخذ إجراءً يفيد المهاجم.
قد لا يهاجم الهاكر باينانس‼️ قد يهاجم أنت 🫵
عندما يسمع الناس “اختراق العملات الرقمية”، غالبًا ما يتخيلون شخصًا يقوم باقتحام بورصة.
لكن كثيرًا من الهجمات تكون أبسط بكثير.
قد يرسل لك هاكر رسالة مزيفة من باينانس: “تمت الإشارة إلى حسابك. تحقّق الآن.”
تضغط على الرابط.
يبدو الموقع حقيقيًا.
أنت تُدخل بيانات تسجيل الدخول الخاصة بك.
وبمجرد ذلك، تكون قد سلّمت المهاجم مفاتيح الوصول.
يُسمّى هذا التصيّد الاحتيالي — وهو هجوم قائم على الهندسة الاجتماعية مصمم لخداعك كي تفصح عن معلومات حساسة أو تتخذ إجراءً يفيد المهاجم.
لكن كثيرًا من الهجمات تكون أبسط بكثير.
قد يرسل لك هاكر رسالة مزيفة من باينانس: “تمت الإشارة إلى حسابك. تحقّق الآن.”
تضغط على الرابط.
يبدو الموقع حقيقيًا.
أنت تُدخل بيانات تسجيل الدخول الخاصة بك.
وبمجرد ذلك، تكون قد سلّمت المهاجم مفاتيح الوصول.
يُسمّى هذا التصيّد الاحتيالي — وهو هجوم قائم على الهندسة الاجتماعية مصمم لخداعك كي تفصح عن معلومات حساسة أو تتخذ إجراءً يفيد المهاجم.
3
63

مقالة
الذكاء الاصطناعي ضد الذكاء الاصطناعي: بينانس تقول إنها منعت 10.5 مليار دولار من الاحتيال في العملات الرقميةصناعة العملات الرقمية تدخل عصرًا جديدًا من حروب الأمن السيبراني حيث أصبحت الذكاء الاصطناعي أداة دفاع قوية weapon و سلاحًا خطيرًا للمجرمين الإلكترونيين.
أعلنت منصة تبادل العملات الرقمية بينانس مؤخرًا أن أنظمتها الأمنية المدعومة بالذكاء الاصطناعي نجحت في منع أكثر من 10.5 مليار دولار من الاحتيال المحتمل في العملات الرقمية على مدار الـ 15 شهرًا الماضية. وتقول الشركة إن الزيادة في الاحتيالات التي ينتجها الذكاء الاصطناعي أجبرت المنصات على تعزيز دفاعاتها باستخدام تقنيات الذكاء الاصطناعي المتقدمة.
الذكاء الاصطناعي ضد الذكاء الاصطناعي: بينانس تقول إنها منعت 10.5 مليار دولار من الاحتيال في العملات الرقمية
صناعة العملات الرقمية تدخل عصرًا جديدًا من حروب الأمن السيبراني حيث أصبحت الذكاء الاصطناعي أداة دفاع قوية weapon و سلاحًا خطيرًا للمجرمين الإلكترونيين.
أعلنت منصة تبادل العملات الرقمية بينانس مؤخرًا أن أنظمتها الأمنية المدعومة بالذكاء الاصطناعي نجحت في منع أكثر من 10.5 مليار دولار من الاحتيال المحتمل في العملات الرقمية على مدار الـ 15 شهرًا الماضية. وتقول الشركة إن الزيادة في الاحتيالات التي ينتجها الذكاء الاصطناعي أجبرت المنصات على تعزيز دفاعاتها باستخدام تقنيات الذكاء الاصطناعي المتقدمة.
أعلنت منصة تبادل العملات الرقمية بينانس مؤخرًا أن أنظمتها الأمنية المدعومة بالذكاء الاصطناعي نجحت في منع أكثر من 10.5 مليار دولار من الاحتيال المحتمل في العملات الرقمية على مدار الـ 15 شهرًا الماضية. وتقول الشركة إن الزيادة في الاحتيالات التي ينتجها الذكاء الاصطناعي أجبرت المنصات على تعزيز دفاعاتها باستخدام تقنيات الذكاء الاصطناعي المتقدمة.
2
81

مقالة
🚨 الكريبتو تحت الهجوم: الهاكرز يسرقون ملايين بينما تنفجر عمليات الاحتيال المدعومة بالذكاء الاصطناعي في 2026عالم الكريبتو في حالة تأهب قصوى مرة أخرى بعد موجة من الهجمات الإلكترونية الضخمة التي هزت الصناعة هذا الشهر. من استغلالات DeFi إلى عمليات الاحتيال المدعومة بالذكاء الاصطناعي، أصبح الهاكرز أكثر ذكاءً وسرعةً وخطورةً من أي وقت مضى.
تشير التقارير إلى أنه تم فقدان أكثر من 600 مليون دولار بالفعل في عمليات اختراق مرتبطة بالكريبتو في الأسابيع الأخيرة، مما يجعل أبريل 2026 واحدًا من أسوأ الفترات لأمان الكريبتو في التاريخ الحديث. تم استهداف عدة منصات DeFi والبورصات، حيث تمكن المهاجمون من سحب ملايين الدولارات في غضون دقائق.
🚨 الكريبتو تحت الهجوم: الهاكرز يسرقون ملايين بينما تنفجر عمليات الاحتيال المدعومة بالذكاء الاصطناعي في 2026
عالم الكريبتو في حالة تأهب قصوى مرة أخرى بعد موجة من الهجمات الإلكترونية الضخمة التي هزت الصناعة هذا الشهر. من استغلالات DeFi إلى عمليات الاحتيال المدعومة بالذكاء الاصطناعي، أصبح الهاكرز أكثر ذكاءً وسرعةً وخطورةً من أي وقت مضى.
تشير التقارير إلى أنه تم فقدان أكثر من 600 مليون دولار بالفعل في عمليات اختراق مرتبطة بالكريبتو في الأسابيع الأخيرة، مما يجعل أبريل 2026 واحدًا من أسوأ الفترات لأمان الكريبتو في التاريخ الحديث. تم استهداف عدة منصات DeFi والبورصات، حيث تمكن المهاجمون من سحب ملايين الدولارات في غضون دقائق.
تشير التقارير إلى أنه تم فقدان أكثر من 600 مليون دولار بالفعل في عمليات اختراق مرتبطة بالكريبتو في الأسابيع الأخيرة، مما يجعل أبريل 2026 واحدًا من أسوأ الفترات لأمان الكريبتو في التاريخ الحديث. تم استهداف عدة منصات DeFi والبورصات، حيث تمكن المهاجمون من سحب ملايين الدولارات في غضون دقائق.
2
90
مقالة
🚨 حادثة بروتوكول دريفت كشفت عن واحدة من أكبر مشاكل الكريبتوالجميع يتحدث عن أمان العقود الذكية...
لكن النقاشات الأخيرة حول استغلال بروتوكول دريفت تظهر شيئًا أعمق: أحيانًا تكون أكبر تهديدات Web3 ليست في الكود.
إنه النظام المحيط بذلك.
ماذا حدث؟
يعتقد الباحثون الأمنيون الذين يحللون حادثة بروتوكول دريفت أن المهاجمين قد يكونون قد استخدموا نقاط ضعف مرتبطة بـ:
موافقات متعددة التوقيع
عمليات الحوكمة
تأخيرات تنفيذ المعاملات
الأمان التشغيلي
كانت الخسائر المبلغ عنها ضخمة، وأصبح الحادث بسرعة واحدًا من أكثر المواضيع الأمنية مناقشة في DeFi هذا الأسبوع.
🚨 حادثة بروتوكول دريفت كشفت عن واحدة من أكبر مشاكل الكريبتو
الجميع يتحدث عن أمان العقود الذكية...
لكن النقاشات الأخيرة حول استغلال بروتوكول دريفت تظهر شيئًا أعمق: أحيانًا تكون أكبر تهديدات Web3 ليست في الكود.
إنه النظام المحيط بذلك.
ماذا حدث؟
يعتقد الباحثون الأمنيون الذين يحللون حادثة بروتوكول دريفت أن المهاجمين قد يكونون قد استخدموا نقاط ضعف مرتبطة بـ:
موافقات متعددة التوقيع
عمليات الحوكمة
تأخيرات تنفيذ المعاملات
الأمان التشغيلي
كانت الخسائر المبلغ عنها ضخمة، وأصبح الحادث بسرعة واحدًا من أكثر المواضيع الأمنية مناقشة في DeFi هذا الأسبوع.
لكن النقاشات الأخيرة حول استغلال بروتوكول دريفت تظهر شيئًا أعمق: أحيانًا تكون أكبر تهديدات Web3 ليست في الكود.
إنه النظام المحيط بذلك.
ماذا حدث؟
يعتقد الباحثون الأمنيون الذين يحللون حادثة بروتوكول دريفت أن المهاجمين قد يكونون قد استخدموا نقاط ضعف مرتبطة بـ:
موافقات متعددة التوقيع
عمليات الحوكمة
تأخيرات تنفيذ المعاملات
الأمان التشغيلي
كانت الخسائر المبلغ عنها ضخمة، وأصبح الحادث بسرعة واحدًا من أكثر المواضيع الأمنية مناقشة في DeFi هذا الأسبوع.
2
233

مقالة
التهديد الكمومي قد يكسر أمان العملات المشفرة — إليك ما تحتاج إلى معرفتهحذرت جوجل من أن الحواسيب الكمومية المستقبلية قد تكسر التشفير الذي يؤمن محافظ العملات المشفرة والمعاملات على البلوكشين.
الخوارزميات مثل ECDSA، التي تحمي المفاتيح الخاصة/العامة في البيتكوين، والإيثيريوم، وغيرها من العملات المشفرة الرئيسية، يمكن أن تُكسر في دقائق بمجرد وجود حواسيب كمومية كبيرة النطاق.
بينما لا يُعتبر هذا تهديدًا فوريًا، إلا أنه يشكل خطرًا جادًا على حيازة العملات المشفرة على المدى الطويل.
لماذا هذا مهم:
يمكن أن تُسرق أموالك على الفور إذا كسرت الحواسيب الكمومية تشفير محفظتك.
التهديد الكمومي قد يكسر أمان العملات المشفرة — إليك ما تحتاج إلى معرفته
حذرت جوجل من أن الحواسيب الكمومية المستقبلية قد تكسر التشفير الذي يؤمن محافظ العملات المشفرة والمعاملات على البلوكشين.
الخوارزميات مثل ECDSA، التي تحمي المفاتيح الخاصة/العامة في البيتكوين، والإيثيريوم، وغيرها من العملات المشفرة الرئيسية، يمكن أن تُكسر في دقائق بمجرد وجود حواسيب كمومية كبيرة النطاق.
بينما لا يُعتبر هذا تهديدًا فوريًا، إلا أنه يشكل خطرًا جادًا على حيازة العملات المشفرة على المدى الطويل.
لماذا هذا مهم:
يمكن أن تُسرق أموالك على الفور إذا كسرت الحواسيب الكمومية تشفير محفظتك.
الخوارزميات مثل ECDSA، التي تحمي المفاتيح الخاصة/العامة في البيتكوين، والإيثيريوم، وغيرها من العملات المشفرة الرئيسية، يمكن أن تُكسر في دقائق بمجرد وجود حواسيب كمومية كبيرة النطاق.
بينما لا يُعتبر هذا تهديدًا فوريًا، إلا أنه يشكل خطرًا جادًا على حيازة العملات المشفرة على المدى الطويل.
لماذا هذا مهم:
يمكن أن تُسرق أموالك على الفور إذا كسرت الحواسيب الكمومية تشفير محفظتك.
2
90

مقالة
اختراق مرتبط بكوريا الشمالية يؤثر على مطوري العملات المشفرةهاكرز مرتبطون بكوريا الشمالية قد قاموا باختراق أداة مطور شائعة الاستخدام — Axios.
انتشرت البرمجيات الخبيثة من خلال تحديثات البرمجيات، مما يعرض المطورين للخطر دون علمهم.
يمكن للمهاجمين سرقة:
المعلومات السرية
بيانات المحفظة
معلومات حساسة أخرى
النقطة الرئيسية:حتى الأدوات التي تثق بها يمكن تسليحها. في Web3، الحلقة الأضعف ليست دائماً العقد الذكي — في بعض الأحيان تكون البرمجيات التي تبني بها.نصيحة: قم دائماً بمراجعة التبعيات، تحقق من التحديثات، وتبنى ممارسات أمان بلا ثقة.#Web3Security أمان Web3 لم يعد مجرد رقمي — الثقة والتحقق هما كل شيء.
اختراق مرتبط بكوريا الشمالية يؤثر على مطوري العملات المشفرة
هاكرز مرتبطون بكوريا الشمالية قد قاموا باختراق أداة مطور شائعة الاستخدام — Axios.
انتشرت البرمجيات الخبيثة من خلال تحديثات البرمجيات، مما يعرض المطورين للخطر دون علمهم.
يمكن للمهاجمين سرقة:
المعلومات السرية
بيانات المحفظة
معلومات حساسة أخرى
النقطة الرئيسية:حتى الأدوات التي تثق بها يمكن تسليحها. في Web3، الحلقة الأضعف ليست دائماً العقد الذكي — في بعض الأحيان تكون البرمجيات التي تبني بها.نصيحة: قم دائماً بمراجعة التبعيات، تحقق من التحديثات، وتبنى ممارسات أمان بلا ثقة.#Web3Security أمان Web3 لم يعد مجرد رقمي — الثقة والتحقق هما كل شيء.
انتشرت البرمجيات الخبيثة من خلال تحديثات البرمجيات، مما يعرض المطورين للخطر دون علمهم.
يمكن للمهاجمين سرقة:
المعلومات السرية
بيانات المحفظة
معلومات حساسة أخرى
النقطة الرئيسية:حتى الأدوات التي تثق بها يمكن تسليحها. في Web3، الحلقة الأضعف ليست دائماً العقد الذكي — في بعض الأحيان تكون البرمجيات التي تبني بها.نصيحة: قم دائماً بمراجعة التبعيات، تحقق من التحديثات، وتبنى ممارسات أمان بلا ثقة.#Web3Security أمان Web3 لم يعد مجرد رقمي — الثقة والتحقق هما كل شيء.
2
198
لا يهتم أحد بأمان العملات المشفرة... حتى فوات الأوان‼️#SecurityAlert
الجميع يريد:
• عملة 100x التالية
• أرباح سريعة
• إيردروب رائج
لكن لا يسأل تقريبًا أحد:
“هل هذا آمن؟”
⸻
الواقع القاسي
الأمان لا يهم إلا بعد فوات الأوان:
• محافظ فارغة
• أموال مفقودة إلى الأبد
• لا استرداد
بحلول ذلك الوقت، تكون الدروس قد دُفعت بالفعل.
⸻
المشكلة
معظم الناس يثقون بما يرونه: واجهات سلسة، لوحات معلومات فاخرة، سمعة المنصة.
لكن المهاجمين لا يتبعون القواعد:
• يتجاوزون الحمايات الأمامية
• يستغلون ثغرات العقود الذكية المخفية
• يت manipulte تفاعلات المستخدمين
نظام يبدو آمنًا ليس دائمًا آمنًا.
⸻
الحقيقة الصعبة
يمكن استرداد الخسائر من التداول. لكن الخسائر من الاختراقات غالبًا لا يمكن استردادها.
الأمان ليس اختياريًا.
إنه الأساس الذي يحمي كل شيء آخر.
#binance #CryptoSecurity
لا يهتم أحد بأمان العملات المشفرة... حتى فوات الأوان‼️#SecurityAlert
الجميع يريد:
• عملة 100x التالية
• أرباح سريعة
• إيردروب رائج
لكن لا يسأل تقريبًا أحد:
“هل هذا آمن؟”
⸻
الواقع القاسي
الأمان لا يهم إلا بعد فوات الأوان:
• محافظ فارغة
• أموال مفقودة إلى الأبد
• لا استرداد
بحلول ذلك الوقت، تكون الدروس قد دُفعت بالفعل.
⸻
المشكلة
معظم الناس يثقون بما يرونه: واجهات سلسة، لوحات معلومات فاخرة، سمعة المنصة.
لكن المهاجمين لا يتبعون القواعد:
• يتجاوزون الحمايات الأمامية
• يستغلون ثغرات العقود الذكية المخفية
• يت manipulte تفاعلات المستخدمين
نظام يبدو آمنًا ليس دائمًا آمنًا.
⸻
الحقيقة الصعبة
يمكن استرداد الخسائر من التداول. لكن الخسائر من الاختراقات غالبًا لا يمكن استردادها.
الأمان ليس اختياريًا.
إنه الأساس الذي يحمي كل شيء آخر.
#binance #CryptoSecurity
الجميع يريد:
• عملة 100x التالية
• أرباح سريعة
• إيردروب رائج
لكن لا يسأل تقريبًا أحد:
“هل هذا آمن؟”
⸻
الواقع القاسي
الأمان لا يهم إلا بعد فوات الأوان:
• محافظ فارغة
• أموال مفقودة إلى الأبد
• لا استرداد
بحلول ذلك الوقت، تكون الدروس قد دُفعت بالفعل.
⸻
المشكلة
معظم الناس يثقون بما يرونه: واجهات سلسة، لوحات معلومات فاخرة، سمعة المنصة.
لكن المهاجمين لا يتبعون القواعد:
• يتجاوزون الحمايات الأمامية
• يستغلون ثغرات العقود الذكية المخفية
• يت manipulte تفاعلات المستخدمين
نظام يبدو آمنًا ليس دائمًا آمنًا.
⸻
الحقيقة الصعبة
يمكن استرداد الخسائر من التداول. لكن الخسائر من الاختراقات غالبًا لا يمكن استردادها.
الأمان ليس اختياريًا.
إنه الأساس الذي يحمي كل شيء آخر.
#binance #CryptoSecurity
6
2
43

مقالة
23M ذهب: الدرس الحقيقي من اختراق Resolv ⚠️استغلال حديث يتعلق بـ Resolv أدى إلى خسارة تزيد عن 23 مليون دولار - ولكن إليك الجزء المذهل:
لم تكن العقدة الذكية هي المشكلة.
بدلاً من ذلك، تمكن المهاجم من الوصول من خلال مفتاح خاص تم اختراقه.
مع هذا المفتاح الوحيد، تمكنوا من:
سك أصول غير مصرح بها
تولي السيطرة على الوظائف الحرجة
استنزاف الملايين من البروتوكول
الدرس الحقيقي
في Web3، مفتاحك الخاص هو نظامك.
يمكنك الحصول على:
عقود ذكية مثالية
أمان قوي للبلوك تشين
…لكن إذا كان مفتاحك الخاص مكشوفًا، كل شيء
23M ذهب: الدرس الحقيقي من اختراق Resolv ⚠️
استغلال حديث يتعلق بـ Resolv أدى إلى خسارة تزيد عن 23 مليون دولار - ولكن إليك الجزء المذهل:
لم تكن العقدة الذكية هي المشكلة.
بدلاً من ذلك، تمكن المهاجم من الوصول من خلال مفتاح خاص تم اختراقه.
مع هذا المفتاح الوحيد، تمكنوا من:
سك أصول غير مصرح بها
تولي السيطرة على الوظائف الحرجة
استنزاف الملايين من البروتوكول
الدرس الحقيقي
في Web3، مفتاحك الخاص هو نظامك.
يمكنك الحصول على:
عقود ذكية مثالية
أمان قوي للبلوك تشين
…لكن إذا كان مفتاحك الخاص مكشوفًا، كل شيء
لم تكن العقدة الذكية هي المشكلة.
بدلاً من ذلك، تمكن المهاجم من الوصول من خلال مفتاح خاص تم اختراقه.
مع هذا المفتاح الوحيد، تمكنوا من:
سك أصول غير مصرح بها
تولي السيطرة على الوظائف الحرجة
استنزاف الملايين من البروتوكول
الدرس الحقيقي
في Web3، مفتاحك الخاص هو نظامك.
يمكنك الحصول على:
عقود ذكية مثالية
أمان قوي للبلوك تشين
…لكن إذا كان مفتاحك الخاص مكشوفًا، كل شيء
3
181

مقالة
هل هاتفك آمن حقًا للعملات المشفرة؟يخزن معظم الناس العملات المشفرة على هواتفهم… ولكن إليك الحقيقة غير المريحة:
هاتفك ليس المكان الأكثر أمانًا لأصولك.
⚠️ لماذا؟
لأن المهاجمين لا يحتاجون إلى اختراق البلوك تشين — يحتاجون فقط إلى اختراقك أو جهازك.
💀 المخاطر الشائعة:
• برامج ضارة تسرق بيانات المحفظة
• اختطاف الحافظة (تغيير العناوين)
• تطبيقات مزيفة وروابط تصيد
• ضعف أمان التطبيق أو نظام التشغيل
تحركات ذكية:
✔️ استخدم محافظ الأجهزة للأموال الكبيرة
✔️ لا تخزن عبارة الاسترداد الخاصة بك على هاتفك
✔️ تحقق من عناوين المحفظة قبل الإرسال
هل هاتفك آمن حقًا للعملات المشفرة؟
يخزن معظم الناس العملات المشفرة على هواتفهم… ولكن إليك الحقيقة غير المريحة:
هاتفك ليس المكان الأكثر أمانًا لأصولك.
⚠️ لماذا؟
لأن المهاجمين لا يحتاجون إلى اختراق البلوك تشين — يحتاجون فقط إلى اختراقك أو جهازك.
💀 المخاطر الشائعة:
• برامج ضارة تسرق بيانات المحفظة
• اختطاف الحافظة (تغيير العناوين)
• تطبيقات مزيفة وروابط تصيد
• ضعف أمان التطبيق أو نظام التشغيل
تحركات ذكية:
✔️ استخدم محافظ الأجهزة للأموال الكبيرة
✔️ لا تخزن عبارة الاسترداد الخاصة بك على هاتفك
✔️ تحقق من عناوين المحفظة قبل الإرسال
هاتفك ليس المكان الأكثر أمانًا لأصولك.
⚠️ لماذا؟
لأن المهاجمين لا يحتاجون إلى اختراق البلوك تشين — يحتاجون فقط إلى اختراقك أو جهازك.
💀 المخاطر الشائعة:
• برامج ضارة تسرق بيانات المحفظة
• اختطاف الحافظة (تغيير العناوين)
• تطبيقات مزيفة وروابط تصيد
• ضعف أمان التطبيق أو نظام التشغيل
تحركات ذكية:
✔️ استخدم محافظ الأجهزة للأموال الكبيرة
✔️ لا تخزن عبارة الاسترداد الخاصة بك على هاتفك
✔️ تحقق من عناوين المحفظة قبل الإرسال
3
136

مقالة
🚨 الذكاء الاصطناعي وأمان العقود الذكية في 2026الذكاء الاصطناعي يغير مشهد أمان العقود الذكية — لكل من المطورين والمهاجمين.
الاتجاهات الحالية
يمكن للأدوات المدعومة بالذكاء الاصطناعي الآن اكتشاف الثغرات خلال دقائق، بما في ذلك:
مشكلات إعادة الدخول
عيوب التحكم في الوصول
أخطاء منطقية
ما كان يستغرقه المدققون أيامًا أو أسابيع يمكن الآن الإبلاغ عنه على الفور.
المخاطر الناشئة
يستغل القراصنة نفس تقنيات الذكاء الاصطناعي لتحديد نقاط الضعف، وأتمتة الهجمات، ونشر سكريبتات الاستغلال.
نتيجة لذلك، فإن سرعة وتعقيد الهجمات تتزايد بسرعة.
🚨 الذكاء الاصطناعي وأمان العقود الذكية في 2026
الذكاء الاصطناعي يغير مشهد أمان العقود الذكية — لكل من المطورين والمهاجمين.
الاتجاهات الحالية
يمكن للأدوات المدعومة بالذكاء الاصطناعي الآن اكتشاف الثغرات خلال دقائق، بما في ذلك:
مشكلات إعادة الدخول
عيوب التحكم في الوصول
أخطاء منطقية
ما كان يستغرقه المدققون أيامًا أو أسابيع يمكن الآن الإبلاغ عنه على الفور.
المخاطر الناشئة
يستغل القراصنة نفس تقنيات الذكاء الاصطناعي لتحديد نقاط الضعف، وأتمتة الهجمات، ونشر سكريبتات الاستغلال.
نتيجة لذلك، فإن سرعة وتعقيد الهجمات تتزايد بسرعة.
الاتجاهات الحالية
يمكن للأدوات المدعومة بالذكاء الاصطناعي الآن اكتشاف الثغرات خلال دقائق، بما في ذلك:
مشكلات إعادة الدخول
عيوب التحكم في الوصول
أخطاء منطقية
ما كان يستغرقه المدققون أيامًا أو أسابيع يمكن الآن الإبلاغ عنه على الفور.
المخاطر الناشئة
يستغل القراصنة نفس تقنيات الذكاء الاصطناعي لتحديد نقاط الضعف، وأتمتة الهجمات، ونشر سكريبتات الاستغلال.
نتيجة لذلك، فإن سرعة وتعقيد الهجمات تتزايد بسرعة.
5
26
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
AIStocksWhatNext
826,451 مشاهدات
6,329 يقومون بالنقاش
شارك واربح مكافأة حركة المرور في حملة الهاشتاغ الرائجة لدينا
✨الموضوع: ما فرص الاستثمار الأخرى التي ما زالت قائمة مع استمرار ارتفاع أسهم الذكاء الاصطناعي؟
👉كيفية الانضمام:
انشر منشورًا قصيرًا أو مقالًا باستخدام هاشتاغ #AIStocksWhatNext
شارك ما إذا كنت متفائلًا أم متشائمًا، وانشر مقتنياتك من أسهم الذكاء الاصطناعي أو تداولك — قد يؤدي استخدام أداة التداول إلى تحسين أهليتك.
يمكنك أيضًا تعزيز منشورك بمشاركة بيانات أو مخططات، وتجنب الصور المُولدة بالذكاء الاصطناعي.
✍️أنشئ محتوى بناءً على الزوايا التالية:
- يقول نِفيديا إن مبيعات الرقائق ستتضاعف العام القادم، وتواصل كبرى شركات الذكاء الاصطناعي تحقيق إيرادات قياسية؛ إن إنفاق الحوسبة وراء ذلك مثير للإعجاب بنفس القدر. هل طلب الذكاء الاصطناعي يتصاعد فعلًا؟ وكم يمكن أن يستمر؟ أسهم الذكاء الاصطناعي مرتفعة على نطاق واسع. هل هذا اختراق حقيقي أم مجرد ارتداد قصير الأجل؟
- يدعو قادة الصناعة إلى إبطاء تطوير الذكاء الاصطناعي، بينما يخطط ترامب لبناء "قوة ذكاء اصطناعي"، مدعيًا أن الذكاء الاصطناعي قد يمثل 25% من الناتج المحلي الإجمالي الأمريكي في المستقبل. في أي جانب أنت؟ وهل الدعم على مستوى الولايات سيكون فوزًا طويل الأمد لأسهم الذكاء الاصطناعي؟
- هل تشتري أسهم الذكاء الاصطناعي؟ شارك تداولك/مقتنياتك المتعلقة بالذكاء الاصطناعي معنا عبر أداة مشاركة التداول.
⏰فترة الحملة:
- 2026-09-22 7:00 - 2026-09-24 4:00 بالتوقيت العالمي
🎁المكافأة:
- سيتم مراجعة المنشورات المؤهلة التي تلتزم بالإرشادات أعلاه وتتضمن أكثر من 100 كلمة، وقد تحصل على تعزيز عشوائي لحركة المرور من 500 إلى 3,000 مشاهدة. ستصلك إشعار من سكرتير موجزك إذا تم اختيار منشورك.
- احصل على فرصة لعرض مقالك في Binance Square Official
هل تحتاج إلى أفكار لمنشورك؟ تفضل بزيارة صفحة الموضوع #AIStocksWhatNext أو Square Guide on How to Post for Better Reach.
Binance Square Official
·574 إعجاب
·1.6M مشاهدات
BitcoinRejectedAt$87,300Twice
0 مشاهدات
0 يقومون بالنقاش
BCHJumps28%OnCMEFuturesListing
5,444 مشاهدات
394 يقومون بالنقاش