
#securityalert
securityalert
518,707 مشاهدات
1,278 يقومون بالنقاش
رائج
جديد
·
--
🚨 تنبيه أمني: مخاطر استغلال FOMOPEEK IOS تهدد الحفظ الذاتي $BTC وعبارات الاسترداد ⚠️
إدارة المخاطر المؤسسية تمتد إلى ما هو أبعد من بنية الرسم البياني لتصل إلى أمان الجهاز. 🚨 التحذيرات الأمنية الحرجة تشير إلى أن إصدارات FomoPeek 1.1–1.2 على iOS تحتوي على شيفرة ناقل خبيثة قادرة على تصعيد الصلاحيات والمساس بالأمن التشغيلي العام عبر جهازك. 🔍
هذا ليس اختراقًا معزولًا للمحفظة؛ فالصلاحيات المحلية المرتفعة تكشف المفاتيح الخاصة وعبارات الاسترداد ومخازن بيانات الاعتماد عبر جميع التطبيقات المثبتة. 🛡️ تتطلب إجراءات التخفيف الفورية حذف التطبيق، وتحديث iOS، ونقل أموال الحفظ الذاتي إلى مفاتيح جديدة يتم إنشاؤها في بيئة غير مخترقة. 💡
💬 هل راجعت اليوم أجهزتك النشطة على iOS بحثًا عن هذا الأثر التطبيقي المخترق؟ 👇
⚠️ ليست نصيحة مالية. أدر مخاطرَك دائمًا. 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
🚨 تنبيه أمني: مخاطر استغلال FOMOPEEK IOS تهدد الحفظ الذاتي $BTC وعبارات الاسترداد ⚠️
إدارة المخاطر المؤسسية تمتد إلى ما هو أبعد من بنية الرسم البياني لتصل إلى أمان الجهاز. 🚨 التحذيرات الأمنية الحرجة تشير إلى أن إصدارات FomoPeek 1.1–1.2 على iOS تحتوي على شيفرة ناقل خبيثة قادرة على تصعيد الصلاحيات والمساس بالأمن التشغيلي العام عبر جهازك. 🔍
هذا ليس اختراقًا معزولًا للمحفظة؛ فالصلاحيات المحلية المرتفعة تكشف المفاتيح الخاصة وعبارات الاسترداد ومخازن بيانات الاعتماد عبر جميع التطبيقات المثبتة. 🛡️ تتطلب إجراءات التخفيف الفورية حذف التطبيق، وتحديث iOS، ونقل أموال الحفظ الذاتي إلى مفاتيح جديدة يتم إنشاؤها في بيئة غير مخترقة. 💡
💬 هل راجعت اليوم أجهزتك النشطة على iOS بحثًا عن هذا الأثر التطبيقي المخترق؟ 👇
⚠️ ليست نصيحة مالية. أدر مخاطرَك دائمًا. 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
إدارة المخاطر المؤسسية تمتد إلى ما هو أبعد من بنية الرسم البياني لتصل إلى أمان الجهاز. 🚨 التحذيرات الأمنية الحرجة تشير إلى أن إصدارات FomoPeek 1.1–1.2 على iOS تحتوي على شيفرة ناقل خبيثة قادرة على تصعيد الصلاحيات والمساس بالأمن التشغيلي العام عبر جهازك. 🔍
هذا ليس اختراقًا معزولًا للمحفظة؛ فالصلاحيات المحلية المرتفعة تكشف المفاتيح الخاصة وعبارات الاسترداد ومخازن بيانات الاعتماد عبر جميع التطبيقات المثبتة. 🛡️ تتطلب إجراءات التخفيف الفورية حذف التطبيق، وتحديث iOS، ونقل أموال الحفظ الذاتي إلى مفاتيح جديدة يتم إنشاؤها في بيئة غير مخترقة. 💡
💬 هل راجعت اليوم أجهزتك النشطة على iOS بحثًا عن هذا الأثر التطبيقي المخترق؟ 👇
⚠️ ليست نصيحة مالية. أدر مخاطرَك دائمًا. 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
24
·
--
🚨 تحذير أمني حرج لجميع حاملي $BTC HOLDERS الذين يستخدمون تطبيق FOMOPEEK! 🚨
يتم حاليًا استغلال ثغرة خطيرة في نواة iOS مضمّنة في إصدارات FomoPeek من 1.1 إلى 1.2، حيث تقوم باختراق حاويات/عزل الجهاز لكسر تشفير بيانات Keychain الأصلية. 🚨 وقد أكدت SlowMist وفريق أمني رفيع المستوى تابع لبورصة أن الشيفرة الخبيثة تقوم بتنفيذ أوامر عن بُعد آلية، مما يمنح المهاجمين وصولًا كاملاً إلى المفاتيح الخاصة وعبارات البذور. 🛡️
إذا كنت قد تعاملت يومًا مع هذا التطبيق، فأنشئ محفظة جديدة فورًا على جهاز نظيف وانتقل بأموالك قبل أن يتم سحب السيولة. 🔍 تعدّ ممارسات النظافة الأمنية الحقيقية هي أفضل ميزة في عالم العملات المشفرة، وحماية رأس مالك تأتي قبل اللحاق بالخطوة التالية. 💬 هل راجعت صلاحيات محفظتك وإمكانية وصول التطبيق إليها مؤخرًا؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
🚨 تحذير أمني حرج لجميع حاملي $BTC HOLDERS الذين يستخدمون تطبيق FOMOPEEK! 🚨
يتم حاليًا استغلال ثغرة خطيرة في نواة iOS مضمّنة في إصدارات FomoPeek من 1.1 إلى 1.2، حيث تقوم باختراق حاويات/عزل الجهاز لكسر تشفير بيانات Keychain الأصلية. 🚨 وقد أكدت SlowMist وفريق أمني رفيع المستوى تابع لبورصة أن الشيفرة الخبيثة تقوم بتنفيذ أوامر عن بُعد آلية، مما يمنح المهاجمين وصولًا كاملاً إلى المفاتيح الخاصة وعبارات البذور. 🛡️
إذا كنت قد تعاملت يومًا مع هذا التطبيق، فأنشئ محفظة جديدة فورًا على جهاز نظيف وانتقل بأموالك قبل أن يتم سحب السيولة. 🔍 تعدّ ممارسات النظافة الأمنية الحقيقية هي أفضل ميزة في عالم العملات المشفرة، وحماية رأس مالك تأتي قبل اللحاق بالخطوة التالية. 💬 هل راجعت صلاحيات محفظتك وإمكانية وصول التطبيق إليها مؤخرًا؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
يتم حاليًا استغلال ثغرة خطيرة في نواة iOS مضمّنة في إصدارات FomoPeek من 1.1 إلى 1.2، حيث تقوم باختراق حاويات/عزل الجهاز لكسر تشفير بيانات Keychain الأصلية. 🚨 وقد أكدت SlowMist وفريق أمني رفيع المستوى تابع لبورصة أن الشيفرة الخبيثة تقوم بتنفيذ أوامر عن بُعد آلية، مما يمنح المهاجمين وصولًا كاملاً إلى المفاتيح الخاصة وعبارات البذور. 🛡️
إذا كنت قد تعاملت يومًا مع هذا التطبيق، فأنشئ محفظة جديدة فورًا على جهاز نظيف وانتقل بأموالك قبل أن يتم سحب السيولة. 🔍 تعدّ ممارسات النظافة الأمنية الحقيقية هي أفضل ميزة في عالم العملات المشفرة، وحماية رأس مالك تأتي قبل اللحاق بالخطوة التالية. 💬 هل راجعت صلاحيات محفظتك وإمكانية وصول التطبيق إليها مؤخرًا؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
16
·
--
🚨 $BTC ALERT: تحذيرات مزيفة حول المحافظ المادية تنتشر عبر البريد الإلكتروني — اختراق 🦈
📊 يتركز الاختراق على البنية التحتية للبريد الإلكتروني، وليس على المحافظ نفسها. أكدت Trezor وجود خدمة بريدية مخترقة، بينما أشار BitBox إلى مزوّد نشرة إخبارية مشترَك يستهدف عدة شركات بيتكوين. 📌 هذا الانزلاق ضمن سلسلة التوريد يمكّن المهاجمين من التمويه على أنهم علامات تجارية موثوقة، مستغلين مصداقية العلامة لدفع تنبيهات أمنية احتيالية.
🔍 تعامل مع أي رسالة بريد إلكتروني غير متوقعة تتعلق بأمان المحفظة باعتبارها غير مؤكدة: توقّف، وقارن/تحقّق عبر القنوات الرسمية، ولا تتصرف أبدًا بناءً على الروابط أو الطلبات العاجلة. 💡 تظل الأجهزة صلبة/آمنة، لكن طبقة الاتصال أصبحت الآن نقطة عالية الخطورة.
💬 كيف تعزّز خطوات التحقق من التنبيهات الحساسة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر/تحكّم في مخاطرك. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
🚨 $BTC ALERT: تحذيرات مزيفة حول المحافظ المادية تنتشر عبر البريد الإلكتروني — اختراق 🦈
📊 يتركز الاختراق على البنية التحتية للبريد الإلكتروني، وليس على المحافظ نفسها. أكدت Trezor وجود خدمة بريدية مخترقة، بينما أشار BitBox إلى مزوّد نشرة إخبارية مشترَك يستهدف عدة شركات بيتكوين. 📌 هذا الانزلاق ضمن سلسلة التوريد يمكّن المهاجمين من التمويه على أنهم علامات تجارية موثوقة، مستغلين مصداقية العلامة لدفع تنبيهات أمنية احتيالية.
🔍 تعامل مع أي رسالة بريد إلكتروني غير متوقعة تتعلق بأمان المحفظة باعتبارها غير مؤكدة: توقّف، وقارن/تحقّق عبر القنوات الرسمية، ولا تتصرف أبدًا بناءً على الروابط أو الطلبات العاجلة. 💡 تظل الأجهزة صلبة/آمنة، لكن طبقة الاتصال أصبحت الآن نقطة عالية الخطورة.
💬 كيف تعزّز خطوات التحقق من التنبيهات الحساسة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر/تحكّم في مخاطرك. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
📊 يتركز الاختراق على البنية التحتية للبريد الإلكتروني، وليس على المحافظ نفسها. أكدت Trezor وجود خدمة بريدية مخترقة، بينما أشار BitBox إلى مزوّد نشرة إخبارية مشترَك يستهدف عدة شركات بيتكوين. 📌 هذا الانزلاق ضمن سلسلة التوريد يمكّن المهاجمين من التمويه على أنهم علامات تجارية موثوقة، مستغلين مصداقية العلامة لدفع تنبيهات أمنية احتيالية.
🔍 تعامل مع أي رسالة بريد إلكتروني غير متوقعة تتعلق بأمان المحفظة باعتبارها غير مؤكدة: توقّف، وقارن/تحقّق عبر القنوات الرسمية، ولا تتصرف أبدًا بناءً على الروابط أو الطلبات العاجلة. 💡 تظل الأجهزة صلبة/آمنة، لكن طبقة الاتصال أصبحت الآن نقطة عالية الخطورة.
💬 كيف تعزّز خطوات التحقق من التنبيهات الحساسة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر/تحكّم في مخاطرك. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
42
·
--
🛡️ كيفية تأمين حساب Binance بنسبة 100%: الدليل النهائي لمكافحة القرصنة!أمان أموالك هو القاعدة رقم 1 في عالم العملات المشفرة. كل يوم يستخدم القراصنة أساليب أكثر تعقيدًا (تصيد احتيالي، دعم عميل مزيف، برمجيات خبيثة) للاستيلاء على بيانات اعتماد المستخدمين.
ولحسن الحظ، تضع Binance تحت تصرفك ترسانة من أدوات الأمان فائقة القوة. إليك قائمة التحقق الضرورية لتأمين حسابك وكأنه خزانة حديدية. 🔐
1. تفعيل التحقق بخطوتين (2FA)
لا تكتفِ بمجرد كلمة المرور. فعّل ما لا يقل عن طريقتين للتحقق:
🛡️ كيفية تأمين حساب Binance بنسبة 100%: الدليل النهائي لمكافحة القرصنة!
أمان أموالك هو القاعدة رقم 1 في عالم العملات المشفرة. كل يوم يستخدم القراصنة أساليب أكثر تعقيدًا (تصيد احتيالي، دعم عميل مزيف، برمجيات خبيثة) للاستيلاء على بيانات اعتماد المستخدمين.
ولحسن الحظ، تضع Binance تحت تصرفك ترسانة من أدوات الأمان فائقة القوة. إليك قائمة التحقق الضرورية لتأمين حسابك وكأنه خزانة حديدية. 🔐
1. تفعيل التحقق بخطوتين (2FA)
لا تكتفِ بمجرد كلمة المرور. فعّل ما لا يقل عن طريقتين للتحقق:
ولحسن الحظ، تضع Binance تحت تصرفك ترسانة من أدوات الأمان فائقة القوة. إليك قائمة التحقق الضرورية لتأمين حسابك وكأنه خزانة حديدية. 🔐
1. تفعيل التحقق بخطوتين (2FA)
لا تكتفِ بمجرد كلمة المرور. فعّل ما لا يقل عن طريقتين للتحقق:
2
317
🚨 $BTC ALERT: رسائل البريد الإلكتروني الاحتيالية الخاصة بالأجهزة تستهدف المستخدمين! 💥
🦈 أكد Trezor أن خدمة البريد الإلكتروني الخاصة به قد تعرضت للاختراق، كما قامت BitBox بالإبلاغ عن مزود رسالة إخبارية مشترك تم اختراقه. يستغل الهجوم ثقة العلامة التجارية، وليس محافظ الأجهزة نفسها.
📊 يمكن للتنبيهات الزائفة أن تغري المستخدمين بإجراءات لا يمكن تراجعها، لذا تأكد دائمًا عبر قناة مستقلة قبل النقر على أي رابط. تحقّق من المُرسِل، وافحص الرسالة بحثًا عن عناوين URL غريبة، واعتبر أي طلب عاجل بمنتهى الشك. 🔍
💬 هل تتحقق من كل رسالة بريد إلكتروني تتعلق بالأمان قبل اتخاذ أي إجراء؟ 👇
⚠️ ليست نصيحة مالية. تعامل مع مخاطرَك دائمًا. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🚀 🔥
🚨 $BTC ALERT: رسائل البريد الإلكتروني الاحتيالية الخاصة بالأجهزة تستهدف المستخدمين! 💥
🦈 أكد Trezor أن خدمة البريد الإلكتروني الخاصة به قد تعرضت للاختراق، كما قامت BitBox بالإبلاغ عن مزود رسالة إخبارية مشترك تم اختراقه. يستغل الهجوم ثقة العلامة التجارية، وليس محافظ الأجهزة نفسها.
📊 يمكن للتنبيهات الزائفة أن تغري المستخدمين بإجراءات لا يمكن تراجعها، لذا تأكد دائمًا عبر قناة مستقلة قبل النقر على أي رابط. تحقّق من المُرسِل، وافحص الرسالة بحثًا عن عناوين URL غريبة، واعتبر أي طلب عاجل بمنتهى الشك. 🔍
💬 هل تتحقق من كل رسالة بريد إلكتروني تتعلق بالأمان قبل اتخاذ أي إجراء؟ 👇
⚠️ ليست نصيحة مالية. تعامل مع مخاطرَك دائمًا. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🚀 🔥
🦈 أكد Trezor أن خدمة البريد الإلكتروني الخاصة به قد تعرضت للاختراق، كما قامت BitBox بالإبلاغ عن مزود رسالة إخبارية مشترك تم اختراقه. يستغل الهجوم ثقة العلامة التجارية، وليس محافظ الأجهزة نفسها.
📊 يمكن للتنبيهات الزائفة أن تغري المستخدمين بإجراءات لا يمكن تراجعها، لذا تأكد دائمًا عبر قناة مستقلة قبل النقر على أي رابط. تحقّق من المُرسِل، وافحص الرسالة بحثًا عن عناوين URL غريبة، واعتبر أي طلب عاجل بمنتهى الشك. 🔍
💬 هل تتحقق من كل رسالة بريد إلكتروني تتعلق بالأمان قبل اتخاذ أي إجراء؟ 👇
⚠️ ليست نصيحة مالية. تعامل مع مخاطرَك دائمًا. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🚀 🔥
21
·
--
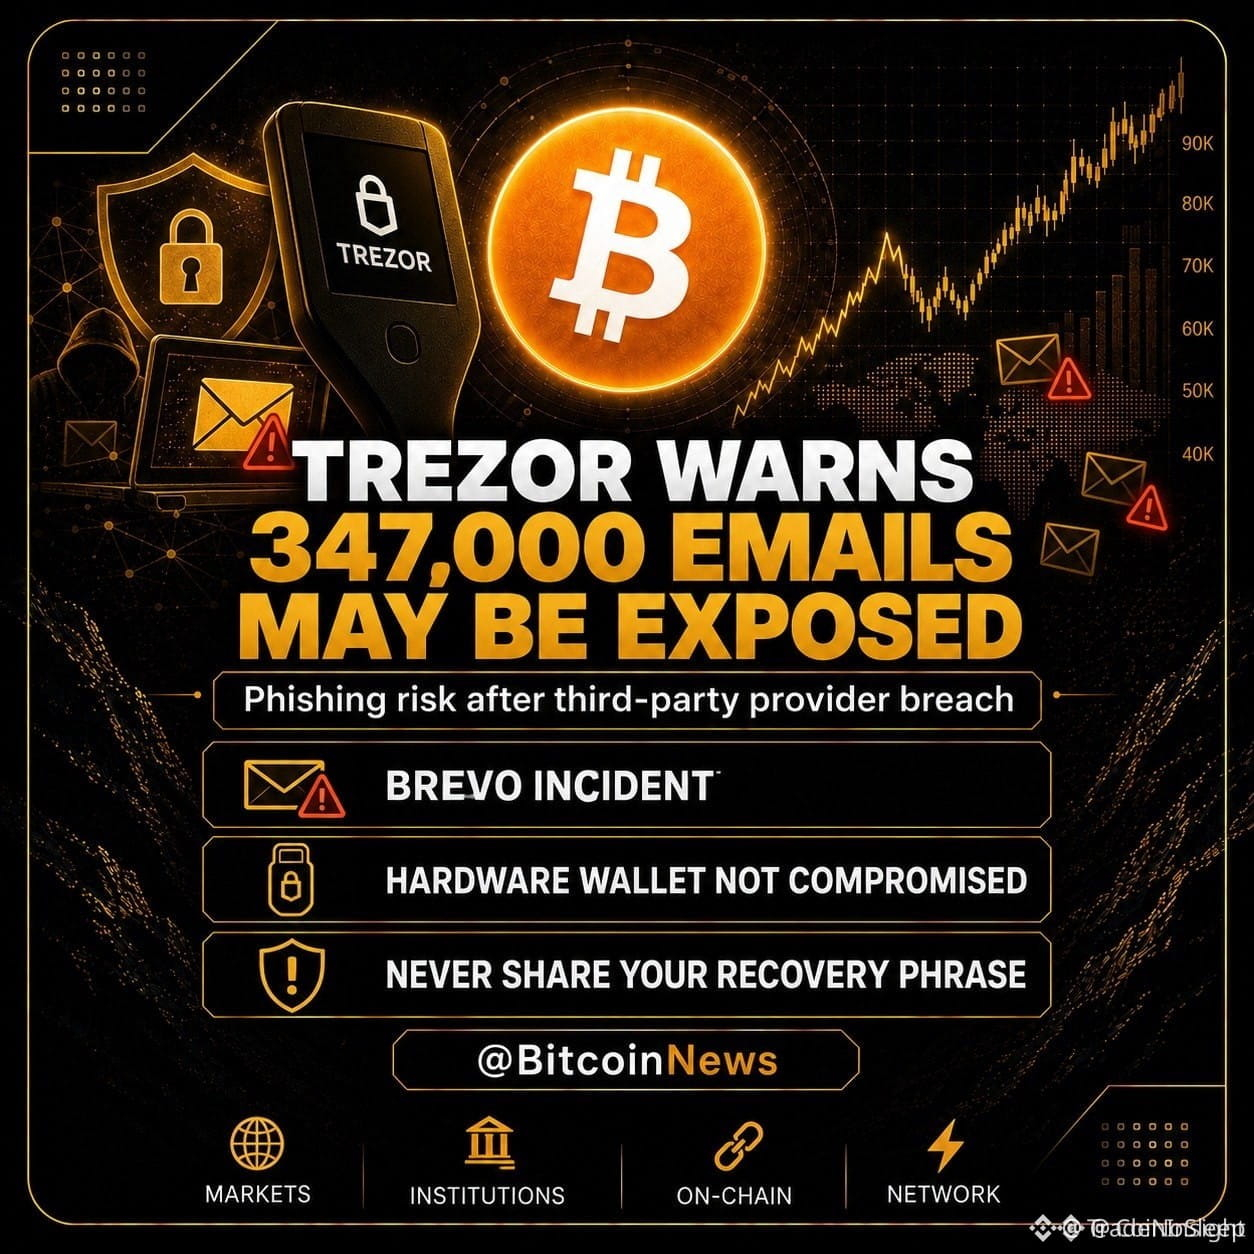
🚨 إشعار أمني بالغ الخطورة بخصوص $BTC HOLDINGS وهجمات التصيّد الاحتيالي الخاصة بـ TREZOR ⚠️
تم اختراق نشرة إخبارية تابعة لطرف ثالث على نطاق واسع، مما كشف 347,000 عنوان بريد إلكتروني، وهو ما أدى إلى تفعيل أسلوب تصيّد احتيالي متطور يستهدف مستخدمي التخزين البارد $BTC . 🔒 يقوم المهاجمون ببث تنبيهات أمنية مزيفة بشأن ثغرة عشوائية (entropy) غير موجودة لخداع أصحابها من أجل كشف عبارات الاسترداد. 🔍
لا تزال الأجهزة المادية غير مخترَقة بالكامل، ما يثبت أن بنية الأمن المؤسسي ثابتة بينما يظل الاحتيال الاجتماعي هو السطح الأساسي للهجوم. 🛡️ يدرك المشاركون الأذكياء في السوق أن الأمن التشغيلي مهم بقدر أهمية إدارة بنية المخططات التقنية. 💡
لا تقم أبدًا بإدخال مفاتيح الاسترداد في أي واجهة برمجية أو رابط بريد إلكتروني تحت أي ظرف. 🤔 هل بروتوكولات التخزين البارد لديك معزولة بالكامل عن فخاخ الاحتيال الاجتماعي؟ 👇
⚠️ ليست نصيحة مالية. دائمًا قم بإدارة مخاطرك. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSecurity #Web3
🛡️ 👁️
🚨 إشعار أمني بالغ الخطورة بخصوص $BTC HOLDINGS وهجمات التصيّد الاحتيالي الخاصة بـ TREZOR ⚠️
تم اختراق نشرة إخبارية تابعة لطرف ثالث على نطاق واسع، مما كشف 347,000 عنوان بريد إلكتروني، وهو ما أدى إلى تفعيل أسلوب تصيّد احتيالي متطور يستهدف مستخدمي التخزين البارد $BTC . 🔒 يقوم المهاجمون ببث تنبيهات أمنية مزيفة بشأن ثغرة عشوائية (entropy) غير موجودة لخداع أصحابها من أجل كشف عبارات الاسترداد. 🔍
لا تزال الأجهزة المادية غير مخترَقة بالكامل، ما يثبت أن بنية الأمن المؤسسي ثابتة بينما يظل الاحتيال الاجتماعي هو السطح الأساسي للهجوم. 🛡️ يدرك المشاركون الأذكياء في السوق أن الأمن التشغيلي مهم بقدر أهمية إدارة بنية المخططات التقنية. 💡
لا تقم أبدًا بإدخال مفاتيح الاسترداد في أي واجهة برمجية أو رابط بريد إلكتروني تحت أي ظرف. 🤔 هل بروتوكولات التخزين البارد لديك معزولة بالكامل عن فخاخ الاحتيال الاجتماعي؟ 👇
⚠️ ليست نصيحة مالية. دائمًا قم بإدارة مخاطرك. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSecurity #Web3
🛡️ 👁️
تم اختراق نشرة إخبارية تابعة لطرف ثالث على نطاق واسع، مما كشف 347,000 عنوان بريد إلكتروني، وهو ما أدى إلى تفعيل أسلوب تصيّد احتيالي متطور يستهدف مستخدمي التخزين البارد $BTC . 🔒 يقوم المهاجمون ببث تنبيهات أمنية مزيفة بشأن ثغرة عشوائية (entropy) غير موجودة لخداع أصحابها من أجل كشف عبارات الاسترداد. 🔍
لا تزال الأجهزة المادية غير مخترَقة بالكامل، ما يثبت أن بنية الأمن المؤسسي ثابتة بينما يظل الاحتيال الاجتماعي هو السطح الأساسي للهجوم. 🛡️ يدرك المشاركون الأذكياء في السوق أن الأمن التشغيلي مهم بقدر أهمية إدارة بنية المخططات التقنية. 💡
لا تقم أبدًا بإدخال مفاتيح الاسترداد في أي واجهة برمجية أو رابط بريد إلكتروني تحت أي ظرف. 🤔 هل بروتوكولات التخزين البارد لديك معزولة بالكامل عن فخاخ الاحتيال الاجتماعي؟ 👇
⚠️ ليست نصيحة مالية. دائمًا قم بإدارة مخاطرك. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSecurity #Web3
🛡️ 👁️
6
·
--
🚨 تنبيه أمني حاسم للعملات المشفرة: حادث شبكة Liquid
تراقب مساحة أمن العملات المشفرة حادثًا كبيرًا يتعلق بشبكة Liquid، حيث يُزعم أنه تم نقل حوالي 4,000 BTC بقيمة تقارب 320 مليون دولار في ذلك الوقت، وذلك أثناء استغلال.
ما يجعل القصة غير معتادة هو أن الأطراف المعنية يُفترض أنها وصفت نفسها بأنها باحثون أمنيّون من فئة white-hat.
وبحسب التقارير، تم لاحقًا ردّ حوالي 85% من البيتكوين، بينما ما زالت توجد تساؤلات حول الأموال التي لم يتم استردادها.
🔐 لماذا هذا مهم
يُعدّ هذا الحادث تذكيرًا آخر بأن حتى البنية التحتية المعروفة لسلاسل الكتل يمكن أن تواجه مخاطر أمنية.
وبالنسبة لصناعة العملات المشفرة الأوسع، تتمحور الآن الأسئلة الرئيسية حول:
• ما الذي تسبب في وجود الثغرة؟
• من المسؤول عن عمليات/معاملات التحويل؟
• هل سيتم استرداد الأموال المتبقية؟
• ما تدابير الأمان التي ستمنع تكرار ذلك؟
👀 لا يزال أمن العملات المشفرة من أكبر القضايا التي يتعين على الصناعة حلّها.
$NVDAB $ASTER
#SecurityAlert #CryptoSecurity #BinanceSquareTalks
🚨 تنبيه أمني حاسم للعملات المشفرة: حادث شبكة Liquid
تراقب مساحة أمن العملات المشفرة حادثًا كبيرًا يتعلق بشبكة Liquid، حيث يُزعم أنه تم نقل حوالي 4,000 BTC بقيمة تقارب 320 مليون دولار في ذلك الوقت، وذلك أثناء استغلال.
ما يجعل القصة غير معتادة هو أن الأطراف المعنية يُفترض أنها وصفت نفسها بأنها باحثون أمنيّون من فئة white-hat.
وبحسب التقارير، تم لاحقًا ردّ حوالي 85% من البيتكوين، بينما ما زالت توجد تساؤلات حول الأموال التي لم يتم استردادها.
🔐 لماذا هذا مهم
يُعدّ هذا الحادث تذكيرًا آخر بأن حتى البنية التحتية المعروفة لسلاسل الكتل يمكن أن تواجه مخاطر أمنية.
وبالنسبة لصناعة العملات المشفرة الأوسع، تتمحور الآن الأسئلة الرئيسية حول:
• ما الذي تسبب في وجود الثغرة؟
• من المسؤول عن عمليات/معاملات التحويل؟
• هل سيتم استرداد الأموال المتبقية؟
• ما تدابير الأمان التي ستمنع تكرار ذلك؟
👀 لا يزال أمن العملات المشفرة من أكبر القضايا التي يتعين على الصناعة حلّها.
$NVDAB $ASTER
#SecurityAlert #CryptoSecurity #BinanceSquareTalks
تراقب مساحة أمن العملات المشفرة حادثًا كبيرًا يتعلق بشبكة Liquid، حيث يُزعم أنه تم نقل حوالي 4,000 BTC بقيمة تقارب 320 مليون دولار في ذلك الوقت، وذلك أثناء استغلال.
ما يجعل القصة غير معتادة هو أن الأطراف المعنية يُفترض أنها وصفت نفسها بأنها باحثون أمنيّون من فئة white-hat.
وبحسب التقارير، تم لاحقًا ردّ حوالي 85% من البيتكوين، بينما ما زالت توجد تساؤلات حول الأموال التي لم يتم استردادها.
🔐 لماذا هذا مهم
يُعدّ هذا الحادث تذكيرًا آخر بأن حتى البنية التحتية المعروفة لسلاسل الكتل يمكن أن تواجه مخاطر أمنية.
وبالنسبة لصناعة العملات المشفرة الأوسع، تتمحور الآن الأسئلة الرئيسية حول:
• ما الذي تسبب في وجود الثغرة؟
• من المسؤول عن عمليات/معاملات التحويل؟
• هل سيتم استرداد الأموال المتبقية؟
• ما تدابير الأمان التي ستمنع تكرار ذلك؟
👀 لا يزال أمن العملات المشفرة من أكبر القضايا التي يتعين على الصناعة حلّها.
$NVDAB $ASTER
#SecurityAlert #CryptoSecurity #BinanceSquareTalks

316
🚨 تم الكشف عن ثغرة في عقد ATOMICQUEUE في ETHER.FI—تحقق من صلاحياتك $ETH ! 🚨
تم رصد ثغرة داخل عقد AtomicQueue أصابت ether.fi، مما أدى إلى استغلال يُقدّر بنحو 15.45 $ETH . 🔍 تكمن المشكلة في افتقاد فحص التحكم بالوصول على معلمة solver داخل دالة solve، ما يسمح للجهات الخبيثة بالتلاعب بتدفقات الاستدعاء.
من خلال استغلال سماحات (allowances) رموز ERC-20 التي تم منحها مسبقًا، أجبر المهاجم عناوين الضحايا على تنفيذ عمليات نقل غير مصرح بها دون التحقق من التوقيع. ⚠️ أخطاء تقنية مثل الموافقات غير المُراجَعة تترك الأموال مكشوفة على نطاق واسع لجهات خبيثة تبحث عن تدفقات أوامر غير مُراقَبة.
💬 هل تقوم بإلغاء موافقات الرموز القديمة بشكل منتظم عبر بروتوكولات DeFi النشطة لديك، أم تترك سماحاتك مفتوحة على مصراعيها؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرك. 🛡️
🏷️ #ETH #DeFi #SecurityAlert #Crypto
🚨 🛡️
🚨 تم الكشف عن ثغرة في عقد ATOMICQUEUE في ETHER.FI—تحقق من صلاحياتك $ETH ! 🚨
تم رصد ثغرة داخل عقد AtomicQueue أصابت ether.fi، مما أدى إلى استغلال يُقدّر بنحو 15.45 $ETH . 🔍 تكمن المشكلة في افتقاد فحص التحكم بالوصول على معلمة solver داخل دالة solve، ما يسمح للجهات الخبيثة بالتلاعب بتدفقات الاستدعاء.
من خلال استغلال سماحات (allowances) رموز ERC-20 التي تم منحها مسبقًا، أجبر المهاجم عناوين الضحايا على تنفيذ عمليات نقل غير مصرح بها دون التحقق من التوقيع. ⚠️ أخطاء تقنية مثل الموافقات غير المُراجَعة تترك الأموال مكشوفة على نطاق واسع لجهات خبيثة تبحث عن تدفقات أوامر غير مُراقَبة.
💬 هل تقوم بإلغاء موافقات الرموز القديمة بشكل منتظم عبر بروتوكولات DeFi النشطة لديك، أم تترك سماحاتك مفتوحة على مصراعيها؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرك. 🛡️
🏷️ #ETH #DeFi #SecurityAlert #Crypto
🚨 🛡️
تم رصد ثغرة داخل عقد AtomicQueue أصابت ether.fi، مما أدى إلى استغلال يُقدّر بنحو 15.45 $ETH . 🔍 تكمن المشكلة في افتقاد فحص التحكم بالوصول على معلمة solver داخل دالة solve، ما يسمح للجهات الخبيثة بالتلاعب بتدفقات الاستدعاء.
من خلال استغلال سماحات (allowances) رموز ERC-20 التي تم منحها مسبقًا، أجبر المهاجم عناوين الضحايا على تنفيذ عمليات نقل غير مصرح بها دون التحقق من التوقيع. ⚠️ أخطاء تقنية مثل الموافقات غير المُراجَعة تترك الأموال مكشوفة على نطاق واسع لجهات خبيثة تبحث عن تدفقات أوامر غير مُراقَبة.
💬 هل تقوم بإلغاء موافقات الرموز القديمة بشكل منتظم عبر بروتوكولات DeFi النشطة لديك، أم تترك سماحاتك مفتوحة على مصراعيها؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرك. 🛡️
🏷️ #ETH #DeFi #SecurityAlert #Crypto
🚨 🛡️
30
·
--
🔴 $VTHO ALERT: يخترق المهاجمون ويُرسلون رسائل تصيّد احتيالي عبر البريد الإلكتروني – احمِ محفظتك الآن! 🚨
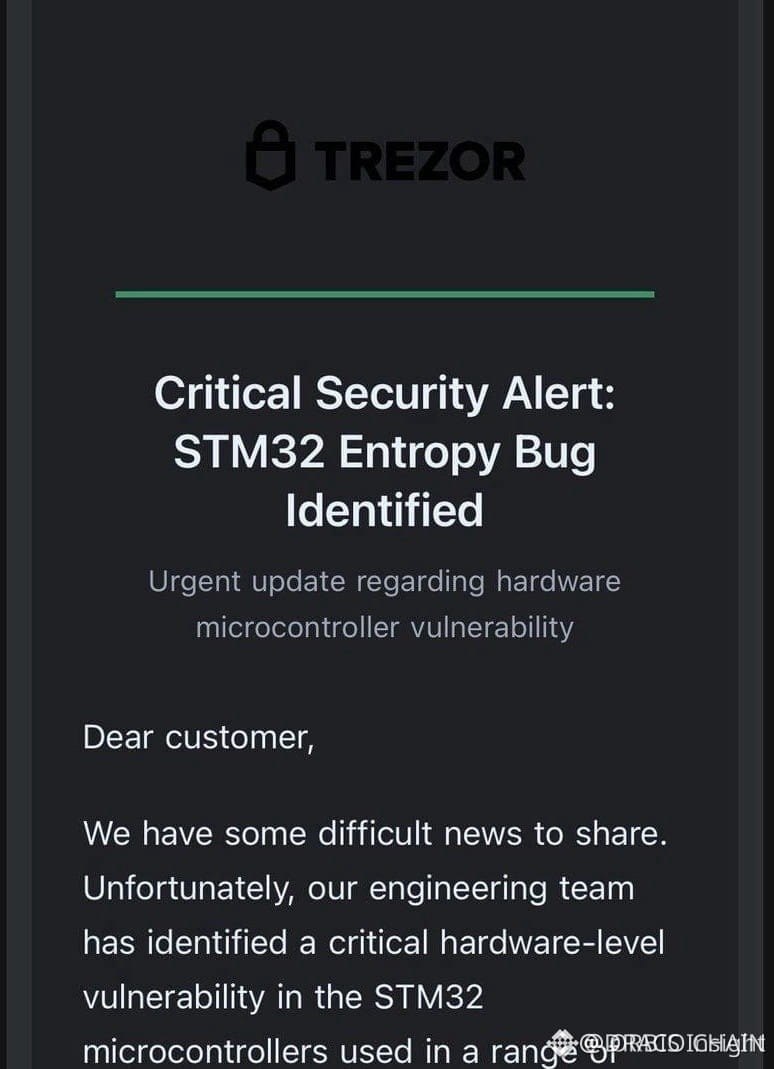
🦈 حذاق المال الذكيّة يراقبون بالفعل وجود اختراق عبر بوابة بريد تريزور؛ إذ يقوم القراصنة بإغراق صناديق البريد برسالة “تنبيه أمني حرج” المغرية. 📊 موجة التصيّد تستهدف حاملي $VTHO و $IOST ، مستغلّة الميل الأخير الناعم-البيع لانتزاع الأصول بنقرة واحدة.
💡 إجراءات التخفيف الفورية: ألغِ أي رابط أو مرفق من البريد المزعوم لتريزور، وأبطِل جميع اتصالات dApp غير المعروفة، ثم أعد تدوير عبارة البذرة (seed) للجهاز. 📌 إنّ صندوق بريد نظيف هو خط دفاعك الأول ضد مطاردة السيولة التي قد تحول محفظتك إلى حوض تُغذّيه أسماك قرش.
💬 هل قمتَ بتأمين محفظتك العتادية ومراجعة أذونات dApp؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
🔴 $VTHO ALERT: يخترق المهاجمون ويُرسلون رسائل تصيّد احتيالي عبر البريد الإلكتروني – احمِ محفظتك الآن! 🚨
🦈 حذاق المال الذكيّة يراقبون بالفعل وجود اختراق عبر بوابة بريد تريزور؛ إذ يقوم القراصنة بإغراق صناديق البريد برسالة “تنبيه أمني حرج” المغرية. 📊 موجة التصيّد تستهدف حاملي $VTHO و $IOST ، مستغلّة الميل الأخير الناعم-البيع لانتزاع الأصول بنقرة واحدة.
💡 إجراءات التخفيف الفورية: ألغِ أي رابط أو مرفق من البريد المزعوم لتريزور، وأبطِل جميع اتصالات dApp غير المعروفة، ثم أعد تدوير عبارة البذرة (seed) للجهاز. 📌 إنّ صندوق بريد نظيف هو خط دفاعك الأول ضد مطاردة السيولة التي قد تحول محفظتك إلى حوض تُغذّيه أسماك قرش.
💬 هل قمتَ بتأمين محفظتك العتادية ومراجعة أذونات dApp؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
🦈 حذاق المال الذكيّة يراقبون بالفعل وجود اختراق عبر بوابة بريد تريزور؛ إذ يقوم القراصنة بإغراق صناديق البريد برسالة “تنبيه أمني حرج” المغرية. 📊 موجة التصيّد تستهدف حاملي $VTHO و $IOST ، مستغلّة الميل الأخير الناعم-البيع لانتزاع الأصول بنقرة واحدة.
💡 إجراءات التخفيف الفورية: ألغِ أي رابط أو مرفق من البريد المزعوم لتريزور، وأبطِل جميع اتصالات dApp غير المعروفة، ثم أعد تدوير عبارة البذرة (seed) للجهاز. 📌 إنّ صندوق بريد نظيف هو خط دفاعك الأول ضد مطاردة السيولة التي قد تحول محفظتك إلى حوض تُغذّيه أسماك قرش.
💬 هل قمتَ بتأمين محفظتك العتادية ومراجعة أذونات dApp؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
253

·
--
مقالة
دليل إعداد المصادقة الثنائية (الجزء 1) 1. لماذا المصادقة الثنائية
أمور على بينانس
إذا كنت تحتفظ بالعملات المشفرة على بينانس، فإن كلمة المرور الخاصة بك ليست
لا يكفي للحفاظ على حسابك آمنًا. تسريبات البيانات،
رسائل التصيد الاحتيالي، وعمليات تبديل شريحة SIM تحدث كل
يومًا، ويمكن أن تُسرق كلمة المرور وحدها أو يتم اختمينها أو
تم تسريبها. تضيف المصادقة الثنائية (2FA)
طبقة ثانية للتحقق، بحيث حتى إذا حصل شخص ما على
كلمة المرور، لا يزال يتعذر عليهم تسجيل الدخول أو نقل
الأموال دون رمز التحقق الثاني.
تتطلب بينانس 2FA للسحوبات التي تتجاوز حدودًا معينة
حدودًا وتوصي به بقوة لكل حساب. في هذا الدليل، ستتعرف على ميزات 2FA المختلفة
دليل إعداد المصادقة الثنائية (الجزء 1)
1. لماذا المصادقة الثنائية
أمور على بينانس
إذا كنت تحتفظ بالعملات المشفرة على بينانس، فإن كلمة المرور الخاصة بك ليست
لا يكفي للحفاظ على حسابك آمنًا. تسريبات البيانات،
رسائل التصيد الاحتيالي، وعمليات تبديل شريحة SIM تحدث كل
يومًا، ويمكن أن تُسرق كلمة المرور وحدها أو يتم اختمينها أو
تم تسريبها. تضيف المصادقة الثنائية (2FA)
طبقة ثانية للتحقق، بحيث حتى إذا حصل شخص ما على
كلمة المرور، لا يزال يتعذر عليهم تسجيل الدخول أو نقل
الأموال دون رمز التحقق الثاني.
تتطلب بينانس 2FA للسحوبات التي تتجاوز حدودًا معينة
حدودًا وتوصي به بقوة لكل حساب. في هذا الدليل، ستتعرف على ميزات 2FA المختلفة
أمور على بينانس
إذا كنت تحتفظ بالعملات المشفرة على بينانس، فإن كلمة المرور الخاصة بك ليست
لا يكفي للحفاظ على حسابك آمنًا. تسريبات البيانات،
رسائل التصيد الاحتيالي، وعمليات تبديل شريحة SIM تحدث كل
يومًا، ويمكن أن تُسرق كلمة المرور وحدها أو يتم اختمينها أو
تم تسريبها. تضيف المصادقة الثنائية (2FA)
طبقة ثانية للتحقق، بحيث حتى إذا حصل شخص ما على
كلمة المرور، لا يزال يتعذر عليهم تسجيل الدخول أو نقل
الأموال دون رمز التحقق الثاني.
تتطلب بينانس 2FA للسحوبات التي تتجاوز حدودًا معينة
حدودًا وتوصي به بقوة لكل حساب. في هذا الدليل، ستتعرف على ميزات 2FA المختلفة
116
·
--
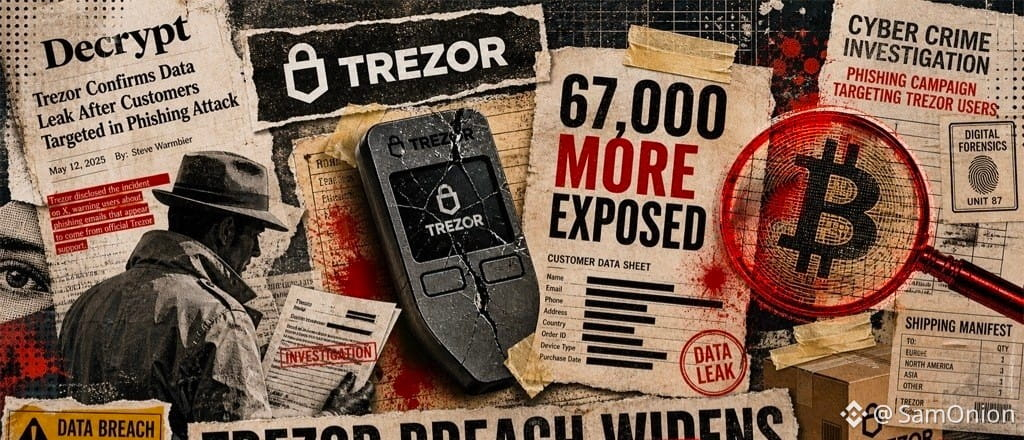
🚨 تتسع الكارثة: تعرضت بيانات 67,000 عميل إضافي #Trezor في اختراق جديد يزداد عمقًا! 🔐 🚫 🔴
⚠️ بيانات الشحن والهواتف في مزاد الويب المظلم... وتُحذّر الشركة من موجة استثنائية من التصيّد الاحتيالي #scams ! ✅ 🔍 ⚖️ 😱
#BitcoinEthereumHitMultiMonthHighs
#SecurityAlert
$BTC
{spot}(BTCUSDT)
#zec
$ZEC
{spot}(ZECUSDT)
🚨 تتسع الكارثة: تعرضت بيانات 67,000 عميل إضافي #Trezor في اختراق جديد يزداد عمقًا! 🔐 🚫 🔴
⚠️ بيانات الشحن والهواتف في مزاد الويب المظلم... وتُحذّر الشركة من موجة استثنائية من التصيّد الاحتيالي #scams ! ✅ 🔍 ⚖️ 😱
#BitcoinEthereumHitMultiMonthHighs
#SecurityAlert
$BTC
#zec
$ZEC
⚠️ بيانات الشحن والهواتف في مزاد الويب المظلم... وتُحذّر الشركة من موجة استثنائية من التصيّد الاحتيالي #scams ! ✅ 🔍 ⚖️ 😱
#BitcoinEthereumHitMultiMonthHighs
#SecurityAlert
$BTC
#zec
$ZEC

Good luck 🍀
من SamOnion
1
178
·
--
رائع يا شباب، لدينا مرة أخرى خبر ساخن يحتاج إلى تحليل!
---
🔥 **ضربة صاعقة: الحكومة الأمريكية وشركاؤها "يجرفون" برمجيات MALWARE لسرقة العملات المشفرة!** 🔥
هل سمعتم هذا الخبر يا شباب؟ لقد قامت السلطات الأمريكية للتو بتحرك قوي، مما يدل على عزمها على حماية مساحة العملات المشفرة الخاصة بنا!
هذه هي النقاط الرئيسية التي تحتاجون إلى معرفتها:
* **إجراء منسق:** قامت الحكومة الفيدرالية الأمريكية، بالتعاون مع شركاء من القطاع الخاص، بتنفيذ حملة مهمة تهدف إلى تعطيل نوع من البرمجيات الخبيثة المتخصصة في سرقة العملات المشفرة.
* **الخسائر التي تم منعها:** يُعتقد أن هذا النوع من البرمجيات الخبيثة قد قام بتحويل والاستيلاء على ما يقارب $150,000 USD من العملات المشفرة خلال السنوات الثماني الماضية.
* **إشارة مهمة:** يؤكد هذا التحرك مرة أخرى على تعزيز التعاون بين الحكومة والقطاع الخاص في الحرب ضد الجريمة الإلكترونية، خاصة في مجال الأصول الرقمية.
---
📈 **وجهة نظر شخصية:**
رغم أن مبلغ $150,000 USD قد يبدو ضئيلاً مقارنة بحجم سوق الكريبتو الهائل، إلا أن هذا التحرك التعاوني من الحكومة الأمريكية وشركائها من القطاع الخاص يستحق الانتباه بشدة. إنها إشارة واضحة إلى أن الجهات المختصة تقوم تدريجياً "بتحديث" حربها ضد الجريمة الإلكترونية في مجال الكريبتو.
وعلى المدى الطويل، قد يسهم هذا في بناء الثقة وتعزيز الشرعية للسوق. ومع ذلك، لا تنسوا أبداً عند الاستثمار: **أمان المحفظة الشخصية لا يزال هو الدرع الأهم!** كونوا دائماً يقظين، وتحققوا جيداً من كل معاملة ومن كل مصدر للمعلومات لحماية أصولكم بأنفسكم. مثل هذه الحملات مرحب بها، لكن اعتماد كل مستثمر على نفسه وحذره يظلان العاملين الحاسمين.
---
ما رأيكم في هذا الخبر؟ هل هذه بداية لموجة أكبر من ملاحقة البرمجيات الخبيثة؟ اتركوا تعليقاً ولا تنسوا الضغط على **زر المتابعة** لقناتنا حتى لا تفوتكم أحدث التحديثات والتحليلات الساخنة في سوق الكريبتو!
#CryptoNews #TrendingNews #SecurityAlert #Bitcoin #ETH
رائع يا شباب، لدينا مرة أخرى خبر ساخن يحتاج إلى تحليل!
---
🔥 **ضربة صاعقة: الحكومة الأمريكية وشركاؤها "يجرفون" برمجيات MALWARE لسرقة العملات المشفرة!** 🔥
هل سمعتم هذا الخبر يا شباب؟ لقد قامت السلطات الأمريكية للتو بتحرك قوي، مما يدل على عزمها على حماية مساحة العملات المشفرة الخاصة بنا!
هذه هي النقاط الرئيسية التي تحتاجون إلى معرفتها:
* **إجراء منسق:** قامت الحكومة الفيدرالية الأمريكية، بالتعاون مع شركاء من القطاع الخاص، بتنفيذ حملة مهمة تهدف إلى تعطيل نوع من البرمجيات الخبيثة المتخصصة في سرقة العملات المشفرة.
* **الخسائر التي تم منعها:** يُعتقد أن هذا النوع من البرمجيات الخبيثة قد قام بتحويل والاستيلاء على ما يقارب $150,000 USD من العملات المشفرة خلال السنوات الثماني الماضية.
* **إشارة مهمة:** يؤكد هذا التحرك مرة أخرى على تعزيز التعاون بين الحكومة والقطاع الخاص في الحرب ضد الجريمة الإلكترونية، خاصة في مجال الأصول الرقمية.
---
📈 **وجهة نظر شخصية:**
رغم أن مبلغ $150,000 USD قد يبدو ضئيلاً مقارنة بحجم سوق الكريبتو الهائل، إلا أن هذا التحرك التعاوني من الحكومة الأمريكية وشركائها من القطاع الخاص يستحق الانتباه بشدة. إنها إشارة واضحة إلى أن الجهات المختصة تقوم تدريجياً "بتحديث" حربها ضد الجريمة الإلكترونية في مجال الكريبتو.
وعلى المدى الطويل، قد يسهم هذا في بناء الثقة وتعزيز الشرعية للسوق. ومع ذلك، لا تنسوا أبداً عند الاستثمار: **أمان المحفظة الشخصية لا يزال هو الدرع الأهم!** كونوا دائماً يقظين، وتحققوا جيداً من كل معاملة ومن كل مصدر للمعلومات لحماية أصولكم بأنفسكم. مثل هذه الحملات مرحب بها، لكن اعتماد كل مستثمر على نفسه وحذره يظلان العاملين الحاسمين.
---
ما رأيكم في هذا الخبر؟ هل هذه بداية لموجة أكبر من ملاحقة البرمجيات الخبيثة؟ اتركوا تعليقاً ولا تنسوا الضغط على **زر المتابعة** لقناتنا حتى لا تفوتكم أحدث التحديثات والتحليلات الساخنة في سوق الكريبتو!
#CryptoNews #TrendingNews #SecurityAlert #Bitcoin #ETH
---
🔥 **ضربة صاعقة: الحكومة الأمريكية وشركاؤها "يجرفون" برمجيات MALWARE لسرقة العملات المشفرة!** 🔥
هل سمعتم هذا الخبر يا شباب؟ لقد قامت السلطات الأمريكية للتو بتحرك قوي، مما يدل على عزمها على حماية مساحة العملات المشفرة الخاصة بنا!
هذه هي النقاط الرئيسية التي تحتاجون إلى معرفتها:
* **إجراء منسق:** قامت الحكومة الفيدرالية الأمريكية، بالتعاون مع شركاء من القطاع الخاص، بتنفيذ حملة مهمة تهدف إلى تعطيل نوع من البرمجيات الخبيثة المتخصصة في سرقة العملات المشفرة.
* **الخسائر التي تم منعها:** يُعتقد أن هذا النوع من البرمجيات الخبيثة قد قام بتحويل والاستيلاء على ما يقارب $150,000 USD من العملات المشفرة خلال السنوات الثماني الماضية.
* **إشارة مهمة:** يؤكد هذا التحرك مرة أخرى على تعزيز التعاون بين الحكومة والقطاع الخاص في الحرب ضد الجريمة الإلكترونية، خاصة في مجال الأصول الرقمية.
---
📈 **وجهة نظر شخصية:**
رغم أن مبلغ $150,000 USD قد يبدو ضئيلاً مقارنة بحجم سوق الكريبتو الهائل، إلا أن هذا التحرك التعاوني من الحكومة الأمريكية وشركائها من القطاع الخاص يستحق الانتباه بشدة. إنها إشارة واضحة إلى أن الجهات المختصة تقوم تدريجياً "بتحديث" حربها ضد الجريمة الإلكترونية في مجال الكريبتو.
وعلى المدى الطويل، قد يسهم هذا في بناء الثقة وتعزيز الشرعية للسوق. ومع ذلك، لا تنسوا أبداً عند الاستثمار: **أمان المحفظة الشخصية لا يزال هو الدرع الأهم!** كونوا دائماً يقظين، وتحققوا جيداً من كل معاملة ومن كل مصدر للمعلومات لحماية أصولكم بأنفسكم. مثل هذه الحملات مرحب بها، لكن اعتماد كل مستثمر على نفسه وحذره يظلان العاملين الحاسمين.
---
ما رأيكم في هذا الخبر؟ هل هذه بداية لموجة أكبر من ملاحقة البرمجيات الخبيثة؟ اتركوا تعليقاً ولا تنسوا الضغط على **زر المتابعة** لقناتنا حتى لا تفوتكم أحدث التحديثات والتحليلات الساخنة في سوق الكريبتو!
#CryptoNews #TrendingNews #SecurityAlert #Bitcoin #ETH
10
·
--
🚨 أوقِفَت سلسلة بلوكشين من الطبقة الأولى لمدة 4 ساعات لوقف استغلال بقيمة 4.9 مليون دولار، مع تنفيذ إصلاح (patch) لتسوية الخيارات الثنائية (binary-options). يربط الباحثون حوالي 1,980 ETH بعنوان الحادث. ورغم أن الفريق يصف ذلك بأنه ترقية، فإن التجميد يشير إلى تدخّل أمني عاجل. يجب على حاملي ETH مراقبة أي حركة على السلسلة من المحافظ المُعلَّمة. هل يمكن أن يؤدي ذلك إلى تآكل الثقة في صمود السلسلة؟
#SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
🚨 أوقِفَت سلسلة بلوكشين من الطبقة الأولى لمدة 4 ساعات لوقف استغلال بقيمة 4.9 مليون دولار، مع تنفيذ إصلاح (patch) لتسوية الخيارات الثنائية (binary-options). يربط الباحثون حوالي 1,980 ETH بعنوان الحادث. ورغم أن الفريق يصف ذلك بأنه ترقية، فإن التجميد يشير إلى تدخّل أمني عاجل. يجب على حاملي ETH مراقبة أي حركة على السلسلة من المحافظ المُعلَّمة. هل يمكن أن يؤدي ذلك إلى تآكل الثقة في صمود السلسلة؟
#SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
#SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
6
🚨 موجة ضخمة من عمليات إعادة تعيين كلمات المرور غير المعتمدة تستهدف حسابات X الخاصة بـ CRYPTO $BTC 🛡️
تتعرض حسابات كريبتو رفيعة المستوى والداخلين في الصناعة لموجة مفاجئة من رسائل البريد الإلكتروني الخاصة بإعادة تعيين كلمات مرور غير مصرح بها. 🚨 وفي حين يبدو أن الجهات الخبيثة تكتفي فقط بنشر أسماء مستخدمين عامة لتفعيل مسارات إعادة التعيين، فإن هذا الاستطلاع غالبًا ما يسبق محاولات تصيّد تستهدِف بشكل مباشر. 🛡️
لم يتم تأكيد اختراق لأي منصة، لكن الأذكياء يعرفون أن مخاطرة السبق هي كل شيء. 💡 عزّز أمانك الآن عبر تفعيل "حماية إعادة تعيين كلمة المرور" على X والتحقق مرة أخرى من 2FA قبل أن تضرب التقلبات التالية السوق. 📌
💬 هل شددت إعدادات أمانك اليوم بالفعل، أم أنك تترك حسابك مكشوفًا لطرق التصيّد؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرك. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #Web3
🚨 🛡️
🚨 موجة ضخمة من عمليات إعادة تعيين كلمات المرور غير المعتمدة تستهدف حسابات X الخاصة بـ CRYPTO $BTC 🛡️
تتعرض حسابات كريبتو رفيعة المستوى والداخلين في الصناعة لموجة مفاجئة من رسائل البريد الإلكتروني الخاصة بإعادة تعيين كلمات مرور غير مصرح بها. 🚨 وفي حين يبدو أن الجهات الخبيثة تكتفي فقط بنشر أسماء مستخدمين عامة لتفعيل مسارات إعادة التعيين، فإن هذا الاستطلاع غالبًا ما يسبق محاولات تصيّد تستهدِف بشكل مباشر. 🛡️
لم يتم تأكيد اختراق لأي منصة، لكن الأذكياء يعرفون أن مخاطرة السبق هي كل شيء. 💡 عزّز أمانك الآن عبر تفعيل "حماية إعادة تعيين كلمة المرور" على X والتحقق مرة أخرى من 2FA قبل أن تضرب التقلبات التالية السوق. 📌
💬 هل شددت إعدادات أمانك اليوم بالفعل، أم أنك تترك حسابك مكشوفًا لطرق التصيّد؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرك. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #Web3
🚨 🛡️
تتعرض حسابات كريبتو رفيعة المستوى والداخلين في الصناعة لموجة مفاجئة من رسائل البريد الإلكتروني الخاصة بإعادة تعيين كلمات مرور غير مصرح بها. 🚨 وفي حين يبدو أن الجهات الخبيثة تكتفي فقط بنشر أسماء مستخدمين عامة لتفعيل مسارات إعادة التعيين، فإن هذا الاستطلاع غالبًا ما يسبق محاولات تصيّد تستهدِف بشكل مباشر. 🛡️
لم يتم تأكيد اختراق لأي منصة، لكن الأذكياء يعرفون أن مخاطرة السبق هي كل شيء. 💡 عزّز أمانك الآن عبر تفعيل "حماية إعادة تعيين كلمة المرور" على X والتحقق مرة أخرى من 2FA قبل أن تضرب التقلبات التالية السوق. 📌
💬 هل شددت إعدادات أمانك اليوم بالفعل، أم أنك تترك حسابك مكشوفًا لطرق التصيّد؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرك. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #Web3
🚨 🛡️
21
·
--
🚨 طفرة أمنية هائلة تستهدف أبرز حسابات العملات المشفرة على X — احمِ حسابك $BTC ! ⚡
يواجه المشغّلون المؤسسيون والأصوات البارزة في الصناعة موجة مفاجئة من طلبات إعادة تعيين كلمات المرور الآلية عبر منصات التواصل. 🔍 في حين تشير التحليلات الأمنية الأولية إلى قيام جهات بعمليات تجريف لأسماء المستخدمين بشكل آلي بدلًا من حدوث اختراق بروتوكولي، تظل الهندسة الاجتماعية الموجهة عاملًا رئيسيًا لتعطيل السوق.
🛡️ إن حماية الأمن التشغيلي أمر بالغ الأهمية بقدر أهمية إدارة حدود التصفية عند التنقل عبر فترات عالية التقلب. 💡 يجب على رأس المال الذكي تفعيل إعدادات حماية الأمان فورًا وتعزيز التحقق عبر عاملين لتحييد أي مسارات وصول محتملة قبل أن تتكشف أي آثار على تنفيذ السوق. 💬 هل تحققت اليوم من معلمات حماية حسابك، أم أنك تترك أمنك للصدفة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِ مخاطرَك. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #RiskManagement
🛡️ 🔒
🚨 طفرة أمنية هائلة تستهدف أبرز حسابات العملات المشفرة على X — احمِ حسابك $BTC ! ⚡
يواجه المشغّلون المؤسسيون والأصوات البارزة في الصناعة موجة مفاجئة من طلبات إعادة تعيين كلمات المرور الآلية عبر منصات التواصل. 🔍 في حين تشير التحليلات الأمنية الأولية إلى قيام جهات بعمليات تجريف لأسماء المستخدمين بشكل آلي بدلًا من حدوث اختراق بروتوكولي، تظل الهندسة الاجتماعية الموجهة عاملًا رئيسيًا لتعطيل السوق.
🛡️ إن حماية الأمن التشغيلي أمر بالغ الأهمية بقدر أهمية إدارة حدود التصفية عند التنقل عبر فترات عالية التقلب. 💡 يجب على رأس المال الذكي تفعيل إعدادات حماية الأمان فورًا وتعزيز التحقق عبر عاملين لتحييد أي مسارات وصول محتملة قبل أن تتكشف أي آثار على تنفيذ السوق. 💬 هل تحققت اليوم من معلمات حماية حسابك، أم أنك تترك أمنك للصدفة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِ مخاطرَك. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #RiskManagement
🛡️ 🔒
يواجه المشغّلون المؤسسيون والأصوات البارزة في الصناعة موجة مفاجئة من طلبات إعادة تعيين كلمات المرور الآلية عبر منصات التواصل. 🔍 في حين تشير التحليلات الأمنية الأولية إلى قيام جهات بعمليات تجريف لأسماء المستخدمين بشكل آلي بدلًا من حدوث اختراق بروتوكولي، تظل الهندسة الاجتماعية الموجهة عاملًا رئيسيًا لتعطيل السوق.
🛡️ إن حماية الأمن التشغيلي أمر بالغ الأهمية بقدر أهمية إدارة حدود التصفية عند التنقل عبر فترات عالية التقلب. 💡 يجب على رأس المال الذكي تفعيل إعدادات حماية الأمان فورًا وتعزيز التحقق عبر عاملين لتحييد أي مسارات وصول محتملة قبل أن تتكشف أي آثار على تنفيذ السوق. 💬 هل تحققت اليوم من معلمات حماية حسابك، أم أنك تترك أمنك للصدفة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِ مخاطرَك. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #RiskManagement
🛡️ 🔒
1
20
🚨 $FOGO MAINNET متجمّد لمدة 46 ساعة بعد استغلال ضخم لـ 400M توكن! 🩸
لا تزال شبكة $FOGO متوقفة بالكامل بعد أن قام المهاجمون بتفريغ 10.3% من المعروض المتداول في اختراقٍ وحشي. 🚨 تبقى قيمة TVL مجمّدة عند 98.7 مليون دولار، بينما سحب مجلسُ التحقق الأساسي المؤلف من سبعة مُدققين بشكل عاجل القابس الطارئ لحظر العناوين، ما أثار جدلًا محتدمًا حول التحكم المركزي مقابل أمان الشبكة.
⚠️ ومع فخاخ التعويضات المزيفة التي تغمر خلاصات السوشيال، ولا تزال أوقات إعادة تشغيل الـ mainnet غير مؤكدة تمامًا، يلزم أقصى قدر من الحذر. 📊 حمت قواطع الدارة المركزية الأموال المتبقية، لكن المقابل هو ركودٌ كاملٌ على مستوى السلسلة. 🤔 هل يؤدي زر الإيقاف القاتل لمُدقِّق مركزي إلى تخريب جوهر فلسفة العملات المشفرة، أم أن التحكم الطارئ ضروري؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #FOGO #CryptoNews #SecurityAlert #DeFi
🚨 📉
🚨 $FOGO MAINNET متجمّد لمدة 46 ساعة بعد استغلال ضخم لـ 400M توكن! 🩸
لا تزال شبكة $FOGO متوقفة بالكامل بعد أن قام المهاجمون بتفريغ 10.3% من المعروض المتداول في اختراقٍ وحشي. 🚨 تبقى قيمة TVL مجمّدة عند 98.7 مليون دولار، بينما سحب مجلسُ التحقق الأساسي المؤلف من سبعة مُدققين بشكل عاجل القابس الطارئ لحظر العناوين، ما أثار جدلًا محتدمًا حول التحكم المركزي مقابل أمان الشبكة.
⚠️ ومع فخاخ التعويضات المزيفة التي تغمر خلاصات السوشيال، ولا تزال أوقات إعادة تشغيل الـ mainnet غير مؤكدة تمامًا، يلزم أقصى قدر من الحذر. 📊 حمت قواطع الدارة المركزية الأموال المتبقية، لكن المقابل هو ركودٌ كاملٌ على مستوى السلسلة. 🤔 هل يؤدي زر الإيقاف القاتل لمُدقِّق مركزي إلى تخريب جوهر فلسفة العملات المشفرة، أم أن التحكم الطارئ ضروري؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #FOGO #CryptoNews #SecurityAlert #DeFi
🚨 📉
لا تزال شبكة $FOGO متوقفة بالكامل بعد أن قام المهاجمون بتفريغ 10.3% من المعروض المتداول في اختراقٍ وحشي. 🚨 تبقى قيمة TVL مجمّدة عند 98.7 مليون دولار، بينما سحب مجلسُ التحقق الأساسي المؤلف من سبعة مُدققين بشكل عاجل القابس الطارئ لحظر العناوين، ما أثار جدلًا محتدمًا حول التحكم المركزي مقابل أمان الشبكة.
⚠️ ومع فخاخ التعويضات المزيفة التي تغمر خلاصات السوشيال، ولا تزال أوقات إعادة تشغيل الـ mainnet غير مؤكدة تمامًا، يلزم أقصى قدر من الحذر. 📊 حمت قواطع الدارة المركزية الأموال المتبقية، لكن المقابل هو ركودٌ كاملٌ على مستوى السلسلة. 🤔 هل يؤدي زر الإيقاف القاتل لمُدقِّق مركزي إلى تخريب جوهر فلسفة العملات المشفرة، أم أن التحكم الطارئ ضروري؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #FOGO #CryptoNews #SecurityAlert #DeFi
🚨 📉
160
·
--
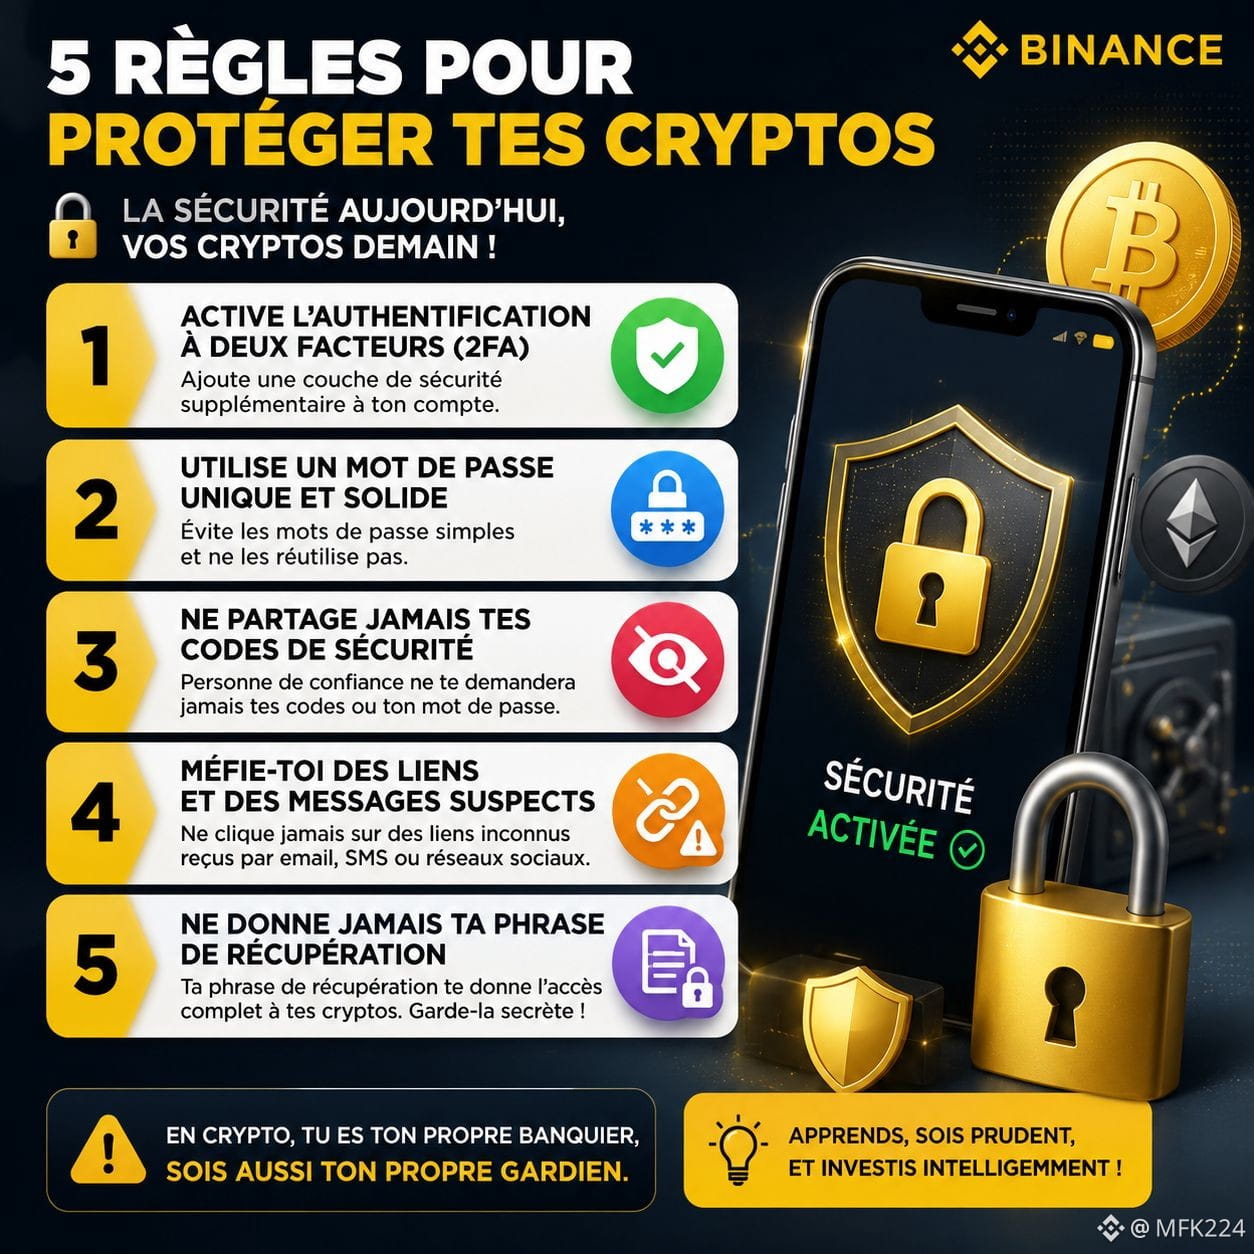
🚨 5 قواعد لحماية كريبتوك
يمكنك كسب المال عبر الكريبتو، وقد تفقد كل شيء إذا كانت حسابك غير مؤمّن بشكل جيد.
إليك 5 قواعد بسيطة :
1️⃣ فعّل المصادقة الثنائية.
2️⃣ استخدم كلمة مرور فريدة وقوية.
3️⃣ لا تشارك أبدًا أكواد الأمان الخاصة بك.
4️⃣ انتبه للروابط التي تصل إليك عبر الرسائل الخاصة.
5️⃣ لا تمنح أبدًا عبارة الاسترداد لأي شخص.
💡 في عالم الكريبتو، يجب أن تأتي السلامة أولًا قبل السعي لتحقيق عوائد.
👉 ما القاعدة التي ستضيفها إلى هذه القائمة؟
#CryptoSecurity #Binance #cryptoeducation #SecurityAlert #cryptouniverseofficial
🚨 5 قواعد لحماية كريبتوك
يمكنك كسب المال عبر الكريبتو، وقد تفقد كل شيء إذا كانت حسابك غير مؤمّن بشكل جيد.
إليك 5 قواعد بسيطة :
1️⃣ فعّل المصادقة الثنائية.
2️⃣ استخدم كلمة مرور فريدة وقوية.
3️⃣ لا تشارك أبدًا أكواد الأمان الخاصة بك.
4️⃣ انتبه للروابط التي تصل إليك عبر الرسائل الخاصة.
5️⃣ لا تمنح أبدًا عبارة الاسترداد لأي شخص.
💡 في عالم الكريبتو، يجب أن تأتي السلامة أولًا قبل السعي لتحقيق عوائد.
👉 ما القاعدة التي ستضيفها إلى هذه القائمة؟
#CryptoSecurity #Binance #cryptoeducation #SecurityAlert #cryptouniverseofficial
يمكنك كسب المال عبر الكريبتو، وقد تفقد كل شيء إذا كانت حسابك غير مؤمّن بشكل جيد.
إليك 5 قواعد بسيطة :
1️⃣ فعّل المصادقة الثنائية.
2️⃣ استخدم كلمة مرور فريدة وقوية.
3️⃣ لا تشارك أبدًا أكواد الأمان الخاصة بك.
4️⃣ انتبه للروابط التي تصل إليك عبر الرسائل الخاصة.
5️⃣ لا تمنح أبدًا عبارة الاسترداد لأي شخص.
💡 في عالم الكريبتو، يجب أن تأتي السلامة أولًا قبل السعي لتحقيق عوائد.
👉 ما القاعدة التي ستضيفها إلى هذه القائمة؟
#CryptoSecurity #Binance #cryptoeducation #SecurityAlert #cryptouniverseofficial
1
1
167
🚨 تم تحويل 400 مليون $FOGO توكنًا بشكل غير مشروع في اختراق لأساس المؤسسة أثناء هجوم يضرب! 💣
تعرضت مؤسسة Fogo للتو لاختراق أمني، حيث قام المهاجمون بنقل غير قانوني لما يقرب من 400 مليون $FOGO توكنًا إلى عنوان غير معروف. 🚨 ورغم أن شبكة طبقة SVM Layer 1 نفسها لا تزال تعمل بالكامل دون اختراق، ينبغي على المشاركين في السوق الاستعداد لاحتمال ضغط البيع إذا وصلت هذه الأموال المسروقة إلى السيولة الثانوية. 📊
تم تنبيه أفضل منصات التداول والتحقيقات الجنائية الرقمية جارية، لكن دفاتر الأوامر الرئيسية قد تشهد اضطرابًا على المدى القصير. 🔍 المتداولون الذين يراقبون الزخم ينبغي أن يتابعوا التحركات على السلسلة بعناية قبل اتخاذ أي صفقة تهدئة. 🤔 كيف تتموضعون حول $FOGO بينما تعمل المؤسسة على احتواء تداعيات الحادث؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #FOGO #SecurityAlert #Layer1 #Crypto
📉 ⚠️
🚨 تم تحويل 400 مليون $FOGO توكنًا بشكل غير مشروع في اختراق لأساس المؤسسة أثناء هجوم يضرب! 💣
تعرضت مؤسسة Fogo للتو لاختراق أمني، حيث قام المهاجمون بنقل غير قانوني لما يقرب من 400 مليون $FOGO توكنًا إلى عنوان غير معروف. 🚨 ورغم أن شبكة طبقة SVM Layer 1 نفسها لا تزال تعمل بالكامل دون اختراق، ينبغي على المشاركين في السوق الاستعداد لاحتمال ضغط البيع إذا وصلت هذه الأموال المسروقة إلى السيولة الثانوية. 📊
تم تنبيه أفضل منصات التداول والتحقيقات الجنائية الرقمية جارية، لكن دفاتر الأوامر الرئيسية قد تشهد اضطرابًا على المدى القصير. 🔍 المتداولون الذين يراقبون الزخم ينبغي أن يتابعوا التحركات على السلسلة بعناية قبل اتخاذ أي صفقة تهدئة. 🤔 كيف تتموضعون حول $FOGO بينما تعمل المؤسسة على احتواء تداعيات الحادث؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #FOGO #SecurityAlert #Layer1 #Crypto
📉 ⚠️
تعرضت مؤسسة Fogo للتو لاختراق أمني، حيث قام المهاجمون بنقل غير قانوني لما يقرب من 400 مليون $FOGO توكنًا إلى عنوان غير معروف. 🚨 ورغم أن شبكة طبقة SVM Layer 1 نفسها لا تزال تعمل بالكامل دون اختراق، ينبغي على المشاركين في السوق الاستعداد لاحتمال ضغط البيع إذا وصلت هذه الأموال المسروقة إلى السيولة الثانوية. 📊
تم تنبيه أفضل منصات التداول والتحقيقات الجنائية الرقمية جارية، لكن دفاتر الأوامر الرئيسية قد تشهد اضطرابًا على المدى القصير. 🔍 المتداولون الذين يراقبون الزخم ينبغي أن يتابعوا التحركات على السلسلة بعناية قبل اتخاذ أي صفقة تهدئة. 🤔 كيف تتموضعون حول $FOGO بينما تعمل المؤسسة على احتواء تداعيات الحادث؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #FOGO #SecurityAlert #Layer1 #Crypto
📉 ⚠️
85
·
--
صاعد
🚨 احتيالات العملات المشفّرة: الفخ ليس دائمًا واضحًا
“حساب Binance الخاص بك في خطر. انقر هنا فورًا.”
الرسالة تبدو رسمية.
الموقع يبدو كأنه Binance.
ومع ذلك… قد يكون عملية احتيال.
المحتالون لا يحاولون دائمًا اختراق حسابك مباشرةً. أحيانًا يحاولون إقناعك أنت بنفسك بمنحهم الوصول.
🎣 التصيّد الاحتيالي. وكلاء دعم مزيفون. عمليات Airdrop مزيفة. Deepfakes.
مع قيام الذكاء الاصطناعي بجعل الاحتيالات أكثر إقناعًا من أي وقت مضى، لم تكن اليقظة أكثر أهمية.
🛡️ قبل اتخاذ أي إجراء، تذكّر هذه القواعد الأربع:
🔹 لا تتصرف تحت الضغط أبدًا. الاستعجال إحدى أكثر أسلحة المحتالين تفضيلًا.
🔹 افحص عنوان URL دائمًا قبل تسجيل الدخول. حرف واحد قد يغيّر كل شيء.
🔹 لا تشارك كلمة المرور أو المفتاح الخاص أو عبارة البذور (seed phrase).
🔹 فعّل المصادقة الثنائية 2FA واستخدم جميع ميزات الأمان المتاحة على حسابك.
⚠️ القاعدة الذهبية: إذا طلب منك شخص إرسال عملات مشفّرة للحصول على المزيد من العملات المشفّرة مقابل ذلك، تراجع خطوة إلى الوراء.
في عالم العملات المشفّرة، تكون المعاملات المؤكدة عادةً غير قابلة للعكس. خط دفاعك الأول هو أنت.
🔐 ابقَ يقظًا. ابقَ #SAFU🙏 #2FA $NVDA.US $AAPLB #SecurityAlert
*هذا المحتوى لأغراض تعليمية وتثقيفية فقط ولا يشكّل نصيحة مالية.*
🚨 احتيالات العملات المشفّرة: الفخ ليس دائمًا واضحًا
“حساب Binance الخاص بك في خطر. انقر هنا فورًا.”
الرسالة تبدو رسمية.
الموقع يبدو كأنه Binance.
ومع ذلك… قد يكون عملية احتيال.
المحتالون لا يحاولون دائمًا اختراق حسابك مباشرةً. أحيانًا يحاولون إقناعك أنت بنفسك بمنحهم الوصول.
🎣 التصيّد الاحتيالي. وكلاء دعم مزيفون. عمليات Airdrop مزيفة. Deepfakes.
مع قيام الذكاء الاصطناعي بجعل الاحتيالات أكثر إقناعًا من أي وقت مضى، لم تكن اليقظة أكثر أهمية.
🛡️ قبل اتخاذ أي إجراء، تذكّر هذه القواعد الأربع:
🔹 لا تتصرف تحت الضغط أبدًا. الاستعجال إحدى أكثر أسلحة المحتالين تفضيلًا.
🔹 افحص عنوان URL دائمًا قبل تسجيل الدخول. حرف واحد قد يغيّر كل شيء.
🔹 لا تشارك كلمة المرور أو المفتاح الخاص أو عبارة البذور (seed phrase).
🔹 فعّل المصادقة الثنائية 2FA واستخدم جميع ميزات الأمان المتاحة على حسابك.
⚠️ القاعدة الذهبية: إذا طلب منك شخص إرسال عملات مشفّرة للحصول على المزيد من العملات المشفّرة مقابل ذلك، تراجع خطوة إلى الوراء.
في عالم العملات المشفّرة، تكون المعاملات المؤكدة عادةً غير قابلة للعكس. خط دفاعك الأول هو أنت.
🔐 ابقَ يقظًا. ابقَ #SAFU🙏 #2FA $NVDA.US $AAPLB #SecurityAlert
*هذا المحتوى لأغراض تعليمية وتثقيفية فقط ولا يشكّل نصيحة مالية.*
“حساب Binance الخاص بك في خطر. انقر هنا فورًا.”
الرسالة تبدو رسمية.
الموقع يبدو كأنه Binance.
ومع ذلك… قد يكون عملية احتيال.
المحتالون لا يحاولون دائمًا اختراق حسابك مباشرةً. أحيانًا يحاولون إقناعك أنت بنفسك بمنحهم الوصول.
🎣 التصيّد الاحتيالي. وكلاء دعم مزيفون. عمليات Airdrop مزيفة. Deepfakes.
مع قيام الذكاء الاصطناعي بجعل الاحتيالات أكثر إقناعًا من أي وقت مضى، لم تكن اليقظة أكثر أهمية.
🛡️ قبل اتخاذ أي إجراء، تذكّر هذه القواعد الأربع:
🔹 لا تتصرف تحت الضغط أبدًا. الاستعجال إحدى أكثر أسلحة المحتالين تفضيلًا.
🔹 افحص عنوان URL دائمًا قبل تسجيل الدخول. حرف واحد قد يغيّر كل شيء.
🔹 لا تشارك كلمة المرور أو المفتاح الخاص أو عبارة البذور (seed phrase).
🔹 فعّل المصادقة الثنائية 2FA واستخدم جميع ميزات الأمان المتاحة على حسابك.
⚠️ القاعدة الذهبية: إذا طلب منك شخص إرسال عملات مشفّرة للحصول على المزيد من العملات المشفّرة مقابل ذلك، تراجع خطوة إلى الوراء.
في عالم العملات المشفّرة، تكون المعاملات المؤكدة عادةً غير قابلة للعكس. خط دفاعك الأول هو أنت.
🔐 ابقَ يقظًا. ابقَ #SAFU🙏 #2FA $NVDA.US $AAPLB #SecurityAlert
*هذا المحتوى لأغراض تعليمية وتثقيفية فقط ولا يشكّل نصيحة مالية.*
143
·
--
🚨 تهديد أمني حرج يستهدف $BTC ومحافظ Web3 عبر إضافات خبيثة! ⚠️
تبدأ حماية رأس المال المؤسسي بأمن تشغيلي مطلق عبر طبقة واجهتك. 🔍 كشفت شركة تحقيقات جنائية رقمية Socket عن حملة اختراق واسعة النطاق تضمنت 77 إضافة Firefox مخترقة تتقمّص مزودي محافظ Web3 الأساسيين مثل Rabby وTronLink لالتقاط البذور الخاصة.
تنكّر المهاجمون للحمولات الخبيثة داخل أدوات مساعدة تبدو بريئة، ونشروا تحديثات طروادة لاعتراض عبارات البذور الحرجة. 💡 لا يؤدي إلغاء تثبيت الإضافة إلى إبطال بيانات الاعتماد المخترَقة، ما يجعل العناوين القديمة غير آمنة بشكل دائم ويستدعي إجراء ترحيل للأصول فورًا إلى تخزين نظيف.
💬 هل راجعت إعدادك التشغيلي وأذونات الإضافات لحماية محفظتك؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
🚨 تهديد أمني حرج يستهدف $BTC ومحافظ Web3 عبر إضافات خبيثة! ⚠️
تبدأ حماية رأس المال المؤسسي بأمن تشغيلي مطلق عبر طبقة واجهتك. 🔍 كشفت شركة تحقيقات جنائية رقمية Socket عن حملة اختراق واسعة النطاق تضمنت 77 إضافة Firefox مخترقة تتقمّص مزودي محافظ Web3 الأساسيين مثل Rabby وTronLink لالتقاط البذور الخاصة.
تنكّر المهاجمون للحمولات الخبيثة داخل أدوات مساعدة تبدو بريئة، ونشروا تحديثات طروادة لاعتراض عبارات البذور الحرجة. 💡 لا يؤدي إلغاء تثبيت الإضافة إلى إبطال بيانات الاعتماد المخترَقة، ما يجعل العناوين القديمة غير آمنة بشكل دائم ويستدعي إجراء ترحيل للأصول فورًا إلى تخزين نظيف.
💬 هل راجعت إعدادك التشغيلي وأذونات الإضافات لحماية محفظتك؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
تبدأ حماية رأس المال المؤسسي بأمن تشغيلي مطلق عبر طبقة واجهتك. 🔍 كشفت شركة تحقيقات جنائية رقمية Socket عن حملة اختراق واسعة النطاق تضمنت 77 إضافة Firefox مخترقة تتقمّص مزودي محافظ Web3 الأساسيين مثل Rabby وTronLink لالتقاط البذور الخاصة.
تنكّر المهاجمون للحمولات الخبيثة داخل أدوات مساعدة تبدو بريئة، ونشروا تحديثات طروادة لاعتراض عبارات البذور الحرجة. 💡 لا يؤدي إلغاء تثبيت الإضافة إلى إبطال بيانات الاعتماد المخترَقة، ما يجعل العناوين القديمة غير آمنة بشكل دائم ويستدعي إجراء ترحيل للأصول فورًا إلى تخزين نظيف.
💬 هل راجعت إعدادك التشغيلي وأذونات الإضافات لحماية محفظتك؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
32
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BOJRaisesRatesTo31YearHigh
26,586 مشاهدات
683 يقومون بالنقاش
2
#BuffettStepsDownAsBerkshireChairman
7,938 مشاهدات
272 يقومون بالنقاش
3
#XRPExchangeReservesHitSevenYearLow
11,960 مشاهدات
295 يقومون بالنقاش
4
#HKCompletesFirstHKDStablecoinUseCase
41,378 مشاهدات
819 يقومون بالنقاش
5
#VietnamPlansFirstCryptoLicensesIn2026
30,378 مشاهدات
573 يقومون بالنقاش
6
#BTCBreaks80K
290,769 مشاهدات
4,131 يقومون بالنقاش
7
#比特币突破8万
145,015 مشاهدات
451 يقومون بالنقاش
8
#BitcoinMarketCapTopsTesla
48,645 مشاهدات
879 يقومون بالنقاش
9
#SOLJumpsAbout10%
60,250 مشاهدات
891 يقومون بالنقاش
10
#EthereumReclaims$2600
5,335 مشاهدات
101 يقومون بالنقاش