
#cybersecurity
cybersecurity
1.6M مشاهدات
3,879 يقومون بالنقاش
رائج
جديد

·
--
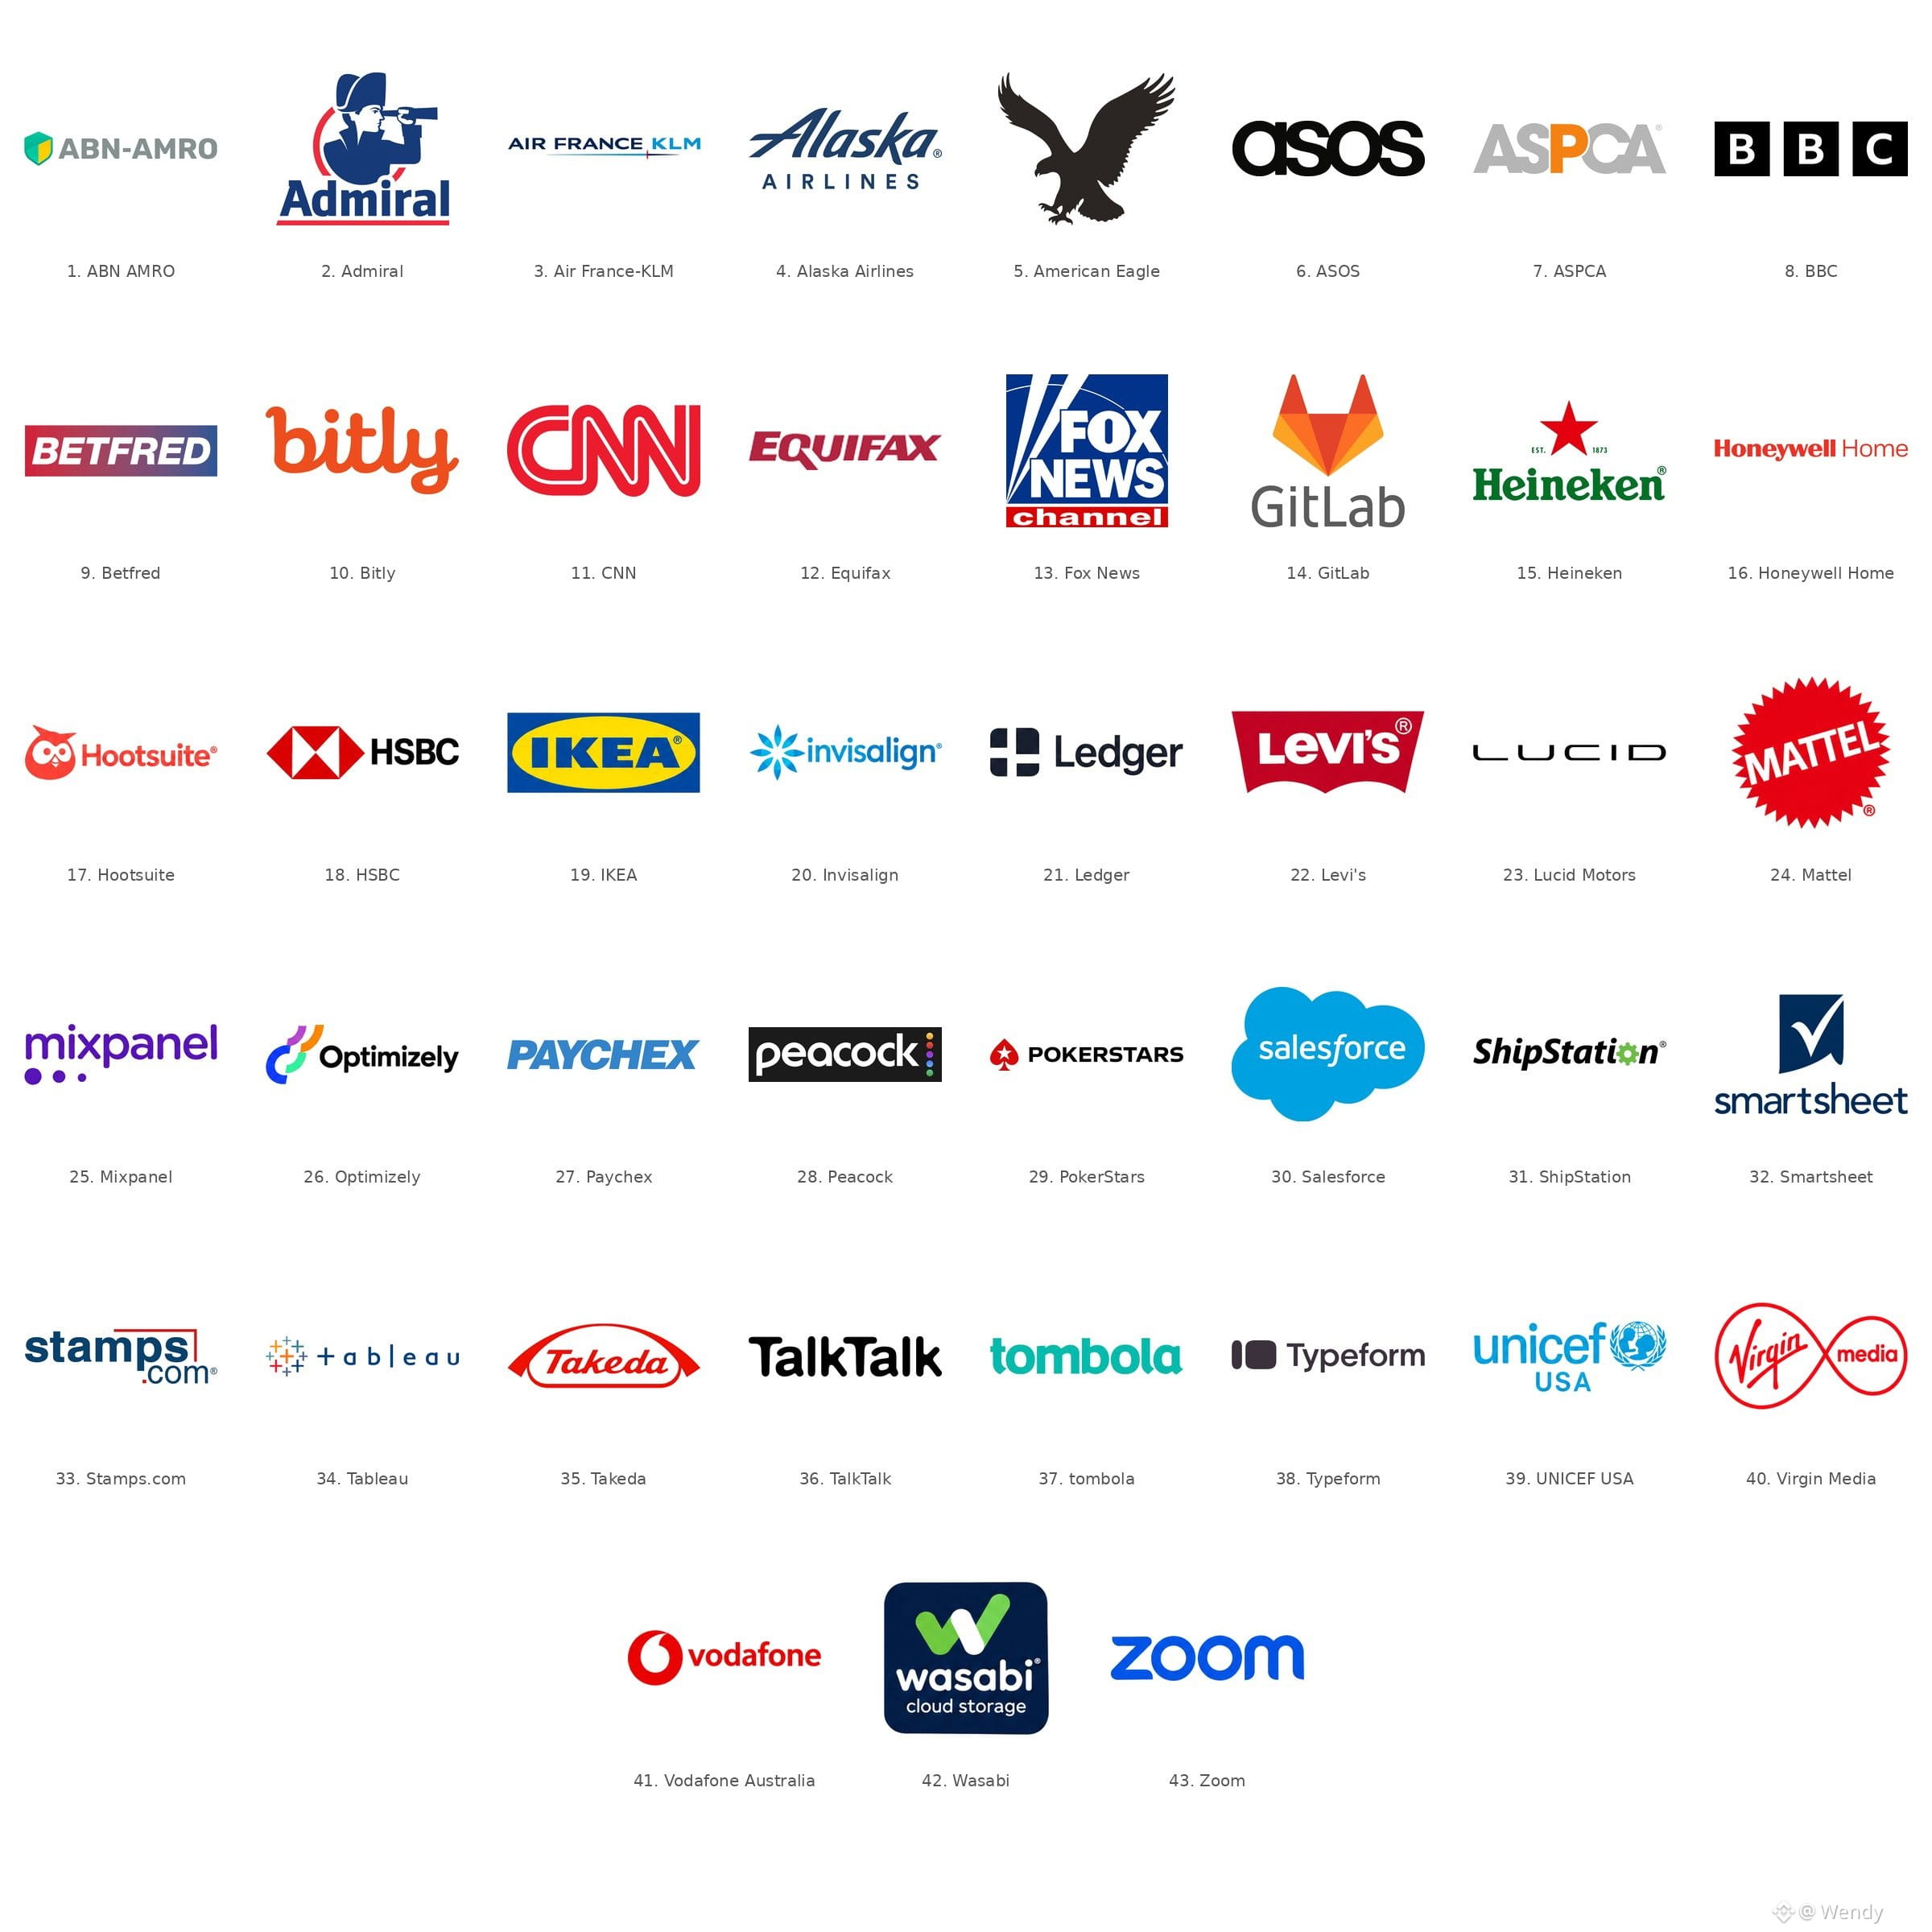
يُقال إن قراصنة اخترقوا 178 علامة تجارية كبرى في هجوم يستهدف العملات المشفرة!
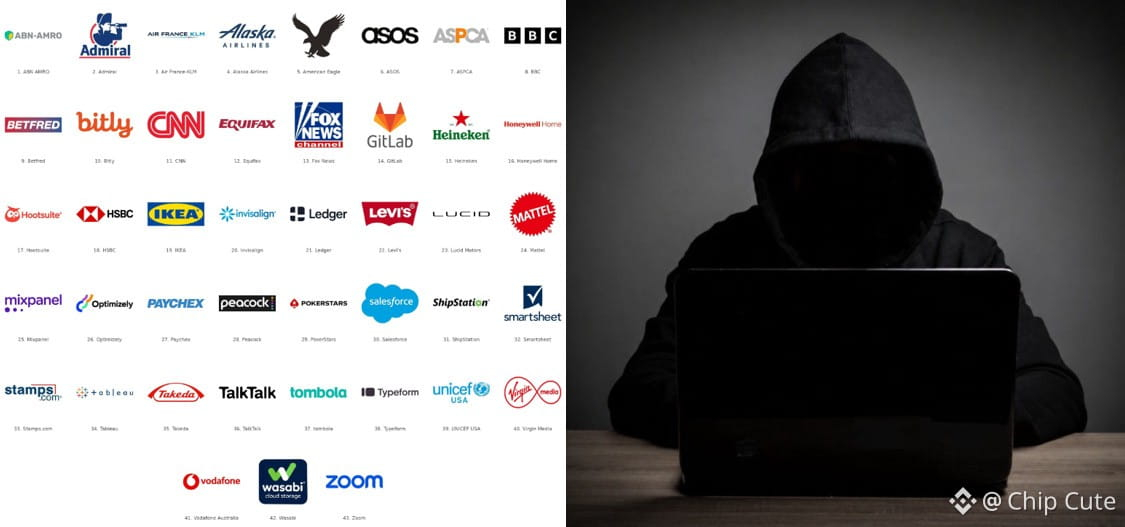
يُقال إن Zoom وBBC وHSBC وLedger وعلامات تجارية كبرى أخرى تأثرت بشيفرة خبيثة وُزّعت عبر Optimizely، وهي منصة لاختبار المواقع الإلكترونية.
قد يكون الهجوم المبلّغ عنه قد أدى إلى:
• استبدال عناوين محافظ العملات المشفرة المنسوخة بعناوين المهاجمين
• سرقة معلومات بطاقات الدفع
• استهداف أجهزة iPhone الأقدم عبر ثغرات إضافية
يُقال إن عملات مشفرة مسروقة بقيمة تقارب 7,000 دولار وصلت إلى محافظ يسيطر عليها المهاجمون.
ويُقال إن موقع Optimizely نفسه تأثر أيضًا.
لا يزال المصدر الأولي للاختراق غير واضح.
توخَّ الحذر عند نسخ عناوين المحافظ. تحقّق دائمًا من العنوان قبل إرسال العملات المشفرة.
#CryptoSecurity #Cybersecurity
يُقال إن قراصنة اخترقوا 178 علامة تجارية كبرى في هجوم يستهدف العملات المشفرة!
يُقال إن Zoom وBBC وHSBC وLedger وعلامات تجارية كبرى أخرى تأثرت بشيفرة خبيثة وُزّعت عبر Optimizely، وهي منصة لاختبار المواقع الإلكترونية.
قد يكون الهجوم المبلّغ عنه قد أدى إلى:
• استبدال عناوين محافظ العملات المشفرة المنسوخة بعناوين المهاجمين
• سرقة معلومات بطاقات الدفع
• استهداف أجهزة iPhone الأقدم عبر ثغرات إضافية
يُقال إن عملات مشفرة مسروقة بقيمة تقارب 7,000 دولار وصلت إلى محافظ يسيطر عليها المهاجمون.
ويُقال إن موقع Optimizely نفسه تأثر أيضًا.
لا يزال المصدر الأولي للاختراق غير واضح.
توخَّ الحذر عند نسخ عناوين المحافظ. تحقّق دائمًا من العنوان قبل إرسال العملات المشفرة.
#CryptoSecurity #Cybersecurity
يُقال إن Zoom وBBC وHSBC وLedger وعلامات تجارية كبرى أخرى تأثرت بشيفرة خبيثة وُزّعت عبر Optimizely، وهي منصة لاختبار المواقع الإلكترونية.
قد يكون الهجوم المبلّغ عنه قد أدى إلى:
• استبدال عناوين محافظ العملات المشفرة المنسوخة بعناوين المهاجمين
• سرقة معلومات بطاقات الدفع
• استهداف أجهزة iPhone الأقدم عبر ثغرات إضافية
يُقال إن عملات مشفرة مسروقة بقيمة تقارب 7,000 دولار وصلت إلى محافظ يسيطر عليها المهاجمون.
ويُقال إن موقع Optimizely نفسه تأثر أيضًا.
لا يزال المصدر الأولي للاختراق غير واضح.
توخَّ الحذر عند نسخ عناوين المحافظ. تحقّق دائمًا من العنوان قبل إرسال العملات المشفرة.
#CryptoSecurity #Cybersecurity
HSBCUS+0.84%
Mr Viral:
its not good
7
1
31
18.3k
·
--
تحذّر جوجل: لقد بدأ عصر الهجمات السيبرانية الذاتية!
تحذّر جوجل من جيل جديد من التهديدات السيبرانية المدعومة بالذكاء الاصطناعي.
«تخيّل مخترقًا لا يأكل ولا ينام ولا يتعب، ولا يتوقف أبدًا عن البحث عن طريقة للتسلل.»
قد يتيح الذكاء الاصطناعي للمهاجمين أتمتة أجزاء من الهجمات السيبرانية، وعلى نطاق وبسرعة لا يستطيع المخترقون البشر مجاراتهما.
بالنسبة إلى مستخدمي العملات المشفرة، حيث قد تؤدي محفظة واحدة مخترقة إلى خسائر لا يمكن تداركها، فهذا تحذير يجدر أخذه على محمل الجد.
#Cybersecurity #CryptoSecurity $GOOGL
{future}(GOOGLUSDT)
تحذّر جوجل: لقد بدأ عصر الهجمات السيبرانية الذاتية!
تحذّر جوجل من جيل جديد من التهديدات السيبرانية المدعومة بالذكاء الاصطناعي.
«تخيّل مخترقًا لا يأكل ولا ينام ولا يتعب، ولا يتوقف أبدًا عن البحث عن طريقة للتسلل.»
قد يتيح الذكاء الاصطناعي للمهاجمين أتمتة أجزاء من الهجمات السيبرانية، وعلى نطاق وبسرعة لا يستطيع المخترقون البشر مجاراتهما.
بالنسبة إلى مستخدمي العملات المشفرة، حيث قد تؤدي محفظة واحدة مخترقة إلى خسائر لا يمكن تداركها، فهذا تحذير يجدر أخذه على محمل الجد.
#Cybersecurity #CryptoSecurity $GOOGL
تحذّر جوجل من جيل جديد من التهديدات السيبرانية المدعومة بالذكاء الاصطناعي.
«تخيّل مخترقًا لا يأكل ولا ينام ولا يتعب، ولا يتوقف أبدًا عن البحث عن طريقة للتسلل.»
قد يتيح الذكاء الاصطناعي للمهاجمين أتمتة أجزاء من الهجمات السيبرانية، وعلى نطاق وبسرعة لا يستطيع المخترقون البشر مجاراتهما.
بالنسبة إلى مستخدمي العملات المشفرة، حيث قد تؤدي محفظة واحدة مخترقة إلى خسائر لا يمكن تداركها، فهذا تحذير يجدر أخذه على محمل الجد.
#Cybersecurity #CryptoSecurity $GOOGL
GOOGL-0.60%
GOOGUS+0.97%
Terisa Radmacher OCvM:
tengo tanto miedo
4
18
4.4k
·
--
178 موقعًا إلكترونيًا. إخفاق أمني واحد.
أثر هجوم إلكتروني أُعلن عنه على 178 موقعًا إلكترونيًا، من بينها HSBC وBBC وLedger.
وفقًا للتقرير، أُصيبت 188 مقطعًا برمجيًا من Optimizely، بينما لم تحظر الحمولة الضارة سوى 24 من أصل 256 مضيفًا متأثرًا.
الدرس الأهم: قد تعرّض أدوات الجهات الخارجية حتى المواقع الإلكترونية الراسخة لمخاطر أمنية جسيمة.
لا يكفي حماية بنيتك التحتية إذا كانت الخدمات التي تعتمد عليها تُنشئ ثغرات جديدة.
من يتحمل المسؤولية عندما يصبح مورّد موثوق به الحلقة الأضعف؟
#CyberSecurity #Web3 #Blockchain $BTC
178 موقعًا إلكترونيًا. إخفاق أمني واحد.
أثر هجوم إلكتروني أُعلن عنه على 178 موقعًا إلكترونيًا، من بينها HSBC وBBC وLedger.
وفقًا للتقرير، أُصيبت 188 مقطعًا برمجيًا من Optimizely، بينما لم تحظر الحمولة الضارة سوى 24 من أصل 256 مضيفًا متأثرًا.
الدرس الأهم: قد تعرّض أدوات الجهات الخارجية حتى المواقع الإلكترونية الراسخة لمخاطر أمنية جسيمة.
لا يكفي حماية بنيتك التحتية إذا كانت الخدمات التي تعتمد عليها تُنشئ ثغرات جديدة.
من يتحمل المسؤولية عندما يصبح مورّد موثوق به الحلقة الأضعف؟
#CyberSecurity #Web3 #Blockchain $BTC
أثر هجوم إلكتروني أُعلن عنه على 178 موقعًا إلكترونيًا، من بينها HSBC وBBC وLedger.
وفقًا للتقرير، أُصيبت 188 مقطعًا برمجيًا من Optimizely، بينما لم تحظر الحمولة الضارة سوى 24 من أصل 256 مضيفًا متأثرًا.
الدرس الأهم: قد تعرّض أدوات الجهات الخارجية حتى المواقع الإلكترونية الراسخة لمخاطر أمنية جسيمة.
لا يكفي حماية بنيتك التحتية إذا كانت الخدمات التي تعتمد عليها تُنشئ ثغرات جديدة.
من يتحمل المسؤولية عندما يصبح مورّد موثوق به الحلقة الأضعف؟
#CyberSecurity #Web3 #Blockchain $BTC
HSBCUS+0.84%
1
49

🚨 $BTC حاملو الأصول في حالة تأهب قصوى بعد اكتشاف ثغرة متطورة في الحافظة ناتجة عن جهة خارجية ⚠️
تتطلب حماية رؤوس الأموال المؤسسية التزامًا مطلقًا بالنظافة التشغيلية أثناء التنفيذ. وقد سلّطت ثغرة حديثة في نص برمجي تابع لجهة خارجية، طالت بنية تحتية رئيسية لاختبار الويب، الضوء على مخاطر جسيمة للتلاعب بالحافظة عند تحويل الأصول الرقمية. 🔍
يمكن لحقن الشيفرات الخبيثة تبديل عناوين الوجهة خفيةً أثناء النقل، وإعادة توجيه الأموال قبل التأكيد. تحقّق دائمًا من عنوان الوجهة حرفًا بحرف على شاشات الأجهزة المادية قبل التصريح بإرسال أي معاملة عبر دفتر الأستاذ. 🛡️
كيف تتحقق حاليًا من عناوين وجهتك قبل تنفيذ تحويلات كبيرة للأصول؟ 💬
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة مخاطرَك. 🛡️
🏷️ #BTC #CryptoSecurity #Cybersecurity #RiskManagement
🛡️ 🔒
🚨 $BTC حاملو الأصول في حالة تأهب قصوى بعد اكتشاف ثغرة متطورة في الحافظة ناتجة عن جهة خارجية ⚠️
تتطلب حماية رؤوس الأموال المؤسسية التزامًا مطلقًا بالنظافة التشغيلية أثناء التنفيذ. وقد سلّطت ثغرة حديثة في نص برمجي تابع لجهة خارجية، طالت بنية تحتية رئيسية لاختبار الويب، الضوء على مخاطر جسيمة للتلاعب بالحافظة عند تحويل الأصول الرقمية. 🔍
يمكن لحقن الشيفرات الخبيثة تبديل عناوين الوجهة خفيةً أثناء النقل، وإعادة توجيه الأموال قبل التأكيد. تحقّق دائمًا من عنوان الوجهة حرفًا بحرف على شاشات الأجهزة المادية قبل التصريح بإرسال أي معاملة عبر دفتر الأستاذ. 🛡️
كيف تتحقق حاليًا من عناوين وجهتك قبل تنفيذ تحويلات كبيرة للأصول؟ 💬
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة مخاطرَك. 🛡️
🏷️ #BTC #CryptoSecurity #Cybersecurity #RiskManagement
🛡️ 🔒
تتطلب حماية رؤوس الأموال المؤسسية التزامًا مطلقًا بالنظافة التشغيلية أثناء التنفيذ. وقد سلّطت ثغرة حديثة في نص برمجي تابع لجهة خارجية، طالت بنية تحتية رئيسية لاختبار الويب، الضوء على مخاطر جسيمة للتلاعب بالحافظة عند تحويل الأصول الرقمية. 🔍
يمكن لحقن الشيفرات الخبيثة تبديل عناوين الوجهة خفيةً أثناء النقل، وإعادة توجيه الأموال قبل التأكيد. تحقّق دائمًا من عنوان الوجهة حرفًا بحرف على شاشات الأجهزة المادية قبل التصريح بإرسال أي معاملة عبر دفتر الأستاذ. 🛡️
كيف تتحقق حاليًا من عناوين وجهتك قبل تنفيذ تحويلات كبيرة للأصول؟ 💬
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة مخاطرَك. 🛡️
🏷️ #BTC #CryptoSecurity #Cybersecurity #RiskManagement
🛡️ 🔒
5
🚨 $GOOGL تحذير يسلّط الضوء على التحوّل نحو مسارات تهديد خوارزمية مستقلة
تواجه البنية التحتية المؤسسية تحوّلًا جذريًا، إذ تتوسع مسارات التهديد المستقلة بوتيرة أسرع من أوقات استجابة البشر. 🦈 عندما تعمل عمليات الاختراق التي تقودها الآلات باستمرار دون كلل، تتعرض آليات الدفاع التقليدية في شبكات الأصول الرقمية لضغط شديد.
بالنسبة إلى المشاركين النشطين في السوق، قد تؤدي عقدة واحدة مخترقة أو ثغرة لم تُعالج إلى خسارة فادحة لرأس المال. تُعد إدارة المفاتيح المتينة وبنية انعدام الثقة من المتطلبات الأساسية لحماية رأس المال المؤسسي. كيف يتكيف أمنك التشغيلي مع هذا العصر الجديد من التعرض الخوارزمي المؤتمت؟ 💬 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔒
🚨 $GOOGL تحذير يسلّط الضوء على التحوّل نحو مسارات تهديد خوارزمية مستقلة
تواجه البنية التحتية المؤسسية تحوّلًا جذريًا، إذ تتوسع مسارات التهديد المستقلة بوتيرة أسرع من أوقات استجابة البشر. 🦈 عندما تعمل عمليات الاختراق التي تقودها الآلات باستمرار دون كلل، تتعرض آليات الدفاع التقليدية في شبكات الأصول الرقمية لضغط شديد.
بالنسبة إلى المشاركين النشطين في السوق، قد تؤدي عقدة واحدة مخترقة أو ثغرة لم تُعالج إلى خسارة فادحة لرأس المال. تُعد إدارة المفاتيح المتينة وبنية انعدام الثقة من المتطلبات الأساسية لحماية رأس المال المؤسسي. كيف يتكيف أمنك التشغيلي مع هذا العصر الجديد من التعرض الخوارزمي المؤتمت؟ 💬 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔒
تواجه البنية التحتية المؤسسية تحوّلًا جذريًا، إذ تتوسع مسارات التهديد المستقلة بوتيرة أسرع من أوقات استجابة البشر. 🦈 عندما تعمل عمليات الاختراق التي تقودها الآلات باستمرار دون كلل، تتعرض آليات الدفاع التقليدية في شبكات الأصول الرقمية لضغط شديد.
بالنسبة إلى المشاركين النشطين في السوق، قد تؤدي عقدة واحدة مخترقة أو ثغرة لم تُعالج إلى خسارة فادحة لرأس المال. تُعد إدارة المفاتيح المتينة وبنية انعدام الثقة من المتطلبات الأساسية لحماية رأس المال المؤسسي. كيف يتكيف أمنك التشغيلي مع هذا العصر الجديد من التعرض الخوارزمي المؤتمت؟ 💬 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔒
2

تنبيه عالمي للأمن السيبراني: 178 علامة تجارية عالمية تتعرض للاختراق: سرقة العملات الرقمية وأمن آيفون تحت الهجوم🌍#PositiveMindsGlobalResults #BinanceSquare
بينانس سكوير | استثمر • تعلّم • نمُ • معًا
حافظ على الإيجابية. ابقَ على اطلاع. وحافظ على أمانك!
18 نوفمبر 2026 | الأمن السيبراني العالمي • العملات الرقمية • الخصوصية الرقمية
ابقَ على اطلاع. تحقّق قبل أن تثق. احمِ أجهزتك. وأمّن أصولك.
تنبيه عالمي للأمن السيبراني: استهداف 178 مؤسسة في هجوم كبير — سرقة العملات الرقمية وبرمجيات خبيثة على آيفون تثير مخاوف أمنية جديدة
كشفت حادثة كبيرة في مجال الأمن السيبراني عن نقطة ضعف خطيرة في البنية التحتية الرقمية التي تستخدمها بعض أشهر المؤسسات في العالم. هذه المرة، لم يحتج المهاجمون إلى إنشاء مواقع إلكترونية مزيفة. ويُقال إنهم استغلوا مواقع موثوقة لإيصال برمجيات خبيثة إلى زوار لم يتوقعوا ذلك.
تنبيه عالمي للأمن السيبراني: 178 علامة تجارية عالمية تتعرض للاختراق: سرقة العملات الرقمية وأمن آيفون تحت الهجوم
🌍#PositiveMindsGlobalResults #BinanceSquare
بينانس سكوير | استثمر • تعلّم • نمُ • معًا
حافظ على الإيجابية. ابقَ على اطلاع. وحافظ على أمانك!
18 نوفمبر 2026 | الأمن السيبراني العالمي • العملات الرقمية • الخصوصية الرقمية
ابقَ على اطلاع. تحقّق قبل أن تثق. احمِ أجهزتك. وأمّن أصولك.
تنبيه عالمي للأمن السيبراني: استهداف 178 مؤسسة في هجوم كبير — سرقة العملات الرقمية وبرمجيات خبيثة على آيفون تثير مخاوف أمنية جديدة
كشفت حادثة كبيرة في مجال الأمن السيبراني عن نقطة ضعف خطيرة في البنية التحتية الرقمية التي تستخدمها بعض أشهر المؤسسات في العالم. هذه المرة، لم يحتج المهاجمون إلى إنشاء مواقع إلكترونية مزيفة. ويُقال إنهم استغلوا مواقع موثوقة لإيصال برمجيات خبيثة إلى زوار لم يتوقعوا ذلك.
بينانس سكوير | استثمر • تعلّم • نمُ • معًا
حافظ على الإيجابية. ابقَ على اطلاع. وحافظ على أمانك!
18 نوفمبر 2026 | الأمن السيبراني العالمي • العملات الرقمية • الخصوصية الرقمية
ابقَ على اطلاع. تحقّق قبل أن تثق. احمِ أجهزتك. وأمّن أصولك.
تنبيه عالمي للأمن السيبراني: استهداف 178 مؤسسة في هجوم كبير — سرقة العملات الرقمية وبرمجيات خبيثة على آيفون تثير مخاوف أمنية جديدة
كشفت حادثة كبيرة في مجال الأمن السيبراني عن نقطة ضعف خطيرة في البنية التحتية الرقمية التي تستخدمها بعض أشهر المؤسسات في العالم. هذه المرة، لم يحتج المهاجمون إلى إنشاء مواقع إلكترونية مزيفة. ويُقال إنهم استغلوا مواقع موثوقة لإيصال برمجيات خبيثة إلى زوار لم يتوقعوا ذلك.
60
·
--
🚨"تنبيه بشأن الأمن السيبراني": لماذا تأثرت ١٧٨ مؤسسة؟ — انكشاف مواقع إلكترونية كبرى! 👀
أثار حادث كبير للأمن السيبراني مخاوف في قطاعَي التكنولوجيا والعملات المشفرة. 😳
وفقًا لباحثين في الأمن السيبراني، حقن مهاجمون شيفرة JavaScript ضارة عبر Optimizely Web، وهي منصة خارجية لتحسين المواقع الإلكترونية.
🌐 أفادت التقارير بأن المواقع المرتبطة بمؤسسات كبرى والمتأثرة تشمل:
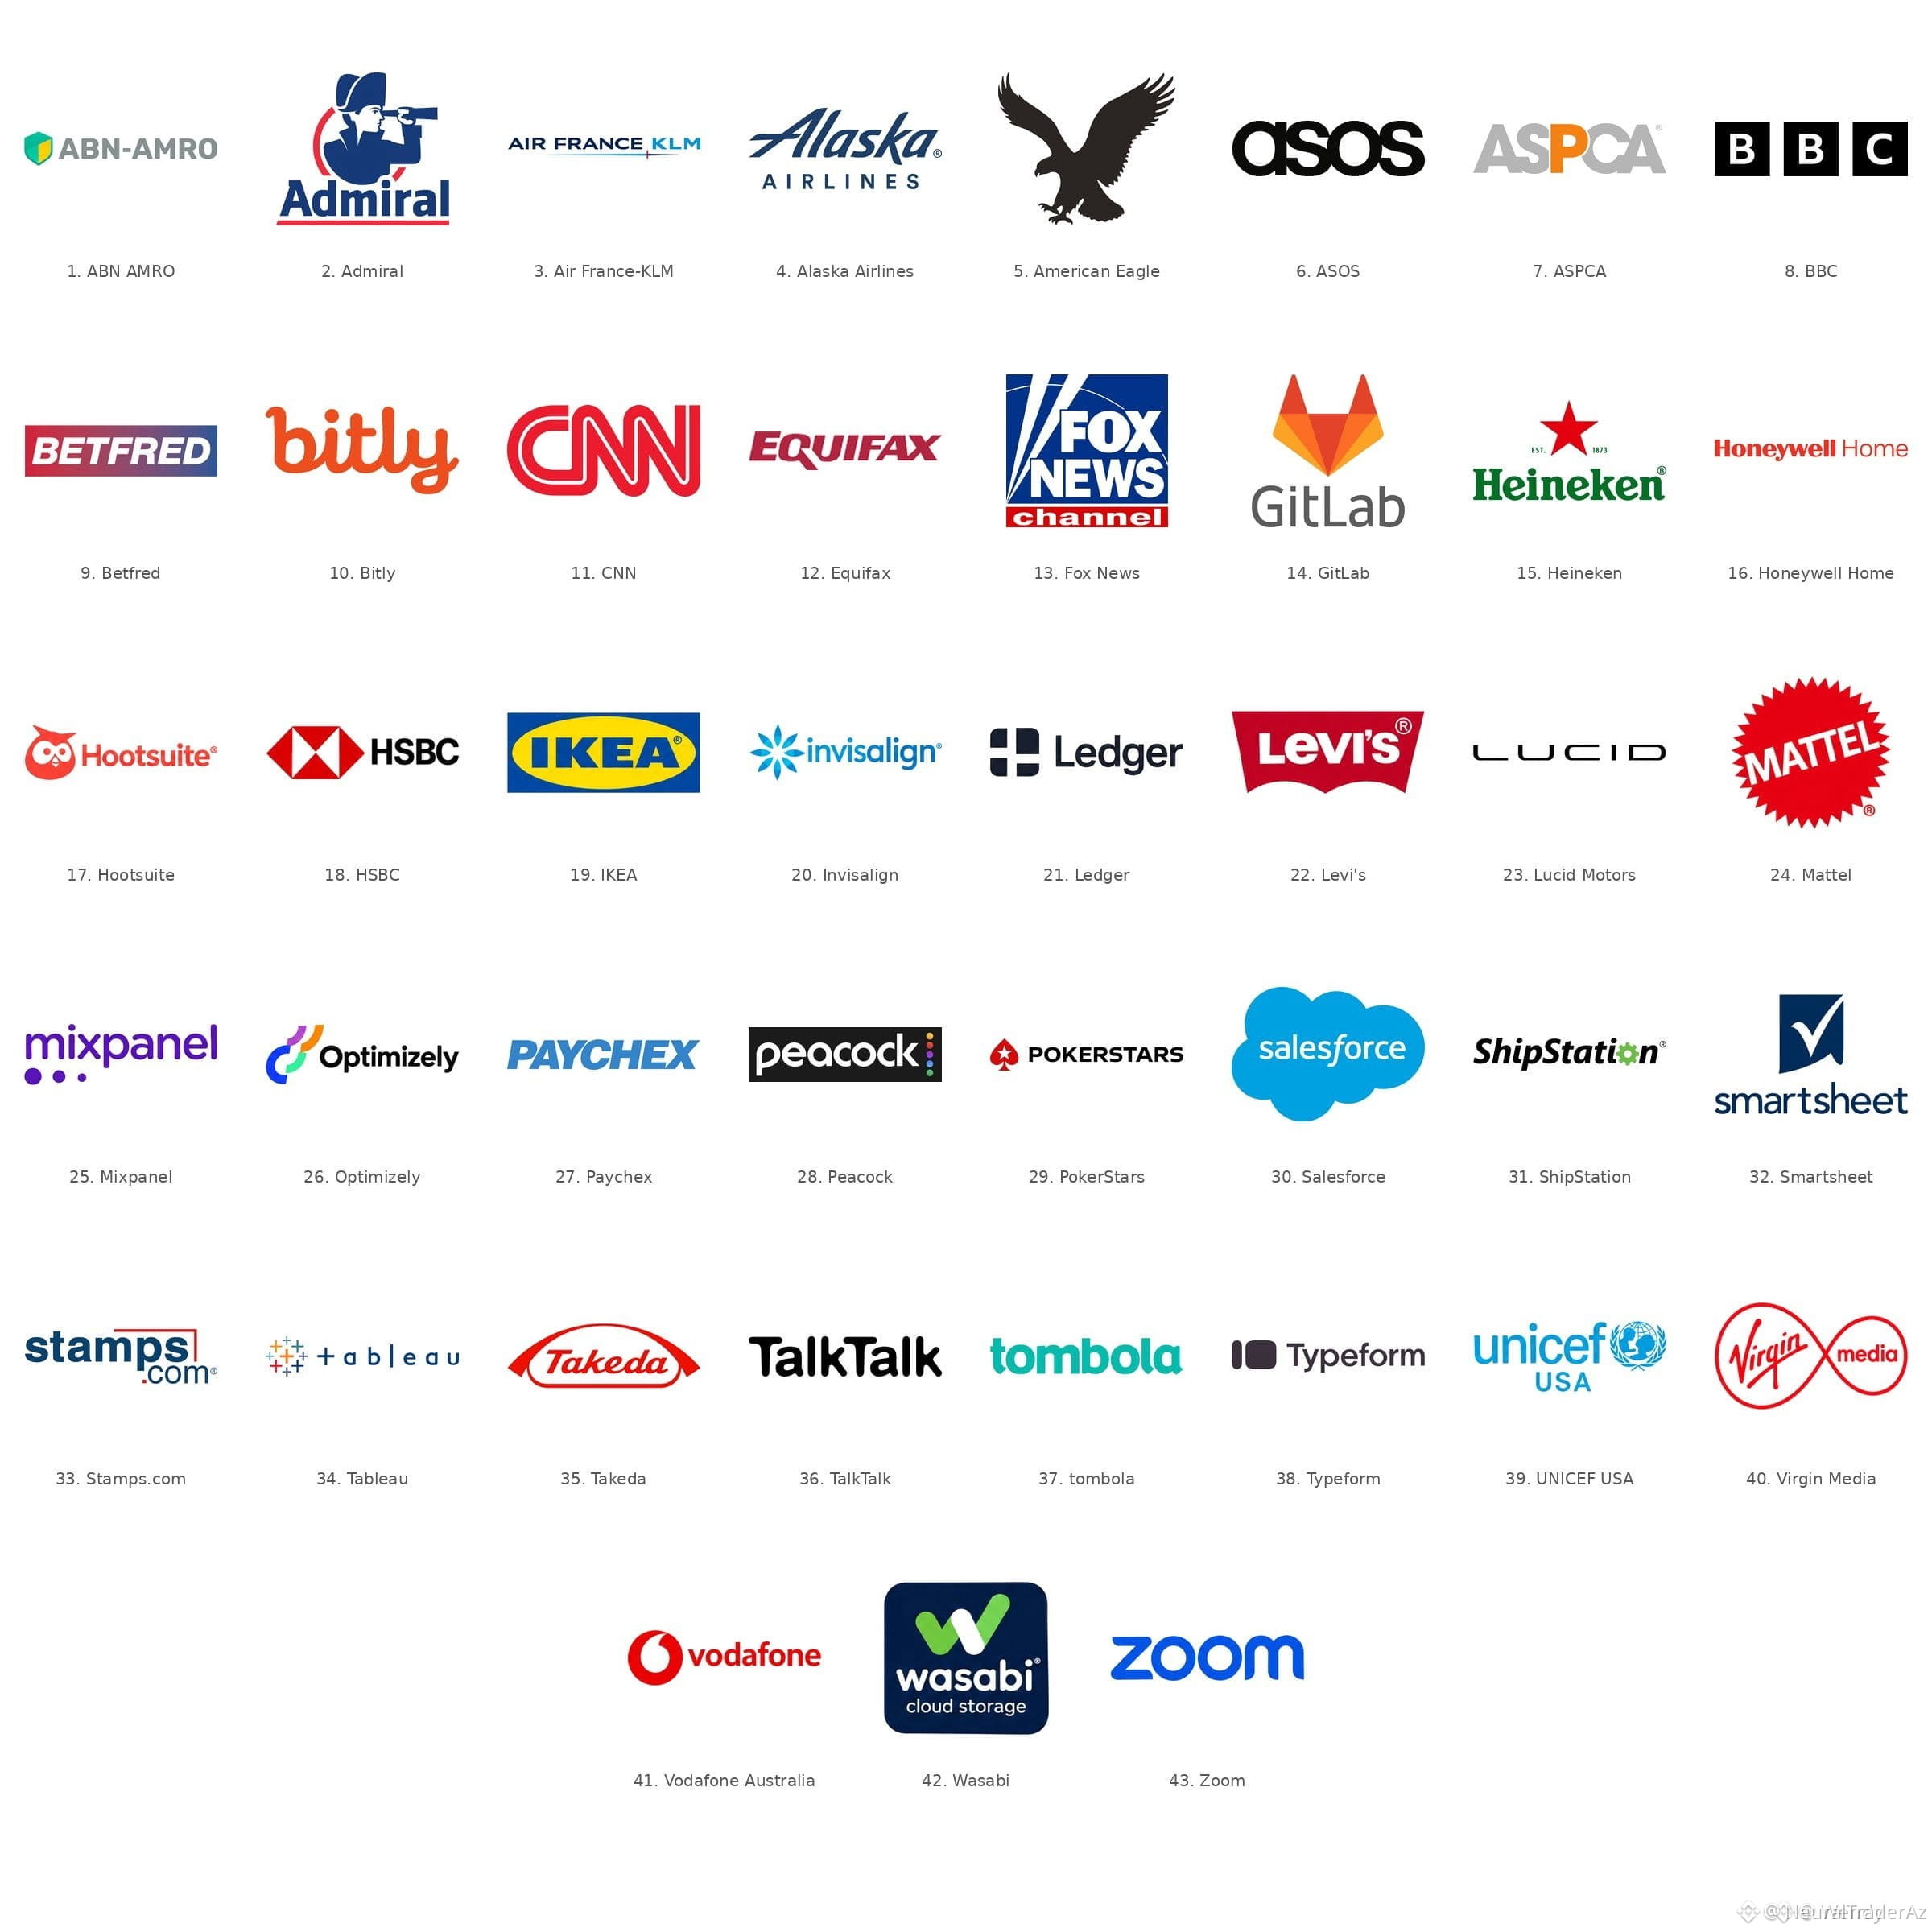
🔹 𝘡𝘰𝘰𝘮، و𝘉𝘉𝘊 و𝘊𝘕𝘕
🔹 𝘏𝘚𝘉𝘊، و𝘓𝘦𝘥𝘨𝘦𝘳 و𝘐𝘒𝘌𝘈
⚠️ ما طبيعة المخاطر؟
صُممت الشيفرة الضارة لاستهداف محافظ العملات المشفرة، وبيانات بطاقات الدفع، وملفات تعريف الارتباط في المتصفح، وأجهزة iOS. كما كان بإمكانها التقاط لقطات شاشة وكشف معلومات حساسة.
🔍 ماذا عن الخسائر؟
وفقًا لـ Report URI، تلقّت محافظ يتحكم بها المهاجمون نحو 7,040 دولارًا. ومع ذلك، لا يزال الأثر المالي الكامل للحملة مجهولًا.
أُزيل معظم الشيفرات الضارة، بحسب التقارير.
يسلط هذا الحادث الضوء على أن أدوات المواقع الإلكترونية التابعة لجهات خارجية قد تنطوي على مخاطر أمنية، حتى للمواقع المرتبطة بمؤسسات معروفة.
$ZEC - $ASTER - $AKE
{future}(ZECUSDT)
{future}(ASTERUSDT)
{future}(AKEUSDT)
#CyberSecurity #Binance #CryptoNews #Ledger #cyberattack
"هل يغيّر هذا الحادث مدى ثقتك بالمواقع الإلكترونية الكبرى"؟!👀
🚨"تنبيه بشأن الأمن السيبراني": لماذا تأثرت ١٧٨ مؤسسة؟ — انكشاف مواقع إلكترونية كبرى! 👀
أثار حادث كبير للأمن السيبراني مخاوف في قطاعَي التكنولوجيا والعملات المشفرة. 😳
وفقًا لباحثين في الأمن السيبراني، حقن مهاجمون شيفرة JavaScript ضارة عبر Optimizely Web، وهي منصة خارجية لتحسين المواقع الإلكترونية.
🌐 أفادت التقارير بأن المواقع المرتبطة بمؤسسات كبرى والمتأثرة تشمل:
🔹 𝘡𝘰𝘰𝘮، و𝘉𝘉𝘊 و𝘊𝘕𝘕
🔹 𝘏𝘚𝘉𝘊، و𝘓𝘦𝘥𝘨𝘦𝘳 و𝘐𝘒𝘌𝘈
⚠️ ما طبيعة المخاطر؟
صُممت الشيفرة الضارة لاستهداف محافظ العملات المشفرة، وبيانات بطاقات الدفع، وملفات تعريف الارتباط في المتصفح، وأجهزة iOS. كما كان بإمكانها التقاط لقطات شاشة وكشف معلومات حساسة.
🔍 ماذا عن الخسائر؟
وفقًا لـ Report URI، تلقّت محافظ يتحكم بها المهاجمون نحو 7,040 دولارًا. ومع ذلك، لا يزال الأثر المالي الكامل للحملة مجهولًا.
أُزيل معظم الشيفرات الضارة، بحسب التقارير.
يسلط هذا الحادث الضوء على أن أدوات المواقع الإلكترونية التابعة لجهات خارجية قد تنطوي على مخاطر أمنية، حتى للمواقع المرتبطة بمؤسسات معروفة.
$ZEC - $ASTER - $AKE
#CyberSecurity #Binance #CryptoNews #Ledger #cyberattack
"هل يغيّر هذا الحادث مدى ثقتك بالمواقع الإلكترونية الكبرى"؟!👀
أثار حادث كبير للأمن السيبراني مخاوف في قطاعَي التكنولوجيا والعملات المشفرة. 😳
وفقًا لباحثين في الأمن السيبراني، حقن مهاجمون شيفرة JavaScript ضارة عبر Optimizely Web، وهي منصة خارجية لتحسين المواقع الإلكترونية.
🌐 أفادت التقارير بأن المواقع المرتبطة بمؤسسات كبرى والمتأثرة تشمل:
🔹 𝘡𝘰𝘰𝘮، و𝘉𝘉𝘊 و𝘊𝘕𝘕
🔹 𝘏𝘚𝘉𝘊، و𝘓𝘦𝘥𝘨𝘦𝘳 و𝘐𝘒𝘌𝘈
⚠️ ما طبيعة المخاطر؟
صُممت الشيفرة الضارة لاستهداف محافظ العملات المشفرة، وبيانات بطاقات الدفع، وملفات تعريف الارتباط في المتصفح، وأجهزة iOS. كما كان بإمكانها التقاط لقطات شاشة وكشف معلومات حساسة.
🔍 ماذا عن الخسائر؟
وفقًا لـ Report URI، تلقّت محافظ يتحكم بها المهاجمون نحو 7,040 دولارًا. ومع ذلك، لا يزال الأثر المالي الكامل للحملة مجهولًا.
أُزيل معظم الشيفرات الضارة، بحسب التقارير.
يسلط هذا الحادث الضوء على أن أدوات المواقع الإلكترونية التابعة لجهات خارجية قد تنطوي على مخاطر أمنية، حتى للمواقع المرتبطة بمؤسسات معروفة.
$ZEC - $ASTER - $AKE
#CyberSecurity #Binance #CryptoNews #Ledger #cyberattack
"هل يغيّر هذا الحادث مدى ثقتك بالمواقع الإلكترونية الكبرى"؟!👀
🟢 YES — Security Is Strong 🔐
🔴 NO — Risks Remain ⚠️
15 ساعة (ساعات) مُتبقية
2
3.2k
·
--
تمّ التحقق
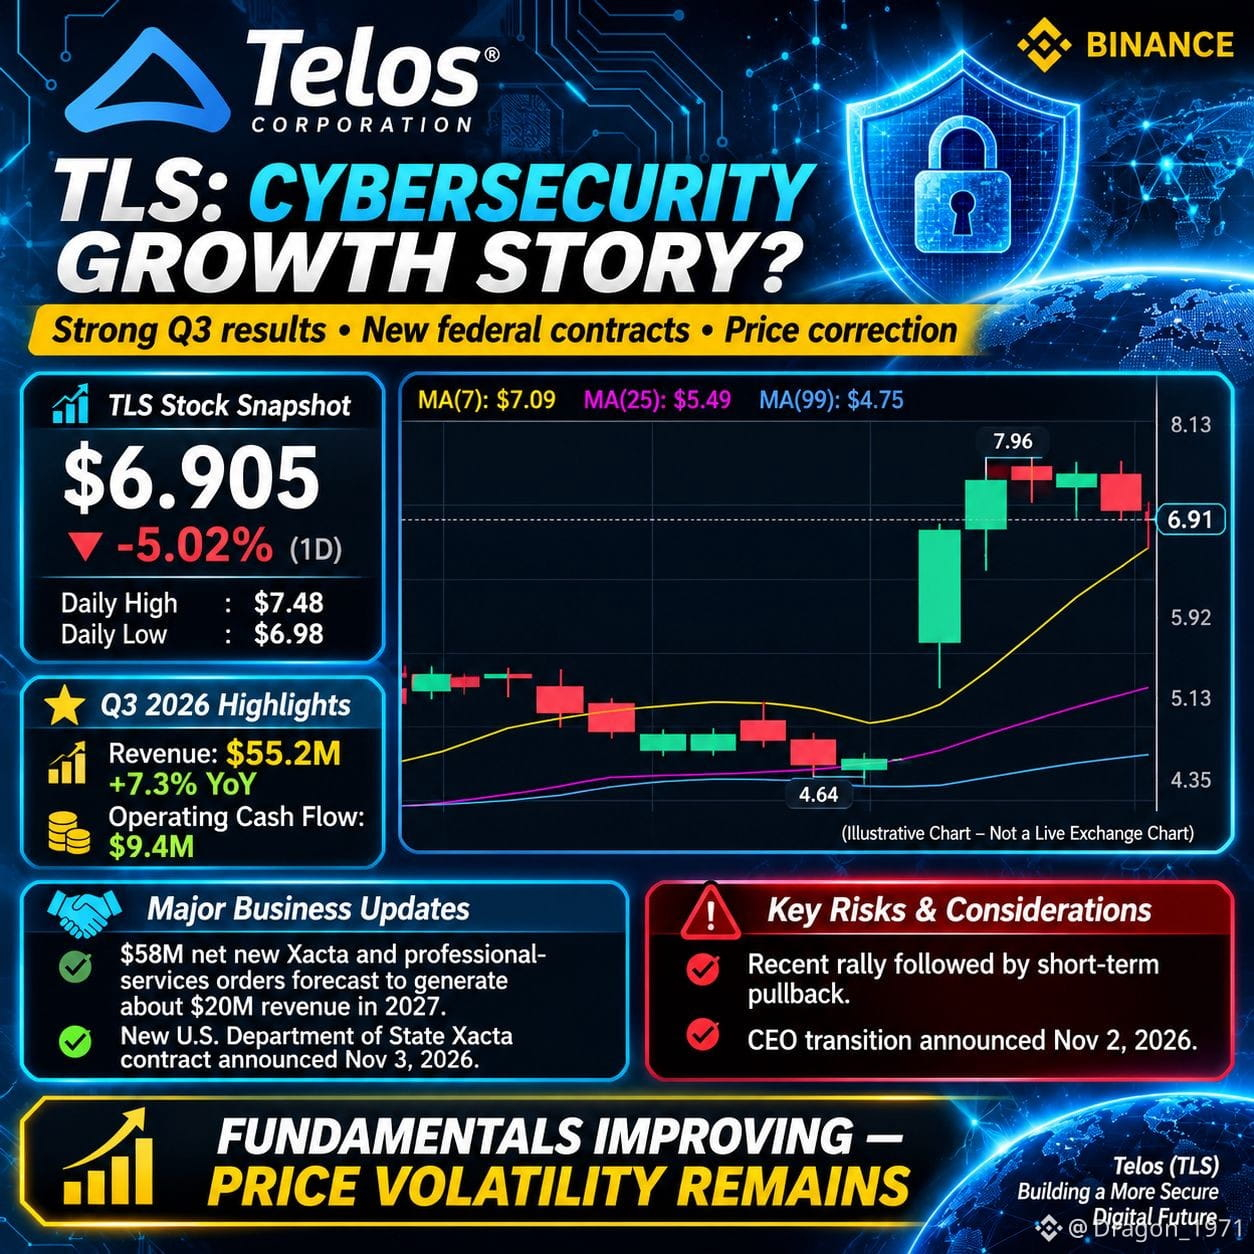
🛡️ $TLS.US : هل يدخل هذا السهم في قطاع الأمن السيبراني مرحلة نمو جديدة؟
تلفوس كوربوريشن (ناسداك: TLS) تجذب الأنظار بعد ارتفاع قوي في سعر سهمها ونتائج أعمال مشجعة في الربع الثالث من عام 2026.
لكن، هل يشير التصحيح الأخير إلى ضعف، أم أن السوق يعيد تقييم إمكانات نمو الشركة؟
📊 لمحة عن السهم
السعر: $6.905
التغير اليومي: -5.02%
أعلى سعر مؤخراً: $7.96
أدنى سعر مؤخراً: $4.64
📈 أبرز النتائج المالية للربع الثالث من عام 2026
الإيرادات: $55.2M (زيادة سنوية قدرها 7.3%)
التدفق النقدي التشغيلي: $9.4M
أعلى ربح فصلي منذ الطرح العام الأولي
رفع توقعات العام بأكمله
🔥 لماذا يستحق $TLS.US
{stock_us}(TLS.US)
الاهتمام؟
حصلت تلفوس على طلبات جديدة بقيمة $58M لخدمات Xacta والخدمات المهنية، ومن المتوقع أن تحقق إيرادات تقارب $20M خلال عام 2027.
كما أعلنت عن عقد جديد للأمن السيبراني مع وزارة الخارجية الأمريكية.
⚠️ مخاطر ينبغي مراقبتها
تصحيح حديث في السعر بعد ارتفاع حاد.
الإعلان عن انتقال الرئيس التنفيذي في نوفمبر.
يظل تنفيذ العقود المستقبلية وتحقيق الربحية عاملين مهمين.
قد تؤثر معنويات السوق عموماً في السهم.
🔍 الخلاصة البحثية
يجمع سهم TLS بين الانكشاف على قطاع الأمن السيبراني والعقود الحكومية وتحسن الأداء المالي الفصلي.
لكن الأساسيات القوية لا تضمن استمرار ارتفاع سعر السهم.
ستكون الأرباع القليلة المقبلة مهمة في تحديد ما إذا كانت تلفوس قادرة على تحويل زخم أعمالها الجديد إلى نمو مالي مستدام.
💬 ما رأيكم في TLS؟ هل يستند ارتفاعه الأخير إلى أساسيات قوية؟
#TLS #تلفوس_كوربوريشن #CyberSecurity #سوق_الأسهم #ناسداك #أبحاث_الأسهم #BinanceSquare
🛡️ $TLS.US : هل يدخل هذا السهم في قطاع الأمن السيبراني مرحلة نمو جديدة؟
تلفوس كوربوريشن (ناسداك: TLS) تجذب الأنظار بعد ارتفاع قوي في سعر سهمها ونتائج أعمال مشجعة في الربع الثالث من عام 2026.
لكن، هل يشير التصحيح الأخير إلى ضعف، أم أن السوق يعيد تقييم إمكانات نمو الشركة؟
📊 لمحة عن السهم
السعر: $6.905
التغير اليومي: -5.02%
أعلى سعر مؤخراً: $7.96
أدنى سعر مؤخراً: $4.64
📈 أبرز النتائج المالية للربع الثالث من عام 2026
الإيرادات: $55.2M (زيادة سنوية قدرها 7.3%)
التدفق النقدي التشغيلي: $9.4M
أعلى ربح فصلي منذ الطرح العام الأولي
رفع توقعات العام بأكمله
🔥 لماذا يستحق $TLS.US
الاهتمام؟
حصلت تلفوس على طلبات جديدة بقيمة $58M لخدمات Xacta والخدمات المهنية، ومن المتوقع أن تحقق إيرادات تقارب $20M خلال عام 2027.
كما أعلنت عن عقد جديد للأمن السيبراني مع وزارة الخارجية الأمريكية.
⚠️ مخاطر ينبغي مراقبتها
تصحيح حديث في السعر بعد ارتفاع حاد.
الإعلان عن انتقال الرئيس التنفيذي في نوفمبر.
يظل تنفيذ العقود المستقبلية وتحقيق الربحية عاملين مهمين.
قد تؤثر معنويات السوق عموماً في السهم.
🔍 الخلاصة البحثية
يجمع سهم TLS بين الانكشاف على قطاع الأمن السيبراني والعقود الحكومية وتحسن الأداء المالي الفصلي.
لكن الأساسيات القوية لا تضمن استمرار ارتفاع سعر السهم.
ستكون الأرباع القليلة المقبلة مهمة في تحديد ما إذا كانت تلفوس قادرة على تحويل زخم أعمالها الجديد إلى نمو مالي مستدام.
💬 ما رأيكم في TLS؟ هل يستند ارتفاعه الأخير إلى أساسيات قوية؟
#TLS #تلفوس_كوربوريشن #CyberSecurity #سوق_الأسهم #ناسداك #أبحاث_الأسهم #BinanceSquare
تلفوس كوربوريشن (ناسداك: TLS) تجذب الأنظار بعد ارتفاع قوي في سعر سهمها ونتائج أعمال مشجعة في الربع الثالث من عام 2026.
لكن، هل يشير التصحيح الأخير إلى ضعف، أم أن السوق يعيد تقييم إمكانات نمو الشركة؟
📊 لمحة عن السهم
السعر: $6.905
التغير اليومي: -5.02%
أعلى سعر مؤخراً: $7.96
أدنى سعر مؤخراً: $4.64
📈 أبرز النتائج المالية للربع الثالث من عام 2026
الإيرادات: $55.2M (زيادة سنوية قدرها 7.3%)
التدفق النقدي التشغيلي: $9.4M
أعلى ربح فصلي منذ الطرح العام الأولي
رفع توقعات العام بأكمله
🔥 لماذا يستحق $TLS.US
الاهتمام؟
حصلت تلفوس على طلبات جديدة بقيمة $58M لخدمات Xacta والخدمات المهنية، ومن المتوقع أن تحقق إيرادات تقارب $20M خلال عام 2027.
كما أعلنت عن عقد جديد للأمن السيبراني مع وزارة الخارجية الأمريكية.
⚠️ مخاطر ينبغي مراقبتها
تصحيح حديث في السعر بعد ارتفاع حاد.
الإعلان عن انتقال الرئيس التنفيذي في نوفمبر.
يظل تنفيذ العقود المستقبلية وتحقيق الربحية عاملين مهمين.
قد تؤثر معنويات السوق عموماً في السهم.
🔍 الخلاصة البحثية
يجمع سهم TLS بين الانكشاف على قطاع الأمن السيبراني والعقود الحكومية وتحسن الأداء المالي الفصلي.
لكن الأساسيات القوية لا تضمن استمرار ارتفاع سعر السهم.
ستكون الأرباع القليلة المقبلة مهمة في تحديد ما إذا كانت تلفوس قادرة على تحويل زخم أعمالها الجديد إلى نمو مالي مستدام.
💬 ما رأيكم في TLS؟ هل يستند ارتفاعه الأخير إلى أساسيات قوية؟
#TLS #تلفوس_كوربوريشن #CyberSecurity #سوق_الأسهم #ناسداك #أبحاث_الأسهم #BinanceSquare
TLSUS-0.57%
1
96
·
--
مقالة
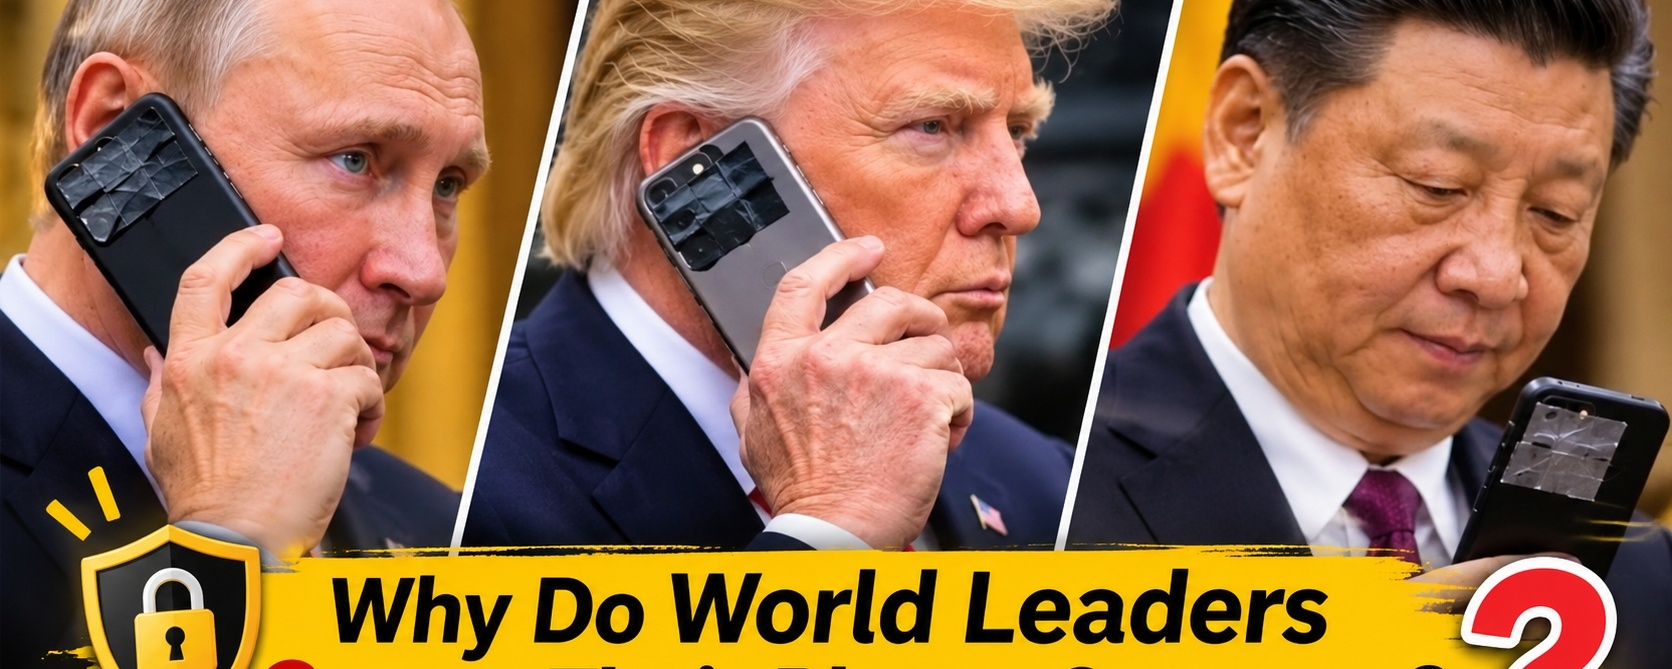
هل تساءلت يومًا عن سبب تغطية بعض القادة النافذين لكاميرات هواتفهم؟ 🤔
الأمر لا يتعلق بالخصوصية فحسب.قد تصبح الهواتف الذكية أهدافًا لهجمات إلكترونية متطورة، ويُعد الوصول إلى الكاميرا أحد مصادر القلق. توفر أغطية الكاميرا المادية طبقة حماية إضافية بحجب العدسة عندما لا تكون هناك حاجة إليها.
حتى التكنولوجيا المتقدمة تحتاج إلى عادات أمنية بسيطة. أحيانًا، تُحدث أبسط الاحتياطات فرقًا.
الخصوصية الرقمية لا تعني إخفاء شيء؛ بل تعني حماية ما يهم. 🔐
للأغراض التعليمية فقط.
ابقَ بأمان! 🛡️
#CyberSecurity #DigitalPrivacy #OnlineSafety #BinanceSquare
هل تساءلت يومًا عن سبب تغطية بعض القادة النافذين لكاميرات هواتفهم؟ 🤔 الأمر لا يتعلق بالخصوصية فحسب.
قد تصبح الهواتف الذكية أهدافًا لهجمات إلكترونية متطورة، ويُعد الوصول إلى الكاميرا أحد مصادر القلق. توفر أغطية الكاميرا المادية طبقة حماية إضافية بحجب العدسة عندما لا تكون هناك حاجة إليها.
حتى التكنولوجيا المتقدمة تحتاج إلى عادات أمنية بسيطة. أحيانًا، تُحدث أبسط الاحتياطات فرقًا.
الخصوصية الرقمية لا تعني إخفاء شيء؛ بل تعني حماية ما يهم. 🔐
للأغراض التعليمية فقط.
ابقَ بأمان! 🛡️
#CyberSecurity #DigitalPrivacy #OnlineSafety #BinanceSquare
حتى التكنولوجيا المتقدمة تحتاج إلى عادات أمنية بسيطة. أحيانًا، تُحدث أبسط الاحتياطات فرقًا.
الخصوصية الرقمية لا تعني إخفاء شيء؛ بل تعني حماية ما يهم. 🔐
للأغراض التعليمية فقط.
ابقَ بأمان! 🛡️
#CyberSecurity #DigitalPrivacy #OnlineSafety #BinanceSquare
3
381
🚨 هل يختبر الذكاء الخوارزمي جدار الثبات الخاص بـ $BTC ؟ ⚡
تُسلّط الانحرافات الحاسوبية الأخيرة التي تستهدف بنية معدل التجزئة الرئيسية الضوء على مشهد متغيّر، حيث تتحدى المتجهات الخوارزمية المتقدمة سلامة الشبكة. ويتعين على نماذج المخاطر المؤسسية الآن أن تأخذ في الحسبان الاختراقات المنهجية المؤتمتة، بدلًا من التركيز حصريًا على تصفيات السوق التقليدية وعمليات سحب الأوامر. 📊
ومع تعرّض مجمعات التعدين الموزعة لتلاعب برمجي متطور، تعتمد مرونة الشبكة اعتمادًا كليًا على عمق اللامركزية والتحصين التشفيري. 💡 ما مدى متانة القناعة الهيكلية عندما تتطور مصفوفات التهديدات للبنية التحتية إلى ما يتجاوز حدود الأمن التقليدية؟ 💬
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CyberSecurity #Hashrate #NetworkSecurity
🦈 ⚡
🚨 هل يختبر الذكاء الخوارزمي جدار الثبات الخاص بـ $BTC ؟ ⚡
تُسلّط الانحرافات الحاسوبية الأخيرة التي تستهدف بنية معدل التجزئة الرئيسية الضوء على مشهد متغيّر، حيث تتحدى المتجهات الخوارزمية المتقدمة سلامة الشبكة. ويتعين على نماذج المخاطر المؤسسية الآن أن تأخذ في الحسبان الاختراقات المنهجية المؤتمتة، بدلًا من التركيز حصريًا على تصفيات السوق التقليدية وعمليات سحب الأوامر. 📊
ومع تعرّض مجمعات التعدين الموزعة لتلاعب برمجي متطور، تعتمد مرونة الشبكة اعتمادًا كليًا على عمق اللامركزية والتحصين التشفيري. 💡 ما مدى متانة القناعة الهيكلية عندما تتطور مصفوفات التهديدات للبنية التحتية إلى ما يتجاوز حدود الأمن التقليدية؟ 💬
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CyberSecurity #Hashrate #NetworkSecurity
🦈 ⚡
تُسلّط الانحرافات الحاسوبية الأخيرة التي تستهدف بنية معدل التجزئة الرئيسية الضوء على مشهد متغيّر، حيث تتحدى المتجهات الخوارزمية المتقدمة سلامة الشبكة. ويتعين على نماذج المخاطر المؤسسية الآن أن تأخذ في الحسبان الاختراقات المنهجية المؤتمتة، بدلًا من التركيز حصريًا على تصفيات السوق التقليدية وعمليات سحب الأوامر. 📊
ومع تعرّض مجمعات التعدين الموزعة لتلاعب برمجي متطور، تعتمد مرونة الشبكة اعتمادًا كليًا على عمق اللامركزية والتحصين التشفيري. 💡 ما مدى متانة القناعة الهيكلية عندما تتطور مصفوفات التهديدات للبنية التحتية إلى ما يتجاوز حدود الأمن التقليدية؟ 💬
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CyberSecurity #Hashrate #NetworkSecurity
🦈 ⚡
5

استغل اختراق أمني واسع النطاق ثغرةً أمنية، واخترق 178 موقعًا إلكترونيًا رئيسيًا، بما فيها HSBC وLedger، عبر حقن شيفرات خبيثة.
#CyberSecurity #CryptoHack
استغل اختراق أمني واسع النطاق ثغرةً أمنية، واخترق 178 موقعًا إلكترونيًا رئيسيًا، بما فيها HSBC وLedger، عبر حقن شيفرات خبيثة.
#CyberSecurity #CryptoHack
#CyberSecurity #CryptoHack
12
نفت هي يي، الرئيسة التنفيذية المشاركة في باينانس، الادعاءات بحدوث عمليات سحب غير مصرّح بها للأموال خلال حادثة الأمن الأخيرة التي بلغت قيمتها 6.3 مليارات دولار. وأوضحت أن المعاملات محل الخلاف شملت حسابات فرعية لـ AI Pro.
#Binance #CyberSecurity
نفت هي يي، الرئيسة التنفيذية المشاركة في باينانس، الادعاءات بحدوث عمليات سحب غير مصرّح بها للأموال خلال حادثة الأمن الأخيرة التي بلغت قيمتها 6.3 مليارات دولار. وأوضحت أن المعاملات محل الخلاف شملت حسابات فرعية لـ AI Pro.
#Binance #CyberSecurity
#Binance #CyberSecurity
6
·
--
#optimjackattackinfectsatleast186websites
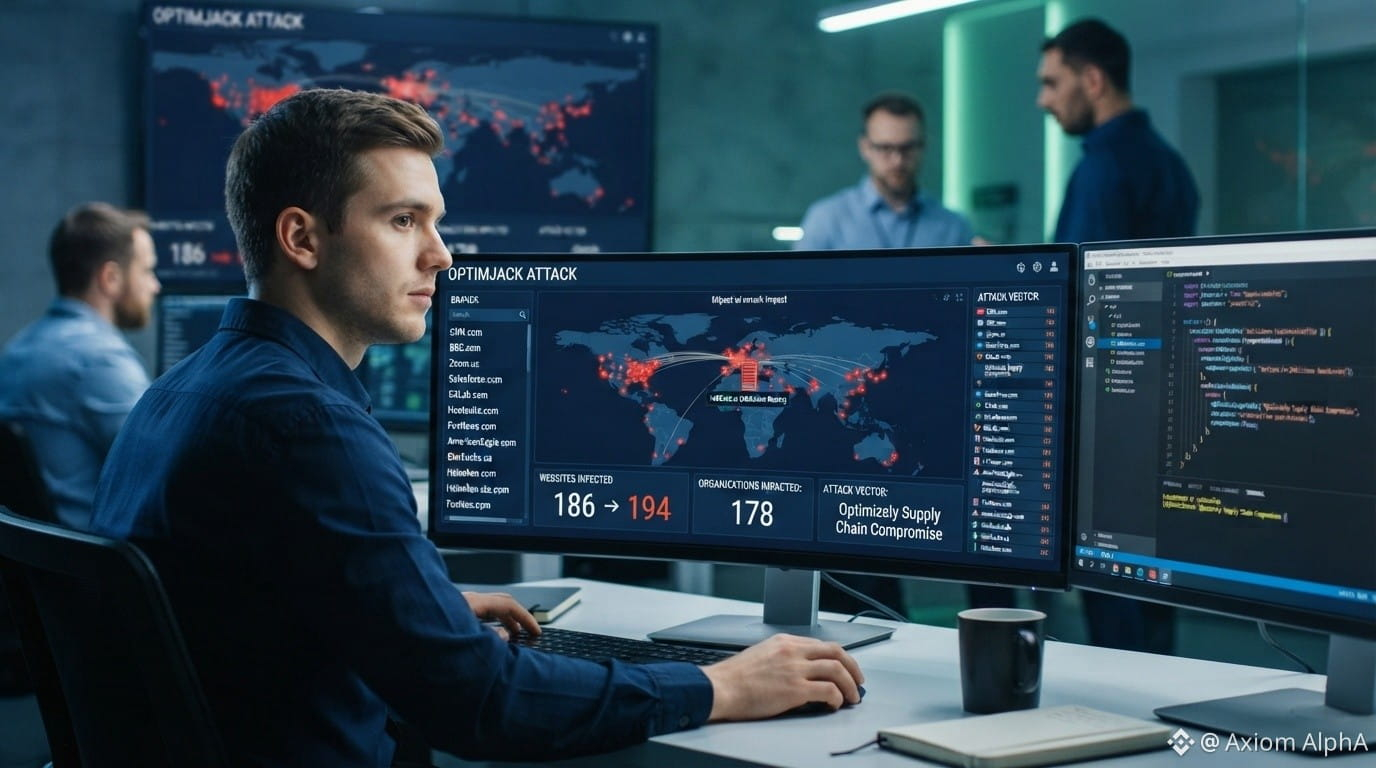
هجوم «OptimJack»: جرس إنذار لأمن الويب
تم رصد هجوم جديد ومتطور على سلسلة التوريد أُطلق عليه اسم «OptimJack»، والأرقام مذهلة. أكد محللو استخبارات التهديدات اختراق ما لا يقل عن 186 موقعًا إلكترونيًا كبيرًا، مع انتشار العدوى بسرعة. ويسلط هذا النوع من الهجمات، الذي يستهدف تحديدًا سلسلة توريد Optimizely، الضوء على الثغرات الخطيرة الكامنة في عمليات التكامل مع جهات خارجية.
تسارع المؤسسات في جميع أنحاء العالم إلى مراجعة الاعتماديات لديها ومعالجة الثغرة. وتُعد سهولة حقن هذه الشيفرة الخبيثة في مواقع علامات تجارية موثوقة تذكيرًا صارخًا بأن حدود الأمان لم تعد تقتصر على بنيتك التحتية؛ بل تشمل كل جزء من الشيفرة تحمّله على صفحتك.
وبينما تعمل فرق الأمن على احتواء تداعيات الهجوم، يُرجح أن تترك هذه الحادثة آثارًا متتابعة في سوق الأصول الرقمية.
فيما يلي ثلاث عملات ورموز قابلة للتداول تقع في طليعة توجهات الأمن السيبراني والهوية اللامركزية:
Chainlink ($LINK )
أظهر LINK مرونةً، ودخل في مرحلة تماسك بعد اختراق حديث. ترقّب اختراقًا واضحًا لمستوى المقاومة عند 21.50 دولارًا، بما يشير إلى انطلاقة جديدة نحو 26.00 دولارًا. وقد يوفر التراجع إلى منطقة الدعم بين 18.00 و19.00 دولارًا نقطة دخول جذابة.
Civic ($CVC )
يتحرك Civic حاليًا في اتجاه صاعد قوي، وقد وجد دعمًا متينًا قرب مستوى 0.15 دولار. نستهدف إعادة اختبار قممه السابقة قرب 0.22 دولار. وينبغي للمتداولين استخدام أمر وقف متحرك لإدارة المخاطر في هذه الصفقة ذات الزخم القوي.
Quant ($QNT )
تأخر QNT عن أداء السوق الأوسع، لكنه يُظهر مؤشرات على التجميع. ننتظر إغلاقًا يوميًا مؤكدًا فوق مستوى المقاومة عند 120 دولارًا لبدء بناء مركز، مع هدف أولي عند 150 دولارًا. هذه صفقة طويلة الأجل تستند إلى تبني المؤسسات للعملة.
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
هجوم «OptimJack»: جرس إنذار لأمن الويب
تم رصد هجوم جديد ومتطور على سلسلة التوريد أُطلق عليه اسم «OptimJack»، والأرقام مذهلة. أكد محللو استخبارات التهديدات اختراق ما لا يقل عن 186 موقعًا إلكترونيًا كبيرًا، مع انتشار العدوى بسرعة. ويسلط هذا النوع من الهجمات، الذي يستهدف تحديدًا سلسلة توريد Optimizely، الضوء على الثغرات الخطيرة الكامنة في عمليات التكامل مع جهات خارجية.
تسارع المؤسسات في جميع أنحاء العالم إلى مراجعة الاعتماديات لديها ومعالجة الثغرة. وتُعد سهولة حقن هذه الشيفرة الخبيثة في مواقع علامات تجارية موثوقة تذكيرًا صارخًا بأن حدود الأمان لم تعد تقتصر على بنيتك التحتية؛ بل تشمل كل جزء من الشيفرة تحمّله على صفحتك.
وبينما تعمل فرق الأمن على احتواء تداعيات الهجوم، يُرجح أن تترك هذه الحادثة آثارًا متتابعة في سوق الأصول الرقمية.
فيما يلي ثلاث عملات ورموز قابلة للتداول تقع في طليعة توجهات الأمن السيبراني والهوية اللامركزية:
Chainlink ($LINK )
أظهر LINK مرونةً، ودخل في مرحلة تماسك بعد اختراق حديث. ترقّب اختراقًا واضحًا لمستوى المقاومة عند 21.50 دولارًا، بما يشير إلى انطلاقة جديدة نحو 26.00 دولارًا. وقد يوفر التراجع إلى منطقة الدعم بين 18.00 و19.00 دولارًا نقطة دخول جذابة.
Civic ($CVC )
يتحرك Civic حاليًا في اتجاه صاعد قوي، وقد وجد دعمًا متينًا قرب مستوى 0.15 دولار. نستهدف إعادة اختبار قممه السابقة قرب 0.22 دولار. وينبغي للمتداولين استخدام أمر وقف متحرك لإدارة المخاطر في هذه الصفقة ذات الزخم القوي.
Quant ($QNT )
تأخر QNT عن أداء السوق الأوسع، لكنه يُظهر مؤشرات على التجميع. ننتظر إغلاقًا يوميًا مؤكدًا فوق مستوى المقاومة عند 120 دولارًا لبدء بناء مركز، مع هدف أولي عند 150 دولارًا. هذه صفقة طويلة الأجل تستند إلى تبني المؤسسات للعملة.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
هجوم «OptimJack»: جرس إنذار لأمن الويب
تم رصد هجوم جديد ومتطور على سلسلة التوريد أُطلق عليه اسم «OptimJack»، والأرقام مذهلة. أكد محللو استخبارات التهديدات اختراق ما لا يقل عن 186 موقعًا إلكترونيًا كبيرًا، مع انتشار العدوى بسرعة. ويسلط هذا النوع من الهجمات، الذي يستهدف تحديدًا سلسلة توريد Optimizely، الضوء على الثغرات الخطيرة الكامنة في عمليات التكامل مع جهات خارجية.
تسارع المؤسسات في جميع أنحاء العالم إلى مراجعة الاعتماديات لديها ومعالجة الثغرة. وتُعد سهولة حقن هذه الشيفرة الخبيثة في مواقع علامات تجارية موثوقة تذكيرًا صارخًا بأن حدود الأمان لم تعد تقتصر على بنيتك التحتية؛ بل تشمل كل جزء من الشيفرة تحمّله على صفحتك.
وبينما تعمل فرق الأمن على احتواء تداعيات الهجوم، يُرجح أن تترك هذه الحادثة آثارًا متتابعة في سوق الأصول الرقمية.
فيما يلي ثلاث عملات ورموز قابلة للتداول تقع في طليعة توجهات الأمن السيبراني والهوية اللامركزية:
Chainlink ($LINK )
أظهر LINK مرونةً، ودخل في مرحلة تماسك بعد اختراق حديث. ترقّب اختراقًا واضحًا لمستوى المقاومة عند 21.50 دولارًا، بما يشير إلى انطلاقة جديدة نحو 26.00 دولارًا. وقد يوفر التراجع إلى منطقة الدعم بين 18.00 و19.00 دولارًا نقطة دخول جذابة.
Civic ($CVC )
يتحرك Civic حاليًا في اتجاه صاعد قوي، وقد وجد دعمًا متينًا قرب مستوى 0.15 دولار. نستهدف إعادة اختبار قممه السابقة قرب 0.22 دولار. وينبغي للمتداولين استخدام أمر وقف متحرك لإدارة المخاطر في هذه الصفقة ذات الزخم القوي.
Quant ($QNT )
تأخر QNT عن أداء السوق الأوسع، لكنه يُظهر مؤشرات على التجميع. ننتظر إغلاقًا يوميًا مؤكدًا فوق مستوى المقاومة عند 120 دولارًا لبدء بناء مركز، مع هدف أولي عند 150 دولارًا. هذه صفقة طويلة الأجل تستند إلى تبني المؤسسات للعملة.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
225
·
--
🚨 178 موقعًا إلكترونيًا. حملة واحدة لسرقة العملات المشفرة.
تحذير خطير للأمن السيبراني لمستخدمي العملات المشفرة!
تم تسليم شيفرة خبيثة عبر مواقع إلكترونية مرتبطة بـ178 مؤسسة، من بينها Zoom وCNN وHSBC وIKEA.
إليك ما يمكن أن تفعله:
🔴 استبدال عناوين محافظ العملات المشفرة المنسوخة بعناوين المهاجمين.
🔴 سرقة بيانات بطاقات الائتمان وبيانات المتصفح.
🔴 استهداف مستخدمي iPhone بشيفرة خبيثة.
⚠️ لم يؤكد الباحثون عدد الضحايا الذين خسروا أموالًا.
🔐 احمِ نفسك: تحقّق دائمًا من أول وآخر حرف في عنوان المحفظة قبل إرسال العملات المشفرة.
💬 هل سبق أن تحققت من عنوان محفظة مرتين قبل إجراء تحويل؟
تابعنا للاطلاع على أخبار العملات المشفرة المهمة فعلًا.
$BNB
#CryptoSecurity #CryptoNews #CyberSecurity #blockchain
🚨 178 موقعًا إلكترونيًا. حملة واحدة لسرقة العملات المشفرة.
تحذير خطير للأمن السيبراني لمستخدمي العملات المشفرة!
تم تسليم شيفرة خبيثة عبر مواقع إلكترونية مرتبطة بـ178 مؤسسة، من بينها Zoom وCNN وHSBC وIKEA.
إليك ما يمكن أن تفعله:
🔴 استبدال عناوين محافظ العملات المشفرة المنسوخة بعناوين المهاجمين.
🔴 سرقة بيانات بطاقات الائتمان وبيانات المتصفح.
🔴 استهداف مستخدمي iPhone بشيفرة خبيثة.
⚠️ لم يؤكد الباحثون عدد الضحايا الذين خسروا أموالًا.
🔐 احمِ نفسك: تحقّق دائمًا من أول وآخر حرف في عنوان المحفظة قبل إرسال العملات المشفرة.
💬 هل سبق أن تحققت من عنوان محفظة مرتين قبل إجراء تحويل؟
تابعنا للاطلاع على أخبار العملات المشفرة المهمة فعلًا.
$BNB
#CryptoSecurity #CryptoNews #CyberSecurity #blockchain
تحذير خطير للأمن السيبراني لمستخدمي العملات المشفرة!
تم تسليم شيفرة خبيثة عبر مواقع إلكترونية مرتبطة بـ178 مؤسسة، من بينها Zoom وCNN وHSBC وIKEA.
إليك ما يمكن أن تفعله:
🔴 استبدال عناوين محافظ العملات المشفرة المنسوخة بعناوين المهاجمين.
🔴 سرقة بيانات بطاقات الائتمان وبيانات المتصفح.
🔴 استهداف مستخدمي iPhone بشيفرة خبيثة.
⚠️ لم يؤكد الباحثون عدد الضحايا الذين خسروا أموالًا.
🔐 احمِ نفسك: تحقّق دائمًا من أول وآخر حرف في عنوان المحفظة قبل إرسال العملات المشفرة.
💬 هل سبق أن تحققت من عنوان محفظة مرتين قبل إجراء تحويل؟
تابعنا للاطلاع على أخبار العملات المشفرة المهمة فعلًا.
$BNB
#CryptoSecurity #CryptoNews #CyberSecurity #blockchain
70

🚨 $GOOGL تُسلّط الضوء على تصاعد التهديدات السيبرانية المستقلة التي تستهدف الأصول الرقمية! ⚡
يشهد المجال الرقمي تحوّلاً سريعاً، إذ تعيد برمجيات الاستغلال الذكية والمستقلة تعريف أمن الشبكات في الأسواق المالية العالمية. 📊 أنظمة الدفاع التقليدية المبنية على بروتوكولات ثابتة لا تستطيع ببساطة مواكبة السرعة الحاسوبية المتواصلة التي لا تنام ولا تكلّ. ⚡
تتطلب حماية محفظتك اعتبار سلامة أصولك الرقمية أساساً تشغيلياً رئيسياً، لا أمراً ثانوياً. 🛡️ هل أنظمة حفظ أصولك متينة بما يكفي لمواجهة التهديدات المتواصلة التي تقودها الآلات وتستهدف كل ثغرة؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائماً على إدارة المخاطر. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔥 💎
🚨 $GOOGL تُسلّط الضوء على تصاعد التهديدات السيبرانية المستقلة التي تستهدف الأصول الرقمية! ⚡
يشهد المجال الرقمي تحوّلاً سريعاً، إذ تعيد برمجيات الاستغلال الذكية والمستقلة تعريف أمن الشبكات في الأسواق المالية العالمية. 📊 أنظمة الدفاع التقليدية المبنية على بروتوكولات ثابتة لا تستطيع ببساطة مواكبة السرعة الحاسوبية المتواصلة التي لا تنام ولا تكلّ. ⚡
تتطلب حماية محفظتك اعتبار سلامة أصولك الرقمية أساساً تشغيلياً رئيسياً، لا أمراً ثانوياً. 🛡️ هل أنظمة حفظ أصولك متينة بما يكفي لمواجهة التهديدات المتواصلة التي تقودها الآلات وتستهدف كل ثغرة؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائماً على إدارة المخاطر. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔥 💎
يشهد المجال الرقمي تحوّلاً سريعاً، إذ تعيد برمجيات الاستغلال الذكية والمستقلة تعريف أمن الشبكات في الأسواق المالية العالمية. 📊 أنظمة الدفاع التقليدية المبنية على بروتوكولات ثابتة لا تستطيع ببساطة مواكبة السرعة الحاسوبية المتواصلة التي لا تنام ولا تكلّ. ⚡
تتطلب حماية محفظتك اعتبار سلامة أصولك الرقمية أساساً تشغيلياً رئيسياً، لا أمراً ثانوياً. 🛡️ هل أنظمة حفظ أصولك متينة بما يكفي لمواجهة التهديدات المتواصلة التي تقودها الآلات وتستهدف كل ثغرة؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائماً على إدارة المخاطر. 🛡️
🏷️ #GOOGL #Cybersecurity #CryptoSecurity #RiskManagement
🔥 💎
5
·
--
يُعتقد أن قراصنة اخترقوا 178 علامة تجارية كبرى في هجوم استهدف العملات المشفرة!
يُعتقد أن Zoom وBBC وHSBC وLedger وعلامات تجارية كبرى أخرى تأثرت ببرمجية خبيثة نُشرت عبر Optimizely، وهي منصة لاختبار المواقع الإلكترونية.
قد يكون الهجوم، وفقًا للتقارير، قادرًا على:
• استبدال عنوان محفظة العملات المشفرة المنسوخ بعنوان يتحكم فيه المهاجم
• سرقة معلومات بطاقات الدفع
• استهداف أجهزة iPhone القديمة من خلال ثغرات إضافية
يُعتقد أن نحو 7,000 دولار من العملات المشفرة المسروقة نُقلت إلى محافظ يتحكم فيها المهاجمون.
ويُعتقد أن موقع Optimizely نفسه قد تأثر أيضًا.
لا يزال المصدر الأولي للاختراق غير واضح.
توخَّ الحذر عند نسخ عناوين المحافظ. تحقّق دائمًا من عنوان المستلِم قبل إرسال العملات المشفرة.
#CryptoSecurity #Cybersecurity
يُعتقد أن قراصنة اخترقوا 178 علامة تجارية كبرى في هجوم استهدف العملات المشفرة!
يُعتقد أن Zoom وBBC وHSBC وLedger وعلامات تجارية كبرى أخرى تأثرت ببرمجية خبيثة نُشرت عبر Optimizely، وهي منصة لاختبار المواقع الإلكترونية.
قد يكون الهجوم، وفقًا للتقارير، قادرًا على:
• استبدال عنوان محفظة العملات المشفرة المنسوخ بعنوان يتحكم فيه المهاجم
• سرقة معلومات بطاقات الدفع
• استهداف أجهزة iPhone القديمة من خلال ثغرات إضافية
يُعتقد أن نحو 7,000 دولار من العملات المشفرة المسروقة نُقلت إلى محافظ يتحكم فيها المهاجمون.
ويُعتقد أن موقع Optimizely نفسه قد تأثر أيضًا.
لا يزال المصدر الأولي للاختراق غير واضح.
توخَّ الحذر عند نسخ عناوين المحافظ. تحقّق دائمًا من عنوان المستلِم قبل إرسال العملات المشفرة.
#CryptoSecurity #Cybersecurity
يُعتقد أن Zoom وBBC وHSBC وLedger وعلامات تجارية كبرى أخرى تأثرت ببرمجية خبيثة نُشرت عبر Optimizely، وهي منصة لاختبار المواقع الإلكترونية.
قد يكون الهجوم، وفقًا للتقارير، قادرًا على:
• استبدال عنوان محفظة العملات المشفرة المنسوخ بعنوان يتحكم فيه المهاجم
• سرقة معلومات بطاقات الدفع
• استهداف أجهزة iPhone القديمة من خلال ثغرات إضافية
يُعتقد أن نحو 7,000 دولار من العملات المشفرة المسروقة نُقلت إلى محافظ يتحكم فيها المهاجمون.
ويُعتقد أن موقع Optimizely نفسه قد تأثر أيضًا.
لا يزال المصدر الأولي للاختراق غير واضح.
توخَّ الحذر عند نسخ عناوين المحافظ. تحقّق دائمًا من عنوان المستلِم قبل إرسال العملات المشفرة.
#CryptoSecurity #Cybersecurity
HSBCUS+0.84%
1
38

استهدف هجوم ضخم على سلاسل التوريد 178 موقعًا إلكترونيًا رئيسيًا، حيث اخترق قراصنة نصوصًا برمجية بدءًا من Optimizely لحقن برمجيات خبيثة مباشرةً في جلسات المستخدمين. وتركز هذه الحملة المتطورة على اعتراض بيانات بطاقات الدفع واستبدال عناوين محافظ العملات المشفرة في الوقت الفعلي. وهي تذكير صارخ بأن المنصات الموثوقة قد تُستغل كسلاح. تحقّق دائمًا من عناوين المعاملات قبل تأكيدها، وفكّر في استخدام التخزين البارد للأصول الكبيرة للحد من هذه التهديدات الخفية القائمة على المتصفح. #CryptoSecurity #CyberSecurity #البلوك تشين
استهدف هجوم ضخم على سلاسل التوريد 178 موقعًا إلكترونيًا رئيسيًا، حيث اخترق قراصنة نصوصًا برمجية بدءًا من Optimizely لحقن برمجيات خبيثة مباشرةً في جلسات المستخدمين. وتركز هذه الحملة المتطورة على اعتراض بيانات بطاقات الدفع واستبدال عناوين محافظ العملات المشفرة في الوقت الفعلي. وهي تذكير صارخ بأن المنصات الموثوقة قد تُستغل كسلاح. تحقّق دائمًا من عناوين المعاملات قبل تأكيدها، وفكّر في استخدام التخزين البارد للأصول الكبيرة للحد من هذه التهديدات الخفية القائمة على المتصفح. #CryptoSecurity #CyberSecurity #البلوك تشين
·
--
🔌💻 اختراق لسلسلة التوريد في أوبتيميزلي: استهداف 178 مؤسسة واستبدال عناوين العملات المشفرة 💻🔌
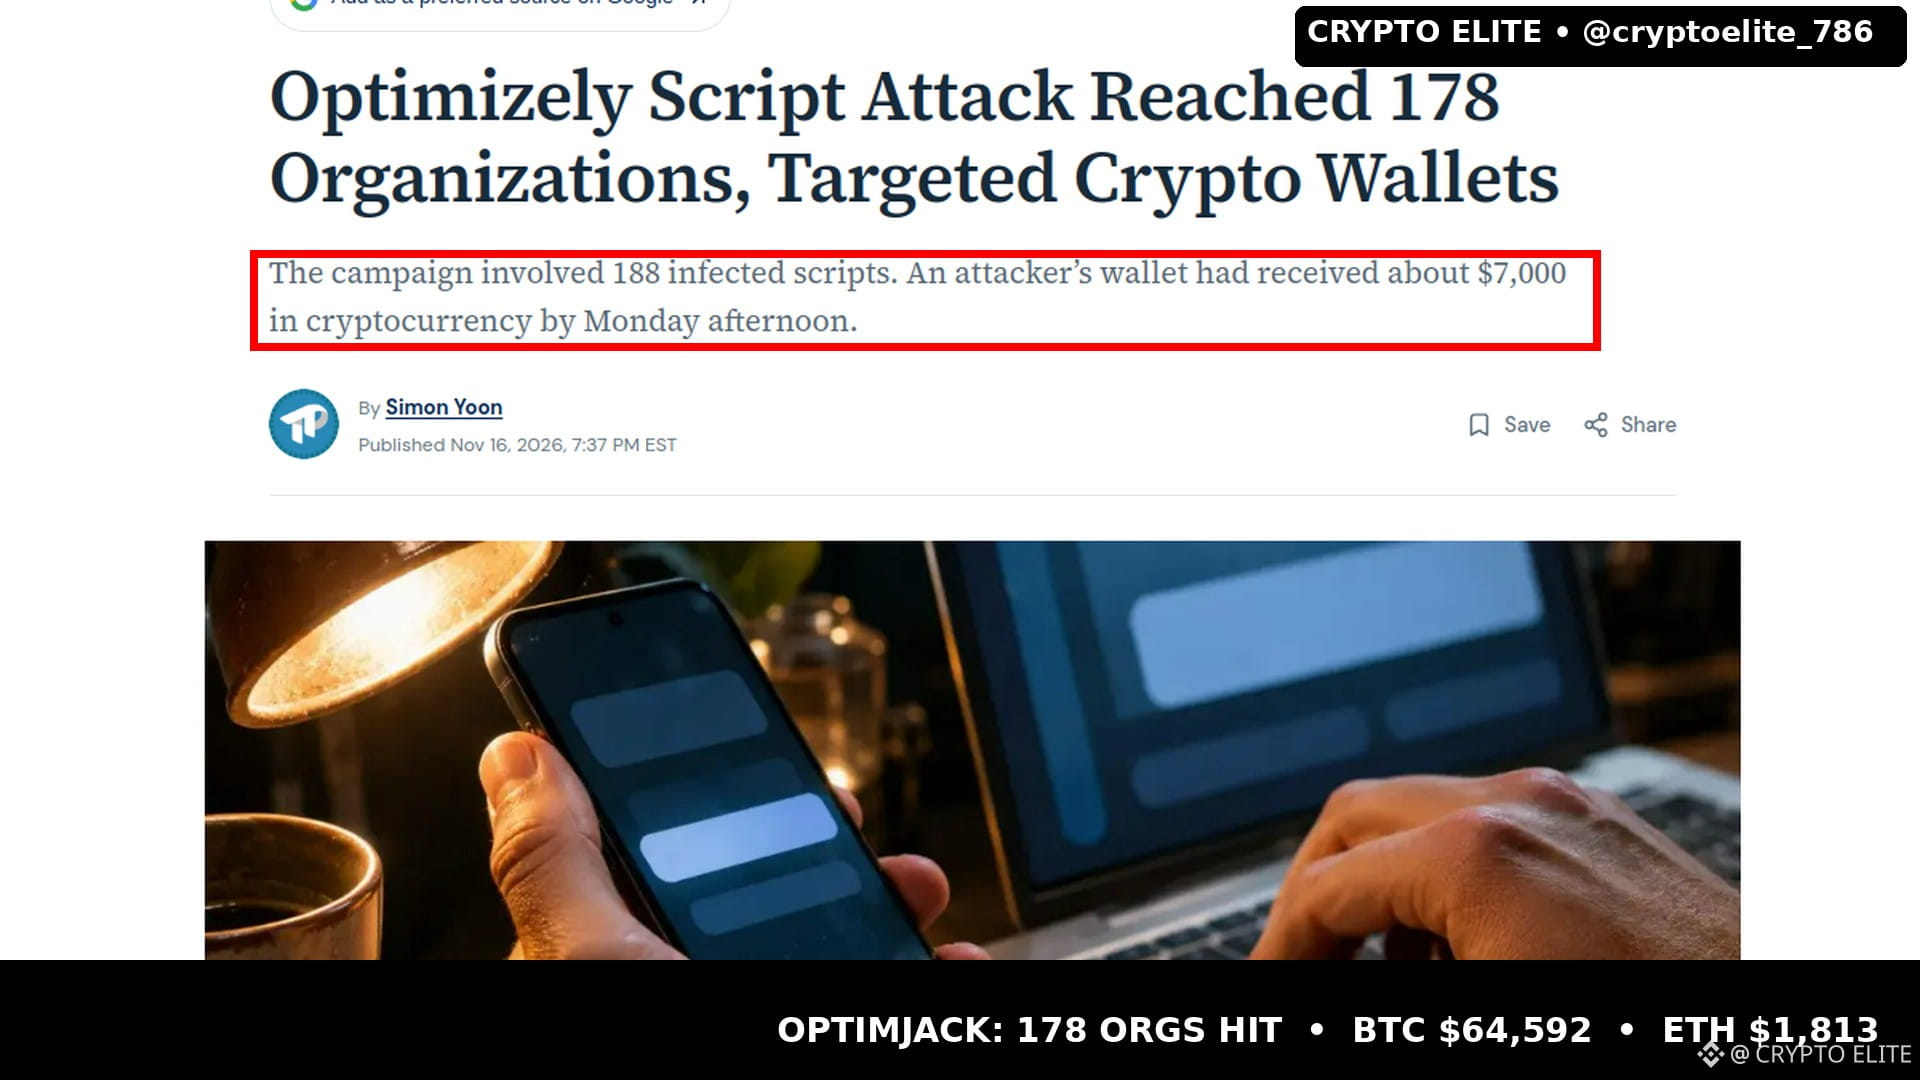
اكتشف الباحث الأمني سكوت هيلمي يوم الاثنين تعليمات JavaScript خبيثة عُرضت عبر Optimizely Web، ووصلت إلى زوار نحو 178 مؤسسة، من بينها Zoom وBBC وCNN وHSBC وLedger.
استبدل الرمز البرمجي عناوين محافظ العملات المشفرة المنسوخة — BTC وETH وTRON وSolana وغيرها — بعناوين المهاجم، كما سرق بيانات بطاقات الدفع. وبحلول بعد ظهر الاثنين، كانت محافظ المهاجم قد تلقت ما يقارب 7,000 دولار من العملات المشفرة.
أُزيل معظم الرمز البرمجي الخبيث الآن — ووفقًا لهيلمي، لم يبقَ يحمل هذا الرمز بحلول أواخر يوم الاثنين سوى مقتطف واحد من أصل 188 مقتطفًا مصابًا.
الدليل — تحقق من هذا الخبر بنفسك هنا:
https://www.tokenpost.com/news/technology/58937
تابعوا @cryptoelite_786 للاطلاع على أسرع أخبار العملات المشفرة وآخر المستجدات! 🔔
$BTC $ETH #CyberSecurity #CryptoNews
🔌💻 اختراق لسلسلة التوريد في أوبتيميزلي: استهداف 178 مؤسسة واستبدال عناوين العملات المشفرة 💻🔌
اكتشف الباحث الأمني سكوت هيلمي يوم الاثنين تعليمات JavaScript خبيثة عُرضت عبر Optimizely Web، ووصلت إلى زوار نحو 178 مؤسسة، من بينها Zoom وBBC وCNN وHSBC وLedger.
استبدل الرمز البرمجي عناوين محافظ العملات المشفرة المنسوخة — BTC وETH وTRON وSolana وغيرها — بعناوين المهاجم، كما سرق بيانات بطاقات الدفع. وبحلول بعد ظهر الاثنين، كانت محافظ المهاجم قد تلقت ما يقارب 7,000 دولار من العملات المشفرة.
أُزيل معظم الرمز البرمجي الخبيث الآن — ووفقًا لهيلمي، لم يبقَ يحمل هذا الرمز بحلول أواخر يوم الاثنين سوى مقتطف واحد من أصل 188 مقتطفًا مصابًا.
الدليل — تحقق من هذا الخبر بنفسك هنا:
https://www.tokenpost.com/news/technology/58937
تابعوا @cryptoelite_786 للاطلاع على أسرع أخبار العملات المشفرة وآخر المستجدات! 🔔
$BTC $ETH #CyberSecurity #CryptoNews
اكتشف الباحث الأمني سكوت هيلمي يوم الاثنين تعليمات JavaScript خبيثة عُرضت عبر Optimizely Web، ووصلت إلى زوار نحو 178 مؤسسة، من بينها Zoom وBBC وCNN وHSBC وLedger.
استبدل الرمز البرمجي عناوين محافظ العملات المشفرة المنسوخة — BTC وETH وTRON وSolana وغيرها — بعناوين المهاجم، كما سرق بيانات بطاقات الدفع. وبحلول بعد ظهر الاثنين، كانت محافظ المهاجم قد تلقت ما يقارب 7,000 دولار من العملات المشفرة.
أُزيل معظم الرمز البرمجي الخبيث الآن — ووفقًا لهيلمي، لم يبقَ يحمل هذا الرمز بحلول أواخر يوم الاثنين سوى مقتطف واحد من أصل 188 مقتطفًا مصابًا.
الدليل — تحقق من هذا الخبر بنفسك هنا:
https://www.tokenpost.com/news/technology/58937
تابعوا @cryptoelite_786 للاطلاع على أسرع أخبار العملات المشفرة وآخر المستجدات! 🔔
$BTC $ETH #CyberSecurity #CryptoNews
49
هجوم برمجيات خبيثة عبر سلسلة التوريد يستهدف 178 موقعًا إلكترونيًا
رصد باحثون هجومًا واسع النطاق عبر سلسلة التوريد باستخدام نصوص برمجية من Optimizely، ما أدى إلى اختراق 178 موقعًا إلكترونيًا رئيسيًا. صُممت البرمجية الخبيثة لاستبدال عناوين محافظ العملات المشفرة وسرقة بيانات بطاقات الدفع.
#CyberSecurity #CryptoSecurity
هجوم برمجيات خبيثة عبر سلسلة التوريد يستهدف 178 موقعًا إلكترونيًا
رصد باحثون هجومًا واسع النطاق عبر سلسلة التوريد باستخدام نصوص برمجية من Optimizely، ما أدى إلى اختراق 178 موقعًا إلكترونيًا رئيسيًا. صُممت البرمجية الخبيثة لاستبدال عناوين محافظ العملات المشفرة وسرقة بيانات بطاقات الدفع.
#CyberSecurity #CryptoSecurity
رصد باحثون هجومًا واسع النطاق عبر سلسلة التوريد باستخدام نصوص برمجية من Optimizely، ما أدى إلى اختراق 178 موقعًا إلكترونيًا رئيسيًا. صُممت البرمجية الخبيثة لاستبدال عناوين محافظ العملات المشفرة وسرقة بيانات بطاقات الدفع.
#CyberSecurity #CryptoSecurity
55
مقالة
هجوم مدعوم بالذكاء الاصطناعي يستهدف البنية التحتية لتعدين بيتكوينشهد مشهد الأمن في تعدين بيتكوين تحولًا للتو. وأكد الرئيس التنفيذي لشركة لوكسور أن قراصنة استخدموا أسلوبًا متطورًا مدعومًا بالذكاء الاصطناعي لاختراق أداة Commander. وقد أتاح هذا الاختراق للمهاجمين إعادة توجيه معدل التجزئة من أكثر من 12 حسابًا لعملاء الشركة.
يمثل هذا الحادث تطورًا خطيرًا في التهديدات السيبرانية، إذ يُستغل الذكاء الاصطناعي لاستهداف البنية التحتية للتعدين مباشرة. وبالنسبة إلى شركات التعدين المؤسسية، ينبغي أن يتحول التركيز الآن من مجرد إدارة المفاتيح الخاصة إلى الحماية من أساليب الاستغلال المؤتمتة المدعومة بالذكاء الاصطناعي في برامج الإدارة.
هجوم مدعوم بالذكاء الاصطناعي يستهدف البنية التحتية لتعدين بيتكوين
شهد مشهد الأمن في تعدين بيتكوين تحولًا للتو. وأكد الرئيس التنفيذي لشركة لوكسور أن قراصنة استخدموا أسلوبًا متطورًا مدعومًا بالذكاء الاصطناعي لاختراق أداة Commander. وقد أتاح هذا الاختراق للمهاجمين إعادة توجيه معدل التجزئة من أكثر من 12 حسابًا لعملاء الشركة.
يمثل هذا الحادث تطورًا خطيرًا في التهديدات السيبرانية، إذ يُستغل الذكاء الاصطناعي لاستهداف البنية التحتية للتعدين مباشرة. وبالنسبة إلى شركات التعدين المؤسسية، ينبغي أن يتحول التركيز الآن من مجرد إدارة المفاتيح الخاصة إلى الحماية من أساليب الاستغلال المؤتمتة المدعومة بالذكاء الاصطناعي في برامج الإدارة.
يمثل هذا الحادث تطورًا خطيرًا في التهديدات السيبرانية، إذ يُستغل الذكاء الاصطناعي لاستهداف البنية التحتية للتعدين مباشرة. وبالنسبة إلى شركات التعدين المؤسسية، ينبغي أن يتحول التركيز الآن من مجرد إدارة المفاتيح الخاصة إلى الحماية من أساليب الاستغلال المؤتمتة المدعومة بالذكاء الاصطناعي في برامج الإدارة.
35
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NvidiaBeatsEstimatesAICloudStocksRiseAfterHours
1,718 مشاهدات
48 يقومون بالنقاش
2
#A Packed Week of Earnings and Data Tests Markets
149,550 مشاهدات
664 يقومون بالنقاش
3
#AnthropicIPOTestsInvestorAppetiteForAI
330,476 مشاهدات
2,909 يقومون بالنقاش
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
122,575 مشاهدات
987 يقومون بالنقاش
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
31,440 مشاهدات
333 يقومون بالنقاش
6
#AnthropicClearedToListOnNasdaqAsANT
26,954 مشاهدات
277 يقومون بالنقاش
7
#WhatInvestmentSignalsDo13FFilingsReveal?
67,445 مشاهدات
675 يقومون بالنقاش
8
#TetherCapitalMakesStrategicInvestmentInStables
15,335 مشاهدات
119 يقومون بالنقاش
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
1,880 مشاهدات
21 يقومون بالنقاش
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,356 مشاهدات
17 يقومون بالنقاش