

Veridise Re-poster
72 Bài đăng
Veridise Re-poster
Báo cáo
Chặn người dùng
Hardening blockchain security with Formal Methods — Industry-leading security audits and tools for smart contracts, blockchain, and zero-knowledge.
0 Đang theo dõi
1 Người theo dõi
3 Đã thích
Bài đăng
Tất cả
Video
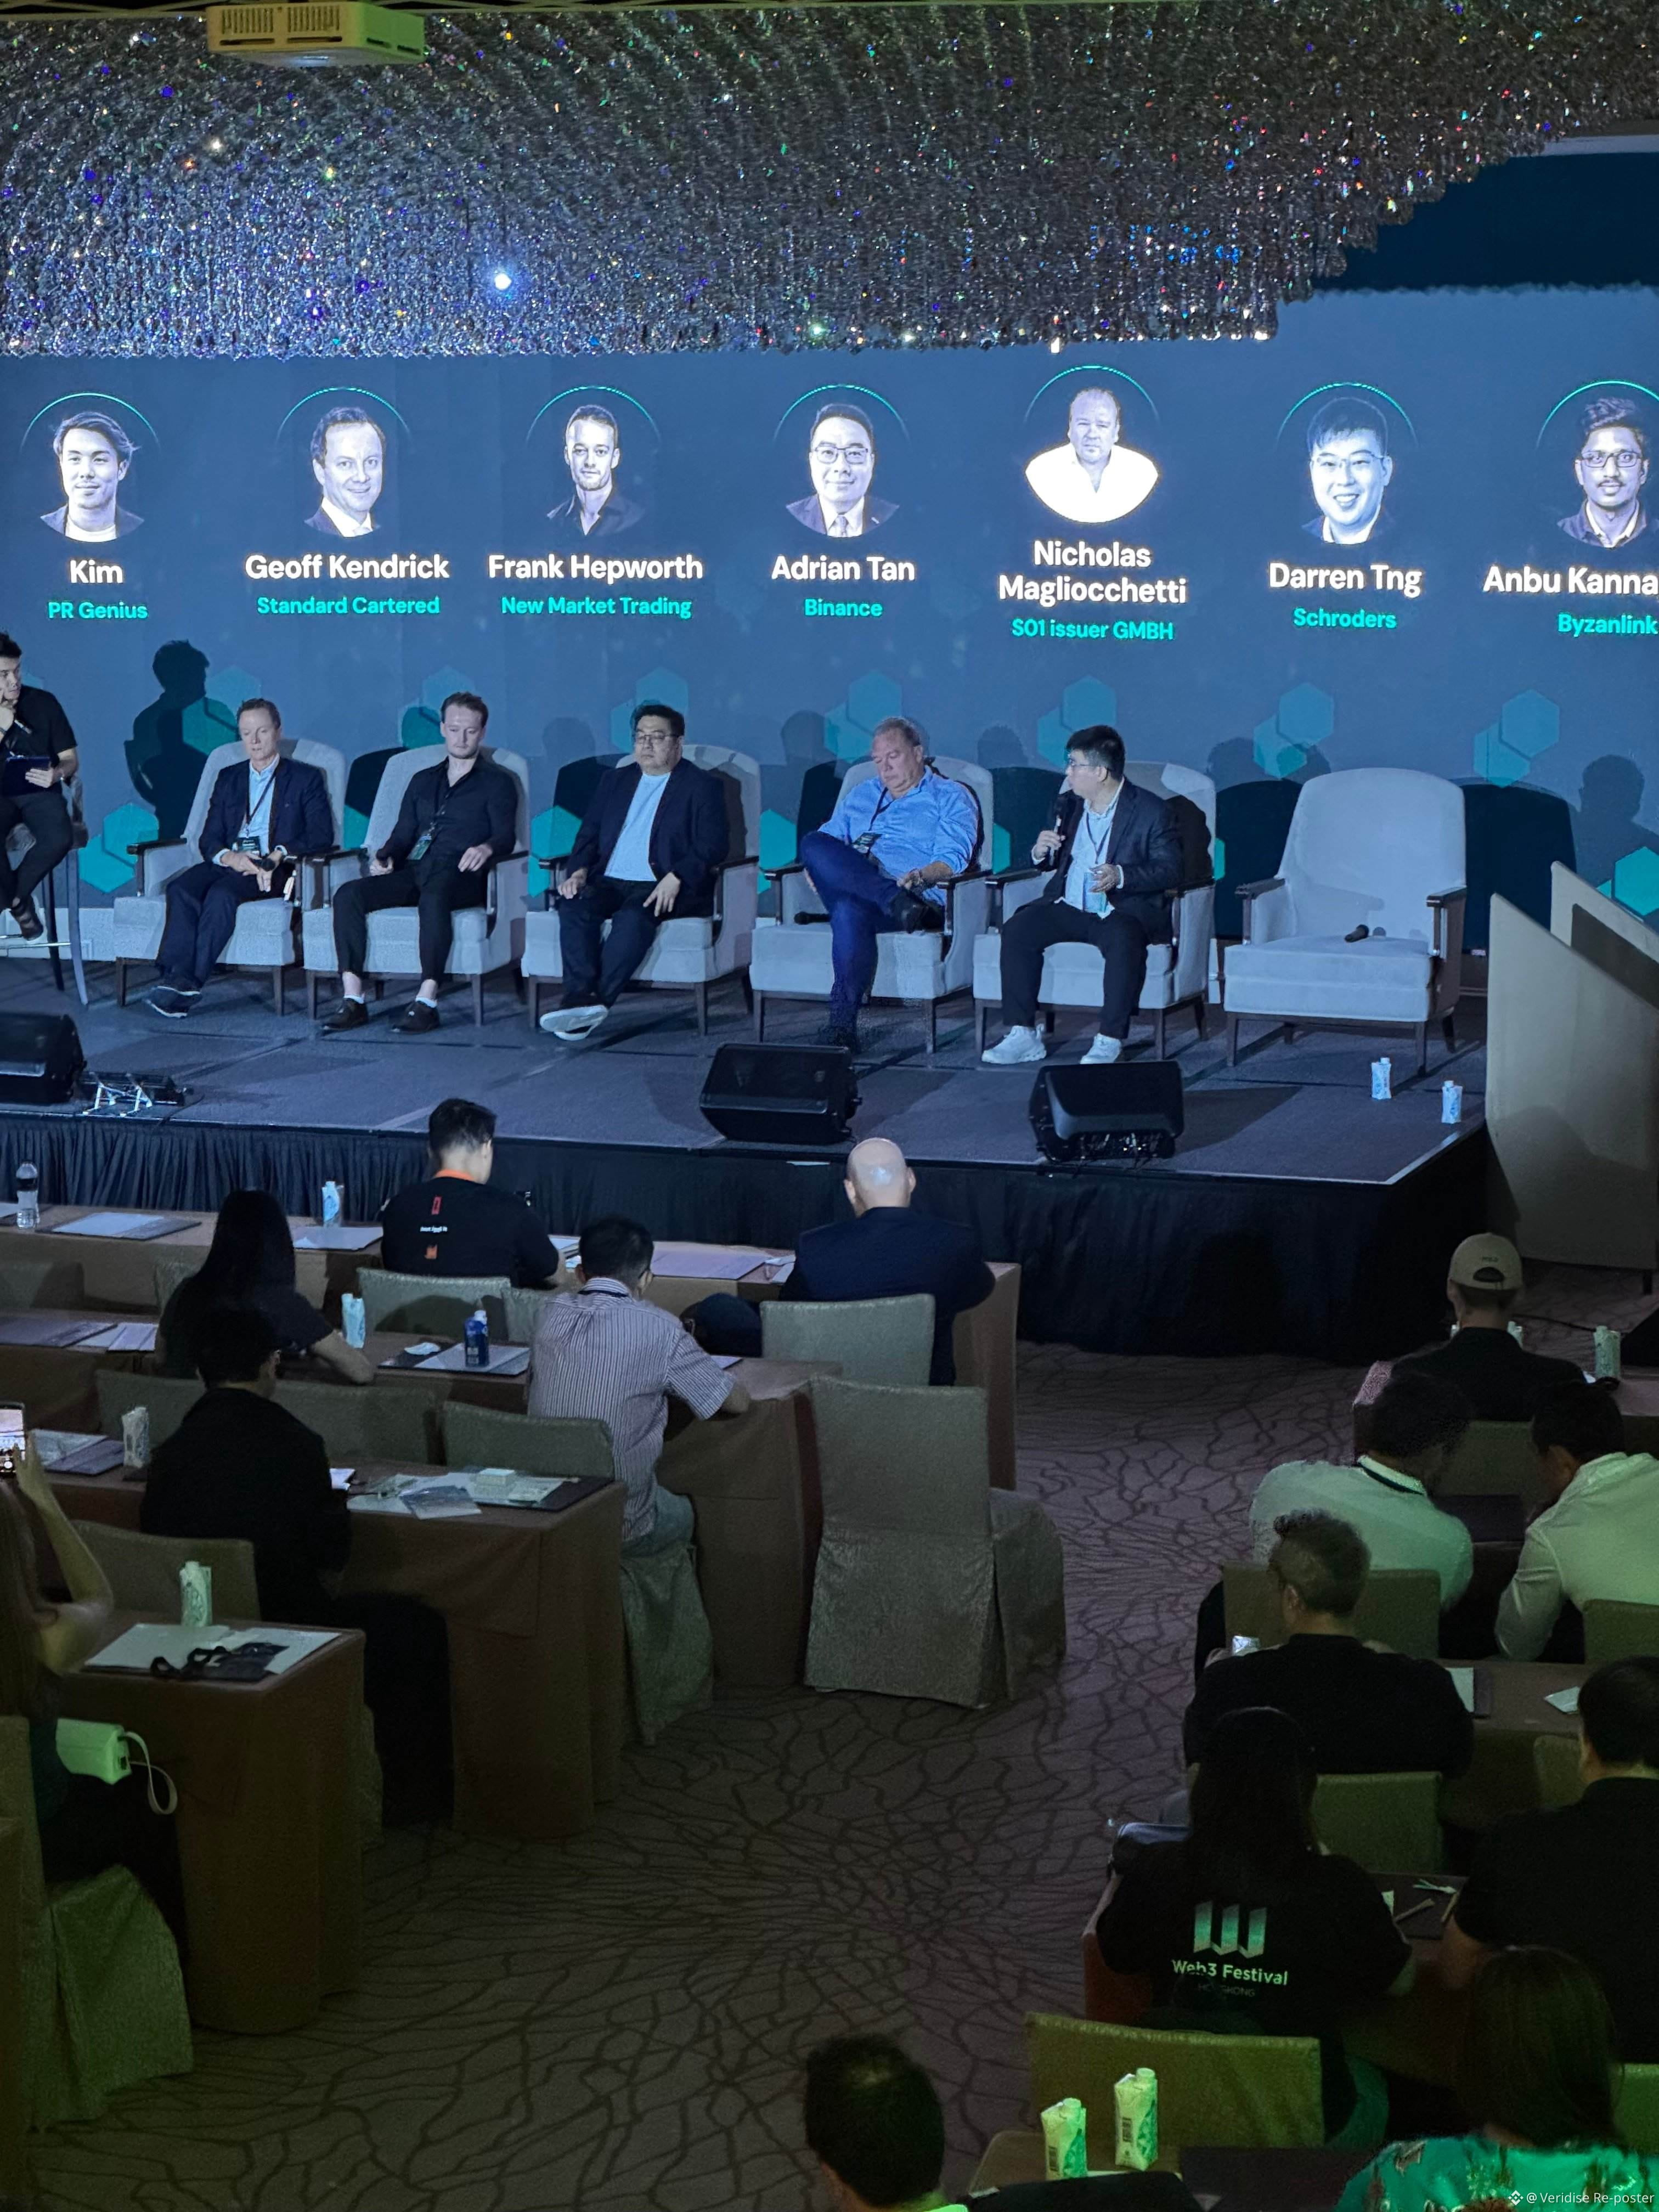
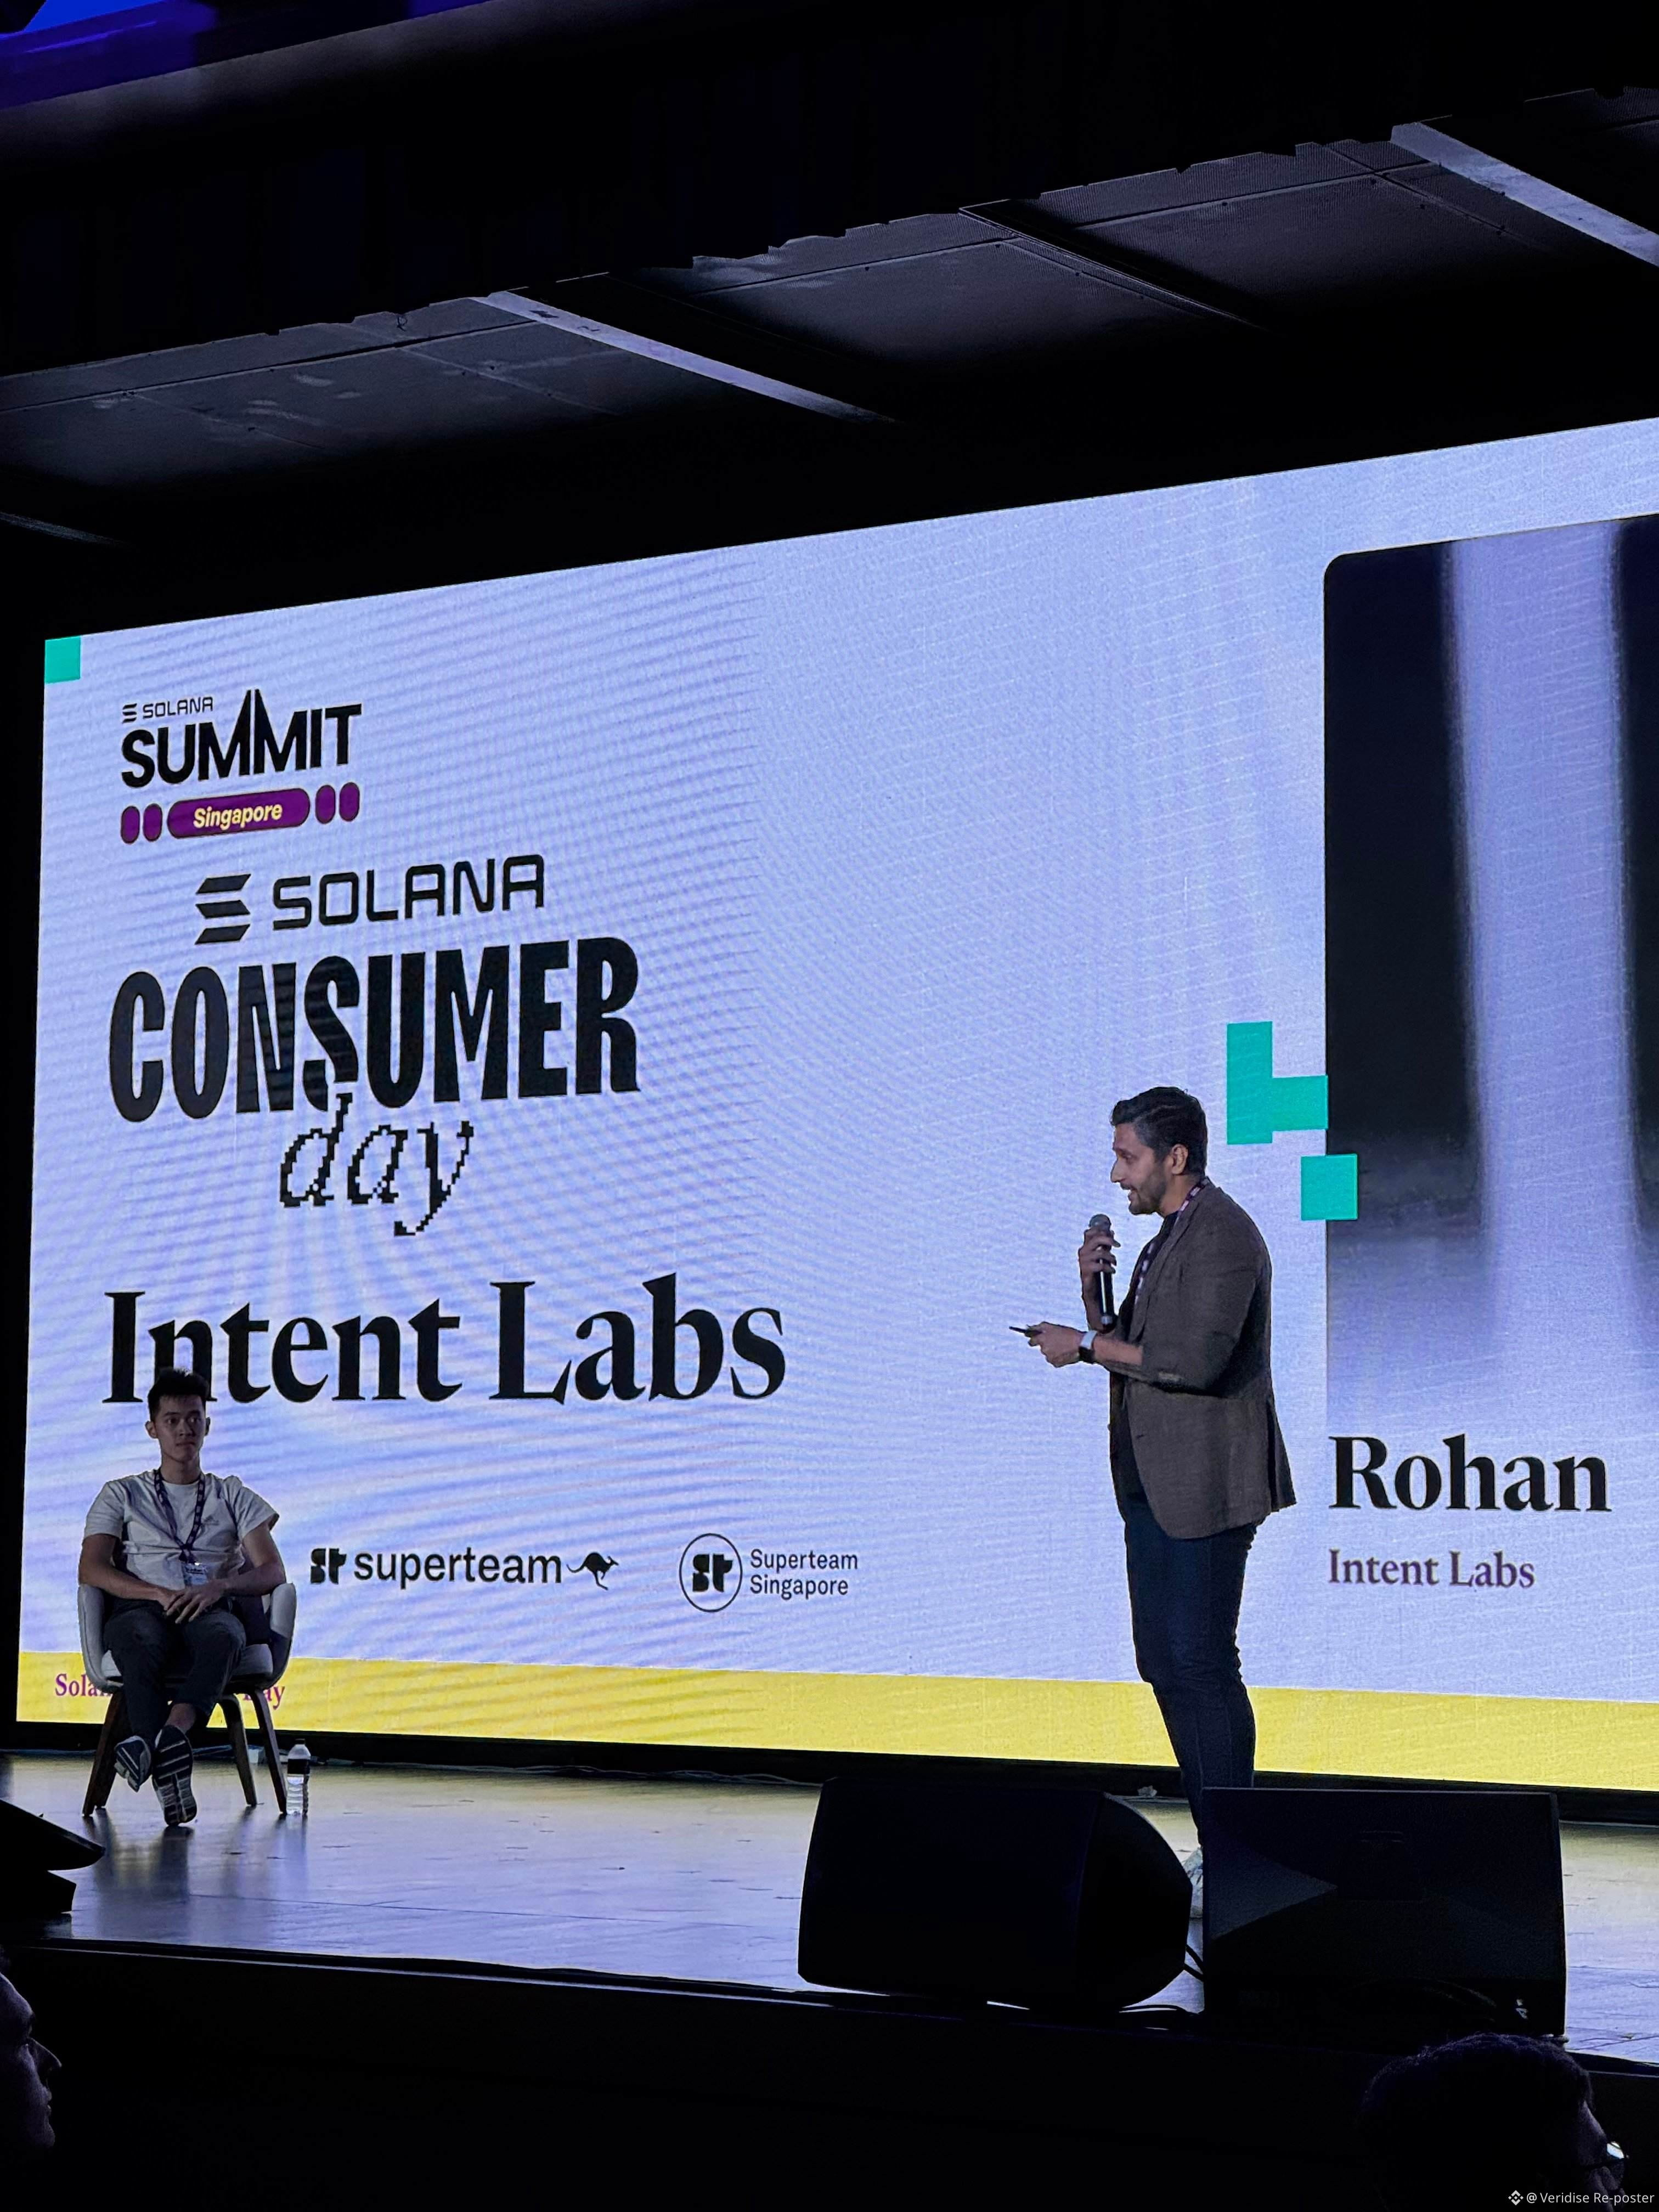
Trong trọn một ngày có mặt tại Singapore, đội ngũ Veridise đã có dịp chia sẻ tại ba sân khấu riêng biệt. Dù tham dự @solana Summit, góp mặt tại @gammaprime hay tham dự Multichain Day, các cuộc trò chuyện của chúng tôi chủ yếu xoay quanh ZK, kiểm toán bảo mật và kiểm chứng hình thức. Dù ở những địa điểm khác nhau, mọi người vẫn liên tục nhắc đến một chủ đề chung. Câu hỏi được khán giả đặt ra nhiều lần là làm thế nào để tìm được một cách đáng tin cậy nhằm xác minh rằng một đoạn mã nhất định thực sự hoạt động chính xác theo những gì đặc tả yêu cầu.
Trong trọn một ngày có mặt tại Singapore, đội ngũ Veridise đã có dịp chia sẻ tại ba sân khấu riêng biệt. Dù tham dự @solana Summit, góp mặt tại @gammaprime hay tham dự Multichain Day, các cuộc trò chuyện của chúng tôi chủ yếu xoay quanh ZK, kiểm toán bảo mật và kiểm chứng hình thức. Dù ở những địa điểm khác nhau, mọi người vẫn liên tục nhắc đến một chủ đề chung. Câu hỏi được khán giả đặt ra nhiều lần là làm thế nào để tìm được một cách đáng tin cậy nhằm xác minh rằng một đoạn mã nhất định thực sự hoạt động chính xác theo những gì đặc tả yêu cầu.
69
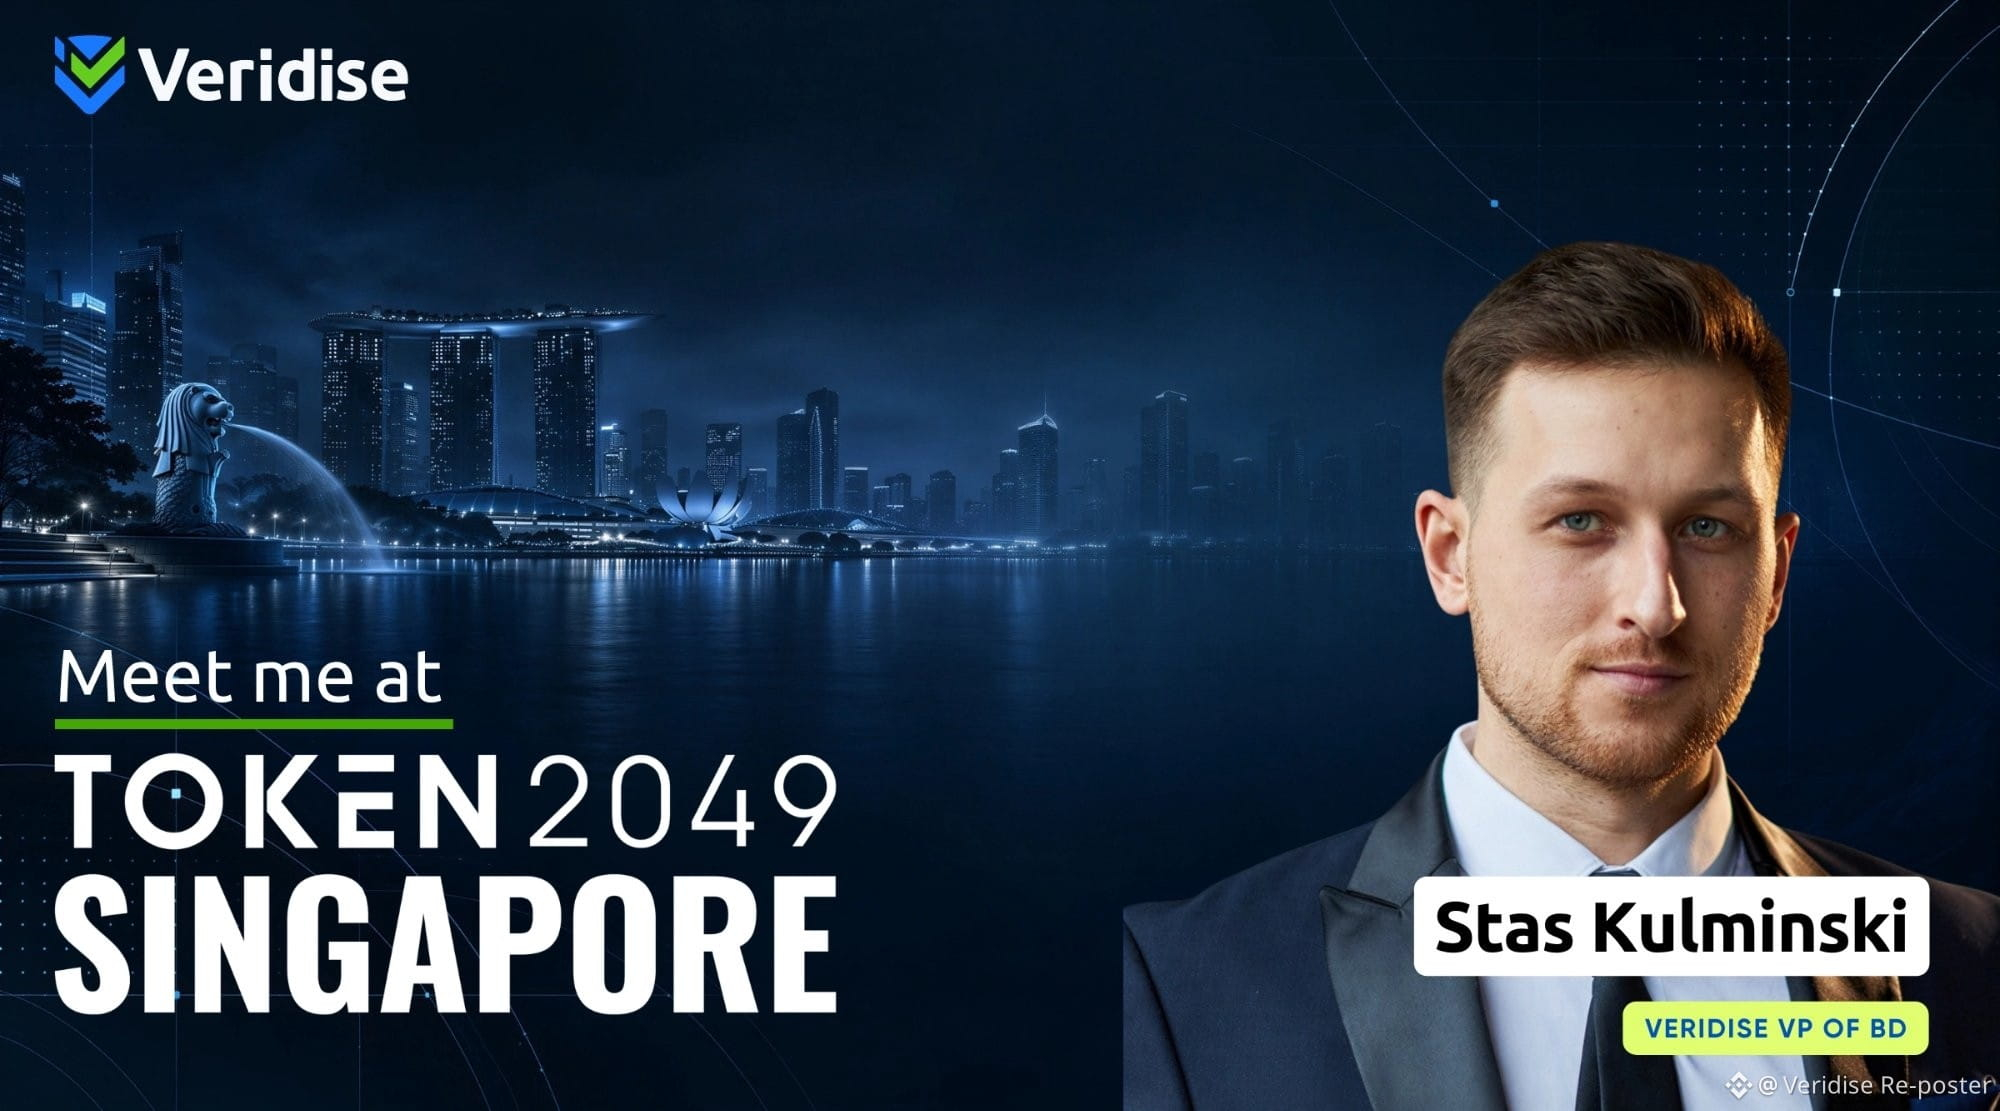
Nếu lộ trình của bạn có một đợt kiểm toán sắp tới vào Q4 hoặc đầu năm sau, @kulm1nski là người lý tưởng để tham khảo về phạm vi dự án và lịch trình của bạn. Anh ấy sẽ đi Singapore để tham dự @token2049 từ ngày 5 đến ngày 9 tháng 10. Vui lòng gửi tin nhắn trực tiếp (DM) cho anh ấy để sắp xếp thời gian gặp.
Nếu lộ trình của bạn có một đợt kiểm toán sắp tới vào Q4 hoặc đầu năm sau, @kulm1nski là người lý tưởng để tham khảo về phạm vi dự án và lịch trình của bạn. Anh ấy sẽ đi Singapore để tham dự @token2049 từ ngày 5 đến ngày 9 tháng 10. Vui lòng gửi tin nhắn trực tiếp (DM) cho anh ấy để sắp xếp thời gian gặp.
60
Xem bản dịch
If your upcoming roadmap includes security and you are looking for a straightforward discussion about it, next week provides a perfect opportunity to connect. @FormallyJon is heading out to Singapore, where he will be attending @token2049 and exploring the surrounding side events from October 5 to 9. Feel free to send a DM to reserve a meeting time.
If your upcoming roadmap includes security and you are looking for a straightforward discussion about it, next week provides a perfect opportunity to connect. @FormallyJon is heading out to Singapore, where he will be attending @token2049 and exploring the surrounding side events from October 5 to 9. Feel free to send a DM to reserve a meeting time.
70
Với việc giới thiệu Giao dịch Khung (Frame Transactions), các tài khoản sẽ có sự linh hoạt để tự xác định các nguyên tắc ủy quyền cụ thể của mình. Điều này có nghĩa là người dùng có thể thiết lập các quy tắc tùy chỉnh cho các sơ đồ chữ ký thay thế, khôi phục tài khoản và nhiều lần phê duyệt. Nhờ sự thay đổi này, logic vận hành hiện đang nằm trong mã của từng ví sẽ được chuyển trực tiếp vào giao thức nền tảng. Điều quan trọng cần lưu ý là khi logic này được chuyển giao, bề mặt rủi ro/điểm có thể phát sinh lỗi tương ứng của nó cũng sẽ được chuyển sang lớp giao thức.
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
1
2.1k
Trước khi chia sẻ ước tính 63 USD cho một giao dịch Bitcoin an toàn trước lượng tử, bạn nên hết sức khuyến nghị xem xét kỹ phương pháp nền tảng. Như @StarkWareLtd đã giải thích rõ ràng, khoản tiền này chỉ là một mô hình lý thuyết chứ không phải hóa đơn thực tế, nghĩa là không có giao dịch thực nào được tạo ra. Hơn nữa, dù các bài đo hiệu năng đã được thực hiện trên RTX 4090, phần dự phóng chi phí tổng thể lại giả định một mạng lưới giả định gồm 100 RTX 3090.
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
83
Việc bảo mật một giao dịch Bitcoin trước các mối đe dọa từ điện toán lượng tử hiện nhanh hơn gấp 6 lần, tất cả nhờ vào mã mật mã đã được trí tuệ nhân tạo tối ưu hóa. Mặc dù tốc độ là một chỉ số chúng ta có thể dễ dàng đo lường, nhưng việc chứng minh rằng hai phương pháp thực sự tương đương là điều không thể nếu không có bằng chứng có thể kiểm chứng.
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
79
Đã xác minh
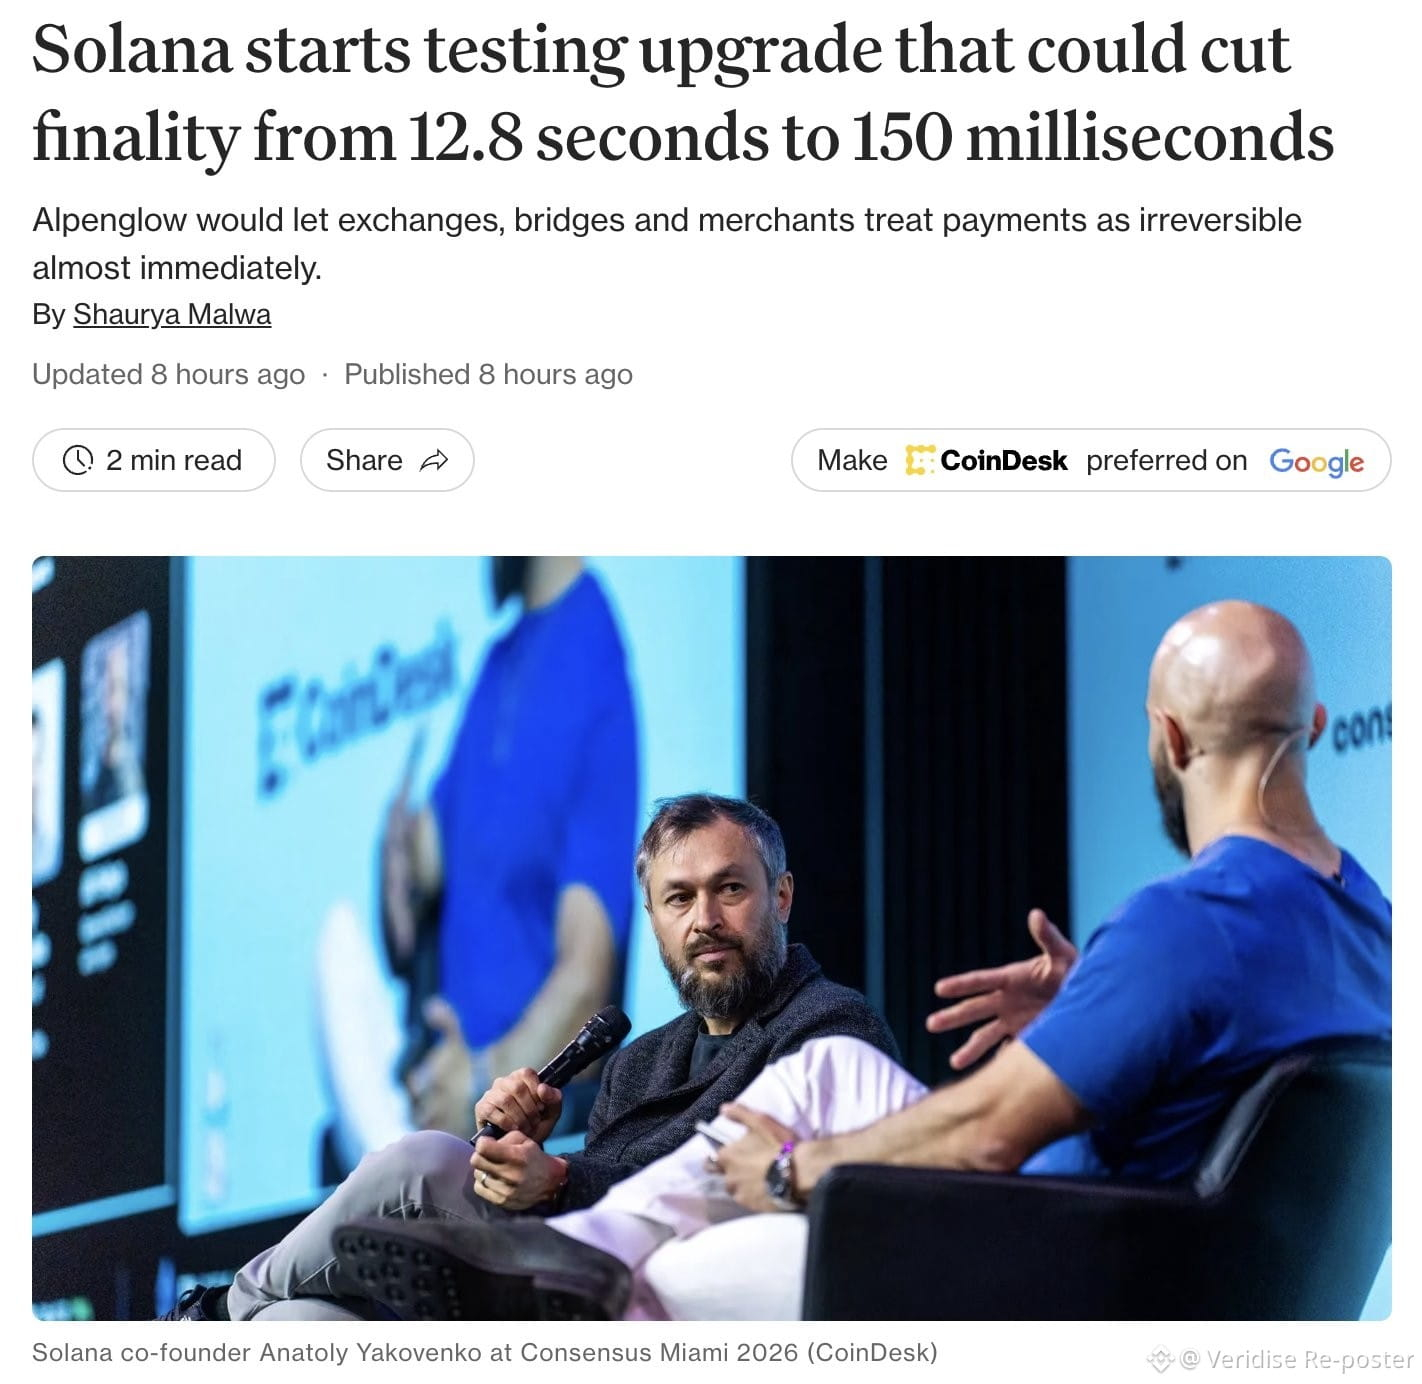
Nâng cấp Alpenglow hiện đang được thử nghiệm trên mạng thử nghiệm Solana, mang lại mức giảm ấn tượng về thời gian hoàn tất từ 12,8 giây xuống chỉ còn 150 mili giây. Trong khi giai đoạn này đảm bảo các trình xác thực được đánh giá kỹ lưỡng, thì đáng tiếc là nó để lại các tích hợp chưa được kiểm tra. Hệ quả là, mọi luồng nạp tiền hoặc cầu nối duy trì một hằng số xác nhận được hiệu chỉnh riêng cho 32 slot sẽ hoạt động dựa trên một giả định rằng không ai đã tính lại.
https://www.coindesk.com/tech/2026/09/23/solana-starts-testing-upgrade-that-could-cut-finality-from-12-8-seconds-to-150-milliseconds
https://www.coindesk.com/tech/2026/09/23/solana-starts-testing-upgrade-that-could-cut-finality-from-12-8-seconds-to-150-milliseconds
2
1.9k
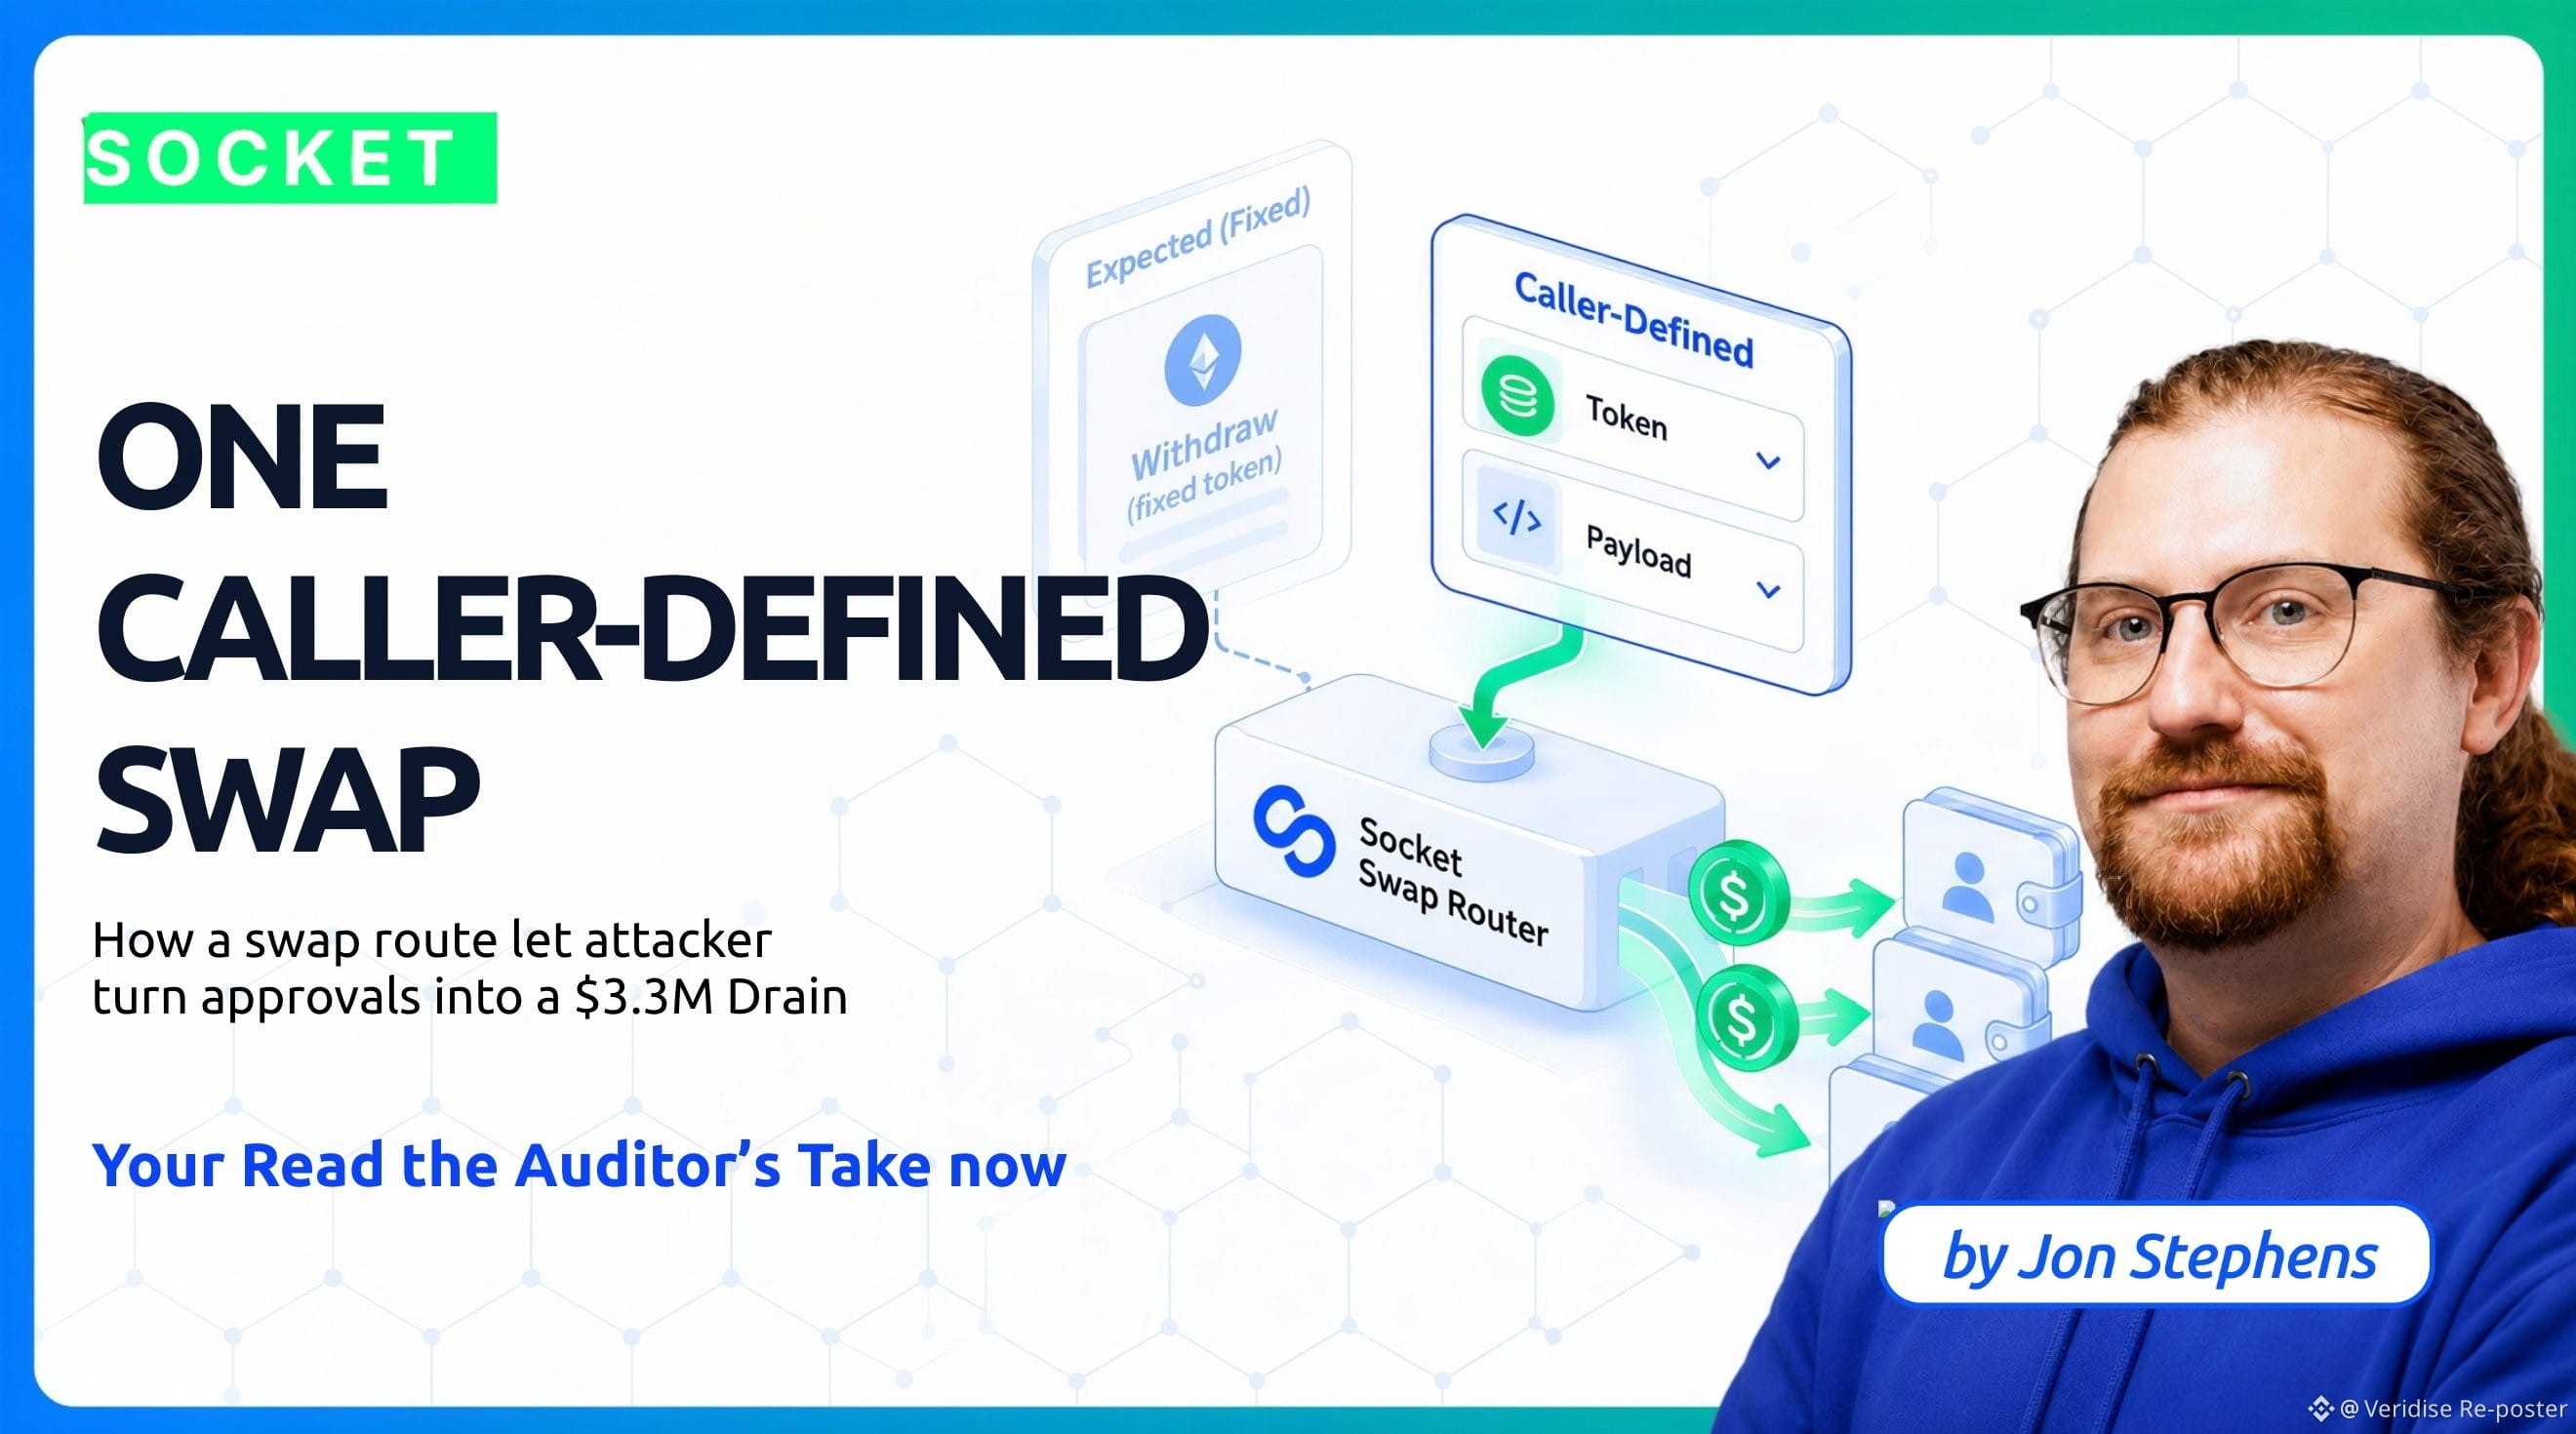
Trong ấn bản gần đây nhất của Auditor's Take, @FormallyJon phân tích một nhóm lỗ hổng đặc thù. Vấn đề cốt lõi xuất hiện mỗi khi một hàm nhận calldata do người gọi cung cấp và chuyển thẳng vào một lệnh gọi cấp thấp (low level call). Cấu trúc này cho phép kích hoạt bất kỳ hành động nào được lộ ra bởi giao diện của đích. Điều này tạo ra một tình huống nguy hiểm vì nhóm thao tác cụ thể đó chưa từng được bất kỳ ai cố ý thiết kế, cũng chưa từng được kiểm tra bởi một bên kiểm toán. Bạn có thể khám phá toàn bộ phân tích bằng cách truy cập liên kết bên dưới.
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
78
Mặc dù xác minh hình thức có hiệu quả cao trong việc chỉ ra rằng một thuộc tính đã bị lỗi, nhưng nó không đi xa hơn để giải thích nguyên nhân gốc rễ phía sau. Tìm hiểu thêm từ @ShankaraPailoo2 về quy trình chuyển đổi một phản ví dụ cơ bản thành một nguyên nhân cốt lõi rõ ràng.
Mặc dù xác minh hình thức có hiệu quả cao trong việc chỉ ra rằng một thuộc tính đã bị lỗi, nhưng nó không đi xa hơn để giải thích nguyên nhân gốc rễ phía sau. Tìm hiểu thêm từ @ShankaraPailoo2 về quy trình chuyển đổi một phản ví dụ cơ bản thành một nguyên nhân cốt lõi rõ ràng.
77
Để biết giải thích từng bước về cách thức hoạt động, vui lòng xem hướng dẫn (walkthrough) được cung cấp bởi @RaghavMalik15 bên dưới. Bạn sẽ nhận thấy rằng Z3 giải quyết thành công nghĩa vụ chứng minh LLZK này trong chưa đầy một giây. Cuối cùng, vì mệnh đề gốc (antecedent) không thể được thỏa mãn, nên không cần thêm chứng minh nào nữa.
Để biết giải thích từng bước về cách thức hoạt động, vui lòng xem hướng dẫn (walkthrough) được cung cấp bởi @RaghavMalik15 bên dưới. Bạn sẽ nhận thấy rằng Z3 giải quyết thành công nghĩa vụ chứng minh LLZK này trong chưa đầy một giây. Cuối cùng, vì mệnh đề gốc (antecedent) không thể được thỏa mãn, nên không cần thêm chứng minh nào nữa.
1
1
492
Ethereum đã chính thức đặt ra một mốc thời gian mục tiêu nghiêm ngặt vào tháng 12 năm 2029 để đạt được khả năng chống chịu trước các cuộc tấn công lượng tử. Thú vị là, tiến trình này được thúc đẩy hoàn toàn bởi lịch triển khai các bản cập nhật bảo vệ, chứ không phải chờ xem khi nào các máy tính lượng tử hoạt động thực sự xuất hiện. Để đạt được cột mốc này sẽ cần năm lần tách nhánh mạng (network forks) khác nhau, với mỗi giai đoạn được phân bổ đúng 7,2 tháng. Lịch phát triển cực kỳ gấp rút và không để lại bất kỳ khoảng trống nào cho sự chậm trễ. Bạn có thể xem toàn bộ chi tiết tại https://blog.ethereum.org/2026/09/07/protocol-priorities
Ethereum đã chính thức đặt ra một mốc thời gian mục tiêu nghiêm ngặt vào tháng 12 năm 2029 để đạt được khả năng chống chịu trước các cuộc tấn công lượng tử. Thú vị là, tiến trình này được thúc đẩy hoàn toàn bởi lịch triển khai các bản cập nhật bảo vệ, chứ không phải chờ xem khi nào các máy tính lượng tử hoạt động thực sự xuất hiện. Để đạt được cột mốc này sẽ cần năm lần tách nhánh mạng (network forks) khác nhau, với mỗi giai đoạn được phân bổ đúng 7,2 tháng. Lịch phát triển cực kỳ gấp rút và không để lại bất kỳ khoảng trống nào cho sự chậm trễ. Bạn có thể xem toàn bộ chi tiết tại https://blog.ethereum.org/2026/09/07/protocol-priorities
52
Các lệnh gọi bên ngoài đóng vai trò là nền tảng thiết yếu của mã on-chain, nghĩa là sự hiện diện đơn thuần của chúng không bao giờ nên được xem như một dấu hiệu cảnh báo tự động. Tuy nhiên, có đúng 2 tình huống cụ thể thực sự cho thấy nguy hiểm. Vấn đề lớn thứ nhất xuất hiện bất cứ khi nào một bản cập nhật trạng thái chỉ diễn ra sau khi lệnh gọi đã kết thúc. Rủi ro thứ hai xảy ra khi quyền điều khiển thực thi được giao cho mã mà không ai đã xem xét đúng cách.
Các lệnh gọi bên ngoài đóng vai trò là nền tảng thiết yếu của mã on-chain, nghĩa là sự hiện diện đơn thuần của chúng không bao giờ nên được xem như một dấu hiệu cảnh báo tự động. Tuy nhiên, có đúng 2 tình huống cụ thể thực sự cho thấy nguy hiểm. Vấn đề lớn thứ nhất xuất hiện bất cứ khi nào một bản cập nhật trạng thái chỉ diễn ra sau khi lệnh gọi đã kết thúc. Rủi ro thứ hai xảy ra khi quyền điều khiển thực thi được giao cho mã mà không ai đã xem xét đúng cách.
37
Khi bạn đã thiết lập được tính tương đương chỉ một lần, việc phân tích thêm bất kỳ chi tiết nào của một mạch không còn là một bài toán ZK nữa. Quá trình này chuyển đổi trơn tru thành một tác vụ kiểm chứng chương trình thông thường. Sự thay đổi này cho phép chúng ta lập tức tái sử dụng hàng chục năm kỹ thuật cổ điển. Hãy tham gia cùng @RaghavMalik15 khi anh ấy khám phá yếu tố hoàn toàn bất ngờ này của LLEQ.
Khi bạn đã thiết lập được tính tương đương chỉ một lần, việc phân tích thêm bất kỳ chi tiết nào của một mạch không còn là một bài toán ZK nữa. Quá trình này chuyển đổi trơn tru thành một tác vụ kiểm chứng chương trình thông thường. Sự thay đổi này cho phép chúng ta lập tức tái sử dụng hàng chục năm kỹ thuật cổ điển. Hãy tham gia cùng @RaghavMalik15 khi anh ấy khám phá yếu tố hoàn toàn bất ngờ này của LLEQ.
120
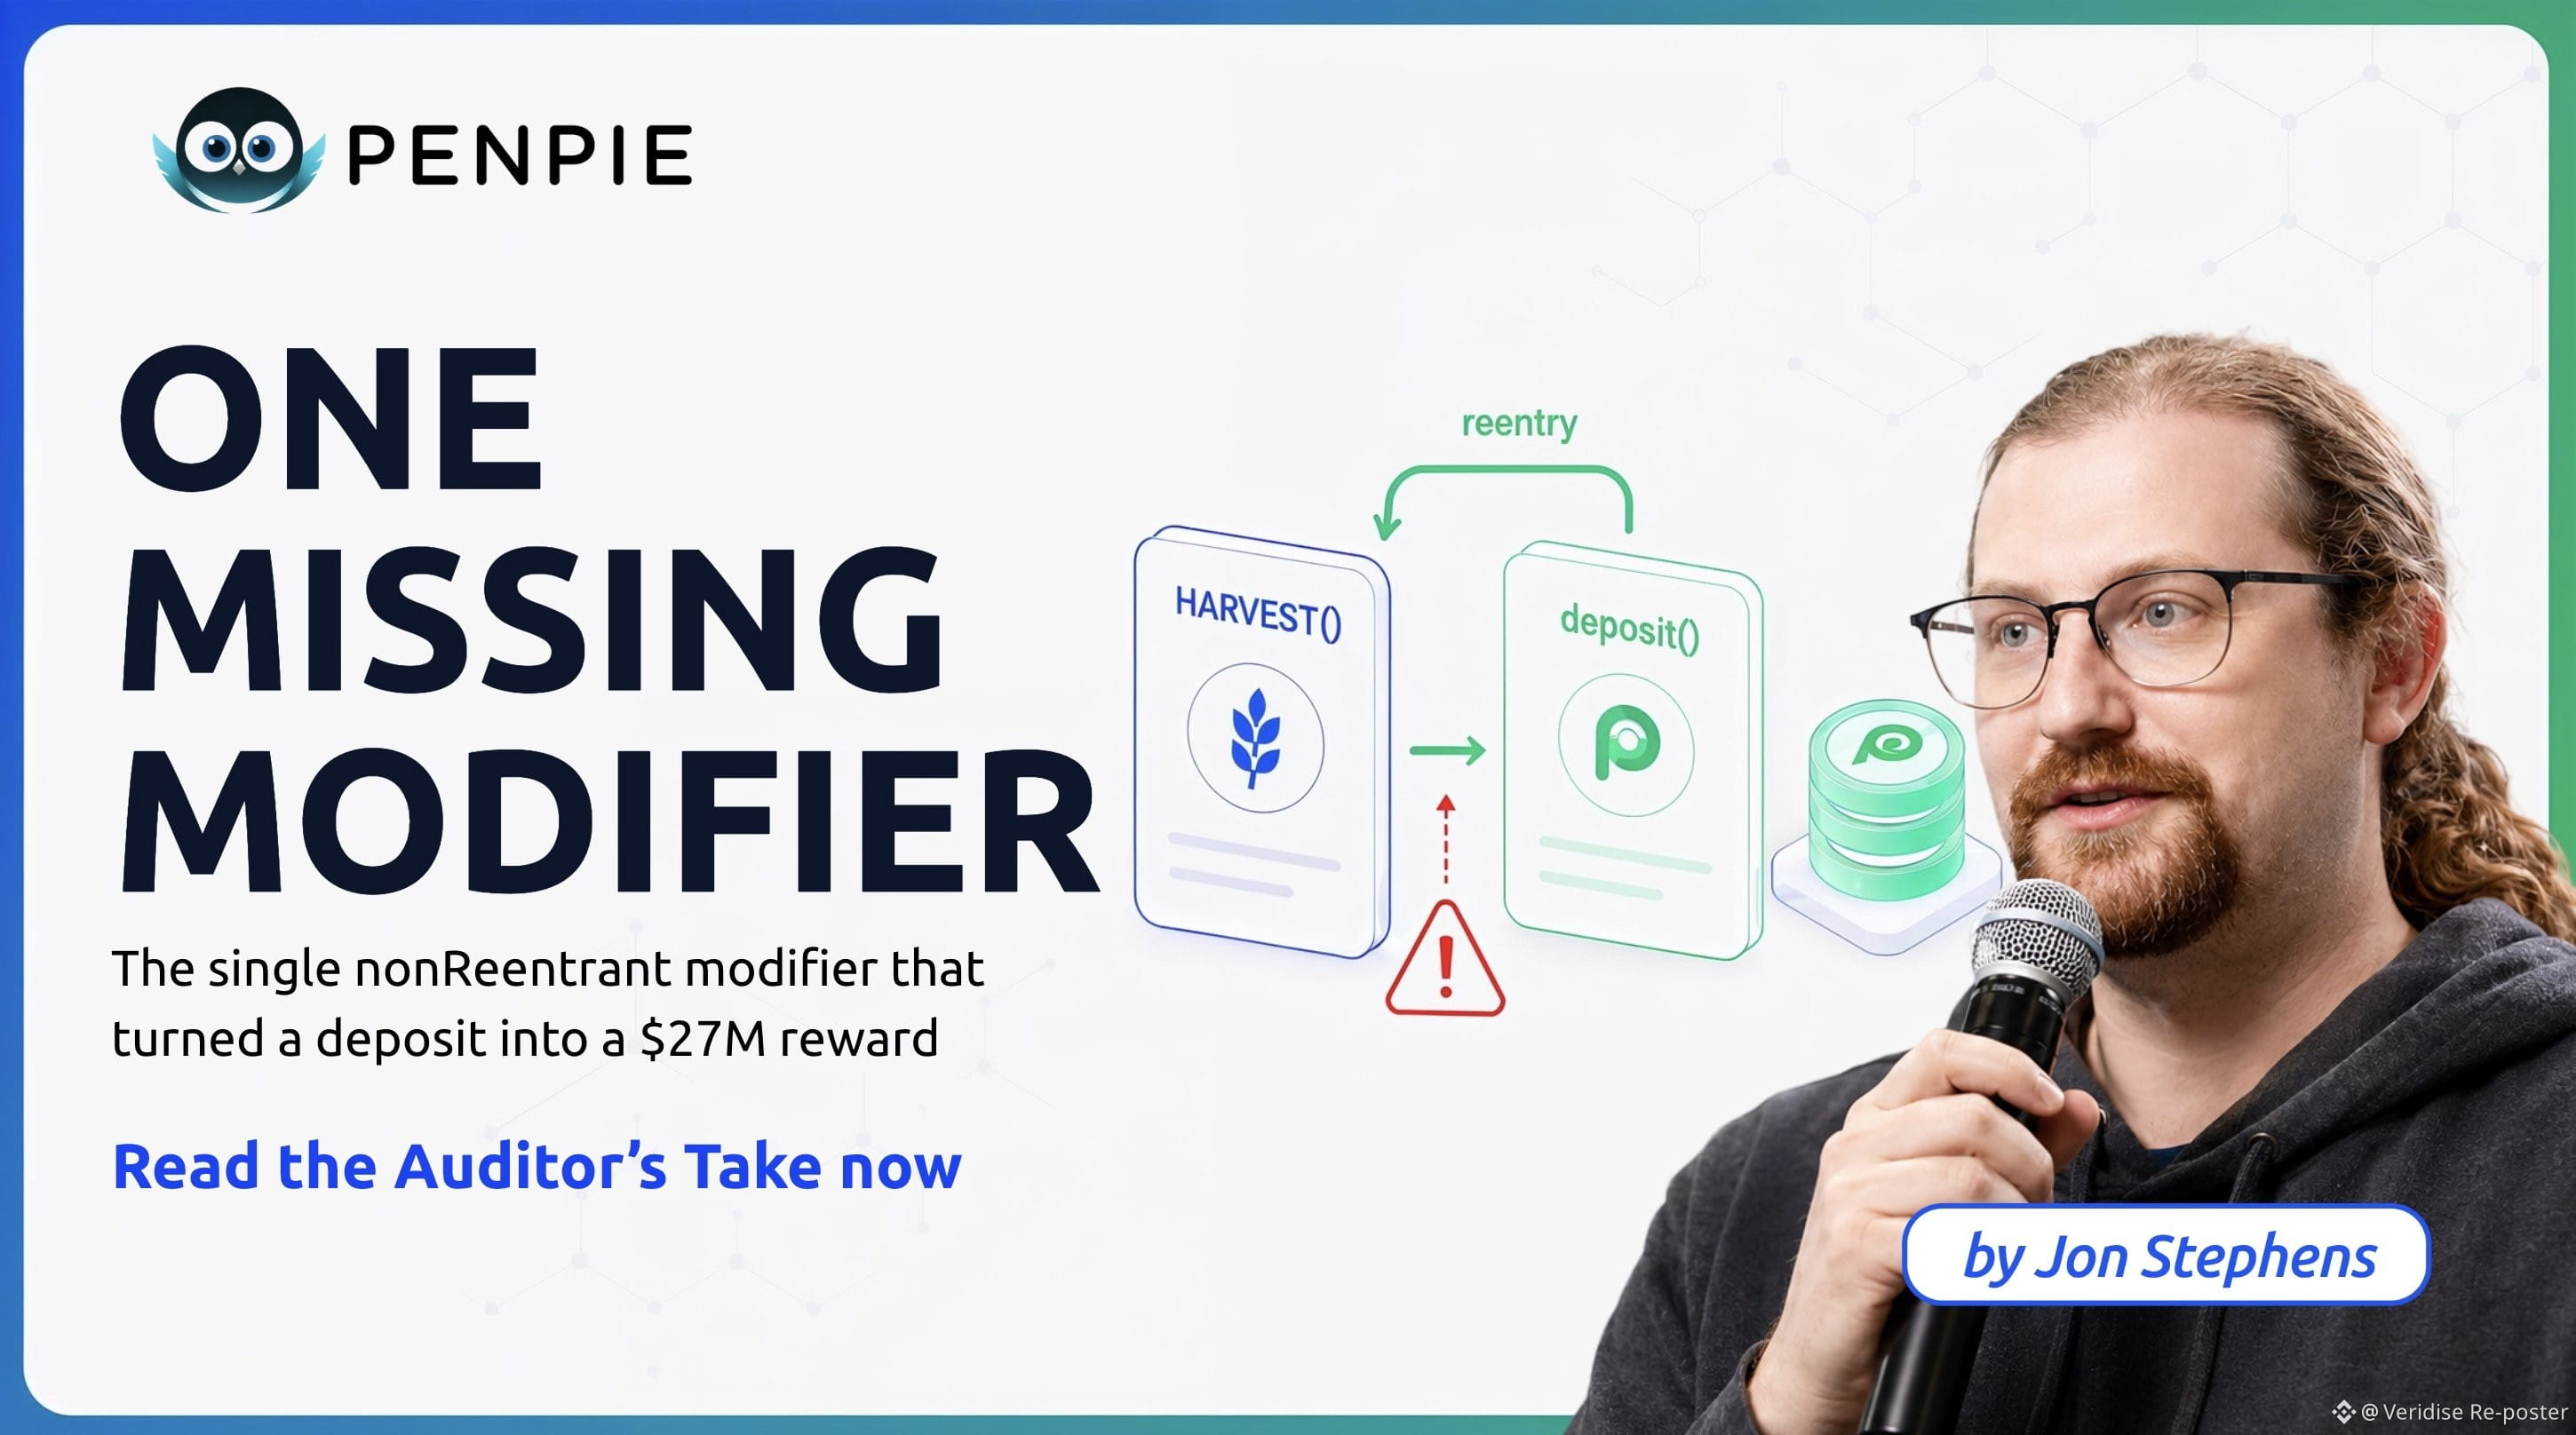
Nếu bạn tò mò về cách $27M có thể thoát khỏi một hệ thống thông qua một phép tính phần thưởng đơn giản, @FormallyJon cung cấp một phân tích rõ ràng về tình huống này. Điểm yếu thực sự nằm ở một lỗ hổng trong logic kế toán cơ bản, khiến các token giống hệt nhau được ghi nhận hai lần riêng biệt. Hệ thống đã ghi nhận số tiền trước tiên như một khoản tiền gửi mà giao thức có nghĩa vụ phải hoàn trả, và sau đó, riêng biệt, như một phần thưởng đã kiếm được. Quan trọng là, cả hai khoản số dư này đều được mở để rút. Mặc dù một hàm khai thác reentrancy đã đóng vai trò cơ chế thực hiện cuộc tấn công, thì lỗi sai về kế toán mới là nguyên nhân gây ra bug.
Nếu bạn tò mò về cách $27M có thể thoát khỏi một hệ thống thông qua một phép tính phần thưởng đơn giản, @FormallyJon cung cấp một phân tích rõ ràng về tình huống này. Điểm yếu thực sự nằm ở một lỗ hổng trong logic kế toán cơ bản, khiến các token giống hệt nhau được ghi nhận hai lần riêng biệt. Hệ thống đã ghi nhận số tiền trước tiên như một khoản tiền gửi mà giao thức có nghĩa vụ phải hoàn trả, và sau đó, riêng biệt, như một phần thưởng đã kiếm được. Quan trọng là, cả hai khoản số dư này đều được mở để rút. Mặc dù một hàm khai thác reentrancy đã đóng vai trò cơ chế thực hiện cuộc tấn công, thì lỗi sai về kế toán mới là nguyên nhân gây ra bug.
71
Các nâng cấp mạng trên Mina có thể buộc mọi zkApp phải cập nhật khóa xác minh của mình, một yêu cầu khiến các thiết lập multisig tiêu chuẩn không thể hoạt động hoàn toàn khi cố gắng thích nghi. Để giải quyết thách thức này, Mina Multisig đã triển khai một cách tiếp cận sử dụng FROST. Trước khi @nori_zk phát hành hệ thống này trên @MinaProtocol, Veridise đã tiến hành rà soát kỹ lưỡng giải pháp, và đánh giá này hiện đang được ghi lại trên AuditHub. Phần mềm hiện đã hoàn toàn mở nguồn, khiến nó trở thành một nguồn tài nguyên tuyệt vời cho bất kỳ đội ngũ Mina nào đang làm việc trên các ứng dụng ví hoặc công cụ tự giám sát.
Các nâng cấp mạng trên Mina có thể buộc mọi zkApp phải cập nhật khóa xác minh của mình, một yêu cầu khiến các thiết lập multisig tiêu chuẩn không thể hoạt động hoàn toàn khi cố gắng thích nghi. Để giải quyết thách thức này, Mina Multisig đã triển khai một cách tiếp cận sử dụng FROST. Trước khi @nori_zk phát hành hệ thống này trên @MinaProtocol, Veridise đã tiến hành rà soát kỹ lưỡng giải pháp, và đánh giá này hiện đang được ghi lại trên AuditHub. Phần mềm hiện đã hoàn toàn mở nguồn, khiến nó trở thành một nguồn tài nguyên tuyệt vời cho bất kỳ đội ngũ Mina nào đang làm việc trên các ứng dụng ví hoặc công cụ tự giám sát.
56
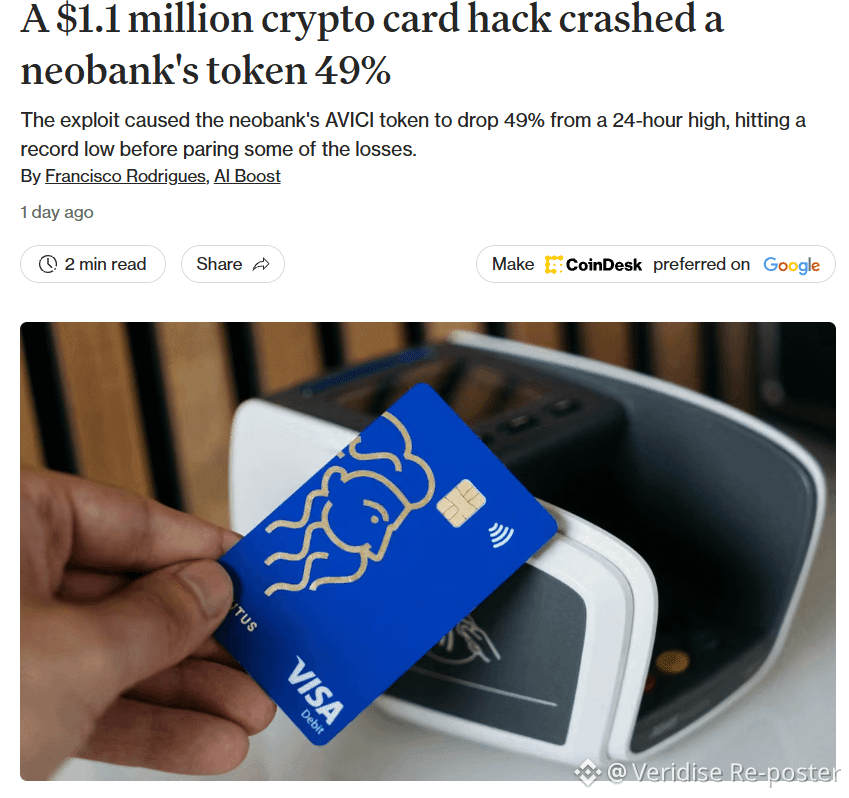
Toàn bộ khái niệm về việc tự giám sát (self-custodial) đã sụp đổ ngay khi các cá nhân buộc phải nộp tài sản của mình vào hợp đồng chi tiêu cho Rain. Chúng tôi đã chứng kiến khoản lỗ 500K USD tại Avici, cùng với việc 430K USD biến mất ở Tria. Cuối cùng, mọi khẳng định về việc duy trì quyền giám sát hoàn toàn trở nên vô nghĩa nếu hợp đồng định tuyến mà bạn dựa vào lại chứa một lỗ hổng.
Toàn bộ khái niệm về việc tự giám sát (self-custodial) đã sụp đổ ngay khi các cá nhân buộc phải nộp tài sản của mình vào hợp đồng chi tiêu cho Rain. Chúng tôi đã chứng kiến khoản lỗ 500K USD tại Avici, cùng với việc 430K USD biến mất ở Tria. Cuối cùng, mọi khẳng định về việc duy trì quyền giám sát hoàn toàn trở nên vô nghĩa nếu hợp đồng định tuyến mà bạn dựa vào lại chứa một lỗ hổng.
73
Các nhà quản lý tài sản và người phụ trách rủi ro hiện đã có thể tạo lợi suất chỉ từ một khoản tiền gửi, vì các hợp đồng từ @Lombard_Finance định giá chính xác các khoản tiền gửi Bitcoin trên nhiều phân mảnh (shards) và bộ chuyển đổi (converters). Cấu hình này cho phép di chuyển vault một cách liền mạch, chuyển tiếp đúng giá trị cổ phần (share price) thành công. Trước khi nền tảng mở rộng quy mô với các khoản tiền gửi thực tế, Veridise đã tiến hành một cuộc đánh giá toàn diện về hệ thống.
Các nhà quản lý tài sản và người phụ trách rủi ro hiện đã có thể tạo lợi suất chỉ từ một khoản tiền gửi, vì các hợp đồng từ @Lombard_Finance định giá chính xác các khoản tiền gửi Bitcoin trên nhiều phân mảnh (shards) và bộ chuyển đổi (converters). Cấu hình này cho phép di chuyển vault một cách liền mạch, chuyển tiếp đúng giá trị cổ phần (share price) thành công. Trước khi nền tảng mở rộng quy mô với các khoản tiền gửi thực tế, Veridise đã tiến hành một cuộc đánh giá toàn diện về hệ thống.
79
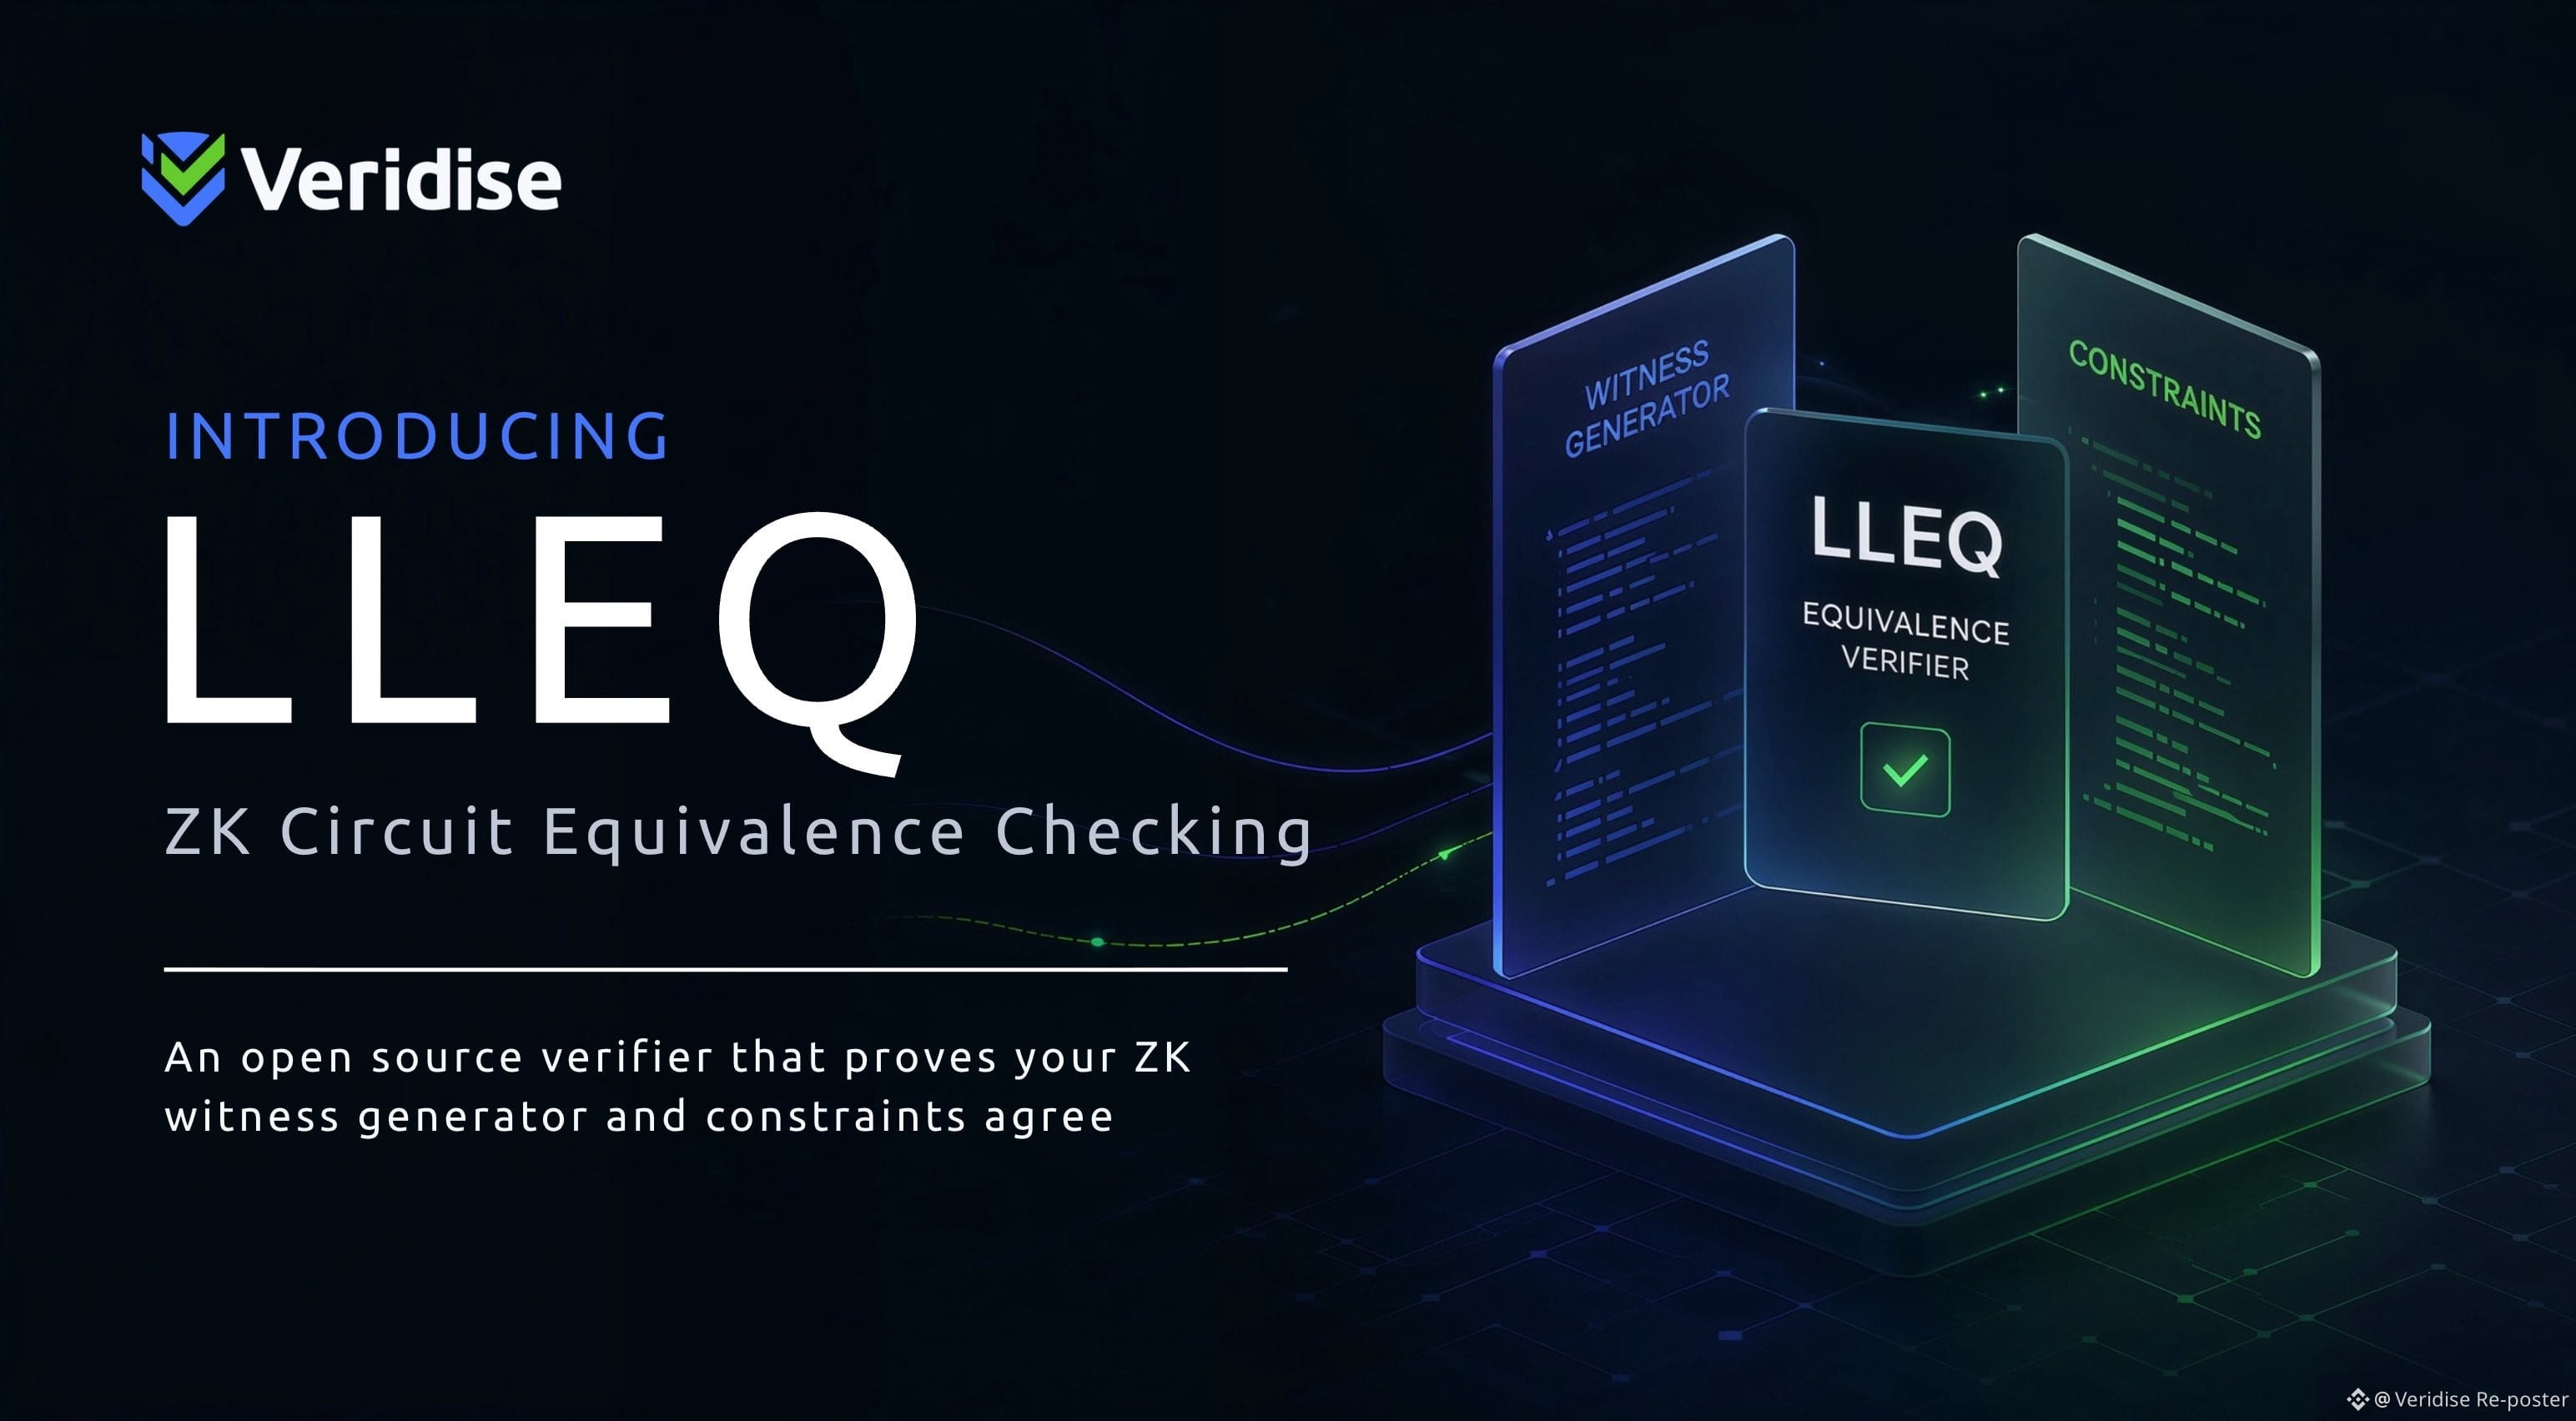
Hoàn toàn có thể xây dựng một mạch ZK vượt qua tất cả các bài kiểm tra xác thực của bạn trong khi thực tế lại tạo ra một kết quả hoàn toàn không chủ ý. Một bộ xác minh mã nguồn mở mới có tên LLEQ đã được tạo ra đặc biệt để phát hiện đúng vấn đề này, và hiện tại nó đang hoạt động chính thức.
Hoàn toàn có thể xây dựng một mạch ZK vượt qua tất cả các bài kiểm tra xác thực của bạn trong khi thực tế lại tạo ra một kết quả hoàn toàn không chủ ý. Một bộ xác minh mã nguồn mở mới có tên LLEQ đã được tạo ra đặc biệt để phát hiện đúng vấn đề này, và hiện tại nó đang hoạt động chính thức.
82
Để xác định các lỗi có thể phát hiện được nhờ trí tuệ nhân tạo, một nhóm red team tình nguyện gồm 20 đến 25 nhà phát triển đã rà soát phần lớn phần mềm mã nguồn mở cho Bitcoin. Thực tế hiện nay là kẻ tấn công không còn cần nhiều năm kinh nghiệm; chỉ một mô hình rẻ tiền là tất cả những gì chúng cần. Do sự thay đổi nhanh chóng này, một cách tiếp cận rà soát tùy hứng đơn giản sẽ không theo kịp. Trong thời gian tới, các cam kết mang tính chứng minh chắc chắn sẽ là cần thiết.
Để xác định các lỗi có thể phát hiện được nhờ trí tuệ nhân tạo, một nhóm red team tình nguyện gồm 20 đến 25 nhà phát triển đã rà soát phần lớn phần mềm mã nguồn mở cho Bitcoin. Thực tế hiện nay là kẻ tấn công không còn cần nhiều năm kinh nghiệm; chỉ một mô hình rẻ tiền là tất cả những gì chúng cần. Do sự thay đổi nhanh chóng này, một cách tiếp cận rà soát tùy hứng đơn giản sẽ không theo kịp. Trong thời gian tới, các cam kết mang tính chứng minh chắc chắn sẽ là cần thiết.
72
Các diễn giả đã đưa ra cảnh báo trong tuần này về sự thay đổi đáng kể trong an ninh số. Trước đây, tội phạm mạng phần lớn bỏ qua một ví trị giá 20K đô la vì công sức cần thiết vượt xa lợi ích tài chính tiềm năng. Việc giới thiệu một tác nhân AI hoàn toàn loại bỏ tỷ lệ chi phí/lợi ích trước đây đó. Nhờ tận dụng công nghệ này, hiện nay chỉ với một kẻ tấn công duy nhất đã có khả năng nhắm vào tất cả mọi người cùng lúc. Thú vị là, rủi ro thực sự không nằm ở bản thân AI. Vấn đề thực sự là logic ví hiện tại của chúng ta đã được thiết kế đặc biệt để phòng thủ trước một kẻ tấn công là con người.
Các diễn giả đã đưa ra cảnh báo trong tuần này về sự thay đổi đáng kể trong an ninh số. Trước đây, tội phạm mạng phần lớn bỏ qua một ví trị giá 20K đô la vì công sức cần thiết vượt xa lợi ích tài chính tiềm năng. Việc giới thiệu một tác nhân AI hoàn toàn loại bỏ tỷ lệ chi phí/lợi ích trước đây đó. Nhờ tận dụng công nghệ này, hiện nay chỉ với một kẻ tấn công duy nhất đã có khả năng nhắm vào tất cả mọi người cùng lúc. Thú vị là, rủi ro thực sự không nằm ở bản thân AI. Vấn đề thực sự là logic ví hiện tại của chúng ta đã được thiết kế đặc biệt để phòng thủ trước một kẻ tấn công là con người.
61
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
TinFed
136,589 lượt xem
511 đang thảo luận
Bối cảnh FED quyết định tăng lãi suất thêm 0.25 điểm tháng 10
Lạm phát Mỹ: CPI toàn phần tháng 8 đạt khoảng 3,7%, PCE lõi 3,4%, cao hơn dự báo trước đó. FED dự báo lạm phát chỉ quay về mức mục tiêu 2% vào năm 2029.
Thị trường lao động: Tỷ lệ thất nghiệp duy trì ở mức 4,1%, số việc làm mới tăng mạnh, cho thấy nền kinh tế đủ sức chịu đựng lãi suất cao hơn.
Áp lực năng lượng: Giá dầu và năng lượng leo thang do xung đột Trung Đông và chiến sự với Iran, làm gia tăng nguy cơ “hiệu ứng vòng hai” lên chi phí vận tải, hàng hóa, dịch vụ.#TinFed #Nikkei225Jumps2.5%ToThreeMonthHigh
VỀBỜĐỔITÊN12
·3 lượt thích
·9.9k lượt xem
TheoDõiFOMC
146,201 lượt xem
709 đang thảo luận
BinanceLaunchesBinanceIntelligence
721,010 lượt xem
4,532 đang thảo luận