
#securitecrypto
securitecrypto
17,249 lượt xem
41 đang thảo luận
Phổ biến
Mới nhất

·
--
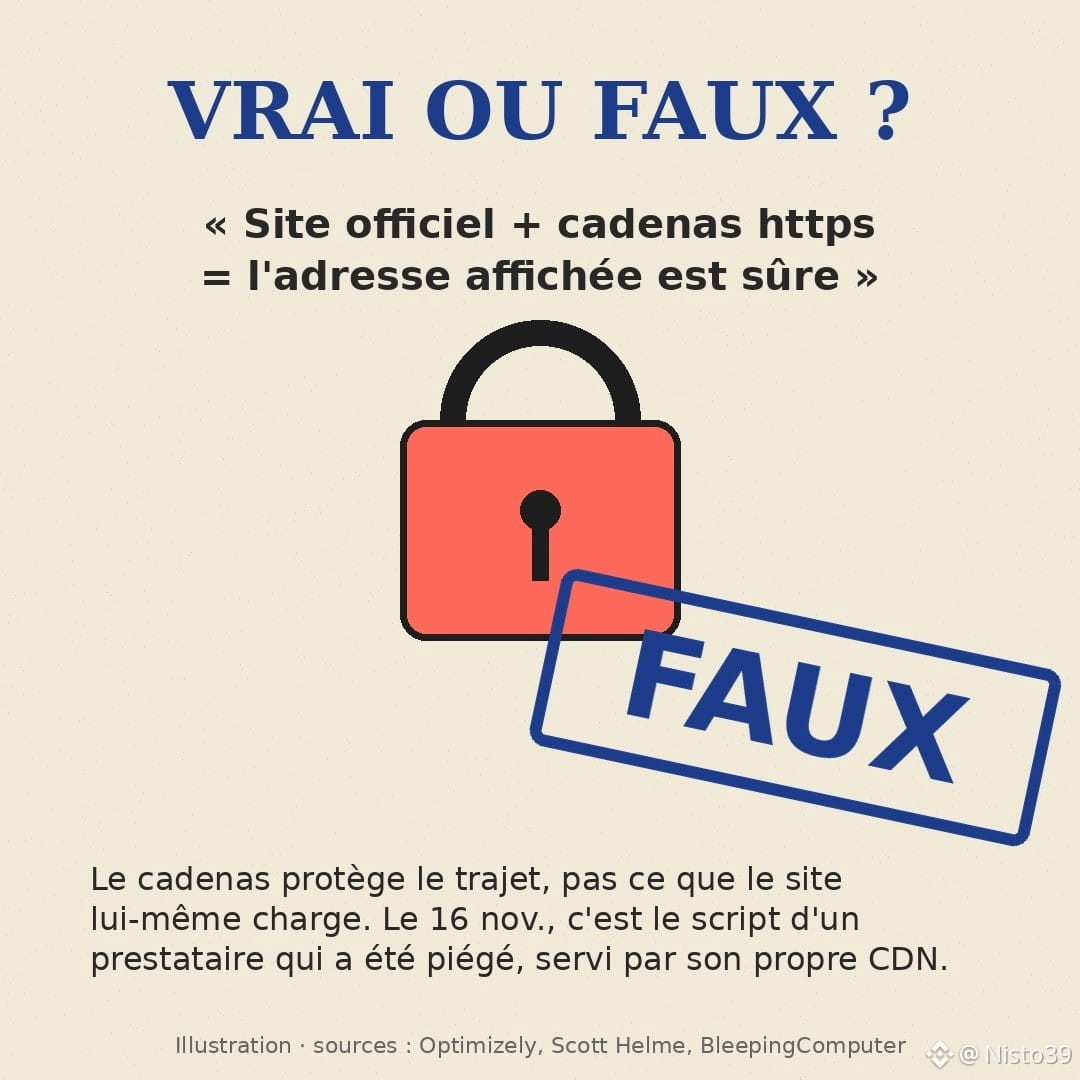
Đúng hay sai: trên một trang web chính thức có biểu tượng ổ khóa HTTPS, địa chỉ crypto bạn sao chép chắc chắn là địa chỉ đúng.
Sai. Và ngày 16 tháng 11 đã chứng minh điều đó trên diện rộng.
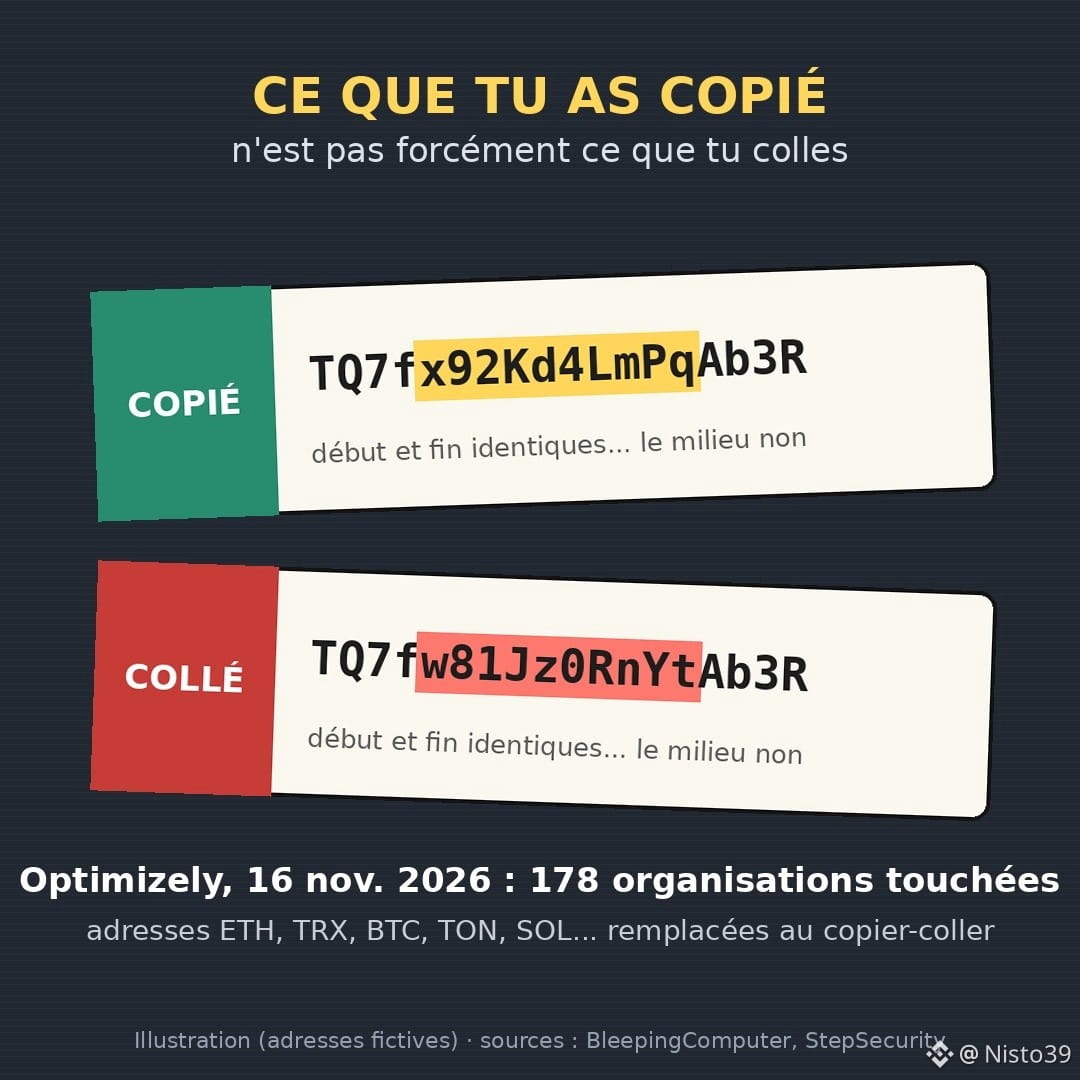
Hôm đó, một kẻ tấn công đã khai thác lỗ hổng ở Optimizely, một công cụ được các thương hiệu lớn dùng để thử nghiệm trang web. Hắn đã chèn mã vào các dự án của 178 tổ chức (theo danh sách của nhà nghiên cứu Scott Helme). Trong số đó có: Ledger, CNN, BBC, Zoom, Salesforce, HSBC Insurance.
Đoạn mã được phân phối qua chính CDN của Optimizely, với chứng chỉ của họ. Với trình duyệt của bạn, mọi thứ đều bình thường.
Nó làm gì: theo dõi trang, phát hiện địa chỉ ví (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) rồi thay chúng bằng địa chỉ của kẻ tấn công. Đó là những địa chỉ hợp lệ, vượt qua kiểm tra định dạng. Nó còn đánh cắp thông tin thẻ ngân hàng.
Thiệt hại được biết đến ở thời điểm này: theo Helme, khoảng 7.000 $ đã được chuyển vào các ví của hắn tính đến ngày 16 tháng 11; một số ví đã hoạt động từ trước. Optimizely cho biết họ đã khắc phục lỗ hổng; ngay tối hôm đó mọi thứ đã an toàn.
7.000 $ không nhiều. Theo tôi, bài học đáng giá hơn nhiều. Ổ khóa bảo vệ kết nối giữa bạn và trang web, chứ không bảo vệ những gì trang web tự tải về. Lớp phòng thủ thực sự duy nhất của bạn là màn hình xác nhận trong ví hoặc sàn giao dịch.
Ba thao tác, mỗi thao tác chỉ mất mười giây:
- so sánh phần đầu, phần cuối VÀ một vài ký tự ở giữa (các chương trình thay đổi địa chỉ thường sao chép phần đầu và phần cuối);
- lưu các địa chỉ thường dùng vào sổ / danh sách trắng;
- nếu chuyển số tiền lớn, trước tiên hãy gửi thử một khoản nhỏ.
Điều này áp dụng cho $TRX hoặc USDT trên Tron cũng như $ETH.
Còn bạn, bạn kiểm tra lại địa chỉ từng ký tự một hay tin vào thao tác sao chép-dán?
#securitecrypto #arnaque #wallet #Optimizely #anninhmang
Đúng hay sai: trên một trang web chính thức có biểu tượng ổ khóa HTTPS, địa chỉ crypto bạn sao chép chắc chắn là địa chỉ đúng.
Sai. Và ngày 16 tháng 11 đã chứng minh điều đó trên diện rộng.
Hôm đó, một kẻ tấn công đã khai thác lỗ hổng ở Optimizely, một công cụ được các thương hiệu lớn dùng để thử nghiệm trang web. Hắn đã chèn mã vào các dự án của 178 tổ chức (theo danh sách của nhà nghiên cứu Scott Helme). Trong số đó có: Ledger, CNN, BBC, Zoom, Salesforce, HSBC Insurance.
Đoạn mã được phân phối qua chính CDN của Optimizely, với chứng chỉ của họ. Với trình duyệt của bạn, mọi thứ đều bình thường.
Nó làm gì: theo dõi trang, phát hiện địa chỉ ví (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) rồi thay chúng bằng địa chỉ của kẻ tấn công. Đó là những địa chỉ hợp lệ, vượt qua kiểm tra định dạng. Nó còn đánh cắp thông tin thẻ ngân hàng.
Thiệt hại được biết đến ở thời điểm này: theo Helme, khoảng 7.000 $ đã được chuyển vào các ví của hắn tính đến ngày 16 tháng 11; một số ví đã hoạt động từ trước. Optimizely cho biết họ đã khắc phục lỗ hổng; ngay tối hôm đó mọi thứ đã an toàn.
7.000 $ không nhiều. Theo tôi, bài học đáng giá hơn nhiều. Ổ khóa bảo vệ kết nối giữa bạn và trang web, chứ không bảo vệ những gì trang web tự tải về. Lớp phòng thủ thực sự duy nhất của bạn là màn hình xác nhận trong ví hoặc sàn giao dịch.
Ba thao tác, mỗi thao tác chỉ mất mười giây:
- so sánh phần đầu, phần cuối VÀ một vài ký tự ở giữa (các chương trình thay đổi địa chỉ thường sao chép phần đầu và phần cuối);
- lưu các địa chỉ thường dùng vào sổ / danh sách trắng;
- nếu chuyển số tiền lớn, trước tiên hãy gửi thử một khoản nhỏ.
Điều này áp dụng cho $TRX hoặc USDT trên Tron cũng như $ETH .
Còn bạn, bạn kiểm tra lại địa chỉ từng ký tự một hay tin vào thao tác sao chép-dán?
#securitecrypto #arnaque #wallet #Optimizely #anninhmang
Sai. Và ngày 16 tháng 11 đã chứng minh điều đó trên diện rộng.
Hôm đó, một kẻ tấn công đã khai thác lỗ hổng ở Optimizely, một công cụ được các thương hiệu lớn dùng để thử nghiệm trang web. Hắn đã chèn mã vào các dự án của 178 tổ chức (theo danh sách của nhà nghiên cứu Scott Helme). Trong số đó có: Ledger, CNN, BBC, Zoom, Salesforce, HSBC Insurance.
Đoạn mã được phân phối qua chính CDN của Optimizely, với chứng chỉ của họ. Với trình duyệt của bạn, mọi thứ đều bình thường.
Nó làm gì: theo dõi trang, phát hiện địa chỉ ví (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) rồi thay chúng bằng địa chỉ của kẻ tấn công. Đó là những địa chỉ hợp lệ, vượt qua kiểm tra định dạng. Nó còn đánh cắp thông tin thẻ ngân hàng.
Thiệt hại được biết đến ở thời điểm này: theo Helme, khoảng 7.000 $ đã được chuyển vào các ví của hắn tính đến ngày 16 tháng 11; một số ví đã hoạt động từ trước. Optimizely cho biết họ đã khắc phục lỗ hổng; ngay tối hôm đó mọi thứ đã an toàn.
7.000 $ không nhiều. Theo tôi, bài học đáng giá hơn nhiều. Ổ khóa bảo vệ kết nối giữa bạn và trang web, chứ không bảo vệ những gì trang web tự tải về. Lớp phòng thủ thực sự duy nhất của bạn là màn hình xác nhận trong ví hoặc sàn giao dịch.
Ba thao tác, mỗi thao tác chỉ mất mười giây:
- so sánh phần đầu, phần cuối VÀ một vài ký tự ở giữa (các chương trình thay đổi địa chỉ thường sao chép phần đầu và phần cuối);
- lưu các địa chỉ thường dùng vào sổ / danh sách trắng;
- nếu chuyển số tiền lớn, trước tiên hãy gửi thử một khoản nhỏ.
Điều này áp dụng cho $TRX hoặc USDT trên Tron cũng như $ETH .
Còn bạn, bạn kiểm tra lại địa chỉ từng ký tự một hay tin vào thao tác sao chép-dán?
#securitecrypto #arnaque #wallet #Optimizely #anninhmang
1
74

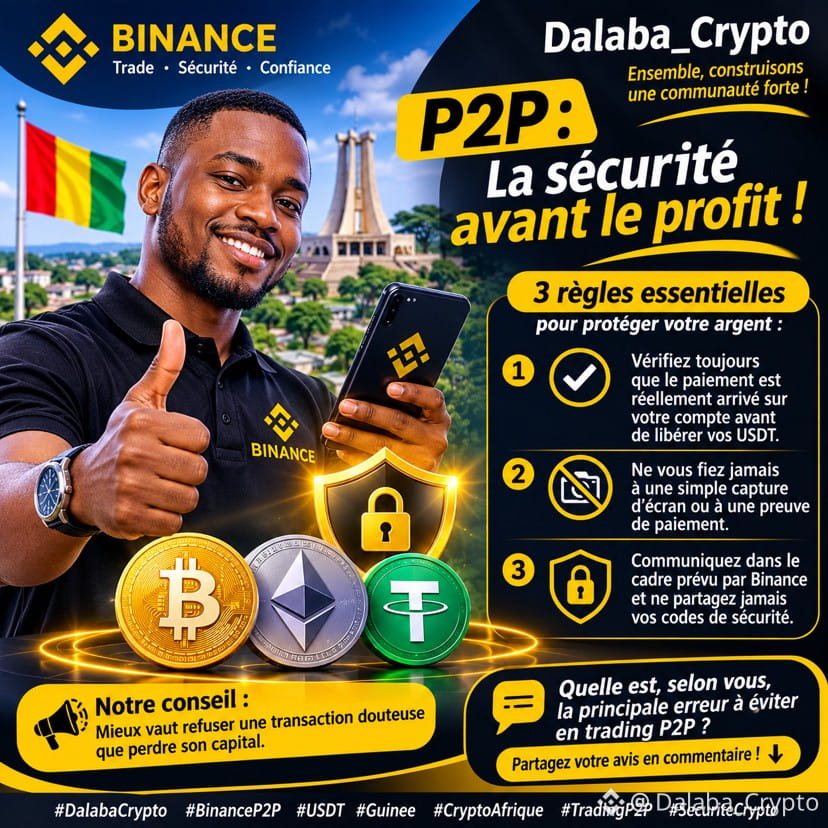
🔐 P2P: AN TOÀN TRƯỚC LỢI NHUẬN!
Xin chào toàn thể cộng đồng Dalaba_Crypto! 🌍
Giao dịch P2P cho phép mua và bán USDT trực tiếp giữa người dùng. Nhưng một giao dịch tốt luôn bắt đầu bằng sự thận trọng.
3 quy tắc thiết yếu để bảo vệ tiền của bạn:
1️⃣ Luôn kiểm tra xem khoản thanh toán đã thực sự vào tài khoản của bạn chưa trước khi mở khóa USDT.
2️⃣ Đừng bao giờ chỉ tin vào ảnh chụp màn hình hoặc bằng chứng thanh toán do người mua gửi.
3️⃣ Trao đổi và thực hiện giao dịch trong khuôn khổ do Binance quy định. Tuyệt đối không chia sẻ mã bảo mật của bạn.
📊 Điểm tin thị trường: các báo giá BTC và ETH được tham khảo có sự chênh lệch giữa các nguồn. Vì vậy, giá hiện tại và tỷ giá USDT/GNF chưa được xác nhận đủ tin cậy trong bản tin này.
💡 Triết lý của chúng tôi: thà từ chối một giao dịch đáng ngờ còn hơn mất vốn.
Câu hỏi dành cho cộng đồng: theo bạn, sai lầm chính cần tránh khi mới bắt đầu giao dịch P2P ở Guinea là gì?
👇 Hãy chia sẻ kinh nghiệm của bạn trong phần bình luận!
#DalabaCrypto #CryptoSelloffTriggersMultipleWhaleLiquidations BinanceP2P #USDT #Guinee #CryptoAfrique #GiaoDichP2P #AnToanCrypto
🔐 P2P: AN TOÀN TRƯỚC LỢI NHUẬN!
Xin chào toàn thể cộng đồng Dalaba_Crypto! 🌍
Giao dịch P2P cho phép mua và bán USDT trực tiếp giữa người dùng. Nhưng một giao dịch tốt luôn bắt đầu bằng sự thận trọng.
3 quy tắc thiết yếu để bảo vệ tiền của bạn:
1️⃣ Luôn kiểm tra xem khoản thanh toán đã thực sự vào tài khoản của bạn chưa trước khi mở khóa USDT.
2️⃣ Đừng bao giờ chỉ tin vào ảnh chụp màn hình hoặc bằng chứng thanh toán do người mua gửi.
3️⃣ Trao đổi và thực hiện giao dịch trong khuôn khổ do Binance quy định. Tuyệt đối không chia sẻ mã bảo mật của bạn.
📊 Điểm tin thị trường: các báo giá BTC và ETH được tham khảo có sự chênh lệch giữa các nguồn. Vì vậy, giá hiện tại và tỷ giá USDT/GNF chưa được xác nhận đủ tin cậy trong bản tin này.
💡 Triết lý của chúng tôi: thà từ chối một giao dịch đáng ngờ còn hơn mất vốn.
Câu hỏi dành cho cộng đồng: theo bạn, sai lầm chính cần tránh khi mới bắt đầu giao dịch P2P ở Guinea là gì?
👇 Hãy chia sẻ kinh nghiệm của bạn trong phần bình luận!
#DalabaCrypto #CryptoSelloffTriggersMultipleWhaleLiquidations BinanceP2P #USDT #Guinee #CryptoAfrique #GiaoDichP2P #AnToanCrypto
Xin chào toàn thể cộng đồng Dalaba_Crypto! 🌍
Giao dịch P2P cho phép mua và bán USDT trực tiếp giữa người dùng. Nhưng một giao dịch tốt luôn bắt đầu bằng sự thận trọng.
3 quy tắc thiết yếu để bảo vệ tiền của bạn:
1️⃣ Luôn kiểm tra xem khoản thanh toán đã thực sự vào tài khoản của bạn chưa trước khi mở khóa USDT.
2️⃣ Đừng bao giờ chỉ tin vào ảnh chụp màn hình hoặc bằng chứng thanh toán do người mua gửi.
3️⃣ Trao đổi và thực hiện giao dịch trong khuôn khổ do Binance quy định. Tuyệt đối không chia sẻ mã bảo mật của bạn.
📊 Điểm tin thị trường: các báo giá BTC và ETH được tham khảo có sự chênh lệch giữa các nguồn. Vì vậy, giá hiện tại và tỷ giá USDT/GNF chưa được xác nhận đủ tin cậy trong bản tin này.
💡 Triết lý của chúng tôi: thà từ chối một giao dịch đáng ngờ còn hơn mất vốn.
Câu hỏi dành cho cộng đồng: theo bạn, sai lầm chính cần tránh khi mới bắt đầu giao dịch P2P ở Guinea là gì?
👇 Hãy chia sẻ kinh nghiệm của bạn trong phần bình luận!
#DalabaCrypto #CryptoSelloffTriggersMultipleWhaleLiquidations BinanceP2P #USDT #Guinee #CryptoAfrique #GiaoDichP2P #AnToanCrypto
76

Bài viết
Những chiêu trò lừa đảo tiền mã hóa phổ biến nhất và cách phòng tránhNhững chiêu trò lừa đảo tiền mã hóa phổ biến nhất và cách phòng tránh
Tốc độ nhanh và tính không thể đảo ngược của các giao dịch tiền mã hóa thu hút những kẻ lừa đảo, hiện nay chúng còn sử dụng AI để gài bẫy người dùng.
Dưới đây là những điều cần biết để nhận diện các cạm bẫy phổ biến nhất và bảo vệ ví Binance của bạn.
1. Các chiêu trò lừa đảo phổ biến
- Cuộc thi và airdrop giả mạo: Các tài khoản giả mạo hứa sẽ nhân đôi số tiền mã hóa của bạn nếu bạn gửi tiền. Binance sẽ không bao giờ yêu cầu bạn trả tiền để nhận thưởng.
Những chiêu trò lừa đảo tiền mã hóa phổ biến nhất và cách phòng tránh
Những chiêu trò lừa đảo tiền mã hóa phổ biến nhất và cách phòng tránh
Tốc độ nhanh và tính không thể đảo ngược của các giao dịch tiền mã hóa thu hút những kẻ lừa đảo, hiện nay chúng còn sử dụng AI để gài bẫy người dùng.
Dưới đây là những điều cần biết để nhận diện các cạm bẫy phổ biến nhất và bảo vệ ví Binance của bạn.
1. Các chiêu trò lừa đảo phổ biến
- Cuộc thi và airdrop giả mạo: Các tài khoản giả mạo hứa sẽ nhân đôi số tiền mã hóa của bạn nếu bạn gửi tiền. Binance sẽ không bao giờ yêu cầu bạn trả tiền để nhận thưởng.
Tốc độ nhanh và tính không thể đảo ngược của các giao dịch tiền mã hóa thu hút những kẻ lừa đảo, hiện nay chúng còn sử dụng AI để gài bẫy người dùng.
Dưới đây là những điều cần biết để nhận diện các cạm bẫy phổ biến nhất và bảo vệ ví Binance của bạn.
1. Các chiêu trò lừa đảo phổ biến
- Cuộc thi và airdrop giả mạo: Các tài khoản giả mạo hứa sẽ nhân đôi số tiền mã hóa của bạn nếu bạn gửi tiền. Binance sẽ không bao giờ yêu cầu bạn trả tiền để nhận thưởng.
1
301
·
--
Bài viết
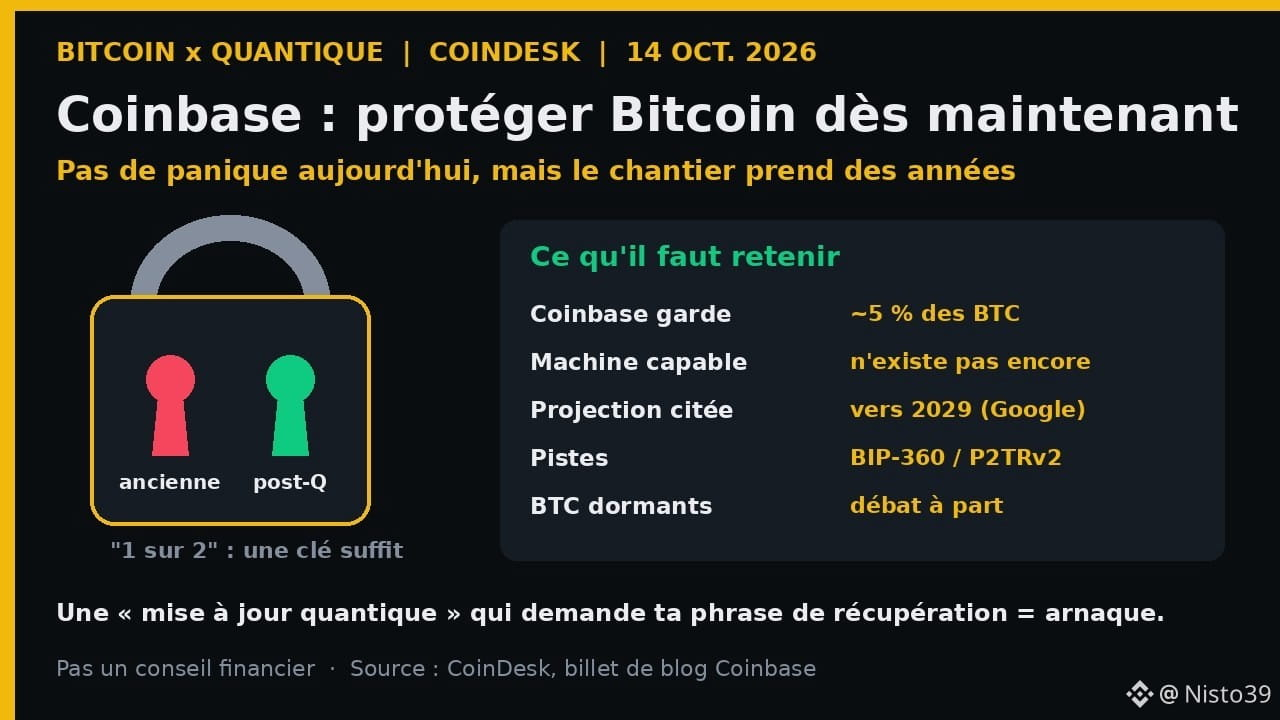
Bitcoin và máy tính lượng tử: Vì sao Coinbase muốn bắt đầu bảo vệ ngay từ bây giờ (và điều đó có ý nghĩa gì với bạn)Coinbase lưu giữ khoảng 5% tổng số bitcoin trên thế giới cho khách hàng. Ngày 14 tháng 10, nền tảng này đưa ra một thông điệp đơn giản: cần bắt đầu bảo vệ Bitcoin trước các máy tính lượng tử trong tương lai **ngay bây giờ**. Ví của bạn hôm nay chưa có gì đáng lo — nhưng đây là những gì đang diễn ra, được giải thích bằng ngôn từ đơn giản, và những điều đó có ý nghĩa gì với bạn.
📋 Thông tin (CoinDesk, Omkar Godbole, ngày 14 tháng 10 năm 2026, dựa trên bài đăng blog của Coinbase)
• Coinbase cho rằng Bitcoin cần chuẩn bị ngay từ bây giờ cho khả năng một ngày nào đó máy tính lượng tử có thể tìm ra khóa riêng từ khóa công khai — và từ đó rút sạch tiền trong các ví dễ bị tấn công.
Bitcoin và máy tính lượng tử: Vì sao Coinbase muốn bắt đầu bảo vệ ngay từ bây giờ (và điều đó có ý nghĩa gì với bạn)
Coinbase lưu giữ khoảng 5% tổng số bitcoin trên thế giới cho khách hàng. Ngày 14 tháng 10, nền tảng này đưa ra một thông điệp đơn giản: cần bắt đầu bảo vệ Bitcoin trước các máy tính lượng tử trong tương lai **ngay bây giờ**. Ví của bạn hôm nay chưa có gì đáng lo — nhưng đây là những gì đang diễn ra, được giải thích bằng ngôn từ đơn giản, và những điều đó có ý nghĩa gì với bạn.
📋 Thông tin (CoinDesk, Omkar Godbole, ngày 14 tháng 10 năm 2026, dựa trên bài đăng blog của Coinbase)
• Coinbase cho rằng Bitcoin cần chuẩn bị ngay từ bây giờ cho khả năng một ngày nào đó máy tính lượng tử có thể tìm ra khóa riêng từ khóa công khai — và từ đó rút sạch tiền trong các ví dễ bị tấn công.
📋 Thông tin (CoinDesk, Omkar Godbole, ngày 14 tháng 10 năm 2026, dựa trên bài đăng blog của Coinbase)
• Coinbase cho rằng Bitcoin cần chuẩn bị ngay từ bây giờ cho khả năng một ngày nào đó máy tính lượng tử có thể tìm ra khóa riêng từ khóa công khai — và từ đó rút sạch tiền trong các ví dễ bị tấn công.
59
·
--
Bài viết
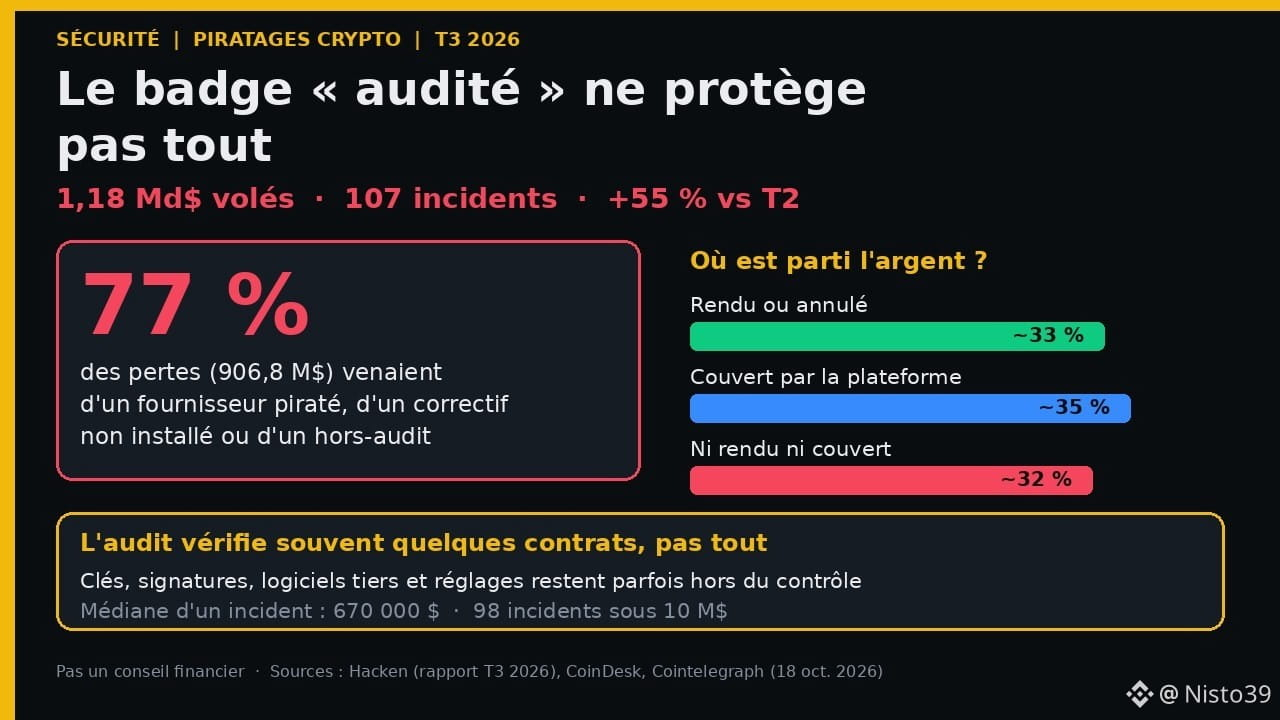
1,18 tỷ đô la bị đánh cắp trong 3 tháng: vì sao huy hiệu « đã được kiểm toán » không bảo vệ được bạn« Dự án đã được kiểm toán »: nhiều người trong chúng ta xem huy hiệu này như một sự bảo đảm. Báo cáo mới của công ty bảo mật Hacken (quý III năm 2026, được CoinDesk và Cointelegraph đưa tin ngày 18 tháng 10) cho thấy vì sao đó là một sai lầm. Từ tháng 7 đến tháng 9, 1,18 tỷ đô la đã bị đánh cắp trong 107 vụ việc, tăng 55% so với quý trước. Và trong 77% số vụ, tiền không bị lấy đi bởi bên đã được kiểm toán.
📋 Những số liệu chính (Hacken, tháng 7–9 năm 2026)
1,18 tỷ đô la bị đánh cắp trong 3 tháng: vì sao huy hiệu « đã được kiểm toán » không bảo vệ được bạn
« Dự án đã được kiểm toán »: nhiều người trong chúng ta xem huy hiệu này như một sự bảo đảm. Báo cáo mới của công ty bảo mật Hacken (quý III năm 2026, được CoinDesk và Cointelegraph đưa tin ngày 18 tháng 10) cho thấy vì sao đó là một sai lầm. Từ tháng 7 đến tháng 9, 1,18 tỷ đô la đã bị đánh cắp trong 107 vụ việc, tăng 55% so với quý trước. Và trong 77% số vụ, tiền không bị lấy đi bởi bên đã được kiểm toán.
📋 Những số liệu chính (Hacken, tháng 7–9 năm 2026)
📋 Những số liệu chính (Hacken, tháng 7–9 năm 2026)
124
·
--
Bài viết
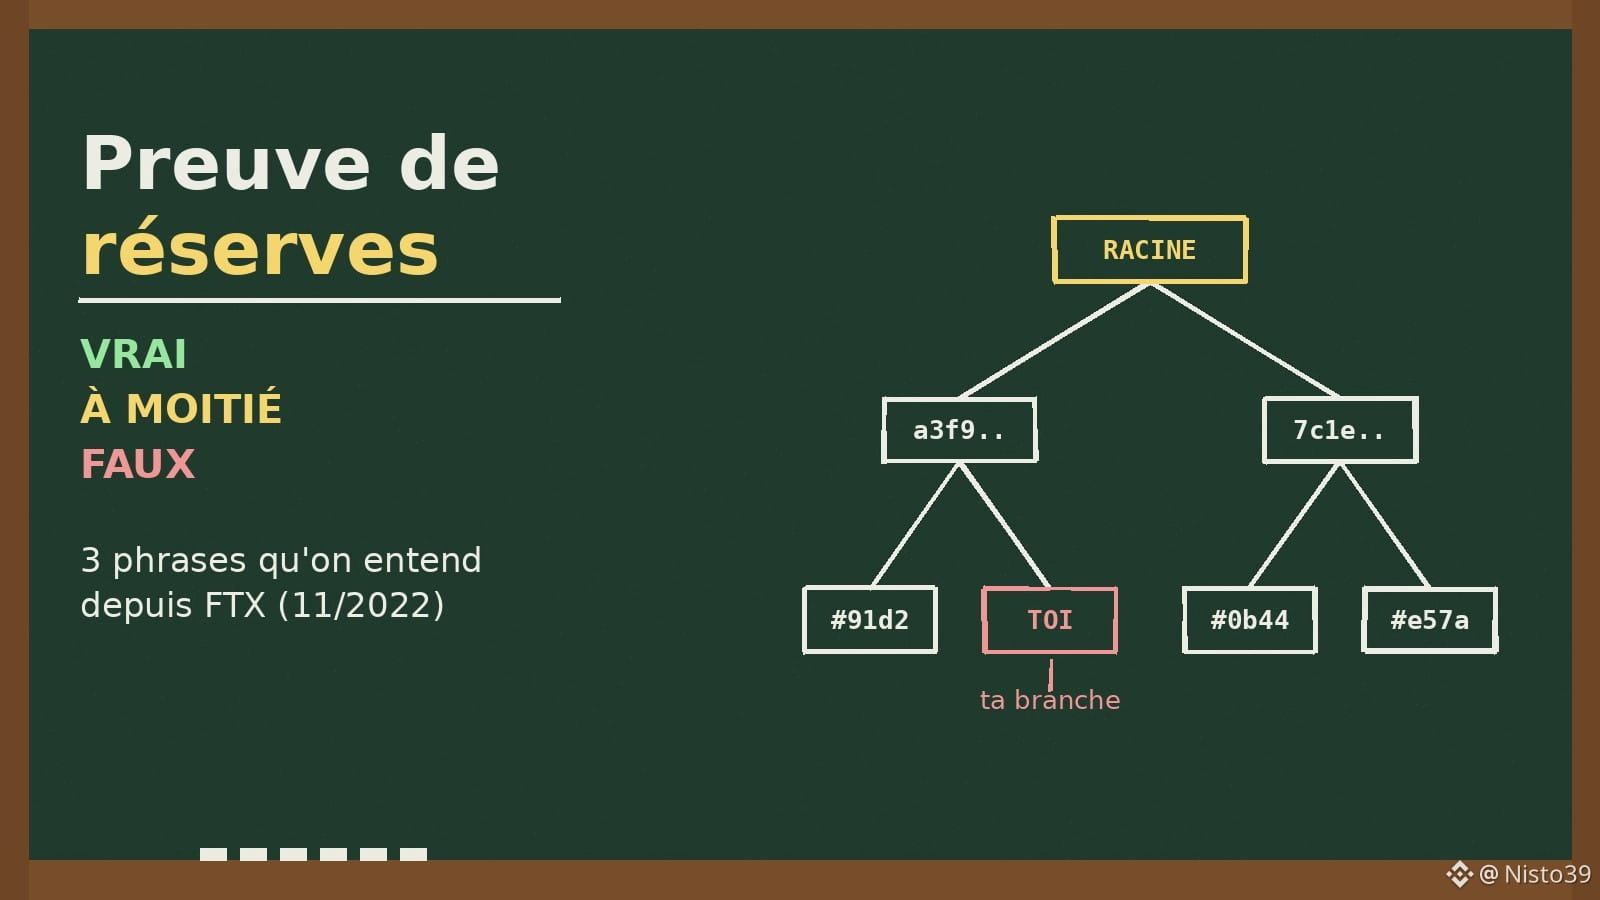
Bằng chứng dự trữ: một câu đúng, một câu đúng một phần, một câu saiBốn năm. FTX tuyên bố phá sản vào ngày 11 tháng 11 năm 2022, và kể từ đó, tất cả chúng ta đều học thêm một cụm từ mới: bằng chứng dự trữ. Các nền tảng đăng bằng chứng lên, chúng ta gật gù, và hầu như chẳng ai nhấn nút « xác minh ».
Tôi muốn phân loại những điều người ta vẫn nói về chủ đề này. Có ba câu cứ được nhắc đi nhắc lại. Một câu đúng, một câu đúng một phần, một câu sai.
« Tôi có thể tự kiểm tra xem số dư của mình có được tính vào hay không. » → ĐÚNG
Đây là phần bị đánh giá thấp nhất. Hệ thống dựa trên cây Merkle: mỗi tài khoản được chuyển thành một dấu vân tay kỹ thuật số (một hash, giống như mã vạch không thể đảo ngược). Các dấu vân tay được ghép từng cặp, rồi tiếp tục ghép từng cặp, cho đến khi chỉ còn một dấu vân tay duy nhất ở trên cùng, gọi là nút gốc. Nếu ai đó xóa hoặc chỉnh sửa tài khoản của bạn, nút gốc sẽ thay đổi. Bạn chỉ cần xem nhánh của mình, không cần xem số dư của người khác.
Bằng chứng dự trữ: một câu đúng, một câu đúng một phần, một câu sai
Bốn năm. FTX tuyên bố phá sản vào ngày 11 tháng 11 năm 2022, và kể từ đó, tất cả chúng ta đều học thêm một cụm từ mới: bằng chứng dự trữ. Các nền tảng đăng bằng chứng lên, chúng ta gật gù, và hầu như chẳng ai nhấn nút « xác minh ».
Tôi muốn phân loại những điều người ta vẫn nói về chủ đề này. Có ba câu cứ được nhắc đi nhắc lại. Một câu đúng, một câu đúng một phần, một câu sai.
« Tôi có thể tự kiểm tra xem số dư của mình có được tính vào hay không. » → ĐÚNG
Đây là phần bị đánh giá thấp nhất. Hệ thống dựa trên cây Merkle: mỗi tài khoản được chuyển thành một dấu vân tay kỹ thuật số (một hash, giống như mã vạch không thể đảo ngược). Các dấu vân tay được ghép từng cặp, rồi tiếp tục ghép từng cặp, cho đến khi chỉ còn một dấu vân tay duy nhất ở trên cùng, gọi là nút gốc. Nếu ai đó xóa hoặc chỉnh sửa tài khoản của bạn, nút gốc sẽ thay đổi. Bạn chỉ cần xem nhánh của mình, không cần xem số dư của người khác.
Tôi muốn phân loại những điều người ta vẫn nói về chủ đề này. Có ba câu cứ được nhắc đi nhắc lại. Một câu đúng, một câu đúng một phần, một câu sai.
« Tôi có thể tự kiểm tra xem số dư của mình có được tính vào hay không. » → ĐÚNG
Đây là phần bị đánh giá thấp nhất. Hệ thống dựa trên cây Merkle: mỗi tài khoản được chuyển thành một dấu vân tay kỹ thuật số (một hash, giống như mã vạch không thể đảo ngược). Các dấu vân tay được ghép từng cặp, rồi tiếp tục ghép từng cặp, cho đến khi chỉ còn một dấu vân tay duy nhất ở trên cùng, gọi là nút gốc. Nếu ai đó xóa hoặc chỉnh sửa tài khoản của bạn, nút gốc sẽ thay đổi. Bạn chỉ cần xem nhánh của mình, không cần xem số dư của người khác.
136
·
--
Bài viết
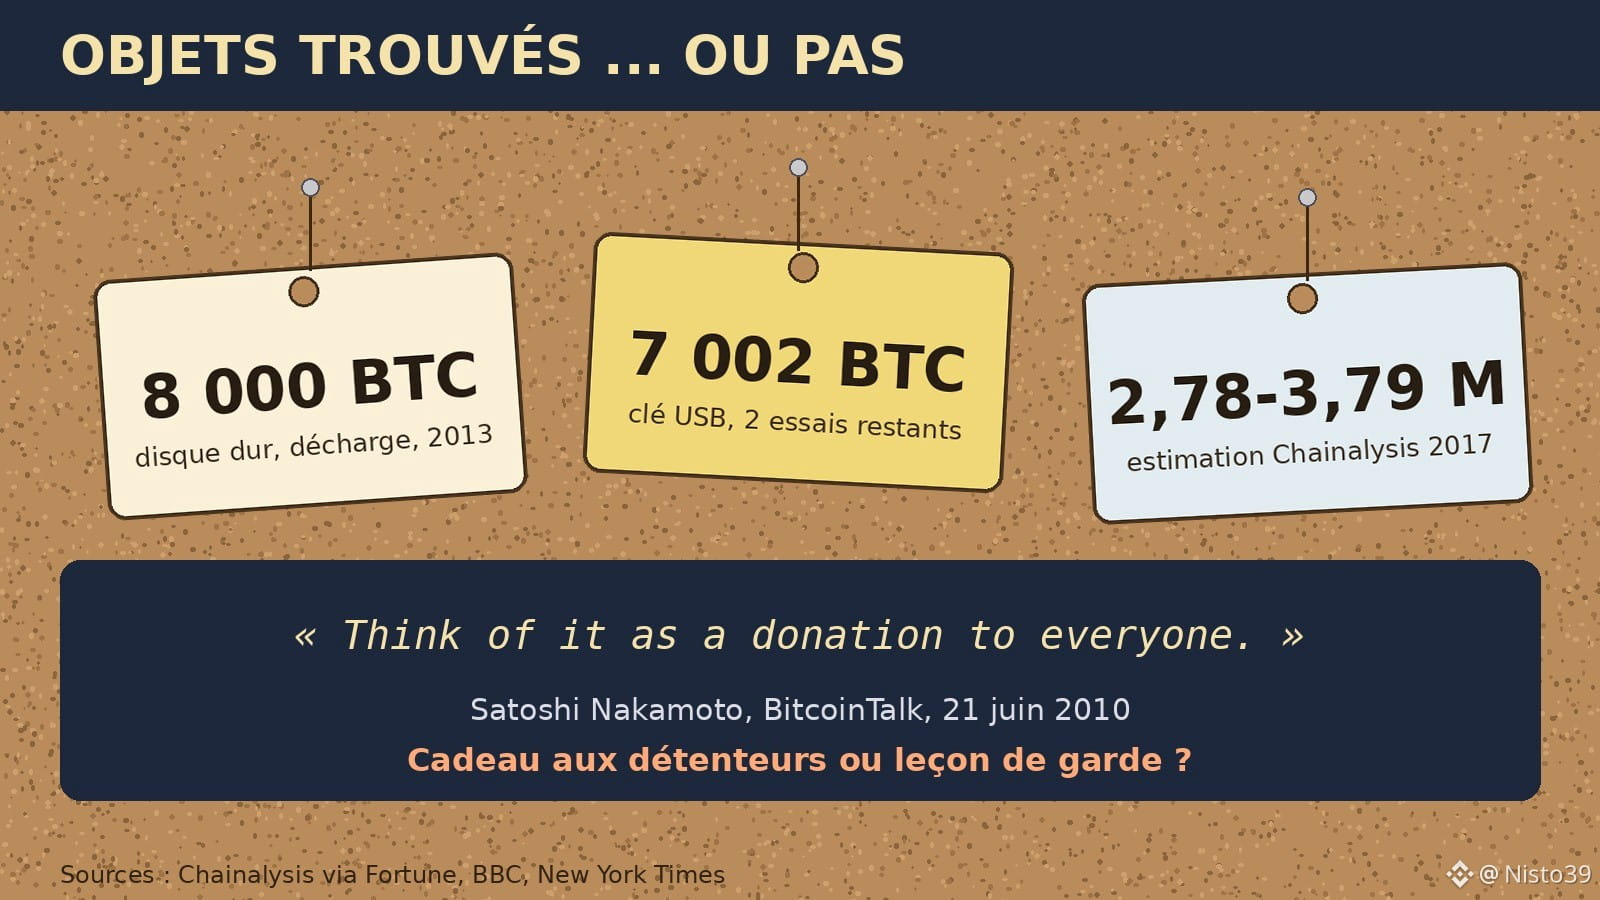
«Một món quà cho tất cả mọi người»: Satoshi và những bitcoin bị mất — tôi chỉ đồng ý một nửa«Những đồng tiền bị mất chỉ khiến bitcoin của mọi người khác tăng giá trị thêm một chút. Hãy xem đó như một khoản quyên góp cho tất cả mọi người.»
Satoshi Nakamoto viết câu đó trên diễn đàn BitcoinTalk vào ngày 21 tháng 6 năm 2010. Nói bằng tiếng Pháp: những đồng tiền bị mất chỉ khiến giá trị bitcoin của người khác tăng lên đôi chút; hãy xem đó như một món quà cho tất cả mọi người.
Mười sáu năm sau, câu nói ấy được trích dẫn khắp nơi như một chân lý hiển nhiên. Tôi thấy nó chỉ đúng một nửa. Đây là lý do.
Có bao nhiêu bitcoin sẽ mãi mãi nằm im?
Không ai biết chính xác, và nên cảnh giác với những ai đưa ra con số chính xác đến từng bitcoin. Ước tính được trích dẫn nhiều nhất là của Chainalysis, năm 2017: có thể đã mất từ 2,78 đến 3,79 triệu BTC, tức 17–23% số bitcoin đang tồn tại vào thời điểm đó. Phương pháp: xem mỗi đồng tiền đã không dịch chuyển trong bao lâu, rồi thực hiện các khảo sát thống kê về những đồng lâu năm nhất. Đây là một ước tính, không phải bản kiểm kê.
«Một món quà cho tất cả mọi người»: Satoshi và những bitcoin bị mất — tôi chỉ đồng ý một nửa
«Những đồng tiền bị mất chỉ khiến bitcoin của mọi người khác tăng giá trị thêm một chút. Hãy xem đó như một khoản quyên góp cho tất cả mọi người.»
Satoshi Nakamoto viết câu đó trên diễn đàn BitcoinTalk vào ngày 21 tháng 6 năm 2010. Nói bằng tiếng Pháp: những đồng tiền bị mất chỉ khiến giá trị bitcoin của người khác tăng lên đôi chút; hãy xem đó như một món quà cho tất cả mọi người.
Mười sáu năm sau, câu nói ấy được trích dẫn khắp nơi như một chân lý hiển nhiên. Tôi thấy nó chỉ đúng một nửa. Đây là lý do.
Có bao nhiêu bitcoin sẽ mãi mãi nằm im?
Không ai biết chính xác, và nên cảnh giác với những ai đưa ra con số chính xác đến từng bitcoin. Ước tính được trích dẫn nhiều nhất là của Chainalysis, năm 2017: có thể đã mất từ 2,78 đến 3,79 triệu BTC, tức 17–23% số bitcoin đang tồn tại vào thời điểm đó. Phương pháp: xem mỗi đồng tiền đã không dịch chuyển trong bao lâu, rồi thực hiện các khảo sát thống kê về những đồng lâu năm nhất. Đây là một ước tính, không phải bản kiểm kê.
Satoshi Nakamoto viết câu đó trên diễn đàn BitcoinTalk vào ngày 21 tháng 6 năm 2010. Nói bằng tiếng Pháp: những đồng tiền bị mất chỉ khiến giá trị bitcoin của người khác tăng lên đôi chút; hãy xem đó như một món quà cho tất cả mọi người.
Mười sáu năm sau, câu nói ấy được trích dẫn khắp nơi như một chân lý hiển nhiên. Tôi thấy nó chỉ đúng một nửa. Đây là lý do.
Có bao nhiêu bitcoin sẽ mãi mãi nằm im?
Không ai biết chính xác, và nên cảnh giác với những ai đưa ra con số chính xác đến từng bitcoin. Ước tính được trích dẫn nhiều nhất là của Chainalysis, năm 2017: có thể đã mất từ 2,78 đến 3,79 triệu BTC, tức 17–23% số bitcoin đang tồn tại vào thời điểm đó. Phương pháp: xem mỗi đồng tiền đã không dịch chuyển trong bao lâu, rồi thực hiện các khảo sát thống kê về những đồng lâu năm nhất. Đây là một ước tính, không phải bản kiểm kê.
324
·
--
Bài viết
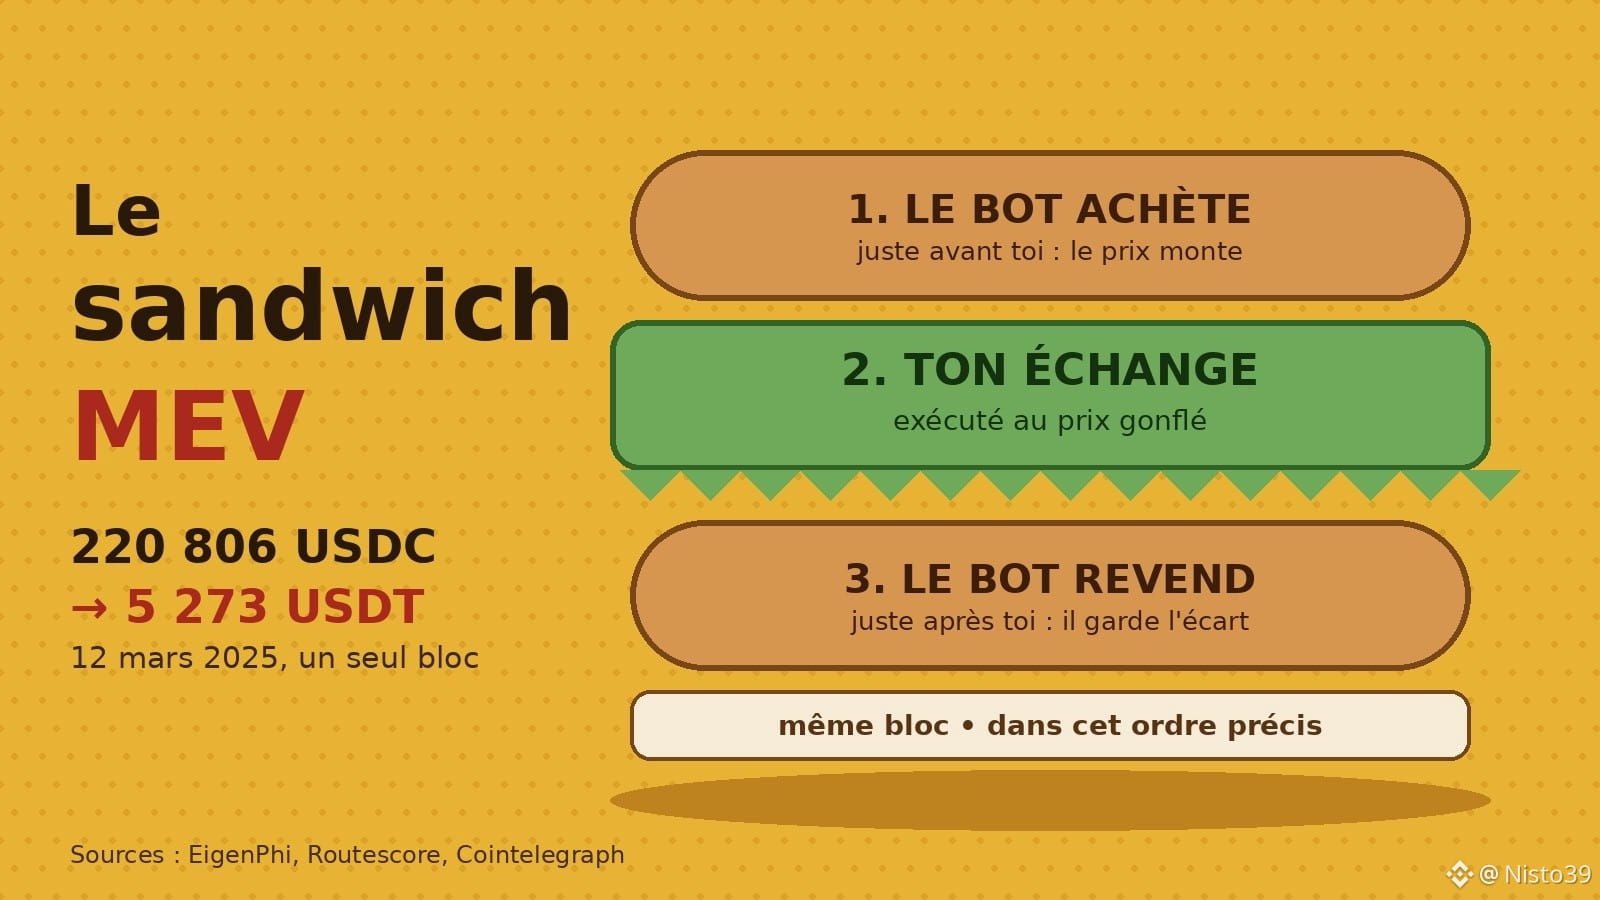
Sandwich: 220 806 USDC biến thành 5 273 USDT như thế nào chỉ trong một khốiNgày 12 tháng 3 năm 2025, vào khoảng 9 giờ 04 (UTC), một người đã gửi 220 806 USDC vào một pool Uniswap để đổi lấy USDT. Một giao dịch giữa hai đồng đô la kỹ thuật số. Kiểu giao dịch mà người ta chỉ nghĩ sẽ mất vài xu phí.
Người đó nhận được 5 273 USDT. Khoảng 2,4% số tiền đã bỏ ra. Hơn 215 000 đô la bốc hơi chỉ trong một khối Ethereum.
Không có vụ hack nào. Không có lỗ hổng hợp đồng nào. Chỉ là một công thức mà các bot đã thuộc nằm lòng: sandwich.
Công thức, với ba lát
Nguyên liệu cơ bản: mempool. Đây là phòng chờ công khai, nơi các giao dịch đợi được đưa vào một khối. Ai cũng có thể đọc nó. Các bot cũng vậy, chỉ trong vài mili giây.
Sandwich: 220 806 USDC biến thành 5 273 USDT như thế nào chỉ trong một khối
Ngày 12 tháng 3 năm 2025, vào khoảng 9 giờ 04 (UTC), một người đã gửi 220 806 USDC vào một pool Uniswap để đổi lấy USDT. Một giao dịch giữa hai đồng đô la kỹ thuật số. Kiểu giao dịch mà người ta chỉ nghĩ sẽ mất vài xu phí.
Người đó nhận được 5 273 USDT. Khoảng 2,4% số tiền đã bỏ ra. Hơn 215 000 đô la bốc hơi chỉ trong một khối Ethereum.
Không có vụ hack nào. Không có lỗ hổng hợp đồng nào. Chỉ là một công thức mà các bot đã thuộc nằm lòng: sandwich.
Công thức, với ba lát
Nguyên liệu cơ bản: mempool. Đây là phòng chờ công khai, nơi các giao dịch đợi được đưa vào một khối. Ai cũng có thể đọc nó. Các bot cũng vậy, chỉ trong vài mili giây.
Người đó nhận được 5 273 USDT. Khoảng 2,4% số tiền đã bỏ ra. Hơn 215 000 đô la bốc hơi chỉ trong một khối Ethereum.
Không có vụ hack nào. Không có lỗ hổng hợp đồng nào. Chỉ là một công thức mà các bot đã thuộc nằm lòng: sandwich.
Công thức, với ba lát
Nguyên liệu cơ bản: mempool. Đây là phòng chờ công khai, nơi các giao dịch đợi được đưa vào một khối. Ai cũng có thể đọc nó. Các bot cũng vậy, chỉ trong vài mili giây.
1
533
·
--
Bài viết
Blockchain bị mù: mắt xích bị lãng quên khiến Mango Markets thiệt hại 110 triệu đô laBlockchain không biết bất cứ thứ gì trị giá bao nhiêu.
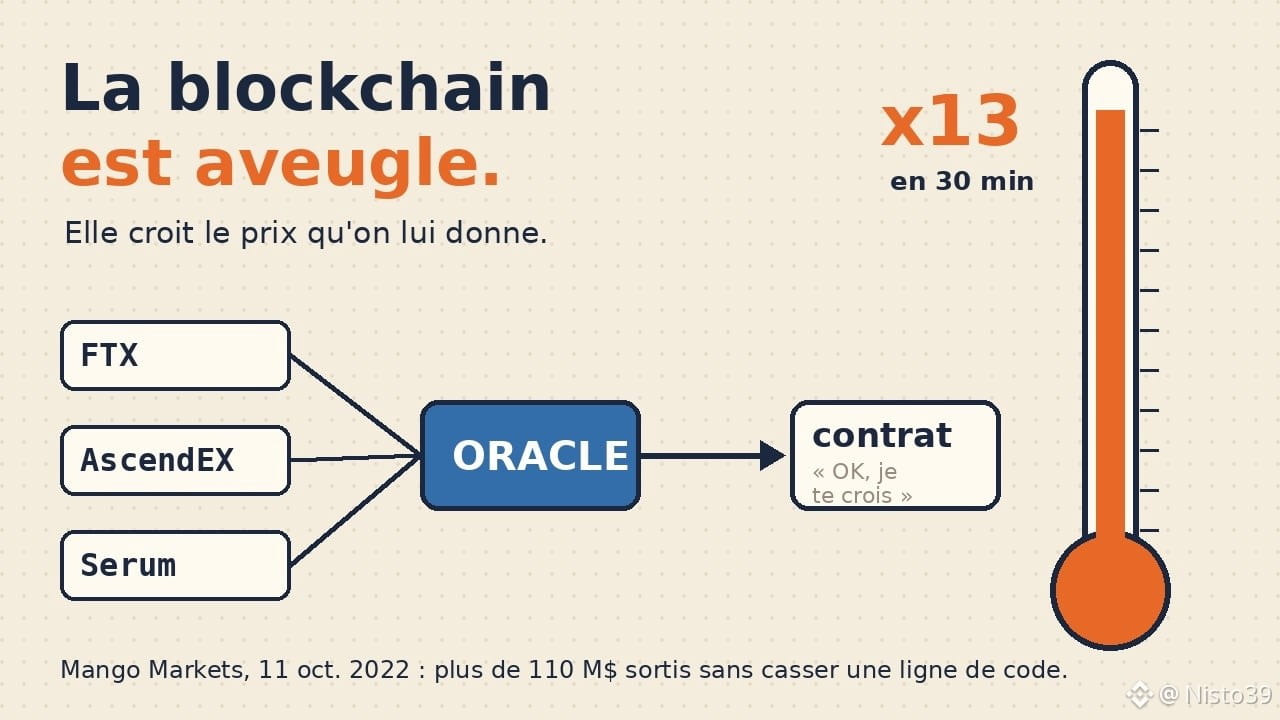
Nghe có vẻ bất ngờ, nhưng đó là sự thật. Một hợp đồng thông minh (chương trình tự chạy trên blockchain) có thể đọc những gì được ghi trên chính blockchain của nó: số dư, giao dịch, chữ ký. Còn giá của $SOL trên các thị trường, tỷ giá đồng euro, kết quả một trận đấu ư? Nó chẳng biết gì về những thứ đó. Phải có ai đó đến cho nó biết.
“Ai đó” này được gọi là oracle. Đó là một dịch vụ lấy thông tin từ bên ngoài rồi ghi lên blockchain để các hợp đồng có thể sử dụng. Toàn bộ DeFi cho vay, đi vay hoặc thanh lý vị thế đều phụ thuộc vào nó. Nếu oracle nói một token trị giá 10 đô la, hợp đồng sẽ tin như vậy. Nó không có lựa chọn nào khác.
Blockchain bị mù: mắt xích bị lãng quên khiến Mango Markets thiệt hại 110 triệu đô la
Blockchain không biết bất cứ thứ gì trị giá bao nhiêu.
Nghe có vẻ bất ngờ, nhưng đó là sự thật. Một hợp đồng thông minh (chương trình tự chạy trên blockchain) có thể đọc những gì được ghi trên chính blockchain của nó: số dư, giao dịch, chữ ký. Còn giá của $SOL trên các thị trường, tỷ giá đồng euro, kết quả một trận đấu ư? Nó chẳng biết gì về những thứ đó. Phải có ai đó đến cho nó biết.
“Ai đó” này được gọi là oracle. Đó là một dịch vụ lấy thông tin từ bên ngoài rồi ghi lên blockchain để các hợp đồng có thể sử dụng. Toàn bộ DeFi cho vay, đi vay hoặc thanh lý vị thế đều phụ thuộc vào nó. Nếu oracle nói một token trị giá 10 đô la, hợp đồng sẽ tin như vậy. Nó không có lựa chọn nào khác.
Nghe có vẻ bất ngờ, nhưng đó là sự thật. Một hợp đồng thông minh (chương trình tự chạy trên blockchain) có thể đọc những gì được ghi trên chính blockchain của nó: số dư, giao dịch, chữ ký. Còn giá của $SOL trên các thị trường, tỷ giá đồng euro, kết quả một trận đấu ư? Nó chẳng biết gì về những thứ đó. Phải có ai đó đến cho nó biết.
“Ai đó” này được gọi là oracle. Đó là một dịch vụ lấy thông tin từ bên ngoài rồi ghi lên blockchain để các hợp đồng có thể sử dụng. Toàn bộ DeFi cho vay, đi vay hoặc thanh lý vị thế đều phụ thuộc vào nó. Nếu oracle nói một token trị giá 10 đô la, hợp đồng sẽ tin như vậy. Nó không có lựa chọn nào khác.
117
·
--
Bài viết
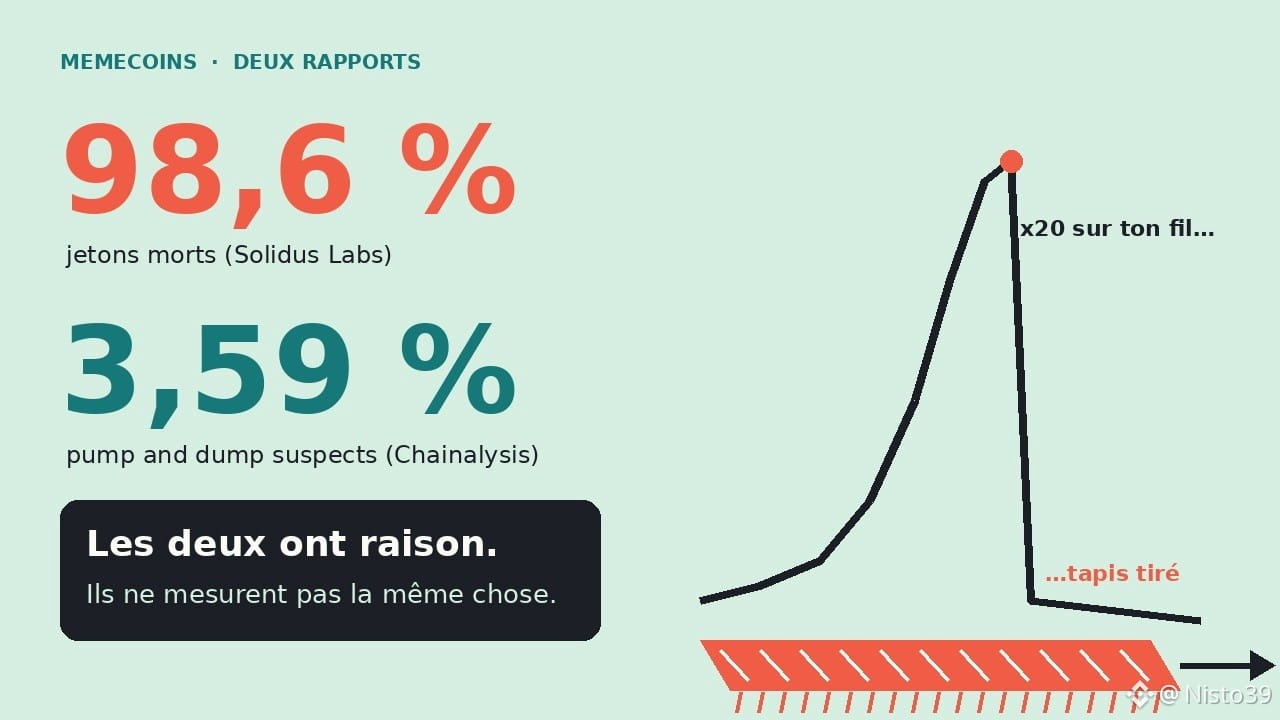
98,6% hay 3,59%? Cả hai con số về memecoin đều đúngHai báo cáo nghiêm túc, hai con số về các vụ lừa đảo memecoin. Báo cáo thứ nhất nói 98,6%. Báo cáo thứ hai nói 3,59%. Điều buồn cười nhất là cả hai đều không nói dối.
Con số 98,6% đến từ Solidus Labs, một công ty giám sát thị trường. Vào tháng 5 năm 2025, công ty này đã xem xét hơn 7 triệu token được tạo trên Pump.fun, cỗ máy tạo memecoin của Solana, trong khoảng thời gian từ tháng 1 năm 2024 đến tháng 3 năm 2025. Kết quả: chỉ 97.000 token vẫn còn thanh khoản trên 1.000 đô la. Tất cả số còn lại đều sụp đổ.
98,6% hay 3,59%? Cả hai con số về memecoin đều đúng
Hai báo cáo nghiêm túc, hai con số về các vụ lừa đảo memecoin. Báo cáo thứ nhất nói 98,6%. Báo cáo thứ hai nói 3,59%. Điều buồn cười nhất là cả hai đều không nói dối.
Con số 98,6% đến từ Solidus Labs, một công ty giám sát thị trường. Vào tháng 5 năm 2025, công ty này đã xem xét hơn 7 triệu token được tạo trên Pump.fun, cỗ máy tạo memecoin của Solana, trong khoảng thời gian từ tháng 1 năm 2024 đến tháng 3 năm 2025. Kết quả: chỉ 97.000 token vẫn còn thanh khoản trên 1.000 đô la. Tất cả số còn lại đều sụp đổ.
Con số 98,6% đến từ Solidus Labs, một công ty giám sát thị trường. Vào tháng 5 năm 2025, công ty này đã xem xét hơn 7 triệu token được tạo trên Pump.fun, cỗ máy tạo memecoin của Solana, trong khoảng thời gian từ tháng 1 năm 2024 đến tháng 3 năm 2025. Kết quả: chỉ 97.000 token vẫn còn thanh khoản trên 1.000 đô la. Tất cả số còn lại đều sụp đổ.
184
·
--
Bài viết
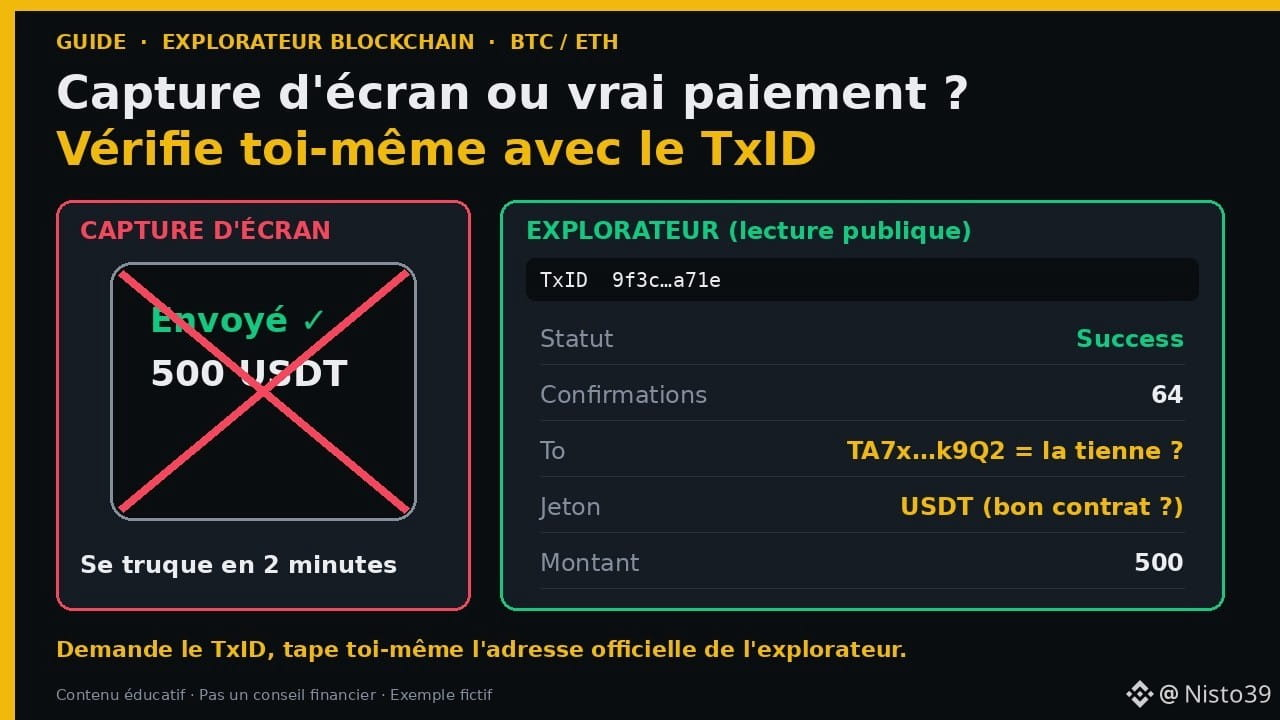
Ảnh chụp màn hình hay thanh toán thật? Hãy tự học cách xác minh một giao dịch tiền mã hóaKoffi bán phụ tùng xe máy ở Lomé. Một khách hàng nói với anh: « Tôi đã gửi USDT cho anh rồi, xem này, đây là ảnh chụp màn hình. » Nhưng tài khoản của Koffi vẫn chưa nhận được gì. Ai nói thật? Câu trả lời không nằm trong ảnh chụp màn hình hay lời nói của khách hàng: nó nằm trên blockchain, và bất kỳ ai cũng có thể tra cứu miễn phí nhờ một « trình khám phá ». Sau đây là hướng dẫn từng bước.
🔎 Trình khám phá blockchain là gì?
• Blockchain là một cuốn sổ cái công khai khổng lồ. Trình khám phá chỉ đơn giản là một trang web hiển thị cuốn sổ cái này theo cách dễ đọc, giống như sao kê ngân hàng mà ai cũng có thể xem.
Ảnh chụp màn hình hay thanh toán thật? Hãy tự học cách xác minh một giao dịch tiền mã hóa
Koffi bán phụ tùng xe máy ở Lomé. Một khách hàng nói với anh: « Tôi đã gửi USDT cho anh rồi, xem này, đây là ảnh chụp màn hình. » Nhưng tài khoản của Koffi vẫn chưa nhận được gì. Ai nói thật? Câu trả lời không nằm trong ảnh chụp màn hình hay lời nói của khách hàng: nó nằm trên blockchain, và bất kỳ ai cũng có thể tra cứu miễn phí nhờ một « trình khám phá ». Sau đây là hướng dẫn từng bước.
🔎 Trình khám phá blockchain là gì?
• Blockchain là một cuốn sổ cái công khai khổng lồ. Trình khám phá chỉ đơn giản là một trang web hiển thị cuốn sổ cái này theo cách dễ đọc, giống như sao kê ngân hàng mà ai cũng có thể xem.
🔎 Trình khám phá blockchain là gì?
• Blockchain là một cuốn sổ cái công khai khổng lồ. Trình khám phá chỉ đơn giản là một trang web hiển thị cuốn sổ cái này theo cách dễ đọc, giống như sao kê ngân hàng mà ai cũng có thể xem.
2
351
·
--
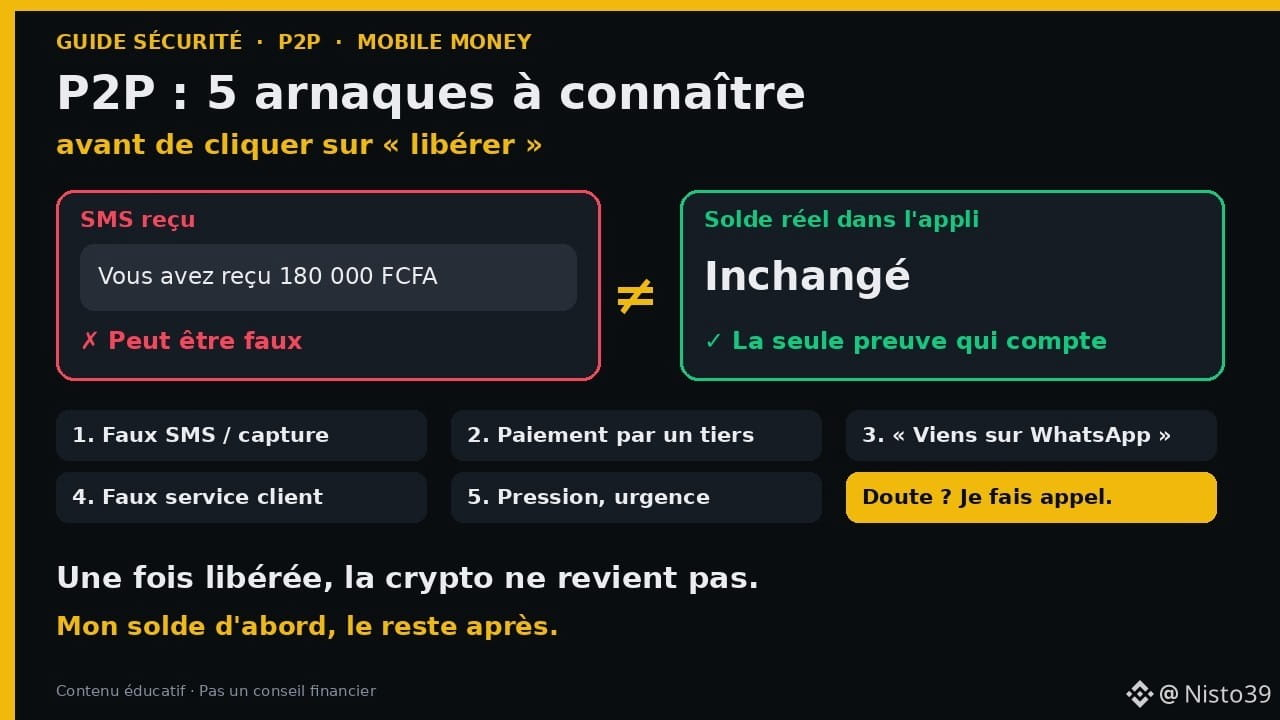
Bài viết
P2P và Mobile Money: 5 chiêu lừa bạn cần biết trước khi nhấn « mở khóa »Kodjo bán điện thoại ở Chợ Lớn Lomé. Một buổi tối, anh bán 300 $USDT qua P2P. Vài phút sau, một tin nhắn SMS đến: « Bạn đã nhận được 180 000 FCFA ». Người mua thúc giục: « Tôi thanh toán rồi, mở khóa nhanh lên, tôi đang vội! »
Kodjo mở ứng dụng Mobile Money… nhưng số dư vẫn không thay đổi. Tin nhắn SMS đó là giả.
P2P (giao dịch ngang hàng) là một kênh quan trọng ở châu Phi: bạn mua hoặc bán tiền mã hóa trực tiếp với người khác, thanh toán qua Mobile Money hoặc chuyển khoản. Nhưng đây cũng là nơi những kẻ lừa đảo hoạt động nhiều nhất. Dưới đây là 5 chiêu lừa phổ biến nhất và cách phòng tránh.
P2P và Mobile Money: 5 chiêu lừa bạn cần biết trước khi nhấn « mở khóa »
Kodjo bán điện thoại ở Chợ Lớn Lomé. Một buổi tối, anh bán 300 $USDT qua P2P. Vài phút sau, một tin nhắn SMS đến: « Bạn đã nhận được 180 000 FCFA ». Người mua thúc giục: « Tôi thanh toán rồi, mở khóa nhanh lên, tôi đang vội! »
Kodjo mở ứng dụng Mobile Money… nhưng số dư vẫn không thay đổi. Tin nhắn SMS đó là giả.
P2P (giao dịch ngang hàng) là một kênh quan trọng ở châu Phi: bạn mua hoặc bán tiền mã hóa trực tiếp với người khác, thanh toán qua Mobile Money hoặc chuyển khoản. Nhưng đây cũng là nơi những kẻ lừa đảo hoạt động nhiều nhất. Dưới đây là 5 chiêu lừa phổ biến nhất và cách phòng tránh.
Kodjo mở ứng dụng Mobile Money… nhưng số dư vẫn không thay đổi. Tin nhắn SMS đó là giả.
P2P (giao dịch ngang hàng) là một kênh quan trọng ở châu Phi: bạn mua hoặc bán tiền mã hóa trực tiếp với người khác, thanh toán qua Mobile Money hoặc chuyển khoản. Nhưng đây cũng là nơi những kẻ lừa đảo hoạt động nhiều nhất. Dưới đây là 5 chiêu lừa phổ biến nhất và cách phòng tránh.
8
31
15.9k
·
--
Bài viết
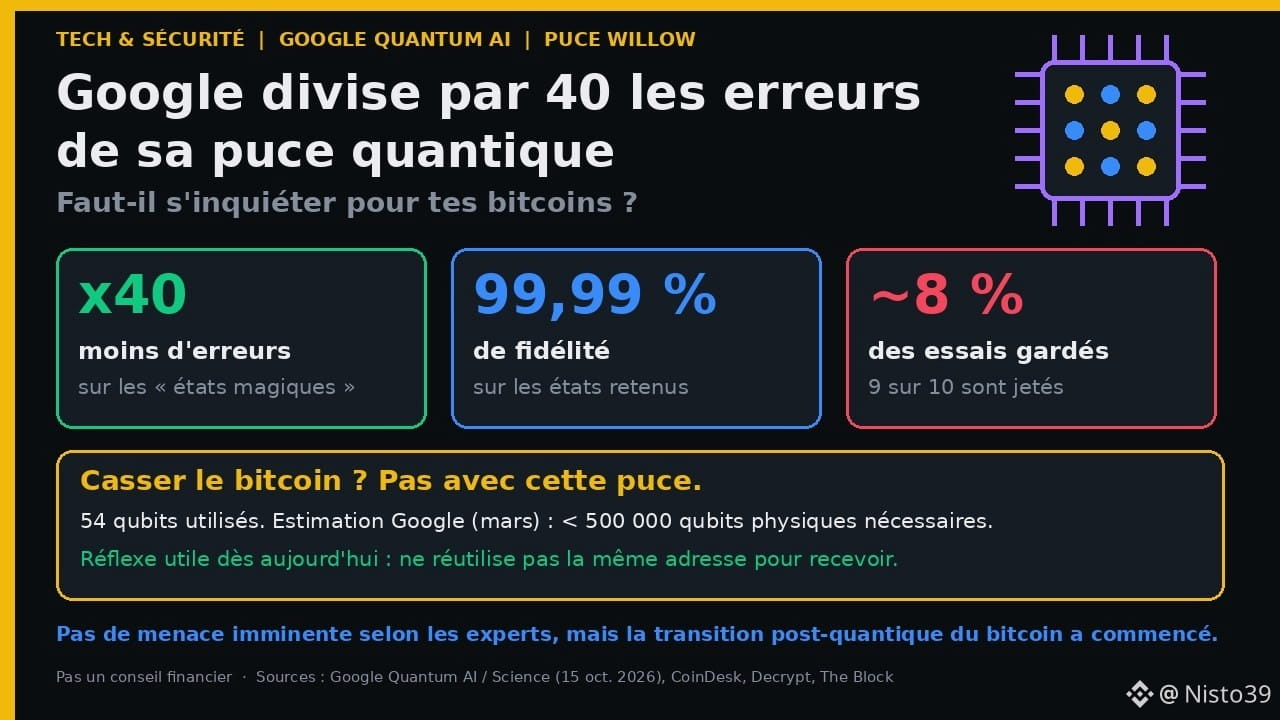
Google giảm 40 lần lỗi trên chip lượng tử: bạn có nên lo cho Bitcoin của mình không?Ngày 15 tháng 10, Google công bố một bước đột phá trong lĩnh vực máy tính lượng tử. Trên mạng xã hội, một số người kết luận rằng Bitcoin sắp bị «bẻ khóa». Thực tế phức tạp hơn thế, và điều này vẫn liên quan đến bạn ngay cả khi bạn chỉ có vài nghìn FCFA tiền điện tử. Sau đây là những gì thực sự đã xảy ra, được giải thích đơn giản.
📋 Các sự kiện (Google, ngày 15 tháng 10 năm 2026; bài báo đăng trên tạp chí Science)
• Nhóm Google Quantum AI đã thử nghiệm trên chip Willow của mình một kỹ thuật có tên là «magic state cultivation» (nuôi cấy trạng thái ma thuật).
Google giảm 40 lần lỗi trên chip lượng tử: bạn có nên lo cho Bitcoin của mình không?
Ngày 15 tháng 10, Google công bố một bước đột phá trong lĩnh vực máy tính lượng tử. Trên mạng xã hội, một số người kết luận rằng Bitcoin sắp bị «bẻ khóa». Thực tế phức tạp hơn thế, và điều này vẫn liên quan đến bạn ngay cả khi bạn chỉ có vài nghìn FCFA tiền điện tử. Sau đây là những gì thực sự đã xảy ra, được giải thích đơn giản.
📋 Các sự kiện (Google, ngày 15 tháng 10 năm 2026; bài báo đăng trên tạp chí Science)
• Nhóm Google Quantum AI đã thử nghiệm trên chip Willow của mình một kỹ thuật có tên là «magic state cultivation» (nuôi cấy trạng thái ma thuật).
📋 Các sự kiện (Google, ngày 15 tháng 10 năm 2026; bài báo đăng trên tạp chí Science)
• Nhóm Google Quantum AI đã thử nghiệm trên chip Willow của mình một kỹ thuật có tên là «magic state cultivation» (nuôi cấy trạng thái ma thuật).
38
·
--
Bitget xác nhận rằng vào hôm nay, một vụ hack đã làm lộ ra 352 triệu đô la, và thế nhưng thị trường hầu như không phản ứng: BTC giữ ở mức 84 516 $ (+1,08 % trong 24h) và ETH ở mức 2 693 $ (+0,94 %). Thật lòng mà nói, sự yên ả này có vẻ đáng ngờ, như thể nỗi sợ các vụ hack đã trở thành tiếng ồn nền. Sau FTX, chúng ta được hứa về sự minh bạch và bằng chứng dự trữ, nhưng lại thêm một lỗ hổng khác với con số chín chữ số. Còn bạn, liệu bạn có giữ tiền của mình trên một nền tảng ngay ngày mà nền tảng đó công bố đã bị hack không? #Bitget #SecuriteCrypto
Bitget xác nhận rằng vào hôm nay, một vụ hack đã làm lộ ra 352 triệu đô la, và thế nhưng thị trường hầu như không phản ứng: BTC giữ ở mức 84 516 $ (+1,08 % trong 24h) và ETH ở mức 2 693 $ (+0,94 %). Thật lòng mà nói, sự yên ả này có vẻ đáng ngờ, như thể nỗi sợ các vụ hack đã trở thành tiếng ồn nền. Sau FTX, chúng ta được hứa về sự minh bạch và bằng chứng dự trữ, nhưng lại thêm một lỗ hổng khác với con số chín chữ số. Còn bạn, liệu bạn có giữ tiền của mình trên một nền tảng ngay ngày mà nền tảng đó công bố đã bị hack không? #Bitget #SecuriteCrypto
1
135
·
--
Bài viết
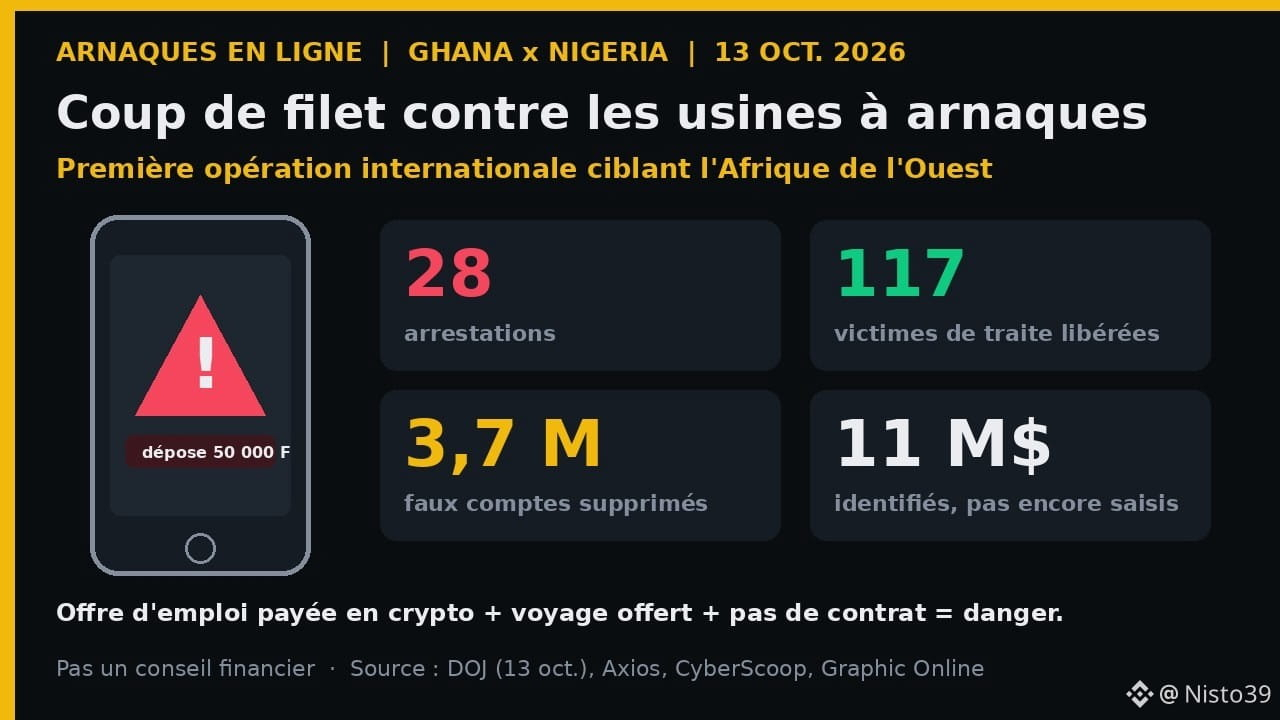
Ghana–Nigeria: 28 vụ bắt giữ, 117 nạn nhân được giải cứu. Các trung tâm lừa đảo tiền mã hóa hoạt động ra sao28 vụ bắt giữ ở Ghana và Nigeria, 117 người được giải cứu khỏi một ngôi nhà nơi họ bị ép lừa đảo người lạ trên mạng, và hơn 3,7 triệu tài khoản giả bị xóa. Đó là kết quả của «Tuần lễ phối hợp triệt phá», chiến dịch quốc tế quy mô lớn đầu tiên nhắm vào các mạng lưới lừa đảo trực tuyến ở Tây Phi, được công bố ngày 13 tháng 10 năm 2026. Sau đây là những gì đã xảy ra, cách các mạng lưới này hoạt động và điều đó có ý nghĩa gì với bạn.
📋 Sự việc (thông cáo của Bộ Tư pháp Mỹ, ngày 13 tháng 10 năm 2026; Axios, CyberScoop, Graphic Online)
Ghana–Nigeria: 28 vụ bắt giữ, 117 nạn nhân được giải cứu. Các trung tâm lừa đảo tiền mã hóa hoạt động ra sao
28 vụ bắt giữ ở Ghana và Nigeria, 117 người được giải cứu khỏi một ngôi nhà nơi họ bị ép lừa đảo người lạ trên mạng, và hơn 3,7 triệu tài khoản giả bị xóa. Đó là kết quả của «Tuần lễ phối hợp triệt phá», chiến dịch quốc tế quy mô lớn đầu tiên nhắm vào các mạng lưới lừa đảo trực tuyến ở Tây Phi, được công bố ngày 13 tháng 10 năm 2026. Sau đây là những gì đã xảy ra, cách các mạng lưới này hoạt động và điều đó có ý nghĩa gì với bạn.
📋 Sự việc (thông cáo của Bộ Tư pháp Mỹ, ngày 13 tháng 10 năm 2026; Axios, CyberScoop, Graphic Online)
📋 Sự việc (thông cáo của Bộ Tư pháp Mỹ, ngày 13 tháng 10 năm 2026; Axios, CyberScoop, Graphic Online)
56
·
--
Bitget bị hack trị giá 351,6 triệu đô la và CZ đã tuyên bố rằng Binance cùng hệ sinh thái BNB Chain sẽ làm tất cả để hỗ trợ, trong khi Richard Teng xác nhận việc chia sẻ thông tin tình báo đang được tiến hành từ thời điểm phát hiện vụ trộm. Các tài sản bị ảnh hưởng bao gồm ETH, XRP, BNB, AVAX và các stablecoin, với XRP Ledger đứng đầu về mức lỗ theo từng chuỗi. Bitget nhấn mạnh quỹ bảo vệ của mình hơn 464 triệu đô la, nhưng một sàn giao dịch lớn vẫn là một sàn giao dịch lớn. Còn thị trường thì lại cho thấy sự bình tĩnh gần như đáng lo ngại: BTC ở mức 83 884 $ (-0,55 %) và ETH ở mức 2 684 $ (-0,16 %). Liệu vụ hack này có trở thành lập luận cuối cùng để áp đặt việc chứng minh dự trữ theo thời gian thực trên tất cả các sàn giao dịch không? #Bitget #SecuriteCrypto
Bitget bị hack trị giá 351,6 triệu đô la và CZ đã tuyên bố rằng Binance cùng hệ sinh thái BNB Chain sẽ làm tất cả để hỗ trợ, trong khi Richard Teng xác nhận việc chia sẻ thông tin tình báo đang được tiến hành từ thời điểm phát hiện vụ trộm. Các tài sản bị ảnh hưởng bao gồm ETH, XRP, BNB, AVAX và các stablecoin, với XRP Ledger đứng đầu về mức lỗ theo từng chuỗi. Bitget nhấn mạnh quỹ bảo vệ của mình hơn 464 triệu đô la, nhưng một sàn giao dịch lớn vẫn là một sàn giao dịch lớn. Còn thị trường thì lại cho thấy sự bình tĩnh gần như đáng lo ngại: BTC ở mức 83 884 $ (-0,55 %) và ETH ở mức 2 684 $ (-0,16 %). Liệu vụ hack này có trở thành lập luận cuối cùng để áp đặt việc chứng minh dự trữ theo thời gian thực trên tất cả các sàn giao dịch không? #Bitget #SecuriteCrypto
135

·
--
🚨 Nếu họ hứa sẽ GẤP ĐÔI số tiền của bạn trong 7 ngày, thì đó không phải là crypto. Đó là lừa đảo. Dứt điểm.
Crypto thật không hứa chắc chắn sẽ có lãi. Những ai hứa lợi nhuận cố định chỉ muốn tiền Flooz của bạn.
Dưới đây là 4 cái bẫy mà chúng ta thấy mỗi ngày ở Lomé 👇
1️⃣ « Gửi 50 000 F vào T-Money này, trợ lý của tôi sẽ mua cho bạn »
→ KHÔNG BAO GIỜ. Không ai nghiêm túc lại quản lý tiền của bạn thay bạn. Bạn tự mua lấy, trên ví của chính bạn.
2️⃣ Nhóm WhatsApp/Telegram đầy « ảnh chụp rút tiền »
→ Bằng chứng đó được dàn dựng trong 2 phút. Ảnh chụp không phải là bằng chứng.
3️⃣ « Chỉ còn hơn 2 suất nữa, hôm nay hoặc không bao giờ »
→ Sự gấp gáp là vũ khí số 1 của kẻ lừa đảo. Một dự án thật vẫn còn đó cả ngày mai.
4️⃣ Họ yêu cầu bạn cung cấp cụm từ bí mật (seed phrase) gồm 12/24 từ
→ Đó là chìa khóa két sắt của bạn. Không ai — KHÔNG MỘT nền tảng nào — yêu cầu bạn cung cấp. Bạn đưa nó = bạn mất hết.
Quy tắc NBBC: tự mua/bán, trên một nền tảng uy tín, và giữ seed phrase của bạn cho riêng mình.
👉 Ở Togo, bạn đã từng được đề xuất một vụ lừa đảo crypto nào chưa? Bọn họ chào mời cụ thể ra sao? Kể trong phần bình luận 👇 — có thể giúp tránh bẫy cho người khác.
Đây không phải là lời khuyên tài chính.
#crypto #togodcrypt #SecuriteCrypto #bitcoin
🚨 Nếu họ hứa sẽ GẤP ĐÔI số tiền của bạn trong 7 ngày, thì đó không phải là crypto. Đó là lừa đảo. Dứt điểm.
Crypto thật không hứa chắc chắn sẽ có lãi. Những ai hứa lợi nhuận cố định chỉ muốn tiền Flooz của bạn.
Dưới đây là 4 cái bẫy mà chúng ta thấy mỗi ngày ở Lomé 👇
1️⃣ « Gửi 50 000 F vào T-Money này, trợ lý của tôi sẽ mua cho bạn »
→ KHÔNG BAO GIỜ. Không ai nghiêm túc lại quản lý tiền của bạn thay bạn. Bạn tự mua lấy, trên ví của chính bạn.
2️⃣ Nhóm WhatsApp/Telegram đầy « ảnh chụp rút tiền »
→ Bằng chứng đó được dàn dựng trong 2 phút. Ảnh chụp không phải là bằng chứng.
3️⃣ « Chỉ còn hơn 2 suất nữa, hôm nay hoặc không bao giờ »
→ Sự gấp gáp là vũ khí số 1 của kẻ lừa đảo. Một dự án thật vẫn còn đó cả ngày mai.
4️⃣ Họ yêu cầu bạn cung cấp cụm từ bí mật (seed phrase) gồm 12/24 từ
→ Đó là chìa khóa két sắt của bạn. Không ai — KHÔNG MỘT nền tảng nào — yêu cầu bạn cung cấp. Bạn đưa nó = bạn mất hết.
Quy tắc NBBC: tự mua/bán, trên một nền tảng uy tín, và giữ seed phrase của bạn cho riêng mình.
👉 Ở Togo, bạn đã từng được đề xuất một vụ lừa đảo crypto nào chưa? Bọn họ chào mời cụ thể ra sao? Kể trong phần bình luận 👇 — có thể giúp tránh bẫy cho người khác.
Đây không phải là lời khuyên tài chính.
#crypto #togodcrypt #SecuriteCrypto #bitcoin
Crypto thật không hứa chắc chắn sẽ có lãi. Những ai hứa lợi nhuận cố định chỉ muốn tiền Flooz của bạn.
Dưới đây là 4 cái bẫy mà chúng ta thấy mỗi ngày ở Lomé 👇
1️⃣ « Gửi 50 000 F vào T-Money này, trợ lý của tôi sẽ mua cho bạn »
→ KHÔNG BAO GIỜ. Không ai nghiêm túc lại quản lý tiền của bạn thay bạn. Bạn tự mua lấy, trên ví của chính bạn.
2️⃣ Nhóm WhatsApp/Telegram đầy « ảnh chụp rút tiền »
→ Bằng chứng đó được dàn dựng trong 2 phút. Ảnh chụp không phải là bằng chứng.
3️⃣ « Chỉ còn hơn 2 suất nữa, hôm nay hoặc không bao giờ »
→ Sự gấp gáp là vũ khí số 1 của kẻ lừa đảo. Một dự án thật vẫn còn đó cả ngày mai.
4️⃣ Họ yêu cầu bạn cung cấp cụm từ bí mật (seed phrase) gồm 12/24 từ
→ Đó là chìa khóa két sắt của bạn. Không ai — KHÔNG MỘT nền tảng nào — yêu cầu bạn cung cấp. Bạn đưa nó = bạn mất hết.
Quy tắc NBBC: tự mua/bán, trên một nền tảng uy tín, và giữ seed phrase của bạn cho riêng mình.
👉 Ở Togo, bạn đã từng được đề xuất một vụ lừa đảo crypto nào chưa? Bọn họ chào mời cụ thể ra sao? Kể trong phần bình luận 👇 — có thể giúp tránh bẫy cho người khác.
Đây không phải là lời khuyên tài chính.
#crypto #togodcrypt #SecuriteCrypto #bitcoin
1
406
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
369,723 lượt xem
1,596 đang thảo luận
2
#TinFed
436,874 lượt xem
1,381 đang thảo luận
3
#BTCReboundsAbove$60KAmidWhaleDipBuying
24,316 lượt xem
149 đang thảo luận
4
#SolanaSets2027RoadmapToDoubleComputeCapacity
7,930 lượt xem
277 đang thảo luận
5
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
3,444 lượt xem
45 đang thảo luận
6
#BlackRockLaunchesHKDollarDigitalLiquidityFund
7,581 lượt xem
250 đang thảo luận
7
#NvidiaLoses$2.7TrillionInMonthAndAHalf
55,204 lượt xem
252 đang thảo luận
8
#GlobalStocksFaceLongestLosingStreakSince2023
461,294 lượt xem
2,968 đang thảo luận
9
#BlackRockIBITPostsRecord$541MSingleDayOutflow
72,278 lượt xem
158 đang thảo luận
10
#AnthropicPlungesTowardIPOPriceonDay2
250,683 lượt xem
1,965 đang thảo luận