
#keplr
keplr
66,402 lượt xem
107 đang thảo luận
Phổ biến
Mới nhất
·
--
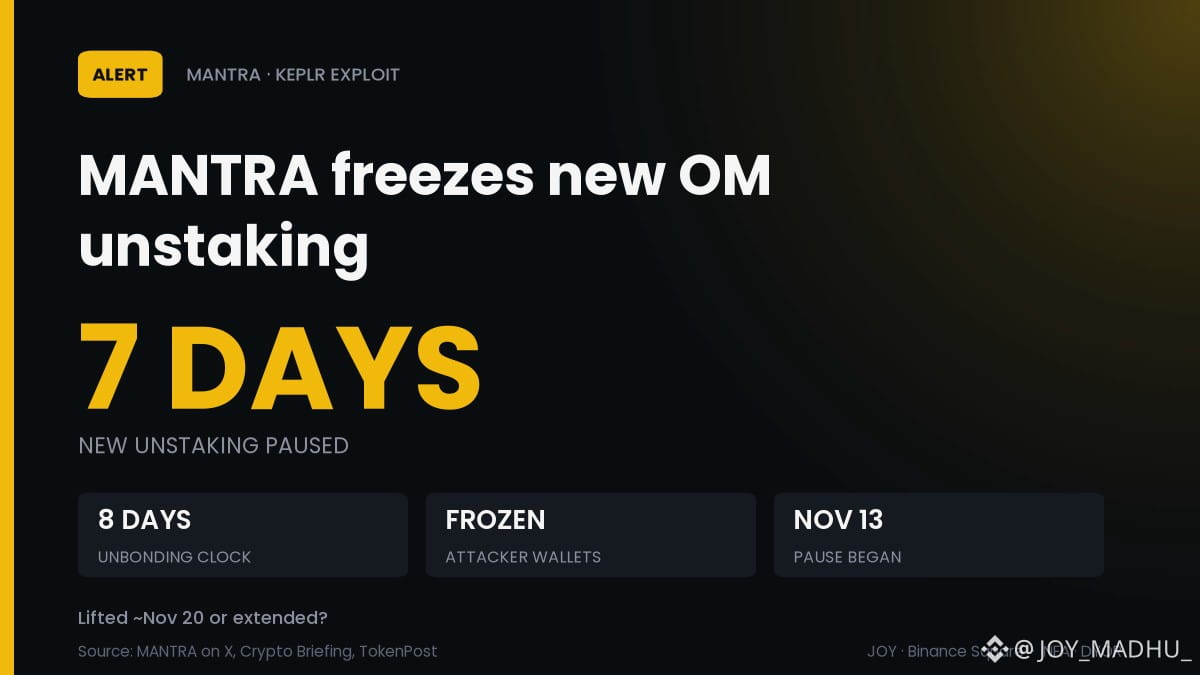
【Ngay cả token đang bị khóa staking cũng bị hacker “unstake” đánh cắp! MANTRA khẩn cấp đóng băng yêu cầu unstake mới trên toàn mạng trong 7 ngày】
Vụ rò rỉ khóa riêng của ví đăng nhập mạng xã hội Keplr và Web3Auth vẫn đang tiếp diễn: sau khi chuyển hết số OM mà nạn nhân có thể trực tiếp sử dụng, hacker bắt đầu thay họ gửi yêu cầu unstake. Ngày 13 tháng 11, MANTRA khẩn cấp tạm dừng các yêu cầu unstake mới trên toàn mạng trong 7 ngày, đồng thời đã thông qua đề xuất quản trị để đóng băng nhiều ví của hacker. Những token đã ở trong thời gian unstake 8 ngày không được bảo vệ bởi đợt tạm dừng này. Người từng đăng nhập bằng Keplr qua mạng xã hội cần ủy quyền lại token cho validator trước khi hết hạn, nếu không hacker sẽ rút được token sau khi thời hạn kết thúc. OM trên Binance hiện ở mức khoảng 0,0669 USD, giảm khoảng 5% trong 24 giờ.
$OM
#MANTRA #Keplr #BảoMậtVí
【Ngay cả token đang bị khóa staking cũng bị hacker “unstake” đánh cắp! MANTRA khẩn cấp đóng băng yêu cầu unstake mới trên toàn mạng trong 7 ngày】
Vụ rò rỉ khóa riêng của ví đăng nhập mạng xã hội Keplr và Web3Auth vẫn đang tiếp diễn: sau khi chuyển hết số OM mà nạn nhân có thể trực tiếp sử dụng, hacker bắt đầu thay họ gửi yêu cầu unstake. Ngày 13 tháng 11, MANTRA khẩn cấp tạm dừng các yêu cầu unstake mới trên toàn mạng trong 7 ngày, đồng thời đã thông qua đề xuất quản trị để đóng băng nhiều ví của hacker. Những token đã ở trong thời gian unstake 8 ngày không được bảo vệ bởi đợt tạm dừng này. Người từng đăng nhập bằng Keplr qua mạng xã hội cần ủy quyền lại token cho validator trước khi hết hạn, nếu không hacker sẽ rút được token sau khi thời hạn kết thúc. OM trên Binance hiện ở mức khoảng 0,0669 USD, giảm khoảng 5% trong 24 giờ.
$OM
#MANTRA #Keplr #BảoMậtVí
Vụ rò rỉ khóa riêng của ví đăng nhập mạng xã hội Keplr và Web3Auth vẫn đang tiếp diễn: sau khi chuyển hết số OM mà nạn nhân có thể trực tiếp sử dụng, hacker bắt đầu thay họ gửi yêu cầu unstake. Ngày 13 tháng 11, MANTRA khẩn cấp tạm dừng các yêu cầu unstake mới trên toàn mạng trong 7 ngày, đồng thời đã thông qua đề xuất quản trị để đóng băng nhiều ví của hacker. Những token đã ở trong thời gian unstake 8 ngày không được bảo vệ bởi đợt tạm dừng này. Người từng đăng nhập bằng Keplr qua mạng xã hội cần ủy quyền lại token cho validator trước khi hết hạn, nếu không hacker sẽ rút được token sau khi thời hạn kết thúc. OM trên Binance hiện ở mức khoảng 0,0669 USD, giảm khoảng 5% trong 24 giờ.
$OM
#MANTRA #Keplr #BảoMậtVí
181

·
--
#MANTRATạmDừngRútStakingTrong7NgàySauSựCốBảoMậtKeplr
🔐 Đóng băng 7 ngày so với thời hạn 8 ngày
MANTRA đã đóng băng việc unstake OM mới sau khi kẻ tấn công dùng khóa Keplr bị rò rỉ để hủy liên kết stake của các nạn nhân.
📅 Tạm dừng bắt đầu từ ngày 13 tháng 11, kéo dài 7 ngày rồi sẽ được xem xét
⚠️ Quá trình hủy liên kết đã bắt đầu vẫn giữ nguyên thời hạn 8 ngày
🏦 Đề xuất Quản trị số 41 đã đóng băng các ví có liên quan đến kẻ tấn công
📊 Nguyên nhân: Lỗ hổng Web3Auth làm lộ khóa đăng nhập Google/Apple của Keplr
Cập nhật tiếp theo: nạn nhân phải ủy quyền lại trước ngày thứ 8. Thiệt hại vẫn chưa được công bố.
Việc tạm dừng được gỡ bỏ đúng lịch vào khoảng ngày 20 tháng 11, hay kéo dài quá 7 ngày? 👇
$OM
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #Keplr #CryptoSecurity
#MANTRATạmDừngRútStakingTrong7NgàySauSựCốBảoMậtKeplr
🔐 Đóng băng 7 ngày so với thời hạn 8 ngày
MANTRA đã đóng băng việc unstake OM mới sau khi kẻ tấn công dùng khóa Keplr bị rò rỉ để hủy liên kết stake của các nạn nhân.
📅 Tạm dừng bắt đầu từ ngày 13 tháng 11, kéo dài 7 ngày rồi sẽ được xem xét
⚠️ Quá trình hủy liên kết đã bắt đầu vẫn giữ nguyên thời hạn 8 ngày
🏦 Đề xuất Quản trị số 41 đã đóng băng các ví có liên quan đến kẻ tấn công
📊 Nguyên nhân: Lỗ hổng Web3Auth làm lộ khóa đăng nhập Google/Apple của Keplr
Cập nhật tiếp theo: nạn nhân phải ủy quyền lại trước ngày thứ 8. Thiệt hại vẫn chưa được công bố.
Việc tạm dừng được gỡ bỏ đúng lịch vào khoảng ngày 20 tháng 11, hay kéo dài quá 7 ngày? 👇
$OM
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #Keplr #CryptoSecurity
🔐 Đóng băng 7 ngày so với thời hạn 8 ngày
MANTRA đã đóng băng việc unstake OM mới sau khi kẻ tấn công dùng khóa Keplr bị rò rỉ để hủy liên kết stake của các nạn nhân.
📅 Tạm dừng bắt đầu từ ngày 13 tháng 11, kéo dài 7 ngày rồi sẽ được xem xét
⚠️ Quá trình hủy liên kết đã bắt đầu vẫn giữ nguyên thời hạn 8 ngày
🏦 Đề xuất Quản trị số 41 đã đóng băng các ví có liên quan đến kẻ tấn công
📊 Nguyên nhân: Lỗ hổng Web3Auth làm lộ khóa đăng nhập Google/Apple của Keplr
Cập nhật tiếp theo: nạn nhân phải ủy quyền lại trước ngày thứ 8. Thiệt hại vẫn chưa được công bố.
Việc tạm dừng được gỡ bỏ đúng lịch vào khoảng ngày 20 tháng 11, hay kéo dài quá 7 ngày? 👇
$OM
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #Keplr #CryptoSecurity
30
·
--
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
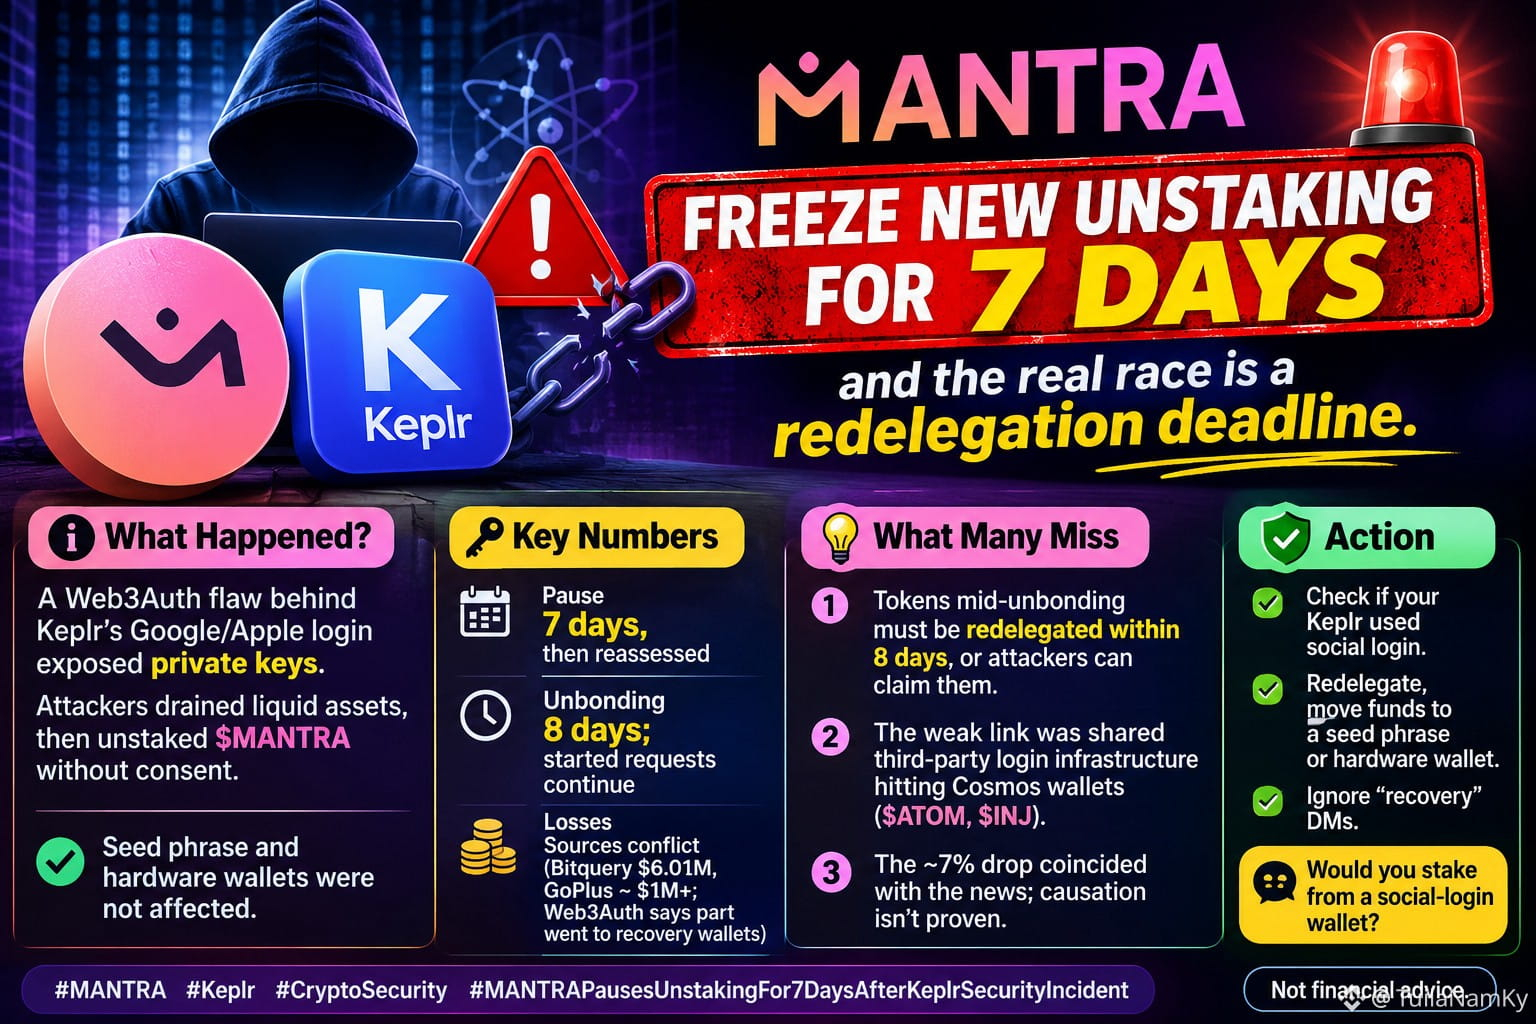
🚨 MANTRA đã tạm dừng việc hủy ủy quyền mới trong 7 ngày, và cuộc đua thực sự là chạy đua với hạn chót ủy quyền lại.
Chuyện gì đã xảy ra: Lỗ hổng Web3Auth đứng sau đăng nhập Google/Apple của Keplr đã làm lộ khóa riêng. Kẻ tấn công rút tài sản thanh khoản, sau đó hủy ủy quyền MANTRA mà không có sự đồng ý. Cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Các con số chính:
Tạm dừng: 7 ngày, sau đó đánh giá lại. Thời gian chờ hủy ủy quyền: 8 ngày; các yêu cầu đã bắt đầu vẫn tiếp tục. Thiệt hại: các nguồn đưa ra con số khác nhau (Bitquery: 6,01 triệu USD, GoPlus: khoảng hơn 1 triệu USD; Web3Auth cho biết một phần đã được chuyển vào các ví khôi phục).
Điều nhiều người bỏ sót:
1️⃣ Token đang trong thời gian chờ hủy ủy quyền phải được ủy quyền lại trong vòng 8 ngày, nếu không kẻ tấn công có thể chiếm chúng.
2️⃣ Mắt xích yếu là hạ tầng đăng nhập của bên thứ ba được dùng chung, ảnh hưởng đến các ví Cosmos ($ATOM, $INJ).
3️⃣ Mức giảm khoảng 7% trùng với thời điểm tin tức được đưa ra; chưa chứng minh được quan hệ nhân quả.
Hành động: kiểm tra xem bạn có dùng đăng nhập mạng xã hội trên Keplr hay không, ủy quyền lại và chuyển tiền sang ví dùng cụm từ khôi phục hoặc ví phần cứng. Bỏ qua các tin nhắn riêng tự xưng là “khôi phục”.
Bạn có staking từ ví đăng nhập mạng xã hội không?
Đây không phải lời khuyên tài chính.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
{future}(MANTRAUSDT)
$ATOM.US
{stock_us}(ATOM.US)
$INJ
{future}(INJUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
🚨 MANTRA đã tạm dừng việc hủy ủy quyền mới trong 7 ngày, và cuộc đua thực sự là chạy đua với hạn chót ủy quyền lại.
Chuyện gì đã xảy ra: Lỗ hổng Web3Auth đứng sau đăng nhập Google/Apple của Keplr đã làm lộ khóa riêng. Kẻ tấn công rút tài sản thanh khoản, sau đó hủy ủy quyền MANTRA mà không có sự đồng ý. Cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Các con số chính:
Tạm dừng: 7 ngày, sau đó đánh giá lại. Thời gian chờ hủy ủy quyền: 8 ngày; các yêu cầu đã bắt đầu vẫn tiếp tục. Thiệt hại: các nguồn đưa ra con số khác nhau (Bitquery: 6,01 triệu USD, GoPlus: khoảng hơn 1 triệu USD; Web3Auth cho biết một phần đã được chuyển vào các ví khôi phục).
Điều nhiều người bỏ sót:
1️⃣ Token đang trong thời gian chờ hủy ủy quyền phải được ủy quyền lại trong vòng 8 ngày, nếu không kẻ tấn công có thể chiếm chúng.
2️⃣ Mắt xích yếu là hạ tầng đăng nhập của bên thứ ba được dùng chung, ảnh hưởng đến các ví Cosmos ($ATOM, $INJ ).
3️⃣ Mức giảm khoảng 7% trùng với thời điểm tin tức được đưa ra; chưa chứng minh được quan hệ nhân quả.
Hành động: kiểm tra xem bạn có dùng đăng nhập mạng xã hội trên Keplr hay không, ủy quyền lại và chuyển tiền sang ví dùng cụm từ khôi phục hoặc ví phần cứng. Bỏ qua các tin nhắn riêng tự xưng là “khôi phục”.
Bạn có staking từ ví đăng nhập mạng xã hội không?
Đây không phải lời khuyên tài chính.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
$ATOM.US
$INJ
🚨 MANTRA đã tạm dừng việc hủy ủy quyền mới trong 7 ngày, và cuộc đua thực sự là chạy đua với hạn chót ủy quyền lại.
Chuyện gì đã xảy ra: Lỗ hổng Web3Auth đứng sau đăng nhập Google/Apple của Keplr đã làm lộ khóa riêng. Kẻ tấn công rút tài sản thanh khoản, sau đó hủy ủy quyền MANTRA mà không có sự đồng ý. Cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Các con số chính:
Tạm dừng: 7 ngày, sau đó đánh giá lại. Thời gian chờ hủy ủy quyền: 8 ngày; các yêu cầu đã bắt đầu vẫn tiếp tục. Thiệt hại: các nguồn đưa ra con số khác nhau (Bitquery: 6,01 triệu USD, GoPlus: khoảng hơn 1 triệu USD; Web3Auth cho biết một phần đã được chuyển vào các ví khôi phục).
Điều nhiều người bỏ sót:
1️⃣ Token đang trong thời gian chờ hủy ủy quyền phải được ủy quyền lại trong vòng 8 ngày, nếu không kẻ tấn công có thể chiếm chúng.
2️⃣ Mắt xích yếu là hạ tầng đăng nhập của bên thứ ba được dùng chung, ảnh hưởng đến các ví Cosmos ($ATOM, $INJ ).
3️⃣ Mức giảm khoảng 7% trùng với thời điểm tin tức được đưa ra; chưa chứng minh được quan hệ nhân quả.
Hành động: kiểm tra xem bạn có dùng đăng nhập mạng xã hội trên Keplr hay không, ủy quyền lại và chuyển tiền sang ví dùng cụm từ khôi phục hoặc ví phần cứng. Bỏ qua các tin nhắn riêng tự xưng là “khôi phục”.
Bạn có staking từ ví đăng nhập mạng xã hội không?
Đây không phải lời khuyên tài chính.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
$ATOM.US
$INJ
648
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
🚨 MANTRA Tạm Dừng Rút Tài Sản Đang Staking Trong 7 Ngày Sau Sự Cố Bảo Mật Keplr!
Theo thông tin được đưa ra, MANTRA đã tạm thời dừng hoạt động rút tài sản đang staking trong bảy ngày sau một sự cố bảo mật liên quan đến Keplr.
Động thái này cho thấy mối lo ngại ngày càng tăng về bảo mật ví và những rủi ro tiềm ẩn mà người dùng trong toàn bộ hệ sinh thái tiền mã hóa phải đối mặt.
Tại sao điều này quan trọng:
Bảo vệ người dùng: Việc tạm dừng có thể giúp hạn chế rủi ro trong khi sự cố đang được điều tra.
Lo ngại về thanh khoản: Người nắm giữ MANTRA có thể phải chờ lâu hơn dự kiến để truy cập vào token đã staking.
Rủi ro bảo mật: Sự cố cho thấy tầm quan trọng của cơ sở hạ tầng ví và việc bảo vệ tài sản của người dùng.
Quan điểm của tôi: Các sự cố bảo mật có thể nhanh chóng làm suy giảm niềm tin của nhà đầu tư, đặc biệt khi việc rút tài sản staking bị ảnh hưởng. Phản ứng của MANTRA và thông tin chi tiết tiếp theo về sự cố Keplr sẽ đóng vai trò quan trọng trong việc xác định mức độ tác động.
Liệu việc tạm dừng này sẽ bảo vệ người dùng hay làm gia tăng sự bất ổn xung quanh MANTRA?
#mantra #keplr #CryptoSecurity
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
🚨 MANTRA Tạm Dừng Rút Tài Sản Đang Staking Trong 7 Ngày Sau Sự Cố Bảo Mật Keplr!
Theo thông tin được đưa ra, MANTRA đã tạm thời dừng hoạt động rút tài sản đang staking trong bảy ngày sau một sự cố bảo mật liên quan đến Keplr.
Động thái này cho thấy mối lo ngại ngày càng tăng về bảo mật ví và những rủi ro tiềm ẩn mà người dùng trong toàn bộ hệ sinh thái tiền mã hóa phải đối mặt.
Tại sao điều này quan trọng:
Bảo vệ người dùng: Việc tạm dừng có thể giúp hạn chế rủi ro trong khi sự cố đang được điều tra.
Lo ngại về thanh khoản: Người nắm giữ MANTRA có thể phải chờ lâu hơn dự kiến để truy cập vào token đã staking.
Rủi ro bảo mật: Sự cố cho thấy tầm quan trọng của cơ sở hạ tầng ví và việc bảo vệ tài sản của người dùng.
Quan điểm của tôi: Các sự cố bảo mật có thể nhanh chóng làm suy giảm niềm tin của nhà đầu tư, đặc biệt khi việc rút tài sản staking bị ảnh hưởng. Phản ứng của MANTRA và thông tin chi tiết tiếp theo về sự cố Keplr sẽ đóng vai trò quan trọng trong việc xác định mức độ tác động.
Liệu việc tạm dừng này sẽ bảo vệ người dùng hay làm gia tăng sự bất ổn xung quanh MANTRA?
#mantra #keplr #CryptoSecurity
🚨 MANTRA Tạm Dừng Rút Tài Sản Đang Staking Trong 7 Ngày Sau Sự Cố Bảo Mật Keplr!
Theo thông tin được đưa ra, MANTRA đã tạm thời dừng hoạt động rút tài sản đang staking trong bảy ngày sau một sự cố bảo mật liên quan đến Keplr.
Động thái này cho thấy mối lo ngại ngày càng tăng về bảo mật ví và những rủi ro tiềm ẩn mà người dùng trong toàn bộ hệ sinh thái tiền mã hóa phải đối mặt.
Tại sao điều này quan trọng:
Bảo vệ người dùng: Việc tạm dừng có thể giúp hạn chế rủi ro trong khi sự cố đang được điều tra.
Lo ngại về thanh khoản: Người nắm giữ MANTRA có thể phải chờ lâu hơn dự kiến để truy cập vào token đã staking.
Rủi ro bảo mật: Sự cố cho thấy tầm quan trọng của cơ sở hạ tầng ví và việc bảo vệ tài sản của người dùng.
Quan điểm của tôi: Các sự cố bảo mật có thể nhanh chóng làm suy giảm niềm tin của nhà đầu tư, đặc biệt khi việc rút tài sản staking bị ảnh hưởng. Phản ứng của MANTRA và thông tin chi tiết tiếp theo về sự cố Keplr sẽ đóng vai trò quan trọng trong việc xác định mức độ tác động.
Liệu việc tạm dừng này sẽ bảo vệ người dùng hay làm gia tăng sự bất ổn xung quanh MANTRA?
#mantra #keplr #CryptoSecurity
Jerilyn Ader VRzJ:
Not easy
1
2
393
#MANTRATạmDừngUnstakingTrong7NgàySauSựCốBảoMậtKeplr
🚨 MANTRA TẠM DỪNG UNSTAKING TRONG 7 NGÀY SAU SỰ CỐ BẢO MẬT KEPLR!
Một cảnh báo bảo mật nghiêm trọng ảnh hưởng đến hệ sinh thái MANTRA! ⚠️
MANTRA đã tạm thời đình chỉ mọi giao dịch unstaking mới trong bảy ngày sau sự cố bảo mật khóa riêng tư liên quan đến Web3Auth và một số ví Keplr.
🔥 Những điều nhà giao dịch cần biết:
Theo thông tin được báo cáo, tin tặc đã truy cập được khóa của các ví bị ảnh hưởng.
Đã có báo cáo về các nỗ lực unstaking MANTRA trái phép.
Một số ví có liên quan đến kẻ tấn công đã bị đóng băng.
Các yêu cầu unstaking hiện có KHÔNG tự động được bảo vệ trong thời gian tạm dừng bảy ngày.
Người dùng bị ảnh hưởng nên làm theo hướng dẫn ủy quyền lại chính thức của MANTRA trước khi thời hạn unstaking 8 ngày kết thúc.
📊 Nhận định thị trường của tôi: Bất ổn trong ngắn hạn có thể làm tăng biến động của MANTRA (OM). Hãy theo dõi khối lượng giao dịch, các mức hỗ trợ và cập nhật bảo mật chính thức.
⚠️ Chiến lược giao dịch: Tránh mua hoặc bán trong hoảng loạn. Hãy chờ tín hiệu phục hồi rõ ràng và xác nhận từ dự án.
🔥 Câu hỏi lớn: Liệu MANTRA có thể khôi phục niềm tin của nhà đầu tư sau sự cố bảo mật này?
#MANTRA #OM #Keplr #CryptoSecurity #Altcoins #cryptotrading #MANTRATạmDừngUnstakingTrong7NgàySauSựCốBảoMậtKeplr
#MANTRATạmDừngUnstakingTrong7NgàySauSựCốBảoMậtKeplr
🚨 MANTRA TẠM DỪNG UNSTAKING TRONG 7 NGÀY SAU SỰ CỐ BẢO MẬT KEPLR!
Một cảnh báo bảo mật nghiêm trọng ảnh hưởng đến hệ sinh thái MANTRA! ⚠️
MANTRA đã tạm thời đình chỉ mọi giao dịch unstaking mới trong bảy ngày sau sự cố bảo mật khóa riêng tư liên quan đến Web3Auth và một số ví Keplr.
🔥 Những điều nhà giao dịch cần biết:
Theo thông tin được báo cáo, tin tặc đã truy cập được khóa của các ví bị ảnh hưởng.
Đã có báo cáo về các nỗ lực unstaking MANTRA trái phép.
Một số ví có liên quan đến kẻ tấn công đã bị đóng băng.
Các yêu cầu unstaking hiện có KHÔNG tự động được bảo vệ trong thời gian tạm dừng bảy ngày.
Người dùng bị ảnh hưởng nên làm theo hướng dẫn ủy quyền lại chính thức của MANTRA trước khi thời hạn unstaking 8 ngày kết thúc.
📊 Nhận định thị trường của tôi: Bất ổn trong ngắn hạn có thể làm tăng biến động của MANTRA (OM). Hãy theo dõi khối lượng giao dịch, các mức hỗ trợ và cập nhật bảo mật chính thức.
⚠️ Chiến lược giao dịch: Tránh mua hoặc bán trong hoảng loạn. Hãy chờ tín hiệu phục hồi rõ ràng và xác nhận từ dự án.
🔥 Câu hỏi lớn: Liệu MANTRA có thể khôi phục niềm tin của nhà đầu tư sau sự cố bảo mật này?
#MANTRA #OM #Keplr #CryptoSecurity #Altcoins #cryptotrading #MANTRATạmDừngUnstakingTrong7NgàySauSựCốBảoMậtKeplr
🚨 MANTRA TẠM DỪNG UNSTAKING TRONG 7 NGÀY SAU SỰ CỐ BẢO MẬT KEPLR!
Một cảnh báo bảo mật nghiêm trọng ảnh hưởng đến hệ sinh thái MANTRA! ⚠️
MANTRA đã tạm thời đình chỉ mọi giao dịch unstaking mới trong bảy ngày sau sự cố bảo mật khóa riêng tư liên quan đến Web3Auth và một số ví Keplr.
🔥 Những điều nhà giao dịch cần biết:
Theo thông tin được báo cáo, tin tặc đã truy cập được khóa của các ví bị ảnh hưởng.
Đã có báo cáo về các nỗ lực unstaking MANTRA trái phép.
Một số ví có liên quan đến kẻ tấn công đã bị đóng băng.
Các yêu cầu unstaking hiện có KHÔNG tự động được bảo vệ trong thời gian tạm dừng bảy ngày.
Người dùng bị ảnh hưởng nên làm theo hướng dẫn ủy quyền lại chính thức của MANTRA trước khi thời hạn unstaking 8 ngày kết thúc.
📊 Nhận định thị trường của tôi: Bất ổn trong ngắn hạn có thể làm tăng biến động của MANTRA (OM). Hãy theo dõi khối lượng giao dịch, các mức hỗ trợ và cập nhật bảo mật chính thức.
⚠️ Chiến lược giao dịch: Tránh mua hoặc bán trong hoảng loạn. Hãy chờ tín hiệu phục hồi rõ ràng và xác nhận từ dự án.
🔥 Câu hỏi lớn: Liệu MANTRA có thể khôi phục niềm tin của nhà đầu tư sau sự cố bảo mật này?
#MANTRA #OM #Keplr #CryptoSecurity #Altcoins #cryptotrading #MANTRATạmDừngUnstakingTrong7NgàySauSựCốBảoMậtKeplr
8
·
--
MANTRA đóng băng việc rút ủy quyền trong 7 ngày sau vụ hack ví Keplr
Tin tặc khai thác lỗ hổng Web3Auth để đánh cắp khóa riêng tư của người dùng Keplr đăng nhập qua Google hoặc Apple — rồi bắt đầu hủy liên kết số $OM được staking của nạn nhân mà không có sự đồng ý.
MANTRA đã tạm dừng mọi yêu cầu hủy liên kết mới trong 7 ngày và đóng băng một số ví của tin tặc thông qua Đề xuất quản trị 41. Theo Bitquery, ít nhất 1,82 triệu USD đã bị đánh cắp từ 7.842 ví Cosmos.
Nếu OM của bạn đang trong quá trình hủy liên kết, hãy ủy quyền lại trước khi thời hạn 8 ngày kết thúc — nếu không, tin tặc có thể chiếm đoạt số OM đó.
Đây không phải lời khuyên tài chính.
$OM #MANTRA #Keplr #Web3Auth
MANTRA đóng băng việc rút ủy quyền trong 7 ngày sau vụ hack ví Keplr
Tin tặc khai thác lỗ hổng Web3Auth để đánh cắp khóa riêng tư của người dùng Keplr đăng nhập qua Google hoặc Apple — rồi bắt đầu hủy liên kết số $OM được staking của nạn nhân mà không có sự đồng ý.
MANTRA đã tạm dừng mọi yêu cầu hủy liên kết mới trong 7 ngày và đóng băng một số ví của tin tặc thông qua Đề xuất quản trị 41. Theo Bitquery, ít nhất 1,82 triệu USD đã bị đánh cắp từ 7.842 ví Cosmos.
Nếu OM của bạn đang trong quá trình hủy liên kết, hãy ủy quyền lại trước khi thời hạn 8 ngày kết thúc — nếu không, tin tặc có thể chiếm đoạt số OM đó.
Đây không phải lời khuyên tài chính.
$OM #MANTRA #Keplr #Web3Auth
Tin tặc khai thác lỗ hổng Web3Auth để đánh cắp khóa riêng tư của người dùng Keplr đăng nhập qua Google hoặc Apple — rồi bắt đầu hủy liên kết số $OM được staking của nạn nhân mà không có sự đồng ý.
MANTRA đã tạm dừng mọi yêu cầu hủy liên kết mới trong 7 ngày và đóng băng một số ví của tin tặc thông qua Đề xuất quản trị 41. Theo Bitquery, ít nhất 1,82 triệu USD đã bị đánh cắp từ 7.842 ví Cosmos.
Nếu OM của bạn đang trong quá trình hủy liên kết, hãy ủy quyền lại trước khi thời hạn 8 ngày kết thúc — nếu không, tin tặc có thể chiếm đoạt số OM đó.
Đây không phải lời khuyên tài chính.
$OM #MANTRA #Keplr #Web3Auth
36
·
--
Ví tiền mã hóa của bạn có thể bị tin tặc xâm nhập mà không cần ai biết mật khẩu của bạn. 😳
Các báo cáo bảo mật gần đây đã làm dấy lên lo ngại về ví Keplr được kết nối thông qua đăng nhập Google và Apple.
Theo báo cáo, sự cố liên quan đến việc khóa riêng tư bị lộ thông qua cơ sở hạ tầng của ví.
Hãy thử nghĩ xem...
Bạn có thể sử dụng phương thức đăng nhập đáng tin cậy mà vẫn phải đối mặt với rủi ro bảo mật.
Đó là lý do người dùng tiền mã hóa nghiêm túc không bao giờ nên chỉ phụ thuộc vào một lớp bảo vệ duy nhất.
Hãy dùng ví phần cứng để lưu trữ tài sản dài hạn, bảo vệ cụm từ khôi phục và tuyệt đối không chia sẻ cụm từ đó với bất kỳ ai.
Sự tiện lợi rất tốt.
Nhưng trong lĩnh vực tiền mã hóa, bảo mật luôn là ưu tiên hàng đầu. 🔐
#CryptoSecurity #Keplr #Web3 #Bitcoin
Ví tiền mã hóa của bạn có thể bị tin tặc xâm nhập mà không cần ai biết mật khẩu của bạn. 😳
Các báo cáo bảo mật gần đây đã làm dấy lên lo ngại về ví Keplr được kết nối thông qua đăng nhập Google và Apple.
Theo báo cáo, sự cố liên quan đến việc khóa riêng tư bị lộ thông qua cơ sở hạ tầng của ví.
Hãy thử nghĩ xem...
Bạn có thể sử dụng phương thức đăng nhập đáng tin cậy mà vẫn phải đối mặt với rủi ro bảo mật.
Đó là lý do người dùng tiền mã hóa nghiêm túc không bao giờ nên chỉ phụ thuộc vào một lớp bảo vệ duy nhất.
Hãy dùng ví phần cứng để lưu trữ tài sản dài hạn, bảo vệ cụm từ khôi phục và tuyệt đối không chia sẻ cụm từ đó với bất kỳ ai.
Sự tiện lợi rất tốt.
Nhưng trong lĩnh vực tiền mã hóa, bảo mật luôn là ưu tiên hàng đầu. 🔐
#CryptoSecurity #Keplr #Web3 #Bitcoin
Các báo cáo bảo mật gần đây đã làm dấy lên lo ngại về ví Keplr được kết nối thông qua đăng nhập Google và Apple.
Theo báo cáo, sự cố liên quan đến việc khóa riêng tư bị lộ thông qua cơ sở hạ tầng của ví.
Hãy thử nghĩ xem...
Bạn có thể sử dụng phương thức đăng nhập đáng tin cậy mà vẫn phải đối mặt với rủi ro bảo mật.
Đó là lý do người dùng tiền mã hóa nghiêm túc không bao giờ nên chỉ phụ thuộc vào một lớp bảo vệ duy nhất.
Hãy dùng ví phần cứng để lưu trữ tài sản dài hạn, bảo vệ cụm từ khôi phục và tuyệt đối không chia sẻ cụm từ đó với bất kỳ ai.
Sự tiện lợi rất tốt.
Nhưng trong lĩnh vực tiền mã hóa, bảo mật luôn là ưu tiên hàng đầu. 🔐
#CryptoSecurity #Keplr #Web3 #Bitcoin
1
4
·
--
🚨 Ví đăng nhập một chạm bằng Google/Apple gặp sự cố nghiêm trọng chỉ sau một đêm: Khóa riêng tư của người dùng Keplr bị lộ!
📌 Diễn biến:
• Ngày 11/7, Keplr cho biết một số tài khoản được tạo bằng cách đăng nhập Google/Apple đã xuất hiện giao dịch chuyển tiền trái phép, sau đó lập tức tạm ngưng hai phương thức đăng nhập này
• Nguyên nhân bắt nguồn từ lỗ hổng hạ tầng của Web3Auth, nhà cung cấp dịch vụ đăng nhập thuộc Consensys, chứ không phải do mã của Keplr
• Theo thống kê của Bitquery: khoảng 6 triệu USD đã được chuyển, liên quan đến hơn 44.000 ví Cosmos; GoPlus cho biết ít nhất khoảng 1 triệu USD đã bị đánh cắp, trong khi khoảng 6 triệu USD khác được Web3Auth chuyển vào địa chỉ cứu hộ
• Đồng sáng lập Keplr ước tính khoảng 20% tài khoản đăng nhập bằng mạng xã hội có thể bị ảnh hưởng
✅ Ví dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng
⚠️ Bài học:
1️⃣ Đăng nhập bằng mạng xã hội = tiện lợi, nhưng khóa riêng tư được bên thứ ba lưu giữ, tạo thêm một điểm lỗi đơn lẻ
2️⃣ Nên giữ tài sản lớn trong ví phần cứng/tự bảo quản cụm từ khôi phục
3️⃣ Số dư về 0 không nhất thiết là bị đánh cắp; có thể tài sản đã được chuyển vào địa chỉ cứu hộ. Hãy xem thông báo chính thức trước, đừng tùy tiện cấp quyền hay nhấp vào liên kết “khôi phục” lạ
Ví của bạn dùng đăng nhập mạng xã hội hay cụm từ khôi phục? Cùng chia sẻ ở phần bình luận nhé 👇
$BTC $ETH $BNB #钱包安全 #Keplr #ThịTrườngCrypto
Đây chỉ là quan điểm cá nhân, không cấu thành lời khuyên đầu tư
🚨 Ví đăng nhập một chạm bằng Google/Apple gặp sự cố nghiêm trọng chỉ sau một đêm: Khóa riêng tư của người dùng Keplr bị lộ!
📌 Diễn biến:
• Ngày 11/7, Keplr cho biết một số tài khoản được tạo bằng cách đăng nhập Google/Apple đã xuất hiện giao dịch chuyển tiền trái phép, sau đó lập tức tạm ngưng hai phương thức đăng nhập này
• Nguyên nhân bắt nguồn từ lỗ hổng hạ tầng của Web3Auth, nhà cung cấp dịch vụ đăng nhập thuộc Consensys, chứ không phải do mã của Keplr
• Theo thống kê của Bitquery: khoảng 6 triệu USD đã được chuyển, liên quan đến hơn 44.000 ví Cosmos; GoPlus cho biết ít nhất khoảng 1 triệu USD đã bị đánh cắp, trong khi khoảng 6 triệu USD khác được Web3Auth chuyển vào địa chỉ cứu hộ
• Đồng sáng lập Keplr ước tính khoảng 20% tài khoản đăng nhập bằng mạng xã hội có thể bị ảnh hưởng
✅ Ví dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng
⚠️ Bài học:
1️⃣ Đăng nhập bằng mạng xã hội = tiện lợi, nhưng khóa riêng tư được bên thứ ba lưu giữ, tạo thêm một điểm lỗi đơn lẻ
2️⃣ Nên giữ tài sản lớn trong ví phần cứng/tự bảo quản cụm từ khôi phục
3️⃣ Số dư về 0 không nhất thiết là bị đánh cắp; có thể tài sản đã được chuyển vào địa chỉ cứu hộ. Hãy xem thông báo chính thức trước, đừng tùy tiện cấp quyền hay nhấp vào liên kết “khôi phục” lạ
Ví của bạn dùng đăng nhập mạng xã hội hay cụm từ khôi phục? Cùng chia sẻ ở phần bình luận nhé 👇
$BTC $ETH $BNB #钱包安全 #Keplr #ThịTrườngCrypto
Đây chỉ là quan điểm cá nhân, không cấu thành lời khuyên đầu tư
📌 Diễn biến:
• Ngày 11/7, Keplr cho biết một số tài khoản được tạo bằng cách đăng nhập Google/Apple đã xuất hiện giao dịch chuyển tiền trái phép, sau đó lập tức tạm ngưng hai phương thức đăng nhập này
• Nguyên nhân bắt nguồn từ lỗ hổng hạ tầng của Web3Auth, nhà cung cấp dịch vụ đăng nhập thuộc Consensys, chứ không phải do mã của Keplr
• Theo thống kê của Bitquery: khoảng 6 triệu USD đã được chuyển, liên quan đến hơn 44.000 ví Cosmos; GoPlus cho biết ít nhất khoảng 1 triệu USD đã bị đánh cắp, trong khi khoảng 6 triệu USD khác được Web3Auth chuyển vào địa chỉ cứu hộ
• Đồng sáng lập Keplr ước tính khoảng 20% tài khoản đăng nhập bằng mạng xã hội có thể bị ảnh hưởng
✅ Ví dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng
⚠️ Bài học:
1️⃣ Đăng nhập bằng mạng xã hội = tiện lợi, nhưng khóa riêng tư được bên thứ ba lưu giữ, tạo thêm một điểm lỗi đơn lẻ
2️⃣ Nên giữ tài sản lớn trong ví phần cứng/tự bảo quản cụm từ khôi phục
3️⃣ Số dư về 0 không nhất thiết là bị đánh cắp; có thể tài sản đã được chuyển vào địa chỉ cứu hộ. Hãy xem thông báo chính thức trước, đừng tùy tiện cấp quyền hay nhấp vào liên kết “khôi phục” lạ
Ví của bạn dùng đăng nhập mạng xã hội hay cụm từ khôi phục? Cùng chia sẻ ở phần bình luận nhé 👇
$BTC $ETH $BNB #钱包安全 #Keplr #ThịTrườngCrypto
Đây chỉ là quan điểm cá nhân, không cấu thành lời khuyên đầu tư
16
·
--
Bài viết
Sự cố bảo mật ví Keplr: Lời cảnh tỉnh cho người dùng tiền mã hóaSự cố bảo mật gần đây của Keplr đã làm dấy lên những lo ngại mới về ví đăng nhập bằng tài khoản mạng xã hội.
Trong khoảng thời gian từ ngày 6 đến ngày 7 tháng 11, một số ví đăng nhập bằng Google và Apple đã bị ảnh hưởng bởi lỗ hổng liên quan đến Web3Auth.
Công ty phân tích blockchain Bitquery cho biết hơn 44.000 ví có liên quan, với khoảng 6,01 triệu USD tài sản được chuyển đến hai địa chỉ.
Tuy nhiên, một số giao dịch chuyển tiền là một phần trong nỗ lực khôi phục nhằm bảo vệ số tiền còn lại, không nhất thiết là hành vi trộm cắp.
Keplr xác nhận rằng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Sự cố bảo mật ví Keplr: Lời cảnh tỉnh cho người dùng tiền mã hóa
Sự cố bảo mật gần đây của Keplr đã làm dấy lên những lo ngại mới về ví đăng nhập bằng tài khoản mạng xã hội.
Trong khoảng thời gian từ ngày 6 đến ngày 7 tháng 11, một số ví đăng nhập bằng Google và Apple đã bị ảnh hưởng bởi lỗ hổng liên quan đến Web3Auth.
Công ty phân tích blockchain Bitquery cho biết hơn 44.000 ví có liên quan, với khoảng 6,01 triệu USD tài sản được chuyển đến hai địa chỉ.
Tuy nhiên, một số giao dịch chuyển tiền là một phần trong nỗ lực khôi phục nhằm bảo vệ số tiền còn lại, không nhất thiết là hành vi trộm cắp.
Keplr xác nhận rằng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Trong khoảng thời gian từ ngày 6 đến ngày 7 tháng 11, một số ví đăng nhập bằng Google và Apple đã bị ảnh hưởng bởi lỗ hổng liên quan đến Web3Auth.
Công ty phân tích blockchain Bitquery cho biết hơn 44.000 ví có liên quan, với khoảng 6,01 triệu USD tài sản được chuyển đến hai địa chỉ.
Tuy nhiên, một số giao dịch chuyển tiền là một phần trong nỗ lực khôi phục nhằm bảo vệ số tiền còn lại, không nhất thiết là hành vi trộm cắp.
Keplr xác nhận rằng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
324

Ví Keplr đã khuyến cáo người dùng tạo tài khoản bằng cách đăng nhập qua mạng xã hội (Google hoặc Apple) chuyển số tài sản còn lại do sự cố vi phạm bảo mật từ nhà cung cấp liên quan đến Web3Auth.
Cập nhật bảo mật quan trọng:
Nguyên nhân gốc rễ: Lỗ hổng cơ sở hạ tầng tại Web3Auth — nhà cung cấp bên thứ ba hỗ trợ tính năng đăng nhập mạng xã hội tích hợp của Keplr — đã làm lộ khóa riêng tư, dẫn đến các giao dịch trái phép.
Những ai bị ảnh hưởng: Chỉ các tài khoản được tạo bằng cách đăng nhập qua Google hoặc Apple mới bị ảnh hưởng. Ví được bảo vệ bằng cụm từ hạt giống truyền thống (cụm từ khôi phục) hoặc ví phần cứng hoàn toàn không bị ảnh hưởng.
Việc cần làm: Keplr và các đội ngũ bảo mật đã khuyến nghị người dùng bị ảnh hưởng ngừng nạp thêm tiền và chuyển mọi tài sản còn có thể chuyển sang một ví mới được bảo mật bằng cụm từ hạt giống trực tiếp hoặc thiết bị phần cứng.
Can thiệp của hacker mũ trắng: Lưu ý rằng một số khoản tài sản bị giảm hoặc biến động số dư cũng có thể là kết quả của các chiến dịch giải cứu được ủy quyền do hacker mũ trắng thực hiện nhằm bảo vệ tiền khỏi các đối tượng xấu.
Cảnh báo an toàn: Tránh nhấp vào các liên kết chưa được xác minh hoặc trả lời tin nhắn riêng chào mời hỗ trợ “khôi phục ví”, vì kẻ lừa đảo đang tích cực nhắm mục tiêu vào người dùng bị ảnh hưởng. Luôn chỉ dựa vào các thông tin cập nhật được đăng trên những kênh chính thức của Keplr.
#keplr #BunanceSquareTalk
Ví Keplr đã khuyến cáo người dùng tạo tài khoản bằng cách đăng nhập qua mạng xã hội (Google hoặc Apple) chuyển số tài sản còn lại do sự cố vi phạm bảo mật từ nhà cung cấp liên quan đến Web3Auth.
Cập nhật bảo mật quan trọng:
Nguyên nhân gốc rễ: Lỗ hổng cơ sở hạ tầng tại Web3Auth — nhà cung cấp bên thứ ba hỗ trợ tính năng đăng nhập mạng xã hội tích hợp của Keplr — đã làm lộ khóa riêng tư, dẫn đến các giao dịch trái phép.
Những ai bị ảnh hưởng: Chỉ các tài khoản được tạo bằng cách đăng nhập qua Google hoặc Apple mới bị ảnh hưởng. Ví được bảo vệ bằng cụm từ hạt giống truyền thống (cụm từ khôi phục) hoặc ví phần cứng hoàn toàn không bị ảnh hưởng.
Việc cần làm: Keplr và các đội ngũ bảo mật đã khuyến nghị người dùng bị ảnh hưởng ngừng nạp thêm tiền và chuyển mọi tài sản còn có thể chuyển sang một ví mới được bảo mật bằng cụm từ hạt giống trực tiếp hoặc thiết bị phần cứng.
Can thiệp của hacker mũ trắng: Lưu ý rằng một số khoản tài sản bị giảm hoặc biến động số dư cũng có thể là kết quả của các chiến dịch giải cứu được ủy quyền do hacker mũ trắng thực hiện nhằm bảo vệ tiền khỏi các đối tượng xấu.
Cảnh báo an toàn: Tránh nhấp vào các liên kết chưa được xác minh hoặc trả lời tin nhắn riêng chào mời hỗ trợ “khôi phục ví”, vì kẻ lừa đảo đang tích cực nhắm mục tiêu vào người dùng bị ảnh hưởng. Luôn chỉ dựa vào các thông tin cập nhật được đăng trên những kênh chính thức của Keplr.
#keplr #BunanceSquareTalk
Cập nhật bảo mật quan trọng:
Nguyên nhân gốc rễ: Lỗ hổng cơ sở hạ tầng tại Web3Auth — nhà cung cấp bên thứ ba hỗ trợ tính năng đăng nhập mạng xã hội tích hợp của Keplr — đã làm lộ khóa riêng tư, dẫn đến các giao dịch trái phép.
Những ai bị ảnh hưởng: Chỉ các tài khoản được tạo bằng cách đăng nhập qua Google hoặc Apple mới bị ảnh hưởng. Ví được bảo vệ bằng cụm từ hạt giống truyền thống (cụm từ khôi phục) hoặc ví phần cứng hoàn toàn không bị ảnh hưởng.
Việc cần làm: Keplr và các đội ngũ bảo mật đã khuyến nghị người dùng bị ảnh hưởng ngừng nạp thêm tiền và chuyển mọi tài sản còn có thể chuyển sang một ví mới được bảo mật bằng cụm từ hạt giống trực tiếp hoặc thiết bị phần cứng.
Can thiệp của hacker mũ trắng: Lưu ý rằng một số khoản tài sản bị giảm hoặc biến động số dư cũng có thể là kết quả của các chiến dịch giải cứu được ủy quyền do hacker mũ trắng thực hiện nhằm bảo vệ tiền khỏi các đối tượng xấu.
Cảnh báo an toàn: Tránh nhấp vào các liên kết chưa được xác minh hoặc trả lời tin nhắn riêng chào mời hỗ trợ “khôi phục ví”, vì kẻ lừa đảo đang tích cực nhắm mục tiêu vào người dùng bị ảnh hưởng. Luôn chỉ dựa vào các thông tin cập nhật được đăng trên những kênh chính thức của Keplr.
#keplr #BunanceSquareTalk
8

·
--
Bài viết
44.000 ví Keplr bị vét tiền, hacker mũ trắng dùng chính lỗ hổng đó đi trước và cứu được 5,6 triệu USDĐêm muộn ngày 6 đến ngày 7 tháng 11, ví Keplr gặp một sự cố rất kỳ lạ. Khóa riêng tư của những người dùng tạo ví bằng cách đăng nhập tài khoản Google hoặc Apple đã bị lấy ra từ hạ tầng của Web3Auth. Theo thống kê của Bitquery, hơn 44.000 ví đã bị vét tiền trong vòng 18 giờ, với số tiền có thể xác định trên chuỗi vào khoảng 6,01 triệu USD. Tuy nhiên, con số này bao gồm cả khoản tiền Web3Auth tự chuyển đi để cứu nguy, nên chưa thể xác định chính xác hacker đã lấy được bao nhiêu. Điều đau lòng hơn là một con số: 86% số tiền bị vét đã bị chuyển đi sau khi Keplr phát cảnh báo. Cảnh báo đã được đưa ra, nhưng chìa khóa đã nằm trong tay người khác; chặn đăng nhập hoàn toàn không ngăn được việc đó.
44.000 ví Keplr bị vét tiền, hacker mũ trắng dùng chính lỗ hổng đó đi trước và cứu được 5,6 triệu USD
Đêm muộn ngày 6 đến ngày 7 tháng 11, ví Keplr gặp một sự cố rất kỳ lạ. Khóa riêng tư của những người dùng tạo ví bằng cách đăng nhập tài khoản Google hoặc Apple đã bị lấy ra từ hạ tầng của Web3Auth. Theo thống kê của Bitquery, hơn 44.000 ví đã bị vét tiền trong vòng 18 giờ, với số tiền có thể xác định trên chuỗi vào khoảng 6,01 triệu USD. Tuy nhiên, con số này bao gồm cả khoản tiền Web3Auth tự chuyển đi để cứu nguy, nên chưa thể xác định chính xác hacker đã lấy được bao nhiêu. Điều đau lòng hơn là một con số: 86% số tiền bị vét đã bị chuyển đi sau khi Keplr phát cảnh báo. Cảnh báo đã được đưa ra, nhưng chìa khóa đã nằm trong tay người khác; chặn đăng nhập hoàn toàn không ngăn được việc đó.
33
·
--
#KeplrKhuyênNgườiDùngĐăngNhậpMạngXãHộiChuyểnTàiSản
🛟 52K ví Keplr bị vét sạch. Phần lớn số tiền đó đã được cứu
Web3Auth cho biết họ đã rút tài sản khỏi các ví đăng nhập mạng xã hội bị lộ trước khi kẻ tấn công kịp ra tay.
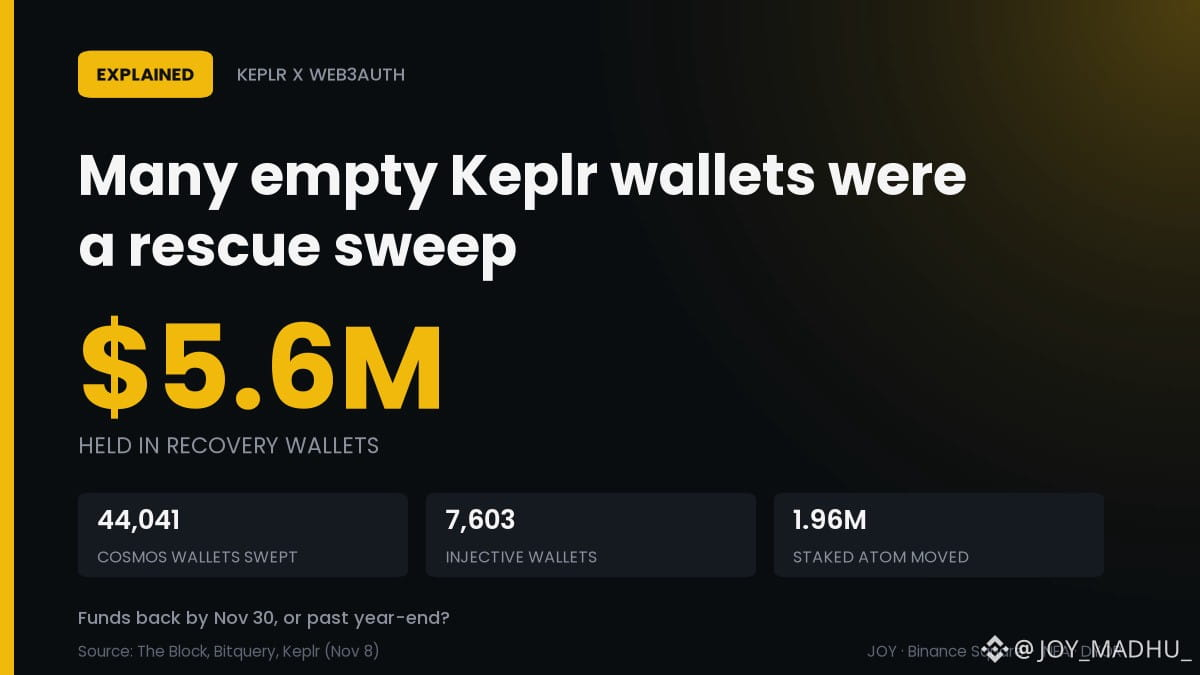
📊 Khoảng 5,6 triệu USD nằm trong 12 địa chỉ khôi phục của Web3Auth
📉 44.041 ví Cosmos và 7.603 ví Injective bị vét sạch trong ngày 6–7 tháng 11
⚠️ 1,96 triệu ATOM đang stake đã bỏ qua thời gian chờ mở khóa 21 ngày
📅 Chưa có ngày hoàn trả số tiền bị giữ
Điểm đáng chú ý: tổng số tiền của kẻ tấn công vẫn chưa được công bố.
5,6 triệu USD sẽ được hoàn trả trước ngày 30 tháng 11, hay sau khi hết năm? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
#KeplrKhuyênNgườiDùngĐăngNhậpMạngXãHộiChuyểnTàiSản
🛟 52K ví Keplr bị vét sạch. Phần lớn số tiền đó đã được cứu
Web3Auth cho biết họ đã rút tài sản khỏi các ví đăng nhập mạng xã hội bị lộ trước khi kẻ tấn công kịp ra tay.
📊 Khoảng 5,6 triệu USD nằm trong 12 địa chỉ khôi phục của Web3Auth
📉 44.041 ví Cosmos và 7.603 ví Injective bị vét sạch trong ngày 6–7 tháng 11
⚠️ 1,96 triệu ATOM đang stake đã bỏ qua thời gian chờ mở khóa 21 ngày
📅 Chưa có ngày hoàn trả số tiền bị giữ
Điểm đáng chú ý: tổng số tiền của kẻ tấn công vẫn chưa được công bố.
5,6 triệu USD sẽ được hoàn trả trước ngày 30 tháng 11, hay sau khi hết năm? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
🛟 52K ví Keplr bị vét sạch. Phần lớn số tiền đó đã được cứu
Web3Auth cho biết họ đã rút tài sản khỏi các ví đăng nhập mạng xã hội bị lộ trước khi kẻ tấn công kịp ra tay.
📊 Khoảng 5,6 triệu USD nằm trong 12 địa chỉ khôi phục của Web3Auth
📉 44.041 ví Cosmos và 7.603 ví Injective bị vét sạch trong ngày 6–7 tháng 11
⚠️ 1,96 triệu ATOM đang stake đã bỏ qua thời gian chờ mở khóa 21 ngày
📅 Chưa có ngày hoàn trả số tiền bị giữ
Điểm đáng chú ý: tổng số tiền của kẻ tấn công vẫn chưa được công bố.
5,6 triệu USD sẽ được hoàn trả trước ngày 30 tháng 11, hay sau khi hết năm? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
44

Web3Auth Frontran Hackers: $5.6M Moved from Keplr Wallets
- Web3Auth báo cáo chuyển $5.6 triệu từ ví Keplr bị lộ
- Hacker được gọi là "người tấn công ban đầu"
- Một số quỹ bị đánh cắp nhưng chi tiết chưa được giải thích
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
Web3Auth Frontran Hackers: $5.6M Moved from Keplr Wallets
- Web3Auth báo cáo chuyển $5.6 triệu từ ví Keplr bị lộ
- Hacker được gọi là "người tấn công ban đầu"
- Một số quỹ bị đánh cắp nhưng chi tiết chưa được giải thích
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
- Web3Auth báo cáo chuyển $5.6 triệu từ ví Keplr bị lộ
- Hacker được gọi là "người tấn công ban đầu"
- Một số quỹ bị đánh cắp nhưng chi tiết chưa được giải thích
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
33
·
--
Người dùng tạo ví Keplr bằng cách đăng nhập Google hoặc Apple đã có con số cụ thể về thiệt hại: theo giám sát của GoPlus ngày 9/11, ít nhất khoảng 1 triệu USD tài sản đã bị đánh cắp, ngoài ra khoảng 6 triệu USD đã được chuyển vào địa chỉ cứu hộ được xác nhận chính thức. Người dùng ví bằng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Khi tạo ví bằng cách đăng nhập mạng xã hội, một phần khóa sẽ không nằm trong tay bạn. Ví Keplr của bạn ban đầu được tạo bằng cách nào?
#加密安全 #Keplr
Người dùng tạo ví Keplr bằng cách đăng nhập Google hoặc Apple đã có con số cụ thể về thiệt hại: theo giám sát của GoPlus ngày 9/11, ít nhất khoảng 1 triệu USD tài sản đã bị đánh cắp, ngoài ra khoảng 6 triệu USD đã được chuyển vào địa chỉ cứu hộ được xác nhận chính thức. Người dùng ví bằng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Khi tạo ví bằng cách đăng nhập mạng xã hội, một phần khóa sẽ không nằm trong tay bạn. Ví Keplr của bạn ban đầu được tạo bằng cách nào?
#加密安全 #Keplr
Khi tạo ví bằng cách đăng nhập mạng xã hội, một phần khóa sẽ không nằm trong tay bạn. Ví Keplr của bạn ban đầu được tạo bằng cách nào?
#加密安全 #Keplr
4
·
--
Lộ khóa riêng do đăng nhập mạng xã hội trên Keplr: 5,6 triệu USD được chuyển đến địa chỉ khôi phục, ATOM giảm 3,6%Lỗ hổng trong cơ sở hạ tầng Web3Auth ảnh hưởng đến ví Keplr. Theo cập nhật chính thức được Odaily dẫn lại, khóa riêng của một số ví Keplr được tạo bằng cách đăng nhập qua Google hoặc Apple đã bị lộ; Web3Auth đã chủ động chuyển khoảng 5,6 triệu USD tài sản đến các địa chỉ an toàn, trong đó 12 địa chỉ khôi phục chứa khoảng 2,49 triệu ATOM, trị giá khoảng 3,3 triệu USD.
Ngoài ra, ít nhất khoảng 6,01 triệu USD đã được chuyển xuyên chuỗi qua các địa chỉ liên quan; thiệt hại thực tế vẫn chưa được xác minh. Nhà đồng sáng lập Keplr Josh Lee ước tính khoảng 20% tài khoản đăng nhập bằng Google hoặc Apple bị ảnh hưởng, nhưng chỉ một phần rất nhỏ trong số đó thực sự bị khai thác. Keplr khuyến nghị người dùng ngừng nạp tiền và chuyển tài sản còn lại sang ví dùng cụm từ khôi phục hoặc ví phần cứng; việc xử lý tài sản đang staking hoặc bị khóa sẽ mất nhiều thời gian hơn.
Lộ khóa riêng do đăng nhập mạng xã hội trên Keplr: 5,6 triệu USD được chuyển đến địa chỉ khôi phục, ATOM giảm 3,6%
Lỗ hổng trong cơ sở hạ tầng Web3Auth ảnh hưởng đến ví Keplr. Theo cập nhật chính thức được Odaily dẫn lại, khóa riêng của một số ví Keplr được tạo bằng cách đăng nhập qua Google hoặc Apple đã bị lộ; Web3Auth đã chủ động chuyển khoảng 5,6 triệu USD tài sản đến các địa chỉ an toàn, trong đó 12 địa chỉ khôi phục chứa khoảng 2,49 triệu ATOM, trị giá khoảng 3,3 triệu USD.
Ngoài ra, ít nhất khoảng 6,01 triệu USD đã được chuyển xuyên chuỗi qua các địa chỉ liên quan; thiệt hại thực tế vẫn chưa được xác minh. Nhà đồng sáng lập Keplr Josh Lee ước tính khoảng 20% tài khoản đăng nhập bằng Google hoặc Apple bị ảnh hưởng, nhưng chỉ một phần rất nhỏ trong số đó thực sự bị khai thác. Keplr khuyến nghị người dùng ngừng nạp tiền và chuyển tài sản còn lại sang ví dùng cụm từ khôi phục hoặc ví phần cứng; việc xử lý tài sản đang staking hoặc bị khóa sẽ mất nhiều thời gian hơn.
Ngoài ra, ít nhất khoảng 6,01 triệu USD đã được chuyển xuyên chuỗi qua các địa chỉ liên quan; thiệt hại thực tế vẫn chưa được xác minh. Nhà đồng sáng lập Keplr Josh Lee ước tính khoảng 20% tài khoản đăng nhập bằng Google hoặc Apple bị ảnh hưởng, nhưng chỉ một phần rất nhỏ trong số đó thực sự bị khai thác. Keplr khuyến nghị người dùng ngừng nạp tiền và chuyển tài sản còn lại sang ví dùng cụm từ khôi phục hoặc ví phần cứng; việc xử lý tài sản đang staking hoặc bị khóa sẽ mất nhiều thời gian hơn.
174
·
--
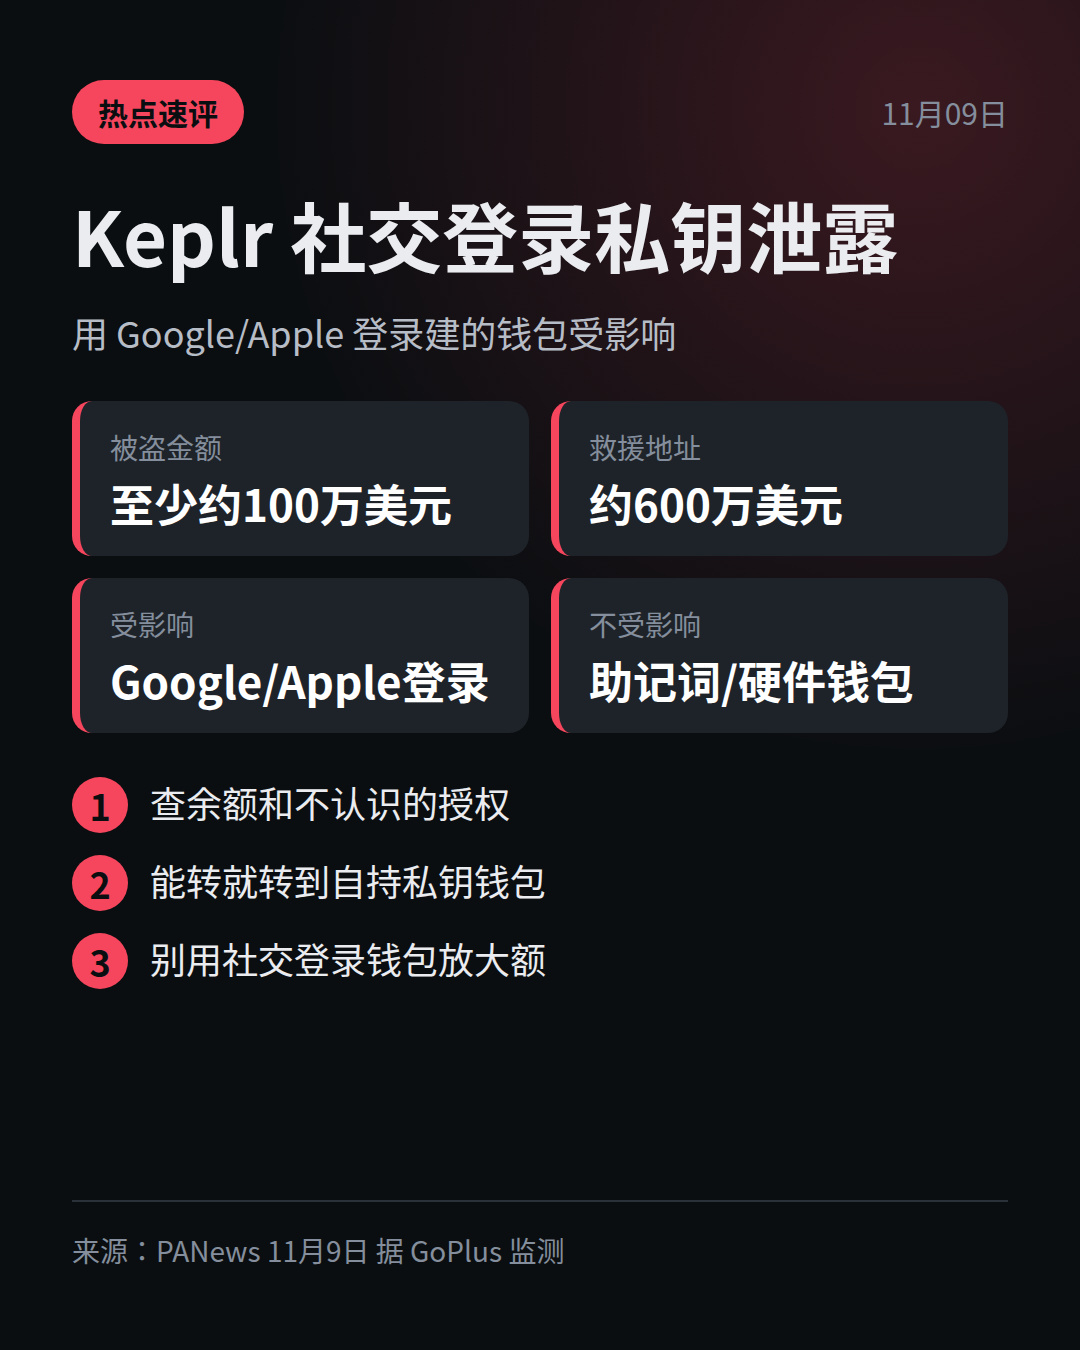
Ví đăng nhập mạng xã hội Keplr, ít nhất khoảng 1 triệu USD đã biến mất.
Ngày 9 tháng 11, GoPlus cho biết Web3Auth được tích hợp trong Keplr gặp lỗ hổng, khiến khóa riêng tư của một số người dùng bị lộ và khả năng ký giao dịch bị đánh cắp. Ví Keplr được tạo bằng cách đăng nhập Google hoặc Apple bị ảnh hưởng; ví dùng cụm từ khôi phục và ví phần cứng thì không.
Ít nhất khoảng 1 triệu USD tài sản đã bị đánh cắp, ngoài ra khoảng 6 triệu USD khác đã được chuyển vào địa chỉ cứu hộ được xác nhận chính thức. Tiện lợi và an toàn là hai chuyện khác nhau: đăng nhập mạng xã hội giúp tiết kiệm một bước, nhưng chưa chắc khóa riêng tư nằm trong tay bạn.
1️⃣ Trước tiên, hãy kiểm tra số dư và các quyền đã cấp, xem có giao dịch chuyển tiền hoặc quyền cấp nào lạ không
2️⃣ Nếu vẫn chuyển được, hãy chuyển ngay sang ví có khóa riêng tư do bạn nắm giữ
3️⃣ Đừng dùng ví đăng nhập mạng xã hội làm ví chính nữa; hãy cất khoản tiền lớn trong ví dùng cụm từ khôi phục hoặc ví phần cứng
Bạn có người quen nào từng tạo ví Keplr bằng cách đăng nhập Google hoặc Apple không? #Keplr
Ví đăng nhập mạng xã hội Keplr, ít nhất khoảng 1 triệu USD đã biến mất.
Ngày 9 tháng 11, GoPlus cho biết Web3Auth được tích hợp trong Keplr gặp lỗ hổng, khiến khóa riêng tư của một số người dùng bị lộ và khả năng ký giao dịch bị đánh cắp. Ví Keplr được tạo bằng cách đăng nhập Google hoặc Apple bị ảnh hưởng; ví dùng cụm từ khôi phục và ví phần cứng thì không.
Ít nhất khoảng 1 triệu USD tài sản đã bị đánh cắp, ngoài ra khoảng 6 triệu USD khác đã được chuyển vào địa chỉ cứu hộ được xác nhận chính thức. Tiện lợi và an toàn là hai chuyện khác nhau: đăng nhập mạng xã hội giúp tiết kiệm một bước, nhưng chưa chắc khóa riêng tư nằm trong tay bạn.
1️⃣ Trước tiên, hãy kiểm tra số dư và các quyền đã cấp, xem có giao dịch chuyển tiền hoặc quyền cấp nào lạ không
2️⃣ Nếu vẫn chuyển được, hãy chuyển ngay sang ví có khóa riêng tư do bạn nắm giữ
3️⃣ Đừng dùng ví đăng nhập mạng xã hội làm ví chính nữa; hãy cất khoản tiền lớn trong ví dùng cụm từ khôi phục hoặc ví phần cứng
Bạn có người quen nào từng tạo ví Keplr bằng cách đăng nhập Google hoặc Apple không? #Keplr
Ngày 9 tháng 11, GoPlus cho biết Web3Auth được tích hợp trong Keplr gặp lỗ hổng, khiến khóa riêng tư của một số người dùng bị lộ và khả năng ký giao dịch bị đánh cắp. Ví Keplr được tạo bằng cách đăng nhập Google hoặc Apple bị ảnh hưởng; ví dùng cụm từ khôi phục và ví phần cứng thì không.
Ít nhất khoảng 1 triệu USD tài sản đã bị đánh cắp, ngoài ra khoảng 6 triệu USD khác đã được chuyển vào địa chỉ cứu hộ được xác nhận chính thức. Tiện lợi và an toàn là hai chuyện khác nhau: đăng nhập mạng xã hội giúp tiết kiệm một bước, nhưng chưa chắc khóa riêng tư nằm trong tay bạn.
1️⃣ Trước tiên, hãy kiểm tra số dư và các quyền đã cấp, xem có giao dịch chuyển tiền hoặc quyền cấp nào lạ không
2️⃣ Nếu vẫn chuyển được, hãy chuyển ngay sang ví có khóa riêng tư do bạn nắm giữ
3️⃣ Đừng dùng ví đăng nhập mạng xã hội làm ví chính nữa; hãy cất khoản tiền lớn trong ví dùng cụm từ khôi phục hoặc ví phần cứng
Bạn có người quen nào từng tạo ví Keplr bằng cách đăng nhập Google hoặc Apple không? #Keplr
114

·
--
« Đăng nhập bằng Google » trên ví crypto rất tiện. Cuối tuần này, chúng ta đã thấy cái giá của sự tiện lợi đó.
Keplr, một ví được sử dụng rộng rãi trong hệ sinh thái Cosmos, đã tạm ngưng đăng nhập qua Google và Apple vào thứ Bảy. Một số người dùng thấy tiền bị chuyển đi dù họ chưa ký bất cứ giao dịch nào. Lỗ hổng không nằm ở Keplr mà ở Web3Auth, dịch vụ (thuộc sở hữu của Consensys, công ty phát triển MetaMask) quản lý các kết nối « mạng xã hội » này.
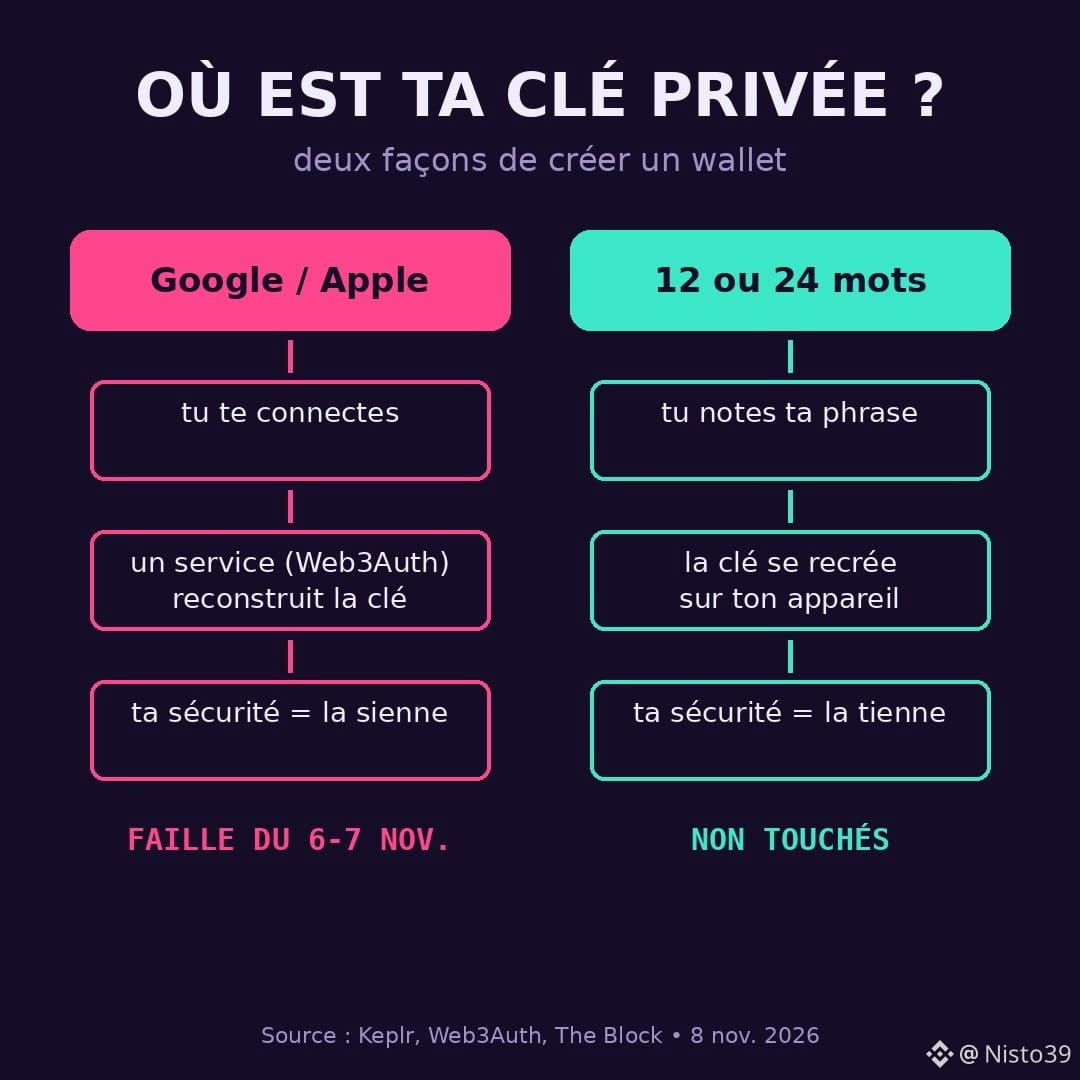
Ví là một khóa riêng tư, một bí mật dùng để ký mọi khoản thanh toán. Với đăng nhập mạng xã hội, bạn không bao giờ nhìn thấy bí mật đó. Một dịch vụ sẽ tái tạo nó cho bạn mỗi lần đăng nhập. Nếu dịch vụ có lỗ hổng, khóa của bạn cũng gặp nguy hiểm.
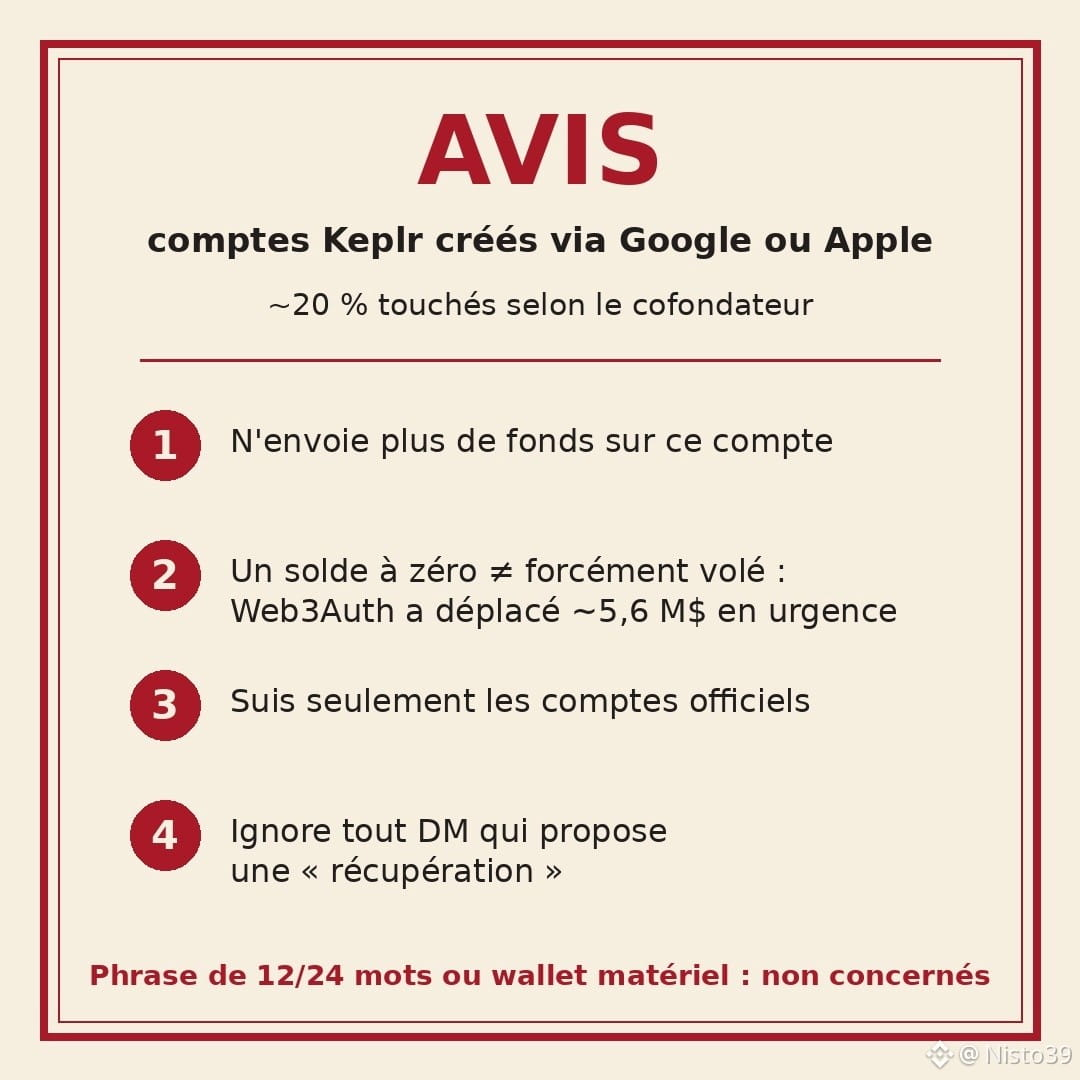
Các con số hiện có: theo đồng sáng lập Josh Lee, khoảng 20% tài khoản Keplr được tạo qua Google hoặc Apple có thể bị ảnh hưởng. Web3Auth cho biết họ đã khẩn cấp chuyển tiền khỏi các ví bị lộ trước khi kẻ tấn công làm điều đó, bằng chính con đường ấy. Vào Chủ nhật, 12 địa chỉ khôi phục của họ chứa khoảng 5,6 triệu đô la (The Block). Vì vậy, số dư bằng không không nhất thiết có nghĩa là « bị đánh cắp ». Cũng không có nghĩa là « được cứu ».
Không bị ảnh hưởng: các ví được tạo bằng cụm từ khôi phục (12 hoặc 24 từ) hoặc ví phần cứng.
Điều tôi rút ra: đăng nhập mạng xã hội không phải trò lừa đảo, mà là một sự đánh đổi. Bạn đổi nỗi lo quên 12 từ lấy sự phụ thuộc vào một công ty. Những người nắm giữ $ATOM và $INJ vừa nhận ra điều đó.
Nếu bạn bị ảnh hưởng: đừng gửi thêm bất cứ thứ gì vào tài khoản này, chỉ theo dõi các tài khoản chính thức của Keplr và Web3Auth, đồng thời bỏ qua mọi tin nhắn riêng đề nghị « khôi phục » tài khoản.
Nguồn: The Block, Keplr, Web3Auth, ngày 7–8 tháng 11 năm 2026. Đây không phải lời khuyên tài chính.
Bạn muốn mạo hiểm quên 12 từ, hay phụ thuộc vào một dịch vụ mà bạn không kiểm soát?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
« Đăng nhập bằng Google » trên ví crypto rất tiện. Cuối tuần này, chúng ta đã thấy cái giá của sự tiện lợi đó.
Keplr, một ví được sử dụng rộng rãi trong hệ sinh thái Cosmos, đã tạm ngưng đăng nhập qua Google và Apple vào thứ Bảy. Một số người dùng thấy tiền bị chuyển đi dù họ chưa ký bất cứ giao dịch nào. Lỗ hổng không nằm ở Keplr mà ở Web3Auth, dịch vụ (thuộc sở hữu của Consensys, công ty phát triển MetaMask) quản lý các kết nối « mạng xã hội » này.
Ví là một khóa riêng tư, một bí mật dùng để ký mọi khoản thanh toán. Với đăng nhập mạng xã hội, bạn không bao giờ nhìn thấy bí mật đó. Một dịch vụ sẽ tái tạo nó cho bạn mỗi lần đăng nhập. Nếu dịch vụ có lỗ hổng, khóa của bạn cũng gặp nguy hiểm.
Các con số hiện có: theo đồng sáng lập Josh Lee, khoảng 20% tài khoản Keplr được tạo qua Google hoặc Apple có thể bị ảnh hưởng. Web3Auth cho biết họ đã khẩn cấp chuyển tiền khỏi các ví bị lộ trước khi kẻ tấn công làm điều đó, bằng chính con đường ấy. Vào Chủ nhật, 12 địa chỉ khôi phục của họ chứa khoảng 5,6 triệu đô la (The Block). Vì vậy, số dư bằng không không nhất thiết có nghĩa là « bị đánh cắp ». Cũng không có nghĩa là « được cứu ».
Không bị ảnh hưởng: các ví được tạo bằng cụm từ khôi phục (12 hoặc 24 từ) hoặc ví phần cứng.
Điều tôi rút ra: đăng nhập mạng xã hội không phải trò lừa đảo, mà là một sự đánh đổi. Bạn đổi nỗi lo quên 12 từ lấy sự phụ thuộc vào một công ty. Những người nắm giữ $ATOM và $INJ vừa nhận ra điều đó.
Nếu bạn bị ảnh hưởng: đừng gửi thêm bất cứ thứ gì vào tài khoản này, chỉ theo dõi các tài khoản chính thức của Keplr và Web3Auth, đồng thời bỏ qua mọi tin nhắn riêng đề nghị « khôi phục » tài khoản.
Nguồn: The Block, Keplr, Web3Auth, ngày 7–8 tháng 11 năm 2026. Đây không phải lời khuyên tài chính.
Bạn muốn mạo hiểm quên 12 từ, hay phụ thuộc vào một dịch vụ mà bạn không kiểm soát?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
Keplr, một ví được sử dụng rộng rãi trong hệ sinh thái Cosmos, đã tạm ngưng đăng nhập qua Google và Apple vào thứ Bảy. Một số người dùng thấy tiền bị chuyển đi dù họ chưa ký bất cứ giao dịch nào. Lỗ hổng không nằm ở Keplr mà ở Web3Auth, dịch vụ (thuộc sở hữu của Consensys, công ty phát triển MetaMask) quản lý các kết nối « mạng xã hội » này.
Ví là một khóa riêng tư, một bí mật dùng để ký mọi khoản thanh toán. Với đăng nhập mạng xã hội, bạn không bao giờ nhìn thấy bí mật đó. Một dịch vụ sẽ tái tạo nó cho bạn mỗi lần đăng nhập. Nếu dịch vụ có lỗ hổng, khóa của bạn cũng gặp nguy hiểm.
Các con số hiện có: theo đồng sáng lập Josh Lee, khoảng 20% tài khoản Keplr được tạo qua Google hoặc Apple có thể bị ảnh hưởng. Web3Auth cho biết họ đã khẩn cấp chuyển tiền khỏi các ví bị lộ trước khi kẻ tấn công làm điều đó, bằng chính con đường ấy. Vào Chủ nhật, 12 địa chỉ khôi phục của họ chứa khoảng 5,6 triệu đô la (The Block). Vì vậy, số dư bằng không không nhất thiết có nghĩa là « bị đánh cắp ». Cũng không có nghĩa là « được cứu ».
Không bị ảnh hưởng: các ví được tạo bằng cụm từ khôi phục (12 hoặc 24 từ) hoặc ví phần cứng.
Điều tôi rút ra: đăng nhập mạng xã hội không phải trò lừa đảo, mà là một sự đánh đổi. Bạn đổi nỗi lo quên 12 từ lấy sự phụ thuộc vào một công ty. Những người nắm giữ $ATOM và $INJ vừa nhận ra điều đó.
Nếu bạn bị ảnh hưởng: đừng gửi thêm bất cứ thứ gì vào tài khoản này, chỉ theo dõi các tài khoản chính thức của Keplr và Web3Auth, đồng thời bỏ qua mọi tin nhắn riêng đề nghị « khôi phục » tài khoản.
Nguồn: The Block, Keplr, Web3Auth, ngày 7–8 tháng 11 năm 2026. Đây không phải lời khuyên tài chính.
Bạn muốn mạo hiểm quên 12 từ, hay phụ thuộc vào một dịch vụ mà bạn không kiểm soát?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
1
408
·
--
Vừa lướt thấy một tin khá sốc, cập nhật nhanh 👀
Web3Auth thuộc Consensys (dịch vụ giúp Keplr đăng nhập bằng Google/Apple) thừa nhận hệ thống có lỗ hổng, khiến khóa riêng của một số ví Keplr đăng ký bằng Google/Apple bị lộ. Họ đã chuyển tiền vào 12 địa chỉ khôi phục trước khi kẻ tấn công kịp ra tay. Dữ liệu on-chain cho thấy hiện tổng số tiền vào khoảng 5,6 triệu USD.
Các con số đáng chú ý:
· Bitquery: Kẻ tấn công đã chuyển khoảng 6 triệu USD từ hơn 40.000 ví Keplr
· Đồng sáng lập Keplr Josh Lee: Khoảng 20% tài khoản đăng nhập bằng Google/Apple bị ảnh hưởng (người dùng cụm từ khôi phục/ví phần cứng không bị ảnh hưởng)
· Phần lớn số tiền được khôi phục là ATOM, khoảng 2,49 triệu token, trị giá 3,3 triệu USD. Phần lớn đang được staking, nên đã được đổi thành token có thể chuyển đi ngay, tránh thời gian chờ 21 ngày để unstake
Góc nhìn: “Đăng nhập bên thứ ba = bên thứ ba giữ khóa riêng”. Bình thường thì tiện, nhưng có sự cố là thành thảm họa. Có hai điều cần theo dõi tiếp: 5,6 triệu USD sẽ được trả lại cho người dùng như thế nào, và liệu Keplr có thay đổi phương thức đăng nhập hay không.
Bạn có dùng Keplr không? Đăng nhập bằng cách nào? Cùng thảo luận ở phần bình luận 🗣️
#AnToànWeb3 #Keplr #Web3Auth
Vừa lướt thấy một tin khá sốc, cập nhật nhanh 👀
Web3Auth thuộc Consensys (dịch vụ giúp Keplr đăng nhập bằng Google/Apple) thừa nhận hệ thống có lỗ hổng, khiến khóa riêng của một số ví Keplr đăng ký bằng Google/Apple bị lộ. Họ đã chuyển tiền vào 12 địa chỉ khôi phục trước khi kẻ tấn công kịp ra tay. Dữ liệu on-chain cho thấy hiện tổng số tiền vào khoảng 5,6 triệu USD.
Các con số đáng chú ý:
· Bitquery: Kẻ tấn công đã chuyển khoảng 6 triệu USD từ hơn 40.000 ví Keplr
· Đồng sáng lập Keplr Josh Lee: Khoảng 20% tài khoản đăng nhập bằng Google/Apple bị ảnh hưởng (người dùng cụm từ khôi phục/ví phần cứng không bị ảnh hưởng)
· Phần lớn số tiền được khôi phục là ATOM, khoảng 2,49 triệu token, trị giá 3,3 triệu USD. Phần lớn đang được staking, nên đã được đổi thành token có thể chuyển đi ngay, tránh thời gian chờ 21 ngày để unstake
Góc nhìn: “Đăng nhập bên thứ ba = bên thứ ba giữ khóa riêng”. Bình thường thì tiện, nhưng có sự cố là thành thảm họa. Có hai điều cần theo dõi tiếp: 5,6 triệu USD sẽ được trả lại cho người dùng như thế nào, và liệu Keplr có thay đổi phương thức đăng nhập hay không.
Bạn có dùng Keplr không? Đăng nhập bằng cách nào? Cùng thảo luận ở phần bình luận 🗣️
#AnToànWeb3 #Keplr #Web3Auth
Web3Auth thuộc Consensys (dịch vụ giúp Keplr đăng nhập bằng Google/Apple) thừa nhận hệ thống có lỗ hổng, khiến khóa riêng của một số ví Keplr đăng ký bằng Google/Apple bị lộ. Họ đã chuyển tiền vào 12 địa chỉ khôi phục trước khi kẻ tấn công kịp ra tay. Dữ liệu on-chain cho thấy hiện tổng số tiền vào khoảng 5,6 triệu USD.
Các con số đáng chú ý:
· Bitquery: Kẻ tấn công đã chuyển khoảng 6 triệu USD từ hơn 40.000 ví Keplr
· Đồng sáng lập Keplr Josh Lee: Khoảng 20% tài khoản đăng nhập bằng Google/Apple bị ảnh hưởng (người dùng cụm từ khôi phục/ví phần cứng không bị ảnh hưởng)
· Phần lớn số tiền được khôi phục là ATOM, khoảng 2,49 triệu token, trị giá 3,3 triệu USD. Phần lớn đang được staking, nên đã được đổi thành token có thể chuyển đi ngay, tránh thời gian chờ 21 ngày để unstake
Góc nhìn: “Đăng nhập bên thứ ba = bên thứ ba giữ khóa riêng”. Bình thường thì tiện, nhưng có sự cố là thành thảm họa. Có hai điều cần theo dõi tiếp: 5,6 triệu USD sẽ được trả lại cho người dùng như thế nào, và liệu Keplr có thay đổi phương thức đăng nhập hay không.
Bạn có dùng Keplr không? Đăng nhập bằng cách nào? Cùng thảo luận ở phần bình luận 🗣️
#AnToànWeb3 #Keplr #Web3Auth
483
·
--
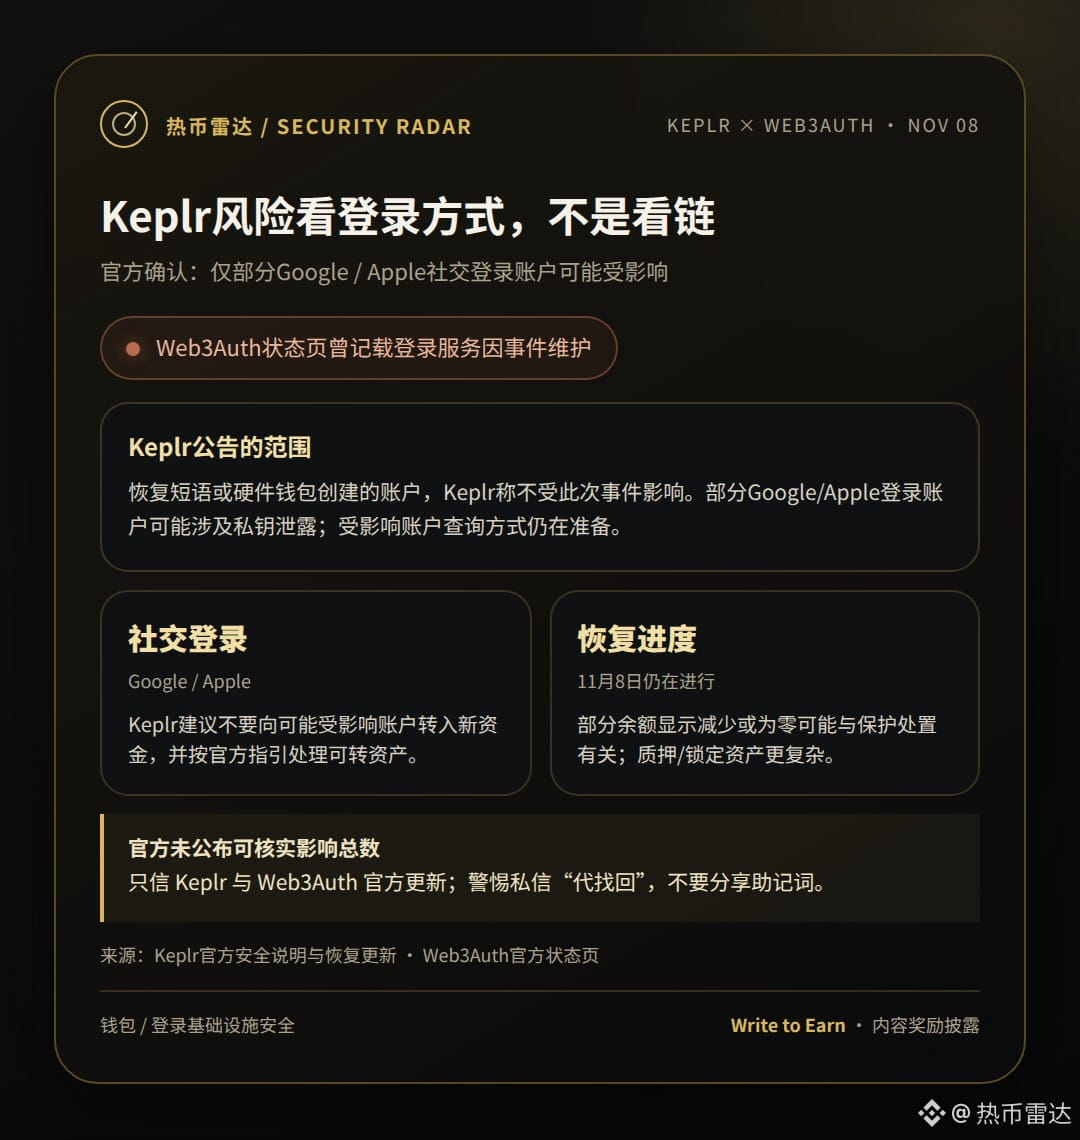
Rủi ro lần này của Keplr phụ thuộc vào cách đăng nhập, chứ không phải “mọi ví đều bị ảnh hưởng”: Keplr cho biết các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng bởi sự cố này; một số tài khoản đăng nhập qua Google/Apple có thể bị lộ khóa riêng.
Keplr đã nhắc nhở những người dùng này không chuyển thêm tiền vào tài khoản đó, đồng thời xử lý số tài sản còn lại có thể chuyển theo hướng dẫn chính thức; một số số dư giảm hoặc về 0 có thể liên quan đến các biện pháp bảo vệ, còn tài sản đang staking/khóa sẽ mất nhiều thời gian hơn để xử lý. Ngày 8 tháng 11, Keplr vẫn cho biết quá trình khôi phục đang tiếp diễn và cách tra cứu các tài khoản bị ảnh hưởng vẫn đang được chuẩn bị; phía chính thức chưa công bố tổng số tài khoản bị ảnh hưởng hoặc số tiền thiệt hại có thể kiểm chứng.
Chỉ tin các cập nhật chính thức từ Keplr và Web3Auth, cảnh giác với tin nhắn riêng chào mời “tìm lại tài khoản thay bạn”. Bạn mong muốn ví làm rõ rủi ro bảo mật khóa của hình thức đăng nhập mạng xã hội ở bước nào?
Nguồn: [Thông báo chính thức của Keplr](https://x.com/keplrwallet/status/2119117067500806350)|[Tiến độ khôi phục của Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[Trang trạng thái Web3Auth](https://status.web3auth.io/events/maintenance/461)
Tiết lộ: Bài đăng này có thể đủ điều kiện nhận thưởng nội dung Binance Square Write to Earn; điều kiện và phần thưởng tùy thuộc vào quy định của nền tảng và kết quả thực tế. Đây không phải lời khuyên đầu tư.
#Keplr #Web3Auth #Bảo mật
Rủi ro lần này của Keplr phụ thuộc vào cách đăng nhập, chứ không phải “mọi ví đều bị ảnh hưởng”: Keplr cho biết các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng bởi sự cố này; một số tài khoản đăng nhập qua Google/Apple có thể bị lộ khóa riêng.
Keplr đã nhắc nhở những người dùng này không chuyển thêm tiền vào tài khoản đó, đồng thời xử lý số tài sản còn lại có thể chuyển theo hướng dẫn chính thức; một số số dư giảm hoặc về 0 có thể liên quan đến các biện pháp bảo vệ, còn tài sản đang staking/khóa sẽ mất nhiều thời gian hơn để xử lý. Ngày 8 tháng 11, Keplr vẫn cho biết quá trình khôi phục đang tiếp diễn và cách tra cứu các tài khoản bị ảnh hưởng vẫn đang được chuẩn bị; phía chính thức chưa công bố tổng số tài khoản bị ảnh hưởng hoặc số tiền thiệt hại có thể kiểm chứng.
Chỉ tin các cập nhật chính thức từ Keplr và Web3Auth, cảnh giác với tin nhắn riêng chào mời “tìm lại tài khoản thay bạn”. Bạn mong muốn ví làm rõ rủi ro bảo mật khóa của hình thức đăng nhập mạng xã hội ở bước nào?
Nguồn: [Thông báo chính thức của Keplr](https://x.com/keplrwallet/status/2119117067500806350)|[Tiến độ khôi phục của Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[Trang trạng thái Web3Auth](https://status.web3auth.io/events/maintenance/461)
Tiết lộ: Bài đăng này có thể đủ điều kiện nhận thưởng nội dung Binance Square Write to Earn; điều kiện và phần thưởng tùy thuộc vào quy định của nền tảng và kết quả thực tế. Đây không phải lời khuyên đầu tư.
#Keplr #Web3Auth #Bảo mật
Keplr đã nhắc nhở những người dùng này không chuyển thêm tiền vào tài khoản đó, đồng thời xử lý số tài sản còn lại có thể chuyển theo hướng dẫn chính thức; một số số dư giảm hoặc về 0 có thể liên quan đến các biện pháp bảo vệ, còn tài sản đang staking/khóa sẽ mất nhiều thời gian hơn để xử lý. Ngày 8 tháng 11, Keplr vẫn cho biết quá trình khôi phục đang tiếp diễn và cách tra cứu các tài khoản bị ảnh hưởng vẫn đang được chuẩn bị; phía chính thức chưa công bố tổng số tài khoản bị ảnh hưởng hoặc số tiền thiệt hại có thể kiểm chứng.
Chỉ tin các cập nhật chính thức từ Keplr và Web3Auth, cảnh giác với tin nhắn riêng chào mời “tìm lại tài khoản thay bạn”. Bạn mong muốn ví làm rõ rủi ro bảo mật khóa của hình thức đăng nhập mạng xã hội ở bước nào?
Nguồn: [Thông báo chính thức của Keplr](https://x.com/keplrwallet/status/2119117067500806350)|[Tiến độ khôi phục của Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[Trang trạng thái Web3Auth](https://status.web3auth.io/events/maintenance/461)
Tiết lộ: Bài đăng này có thể đủ điều kiện nhận thưởng nội dung Binance Square Write to Earn; điều kiện và phần thưởng tùy thuộc vào quy định của nền tảng và kết quả thực tế. Đây không phải lời khuyên đầu tư.
#Keplr #Web3Auth #Bảo mật
81
·
--
Số dư Keplr giảm: đừng coi mọi khoản chuyển để bảo vệ tài sản là tiền bị đánh cắp
Người dùng tạo ví Keplr bằng Google hoặc Apple nên ngừng chuyển tiền vào tài khoản đó. Số dư về 0 không đồng nghĩa với việc toàn bộ tài sản đã bị đánh cắp, cũng không có nghĩa là tài sản đã được hoàn trả. Điều quan trọng là kiểm tra tiền đã được chuyển đi đâu và kế hoạch hoàn trả tiếp theo.
Ngày 7 tháng 11, Keplr cho biết lỗ hổng trong cơ sở hạ tầng Web3Auth khiến khóa riêng tư của một số người dùng đăng nhập qua mạng xã hội bị lộ. Theo thông tin sơ bộ của Keplr, các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng bởi sự cố này. Đừng suy rộng rủi ro thành việc tất cả ví Keplr đều gặp vấn đề.
Ngày 8 tháng 11, Web3Auth công bố các địa chỉ khôi phục được dùng để chuyển tài sản nhằm bảo vệ người dùng, đồng thời cho biết một số giao dịch đã bị nhầm là thao tác của kẻ tấn công. Cùng ngày, The Block xác minh rằng vào thời điểm đưa tin, các địa chỉ này đang nắm giữ lượng tài sản trị giá khoảng 5,6 triệu USD. Đây là giá trị tài sản trong các địa chỉ khôi phục, không phải số tiền cuối cùng bị đánh cắp, càng không phải số tiền đã được hoàn trả cho người dùng.
Vì vậy, cần lưu ý đồng thời hai điều: một phần số dư giảm có thể là do chuyển tài sản để bảo vệ người dùng, nhưng rủi ro khóa riêng tư bị lộ và người dùng tạm thời không thể kiểm soát tài sản vẫn chưa biến mất. Keplr khuyến nghị chuyển các tài sản thanh khoản vẫn có thể di chuyển sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng. Việc xử lý tài sản đang staking hoặc bị khóa phức tạp hơn, không nên áp dụng máy móc tiến độ xử lý tài sản thanh khoản.
Trong hai hoặc ba ngày tới, hãy kiểm tra công cụ tra cứu tài khoản bị ảnh hưởng chính thức, cập nhật về các địa chỉ khôi phục và quy trình hoàn trả. Đây chỉ là khoảng thời gian theo dõi, không phải cam kết hoàn tiền. Chỉ nên hạ mức độ rủi ro khi phạm vi ảnh hưởng đã rõ ràng và việc hoàn trả có thể xác minh; nếu phát hiện giao dịch bất thường ngoài danh sách hoặc phạm vi ảnh hưởng mở rộng, hãy nâng mức độ rủi ro. Chỉ theo dõi thông tin qua các kênh chính thức đã biết, đừng nhấp vào liên kết “khôi phục” được gửi qua tin nhắn riêng.
#Keplr #Web3Auth #Bảo mật ví
Số dư Keplr giảm: đừng coi mọi khoản chuyển để bảo vệ tài sản là tiền bị đánh cắp
Người dùng tạo ví Keplr bằng Google hoặc Apple nên ngừng chuyển tiền vào tài khoản đó. Số dư về 0 không đồng nghĩa với việc toàn bộ tài sản đã bị đánh cắp, cũng không có nghĩa là tài sản đã được hoàn trả. Điều quan trọng là kiểm tra tiền đã được chuyển đi đâu và kế hoạch hoàn trả tiếp theo.
Ngày 7 tháng 11, Keplr cho biết lỗ hổng trong cơ sở hạ tầng Web3Auth khiến khóa riêng tư của một số người dùng đăng nhập qua mạng xã hội bị lộ. Theo thông tin sơ bộ của Keplr, các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng bởi sự cố này. Đừng suy rộng rủi ro thành việc tất cả ví Keplr đều gặp vấn đề.
Ngày 8 tháng 11, Web3Auth công bố các địa chỉ khôi phục được dùng để chuyển tài sản nhằm bảo vệ người dùng, đồng thời cho biết một số giao dịch đã bị nhầm là thao tác của kẻ tấn công. Cùng ngày, The Block xác minh rằng vào thời điểm đưa tin, các địa chỉ này đang nắm giữ lượng tài sản trị giá khoảng 5,6 triệu USD. Đây là giá trị tài sản trong các địa chỉ khôi phục, không phải số tiền cuối cùng bị đánh cắp, càng không phải số tiền đã được hoàn trả cho người dùng.
Vì vậy, cần lưu ý đồng thời hai điều: một phần số dư giảm có thể là do chuyển tài sản để bảo vệ người dùng, nhưng rủi ro khóa riêng tư bị lộ và người dùng tạm thời không thể kiểm soát tài sản vẫn chưa biến mất. Keplr khuyến nghị chuyển các tài sản thanh khoản vẫn có thể di chuyển sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng. Việc xử lý tài sản đang staking hoặc bị khóa phức tạp hơn, không nên áp dụng máy móc tiến độ xử lý tài sản thanh khoản.
Trong hai hoặc ba ngày tới, hãy kiểm tra công cụ tra cứu tài khoản bị ảnh hưởng chính thức, cập nhật về các địa chỉ khôi phục và quy trình hoàn trả. Đây chỉ là khoảng thời gian theo dõi, không phải cam kết hoàn tiền. Chỉ nên hạ mức độ rủi ro khi phạm vi ảnh hưởng đã rõ ràng và việc hoàn trả có thể xác minh; nếu phát hiện giao dịch bất thường ngoài danh sách hoặc phạm vi ảnh hưởng mở rộng, hãy nâng mức độ rủi ro. Chỉ theo dõi thông tin qua các kênh chính thức đã biết, đừng nhấp vào liên kết “khôi phục” được gửi qua tin nhắn riêng.
#Keplr #Web3Auth #Bảo mật ví
Người dùng tạo ví Keplr bằng Google hoặc Apple nên ngừng chuyển tiền vào tài khoản đó. Số dư về 0 không đồng nghĩa với việc toàn bộ tài sản đã bị đánh cắp, cũng không có nghĩa là tài sản đã được hoàn trả. Điều quan trọng là kiểm tra tiền đã được chuyển đi đâu và kế hoạch hoàn trả tiếp theo.
Ngày 7 tháng 11, Keplr cho biết lỗ hổng trong cơ sở hạ tầng Web3Auth khiến khóa riêng tư của một số người dùng đăng nhập qua mạng xã hội bị lộ. Theo thông tin sơ bộ của Keplr, các tài khoản được tạo bằng cụm từ khôi phục hoặc ví phần cứng không bị ảnh hưởng bởi sự cố này. Đừng suy rộng rủi ro thành việc tất cả ví Keplr đều gặp vấn đề.
Ngày 8 tháng 11, Web3Auth công bố các địa chỉ khôi phục được dùng để chuyển tài sản nhằm bảo vệ người dùng, đồng thời cho biết một số giao dịch đã bị nhầm là thao tác của kẻ tấn công. Cùng ngày, The Block xác minh rằng vào thời điểm đưa tin, các địa chỉ này đang nắm giữ lượng tài sản trị giá khoảng 5,6 triệu USD. Đây là giá trị tài sản trong các địa chỉ khôi phục, không phải số tiền cuối cùng bị đánh cắp, càng không phải số tiền đã được hoàn trả cho người dùng.
Vì vậy, cần lưu ý đồng thời hai điều: một phần số dư giảm có thể là do chuyển tài sản để bảo vệ người dùng, nhưng rủi ro khóa riêng tư bị lộ và người dùng tạm thời không thể kiểm soát tài sản vẫn chưa biến mất. Keplr khuyến nghị chuyển các tài sản thanh khoản vẫn có thể di chuyển sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng. Việc xử lý tài sản đang staking hoặc bị khóa phức tạp hơn, không nên áp dụng máy móc tiến độ xử lý tài sản thanh khoản.
Trong hai hoặc ba ngày tới, hãy kiểm tra công cụ tra cứu tài khoản bị ảnh hưởng chính thức, cập nhật về các địa chỉ khôi phục và quy trình hoàn trả. Đây chỉ là khoảng thời gian theo dõi, không phải cam kết hoàn tiền. Chỉ nên hạ mức độ rủi ro khi phạm vi ảnh hưởng đã rõ ràng và việc hoàn trả có thể xác minh; nếu phát hiện giao dịch bất thường ngoài danh sách hoặc phạm vi ảnh hưởng mở rộng, hãy nâng mức độ rủi ro. Chỉ theo dõi thông tin qua các kênh chính thức đã biết, đừng nhấp vào liên kết “khôi phục” được gửi qua tin nhắn riêng.
#Keplr #Web3Auth #Bảo mật ví
78
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
357,681 lượt xem
1,526 đang thảo luận
2
#TinFed
419,035 lượt xem
1,270 đang thảo luận
3
#A Packed Week of Earnings and Data Tests Markets
7,949 lượt xem
111 đang thảo luận
4
#AnthropicIPOTestsInvestorAppetiteForAI
4,618 lượt xem
197 đang thảo luận
5
#HuangReportedlyConsidersReturnToNvidia
24,464 lượt xem
393 đang thảo luận
6
#CryptoSelloffTriggersMultipleWhaleLiquidations
297,251 lượt xem
2,439 đang thảo luận
7
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
2,137 lượt xem
54 đang thảo luận
8
#About64000BitcoinMiningMachinesReportedlyHijacked
21,366 lượt xem
284 đang thảo luận
9
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
233,297 lượt xem
1,895 đang thảo luận
10
#WillFOMCMinutesReinforceRateHikeExpectations?
87,808 lượt xem
963 đang thảo luận