

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
72,532 lượt xem
666 đang thảo luận
Phổ biến
Mới nhất

🚨 CỜ ĐỎ DÀNH CHO người nắm giữ Coldcard
Cuộc điều tra vẫn đang tiếp diễn và các nhà nghiên cứu đã cảnh báo rằng có thể vẫn còn các ví dễ bị tổn thương khác đang gặp rủi ro. Galaxy đã khuyến cáo những người dùng Coldcard dạng chữ ký đơn bị ảnh hưởng hãy chuyển tiền sang các địa chỉ mới.
🔴 Đừng cho rằng ví phần cứng tự động có nghĩa là tiền của bạn an toàn.
🔴 Đừng thực hiện giao dịch vì hoảng sợ chỉ dựa theo tiêu đề.
🟢 Tách vấn đề bảo mật ví khỏi mạng lưới Bitcoin nền tảng.
Các nhà giao dịch $BTC nên kiểm tra thiết lập lưu ký của mình và đưa ra quyết định dựa trên sự thật, không phải nỗi sợ.
#coldcardtheftinvestigationadvances
744
👀 CUỘC ĐIỀU TRA VỀ “COLD CARD” ĐẶT TỰ QUẢN DƯỚI ÁNH ĐÈN
Cuộc điều tra đang diễn ra làm nổi bật một thực tế quan trọng của crypto: sở hữu khóa của bạn cũng đồng nghĩa với việc bảo vệ khóa của bạn. 🔑
Ví phần cứng chỉ là một phần của chiến lược bảo mật. Quyền truy cập vật lý, bảo vệ bằng mã PIN và bảo mật cụm từ khôi phục đều có thể quan trọng.
$BTC nhà đầu tư cần coi việc tự quản (custody) nghiêm túc như chính bản thân khoản đầu tư.
#coldcardtheftinvestigationadvances
25
🚀 VỎ HỘP COLD CARD: LÝ DO ĐỂ NGHIÊM TÚC VỀ AN NINH TIỀN ĐIỆN TỬ
Cuộc điều tra trộm cắp Coldcard đang đưa việc tự quản lý và bảo mật ví phần cứng lên hàng đầu. 🔐
Với các nhà đầu tư $BTC , đây là lời nhắc để củng cố các biện pháp quản lý tài sản trước khi đưa vốn vào hoạt động.
Nếu bạn đang cân nhắc mở vị thế giao ngay tại $BTC hoặc $ETH, hãy nghiên cứu thị trường, chọn điểm vào lệnh thật kỹ lưỡng, bảo vệ tài sản của bạn và quản lý rủi ro. 📊🧠
Giao dịch tốt bắt đầu từ bảo mật tốt.
#coldcardtheftinvestigationadvances
45
👀🗣️ Cuộc điều tra vụ trộm ví phần cứng Coldcard trị giá 115 triệu USD quy mô lớn đã đạt được những bước đột phá quan trọng.
🚨 Bước đột phá lớn trong cuộc điều tra
✍🏼Sai lầm tai hại trong tài khoản trả phí:
Các nhà điều tra phát hiện rằng kẻ tấn công chính sử dụng một tài khoản trả phí từ nhà cung cấp dịch vụ dữ liệu Blockchain thương mại để lập bản đồ mục tiêu.
Dấu thời gian trong nhật ký nội bộ của tài khoản trả phí khớp hoàn hảo với đúng mô thức các lần rút ví, cung cấp cho cơ quan chức năng các chi tiết thanh toán và đăng ký trong đời thực.
✍🏼Danh tính có thể đã được biết:
Nhà phân tích Galaxy Research Alex Thorn cho biết rằng, nhờ giai đoạn dùng thử đăng ký này, lực lượng thực thi pháp luật có thể đã biết chính xác danh tính của kẻ tấn công thuộc làn sóng đầu tiên.
✍🏼Liên kết giữa làn sóng 1 & 2:
Khoảng 1.082,65 BTC từ làn sóng đầu tiên vẫn hoàn toàn không hề được di chuyển khỏi các địa chỉ ban đầu của kẻ tấn công.
Một đợt trộm cắp tiếp theo (lấy thêm 76 BTC) thuộc làn sóng thứ hai đã chia sẻ dấu vân tay ví và phong cách giao dịch giống hệt, xác nhận rằng cả hai làn sóng đều được điều phối bởi cùng một thực thể.
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ Cuộc điều tra vụ trộm ví phần cứng Coldcard trị giá 115 triệu USD quy mô lớn đã đạt được những bước đột phá quan trọng.
🚨 Bước đột phá lớn trong cuộc điều tra
✍🏼Sai lầm tai hại trong tài khoản trả phí:
Các nhà điều tra phát hiện rằng kẻ tấn công chính sử dụng một tài khoản trả phí từ nhà cung cấp dịch vụ dữ liệu Blockchain thương mại để lập bản đồ mục tiêu.
Dấu thời gian trong nhật ký nội bộ của tài khoản trả phí khớp hoàn hảo với đúng mô thức các lần rút ví, cung cấp cho cơ quan chức năng các chi tiết thanh toán và đăng ký trong đời thực.
✍🏼Danh tính có thể đã được biết:
Nhà phân tích Galaxy Research Alex Thorn cho biết rằng, nhờ giai đoạn dùng thử đăng ký này, lực lượng thực thi pháp luật có thể đã biết chính xác danh tính của kẻ tấn công thuộc làn sóng đầu tiên.
✍🏼Liên kết giữa làn sóng 1 & 2:
Khoảng 1.082,65 BTC từ làn sóng đầu tiên vẫn hoàn toàn không hề được di chuyển khỏi các địa chỉ ban đầu của kẻ tấn công.
Một đợt trộm cắp tiếp theo (lấy thêm 76 BTC) thuộc làn sóng thứ hai đã chia sẻ dấu vân tay ví và phong cách giao dịch giống hệt, xác nhận rằng cả hai làn sóng đều được điều phối bởi cùng một thực thể.
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
29
·
--
#coldcardtheftinvestigationadvances
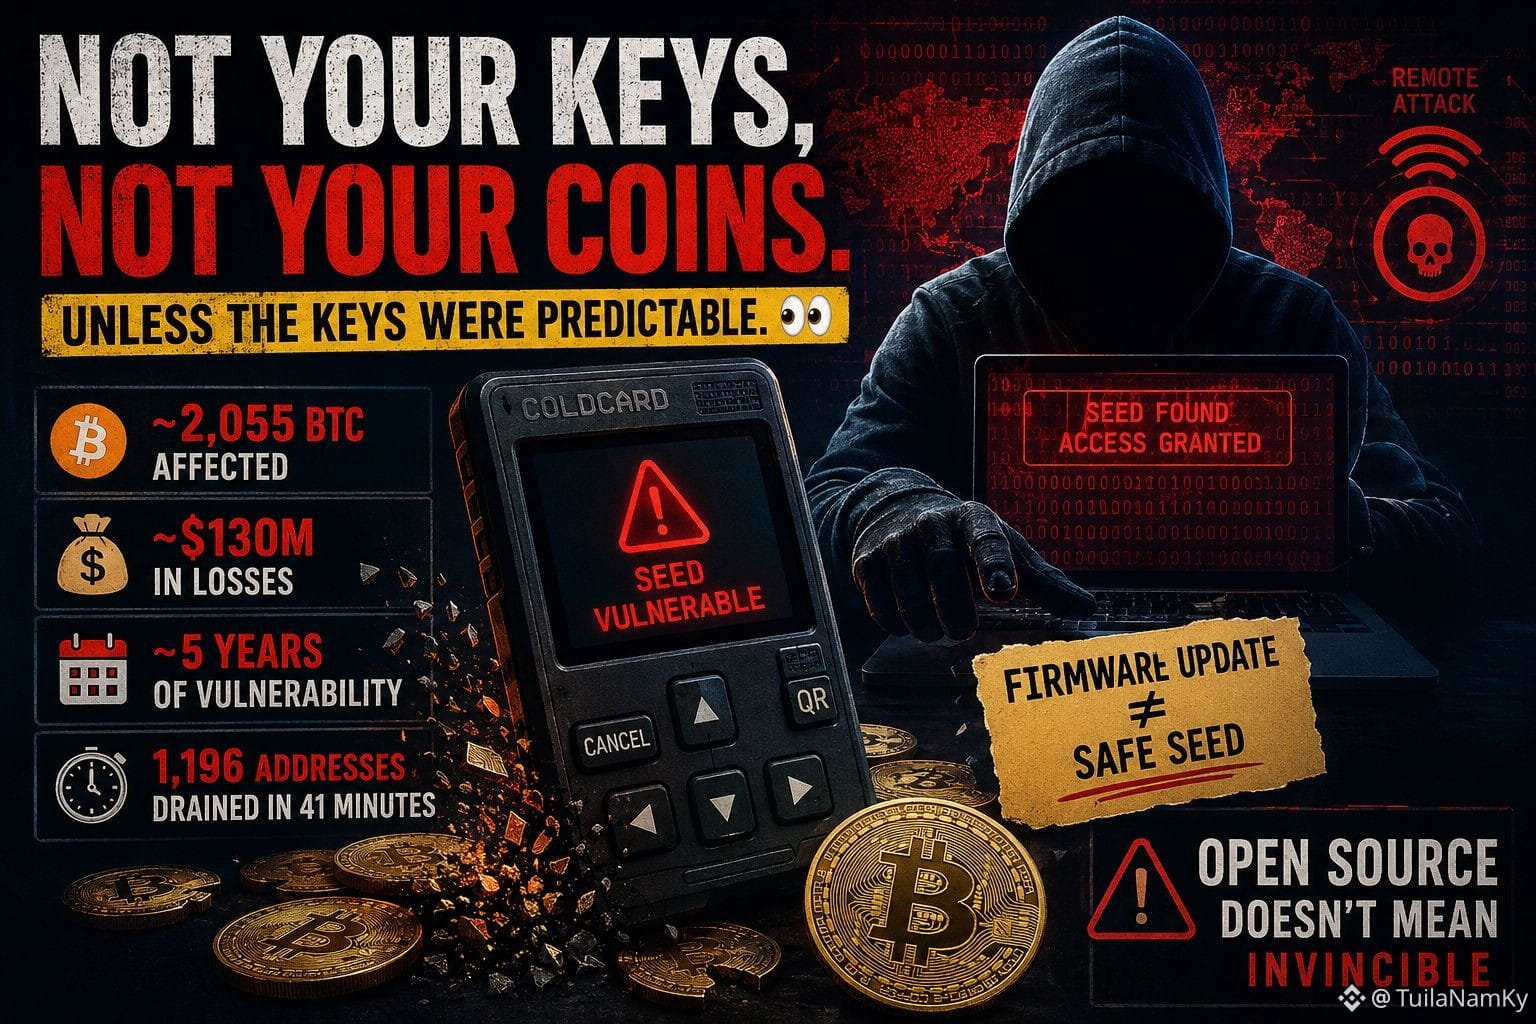
“Không phải chìa khóa của bạn, không phải đồng xu của bạn.”
Trừ khi các chìa khóa có thể đoán trước được. 👀
Một sự cố bảo mật của Coldcard được cho là đã phát triển thành một trong những cuộc điều tra trộm ví phần cứng lớn nhất từng được ghi nhận.
Thiệt hại cho đến nay:
→ ~2.055 BTC bị ảnh hưởng
→ ~$130M trong ước tính thiệt hại
→ Tồn tại lỗ hổng trong ~5 năm
→ Một đợt tấn công lớn đã rút cạn 1.196 địa chỉ chỉ trong 41 phút
Và đây là phần đáng sợ.
Kẻ tấn công được cho là không cần truy cập vật lý vào ví.
Vấn đề không nằm ở Bitcoin.
Mà nằm ở sự ngẫu nhiên.
Một số thiết bị bị ảnh hưởng được cho là có thể quay về một quy trình giả-ngẫu nhiên yếu hơn trong quá trình tạo seed (hạt giống), khiến không gian seed có thể tấn công dễ hơn rất nhiều so với dự định.
Nhưng đây là cái bẫy ẩn:
Cập nhật firmware (phần sụn) không tự động sửa được một seed cũ.
Nếu bí mật được tạo trong điều kiện dễ tổn thương, thì việc vá thiết bị không khiến bí mật đó lại trở nên ngẫu nhiên.
Và đó chính là cú twist.
Chúng ta thường nghĩ rằng mã nguồn mở đồng nghĩa với nhiều người xem hơn và bảo mật tốt hơn.
Nhưng việc mã được công khai không đảm bảo bên phòng thủ sẽ tìm ra lỗ hổng trước khi kẻ tấn công làm được.
Square Insight:
Tự quản lý tài sản loại bỏ rủi ro đối tác. Nó không loại bỏ rủi ro từ phần mềm.
Nếu một ví lạnh có thể bị xâm phạm mà không cần truy cập vật lý, thì “lưu trữ lạnh” thực sự đảm bảo điều gì?
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
“Không phải chìa khóa của bạn, không phải đồng xu của bạn.”
Trừ khi các chìa khóa có thể đoán trước được. 👀
Một sự cố bảo mật của Coldcard được cho là đã phát triển thành một trong những cuộc điều tra trộm ví phần cứng lớn nhất từng được ghi nhận.
Thiệt hại cho đến nay:
→ ~2.055 BTC bị ảnh hưởng
→ ~$130M trong ước tính thiệt hại
→ Tồn tại lỗ hổng trong ~5 năm
→ Một đợt tấn công lớn đã rút cạn 1.196 địa chỉ chỉ trong 41 phút
Và đây là phần đáng sợ.
Kẻ tấn công được cho là không cần truy cập vật lý vào ví.
Vấn đề không nằm ở Bitcoin.
Mà nằm ở sự ngẫu nhiên.
Một số thiết bị bị ảnh hưởng được cho là có thể quay về một quy trình giả-ngẫu nhiên yếu hơn trong quá trình tạo seed (hạt giống), khiến không gian seed có thể tấn công dễ hơn rất nhiều so với dự định.
Nhưng đây là cái bẫy ẩn:
Cập nhật firmware (phần sụn) không tự động sửa được một seed cũ.
Nếu bí mật được tạo trong điều kiện dễ tổn thương, thì việc vá thiết bị không khiến bí mật đó lại trở nên ngẫu nhiên.
Và đó chính là cú twist.
Chúng ta thường nghĩ rằng mã nguồn mở đồng nghĩa với nhiều người xem hơn và bảo mật tốt hơn.
Nhưng việc mã được công khai không đảm bảo bên phòng thủ sẽ tìm ra lỗ hổng trước khi kẻ tấn công làm được.
Square Insight:
Tự quản lý tài sản loại bỏ rủi ro đối tác. Nó không loại bỏ rủi ro từ phần mềm.
Nếu một ví lạnh có thể bị xâm phạm mà không cần truy cập vật lý, thì “lưu trữ lạnh” thực sự đảm bảo điều gì?
#Bitcoin #Crypto #Security
$BTC
107

·
--
Tăng giá
#ColdcardTheftInvestigationAdvances
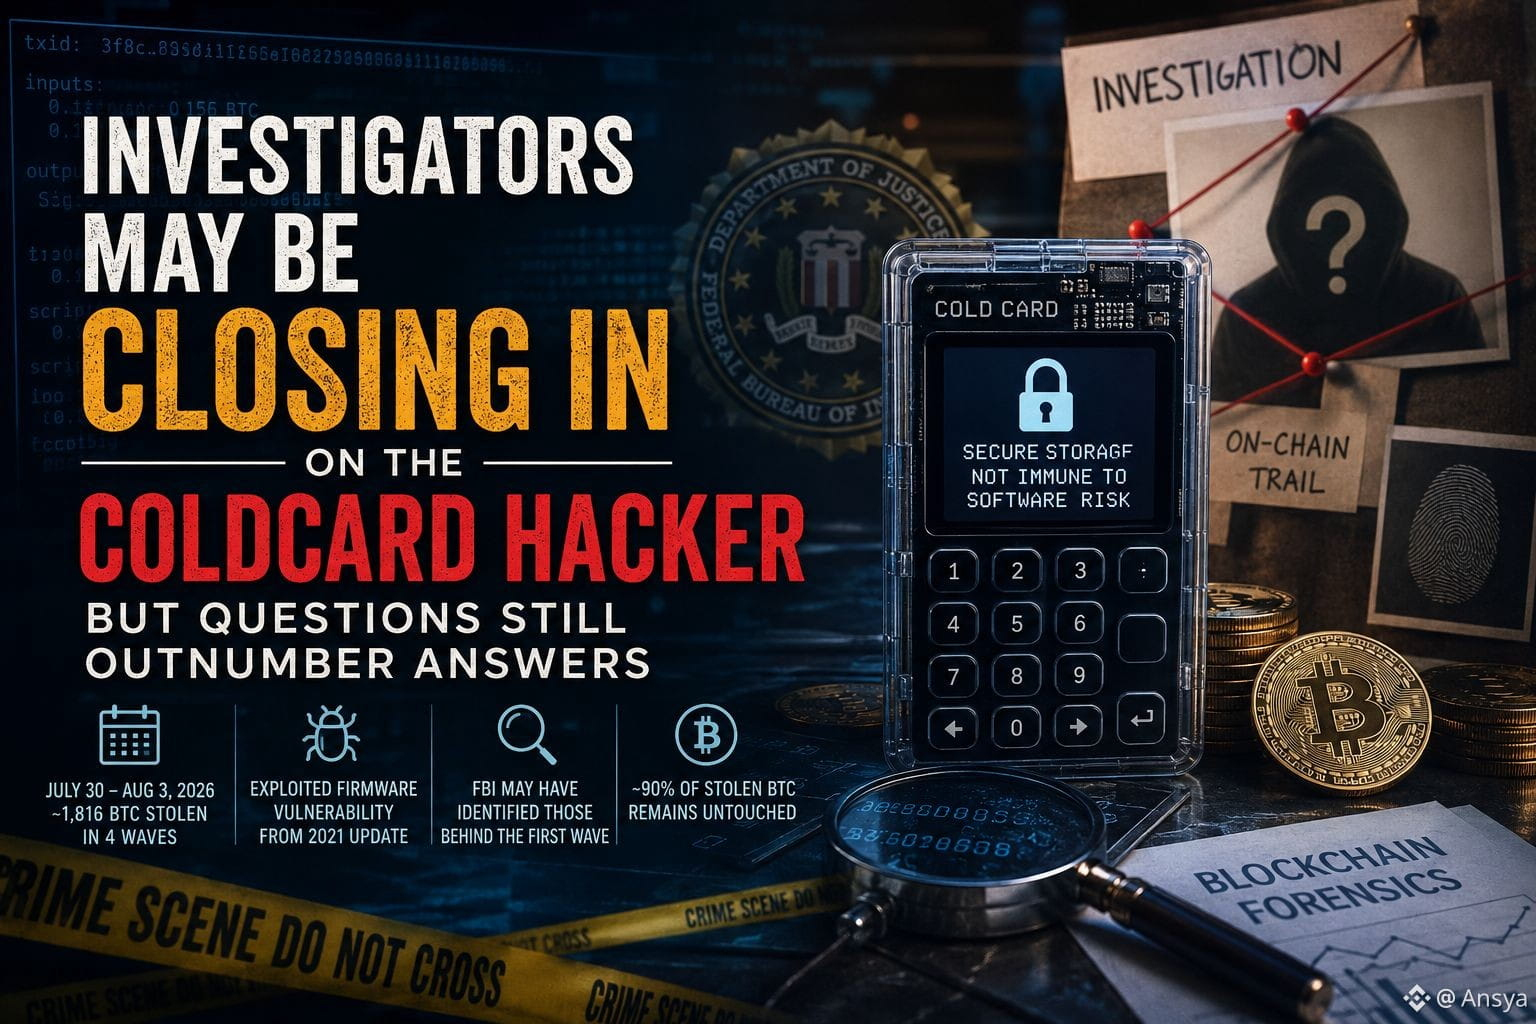
🔍 Các nhà điều tra có thể đang tiến gần đến tin tặc Coldcard — Nhưng câu hỏi vẫn nhiều hơn câu trả lời
Vài tuần sau khi người dùng Coldcard chứng kiến hàng triệu Bitcoin biến mất, câu chuyện đang chuyển từ “chuyện gì đã xảy ra?” sang “ai là kẻ đứng sau?”.
Trong khoảng từ ngày 30/7 đến 3/8, ước tính khoảng 1.816 BTC đã bị đánh cắp qua bốn đợt. Các cuộc tấn công được cho là có liên quan đến một lỗ hổng firmware có từ bản cập nhật năm 2021, có thể khiến các khóa private bị ảnh hưởng trở nên có thể dự đoán được mà không cần kẻ tấn công tiếp cận vật lý các thiết bị.
Theo thông tin từ Bitcoin Magazine, FBI có thể đã xác định được các đối tượng đứng sau đợt tấn công đầu tiên, đã rút cạn khoảng 11,8 triệu USD giá trị BTC. Được cho là các điều tra viên đã lần theo hoạt động trên chuỗi của kẻ tấn công đến một tài khoản trả phí tại một nhà cung cấp dữ liệu blockchain lớn, và nhật ký nội bộ được cho là khớp với mẫu đánh cắp với mức độ bất thường.
Nhưng vụ việc vẫn còn rất xa mới được giải quyết.
FBI vẫn chưa xác nhận công khai một nghi phạm, một vụ bắt giữ hay việc thu hồi các khoản tiền bị đánh cắp. Vì vậy, trong lúc này, cuộc điều tra nên được xem là đang tiếp diễn.
Tại sao điều này quan trọng: đây không chỉ là một câu chuyện về Coldcard. Đó là lời nhắc rằng ví phần cứng vẫn có thể đối mặt với rủi ro ở cấp độ phần mềm — và rằng phân tích forensics trên blockchain đôi khi có thể cung cấp cho nhà điều tra những “dấu vết” mạnh mẽ ngay cả khi giao dịch được thực hiện theo kiểu ẩn danh.
Một chi tiết khác đáng theo dõi: phần lớn số BTC bị đánh cắp được cho là vẫn chưa bị đụng đến kể từ các cuộc tấn công.
Nếu các khoản tiền đó bắt đầu di chuyển, điều đó có thể cung cấp cho các nhà điều tra một dấu vết quan trọng khác.
Liệu đây có trở thành bước đột phá mà vụ việc cần, hay chỉ là sự khởi đầu của một cuộc truy đuổi dài hơn rất nhiều?
$RED $MAGMA $SKYAI
{future}(SKYAIUSDT)
{future}(MAGMAUSDT)
{future}(REDUSDT)
#ColdcardTheftInvestigationAdvances
🔍 Các nhà điều tra có thể đang tiến gần đến tin tặc Coldcard — Nhưng câu hỏi vẫn nhiều hơn câu trả lời
Vài tuần sau khi người dùng Coldcard chứng kiến hàng triệu Bitcoin biến mất, câu chuyện đang chuyển từ “chuyện gì đã xảy ra?” sang “ai là kẻ đứng sau?”.
Trong khoảng từ ngày 30/7 đến 3/8, ước tính khoảng 1.816 BTC đã bị đánh cắp qua bốn đợt. Các cuộc tấn công được cho là có liên quan đến một lỗ hổng firmware có từ bản cập nhật năm 2021, có thể khiến các khóa private bị ảnh hưởng trở nên có thể dự đoán được mà không cần kẻ tấn công tiếp cận vật lý các thiết bị.
Theo thông tin từ Bitcoin Magazine, FBI có thể đã xác định được các đối tượng đứng sau đợt tấn công đầu tiên, đã rút cạn khoảng 11,8 triệu USD giá trị BTC. Được cho là các điều tra viên đã lần theo hoạt động trên chuỗi của kẻ tấn công đến một tài khoản trả phí tại một nhà cung cấp dữ liệu blockchain lớn, và nhật ký nội bộ được cho là khớp với mẫu đánh cắp với mức độ bất thường.
Nhưng vụ việc vẫn còn rất xa mới được giải quyết.
FBI vẫn chưa xác nhận công khai một nghi phạm, một vụ bắt giữ hay việc thu hồi các khoản tiền bị đánh cắp. Vì vậy, trong lúc này, cuộc điều tra nên được xem là đang tiếp diễn.
Tại sao điều này quan trọng: đây không chỉ là một câu chuyện về Coldcard. Đó là lời nhắc rằng ví phần cứng vẫn có thể đối mặt với rủi ro ở cấp độ phần mềm — và rằng phân tích forensics trên blockchain đôi khi có thể cung cấp cho nhà điều tra những “dấu vết” mạnh mẽ ngay cả khi giao dịch được thực hiện theo kiểu ẩn danh.
Một chi tiết khác đáng theo dõi: phần lớn số BTC bị đánh cắp được cho là vẫn chưa bị đụng đến kể từ các cuộc tấn công.
Nếu các khoản tiền đó bắt đầu di chuyển, điều đó có thể cung cấp cho các nhà điều tra một dấu vết quan trọng khác.
Liệu đây có trở thành bước đột phá mà vụ việc cần, hay chỉ là sự khởi đầu của một cuộc truy đuổi dài hơn rất nhiều?
$RED $MAGMA $SKYAI
209
😱 Ví phần cứng chưa đủ?
Sự cố Coldcard gây ấn tượng mạnh vì các nhà nghiên cứu cho biết kẻ tấn công có thể tái tạo các khóa riêng dễ bị tổn thương mà không cần truy cập vật lý vào các thiết bị. Đợt tấn công lớn đầu tiên đã rút cạn 1,082.65 BTC trong khoảng 41 phút.
Điều này thay đổi cách nhiều nhà giao dịch nghĩ về “lưu trữ lạnh (cold storage)”. Blockchain của $BTC không bị hack—theo đó, lỗ hổng nằm ở khâu tạo khóa của ví bị ảnh hưởng.
Với các nhà giao dịch, bảo mật giờ đây là một phần của bài toán rủi ro. 🔐📊
#coldcardtheftinvestigationadvances
2
791
·
--
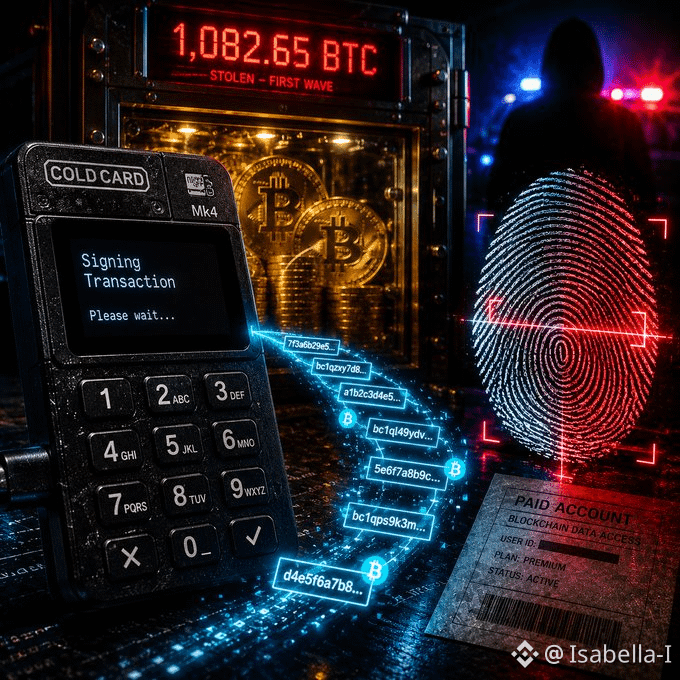
#coldcardtheftinvestigationadvances The Coldcard investigation
may have found its first major identity lead.
The attacker behind the first wave, which drained 1,082.65
$BTC
, reportedly used a paid blockchain data account that left an off-chain trail.
Galaxy Research's Alex Thorn says the attacker's identity “may be known to law enforcement.”
No arrest, charges or recovery have been announced. The stolen BTC remains unmoved.$ONG $LDO
1
6


Bài viết
Vụ Cướp Số Đang Làm Rúng Động Thế Giới CryptoCuộc điều tra vụ trộm Coldcard đã chính thức leo thang thành một trong những cuộc truy đuổi tội phạm tiền mã hóa dữ dội và có tính kỹ thuật phức tạp nhất của năm. Những gì bắt đầu chỉ là việc thiếu một ví phần cứng giờ đã phát triển thành một cuộc truy dấu pháp y nhiều lớp, cho thấy mức độ lên kế hoạch, độ chính xác và sự tinh vi số có dấu hiệu của một chiến dịch được phối hợp thay vì một vụ xâm nhập ngẫu nhiên.
⚡ Những điều mà các nhà điều tra đã phát hiện cho đến nay
• Trích xuất thiết bị pháp y — Dữ liệu siêu ẩn được khôi phục từ Coldcard đang phơi bày các lần truy cập trái phép, dấu thời gian bị thao túng và các điểm xâm nhập tiềm năng được sử dụng trong vụ xâm nhập.
Vụ Cướp Số Đang Làm Rúng Động Thế Giới Crypto
Cuộc điều tra vụ trộm Coldcard đã chính thức leo thang thành một trong những cuộc truy đuổi tội phạm tiền mã hóa dữ dội và có tính kỹ thuật phức tạp nhất của năm. Những gì bắt đầu chỉ là việc thiếu một ví phần cứng giờ đã phát triển thành một cuộc truy dấu pháp y nhiều lớp, cho thấy mức độ lên kế hoạch, độ chính xác và sự tinh vi số có dấu hiệu của một chiến dịch được phối hợp thay vì một vụ xâm nhập ngẫu nhiên.
⚡ Những điều mà các nhà điều tra đã phát hiện cho đến nay
• Trích xuất thiết bị pháp y — Dữ liệu siêu ẩn được khôi phục từ Coldcard đang phơi bày các lần truy cập trái phép, dấu thời gian bị thao túng và các điểm xâm nhập tiềm năng được sử dụng trong vụ xâm nhập.
⚡ Những điều mà các nhà điều tra đã phát hiện cho đến nay
• Trích xuất thiết bị pháp y — Dữ liệu siêu ẩn được khôi phục từ Coldcard đang phơi bày các lần truy cập trái phép, dấu thời gian bị thao túng và các điểm xâm nhập tiềm năng được sử dụng trong vụ xâm nhập.
1
37

#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Điều tra trộm cắp Coldcard tiến triển
Cuộc điều tra về vụ trộm cắp Coldcard được báo cáo đang được tiếp tục khi các cơ quan chức năng nỗ lực tìm hiểu cách thức xảy ra sự cố và xác định những người chịu trách nhiệm.
Vụ việc nhấn mạnh tầm quan trọng của các biện pháp bảo mật vững chắc đối với phần cứng tiền điện tử và tài sản kỹ thuật số.
Các phát hiện tiếp theo có thể cung cấp thêm sự rõ ràng về sự cố và tác động tiềm tàng của nó đối với cộng đồng crypto rộng lớn hơn.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Điều tra trộm cắp Coldcard tiến triển
Cuộc điều tra về vụ trộm cắp Coldcard được báo cáo đang được tiếp tục khi các cơ quan chức năng nỗ lực tìm hiểu cách thức xảy ra sự cố và xác định những người chịu trách nhiệm.
Vụ việc nhấn mạnh tầm quan trọng của các biện pháp bảo mật vững chắc đối với phần cứng tiền điện tử và tài sản kỹ thuật số.
Các phát hiện tiếp theo có thể cung cấp thêm sự rõ ràng về sự cố và tác động tiềm tàng của nó đối với cộng đồng crypto rộng lớn hơn.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Điều tra trộm cắp Coldcard tiến triển
Cuộc điều tra về vụ trộm cắp Coldcard được báo cáo đang được tiếp tục khi các cơ quan chức năng nỗ lực tìm hiểu cách thức xảy ra sự cố và xác định những người chịu trách nhiệm.
Vụ việc nhấn mạnh tầm quan trọng của các biện pháp bảo mật vững chắc đối với phần cứng tiền điện tử và tài sản kỹ thuật số.
Các phát hiện tiếp theo có thể cung cấp thêm sự rõ ràng về sự cố và tác động tiềm tàng của nó đối với cộng đồng crypto rộng lớn hơn.
#ColdcardTheftInvestigationAdvances
1
92
·
--
#coldcardtheftinvestigationadvances 🚨
CẢNH BÁO: THẺ LẠNH
KẺ TẤN CÔNG CÓ THỂ ĐÃ ĐƯỢC BIẾT TỚI FBI
Kẻ tấn công bị cáo buộc đã đánh cắp 1.000+ BTC từ Coldcard có thể đã để lại một dấu vết.
Theo báo cáo điều tra của Block,
hoạt động của hacker được cho là có liên kết tới một tài khoản trả phí tại một nhà cung cấp dữ liệu blockchain lớn, với nhật ký nội bộ khớp với mô hình của vụ trộm.
Các phát hiện được cho là đã được chia sẻ với cơ quan chức năng.
Giờ đây, câu hỏi là: ai đứng sau ví này?$BTC $MRVL $BR
29
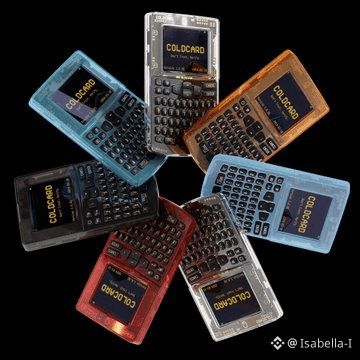
🚨 HỘP THẺ COLD CARD: MỘT LỜI NHẮC LỚN DÀNH CHO NGƯỜI NẮM GIỮ BITCOIN
Khi cuộc điều tra trộm cắp Coldcard tiến triển, sự chú ý đang chuyển sang việc truy cập vật lý vào phần cứng tiền mã hóa có thể tạo ra rủi ro bảo mật như thế nào. 🔐
$BTC bản thân nó có thể vẫn được bảo vệ bằng mật mã, nhưng các thiết bị và thông tin khôi phục được sử dụng để truy cập tiền cũng phải được bảo vệ.
Đối với nhà đầu tư ngắn hạn, các biện pháp lưu ký vững chắc có thể quan trọng không kém gì việc chọn đúng tài sản. 🛡️
#coldcardtheftinvestigationadvances
6
·
--
Tăng giá
#coldcardtheftinvestigationadvances
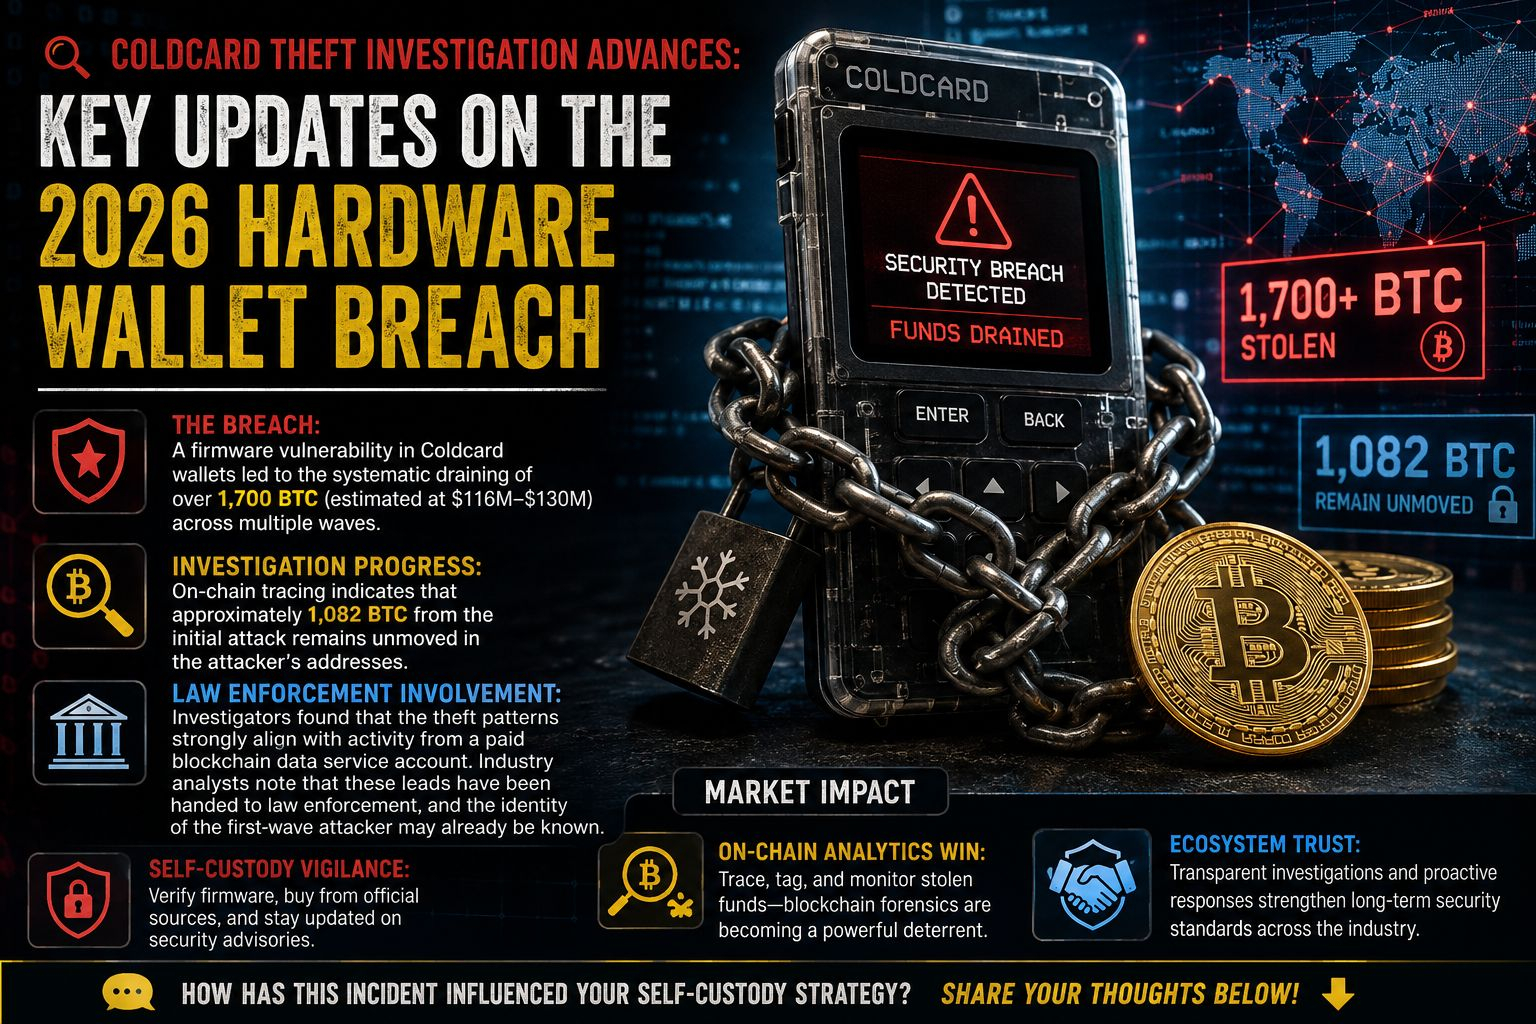
🔍 Điều tra trộm cắp Coldcard tiến triển: Cập nhật quan trọng về vụ vi phạm ví phần cứng năm 2026
Đã có những tiến triển đáng kể trong việc truy vết dòng tiền và xác định các tác nhân đứng sau vụ khai thác lỗ hổng ví phần cứng Coldcard gần đây. Dưới đây là những gì dữ liệu on-chain mới nhất và các báo cáo điều tra cho thấy.
📰 Tin chính
• 🛡️ Vụ xâm nhập: Lỗ hổng firmware trong các ví Coldcard đã dẫn đến việc rút cạn có hệ thống hơn 1.700 BTC (ước tính khoảng 116–130 triệu USD) qua nhiều đợt tấn công.
• 🕵️ Tiến độ điều tra: Việc truy vết on-chain cho thấy khoảng 1.082 BTC từ đợt tấn công ban đầu vẫn chưa bị chuyển khỏi các địa chỉ của kẻ tấn công [[7]].
• 🏛️ Sự tham gia của cơ quan thực thi pháp luật: Các nhà điều tra phát hiện rằng các mẫu trộm cắp khớp mạnh với hoạt động từ một tài khoản dịch vụ dữ liệu blockchain trả phí. Các nhà phân tích trong ngành cho biết những manh mối này đã được chuyển cho cơ quan thực thi pháp luật, và danh tính kẻ tấn công ở đợt đầu tiên có thể đã được biết [[7]].
📊 Tác động thị trường
• 🔐 Cảnh giác với tự quản lý tài sản: Sự kiện này nhấn mạnh tầm quan trọng cốt lõi của việc kiểm tra tính toàn vẹn firmware của ví phần cứng, mua thiết bị trực tiếp từ nhà sản xuất và luôn cập nhật các khuyến cáo bảo mật.
• 🔎 Điểm cộng về phân tích on-chain: Khả năng chủ động truy vết, gắn nhãn và theo dõi các khoản tiền bị đánh cắp cho thấy hiệu quả ngày càng trưởng thành của các công cụ điều tra pháp chứng trên blockchain trong việc ngăn chặn việc rút tiền bất hợp pháp.
• ⚖️ Niềm tin hệ sinh thái: Dù có thể phát sinh lo ngại trong ngắn hạn quanh một số mẫu thiết bị nhất định, các cuộc điều tra minh bạch và những đợt đánh giá hậu sự chủ động từ phía nhà sản xuất cuối cùng sẽ củng cố các tiêu chuẩn an ninh dài hạn của toàn ngành.
Sự cố này đã ảnh hưởng thế nào đến chiến lược tự quản lý tài sản cá nhân của bạn? Bạn có dựa vào một ví phần cứng duy nhất, hay đã cân nhắc các cấu hình đa chữ ký để tăng thêm bảo mật? Hãy chia sẻ suy nghĩ của bạn bên dưới! 👇
$BTW $TREE $MUBARAK
{future}(MUBARAKUSDT)
{future}(TREEUSDT)
{future}(BTWUSDT)
#coldcardtheftinvestigationadvances
🔍 Điều tra trộm cắp Coldcard tiến triển: Cập nhật quan trọng về vụ vi phạm ví phần cứng năm 2026
Đã có những tiến triển đáng kể trong việc truy vết dòng tiền và xác định các tác nhân đứng sau vụ khai thác lỗ hổng ví phần cứng Coldcard gần đây. Dưới đây là những gì dữ liệu on-chain mới nhất và các báo cáo điều tra cho thấy.
📰 Tin chính
• 🛡️ Vụ xâm nhập: Lỗ hổng firmware trong các ví Coldcard đã dẫn đến việc rút cạn có hệ thống hơn 1.700 BTC (ước tính khoảng 116–130 triệu USD) qua nhiều đợt tấn công.
• 🕵️ Tiến độ điều tra: Việc truy vết on-chain cho thấy khoảng 1.082 BTC từ đợt tấn công ban đầu vẫn chưa bị chuyển khỏi các địa chỉ của kẻ tấn công [[7]].
• 🏛️ Sự tham gia của cơ quan thực thi pháp luật: Các nhà điều tra phát hiện rằng các mẫu trộm cắp khớp mạnh với hoạt động từ một tài khoản dịch vụ dữ liệu blockchain trả phí. Các nhà phân tích trong ngành cho biết những manh mối này đã được chuyển cho cơ quan thực thi pháp luật, và danh tính kẻ tấn công ở đợt đầu tiên có thể đã được biết [[7]].
📊 Tác động thị trường
• 🔐 Cảnh giác với tự quản lý tài sản: Sự kiện này nhấn mạnh tầm quan trọng cốt lõi của việc kiểm tra tính toàn vẹn firmware của ví phần cứng, mua thiết bị trực tiếp từ nhà sản xuất và luôn cập nhật các khuyến cáo bảo mật.
• 🔎 Điểm cộng về phân tích on-chain: Khả năng chủ động truy vết, gắn nhãn và theo dõi các khoản tiền bị đánh cắp cho thấy hiệu quả ngày càng trưởng thành của các công cụ điều tra pháp chứng trên blockchain trong việc ngăn chặn việc rút tiền bất hợp pháp.
• ⚖️ Niềm tin hệ sinh thái: Dù có thể phát sinh lo ngại trong ngắn hạn quanh một số mẫu thiết bị nhất định, các cuộc điều tra minh bạch và những đợt đánh giá hậu sự chủ động từ phía nhà sản xuất cuối cùng sẽ củng cố các tiêu chuẩn an ninh dài hạn của toàn ngành.
Sự cố này đã ảnh hưởng thế nào đến chiến lược tự quản lý tài sản cá nhân của bạn? Bạn có dựa vào một ví phần cứng duy nhất, hay đã cân nhắc các cấu hình đa chữ ký để tăng thêm bảo mật? Hãy chia sẻ suy nghĩ của bạn bên dưới! 👇
$BTW $TREE $MUBARAK
2
186
#ColdcardTheftInvestigationAdvances
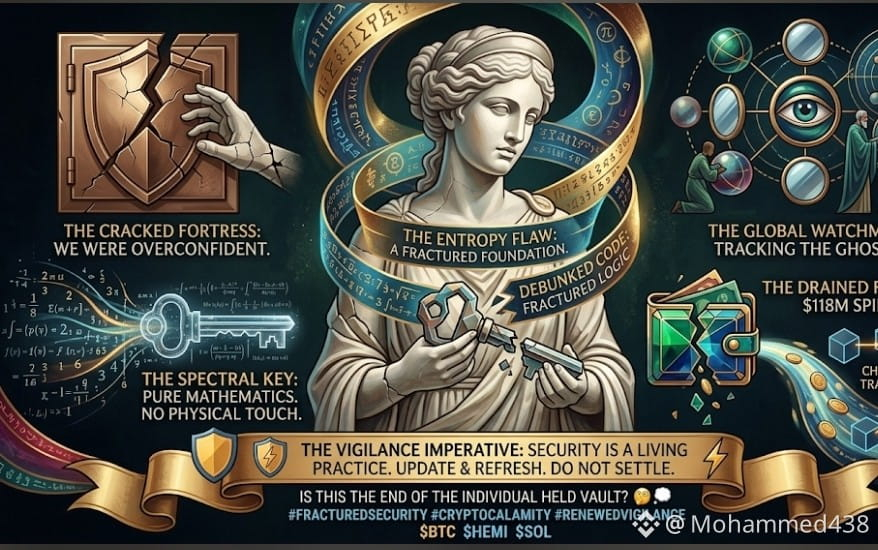
Chúng tôi từng nghĩ ví lạnh là không thể phá vỡ... hoá ra là sai! 🤯❌
Hơn 118 triệu USD đã bị rút khỏi các ví Coldcard offline. Infographic dưới đây phân tích những gì đã xảy ra:
1️⃣ Lỗ hổng: Một lỗi mã ẩn trong việc tạo số ngẫu nhiên (Entropy) đã tồn tại trong nhiều năm.
2️⃣ Cách khai thác: Tin tặc đã đoán toán học được các khóa riêng và đánh cắp tiền mà không cần chạm vào bất kỳ thiết bị nào!
3️⃣ Cuộc truy đuổi: FBI và các nhà điều tra (góc phải trên) hiện đang theo dõi số tiền bị đánh cắp trên chuỗi.
💡 Bài học rút ra: Bảo mật phần cứng không phải kiểu mua một lần là xong. Nếu bạn đang dùng kho lưu trữ lạnh cũ, hãy cập nhật firmware và xoay (rotate) khóa của bạn ngay lập tức! 🛡️⚡
Đây có phải là đòn chí tử đối với việc tự quản lý tài sản không? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
Chúng tôi từng nghĩ ví lạnh là không thể phá vỡ... hoá ra là sai! 🤯❌
Hơn 118 triệu USD đã bị rút khỏi các ví Coldcard offline. Infographic dưới đây phân tích những gì đã xảy ra:
1️⃣ Lỗ hổng: Một lỗi mã ẩn trong việc tạo số ngẫu nhiên (Entropy) đã tồn tại trong nhiều năm.
2️⃣ Cách khai thác: Tin tặc đã đoán toán học được các khóa riêng và đánh cắp tiền mà không cần chạm vào bất kỳ thiết bị nào!
3️⃣ Cuộc truy đuổi: FBI và các nhà điều tra (góc phải trên) hiện đang theo dõi số tiền bị đánh cắp trên chuỗi.
💡 Bài học rút ra: Bảo mật phần cứng không phải kiểu mua một lần là xong. Nếu bạn đang dùng kho lưu trữ lạnh cũ, hãy cập nhật firmware và xoay (rotate) khóa của bạn ngay lập tức! 🛡️⚡
Đây có phải là đòn chí tử đối với việc tự quản lý tài sản không? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
263
#coldcardtheftinvestigationadvances
🚨 Cập nhật tin tặc Coldcard: Có vẻ như FBI cuối cùng đã xác định được kẻ tấn công đứng sau LÀN SÓNG ĐẦU tiên của vụ trộm ví phần cứng Coldcard trị giá 116 triệu USD.
Tóm tắt nhanh: Kể từ ngày 30/7, tin tặc đã khai thác tính ngẫu nhiên của seed yếu trong một số phiên bản firmware Coinkite, rút cạn khoảng ~1.816 BTC từ hơn 5.200 ví qua 4 đợt — đây là một trong những vụ hack tiền mã hóa lớn nhất của năm 2026. Điều tra viên đã lần ra kẻ tấn công thông qua một nhà cung cấp dữ liệu blockchain trả phí, có nhật ký khớp với hoạt động của nghi phạm.
Kết luận: Khoảng ~90% số tiền bị đánh cắp vẫn chưa được chuyển đi. Chưa có bắt giữ nào, chưa thu hồi được tiền — nhưng “vòng vây” đang siết lại. 🔍
Nếu bạn sở hữu Coldcard (Mk2-Q, firmware 4.0.1+), hãy cập nhật ngay và chuyển tiền sang seed mới.
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1.4k
·
--
Tăng giá
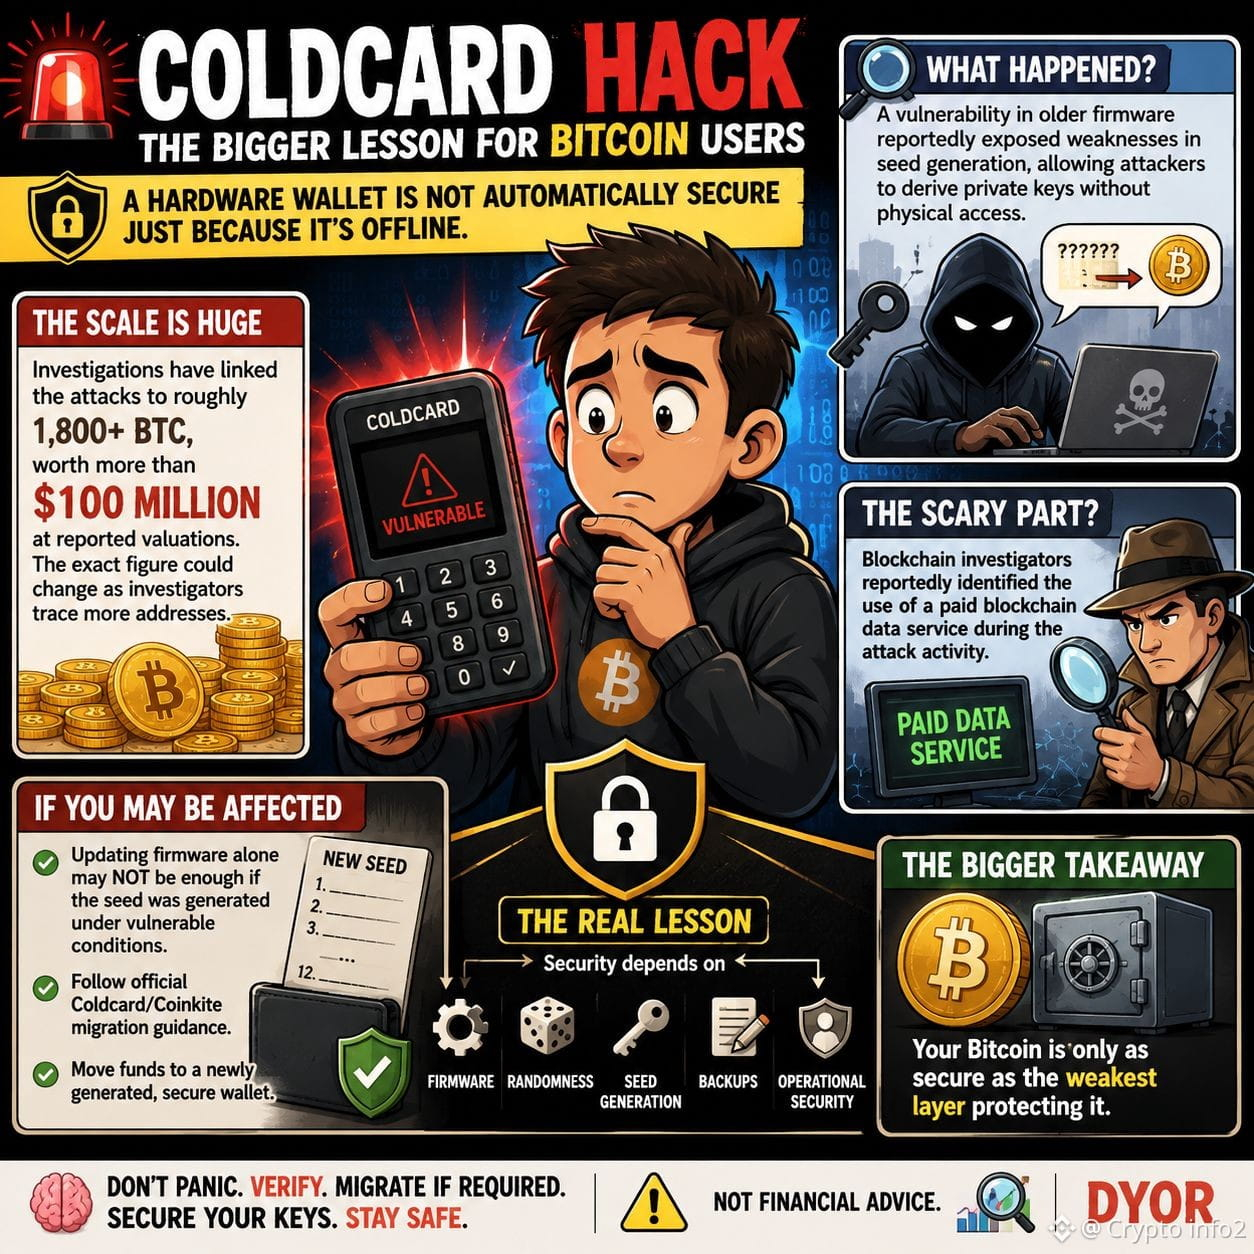
#coldcardtheftinvestigationadvances 🚨 HACK COLDCARD: BÀI HỌC LỚN HƠN DÀNH CHO NGƯỜI DÙNG BITCOIN
🚨 Ví phần cứng của bạn có thể offline… và vẫn không an toàn.
Sự cố Coldcard được báo cáo là một lời nhắc quan trọng rằng bảo mật crypto đi xa hơn việc chỉ bảo vệ thiết bị vật lý.
🔎 Điều gì đã xảy ra?
Một lỗ hổng được cho là ảnh hưởng đến firmware cũ hơn đã lộ ra những điểm yếu trong quá trình tạo seed, có thể cho phép kẻ tấn công suy ra private key mà không cần truy cập vật lý vào ví.
💰 Quy mô là rất lớn.
Các cuộc điều tra đã liên hệ các cuộc tấn công với khoảng 1.800+ BTC, trị giá hơn 100 triệu USD theo các định giá được báo cáo. Con số chính xác có thể thay đổi khi các nhà điều tra lần ra thêm địa chỉ.
🕵️ Phần đáng sợ?
Các nhà điều tra blockchain được cho là đã xác định việc sử dụng một dịch vụ dữ liệu blockchain trả phí trong suốt hoạt động tấn công. Các giao dịch trên chuỗi có thể để lại một dấu vết kỹ thuật số khổng lồ.
⚠️ Nếu bạn có thể bị ảnh hưởng:
Chỉ cập nhật firmware có thể KHÔNG đủ nếu seed được tạo trong những điều kiện dễ bị tổn thương. Hãy làm theo hướng dẫn di chuyển chính thức của Coldcard/Coinkite và chuyển tiền sang một ví mới được tạo lại, an toàn.
🔐 Bài học thực sự:
Ví phần cứng ≠ tự động an toàn.
Bảo mật phụ thuộc vào firmware + độ ngẫu nhiên + tạo seed + sao lưu + bảo mật vận hành.
Bitcoin của bạn chỉ an toàn bằng lớp yếu nhất bảo vệ nó.
🧠 Đừng hoảng sợ. Hãy kiểm chứng. Di chuyển nếu cần. Bảo vệ khóa của bạn.
Không phải lời khuyên tài chính. DYOR.
#Bitcoin #BTC #Coldcard #CryptoSecurity
CLICK ĐỂ DƯỚI GIAO DỊCH👇
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BNBUSDT)
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances 🚨 HACK COLDCARD: BÀI HỌC LỚN HƠN DÀNH CHO NGƯỜI DÙNG BITCOIN
🚨 Ví phần cứng của bạn có thể offline… và vẫn không an toàn.
Sự cố Coldcard được báo cáo là một lời nhắc quan trọng rằng bảo mật crypto đi xa hơn việc chỉ bảo vệ thiết bị vật lý.
🔎 Điều gì đã xảy ra?
Một lỗ hổng được cho là ảnh hưởng đến firmware cũ hơn đã lộ ra những điểm yếu trong quá trình tạo seed, có thể cho phép kẻ tấn công suy ra private key mà không cần truy cập vật lý vào ví.
💰 Quy mô là rất lớn.
Các cuộc điều tra đã liên hệ các cuộc tấn công với khoảng 1.800+ BTC, trị giá hơn 100 triệu USD theo các định giá được báo cáo. Con số chính xác có thể thay đổi khi các nhà điều tra lần ra thêm địa chỉ.
🕵️ Phần đáng sợ?
Các nhà điều tra blockchain được cho là đã xác định việc sử dụng một dịch vụ dữ liệu blockchain trả phí trong suốt hoạt động tấn công. Các giao dịch trên chuỗi có thể để lại một dấu vết kỹ thuật số khổng lồ.
⚠️ Nếu bạn có thể bị ảnh hưởng:
Chỉ cập nhật firmware có thể KHÔNG đủ nếu seed được tạo trong những điều kiện dễ bị tổn thương. Hãy làm theo hướng dẫn di chuyển chính thức của Coldcard/Coinkite và chuyển tiền sang một ví mới được tạo lại, an toàn.
🔐 Bài học thực sự:
Ví phần cứng ≠ tự động an toàn.
Bảo mật phụ thuộc vào firmware + độ ngẫu nhiên + tạo seed + sao lưu + bảo mật vận hành.
Bitcoin của bạn chỉ an toàn bằng lớp yếu nhất bảo vệ nó.
🧠 Đừng hoảng sợ. Hãy kiểm chứng. Di chuyển nếu cần. Bảo vệ khóa của bạn.
Không phải lời khuyên tài chính. DYOR.
#Bitcoin #BTC #Coldcard #CryptoSecurity
CLICK ĐỂ DƯỚI GIAO DỊCH👇
$BTC $BNB $SOL
4
1.1k
·
--
Ảo 118 triệu USD: Làm thế nào “Coldcard không thể bị hack” sụp đổ
Hãy tưởng tượng làm mọi thứ đúng—ví ngoại tuyến, chia seed trong các kho tiền. Bạn cảm thấy an toàn.
Giờ hãy tưởng tượng thức dậy và thấy mất 118 triệu USD. 😱
Kẻ Sát Nhân Thầm Lặng
Tháng 3/2021. Coinkite phát hành firmware v4.0.1. Một lỗi ẩn—sai sót cấu hình khi build—đã vô hiệu hóa việc tạo ngẫu nhiên phần cứng. Entropy của seed sụp từ 128 bit xuống chỉ còn 40 bit.
Có thể bẻ khóa trong vài phút, không phải hàng triệu năm.
Trong suốt 5 năm, không ai nhận ra.
Cuộc Cướp
30/7 – 6/8/2026: Kẻ tấn công tấn công vũ phu bằng các khóa riêng yếu.
Chỉ trong 41 phút, chúng đã quét sạch 1.000+ BTC. Tổng cộng: 1.778 BTC (~118 triệu USD) từ hơn 8.600 ví.
Một nạn nhân đã làm mọi thứ đúng—vậy mà mất 18,25 BTC.
Cuộc Truy Lùng
Nhóm Bitkey của Block đã lần ra kẻ tấn công đầu tiên tới một tài khoản dịch vụ dữ liệu blockchain trả phí. Nhật ký nội bộ khớp với “mức độ chính xác phi thường.”
FBI có thể đã xác định được kẻ tấn công Wave 1. Nhưng 1.082,65 BTC (~118 triệu USD) vẫn còn nguyên trong ví của kẻ tấn công.
Bài Học
Phần cứng ≠ không thể bị hack. Bảo mật bắt đầu từ việc tạo seed, không chỉ từ lưu trữ ngoại tuyến.
Nếu bạn sở hữu một Coldcard (MK2 trở đi, firmware v4.1+): HÃY CHUYỂN TIỀN NGAY BÂY GIỜ. Bản vá đã có.
Không phải lời khuyên tài chính. Tự nghiên cứu (DYOR).
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
·
--
Tăng giá
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances 🚨
Vụ trộm ví Coldcard đang được điều tra thì đã tiến triển thêm.
3 điều quan trọng cho người giao dịch mới:
1. Tuyệt đối không viết seed phrase của bạn trực tuyến
2. Bật 2FA trên mọi tài khoản
3. Ngay cả lợi nhuận nhỏ cũng hãy rút khỏi sàn và lưu vào ví
Hiện tại thì tôi vẫn đang ở Binance, nhưng tôi rút lợi nhuận ra và cất USDT cho an toàn 😅
An ninh là ưu tiên số 1. Lợi nhuận tính sau.
Các bạn đang cất tiền ở đâu? Sàn hay ví Cold? 👇
#Security #Coldcard #Bitcoin #CryptoSafety #BinancePKR #ColdcardTheftInvestigationAdvances
59
·
--
#coldcardtheftinvestigationadvances 🚨
ChainDesk Flash | Người dùng Coldcard lại hứng chịu một cuộc tấn công khác, bị nghi đánh cắp hơn 110 triệu USD BTC
Giám sát trên chuỗi cho thấy rằng người dùng Coldcard một lần nữa đã gặp các sự cố trộm tiền, với hơn 5.200 địa chỉ bị ảnh hưởng liên quan đến khoảng 1.816 BTC (tương đương khoảng 114 triệu USD).$BTC $BROCCOLI714 $NOW
8
🔥 VỎ/CASE COLD CARD CÓ THỂ THẮT CHẶT MỘT CUỘC THẢO LUẬN LỚN HƠN VỀ BẢO MẬT
Trong khi các điều tra viên tiếp tục xem xét vụ trộm được báo cáo, vụ việc đặt ra những câu hỏi rộng hơn về cách người nắm giữ crypto bảo vệ quyền truy cập vật lý vào tài sản của mình. 🕵️♂️🔐
Đối với $BTC và các tài sản tự lưu ký khác, bảo mật không dừng lại khi đồng tiền được lưu trên chuỗi.
Bài học dành cho nhà đầu tư: hãy bảo vệ thiết bị, bảo vệ thông tin khôi phục và đừng bao giờ xem nhẹ an ninh vật lý.
#coldcardtheftinvestigationadvances
29
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
104,166 lượt xem
616 đang thảo luận
2
#TinFed
86,824 lượt xem
421 đang thảo luận
3
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
843 lượt xem
89 đang thảo luận
4
#USChinaRelease$30BTariffCutProductLists
35 lượt xem
6 đang thảo luận
5
#SKoreaFSCConsidersVirtualAssetMarketMaker
2,197 lượt xem
117 đang thảo luận
6
#ChinaIndustrialProfitGrowthSlowsFourthMonth
2,966 lượt xem
132 đang thảo luận
7
#BitwiseFilesFinalNEARSpotETFProspectus
110,030 lượt xem
1,642 đang thảo luận
8
#BitgetHackerMoves$83MStolenXRP
38,046 lượt xem
173 đang thảo luận
9
#SOLSpotETFWeeklyInflow$188M
24,291 lượt xem
139 đang thảo luận
10
#DogecoinETFsPostBiggestWeekSinceLaunch
64,815 lượt xem
1,079 đang thảo luận