
#ios
ios
Просмотров: 46,340
228 обсуждают
Популярные
Новые
·
--
Ваши оригинальные фото из альбома, возможно, уже используются для сканирования сид-фраз.
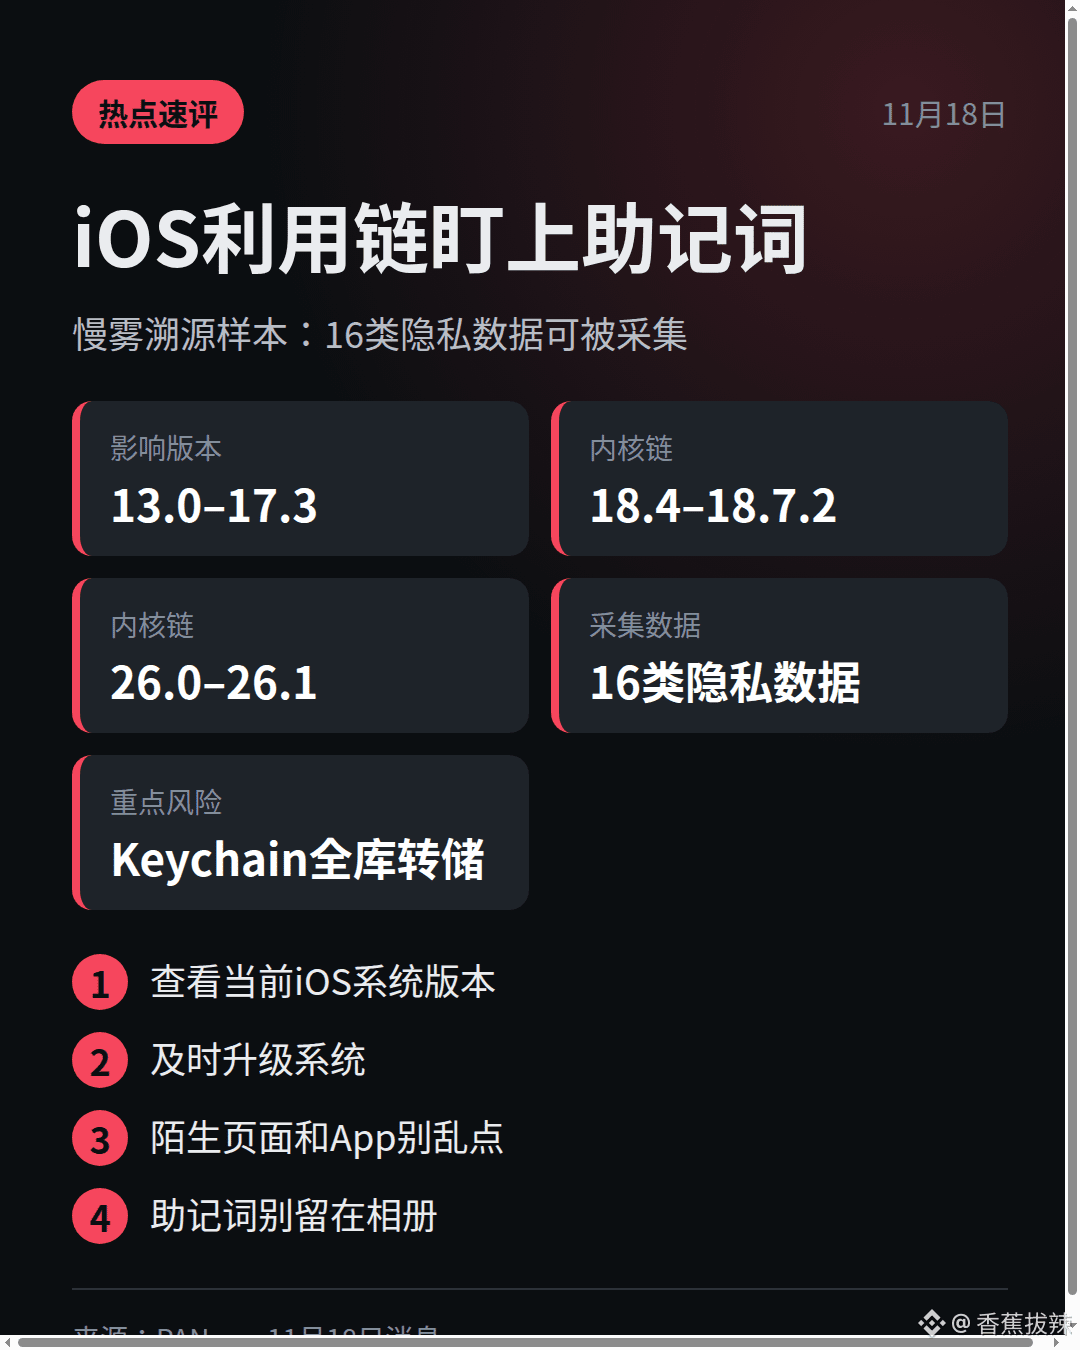
Сюй Лэ из SlowMist сказал, что после трассировки образцов команда обнаружила у злоумышленников несколько цепочек атак: iOS 13.0–17.3 — это цепочка Hook, а iOS 18.4–18.7.2 и iOS 26.0–26.1 — цепочка ядра.
Эти цепочки могут собирать 16 категорий данных о конфиденциальности. Для пользователей из криптосферы самое прямое — это OCR-сканирование сид-фраз с оригинальных фото из альбома, взлом хранилищ паролей; локально зашифрованные файлы с приватными ключами и сид-фразами кошелька тоже могут быть украдены, а также возможен автоматический отмыв монет по нескольким цепочкам.
Среди них цепочка 18.4–18.7.2 также может полностью выгружать Keychain и внедряться в SpringBoard; если она сработает, могут быть собраны связка ключей, заметки и фотографии.
Точка срабатывания — Safari или приложение, не нажимайте на незнакомые страницы. 1️⃣ Сначала проверьте версию системы и убедитесь, что она не входит в затронутый диапазон; 2️⃣ своевременно обновите систему — это рекомендация SlowMist; 3️⃣ не оставляйте скриншоты сид-фраз в альбоме.
Братья, какая у вас сейчас версия системы, вы попадаете в диапазон 18.4–18.7.2? #iOS
Ваши оригинальные фото из альбома, возможно, уже используются для сканирования сид-фраз.
Сюй Лэ из SlowMist сказал, что после трассировки образцов команда обнаружила у злоумышленников несколько цепочек атак: iOS 13.0–17.3 — это цепочка Hook, а iOS 18.4–18.7.2 и iOS 26.0–26.1 — цепочка ядра.
Эти цепочки могут собирать 16 категорий данных о конфиденциальности. Для пользователей из криптосферы самое прямое — это OCR-сканирование сид-фраз с оригинальных фото из альбома, взлом хранилищ паролей; локально зашифрованные файлы с приватными ключами и сид-фразами кошелька тоже могут быть украдены, а также возможен автоматический отмыв монет по нескольким цепочкам.
Среди них цепочка 18.4–18.7.2 также может полностью выгружать Keychain и внедряться в SpringBoard; если она сработает, могут быть собраны связка ключей, заметки и фотографии.
Точка срабатывания — Safari или приложение, не нажимайте на незнакомые страницы. 1️⃣ Сначала проверьте версию системы и убедитесь, что она не входит в затронутый диапазон; 2️⃣ своевременно обновите систему — это рекомендация SlowMist; 3️⃣ не оставляйте скриншоты сид-фраз в альбоме.
Братья, какая у вас сейчас версия системы, вы попадаете в диапазон 18.4–18.7.2? #iOS
Сюй Лэ из SlowMist сказал, что после трассировки образцов команда обнаружила у злоумышленников несколько цепочек атак: iOS 13.0–17.3 — это цепочка Hook, а iOS 18.4–18.7.2 и iOS 26.0–26.1 — цепочка ядра.
Эти цепочки могут собирать 16 категорий данных о конфиденциальности. Для пользователей из криптосферы самое прямое — это OCR-сканирование сид-фраз с оригинальных фото из альбома, взлом хранилищ паролей; локально зашифрованные файлы с приватными ключами и сид-фразами кошелька тоже могут быть украдены, а также возможен автоматический отмыв монет по нескольким цепочкам.
Среди них цепочка 18.4–18.7.2 также может полностью выгружать Keychain и внедряться в SpringBoard; если она сработает, могут быть собраны связка ключей, заметки и фотографии.
Точка срабатывания — Safari или приложение, не нажимайте на незнакомые страницы. 1️⃣ Сначала проверьте версию системы и убедитесь, что она не входит в затронутый диапазон; 2️⃣ своевременно обновите систему — это рекомендация SlowMist; 3️⃣ не оставляйте скриншоты сид-фраз в альбоме.
Братья, какая у вас сейчас версия системы, вы попадаете в диапазон 18.4–18.7.2? #iOS
83

·
--
1inch предупреждает о не обновлённых кошельках на iPhone: вредоносная страница в Safari может украсть сид-фразу. Сначала проверьте версию системы
Вчера в 20:00 по гонконгскому времени 1inch опубликовала предупреждение о безопасности: эксплойт-кит DarkSword всё ещё атакует криптокошельки на iPhone с необновлённой системой. В отличие от распространённых схем кражи средств через разрешения, здесь не нужно подключать кошелёк или подписывать транзакцию: достаточно открыть вредоносную страницу в Safari, чтобы злоумышленники могли украсть приватные ключи и сид-фразу.
Это не взлом биржи и не означает, что все кошельки на iPhone уже опустошены. В этот раз 1inch не назвала конкретные версии системы. Более ранние исследования указывали на версии без исправлений, такие как iOS 18.4–18.7. Apple устранила связанные уязвимости в обновлениях iOS 18.7.7, iOS 26.3 и других, однако устройства с неустановленными исправлениями по-прежнему под угрозой.
Если вы управляете кошельком с iPhone, сначала проверьте в настройках, что установлена последняя версия системы, доступная для вашего телефона. Не храните сид-фразу в галерее или заметках. Если подозреваете, что телефон скомпрометирован, не ограничивайтесь переустановкой приложения кошелька: создайте новый кошелёк на обновлённом и чистом устройстве и переведите туда средства.
До какой версии обновлён ваш iPhone?
Не является инвестиционной рекомендацией.
Источники: официальный аккаунт 1inch в X (2026-11-17 20:02 HKT, https://x.com/1inch/status/2122661556596924663); Wu Shuo (2026-11-18 09:39 HKT, https://x.com/wublockchain12/status/2122867400249065661, https://www.wublock123.com/news/1-inch-warning-darksword-an-ios-vulnerability-exploit-kit-is-still-active-in-attacking-wallets-72166); CoinDesk (2026-11-18 07:26 HKT, https://x.com/CoinDesk/status/2122833670281023607) · 2026-11-18 по гонконгскому времени
#1inch #iOS #钱包安全 #МедиаB
1inch предупреждает о не обновлённых кошельках на iPhone: вредоносная страница в Safari может украсть сид-фразу. Сначала проверьте версию системы
Вчера в 20:00 по гонконгскому времени 1inch опубликовала предупреждение о безопасности: эксплойт-кит DarkSword всё ещё атакует криптокошельки на iPhone с необновлённой системой. В отличие от распространённых схем кражи средств через разрешения, здесь не нужно подключать кошелёк или подписывать транзакцию: достаточно открыть вредоносную страницу в Safari, чтобы злоумышленники могли украсть приватные ключи и сид-фразу.
Это не взлом биржи и не означает, что все кошельки на iPhone уже опустошены. В этот раз 1inch не назвала конкретные версии системы. Более ранние исследования указывали на версии без исправлений, такие как iOS 18.4–18.7. Apple устранила связанные уязвимости в обновлениях iOS 18.7.7, iOS 26.3 и других, однако устройства с неустановленными исправлениями по-прежнему под угрозой.
Если вы управляете кошельком с iPhone, сначала проверьте в настройках, что установлена последняя версия системы, доступная для вашего телефона. Не храните сид-фразу в галерее или заметках. Если подозреваете, что телефон скомпрометирован, не ограничивайтесь переустановкой приложения кошелька: создайте новый кошелёк на обновлённом и чистом устройстве и переведите туда средства.
До какой версии обновлён ваш iPhone?
Не является инвестиционной рекомендацией.
Источники: официальный аккаунт 1inch в X (2026-11-17 20:02 HKT, https://x.com/1inch/status/2122661556596924663); Wu Shuo (2026-11-18 09:39 HKT, https://x.com/wublockchain12/status/2122867400249065661, https://www.wublock123.com/news/1-inch-warning-darksword-an-ios-vulnerability-exploit-kit-is-still-active-in-attacking-wallets-72166); CoinDesk (2026-11-18 07:26 HKT, https://x.com/CoinDesk/status/2122833670281023607) · 2026-11-18 по гонконгскому времени
#1inch #iOS #钱包安全 #МедиаB
Вчера в 20:00 по гонконгскому времени 1inch опубликовала предупреждение о безопасности: эксплойт-кит DarkSword всё ещё атакует криптокошельки на iPhone с необновлённой системой. В отличие от распространённых схем кражи средств через разрешения, здесь не нужно подключать кошелёк или подписывать транзакцию: достаточно открыть вредоносную страницу в Safari, чтобы злоумышленники могли украсть приватные ключи и сид-фразу.
Это не взлом биржи и не означает, что все кошельки на iPhone уже опустошены. В этот раз 1inch не назвала конкретные версии системы. Более ранние исследования указывали на версии без исправлений, такие как iOS 18.4–18.7. Apple устранила связанные уязвимости в обновлениях iOS 18.7.7, iOS 26.3 и других, однако устройства с неустановленными исправлениями по-прежнему под угрозой.
Если вы управляете кошельком с iPhone, сначала проверьте в настройках, что установлена последняя версия системы, доступная для вашего телефона. Не храните сид-фразу в галерее или заметках. Если подозреваете, что телефон скомпрометирован, не ограничивайтесь переустановкой приложения кошелька: создайте новый кошелёк на обновлённом и чистом устройстве и переведите туда средства.
До какой версии обновлён ваш iPhone?
Не является инвестиционной рекомендацией.
Источники: официальный аккаунт 1inch в X (2026-11-17 20:02 HKT, https://x.com/1inch/status/2122661556596924663); Wu Shuo (2026-11-18 09:39 HKT, https://x.com/wublockchain12/status/2122867400249065661, https://www.wublock123.com/news/1-inch-warning-darksword-an-ios-vulnerability-exploit-kit-is-still-active-in-attacking-wallets-72166); CoinDesk (2026-11-18 07:26 HKT, https://x.com/CoinDesk/status/2122833670281023607) · 2026-11-18 по гонконгскому времени
#1inch #iOS #钱包安全 #МедиаB
1
177
⚠️ Внимание: уязвимость в iOS позволяет украсть приватные ключи, не открывая кошелёк
1inch предупредила, что эксплойт DarkSword всё ещё активен на устройствах iPhone с iOS 18.4–18.7. Уязвимость позволяет злоумышленникам получать приватные ключи и сид-фразы через вредоносные сайты в Safari, не взаимодействуя с кошельком. Чтобы избежать кражи средств, пользователям следует обновить устройства или установить исправления.
$ENA $SOL $BTC
#Seguridad #IOS #Crypto
⚠️ Внимание: уязвимость в iOS позволяет украсть приватные ключи, не открывая кошелёк
1inch предупредила, что эксплойт DarkSword всё ещё активен на устройствах iPhone с iOS 18.4–18.7. Уязвимость позволяет злоумышленникам получать приватные ключи и сид-фразы через вредоносные сайты в Safari, не взаимодействуя с кошельком. Чтобы избежать кражи средств, пользователям следует обновить устройства или установить исправления.
$ENA $SOL $BTC
#Seguridad #IOS #Crypto
1inch предупредила, что эксплойт DarkSword всё ещё активен на устройствах iPhone с iOS 18.4–18.7. Уязвимость позволяет злоумышленникам получать приватные ключи и сид-фразы через вредоносные сайты в Safari, не взаимодействуя с кошельком. Чтобы избежать кражи средств, пользователям следует обновить устройства или установить исправления.
$ENA $SOL $BTC
#Seguridad #IOS #Crypto
77


·
--
【Отслеживание событий】1inch предупреждает: DarkSword по-прежнему нацелен на старые iPhone
Сегодня в 20:02 1inch снова предупредил: DarkSword по-прежнему нацелен на iPhone без установленных обновлений. Достаточно открыть вредоносный сайт в Safari, чтобы стать жертвой атаки — подключать кошелёк и подписывать транзакции не нужно. Атака нацелена на приватные ключи и мнемонические фразы; шесть уязвимостей объединены в цепочку атаки, уже появились новые варианты. Не храните мнемоническую фразу в фотоальбоме и заметках, немедленно обновите iOS. Вы уже обновились?
$BTC $ETH $SOL
#币安广场 #安全 #iOS
(Источник: BlockTempo)
⚠️Предупреждение о рисках: приведённая выше информация носит ознакомительный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, проявляйте осторожность при выходе на рынок.
【Отслеживание событий】1inch предупреждает: DarkSword по-прежнему нацелен на старые iPhone
Сегодня в 20:02 1inch снова предупредил: DarkSword по-прежнему нацелен на iPhone без установленных обновлений. Достаточно открыть вредоносный сайт в Safari, чтобы стать жертвой атаки — подключать кошелёк и подписывать транзакции не нужно. Атака нацелена на приватные ключи и мнемонические фразы; шесть уязвимостей объединены в цепочку атаки, уже появились новые варианты. Не храните мнемоническую фразу в фотоальбоме и заметках, немедленно обновите iOS. Вы уже обновились?
$BTC $ETH $SOL
#币安广场 #安全 #iOS
(Источник: BlockTempo)
⚠️Предупреждение о рисках: приведённая выше информация носит ознакомительный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, проявляйте осторожность при выходе на рынок.
Сегодня в 20:02 1inch снова предупредил: DarkSword по-прежнему нацелен на iPhone без установленных обновлений. Достаточно открыть вредоносный сайт в Safari, чтобы стать жертвой атаки — подключать кошелёк и подписывать транзакции не нужно. Атака нацелена на приватные ключи и мнемонические фразы; шесть уязвимостей объединены в цепочку атаки, уже появились новые варианты. Не храните мнемоническую фразу в фотоальбоме и заметках, немедленно обновите iOS. Вы уже обновились?
$BTC $ETH $SOL
#币安广场 #安全 #iOS
(Источник: BlockTempo)
⚠️Предупреждение о рисках: приведённая выше информация носит ознакомительный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, проявляйте осторожность при выходе на рынок.
2
·
--
Пользователи iPhone, обратите внимание на это предупреждение безопасности🚨Пользователи iPhone, обратите внимание на это предупреждение безопасности
Binance обнаружила уязвимость в системе безопасности iOS под названием worse_query. Она может позволить вредоносному приложению получить доступ к локальным файлам других приложений📱
📌 Версии iOS, подверженные уязвимости, по данным Binance:
26.7.1, 27.0.1 и 27.2
📌 Данные, которые могут быть под угрозой:
Пользователи iPhone, обратите внимание на это предупреждение безопасности
🚨Пользователи iPhone, обратите внимание на это предупреждение безопасности
Binance обнаружила уязвимость в системе безопасности iOS под названием worse_query. Она может позволить вредоносному приложению получить доступ к локальным файлам других приложений📱
📌 Версии iOS, подверженные уязвимости, по данным Binance:
26.7.1, 27.0.1 и 27.2
📌 Данные, которые могут быть под угрозой:
Binance обнаружила уязвимость в системе безопасности iOS под названием worse_query. Она может позволить вредоносному приложению получить доступ к локальным файлам других приложений📱
📌 Версии iOS, подверженные уязвимости, по данным Binance:
26.7.1, 27.0.1 и 27.2
📌 Данные, которые могут быть под угрозой:
1
67
·
--
⚠️ Пользователи iPhone, будьте осторожны! Binance выпустила предупреждение!
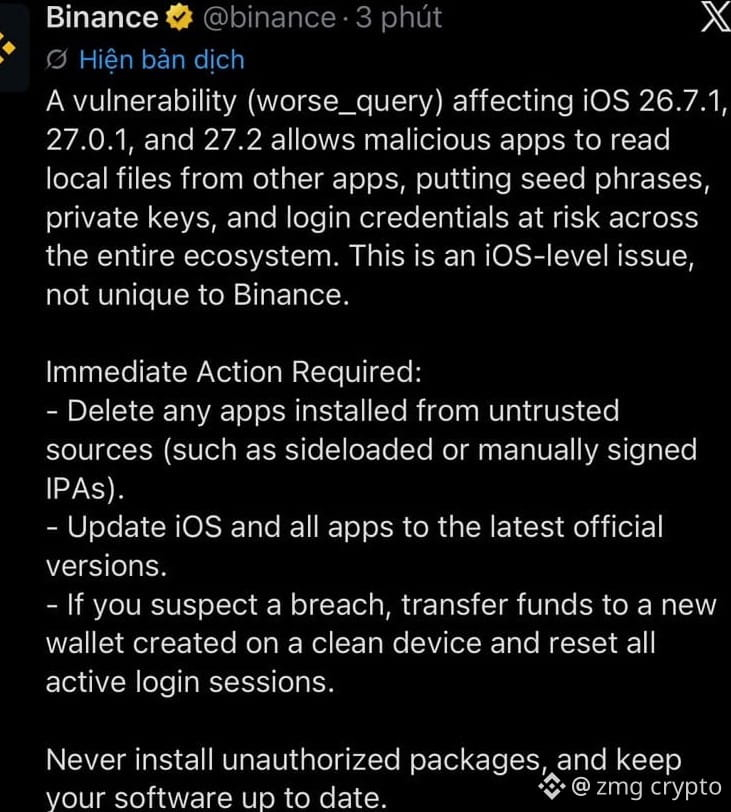
Binance предупредила, что в iOS 26.7.1 / 27.0.1 / 27.2 есть серьёзная уязвимость: вредоносные приложения могут считывать сид-фразу вашего кошелька, приватный ключ и пароль!
Сделайте это прямо сейчас:
1. Удалите неизвестные приложения и приложения, установленные не из App Store
2. Обновите iOS до последней версии
3. Если вы не чувствуете себя в безопасности, переведите средства в новый кошелёк
Вы пользуетесь iPhone? Поделитесь этим сообщением — возможно, оно кому-то поможет.
#Binance #iPhone #CryptoSafety #iOS
⚠️ Пользователи iPhone, будьте осторожны! Binance выпустила предупреждение!
Binance предупредила, что в iOS 26.7.1 / 27.0.1 / 27.2 есть серьёзная уязвимость: вредоносные приложения могут считывать сид-фразу вашего кошелька, приватный ключ и пароль!
Сделайте это прямо сейчас:
1. Удалите неизвестные приложения и приложения, установленные не из App Store
2. Обновите iOS до последней версии
3. Если вы не чувствуете себя в безопасности, переведите средства в новый кошелёк
Вы пользуетесь iPhone? Поделитесь этим сообщением — возможно, оно кому-то поможет.
#Binance #iPhone #CryptoSafety #iOS
Binance предупредила, что в iOS 26.7.1 / 27.0.1 / 27.2 есть серьёзная уязвимость: вредоносные приложения могут считывать сид-фразу вашего кошелька, приватный ключ и пароль!
Сделайте это прямо сейчас:
1. Удалите неизвестные приложения и приложения, установленные не из App Store
2. Обновите iOS до последней версии
3. Если вы не чувствуете себя в безопасности, переведите средства в новый кошелёк
Вы пользуетесь iPhone? Поделитесь этим сообщением — возможно, оно кому-то поможет.
#Binance #iPhone #CryptoSafety #iOS
323
·
--
Рост
🚨 СРОЧНО: Binance предупреждает об угрозе безопасности для пользователей iPhone! 📱⚠️
Binance обнаружила критическую уязвимость безопасности iOS (под названием "worse_query"), которая может позволить вредоносным сторонним приложениям обходить системную изоляцию, получать доступ к файлам других приложений и потенциально раскрывать учётные данные криптокошельков, приватные ключи и исходные фразы.
Как защитить свои активы прямо сейчас:
Обновите iOS: немедленно установите последние официальные обновления программного обеспечения от Apple.
Очистите приложения: удалите все ненадёжные, непроверенные или ненужные приложения.
Защитите ключи: никогда не храните исходные фразы или приватные ключи в виде снимков экрана, фотографий или незашифрованных заметок на телефоне.
Перейдите в офлайн: если у вас значительные активы, подумайте об использовании аппаратного кошелька, чтобы хранить ключи отдельно.
Берегите себя и поделитесь этим предупреждением со всеми, кто хранит криптовалюту на iPhone! 🛡️👇$BNB
{future}(BNBUSDT)
$NVDAB
{spot}(NVDABUSDT)
$AVGOB
{spot}(AVGOBUSDT)
#Binance #CryptoSecurity #iOS #bitcoin
🚨 СРОЧНО: Binance предупреждает об угрозе безопасности для пользователей iPhone! 📱⚠️
Binance обнаружила критическую уязвимость безопасности iOS (под названием "worse_query"), которая может позволить вредоносным сторонним приложениям обходить системную изоляцию, получать доступ к файлам других приложений и потенциально раскрывать учётные данные криптокошельков, приватные ключи и исходные фразы.
Как защитить свои активы прямо сейчас:
Обновите iOS: немедленно установите последние официальные обновления программного обеспечения от Apple.
Очистите приложения: удалите все ненадёжные, непроверенные или ненужные приложения.
Защитите ключи: никогда не храните исходные фразы или приватные ключи в виде снимков экрана, фотографий или незашифрованных заметок на телефоне.
Перейдите в офлайн: если у вас значительные активы, подумайте об использовании аппаратного кошелька, чтобы хранить ключи отдельно.
Берегите себя и поделитесь этим предупреждением со всеми, кто хранит криптовалюту на iPhone! 🛡️👇$BNB
$NVDAB
$AVGOB
#Binance #CryptoSecurity #iOS #bitcoin
Binance обнаружила критическую уязвимость безопасности iOS (под названием "worse_query"), которая может позволить вредоносным сторонним приложениям обходить системную изоляцию, получать доступ к файлам других приложений и потенциально раскрывать учётные данные криптокошельков, приватные ключи и исходные фразы.
Как защитить свои активы прямо сейчас:
Обновите iOS: немедленно установите последние официальные обновления программного обеспечения от Apple.
Очистите приложения: удалите все ненадёжные, непроверенные или ненужные приложения.
Защитите ключи: никогда не храните исходные фразы или приватные ключи в виде снимков экрана, фотографий или незашифрованных заметок на телефоне.
Перейдите в офлайн: если у вас значительные активы, подумайте об использовании аппаратного кошелька, чтобы хранить ключи отдельно.
Берегите себя и поделитесь этим предупреждением со всеми, кто хранит криптовалюту на iPhone! 🛡️👇$BNB
$NVDAB
$AVGOB
#Binance #CryptoSecurity #iOS #bitcoin
1
325
·
--
Ваша мнемоническая фраза, возможно, лежит на виду у другого приложения.
10 ноября Binance и компания по кибербезопасности SlowMist предупредили о найденной в iOS уязвимости обхода песочницы под названием worse_query. Она затрагивает iOS 26.7.1, 27.0.1 и 27.2. Вредоносное приложение может читать локальные файлы других приложений, в том числе мнемонические фразы и приватные ключи кошельков, а также данные для входа. Подтверждение концепции уязвимости опубликовали ещё 8 ноября.
Сразу проясним два момента, чтобы не пугать себя зря. Во-первых, уязвимость сама по себе не крадёт деньги: для этого нужно сначала установить вредоносное приложение — обычно через стороннюю установку или IPA-файл из ненадёжного источника. Во-вторых, прочитать данные можно, только если кошелёк хранит мнемоническую фразу или keystore на устройстве в открытом виде. Аппаратные кошельки вообще не хранятся в телефоне. На данный момент о случаях кражи публично не сообщалось.
9 ноября Apple выпустила iOS 27.2.1, однако в официальном описании не указано, устранена ли эта проблема. Вот что можно сделать: обновить систему, удалить приложения из ненадёжных источников и не хранить мнемоническую фразу на телефоне в открытом виде.
Сколько приложений на вашем телефоне установлено не из App Store?
#РазборРисков,#БезопасностьКошелька,#iOS
Ваша мнемоническая фраза, возможно, лежит на виду у другого приложения.
10 ноября Binance и компания по кибербезопасности SlowMist предупредили о найденной в iOS уязвимости обхода песочницы под названием worse_query. Она затрагивает iOS 26.7.1, 27.0.1 и 27.2. Вредоносное приложение может читать локальные файлы других приложений, в том числе мнемонические фразы и приватные ключи кошельков, а также данные для входа. Подтверждение концепции уязвимости опубликовали ещё 8 ноября.
Сразу проясним два момента, чтобы не пугать себя зря. Во-первых, уязвимость сама по себе не крадёт деньги: для этого нужно сначала установить вредоносное приложение — обычно через стороннюю установку или IPA-файл из ненадёжного источника. Во-вторых, прочитать данные можно, только если кошелёк хранит мнемоническую фразу или keystore на устройстве в открытом виде. Аппаратные кошельки вообще не хранятся в телефоне. На данный момент о случаях кражи публично не сообщалось.
9 ноября Apple выпустила iOS 27.2.1, однако в официальном описании не указано, устранена ли эта проблема. Вот что можно сделать: обновить систему, удалить приложения из ненадёжных источников и не хранить мнемоническую фразу на телефоне в открытом виде.
Сколько приложений на вашем телефоне установлено не из App Store?
#РазборРисков,#БезопасностьКошелька,#iOS
10 ноября Binance и компания по кибербезопасности SlowMist предупредили о найденной в iOS уязвимости обхода песочницы под названием worse_query. Она затрагивает iOS 26.7.1, 27.0.1 и 27.2. Вредоносное приложение может читать локальные файлы других приложений, в том числе мнемонические фразы и приватные ключи кошельков, а также данные для входа. Подтверждение концепции уязвимости опубликовали ещё 8 ноября.
Сразу проясним два момента, чтобы не пугать себя зря. Во-первых, уязвимость сама по себе не крадёт деньги: для этого нужно сначала установить вредоносное приложение — обычно через стороннюю установку или IPA-файл из ненадёжного источника. Во-вторых, прочитать данные можно, только если кошелёк хранит мнемоническую фразу или keystore на устройстве в открытом виде. Аппаратные кошельки вообще не хранятся в телефоне. На данный момент о случаях кражи публично не сообщалось.
9 ноября Apple выпустила iOS 27.2.1, однако в официальном описании не указано, устранена ли эта проблема. Вот что можно сделать: обновить систему, удалить приложения из ненадёжных источников и не хранить мнемоническую фразу на телефоне в открытом виде.
Сколько приложений на вашем телефоне установлено не из App Store?
#РазборРисков,#БезопасностьКошелька,#iOS
67
·
--
Binance предупреждает об уязвимости Apple iOS: приватные ключи могут утечь!
Не позволяйте небольшой уязвимости стать большой проблемой! Binance предупреждает: уязвимость в Apple iOS может привести к утечке приватных ключей. Срочно проверьте устройство, обновите систему и обеспечьте безопасность.#iOS Уязвимость #ЗащитаПриватныхКлючей
Binance предупреждает об уязвимости Apple iOS: приватные ключи могут утечь!
Не позволяйте небольшой уязвимости стать большой проблемой! Binance предупреждает: уязвимость в Apple iOS может привести к утечке приватных ключей. Срочно проверьте устройство, обновите систему и обеспечьте безопасность.#iOS Уязвимость #ЗащитаПриватныхКлючей
Не позволяйте небольшой уязвимости стать большой проблемой! Binance предупреждает: уязвимость в Apple iOS может привести к утечке приватных ключей. Срочно проверьте устройство, обновите систему и обеспечьте безопасность.#iOS Уязвимость #ЗащитаПриватныхКлючей
49
📱 Binance предупреждает об уязвимости iOS, которая может раскрыть приватные ключи кошельков; пользователям iPhone следует как можно скорее обновиться
Во вторник Binance предупредила, что уязвимость iOS под названием «worse_query» затрагивает версии iOS 26.7.1, 27.0.1 и 27.2. С её помощью вредоносные приложения могут читать локальные файлы других приложений, подвергая риску сид-фразы, приватные ключи и учётные данные для входа. Binance подчеркнула, что проблема связана с самой iOS и не касается только Binance. Пользователям рекомендуется удалить приложения, установленные из неофициальных источников (через стороннюю загрузку), и обновить iOS и все приложения до последних официальных версий. Если есть подозрение, что устройство было взломано, следует создать новый кошелёк на чистом устройстве, перевести туда средства и сбросить все активные сеансы входа. В понедельник Apple выпустила iOS 27.2.1, однако в описании обновления эта уязвимость не упоминалась. Директор по информационной безопасности SlowMist 23pds считает, что обновление может предотвратить выход из песочницы. На данный момент подтверждённых сообщений о краже криптоактивов с использованием этой уязвимости нет.
⭐ Безопасность мобильных кошельков снова под угрозой: пользователям iPhone следует в первую очередь обновить систему и удалить приложения из ненадёжных источников.
#币安 #iOS #钱包安全 #ПриватныйКлюч
📱 Binance предупреждает об уязвимости iOS, которая может раскрыть приватные ключи кошельков; пользователям iPhone следует как можно скорее обновиться
Во вторник Binance предупредила, что уязвимость iOS под названием «worse_query» затрагивает версии iOS 26.7.1, 27.0.1 и 27.2. С её помощью вредоносные приложения могут читать локальные файлы других приложений, подвергая риску сид-фразы, приватные ключи и учётные данные для входа. Binance подчеркнула, что проблема связана с самой iOS и не касается только Binance. Пользователям рекомендуется удалить приложения, установленные из неофициальных источников (через стороннюю загрузку), и обновить iOS и все приложения до последних официальных версий. Если есть подозрение, что устройство было взломано, следует создать новый кошелёк на чистом устройстве, перевести туда средства и сбросить все активные сеансы входа. В понедельник Apple выпустила iOS 27.2.1, однако в описании обновления эта уязвимость не упоминалась. Директор по информационной безопасности SlowMist 23pds считает, что обновление может предотвратить выход из песочницы. На данный момент подтверждённых сообщений о краже криптоактивов с использованием этой уязвимости нет.
⭐ Безопасность мобильных кошельков снова под угрозой: пользователям iPhone следует в первую очередь обновить систему и удалить приложения из ненадёжных источников.
#币安 #iOS #钱包安全 #ПриватныйКлюч
Во вторник Binance предупредила, что уязвимость iOS под названием «worse_query» затрагивает версии iOS 26.7.1, 27.0.1 и 27.2. С её помощью вредоносные приложения могут читать локальные файлы других приложений, подвергая риску сид-фразы, приватные ключи и учётные данные для входа. Binance подчеркнула, что проблема связана с самой iOS и не касается только Binance. Пользователям рекомендуется удалить приложения, установленные из неофициальных источников (через стороннюю загрузку), и обновить iOS и все приложения до последних официальных версий. Если есть подозрение, что устройство было взломано, следует создать новый кошелёк на чистом устройстве, перевести туда средства и сбросить все активные сеансы входа. В понедельник Apple выпустила iOS 27.2.1, однако в описании обновления эта уязвимость не упоминалась. Директор по информационной безопасности SlowMist 23pds считает, что обновление может предотвратить выход из песочницы. На данный момент подтверждённых сообщений о краже криптоактивов с использованием этой уязвимости нет.
⭐ Безопасность мобильных кошельков снова под угрозой: пользователям iPhone следует в первую очередь обновить систему и удалить приложения из ненадёжных источников.
#币安 #iOS #钱包安全 #ПриватныйКлюч
3

Тем, кто хранит кошелёк на iPhone: сегодня не спешите проверять курсы — сначала проверьте свой телефон. 10 ноября Binance выпустила предупреждение о безопасности: в iOS обнаружена уязвимость обхода песочницы под названием worse_query. Она затрагивает версии 26.7.1, 27.0.1 и 27.2. Вредоносное приложение может напрямую читать локальные файлы других приложений — сид-фразы, приватные ключи и учётные данные для входа в кошелёк могут оказаться под угрозой. Это проблема не самой Binance, а нарушения изоляции на уровне системы iOS: теоретически ей подвержено любое приложение, которое хранит конфиденциальные данные локально. Исследователь forcequitOS публично сообщил об уязвимости 8 ноября. 9 ноября Apple выпустила версии 27.2.1 и 26.7.3, но в официальном описании безопасности не указано, устранили ли эту уязвимость. Хорошая новость: на данный момент нет ни одного подтверждённого случая кражи кошелька. Binance рекомендует сделать три вещи: удалить все приложения из ненадёжных источников и приложения, установленные через стороннюю подпись; обновить iOS и все приложения до последних официальных версий; если вы подозреваете, что уже пострадали, немедленно переведите активы в новый кошелёк, созданный на чистом устройстве, и сбросьте все активные сеансы входа. Если у вас в галерее хранятся скриншоты сид-фразы, этот случай — повод наконец изменить привычки. #安全 #iOS
Тем, кто хранит кошелёк на iPhone: сегодня не спешите проверять курсы — сначала проверьте свой телефон. 10 ноября Binance выпустила предупреждение о безопасности: в iOS обнаружена уязвимость обхода песочницы под названием worse_query. Она затрагивает версии 26.7.1, 27.0.1 и 27.2. Вредоносное приложение может напрямую читать локальные файлы других приложений — сид-фразы, приватные ключи и учётные данные для входа в кошелёк могут оказаться под угрозой. Это проблема не самой Binance, а нарушения изоляции на уровне системы iOS: теоретически ей подвержено любое приложение, которое хранит конфиденциальные данные локально. Исследователь forcequitOS публично сообщил об уязвимости 8 ноября. 9 ноября Apple выпустила версии 27.2.1 и 26.7.3, но в официальном описании безопасности не указано, устранили ли эту уязвимость. Хорошая новость: на данный момент нет ни одного подтверждённого случая кражи кошелька. Binance рекомендует сделать три вещи: удалить все приложения из ненадёжных источников и приложения, установленные через стороннюю подпись; обновить iOS и все приложения до последних официальных версий; если вы подозреваете, что уже пострадали, немедленно переведите активы в новый кошелёк, созданный на чистом устройстве, и сбросьте все активные сеансы входа. Если у вас в галерее хранятся скриншоты сид-фразы, этот случай — повод наконец изменить привычки. #安全 #iOS
1.3k

🚨 В IOS ОБНАРУЖЕНА ОПАСНАЯ УЯЗВИМОСТЬ, ПОД УГРОЗОЙ КРИПТОКОШЕЛЬКИ!
🍎 Исследователи безопасности Binance обнаружил уязвимость под названием worse_query, позволяющую вредоносным приложениям обходить ограничения iOS и получать доступ к локальным файлам других приложений.
📱 Проблема затрагивает ряд версий iOS 26 и 27, включая 26.7.1, 27.0.1 и 27.2. Это уязвимость самой операционной системы, а не конкретно Binance или другого криптоприложения.
🔒 Потенциально под угрозой могут оказаться конфиденциальные данные, включая информацию криптокошельков. Однако подтверждений массовой кражи seed-фраз и приватных ключей именно через эту уязвимость пока нет.
🛡️ Что рекомендую сделать прямо сейчас?
🔵 Удалить подозрительные приложения, особенно установленные из неофициальных источников.
🔵 Обновить iOS и приложения до последних доступных версий.
👀
Не забывайте, Друзья, безопасность ваших активов начинается с безопасности устройства на котором вы их храните!
#iOS #Binance
🚨 В IOS ОБНАРУЖЕНА ОПАСНАЯ УЯЗВИМОСТЬ, ПОД УГРОЗОЙ КРИПТОКОШЕЛЬКИ!
🍎 Исследователи безопасности Binance обнаружил уязвимость под названием worse_query, позволяющую вредоносным приложениям обходить ограничения iOS и получать доступ к локальным файлам других приложений.
📱 Проблема затрагивает ряд версий iOS 26 и 27, включая 26.7.1, 27.0.1 и 27.2. Это уязвимость самой операционной системы, а не конкретно Binance или другого криптоприложения.
🔒 Потенциально под угрозой могут оказаться конфиденциальные данные, включая информацию криптокошельков. Однако подтверждений массовой кражи seed-фраз и приватных ключей именно через эту уязвимость пока нет.
🛡️ Что рекомендую сделать прямо сейчас?
🔵 Удалить подозрительные приложения, особенно установленные из неофициальных источников.
🔵 Обновить iOS и приложения до последних доступных версий.
👀
Не забывайте, Друзья, безопасность ваших активов начинается с безопасности устройства на котором вы их храните!
#iOS #Binance
🍎 Исследователи безопасности Binance обнаружил уязвимость под названием worse_query, позволяющую вредоносным приложениям обходить ограничения iOS и получать доступ к локальным файлам других приложений.
📱 Проблема затрагивает ряд версий iOS 26 и 27, включая 26.7.1, 27.0.1 и 27.2. Это уязвимость самой операционной системы, а не конкретно Binance или другого криптоприложения.
🔒 Потенциально под угрозой могут оказаться конфиденциальные данные, включая информацию криптокошельков. Однако подтверждений массовой кражи seed-фраз и приватных ключей именно через эту уязвимость пока нет.
🛡️ Что рекомендую сделать прямо сейчас?
🔵 Удалить подозрительные приложения, особенно установленные из неофициальных источников.
🔵 Обновить iOS и приложения до последних доступных версий.
👀
Не забывайте, Друзья, безопасность ваших активов начинается с безопасности устройства на котором вы их храните!
#iOS #Binance
1
2k
·
--
Патч Apple уже выпущен, но в описании обновления по-прежнему неясно, устранена ли уязвимость, позволяющая читать файлы других приложений.
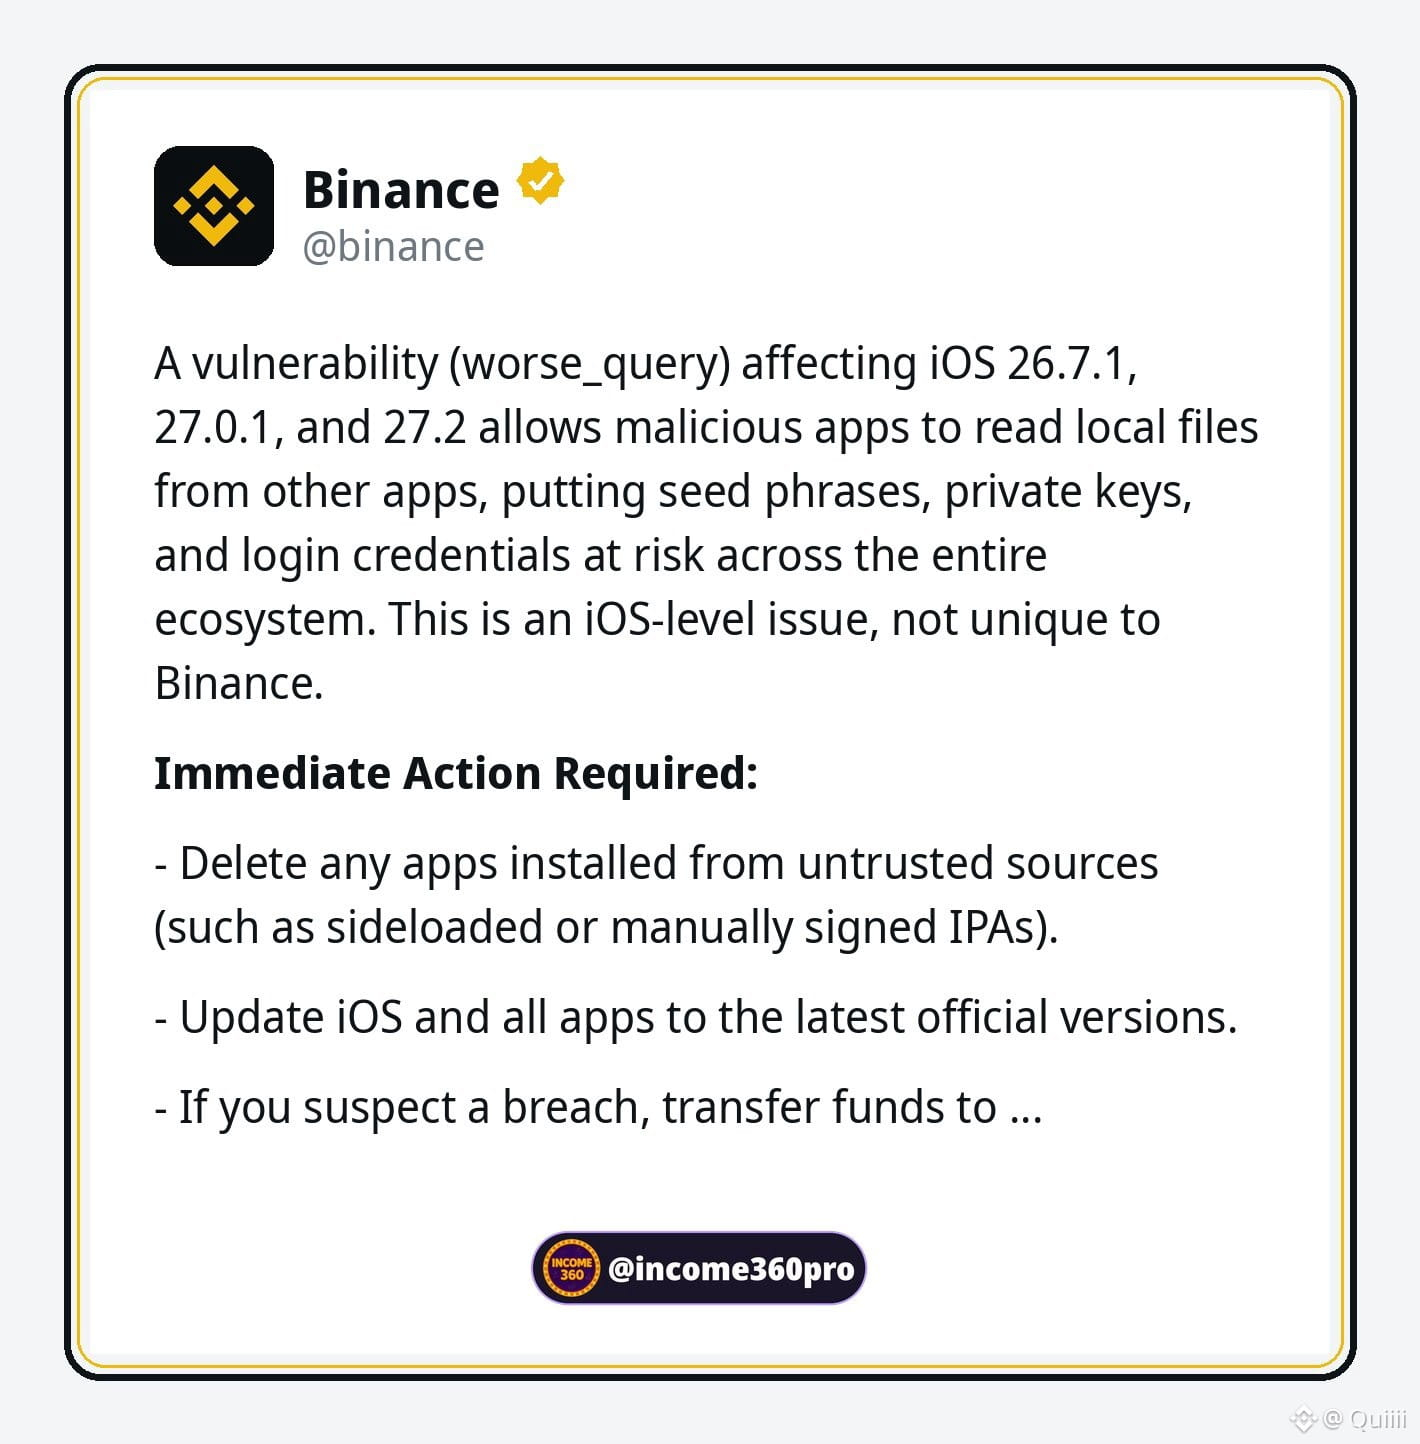
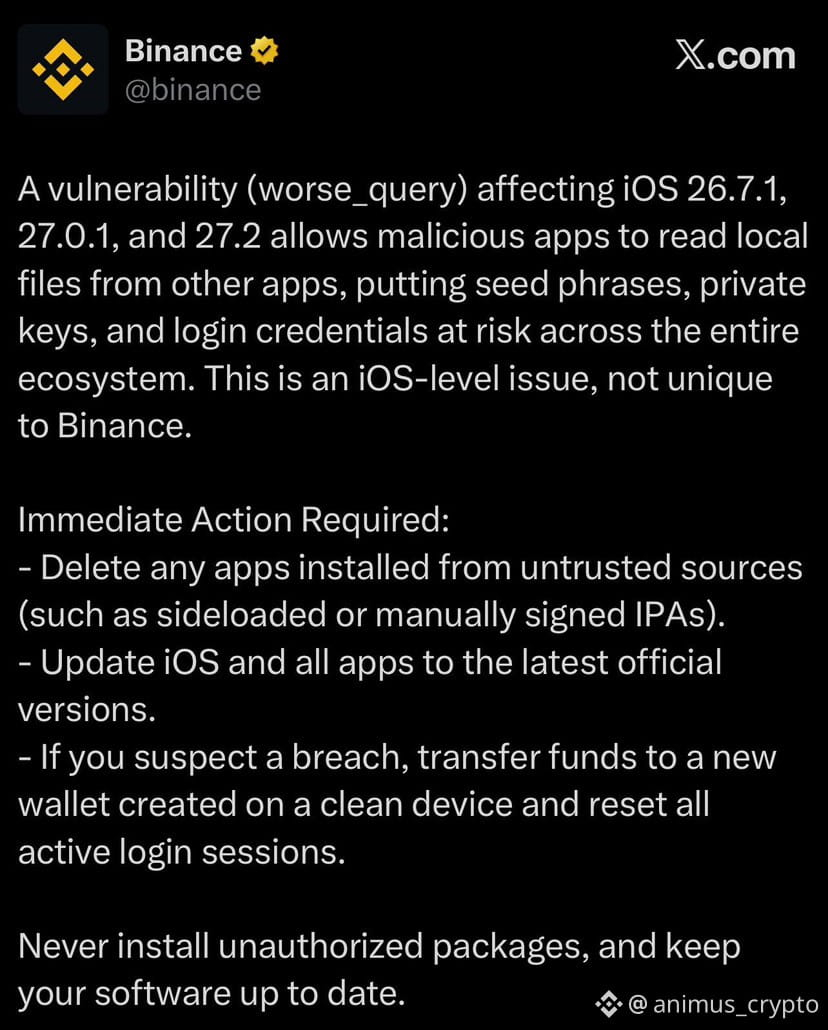
10 ноября в 17:56 (UTC+8) Binance опубликовала предупреждение: в iOS 26.7.1, 27.0.1 и 27.2 обнаружена системная уязвимость под названием worse_query. Вредоносные приложения могут читать локальные файлы других приложений, из-за чего могут раскрыться сид-фразы, приватные ключи и учётные данные для входа. Binance особо отметила, что проблема касается уровня iOS и не ограничивается приложением Binance.
В тот же день в 14:46 команда SlowMist тоже предупредила об этой уязвимости: это выход из контейнерной песочницы, а не джейлбрейк; сама по себе уязвимость не переводит активы автоматически. Настоящий риск возникает, если пользователь устанавливает приложение из ненадёжного источника. После запуска оно может прочитать данные, хранящиеся в открытом виде в других приложениях. В 19:20 сооснователь и генеральный директор Binance Хэ И поделилась этим предупреждением.
9 ноября Apple выпустила iOS 27.2.1 и 26.7.3. В официальном описании обновлений безопасности указано, что исправлены проблемы с Bluetooth, iMessage и другими функциями, но worse_query не упоминается, поэтому пока неизвестно, устранена ли эта уязвимость. 10 ноября в 20:14 (UTC+8) Cointelegraph сообщил, что представитель Binance заявил: подтверждённых случаев, когда злоумышленники воспользовались этой уязвимостью для доступа к криптокошелькам или кражи средств, пока не выявлено.
Binance рекомендует сначала удалить приложения из недоверенных источников, установленные через стороннюю загрузку или подписанные самостоятельно, а затем обновить систему и приложения до последних официальных версий. Если вы подозреваете, что устройство уже взломано, переведите средства в кошелёк, созданный на чистом устройстве, и сбросьте все сеансы входа.
#币安 #安全 #iOS не является инвестиционной рекомендацией
Патч Apple уже выпущен, но в описании обновления по-прежнему неясно, устранена ли уязвимость, позволяющая читать файлы других приложений.
10 ноября в 17:56 (UTC+8) Binance опубликовала предупреждение: в iOS 26.7.1, 27.0.1 и 27.2 обнаружена системная уязвимость под названием worse_query. Вредоносные приложения могут читать локальные файлы других приложений, из-за чего могут раскрыться сид-фразы, приватные ключи и учётные данные для входа. Binance особо отметила, что проблема касается уровня iOS и не ограничивается приложением Binance.
В тот же день в 14:46 команда SlowMist тоже предупредила об этой уязвимости: это выход из контейнерной песочницы, а не джейлбрейк; сама по себе уязвимость не переводит активы автоматически. Настоящий риск возникает, если пользователь устанавливает приложение из ненадёжного источника. После запуска оно может прочитать данные, хранящиеся в открытом виде в других приложениях. В 19:20 сооснователь и генеральный директор Binance Хэ И поделилась этим предупреждением.
9 ноября Apple выпустила iOS 27.2.1 и 26.7.3. В официальном описании обновлений безопасности указано, что исправлены проблемы с Bluetooth, iMessage и другими функциями, но worse_query не упоминается, поэтому пока неизвестно, устранена ли эта уязвимость. 10 ноября в 20:14 (UTC+8) Cointelegraph сообщил, что представитель Binance заявил: подтверждённых случаев, когда злоумышленники воспользовались этой уязвимостью для доступа к криптокошелькам или кражи средств, пока не выявлено.
Binance рекомендует сначала удалить приложения из недоверенных источников, установленные через стороннюю загрузку или подписанные самостоятельно, а затем обновить систему и приложения до последних официальных версий. Если вы подозреваете, что устройство уже взломано, переведите средства в кошелёк, созданный на чистом устройстве, и сбросьте все сеансы входа.
#币安 #安全 #iOS не является инвестиционной рекомендацией
10 ноября в 17:56 (UTC+8) Binance опубликовала предупреждение: в iOS 26.7.1, 27.0.1 и 27.2 обнаружена системная уязвимость под названием worse_query. Вредоносные приложения могут читать локальные файлы других приложений, из-за чего могут раскрыться сид-фразы, приватные ключи и учётные данные для входа. Binance особо отметила, что проблема касается уровня iOS и не ограничивается приложением Binance.
В тот же день в 14:46 команда SlowMist тоже предупредила об этой уязвимости: это выход из контейнерной песочницы, а не джейлбрейк; сама по себе уязвимость не переводит активы автоматически. Настоящий риск возникает, если пользователь устанавливает приложение из ненадёжного источника. После запуска оно может прочитать данные, хранящиеся в открытом виде в других приложениях. В 19:20 сооснователь и генеральный директор Binance Хэ И поделилась этим предупреждением.
9 ноября Apple выпустила iOS 27.2.1 и 26.7.3. В официальном описании обновлений безопасности указано, что исправлены проблемы с Bluetooth, iMessage и другими функциями, но worse_query не упоминается, поэтому пока неизвестно, устранена ли эта уязвимость. 10 ноября в 20:14 (UTC+8) Cointelegraph сообщил, что представитель Binance заявил: подтверждённых случаев, когда злоумышленники воспользовались этой уязвимостью для доступа к криптокошелькам или кражи средств, пока не выявлено.
Binance рекомендует сначала удалить приложения из недоверенных источников, установленные через стороннюю загрузку или подписанные самостоятельно, а затем обновить систему и приложения до последних официальных версий. Если вы подозреваете, что устройство уже взломано, переведите средства в кошелёк, созданный на чистом устройстве, и сбросьте все сеансы входа.
#币安 #安全 #iOS не является инвестиционной рекомендацией
992
·
--
Незаметная уязвимость может прочитать вашу сид-фразу ~ Binance только что предупредила всех пользователей iPhone
@binance
сообщила об уязвимости на уровне iOS под названием worse_query — одно вредоносное приложение на вашем телефоне может заглянуть в файлы других приложений.
⇨ Затронуты: iOS 26.7.1, 27.0.1 и 27.2
⇨ Цель: сид-фразы, приватные ключи, сохранённые пароли
⇨ Масштаб: вся экосистема — не только Binance
Защитите себя — сделайте это сегодня:
» Удалите все приложения, установленные из ненадёжных источников: в первую очередь — загруженные в обход App Store или подписанные вручную IPA-файлы
» Обновите iOS до последней официальной версии
» Обновите Chrome на телефоне И компьютере — в нём только что исправили похожую уязвимость
» Обновите все приложения
» Готово
→ Думаете, вас уже затронула эта уязвимость?
» Переведите средства на совершенно новый кошелёк
» Этой сид-фразе конец — никогда больше ею не пользуйтесь
На один день забудьте о прибыли. Сегодня главное — защитить то, что у вас уже есть.
Уже обновились или всё ещё откладываете? Будьте честны
#Binance #iOS #Security
Незаметная уязвимость может прочитать вашу сид-фразу ~ Binance только что предупредила всех пользователей iPhone
@binance
сообщила об уязвимости на уровне iOS под названием worse_query — одно вредоносное приложение на вашем телефоне может заглянуть в файлы других приложений.
⇨ Затронуты: iOS 26.7.1, 27.0.1 и 27.2
⇨ Цель: сид-фразы, приватные ключи, сохранённые пароли
⇨ Масштаб: вся экосистема — не только Binance
Защитите себя — сделайте это сегодня:
» Удалите все приложения, установленные из ненадёжных источников: в первую очередь — загруженные в обход App Store или подписанные вручную IPA-файлы
» Обновите iOS до последней официальной версии
» Обновите Chrome на телефоне И компьютере — в нём только что исправили похожую уязвимость
» Обновите все приложения
» Готово
→ Думаете, вас уже затронула эта уязвимость?
» Переведите средства на совершенно новый кошелёк
» Этой сид-фразе конец — никогда больше ею не пользуйтесь
На один день забудьте о прибыли. Сегодня главное — защитить то, что у вас уже есть.
Уже обновились или всё ещё откладываете? Будьте честны
#Binance #iOS #Security
@binance
сообщила об уязвимости на уровне iOS под названием worse_query — одно вредоносное приложение на вашем телефоне может заглянуть в файлы других приложений.
⇨ Затронуты: iOS 26.7.1, 27.0.1 и 27.2
⇨ Цель: сид-фразы, приватные ключи, сохранённые пароли
⇨ Масштаб: вся экосистема — не только Binance
Защитите себя — сделайте это сегодня:
» Удалите все приложения, установленные из ненадёжных источников: в первую очередь — загруженные в обход App Store или подписанные вручную IPA-файлы
» Обновите iOS до последней официальной версии
» Обновите Chrome на телефоне И компьютере — в нём только что исправили похожую уязвимость
» Обновите все приложения
» Готово
→ Думаете, вас уже затронула эта уязвимость?
» Переведите средства на совершенно новый кошелёк
» Этой сид-фразе конец — никогда больше ею не пользуйтесь
На один день забудьте о прибыли. Сегодня главное — защитить то, что у вас уже есть.
Уже обновились или всё ещё откладываете? Будьте честны
#Binance #iOS #Security
105
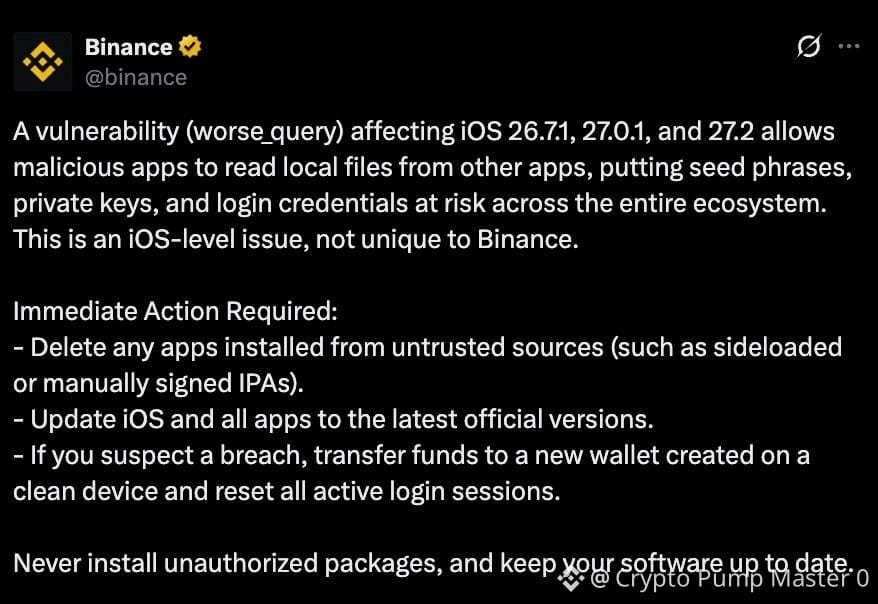
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Ваш криптокошелёк может быть под угрозой!
⚠️ Binance предупреждает пользователей iPhone о сообщённой уязвимости iOS, из-за которой могут быть раскрыты конфиденциальные данные, включая:
🔑 Сид-фразы кошелька
🔐 Приватные ключи
📱 Сохранённые учётные данные для входа
Эта уязвимость, предположительно названная «worse_query», может позволить вредоносным приложениям получать доступ к файлам других приложений на устройствах с уязвимыми версиями iOS.
🛡️ Защитите свою криптовалюту:
• Обновите iPhone до последней доступной версии iOS.
• Удалите приложения из ненадёжных источников.
• Никому не сообщайте свою сид-фразу или приватные ключи.
• Храните конфиденциальную информацию о кошельке в надёжном месте.
👀 Пользователи iPhone: Вы проверили, обновлена ли ваша iOS до последней версии?
Безопасность вашей криптовалюты начинается с устройства. 🔒
#CryptoSecurity #BinanceSquareFamily #iOS #CryptoNews #bitcoin
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Ваш криптокошелёк может быть под угрозой!
⚠️ Binance предупреждает пользователей iPhone о сообщённой уязвимости iOS, из-за которой могут быть раскрыты конфиденциальные данные, включая:
🔑 Сид-фразы кошелька
🔐 Приватные ключи
📱 Сохранённые учётные данные для входа
Эта уязвимость, предположительно названная «worse_query», может позволить вредоносным приложениям получать доступ к файлам других приложений на устройствах с уязвимыми версиями iOS.
🛡️ Защитите свою криптовалюту:
• Обновите iPhone до последней доступной версии iOS.
• Удалите приложения из ненадёжных источников.
• Никому не сообщайте свою сид-фразу или приватные ключи.
• Храните конфиденциальную информацию о кошельке в надёжном месте.
👀 Пользователи iPhone: Вы проверили, обновлена ли ваша iOS до последней версии?
Безопасность вашей криптовалюты начинается с устройства. 🔒
#CryptoSecurity #BinanceSquareFamily #iOS #CryptoNews #bitcoin
⚠️ Binance предупреждает пользователей iPhone о сообщённой уязвимости iOS, из-за которой могут быть раскрыты конфиденциальные данные, включая:
🔑 Сид-фразы кошелька
🔐 Приватные ключи
📱 Сохранённые учётные данные для входа
Эта уязвимость, предположительно названная «worse_query», может позволить вредоносным приложениям получать доступ к файлам других приложений на устройствах с уязвимыми версиями iOS.
🛡️ Защитите свою криптовалюту:
• Обновите iPhone до последней доступной версии iOS.
• Удалите приложения из ненадёжных источников.
• Никому не сообщайте свою сид-фразу или приватные ключи.
• Храните конфиденциальную информацию о кошельке в надёжном месте.
👀 Пользователи iPhone: Вы проверили, обновлена ли ваша iOS до последней версии?
Безопасность вашей криптовалюты начинается с устройства. 🔒
#CryptoSecurity #BinanceSquareFamily #iOS #CryptoNews #bitcoin
91

·
--
【Рыночная тревога】Уязвимость iOS может привести к краже кошельков: Binance выпустила предупреждение
Binance предупреждает пользователей Apple: в iOS обнаружена уязвимость обхода песочницы worse_query, позволяющая вредоносным приложениям читать файлы других приложений. Могут утечь seed-фразы, приватные ключи и учётные данные для входа. Уязвимость затрагивает iOS 26.0–26.7.2 и 27.2; не подтверждено, исправлена ли она в последней версии. Рекомендуется обновить систему и удалить приложения из неизвестных источников. Если вы пострадали, создайте новый кошелёк на чистом устройстве и переведите туда средства. Проверили версию системы?
$BNB $BTC $ETH
#币安 #iOS #БезопасностьКошелька
(Источник: CryptoNews)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
【Рыночная тревога】Уязвимость iOS может привести к краже кошельков: Binance выпустила предупреждение
Binance предупреждает пользователей Apple: в iOS обнаружена уязвимость обхода песочницы worse_query, позволяющая вредоносным приложениям читать файлы других приложений. Могут утечь seed-фразы, приватные ключи и учётные данные для входа. Уязвимость затрагивает iOS 26.0–26.7.2 и 27.2; не подтверждено, исправлена ли она в последней версии. Рекомендуется обновить систему и удалить приложения из неизвестных источников. Если вы пострадали, создайте новый кошелёк на чистом устройстве и переведите туда средства. Проверили версию системы?
$BNB $BTC $ETH
#币安 #iOS #БезопасностьКошелька
(Источник: CryptoNews)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
Binance предупреждает пользователей Apple: в iOS обнаружена уязвимость обхода песочницы worse_query, позволяющая вредоносным приложениям читать файлы других приложений. Могут утечь seed-фразы, приватные ключи и учётные данные для входа. Уязвимость затрагивает iOS 26.0–26.7.2 и 27.2; не подтверждено, исправлена ли она в последней версии. Рекомендуется обновить систему и удалить приложения из неизвестных источников. Если вы пострадали, создайте новый кошелёк на чистом устройстве и переведите туда средства. Проверили версию системы?
$BNB $BTC $ETH
#币安 #iOS #БезопасностьКошелька
(Источник: CryptoNews)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
19

·
--
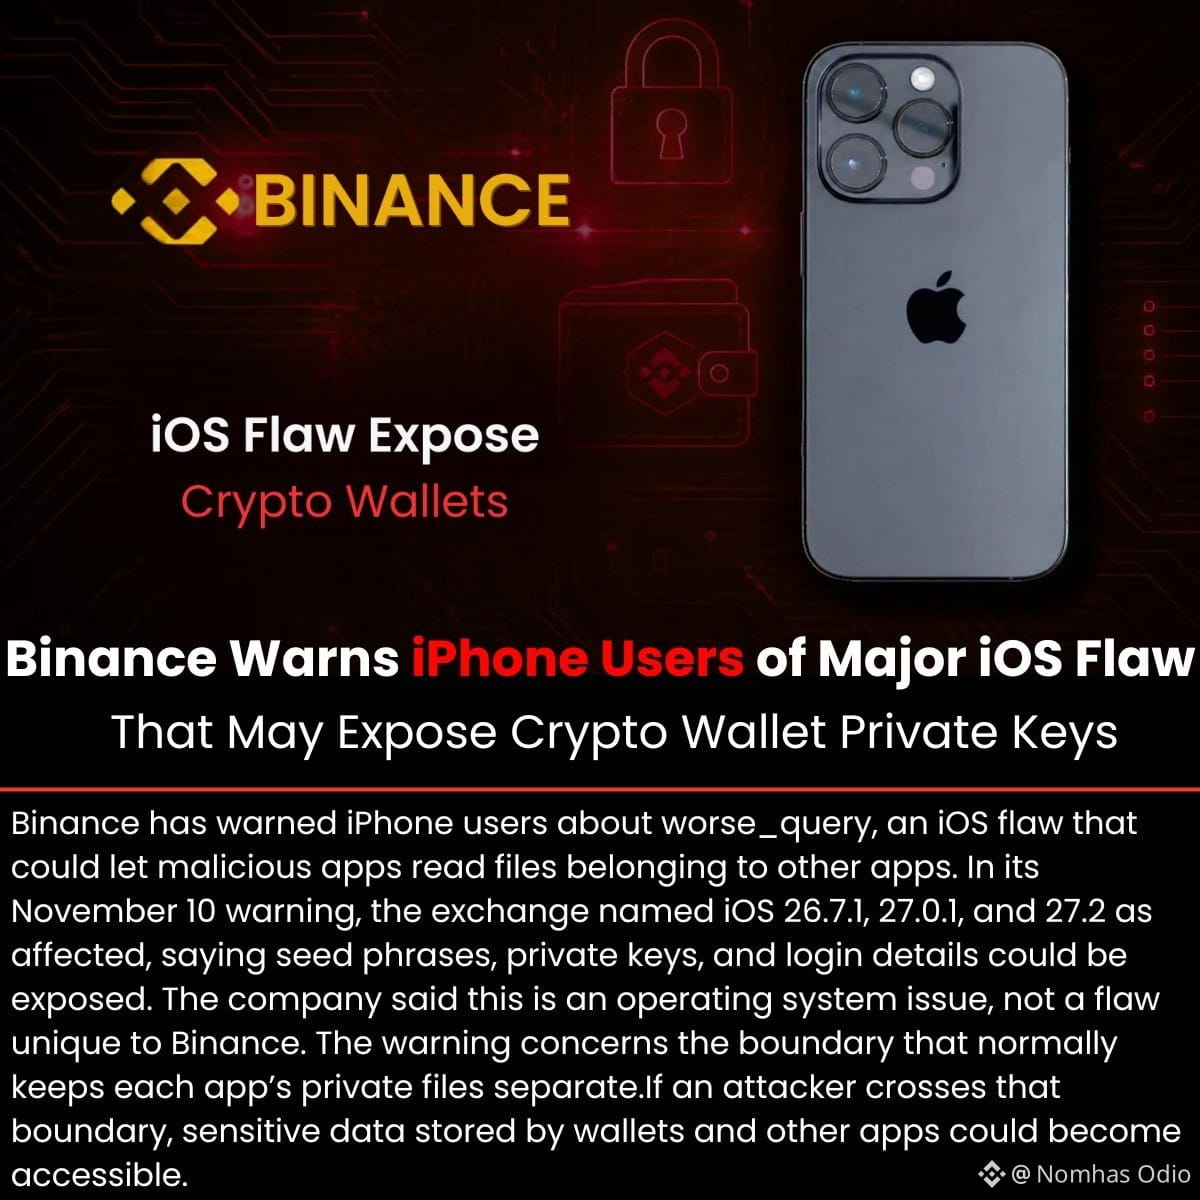
🚨 #Binance предупреждает о серьёзной уязвимости в #iOS : Ваши криптовалюты под угрозой? 🍏
Недавнее объявление о кибербезопасности встревожило сообщество инвесторов. Binance предупредила о критической уязвимости в устройствах Apple, которая может подвергнуть риску средства пользователей. Здесь мы отвечаем на самые часто задаваемые вопросы об этом случае.
🐛 В чём заключается эта уязвимость? 📱
Сбой, получивший название «worse_query», связан с операционной системой iOS. Эта уязвимость позволяет вредоносным приложениям обходить защиту, которая обычно изолирует файлы каждого приложения, и получать возможность читать личную информацию из других приложений, установленных на телефоне.
🔐 Какая именно информация находится под угрозой? 💸
Риск особенно серьёзен для тех, кто управляет цифровыми активами. Если злоумышленник воспользуется этой уязвимостью системы, он может получить доступ к самым конфиденциальным данным, хранящимся в ваших кошельках, включая сид-фразы, приватные ключи и данные для входа.
📲 Какие версии iPhone затронуты? ⚠️
Согласно предупреждению, опубликованному 10 ноября, проблема непосредственно затрагивает устройства под управлением iOS 26.7.1, 27.0.1 и 27.2.
🛡️ Это проблема безопасности, связанная только с Binance? 🛑
Нет. Компания пояснила, что это системный дефект самой операционной системы Apple, а не уязвимость, уникальная для платформы Binance. Это означает, что любые другие финансовые приложения или криптовалютные кошельки, установленные на устройствах с этими версиями iOS, также могут быть подвержены риску.
#CPITestsDecemberRateOutlook
$AAPLB $BNB
🚨 #Binance предупреждает о серьёзной уязвимости в #iOS : Ваши криптовалюты под угрозой? 🍏
Недавнее объявление о кибербезопасности встревожило сообщество инвесторов. Binance предупредила о критической уязвимости в устройствах Apple, которая может подвергнуть риску средства пользователей. Здесь мы отвечаем на самые часто задаваемые вопросы об этом случае.
🐛 В чём заключается эта уязвимость? 📱
Сбой, получивший название «worse_query», связан с операционной системой iOS. Эта уязвимость позволяет вредоносным приложениям обходить защиту, которая обычно изолирует файлы каждого приложения, и получать возможность читать личную информацию из других приложений, установленных на телефоне.
🔐 Какая именно информация находится под угрозой? 💸
Риск особенно серьёзен для тех, кто управляет цифровыми активами. Если злоумышленник воспользуется этой уязвимостью системы, он может получить доступ к самым конфиденциальным данным, хранящимся в ваших кошельках, включая сид-фразы, приватные ключи и данные для входа.
📲 Какие версии iPhone затронуты? ⚠️
Согласно предупреждению, опубликованному 10 ноября, проблема непосредственно затрагивает устройства под управлением iOS 26.7.1, 27.0.1 и 27.2.
🛡️ Это проблема безопасности, связанная только с Binance? 🛑
Нет. Компания пояснила, что это системный дефект самой операционной системы Apple, а не уязвимость, уникальная для платформы Binance. Это означает, что любые другие финансовые приложения или криптовалютные кошельки, установленные на устройствах с этими версиями iOS, также могут быть подвержены риску.
#CPITestsDecemberRateOutlook
$AAPLB $BNB
Недавнее объявление о кибербезопасности встревожило сообщество инвесторов. Binance предупредила о критической уязвимости в устройствах Apple, которая может подвергнуть риску средства пользователей. Здесь мы отвечаем на самые часто задаваемые вопросы об этом случае.
🐛 В чём заключается эта уязвимость? 📱
Сбой, получивший название «worse_query», связан с операционной системой iOS. Эта уязвимость позволяет вредоносным приложениям обходить защиту, которая обычно изолирует файлы каждого приложения, и получать возможность читать личную информацию из других приложений, установленных на телефоне.
🔐 Какая именно информация находится под угрозой? 💸
Риск особенно серьёзен для тех, кто управляет цифровыми активами. Если злоумышленник воспользуется этой уязвимостью системы, он может получить доступ к самым конфиденциальным данным, хранящимся в ваших кошельках, включая сид-фразы, приватные ключи и данные для входа.
📲 Какие версии iPhone затронуты? ⚠️
Согласно предупреждению, опубликованному 10 ноября, проблема непосредственно затрагивает устройства под управлением iOS 26.7.1, 27.0.1 и 27.2.
🛡️ Это проблема безопасности, связанная только с Binance? 🛑
Нет. Компания пояснила, что это системный дефект самой операционной системы Apple, а не уязвимость, уникальная для платформы Binance. Это означает, что любые другие финансовые приложения или криптовалютные кошельки, установленные на устройствах с этими версиями iOS, также могут быть подвержены риску.
#CPITestsDecemberRateOutlook
$AAPLB $BNB
2
2
3.7k
·
--
Хэ И напомнила всем пользователям в соцсетях как можно скорее обновить iOS. Уязвимость worse_query, обнаруженная на этот раз в системах Apple, представляет очень высокий риск: вредоносные приложения могут напрямую обходить системные ограничения доступа и незаметно читать локальные файлы на устройстве.
На мой взгляд, для пользователей крипторынка эта уязвимость действительно может стать губительной для кошельков. Многие привыкли хранить скриншоты сид-фраз и приватных ключей в локальной галерее или записывать их в заметках. При наличии такой уязвимости это практически равносильно тому, что вы выставляете свои активы напоказ хакерам. Сейчас важнее всего немедленно обновить систему до версии с исправлением. И, конечно, никогда не устанавливайте сомнительные приложения из неизвестных источников лишь ради удобства. При использовании таких приложений, как OKX, скачивайте их только с официального сайта или из App Store — ни в коем случае не переходите по ссылкам, которые рассылают в группах или личных сообщениях.
Вы уже обновили свои устройства Apple до последней версии?
#安全防护 #iOS
Хэ И напомнила всем пользователям в соцсетях как можно скорее обновить iOS. Уязвимость worse_query, обнаруженная на этот раз в системах Apple, представляет очень высокий риск: вредоносные приложения могут напрямую обходить системные ограничения доступа и незаметно читать локальные файлы на устройстве.
На мой взгляд, для пользователей крипторынка эта уязвимость действительно может стать губительной для кошельков. Многие привыкли хранить скриншоты сид-фраз и приватных ключей в локальной галерее или записывать их в заметках. При наличии такой уязвимости это практически равносильно тому, что вы выставляете свои активы напоказ хакерам. Сейчас важнее всего немедленно обновить систему до версии с исправлением. И, конечно, никогда не устанавливайте сомнительные приложения из неизвестных источников лишь ради удобства. При использовании таких приложений, как OKX, скачивайте их только с официального сайта или из App Store — ни в коем случае не переходите по ссылкам, которые рассылают в группах или личных сообщениях.
Вы уже обновили свои устройства Apple до последней версии?
#安全防护 #iOS
На мой взгляд, для пользователей крипторынка эта уязвимость действительно может стать губительной для кошельков. Многие привыкли хранить скриншоты сид-фраз и приватных ключей в локальной галерее или записывать их в заметках. При наличии такой уязвимости это практически равносильно тому, что вы выставляете свои активы напоказ хакерам. Сейчас важнее всего немедленно обновить систему до версии с исправлением. И, конечно, никогда не устанавливайте сомнительные приложения из неизвестных источников лишь ради удобства. При использовании таких приложений, как OKX, скачивайте их только с официального сайта или из App Store — ни в коем случае не переходите по ссылкам, которые рассылают в группах или личных сообщениях.
Вы уже обновили свои устройства Apple до последней версии?
#安全防护 #iOS
1
220
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 122,916
602 обсуждают
2
#ПротоколFOMC
Просмотров: 147,171
350 обсуждают
3
#CanBTCReboundAfterFallingBelow60K?
Просмотров: 257,882
1,128 обсуждают
4
#GlobalStocksFaceLongestLosingStreakSince2023
Просмотров: 90,249
854 обсуждают
5
#AnthropicPlungesTowardIPOPriceonDay2
Просмотров: 44,215
439 обсуждают
6
#TwentyOneCapitalAdds172.25BTC
Просмотров: 648
31 обсуждают
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
Просмотров: 211
9 обсуждают
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
Просмотров: 18,561
148 обсуждают
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
Просмотров: 664
10 обсуждают
10
#BitMineFaces$10.1BUnrealizedETHLoss
Просмотров: 1,341
13 обсуждают