

#slowmist
slowmist
Просмотров: 3,211
49 обсуждают
Популярные
Новые

·
--
См. перевод
页面上复制的充值地址,粘贴出来也可能是假的。这不是吓唬人的说法,是慢雾10月27日披露的一个真实手法,值得每个还在往交易所充值的人看一眼。
事情出在一个很多人都不会留意的角落,网站右下角那个客服聊天窗口。慢雾检查了两份样本,发现一份本该是客服功能的脚本里被塞进了一个额外的加载器,这个加载器会再去一个长得很像官方域名的地址下载第二份文件,那个域名把 global 里的 g 换成了 q,肉眼一扫很容易放过。脚本一旦跑起来,能读到浏览器里 JavaScript 可以接触到的 cookie,还有 localStorage 和 sessionStorage 里存的东西,也能盯着登录表单和登录请求,把输入的账号信息往外送。有 HttpOnly 保护的 cookie 不在它能读的范围里,这一点要说清楚,不是所有登录凭证都会被它拿到。
对散户来说更直接的一环在充值页面。慢雾说,在 MGBX、Biking Exchange 和 BitxEX 这三家交易网站的充值页上,这份恶意代码会每 200 毫秒扫一遍页面,把显示出来的充值地址换成攻击者自己的地址,覆盖的币种包括比特币、以太坊兼容链、波场、Solana、莱特币和狗狗币。它还动了复制功能,改了复制按钮,也拦截了复制动作。也就是说,页面上看到的地址和你粘贴出来的地址,可能从一开始就是同一个假地址。以前大家教的办法是复制完再跟页面对一遍,在这个手法面前,这一步可能刚好对上了假的。
先把边界说清楚,免得传着传着变了味。慢雾没有确认有多少用户真的中招,也没有确认有没有账号因此被登录,更没有给出一个被盗金额,脚本是怎么被塞进去的也没有定论,更不等于所有用了这套客服系统的网站都被攻破了。我写的是它检查到的样本能干什么,不是说你打开过的每个客服窗口都有问题。
落到自己钱包上,有三件事现在就能做。第一,充值地址不要只跟当前页面上那个比,先拿你以前成功到账过的地址,或者平台官方 App 里的历史记录核对一遍,前后字符全对上再转,因为页面和剪贴板可能同时被改过。第二,大额不要一笔全转,先转一笔小的,确认到账再转剩下的,就算地址出了问题,损失也先卡在小额这一笔里。第三,如果你最近在带客服弹窗的网站上登过号,心里不踏实,就换一个干净的浏览器改密码,踢掉其他设备的登录会话,再把二次验证打开,别在同一个可能已经被污染的页面里改密码。
说到底,这次的手法没有碰链,也没有破钱包,破的是你我每天都会点开的那个网页角落。充值这一步多花半分钟核对,比事后到处找客服管用得多。
你充值前会核对地址前后几位,还是直接复制粘贴就转了?
#钱包安全 #防骗提醒 #SlowMist #交易所安全
—— web3韭菜小凯
本帖仅为个人观点与公开信息整理,不构成投资建议,事件进展与受影响范围以慢雾及相关平台后续披露为准。
1

Сегодняшнее предупреждение подрывает проверку безопасности, на которую полагается большинство из нас, — я остановился прямо посреди прокрутки.
SlowMist обнаружила вредоносный код в чате Udesk: подменённый файл загружает второй скрипт с похожего домена udeskqlobal[.]com, который собирает данные для входа на страницах, где он загружается. На страницах пополнения баланса MGBX, Biking Exchange и BitxEX он идёт дальше: каждые 200 миллисекунд подменяет отображаемые адреса для пополнения на кошельки злоумышленников в сетях BTC, EVM, Tron, Solana, Litecoin и Dogecoin, а также меняет скопированные в буфер обмена адреса.
Больше всего меня беспокоит вот что: сверка вставленного адреса с адресом на странице не поможет, поскольку оба могут показывать одно и то же подменённое значение. SlowMist не подтвердила ни потерю средств, ни способ внедрения кода — это пока неизвестно.
Если вы пользуетесь этими платформами, проверяйте адреса для пополнения не только на странице. Только для контекста: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), спотовый рынок Binance, 23:55 WIB — реакции, связанной с этим предупреждением, нет. DYOR.
Когда вы в последний раз проверяли адрес для пополнения где-то ещё?
$BTC #CryptoNews #Security #Udesk #SlowMist
1

·
--
【Рыночные новости】Последнее предупреждение SlowMist: в систему поддержки Udesk внедрили вредоносный JavaScript, который может похищать cookie и данные сессий пользователей, а также подменять адреса для пополнения, перенаправляя средства на счета злоумышленников. SlowMist уже выпустила предупреждение и призвала пользователей проверять адреса для пополнения, восстановить доверенную версию скрипта и усилить защиту аккаунтов. Атаки через службу поддержки сложнее всего предотвратить. Проверяете ли вы адрес ещё раз перед пополнением?
$BTC $ETH $USDT
#网络安全 #SlowMist #БезопасностьПополнения
(Источник: Coinfomania)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, соблюдайте осторожность.
$BTC $ETH $USDT
#网络安全 #SlowMist #БезопасностьПополнения
(Источник: Coinfomania)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, соблюдайте осторожность.
425

·
--
совет «сверь первые и последние символы после вставки» на этот раз не спасает.
27 октября SlowMist раскрыла скрипт в виджете техподдержки Udesk, который подменяет адрес депозита одновременно на странице и в буфере обмена. вставил, сверил со страницей — всё совпадает. потому что подделка и там, и там.
как это работает, по-простому:
- сайт не взламывали, код загружается через подключённый чат поддержки, с домена udeskqlobal, где вместо g стоит q
- страницу депозита сканирует каждые 200 миллисекунд, то есть подмена происходит раньше, чем ты успеваешь скопировать. адреса BTC, EVM, TRON, Solana, LTC, DOGE меняет на свои
- заодно читает cookies и данные сессии
масштаб без паники: в отчёте среди целей подмены три площадки, крупных бирж там нет. и это отчёт вендора безопасности.
что работает: сверять адрес депозита не со страницей, а через другой канал. приложение, другое устройство, история старых депозитов.
следующее, чего жду: вырастет ли список целей больше чем до трёх
#SlowMist #security
35
·
--
Одна и та же группа создала более 1500 фальшивых сайтов — среди них поддельные биржи и кошельки
На прошлой неделе мы рассказывали о группе DarkSword, которая с помощью трояна для iOS крадёт приватные ключи от кошельков и данные из Связки ключей. Сегодня SlowMist сообщила о новом развитии событий: эта же группа создала в интернете более 1500 фальшивых сайтов, и они до сих пор доступны. Это не повтор старой новости — масштаб только сегодня подтвердили.
Подделки маскируются под самые разные сервисы: фальшивые онлайн-магазины, биржи, кошельки, игровые платформы и сервисы для работы с криптовалютами. Сегодня директор по информационной безопасности SlowMist 23pds опубликовал пост и отдельно упомянул, что среди них есть поддельные Binance и OKX. По статистике MistEye, таких сайтов более 1500. Это не приблизительная оценка, а уже выявленное количество.
Чаще всего частные инвесторы попадаются на трёх видах уловок. Первый — поиск названия биржи: среди первых результатов может оказаться фальшивый сайт, который почти не отличить от настоящего, даже окно входа выглядит так же. Второй — ссылки из чатов, SMS или личных сообщений: перейдя по ним, вы сначала входите в аккаунт, а затем проходите «проверку безопасности». После этого кошелёк оказывается пустым. Третий — поддельные приложения-кошельки: сразу после скачивания они предлагают импортировать мнемоническую фразу. Введёте её — и сами вручите злоумышленникам ключи.
Три шага, которые можно сделать прямо сейчас. Первое: заходите на биржи и в кошельки только через сохранённые вами закладки или официальные приложения. Не переходите по результатам поиска и ссылкам от других людей. Чтобы войти, самостоятельно откройте закладку. Второе: если сайт или приложение просит ввести мнемоническую фразу или приватный ключ — сразу закройте его. Настоящий официальный сервис никогда не запросит это на веб-странице. Третье: как можно скорее обновите iPhone до последней версии системы. Не храните мнемоническую фразу в заметках или фотографиях: именно такие данные в Связке ключей и заметках пытается украсть троян.
А вам попадались фальшивые сайты, почти неотличимые от настоящих? Как вы поняли, что что-то не так?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Сяо Кай, крипто-новичок Web3
Отказ от ответственности: эта статья носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией. Торговля криптовалютами сопряжена с крайне высоким риском — принимайте решения осмотрительно.
40
·
--
Сегодня SlowMist опубликовала анализ двух критических уязвимостей PHP — CVE-2026-109618 и CVE-2026-109619. Их оценка CVSS — 9,2 из 10, то есть это высший уровень опасности. Уязвимы почти все версии PHP от 5.4 до 8.5.11. Официальные исправления уже выпущены: уязвимости устранены в версиях 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Ещё тревожнее то, что подробности утекли заранее: команда Amazon по анализу киберугроз обнаружила, что злоумышленники уже активно пытались использовать уязвимости за четыре дня до их публичного раскрытия.
Как это связано с нашими кошельками? SlowMist просканировала своей системой MistEye 1488 доменов, связанных с криптоиндустрией, и обнаружила, что 793 из них имеют PHP-отпечаток — больше половины. Многие сайты проектов, страницы получения аирдропов, интерфейсы административных панелей и некоторые сервисы кастодиальных кошельков используют PHP. Если хакер с помощью этой уязвимости захватит сервер сайта проекта, ему даже не понадобится трогать смарт-контракты в блокчейне: он просто подменит страницу сайта и адрес для получения средств. Вы увидите знакомую страницу, нажмёте «Подписать», а деньги уже окажутся в чужом кошельке.
К слову, Trust Wallet, BNB Chain и PancakeSwap сегодня заявили, что PHP не входит в их технологический стек и уязвимости их не затрагивают. CZ тоже сегодня опубликовал пост, который как раз подводит к следующей мысли: ИИ не нужно взламывать криптографию биткоина — настоящая опасность заключается в утечках данных, фишинге и социальной инженерии.
Как могут попасться обычные розничные инвесторы вроде нас? Есть два распространённых сценария. Первый: сайт проекта незаметно подменили, а вы получаете там аирдроп, размещаете средства в стейкинге или переводите деньги. Содержание подписи, которое показывает кошелёк, вам непонятно, вы не глядя нажимаете «Подтвердить» — и лишаетесь денег. Второй: хакеры пользуются шумихой вокруг этой новости и заманивают людей фальшивыми всплывающими окнами о якобы важных обновлениях безопасности или сообщениями от поддельной службы поддержки. Именно об этой угрозе и говорил CZ.
Как защититься? Вот три шага, которые можно выполнить прямо сейчас. Первое: в ближайшие несколько дней, прежде чем заходить на сайт проекта, проверьте, заявляла ли его команда официально об установке исправления. Если заявлений не было, пока не подключайте к такому сайту кошелёк — лучше пропустить возможность, чем потерять деньги. Второе: перед каждой подписью, даже если вы не понимаете её целиком, хотя бы проверьте адрес получателя. Если адрес не совпадает с известным вам, немедленно остановитесь и закройте страницу. Третье: ко всему, что предлагает установить обновление безопасности, обновить систему или «нажать здесь для проверки», относитесь как к мошенничеству, пока не проверите информацию в официальных каналах проекта. Если обновление действительно нужно, о нём обязательно сообщат в официальном объявлении. Крупные суммы на эти дни особенно разумно перевести на аппаратный кошелёк и держать отдельно.
Вы обычно проверяете подробности подписи перед тем, как подтвердить транзакцию, или просто нажимаете «Подтвердить»?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3-«хомяк» Сяокай
Отказ от ответственности: это личное мнение автора, а не инвестиционная рекомендация. Материал предназначен только для обучения и обмена информацией. Крипторынок сопряжён с рисками, будьте осторожны.
38
·
--
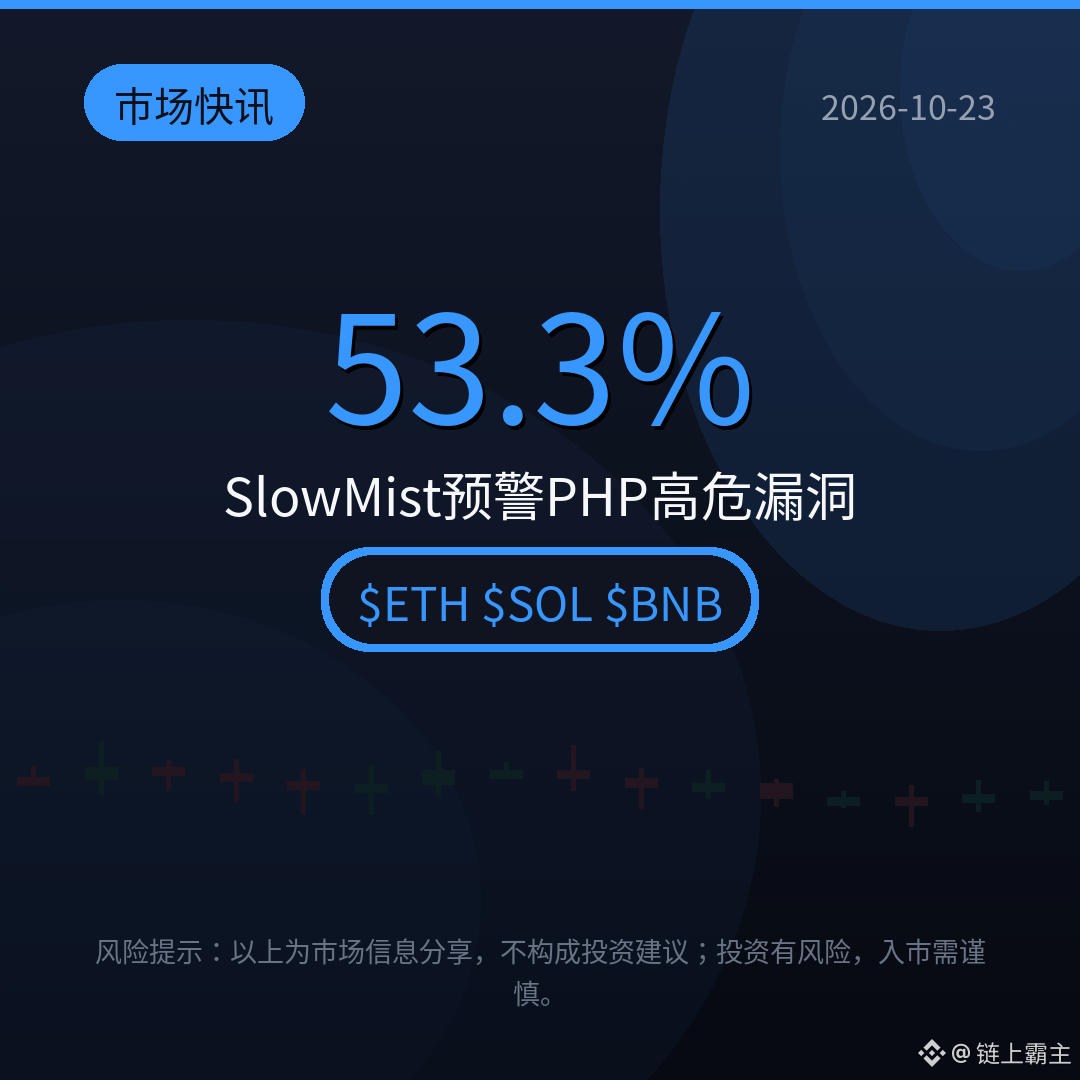
53,3% криптодоменов могут работать на уязвимых версиях PHP: в отчёте SlowMist предупреждают, что две критические уязвимости PHP (CVE-2026-109618/619, CVSS 9.2) угрожают офчейн-инфраструктуре Web3. Злоумышленникам не нужны логин и пароль — специально сформированный запрос позволяет выполнять произвольный код. Уязвимы все версии PHP от 5.4 до 8.5.11; Amazon зафиксировала реальные попытки эксплуатации ещё 4 дня назад. Сканер MistEye проверил 1488 криптодоменов и обнаружил открытые PHP-отпечатки у 793 из них. Злоумышленники могут подменять содержимое фронтенда, чтобы побуждать пользователей подписывать вредоносные транзакции. Патчи, включая PHP 8.5.12, уже выпущены — необходимо немедленно обновиться. Обновила ли ваша платформа PHP? Ответ — в комментариях.
$ETH $SOL $BNB
#Web3安全 #SlowMist #УязвимостьPHP
(Источник: KuCoin)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
$ETH $SOL $BNB
#Web3安全 #SlowMist #УязвимостьPHP
(Источник: KuCoin)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
165

·
--
🚨 ЗАЩИТИТЕ СВОЙ $BTC : ЗЛОУМЫШЛЕННИКИ РАЗВОРАЧИВАЮТ ПОДДЕЛЬНЫЕ ОБНОВЛЕНИЯ ОБОРУДОВАНИЯ! 🛡️
Пыль после недавнего взлома цепочки поставок оборудования едва успела осесть, а злоумышленники уже кружат поблизости. SlowMist только что предупредила о сложных фишинговых схемах, распространяющих поддельные обновления прошивки, призванные опустошить незащищённые казначейства. 🔍
Когда рынок становится волатильным, операционная безопасность — ваша главная линия защиты для $BTC . Перепроверяйте каждый домен, игнорируйте непроверенные запросы на обновление и обеспечьте надёжную защиту протоколов холодного хранения, пока рынок ищет направление. 💡
Опытные инвесторы всегда защищают свои активы под самостоятельным контролем до прихода следующей волны ликвидности. 💬 Как часто вы проверяете собственную систему безопасности между рыночными циклами? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
15

🚨 В III квартале 2026 года украли $1,17 млрд: брешь в Bitget и новый минимальный уровень безопасности
📊 Разбор Alpha:
По данным SlowMist, в III квартале 2026 года в результате взломов было похищено криптовалюты на сумму $1,17 млрд. Только в сентябре в ходе 50 инцидентов украли $762 млн. На взлом Bitget пришлось $387,5 млн от общей суммы. Эти потери превысили показатели всего первого полугодия. Данные показывают крайнюю концентрацию ущерба: на пять крупнейших атак пришлось большинство потерь....
🔗 Полный разбор на YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Безопасность
34

·
--
Статья
⚠️Даже iPhone не безопасен! Как вредоносное ПО FomoPeek взламывает криптокошельки?🚨 Срочное сообщение о безопасности: вредоносное ПО «FomoPeek» нацелено на iPhone для кражи крипто!
Известная компания по кибербезопасности SlowMist совместно с командой по безопасности OKX выпустила крайне серьезное предупреждение для всех инвесторов в криптовалюты о приложении под названием FomoPeek.
Согласно отчету, показано, что версии (v1.1 и v1.2) этого приложения содержат современный вредоносный код, специально разработанный для кражи цифровых активов и конфиденциальных данных с устройств iOS.
⚠️Даже iPhone не безопасен! Как вредоносное ПО FomoPeek взламывает криптокошельки?
🚨 Срочное сообщение о безопасности: вредоносное ПО «FomoPeek» нацелено на iPhone для кражи крипто!
Известная компания по кибербезопасности SlowMist совместно с командой по безопасности OKX выпустила крайне серьезное предупреждение для всех инвесторов в криптовалюты о приложении под названием FomoPeek.
Согласно отчету, показано, что версии (v1.1 и v1.2) этого приложения содержат современный вредоносный код, специально разработанный для кражи цифровых активов и конфиденциальных данных с устройств iOS.
1
147
SlowMist пока не подтвердил, привело ли нападение через Safari на iPhone к краже криптовалют. Проанализированный вредонос использует уязвимости, уже исправленные в iOS 18.4–18.6.2, и неизвестно, работает ли он в iOS 26.5. Компания хранит молчание о возможных потерях.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Читать далее: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Читать далее: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
72

SlowMist не подтвердил кражу крипто через Safari на iPhone
- SlowMist не подтвердил информацию о краже цифровых средств через уязвимость Safari на iPhone.
- Образец Safari был проанализирован и нацелен на iOS 18.4–18.6.2; эксплойты используют уязвимости, которые были устранены ранее.
- Эффективность атаки на iOS 26.5 по-прежнему не подтверждена.
- RSS-источник пока не предоставляет дополнительных подробностей.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
26

·
--
🚨 ОТРАВЛЕННЫЕ ПРИЛОЖЕНИЯ С ЯБЛОКОМ НАЦЕЛИВАЮТСЯ НА КРИПТОКОШЕЛЬКИ ВПЛОТЬ ДО $ETH И ДАЛЬШЕ! ⚠️
📌 Тихое нарушение безопасности незаметно проникает в повседневные iOS-приложения: скомпрометированные сервисные и утилитные приложения скрытно выкачивают приватные ключи прямо с ваших устройств. 🔍 Основатель SlowMist Юй Сян обнаружил вредоносные полезные нагрузки, использующие уязвимости в непроапдейтнутом ПО Apple, чтобы скомпрометировать безопасность кошельков, не поднимая немедленных тревог.
💡 Защита ваших активов — это не только стоп-лоссы; дисциплина холодного хранения и обновление iOS, iPadOS и macOS до последних релизов — обязательная защита прямо сейчас. 💬 Как часто вы проводите аудит разрешений мобильных приложений и системных обновлений, чтобы держать ваши ключи в безопасности? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
22
·
--
Медленный туман представил инструмент для отслеживания AI-треккинга данных в ончейн-среде TrackAgent, помогая обеспечивать безопасность блокчейна. #SlowMist #TrackAgent #Безопасность блокчейна
Медленный туман представил инструмент для отслеживания AI-треккинга данных в ончейн-среде TrackAgent, помогая обеспечивать безопасность блокчейна. #SlowMist #TrackAgent #Безопасность блокчейна
44
·
--
🚨 КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ PHP
Фонд PHP сообщил о двух критических уязвимостях, которые могут позволить удалённое выполнение кода (RCE) без аутентификации.
🔴 CVE: CVE-2026-109618 и CVE-2026-109619
⚠️ Уровень опасности: CVSS v4.0 — 9.2
🛡️ Исправления безопасности: выпущены 21 октября 2026 года
Эти уязвимости могут позволить злоумышленникам выполнять вредоносный код на уязвимых серверах без аутентификации, подвергая веб-сайты и приложения серьёзной опасности.
🔐 Что следует сделать администраторам?
• Немедленно обновить PHP до версии с исправлением.
• В первую очередь обновить серверы, доступные из интернета.
• Убедиться, что исправления установлены правильно.
• Изолировать уязвимые системы, если немедленно установить исправления невозможно.
Кибербезопасность — важнейшая часть защиты цифровой экосистемы. Одна неустранённая уязвимость может привести к далеко идущим последствиям.
Будьте в курсе. Будьте в безопасности.
Источник: https://x.com/ThePHPF/status/2112633155631108544
#Кибербезопасность #PHP #ИнформационнаяБезопасность #RCE #SlowMist
1
47

·
--
Сид кошелька угадали по шести заголовкам запросов: окно подачи претензий по Qubic открыто до 2027 годаПротокол не взломали — сам кошелёк ослабил случайные числа.
Разбор SlowMist от 20 октября: веб-кошелёк Qubic использовал JavaScript Math.random() для генерации сида из 55 символов, не добавляя к нему ни пароль пользователя, ни энтропию устройства. С 23:42 17 октября до 01:26 18 октября UTC злоумышленники перевели с 1404 адресов около 2,94 триллиона QU (на тот момент примерно на 1,3–1,4 млн долларов).
Ещё тревожнее выглядит цепочка: тот же поток случайных чисел записывал dejaVu в сетевые заголовки, которые пересылались по TCP в открытом виде. SlowMist проверила это локально: шести последовательных значений dejaVu достаточно, чтобы примерно за 15 миллисекунд восстановить состояние генератора, а затем сверить публичные ключи из запросов баланса и проверить сид.
Сид кошелька угадали по шести заголовкам запросов: окно подачи претензий по Qubic открыто до 2027 года
Протокол не взломали — сам кошелёк ослабил случайные числа.
Разбор SlowMist от 20 октября: веб-кошелёк Qubic использовал JavaScript Math.random() для генерации сида из 55 символов, не добавляя к нему ни пароль пользователя, ни энтропию устройства. С 23:42 17 октября до 01:26 18 октября UTC злоумышленники перевели с 1404 адресов около 2,94 триллиона QU (на тот момент примерно на 1,3–1,4 млн долларов).
Ещё тревожнее выглядит цепочка: тот же поток случайных чисел записывал dejaVu в сетевые заголовки, которые пересылались по TCP в открытом виде. SlowMist проверила это локально: шести последовательных значений dejaVu достаточно, чтобы примерно за 15 миллисекунд восстановить состояние генератора, а затем сверить публичные ключи из запросов баланса и проверить сид.
65
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
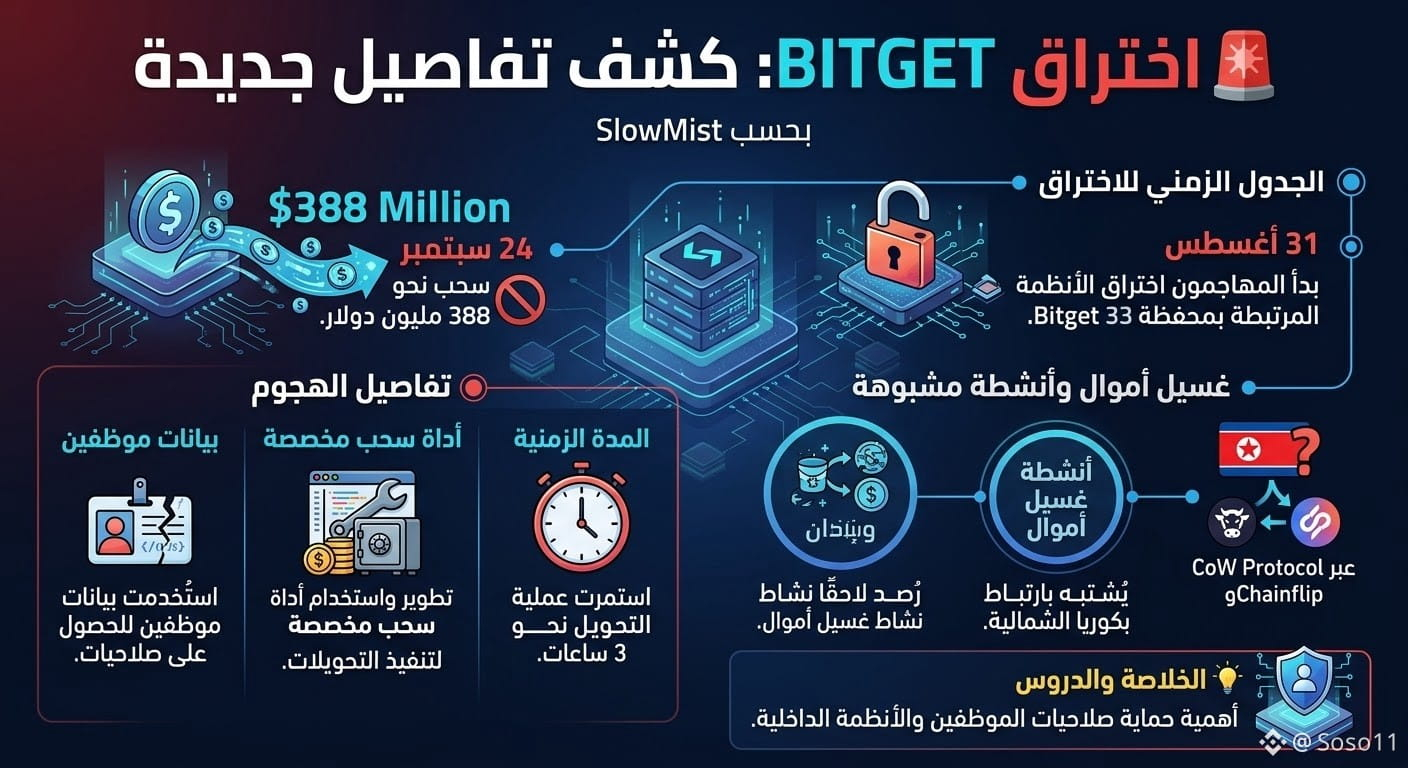
🚨 Взлом Bitget: раскрыты новые детали
По данным SlowMist, злоумышленники начали взлом систем, связанных с кошельком Bitget, 31 августа — за несколько недель до вывода примерно 388 миллионов долларов 24 сентября.
🔹 Использовались учетные данные сотрудников и специальный инструмент для вывода средств
🔹 Процесс перевода занял около 3 часов
🔹 Позже было зафиксировано подозрительное отмывание денег, предположительно связанное с Северной Кореей через CoW Protocol и Chainflip.
💡 Этот взлом вновь подчеркивает важность защиты прав сотрудников и внутренних систем.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 Взлом Bitget: раскрыты новые детали
По данным SlowMist, злоумышленники начали взлом систем, связанных с кошельком Bitget, 31 августа — за несколько недель до вывода примерно 388 миллионов долларов 24 сентября.
🔹 Использовались учетные данные сотрудников и специальный инструмент для вывода средств
🔹 Процесс перевода занял около 3 часов
🔹 Позже было зафиксировано подозрительное отмывание денег, предположительно связанное с Северной Кореей через CoW Protocol и Chainflip.
💡 Этот взлом вновь подчеркивает важность защиты прав сотрудников и внутренних систем.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
SlowMist truy vết hack Bitget до уязвимости zero-day 31/8
- SlowMist обнаружила вредоносную активность за несколько недель до взлома Bitget
- Имеет отношение к уязвимости zero-day, двум продуктам безопасности и настраиваемым инструментам вывода средств
- RSS-источник пока не предоставил дополнительных подробностей о причиненном ущербе или затронутых активах
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
88
На этой неделе мы стали свидетелями тревожного звоночка для мира DeFi: Aztec подвергся второму хакерскому атаке всего за 7 дней, убытки составили 2,1 миллиона долларов. SlowMist ясно предупреждает: устаревшие (deprecated) смарт-контракты могут быть повторно использованы, независимо от того, заявляет ли проект о прекращении поддержки.
Для трейдеров урок здесь не ограничивается конкретной платформой. Старые контракты навсегда остаются в блокчейне. Если они не были полностью аннулированы, они представляют собой "бомбу замедленного действия", которую атакующий может активировать в любой момент.
Лично я считаю, что это событие подчеркивает жизненно важный принцип: всегда проверяйте одобрения (approval) вашего кошелька и будьте настороже с проектами, которые обновились, но не убрали старые контракты. Риски безопасности не исчезают, когда протокол "обновляется" – они просто меняют свое укрытие.
Обязательно проведите собственное исследование перед взаимодействием с любым смарт-контрактом. Управление рисками – это главное.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
Опасный FomoPeek на iOS, связанный с кражей криптовалюты на 580.000 долларов США
- SlowMist сообщил, что вредоносные версии FomoPeek распространялись через Apple App Store.
- Приложение использует уязвимость для выхода из песочницы в iOS и получения доступа к конфиденциальным данным из других приложений.
- FomoPeek связан с инцидентом кражи криптовалюты на сумму 580.000 долларов США.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Источник: CoinTelegraph
13
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 560,716
3,692 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 341,593
2,618 обсуждают
3
#fomcотслеживание
Просмотров: 53,992
506 обсуждают
4
#ПротоколFOMC
Просмотров: 63,493
252 обсуждают
5
#EarningsSeason
Просмотров: 6.1M
29,933 обсуждают
6
#BitcoinCoreIdentifiesThreeVulnerabilities
Просмотров: 3,479
98 обсуждают
7
#RippleExpects$900MAnnualizedProductRevenueRunRate
Просмотров: 230
3 обсуждают
8
#GoogleToPreviewCryptoCustodySecuritySystem
Просмотров: 430
29 обсуждают
9
#FedToBeginShrinkingRateSettingCalendarIn2027
Просмотров: 705
18 обсуждают
10
#StrategyShareholdersApproveDailyDividends
Просмотров: 1,828
50 обсуждают