
#cryptosecurity
cryptosecurity
8.4M visualizações
10,930 a discutir
Popular
Mais recente
·
--
Qual Bot de Trading do Telegram Você Deve Usar em 2026? As 3 Verificações Antes de Você Financiar uma Carteira
Todo bot de trading do Telegram pede a mesma coisa antes da sua primeira negociação: acesso a uma carteira. A maioria deles vai guardar seu $ETH com facilidade, e como essa carteira foi criada é a primeira coisa que vale checar.
A custódia vem primeiro
Alguns bots fazem você importar uma carteira existente e colar a chave privada. Um criador do Square fez isso este mês: para a maioria dos bots de trading do Telegram "o primeiro passo é importar sua carteira e dar a ela permissões totais." A partir desse momento, o bot pode mover fundos dentro dela.
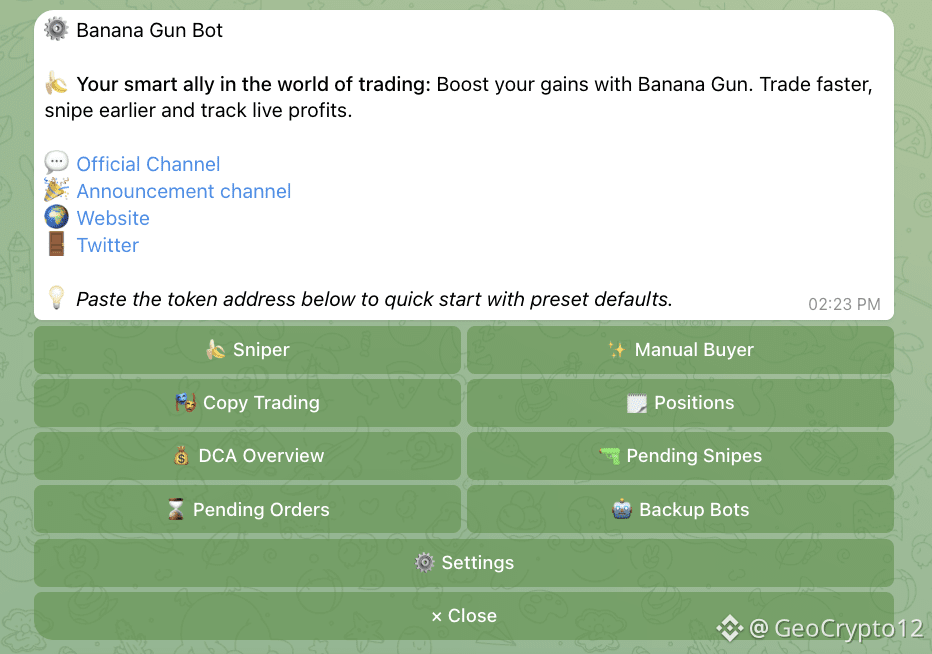
Outros bots pulam totalmente a etapa de importação. Você entra usando Google, Twitter ou Telegram, e uma carteira é criada para você por trás desse login. A Banana Gun funciona assim via Privy, em oito redes, e a carteira continua sendo sua, e não do bot.
Cobertura de rede é a segunda verificação
Uma carteira que só funciona em $ETH obriga você a usar uma ponte separada ou um segundo bot toda vez que a negociação precisar mudar para outra rede. Cobertura em várias redes significa que você pode agir em um lançamento onde quer que ele aconteça, sem precisar configurar uma nova carteira antes.
Tipos de ordem definem o que acontece depois da compra
Uma ordem limite define seu ponto de entrada para que você possa se afastar, e um stop móvel garante ganhos sem você ter que ficar vigiando cada candle. O copy trade transforma a atividade da carteira de outra pessoa em suas próprias ordens. Um bot de trading do Telegram que não tem os três deixa você cuidando de cada posição manualmente.
Uma carteira por trás de um login social carrega o mesmo risco desse login, e um bot que importou sua chave carrega o mesmo risco de onde ela foi gerada primeiro. Exporte e faça backup dessa chave antes de financiar a carteira, não depois de você já ter perdido o acesso ao login.
Qual dessas três verificações seu bot atual falhou primeiro?
#TelegramBot #TradingBots #CryptoSecurity
Qual Bot de Trading do Telegram Você Deve Usar em 2026? As 3 Verificações Antes de Você Financiar uma Carteira
Todo bot de trading do Telegram pede a mesma coisa antes da sua primeira negociação: acesso a uma carteira. A maioria deles vai guardar seu $ETH com facilidade, e como essa carteira foi criada é a primeira coisa que vale checar.
A custódia vem primeiro
Alguns bots fazem você importar uma carteira existente e colar a chave privada. Um criador do Square fez isso este mês: para a maioria dos bots de trading do Telegram "o primeiro passo é importar sua carteira e dar a ela permissões totais." A partir desse momento, o bot pode mover fundos dentro dela.
Outros bots pulam totalmente a etapa de importação. Você entra usando Google, Twitter ou Telegram, e uma carteira é criada para você por trás desse login. A Banana Gun funciona assim via Privy, em oito redes, e a carteira continua sendo sua, e não do bot.
Cobertura de rede é a segunda verificação
Uma carteira que só funciona em $ETH obriga você a usar uma ponte separada ou um segundo bot toda vez que a negociação precisar mudar para outra rede. Cobertura em várias redes significa que você pode agir em um lançamento onde quer que ele aconteça, sem precisar configurar uma nova carteira antes.
Tipos de ordem definem o que acontece depois da compra
Uma ordem limite define seu ponto de entrada para que você possa se afastar, e um stop móvel garante ganhos sem você ter que ficar vigiando cada candle. O copy trade transforma a atividade da carteira de outra pessoa em suas próprias ordens. Um bot de trading do Telegram que não tem os três deixa você cuidando de cada posição manualmente.
Uma carteira por trás de um login social carrega o mesmo risco desse login, e um bot que importou sua chave carrega o mesmo risco de onde ela foi gerada primeiro. Exporte e faça backup dessa chave antes de financiar a carteira, não depois de você já ter perdido o acesso ao login.
Qual dessas três verificações seu bot atual falhou primeiro?
#TelegramBot #TradingBots #CryptoSecurity
Todo bot de trading do Telegram pede a mesma coisa antes da sua primeira negociação: acesso a uma carteira. A maioria deles vai guardar seu $ETH com facilidade, e como essa carteira foi criada é a primeira coisa que vale checar.
A custódia vem primeiro
Alguns bots fazem você importar uma carteira existente e colar a chave privada. Um criador do Square fez isso este mês: para a maioria dos bots de trading do Telegram "o primeiro passo é importar sua carteira e dar a ela permissões totais." A partir desse momento, o bot pode mover fundos dentro dela.
Outros bots pulam totalmente a etapa de importação. Você entra usando Google, Twitter ou Telegram, e uma carteira é criada para você por trás desse login. A Banana Gun funciona assim via Privy, em oito redes, e a carteira continua sendo sua, e não do bot.
Cobertura de rede é a segunda verificação
Uma carteira que só funciona em $ETH obriga você a usar uma ponte separada ou um segundo bot toda vez que a negociação precisar mudar para outra rede. Cobertura em várias redes significa que você pode agir em um lançamento onde quer que ele aconteça, sem precisar configurar uma nova carteira antes.
Tipos de ordem definem o que acontece depois da compra
Uma ordem limite define seu ponto de entrada para que você possa se afastar, e um stop móvel garante ganhos sem você ter que ficar vigiando cada candle. O copy trade transforma a atividade da carteira de outra pessoa em suas próprias ordens. Um bot de trading do Telegram que não tem os três deixa você cuidando de cada posição manualmente.
Uma carteira por trás de um login social carrega o mesmo risco desse login, e um bot que importou sua chave carrega o mesmo risco de onde ela foi gerada primeiro. Exporte e faça backup dessa chave antes de financiar a carteira, não depois de você já ter perdido o acesso ao login.
Qual dessas três verificações seu bot atual falhou primeiro?
#TelegramBot #TradingBots #CryptoSecurity
281
Ver tradução
A wallet’s seed phrase is the master key to its funds. Anyone who gets it can potentially control the assets, while losing it can make recovery impossible.
Store the phrase offline, never share it in messages or websites, and be cautious with anyone asking you to “verify” or “restore” your wallet. Legitimate wallet support will not need your seed phrase.
#CryptoSecurity #Bitcoin #Web3
A wallet’s seed phrase is the master key to its funds. Anyone who gets it can potentially control the assets, while losing it can make recovery impossible.
Store the phrase offline, never share it in messages or websites, and be cautious with anyone asking you to “verify” or “restore” your wallet. Legitimate wallet support will not need your seed phrase.
#CryptoSecurity #Bitcoin #Web3
Store the phrase offline, never share it in messages or websites, and be cautious with anyone asking you to “verify” or “restore” your wallet. Legitimate wallet support will not need your seed phrase.
#CryptoSecurity #Bitcoin #Web3
As chaves privadas já não são mais a única fronteira para a segurança em cripto. Um incidente recente na rede Liquid viu quase 4.000 Bitcoin serem drenados por meio de uma retirada autorizada. O detalhe? As chaves nunca foram roubadas. Em vez disso, uma falha crítica de lógica de software aprovou uma transferência que deveria ter falhado. Este incidente evidencia uma realidade inquietante: mesmo com uma gestão de chaves impecável, bugs no nível do protocolo ainda podem ameaçar os fundos dos usuários. Contratos inteligentes e pontes cross-chain continuam sendo vetores privilegiados. $BTC #CryptoSecurity #Bitcoin #DeFi
As chaves privadas já não são mais a única fronteira para a segurança em cripto. Um incidente recente na rede Liquid viu quase 4.000 Bitcoin serem drenados por meio de uma retirada autorizada. O detalhe? As chaves nunca foram roubadas. Em vez disso, uma falha crítica de lógica de software aprovou uma transferência que deveria ter falhado. Este incidente evidencia uma realidade inquietante: mesmo com uma gestão de chaves impecável, bugs no nível do protocolo ainda podem ameaçar os fundos dos usuários. Contratos inteligentes e pontes cross-chain continuam sendo vetores privilegiados. $BTC #CryptoSecurity #Bitcoin #DeFi
25
·
--
Artigo
Ver tradução
Polymarket’s $10 M Fraud Attempt: Growth Over Compliance Got Everyone in a Bad MemeGM crypto fam, you ever seen a platform try to grow faster than its security? Polymarket, the prediction market giant, just got slapped with a $10 million fraud attempt that left 500 users’ accounts compromised. The CEO was so busy chasing growth that compliance got the short end of the stick, and the hackers didn’t miss a beat.
The alpha: Polymarket’s CEO pushed for rapid expansion, ignoring the red flags that compliance teams raised. The result? Hackers used stolen personal data to break into almost 500 accounts, draining funds and shaking user trust. This isn’t a one‑off; it’s a textbook example of how chasing volume can backfire when security is sidelined. #DeFi #CryptoSecurity #Polymarket
Punchline insight: If you’re building a crypto platform, remember: “Growth without security is like a meme without a punchline—everyone’s laughing, but nobody’s getting paid.” The real takeaway? Prioritize compliance and user safety; otherwise, you’ll end up with a “$10 M meme” that nobody wants to watch.
Engagement bait: What’s the biggest compliance slip you’ve seen in the crypto space? Drop your stories below and let’s roast the bad actors together!
Polymarket’s $10 M Fraud Attempt: Growth Over Compliance Got Everyone in a Bad Meme
GM crypto fam, you ever seen a platform try to grow faster than its security? Polymarket, the prediction market giant, just got slapped with a $10 million fraud attempt that left 500 users’ accounts compromised. The CEO was so busy chasing growth that compliance got the short end of the stick, and the hackers didn’t miss a beat.
The alpha: Polymarket’s CEO pushed for rapid expansion, ignoring the red flags that compliance teams raised. The result? Hackers used stolen personal data to break into almost 500 accounts, draining funds and shaking user trust. This isn’t a one‑off; it’s a textbook example of how chasing volume can backfire when security is sidelined. #DeFi #CryptoSecurity #Polymarket
Punchline insight: If you’re building a crypto platform, remember: “Growth without security is like a meme without a punchline—everyone’s laughing, but nobody’s getting paid.” The real takeaway? Prioritize compliance and user safety; otherwise, you’ll end up with a “$10 M meme” that nobody wants to watch.
Engagement bait: What’s the biggest compliance slip you’ve seen in the crypto space? Drop your stories below and let’s roast the bad actors together!
The alpha: Polymarket’s CEO pushed for rapid expansion, ignoring the red flags that compliance teams raised. The result? Hackers used stolen personal data to break into almost 500 accounts, draining funds and shaking user trust. This isn’t a one‑off; it’s a textbook example of how chasing volume can backfire when security is sidelined. #DeFi #CryptoSecurity #Polymarket
Punchline insight: If you’re building a crypto platform, remember: “Growth without security is like a meme without a punchline—everyone’s laughing, but nobody’s getting paid.” The real takeaway? Prioritize compliance and user safety; otherwise, you’ll end up with a “$10 M meme” that nobody wants to watch.
Engagement bait: What’s the biggest compliance slip you’ve seen in the crypto space? Drop your stories below and let’s roast the bad actors together!
4
🚨 $FET ATINGIDO POR EXPLOIT DE US$ 2M PROVANDO QUE A SEGURANÇA SUPERA A NARRATIVA 🚨
Um exploit de segurança de US$ 2M acabou de atingir $FET e $NTX , enquanto atacantes drenaram US$ 1,56M da lógica de conversão da Fetch.ai e, maliciosamente, cunharam tokens na NuNet. ⚠️ A PeckShield e a Blockaid confirmaram a atividade, lembrando que hype não significa nada se as autorizações do contrato subjacente falharem. 🔍
Enquanto o varejo compra a narrativa às cegas, o dinheiro inteligente inspeciona primeiro as suposições de confiança do smart contract. 💡 Geração de oferta não autorizada e contratos drenados são sinais estruturais críticos de alerta que o fluxo de ordens inevitavelmente punirá. 🤔 Qual vetor de segurança você audita primeiro antes de abrir uma posição? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #FET #CryptoSecurity #Altcoins #DeFi
👁️ 🛡️
🚨 $FET ATINGIDO POR EXPLOIT DE US$ 2M PROVANDO QUE A SEGURANÇA SUPERA A NARRATIVA 🚨
Um exploit de segurança de US$ 2M acabou de atingir $FET e $NTX , enquanto atacantes drenaram US$ 1,56M da lógica de conversão da Fetch.ai e, maliciosamente, cunharam tokens na NuNet. ⚠️ A PeckShield e a Blockaid confirmaram a atividade, lembrando que hype não significa nada se as autorizações do contrato subjacente falharem. 🔍
Enquanto o varejo compra a narrativa às cegas, o dinheiro inteligente inspeciona primeiro as suposições de confiança do smart contract. 💡 Geração de oferta não autorizada e contratos drenados são sinais estruturais críticos de alerta que o fluxo de ordens inevitavelmente punirá. 🤔 Qual vetor de segurança você audita primeiro antes de abrir uma posição? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #FET #CryptoSecurity #Altcoins #DeFi
👁️ 🛡️
Um exploit de segurança de US$ 2M acabou de atingir $FET e $NTX , enquanto atacantes drenaram US$ 1,56M da lógica de conversão da Fetch.ai e, maliciosamente, cunharam tokens na NuNet. ⚠️ A PeckShield e a Blockaid confirmaram a atividade, lembrando que hype não significa nada se as autorizações do contrato subjacente falharem. 🔍
Enquanto o varejo compra a narrativa às cegas, o dinheiro inteligente inspeciona primeiro as suposições de confiança do smart contract. 💡 Geração de oferta não autorizada e contratos drenados são sinais estruturais críticos de alerta que o fluxo de ordens inevitavelmente punirá. 🤔 Qual vetor de segurança você audita primeiro antes de abrir uma posição? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #FET #CryptoSecurity #Altcoins #DeFi
👁️ 🛡️
113
Ver tradução
Polymarket recently dodged a massive $10M fraud attempt, highlighting the friction between rapid platform growth and strict compliance. Meanwhile, a separate exploit hit 500 user accounts via stolen PII. This serves as a stark reminder that as prediction markets boom, robust security and KYC protocols cannot take a backseat. User safety must scale equally with adoption. #Polymarket #CryptoSecurity #DeFi
Polymarket recently dodged a massive $10M fraud attempt, highlighting the friction between rapid platform growth and strict compliance. Meanwhile, a separate exploit hit 500 user accounts via stolen PII. This serves as a stark reminder that as prediction markets boom, robust security and KYC protocols cannot take a backseat. User safety must scale equally with adoption. #Polymarket #CryptoSecurity #DeFi
1
·
--
🔐 Como Identificar um Golpe de Phishing Cripto
Uma mensagem pode parecer oficial.
Um site pode parecer quase idêntico ao verdadeiro.
E um golpista pode criar muita pressão para fazer você agir rapidamente.
Por isso, saber quais são os sinais de alerta é importante.
🔗 1. Verifique a URL
Antes de inserir seus dados de login, verifique com cuidado o endereço do site.
Não presuma que um link com aparência familiar seja seguro.
Quando tiver dúvidas, acesse o site oficial por conta própria, em vez de usar um link inesperado.
🚨 2. Fique atento à Urgência
Mensagens como:
“Sua conta será suspensa!”
“Verifique imediatamente!”
“Você precisa agir agora!”
são criadas para fazer você reagir antes de ter tempo de pensar.
Paus e verifique a solicitação por um canal oficial.
🔑 3. Nunca Compartilhe Suas Informações Sensíveis
Ataques de phishing podem visar:
* Senhas
* Credenciais de login
* Frases-seed
* Chaves privadas
* Informações de pagamento
Sua frase-seed e suas chaves privadas nunca devem ser compartilhadas com ninguém.
🛡️ 4. Adicione Proteção Extra
Usar 2FA, verificar cuidadosamente as URLs e evitar links não solicitados pode ajudar a reduzir sua exposição a ataques de phishing.
Lembre-se:
Pausar → Verificar → Confirmar
Um minuto a mais checando pode fazer uma grande diferença.
📚 Saiba mais com a Binance Academy.
Conteúdo educacional apenas, não é aconselhamento financeiro. DYOR.
#Binance #CryptoSecurity
🔐 Como Identificar um Golpe de Phishing Cripto
Uma mensagem pode parecer oficial.
Um site pode parecer quase idêntico ao verdadeiro.
E um golpista pode criar muita pressão para fazer você agir rapidamente.
Por isso, saber quais são os sinais de alerta é importante.
🔗 1. Verifique a URL
Antes de inserir seus dados de login, verifique com cuidado o endereço do site.
Não presuma que um link com aparência familiar seja seguro.
Quando tiver dúvidas, acesse o site oficial por conta própria, em vez de usar um link inesperado.
🚨 2. Fique atento à Urgência
Mensagens como:
“Sua conta será suspensa!”
“Verifique imediatamente!”
“Você precisa agir agora!”
são criadas para fazer você reagir antes de ter tempo de pensar.
Paus e verifique a solicitação por um canal oficial.
🔑 3. Nunca Compartilhe Suas Informações Sensíveis
Ataques de phishing podem visar:
* Senhas
* Credenciais de login
* Frases-seed
* Chaves privadas
* Informações de pagamento
Sua frase-seed e suas chaves privadas nunca devem ser compartilhadas com ninguém.
🛡️ 4. Adicione Proteção Extra
Usar 2FA, verificar cuidadosamente as URLs e evitar links não solicitados pode ajudar a reduzir sua exposição a ataques de phishing.
Lembre-se:
Pausar → Verificar → Confirmar
Um minuto a mais checando pode fazer uma grande diferença.
📚 Saiba mais com a Binance Academy.
Conteúdo educacional apenas, não é aconselhamento financeiro. DYOR.
#Binance #CryptoSecurity
Uma mensagem pode parecer oficial.
Um site pode parecer quase idêntico ao verdadeiro.
E um golpista pode criar muita pressão para fazer você agir rapidamente.
Por isso, saber quais são os sinais de alerta é importante.
🔗 1. Verifique a URL
Antes de inserir seus dados de login, verifique com cuidado o endereço do site.
Não presuma que um link com aparência familiar seja seguro.
Quando tiver dúvidas, acesse o site oficial por conta própria, em vez de usar um link inesperado.
🚨 2. Fique atento à Urgência
Mensagens como:
“Sua conta será suspensa!”
“Verifique imediatamente!”
“Você precisa agir agora!”
são criadas para fazer você reagir antes de ter tempo de pensar.
Paus e verifique a solicitação por um canal oficial.
🔑 3. Nunca Compartilhe Suas Informações Sensíveis
Ataques de phishing podem visar:
* Senhas
* Credenciais de login
* Frases-seed
* Chaves privadas
* Informações de pagamento
Sua frase-seed e suas chaves privadas nunca devem ser compartilhadas com ninguém.
🛡️ 4. Adicione Proteção Extra
Usar 2FA, verificar cuidadosamente as URLs e evitar links não solicitados pode ajudar a reduzir sua exposição a ataques de phishing.
Lembre-se:
Pausar → Verificar → Confirmar
Um minuto a mais checando pode fazer uma grande diferença.
📚 Saiba mais com a Binance Academy.
Conteúdo educacional apenas, não é aconselhamento financeiro. DYOR.
#Binance #CryptoSecurity
1
56
·
--
cripto🚨 SUA SEED PHRASE = SUA RESPONSABILIDADE
Nunca compartilhe sua seed phrase com:
❌ Amigos
❌ Estranhos
❌ “Agentes de suporte”
❌ Sites aleatórios
❌ Qualquer pessoa que prometa recompensas
Se alguém pedir sua seed phrase (frase-semente), trate isso como um grande sinal de alerta.
🔐 Proteja sua criptomoeda como você protege os dados do seu banco.
#CryptoSecurity #Bitcoin #CryptoTips #BinanceSquare
cripto
🚨 SUA SEED PHRASE = SUA RESPONSABILIDADE
Nunca compartilhe sua seed phrase com:
❌ Amigos
❌ Estranhos
❌ “Agentes de suporte”
❌ Sites aleatórios
❌ Qualquer pessoa que prometa recompensas
Se alguém pedir sua seed phrase (frase-semente), trate isso como um grande sinal de alerta.
🔐 Proteja sua criptomoeda como você protege os dados do seu banco.
#CryptoSecurity #Bitcoin #CryptoTips #BinanceSquare
Nunca compartilhe sua seed phrase com:
❌ Amigos
❌ Estranhos
❌ “Agentes de suporte”
❌ Sites aleatórios
❌ Qualquer pessoa que prometa recompensas
Se alguém pedir sua seed phrase (frase-semente), trate isso como um grande sinal de alerta.
🔐 Proteja sua criptomoeda como você protege os dados do seu banco.
#CryptoSecurity #Bitcoin #CryptoTips #BinanceSquare
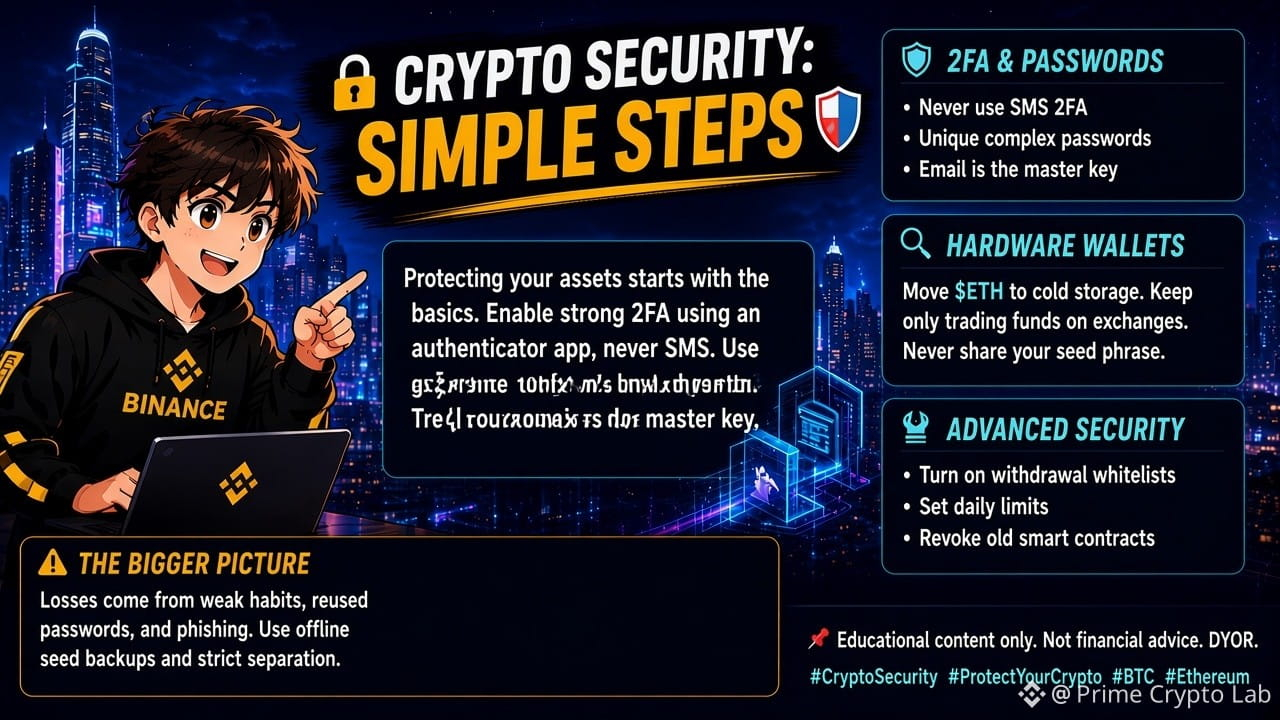
🔒COMO PROTEGER SUA CONTA DE CRIPTO — PASSOS SIMPLES QUE REALMENTE FUNCIONAM 🛡️
Proteger seu $BTC começa pelo básico que a maioria das pessoas ainda ignora. Ative a autenticação forte em duas etapas usando um aplicativo autenticador (nunca SMS), crie senhas únicas e complexas para cada exchange e trate sua conta de e-mail como a chave-mestra de tudo.
Quando as bases estiverem sólidas, avance para a camada intermediária com $ETH. Mantenha apenas o que você precisa para negociar em exchanges ou carteiras hot. Transfira o restante para uma carteira de hardware para que suas chaves privadas permaneçam offline. Nunca digite sua frase-semente em nenhum site, chat ou mensagem de “suporte” — nenhuma plataforma legítima jamais vai pedir isso.
Finalize com força protegendo $LINK e o resto do seu portfólio. Ative listas de endereços autorizados para saques, defina limites diários de saque quando disponível e revise cada transação antes de assinar. Revogue com frequência permissões antigas de smart contracts e fique atento a links de phishing que parecem quase idênticos a sites reais.
🧠A VISÃO MAIS AMPLA
A maioria das perdas não vem de criptografia quebrada. Vem de hábitos fracos: senhas reutilizadas, 2FA por SMS, frases-semente compartilhadas e confiar em DMs não solicitadas. Carteiras de hardware, backups de seed offline (de preferência em metal) e uma separação rigorosa entre negociações e holdings de longo prazo fecham as principais rotas de ataque.
Notícias e movimentos do mercado sempre vão causar FOMO, mas nada protege seu capital melhor do que disciplina consistente de segurança.
📌 Conteúdo apenas educacional. Não é aconselhamento financeiro. Faça sua própria pesquisa (DYOR).
#CryptoSecurity #ProtectYourCrypto #BTC #ETH
🔒COMO PROTEGER SUA CONTA DE CRIPTO — PASSOS SIMPLES QUE REALMENTE FUNCIONAM 🛡️
Proteger seu $BTC começa pelo básico que a maioria das pessoas ainda ignora. Ative a autenticação forte em duas etapas usando um aplicativo autenticador (nunca SMS), crie senhas únicas e complexas para cada exchange e trate sua conta de e-mail como a chave-mestra de tudo.
Quando as bases estiverem sólidas, avance para a camada intermediária com $ETH. Mantenha apenas o que você precisa para negociar em exchanges ou carteiras hot. Transfira o restante para uma carteira de hardware para que suas chaves privadas permaneçam offline. Nunca digite sua frase-semente em nenhum site, chat ou mensagem de “suporte” — nenhuma plataforma legítima jamais vai pedir isso.
Finalize com força protegendo $LINK e o resto do seu portfólio. Ative listas de endereços autorizados para saques, defina limites diários de saque quando disponível e revise cada transação antes de assinar. Revogue com frequência permissões antigas de smart contracts e fique atento a links de phishing que parecem quase idênticos a sites reais.
🧠A VISÃO MAIS AMPLA
A maioria das perdas não vem de criptografia quebrada. Vem de hábitos fracos: senhas reutilizadas, 2FA por SMS, frases-semente compartilhadas e confiar em DMs não solicitadas. Carteiras de hardware, backups de seed offline (de preferência em metal) e uma separação rigorosa entre negociações e holdings de longo prazo fecham as principais rotas de ataque.
Notícias e movimentos do mercado sempre vão causar FOMO, mas nada protege seu capital melhor do que disciplina consistente de segurança.
📌 Conteúdo apenas educacional. Não é aconselhamento financeiro. Faça sua própria pesquisa (DYOR).
#CryptoSecurity #ProtectYourCrypto #BTC #ETH
Proteger seu $BTC começa pelo básico que a maioria das pessoas ainda ignora. Ative a autenticação forte em duas etapas usando um aplicativo autenticador (nunca SMS), crie senhas únicas e complexas para cada exchange e trate sua conta de e-mail como a chave-mestra de tudo.
Quando as bases estiverem sólidas, avance para a camada intermediária com $ETH. Mantenha apenas o que você precisa para negociar em exchanges ou carteiras hot. Transfira o restante para uma carteira de hardware para que suas chaves privadas permaneçam offline. Nunca digite sua frase-semente em nenhum site, chat ou mensagem de “suporte” — nenhuma plataforma legítima jamais vai pedir isso.
Finalize com força protegendo $LINK e o resto do seu portfólio. Ative listas de endereços autorizados para saques, defina limites diários de saque quando disponível e revise cada transação antes de assinar. Revogue com frequência permissões antigas de smart contracts e fique atento a links de phishing que parecem quase idênticos a sites reais.
🧠A VISÃO MAIS AMPLA
A maioria das perdas não vem de criptografia quebrada. Vem de hábitos fracos: senhas reutilizadas, 2FA por SMS, frases-semente compartilhadas e confiar em DMs não solicitadas. Carteiras de hardware, backups de seed offline (de preferência em metal) e uma separação rigorosa entre negociações e holdings de longo prazo fecham as principais rotas de ataque.
Notícias e movimentos do mercado sempre vão causar FOMO, mas nada protege seu capital melhor do que disciplina consistente de segurança.
📌 Conteúdo apenas educacional. Não é aconselhamento financeiro. Faça sua própria pesquisa (DYOR).
#CryptoSecurity #ProtectYourCrypto #BTC #ETH
91
Uma carteira de Bitcoin não mantém suas moedas diretamente. Ela armazena as chaves que permitem que você acesse os fundos registrados na blockchain.
É por isso que uma frase-semente é tão importante. Qualquer pessoa que a obtiver pode conseguir controlar a carteira, enquanto perdê-la pode significar perder o acesso permanentemente. Não compartilhe isso, não guarde em um print de tela nem em uma nota na nuvem, e tenha cuidado com sites ou mensagens que pedem para você “verificar” isso.
#Bitcoin #CryptoSecurity #SelfCustody
Uma carteira de Bitcoin não mantém suas moedas diretamente. Ela armazena as chaves que permitem que você acesse os fundos registrados na blockchain.
É por isso que uma frase-semente é tão importante. Qualquer pessoa que a obtiver pode conseguir controlar a carteira, enquanto perdê-la pode significar perder o acesso permanentemente. Não compartilhe isso, não guarde em um print de tela nem em uma nota na nuvem, e tenha cuidado com sites ou mensagens que pedem para você “verificar” isso.
#Bitcoin #CryptoSecurity #SelfCustody
É por isso que uma frase-semente é tão importante. Qualquer pessoa que a obtiver pode conseguir controlar a carteira, enquanto perdê-la pode significar perder o acesso permanentemente. Não compartilhe isso, não guarde em um print de tela nem em uma nota na nuvem, e tenha cuidado com sites ou mensagens que pedem para você “verificar” isso.
#Bitcoin #CryptoSecurity #SelfCustody
4
Ver tradução
A crypto wallet does not store your coins. It stores the private keys that give you access to them.
On a centralized exchange, the platform usually controls the keys while you access your balance through an account. With self-custody, you control the keys directly, but losing the recovery phrase can mean losing access permanently.
Never share your seed phrase, even with someone claiming to be support. #Bitcoin #CryptoSecurity #SelfCustody
A crypto wallet does not store your coins. It stores the private keys that give you access to them.
On a centralized exchange, the platform usually controls the keys while you access your balance through an account. With self-custody, you control the keys directly, but losing the recovery phrase can mean losing access permanently.
Never share your seed phrase, even with someone claiming to be support. #Bitcoin #CryptoSecurity #SelfCustody
On a centralized exchange, the platform usually controls the keys while you access your balance through an account. With self-custody, you control the keys directly, but losing the recovery phrase can mean losing access permanently.
Never share your seed phrase, even with someone claiming to be support. #Bitcoin #CryptoSecurity #SelfCustody
Ver tradução
A crypto wallet does not store your coins. It stores the private keys that give you control over assets recorded on a blockchain.
Lose the private key or recovery phrase, and access can be permanently lost. Share it with someone else, and they may be able to move the funds.
That is why recovery phrases should stay offline, private, and protected from phishing attempts. Legitimate wallet providers will never need your full recovery phrase to “verify” an account.
#CryptoSecurity #Bitcoin #Blockchain
A crypto wallet does not store your coins. It stores the private keys that give you control over assets recorded on a blockchain.
Lose the private key or recovery phrase, and access can be permanently lost. Share it with someone else, and they may be able to move the funds.
That is why recovery phrases should stay offline, private, and protected from phishing attempts. Legitimate wallet providers will never need your full recovery phrase to “verify” an account.
#CryptoSecurity #Bitcoin #Blockchain
Lose the private key or recovery phrase, and access can be permanently lost. Share it with someone else, and they may be able to move the funds.
That is why recovery phrases should stay offline, private, and protected from phishing attempts. Legitimate wallet providers will never need your full recovery phrase to “verify” an account.
#CryptoSecurity #Bitcoin #Blockchain
29
·
--
🚨 APPS DE MAÇÃ ENVENENADA MIRAM CARTEIRAS CRIPTO EM $ETH E ALÉM! ⚠️
📌 Uma violação silenciosa de segurança está surgindo em aplicativos iOS do dia a dia, onde apps de entrega e utilitários comprometidos drenam discretamente chaves privadas direto dos seus dispositivos. 🔍 O fundador da SlowMist, Yu Xian, descobriu cargas maliciosas explorando software da Apple sem correções para comprometer a segurança da carteira sem acionar alarmes imediatos.
💡 Proteger suas posições não é só sobre stop-losses; disciplina de armazenamento a frio e atualizar iOS, iPadOS e macOS para as versões mais recentes é uma defesa obrigatória agora. 💬 Com que frequência você audita as permissões do seu aplicativo móvel e as atualizações do sistema para manter suas chaves seguras? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 APPS DE MAÇÃ ENVENENADA MIRAM CARTEIRAS CRIPTO EM $ETH E ALÉM! ⚠️
📌 Uma violação silenciosa de segurança está surgindo em aplicativos iOS do dia a dia, onde apps de entrega e utilitários comprometidos drenam discretamente chaves privadas direto dos seus dispositivos. 🔍 O fundador da SlowMist, Yu Xian, descobriu cargas maliciosas explorando software da Apple sem correções para comprometer a segurança da carteira sem acionar alarmes imediatos.
💡 Proteger suas posições não é só sobre stop-losses; disciplina de armazenamento a frio e atualizar iOS, iPadOS e macOS para as versões mais recentes é uma defesa obrigatória agora. 💬 Com que frequência você audita as permissões do seu aplicativo móvel e as atualizações do sistema para manter suas chaves seguras? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 Uma violação silenciosa de segurança está surgindo em aplicativos iOS do dia a dia, onde apps de entrega e utilitários comprometidos drenam discretamente chaves privadas direto dos seus dispositivos. 🔍 O fundador da SlowMist, Yu Xian, descobriu cargas maliciosas explorando software da Apple sem correções para comprometer a segurança da carteira sem acionar alarmes imediatos.
💡 Proteger suas posições não é só sobre stop-losses; disciplina de armazenamento a frio e atualizar iOS, iPadOS e macOS para as versões mais recentes é uma defesa obrigatória agora. 💬 Com que frequência você audita as permissões do seu aplicativo móvel e as atualizações do sistema para manter suas chaves seguras? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
12
Ver tradução
A crypto wallet does not store your coins in the same way a physical wallet stores cash. It protects the private keys that control access to assets recorded on a blockchain.
That makes the recovery phrase critical. Anyone who obtains it may be able to access the wallet, while losing it can make recovery impossible. Keep it offline, never share it, and be cautious with links or apps asking you to enter it.
#Bitcoin #CryptoSecurity #SelfCustody
A crypto wallet does not store your coins in the same way a physical wallet stores cash. It protects the private keys that control access to assets recorded on a blockchain.
That makes the recovery phrase critical. Anyone who obtains it may be able to access the wallet, while losing it can make recovery impossible. Keep it offline, never share it, and be cautious with links or apps asking you to enter it.
#Bitcoin #CryptoSecurity #SelfCustody
That makes the recovery phrase critical. Anyone who obtains it may be able to access the wallet, while losing it can make recovery impossible. Keep it offline, never share it, and be cautious with links or apps asking you to enter it.
#Bitcoin #CryptoSecurity #SelfCustody
30
🚨🤖 UM ATACANTE. DOIS PROJETOS CRIPTO COM IA. QUASE US$ 2 MILHÕES ROUBADOS. 💰💥
As empresas de segurança Blockaid e PeckShield vincularam dois exploits de 19 de setembro ao mesmo atacante. 🕵️♂️🔗
🔴 Fetch.ai: Aproximadamente 8,7 milhões de FET drenados—no valor de cerca de US$ 1,53 milhão. 💸
🔴 NuNet: 408,5 milhões de $NTX cunhados sem autorização por meio da conta do deployer—no valor de aproximadamente US$ 463.000. 🪙⚠️
A ligação-chave? 🔍👇
A carteira que recebeu o FET roubado teria sido usada na cunhagem não autorizada de $NTX. 👛🔗
Em seguida, o atacante converteu grande parte do valor roubado em aproximadamente 546 $ETH—cerca de US$ 1,44 milhão. 🔄💎
Os mercados reagiram imediatamente: 📊🔥
📉 $NTX teria despencado em até 65–70%
📉 $FET caiu aproximadamente 10%
A Blockaid publicou os endereços de carteiras suspeitos para que exchanges e outros projetos possam sinalizar movimentações adicionais dos fundos. 🚫👀
⚠️ Nem a Fetch.ai nem a NuNet tinham emitido uma declaração oficial no momento do relato. Usuários devem permanecer cautelosos até que as equipes confirmem a causa, o escopo e a segurança de suas plataformas. 🛡️⏳
Lição maior? 🤔
Adicionar “IA” a um projeto cripto não torna automaticamente sua infraestrutura inteligente—nem segura. 🤖❌🔐
Permissões de contratos inteligentes, chaves do deployer e acesso privilegiado continuam sendo pontos críticos de falha. Uma conta comprometida ou mal utilizada pode drenar fundos, cunhar tokens não autorizados e destruir a confiança do mercado em minutos. ⛓️💣📉
No cripto, a inovação atrai atenção. 🚀✨
Segurança gera confiança. 🔐🤝
Você acha que projetos cripto com IA recebem auditoria de segurança independente suficiente antes de lançar seus tokens? 👇💬
#CryptoSecurity
$FET
{spot}(FETUSDT)
$ETH
{spot}(ETHUSDT)
🚨🤖 UM ATACANTE. DOIS PROJETOS CRIPTO COM IA. QUASE US$ 2 MILHÕES ROUBADOS. 💰💥
As empresas de segurança Blockaid e PeckShield vincularam dois exploits de 19 de setembro ao mesmo atacante. 🕵️♂️🔗
🔴 Fetch.ai: Aproximadamente 8,7 milhões de FET drenados—no valor de cerca de US$ 1,53 milhão. 💸
🔴 NuNet: 408,5 milhões de $NTX cunhados sem autorização por meio da conta do deployer—no valor de aproximadamente US$ 463.000. 🪙⚠️
A ligação-chave? 🔍👇
A carteira que recebeu o FET roubado teria sido usada na cunhagem não autorizada de $NTX. 👛🔗
Em seguida, o atacante converteu grande parte do valor roubado em aproximadamente 546 $ETH —cerca de US$ 1,44 milhão. 🔄💎
Os mercados reagiram imediatamente: 📊🔥
📉 $NTX teria despencado em até 65–70%
📉 $FET caiu aproximadamente 10%
A Blockaid publicou os endereços de carteiras suspeitos para que exchanges e outros projetos possam sinalizar movimentações adicionais dos fundos. 🚫👀
⚠️ Nem a Fetch.ai nem a NuNet tinham emitido uma declaração oficial no momento do relato. Usuários devem permanecer cautelosos até que as equipes confirmem a causa, o escopo e a segurança de suas plataformas. 🛡️⏳
Lição maior? 🤔
Adicionar “IA” a um projeto cripto não torna automaticamente sua infraestrutura inteligente—nem segura. 🤖❌🔐
Permissões de contratos inteligentes, chaves do deployer e acesso privilegiado continuam sendo pontos críticos de falha. Uma conta comprometida ou mal utilizada pode drenar fundos, cunhar tokens não autorizados e destruir a confiança do mercado em minutos. ⛓️💣📉
No cripto, a inovação atrai atenção. 🚀✨
Segurança gera confiança. 🔐🤝
Você acha que projetos cripto com IA recebem auditoria de segurança independente suficiente antes de lançar seus tokens? 👇💬
#CryptoSecurity
$FET
$ETH
As empresas de segurança Blockaid e PeckShield vincularam dois exploits de 19 de setembro ao mesmo atacante. 🕵️♂️🔗
🔴 Fetch.ai: Aproximadamente 8,7 milhões de FET drenados—no valor de cerca de US$ 1,53 milhão. 💸
🔴 NuNet: 408,5 milhões de $NTX cunhados sem autorização por meio da conta do deployer—no valor de aproximadamente US$ 463.000. 🪙⚠️
A ligação-chave? 🔍👇
A carteira que recebeu o FET roubado teria sido usada na cunhagem não autorizada de $NTX. 👛🔗
Em seguida, o atacante converteu grande parte do valor roubado em aproximadamente 546 $ETH —cerca de US$ 1,44 milhão. 🔄💎
Os mercados reagiram imediatamente: 📊🔥
📉 $NTX teria despencado em até 65–70%
📉 $FET caiu aproximadamente 10%
A Blockaid publicou os endereços de carteiras suspeitos para que exchanges e outros projetos possam sinalizar movimentações adicionais dos fundos. 🚫👀
⚠️ Nem a Fetch.ai nem a NuNet tinham emitido uma declaração oficial no momento do relato. Usuários devem permanecer cautelosos até que as equipes confirmem a causa, o escopo e a segurança de suas plataformas. 🛡️⏳
Lição maior? 🤔
Adicionar “IA” a um projeto cripto não torna automaticamente sua infraestrutura inteligente—nem segura. 🤖❌🔐
Permissões de contratos inteligentes, chaves do deployer e acesso privilegiado continuam sendo pontos críticos de falha. Uma conta comprometida ou mal utilizada pode drenar fundos, cunhar tokens não autorizados e destruir a confiança do mercado em minutos. ⛓️💣📉
No cripto, a inovação atrai atenção. 🚀✨
Segurança gera confiança. 🔐🤝
Você acha que projetos cripto com IA recebem auditoria de segurança independente suficiente antes de lançar seus tokens? 👇💬
#CryptoSecurity
$FET
$ETH
161
·
--
Ver tradução
Quantum Computing Threat Looms Over $BTC: What the Whale Activity SaysMost traders watch price. Smart money watches the quantum threat curve.
The signal is simple yet chilling: VanEck’s Head of Digital Assets Research, Matthew Sigel, confirmed that the Bitcoin community is already mobilizing to counter the looming quantum computing risk. On September 18, 2026, Bitcoin Magazine reported that industry insiders are not just acknowledging the threat—they’re actively developing mitigation strategies. #QuantumRisk #Bitcoin #VanEck
Interpretation: When a major asset manager like VanEck publicly validates a risk that could potentially break Bitcoin’s cryptographic backbone, it sends a ripple through the market. Historically, such acknowledgments have preceded a tightening of risk premiums and a cautious stance from institutional investors. The fact that the community is already working on solutions suggests a dual narrative: on one hand, confidence that Bitcoin can survive; on the other, a warning that the next major upgrade or hard fork could be delayed as developers prioritize security. Expect a short-term consolidation as whales absorb the news, but keep an eye on the long-term price action—$BTC may test new support levels until a robust quantum-resistant protocol is deployed.
Watch list: Monitor the deployment of the proposed quantum-resistant signature scheme in the upcoming Bitcoin Improvement Proposal (BIP). The first testnet rollout will be a clear indicator of progress. #CryptoSecurity
Thought closer: If the community can roll out a quantum-safe upgrade before the next major quantum breakthrough, will $BTC’s price rebound, or will the market simply accept a new baseline of risk?
Quantum Computing Threat Looms Over $BTC: What the Whale Activity Says
Most traders watch price. Smart money watches the quantum threat curve.
The signal is simple yet chilling: VanEck’s Head of Digital Assets Research, Matthew Sigel, confirmed that the Bitcoin community is already mobilizing to counter the looming quantum computing risk. On September 18, 2026, Bitcoin Magazine reported that industry insiders are not just acknowledging the threat—they’re actively developing mitigation strategies. #QuantumRisk #Bitcoin #VanEck
Interpretation: When a major asset manager like VanEck publicly validates a risk that could potentially break Bitcoin’s cryptographic backbone, it sends a ripple through the market. Historically, such acknowledgments have preceded a tightening of risk premiums and a cautious stance from institutional investors. The fact that the community is already working on solutions suggests a dual narrative: on one hand, confidence that Bitcoin can survive; on the other, a warning that the next major upgrade or hard fork could be delayed as developers prioritize security. Expect a short-term consolidation as whales absorb the news, but keep an eye on the long-term price action—$BTC may test new support levels until a robust quantum-resistant protocol is deployed.
Watch list: Monitor the deployment of the proposed quantum-resistant signature scheme in the upcoming Bitcoin Improvement Proposal (BIP). The first testnet rollout will be a clear indicator of progress. #CryptoSecurity
Thought closer: If the community can roll out a quantum-safe upgrade before the next major quantum breakthrough, will $BTC ’s price rebound, or will the market simply accept a new baseline of risk?
The signal is simple yet chilling: VanEck’s Head of Digital Assets Research, Matthew Sigel, confirmed that the Bitcoin community is already mobilizing to counter the looming quantum computing risk. On September 18, 2026, Bitcoin Magazine reported that industry insiders are not just acknowledging the threat—they’re actively developing mitigation strategies. #QuantumRisk #Bitcoin #VanEck
Interpretation: When a major asset manager like VanEck publicly validates a risk that could potentially break Bitcoin’s cryptographic backbone, it sends a ripple through the market. Historically, such acknowledgments have preceded a tightening of risk premiums and a cautious stance from institutional investors. The fact that the community is already working on solutions suggests a dual narrative: on one hand, confidence that Bitcoin can survive; on the other, a warning that the next major upgrade or hard fork could be delayed as developers prioritize security. Expect a short-term consolidation as whales absorb the news, but keep an eye on the long-term price action—$BTC may test new support levels until a robust quantum-resistant protocol is deployed.
Watch list: Monitor the deployment of the proposed quantum-resistant signature scheme in the upcoming Bitcoin Improvement Proposal (BIP). The first testnet rollout will be a clear indicator of progress. #CryptoSecurity
Thought closer: If the community can roll out a quantum-safe upgrade before the next major quantum breakthrough, will $BTC ’s price rebound, or will the market simply accept a new baseline of risk?
11
·
--
🚨 ALERTA DE SEGURANÇA PARA USUÁRIOS DE CRIPTO!
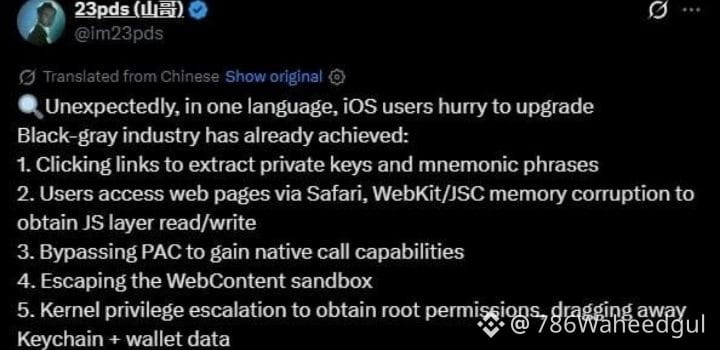
Circulam relatos de que as versões 1.1–1.2 do $FomoPeek podem conter código malicioso que atinge usuários de iPhone. Segundo a SlowMist, o aplicativo supostamente explora vulnerabilidades do iOS para acessar informações sensíveis, incluindo dados da carteira, chaves privadas, frases-semente, credenciais, chats e arquivos.
⚠️ A Binance está recomendando que os usuários afetados apaguem o aplicativo imediatamente, criem uma carteira nova em um dispositivo limpo e transfiram os ativos para a nova carteira.
Se você instalou o FomoPeek, não ignore este aviso. Proteja seus fundos primeiro e verifique todas as orientações de segurança por meio de fontes oficiais.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
🚨 ALERTA DE SEGURANÇA PARA USUÁRIOS DE CRIPTO!
Circulam relatos de que as versões 1.1–1.2 do $FomoPeek podem conter código malicioso que atinge usuários de iPhone. Segundo a SlowMist, o aplicativo supostamente explora vulnerabilidades do iOS para acessar informações sensíveis, incluindo dados da carteira, chaves privadas, frases-semente, credenciais, chats e arquivos.
⚠️ A Binance está recomendando que os usuários afetados apaguem o aplicativo imediatamente, criem uma carteira nova em um dispositivo limpo e transfiram os ativos para a nova carteira.
Se você instalou o FomoPeek, não ignore este aviso. Proteja seus fundos primeiro e verifique todas as orientações de segurança por meio de fontes oficiais.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
Circulam relatos de que as versões 1.1–1.2 do $FomoPeek podem conter código malicioso que atinge usuários de iPhone. Segundo a SlowMist, o aplicativo supostamente explora vulnerabilidades do iOS para acessar informações sensíveis, incluindo dados da carteira, chaves privadas, frases-semente, credenciais, chats e arquivos.
⚠️ A Binance está recomendando que os usuários afetados apaguem o aplicativo imediatamente, criem uma carteira nova em um dispositivo limpo e transfiram os ativos para a nova carteira.
Se você instalou o FomoPeek, não ignore este aviso. Proteja seus fundos primeiro e verifique todas as orientações de segurança por meio de fontes oficiais.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
66
⚡ $SOL teve uma atualização de segurança significativa
📰 O que aconteceu
Como a IA está remodelando a segurança do cripto, com Michael Coates
🔎 Por que isso importa
Um exploit da Coldcard avaliado em ~US$ 116 milhões mostra por que a segurança do cripto precisa eliminar pontos únicos de falha e automatizar defesas para ameaças em velocidade de IA.
💬 Sua opinião
Isso fortalece a confiança ou expõe mais risco? Responda SHIELD ou RISK.
Fonte: Solana Foundation
#SOL #CryptoSecurity #AirdropBuzz
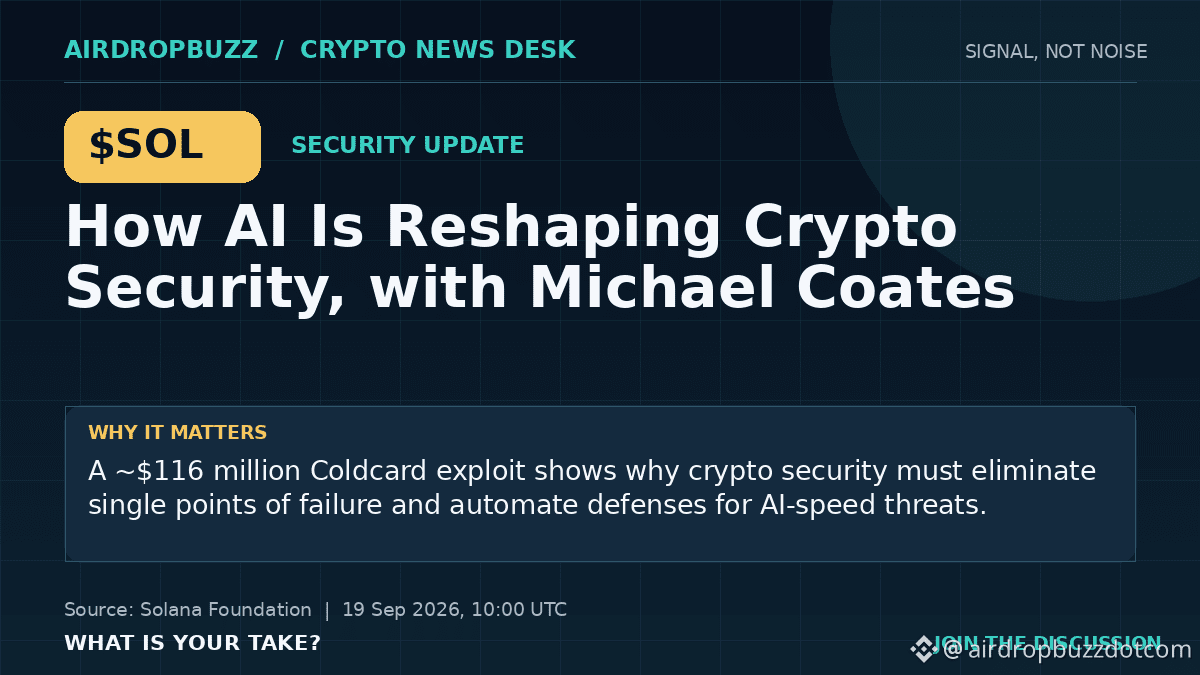
⚡ $SOL teve uma atualização de segurança significativa
📰 O que aconteceu
Como a IA está remodelando a segurança do cripto, com Michael Coates
🔎 Por que isso importa
Um exploit da Coldcard avaliado em ~US$ 116 milhões mostra por que a segurança do cripto precisa eliminar pontos únicos de falha e automatizar defesas para ameaças em velocidade de IA.
💬 Sua opinião
Isso fortalece a confiança ou expõe mais risco? Responda SHIELD ou RISK.
Fonte: Solana Foundation
#SOL #CryptoSecurity #AirdropBuzz
📰 O que aconteceu
Como a IA está remodelando a segurança do cripto, com Michael Coates
🔎 Por que isso importa
Um exploit da Coldcard avaliado em ~US$ 116 milhões mostra por que a segurança do cripto precisa eliminar pontos únicos de falha e automatizar defesas para ameaças em velocidade de IA.
💬 Sua opinião
Isso fortalece a confiança ou expõe mais risco? Responda SHIELD ou RISK.
Fonte: Solana Foundation
#SOL #CryptoSecurity #AirdropBuzz
77


Três milhões de dólares 💰 em dinheiro digital privado e não rastreável. Esse é o enorme valor atualmente pendurado sobre os dados pessoais de usuários cripto com alta renda. Sim, a gigante de fintech Revolut está enfrentando uma grande ameaça de extorsão agora. Quão segura está a nossa informação quando até os maiores gigantes de fintech são violados assim? Aqui estão os fatos: • Hackers deram à empresa um prazo rígido de 24 horas para pagar. 🚨 • Os atacantes estão mirando especificamente usuários com saldos enormes em cripto. • Eles exigem o resgate estritamente em $XMR to para manter tudo completamente não rastreável. Honestamente, é por isso que manter seus principais recursos em cold storage (armazenamento offline) não é apenas um conselho mais, é uma necessidade. 🛡️ Fiquem seguros aí, pessoal! #Monero #CryptoSecurity #CyberSecurity #Write2Earn
Três milhões de dólares 💰 em dinheiro digital privado e não rastreável. Esse é o enorme valor atualmente pendurado sobre os dados pessoais de usuários cripto com alta renda. Sim, a gigante de fintech Revolut está enfrentando uma grande ameaça de extorsão agora. Quão segura está a nossa informação quando até os maiores gigantes de fintech são violados assim? Aqui estão os fatos: • Hackers deram à empresa um prazo rígido de 24 horas para pagar. 🚨 • Os atacantes estão mirando especificamente usuários com saldos enormes em cripto. • Eles exigem o resgate estritamente em $XMR to para manter tudo completamente não rastreável. Honestamente, é por isso que manter seus principais recursos em cold storage (armazenamento offline) não é apenas um conselho mais, é uma necessidade. 🛡️ Fiquem seguros aí, pessoal! #Monero #CryptoSecurity #CyberSecurity #Write2Earn
1
210
·
--
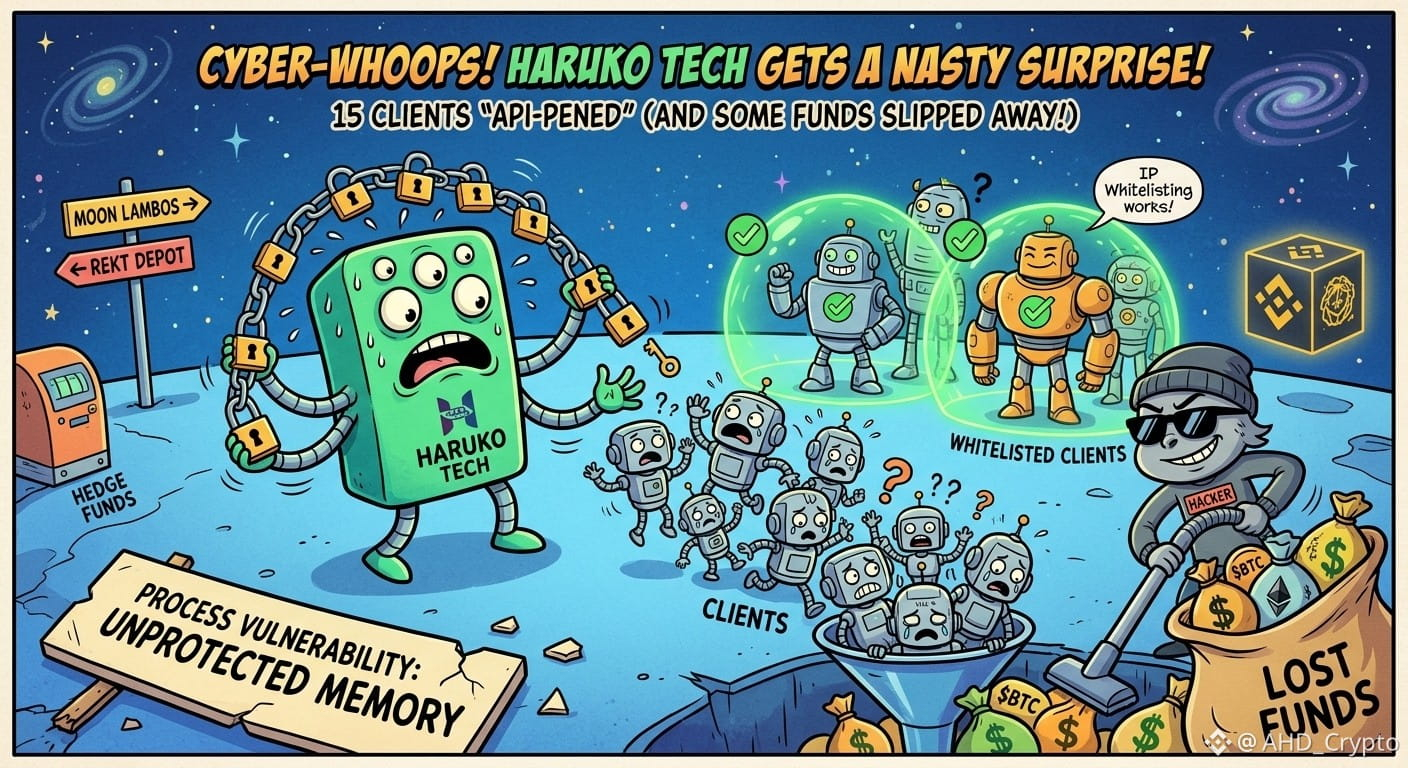
ALERTA CRÍTICO DE SEGURANÇA: Provedor de tecnologia cripto Haruko é atingido por ciberataque, 15 clientes institucionais afetados
O provedor de infraestrutura de tecnologia cripto Haruko sofreu um ciberataque direcionado, expondo credenciais da API de exchange em modo somente leitura e dados de negociação em 15 clientes institucionais não incluídos na lista de permissões (whitelist). Fontes familiarizadas com a violação informam que uma pequena quantia de fundos foi roubada, afetando especialmente fundos hedge menores, com controles de segurança mais frágeis.
🔑 Principais pontos e mecânicas do ataque
>> Causa raiz: Os atacantes exploraram uma vulnerabilidade no nível do processo na configuração de servidores bare-metal da Haruko para extrair tokens de acesso do usuário diretamente da memória.
>> Dados afetados: Chaves da API de exchange em modo somente leitura e dados de negociação ativos foram comprometidos. As credenciais das contas dos clientes NÃO foram vazadas diretamente.
>> Perdas: Embora as chaves da API fossem somente leitura, vulnerabilidades secundárias ou controles operacionais internos mais fracos permitiram que agentes mal-intencionados roubassem fundos de contas institucionais selecionadas.
>> Remediação: A Haruko corrigiu a vulnerabilidade, rotacionou segredos do lado do servidor e recomendou fortemente que todos os clientes implementem imediatamente o whitelisting de IP.
💡 Por que a higiene de segurança importa para todo trader
Violações de APIs de terceiros são um vetor-chave para comprometer tanto instituições quanto varejo. Proteja seus ativos em $BTC , $ETH ,$BNB , e além, aplicando rigorosamente a segurança operacional básica:
1- Ative o whitelisting de IP: Restrinja o acesso à API exclusivamente a endereços IP estáticos confiáveis.
2- Desative permissões de saque: Nunca habilite direitos de saque em chaves de API de integrações de terceiros, a menos que seja absolutamente necessário.
3- Auditorias regulares de chaves: Periodicamente exclua e regenere conexões de API antigas e não utilizadas.
{spot}(BNBUSDT)
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#writetoearn #BTC #ETH #bnb #CryptoSecurity
ALERTA CRÍTICO DE SEGURANÇA: Provedor de tecnologia cripto Haruko é atingido por ciberataque, 15 clientes institucionais afetados
O provedor de infraestrutura de tecnologia cripto Haruko sofreu um ciberataque direcionado, expondo credenciais da API de exchange em modo somente leitura e dados de negociação em 15 clientes institucionais não incluídos na lista de permissões (whitelist). Fontes familiarizadas com a violação informam que uma pequena quantia de fundos foi roubada, afetando especialmente fundos hedge menores, com controles de segurança mais frágeis.
🔑 Principais pontos e mecânicas do ataque
>> Causa raiz: Os atacantes exploraram uma vulnerabilidade no nível do processo na configuração de servidores bare-metal da Haruko para extrair tokens de acesso do usuário diretamente da memória.
>> Dados afetados: Chaves da API de exchange em modo somente leitura e dados de negociação ativos foram comprometidos. As credenciais das contas dos clientes NÃO foram vazadas diretamente.
>> Perdas: Embora as chaves da API fossem somente leitura, vulnerabilidades secundárias ou controles operacionais internos mais fracos permitiram que agentes mal-intencionados roubassem fundos de contas institucionais selecionadas.
>> Remediação: A Haruko corrigiu a vulnerabilidade, rotacionou segredos do lado do servidor e recomendou fortemente que todos os clientes implementem imediatamente o whitelisting de IP.
💡 Por que a higiene de segurança importa para todo trader
Violações de APIs de terceiros são um vetor-chave para comprometer tanto instituições quanto varejo. Proteja seus ativos em $BTC , $ETH ,$BNB , e além, aplicando rigorosamente a segurança operacional básica:
1- Ative o whitelisting de IP: Restrinja o acesso à API exclusivamente a endereços IP estáticos confiáveis.
2- Desative permissões de saque: Nunca habilite direitos de saque em chaves de API de integrações de terceiros, a menos que seja absolutamente necessário.
3- Auditorias regulares de chaves: Periodicamente exclua e regenere conexões de API antigas e não utilizadas.
#writetoearn #BTC #ETH #bnb #CryptoSecurity
O provedor de infraestrutura de tecnologia cripto Haruko sofreu um ciberataque direcionado, expondo credenciais da API de exchange em modo somente leitura e dados de negociação em 15 clientes institucionais não incluídos na lista de permissões (whitelist). Fontes familiarizadas com a violação informam que uma pequena quantia de fundos foi roubada, afetando especialmente fundos hedge menores, com controles de segurança mais frágeis.
🔑 Principais pontos e mecânicas do ataque
>> Causa raiz: Os atacantes exploraram uma vulnerabilidade no nível do processo na configuração de servidores bare-metal da Haruko para extrair tokens de acesso do usuário diretamente da memória.
>> Dados afetados: Chaves da API de exchange em modo somente leitura e dados de negociação ativos foram comprometidos. As credenciais das contas dos clientes NÃO foram vazadas diretamente.
>> Perdas: Embora as chaves da API fossem somente leitura, vulnerabilidades secundárias ou controles operacionais internos mais fracos permitiram que agentes mal-intencionados roubassem fundos de contas institucionais selecionadas.
>> Remediação: A Haruko corrigiu a vulnerabilidade, rotacionou segredos do lado do servidor e recomendou fortemente que todos os clientes implementem imediatamente o whitelisting de IP.
💡 Por que a higiene de segurança importa para todo trader
Violações de APIs de terceiros são um vetor-chave para comprometer tanto instituições quanto varejo. Proteja seus ativos em $BTC , $ETH ,$BNB , e além, aplicando rigorosamente a segurança operacional básica:
1- Ative o whitelisting de IP: Restrinja o acesso à API exclusivamente a endereços IP estáticos confiáveis.
2- Desative permissões de saque: Nunca habilite direitos de saque em chaves de API de integrações de terceiros, a menos que seja absolutamente necessário.
3- Auditorias regulares de chaves: Periodicamente exclua e regenere conexões de API antigas e não utilizadas.
#writetoearn #BTC #ETH #bnb #CryptoSecurity
27
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#SaylorHintsStrategyBitcoinBuy
2.3M visualizações
12,334 a discutir
2
#BOJRaisesRatesTo31YearHigh
243,594 visualizações
3,222 a discutir
3
#BuffettStepsDownAsBerkshireChairman
118,279 visualizações
1,722 a discutir
4
#XRPExchangeReservesHitSevenYearLow
129,828 visualizações
1,507 a discutir
5
#HKCompletesFirstHKDStablecoinUseCase
152,011 visualizações
1,882 a discutir
6
#VietnamPlansFirstCryptoLicensesIn2026
95,589 visualizações
1,276 a discutir
7
#BTCBreaks80K
531,177 visualizações
5,747 a discutir
8
#BitcoinMarketCapTopsTesla
130,115 visualizações
1,419 a discutir
9
#SOLJumpsAbout10%
130,834 visualizações
1,274 a discutir
10
#EthereumReclaims$2600
11,909 visualizações
140 a discutir