
#trezor
trezor
62,664 visualizações
285 a discutir
Popular
Mais recente
Artigo
Trezor sofre terceira violação de dados em 2023: parceiros de entregas são responsabilizadosOs usuários da Trezor estão enfrentando novos riscos após mais uma grande violação de dados ligada a um parceiro terceirizado de entregas, levantando grandes questionamentos sobre a segurança da cadeia de suprimentos no setor cripto.
Em 16 de novembro, a Trezor confirmou sua terceira violação de dados de clientes em 2023. Desta vez, o incidente teve origem na Skladon, empresa de entregas sediada na República Tcheca, que sofreu uma invasão que expôs dados confidenciais relacionados a cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro. As informações comprometidas incluem nomes completos, números de telefone, endereços de entrega, endereços de e-mail e detalhes dos produtos. É importante destacar que, segundo a Trezor, os PINs das carteiras e as frases de recuperação não foram afetados.
Trezor sofre terceira violação de dados em 2023: parceiros de entregas são responsabilizados
Os usuários da Trezor estão enfrentando novos riscos após mais uma grande violação de dados ligada a um parceiro terceirizado de entregas, levantando grandes questionamentos sobre a segurança da cadeia de suprimentos no setor cripto.
Em 16 de novembro, a Trezor confirmou sua terceira violação de dados de clientes em 2023. Desta vez, o incidente teve origem na Skladon, empresa de entregas sediada na República Tcheca, que sofreu uma invasão que expôs dados confidenciais relacionados a cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro. As informações comprometidas incluem nomes completos, números de telefone, endereços de entrega, endereços de e-mail e detalhes dos produtos. É importante destacar que, segundo a Trezor, os PINs das carteiras e as frases de recuperação não foram afetados.
Em 16 de novembro, a Trezor confirmou sua terceira violação de dados de clientes em 2023. Desta vez, o incidente teve origem na Skladon, empresa de entregas sediada na República Tcheca, que sofreu uma invasão que expôs dados confidenciais relacionados a cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro. As informações comprometidas incluem nomes completos, números de telefone, endereços de entrega, endereços de e-mail e detalhes dos produtos. É importante destacar que, segundo a Trezor, os PINs das carteiras e as frases de recuperação não foram afetados.
93

·
--
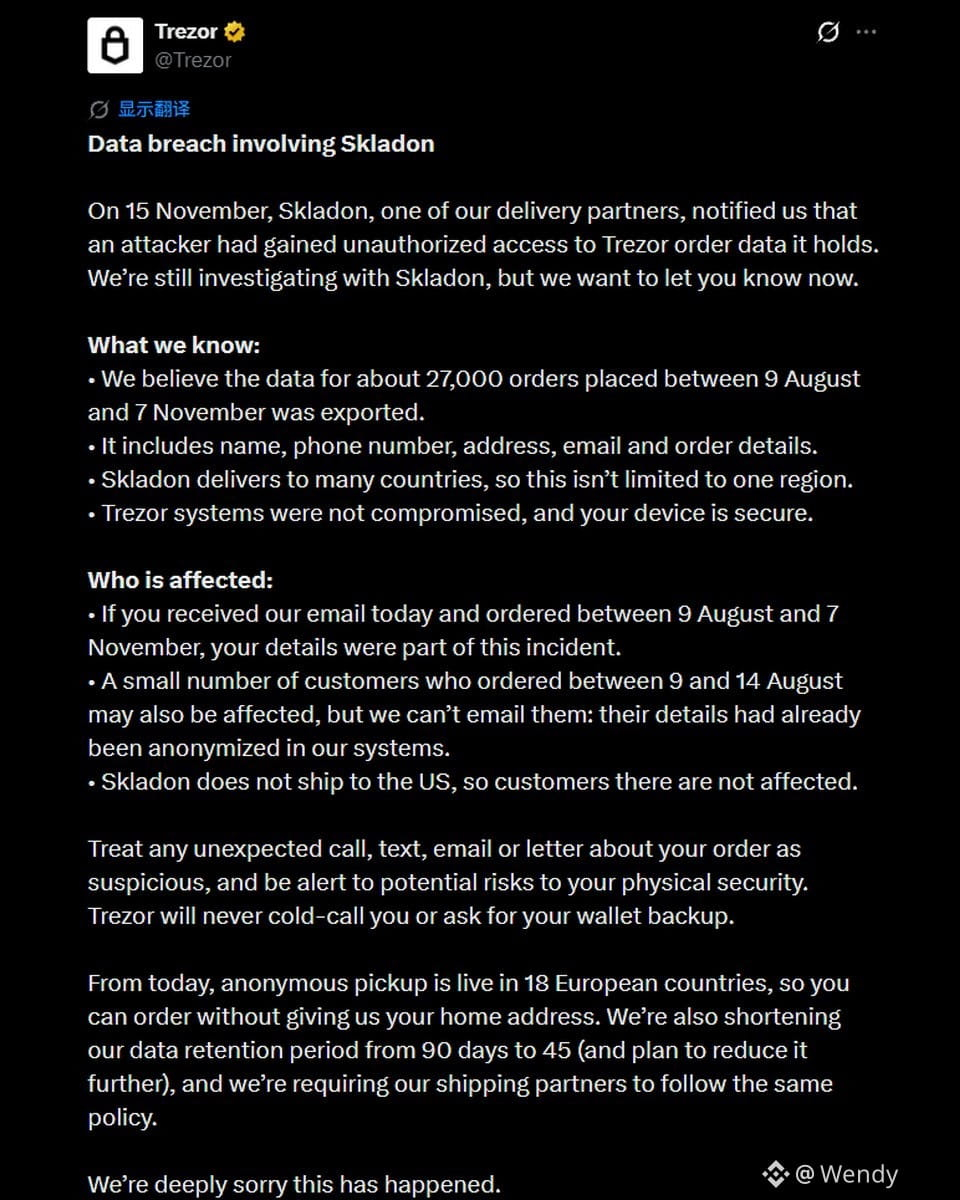
A Trezor afirma que uma violação de segurança num dos seus parceiros de envio expôs os dados de clientes de cerca de 27.000 encomendas de carteiras de hardware.
Em 16 de novembro de 2026, a Trezor afirmou que o seu parceiro de envio, Skladon, comunicou um acesso não autorizado em 15 de novembro, relacionado com uma violação ocorrida em 7 de novembro. Acredita-se que o atacante tenha exportado dados de cerca de 27.000 encomendas feitas entre 9 de agosto e 7 de novembro de 2026, incluindo nomes completos, números de telefone, endereços de entrega, endereços de e-mail e detalhes das encomendas. A Trezor afirma que os seus próprios sistemas não foram comprometidos e que não foram afetadas cópias de segurança de carteiras, PINs nem frases-passe.
O maior risco agora são os esquemas fraudulentos direcionados, já que os burlões podem citar detalhes reais das encomendas. Alguns clientes já comunicaram ter recebido chamadas fraudulentas. A Trezor afirma que nunca ligará aos utilizadores nem pedirá uma cópia de segurança da carteira. A empresa disponibilizou o Anonymous Pickup em 18 países europeus e planeia reduzir o período de retenção dos dados das encomendas de 90 para 45 dias.
#Trezor #CryptoSecurity #Autocustodia
DYOR. Isto não é aconselhamento financeiro.
A Trezor afirma que uma violação de segurança num dos seus parceiros de envio expôs os dados de clientes de cerca de 27.000 encomendas de carteiras de hardware.
Em 16 de novembro de 2026, a Trezor afirmou que o seu parceiro de envio, Skladon, comunicou um acesso não autorizado em 15 de novembro, relacionado com uma violação ocorrida em 7 de novembro. Acredita-se que o atacante tenha exportado dados de cerca de 27.000 encomendas feitas entre 9 de agosto e 7 de novembro de 2026, incluindo nomes completos, números de telefone, endereços de entrega, endereços de e-mail e detalhes das encomendas. A Trezor afirma que os seus próprios sistemas não foram comprometidos e que não foram afetadas cópias de segurança de carteiras, PINs nem frases-passe.
O maior risco agora são os esquemas fraudulentos direcionados, já que os burlões podem citar detalhes reais das encomendas. Alguns clientes já comunicaram ter recebido chamadas fraudulentas. A Trezor afirma que nunca ligará aos utilizadores nem pedirá uma cópia de segurança da carteira. A empresa disponibilizou o Anonymous Pickup em 18 países europeus e planeia reduzir o período de retenção dos dados das encomendas de 90 para 45 dias.
#Trezor #CryptoSecurity #Autocustodia
DYOR. Isto não é aconselhamento financeiro.
Em 16 de novembro de 2026, a Trezor afirmou que o seu parceiro de envio, Skladon, comunicou um acesso não autorizado em 15 de novembro, relacionado com uma violação ocorrida em 7 de novembro. Acredita-se que o atacante tenha exportado dados de cerca de 27.000 encomendas feitas entre 9 de agosto e 7 de novembro de 2026, incluindo nomes completos, números de telefone, endereços de entrega, endereços de e-mail e detalhes das encomendas. A Trezor afirma que os seus próprios sistemas não foram comprometidos e que não foram afetadas cópias de segurança de carteiras, PINs nem frases-passe.
O maior risco agora são os esquemas fraudulentos direcionados, já que os burlões podem citar detalhes reais das encomendas. Alguns clientes já comunicaram ter recebido chamadas fraudulentas. A Trezor afirma que nunca ligará aos utilizadores nem pedirá uma cópia de segurança da carteira. A empresa disponibilizou o Anonymous Pickup em 18 países europeus e planeia reduzir o período de retenção dos dados das encomendas de 90 para 45 dias.
#Trezor #CryptoSecurity #Autocustodia
DYOR. Isto não é aconselhamento financeiro.
29
·
--
A Trezor afirma que um invasor provavelmente exportou dados de contato, entrega e compra de cerca de 27.000 pedidos gerenciados pela parceira de logística Skladon, feitos entre 9 de agosto e 7 de novembro. Os dispositivos continuam seguros, mas fique atento a tentativas direcionadas de phishing. #Trezor #Segurança
A Trezor afirma que um invasor provavelmente exportou dados de contato, entrega e compra de cerca de 27.000 pedidos gerenciados pela parceira de logística Skladon, feitos entre 9 de agosto e 7 de novembro. Os dispositivos continuam seguros, mas fique atento a tentativas direcionadas de phishing. #Trezor #Segurança
5
·
--
Trezor confirma implantes que roubam criptomoedas em 3 carteiras Safe 5
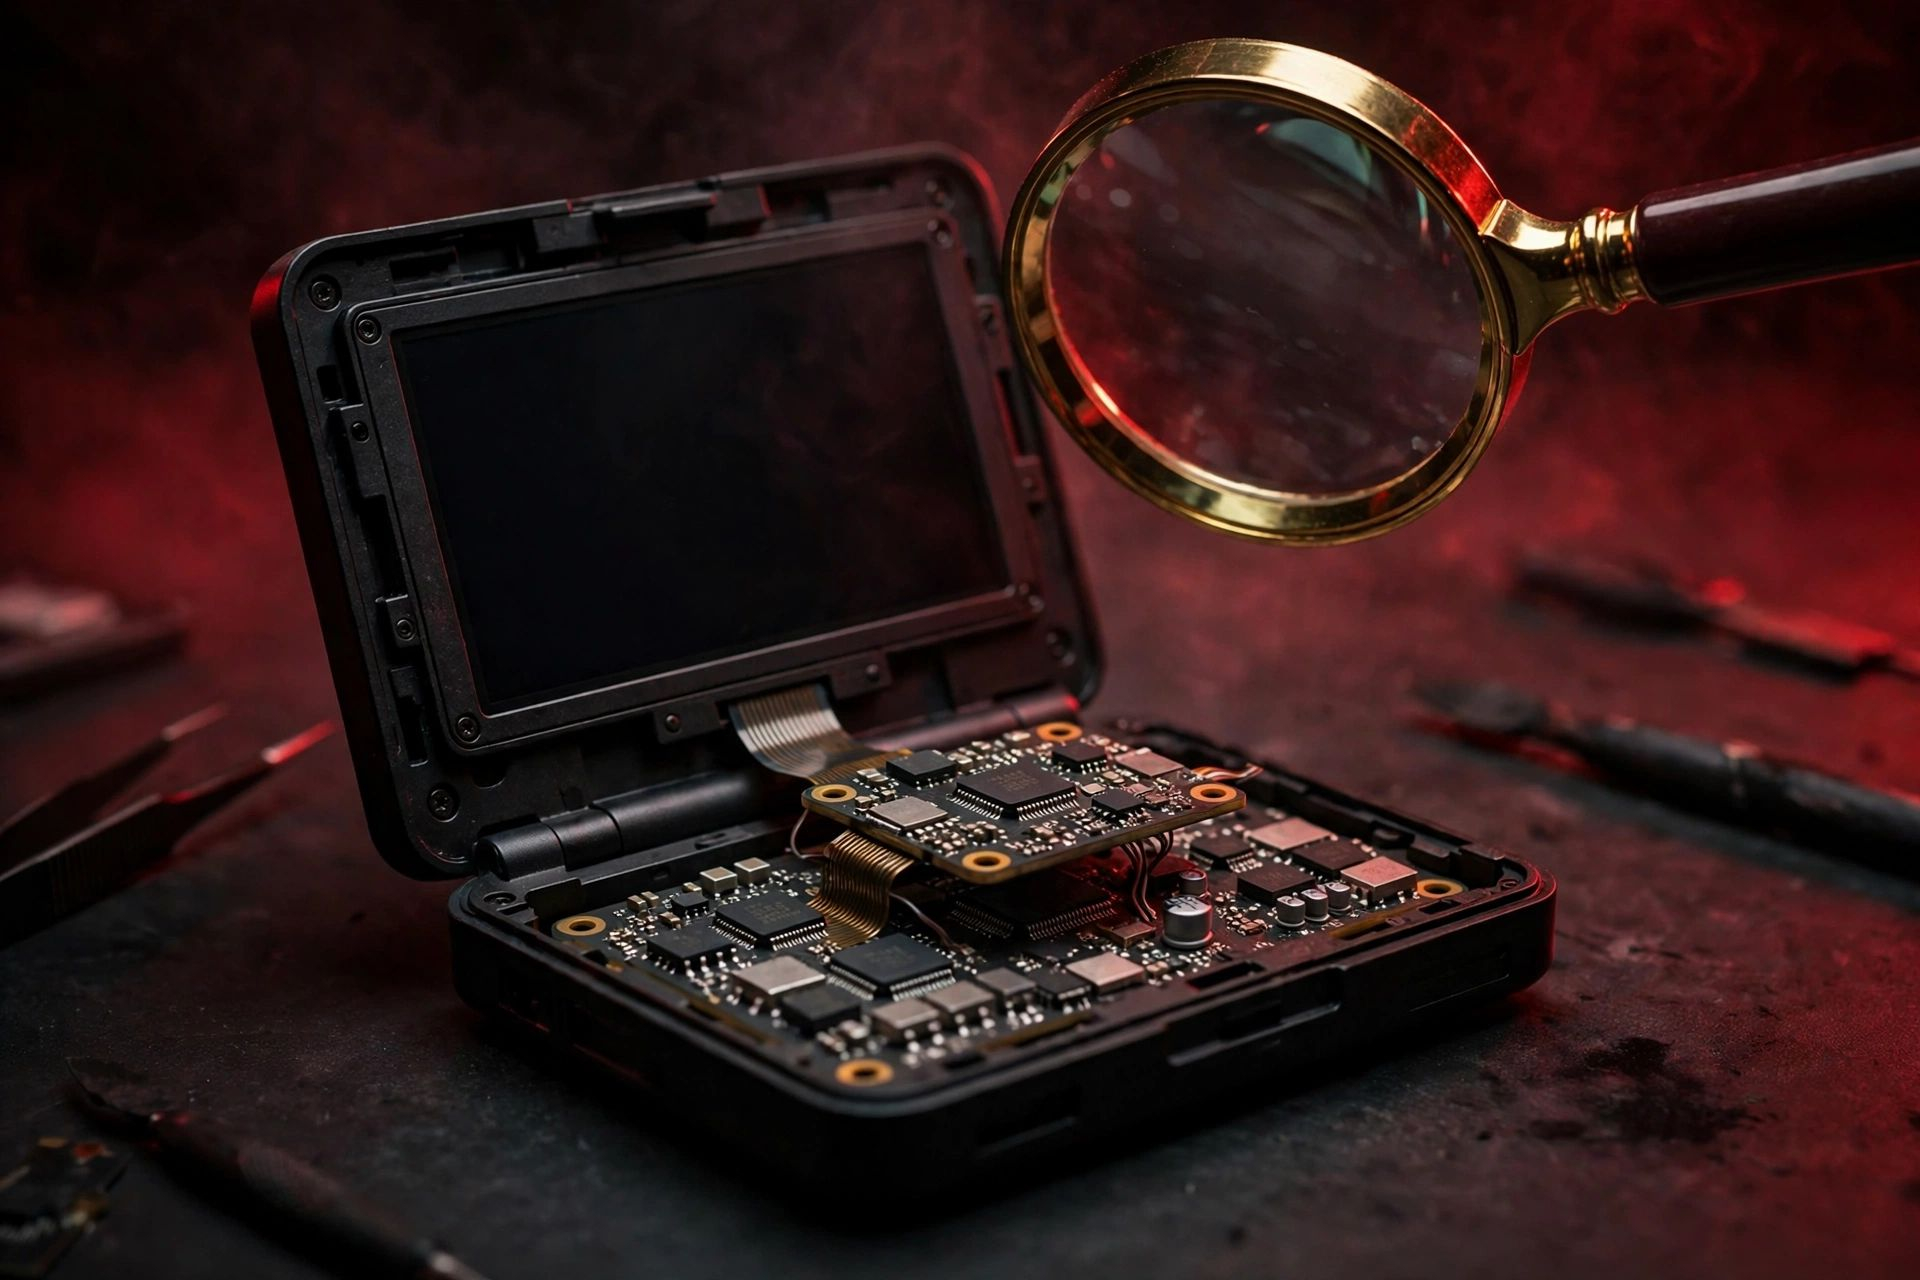
A Trezor confirmou que três carteiras físicas Safe 5 vendidas pelo revendedor CryptoBilis escondiam implantes — uma placa de circuito extra entre a placa principal e a tela que copiava palavras de recuperação e frases-senha e, em seguida, as enviava aos invasores por uma rede móvel.
As 3 foram compradas entre 20 de agosto e 23 de setembro. O firmware 2.13.1 (11 de novembro) bloqueia os implantes, mas não pode proteger frases que já foram copiadas. A Trezor reduziu em cerca de 80% sua rede de revendedores; nenhum cliente relatou perda de fundos até agora.
Comprou da CryptoBilis? Transfira suas criptomoedas para uma nova carteira com uma nova frase de recuperação. Compre carteiras físicas apenas de fontes oficiais.
Isto não é aconselhamento financeiro.
#Trezor #CryptoSecurity #Bitcoin
Trezor confirma implantes que roubam criptomoedas em 3 carteiras Safe 5
A Trezor confirmou que três carteiras físicas Safe 5 vendidas pelo revendedor CryptoBilis escondiam implantes — uma placa de circuito extra entre a placa principal e a tela que copiava palavras de recuperação e frases-senha e, em seguida, as enviava aos invasores por uma rede móvel.
As 3 foram compradas entre 20 de agosto e 23 de setembro. O firmware 2.13.1 (11 de novembro) bloqueia os implantes, mas não pode proteger frases que já foram copiadas. A Trezor reduziu em cerca de 80% sua rede de revendedores; nenhum cliente relatou perda de fundos até agora.
Comprou da CryptoBilis? Transfira suas criptomoedas para uma nova carteira com uma nova frase de recuperação. Compre carteiras físicas apenas de fontes oficiais.
Isto não é aconselhamento financeiro.
#Trezor #CryptoSecurity #Bitcoin
A Trezor confirmou que três carteiras físicas Safe 5 vendidas pelo revendedor CryptoBilis escondiam implantes — uma placa de circuito extra entre a placa principal e a tela que copiava palavras de recuperação e frases-senha e, em seguida, as enviava aos invasores por uma rede móvel.
As 3 foram compradas entre 20 de agosto e 23 de setembro. O firmware 2.13.1 (11 de novembro) bloqueia os implantes, mas não pode proteger frases que já foram copiadas. A Trezor reduziu em cerca de 80% sua rede de revendedores; nenhum cliente relatou perda de fundos até agora.
Comprou da CryptoBilis? Transfira suas criptomoedas para uma nova carteira com uma nova frase de recuperação. Compre carteiras físicas apenas de fontes oficiais.
Isto não é aconselhamento financeiro.
#Trezor #CryptoSecurity #Bitcoin
5
·
--
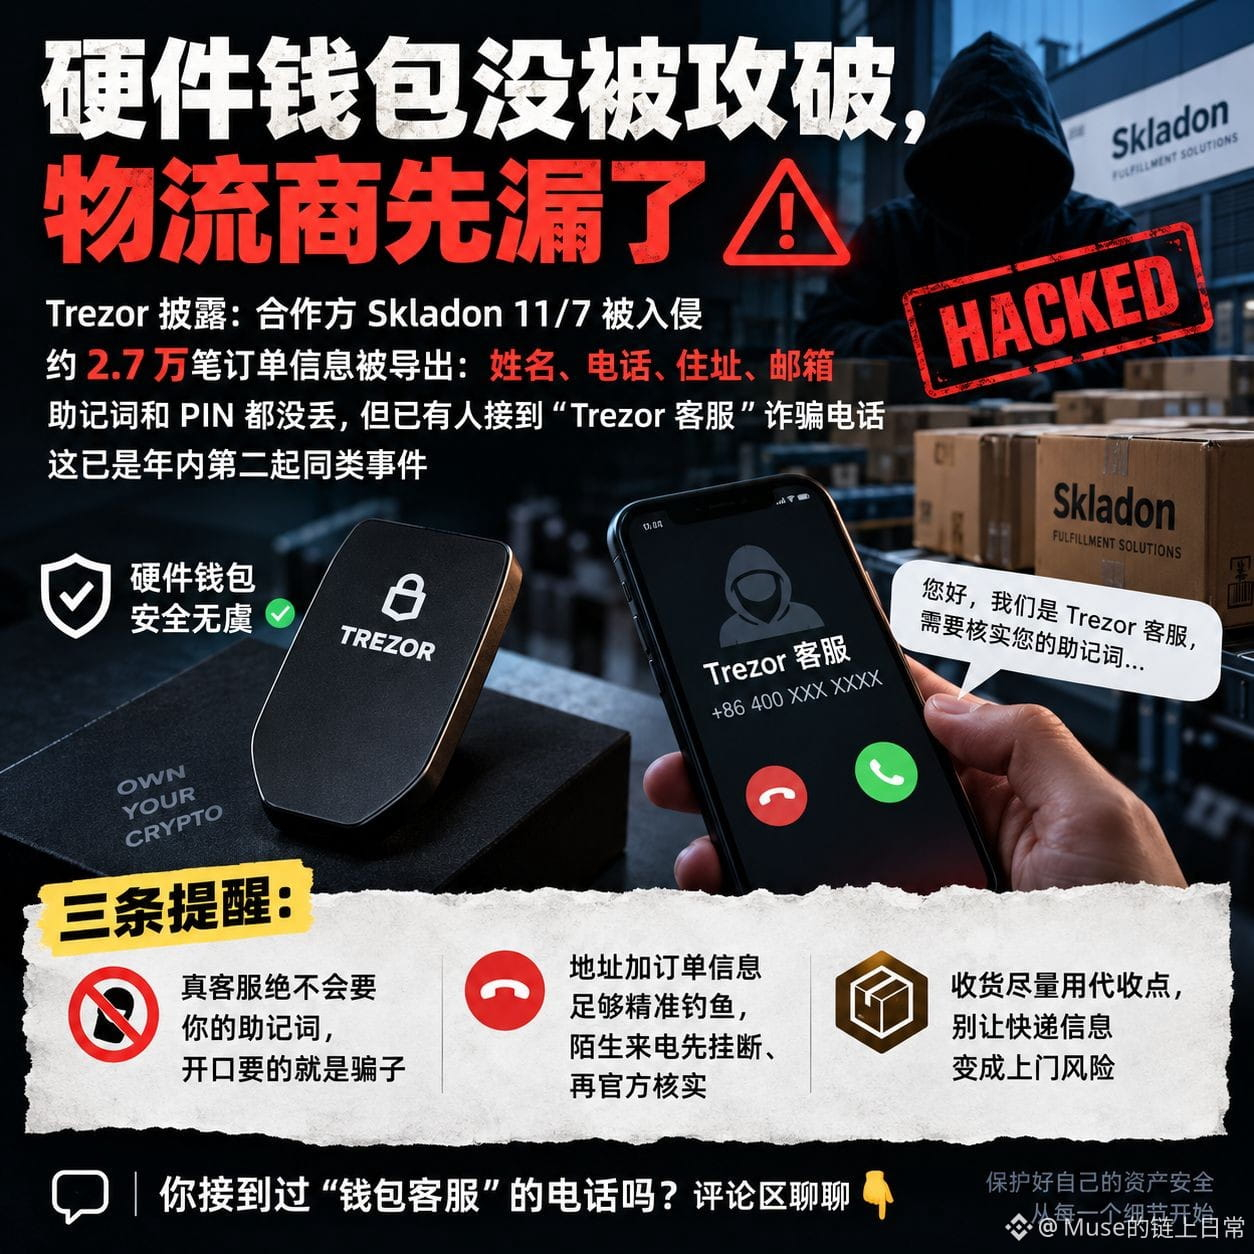
A carteira de hardware não foi comprometida; quem vazou os dados primeiro foi a empresa de logística ⚠️
A Trezor revelou: sua parceira Skladon foi invadida em 7/11
Dados de cerca de 27 mil pedidos foram exportados: nome, telefone, endereço e e-mail
As frases-semente e os PINs não foram roubados, mas algumas pessoas já receberam ligações fraudulentas de supostos “atendentes da Trezor”
Este já é o segundo incidente semelhante neste ano
Três lembretes:
📌 O suporte oficial nunca pedirá sua frase-semente. Quem pedir é golpista
📌 Endereço e dados do pedido bastam para criar golpes de phishing convincentes. Se receber uma ligação desconhecida, desligue e confirme pelos canais oficiais
📌 Sempre que possível, escolha um ponto de retirada para não transformar os dados de entrega em um risco de visitas indesejadas
Você já recebeu uma ligação de um suposto “atendente da carteira”? Conte nos comentários 👇
#钱包安全 #Trezor #反诈
A carteira de hardware não foi comprometida; quem vazou os dados primeiro foi a empresa de logística ⚠️
A Trezor revelou: sua parceira Skladon foi invadida em 7/11
Dados de cerca de 27 mil pedidos foram exportados: nome, telefone, endereço e e-mail
As frases-semente e os PINs não foram roubados, mas algumas pessoas já receberam ligações fraudulentas de supostos “atendentes da Trezor”
Este já é o segundo incidente semelhante neste ano
Três lembretes:
📌 O suporte oficial nunca pedirá sua frase-semente. Quem pedir é golpista
📌 Endereço e dados do pedido bastam para criar golpes de phishing convincentes. Se receber uma ligação desconhecida, desligue e confirme pelos canais oficiais
📌 Sempre que possível, escolha um ponto de retirada para não transformar os dados de entrega em um risco de visitas indesejadas
Você já recebeu uma ligação de um suposto “atendente da carteira”? Conte nos comentários 👇
#钱包安全 #Trezor #反诈
A Trezor revelou: sua parceira Skladon foi invadida em 7/11
Dados de cerca de 27 mil pedidos foram exportados: nome, telefone, endereço e e-mail
As frases-semente e os PINs não foram roubados, mas algumas pessoas já receberam ligações fraudulentas de supostos “atendentes da Trezor”
Este já é o segundo incidente semelhante neste ano
Três lembretes:
📌 O suporte oficial nunca pedirá sua frase-semente. Quem pedir é golpista
📌 Endereço e dados do pedido bastam para criar golpes de phishing convincentes. Se receber uma ligação desconhecida, desligue e confirme pelos canais oficiais
📌 Sempre que possível, escolha um ponto de retirada para não transformar os dados de entrega em um risco de visitas indesejadas
Você já recebeu uma ligação de um suposto “atendente da carteira”? Conte nos comentários 👇
#钱包安全 #Trezor #反诈
2
120

·
--
VIOLAÇÃO DE DADOS DA TREZOR EXPÕE 27.000 ENCOMENDAS DE CLIENTES!
A fabricante de carteiras de hardware Trezor revelou uma violação de segurança que envolveu a sua parceira de envios, a Skladon.
Segundo a Trezor, os atacantes poderão ter acedido a informações pessoais de aproximadamente 27.000 encomendas feitas entre 9 de agosto e 7 de novembro.
Os dados expostos incluem:
• Nomes e números de telefone dos clientes
• Moradas
• Endereços de e-mail
• Detalhes das encomendas
A violação afetou vários países, mas os clientes dos EUA não foram afetados.
É importante referir que, segundo a Trezor, os seus próprios sistemas e as carteiras de hardware continuam seguros.
⚠️ Se encomendou recentemente um dispositivo Trezor, tenha cuidado com e-mails de phishing, chamadas suspeitas e potenciais riscos à segurança física.
#Trezor #CryptoSecurity
{future}(BNBUSDT)
VIOLAÇÃO DE DADOS DA TREZOR EXPÕE 27.000 ENCOMENDAS DE CLIENTES!
A fabricante de carteiras de hardware Trezor revelou uma violação de segurança que envolveu a sua parceira de envios, a Skladon.
Segundo a Trezor, os atacantes poderão ter acedido a informações pessoais de aproximadamente 27.000 encomendas feitas entre 9 de agosto e 7 de novembro.
Os dados expostos incluem:
• Nomes e números de telefone dos clientes
• Moradas
• Endereços de e-mail
• Detalhes das encomendas
A violação afetou vários países, mas os clientes dos EUA não foram afetados.
É importante referir que, segundo a Trezor, os seus próprios sistemas e as carteiras de hardware continuam seguros.
⚠️ Se encomendou recentemente um dispositivo Trezor, tenha cuidado com e-mails de phishing, chamadas suspeitas e potenciais riscos à segurança física.
#Trezor #CryptoSecurity
A fabricante de carteiras de hardware Trezor revelou uma violação de segurança que envolveu a sua parceira de envios, a Skladon.
Segundo a Trezor, os atacantes poderão ter acedido a informações pessoais de aproximadamente 27.000 encomendas feitas entre 9 de agosto e 7 de novembro.
Os dados expostos incluem:
• Nomes e números de telefone dos clientes
• Moradas
• Endereços de e-mail
• Detalhes das encomendas
A violação afetou vários países, mas os clientes dos EUA não foram afetados.
É importante referir que, segundo a Trezor, os seus próprios sistemas e as carteiras de hardware continuam seguros.
⚠️ Se encomendou recentemente um dispositivo Trezor, tenha cuidado com e-mails de phishing, chamadas suspeitas e potenciais riscos à segurança física.
#Trezor #CryptoSecurity
13
5.7k

A Trezor confirmou outra violação de dados envolvendo seu parceiro logístico, a Skladon, que afetou 27.000 usuários. Embora as carteiras de hardware permaneçam seguras, a exposição dos endereços dos clientes representa riscos físicos significativos no mundo real. Isso serve como um brutal lembrete de que o armazenamento a frio só é tão seguro quanto a cadeia de dados que envolve sua compra. Se você fez um pedido recentemente, fique especialmente atento a tentativas sofisticadas de phishing ou golpes por telefone. A privacidade em cripto não diz respeito apenas às chaves; diz respeito aos metadados. $BTC #Security #CryptoSafety #Trezor
A Trezor confirmou outra violação de dados envolvendo seu parceiro logístico, a Skladon, que afetou 27.000 usuários. Embora as carteiras de hardware permaneçam seguras, a exposição dos endereços dos clientes representa riscos físicos significativos no mundo real. Isso serve como um brutal lembrete de que o armazenamento a frio só é tão seguro quanto a cadeia de dados que envolve sua compra. Se você fez um pedido recentemente, fique especialmente atento a tentativas sofisticadas de phishing ou golpes por telefone. A privacidade em cripto não diz respeito apenas às chaves; diz respeito aos metadados. $BTC #Security #CryptoSafety #Trezor
22

·
--
🚨 A Trezor afirma que uma violação de segurança em um parceiro expôs dados de cerca de 27.000 pedidos
O parceiro de envio Skladon informou à Trezor, em 15 de novembro, que seus sistemas foram acessados sem autorização em 7 de novembro. A Trezor acredita que o invasor exportou nomes, números de telefone, e-mails, endereços de entrega e detalhes dos pedidos de cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro. A Trezor afirmou que seus próprios sistemas não foram comprometidos e que “não houve envolvimento de backups de carteiras, PINs ou senhas”. Alguns clientes já relataram chamadas fraudulentas de pessoas se passando por integrantes da equipe de suporte. Este é o segundo vazamento envolvendo um parceiro de envio desde agosto.
⭐ As frases de recuperação não foram expostas no vazamento, mas os nomes e endereços residenciais de compradores de carteiras de hardware foram — e é disso que as chamadas fraudulentas estão se aproveitando.
#Trezor #Segurança
🚨 A Trezor afirma que uma violação de segurança em um parceiro expôs dados de cerca de 27.000 pedidos
O parceiro de envio Skladon informou à Trezor, em 15 de novembro, que seus sistemas foram acessados sem autorização em 7 de novembro. A Trezor acredita que o invasor exportou nomes, números de telefone, e-mails, endereços de entrega e detalhes dos pedidos de cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro. A Trezor afirmou que seus próprios sistemas não foram comprometidos e que “não houve envolvimento de backups de carteiras, PINs ou senhas”. Alguns clientes já relataram chamadas fraudulentas de pessoas se passando por integrantes da equipe de suporte. Este é o segundo vazamento envolvendo um parceiro de envio desde agosto.
⭐ As frases de recuperação não foram expostas no vazamento, mas os nomes e endereços residenciais de compradores de carteiras de hardware foram — e é disso que as chamadas fraudulentas estão se aproveitando.
#Trezor #Segurança
O parceiro de envio Skladon informou à Trezor, em 15 de novembro, que seus sistemas foram acessados sem autorização em 7 de novembro. A Trezor acredita que o invasor exportou nomes, números de telefone, e-mails, endereços de entrega e detalhes dos pedidos de cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro. A Trezor afirmou que seus próprios sistemas não foram comprometidos e que “não houve envolvimento de backups de carteiras, PINs ou senhas”. Alguns clientes já relataram chamadas fraudulentas de pessoas se passando por integrantes da equipe de suporte. Este é o segundo vazamento envolvendo um parceiro de envio desde agosto.
⭐ As frases de recuperação não foram expostas no vazamento, mas os nomes e endereços residenciais de compradores de carteiras de hardware foram — e é disso que as chamadas fraudulentas estão se aproveitando.
#Trezor #Segurança
95
Segunda violação de dados de envio da Trezor em três meses: o que os endereços dos compradores revelamUm segundo parceiro de envio da Trezor sofreu uma violação em três meses e, desta vez, os endereços dos compradores e os detalhes dos pedidos foram expostos ⚖️ A interpretação mais óbvia para $BTC quem tem uma carteira de hardware é que ela mantém as moedas offline, então um incidente envolvendo dados de envio é apenas um incômodo para a privacidade.
O detalhe que complica a situação: esta é a segunda violação desse tipo em três meses. Os dados expostos incluem endereços dos compradores e detalhes dos pedidos.
Para quem compra uma Trezor, esses dados associam uma pessoa a um dispositivo e a uma localização, o que pode facilitar tentativas convincentes de phishing ou abordagens físicas, mesmo que a carteira permaneça offline. A Trezor afirma que os dados dos clientes foram expostos novamente, mas o número de compradores afetados não foi confirmado.
Segunda violação de dados de envio da Trezor em três meses: o que os endereços dos compradores revelam
Um segundo parceiro de envio da Trezor sofreu uma violação em três meses e, desta vez, os endereços dos compradores e os detalhes dos pedidos foram expostos ⚖️ A interpretação mais óbvia para $BTC quem tem uma carteira de hardware é que ela mantém as moedas offline, então um incidente envolvendo dados de envio é apenas um incômodo para a privacidade.
O detalhe que complica a situação: esta é a segunda violação desse tipo em três meses. Os dados expostos incluem endereços dos compradores e detalhes dos pedidos.
Para quem compra uma Trezor, esses dados associam uma pessoa a um dispositivo e a uma localização, o que pode facilitar tentativas convincentes de phishing ou abordagens físicas, mesmo que a carteira permaneça offline. A Trezor afirma que os dados dos clientes foram expostos novamente, mas o número de compradores afetados não foi confirmado.
O detalhe que complica a situação: esta é a segunda violação desse tipo em três meses. Os dados expostos incluem endereços dos compradores e detalhes dos pedidos.
Para quem compra uma Trezor, esses dados associam uma pessoa a um dispositivo e a uma localização, o que pode facilitar tentativas convincentes de phishing ou abordagens físicas, mesmo que a carteira permaneça offline. A Trezor afirma que os dados dos clientes foram expostos novamente, mas o número de compradores afetados não foi confirmado.
47
·
--
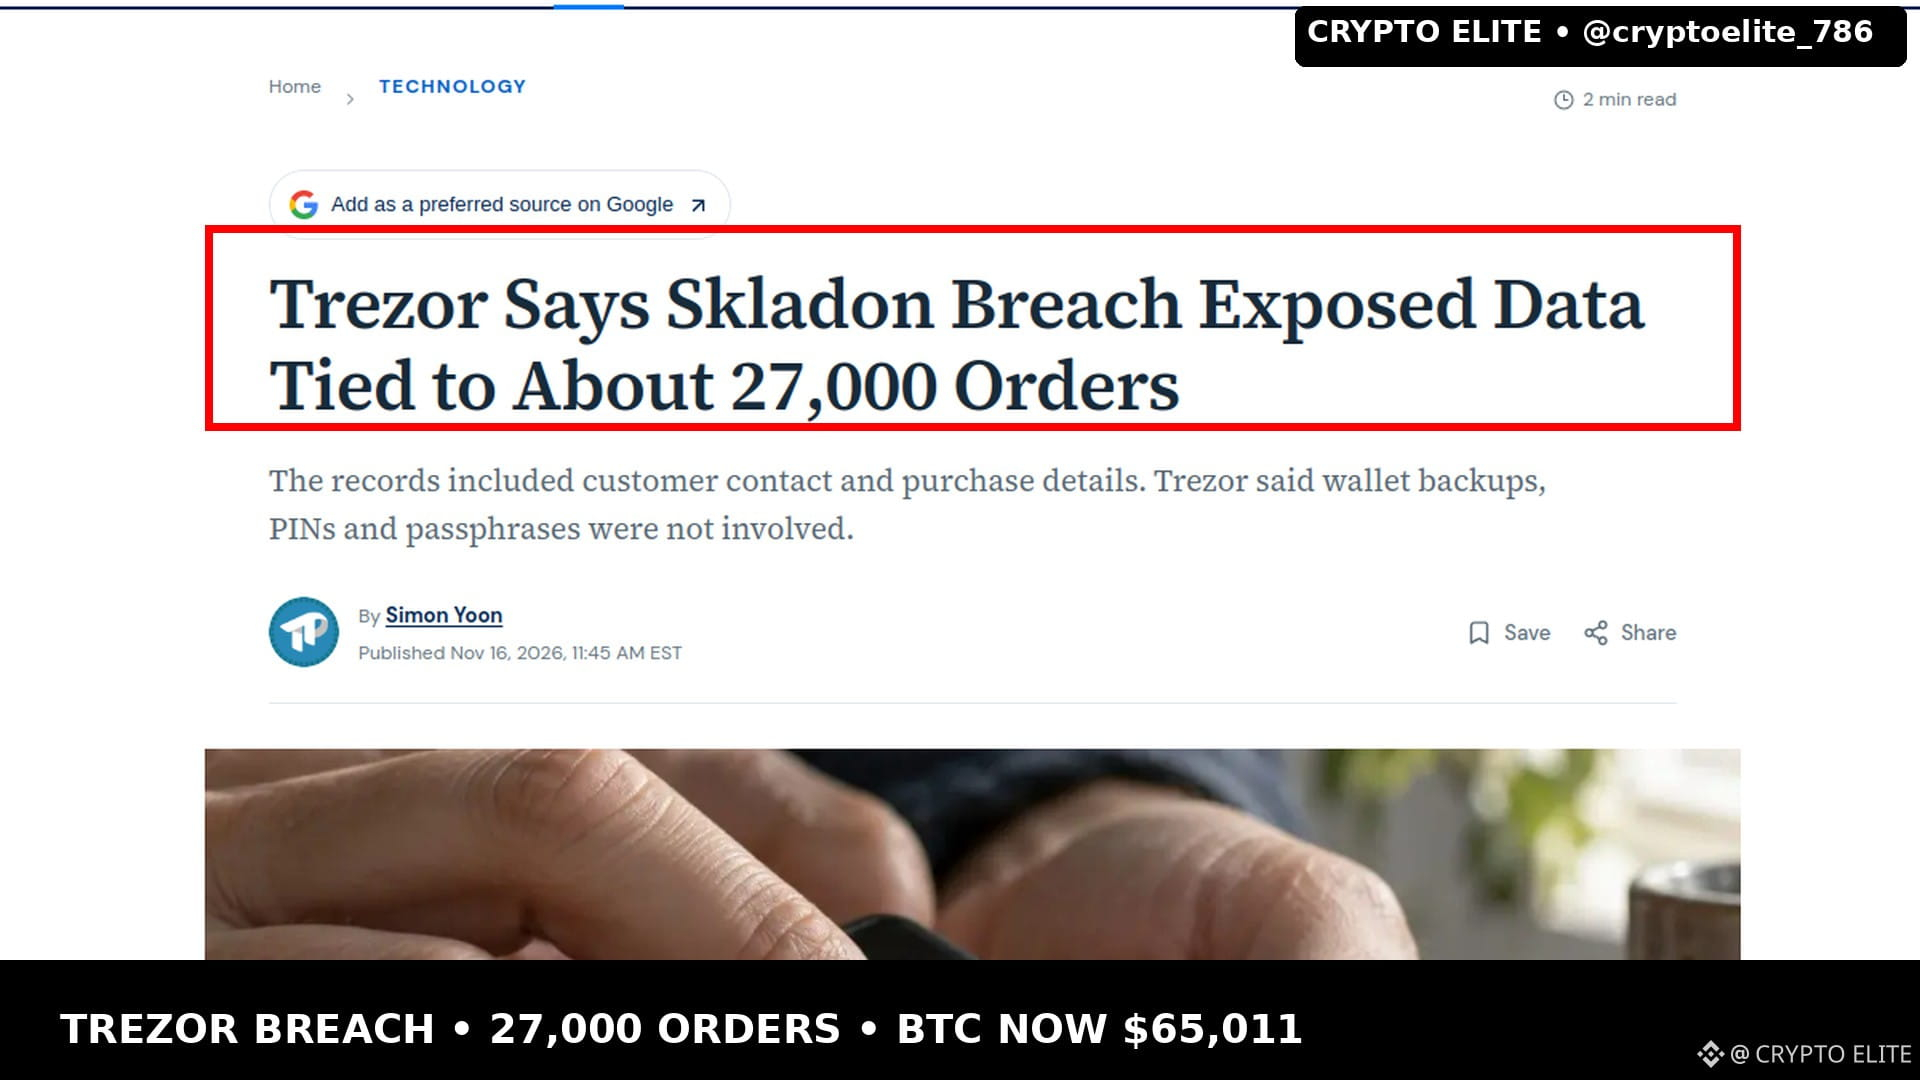
📦🔐 VIOLAÇÃO DE DADOS DO PARCEIRO DE ENTREGA DA TREZOR — DADOS DE ~27.000 PEDIDOS EXPOSTOS
A Trezor informou que seu parceiro de entrega, Skladon, foi alvo de acesso não autorizado em 7 de novembro. Foram exportados dados relacionados a cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro.
Os registros incluíam nomes, números de telefone, endereços de entrega, endereços de e-mail, datas dos pedidos e detalhes das compras. A Trezor afirma que seus próprios sistemas não foram comprometidos, que os dispositivos continuam seguros e que os backups das carteiras, os PINs e as frases-senha não foram afetados. Os clientes dos EUA não foram afetados, pois a Skladon não faz entregas nos EUA.
A Trezor enviou e-mails aos clientes que conseguiu contatar, notificou a autoridade de proteção de dados, reduziu o período de retenção dos dados dos pedidos de 90 para 45 dias e lançou a opção de retirada anônima em 18 países europeus.
A PROVA — confira esta notícia você mesmo aqui:
https://www.tokenpost.com/news/technology/58616
Siga @cryptoelite_786 para receber as notícias e atualizações mais rápidas sobre criptomoedas! 🔔
$BTC #Trezor #CryptoSecurity #DataBreach
📦🔐 VIOLAÇÃO DE DADOS DO PARCEIRO DE ENTREGA DA TREZOR — DADOS DE ~27.000 PEDIDOS EXPOSTOS
A Trezor informou que seu parceiro de entrega, Skladon, foi alvo de acesso não autorizado em 7 de novembro. Foram exportados dados relacionados a cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro.
Os registros incluíam nomes, números de telefone, endereços de entrega, endereços de e-mail, datas dos pedidos e detalhes das compras. A Trezor afirma que seus próprios sistemas não foram comprometidos, que os dispositivos continuam seguros e que os backups das carteiras, os PINs e as frases-senha não foram afetados. Os clientes dos EUA não foram afetados, pois a Skladon não faz entregas nos EUA.
A Trezor enviou e-mails aos clientes que conseguiu contatar, notificou a autoridade de proteção de dados, reduziu o período de retenção dos dados dos pedidos de 90 para 45 dias e lançou a opção de retirada anônima em 18 países europeus.
A PROVA — confira esta notícia você mesmo aqui:
https://www.tokenpost.com/news/technology/58616
Siga @cryptoelite_786 para receber as notícias e atualizações mais rápidas sobre criptomoedas! 🔔
$BTC #Trezor #CryptoSecurity #DataBreach
A Trezor informou que seu parceiro de entrega, Skladon, foi alvo de acesso não autorizado em 7 de novembro. Foram exportados dados relacionados a cerca de 27.000 pedidos feitos entre 9 de agosto e 7 de novembro.
Os registros incluíam nomes, números de telefone, endereços de entrega, endereços de e-mail, datas dos pedidos e detalhes das compras. A Trezor afirma que seus próprios sistemas não foram comprometidos, que os dispositivos continuam seguros e que os backups das carteiras, os PINs e as frases-senha não foram afetados. Os clientes dos EUA não foram afetados, pois a Skladon não faz entregas nos EUA.
A Trezor enviou e-mails aos clientes que conseguiu contatar, notificou a autoridade de proteção de dados, reduziu o período de retenção dos dados dos pedidos de 90 para 45 dias e lançou a opção de retirada anônima em 18 países europeus.
A PROVA — confira esta notícia você mesmo aqui:
https://www.tokenpost.com/news/technology/58616
Siga @cryptoelite_786 para receber as notícias e atualizações mais rápidas sobre criptomoedas! 🔔
$BTC #Trezor #CryptoSecurity #DataBreach
45

·
--
🚨 $BTC TRAIÇÃO NA CARTEIRA MAIS SEGURA
A Trezor confirmou que a Skladon, sua parceira de envios, foi hackeada, e os dados de cerca de 27.000 pedidos foram vazados: nomes, telefones, e-mails e endereços de entrega de quem comprou uma carteira fria. Para mim, isso é o mais grave do dia: o aparelho que você comprou para proteger suas moedas acabou expondo sua casa.
Reparem no detalhe que ninguém está vendo:
→ O ataque aconteceu em 7 de novembro e a Skladon avisou 8 dias depois, no dia 15; os dados abrangem pedidos de 9 de agosto a 7 de novembro.
→ Clientes afetados já estão recebendo ligações fraudulentas: com seu nome, seu telefone e a prova de que você tem uma Trezor, o golpista parece convincente.
→ Esta é a terceira exposição de dados por um parceiro neste ano: a ShipMonk expôs quase 14.000 clientes em agosto; agora, a Trezor reduz o período de retenção de dados de 90 para 45 dias.
Você continuaria confiando seu endereço a uma carteira fria depois disso? 👇
$BTC
#Trezor #SeguridadCrypto #Phishing
🚨 $BTC TRAIÇÃO NA CARTEIRA MAIS SEGURA
A Trezor confirmou que a Skladon, sua parceira de envios, foi hackeada, e os dados de cerca de 27.000 pedidos foram vazados: nomes, telefones, e-mails e endereços de entrega de quem comprou uma carteira fria. Para mim, isso é o mais grave do dia: o aparelho que você comprou para proteger suas moedas acabou expondo sua casa.
Reparem no detalhe que ninguém está vendo:
→ O ataque aconteceu em 7 de novembro e a Skladon avisou 8 dias depois, no dia 15; os dados abrangem pedidos de 9 de agosto a 7 de novembro.
→ Clientes afetados já estão recebendo ligações fraudulentas: com seu nome, seu telefone e a prova de que você tem uma Trezor, o golpista parece convincente.
→ Esta é a terceira exposição de dados por um parceiro neste ano: a ShipMonk expôs quase 14.000 clientes em agosto; agora, a Trezor reduz o período de retenção de dados de 90 para 45 dias.
Você continuaria confiando seu endereço a uma carteira fria depois disso? 👇
$BTC
#Trezor #SeguridadCrypto #Phishing
A Trezor confirmou que a Skladon, sua parceira de envios, foi hackeada, e os dados de cerca de 27.000 pedidos foram vazados: nomes, telefones, e-mails e endereços de entrega de quem comprou uma carteira fria. Para mim, isso é o mais grave do dia: o aparelho que você comprou para proteger suas moedas acabou expondo sua casa.
Reparem no detalhe que ninguém está vendo:
→ O ataque aconteceu em 7 de novembro e a Skladon avisou 8 dias depois, no dia 15; os dados abrangem pedidos de 9 de agosto a 7 de novembro.
→ Clientes afetados já estão recebendo ligações fraudulentas: com seu nome, seu telefone e a prova de que você tem uma Trezor, o golpista parece convincente.
→ Esta é a terceira exposição de dados por um parceiro neste ano: a ShipMonk expôs quase 14.000 clientes em agosto; agora, a Trezor reduz o período de retenção de dados de 90 para 45 dias.
Você continuaria confiando seu endereço a uma carteira fria depois disso? 👇
$BTC
#Trezor #SeguridadCrypto #Phishing
2
3.9k

·
--
Segunda violação de segurança em uma empresa de logística da Trezor: cadeia de suprimentos de carteiras de hardware volta a acender o alerta vermelho
A Trezor, fabricante de carteiras de hardware, sofreu a violação de segurança de uma segunda empresa de logística em três meses. Endereços de compradores e detalhes de pedidos foram novamente expostos, e os riscos na cadeia de suprimentos estão deixando de ser incidentais para se tornar uma vulnerabilidade sistêmica.
Segundo a Decrypt, a Trezor confirmou que uma segunda parceira de logística foi comprometida em um período de três meses, expondo dados como endereços de compradores e detalhes de pedidos. Esta é a segunda vez em pouco tempo que a empresa enfrenta um vazamento de dados relacionado aos canais de logística, o que significa que os pontos de acesso dos invasores se estenderam do próprio produto para as etapas intermediárias do transporte das encomendas.
O motivo pelo qual esse incidente merece ser analisado sob a ótica financeira e institucional é a forte relação entre o perfil dos usuários de carteiras de hardware e a liquidez do mercado. Detentores de longo prazo e investidores institucionais tendem a preferir o armazenamento a frio, e o vazamento de dados da cadeia de suprimentos pode abalar a confiança desse segmento nas carteiras de hardware. Se essa confiança diminuir, o impacto potencial não está em uma pressão de venda imediata, mas em saber se novos investidores continuarão dispostos a confiar seus ativos a esse tipo de infraestrutura.
Do ponto de vista técnico, a vulnerabilidade não está no firmware da carteira, mas na cadeia logística. Basta que os invasores comprometam uma empresa de logística para obter dados como endereços de compradores e detalhes de pedidos, informações que deveriam estar isoladas. Para as instituições, isso significa que o perímetro de segurança está se ampliando: segurança do produto, do armazenamento e da logística estão interligadas em uma cadeia vulnerável, na qual uma falha em qualquer etapa pode afetar o conjunto.
Por enquanto, a possível reação do mercado parece neutra a levemente negativa, mas não há motivos diretos para vendas. Trata-se de um alerta de risco, não de um grande choque de mercado, e é pouco provável que provoque uma transferência de ativos em larga escala no curto prazo. O que realmente precisa ser observado é se esse tipo de incidente se somará a outros eventos de segurança recentes, gerando questionamentos sistêmicos sobre o setor de carteiras de hardware.
Um contraponto é que uma única falha na logística não significa que as carteiras deixaram de funcionar: os ativos dos usuários continuam protegidos pelas chaves privadas, e há uma clara diferença entre vazamento de dados e roubo de ativos. Ainda assim, não se pode ignorar que uma segunda empresa de logística foi comprometida em três meses, o que indica que não se trata de um incidente isolado, mas de um ponto fraco na cadeia de suprimentos que vem sendo explorado repetidamente.
O que observar a seguir: é importante acompanhar a resposta de segurança da Trezor e as medidas de compensação, bem como as mudanças marginais na confiança do mercado na empresa. Se incidentes desse tipo continuarem a repercutir, a lógica de avaliação do setor de carteiras de hardware poderá ser revista.
#Trezor #HardwareWallet #CryptoSecurity
O texto acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Caso haja novidades importantes, continuarei acompanhando e atualizando.
Segunda violação de segurança em uma empresa de logística da Trezor: cadeia de suprimentos de carteiras de hardware volta a acender o alerta vermelho
A Trezor, fabricante de carteiras de hardware, sofreu a violação de segurança de uma segunda empresa de logística em três meses. Endereços de compradores e detalhes de pedidos foram novamente expostos, e os riscos na cadeia de suprimentos estão deixando de ser incidentais para se tornar uma vulnerabilidade sistêmica.
Segundo a Decrypt, a Trezor confirmou que uma segunda parceira de logística foi comprometida em um período de três meses, expondo dados como endereços de compradores e detalhes de pedidos. Esta é a segunda vez em pouco tempo que a empresa enfrenta um vazamento de dados relacionado aos canais de logística, o que significa que os pontos de acesso dos invasores se estenderam do próprio produto para as etapas intermediárias do transporte das encomendas.
O motivo pelo qual esse incidente merece ser analisado sob a ótica financeira e institucional é a forte relação entre o perfil dos usuários de carteiras de hardware e a liquidez do mercado. Detentores de longo prazo e investidores institucionais tendem a preferir o armazenamento a frio, e o vazamento de dados da cadeia de suprimentos pode abalar a confiança desse segmento nas carteiras de hardware. Se essa confiança diminuir, o impacto potencial não está em uma pressão de venda imediata, mas em saber se novos investidores continuarão dispostos a confiar seus ativos a esse tipo de infraestrutura.
Do ponto de vista técnico, a vulnerabilidade não está no firmware da carteira, mas na cadeia logística. Basta que os invasores comprometam uma empresa de logística para obter dados como endereços de compradores e detalhes de pedidos, informações que deveriam estar isoladas. Para as instituições, isso significa que o perímetro de segurança está se ampliando: segurança do produto, do armazenamento e da logística estão interligadas em uma cadeia vulnerável, na qual uma falha em qualquer etapa pode afetar o conjunto.
Por enquanto, a possível reação do mercado parece neutra a levemente negativa, mas não há motivos diretos para vendas. Trata-se de um alerta de risco, não de um grande choque de mercado, e é pouco provável que provoque uma transferência de ativos em larga escala no curto prazo. O que realmente precisa ser observado é se esse tipo de incidente se somará a outros eventos de segurança recentes, gerando questionamentos sistêmicos sobre o setor de carteiras de hardware.
Um contraponto é que uma única falha na logística não significa que as carteiras deixaram de funcionar: os ativos dos usuários continuam protegidos pelas chaves privadas, e há uma clara diferença entre vazamento de dados e roubo de ativos. Ainda assim, não se pode ignorar que uma segunda empresa de logística foi comprometida em três meses, o que indica que não se trata de um incidente isolado, mas de um ponto fraco na cadeia de suprimentos que vem sendo explorado repetidamente.
O que observar a seguir: é importante acompanhar a resposta de segurança da Trezor e as medidas de compensação, bem como as mudanças marginais na confiança do mercado na empresa. Se incidentes desse tipo continuarem a repercutir, a lógica de avaliação do setor de carteiras de hardware poderá ser revista.
#Trezor #HardwareWallet #CryptoSecurity
O texto acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Caso haja novidades importantes, continuarei acompanhando e atualizando.
A Trezor, fabricante de carteiras de hardware, sofreu a violação de segurança de uma segunda empresa de logística em três meses. Endereços de compradores e detalhes de pedidos foram novamente expostos, e os riscos na cadeia de suprimentos estão deixando de ser incidentais para se tornar uma vulnerabilidade sistêmica.
Segundo a Decrypt, a Trezor confirmou que uma segunda parceira de logística foi comprometida em um período de três meses, expondo dados como endereços de compradores e detalhes de pedidos. Esta é a segunda vez em pouco tempo que a empresa enfrenta um vazamento de dados relacionado aos canais de logística, o que significa que os pontos de acesso dos invasores se estenderam do próprio produto para as etapas intermediárias do transporte das encomendas.
O motivo pelo qual esse incidente merece ser analisado sob a ótica financeira e institucional é a forte relação entre o perfil dos usuários de carteiras de hardware e a liquidez do mercado. Detentores de longo prazo e investidores institucionais tendem a preferir o armazenamento a frio, e o vazamento de dados da cadeia de suprimentos pode abalar a confiança desse segmento nas carteiras de hardware. Se essa confiança diminuir, o impacto potencial não está em uma pressão de venda imediata, mas em saber se novos investidores continuarão dispostos a confiar seus ativos a esse tipo de infraestrutura.
Do ponto de vista técnico, a vulnerabilidade não está no firmware da carteira, mas na cadeia logística. Basta que os invasores comprometam uma empresa de logística para obter dados como endereços de compradores e detalhes de pedidos, informações que deveriam estar isoladas. Para as instituições, isso significa que o perímetro de segurança está se ampliando: segurança do produto, do armazenamento e da logística estão interligadas em uma cadeia vulnerável, na qual uma falha em qualquer etapa pode afetar o conjunto.
Por enquanto, a possível reação do mercado parece neutra a levemente negativa, mas não há motivos diretos para vendas. Trata-se de um alerta de risco, não de um grande choque de mercado, e é pouco provável que provoque uma transferência de ativos em larga escala no curto prazo. O que realmente precisa ser observado é se esse tipo de incidente se somará a outros eventos de segurança recentes, gerando questionamentos sistêmicos sobre o setor de carteiras de hardware.
Um contraponto é que uma única falha na logística não significa que as carteiras deixaram de funcionar: os ativos dos usuários continuam protegidos pelas chaves privadas, e há uma clara diferença entre vazamento de dados e roubo de ativos. Ainda assim, não se pode ignorar que uma segunda empresa de logística foi comprometida em três meses, o que indica que não se trata de um incidente isolado, mas de um ponto fraco na cadeia de suprimentos que vem sendo explorado repetidamente.
O que observar a seguir: é importante acompanhar a resposta de segurança da Trezor e as medidas de compensação, bem como as mudanças marginais na confiança do mercado na empresa. Se incidentes desse tipo continuarem a repercutir, a lógica de avaliação do setor de carteiras de hardware poderá ser revista.
#Trezor #HardwareWallet #CryptoSecurity
O texto acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Caso haja novidades importantes, continuarei acompanhando e atualizando.
4

·
--
Dados de 27.000 pedidos da Trezor vazaram por meio de uma parceira de entregas — e os golpistas já começaram a ligar para as vítimas.
Fato: a Trezor revelou na segunda-feira, 16 de novembro, que a parceira de entregas Skladon sofreu uma invasão em 7 de novembro, mas só avisou a Trezor em 15 de novembro. Dados de cerca de 27.000 pedidos (de 9 de agosto a 7 de novembro) teriam sido exportados: nomes, números de telefone, endereços de entrega, e-mails e detalhes das compras (Cointelegraph, 17 de novembro; PANews, 16 de novembro). Os sistemas da própria Trezor não foram invadidos e os dispositivos continuam seguros; PINs, frases-senha e backups das carteiras não vazaram porque não eram armazenados. Clientes dos EUA não foram afetados, pois a Skladon não faz entregas para lá. Esta é a terceira violação envolvendo um parceiro neste ano, após a ShipMonk em agosto e a Brevo em setembro (347.149 endereços de e-mail).
Minha opinião: o mais perigoso aqui não são as carteiras — as carteiras de hardware continuam seguras —, mas os dados. Nome, endereço residencial e o fato de que a vítima possui criptomoedas são a combinação perfeita para golpes e ameaças físicas. Alguns clientes afetados já relataram ter recebido ligações fraudulentas (crypto.news). A Trezor reagiu oferecendo retirada anônima em 18 países europeus e reduzindo o período de retenção de dados de 90 para 45 dias — medidas acertadas, mas o aviso veio com oito dias de atraso.
O que vou acompanhar: se a Trezor divulgar uma lista dos países afetados e se surgir uma nova onda de phishing se passando pelo suporte da Trezor. Se vocês fizeram um pedido da Trezor entre agosto e novembro: nunca revelem sua frase-semente a ninguém, em nenhuma ligação.
Já receberam ligações ou e-mails suspeitos de alguém que dizia ser de uma fabricante de carteiras? Contem nos comentários para alertar os outros.
Esta é a minha análise, não uma recomendação financeira — sempre façam sua própria pesquisa (DYOR).
#Keamanan #Trezor
Dados de 27.000 pedidos da Trezor vazaram por meio de uma parceira de entregas — e os golpistas já começaram a ligar para as vítimas.
Fato: a Trezor revelou na segunda-feira, 16 de novembro, que a parceira de entregas Skladon sofreu uma invasão em 7 de novembro, mas só avisou a Trezor em 15 de novembro. Dados de cerca de 27.000 pedidos (de 9 de agosto a 7 de novembro) teriam sido exportados: nomes, números de telefone, endereços de entrega, e-mails e detalhes das compras (Cointelegraph, 17 de novembro; PANews, 16 de novembro). Os sistemas da própria Trezor não foram invadidos e os dispositivos continuam seguros; PINs, frases-senha e backups das carteiras não vazaram porque não eram armazenados. Clientes dos EUA não foram afetados, pois a Skladon não faz entregas para lá. Esta é a terceira violação envolvendo um parceiro neste ano, após a ShipMonk em agosto e a Brevo em setembro (347.149 endereços de e-mail).
Minha opinião: o mais perigoso aqui não são as carteiras — as carteiras de hardware continuam seguras —, mas os dados. Nome, endereço residencial e o fato de que a vítima possui criptomoedas são a combinação perfeita para golpes e ameaças físicas. Alguns clientes afetados já relataram ter recebido ligações fraudulentas (crypto.news). A Trezor reagiu oferecendo retirada anônima em 18 países europeus e reduzindo o período de retenção de dados de 90 para 45 dias — medidas acertadas, mas o aviso veio com oito dias de atraso.
O que vou acompanhar: se a Trezor divulgar uma lista dos países afetados e se surgir uma nova onda de phishing se passando pelo suporte da Trezor. Se vocês fizeram um pedido da Trezor entre agosto e novembro: nunca revelem sua frase-semente a ninguém, em nenhuma ligação.
Já receberam ligações ou e-mails suspeitos de alguém que dizia ser de uma fabricante de carteiras? Contem nos comentários para alertar os outros.
Esta é a minha análise, não uma recomendação financeira — sempre façam sua própria pesquisa (DYOR).
#Keamanan #Trezor
Fato: a Trezor revelou na segunda-feira, 16 de novembro, que a parceira de entregas Skladon sofreu uma invasão em 7 de novembro, mas só avisou a Trezor em 15 de novembro. Dados de cerca de 27.000 pedidos (de 9 de agosto a 7 de novembro) teriam sido exportados: nomes, números de telefone, endereços de entrega, e-mails e detalhes das compras (Cointelegraph, 17 de novembro; PANews, 16 de novembro). Os sistemas da própria Trezor não foram invadidos e os dispositivos continuam seguros; PINs, frases-senha e backups das carteiras não vazaram porque não eram armazenados. Clientes dos EUA não foram afetados, pois a Skladon não faz entregas para lá. Esta é a terceira violação envolvendo um parceiro neste ano, após a ShipMonk em agosto e a Brevo em setembro (347.149 endereços de e-mail).
Minha opinião: o mais perigoso aqui não são as carteiras — as carteiras de hardware continuam seguras —, mas os dados. Nome, endereço residencial e o fato de que a vítima possui criptomoedas são a combinação perfeita para golpes e ameaças físicas. Alguns clientes afetados já relataram ter recebido ligações fraudulentas (crypto.news). A Trezor reagiu oferecendo retirada anônima em 18 países europeus e reduzindo o período de retenção de dados de 90 para 45 dias — medidas acertadas, mas o aviso veio com oito dias de atraso.
O que vou acompanhar: se a Trezor divulgar uma lista dos países afetados e se surgir uma nova onda de phishing se passando pelo suporte da Trezor. Se vocês fizeram um pedido da Trezor entre agosto e novembro: nunca revelem sua frase-semente a ninguém, em nenhuma ligação.
Já receberam ligações ou e-mails suspeitos de alguém que dizia ser de uma fabricante de carteiras? Contem nos comentários para alertar os outros.
Esta é a minha análise, não uma recomendação financeira — sempre façam sua própria pesquisa (DYOR).
#Keamanan #Trezor
41

Trezor alerta para vazamento de dados de 27.000 pedidos por meio de parceiro de envio
- Hacker acessou nomes, números de telefone e endereços de entrega dos clientes
- Envolvimento de 27.000 pedidos processados pelo fornecedor de envios da Trezor
- Este é o terceiro vazamento envolvendo um parceiro neste ano
- Dados pessoais correm o risco de serem usados em golpes
#BinanceSquare #CryptoNews #Trezor #Security #CryptoWallet
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
Trezor alerta para vazamento de dados de 27.000 pedidos por meio de parceiro de envio
- Hacker acessou nomes, números de telefone e endereços de entrega dos clientes
- Envolvimento de 27.000 pedidos processados pelo fornecedor de envios da Trezor
- Este é o terceiro vazamento envolvendo um parceiro neste ano
- Dados pessoais correm o risco de serem usados em golpes
#BinanceSquare #CryptoNews #Trezor #Security #CryptoWallet
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- Hacker acessou nomes, números de telefone e endereços de entrega dos clientes
- Envolvimento de 27.000 pedidos processados pelo fornecedor de envios da Trezor
- Este é o terceiro vazamento envolvendo um parceiro neste ano
- Dados pessoais correm o risco de serem usados em golpes
#BinanceSquare #CryptoNews #Trezor #Security #CryptoWallet
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph

·
--
Trezor é comprometida por uma terceira empresa de logística; dados de 27 mil clientes são expostos
A barreira de segurança das carteiras de hardware está sendo silenciosamente rompida por uma cadeia logística aparentemente insignificante.
Segundo a Cointelegraph, a Trezor alertou que um invasor conseguiu acessar nomes, números de telefone e endereços de entrega associados a 27.000 clientes. Esta é a terceira empresa parceira de logística comprometida neste ano, o que significa que os invasores exploraram repetidamente o mesmo ponto fraco da cadeia de suprimentos.
Por que este incidente merece atenção? Nos últimos meses, os processos logísticos de fabricantes de carteiras de hardware já apresentaram problemas mais de uma vez. O impacto do primeiro e do segundo vazamentos foi relativamente limitado, mas desta vez o número de clientes afetados aumentou significativamente, e este é o terceiro incidente em três meses. Essa tendência de «ser atingido repetidamente» revela mais do que um incidente isolado: as próprias informações logísticas podem ter se tornado a maior vulnerabilidade de dados das carteiras de hardware.
Em termos de dados, há dois indicadores centrais neste vazamento: a empresa de logística foi comprometida três vezes, e 27.000 clientes foram afetados. Vale ressaltar que os dados expostos consistem principalmente em informações pessoais, como nomes, telefones e endereços, e não em informações sensíveis que permitam controlar diretamente os ativos, como chaves privadas ou frases de recuperação. Portanto, trata-se mais de um vazamento de dados que afeta a privacidade dos usuários do que de um risco direto de roubo de ativos.
Como o mercado pode reagir? Como a Trezor faz parte da camada de infraestrutura de hardware e o vazamento não envolveu chaves privadas, o impacto direto nos preços dos criptoativos pode ser limitado. No entanto, o incidente expõe um elo frágil na cadeia de confiança das carteiras de hardware e, a longo prazo, pode influenciar a percepção de alguns usuários sobre a segurança desses dispositivos.
Um fator atenuante é que o vazamento se restringiu a informações logísticas, e os invasores ainda não conseguem movimentar diretamente os ativos na blockchain. O verdadeiro risco talvez seja o uso das informações pessoais expostas em campanhas de phishing direcionadas, abrindo caminho para futuros ataques de engenharia social.
O que precisamos acompanhar agora é se a Trezor divulgará detalhes mais completos sobre o alcance do vazamento e as medidas de resposta, bem como se haverá ataques de phishing que utilizem as informações expostas. Essa linha de defesa da segurança da cadeia de suprimentos merece acompanhamento contínuo.
#Trezor #CarteiraDeHardware
O conteúdo acima é uma compilação de informações e uma análise pessoal, não constituindo recomendação de investimento.
Continuarei acompanhando e atualizando caso surjam novidades importantes.
Trezor é comprometida por uma terceira empresa de logística; dados de 27 mil clientes são expostos
A barreira de segurança das carteiras de hardware está sendo silenciosamente rompida por uma cadeia logística aparentemente insignificante.
Segundo a Cointelegraph, a Trezor alertou que um invasor conseguiu acessar nomes, números de telefone e endereços de entrega associados a 27.000 clientes. Esta é a terceira empresa parceira de logística comprometida neste ano, o que significa que os invasores exploraram repetidamente o mesmo ponto fraco da cadeia de suprimentos.
Por que este incidente merece atenção? Nos últimos meses, os processos logísticos de fabricantes de carteiras de hardware já apresentaram problemas mais de uma vez. O impacto do primeiro e do segundo vazamentos foi relativamente limitado, mas desta vez o número de clientes afetados aumentou significativamente, e este é o terceiro incidente em três meses. Essa tendência de «ser atingido repetidamente» revela mais do que um incidente isolado: as próprias informações logísticas podem ter se tornado a maior vulnerabilidade de dados das carteiras de hardware.
Em termos de dados, há dois indicadores centrais neste vazamento: a empresa de logística foi comprometida três vezes, e 27.000 clientes foram afetados. Vale ressaltar que os dados expostos consistem principalmente em informações pessoais, como nomes, telefones e endereços, e não em informações sensíveis que permitam controlar diretamente os ativos, como chaves privadas ou frases de recuperação. Portanto, trata-se mais de um vazamento de dados que afeta a privacidade dos usuários do que de um risco direto de roubo de ativos.
Como o mercado pode reagir? Como a Trezor faz parte da camada de infraestrutura de hardware e o vazamento não envolveu chaves privadas, o impacto direto nos preços dos criptoativos pode ser limitado. No entanto, o incidente expõe um elo frágil na cadeia de confiança das carteiras de hardware e, a longo prazo, pode influenciar a percepção de alguns usuários sobre a segurança desses dispositivos.
Um fator atenuante é que o vazamento se restringiu a informações logísticas, e os invasores ainda não conseguem movimentar diretamente os ativos na blockchain. O verdadeiro risco talvez seja o uso das informações pessoais expostas em campanhas de phishing direcionadas, abrindo caminho para futuros ataques de engenharia social.
O que precisamos acompanhar agora é se a Trezor divulgará detalhes mais completos sobre o alcance do vazamento e as medidas de resposta, bem como se haverá ataques de phishing que utilizem as informações expostas. Essa linha de defesa da segurança da cadeia de suprimentos merece acompanhamento contínuo.
#Trezor #CarteiraDeHardware
O conteúdo acima é uma compilação de informações e uma análise pessoal, não constituindo recomendação de investimento.
Continuarei acompanhando e atualizando caso surjam novidades importantes.
A barreira de segurança das carteiras de hardware está sendo silenciosamente rompida por uma cadeia logística aparentemente insignificante.
Segundo a Cointelegraph, a Trezor alertou que um invasor conseguiu acessar nomes, números de telefone e endereços de entrega associados a 27.000 clientes. Esta é a terceira empresa parceira de logística comprometida neste ano, o que significa que os invasores exploraram repetidamente o mesmo ponto fraco da cadeia de suprimentos.
Por que este incidente merece atenção? Nos últimos meses, os processos logísticos de fabricantes de carteiras de hardware já apresentaram problemas mais de uma vez. O impacto do primeiro e do segundo vazamentos foi relativamente limitado, mas desta vez o número de clientes afetados aumentou significativamente, e este é o terceiro incidente em três meses. Essa tendência de «ser atingido repetidamente» revela mais do que um incidente isolado: as próprias informações logísticas podem ter se tornado a maior vulnerabilidade de dados das carteiras de hardware.
Em termos de dados, há dois indicadores centrais neste vazamento: a empresa de logística foi comprometida três vezes, e 27.000 clientes foram afetados. Vale ressaltar que os dados expostos consistem principalmente em informações pessoais, como nomes, telefones e endereços, e não em informações sensíveis que permitam controlar diretamente os ativos, como chaves privadas ou frases de recuperação. Portanto, trata-se mais de um vazamento de dados que afeta a privacidade dos usuários do que de um risco direto de roubo de ativos.
Como o mercado pode reagir? Como a Trezor faz parte da camada de infraestrutura de hardware e o vazamento não envolveu chaves privadas, o impacto direto nos preços dos criptoativos pode ser limitado. No entanto, o incidente expõe um elo frágil na cadeia de confiança das carteiras de hardware e, a longo prazo, pode influenciar a percepção de alguns usuários sobre a segurança desses dispositivos.
Um fator atenuante é que o vazamento se restringiu a informações logísticas, e os invasores ainda não conseguem movimentar diretamente os ativos na blockchain. O verdadeiro risco talvez seja o uso das informações pessoais expostas em campanhas de phishing direcionadas, abrindo caminho para futuros ataques de engenharia social.
O que precisamos acompanhar agora é se a Trezor divulgará detalhes mais completos sobre o alcance do vazamento e as medidas de resposta, bem como se haverá ataques de phishing que utilizem as informações expostas. Essa linha de defesa da segurança da cadeia de suprimentos merece acompanhamento contínuo.
#Trezor #CarteiraDeHardware
O conteúdo acima é uma compilação de informações e uma análise pessoal, não constituindo recomendação de investimento.
Continuarei acompanhando e atualizando caso surjam novidades importantes.
4
Trezor expôs dados de clientes após parceiro de transporte ser hackeado pela terceira vez neste ano
- Os invasores acessaram nomes, números de telefone e endereços de entrega de 27.000 pedidos da Trezor
- A falha teve origem em um prestador de serviços de transporte
- Este é o terceiro vazamento de dados envolvendo um parceiro da Trezor em 2026
- A Trezor alertou os usuários para ficarem atentos a ataques de phishing que possam explorar essas informações
- As chaves privadas e os ativos de criptomoedas não foram afetados, pois ficam armazenados offline no dispositivo
A fonte RSS não forneceu mais detalhes sobre o nome do parceiro de transporte nem sobre medidas específicas de correção.
#BinanceSquare #CryptoNews #Trezor #Security #HardwareWallet
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
Trezor expôs dados de clientes após parceiro de transporte ser hackeado pela terceira vez neste ano
- Os invasores acessaram nomes, números de telefone e endereços de entrega de 27.000 pedidos da Trezor
- A falha teve origem em um prestador de serviços de transporte
- Este é o terceiro vazamento de dados envolvendo um parceiro da Trezor em 2026
- A Trezor alertou os usuários para ficarem atentos a ataques de phishing que possam explorar essas informações
- As chaves privadas e os ativos de criptomoedas não foram afetados, pois ficam armazenados offline no dispositivo
A fonte RSS não forneceu mais detalhes sobre o nome do parceiro de transporte nem sobre medidas específicas de correção.
#BinanceSquare #CryptoNews #Trezor #Security #HardwareWallet
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- Os invasores acessaram nomes, números de telefone e endereços de entrega de 27.000 pedidos da Trezor
- A falha teve origem em um prestador de serviços de transporte
- Este é o terceiro vazamento de dados envolvendo um parceiro da Trezor em 2026
- A Trezor alertou os usuários para ficarem atentos a ataques de phishing que possam explorar essas informações
- As chaves privadas e os ativos de criptomoedas não foram afetados, pois ficam armazenados offline no dispositivo
A fonte RSS não forneceu mais detalhes sobre o nome do parceiro de transporte nem sobre medidas específicas de correção.
#BinanceSquare #CryptoNews #Trezor #Security #HardwareWallet
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
3

·
--
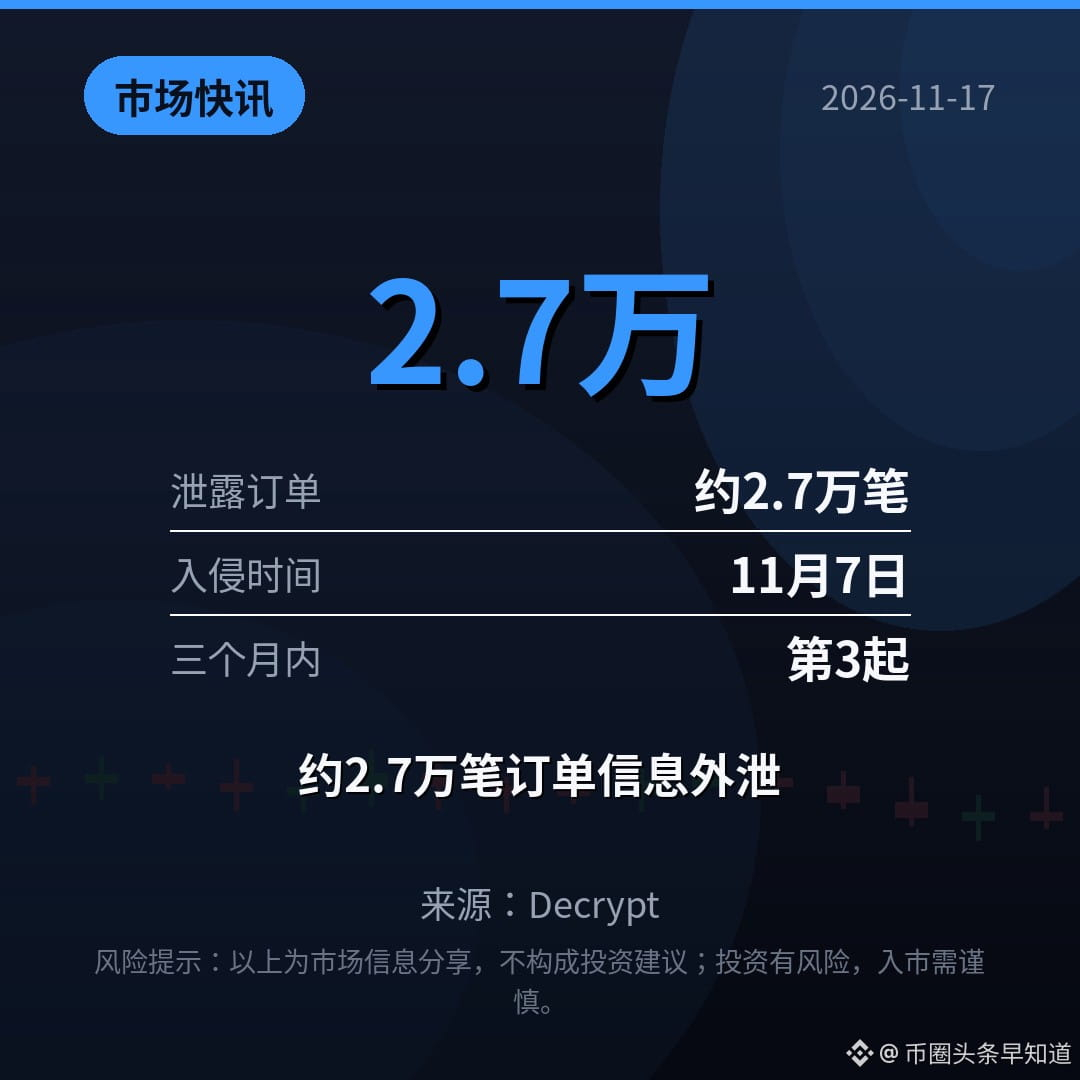
【Alerta de mercado】Parceiro logístico da Trezor expõe dados de 27 mil pedidos
A Trezor revelou que seu parceiro logístico Skladon sofreu uma invasão em 7 de novembro, e as informações de cerca de 27 mil pedidos foram expostas, incluindo nomes, telefones, e-mails e endereços. Os backups das carteiras, PINs e frases de recuperação não foram afetados. Este é o terceiro incidente de segurança envolvendo terceiros em três meses, e alguns usuários já receberam ligações fraudulentas. Isso é um alerta para os detentores de $BTC ou uma preocupação exagerada? Vamos conversar nos comentários.
$BTC $ETH $SOL
#币安广场 #Trezor #Alerta de mercado
(Fonte: Decrypt)
⚠️Aviso de risco: As informações acima são compartilhadas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
【Alerta de mercado】Parceiro logístico da Trezor expõe dados de 27 mil pedidos
A Trezor revelou que seu parceiro logístico Skladon sofreu uma invasão em 7 de novembro, e as informações de cerca de 27 mil pedidos foram expostas, incluindo nomes, telefones, e-mails e endereços. Os backups das carteiras, PINs e frases de recuperação não foram afetados. Este é o terceiro incidente de segurança envolvendo terceiros em três meses, e alguns usuários já receberam ligações fraudulentas. Isso é um alerta para os detentores de $BTC ou uma preocupação exagerada? Vamos conversar nos comentários.
$BTC $ETH $SOL
#币安广场 #Trezor #Alerta de mercado
(Fonte: Decrypt)
⚠️Aviso de risco: As informações acima são compartilhadas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
A Trezor revelou que seu parceiro logístico Skladon sofreu uma invasão em 7 de novembro, e as informações de cerca de 27 mil pedidos foram expostas, incluindo nomes, telefones, e-mails e endereços. Os backups das carteiras, PINs e frases de recuperação não foram afetados. Este é o terceiro incidente de segurança envolvendo terceiros em três meses, e alguns usuários já receberam ligações fraudulentas. Isso é um alerta para os detentores de $BTC ou uma preocupação exagerada? Vamos conversar nos comentários.
$BTC $ETH $SOL
#币安广场 #Trezor #Alerta de mercado
(Fonte: Decrypt)
⚠️Aviso de risco: As informações acima são compartilhadas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
5

·
--
De novo: pela terceira vez em um ano, a Trezor foi prejudicada por um parceiro. Desta vez, foi a empresa de logística Skladon, invadida em 7 de novembro. Os nomes, telefones, endereços residenciais, e-mails e histórico de compras de cerca de 27 mil pedidos foram todos exportados. As frases de recuperação, os PINs e as próprias carteiras estão seguros, mas os golpistas agora têm seus endereços e informações sobre os pedidos; é preciso ficar atento a ligações de phishing e ao risco de visitas à sua casa. A Trezor reduziu o período de retenção dos dados de 90 para 45 dias e lançou a retirada anônima em 18 países. A ideia de comprar uma carteira de hardware é justamente ter tranquilidade, mas o endereço acabou vazando primeiro. O que você acha?
#Trezor #硬件钱包 #数据泄露 #加密货币安全 #GolpeDePhishing
De novo: pela terceira vez em um ano, a Trezor foi prejudicada por um parceiro. Desta vez, foi a empresa de logística Skladon, invadida em 7 de novembro. Os nomes, telefones, endereços residenciais, e-mails e histórico de compras de cerca de 27 mil pedidos foram todos exportados. As frases de recuperação, os PINs e as próprias carteiras estão seguros, mas os golpistas agora têm seus endereços e informações sobre os pedidos; é preciso ficar atento a ligações de phishing e ao risco de visitas à sua casa. A Trezor reduziu o período de retenção dos dados de 90 para 45 dias e lançou a retirada anônima em 18 países. A ideia de comprar uma carteira de hardware é justamente ter tranquilidade, mas o endereço acabou vazando primeiro. O que você acha?
#Trezor #硬件钱包 #数据泄露 #加密货币安全 #GolpeDePhishing
#Trezor #硬件钱包 #数据泄露 #加密货币安全 #GolpeDePhishing
1
Dados de clientes da Trezor vazaram devido a uma violação de segurança de um parceiro terceirizado
- A Trezor alerta que dados de clientes (nomes, números de telefone, endereços de entrega) vazaram.
- Um invasor acessou informações de 27.000 pedidos do fornecedor de serviços de transporte.
- Esta é a terceira violação da Trezor neste ano.
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
Fonte: CoinTelegraph
Dados de clientes da Trezor vazaram devido a uma violação de segurança de um parceiro terceirizado
- A Trezor alerta que dados de clientes (nomes, números de telefone, endereços de entrega) vazaram.
- Um invasor acessou informações de 27.000 pedidos do fornecedor de serviços de transporte.
- Esta é a terceira violação da Trezor neste ano.
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
Fonte: CoinTelegraph
- A Trezor alerta que dados de clientes (nomes, números de telefone, endereços de entrega) vazaram.
- Um invasor acessou informações de 27.000 pedidos do fornecedor de serviços de transporte.
- Esta é a terceira violação da Trezor neste ano.
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
Fonte: CoinTelegraph
161
·
--
【Compre uma carteira de hardware e o endereço da sua casa acaba nas mãos de hackers! Empresa de logística da Trezor é invadida; dados de cerca de 27 mil pedidos são expostos】
A Trezor revelou em 16 de novembro que sua parceira logística Skladon foi invadida em 7 de novembro. Segundo a empresa, dados de cerca de 27 mil pedidos feitos entre 9 de agosto e 7 de novembro — nomes, telefones, e-mails, endereços de entrega, produtos comprados e preços — provavelmente foram exportados. Backups das carteiras, PINs e senhas não foram afetados, e os pedidos dos EUA não foram impactados. Esta é a segunda vez desde agosto que dados de clientes da Trezor são expostos por causa de uma empresa de logística. Alguns usuários já relataram ter recebido ligações fraudulentas. Considere golpista qualquer pessoa que diga estar ligando da Trezor ou peça sua frase de recuperação.
#Trezor #硬件钱包 #SegurançaDaCarteira
【Compre uma carteira de hardware e o endereço da sua casa acaba nas mãos de hackers! Empresa de logística da Trezor é invadida; dados de cerca de 27 mil pedidos são expostos】
A Trezor revelou em 16 de novembro que sua parceira logística Skladon foi invadida em 7 de novembro. Segundo a empresa, dados de cerca de 27 mil pedidos feitos entre 9 de agosto e 7 de novembro — nomes, telefones, e-mails, endereços de entrega, produtos comprados e preços — provavelmente foram exportados. Backups das carteiras, PINs e senhas não foram afetados, e os pedidos dos EUA não foram impactados. Esta é a segunda vez desde agosto que dados de clientes da Trezor são expostos por causa de uma empresa de logística. Alguns usuários já relataram ter recebido ligações fraudulentas. Considere golpista qualquer pessoa que diga estar ligando da Trezor ou peça sua frase de recuperação.
#Trezor #硬件钱包 #SegurançaDaCarteira
A Trezor revelou em 16 de novembro que sua parceira logística Skladon foi invadida em 7 de novembro. Segundo a empresa, dados de cerca de 27 mil pedidos feitos entre 9 de agosto e 7 de novembro — nomes, telefones, e-mails, endereços de entrega, produtos comprados e preços — provavelmente foram exportados. Backups das carteiras, PINs e senhas não foram afetados, e os pedidos dos EUA não foram impactados. Esta é a segunda vez desde agosto que dados de clientes da Trezor são expostos por causa de uma empresa de logística. Alguns usuários já relataram ter recebido ligações fraudulentas. Considere golpista qualquer pessoa que diga estar ligando da Trezor ou peça sua frase de recuperação.
#Trezor #硬件钱包 #SegurançaDaCarteira
266
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#IsAnthropic’s$1.5TMarketCapJustified?
62,775 visualizações
312 a discutir
2
#BTCBelow$62KAmidHikeFearsAndShiftToAnthropic
20,381 visualizações
116 a discutir
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
258,674 visualizações
2,059 a discutir
4
#CanGTA6'sLaunchLiftTTWOShares?
207,868 visualizações
1,485 a discutir
5
#HongKongProposesSFCLicensingForFourVirtualAssetServices
404 visualizações
16 a discutir
6
#BlackRockBitcoinETFRecordsLargestDailyOutflow
17,904 visualizações
213 a discutir
7
#LedgerProbesTamperedWalletsInBerlinAndDubai
26,327 visualizações
349 a discutir
8
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
42,516 visualizações
406 a discutir
9
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
427,868 visualizações
2,665 a discutir
10
#StrategySTRCPreferredSlips3.65%Below$100Par
14,374 visualizações
104 a discutir