
#seguridadcripto
seguridadcripto
335,083 visualizações
452 a discutir
Popular
Mais recente

O que aconteceu e como conseguiram hackear a Binance?
$BNB
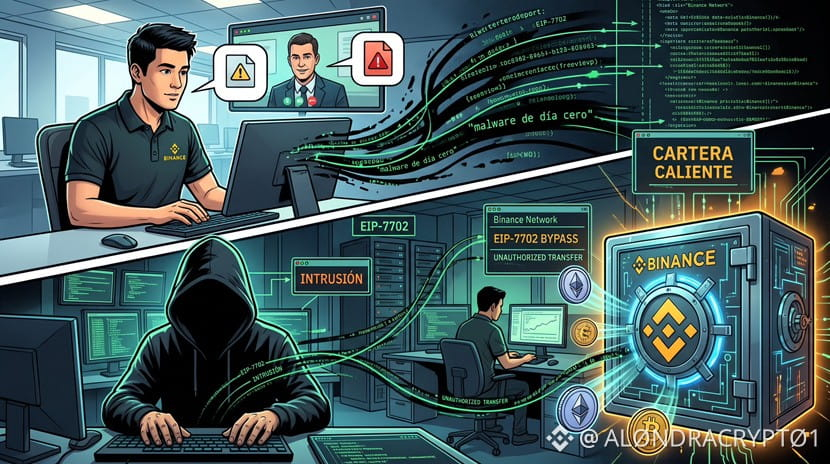
A Binance revelou os detalhes do hack de US$ 6,3 bilhões, atribuído a hackers da Coreia do Norte, e a história parece coisa de cinema. Não foi uma falha no sistema, mas um ataque que durou meses e começou com um descuido humano.
1. A falsa entrevista de emprego: Um hacker se passou por recrutador em uma plataforma de empregos e entrou em contato com um engenheiro da Binance. Conquistaram a confiança dele com videochamadas e perfis falsos. Na “segunda entrevista”, pediram que ele baixasse um arquivo para um teste de programação. Esse arquivo continha um vírus espião que infectou o computador de trabalho dele.
2. A infiltração: Com esse acesso, os invasores entraram nos computadores de outros engenheiros da equipe de carteiras da empresa.
3. O roubo: Uma vez lá dentro, usaram um protocolo da Ethereum (EIP-7702) para obter permissões de saque em uma carteira quente (conectada à internet). Nenhuma chave individual da Binance conseguiu impedir o ataque a tempo, porque as carteiras da empresa exigem várias autorizações, o que atrasou a resposta por algumas horas enquanto os fundos eram retirados.
A boa notícia: A Binance garante que 98% dos fundos roubados já foram repostos com recursos da própria empresa e que foi possível congelar US$ 2,85 bilhões. Além disso, assegura que os usuários não serão afetados.
O que você acha da estratégia usada pelos hackers? Você se surpreende que um gigante como a Binance tenha caído em uma armadilha de engenharia social? Quero saber nos comentários! 👇
#Binance #SeguridadCripto
{future}(BNBUSDT)
O que aconteceu e como conseguiram hackear a Binance?
$BNB
A Binance revelou os detalhes do hack de US$ 6,3 bilhões, atribuído a hackers da Coreia do Norte, e a história parece coisa de cinema. Não foi uma falha no sistema, mas um ataque que durou meses e começou com um descuido humano.
1. A falsa entrevista de emprego: Um hacker se passou por recrutador em uma plataforma de empregos e entrou em contato com um engenheiro da Binance. Conquistaram a confiança dele com videochamadas e perfis falsos. Na “segunda entrevista”, pediram que ele baixasse um arquivo para um teste de programação. Esse arquivo continha um vírus espião que infectou o computador de trabalho dele.
2. A infiltração: Com esse acesso, os invasores entraram nos computadores de outros engenheiros da equipe de carteiras da empresa.
3. O roubo: Uma vez lá dentro, usaram um protocolo da Ethereum (EIP-7702) para obter permissões de saque em uma carteira quente (conectada à internet). Nenhuma chave individual da Binance conseguiu impedir o ataque a tempo, porque as carteiras da empresa exigem várias autorizações, o que atrasou a resposta por algumas horas enquanto os fundos eram retirados.
A boa notícia: A Binance garante que 98% dos fundos roubados já foram repostos com recursos da própria empresa e que foi possível congelar US$ 2,85 bilhões. Além disso, assegura que os usuários não serão afetados.
O que você acha da estratégia usada pelos hackers? Você se surpreende que um gigante como a Binance tenha caído em uma armadilha de engenharia social? Quero saber nos comentários! 👇
#Binance #SeguridadCripto
$BNB
A Binance revelou os detalhes do hack de US$ 6,3 bilhões, atribuído a hackers da Coreia do Norte, e a história parece coisa de cinema. Não foi uma falha no sistema, mas um ataque que durou meses e começou com um descuido humano.
1. A falsa entrevista de emprego: Um hacker se passou por recrutador em uma plataforma de empregos e entrou em contato com um engenheiro da Binance. Conquistaram a confiança dele com videochamadas e perfis falsos. Na “segunda entrevista”, pediram que ele baixasse um arquivo para um teste de programação. Esse arquivo continha um vírus espião que infectou o computador de trabalho dele.
2. A infiltração: Com esse acesso, os invasores entraram nos computadores de outros engenheiros da equipe de carteiras da empresa.
3. O roubo: Uma vez lá dentro, usaram um protocolo da Ethereum (EIP-7702) para obter permissões de saque em uma carteira quente (conectada à internet). Nenhuma chave individual da Binance conseguiu impedir o ataque a tempo, porque as carteiras da empresa exigem várias autorizações, o que atrasou a resposta por algumas horas enquanto os fundos eram retirados.
A boa notícia: A Binance garante que 98% dos fundos roubados já foram repostos com recursos da própria empresa e que foi possível congelar US$ 2,85 bilhões. Além disso, assegura que os usuários não serão afetados.
O que você acha da estratégia usada pelos hackers? Você se surpreende que um gigante como a Binance tenha caído em uma armadilha de engenharia social? Quero saber nos comentários! 👇
#Binance #SeguridadCripto
1
3
3.6k
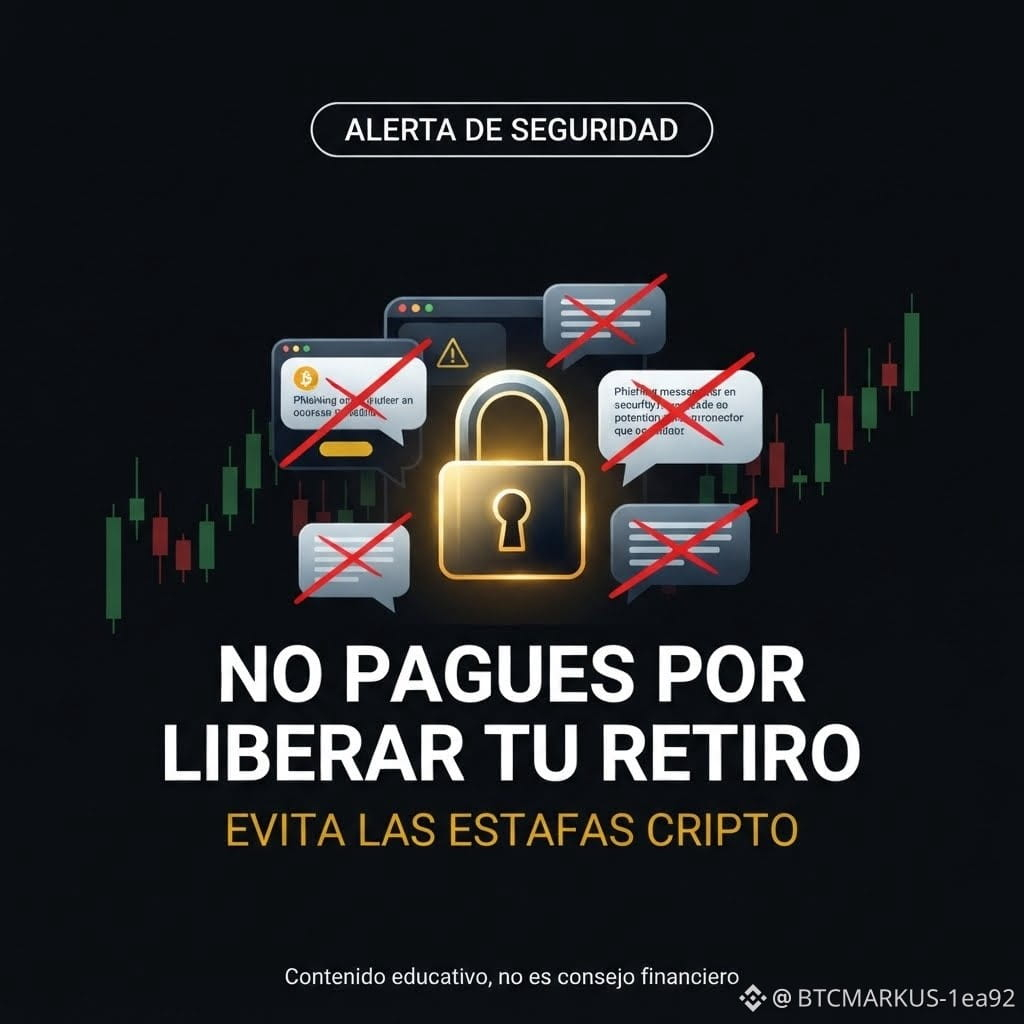
🚨 Estão oferecendo acelerar um saque da Binance em troca de dinheiro? CUIDADO.
Hoje, 2 de novembro, a Binance alertou sobre golpistas que aproveitam a retomada dos saques para se passar pela plataforma.
Há três sinais de alerta:
❌ Cobrar para acelerar um saque.
❌ Oferecer um lugar prioritário na fila.
❌ Pedir para você transferir seus $BTC ou mover seus fundos para um suposto «cofre seguro».
A Binance também alerta que você nunca deve compartilhar senhas, códigos 2FA nem frases de recuperação.
🔐 Verifique suas operações apenas pelo aplicativo e pelos canais oficiais.
💬 Pergunta: qual desses golpes você considera mais perigoso: as cobranças falsas, as mensagens privadas ou os cofres falsos?
Estou construindo esta comunidade para aprender, analisar e compartilhar informações cripto verificadas. Siga-me e participe. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
{spot}(BTCUSDT)
🚨 Estão oferecendo acelerar um saque da Binance em troca de dinheiro? CUIDADO.
Hoje, 2 de novembro, a Binance alertou sobre golpistas que aproveitam a retomada dos saques para se passar pela plataforma.
Há três sinais de alerta:
❌ Cobrar para acelerar um saque.
❌ Oferecer um lugar prioritário na fila.
❌ Pedir para você transferir seus $BTC ou mover seus fundos para um suposto «cofre seguro».
A Binance também alerta que você nunca deve compartilhar senhas, códigos 2FA nem frases de recuperação.
🔐 Verifique suas operações apenas pelo aplicativo e pelos canais oficiais.
💬 Pergunta: qual desses golpes você considera mais perigoso: as cobranças falsas, as mensagens privadas ou os cofres falsos?
Estou construindo esta comunidade para aprender, analisar e compartilhar informações cripto verificadas. Siga-me e participe. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
Hoje, 2 de novembro, a Binance alertou sobre golpistas que aproveitam a retomada dos saques para se passar pela plataforma.
Há três sinais de alerta:
❌ Cobrar para acelerar um saque.
❌ Oferecer um lugar prioritário na fila.
❌ Pedir para você transferir seus $BTC ou mover seus fundos para um suposto «cofre seguro».
A Binance também alerta que você nunca deve compartilhar senhas, códigos 2FA nem frases de recuperação.
🔐 Verifique suas operações apenas pelo aplicativo e pelos canais oficiais.
💬 Pergunta: qual desses golpes você considera mais perigoso: as cobranças falsas, as mensagens privadas ou os cofres falsos?
Estou construindo esta comunidade para aprender, analisar e compartilhar informações cripto verificadas. Siga-me e participe. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
1
118
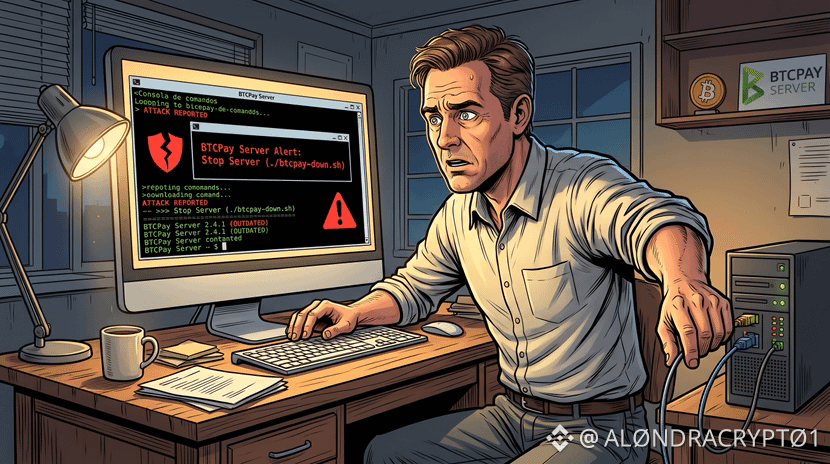
$BTC Alerta no BTCPay Server: o risco real das carteiras quentes e da autocustódia ⚠️💻
O BTCPay Server, o popular processador de código aberto que permite aos comerciantes receber pagamentos em Bitcoin sem intermediários, pediu aos usuários que desligassem seus servidores após relatos de invasores esvaziando carteiras quentes.
O que aconteceu e o que esse caso nos ensina?
- Carteiras quentes expostas: quando um servidor armazena as sementes ou chaves para automatizar cobranças e pagamentos, qualquer invasão ao servidor dá ao invasor livre acesso para esvaziar os fundos.
- O outro lado da descentralização: por serem servidores privados independentes, não existe uma empresa central com um interruptor para deter o ataque; cada comerciante é totalmente responsável pela sua segurança e por desligar seu sistema.
- A importância de atualizar: os incidentes parecem se concentrar em versões desatualizadas (anteriores à 2.4.2). Em uma infraestrutura cripto, adiar uma atualização de software é deixar a porta aberta.
🔖 Regra de ouro:
Em um negócio ou gateway de pagamento, nunca mantenha em uma carteira quente conectada mais dinheiro do que o estritamente necessário para o dia a dia. Todo o restante deve ser transferido para uma carteira fria.
📌 Se você aceita Bitcoin no seu negócio ou gerencia seus próprios servidores, mantém seus sistemas sempre atualizados ou costuma adiar as atualizações?
#noticias 🗞️
#bitcoin #SeguridadCripto
{future}(BTCUSDT)
$BTC Alerta no BTCPay Server: o risco real das carteiras quentes e da autocustódia ⚠️💻
O BTCPay Server, o popular processador de código aberto que permite aos comerciantes receber pagamentos em Bitcoin sem intermediários, pediu aos usuários que desligassem seus servidores após relatos de invasores esvaziando carteiras quentes.
O que aconteceu e o que esse caso nos ensina?
- Carteiras quentes expostas: quando um servidor armazena as sementes ou chaves para automatizar cobranças e pagamentos, qualquer invasão ao servidor dá ao invasor livre acesso para esvaziar os fundos.
- O outro lado da descentralização: por serem servidores privados independentes, não existe uma empresa central com um interruptor para deter o ataque; cada comerciante é totalmente responsável pela sua segurança e por desligar seu sistema.
- A importância de atualizar: os incidentes parecem se concentrar em versões desatualizadas (anteriores à 2.4.2). Em uma infraestrutura cripto, adiar uma atualização de software é deixar a porta aberta.
🔖 Regra de ouro:
Em um negócio ou gateway de pagamento, nunca mantenha em uma carteira quente conectada mais dinheiro do que o estritamente necessário para o dia a dia. Todo o restante deve ser transferido para uma carteira fria.
📌 Se você aceita Bitcoin no seu negócio ou gerencia seus próprios servidores, mantém seus sistemas sempre atualizados ou costuma adiar as atualizações?
#noticias 🗞️
#bitcoin #SeguridadCripto
O BTCPay Server, o popular processador de código aberto que permite aos comerciantes receber pagamentos em Bitcoin sem intermediários, pediu aos usuários que desligassem seus servidores após relatos de invasores esvaziando carteiras quentes.
O que aconteceu e o que esse caso nos ensina?
- Carteiras quentes expostas: quando um servidor armazena as sementes ou chaves para automatizar cobranças e pagamentos, qualquer invasão ao servidor dá ao invasor livre acesso para esvaziar os fundos.
- O outro lado da descentralização: por serem servidores privados independentes, não existe uma empresa central com um interruptor para deter o ataque; cada comerciante é totalmente responsável pela sua segurança e por desligar seu sistema.
- A importância de atualizar: os incidentes parecem se concentrar em versões desatualizadas (anteriores à 2.4.2). Em uma infraestrutura cripto, adiar uma atualização de software é deixar a porta aberta.
🔖 Regra de ouro:
Em um negócio ou gateway de pagamento, nunca mantenha em uma carteira quente conectada mais dinheiro do que o estritamente necessário para o dia a dia. Todo o restante deve ser transferido para uma carteira fria.
📌 Se você aceita Bitcoin no seu negócio ou gerencia seus próprios servidores, mantém seus sistemas sempre atualizados ou costuma adiar as atualizações?
#noticias 🗞️
#bitcoin #SeguridadCripto
4
1.3k
Artigo
SEGURANÇA BINANCE🛡️ Paz, Confiança e Cuidado Extremo na Web3 BINANCE UM CAMPEÃO.
Porque assim me disse o Senhor: Ficarei quieto e olharei da minha morada, como o sol claro depois da chuva, e como uma nuvem de orvalho no calor da sega. Isaías 18:4 (RV1960)
Família Binanciana, é hora de falar com franqueza, manter a calma e ficar de olhos bem abertos.
Na Palavra, vemos como o Senhor nos ensina a ficar quietos e em paz, observando com absoluta serenidade em meio a qualquer tempestade. Essa mesma quietude e tranquilidade é o que devemos ter hoje:
SEGURANÇA BINANCE
🛡️ Paz, Confiança e Cuidado Extremo na Web3 BINANCE UM CAMPEÃO.
Porque assim me disse o Senhor: Ficarei quieto e olharei da minha morada, como o sol claro depois da chuva, e como uma nuvem de orvalho no calor da sega. Isaías 18:4 (RV1960)
Família Binanciana, é hora de falar com franqueza, manter a calma e ficar de olhos bem abertos.
Na Palavra, vemos como o Senhor nos ensina a ficar quietos e em paz, observando com absoluta serenidade em meio a qualquer tempestade. Essa mesma quietude e tranquilidade é o que devemos ter hoje:
Porque assim me disse o Senhor: Ficarei quieto e olharei da minha morada, como o sol claro depois da chuva, e como uma nuvem de orvalho no calor da sega. Isaías 18:4 (RV1960)
Família Binanciana, é hora de falar com franqueza, manter a calma e ficar de olhos bem abertos.
Na Palavra, vemos como o Senhor nos ensina a ficar quietos e em paz, observando com absoluta serenidade em meio a qualquer tempestade. Essa mesma quietude e tranquilidade é o que devemos ter hoje:
262
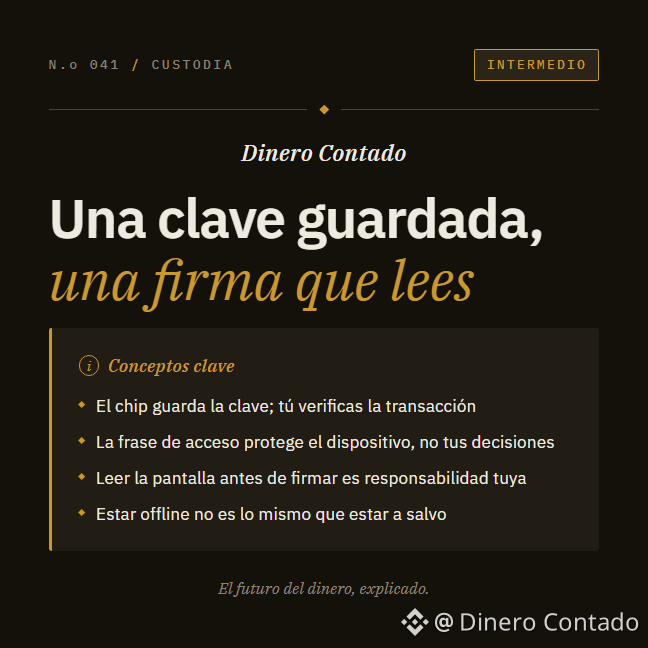
Muita gente compra uma carteira de hardware e considera o assunto segurança encerrado.
Faz sentido pensar assim. O chip do dispositivo guarda a chave e nunca se conecta à internet; a assinatura acontece ali dentro, sem expô-la. Isso impede o roubo remoto, porque nenhum vírus no seu computador pode copiar algo que nunca sai do aparelho. Mas impedir essa ameaça não impede todas as outras.
É aí que está o que quase ninguém verifica. Você entra em uma página falsa de exchange e autoriza um contrato a movimentar seus fundos. Seu computador mostra 0.05 $ETH, mas o dado que chega ao dispositivo é outro: permissão ilimitada sobre sua carteira. O aparelho exibe isso letra por letra na própria tela. Se você confirmar sem ler, ele assina exatamente aquilo. O chip não falhou. A decisão, sim.
A frase de acesso do dispositivo protege contra quem o rouba, não contra aquilo que você mesmo aprova por engano: uma coisa é o acesso, outra é o discernimento. Confundi-los explica boa parte do phishing cripto atual. A carteira de papel ensina a mesma lição: tirar uma chave da internet a protege de um tipo de ameaça, não de todas. Um papel molha, queima ou se perde, e ninguém percebe até ser tarde demais. Estar offline não é o mesmo que estar seguro.
Uma carteira de hardware protege a chave; assinar continua sendo uma decisão humana, e é aí que está seu verdadeiro limite.
CONCEITOS-CHAVE
- O chip offline evita o roubo remoto da chave, mas não verifica se a transação que você assina é legítima.
- A frase de acesso protege o dispositivo contra roubo físico, não contra as transações que você mesmo autoriza por engano.
- Nenhuma carteira, de hardware ou de papel, substitui o hábito de ler a tela antes de confirmar.
O dispositivo mantém a chave longe da internet. Ler cada assinatura antes de confirmar é tarefa sua, não de nenhum chip.
Transparência: a Binance pode nos pagar uma comissão se você negociar após clicar em um símbolo de ativo ou em um link de preço desta publicação.
#Custodia #Autocustodia #SeguridadCripto #CarteiraHardware
Muita gente compra uma carteira de hardware e considera o assunto segurança encerrado.
Faz sentido pensar assim. O chip do dispositivo guarda a chave e nunca se conecta à internet; a assinatura acontece ali dentro, sem expô-la. Isso impede o roubo remoto, porque nenhum vírus no seu computador pode copiar algo que nunca sai do aparelho. Mas impedir essa ameaça não impede todas as outras.
É aí que está o que quase ninguém verifica. Você entra em uma página falsa de exchange e autoriza um contrato a movimentar seus fundos. Seu computador mostra 0.05 $ETH , mas o dado que chega ao dispositivo é outro: permissão ilimitada sobre sua carteira. O aparelho exibe isso letra por letra na própria tela. Se você confirmar sem ler, ele assina exatamente aquilo. O chip não falhou. A decisão, sim.
A frase de acesso do dispositivo protege contra quem o rouba, não contra aquilo que você mesmo aprova por engano: uma coisa é o acesso, outra é o discernimento. Confundi-los explica boa parte do phishing cripto atual. A carteira de papel ensina a mesma lição: tirar uma chave da internet a protege de um tipo de ameaça, não de todas. Um papel molha, queima ou se perde, e ninguém percebe até ser tarde demais. Estar offline não é o mesmo que estar seguro.
Uma carteira de hardware protege a chave; assinar continua sendo uma decisão humana, e é aí que está seu verdadeiro limite.
CONCEITOS-CHAVE
- O chip offline evita o roubo remoto da chave, mas não verifica se a transação que você assina é legítima.
- A frase de acesso protege o dispositivo contra roubo físico, não contra as transações que você mesmo autoriza por engano.
- Nenhuma carteira, de hardware ou de papel, substitui o hábito de ler a tela antes de confirmar.
O dispositivo mantém a chave longe da internet. Ler cada assinatura antes de confirmar é tarefa sua, não de nenhum chip.
Transparência: a Binance pode nos pagar uma comissão se você negociar após clicar em um símbolo de ativo ou em um link de preço desta publicação.
#Custodia #Autocustodia #SeguridadCripto #CarteiraHardware
Faz sentido pensar assim. O chip do dispositivo guarda a chave e nunca se conecta à internet; a assinatura acontece ali dentro, sem expô-la. Isso impede o roubo remoto, porque nenhum vírus no seu computador pode copiar algo que nunca sai do aparelho. Mas impedir essa ameaça não impede todas as outras.
É aí que está o que quase ninguém verifica. Você entra em uma página falsa de exchange e autoriza um contrato a movimentar seus fundos. Seu computador mostra 0.05 $ETH , mas o dado que chega ao dispositivo é outro: permissão ilimitada sobre sua carteira. O aparelho exibe isso letra por letra na própria tela. Se você confirmar sem ler, ele assina exatamente aquilo. O chip não falhou. A decisão, sim.
A frase de acesso do dispositivo protege contra quem o rouba, não contra aquilo que você mesmo aprova por engano: uma coisa é o acesso, outra é o discernimento. Confundi-los explica boa parte do phishing cripto atual. A carteira de papel ensina a mesma lição: tirar uma chave da internet a protege de um tipo de ameaça, não de todas. Um papel molha, queima ou se perde, e ninguém percebe até ser tarde demais. Estar offline não é o mesmo que estar seguro.
Uma carteira de hardware protege a chave; assinar continua sendo uma decisão humana, e é aí que está seu verdadeiro limite.
CONCEITOS-CHAVE
- O chip offline evita o roubo remoto da chave, mas não verifica se a transação que você assina é legítima.
- A frase de acesso protege o dispositivo contra roubo físico, não contra as transações que você mesmo autoriza por engano.
- Nenhuma carteira, de hardware ou de papel, substitui o hábito de ler a tela antes de confirmar.
O dispositivo mantém a chave longe da internet. Ler cada assinatura antes de confirmar é tarefa sua, não de nenhum chip.
Transparência: a Binance pode nos pagar uma comissão se você negociar após clicar em um símbolo de ativo ou em um link de preço desta publicação.
#Custodia #Autocustodia #SeguridadCripto #CarteiraHardware
1
144
Os 3 ENSINAMENTOS fundamentais para qualquer pessoa que investe.
1. As stablecoins ($USDT,$USDC) não são 100% suas:
São excelentes ferramentas para congelar lucros ou enviar pagamentos rápidos, mas têm um botão centralizado de pausa. Se a empresa emissora sofrer pressão, suspeitar da sua conta ou houver algum mal-entendido, seus fundos podem ser bloqueados com um único clique.
2. Bitcoin ($BTC ) é liberdade absoluta, mas com risco total:
Ninguém no mundo (nem governos, nem empresas) pode pausar ou congelar uma carteira de Bitcoin no nível do código. No entanto, essa mesma liberdade significa que, se você for hackeado ou enviar para o endereço errado, não existe nenhum serviço de atendimento ao cliente para o qual você possa ligar e recuperar o dinheiro.
3. Não dependa de que "a indústria" vá resgatá-lo:
A Binance foi ajudada em poucas horas porque movimentar US$ 3.000 milhões colocava em jogo a reputação de todo o mercado cripto. Se um golpista ou hacker roubar US$ 500 ou US$ 5.000 de um usuário comum, ninguém vai apertar um botão de emergência por ele. O que nos cabe fazer como cidadãos comuns? Assumir nossa própria defesa: nunca guardar todas as economias em um só lugar, separar o dinheiro para operar do dinheiro de longo prazo, desconfiar de links suspeitos e sempre verificar duas vezes antes de assinar qualquer transação. No mundo cripto, a prevenção é seu único seguro.
Dessas três realidades, qual você considera a mais difícil de administrar na sua rotina diária com criptomoedas?
Conte sua experiência nos comentários…
$BNB
#EducacionFinanciera #SeguridadCripto
{future}(BNBUSDT)
{future}(BTCUSDT)
Os 3 ENSINAMENTOS fundamentais para qualquer pessoa que investe.
1. As stablecoins ($USDT,$USDC) não são 100% suas:
São excelentes ferramentas para congelar lucros ou enviar pagamentos rápidos, mas têm um botão centralizado de pausa. Se a empresa emissora sofrer pressão, suspeitar da sua conta ou houver algum mal-entendido, seus fundos podem ser bloqueados com um único clique.
2. Bitcoin ($BTC ) é liberdade absoluta, mas com risco total:
Ninguém no mundo (nem governos, nem empresas) pode pausar ou congelar uma carteira de Bitcoin no nível do código. No entanto, essa mesma liberdade significa que, se você for hackeado ou enviar para o endereço errado, não existe nenhum serviço de atendimento ao cliente para o qual você possa ligar e recuperar o dinheiro.
3. Não dependa de que "a indústria" vá resgatá-lo:
A Binance foi ajudada em poucas horas porque movimentar US$ 3.000 milhões colocava em jogo a reputação de todo o mercado cripto. Se um golpista ou hacker roubar US$ 500 ou US$ 5.000 de um usuário comum, ninguém vai apertar um botão de emergência por ele. O que nos cabe fazer como cidadãos comuns? Assumir nossa própria defesa: nunca guardar todas as economias em um só lugar, separar o dinheiro para operar do dinheiro de longo prazo, desconfiar de links suspeitos e sempre verificar duas vezes antes de assinar qualquer transação. No mundo cripto, a prevenção é seu único seguro.
Dessas três realidades, qual você considera a mais difícil de administrar na sua rotina diária com criptomoedas?
Conte sua experiência nos comentários…
$BNB
#EducacionFinanciera #SeguridadCripto
1. As stablecoins ($USDT,$USDC) não são 100% suas:
São excelentes ferramentas para congelar lucros ou enviar pagamentos rápidos, mas têm um botão centralizado de pausa. Se a empresa emissora sofrer pressão, suspeitar da sua conta ou houver algum mal-entendido, seus fundos podem ser bloqueados com um único clique.
2. Bitcoin ($BTC ) é liberdade absoluta, mas com risco total:
Ninguém no mundo (nem governos, nem empresas) pode pausar ou congelar uma carteira de Bitcoin no nível do código. No entanto, essa mesma liberdade significa que, se você for hackeado ou enviar para o endereço errado, não existe nenhum serviço de atendimento ao cliente para o qual você possa ligar e recuperar o dinheiro.
3. Não dependa de que "a indústria" vá resgatá-lo:
A Binance foi ajudada em poucas horas porque movimentar US$ 3.000 milhões colocava em jogo a reputação de todo o mercado cripto. Se um golpista ou hacker roubar US$ 500 ou US$ 5.000 de um usuário comum, ninguém vai apertar um botão de emergência por ele. O que nos cabe fazer como cidadãos comuns? Assumir nossa própria defesa: nunca guardar todas as economias em um só lugar, separar o dinheiro para operar do dinheiro de longo prazo, desconfiar de links suspeitos e sempre verificar duas vezes antes de assinar qualquer transação. No mundo cripto, a prevenção é seu único seguro.
Dessas três realidades, qual você considera a mais difícil de administrar na sua rotina diária com criptomoedas?
Conte sua experiência nos comentários…
$BNB
#EducacionFinanciera #SeguridadCripto
cryptogirl007:
The psychological weight of irreversible $BTC transactions is the toughest hurdle, making deliberate mental resets just as vital as hardware cold storage.
17
1
22
3.4k

·
--
EIP-7702 é uma atualização de segurança para a rede Ethereum que foi citada como uma das causas do recente ataque hacker à Binance. A atualização tem como objetivo melhorar a segurança das transações na rede Ethereum, mas sua implementação gerou algumas preocupações entre os desenvolvedores.
Para os traders, essa notícia é importante porque pode afetar a estabilidade e a segurança das transações na rede Ethereum, o que poderia impactar o valor das criptomoedas que utilizam a rede. Os desenvolvedores do Ethereum estão trabalhando para implementar a atualização de forma a minimizar as interrupções no serviço.
Mas que medidas vocês acham que as exchanges deveriam tomar para se proteger contra futuros ataques hackers?
#EIP-7702 #BinanceHack #Ethereum #SegurançaCripto
EIP-7702 é uma atualização de segurança para a rede Ethereum que foi citada como uma das causas do recente ataque hacker à Binance. A atualização tem como objetivo melhorar a segurança das transações na rede Ethereum, mas sua implementação gerou algumas preocupações entre os desenvolvedores.
Para os traders, essa notícia é importante porque pode afetar a estabilidade e a segurança das transações na rede Ethereum, o que poderia impactar o valor das criptomoedas que utilizam a rede. Os desenvolvedores do Ethereum estão trabalhando para implementar a atualização de forma a minimizar as interrupções no serviço.
Mas que medidas vocês acham que as exchanges deveriam tomar para se proteger contra futuros ataques hackers?
#EIP-7702 #BinanceHack #Ethereum #SegurançaCripto
Para os traders, essa notícia é importante porque pode afetar a estabilidade e a segurança das transações na rede Ethereum, o que poderia impactar o valor das criptomoedas que utilizam a rede. Os desenvolvedores do Ethereum estão trabalhando para implementar a atualização de forma a minimizar as interrupções no serviço.
Mas que medidas vocês acham que as exchanges deveriam tomar para se proteger contra futuros ataques hackers?
#EIP-7702 #BinanceHack #Ethereum #SegurançaCripto
218
18.270 $BTC roubados da Binance permanecem imóveis: TRM Labs aponta hackers norte-coreanos 🔍
A empresa de inteligência on-chain TRM Labs atribuiu, com “alta confiança”, o ataque recente à Binance ao grupo norte-coreano TraderTraitor.
Os dados da blockchain mostram que os 18.270 BTC roubados (aprox. US$ 1.400 milhões) foram rapidamente divididos em 19 carteiras distintas e permanecem completamente intactos, sem registrar saídas. Diferentemente das stablecoins, o Bitcoin não pode ser congelado no nível do contrato, por isso todo o setor mantém um monitoramento rigoroso desses endereços.
A Binance confirmou que o acesso não comprometeu as chaves privadas e reiterou seu compromisso de cobrir a totalidade das perdas com seu fundo de reserva SAFU e capital próprio. Os depósitos e saques serão retomados gradualmente após a conclusão das revisões de segurança.
Você acha que o monitoramento rigoroso do setor impedirá que o invasor consiga liquidar esses BTC? Deixe sua opinião nos comentários 👇 $BNB
#bitcoin #SeguridadCripto
{future}(BTCUSDT)
{future}(BNBUSDT)
18.270 $BTC roubados da Binance permanecem imóveis: TRM Labs aponta hackers norte-coreanos 🔍
A empresa de inteligência on-chain TRM Labs atribuiu, com “alta confiança”, o ataque recente à Binance ao grupo norte-coreano TraderTraitor.
Os dados da blockchain mostram que os 18.270 BTC roubados (aprox. US$ 1.400 milhões) foram rapidamente divididos em 19 carteiras distintas e permanecem completamente intactos, sem registrar saídas. Diferentemente das stablecoins, o Bitcoin não pode ser congelado no nível do contrato, por isso todo o setor mantém um monitoramento rigoroso desses endereços.
A Binance confirmou que o acesso não comprometeu as chaves privadas e reiterou seu compromisso de cobrir a totalidade das perdas com seu fundo de reserva SAFU e capital próprio. Os depósitos e saques serão retomados gradualmente após a conclusão das revisões de segurança.
Você acha que o monitoramento rigoroso do setor impedirá que o invasor consiga liquidar esses BTC? Deixe sua opinião nos comentários 👇 $BNB
#bitcoin #SeguridadCripto
A empresa de inteligência on-chain TRM Labs atribuiu, com “alta confiança”, o ataque recente à Binance ao grupo norte-coreano TraderTraitor.
Os dados da blockchain mostram que os 18.270 BTC roubados (aprox. US$ 1.400 milhões) foram rapidamente divididos em 19 carteiras distintas e permanecem completamente intactos, sem registrar saídas. Diferentemente das stablecoins, o Bitcoin não pode ser congelado no nível do contrato, por isso todo o setor mantém um monitoramento rigoroso desses endereços.
A Binance confirmou que o acesso não comprometeu as chaves privadas e reiterou seu compromisso de cobrir a totalidade das perdas com seu fundo de reserva SAFU e capital próprio. Os depósitos e saques serão retomados gradualmente após a conclusão das revisões de segurança.
Você acha que o monitoramento rigoroso do setor impedirá que o invasor consiga liquidar esses BTC? Deixe sua opinião nos comentários 👇 $BNB
#bitcoin #SeguridadCripto
crypto ven:
por favor tu vas a creer eso cuento eso pura manipulación
7
8
4.6k
💀🔥 MERCADO CRIPTO — SEM FILTRO 🔥💀
📉 30 DE OUTUBRO DE 2026 | UMA MANHÃ DE INCERTEZA
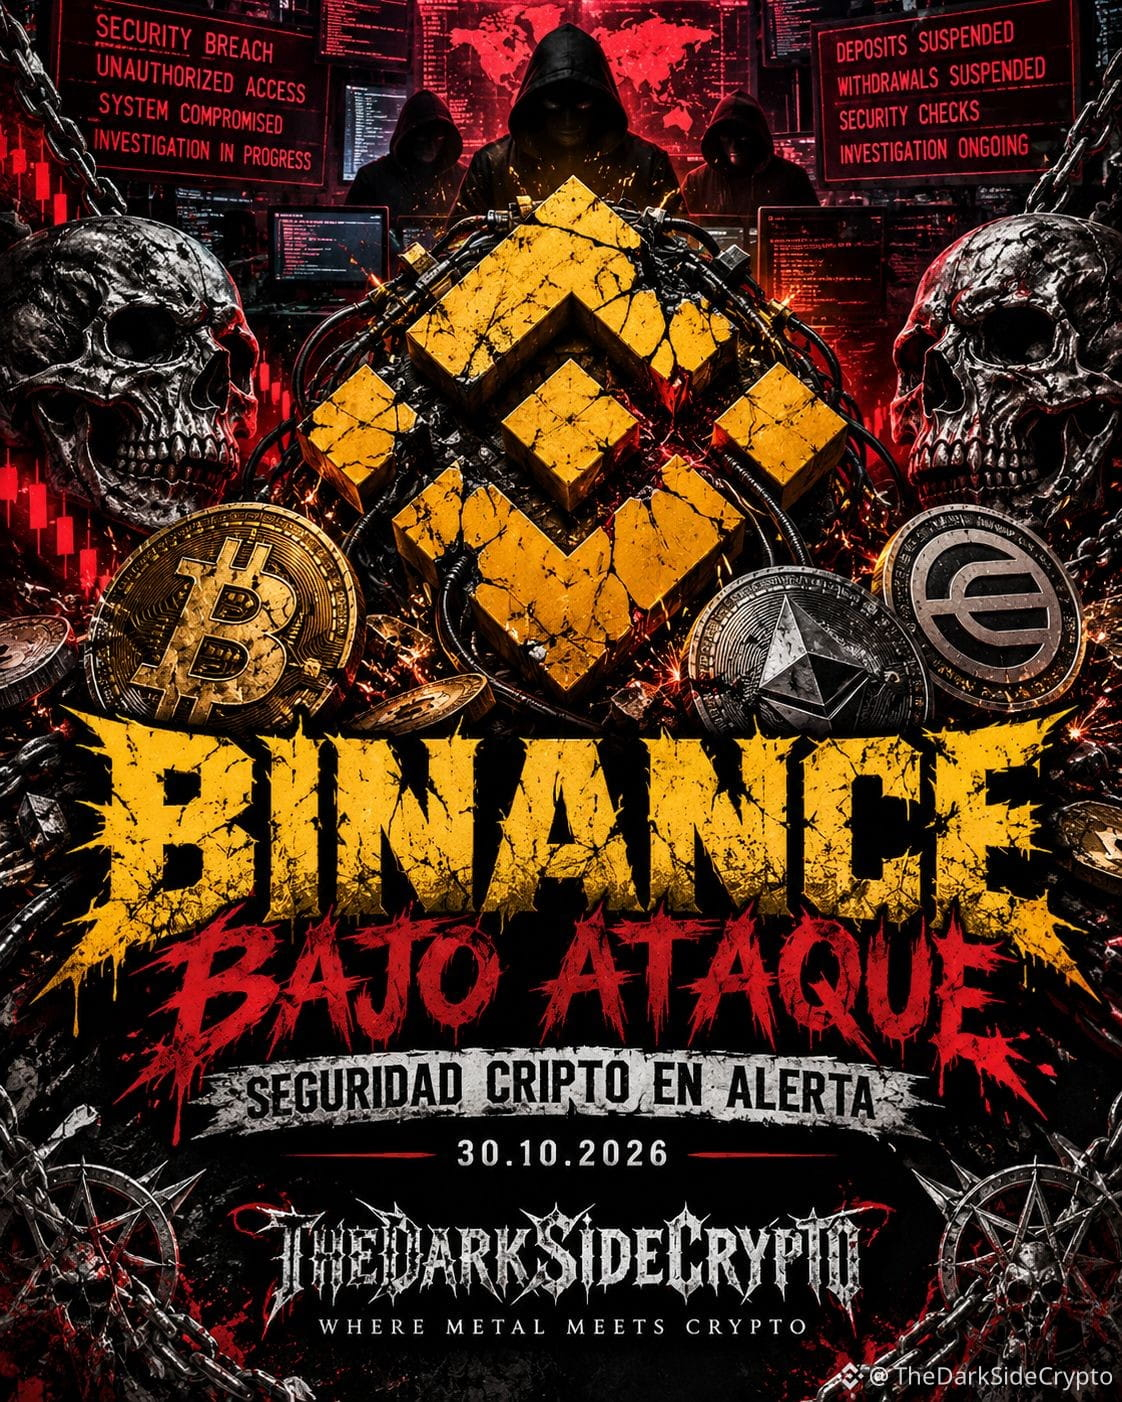
$BTC ú volta a sentir a pressão do mercado, enquanto a volatilidade e as preocupações com a segurança abalam o ecossistema cripto.
⚠️ A Binance confirmou um importante incidente de segurança e a suspensão temporária de depósitos e saques para realizar verificações.
A empresa anunciou medidas de recuperação e cobertura de perdas. A investigação continua.
Mas há algo que não devemos esquecer:
🔥 O VERDADEIRO RISCO NÃO É APENAS UMA CRIPTOMOEDA CAIR DE PREÇO.
Também importam a segurança dos nossos fundos, a transparência das plataformas e as decisões que tomamos quando o medo aparece.
📊 Um mercado em baixa não garante uma oportunidade de compra.
📈 Uma alta também não garante ganhos.
💀 VAMOS ABRIR O DEBATE:
Em momentos de incerteza, você prefere manter suas posições, reduzir os riscos ou esperar até ter mais informações?
Queremos ler opiniões fundamentadas, sem promessas de riqueza fácil e respeitando os diferentes pontos de vista.
🤘 THEDARKSIDECRYPTO Onde o Metal Encontra a Cripto
Os seguidores são conquistados, não implorados.
#bitcoin #Crypto #BinanceSquare #SeguridadCripto #TheDarkSideCrypto
💀🔥 MERCADO CRIPTO — SEM FILTRO 🔥💀
📉 30 DE OUTUBRO DE 2026 | UMA MANHÃ DE INCERTEZA
$BTC ú volta a sentir a pressão do mercado, enquanto a volatilidade e as preocupações com a segurança abalam o ecossistema cripto.
⚠️ A Binance confirmou um importante incidente de segurança e a suspensão temporária de depósitos e saques para realizar verificações.
A empresa anunciou medidas de recuperação e cobertura de perdas. A investigação continua.
Mas há algo que não devemos esquecer:
🔥 O VERDADEIRO RISCO NÃO É APENAS UMA CRIPTOMOEDA CAIR DE PREÇO.
Também importam a segurança dos nossos fundos, a transparência das plataformas e as decisões que tomamos quando o medo aparece.
📊 Um mercado em baixa não garante uma oportunidade de compra.
📈 Uma alta também não garante ganhos.
💀 VAMOS ABRIR O DEBATE:
Em momentos de incerteza, você prefere manter suas posições, reduzir os riscos ou esperar até ter mais informações?
Queremos ler opiniões fundamentadas, sem promessas de riqueza fácil e respeitando os diferentes pontos de vista.
🤘 THEDARKSIDECRYPTO Onde o Metal Encontra a Cripto
Os seguidores são conquistados, não implorados.
#bitcoin #Crypto #BinanceSquare #SeguridadCripto #TheDarkSideCrypto
📉 30 DE OUTUBRO DE 2026 | UMA MANHÃ DE INCERTEZA
$BTC ú volta a sentir a pressão do mercado, enquanto a volatilidade e as preocupações com a segurança abalam o ecossistema cripto.
⚠️ A Binance confirmou um importante incidente de segurança e a suspensão temporária de depósitos e saques para realizar verificações.
A empresa anunciou medidas de recuperação e cobertura de perdas. A investigação continua.
Mas há algo que não devemos esquecer:
🔥 O VERDADEIRO RISCO NÃO É APENAS UMA CRIPTOMOEDA CAIR DE PREÇO.
Também importam a segurança dos nossos fundos, a transparência das plataformas e as decisões que tomamos quando o medo aparece.
📊 Um mercado em baixa não garante uma oportunidade de compra.
📈 Uma alta também não garante ganhos.
💀 VAMOS ABRIR O DEBATE:
Em momentos de incerteza, você prefere manter suas posições, reduzir os riscos ou esperar até ter mais informações?
Queremos ler opiniões fundamentadas, sem promessas de riqueza fácil e respeitando os diferentes pontos de vista.
🤘 THEDARKSIDECRYPTO Onde o Metal Encontra a Cripto
Os seguidores são conquistados, não implorados.
#bitcoin #Crypto #BinanceSquare #SeguridadCripto #TheDarkSideCrypto

El Punk NO Muere!
De TheDarkSideCrypto
Daniela Wedo mps1:
hlw
2
3
81
Verificado
A custódia institucional de criptoativos continua evoluindo. 🔐
O Google apresentará uma solução de custódia baseada em computação multipartidária para proteger ativos digitais e tokenizados.
#SeguridadCripto #Web3 #economiadablockchain
A custódia institucional de criptoativos continua evoluindo. 🔐
O Google apresentará uma solução de custódia baseada em computação multipartidária para proteger ativos digitais e tokenizados.
#SeguridadCripto #Web3 #economiadablockchain
O Google apresentará uma solução de custódia baseada em computação multipartidária para proteger ativos digitais e tokenizados.
#SeguridadCripto #Web3 #economiadablockchain
113
🔐 Um conselho para todos os Binancians:
Não se trata apenas de aprender a ganhar no mundo cripto, mas também de aprender a proteger o que conquistamos.
Não confiem cegamente, verifiquem sempre, protejam suas senhas e nunca compartilhem seus códigos de segurança.
Lembrem-se: o conhecimento também é o melhor investimento, e a segurança faz parte do caminho. 💛
#Binance #SeguridadCripto #Binancians #AprendizadoCrypto
🔐 Um conselho para todos os Binancians:
Não se trata apenas de aprender a ganhar no mundo cripto, mas também de aprender a proteger o que conquistamos.
Não confiem cegamente, verifiquem sempre, protejam suas senhas e nunca compartilhem seus códigos de segurança.
Lembrem-se: o conhecimento também é o melhor investimento, e a segurança faz parte do caminho. 💛
#Binance #SeguridadCripto #Binancians #AprendizadoCrypto
Não se trata apenas de aprender a ganhar no mundo cripto, mas também de aprender a proteger o que conquistamos.
Não confiem cegamente, verifiquem sempre, protejam suas senhas e nunca compartilhem seus códigos de segurança.
Lembrem-se: o conhecimento também é o melhor investimento, e a segurança faz parte do caminho. 💛
#Binance #SeguridadCripto #Binancians #AprendizadoCrypto
81
🚨 Ataque à zkLink Nova: exploram sua ponte e oferecem recompensa de 20% ao invasor.
A zkLink Nova —uma rede de camada 3 (Layer 3) projetada para conectar e compartilhar liquidez entre diferentes blockchains da $ETH Ethereum— confirmou um ataque direto aos contratos de sua ponte. A empresa de cibersegurança SlowMist estima perdas próximas a US$ 783.100.
O invasor aproveitou uma falha de validação no contrato para retirar os fundos. Para evitar danos maiores, a equipe ofereceu uma recompensa de 20% como hacker ético (white hat) se ele devolver o dinheiro roubado, prometendo não iniciar ações legais.
Você acha que essas recompensas são suficientes para que devolvam os fundos ou acabam prejudicando a imagem dos protocolos?
#zkLink #SeguridadCripto
{future}(ETHUSDT)
🚨 Ataque à zkLink Nova: exploram sua ponte e oferecem recompensa de 20% ao invasor.
A zkLink Nova —uma rede de camada 3 (Layer 3) projetada para conectar e compartilhar liquidez entre diferentes blockchains da $ETH Ethereum— confirmou um ataque direto aos contratos de sua ponte. A empresa de cibersegurança SlowMist estima perdas próximas a US$ 783.100.
O invasor aproveitou uma falha de validação no contrato para retirar os fundos. Para evitar danos maiores, a equipe ofereceu uma recompensa de 20% como hacker ético (white hat) se ele devolver o dinheiro roubado, prometendo não iniciar ações legais.
Você acha que essas recompensas são suficientes para que devolvam os fundos ou acabam prejudicando a imagem dos protocolos?
#zkLink #SeguridadCripto
A zkLink Nova —uma rede de camada 3 (Layer 3) projetada para conectar e compartilhar liquidez entre diferentes blockchains da $ETH Ethereum— confirmou um ataque direto aos contratos de sua ponte. A empresa de cibersegurança SlowMist estima perdas próximas a US$ 783.100.
O invasor aproveitou uma falha de validação no contrato para retirar os fundos. Para evitar danos maiores, a equipe ofereceu uma recompensa de 20% como hacker ético (white hat) se ele devolver o dinheiro roubado, prometendo não iniciar ações legais.
Você acha que essas recompensas são suficientes para que devolvam os fundos ou acabam prejudicando a imagem dos protocolos?
#zkLink #SeguridadCripto
HOLD bnb culture:
Sorry, I just thought you had followed me before and then suddenly unfollowed me 😄 It’s all good!
3
3
1.9k

·
--
Antes de abrir o P2P hoje, confira duas coisas que quase ninguém verifica: se o valor mínimo do anúncio é adequado para você e se o método de pagamento está no seu nome. 💡 O BCV abre a Bs. 888,12; as cotações do $USDT oscilam, por isso vale a pena confirmar o spread antes de fechar. Se o anúncio pressionar você a liberar antes de ver o pagamento refletido, é um sinal de alerta. Simples: verifique, tire uma captura de tela e depois libere.
📊 Taxas e análises ao vivo em https://pitbullchain.com
$USDT #P2P #USDT #Venezuela #SeguridadCripto
Antes de abrir o P2P hoje, confira duas coisas que quase ninguém verifica: se o valor mínimo do anúncio é adequado para você e se o método de pagamento está no seu nome. 💡 O BCV abre a Bs. 888,12; as cotações do $USDT oscilam, por isso vale a pena confirmar o spread antes de fechar. Se o anúncio pressionar você a liberar antes de ver o pagamento refletido, é um sinal de alerta. Simples: verifique, tire uma captura de tela e depois libere.
📊 Taxas e análises ao vivo em https://pitbullchain.com
$USDT #P2P #USDT #Venezuela #SeguridadCripto
📊 Taxas e análises ao vivo em https://pitbullchain.com
$USDT #P2P #USDT #Venezuela #SeguridadCripto
34
🚨 COINDCX CONFIRMA PERDA DE 15,99 MILHÕES DE USDT: O RISCO DE USAR ENDEREÇOS ANTIGOS
Neste domingo, 25/10, a exchange CoinDCX confirmou uma perda de 15,99 milhões de USDT, relacionada a movimentações detectadas nos dias 21 e 22 de outubro.
🔎 O QUE ACONTECEU?
Após um ataque em julho de 2025, a CoinDCX deixou de usar determinados endereços de depósito. No entanto, alguns usuários continuaram enviando criptomoedas para esses endereços antigos.
Um sistema automático que deveria transferir esses depósitos para carteiras seguras parou de funcionar por um período. Os fundos se acumularam em uma infraestrutura anteriormente comprometida, e a perda ocorreu.
Segundo a CoinDCX, a empresa absorveu o valor, creditou os depósitos dos clientes e suas carteiras atuais não foram afetadas. Essas afirmações são da plataforma.
🛡️ O QUE FAZER SE VOCÊ DEPOSITAR CRIPTO:
• Copie o endereço atual pelo aplicativo ou site oficial antes de cada envio.
• Não reutilize endereços salvos sem verificar se ainda estão válidos.
• Confira se a rede selecionada corresponde à rede do depósito.
• Se uma exchange anunciar mudanças nos endereços, descarte os antigos.
⚠️ IMPORTANTE
Esse incidente demonstra que os riscos de segurança podem continuar mesmo após um ataque anterior.
Não é um sinal para comprar ou vender criptomoedas, mas um alerta para proteger seus fundos.
Fonte: comunicado oficial da CoinDCX, 25/10/2026.
Você verifica o endereço de depósito toda vez que transfere criptomoedas?
#SegurançaCripto
🚨 COINDCX CONFIRMA PERDA DE 15,99 MILHÕES DE USDT: O RISCO DE USAR ENDEREÇOS ANTIGOS
Neste domingo, 25/10, a exchange CoinDCX confirmou uma perda de 15,99 milhões de USDT, relacionada a movimentações detectadas nos dias 21 e 22 de outubro.
🔎 O QUE ACONTECEU?
Após um ataque em julho de 2025, a CoinDCX deixou de usar determinados endereços de depósito. No entanto, alguns usuários continuaram enviando criptomoedas para esses endereços antigos.
Um sistema automático que deveria transferir esses depósitos para carteiras seguras parou de funcionar por um período. Os fundos se acumularam em uma infraestrutura anteriormente comprometida, e a perda ocorreu.
Segundo a CoinDCX, a empresa absorveu o valor, creditou os depósitos dos clientes e suas carteiras atuais não foram afetadas. Essas afirmações são da plataforma.
🛡️ O QUE FAZER SE VOCÊ DEPOSITAR CRIPTO:
• Copie o endereço atual pelo aplicativo ou site oficial antes de cada envio.
• Não reutilize endereços salvos sem verificar se ainda estão válidos.
• Confira se a rede selecionada corresponde à rede do depósito.
• Se uma exchange anunciar mudanças nos endereços, descarte os antigos.
⚠️ IMPORTANTE
Esse incidente demonstra que os riscos de segurança podem continuar mesmo após um ataque anterior.
Não é um sinal para comprar ou vender criptomoedas, mas um alerta para proteger seus fundos.
Fonte: comunicado oficial da CoinDCX, 25/10/2026.
Você verifica o endereço de depósito toda vez que transfere criptomoedas?
#SegurançaCripto
Neste domingo, 25/10, a exchange CoinDCX confirmou uma perda de 15,99 milhões de USDT, relacionada a movimentações detectadas nos dias 21 e 22 de outubro.
🔎 O QUE ACONTECEU?
Após um ataque em julho de 2025, a CoinDCX deixou de usar determinados endereços de depósito. No entanto, alguns usuários continuaram enviando criptomoedas para esses endereços antigos.
Um sistema automático que deveria transferir esses depósitos para carteiras seguras parou de funcionar por um período. Os fundos se acumularam em uma infraestrutura anteriormente comprometida, e a perda ocorreu.
Segundo a CoinDCX, a empresa absorveu o valor, creditou os depósitos dos clientes e suas carteiras atuais não foram afetadas. Essas afirmações são da plataforma.
🛡️ O QUE FAZER SE VOCÊ DEPOSITAR CRIPTO:
• Copie o endereço atual pelo aplicativo ou site oficial antes de cada envio.
• Não reutilize endereços salvos sem verificar se ainda estão válidos.
• Confira se a rede selecionada corresponde à rede do depósito.
• Se uma exchange anunciar mudanças nos endereços, descarte os antigos.
⚠️ IMPORTANTE
Esse incidente demonstra que os riscos de segurança podem continuar mesmo após um ataque anterior.
Não é um sinal para comprar ou vender criptomoedas, mas um alerta para proteger seus fundos.
Fonte: comunicado oficial da CoinDCX, 25/10/2026.
Você verifica o endereço de depósito toda vez que transfere criptomoedas?
#SegurançaCripto
161
🚨 BITCOIN: ELECTRUM CORRIGE FALHA DE SEGURANÇA QUE JÁ CAUSOU PREJUÍZOS
Em 24/10, a carteira de Bitcoin Electrum lançou a versão 4.8.3 e um alerta de segurança: versões anteriores podiam ser enganadas por servidores maliciosos. O projeto confirmou ataques reais, incluindo um relato de perda de fundos.
🔎 COMO FUNCIONAVA O GOLPE?
Depois de enviar BTC, um servidor malicioso podia exibir no histórico uma transação falsa com um endereço controlado pelo atacante.
Se o usuário tentasse acelerar essa operação aumentando a taxa (função RBF), poderia acabar autorizando um envio real para esse endereço.
Isso não significa que todas as carteiras estejam comprometidas nem que os fundos desapareçam automaticamente.
🛡️ SE VOCÊ USA ELECTRUM:
• Atualize para a versão 4.8.3 em electrum.org.
• Verifique a autenticidade do download.
• Antes de assinar uma transação ou aumentar sua taxa, confira cuidadosamente o destinatário e o valor.
• Nunca compartilhe sua frase de recuperação.
⚠️ IMPORTANTE
A vulnerabilidade afeta versões anteriores à 4.8.3. Ainda não há um número oficial de perdas totais.
Não é uma falha da rede Bitcoin nem um sinal para comprar ou vender $BTC.
A segurança dos seus fundos também depende das ferramentas que você usa para gerenciá-los.
Fonte: Electrum, alerta de segurança de 24/10/2026.
Você usa Electrum ou outra carteira para guardar seus BTC?
#bitcoin #SegurançaCripto
🚨 BITCOIN: ELECTRUM CORRIGE FALHA DE SEGURANÇA QUE JÁ CAUSOU PREJUÍZOS
Em 24/10, a carteira de Bitcoin Electrum lançou a versão 4.8.3 e um alerta de segurança: versões anteriores podiam ser enganadas por servidores maliciosos. O projeto confirmou ataques reais, incluindo um relato de perda de fundos.
🔎 COMO FUNCIONAVA O GOLPE?
Depois de enviar BTC, um servidor malicioso podia exibir no histórico uma transação falsa com um endereço controlado pelo atacante.
Se o usuário tentasse acelerar essa operação aumentando a taxa (função RBF), poderia acabar autorizando um envio real para esse endereço.
Isso não significa que todas as carteiras estejam comprometidas nem que os fundos desapareçam automaticamente.
🛡️ SE VOCÊ USA ELECTRUM:
• Atualize para a versão 4.8.3 em electrum.org.
• Verifique a autenticidade do download.
• Antes de assinar uma transação ou aumentar sua taxa, confira cuidadosamente o destinatário e o valor.
• Nunca compartilhe sua frase de recuperação.
⚠️ IMPORTANTE
A vulnerabilidade afeta versões anteriores à 4.8.3. Ainda não há um número oficial de perdas totais.
Não é uma falha da rede Bitcoin nem um sinal para comprar ou vender $BTC.
A segurança dos seus fundos também depende das ferramentas que você usa para gerenciá-los.
Fonte: Electrum, alerta de segurança de 24/10/2026.
Você usa Electrum ou outra carteira para guardar seus BTC?
#bitcoin #SegurançaCripto
Em 24/10, a carteira de Bitcoin Electrum lançou a versão 4.8.3 e um alerta de segurança: versões anteriores podiam ser enganadas por servidores maliciosos. O projeto confirmou ataques reais, incluindo um relato de perda de fundos.
🔎 COMO FUNCIONAVA O GOLPE?
Depois de enviar BTC, um servidor malicioso podia exibir no histórico uma transação falsa com um endereço controlado pelo atacante.
Se o usuário tentasse acelerar essa operação aumentando a taxa (função RBF), poderia acabar autorizando um envio real para esse endereço.
Isso não significa que todas as carteiras estejam comprometidas nem que os fundos desapareçam automaticamente.
🛡️ SE VOCÊ USA ELECTRUM:
• Atualize para a versão 4.8.3 em electrum.org.
• Verifique a autenticidade do download.
• Antes de assinar uma transação ou aumentar sua taxa, confira cuidadosamente o destinatário e o valor.
• Nunca compartilhe sua frase de recuperação.
⚠️ IMPORTANTE
A vulnerabilidade afeta versões anteriores à 4.8.3. Ainda não há um número oficial de perdas totais.
Não é uma falha da rede Bitcoin nem um sinal para comprar ou vender $BTC.
A segurança dos seus fundos também depende das ferramentas que você usa para gerenciá-los.
Fonte: Electrum, alerta de segurança de 24/10/2026.
Você usa Electrum ou outra carteira para guardar seus BTC?
#bitcoin #SegurançaCripto
123
·
--
# 💸 COMPROU UMA CARTEIRA PARA PROTEGER SEUS BITCOINS… E PERDEU US$ 6,6 MILHÕES.
**Uma história cripto por dia até chegar a 50 seguidores. — Dia 3.**
Imagine ter 80 BTC e decidir guardá-los em uma carteira física para protegê-los.
Foi isso que um investidor fez.
Em 29 de setembro de 2026, seus 80 Bitcoin chegaram a uma nova carteira Ledger. Parecia uma boa decisão: manter suas criptomoedas protegidas fora de uma exchange.
Mas, apenas 10 dias depois, aconteceu o inesperado.
Em 9 de outubro, os 80 BTC saíram da carteira em uma única transferência. Seu valor girava em torno de **US$ 6,6 milhões**.
O mais inquietante? Segundo os primeiros relatos, o investidor havia comprado o dispositivo de um distribuidor terceirizado. Após o incidente, a Ledger pediu ao vendedor que suspendesse as vendas enquanto investigava o ocorrido.
As perdas relacionadas ao incidente podem ser maiores, mas a causa exata ainda não havia sido confirmada quando a notícia foi publicada.
⚠️ **A grande lição:** comprar uma carteira física, por si só, não garante que suas criptomoedas estejam seguras. Também importa onde você a compra, como ela é configurada e como você protege suas chaves.
No mundo cripto, a segurança não é um detalhe: faz parte do investimento.
**Fonte:** informações publicadas pelo Yahoo Finance em 9 de outubro de 2026.
#Bitcoin❗ #crypto #SeguridadCripto #BinanceSquare
# 💸 COMPROU UMA CARTEIRA PARA PROTEGER SEUS BITCOINS… E PERDEU US$ 6,6 MILHÕES.
**Uma história cripto por dia até chegar a 50 seguidores. — Dia 3.**
Imagine ter 80 BTC e decidir guardá-los em uma carteira física para protegê-los.
Foi isso que um investidor fez.
Em 29 de setembro de 2026, seus 80 Bitcoin chegaram a uma nova carteira Ledger. Parecia uma boa decisão: manter suas criptomoedas protegidas fora de uma exchange.
Mas, apenas 10 dias depois, aconteceu o inesperado.
Em 9 de outubro, os 80 BTC saíram da carteira em uma única transferência. Seu valor girava em torno de **US$ 6,6 milhões**.
O mais inquietante? Segundo os primeiros relatos, o investidor havia comprado o dispositivo de um distribuidor terceirizado. Após o incidente, a Ledger pediu ao vendedor que suspendesse as vendas enquanto investigava o ocorrido.
As perdas relacionadas ao incidente podem ser maiores, mas a causa exata ainda não havia sido confirmada quando a notícia foi publicada.
⚠️ **A grande lição:** comprar uma carteira física, por si só, não garante que suas criptomoedas estejam seguras. Também importa onde você a compra, como ela é configurada e como você protege suas chaves.
No mundo cripto, a segurança não é um detalhe: faz parte do investimento.
**Fonte:** informações publicadas pelo Yahoo Finance em 9 de outubro de 2026.
#Bitcoin❗ #crypto #SeguridadCripto #BinanceSquare
**Uma história cripto por dia até chegar a 50 seguidores. — Dia 3.**
Imagine ter 80 BTC e decidir guardá-los em uma carteira física para protegê-los.
Foi isso que um investidor fez.
Em 29 de setembro de 2026, seus 80 Bitcoin chegaram a uma nova carteira Ledger. Parecia uma boa decisão: manter suas criptomoedas protegidas fora de uma exchange.
Mas, apenas 10 dias depois, aconteceu o inesperado.
Em 9 de outubro, os 80 BTC saíram da carteira em uma única transferência. Seu valor girava em torno de **US$ 6,6 milhões**.
O mais inquietante? Segundo os primeiros relatos, o investidor havia comprado o dispositivo de um distribuidor terceirizado. Após o incidente, a Ledger pediu ao vendedor que suspendesse as vendas enquanto investigava o ocorrido.
As perdas relacionadas ao incidente podem ser maiores, mas a causa exata ainda não havia sido confirmada quando a notícia foi publicada.
⚠️ **A grande lição:** comprar uma carteira física, por si só, não garante que suas criptomoedas estejam seguras. Também importa onde você a compra, como ela é configurada e como você protege suas chaves.
No mundo cripto, a segurança não é um detalhe: faz parte do investimento.
**Fonte:** informações publicadas pelo Yahoo Finance em 9 de outubro de 2026.
#Bitcoin❗ #crypto #SeguridadCripto #BinanceSquare
126
·
--
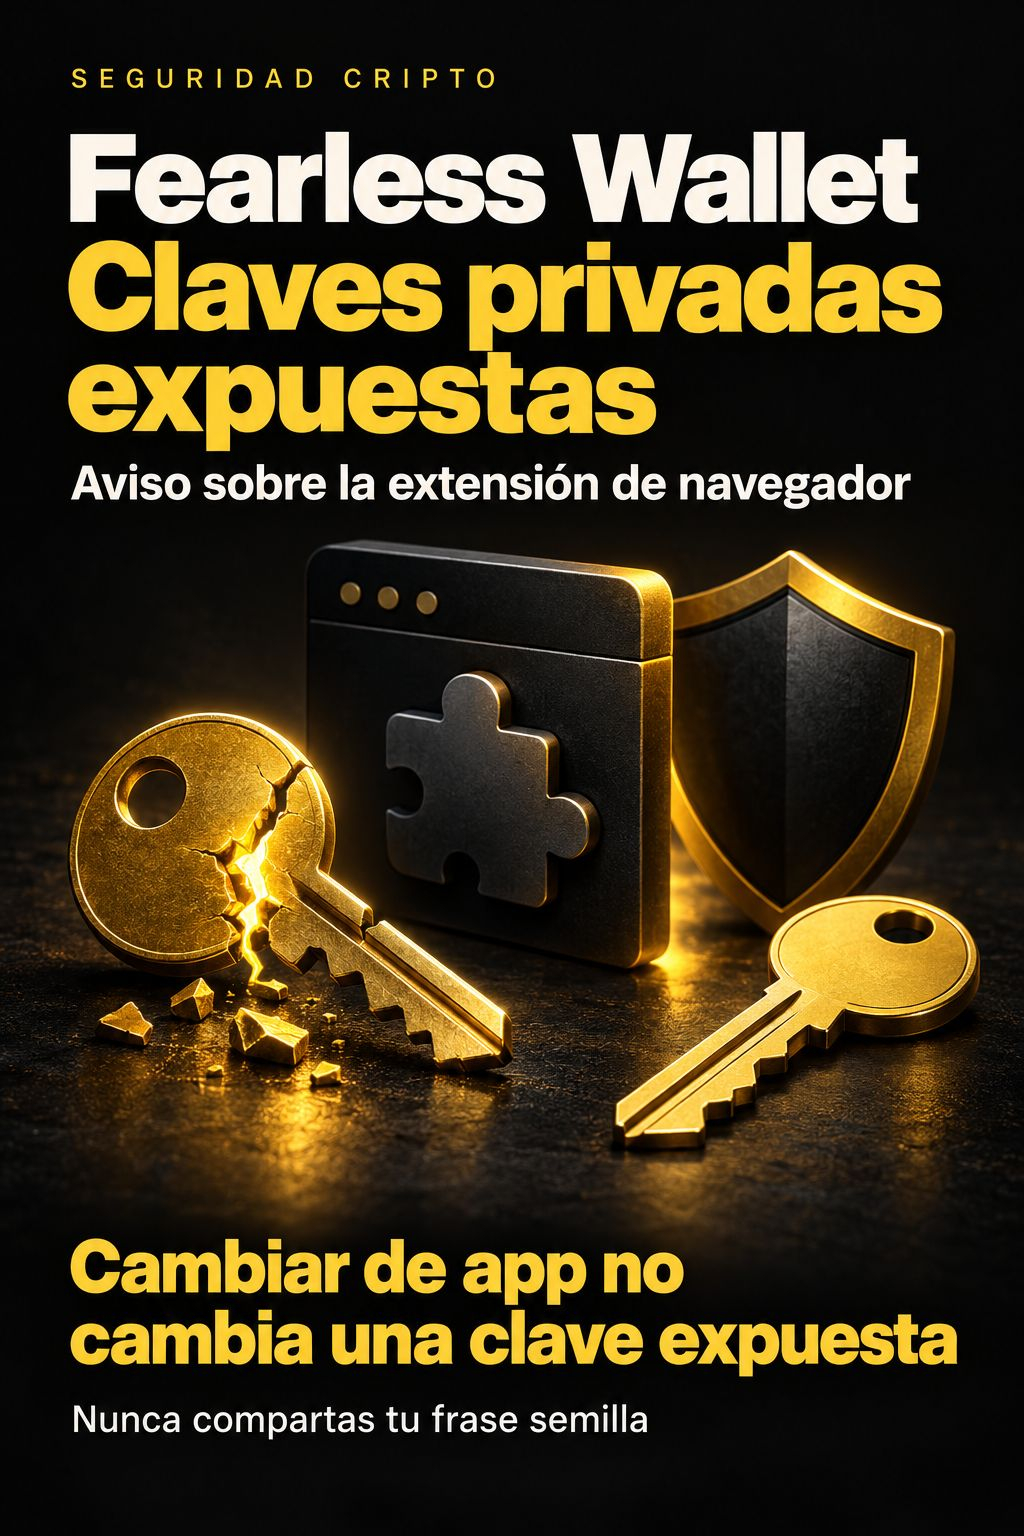
Fearless Wallet: alerta sobre vazamento de chaves privadas
A Polkadot Community Foundation publicou, em 21 de outubro, um aviso sobre a extensão do Fearless Wallet, um aplicativo independente.
Segundo o aviso, as versões 3.0.1, 3.0.3, 3.0.4 e 3.0.5 continham código que enviava a chave privada a um servidor malicioso ao desbloquear a carteira. O código foi incorporado em 19 de fevereiro de 2025: a data do aviso não é a data em que o problema começou.
O problema foi confirmado no Chrome. O Firefox compartilhava código e deve ser considerado comprometido se tiver sido usado durante o período indicado. As versões móveis analisadas não contêm esse código; reutilizar uma chave exposta na extensão mantém o risco.
A recomendação oficial para quem usou a extensão desde fevereiro de 2025 é gerar novas chaves fora do Fearless e transferir os fundos. Alterar a senha, reinstalar o aplicativo ou importar a mesma frase-semente para outro app não é suficiente. Fundos bloqueados exigem atenção específica; consulte o aviso antes de agir. Nunca forneça frases-semente a supostos especialistas em recuperação.
Leitura de mercado: a Binance spot, em 21/10 às 18:26 UTC, mostrava o DOT a 1,189 USDT (+1,54% em 24 h) e o BTC a 84.832,01 USDT (+2,79%). A variação não permite atribuir uma reação ao aviso nem avaliar se uma conta está segura. O risco descrito está na extensão e em suas chaves; não demonstra uma falha do consenso da Polkadot.
Fonte: aviso da Polkadot Community Foundation em seu fórum.
$DOT $BTC $USDT
Conteúdo educativo. Não é aconselhamento financeiro.
#Polkadot #FearlessWallet #SeguridadCripto #Autocustodia
Fearless Wallet: alerta sobre vazamento de chaves privadas
A Polkadot Community Foundation publicou, em 21 de outubro, um aviso sobre a extensão do Fearless Wallet, um aplicativo independente.
Segundo o aviso, as versões 3.0.1, 3.0.3, 3.0.4 e 3.0.5 continham código que enviava a chave privada a um servidor malicioso ao desbloquear a carteira. O código foi incorporado em 19 de fevereiro de 2025: a data do aviso não é a data em que o problema começou.
O problema foi confirmado no Chrome. O Firefox compartilhava código e deve ser considerado comprometido se tiver sido usado durante o período indicado. As versões móveis analisadas não contêm esse código; reutilizar uma chave exposta na extensão mantém o risco.
A recomendação oficial para quem usou a extensão desde fevereiro de 2025 é gerar novas chaves fora do Fearless e transferir os fundos. Alterar a senha, reinstalar o aplicativo ou importar a mesma frase-semente para outro app não é suficiente. Fundos bloqueados exigem atenção específica; consulte o aviso antes de agir. Nunca forneça frases-semente a supostos especialistas em recuperação.
Leitura de mercado: a Binance spot, em 21/10 às 18:26 UTC, mostrava o DOT a 1,189 USDT (+1,54% em 24 h) e o BTC a 84.832,01 USDT (+2,79%). A variação não permite atribuir uma reação ao aviso nem avaliar se uma conta está segura. O risco descrito está na extensão e em suas chaves; não demonstra uma falha do consenso da Polkadot.
Fonte: aviso da Polkadot Community Foundation em seu fórum.
$DOT $BTC $USDT
Conteúdo educativo. Não é aconselhamento financeiro.
#Polkadot #FearlessWallet #SeguridadCripto #Autocustodia
A Polkadot Community Foundation publicou, em 21 de outubro, um aviso sobre a extensão do Fearless Wallet, um aplicativo independente.
Segundo o aviso, as versões 3.0.1, 3.0.3, 3.0.4 e 3.0.5 continham código que enviava a chave privada a um servidor malicioso ao desbloquear a carteira. O código foi incorporado em 19 de fevereiro de 2025: a data do aviso não é a data em que o problema começou.
O problema foi confirmado no Chrome. O Firefox compartilhava código e deve ser considerado comprometido se tiver sido usado durante o período indicado. As versões móveis analisadas não contêm esse código; reutilizar uma chave exposta na extensão mantém o risco.
A recomendação oficial para quem usou a extensão desde fevereiro de 2025 é gerar novas chaves fora do Fearless e transferir os fundos. Alterar a senha, reinstalar o aplicativo ou importar a mesma frase-semente para outro app não é suficiente. Fundos bloqueados exigem atenção específica; consulte o aviso antes de agir. Nunca forneça frases-semente a supostos especialistas em recuperação.
Leitura de mercado: a Binance spot, em 21/10 às 18:26 UTC, mostrava o DOT a 1,189 USDT (+1,54% em 24 h) e o BTC a 84.832,01 USDT (+2,79%). A variação não permite atribuir uma reação ao aviso nem avaliar se uma conta está segura. O risco descrito está na extensão e em suas chaves; não demonstra uma falha do consenso da Polkadot.
Fonte: aviso da Polkadot Community Foundation em seu fórum.
$DOT $BTC $USDT
Conteúdo educativo. Não é aconselhamento financeiro.
#Polkadot #FearlessWallet #SeguridadCripto #Autocustodia
75
🚨 $QUBIC: UM ATAQUE AFETOU 1.404 CARTEIRAS E OBRIGOU A REDE A PARAR
A Qubic informou que, entre 17 e 18 de outubro, um invasor roubou aproximadamente 2,94 trilhões de QU, avaliados em cerca de US$ 1,4 milhão no momento do incidente.
🔎 O QUE ACONTECEU?
O problema estava na geração de algumas sementes de recuperação: as palavras secretas que permitem acessar uma carteira.
Como não eram geradas com aleatoriedade suficiente, algumas podiam ser descobertas por invasores.
⚠️ QUEM PODE TER SIDO AFETADO?
De acordo com o projeto, usuários que criaram suas sementes:
• Em um iPhone ou iPad, antes de 18/10/2026.
• No Safari para Mac, antes de 18/10/2026.
• No aplicativo Qubic para iOS, antes de julho de 2025.
Isso NÃO significa que todas as carteiras da Apple ou outras criptomoedas sejam vulneráveis.
🛑 QUAIS MEDIDAS FORAM TOMADAS?
A rede foi parada para limitar novas movimentações.
A Qubic informou que aproximadamente 87,1% dos tokens roubados ficaram imobilizados na rede e que a MEXC restringiu a conta que recebeu o restante.
Mas fundos congelados NÃO significam fundos recuperados.
🛡️ O QUE FAZER SE VOCÊ USA QUBIC?
Consulte os comunicados oficiais. Atualizar o aplicativo não torna segura uma semente antiga que foi comprometida.
Não compartilhe suas palavras de recuperação nem confie em supostos serviços de resgate.
📌 O PONTO PRINCIPAL
A segurança de uma criptomoeda também depende de como as chaves dos usuários são geradas e protegidas.
Fonte: comunicado da Qubic de 18/10/2026.
💬 Você acha que parar uma blockchain durante um ataque protege os usuários ou cria outro problema?
#Qubic #SegurançaCripto
🚨 $QUBIC: UM ATAQUE AFETOU 1.404 CARTEIRAS E OBRIGOU A REDE A PARAR
A Qubic informou que, entre 17 e 18 de outubro, um invasor roubou aproximadamente 2,94 trilhões de QU, avaliados em cerca de US$ 1,4 milhão no momento do incidente.
🔎 O QUE ACONTECEU?
O problema estava na geração de algumas sementes de recuperação: as palavras secretas que permitem acessar uma carteira.
Como não eram geradas com aleatoriedade suficiente, algumas podiam ser descobertas por invasores.
⚠️ QUEM PODE TER SIDO AFETADO?
De acordo com o projeto, usuários que criaram suas sementes:
• Em um iPhone ou iPad, antes de 18/10/2026.
• No Safari para Mac, antes de 18/10/2026.
• No aplicativo Qubic para iOS, antes de julho de 2025.
Isso NÃO significa que todas as carteiras da Apple ou outras criptomoedas sejam vulneráveis.
🛑 QUAIS MEDIDAS FORAM TOMADAS?
A rede foi parada para limitar novas movimentações.
A Qubic informou que aproximadamente 87,1% dos tokens roubados ficaram imobilizados na rede e que a MEXC restringiu a conta que recebeu o restante.
Mas fundos congelados NÃO significam fundos recuperados.
🛡️ O QUE FAZER SE VOCÊ USA QUBIC?
Consulte os comunicados oficiais. Atualizar o aplicativo não torna segura uma semente antiga que foi comprometida.
Não compartilhe suas palavras de recuperação nem confie em supostos serviços de resgate.
📌 O PONTO PRINCIPAL
A segurança de uma criptomoeda também depende de como as chaves dos usuários são geradas e protegidas.
Fonte: comunicado da Qubic de 18/10/2026.
💬 Você acha que parar uma blockchain durante um ataque protege os usuários ou cria outro problema?
#Qubic #SegurançaCripto
A Qubic informou que, entre 17 e 18 de outubro, um invasor roubou aproximadamente 2,94 trilhões de QU, avaliados em cerca de US$ 1,4 milhão no momento do incidente.
🔎 O QUE ACONTECEU?
O problema estava na geração de algumas sementes de recuperação: as palavras secretas que permitem acessar uma carteira.
Como não eram geradas com aleatoriedade suficiente, algumas podiam ser descobertas por invasores.
⚠️ QUEM PODE TER SIDO AFETADO?
De acordo com o projeto, usuários que criaram suas sementes:
• Em um iPhone ou iPad, antes de 18/10/2026.
• No Safari para Mac, antes de 18/10/2026.
• No aplicativo Qubic para iOS, antes de julho de 2025.
Isso NÃO significa que todas as carteiras da Apple ou outras criptomoedas sejam vulneráveis.
🛑 QUAIS MEDIDAS FORAM TOMADAS?
A rede foi parada para limitar novas movimentações.
A Qubic informou que aproximadamente 87,1% dos tokens roubados ficaram imobilizados na rede e que a MEXC restringiu a conta que recebeu o restante.
Mas fundos congelados NÃO significam fundos recuperados.
🛡️ O QUE FAZER SE VOCÊ USA QUBIC?
Consulte os comunicados oficiais. Atualizar o aplicativo não torna segura uma semente antiga que foi comprometida.
Não compartilhe suas palavras de recuperação nem confie em supostos serviços de resgate.
📌 O PONTO PRINCIPAL
A segurança de uma criptomoeda também depende de como as chaves dos usuários são geradas e protegidas.
Fonte: comunicado da Qubic de 18/10/2026.
💬 Você acha que parar uma blockchain durante um ataque protege os usuários ou cria outro problema?
#Qubic #SegurançaCripto
117
·
--
Artigo
Notícia da Microsoft sobre phishing com USDTA Microsoft acaba de revelar uma rede de phishing que usava USDT para atacar milhares de empresas. Milhares de empresas, não usuários aleatórios. E, se isso está acontecendo com empresas, por que você acha que está a salvo? Vou contar o que aconteceu e como se proteger.
Contexto
A estratégia era simples, mas eficaz:
Você recebe um pagamento ou um link envolvendo USDT.
Parece legítimo, envolve uma stablecoin e transmite confiança.
Você assina ou conecta a carteira.
Esvaziam sua carteira.
O atacante não quebrou a criptografia; quebrou sua atenção.
Notícia da Microsoft sobre phishing com USDT
A Microsoft acaba de revelar uma rede de phishing que usava USDT para atacar milhares de empresas. Milhares de empresas, não usuários aleatórios. E, se isso está acontecendo com empresas, por que você acha que está a salvo? Vou contar o que aconteceu e como se proteger.
Contexto
A estratégia era simples, mas eficaz:
Você recebe um pagamento ou um link envolvendo USDT.
Parece legítimo, envolve uma stablecoin e transmite confiança.
Você assina ou conecta a carteira.
Esvaziam sua carteira.
O atacante não quebrou a criptografia; quebrou sua atenção.
Contexto
A estratégia era simples, mas eficaz:
Você recebe um pagamento ou um link envolvendo USDT.
Parece legítimo, envolve uma stablecoin e transmite confiança.
Você assina ou conecta a carteira.
Esvaziam sua carteira.
O atacante não quebrou a criptografia; quebrou sua atenção.
90
🚨 STANDX ANUNCIA SEU ENCERRAMENTO: ESTAS SÃO AS DATAS IMPORTANTES PARA PROTEGER SEUS FUNDOS
A plataforma de derivativos descentralizados StandX anunciou o encerramento gradual de suas operações e o cancelamento do lançamento de seu token.
⚠️ Se você tem fundos, posições abertas ou DUSD na plataforma, fique atento.
📅 CALENDÁRIO ANUNCIADO
🔴 15/10: os programas de rendimentos e os novos depósitos em cofres foram encerrados.
🔴 20/10: os contratos perpétuos (operações sem vencimento fixo) passarão para o modo «somente redução». Será possível encerrar ou reduzir posições, mas não abrir novas.
🟡 26/10: começará a consulta de elegibilidade para uma distribuição de DUSD.
🟡 01/11 a 31/12: período previsto para solicitar essa distribuição.
🔴 15/01/2027: encerramento automático das posições restantes.
🔴 31/01/2027: prazo anunciado para saques e solicitações de conversão de DUSD.
🎁 O QUE ACONTECERÁ COM AS RECOMPENSAS?
A StandX cancelou o lançamento de seu próprio token e anunciou uma distribuição única de DUSD para usuários elegíveis.
Isso NÃO significa que todos receberão recompensas nem garante um valor específico.
🛡️ O QUE VOCÊ DEVE FAZER?
✅ Confira suas posições abertas.
✅ Verifique os prazos nos canais oficiais da StandX.
✅ Planeje os saques sem deixar para o último dia.
✅ Desconfie de links para resgate recebidos por mensagens privadas. Nunca compartilhe sua frase de recuperação.
📌 NOSSA ANÁLISE
O risco cripto não depende apenas do preço.
A segurança da plataforma, a custódia e a possibilidade de sacar fundos também são fundamentais.
Fonte: anúncio da StandX de 15/10/2026, reproduzido por veículos especializados.
💬 Você tinha fundos ou recompensas pendentes na StandX?
Siga-nos para receber alertas importantes e tomar decisões mais bem informadas.
#StandX #SegurançaCripto
🚨 STANDX ANUNCIA SEU ENCERRAMENTO: ESTAS SÃO AS DATAS IMPORTANTES PARA PROTEGER SEUS FUNDOS
A plataforma de derivativos descentralizados StandX anunciou o encerramento gradual de suas operações e o cancelamento do lançamento de seu token.
⚠️ Se você tem fundos, posições abertas ou DUSD na plataforma, fique atento.
📅 CALENDÁRIO ANUNCIADO
🔴 15/10: os programas de rendimentos e os novos depósitos em cofres foram encerrados.
🔴 20/10: os contratos perpétuos (operações sem vencimento fixo) passarão para o modo «somente redução». Será possível encerrar ou reduzir posições, mas não abrir novas.
🟡 26/10: começará a consulta de elegibilidade para uma distribuição de DUSD.
🟡 01/11 a 31/12: período previsto para solicitar essa distribuição.
🔴 15/01/2027: encerramento automático das posições restantes.
🔴 31/01/2027: prazo anunciado para saques e solicitações de conversão de DUSD.
🎁 O QUE ACONTECERÁ COM AS RECOMPENSAS?
A StandX cancelou o lançamento de seu próprio token e anunciou uma distribuição única de DUSD para usuários elegíveis.
Isso NÃO significa que todos receberão recompensas nem garante um valor específico.
🛡️ O QUE VOCÊ DEVE FAZER?
✅ Confira suas posições abertas.
✅ Verifique os prazos nos canais oficiais da StandX.
✅ Planeje os saques sem deixar para o último dia.
✅ Desconfie de links para resgate recebidos por mensagens privadas. Nunca compartilhe sua frase de recuperação.
📌 NOSSA ANÁLISE
O risco cripto não depende apenas do preço.
A segurança da plataforma, a custódia e a possibilidade de sacar fundos também são fundamentais.
Fonte: anúncio da StandX de 15/10/2026, reproduzido por veículos especializados.
💬 Você tinha fundos ou recompensas pendentes na StandX?
Siga-nos para receber alertas importantes e tomar decisões mais bem informadas.
#StandX #SegurançaCripto
A plataforma de derivativos descentralizados StandX anunciou o encerramento gradual de suas operações e o cancelamento do lançamento de seu token.
⚠️ Se você tem fundos, posições abertas ou DUSD na plataforma, fique atento.
📅 CALENDÁRIO ANUNCIADO
🔴 15/10: os programas de rendimentos e os novos depósitos em cofres foram encerrados.
🔴 20/10: os contratos perpétuos (operações sem vencimento fixo) passarão para o modo «somente redução». Será possível encerrar ou reduzir posições, mas não abrir novas.
🟡 26/10: começará a consulta de elegibilidade para uma distribuição de DUSD.
🟡 01/11 a 31/12: período previsto para solicitar essa distribuição.
🔴 15/01/2027: encerramento automático das posições restantes.
🔴 31/01/2027: prazo anunciado para saques e solicitações de conversão de DUSD.
🎁 O QUE ACONTECERÁ COM AS RECOMPENSAS?
A StandX cancelou o lançamento de seu próprio token e anunciou uma distribuição única de DUSD para usuários elegíveis.
Isso NÃO significa que todos receberão recompensas nem garante um valor específico.
🛡️ O QUE VOCÊ DEVE FAZER?
✅ Confira suas posições abertas.
✅ Verifique os prazos nos canais oficiais da StandX.
✅ Planeje os saques sem deixar para o último dia.
✅ Desconfie de links para resgate recebidos por mensagens privadas. Nunca compartilhe sua frase de recuperação.
📌 NOSSA ANÁLISE
O risco cripto não depende apenas do preço.
A segurança da plataforma, a custódia e a possibilidade de sacar fundos também são fundamentais.
Fonte: anúncio da StandX de 15/10/2026, reproduzido por veículos especializados.
💬 Você tinha fundos ou recompensas pendentes na StandX?
Siga-nos para receber alertas importantes e tomar decisões mais bem informadas.
#StandX #SegurançaCripto
109
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceReopensWithdrawalsForMoreAssets
633,078 visualizações
3,077 a discutir
2
#BTCRebounds80K
142,918 visualizações
1,368 a discutir
3
#Binance98PercentReplenished
74,189 visualizações
948 a discutir
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
9,110 visualizações
164 a discutir
5
#USMidterms-WhatAreMarketsExpecting?
457,287 visualizações
2,416 a discutir
6
#US10YearTreasuryYieldFallsTo4.845%
964 visualizações
35 a discutir
7
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
124 visualizações
5 a discutir
8
#AsianChipStocksRetreat
1,187 visualizações
40 a discutir
9
#USOctoberNFP-AreRateCutsStillPossible
449,343 visualizações
3,071 a discutir
10
#TRUMPFalls18.1%In24HoursToRecordLow
9,593 visualizações
80 a discutir