

#ledger
ledger
792,428 visualizações
883 a discutir
Popular
Mais recente
·
--
Verificado
🚨$XRP O Ledger tem uma data-chave se aproximando: 5 de outubro.
PermissionDelegationV1_1 iniciou sua contagem regressiva de ativação de 14 dias após validadores começarem a apoiá-lo em 21 de setembro. Atualmente, cerca de 29 dos 35 validadores confiáveis estão dando suporte à emenda.
O nível-chave é de 80% de apoio. Se esse limite for mantido, a atualização poderá entrar no ar em 5 de outubro.
O que torna isso interessante é que não é a primeira tentativa. A versão anterior foi rejeitada depois que um testador da comunidade identificou uma vulnerabilidade relacionada a taxas que poderia potencialmente ser abusada por meio de transações falhas. A correção agora está incluída no xrpld 3.3.0, com assinaturas verificadas antes de as taxas serem cobradas.
Enquanto isso, XLS-65 e XLS-66 ainda aguardam o suporte de validadores exigido.
O XLS-65 introduz Single Asset Vaults, enquanto o XLS-66 cria empréstimos de prazo fixo em torno deles, com empréstimos, pagamentos e inadimplências tratados on-chain.
Portanto, as próximas duas semanas valem ser acompanhadas de perto. 5 de outubro pode marcar mais um passo importante para a infraestrutura de permissões e empréstimos do XRPL — assumindo que o suporte dos validadores continue acima do limite necessário.
#xrp #ledger
🚨$XRP O Ledger tem uma data-chave se aproximando: 5 de outubro.
PermissionDelegationV1_1 iniciou sua contagem regressiva de ativação de 14 dias após validadores começarem a apoiá-lo em 21 de setembro. Atualmente, cerca de 29 dos 35 validadores confiáveis estão dando suporte à emenda.
O nível-chave é de 80% de apoio. Se esse limite for mantido, a atualização poderá entrar no ar em 5 de outubro.
O que torna isso interessante é que não é a primeira tentativa. A versão anterior foi rejeitada depois que um testador da comunidade identificou uma vulnerabilidade relacionada a taxas que poderia potencialmente ser abusada por meio de transações falhas. A correção agora está incluída no xrpld 3.3.0, com assinaturas verificadas antes de as taxas serem cobradas.
Enquanto isso, XLS-65 e XLS-66 ainda aguardam o suporte de validadores exigido.
O XLS-65 introduz Single Asset Vaults, enquanto o XLS-66 cria empréstimos de prazo fixo em torno deles, com empréstimos, pagamentos e inadimplências tratados on-chain.
Portanto, as próximas duas semanas valem ser acompanhadas de perto. 5 de outubro pode marcar mais um passo importante para a infraestrutura de permissões e empréstimos do XRPL — assumindo que o suporte dos validadores continue acima do limite necessário.
#xrp #ledger
PermissionDelegationV1_1 iniciou sua contagem regressiva de ativação de 14 dias após validadores começarem a apoiá-lo em 21 de setembro. Atualmente, cerca de 29 dos 35 validadores confiáveis estão dando suporte à emenda.
O nível-chave é de 80% de apoio. Se esse limite for mantido, a atualização poderá entrar no ar em 5 de outubro.
O que torna isso interessante é que não é a primeira tentativa. A versão anterior foi rejeitada depois que um testador da comunidade identificou uma vulnerabilidade relacionada a taxas que poderia potencialmente ser abusada por meio de transações falhas. A correção agora está incluída no xrpld 3.3.0, com assinaturas verificadas antes de as taxas serem cobradas.
Enquanto isso, XLS-65 e XLS-66 ainda aguardam o suporte de validadores exigido.
O XLS-65 introduz Single Asset Vaults, enquanto o XLS-66 cria empréstimos de prazo fixo em torno deles, com empréstimos, pagamentos e inadimplências tratados on-chain.
Portanto, as próximas duas semanas valem ser acompanhadas de perto. 5 de outubro pode marcar mais um passo importante para a infraestrutura de permissões e empréstimos do XRPL — assumindo que o suporte dos validadores continue acima do limite necessário.
#xrp #ledger
3
1.8k

Payward e Ledger colaboram para armazenamento a frio de ações tokenizadas
- Payward e Ledger anunciam uma parceria que oferece uma solução de armazenamento a frio para ações tokenizadas.
- Usuários elegíveis do xStocks podem armazenar tokens vinculados a ações compatíveis em uma carteira física Ledger.
- O recurso de aprovação de transações físicas ajuda a reforçar o controle sobre ativos fora das plataformas de negociação online.
- A fonte RSS ainda não forneceu mais detalhes sobre prazos, taxas ou uma lista específica de tokens.
#BinanceSquare #CryptoNews #Ledger #TokenizedStocks
$btc $eth
#vlikevn Titanbot
Fonte: CoinGape
Payward e Ledger colaboram para armazenamento a frio de ações tokenizadas
- Payward e Ledger anunciam uma parceria que oferece uma solução de armazenamento a frio para ações tokenizadas.
- Usuários elegíveis do xStocks podem armazenar tokens vinculados a ações compatíveis em uma carteira física Ledger.
- O recurso de aprovação de transações físicas ajuda a reforçar o controle sobre ativos fora das plataformas de negociação online.
- A fonte RSS ainda não forneceu mais detalhes sobre prazos, taxas ou uma lista específica de tokens.
#BinanceSquare #CryptoNews #Ledger #TokenizedStocks
$btc $eth
#vlikevn Titanbot
Fonte: CoinGape
- Payward e Ledger anunciam uma parceria que oferece uma solução de armazenamento a frio para ações tokenizadas.
- Usuários elegíveis do xStocks podem armazenar tokens vinculados a ações compatíveis em uma carteira física Ledger.
- O recurso de aprovação de transações físicas ajuda a reforçar o controle sobre ativos fora das plataformas de negociação online.
- A fonte RSS ainda não forneceu mais detalhes sobre prazos, taxas ou uma lista específica de tokens.
#BinanceSquare #CryptoNews #Ledger #TokenizedStocks
$btc $eth
#vlikevn Titanbot
Fonte: CoinGape
106

·
--
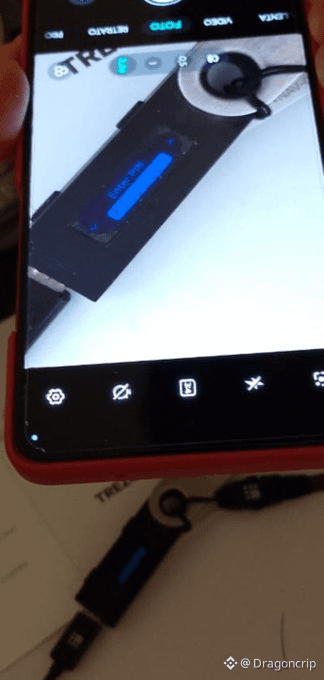
Depois de ler nesta rede social que usando o celular em modo câmera dá para ver bem claro a tela dos Ledgers mais antigos, eu testei com um Ledger veterano de guerra.
O #Ledger tem um problema de tela: com o passar do tempo, a tela vai ficando mais apagada até chegar um momento em que quase não dá mais para ver nada.
Apontando qualquer câmera, ela detecta melhor a luz do que o olho humano e dá para ver com alta clareza a tela.
Mas atenção: use um celular velho ou uma câmera de foto que não esteja conectada à internet.
Se você usar seu celular, aponte para ver a posição e depois tire a câmera e se mova. Por exemplo: se o código é o 4 e está no número 7, então desligue a câmera e se mova 3 casas e confirme dessa forma que a câmera não vê a senha.
Esta foto é real, tirada agora mesmo com um Ledger velho, em que a tela está quase morta e quase não se vê nada. Mas olhem como muda quando você vê com a câmera do celular.
Incrível.
Depois de ler nesta rede social que usando o celular em modo câmera dá para ver bem claro a tela dos Ledgers mais antigos, eu testei com um Ledger veterano de guerra.
O #Ledger tem um problema de tela: com o passar do tempo, a tela vai ficando mais apagada até chegar um momento em que quase não dá mais para ver nada.
Apontando qualquer câmera, ela detecta melhor a luz do que o olho humano e dá para ver com alta clareza a tela.
Mas atenção: use um celular velho ou uma câmera de foto que não esteja conectada à internet.
Se você usar seu celular, aponte para ver a posição e depois tire a câmera e se mova. Por exemplo: se o código é o 4 e está no número 7, então desligue a câmera e se mova 3 casas e confirme dessa forma que a câmera não vê a senha.
Esta foto é real, tirada agora mesmo com um Ledger velho, em que a tela está quase morta e quase não se vê nada. Mas olhem como muda quando você vê com a câmera do celular.
Incrível.
O #Ledger tem um problema de tela: com o passar do tempo, a tela vai ficando mais apagada até chegar um momento em que quase não dá mais para ver nada.
Apontando qualquer câmera, ela detecta melhor a luz do que o olho humano e dá para ver com alta clareza a tela.
Mas atenção: use um celular velho ou uma câmera de foto que não esteja conectada à internet.
Se você usar seu celular, aponte para ver a posição e depois tire a câmera e se mova. Por exemplo: se o código é o 4 e está no número 7, então desligue a câmera e se mova 3 casas e confirme dessa forma que a câmera não vê a senha.
Esta foto é real, tirada agora mesmo com um Ledger velho, em que a tela está quase morta e quase não se vê nada. Mas olhem como muda quando você vê com a câmera do celular.
Incrível.
893
O Ledger acabou de contratar um novo chefe de segurança bem na hora em que as invasões de cripto ultrapassaram US$ 1,4 bilhão este ano. As carteiras de hardware deveriam ser a opção "segura", mas a superfície de ataque continua mudando de contratos inteligentes para cadeias de suprimentos, phishing e engenharia social. Até as empresas construídas para proteger suas chaves estão tendo que evoluir suas próprias defesas.
#Ledger #CryptoSecurity #Web3
O Ledger acabou de contratar um novo chefe de segurança bem na hora em que as invasões de cripto ultrapassaram US$ 1,4 bilhão este ano. As carteiras de hardware deveriam ser a opção "segura", mas a superfície de ataque continua mudando de contratos inteligentes para cadeias de suprimentos, phishing e engenharia social. Até as empresas construídas para proteger suas chaves estão tendo que evoluir suas próprias defesas.
#Ledger #CryptoSecurity #Web3
#Ledger #CryptoSecurity #Web3
44
·
--
🚨 $LEDGER ELEVA A LIDERANÇA EM SEGURANÇA COM OD... 🦈
📊 O novo CIO/CSO de dupla função da Ledger consolida rede, produto e risco corporativo sob um único veterano, reforçando a barreira institucional. 🔍 A trajetória da Fireblocks de Oded Blatman indica um alinhamento mais profundo com salvaguardas no padrão de custódia, um movimento que pode fortalecer a entrada de liquidez de fundos mais avessos ao risco. 📈 O comando unificado reduz o atrito interno, potencialmente aprimorando o roteiro de produtos da Ledger e reforçando seu fosso contra ataques à cadeia de suprimentos.
💬 Como essa atualização estrutural vai remodelar o prêmio das carteiras de hardware para portfólios institucionais? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #LEDGER #Security #CIO #HardwareWallet #Crypto
🔥 💎
🚨 $LEDGER ELEVA A LIDERANÇA EM SEGURANÇA COM OD... 🦈
📊 O novo CIO/CSO de dupla função da Ledger consolida rede, produto e risco corporativo sob um único veterano, reforçando a barreira institucional. 🔍 A trajetória da Fireblocks de Oded Blatman indica um alinhamento mais profundo com salvaguardas no padrão de custódia, um movimento que pode fortalecer a entrada de liquidez de fundos mais avessos ao risco. 📈 O comando unificado reduz o atrito interno, potencialmente aprimorando o roteiro de produtos da Ledger e reforçando seu fosso contra ataques à cadeia de suprimentos.
💬 Como essa atualização estrutural vai remodelar o prêmio das carteiras de hardware para portfólios institucionais? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #LEDGER #Security #CIO #HardwareWallet #Crypto
🔥 💎
📊 O novo CIO/CSO de dupla função da Ledger consolida rede, produto e risco corporativo sob um único veterano, reforçando a barreira institucional. 🔍 A trajetória da Fireblocks de Oded Blatman indica um alinhamento mais profundo com salvaguardas no padrão de custódia, um movimento que pode fortalecer a entrada de liquidez de fundos mais avessos ao risco. 📈 O comando unificado reduz o atrito interno, potencialmente aprimorando o roteiro de produtos da Ledger e reforçando seu fosso contra ataques à cadeia de suprimentos.
💬 Como essa atualização estrutural vai remodelar o prêmio das carteiras de hardware para portfólios institucionais? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #LEDGER #Security #CIO #HardwareWallet #Crypto
🔥 💎
10
🚀 O LEDGER REVELA NOVO COMANDANTE DE SEGURANÇA 🦈
📊 A mais recente reestruturação executiva do Ledger coloca Oded Blatman—ex-Fireblocks—na liderança tanto como CIO quanto como CSO, unificando tecnologia e segurança sob o mesmo teto. Essa consolidação indica um escudo mais firme em torno das camadas de rede, produto e ambiente de trabalho, reforçando o fosso contra ameaças em evolução. 🛡️ Os olhares do “dinheiro esperto” sugerem que a medida pode elevar a confiança institucional, potencialmente facilitando o caminho para entradas maiores de custódia.
💬 Essa atualização de dupla função vai catalisar uma nova onda de adoção corporativa para carteiras de hardware? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre o seu risco. 🛡️
🏷️ #LEDGER #SecurityUpgrade #CryptoInfrastructure #HardwareWallet #Crypto
🔥 🦈
🚀 O LEDGER REVELA NOVO COMANDANTE DE SEGURANÇA 🦈
📊 A mais recente reestruturação executiva do Ledger coloca Oded Blatman—ex-Fireblocks—na liderança tanto como CIO quanto como CSO, unificando tecnologia e segurança sob o mesmo teto. Essa consolidação indica um escudo mais firme em torno das camadas de rede, produto e ambiente de trabalho, reforçando o fosso contra ameaças em evolução. 🛡️ Os olhares do “dinheiro esperto” sugerem que a medida pode elevar a confiança institucional, potencialmente facilitando o caminho para entradas maiores de custódia.
💬 Essa atualização de dupla função vai catalisar uma nova onda de adoção corporativa para carteiras de hardware? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre o seu risco. 🛡️
🏷️ #LEDGER #SecurityUpgrade #CryptoInfrastructure #HardwareWallet #Crypto
🔥 🦈
📊 A mais recente reestruturação executiva do Ledger coloca Oded Blatman—ex-Fireblocks—na liderança tanto como CIO quanto como CSO, unificando tecnologia e segurança sob o mesmo teto. Essa consolidação indica um escudo mais firme em torno das camadas de rede, produto e ambiente de trabalho, reforçando o fosso contra ameaças em evolução. 🛡️ Os olhares do “dinheiro esperto” sugerem que a medida pode elevar a confiança institucional, potencialmente facilitando o caminho para entradas maiores de custódia.
💬 Essa atualização de dupla função vai catalisar uma nova onda de adoção corporativa para carteiras de hardware? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre o seu risco. 🛡️
🏷️ #LEDGER #SecurityUpgrade #CryptoInfrastructure #HardwareWallet #Crypto
🔥 🦈
15
CTO Ledger pede responsabilidade por parte de caçadores de falhas de IA, alertando contra o 'clickbait'
- A Ledger e a Trezor afirmam que os pesquisadores têm a responsabilidade de divulgar suas descobertas caso o fornecedor não corrija o problema dentro do prazo de divulgação acordado.
- O CTO da Ledger destaca a importância de reportar falhas de forma responsável, evitando comportamentos de 'clickbait' (attention farming) que possam induzir em erro a comunidade.
- A publicação ressalta a responsabilidade dos pesquisadores de segurança no setor de criptomoedas, especialmente quando envolve IA e carteiras de hardware.
#BinanceSquare #CryptoNews #Ledger #Trezor #AI Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
CTO Ledger pede responsabilidade por parte de caçadores de falhas de IA, alertando contra o 'clickbait'
- A Ledger e a Trezor afirmam que os pesquisadores têm a responsabilidade de divulgar suas descobertas caso o fornecedor não corrija o problema dentro do prazo de divulgação acordado.
- O CTO da Ledger destaca a importância de reportar falhas de forma responsável, evitando comportamentos de 'clickbait' (attention farming) que possam induzir em erro a comunidade.
- A publicação ressalta a responsabilidade dos pesquisadores de segurança no setor de criptomoedas, especialmente quando envolve IA e carteiras de hardware.
#BinanceSquare #CryptoNews #Ledger #Trezor #AI Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- A Ledger e a Trezor afirmam que os pesquisadores têm a responsabilidade de divulgar suas descobertas caso o fornecedor não corrija o problema dentro do prazo de divulgação acordado.
- O CTO da Ledger destaca a importância de reportar falhas de forma responsável, evitando comportamentos de 'clickbait' (attention farming) que possam induzir em erro a comunidade.
- A publicação ressalta a responsabilidade dos pesquisadores de segurança no setor de criptomoedas, especialmente quando envolve IA e carteiras de hardware.
#BinanceSquare #CryptoNews #Ledger #Trezor #AI Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
130


As mercados passaram recentemente por uma leve correção, negociando na faixa de $BTC 89.100 dólares, e recuaram para $ETH 2.925 dólares. Por outro lado, a empresa Ledger está se preparando para um enorme IPO de 4 bilhões de dólares com o apoio da Goldman Sachs e da Barclays. De acordo com o relatório da PwC, a adoção corporativa de cripto ultrapassou um limite que agora é irreversível. Esses desenvolvimentos indicam que a integração do setor com as finanças tradicionais está se acelerando. #Bitcoin #Ledger #Crypto
As mercados passaram recentemente por uma leve correção, negociando na faixa de $BTC 89.100 dólares, e recuaram para $ETH 2.925 dólares. Por outro lado, a empresa Ledger está se preparando para um enorme IPO de 4 bilhões de dólares com o apoio da Goldman Sachs e da Barclays. De acordo com o relatório da PwC, a adoção corporativa de cripto ultrapassou um limite que agora é irreversível. Esses desenvolvimentos indicam que a integração do setor com as finanças tradicionais está se acelerando. #Bitcoin #Ledger #Crypto
38
⚖️ O Ledger enfrenta uma ação coletiva de US$ 500M nos EUA.
A empresa é acusada de minimizar o exploit de dezembro de 2023 em sua biblioteca Connect Kit, comprometendo dados críticos e vetores de ataque para usuários. Em Web3, segurança não se assume: se audita.
👉 Audite sua carteira hoje: verifique permissões ativas em ferramentas como Revoke.cash, cancele aprovações de contratos ilimitadas (unlimited allowances) e implemente endereços Multisig para isolar signatários expostos.
#Ledger #CryptoSecurity #Web3 #BinanceSquare
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$SOL
{future}(SOLUSDT)
⚖️ O Ledger enfrenta uma ação coletiva de US$ 500M nos EUA.
A empresa é acusada de minimizar o exploit de dezembro de 2023 em sua biblioteca Connect Kit, comprometendo dados críticos e vetores de ataque para usuários. Em Web3, segurança não se assume: se audita.
👉 Audite sua carteira hoje: verifique permissões ativas em ferramentas como Revoke.cash, cancele aprovações de contratos ilimitadas (unlimited allowances) e implemente endereços Multisig para isolar signatários expostos.
#Ledger #CryptoSecurity #Web3 #BinanceSquare
$BTC
$BNB
$SOL
A empresa é acusada de minimizar o exploit de dezembro de 2023 em sua biblioteca Connect Kit, comprometendo dados críticos e vetores de ataque para usuários. Em Web3, segurança não se assume: se audita.
👉 Audite sua carteira hoje: verifique permissões ativas em ferramentas como Revoke.cash, cancele aprovações de contratos ilimitadas (unlimited allowances) e implemente endereços Multisig para isolar signatários expostos.
#Ledger #CryptoSecurity #Web3 #BinanceSquare
$BTC
$BNB
$SOL
4
1.1k

A Ledger enfrenta um processo de US$ 500 milhões por suposta violação de dados e roubo de criptomoedas
#Ledger enfrenta uma proposta de ação coletiva buscando pelo menos US$ 500 milhões por alegações de que falhas de segurança e de divulgação relacionadas a um incidente de dezembro de 2023 expuseram os clientes a roubos de criptomoedas e outras perdas financeiras. O autor, Douglas Kim, afirma que criminosos usaram dados de clientes comprometidos para se passar por representantes da Ledger e roubar quase US$ 1,95 milhão em cripto.
A queixa alega que os atacantes obtiveram acesso à conta NPMJS de um ex-funcionário da Ledger por meio de phishing, após a empresa não revogar o acesso. Em seguida, os atacantes carregaram uma versão maliciosa do Ledger Connect Kit, criada para enganar os usuários a aprovar transações que redirecionavam fundos para carteiras controladas pelos atacantes — uma vulnerabilidade que a Ledger posteriormente reconheceu.
👉 crypto.news/ledger-sued-for-500m-over-alleged-data-breach-and-crypto-theft/
A Ledger enfrenta um processo de US$ 500 milhões por suposta violação de dados e roubo de criptomoedas
#Ledger enfrenta uma proposta de ação coletiva buscando pelo menos US$ 500 milhões por alegações de que falhas de segurança e de divulgação relacionadas a um incidente de dezembro de 2023 expuseram os clientes a roubos de criptomoedas e outras perdas financeiras. O autor, Douglas Kim, afirma que criminosos usaram dados de clientes comprometidos para se passar por representantes da Ledger e roubar quase US$ 1,95 milhão em cripto.
A queixa alega que os atacantes obtiveram acesso à conta NPMJS de um ex-funcionário da Ledger por meio de phishing, após a empresa não revogar o acesso. Em seguida, os atacantes carregaram uma versão maliciosa do Ledger Connect Kit, criada para enganar os usuários a aprovar transações que redirecionavam fundos para carteiras controladas pelos atacantes — uma vulnerabilidade que a Ledger posteriormente reconheceu.
👉 crypto.news/ledger-sued-for-500m-over-alleged-data-breach-and-crypto-theft/
#Ledger enfrenta uma proposta de ação coletiva buscando pelo menos US$ 500 milhões por alegações de que falhas de segurança e de divulgação relacionadas a um incidente de dezembro de 2023 expuseram os clientes a roubos de criptomoedas e outras perdas financeiras. O autor, Douglas Kim, afirma que criminosos usaram dados de clientes comprometidos para se passar por representantes da Ledger e roubar quase US$ 1,95 milhão em cripto.
A queixa alega que os atacantes obtiveram acesso à conta NPMJS de um ex-funcionário da Ledger por meio de phishing, após a empresa não revogar o acesso. Em seguida, os atacantes carregaram uma versão maliciosa do Ledger Connect Kit, criada para enganar os usuários a aprovar transações que redirecionavam fundos para carteiras controladas pelos atacantes — uma vulnerabilidade que a Ledger posteriormente reconheceu.
👉 crypto.news/ledger-sued-for-500m-over-alleged-data-breach-and-crypto-theft/
161
·
--
🚨 A Ledger foi processada!\nO valor da indenização é de pelo menos US$ 500 milhões, e quase US$ 2 milhões em criptoativos teriam sido roubados—de quem é a responsabilidade?\n\nGrupo: [点击进入玖玖的粉丝群](https://app.binance.com/uni-qr/YXXQJrPb)\n\nEm 27 de agosto, um usuário entrou com uma ação no Tribunal Federal do Distrito Sul de Nova York, EUA, representando um eventual processo coletivo nacional, acusando a Ledger de falhas em proteção de dados, medidas de segurança e divulgação do incidente. O ponto mais importante é que o autor alega que, no fim, sofreu uma perda de cerca de US$ 1,95 milhão em criptoativos.\n\nA ação busca atualmente uma compensação de pelo menos US$ 500 milhões, podendo até aumentar ainda mais. Mas o que realmente merece atenção não é o número “US$ 500 milhões”, e sim um problema central enfrentado pelos usuários da Ledger há muito tempo: se um atacante tiver acesso às suas informações pessoais, eles realmente precisam conseguir invadir uma carteira de hardware? 😨\n\nUm dos focos de controvérsia do caso é um incidente de segurança ocorrido em dezembro de 2023 envolvendo o Ledger Connect Kit. Na época, a conta NPMJS de um ex-funcionário da Ledger foi comprometida, e o atacante explorou as permissões roubadas para publicar uma versão maliciosa do Connect Kit. Ao usar alguns aplicativos relacionados, os usuários podem ser induzidos a assinar transações maliciosas, o que, em última instância, leva à transferência de fundos.\n\nNa ocasião, a Ledger reconheceu haver problemas quanto à revogação de acessos e afirmou que a própria carteira de hardware não foi comprometida diretamente. Mas este processo levanta acusações mais graves: \no atacante pode não apenas ter obtido uma oportunidade de ataque em nível técnico, como também ter usado informações de clientes vazadas anteriormente para aplicar fraudes direcionadas. O autor Kim afirma que, em fevereiro de 2025, recebeu ligações de pessoas que se diziam funcionários da Ledger e da Coincover. Eles o conduziram a um site falso com base no argumento de que havia risco na conta.\n\nDepois, ele seguiu as instruções dadas por eles para operar o dispositivo.\nDois dias depois, ele percebeu que seus criptoativos já tinham sido transferidos, com perda de cerca de US$ 1,948 milhão.\n\nE isso revela um problema bem real no setor de carteiras de hardware: \ncarteiras de hardware podem não ter sido “invadidas”, mas o próprio usuário pode ter sido “enganado”.\nSe o atacante souber seu nome, e-mail, número de telefone—e até souber que você de fato é usuário de uma certa marca de carteira— a taxa de sucesso da pesca (phishing) direcionada pode aumentar bastante.\n\nClique na foto do perfil para entrar no grupo de chat da 玖玖 e receber estratégias diárias 🚀\n#Ledger #加密货币 #硬件钱包
🚨 A Ledger foi processada!\nO valor da indenização é de pelo menos US$ 500 milhões, e quase US$ 2 milhões em criptoativos teriam sido roubados—de quem é a responsabilidade?\n\nGrupo: 点击进入玖玖的粉丝群\n\nEm 27 de agosto, um usuário entrou com uma ação no Tribunal Federal do Distrito Sul de Nova York, EUA, representando um eventual processo coletivo nacional, acusando a Ledger de falhas em proteção de dados, medidas de segurança e divulgação do incidente. O ponto mais importante é que o autor alega que, no fim, sofreu uma perda de cerca de US$ 1,95 milhão em criptoativos.\n\nA ação busca atualmente uma compensação de pelo menos US$ 500 milhões, podendo até aumentar ainda mais. Mas o que realmente merece atenção não é o número “US$ 500 milhões”, e sim um problema central enfrentado pelos usuários da Ledger há muito tempo: se um atacante tiver acesso às suas informações pessoais, eles realmente precisam conseguir invadir uma carteira de hardware? 😨\n\nUm dos focos de controvérsia do caso é um incidente de segurança ocorrido em dezembro de 2023 envolvendo o Ledger Connect Kit. Na época, a conta NPMJS de um ex-funcionário da Ledger foi comprometida, e o atacante explorou as permissões roubadas para publicar uma versão maliciosa do Connect Kit. Ao usar alguns aplicativos relacionados, os usuários podem ser induzidos a assinar transações maliciosas, o que, em última instância, leva à transferência de fundos.\n\nNa ocasião, a Ledger reconheceu haver problemas quanto à revogação de acessos e afirmou que a própria carteira de hardware não foi comprometida diretamente. Mas este processo levanta acusações mais graves: \no atacante pode não apenas ter obtido uma oportunidade de ataque em nível técnico, como também ter usado informações de clientes vazadas anteriormente para aplicar fraudes direcionadas. O autor Kim afirma que, em fevereiro de 2025, recebeu ligações de pessoas que se diziam funcionários da Ledger e da Coincover. Eles o conduziram a um site falso com base no argumento de que havia risco na conta.\n\nDepois, ele seguiu as instruções dadas por eles para operar o dispositivo.\nDois dias depois, ele percebeu que seus criptoativos já tinham sido transferidos, com perda de cerca de US$ 1,948 milhão.\n\nE isso revela um problema bem real no setor de carteiras de hardware: \ncarteiras de hardware podem não ter sido “invadidas”, mas o próprio usuário pode ter sido “enganado”.\nSe o atacante souber seu nome, e-mail, número de telefone—e até souber que você de fato é usuário de uma certa marca de carteira— a taxa de sucesso da pesca (phishing) direcionada pode aumentar bastante.\n\nClique na foto do perfil para entrar no grupo de chat da 玖玖 e receber estratégias diárias 🚀\n#Ledger #加密货币 #硬件钱包
1
1
348
·
--
Em Alta
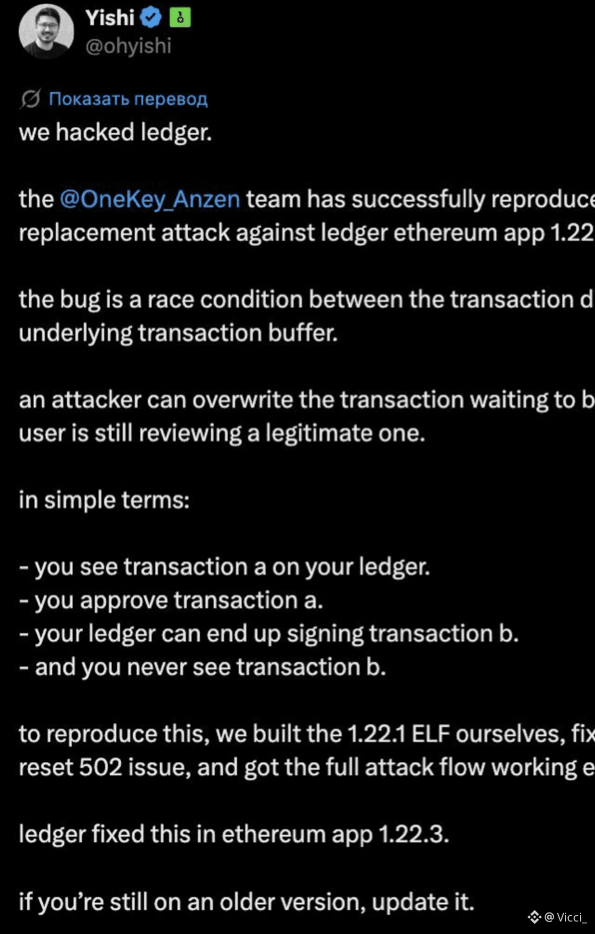
A OneKey acabou de reproduzir publicamente um exploit da Ledger, do começo ao fim
- a alegação: o app Ethereum da Ledger (v1.22.1) poderia assinar uma transação diferente daquela exibida na tela
- você aprova a transação A
- o dispositivo realmente assina a transação B, aquela que você nunca viu
- reproduzido de ponta a ponta, sem teoria
A Ledger corrigiu isso na 1.22.3, atualize ou continue exposto
não consigo verificar isso por conta própria, mas um concorrente que cita um número de versão exato publicamente não é pouca coisa.
Deixe abaixo sua versão do firmware da Ledger — vamos ver quantos de vocês já atualizaram.
já verifiquei a minha)
#oneKey #Ledger #exploit
$ETH
A OneKey acabou de reproduzir publicamente um exploit da Ledger, do começo ao fim
- a alegação: o app Ethereum da Ledger (v1.22.1) poderia assinar uma transação diferente daquela exibida na tela
- você aprova a transação A
- o dispositivo realmente assina a transação B, aquela que você nunca viu
- reproduzido de ponta a ponta, sem teoria
A Ledger corrigiu isso na 1.22.3, atualize ou continue exposto
não consigo verificar isso por conta própria, mas um concorrente que cita um número de versão exato publicamente não é pouca coisa.
Deixe abaixo sua versão do firmware da Ledger — vamos ver quantos de vocês já atualizaram.
já verifiquei a minha)
#oneKey #Ledger #exploit
$ETH
- a alegação: o app Ethereum da Ledger (v1.22.1) poderia assinar uma transação diferente daquela exibida na tela
- você aprova a transação A
- o dispositivo realmente assina a transação B, aquela que você nunca viu
- reproduzido de ponta a ponta, sem teoria
A Ledger corrigiu isso na 1.22.3, atualize ou continue exposto
não consigo verificar isso por conta própria, mas um concorrente que cita um número de versão exato publicamente não é pouca coisa.
Deixe abaixo sua versão do firmware da Ledger — vamos ver quantos de vocês já atualizaram.
já verifiquei a minha)
#oneKey #Ledger #exploit
$ETH
91
OneKey recria ataque de substituição de transações no aplicativo Ethereum Ledger antigo
- A OneKey informou que recriou com sucesso um ataque público que explorava uma vulnerabilidade na versão antiga do aplicativo Ledger em seu ambiente de laboratório.
- Essa vulnerabilidade foi corrigida pela Ledger na versão do aplicativo Ethereum 1.22.2.
- Nenhum dinheiro dos usuários foi perdido durante esta recriação.
- A fonte RSS ainda não forneceu mais detalhes sobre o método do ataque ou o escopo do impacto.
#BinanceSquare #CryptoNews #Ledger #Ethereum #Security
$eth
vlikevn Titanbot
Fonte: CoinTelegraph
OneKey recria ataque de substituição de transações no aplicativo Ethereum Ledger antigo
- A OneKey informou que recriou com sucesso um ataque público que explorava uma vulnerabilidade na versão antiga do aplicativo Ledger em seu ambiente de laboratório.
- Essa vulnerabilidade foi corrigida pela Ledger na versão do aplicativo Ethereum 1.22.2.
- Nenhum dinheiro dos usuários foi perdido durante esta recriação.
- A fonte RSS ainda não forneceu mais detalhes sobre o método do ataque ou o escopo do impacto.
#BinanceSquare #CryptoNews #Ledger #Ethereum #Security
$eth
vlikevn Titanbot
Fonte: CoinTelegraph
- A OneKey informou que recriou com sucesso um ataque público que explorava uma vulnerabilidade na versão antiga do aplicativo Ledger em seu ambiente de laboratório.
- Essa vulnerabilidade foi corrigida pela Ledger na versão do aplicativo Ethereum 1.22.2.
- Nenhum dinheiro dos usuários foi perdido durante esta recriação.
- A fonte RSS ainda não forneceu mais detalhes sobre o método do ataque ou o escopo do impacto.
#BinanceSquare #CryptoNews #Ledger #Ethereum #Security
$eth
vlikevn Titanbot
Fonte: CoinTelegraph
17
·
--
🚨 A equipe de segurança OneKey já reproduziu uma vulnerabilidade da Ledger: usuários atacados podem enfrentar o problema de “o conteúdo aprovado não ser consistente com as transações executadas de fato”. Por favor, verifique cuidadosamente os detalhes da transação antes de assinar e mantenha-se atento.
#Ledger #ETH #OneKey
🚨 A equipe de segurança OneKey já reproduziu uma vulnerabilidade da Ledger: usuários atacados podem enfrentar o problema de “o conteúdo aprovado não ser consistente com as transações executadas de fato”. Por favor, verifique cuidadosamente os detalhes da transação antes de assinar e mantenha-se atento.
#Ledger #ETH #OneKey
#Ledger #ETH #OneKey
35
·
--
Otimizamos para copy do Twitter:
🚨 Detalhes de uma falha na divulgação do Ledger: os parâmetros exibidos na tela do dispositivo podem não corresponder aos parâmetros finais da assinatura.
Recomendação: atualize o Ledger Secure SDK e verifique cuidadosamente os detalhes da transação antes de assinar.
#Ledger #LSB023 #LedgerSecureSDK
Otimizamos para copy do Twitter:
🚨 Detalhes de uma falha na divulgação do Ledger: os parâmetros exibidos na tela do dispositivo podem não corresponder aos parâmetros finais da assinatura.
Recomendação: atualize o Ledger Secure SDK e verifique cuidadosamente os detalhes da transação antes de assinar.
#Ledger #LSB023 #LedgerSecureSDK
🚨 Detalhes de uma falha na divulgação do Ledger: os parâmetros exibidos na tela do dispositivo podem não corresponder aos parâmetros finais da assinatura.
Recomendação: atualize o Ledger Secure SDK e verifique cuidadosamente os detalhes da transação antes de assinar.
#Ledger #LSB023 #LedgerSecureSDK
72
O conhecido pesquisador on-chain ZachXBT criticou carteiras de hardware
Segundo ele, elas não são adequadas para armazenar grandes quantias devido a vulnerabilidades, baixa usabilidade e falhas regulares após atualizações de aplicativos
A Ledger foi citada como a pior opção porque atualizações do programa Ledger Live frequentemente quebram funções básicas
Para maior segurança, ele recomendou usar um iPhone separado, usado exclusivamente para gerenciar criptomoedas
#HardwareWallet #ZachXBT #Ledger
O conhecido pesquisador on-chain ZachXBT criticou carteiras de hardware
Segundo ele, elas não são adequadas para armazenar grandes quantias devido a vulnerabilidades, baixa usabilidade e falhas regulares após atualizações de aplicativos
A Ledger foi citada como a pior opção porque atualizações do programa Ledger Live frequentemente quebram funções básicas
Para maior segurança, ele recomendou usar um iPhone separado, usado exclusivamente para gerenciar criptomoedas
#HardwareWallet #ZachXBT #Ledger
Segundo ele, elas não são adequadas para armazenar grandes quantias devido a vulnerabilidades, baixa usabilidade e falhas regulares após atualizações de aplicativos
A Ledger foi citada como a pior opção porque atualizações do programa Ledger Live frequentemente quebram funções básicas
Para maior segurança, ele recomendou usar um iPhone separado, usado exclusivamente para gerenciar criptomoedas
#HardwareWallet #ZachXBT #Ledger
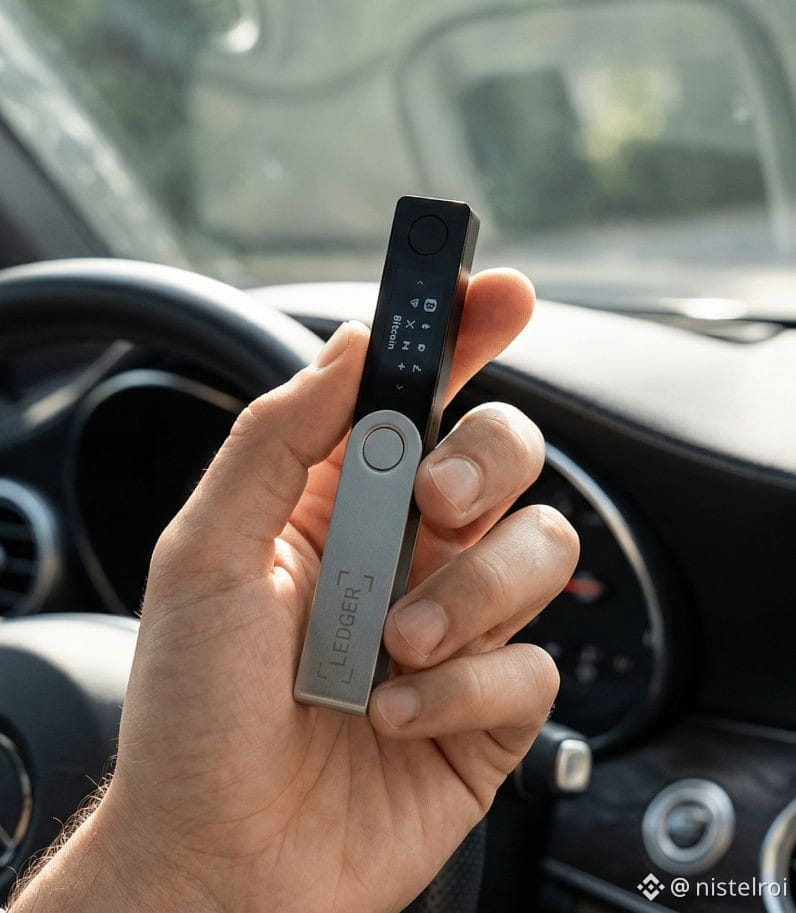
1
182
·
--
Pensei nessa história de carteiras externas (“Wallets”) a manhã toda. E aqui vai como eu traduzi isso na minha cabeça de iniciante.
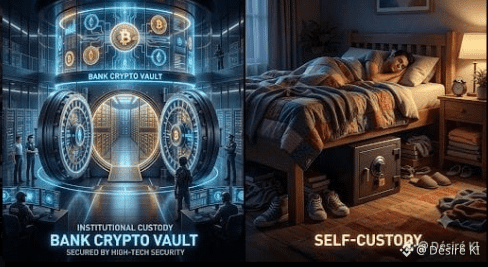
Manter na Binance: É como colocar suas joias no cofre de um grande hotel de luxo. É ultra-seguro, eles cuidam de tudo por você, e se você perder o código, o diretor do hotel pode te ajudar. Mas tecnicamente, o cofre não é seu.
A carteira física (Ledger/Trezor): É o cofre escondido debaixo da sua cama. Você é o único no comando. Mas atenção: se você perder a chave, NINGUÉM poderá te ajudar. O dinheiro está perdido para sempre.
Como eu tenho a memória de um peixe vermelho e só alguns euros em $BNB, vou ficar no hotel por enquanto! 😂
Você valida essa comparação? 👇
#EducationCrypto #BinanceSquare #Ledger #CryptoSecurite
Pensei nessa história de carteiras externas (“Wallets”) a manhã toda. E aqui vai como eu traduzi isso na minha cabeça de iniciante.
Manter na Binance: É como colocar suas joias no cofre de um grande hotel de luxo. É ultra-seguro, eles cuidam de tudo por você, e se você perder o código, o diretor do hotel pode te ajudar. Mas tecnicamente, o cofre não é seu.
A carteira física (Ledger/Trezor): É o cofre escondido debaixo da sua cama. Você é o único no comando. Mas atenção: se você perder a chave, NINGUÉM poderá te ajudar. O dinheiro está perdido para sempre.
Como eu tenho a memória de um peixe vermelho e só alguns euros em $BNB, vou ficar no hotel por enquanto! 😂
Você valida essa comparação? 👇
#EducationCrypto #BinanceSquare #Ledger #CryptoSecurite
Manter na Binance: É como colocar suas joias no cofre de um grande hotel de luxo. É ultra-seguro, eles cuidam de tudo por você, e se você perder o código, o diretor do hotel pode te ajudar. Mas tecnicamente, o cofre não é seu.
A carteira física (Ledger/Trezor): É o cofre escondido debaixo da sua cama. Você é o único no comando. Mas atenção: se você perder a chave, NINGUÉM poderá te ajudar. O dinheiro está perdido para sempre.
Como eu tenho a memória de um peixe vermelho e só alguns euros em $BNB, vou ficar no hotel por enquanto! 😂
Você valida essa comparação? 👇
#EducationCrypto #BinanceSquare #Ledger #CryptoSecurite
1
1
225
·
--
Em Alta
⚠️USUÁRIO DE #LEDGER PERDE $1 MILHÃO EM UM GOLPE DE PHISHING
Um usuário da Ledger perdeu $1 milhão após receber uma carta falsa que se passava pelo suporte técnico da Ledger.
A carta redirecionou a vítima para um site de phishing, onde ela inseriu sua frase semente, permitindo que os atacantes esvaziassem sua carteira.
$BTC
{future}(BTCUSDT)
{future}(BNBUSDT)
$SOL
$USDC
{future}(USDCUSDT)
⚠️USUÁRIO DE #LEDGER PERDE $1 MILHÃO EM UM GOLPE DE PHISHING
Um usuário da Ledger perdeu $1 milhão após receber uma carta falsa que se passava pelo suporte técnico da Ledger.
A carta redirecionou a vítima para um site de phishing, onde ela inseriu sua frase semente, permitindo que os atacantes esvaziassem sua carteira.
$BTC
$SOL
$USDC
Um usuário da Ledger perdeu $1 milhão após receber uma carta falsa que se passava pelo suporte técnico da Ledger.
A carta redirecionou a vítima para um site de phishing, onde ela inseriu sua frase semente, permitindo que os atacantes esvaziassem sua carteira.
$BTC
$SOL
$USDC
1
3
1.3k
·
--
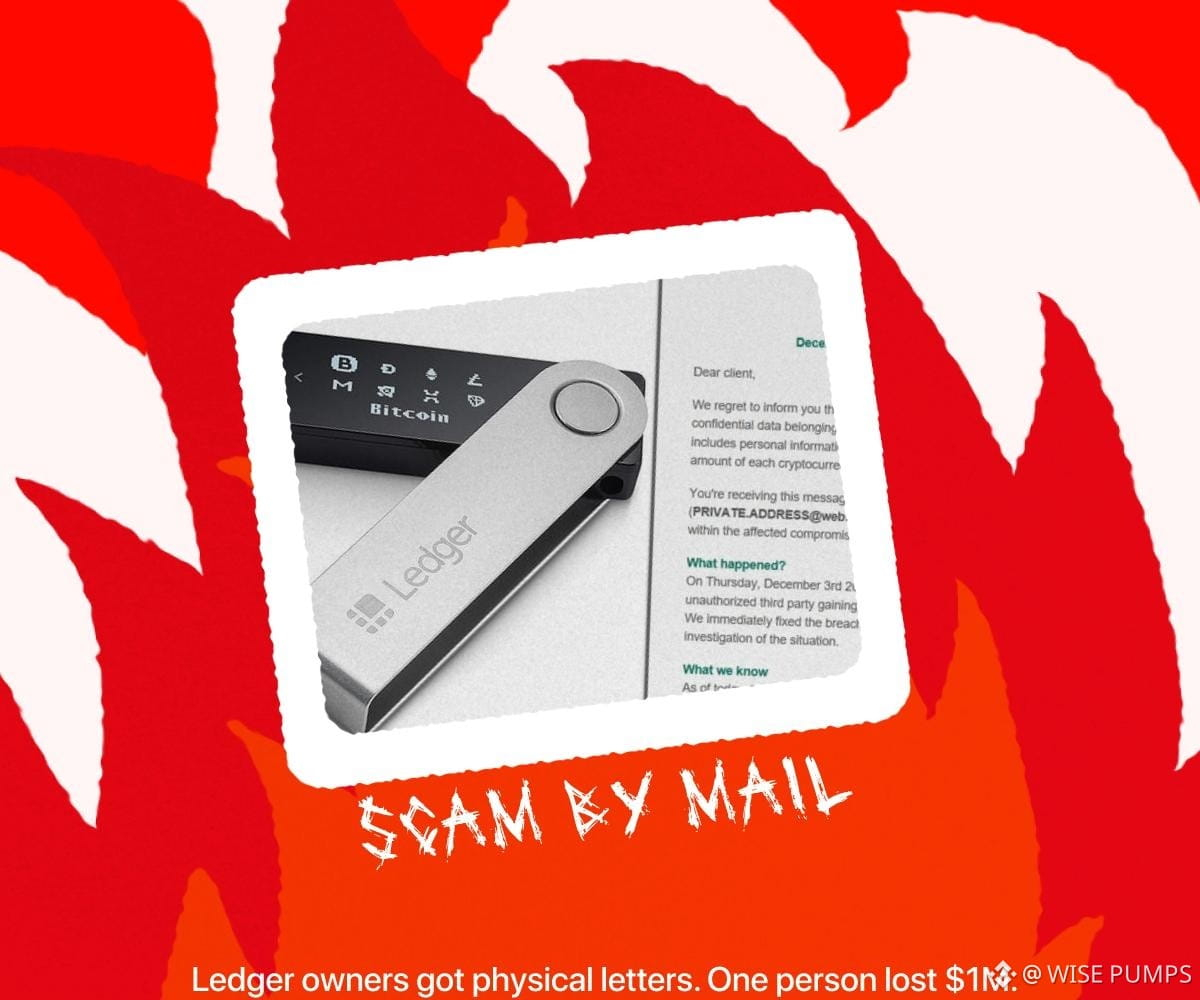
☠️ #Ledger Golpe Ficou Físico. Alguém Já Perdeu $1M.
🟠Proprietários de Ledger estão recebendo cartas em papel em seus endereços — logotipos que parecem oficiais, avisos sobre ameaças de computadores quânticos e um QR code para uma "atualização de segurança urgente."
🟠O QR leva a um site de phishing pedindo uma seed phrase. Uma pessoa atendeu e perdeu $1M. #Wallet drenou instantaneamente.
🟠Os endereços vêm da violação de dados da Ledger de 2020 — 270k registros de clientes que vazaram e nunca realmente desapareceram. O #Database acabou encontrando um novo uso.
🟠O esquema evoluiu: os envios de e-mail não estavam convertendo bem o suficiente, então agora é correio físico. Envelope oficial, texto convincente, narrativa de ameaça quântica. Mais difícil de descartar do que uma pasta de spam.
🟠A Ledger nunca envia cartas físicas. Nunca pede uma seed phrase. Sob nenhuma circunstância. Por nenhum motivo.
💀 Uma violação de dados de 2020 ainda está gerando vítimas em 2025 — apenas com uma qualidade de produção melhor. Seed phrase entra, saldo sai. Não importa se o pedido vem por e-mail, #websites , ou um envelope com um logotipo nele.
#SECPausesNewETFApplicationReview @wisegbevecryptonews9
☠️ #Ledger Golpe Ficou Físico. Alguém Já Perdeu $1M.
🟠Proprietários de Ledger estão recebendo cartas em papel em seus endereços — logotipos que parecem oficiais, avisos sobre ameaças de computadores quânticos e um QR code para uma "atualização de segurança urgente."
🟠O QR leva a um site de phishing pedindo uma seed phrase. Uma pessoa atendeu e perdeu $1M. #Wallet drenou instantaneamente.
🟠Os endereços vêm da violação de dados da Ledger de 2020 — 270k registros de clientes que vazaram e nunca realmente desapareceram. O #Database acabou encontrando um novo uso.
🟠O esquema evoluiu: os envios de e-mail não estavam convertendo bem o suficiente, então agora é correio físico. Envelope oficial, texto convincente, narrativa de ameaça quântica. Mais difícil de descartar do que uma pasta de spam.
🟠A Ledger nunca envia cartas físicas. Nunca pede uma seed phrase. Sob nenhuma circunstância. Por nenhum motivo.
💀 Uma violação de dados de 2020 ainda está gerando vítimas em 2025 — apenas com uma qualidade de produção melhor. Seed phrase entra, saldo sai. Não importa se o pedido vem por e-mail, #websites , ou um envelope com um logotipo nele.
#SECPausesNewETFApplicationReview @WISE PUMPS
🟠Proprietários de Ledger estão recebendo cartas em papel em seus endereços — logotipos que parecem oficiais, avisos sobre ameaças de computadores quânticos e um QR code para uma "atualização de segurança urgente."
🟠O QR leva a um site de phishing pedindo uma seed phrase. Uma pessoa atendeu e perdeu $1M. #Wallet drenou instantaneamente.
🟠Os endereços vêm da violação de dados da Ledger de 2020 — 270k registros de clientes que vazaram e nunca realmente desapareceram. O #Database acabou encontrando um novo uso.
🟠O esquema evoluiu: os envios de e-mail não estavam convertendo bem o suficiente, então agora é correio físico. Envelope oficial, texto convincente, narrativa de ameaça quântica. Mais difícil de descartar do que uma pasta de spam.
🟠A Ledger nunca envia cartas físicas. Nunca pede uma seed phrase. Sob nenhuma circunstância. Por nenhum motivo.
💀 Uma violação de dados de 2020 ainda está gerando vítimas em 2025 — apenas com uma qualidade de produção melhor. Seed phrase entra, saldo sai. Não importa se o pedido vem por e-mail, #websites , ou um envelope com um logotipo nele.
#SECPausesNewETFApplicationReview @WISE PUMPS
266
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BitwiseFilesFinalNEARSpotETFProspectus
41,040 visualizações
1,048 a discutir
2
#BitgetHackerMoves$83MStolenXRP
22,226 visualizações
145 a discutir
3
#SOLSpotETFWeeklyInflow$188M
12,665 visualizações
111 a discutir
4
#DogecoinETFsPostBiggestWeekSinceLaunch
31,718 visualizações
788 a discutir
5
#StrategyStriveAdd2305BitcoinThisWeek
101,370 visualizações
1,919 a discutir
6
#TrumpRejectsIranHormuzReopening
93,976 visualizações
1,477 a discutir
7
#CircleTetherFreezeBitgetHackerWallet
90,218 visualizações
1,399 a discutir
8
#SECSaysTokenBuybacksNotAutoSecurities
56,979 visualizações
822 a discutir
9
#ChinaUSAgreeOn$30BTariffCut
4,562 visualizações
44 a discutir
10
#CoinMarketCapCompletesCoinglassAcquisition
64,093 visualizações
932 a discutir