
#hackeralert
hackeralert
2M visualizações
1,359 a discutir
Popular
Mais recente
·
--
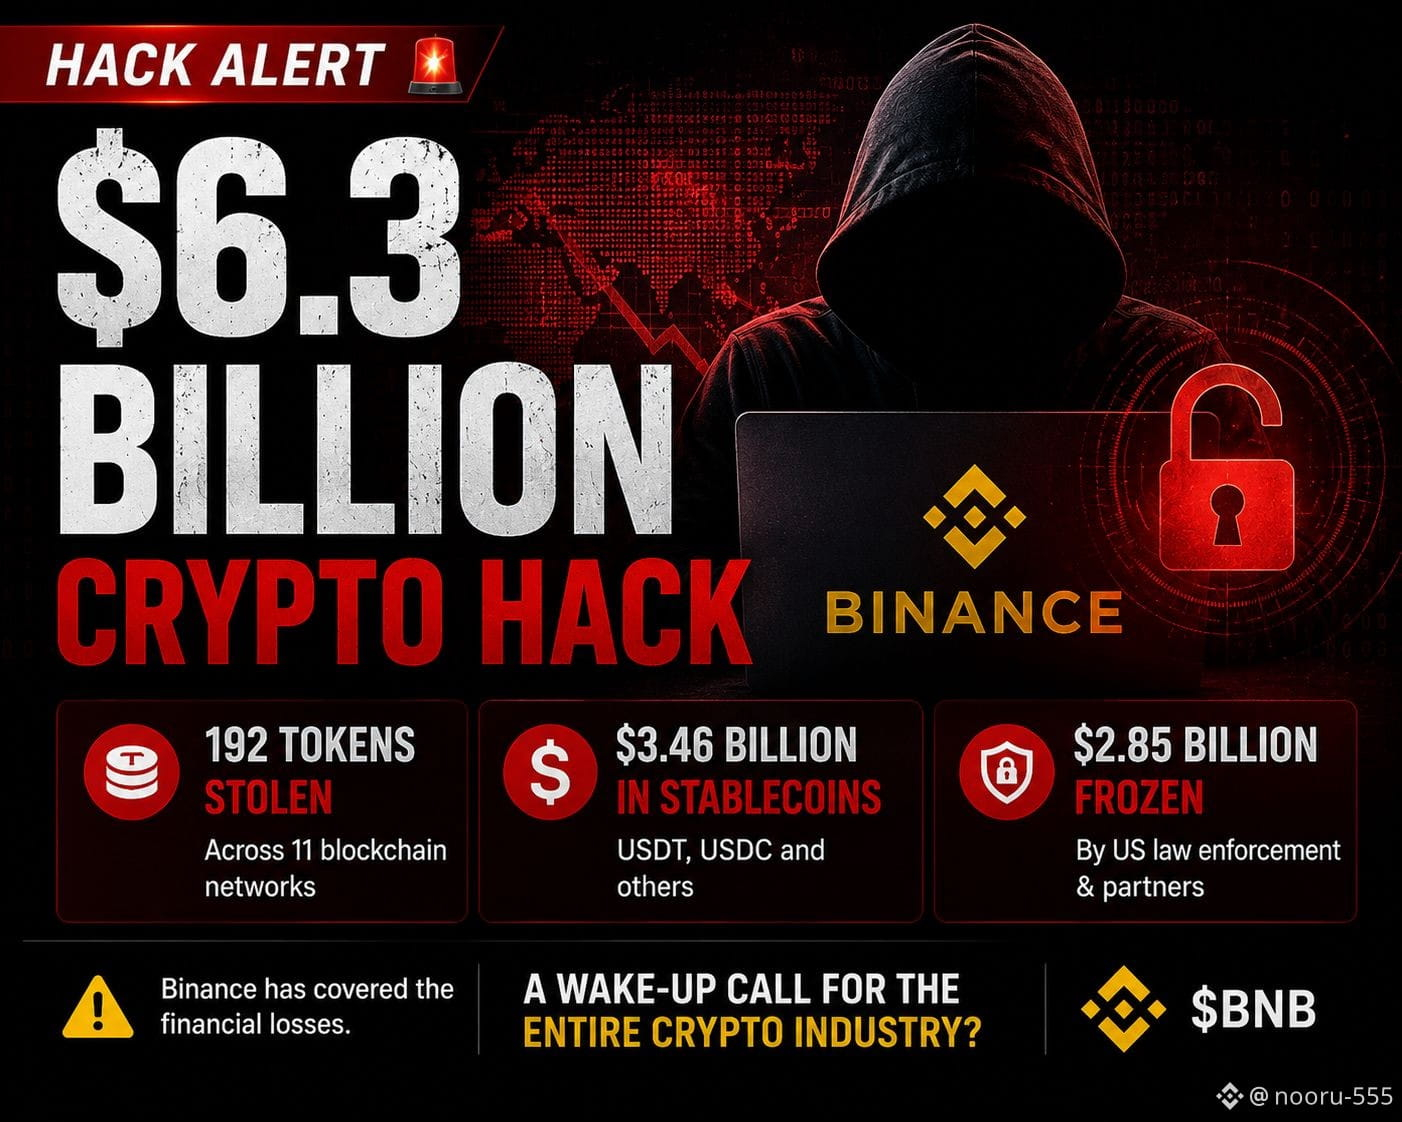
🚨 HACK DE US$ 6,3 BILHÕES NA BINANCE!
Um enorme roubo de criptomoedas afetou 192 tokens em 11 redes blockchain.
💰 US$ 3,46 bilhões em stablecoins foram roubados.
🔒 US$ 2,85 bilhões foram congelados ou interceptados.
A Binance afirma que cobriu as perdas financeiras.
Este é um alerta para todo o setor de criptomoedas?
$BNB $BTC $USDT
#Binance #CryptoSecurity #HackerAlert #BNB
🚨 HACK DE US$ 6,3 BILHÕES NA BINANCE!
Um enorme roubo de criptomoedas afetou 192 tokens em 11 redes blockchain.
💰 US$ 3,46 bilhões em stablecoins foram roubados.
🔒 US$ 2,85 bilhões foram congelados ou interceptados.
A Binance afirma que cobriu as perdas financeiras.
Este é um alerta para todo o setor de criptomoedas?
$BNB $BTC $USDT
#Binance #CryptoSecurity #HackerAlert #BNB
Um enorme roubo de criptomoedas afetou 192 tokens em 11 redes blockchain.
💰 US$ 3,46 bilhões em stablecoins foram roubados.
🔒 US$ 2,85 bilhões foram congelados ou interceptados.
A Binance afirma que cobriu as perdas financeiras.
Este é um alerta para todo o setor de criptomoedas?
$BNB $BTC $USDT
#Binance #CryptoSecurity #HackerAlert #BNB
184

·
--
Em Baixa
Trading de $ZEC de 30 dias no valor de 273.8 USDT
🚨 178 GRANDES SITES COMPROMETIDOS. USUÁRIOS DE CRIPTO ESTÃO NA MIRA!
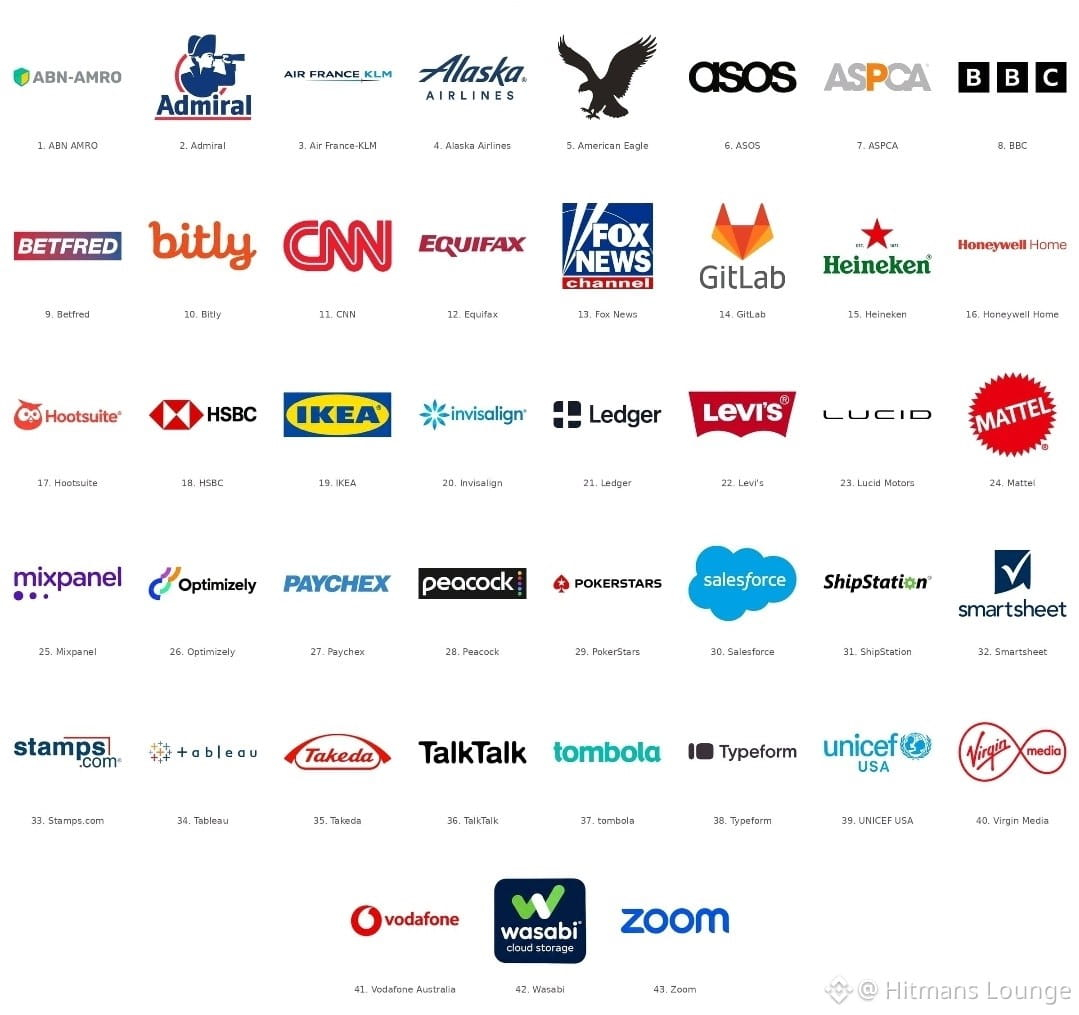
Não foi um ataque direto a 178 empresas. Segundo relatos, os invasores exploraram uma vulnerabilidade no Optimizely, injetando JavaScript malicioso em sites usados pela Zoom, BBC, HSBC, Ledger e outras empresas.
Os danos potenciais são graves:
🔴 Endereços de carteiras de cripto substituídos pelos endereços dos invasores.
🔴 Dados de cartões de pagamento e de navegação visados.
🔴 iPhones mais antigos expostos a tentativas adicionais de exploração.
📊 Os números: pesquisadores identificaram 188 scripts infectados em 178 organizações. As carteiras vinculadas aos invasores receberam aproximadamente US$ 7.040, embora o total das perdas confirmadas pelas vítimas ainda não esteja claro.
A Optimizely afirma que corrigiu a vulnerabilidade e removeu o código malicioso.
Minha principal conclusão: até sites confiáveis podem se tornar vetores de ataque por meio de softwares de terceiros.
⚠️ Sempre confira os endereços das carteiras caractere por caractere antes de confirmar transações.
A segurança das criptomoedas está se tornando um desafio maior do que sua adoção?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
{future}(MMTUSDT)
{future}(ZECUSDT)
{future}(BTCUSDT)
🚨 178 GRANDES SITES COMPROMETIDOS. USUÁRIOS DE CRIPTO ESTÃO NA MIRA!
Não foi um ataque direto a 178 empresas. Segundo relatos, os invasores exploraram uma vulnerabilidade no Optimizely, injetando JavaScript malicioso em sites usados pela Zoom, BBC, HSBC, Ledger e outras empresas.
Os danos potenciais são graves:
🔴 Endereços de carteiras de cripto substituídos pelos endereços dos invasores.
🔴 Dados de cartões de pagamento e de navegação visados.
🔴 iPhones mais antigos expostos a tentativas adicionais de exploração.
📊 Os números: pesquisadores identificaram 188 scripts infectados em 178 organizações. As carteiras vinculadas aos invasores receberam aproximadamente US$ 7.040, embora o total das perdas confirmadas pelas vítimas ainda não esteja claro.
A Optimizely afirma que corrigiu a vulnerabilidade e removeu o código malicioso.
Minha principal conclusão: até sites confiáveis podem se tornar vetores de ataque por meio de softwares de terceiros.
⚠️ Sempre confira os endereços das carteiras caractere por caractere antes de confirmar transações.
A segurança das criptomoedas está se tornando um desafio maior do que sua adoção?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
Não foi um ataque direto a 178 empresas. Segundo relatos, os invasores exploraram uma vulnerabilidade no Optimizely, injetando JavaScript malicioso em sites usados pela Zoom, BBC, HSBC, Ledger e outras empresas.
Os danos potenciais são graves:
🔴 Endereços de carteiras de cripto substituídos pelos endereços dos invasores.
🔴 Dados de cartões de pagamento e de navegação visados.
🔴 iPhones mais antigos expostos a tentativas adicionais de exploração.
📊 Os números: pesquisadores identificaram 188 scripts infectados em 178 organizações. As carteiras vinculadas aos invasores receberam aproximadamente US$ 7.040, embora o total das perdas confirmadas pelas vítimas ainda não esteja claro.
A Optimizely afirma que corrigiu a vulnerabilidade e removeu o código malicioso.
Minha principal conclusão: até sites confiáveis podem se tornar vetores de ataque por meio de softwares de terceiros.
⚠️ Sempre confira os endereços das carteiras caractere por caractere antes de confirmar transações.
A segurança das criptomoedas está se tornando um desafio maior do que sua adoção?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
1
1k
·
--
😈 Mais um ataque hacker👇
Violação de dados do parceiro de envio da Trezor
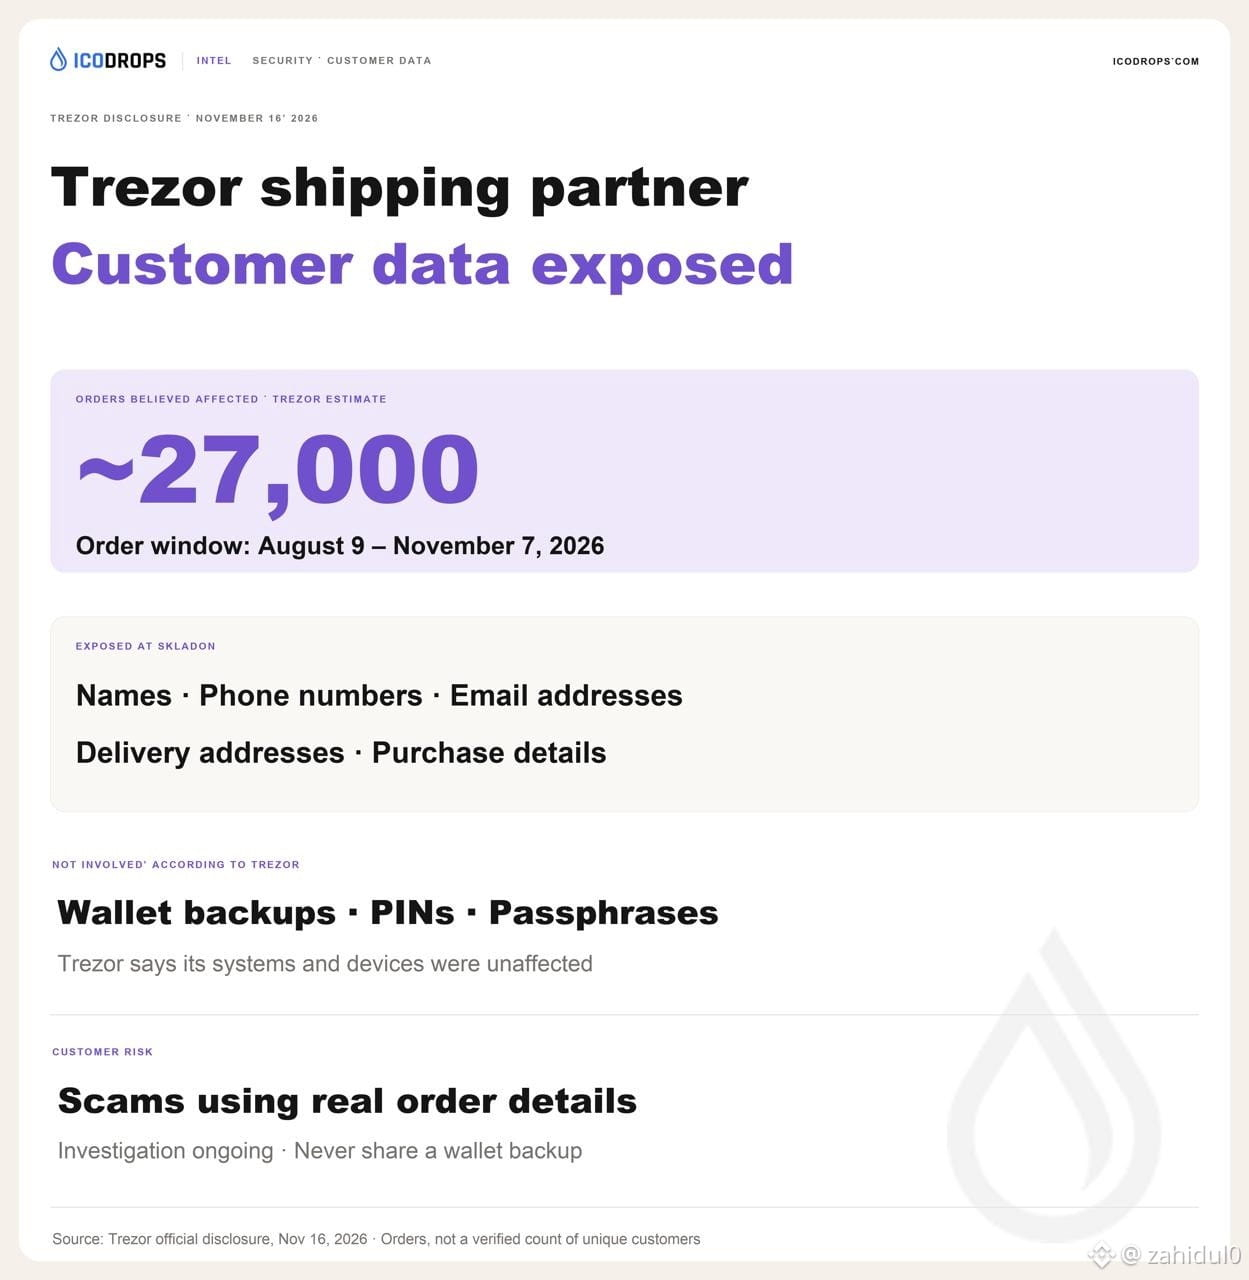
A Trezor acredita que um invasor exportou dados de aproximadamente 27.000 pedidos do parceiro de envio Skladon. O período dos pedidos afetados vai de 9 de agosto a 7 de novembro de 2026.
Nomes, dados de contato, endereços de entrega e informações de compra foram expostos. A Trezor afirma que seus sistemas e dispositivos não foram afetados; os backups das carteiras, os PINs e as frases-senha não foram comprometidos.
A investigação continua. A Trezor alerta para chamadas e mensagens fraudulentas que usam dados reais dos pedidos.
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
😈 Mais um ataque hacker👇
Violação de dados do parceiro de envio da Trezor
A Trezor acredita que um invasor exportou dados de aproximadamente 27.000 pedidos do parceiro de envio Skladon. O período dos pedidos afetados vai de 9 de agosto a 7 de novembro de 2026.
Nomes, dados de contato, endereços de entrega e informações de compra foram expostos. A Trezor afirma que seus sistemas e dispositivos não foram afetados; os backups das carteiras, os PINs e as frases-senha não foram comprometidos.
A investigação continua. A Trezor alerta para chamadas e mensagens fraudulentas que usam dados reais dos pedidos.
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
Violação de dados do parceiro de envio da Trezor
A Trezor acredita que um invasor exportou dados de aproximadamente 27.000 pedidos do parceiro de envio Skladon. O período dos pedidos afetados vai de 9 de agosto a 7 de novembro de 2026.
Nomes, dados de contato, endereços de entrega e informações de compra foram expostos. A Trezor afirma que seus sistemas e dispositivos não foram afetados; os backups das carteiras, os PINs e as frases-senha não foram comprometidos.
A investigação continua. A Trezor alerta para chamadas e mensagens fraudulentas que usam dados reais dos pedidos.
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
4
182
·
--
🚨 Ataque à Binance: roubo de 192 tipos de criptomoedas!
Durante o ataque ocorrido em 29 de outubro, os hackers conseguiram roubar ativos digitais avaliados em cerca de 6,3 bilhões de dólares.
📊 Confira os principais detalhes:
💰 As stablecoins representaram pelo menos 3,46 bilhões de dólares do total de fundos roubados.
🚨 O roubo envolveu 192 tipos de criptomoedas.
🛡️ As autoridades policiais dos EUA e seus parceiros conseguiram congelar mais de 2,7 bilhões de dólares em fundos relacionados ao ataque $ BNB$.
⚠️ As consequências desse ataque ainda geram ampla preocupação com a segurança dos ativos digitais e a proteção dos fundos dos investidores.
🔥 Você acredita que esse incidente afetará a confiança dos investidores nas plataformas de negociação de criptomoedas?
#Binance #HackerAlert #BinanceHack #CryptoSecurity
{future}(BNBUSDT)
🚨 Ataque à Binance: roubo de 192 tipos de criptomoedas!
Durante o ataque ocorrido em 29 de outubro, os hackers conseguiram roubar ativos digitais avaliados em cerca de 6,3 bilhões de dólares.
📊 Confira os principais detalhes:
💰 As stablecoins representaram pelo menos 3,46 bilhões de dólares do total de fundos roubados.
🚨 O roubo envolveu 192 tipos de criptomoedas.
🛡️ As autoridades policiais dos EUA e seus parceiros conseguiram congelar mais de 2,7 bilhões de dólares em fundos relacionados ao ataque $ BNB$.
⚠️ As consequências desse ataque ainda geram ampla preocupação com a segurança dos ativos digitais e a proteção dos fundos dos investidores.
🔥 Você acredita que esse incidente afetará a confiança dos investidores nas plataformas de negociação de criptomoedas?
#Binance #HackerAlert #BinanceHack #CryptoSecurity
Durante o ataque ocorrido em 29 de outubro, os hackers conseguiram roubar ativos digitais avaliados em cerca de 6,3 bilhões de dólares.
📊 Confira os principais detalhes:
💰 As stablecoins representaram pelo menos 3,46 bilhões de dólares do total de fundos roubados.
🚨 O roubo envolveu 192 tipos de criptomoedas.
🛡️ As autoridades policiais dos EUA e seus parceiros conseguiram congelar mais de 2,7 bilhões de dólares em fundos relacionados ao ataque $ BNB$.
⚠️ As consequências desse ataque ainda geram ampla preocupação com a segurança dos ativos digitais e a proteção dos fundos dos investidores.
🔥 Você acredita que esse incidente afetará a confiança dos investidores nas plataformas de negociação de criptomoedas?
#Binance #HackerAlert #BinanceHack #CryptoSecurity
76

·
--
🚨 XEQUE AO GIGANTE DA IA?
O grupo de ransomware The Gentlemen inicia contagem regressiva para #NVIDIA na Dark Web
⏳ 234 horas para o impacto
O conhecido grupo de cibercriminosos The Gentlemen (com um histórico de mais de 1.000 vítimas extorquidas) incluiu a Nvidia em seu portal de vazamentos na dark web, ativando um cronômetro de 234 horas para publicar supostos dados confidenciais caso um resgate não seja pago por meio de mensagens criptografadas (Tox ID).
Falta de provas ("Fumaça e espelhos"): Ao contrário de ataques confirmados, a publicação na dark web não inclui amostras dos arquivos roubados, datas nem informa qual divisão da Nvidia foi comprometida (apenas apresenta uma descrição genérica da empresa, obtida de diretórios públicos como o ZoomInfo).
Ceticismo dos especialistas: Aras Nazarovas, pesquisador de cibersegurança da Cybernews, alerta que o The Gentlemen tem um histórico de exagerar ataques, atribuí-los incorretamente às vítimas ou reciclar dados antigos. Até agora, o cenário mais provável é um vazamento menor ou uma atribuição falsa.
Silêncio corporativo: A Nvidia ainda não emitiu nenhuma confirmação oficial sobre qualquer violação em seus sistemas.
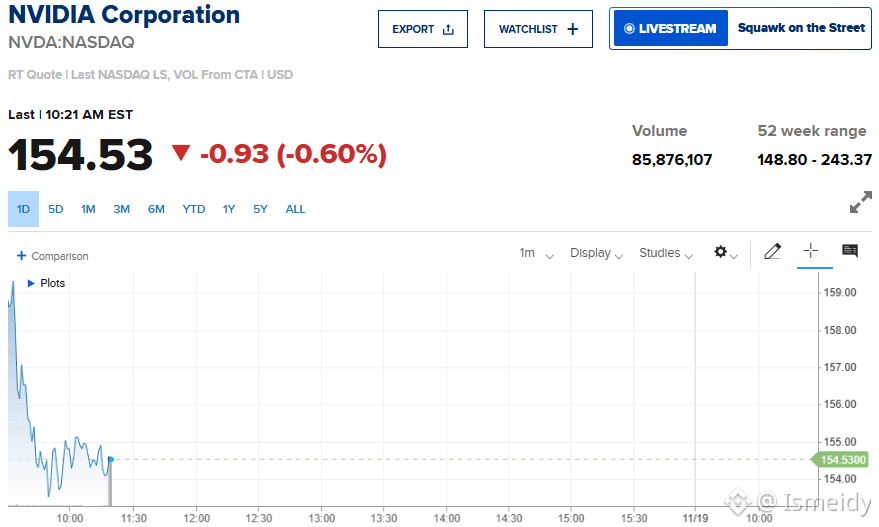
Reação do mercado #NVDA : #WallStreet mantém a calma. Apesar do alvoroço na mídia, as ações da Nvidia estão cotadas a $154.53 USD, registrando uma leve e controlada queda de -0.60% (-$0.93), sem sinais de pânico nas vendas no volume intradiário.
#HackerAlert
$NVDAB
{spot}(NVDABUSDT)
$FET
{future}(FETUSDT)
$ICP
{future}(ICPUSDT)
🚨 XEQUE AO GIGANTE DA IA?
O grupo de ransomware The Gentlemen inicia contagem regressiva para #NVIDIA na Dark Web
⏳ 234 horas para o impacto
O conhecido grupo de cibercriminosos The Gentlemen (com um histórico de mais de 1.000 vítimas extorquidas) incluiu a Nvidia em seu portal de vazamentos na dark web, ativando um cronômetro de 234 horas para publicar supostos dados confidenciais caso um resgate não seja pago por meio de mensagens criptografadas (Tox ID).
Falta de provas ("Fumaça e espelhos"): Ao contrário de ataques confirmados, a publicação na dark web não inclui amostras dos arquivos roubados, datas nem informa qual divisão da Nvidia foi comprometida (apenas apresenta uma descrição genérica da empresa, obtida de diretórios públicos como o ZoomInfo).
Ceticismo dos especialistas: Aras Nazarovas, pesquisador de cibersegurança da Cybernews, alerta que o The Gentlemen tem um histórico de exagerar ataques, atribuí-los incorretamente às vítimas ou reciclar dados antigos. Até agora, o cenário mais provável é um vazamento menor ou uma atribuição falsa.
Silêncio corporativo: A Nvidia ainda não emitiu nenhuma confirmação oficial sobre qualquer violação em seus sistemas.
Reação do mercado #NVDA : #WallStreet mantém a calma. Apesar do alvoroço na mídia, as ações da Nvidia estão cotadas a $154.53 USD, registrando uma leve e controlada queda de -0.60% (-$0.93), sem sinais de pânico nas vendas no volume intradiário.
#HackerAlert
$NVDAB
$FET
$ICP
O grupo de ransomware The Gentlemen inicia contagem regressiva para #NVIDIA na Dark Web
⏳ 234 horas para o impacto
O conhecido grupo de cibercriminosos The Gentlemen (com um histórico de mais de 1.000 vítimas extorquidas) incluiu a Nvidia em seu portal de vazamentos na dark web, ativando um cronômetro de 234 horas para publicar supostos dados confidenciais caso um resgate não seja pago por meio de mensagens criptografadas (Tox ID).
Falta de provas ("Fumaça e espelhos"): Ao contrário de ataques confirmados, a publicação na dark web não inclui amostras dos arquivos roubados, datas nem informa qual divisão da Nvidia foi comprometida (apenas apresenta uma descrição genérica da empresa, obtida de diretórios públicos como o ZoomInfo).
Ceticismo dos especialistas: Aras Nazarovas, pesquisador de cibersegurança da Cybernews, alerta que o The Gentlemen tem um histórico de exagerar ataques, atribuí-los incorretamente às vítimas ou reciclar dados antigos. Até agora, o cenário mais provável é um vazamento menor ou uma atribuição falsa.
Silêncio corporativo: A Nvidia ainda não emitiu nenhuma confirmação oficial sobre qualquer violação em seus sistemas.
Reação do mercado #NVDA : #WallStreet mantém a calma. Apesar do alvoroço na mídia, as ações da Nvidia estão cotadas a $154.53 USD, registrando uma leve e controlada queda de -0.60% (-$0.93), sem sinais de pânico nas vendas no volume intradiário.
#HackerAlert
$NVDAB
$FET
$ICP
ANFELIA INVESTMENT:
$NVDAB Se afirma que el grupo de ransomware The Gentlemen habría incluido a Nvidia en un sitio de filtraciones de la dark web y dio un plazo de 234 horas para un posible rescate.
Sin embargo, no presenta pruebas concretas de datos robados, y expertos señalan que este grupo ha exagerado o atribuido mal ataques antes. Nvidia tampoco ha confirmado una brecha. Por ahora, el mercado parece tomarlo con calma: la caída mencionada en la acción es leve y no refleja pánico. 🔎⏳️📉
2
17
38.6k
·
--
⛏️⛏️⛏️⛏️⛏️⛏️⛏️
Hackers têm como alvo mineradores de Bitcoin
Usando inteligência artificial, hackers sequestraram o poder computacional dos clientes da Luxor Technology.
💻 Dados preliminares sugerem que aproximadamente 64.000 dispositivos podem ter sido afetados pelo ataque.
A Luxor corrigiu a vulnerabilidade em duas horas e prometeu compensar os clientes pelas perdas.
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
{future}(BTCUSDT)
⛏️⛏️⛏️⛏️⛏️⛏️⛏️
Hackers têm como alvo mineradores de Bitcoin
Usando inteligência artificial, hackers sequestraram o poder computacional dos clientes da Luxor Technology.
💻 Dados preliminares sugerem que aproximadamente 64.000 dispositivos podem ter sido afetados pelo ataque.
A Luxor corrigiu a vulnerabilidade em duas horas e prometeu compensar os clientes pelas perdas.
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
Hackers têm como alvo mineradores de Bitcoin
Usando inteligência artificial, hackers sequestraram o poder computacional dos clientes da Luxor Technology.
💻 Dados preliminares sugerem que aproximadamente 64.000 dispositivos podem ter sido afetados pelo ataque.
A Luxor corrigiu a vulnerabilidade em duas horas e prometeu compensar os clientes pelas perdas.
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
Koni00:
Security is important
So yes I stand with your words
7
16
6k

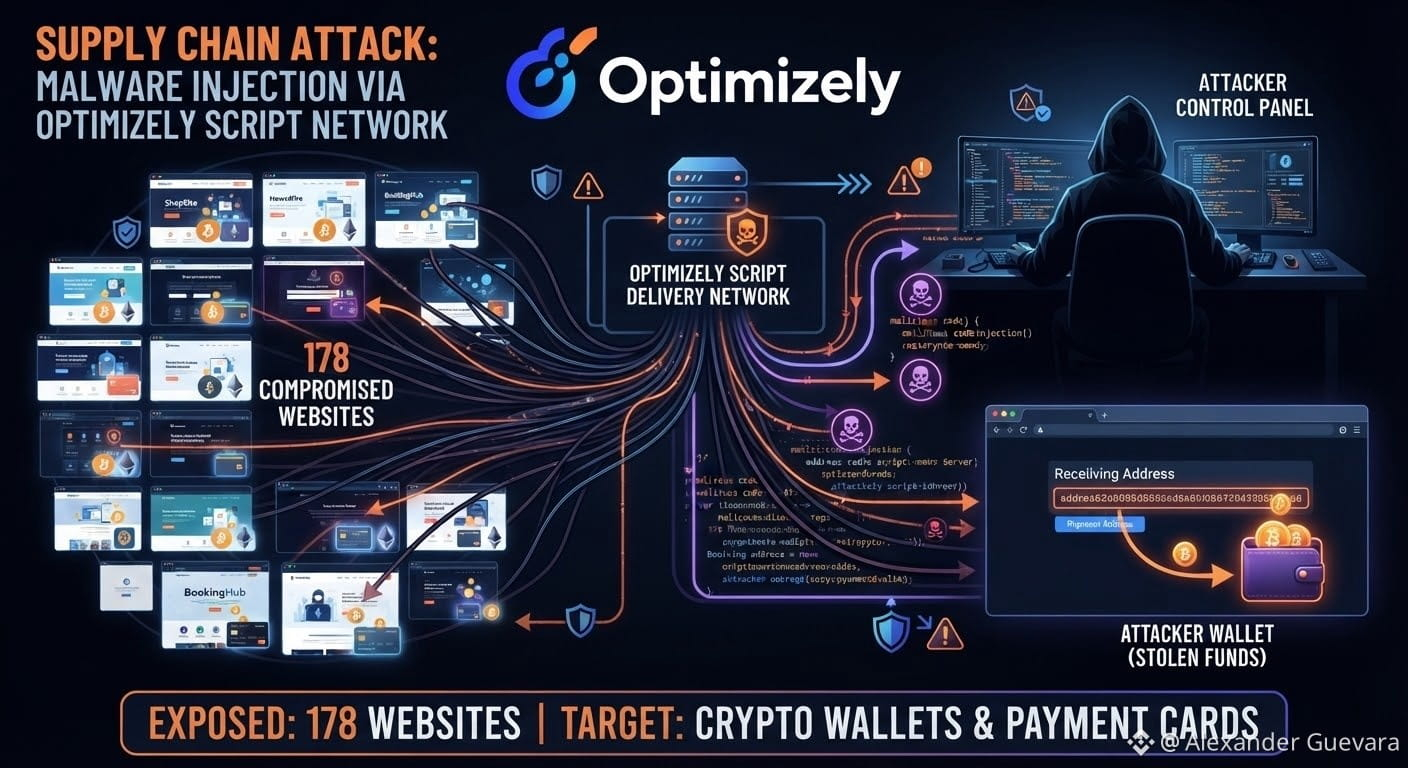
Hackers injetam malware para roubar criptomoedas em 178 sites por meio de scripts da Optimizely
Pesquisadores de segurança identificaram um ataque à cadeia de suprimentos no qual hackers comprometeram scripts distribuídos por meio da Optimizely, uma plataforma de otimização web amplamente utilizada, expondo visitantes de 178 sites importantes a um malware capaz de roubar criptomoedas e dados de cartões de pagamento.
O malware foi projetado para substituir endereços de carteiras de criptomoedas durante as transações, redirecionar fundos para carteiras controladas pelos invasores e coletar os dados dos cartões de crédito inseridos pelos visitantes dos sites. Ao visar uma camada compartilhada de distribuição de scripts, em vez de sites individuais, os invasores conseguiram alcançar um grande número de sites por meio de um único ponto de comprometimento.
Ataques à cadeia de suprimentos desse tipo são particularmente difíceis de detectar porque o código malicioso chega por meio de um serviço terceirizado confiável, fazendo com que pareça legítimo tanto para os operadores dos sites quanto para os usuários finais. Visitantes de qualquer um dos sites afetados podem ter sido expostos sem nenhum aviso visível.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
Hackers injetam malware para roubar criptomoedas em 178 sites por meio de scripts da Optimizely
Pesquisadores de segurança identificaram um ataque à cadeia de suprimentos no qual hackers comprometeram scripts distribuídos por meio da Optimizely, uma plataforma de otimização web amplamente utilizada, expondo visitantes de 178 sites importantes a um malware capaz de roubar criptomoedas e dados de cartões de pagamento.
O malware foi projetado para substituir endereços de carteiras de criptomoedas durante as transações, redirecionar fundos para carteiras controladas pelos invasores e coletar os dados dos cartões de crédito inseridos pelos visitantes dos sites. Ao visar uma camada compartilhada de distribuição de scripts, em vez de sites individuais, os invasores conseguiram alcançar um grande número de sites por meio de um único ponto de comprometimento.
Ataques à cadeia de suprimentos desse tipo são particularmente difíceis de detectar porque o código malicioso chega por meio de um serviço terceirizado confiável, fazendo com que pareça legítimo tanto para os operadores dos sites quanto para os usuários finais. Visitantes de qualquer um dos sites afetados podem ter sido expostos sem nenhum aviso visível.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
Pesquisadores de segurança identificaram um ataque à cadeia de suprimentos no qual hackers comprometeram scripts distribuídos por meio da Optimizely, uma plataforma de otimização web amplamente utilizada, expondo visitantes de 178 sites importantes a um malware capaz de roubar criptomoedas e dados de cartões de pagamento.
O malware foi projetado para substituir endereços de carteiras de criptomoedas durante as transações, redirecionar fundos para carteiras controladas pelos invasores e coletar os dados dos cartões de crédito inseridos pelos visitantes dos sites. Ao visar uma camada compartilhada de distribuição de scripts, em vez de sites individuais, os invasores conseguiram alcançar um grande número de sites por meio de um único ponto de comprometimento.
Ataques à cadeia de suprimentos desse tipo são particularmente difíceis de detectar porque o código malicioso chega por meio de um serviço terceirizado confiável, fazendo com que pareça legítimo tanto para os operadores dos sites quanto para os usuários finais. Visitantes de qualquer um dos sites afetados podem ter sido expostos sem nenhum aviso visível.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
16
Uma carteira de Bitcoin da era Satoshi despertou após 15 anos e transferiu 75 BTC, no valor de quase US$ 5 milhões. As moedas permaneceram intactas desde 2011, quando o BTC custava poucos centavos de dólar e chegou a um máximo próximo de US$ 30.
A carteira foi mencionada em uma ação de US$ 247 bilhões apresentada por um autor conhecido como Noah Doe, que reivindica a propriedade de US$ 3,8 milhões em BTC em 39.069 endereços. A transação também gastou um pequeno valor que continha a notificação legal do tribunal.
Segundo relatos, o caso inclui carteiras atribuídas ao criador do Bitcoin, Satoshi Nakamoto. A carteira com 75 BTC foi listada como ré nº 3.419 e havia recebido uma notificação legal determinada pelo tribunal.
💥O Irã advertiu os EUA de que não é Cuba nem Venezuela e que as sanções e os bloqueios não o obrigarão a se render.👏👏👏👏
Um hacker praticamente esvaziou o mercado de empréstimos da Kava Lend. O mais impressionante no caso é que não houve uma falha de emissão infinita nem roubo de chaves privadas, mas sim o hackeamento de um mercado fantasma de BUSD, uma stablecoin que a Paxos deixou de emitir em 2023.
Usando duas carteiras coordenadas e uma série de depósitos e empréstimos, o hacker conseguiu reduzir o denominador de oferta do pool a apenas 2 unidades básicas. Com os juros acumulados em um bloco e divididos por uma oferta quase nula, o índice de oferta disparou 243.000 vezes em apenas três minutos, inflando artificialmente o valor da garantia em BUSD da carteira principal.
Este incidente deixa uma lição importante sobre a segurança em DeFi: mercados antigos ou sem liquidez que não são desativados a tempo representam um risco crítico, pois erros de arredondamento ou divisões próximas de zero em contratos inteligentes herdados podem se tornar vetores de ataques milionários.
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
{web3_wallet_create}(560xe9e7cea3dedca5984780bafc599bd69add087d56)
Uma carteira de Bitcoin da era Satoshi despertou após 15 anos e transferiu 75 BTC, no valor de quase US$ 5 milhões. As moedas permaneceram intactas desde 2011, quando o BTC custava poucos centavos de dólar e chegou a um máximo próximo de US$ 30.
A carteira foi mencionada em uma ação de US$ 247 bilhões apresentada por um autor conhecido como Noah Doe, que reivindica a propriedade de US$ 3,8 milhões em BTC em 39.069 endereços. A transação também gastou um pequeno valor que continha a notificação legal do tribunal.
Segundo relatos, o caso inclui carteiras atribuídas ao criador do Bitcoin, Satoshi Nakamoto. A carteira com 75 BTC foi listada como ré nº 3.419 e havia recebido uma notificação legal determinada pelo tribunal.
💥O Irã advertiu os EUA de que não é Cuba nem Venezuela e que as sanções e os bloqueios não o obrigarão a se render.👏👏👏👏
Um hacker praticamente esvaziou o mercado de empréstimos da Kava Lend. O mais impressionante no caso é que não houve uma falha de emissão infinita nem roubo de chaves privadas, mas sim o hackeamento de um mercado fantasma de BUSD, uma stablecoin que a Paxos deixou de emitir em 2023.
Usando duas carteiras coordenadas e uma série de depósitos e empréstimos, o hacker conseguiu reduzir o denominador de oferta do pool a apenas 2 unidades básicas. Com os juros acumulados em um bloco e divididos por uma oferta quase nula, o índice de oferta disparou 243.000 vezes em apenas três minutos, inflando artificialmente o valor da garantia em BUSD da carteira principal.
Este incidente deixa uma lição importante sobre a segurança em DeFi: mercados antigos ou sem liquidez que não são desativados a tempo representam um risco crítico, pois erros de arredondamento ou divisões próximas de zero em contratos inteligentes herdados podem se tornar vetores de ataques milionários.
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
A carteira foi mencionada em uma ação de US$ 247 bilhões apresentada por um autor conhecido como Noah Doe, que reivindica a propriedade de US$ 3,8 milhões em BTC em 39.069 endereços. A transação também gastou um pequeno valor que continha a notificação legal do tribunal.
Segundo relatos, o caso inclui carteiras atribuídas ao criador do Bitcoin, Satoshi Nakamoto. A carteira com 75 BTC foi listada como ré nº 3.419 e havia recebido uma notificação legal determinada pelo tribunal.
💥O Irã advertiu os EUA de que não é Cuba nem Venezuela e que as sanções e os bloqueios não o obrigarão a se render.👏👏👏👏
Um hacker praticamente esvaziou o mercado de empréstimos da Kava Lend. O mais impressionante no caso é que não houve uma falha de emissão infinita nem roubo de chaves privadas, mas sim o hackeamento de um mercado fantasma de BUSD, uma stablecoin que a Paxos deixou de emitir em 2023.
Usando duas carteiras coordenadas e uma série de depósitos e empréstimos, o hacker conseguiu reduzir o denominador de oferta do pool a apenas 2 unidades básicas. Com os juros acumulados em um bloco e divididos por uma oferta quase nula, o índice de oferta disparou 243.000 vezes em apenas três minutos, inflando artificialmente o valor da garantia em BUSD da carteira principal.
Este incidente deixa uma lição importante sobre a segurança em DeFi: mercados antigos ou sem liquidez que não são desativados a tempo representam um risco crítico, pois erros de arredondamento ou divisões próximas de zero em contratos inteligentes herdados podem se tornar vetores de ataques milionários.
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
Crypto_ ramos:
🤣 y quién le importa ?? compra $TLM
1
3
7.4k
·
--
Em Baixa
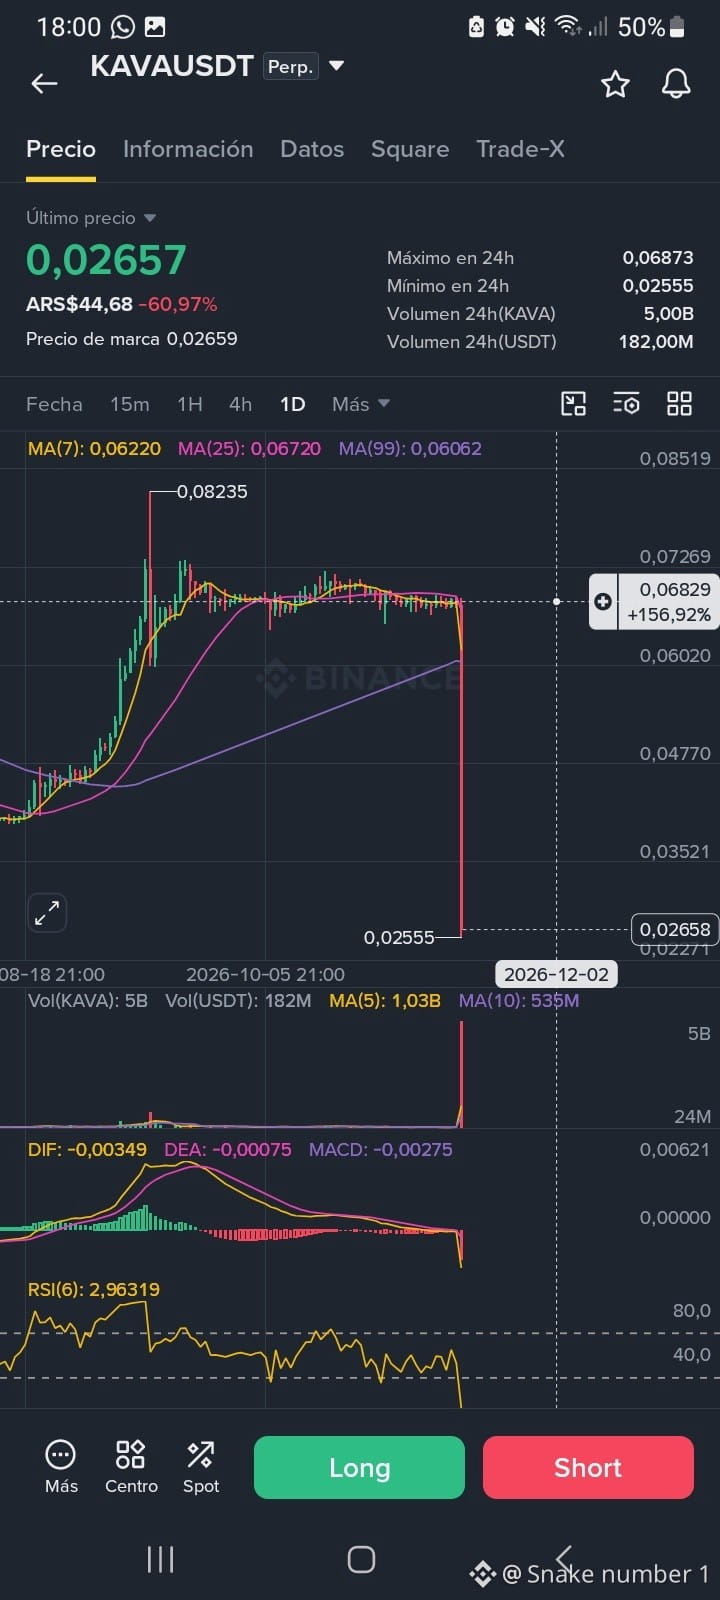
Novo hackeamento, vejam como caiu $KAVA
É uma loucura, quantos hackeamentos mais haverá hahaha
#KAVAUSDT #HackerAlert
Novo hackeamento, vejam como caiu $KAVA
É uma loucura, quantos hackeamentos mais haverá hahaha
#KAVAUSDT #HackerAlert
É uma loucura, quantos hackeamentos mais haverá hahaha
#KAVAUSDT #HackerAlert
1
1.4k
·
--
🚨 O MAIOR ROUBO DE CRIPTOMOEDAS DA HISTÓRIA: Binance perde US$ 6,3 bilhões
Em 29 de outubro, US$ 6,3 bilhões saíram das carteiras quentes da Binance em apenas 20 minutos.
É agora o MAIOR roubo de criptomoedas de todos os tempos — 4 vezes maior que o ataque de US$ 1,5 bilhão à Bybit.
Como aconteceu? Não foi por causa do código. Foram as pessoas.
O próprio relatório da Binance diz:
1. JUNHO: Um engenheiro baixou uma ferramenta de programação com IA contaminada, via Homebrew. Foi infectado.
2. SETEMBRO: Um segundo engenheiro foi alvo de uma entrevista de emprego FALSA em um site legítimo. Entrevistas com o RH e o CEO. Tudo falso. O laptop foi comprometido.
3. 29 DE OUTUBRO: Hackers invadiram o assistente interno de IA da Binance e chegaram ao serviço de assinatura de carteiras.
Eles usaram um truque com EIP-7702. Uma transação com apenas US$ 15 em taxas movimentou US$ 2,5 BILHÕES de uma só vez.
Quem?
O FBI atribui oficialmente o ataque ao TraderTraitor — uma unidade do Grupo Lazarus da Coreia do Norte. A Coreia do Norte nega.
E agora?
- Cerca de US$ 2,85 bilhões a US$ 3 bilhões CONGELADOS pela Tether, Circle e parceiros
- Binance: os fundos dos usuários estão SAFU. 95% já foram repostos pelo fundo SAFU e pelo tesouro da empresa
- Os saques foram retomados em 1º de novembro — mas os usuários sacaram US$ 3,64 bilhões líquidos em 9 horas
- Impacto no mercado: o BTC caiu abaixo de US$ 78 mil
Lição: em 2026, hackers não quebram a blockchain. Eles exploram as pessoas.
Suas chaves nunca foram vazadas, mas um laptop comprometido custou US$ 6,3 bilhões.
Proteja-se. Nunca clique em arquivos de tarefas de recrutamento nem baixe ferramentas de IA piratas.
O que você acha — as exchanges centralizadas podem ser 100% seguras?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
🚨 O MAIOR ROUBO DE CRIPTOMOEDAS DA HISTÓRIA: Binance perde US$ 6,3 bilhões
Em 29 de outubro, US$ 6,3 bilhões saíram das carteiras quentes da Binance em apenas 20 minutos.
É agora o MAIOR roubo de criptomoedas de todos os tempos — 4 vezes maior que o ataque de US$ 1,5 bilhão à Bybit.
Como aconteceu? Não foi por causa do código. Foram as pessoas.
O próprio relatório da Binance diz:
1. JUNHO: Um engenheiro baixou uma ferramenta de programação com IA contaminada, via Homebrew. Foi infectado.
2. SETEMBRO: Um segundo engenheiro foi alvo de uma entrevista de emprego FALSA em um site legítimo. Entrevistas com o RH e o CEO. Tudo falso. O laptop foi comprometido.
3. 29 DE OUTUBRO: Hackers invadiram o assistente interno de IA da Binance e chegaram ao serviço de assinatura de carteiras.
Eles usaram um truque com EIP-7702. Uma transação com apenas US$ 15 em taxas movimentou US$ 2,5 BILHÕES de uma só vez.
Quem?
O FBI atribui oficialmente o ataque ao TraderTraitor — uma unidade do Grupo Lazarus da Coreia do Norte. A Coreia do Norte nega.
E agora?
- Cerca de US$ 2,85 bilhões a US$ 3 bilhões CONGELADOS pela Tether, Circle e parceiros
- Binance: os fundos dos usuários estão SAFU. 95% já foram repostos pelo fundo SAFU e pelo tesouro da empresa
- Os saques foram retomados em 1º de novembro — mas os usuários sacaram US$ 3,64 bilhões líquidos em 9 horas
- Impacto no mercado: o BTC caiu abaixo de US$ 78 mil
Lição: em 2026, hackers não quebram a blockchain. Eles exploram as pessoas.
Suas chaves nunca foram vazadas, mas um laptop comprometido custou US$ 6,3 bilhões.
Proteja-se. Nunca clique em arquivos de tarefas de recrutamento nem baixe ferramentas de IA piratas.
O que você acha — as exchanges centralizadas podem ser 100% seguras?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
Em 29 de outubro, US$ 6,3 bilhões saíram das carteiras quentes da Binance em apenas 20 minutos.
É agora o MAIOR roubo de criptomoedas de todos os tempos — 4 vezes maior que o ataque de US$ 1,5 bilhão à Bybit.
Como aconteceu? Não foi por causa do código. Foram as pessoas.
O próprio relatório da Binance diz:
1. JUNHO: Um engenheiro baixou uma ferramenta de programação com IA contaminada, via Homebrew. Foi infectado.
2. SETEMBRO: Um segundo engenheiro foi alvo de uma entrevista de emprego FALSA em um site legítimo. Entrevistas com o RH e o CEO. Tudo falso. O laptop foi comprometido.
3. 29 DE OUTUBRO: Hackers invadiram o assistente interno de IA da Binance e chegaram ao serviço de assinatura de carteiras.
Eles usaram um truque com EIP-7702. Uma transação com apenas US$ 15 em taxas movimentou US$ 2,5 BILHÕES de uma só vez.
Quem?
O FBI atribui oficialmente o ataque ao TraderTraitor — uma unidade do Grupo Lazarus da Coreia do Norte. A Coreia do Norte nega.
E agora?
- Cerca de US$ 2,85 bilhões a US$ 3 bilhões CONGELADOS pela Tether, Circle e parceiros
- Binance: os fundos dos usuários estão SAFU. 95% já foram repostos pelo fundo SAFU e pelo tesouro da empresa
- Os saques foram retomados em 1º de novembro — mas os usuários sacaram US$ 3,64 bilhões líquidos em 9 horas
- Impacto no mercado: o BTC caiu abaixo de US$ 78 mil
Lição: em 2026, hackers não quebram a blockchain. Eles exploram as pessoas.
Suas chaves nunca foram vazadas, mas um laptop comprometido custou US$ 6,3 bilhões.
Proteja-se. Nunca clique em arquivos de tarefas de recrutamento nem baixe ferramentas de IA piratas.
O que você acha — as exchanges centralizadas podem ser 100% seguras?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
2
656
·
--
🔥🔥🔥🔥🔥🔥🔥
Um hacker lucrou com a queda do ETH/BTC.
Uma carteira — provavelmente ligada ao ataque hacker à Drift — lucrou aproximadamente US$ 658.000 na Hyperliquid em 24 horas.
📊 Um trader abriu uma posição vendida em ETH e uma posição comprada em Bitcoin, totalizando quase US$ 20 milhões com alavancagem de 20x.
O lucro não realizado está sujeito às flutuações do mercado, enquanto a alta alavancagem aumenta significativamente o risco de liquidação. #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
🔥🔥🔥🔥🔥🔥🔥
Um hacker lucrou com a queda do ETH/BTC.
Uma carteira — provavelmente ligada ao ataque hacker à Drift — lucrou aproximadamente US$ 658.000 na Hyperliquid em 24 horas.
📊 Um trader abriu uma posição vendida em ETH e uma posição comprada em Bitcoin, totalizando quase US$ 20 milhões com alavancagem de 20x.
O lucro não realizado está sujeito às flutuações do mercado, enquanto a alta alavancagem aumenta significativamente o risco de liquidação. #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
$ETH
Um hacker lucrou com a queda do ETH/BTC.
Uma carteira — provavelmente ligada ao ataque hacker à Drift — lucrou aproximadamente US$ 658.000 na Hyperliquid em 24 horas.
📊 Um trader abriu uma posição vendida em ETH e uma posição comprada em Bitcoin, totalizando quase US$ 20 milhões com alavancagem de 20x.
O lucro não realizado está sujeito às flutuações do mercado, enquanto a alta alavancagem aumenta significativamente o risco de liquidação. #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
$ETH
1
15
963
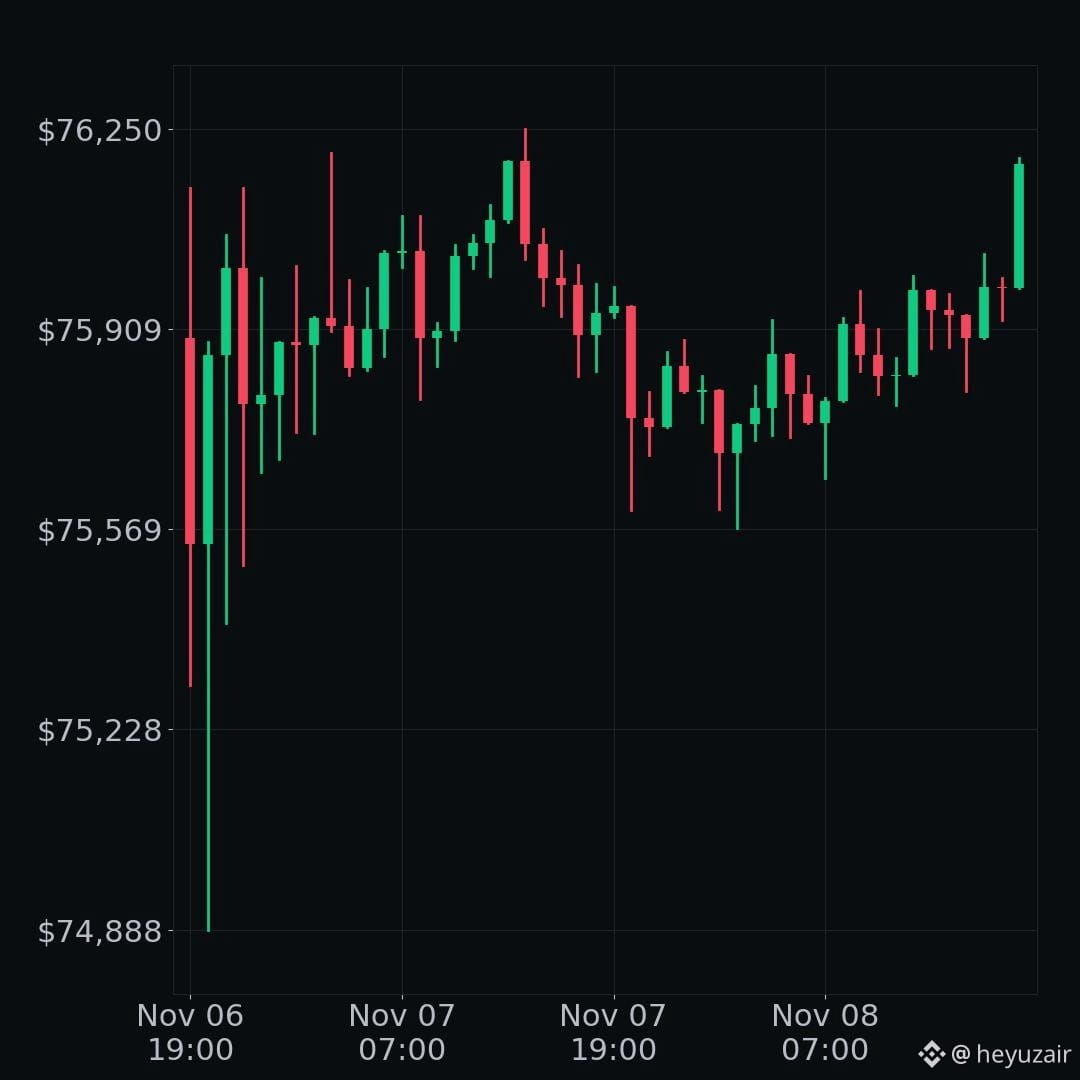
🚨🚨🚨 HACKERS DA BINANCE AINDA TÊM BILHÕES 💰
Dez dias após o ataque de US$ 6,43 bilhões à Binance, US$ 3,11 bilhões ainda estão em carteiras ligadas ao roubo, principalmente em Ethereum e Bitcoin. Só nove grandes endereços de ether detêm 89% dos ethers, e eles não foram movimentados.
Outros US$ 2,85 bilhões foram congelados ou apreendidos — emissores de stablecoins bloquearam os fundos na primeira hora. Isso representa 44% do montante impedido de ser movimentado.
Mas a lavagem de dinheiro já está em andamento: US$ 175 milhões em altcoins roubadas foram convertidos em Bitcoin, passando por mais de 20.000 carteiras em 16 blockchains. O FBI responsabiliza o grupo TraderTraitor, da Coreia do Norte — e quase nada foi sacado até agora.
$BNB Saber que os hackers ainda têm bilhões muda o quanto você se sente seguro ao manter fundos em uma corretora? #BİNANCE #HackerAlert #Hacked #CryptoNews
🚨🚨🚨 HACKERS DA BINANCE AINDA TÊM BILHÕES 💰
Dez dias após o ataque de US$ 6,43 bilhões à Binance, US$ 3,11 bilhões ainda estão em carteiras ligadas ao roubo, principalmente em Ethereum e Bitcoin. Só nove grandes endereços de ether detêm 89% dos ethers, e eles não foram movimentados.
Outros US$ 2,85 bilhões foram congelados ou apreendidos — emissores de stablecoins bloquearam os fundos na primeira hora. Isso representa 44% do montante impedido de ser movimentado.
Mas a lavagem de dinheiro já está em andamento: US$ 175 milhões em altcoins roubadas foram convertidos em Bitcoin, passando por mais de 20.000 carteiras em 16 blockchains. O FBI responsabiliza o grupo TraderTraitor, da Coreia do Norte — e quase nada foi sacado até agora.
$BNB Saber que os hackers ainda têm bilhões muda o quanto você se sente seguro ao manter fundos em uma corretora? #BİNANCE #HackerAlert #Hacked #CryptoNews
Dez dias após o ataque de US$ 6,43 bilhões à Binance, US$ 3,11 bilhões ainda estão em carteiras ligadas ao roubo, principalmente em Ethereum e Bitcoin. Só nove grandes endereços de ether detêm 89% dos ethers, e eles não foram movimentados.
Outros US$ 2,85 bilhões foram congelados ou apreendidos — emissores de stablecoins bloquearam os fundos na primeira hora. Isso representa 44% do montante impedido de ser movimentado.
Mas a lavagem de dinheiro já está em andamento: US$ 175 milhões em altcoins roubadas foram convertidos em Bitcoin, passando por mais de 20.000 carteiras em 16 blockchains. O FBI responsabiliza o grupo TraderTraitor, da Coreia do Norte — e quase nada foi sacado até agora.
$BNB Saber que os hackers ainda têm bilhões muda o quanto você se sente seguro ao manter fundos em uma corretora? #BİNANCE #HackerAlert #Hacked #CryptoNews
59
·
--
Artigo
Mercado Bitcoin confirma ataque após US$ 36 milhões–US$ 49 milhões serem drenados em 11 blockchainsMercado Bitcoin confirma ataque após US$ 36 milhões–US$ 49 milhões serem drenados em 11 blockchains
A Mercado Bitcoin, maior corretora de criptomoedas do Brasil, confirmou em 2 de novembro de 2026 que invasores drenaram carteiras vinculadas à plataforma em pelo menos 10 blockchains, obrigando-a a suspender depósitos, saques e negociações. A corretora afirmou que identificou e conteve rapidamente o incidente, que nenhum dado de cliente foi vazado e que os clientes não arcarão com prejuízos.
A dimensão do roubo ainda é motivo de divergência. A estimativa mais recente da própria Mercado Bitcoin avalia os ativos envolvidos em cerca de US$ 36,3 milhões. A empresa de análise de blockchain Bitquery rastreou US$ 48,6 milhões em transferências por 11 redes, enquanto a empresa de segurança Hypernative sinalizou mais de US$ 40 milhões em movimentações suspeitas. A corretora afirmou que absorverá o prejuízo, segundo reportagem da Bloomberg.
Mercado Bitcoin confirma ataque após US$ 36 milhões–US$ 49 milhões serem drenados em 11 blockchains
Mercado Bitcoin confirma ataque após US$ 36 milhões–US$ 49 milhões serem drenados em 11 blockchains
A Mercado Bitcoin, maior corretora de criptomoedas do Brasil, confirmou em 2 de novembro de 2026 que invasores drenaram carteiras vinculadas à plataforma em pelo menos 10 blockchains, obrigando-a a suspender depósitos, saques e negociações. A corretora afirmou que identificou e conteve rapidamente o incidente, que nenhum dado de cliente foi vazado e que os clientes não arcarão com prejuízos.
A dimensão do roubo ainda é motivo de divergência. A estimativa mais recente da própria Mercado Bitcoin avalia os ativos envolvidos em cerca de US$ 36,3 milhões. A empresa de análise de blockchain Bitquery rastreou US$ 48,6 milhões em transferências por 11 redes, enquanto a empresa de segurança Hypernative sinalizou mais de US$ 40 milhões em movimentações suspeitas. A corretora afirmou que absorverá o prejuízo, segundo reportagem da Bloomberg.
A Mercado Bitcoin, maior corretora de criptomoedas do Brasil, confirmou em 2 de novembro de 2026 que invasores drenaram carteiras vinculadas à plataforma em pelo menos 10 blockchains, obrigando-a a suspender depósitos, saques e negociações. A corretora afirmou que identificou e conteve rapidamente o incidente, que nenhum dado de cliente foi vazado e que os clientes não arcarão com prejuízos.
A dimensão do roubo ainda é motivo de divergência. A estimativa mais recente da própria Mercado Bitcoin avalia os ativos envolvidos em cerca de US$ 36,3 milhões. A empresa de análise de blockchain Bitquery rastreou US$ 48,6 milhões em transferências por 11 redes, enquanto a empresa de segurança Hypernative sinalizou mais de US$ 40 milhões em movimentações suspeitas. A corretora afirmou que absorverá o prejuízo, segundo reportagem da Bloomberg.
1
80
·
--
Artigo
Banco francês Crédit Mutuel Arkéa confirma roubo de US$ 133 milhões em criptomoedasO grupo bancário francês Crédit Mutuel Arkéa confirmou que um ciberataque possibilitou transações fraudulentas a partir de sua própria conta, depois que o investigador de blockchain ZachXBT vinculou o banco a um suposto roubo de criptomoedas superior a US$ 133 milhões. Em 4 de novembro de 2026, o banco afirmou que o incidente está sob controle, que os ativos dos clientes não foram afetados e que as autoridades foram notificadas.
ZachXBT inicialmente alertou sobre saques suspeitos de mais de US$ 106 milhões das contas de uma entidade não identificada da União Europeia em exchanges, em 2 de novembro. Um dia depois, elevou a estimativa para mais de US$ 133 milhões e, em 4 de novembro, identificou o Crédit Mutuel Arkéa. A empresa de análise Bitquery rastreou US$ 108,8 milhões em USDC sacados de contas na Kraken, Crypto.com e OKX ao longo de cerca de 21 horas, entre 1º e 2 de novembro, com US$ 62,98 milhões em stablecoins convertidos em aproximadamente 27.553 ETH em cerca de quatro horas.
Banco francês Crédit Mutuel Arkéa confirma roubo de US$ 133 milhões em criptomoedas
O grupo bancário francês Crédit Mutuel Arkéa confirmou que um ciberataque possibilitou transações fraudulentas a partir de sua própria conta, depois que o investigador de blockchain ZachXBT vinculou o banco a um suposto roubo de criptomoedas superior a US$ 133 milhões. Em 4 de novembro de 2026, o banco afirmou que o incidente está sob controle, que os ativos dos clientes não foram afetados e que as autoridades foram notificadas.
ZachXBT inicialmente alertou sobre saques suspeitos de mais de US$ 106 milhões das contas de uma entidade não identificada da União Europeia em exchanges, em 2 de novembro. Um dia depois, elevou a estimativa para mais de US$ 133 milhões e, em 4 de novembro, identificou o Crédit Mutuel Arkéa. A empresa de análise Bitquery rastreou US$ 108,8 milhões em USDC sacados de contas na Kraken, Crypto.com e OKX ao longo de cerca de 21 horas, entre 1º e 2 de novembro, com US$ 62,98 milhões em stablecoins convertidos em aproximadamente 27.553 ETH em cerca de quatro horas.
ZachXBT inicialmente alertou sobre saques suspeitos de mais de US$ 106 milhões das contas de uma entidade não identificada da União Europeia em exchanges, em 2 de novembro. Um dia depois, elevou a estimativa para mais de US$ 133 milhões e, em 4 de novembro, identificou o Crédit Mutuel Arkéa. A empresa de análise Bitquery rastreou US$ 108,8 milhões em USDC sacados de contas na Kraken, Crypto.com e OKX ao longo de cerca de 21 horas, entre 1º e 2 de novembro, com US$ 62,98 milhões em stablecoins convertidos em aproximadamente 27.553 ETH em cerca de quatro horas.
1
49
·
--
Artigo
Keplr suspende logins do Google e da Apple após transações não autorizadas ligadas a incidente da Web3AuthA Keplr, uma carteira amplamente utilizada no ecossistema Cosmos, suspendeu temporariamente os logins do Google e da Apple após receber relatos de transações não autorizadas em algumas carteiras de usuários. A carteira informou em 7 de novembro que as contas afetadas foram criadas por meio de login social e que está investigando o problema em conjunto com a Web3Auth, provedora de autenticação responsável pelo recurso.
A Web3Auth divulgou, no fim do dia 6 de novembro, um problema de segurança que afetou algumas plataformas de terceiros e suspendeu temporariamente seus serviços de carteira integrada como medida de precaução. A empresa afirmou que sua investigação inicial não encontrou evidências de que usuários da MetaMask tenham sido afetados. A avaliação inicial da Keplr também concluiu que contas criadas com uma frase de recuperação ou uma carteira de hardware não foram afetadas.
Keplr suspende logins do Google e da Apple após transações não autorizadas ligadas a incidente da Web3Auth
A Keplr, uma carteira amplamente utilizada no ecossistema Cosmos, suspendeu temporariamente os logins do Google e da Apple após receber relatos de transações não autorizadas em algumas carteiras de usuários. A carteira informou em 7 de novembro que as contas afetadas foram criadas por meio de login social e que está investigando o problema em conjunto com a Web3Auth, provedora de autenticação responsável pelo recurso.
A Web3Auth divulgou, no fim do dia 6 de novembro, um problema de segurança que afetou algumas plataformas de terceiros e suspendeu temporariamente seus serviços de carteira integrada como medida de precaução. A empresa afirmou que sua investigação inicial não encontrou evidências de que usuários da MetaMask tenham sido afetados. A avaliação inicial da Keplr também concluiu que contas criadas com uma frase de recuperação ou uma carteira de hardware não foram afetadas.
A Web3Auth divulgou, no fim do dia 6 de novembro, um problema de segurança que afetou algumas plataformas de terceiros e suspendeu temporariamente seus serviços de carteira integrada como medida de precaução. A empresa afirmou que sua investigação inicial não encontrou evidências de que usuários da MetaMask tenham sido afetados. A avaliação inicial da Keplr também concluiu que contas criadas com uma frase de recuperação ou uma carteira de hardware não foram afetadas.
1
158
·
--
🔥🔥🔥🔥🔥🔥🔥
Hackers da Binance detêm bilhões
Após o ataque hacker à Binance em 29 de outubro, ativos de criptomoedas roubados no valor de US$ 3,1 bilhões permanecem em endereços vinculados ao incidente.
📊 A Elliptic informou que outros US$ 2,85 bilhões foram congelados ou apreendidos, em grande parte devido ao bloqueio de stablecoins.
Os hackers podem continuar lavando os fundos restantes por vários meses.
#HackerAlert #Hacked
$BNB
{spot}(BNBUSDT)
🔥🔥🔥🔥🔥🔥🔥
Hackers da Binance detêm bilhões
Após o ataque hacker à Binance em 29 de outubro, ativos de criptomoedas roubados no valor de US$ 3,1 bilhões permanecem em endereços vinculados ao incidente.
📊 A Elliptic informou que outros US$ 2,85 bilhões foram congelados ou apreendidos, em grande parte devido ao bloqueio de stablecoins.
Os hackers podem continuar lavando os fundos restantes por vários meses.
#HackerAlert #Hacked
$BNB
Hackers da Binance detêm bilhões
Após o ataque hacker à Binance em 29 de outubro, ativos de criptomoedas roubados no valor de US$ 3,1 bilhões permanecem em endereços vinculados ao incidente.
📊 A Elliptic informou que outros US$ 2,85 bilhões foram congelados ou apreendidos, em grande parte devido ao bloqueio de stablecoins.
Os hackers podem continuar lavando os fundos restantes por vários meses.
#HackerAlert #Hacked
$BNB
8
2
57
35.2k
·
--
⛔️ ATUALIZAÇÃO: O ataque hacker à Mercado Bitcoin ficou ainda pior, mesmo depois de a corretora afirmar que havia contido o ataque.
Segundo relatos, os hackers continuaram drenando fundos por mais quatro horas, elevando as perdas totais a US$ 48,6 milhões em 11 blockchains.
O incidente mostra por que “contido” nem sempre significa que os fundos restantes já estão seguros 😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
⛔️ ATUALIZAÇÃO: O ataque hacker à Mercado Bitcoin ficou ainda pior, mesmo depois de a corretora afirmar que havia contido o ataque.
Segundo relatos, os hackers continuaram drenando fundos por mais quatro horas, elevando as perdas totais a US$ 48,6 milhões em 11 blockchains.
O incidente mostra por que “contido” nem sempre significa que os fundos restantes já estão seguros 😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
Segundo relatos, os hackers continuaram drenando fundos por mais quatro horas, elevando as perdas totais a US$ 48,6 milhões em 11 blockchains.
O incidente mostra por que “contido” nem sempre significa que os fundos restantes já estão seguros 😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
1
10
2.3k
⚠️ SEGURANÇA: A BitMart, corretora de criptomoedas que encerrará as operações em janeiro de 2027, foi hackeada novamente. #BTC
A empresa de análise Bitquery rastreou cerca de US$ 391 mil em fundos roubados, vinculados à mesma carteira que o ataque desta semana ao Mercado Bitcoin, que resultou em perdas de mais de US$ 46 milhões. $BTC
O fundador Sheldon Xia afirma que a equipe de segurança está “extremamente desfalcada” e que foi preciso persuadir pessoalmente funcionários técnicos importantes a permanecerem e manterem os sistemas essenciais em funcionamento.
#HackerAlert
⚠️ SEGURANÇA: A BitMart, corretora de criptomoedas que encerrará as operações em janeiro de 2027, foi hackeada novamente. #BTC
A empresa de análise Bitquery rastreou cerca de US$ 391 mil em fundos roubados, vinculados à mesma carteira que o ataque desta semana ao Mercado Bitcoin, que resultou em perdas de mais de US$ 46 milhões. $BTC
O fundador Sheldon Xia afirma que a equipe de segurança está “extremamente desfalcada” e que foi preciso persuadir pessoalmente funcionários técnicos importantes a permanecerem e manterem os sistemas essenciais em funcionamento.
#HackerAlert
A empresa de análise Bitquery rastreou cerca de US$ 391 mil em fundos roubados, vinculados à mesma carteira que o ataque desta semana ao Mercado Bitcoin, que resultou em perdas de mais de US$ 46 milhões. $BTC
O fundador Sheldon Xia afirma que a equipe de segurança está “extremamente desfalcada” e que foi preciso persuadir pessoalmente funcionários técnicos importantes a permanecerem e manterem os sistemas essenciais em funcionamento.
#HackerAlert
1
1.2k
·
--
Artigo
Índia alerta para ciberataques do CRAFTY FALCON com IA contra bancos, fintechs e corretoras de criptomoedasA Índia emitiu um alerta urgente de cibersegurança sobre uma ameaça crescente do grupo hacker conhecido como CRAFTY FALCON, que, segundo relatos, está usando ferramentas de inteligência artificial para acelerar ataques contra instituições financeiras.
Em 4 de novembro, a Equipe de Resposta a Emergências Informáticas da Índia (CERT-In) alertou que o grupo está recorrendo a plataformas de IA disponíveis publicamente, incluindo ARTEX e PentAGI, para identificar possíveis alvos, realizar reconhecimento e explorar vulnerabilidades em interfaces de programação de aplicações (APIs) de pagamento.
Índia alerta para ciberataques do CRAFTY FALCON com IA contra bancos, fintechs e corretoras de criptomoedas
A Índia emitiu um alerta urgente de cibersegurança sobre uma ameaça crescente do grupo hacker conhecido como CRAFTY FALCON, que, segundo relatos, está usando ferramentas de inteligência artificial para acelerar ataques contra instituições financeiras.
Em 4 de novembro, a Equipe de Resposta a Emergências Informáticas da Índia (CERT-In) alertou que o grupo está recorrendo a plataformas de IA disponíveis publicamente, incluindo ARTEX e PentAGI, para identificar possíveis alvos, realizar reconhecimento e explorar vulnerabilidades em interfaces de programação de aplicações (APIs) de pagamento.
Em 4 de novembro, a Equipe de Resposta a Emergências Informáticas da Índia (CERT-In) alertou que o grupo está recorrendo a plataformas de IA disponíveis publicamente, incluindo ARTEX e PentAGI, para identificar possíveis alvos, realizar reconhecimento e explorar vulnerabilidades em interfaces de programação de aplicações (APIs) de pagamento.
73
·
--
Binance atribui violação a falsas entrevistas de emprego e ferramenta de IA comprometida
O QUE ACONTECEU
▪️ Uma investigação da corretora atribuiu a violação a computadores de funcionários comprometidos e credenciais roubadas.
▪️ O vetor de ataque teria envolvido falsas entrevistas de emprego e uma ferramenta de IA comprometida.
POR QUE ISSO IMPORTA PARA OS TRADERS
Divulgações sobre a segurança da infraestrutura de carteiras podem afetar temporariamente o sentimento geral do mercado. Esses eventos operacionais podem levar os participantes do mercado a reavaliar o risco das corretoras e os movimentos de liquidez.
PANORAMA DO MERCADO
▪️ $BTC : 77.586,00 USD, alta de 0,7% (24h), RSI de 4H em 46,2
▪️ Faixa a observar: suporte em 76.388,88 / resistência em 78.878,01
Como as divulgações sobre a segurança das corretoras influenciam sua avaliação do risco de mercado?
Fonte: Cointelegraph
Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR).
Curta e siga para receber análises diárias de trading e notícias exclusivas. @SarwatAK
#TrendingTopic #HotTrends #HackerAlert
Binance atribui violação a falsas entrevistas de emprego e ferramenta de IA comprometida
O QUE ACONTECEU
▪️ Uma investigação da corretora atribuiu a violação a computadores de funcionários comprometidos e credenciais roubadas.
▪️ O vetor de ataque teria envolvido falsas entrevistas de emprego e uma ferramenta de IA comprometida.
POR QUE ISSO IMPORTA PARA OS TRADERS
Divulgações sobre a segurança da infraestrutura de carteiras podem afetar temporariamente o sentimento geral do mercado. Esses eventos operacionais podem levar os participantes do mercado a reavaliar o risco das corretoras e os movimentos de liquidez.
PANORAMA DO MERCADO
▪️ $BTC : 77.586,00 USD, alta de 0,7% (24h), RSI de 4H em 46,2
▪️ Faixa a observar: suporte em 76.388,88 / resistência em 78.878,01
Como as divulgações sobre a segurança das corretoras influenciam sua avaliação do risco de mercado?
Fonte: Cointelegraph
Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR).
Curta e siga para receber análises diárias de trading e notícias exclusivas. @SarwatAK
#TrendingTopic #HotTrends #HackerAlert
O QUE ACONTECEU
▪️ Uma investigação da corretora atribuiu a violação a computadores de funcionários comprometidos e credenciais roubadas.
▪️ O vetor de ataque teria envolvido falsas entrevistas de emprego e uma ferramenta de IA comprometida.
POR QUE ISSO IMPORTA PARA OS TRADERS
Divulgações sobre a segurança da infraestrutura de carteiras podem afetar temporariamente o sentimento geral do mercado. Esses eventos operacionais podem levar os participantes do mercado a reavaliar o risco das corretoras e os movimentos de liquidez.
PANORAMA DO MERCADO
▪️ $BTC : 77.586,00 USD, alta de 0,7% (24h), RSI de 4H em 46,2
▪️ Faixa a observar: suporte em 76.388,88 / resistência em 78.878,01
Como as divulgações sobre a segurança das corretoras influenciam sua avaliação do risco de mercado?
Fonte: Cointelegraph
Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR).
Curta e siga para receber análises diárias de trading e notícias exclusivas. @SarwatAK
#TrendingTopic #HotTrends #HackerAlert
22
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#IsAnthropic’s$1.5TMarketCapJustified?
39,016 visualizações
199 a discutir
2
#BTCBelow$62KAmidHikeFearsAndShiftToAnthropic
3,410 visualizações
40 a discutir
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
178,866 visualizações
1,473 a discutir
4
#CanGTA6'sLaunchLiftTTWOShares?
140,939 visualizações
1,069 a discutir
5
#LedgerProbesTamperedWalletsInBerlinAndDubai
7,933 visualizações
108 a discutir
6
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
18,211 visualizações
182 a discutir
7
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
345,754 visualizações
2,389 a discutir
8
#StrategySTRCPreferredSlips3.65%Below$100Par
11,940 visualizações
96 a discutir
9
#MASToUpgradeSGDTestnetToSGDigitalLedger
42,743 visualizações
408 a discutir
10
#Solana2027RoadmapTargetsDoubleComputeCapacity
25,757 visualizações
229 a discutir