
forrestbit
30 Posting
forrestbit
Laporkan
Blokir Pengguna
关注加密与Web3热点,用大白话讲清机制、行情背后的逻辑和常见坑。不喊单、不荐币。内容含AI辅助,经人工整理。评论区请勿发助记词。
11 Mengikuti
32 Pengikut
20 Disukai
Posting
Semua
Video
·
--
Lihat terjemahan
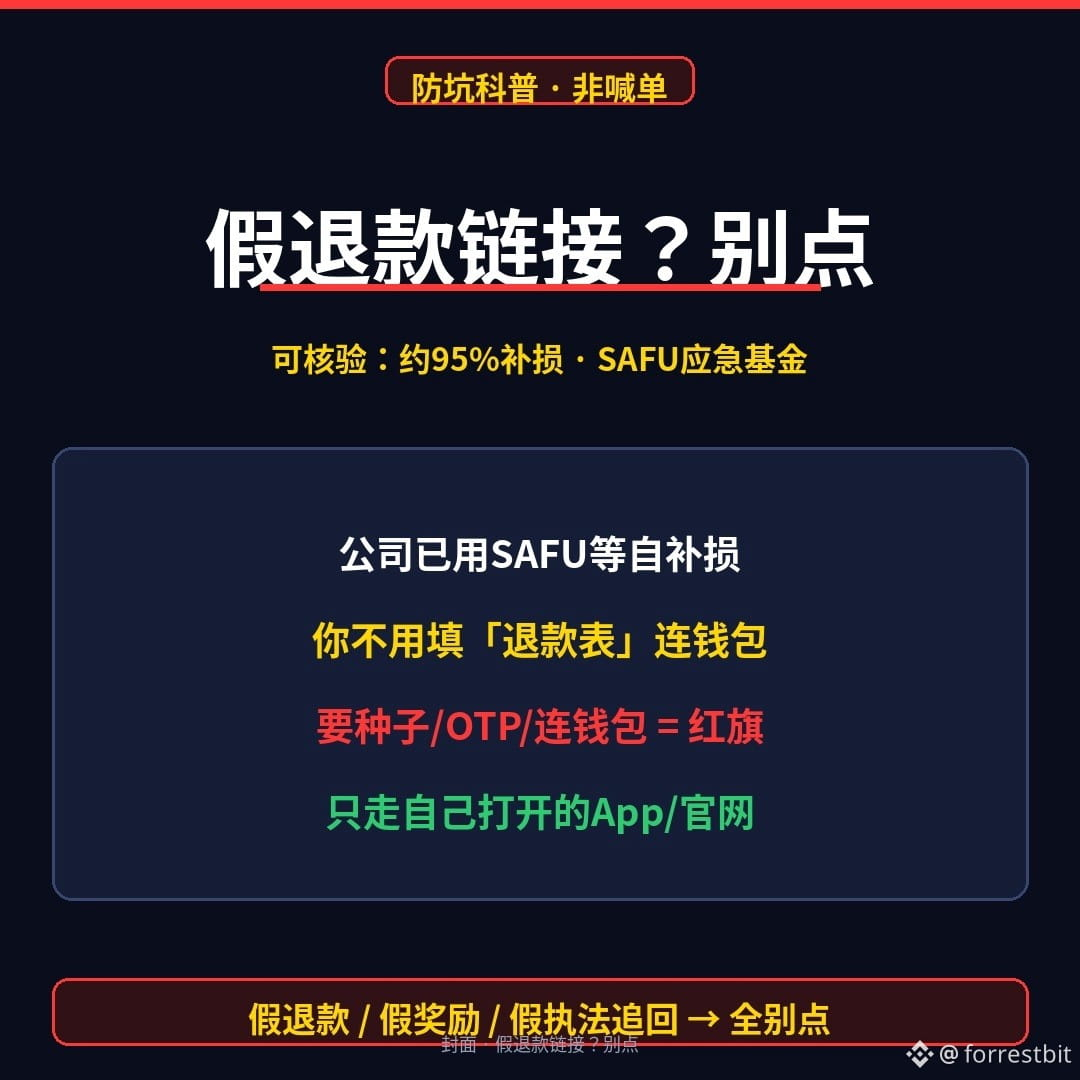
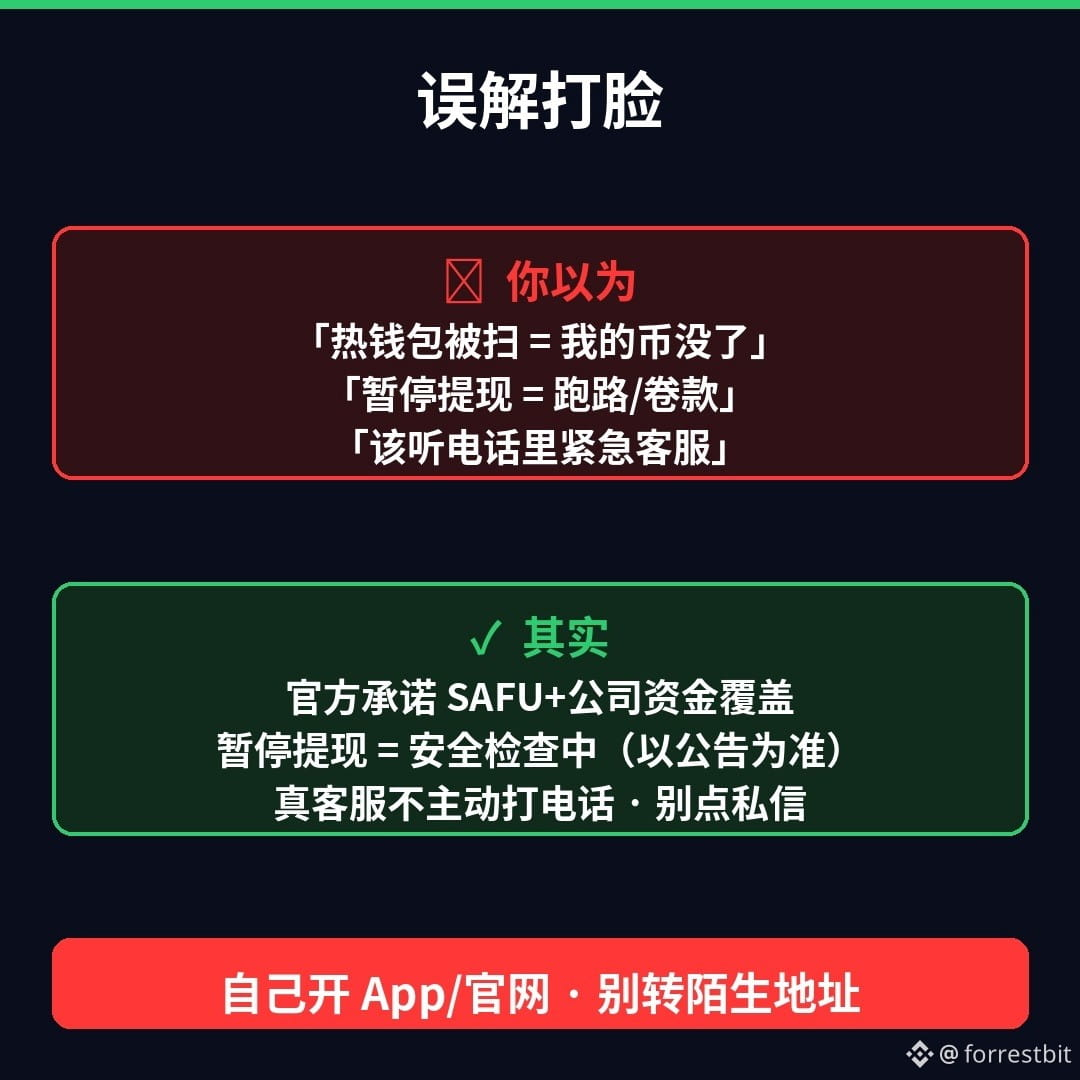
私信甩来「SAFU退款表 / FBI代追回 / 领$150补偿」链接——你是先点,还是先自己开App核对?
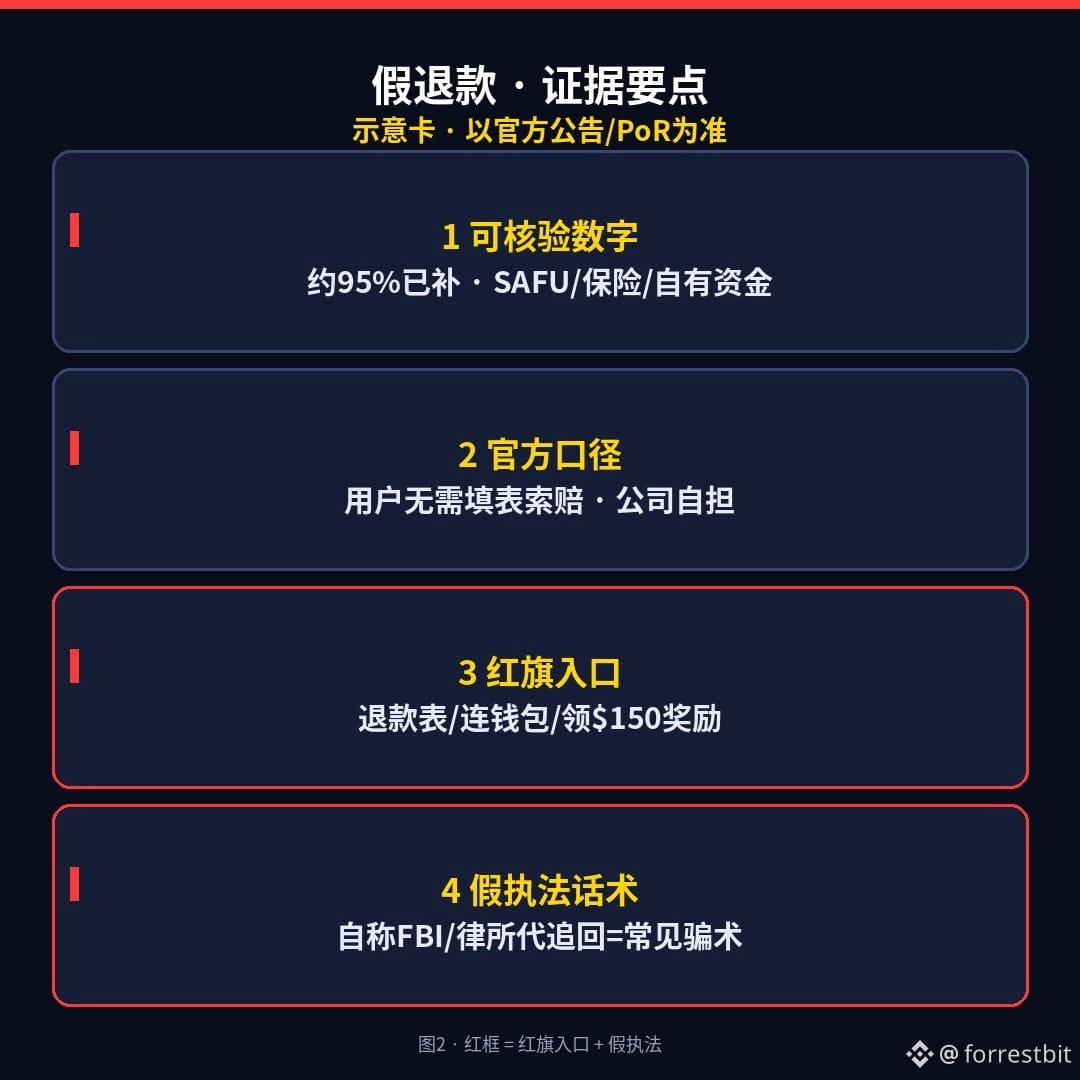
提现分阶段恢复之后,假「退款、补偿、奖励、执法追回」链接特别疯。可核验背景(以官方最新公告为准):公司已用 SAFU 用户安全基金、合约保险与自有资金回补,补损进度公开口径约 **95%**;用户资金由平台自担,**不需要**你去填外部索赔表、连钱包或交「手续费」。FBI 等对事件归因的公开叙事,也不等于有人能私信你「代追回」——真执法不会要你种子词/OTP/先转一笔。
红旗入口记住这几类:①「SAFU/官方退款门户」要你连钱包或填种子 ②自称 FBI/律所/追回专员的私信与表单 ③截图承诺暂停期 **$150** 现金券/奖励(官方已提示社区奖励活动须审批、当前无现金券活动)④任何要你改 API、开远程、转「安全钱包」的「加急退款」。
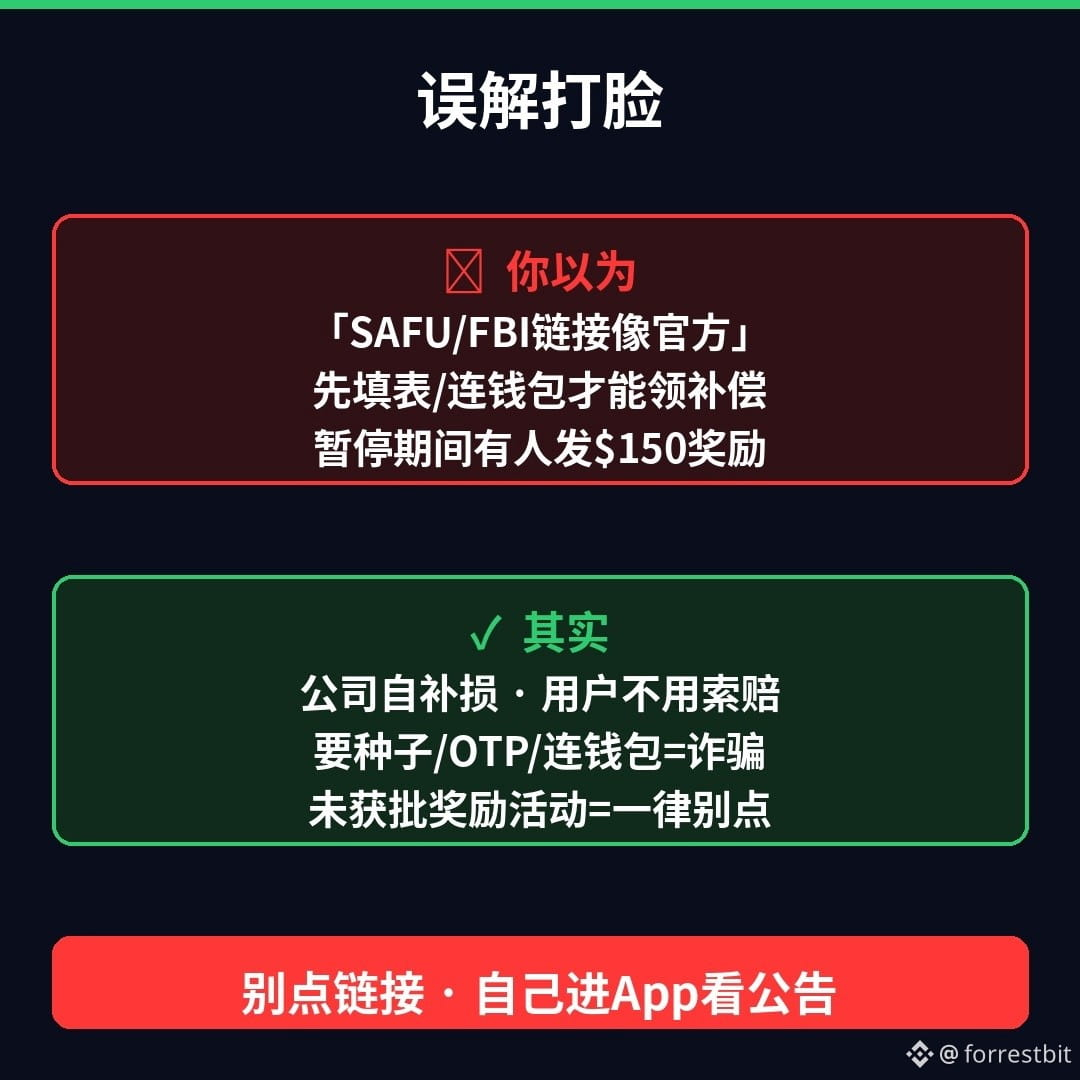
你以为「带 SAFU / FBI 字样就该配合」?其实真进度只走你自己打开的 App / 官网公告与客服入口;可疑链接可丢进官方验证渠道。今晚就能做的三件事:
1)未主动申请却收到退款/奖励/追回链接 → 别点、别连钱包
2)别按对方指挥交种子、OTP、改 API、转陌生地址
3)想看补损/提现进度 → 自己打开官方 App 看公告与提现页(别点对方发的域)
你更怕哪一种:A 带 SAFU 字样的假退款表,还是 B 自称 FBI/律所的「代追回」私信?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自币安恢复进展公告、PoR/SAFU 公开说明、以及官方对假奖励活动的安全提示;补损与提现进度以 App/官网最新公告为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
私信甩来「SAFU退款表 / FBI代追回 / 领$150补偿」链接——你是先点,还是先自己开App核对?
提现分阶段恢复之后,假「退款、补偿、奖励、执法追回」链接特别疯。可核验背景(以官方最新公告为准):公司已用 SAFU 用户安全基金、合约保险与自有资金回补,补损进度公开口径约 **95%**;用户资金由平台自担,**不需要**你去填外部索赔表、连钱包或交「手续费」。FBI 等对事件归因的公开叙事,也不等于有人能私信你「代追回」——真执法不会要你种子词/OTP/先转一笔。
红旗入口记住这几类:①「SAFU/官方退款门户」要你连钱包或填种子 ②自称 FBI/律所/追回专员的私信与表单 ③截图承诺暂停期 **$150** 现金券/奖励(官方已提示社区奖励活动须审批、当前无现金券活动)④任何要你改 API、开远程、转「安全钱包」的「加急退款」。
你以为「带 SAFU / FBI 字样就该配合」?其实真进度只走你自己打开的 App / 官网公告与客服入口;可疑链接可丢进官方验证渠道。今晚就能做的三件事:
1)未主动申请却收到退款/奖励/追回链接 → 别点、别连钱包
2)别按对方指挥交种子、OTP、改 API、转陌生地址
3)想看补损/提现进度 → 自己打开官方 App 看公告与提现页(别点对方发的域)
你更怕哪一种:A 带 SAFU 字样的假退款表,还是 B 自称 FBI/律所的「代追回」私信?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自币安恢复进展公告、PoR/SAFU 公开说明、以及官方对假奖励活动的安全提示;补损与提现进度以 App/官网最新公告为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
提现分阶段恢复之后,假「退款、补偿、奖励、执法追回」链接特别疯。可核验背景(以官方最新公告为准):公司已用 SAFU 用户安全基金、合约保险与自有资金回补,补损进度公开口径约 **95%**;用户资金由平台自担,**不需要**你去填外部索赔表、连钱包或交「手续费」。FBI 等对事件归因的公开叙事,也不等于有人能私信你「代追回」——真执法不会要你种子词/OTP/先转一笔。
红旗入口记住这几类:①「SAFU/官方退款门户」要你连钱包或填种子 ②自称 FBI/律所/追回专员的私信与表单 ③截图承诺暂停期 **$150** 现金券/奖励(官方已提示社区奖励活动须审批、当前无现金券活动)④任何要你改 API、开远程、转「安全钱包」的「加急退款」。
你以为「带 SAFU / FBI 字样就该配合」?其实真进度只走你自己打开的 App / 官网公告与客服入口;可疑链接可丢进官方验证渠道。今晚就能做的三件事:
1)未主动申请却收到退款/奖励/追回链接 → 别点、别连钱包
2)别按对方指挥交种子、OTP、改 API、转陌生地址
3)想看补损/提现进度 → 自己打开官方 App 看公告与提现页(别点对方发的域)
你更怕哪一种:A 带 SAFU 字样的假退款表,还是 B 自称 FBI/律所的「代追回」私信?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自币安恢复进展公告、PoR/SAFU 公开说明、以及官方对假奖励活动的安全提示;补损与提现进度以 App/官网最新公告为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
1
194
·
--
Lihat terjemahan
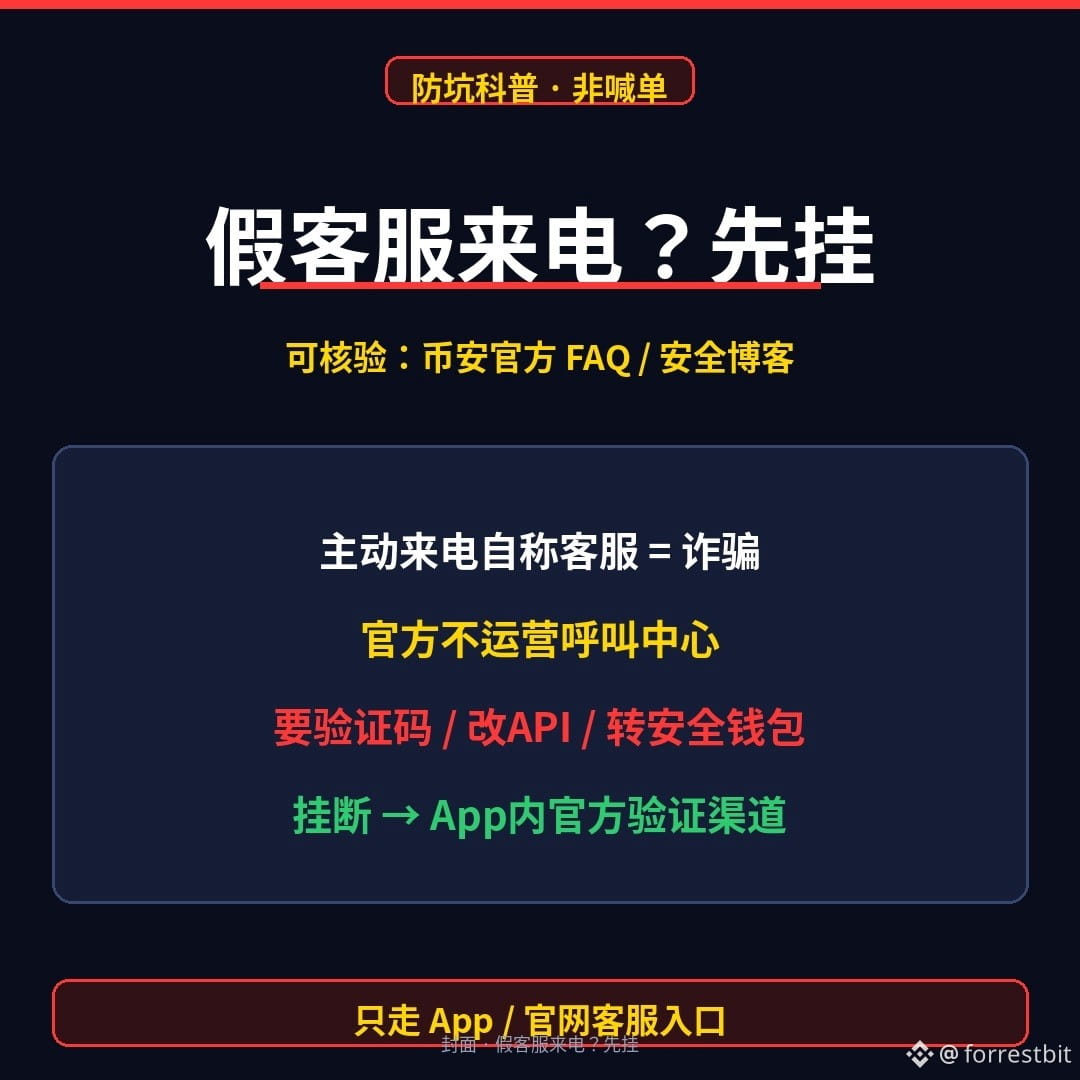
自称币安客服打电话来了——你是先挂,还是先配合「核实账户 / 领退款」?
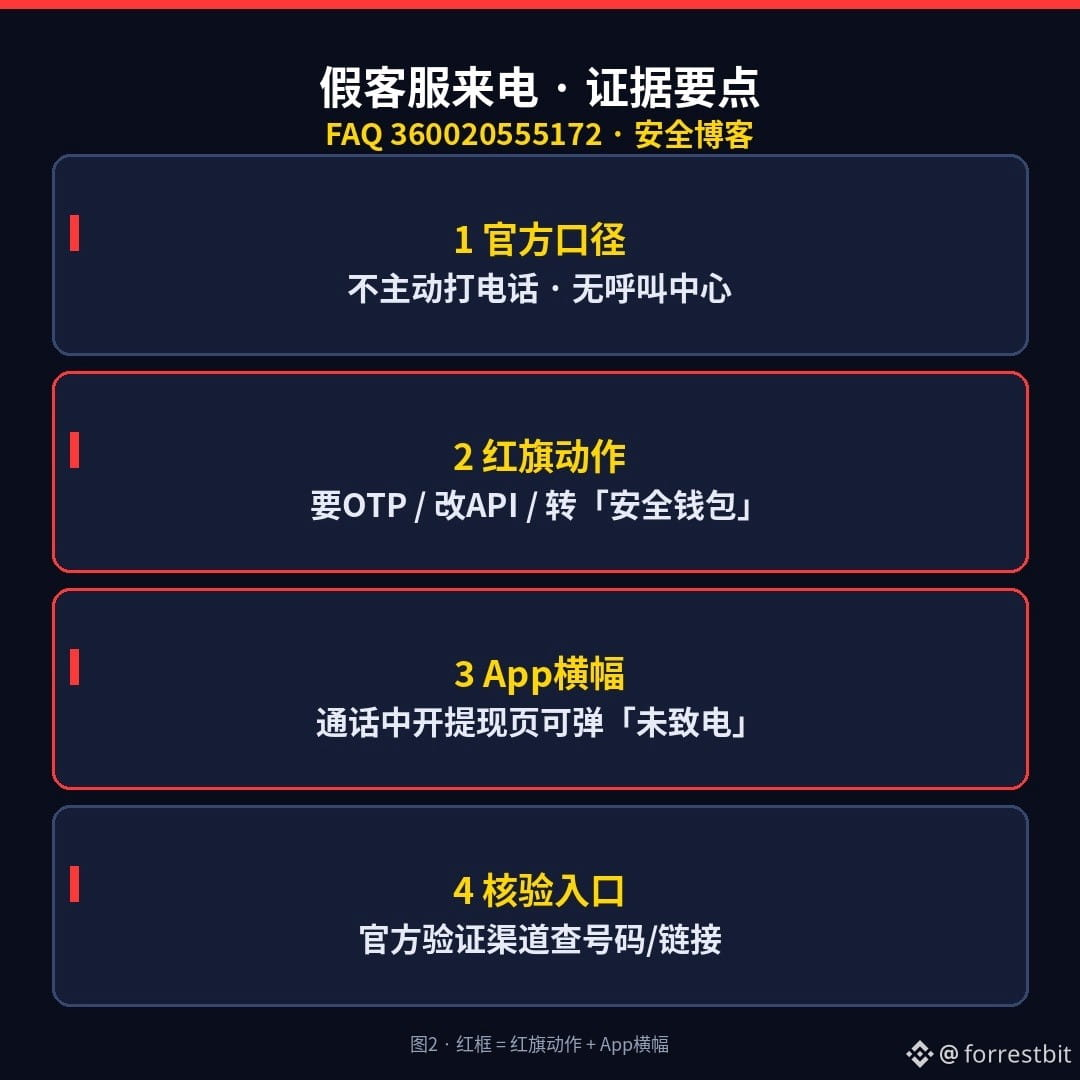
提现恢复窗口前后,假「退款、补偿、风控核实」来电和私信会特别疯。官方口径很硬:币安不主动给用户打电话,也不运营呼叫中心;短信主要用于发 OTP,不会附带「客服热线」让你回拨。任何人主动来电并自称币安/风控/合规/退款专员,一律按冒充处理——来电显示和工号都可以伪造。
常见话术往这几步推:账户异常要冻结 → 说能帮你领补偿/加急退款 → 指导你改 API / 开远程共享 → 或让你把币转到「安全钱包」。红旗动作记住三条:要验证码、要改 API 权限、要转陌生地址。通话中若你打开 App 提现页,还可能弹横幅提示「币安并未向您致电」——那是系统在帮你喊停。
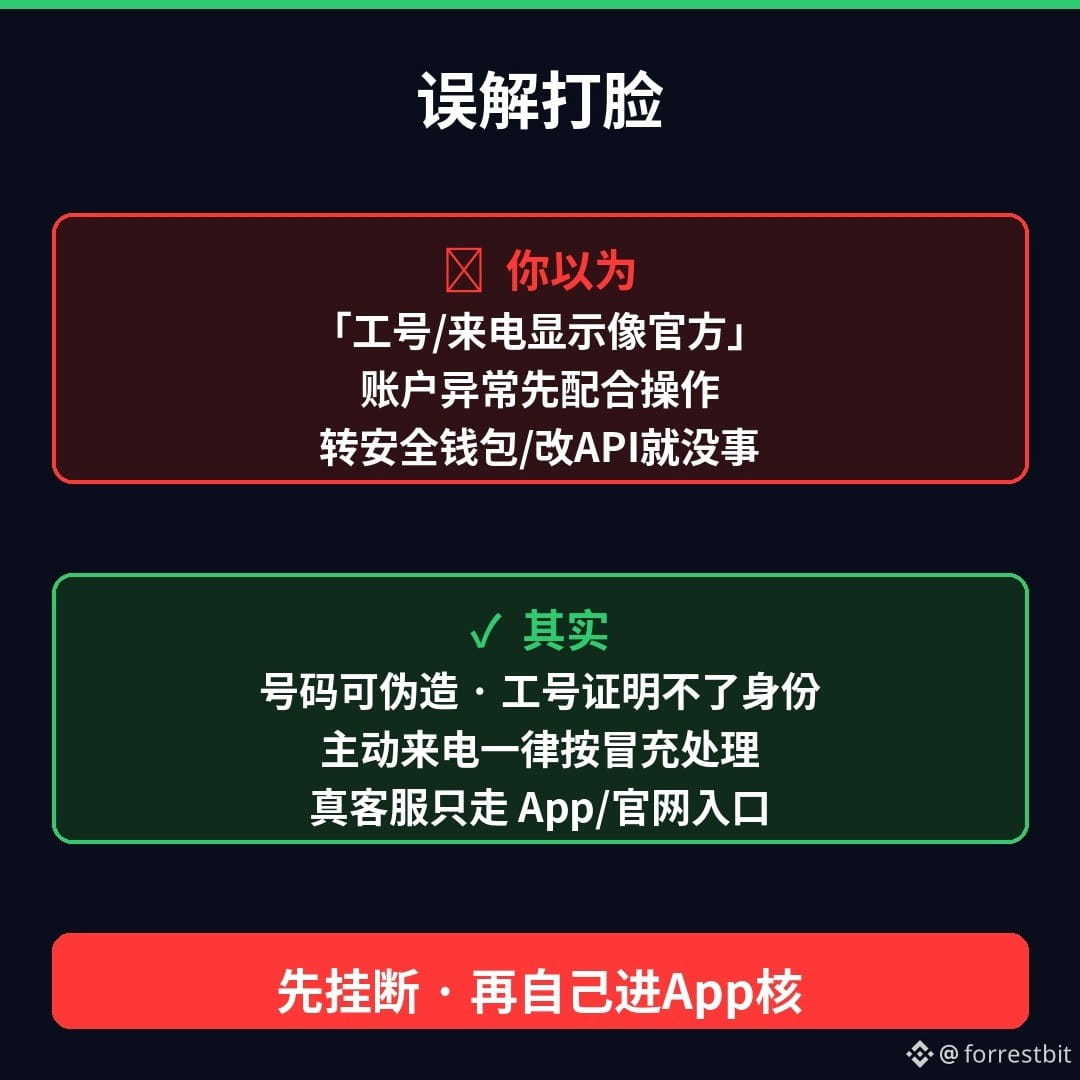
你以为「听起来像官方就该配合」?其实真客服、真补偿进度只走你自己打开的 App / 官网入口;可疑号码/链接可丢进「官方验证渠道」查。今晚就能做的三件事:
1)主动来电自称客服/退款专员 → 先挂断,别回拨短信里的号
2)别按对方指挥改 API、开屏幕共享、转「安全钱包」、点「领补偿」链接
3)担心账户或提现进度 → 自己打开官方 App 看一眼,从 App 内公告/客服入口进(别点对方发的链接)
你更怕哪一种:A 伪造来电显示的假客服电话,还是 B 私信里「已验证」头像的假退款客服?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自币安官方 FAQ「How to Identify Fake Binance Support Phone Numbers」、提现反诈措施与安全博客;提现恢复进度以 App/官网最新公告为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
自称币安客服打电话来了——你是先挂,还是先配合「核实账户 / 领退款」?
提现恢复窗口前后,假「退款、补偿、风控核实」来电和私信会特别疯。官方口径很硬:币安不主动给用户打电话,也不运营呼叫中心;短信主要用于发 OTP,不会附带「客服热线」让你回拨。任何人主动来电并自称币安/风控/合规/退款专员,一律按冒充处理——来电显示和工号都可以伪造。
常见话术往这几步推:账户异常要冻结 → 说能帮你领补偿/加急退款 → 指导你改 API / 开远程共享 → 或让你把币转到「安全钱包」。红旗动作记住三条:要验证码、要改 API 权限、要转陌生地址。通话中若你打开 App 提现页,还可能弹横幅提示「币安并未向您致电」——那是系统在帮你喊停。
你以为「听起来像官方就该配合」?其实真客服、真补偿进度只走你自己打开的 App / 官网入口;可疑号码/链接可丢进「官方验证渠道」查。今晚就能做的三件事:
1)主动来电自称客服/退款专员 → 先挂断,别回拨短信里的号
2)别按对方指挥改 API、开屏幕共享、转「安全钱包」、点「领补偿」链接
3)担心账户或提现进度 → 自己打开官方 App 看一眼,从 App 内公告/客服入口进(别点对方发的链接)
你更怕哪一种:A 伪造来电显示的假客服电话,还是 B 私信里「已验证」头像的假退款客服?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自币安官方 FAQ「How to Identify Fake Binance Support Phone Numbers」、提现反诈措施与安全博客;提现恢复进度以 App/官网最新公告为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
提现恢复窗口前后,假「退款、补偿、风控核实」来电和私信会特别疯。官方口径很硬:币安不主动给用户打电话,也不运营呼叫中心;短信主要用于发 OTP,不会附带「客服热线」让你回拨。任何人主动来电并自称币安/风控/合规/退款专员,一律按冒充处理——来电显示和工号都可以伪造。
常见话术往这几步推:账户异常要冻结 → 说能帮你领补偿/加急退款 → 指导你改 API / 开远程共享 → 或让你把币转到「安全钱包」。红旗动作记住三条:要验证码、要改 API 权限、要转陌生地址。通话中若你打开 App 提现页,还可能弹横幅提示「币安并未向您致电」——那是系统在帮你喊停。
你以为「听起来像官方就该配合」?其实真客服、真补偿进度只走你自己打开的 App / 官网入口;可疑号码/链接可丢进「官方验证渠道」查。今晚就能做的三件事:
1)主动来电自称客服/退款专员 → 先挂断,别回拨短信里的号
2)别按对方指挥改 API、开屏幕共享、转「安全钱包」、点「领补偿」链接
3)担心账户或提现进度 → 自己打开官方 App 看一眼,从 App 内公告/客服入口进(别点对方发的链接)
你更怕哪一种:A 伪造来电显示的假客服电话,还是 B 私信里「已验证」头像的假退款客服?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自币安官方 FAQ「How to Identify Fake Binance Support Phone Numbers」、提现反诈措施与安全博客;提现恢复进度以 App/官网最新公告为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
222
·
--
Penarikan ditangguhkan—mana yang lebih dulu kamu percaya: “mereka kabur membawa uang” atau “jalur penarikan darurat” di pesan pribadi?
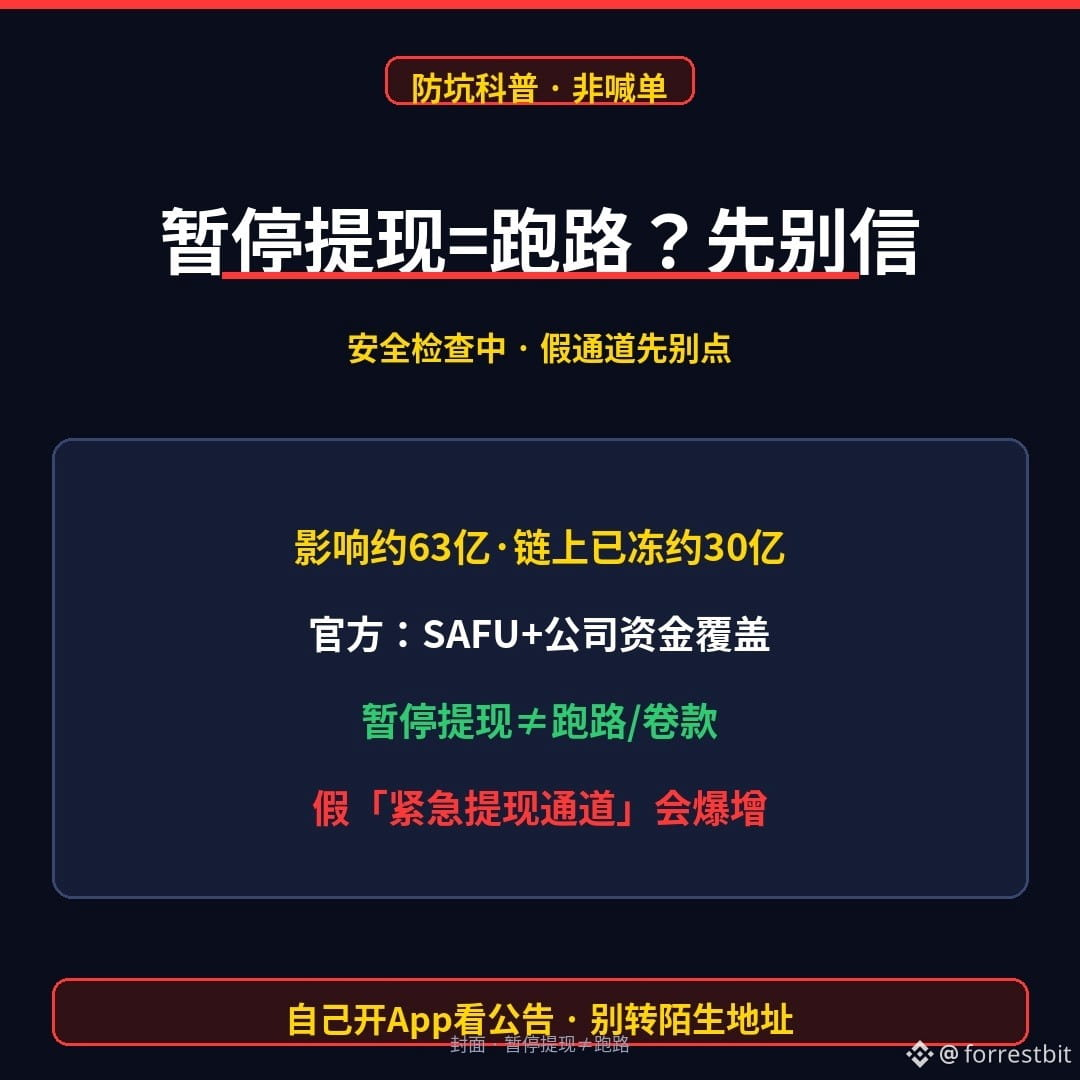
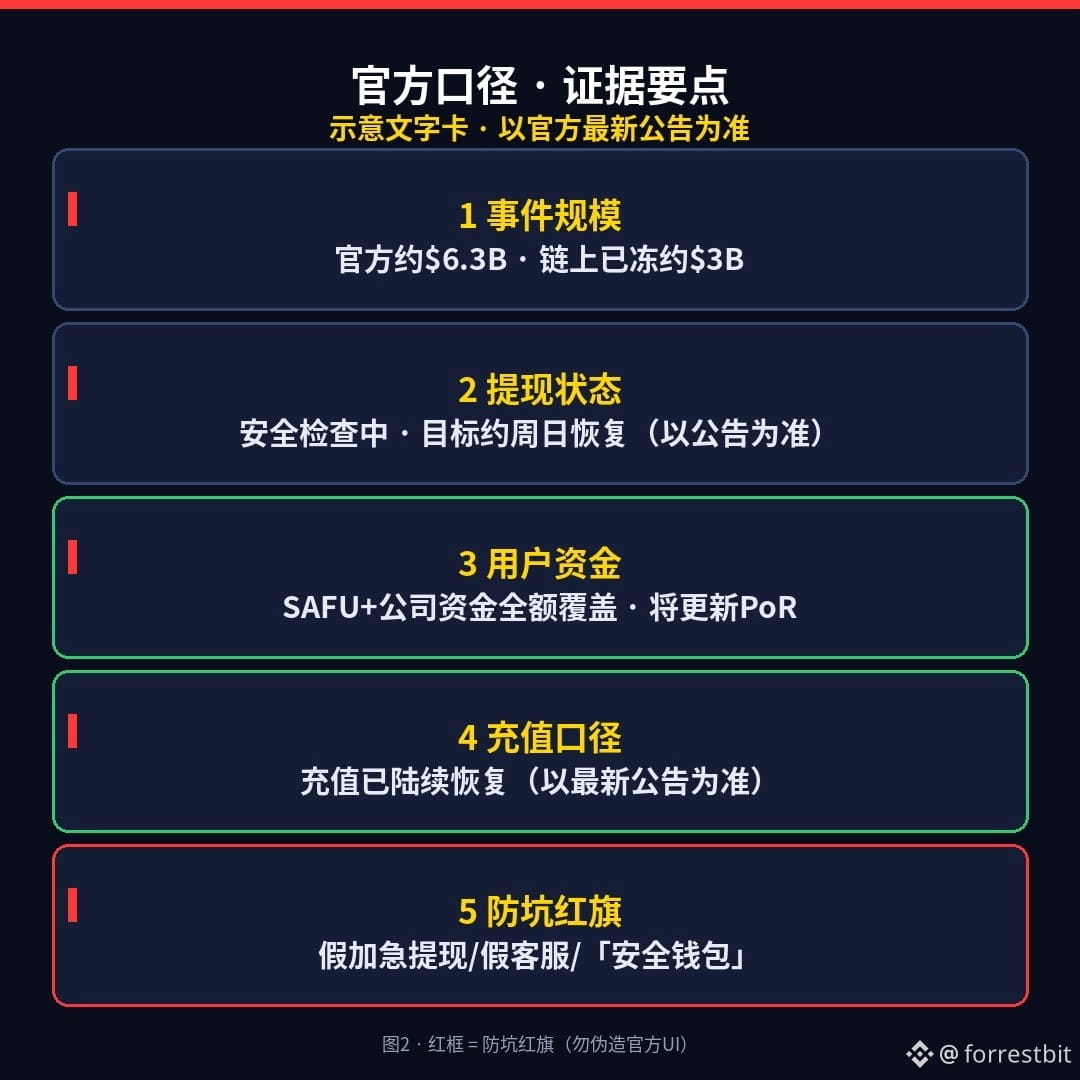
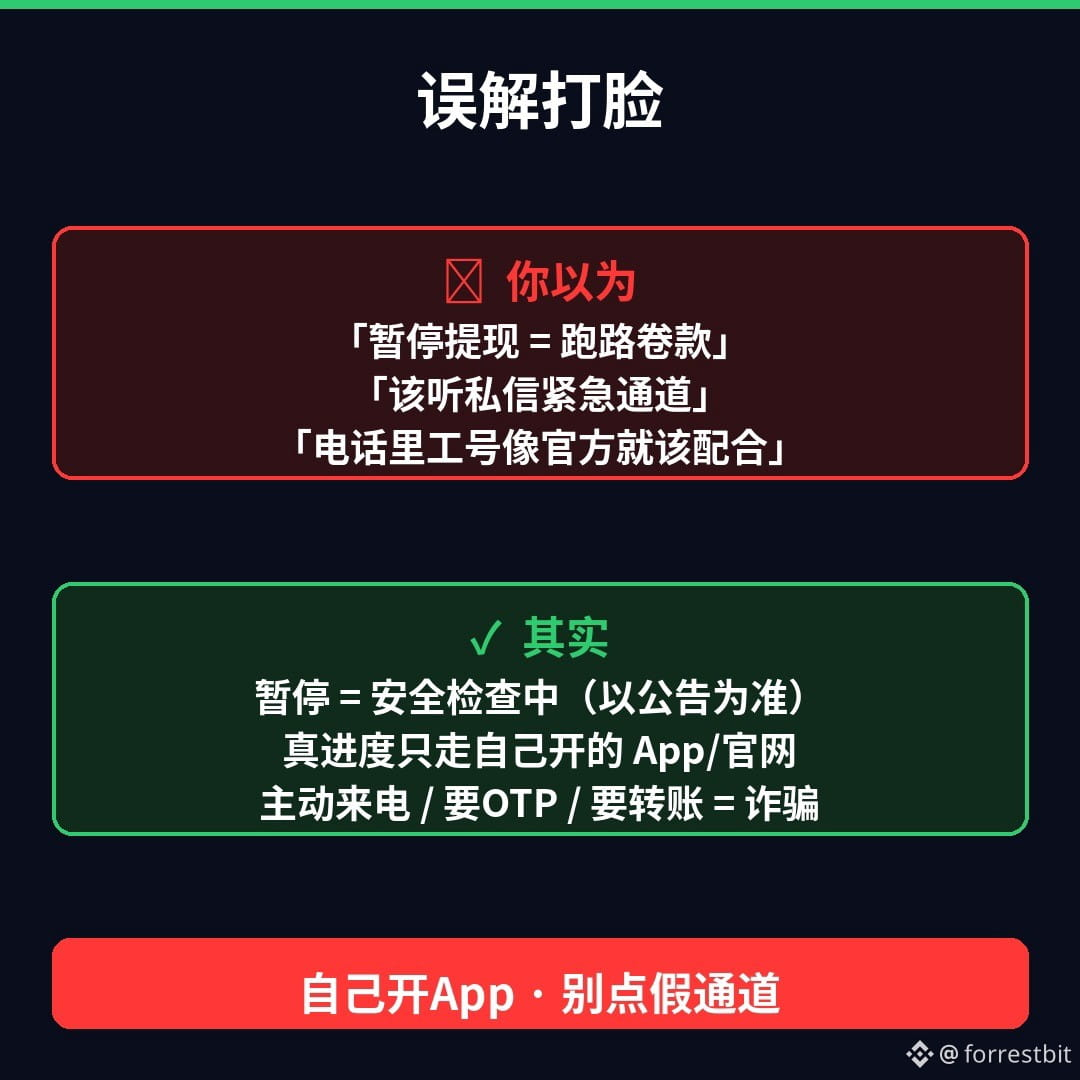
Sejak tadi malam, Binance menangguhkan penarikan untuk melakukan pemeriksaan menyusul insiden keamanan hot wallet. Pihak resmi memperkirakan dampaknya sekitar 6,3 miliar, sekitar 3 miliar telah dibekukan secara on-chain, dan menyatakan bahwa SAFU + dana perusahaan akan menanggung seluruhnya. Pernyataan para eksekutif menyebutkan bahwa penarikan ditargetkan pulih sekitar hari Minggu (ikuti pengumuman terbaru). Setoran telah dipulihkan secara bertahap sebelumnya; penangguhan penarikan ini adalah pemeriksaan keamanan, bukan kabur membawa uang.
Yang benar-benar berbahaya adalah situasi seperti ini: akun layanan pelanggan palsu, “penarikan kilat resmi” palsu, serta pesan pribadi berisi “jalur khusus/dompet aman” akan meningkat tajam. Nomor telepon, nomor pegawai, bahkan foto profil terverifikasi bisa dipalsukan. Informasi perkembangan yang benar hanya tersedia lewat aplikasi/situs resmi yang kamu buka sendiri. Siapa pun yang menelepon lebih dulu, meminta OTP, atau menyuruhmu mentransfer dana ke alamat asing—anggap saja penipuan.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan klik tautan “penarikan darurat/jalur kilat” dalam pesan pribadi atau SMS
2)Jangan ikuti instruksi mereka untuk mentransfer dana ke “dompet aman”, memberikan kode verifikasi, atau membagikan frasa pemulihan
3)Ingin memeriksa perkembangan pemulihan → buka sendiri aplikasi/situs resmi dan lihat pengumumannya; hubungi layanan pelanggan melalui aplikasi (jangan klik tautan yang mereka kirim)
Mana yang lebih kamu khawatirkan: A kepanikan “penarikan ditangguhkan = mereka kabur” yang mendorong orang mentransfer dana, atau B tautan palsu “jalur penarikan darurat”? Pilih satu di kolom komentar (jangan cantumkan kode verifikasi/frasa pemulihan).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Angka dan waktu pemulihan merujuk pada pengumuman resmi Binance/media publik; periksa kembali pengumuman terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$BNB $BTC
#加密安全 #防诈骗 #EdukasiWeb3
Penarikan ditangguhkan—mana yang lebih dulu kamu percaya: “mereka kabur membawa uang” atau “jalur penarikan darurat” di pesan pribadi?
Sejak tadi malam, Binance menangguhkan penarikan untuk melakukan pemeriksaan menyusul insiden keamanan hot wallet. Pihak resmi memperkirakan dampaknya sekitar 6,3 miliar, sekitar 3 miliar telah dibekukan secara on-chain, dan menyatakan bahwa SAFU + dana perusahaan akan menanggung seluruhnya. Pernyataan para eksekutif menyebutkan bahwa penarikan ditargetkan pulih sekitar hari Minggu (ikuti pengumuman terbaru). Setoran telah dipulihkan secara bertahap sebelumnya; penangguhan penarikan ini adalah pemeriksaan keamanan, bukan kabur membawa uang.
Yang benar-benar berbahaya adalah situasi seperti ini: akun layanan pelanggan palsu, “penarikan kilat resmi” palsu, serta pesan pribadi berisi “jalur khusus/dompet aman” akan meningkat tajam. Nomor telepon, nomor pegawai, bahkan foto profil terverifikasi bisa dipalsukan. Informasi perkembangan yang benar hanya tersedia lewat aplikasi/situs resmi yang kamu buka sendiri. Siapa pun yang menelepon lebih dulu, meminta OTP, atau menyuruhmu mentransfer dana ke alamat asing—anggap saja penipuan.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan klik tautan “penarikan darurat/jalur kilat” dalam pesan pribadi atau SMS
2)Jangan ikuti instruksi mereka untuk mentransfer dana ke “dompet aman”, memberikan kode verifikasi, atau membagikan frasa pemulihan
3)Ingin memeriksa perkembangan pemulihan → buka sendiri aplikasi/situs resmi dan lihat pengumumannya; hubungi layanan pelanggan melalui aplikasi (jangan klik tautan yang mereka kirim)
Mana yang lebih kamu khawatirkan: A kepanikan “penarikan ditangguhkan = mereka kabur” yang mendorong orang mentransfer dana, atau B tautan palsu “jalur penarikan darurat”? Pilih satu di kolom komentar (jangan cantumkan kode verifikasi/frasa pemulihan).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Angka dan waktu pemulihan merujuk pada pengumuman resmi Binance/media publik; periksa kembali pengumuman terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$BNB $BTC
#加密安全 #防诈骗 #EdukasiWeb3
Sejak tadi malam, Binance menangguhkan penarikan untuk melakukan pemeriksaan menyusul insiden keamanan hot wallet. Pihak resmi memperkirakan dampaknya sekitar 6,3 miliar, sekitar 3 miliar telah dibekukan secara on-chain, dan menyatakan bahwa SAFU + dana perusahaan akan menanggung seluruhnya. Pernyataan para eksekutif menyebutkan bahwa penarikan ditargetkan pulih sekitar hari Minggu (ikuti pengumuman terbaru). Setoran telah dipulihkan secara bertahap sebelumnya; penangguhan penarikan ini adalah pemeriksaan keamanan, bukan kabur membawa uang.
Yang benar-benar berbahaya adalah situasi seperti ini: akun layanan pelanggan palsu, “penarikan kilat resmi” palsu, serta pesan pribadi berisi “jalur khusus/dompet aman” akan meningkat tajam. Nomor telepon, nomor pegawai, bahkan foto profil terverifikasi bisa dipalsukan. Informasi perkembangan yang benar hanya tersedia lewat aplikasi/situs resmi yang kamu buka sendiri. Siapa pun yang menelepon lebih dulu, meminta OTP, atau menyuruhmu mentransfer dana ke alamat asing—anggap saja penipuan.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan klik tautan “penarikan darurat/jalur kilat” dalam pesan pribadi atau SMS
2)Jangan ikuti instruksi mereka untuk mentransfer dana ke “dompet aman”, memberikan kode verifikasi, atau membagikan frasa pemulihan
3)Ingin memeriksa perkembangan pemulihan → buka sendiri aplikasi/situs resmi dan lihat pengumumannya; hubungi layanan pelanggan melalui aplikasi (jangan klik tautan yang mereka kirim)
Mana yang lebih kamu khawatirkan: A kepanikan “penarikan ditangguhkan = mereka kabur” yang mendorong orang mentransfer dana, atau B tautan palsu “jalur penarikan darurat”? Pilih satu di kolom komentar (jangan cantumkan kode verifikasi/frasa pemulihan).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Angka dan waktu pemulihan merujuk pada pengumuman resmi Binance/media publik; periksa kembali pengumuman terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$BNB $BTC
#加密安全 #防诈骗 #EdukasiWeb3
·
--
Dompet panas Binance terkuras sekitar US$6,3 miliar—kamu akan lebih dulu mengeklik pesan pribadi “Layanan Pelanggan Darurat”, atau membuka aplikasi sendiri untuk melihat pengumuman?
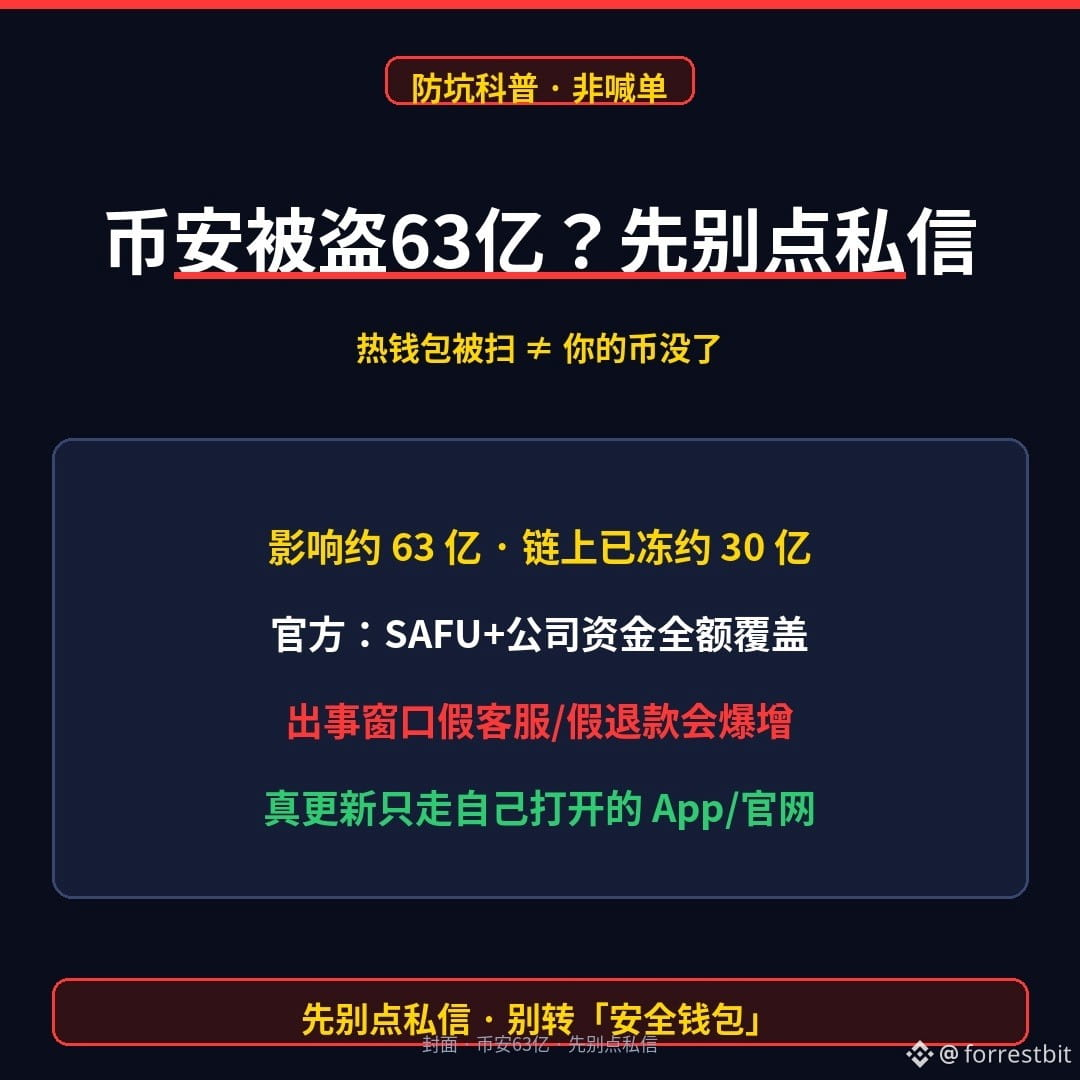
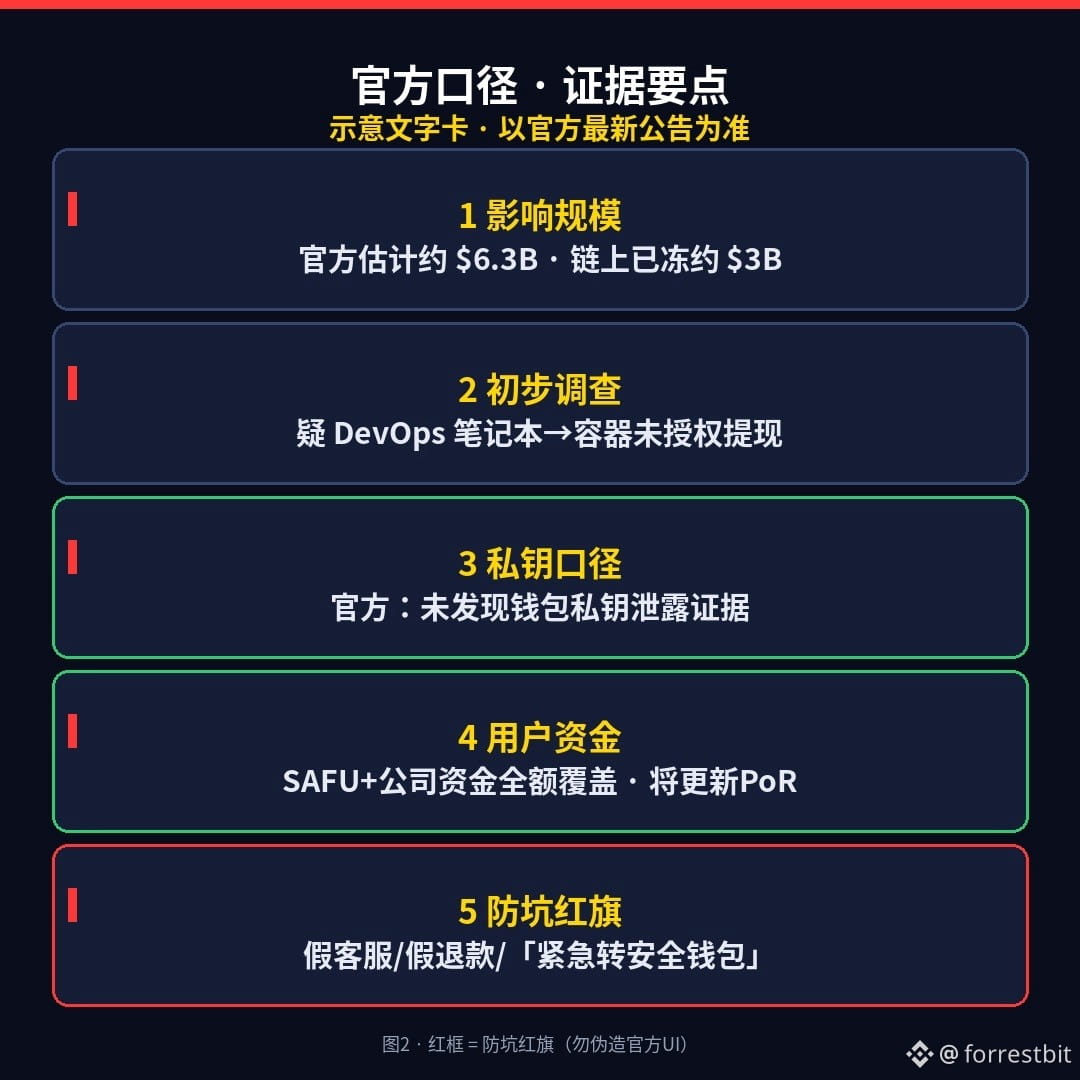
Sejak sesi waktu Timur AS tadi malam, Binance mengonfirmasi adanya transfer keluar tanpa izin dari beberapa jaringan di dompet panasnya. Menurut perkiraan resmi, dampaknya sekitar **US$6,3 miliar**; mitra on-chain telah membantu membekukan sekitar **US$3 miliar**. Penyelidikan awal mengarah pada laptop DevOps yang diretas → kontainer layanan digunakan untuk mengajukan penarikan tanpa izin. Pihak resmi menyatakan **belum menemukan bukti kebocoran kunci privat dompet**, lalu menyebutkan adanya titik penyusupan tambahan dan serangan yang cukup kompleks. Ada dugaan dari lembaga analisis on-chain yang mengarah pada kelompok terkait Korea Utara—perlu dicatat: ini adalah dugaan berdasarkan analisis, bukan vonis bersalah.
Jangan terkecoh judul sensasional: dompet panas terkuras ≠ saldo akunmu hangus, dan ≠ Binance kabur. Pernyataan resmi menyebut **SAFU + kerugian ditanggung sepenuhnya oleh dana perusahaan**, dana pengguna aman, dan PoR akan diperbarui. Setelah setoran dan penarikan sempat dihentikan, setoran telah berangsur pulih, sedangkan penarikan masih dihentikan untuk pemeriksaan keamanan—penarikan ditangguhkan karena pemeriksaan, bukan karena dana dibawa kabur. Waktu pemulihan mengikuti pengumuman resmi terbaru (seorang eksekutif pernah menyebut perkiraan sekitar 45 jam).
Yang benar-benar berbahaya adalah saat insiden berlangsung: telepon dari layanan pelanggan palsu, “pengembalian dana resmi” palsu, dan pesan pribadi yang menyuruhmu “segera pindahkan dana ke dompet aman” akan meningkat. Pembaruan resmi hanya tersedia melalui aplikasi atau situs resmi yang kamu buka sendiri. Siapa pun yang menelepon lebih dulu dan mengaku sebagai layanan pelanggan Binance, meminta OTP, atau menyuruhmu mengirim dana ke alamat asing—anggap saja penipuan.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan mengeklik “tautan darurat” dalam pesan pribadi/SMS; jangan menelepon balik nomor tak dikenal yang mengaku sebagai layanan pelanggan.
2)Jangan mengikuti instruksi mereka untuk memindahkan dana ke “dompet aman”, memberikan kode verifikasi, atau membagikan frasa pemulihan.
3)Ingin memeriksa perkembangan → buka sendiri aplikasi/situs resmi untuk melihat pengumuman dan akunmu; hubungi layanan pelanggan melalui aplikasi (jangan mengeklik tautan yang dikirim orang tersebut).
Mana yang lebih kamu khawatirkan: A, telepon dari layanan pelanggan palsu yang memanfaatkan situasi ini, atau B, tautan “pengembalian dana resmi/penarikan darurat” palsu? Pilih salah satu di kolom komentar (jangan cantumkan kode verifikasi/frasa pemulihan).
(Konten edukasi, bukan saran investasi. Saya tidak melakukan trading atau memberikan rekomendasi transaksi. Angka dan keterangan merujuk pada pengumuman dukungan resmi Binance; harap periksa kembali pengumuman terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$BNB $BTC
#加密安全 #防诈骗 #EdukasiWeb3
Dompet panas Binance terkuras sekitar US$6,3 miliar—kamu akan lebih dulu mengeklik pesan pribadi “Layanan Pelanggan Darurat”, atau membuka aplikasi sendiri untuk melihat pengumuman?
Sejak sesi waktu Timur AS tadi malam, Binance mengonfirmasi adanya transfer keluar tanpa izin dari beberapa jaringan di dompet panasnya. Menurut perkiraan resmi, dampaknya sekitar **US$6,3 miliar**; mitra on-chain telah membantu membekukan sekitar **US$3 miliar**. Penyelidikan awal mengarah pada laptop DevOps yang diretas → kontainer layanan digunakan untuk mengajukan penarikan tanpa izin. Pihak resmi menyatakan **belum menemukan bukti kebocoran kunci privat dompet**, lalu menyebutkan adanya titik penyusupan tambahan dan serangan yang cukup kompleks. Ada dugaan dari lembaga analisis on-chain yang mengarah pada kelompok terkait Korea Utara—perlu dicatat: ini adalah dugaan berdasarkan analisis, bukan vonis bersalah.
Jangan terkecoh judul sensasional: dompet panas terkuras ≠ saldo akunmu hangus, dan ≠ Binance kabur. Pernyataan resmi menyebut **SAFU + kerugian ditanggung sepenuhnya oleh dana perusahaan**, dana pengguna aman, dan PoR akan diperbarui. Setelah setoran dan penarikan sempat dihentikan, setoran telah berangsur pulih, sedangkan penarikan masih dihentikan untuk pemeriksaan keamanan—penarikan ditangguhkan karena pemeriksaan, bukan karena dana dibawa kabur. Waktu pemulihan mengikuti pengumuman resmi terbaru (seorang eksekutif pernah menyebut perkiraan sekitar 45 jam).
Yang benar-benar berbahaya adalah saat insiden berlangsung: telepon dari layanan pelanggan palsu, “pengembalian dana resmi” palsu, dan pesan pribadi yang menyuruhmu “segera pindahkan dana ke dompet aman” akan meningkat. Pembaruan resmi hanya tersedia melalui aplikasi atau situs resmi yang kamu buka sendiri. Siapa pun yang menelepon lebih dulu dan mengaku sebagai layanan pelanggan Binance, meminta OTP, atau menyuruhmu mengirim dana ke alamat asing—anggap saja penipuan.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan mengeklik “tautan darurat” dalam pesan pribadi/SMS; jangan menelepon balik nomor tak dikenal yang mengaku sebagai layanan pelanggan.
2)Jangan mengikuti instruksi mereka untuk memindahkan dana ke “dompet aman”, memberikan kode verifikasi, atau membagikan frasa pemulihan.
3)Ingin memeriksa perkembangan → buka sendiri aplikasi/situs resmi untuk melihat pengumuman dan akunmu; hubungi layanan pelanggan melalui aplikasi (jangan mengeklik tautan yang dikirim orang tersebut).
Mana yang lebih kamu khawatirkan: A, telepon dari layanan pelanggan palsu yang memanfaatkan situasi ini, atau B, tautan “pengembalian dana resmi/penarikan darurat” palsu? Pilih salah satu di kolom komentar (jangan cantumkan kode verifikasi/frasa pemulihan).
(Konten edukasi, bukan saran investasi. Saya tidak melakukan trading atau memberikan rekomendasi transaksi. Angka dan keterangan merujuk pada pengumuman dukungan resmi Binance; harap periksa kembali pengumuman terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$BNB $BTC
#加密安全 #防诈骗 #EdukasiWeb3
Sejak sesi waktu Timur AS tadi malam, Binance mengonfirmasi adanya transfer keluar tanpa izin dari beberapa jaringan di dompet panasnya. Menurut perkiraan resmi, dampaknya sekitar **US$6,3 miliar**; mitra on-chain telah membantu membekukan sekitar **US$3 miliar**. Penyelidikan awal mengarah pada laptop DevOps yang diretas → kontainer layanan digunakan untuk mengajukan penarikan tanpa izin. Pihak resmi menyatakan **belum menemukan bukti kebocoran kunci privat dompet**, lalu menyebutkan adanya titik penyusupan tambahan dan serangan yang cukup kompleks. Ada dugaan dari lembaga analisis on-chain yang mengarah pada kelompok terkait Korea Utara—perlu dicatat: ini adalah dugaan berdasarkan analisis, bukan vonis bersalah.
Jangan terkecoh judul sensasional: dompet panas terkuras ≠ saldo akunmu hangus, dan ≠ Binance kabur. Pernyataan resmi menyebut **SAFU + kerugian ditanggung sepenuhnya oleh dana perusahaan**, dana pengguna aman, dan PoR akan diperbarui. Setelah setoran dan penarikan sempat dihentikan, setoran telah berangsur pulih, sedangkan penarikan masih dihentikan untuk pemeriksaan keamanan—penarikan ditangguhkan karena pemeriksaan, bukan karena dana dibawa kabur. Waktu pemulihan mengikuti pengumuman resmi terbaru (seorang eksekutif pernah menyebut perkiraan sekitar 45 jam).
Yang benar-benar berbahaya adalah saat insiden berlangsung: telepon dari layanan pelanggan palsu, “pengembalian dana resmi” palsu, dan pesan pribadi yang menyuruhmu “segera pindahkan dana ke dompet aman” akan meningkat. Pembaruan resmi hanya tersedia melalui aplikasi atau situs resmi yang kamu buka sendiri. Siapa pun yang menelepon lebih dulu dan mengaku sebagai layanan pelanggan Binance, meminta OTP, atau menyuruhmu mengirim dana ke alamat asing—anggap saja penipuan.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan mengeklik “tautan darurat” dalam pesan pribadi/SMS; jangan menelepon balik nomor tak dikenal yang mengaku sebagai layanan pelanggan.
2)Jangan mengikuti instruksi mereka untuk memindahkan dana ke “dompet aman”, memberikan kode verifikasi, atau membagikan frasa pemulihan.
3)Ingin memeriksa perkembangan → buka sendiri aplikasi/situs resmi untuk melihat pengumuman dan akunmu; hubungi layanan pelanggan melalui aplikasi (jangan mengeklik tautan yang dikirim orang tersebut).
Mana yang lebih kamu khawatirkan: A, telepon dari layanan pelanggan palsu yang memanfaatkan situasi ini, atau B, tautan “pengembalian dana resmi/penarikan darurat” palsu? Pilih salah satu di kolom komentar (jangan cantumkan kode verifikasi/frasa pemulihan).
(Konten edukasi, bukan saran investasi. Saya tidak melakukan trading atau memberikan rekomendasi transaksi. Angka dan keterangan merujuk pada pengumuman dukungan resmi Binance; harap periksa kembali pengumuman terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$BNB $BTC
#加密安全 #防诈骗 #EdukasiWeb3
1
1
·
--
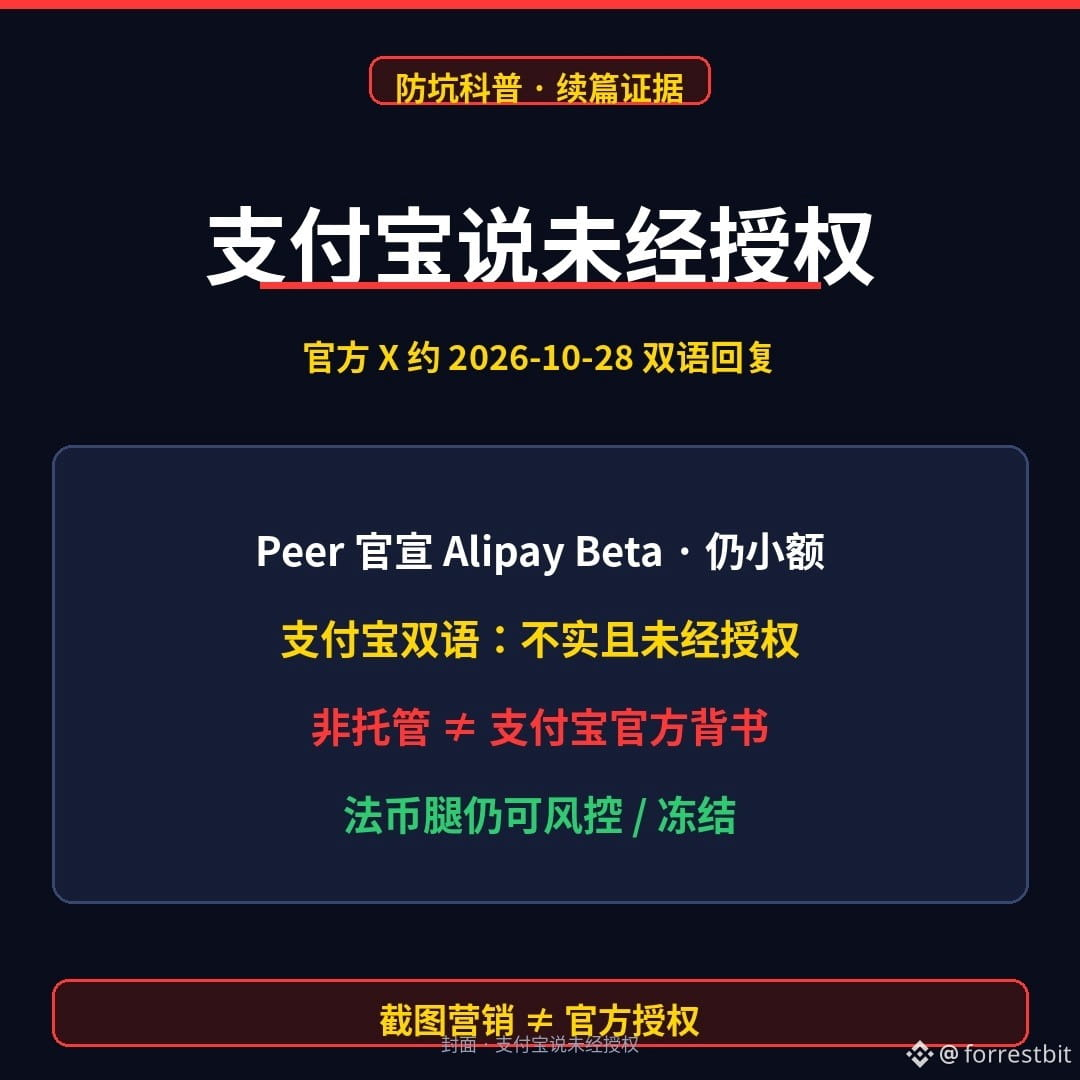
Alipay sendiri menyatakan “tanpa otorisasi”—masih menganggap ini layanan resmi untuk setor dan tarik dana?
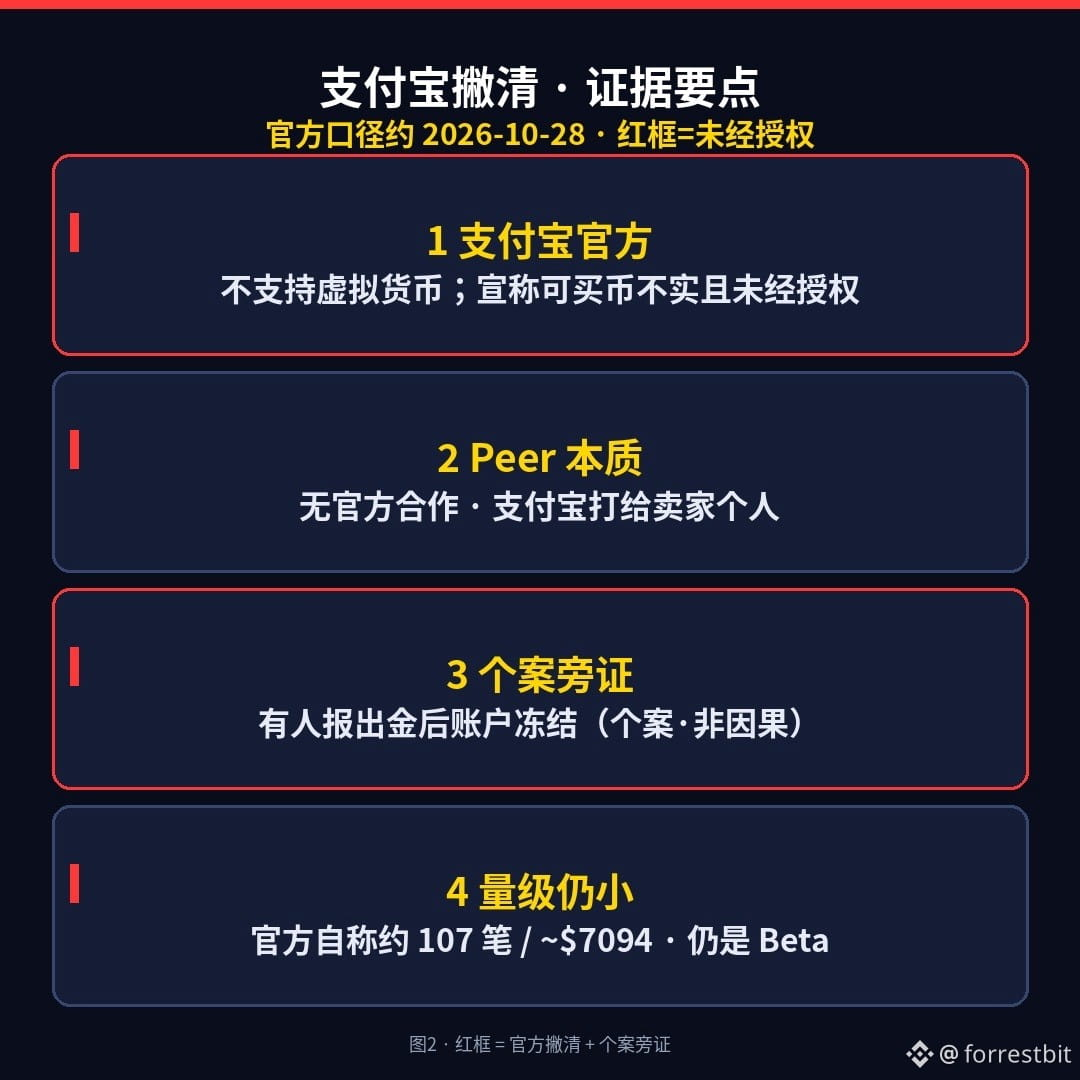
2026-10-27: Peer (@peerxyz / akun berbahasa Mandarin @Peer_zh) mengumumkan Alipay live on Peer Beta. Mekanismenya singkat: penjual mengunci USDC ke dalam kontrak Base → pembeli mengirim RMB kepada penjual melalui Alipay pribadi → USDC dilepas setelah dibuktikan oleh TEE. Peer mengklaim ada sekitar 45 pembeli, 107 transaksi, dan total sekitar 7094 dolar AS—volumenya sangat kecil dan masih Beta. Dokumentasi Peer juga menyatakan: tidak ada kerja sama resmi dengan Alipay.
2026-10-28: Akun X resmi Alipay (@Alipay) membalas unggahan pengumuman Peer dalam dua bahasa—intinya: Alipay tidak mendukung transaksi mata uang virtual maupun layanan terkait; klaim pihak ketiga bahwa mata uang virtual bisa dibeli atau dijual lewat Alipay tidak benar dan tidak mendapat otorisasi; pengguna diimbau untuk waspada. Tangkapan layar promosi ≠ otorisasi.
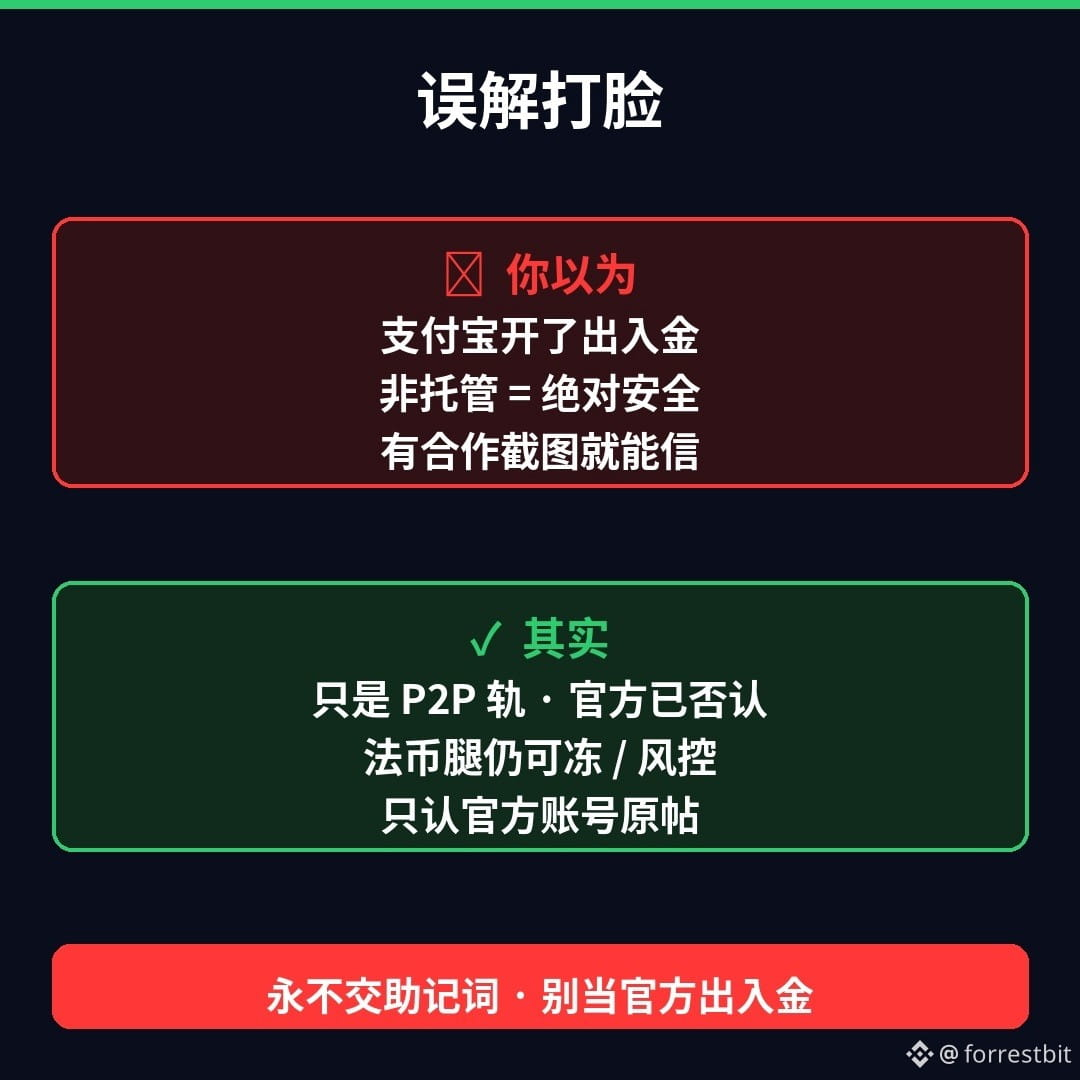
Tiga kesalahpahaman yang perlu diluruskan: ① “Alipay membuka jalur setor dan tarik dana” → ini hanya jalur pembayaran P2P; pihak resmi sudah menyangkalnya. ② “Nonkustodial = sepenuhnya aman” → sifat nonkustodial di blockchain tidak mencegah pemeriksaan risiko pada sisi uang fiat; ada yang melaporkan akunnya dibekukan setelah menarik dana (hanya laporan kasus, bukan bukti hubungan sebab-akibat). ③ “Ada tangkapan layar kerja sama, berarti bisa dipercaya” → hanya percaya unggahan asli dari akun resmi Alipay, jangan percaya gambar yang diteruskan.
Aturan mutlak tetap sama: jika halaman web apa pun yang mengatasnamakan “Peer / layanan pelanggan Alipay / pencairan pembekuan” meminta frasa pemulihan atau private key, itu phishing. Saya tidak bertransaksi, tidak menyarankan “coba saja”, dan tidak mengajari cara setor atau tarik dana—hanya menjelaskan mekanisme dan cara menghindari jebakan.
Mana yang lebih kamu khawatirkan: A percaya pada tangkapan layar “kerja sama resmi”, atau B akun dibekukan/terhambat pemeriksaan risiko setelah menarik dana? Pilih satu di kolom komentar (jangan pernah mencantumkan frasa pemulihan/private key).
(Untuk edukasi, bukan merupakan saran investasi. Saya tidak bertransaksi dan tidak memberikan rekomendasi beli/jual. Angka dan informasi bersumber dari X resmi Peer sekitar 2026-10-27, X resmi Alipay sekitar 2026-10-28, serta kutipan dokumentasi Peer. Harap periksa kembali pernyataan terbaru sebelum mengunggah. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.)
$USDC
#加密安全 #Web3科普 #AntiPenipuan
Alipay sendiri menyatakan “tanpa otorisasi”—masih menganggap ini layanan resmi untuk setor dan tarik dana?
2026-10-27: Peer (@peerxyz / akun berbahasa Mandarin @Peer_zh) mengumumkan Alipay live on Peer Beta. Mekanismenya singkat: penjual mengunci USDC ke dalam kontrak Base → pembeli mengirim RMB kepada penjual melalui Alipay pribadi → USDC dilepas setelah dibuktikan oleh TEE. Peer mengklaim ada sekitar 45 pembeli, 107 transaksi, dan total sekitar 7094 dolar AS—volumenya sangat kecil dan masih Beta. Dokumentasi Peer juga menyatakan: tidak ada kerja sama resmi dengan Alipay.
2026-10-28: Akun X resmi Alipay (@Alipay) membalas unggahan pengumuman Peer dalam dua bahasa—intinya: Alipay tidak mendukung transaksi mata uang virtual maupun layanan terkait; klaim pihak ketiga bahwa mata uang virtual bisa dibeli atau dijual lewat Alipay tidak benar dan tidak mendapat otorisasi; pengguna diimbau untuk waspada. Tangkapan layar promosi ≠ otorisasi.
Tiga kesalahpahaman yang perlu diluruskan: ① “Alipay membuka jalur setor dan tarik dana” → ini hanya jalur pembayaran P2P; pihak resmi sudah menyangkalnya. ② “Nonkustodial = sepenuhnya aman” → sifat nonkustodial di blockchain tidak mencegah pemeriksaan risiko pada sisi uang fiat; ada yang melaporkan akunnya dibekukan setelah menarik dana (hanya laporan kasus, bukan bukti hubungan sebab-akibat). ③ “Ada tangkapan layar kerja sama, berarti bisa dipercaya” → hanya percaya unggahan asli dari akun resmi Alipay, jangan percaya gambar yang diteruskan.
Aturan mutlak tetap sama: jika halaman web apa pun yang mengatasnamakan “Peer / layanan pelanggan Alipay / pencairan pembekuan” meminta frasa pemulihan atau private key, itu phishing. Saya tidak bertransaksi, tidak menyarankan “coba saja”, dan tidak mengajari cara setor atau tarik dana—hanya menjelaskan mekanisme dan cara menghindari jebakan.
Mana yang lebih kamu khawatirkan: A percaya pada tangkapan layar “kerja sama resmi”, atau B akun dibekukan/terhambat pemeriksaan risiko setelah menarik dana? Pilih satu di kolom komentar (jangan pernah mencantumkan frasa pemulihan/private key).
(Untuk edukasi, bukan merupakan saran investasi. Saya tidak bertransaksi dan tidak memberikan rekomendasi beli/jual. Angka dan informasi bersumber dari X resmi Peer sekitar 2026-10-27, X resmi Alipay sekitar 2026-10-28, serta kutipan dokumentasi Peer. Harap periksa kembali pernyataan terbaru sebelum mengunggah. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.)
$USDC
#加密安全 #Web3科普 #AntiPenipuan
2026-10-27: Peer (@peerxyz / akun berbahasa Mandarin @Peer_zh) mengumumkan Alipay live on Peer Beta. Mekanismenya singkat: penjual mengunci USDC ke dalam kontrak Base → pembeli mengirim RMB kepada penjual melalui Alipay pribadi → USDC dilepas setelah dibuktikan oleh TEE. Peer mengklaim ada sekitar 45 pembeli, 107 transaksi, dan total sekitar 7094 dolar AS—volumenya sangat kecil dan masih Beta. Dokumentasi Peer juga menyatakan: tidak ada kerja sama resmi dengan Alipay.
2026-10-28: Akun X resmi Alipay (@Alipay) membalas unggahan pengumuman Peer dalam dua bahasa—intinya: Alipay tidak mendukung transaksi mata uang virtual maupun layanan terkait; klaim pihak ketiga bahwa mata uang virtual bisa dibeli atau dijual lewat Alipay tidak benar dan tidak mendapat otorisasi; pengguna diimbau untuk waspada. Tangkapan layar promosi ≠ otorisasi.
Tiga kesalahpahaman yang perlu diluruskan: ① “Alipay membuka jalur setor dan tarik dana” → ini hanya jalur pembayaran P2P; pihak resmi sudah menyangkalnya. ② “Nonkustodial = sepenuhnya aman” → sifat nonkustodial di blockchain tidak mencegah pemeriksaan risiko pada sisi uang fiat; ada yang melaporkan akunnya dibekukan setelah menarik dana (hanya laporan kasus, bukan bukti hubungan sebab-akibat). ③ “Ada tangkapan layar kerja sama, berarti bisa dipercaya” → hanya percaya unggahan asli dari akun resmi Alipay, jangan percaya gambar yang diteruskan.
Aturan mutlak tetap sama: jika halaman web apa pun yang mengatasnamakan “Peer / layanan pelanggan Alipay / pencairan pembekuan” meminta frasa pemulihan atau private key, itu phishing. Saya tidak bertransaksi, tidak menyarankan “coba saja”, dan tidak mengajari cara setor atau tarik dana—hanya menjelaskan mekanisme dan cara menghindari jebakan.
Mana yang lebih kamu khawatirkan: A percaya pada tangkapan layar “kerja sama resmi”, atau B akun dibekukan/terhambat pemeriksaan risiko setelah menarik dana? Pilih satu di kolom komentar (jangan pernah mencantumkan frasa pemulihan/private key).
(Untuk edukasi, bukan merupakan saran investasi. Saya tidak bertransaksi dan tidak memberikan rekomendasi beli/jual. Angka dan informasi bersumber dari X resmi Peer sekitar 2026-10-27, X resmi Alipay sekitar 2026-10-28, serta kutipan dokumentasi Peer. Harap periksa kembali pernyataan terbaru sebelum mengunggah. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.)
$USDC
#加密安全 #Web3科普 #AntiPenipuan
1
75
·
--
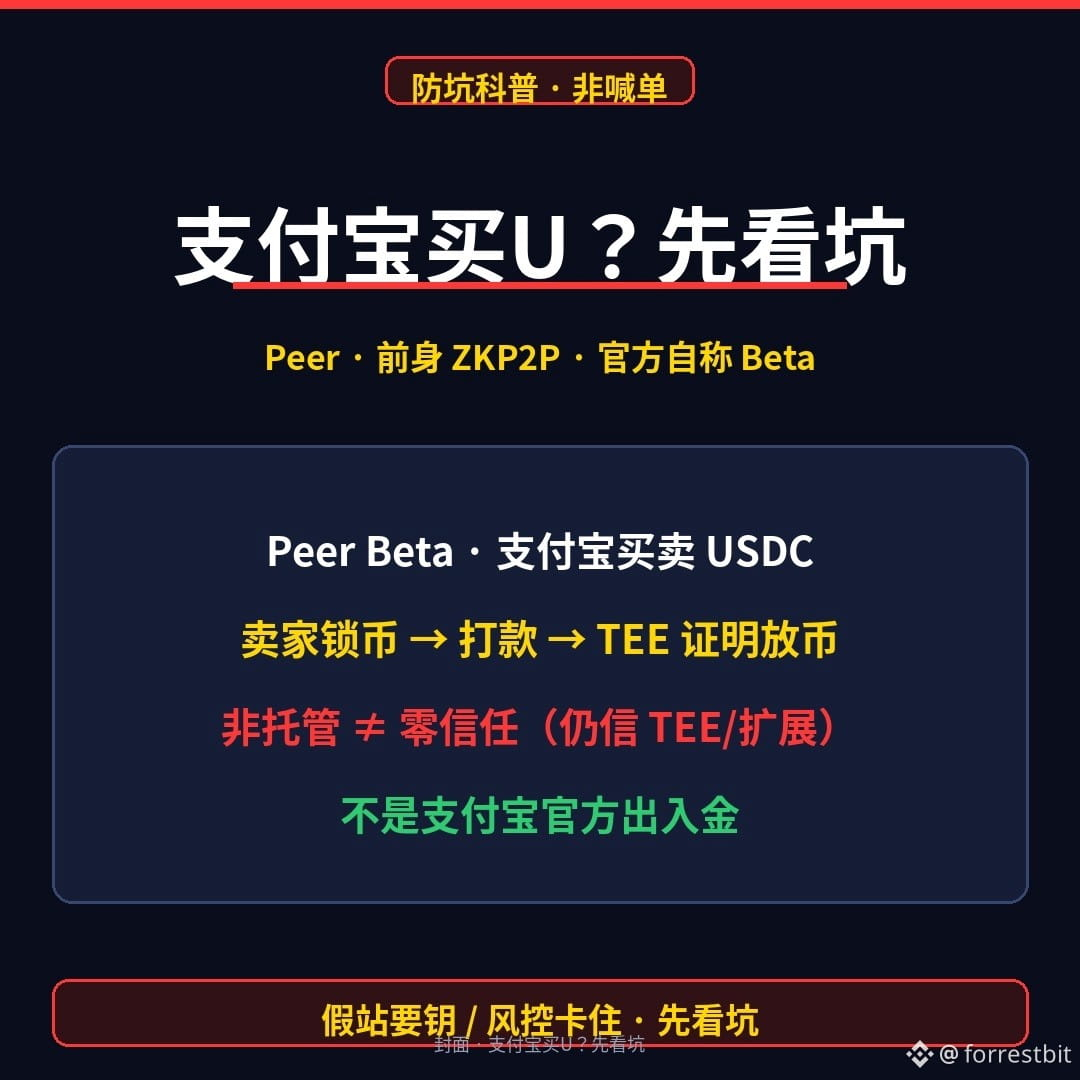
Bisa beli USDC langsung lewat Alipay? Hari ini Peer membawa Beta ke komunitas berbahasa Mandarin—percaya nggak kalau “non-kustodial = benar-benar aman”?
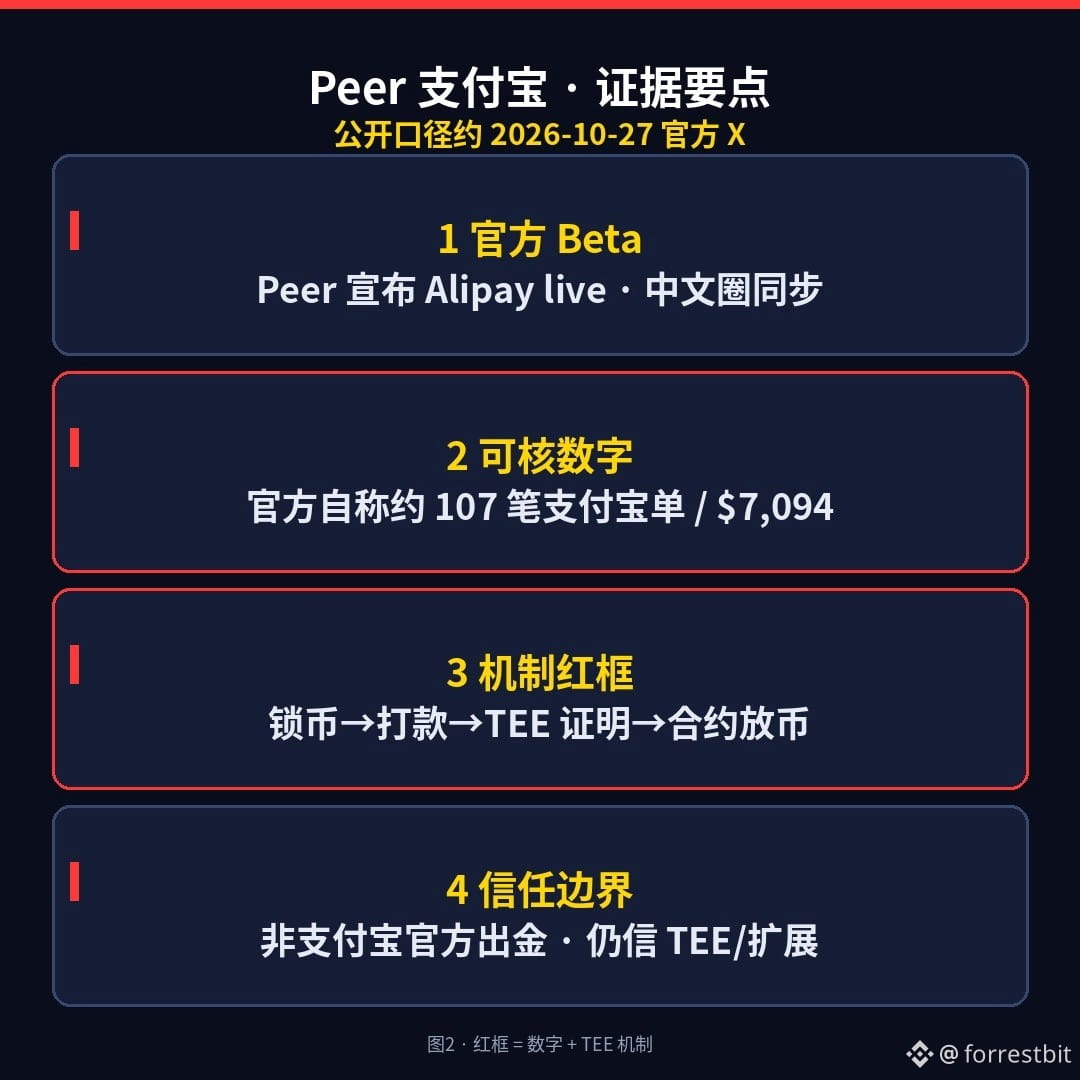
2026-10-27: Akun resmi Peer (sebelumnya ZKP2P, pernah menerima pendanaan terkait Ethereum Foundation/PSE) @peerxyz mengumumkan Alipay live on Peer Beta; akun berbahasa Mandarin @Peer_zh juga mengumumkannya. Mekanismenya singkat: penjual mengunci USDC di kontrak pada Base → pembeli membayar dalam yuan lewat Alipay → setelah TEE memberikan bukti, kontrak melepas USDC. Menurut klaim resmi, sejak 8/21 ada sekitar 45 pembeli, 107 transaksi Alipay, dan total transaksi sekitar 7094 dolar AS—volumenya masih sangat kecil dan produknya masih Beta.
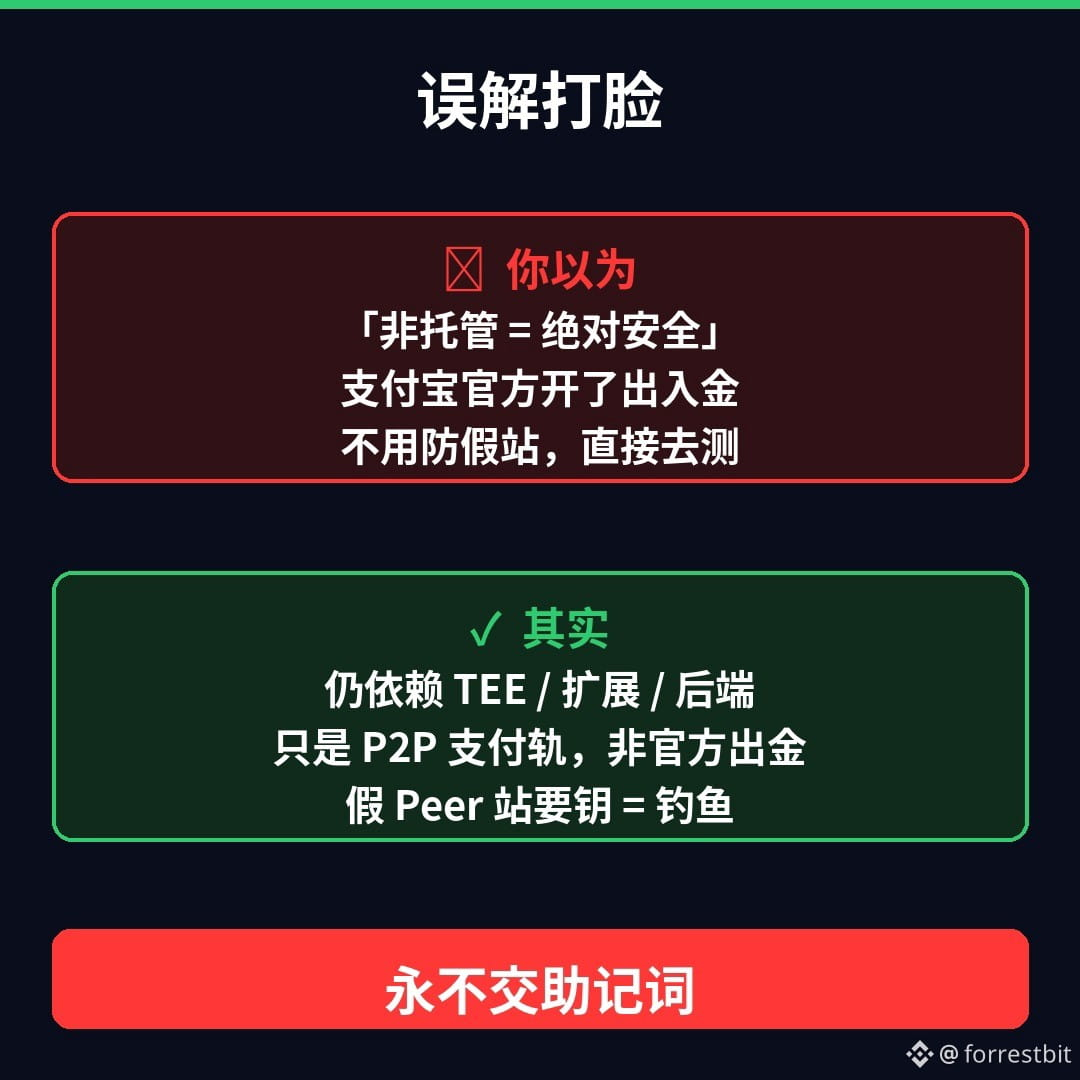
Tiga kesalahpahaman yang perlu diluruskan: ① “Non-kustodial = benar-benar aman” → Penyimpanan di blockchain memang non-kustodial, tetapi V3 masih bergantung pada AWS Nitro TEE, ekstensi browser/aplikasi, dan backend penawaran harga—jadi bukan tanpa asumsi kepercayaan. ② “Alipay secara resmi membuka layanan deposit dan penarikan” → Alipay hanya digunakan sebagai jalur pembayaran P2P, bukan kerja sama resmi Alipay untuk pencairan dana. ③ “Tidak perlu mendaftar dan sepenuhnya menghindari bursa” → Bisa masuk dengan dompet/email/akun media sosial; penerima pembayaran Alipay juga perlu menjalani verifikasi identitas; FAQ menyebut biaya taker hingga sekitar 0,95%.
Aturan mutlak tetap sama: situs apa pun yang mengaku “Peer / ZKP2P resmi” dan meminta frasa pemulihan atau private key = phishing; hanya percayai domain resmi yang sudah kamu simpan sendiri. Saya tidak bertransaksi, tidak menyarankan siapa pun untuk “mencoba”, dan tidak menjelaskan langkah lengkap deposit/penarikan—hanya membahas mekanisme dan cara menghindari jebakan.
Mana yang lebih kamu khawatirkan: A. situs Peer palsu mencuri frasa pemulihan, atau B. setelah membayar, akun tertahan oleh kontrol risiko Alipay? Pilih salah satu di kolom komentar (jangan pernah kirim frasa pemulihan/private key).
(Untuk edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Angka dan informasi bersumber dari X resmi Peer sekitar 2026-10-27 serta kutipan dari docs.peer.xyz / FAQ; harap periksa kembali pernyataan terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$USDC
#加密安全 #Web3科普 #防诈骗
Bisa beli USDC langsung lewat Alipay? Hari ini Peer membawa Beta ke komunitas berbahasa Mandarin—percaya nggak kalau “non-kustodial = benar-benar aman”?
2026-10-27: Akun resmi Peer (sebelumnya ZKP2P, pernah menerima pendanaan terkait Ethereum Foundation/PSE) @peerxyz mengumumkan Alipay live on Peer Beta; akun berbahasa Mandarin @Peer_zh juga mengumumkannya. Mekanismenya singkat: penjual mengunci USDC di kontrak pada Base → pembeli membayar dalam yuan lewat Alipay → setelah TEE memberikan bukti, kontrak melepas USDC. Menurut klaim resmi, sejak 8/21 ada sekitar 45 pembeli, 107 transaksi Alipay, dan total transaksi sekitar 7094 dolar AS—volumenya masih sangat kecil dan produknya masih Beta.
Tiga kesalahpahaman yang perlu diluruskan: ① “Non-kustodial = benar-benar aman” → Penyimpanan di blockchain memang non-kustodial, tetapi V3 masih bergantung pada AWS Nitro TEE, ekstensi browser/aplikasi, dan backend penawaran harga—jadi bukan tanpa asumsi kepercayaan. ② “Alipay secara resmi membuka layanan deposit dan penarikan” → Alipay hanya digunakan sebagai jalur pembayaran P2P, bukan kerja sama resmi Alipay untuk pencairan dana. ③ “Tidak perlu mendaftar dan sepenuhnya menghindari bursa” → Bisa masuk dengan dompet/email/akun media sosial; penerima pembayaran Alipay juga perlu menjalani verifikasi identitas; FAQ menyebut biaya taker hingga sekitar 0,95%.
Aturan mutlak tetap sama: situs apa pun yang mengaku “Peer / ZKP2P resmi” dan meminta frasa pemulihan atau private key = phishing; hanya percayai domain resmi yang sudah kamu simpan sendiri. Saya tidak bertransaksi, tidak menyarankan siapa pun untuk “mencoba”, dan tidak menjelaskan langkah lengkap deposit/penarikan—hanya membahas mekanisme dan cara menghindari jebakan.
Mana yang lebih kamu khawatirkan: A. situs Peer palsu mencuri frasa pemulihan, atau B. setelah membayar, akun tertahan oleh kontrol risiko Alipay? Pilih salah satu di kolom komentar (jangan pernah kirim frasa pemulihan/private key).
(Untuk edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Angka dan informasi bersumber dari X resmi Peer sekitar 2026-10-27 serta kutipan dari docs.peer.xyz / FAQ; harap periksa kembali pernyataan terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$USDC
#加密安全 #Web3科普 #防诈骗
2026-10-27: Akun resmi Peer (sebelumnya ZKP2P, pernah menerima pendanaan terkait Ethereum Foundation/PSE) @peerxyz mengumumkan Alipay live on Peer Beta; akun berbahasa Mandarin @Peer_zh juga mengumumkannya. Mekanismenya singkat: penjual mengunci USDC di kontrak pada Base → pembeli membayar dalam yuan lewat Alipay → setelah TEE memberikan bukti, kontrak melepas USDC. Menurut klaim resmi, sejak 8/21 ada sekitar 45 pembeli, 107 transaksi Alipay, dan total transaksi sekitar 7094 dolar AS—volumenya masih sangat kecil dan produknya masih Beta.
Tiga kesalahpahaman yang perlu diluruskan: ① “Non-kustodial = benar-benar aman” → Penyimpanan di blockchain memang non-kustodial, tetapi V3 masih bergantung pada AWS Nitro TEE, ekstensi browser/aplikasi, dan backend penawaran harga—jadi bukan tanpa asumsi kepercayaan. ② “Alipay secara resmi membuka layanan deposit dan penarikan” → Alipay hanya digunakan sebagai jalur pembayaran P2P, bukan kerja sama resmi Alipay untuk pencairan dana. ③ “Tidak perlu mendaftar dan sepenuhnya menghindari bursa” → Bisa masuk dengan dompet/email/akun media sosial; penerima pembayaran Alipay juga perlu menjalani verifikasi identitas; FAQ menyebut biaya taker hingga sekitar 0,95%.
Aturan mutlak tetap sama: situs apa pun yang mengaku “Peer / ZKP2P resmi” dan meminta frasa pemulihan atau private key = phishing; hanya percayai domain resmi yang sudah kamu simpan sendiri. Saya tidak bertransaksi, tidak menyarankan siapa pun untuk “mencoba”, dan tidak menjelaskan langkah lengkap deposit/penarikan—hanya membahas mekanisme dan cara menghindari jebakan.
Mana yang lebih kamu khawatirkan: A. situs Peer palsu mencuri frasa pemulihan, atau B. setelah membayar, akun tertahan oleh kontrol risiko Alipay? Pilih salah satu di kolom komentar (jangan pernah kirim frasa pemulihan/private key).
(Untuk edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Angka dan informasi bersumber dari X resmi Peer sekitar 2026-10-27 serta kutipan dari docs.peer.xyz / FAQ; harap periksa kembali pernyataan terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$USDC
#加密安全 #Web3科普 #防诈骗
1
75
·
--
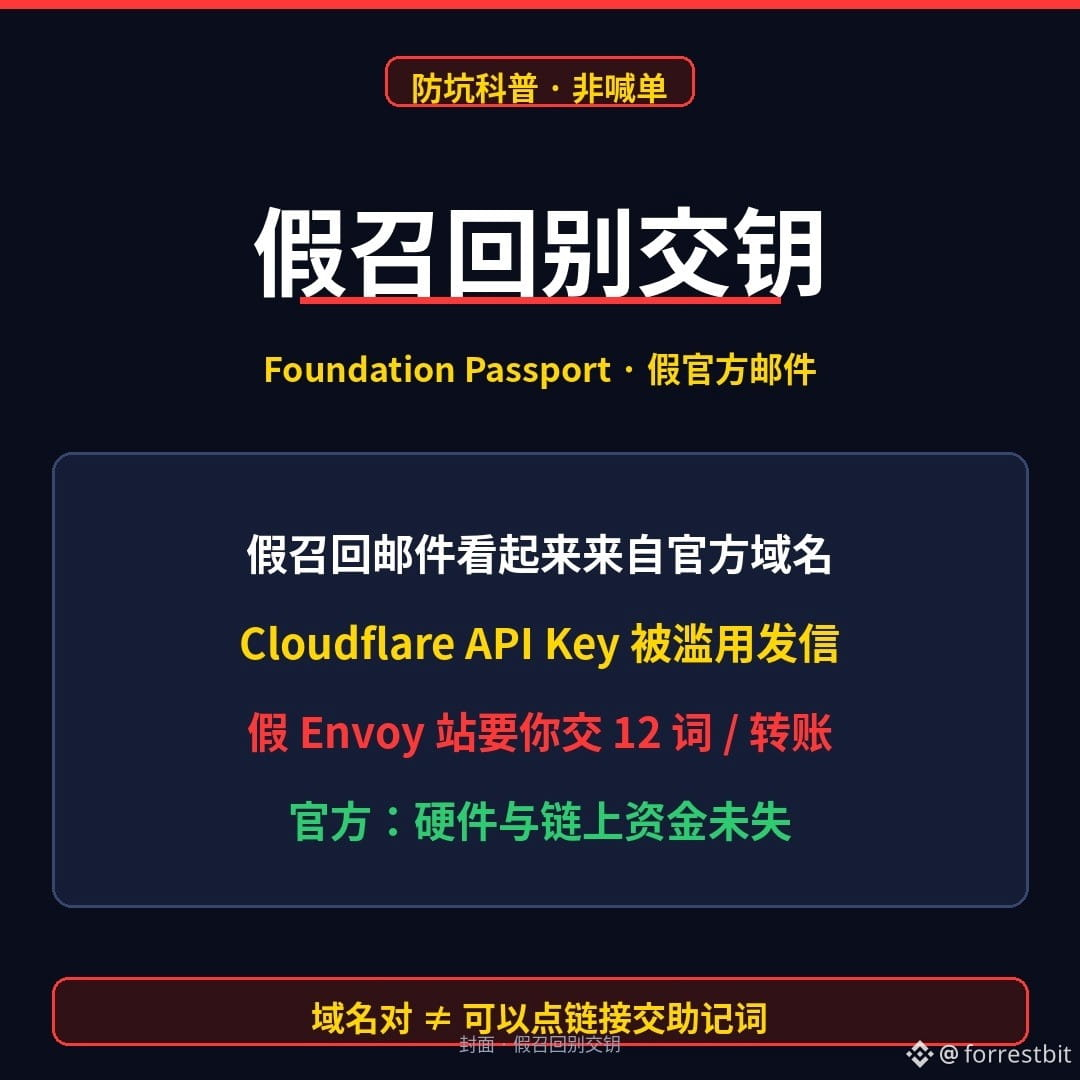
Domain emailnya cocok, tapi kamu masih berani memasukkan frasa pemulihan ke halaman web “penarikan resmi”?
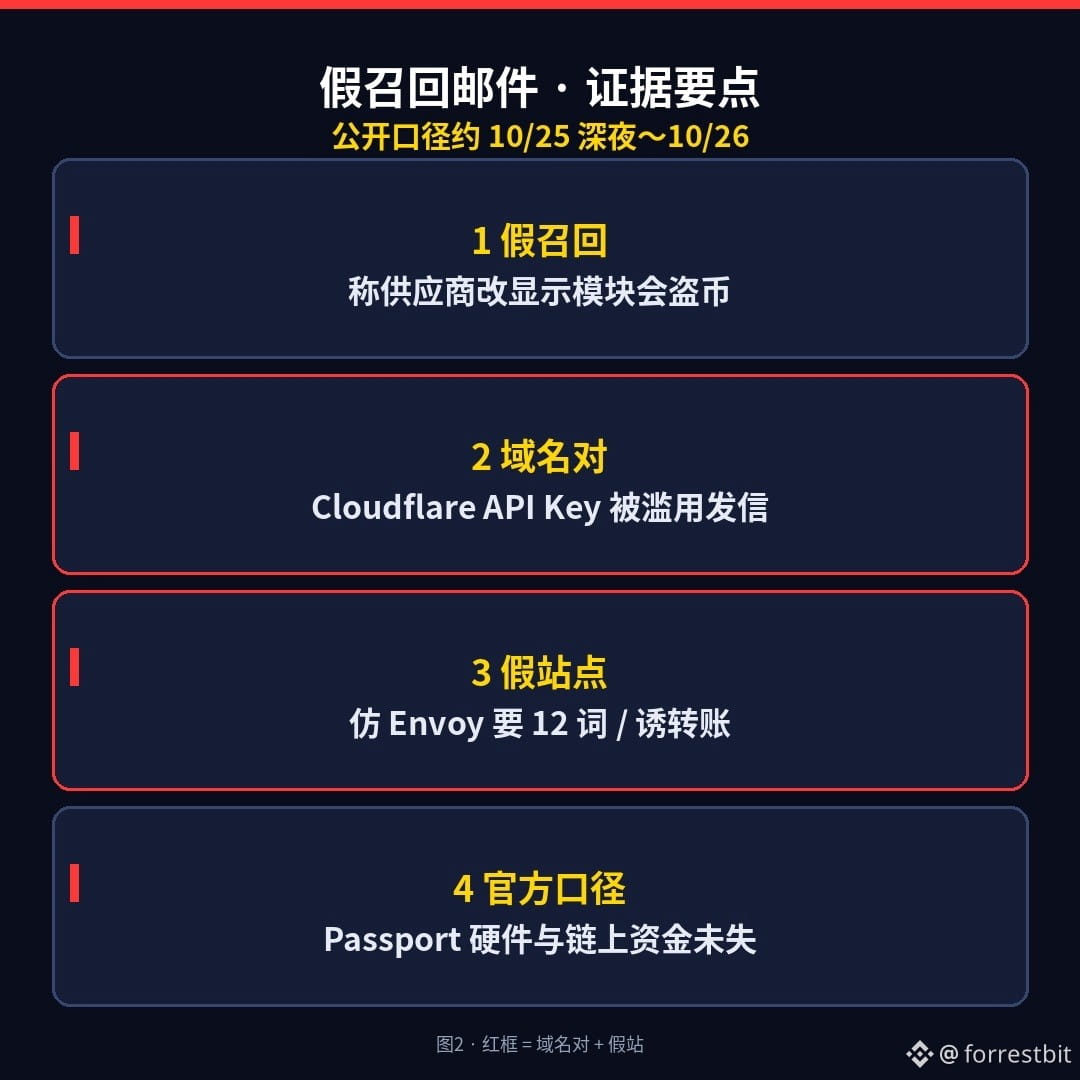
Sekitar larut malam 25 Oktober hingga 26 Oktober 2026: pengguna hardware wallet Foundation Passport menerima email “penarikan” palsu secara bertahap—isinya mengklaim pemasok telah mengubah modul layar yang akan mencuri koin, lalu mengarahkan mereka lewat tautan ke situs palsu yang meniru Envoy dan meminta 12 kata frasa pemulihan atau transfer dana untuk “menyelamatkan diri”. Yang mengerikan: email tampak dikirim dari domain resmi (Cloudflare API Key disalahgunakan); beberapa email bahkan mencantumkan nama asli/alamat/nomor pesanan, sehingga terasa lebih meyakinkan sebagai rekayasa sosial.
Pernyataan resmi membantahnya dengan satu kalimat: hardware Passport dan dana on-chain tidak terdampak; API Key sudah dicabut dan domain berbahaya sudah dinonaktifkan. CEO menyebut kerentanan pada aplikasi self-custody menyebabkan backend/email layanan pelanggan mungkin telah dibobol—masalahnya bukan chip yang diubah, tetapi “email dari domain yang benar” tetap bisa digunakan untuk phishing.
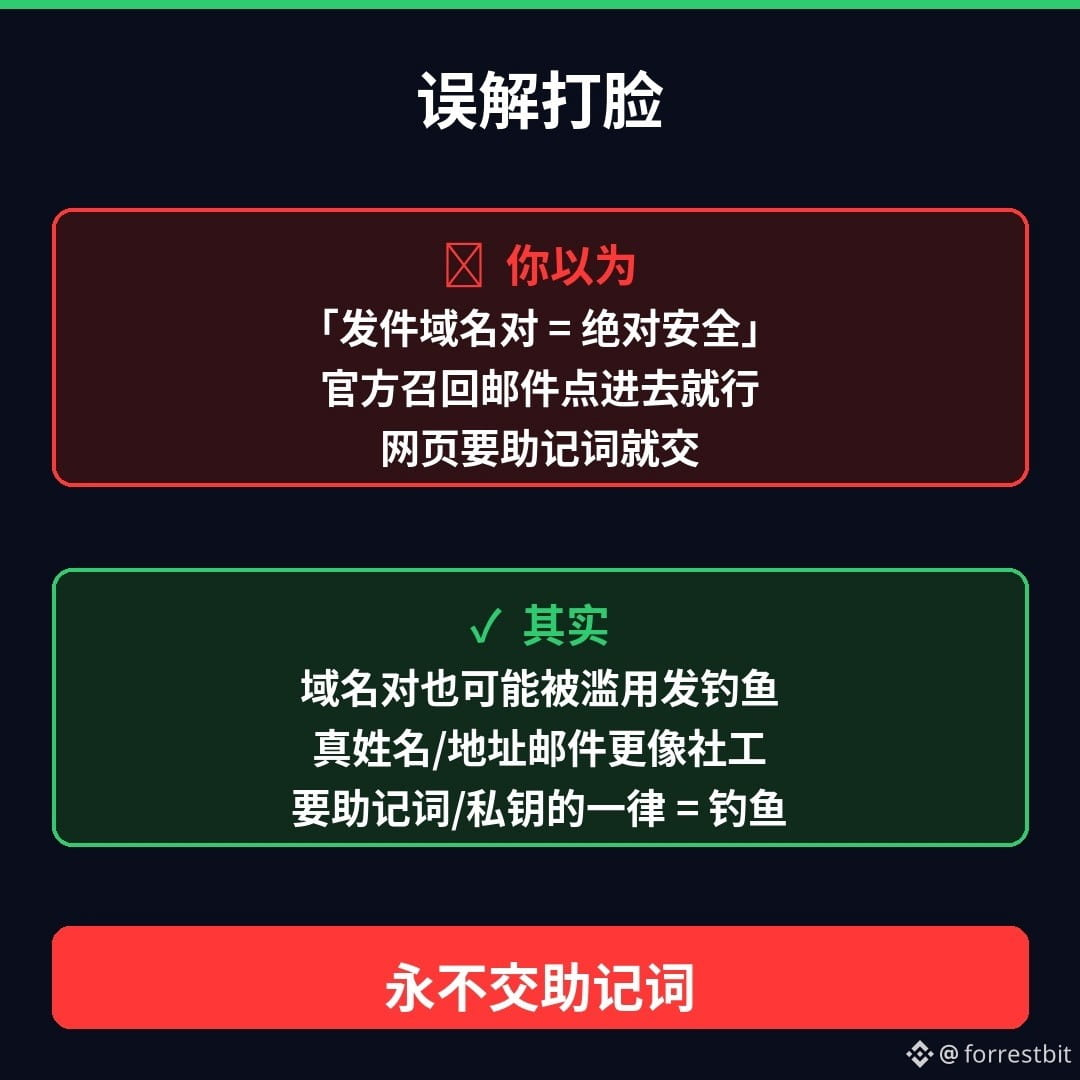
Kamu mengira “domain pengirim cocok = aman”? Sebenarnya, domain yang benar pun bisa disalahgunakan untuk mengirim phishing; email dengan informasi asli justru lebih berbahaya, bukan lebih tepercaya. Aturannya tetap: pihak resmi tidak akan pernah meminta frasa pemulihan; halaman web penarikan/layanan pelanggan mana pun yang meminta 12 kata atau private key = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Menerima email “penarikan Passport/penggantian modul layar” → jangan klik tautan, verifikasi hanya melalui saluran resmi yang kamu simpan sendiri
2)Jangan pernah memasukkan frasa pemulihan di halaman web mana pun untuk “upgrade/migrasi/menyelamatkan diri”
3)Jika sudah memberikan frasa pemulihan: anggap wallet tersebut sudah tidak aman, lalu pindahkan sisa dana ke wallet dengan frasa pemulihan baru (saya tidak bertransaksi, ini hanya pengingat tentang mekanismenya)
Mana yang lebih kamu takuti: A email penarikan palsu dari domain yang benar, atau B telepon palsu soal pengembalian/penukaran barang yang menyebut alamat pengiriman asli? Pilih satu di kolom komentar (jangan pernah membagikan frasa pemulihan/private key).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Tanggal dan informasi bersumber dari akun X resmi Foundation sekitar 25–26 Oktober serta kutipan dari pemberitaan publik; harap periksa kembali pernyataan terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.)
$BTC
#加密安全 #硬件钱包 #Web3科普
Domain emailnya cocok, tapi kamu masih berani memasukkan frasa pemulihan ke halaman web “penarikan resmi”?
Sekitar larut malam 25 Oktober hingga 26 Oktober 2026: pengguna hardware wallet Foundation Passport menerima email “penarikan” palsu secara bertahap—isinya mengklaim pemasok telah mengubah modul layar yang akan mencuri koin, lalu mengarahkan mereka lewat tautan ke situs palsu yang meniru Envoy dan meminta 12 kata frasa pemulihan atau transfer dana untuk “menyelamatkan diri”. Yang mengerikan: email tampak dikirim dari domain resmi (Cloudflare API Key disalahgunakan); beberapa email bahkan mencantumkan nama asli/alamat/nomor pesanan, sehingga terasa lebih meyakinkan sebagai rekayasa sosial.
Pernyataan resmi membantahnya dengan satu kalimat: hardware Passport dan dana on-chain tidak terdampak; API Key sudah dicabut dan domain berbahaya sudah dinonaktifkan. CEO menyebut kerentanan pada aplikasi self-custody menyebabkan backend/email layanan pelanggan mungkin telah dibobol—masalahnya bukan chip yang diubah, tetapi “email dari domain yang benar” tetap bisa digunakan untuk phishing.
Kamu mengira “domain pengirim cocok = aman”? Sebenarnya, domain yang benar pun bisa disalahgunakan untuk mengirim phishing; email dengan informasi asli justru lebih berbahaya, bukan lebih tepercaya. Aturannya tetap: pihak resmi tidak akan pernah meminta frasa pemulihan; halaman web penarikan/layanan pelanggan mana pun yang meminta 12 kata atau private key = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Menerima email “penarikan Passport/penggantian modul layar” → jangan klik tautan, verifikasi hanya melalui saluran resmi yang kamu simpan sendiri
2)Jangan pernah memasukkan frasa pemulihan di halaman web mana pun untuk “upgrade/migrasi/menyelamatkan diri”
3)Jika sudah memberikan frasa pemulihan: anggap wallet tersebut sudah tidak aman, lalu pindahkan sisa dana ke wallet dengan frasa pemulihan baru (saya tidak bertransaksi, ini hanya pengingat tentang mekanismenya)
Mana yang lebih kamu takuti: A email penarikan palsu dari domain yang benar, atau B telepon palsu soal pengembalian/penukaran barang yang menyebut alamat pengiriman asli? Pilih satu di kolom komentar (jangan pernah membagikan frasa pemulihan/private key).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Tanggal dan informasi bersumber dari akun X resmi Foundation sekitar 25–26 Oktober serta kutipan dari pemberitaan publik; harap periksa kembali pernyataan terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.)
$BTC
#加密安全 #硬件钱包 #Web3科普
Sekitar larut malam 25 Oktober hingga 26 Oktober 2026: pengguna hardware wallet Foundation Passport menerima email “penarikan” palsu secara bertahap—isinya mengklaim pemasok telah mengubah modul layar yang akan mencuri koin, lalu mengarahkan mereka lewat tautan ke situs palsu yang meniru Envoy dan meminta 12 kata frasa pemulihan atau transfer dana untuk “menyelamatkan diri”. Yang mengerikan: email tampak dikirim dari domain resmi (Cloudflare API Key disalahgunakan); beberapa email bahkan mencantumkan nama asli/alamat/nomor pesanan, sehingga terasa lebih meyakinkan sebagai rekayasa sosial.
Pernyataan resmi membantahnya dengan satu kalimat: hardware Passport dan dana on-chain tidak terdampak; API Key sudah dicabut dan domain berbahaya sudah dinonaktifkan. CEO menyebut kerentanan pada aplikasi self-custody menyebabkan backend/email layanan pelanggan mungkin telah dibobol—masalahnya bukan chip yang diubah, tetapi “email dari domain yang benar” tetap bisa digunakan untuk phishing.
Kamu mengira “domain pengirim cocok = aman”? Sebenarnya, domain yang benar pun bisa disalahgunakan untuk mengirim phishing; email dengan informasi asli justru lebih berbahaya, bukan lebih tepercaya. Aturannya tetap: pihak resmi tidak akan pernah meminta frasa pemulihan; halaman web penarikan/layanan pelanggan mana pun yang meminta 12 kata atau private key = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Menerima email “penarikan Passport/penggantian modul layar” → jangan klik tautan, verifikasi hanya melalui saluran resmi yang kamu simpan sendiri
2)Jangan pernah memasukkan frasa pemulihan di halaman web mana pun untuk “upgrade/migrasi/menyelamatkan diri”
3)Jika sudah memberikan frasa pemulihan: anggap wallet tersebut sudah tidak aman, lalu pindahkan sisa dana ke wallet dengan frasa pemulihan baru (saya tidak bertransaksi, ini hanya pengingat tentang mekanismenya)
Mana yang lebih kamu takuti: A email penarikan palsu dari domain yang benar, atau B telepon palsu soal pengembalian/penukaran barang yang menyebut alamat pengiriman asli? Pilih satu di kolom komentar (jangan pernah membagikan frasa pemulihan/private key).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi sinyal trading. Tanggal dan informasi bersumber dari akun X resmi Foundation sekitar 25–26 Oktober serta kutipan dari pemberitaan publik; harap periksa kembali pernyataan terbaru sebelum dipublikasikan. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.)
$BTC
#加密安全 #硬件钱包 #Web3科普
1
240
·
--
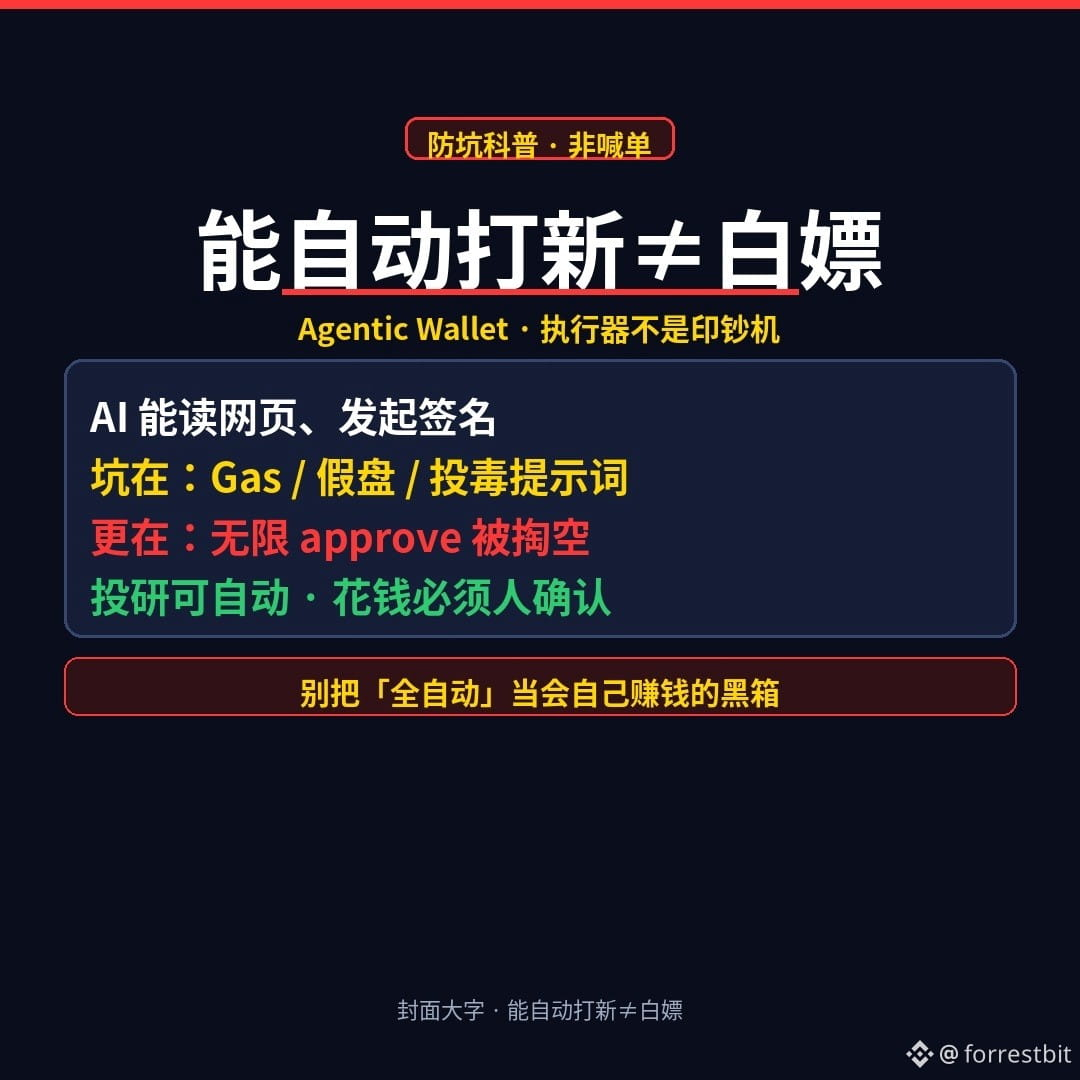
“Bisa ikut beli token baru secara otomatis” terdengar menggiurkan, tapi jebakannya biasanya bukan di private key
Katanya “Agentic Wallet + AI” bisa otomatis ikut beli token baru dan melakukan riset investasi 24 jam sehari. Reaksi pertama banyak orang: akhirnya bisa rebahan sambil dapat semuanya gratis?
Mari bicara terus terang.
Apa itu Agentic Wallet (secara sederhana)?
Ini bukan “cold wallet yang lebih pintar”, melainkan cara menghubungkan tugas seperti “membaca halaman, memberi instruksi, dan memulai penandatanganan/transaksi” ke asisten AI. AI membaca URL dan tugas yang kamu berikan, lalu wallet benar-benar mengeksekusinya di blockchain.
Jadi, pada dasarnya ini adalah alat eksekusi dengan izin untuk menandatangani, bukan mesin pencetak uang otomatis.
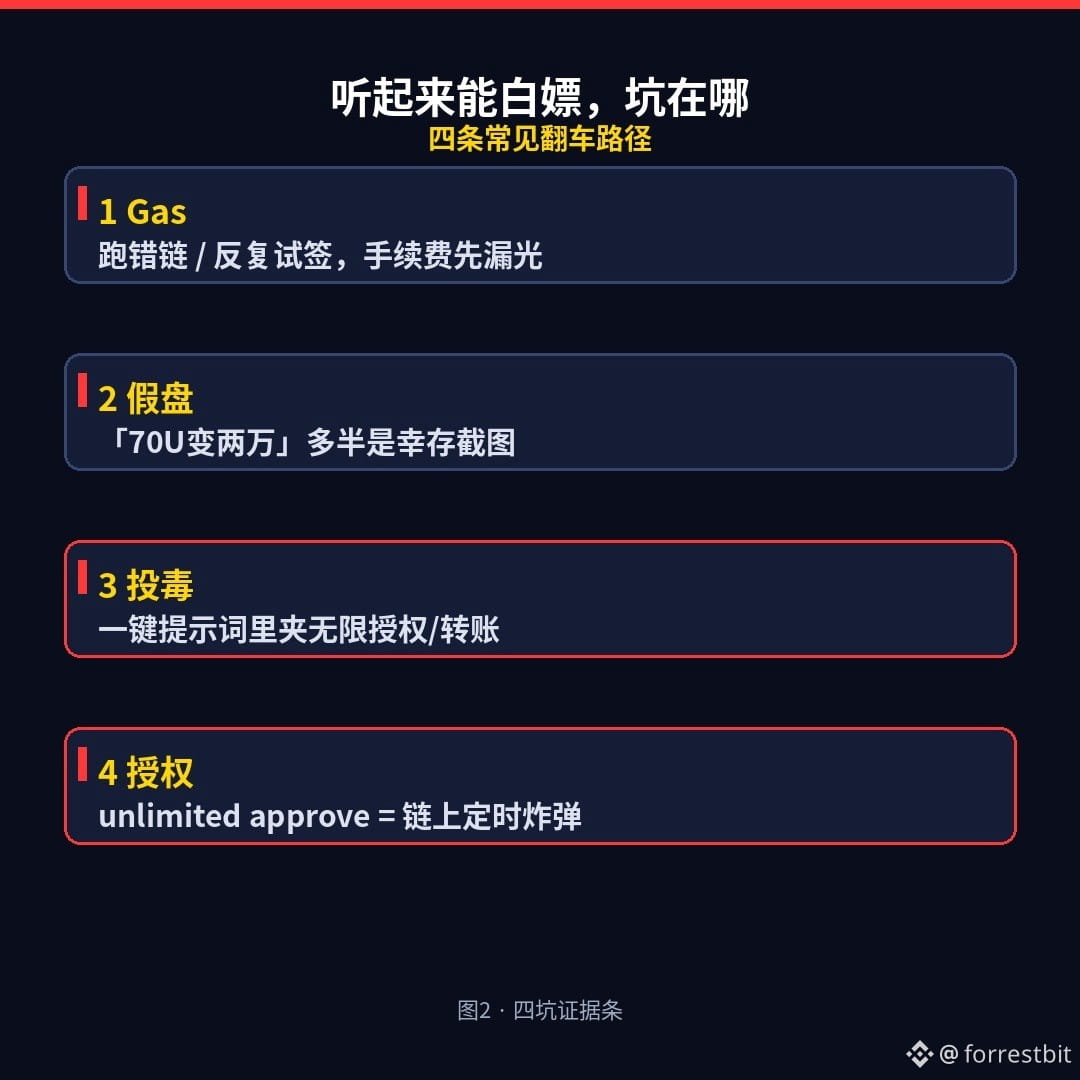
Terdengar bisa dapat untung gratis secara otomatis. Di mana jebakannya?
1)Gas dan biaya transaksi: alat ini tidak akan membebaskanmu dari biaya gas. Salah memilih jaringan, mencoba berkali-kali, atau menandatangani transaksi di proyek palsu beberapa kali—uangmu akan terkuras duluan oleh biaya.
2)Proyek palsu / promosi token “bakal meroket”: tangkapan layar di grup yang menunjukkan “70 USDT jadi 20 ribu” biasanya cuma contoh yang berhasil selamat; mereka yang kehilangan semuanya dalam kelompok yang sama tidak akan mengunggah gambar. Kalau kamu tidak bisa menilai kedalaman likuiditas untuk menjual token, jangan percaya klaim “untung tanpa risiko”.
3)Instruksi berbahaya: halaman web, komentar, atau “prompt sekali klik” yang disalin dari orang lain mungkin menyisipkan instruksi seperti “beri izin tanpa batas / transfer ke alamat tertentu”. Saat AI menuruti instruksi itu, kamu mengira sedang ikut beli token baru, padahal sebenarnya sedang menandatangani jebakan.
4)Aset terkuras lewat izin (approve): aset di blockchain bisa dikuras. Cara klasiknya sering kali bukan karena seed phrase hilang, melainkan karena kamu menandatangani izin yang membolehkan “kontrak tertentu memindahkan token saya, tanpa batas jumlah”. Izin itu tercatat di blockchain dan bisa digunakan kapan saja setelahnya.
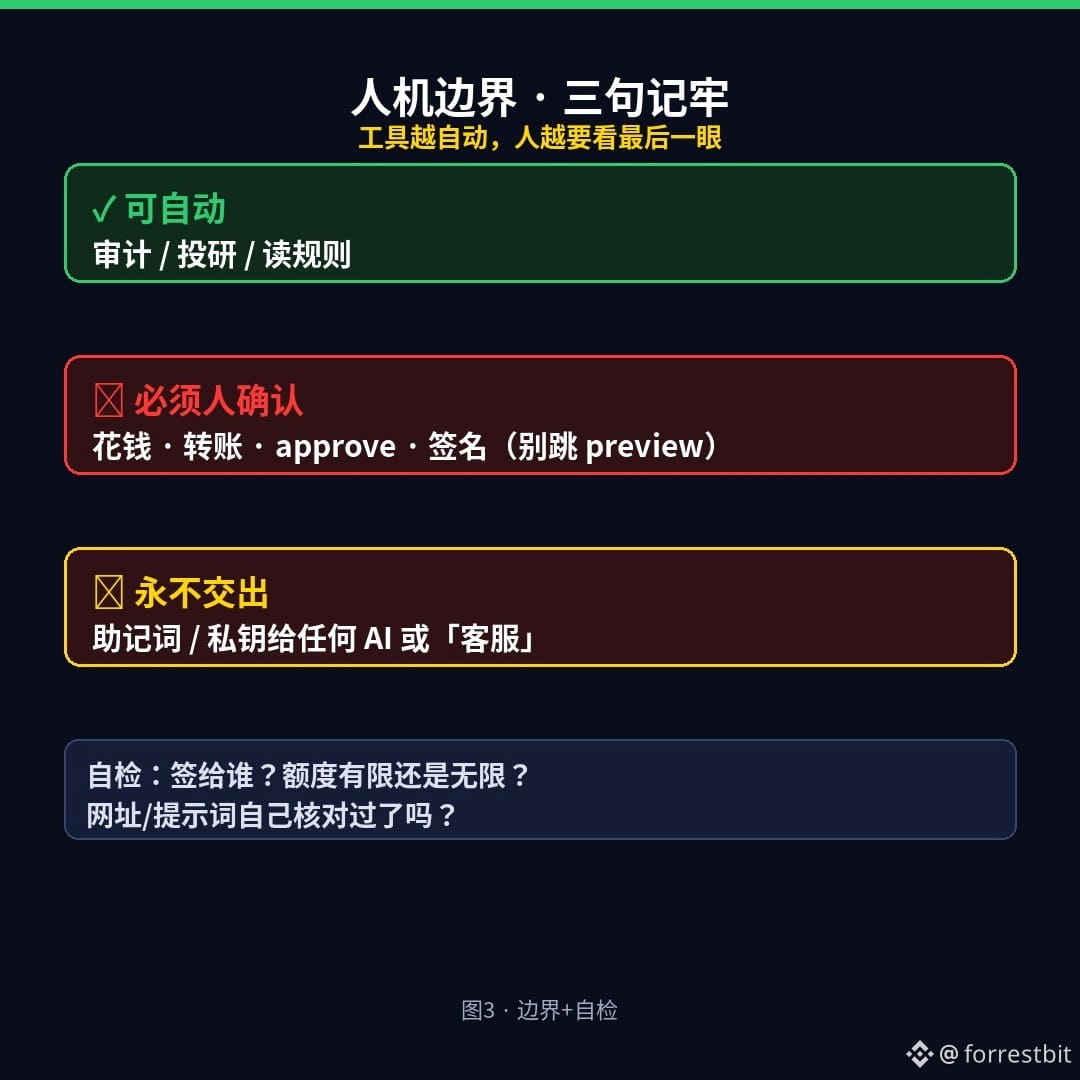
Batas antara manusia dan AI (cukup ingat tiga hal ini)
- Audit / riset investasi / membaca aturan: boleh diotomatisasi dengan AI.
- Membelanjakan uang, transfer, approve, menandatangani: harus dikonfirmasi manusia; jangan lewati pratinjau.
- Seed phrase / private key: jangan pernah diberikan kepada AI mana pun, “layanan pelanggan” mana pun, atau bot tutorial mana pun. Skill resmi pun seharusnya tidak meminta hal ini.
Semakin otomatis alatnya, semakin penting bagi manusia untuk memeriksa sekali lagi: ditandatangani untuk siapa, berapa jumlah izinnya, dan apakah izinnya tanpa batas.
Kamu boleh menggunakan Agentic Wallet; kamu hanya tidak boleh menganggapnya sebagai “kotak hitam yang bisa menghasilkan uang sendiri”.
Pemeriksaan mandiri pembaca (cek sebelum mengirim)
□ Apakah saya bisa menjelaskan kontrak yang menjadi tujuan tanda tangan kali ini? Apakah jumlah izinnya terbatas atau tanpa batas?
□ Apakah prompt/URL ini sudah saya buka dan periksa sendiri, bukan sekadar salin-tempel sekali klik dari grup?
□ Jika hanya untuk riset investasi: apakah fitur pengeluaran otomatis sudah dimatikan atau ditolak, dan hanya akses baca yang dipertahankan?
Mana yang lebih kamu khawatirkan: A halaman palsu untuk ikut beli token baru yang menipu agar kamu memberi izin tanpa batas, atau B fitur “serba otomatis” yang terus berjalan sampai menghabiskan semua gas? Pilih satu di kolom komentar (jangan tempel seed phrase).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi rekomendasi token. Konten ini dibuat dengan bantuan AI dan disunting oleh manusia.)
$BTC
#加密安全 #AgenticWallet #EdukasiWeb3
“Bisa ikut beli token baru secara otomatis” terdengar menggiurkan, tapi jebakannya biasanya bukan di private key
Katanya “Agentic Wallet + AI” bisa otomatis ikut beli token baru dan melakukan riset investasi 24 jam sehari. Reaksi pertama banyak orang: akhirnya bisa rebahan sambil dapat semuanya gratis?
Mari bicara terus terang.
Apa itu Agentic Wallet (secara sederhana)?
Ini bukan “cold wallet yang lebih pintar”, melainkan cara menghubungkan tugas seperti “membaca halaman, memberi instruksi, dan memulai penandatanganan/transaksi” ke asisten AI. AI membaca URL dan tugas yang kamu berikan, lalu wallet benar-benar mengeksekusinya di blockchain.
Jadi, pada dasarnya ini adalah alat eksekusi dengan izin untuk menandatangani, bukan mesin pencetak uang otomatis.
Terdengar bisa dapat untung gratis secara otomatis. Di mana jebakannya?
1)Gas dan biaya transaksi: alat ini tidak akan membebaskanmu dari biaya gas. Salah memilih jaringan, mencoba berkali-kali, atau menandatangani transaksi di proyek palsu beberapa kali—uangmu akan terkuras duluan oleh biaya.
2)Proyek palsu / promosi token “bakal meroket”: tangkapan layar di grup yang menunjukkan “70 USDT jadi 20 ribu” biasanya cuma contoh yang berhasil selamat; mereka yang kehilangan semuanya dalam kelompok yang sama tidak akan mengunggah gambar. Kalau kamu tidak bisa menilai kedalaman likuiditas untuk menjual token, jangan percaya klaim “untung tanpa risiko”.
3)Instruksi berbahaya: halaman web, komentar, atau “prompt sekali klik” yang disalin dari orang lain mungkin menyisipkan instruksi seperti “beri izin tanpa batas / transfer ke alamat tertentu”. Saat AI menuruti instruksi itu, kamu mengira sedang ikut beli token baru, padahal sebenarnya sedang menandatangani jebakan.
4)Aset terkuras lewat izin (approve): aset di blockchain bisa dikuras. Cara klasiknya sering kali bukan karena seed phrase hilang, melainkan karena kamu menandatangani izin yang membolehkan “kontrak tertentu memindahkan token saya, tanpa batas jumlah”. Izin itu tercatat di blockchain dan bisa digunakan kapan saja setelahnya.
Batas antara manusia dan AI (cukup ingat tiga hal ini)
- Audit / riset investasi / membaca aturan: boleh diotomatisasi dengan AI.
- Membelanjakan uang, transfer, approve, menandatangani: harus dikonfirmasi manusia; jangan lewati pratinjau.
- Seed phrase / private key: jangan pernah diberikan kepada AI mana pun, “layanan pelanggan” mana pun, atau bot tutorial mana pun. Skill resmi pun seharusnya tidak meminta hal ini.
Semakin otomatis alatnya, semakin penting bagi manusia untuk memeriksa sekali lagi: ditandatangani untuk siapa, berapa jumlah izinnya, dan apakah izinnya tanpa batas.
Kamu boleh menggunakan Agentic Wallet; kamu hanya tidak boleh menganggapnya sebagai “kotak hitam yang bisa menghasilkan uang sendiri”.
Pemeriksaan mandiri pembaca (cek sebelum mengirim)
□ Apakah saya bisa menjelaskan kontrak yang menjadi tujuan tanda tangan kali ini? Apakah jumlah izinnya terbatas atau tanpa batas?
□ Apakah prompt/URL ini sudah saya buka dan periksa sendiri, bukan sekadar salin-tempel sekali klik dari grup?
□ Jika hanya untuk riset investasi: apakah fitur pengeluaran otomatis sudah dimatikan atau ditolak, dan hanya akses baca yang dipertahankan?
Mana yang lebih kamu khawatirkan: A halaman palsu untuk ikut beli token baru yang menipu agar kamu memberi izin tanpa batas, atau B fitur “serba otomatis” yang terus berjalan sampai menghabiskan semua gas? Pilih satu di kolom komentar (jangan tempel seed phrase).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi rekomendasi token. Konten ini dibuat dengan bantuan AI dan disunting oleh manusia.)
$BTC
#加密安全 #AgenticWallet #EdukasiWeb3
Katanya “Agentic Wallet + AI” bisa otomatis ikut beli token baru dan melakukan riset investasi 24 jam sehari. Reaksi pertama banyak orang: akhirnya bisa rebahan sambil dapat semuanya gratis?
Mari bicara terus terang.
Apa itu Agentic Wallet (secara sederhana)?
Ini bukan “cold wallet yang lebih pintar”, melainkan cara menghubungkan tugas seperti “membaca halaman, memberi instruksi, dan memulai penandatanganan/transaksi” ke asisten AI. AI membaca URL dan tugas yang kamu berikan, lalu wallet benar-benar mengeksekusinya di blockchain.
Jadi, pada dasarnya ini adalah alat eksekusi dengan izin untuk menandatangani, bukan mesin pencetak uang otomatis.
Terdengar bisa dapat untung gratis secara otomatis. Di mana jebakannya?
1)Gas dan biaya transaksi: alat ini tidak akan membebaskanmu dari biaya gas. Salah memilih jaringan, mencoba berkali-kali, atau menandatangani transaksi di proyek palsu beberapa kali—uangmu akan terkuras duluan oleh biaya.
2)Proyek palsu / promosi token “bakal meroket”: tangkapan layar di grup yang menunjukkan “70 USDT jadi 20 ribu” biasanya cuma contoh yang berhasil selamat; mereka yang kehilangan semuanya dalam kelompok yang sama tidak akan mengunggah gambar. Kalau kamu tidak bisa menilai kedalaman likuiditas untuk menjual token, jangan percaya klaim “untung tanpa risiko”.
3)Instruksi berbahaya: halaman web, komentar, atau “prompt sekali klik” yang disalin dari orang lain mungkin menyisipkan instruksi seperti “beri izin tanpa batas / transfer ke alamat tertentu”. Saat AI menuruti instruksi itu, kamu mengira sedang ikut beli token baru, padahal sebenarnya sedang menandatangani jebakan.
4)Aset terkuras lewat izin (approve): aset di blockchain bisa dikuras. Cara klasiknya sering kali bukan karena seed phrase hilang, melainkan karena kamu menandatangani izin yang membolehkan “kontrak tertentu memindahkan token saya, tanpa batas jumlah”. Izin itu tercatat di blockchain dan bisa digunakan kapan saja setelahnya.
Batas antara manusia dan AI (cukup ingat tiga hal ini)
- Audit / riset investasi / membaca aturan: boleh diotomatisasi dengan AI.
- Membelanjakan uang, transfer, approve, menandatangani: harus dikonfirmasi manusia; jangan lewati pratinjau.
- Seed phrase / private key: jangan pernah diberikan kepada AI mana pun, “layanan pelanggan” mana pun, atau bot tutorial mana pun. Skill resmi pun seharusnya tidak meminta hal ini.
Semakin otomatis alatnya, semakin penting bagi manusia untuk memeriksa sekali lagi: ditandatangani untuk siapa, berapa jumlah izinnya, dan apakah izinnya tanpa batas.
Kamu boleh menggunakan Agentic Wallet; kamu hanya tidak boleh menganggapnya sebagai “kotak hitam yang bisa menghasilkan uang sendiri”.
Pemeriksaan mandiri pembaca (cek sebelum mengirim)
□ Apakah saya bisa menjelaskan kontrak yang menjadi tujuan tanda tangan kali ini? Apakah jumlah izinnya terbatas atau tanpa batas?
□ Apakah prompt/URL ini sudah saya buka dan periksa sendiri, bukan sekadar salin-tempel sekali klik dari grup?
□ Jika hanya untuk riset investasi: apakah fitur pengeluaran otomatis sudah dimatikan atau ditolak, dan hanya akses baca yang dipertahankan?
Mana yang lebih kamu khawatirkan: A halaman palsu untuk ikut beli token baru yang menipu agar kamu memberi izin tanpa batas, atau B fitur “serba otomatis” yang terus berjalan sampai menghabiskan semua gas? Pilih satu di kolom komentar (jangan tempel seed phrase).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi atau memberi rekomendasi token. Konten ini dibuat dengan bantuan AI dan disunting oleh manusia.)
$BTC
#加密安全 #AgenticWallet #EdukasiWeb3
123
·
--
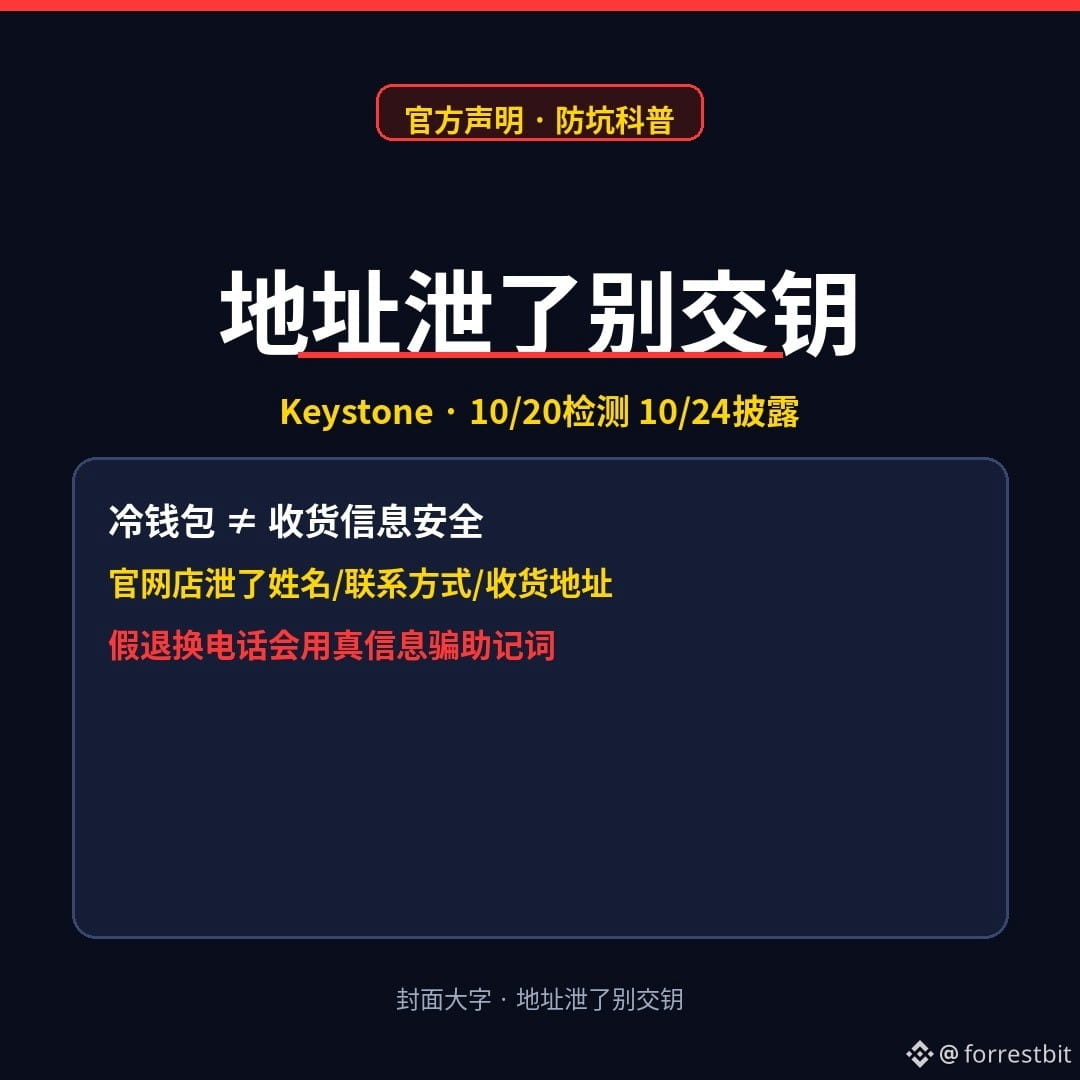
Alamat pengiriman bocor dari situs resmi Keystone—beranikah kamu memberikan frasa pemulihan kepada penelepon yang mengaku dari layanan «pengembalian dan penukaran resmi»?
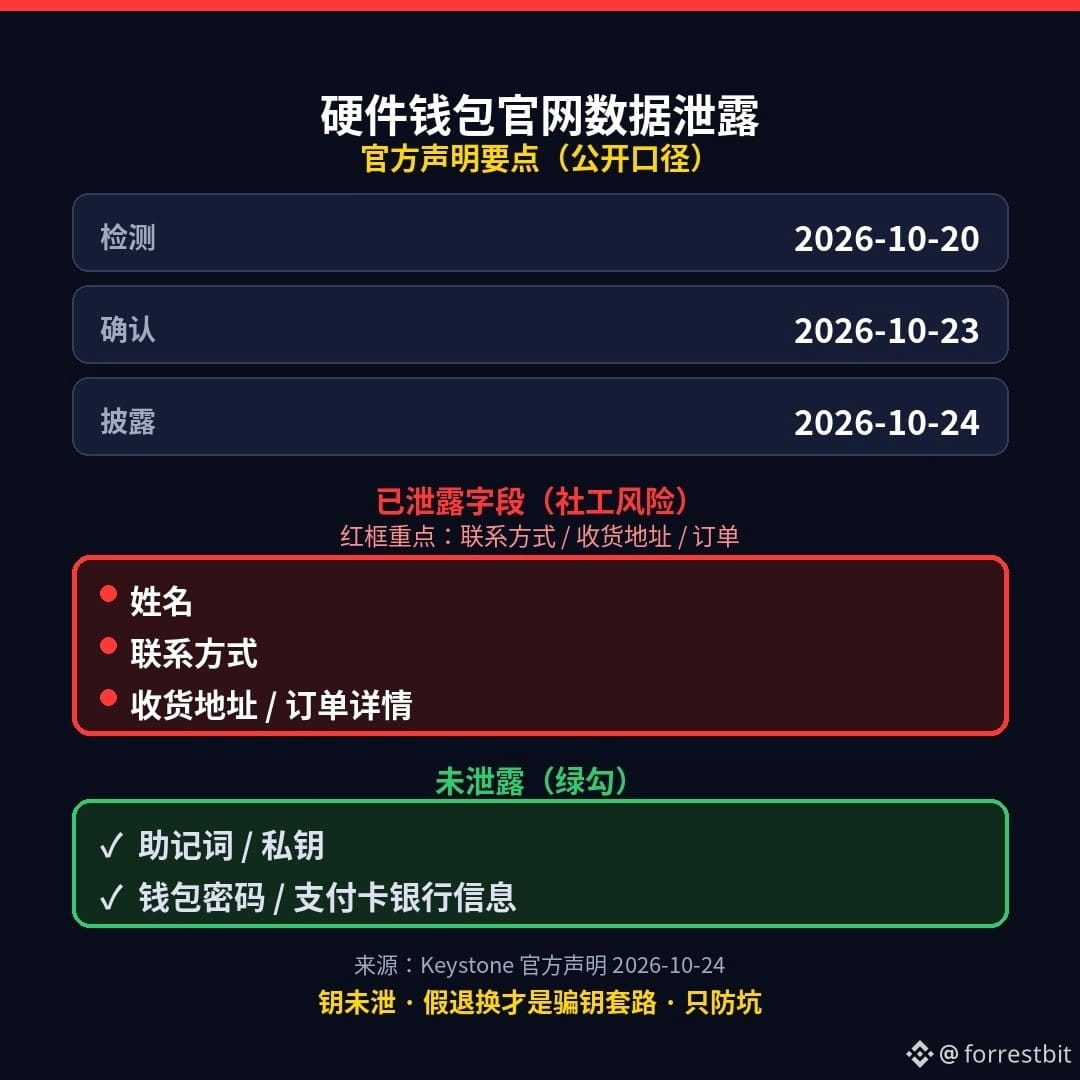
Pernyataan publik: Keystone, produsen dompet perangkat keras, mengungkapkan sekitar 2026-10-24 bahwa ada anomali data di toko situs resminya—terdeteksi pada 10/20 dan dikonfirmasi pada 10/23. Data yang bocor: nama, informasi kontak, alamat pengiriman, dan detail pesanan; data yang tidak bocor: informasi bank kartu pembayaran, frasa pemulihan, kunci privat, dan kata sandi dompet.
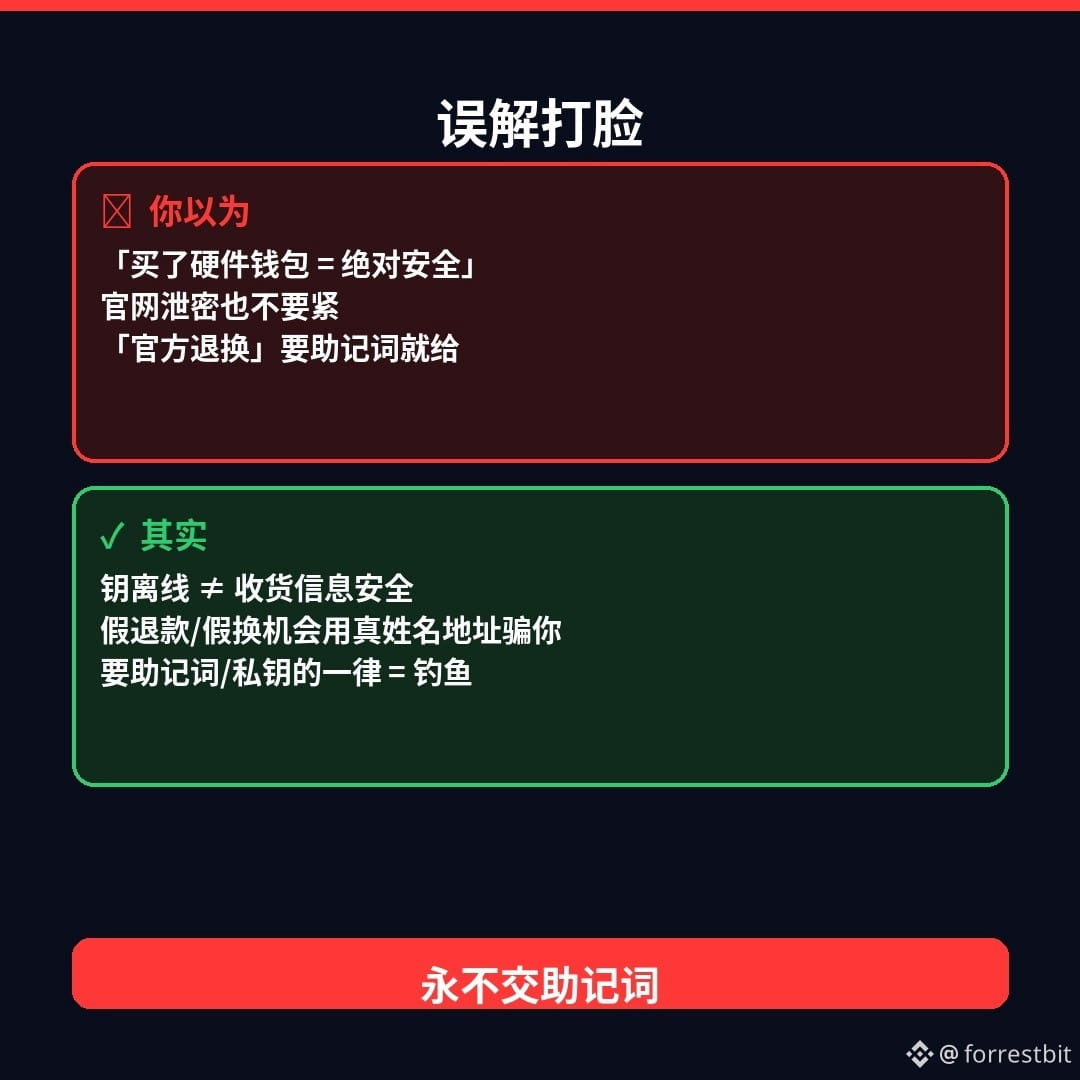
Banyak orang mengira «kalau sudah membeli dompet dingin, pasti aman»—nah, di sinilah anggapan itu terpatahkan: kunci bisa disimpan secara offline, tetapi informasi pengiriman dari toko situs resmi tetap bisa bocor. Penipu yang berpura-pura mengurus pengembalian dana, penggantian perangkat, atau menjadi layanan pelanggan akan menggunakan nama dan alamat aslimu untuk menipumu agar memberikan frasa pemulihan. Aturan mutlaknya sederhana: panggilan telepon, tautan pengiriman, atau situs web apa pun yang meminta frasa pemulihan atau kunci privatmu = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jika menerima telepon dari orang yang mengaku menangani «pengembalian atau penukaran resmi» dan meminta frasa pemulihan → tutup telepon, lalu verifikasi hanya melalui kanal resmi yang sudah kamu simpan sendiri
2)Jangan klik tautan pengiriman atau SMS asing yang menawarkan «perangkat baru sebagai pengganti»
3)Simpan frasa pemulihan hanya di media offline; jangan pernah mengucapkannya atau memotretnya lalu mengirimkannya kepada siapa pun
Peringatan risiko: Tanggal dan daftar data yang terdampak bersumber dari pernyataan resmi Keystone dan kutipan dalam pemberitaan publik. Periksa kembali informasi terbaru sebelum mengunggah; ini bukan saran investasi. Tidak merekomendasikan koin dan tidak mengajak membeli atau menjual. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Mana yang lebih kamu khawatirkan: menerima telepon «pengembalian dana resmi» atau mendapat tautan pengiriman untuk «perangkat baru sebagai pengganti»? Pilih salah satu di kolom komentar (jangan pernah mencantumkan frasa pemulihan/kunci privat).
$BTC
#加密安全 #硬件钱包 #EdukasiWeb3
Alamat pengiriman bocor dari situs resmi Keystone—beranikah kamu memberikan frasa pemulihan kepada penelepon yang mengaku dari layanan «pengembalian dan penukaran resmi»?
Pernyataan publik: Keystone, produsen dompet perangkat keras, mengungkapkan sekitar 2026-10-24 bahwa ada anomali data di toko situs resminya—terdeteksi pada 10/20 dan dikonfirmasi pada 10/23. Data yang bocor: nama, informasi kontak, alamat pengiriman, dan detail pesanan; data yang tidak bocor: informasi bank kartu pembayaran, frasa pemulihan, kunci privat, dan kata sandi dompet.
Banyak orang mengira «kalau sudah membeli dompet dingin, pasti aman»—nah, di sinilah anggapan itu terpatahkan: kunci bisa disimpan secara offline, tetapi informasi pengiriman dari toko situs resmi tetap bisa bocor. Penipu yang berpura-pura mengurus pengembalian dana, penggantian perangkat, atau menjadi layanan pelanggan akan menggunakan nama dan alamat aslimu untuk menipumu agar memberikan frasa pemulihan. Aturan mutlaknya sederhana: panggilan telepon, tautan pengiriman, atau situs web apa pun yang meminta frasa pemulihan atau kunci privatmu = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jika menerima telepon dari orang yang mengaku menangani «pengembalian atau penukaran resmi» dan meminta frasa pemulihan → tutup telepon, lalu verifikasi hanya melalui kanal resmi yang sudah kamu simpan sendiri
2)Jangan klik tautan pengiriman atau SMS asing yang menawarkan «perangkat baru sebagai pengganti»
3)Simpan frasa pemulihan hanya di media offline; jangan pernah mengucapkannya atau memotretnya lalu mengirimkannya kepada siapa pun
Peringatan risiko: Tanggal dan daftar data yang terdampak bersumber dari pernyataan resmi Keystone dan kutipan dalam pemberitaan publik. Periksa kembali informasi terbaru sebelum mengunggah; ini bukan saran investasi. Tidak merekomendasikan koin dan tidak mengajak membeli atau menjual. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Mana yang lebih kamu khawatirkan: menerima telepon «pengembalian dana resmi» atau mendapat tautan pengiriman untuk «perangkat baru sebagai pengganti»? Pilih salah satu di kolom komentar (jangan pernah mencantumkan frasa pemulihan/kunci privat).
$BTC
#加密安全 #硬件钱包 #EdukasiWeb3
Pernyataan publik: Keystone, produsen dompet perangkat keras, mengungkapkan sekitar 2026-10-24 bahwa ada anomali data di toko situs resminya—terdeteksi pada 10/20 dan dikonfirmasi pada 10/23. Data yang bocor: nama, informasi kontak, alamat pengiriman, dan detail pesanan; data yang tidak bocor: informasi bank kartu pembayaran, frasa pemulihan, kunci privat, dan kata sandi dompet.
Banyak orang mengira «kalau sudah membeli dompet dingin, pasti aman»—nah, di sinilah anggapan itu terpatahkan: kunci bisa disimpan secara offline, tetapi informasi pengiriman dari toko situs resmi tetap bisa bocor. Penipu yang berpura-pura mengurus pengembalian dana, penggantian perangkat, atau menjadi layanan pelanggan akan menggunakan nama dan alamat aslimu untuk menipumu agar memberikan frasa pemulihan. Aturan mutlaknya sederhana: panggilan telepon, tautan pengiriman, atau situs web apa pun yang meminta frasa pemulihan atau kunci privatmu = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jika menerima telepon dari orang yang mengaku menangani «pengembalian atau penukaran resmi» dan meminta frasa pemulihan → tutup telepon, lalu verifikasi hanya melalui kanal resmi yang sudah kamu simpan sendiri
2)Jangan klik tautan pengiriman atau SMS asing yang menawarkan «perangkat baru sebagai pengganti»
3)Simpan frasa pemulihan hanya di media offline; jangan pernah mengucapkannya atau memotretnya lalu mengirimkannya kepada siapa pun
Peringatan risiko: Tanggal dan daftar data yang terdampak bersumber dari pernyataan resmi Keystone dan kutipan dalam pemberitaan publik. Periksa kembali informasi terbaru sebelum mengunggah; ini bukan saran investasi. Tidak merekomendasikan koin dan tidak mengajak membeli atau menjual. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Mana yang lebih kamu khawatirkan: menerima telepon «pengembalian dana resmi» atau mendapat tautan pengiriman untuk «perangkat baru sebagai pengganti»? Pilih salah satu di kolom komentar (jangan pernah mencantumkan frasa pemulihan/kunci privat).
$BTC
#加密安全 #硬件钱包 #EdukasiWeb3
1
179
·
--
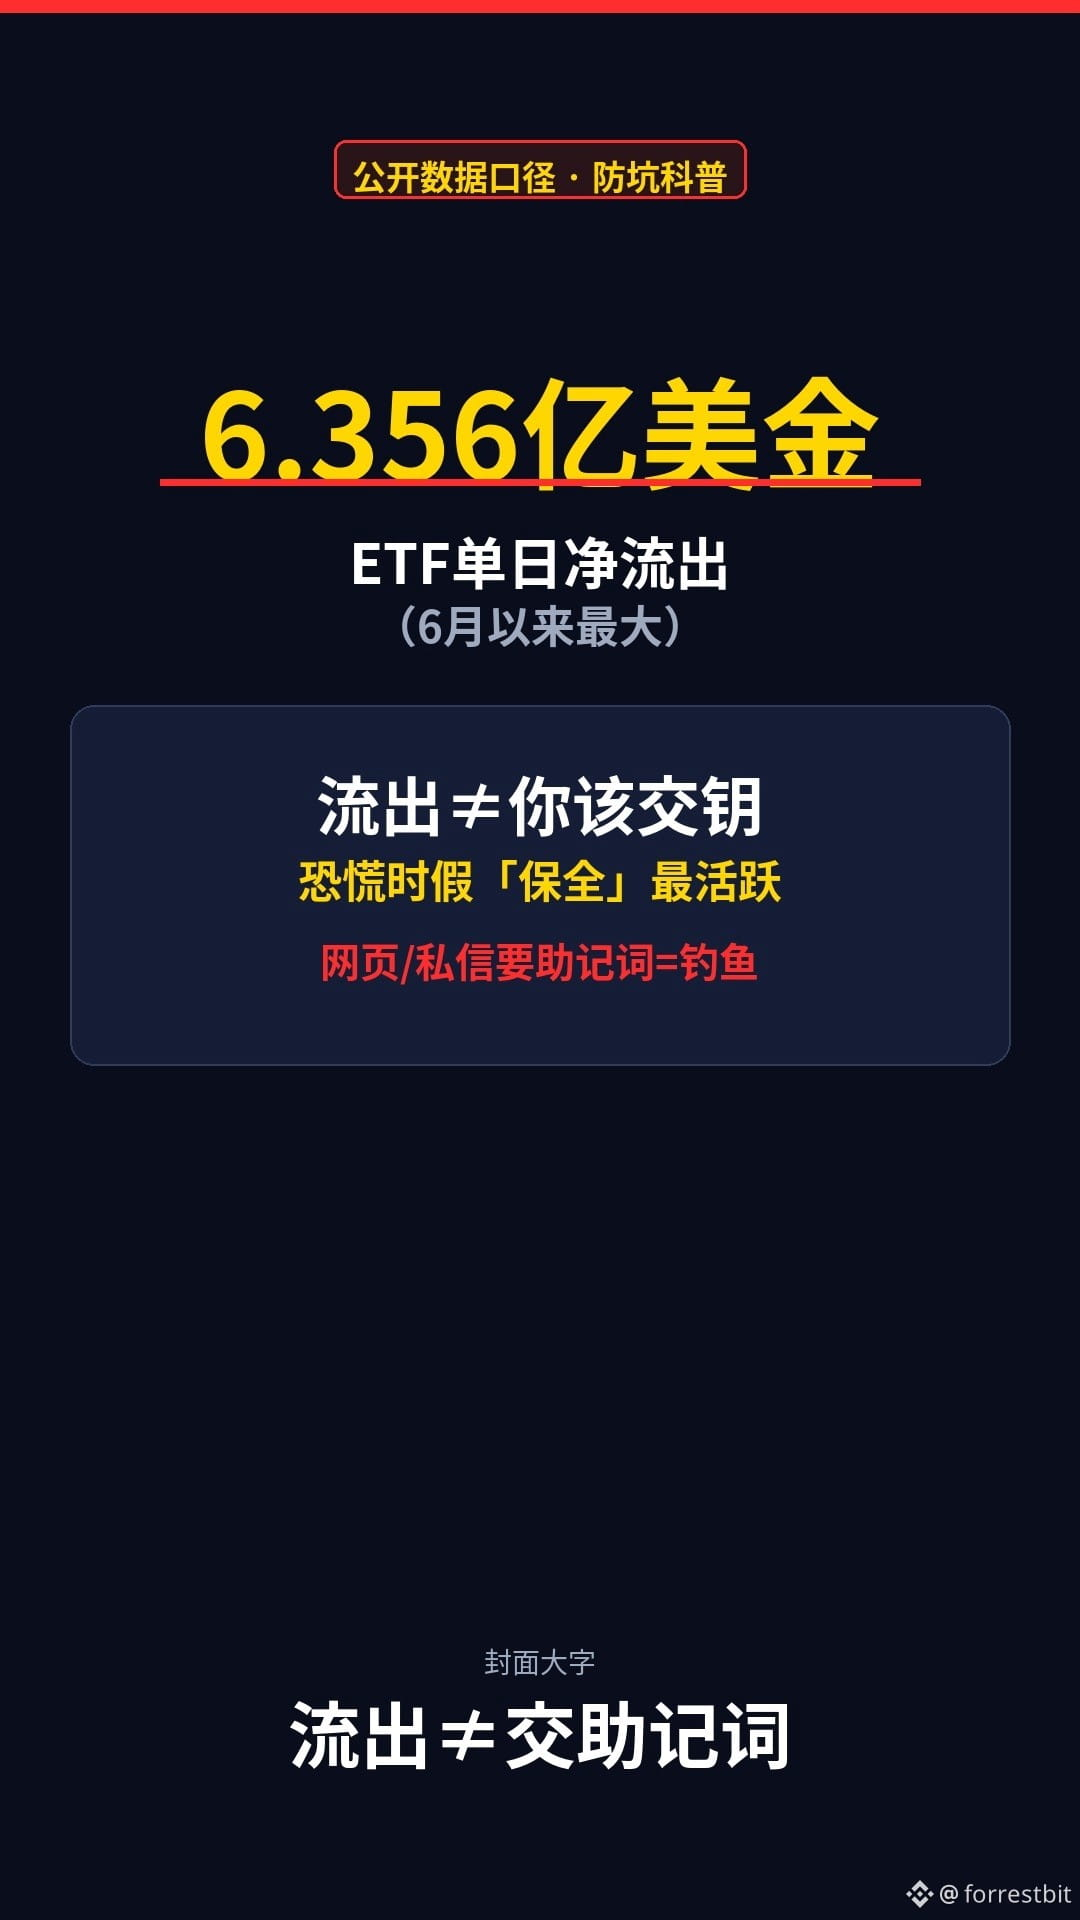
ETF mengalami arus keluar lebih dari US$600 juta dalam sehari—beranikah kamu menyerahkan seed phrase kepada DM yang menawarkan “perlindungan aset”?
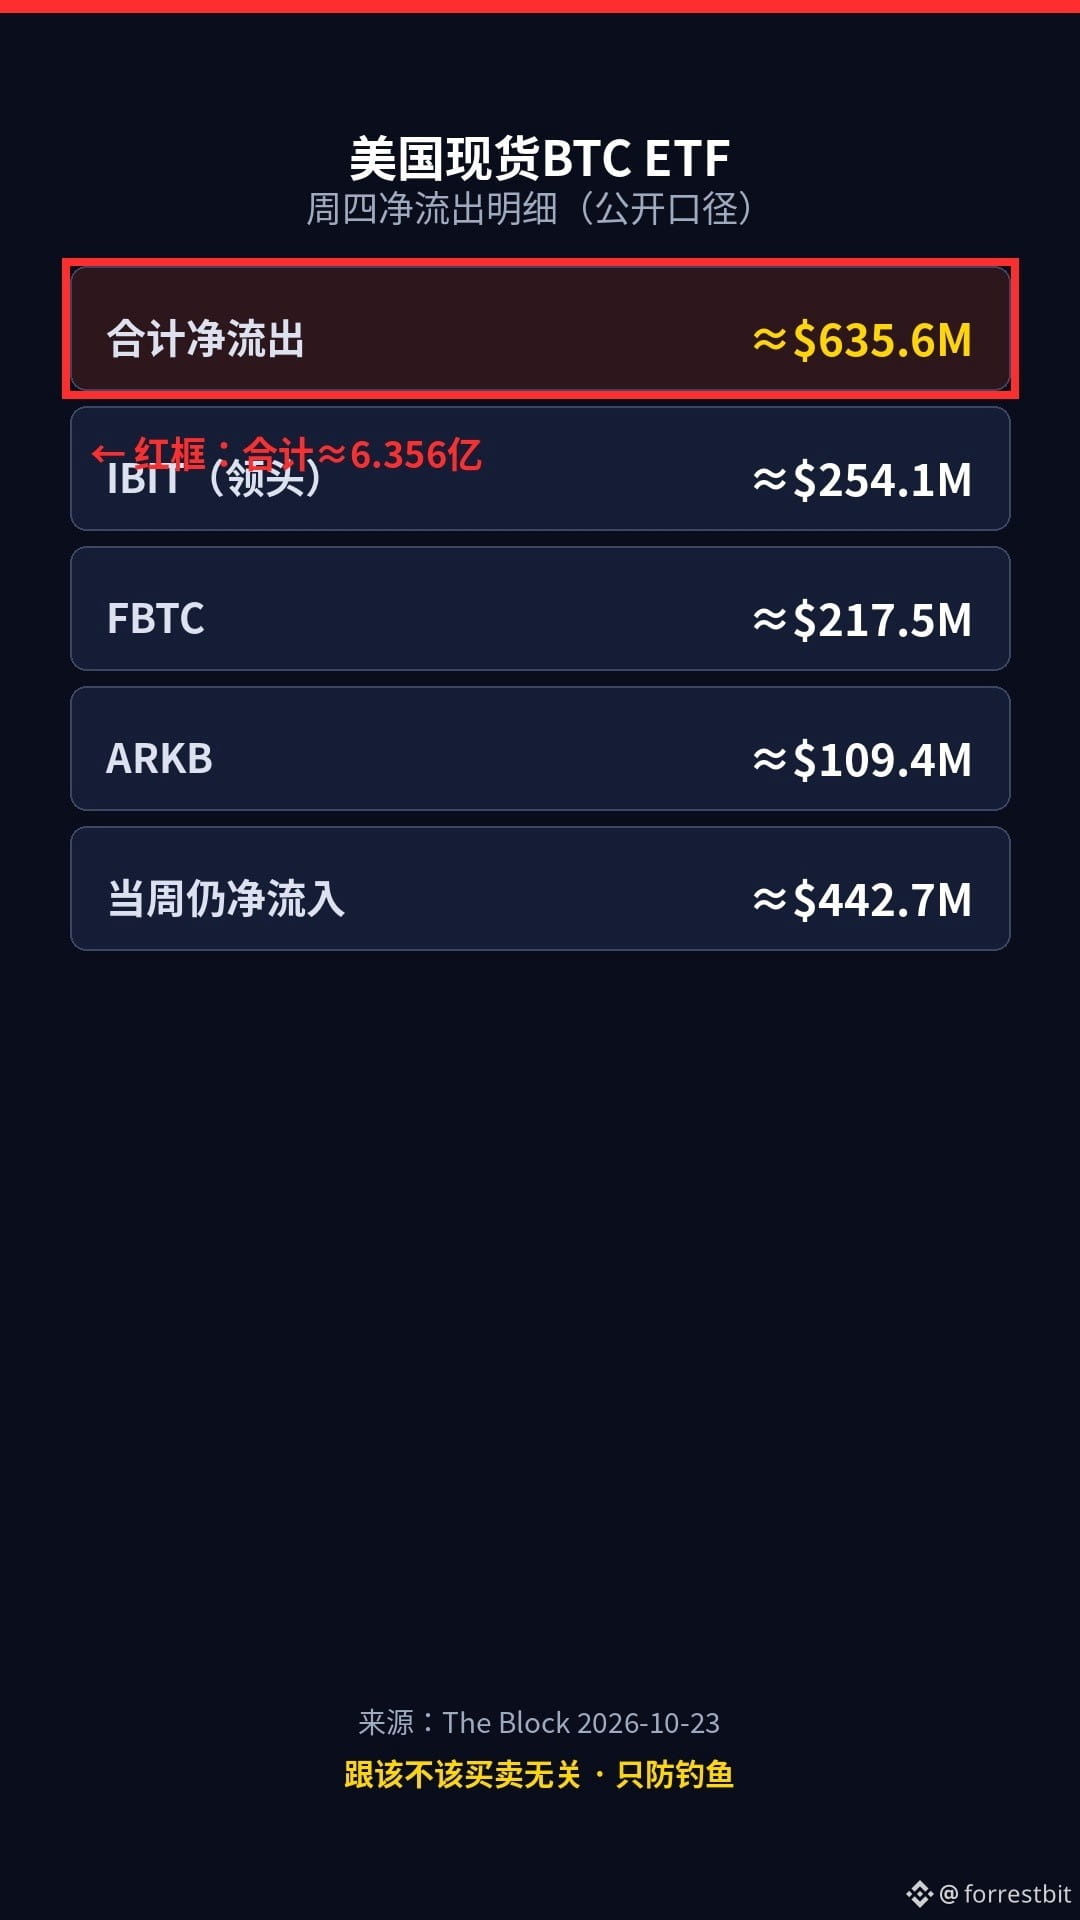
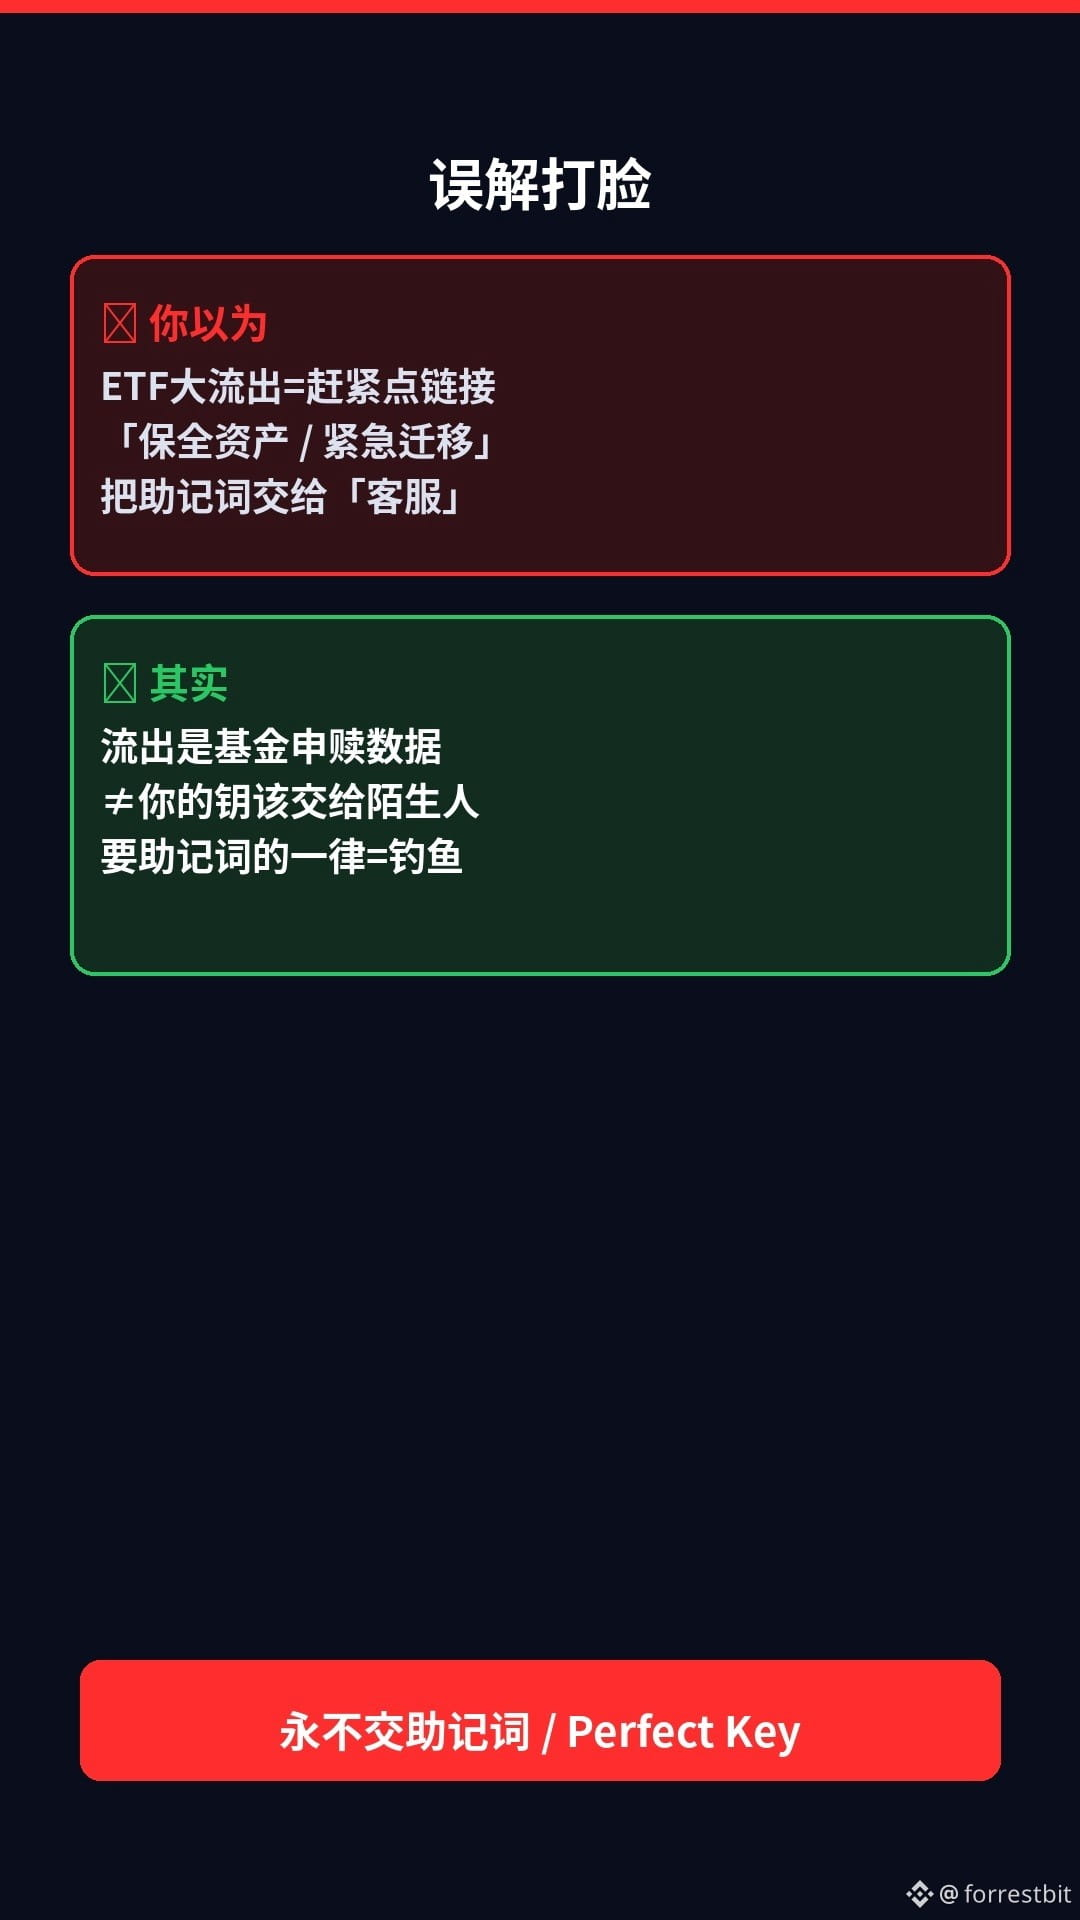
Menurut data yang dipublikasikan: ETF Bitcoin spot AS mencatat arus keluar bersih sekitar US$635,6 juta pada Kamis ($635.6M, dilaporkan sebagai arus keluar harian terbesar sejak Juni), dengan IBIT memimpin sekitar US$254 juta. Banyak orang langsung panik melihat “arus keluar besar”—padahal kenyataannya: data penciptaan dan penebusan unit ETF ≠ alasan untuk menyerahkan kunci kepada pihak yang menawarkan “perlindungan darurat”.
Saat kepanikan melanda, pesan dari layanan pelanggan palsu, tawaran “pemindahan aset” palsu, dan DM dari akun layanan pelanggan palsu biasanya meningkat bersamaan. Aturan mutlaknya sederhana: tautan, telepon, atau situs web apa pun yang meminta seed phrase atau Perfect Key kamu = phishing.
Tiga hal yang bisa dilakukan malam ini:
1)Jangan klik tautan asing yang menawarkan “membantu melindungi/memindahkan aset”
2)Untuk memeriksa data, gunakan hanya bookmark yang kamu simpan sendiri atau aplikasi resmi
3)Jika menerima telepon yang meminta seed phrase → tutup telepon, lalu verifikasi melalui kanal resmi
Peringatan risiko: Angka ini berasal dari pemberitaan publik yang mengutip arus ETF. Harap periksa kembali data terbaru sebelum memposting; ini bukan saran investasi. Tidak merekomendasikan koin atau memberi sinyal trading. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.
Saat harga turun, mana yang lebih kamu khawatirkan: salah mengeklik tautan “perlindungan aset” atau menerima telepon layanan pelanggan palsu? Pilih salah satu di kolom komentar (jangan pernah membagikan seed phrase/kunci privat).
$BTC $IBIT
#加密安全 #钱包安全 #Web3科普
ETF mengalami arus keluar lebih dari US$600 juta dalam sehari—beranikah kamu menyerahkan seed phrase kepada DM yang menawarkan “perlindungan aset”?
Menurut data yang dipublikasikan: ETF Bitcoin spot AS mencatat arus keluar bersih sekitar US$635,6 juta pada Kamis ($635.6M, dilaporkan sebagai arus keluar harian terbesar sejak Juni), dengan IBIT memimpin sekitar US$254 juta. Banyak orang langsung panik melihat “arus keluar besar”—padahal kenyataannya: data penciptaan dan penebusan unit ETF ≠ alasan untuk menyerahkan kunci kepada pihak yang menawarkan “perlindungan darurat”.
Saat kepanikan melanda, pesan dari layanan pelanggan palsu, tawaran “pemindahan aset” palsu, dan DM dari akun layanan pelanggan palsu biasanya meningkat bersamaan. Aturan mutlaknya sederhana: tautan, telepon, atau situs web apa pun yang meminta seed phrase atau Perfect Key kamu = phishing.
Tiga hal yang bisa dilakukan malam ini:
1)Jangan klik tautan asing yang menawarkan “membantu melindungi/memindahkan aset”
2)Untuk memeriksa data, gunakan hanya bookmark yang kamu simpan sendiri atau aplikasi resmi
3)Jika menerima telepon yang meminta seed phrase → tutup telepon, lalu verifikasi melalui kanal resmi
Peringatan risiko: Angka ini berasal dari pemberitaan publik yang mengutip arus ETF. Harap periksa kembali data terbaru sebelum memposting; ini bukan saran investasi. Tidak merekomendasikan koin atau memberi sinyal trading. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.
Saat harga turun, mana yang lebih kamu khawatirkan: salah mengeklik tautan “perlindungan aset” atau menerima telepon layanan pelanggan palsu? Pilih salah satu di kolom komentar (jangan pernah membagikan seed phrase/kunci privat).
$BTC $IBIT
#加密安全 #钱包安全 #Web3科普
Menurut data yang dipublikasikan: ETF Bitcoin spot AS mencatat arus keluar bersih sekitar US$635,6 juta pada Kamis ($635.6M, dilaporkan sebagai arus keluar harian terbesar sejak Juni), dengan IBIT memimpin sekitar US$254 juta. Banyak orang langsung panik melihat “arus keluar besar”—padahal kenyataannya: data penciptaan dan penebusan unit ETF ≠ alasan untuk menyerahkan kunci kepada pihak yang menawarkan “perlindungan darurat”.
Saat kepanikan melanda, pesan dari layanan pelanggan palsu, tawaran “pemindahan aset” palsu, dan DM dari akun layanan pelanggan palsu biasanya meningkat bersamaan. Aturan mutlaknya sederhana: tautan, telepon, atau situs web apa pun yang meminta seed phrase atau Perfect Key kamu = phishing.
Tiga hal yang bisa dilakukan malam ini:
1)Jangan klik tautan asing yang menawarkan “membantu melindungi/memindahkan aset”
2)Untuk memeriksa data, gunakan hanya bookmark yang kamu simpan sendiri atau aplikasi resmi
3)Jika menerima telepon yang meminta seed phrase → tutup telepon, lalu verifikasi melalui kanal resmi
Peringatan risiko: Angka ini berasal dari pemberitaan publik yang mengutip arus ETF. Harap periksa kembali data terbaru sebelum memposting; ini bukan saran investasi. Tidak merekomendasikan koin atau memberi sinyal trading. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.
Saat harga turun, mana yang lebih kamu khawatirkan: salah mengeklik tautan “perlindungan aset” atau menerima telepon layanan pelanggan palsu? Pilih salah satu di kolom komentar (jangan pernah membagikan seed phrase/kunci privat).
$BTC $IBIT
#加密安全 #钱包安全 #Web3科普
1
56
·
--
Perusahaan-perusahaan Musk secara total memegang 30 ribu BTC—beranikah kamu menyerahkan frasa pemulihanmu kepada “layanan pelanggan yang sedang trending”?
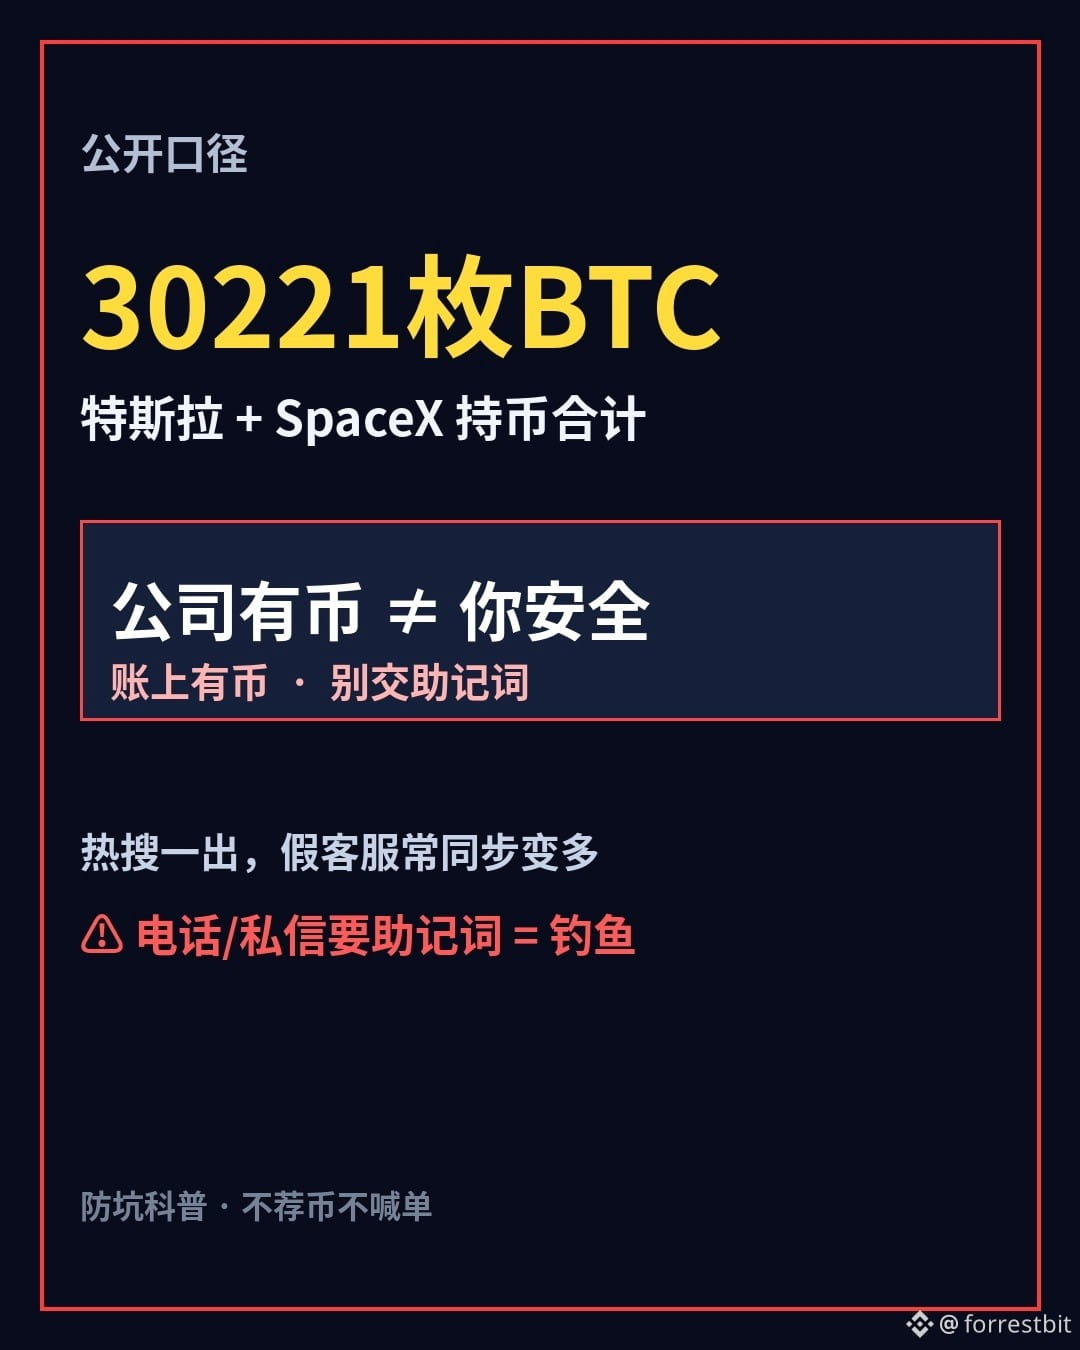
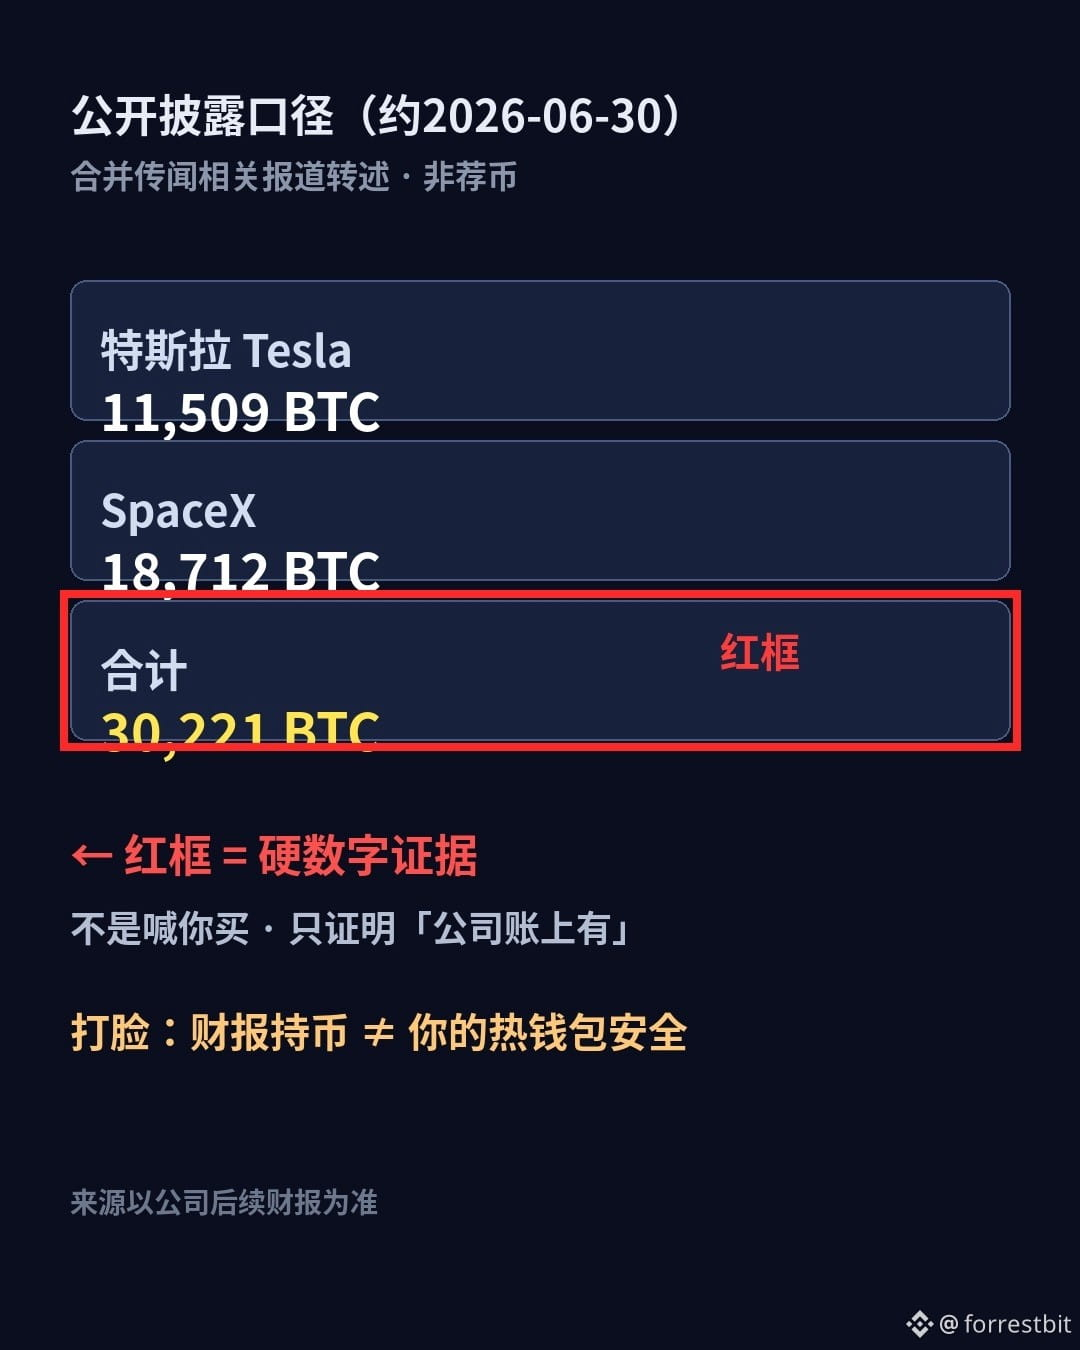
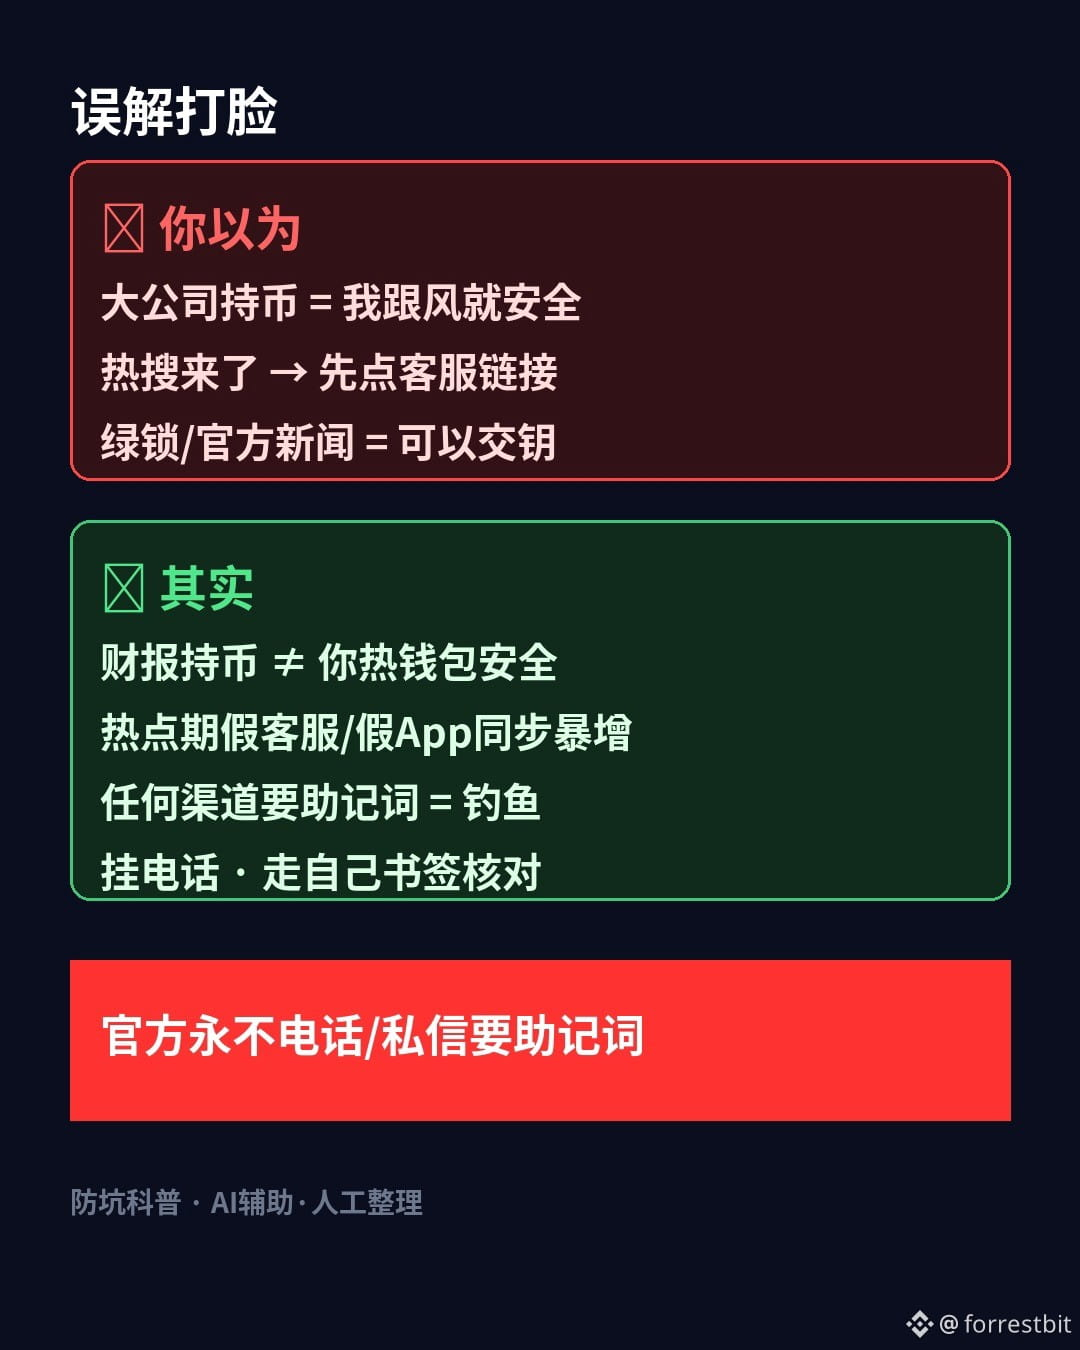
Menurut laporan publik: Tesla sekitar 11.509 + SpaceX sekitar 18.712 ≈ 30.221 BTC (diungkap sekitar 2026-06-30; merger masih dalam pembahasan dan ketentuannya belum ditetapkan). Banyak orang langsung merasa tenang saat melihat “perusahaan besar benar-benar memegangnya”—tetapi inilah kenyataannya: kepemilikan aset dalam laporan keuangan perusahaan ≠ keamanan hot wallet milikmu.
Saat sebuah topik menjadi trending, layanan pelanggan palsu, aplikasi palsu, dan tautan verifikasi palsu sering ikut bermunculan. Aturannya sederhana: siapa pun yang meminta frasa pemulihan atau “Perfect Key” melalui telepon, pesan pribadi, atau situs web = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan klik tautan asing di bawah topik trending yang mengaku sebagai “layanan pelanggan/airdrop/pendaftaran merger”
2)Untuk memeriksa pengumuman, gunakan hanya aplikasi resmi atau bookmark yang kamu simpan sendiri
3)Jika menerima telepon yang meminta frasa pemulihan → tutup telepon, lalu verifikasi melalui kanal resmi
Peringatan risiko: angka kepemilikan berasal dari laporan publik yang mengutip pengungkapan perusahaan; laporan keuangan perusahaan berikutnya yang menjadi acuan. Merger belum terealisasi. Ini bukan rekomendasi koin atau ajakan membeli/menjual. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Saat topik ramai, mana yang lebih kamu khawatirkan: salah mengeklik tautan atau menerima telepon dari layanan pelanggan palsu? Pilih salah satu di kolom komentar (jangan pernah membagikan frasa pemulihan/kunci privat).
$BTC $TSLA
#加密安全 #钱包安全 #EdukasiWeb3
Perusahaan-perusahaan Musk secara total memegang 30 ribu BTC—beranikah kamu menyerahkan frasa pemulihanmu kepada “layanan pelanggan yang sedang trending”?
Menurut laporan publik: Tesla sekitar 11.509 + SpaceX sekitar 18.712 ≈ 30.221 BTC (diungkap sekitar 2026-06-30; merger masih dalam pembahasan dan ketentuannya belum ditetapkan). Banyak orang langsung merasa tenang saat melihat “perusahaan besar benar-benar memegangnya”—tetapi inilah kenyataannya: kepemilikan aset dalam laporan keuangan perusahaan ≠ keamanan hot wallet milikmu.
Saat sebuah topik menjadi trending, layanan pelanggan palsu, aplikasi palsu, dan tautan verifikasi palsu sering ikut bermunculan. Aturannya sederhana: siapa pun yang meminta frasa pemulihan atau “Perfect Key” melalui telepon, pesan pribadi, atau situs web = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan klik tautan asing di bawah topik trending yang mengaku sebagai “layanan pelanggan/airdrop/pendaftaran merger”
2)Untuk memeriksa pengumuman, gunakan hanya aplikasi resmi atau bookmark yang kamu simpan sendiri
3)Jika menerima telepon yang meminta frasa pemulihan → tutup telepon, lalu verifikasi melalui kanal resmi
Peringatan risiko: angka kepemilikan berasal dari laporan publik yang mengutip pengungkapan perusahaan; laporan keuangan perusahaan berikutnya yang menjadi acuan. Merger belum terealisasi. Ini bukan rekomendasi koin atau ajakan membeli/menjual. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Saat topik ramai, mana yang lebih kamu khawatirkan: salah mengeklik tautan atau menerima telepon dari layanan pelanggan palsu? Pilih salah satu di kolom komentar (jangan pernah membagikan frasa pemulihan/kunci privat).
$BTC $TSLA
#加密安全 #钱包安全 #EdukasiWeb3
Menurut laporan publik: Tesla sekitar 11.509 + SpaceX sekitar 18.712 ≈ 30.221 BTC (diungkap sekitar 2026-06-30; merger masih dalam pembahasan dan ketentuannya belum ditetapkan). Banyak orang langsung merasa tenang saat melihat “perusahaan besar benar-benar memegangnya”—tetapi inilah kenyataannya: kepemilikan aset dalam laporan keuangan perusahaan ≠ keamanan hot wallet milikmu.
Saat sebuah topik menjadi trending, layanan pelanggan palsu, aplikasi palsu, dan tautan verifikasi palsu sering ikut bermunculan. Aturannya sederhana: siapa pun yang meminta frasa pemulihan atau “Perfect Key” melalui telepon, pesan pribadi, atau situs web = phishing.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan klik tautan asing di bawah topik trending yang mengaku sebagai “layanan pelanggan/airdrop/pendaftaran merger”
2)Untuk memeriksa pengumuman, gunakan hanya aplikasi resmi atau bookmark yang kamu simpan sendiri
3)Jika menerima telepon yang meminta frasa pemulihan → tutup telepon, lalu verifikasi melalui kanal resmi
Peringatan risiko: angka kepemilikan berasal dari laporan publik yang mengutip pengungkapan perusahaan; laporan keuangan perusahaan berikutnya yang menjadi acuan. Merger belum terealisasi. Ini bukan rekomendasi koin atau ajakan membeli/menjual. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Saat topik ramai, mana yang lebih kamu khawatirkan: salah mengeklik tautan atau menerima telepon dari layanan pelanggan palsu? Pilih salah satu di kolom komentar (jangan pernah membagikan frasa pemulihan/kunci privat).
$BTC $TSLA
#加密安全 #钱包安全 #EdukasiWeb3
2
186
·
--
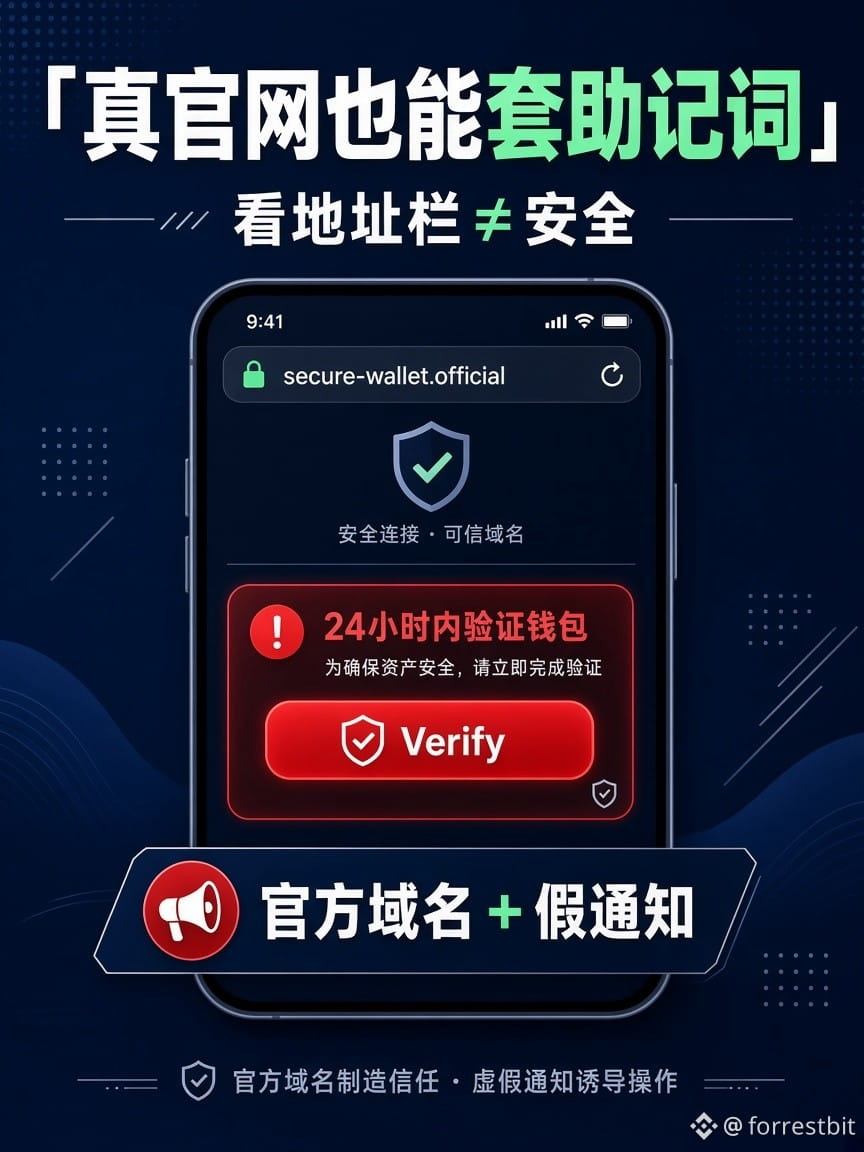
Alamatnya resmi, ada gembok hijau—beranikah kamu memasukkan frasa pemulihan di halaman web?
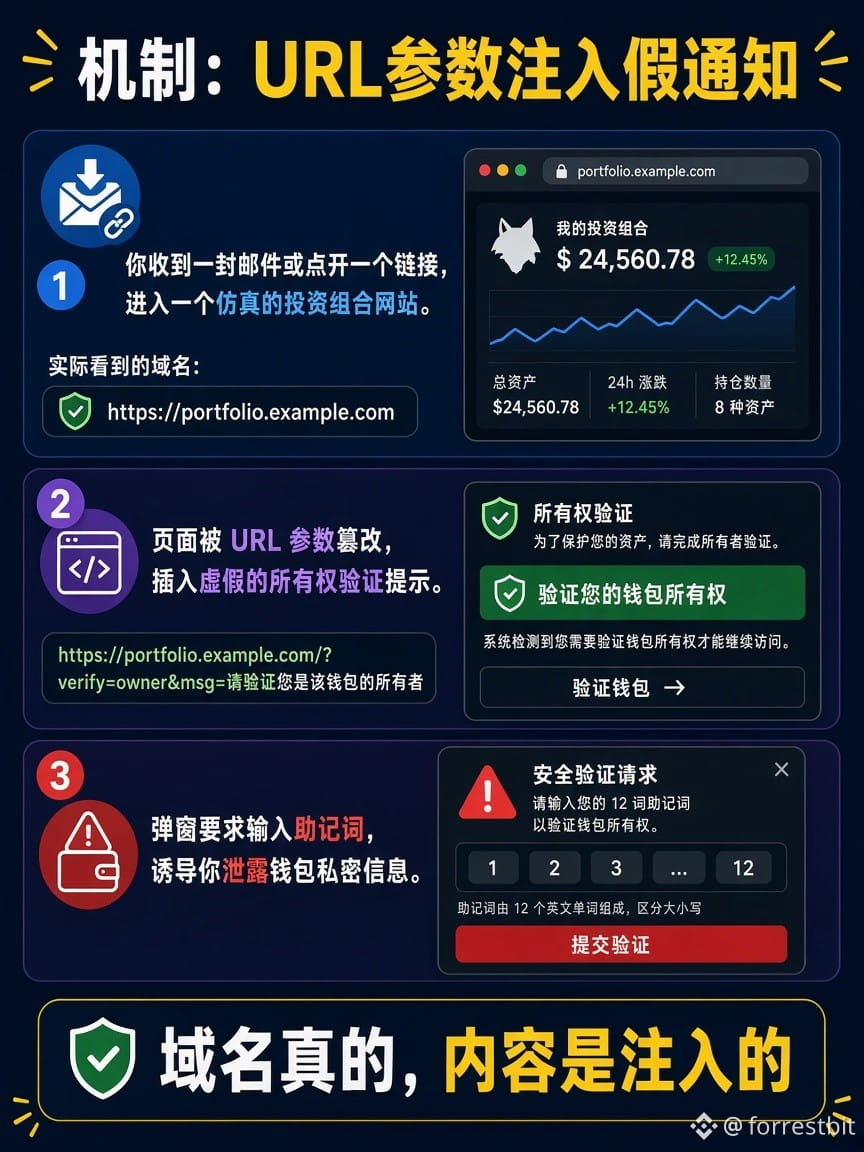
Banyak orang mengira cukup dengan melihat nama domain. Minggu ini terbukti salah: rangkaian email phishing mengarah ke domain MetaMask Portfolio yang asli, lalu menggunakan parameter URL untuk menyisipkan pemberitahuan palsu, “Verifikasi dalam 24 jam atau akun akan dinonaktifkan”, dan meminta frasa pemulihanmu. Pihak resmi telah memperbaikinya sekitar 15/10–19/10.
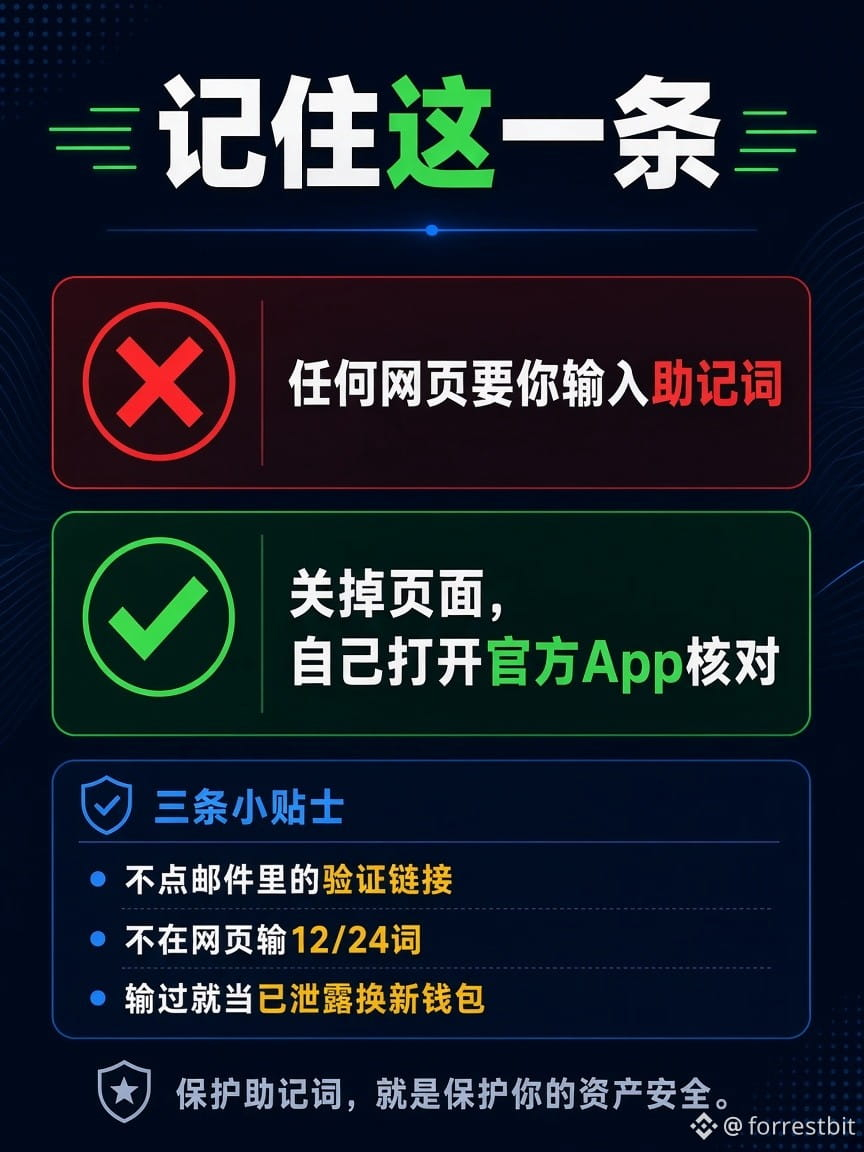
Aturan mutlak: jika halaman web mana pun (termasuk situs resmi) meminta frasa pemulihan, itu phishing. Gembok hijau hanya membuktikan bahwa kamu terhubung ke domain tersebut, bukan bahwa setiap baris yang tampil di layar dibuat oleh pihak resmi.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan pernah mengeklik tautan “verifikasi/pulihkan dompet” dari email, pesan pribadi, atau grup.
2)Untuk memeriksa pengumuman, gunakan hanya aplikasi resmi atau bookmark. Jangan mengikuti tautan.
3)Jika pernah memasukkan frasa pemulihan di halaman web, anggap frasa itu sudah bocor. Buat dompet baru dengan frasa baru, lalu pindahkan asetmu.
Peringatan risiko: linimasa kejadian ini bersumber dari tinjauan keamanan yang tersedia untuk umum. Ikuti penjelasan resmi selanjutnya. Tidak merekomendasikan koin atau memberi sinyal jual-beli. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Pernah mengeklik tautan yang “tampak seperti situs resmi”? Ceritakan cara kamu memeriksanya di kolom komentar (jangan pernah mencantumkan frasa pemulihan).
$BTC $ETH
#加密安全 #防钓鱼 #KeamananDompet
Alamatnya resmi, ada gembok hijau—beranikah kamu memasukkan frasa pemulihan di halaman web?
Banyak orang mengira cukup dengan melihat nama domain. Minggu ini terbukti salah: rangkaian email phishing mengarah ke domain MetaMask Portfolio yang asli, lalu menggunakan parameter URL untuk menyisipkan pemberitahuan palsu, “Verifikasi dalam 24 jam atau akun akan dinonaktifkan”, dan meminta frasa pemulihanmu. Pihak resmi telah memperbaikinya sekitar 15/10–19/10.
Aturan mutlak: jika halaman web mana pun (termasuk situs resmi) meminta frasa pemulihan, itu phishing. Gembok hijau hanya membuktikan bahwa kamu terhubung ke domain tersebut, bukan bahwa setiap baris yang tampil di layar dibuat oleh pihak resmi.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan pernah mengeklik tautan “verifikasi/pulihkan dompet” dari email, pesan pribadi, atau grup.
2)Untuk memeriksa pengumuman, gunakan hanya aplikasi resmi atau bookmark. Jangan mengikuti tautan.
3)Jika pernah memasukkan frasa pemulihan di halaman web, anggap frasa itu sudah bocor. Buat dompet baru dengan frasa baru, lalu pindahkan asetmu.
Peringatan risiko: linimasa kejadian ini bersumber dari tinjauan keamanan yang tersedia untuk umum. Ikuti penjelasan resmi selanjutnya. Tidak merekomendasikan koin atau memberi sinyal jual-beli. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Pernah mengeklik tautan yang “tampak seperti situs resmi”? Ceritakan cara kamu memeriksanya di kolom komentar (jangan pernah mencantumkan frasa pemulihan).
$BTC $ETH
#加密安全 #防钓鱼 #KeamananDompet
Banyak orang mengira cukup dengan melihat nama domain. Minggu ini terbukti salah: rangkaian email phishing mengarah ke domain MetaMask Portfolio yang asli, lalu menggunakan parameter URL untuk menyisipkan pemberitahuan palsu, “Verifikasi dalam 24 jam atau akun akan dinonaktifkan”, dan meminta frasa pemulihanmu. Pihak resmi telah memperbaikinya sekitar 15/10–19/10.
Aturan mutlak: jika halaman web mana pun (termasuk situs resmi) meminta frasa pemulihan, itu phishing. Gembok hijau hanya membuktikan bahwa kamu terhubung ke domain tersebut, bukan bahwa setiap baris yang tampil di layar dibuat oleh pihak resmi.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan pernah mengeklik tautan “verifikasi/pulihkan dompet” dari email, pesan pribadi, atau grup.
2)Untuk memeriksa pengumuman, gunakan hanya aplikasi resmi atau bookmark. Jangan mengikuti tautan.
3)Jika pernah memasukkan frasa pemulihan di halaman web, anggap frasa itu sudah bocor. Buat dompet baru dengan frasa baru, lalu pindahkan asetmu.
Peringatan risiko: linimasa kejadian ini bersumber dari tinjauan keamanan yang tersedia untuk umum. Ikuti penjelasan resmi selanjutnya. Tidak merekomendasikan koin atau memberi sinyal jual-beli. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Pernah mengeklik tautan yang “tampak seperti situs resmi”? Ceritakan cara kamu memeriksanya di kolom komentar (jangan pernah mencantumkan frasa pemulihan).
$BTC $ETH
#加密安全 #防钓鱼 #KeamananDompet
1
320
·
--
Notifikasi palsu juga bisa menyamar sebagai notifikasi resmi
Notifikasi dari aplikasi resmi pun bisa saja palsu. Peringatan palsu sering berbunyi “sinkronisasi dari lokasi lain / verifikasi sekarang”, lalu menipu orang agar membuka halaman web yang meminta frasa pemulihan.
Ingat perbedaannya: peringatan asli tidak pernah meminta frasa pemulihan Anda di halaman web.
Konten ini dibuat dengan bantuan AI.$BTC $ETH
Pernahkah Anda menerima notifikasi push yang berbunyi “Segera verifikasi dompet”?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
Notifikasi palsu juga bisa menyamar sebagai notifikasi resmi
Notifikasi dari aplikasi resmi pun bisa saja palsu. Peringatan palsu sering berbunyi “sinkronisasi dari lokasi lain / verifikasi sekarang”, lalu menipu orang agar membuka halaman web yang meminta frasa pemulihan.
Ingat perbedaannya: peringatan asli tidak pernah meminta frasa pemulihan Anda di halaman web.
Konten ini dibuat dengan bantuan AI.$BTC $ETH
Pernahkah Anda menerima notifikasi push yang berbunyi “Segera verifikasi dompet”?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
Notifikasi dari aplikasi resmi pun bisa saja palsu. Peringatan palsu sering berbunyi “sinkronisasi dari lokasi lain / verifikasi sekarang”, lalu menipu orang agar membuka halaman web yang meminta frasa pemulihan.
Ingat perbedaannya: peringatan asli tidak pernah meminta frasa pemulihan Anda di halaman web.
Konten ini dibuat dengan bantuan AI.$BTC $ETH
Pernahkah Anda menerima notifikasi push yang berbunyi “Segera verifikasi dompet”?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
119
·
--
Gas mahal bukan berarti biayanya dipungut sembarangan
Banyak orang mengira Gas adalah biaya yang dipotong platform sesuka hati. Lebih tepatnya: saat jaringan sedang padat, transaksi harus dimasukkan ke dalam blok. Semua orang bersaing dengan menaikkan tawaran, sehingga biayanya ikut naik. Berikut contoh $ETH untuk menjelaskan mekanisme ini dan memudahkan pencarian—bukan saran investasi.
Pengamatan saya: mengeluh soal “biaya sembarangan” tidak akan mengatasi kemacetan. Memahami sistem penawaran bisa membantu kita menghindari kesalahan.
Peringatan risiko: biaya berubah sesuai kondisi jaringan. Ikuti biaya yang ditampilkan di blockchain atau dompet; konten ini dibuat dengan bantuan AI.
Dalam situasi apa Anda pernah membayar Gas paling mahal? Yuk, ceritakan di kolom komentar.
#Gas #以太坊 #区块链科普 #BinanceSquare
Gas mahal bukan berarti biayanya dipungut sembarangan
Banyak orang mengira Gas adalah biaya yang dipotong platform sesuka hati. Lebih tepatnya: saat jaringan sedang padat, transaksi harus dimasukkan ke dalam blok. Semua orang bersaing dengan menaikkan tawaran, sehingga biayanya ikut naik. Berikut contoh $ETH untuk menjelaskan mekanisme ini dan memudahkan pencarian—bukan saran investasi.
Pengamatan saya: mengeluh soal “biaya sembarangan” tidak akan mengatasi kemacetan. Memahami sistem penawaran bisa membantu kita menghindari kesalahan.
Peringatan risiko: biaya berubah sesuai kondisi jaringan. Ikuti biaya yang ditampilkan di blockchain atau dompet; konten ini dibuat dengan bantuan AI.
Dalam situasi apa Anda pernah membayar Gas paling mahal? Yuk, ceritakan di kolom komentar.
#Gas #以太坊 #区块链科普 #BinanceSquare
Banyak orang mengira Gas adalah biaya yang dipotong platform sesuka hati. Lebih tepatnya: saat jaringan sedang padat, transaksi harus dimasukkan ke dalam blok. Semua orang bersaing dengan menaikkan tawaran, sehingga biayanya ikut naik. Berikut contoh $ETH untuk menjelaskan mekanisme ini dan memudahkan pencarian—bukan saran investasi.
Pengamatan saya: mengeluh soal “biaya sembarangan” tidak akan mengatasi kemacetan. Memahami sistem penawaran bisa membantu kita menghindari kesalahan.
Peringatan risiko: biaya berubah sesuai kondisi jaringan. Ikuti biaya yang ditampilkan di blockchain atau dompet; konten ini dibuat dengan bantuan AI.
Dalam situasi apa Anda pernah membayar Gas paling mahal? Yuk, ceritakan di kolom komentar.
#Gas #以太坊 #区块链科普 #BinanceSquare
121
·
--
Pop-up resmi pun bisa menipu Anda agar membocorkan frasa pemulihan
Banyak orang mengira: kalau pengingat muncul dari aplikasi resmi dompet, berarti aman.
Minggu ini, dua dompet perangkat keras menjadi contoh sebaliknya:
SecuX secara resmi mengakui bahwa banner di aplikasinya telah diubah oleh peretas. Saat diklik, banner itu mengarah ke situs palsu yang meminta Anda memasukkan 12/24 kata;
Layanan notifikasi NGRAVE diretas. Notifikasi palsu mengatakan, “Aset Anda telah disinkronkan dengan sebuah ponsel di Moskow,” lalu mengarahkan orang ke halaman web yang meminta frasa pemulihan. Penelusuran publik memperkirakan 84 dompet, dengan total sekitar 2,65 juta dolar AS, telah dikuras—perangkat kerasnya sendiri tidak diretas.
Menurut saya: dompet dingin mengunci kunci privat di dalam perangkat, tetapi tidak bisa mencegah Anda sendiri mengetikkan frasa pemulihan. Sebagus apa pun kanalnya, kalau Anda diminta memasukkan frasa pemulihan di halaman web, itu phishing.
Tiga hal yang bisa dilakukan hari ini:
1)Tutup langsung notifikasi, banner, email, atau halaman web apa pun yang meminta Anda memasukkan 12/24 kata.
2)Perbarui firmware hanya melalui aplikasi resmi dan konfirmasikan di layar perangkat. Jangan klik tautan di notifikasi.
3)Jika Anda pernah memasukkan frasa pemulihan, anggap frasa tersebut sudah bocor. Pindahkan aset ke dompet baru dengan frasa pemulihan baru.
Peringatan risiko: Data kerugian berasal dari laporan publik dan perkiraan penelusuran on-chain. Ikuti pengungkapan resmi selanjutnya. Tidak merekomendasikan merek apa pun. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.
Pernah menerima notifikasi “dompet perlu diverifikasi/pembaruan darurat” di ponsel Anda? Ceritakan jenisnya di kolom komentar (jangan pernah membagikan frasa pemulihan).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #Binance Square
Pop-up resmi pun bisa menipu Anda agar membocorkan frasa pemulihan
Banyak orang mengira: kalau pengingat muncul dari aplikasi resmi dompet, berarti aman.
Minggu ini, dua dompet perangkat keras menjadi contoh sebaliknya:
SecuX secara resmi mengakui bahwa banner di aplikasinya telah diubah oleh peretas. Saat diklik, banner itu mengarah ke situs palsu yang meminta Anda memasukkan 12/24 kata;
Layanan notifikasi NGRAVE diretas. Notifikasi palsu mengatakan, “Aset Anda telah disinkronkan dengan sebuah ponsel di Moskow,” lalu mengarahkan orang ke halaman web yang meminta frasa pemulihan. Penelusuran publik memperkirakan 84 dompet, dengan total sekitar 2,65 juta dolar AS, telah dikuras—perangkat kerasnya sendiri tidak diretas.
Menurut saya: dompet dingin mengunci kunci privat di dalam perangkat, tetapi tidak bisa mencegah Anda sendiri mengetikkan frasa pemulihan. Sebagus apa pun kanalnya, kalau Anda diminta memasukkan frasa pemulihan di halaman web, itu phishing.
Tiga hal yang bisa dilakukan hari ini:
1)Tutup langsung notifikasi, banner, email, atau halaman web apa pun yang meminta Anda memasukkan 12/24 kata.
2)Perbarui firmware hanya melalui aplikasi resmi dan konfirmasikan di layar perangkat. Jangan klik tautan di notifikasi.
3)Jika Anda pernah memasukkan frasa pemulihan, anggap frasa tersebut sudah bocor. Pindahkan aset ke dompet baru dengan frasa pemulihan baru.
Peringatan risiko: Data kerugian berasal dari laporan publik dan perkiraan penelusuran on-chain. Ikuti pengungkapan resmi selanjutnya. Tidak merekomendasikan merek apa pun. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.
Pernah menerima notifikasi “dompet perlu diverifikasi/pembaruan darurat” di ponsel Anda? Ceritakan jenisnya di kolom komentar (jangan pernah membagikan frasa pemulihan).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #Binance Square
Banyak orang mengira: kalau pengingat muncul dari aplikasi resmi dompet, berarti aman.
Minggu ini, dua dompet perangkat keras menjadi contoh sebaliknya:
SecuX secara resmi mengakui bahwa banner di aplikasinya telah diubah oleh peretas. Saat diklik, banner itu mengarah ke situs palsu yang meminta Anda memasukkan 12/24 kata;
Layanan notifikasi NGRAVE diretas. Notifikasi palsu mengatakan, “Aset Anda telah disinkronkan dengan sebuah ponsel di Moskow,” lalu mengarahkan orang ke halaman web yang meminta frasa pemulihan. Penelusuran publik memperkirakan 84 dompet, dengan total sekitar 2,65 juta dolar AS, telah dikuras—perangkat kerasnya sendiri tidak diretas.
Menurut saya: dompet dingin mengunci kunci privat di dalam perangkat, tetapi tidak bisa mencegah Anda sendiri mengetikkan frasa pemulihan. Sebagus apa pun kanalnya, kalau Anda diminta memasukkan frasa pemulihan di halaman web, itu phishing.
Tiga hal yang bisa dilakukan hari ini:
1)Tutup langsung notifikasi, banner, email, atau halaman web apa pun yang meminta Anda memasukkan 12/24 kata.
2)Perbarui firmware hanya melalui aplikasi resmi dan konfirmasikan di layar perangkat. Jangan klik tautan di notifikasi.
3)Jika Anda pernah memasukkan frasa pemulihan, anggap frasa tersebut sudah bocor. Pindahkan aset ke dompet baru dengan frasa pemulihan baru.
Peringatan risiko: Data kerugian berasal dari laporan publik dan perkiraan penelusuran on-chain. Ikuti pengungkapan resmi selanjutnya. Tidak merekomendasikan merek apa pun. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.
Pernah menerima notifikasi “dompet perlu diverifikasi/pembaruan darurat” di ponsel Anda? Ceritakan jenisnya di kolom komentar (jangan pernah membagikan frasa pemulihan).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #Binance Square
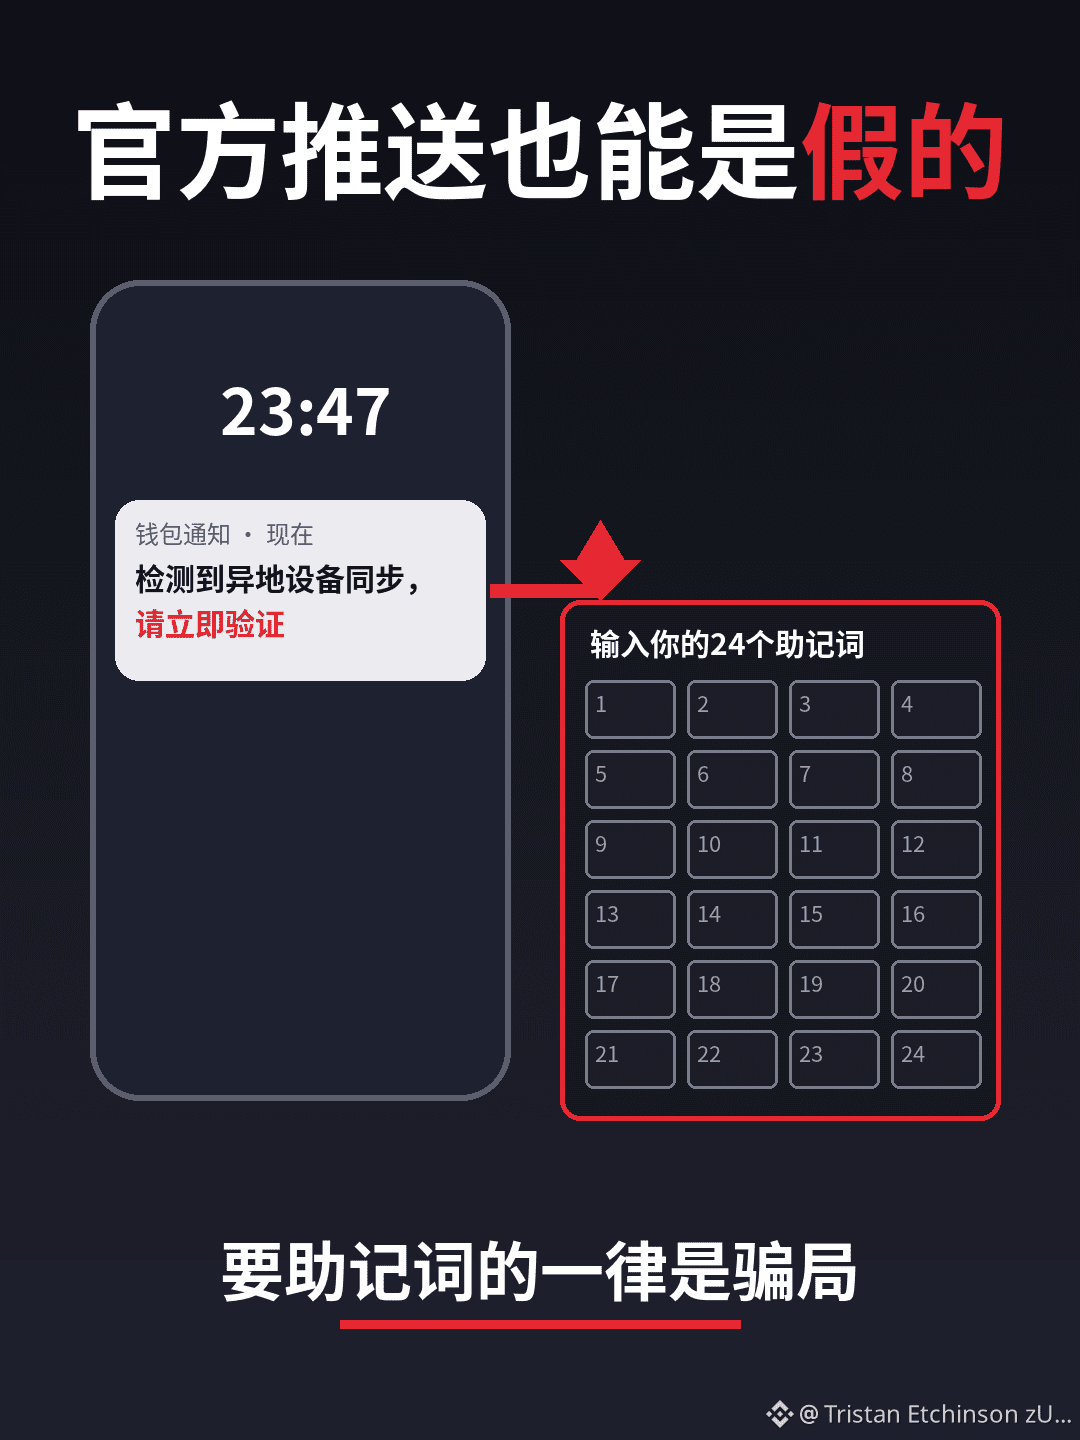
217
·
--
【Uji konektivitas】Paman Agan · Saluran posting di Binance Square sudah tersambung. Postingan ini hanya untuk menguji API, bisa diabaikan. #tes
【Uji konektivitas】Paman Agan · Saluran posting di Binance Square sudah tersambung. Postingan ini hanya untuk menguji API, bisa diabaikan. #tes
9
·
--
#CryptoMeteorShower Terima kasih telah menemani kami sepanjang perjalanan ini. Tumbuh bersama selama delapan tahun: #BinanceTurns8 Perayaan ulang tahun ke-8 Binance · Nikmati hadiah hujan meteor kripto senilai 2,888,888 dolar AS! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#CryptoMeteorShower Terima kasih telah menemani kami sepanjang perjalanan ini. Tumbuh bersama selama delapan tahun: #BinanceTurns8 Perayaan ulang tahun ke-8 Binance · Nikmati hadiah hujan meteor kripto senilai 2,888,888 dolar AS! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
8
8
·
--
#BinanceTurns8 kumpulkan #BinanceTurns8 simbol zodiak mata uang kripto, maka ada kesempatan untuk memenangkan hadiah BNB ekstra! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 kumpulkan #BinanceTurns8 simbol zodiak mata uang kripto, maka ada kesempatan untuk memenangkan hadiah BNB ekstra! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
6
6
·
--
#BinanceTurns8 kumpulkan simbol zodiak mata uang kripto #BinanceTurns8 , dan berkesempatan memenangkan hadiah BNB tambahan! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 kumpulkan simbol zodiak mata uang kripto #BinanceTurns8 , dan berkesempatan memenangkan hadiah BNB tambahan! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
5
7
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
Verify1to1BinanceReserves
100 penayangan
47 Berdiskusi
Pengguna Binance Kini Dapat Memverifikasi Jaminan 1:1 untuk BTC, ETH, USDT, dan Tujuh Token Lainnya setelah Bukti Tanpa Pengetahuan Selesai; 95% Kerugian Telah Ditanggung
Binance News
·Disukai 5 Kali
·2.2k penayangan
BinanceRestores28FiatWithdrawals
38,290 penayangan
633 Berdiskusi
BinanceProcesses$4.65BWithdrawals
76,011 penayangan
327 Berdiskusi