
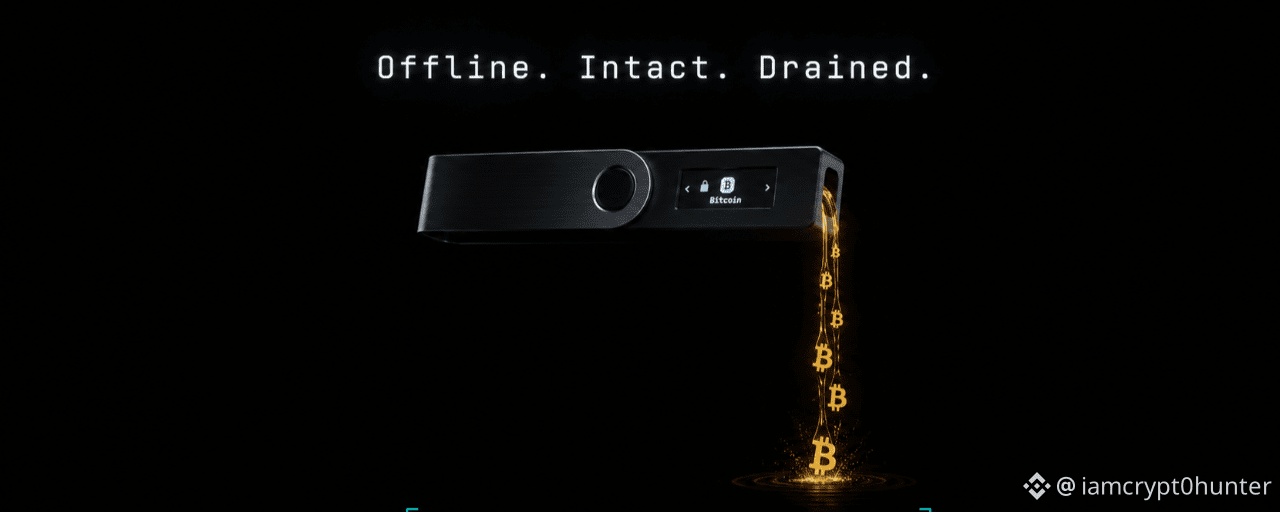
Ia melakukan semuanya dengan benar.
Coldcard offline. Tidak pernah terhubung ke internet.
Seed phrase disimpan dengan aman.
Jonathan Goodman tetap kehilangan 1,6 juta$ pada 30 Juli 2026; para penyerang tidak perlu perangkatnya.
Hanya kuncinya. Mereka membangunnya ulang dari kantor dalam waktu hanya 41 menit.
📌 Catat: Bagaimana hal itu bisa terjadi: Celah pada tahun 2021
Pada Maret 2021, pembaruan firmware Coldcard memperkenalkan kesalahan yang tidak terlihat. Alih-alih menggunakan generator acak perangkat keras bawaan yang memang dirancang untuk menghasilkan seed yang tidak dapat diprediksi, perangkat tersebut beralih ke generator perangkat lunak yang mengikuti pola.
Hasil: kekuatan kunci beralih dari 128 bit yang dirancang menjadi hanya 40 bit nyata pada perangkat yang terdampak.
40 bit = bisa di-crack dengan brute force menggunakan perangkat keras komputer standar.
Tanpa pernah menyentuh wallet secara fisik.
📌 Bagaimana serangannya berlangsung: 4 gelombang
Gelombang 1 pada 30 Juli, 41 menit:
1.082 BTC terkuras dari 1.196 alamat. 70 juta$ hilang dalam kurang dari satu jam.
Para penyerang menghasilkan seed kandidat, menurunkan alamat yang akan dihasilkan oleh seed tersebut, lalu memverifikasi masing-masing terhadap blockchain publik. Ini bisa dilakukan dengan perangkat keras standar. Karena ruang pencariannya cukup dipersempit.
Gelombang 2, 3, 4:
Serangan berikutnya menargetkan saldo yang lebih kecil dengan pola transaksi yang lebih kompleks dan lebih sulit dilacak.
Total akhir:
1.816 BTC.
116 juta$.
5.200+ alamat.
Hack kripto terbesar ke-3 pada 2026.
Total tahunan 2026: kini lebih dari 1,2 miliar$ di 276 insiden.
📌 Apa yang diungkap tentang keamanan kripto
Serangan ini mengungkap kebenaran yang tidak ingin didengar siapa pun:
Offline tidak berarti tidak bisa diganggu.
Keamanan sebuah hardware wallet bergantung pada kualitas pembuatan seed. Jika pembuatan tersebut dapat diprediksi, tidak masalah apakah perangkat itu tersambung internet atau tidak.
Pertanyaannya bukan "apakah wallet-ku offline?"
Pertanyaannya adalah "apakah seed-ku dibuat dengan keacakan yang benar-benar nyata?"
📌 Checklist keamananmu
✅ Kamu punya Coldcard?
Cek apakah firmware-mu tanggalnya setelah Maret 2021. Coinkite merekomendasikan untuk memindahkan dana kamu segera jika kamu membuat seed di perangkat yang berpotensi terdampak.
✅ Kamu punya hardware wallet lain?
Cek tanggal pembuatan seed-mu. Masalah Coldcard berasal dari firmware tertentu, tetapi prinsipnya berlaku untuk semua wallet yang pembangkit keacakannya meragukan.
✅ Kamu tidak punya hardware wallet?
Saat yang tepat untuk memahami bahwa keamanan kunci-kuncimu > merek wallet-mu.
✅ Aturan universal: Selalu buat seed-mu di perangkat yang firmware-nya sudah diverifikasi dan diaudit. Jangan pernah online. Jangan pernah di telepon.
📌 Sinyal yang harus diingat semua farmer airdrop
Kamu menjembatani. Kamu menghubungkan wallet ke dApps.
Kamu menggunakan MetaMask, Phantom, Rabby.
Wallet hot ini terekspos dengan cara yang berbeda.
Tapi pelajarannya sama:
Keamanan kripto bukanlah keadaan permanen.
Ini adalah praktik yang berkelanjutan.
Firmware yang dirancang buruk pada 2021.
Jutaan hilang pada 2026.
Selisih lima tahun.
Tidak ada peringatan yang terlihat.
Apakah kamu menggunakan hardware wallet untuk kriptonya?
Dan setelah berita ini, kamu percaya pada cold storage atau kamu memikirkan ulang strategi keamananmu?
Ceritakan di kolom komentar.

