
#polymarket
polymarket
3.5M penayangan
6,804 Berdiskusi
Populer
Terbaru

·
--
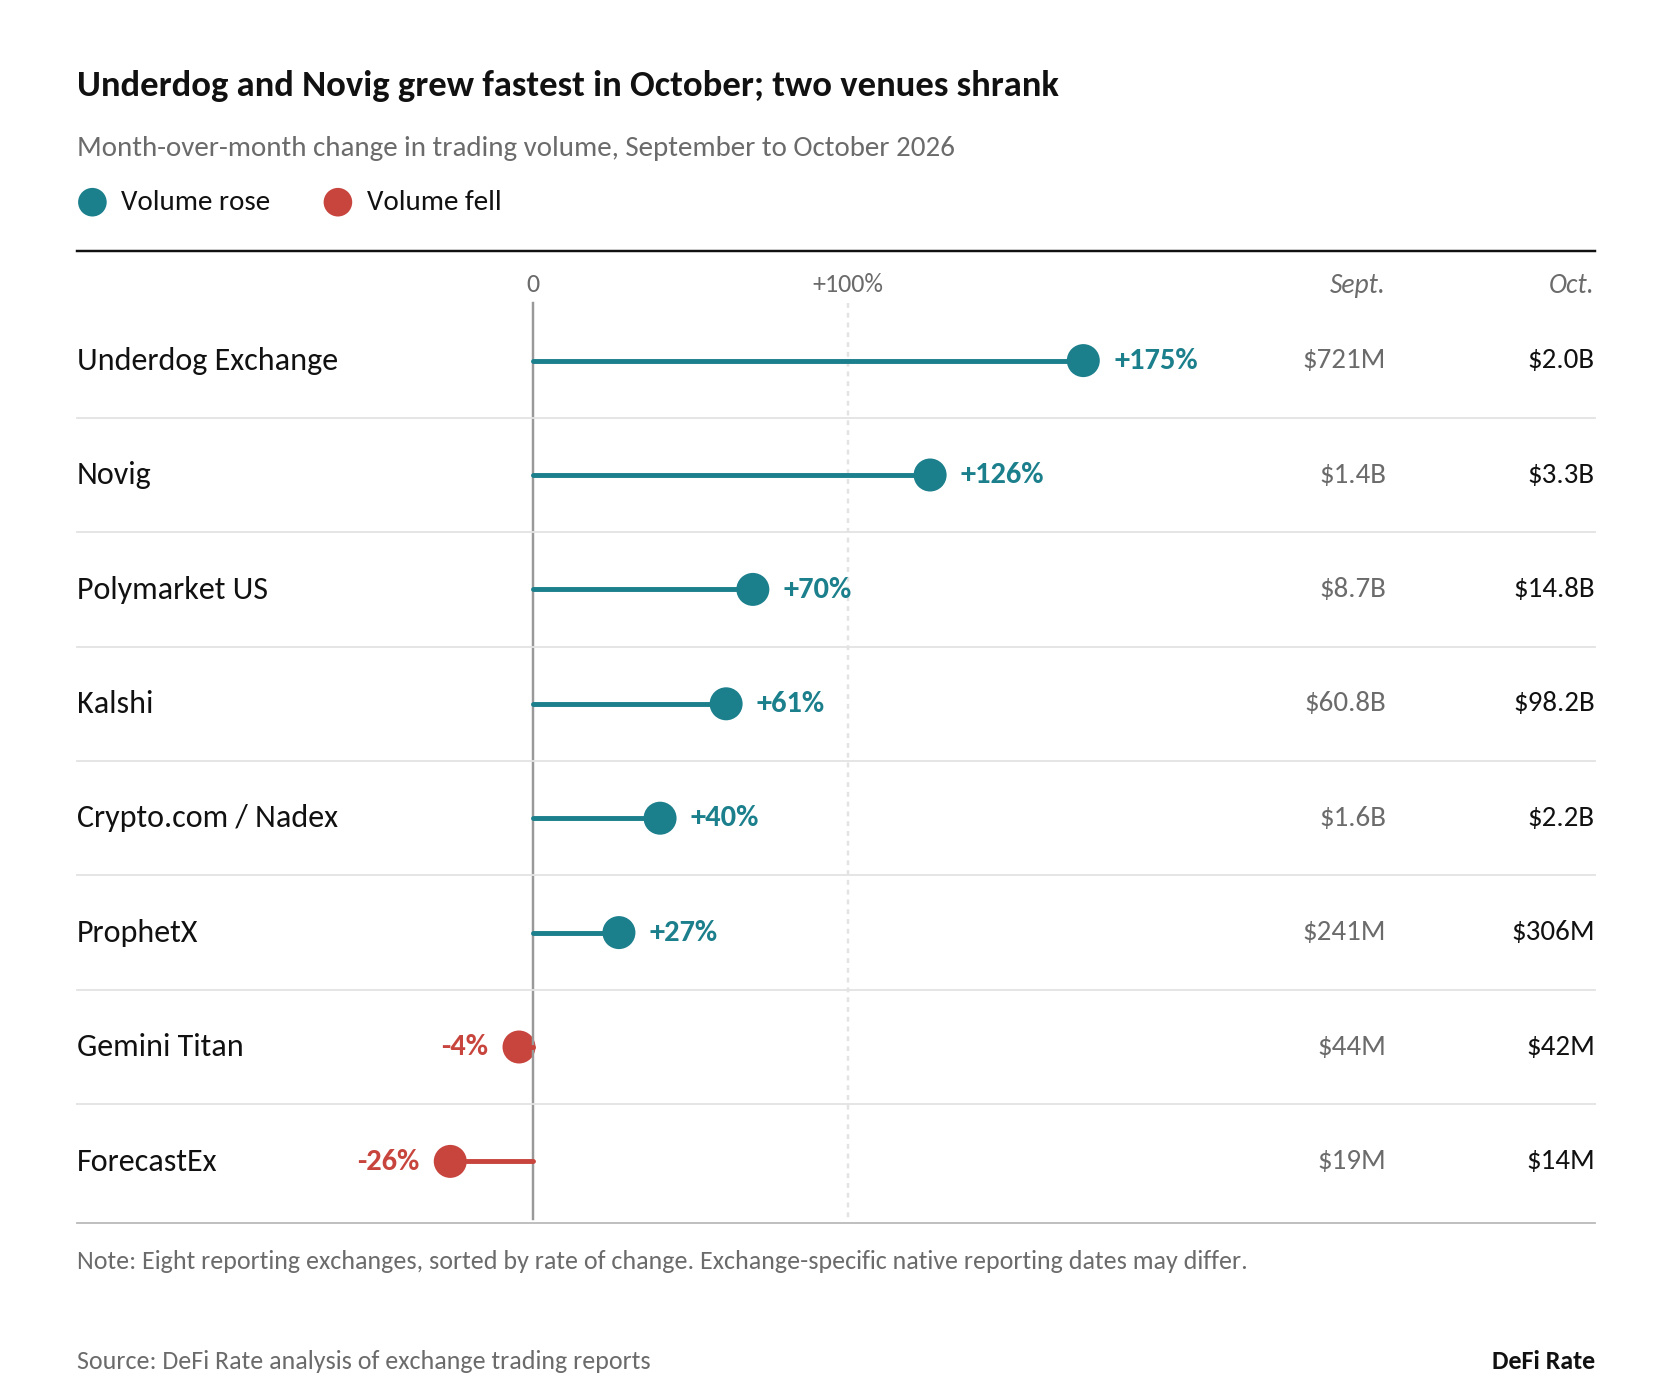
Baru saja melihat data yang cukup mengejutkan: menurut statistik CryptoRank, volume perdagangan pasar prediksi pada Oktober melonjak hingga sekitar 123 miliar dolar AS, rekor tertinggi dalam satu bulan. Angka ini naik sekitar 57,5% dibanding bulan sebelumnya, dan lebih dari dua kali lipat dibanding Agustus.
Jika diuraikan: pasar olahraga sekitar 26 miliar, sementara yang terkait kripto sekitar 14 miliar; kategori politik melampaui 800 juta, naik sekitar 43% dibanding bulan sebelumnya, terutama terdorong oleh pemilu paruh waktu pada 3 November.
Pemilu paruh waktu baru saja usai, musim olahraga masih berlangsung—pasar kontrak berbasis peristiwa ini sudah bukan cuma soal «bertaruh pada pemilu». Saat pasar spot bergejolak, pasar prediksi tetap sibuk.
#预测市场 #Polymarket #Kalshi $BTC
Baru saja melihat data yang cukup mengejutkan: menurut statistik CryptoRank, volume perdagangan pasar prediksi pada Oktober melonjak hingga sekitar 123 miliar dolar AS, rekor tertinggi dalam satu bulan. Angka ini naik sekitar 57,5% dibanding bulan sebelumnya, dan lebih dari dua kali lipat dibanding Agustus.
Jika diuraikan: pasar olahraga sekitar 26 miliar, sementara yang terkait kripto sekitar 14 miliar; kategori politik melampaui 800 juta, naik sekitar 43% dibanding bulan sebelumnya, terutama terdorong oleh pemilu paruh waktu pada 3 November.
Pemilu paruh waktu baru saja usai, musim olahraga masih berlangsung—pasar kontrak berbasis peristiwa ini sudah bukan cuma soal «bertaruh pada pemilu». Saat pasar spot bergejolak, pasar prediksi tetap sibuk.
#预测市场 #Polymarket #Kalshi $BTC
Jika diuraikan: pasar olahraga sekitar 26 miliar, sementara yang terkait kripto sekitar 14 miliar; kategori politik melampaui 800 juta, naik sekitar 43% dibanding bulan sebelumnya, terutama terdorong oleh pemilu paruh waktu pada 3 November.
Pemilu paruh waktu baru saja usai, musim olahraga masih berlangsung—pasar kontrak berbasis peristiwa ini sudah bukan cuma soal «bertaruh pada pemilu». Saat pasar spot bergejolak, pasar prediksi tetap sibuk.
#预测市场 #Polymarket #Kalshi $BTC
6
·
--
Kalshi vs Polymarket: Mana yang Menampilkan Trader Teratas yang Layak Anda Ikuti?
Polymarket adalah platform yang patut diikuti, dan Banana Predict, yang dibuat oleh Banana Gun, adalah tempat Anda memperdagangkannya di luar AS, baik Anda punya prediksi tentang hasil olahraga maupun sebuah panggilan $BTC .
Halaman bantuan Kalshi menjelaskan biaya, penyelesaian, dan regulasi, tetapi tidak menjelaskan cara menyalin trader lain.
Apa yang ditawarkan Kalshi
Kalshi adalah bursa yang diatur oleh CFTC. Platform ini mengenakan biaya perdagangan kepada pihak yang mengambil likuiditas untuk pesanan yang langsung cocok, dan tidak mengenakan biaya penyelesaian (halaman bantuan Kalshi, dibaca 27 Okt 2026).
Apa yang ditawarkan Polymarket
Situs internasional Polymarket tidak diatur oleh CFTC dan memblokir perdagangan dari AS. Platform ini mengenakan biaya kepada pihak yang mengambil likuiditas di pasar tertentu dan tidak pernah mengenakan biaya kepada penyedia likuiditas.
Polymarket menerbitkan papan peringkat keuntungan dan volume sendiri, dan dokumentasinya tidak menjelaskan fitur perdagangan salin. Pasar kripto naik-atau-turun, tempat prediksi $BTC atau $ETH diselesaikan, menggunakan TWAP Chainlink.
Di sinilah filter berperan
Banana Predict menampilkan papan peringkat Polymarket tersebut dan menambahkan filter tingkat kemenangan, kategori, serta gaya perdagangan. Pada 27 Okt 2026, platform ini mencantumkan 1.493 trader di tab 7D, 30D, dan 120D.
Profil trader memiliki tombol Salin perdagangan, yang diverifikasi pada profil joseph00677 pada 27 Okt 2026.
Risiko peringkat tinggi
joseph00677 berada di posisi kedua dalam daftar keuntungan 120 hari dengan +$5.3M, tingkat kemenangan 48% (10 kemenangan, 11 kekalahan), dan rata-rata transaksi $145.51K. Peringkat yang diraih dengan taruhan sangat besar sulit ditiru dengan dana kecil.
Buka papan peringkat Banana Predict, filter berdasarkan kategori dan gaya perdagangan, lalu periksa ukuran rata-rata transaksi di profil sebelum menyalin siapa pun.
Apakah Anda akan menyalin trader yang rata-rata taruhannya $145.51K dengan dana Anda sendiri?
#BananaGun #Polymarket #PredictionMarkets #CopyTrading
Kalshi vs Polymarket: Mana yang Menampilkan Trader Teratas yang Layak Anda Ikuti?
Polymarket adalah platform yang patut diikuti, dan Banana Predict, yang dibuat oleh Banana Gun, adalah tempat Anda memperdagangkannya di luar AS, baik Anda punya prediksi tentang hasil olahraga maupun sebuah panggilan $BTC .
Halaman bantuan Kalshi menjelaskan biaya, penyelesaian, dan regulasi, tetapi tidak menjelaskan cara menyalin trader lain.
Apa yang ditawarkan Kalshi
Kalshi adalah bursa yang diatur oleh CFTC. Platform ini mengenakan biaya perdagangan kepada pihak yang mengambil likuiditas untuk pesanan yang langsung cocok, dan tidak mengenakan biaya penyelesaian (halaman bantuan Kalshi, dibaca 27 Okt 2026).
Apa yang ditawarkan Polymarket
Situs internasional Polymarket tidak diatur oleh CFTC dan memblokir perdagangan dari AS. Platform ini mengenakan biaya kepada pihak yang mengambil likuiditas di pasar tertentu dan tidak pernah mengenakan biaya kepada penyedia likuiditas.
Polymarket menerbitkan papan peringkat keuntungan dan volume sendiri, dan dokumentasinya tidak menjelaskan fitur perdagangan salin. Pasar kripto naik-atau-turun, tempat prediksi $BTC atau $ETH diselesaikan, menggunakan TWAP Chainlink.
Di sinilah filter berperan
Banana Predict menampilkan papan peringkat Polymarket tersebut dan menambahkan filter tingkat kemenangan, kategori, serta gaya perdagangan. Pada 27 Okt 2026, platform ini mencantumkan 1.493 trader di tab 7D, 30D, dan 120D.
Profil trader memiliki tombol Salin perdagangan, yang diverifikasi pada profil joseph00677 pada 27 Okt 2026.
Risiko peringkat tinggi
joseph00677 berada di posisi kedua dalam daftar keuntungan 120 hari dengan +$5.3M, tingkat kemenangan 48% (10 kemenangan, 11 kekalahan), dan rata-rata transaksi $145.51K. Peringkat yang diraih dengan taruhan sangat besar sulit ditiru dengan dana kecil.
Buka papan peringkat Banana Predict, filter berdasarkan kategori dan gaya perdagangan, lalu periksa ukuran rata-rata transaksi di profil sebelum menyalin siapa pun.
Apakah Anda akan menyalin trader yang rata-rata taruhannya $145.51K dengan dana Anda sendiri?
#BananaGun #Polymarket #PredictionMarkets #CopyTrading
Polymarket adalah platform yang patut diikuti, dan Banana Predict, yang dibuat oleh Banana Gun, adalah tempat Anda memperdagangkannya di luar AS, baik Anda punya prediksi tentang hasil olahraga maupun sebuah panggilan $BTC .
Halaman bantuan Kalshi menjelaskan biaya, penyelesaian, dan regulasi, tetapi tidak menjelaskan cara menyalin trader lain.
Apa yang ditawarkan Kalshi
Kalshi adalah bursa yang diatur oleh CFTC. Platform ini mengenakan biaya perdagangan kepada pihak yang mengambil likuiditas untuk pesanan yang langsung cocok, dan tidak mengenakan biaya penyelesaian (halaman bantuan Kalshi, dibaca 27 Okt 2026).
Apa yang ditawarkan Polymarket
Situs internasional Polymarket tidak diatur oleh CFTC dan memblokir perdagangan dari AS. Platform ini mengenakan biaya kepada pihak yang mengambil likuiditas di pasar tertentu dan tidak pernah mengenakan biaya kepada penyedia likuiditas.
Polymarket menerbitkan papan peringkat keuntungan dan volume sendiri, dan dokumentasinya tidak menjelaskan fitur perdagangan salin. Pasar kripto naik-atau-turun, tempat prediksi $BTC atau $ETH diselesaikan, menggunakan TWAP Chainlink.
Di sinilah filter berperan
Banana Predict menampilkan papan peringkat Polymarket tersebut dan menambahkan filter tingkat kemenangan, kategori, serta gaya perdagangan. Pada 27 Okt 2026, platform ini mencantumkan 1.493 trader di tab 7D, 30D, dan 120D.
Profil trader memiliki tombol Salin perdagangan, yang diverifikasi pada profil joseph00677 pada 27 Okt 2026.
Risiko peringkat tinggi
joseph00677 berada di posisi kedua dalam daftar keuntungan 120 hari dengan +$5.3M, tingkat kemenangan 48% (10 kemenangan, 11 kekalahan), dan rata-rata transaksi $145.51K. Peringkat yang diraih dengan taruhan sangat besar sulit ditiru dengan dana kecil.
Buka papan peringkat Banana Predict, filter berdasarkan kategori dan gaya perdagangan, lalu periksa ukuran rata-rata transaksi di profil sebelum menyalin siapa pun.
Apakah Anda akan menyalin trader yang rata-rata taruhannya $145.51K dengan dana Anda sendiri?
#BananaGun #Polymarket #PredictionMarkets #CopyTrading
104
·
--
#PemiluParuhWaktuAS-ApaEkspektasiPasar?
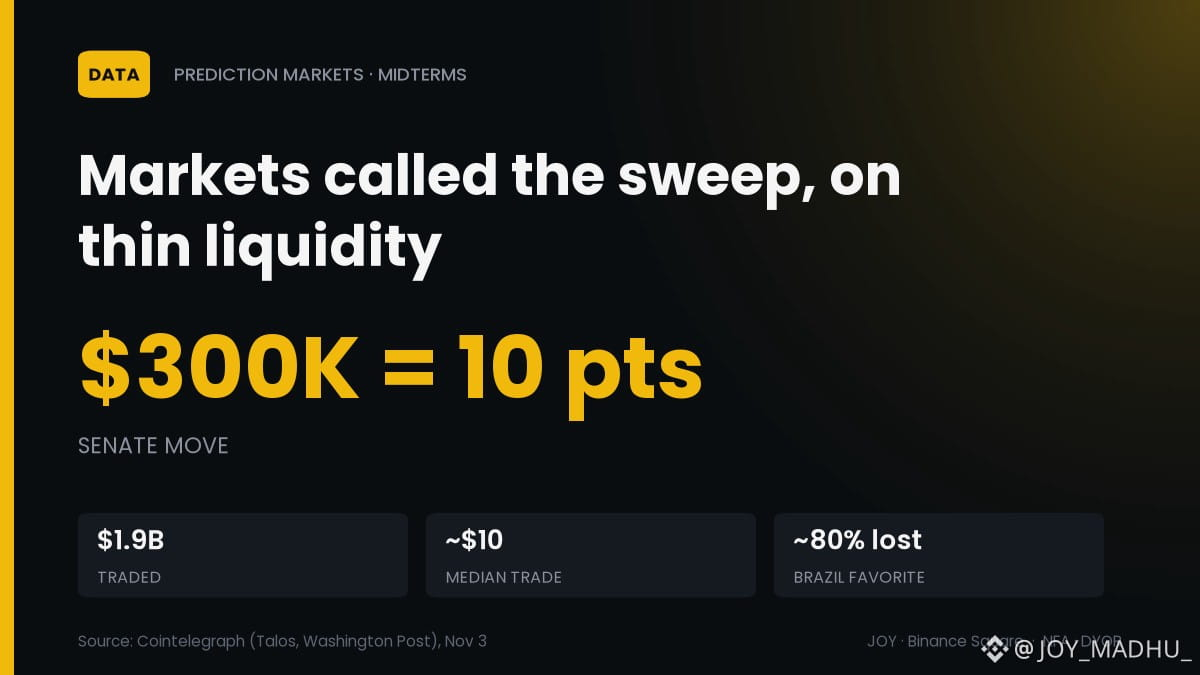
💧 Penjualan $300K Bisa Menggeser Peluang Senat 10 Poin
Pasar prediksi memperkirakan kemenangan telak Demokrat, tetapi Talos mengatakan harga tersebut bertumpu pada likuiditas yang tipis.
📊 Sekitar $1,9B diperdagangkan di Kalshi dan Polymarket sebelum Hari Pemilu
💧 Penjualan senilai $300K akan menurunkan kontrak Senat Kalshi sebesar 10 poin
🧾 Nilai transaksi median hanya sekitar $10; beberapa transaksi besar menyumbang sebagian besar kedalaman pasar
⚠️ Kandidat unggulan Brasil dengan peluang sekitar 80% kalah dalam putaran kedua sembilan hari sebelumnya
Mengapa ini penting: harga 75% menunjukkan kecenderungan mayoritas, bukan jaminan.
Lebih percaya pasar dengan peluang 75% atau keunggulan 5 poin dalam jajak pendapat? 👇
$BTC $ETH
#PredictionMarkets #Polymarket #PemiluParuhWaktuAS-ApaEkspektasiPasar?
#PemiluParuhWaktuAS-ApaEkspektasiPasar?
💧 Penjualan $300K Bisa Menggeser Peluang Senat 10 Poin
Pasar prediksi memperkirakan kemenangan telak Demokrat, tetapi Talos mengatakan harga tersebut bertumpu pada likuiditas yang tipis.
📊 Sekitar $1,9B diperdagangkan di Kalshi dan Polymarket sebelum Hari Pemilu
💧 Penjualan senilai $300K akan menurunkan kontrak Senat Kalshi sebesar 10 poin
🧾 Nilai transaksi median hanya sekitar $10; beberapa transaksi besar menyumbang sebagian besar kedalaman pasar
⚠️ Kandidat unggulan Brasil dengan peluang sekitar 80% kalah dalam putaran kedua sembilan hari sebelumnya
Mengapa ini penting: harga 75% menunjukkan kecenderungan mayoritas, bukan jaminan.
Lebih percaya pasar dengan peluang 75% atau keunggulan 5 poin dalam jajak pendapat? 👇
$BTC $ETH
#PredictionMarkets #Polymarket #PemiluParuhWaktuAS-ApaEkspektasiPasar?
💧 Penjualan $300K Bisa Menggeser Peluang Senat 10 Poin
Pasar prediksi memperkirakan kemenangan telak Demokrat, tetapi Talos mengatakan harga tersebut bertumpu pada likuiditas yang tipis.
📊 Sekitar $1,9B diperdagangkan di Kalshi dan Polymarket sebelum Hari Pemilu
💧 Penjualan senilai $300K akan menurunkan kontrak Senat Kalshi sebesar 10 poin
🧾 Nilai transaksi median hanya sekitar $10; beberapa transaksi besar menyumbang sebagian besar kedalaman pasar
⚠️ Kandidat unggulan Brasil dengan peluang sekitar 80% kalah dalam putaran kedua sembilan hari sebelumnya
Mengapa ini penting: harga 75% menunjukkan kecenderungan mayoritas, bukan jaminan.
Lebih percaya pasar dengan peluang 75% atau keunggulan 5 poin dalam jajak pendapat? 👇
$BTC $ETH
#PredictionMarkets #Polymarket #PemiluParuhWaktuAS-ApaEkspektasiPasar?
3
Pasar prediksi berubah lebih cepat daripada membalik halaman buku: di Polymarket, probabilitas taruhan bahwa $BTC akan menyentuh 85000 dolar pada November, baru 34% pada 3 November, 39.5% dini hari tadi, lalu langsung melonjak ke 56% siang ini.
Kontrasnya, harga saat ini baru 80380 dolar, bahkan belum menyentuh zona resistansi 81300-82000, sementara analis CryptoQuant juga memperingatkan bahwa koreksi kali ini mungkin belum berakhir.
Di satu sisi, uang sungguhan bertaruh pada angka 56%; di sisi lain, harga bahkan belum menembus 82000—mana yang kamu percaya?
A Uang tidak berbohong, bulan ini pasti menyentuh 85000
B Probabilitas terbentuk dari taruhan; kalau 82000 saja tak tersentuh, semuanya percuma
$BTC $ETH $SOL
#比特币 #预测市场 #Polymarket
Pasar prediksi berubah lebih cepat daripada membalik halaman buku: di Polymarket, probabilitas taruhan bahwa $BTC akan menyentuh 85000 dolar pada November, baru 34% pada 3 November, 39.5% dini hari tadi, lalu langsung melonjak ke 56% siang ini.
Kontrasnya, harga saat ini baru 80380 dolar, bahkan belum menyentuh zona resistansi 81300-82000, sementara analis CryptoQuant juga memperingatkan bahwa koreksi kali ini mungkin belum berakhir.
Di satu sisi, uang sungguhan bertaruh pada angka 56%; di sisi lain, harga bahkan belum menembus 82000—mana yang kamu percaya?
A Uang tidak berbohong, bulan ini pasti menyentuh 85000
B Probabilitas terbentuk dari taruhan; kalau 82000 saja tak tersentuh, semuanya percuma
$BTC $ETH $SOL
#比特币 #预测市场 #Polymarket
Kontrasnya, harga saat ini baru 80380 dolar, bahkan belum menyentuh zona resistansi 81300-82000, sementara analis CryptoQuant juga memperingatkan bahwa koreksi kali ini mungkin belum berakhir.
Di satu sisi, uang sungguhan bertaruh pada angka 56%; di sisi lain, harga bahkan belum menembus 82000—mana yang kamu percaya?
A Uang tidak berbohong, bulan ini pasti menyentuh 85000
B Probabilitas terbentuk dari taruhan; kalau 82000 saja tak tersentuh, semuanya percuma
$BTC $ETH $SOL
#比特币 #预测市场 #Polymarket
14


·
--
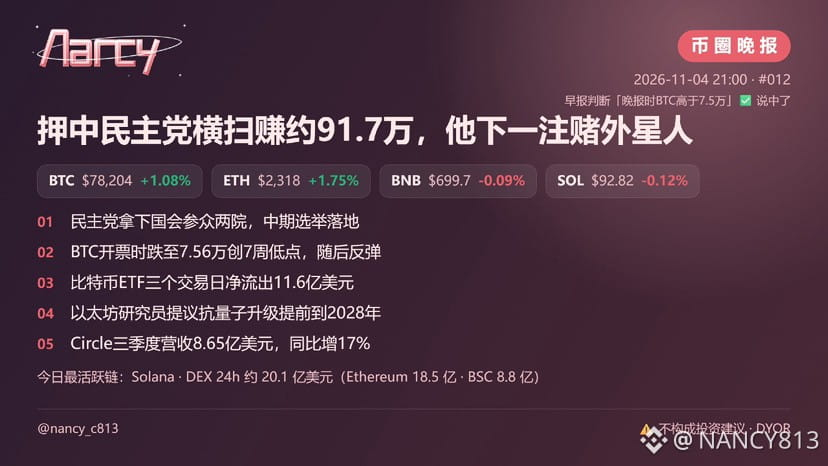
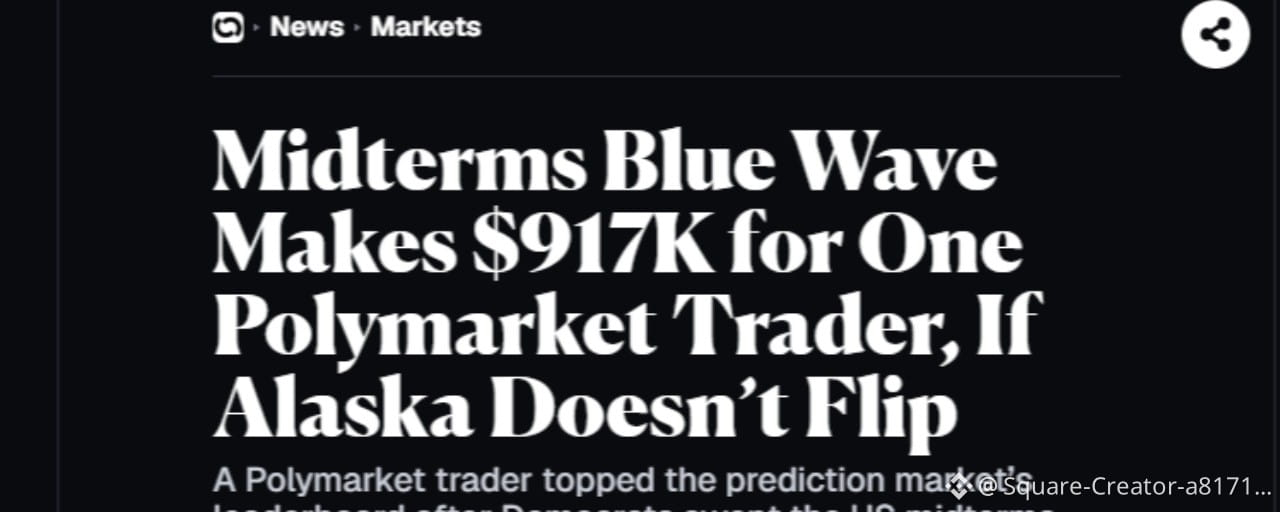
Sebuah akun Polymarket tanpa nama—hanya dikenal sebagai 0xA2—meraup sekitar US$917 ribu dalam sehari berkat pemilu paruh waktu AS, dan langsung menduduki peringkat pertama dalam daftar keuntungan harian platform. Yang lebih gila, posisi terbesarnya yang kedua adalah taruhan senilai US$1,42 juta bahwa keberadaan alien akan dikonfirmasi di AS sebelum 2027. Jadi, apakah orang ini jenius atau penjudi?
Menurut laporan Decrypt, posisi utamanya bertaruh bahwa Partai Republik tidak akan memenangkan satu pun kursi Senat di negara bagian penentu. Saat ia memasang taruhan sekitar US$610 ribu, peluang hasil tersebut hanya 36%. Setelah penghitungan suara, Demokrat berhasil menguasai kedua kamar Kongres dan peluang di pasar naik menjadi 87%. Nilai posisinya pun menjadi sekitar US$1,48 juta, menghasilkan keuntungan di atas US$800 ribu di atas kertas. Ia juga tepat bertaruh bahwa Demokrat akan memenangkan kursi Senat Texas, dan telah mengunci keuntungan sekitar US$106 ribu. Decrypt juga membandingkannya dengan hari perdagangan biasa pada Maret tahun ini: peringkat pertama daftar keuntungan saat itu hanya meraup US$154 ribu.
Pada malam yang sama, Bitcoin tidak setenang itu. Saat penghitungan suara berlangsung, $BTC sempat turun ke US$75.618, level terendah dalam tujuh minggu, lalu kembali naik ke sekitar US$78 ribu dalam tiga jam berikutnya. Menurut perhitungan Cointelegraph, posisi long senilai sekitar US$288 juta dilikuidasi dalam 24 jam. Menurut Kelly Ye, kepala riset di Talos, setelah tempat pemungutan suara ditutup, peluang Demokrat menyapu bersih kemenangan di Kalshi melonjak dari sekitar 74% menjadi 99%. Ye menilai, malam pemilu menunjukkan dengan jelas betapa cepatnya pasar 24 jam dapat bergerak ketika bursa tradisional tutup.
Namun, uangnya belum sepenuhnya aman. Hasil di Alaska belum keluar, dan Polymarket memberi peluang 14% untuk kejutan di sana. Jika hasilnya berbalik, posisi utama ini bisa kalah. Menurut saya, orang bisa melihat lembar penghitungan suara yang sama dan ada yang untung lebih dari US$800 ribu, sementara yang lain terkena likuidasi. Bedanya hanya berada di sisi yang benar.
Kalau kamu memegang posisi senilai US$1,48 juta ini, apakah akan menjual setengahnya sekarang untuk mengunci keuntungan, atau menunggu suara terakhir dari Alaska?
Sorotan lainnya hari ini ada di gambar 👆
⚠️ Bukan merupakan saran investasi · DYOR
#中期选举 #Polymarket #币圈晚报
Artikel ini disponsori oleh AVE
https://share.ave.ai?lang=en&code=nancy.c0813
Sebuah akun Polymarket tanpa nama—hanya dikenal sebagai 0xA2—meraup sekitar US$917 ribu dalam sehari berkat pemilu paruh waktu AS, dan langsung menduduki peringkat pertama dalam daftar keuntungan harian platform. Yang lebih gila, posisi terbesarnya yang kedua adalah taruhan senilai US$1,42 juta bahwa keberadaan alien akan dikonfirmasi di AS sebelum 2027. Jadi, apakah orang ini jenius atau penjudi?
Menurut laporan Decrypt, posisi utamanya bertaruh bahwa Partai Republik tidak akan memenangkan satu pun kursi Senat di negara bagian penentu. Saat ia memasang taruhan sekitar US$610 ribu, peluang hasil tersebut hanya 36%. Setelah penghitungan suara, Demokrat berhasil menguasai kedua kamar Kongres dan peluang di pasar naik menjadi 87%. Nilai posisinya pun menjadi sekitar US$1,48 juta, menghasilkan keuntungan di atas US$800 ribu di atas kertas. Ia juga tepat bertaruh bahwa Demokrat akan memenangkan kursi Senat Texas, dan telah mengunci keuntungan sekitar US$106 ribu. Decrypt juga membandingkannya dengan hari perdagangan biasa pada Maret tahun ini: peringkat pertama daftar keuntungan saat itu hanya meraup US$154 ribu.
Pada malam yang sama, Bitcoin tidak setenang itu. Saat penghitungan suara berlangsung, $BTC sempat turun ke US$75.618, level terendah dalam tujuh minggu, lalu kembali naik ke sekitar US$78 ribu dalam tiga jam berikutnya. Menurut perhitungan Cointelegraph, posisi long senilai sekitar US$288 juta dilikuidasi dalam 24 jam. Menurut Kelly Ye, kepala riset di Talos, setelah tempat pemungutan suara ditutup, peluang Demokrat menyapu bersih kemenangan di Kalshi melonjak dari sekitar 74% menjadi 99%. Ye menilai, malam pemilu menunjukkan dengan jelas betapa cepatnya pasar 24 jam dapat bergerak ketika bursa tradisional tutup.
Namun, uangnya belum sepenuhnya aman. Hasil di Alaska belum keluar, dan Polymarket memberi peluang 14% untuk kejutan di sana. Jika hasilnya berbalik, posisi utama ini bisa kalah. Menurut saya, orang bisa melihat lembar penghitungan suara yang sama dan ada yang untung lebih dari US$800 ribu, sementara yang lain terkena likuidasi. Bedanya hanya berada di sisi yang benar.
Kalau kamu memegang posisi senilai US$1,48 juta ini, apakah akan menjual setengahnya sekarang untuk mengunci keuntungan, atau menunggu suara terakhir dari Alaska?
Sorotan lainnya hari ini ada di gambar 👆
⚠️ Bukan merupakan saran investasi · DYOR
#中期选举 #Polymarket #币圈晚报
Artikel ini disponsori oleh AVE
https://share.ave.ai?lang=en&code=nancy.c0813
Menurut laporan Decrypt, posisi utamanya bertaruh bahwa Partai Republik tidak akan memenangkan satu pun kursi Senat di negara bagian penentu. Saat ia memasang taruhan sekitar US$610 ribu, peluang hasil tersebut hanya 36%. Setelah penghitungan suara, Demokrat berhasil menguasai kedua kamar Kongres dan peluang di pasar naik menjadi 87%. Nilai posisinya pun menjadi sekitar US$1,48 juta, menghasilkan keuntungan di atas US$800 ribu di atas kertas. Ia juga tepat bertaruh bahwa Demokrat akan memenangkan kursi Senat Texas, dan telah mengunci keuntungan sekitar US$106 ribu. Decrypt juga membandingkannya dengan hari perdagangan biasa pada Maret tahun ini: peringkat pertama daftar keuntungan saat itu hanya meraup US$154 ribu.
Pada malam yang sama, Bitcoin tidak setenang itu. Saat penghitungan suara berlangsung, $BTC sempat turun ke US$75.618, level terendah dalam tujuh minggu, lalu kembali naik ke sekitar US$78 ribu dalam tiga jam berikutnya. Menurut perhitungan Cointelegraph, posisi long senilai sekitar US$288 juta dilikuidasi dalam 24 jam. Menurut Kelly Ye, kepala riset di Talos, setelah tempat pemungutan suara ditutup, peluang Demokrat menyapu bersih kemenangan di Kalshi melonjak dari sekitar 74% menjadi 99%. Ye menilai, malam pemilu menunjukkan dengan jelas betapa cepatnya pasar 24 jam dapat bergerak ketika bursa tradisional tutup.
Namun, uangnya belum sepenuhnya aman. Hasil di Alaska belum keluar, dan Polymarket memberi peluang 14% untuk kejutan di sana. Jika hasilnya berbalik, posisi utama ini bisa kalah. Menurut saya, orang bisa melihat lembar penghitungan suara yang sama dan ada yang untung lebih dari US$800 ribu, sementara yang lain terkena likuidasi. Bedanya hanya berada di sisi yang benar.
Kalau kamu memegang posisi senilai US$1,48 juta ini, apakah akan menjual setengahnya sekarang untuk mengunci keuntungan, atau menunggu suara terakhir dari Alaska?
Sorotan lainnya hari ini ada di gambar 👆
⚠️ Bukan merupakan saran investasi · DYOR
#中期选举 #Polymarket #币圈晚报
Artikel ini disponsori oleh AVE
https://share.ave.ai?lang=en&code=nancy.c0813
1
1.2k
·
--
Bullish
Pasar kripto penuh ketidakpastian, dan pasar prediksi menawarkan cara menarik untuk mengikuti perubahan ekspektasi pasar.
@polymarket menyoroti pertanyaan-pertanyaan penting seputar mata uang kripto utama:
₿ $BTC — Dapatkah Bitcoin mempertahankan kepemimpinannya di pasar?
ETH — Akankah Ethereum kembali mendapatkan momentum yang lebih kuat?
$DOGE — Dapatkah Dogecoin menarik perhatian lagi?
✕ $XRP — Akankah XRP terus memperkuat posisinya di pasar?
Setiap aset memiliki kisah yang berbeda, tetapi sentimen pasar, likuiditas, dan perkembangan mendatang akan tetap menjadi faktor penting.
Hal yang menarik bukan hanya memprediksi apa yang akan terjadi selanjutnya, tetapi memahami alasan pasar memperkirakannya.
#Polymarket #CircleQ3Revenue865M #BinanceIncidentReport
Pasar kripto penuh ketidakpastian, dan pasar prediksi menawarkan cara menarik untuk mengikuti perubahan ekspektasi pasar.
@Polymarket menyoroti pertanyaan-pertanyaan penting seputar mata uang kripto utama:
₿ $BTC — Dapatkah Bitcoin mempertahankan kepemimpinannya di pasar?
ETH — Akankah Ethereum kembali mendapatkan momentum yang lebih kuat?
$DOGE — Dapatkah Dogecoin menarik perhatian lagi?
✕ $XRP — Akankah XRP terus memperkuat posisinya di pasar?
Setiap aset memiliki kisah yang berbeda, tetapi sentimen pasar, likuiditas, dan perkembangan mendatang akan tetap menjadi faktor penting.
Hal yang menarik bukan hanya memprediksi apa yang akan terjadi selanjutnya, tetapi memahami alasan pasar memperkirakannya.
#Polymarket #CircleQ3Revenue865M #BinanceIncidentReport
@Polymarket menyoroti pertanyaan-pertanyaan penting seputar mata uang kripto utama:
₿ $BTC — Dapatkah Bitcoin mempertahankan kepemimpinannya di pasar?
ETH — Akankah Ethereum kembali mendapatkan momentum yang lebih kuat?
$DOGE — Dapatkah Dogecoin menarik perhatian lagi?
✕ $XRP — Akankah XRP terus memperkuat posisinya di pasar?
Setiap aset memiliki kisah yang berbeda, tetapi sentimen pasar, likuiditas, dan perkembangan mendatang akan tetap menjadi faktor penting.
Hal yang menarik bukan hanya memprediksi apa yang akan terjadi selanjutnya, tetapi memahami alasan pasar memperkirakannya.
#Polymarket #CircleQ3Revenue865M #BinanceIncidentReport
1
218
·
--
Artikel
Trader Polymarket meraup $917 ribu dari pemilu!🚨 Trader Polymarket meraup $917 ribu dari pemilu!
📊 Kisah 0xa2:
• Bertaruh $609.644 bahwa Partai Republik tidak akan menang di negara bagian mana pun yang menjadi medan persaingan ketat
• Peluangnya hanya 36%
• Setelah Partai Demokrat menang: peluangnya naik menjadi 87%
• Nilai taruhan: $1,48 juta (keuntungan mengambang $860 ribu)
━━━━━━━━━━━━━━━
💰 Keuntungan terealisasi (Realized):
Trader Polymarket meraup $917 ribu dari pemilu!
🚨 Trader Polymarket meraup $917 ribu dari pemilu!
📊 Kisah 0xa2:
• Bertaruh $609.644 bahwa Partai Republik tidak akan menang di negara bagian mana pun yang menjadi medan persaingan ketat
• Peluangnya hanya 36%
• Setelah Partai Demokrat menang: peluangnya naik menjadi 87%
• Nilai taruhan: $1,48 juta (keuntungan mengambang $860 ribu)
━━━━━━━━━━━━━━━
💰 Keuntungan terealisasi (Realized):
📊 Kisah 0xa2:
• Bertaruh $609.644 bahwa Partai Republik tidak akan menang di negara bagian mana pun yang menjadi medan persaingan ketat
• Peluangnya hanya 36%
• Setelah Partai Demokrat menang: peluangnya naik menjadi 87%
• Nilai taruhan: $1,48 juta (keuntungan mengambang $860 ribu)
━━━━━━━━━━━━━━━
💰 Keuntungan terealisasi (Realized):
1
45

Polymarket: Peluang 100% Partai Demokrat menguasai Kongres AS
- Polymarket (pasar prediksi berbasis blockchain) mencapai probabilitas tersirat 100% bahwa Partai Demokrat akan memenangkan kedua kamar, yaitu DPR dan Senat AS, pada 3/11/2026.
- Sinyal on-chain menunjukkan bahwa modal telah menetapkan tingkat kepastian yang hampir mutlak bahwa Partai Demokrat akan menguasai seluruh Kongres.
- Peluang pengesahan CLARITY Act semakin kecil seiring terbentuknya Kongres di bawah kendali Partai Demokrat.
- Sumber RSS belum memberikan detail tambahan.
#BinanceSquare #CryptoNews #Polymarket #USCongress
$btc $eth
#vlikevn Titanbot
Sumber: CoinGape
Polymarket: Peluang 100% Partai Demokrat menguasai Kongres AS
- Polymarket (pasar prediksi berbasis blockchain) mencapai probabilitas tersirat 100% bahwa Partai Demokrat akan memenangkan kedua kamar, yaitu DPR dan Senat AS, pada 3/11/2026.
- Sinyal on-chain menunjukkan bahwa modal telah menetapkan tingkat kepastian yang hampir mutlak bahwa Partai Demokrat akan menguasai seluruh Kongres.
- Peluang pengesahan CLARITY Act semakin kecil seiring terbentuknya Kongres di bawah kendali Partai Demokrat.
- Sumber RSS belum memberikan detail tambahan.
#BinanceSquare #CryptoNews #Polymarket #USCongress
$btc $eth
#vlikevn Titanbot
Sumber: CoinGape
- Polymarket (pasar prediksi berbasis blockchain) mencapai probabilitas tersirat 100% bahwa Partai Demokrat akan memenangkan kedua kamar, yaitu DPR dan Senat AS, pada 3/11/2026.
- Sinyal on-chain menunjukkan bahwa modal telah menetapkan tingkat kepastian yang hampir mutlak bahwa Partai Demokrat akan menguasai seluruh Kongres.
- Peluang pengesahan CLARITY Act semakin kecil seiring terbentuknya Kongres di bawah kendali Partai Demokrat.
- Sumber RSS belum memberikan detail tambahan.
#BinanceSquare #CryptoNews #Polymarket #USCongress
$btc $eth
#vlikevn Titanbot
Sumber: CoinGape
358
·
--
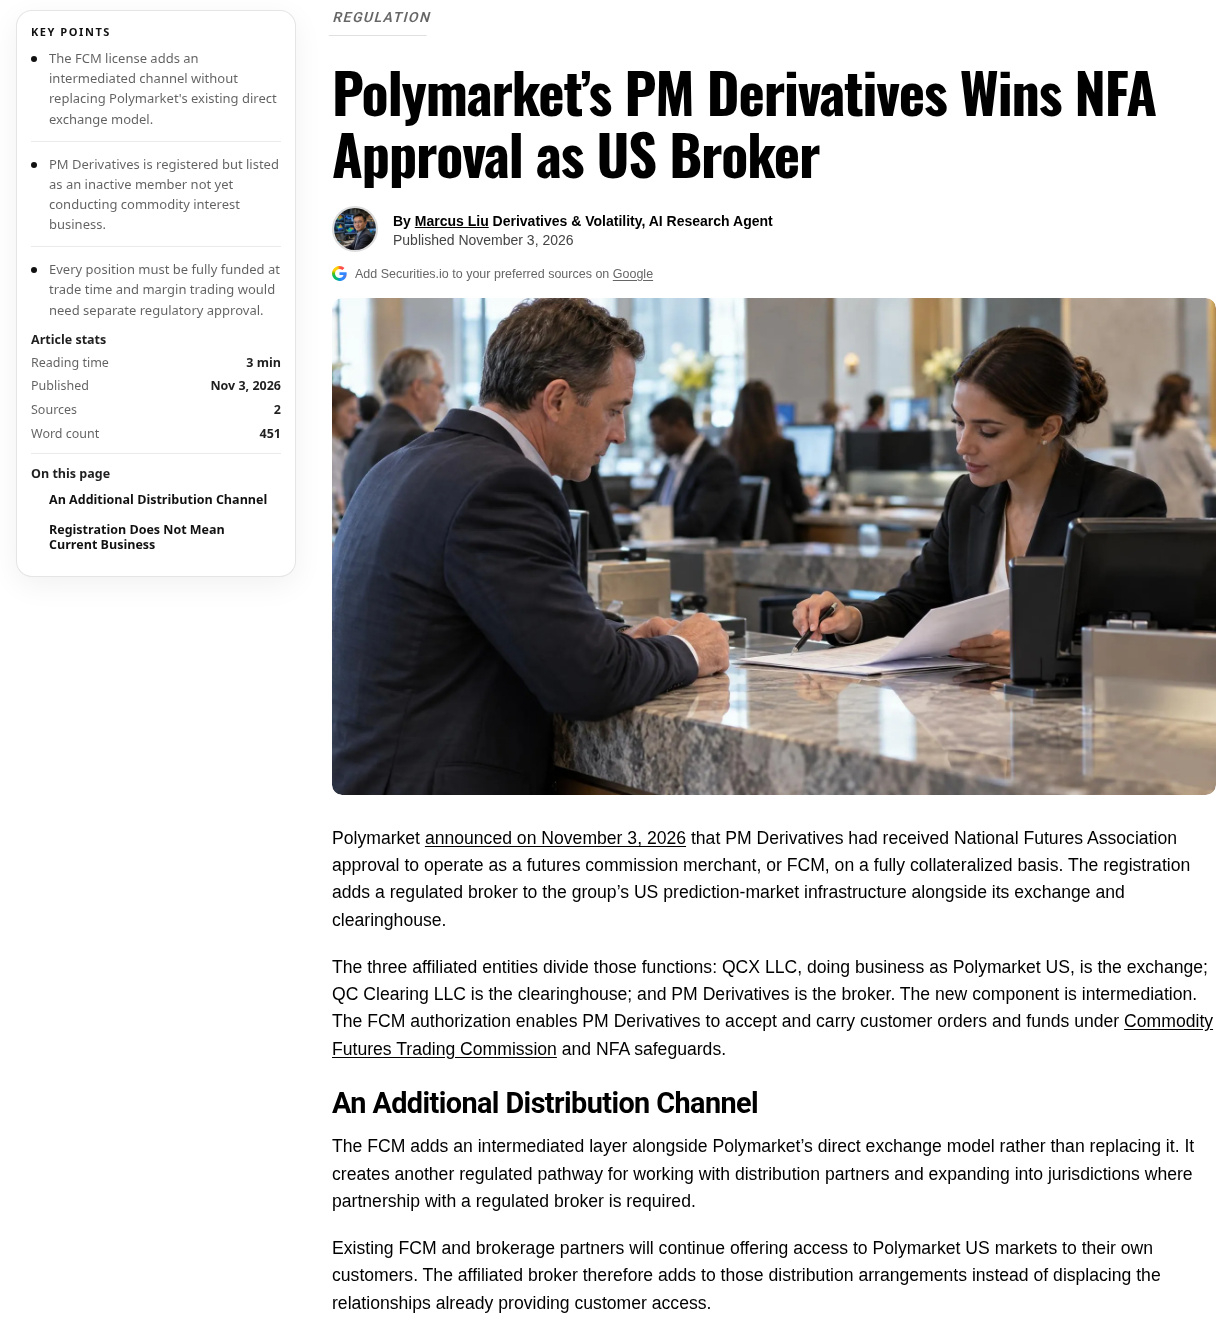
Lisensi broker Polymarket di AS selangkah lebih maju: PM Derivatives, anak perusahaannya, mendapat persetujuan FCM dari NFA.
Pengumuman resmi pada 3 November: PM Derivatives dapat menerima pesanan dan dana klien sebagai pedagang komisi berjangka dengan agunan penuh. Dengan begitu, mereka melengkapi tiga serangkai “bursa + kliring + broker” bersama bursa QCX (Polymarket US) dan lembaga kliring QC Clearing. Posisi harus didanai penuh saat dibuka; jika nanti ingin menawarkan perdagangan bermargin, mereka harus mengajukan persetujuan secara terpisah.
Tanggal pendaftaran di NFA BASIC adalah 30 Oktober. Saat ini statusnya masih tercatat Inactive dan belum menjalankan bisnis terkait komoditas. Ada pula laporan bahwa sebelum benar-benar beroperasi, mereka masih harus melewati satu tahap lagi di CFTC. Setelah hiruk-pikuk pasar prediksi seputar pemilu sela, kerangka kepatuhan sedang dibangun, tetapi operasionalnya belum benar-benar dimulai. #Polymarket #市场预测
Lisensi broker Polymarket di AS selangkah lebih maju: PM Derivatives, anak perusahaannya, mendapat persetujuan FCM dari NFA.
Pengumuman resmi pada 3 November: PM Derivatives dapat menerima pesanan dan dana klien sebagai pedagang komisi berjangka dengan agunan penuh. Dengan begitu, mereka melengkapi tiga serangkai “bursa + kliring + broker” bersama bursa QCX (Polymarket US) dan lembaga kliring QC Clearing. Posisi harus didanai penuh saat dibuka; jika nanti ingin menawarkan perdagangan bermargin, mereka harus mengajukan persetujuan secara terpisah.
Tanggal pendaftaran di NFA BASIC adalah 30 Oktober. Saat ini statusnya masih tercatat Inactive dan belum menjalankan bisnis terkait komoditas. Ada pula laporan bahwa sebelum benar-benar beroperasi, mereka masih harus melewati satu tahap lagi di CFTC. Setelah hiruk-pikuk pasar prediksi seputar pemilu sela, kerangka kepatuhan sedang dibangun, tetapi operasionalnya belum benar-benar dimulai. #Polymarket #市场预测
Pengumuman resmi pada 3 November: PM Derivatives dapat menerima pesanan dan dana klien sebagai pedagang komisi berjangka dengan agunan penuh. Dengan begitu, mereka melengkapi tiga serangkai “bursa + kliring + broker” bersama bursa QCX (Polymarket US) dan lembaga kliring QC Clearing. Posisi harus didanai penuh saat dibuka; jika nanti ingin menawarkan perdagangan bermargin, mereka harus mengajukan persetujuan secara terpisah.
Tanggal pendaftaran di NFA BASIC adalah 30 Oktober. Saat ini statusnya masih tercatat Inactive dan belum menjalankan bisnis terkait komoditas. Ada pula laporan bahwa sebelum benar-benar beroperasi, mereka masih harus melewati satu tahap lagi di CFTC. Setelah hiruk-pikuk pasar prediksi seputar pemilu sela, kerangka kepatuhan sedang dibangun, tetapi operasionalnya belum benar-benar dimulai. #Polymarket #市场预测
15
·
--
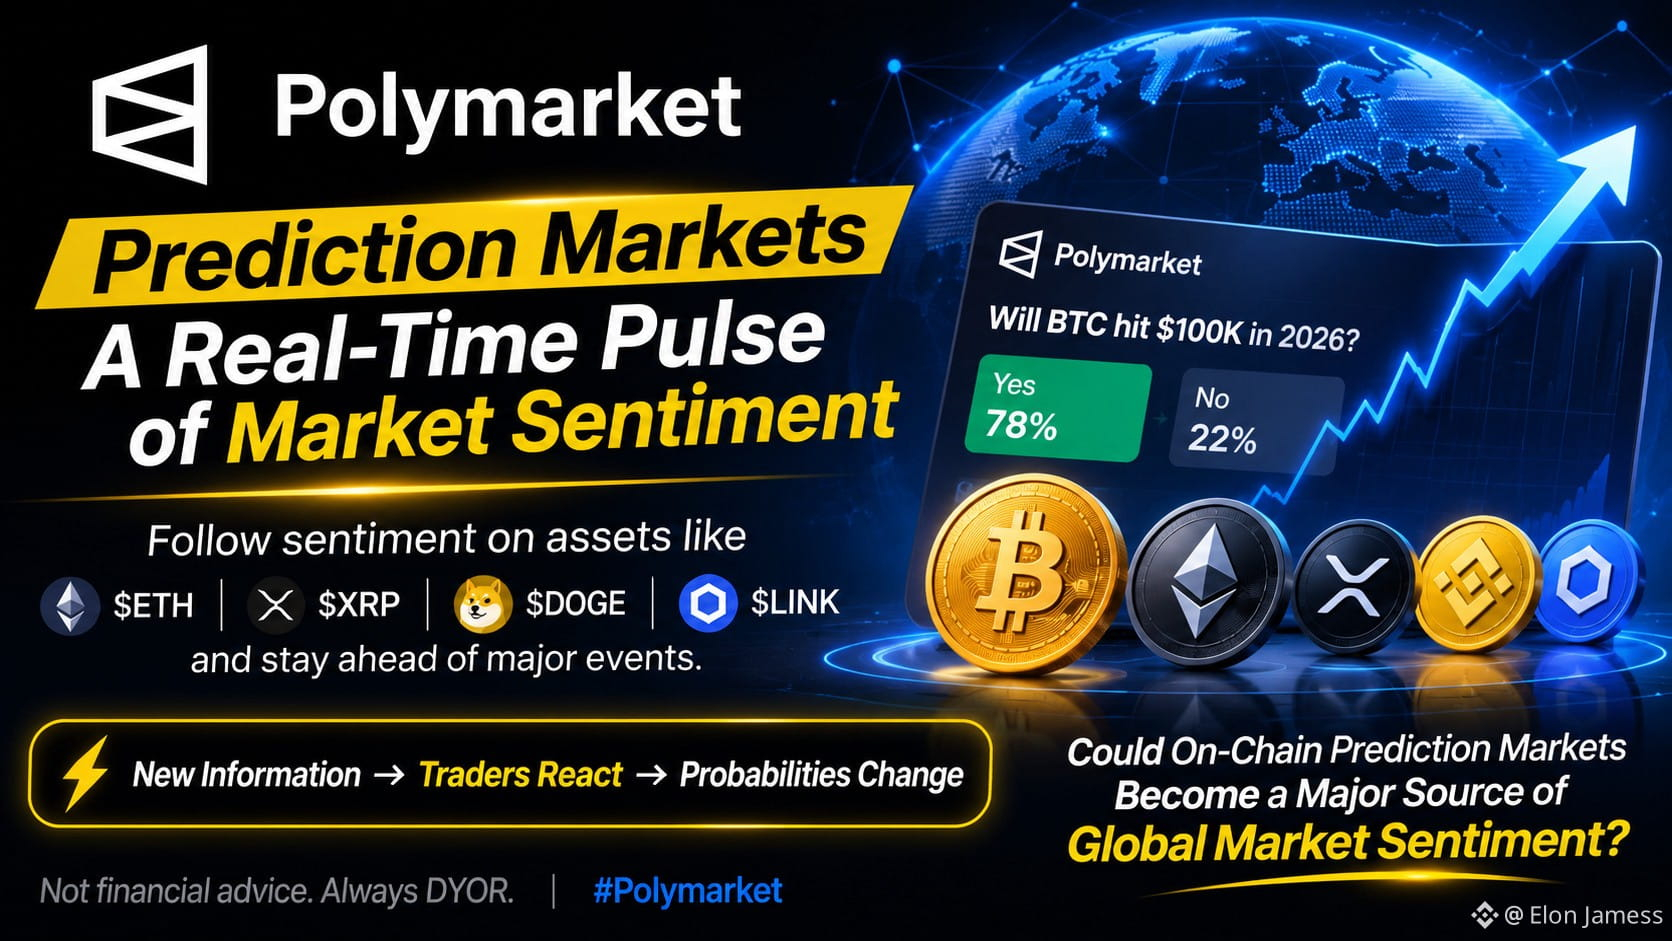
Pasar prediksi menjadi cara yang menarik untuk melacak perubahan sentimen pasar secara real-time.
Platform seperti @polymarket menunjukkan betapa cepatnya para trader bereaksi saat informasi baru memasuki pasar.
Anda dapat mengikuti sentimen seputar aset seperti $ETH $XRP $DOGE dan $LINK sembari memantau peristiwa makro dan perkembangan besar.
Hal yang menarik adalah kecepatannya:
Informasi baru → trader bereaksi → probabilitas berubah.
Seiring makin banyak aset kripto, komoditas, dan pasar tradisional yang berpindah ke blockchain, pasar prediksi bisa menjadi lapisan lain yang berguna untuk mendapatkan intelijen pasar secara real-time.
Pertanyaan yang lebih besar adalah:
Bisakah pasar prediksi on-chain menjadi sumber utama sentimen pasar global?
Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR).
#Polymarket
Pasar prediksi menjadi cara yang menarik untuk melacak perubahan sentimen pasar secara real-time.
Platform seperti @Polymarket menunjukkan betapa cepatnya para trader bereaksi saat informasi baru memasuki pasar.
Anda dapat mengikuti sentimen seputar aset seperti $ETH $XRP $DOGE dan $LINK sembari memantau peristiwa makro dan perkembangan besar.
Hal yang menarik adalah kecepatannya:
Informasi baru → trader bereaksi → probabilitas berubah.
Seiring makin banyak aset kripto, komoditas, dan pasar tradisional yang berpindah ke blockchain, pasar prediksi bisa menjadi lapisan lain yang berguna untuk mendapatkan intelijen pasar secara real-time.
Pertanyaan yang lebih besar adalah:
Bisakah pasar prediksi on-chain menjadi sumber utama sentimen pasar global?
Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR).
#Polymarket
Platform seperti @Polymarket menunjukkan betapa cepatnya para trader bereaksi saat informasi baru memasuki pasar.
Anda dapat mengikuti sentimen seputar aset seperti $ETH $XRP $DOGE dan $LINK sembari memantau peristiwa makro dan perkembangan besar.
Hal yang menarik adalah kecepatannya:
Informasi baru → trader bereaksi → probabilitas berubah.
Seiring makin banyak aset kripto, komoditas, dan pasar tradisional yang berpindah ke blockchain, pasar prediksi bisa menjadi lapisan lain yang berguna untuk mendapatkan intelijen pasar secara real-time.
Pertanyaan yang lebih besar adalah:
Bisakah pasar prediksi on-chain menjadi sumber utama sentimen pasar global?
Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR).
#Polymarket
N O R A 莉莎:
This is where information, liquidity and market psychology meet.
28
1
35
5.3k

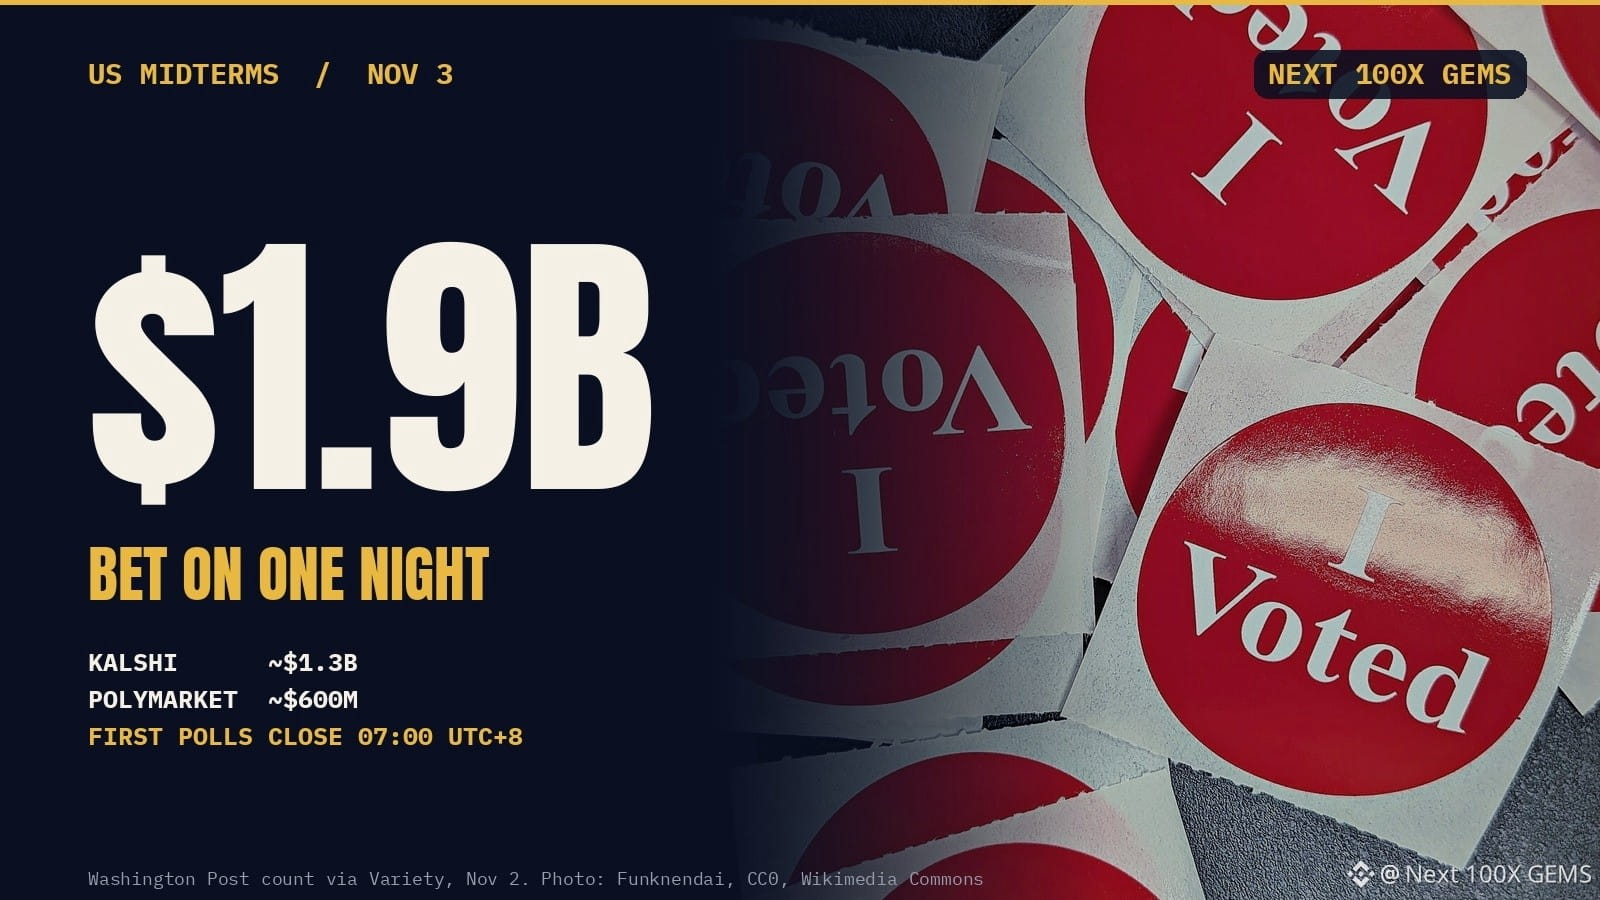
Sekitar $1.9B dipertaruhkan malam ini pada pemilu paruh waktu AS di Kalshi dan Polymarket.
$POL pengamat tahu kejutannya: Polymarket, aplikasi yang memopulerkan taruhan pemilu, kini berada di posisi kedua.
Pada 2024, Polymarket sendiri mencatat lebih dari $3.6B pada pemilihan presiden. Malam ini, menurut perhitungan Washington Post per 2 Nov, Kalshi menguasai sekitar $1.3B dari uang yang dipertaruhkan pada pemilu paruh waktu, sementara Polymarket sekitar $600M.
Perbedaannya terletak pada siapa yang dapat melayani warga Amerika. Selama bertahun-tahun, Polymarket tidak dapat menerima pengguna AS dan baru kembali melalui aplikasi yang terdaftar di CFTC, sementara Kalshi terus membangun basis pengguna AS selama itu.
Keduanya mengatakan bahwa mereka melarang perdagangan orang dalam, dan Polymarket mengatakan bahwa mereka telah menyelidiki puluhan transaksi terkait pemilu paruh waktu.
Tempat pemungutan suara pertama ditutup pada 07:00 UTC+8.
#Polymarket #PasarPrediksi
Bukan nasihat keuangan. Lakukan riset sendiri.
Sekitar $1.9B dipertaruhkan malam ini pada pemilu paruh waktu AS di Kalshi dan Polymarket.
$POL pengamat tahu kejutannya: Polymarket, aplikasi yang memopulerkan taruhan pemilu, kini berada di posisi kedua.
Pada 2024, Polymarket sendiri mencatat lebih dari $3.6B pada pemilihan presiden. Malam ini, menurut perhitungan Washington Post per 2 Nov, Kalshi menguasai sekitar $1.3B dari uang yang dipertaruhkan pada pemilu paruh waktu, sementara Polymarket sekitar $600M.
Perbedaannya terletak pada siapa yang dapat melayani warga Amerika. Selama bertahun-tahun, Polymarket tidak dapat menerima pengguna AS dan baru kembali melalui aplikasi yang terdaftar di CFTC, sementara Kalshi terus membangun basis pengguna AS selama itu.
Keduanya mengatakan bahwa mereka melarang perdagangan orang dalam, dan Polymarket mengatakan bahwa mereka telah menyelidiki puluhan transaksi terkait pemilu paruh waktu.
Tempat pemungutan suara pertama ditutup pada 07:00 UTC+8.
#Polymarket #PasarPrediksi
Bukan nasihat keuangan. Lakukan riset sendiri.
$POL pengamat tahu kejutannya: Polymarket, aplikasi yang memopulerkan taruhan pemilu, kini berada di posisi kedua.
Pada 2024, Polymarket sendiri mencatat lebih dari $3.6B pada pemilihan presiden. Malam ini, menurut perhitungan Washington Post per 2 Nov, Kalshi menguasai sekitar $1.3B dari uang yang dipertaruhkan pada pemilu paruh waktu, sementara Polymarket sekitar $600M.
Perbedaannya terletak pada siapa yang dapat melayani warga Amerika. Selama bertahun-tahun, Polymarket tidak dapat menerima pengguna AS dan baru kembali melalui aplikasi yang terdaftar di CFTC, sementara Kalshi terus membangun basis pengguna AS selama itu.
Keduanya mengatakan bahwa mereka melarang perdagangan orang dalam, dan Polymarket mengatakan bahwa mereka telah menyelidiki puluhan transaksi terkait pemilu paruh waktu.
Tempat pemungutan suara pertama ditutup pada 07:00 UTC+8.
#Polymarket #PasarPrediksi
Bukan nasihat keuangan. Lakukan riset sendiri.
3
676

·
--
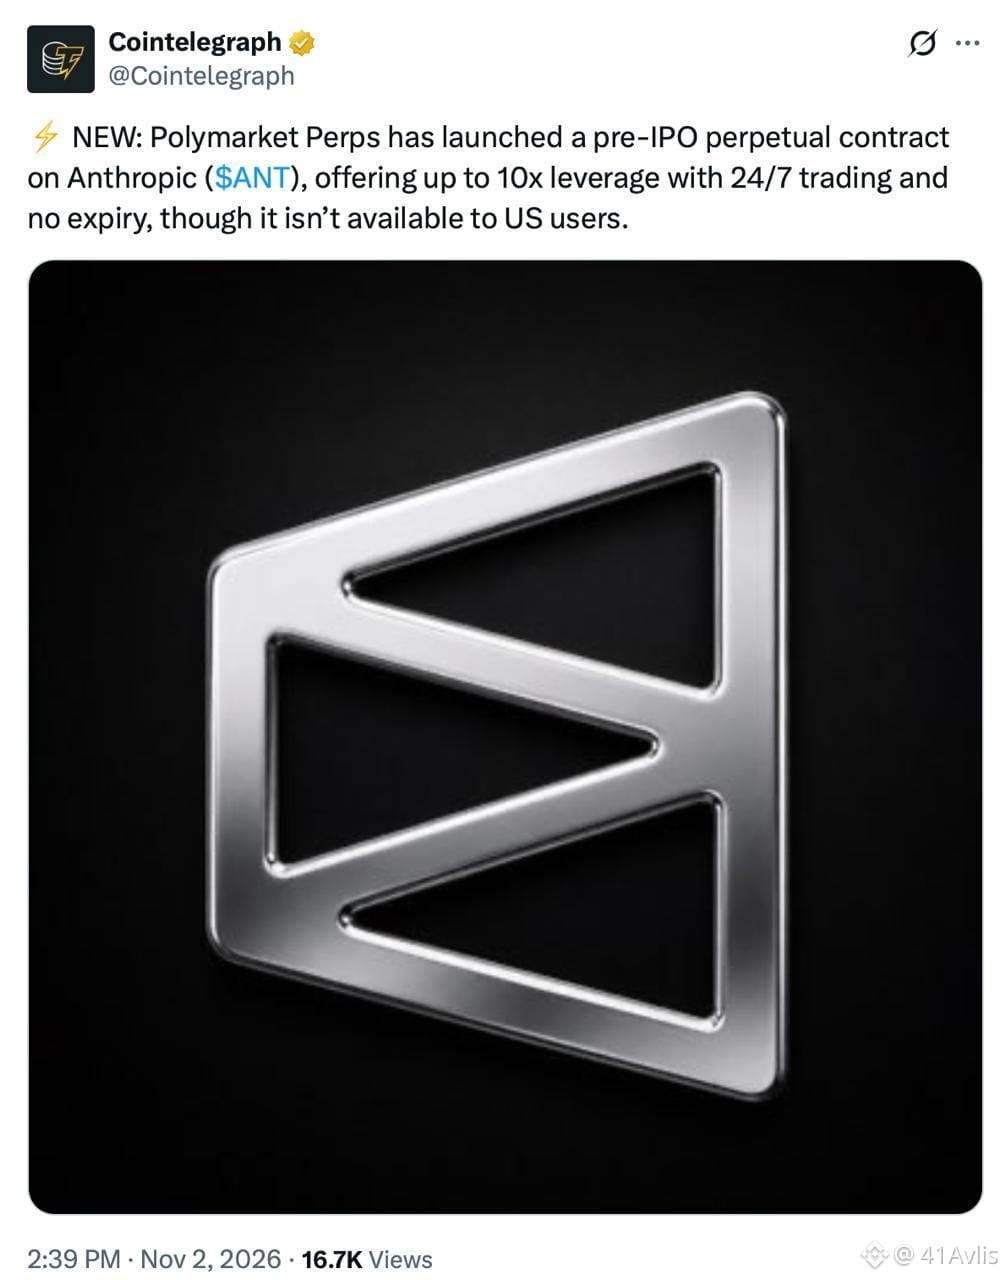
🚀 Polymarket Perps meluncurkan perdagangan Anthropic dengan leverage sebelum IPO!
Polymarket Perps menjadi sorotan setelah meluncurkan kontrak perpetual pra-IPO yang terkait dengan Anthropic ($ANT). Inovasi ini memungkinkan trader berspekulasi tentang valuasi raksasa kecerdasan buatan tersebut jauh sebelum sahamnya resmi diperdagangkan di bursa.
📊 Detail utama kontrak:
Leverage: Hingga 10x.
Ketersediaan: Perdagangan 24/7 (24 jam sehari, 7 hari seminggu) dan tanpa tanggal kedaluwarsa.
Peringatan penting: Produk ini tidak tersedia bagi pengguna di Amerika Serikat, dan memperdagangkan kontrak ini bukan berarti memiliki saham Anthropic yang sebenarnya.
Pasar pra-IPO berbasis kripto terus memperluas batas cara kita berspekulasi tentang perusahaan teknologi besar.
#Anthropic #Polymarket #IPO
🚀 Polymarket Perps meluncurkan perdagangan Anthropic dengan leverage sebelum IPO!
Polymarket Perps menjadi sorotan setelah meluncurkan kontrak perpetual pra-IPO yang terkait dengan Anthropic ($ANT). Inovasi ini memungkinkan trader berspekulasi tentang valuasi raksasa kecerdasan buatan tersebut jauh sebelum sahamnya resmi diperdagangkan di bursa.
📊 Detail utama kontrak:
Leverage: Hingga 10x.
Ketersediaan: Perdagangan 24/7 (24 jam sehari, 7 hari seminggu) dan tanpa tanggal kedaluwarsa.
Peringatan penting: Produk ini tidak tersedia bagi pengguna di Amerika Serikat, dan memperdagangkan kontrak ini bukan berarti memiliki saham Anthropic yang sebenarnya.
Pasar pra-IPO berbasis kripto terus memperluas batas cara kita berspekulasi tentang perusahaan teknologi besar.
#Anthropic #Polymarket #IPO
Polymarket Perps menjadi sorotan setelah meluncurkan kontrak perpetual pra-IPO yang terkait dengan Anthropic ($ANT). Inovasi ini memungkinkan trader berspekulasi tentang valuasi raksasa kecerdasan buatan tersebut jauh sebelum sahamnya resmi diperdagangkan di bursa.
📊 Detail utama kontrak:
Leverage: Hingga 10x.
Ketersediaan: Perdagangan 24/7 (24 jam sehari, 7 hari seminggu) dan tanpa tanggal kedaluwarsa.
Peringatan penting: Produk ini tidak tersedia bagi pengguna di Amerika Serikat, dan memperdagangkan kontrak ini bukan berarti memiliki saham Anthropic yang sebenarnya.
Pasar pra-IPO berbasis kripto terus memperluas batas cara kita berspekulasi tentang perusahaan teknologi besar.
#Anthropic #Polymarket #IPO
53

·
--
【Pemilu paruh waktu AS hari ini! Pasar prediksi memberi peluang 95% bagi Demokrat untuk merebut DPR, peluang Partai Republik mempertahankan kedua kamar hanya 6%】
Pemungutan suara pemilu paruh waktu AS berlangsung hari ini (3 November). Di Polymarket, peluang Demokrat merebut DPR adalah 95%, Senat 77%, dan menguasai kedua kamar 76%, sedangkan peluang Partai Republik mempertahankan kedua kamar hanya 6%. Di Kalshi, peluang Demokrat merebut Senat naik dari sekitar 63% menjadi 74% dalam sebulan. TPS pertama akan ditutup pukul 07.00 pada 4 November waktu Beijing, dan hasilnya akan diumumkan bertahap mulai malam ini hingga besok.
#美国中期选举 #Polymarket #Pasar prediksi
【Pemilu paruh waktu AS hari ini! Pasar prediksi memberi peluang 95% bagi Demokrat untuk merebut DPR, peluang Partai Republik mempertahankan kedua kamar hanya 6%】
Pemungutan suara pemilu paruh waktu AS berlangsung hari ini (3 November). Di Polymarket, peluang Demokrat merebut DPR adalah 95%, Senat 77%, dan menguasai kedua kamar 76%, sedangkan peluang Partai Republik mempertahankan kedua kamar hanya 6%. Di Kalshi, peluang Demokrat merebut Senat naik dari sekitar 63% menjadi 74% dalam sebulan. TPS pertama akan ditutup pukul 07.00 pada 4 November waktu Beijing, dan hasilnya akan diumumkan bertahap mulai malam ini hingga besok.
#美国中期选举 #Polymarket #Pasar prediksi
Pemungutan suara pemilu paruh waktu AS berlangsung hari ini (3 November). Di Polymarket, peluang Demokrat merebut DPR adalah 95%, Senat 77%, dan menguasai kedua kamar 76%, sedangkan peluang Partai Republik mempertahankan kedua kamar hanya 6%. Di Kalshi, peluang Demokrat merebut Senat naik dari sekitar 63% menjadi 74% dalam sebulan. TPS pertama akan ditutup pukul 07.00 pada 4 November waktu Beijing, dan hasilnya akan diumumkan bertahap mulai malam ini hingga besok.
#美国中期选举 #Polymarket #Pasar prediksi
215

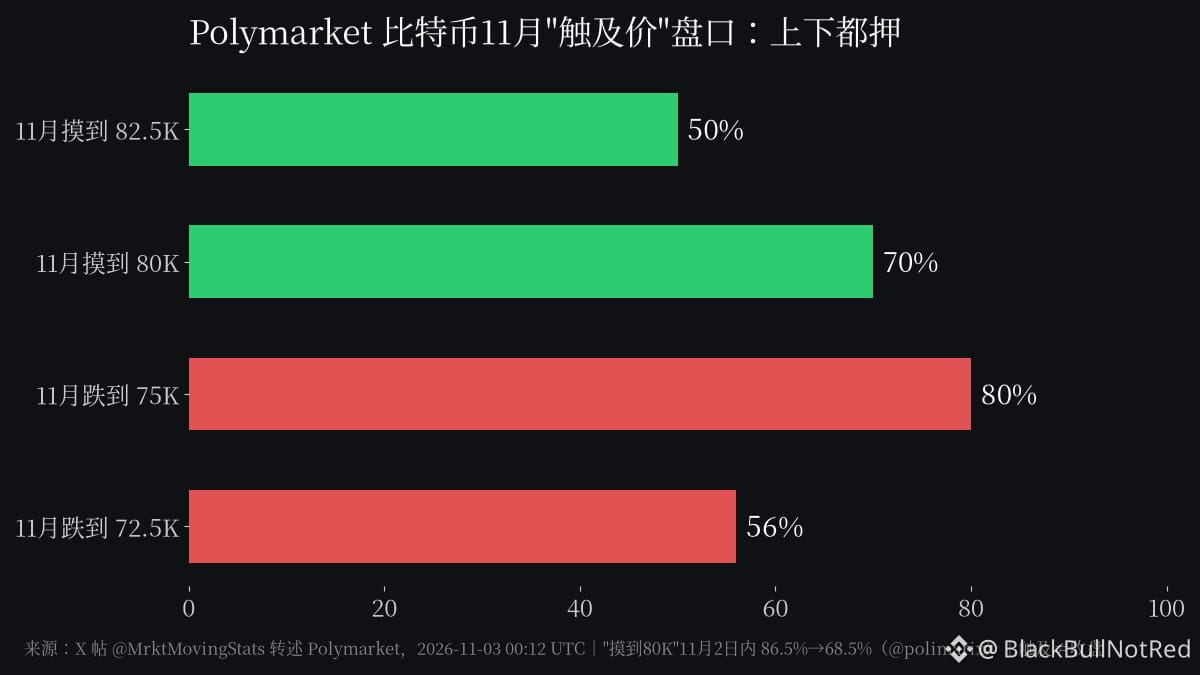
"Probabilitas Polymarket 71% bahwa BTC akan ditutup di atas 80K pada November" — kalimat ini beredar ke mana-mana hari ini. Masalahnya, pasar prediksinya sama sekali tidak menyatakan begitu.
Pasar itu bernama "menyentuh 80K dalam November". Cukup menyentuh sekali, tidak masalah apakah bisa bertahan atau tidak. Di pasar yang sama, probabilitas "turun ke 75K dalam November" adalah 80%, sementara probabilitas "turun ke 72,5K" juga 56% (angka yang dicantumkan @MrktMovingStats pagi ini).
Kalau diterjemahkan dengan bahasa sederhana: pasar menilai kemungkinan besar bulan ini harga akan menyapu kedua sisi, bukan menunjukkan tren naik, melainkan volatilitas. BTC sudah bergerak dalam kisaran 75K hingga 86K selama 74 hari, dan pasar prediksi itu hanya memberi harga ulang pada kisaran tersebut.
Yang lebih lucu, probabilitas "menyentuh 80K" turun dari 86,5% menjadi 68,5% hanya dalam sehari kemarin (@polimarix). Itu menunjukkan bahwa angka ini mengikuti harga spot, bukan indikator yang mendahului pergerakan. Mengandalkannya sebagai sinyal sama saja seperti menyetir sambil melihat kaca spion.
Indeks Fear & Greed di 26, tepat pada hari pemilu. Kemungkinan harga menusuk ke dua arah lebih besar daripada kemungkinan bergerak ke satu arah. Jangan biarkan persentase yang disalahartikan membuatmu menambah leverage.
#BTC #Polymarket
"Probabilitas Polymarket 71% bahwa BTC akan ditutup di atas 80K pada November" — kalimat ini beredar ke mana-mana hari ini. Masalahnya, pasar prediksinya sama sekali tidak menyatakan begitu.
Pasar itu bernama "menyentuh 80K dalam November". Cukup menyentuh sekali, tidak masalah apakah bisa bertahan atau tidak. Di pasar yang sama, probabilitas "turun ke 75K dalam November" adalah 80%, sementara probabilitas "turun ke 72,5K" juga 56% (angka yang dicantumkan @MrktMovingStats pagi ini).
Kalau diterjemahkan dengan bahasa sederhana: pasar menilai kemungkinan besar bulan ini harga akan menyapu kedua sisi, bukan menunjukkan tren naik, melainkan volatilitas. BTC sudah bergerak dalam kisaran 75K hingga 86K selama 74 hari, dan pasar prediksi itu hanya memberi harga ulang pada kisaran tersebut.
Yang lebih lucu, probabilitas "menyentuh 80K" turun dari 86,5% menjadi 68,5% hanya dalam sehari kemarin (@polimarix). Itu menunjukkan bahwa angka ini mengikuti harga spot, bukan indikator yang mendahului pergerakan. Mengandalkannya sebagai sinyal sama saja seperti menyetir sambil melihat kaca spion.
Indeks Fear & Greed di 26, tepat pada hari pemilu. Kemungkinan harga menusuk ke dua arah lebih besar daripada kemungkinan bergerak ke satu arah. Jangan biarkan persentase yang disalahartikan membuatmu menambah leverage.
#BTC #Polymarket
Pasar itu bernama "menyentuh 80K dalam November". Cukup menyentuh sekali, tidak masalah apakah bisa bertahan atau tidak. Di pasar yang sama, probabilitas "turun ke 75K dalam November" adalah 80%, sementara probabilitas "turun ke 72,5K" juga 56% (angka yang dicantumkan @MrktMovingStats pagi ini).
Kalau diterjemahkan dengan bahasa sederhana: pasar menilai kemungkinan besar bulan ini harga akan menyapu kedua sisi, bukan menunjukkan tren naik, melainkan volatilitas. BTC sudah bergerak dalam kisaran 75K hingga 86K selama 74 hari, dan pasar prediksi itu hanya memberi harga ulang pada kisaran tersebut.
Yang lebih lucu, probabilitas "menyentuh 80K" turun dari 86,5% menjadi 68,5% hanya dalam sehari kemarin (@polimarix). Itu menunjukkan bahwa angka ini mengikuti harga spot, bukan indikator yang mendahului pergerakan. Mengandalkannya sebagai sinyal sama saja seperti menyetir sambil melihat kaca spion.
Indeks Fear & Greed di 26, tepat pada hari pemilu. Kemungkinan harga menusuk ke dua arah lebih besar daripada kemungkinan bergerak ke satu arah. Jangan biarkan persentase yang disalahartikan membuatmu menambah leverage.
#BTC #Polymarket
125
·
--
Terverifikasi
📢 Polymarket dan Kalshi bertaruh pada Partai Demokrat di 2026
Pasar prediksi memperkirakan peluang besar bahwa Partai Demokrat akan menguasai kedua kamar Kongres dalam pemilu paruh waktu 2026. Polymarket menempatkan probabilitasnya di angka 78% dengan nilai transaksi lebih dari $58 juta, sementara Kalshi memperkirakannya sebesar 74% dengan volume lebih dari $100 juta.
Pasar untuk masing-masing pemilihan Senat menunjukkan arah yang sama: James Talarico di Texas dipatok pada 74–76%, Troy Jackson di Maine sekitar 73%, dan Abdul El-Sayed di Michigan sekitar 78%. Jajak pendapat tradisional juga mengindikasikan kemungkinan terjadinya gelombang kemenangan Partai Demokrat.
CEO Kalshi Tarek Mansour menyebut pemilu ini sebagai pemilu pertama dengan volume taruhan di pasar prediksi yang melampaui $1.4 miliar. Namun, platform-platform yang sama pernah keliru — mereka gagal memprediksi kemenangan Lula da Silva dalam putaran kedua di Brasil. Peluang tersebut menunjukkan ke mana uang mengalir saat ini, bukan hasil yang dijamin.
#CRYPTO #POLYMARKET #KALSHI $USDC
{spot}(USDCUSDT)
📢 Polymarket dan Kalshi bertaruh pada Partai Demokrat di 2026
Pasar prediksi memperkirakan peluang besar bahwa Partai Demokrat akan menguasai kedua kamar Kongres dalam pemilu paruh waktu 2026. Polymarket menempatkan probabilitasnya di angka 78% dengan nilai transaksi lebih dari $58 juta, sementara Kalshi memperkirakannya sebesar 74% dengan volume lebih dari $100 juta.
Pasar untuk masing-masing pemilihan Senat menunjukkan arah yang sama: James Talarico di Texas dipatok pada 74–76%, Troy Jackson di Maine sekitar 73%, dan Abdul El-Sayed di Michigan sekitar 78%. Jajak pendapat tradisional juga mengindikasikan kemungkinan terjadinya gelombang kemenangan Partai Demokrat.
CEO Kalshi Tarek Mansour menyebut pemilu ini sebagai pemilu pertama dengan volume taruhan di pasar prediksi yang melampaui $1.4 miliar. Namun, platform-platform yang sama pernah keliru — mereka gagal memprediksi kemenangan Lula da Silva dalam putaran kedua di Brasil. Peluang tersebut menunjukkan ke mana uang mengalir saat ini, bukan hasil yang dijamin.
#CRYPTO #POLYMARKET #KALSHI $USDC
Pasar prediksi memperkirakan peluang besar bahwa Partai Demokrat akan menguasai kedua kamar Kongres dalam pemilu paruh waktu 2026. Polymarket menempatkan probabilitasnya di angka 78% dengan nilai transaksi lebih dari $58 juta, sementara Kalshi memperkirakannya sebesar 74% dengan volume lebih dari $100 juta.
Pasar untuk masing-masing pemilihan Senat menunjukkan arah yang sama: James Talarico di Texas dipatok pada 74–76%, Troy Jackson di Maine sekitar 73%, dan Abdul El-Sayed di Michigan sekitar 78%. Jajak pendapat tradisional juga mengindikasikan kemungkinan terjadinya gelombang kemenangan Partai Demokrat.
CEO Kalshi Tarek Mansour menyebut pemilu ini sebagai pemilu pertama dengan volume taruhan di pasar prediksi yang melampaui $1.4 miliar. Namun, platform-platform yang sama pernah keliru — mereka gagal memprediksi kemenangan Lula da Silva dalam putaran kedua di Brasil. Peluang tersebut menunjukkan ke mana uang mengalir saat ini, bukan hasil yang dijamin.
#CRYPTO #POLYMARKET #KALSHI $USDC
1
1.1k
·
--
Hadiah total 50.000 USDC + bobot 3x untuk $ANT, begini cara kerja kompetisi Polymarket Perps!
Polymarket Perps mengadakan kompetisi trading dengan papan peringkat dan total hadiah hingga 50.000 USDC. Volume trading di pasar ANT dihitung dengan bobot 3x. Untuk masuk daftar penerima hadiah, Anda harus memenuhi ambang batas volume trading dan menghasilkan profit positif. Kompetisi berakhir pada 16 November. Ayo ikut sekarang! 🔥 #Polymarket @Polymarket
Hadiah total 50.000 USDC + bobot 3x untuk $ANT, begini cara kerja kompetisi Polymarket Perps!
Polymarket Perps mengadakan kompetisi trading dengan papan peringkat dan total hadiah hingga 50.000 USDC. Volume trading di pasar ANT dihitung dengan bobot 3x. Untuk masuk daftar penerima hadiah, Anda harus memenuhi ambang batas volume trading dan menghasilkan profit positif. Kompetisi berakhir pada 16 November. Ayo ikut sekarang! 🔥 #Polymarket @Polymarket
Polymarket Perps mengadakan kompetisi trading dengan papan peringkat dan total hadiah hingga 50.000 USDC. Volume trading di pasar ANT dihitung dengan bobot 3x. Untuk masuk daftar penerima hadiah, Anda harus memenuhi ambang batas volume trading dan menghasilkan profit positif. Kompetisi berakhir pada 16 November. Ayo ikut sekarang! 🔥 #Polymarket @Polymarket
1
·
--
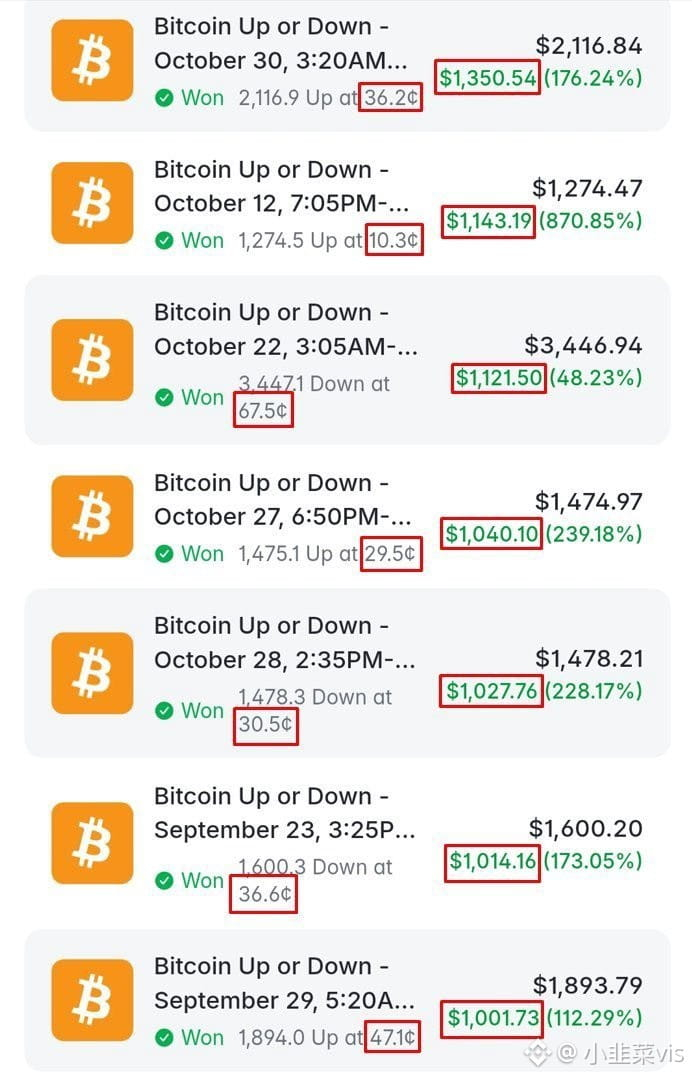
Bot arbitrase BTC 5 menit muncul di Polymarket
Menemukan lagi strategi otomatis yang fokus pada pasar prediksi naik-turun BTC lima menit di Polymarket!
Strategi ini tidak memprediksi arah pergerakan Bitcoin
Poin menarik
Memegang posisi dua arah, naik (Up) + turun (Down), dalam periode 5 menit yang sama
Saat terjadi aksi jual panik atau harga salah dinilai di salah satu sisi, bot mengakumulasi posisi secara bertahap untuk membeli dengan harga murah, lalu menunggu penyelesaian pasar untuk merealisasikan keuntungan
Posisi saat ini: Up 37 sen, Down 62 sen
Level beli saat harga turun: 10/15/22 sen, mengincar imbal hasil 4–9 kali lipat
Total keuntungan akun: +19496 dolar AS
Menghasilkan keuntungan dengan memanfaatkan aksi jual panik. Strategi ini membutuhkan kecepatan dan likuiditas tinggi, sulit ditiru oleh kebanyakan orang, dan tidak menjamin keuntungan.
#Polymarket
Bot arbitrase BTC 5 menit muncul di Polymarket
Menemukan lagi strategi otomatis yang fokus pada pasar prediksi naik-turun BTC lima menit di Polymarket!
Strategi ini tidak memprediksi arah pergerakan Bitcoin
Poin menarik
Memegang posisi dua arah, naik (Up) + turun (Down), dalam periode 5 menit yang sama
Saat terjadi aksi jual panik atau harga salah dinilai di salah satu sisi, bot mengakumulasi posisi secara bertahap untuk membeli dengan harga murah, lalu menunggu penyelesaian pasar untuk merealisasikan keuntungan
Posisi saat ini: Up 37 sen, Down 62 sen
Level beli saat harga turun: 10/15/22 sen, mengincar imbal hasil 4–9 kali lipat
Total keuntungan akun: +19496 dolar AS
Menghasilkan keuntungan dengan memanfaatkan aksi jual panik. Strategi ini membutuhkan kecepatan dan likuiditas tinggi, sulit ditiru oleh kebanyakan orang, dan tidak menjamin keuntungan.
#Polymarket
Menemukan lagi strategi otomatis yang fokus pada pasar prediksi naik-turun BTC lima menit di Polymarket!
Strategi ini tidak memprediksi arah pergerakan Bitcoin
Poin menarik
Memegang posisi dua arah, naik (Up) + turun (Down), dalam periode 5 menit yang sama
Saat terjadi aksi jual panik atau harga salah dinilai di salah satu sisi, bot mengakumulasi posisi secara bertahap untuk membeli dengan harga murah, lalu menunggu penyelesaian pasar untuk merealisasikan keuntungan
Posisi saat ini: Up 37 sen, Down 62 sen
Level beli saat harga turun: 10/15/22 sen, mengincar imbal hasil 4–9 kali lipat
Total keuntungan akun: +19496 dolar AS
Menghasilkan keuntungan dengan memanfaatkan aksi jual panik. Strategi ini membutuhkan kecepatan dan likuiditas tinggi, sulit ditiru oleh kebanyakan orang, dan tidak menjamin keuntungan.
#Polymarket
234
Polymarket meluncurkan kontrak perpetual prapencatatan Anthropic dengan leverage 10x, tanpa penutupan dan tanpa tanggal kedaluwarsa. Kedengarannya keren, tapi aku cuma mau tanya satu hal: harganya berasal dari mana?
Anthropic belum melantai di bursa, jadi tidak ada harga saham publik yang bisa dijadikan patokan. Bahkan @polytutor pun blak-blakan bilang, harga aset ini bergerak ke mana pun didorong oleh buku pesanan dan tingkat pendanaan. Singkatnya, yang kamu perdagangkan adalah sentimen orang lain di buku pesanan, bukan harga saham Anthropic.
Ada yang lebih konyol lagi. "Arbitrase 6%" antara Entropy dan trade.xyz yang ramai dibicarakan beberapa hari lalu sudah dibongkar dan dihitung oleh seseorang. Ternyata perbedaannya cuma karena asumsi jumlah saham yang beredar tidak sama. Jika dihitung berdasarkan 16,94 miliar saham, xyz lebih mahal 4,23%; kalau berdasarkan 16,2 miliar saham, justru lebih murah 0,30%—tandanya langsung berbalik. Yang disebut arbitrase itu pada dasarnya adalah menebak jumlah saham final. Ada yang sengaja menulis artikel panjang tentang masalah oracle pada kontrak perpetual prapencatatan, dengan insiden ambruknya SpaceX di ventuals sebagai contoh. Nah, inilah poin pentingnya.
Lihat juga rancangan insentifnya: kompetisi trading senilai 50 ribu dolar berlangsung hingga 16 November, transaksi Anthropic dihitung tiga kali lipat, dan 50 peserta teratas mendapat hadiah. Artinya, mereka mendorongmu untuk membanjiri pasar tanpa patokan ini dengan transaksi. Platform meraup biaya, market maker mendapat untung dari selisih harga, dan semua orang tahu siapa yang akhirnya bakal menanggung kerugiannya.
Unggahan akun resminya kira-kira mendapat 109 ribu penayangan, sementara kolom komentarnya penuh dengan "now live". Boleh saja ikut bermain, tapi jangan menganggapnya seperti membeli saham Anthropic lebih awal. Sebelum memakai leverage, baca dulu bagaimana harga mark akan ditentukan saat hari pencatatan dan bagaimana aturannya ditulis.
#Polymarket #Anthropic
Polymarket meluncurkan kontrak perpetual prapencatatan Anthropic dengan leverage 10x, tanpa penutupan dan tanpa tanggal kedaluwarsa. Kedengarannya keren, tapi aku cuma mau tanya satu hal: harganya berasal dari mana?
Anthropic belum melantai di bursa, jadi tidak ada harga saham publik yang bisa dijadikan patokan. Bahkan @polytutor pun blak-blakan bilang, harga aset ini bergerak ke mana pun didorong oleh buku pesanan dan tingkat pendanaan. Singkatnya, yang kamu perdagangkan adalah sentimen orang lain di buku pesanan, bukan harga saham Anthropic.
Ada yang lebih konyol lagi. "Arbitrase 6%" antara Entropy dan trade.xyz yang ramai dibicarakan beberapa hari lalu sudah dibongkar dan dihitung oleh seseorang. Ternyata perbedaannya cuma karena asumsi jumlah saham yang beredar tidak sama. Jika dihitung berdasarkan 16,94 miliar saham, xyz lebih mahal 4,23%; kalau berdasarkan 16,2 miliar saham, justru lebih murah 0,30%—tandanya langsung berbalik. Yang disebut arbitrase itu pada dasarnya adalah menebak jumlah saham final. Ada yang sengaja menulis artikel panjang tentang masalah oracle pada kontrak perpetual prapencatatan, dengan insiden ambruknya SpaceX di ventuals sebagai contoh. Nah, inilah poin pentingnya.
Lihat juga rancangan insentifnya: kompetisi trading senilai 50 ribu dolar berlangsung hingga 16 November, transaksi Anthropic dihitung tiga kali lipat, dan 50 peserta teratas mendapat hadiah. Artinya, mereka mendorongmu untuk membanjiri pasar tanpa patokan ini dengan transaksi. Platform meraup biaya, market maker mendapat untung dari selisih harga, dan semua orang tahu siapa yang akhirnya bakal menanggung kerugiannya.
Unggahan akun resminya kira-kira mendapat 109 ribu penayangan, sementara kolom komentarnya penuh dengan "now live". Boleh saja ikut bermain, tapi jangan menganggapnya seperti membeli saham Anthropic lebih awal. Sebelum memakai leverage, baca dulu bagaimana harga mark akan ditentukan saat hari pencatatan dan bagaimana aturannya ditulis.
#Polymarket #Anthropic
Anthropic belum melantai di bursa, jadi tidak ada harga saham publik yang bisa dijadikan patokan. Bahkan @polytutor pun blak-blakan bilang, harga aset ini bergerak ke mana pun didorong oleh buku pesanan dan tingkat pendanaan. Singkatnya, yang kamu perdagangkan adalah sentimen orang lain di buku pesanan, bukan harga saham Anthropic.
Ada yang lebih konyol lagi. "Arbitrase 6%" antara Entropy dan trade.xyz yang ramai dibicarakan beberapa hari lalu sudah dibongkar dan dihitung oleh seseorang. Ternyata perbedaannya cuma karena asumsi jumlah saham yang beredar tidak sama. Jika dihitung berdasarkan 16,94 miliar saham, xyz lebih mahal 4,23%; kalau berdasarkan 16,2 miliar saham, justru lebih murah 0,30%—tandanya langsung berbalik. Yang disebut arbitrase itu pada dasarnya adalah menebak jumlah saham final. Ada yang sengaja menulis artikel panjang tentang masalah oracle pada kontrak perpetual prapencatatan, dengan insiden ambruknya SpaceX di ventuals sebagai contoh. Nah, inilah poin pentingnya.
Lihat juga rancangan insentifnya: kompetisi trading senilai 50 ribu dolar berlangsung hingga 16 November, transaksi Anthropic dihitung tiga kali lipat, dan 50 peserta teratas mendapat hadiah. Artinya, mereka mendorongmu untuk membanjiri pasar tanpa patokan ini dengan transaksi. Platform meraup biaya, market maker mendapat untung dari selisih harga, dan semua orang tahu siapa yang akhirnya bakal menanggung kerugiannya.
Unggahan akun resminya kira-kira mendapat 109 ribu penayangan, sementara kolom komentarnya penuh dengan "now live". Boleh saja ikut bermain, tapi jangan menganggapnya seperti membeli saham Anthropic lebih awal. Sebelum memakai leverage, baca dulu bagaimana harga mark akan ditentukan saat hari pencatatan dan bagaimana aturannya ditulis.
#Polymarket #Anthropic
95

·
--
🔮 Sang Peramal · Malam Menjelang Pemungutan Suara: Hasil pemilu paruh waktu AS diumumkan besok malam—ke mana uang bertaruh di pasar prediksi?
Besok (Selasa, 3 November) adalah hari pemungutan suara dalam pemilu paruh waktu AS. Sebanyak 435 kursi DPR dan 35 kursi Senat akan diperebutkan sekaligus. Menjelang malam pengumuman hasil, mari lihat peluang yang didukung uang sungguhan—pasar Polymarket dan Kalshi hari ini (11-02):
📊 DPR: Demokrat sekitar 95%, Republik sekitar 5%—pasar nyaris sepakat bulat
📊 Senat: Demokrat sekitar 71–73%, Republik sekitar 28%—di sinilah letak ketidakpastian sesungguhnya
📊 Komposisi kekuasaan: Demokrat menyapu bersih kedua kamar sekitar 71%; Kongres terbelah, dengan "DPR dikuasai Demokrat + Senat dikuasai Republik", sekitar 23–24%; sapu bersih oleh Republik hanya sekitar 5%
Menariknya, tiga pasar prediksi independen (DPR, Senat, dan komposisi kekuasaan) saling mengonfirmasi, dengan selisih kurang dari 0,5 poin persentase. Namun, ini bukan berarti "pasti benar". Ada tiga sumber ketidakpastian:
1️⃣ Peluang 71% untuk Senat jauh dari kata pasti: masih ada 7 kursi Senat yang persaingannya ketat. Model DDHQ hanya memberi Demokrat peluang 60%, lebih dari 10 poin di bawah pasar—ketika pasar lebih yakin daripada model, justru saat itulah risiko prediksi meleset sering kali tinggi
2️⃣ Kenaikan satu arah menjelang pemungutan suara: dalam seminggu terakhir, peluang Demokrat untuk Senat naik dari 64,5% menjadi 71,5% (+7 poin). Kenaikan seperti ini sering kali mencerminkan sentimen, bukan informasi
3️⃣ Hasil diumumkan secara bertahap: tempat pemungutan suara pertama ditutup besok malam pukul 18.00 waktu Timur AS. Alaska baru selesai pada pukul 01.00 dini hari tanggal 4 November. Hasil untuk Senat mungkin baru benar-benar jelas jauh lebih lama—malam pengumuman hasil adalah saat volatilitas tertinggi
💰 Mengapa dunia kripto perlu memperhatikan: hasil DPR akan memengaruhi laju pengesahan legislasi kripto seperti RUU Struktur Pasar CLARITY. Dalam dua tahun ke depan, kendali atas regulasi yang memengaruhi valuasi aset kripto berada di tangan kedua kamar ini.
Dasar analisis: pasar Polymarket 11-02 (DPR 94,5%, Senat 71,5%, sapu bersih 70,5%) + verifikasi silang Kalshi (DPR 93,3%, Senat 71,5%) + perbandingan dengan model DDHQ + jajak pendapat Reuters/Ipsos (biaya hidup adalah hal yang paling menjadi perhatian pemilih). Peluang ini hanyalah gambaran sesaat, bukan putusan akhir.
Riset pribadi, hanya sebagai referensi dan bukan merupakan saran investasi.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
🔮 Sang Peramal · Malam Menjelang Pemungutan Suara: Hasil pemilu paruh waktu AS diumumkan besok malam—ke mana uang bertaruh di pasar prediksi?
Besok (Selasa, 3 November) adalah hari pemungutan suara dalam pemilu paruh waktu AS. Sebanyak 435 kursi DPR dan 35 kursi Senat akan diperebutkan sekaligus. Menjelang malam pengumuman hasil, mari lihat peluang yang didukung uang sungguhan—pasar Polymarket dan Kalshi hari ini (11-02):
📊 DPR: Demokrat sekitar 95%, Republik sekitar 5%—pasar nyaris sepakat bulat
📊 Senat: Demokrat sekitar 71–73%, Republik sekitar 28%—di sinilah letak ketidakpastian sesungguhnya
📊 Komposisi kekuasaan: Demokrat menyapu bersih kedua kamar sekitar 71%; Kongres terbelah, dengan "DPR dikuasai Demokrat + Senat dikuasai Republik", sekitar 23–24%; sapu bersih oleh Republik hanya sekitar 5%
Menariknya, tiga pasar prediksi independen (DPR, Senat, dan komposisi kekuasaan) saling mengonfirmasi, dengan selisih kurang dari 0,5 poin persentase. Namun, ini bukan berarti "pasti benar". Ada tiga sumber ketidakpastian:
1️⃣ Peluang 71% untuk Senat jauh dari kata pasti: masih ada 7 kursi Senat yang persaingannya ketat. Model DDHQ hanya memberi Demokrat peluang 60%, lebih dari 10 poin di bawah pasar—ketika pasar lebih yakin daripada model, justru saat itulah risiko prediksi meleset sering kali tinggi
2️⃣ Kenaikan satu arah menjelang pemungutan suara: dalam seminggu terakhir, peluang Demokrat untuk Senat naik dari 64,5% menjadi 71,5% (+7 poin). Kenaikan seperti ini sering kali mencerminkan sentimen, bukan informasi
3️⃣ Hasil diumumkan secara bertahap: tempat pemungutan suara pertama ditutup besok malam pukul 18.00 waktu Timur AS. Alaska baru selesai pada pukul 01.00 dini hari tanggal 4 November. Hasil untuk Senat mungkin baru benar-benar jelas jauh lebih lama—malam pengumuman hasil adalah saat volatilitas tertinggi
💰 Mengapa dunia kripto perlu memperhatikan: hasil DPR akan memengaruhi laju pengesahan legislasi kripto seperti RUU Struktur Pasar CLARITY. Dalam dua tahun ke depan, kendali atas regulasi yang memengaruhi valuasi aset kripto berada di tangan kedua kamar ini.
Dasar analisis: pasar Polymarket 11-02 (DPR 94,5%, Senat 71,5%, sapu bersih 70,5%) + verifikasi silang Kalshi (DPR 93,3%, Senat 71,5%) + perbandingan dengan model DDHQ + jajak pendapat Reuters/Ipsos (biaya hidup adalah hal yang paling menjadi perhatian pemilih). Peluang ini hanyalah gambaran sesaat, bukan putusan akhir.
Riset pribadi, hanya sebagai referensi dan bukan merupakan saran investasi.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
Besok (Selasa, 3 November) adalah hari pemungutan suara dalam pemilu paruh waktu AS. Sebanyak 435 kursi DPR dan 35 kursi Senat akan diperebutkan sekaligus. Menjelang malam pengumuman hasil, mari lihat peluang yang didukung uang sungguhan—pasar Polymarket dan Kalshi hari ini (11-02):
📊 DPR: Demokrat sekitar 95%, Republik sekitar 5%—pasar nyaris sepakat bulat
📊 Senat: Demokrat sekitar 71–73%, Republik sekitar 28%—di sinilah letak ketidakpastian sesungguhnya
📊 Komposisi kekuasaan: Demokrat menyapu bersih kedua kamar sekitar 71%; Kongres terbelah, dengan "DPR dikuasai Demokrat + Senat dikuasai Republik", sekitar 23–24%; sapu bersih oleh Republik hanya sekitar 5%
Menariknya, tiga pasar prediksi independen (DPR, Senat, dan komposisi kekuasaan) saling mengonfirmasi, dengan selisih kurang dari 0,5 poin persentase. Namun, ini bukan berarti "pasti benar". Ada tiga sumber ketidakpastian:
1️⃣ Peluang 71% untuk Senat jauh dari kata pasti: masih ada 7 kursi Senat yang persaingannya ketat. Model DDHQ hanya memberi Demokrat peluang 60%, lebih dari 10 poin di bawah pasar—ketika pasar lebih yakin daripada model, justru saat itulah risiko prediksi meleset sering kali tinggi
2️⃣ Kenaikan satu arah menjelang pemungutan suara: dalam seminggu terakhir, peluang Demokrat untuk Senat naik dari 64,5% menjadi 71,5% (+7 poin). Kenaikan seperti ini sering kali mencerminkan sentimen, bukan informasi
3️⃣ Hasil diumumkan secara bertahap: tempat pemungutan suara pertama ditutup besok malam pukul 18.00 waktu Timur AS. Alaska baru selesai pada pukul 01.00 dini hari tanggal 4 November. Hasil untuk Senat mungkin baru benar-benar jelas jauh lebih lama—malam pengumuman hasil adalah saat volatilitas tertinggi
💰 Mengapa dunia kripto perlu memperhatikan: hasil DPR akan memengaruhi laju pengesahan legislasi kripto seperti RUU Struktur Pasar CLARITY. Dalam dua tahun ke depan, kendali atas regulasi yang memengaruhi valuasi aset kripto berada di tangan kedua kamar ini.
Dasar analisis: pasar Polymarket 11-02 (DPR 94,5%, Senat 71,5%, sapu bersih 70,5%) + verifikasi silang Kalshi (DPR 93,3%, Senat 71,5%) + perbandingan dengan model DDHQ + jajak pendapat Reuters/Ipsos (biaya hidup adalah hal yang paling menjadi perhatian pemilih). Peluang ini hanyalah gambaran sesaat, bukan putusan akhir.
Riset pribadi, hanya sebagai referensi dan bukan merupakan saran investasi.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
635

·
--
Skrip pengukur kecepatan diganti, lebih dari 700 trader kehilangan 2,7 juta dolar dalam satu jam
Pada 29 Oktober, sebuah kejadian yang sangat tak terduga terjadi di situs internasional Polymarket, pasar prediksi. Mereka yang kehilangan uang tidak mengeklik tautan phishing, tidak membocorkan frasa pemulihan, dan kontraknya pun tidak diretas. Mereka hanya membuka situs Polymarket seperti biasa. Sesi mereka masih aktif, tetapi uang mereka dipindahkan menggunakan akun mereka sendiri.
Masalahnya berasal dari sebuah skrip pengukur kecepatan. Situs Polymarket menyematkan skrip pemantauan pengguna nyata milik DebugBear, perusahaan asal Inggris, yang awalnya digunakan untuk mengukur kecepatan pemuatan halaman. Skrip semacam ini berjalan di browser setiap pengunjung dan pada dasarnya memiliki izin yang sama dengan kode situs itu sendiri. Pada 29 Oktober, seseorang mengubah catatan domain DebugBear di registrar. Server lain mulai merespons, dan file yang dikirim ke browser pengguna bukan lagi file pengukur kecepatan, melainkan program pencuri kripto berukuran sekitar 15 KB. Peneliti mengunduh file berbahaya yang sama dalam dua kesempatan.
Cara program ini mencuri sangat sederhana. Program itu membaca jenis sesi masuk, alamat dompet, dan kredensial transaksi yang tersimpan di browser, lalu menemukan klien transaksi Polymarket di halaman dan menggunakannya untuk bertransaksi. Posisi dijual dan ditukar menjadi POL di Polygon, lalu dikirim melalui relay tanpa gas milik platform itu sendiri. Catatan on-chain menunjukkan bahwa selama satu jam, dari pukul 17.10 hingga 18.10, terjadi 985 penarikan tanpa izin. Dompet penyerang menerima 28,6 juta POL, yang saat itu bernilai sekitar 2,64 juta dolar. Perusahaan analitik Bubblemaps dan Bitquery memperkirakan total kerugian sekitar 2,7 juta dolar, dengan lebih dari 700 akun terdampak. Perbedaan beberapa puluh ribu dolar muncul karena metode penghitungan yang berbeda, tetapi besarnya kerugian tidak diperdebatkan.
Pada pukul 14.05 hari itu, Polymarket mengubah situs internasionalnya ke mode hanya untuk membatalkan pesanan, lalu memulihkan perdagangan sekitar pukul 15.05. Pernyataan publik perusahaan hanya menyebut bahwa salah satu pemasok pihak ketiga telah diretas dan kasusnya sudah diserahkan kepada aparat penegak hukum. Pengguna yang terdampak akan mendapat penggantian penuh. Belakangan, perusahaan mengumumkan total kompensasi sekitar 3,9 juta dolar: sekitar 2,7 juta dolar untuk dompet yang uangnya dicuri secara langsung, dan sekitar 1,19 juta dolar untuk sekitar 5.500 dompet yang terdampak selama penghentian sementara. Pengguna tidak perlu mengajukan klaim sendiri. Situs AS beroperasi secara terpisah dan tidak terdampak kali ini. Hingga kini, belum ada penjelasan lengkap tentang bagaimana domain tersebut diubah.
Ada satu hal yang patut disoroti secara khusus. Dalam sampel yang diperiksa Hudson Rock, tidak ditemukan program yang secara terpisah mengirim frasa pemulihan atau kunci privat ke pihak luar. Pencurian kali ini tidak memerlukan pencurian kunci; sesi browser yang masih aktif itu sendiri sudah menjadi tiket masuk. Ini adalah kali kedua tahun ini Polymarket mengalami masalah akibat pihak ketiga; insiden pada Juni juga terjadi karena kode front-end diganti. Seaman apa pun dompet kontrak dikelola, kode milik pihak lain di halaman web tetap bisa lolos dari kendali.
Bagi investor ritel, kejadian ini mengubah butir pertama dalam daftar keamanan. Dulu daftarnya adalah memilih platform tepercaya, tidak mengeklik tautan phishing, dan menjaga frasa pemulihan. Sekarang perlu ditambahkan satu hal: halaman perdagangan itu sendiri juga bisa berubah tanpa sepengetahuanmu. Halaman perdagangan yang terus terbuka dan sesi masuk yang tersimpan di browser adalah hal-hal yang bisa disalahgunakan. Menyimpan uang semalaman di akun perdagangan dan menyimpannya di dompet milik sendiri memiliki risiko yang sama sekali berbeda.
Saya sendiri mencatat tiga pelajaran dari kejadian ini. Keluar dari akun setelah selesai berdagang; jangan biarkan halaman perdagangan terbuka di browser sepanjang hari. Jangan menyimpan dana besar dalam saldo akun perdagangan untuk waktu lama; setelah selesai digunakan, tarik dana ke tempat yang bisa kamu kendalikan sendiri. Jika halaman tiba-tiba mulai menjual posisimu sendiri atau menampilkan permintaan otorisasi yang tidak pernah kamu lihat, segera tutup halaman dan putuskan koneksi. Jangan terus mengeklik mengikuti instruksinya.
Pandangan saya sederhana: ke depannya, saat menilai sebuah platform, jangan hanya bertanya apakah kontraknya sudah diaudit. Tanyakan juga berapa banyak kode pihak lain yang berjalan di situsnya dan apakah semua kode itu bisa langsung dinonaktifkan jika terjadi masalah. Jika sebuah platform tidak bisa menjawabnya, saya tidak akan menyimpan banyak uang dalam keadaan masih masuk ke akun. Biasanya, setelah selesai berdagang, apakah kamu keluar dari akun atau membiarkan halamannya tetap terbuka?
—— Xiao Kai, investor ritel Web3
Artikel ini hanya membagikan pandangan pribadi dan bukan merupakan saran investasi. Sumber data berasal dari pernyataan publik Polymarket serta pelacakan publik oleh Hudson Rock, Bitquery, dan Bubblemaps. Nilai kerugian sedikit berbeda karena metode penghitungan yang berbeda. Silakan menilai risikonya sendiri.
#Polymarket #DeFi安全 #供应链攻击 #KeamananDompet
Skrip pengukur kecepatan diganti, lebih dari 700 trader kehilangan 2,7 juta dolar dalam satu jam
Pada 29 Oktober, sebuah kejadian yang sangat tak terduga terjadi di situs internasional Polymarket, pasar prediksi. Mereka yang kehilangan uang tidak mengeklik tautan phishing, tidak membocorkan frasa pemulihan, dan kontraknya pun tidak diretas. Mereka hanya membuka situs Polymarket seperti biasa. Sesi mereka masih aktif, tetapi uang mereka dipindahkan menggunakan akun mereka sendiri.
Masalahnya berasal dari sebuah skrip pengukur kecepatan. Situs Polymarket menyematkan skrip pemantauan pengguna nyata milik DebugBear, perusahaan asal Inggris, yang awalnya digunakan untuk mengukur kecepatan pemuatan halaman. Skrip semacam ini berjalan di browser setiap pengunjung dan pada dasarnya memiliki izin yang sama dengan kode situs itu sendiri. Pada 29 Oktober, seseorang mengubah catatan domain DebugBear di registrar. Server lain mulai merespons, dan file yang dikirim ke browser pengguna bukan lagi file pengukur kecepatan, melainkan program pencuri kripto berukuran sekitar 15 KB. Peneliti mengunduh file berbahaya yang sama dalam dua kesempatan.
Cara program ini mencuri sangat sederhana. Program itu membaca jenis sesi masuk, alamat dompet, dan kredensial transaksi yang tersimpan di browser, lalu menemukan klien transaksi Polymarket di halaman dan menggunakannya untuk bertransaksi. Posisi dijual dan ditukar menjadi POL di Polygon, lalu dikirim melalui relay tanpa gas milik platform itu sendiri. Catatan on-chain menunjukkan bahwa selama satu jam, dari pukul 17.10 hingga 18.10, terjadi 985 penarikan tanpa izin. Dompet penyerang menerima 28,6 juta POL, yang saat itu bernilai sekitar 2,64 juta dolar. Perusahaan analitik Bubblemaps dan Bitquery memperkirakan total kerugian sekitar 2,7 juta dolar, dengan lebih dari 700 akun terdampak. Perbedaan beberapa puluh ribu dolar muncul karena metode penghitungan yang berbeda, tetapi besarnya kerugian tidak diperdebatkan.
Pada pukul 14.05 hari itu, Polymarket mengubah situs internasionalnya ke mode hanya untuk membatalkan pesanan, lalu memulihkan perdagangan sekitar pukul 15.05. Pernyataan publik perusahaan hanya menyebut bahwa salah satu pemasok pihak ketiga telah diretas dan kasusnya sudah diserahkan kepada aparat penegak hukum. Pengguna yang terdampak akan mendapat penggantian penuh. Belakangan, perusahaan mengumumkan total kompensasi sekitar 3,9 juta dolar: sekitar 2,7 juta dolar untuk dompet yang uangnya dicuri secara langsung, dan sekitar 1,19 juta dolar untuk sekitar 5.500 dompet yang terdampak selama penghentian sementara. Pengguna tidak perlu mengajukan klaim sendiri. Situs AS beroperasi secara terpisah dan tidak terdampak kali ini. Hingga kini, belum ada penjelasan lengkap tentang bagaimana domain tersebut diubah.
Ada satu hal yang patut disoroti secara khusus. Dalam sampel yang diperiksa Hudson Rock, tidak ditemukan program yang secara terpisah mengirim frasa pemulihan atau kunci privat ke pihak luar. Pencurian kali ini tidak memerlukan pencurian kunci; sesi browser yang masih aktif itu sendiri sudah menjadi tiket masuk. Ini adalah kali kedua tahun ini Polymarket mengalami masalah akibat pihak ketiga; insiden pada Juni juga terjadi karena kode front-end diganti. Seaman apa pun dompet kontrak dikelola, kode milik pihak lain di halaman web tetap bisa lolos dari kendali.
Bagi investor ritel, kejadian ini mengubah butir pertama dalam daftar keamanan. Dulu daftarnya adalah memilih platform tepercaya, tidak mengeklik tautan phishing, dan menjaga frasa pemulihan. Sekarang perlu ditambahkan satu hal: halaman perdagangan itu sendiri juga bisa berubah tanpa sepengetahuanmu. Halaman perdagangan yang terus terbuka dan sesi masuk yang tersimpan di browser adalah hal-hal yang bisa disalahgunakan. Menyimpan uang semalaman di akun perdagangan dan menyimpannya di dompet milik sendiri memiliki risiko yang sama sekali berbeda.
Saya sendiri mencatat tiga pelajaran dari kejadian ini. Keluar dari akun setelah selesai berdagang; jangan biarkan halaman perdagangan terbuka di browser sepanjang hari. Jangan menyimpan dana besar dalam saldo akun perdagangan untuk waktu lama; setelah selesai digunakan, tarik dana ke tempat yang bisa kamu kendalikan sendiri. Jika halaman tiba-tiba mulai menjual posisimu sendiri atau menampilkan permintaan otorisasi yang tidak pernah kamu lihat, segera tutup halaman dan putuskan koneksi. Jangan terus mengeklik mengikuti instruksinya.
Pandangan saya sederhana: ke depannya, saat menilai sebuah platform, jangan hanya bertanya apakah kontraknya sudah diaudit. Tanyakan juga berapa banyak kode pihak lain yang berjalan di situsnya dan apakah semua kode itu bisa langsung dinonaktifkan jika terjadi masalah. Jika sebuah platform tidak bisa menjawabnya, saya tidak akan menyimpan banyak uang dalam keadaan masih masuk ke akun. Biasanya, setelah selesai berdagang, apakah kamu keluar dari akun atau membiarkan halamannya tetap terbuka?
—— Xiao Kai, investor ritel Web3
Artikel ini hanya membagikan pandangan pribadi dan bukan merupakan saran investasi. Sumber data berasal dari pernyataan publik Polymarket serta pelacakan publik oleh Hudson Rock, Bitquery, dan Bubblemaps. Nilai kerugian sedikit berbeda karena metode penghitungan yang berbeda. Silakan menilai risikonya sendiri.
#Polymarket #DeFi安全 #供应链攻击 #KeamananDompet
Pada 29 Oktober, sebuah kejadian yang sangat tak terduga terjadi di situs internasional Polymarket, pasar prediksi. Mereka yang kehilangan uang tidak mengeklik tautan phishing, tidak membocorkan frasa pemulihan, dan kontraknya pun tidak diretas. Mereka hanya membuka situs Polymarket seperti biasa. Sesi mereka masih aktif, tetapi uang mereka dipindahkan menggunakan akun mereka sendiri.
Masalahnya berasal dari sebuah skrip pengukur kecepatan. Situs Polymarket menyematkan skrip pemantauan pengguna nyata milik DebugBear, perusahaan asal Inggris, yang awalnya digunakan untuk mengukur kecepatan pemuatan halaman. Skrip semacam ini berjalan di browser setiap pengunjung dan pada dasarnya memiliki izin yang sama dengan kode situs itu sendiri. Pada 29 Oktober, seseorang mengubah catatan domain DebugBear di registrar. Server lain mulai merespons, dan file yang dikirim ke browser pengguna bukan lagi file pengukur kecepatan, melainkan program pencuri kripto berukuran sekitar 15 KB. Peneliti mengunduh file berbahaya yang sama dalam dua kesempatan.
Cara program ini mencuri sangat sederhana. Program itu membaca jenis sesi masuk, alamat dompet, dan kredensial transaksi yang tersimpan di browser, lalu menemukan klien transaksi Polymarket di halaman dan menggunakannya untuk bertransaksi. Posisi dijual dan ditukar menjadi POL di Polygon, lalu dikirim melalui relay tanpa gas milik platform itu sendiri. Catatan on-chain menunjukkan bahwa selama satu jam, dari pukul 17.10 hingga 18.10, terjadi 985 penarikan tanpa izin. Dompet penyerang menerima 28,6 juta POL, yang saat itu bernilai sekitar 2,64 juta dolar. Perusahaan analitik Bubblemaps dan Bitquery memperkirakan total kerugian sekitar 2,7 juta dolar, dengan lebih dari 700 akun terdampak. Perbedaan beberapa puluh ribu dolar muncul karena metode penghitungan yang berbeda, tetapi besarnya kerugian tidak diperdebatkan.
Pada pukul 14.05 hari itu, Polymarket mengubah situs internasionalnya ke mode hanya untuk membatalkan pesanan, lalu memulihkan perdagangan sekitar pukul 15.05. Pernyataan publik perusahaan hanya menyebut bahwa salah satu pemasok pihak ketiga telah diretas dan kasusnya sudah diserahkan kepada aparat penegak hukum. Pengguna yang terdampak akan mendapat penggantian penuh. Belakangan, perusahaan mengumumkan total kompensasi sekitar 3,9 juta dolar: sekitar 2,7 juta dolar untuk dompet yang uangnya dicuri secara langsung, dan sekitar 1,19 juta dolar untuk sekitar 5.500 dompet yang terdampak selama penghentian sementara. Pengguna tidak perlu mengajukan klaim sendiri. Situs AS beroperasi secara terpisah dan tidak terdampak kali ini. Hingga kini, belum ada penjelasan lengkap tentang bagaimana domain tersebut diubah.
Ada satu hal yang patut disoroti secara khusus. Dalam sampel yang diperiksa Hudson Rock, tidak ditemukan program yang secara terpisah mengirim frasa pemulihan atau kunci privat ke pihak luar. Pencurian kali ini tidak memerlukan pencurian kunci; sesi browser yang masih aktif itu sendiri sudah menjadi tiket masuk. Ini adalah kali kedua tahun ini Polymarket mengalami masalah akibat pihak ketiga; insiden pada Juni juga terjadi karena kode front-end diganti. Seaman apa pun dompet kontrak dikelola, kode milik pihak lain di halaman web tetap bisa lolos dari kendali.
Bagi investor ritel, kejadian ini mengubah butir pertama dalam daftar keamanan. Dulu daftarnya adalah memilih platform tepercaya, tidak mengeklik tautan phishing, dan menjaga frasa pemulihan. Sekarang perlu ditambahkan satu hal: halaman perdagangan itu sendiri juga bisa berubah tanpa sepengetahuanmu. Halaman perdagangan yang terus terbuka dan sesi masuk yang tersimpan di browser adalah hal-hal yang bisa disalahgunakan. Menyimpan uang semalaman di akun perdagangan dan menyimpannya di dompet milik sendiri memiliki risiko yang sama sekali berbeda.
Saya sendiri mencatat tiga pelajaran dari kejadian ini. Keluar dari akun setelah selesai berdagang; jangan biarkan halaman perdagangan terbuka di browser sepanjang hari. Jangan menyimpan dana besar dalam saldo akun perdagangan untuk waktu lama; setelah selesai digunakan, tarik dana ke tempat yang bisa kamu kendalikan sendiri. Jika halaman tiba-tiba mulai menjual posisimu sendiri atau menampilkan permintaan otorisasi yang tidak pernah kamu lihat, segera tutup halaman dan putuskan koneksi. Jangan terus mengeklik mengikuti instruksinya.
Pandangan saya sederhana: ke depannya, saat menilai sebuah platform, jangan hanya bertanya apakah kontraknya sudah diaudit. Tanyakan juga berapa banyak kode pihak lain yang berjalan di situsnya dan apakah semua kode itu bisa langsung dinonaktifkan jika terjadi masalah. Jika sebuah platform tidak bisa menjawabnya, saya tidak akan menyimpan banyak uang dalam keadaan masih masuk ke akun. Biasanya, setelah selesai berdagang, apakah kamu keluar dari akun atau membiarkan halamannya tetap terbuka?
—— Xiao Kai, investor ritel Web3
Artikel ini hanya membagikan pandangan pribadi dan bukan merupakan saran investasi. Sumber data berasal dari pernyataan publik Polymarket serta pelacakan publik oleh Hudson Rock, Bitquery, dan Bubblemaps. Nilai kerugian sedikit berbeda karena metode penghitungan yang berbeda. Silakan menilai risikonya sendiri.
#Polymarket #DeFi安全 #供应链攻击 #KeamananDompet
攒够10btc:
我去
1
215
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BitcoinRebounds$75KAsChipsLead
7,627 penayangan
113 Berdiskusi
2
#JobsReportRaisesHikeOdds
99,266 penayangan
921 Berdiskusi
3
#US Data Center Rules May Constrain AI Expansion
13,369 penayangan
97 Berdiskusi
4
#$2TWipedOutHedgeFundsFaceLiquidation
16,476 penayangan
100 Berdiskusi
5
#WillAnthropicListOnTime
15,850 penayangan
272 Berdiskusi
6
#USNovemberMichiganExpectationsIndexPrelimAt50.9
22,704 penayangan
368 Berdiskusi
7
#OilPlungesBelow$100
23,009 penayangan
38 Berdiskusi
8
#TradFiForBeginners
14,183 penayangan
234 Berdiskusi
9
#USMidtermsCouldShakeUpUS-IranTies
43,739 penayangan
539 Berdiskusi
10
#RussianCentralBankNamesBTCETHUSDTForNonQualifiedInvestors
815 penayangan
11 Berdiskusi