
J’ai essayé de retracer où commence réellement la confidentialité au sein d’une application Solidity, sur @Dusk .
Je pensais qu’un contrat déployé sur DuskEVM hériterait d’une certaine confidentialité de Dusk, parce que ses données et son règlement passent finalement par DuskDS.
Mais ce n’est pas exactement comme fonctionne la pile.
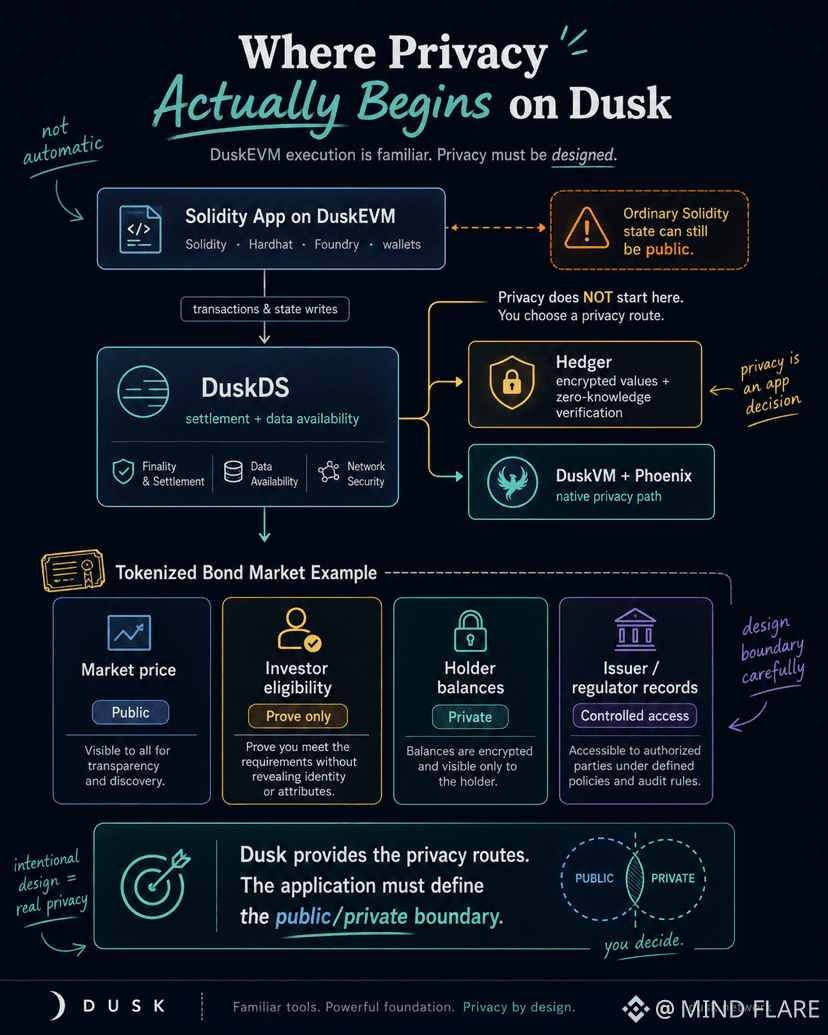
DuskEVM offre aux développeurs une exécution EVM familière. Ils peuvent utiliser Solidity, Hardhat, Foundry et des portefeuilles existants. DuskDS se trouve en dessous comme base de règlement et d’accessibilité des données.
Cependant, un simple contrat Solidity peut toujours publier son état comme n’importe quelle autre application EVM.
La confidentialité doit être conçue dans l’application via Hedger, ou être gérée plus près du parcours natif de confidentialité de Dusk via DuskVM et Phoenix. Elle n’est pas ajoutée automatiquement parce que le contrat s’exécute dans l’écosystème Dusk.
Cette limite m’a fait m’arrêter.
Imaginez un marché d’obligations tokenisées.
Le prix du marché doit peut-être rester public.
L’éligibilité des investisseurs doit seulement être prouvée.
Les soldes des détenteurs devraient probablement rester privés.
L’émetteur ou le régulateur peut exiger un accès contrôlé à des enregistrements spécifiques.
Ces quatre éléments ne peuvent pas être simplement placés dans le même état Solidity public.
Hedger est conçu pour résoudre une partie de ce problème en conservant les valeurs chiffrées tandis que des preuves à connaissance nulle vérifient que la transaction a respecté ses règles. Mais le développeur doit encore décider ce qui entre dans le flux chiffré, ce qui reste public et qui reçoit des droits de divulgation.
Un mauvais choix de conception pourrait exposer des données financières sensibles avant même que la cryptographie ait une chance de les protéger.
Ainsi, je me concentre moins sur le nombre de primitives cryptographiques que Dusk prend en charge.
Je surveille plutôt la clarté, pour des équipes Solidity ordinaires, de la frontière public/privé offerte par ses outils, afin de pouvoir l’utiliser correctement.
Dusk peut fournir les voies de confidentialité. Il ne peut pas faire cette décision d’architecture pour chaque application.
#dusk $DUSK
Je pensais qu’un contrat déployé sur DuskEVM hériterait d’une certaine confidentialité de Dusk, parce que ses données et son règlement passent finalement par DuskDS.
Mais ce n’est pas exactement comme fonctionne la pile.
DuskEVM offre aux développeurs une exécution EVM familière. Ils peuvent utiliser Solidity, Hardhat, Foundry et des portefeuilles existants. DuskDS se trouve en dessous comme base de règlement et d’accessibilité des données.
Cependant, un simple contrat Solidity peut toujours publier son état comme n’importe quelle autre application EVM.
La confidentialité doit être conçue dans l’application via Hedger, ou être gérée plus près du parcours natif de confidentialité de Dusk via DuskVM et Phoenix. Elle n’est pas ajoutée automatiquement parce que le contrat s’exécute dans l’écosystème Dusk.
Cette limite m’a fait m’arrêter.
Imaginez un marché d’obligations tokenisées.
Le prix du marché doit peut-être rester public.
L’éligibilité des investisseurs doit seulement être prouvée.
Les soldes des détenteurs devraient probablement rester privés.
L’émetteur ou le régulateur peut exiger un accès contrôlé à des enregistrements spécifiques.
Ces quatre éléments ne peuvent pas être simplement placés dans le même état Solidity public.
Hedger est conçu pour résoudre une partie de ce problème en conservant les valeurs chiffrées tandis que des preuves à connaissance nulle vérifient que la transaction a respecté ses règles. Mais le développeur doit encore décider ce qui entre dans le flux chiffré, ce qui reste public et qui reçoit des droits de divulgation.
Un mauvais choix de conception pourrait exposer des données financières sensibles avant même que la cryptographie ait une chance de les protéger.
Ainsi, je me concentre moins sur le nombre de primitives cryptographiques que Dusk prend en charge.
Je surveille plutôt la clarté, pour des équipes Solidity ordinaires, de la frontière public/privé offerte par ses outils, afin de pouvoir l’utiliser correctement.
Dusk peut fournir les voies de confidentialité. Il ne peut pas faire cette décision d’architecture pour chaque application.
#dusk $DUSK