#dusk @Dusk $DUSK
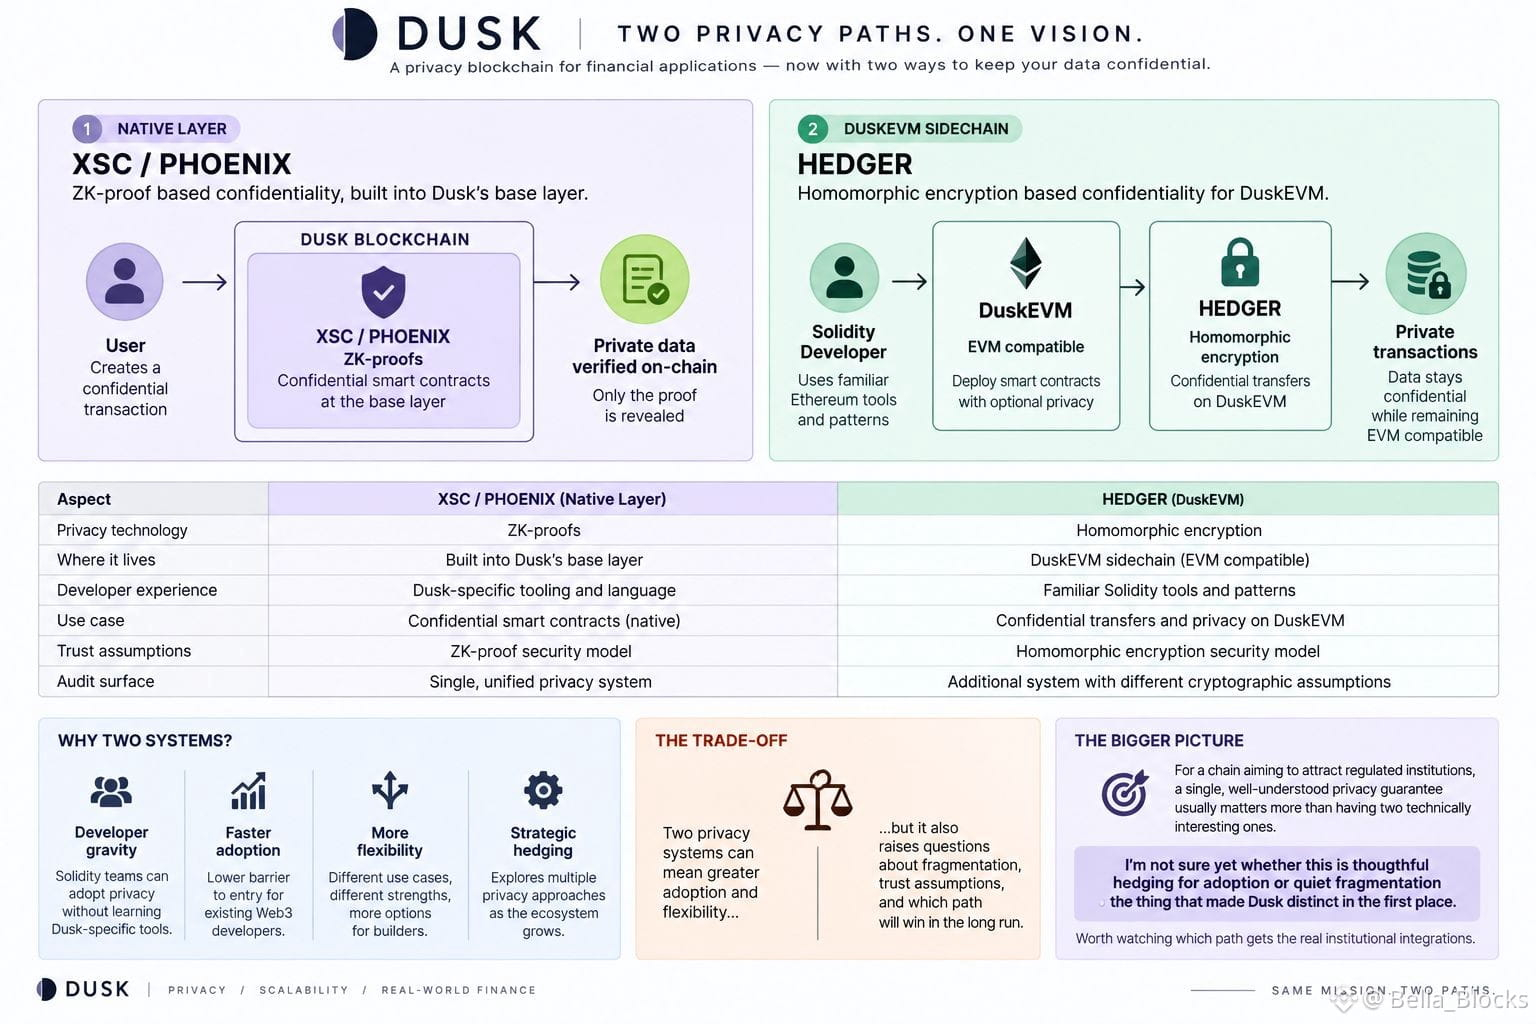
Je fouillais dans les documents mis à jour de Dusk tard dans la nuit, surtout par curiosité pour voir comment s’est passée la migration du mainnet, quand j’ai remarqué quelque chose qui m’avait échappé jusque-là : Dusk fait maintenant tourner deux mécanismes distincts de confidentialité côte à côte. Il y a le modèle natif XSC/Phoenix, basé sur des preuves ZK, intégré directement à la couche de base. Et il y a ensuite Hedger, un ajout plus récent qui apporte des transferts confidentiels à DuskEVM en utilisant le chiffrement homomorphe.
C’est un choix de conception assez étrange pour une chaîne dont l’argumentaire complet est « privacy blockchain for financial applications ». Si la couche native gère déjà très bien les contrats intelligents confidentiels, pourquoi construire un deuxième système de confidentialité, cryptographiquement différent, sur une sidechain compatible Solidity ?
La réponse la plus probable, c’est l’attraction des développeurs. XSC natif nécessite d’apprendre des outils propres à Dusk, tandis que DuskEVM permet aux équipes Solidity de déployer avec des schémas familiers et d’activer la confidentialité plus tard via Hedger. C’est une stratégie d’adoption tout à fait cohérente. Mais cela signifie aussi que la proposition de valeur centrale du protocole, la confidentialité, existe désormais en deux versions aux hypothèses de confiance différentes, aux systèmes de preuves différents et, probablement, aux surfaces d’audit différentes.
Pour une chaîne qui cherche à attirer des institutions régulées, une garantie de confidentialité unique, bien comprise, compte généralement plus que d’en avoir deux, techniquement intéressantes. Je ne sais pas encore si c’est un ajustement réfléchi pour faciliter l’adoption ou une fragmentation silencieuse de ce qui a rendu Dusk distinct à la base. Il faudra surveiller quel chemin reçoit les vraies intégrations institutionnelles.
Je fouillais dans les documents mis à jour de Dusk tard dans la nuit, surtout par curiosité pour voir comment s’est passée la migration du mainnet, quand j’ai remarqué quelque chose qui m’avait échappé jusque-là : Dusk fait maintenant tourner deux mécanismes distincts de confidentialité côte à côte. Il y a le modèle natif XSC/Phoenix, basé sur des preuves ZK, intégré directement à la couche de base. Et il y a ensuite Hedger, un ajout plus récent qui apporte des transferts confidentiels à DuskEVM en utilisant le chiffrement homomorphe.
C’est un choix de conception assez étrange pour une chaîne dont l’argumentaire complet est « privacy blockchain for financial applications ». Si la couche native gère déjà très bien les contrats intelligents confidentiels, pourquoi construire un deuxième système de confidentialité, cryptographiquement différent, sur une sidechain compatible Solidity ?
La réponse la plus probable, c’est l’attraction des développeurs. XSC natif nécessite d’apprendre des outils propres à Dusk, tandis que DuskEVM permet aux équipes Solidity de déployer avec des schémas familiers et d’activer la confidentialité plus tard via Hedger. C’est une stratégie d’adoption tout à fait cohérente. Mais cela signifie aussi que la proposition de valeur centrale du protocole, la confidentialité, existe désormais en deux versions aux hypothèses de confiance différentes, aux systèmes de preuves différents et, probablement, aux surfaces d’audit différentes.
Pour une chaîne qui cherche à attirer des institutions régulées, une garantie de confidentialité unique, bien comprise, compte généralement plus que d’en avoir deux, techniquement intéressantes. Je ne sais pas encore si c’est un ajustement réfléchi pour faciliter l’adoption ou une fragmentation silencieuse de ce qui a rendu Dusk distinct à la base. Il faudra surveiller quel chemin reçoit les vraies intégrations institutionnelles.