

#ios
ios
33,494 vues
110 mentions
Populaire
Récents
·
--
Article
BRISANT : Darksword vise les portefeuilles iOS 26.5 – Le monde de la crypto sous tensionLa crue a commencé. La dernière alerte de SlowMist indique que des attaquants ont détourné la chaîne d’exploitation Darksword pour s’infiltrer dans des appareils iOS 26.5, en siphonnant des clés privées provenant de portefeuilles en auto-conservation. Dans une déclaration glaçante, le directeur de la sécurité de l’information 23pds a averti que le vecteur d’attaque contourne le dernier correctif de sécurité d’Apple, laissant des millions d’utilisateurs exposés.
Ce n’est pas une rumeur : c’est un fait établi que la chaîne Darksword, jusque-là inactive, a été réingénierisée pour exploiter la toute dernière mise à jour d’iOS. Les implications ? Chaque utilisateur iOS disposant d’un portefeuille de crypto-monnaie est désormais une cible potentielle, et le marché pourrait connaître une baisse soudaine à mesure que la confiance s’érode. #iOS #Darksword #CryptoSecurity
BRISANT : Darksword vise les portefeuilles iOS 26.5 – Le monde de la crypto sous tension
La crue a commencé. La dernière alerte de SlowMist indique que des attaquants ont détourné la chaîne d’exploitation Darksword pour s’infiltrer dans des appareils iOS 26.5, en siphonnant des clés privées provenant de portefeuilles en auto-conservation. Dans une déclaration glaçante, le directeur de la sécurité de l’information 23pds a averti que le vecteur d’attaque contourne le dernier correctif de sécurité d’Apple, laissant des millions d’utilisateurs exposés.
Ce n’est pas une rumeur : c’est un fait établi que la chaîne Darksword, jusque-là inactive, a été réingénierisée pour exploiter la toute dernière mise à jour d’iOS. Les implications ? Chaque utilisateur iOS disposant d’un portefeuille de crypto-monnaie est désormais une cible potentielle, et le marché pourrait connaître une baisse soudaine à mesure que la confiance s’érode. #iOS #Darksword #CryptoSecurity
Ce n’est pas une rumeur : c’est un fait établi que la chaîne Darksword, jusque-là inactive, a été réingénierisée pour exploiter la toute dernière mise à jour d’iOS. Les implications ? Chaque utilisateur iOS disposant d’un portefeuille de crypto-monnaie est désormais une cible potentielle, et le marché pourrait connaître une baisse soudaine à mesure que la confiance s’érode. #iOS #Darksword #CryptoSecurity
1
·
--
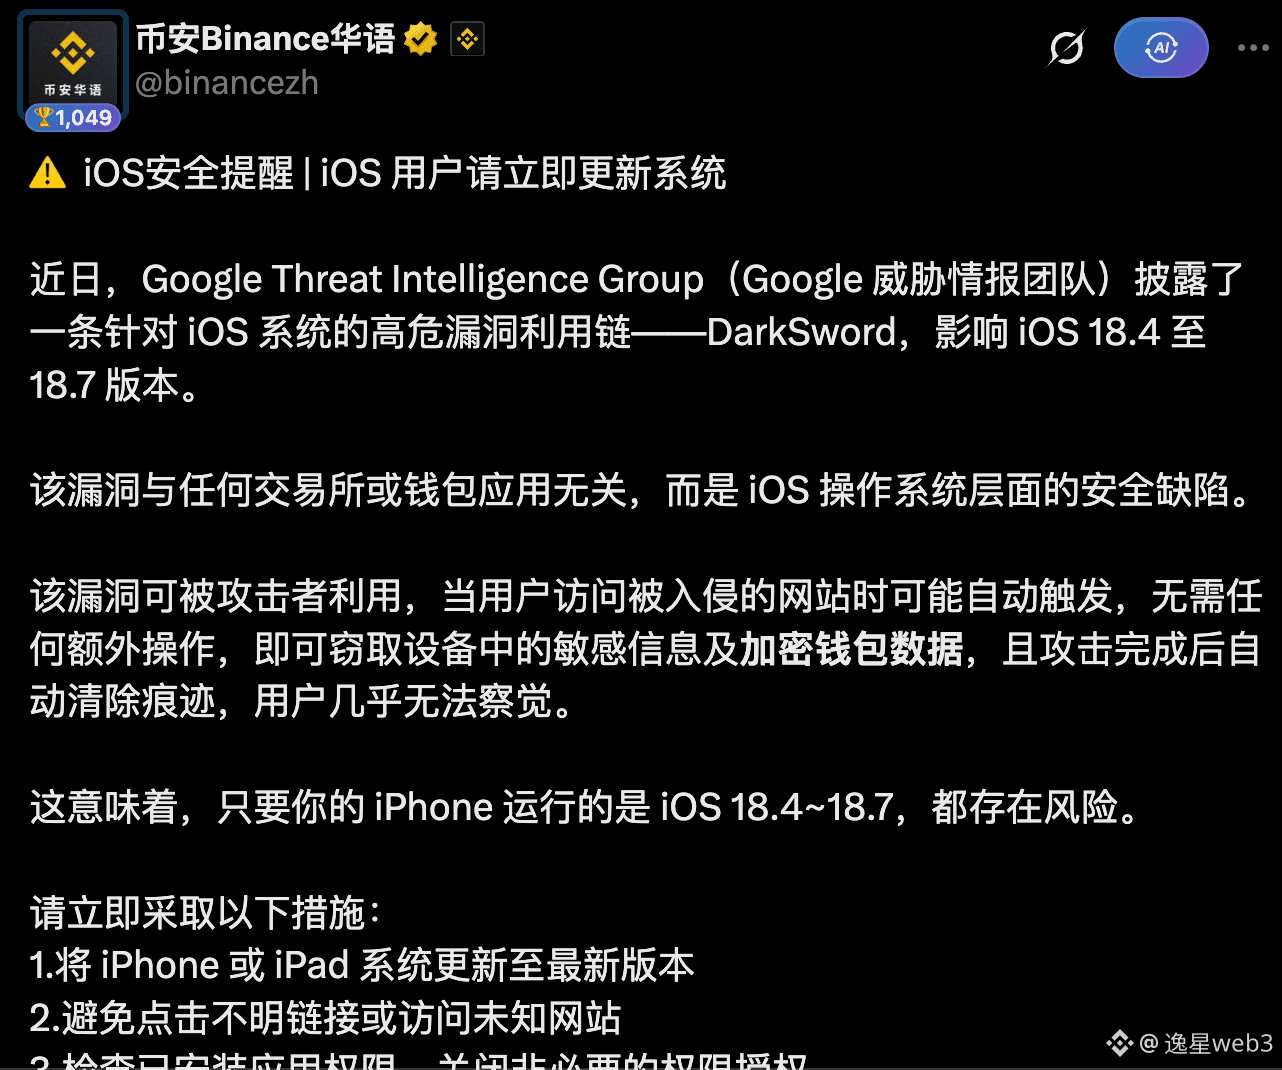
Binance a déjà prévenu en mars : les anciennes versions d’iOS présentent une vulnérabilité ⚠️
Cette fois, FomoPeek pourrait avoir exploité une faille iOS critique repérée depuis longtemps : DarkSword :
Les utilisateurs n’ont pas besoin de télécharger une application spécifique. Il suffit de cliquer sur un lien via une page web dans Safari.
Du code malveillant s’exécute alors et vole les données de l’iPhone de l’utilisateur
À l’époque, Binance, Google et Apple avaient tous alerté les utilisateurs iOS afin qu’ils mettent à jour leur système :
Google, en mars, à propos des recherches sur la vulnérabilité iOS DarkSword
Google a observé que les attaquants pouvaient obtenir, entre autres :
e-mails, journaux d’appels, contacts
Keychain de l’appareil
photos, notes, iCloud Drive
historique Safari, signets et cookies
données de portefeuilles de cryptomonnaies
liste des applications installées et tous leurs fichiers
Apple, dans une annonce de sécurité d’avril, a rappelé aux utilisateurs de passer à la dernière version du système
Mais sans mentionner le nom de la vulnérabilité ni l’étendue de la fuite : il s’agissait uniquement d’inviter les utilisateurs à mettre à jour le plus rapidement possible
Autrement dit, FomoPeek n’est qu’une porte d’entrée : elle fait croire à l’utilisateur que l’application téléchargée depuis l’App Store est sûre
Même si aucune application n’est installée, cliquer sur un lien inconnu dans Safari peut encore déclencher l’exécution de code malveillant
Donc, tous les utilisateurs d’iOS 26 ou inférieur doivent mettre à jour vers iOS 26.7 ou iOS 27
#iOS #安全漏洞
Binance a déjà prévenu en mars : les anciennes versions d’iOS présentent une vulnérabilité ⚠️
Cette fois, FomoPeek pourrait avoir exploité une faille iOS critique repérée depuis longtemps : DarkSword :
Les utilisateurs n’ont pas besoin de télécharger une application spécifique. Il suffit de cliquer sur un lien via une page web dans Safari.
Du code malveillant s’exécute alors et vole les données de l’iPhone de l’utilisateur
À l’époque, Binance, Google et Apple avaient tous alerté les utilisateurs iOS afin qu’ils mettent à jour leur système :
Google, en mars, à propos des recherches sur la vulnérabilité iOS DarkSword
Google a observé que les attaquants pouvaient obtenir, entre autres :
e-mails, journaux d’appels, contacts
Keychain de l’appareil
photos, notes, iCloud Drive
historique Safari, signets et cookies
données de portefeuilles de cryptomonnaies
liste des applications installées et tous leurs fichiers
Apple, dans une annonce de sécurité d’avril, a rappelé aux utilisateurs de passer à la dernière version du système
Mais sans mentionner le nom de la vulnérabilité ni l’étendue de la fuite : il s’agissait uniquement d’inviter les utilisateurs à mettre à jour le plus rapidement possible
Autrement dit, FomoPeek n’est qu’une porte d’entrée : elle fait croire à l’utilisateur que l’application téléchargée depuis l’App Store est sûre
Même si aucune application n’est installée, cliquer sur un lien inconnu dans Safari peut encore déclencher l’exécution de code malveillant
Donc, tous les utilisateurs d’iOS 26 ou inférieur doivent mettre à jour vers iOS 26.7 ou iOS 27
#iOS #安全漏洞
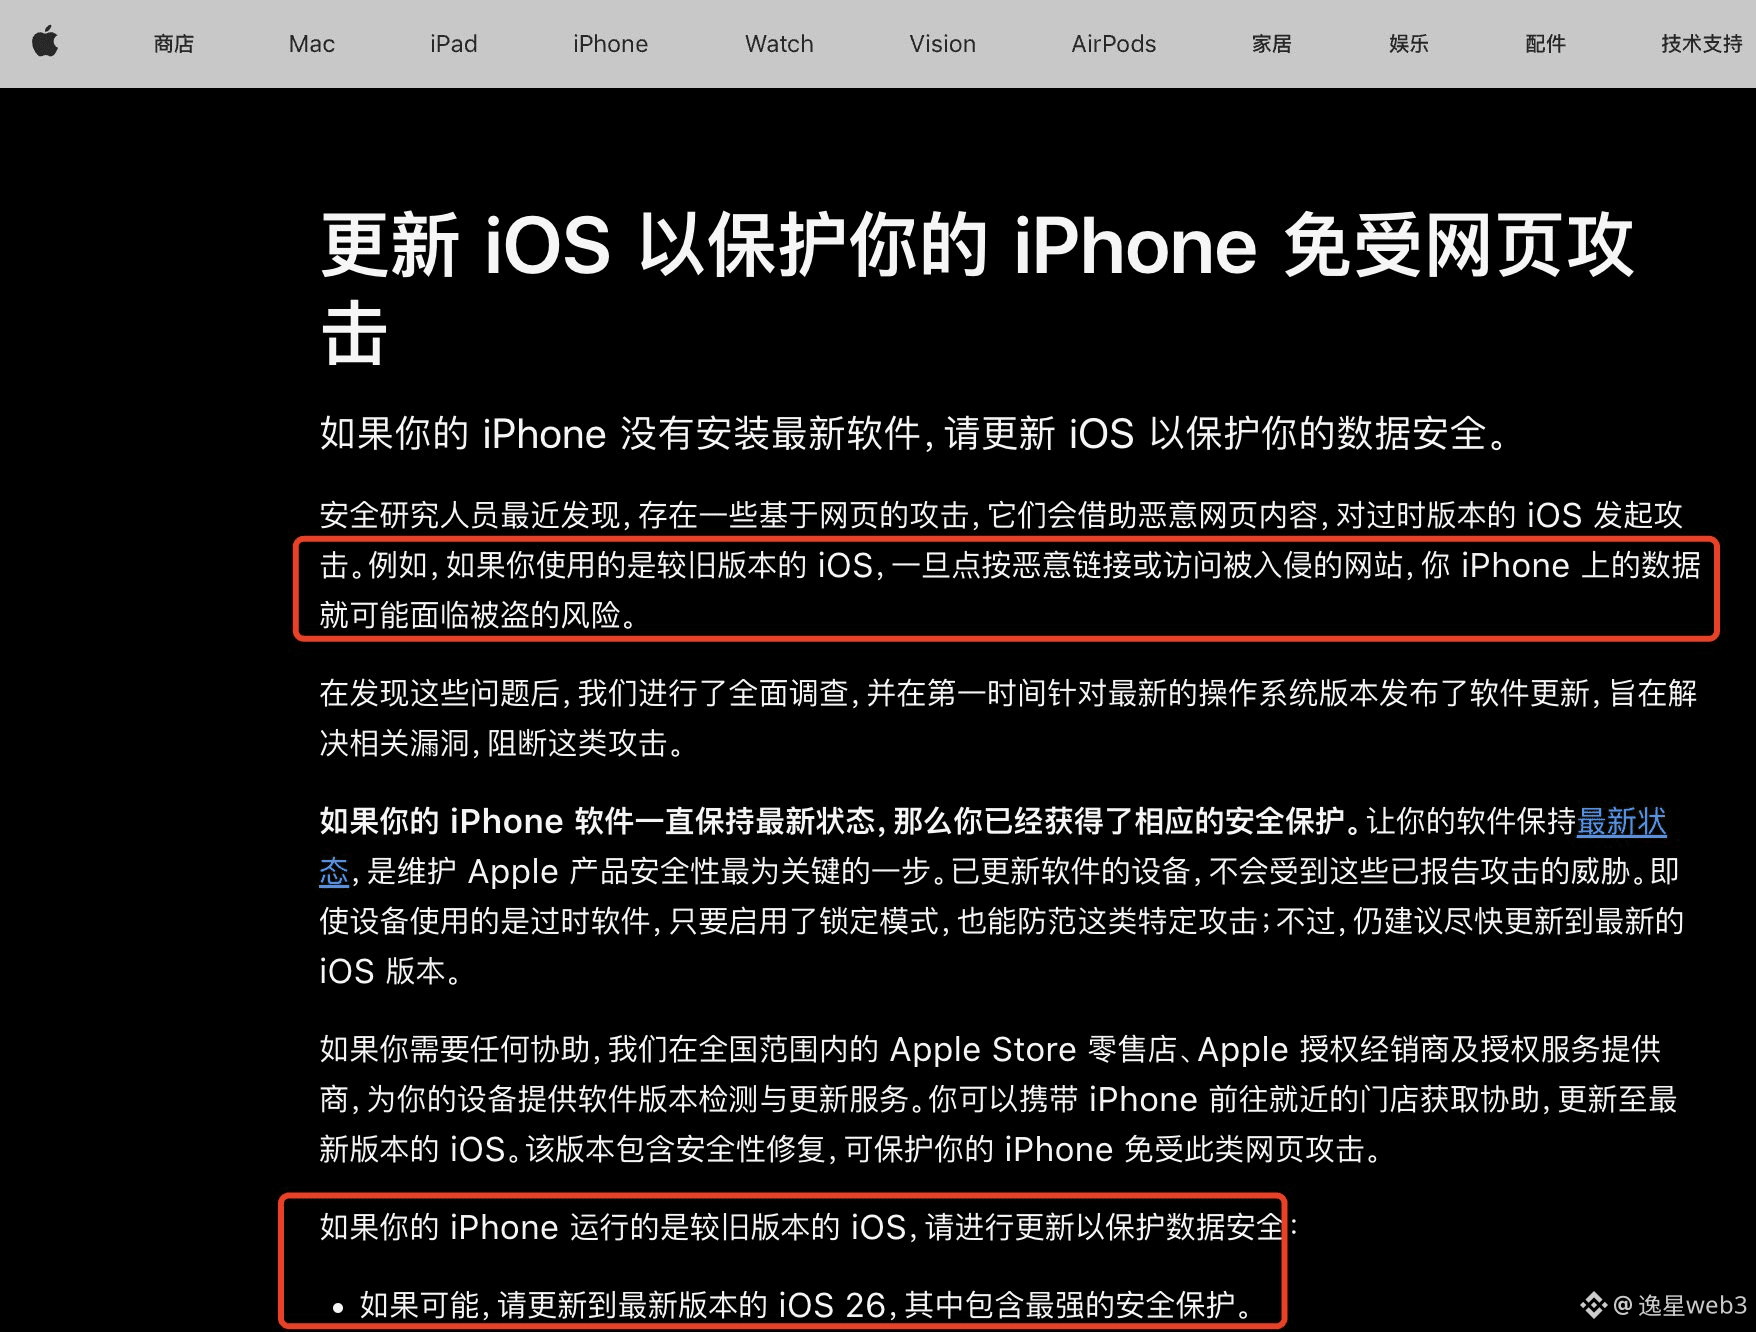
Cette fois, FomoPeek pourrait avoir exploité une faille iOS critique repérée depuis longtemps : DarkSword :
Les utilisateurs n’ont pas besoin de télécharger une application spécifique. Il suffit de cliquer sur un lien via une page web dans Safari.
Du code malveillant s’exécute alors et vole les données de l’iPhone de l’utilisateur
À l’époque, Binance, Google et Apple avaient tous alerté les utilisateurs iOS afin qu’ils mettent à jour leur système :
Google, en mars, à propos des recherches sur la vulnérabilité iOS DarkSword
Google a observé que les attaquants pouvaient obtenir, entre autres :
e-mails, journaux d’appels, contacts
Keychain de l’appareil
photos, notes, iCloud Drive
historique Safari, signets et cookies
données de portefeuilles de cryptomonnaies
liste des applications installées et tous leurs fichiers
Apple, dans une annonce de sécurité d’avril, a rappelé aux utilisateurs de passer à la dernière version du système
Mais sans mentionner le nom de la vulnérabilité ni l’étendue de la fuite : il s’agissait uniquement d’inviter les utilisateurs à mettre à jour le plus rapidement possible
Autrement dit, FomoPeek n’est qu’une porte d’entrée : elle fait croire à l’utilisateur que l’application téléchargée depuis l’App Store est sûre
Même si aucune application n’est installée, cliquer sur un lien inconnu dans Safari peut encore déclencher l’exécution de code malveillant
Donc, tous les utilisateurs d’iOS 26 ou inférieur doivent mettre à jour vers iOS 26.7 ou iOS 27
#iOS #安全漏洞
逸星web3
·
--
Le système iOS n’est pas non plus absolument sûr,
les applications téléchargées depuis l’App Store peuvent aussi cacher des « virus »
Certains conservent les phrases de récupération dans leurs notes : si c’est volé, c’est 6000 u
✨ Rappelez-vous :
1️⃣ Mettez à jour rapidement la version d’iOS
Cette fois, la version iOS 26.1 a aussi présenté une faille
2️⃣ Écrire les phrases de récupération sur papier est le plus sûr
#iOS #安全漏洞
les applications téléchargées depuis l’App Store peuvent aussi cacher des « virus »
Certains conservent les phrases de récupération dans leurs notes : si c’est volé, c’est 6000 u
✨ Rappelez-vous :
1️⃣ Mettez à jour rapidement la version d’iOS
Cette fois, la version iOS 26.1 a aussi présenté une faille
2️⃣ Écrire les phrases de récupération sur papier est le plus sûr
#iOS #安全漏洞
ruoyutang:
请问交易所的资金和无私钥钱包有影响吗
3
4
2.2k
·
--
Le système iOS n’est pas non plus absolument sûr,
les applications téléchargées depuis l’App Store peuvent aussi cacher des « virus »
Certains conservent les phrases de récupération dans leurs notes : si c’est volé, c’est 6000 u
✨ Rappelez-vous :
1️⃣ Mettez à jour rapidement la version d’iOS
Cette fois, la version iOS 26.1 a aussi présenté une faille
2️⃣ Écrire les phrases de récupération sur papier est le plus sûr
#iOS #安全漏洞
Le système iOS n’est pas non plus absolument sûr,
les applications téléchargées depuis l’App Store peuvent aussi cacher des « virus »
Certains conservent les phrases de récupération dans leurs notes : si c’est volé, c’est 6000 u
✨ Rappelez-vous :
1️⃣ Mettez à jour rapidement la version d’iOS
Cette fois, la version iOS 26.1 a aussi présenté une faille
2️⃣ Écrire les phrases de récupération sur papier est le plus sûr
#iOS #安全漏洞
les applications téléchargées depuis l’App Store peuvent aussi cacher des « virus »
Certains conservent les phrases de récupération dans leurs notes : si c’est volé, c’est 6000 u
✨ Rappelez-vous :
1️⃣ Mettez à jour rapidement la version d’iOS
Cette fois, la version iOS 26.1 a aussi présenté une faille
2️⃣ Écrire les phrases de récupération sur papier est le plus sûr
#iOS #安全漏洞
风中浪客:
助记词存备忘录真是大忌,纸抄+分开放才是底线;6000u算买个教训了,别省这点事。
1
1
3.3k

·
--
Ça fait cinq ans, Fortnite fait enfin son retour sur l'App Store iOS ! Epic et Apple se sont battus en justice pendant longtemps, maintenant c'est presque le monde entier qui peut jouer, sauf en Australie. Cook : J'ai perdu un max sur cette vague, Tim : J'ai gagné un max sur cette vague #Fortnite #iOS
Ça fait cinq ans, Fortnite fait enfin son retour sur l'App Store iOS ! Epic et Apple se sont battus en justice pendant longtemps, maintenant c'est presque le monde entier qui peut jouer, sauf en Australie. Cook : J'ai perdu un max sur cette vague, Tim : J'ai gagné un max sur cette vague #Fortnite #iOS
29
🚨 EXPLOIT iOS CRITIQUE : VISE VOS $BTC PRIVATE KEYS ET PHRASES DE GRAINE ! 🚨
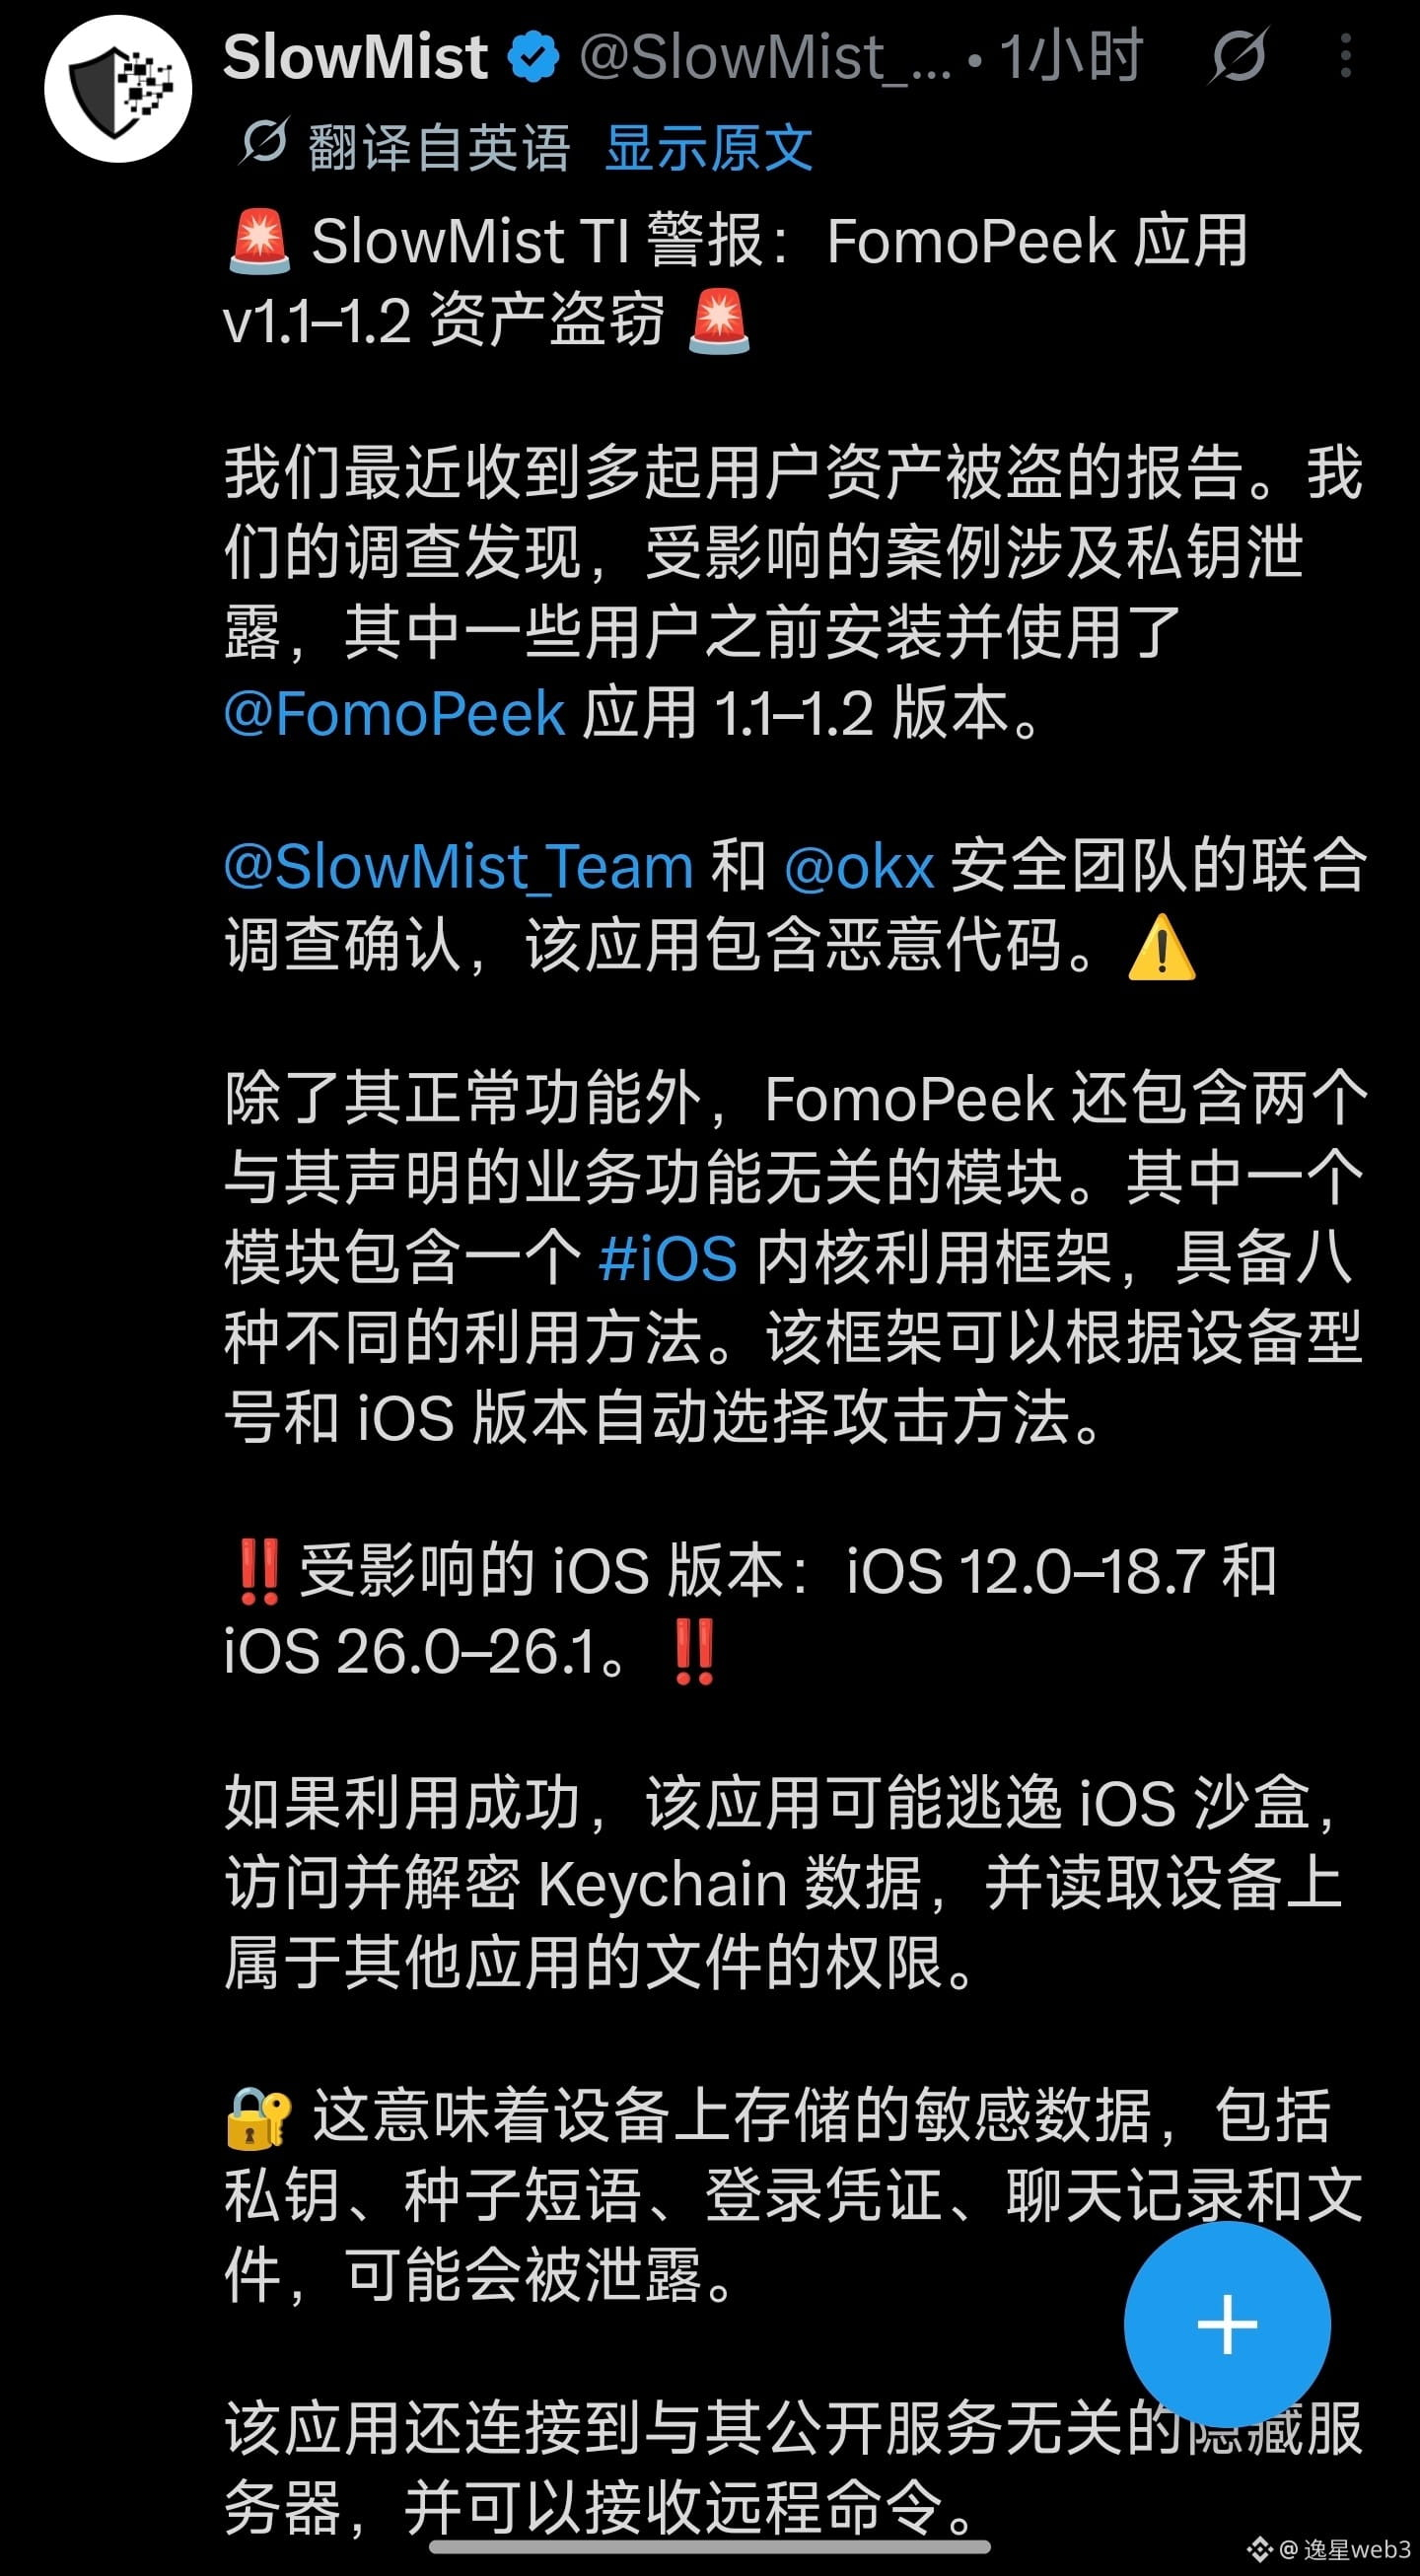
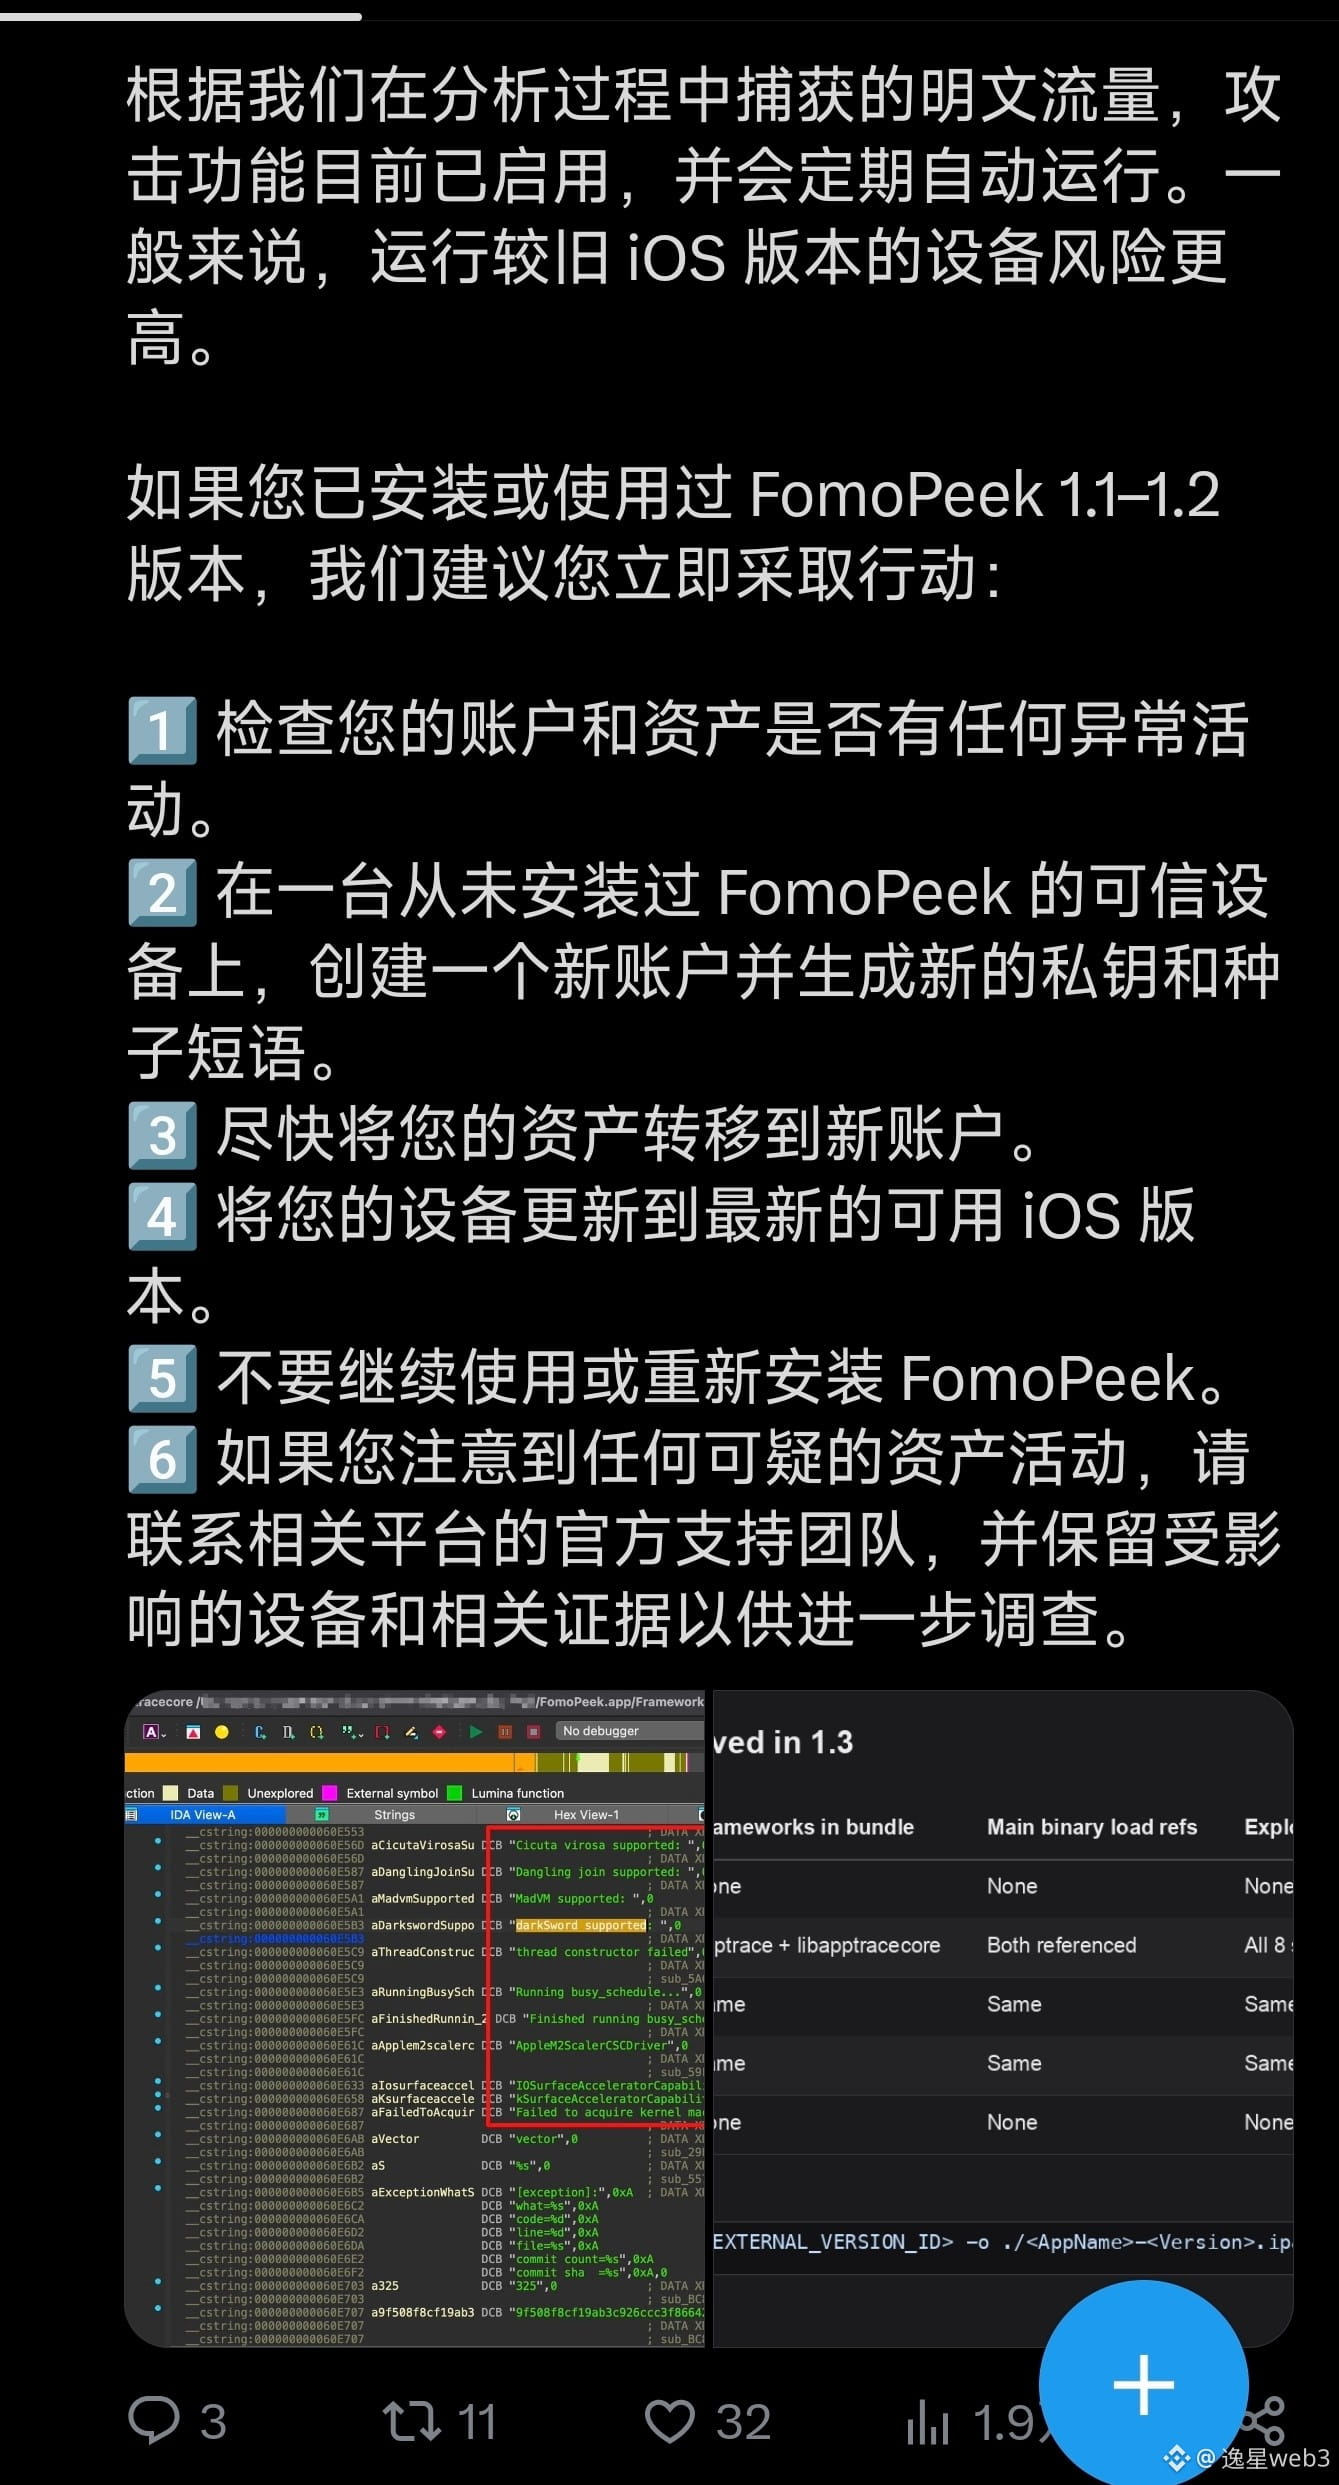
Des alertes de sécurité viennent de signaler un exploit iOS à haute sévérité dans les versions 1.1–1.2 de FomoPeek, accordant aux attaquants de profondes privilèges système. 🔒 Si cette application a déjà touché votre appareil, chaque portefeuille en self-custody, clé privée et phrase de sauvegarde stockée sur votre matériel est vulnérable dans toutes les applications installées.
Les traders avisés ne misent pas sur des environnements d’exécution compromis quand de vrais capitaux sont en jeu. ⚡ Supprimez l’application immédiatement, mettez à jour votre iOS et transférez vos $BTC et vos positions à une nouvelle phrase de graine générée sur du matériel propre.
💬 Avez-vous vérifié aujourd’hui vos configurations mobiles pour des applications non vérifiées, ou détenez-vous des actifs sur un matériel exposé ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #iOS #Crypto
🛡️ 👁️
🚨 EXPLOIT iOS CRITIQUE : VISE VOS $BTC PRIVATE KEYS ET PHRASES DE GRAINE ! 🚨
Des alertes de sécurité viennent de signaler un exploit iOS à haute sévérité dans les versions 1.1–1.2 de FomoPeek, accordant aux attaquants de profondes privilèges système. 🔒 Si cette application a déjà touché votre appareil, chaque portefeuille en self-custody, clé privée et phrase de sauvegarde stockée sur votre matériel est vulnérable dans toutes les applications installées.
Les traders avisés ne misent pas sur des environnements d’exécution compromis quand de vrais capitaux sont en jeu. ⚡ Supprimez l’application immédiatement, mettez à jour votre iOS et transférez vos $BTC et vos positions à une nouvelle phrase de graine générée sur du matériel propre.
💬 Avez-vous vérifié aujourd’hui vos configurations mobiles pour des applications non vérifiées, ou détenez-vous des actifs sur un matériel exposé ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #iOS #Crypto
🛡️ 👁️
Des alertes de sécurité viennent de signaler un exploit iOS à haute sévérité dans les versions 1.1–1.2 de FomoPeek, accordant aux attaquants de profondes privilèges système. 🔒 Si cette application a déjà touché votre appareil, chaque portefeuille en self-custody, clé privée et phrase de sauvegarde stockée sur votre matériel est vulnérable dans toutes les applications installées.
Les traders avisés ne misent pas sur des environnements d’exécution compromis quand de vrais capitaux sont en jeu. ⚡ Supprimez l’application immédiatement, mettez à jour votre iOS et transférez vos $BTC et vos positions à une nouvelle phrase de graine générée sur du matériel propre.
💬 Avez-vous vérifié aujourd’hui vos configurations mobiles pour des applications non vérifiées, ou détenez-vous des actifs sur un matériel exposé ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #iOS #Crypto
🛡️ 👁️
18
·
--
🚨 ALERTE DE SÉCURITÉ CRITIQUE POUR LES DÉTENTEURS DE $BTC AND $ETH UTILISANT DES APPAREILS iOS ! ⚠️
Des sociétés de sécurité ont identifié des vecteurs d’exploitation malveillants intégrés dans les versions 1.1 à 1.2 de l’application FomoPeek sur iOS. 🔒 Ce malware compromet les privilèges système root, accordant aux acteurs malveillants un accès complet aux clés privées stockées sur le matériel, aux phrases de récupération (seed phrases) et aux identifiants opérationnels pour toutes les applications installées.
Si vous avez déjà effectué l’installation de cette application, une atténuation immédiate de la menace est requise. 🛡️ Supprimez le logiciel, mettez iOS à jour immédiatement et migrez vos actifs en self-custody vers de nouvelles adresses de portefeuille générées sur un matériel sain. 💬 L’environnement de votre appareil a-t-il été vérifié comme étant sain, ou effectuez-vous aujourd’hui des migrations d’actifs ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Web3 #iOS
🛡️ 👁️
🚨 ALERTE DE SÉCURITÉ CRITIQUE POUR LES DÉTENTEURS DE $BTC AND $ETH UTILISANT DES APPAREILS iOS ! ⚠️
Des sociétés de sécurité ont identifié des vecteurs d’exploitation malveillants intégrés dans les versions 1.1 à 1.2 de l’application FomoPeek sur iOS. 🔒 Ce malware compromet les privilèges système root, accordant aux acteurs malveillants un accès complet aux clés privées stockées sur le matériel, aux phrases de récupération (seed phrases) et aux identifiants opérationnels pour toutes les applications installées.
Si vous avez déjà effectué l’installation de cette application, une atténuation immédiate de la menace est requise. 🛡️ Supprimez le logiciel, mettez iOS à jour immédiatement et migrez vos actifs en self-custody vers de nouvelles adresses de portefeuille générées sur un matériel sain. 💬 L’environnement de votre appareil a-t-il été vérifié comme étant sain, ou effectuez-vous aujourd’hui des migrations d’actifs ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Web3 #iOS
🛡️ 👁️
Des sociétés de sécurité ont identifié des vecteurs d’exploitation malveillants intégrés dans les versions 1.1 à 1.2 de l’application FomoPeek sur iOS. 🔒 Ce malware compromet les privilèges système root, accordant aux acteurs malveillants un accès complet aux clés privées stockées sur le matériel, aux phrases de récupération (seed phrases) et aux identifiants opérationnels pour toutes les applications installées.
Si vous avez déjà effectué l’installation de cette application, une atténuation immédiate de la menace est requise. 🛡️ Supprimez le logiciel, mettez iOS à jour immédiatement et migrez vos actifs en self-custody vers de nouvelles adresses de portefeuille générées sur un matériel sain. 💬 L’environnement de votre appareil a-t-il été vérifié comme étant sain, ou effectuez-vous aujourd’hui des migrations d’actifs ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Web3 #iOS
🛡️ 👁️
36
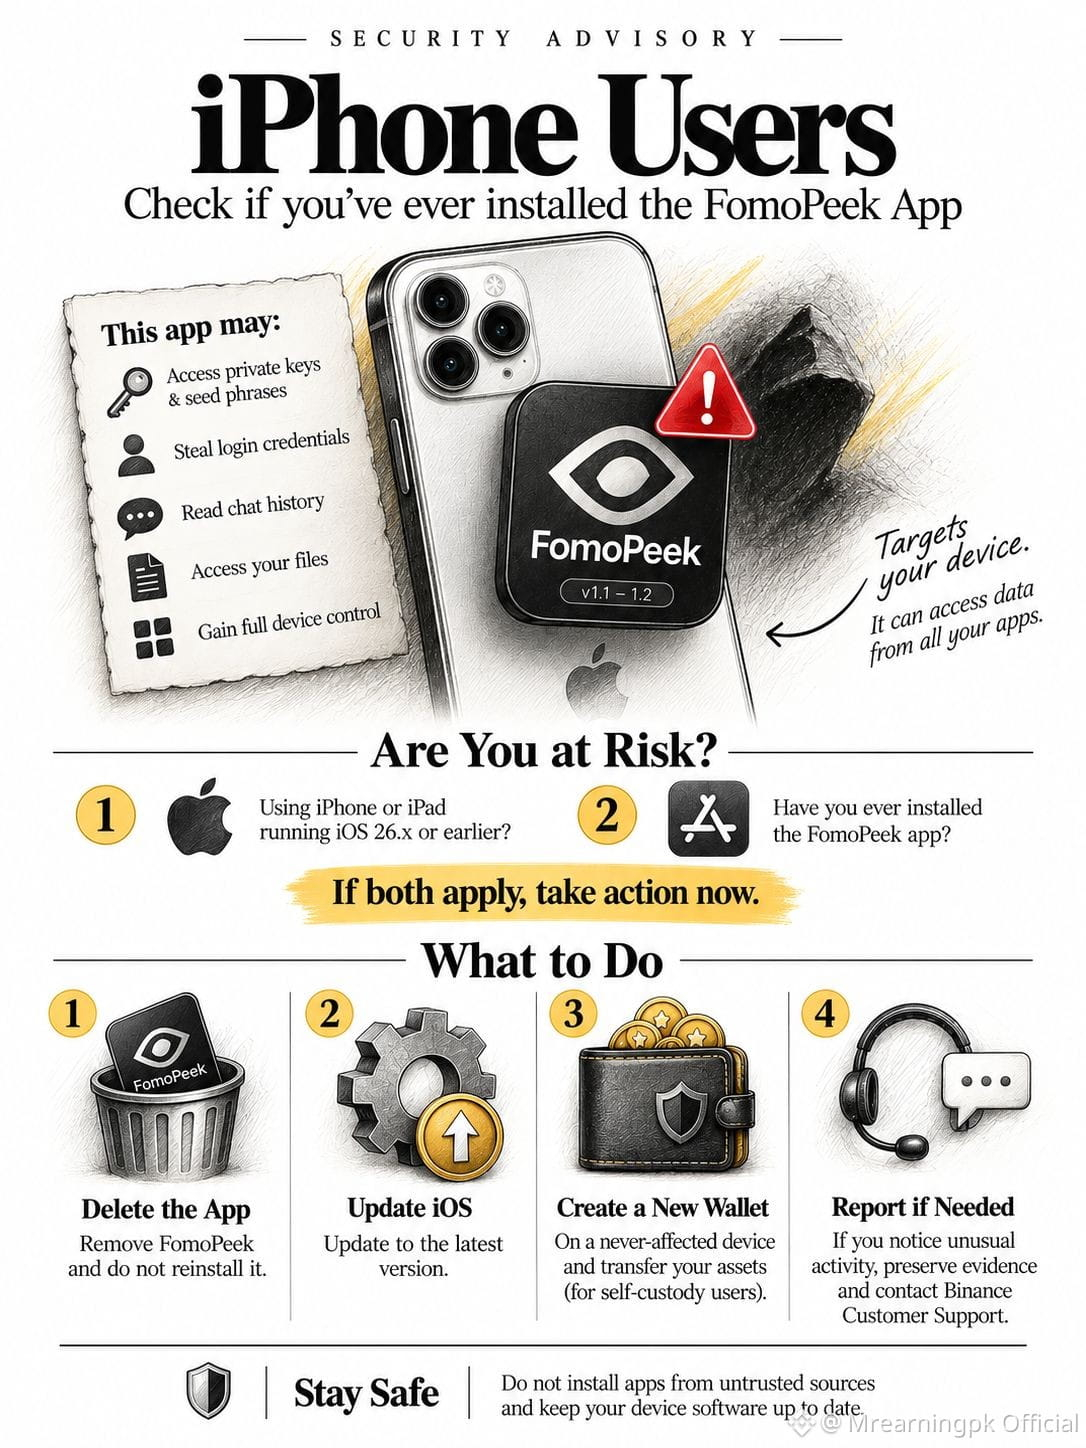
🚨 ALERTE SÉCURITÉ — Utilisateurs d’iPhone ⚠️
Si vous utilisez un iPhone ou un iPad, vérifiez si vous avez déjà installé l’application FomoPeek.
Selon des chercheurs en sécurité, dont SlowMist, les versions 1.1 à 1.2 de FomoPeek contiendraient du code malveillant pouvant exploiter des vulnérabilités iOS et potentiellement accéder à des données sensibles sur l’appareil, y compris des clés privées, des phrases de récupération, des identifiants de connexion, des conversations et des fichiers.
⚠️ IMPORTANT : Ce type de logiciel malveillant cible l’appareil lui-même. Si l’appareil est compromis, les données de plusieurs applications installées sur cet appareil pourraient potentiellement être exposées.
🔍 Vérifiez ces 2 points :
1️⃣ Utilisez-vous un iPhone/iPad fonctionnant sous iOS 26.x ou une version antérieure ?
2️⃣ Avez-vous déjà installé FomoPeek ?
Si les DEUX s’appliquent :
🗑️ Supprimez FomoPeek immédiatement et ne le réinstallez pas.
📱 Mettez votre iOS à jour vers la dernière version disponible.
🔐 Si vous utilisez un portefeuille en self-custody, créez un NOUVEAU portefeuille sur un appareil qui n’a jamais eu FomoPeek installé, puis transférez-y vos actifs.
🚨 Si vous remarquez une activité inhabituelle sur vos actifs, conservez l’appareil concerné ainsi que les preuves pertinentes et contactez le support Binance.
🛡️ Restez prudent :
N’installez jamais d’applications provenant de sources non fiables, en particulier celles susceptibles d’accéder à des informations sensibles. Gardez votre appareil et vos logiciels à jour.
Si vous avez déjà installé FomoPeek, prenez cela au sérieux et sécurisez vos portefeuilles.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
🚨 ALERTE SÉCURITÉ — Utilisateurs d’iPhone ⚠️
Si vous utilisez un iPhone ou un iPad, vérifiez si vous avez déjà installé l’application FomoPeek.
Selon des chercheurs en sécurité, dont SlowMist, les versions 1.1 à 1.2 de FomoPeek contiendraient du code malveillant pouvant exploiter des vulnérabilités iOS et potentiellement accéder à des données sensibles sur l’appareil, y compris des clés privées, des phrases de récupération, des identifiants de connexion, des conversations et des fichiers.
⚠️ IMPORTANT : Ce type de logiciel malveillant cible l’appareil lui-même. Si l’appareil est compromis, les données de plusieurs applications installées sur cet appareil pourraient potentiellement être exposées.
🔍 Vérifiez ces 2 points :
1️⃣ Utilisez-vous un iPhone/iPad fonctionnant sous iOS 26.x ou une version antérieure ?
2️⃣ Avez-vous déjà installé FomoPeek ?
Si les DEUX s’appliquent :
🗑️ Supprimez FomoPeek immédiatement et ne le réinstallez pas.
📱 Mettez votre iOS à jour vers la dernière version disponible.
🔐 Si vous utilisez un portefeuille en self-custody, créez un NOUVEAU portefeuille sur un appareil qui n’a jamais eu FomoPeek installé, puis transférez-y vos actifs.
🚨 Si vous remarquez une activité inhabituelle sur vos actifs, conservez l’appareil concerné ainsi que les preuves pertinentes et contactez le support Binance.
🛡️ Restez prudent :
N’installez jamais d’applications provenant de sources non fiables, en particulier celles susceptibles d’accéder à des informations sensibles. Gardez votre appareil et vos logiciels à jour.
Si vous avez déjà installé FomoPeek, prenez cela au sérieux et sécurisez vos portefeuilles.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
Si vous utilisez un iPhone ou un iPad, vérifiez si vous avez déjà installé l’application FomoPeek.
Selon des chercheurs en sécurité, dont SlowMist, les versions 1.1 à 1.2 de FomoPeek contiendraient du code malveillant pouvant exploiter des vulnérabilités iOS et potentiellement accéder à des données sensibles sur l’appareil, y compris des clés privées, des phrases de récupération, des identifiants de connexion, des conversations et des fichiers.
⚠️ IMPORTANT : Ce type de logiciel malveillant cible l’appareil lui-même. Si l’appareil est compromis, les données de plusieurs applications installées sur cet appareil pourraient potentiellement être exposées.
🔍 Vérifiez ces 2 points :
1️⃣ Utilisez-vous un iPhone/iPad fonctionnant sous iOS 26.x ou une version antérieure ?
2️⃣ Avez-vous déjà installé FomoPeek ?
Si les DEUX s’appliquent :
🗑️ Supprimez FomoPeek immédiatement et ne le réinstallez pas.
📱 Mettez votre iOS à jour vers la dernière version disponible.
🔐 Si vous utilisez un portefeuille en self-custody, créez un NOUVEAU portefeuille sur un appareil qui n’a jamais eu FomoPeek installé, puis transférez-y vos actifs.
🚨 Si vous remarquez une activité inhabituelle sur vos actifs, conservez l’appareil concerné ainsi que les preuves pertinentes et contactez le support Binance.
🛡️ Restez prudent :
N’installez jamais d’applications provenant de sources non fiables, en particulier celles susceptibles d’accéder à des informations sensibles. Gardez votre appareil et vos logiciels à jour.
Si vous avez déjà installé FomoPeek, prenez cela au sérieux et sécurisez vos portefeuilles.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
117

·
--
Haussier
1
82
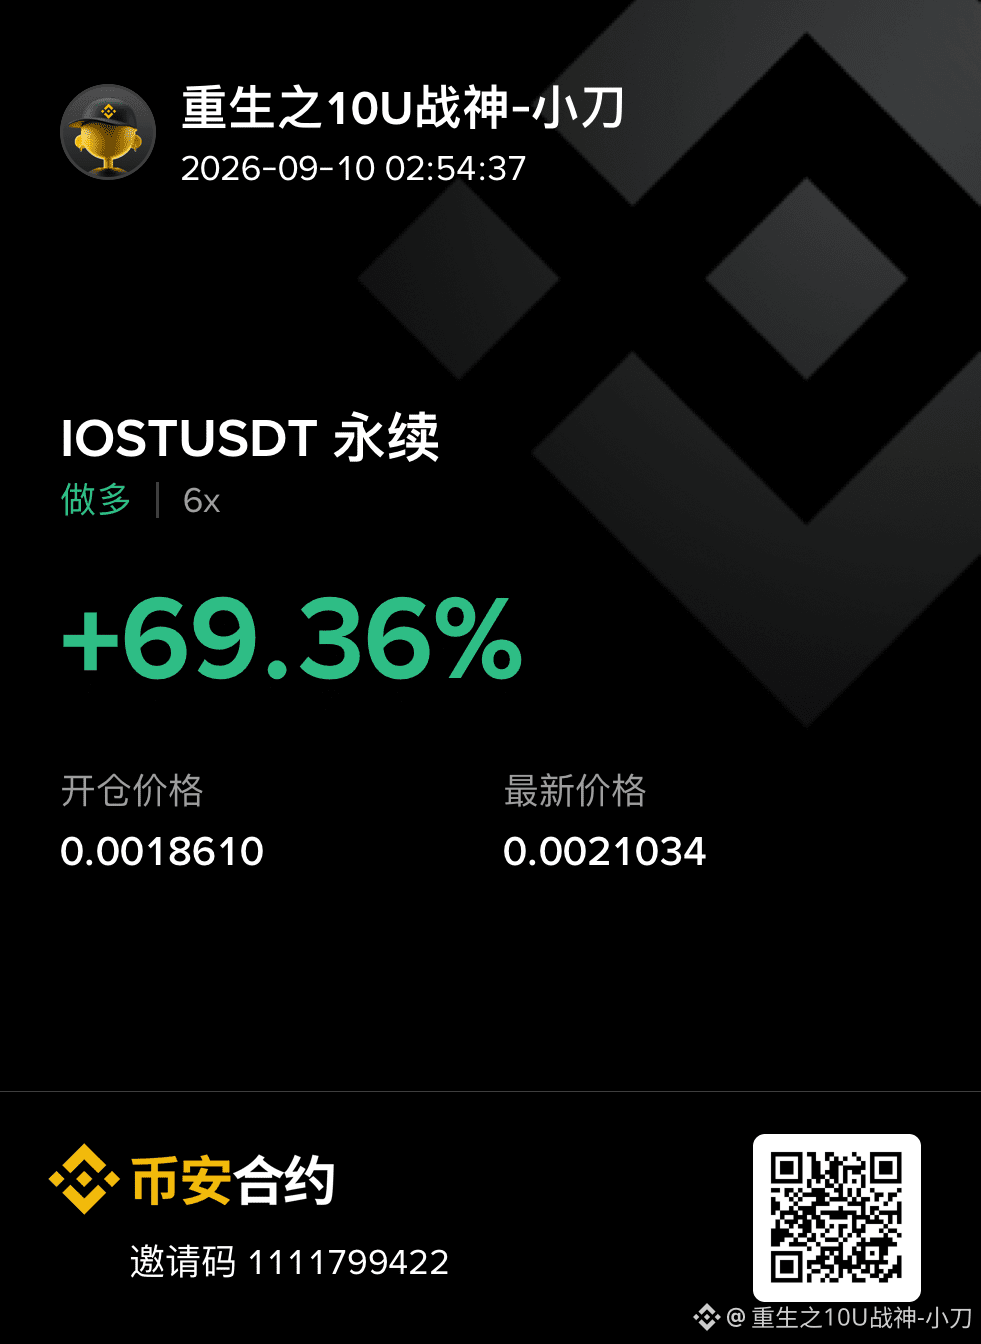
$IOST Jeunes, seulement maintenant IOST 🚀 !
📍 Zone d’entrée : 0.001500 - 0.001631
🎯 Objectif 1 : 0.001780
🎯 Objectif 2 : 0.001950
🛑 Stop loss : 0.001400
Élan énorme et démarrage puissant. Ne rate pas l’occasion et reste toujours en avance sur le marché d’un pas avec nous. Appuie sur Suivre (Follow) et ne manque aucune prochaine opération ! 🔥📈
Tradez d’ici 👇🏻
{future}(IOSTUSDT)
#iOS T #Crypto_Jobs🎯 ypto #تداو l #عملات_رقمية $NVDAB $NVDA.US
$IOST Jeunes, seulement maintenant IOST 🚀 !
📍 Zone d’entrée : 0.001500 - 0.001631
🎯 Objectif 1 : 0.001780
🎯 Objectif 2 : 0.001950
🛑 Stop loss : 0.001400
Élan énorme et démarrage puissant. Ne rate pas l’occasion et reste toujours en avance sur le marché d’un pas avec nous. Appuie sur Suivre (Follow) et ne manque aucune prochaine opération ! 🔥📈
Tradez d’ici 👇🏻
#iOS T #Crypto_Jobs🎯 ypto #تداو l #عملات_رقمية $NVDAB $NVDA.US
📍 Zone d’entrée : 0.001500 - 0.001631
🎯 Objectif 1 : 0.001780
🎯 Objectif 2 : 0.001950
🛑 Stop loss : 0.001400
Élan énorme et démarrage puissant. Ne rate pas l’occasion et reste toujours en avance sur le marché d’un pas avec nous. Appuie sur Suivre (Follow) et ne manque aucune prochaine opération ! 🔥📈
Tradez d’ici 👇🏻
#iOS T #Crypto_Jobs🎯 ypto #تداو l #عملات_رقمية $NVDAB $NVDA.US
65
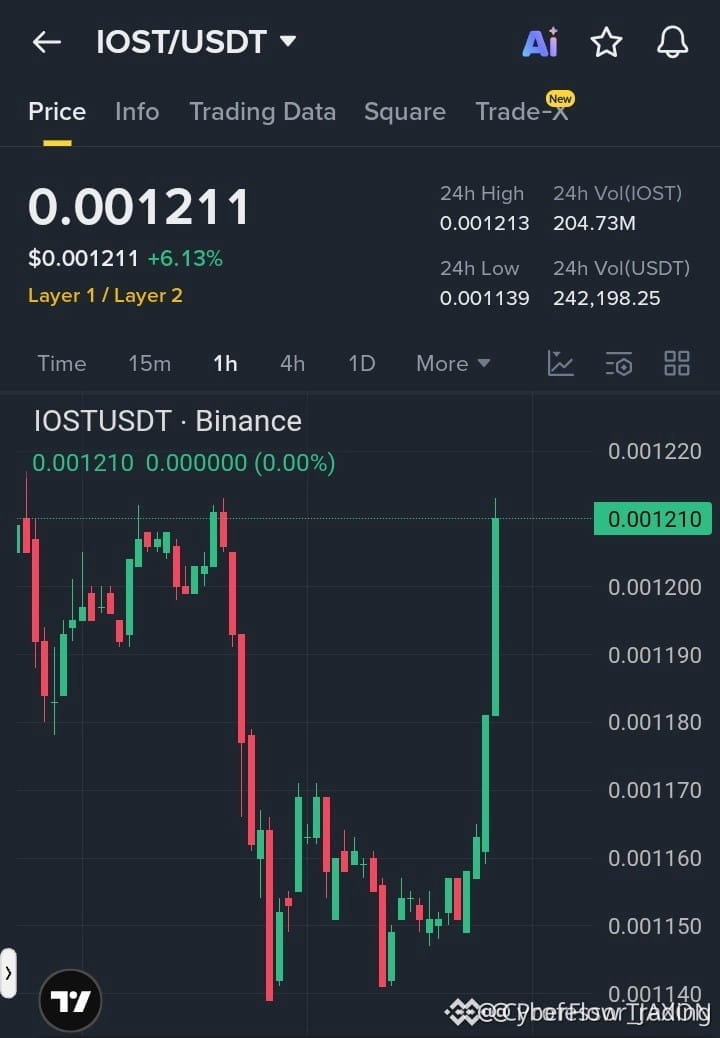
$IOST LES BAISERS CHARGENT LE BREAKOUT ⚡
Zone longue : 0.001145 – 0.001150 🔥
Cibles : 0.001180 / 0.001190 / 0.001213 🚀
Stop Loss : 0.001130 🛑
$IOST est en train de presser dans un setup de momentum propre. Le prix se maintient près du support pendant que les acheteurs gardent la structure vivante. Si cette tendance continue de grimper, le prochain mouvement peut devenir rapide.
Pas de chasse aveugle. Laissez le setup se confirmer.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #BinanceSquar #Altcoins #Trading #iOS
🚀
{future}(IOSTUSDT)
$IOST LES BAISERS CHARGENT LE BREAKOUT ⚡
Zone longue : 0.001145 – 0.001150 🔥
Cibles : 0.001180 / 0.001190 / 0.001213 🚀
Stop Loss : 0.001130 🛑
$IOST est en train de presser dans un setup de momentum propre. Le prix se maintient près du support pendant que les acheteurs gardent la structure vivante. Si cette tendance continue de grimper, le prochain mouvement peut devenir rapide.
Pas de chasse aveugle. Laissez le setup se confirmer.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #BinanceSquar #Altcoins #Trading #iOS
🚀
Zone longue : 0.001145 – 0.001150 🔥
Cibles : 0.001180 / 0.001190 / 0.001213 🚀
Stop Loss : 0.001130 🛑
$IOST est en train de presser dans un setup de momentum propre. Le prix se maintient près du support pendant que les acheteurs gardent la structure vivante. Si cette tendance continue de grimper, le prochain mouvement peut devenir rapide.
Pas de chasse aveugle. Laissez le setup se confirmer.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #BinanceSquar #Altcoins #Trading #iOS
🚀
69
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceWillListHyperliquid(HYPE)
61,843 vues
1,536 mentions
2
#FedOctoberRateHikeOddsRiseTo69.7%
9,795 vues
507 mentions
3
#BitcoinFallsBelow$83,000
2,133 vues
20 mentions
4
#BitcoinFallsToAround$84,600ThisWeek
0 vues
0 mentions
5
#US30YearYieldHighestSince2004
13,654 vues
436 mentions
6
#ETHBreaksAbove$2,700
1,072 vues
20 mentions
7
#USWeighsPromotingDollarStablecoinsAbroad
43,176 vues
1,325 mentions
8
#US10YTreasuryYieldHits19YearHigh
42,940 vues
1,044 mentions
9
#SpotBitcoinETFsInflow$2.31BInFourDays
5,460 vues
64 mentions
10
#BitcoinRejectedAt$87,300Twice
0 vues
0 mentions