

#defisecurity
defisecurity
127,938 vues
654 mentions
Populaire
Récents
LayerZero fait face à de fortes pressions : un immense procès de 292 M$ met à l’épreuve son architecture de sécurité essentielle, à la suite de l’exploit rsETH de KelpDAO. Alors que près de 15 Md$ quittent le protocole et que les atteintes à la réputation s’aggravent, la bataille juridique dépasse le simple cadre d’un litige financier : elle met la confiance omnichaîne à l’épreuve. L’infrastructure inter-chaînes doit privilégier une validation irréprochable, sinon le capital des utilisateurs continuera de fuir. La sécurité est tout en DeFi. #LayerZero #DeFiSecurity #CryptoNews
LayerZero fait face à de fortes pressions : un immense procès de 292 M$ met à l’épreuve son architecture de sécurité essentielle, à la suite de l’exploit rsETH de KelpDAO. Alors que près de 15 Md$ quittent le protocole et que les atteintes à la réputation s’aggravent, la bataille juridique dépasse le simple cadre d’un litige financier : elle met la confiance omnichaîne à l’épreuve. L’infrastructure inter-chaînes doit privilégier une validation irréprochable, sinon le capital des utilisateurs continuera de fuir. La sécurité est tout en DeFi. #LayerZero #DeFiSecurity #CryptoNews
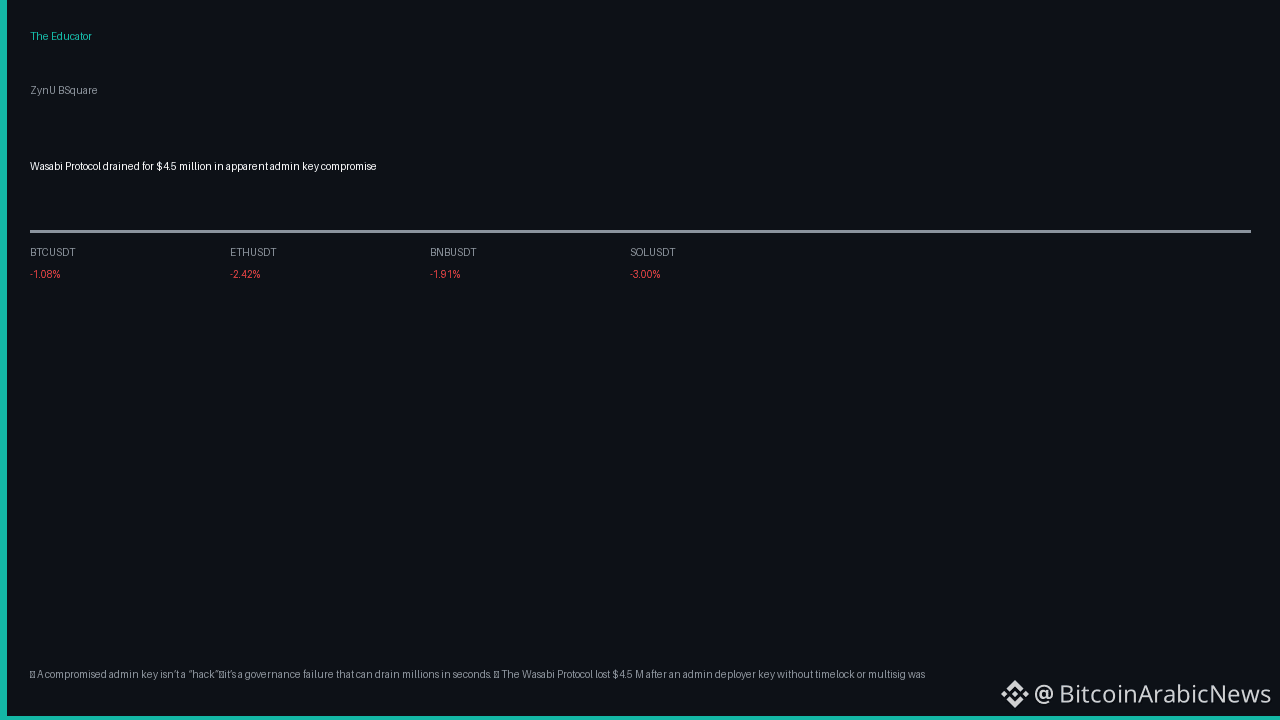
🔥 Une clé d’administrateur compromise n’est pas un « hack » — c’est un échec de gouvernance qui peut drainer des millions en quelques secondes.
📊 Le protocole Wasabi a perdu 4,5 M$ après qu’une clé de déploiement admin, sans timelock ni multisig, a été saisie, faisant écho à la brèche de 285 M$ de Drift plus tôt cette semaine #DeFiSecurity #SmartContractRisk.
💡 Avec #Bitcoin trading à 80 416 $, un RSI de 61,2 et un intérêt ouvert de 8,76 B, le marché affiche une confiance haussière (financement +0,0100% sur les positions longues payantes), mais des failles de gouvernance continuent de frapper, soulignant pourquoi #CryptoSafety will sépare les projets résilients du reste.
📌 Mouvement concret : auditez tout protocole sur lequel vous misez pour vérifier les contrôles multisig et les timelocks ; privilégiez les plateformes qui publient des tableaux de bord de gouvernance transparents avant d’allouer du capital.
❓ Comment vérifiez-vous la sécurité du contrat d’un projet — en vous appuyant sur des audits communautaires, une vérification formelle ou des outils de surveillance on-chain ?
🔥 Une clé d’administrateur compromise n’est pas un « hack » — c’est un échec de gouvernance qui peut drainer des millions en quelques secondes.
📊 Le protocole Wasabi a perdu 4,5 M$ après qu’une clé de déploiement admin, sans timelock ni multisig, a été saisie, faisant écho à la brèche de 285 M$ de Drift plus tôt cette semaine #DeFiSecurity #SmartContractRisk.
💡 Avec #Bitcoin trading à 80 416 $, un RSI de 61,2 et un intérêt ouvert de 8,76 B, le marché affiche une confiance haussière (financement +0,0100% sur les positions longues payantes), mais des failles de gouvernance continuent de frapper, soulignant pourquoi #CryptoSafety will sépare les projets résilients du reste.
📌 Mouvement concret : auditez tout protocole sur lequel vous misez pour vérifier les contrôles multisig et les timelocks ; privilégiez les plateformes qui publient des tableaux de bord de gouvernance transparents avant d’allouer du capital.
❓ Comment vérifiez-vous la sécurité du contrat d’un projet — en vous appuyant sur des audits communautaires, une vérification formelle ou des outils de surveillance on-chain ?
📊 Le protocole Wasabi a perdu 4,5 M$ après qu’une clé de déploiement admin, sans timelock ni multisig, a été saisie, faisant écho à la brèche de 285 M$ de Drift plus tôt cette semaine #DeFiSecurity #SmartContractRisk.
💡 Avec #Bitcoin trading à 80 416 $, un RSI de 61,2 et un intérêt ouvert de 8,76 B, le marché affiche une confiance haussière (financement +0,0100% sur les positions longues payantes), mais des failles de gouvernance continuent de frapper, soulignant pourquoi #CryptoSafety will sépare les projets résilients du reste.
📌 Mouvement concret : auditez tout protocole sur lequel vous misez pour vérifier les contrôles multisig et les timelocks ; privilégiez les plateformes qui publient des tableaux de bord de gouvernance transparents avant d’allouer du capital.
❓ Comment vérifiez-vous la sécurité du contrat d’un projet — en vous appuyant sur des audits communautaires, une vérification formelle ou des outils de surveillance on-chain ?
60
·
--
Chinois :
Le bot MEV est trop fort ! Des pirates ont essayé de faire des dégâts via un module Safe personnalisé afin de voler 7,7 millions de dollars en rsETH, mais le bot « Yoink » a pris les devants et a intercepté les fonds volés. Kelp a immédiatement gelé l’adresse de réception. Cela montre que les mécanismes de sécurité DeFi évoluent, réduisant l’espace d’action des hackers. À court terme, le prix du rsETH pourrait fluctuer sous l’effet de la nouvelle, mais à long terme, ce type d’événement positif renforce au contraire la confiance du marché. #DeFiSecurity #MEVProtection $rsETH $ETH
Version anglaise :
Le bot MEV vient de réussir le “flex” ultime ! Un hacker a tenté d’exploiter un module Safe personnalisé pour voler 7,7 M$ en rsETH, mais le bot « Yoink » a front-run l’attaque et a récupéré les fonds avant que Kelp ne gèle l’adresse de réception. Cela montre que la sécurité DeFi évolue à toute vitesse, mettant les hackers sous pression. À court terme, le prix du rsETH pourrait connaître de la volatilité, mais à long terme, ces événements positifs renforcent en réalité la confiance du marché. #DeFiSecurity #MEVProtection $rsETH $ETH
Chinois :
Le bot MEV est trop fort ! Des pirates ont essayé de faire des dégâts via un module Safe personnalisé afin de voler 7,7 millions de dollars en rsETH, mais le bot « Yoink » a pris les devants et a intercepté les fonds volés. Kelp a immédiatement gelé l’adresse de réception. Cela montre que les mécanismes de sécurité DeFi évoluent, réduisant l’espace d’action des hackers. À court terme, le prix du rsETH pourrait fluctuer sous l’effet de la nouvelle, mais à long terme, ce type d’événement positif renforce au contraire la confiance du marché. #DeFiSecurity #MEVProtection $rsETH $ETH
Version anglaise :
Le bot MEV vient de réussir le “flex” ultime ! Un hacker a tenté d’exploiter un module Safe personnalisé pour voler 7,7 M$ en rsETH, mais le bot « Yoink » a front-run l’attaque et a récupéré les fonds avant que Kelp ne gèle l’adresse de réception. Cela montre que la sécurité DeFi évolue à toute vitesse, mettant les hackers sous pression. À court terme, le prix du rsETH pourrait connaître de la volatilité, mais à long terme, ces événements positifs renforcent en réalité la confiance du marché. #DeFiSecurity #MEVProtection $rsETH $ETH
Le bot MEV est trop fort ! Des pirates ont essayé de faire des dégâts via un module Safe personnalisé afin de voler 7,7 millions de dollars en rsETH, mais le bot « Yoink » a pris les devants et a intercepté les fonds volés. Kelp a immédiatement gelé l’adresse de réception. Cela montre que les mécanismes de sécurité DeFi évoluent, réduisant l’espace d’action des hackers. À court terme, le prix du rsETH pourrait fluctuer sous l’effet de la nouvelle, mais à long terme, ce type d’événement positif renforce au contraire la confiance du marché. #DeFiSecurity #MEVProtection $rsETH $ETH
Version anglaise :
Le bot MEV vient de réussir le “flex” ultime ! Un hacker a tenté d’exploiter un module Safe personnalisé pour voler 7,7 M$ en rsETH, mais le bot « Yoink » a front-run l’attaque et a récupéré les fonds avant que Kelp ne gèle l’adresse de réception. Cela montre que la sécurité DeFi évolue à toute vitesse, mettant les hackers sous pression. À court terme, le prix du rsETH pourrait connaître de la volatilité, mais à long terme, ces événements positifs renforcent en réalité la confiance du marché. #DeFiSecurity #MEVProtection $rsETH $ETH
169
·
--
Article
Symbiosis a récupéré 15 BTC après un exploit de pont, et offre une prime de 20 %La plupart des traders surveillent le prix. La smart money surveille le taux de récupération des actifs volés.
La dernière onde de choc dans le domaine de la sécurité DeFi est venue de Symbiosis, le pont inter-chaînes qui a récemment été la cible d’un exploit sophistiqué. Blockaid, une entreprise de sécurité blockchain de premier plan, a confirmé que l’attaquant a réussi à frapper un montant stupéfiant de 46,1 milliards de syBTC — l’équivalent d’environ 336 000 $ de produits. Pourtant, ce qui est vraiment frappant, c’est que Symbiosis a déjà récupéré 15 BTC (environ 450 000 $) dans la cagnotte dérobée et a proposé une prime de 20 % à toute partie capable d’aider à retrouver les actifs restants.
Symbiosis a récupéré 15 BTC après un exploit de pont, et offre une prime de 20 %
La plupart des traders surveillent le prix. La smart money surveille le taux de récupération des actifs volés.
La dernière onde de choc dans le domaine de la sécurité DeFi est venue de Symbiosis, le pont inter-chaînes qui a récemment été la cible d’un exploit sophistiqué. Blockaid, une entreprise de sécurité blockchain de premier plan, a confirmé que l’attaquant a réussi à frapper un montant stupéfiant de 46,1 milliards de syBTC — l’équivalent d’environ 336 000 $ de produits. Pourtant, ce qui est vraiment frappant, c’est que Symbiosis a déjà récupéré 15 BTC (environ 450 000 $) dans la cagnotte dérobée et a proposé une prime de 20 % à toute partie capable d’aider à retrouver les actifs restants.
La dernière onde de choc dans le domaine de la sécurité DeFi est venue de Symbiosis, le pont inter-chaînes qui a récemment été la cible d’un exploit sophistiqué. Blockaid, une entreprise de sécurité blockchain de premier plan, a confirmé que l’attaquant a réussi à frapper un montant stupéfiant de 46,1 milliards de syBTC — l’équivalent d’environ 336 000 $ de produits. Pourtant, ce qui est vraiment frappant, c’est que Symbiosis a déjà récupéré 15 BTC (environ 450 000 $) dans la cagnotte dérobée et a proposé une prime de 20 % à toute partie capable d’aider à retrouver les actifs restants.
16
🚨 LIQUIDITÉ $BTX ASSÉCHÉE ALORS QU’UN EXPLOIT DE FLASH LOAN RÉVÈLE UNE VULNÉRABILITÉ D’ORACLE ⚠️
🔍 BeatSwap ($BTX) a subi un exploit de contrat qui a drainé environ 77,5k $ (2,98M $BTX) via une manipulation du prix spot. L’attaquant a déployé un flash loan de 6M $BTX dans un pool de DEX afin d’écraser artificiellement les métriques de pricing spot, avant d’appeler des fonctions de dépôt pour frapper des positions LP biaisées.
📊 Cette attaque a réussi en exploitant une implémentation manquante de Time-Weighted Average Price (TWAP) et l’absence de garde-fous contre les écarts de prix. Lorsque les smart contracts s’appuient uniquement sur des prix spot instantanés, de grands déplacements temporaires de liquidité peuvent facilement distordre les mécanismes structurels pour permettre une extraction immédiate.
💬 Les protocoles de DEX doivent-ils imposer des filtres TWAP avant de lancer des contrats de conversion en LP ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTX #DeFiSecurity #SmartMoney #CryptoAnalysis
🔍 🛡️
🚨 LIQUIDITÉ $BTX ASSÉCHÉE ALORS QU’UN EXPLOIT DE FLASH LOAN RÉVÈLE UNE VULNÉRABILITÉ D’ORACLE ⚠️
🔍 BeatSwap ($BTX) a subi un exploit de contrat qui a drainé environ 77,5k $ (2,98M $BTX) via une manipulation du prix spot. L’attaquant a déployé un flash loan de 6M $BTX dans un pool de DEX afin d’écraser artificiellement les métriques de pricing spot, avant d’appeler des fonctions de dépôt pour frapper des positions LP biaisées.
📊 Cette attaque a réussi en exploitant une implémentation manquante de Time-Weighted Average Price (TWAP) et l’absence de garde-fous contre les écarts de prix. Lorsque les smart contracts s’appuient uniquement sur des prix spot instantanés, de grands déplacements temporaires de liquidité peuvent facilement distordre les mécanismes structurels pour permettre une extraction immédiate.
💬 Les protocoles de DEX doivent-ils imposer des filtres TWAP avant de lancer des contrats de conversion en LP ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTX #DeFiSecurity #SmartMoney #CryptoAnalysis
🔍 🛡️
🔍 BeatSwap ($BTX) a subi un exploit de contrat qui a drainé environ 77,5k $ (2,98M $BTX) via une manipulation du prix spot. L’attaquant a déployé un flash loan de 6M $BTX dans un pool de DEX afin d’écraser artificiellement les métriques de pricing spot, avant d’appeler des fonctions de dépôt pour frapper des positions LP biaisées.
📊 Cette attaque a réussi en exploitant une implémentation manquante de Time-Weighted Average Price (TWAP) et l’absence de garde-fous contre les écarts de prix. Lorsque les smart contracts s’appuient uniquement sur des prix spot instantanés, de grands déplacements temporaires de liquidité peuvent facilement distordre les mécanismes structurels pour permettre une extraction immédiate.
💬 Les protocoles de DEX doivent-ils imposer des filtres TWAP avant de lancer des contrats de conversion en LP ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTX #DeFiSecurity #SmartMoney #CryptoAnalysis
🔍 🛡️
40
🚨 Épuisement des fonds de prêt de réserve de 9,3 millions de dollars sur la plateforme More Markets
La société Blockaid, spécialisée dans la sécurité des blockchains, a indiqué qu’un attaquant a utilisé la crypto-monnaie Ankr pour le staking liquide et le mode E-mode afin d’exploiter le protocole de prêt More Markets. L’attaque a entraîné le retrait d’environ 9,3 millions de dollars en WFLOW depuis la réserve de prêt de la plateforme.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Source : cointelegraph.com
🚨 Épuisement des fonds de prêt de réserve de 9,3 millions de dollars sur la plateforme More Markets
La société Blockaid, spécialisée dans la sécurité des blockchains, a indiqué qu’un attaquant a utilisé la crypto-monnaie Ankr pour le staking liquide et le mode E-mode afin d’exploiter le protocole de prêt More Markets. L’attaque a entraîné le retrait d’environ 9,3 millions de dollars en WFLOW depuis la réserve de prêt de la plateforme.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Source : cointelegraph.com
La société Blockaid, spécialisée dans la sécurité des blockchains, a indiqué qu’un attaquant a utilisé la crypto-monnaie Ankr pour le staking liquide et le mode E-mode afin d’exploiter le protocole de prêt More Markets. L’attaque a entraîné le retrait d’environ 9,3 millions de dollars en WFLOW depuis la réserve de prêt de la plateforme.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Source : cointelegraph.com
20
·
--
🚨 La blockchain Cronos de Crypto.com a été arrêtée après un exploit de 75 M$ sur Tectonic, avec environ 6 M$ transférés vers Ethereum avant que des validateurs ne gèlent la chaîne.
L’incident met en évidence les risques de vulnérabilité liés aux transferts inter-chaînes, notamment pour les actifs circulant entre Cronos et Ethereum.
Ethereum reste opérationnel, mais l’événement pourrait entraîner une prudence à court terme concernant les actifs tokenisés et l’utilisation des ponts.
Les acteurs du marché surveillent d’éventuels effets en chaîne sur les protocoles DeFi dépendant de la liquidité de Cronos.
Comment cela va-t-il impacter la confiance accordée aux ponts inter-chaînes à l’avenir ?
#Cronos #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
🚨 La blockchain Cronos de Crypto.com a été arrêtée après un exploit de 75 M$ sur Tectonic, avec environ 6 M$ transférés vers Ethereum avant que des validateurs ne gèlent la chaîne.
L’incident met en évidence les risques de vulnérabilité liés aux transferts inter-chaînes, notamment pour les actifs circulant entre Cronos et Ethereum.
Ethereum reste opérationnel, mais l’événement pourrait entraîner une prudence à court terme concernant les actifs tokenisés et l’utilisation des ponts.
Les acteurs du marché surveillent d’éventuels effets en chaîne sur les protocoles DeFi dépendant de la liquidité de Cronos.
Comment cela va-t-il impacter la confiance accordée aux ponts inter-chaînes à l’avenir ?
#Cronos #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
L’incident met en évidence les risques de vulnérabilité liés aux transferts inter-chaînes, notamment pour les actifs circulant entre Cronos et Ethereum.
Ethereum reste opérationnel, mais l’événement pourrait entraîner une prudence à court terme concernant les actifs tokenisés et l’utilisation des ponts.
Les acteurs du marché surveillent d’éventuels effets en chaîne sur les protocoles DeFi dépendant de la liquidité de Cronos.
Comment cela va-t-il impacter la confiance accordée aux ponts inter-chaînes à l’avenir ?
#Cronos #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
29
·
--
La plupart des traders s’inquiètent du dernier piratage sur Cosmos. Les acteurs les plus avisés observent ce que cela implique pour l’écosystème DeFi dans son ensemble.
LE SIGNAL : un récent exploit visant la Cosmos EVM, responsable d’environ 5,72 millions de dollars d’actifs volés sur plusieurs chaînes comme MANTRA, TAC et KiiChain. Cela s’est produit entre le 20 août et le 25 août. #CosmosHack #DeFiSecurity
L’INTERPRÉTATION : même si c’est un revers clair pour les projets concernés, cela met en évidence les défis de sécurité persistants liés à l’interopérabilité inter-chaînes. Pour l’investisseur informé, ce n’est pas une raison de tout vendre dans la panique. Au contraire, c’est un rappel crucial de se concentrer sur des projets dotés d’audits de sécurité solides et d’un historique prouvé de défense contre des attaques sophistiquées. Nous avons déjà vu ce film : les vulnérabilités sont corrigées et les projets résilients ressortent plus forts. Cet épisode souligne aussi la nécessité de protocoles d’assurance plus efficaces au sein de la DeFi.
LA WATCH LIST : surveillez de près la rapidité avec laquelle d’autres projets basés sur Cosmos mettent en place des mesures de sécurité renforcées en réponse. #SecurityFirst
Cet incident souligne l’importance de la diligence raisonnable. Que faites-vous pour protéger votre portefeuille contre ce type de risques émergents ?
La plupart des traders s’inquiètent du dernier piratage sur Cosmos. Les acteurs les plus avisés observent ce que cela implique pour l’écosystème DeFi dans son ensemble.
LE SIGNAL : un récent exploit visant la Cosmos EVM, responsable d’environ 5,72 millions de dollars d’actifs volés sur plusieurs chaînes comme MANTRA, TAC et KiiChain. Cela s’est produit entre le 20 août et le 25 août. #CosmosHack #DeFiSecurity
L’INTERPRÉTATION : même si c’est un revers clair pour les projets concernés, cela met en évidence les défis de sécurité persistants liés à l’interopérabilité inter-chaînes. Pour l’investisseur informé, ce n’est pas une raison de tout vendre dans la panique. Au contraire, c’est un rappel crucial de se concentrer sur des projets dotés d’audits de sécurité solides et d’un historique prouvé de défense contre des attaques sophistiquées. Nous avons déjà vu ce film : les vulnérabilités sont corrigées et les projets résilients ressortent plus forts. Cet épisode souligne aussi la nécessité de protocoles d’assurance plus efficaces au sein de la DeFi.
LA WATCH LIST : surveillez de près la rapidité avec laquelle d’autres projets basés sur Cosmos mettent en place des mesures de sécurité renforcées en réponse. #SecurityFirst
Cet incident souligne l’importance de la diligence raisonnable. Que faites-vous pour protéger votre portefeuille contre ce type de risques émergents ?
LE SIGNAL : un récent exploit visant la Cosmos EVM, responsable d’environ 5,72 millions de dollars d’actifs volés sur plusieurs chaînes comme MANTRA, TAC et KiiChain. Cela s’est produit entre le 20 août et le 25 août. #CosmosHack #DeFiSecurity
L’INTERPRÉTATION : même si c’est un revers clair pour les projets concernés, cela met en évidence les défis de sécurité persistants liés à l’interopérabilité inter-chaînes. Pour l’investisseur informé, ce n’est pas une raison de tout vendre dans la panique. Au contraire, c’est un rappel crucial de se concentrer sur des projets dotés d’audits de sécurité solides et d’un historique prouvé de défense contre des attaques sophistiquées. Nous avons déjà vu ce film : les vulnérabilités sont corrigées et les projets résilients ressortent plus forts. Cet épisode souligne aussi la nécessité de protocoles d’assurance plus efficaces au sein de la DeFi.
LA WATCH LIST : surveillez de près la rapidité avec laquelle d’autres projets basés sur Cosmos mettent en place des mesures de sécurité renforcées en réponse. #SecurityFirst
Cet incident souligne l’importance de la diligence raisonnable. Que faites-vous pour protéger votre portefeuille contre ce type de risques émergents ?
46
·
--
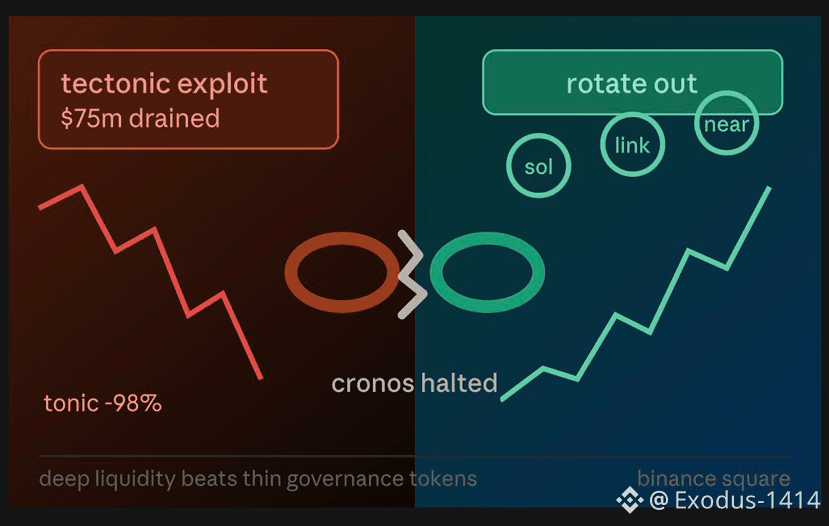
🚨 Cronos s’est arrêté après un exploit de Tectonic de 75 M$ — voici le risque
Cronos ($CRO) a gelé la production de blocs après qu’un attaquant a manipulé le prix du token de gouvernance illiquide de Tectonic, le $TONIC, d’environ 100× en seulement 20 minutes, puis a emprunté en s’appuyant sur cette garantie surévaluée afin de soutirer un montant estimé de 66 à 75 M$ au plus grand protocole de prêt de la chaîne. Les validateurs ont stoppé l’ensemble de la chaîne pour enrayer l’hémorragie, avec seulement ~6 M$ qui ont atteint Ethereum avant le gel . L’échange et l’application de Crypto.com n’ont pas été affectés — il s’agit d’une atteinte à l’infrastructure DeFi sur Cronos, et non à des fonds détenus par des tiers.
C’est un exploit d’oracle de type Mango Markets : liquidité faible + emprunt adossé à une garantie = un token qui peut être pumpé et utilisé comme garantie de valeur fictive. C’est un rappel que la sécurité d’une chaîne n’est aussi solide que la liquidité du plus faible pool qui s’y superpose.
Pourquoi faire une rotation vers $SOL / $NEAR / $LINK plutôt que :
• Une liquidité DeFi plus profonde et plus éprouvée — plus difficile pour un seul acteur de manipuler un prix d’oracle de 100× en quelques minutes
• Des ensembles de validateurs plus larges et plus décentralisés par rapport à la configuration Tendermint plafonnée à ~100 validateurs de Cronos
• Une feuille de route établie sans vulnérabilité de garantie en token de gouvernance comme celle-ci
Faites votre propre recherche (DYOR) — ce n’est pas un conseil financier, juste un rappel que des arrêts au niveau de la chaîne comme celui-ci sont un risque extrême réel qui mérite d’être intégré dans les prix. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
🚨 Cronos s’est arrêté après un exploit de Tectonic de 75 M$ — voici le risque
Cronos ($CRO) a gelé la production de blocs après qu’un attaquant a manipulé le prix du token de gouvernance illiquide de Tectonic, le $TONIC, d’environ 100× en seulement 20 minutes, puis a emprunté en s’appuyant sur cette garantie surévaluée afin de soutirer un montant estimé de 66 à 75 M$ au plus grand protocole de prêt de la chaîne. Les validateurs ont stoppé l’ensemble de la chaîne pour enrayer l’hémorragie, avec seulement ~6 M$ qui ont atteint Ethereum avant le gel . L’échange et l’application de Crypto.com n’ont pas été affectés — il s’agit d’une atteinte à l’infrastructure DeFi sur Cronos, et non à des fonds détenus par des tiers.
C’est un exploit d’oracle de type Mango Markets : liquidité faible + emprunt adossé à une garantie = un token qui peut être pumpé et utilisé comme garantie de valeur fictive. C’est un rappel que la sécurité d’une chaîne n’est aussi solide que la liquidité du plus faible pool qui s’y superpose.
Pourquoi faire une rotation vers $SOL / $NEAR / $LINK plutôt que :
• Une liquidité DeFi plus profonde et plus éprouvée — plus difficile pour un seul acteur de manipuler un prix d’oracle de 100× en quelques minutes
• Des ensembles de validateurs plus larges et plus décentralisés par rapport à la configuration Tendermint plafonnée à ~100 validateurs de Cronos
• Une feuille de route établie sans vulnérabilité de garantie en token de gouvernance comme celle-ci
Faites votre propre recherche (DYOR) — ce n’est pas un conseil financier, juste un rappel que des arrêts au niveau de la chaîne comme celui-ci sont un risque extrême réel qui mérite d’être intégré dans les prix. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
Cronos ($CRO) a gelé la production de blocs après qu’un attaquant a manipulé le prix du token de gouvernance illiquide de Tectonic, le $TONIC, d’environ 100× en seulement 20 minutes, puis a emprunté en s’appuyant sur cette garantie surévaluée afin de soutirer un montant estimé de 66 à 75 M$ au plus grand protocole de prêt de la chaîne. Les validateurs ont stoppé l’ensemble de la chaîne pour enrayer l’hémorragie, avec seulement ~6 M$ qui ont atteint Ethereum avant le gel . L’échange et l’application de Crypto.com n’ont pas été affectés — il s’agit d’une atteinte à l’infrastructure DeFi sur Cronos, et non à des fonds détenus par des tiers.
C’est un exploit d’oracle de type Mango Markets : liquidité faible + emprunt adossé à une garantie = un token qui peut être pumpé et utilisé comme garantie de valeur fictive. C’est un rappel que la sécurité d’une chaîne n’est aussi solide que la liquidité du plus faible pool qui s’y superpose.
Pourquoi faire une rotation vers $SOL / $NEAR / $LINK plutôt que :
• Une liquidité DeFi plus profonde et plus éprouvée — plus difficile pour un seul acteur de manipuler un prix d’oracle de 100× en quelques minutes
• Des ensembles de validateurs plus larges et plus décentralisés par rapport à la configuration Tendermint plafonnée à ~100 validateurs de Cronos
• Une feuille de route établie sans vulnérabilité de garantie en token de gouvernance comme celle-ci
Faites votre propre recherche (DYOR) — ce n’est pas un conseil financier, juste un rappel que des arrêts au niveau de la chaîne comme celui-ci sont un risque extrême réel qui mérite d’être intégré dans les prix. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
200
Article
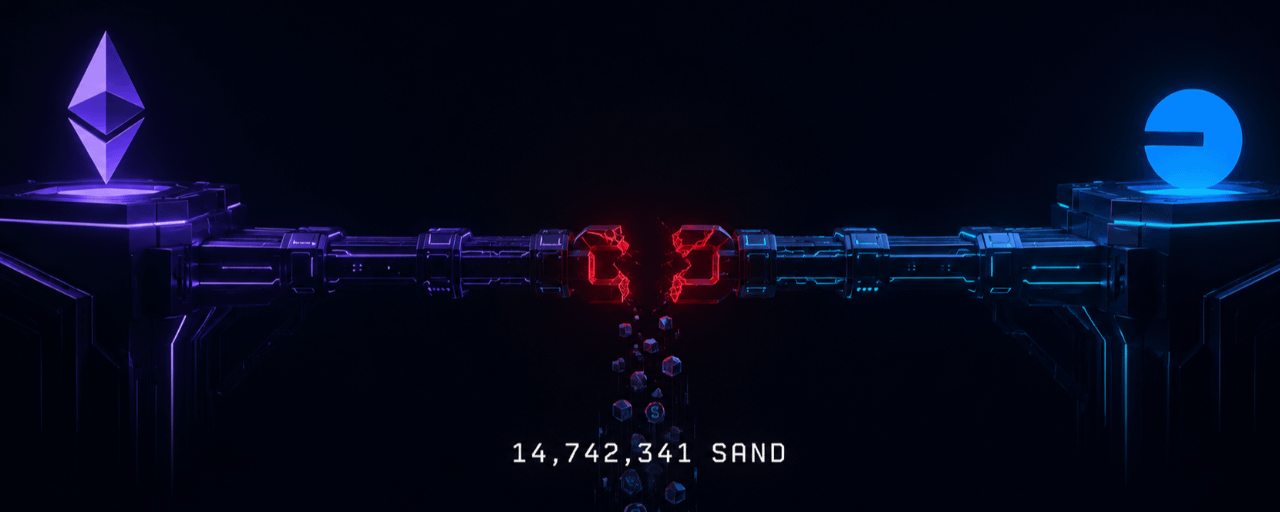
The Sandbox a perdu 14,7M SAND. La faille était dans le bridge.Le 22 août 2026.
Un attaquant a drainé 14 742 341 SAND
depuis le vault Ethereum de The Sandbox.
Via une faille de configuration dans leur bridge Base/BSC.
Ethereum et Polygon non jamais été affectés, ujste le bridge.
C'est le même vecteur d'attaque qu'on voit
se répéter depuis 2 ans.
Et la majorité des farmers l'ignorent encore.
📌 Étape 1: Identifier la cible (le bridge)
The Sandbox a confirmé qu'un attaquant a drainé 14 742 341,84 SAND soit 0,5% du supply maximum et ce depuis son vault Ethereum via une faille de configuration de bridge sur Base/BSC.
Traduction simple :
Le problème n'était pas le smart contract principal.
C'était la configuration du bridge entre chaînes.
Les bridges sont le maillon faible du Web3.
Ils ont été à l'origine des plus grands hacks de l'histoire crypto
Ronin 625M, Wormhole 320M, Nomad 190M$.
📌 Étape 2: La méthode de l'attaquant
Flaw de configuration = une mauvaise règle dans le code du bridge qui autorise des transactions non voulues.
Ce n'est pas du génie. C'est de la patience.
L'attaquant a cherché une incohérence de configuration.
Il l'a trouvée. Il a exécuté.
The Sandbox a rapporté le wallet de l'attaquant à TRM Labs. Mais les fonds bougent vite en DeFi.
📌 Étape 3: Ce que ça révèle sur ta sécurité
Tu utilises des bridges pour farmer tes airdrops.
Linea. Base. Arbitrum.
Voici ce que tu dois vérifier avant chaque bridge :
✅ Est-ce que le bridge a été audité récemment ?
✅ Est-ce que le TVL est suffisamment important pour justifier la sécurité ?
✅ Est-ce que tu bridges plus que ce que tu peux perdre ?
✅ Est-ce que tu utilises des bridges officiels ?
La règle que j'applique :
Bridge uniquement ce que tu acceptes de perdre.
Pas parce que les bridges sont tous dangereux.
Parce que la configuration peut toujours avoir une faille.
📌 Ce que ça change pour tes airdrops
Tu farmes Linea. Tu bridges vers Base.
Ces actions sont nécessaires pour les airdrops MetaMask et Base.
Mais elles t'exposent à ce type de risque.
La solution n'est pas d'arrêter de farmer.
C'est de comprendre le risque et de le dimensionner correctement.
Petit montant sur le bridge. Grande régularité sur le temps.
C'est la stratégie qui maximise les points
sans exposer tes économies.
Tu as déjà eu des fonds bloqués ou perdus via un bridge ?
Et tu vérifiais les audits avant de bridger ?
Oui ou non dis-moi en commentaire.
$SAND
{spot}(SANDUSDT)
#TheSandbox #DeFiSecurity #BridgeHack
The Sandbox a perdu 14,7M SAND. La faille était dans le bridge.
Le 22 août 2026.
Un attaquant a drainé 14 742 341 SAND
depuis le vault Ethereum de The Sandbox.
Via une faille de configuration dans leur bridge Base/BSC.
Ethereum et Polygon non jamais été affectés, ujste le bridge.
C'est le même vecteur d'attaque qu'on voit
se répéter depuis 2 ans.
Et la majorité des farmers l'ignorent encore.
📌 Étape 1: Identifier la cible (le bridge)
The Sandbox a confirmé qu'un attaquant a drainé 14 742 341,84 SAND soit 0,5% du supply maximum et ce depuis son vault Ethereum via une faille de configuration de bridge sur Base/BSC.
Traduction simple :
Le problème n'était pas le smart contract principal.
C'était la configuration du bridge entre chaînes.
Les bridges sont le maillon faible du Web3.
Ils ont été à l'origine des plus grands hacks de l'histoire crypto
Ronin 625M, Wormhole 320M, Nomad 190M$.
📌 Étape 2: La méthode de l'attaquant
Flaw de configuration = une mauvaise règle dans le code du bridge qui autorise des transactions non voulues.
Ce n'est pas du génie. C'est de la patience.
L'attaquant a cherché une incohérence de configuration.
Il l'a trouvée. Il a exécuté.
The Sandbox a rapporté le wallet de l'attaquant à TRM Labs. Mais les fonds bougent vite en DeFi.
📌 Étape 3: Ce que ça révèle sur ta sécurité
Tu utilises des bridges pour farmer tes airdrops.
Linea. Base. Arbitrum.
Voici ce que tu dois vérifier avant chaque bridge :
✅ Est-ce que le bridge a été audité récemment ?
✅ Est-ce que le TVL est suffisamment important pour justifier la sécurité ?
✅ Est-ce que tu bridges plus que ce que tu peux perdre ?
✅ Est-ce que tu utilises des bridges officiels ?
La règle que j'applique :
Bridge uniquement ce que tu acceptes de perdre.
Pas parce que les bridges sont tous dangereux.
Parce que la configuration peut toujours avoir une faille.
📌 Ce que ça change pour tes airdrops
Tu farmes Linea. Tu bridges vers Base.
Ces actions sont nécessaires pour les airdrops MetaMask et Base.
Mais elles t'exposent à ce type de risque.
La solution n'est pas d'arrêter de farmer.
C'est de comprendre le risque et de le dimensionner correctement.
Petit montant sur le bridge. Grande régularité sur le temps.
C'est la stratégie qui maximise les points
sans exposer tes économies.
Tu as déjà eu des fonds bloqués ou perdus via un bridge ?
Et tu vérifiais les audits avant de bridger ?
Oui ou non dis-moi en commentaire.
$SAND
#TheSandbox #DeFiSecurity #BridgeHack
Un attaquant a drainé 14 742 341 SAND
depuis le vault Ethereum de The Sandbox.
Via une faille de configuration dans leur bridge Base/BSC.
Ethereum et Polygon non jamais été affectés, ujste le bridge.
C'est le même vecteur d'attaque qu'on voit
se répéter depuis 2 ans.
Et la majorité des farmers l'ignorent encore.
📌 Étape 1: Identifier la cible (le bridge)
The Sandbox a confirmé qu'un attaquant a drainé 14 742 341,84 SAND soit 0,5% du supply maximum et ce depuis son vault Ethereum via une faille de configuration de bridge sur Base/BSC.
Traduction simple :
Le problème n'était pas le smart contract principal.
C'était la configuration du bridge entre chaînes.
Les bridges sont le maillon faible du Web3.
Ils ont été à l'origine des plus grands hacks de l'histoire crypto
Ronin 625M, Wormhole 320M, Nomad 190M$.
📌 Étape 2: La méthode de l'attaquant
Flaw de configuration = une mauvaise règle dans le code du bridge qui autorise des transactions non voulues.
Ce n'est pas du génie. C'est de la patience.
L'attaquant a cherché une incohérence de configuration.
Il l'a trouvée. Il a exécuté.
The Sandbox a rapporté le wallet de l'attaquant à TRM Labs. Mais les fonds bougent vite en DeFi.
📌 Étape 3: Ce que ça révèle sur ta sécurité
Tu utilises des bridges pour farmer tes airdrops.
Linea. Base. Arbitrum.
Voici ce que tu dois vérifier avant chaque bridge :
✅ Est-ce que le bridge a été audité récemment ?
✅ Est-ce que le TVL est suffisamment important pour justifier la sécurité ?
✅ Est-ce que tu bridges plus que ce que tu peux perdre ?
✅ Est-ce que tu utilises des bridges officiels ?
La règle que j'applique :
Bridge uniquement ce que tu acceptes de perdre.
Pas parce que les bridges sont tous dangereux.
Parce que la configuration peut toujours avoir une faille.
📌 Ce que ça change pour tes airdrops
Tu farmes Linea. Tu bridges vers Base.
Ces actions sont nécessaires pour les airdrops MetaMask et Base.
Mais elles t'exposent à ce type de risque.
La solution n'est pas d'arrêter de farmer.
C'est de comprendre le risque et de le dimensionner correctement.
Petit montant sur le bridge. Grande régularité sur le temps.
C'est la stratégie qui maximise les points
sans exposer tes économies.
Tu as déjà eu des fonds bloqués ou perdus via un bridge ?
Et tu vérifiais les audits avant de bridger ?
Oui ou non dis-moi en commentaire.
$SAND
#TheSandbox #DeFiSecurity #BridgeHack
1
378
·
--
Scénario de "vulnérabilités fondamentales dans l’écosystème EVM = arrêt total du réseau" : cette fois, c’est au tour de MANTRA.
Dès que la chaîne est touchée, on parle de plus de 30 heures. Le cours est directement enfoncé de 9%. Pour les projets DeFi, le plus fatal n’a jamais été la simple volatilité du marché, mais plutôt : "je ne peux pas confirmer si cette transaction on-chain que je vois existe encore". Plus la fenêtre d’arrêt est longue, plus la tolérance des utilisateurs de niveau institutionnel et des fournisseurs de liquidité baisse. Le -9% est seulement une réaction émotionnelle ; le véritable coût, c’est de savoir si, après le redémarrage de la chaîne, la confiance pourra être récupérée.
Pour les investisseurs particuliers, les signaux de ce type d’événement sont en réalité très clairs :
1. Un arrêt de plus de 30 heures d’une chaîne EVM isolée : ce n’est pratiquement jamais un simple "tremblement temporaire". C’est un incident de sécurité de niveau correctif. Ensuite, on verra très probablement un exode du TVL et une pression sur les rachats liés au staking.
2. La reprise du prix à court terme repose souvent sur des informations déterministes du type "le correctif est en ligne, l’audit a été relancé", plutôt que sur un simple retournement d’humeur. Donc ne vous précipitez pas pour racheter le creux : regardez d’abord la chronologie complète des annonces officielles.
3. La signification d’une détention diversifiée se vérifie à ce moment-là : une chaîne s’arrête, une autre continue de fonctionner — c’est là que se révèle la vraie structure de résistance au risque.
La sécurité n’a jamais été une question de savoir s’il faut "en avoir". C’est une question de savoir, en cas de problème, si vous pouvez tenir 30 heures.
#MANTRA #DeFiSecurity
Scénario de "vulnérabilités fondamentales dans l’écosystème EVM = arrêt total du réseau" : cette fois, c’est au tour de MANTRA.
Dès que la chaîne est touchée, on parle de plus de 30 heures. Le cours est directement enfoncé de 9%. Pour les projets DeFi, le plus fatal n’a jamais été la simple volatilité du marché, mais plutôt : "je ne peux pas confirmer si cette transaction on-chain que je vois existe encore". Plus la fenêtre d’arrêt est longue, plus la tolérance des utilisateurs de niveau institutionnel et des fournisseurs de liquidité baisse. Le -9% est seulement une réaction émotionnelle ; le véritable coût, c’est de savoir si, après le redémarrage de la chaîne, la confiance pourra être récupérée.
Pour les investisseurs particuliers, les signaux de ce type d’événement sont en réalité très clairs :
1. Un arrêt de plus de 30 heures d’une chaîne EVM isolée : ce n’est pratiquement jamais un simple "tremblement temporaire". C’est un incident de sécurité de niveau correctif. Ensuite, on verra très probablement un exode du TVL et une pression sur les rachats liés au staking.
2. La reprise du prix à court terme repose souvent sur des informations déterministes du type "le correctif est en ligne, l’audit a été relancé", plutôt que sur un simple retournement d’humeur. Donc ne vous précipitez pas pour racheter le creux : regardez d’abord la chronologie complète des annonces officielles.
3. La signification d’une détention diversifiée se vérifie à ce moment-là : une chaîne s’arrête, une autre continue de fonctionner — c’est là que se révèle la vraie structure de résistance au risque.
La sécurité n’a jamais été une question de savoir s’il faut "en avoir". C’est une question de savoir, en cas de problème, si vous pouvez tenir 30 heures.
#MANTRA #DeFiSecurity
Dès que la chaîne est touchée, on parle de plus de 30 heures. Le cours est directement enfoncé de 9%. Pour les projets DeFi, le plus fatal n’a jamais été la simple volatilité du marché, mais plutôt : "je ne peux pas confirmer si cette transaction on-chain que je vois existe encore". Plus la fenêtre d’arrêt est longue, plus la tolérance des utilisateurs de niveau institutionnel et des fournisseurs de liquidité baisse. Le -9% est seulement une réaction émotionnelle ; le véritable coût, c’est de savoir si, après le redémarrage de la chaîne, la confiance pourra être récupérée.
Pour les investisseurs particuliers, les signaux de ce type d’événement sont en réalité très clairs :
1. Un arrêt de plus de 30 heures d’une chaîne EVM isolée : ce n’est pratiquement jamais un simple "tremblement temporaire". C’est un incident de sécurité de niveau correctif. Ensuite, on verra très probablement un exode du TVL et une pression sur les rachats liés au staking.
2. La reprise du prix à court terme repose souvent sur des informations déterministes du type "le correctif est en ligne, l’audit a été relancé", plutôt que sur un simple retournement d’humeur. Donc ne vous précipitez pas pour racheter le creux : regardez d’abord la chronologie complète des annonces officielles.
3. La signification d’une détention diversifiée se vérifie à ce moment-là : une chaîne s’arrête, une autre continue de fonctionner — c’est là que se révèle la vraie structure de résistance au risque.
La sécurité n’a jamais été une question de savoir s’il faut "en avoir". C’est une question de savoir, en cas de problème, si vous pouvez tenir 30 heures.
#MANTRA #DeFiSecurity
169
·
--
Ajna v2 fait l’objet d’une attaque de manipulation comptable par le biais de liquidations, entraînant une perte d’environ 775 000 dollars.
Officiel a publié un tweet d’avertissement : les utilisateurs doivent retirer immédiatement l’intégralité des fonds, rembourser les prêts et suspendre toute interaction avec le protocole. D’après la surveillance de Defimon Alerts, plusieurs pools de capitaux, notamment syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC et sDAI, sont touchés.
Cette attaque cible principalement la logique de calcul comptable du module de liquidation, montrant que même après audit, des surfaces d’attaque peuvent encore exister sur des parcours de calcul périphériques non couverts. L’audit de sécurité n’est pas une fin en soi : la surveillance continue et la réponse aux incidents restent le minimum.
#DeFiSecurity
Ajna v2 fait l’objet d’une attaque de manipulation comptable par le biais de liquidations, entraînant une perte d’environ 775 000 dollars.
Officiel a publié un tweet d’avertissement : les utilisateurs doivent retirer immédiatement l’intégralité des fonds, rembourser les prêts et suspendre toute interaction avec le protocole. D’après la surveillance de Defimon Alerts, plusieurs pools de capitaux, notamment syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC et sDAI, sont touchés.
Cette attaque cible principalement la logique de calcul comptable du module de liquidation, montrant que même après audit, des surfaces d’attaque peuvent encore exister sur des parcours de calcul périphériques non couverts. L’audit de sécurité n’est pas une fin en soi : la surveillance continue et la réponse aux incidents restent le minimum.
#DeFiSecurity
Officiel a publié un tweet d’avertissement : les utilisateurs doivent retirer immédiatement l’intégralité des fonds, rembourser les prêts et suspendre toute interaction avec le protocole. D’après la surveillance de Defimon Alerts, plusieurs pools de capitaux, notamment syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC et sDAI, sont touchés.
Cette attaque cible principalement la logique de calcul comptable du module de liquidation, montrant que même après audit, des surfaces d’attaque peuvent encore exister sur des parcours de calcul périphériques non couverts. L’audit de sécurité n’est pas une fin en soi : la surveillance continue et la réponse aux incidents restent le minimum.
#DeFiSecurity
54
·
--
🚨 LE PROTOCOLE $AVICI SUBIT UN EXPLOIT SUR CHAÎNE DE 1,02 M$ ET DES FONDS SONT TRANSMIS À DES MIXERS 🔻
Le suivi on-chain révèle un exploit critique au sein du cadre $AVICI, drainant environ 1,02 M$ de liquidités. 🔍 L’acteur malveillant a routé 10 000 $SOL via des stablecoins avant d’exécuter un échange inter-chaînes vers 418 $ETH .
Le capital volé est officiellement entré dans des protocoles de confidentialité, confirmant la fuite de capitaux institutionnels et des mécanismes de blanchiment rapide. 📉 Les dynamiques de « smart money » exigent toujours des paramètres de risque stricts lorsque des protocoles fondamentaux subissent de graves failles structurelles. 💬 Comment évaluez-vous le risque de sécurité avant de placer du capital dans des coffres de projets émergents ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
🚨 LE PROTOCOLE $AVICI SUBIT UN EXPLOIT SUR CHAÎNE DE 1,02 M$ ET DES FONDS SONT TRANSMIS À DES MIXERS 🔻
Le suivi on-chain révèle un exploit critique au sein du cadre $AVICI, drainant environ 1,02 M$ de liquidités. 🔍 L’acteur malveillant a routé 10 000 $SOL via des stablecoins avant d’exécuter un échange inter-chaînes vers 418 $ETH .
Le capital volé est officiellement entré dans des protocoles de confidentialité, confirmant la fuite de capitaux institutionnels et des mécanismes de blanchiment rapide. 📉 Les dynamiques de « smart money » exigent toujours des paramètres de risque stricts lorsque des protocoles fondamentaux subissent de graves failles structurelles. 💬 Comment évaluez-vous le risque de sécurité avant de placer du capital dans des coffres de projets émergents ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
Le suivi on-chain révèle un exploit critique au sein du cadre $AVICI, drainant environ 1,02 M$ de liquidités. 🔍 L’acteur malveillant a routé 10 000 $SOL via des stablecoins avant d’exécuter un échange inter-chaînes vers 418 $ETH .
Le capital volé est officiellement entré dans des protocoles de confidentialité, confirmant la fuite de capitaux institutionnels et des mécanismes de blanchiment rapide. 📉 Les dynamiques de « smart money » exigent toujours des paramètres de risque stricts lorsque des protocoles fondamentaux subissent de graves failles structurelles. 💬 Comment évaluez-vous le risque de sécurité avant de placer du capital dans des coffres de projets émergents ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
32
·
--
🚨 Le Sandbox s’engage à rembourser 1:1, jusqu’à 700K$, l’exploit lié au pont, en émettant du SAND basé sur Ethereum depuis la trésorerie vers les détenteurs éligibles sur Base et sur la chaîne BNB. Les demandes ouvriront dans ~2 semaines. Cela restaure la confiance des utilisateurs sans dilution du marché : c’est financé par la trésorerie, et non par une inflation de jetons. Les “smart money” pourraient y voir une gestion des risques responsable, réduisant la pression de vente à long terme. Les détenteurs feront-ils à nouveau confiance au pont ?
#DeFiSecurity
$SAND #TradingSignal #CryptoAnalysis
🚨 Le Sandbox s’engage à rembourser 1:1, jusqu’à 700K$, l’exploit lié au pont, en émettant du SAND basé sur Ethereum depuis la trésorerie vers les détenteurs éligibles sur Base et sur la chaîne BNB. Les demandes ouvriront dans ~2 semaines. Cela restaure la confiance des utilisateurs sans dilution du marché : c’est financé par la trésorerie, et non par une inflation de jetons. Les “smart money” pourraient y voir une gestion des risques responsable, réduisant la pression de vente à long terme. Les détenteurs feront-ils à nouveau confiance au pont ?
#DeFiSecurity
$SAND #TradingSignal #CryptoAnalysis
#DeFiSecurity
$SAND #TradingSignal #CryptoAnalysis
42
·
--
Des attaques présumées d’une faille d’émission infinie ont frappé le token SAND : en 180 secondes, le prix a chuté de 5,09% jusqu’à 0,0433 $, tandis que l’OI (open interest) s’est contracté de 17,3% en 5 minutes (341K $ → 282K $), entraînant des liquidations massives des positions acheteuses.
Il s’agit de la deuxième affaire similaire survenue en l’espace de deux semaines. Le 14 août, sur la chaîne Harmony, une faille de relecture des reçus inter-shards a conduit à la frappe de 3 milliards de tokens ONE ; l’équipe a déployé un correctif d’urgence en 6 heures. Pour l’instant, les détails de la situation de SAND restent à confirmer officiellement, mais les schémas d’activité on-chain (émission anormale en peu de temps + chute éclair du prix + baisse brutale de l’OI) ressemblent fortement à l’incident de Harmony.
Mises ensemble, ces deux affaires ne révèlent pas un problème de qualité de code propre à un seul projet, mais plutôt un risque systémique : pendant l’ours 2024-2025, des projets historiques de type Layer 1 / métaverse ont fortement réduit leurs budgets d’audit de sécurité, et la fréquence de mise à niveau des contrats a diminué, tandis que les outils des attaquants et leurs capacités d’analyse automatisée ont nettement progressé sur la même période. L’écart entre l’investissement en sécurité et le coût de l’attaque se creuse.
Côté opérationnel : à l’heure actuelle, la liquidité de SAND est extrêmement faible (l’OI n’est qu’environ 282K $). Toute opération de levier, quel que soit le sens, revient à donner la tête à l’ennemi. Si vous détenez du SAND au comptant, surveillez le rapport post-incident officiel : si l’on confirme qu’il s’agit d’une faille de niveau “droits” (et non d’une défaillance logique du protocole), la surface d’attaque serait contrôlable et le modèle économique du token ne serait pas fondamentalement détruit après le correctif ; s’il s’agit d’une faille logique au niveau du protocole, il faudra alors réévaluer votre position.
Autre signal à noter : Jim Cramer a lancé publiquement cette semaine un appel à « aller acheter du Bitcoin ». En tant que l’un des contre-indicateurs les plus célèbres de Wall Street, la signification du prix de cette information, vous la jugerez vous-même. Mais objectivement : le BTC évolue latéralement dans une fourchette de 95K $ à 100K $ depuis plus de deux semaines ; les gros intervenants on-chain continuent leurs sorties nettes, et à court terme, il n’y a pas de nouveau catalyseur pour briser l’impasse. Je ne commente pas la performance historique de ce type d’appel de Cramer, mais le fait que la fenêtre choisie corresponde à la fin de la phase latérale indique au moins que le sentiment des particuliers passe de l’attente au FOMO.
Prise de décision : à court terme, continuer de la consolidation. Ne pas chercher à acheter dans la hausse ni à vendre dans la baisse. Attendre que la qualification de l’événement SAND et la direction de clôture de la semaine du BTC soient clairement établies avant d’agir.
#BTC #Crypto #SAND #DeFiSecurity
Des attaques présumées d’une faille d’émission infinie ont frappé le token SAND : en 180 secondes, le prix a chuté de 5,09% jusqu’à 0,0433 $, tandis que l’OI (open interest) s’est contracté de 17,3% en 5 minutes (341K $ → 282K $), entraînant des liquidations massives des positions acheteuses.
Il s’agit de la deuxième affaire similaire survenue en l’espace de deux semaines. Le 14 août, sur la chaîne Harmony, une faille de relecture des reçus inter-shards a conduit à la frappe de 3 milliards de tokens ONE ; l’équipe a déployé un correctif d’urgence en 6 heures. Pour l’instant, les détails de la situation de SAND restent à confirmer officiellement, mais les schémas d’activité on-chain (émission anormale en peu de temps + chute éclair du prix + baisse brutale de l’OI) ressemblent fortement à l’incident de Harmony.
Mises ensemble, ces deux affaires ne révèlent pas un problème de qualité de code propre à un seul projet, mais plutôt un risque systémique : pendant l’ours 2024-2025, des projets historiques de type Layer 1 / métaverse ont fortement réduit leurs budgets d’audit de sécurité, et la fréquence de mise à niveau des contrats a diminué, tandis que les outils des attaquants et leurs capacités d’analyse automatisée ont nettement progressé sur la même période. L’écart entre l’investissement en sécurité et le coût de l’attaque se creuse.
Côté opérationnel : à l’heure actuelle, la liquidité de SAND est extrêmement faible (l’OI n’est qu’environ 282K $). Toute opération de levier, quel que soit le sens, revient à donner la tête à l’ennemi. Si vous détenez du SAND au comptant, surveillez le rapport post-incident officiel : si l’on confirme qu’il s’agit d’une faille de niveau “droits” (et non d’une défaillance logique du protocole), la surface d’attaque serait contrôlable et le modèle économique du token ne serait pas fondamentalement détruit après le correctif ; s’il s’agit d’une faille logique au niveau du protocole, il faudra alors réévaluer votre position.
Autre signal à noter : Jim Cramer a lancé publiquement cette semaine un appel à « aller acheter du Bitcoin ». En tant que l’un des contre-indicateurs les plus célèbres de Wall Street, la signification du prix de cette information, vous la jugerez vous-même. Mais objectivement : le BTC évolue latéralement dans une fourchette de 95K $ à 100K $ depuis plus de deux semaines ; les gros intervenants on-chain continuent leurs sorties nettes, et à court terme, il n’y a pas de nouveau catalyseur pour briser l’impasse. Je ne commente pas la performance historique de ce type d’appel de Cramer, mais le fait que la fenêtre choisie corresponde à la fin de la phase latérale indique au moins que le sentiment des particuliers passe de l’attente au FOMO.
Prise de décision : à court terme, continuer de la consolidation. Ne pas chercher à acheter dans la hausse ni à vendre dans la baisse. Attendre que la qualification de l’événement SAND et la direction de clôture de la semaine du BTC soient clairement établies avant d’agir.
#BTC #Crypto #SAND #DeFiSecurity
Il s’agit de la deuxième affaire similaire survenue en l’espace de deux semaines. Le 14 août, sur la chaîne Harmony, une faille de relecture des reçus inter-shards a conduit à la frappe de 3 milliards de tokens ONE ; l’équipe a déployé un correctif d’urgence en 6 heures. Pour l’instant, les détails de la situation de SAND restent à confirmer officiellement, mais les schémas d’activité on-chain (émission anormale en peu de temps + chute éclair du prix + baisse brutale de l’OI) ressemblent fortement à l’incident de Harmony.
Mises ensemble, ces deux affaires ne révèlent pas un problème de qualité de code propre à un seul projet, mais plutôt un risque systémique : pendant l’ours 2024-2025, des projets historiques de type Layer 1 / métaverse ont fortement réduit leurs budgets d’audit de sécurité, et la fréquence de mise à niveau des contrats a diminué, tandis que les outils des attaquants et leurs capacités d’analyse automatisée ont nettement progressé sur la même période. L’écart entre l’investissement en sécurité et le coût de l’attaque se creuse.
Côté opérationnel : à l’heure actuelle, la liquidité de SAND est extrêmement faible (l’OI n’est qu’environ 282K $). Toute opération de levier, quel que soit le sens, revient à donner la tête à l’ennemi. Si vous détenez du SAND au comptant, surveillez le rapport post-incident officiel : si l’on confirme qu’il s’agit d’une faille de niveau “droits” (et non d’une défaillance logique du protocole), la surface d’attaque serait contrôlable et le modèle économique du token ne serait pas fondamentalement détruit après le correctif ; s’il s’agit d’une faille logique au niveau du protocole, il faudra alors réévaluer votre position.
Autre signal à noter : Jim Cramer a lancé publiquement cette semaine un appel à « aller acheter du Bitcoin ». En tant que l’un des contre-indicateurs les plus célèbres de Wall Street, la signification du prix de cette information, vous la jugerez vous-même. Mais objectivement : le BTC évolue latéralement dans une fourchette de 95K $ à 100K $ depuis plus de deux semaines ; les gros intervenants on-chain continuent leurs sorties nettes, et à court terme, il n’y a pas de nouveau catalyseur pour briser l’impasse. Je ne commente pas la performance historique de ce type d’appel de Cramer, mais le fait que la fenêtre choisie corresponde à la fin de la phase latérale indique au moins que le sentiment des particuliers passe de l’attente au FOMO.
Prise de décision : à court terme, continuer de la consolidation. Ne pas chercher à acheter dans la hausse ni à vendre dans la baisse. Attendre que la qualification de l’événement SAND et la direction de clôture de la semaine du BTC soient clairement établies avant d’agir.
#BTC #Crypto #SAND #DeFiSecurity
3
476
Vérifié
🚨 DERNIÈRE MINUTE !!!
HACKER DE LA CORÉE DU NORD A LAVÉ 220 MILLIONS USD DANS L'ATTAQUE DE KELP DAO — LA FENÊTRE DE RÉCUPÉRATION EST PRESQUE FERMÉE 💀
Les données on-chain confirment que le groupe de hackers TraderTraitor (attribué à la Corée du Nord) a blanchi presque la totalité des 220 millions USD via des canaux hautement sécurisés comme THORChain, Wasabi, Tornado Cash et Umbra 🛠
Il ne reste plus qu'environ 1,7 million USD dans le wallet d'origine du hacker — la plupart des traces de transactions ont été effacées, rendant presque nulle la possibilité de retrouver et de récupérer les actifs directement 📊
C'est l'un des cas de blanchiment d'argent crypto les plus organisés à ce jour, montrant la capacité technique de plus en plus sophistiquée des groupes de hackers soutenus par des États ⚠️
220 millions USD ont totalement disparu. Cet incident soulève à nouveau des questions sur les limites des outils de traçage on-chain face aux mixeurs et aux ponts cross-chain intentionnels.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
🚨 DERNIÈRE MINUTE !!!
HACKER DE LA CORÉE DU NORD A LAVÉ 220 MILLIONS USD DANS L'ATTAQUE DE KELP DAO — LA FENÊTRE DE RÉCUPÉRATION EST PRESQUE FERMÉE 💀
Les données on-chain confirment que le groupe de hackers TraderTraitor (attribué à la Corée du Nord) a blanchi presque la totalité des 220 millions USD via des canaux hautement sécurisés comme THORChain, Wasabi, Tornado Cash et Umbra 🛠
Il ne reste plus qu'environ 1,7 million USD dans le wallet d'origine du hacker — la plupart des traces de transactions ont été effacées, rendant presque nulle la possibilité de retrouver et de récupérer les actifs directement 📊
C'est l'un des cas de blanchiment d'argent crypto les plus organisés à ce jour, montrant la capacité technique de plus en plus sophistiquée des groupes de hackers soutenus par des États ⚠️
220 millions USD ont totalement disparu. Cet incident soulève à nouveau des questions sur les limites des outils de traçage on-chain face aux mixeurs et aux ponts cross-chain intentionnels.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
HACKER DE LA CORÉE DU NORD A LAVÉ 220 MILLIONS USD DANS L'ATTAQUE DE KELP DAO — LA FENÊTRE DE RÉCUPÉRATION EST PRESQUE FERMÉE 💀
Les données on-chain confirment que le groupe de hackers TraderTraitor (attribué à la Corée du Nord) a blanchi presque la totalité des 220 millions USD via des canaux hautement sécurisés comme THORChain, Wasabi, Tornado Cash et Umbra 🛠
Il ne reste plus qu'environ 1,7 million USD dans le wallet d'origine du hacker — la plupart des traces de transactions ont été effacées, rendant presque nulle la possibilité de retrouver et de récupérer les actifs directement 📊
C'est l'un des cas de blanchiment d'argent crypto les plus organisés à ce jour, montrant la capacité technique de plus en plus sophistiquée des groupes de hackers soutenus par des États ⚠️
220 millions USD ont totalement disparu. Cet incident soulève à nouveau des questions sur les limites des outils de traçage on-chain face aux mixeurs et aux ponts cross-chain intentionnels.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
584

Le Ledger XRP dit "Pas de Flash Loans ici"
Une nouvelle proposition de mise à niveau de XRPL comprend une note franche : les attaques par flash loan ne peuvent pas se produire sur le Ledger XRP car les transactions ne peuvent pas enchaîner plusieurs actions ensemble. Une transaction, une action. Terminé.
Le DeFi d'Ethereum a perdu des milliards à cause des exploits de flash loan. Le design de XRPL élimine complètement ce vecteur d'attaque. Le hic, c'est que vous perdez aussi les flash loans pour l'arbitrage et les liquidations rapides. Avec plus de 3 milliards de dollars en actifs tokenisés déjà sur XRPL, certaines équipes parient que la sécurité l'emporte sur la vitesse.
Les banques interviennent, la géopolitique s'intensifie, les marchés des paris explosent, et les blockchains font des choix de design difficiles. Les institutions veulent de la sécurité. Les traders veulent des options. Les builders choisissent leur camp.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
Le Ledger XRP dit "Pas de Flash Loans ici"
Une nouvelle proposition de mise à niveau de XRPL comprend une note franche : les attaques par flash loan ne peuvent pas se produire sur le Ledger XRP car les transactions ne peuvent pas enchaîner plusieurs actions ensemble. Une transaction, une action. Terminé.
Le DeFi d'Ethereum a perdu des milliards à cause des exploits de flash loan. Le design de XRPL élimine complètement ce vecteur d'attaque. Le hic, c'est que vous perdez aussi les flash loans pour l'arbitrage et les liquidations rapides. Avec plus de 3 milliards de dollars en actifs tokenisés déjà sur XRPL, certaines équipes parient que la sécurité l'emporte sur la vitesse.
Les banques interviennent, la géopolitique s'intensifie, les marchés des paris explosent, et les blockchains font des choix de design difficiles. Les institutions veulent de la sécurité. Les traders veulent des options. Les builders choisissent leur camp.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
Une nouvelle proposition de mise à niveau de XRPL comprend une note franche : les attaques par flash loan ne peuvent pas se produire sur le Ledger XRP car les transactions ne peuvent pas enchaîner plusieurs actions ensemble. Une transaction, une action. Terminé.
Le DeFi d'Ethereum a perdu des milliards à cause des exploits de flash loan. Le design de XRPL élimine complètement ce vecteur d'attaque. Le hic, c'est que vous perdez aussi les flash loans pour l'arbitrage et les liquidations rapides. Avec plus de 3 milliards de dollars en actifs tokenisés déjà sur XRPL, certaines équipes parient que la sécurité l'emporte sur la vitesse.
Les banques interviennent, la géopolitique s'intensifie, les marchés des paris explosent, et les blockchains font des choix de design difficiles. Les institutions veulent de la sécurité. Les traders veulent des options. Les builders choisissent leur camp.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
140
🚨 DERNIÈRE MINUTE !!!
CIRCLE A BLOQUÉ 12,6 MILLIONS USD de cUSDC DE L’ÉCHANGE SÉCURISÉ ZAMA 🔴
ZachXBT révèle que Circle a peut-être mis sur liste noire l'adresse du contrat cUSDC de Zama sur Ethereum, gelant environ 12,6 millions USD des fonds des utilisateurs 💸
L'adresse bloquée avait précédemment participé au vote de gouvernance d'Overnight Finance concernant l'allocation des fonds 🛠
Zama semble ne pas avoir reçu de notification avant que l'ordre de gel ne soit exécuté, tandis que certains utilisateurs accusent l'équipe du projet de rug pull 📊
ZachXBT indique que le plaignant dans l'affaire civile en question — Patagon Management — a un historique d'attaques DAO et d'appropriation de protocoles. L'affaire comporte encore de nombreuses zones d'ombre à éclaircir.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
🚨 DERNIÈRE MINUTE !!!
CIRCLE A BLOQUÉ 12,6 MILLIONS USD de cUSDC DE L’ÉCHANGE SÉCURISÉ ZAMA 🔴
ZachXBT révèle que Circle a peut-être mis sur liste noire l'adresse du contrat cUSDC de Zama sur Ethereum, gelant environ 12,6 millions USD des fonds des utilisateurs 💸
L'adresse bloquée avait précédemment participé au vote de gouvernance d'Overnight Finance concernant l'allocation des fonds 🛠
Zama semble ne pas avoir reçu de notification avant que l'ordre de gel ne soit exécuté, tandis que certains utilisateurs accusent l'équipe du projet de rug pull 📊
ZachXBT indique que le plaignant dans l'affaire civile en question — Patagon Management — a un historique d'attaques DAO et d'appropriation de protocoles. L'affaire comporte encore de nombreuses zones d'ombre à éclaircir.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
CIRCLE A BLOQUÉ 12,6 MILLIONS USD de cUSDC DE L’ÉCHANGE SÉCURISÉ ZAMA 🔴
ZachXBT révèle que Circle a peut-être mis sur liste noire l'adresse du contrat cUSDC de Zama sur Ethereum, gelant environ 12,6 millions USD des fonds des utilisateurs 💸
L'adresse bloquée avait précédemment participé au vote de gouvernance d'Overnight Finance concernant l'allocation des fonds 🛠
Zama semble ne pas avoir reçu de notification avant que l'ordre de gel ne soit exécuté, tandis que certains utilisateurs accusent l'équipe du projet de rug pull 📊
ZachXBT indique que le plaignant dans l'affaire civile en question — Patagon Management — a un historique d'attaques DAO et d'appropriation de protocoles. L'affaire comporte encore de nombreuses zones d'ombre à éclaircir.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
207
·
--
La mise à jour de l'exploitation de Thetanuts met en lumière $ETH flux de sécurité 🛡️
Les gars, on soupçonne que Thetanuts Finance a subi une attaque avec des pertes initiales estimées à près de 2,1 millions de dollars. Le détail rassurant est qu'environ 2 millions de dollars en tokens d'options auraient été récupérés par un chemin de white-hat, ce qui atténue le coup mais n'efface pas le signal de risque.
L'essentiel est simple : la sécurité DeFi reste le véritable champ de bataille pendant que tout le monde chasse les velas. Jusqu'à ce qu'un récapitulatif officiel ou un rapport de vulnérabilité arrive, l'argent intelligent reste patient, évite les récits de panique, et observe si la confiance revient ou si les mains faibles se font éjecter.
Ce n'est pas un conseil financier. Gérez votre risque.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
La mise à jour de l'exploitation de Thetanuts met en lumière $ETH flux de sécurité 🛡️
Les gars, on soupçonne que Thetanuts Finance a subi une attaque avec des pertes initiales estimées à près de 2,1 millions de dollars. Le détail rassurant est qu'environ 2 millions de dollars en tokens d'options auraient été récupérés par un chemin de white-hat, ce qui atténue le coup mais n'efface pas le signal de risque.
L'essentiel est simple : la sécurité DeFi reste le véritable champ de bataille pendant que tout le monde chasse les velas. Jusqu'à ce qu'un récapitulatif officiel ou un rapport de vulnérabilité arrive, l'argent intelligent reste patient, évite les récits de panique, et observe si la confiance revient ou si les mains faibles se font éjecter.
Ce n'est pas un conseil financier. Gérez votre risque.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
Les gars, on soupçonne que Thetanuts Finance a subi une attaque avec des pertes initiales estimées à près de 2,1 millions de dollars. Le détail rassurant est qu'environ 2 millions de dollars en tokens d'options auraient été récupérés par un chemin de white-hat, ce qui atténue le coup mais n'efface pas le signal de risque.
L'essentiel est simple : la sécurité DeFi reste le véritable champ de bataille pendant que tout le monde chasse les velas. Jusqu'à ce qu'un récapitulatif officiel ou un rapport de vulnérabilité arrive, l'argent intelligent reste patient, évite les récits de panique, et observe si la confiance revient ou si les mains faibles se font éjecter.
Ce n'est pas un conseil financier. Gérez votre risque.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
11
·
--
"Drama de bot sandwich et l'importance de lire les reçus, les amis. Le fameux Jaredfromsubway.eth s'est fait avoir pour un joli 7,5 millions de dollars dans une exploitation plutôt ironique, alors qu'un attaquant l'a trompé en lui faisant approuver de fausses routes de trading en utilisant Blockaid (1). En gros, l'attaquant a utilisé les propres approbations de Jared pour siphonner ses avoirs en WETH, USDC et USDT (2). On pourrait dire que c'est une recette pour le désastre - un sandwich de confiance et de cupidité, si vous voulez (3). Quel est votre protocole de prédilection pour vérifier les routes de trading dans ce far west du DeFi ? Restez vigilants, la bande !" #EthereumExploit #DeFiSecurity #MemeLordAlert
"Drama de bot sandwich et l'importance de lire les reçus, les amis. Le fameux Jaredfromsubway.eth s'est fait avoir pour un joli 7,5 millions de dollars dans une exploitation plutôt ironique, alors qu'un attaquant l'a trompé en lui faisant approuver de fausses routes de trading en utilisant Blockaid (1). En gros, l'attaquant a utilisé les propres approbations de Jared pour siphonner ses avoirs en WETH, USDC et USDT (2). On pourrait dire que c'est une recette pour le désastre - un sandwich de confiance et de cupidité, si vous voulez (3). Quel est votre protocole de prédilection pour vérifier les routes de trading dans ce far west du DeFi ? Restez vigilants, la bande !" #EthereumExploit #DeFiSecurity #MemeLordAlert
14
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CircleMints500MUSDCOnSolana
113,691 vues
2,329 mentions
2
#PolymarketBankFailureBetsDrawFDICConcern
106,185 vues
1,995 mentions
3
#BlackRockBuildsTokenizedPortfoliosForOndo
101,437 vues
1,426 mentions
4
#BitwiseFilesToListNEARETFOnNYSEArca
75,352 vues
1,153 mentions
5
#SECCommissionerPeirceToLeaveOct2
79,460 vues
944 mentions
6
#SECSaysBuybacksUpgradesDontMakeTokenSecurity
61,540 vues
670 mentions
7
#StrategyProposesDailyDividendsForPreferreds
15,287 vues
249 mentions
8
#CircleTetherFreezeBitgetHackerWallet
14,707 vues
145 mentions
9
#CoinMarketCapCompletesCoinglassAcquisition
16,440 vues
199 mentions
10
#QNTRises39%
125,851 vues
1,740 mentions