
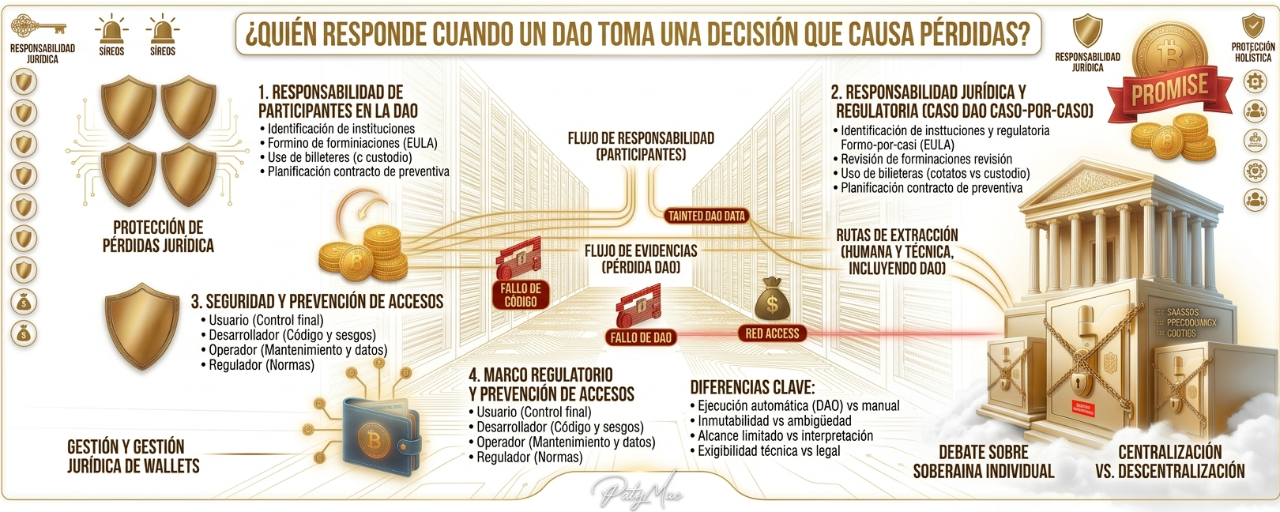
Quand personne ne semble être le chef, contre qui réclame-t-on ?
Pendant des décennies, lorsqu’une personne subissait un préjudice économique, le Droit cherchait une réponse relativement connue : identifier la personne, l’entreprise ou l’institution responsable.
Il y avait un conseil d’administration, un administrateur, une société, un représentant légal, une banque ou une entreprise derrière l’opération.
Mais la technologie blockchain a commencé à développer des structures qui remettent en question cette logique.
L’une d’elles est le DAO — Decentralized Autonomous Organization —, une organisation décentralisée dans laquelle certaines décisions peuvent être prises au moyen de règles programmées dans des contrats intelligents et des mécanismes de gouvernance, souvent grâce à des votes de ceux qui détiennent certains tokens.
Et alors apparaît une question qui peut sembler technologique, mais qui, en réalité, est profondément juridique :
Si un DAO prend une décision qui provoque des pertes économiques, qui répond ?
La réponse n’est pas simplement « personne ».
Mais on ne peut pas non plus affirmer automatiquement que tous les détenteurs de tokens sont responsables.
Le vrai défi consiste à déterminer qui avait quelle fonction, quel pouvoir de décision il a exercé, quelles informations il avait, ce qu’il a promis et quelle a été sa participation concrète au dommage.
Qu’est-ce qu’un DAO, réellement ?
Imaginons une organisation qui veut administrer un protocole financier décentralisé.
Au lieu d’avoir un conseil d’administration traditionnel, elle peut utiliser :
contrats intelligents ;
règles de gouvernance ;
votes ;
tokens ;
trésoreries numériques ;
mécanismes automatiques d’exécution.
Les participants peuvent voter des propositions telles que :
« Utilisons-nous une partie de la trésorerie pour financer ce projet ? »
Ou :
« Modifions-nous certains paramètres du protocole ? »
Ou :
« Intégrons ce nouvel actif ? »
Une fois la proposition approuvée, le contrat intelligent peut exécuter automatiquement la décision.
C’est ici qu’apparaît la première différence importante :
la décentralisation technique ne signifie pas nécessairement l’absence de personnes.
Derrière un DAO peuvent se trouver des développeurs, des fondateurs, de grands détenteurs de tokens, des délégués, des opérateurs d’interfaces, des fournisseurs d’infrastructure et des participants qui exercent différents degrés d’influence.
Le problème juridique apparaît quand quelque chose tourne mal
Supposons qu’un DAO approuve l’utilisation de 10 millions de dollars de sa trésorerie pour acquérir un actif déterminé.
La proposition est approuvée.
Le contrat intelligent exécute l’opération.
Mais l’actif perd 90 % de sa valeur.
Des milliers de participants subissent des pertes.
Alors quelqu’un demande :
« Qui est-ce que je poursuis ? »
Et c’est là que commence le vrai problème.
Parce que la blockchain peut enregistrer parfaitement :
qui a proposé ;
qui a voté ;
quelle direction il a utilisée ;
comment l’opération a été exécutée ;
quelle transaction a eu lieu ;
quand cela s’est produit.
Mais enregistrer une transaction ne signifie pas déterminer automatiquement une responsabilité juridique.
La blockchain peut nous dire ce qui s’est passé techniquement.
Le Droit doit déterminer ce que signifie juridiquement ce qui s’est passé.
Avoir des tokens ne signifie pas automatiquement être responsable
Ce point est fondamental.
Il ne serait pas correct de dire :
« Tous ceux qui détenaient des tokens du DAO sont responsables des pertes. »
Ce serait une conclusion excessivement générale.
Une personne aurait pu acquérir un token simplement pour utiliser un protocole ou participer à sa gouvernance, sans avoir eu connaissance d’une proposition concrète donnée.
Une autre personne aurait pu déléguer son vote.
Une autre aurait pu voter contre.
Une autre personne pourrait avoir une participation minimale.
Et une autre personne aurait pu contrôler une quantité de tokens suffisante pour déterminer pratiquement le résultat.
La responsabilité juridique ne devrait pas être analysée uniquement en raison de l’existence d’un token.
Il faut étudier le comportement concret.
Le pouvoir de décision peut être une pièce clé
Imaginons deux participants.
Participant A
Il a 10 tokens.
Ne participe jamais aux votes.
Ne propose rien.
N’administre pas de fonds.
Ne développe pas de code.
Participant B
Contrôle 35 % du pouvoir de vote.
Présente des propositions.
Influence décisivement les votes.
Participe à l’administration de la trésorerie.
Et, en plus, il connaissait des informations qui n’ont pas été communiquées aux autres participants.
Peut-on les traiter juridiquement de la même manière ?
Évidemment, pas nécessairement.
L’enquête devrait examiner le degré de participation, de contrôle, de connaissance et de conduite de chacun.
Et si le contrat intelligent a exécuté automatiquement la décision ?
Ici apparaît l’une des plus grandes erreurs conceptuelles de Web3 :
« Comme c’est un smart contract qui l’a exécuté, personne n’est responsable. »
Pas nécessairement.
Un contrat intelligent peut automatiser une conséquence.
Mais l’automatisation n’élimine pas nécessairement les relations juridiques qui existent autour d’elle.
Supposons qu’un groupe de personnes développe un protocole, fixe certaines règles, obtienne un financement, contrôle la gouvernance et fasse la promotion publiquement du système.
Si, par la suite, un conflit apparaît, il ne suffit pas de répondre :
« C’était le code. »
Il faudra étudier qui a créé le système, qui le contrôlait, quelles informations il a fournies et quelles obligations il a assumées.
Un DAO peut-il avoir une personnalité juridique ?
Ici, nous devons être particulièrement prudents.
Il n’existe pas de règle universelle selon laquelle un DAO serait automatiquement une personne morale.
Le fait qu’une organisation se désigne elle-même comme DAO ne signifie pas automatiquement qu’elle a une personnalité juridique indépendante.
Son traitement dépendra de la juridiction et de la structure concrète.
Il peut exister :
une société derrière le protocole ;
une fondation ;
une entité contractuelle ;
des développeurs indépendants ;
des participants organisés d’une certaine manière ;
ou une structure hybride.
C’est pourquoi, avant de demander :
« Qui répond ? »
il faut demander :
« Quelle structure juridique existe réellement derrière ce DAO ? »
Paraguay : une question encore plus intéressante
Au Paraguay, nous ne devons pas affirmer qu’il existe actuellement une « loi sur les DAO » spécifique.
Il n’existe pas de réglementation paraguayenne intégrale qui dise :
« Les DAO seront régis de cette manière. »
C’est pourquoi l’analyse doit se faire avec les règles générales qui correspondent au cas concret et avec la nature juridique de la structure utilisée.
Et c’est là qu’entre à nouveau l’importance de distinguer technologie et structure juridique.
Le fait qu’une organisation utilise la blockchain ne signifie pas qu’elle échappe au droit paraguayen.
Et si le DAO gère l’argent de tiers ?
Là, l’analyse peut changer considérablement.
Ce n’est pas la même chose :
« J’ai un token et je vote une proposition. »
qui :
« Une structure capte des ressources du public, administre une trésorerie, promet certains rendements et prend des décisions d’investissement. »
La Loi N.º 7572/2025 a une approche particulièrement pertinente pour ce type de situations : son champ d’application couvre les activités liées à l’émission, à l’offre publique, à la négociation, à l’intermédiation, à l’administration et au conseil en matière de valeurs et de produits d’investissement. De plus, la loi prévoit comme valeurs certains accords d’investissement collectif avec une attente de gains et des droits négociables destinés à capter des ressources du public.
Et quelque chose d’encore plus important pour notre analyse :
la loi elle-même reconnaît des valeurs émises, enregistrées, transférées ou stockées au moyen de technologies de registres distribués ou d’autres similaires.
Cela signifie que l’utilisation de la blockchain ne place pas automatiquement un instrument en dehors du périmètre réglementaire.
Le nouveau problème : la responsabilité distribuée
C’est peut-être l’un des concepts juridiques les plus intéressants de tout ce sujet.
Dans une entreprise traditionnelle, on peut trouver :
société → conseil d’administration → administrateur → employé.
Dans une structure décentralisée, on peut trouver quelque chose de bien plus complexe :
protocole → développeurs → gouvernance → délégués → grands détenteurs → utilisateurs → contrats intelligents.
La responsabilité peut être répartie entre différents acteurs.
Et cela oblige le Droit à faire quelque chose qu’il a toujours fait face aux nouvelles technologies :
regarder au-delà de l’étiquette et analyser la réalité.
Le futur ne sera pas « code contre Droit »
Nous verrons probablement de plus en plus de systèmes où coexistent :
code + contrats + personnes + réglementation.
Le défi sera de déterminer :
qui a la capacité de décision ;
qui contrôle réellement certaines ressources ;
qui obtient les bénéfices ;
qui a assumé des obligations ;
qui avait des informations pertinentes ;
qui pouvait éviter le dommage ;
et qui a effectivement participé à la conduite contestée.
Parce que décentraliser une infrastructure ne signifie pas nécessairement décentraliser toute responsabilité.
Une question qui peut complètement changer l’analyse
Et voici la question qui me paraît la plus puissante pour conclure l’article :
Une organisation peut-elle être suffisamment décentralisée pour fonctionner sans chef, mais suffisamment centralisée pour qu’une personne finisse par être juridiquement responsable ?
La réponse peut être oui.
Et c’est précisément là qu’il y a un des grands défis juridiques de Web3.
Questions intéressantes
Avoir des tokens d’un DAO me rend-il responsable de ses décisions ?
Non automatiquement. Avoir des tokens ne revient pas, à lui seul, à assumer toute la responsabilité des décisions du protocole. Il faudra analyser le rôle concret du participant.
Si j’ai voté en faveur d’une proposition qui a causé des pertes, puis-je être responsable ?
Pas nécessairement. Le vote est un élément qui peut être analysé, mais la responsabilité dépendra des circonstances, du degré de participation, de la connaissance disponible et du cadre juridique applicable.
Un smart contract peut-il faire l’objet d’une action en justice ?
Le code, à lui seul, ne correspond pas nécessairement à une personne morale. L’analyse doit se diriger vers les sujets qui peuvent avoir une responsabilité juridique.
Un DAO est-il hors de la loi parce qu’il est décentralisé ?
Non. La décentralisation technologique ne constitue, à elle seule, aucune immunité juridique.
Un DAO peut-il lever de l’argent auprès du public et être soumis à une réglementation ?
Cela peut arriver selon la manière dont l’instrument est structuré et les activités réalisées. Au Paraguay, la Loi 7572/2025 a élargi et modernisé le cadre du marché des valeurs mobilières et prévoit expressément certaines structures et certains instruments liés à la DLT.


