
#security
security
1.8M visualizaciones
4,458 participa(n) en el debate
Populares
Novedades

·
--
Ver traducción
A 25-cent BTC deposit let a hacker mint 46.1B fake syBTC on the Symbiosis bridge. Two bugs made the hacker admin, flipping fees negative. $770K hit LPs; the bridge is offline for a full rewrite and audit. #Blockchain #DeFi #Web3 #Security #Hacks $BTC $ETH $BNB
A 25-cent BTC deposit let a hacker mint 46.1B fake syBTC on the Symbiosis bridge. Two bugs made the hacker admin, flipping fees negative. $770K hit LPs; the bridge is offline for a full rewrite and audit. #Blockchain #DeFi #Web3 #Security #Hacks $BTC $ETH $BNB
16

·
--
🚨 $USDT ESTAFA DE API: NO COMPARTAS EL ACCESO CON NADIE ⚡
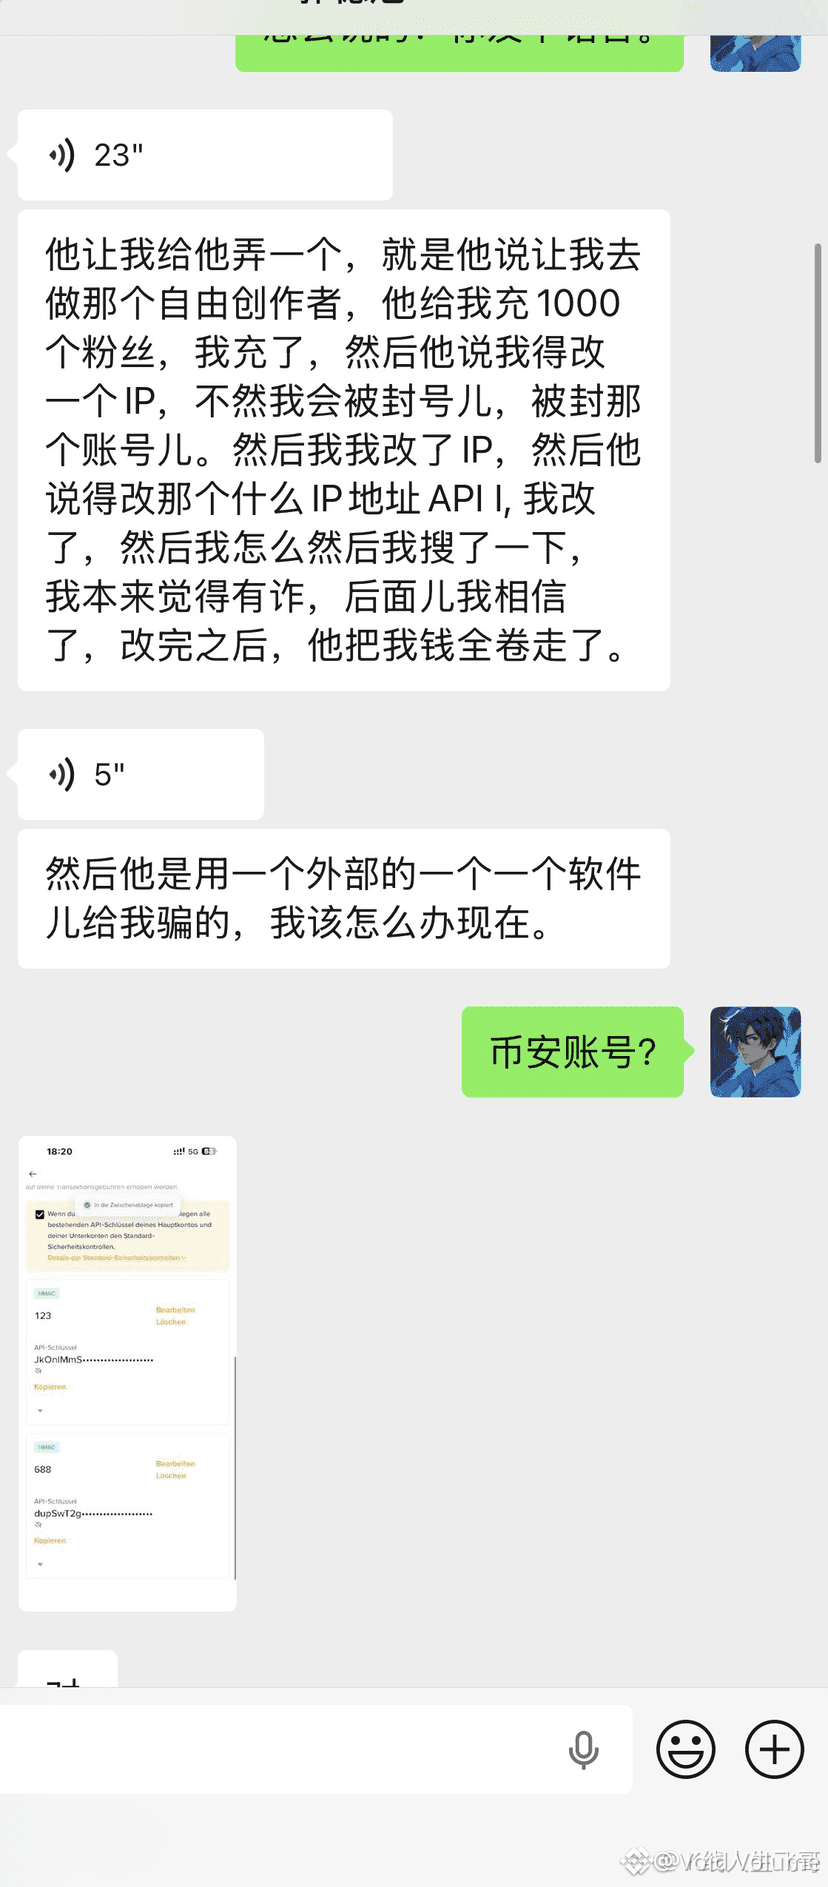
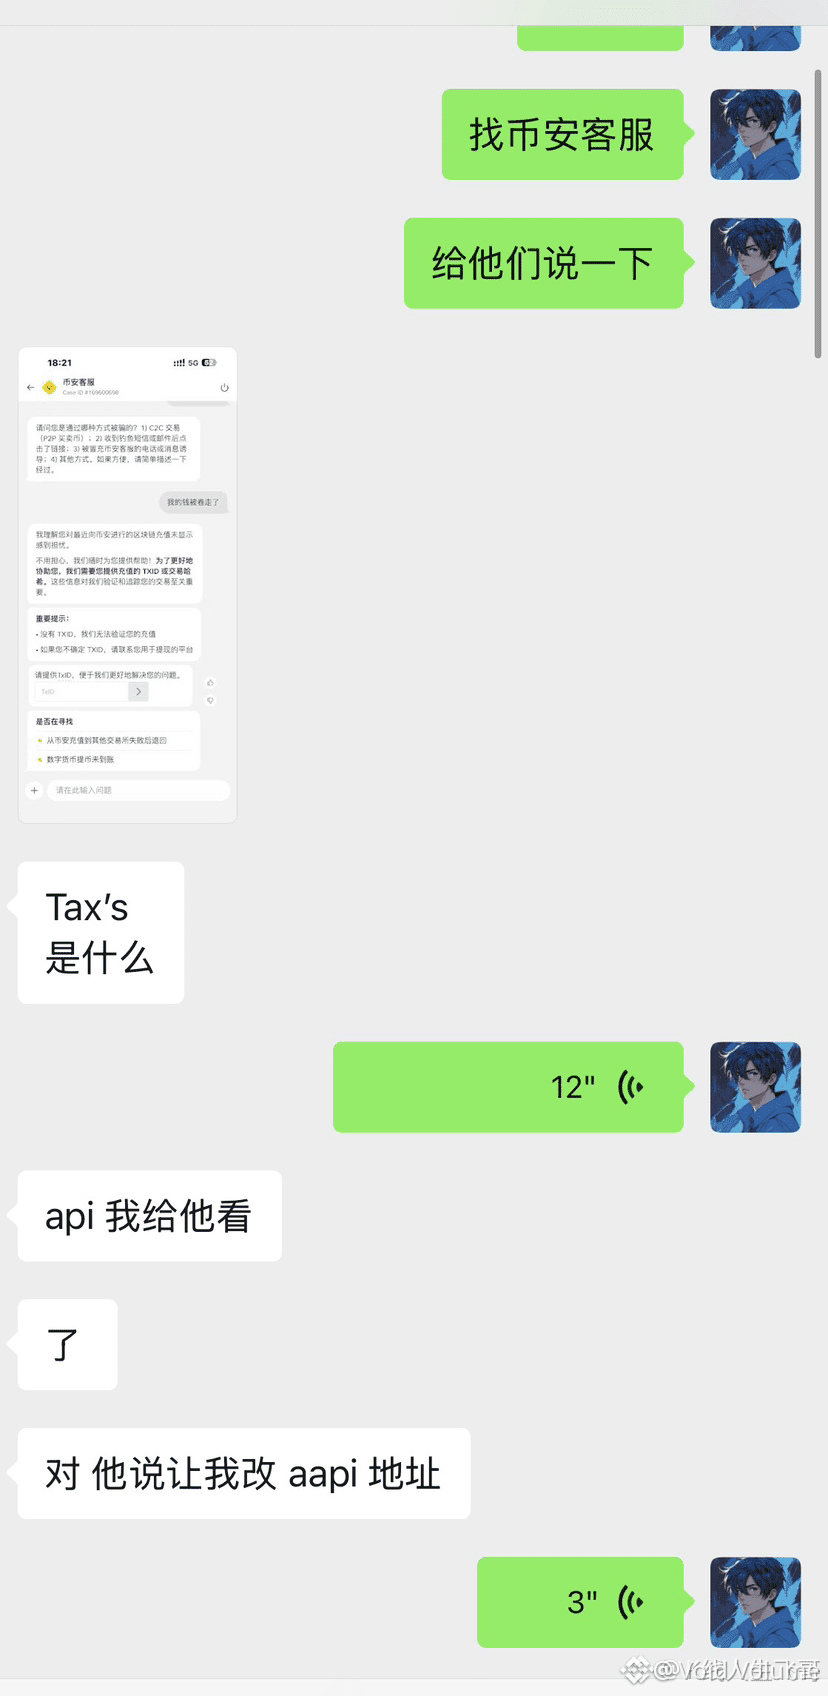
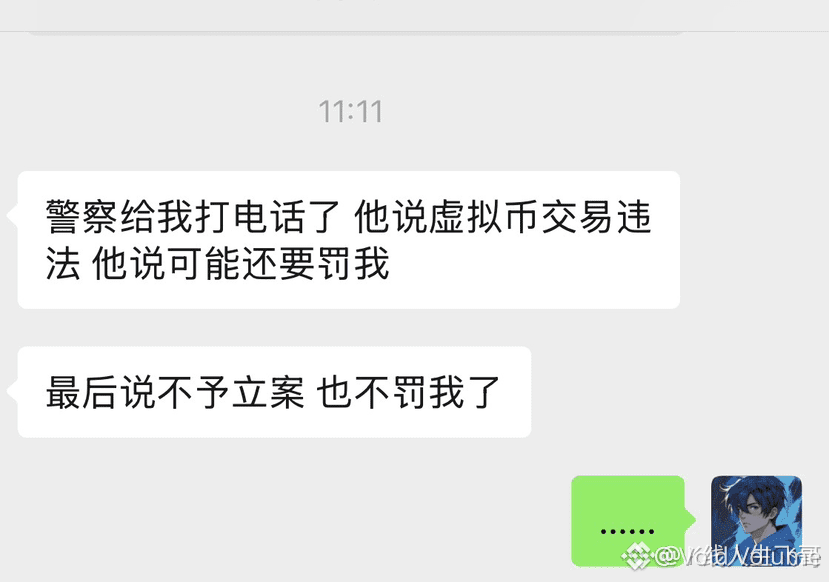
A un fan lo sacaron de la plaza con promesas de aumentos de seguidores, y luego le pidieron que entregara permisos de API. Una vez concedido el acceso, decenas de miles de $USDT desaparecieron en segundos. 📉
Las claves de API son puertas de cuenta, no tarjetas de presentación. 🔍 Si alguien las quiere, quiere control. Revoca las claves sospechosas de inmediato, activa herramientas de seguridad y denuncia el abuso rápidamente. Nunca cambies la confianza por comodidad. 🤔 ¿Tus permisos de API están limpios hoy?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #Security #ScamAlert #Crypto
🛡️ 📌
🚨 $USDT ESTAFA DE API: NO COMPARTAS EL ACCESO CON NADIE ⚡
A un fan lo sacaron de la plaza con promesas de aumentos de seguidores, y luego le pidieron que entregara permisos de API. Una vez concedido el acceso, decenas de miles de $USDT desaparecieron en segundos. 📉
Las claves de API son puertas de cuenta, no tarjetas de presentación. 🔍 Si alguien las quiere, quiere control. Revoca las claves sospechosas de inmediato, activa herramientas de seguridad y denuncia el abuso rápidamente. Nunca cambies la confianza por comodidad. 🤔 ¿Tus permisos de API están limpios hoy?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #Security #ScamAlert #Crypto
🛡️ 📌
A un fan lo sacaron de la plaza con promesas de aumentos de seguidores, y luego le pidieron que entregara permisos de API. Una vez concedido el acceso, decenas de miles de $USDT desaparecieron en segundos. 📉
Las claves de API son puertas de cuenta, no tarjetas de presentación. 🔍 Si alguien las quiere, quiere control. Revoca las claves sospechosas de inmediato, activa herramientas de seguridad y denuncia el abuso rápidamente. Nunca cambies la confianza por comodidad. 🤔 ¿Tus permisos de API están limpios hoy?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #Security #ScamAlert #Crypto
🛡️ 📌
7
🔥 Un hack de 3,5 M$ no significa automáticamente el fin de un token: es una prueba de la resiliencia del protocolo.
📊 Esta mañana #DeFi news señaló la respuesta de emergencia de SWEAT: Blockaid estima que el atacante desvió 13,71 B SWEAT (≈65 % del suministro), valorados en unos 3,5 M$ a los precios actuales. Mientras el BTC se mueve alrededor de 75.724$ con una puntuación de sentimiento de Avaricia de 69/100, el mercado sigue dispuesto a absorber el golpe, mostrando que un solo exploit no basta para descarrilar la confianza general. #SWEAT
💡 En cada ciclo de mercado, las brechas de seguridad actúan como un filtro: eliminan proyectos débiles y refuerzan los que se comprometen al máximo con auditorías y correcciones transparentes. El hecho de que las principales smart wallets en BSC (p. ej., POWER +32,9 %) sigan activas subraya que el capital busca la siguiente capa confiable, no el token caído. #CryptoRisk #Security
✅ Movimiento práctico: mantén la mayor parte de tu cartera en activos bien auditados y de baja correlación; asigna solo una porción moderada, ajustada a tu presupuesto de riesgo, a tokens experimentales como SWEAT, y usa carteras hardware o soluciones de custodia para el resto.
❓ ¿Cómo equilibras tu exposición a proyectos DeFi de alto riesgo con la necesidad de seguridad en un mercado que aún está bullendo de avaricia?
🔥 Un hack de 3,5 M$ no significa automáticamente el fin de un token: es una prueba de la resiliencia del protocolo.
📊 Esta mañana #DeFi news señaló la respuesta de emergencia de SWEAT: Blockaid estima que el atacante desvió 13,71 B SWEAT (≈65 % del suministro), valorados en unos 3,5 M$ a los precios actuales. Mientras el BTC se mueve alrededor de 75.724$ con una puntuación de sentimiento de Avaricia de 69/100, el mercado sigue dispuesto a absorber el golpe, mostrando que un solo exploit no basta para descarrilar la confianza general. #SWEAT
💡 En cada ciclo de mercado, las brechas de seguridad actúan como un filtro: eliminan proyectos débiles y refuerzan los que se comprometen al máximo con auditorías y correcciones transparentes. El hecho de que las principales smart wallets en BSC (p. ej., POWER +32,9 %) sigan activas subraya que el capital busca la siguiente capa confiable, no el token caído. #CryptoRisk #Security
✅ Movimiento práctico: mantén la mayor parte de tu cartera en activos bien auditados y de baja correlación; asigna solo una porción moderada, ajustada a tu presupuesto de riesgo, a tokens experimentales como SWEAT, y usa carteras hardware o soluciones de custodia para el resto.
❓ ¿Cómo equilibras tu exposición a proyectos DeFi de alto riesgo con la necesidad de seguridad en un mercado que aún está bullendo de avaricia?
📊 Esta mañana #DeFi news señaló la respuesta de emergencia de SWEAT: Blockaid estima que el atacante desvió 13,71 B SWEAT (≈65 % del suministro), valorados en unos 3,5 M$ a los precios actuales. Mientras el BTC se mueve alrededor de 75.724$ con una puntuación de sentimiento de Avaricia de 69/100, el mercado sigue dispuesto a absorber el golpe, mostrando que un solo exploit no basta para descarrilar la confianza general. #SWEAT
💡 En cada ciclo de mercado, las brechas de seguridad actúan como un filtro: eliminan proyectos débiles y refuerzan los que se comprometen al máximo con auditorías y correcciones transparentes. El hecho de que las principales smart wallets en BSC (p. ej., POWER +32,9 %) sigan activas subraya que el capital busca la siguiente capa confiable, no el token caído. #CryptoRisk #Security
✅ Movimiento práctico: mantén la mayor parte de tu cartera en activos bien auditados y de baja correlación; asigna solo una porción moderada, ajustada a tu presupuesto de riesgo, a tokens experimentales como SWEAT, y usa carteras hardware o soluciones de custodia para el resto.
❓ ¿Cómo equilibras tu exposición a proyectos DeFi de alto riesgo con la necesidad de seguridad en un mercado que aún está bullendo de avaricia?
38

🚨 $ETH PROTOCOLO DE RE-STAKING CONGELA DIRECCIÓN SOSPECHOSA ⚠️
El congelamiento temporal de 24 horas de Kelp en una dirección $rsETH sospechosa suena como un disyuntor defensivo de liquidez, no como un colapso del protocolo. 🦈 La pérdida de $7.73M de la wallet Safe está aislada a la dirección comprometida de un usuario no identificado, mientras que los contratos permanecen seguros, $rsETH se mantiene completamente respaldado con colateral y el acuñamiento, los retiros y las integraciones siguen funcionando con normalidad. 📊 Para los participantes de $ETH restaking, la señal real es la contención del riesgo: el equipo actuó rápido, aisló la exposición y dejó a los usuarios sin acciones necesarias. ¿Este incidente expone una brecha de seguridad más amplia en la wallet Safe, o simplemente demuestra que una contención transparente puede proteger la confianza en el restaking? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ETH #Restaking #Security #Crypto
🎯
🚨 $ETH PROTOCOLO DE RE-STAKING CONGELA DIRECCIÓN SOSPECHOSA ⚠️
El congelamiento temporal de 24 horas de Kelp en una dirección $rsETH sospechosa suena como un disyuntor defensivo de liquidez, no como un colapso del protocolo. 🦈 La pérdida de $7.73M de la wallet Safe está aislada a la dirección comprometida de un usuario no identificado, mientras que los contratos permanecen seguros, $rsETH se mantiene completamente respaldado con colateral y el acuñamiento, los retiros y las integraciones siguen funcionando con normalidad. 📊 Para los participantes de $ETH restaking, la señal real es la contención del riesgo: el equipo actuó rápido, aisló la exposición y dejó a los usuarios sin acciones necesarias. ¿Este incidente expone una brecha de seguridad más amplia en la wallet Safe, o simplemente demuestra que una contención transparente puede proteger la confianza en el restaking? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ETH #Restaking #Security #Crypto
🎯
El congelamiento temporal de 24 horas de Kelp en una dirección $rsETH sospechosa suena como un disyuntor defensivo de liquidez, no como un colapso del protocolo. 🦈 La pérdida de $7.73M de la wallet Safe está aislada a la dirección comprometida de un usuario no identificado, mientras que los contratos permanecen seguros, $rsETH se mantiene completamente respaldado con colateral y el acuñamiento, los retiros y las integraciones siguen funcionando con normalidad. 📊 Para los participantes de $ETH restaking, la señal real es la contención del riesgo: el equipo actuó rápido, aisló la exposición y dejó a los usuarios sin acciones necesarias. ¿Este incidente expone una brecha de seguridad más amplia en la wallet Safe, o simplemente demuestra que una contención transparente puede proteger la confianza en el restaking? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ETH #Restaking #Security #Crypto
🎯
3

·
--
Qué prueba una suma de verificación BIP39Una frase semilla compatible con la validación de suma de verificación es estructuralmente consistente con BIP39, pero esa conclusión tiene límites estrictos.
No prueba que la frase te pertenezca. Tampoco confirma la frase de contraseña opcional, la ruta de derivación, el índice de la cuenta o la cadena de bloques prevista. Además, no puede determinar si la frase ya se ha divulgado.
Esta distinción explica por qué una frase válida puede restaurar una billetera desconocida o vacía. La siguiente investigación debería comparar la configuración de recuperación seleccionada con una dirección pública conocida u otra evidencia no secreta de la billetera.
Qué prueba una suma de verificación BIP39
Una frase semilla compatible con la validación de suma de verificación es estructuralmente consistente con BIP39, pero esa conclusión tiene límites estrictos.
No prueba que la frase te pertenezca. Tampoco confirma la frase de contraseña opcional, la ruta de derivación, el índice de la cuenta o la cadena de bloques prevista. Además, no puede determinar si la frase ya se ha divulgado.
Esta distinción explica por qué una frase válida puede restaurar una billetera desconocida o vacía. La siguiente investigación debería comparar la configuración de recuperación seleccionada con una dirección pública conocida u otra evidencia no secreta de la billetera.
No prueba que la frase te pertenezca. Tampoco confirma la frase de contraseña opcional, la ruta de derivación, el índice de la cuenta o la cadena de bloques prevista. Además, no puede determinar si la frase ya se ha divulgado.
Esta distinción explica por qué una frase válida puede restaurar una billetera desconocida o vacía. La siguiente investigación debería comparar la configuración de recuperación seleccionada con una dirección pública conocida u otra evidencia no secreta de la billetera.
76

·
--
🚨 Tendencias de Bitcoin: REVOLUT 📈 | Se filtró el pasaporte 🧠
📊 | $BTC | $ETH | $BNB |
- Por favor, preste atención, dé like y comenta, ¡comparte tu opinión! 📈
- Revolut confundió una solicitud falsificada del gobierno con una petición legítima, lo que provocó la filtración de los pasaportes de los clientes, fotos tipo selfie e información de domicilio.
- No se ha observado ninguna pérdida de fondos de clientes en la plataforma de trading.
- La noticia ha generado preocupación en el mercado sobre la seguridad de los bancos digitales.
- Tras el incidente, el precio de Bitcoin experimentó presión a la baja y una volatilidad marcada por el pánico. 🔥
- Podría haber ventas a corto plazo, lo que haría que el precio de Bitcoin caiga aún más.
- O bien, podría impulsar a los inversores institucionales a reevaluar la regulación de los bancos digitales.
- Se espera que el mercado continúe con volatilidad; a corto plazo, faltan soportes claros.
- Durante este periodo, las ballenas podrían estar acumulando de forma diversificada o a precios bajos, a la espera de mejores oportunidades de compra.
- ¿Qué impacto cree que tendrá este evento en la tendencia a largo plazo de Bitcoin?
- Manténgase atento a nuestras actualizaciones; bienvenido a compartir tus ideas en la sección de comentarios.
#Bitcoin #Crypto #Whales #Blockchain #Security
🚨 Tendencias de Bitcoin: REVOLUT 📈 | Se filtró el pasaporte 🧠
📊 | $BTC | $ETH | $BNB |
- Por favor, preste atención, dé like y comenta, ¡comparte tu opinión! 📈
- Revolut confundió una solicitud falsificada del gobierno con una petición legítima, lo que provocó la filtración de los pasaportes de los clientes, fotos tipo selfie e información de domicilio.
- No se ha observado ninguna pérdida de fondos de clientes en la plataforma de trading.
- La noticia ha generado preocupación en el mercado sobre la seguridad de los bancos digitales.
- Tras el incidente, el precio de Bitcoin experimentó presión a la baja y una volatilidad marcada por el pánico. 🔥
- Podría haber ventas a corto plazo, lo que haría que el precio de Bitcoin caiga aún más.
- O bien, podría impulsar a los inversores institucionales a reevaluar la regulación de los bancos digitales.
- Se espera que el mercado continúe con volatilidad; a corto plazo, faltan soportes claros.
- Durante este periodo, las ballenas podrían estar acumulando de forma diversificada o a precios bajos, a la espera de mejores oportunidades de compra.
- ¿Qué impacto cree que tendrá este evento en la tendencia a largo plazo de Bitcoin?
- Manténgase atento a nuestras actualizaciones; bienvenido a compartir tus ideas en la sección de comentarios.
#Bitcoin #Crypto #Whales #Blockchain #Security
📊 | $BTC | $ETH | $BNB |
- Por favor, preste atención, dé like y comenta, ¡comparte tu opinión! 📈
- Revolut confundió una solicitud falsificada del gobierno con una petición legítima, lo que provocó la filtración de los pasaportes de los clientes, fotos tipo selfie e información de domicilio.
- No se ha observado ninguna pérdida de fondos de clientes en la plataforma de trading.
- La noticia ha generado preocupación en el mercado sobre la seguridad de los bancos digitales.
- Tras el incidente, el precio de Bitcoin experimentó presión a la baja y una volatilidad marcada por el pánico. 🔥
- Podría haber ventas a corto plazo, lo que haría que el precio de Bitcoin caiga aún más.
- O bien, podría impulsar a los inversores institucionales a reevaluar la regulación de los bancos digitales.
- Se espera que el mercado continúe con volatilidad; a corto plazo, faltan soportes claros.
- Durante este periodo, las ballenas podrían estar acumulando de forma diversificada o a precios bajos, a la espera de mejores oportunidades de compra.
- ¿Qué impacto cree que tendrá este evento en la tendencia a largo plazo de Bitcoin?
- Manténgase atento a nuestras actualizaciones; bienvenido a compartir tus ideas en la sección de comentarios.
#Bitcoin #Crypto #Whales #Blockchain #Security
49

·
--
Alcista
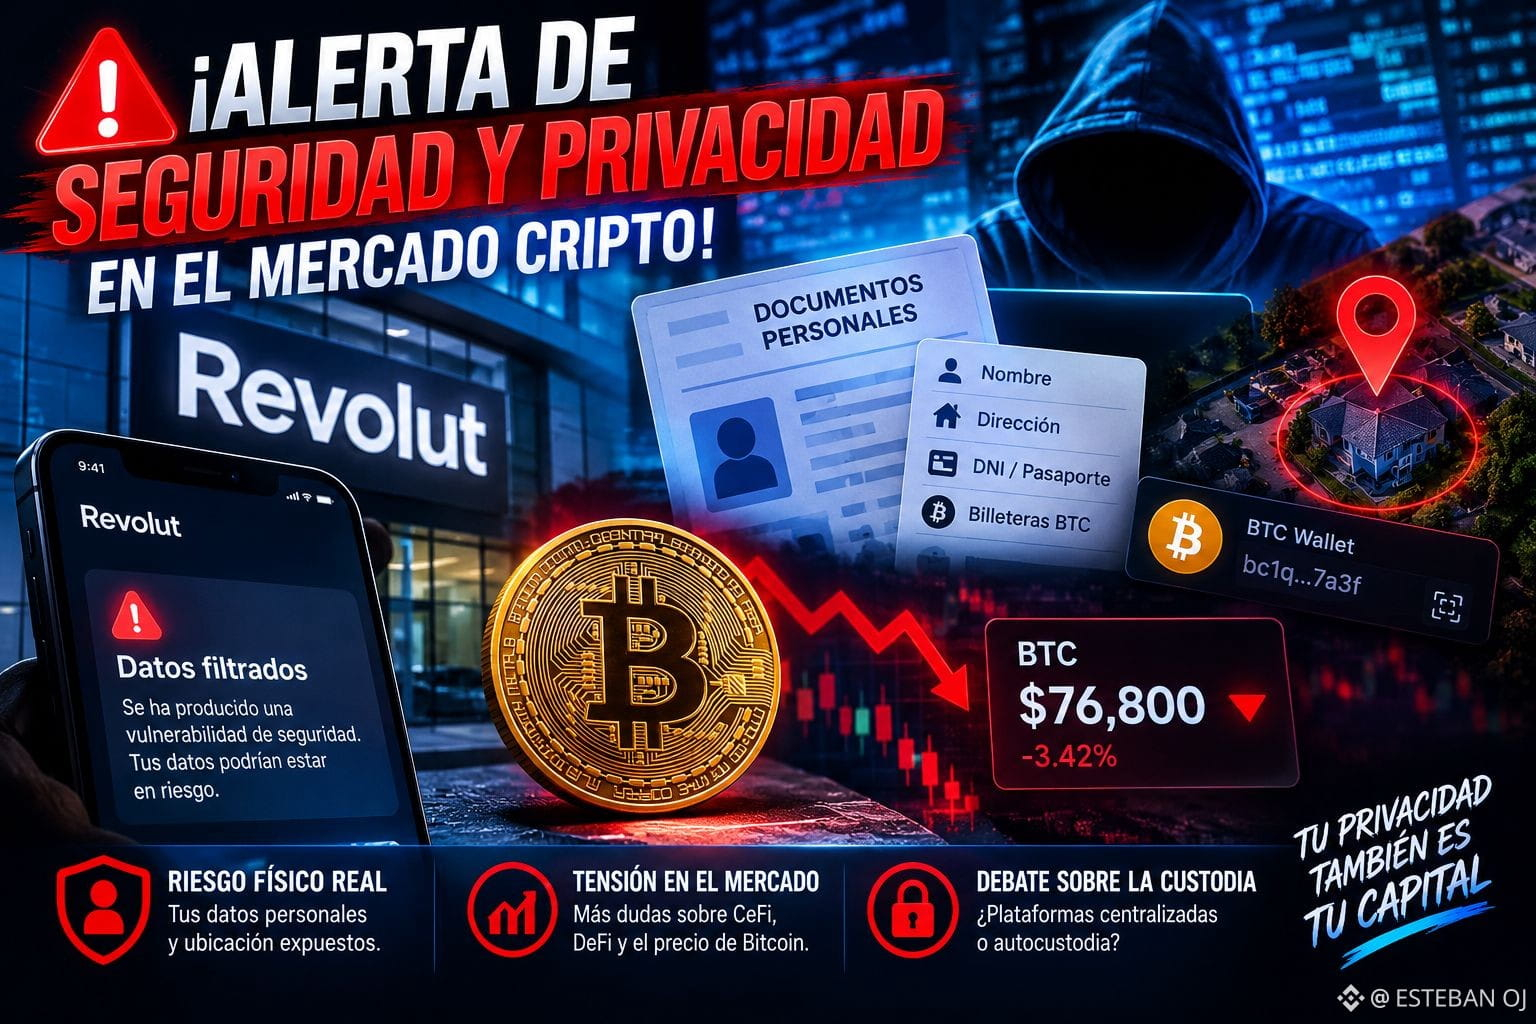
🚨 ¡ALERTA DE SEGURIDAD Y PRIVACIDAD EN EL MERCADO CRIPTO! 🚨
Una importante vulnerabilidad externa acaba de sacudir a los tenedores de activos digitales. La gigante fintech Revolut ha confirmado una severa filtración de datos tras sufrir un ataque de suplantación de identidad. El incidente no solo expuso documentos personales, sino que vinculó directamente las direcciones de billeteras de $BTC de usuarios de alto patrimonio con sus domicilios físicos reales.
Puntos clave que debes conocer sobre la polémica:
#1 Riesgo físico real para los inversores: A diferencia de los ciberataques habituales donde solo peligran los fondos en línea, este hackeo pone en riesgo directo la seguridad personal de los usuarios al exponer dónde viven y cuántas criptomonedas poseen.
#2 Tensión en el mercado: La filtración encendió las alarmas en el sector, incrementando las dudas sobre los riesgos en la intersección entre las finanzas tradicionales (CeFi) y los activos descentralizados. A esto se le suma un panorama incierto donde el precio de $BTC presiona la zona de soporte tras caer hacia los 76.800-77.000 dólares en medio de tensiones macroeconómicas.
#3 Debate sobre la custodia: El suceso ha vuelto a avivar el debate en la comunidad sobre si los inversores deberían mantener sus activos en plataformas centralizadas o migrar hacia la autocustodia en redes como $ETH o soluciones frías.
¿Qué opinas de este tipo de brechas de seguridad? ¿Sueles mantener tu información y activos en
plataformas centralizadas o prefieres la autocustodia? 💬👇
#CryptoNews #Bitcoin #Security
🚨 ¡ALERTA DE SEGURIDAD Y PRIVACIDAD EN EL MERCADO CRIPTO! 🚨
Una importante vulnerabilidad externa acaba de sacudir a los tenedores de activos digitales. La gigante fintech Revolut ha confirmado una severa filtración de datos tras sufrir un ataque de suplantación de identidad. El incidente no solo expuso documentos personales, sino que vinculó directamente las direcciones de billeteras de $BTC de usuarios de alto patrimonio con sus domicilios físicos reales.
Puntos clave que debes conocer sobre la polémica:
#1 Riesgo físico real para los inversores: A diferencia de los ciberataques habituales donde solo peligran los fondos en línea, este hackeo pone en riesgo directo la seguridad personal de los usuarios al exponer dónde viven y cuántas criptomonedas poseen.
#2 Tensión en el mercado: La filtración encendió las alarmas en el sector, incrementando las dudas sobre los riesgos en la intersección entre las finanzas tradicionales (CeFi) y los activos descentralizados. A esto se le suma un panorama incierto donde el precio de $BTC presiona la zona de soporte tras caer hacia los 76.800-77.000 dólares en medio de tensiones macroeconómicas.
#3 Debate sobre la custodia: El suceso ha vuelto a avivar el debate en la comunidad sobre si los inversores deberían mantener sus activos en plataformas centralizadas o migrar hacia la autocustodia en redes como $ETH o soluciones frías.
¿Qué opinas de este tipo de brechas de seguridad? ¿Sueles mantener tu información y activos en
plataformas centralizadas o prefieres la autocustodia? 💬👇
#CryptoNews #Bitcoin #Security
Una importante vulnerabilidad externa acaba de sacudir a los tenedores de activos digitales. La gigante fintech Revolut ha confirmado una severa filtración de datos tras sufrir un ataque de suplantación de identidad. El incidente no solo expuso documentos personales, sino que vinculó directamente las direcciones de billeteras de $BTC de usuarios de alto patrimonio con sus domicilios físicos reales.
Puntos clave que debes conocer sobre la polémica:
#1 Riesgo físico real para los inversores: A diferencia de los ciberataques habituales donde solo peligran los fondos en línea, este hackeo pone en riesgo directo la seguridad personal de los usuarios al exponer dónde viven y cuántas criptomonedas poseen.
#2 Tensión en el mercado: La filtración encendió las alarmas en el sector, incrementando las dudas sobre los riesgos en la intersección entre las finanzas tradicionales (CeFi) y los activos descentralizados. A esto se le suma un panorama incierto donde el precio de $BTC presiona la zona de soporte tras caer hacia los 76.800-77.000 dólares en medio de tensiones macroeconómicas.
#3 Debate sobre la custodia: El suceso ha vuelto a avivar el debate en la comunidad sobre si los inversores deberían mantener sus activos en plataformas centralizadas o migrar hacia la autocustodia en redes como $ETH o soluciones frías.
¿Qué opinas de este tipo de brechas de seguridad? ¿Sueles mantener tu información y activos en
plataformas centralizadas o prefieres la autocustodia? 💬👇
#CryptoNews #Bitcoin #Security
Capricorn7 :
🧐This incident hits on the single biggest dark side of KYC (Know Your Customer) compliance: centralized honeypots. When centralized platforms gather massive amounts of highly sensitive data—passports, selfies, home addresses, and complete transaction histories—they create a high-value target for hackers. As seen in this breach, attackers don't even need to crack the blockchain; they just exploit institutional human error via social engineering and fake government subpoenas.
8
1
4
256

·
--
La plataforma Liquid recuperó 3400 BTC, pero después de que el hacker robara 47 millones de dólares también preguntó: "¿Así está bien?" ¡Esto es demasiado descarado! Aunque la mayor parte de los fondos ya se ha devuelto a las carteras de la alianza, el puente sigue fallando, lo que indica que el problema aún no está completamente resuelto. Este tipo de robos de gran envergadura suele afectar el sentimiento del mercado a corto plazo; el BTC podría verse presionado, pero que los fondos se recuperen demuestra que el proyecto tiene buena capacidad de respuesta. A largo plazo, incluso podría aumentar la confianza. Recuerden, chicos: ¡la seguridad es lo primero! #DeFi #Security $BTC $LQDT
La plataforma Liquid recuperó 3400 BTC, pero después de que el hacker robara 47 millones de dólares también preguntó: "¿Así está bien?" ¡Esto es demasiado descarado! Aunque la mayor parte de los fondos ya se ha devuelto a las carteras de la alianza, el puente sigue fallando, lo que indica que el problema aún no está completamente resuelto. Este tipo de robos de gran envergadura suele afectar el sentimiento del mercado a corto plazo; el BTC podría verse presionado, pero que los fondos se recuperen demuestra que el proyecto tiene buena capacidad de respuesta. A largo plazo, incluso podría aumentar la confianza. Recuerden, chicos: ¡la seguridad es lo primero! #DeFi #Security $BTC $LQDT
41
🚨 Las claves de la billetera Bitcoin provienen de una desintegración radiactiva 🧠
📊 | $BTC | $ETH | $BNB |
- Por favor preste atención, dé like y deje un comentario, comparta su opinión y discutámoslo juntos. 📈
- Entropy32 Plus convierte la desintegración radiactiva en una frase semilla de Bitcoin sin conexión.
- Este dispositivo utiliza la desintegración radiactiva para generar entropía, pero aún no se ha verificado el origen de esa entropía.
- Aún no se ha realizado una auditoría por terceros, por lo que persisten dudas sobre la seguridad. 🔥
- Si se confirma que la fuente de entropía es segura, podría aumentar la credibilidad de la generación de semillas sin conexión.
- De lo contrario, sus características no auditadas podrían hacer que los inversores se muestren cautelosos; a corto plazo, es posible que la demanda se mantenga estable.
- No se observan cambios evidentes en el comportamiento de las ballenas; se espera que en el corto plazo el mercado continúe con un rango de consolidación y volatilidad lateral.
- ¿Qué opina sobre las perspectivas de una fuente de entropía radiactiva en el ámbito de la seguridad de Bitcoin?
- Le invitamos a seguirnos para obtener más dinámicas del mercado cripto, y esperamos sus comentarios.
- #Bitcoin #Crypto #Whales #Security #Blockchain
🚨 Las claves de la billetera Bitcoin provienen de una desintegración radiactiva 🧠
📊 | $BTC | $ETH | $BNB |
- Por favor preste atención, dé like y deje un comentario, comparta su opinión y discutámoslo juntos. 📈
- Entropy32 Plus convierte la desintegración radiactiva en una frase semilla de Bitcoin sin conexión.
- Este dispositivo utiliza la desintegración radiactiva para generar entropía, pero aún no se ha verificado el origen de esa entropía.
- Aún no se ha realizado una auditoría por terceros, por lo que persisten dudas sobre la seguridad. 🔥
- Si se confirma que la fuente de entropía es segura, podría aumentar la credibilidad de la generación de semillas sin conexión.
- De lo contrario, sus características no auditadas podrían hacer que los inversores se muestren cautelosos; a corto plazo, es posible que la demanda se mantenga estable.
- No se observan cambios evidentes en el comportamiento de las ballenas; se espera que en el corto plazo el mercado continúe con un rango de consolidación y volatilidad lateral.
- ¿Qué opina sobre las perspectivas de una fuente de entropía radiactiva en el ámbito de la seguridad de Bitcoin?
- Le invitamos a seguirnos para obtener más dinámicas del mercado cripto, y esperamos sus comentarios.
- #Bitcoin #Crypto #Whales #Security #Blockchain
📊 | $BTC | $ETH | $BNB |
- Por favor preste atención, dé like y deje un comentario, comparta su opinión y discutámoslo juntos. 📈
- Entropy32 Plus convierte la desintegración radiactiva en una frase semilla de Bitcoin sin conexión.
- Este dispositivo utiliza la desintegración radiactiva para generar entropía, pero aún no se ha verificado el origen de esa entropía.
- Aún no se ha realizado una auditoría por terceros, por lo que persisten dudas sobre la seguridad. 🔥
- Si se confirma que la fuente de entropía es segura, podría aumentar la credibilidad de la generación de semillas sin conexión.
- De lo contrario, sus características no auditadas podrían hacer que los inversores se muestren cautelosos; a corto plazo, es posible que la demanda se mantenga estable.
- No se observan cambios evidentes en el comportamiento de las ballenas; se espera que en el corto plazo el mercado continúe con un rango de consolidación y volatilidad lateral.
- ¿Qué opina sobre las perspectivas de una fuente de entropía radiactiva en el ámbito de la seguridad de Bitcoin?
- Le invitamos a seguirnos para obtener más dinámicas del mercado cripto, y esperamos sus comentarios.
- #Bitcoin #Crypto #Whales #Security #Blockchain
156
🚨 Detección de robots maliciosos en servidores de pago de Bitcoin 📈 Robo de claves del administrador 🧠
📊 | $BTC | $ETH | $BNB |
- Por favor, preste atención, dé like y deje un comentario para debatir juntos la evolución de la industria. 📈
- Los robots maliciosos continúan escaneando de forma persistente las interfaces de servidores de pago de Bitcoin expuestas públicamente.
- El objetivo es robar la clave del administrador del servidor, poniendo en riesgo la seguridad de los activos.
- Los afectados son únicamente los API expuestos manualmente; el equipo oficial ya cerró la ruta pública en la versión 2.4.4.
- Este informe se publicó por primera vez en CryptoSlate y el sentimiento del mercado se mantiene neutral. 🔥
- Si la vulnerabilidad no se repara por completo, podría aumentar la preocupación por la seguridad a corto plazo y afectar la demanda de servicios de pago de Bitcoin.
- Con el lanzamiento de la versión 2.4.4, el riesgo de seguridad podría disminuir; se espera que la volatilidad en el corto plazo se mantenga lateral.
- Como no se observaron cambios evidentes en la conducta de las ballenas, la reacción del mercado ante este evento sigue siendo neutral.
- A corto plazo, los inversores podrían centrarse en otras actualizaciones de seguridad en la cadena para evaluar su exposición al riesgo.
- ¿Qué impacto cree que este tipo de vulnerabilidad de seguridad tendrá en la confianza del ecosistema de Bitcoin?
- Le invitamos a seguir atento/a: ofreceremos análisis de seguimiento en cuanto estén disponibles y esperamos sus comentarios.
- #Bitcoin #Crypto #Security #Whales #Blockchain
🚨 Detección de robots maliciosos en servidores de pago de Bitcoin 📈 Robo de claves del administrador 🧠
📊 | $BTC | $ETH | $BNB |
- Por favor, preste atención, dé like y deje un comentario para debatir juntos la evolución de la industria. 📈
- Los robots maliciosos continúan escaneando de forma persistente las interfaces de servidores de pago de Bitcoin expuestas públicamente.
- El objetivo es robar la clave del administrador del servidor, poniendo en riesgo la seguridad de los activos.
- Los afectados son únicamente los API expuestos manualmente; el equipo oficial ya cerró la ruta pública en la versión 2.4.4.
- Este informe se publicó por primera vez en CryptoSlate y el sentimiento del mercado se mantiene neutral. 🔥
- Si la vulnerabilidad no se repara por completo, podría aumentar la preocupación por la seguridad a corto plazo y afectar la demanda de servicios de pago de Bitcoin.
- Con el lanzamiento de la versión 2.4.4, el riesgo de seguridad podría disminuir; se espera que la volatilidad en el corto plazo se mantenga lateral.
- Como no se observaron cambios evidentes en la conducta de las ballenas, la reacción del mercado ante este evento sigue siendo neutral.
- A corto plazo, los inversores podrían centrarse en otras actualizaciones de seguridad en la cadena para evaluar su exposición al riesgo.
- ¿Qué impacto cree que este tipo de vulnerabilidad de seguridad tendrá en la confianza del ecosistema de Bitcoin?
- Le invitamos a seguir atento/a: ofreceremos análisis de seguimiento en cuanto estén disponibles y esperamos sus comentarios.
- #Bitcoin #Crypto #Security #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- Por favor, preste atención, dé like y deje un comentario para debatir juntos la evolución de la industria. 📈
- Los robots maliciosos continúan escaneando de forma persistente las interfaces de servidores de pago de Bitcoin expuestas públicamente.
- El objetivo es robar la clave del administrador del servidor, poniendo en riesgo la seguridad de los activos.
- Los afectados son únicamente los API expuestos manualmente; el equipo oficial ya cerró la ruta pública en la versión 2.4.4.
- Este informe se publicó por primera vez en CryptoSlate y el sentimiento del mercado se mantiene neutral. 🔥
- Si la vulnerabilidad no se repara por completo, podría aumentar la preocupación por la seguridad a corto plazo y afectar la demanda de servicios de pago de Bitcoin.
- Con el lanzamiento de la versión 2.4.4, el riesgo de seguridad podría disminuir; se espera que la volatilidad en el corto plazo se mantenga lateral.
- Como no se observaron cambios evidentes en la conducta de las ballenas, la reacción del mercado ante este evento sigue siendo neutral.
- A corto plazo, los inversores podrían centrarse en otras actualizaciones de seguridad en la cadena para evaluar su exposición al riesgo.
- ¿Qué impacto cree que este tipo de vulnerabilidad de seguridad tendrá en la confianza del ecosistema de Bitcoin?
- Le invitamos a seguir atento/a: ofreceremos análisis de seguimiento en cuanto estén disponibles y esperamos sus comentarios.
- #Bitcoin #Crypto #Security #Whales #Blockchain
10
·
--
🚨 Noticias | Hackeo de Chainflip en la red Tron y pérdida de cerca de 736 mil USDT
Chainflip anunció que el protocolo de intercambio entre cadenas sufrió un ataque en la red Tron, lo que llevó a la ejecución de 6 pagos no autorizados y a una pérdida de cerca de 736.400 USDT.
La plataforma detuvo temporalmente la red Tron, con la expectativa de reanudarla a más tardar el lunes.
Según la investigación inicial, el atacante aprovechó el método por el cual Chainflip utiliza Memo para leer las órdenes de intercambio; es decir, añadió un Memo propio a una transacción que ya había sido firmada por los validadores, haciendo que el sistema la tratara como un intercambio independiente y activara el proceso de reembolso. Como resultado, se realizaron pagos dos veces por el mismo depósito.
Chainflip confirmó que el resto de los fondos está a salvo y que compensará a los usuarios afectados.
📌 Cipher Vault: el incidente pone de relieve los riesgos del diseño de la lógica de transacciones entre cadenas, especialmente cuando datos como Memo forman parte del mecanismo de ejecución de los pagos.
#Chainflip #Tron #USDT #Crypto #Security
🚨 Noticias | Hackeo de Chainflip en la red Tron y pérdida de cerca de 736 mil USDT
Chainflip anunció que el protocolo de intercambio entre cadenas sufrió un ataque en la red Tron, lo que llevó a la ejecución de 6 pagos no autorizados y a una pérdida de cerca de 736.400 USDT.
La plataforma detuvo temporalmente la red Tron, con la expectativa de reanudarla a más tardar el lunes.
Según la investigación inicial, el atacante aprovechó el método por el cual Chainflip utiliza Memo para leer las órdenes de intercambio; es decir, añadió un Memo propio a una transacción que ya había sido firmada por los validadores, haciendo que el sistema la tratara como un intercambio independiente y activara el proceso de reembolso. Como resultado, se realizaron pagos dos veces por el mismo depósito.
Chainflip confirmó que el resto de los fondos está a salvo y que compensará a los usuarios afectados.
📌 Cipher Vault: el incidente pone de relieve los riesgos del diseño de la lógica de transacciones entre cadenas, especialmente cuando datos como Memo forman parte del mecanismo de ejecución de los pagos.
#Chainflip #Tron #USDT #Crypto #Security
Chainflip anunció que el protocolo de intercambio entre cadenas sufrió un ataque en la red Tron, lo que llevó a la ejecución de 6 pagos no autorizados y a una pérdida de cerca de 736.400 USDT.
La plataforma detuvo temporalmente la red Tron, con la expectativa de reanudarla a más tardar el lunes.
Según la investigación inicial, el atacante aprovechó el método por el cual Chainflip utiliza Memo para leer las órdenes de intercambio; es decir, añadió un Memo propio a una transacción que ya había sido firmada por los validadores, haciendo que el sistema la tratara como un intercambio independiente y activara el proceso de reembolso. Como resultado, se realizaron pagos dos veces por el mismo depósito.
Chainflip confirmó que el resto de los fondos está a salvo y que compensará a los usuarios afectados.
📌 Cipher Vault: el incidente pone de relieve los riesgos del diseño de la lógica de transacciones entre cadenas, especialmente cuando datos como Memo forman parte del mecanismo de ejecución de los pagos.
#Chainflip #Tron #USDT #Crypto #Security
1
24

·
--
Si todavía estás omitiendo esas verificaciones de seguridad, detente ahora.
Los traders pierden el sueño y el dinero cuando los bots se cuelan o cuando páginas de phishing imitan la verificación real. El “rug pull” después de ignorar lo básico es el dolor más antiguo de este sector.
Esa confirmación extra de que no eres un bot hace más que solo evitar el spam. Ha sido la diferencia en ciclos anteriores entre sobrevivir a un ataque coordinado y ver cómo tu $BTC desaparece de la noche a la mañana. Similar a cómo DeFi $ETH se vio superado por bots frente a configuraciones más estrictas en $BNB ahora.
El juego del gato y el ratón nunca termina realmente, pero saltárselo es cómo las cuentas se comprometen más rápido que cualquier desplome del mercado.
¿Alguien más está viendo que aparecen más de estas verificaciones y en verdad ayudan o solo molestan?
#Crypto #Security #DeFi
Si todavía estás omitiendo esas verificaciones de seguridad, detente ahora.
Los traders pierden el sueño y el dinero cuando los bots se cuelan o cuando páginas de phishing imitan la verificación real. El “rug pull” después de ignorar lo básico es el dolor más antiguo de este sector.
Esa confirmación extra de que no eres un bot hace más que solo evitar el spam. Ha sido la diferencia en ciclos anteriores entre sobrevivir a un ataque coordinado y ver cómo tu $BTC desaparece de la noche a la mañana. Similar a cómo DeFi $ETH se vio superado por bots frente a configuraciones más estrictas en $BNB ahora.
El juego del gato y el ratón nunca termina realmente, pero saltárselo es cómo las cuentas se comprometen más rápido que cualquier desplome del mercado.
¿Alguien más está viendo que aparecen más de estas verificaciones y en verdad ayudan o solo molestan?
#Crypto #Security #DeFi
Los traders pierden el sueño y el dinero cuando los bots se cuelan o cuando páginas de phishing imitan la verificación real. El “rug pull” después de ignorar lo básico es el dolor más antiguo de este sector.
Esa confirmación extra de que no eres un bot hace más que solo evitar el spam. Ha sido la diferencia en ciclos anteriores entre sobrevivir a un ataque coordinado y ver cómo tu $BTC desaparece de la noche a la mañana. Similar a cómo DeFi $ETH se vio superado por bots frente a configuraciones más estrictas en $BNB ahora.
El juego del gato y el ratón nunca termina realmente, pero saltárselo es cómo las cuentas se comprometen más rápido que cualquier desplome del mercado.
¿Alguien más está viendo que aparecen más de estas verificaciones y en verdad ayudan o solo molestan?
#Crypto #Security #DeFi
12
·
--
¡Coldcard sufre un tercer ataque de hackers! El 45% de los bitcoins robados ya se ha transferido; aunque el 82% todavía permanece en la dirección original, el 18% ya ha entrado en un proceso de lavado de dinero. Esto refleja que todavía existen riesgos de seguridad en las carteras de hardware; a corto plazo, podría generar preocupación en el mercado. Sin embargo, la historia muestra que este tipo de incidentes suele tener un impacto limitado en el precio de Bitcoin y, a largo plazo, el mercado de Bitcoin demuestra una gran resiliencia. ¡La seguridad es lo primero! ¡Asegúrense de custodiar bien sus claves privadas!
#crypto #security $BTC
¡Coldcard sufre un tercer ataque de hackers! El 45% de los bitcoins robados ya se ha transferido; aunque el 82% todavía permanece en la dirección original, el 18% ya ha entrado en un proceso de lavado de dinero. Esto refleja que todavía existen riesgos de seguridad en las carteras de hardware; a corto plazo, podría generar preocupación en el mercado. Sin embargo, la historia muestra que este tipo de incidentes suele tener un impacto limitado en el precio de Bitcoin y, a largo plazo, el mercado de Bitcoin demuestra una gran resiliencia. ¡La seguridad es lo primero! ¡Asegúrense de custodiar bien sus claves privadas!
#crypto #security $BTC
#crypto #security $BTC
66
·
--
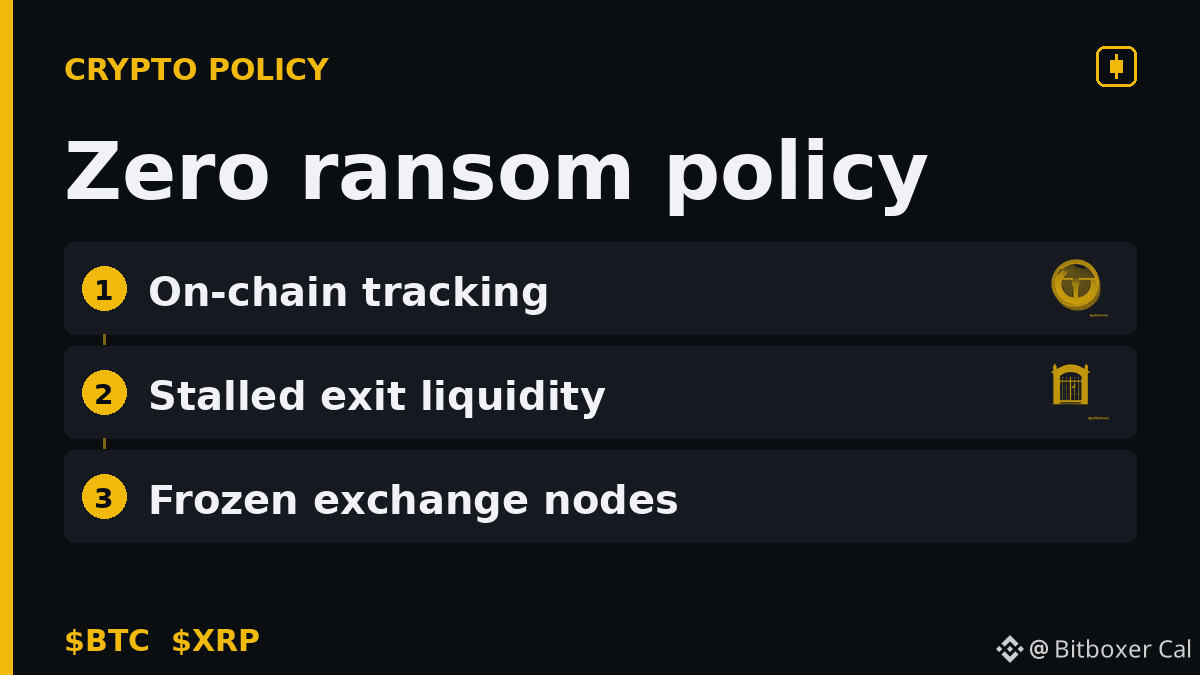
Las políticas de tolerancia cero convierten $BTC en una trampa radiactiva para los hackers.
Las investigaciones forenses on-chain ahora hacen que las monedas contaminadas sean imposibles de retirar a través de un off-ramp. Si los protocolos se niegan a negociar, la liquidez de salida de un atacante desaparece. Observa cómo las bolsas congelan $XRP o los activos puenteados para encerrar a los hackers en un rastro digital permanente. ¿Este cambio acaba efectivamente con la rentabilidad de los hacks de cripto?
$BTC #crypto #blockchain #security
Las políticas de tolerancia cero convierten $BTC en una trampa radiactiva para los hackers.
Las investigaciones forenses on-chain ahora hacen que las monedas contaminadas sean imposibles de retirar a través de un off-ramp. Si los protocolos se niegan a negociar, la liquidez de salida de un atacante desaparece. Observa cómo las bolsas congelan $XRP o los activos puenteados para encerrar a los hackers en un rastro digital permanente. ¿Este cambio acaba efectivamente con la rentabilidad de los hacks de cripto?
$BTC #crypto #blockchain #security
Las investigaciones forenses on-chain ahora hacen que las monedas contaminadas sean imposibles de retirar a través de un off-ramp. Si los protocolos se niegan a negociar, la liquidez de salida de un atacante desaparece. Observa cómo las bolsas congelan $XRP o los activos puenteados para encerrar a los hackers en un rastro digital permanente. ¿Este cambio acaba efectivamente con la rentabilidad de los hacks de cripto?
$BTC #crypto #blockchain #security
84

Artículo
🌐SEGURIDAD DE LA BILLETERA WEB3🔐 Seguridad de la billetera Web3: Tu billetera es más que solo una contraseña
Web3 ha cambiado la forma en que las personas interactúan con los activos digitales.
En lugar de depender por completo de las instituciones financieras tradicionales, los usuarios pueden interactuar directamente con redes blockchain a través de billeteras.
Una billetera puede proporcionar acceso a activos, aplicaciones descentralizadas, NFTs, protocolos DeFi y contratos inteligentes.
Pero hay una realidad importante:
Tu billetera solo es tan segura como la manera en que la usas y la proteges.
Una red blockchain puede ser muy segura, pero eso no significa automáticamente que cada interacción de billetera sea segura.
🌐SEGURIDAD DE LA BILLETERA WEB3
🔐 Seguridad de la billetera Web3: Tu billetera es más que solo una contraseña
Web3 ha cambiado la forma en que las personas interactúan con los activos digitales.
En lugar de depender por completo de las instituciones financieras tradicionales, los usuarios pueden interactuar directamente con redes blockchain a través de billeteras.
Una billetera puede proporcionar acceso a activos, aplicaciones descentralizadas, NFTs, protocolos DeFi y contratos inteligentes.
Pero hay una realidad importante:
Tu billetera solo es tan segura como la manera en que la usas y la proteges.
Una red blockchain puede ser muy segura, pero eso no significa automáticamente que cada interacción de billetera sea segura.
Web3 ha cambiado la forma en que las personas interactúan con los activos digitales.
En lugar de depender por completo de las instituciones financieras tradicionales, los usuarios pueden interactuar directamente con redes blockchain a través de billeteras.
Una billetera puede proporcionar acceso a activos, aplicaciones descentralizadas, NFTs, protocolos DeFi y contratos inteligentes.
Pero hay una realidad importante:
Tu billetera solo es tan segura como la manera en que la usas y la proteges.
Una red blockchain puede ser muy segura, pero eso no significa automáticamente que cada interacción de billetera sea segura.
179
🚨 Filtración de pasaportes de clientes y registros de Bitcoin en Revolut 🧠
📊 | $BTC | $ETH | $BNB |
- Por favor, presta atención, dale like y comenta; juntos exploremos las últimas tendencias en cifrado 📈
- Revolut, debido a una identificación errónea de una solicitud gubernamental de carácter fraudulento, divulgó a los hackers los pasaportes de los usuarios, sus selfies y los registros de transacciones de Bitcoin.
- Los usuarios afectados incluyen a clientes adinerados que poseen grandes cantidades de activos; la información involucra pasaporte/licencia de conducir, nombre, fecha de nacimiento, dirección, teléfono, IBAN y estados de cuenta bancarios.
- Los datos de transacciones publicados incluyen registros de retiros e historial completo de transferencias de Bitcoin, que podrían usarse para blanqueo de capitales o para ataques adicionales.
- La empresa ha declarado que cooperará con la investigación y reforzará los procesos de verificación de identidad. 🔥
- Este incidente de filtración podría provocar una disminución de la confianza del mercado en las plataformas de finanzas centralizadas, y a corto plazo se espera presión sobre el precio de Bitcoin.
- El sentimiento de los inversores se inclina hacia el pesimismo y podría desencadenar una ola de ventas, aumentando la volatilidad.
- Las ballenas podrían aprovechar la caída para redistribuir o acumular a precios bajos; observa los movimientos de gran importe en la cadena.
- A corto plazo, se prevé que el mercado mantenga la presión bajista, aumente la volatilidad y sea necesario prestar atención a la respuesta regulatoria.
- ¿Crees que este tipo de filtraciones de datos acelerará la migración de los usuarios hacia exchanges descentralizados?
- Te invitamos a seguir atento a nuestro análisis en profundidad y a dejar un comentario para compartir tu opinión.
- #Bitcoin #Crypto #Whales #Security #Revolut
🚨 Filtración de pasaportes de clientes y registros de Bitcoin en Revolut 🧠
📊 | $BTC | $ETH | $BNB |
- Por favor, presta atención, dale like y comenta; juntos exploremos las últimas tendencias en cifrado 📈
- Revolut, debido a una identificación errónea de una solicitud gubernamental de carácter fraudulento, divulgó a los hackers los pasaportes de los usuarios, sus selfies y los registros de transacciones de Bitcoin.
- Los usuarios afectados incluyen a clientes adinerados que poseen grandes cantidades de activos; la información involucra pasaporte/licencia de conducir, nombre, fecha de nacimiento, dirección, teléfono, IBAN y estados de cuenta bancarios.
- Los datos de transacciones publicados incluyen registros de retiros e historial completo de transferencias de Bitcoin, que podrían usarse para blanqueo de capitales o para ataques adicionales.
- La empresa ha declarado que cooperará con la investigación y reforzará los procesos de verificación de identidad. 🔥
- Este incidente de filtración podría provocar una disminución de la confianza del mercado en las plataformas de finanzas centralizadas, y a corto plazo se espera presión sobre el precio de Bitcoin.
- El sentimiento de los inversores se inclina hacia el pesimismo y podría desencadenar una ola de ventas, aumentando la volatilidad.
- Las ballenas podrían aprovechar la caída para redistribuir o acumular a precios bajos; observa los movimientos de gran importe en la cadena.
- A corto plazo, se prevé que el mercado mantenga la presión bajista, aumente la volatilidad y sea necesario prestar atención a la respuesta regulatoria.
- ¿Crees que este tipo de filtraciones de datos acelerará la migración de los usuarios hacia exchanges descentralizados?
- Te invitamos a seguir atento a nuestro análisis en profundidad y a dejar un comentario para compartir tu opinión.
- #Bitcoin #Crypto #Whales #Security #Revolut
📊 | $BTC | $ETH | $BNB |
- Por favor, presta atención, dale like y comenta; juntos exploremos las últimas tendencias en cifrado 📈
- Revolut, debido a una identificación errónea de una solicitud gubernamental de carácter fraudulento, divulgó a los hackers los pasaportes de los usuarios, sus selfies y los registros de transacciones de Bitcoin.
- Los usuarios afectados incluyen a clientes adinerados que poseen grandes cantidades de activos; la información involucra pasaporte/licencia de conducir, nombre, fecha de nacimiento, dirección, teléfono, IBAN y estados de cuenta bancarios.
- Los datos de transacciones publicados incluyen registros de retiros e historial completo de transferencias de Bitcoin, que podrían usarse para blanqueo de capitales o para ataques adicionales.
- La empresa ha declarado que cooperará con la investigación y reforzará los procesos de verificación de identidad. 🔥
- Este incidente de filtración podría provocar una disminución de la confianza del mercado en las plataformas de finanzas centralizadas, y a corto plazo se espera presión sobre el precio de Bitcoin.
- El sentimiento de los inversores se inclina hacia el pesimismo y podría desencadenar una ola de ventas, aumentando la volatilidad.
- Las ballenas podrían aprovechar la caída para redistribuir o acumular a precios bajos; observa los movimientos de gran importe en la cadena.
- A corto plazo, se prevé que el mercado mantenga la presión bajista, aumente la volatilidad y sea necesario prestar atención a la respuesta regulatoria.
- ¿Crees que este tipo de filtraciones de datos acelerará la migración de los usuarios hacia exchanges descentralizados?
- Te invitamos a seguir atento a nuestro análisis en profundidad y a dejar un comentario para compartir tu opinión.
- #Bitcoin #Crypto #Whales #Security #Revolut
44
🌐 SEGURIDAD DE CARTERAS WEB3 🔐
Tu cartera es más que solo una contraseña
Web3 les da a los usuarios control directo sobre activos digitales, DeFi, NFTs, dApps y transacciones en blockchain.
Pero recuerda:
La seguridad en blockchain ≠ la seguridad de la cartera.
Tu cartera solo es tan segura como la forma en que la usas y la proteges.
🔑 POR QUÉ LA SEGURIDAD DE LA CARTERA ES DIFERENTE
Las carteras Web3 pueden basarse en claves privadas o frases semilla.
Si esos secretos se ven comprometidos, es posible que un atacante no necesite “hackear la blockchain”.
Puede simplemente usar las credenciales que tú expusiste.
Protege las claves → Protege los activos.
⚠️ AMENAZAS COMUNES PARA LA CARTERA
1️⃣ Phishing — Los sitios web falsos pueden engañar a los usuarios para que conecten carteras o aprueben transacciones maliciosas.
2️⃣ Contratos maliciosos — Firmar ciegamente transacciones o aprobaciones puede otorgar permisos peligrosos a los atacantes.
3️⃣ Robo de la frase semilla — Nunca ingreses tu frase de recuperación en sitios web, formularios, mensajes o páginas de “soporte” no verificadas.
4️⃣ Airdrops falsos — Los tokens “gratis” pueden usarse como cebo para interacciones maliciosas con la cartera.
5️⃣ Dispositivos comprometidos — Tu teléfono o computadora puede convertirse en el eslabón más débil.
🛡️ 5 CAPAS DE SEGURIDAD
💻 Dispositivo — Mantén tu SO y navegador actualizados.
🔐 Cartera — Protege tu información de recuperación.
✍️ Transacciones — Entiende lo que estás firmando.
🌐 Aplicaciones — Verifica sitios web y contratos.
💰 Activos — Considera separar fondos en distintas carteras.
🧠 LA LECCIÓN MÁS IMPORTANTE
Tu cadena de seguridad puede verse así:
Usuario → Dispositivo → Cartera → App → Contrato inteligente → Blockchain
Si una capa se ve comprometida, toda la interacción puede volverse riesgosa.
🚀 Mi conclusión:
Web3 te da más control, pero también más responsabilidad.
Asegura las claves.
Verifica la transacción.
Entiende lo que estás firmando.
Ahí es donde comienza la seguridad responsable en Web3. 🔐
¿Qué crees que es el mayor riesgo de seguridad de una cartera Web3?
🎣 Phishing
🔑 Robo de frase semilla
📝 Transacciones maliciosas
💻 Dispositivos comprometidos
#security
🌐 SEGURIDAD DE CARTERAS WEB3 🔐
Tu cartera es más que solo una contraseña
Web3 les da a los usuarios control directo sobre activos digitales, DeFi, NFTs, dApps y transacciones en blockchain.
Pero recuerda:
La seguridad en blockchain ≠ la seguridad de la cartera.
Tu cartera solo es tan segura como la forma en que la usas y la proteges.
🔑 POR QUÉ LA SEGURIDAD DE LA CARTERA ES DIFERENTE
Las carteras Web3 pueden basarse en claves privadas o frases semilla.
Si esos secretos se ven comprometidos, es posible que un atacante no necesite “hackear la blockchain”.
Puede simplemente usar las credenciales que tú expusiste.
Protege las claves → Protege los activos.
⚠️ AMENAZAS COMUNES PARA LA CARTERA
1️⃣ Phishing — Los sitios web falsos pueden engañar a los usuarios para que conecten carteras o aprueben transacciones maliciosas.
2️⃣ Contratos maliciosos — Firmar ciegamente transacciones o aprobaciones puede otorgar permisos peligrosos a los atacantes.
3️⃣ Robo de la frase semilla — Nunca ingreses tu frase de recuperación en sitios web, formularios, mensajes o páginas de “soporte” no verificadas.
4️⃣ Airdrops falsos — Los tokens “gratis” pueden usarse como cebo para interacciones maliciosas con la cartera.
5️⃣ Dispositivos comprometidos — Tu teléfono o computadora puede convertirse en el eslabón más débil.
🛡️ 5 CAPAS DE SEGURIDAD
💻 Dispositivo — Mantén tu SO y navegador actualizados.
🔐 Cartera — Protege tu información de recuperación.
✍️ Transacciones — Entiende lo que estás firmando.
🌐 Aplicaciones — Verifica sitios web y contratos.
💰 Activos — Considera separar fondos en distintas carteras.
🧠 LA LECCIÓN MÁS IMPORTANTE
Tu cadena de seguridad puede verse así:
Usuario → Dispositivo → Cartera → App → Contrato inteligente → Blockchain
Si una capa se ve comprometida, toda la interacción puede volverse riesgosa.
🚀 Mi conclusión:
Web3 te da más control, pero también más responsabilidad.
Asegura las claves.
Verifica la transacción.
Entiende lo que estás firmando.
Ahí es donde comienza la seguridad responsable en Web3. 🔐
¿Qué crees que es el mayor riesgo de seguridad de una cartera Web3?
🎣 Phishing
🔑 Robo de frase semilla
📝 Transacciones maliciosas
💻 Dispositivos comprometidos
#security
Tu cartera es más que solo una contraseña
Web3 les da a los usuarios control directo sobre activos digitales, DeFi, NFTs, dApps y transacciones en blockchain.
Pero recuerda:
La seguridad en blockchain ≠ la seguridad de la cartera.
Tu cartera solo es tan segura como la forma en que la usas y la proteges.
🔑 POR QUÉ LA SEGURIDAD DE LA CARTERA ES DIFERENTE
Las carteras Web3 pueden basarse en claves privadas o frases semilla.
Si esos secretos se ven comprometidos, es posible que un atacante no necesite “hackear la blockchain”.
Puede simplemente usar las credenciales que tú expusiste.
Protege las claves → Protege los activos.
⚠️ AMENAZAS COMUNES PARA LA CARTERA
1️⃣ Phishing — Los sitios web falsos pueden engañar a los usuarios para que conecten carteras o aprueben transacciones maliciosas.
2️⃣ Contratos maliciosos — Firmar ciegamente transacciones o aprobaciones puede otorgar permisos peligrosos a los atacantes.
3️⃣ Robo de la frase semilla — Nunca ingreses tu frase de recuperación en sitios web, formularios, mensajes o páginas de “soporte” no verificadas.
4️⃣ Airdrops falsos — Los tokens “gratis” pueden usarse como cebo para interacciones maliciosas con la cartera.
5️⃣ Dispositivos comprometidos — Tu teléfono o computadora puede convertirse en el eslabón más débil.
🛡️ 5 CAPAS DE SEGURIDAD
💻 Dispositivo — Mantén tu SO y navegador actualizados.
🔐 Cartera — Protege tu información de recuperación.
✍️ Transacciones — Entiende lo que estás firmando.
🌐 Aplicaciones — Verifica sitios web y contratos.
💰 Activos — Considera separar fondos en distintas carteras.
🧠 LA LECCIÓN MÁS IMPORTANTE
Tu cadena de seguridad puede verse así:
Usuario → Dispositivo → Cartera → App → Contrato inteligente → Blockchain
Si una capa se ve comprometida, toda la interacción puede volverse riesgosa.
🚀 Mi conclusión:
Web3 te da más control, pero también más responsabilidad.
Asegura las claves.
Verifica la transacción.
Entiende lo que estás firmando.
Ahí es donde comienza la seguridad responsable en Web3. 🔐
¿Qué crees que es el mayor riesgo de seguridad de una cartera Web3?
🎣 Phishing
🔑 Robo de frase semilla
📝 Transacciones maliciosas
💻 Dispositivos comprometidos
#security
44
·
--
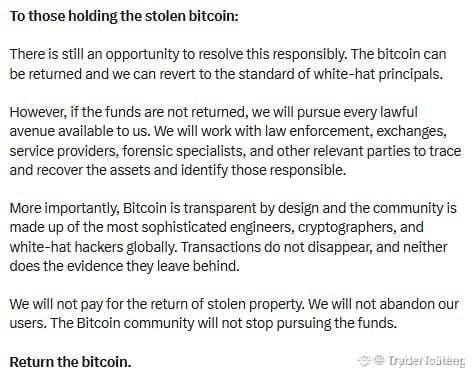
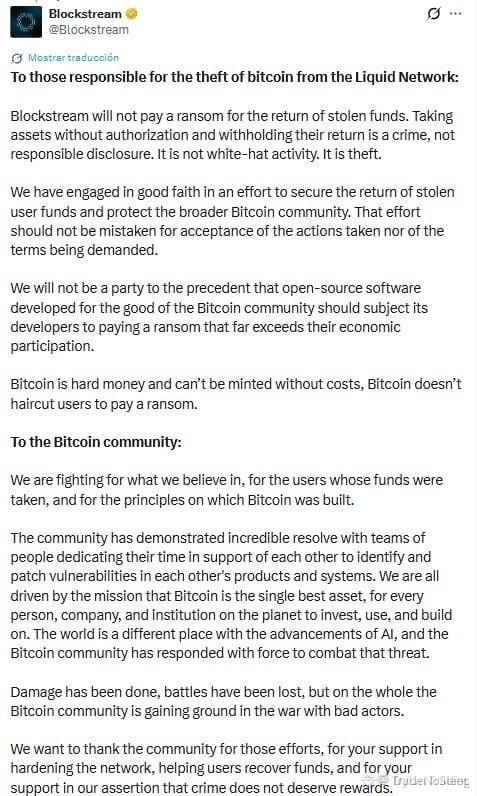
🚨 BLOCKSTREAM EMITE ULTIMÁTUM A HACKER POR PROBLEMAS: AMENAZA DE BRECHA EN SIDECHAIN LIQUID PONE EN RIESGO $BTC INFRAESTRUCTURA ⚠️
Blockstream ha emitido una directiva legal oficial a los actores que comprometen la red Liquid después de descubrir una brecha en curso en todo el ecosistema. 🔍 Analistas de seguridad señalan que esta vulnerabilidad en la infraestructura de sidechain federada de Bitcoin está provocando una contracción de liquidez a corto plazo y una breve presión vendedora en los tokens del ecosistema de derivados como $TFUEL .
Desde el punto de vista de la estructura del mercado, el capital institucional observa de cerca si esta fricción operativa provoca un mayor desmantelamiento de posiciones de “smart money” o si el flujo de órdenes se estabiliza en torno a pools de soporte clave. 📌 🌊
💬 ¿Cómo crees que este incidente de seguridad impactará tu sesgo sobre soluciones de escalado de sidechain en las próximas sesiones? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #TFUEL #MarketStructure #CryptoNews #Security
🎯 🦈
🚨 BLOCKSTREAM EMITE ULTIMÁTUM A HACKER POR PROBLEMAS: AMENAZA DE BRECHA EN SIDECHAIN LIQUID PONE EN RIESGO $BTC INFRAESTRUCTURA ⚠️
Blockstream ha emitido una directiva legal oficial a los actores que comprometen la red Liquid después de descubrir una brecha en curso en todo el ecosistema. 🔍 Analistas de seguridad señalan que esta vulnerabilidad en la infraestructura de sidechain federada de Bitcoin está provocando una contracción de liquidez a corto plazo y una breve presión vendedora en los tokens del ecosistema de derivados como $TFUEL .
Desde el punto de vista de la estructura del mercado, el capital institucional observa de cerca si esta fricción operativa provoca un mayor desmantelamiento de posiciones de “smart money” o si el flujo de órdenes se estabiliza en torno a pools de soporte clave. 📌 🌊
💬 ¿Cómo crees que este incidente de seguridad impactará tu sesgo sobre soluciones de escalado de sidechain en las próximas sesiones? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #TFUEL #MarketStructure #CryptoNews #Security
🎯 🦈
Blockstream ha emitido una directiva legal oficial a los actores que comprometen la red Liquid después de descubrir una brecha en curso en todo el ecosistema. 🔍 Analistas de seguridad señalan que esta vulnerabilidad en la infraestructura de sidechain federada de Bitcoin está provocando una contracción de liquidez a corto plazo y una breve presión vendedora en los tokens del ecosistema de derivados como $TFUEL .
Desde el punto de vista de la estructura del mercado, el capital institucional observa de cerca si esta fricción operativa provoca un mayor desmantelamiento de posiciones de “smart money” o si el flujo de órdenes se estabiliza en torno a pools de soporte clave. 📌 🌊
💬 ¿Cómo crees que este incidente de seguridad impactará tu sesgo sobre soluciones de escalado de sidechain en las próximas sesiones? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #TFUEL #MarketStructure #CryptoNews #Security
🎯 🦈
25

🚨 $BTC ALERTA: ESTAFA DE PHISHING OCULTA DETRÁS DEL DOMINIO OFICIAL de Trezor. 🦈
La última brecha explotó un servicio de correo de terceros comprometido, lo que permitió a los atacantes enviar correos con “Alerta crítica de seguridad” que parecen proceder directamente del dominio de Trezor. 📧 Con más de 87k usuarios ya expuestos por un hack anterior a un socio de envíos, la carga de phishing ahora se disfraza como una actualización urgente de firmware, haciendo que la verificación visual sea casi imposible. 📊
El dinero inteligente sabe que, en el momento en que llega un correo que parece legítimo, es un barrido de liquidez para credenciales, no un movimiento del mercado. Mantén tu bandeja de entrada afilada y verifica cada enlace en el sitio oficial, no en el correo. 💡💬 ¿Estás comprobando dos veces las alertas de Trezor antes de hacer clic? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERTA: ESTAFA DE PHISHING OCULTA DETRÁS DEL DOMINIO OFICIAL de Trezor. 🦈
La última brecha explotó un servicio de correo de terceros comprometido, lo que permitió a los atacantes enviar correos con “Alerta crítica de seguridad” que parecen proceder directamente del dominio de Trezor. 📧 Con más de 87k usuarios ya expuestos por un hack anterior a un socio de envíos, la carga de phishing ahora se disfraza como una actualización urgente de firmware, haciendo que la verificación visual sea casi imposible. 📊
El dinero inteligente sabe que, en el momento en que llega un correo que parece legítimo, es un barrido de liquidez para credenciales, no un movimiento del mercado. Mantén tu bandeja de entrada afilada y verifica cada enlace en el sitio oficial, no en el correo. 💡💬 ¿Estás comprobando dos veces las alertas de Trezor antes de hacer clic? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
La última brecha explotó un servicio de correo de terceros comprometido, lo que permitió a los atacantes enviar correos con “Alerta crítica de seguridad” que parecen proceder directamente del dominio de Trezor. 📧 Con más de 87k usuarios ya expuestos por un hack anterior a un socio de envíos, la carga de phishing ahora se disfraza como una actualización urgente de firmware, haciendo que la verificación visual sea casi imposible. 📊
El dinero inteligente sabe que, en el momento en que llega un correo que parece legítimo, es un barrido de liquidez para credenciales, no un movimiento del mercado. Mantén tu bandeja de entrada afilada y verifica cada enlace en el sitio oficial, no en el correo. 💡💬 ¿Estás comprobando dos veces las alertas de Trezor antes de hacer clic? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
12

·
--
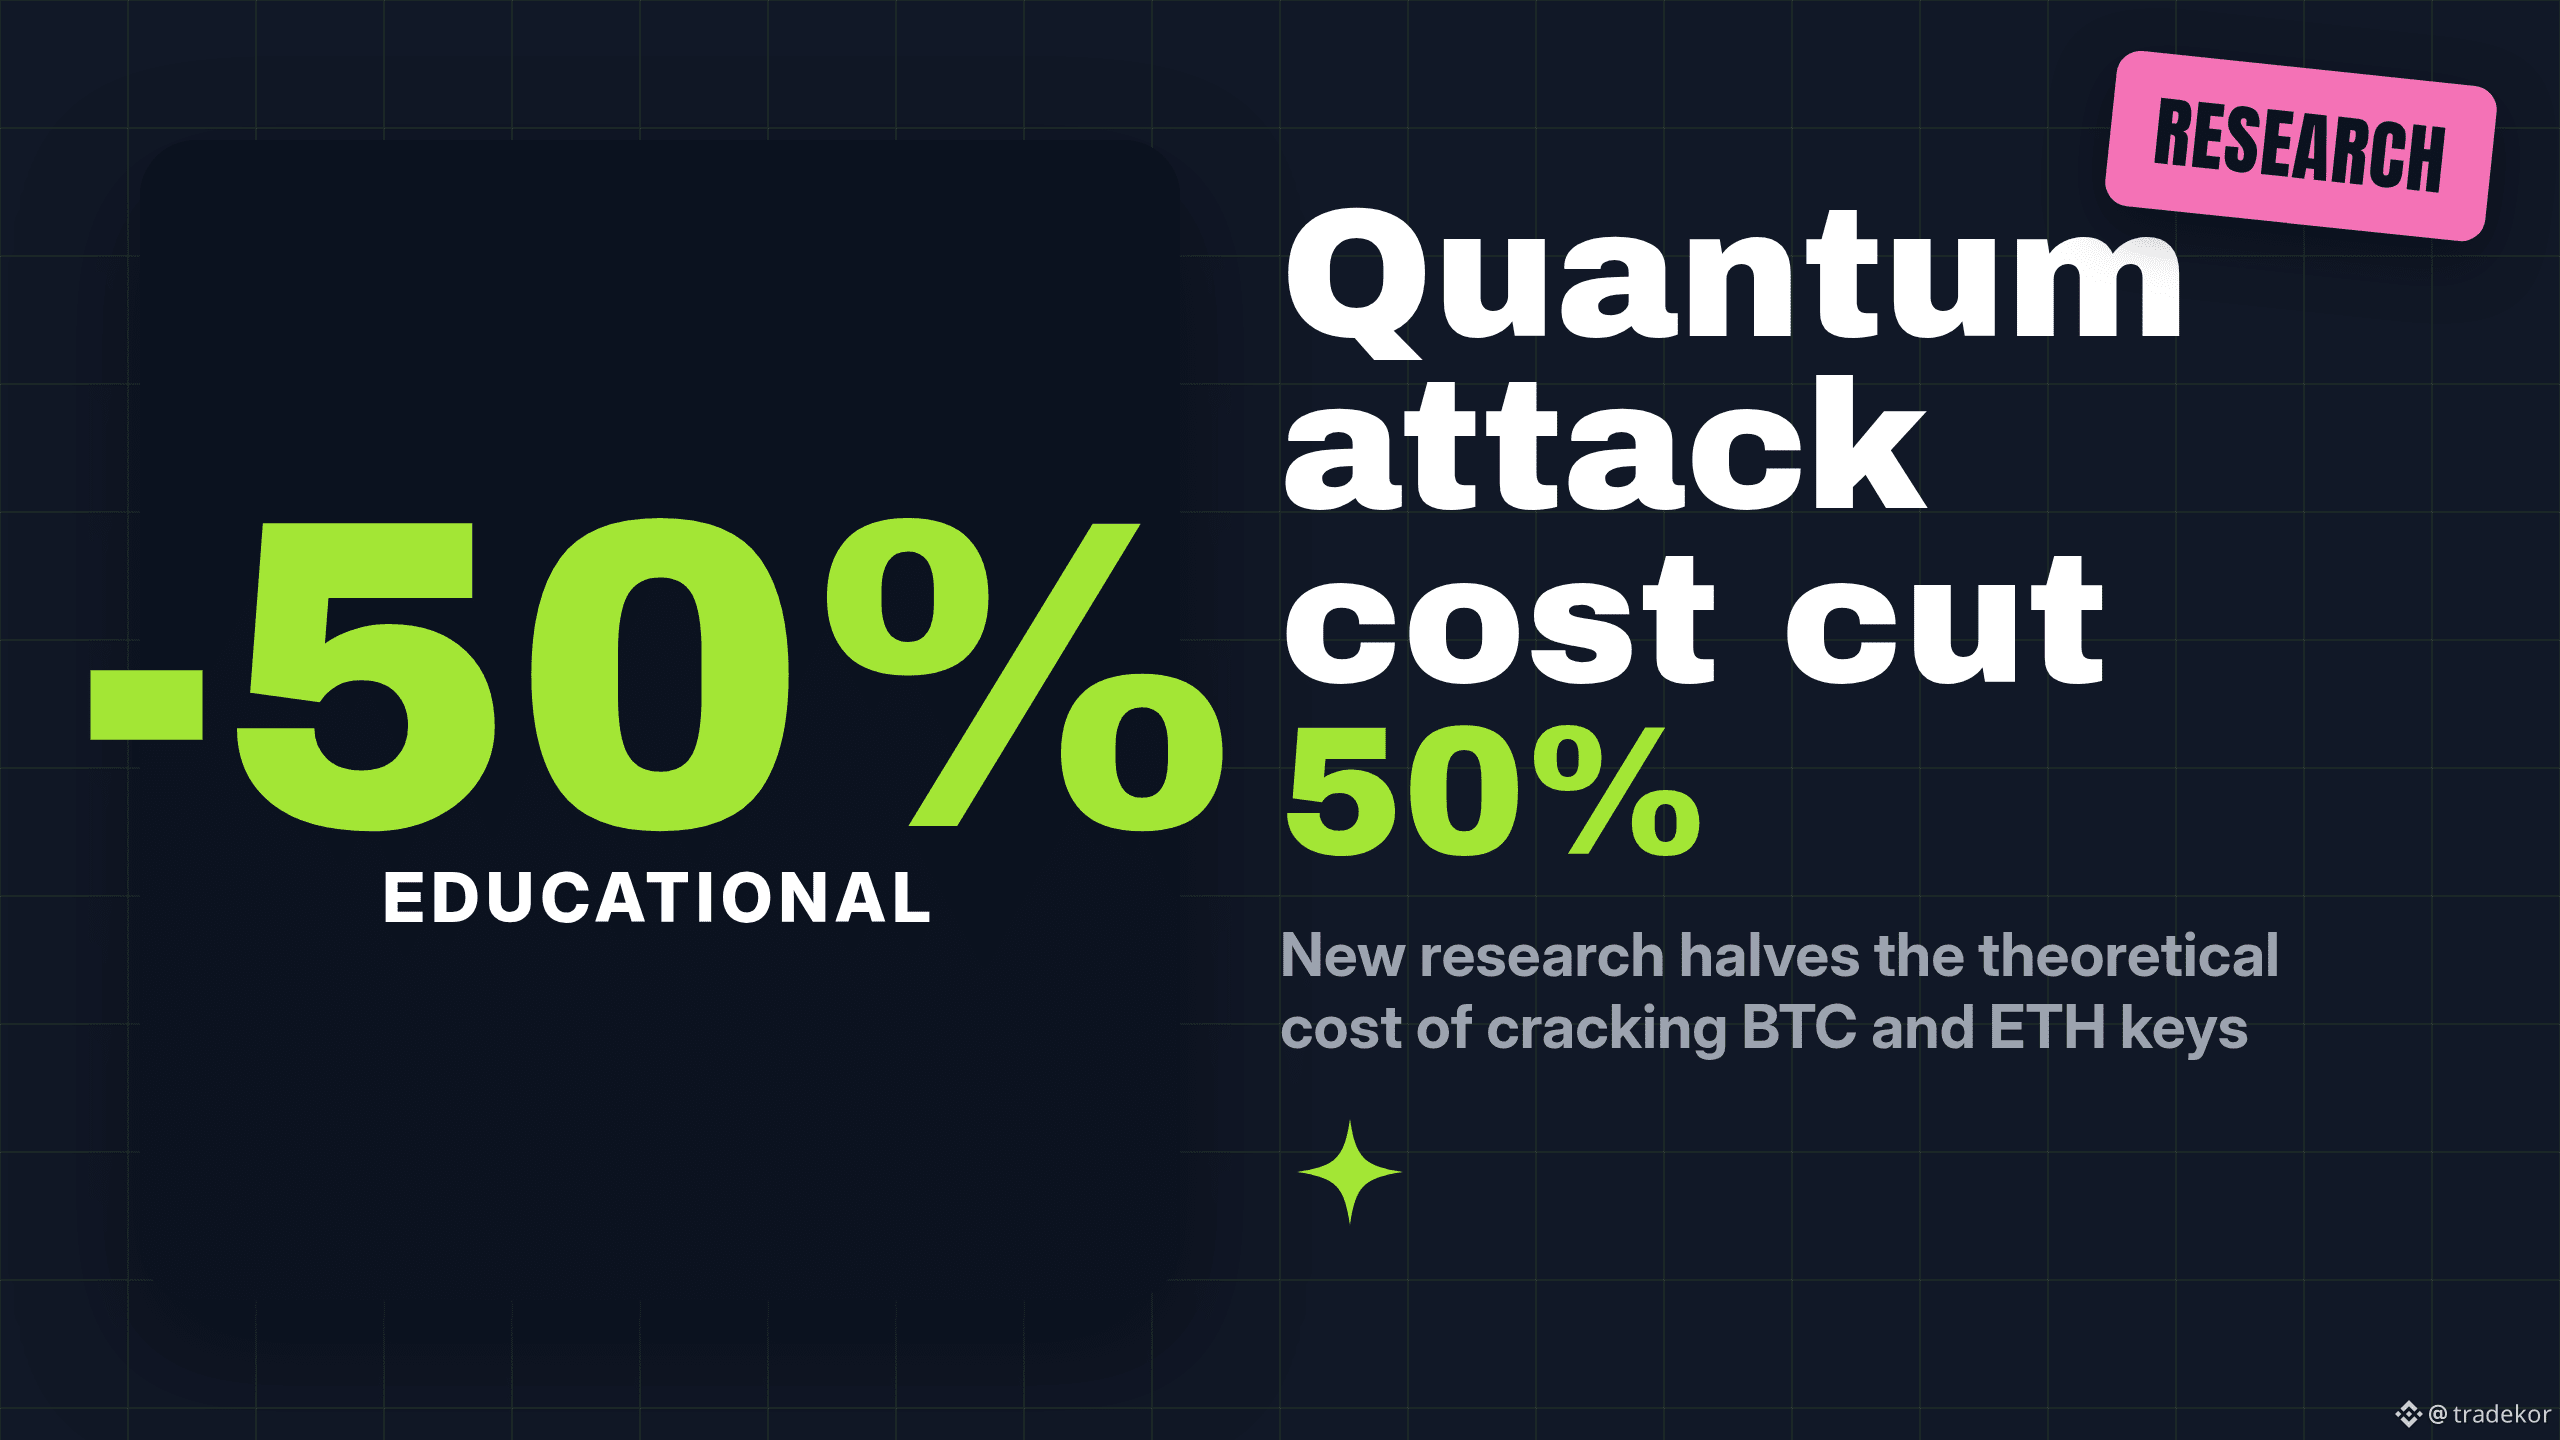
Los investigadores acaban de recortar en más de un 50% el coste estimado de la computación cuántica para atacar la criptografía que protege Bitcoin y Ethereum, y aún así ninguna máquina en la Tierra puede hacerlo realmente por ahora.
La noticia: un esfuerzo colaborativo (100+ colaboradores, incluidos equipos de la Ethereum Foundation, Theta Labs y StarkWare) diseñó un nuevo circuito cuántico que necesita 1.151 qubits lógicos y aproximadamente 1,3 millones de compuertas Toffoli para realizar el paso aritmético central al romper la criptografía de curvas elípticas (secp256k1) que asegura tanto las claves privadas de Bitcoin como las de Ethereum. La puntuación combinada de recursos alcanzó cerca de 1.500 millones: más de un 50% por debajo del umbral de ~3.000 millones que Google Quantum AI publicó en marzo, y una caída del 86% desde el punto en el que comenzó un reto abierto de investigación hace apenas dos meses.
El “pero”: el hardware cuántico de hoy solo tiene ~1.000-1.200 qubits físicos, y los recuentos de qubits lógicos están en las decenas o en los cientos bajos; no hay forma de ejecutarlo así. Esto es un punto de referencia para un ataque teórico del futuro, no una amenaza en vivo, y la mitigación (actualizaciones de protocolo, migraciones de carteras a firmas resistentes a lo cuántico) tiene años de margen para ocurrir antes de que el hardware pudiera, de forma plausible, ponerse al día. Los avances como este tienden a llegar en saltos irregulares, no en una cuenta atrás constante.
Por qué aún importa: aproximadamente 7 millones de BTC están en direcciones donde la clave pública ya está expuesta on-chain; son las monedas con mayor riesgo cada vez que llegue el eventual “Q-Day”. Y la migración del sector completo hacia carteras resistentes a lo cuántico tarda años en implementarse incluso una vez que exista la tecnología. La investigación como esta es exactamente lo que debería estar impulsando el calendario de esa migración, y no un avance repentino del hardware que nadie vio venir.
¿Un recorte del 50%+ en el coste teórico del ataque cambia tu visión sobre qué tan urgente es realmente la migración de carteras resistentes a lo cuántico?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC $ETH #CryptoNews #Quantum #Security
Los investigadores acaban de recortar en más de un 50% el coste estimado de la computación cuántica para atacar la criptografía que protege Bitcoin y Ethereum, y aún así ninguna máquina en la Tierra puede hacerlo realmente por ahora.
La noticia: un esfuerzo colaborativo (100+ colaboradores, incluidos equipos de la Ethereum Foundation, Theta Labs y StarkWare) diseñó un nuevo circuito cuántico que necesita 1.151 qubits lógicos y aproximadamente 1,3 millones de compuertas Toffoli para realizar el paso aritmético central al romper la criptografía de curvas elípticas (secp256k1) que asegura tanto las claves privadas de Bitcoin como las de Ethereum. La puntuación combinada de recursos alcanzó cerca de 1.500 millones: más de un 50% por debajo del umbral de ~3.000 millones que Google Quantum AI publicó en marzo, y una caída del 86% desde el punto en el que comenzó un reto abierto de investigación hace apenas dos meses.
El “pero”: el hardware cuántico de hoy solo tiene ~1.000-1.200 qubits físicos, y los recuentos de qubits lógicos están en las decenas o en los cientos bajos; no hay forma de ejecutarlo así. Esto es un punto de referencia para un ataque teórico del futuro, no una amenaza en vivo, y la mitigación (actualizaciones de protocolo, migraciones de carteras a firmas resistentes a lo cuántico) tiene años de margen para ocurrir antes de que el hardware pudiera, de forma plausible, ponerse al día. Los avances como este tienden a llegar en saltos irregulares, no en una cuenta atrás constante.
Por qué aún importa: aproximadamente 7 millones de BTC están en direcciones donde la clave pública ya está expuesta on-chain; son las monedas con mayor riesgo cada vez que llegue el eventual “Q-Day”. Y la migración del sector completo hacia carteras resistentes a lo cuántico tarda años en implementarse incluso una vez que exista la tecnología. La investigación como esta es exactamente lo que debería estar impulsando el calendario de esa migración, y no un avance repentino del hardware que nadie vio venir.
¿Un recorte del 50%+ en el coste teórico del ataque cambia tu visión sobre qué tan urgente es realmente la migración de carteras resistentes a lo cuántico?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC $ETH #CryptoNews #Quantum #Security
La noticia: un esfuerzo colaborativo (100+ colaboradores, incluidos equipos de la Ethereum Foundation, Theta Labs y StarkWare) diseñó un nuevo circuito cuántico que necesita 1.151 qubits lógicos y aproximadamente 1,3 millones de compuertas Toffoli para realizar el paso aritmético central al romper la criptografía de curvas elípticas (secp256k1) que asegura tanto las claves privadas de Bitcoin como las de Ethereum. La puntuación combinada de recursos alcanzó cerca de 1.500 millones: más de un 50% por debajo del umbral de ~3.000 millones que Google Quantum AI publicó en marzo, y una caída del 86% desde el punto en el que comenzó un reto abierto de investigación hace apenas dos meses.
El “pero”: el hardware cuántico de hoy solo tiene ~1.000-1.200 qubits físicos, y los recuentos de qubits lógicos están en las decenas o en los cientos bajos; no hay forma de ejecutarlo así. Esto es un punto de referencia para un ataque teórico del futuro, no una amenaza en vivo, y la mitigación (actualizaciones de protocolo, migraciones de carteras a firmas resistentes a lo cuántico) tiene años de margen para ocurrir antes de que el hardware pudiera, de forma plausible, ponerse al día. Los avances como este tienden a llegar en saltos irregulares, no en una cuenta atrás constante.
Por qué aún importa: aproximadamente 7 millones de BTC están en direcciones donde la clave pública ya está expuesta on-chain; son las monedas con mayor riesgo cada vez que llegue el eventual “Q-Day”. Y la migración del sector completo hacia carteras resistentes a lo cuántico tarda años en implementarse incluso una vez que exista la tecnología. La investigación como esta es exactamente lo que debería estar impulsando el calendario de esa migración, y no un avance repentino del hardware que nadie vio venir.
¿Un recorte del 50%+ en el coste teórico del ataque cambia tu visión sobre qué tan urgente es realmente la migración de carteras resistentes a lo cuántico?
No es asesoramiento financiero. Investiga por tu cuenta (DYOR).
$BTC $ETH #CryptoNews #Quantum #Security
65
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#FedRateWatch
991,652 visualizaciones
4,728 participa(n) en el debate
2
#ZcashHoldersBackNU7Upgrade
288 visualizaciones
16 participa(n) en el debate
3
#MSTRTradingVolumeSurpassesMorganStanley
7,340 visualizaciones
252 participa(n) en el debate
4
#BitcoinFalls4%
17,995 visualizaciones
506 participa(n) en el debate
5
#SKHynixInTalksToMakeMemoryChipsInUS
8,125 visualizaciones
213 participa(n) en el debate
6
#OpenAIDiscussesNewFundingAt$1.2TValuation
2,276 visualizaciones
40 participa(n) en el debate
7
#ArgentinaCommitsToOECDCryptoReportingBy2029
17,535 visualizaciones
383 participa(n) en el debate
8
#EthereumFallsBelow$2400
6,833 visualizaciones
90 participa(n) en el debate
9
#USDTLaunchesOnZamaPrivacyProtocol
7,119 visualizaciones
214 participa(n) en el debate
10
#USSenateBlocksClarityAct
57,485 visualizaciones
502 participa(n) en el debate