
Thomas Anderson
1.1k Beiträge
Thomas Anderson
Melden
Nutzer blockieren
2 Following
5.0K+ Follower
3.2K+ Like gegeben
Beiträge
PINNED
·
--
Wir sind verloren. Gier wird die Menschheit zerstören. Es ist nur eine Frage der Zeit. Die falschen Leute regieren die Länder. Konzepte wie Recht, Ordnung und Moral haben nur dann Bedeutung, wenn sie auf Gleichheit basieren. Die harte Wahrheit dieser Welt ist, dass wenn Geld spricht, die Wahrheit schweigt. Und wenn Macht spricht, tritt sogar Geld drei Schritte zurück. Diejenigen, die die Regeln aufstellen, sind oft die ersten, die sie brechen. Regeln sind Ketten für die Schwachen und Werkzeuge für die Mächtigen.
Wir sind verloren. Gier wird die Menschheit zerstören. Es ist nur eine Frage der Zeit. Die falschen Leute regieren die Länder. Konzepte wie Recht, Ordnung und Moral haben nur dann Bedeutung, wenn sie auf Gleichheit basieren. Die harte Wahrheit dieser Welt ist, dass wenn Geld spricht, die Wahrheit schweigt. Und wenn Macht spricht, tritt sogar Geld drei Schritte zurück. Diejenigen, die die Regeln aufstellen, sind oft die ersten, die sie brechen. Regeln sind Ketten für die Schwachen und Werkzeuge für die Mächtigen.
14
22
8.4k
·
--
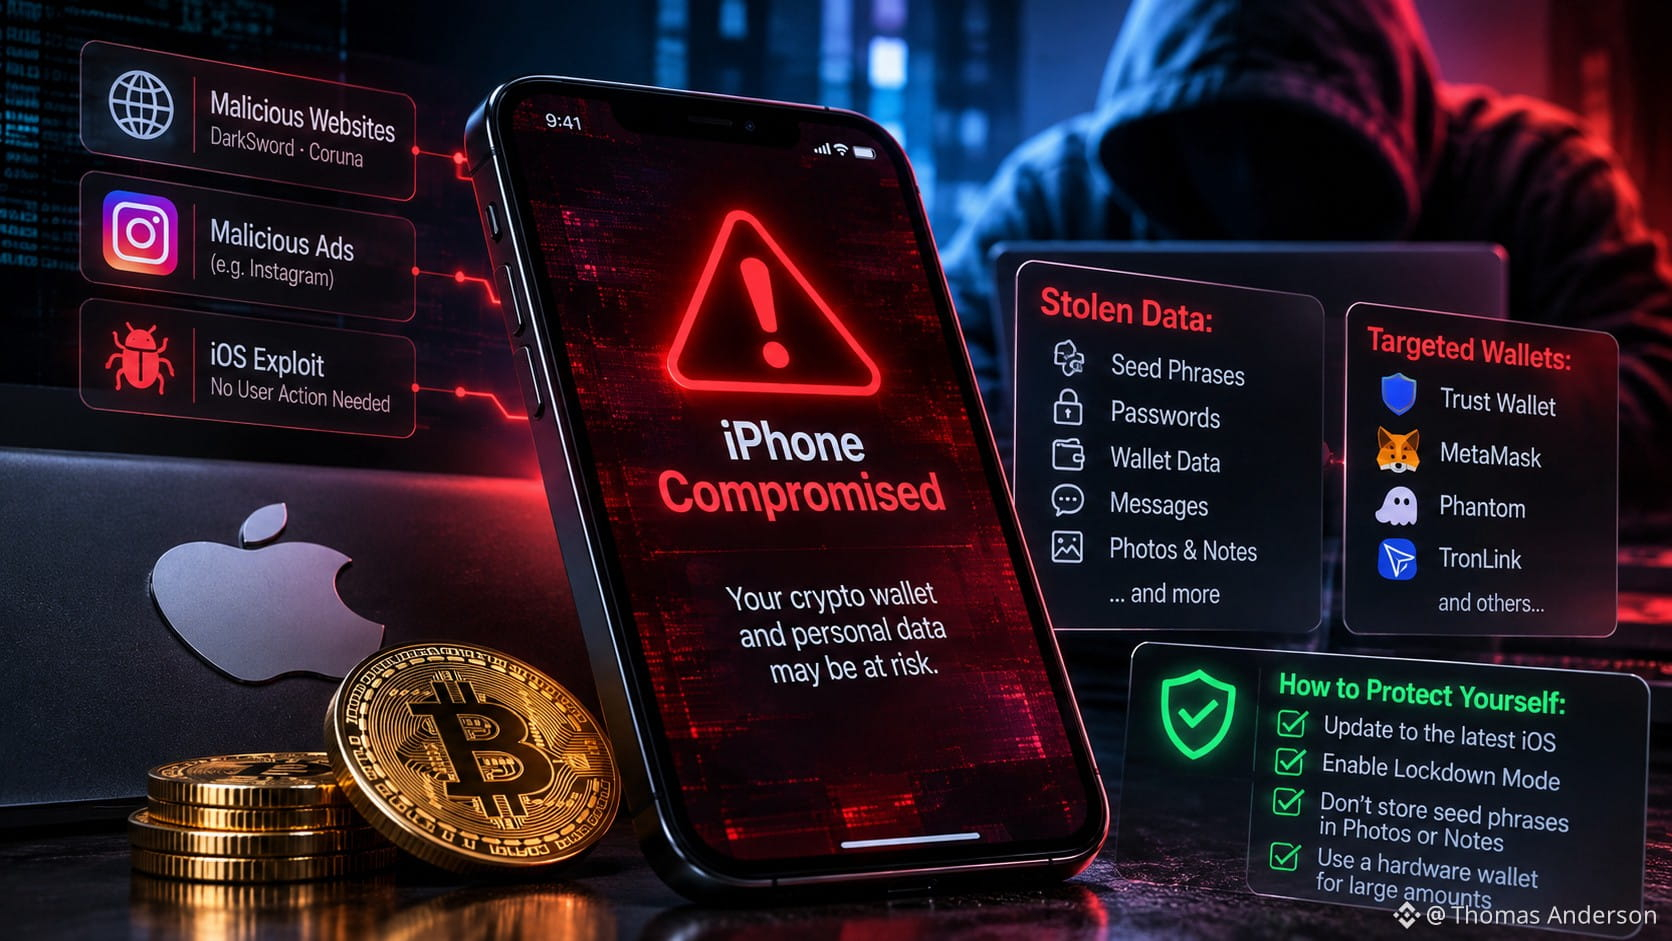
🍏 Analysten haben groß angelegte Angriffe auf iPhones aufgedeckt – Kryptowährungen werden über gewöhnliche Websites und Online-Anzeigen gestohlen. Das ist bisher bekannt:
1️⃣ So funktioniert die Infektion. Schadcode wird in Websites und Anzeigen eingebettet. Angreifer verwenden Tools namens DarkSword und Coruna, die anfällige iOS-Versionen ausnutzen können, ohne dass Nutzer etwas tun müssen. Forscher entdeckten sogar schädliche Anzeigen auf Instagram.
2️⃣ Was gestohlen wird. Seed-Phrasen, Passwörter, Wallet-Daten, private Nachrichten und andere persönliche Informationen. Die Schadsoftware kann sogar nach privaten Schlüsseln suchen, die in Fotos und Notizen versteckt sind. Zu den ins Visier genommenen Wallets gehören Trust Wallet, MetaMask, Phantom, TronLink und weitere.
3️⃣ So funktioniert die Operation. Forscher deckten eine umfassende kriminelle Infrastruktur auf, die Kontrollzentralen, Partnerkonten, Provisionssysteme und Gerätebeschränkungen umfasst.
4️⃣ Das Geld. Laut dem Autor der Untersuchung wurden bereits mehr als 2 Millionen US-Dollar gestohlen. Angriffstools für iOS-Geräte werden für 12.888 US-Dollar verkauft, während ihre Entwickler Websitebetreiber und Werbenetzwerke als Partner anwerben.
5️⃣ So schützen Sie sich.
* Aktualisieren Sie Ihr iPhone auf die neueste verfügbare iOS-Version.
* Aktivieren Sie den Sperrmodus.
* Speichern Sie Seed-Phrasen NIEMALS in Ihrer Fotogalerie oder in der Notizen-App.
* Verwenden Sie für größere Kryptobestände eine separate Hardware-Wallet, deren private Schlüssel niemals auf Ihrem Smartphone gespeichert werden.
🍏 Analysten haben groß angelegte Angriffe auf iPhones aufgedeckt – Kryptowährungen werden über gewöhnliche Websites und Online-Anzeigen gestohlen. Das ist bisher bekannt:
1️⃣ So funktioniert die Infektion. Schadcode wird in Websites und Anzeigen eingebettet. Angreifer verwenden Tools namens DarkSword und Coruna, die anfällige iOS-Versionen ausnutzen können, ohne dass Nutzer etwas tun müssen. Forscher entdeckten sogar schädliche Anzeigen auf Instagram.
2️⃣ Was gestohlen wird. Seed-Phrasen, Passwörter, Wallet-Daten, private Nachrichten und andere persönliche Informationen. Die Schadsoftware kann sogar nach privaten Schlüsseln suchen, die in Fotos und Notizen versteckt sind. Zu den ins Visier genommenen Wallets gehören Trust Wallet, MetaMask, Phantom, TronLink und weitere.
3️⃣ So funktioniert die Operation. Forscher deckten eine umfassende kriminelle Infrastruktur auf, die Kontrollzentralen, Partnerkonten, Provisionssysteme und Gerätebeschränkungen umfasst.
4️⃣ Das Geld. Laut dem Autor der Untersuchung wurden bereits mehr als 2 Millionen US-Dollar gestohlen. Angriffstools für iOS-Geräte werden für 12.888 US-Dollar verkauft, während ihre Entwickler Websitebetreiber und Werbenetzwerke als Partner anwerben.
5️⃣ So schützen Sie sich.
* Aktualisieren Sie Ihr iPhone auf die neueste verfügbare iOS-Version.
* Aktivieren Sie den Sperrmodus.
* Speichern Sie Seed-Phrasen NIEMALS in Ihrer Fotogalerie oder in der Notizen-App.
* Verwenden Sie für größere Kryptobestände eine separate Hardware-Wallet, deren private Schlüssel niemals auf Ihrem Smartphone gespeichert werden.
1️⃣ So funktioniert die Infektion. Schadcode wird in Websites und Anzeigen eingebettet. Angreifer verwenden Tools namens DarkSword und Coruna, die anfällige iOS-Versionen ausnutzen können, ohne dass Nutzer etwas tun müssen. Forscher entdeckten sogar schädliche Anzeigen auf Instagram.
2️⃣ Was gestohlen wird. Seed-Phrasen, Passwörter, Wallet-Daten, private Nachrichten und andere persönliche Informationen. Die Schadsoftware kann sogar nach privaten Schlüsseln suchen, die in Fotos und Notizen versteckt sind. Zu den ins Visier genommenen Wallets gehören Trust Wallet, MetaMask, Phantom, TronLink und weitere.
3️⃣ So funktioniert die Operation. Forscher deckten eine umfassende kriminelle Infrastruktur auf, die Kontrollzentralen, Partnerkonten, Provisionssysteme und Gerätebeschränkungen umfasst.
4️⃣ Das Geld. Laut dem Autor der Untersuchung wurden bereits mehr als 2 Millionen US-Dollar gestohlen. Angriffstools für iOS-Geräte werden für 12.888 US-Dollar verkauft, während ihre Entwickler Websitebetreiber und Werbenetzwerke als Partner anwerben.
5️⃣ So schützen Sie sich.
* Aktualisieren Sie Ihr iPhone auf die neueste verfügbare iOS-Version.
* Aktivieren Sie den Sperrmodus.
* Speichern Sie Seed-Phrasen NIEMALS in Ihrer Fotogalerie oder in der Notizen-App.
* Verwenden Sie für größere Kryptobestände eine separate Hardware-Wallet, deren private Schlüssel niemals auf Ihrem Smartphone gespeichert werden.
463
·
--
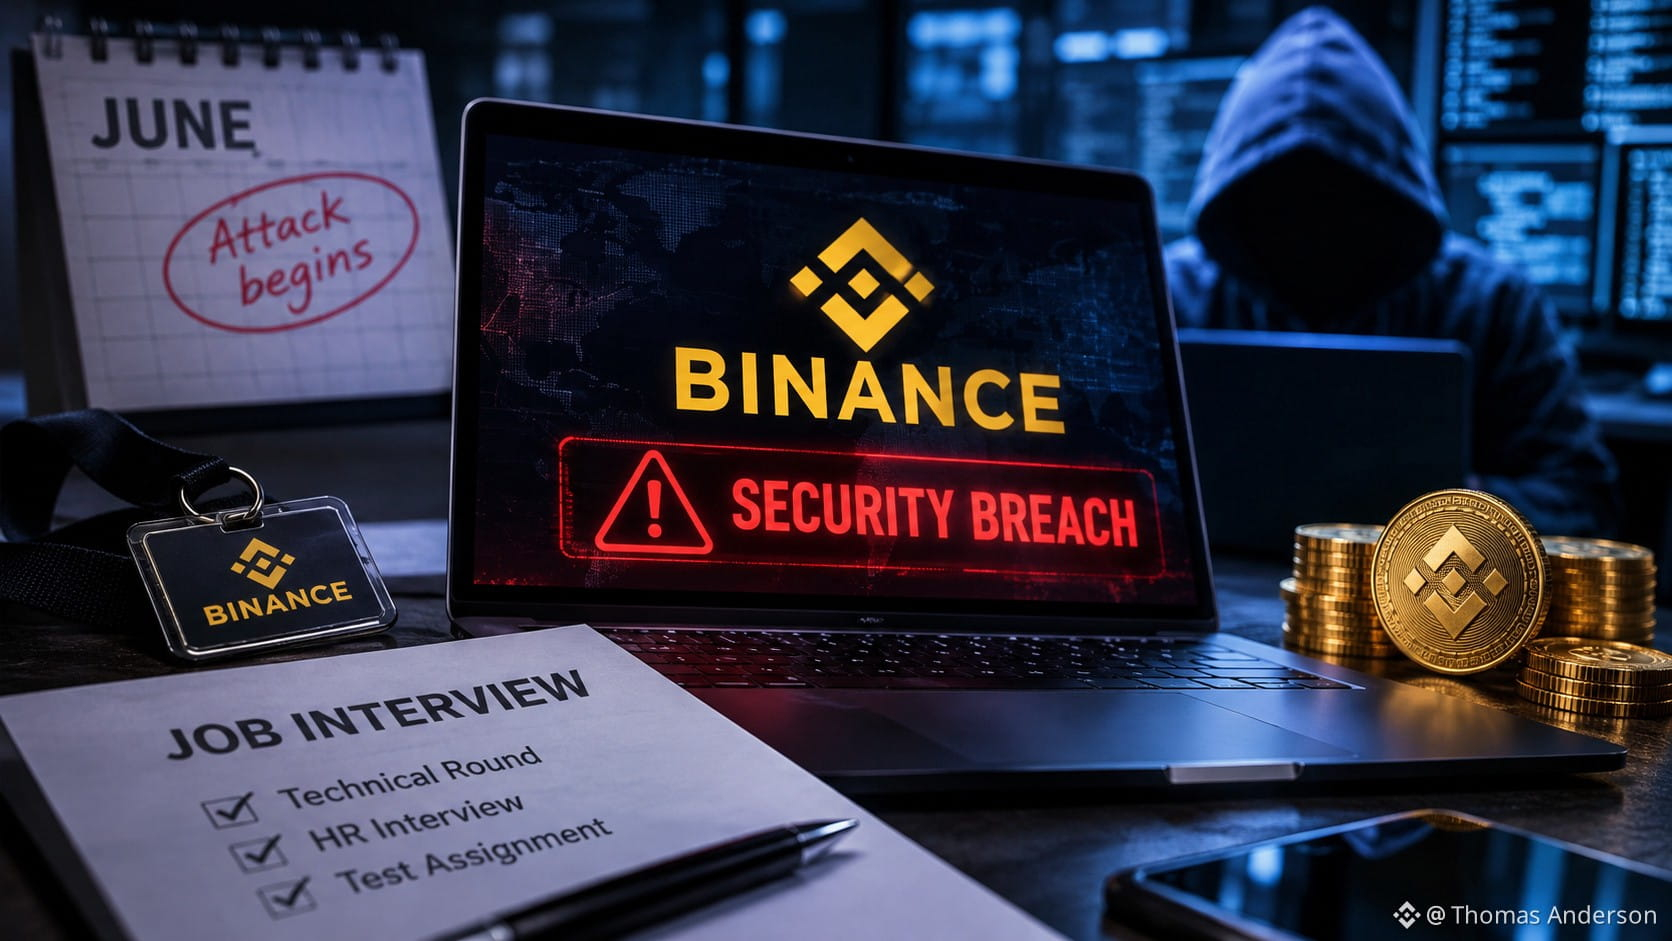
Der Binance-Hack im Umfang von 6,3 Milliarden US-Dollar begann mit einem gewöhnlichen Vorstellungsgespräch, das sich als sorgfältig inszenierte Falle entpuppte.
Die Hacker gründeten ein gefälschtes Unternehmen, führten zwei Bewerbungsgespräche mit einem Binance-Ingenieur und gaben ihm eine schädliche Testaufgabe. Anschließend nutzten sie seinen infizierten Computer, um Zugriff auf andere Mitarbeiter und das System zur Signierung von Kryptowährungstransaktionen zu erlangen.
Die Vorbereitung dauerte mehrere Monate; die ersten Spuren des Angriffs wurden bereits im Juni entdeckt.
Binance zufolge trug die Börse die Verluste vollständig selbst, sicherte Rücklagen ab, die mehr als 100 % des Schadens abdeckten, und hatte bis zum 3. November 98 % der betroffenen Token wiederhergestellt. Außerdem wurden anfällige Systeme neu aufgebaut und ihre Sicherheit deutlich verstärkt.
Der Binance-Hack im Umfang von 6,3 Milliarden US-Dollar begann mit einem gewöhnlichen Vorstellungsgespräch, das sich als sorgfältig inszenierte Falle entpuppte.
Die Hacker gründeten ein gefälschtes Unternehmen, führten zwei Bewerbungsgespräche mit einem Binance-Ingenieur und gaben ihm eine schädliche Testaufgabe. Anschließend nutzten sie seinen infizierten Computer, um Zugriff auf andere Mitarbeiter und das System zur Signierung von Kryptowährungstransaktionen zu erlangen.
Die Vorbereitung dauerte mehrere Monate; die ersten Spuren des Angriffs wurden bereits im Juni entdeckt.
Binance zufolge trug die Börse die Verluste vollständig selbst, sicherte Rücklagen ab, die mehr als 100 % des Schadens abdeckten, und hatte bis zum 3. November 98 % der betroffenen Token wiederhergestellt. Außerdem wurden anfällige Systeme neu aufgebaut und ihre Sicherheit deutlich verstärkt.
Die Hacker gründeten ein gefälschtes Unternehmen, führten zwei Bewerbungsgespräche mit einem Binance-Ingenieur und gaben ihm eine schädliche Testaufgabe. Anschließend nutzten sie seinen infizierten Computer, um Zugriff auf andere Mitarbeiter und das System zur Signierung von Kryptowährungstransaktionen zu erlangen.
Die Vorbereitung dauerte mehrere Monate; die ersten Spuren des Angriffs wurden bereits im Juni entdeckt.
Binance zufolge trug die Börse die Verluste vollständig selbst, sicherte Rücklagen ab, die mehr als 100 % des Schadens abdeckten, und hatte bis zum 3. November 98 % der betroffenen Token wiederhergestellt. Außerdem wurden anfällige Systeme neu aufgebaut und ihre Sicherheit deutlich verstärkt.
719
·
--
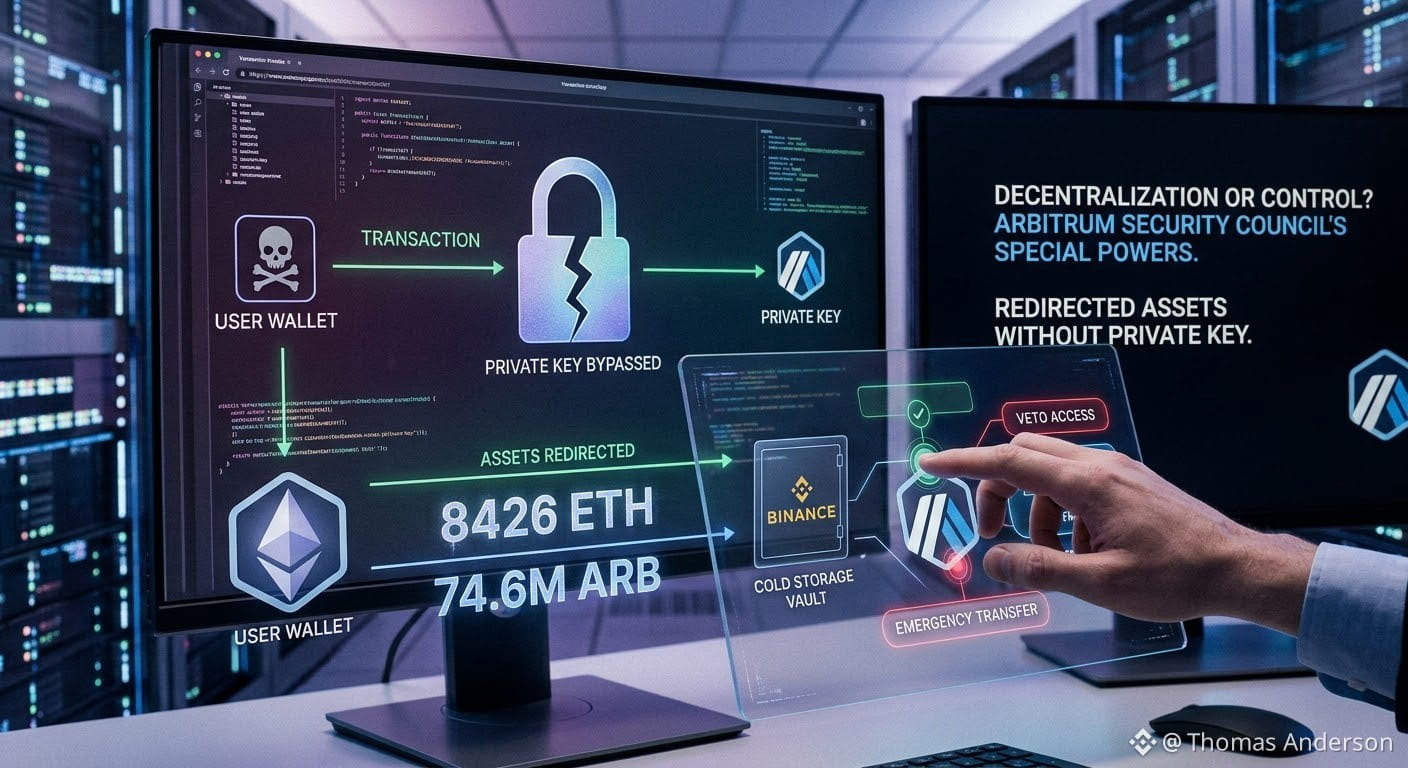
👀 Dezentralisierung, haben sie gesagt – Arbitrum gelang es, 8,426 ETH und 74.6 Millionen ARB aus der Wallet eines Binance-Hackers zu beschlagnahmen, ohne seinen privaten Schlüssel zu kennen.
Der Sicherheitsrat nutzte einfach die besonderen Befugnisse des Netzwerks, um die Vermögenswerte ohne die Signatur des Besitzers zu übertragen.
Der Hacker wurde gestoppt, doch der Vorfall machte auch eine wichtige Tatsache deutlich: Bei manchen L2-Netzwerken garantiert selbst der Besitz des privaten Schlüssels keine vollständige Kontrolle über deine Kryptowährungen.
#Arbitrum
👀 Dezentralisierung, haben sie gesagt – Arbitrum gelang es, 8,426 ETH und 74.6 Millionen ARB aus der Wallet eines Binance-Hackers zu beschlagnahmen, ohne seinen privaten Schlüssel zu kennen.
Der Sicherheitsrat nutzte einfach die besonderen Befugnisse des Netzwerks, um die Vermögenswerte ohne die Signatur des Besitzers zu übertragen.
Der Hacker wurde gestoppt, doch der Vorfall machte auch eine wichtige Tatsache deutlich: Bei manchen L2-Netzwerken garantiert selbst der Besitz des privaten Schlüssels keine vollständige Kontrolle über deine Kryptowährungen.
#Arbitrum
Der Sicherheitsrat nutzte einfach die besonderen Befugnisse des Netzwerks, um die Vermögenswerte ohne die Signatur des Besitzers zu übertragen.
Der Hacker wurde gestoppt, doch der Vorfall machte auch eine wichtige Tatsache deutlich: Bei manchen L2-Netzwerken garantiert selbst der Besitz des privaten Schlüssels keine vollständige Kontrolle über deine Kryptowährungen.
#Arbitrum
229
·
--
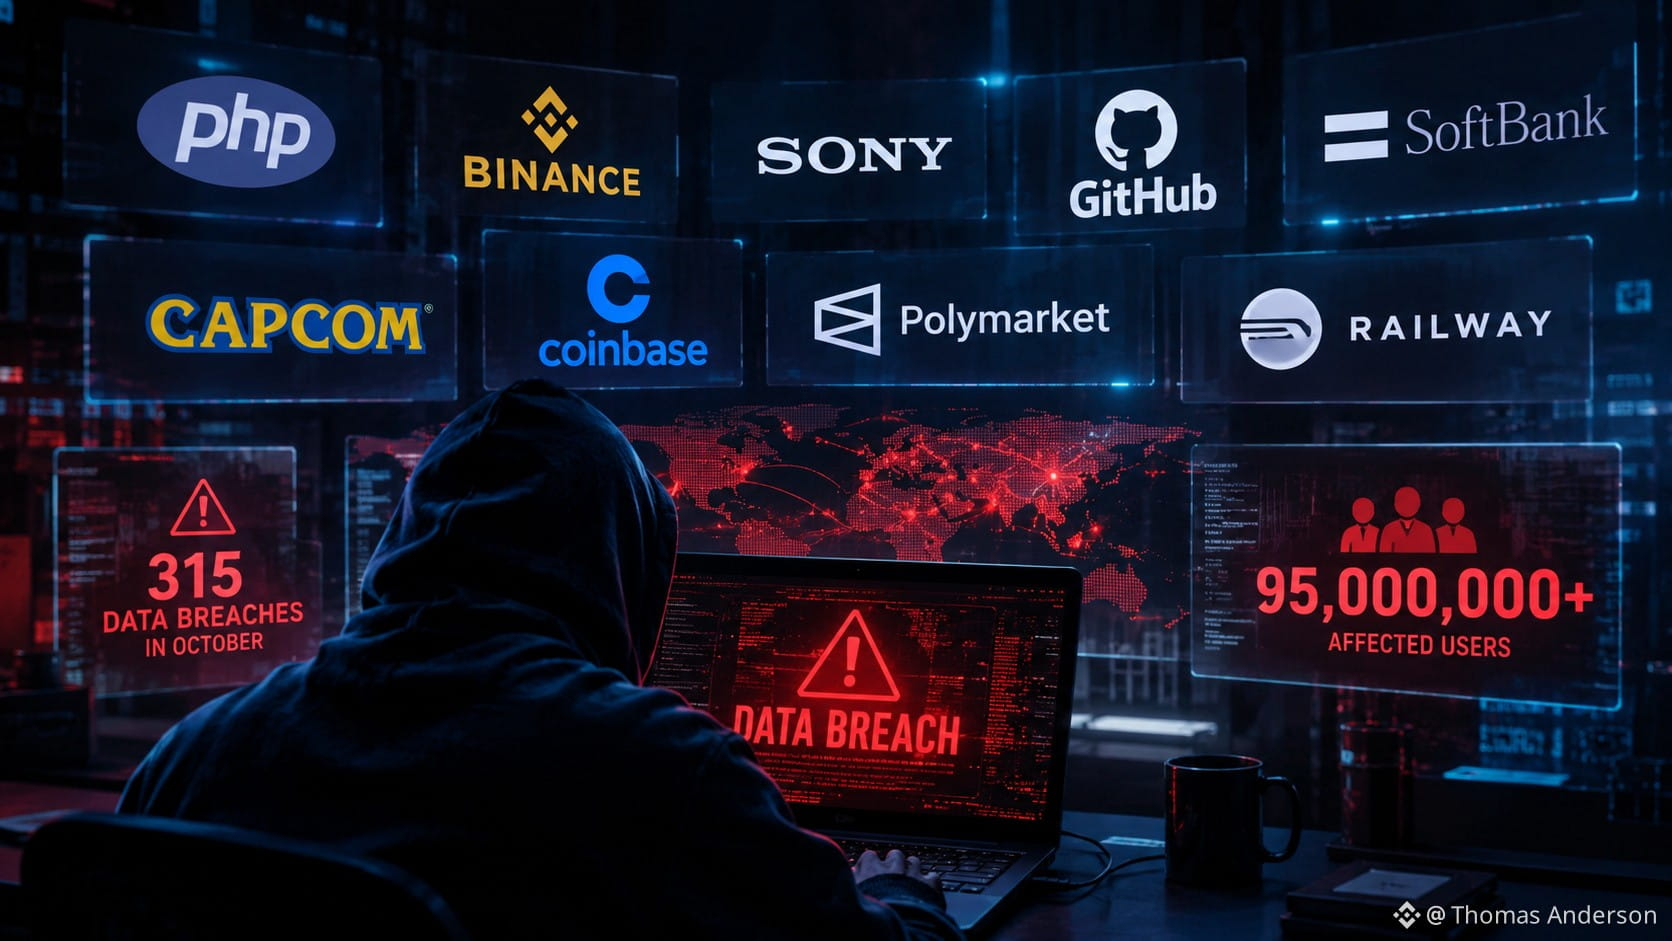
☠️ Im Oktober wurden mindestens 15 große IT-Unternehmen und -Dienste gehackt, darunter PHP, Binance, Sony, GitHub, SoftBank, Capcom, Coinbase, Polymarket und Railway.
In nur einem Monat wurden 315 Datenschutzverletzungen registriert, von denen mehr als 95 Millionen Menschen betroffen waren. Die Zahl der Cyberangriffe steigt von Monat zu Monat weiter an, und die meisten davon werden inzwischen mithilfe von KI-Agenten durchgeführt.
☠️ Im Oktober wurden mindestens 15 große IT-Unternehmen und -Dienste gehackt, darunter PHP, Binance, Sony, GitHub, SoftBank, Capcom, Coinbase, Polymarket und Railway.
In nur einem Monat wurden 315 Datenschutzverletzungen registriert, von denen mehr als 95 Millionen Menschen betroffen waren. Die Zahl der Cyberangriffe steigt von Monat zu Monat weiter an, und die meisten davon werden inzwischen mithilfe von KI-Agenten durchgeführt.
In nur einem Monat wurden 315 Datenschutzverletzungen registriert, von denen mehr als 95 Millionen Menschen betroffen waren. Die Zahl der Cyberangriffe steigt von Monat zu Monat weiter an, und die meisten davon werden inzwischen mithilfe von KI-Agenten durchgeführt.
1
157
·
--
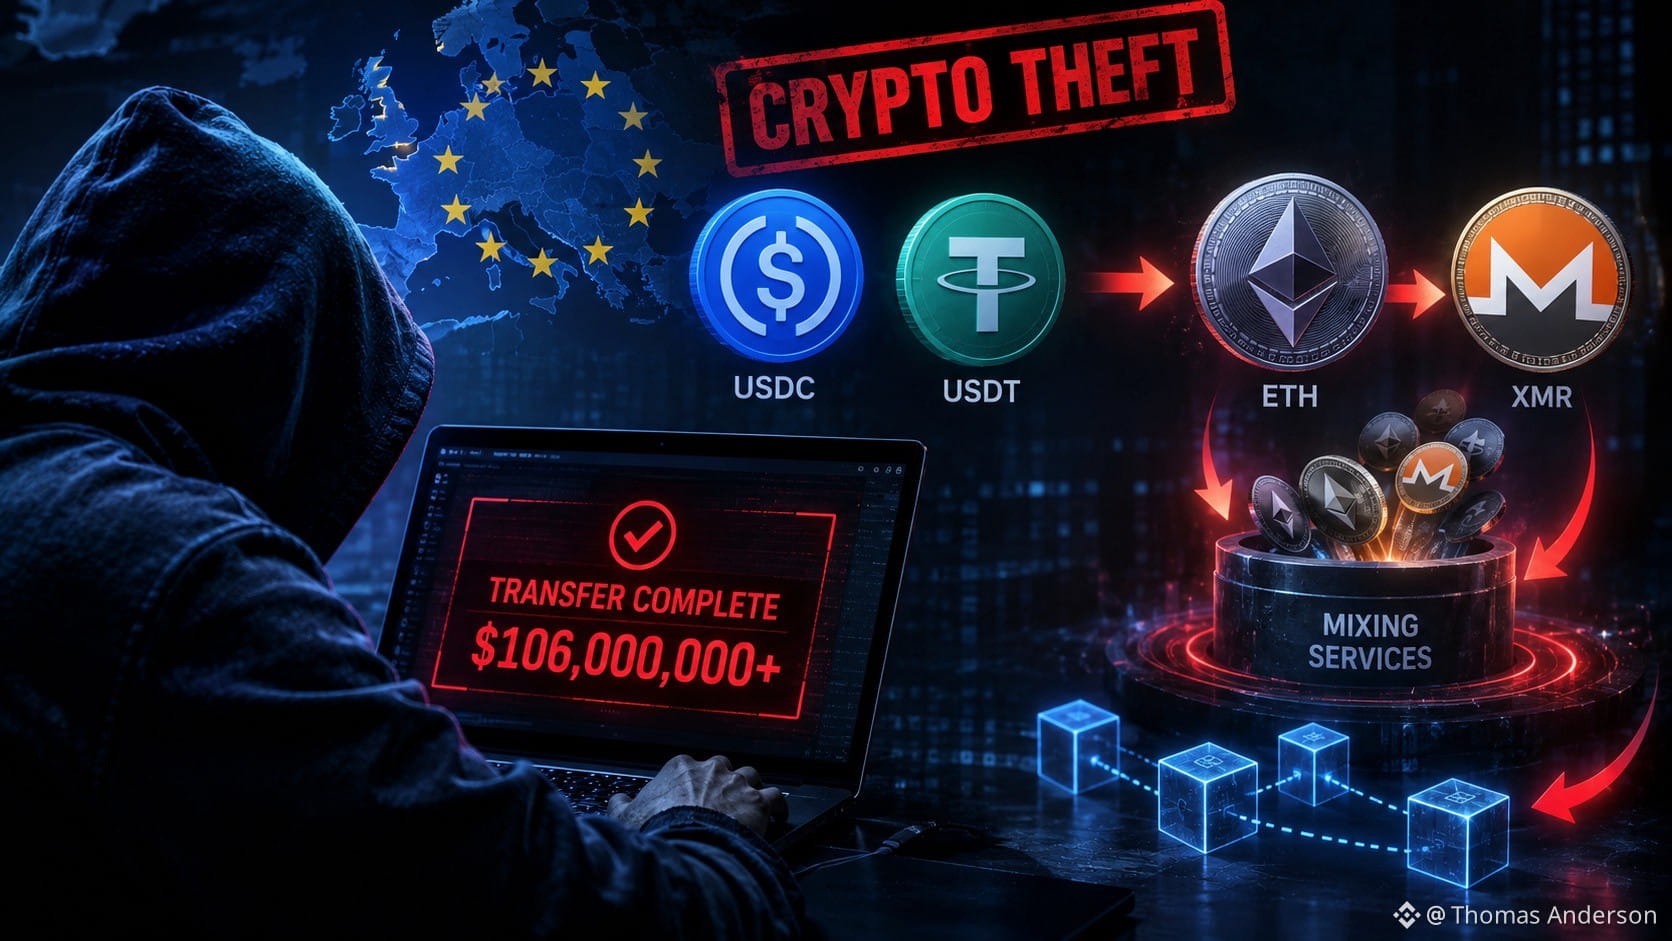
☠️ Ein nicht namentlich genanntes europäisches Unternehmen hat Kryptowährungen im Wert von mehr als 106.000.000 $ verloren — am 1. November hob ein Angreifer USDC und USDT von mehreren großen Börsen ab.
Der Hacker verwischt nun aktiv seine Spuren — er tauscht die gestohlenen Gelder in ETH und Monero um, leitet das Geld über Börsendienste und transferiert es über verschiedene Blockchains.
Abonniere den Kanal, um auf dem Laufenden zu bleiben
☠️ Ein nicht namentlich genanntes europäisches Unternehmen hat Kryptowährungen im Wert von mehr als 106.000.000 $ verloren — am 1. November hob ein Angreifer USDC und USDT von mehreren großen Börsen ab.
Der Hacker verwischt nun aktiv seine Spuren — er tauscht die gestohlenen Gelder in ETH und Monero um, leitet das Geld über Börsendienste und transferiert es über verschiedene Blockchains.
Abonniere den Kanal, um auf dem Laufenden zu bleiben
Der Hacker verwischt nun aktiv seine Spuren — er tauscht die gestohlenen Gelder in ETH und Monero um, leitet das Geld über Börsendienste und transferiert es über verschiedene Blockchains.
Abonniere den Kanal, um auf dem Laufenden zu bleiben
2
480
·
--
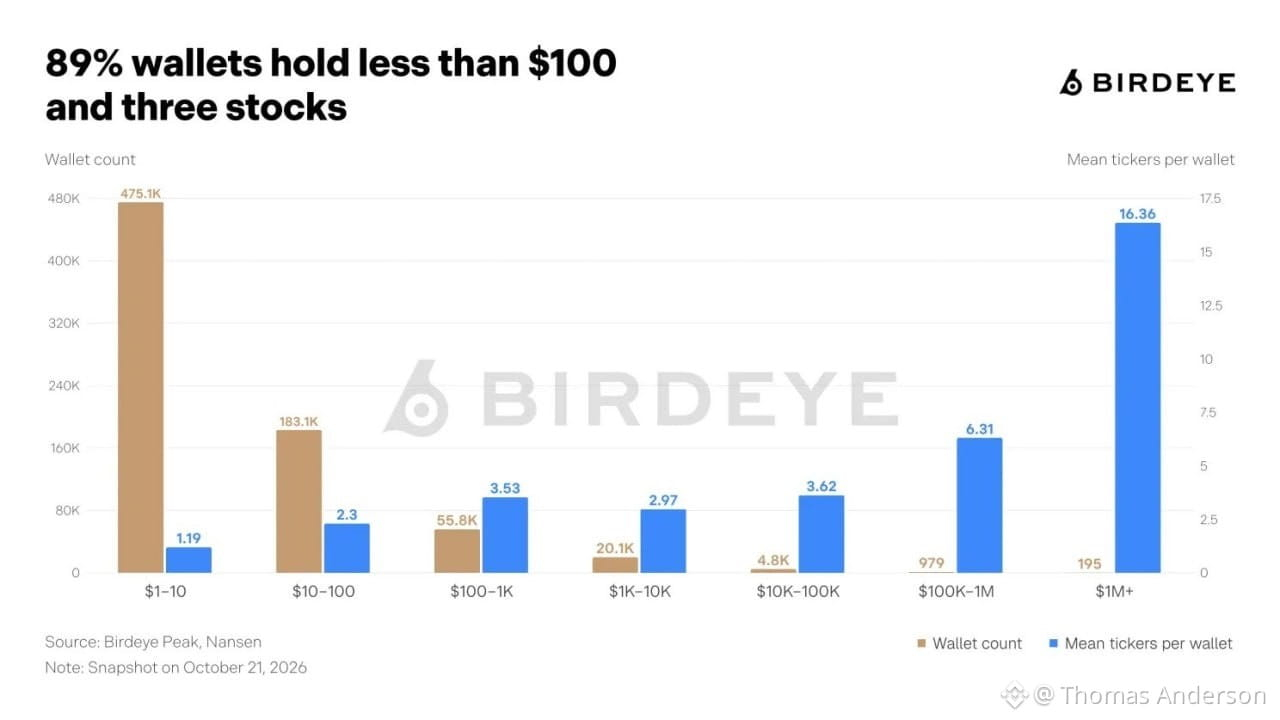
📊 Tokenisierte Aktien sind bereits zu einem Markt von 3,2 Milliarden Dollar herangewachsen, doch es gibt einen kuriosen Haken: Das Median-Guthaben in 740.000 Krypto-Wallets beträgt gerade einmal 4,58 Dollar.
Gleichzeitig halten mehr als 70 % der Adressen nur eine tokenisierte Aktie, während sich die Hälfte des gesamten Vermögenswerts auf nur einige Dutzend große Wallets konzentriert, von denen viele Börsen gehören.
📊 Tokenisierte Aktien sind bereits zu einem Markt von 3,2 Milliarden Dollar herangewachsen, doch es gibt einen kuriosen Haken: Das Median-Guthaben in 740.000 Krypto-Wallets beträgt gerade einmal 4,58 Dollar.
Gleichzeitig halten mehr als 70 % der Adressen nur eine tokenisierte Aktie, während sich die Hälfte des gesamten Vermögenswerts auf nur einige Dutzend große Wallets konzentriert, von denen viele Börsen gehören.
Gleichzeitig halten mehr als 70 % der Adressen nur eine tokenisierte Aktie, während sich die Hälfte des gesamten Vermögenswerts auf nur einige Dutzend große Wallets konzentriert, von denen viele Börsen gehören.
178
·
--
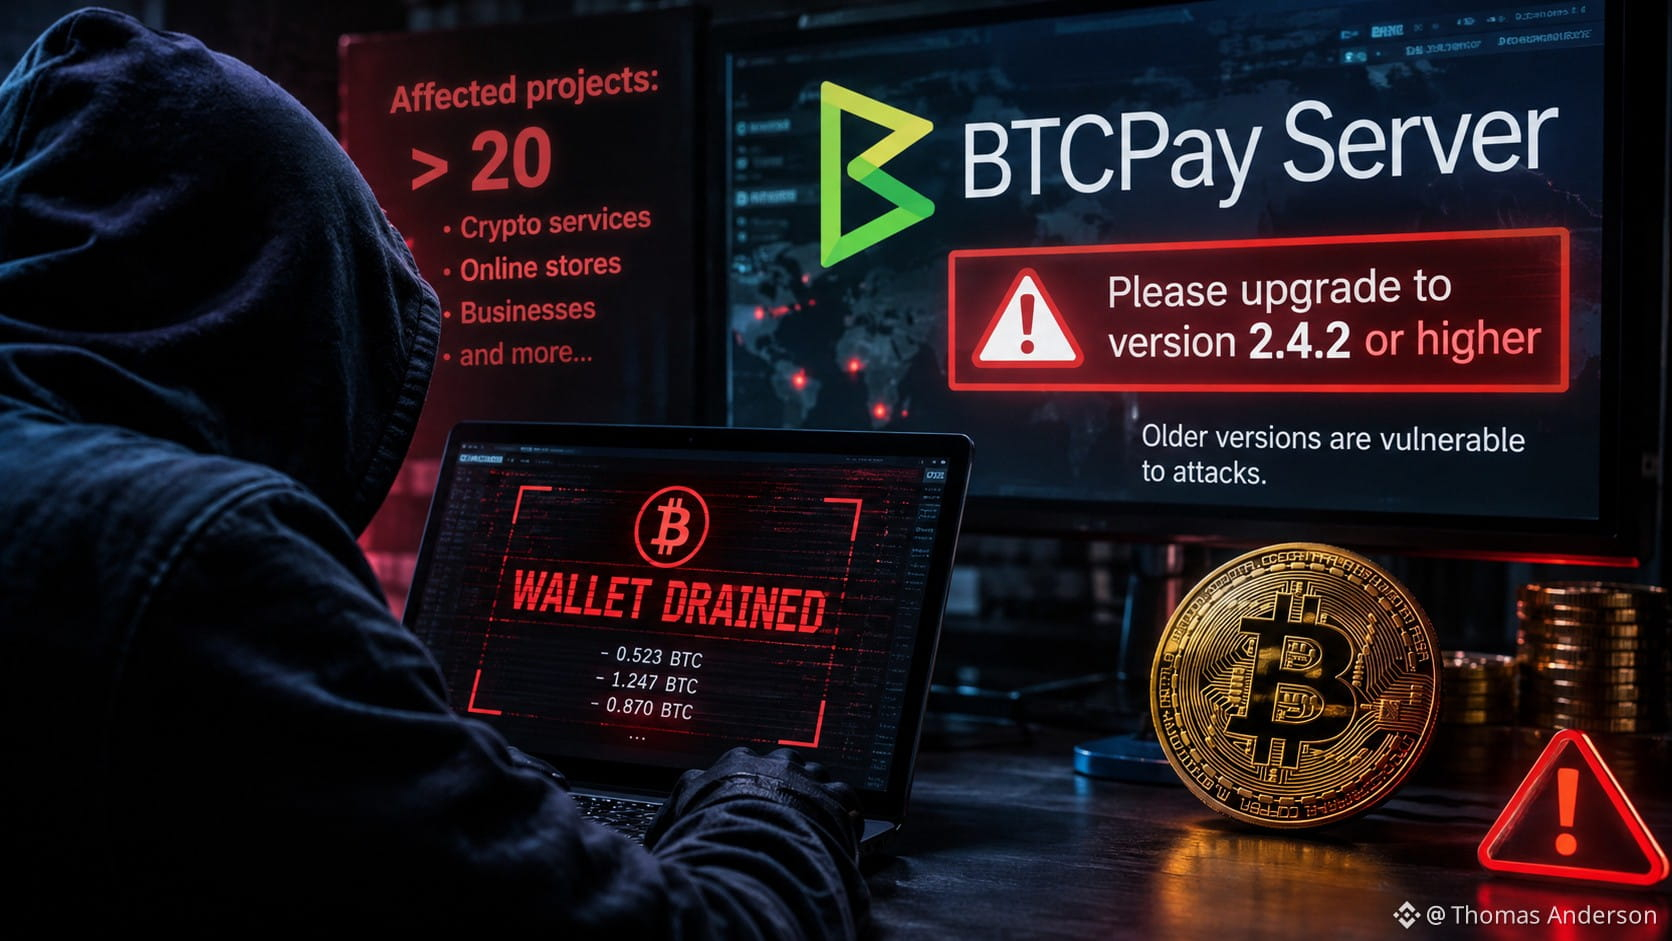
☠️ Hacker haben begonnen, die Hot-Bitcoin-Wallets von Nutzern auf BTCPay Server leerzuräumen – einer Plattform, über die Online-Shops und Unternehmen Kryptowährungszahlungen akzeptieren können.
Entwickler haben Nutzer dringend aufgefordert, ihre Server herunterzufahren. Erste Untersuchungsergebnisse deuten auf eine Sicherheitslücke in älteren Softwareversionen vor Version 2.4.2 hin.
Allein am Wochenende nahmen Hacker mehr als 20 Krypto-Projekte und -Dienste ins Visier.
Abonnieren, um Updates zu erhalten
☠️ Hacker haben begonnen, die Hot-Bitcoin-Wallets von Nutzern auf BTCPay Server leerzuräumen – einer Plattform, über die Online-Shops und Unternehmen Kryptowährungszahlungen akzeptieren können.
Entwickler haben Nutzer dringend aufgefordert, ihre Server herunterzufahren. Erste Untersuchungsergebnisse deuten auf eine Sicherheitslücke in älteren Softwareversionen vor Version 2.4.2 hin.
Allein am Wochenende nahmen Hacker mehr als 20 Krypto-Projekte und -Dienste ins Visier.
Abonnieren, um Updates zu erhalten
Entwickler haben Nutzer dringend aufgefordert, ihre Server herunterzufahren. Erste Untersuchungsergebnisse deuten auf eine Sicherheitslücke in älteren Softwareversionen vor Version 2.4.2 hin.
Allein am Wochenende nahmen Hacker mehr als 20 Krypto-Projekte und -Dienste ins Visier.
Abonnieren, um Updates zu erhalten
211
·
--
FBI macht Nordkorea offiziell für den Binance-Hack im Umfang von 6,3 Milliarden US-Dollar verantwortlich.
WASHINGTON — Das FBI und internationale Analysten haben Nordkoreas Elite-Hackergruppe (Lazarus / TraderTraitor) offiziell beschuldigt, den größten Raubzug der Menschheitsgeschichte ausgeführt zu haben.
In nur 20 Minuten kompromittierten die Angreifer die Infrastruktur von Binance zur Signatur von Transaktionen und schleusten 6,36 Milliarden US-Dollar über 10 Blockchain-Netzwerke ab. Geheimdienste warnen vor einer globalen Bedrohung: Diese Gelder werden direkt die Atom- und Raketenprogramme Pjöngjangs finanzieren und dabei internationale Sanktionen umgehen. Ein Teil der Vermögenswerte wurde zwar eingefroren, doch mehr als 2,4 Milliarden US-Dollar werden bereits über dezentrale Mixer gewaschen – und versetzen den Markt in einen Schockzustand.
FBI macht Nordkorea offiziell für den Binance-Hack im Umfang von 6,3 Milliarden US-Dollar verantwortlich.
WASHINGTON — Das FBI und internationale Analysten haben Nordkoreas Elite-Hackergruppe (Lazarus / TraderTraitor) offiziell beschuldigt, den größten Raubzug der Menschheitsgeschichte ausgeführt zu haben.
In nur 20 Minuten kompromittierten die Angreifer die Infrastruktur von Binance zur Signatur von Transaktionen und schleusten 6,36 Milliarden US-Dollar über 10 Blockchain-Netzwerke ab. Geheimdienste warnen vor einer globalen Bedrohung: Diese Gelder werden direkt die Atom- und Raketenprogramme Pjöngjangs finanzieren und dabei internationale Sanktionen umgehen. Ein Teil der Vermögenswerte wurde zwar eingefroren, doch mehr als 2,4 Milliarden US-Dollar werden bereits über dezentrale Mixer gewaschen – und versetzen den Markt in einen Schockzustand.
WASHINGTON — Das FBI und internationale Analysten haben Nordkoreas Elite-Hackergruppe (Lazarus / TraderTraitor) offiziell beschuldigt, den größten Raubzug der Menschheitsgeschichte ausgeführt zu haben.
In nur 20 Minuten kompromittierten die Angreifer die Infrastruktur von Binance zur Signatur von Transaktionen und schleusten 6,36 Milliarden US-Dollar über 10 Blockchain-Netzwerke ab. Geheimdienste warnen vor einer globalen Bedrohung: Diese Gelder werden direkt die Atom- und Raketenprogramme Pjöngjangs finanzieren und dabei internationale Sanktionen umgehen. Ein Teil der Vermögenswerte wurde zwar eingefroren, doch mehr als 2,4 Milliarden US-Dollar werden bereits über dezentrale Mixer gewaschen – und versetzen den Markt in einen Schockzustand.
2
1.1k
·
--
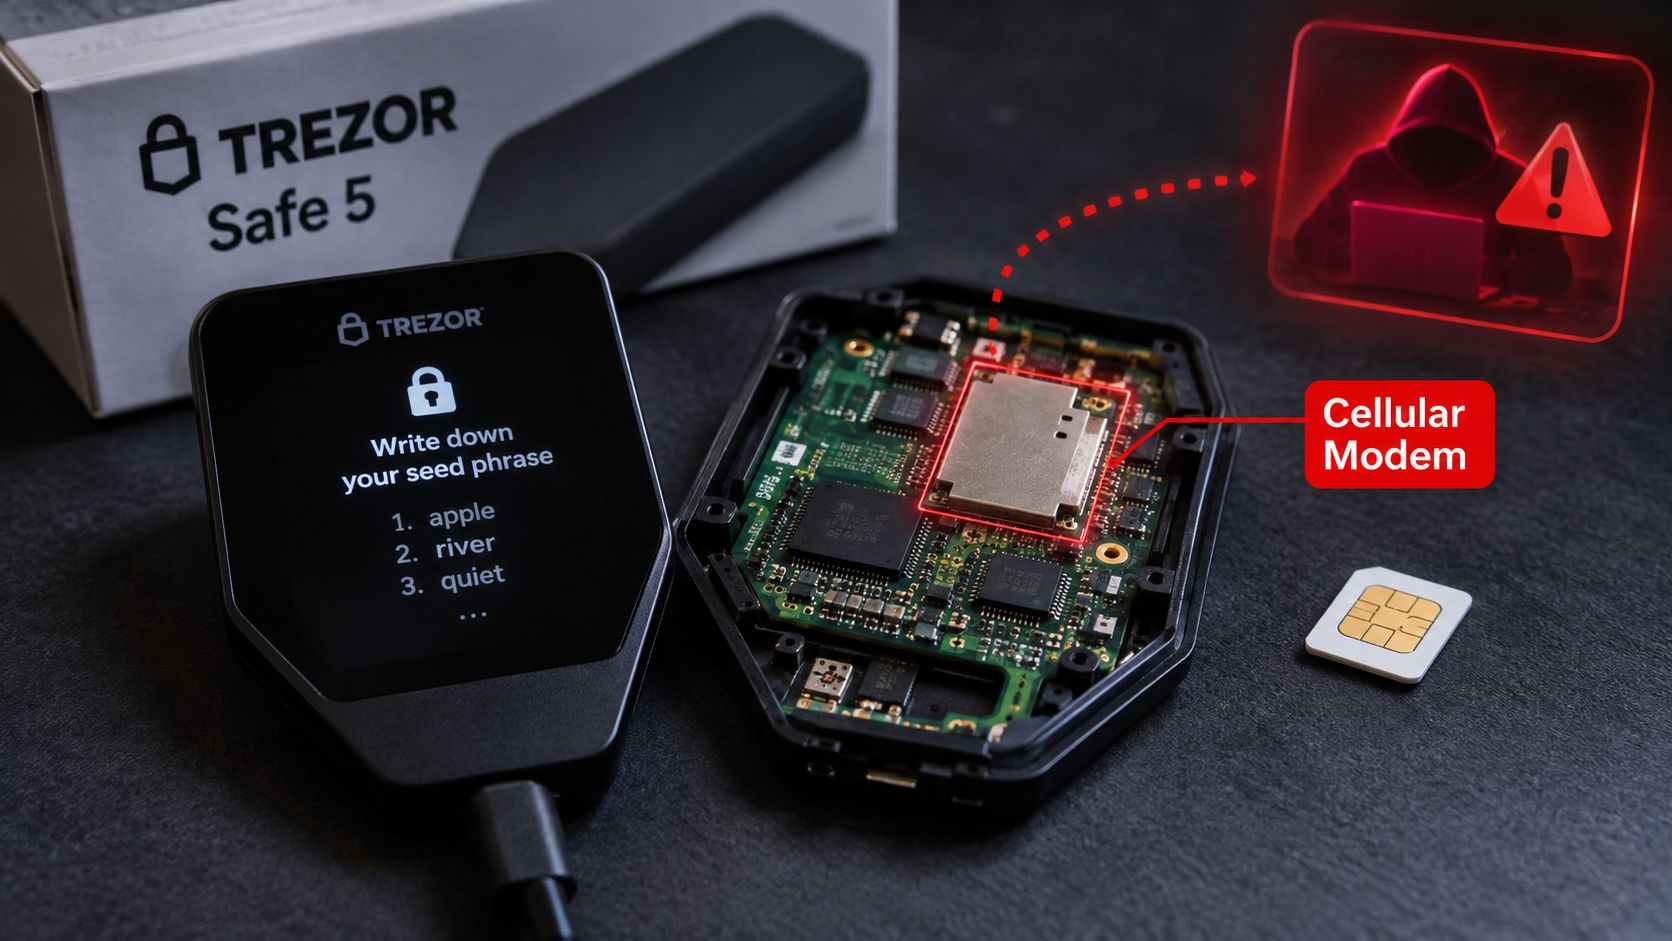
🔐 Nach dem Fall Ledger wurde Berichten zufolge ein Spionageprogramm in einer Trezor Safe 5-Hardware-Wallet entdeckt, die beim Wiederverkäufer CryptoBilis gekauft worden war. Eine versteckte Leiterplatte mit einem Mobilfunkmodem konnte angeblich die auf dem Bildschirm des Geräts angezeigte Seed-Phrase auslesen und an Angreifer übermitteln.
Trezor untersucht den Fund derzeit und hat bislang keine bestätigten finanziellen Verluste gemeldet. Das Unternehmen empfiehlt jedoch allen, die seit März 2026 eine Wallet bei CryptoBilis gekauft haben, dringend, ihre Kryptowährungen auf eine neue Wallet zu übertragen, die mit einer neuen Seed-Phrase erstellt wurde.
🔐 Nach dem Fall Ledger wurde Berichten zufolge ein Spionageprogramm in einer Trezor Safe 5-Hardware-Wallet entdeckt, die beim Wiederverkäufer CryptoBilis gekauft worden war. Eine versteckte Leiterplatte mit einem Mobilfunkmodem konnte angeblich die auf dem Bildschirm des Geräts angezeigte Seed-Phrase auslesen und an Angreifer übermitteln.
Trezor untersucht den Fund derzeit und hat bislang keine bestätigten finanziellen Verluste gemeldet. Das Unternehmen empfiehlt jedoch allen, die seit März 2026 eine Wallet bei CryptoBilis gekauft haben, dringend, ihre Kryptowährungen auf eine neue Wallet zu übertragen, die mit einer neuen Seed-Phrase erstellt wurde.
Trezor untersucht den Fund derzeit und hat bislang keine bestätigten finanziellen Verluste gemeldet. Das Unternehmen empfiehlt jedoch allen, die seit März 2026 eine Wallet bei CryptoBilis gekauft haben, dringend, ihre Kryptowährungen auf eine neue Wallet zu übertragen, die mit einer neuen Seed-Phrase erstellt wurde.
2
4
2.7k
·
--
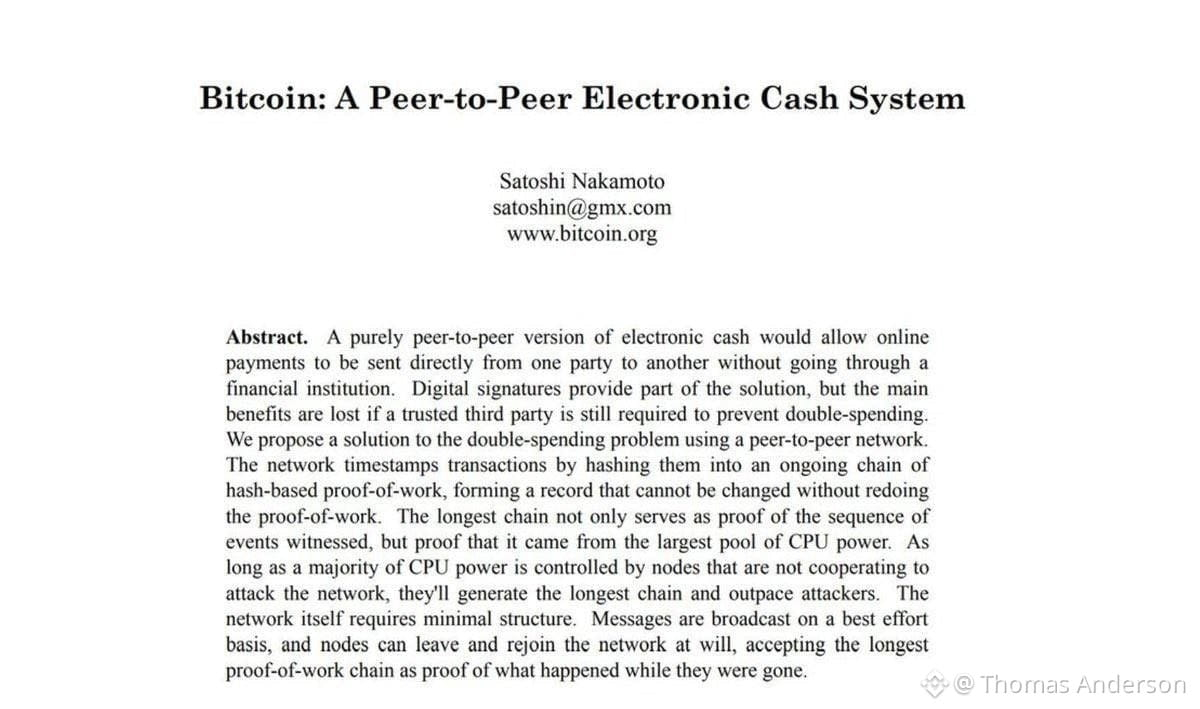
Vor 18 Jahren, am 31. Oktober 2008, wurde das von Satoshi Nakamoto verfasste Bitcoin-Whitepaper veröffentlicht.
Das neunseitige technische Dokument mit dem Titel „Ein Peer-to-Peer-System für elektronisches Geld“ beschrieb das Konzept eines Peer-to-Peer-Zahlungssystems, das später die Welt der Finanztechnologie revolutionieren sollte.
Das Netzwerk der ersten Kryptowährung ging im Januar 2009 live. Im April 2011 verschwand Satoshi, und bis heute hat die Öffentlichkeit nie die Identität der Person hinter dem Dokument aufgedeckt, das den Grundstein für eine Billionen-Dollar-Industrie legte.
Vor 18 Jahren, am 31. Oktober 2008, wurde das von Satoshi Nakamoto verfasste Bitcoin-Whitepaper veröffentlicht.
Das neunseitige technische Dokument mit dem Titel „Ein Peer-to-Peer-System für elektronisches Geld“ beschrieb das Konzept eines Peer-to-Peer-Zahlungssystems, das später die Welt der Finanztechnologie revolutionieren sollte.
Das Netzwerk der ersten Kryptowährung ging im Januar 2009 live. Im April 2011 verschwand Satoshi, und bis heute hat die Öffentlichkeit nie die Identität der Person hinter dem Dokument aufgedeckt, das den Grundstein für eine Billionen-Dollar-Industrie legte.
Das neunseitige technische Dokument mit dem Titel „Ein Peer-to-Peer-System für elektronisches Geld“ beschrieb das Konzept eines Peer-to-Peer-Zahlungssystems, das später die Welt der Finanztechnologie revolutionieren sollte.
Das Netzwerk der ersten Kryptowährung ging im Januar 2009 live. Im April 2011 verschwand Satoshi, und bis heute hat die Öffentlichkeit nie die Identität der Person hinter dem Dokument aufgedeckt, das den Grundstein für eine Billionen-Dollar-Industrie legte.
549
·
--
☠️ Hacker nehmen erneut Kryptobörsen und Finanzunternehmen ins Visier und stehlen die persönlichen Daten von Nutzern.
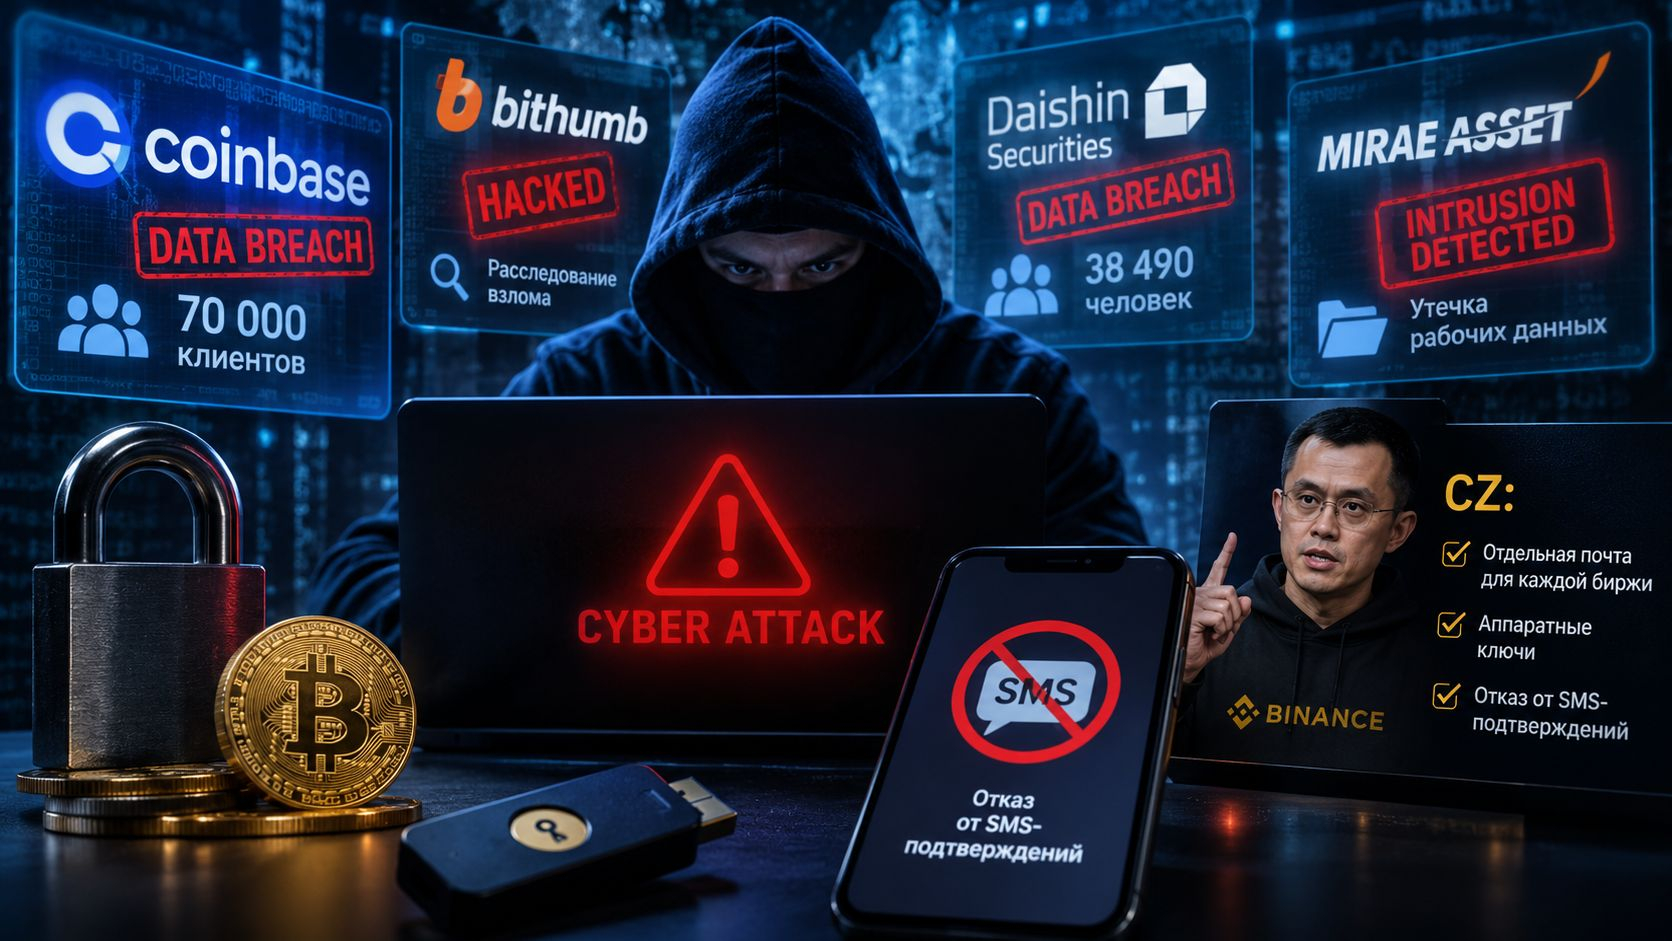
Bei Coinbase wurden über einen Drittanbieterdienst die Kontaktdaten von 70.000 Kunden geleakt. Bithumb untersucht einen Einbruch in seine internen Systeme, während beim Broker Daishin Securities die persönlichen Daten von 38.490 Menschen gestohlen wurden. Mirae Asset hat ebenfalls einen Angriff auf seine Unternehmenssysteme und den Abfluss interner Geschäftsdaten bestätigt.
Angesichts der jüngsten Angriffswelle riet CZ den Nutzern, für jede Börse eine eigene E-Mail-Adresse zu verwenden, Hardware-Sicherheitsschlüssel zu aktivieren und auf SMS-basierte Authentifizierung zu verzichten.
☠️ Hacker nehmen erneut Kryptobörsen und Finanzunternehmen ins Visier und stehlen die persönlichen Daten von Nutzern.
Bei Coinbase wurden über einen Drittanbieterdienst die Kontaktdaten von 70.000 Kunden geleakt. Bithumb untersucht einen Einbruch in seine internen Systeme, während beim Broker Daishin Securities die persönlichen Daten von 38.490 Menschen gestohlen wurden. Mirae Asset hat ebenfalls einen Angriff auf seine Unternehmenssysteme und den Abfluss interner Geschäftsdaten bestätigt.
Angesichts der jüngsten Angriffswelle riet CZ den Nutzern, für jede Börse eine eigene E-Mail-Adresse zu verwenden, Hardware-Sicherheitsschlüssel zu aktivieren und auf SMS-basierte Authentifizierung zu verzichten.
Bei Coinbase wurden über einen Drittanbieterdienst die Kontaktdaten von 70.000 Kunden geleakt. Bithumb untersucht einen Einbruch in seine internen Systeme, während beim Broker Daishin Securities die persönlichen Daten von 38.490 Menschen gestohlen wurden. Mirae Asset hat ebenfalls einen Angriff auf seine Unternehmenssysteme und den Abfluss interner Geschäftsdaten bestätigt.
Angesichts der jüngsten Angriffswelle riet CZ den Nutzern, für jede Börse eine eigene E-Mail-Adresse zu verwenden, Hardware-Sicherheitsschlüssel zu aktivieren und auf SMS-basierte Authentifizierung zu verzichten.
177
·
--
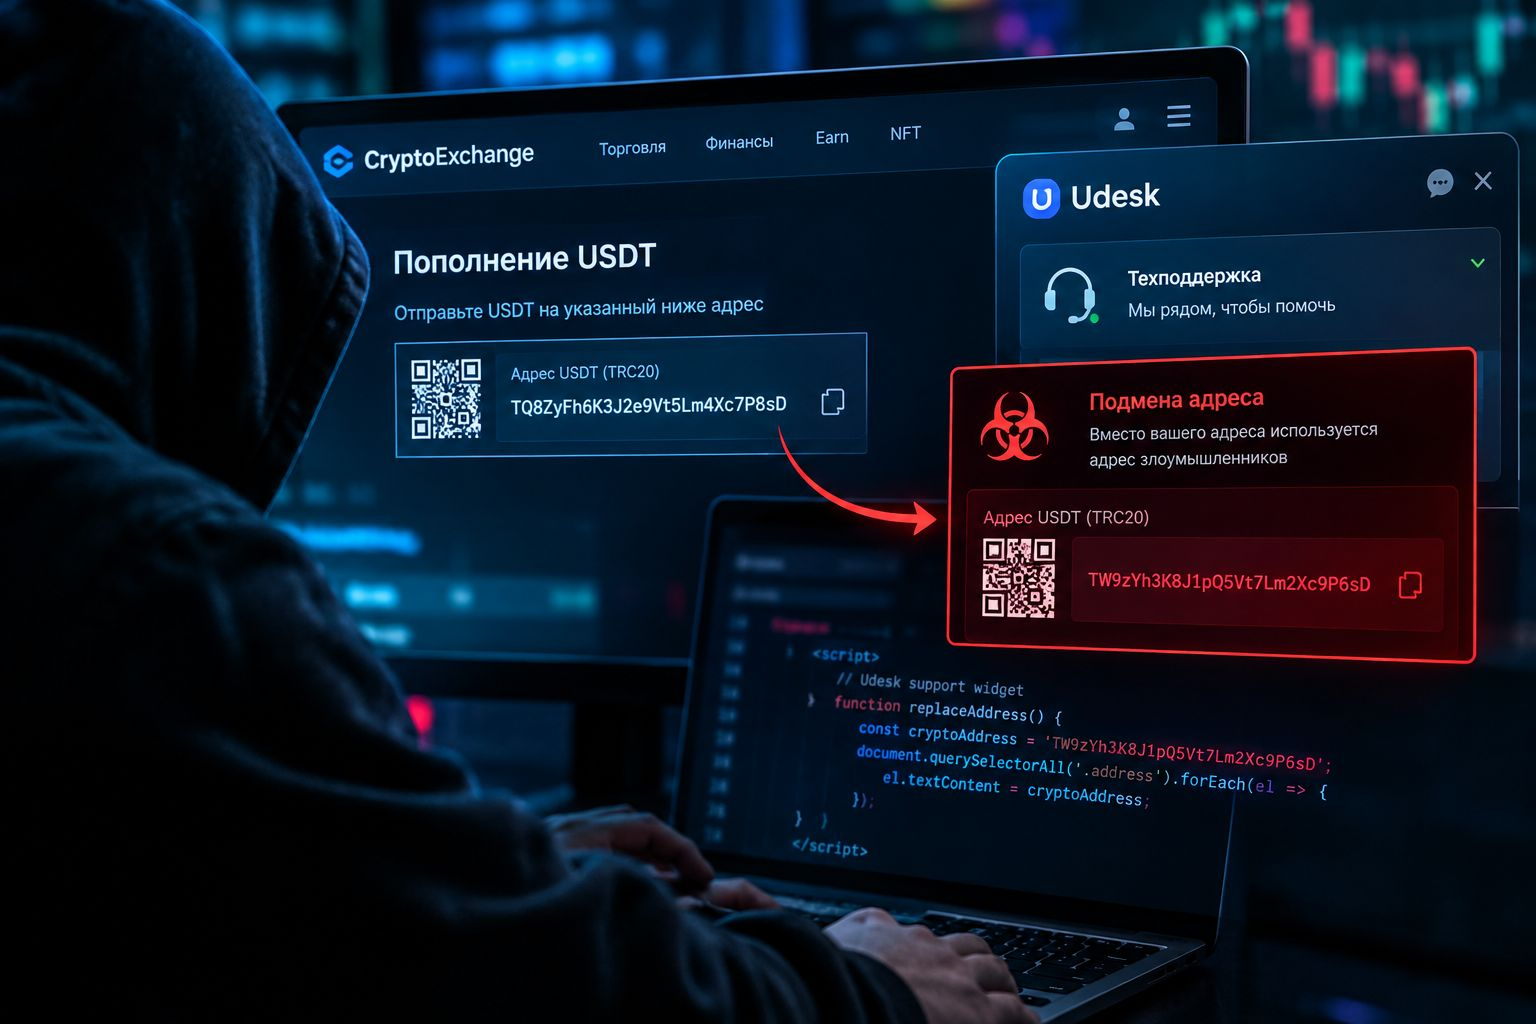
☠️ Hacker haben gelernt, Kryptowährungsadressen direkt auf Börsen-Websites zu ersetzen. Sicherheitsexperten entdeckten bösartigen Code in Udesk, einem Kundenservice-System eines Drittanbieters, der heimlich Einzahlungsadressen austauschen und Nutzerdaten stehlen kann.
Angreifer müssen nicht einmal die Börse selbst hacken – es reicht, einen Drittanbieterdienst zu kompromittieren.
#scamriskwarning
☠️ Hacker haben gelernt, Kryptowährungsadressen direkt auf Börsen-Websites zu ersetzen. Sicherheitsexperten entdeckten bösartigen Code in Udesk, einem Kundenservice-System eines Drittanbieters, der heimlich Einzahlungsadressen austauschen und Nutzerdaten stehlen kann.
Angreifer müssen nicht einmal die Börse selbst hacken – es reicht, einen Drittanbieterdienst zu kompromittieren.
#scamriskwarning
Angreifer müssen nicht einmal die Börse selbst hacken – es reicht, einen Drittanbieterdienst zu kompromittieren.
#scamriskwarning
248
·
--
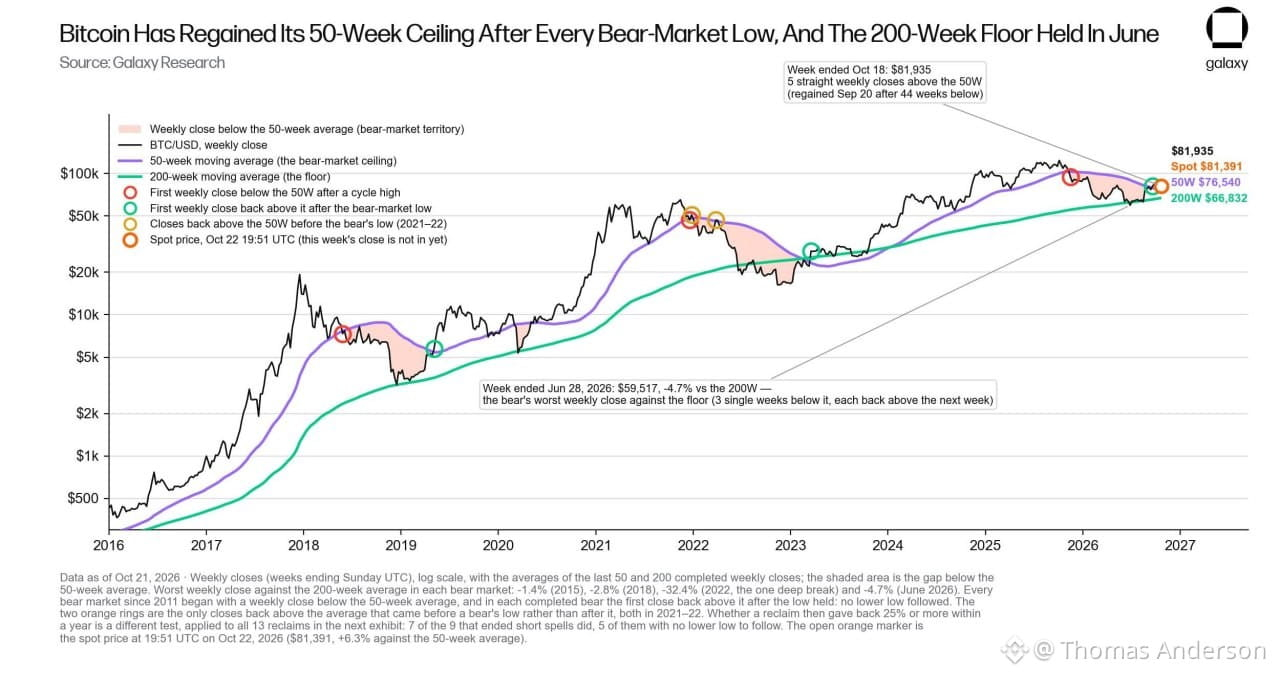
🔮 Laut Galaxy Digital könnte der Bärenmarkt bereits vorbei sein. Seit den Tiefständen im Juni haben US-ETFs weitere 87.000 BTC angesammelt, während Bitcoin fünf Wochen in Folge über einem wichtigen technischen Niveau geblieben ist.
Der Forschungsleiter des Unternehmens sieht Potenzial für einen Anstieg von Bitcoin auf 125.000 $ und darüber hinaus, warnt jedoch, dass ein Kursrückgang unter 76.540 $ diese Einschätzung infrage stellen könnte.
Abonniere, um auf dem Laufenden zu bleiben
🔮 Laut Galaxy Digital könnte der Bärenmarkt bereits vorbei sein. Seit den Tiefständen im Juni haben US-ETFs weitere 87.000 BTC angesammelt, während Bitcoin fünf Wochen in Folge über einem wichtigen technischen Niveau geblieben ist.
Der Forschungsleiter des Unternehmens sieht Potenzial für einen Anstieg von Bitcoin auf 125.000 $ und darüber hinaus, warnt jedoch, dass ein Kursrückgang unter 76.540 $ diese Einschätzung infrage stellen könnte.
Abonniere, um auf dem Laufenden zu bleiben
Der Forschungsleiter des Unternehmens sieht Potenzial für einen Anstieg von Bitcoin auf 125.000 $ und darüber hinaus, warnt jedoch, dass ein Kursrückgang unter 76.540 $ diese Einschätzung infrage stellen könnte.
Abonniere, um auf dem Laufenden zu bleiben
89
·
--
Bullisch
Ripple hat vom US-amerikanischen Office of the Comptroller of the Currency (OCC) die endgültige Genehmigung erhalten, eine eigene Treuhandbank zu gründen.
Das Unternehmen kann Reserven für seinen RLUSD-Stablecoin verwalten und die Krypto-Vermögenswerte von Firmenkunden verwahren. Einlagen annehmen oder Kredite vergeben darf es jedoch nicht.
Abonnieren Sie Updates
$XRP
Ripple hat vom US-amerikanischen Office of the Comptroller of the Currency (OCC) die endgültige Genehmigung erhalten, eine eigene Treuhandbank zu gründen.
Das Unternehmen kann Reserven für seinen RLUSD-Stablecoin verwalten und die Krypto-Vermögenswerte von Firmenkunden verwahren. Einlagen annehmen oder Kredite vergeben darf es jedoch nicht.
Abonnieren Sie Updates
$XRP
Das Unternehmen kann Reserven für seinen RLUSD-Stablecoin verwalten und die Krypto-Vermögenswerte von Firmenkunden verwahren. Einlagen annehmen oder Kredite vergeben darf es jedoch nicht.
Abonnieren Sie Updates
$XRP
181
·
--
⚖️ Ein Circle-Aktionär hat Donald Trump und sein Krypto-Unternehmen World Liberty Financial verklagt. Er wirft ihnen vor, durch Geschäfte mit den Vereinigten Arabischen Emiraten illegal Gewinne erzielt zu haben.
In der Klage geht es um den Verkauf einer Beteiligung von 49 % an dem Projekt für 500 Millionen Dollar und eine Investition von 2 Milliarden Dollar in Binance über den Stablecoin USD1. Der Kläger argumentiert, dass diese Transaktionen gegen die US-Verfassung verstoßen und Wettbewerbern schaden.
⚖️ Ein Circle-Aktionär hat Donald Trump und sein Krypto-Unternehmen World Liberty Financial verklagt. Er wirft ihnen vor, durch Geschäfte mit den Vereinigten Arabischen Emiraten illegal Gewinne erzielt zu haben.
In der Klage geht es um den Verkauf einer Beteiligung von 49 % an dem Projekt für 500 Millionen Dollar und eine Investition von 2 Milliarden Dollar in Binance über den Stablecoin USD1. Der Kläger argumentiert, dass diese Transaktionen gegen die US-Verfassung verstoßen und Wettbewerbern schaden.
In der Klage geht es um den Verkauf einer Beteiligung von 49 % an dem Projekt für 500 Millionen Dollar und eine Investition von 2 Milliarden Dollar in Binance über den Stablecoin USD1. Der Kläger argumentiert, dass diese Transaktionen gegen die US-Verfassung verstoßen und Wettbewerbern schaden.
177
·
--
Dogecoin soll sich von einem Meme-Coin zu einem Zahlungssystem weiterentwickeln. Die Entwickler der MyDoge-Wallet und der DogeOS-Plattform haben sich zusammengeschlossen und Dogecoin Labs gegründet. Ziel ist es, DOGE einen größeren Nutzen im Alltag zu verschaffen.
Geplant sind Apps, Spiele und Zahlungen im stationären Handel, auch wenn sich ein großer Teil des Ökosystems noch in der Entwicklung befindet.
Zuvor hatte das MyDoge-Team das DogeOS-Testnet gestartet – eine Layer-2-Lösung (L2) für Dogecoin mit Smart Contracts und DeFi-Anwendungen, bei der Transaktionsgebühren in DOGE bezahlt werden.
Dogecoin soll sich von einem Meme-Coin zu einem Zahlungssystem weiterentwickeln. Die Entwickler der MyDoge-Wallet und der DogeOS-Plattform haben sich zusammengeschlossen und Dogecoin Labs gegründet. Ziel ist es, DOGE einen größeren Nutzen im Alltag zu verschaffen.
Geplant sind Apps, Spiele und Zahlungen im stationären Handel, auch wenn sich ein großer Teil des Ökosystems noch in der Entwicklung befindet.
Zuvor hatte das MyDoge-Team das DogeOS-Testnet gestartet – eine Layer-2-Lösung (L2) für Dogecoin mit Smart Contracts und DeFi-Anwendungen, bei der Transaktionsgebühren in DOGE bezahlt werden.
Geplant sind Apps, Spiele und Zahlungen im stationären Handel, auch wenn sich ein großer Teil des Ökosystems noch in der Entwicklung befindet.
Zuvor hatte das MyDoge-Team das DogeOS-Testnet gestartet – eine Layer-2-Lösung (L2) für Dogecoin mit Smart Contracts und DeFi-Anwendungen, bei der Transaktionsgebühren in DOGE bezahlt werden.
210
·
--
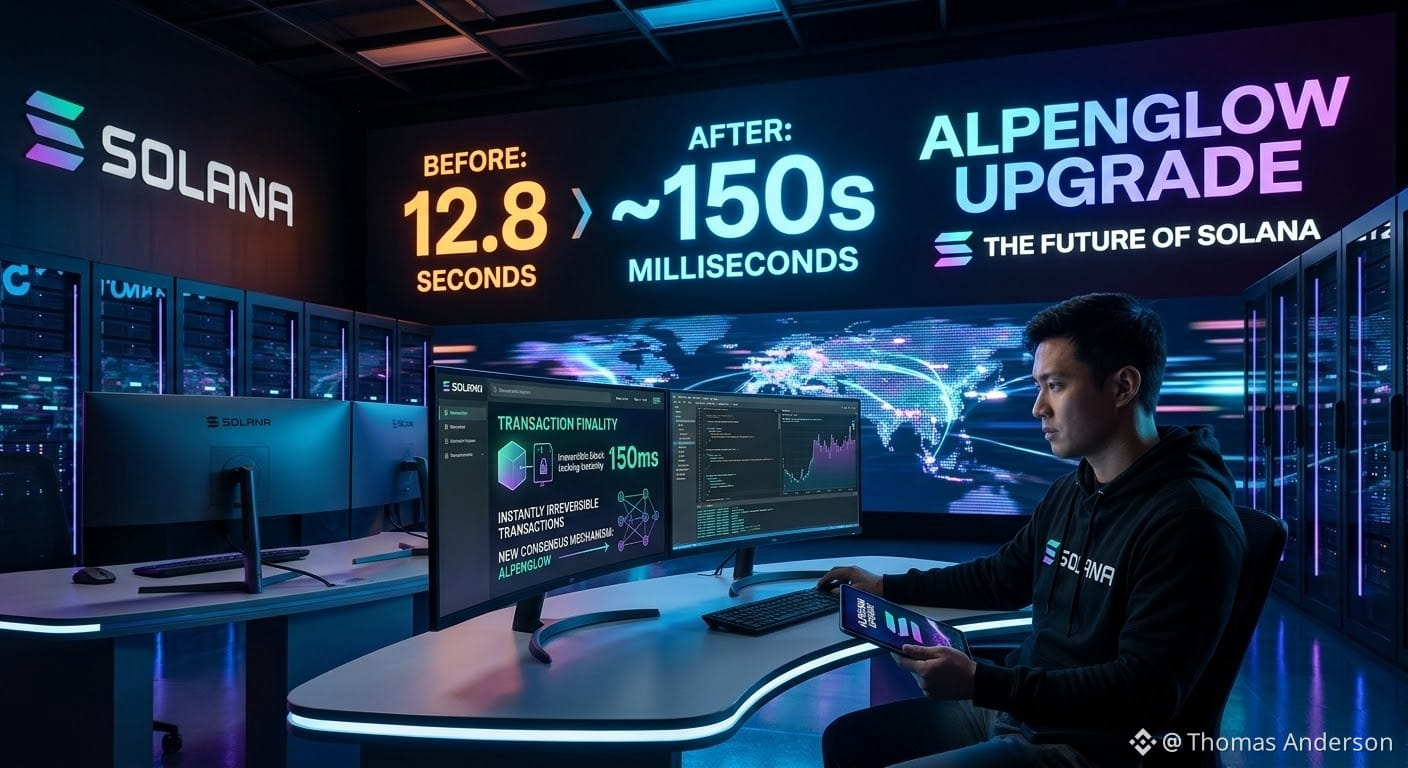
🪙 Heute bereitet Solana das größte Upgrade seiner Geschichte vor — — mit dem Ziel, die Transaktionsfinalität von 12,8 Sekunden auf etwa 150 Millisekunden zu reduzieren.
Überweisungen werden nahezu sofort unumkehrbar, während das Netzwerk auf ein neues Konsenssystem umstellt.
🪙 Heute bereitet Solana das größte Upgrade seiner Geschichte vor — — mit dem Ziel, die Transaktionsfinalität von 12,8 Sekunden auf etwa 150 Millisekunden zu reduzieren.
Überweisungen werden nahezu sofort unumkehrbar, während das Netzwerk auf ein neues Konsenssystem umstellt.
Überweisungen werden nahezu sofort unumkehrbar, während das Netzwerk auf ein neues Konsenssystem umstellt.
85
·
--
🤖 OpenAI-Spionageskandal: KI half dabei, einen Verdächtigen zu identifizieren
In der OpenAI-Zentrale wurde ein verstecktes Aufnahmegerät entdeckt, das Berichten zufolge von einem ehemaligen Mitarbeiter dort platziert worden war.
🔎 Für die Krypto-Community ist vor allem das Risiko vertraulicher Datenlecks relevant. In den Bereichen KI und Krypto, wo geistiges Eigentum, private Schlüssel und interne Daten enorm wertvoll sind, kann bereits ein einzelner Insider zu einer erheblichen Sicherheitslücke werden.
⚠️ Berichten zufolge gibt es keine Hinweise auf Lecks, die OpenAIs Modellgewichte oder Kundendaten betreffen. Dennoch erinnert der Fall daran, dass Sicherheit nicht nur Code und Smart Contracts umfasst – sondern auch Menschen, Zugriffsrechte und interne Prozesse.
🤖 OpenAI-Spionageskandal: KI half dabei, einen Verdächtigen zu identifizieren
In der OpenAI-Zentrale wurde ein verstecktes Aufnahmegerät entdeckt, das Berichten zufolge von einem ehemaligen Mitarbeiter dort platziert worden war.
🔎 Für die Krypto-Community ist vor allem das Risiko vertraulicher Datenlecks relevant. In den Bereichen KI und Krypto, wo geistiges Eigentum, private Schlüssel und interne Daten enorm wertvoll sind, kann bereits ein einzelner Insider zu einer erheblichen Sicherheitslücke werden.
⚠️ Berichten zufolge gibt es keine Hinweise auf Lecks, die OpenAIs Modellgewichte oder Kundendaten betreffen. Dennoch erinnert der Fall daran, dass Sicherheit nicht nur Code und Smart Contracts umfasst – sondern auch Menschen, Zugriffsrechte und interne Prozesse.
In der OpenAI-Zentrale wurde ein verstecktes Aufnahmegerät entdeckt, das Berichten zufolge von einem ehemaligen Mitarbeiter dort platziert worden war.
🔎 Für die Krypto-Community ist vor allem das Risiko vertraulicher Datenlecks relevant. In den Bereichen KI und Krypto, wo geistiges Eigentum, private Schlüssel und interne Daten enorm wertvoll sind, kann bereits ein einzelner Insider zu einer erheblichen Sicherheitslücke werden.
⚠️ Berichten zufolge gibt es keine Hinweise auf Lecks, die OpenAIs Modellgewichte oder Kundendaten betreffen. Dennoch erinnert der Fall daran, dass Sicherheit nicht nur Code und Smart Contracts umfasst – sondern auch Menschen, Zugriffsrechte und interne Prozesse.
210
·
--
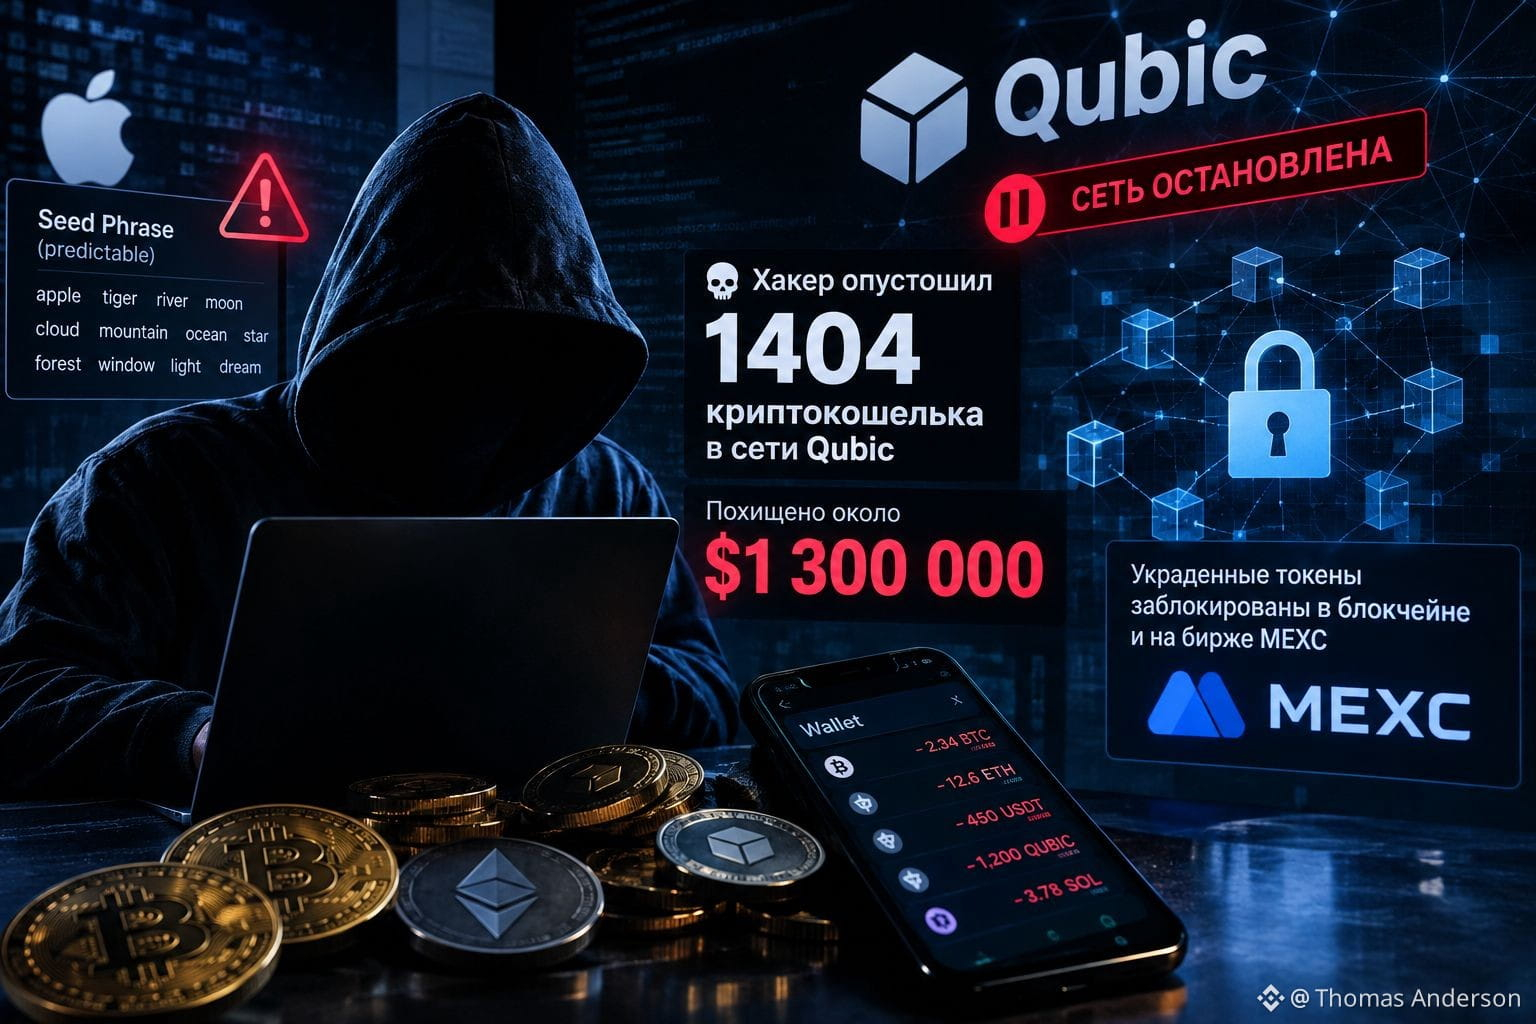
☠️ Hacker leert 1.404 Krypto-Wallets im Qubic-Netzwerk und stiehlt rund 1,3 Millionen US-Dollar
Ursache war ein Fehler bei der Generierung von Seed-Phrasen auf Apple-Geräten. Dadurch waren die Phrasen vorhersehbar und Angreifer konnten auf die Guthaben anderer Nutzer zugreifen.
Die Entwickler hielten das Netzwerk an. Die gestohlenen Token wurden sowohl auf der Blockchain als auch auf der Börse MEXC erfolgreich eingefroren.
☠️ Hacker leert 1.404 Krypto-Wallets im Qubic-Netzwerk und stiehlt rund 1,3 Millionen US-Dollar
Ursache war ein Fehler bei der Generierung von Seed-Phrasen auf Apple-Geräten. Dadurch waren die Phrasen vorhersehbar und Angreifer konnten auf die Guthaben anderer Nutzer zugreifen.
Die Entwickler hielten das Netzwerk an. Die gestohlenen Token wurden sowohl auf der Blockchain als auch auf der Börse MEXC erfolgreich eingefroren.
Ursache war ein Fehler bei der Generierung von Seed-Phrasen auf Apple-Geräten. Dadurch waren die Phrasen vorhersehbar und Angreifer konnten auf die Guthaben anderer Nutzer zugreifen.
Die Entwickler hielten das Netzwerk an. Die gestohlenen Token wurden sowohl auf der Blockchain als auch auf der Börse MEXC erfolgreich eingefroren.
101
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinanceReopensWithdrawalsForMoreAssets
749,386 Aufrufe
4,048 Kommentare
Sicherheitsvorfall | Update zur Wiederherstellung Nr. 8: Auszahlungen für weitere Assets werden wieder aufgenommen (05.11.2026)
Binance Announcement
·305 Likes
·1.3M Aufrufe
Binance98PercentReplenished
128,886 Aufrufe
1,488 Kommentare
StrategySTRCResumesIssuanceAfterOver170Days
9,410 Aufrufe
256 Kommentare