
imokokok
161 Beiträge
imokokok
Melden
Nutzer blockieren
Building Insight (oracle risk checks) and PriorSeal (authorization and execution evidence).
4 Following
5 Follower
9 Like gegeben
Beiträge
·
--
Ein Nonce in einer Signatur verhindert für sich genommen keine Wiederholung.
Eine robuste Autorisierung benötigt einen klar definierten Geltungsbereich und Gültigkeitszeitraum sowie einen Verbraucher, der nachverfolgt, ob die Berechtigung bereits genutzt wurde.
Halten Sie diese beiden Werte auseinander:
• Der Autorisierungs-Nonce gehört zur signierten Berechtigung.
• Der EVM-Transaktions-Nonce gehört zur Transaktionsfolge des Absenders auf einer Chain.
Sie lösen unterschiedliche Probleme. Ein Transaktions-Nonce beweist für sich genommen nicht, dass eine Anwendung eine bestimmte Nutzerautorisierung verbraucht hat.
In PriorSeal ist eine akzeptierte Autorisierung zeitlich begrenzt und nur einmal verwendbar. Eine ausstehende, zugehörige Transaktion ist weiterhin lediglich ein Kandidat. Eine bestätigte oder fehlgeschlagene Transaktion auf der angeforderten Chain, die vom delegierten Ausführer stammt und den autorisierten Transaktions-Nonce aufweist, verbraucht die Nutzung dieser Autorisierung.
Eine weitere Grenze muss klar bleiben: Die Bindung eines externen Entscheidungs-Digests an eine Autorisierung macht diese externe Entscheidung nicht global nur einmal verwendbar. Wenn eine Entscheidung nicht über mehrere separate Autorisierungen hinweg wiederverwendet werden darf, benötigt die Integration einen eigenen dauerhaften, atomaren Verbrauchsnachweis.
Und Ablauf bedeutet nicht Löschung: Ein signierter Beleg kann auch nach Ende des Autorisierungszeitraums weiterhin verifizierbar sein.
Wenn zwei Worker gleichzeitig dieselbe Berechtigung erhalten, wo setzt Ihr System den Anspruch auf einmalige Nutzung durch?
Ein Nonce in einer Signatur verhindert für sich genommen keine Wiederholung.
Eine robuste Autorisierung benötigt einen klar definierten Geltungsbereich und Gültigkeitszeitraum sowie einen Verbraucher, der nachverfolgt, ob die Berechtigung bereits genutzt wurde.
Halten Sie diese beiden Werte auseinander:
• Der Autorisierungs-Nonce gehört zur signierten Berechtigung.
• Der EVM-Transaktions-Nonce gehört zur Transaktionsfolge des Absenders auf einer Chain.
Sie lösen unterschiedliche Probleme. Ein Transaktions-Nonce beweist für sich genommen nicht, dass eine Anwendung eine bestimmte Nutzerautorisierung verbraucht hat.
In PriorSeal ist eine akzeptierte Autorisierung zeitlich begrenzt und nur einmal verwendbar. Eine ausstehende, zugehörige Transaktion ist weiterhin lediglich ein Kandidat. Eine bestätigte oder fehlgeschlagene Transaktion auf der angeforderten Chain, die vom delegierten Ausführer stammt und den autorisierten Transaktions-Nonce aufweist, verbraucht die Nutzung dieser Autorisierung.
Eine weitere Grenze muss klar bleiben: Die Bindung eines externen Entscheidungs-Digests an eine Autorisierung macht diese externe Entscheidung nicht global nur einmal verwendbar. Wenn eine Entscheidung nicht über mehrere separate Autorisierungen hinweg wiederverwendet werden darf, benötigt die Integration einen eigenen dauerhaften, atomaren Verbrauchsnachweis.
Und Ablauf bedeutet nicht Löschung: Ein signierter Beleg kann auch nach Ende des Autorisierungszeitraums weiterhin verifizierbar sein.
Wenn zwei Worker gleichzeitig dieselbe Berechtigung erhalten, wo setzt Ihr System den Anspruch auf einmalige Nutzung durch?
Eine robuste Autorisierung benötigt einen klar definierten Geltungsbereich und Gültigkeitszeitraum sowie einen Verbraucher, der nachverfolgt, ob die Berechtigung bereits genutzt wurde.
Halten Sie diese beiden Werte auseinander:
• Der Autorisierungs-Nonce gehört zur signierten Berechtigung.
• Der EVM-Transaktions-Nonce gehört zur Transaktionsfolge des Absenders auf einer Chain.
Sie lösen unterschiedliche Probleme. Ein Transaktions-Nonce beweist für sich genommen nicht, dass eine Anwendung eine bestimmte Nutzerautorisierung verbraucht hat.
In PriorSeal ist eine akzeptierte Autorisierung zeitlich begrenzt und nur einmal verwendbar. Eine ausstehende, zugehörige Transaktion ist weiterhin lediglich ein Kandidat. Eine bestätigte oder fehlgeschlagene Transaktion auf der angeforderten Chain, die vom delegierten Ausführer stammt und den autorisierten Transaktions-Nonce aufweist, verbraucht die Nutzung dieser Autorisierung.
Eine weitere Grenze muss klar bleiben: Die Bindung eines externen Entscheidungs-Digests an eine Autorisierung macht diese externe Entscheidung nicht global nur einmal verwendbar. Wenn eine Entscheidung nicht über mehrere separate Autorisierungen hinweg wiederverwendet werden darf, benötigt die Integration einen eigenen dauerhaften, atomaren Verbrauchsnachweis.
Und Ablauf bedeutet nicht Löschung: Ein signierter Beleg kann auch nach Ende des Autorisierungszeitraums weiterhin verifizierbar sein.
Wenn zwei Worker gleichzeitig dieselbe Berechtigung erhalten, wo setzt Ihr System den Anspruch auf einmalige Nutzung durch?
88
·
--
12 Bestätigungen können einen festgelegten Schwellenwert erfüllen. Das bedeutet nicht automatisch, dass die Konsensfinalität erreicht ist.
Vor der Signierung einer Transaktion sollte die Richtlinie Folgendes festlegen:
• die Mindestanzahl an Bestätigungen;
• ob ein von RPC gemeldeter finalisierter Block erforderlich ist;
• die tolerierte Reorg-Tiefe.
Diese Kriterien beantworten unterschiedliche Fragen. In PriorSeal bedeutet CONFIRMATIONS, dass die festgelegte Anzahl erreicht wurde. RPC_FINALIZED prüft zusätzlich, ob der Inclusion-Hash weiterhin kanonisch ist, die vom Endpunkt gemeldete Finalisierungshöhe den Inclusion-Block abdeckt und die Mindestanzahl an Bestätigungen erreicht ist.
Kann der Endpunkt keine finalisierten Daten bereitstellen, bleibt die Ausführung PENDING. Ändert sich der kanonische Inclusion-Hash, wird der Status zu REORGED. Keiner der beiden Status allein beweist einen Verstoß gegen die Autorisierung.
Eine Reorg-Toleranz von N erfordert mindestens N+1 Bestätigungen. Sie ist ein Puffer und keine Garantie dafür, dass tiefere Reorgs unmöglich sind. Ein RPC-finalisierter Beleg hält die Beobachtung eines Endpunkts fest; er ist kein eingebetteter Konsensbeweis.
Was würden Sie in einem Agenten-Workflow voraussetzen: eine Mindestanzahl an Bestätigungen, ein RPC-finalisiertes Signal oder beides?
12 Bestätigungen können einen festgelegten Schwellenwert erfüllen. Das bedeutet nicht automatisch, dass die Konsensfinalität erreicht ist.
Vor der Signierung einer Transaktion sollte die Richtlinie Folgendes festlegen:
• die Mindestanzahl an Bestätigungen;
• ob ein von RPC gemeldeter finalisierter Block erforderlich ist;
• die tolerierte Reorg-Tiefe.
Diese Kriterien beantworten unterschiedliche Fragen. In PriorSeal bedeutet CONFIRMATIONS, dass die festgelegte Anzahl erreicht wurde. RPC_FINALIZED prüft zusätzlich, ob der Inclusion-Hash weiterhin kanonisch ist, die vom Endpunkt gemeldete Finalisierungshöhe den Inclusion-Block abdeckt und die Mindestanzahl an Bestätigungen erreicht ist.
Kann der Endpunkt keine finalisierten Daten bereitstellen, bleibt die Ausführung PENDING. Ändert sich der kanonische Inclusion-Hash, wird der Status zu REORGED. Keiner der beiden Status allein beweist einen Verstoß gegen die Autorisierung.
Eine Reorg-Toleranz von N erfordert mindestens N+1 Bestätigungen. Sie ist ein Puffer und keine Garantie dafür, dass tiefere Reorgs unmöglich sind. Ein RPC-finalisierter Beleg hält die Beobachtung eines Endpunkts fest; er ist kein eingebetteter Konsensbeweis.
Was würden Sie in einem Agenten-Workflow voraussetzen: eine Mindestanzahl an Bestätigungen, ein RPC-finalisiertes Signal oder beides?
Vor der Signierung einer Transaktion sollte die Richtlinie Folgendes festlegen:
• die Mindestanzahl an Bestätigungen;
• ob ein von RPC gemeldeter finalisierter Block erforderlich ist;
• die tolerierte Reorg-Tiefe.
Diese Kriterien beantworten unterschiedliche Fragen. In PriorSeal bedeutet CONFIRMATIONS, dass die festgelegte Anzahl erreicht wurde. RPC_FINALIZED prüft zusätzlich, ob der Inclusion-Hash weiterhin kanonisch ist, die vom Endpunkt gemeldete Finalisierungshöhe den Inclusion-Block abdeckt und die Mindestanzahl an Bestätigungen erreicht ist.
Kann der Endpunkt keine finalisierten Daten bereitstellen, bleibt die Ausführung PENDING. Ändert sich der kanonische Inclusion-Hash, wird der Status zu REORGED. Keiner der beiden Status allein beweist einen Verstoß gegen die Autorisierung.
Eine Reorg-Toleranz von N erfordert mindestens N+1 Bestätigungen. Sie ist ein Puffer und keine Garantie dafür, dass tiefere Reorgs unmöglich sind. Ein RPC-finalisierter Beleg hält die Beobachtung eines Endpunkts fest; er ist kein eingebetteter Konsensbeweis.
Was würden Sie in einem Agenten-Workflow voraussetzen: eine Mindestanzahl an Bestätigungen, ein RPC-finalisiertes Signal oder beides?
77
·
--
Zeigt dein Block-Explorer eine erfolgreiche ERC-4337-Transaktion an?
War auch die darin enthaltene Smart-Account-Operation erfolgreich?
ERC-4337 hat zwei Ebenen:
• Ein Bundler sendet eine äußere EVM-Transaktion an den EntryPoint.
• Diese Transaktion kann eine oder mehrere UserOperations enthalten.
Die äußere Transaktion kann erfolgreich sein, auch wenn eine einzelne UserOperation fehlschlägt. Das zugehörige EntryPoint-Ereignis meldet das Ergebnis der Operation. Auch eine fehlgeschlagene Operation kann Gas verbrauchen.
Wird die äußere Transaktion zurückgesetzt, fehlt möglicherweise das UserOperation-Ereignis. Dass Operationsdaten im Calldata der zurückgesetzten Transaktion enthalten sind, beweist nicht, dass die Operation ausgeführt wurde.
Ein von einem Bundler zurückgegebener UserOperation-Hash ist für die Nachverfolgung hilfreich. Für sich genommen ist er jedoch kein Beweis für die Aufnahme in die Blockchain. Prüfe den Transaktionsbeleg auf das passende EntryPoint-Ereignis.
Der ERC-4337-Adapter von PriorSeal bindet einen kanonischen UserOperation-Hash in eine Autorisierung ein und verifiziert das passende Ereignis im Transaktionsbeleg. Er unterstützt EntryPoint-Versionen von 0.6 bis 0.9. Detailliertere Aussagen über den internen Aufruf eines Accounts erfordern ein unterstütztes account-spezifisches Profil.
Zeigt dein Dashboard das Ergebnis der äußeren Transaktion und das Ergebnis jeder einzelnen UserOperation getrennt an?
Zeigt dein Block-Explorer eine erfolgreiche ERC-4337-Transaktion an?
War auch die darin enthaltene Smart-Account-Operation erfolgreich?
ERC-4337 hat zwei Ebenen:
• Ein Bundler sendet eine äußere EVM-Transaktion an den EntryPoint.
• Diese Transaktion kann eine oder mehrere UserOperations enthalten.
Die äußere Transaktion kann erfolgreich sein, auch wenn eine einzelne UserOperation fehlschlägt. Das zugehörige EntryPoint-Ereignis meldet das Ergebnis der Operation. Auch eine fehlgeschlagene Operation kann Gas verbrauchen.
Wird die äußere Transaktion zurückgesetzt, fehlt möglicherweise das UserOperation-Ereignis. Dass Operationsdaten im Calldata der zurückgesetzten Transaktion enthalten sind, beweist nicht, dass die Operation ausgeführt wurde.
Ein von einem Bundler zurückgegebener UserOperation-Hash ist für die Nachverfolgung hilfreich. Für sich genommen ist er jedoch kein Beweis für die Aufnahme in die Blockchain. Prüfe den Transaktionsbeleg auf das passende EntryPoint-Ereignis.
Der ERC-4337-Adapter von PriorSeal bindet einen kanonischen UserOperation-Hash in eine Autorisierung ein und verifiziert das passende Ereignis im Transaktionsbeleg. Er unterstützt EntryPoint-Versionen von 0.6 bis 0.9. Detailliertere Aussagen über den internen Aufruf eines Accounts erfordern ein unterstütztes account-spezifisches Profil.
Zeigt dein Dashboard das Ergebnis der äußeren Transaktion und das Ergebnis jeder einzelnen UserOperation getrennt an?
War auch die darin enthaltene Smart-Account-Operation erfolgreich?
ERC-4337 hat zwei Ebenen:
• Ein Bundler sendet eine äußere EVM-Transaktion an den EntryPoint.
• Diese Transaktion kann eine oder mehrere UserOperations enthalten.
Die äußere Transaktion kann erfolgreich sein, auch wenn eine einzelne UserOperation fehlschlägt. Das zugehörige EntryPoint-Ereignis meldet das Ergebnis der Operation. Auch eine fehlgeschlagene Operation kann Gas verbrauchen.
Wird die äußere Transaktion zurückgesetzt, fehlt möglicherweise das UserOperation-Ereignis. Dass Operationsdaten im Calldata der zurückgesetzten Transaktion enthalten sind, beweist nicht, dass die Operation ausgeführt wurde.
Ein von einem Bundler zurückgegebener UserOperation-Hash ist für die Nachverfolgung hilfreich. Für sich genommen ist er jedoch kein Beweis für die Aufnahme in die Blockchain. Prüfe den Transaktionsbeleg auf das passende EntryPoint-Ereignis.
Der ERC-4337-Adapter von PriorSeal bindet einen kanonischen UserOperation-Hash in eine Autorisierung ein und verifiziert das passende Ereignis im Transaktionsbeleg. Er unterstützt EntryPoint-Versionen von 0.6 bis 0.9. Detailliertere Aussagen über den internen Aufruf eines Accounts erfordern ein unterstütztes account-spezifisches Profil.
Zeigt dein Dashboard das Ergebnis der äußeren Transaktion und das Ergebnis jeder einzelnen UserOperation getrennt an?
59
·
--
Zeigt dein Block-Explorer eine erfolgreiche ERC-4337-Transaktion an?
War auch die darin enthaltene Smart-Account-Operation erfolgreich?
ERC-4337 hat zwei Ebenen:
• Ein Bundler übermittelt eine äußere EVM-Transaktion an den EntryPoint.
• Diese Transaktion kann eine oder mehrere UserOperations enthalten.
Die äußere Transaktion kann erfolgreich sein, auch wenn eine einzelne UserOperation fehlschlägt. Das zugehörige EntryPoint-Ereignis meldet das Ergebnis auf Operationsebene, und auch eine fehlgeschlagene Operation kann Gas verbrauchen.
Wird die äußere Transaktion zurückgesetzt, fehlt möglicherweise das UserOperation-Ereignis. Dass die Transaktions-Calldata im zurückgesetzten Vorgang Operationsdaten enthält, beweist nicht, dass die Operation ausgeführt wurde.
Ein von einem Bundler zurückgegebener UserOperation-Hash ist nützlich, um den Vorgang nachzuverfolgen. Für sich genommen ist er jedoch kein Beweis für die Aufnahme in die Blockchain. Prüfe den Transaktionsbeleg auf das zugehörige EntryPoint-Ereignis.
Der ERC-4337-Adapter von PriorSeal bindet einen kanonischen UserOperation-Hash in eine Autorisierung ein und überprüft das zugehörige Ereignis im Transaktionsbeleg. Er unterstützt EntryPoint-Versionen von 0.6 bis 0.9. Detailliertere Aussagen über den internen Aufruf eines Kontos erfordern ein unterstütztes kontospezifisches Profil.
Zeigt dein Dashboard das Ergebnis der äußeren Transaktion und das Ergebnis jeder einzelnen UserOperation getrennt an?
Zeigt dein Block-Explorer eine erfolgreiche ERC-4337-Transaktion an?
War auch die darin enthaltene Smart-Account-Operation erfolgreich?
ERC-4337 hat zwei Ebenen:
• Ein Bundler übermittelt eine äußere EVM-Transaktion an den EntryPoint.
• Diese Transaktion kann eine oder mehrere UserOperations enthalten.
Die äußere Transaktion kann erfolgreich sein, auch wenn eine einzelne UserOperation fehlschlägt. Das zugehörige EntryPoint-Ereignis meldet das Ergebnis auf Operationsebene, und auch eine fehlgeschlagene Operation kann Gas verbrauchen.
Wird die äußere Transaktion zurückgesetzt, fehlt möglicherweise das UserOperation-Ereignis. Dass die Transaktions-Calldata im zurückgesetzten Vorgang Operationsdaten enthält, beweist nicht, dass die Operation ausgeführt wurde.
Ein von einem Bundler zurückgegebener UserOperation-Hash ist nützlich, um den Vorgang nachzuverfolgen. Für sich genommen ist er jedoch kein Beweis für die Aufnahme in die Blockchain. Prüfe den Transaktionsbeleg auf das zugehörige EntryPoint-Ereignis.
Der ERC-4337-Adapter von PriorSeal bindet einen kanonischen UserOperation-Hash in eine Autorisierung ein und überprüft das zugehörige Ereignis im Transaktionsbeleg. Er unterstützt EntryPoint-Versionen von 0.6 bis 0.9. Detailliertere Aussagen über den internen Aufruf eines Kontos erfordern ein unterstütztes kontospezifisches Profil.
Zeigt dein Dashboard das Ergebnis der äußeren Transaktion und das Ergebnis jeder einzelnen UserOperation getrennt an?
War auch die darin enthaltene Smart-Account-Operation erfolgreich?
ERC-4337 hat zwei Ebenen:
• Ein Bundler übermittelt eine äußere EVM-Transaktion an den EntryPoint.
• Diese Transaktion kann eine oder mehrere UserOperations enthalten.
Die äußere Transaktion kann erfolgreich sein, auch wenn eine einzelne UserOperation fehlschlägt. Das zugehörige EntryPoint-Ereignis meldet das Ergebnis auf Operationsebene, und auch eine fehlgeschlagene Operation kann Gas verbrauchen.
Wird die äußere Transaktion zurückgesetzt, fehlt möglicherweise das UserOperation-Ereignis. Dass die Transaktions-Calldata im zurückgesetzten Vorgang Operationsdaten enthält, beweist nicht, dass die Operation ausgeführt wurde.
Ein von einem Bundler zurückgegebener UserOperation-Hash ist nützlich, um den Vorgang nachzuverfolgen. Für sich genommen ist er jedoch kein Beweis für die Aufnahme in die Blockchain. Prüfe den Transaktionsbeleg auf das zugehörige EntryPoint-Ereignis.
Der ERC-4337-Adapter von PriorSeal bindet einen kanonischen UserOperation-Hash in eine Autorisierung ein und überprüft das zugehörige Ereignis im Transaktionsbeleg. Er unterstützt EntryPoint-Versionen von 0.6 bis 0.9. Detailliertere Aussagen über den internen Aufruf eines Kontos erfordern ein unterstütztes kontospezifisches Profil.
Zeigt dein Dashboard das Ergebnis der äußeren Transaktion und das Ergebnis jeder einzelnen UserOperation getrennt an?
72
·
--
Du lädst einen Ausführungsbeleg herunter, und der Verifizierer meldet `valid: true`.
Kannst du ihm vertrauen?
Frage zuerst, woher der Verifizierer seinen vertrauenswürdigen öffentlichen Schlüssel hat. Eine Signatur beweist, dass ein bestimmter Schlüssel den Beleg signiert hat. Für sich genommen sagt sie dir nicht, wem dieser Schlüssel gehört.
Wenn der Beleg seinen eigenen Schlüssel mitbringt und dein Verifizierer diesem automatisch vertraut, könnte jeder einen Schlüssel erstellen, eine Behauptung signieren und sie dadurch als verifiziert erscheinen lassen.
Bevor du dich auf einen Beleg verlässt, prüfe:
1. Wurden die Signatur und der Inhalt des Belegs erfolgreich verifiziert?
2. Stammt der Schlüssel aus einer Quelle, der du unabhängig vertraust?
3. Bezieht sich der Beleg auf das erwartete Deployment und die erwartete Zielgruppe?
4. Sind noch externe Prüfungen erforderlich?
Eine Offline-Verifizierung ist nützlich, weil sie Nachweise prüfen kann, ohne den Aussteller aufzurufen. Sie stellt jedoch nicht die Identität des Schlüssels für dich fest. Für manche Angaben, etwa eine ERC-1271-Autorisierung oder einen EVM-Anker, sind möglicherweise auch Prüfungen des Chain-Zustands erforderlich.
Insight und PriorSeal haben getrennte Nachweisbereiche und Vertrauensanker. Die Verknüpfung ihrer Datensätze macht nicht automatisch eines der Produkte zur maßgeblichen Instanz für das andere.
Ein grünes Ergebnis „gültig“ ist nur dann nützlich, wenn du weißt, was verifiziert wurde, mit welchem Schlüssel und was noch geprüft werden muss.
Woher bezieht dein Verifizierer seine Vertrauenseinstellungen?
#defi
Du lädst einen Ausführungsbeleg herunter, und der Verifizierer meldet `valid: true`.
Kannst du ihm vertrauen?
Frage zuerst, woher der Verifizierer seinen vertrauenswürdigen öffentlichen Schlüssel hat. Eine Signatur beweist, dass ein bestimmter Schlüssel den Beleg signiert hat. Für sich genommen sagt sie dir nicht, wem dieser Schlüssel gehört.
Wenn der Beleg seinen eigenen Schlüssel mitbringt und dein Verifizierer diesem automatisch vertraut, könnte jeder einen Schlüssel erstellen, eine Behauptung signieren und sie dadurch als verifiziert erscheinen lassen.
Bevor du dich auf einen Beleg verlässt, prüfe:
1. Wurden die Signatur und der Inhalt des Belegs erfolgreich verifiziert?
2. Stammt der Schlüssel aus einer Quelle, der du unabhängig vertraust?
3. Bezieht sich der Beleg auf das erwartete Deployment und die erwartete Zielgruppe?
4. Sind noch externe Prüfungen erforderlich?
Eine Offline-Verifizierung ist nützlich, weil sie Nachweise prüfen kann, ohne den Aussteller aufzurufen. Sie stellt jedoch nicht die Identität des Schlüssels für dich fest. Für manche Angaben, etwa eine ERC-1271-Autorisierung oder einen EVM-Anker, sind möglicherweise auch Prüfungen des Chain-Zustands erforderlich.
Insight und PriorSeal haben getrennte Nachweisbereiche und Vertrauensanker. Die Verknüpfung ihrer Datensätze macht nicht automatisch eines der Produkte zur maßgeblichen Instanz für das andere.
Ein grünes Ergebnis „gültig“ ist nur dann nützlich, wenn du weißt, was verifiziert wurde, mit welchem Schlüssel und was noch geprüft werden muss.
Woher bezieht dein Verifizierer seine Vertrauenseinstellungen?
#defi
Kannst du ihm vertrauen?
Frage zuerst, woher der Verifizierer seinen vertrauenswürdigen öffentlichen Schlüssel hat. Eine Signatur beweist, dass ein bestimmter Schlüssel den Beleg signiert hat. Für sich genommen sagt sie dir nicht, wem dieser Schlüssel gehört.
Wenn der Beleg seinen eigenen Schlüssel mitbringt und dein Verifizierer diesem automatisch vertraut, könnte jeder einen Schlüssel erstellen, eine Behauptung signieren und sie dadurch als verifiziert erscheinen lassen.
Bevor du dich auf einen Beleg verlässt, prüfe:
1. Wurden die Signatur und der Inhalt des Belegs erfolgreich verifiziert?
2. Stammt der Schlüssel aus einer Quelle, der du unabhängig vertraust?
3. Bezieht sich der Beleg auf das erwartete Deployment und die erwartete Zielgruppe?
4. Sind noch externe Prüfungen erforderlich?
Eine Offline-Verifizierung ist nützlich, weil sie Nachweise prüfen kann, ohne den Aussteller aufzurufen. Sie stellt jedoch nicht die Identität des Schlüssels für dich fest. Für manche Angaben, etwa eine ERC-1271-Autorisierung oder einen EVM-Anker, sind möglicherweise auch Prüfungen des Chain-Zustands erforderlich.
Insight und PriorSeal haben getrennte Nachweisbereiche und Vertrauensanker. Die Verknüpfung ihrer Datensätze macht nicht automatisch eines der Produkte zur maßgeblichen Instanz für das andere.
Ein grünes Ergebnis „gültig“ ist nur dann nützlich, wenn du weißt, was verifiziert wurde, mit welchem Schlüssel und was noch geprüft werden muss.
Woher bezieht dein Verifizierer seine Vertrauenseinstellungen?
#defi
88
·
--
Ein Sicherheitscheck vor dem Handel für KI-Agenten: Insight ist auf x402 live
Wenn KI-Agenten autonom in DeFi handeln, zählt die Manipulation von Oracles zu den heimtückischsten Risiken: Angreifer verfälschen Preisfeeds, sodass Protokolle zu fingierten Preisen ausgeführt werden. Insight (oracleinsight.xyz) bietet Agenten VOR dem Handel eine Sicherheitsprüfung:
✅ PASS / WARN / BLOCK: Ergebnisse eines gegen Oracle-Manipulation resistenten Konsenssystems
✅ Jede Prüfung kann eine mit EIP-712 signierte Bescheinigung enthalten, die sich unabhängig anhand der Signaturbytes verifizieren lässt
✅ MCP-Server mit 40 Tools für Oracle- und Risikodaten: kostenlose Suche, Bezahlung pro Aufruf über x402 (ab 0,002 $)
Integration:
· REST: GET /api/v1/safety/pre-trade (x402, USDC: 0,02 $/Aufruf, Base-Mainnet)
· MCP: https://www.oracleinsight.xyz/api/mcp
· Verifizierung ohne Schlüssel: POST /api/v1/safety/attestation/verify
Gelistet bei: dem offiziellen MCP Registry, Smithery, agent402.tools und dem CDP Bazaar.
Agentenvermögen sollte vor der Ausführung geprüft werden.
#AIAgent #Base #x402
Ein Sicherheitscheck vor dem Handel für KI-Agenten: Insight ist auf x402 live
Wenn KI-Agenten autonom in DeFi handeln, zählt die Manipulation von Oracles zu den heimtückischsten Risiken: Angreifer verfälschen Preisfeeds, sodass Protokolle zu fingierten Preisen ausgeführt werden. Insight (oracleinsight.xyz) bietet Agenten VOR dem Handel eine Sicherheitsprüfung:
✅ PASS / WARN / BLOCK: Ergebnisse eines gegen Oracle-Manipulation resistenten Konsenssystems
✅ Jede Prüfung kann eine mit EIP-712 signierte Bescheinigung enthalten, die sich unabhängig anhand der Signaturbytes verifizieren lässt
✅ MCP-Server mit 40 Tools für Oracle- und Risikodaten: kostenlose Suche, Bezahlung pro Aufruf über x402 (ab 0,002 $)
Integration:
· REST: GET /api/v1/safety/pre-trade (x402, USDC: 0,02 $/Aufruf, Base-Mainnet)
· MCP: https://www.oracleinsight.xyz/api/mcp
· Verifizierung ohne Schlüssel: POST /api/v1/safety/attestation/verify
Gelistet bei: dem offiziellen MCP Registry, Smithery, agent402.tools und dem CDP Bazaar.
Agentenvermögen sollte vor der Ausführung geprüft werden.
#AIAgent #Base #x402
Wenn KI-Agenten autonom in DeFi handeln, zählt die Manipulation von Oracles zu den heimtückischsten Risiken: Angreifer verfälschen Preisfeeds, sodass Protokolle zu fingierten Preisen ausgeführt werden. Insight (oracleinsight.xyz) bietet Agenten VOR dem Handel eine Sicherheitsprüfung:
✅ PASS / WARN / BLOCK: Ergebnisse eines gegen Oracle-Manipulation resistenten Konsenssystems
✅ Jede Prüfung kann eine mit EIP-712 signierte Bescheinigung enthalten, die sich unabhängig anhand der Signaturbytes verifizieren lässt
✅ MCP-Server mit 40 Tools für Oracle- und Risikodaten: kostenlose Suche, Bezahlung pro Aufruf über x402 (ab 0,002 $)
Integration:
· REST: GET /api/v1/safety/pre-trade (x402, USDC: 0,02 $/Aufruf, Base-Mainnet)
· MCP: https://www.oracleinsight.xyz/api/mcp
· Verifizierung ohne Schlüssel: POST /api/v1/safety/attestation/verify
Gelistet bei: dem offiziellen MCP Registry, Smithery, agent402.tools und dem CDP Bazaar.
Agentenvermögen sollte vor der Ausführung geprüft werden.
#AIAgent #Base #x402
112
·
--
„Ihre KI-Agenten-Transaktion“ sagt „Erfolg.“
Hat sie tatsächlich das getan, was Sie genehmigt haben?
Betrachten Sie einen hypothetischen Tausch: Sie genehmigen einen exakten Aufruf, der die Ausgabe an Wallet A sendet. Der Agent übermittelt unterschiedliche Calldata, die sie an Wallet B sendet.
Die Transaktion kann erfolgreich ausgeführt werden, während die Autorisierungsprüfung fehlschlägt.
Ich möchte ein Agent-Dashboard, das drei Fragen separat beantwortet:
1. Besteht der Nachweis die Verifizierung unter den konfigurierten Vertrauensannahmen?
2. Was ist On-Chain passiert: abgeschlossen, zurückgerollt, ausstehend oder unklar?
3. Hat die beobachtete Ausführung mit dem autorisierten Aufruf übereingestimmt?
Ein gültiger signierter Beleg kann sowohl „Ausführung abgeschlossen“ als auch „Autorisierungsabweichung“ protokollieren. Das ist ein nützliches Ergebnis: Das Protokoll hält fest, was schiefgelaufen ist.
Diese Unterscheidung prägt, wie ich Insight und PriorSeal aufbaue.
Insight liefert Orakeldaten und Risikoabschätzungen. PriorSeal verbindet explizite Autorisierung mit der beobachteten Ausführung. Sie können unabhängig voneinander oder zusammen arbeiten, wobei jedes Ergebnis seine eigene Bedeutung behält.
Die Prüfung der Evidenz benötigt außerdem einen klaren Zustand „nicht beurteilbar“, wenn die verfügbaren Informationen keinen Abgleich oder einen Verstoß belegen können.
Zeigt Ihr Agent-Dashboard diese Unterscheidungen an – oder nur ein einziges grünes „Erfolg“?
#AIAgents #Web3Security
„Ihre KI-Agenten-Transaktion“ sagt „Erfolg.“
Hat sie tatsächlich das getan, was Sie genehmigt haben?
Betrachten Sie einen hypothetischen Tausch: Sie genehmigen einen exakten Aufruf, der die Ausgabe an Wallet A sendet. Der Agent übermittelt unterschiedliche Calldata, die sie an Wallet B sendet.
Die Transaktion kann erfolgreich ausgeführt werden, während die Autorisierungsprüfung fehlschlägt.
Ich möchte ein Agent-Dashboard, das drei Fragen separat beantwortet:
1. Besteht der Nachweis die Verifizierung unter den konfigurierten Vertrauensannahmen?
2. Was ist On-Chain passiert: abgeschlossen, zurückgerollt, ausstehend oder unklar?
3. Hat die beobachtete Ausführung mit dem autorisierten Aufruf übereingestimmt?
Ein gültiger signierter Beleg kann sowohl „Ausführung abgeschlossen“ als auch „Autorisierungsabweichung“ protokollieren. Das ist ein nützliches Ergebnis: Das Protokoll hält fest, was schiefgelaufen ist.
Diese Unterscheidung prägt, wie ich Insight und PriorSeal aufbaue.
Insight liefert Orakeldaten und Risikoabschätzungen. PriorSeal verbindet explizite Autorisierung mit der beobachteten Ausführung. Sie können unabhängig voneinander oder zusammen arbeiten, wobei jedes Ergebnis seine eigene Bedeutung behält.
Die Prüfung der Evidenz benötigt außerdem einen klaren Zustand „nicht beurteilbar“, wenn die verfügbaren Informationen keinen Abgleich oder einen Verstoß belegen können.
Zeigt Ihr Agent-Dashboard diese Unterscheidungen an – oder nur ein einziges grünes „Erfolg“?
#AIAgents #Web3Security
Hat sie tatsächlich das getan, was Sie genehmigt haben?
Betrachten Sie einen hypothetischen Tausch: Sie genehmigen einen exakten Aufruf, der die Ausgabe an Wallet A sendet. Der Agent übermittelt unterschiedliche Calldata, die sie an Wallet B sendet.
Die Transaktion kann erfolgreich ausgeführt werden, während die Autorisierungsprüfung fehlschlägt.
Ich möchte ein Agent-Dashboard, das drei Fragen separat beantwortet:
1. Besteht der Nachweis die Verifizierung unter den konfigurierten Vertrauensannahmen?
2. Was ist On-Chain passiert: abgeschlossen, zurückgerollt, ausstehend oder unklar?
3. Hat die beobachtete Ausführung mit dem autorisierten Aufruf übereingestimmt?
Ein gültiger signierter Beleg kann sowohl „Ausführung abgeschlossen“ als auch „Autorisierungsabweichung“ protokollieren. Das ist ein nützliches Ergebnis: Das Protokoll hält fest, was schiefgelaufen ist.
Diese Unterscheidung prägt, wie ich Insight und PriorSeal aufbaue.
Insight liefert Orakeldaten und Risikoabschätzungen. PriorSeal verbindet explizite Autorisierung mit der beobachteten Ausführung. Sie können unabhängig voneinander oder zusammen arbeiten, wobei jedes Ergebnis seine eigene Bedeutung behält.
Die Prüfung der Evidenz benötigt außerdem einen klaren Zustand „nicht beurteilbar“, wenn die verfügbaren Informationen keinen Abgleich oder einen Verstoß belegen können.
Zeigt Ihr Agent-Dashboard diese Unterscheidungen an – oder nur ein einziges grünes „Erfolg“?
#AIAgents #Web3Security
98
·
--
Ein KI-Agent übermittelt einen Swap. Der RPC-Aufruf läuft ab.
Worauf sollte er erneut versuchen?
„Keine Antwort“ bedeutet nicht „keine Transaktion“. Der Swap wurde möglicherweise bereits ausgestrahlt, aufgenommen oder ist noch ausstehend. Ihn blind erneut zu senden könnte einen unbeabsichtigten zweiten Trade erzeugen.
Meine Wiederherstellungs-Checkliste:
1. Beobachte den ursprünglichen Versuch. Prüfe jede bekannte Transaktions-Hash, die Nonce des Absenders und den Kettenzustand. Halte ausstehende, verworfene (reverted), reorged und unbekannte Ergebnisse voneinander getrennt.
2. Stelle die Beweismittel wieder her. Setze die Arbeit an Receipt- und Verifikationsschritten von dem gespeicherten Checkpoint aus fort. Unterzeichne oder sende in diesem Schritt nicht erneut.
3. Ziehe einen neuen Trade erst in Betracht, nachdem du das Risiko einer doppelten Ausführung bewertet hast. Bereite den exakten Aufruf erneut vor, aktualisiere das Oracle und die Routenprüfung und hole eine frische Autorisierung ein. Eine bestätigte oder verworfene Transaktion, die mit einer einzigen Autorisierung zusammenhängt, verbraucht diese.
Erkenntnisse helfen dabei einzuschätzen, ob die Beweislage noch den vorgeschlagenen Trade stützt. PriorSeal verbindet den autorisierten Aufruf mit der tatsächlich beobachteten Ausführung.
Die gefährliche Annahme ist: „Ich habe keine Antwort bekommen, also ist nichts passiert.“
Wie geht dein Agent mit einer ungewissen Ausstrahlung (broadcast) um?
#AIAgents #Web3Security
Ein KI-Agent übermittelt einen Swap. Der RPC-Aufruf läuft ab.
Worauf sollte er erneut versuchen?
„Keine Antwort“ bedeutet nicht „keine Transaktion“. Der Swap wurde möglicherweise bereits ausgestrahlt, aufgenommen oder ist noch ausstehend. Ihn blind erneut zu senden könnte einen unbeabsichtigten zweiten Trade erzeugen.
Meine Wiederherstellungs-Checkliste:
1. Beobachte den ursprünglichen Versuch. Prüfe jede bekannte Transaktions-Hash, die Nonce des Absenders und den Kettenzustand. Halte ausstehende, verworfene (reverted), reorged und unbekannte Ergebnisse voneinander getrennt.
2. Stelle die Beweismittel wieder her. Setze die Arbeit an Receipt- und Verifikationsschritten von dem gespeicherten Checkpoint aus fort. Unterzeichne oder sende in diesem Schritt nicht erneut.
3. Ziehe einen neuen Trade erst in Betracht, nachdem du das Risiko einer doppelten Ausführung bewertet hast. Bereite den exakten Aufruf erneut vor, aktualisiere das Oracle und die Routenprüfung und hole eine frische Autorisierung ein. Eine bestätigte oder verworfene Transaktion, die mit einer einzigen Autorisierung zusammenhängt, verbraucht diese.
Erkenntnisse helfen dabei einzuschätzen, ob die Beweislage noch den vorgeschlagenen Trade stützt. PriorSeal verbindet den autorisierten Aufruf mit der tatsächlich beobachteten Ausführung.
Die gefährliche Annahme ist: „Ich habe keine Antwort bekommen, also ist nichts passiert.“
Wie geht dein Agent mit einer ungewissen Ausstrahlung (broadcast) um?
#AIAgents #Web3Security
Worauf sollte er erneut versuchen?
„Keine Antwort“ bedeutet nicht „keine Transaktion“. Der Swap wurde möglicherweise bereits ausgestrahlt, aufgenommen oder ist noch ausstehend. Ihn blind erneut zu senden könnte einen unbeabsichtigten zweiten Trade erzeugen.
Meine Wiederherstellungs-Checkliste:
1. Beobachte den ursprünglichen Versuch. Prüfe jede bekannte Transaktions-Hash, die Nonce des Absenders und den Kettenzustand. Halte ausstehende, verworfene (reverted), reorged und unbekannte Ergebnisse voneinander getrennt.
2. Stelle die Beweismittel wieder her. Setze die Arbeit an Receipt- und Verifikationsschritten von dem gespeicherten Checkpoint aus fort. Unterzeichne oder sende in diesem Schritt nicht erneut.
3. Ziehe einen neuen Trade erst in Betracht, nachdem du das Risiko einer doppelten Ausführung bewertet hast. Bereite den exakten Aufruf erneut vor, aktualisiere das Oracle und die Routenprüfung und hole eine frische Autorisierung ein. Eine bestätigte oder verworfene Transaktion, die mit einer einzigen Autorisierung zusammenhängt, verbraucht diese.
Erkenntnisse helfen dabei einzuschätzen, ob die Beweislage noch den vorgeschlagenen Trade stützt. PriorSeal verbindet den autorisierten Aufruf mit der tatsächlich beobachteten Ausführung.
Die gefährliche Annahme ist: „Ich habe keine Antwort bekommen, also ist nichts passiert.“
Wie geht dein Agent mit einer ungewissen Ausstrahlung (broadcast) um?
#AIAgents #Web3Security
81
·
--
Ein KI-Agent bereitet einen $WETH → $USDC-Swap vor. Welchen „Preis“ betrachtet er?
Mindestens drei Werte müssen separat geprüft werden:
1. Referenzpreis des Oracles: was unabhängige Marktdatenquellen anzeigen.
2. Simulierte Routen-Quote: die Ausgabe für diesen exakten Aufruf in einem bestimmten Block.
3. Tatsächliche Ausführung: was die Transaktion letztlich geliefert hat.
Eine günstige Einschätzung durch das Oracle lässt die Routen-Quote dennoch zum Prüfen übrig. Eine plausible Simulation kann die spätere Ausführung nicht garantieren.
Für seine unterstützte Single-Pool-Uniswap-V3-ERC-20-Route prüft Insight die simulierte Quote des exakten Aufrufs zusammen mit Oracle-Nachweisen, dem Mindestoutput und den Slippage-Grenzen. Diese Simulation beschreibt genau einen geprüften Block.
Wenn ein Team außerdem prüfen muss, wer den Aufruf genehmigt hat und ob die beobachtete Ausführung damit übereinstimmte, liefert PriorSeal separate Nachweise für Autorisierung und Ausführung.
Erfasst Ihr Agent diese drei Werte separat?
https://www.oracleinsight.xyz/
#AIAgents #defi #oracles
Ein KI-Agent bereitet einen $WETH → $USDC-Swap vor. Welchen „Preis“ betrachtet er?
Mindestens drei Werte müssen separat geprüft werden:
1. Referenzpreis des Oracles: was unabhängige Marktdatenquellen anzeigen.
2. Simulierte Routen-Quote: die Ausgabe für diesen exakten Aufruf in einem bestimmten Block.
3. Tatsächliche Ausführung: was die Transaktion letztlich geliefert hat.
Eine günstige Einschätzung durch das Oracle lässt die Routen-Quote dennoch zum Prüfen übrig. Eine plausible Simulation kann die spätere Ausführung nicht garantieren.
Für seine unterstützte Single-Pool-Uniswap-V3-ERC-20-Route prüft Insight die simulierte Quote des exakten Aufrufs zusammen mit Oracle-Nachweisen, dem Mindestoutput und den Slippage-Grenzen. Diese Simulation beschreibt genau einen geprüften Block.
Wenn ein Team außerdem prüfen muss, wer den Aufruf genehmigt hat und ob die beobachtete Ausführung damit übereinstimmte, liefert PriorSeal separate Nachweise für Autorisierung und Ausführung.
Erfasst Ihr Agent diese drei Werte separat?
https://www.oracleinsight.xyz/
#AIAgents #defi #oracles
Mindestens drei Werte müssen separat geprüft werden:
1. Referenzpreis des Oracles: was unabhängige Marktdatenquellen anzeigen.
2. Simulierte Routen-Quote: die Ausgabe für diesen exakten Aufruf in einem bestimmten Block.
3. Tatsächliche Ausführung: was die Transaktion letztlich geliefert hat.
Eine günstige Einschätzung durch das Oracle lässt die Routen-Quote dennoch zum Prüfen übrig. Eine plausible Simulation kann die spätere Ausführung nicht garantieren.
Für seine unterstützte Single-Pool-Uniswap-V3-ERC-20-Route prüft Insight die simulierte Quote des exakten Aufrufs zusammen mit Oracle-Nachweisen, dem Mindestoutput und den Slippage-Grenzen. Diese Simulation beschreibt genau einen geprüften Block.
Wenn ein Team außerdem prüfen muss, wer den Aufruf genehmigt hat und ob die beobachtete Ausführung damit übereinstimmte, liefert PriorSeal separate Nachweise für Autorisierung und Ausführung.
Erfasst Ihr Agent diese drei Werte separat?
https://www.oracleinsight.xyz/
#AIAgents #defi #oracles
103
·
--
Ein Pre-Trade-Check wurde bestanden. Kann sich ein KI-Agent auf dieselbe Preisbewertung noch Stunden später verlassen?
Eine langfristige Strategie macht möglicherweise eine Weile keine Trades, doch die Oracle-Daten, auf die sie sich stützt, können sich ändern. Quellen können voneinander abweichen, hinterherhinken oder nicht mehr genügend Abdeckung bieten.
Ich baue Insight Oracle Watch, damit Anwendungen zwischen Aktionen abgleichbare Signale über verschiedene Oracles hinweg prüfen können. Es gibt NORMAL, CAUTION oder DANGER mit einer Empfehlung zurück, fortzufahren, mit Vorsicht fortzufahren oder anzuhalten.
Entwickler können ein Halt-Signal an ihre Strategie koppeln und neue Aktionen pausieren, während der Grund erhalten bleibt.
Die Watch läuft in einer Abtastrhythmik, nicht als sekundengenaues Monitoring. Eine einzige gesunde Stichprobe räumt einen aufgezeichneten Halt nicht automatisch auf; die Erholung erfordert aufeinanderfolgende gesunde Stichproben und eine ausdrückliche Bestätigung.
Worauf prüft dein Agent zwischen den Trades?
https://www.oracleinsight.xyz/
#AIAgents #defi #oracles
Ein Pre-Trade-Check wurde bestanden. Kann sich ein KI-Agent auf dieselbe Preisbewertung noch Stunden später verlassen?
Eine langfristige Strategie macht möglicherweise eine Weile keine Trades, doch die Oracle-Daten, auf die sie sich stützt, können sich ändern. Quellen können voneinander abweichen, hinterherhinken oder nicht mehr genügend Abdeckung bieten.
Ich baue Insight Oracle Watch, damit Anwendungen zwischen Aktionen abgleichbare Signale über verschiedene Oracles hinweg prüfen können. Es gibt NORMAL, CAUTION oder DANGER mit einer Empfehlung zurück, fortzufahren, mit Vorsicht fortzufahren oder anzuhalten.
Entwickler können ein Halt-Signal an ihre Strategie koppeln und neue Aktionen pausieren, während der Grund erhalten bleibt.
Die Watch läuft in einer Abtastrhythmik, nicht als sekundengenaues Monitoring. Eine einzige gesunde Stichprobe räumt einen aufgezeichneten Halt nicht automatisch auf; die Erholung erfordert aufeinanderfolgende gesunde Stichproben und eine ausdrückliche Bestätigung.
Worauf prüft dein Agent zwischen den Trades?
https://www.oracleinsight.xyz/
#AIAgents #defi #oracles
Eine langfristige Strategie macht möglicherweise eine Weile keine Trades, doch die Oracle-Daten, auf die sie sich stützt, können sich ändern. Quellen können voneinander abweichen, hinterherhinken oder nicht mehr genügend Abdeckung bieten.
Ich baue Insight Oracle Watch, damit Anwendungen zwischen Aktionen abgleichbare Signale über verschiedene Oracles hinweg prüfen können. Es gibt NORMAL, CAUTION oder DANGER mit einer Empfehlung zurück, fortzufahren, mit Vorsicht fortzufahren oder anzuhalten.
Entwickler können ein Halt-Signal an ihre Strategie koppeln und neue Aktionen pausieren, während der Grund erhalten bleibt.
Die Watch läuft in einer Abtastrhythmik, nicht als sekundengenaues Monitoring. Eine einzige gesunde Stichprobe räumt einen aufgezeichneten Halt nicht automatisch auf; die Erholung erfordert aufeinanderfolgende gesunde Stichproben und eine ausdrückliche Bestätigung.
Worauf prüft dein Agent zwischen den Trades?
https://www.oracleinsight.xyz/
#AIAgents #defi #oracles
88
·
--
Sie haben eine signierte Transaktionsquittung heruntergeladen. Was haben Sie überprüft?
Ein Prüfer muss immer noch Folgendes erfragen:
1. Sind Inhalt und Signaturen unversehrt?
2. Wurde der Schlüssel des Ausstellers unabhängig bestätigt?
3. Entsprach der beobachtete Aufruf dem, was die Hauptperson genehmigt hat?
4. Sind zusätzliche Prüfungen des Chain-States erforderlich?
Ein öffentlicher Schlüssel innerhalb des heruntergeladenen Bundles hilft dabei, einen Schlüssel zu identifizieren. Sein Vorhandensein in demselben Bundle begründet jedoch kein Vertrauen in ihn.
PriorSeal weist die Gültigkeit, den Ausführungsstatus und die Konformität der Autorisierung jeweils separat nach.
Wenn dem Insight-Bewertungsnachweis Evidenz beigefügt ist, muss der Unterzeichner außerdem über eine unabhängig ermittelte vertrauenswürdige Quelle verfügen. Das Verknüpfen von Evidenz führt nicht dazu, dass sich ihre Vertrauenswurzeln miteinander verbinden.
Eine überprüfbare Quittung stützt bestimmte Behauptungen. Sie stellt jedoch für sich allein keine wirtschaftliche Sicherheit oder die Korrektheit jeder externen Datenquelle fest.
Wo bestätigen Sie den Schlüssel eines Unterzeichners, wenn Sie ein portables Evidenzbundle prüfen?
https://priorseal.xyz/
#AIAgents #Web3Security
Sie haben eine signierte Transaktionsquittung heruntergeladen. Was haben Sie überprüft?
Ein Prüfer muss immer noch Folgendes erfragen:
1. Sind Inhalt und Signaturen unversehrt?
2. Wurde der Schlüssel des Ausstellers unabhängig bestätigt?
3. Entsprach der beobachtete Aufruf dem, was die Hauptperson genehmigt hat?
4. Sind zusätzliche Prüfungen des Chain-States erforderlich?
Ein öffentlicher Schlüssel innerhalb des heruntergeladenen Bundles hilft dabei, einen Schlüssel zu identifizieren. Sein Vorhandensein in demselben Bundle begründet jedoch kein Vertrauen in ihn.
PriorSeal weist die Gültigkeit, den Ausführungsstatus und die Konformität der Autorisierung jeweils separat nach.
Wenn dem Insight-Bewertungsnachweis Evidenz beigefügt ist, muss der Unterzeichner außerdem über eine unabhängig ermittelte vertrauenswürdige Quelle verfügen. Das Verknüpfen von Evidenz führt nicht dazu, dass sich ihre Vertrauenswurzeln miteinander verbinden.
Eine überprüfbare Quittung stützt bestimmte Behauptungen. Sie stellt jedoch für sich allein keine wirtschaftliche Sicherheit oder die Korrektheit jeder externen Datenquelle fest.
Wo bestätigen Sie den Schlüssel eines Unterzeichners, wenn Sie ein portables Evidenzbundle prüfen?
https://priorseal.xyz/
#AIAgents #Web3Security
Ein Prüfer muss immer noch Folgendes erfragen:
1. Sind Inhalt und Signaturen unversehrt?
2. Wurde der Schlüssel des Ausstellers unabhängig bestätigt?
3. Entsprach der beobachtete Aufruf dem, was die Hauptperson genehmigt hat?
4. Sind zusätzliche Prüfungen des Chain-States erforderlich?
Ein öffentlicher Schlüssel innerhalb des heruntergeladenen Bundles hilft dabei, einen Schlüssel zu identifizieren. Sein Vorhandensein in demselben Bundle begründet jedoch kein Vertrauen in ihn.
PriorSeal weist die Gültigkeit, den Ausführungsstatus und die Konformität der Autorisierung jeweils separat nach.
Wenn dem Insight-Bewertungsnachweis Evidenz beigefügt ist, muss der Unterzeichner außerdem über eine unabhängig ermittelte vertrauenswürdige Quelle verfügen. Das Verknüpfen von Evidenz führt nicht dazu, dass sich ihre Vertrauenswurzeln miteinander verbinden.
Eine überprüfbare Quittung stützt bestimmte Behauptungen. Sie stellt jedoch für sich allein keine wirtschaftliche Sicherheit oder die Korrektheit jeder externen Datenquelle fest.
Wo bestätigen Sie den Schlüssel eines Unterzeichners, wenn Sie ein portables Evidenzbundle prüfen?
https://priorseal.xyz/
#AIAgents #Web3Security
105
·
--
Der Preis kann stimmen, und der Handel kann trotzdem falsch sein.
Stell dir einen Agenten vor, der vorbereitet ist, 2 ETH gegen USDC zu tauschen. Drei unabhängige Preisquellen sind sich einig, und die Daten bestehen ihre Aktualitätsprüfungen. Aber der Nutzer hat nur einen Tausch von 0,5 ETH autorisiert.
Gute Marktnachweise autorisieren keine größere Transaktion.
Ein Transaktionshash allein kann danach einem Prüfer nicht sagen, was zuvor vor dem Handel genehmigt wurde oder ob die beobachtete Ausführung damit übereinstimmte.
Ich denke, ein Agentenhandel braucht drei getrennte Antworten:
War der Nachweis verwendbar, als die Entscheidung getroffen wurde?War diese konkrete Aktion autorisiert?Passte die beobachtete Ausführung zu dieser Autorisierung?
Mit Insight und PriorSeal arbeite ich an diesen Fragen. Wenn du einen Agentenhandel im Nachhinein prüfen würdest: Welche Antwort würdest du zuerst sehen wollen?
#AIAgents #defi
Der Preis kann stimmen, und der Handel kann trotzdem falsch sein.
Stell dir einen Agenten vor, der vorbereitet ist, 2 ETH gegen USDC zu tauschen. Drei unabhängige Preisquellen sind sich einig, und die Daten bestehen ihre Aktualitätsprüfungen. Aber der Nutzer hat nur einen Tausch von 0,5 ETH autorisiert.
Gute Marktnachweise autorisieren keine größere Transaktion.
Ein Transaktionshash allein kann danach einem Prüfer nicht sagen, was zuvor vor dem Handel genehmigt wurde oder ob die beobachtete Ausführung damit übereinstimmte.
Ich denke, ein Agentenhandel braucht drei getrennte Antworten:
War der Nachweis verwendbar, als die Entscheidung getroffen wurde?War diese konkrete Aktion autorisiert?Passte die beobachtete Ausführung zu dieser Autorisierung?
Mit Insight und PriorSeal arbeite ich an diesen Fragen. Wenn du einen Agentenhandel im Nachhinein prüfen würdest: Welche Antwort würdest du zuerst sehen wollen?
#AIAgents #defi
Stell dir einen Agenten vor, der vorbereitet ist, 2 ETH gegen USDC zu tauschen. Drei unabhängige Preisquellen sind sich einig, und die Daten bestehen ihre Aktualitätsprüfungen. Aber der Nutzer hat nur einen Tausch von 0,5 ETH autorisiert.
Gute Marktnachweise autorisieren keine größere Transaktion.
Ein Transaktionshash allein kann danach einem Prüfer nicht sagen, was zuvor vor dem Handel genehmigt wurde oder ob die beobachtete Ausführung damit übereinstimmte.
Ich denke, ein Agentenhandel braucht drei getrennte Antworten:
War der Nachweis verwendbar, als die Entscheidung getroffen wurde?War diese konkrete Aktion autorisiert?Passte die beobachtete Ausführung zu dieser Autorisierung?
Mit Insight und PriorSeal arbeite ich an diesen Fragen. Wenn du einen Agentenhandel im Nachhinein prüfen würdest: Welche Antwort würdest du zuerst sehen wollen?
#AIAgents #defi
123
·
--
Ein KI-Handel ist abgelaufen. Was sollte „Wiederholen“ tatsächlich wiederholen?
Stell dir vor, ein Agent sendet einen $ETH → $USDC-Swap ab. Die Wallet gibt eine Transaktions-ID zurück, aber die Beobachtung der Ausführung wird nicht abgeschlossen, bevor die Wartezeit des Clients abläuft.
Dies ist ein hypothetisches Beispiel.
Der Timeout sagt uns, dass das Warten beendet wurde. Die ursprüngliche Transaktion ist möglicherweise noch ausstehend oder bereits ausgeführt. Ihr Status muss noch weiter untersucht werden.
Ich möchte, dass der Agent bewahrt:
• Die ursprüngliche Transaktions-ID
• Den entsprechenden Autorisierungsdatensatz
• Die Kennung des Beobachtungsjobs
• Den zuletzt bekannten Zustand
Dann kann er die Beobachtung und Verifikation fortsetzen und dabei ausstehende, zurückgerollte, reorganisierte oder unklare Ergebnisse beibehalten.
Ein Timeout allein sollte keinen neuen Handel auslösen.
Das ist Teil meiner Arbeit an PriorSeal: Autorisierungs- und Ausführungsergebnisse über bestehende Vorgänge nach einem Neustart oder einer verlorenen Antwort wiederherzustellen.
Die Wallet oder der Executor behält weiterhin die Kontrolle über das Absenden von Transaktionen. Das Wiederherstellen historischer Nachweise erneuert außerdem keine abgelaufene Autorisierung.
Kann dein Agent nach einem Neustart die ursprüngliche Transaktion weiter untersuchen – oder startet er den gesamten Ablauf neu?
https://priorseal.xyz/
#AIAgents #Web3Security
Ein KI-Handel ist abgelaufen. Was sollte „Wiederholen“ tatsächlich wiederholen?
Stell dir vor, ein Agent sendet einen $ETH → $USDC-Swap ab. Die Wallet gibt eine Transaktions-ID zurück, aber die Beobachtung der Ausführung wird nicht abgeschlossen, bevor die Wartezeit des Clients abläuft.
Dies ist ein hypothetisches Beispiel.
Der Timeout sagt uns, dass das Warten beendet wurde. Die ursprüngliche Transaktion ist möglicherweise noch ausstehend oder bereits ausgeführt. Ihr Status muss noch weiter untersucht werden.
Ich möchte, dass der Agent bewahrt:
• Die ursprüngliche Transaktions-ID
• Den entsprechenden Autorisierungsdatensatz
• Die Kennung des Beobachtungsjobs
• Den zuletzt bekannten Zustand
Dann kann er die Beobachtung und Verifikation fortsetzen und dabei ausstehende, zurückgerollte, reorganisierte oder unklare Ergebnisse beibehalten.
Ein Timeout allein sollte keinen neuen Handel auslösen.
Das ist Teil meiner Arbeit an PriorSeal: Autorisierungs- und Ausführungsergebnisse über bestehende Vorgänge nach einem Neustart oder einer verlorenen Antwort wiederherzustellen.
Die Wallet oder der Executor behält weiterhin die Kontrolle über das Absenden von Transaktionen. Das Wiederherstellen historischer Nachweise erneuert außerdem keine abgelaufene Autorisierung.
Kann dein Agent nach einem Neustart die ursprüngliche Transaktion weiter untersuchen – oder startet er den gesamten Ablauf neu?
https://priorseal.xyz/
#AIAgents #Web3Security
Stell dir vor, ein Agent sendet einen $ETH → $USDC-Swap ab. Die Wallet gibt eine Transaktions-ID zurück, aber die Beobachtung der Ausführung wird nicht abgeschlossen, bevor die Wartezeit des Clients abläuft.
Dies ist ein hypothetisches Beispiel.
Der Timeout sagt uns, dass das Warten beendet wurde. Die ursprüngliche Transaktion ist möglicherweise noch ausstehend oder bereits ausgeführt. Ihr Status muss noch weiter untersucht werden.
Ich möchte, dass der Agent bewahrt:
• Die ursprüngliche Transaktions-ID
• Den entsprechenden Autorisierungsdatensatz
• Die Kennung des Beobachtungsjobs
• Den zuletzt bekannten Zustand
Dann kann er die Beobachtung und Verifikation fortsetzen und dabei ausstehende, zurückgerollte, reorganisierte oder unklare Ergebnisse beibehalten.
Ein Timeout allein sollte keinen neuen Handel auslösen.
Das ist Teil meiner Arbeit an PriorSeal: Autorisierungs- und Ausführungsergebnisse über bestehende Vorgänge nach einem Neustart oder einer verlorenen Antwort wiederherzustellen.
Die Wallet oder der Executor behält weiterhin die Kontrolle über das Absenden von Transaktionen. Das Wiederherstellen historischer Nachweise erneuert außerdem keine abgelaufene Autorisierung.
Kann dein Agent nach einem Neustart die ursprüngliche Transaktion weiter untersuchen – oder startet er den gesamten Ablauf neu?
https://priorseal.xyz/
#AIAgents #Web3Security
103
·
--
Drei Preise stimmen überein. Gibt das einem KI-Agenten genug Belege, um zu handeln?
Stellen Sie sich einen Agenten vor, der einen $ETH → $USDC-Swap vorbereitet.
Er erhält drei ähnliche Angebote. Aber:
• Eines überschreitet die Quellalter-Limitierung der Richtlinie.
• Eines hat keinen verifizierbaren Aktualisierungszeitstempel.
• Nur eines erfüllt die Frischeanforderung.
Dies ist ein hypothetisches Beispiel, kein Bericht über den heutigen Markt.
Die Preise wirken konsistent. Die Belege könnten dennoch unzureichend sein.
Ich möchte, dass Agent-Risikoprotokolle unterscheiden:
1. Ein erfasstes Marktrisiko.
2. Unzureichende gültige Belege.
3. Ein Fehler beim Abruf der Daten.
Jedes erfordert eine andere Reaktion. Wenn die Belege unzureichend sind, sollte der Agent seiner konfigurierten Richtlinie folgen, dort anhalten, wo es erforderlich ist, erneut bewerten und den Grund aufbewahren.
Das ist ein Teil dessen, was ich mit Insight baue: Abdeckung, Quellalter und Bewertungsumfang neben Meinungsverschiedenheiten beim Preis zu prüfen.
Ein Angebot, das gerade erst abgerufen wurde, kann dennoch ältere Quelldaten enthalten. Drei Endpunkte stellen außerdem nicht einfach durch ihre Anzahl drei unabhängige Quellen bereit.
Für einen Agenten ist das Erhalten eines Preises nur der Ausgangspunkt.
Pausiert Ihr Agent, wenn die Belege unzureichend sind—und zeichnet genau auf, was fehlt?
https://www.oracleinsight.xyz/
#AIAgents #defi
Drei Preise stimmen überein. Gibt das einem KI-Agenten genug Belege, um zu handeln?
Stellen Sie sich einen Agenten vor, der einen $ETH → $USDC-Swap vorbereitet.
Er erhält drei ähnliche Angebote. Aber:
• Eines überschreitet die Quellalter-Limitierung der Richtlinie.
• Eines hat keinen verifizierbaren Aktualisierungszeitstempel.
• Nur eines erfüllt die Frischeanforderung.
Dies ist ein hypothetisches Beispiel, kein Bericht über den heutigen Markt.
Die Preise wirken konsistent. Die Belege könnten dennoch unzureichend sein.
Ich möchte, dass Agent-Risikoprotokolle unterscheiden:
1. Ein erfasstes Marktrisiko.
2. Unzureichende gültige Belege.
3. Ein Fehler beim Abruf der Daten.
Jedes erfordert eine andere Reaktion. Wenn die Belege unzureichend sind, sollte der Agent seiner konfigurierten Richtlinie folgen, dort anhalten, wo es erforderlich ist, erneut bewerten und den Grund aufbewahren.
Das ist ein Teil dessen, was ich mit Insight baue: Abdeckung, Quellalter und Bewertungsumfang neben Meinungsverschiedenheiten beim Preis zu prüfen.
Ein Angebot, das gerade erst abgerufen wurde, kann dennoch ältere Quelldaten enthalten. Drei Endpunkte stellen außerdem nicht einfach durch ihre Anzahl drei unabhängige Quellen bereit.
Für einen Agenten ist das Erhalten eines Preises nur der Ausgangspunkt.
Pausiert Ihr Agent, wenn die Belege unzureichend sind—und zeichnet genau auf, was fehlt?
https://www.oracleinsight.xyz/
#AIAgents #defi
Stellen Sie sich einen Agenten vor, der einen $ETH → $USDC-Swap vorbereitet.
Er erhält drei ähnliche Angebote. Aber:
• Eines überschreitet die Quellalter-Limitierung der Richtlinie.
• Eines hat keinen verifizierbaren Aktualisierungszeitstempel.
• Nur eines erfüllt die Frischeanforderung.
Dies ist ein hypothetisches Beispiel, kein Bericht über den heutigen Markt.
Die Preise wirken konsistent. Die Belege könnten dennoch unzureichend sein.
Ich möchte, dass Agent-Risikoprotokolle unterscheiden:
1. Ein erfasstes Marktrisiko.
2. Unzureichende gültige Belege.
3. Ein Fehler beim Abruf der Daten.
Jedes erfordert eine andere Reaktion. Wenn die Belege unzureichend sind, sollte der Agent seiner konfigurierten Richtlinie folgen, dort anhalten, wo es erforderlich ist, erneut bewerten und den Grund aufbewahren.
Das ist ein Teil dessen, was ich mit Insight baue: Abdeckung, Quellalter und Bewertungsumfang neben Meinungsverschiedenheiten beim Preis zu prüfen.
Ein Angebot, das gerade erst abgerufen wurde, kann dennoch ältere Quelldaten enthalten. Drei Endpunkte stellen außerdem nicht einfach durch ihre Anzahl drei unabhängige Quellen bereit.
Für einen Agenten ist das Erhalten eines Preises nur der Ausgangspunkt.
Pausiert Ihr Agent, wenn die Belege unzureichend sind—und zeichnet genau auf, was fehlt?
https://www.oracleinsight.xyz/
#AIAgents #defi
85
·
--
Ein KI-Agent kann innerhalb des Ausgabenlimits eines Wallets bleiben und dennoch die falsche Entscheidung treffen.
Stellen Sie sich einen ETH → USDC-Swap vor. Ein Cap von 100 $ begrenzt zwar den Betrag, beweist aber nicht, dass der Nutzer diese exakte Transaktion genehmigt hat. Die Genehmigung kann die Chain, den Ziel-Contract, den Calldata-Hash, den Betrag (Value), den Nonce und die Ablaufzeit (Expiry) festlegen. Wenn sich der Calldata nach der Genehmigung ändert, macht das Einhalten von 100 $ den neuen Aufruf nicht automatisch autorisiert.
Ich würde das an zwei Punkten testen:
Vor dem Signieren: Passt der finale Aufruf zur vom Nutzer signierten Autorisierung?Nach der Ausführung: Passt die beobachtete Transaktion dazu, und kann ein unabhängiger Prüfer den Receipt überprüfen?
Wir haben einen reproduzierbaren synthetischen Base-Swap-Test, der geänderte Calldata zurückweist. Er sendet keine Transaktion und bewegt keine Gelder.
Insight liefert separate Pre-Trade-Orakel- und Risikobelege. PriorSeal erfasst die exakte Call-Autorisierung und beobachtete Ausführungsevidenz. Sie können unabhängig voneinander oder zusammen verwendet werden.
Beim nächsten öffentlichen Testfall: Welchen dieser Fehler würden Sie am liebsten reproduziert sehen: veraltete Risikodaten, zu weit gefasste Berechtigungen, eine Ausführung, die von der Autorisierung abweicht, oder fehlende Evidenz nach der Ausführung?
#AIAgents #Web3Security
Ein KI-Agent kann innerhalb des Ausgabenlimits eines Wallets bleiben und dennoch die falsche Entscheidung treffen.
Stellen Sie sich einen ETH → USDC-Swap vor. Ein Cap von 100 $ begrenzt zwar den Betrag, beweist aber nicht, dass der Nutzer diese exakte Transaktion genehmigt hat. Die Genehmigung kann die Chain, den Ziel-Contract, den Calldata-Hash, den Betrag (Value), den Nonce und die Ablaufzeit (Expiry) festlegen. Wenn sich der Calldata nach der Genehmigung ändert, macht das Einhalten von 100 $ den neuen Aufruf nicht automatisch autorisiert.
Ich würde das an zwei Punkten testen:
Vor dem Signieren: Passt der finale Aufruf zur vom Nutzer signierten Autorisierung?Nach der Ausführung: Passt die beobachtete Transaktion dazu, und kann ein unabhängiger Prüfer den Receipt überprüfen?
Wir haben einen reproduzierbaren synthetischen Base-Swap-Test, der geänderte Calldata zurückweist. Er sendet keine Transaktion und bewegt keine Gelder.
Insight liefert separate Pre-Trade-Orakel- und Risikobelege. PriorSeal erfasst die exakte Call-Autorisierung und beobachtete Ausführungsevidenz. Sie können unabhängig voneinander oder zusammen verwendet werden.
Beim nächsten öffentlichen Testfall: Welchen dieser Fehler würden Sie am liebsten reproduziert sehen: veraltete Risikodaten, zu weit gefasste Berechtigungen, eine Ausführung, die von der Autorisierung abweicht, oder fehlende Evidenz nach der Ausführung?
#AIAgents #Web3Security
Stellen Sie sich einen ETH → USDC-Swap vor. Ein Cap von 100 $ begrenzt zwar den Betrag, beweist aber nicht, dass der Nutzer diese exakte Transaktion genehmigt hat. Die Genehmigung kann die Chain, den Ziel-Contract, den Calldata-Hash, den Betrag (Value), den Nonce und die Ablaufzeit (Expiry) festlegen. Wenn sich der Calldata nach der Genehmigung ändert, macht das Einhalten von 100 $ den neuen Aufruf nicht automatisch autorisiert.
Ich würde das an zwei Punkten testen:
Vor dem Signieren: Passt der finale Aufruf zur vom Nutzer signierten Autorisierung?Nach der Ausführung: Passt die beobachtete Transaktion dazu, und kann ein unabhängiger Prüfer den Receipt überprüfen?
Wir haben einen reproduzierbaren synthetischen Base-Swap-Test, der geänderte Calldata zurückweist. Er sendet keine Transaktion und bewegt keine Gelder.
Insight liefert separate Pre-Trade-Orakel- und Risikobelege. PriorSeal erfasst die exakte Call-Autorisierung und beobachtete Ausführungsevidenz. Sie können unabhängig voneinander oder zusammen verwendet werden.
Beim nächsten öffentlichen Testfall: Welchen dieser Fehler würden Sie am liebsten reproduziert sehen: veraltete Risikodaten, zu weit gefasste Berechtigungen, eine Ausführung, die von der Autorisierung abweicht, oder fehlende Evidenz nach der Ausführung?
#AIAgents #Web3Security
105
·
--
Schaffen Ausgabengrenzen und Allowlists eine vollständig steuerbare Wallet für einen KI-Agenten?
Binance hat kürzlich die Grenzen beschrieben, die in der „Agentic Wallet“ eingebaut sind: Capability-Toggles, getrennte Ausgabekontingente, Token-Allowlists, Empfängerbeschränkungen, Transaktionssimulation und Aktivitätsbenachrichtigungen.
Das zeigt, wie sich das Gespräch von:
„Kann ein KI-Agent traden?“
zu:
„Innerhalb genau welcher Grenzen darf er traden?“
entwickelt.
Ich denke, wir müssen noch eine Frage stellen:
Kann der Nutzer oder ein unabhängiger Prüfer nach der Ausführung verifizieren, dass der Agent innerhalb dieser Grenzen geblieben ist?
Betrachten wir einen Swap von $ETH zu $USDC. Ich würde drei unabhängig überprüfbare Evidenz-Ebenen wollen:
1. Vor der Entscheidung
War die Marktdatenlage aktuell? Stimmten unabhängige Orakelquellen überein? Welches Risiko-Urteil war zu diesem Zeitpunkt verfügbar?
2. Bei der Autorisierung
Wer hat welche Chain, welchen Contract, welchen Wert, welchen Calldata-Hash, welchen Nonce und welches Gültigkeitsfenster freigegeben?
3. Nach der Ausführung
Passte die Onchain-Transaktion exakt zum autorisierten Aufruf? Wenn sie fehlschlug, umorganisiert wurde oder unklar blieb: Wurde die ursprüngliche Evidenz bewahrt?
Deshalb habe ich zwei getrennte Produkte entworfen:
• Insight prüft die Daten und Risikosignale hinter einer Entscheidung.
• PriorSeal bindet die Nutzer- oder Organisationsautorisierung an die beobachtete EVM-Ausführung und erzeugt eine offline-verifizierbare Quittung.
Sie können unabhängig oder gemeinsam genutzt werden. Keines der Produkte verwahrt Vermögenswerte, signiert Transaktionen für die Wallet oder ersetzt Wallet-übergreifende Limits und Allowlists.
Wenn du eine Agent-Wallet oder einen Onchain-Agenten baust: Welche Art von Ausfall würdest du zuerst lösen?
A. Schlechte Daten
B. Zu weit gefasste Berechtigungen
C. Abweichende Ausführung von der Autorisierung
D. Kein verlässliches Post-Execution-Protokoll
Ich mache das am häufigsten ausgewählte Szenario zum nächsten öffentlichen Testfall.
#AIAgents #Web3Security
Schaffen Ausgabengrenzen und Allowlists eine vollständig steuerbare Wallet für einen KI-Agenten?
Binance hat kürzlich die Grenzen beschrieben, die in der „Agentic Wallet“ eingebaut sind: Capability-Toggles, getrennte Ausgabekontingente, Token-Allowlists, Empfängerbeschränkungen, Transaktionssimulation und Aktivitätsbenachrichtigungen.
Das zeigt, wie sich das Gespräch von:
„Kann ein KI-Agent traden?“
zu:
„Innerhalb genau welcher Grenzen darf er traden?“
entwickelt.
Ich denke, wir müssen noch eine Frage stellen:
Kann der Nutzer oder ein unabhängiger Prüfer nach der Ausführung verifizieren, dass der Agent innerhalb dieser Grenzen geblieben ist?
Betrachten wir einen Swap von $ETH zu $USDC. Ich würde drei unabhängig überprüfbare Evidenz-Ebenen wollen:
1. Vor der Entscheidung
War die Marktdatenlage aktuell? Stimmten unabhängige Orakelquellen überein? Welches Risiko-Urteil war zu diesem Zeitpunkt verfügbar?
2. Bei der Autorisierung
Wer hat welche Chain, welchen Contract, welchen Wert, welchen Calldata-Hash, welchen Nonce und welches Gültigkeitsfenster freigegeben?
3. Nach der Ausführung
Passte die Onchain-Transaktion exakt zum autorisierten Aufruf? Wenn sie fehlschlug, umorganisiert wurde oder unklar blieb: Wurde die ursprüngliche Evidenz bewahrt?
Deshalb habe ich zwei getrennte Produkte entworfen:
• Insight prüft die Daten und Risikosignale hinter einer Entscheidung.
• PriorSeal bindet die Nutzer- oder Organisationsautorisierung an die beobachtete EVM-Ausführung und erzeugt eine offline-verifizierbare Quittung.
Sie können unabhängig oder gemeinsam genutzt werden. Keines der Produkte verwahrt Vermögenswerte, signiert Transaktionen für die Wallet oder ersetzt Wallet-übergreifende Limits und Allowlists.
Wenn du eine Agent-Wallet oder einen Onchain-Agenten baust: Welche Art von Ausfall würdest du zuerst lösen?
A. Schlechte Daten
B. Zu weit gefasste Berechtigungen
C. Abweichende Ausführung von der Autorisierung
D. Kein verlässliches Post-Execution-Protokoll
Ich mache das am häufigsten ausgewählte Szenario zum nächsten öffentlichen Testfall.
#AIAgents #Web3Security
Binance hat kürzlich die Grenzen beschrieben, die in der „Agentic Wallet“ eingebaut sind: Capability-Toggles, getrennte Ausgabekontingente, Token-Allowlists, Empfängerbeschränkungen, Transaktionssimulation und Aktivitätsbenachrichtigungen.
Das zeigt, wie sich das Gespräch von:
„Kann ein KI-Agent traden?“
zu:
„Innerhalb genau welcher Grenzen darf er traden?“
entwickelt.
Ich denke, wir müssen noch eine Frage stellen:
Kann der Nutzer oder ein unabhängiger Prüfer nach der Ausführung verifizieren, dass der Agent innerhalb dieser Grenzen geblieben ist?
Betrachten wir einen Swap von $ETH zu $USDC. Ich würde drei unabhängig überprüfbare Evidenz-Ebenen wollen:
1. Vor der Entscheidung
War die Marktdatenlage aktuell? Stimmten unabhängige Orakelquellen überein? Welches Risiko-Urteil war zu diesem Zeitpunkt verfügbar?
2. Bei der Autorisierung
Wer hat welche Chain, welchen Contract, welchen Wert, welchen Calldata-Hash, welchen Nonce und welches Gültigkeitsfenster freigegeben?
3. Nach der Ausführung
Passte die Onchain-Transaktion exakt zum autorisierten Aufruf? Wenn sie fehlschlug, umorganisiert wurde oder unklar blieb: Wurde die ursprüngliche Evidenz bewahrt?
Deshalb habe ich zwei getrennte Produkte entworfen:
• Insight prüft die Daten und Risikosignale hinter einer Entscheidung.
• PriorSeal bindet die Nutzer- oder Organisationsautorisierung an die beobachtete EVM-Ausführung und erzeugt eine offline-verifizierbare Quittung.
Sie können unabhängig oder gemeinsam genutzt werden. Keines der Produkte verwahrt Vermögenswerte, signiert Transaktionen für die Wallet oder ersetzt Wallet-übergreifende Limits und Allowlists.
Wenn du eine Agent-Wallet oder einen Onchain-Agenten baust: Welche Art von Ausfall würdest du zuerst lösen?
A. Schlechte Daten
B. Zu weit gefasste Berechtigungen
C. Abweichende Ausführung von der Autorisierung
D. Kein verlässliches Post-Execution-Protokoll
Ich mache das am häufigsten ausgewählte Szenario zum nächsten öffentlichen Testfall.
#AIAgents #Web3Security
98
·
--
Eine Onchain-Aktion. Waren die Eingaben zuverlässig, wer hat sie autorisiert und was ist tatsächlich passiert?
Ich baue Insight und PriorSeal für zwei Probleme, die man separat oder gemeinsam angehen kann: Kann sich eine Onchain-Entscheidung auf die Daten und die dahinterliegenden Risikosignale verlassen? Und bei einer EVM-Aktion: Können wir überprüfen, was autorisiert wurde und was tatsächlich passiert ist?
Wenn du eine Anwendung entwickelst, die von Orakeldaten abhängt, Onchain-Risiken überwacht oder an der Autorisierung, Ausführung oder Überprüfung von Onchain-Aktionen arbeitest, würde ich gern wissen, wo dein echter Workflow am schwersten zu verifizieren ist. Ich suche nach dem ersten Nutzer oder Team, das bereit ist, gemeinsam einen konkreten Use Case zu testen. Teile deine Gedanken in den Kommentaren oder schreib mir hier auf Binance Square, falls die Details nicht öffentlich sind. Bitte sende keine privaten Schlüssel oder andere sensible Informationen.#AIAgents
Eine Onchain-Aktion. Waren die Eingaben zuverlässig, wer hat sie autorisiert und was ist tatsächlich passiert?
Ich baue Insight und PriorSeal für zwei Probleme, die man separat oder gemeinsam angehen kann: Kann sich eine Onchain-Entscheidung auf die Daten und die dahinterliegenden Risikosignale verlassen? Und bei einer EVM-Aktion: Können wir überprüfen, was autorisiert wurde und was tatsächlich passiert ist?
Wenn du eine Anwendung entwickelst, die von Orakeldaten abhängt, Onchain-Risiken überwacht oder an der Autorisierung, Ausführung oder Überprüfung von Onchain-Aktionen arbeitest, würde ich gern wissen, wo dein echter Workflow am schwersten zu verifizieren ist. Ich suche nach dem ersten Nutzer oder Team, das bereit ist, gemeinsam einen konkreten Use Case zu testen. Teile deine Gedanken in den Kommentaren oder schreib mir hier auf Binance Square, falls die Details nicht öffentlich sind. Bitte sende keine privaten Schlüssel oder andere sensible Informationen.#AIAgents
Ich baue Insight und PriorSeal für zwei Probleme, die man separat oder gemeinsam angehen kann: Kann sich eine Onchain-Entscheidung auf die Daten und die dahinterliegenden Risikosignale verlassen? Und bei einer EVM-Aktion: Können wir überprüfen, was autorisiert wurde und was tatsächlich passiert ist?
Wenn du eine Anwendung entwickelst, die von Orakeldaten abhängt, Onchain-Risiken überwacht oder an der Autorisierung, Ausführung oder Überprüfung von Onchain-Aktionen arbeitest, würde ich gern wissen, wo dein echter Workflow am schwersten zu verifizieren ist. Ich suche nach dem ersten Nutzer oder Team, das bereit ist, gemeinsam einen konkreten Use Case zu testen. Teile deine Gedanken in den Kommentaren oder schreib mir hier auf Binance Square, falls die Details nicht öffentlich sind. Bitte sende keine privaten Schlüssel oder andere sensible Informationen.#AIAgents
123
·
--
Marktrisiken verbergen sich oft in winzigen Kurslücken von Oracles.
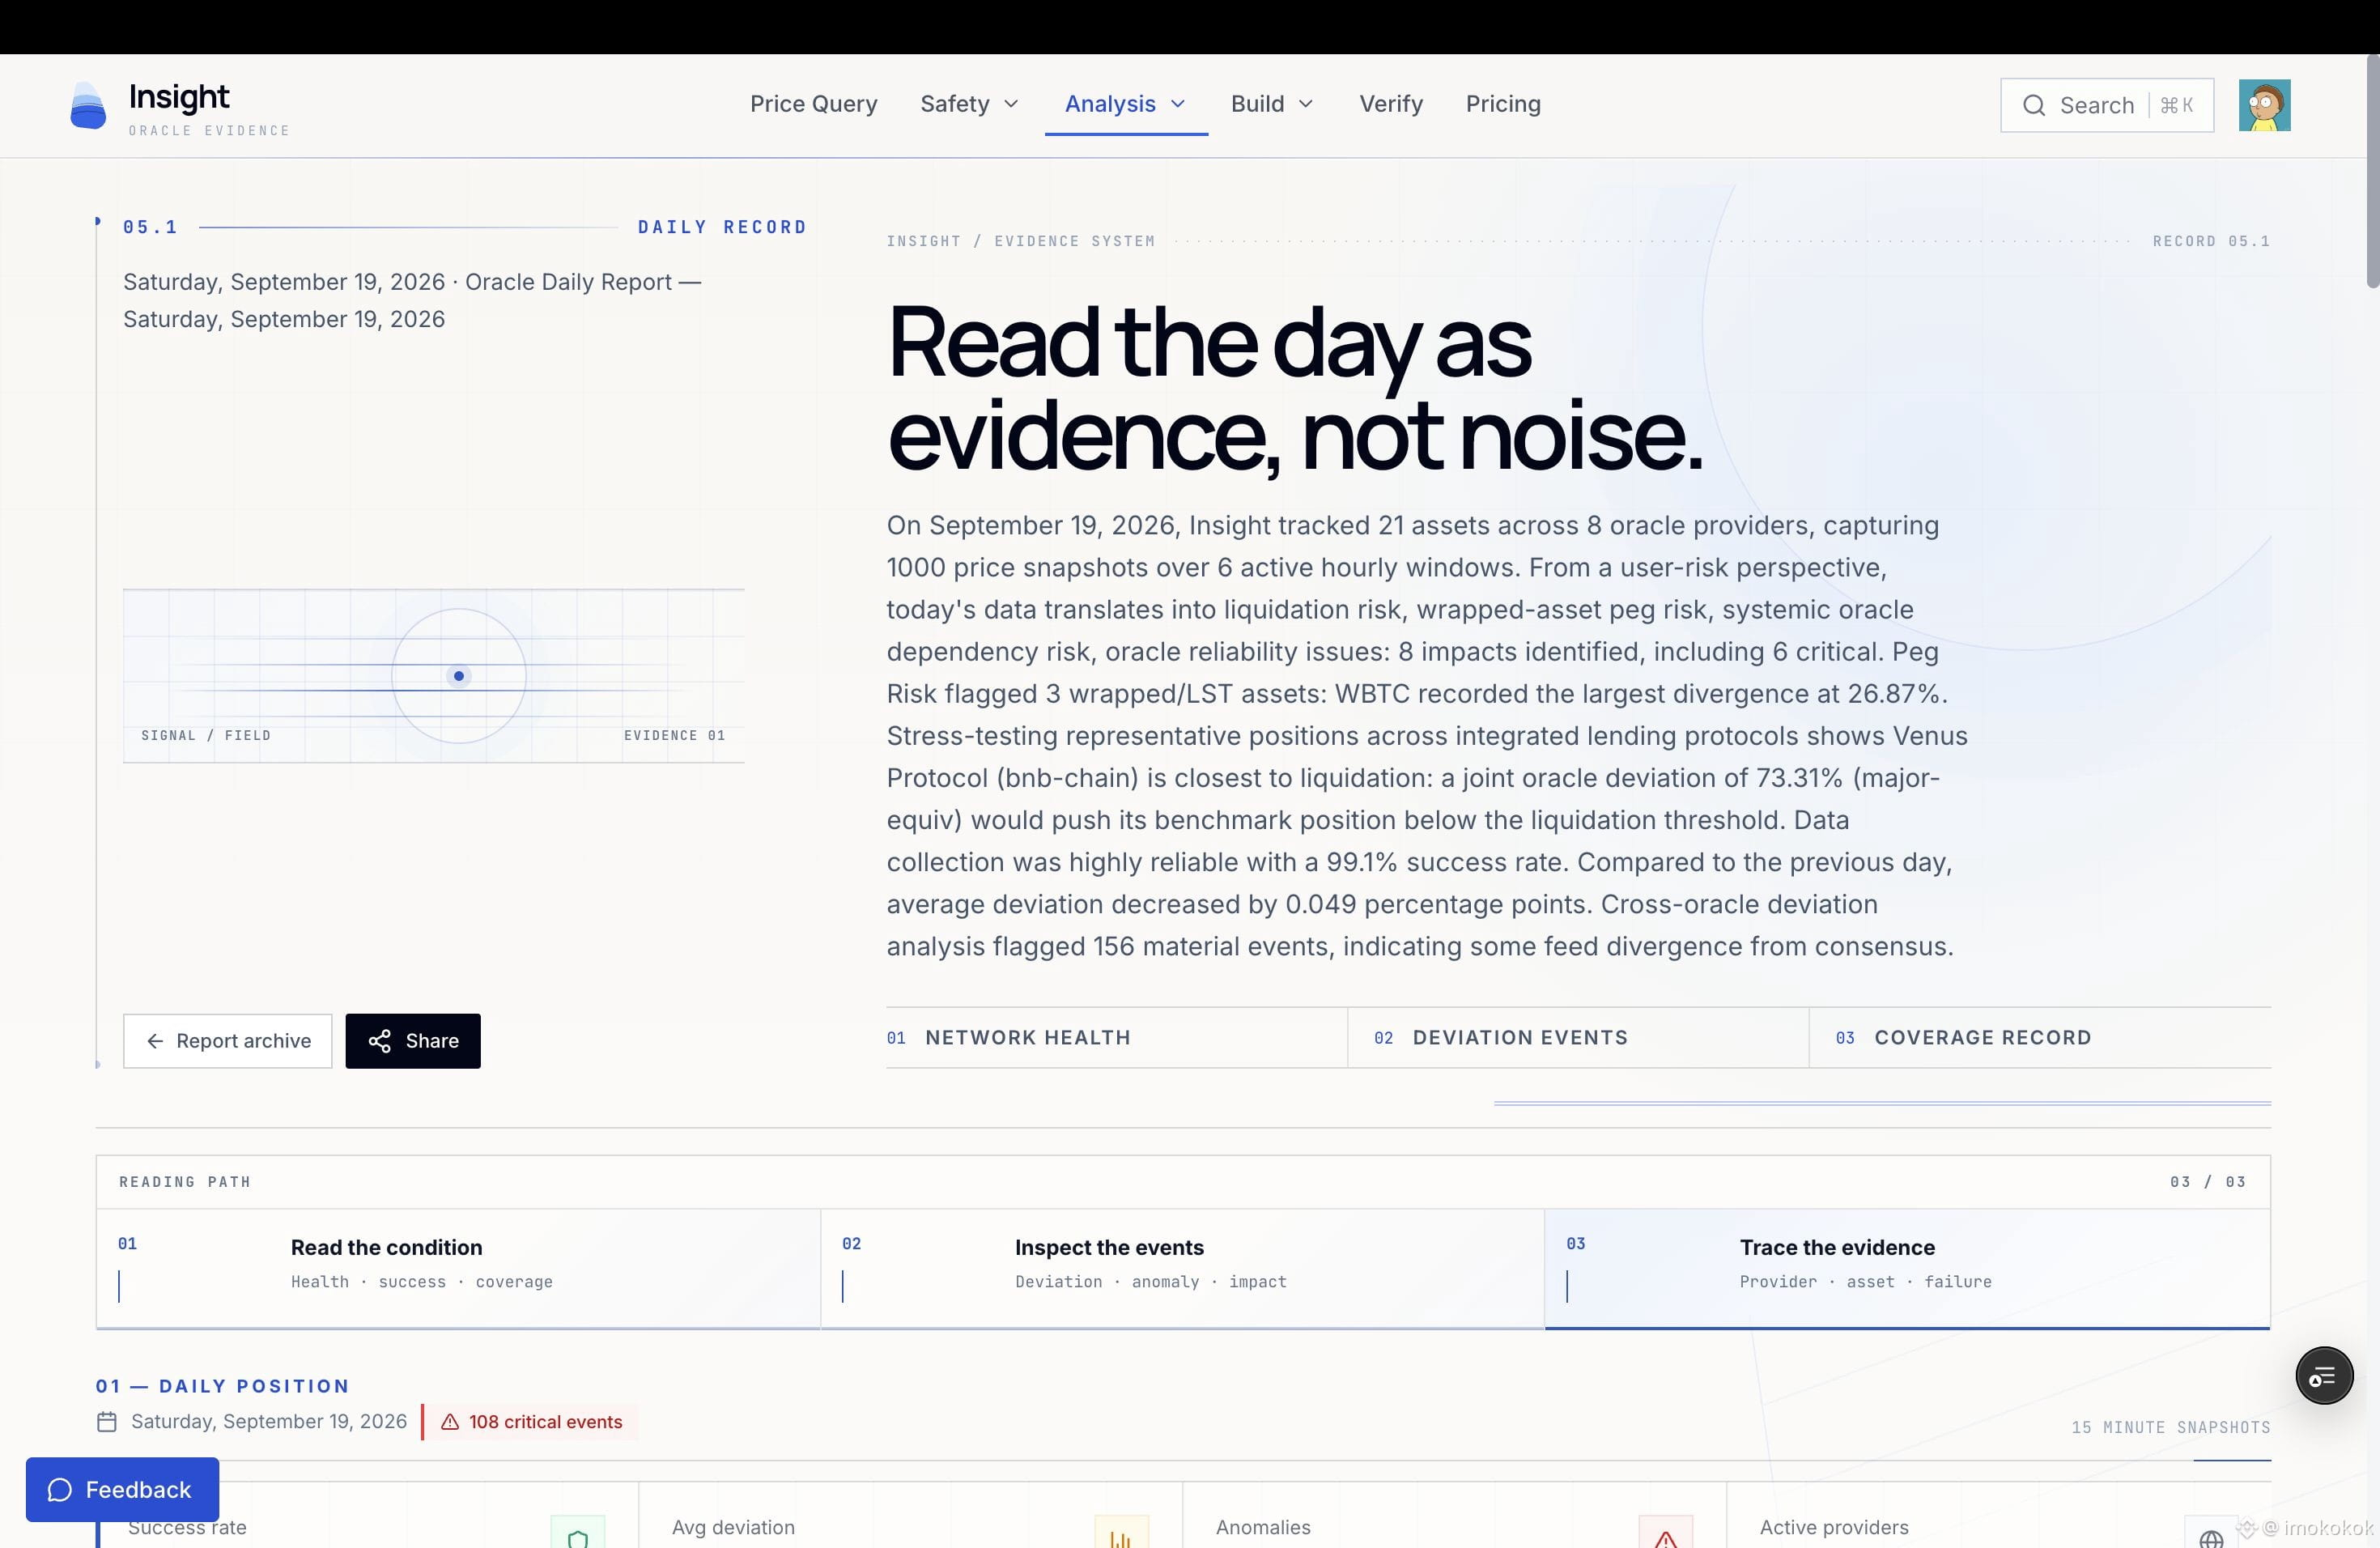
Hier ist unser Oracle Daily Report für den 19. September. Wir verfolgen kontinuierlich 8 Oracle-Anbieter über 21 Assets hinweg und erfassen 1000 Preissnapshots, um versteckte Sicherheitssignale tief in der DeFi-Infrastruktur aufzudecken.
Bei unserem heutigen Scan wurden 8 Risiken identifiziert, darunter 108 kritische Anomalien, 7 Ereignisse mit hohem Risiko und 41 Warnmeldungen mit mittlerem Risiko. WBTC zeigt eine massive Peg-Divergenz von 26,87% und markiert damit die schwerste Warnung vor einem Depeg von Wrapped Assets des Tages. XRP erreicht eine maximale Abweichung über mehrere Anbieter hinweg von 54,98%. Kurs-Feed-Divergenzen bei ETH und BNB könnten jederzeit kaskadierende Liquidationen auslösen.
Stresstests senden eine klare Warnung. Venus Protocol auf BNB Chain hält den dünnsten Liquidationspuffer. Eine gemeinsame Oracle-Abweichung von 73,31% wird Positionen über Liquidationsschwellen hinausdrücken. 6 von 8 aktiven Anbietern verzeichneten Anomalien. API3 erlitt starke Datenabweichungen, während Reflector nur eine 40%-ige Erfolgsquote erreichte.
Die allgemeine Erfolgsquote bei der Datensammlung bleibt bei 99,1%, bei einer durchschnittlichen Abweichung von 1,969% – leicht verbessert gegenüber dem Vortag. Die 156 Aufzeichnungen zur Abweichung zwischen Oracles erinnern uns daran, dass Risse im Preiskonsens dort beginnen, wo DeFi-Risiken entstehen.
Verwechsle Marktrauschen nicht mit Marktwirklichkeit. Lies die Oracle-Evidenz und erkenne Liquidations- und Depeg-Unterströmungen rechtzeitig.
#oracles
Marktrisiken verbergen sich oft in winzigen Kurslücken von Oracles.
Hier ist unser Oracle Daily Report für den 19. September. Wir verfolgen kontinuierlich 8 Oracle-Anbieter über 21 Assets hinweg und erfassen 1000 Preissnapshots, um versteckte Sicherheitssignale tief in der DeFi-Infrastruktur aufzudecken.
Bei unserem heutigen Scan wurden 8 Risiken identifiziert, darunter 108 kritische Anomalien, 7 Ereignisse mit hohem Risiko und 41 Warnmeldungen mit mittlerem Risiko. WBTC zeigt eine massive Peg-Divergenz von 26,87% und markiert damit die schwerste Warnung vor einem Depeg von Wrapped Assets des Tages. XRP erreicht eine maximale Abweichung über mehrere Anbieter hinweg von 54,98%. Kurs-Feed-Divergenzen bei ETH und BNB könnten jederzeit kaskadierende Liquidationen auslösen.
Stresstests senden eine klare Warnung. Venus Protocol auf BNB Chain hält den dünnsten Liquidationspuffer. Eine gemeinsame Oracle-Abweichung von 73,31% wird Positionen über Liquidationsschwellen hinausdrücken. 6 von 8 aktiven Anbietern verzeichneten Anomalien. API3 erlitt starke Datenabweichungen, während Reflector nur eine 40%-ige Erfolgsquote erreichte.
Die allgemeine Erfolgsquote bei der Datensammlung bleibt bei 99,1%, bei einer durchschnittlichen Abweichung von 1,969% – leicht verbessert gegenüber dem Vortag. Die 156 Aufzeichnungen zur Abweichung zwischen Oracles erinnern uns daran, dass Risse im Preiskonsens dort beginnen, wo DeFi-Risiken entstehen.
Verwechsle Marktrauschen nicht mit Marktwirklichkeit. Lies die Oracle-Evidenz und erkenne Liquidations- und Depeg-Unterströmungen rechtzeitig.
#oracles
Hier ist unser Oracle Daily Report für den 19. September. Wir verfolgen kontinuierlich 8 Oracle-Anbieter über 21 Assets hinweg und erfassen 1000 Preissnapshots, um versteckte Sicherheitssignale tief in der DeFi-Infrastruktur aufzudecken.
Bei unserem heutigen Scan wurden 8 Risiken identifiziert, darunter 108 kritische Anomalien, 7 Ereignisse mit hohem Risiko und 41 Warnmeldungen mit mittlerem Risiko. WBTC zeigt eine massive Peg-Divergenz von 26,87% und markiert damit die schwerste Warnung vor einem Depeg von Wrapped Assets des Tages. XRP erreicht eine maximale Abweichung über mehrere Anbieter hinweg von 54,98%. Kurs-Feed-Divergenzen bei ETH und BNB könnten jederzeit kaskadierende Liquidationen auslösen.
Stresstests senden eine klare Warnung. Venus Protocol auf BNB Chain hält den dünnsten Liquidationspuffer. Eine gemeinsame Oracle-Abweichung von 73,31% wird Positionen über Liquidationsschwellen hinausdrücken. 6 von 8 aktiven Anbietern verzeichneten Anomalien. API3 erlitt starke Datenabweichungen, während Reflector nur eine 40%-ige Erfolgsquote erreichte.
Die allgemeine Erfolgsquote bei der Datensammlung bleibt bei 99,1%, bei einer durchschnittlichen Abweichung von 1,969% – leicht verbessert gegenüber dem Vortag. Die 156 Aufzeichnungen zur Abweichung zwischen Oracles erinnern uns daran, dass Risse im Preiskonsens dort beginnen, wo DeFi-Risiken entstehen.
Verwechsle Marktrauschen nicht mit Marktwirklichkeit. Lies die Oracle-Evidenz und erkenne Liquidations- und Depeg-Unterströmungen rechtzeitig.
#oracles
165
·
--
Der Markt ist überflutet von lauten, unruhigen Kursbewegungen, doch Orakeldaten liefern die zugrunde liegenden Belege, die wir brauchen.
Hier ist unser Oracle Daily Report für den 18. September. Wir haben 21 Assets über 8 Oracle-Provider hinweg verfolgt und 1000 Preissnapshots innerhalb von 6 stündlichen Zeitfenstern erfasst. Die gesamte Daten-Erfolgsquote lag bei 99,1% und stieg um 3 Prozentpunkte gegenüber dem Vortag, während die durchschnittliche Kursabweichung um 0,147 Prozentpunkte zunahm.
Unser System hat 159 Anomalieereignisse gemeldet, davon 106 als kritisch. Insgesamt wurden 8 Risikokategorien identifiziert, darunter 6 Risiken mit hoher Auswirkung. WBTC verzeichnete die größte Abweichung des „Wrapped-Asset-Peg“ des Tages bei 23,27%. Die Kursdaten-Abweichung bei ETH und BNB wächst weiter und erhöht die Liquidationsrisiken. API3 zeigte eine extreme Abweichung bei XRP und erreichte mit 68,36% den Höhepunkt.
Stresstests senden eine Warnung. Venus Protocol auf BNB Chain hält den dünnsten Liquidationspuffer. Eine gemeinsame Oracle-Abweichung von 72,78% wird seine Positionen über die Liquidationsschwelle drücken. 7 von 8 aktiven Providern meldeten Anomalien. Provider-Drift oder Ausfallzeiten können veraltete Preise in Lending-Märkte einspeisen und so Kaskaden-Liquidationen sowie Peg-Brüche auslösen.
Die meisten Trader beobachten nur Kurskerzen und vergessen, dass Orakel der entscheidende Puls von DeFi sind. Wenn Preisfeeds ausfallen, können sich verborgene Kaskaden-Liquidationen entzünden – selbst bei scheinbar ruhigen Marktoberflächen. Orakel als Belege lesen, Risiken frühzeitig lokalisieren. Das ist der Kern des Web3-Risikomanagements.#oracles
Der Markt ist überflutet von lauten, unruhigen Kursbewegungen, doch Orakeldaten liefern die zugrunde liegenden Belege, die wir brauchen.
Hier ist unser Oracle Daily Report für den 18. September. Wir haben 21 Assets über 8 Oracle-Provider hinweg verfolgt und 1000 Preissnapshots innerhalb von 6 stündlichen Zeitfenstern erfasst. Die gesamte Daten-Erfolgsquote lag bei 99,1% und stieg um 3 Prozentpunkte gegenüber dem Vortag, während die durchschnittliche Kursabweichung um 0,147 Prozentpunkte zunahm.
Unser System hat 159 Anomalieereignisse gemeldet, davon 106 als kritisch. Insgesamt wurden 8 Risikokategorien identifiziert, darunter 6 Risiken mit hoher Auswirkung. WBTC verzeichnete die größte Abweichung des „Wrapped-Asset-Peg“ des Tages bei 23,27%. Die Kursdaten-Abweichung bei ETH und BNB wächst weiter und erhöht die Liquidationsrisiken. API3 zeigte eine extreme Abweichung bei XRP und erreichte mit 68,36% den Höhepunkt.
Stresstests senden eine Warnung. Venus Protocol auf BNB Chain hält den dünnsten Liquidationspuffer. Eine gemeinsame Oracle-Abweichung von 72,78% wird seine Positionen über die Liquidationsschwelle drücken. 7 von 8 aktiven Providern meldeten Anomalien. Provider-Drift oder Ausfallzeiten können veraltete Preise in Lending-Märkte einspeisen und so Kaskaden-Liquidationen sowie Peg-Brüche auslösen.
Die meisten Trader beobachten nur Kurskerzen und vergessen, dass Orakel der entscheidende Puls von DeFi sind. Wenn Preisfeeds ausfallen, können sich verborgene Kaskaden-Liquidationen entzünden – selbst bei scheinbar ruhigen Marktoberflächen. Orakel als Belege lesen, Risiken frühzeitig lokalisieren. Das ist der Kern des Web3-Risikomanagements.#oracles
Hier ist unser Oracle Daily Report für den 18. September. Wir haben 21 Assets über 8 Oracle-Provider hinweg verfolgt und 1000 Preissnapshots innerhalb von 6 stündlichen Zeitfenstern erfasst. Die gesamte Daten-Erfolgsquote lag bei 99,1% und stieg um 3 Prozentpunkte gegenüber dem Vortag, während die durchschnittliche Kursabweichung um 0,147 Prozentpunkte zunahm.
Unser System hat 159 Anomalieereignisse gemeldet, davon 106 als kritisch. Insgesamt wurden 8 Risikokategorien identifiziert, darunter 6 Risiken mit hoher Auswirkung. WBTC verzeichnete die größte Abweichung des „Wrapped-Asset-Peg“ des Tages bei 23,27%. Die Kursdaten-Abweichung bei ETH und BNB wächst weiter und erhöht die Liquidationsrisiken. API3 zeigte eine extreme Abweichung bei XRP und erreichte mit 68,36% den Höhepunkt.
Stresstests senden eine Warnung. Venus Protocol auf BNB Chain hält den dünnsten Liquidationspuffer. Eine gemeinsame Oracle-Abweichung von 72,78% wird seine Positionen über die Liquidationsschwelle drücken. 7 von 8 aktiven Providern meldeten Anomalien. Provider-Drift oder Ausfallzeiten können veraltete Preise in Lending-Märkte einspeisen und so Kaskaden-Liquidationen sowie Peg-Brüche auslösen.
Die meisten Trader beobachten nur Kurskerzen und vergessen, dass Orakel der entscheidende Puls von DeFi sind. Wenn Preisfeeds ausfallen, können sich verborgene Kaskaden-Liquidationen entzünden – selbst bei scheinbar ruhigen Marktoberflächen. Orakel als Belege lesen, Risiken frühzeitig lokalisieren. Das ist der Kern des Web3-Risikomanagements.#oracles
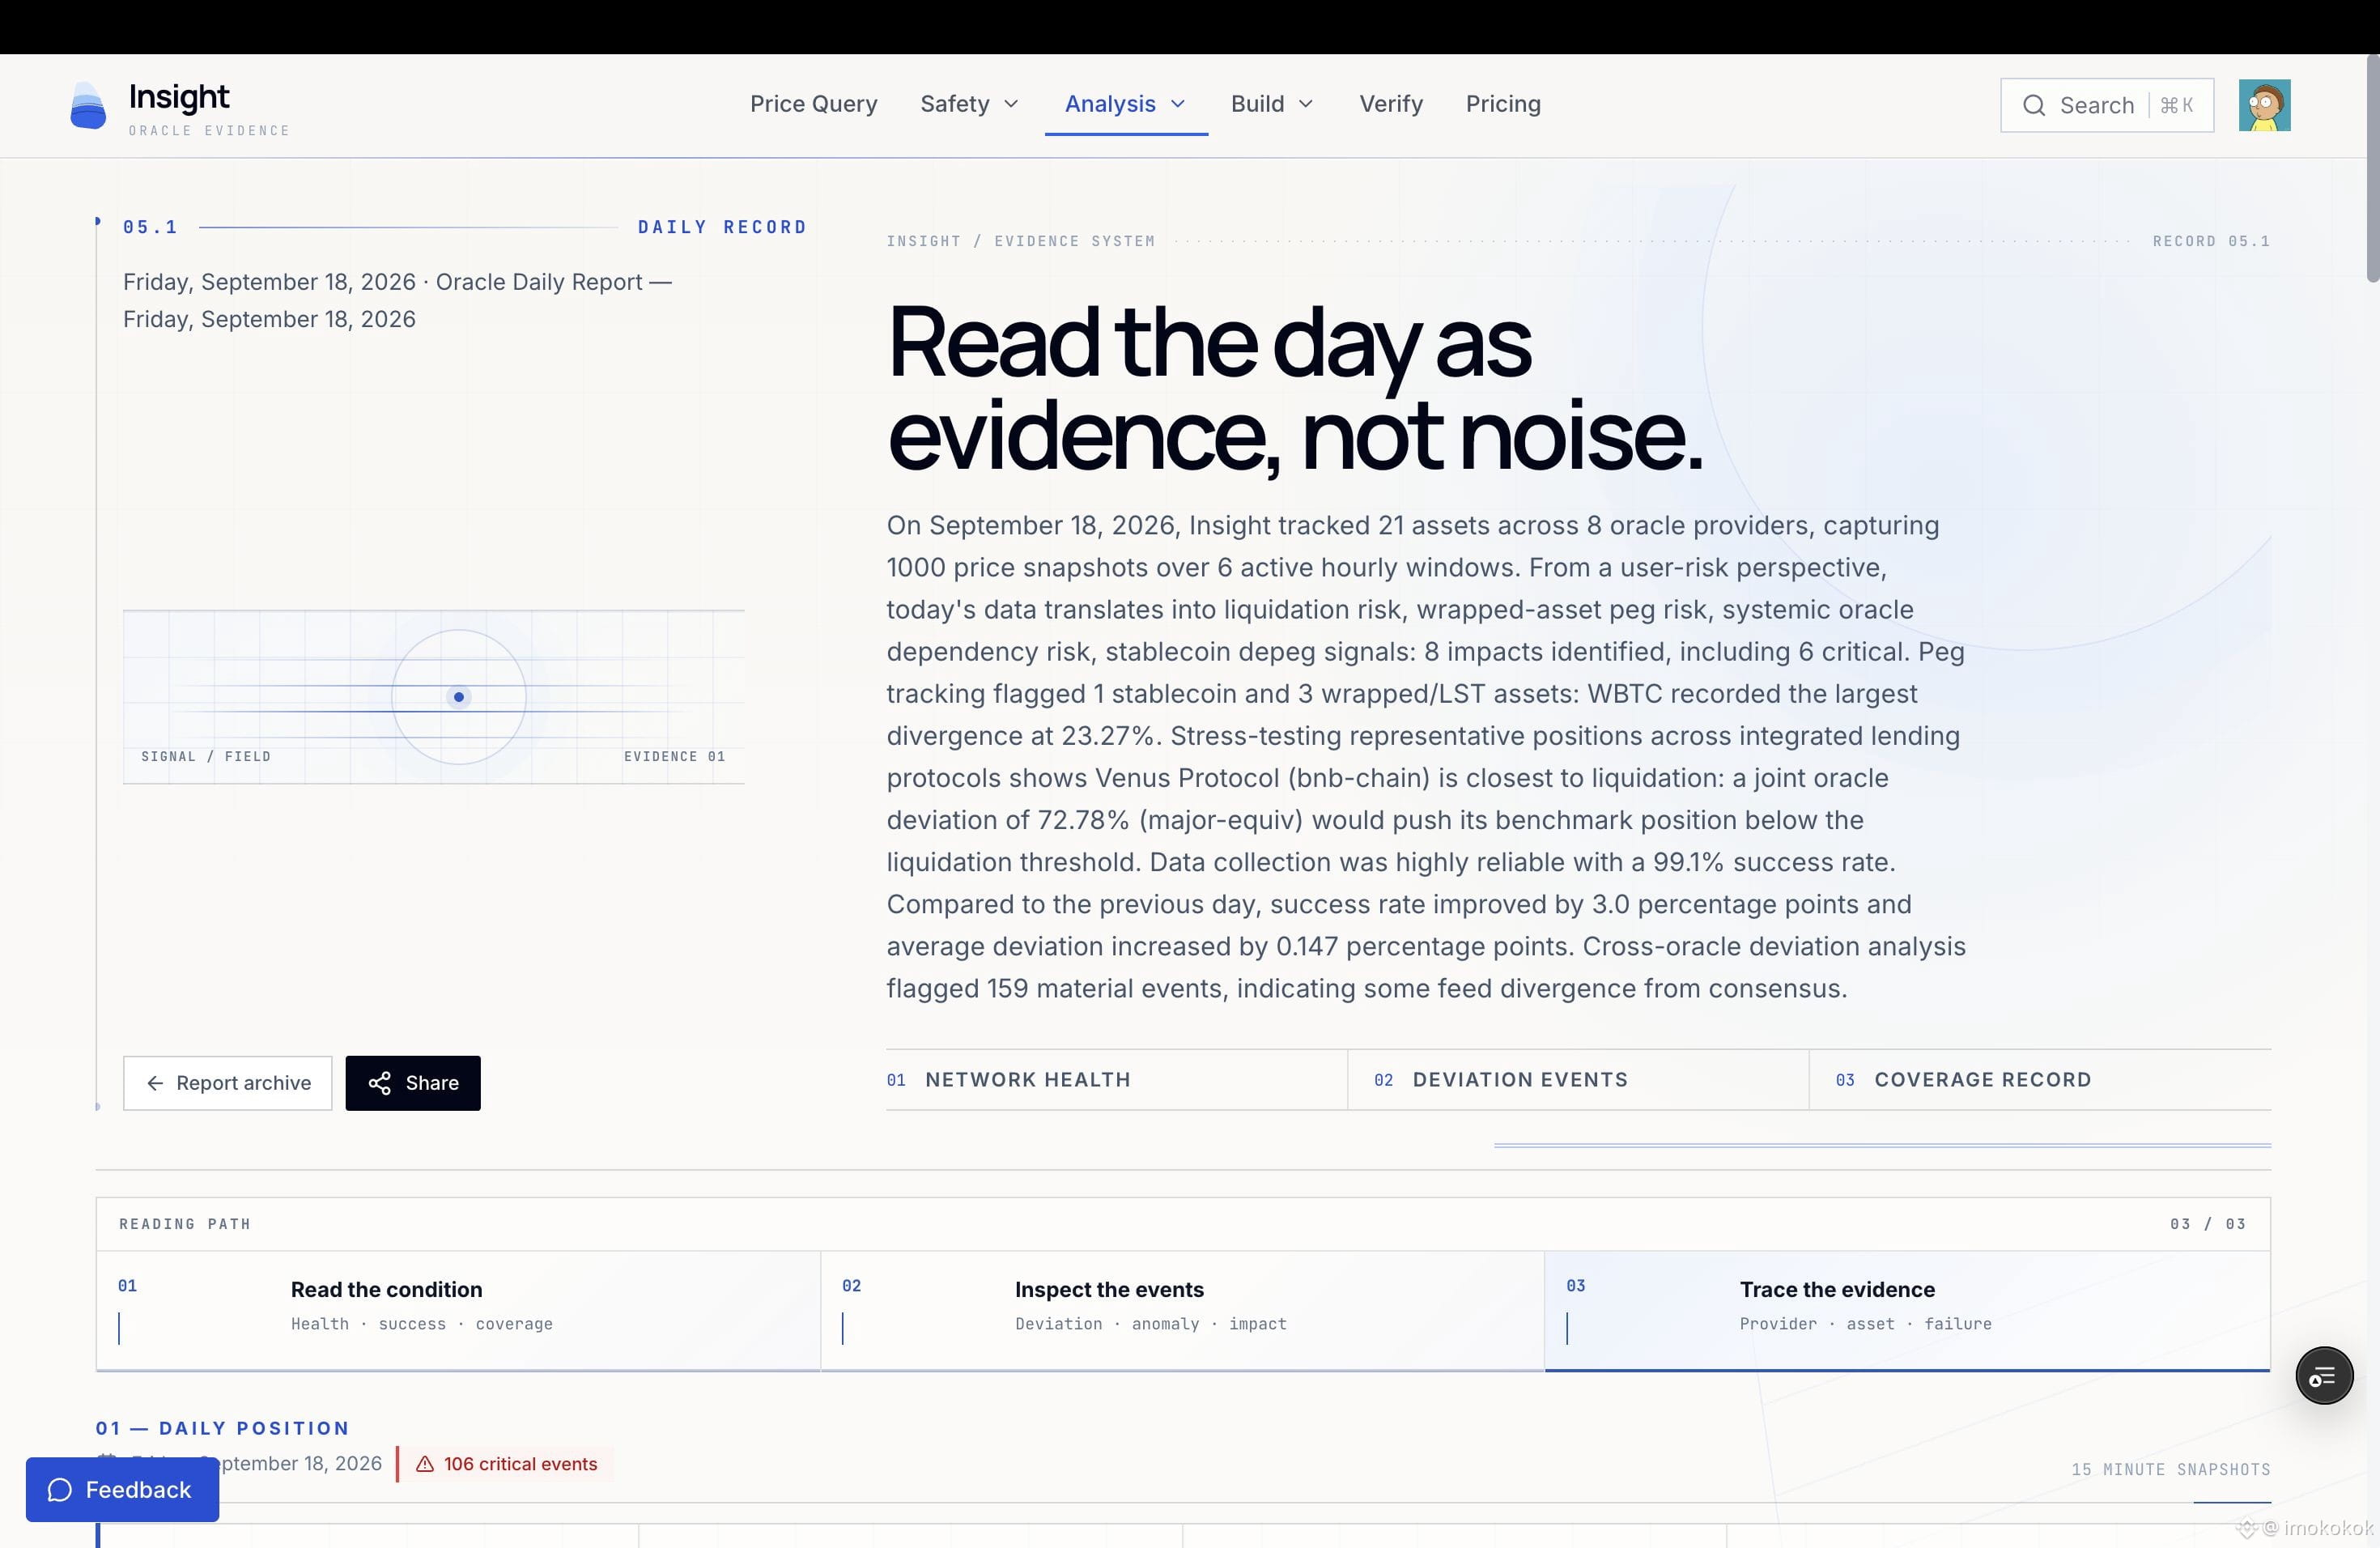
166
·
--
Marktrauschen überdeckt oft echte Risikosignale, und Orakeldaten liefern greifbare Belege dafür, was sich on-chain abspielt.
Hier ist unser Oracle Daily Report für den 17. September. Wir haben 21 Assets über 10 Oracle-Provider hinweg verfolgt und 1000 Preissnapshots innerhalb von 6 stündlichen Zeitfenstern erfasst. Heute haben wir 8 Risikokategorien identifiziert, darunter 90 kritische Anomalieereignisse, 21 Ereignisse mit hohem Risiko und 50 Ereignisse mit mittlerem Risiko.
WBTC verzeichnete die größte Abweichung beim Wrapped-Asset-Peg von 22,33%, während TBTC ebenfalls ein kritisches Peg-Risiko auslöste. Die Abweichungen in den ETH-Preisfeeds weiten sich weiterhin aus und erhöhen das Liquidationsrisiko für Lending-Märkte. Stresstests zeigen, dass Venus Protocol auf der BNB Chain den dünnsten Sicherheits-Buffer aufweist. Eine gemeinsame Oracle-Abweichung von 71,96% wird Benchmark-Positionen über Liquidationsschwellen hinausdrücken.
Die Erfolgsquote der Datenerhebung liegt bei 96,1% und ist damit um 1,6 Prozentpunkte gegenüber dem Vortag gesunken. Die Abweichung beim Cross-Oracle-Konsens hat 161 wesentliche Ereignisse markiert. 7 von 10 Providern zeigten heute Anomalien, wobei API3 eine XRP-Preisabweichung lieferte, die bei 68,26% ihren Höhepunkt erreichte. 18 von 21 überwachten Assets zeigten eine bemerkenswerte Volatilität oder eine Abweichung der Preise zwischen verschiedenen Quellen. Diese Kurslücken können leicht Kettenliquidationen und Peg-Brüche auslösen.
Lass dich nicht von kurzfristigen Marktschwankungen ablenken. Lies die zugrunde liegenden Orakeldaten und erkenne versteckte DeFi-Risiken, bevor sie zuschlagen.#oracles
Marktrauschen überdeckt oft echte Risikosignale, und Orakeldaten liefern greifbare Belege dafür, was sich on-chain abspielt.
Hier ist unser Oracle Daily Report für den 17. September. Wir haben 21 Assets über 10 Oracle-Provider hinweg verfolgt und 1000 Preissnapshots innerhalb von 6 stündlichen Zeitfenstern erfasst. Heute haben wir 8 Risikokategorien identifiziert, darunter 90 kritische Anomalieereignisse, 21 Ereignisse mit hohem Risiko und 50 Ereignisse mit mittlerem Risiko.
WBTC verzeichnete die größte Abweichung beim Wrapped-Asset-Peg von 22,33%, während TBTC ebenfalls ein kritisches Peg-Risiko auslöste. Die Abweichungen in den ETH-Preisfeeds weiten sich weiterhin aus und erhöhen das Liquidationsrisiko für Lending-Märkte. Stresstests zeigen, dass Venus Protocol auf der BNB Chain den dünnsten Sicherheits-Buffer aufweist. Eine gemeinsame Oracle-Abweichung von 71,96% wird Benchmark-Positionen über Liquidationsschwellen hinausdrücken.
Die Erfolgsquote der Datenerhebung liegt bei 96,1% und ist damit um 1,6 Prozentpunkte gegenüber dem Vortag gesunken. Die Abweichung beim Cross-Oracle-Konsens hat 161 wesentliche Ereignisse markiert. 7 von 10 Providern zeigten heute Anomalien, wobei API3 eine XRP-Preisabweichung lieferte, die bei 68,26% ihren Höhepunkt erreichte. 18 von 21 überwachten Assets zeigten eine bemerkenswerte Volatilität oder eine Abweichung der Preise zwischen verschiedenen Quellen. Diese Kurslücken können leicht Kettenliquidationen und Peg-Brüche auslösen.
Lass dich nicht von kurzfristigen Marktschwankungen ablenken. Lies die zugrunde liegenden Orakeldaten und erkenne versteckte DeFi-Risiken, bevor sie zuschlagen.#oracles
Hier ist unser Oracle Daily Report für den 17. September. Wir haben 21 Assets über 10 Oracle-Provider hinweg verfolgt und 1000 Preissnapshots innerhalb von 6 stündlichen Zeitfenstern erfasst. Heute haben wir 8 Risikokategorien identifiziert, darunter 90 kritische Anomalieereignisse, 21 Ereignisse mit hohem Risiko und 50 Ereignisse mit mittlerem Risiko.
WBTC verzeichnete die größte Abweichung beim Wrapped-Asset-Peg von 22,33%, während TBTC ebenfalls ein kritisches Peg-Risiko auslöste. Die Abweichungen in den ETH-Preisfeeds weiten sich weiterhin aus und erhöhen das Liquidationsrisiko für Lending-Märkte. Stresstests zeigen, dass Venus Protocol auf der BNB Chain den dünnsten Sicherheits-Buffer aufweist. Eine gemeinsame Oracle-Abweichung von 71,96% wird Benchmark-Positionen über Liquidationsschwellen hinausdrücken.
Die Erfolgsquote der Datenerhebung liegt bei 96,1% und ist damit um 1,6 Prozentpunkte gegenüber dem Vortag gesunken. Die Abweichung beim Cross-Oracle-Konsens hat 161 wesentliche Ereignisse markiert. 7 von 10 Providern zeigten heute Anomalien, wobei API3 eine XRP-Preisabweichung lieferte, die bei 68,26% ihren Höhepunkt erreichte. 18 von 21 überwachten Assets zeigten eine bemerkenswerte Volatilität oder eine Abweichung der Preise zwischen verschiedenen Quellen. Diese Kurslücken können leicht Kettenliquidationen und Peg-Brüche auslösen.
Lass dich nicht von kurzfristigen Marktschwankungen ablenken. Lies die zugrunde liegenden Orakeldaten und erkenne versteckte DeFi-Risiken, bevor sie zuschlagen.#oracles
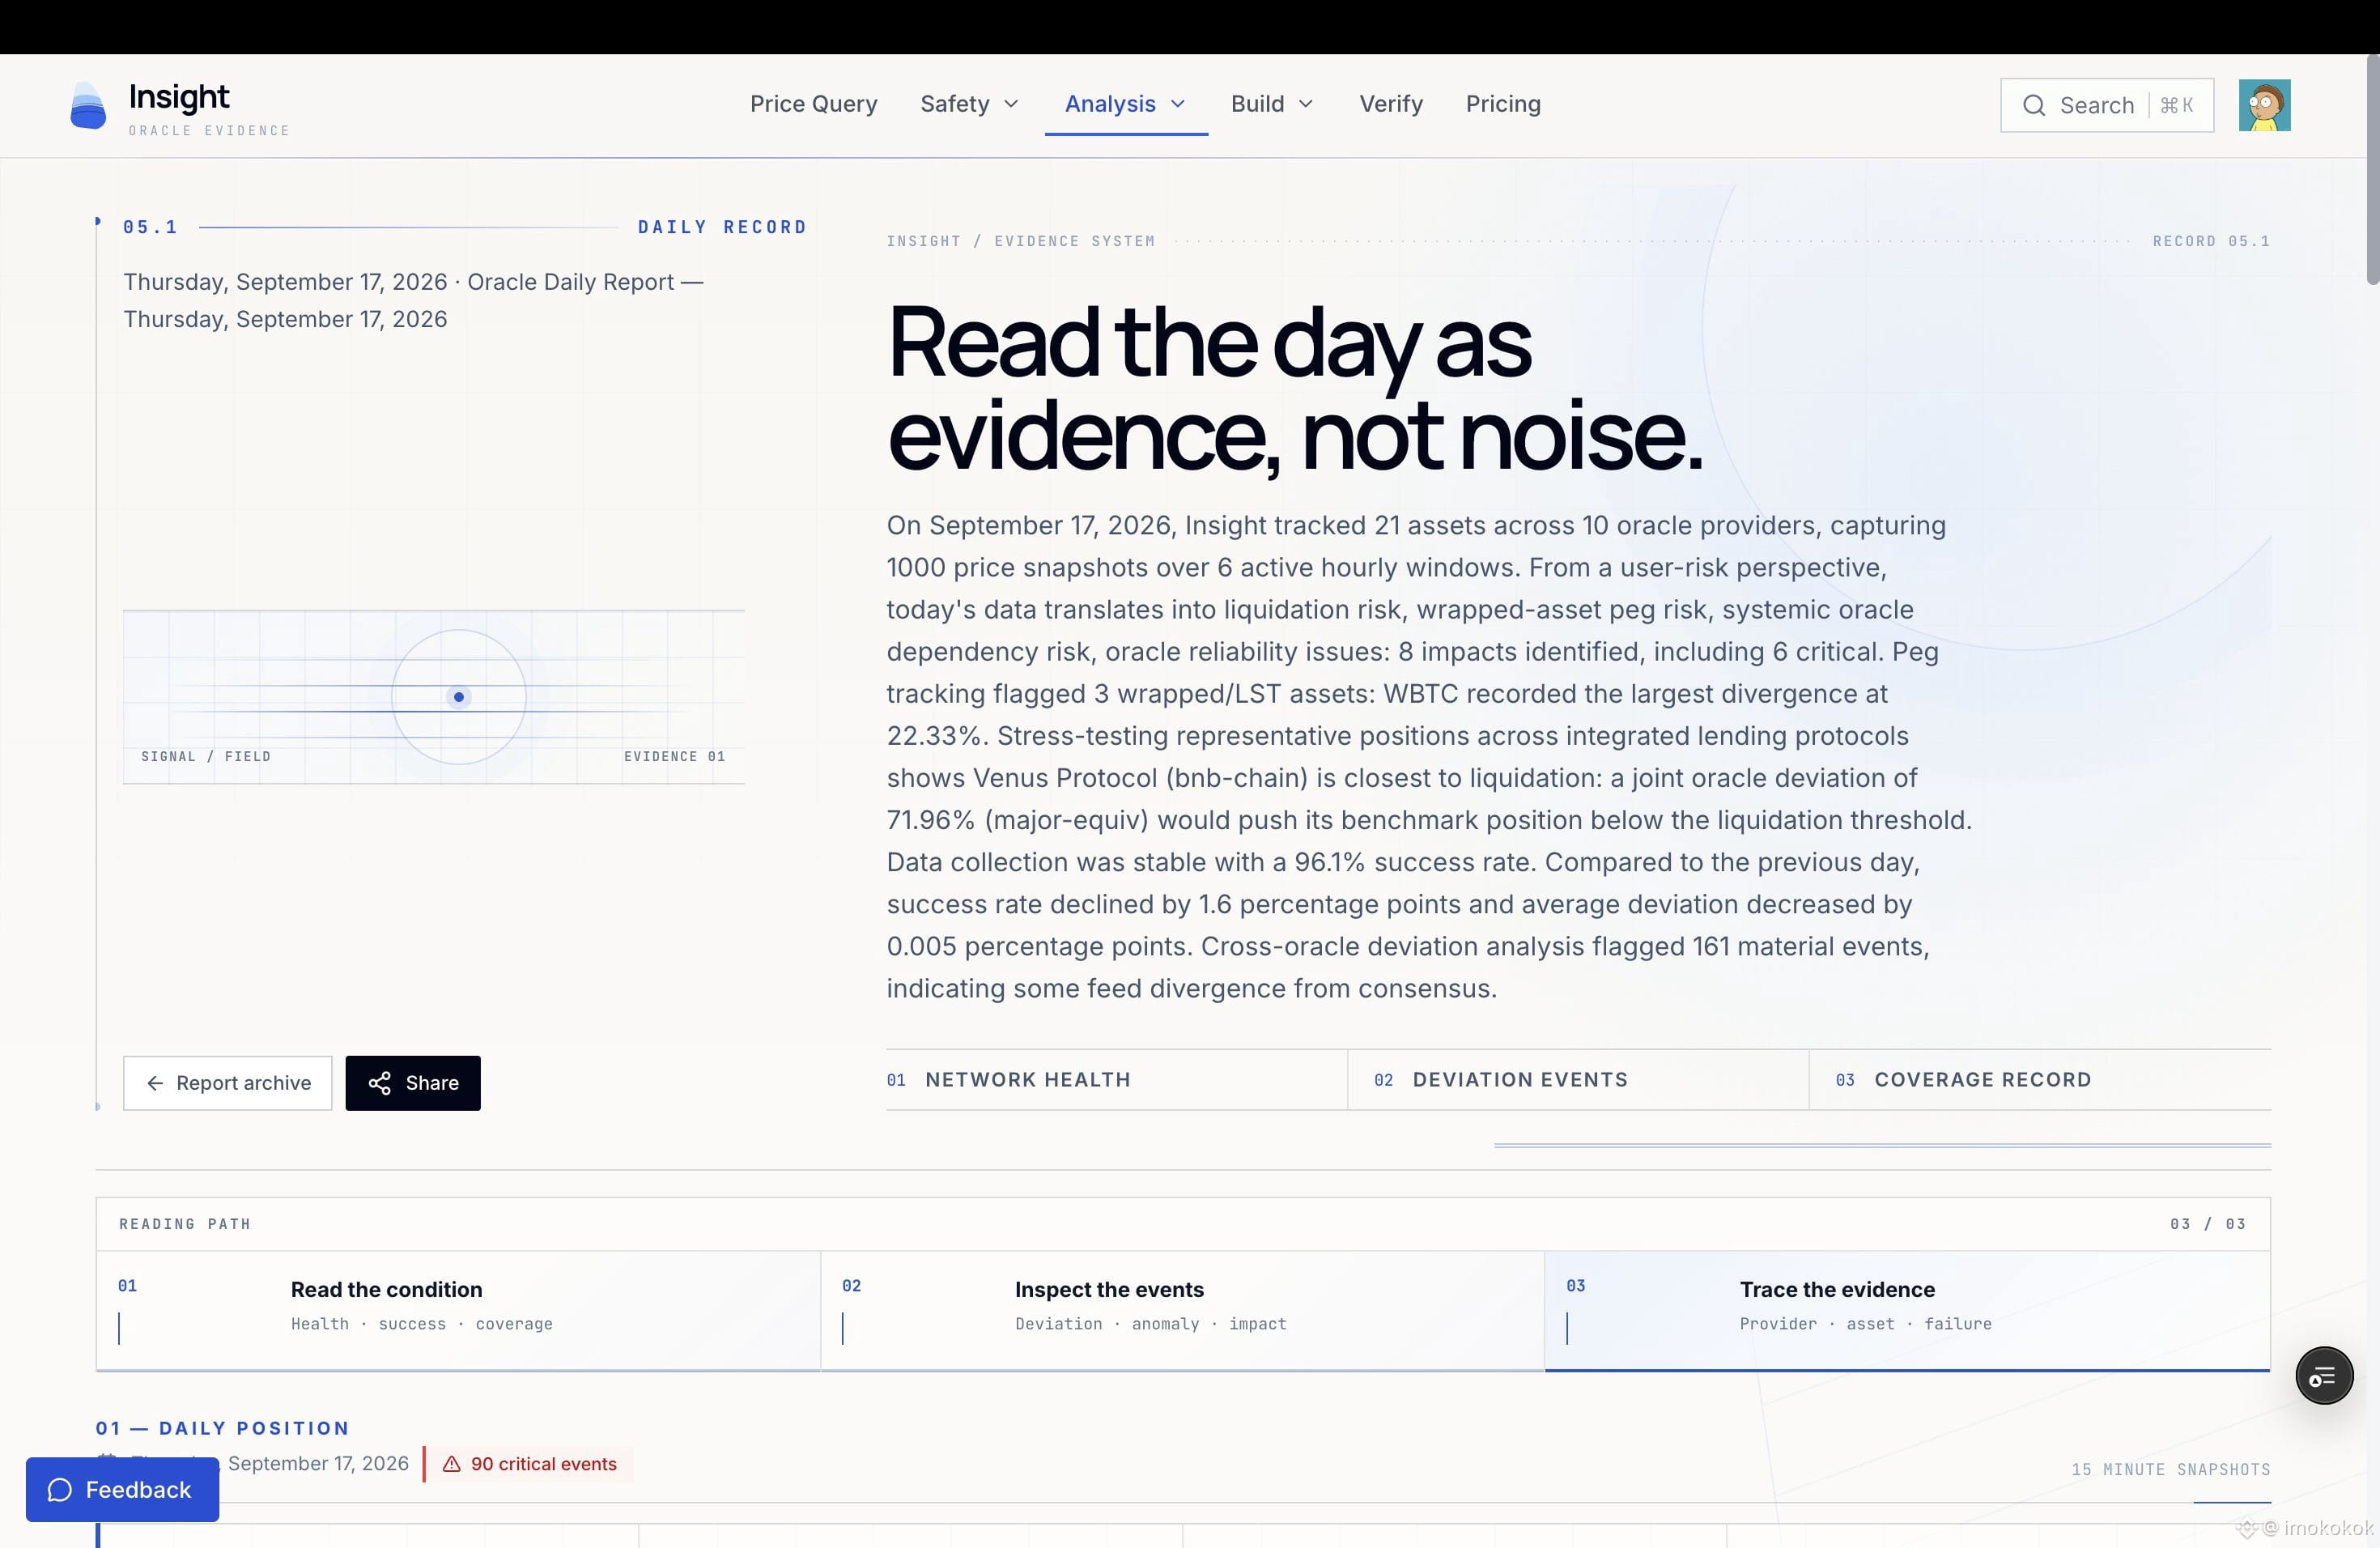
175
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
JobsReportRaisesHikeOdds
195,648 Aufrufe
1,612 Kommentare
TradFi-News | USA schaffen im Oktober 165.000 Stellen – mehr als doppelt so viele wie die prognostizierten 65.000 –, während die Arbeitslosenquote auf 4,1 % sinkt
Binance News
·28 Likes
·20.7k Aufrufe
CPITestsDecemberRateOutlook
3,782 Aufrufe
73 Kommentare
BitcoinRebounds$75KAsChipsLead
17,855 Aufrufe
190 Kommentare