

forrestbit
26 Beiträge
forrestbit
Melden
Nutzer blockieren
关注加密与Web3热点,用大白话讲清机制、行情背后的逻辑和常见坑。不喊单、不荐币。内容含AI辅助,经人工整理。评论区请勿发助记词。
11 Following
32 Follower
20 Like gegeben
Beiträge
Alle
Videos
·
--
Übersetzung ansehen
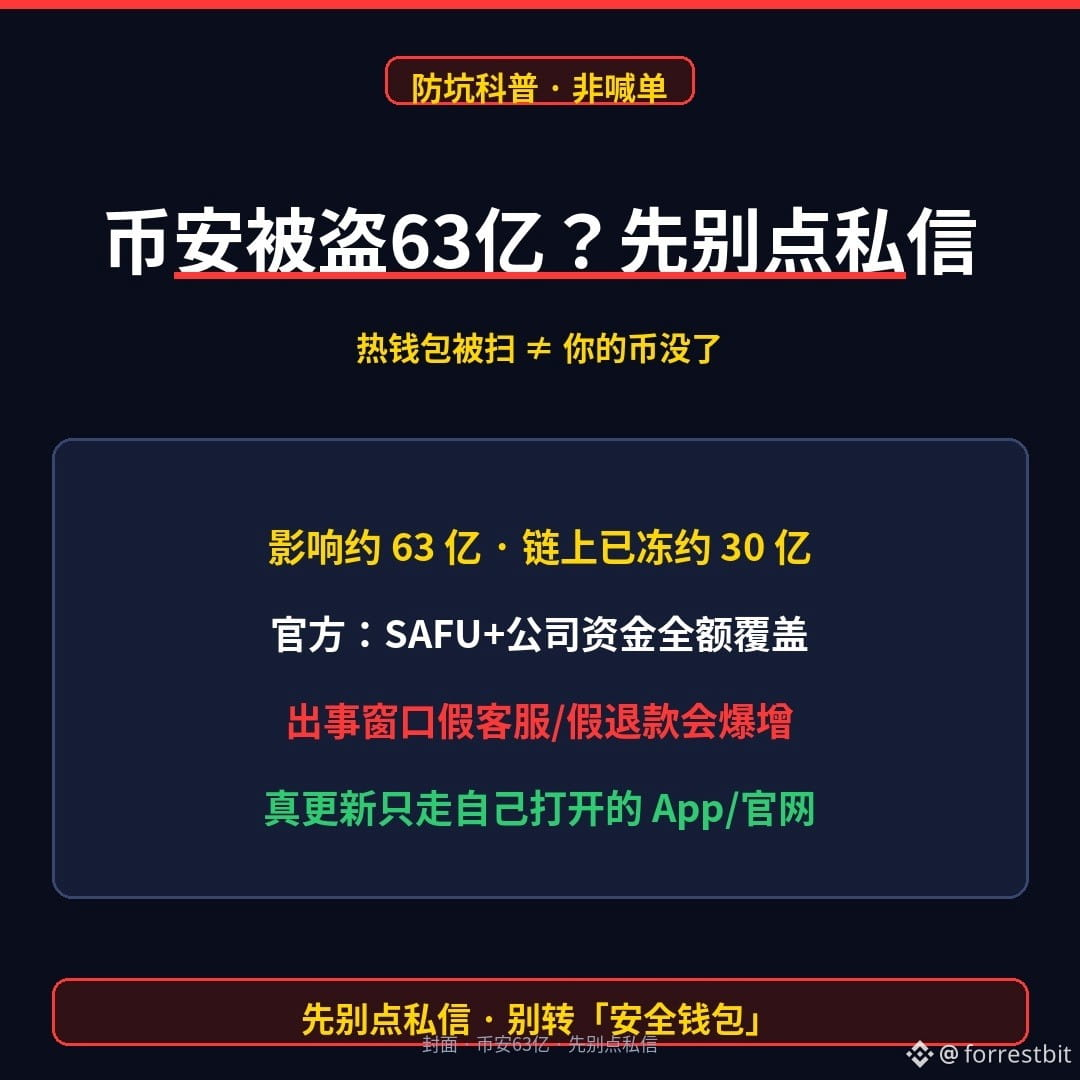
币安热钱包被扫约 63 亿——你先点私信「紧急客服」,还是先自己打开 App 看公告?
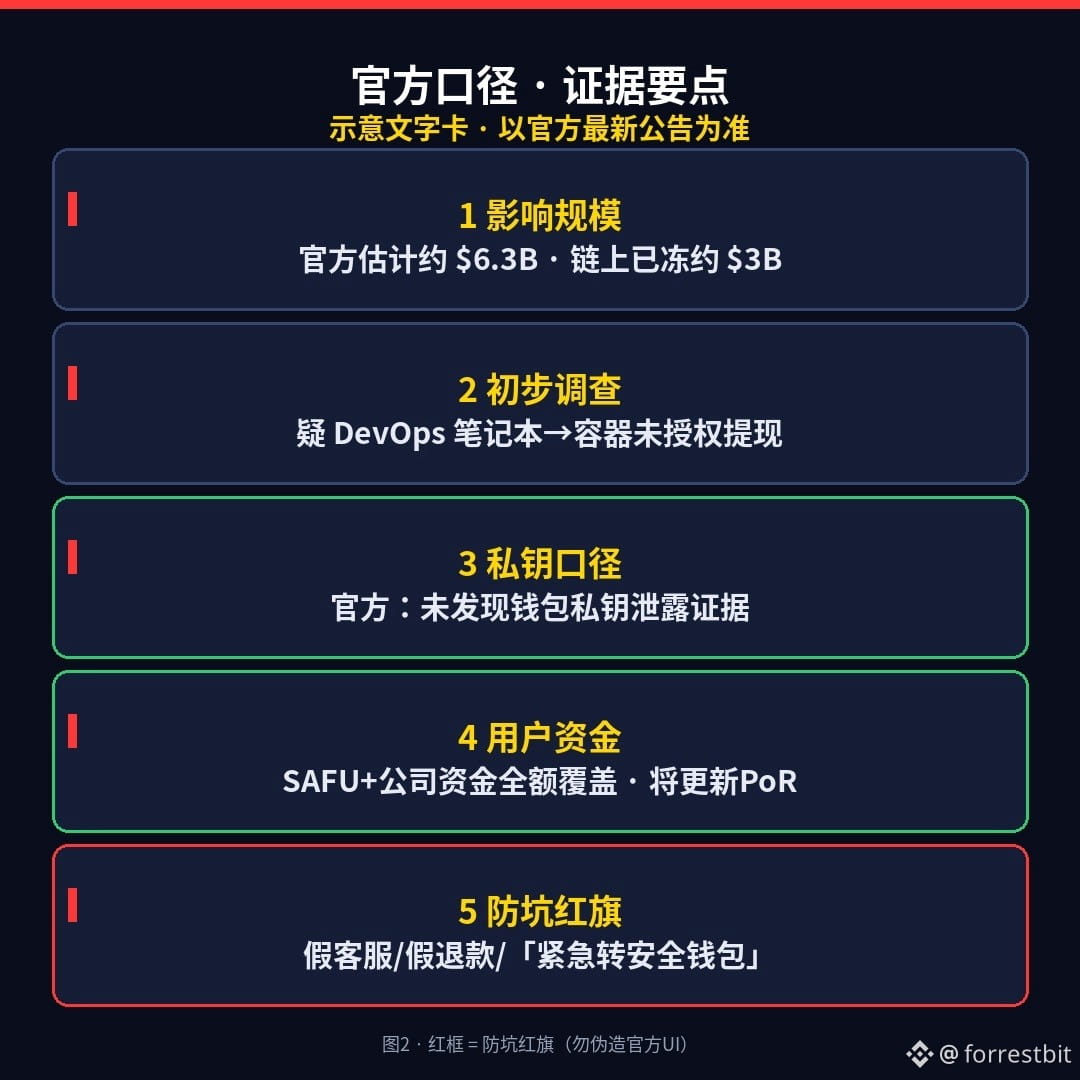
昨夜美东时段起,币安确认热钱包多链出现未授权转出:官方估计影响约 **63 亿美元**,链上合作方已协助冻结约 **30 亿**。初步调查指向被入侵的 DevOps 笔记本 → 服务容器提交未授权提现;官方称**未发现钱包私钥泄露证据**,后续又提到发现更多入侵点、攻击较复杂。链上分析机构有指向北韩相关团伙的嫌疑说法——注意:这是分析指向,不是已定罪。
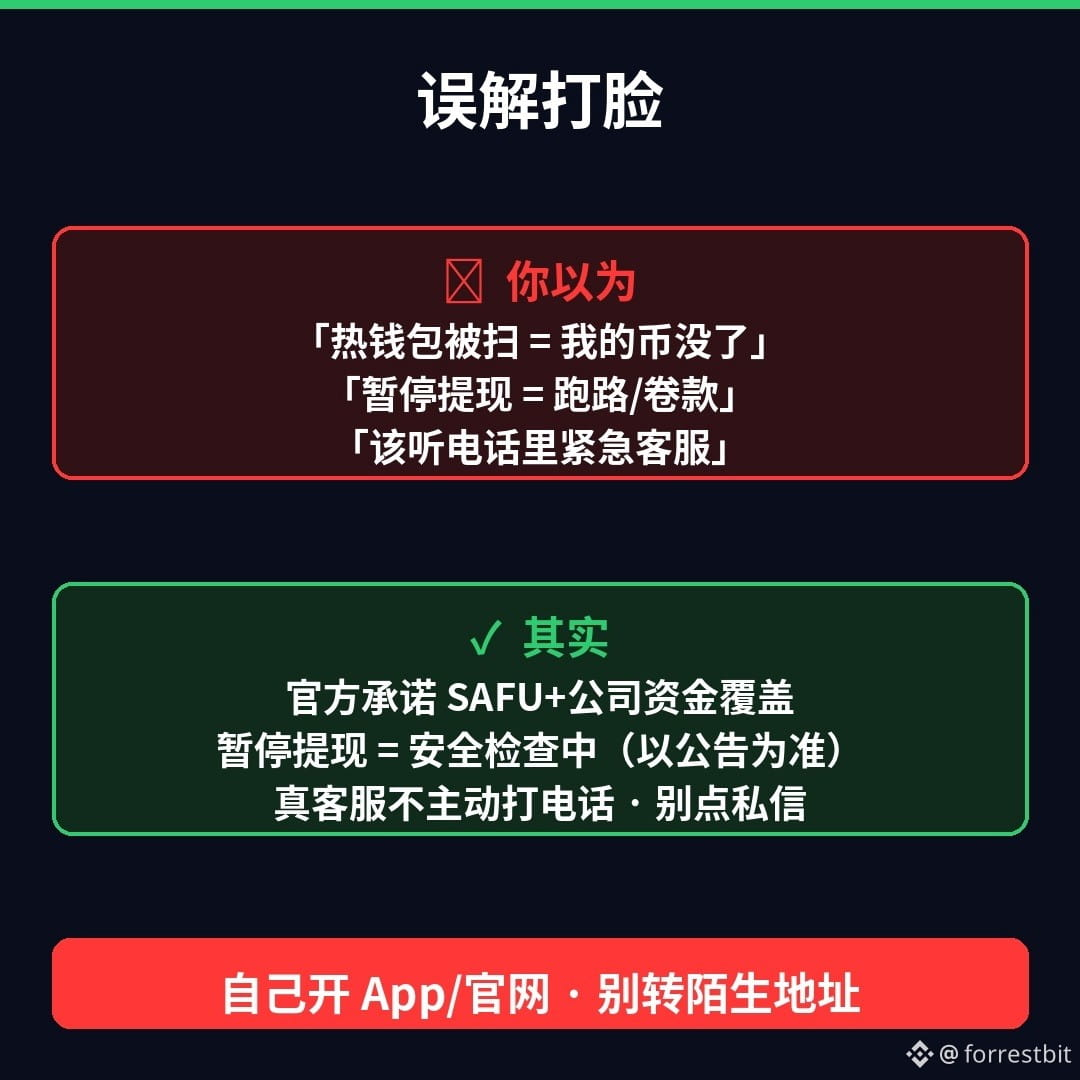
别被标题党带跑:热钱包被扫 ≠ 你的账户余额作废、也 ≠ 跑路。官方口径是 **SAFU + 公司资金全额覆盖损失**、用户资金安全,并将更新 PoR。充提一度暂停后,充值已陆续恢复、提现仍暂停做安全检查——暂停提现是检查中,不是卷款;恢复时间以官方最新公告为准(高管曾提约 45 小时量级)。
真正危险的是出事窗口:假客服来电、假「官方退款」、私信「紧急转安全钱包」会爆增。真更新只走你自己打开的 App / 官网;任何人主动打电话自称币安客服、要 OTP、要你转陌生地址——一律当诈骗。
今晚就能做的三件事:
1)别点私信/短信里的「紧急链接」;别回拨自称客服的陌生号
2)别按对方指挥转「安全钱包」、交验证码或助记词
3)想核对进度 → 自己打开官方 App / 官网看公告与账户,从 App 内入口进客服(别点对方发的链接)
你更怕哪一种:A 假客服借机来电,还是 B 假「官方退款/紧急提现」链接?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。数字与口径转述自币安官方支持公告,发前请再核最新公告;本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
币安热钱包被扫约 63 亿——你先点私信「紧急客服」,还是先自己打开 App 看公告?
昨夜美东时段起,币安确认热钱包多链出现未授权转出:官方估计影响约 **63 亿美元**,链上合作方已协助冻结约 **30 亿**。初步调查指向被入侵的 DevOps 笔记本 → 服务容器提交未授权提现;官方称**未发现钱包私钥泄露证据**,后续又提到发现更多入侵点、攻击较复杂。链上分析机构有指向北韩相关团伙的嫌疑说法——注意:这是分析指向,不是已定罪。
别被标题党带跑:热钱包被扫 ≠ 你的账户余额作废、也 ≠ 跑路。官方口径是 **SAFU + 公司资金全额覆盖损失**、用户资金安全,并将更新 PoR。充提一度暂停后,充值已陆续恢复、提现仍暂停做安全检查——暂停提现是检查中,不是卷款;恢复时间以官方最新公告为准(高管曾提约 45 小时量级)。
真正危险的是出事窗口:假客服来电、假「官方退款」、私信「紧急转安全钱包」会爆增。真更新只走你自己打开的 App / 官网;任何人主动打电话自称币安客服、要 OTP、要你转陌生地址——一律当诈骗。
今晚就能做的三件事:
1)别点私信/短信里的「紧急链接」;别回拨自称客服的陌生号
2)别按对方指挥转「安全钱包」、交验证码或助记词
3)想核对进度 → 自己打开官方 App / 官网看公告与账户,从 App 内入口进客服(别点对方发的链接)
你更怕哪一种:A 假客服借机来电,还是 B 假「官方退款/紧急提现」链接?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。数字与口径转述自币安官方支持公告,发前请再核最新公告;本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
昨夜美东时段起,币安确认热钱包多链出现未授权转出:官方估计影响约 **63 亿美元**,链上合作方已协助冻结约 **30 亿**。初步调查指向被入侵的 DevOps 笔记本 → 服务容器提交未授权提现;官方称**未发现钱包私钥泄露证据**,后续又提到发现更多入侵点、攻击较复杂。链上分析机构有指向北韩相关团伙的嫌疑说法——注意:这是分析指向,不是已定罪。
别被标题党带跑:热钱包被扫 ≠ 你的账户余额作废、也 ≠ 跑路。官方口径是 **SAFU + 公司资金全额覆盖损失**、用户资金安全,并将更新 PoR。充提一度暂停后,充值已陆续恢复、提现仍暂停做安全检查——暂停提现是检查中,不是卷款;恢复时间以官方最新公告为准(高管曾提约 45 小时量级)。
真正危险的是出事窗口:假客服来电、假「官方退款」、私信「紧急转安全钱包」会爆增。真更新只走你自己打开的 App / 官网;任何人主动打电话自称币安客服、要 OTP、要你转陌生地址——一律当诈骗。
今晚就能做的三件事:
1)别点私信/短信里的「紧急链接」;别回拨自称客服的陌生号
2)别按对方指挥转「安全钱包」、交验证码或助记词
3)想核对进度 → 自己打开官方 App / 官网看公告与账户,从 App 内入口进客服(别点对方发的链接)
你更怕哪一种:A 假客服借机来电,还是 B 假「官方退款/紧急提现」链接?评论区选一个(别贴验证码/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。数字与口径转述自币安官方支持公告,发前请再核最新公告;本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
1
1
·
--
Alipay sagt selbst: „nicht autorisiert“ – und du hältst das noch für einen offiziellen Ein- und Auszahlungsweg?
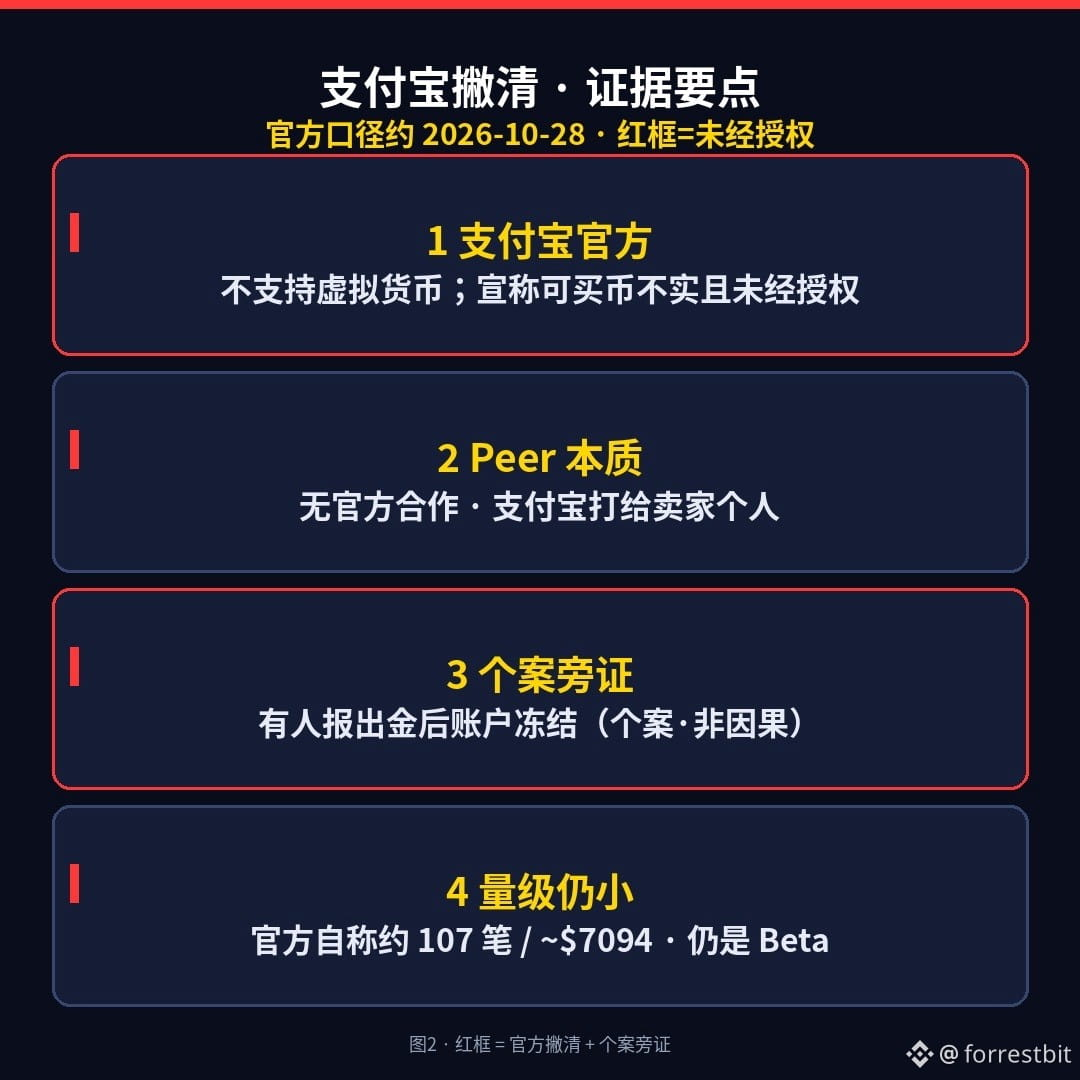
2026-10-27: Peer (@peerxyz / auf Chinesisch @Peer_zh) kündigt offiziell „Alipay live on Peer Beta“ an. Der Ablauf in einem Satz: Der Verkäufer sperrt USDC in einem Base-Smart-Contract → der Käufer überweist dem Verkäufer per Alipay Yuan → nach einem TEE-Nachweis werden die Coins freigegeben. Laut Peer gab es etwa 45 Käufer, 107 Transaktionen und ein Volumen von rund 7094 US-Dollar – sehr wenig, und weiterhin eine Beta. Auch in den Peer-Dokumenten steht: keine offizielle Partnerschaft mit Alipay.
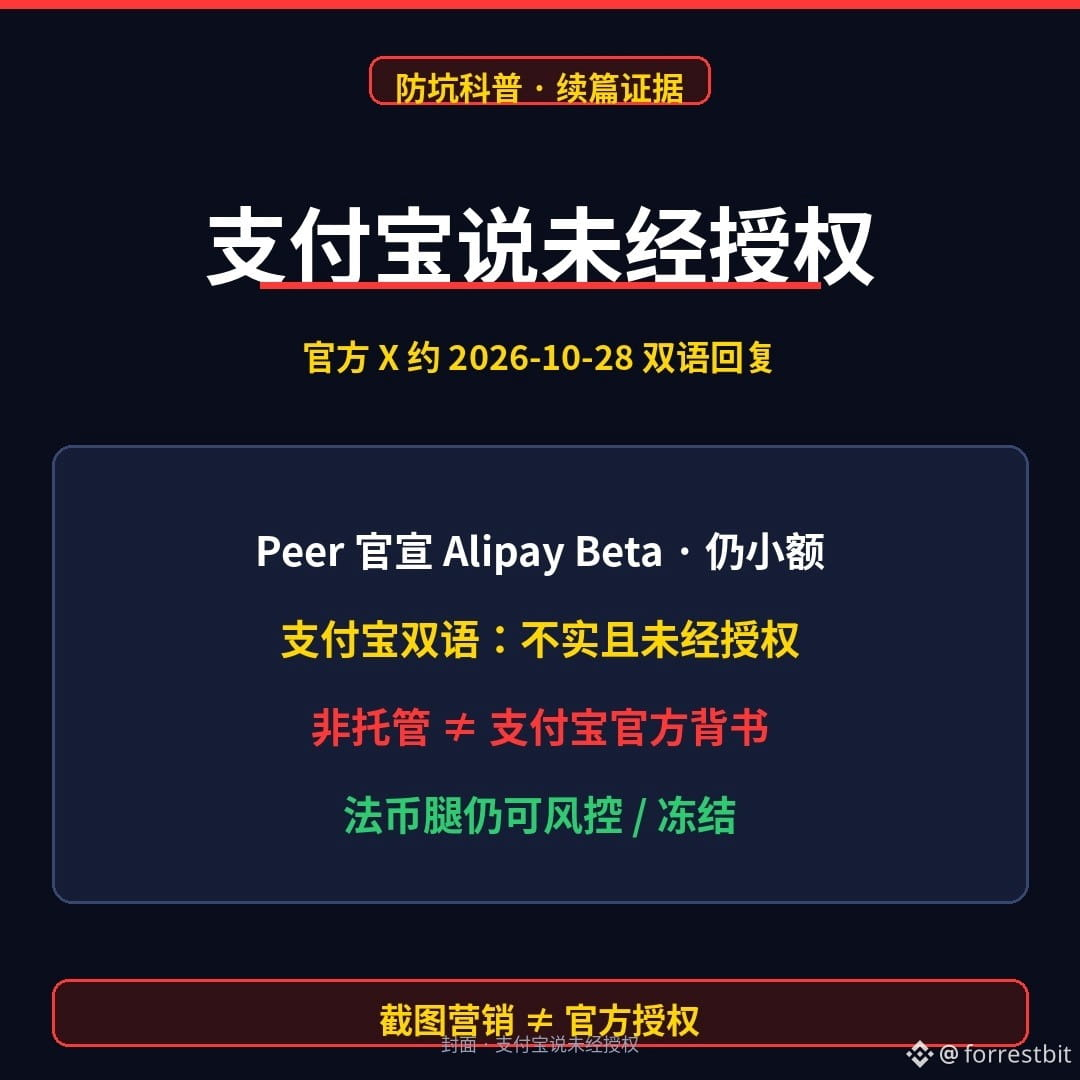
2026-10-28: Der offizielle Alipay-X-Account (@Alipay) antwortet zweisprachig auf Peers Ankündigungspost. Sinngemäß: Alipay unterstützt keinerlei Handel mit virtuellen Währungen oder damit verbundene Dienste. Behauptungen Dritter, man könne über Alipay virtuelle Währungen kaufen oder verkaufen, seien falsch und nicht autorisiert. Nutzer sollten wachsam sein. Ein Screenshot für Marketingzwecke ≠ eine Autorisierung.
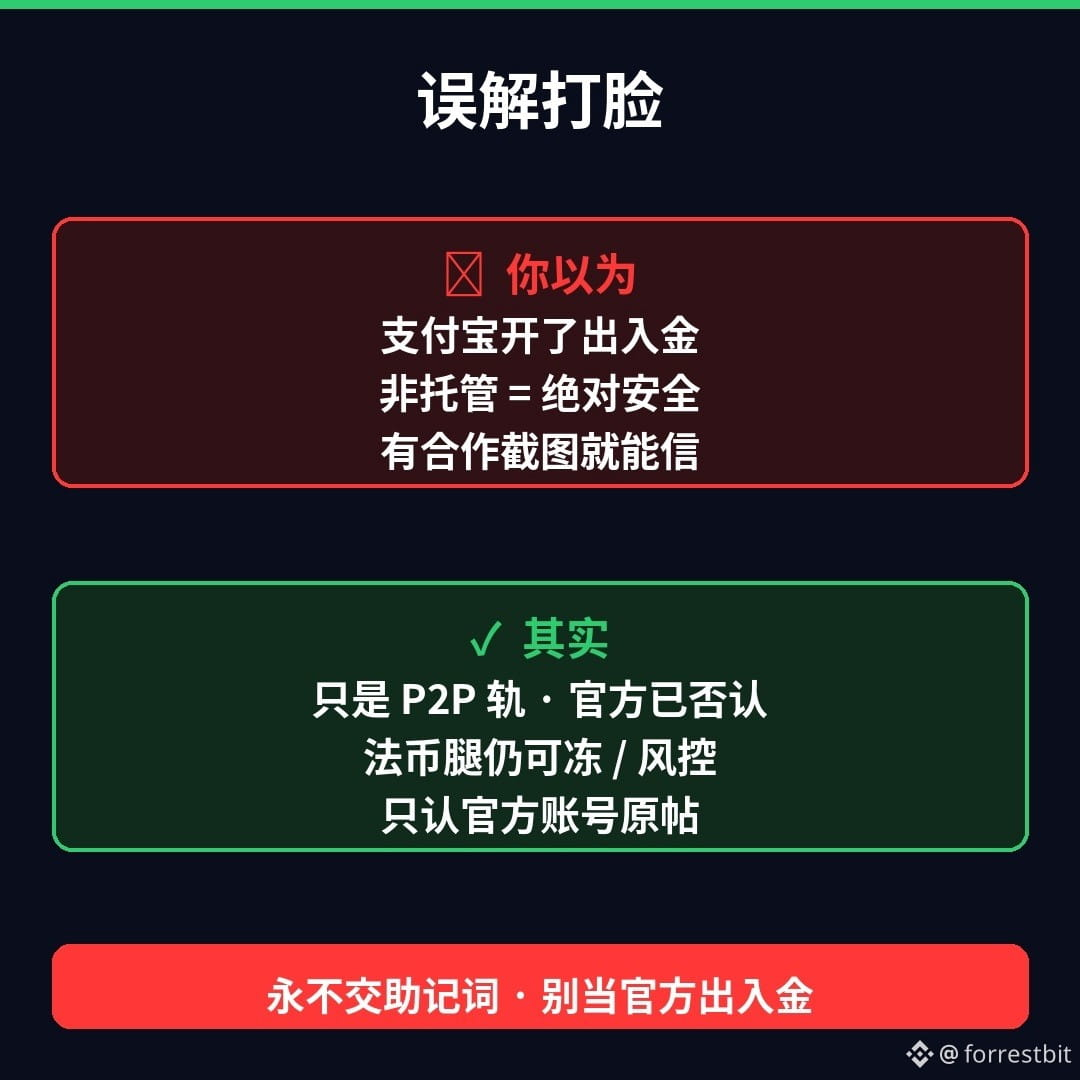
Drei Klarstellungen zu den Missverständnissen: ① „Alipay hat Ein- und Auszahlungen freigeschaltet“ → Es handelt sich lediglich um einen P2P-Zahlungsweg; Alipay hat dies offiziell dementiert. ② „Non-Custodial = absolut sicher“ → Non-Custodial auf der Blockchain schützt nicht vor Risikokontrollen beim Fiat-Zahlungsweg. Manche berichten, dass ihr Konto nach einer Auszahlung eingefroren wurde (Einzelfallberichte, kein Beleg für einen ursächlichen Zusammenhang). ③ „Ein Screenshot einer Partnerschaft reicht als Beweis“ → Verlasst euch nur auf den Originalbeitrag des offiziellen Alipay-Accounts, nicht auf weitergeleitete Screenshots.
Die eiserne Regel bleibt: Jede Website, die sich als „Peer / Alipay-Kundendienst / Kontoentsperrung“ ausgibt und nach deiner Seed-Phrase oder deinem privaten Schlüssel fragt, ist Phishing. Ich handle selbst nicht, empfehle niemandem, „es auszuprobieren“, und erkläre weder Einzahlungen noch Auszahlungen – ich erläutere nur den Mechanismus und wie man Betrug vermeidet.
Wovor hast du mehr Angst: A) einem Screenshot, der eine „offizielle Partnerschaft“ behauptet, oder B) einem eingefrorenen Konto bzw. einer Risikoprüfung nach der Auszahlung? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase oder deinen privaten Schlüssel).
(Informationszwecke, keine Anlageberatung. Ich handle selbst nicht und gebe keine Kaufempfehlungen. Zahlen und Angaben stammen aus dem offiziellen Peer-X-Account (ca. 2026-10-27), dem offiziellen Alipay-X-Account (ca. 2026-10-28) und der Wiedergabe von Peer-Dokumenten. Bitte prüfe vor der Veröffentlichung die neuesten Stellungnahmen. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend manuell überarbeitet.)
$USDC
#加密安全 #Web3科普 #防诈骗
Alipay sagt selbst: „nicht autorisiert“ – und du hältst das noch für einen offiziellen Ein- und Auszahlungsweg?
2026-10-27: Peer (@peerxyz / auf Chinesisch @Peer_zh) kündigt offiziell „Alipay live on Peer Beta“ an. Der Ablauf in einem Satz: Der Verkäufer sperrt USDC in einem Base-Smart-Contract → der Käufer überweist dem Verkäufer per Alipay Yuan → nach einem TEE-Nachweis werden die Coins freigegeben. Laut Peer gab es etwa 45 Käufer, 107 Transaktionen und ein Volumen von rund 7094 US-Dollar – sehr wenig, und weiterhin eine Beta. Auch in den Peer-Dokumenten steht: keine offizielle Partnerschaft mit Alipay.
2026-10-28: Der offizielle Alipay-X-Account (@Alipay) antwortet zweisprachig auf Peers Ankündigungspost. Sinngemäß: Alipay unterstützt keinerlei Handel mit virtuellen Währungen oder damit verbundene Dienste. Behauptungen Dritter, man könne über Alipay virtuelle Währungen kaufen oder verkaufen, seien falsch und nicht autorisiert. Nutzer sollten wachsam sein. Ein Screenshot für Marketingzwecke ≠ eine Autorisierung.
Drei Klarstellungen zu den Missverständnissen: ① „Alipay hat Ein- und Auszahlungen freigeschaltet“ → Es handelt sich lediglich um einen P2P-Zahlungsweg; Alipay hat dies offiziell dementiert. ② „Non-Custodial = absolut sicher“ → Non-Custodial auf der Blockchain schützt nicht vor Risikokontrollen beim Fiat-Zahlungsweg. Manche berichten, dass ihr Konto nach einer Auszahlung eingefroren wurde (Einzelfallberichte, kein Beleg für einen ursächlichen Zusammenhang). ③ „Ein Screenshot einer Partnerschaft reicht als Beweis“ → Verlasst euch nur auf den Originalbeitrag des offiziellen Alipay-Accounts, nicht auf weitergeleitete Screenshots.
Die eiserne Regel bleibt: Jede Website, die sich als „Peer / Alipay-Kundendienst / Kontoentsperrung“ ausgibt und nach deiner Seed-Phrase oder deinem privaten Schlüssel fragt, ist Phishing. Ich handle selbst nicht, empfehle niemandem, „es auszuprobieren“, und erkläre weder Einzahlungen noch Auszahlungen – ich erläutere nur den Mechanismus und wie man Betrug vermeidet.
Wovor hast du mehr Angst: A) einem Screenshot, der eine „offizielle Partnerschaft“ behauptet, oder B) einem eingefrorenen Konto bzw. einer Risikoprüfung nach der Auszahlung? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase oder deinen privaten Schlüssel).
(Informationszwecke, keine Anlageberatung. Ich handle selbst nicht und gebe keine Kaufempfehlungen. Zahlen und Angaben stammen aus dem offiziellen Peer-X-Account (ca. 2026-10-27), dem offiziellen Alipay-X-Account (ca. 2026-10-28) und der Wiedergabe von Peer-Dokumenten. Bitte prüfe vor der Veröffentlichung die neuesten Stellungnahmen. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend manuell überarbeitet.)
$USDC
#加密安全 #Web3科普 #防诈骗
2026-10-27: Peer (@peerxyz / auf Chinesisch @Peer_zh) kündigt offiziell „Alipay live on Peer Beta“ an. Der Ablauf in einem Satz: Der Verkäufer sperrt USDC in einem Base-Smart-Contract → der Käufer überweist dem Verkäufer per Alipay Yuan → nach einem TEE-Nachweis werden die Coins freigegeben. Laut Peer gab es etwa 45 Käufer, 107 Transaktionen und ein Volumen von rund 7094 US-Dollar – sehr wenig, und weiterhin eine Beta. Auch in den Peer-Dokumenten steht: keine offizielle Partnerschaft mit Alipay.
2026-10-28: Der offizielle Alipay-X-Account (@Alipay) antwortet zweisprachig auf Peers Ankündigungspost. Sinngemäß: Alipay unterstützt keinerlei Handel mit virtuellen Währungen oder damit verbundene Dienste. Behauptungen Dritter, man könne über Alipay virtuelle Währungen kaufen oder verkaufen, seien falsch und nicht autorisiert. Nutzer sollten wachsam sein. Ein Screenshot für Marketingzwecke ≠ eine Autorisierung.
Drei Klarstellungen zu den Missverständnissen: ① „Alipay hat Ein- und Auszahlungen freigeschaltet“ → Es handelt sich lediglich um einen P2P-Zahlungsweg; Alipay hat dies offiziell dementiert. ② „Non-Custodial = absolut sicher“ → Non-Custodial auf der Blockchain schützt nicht vor Risikokontrollen beim Fiat-Zahlungsweg. Manche berichten, dass ihr Konto nach einer Auszahlung eingefroren wurde (Einzelfallberichte, kein Beleg für einen ursächlichen Zusammenhang). ③ „Ein Screenshot einer Partnerschaft reicht als Beweis“ → Verlasst euch nur auf den Originalbeitrag des offiziellen Alipay-Accounts, nicht auf weitergeleitete Screenshots.
Die eiserne Regel bleibt: Jede Website, die sich als „Peer / Alipay-Kundendienst / Kontoentsperrung“ ausgibt und nach deiner Seed-Phrase oder deinem privaten Schlüssel fragt, ist Phishing. Ich handle selbst nicht, empfehle niemandem, „es auszuprobieren“, und erkläre weder Einzahlungen noch Auszahlungen – ich erläutere nur den Mechanismus und wie man Betrug vermeidet.
Wovor hast du mehr Angst: A) einem Screenshot, der eine „offizielle Partnerschaft“ behauptet, oder B) einem eingefrorenen Konto bzw. einer Risikoprüfung nach der Auszahlung? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase oder deinen privaten Schlüssel).
(Informationszwecke, keine Anlageberatung. Ich handle selbst nicht und gebe keine Kaufempfehlungen. Zahlen und Angaben stammen aus dem offiziellen Peer-X-Account (ca. 2026-10-27), dem offiziellen Alipay-X-Account (ca. 2026-10-28) und der Wiedergabe von Peer-Dokumenten. Bitte prüfe vor der Veröffentlichung die neuesten Stellungnahmen. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend manuell überarbeitet.)
$USDC
#加密安全 #Web3科普 #防诈骗
1
74
·
--
USDC direkt mit Alipay kaufen? Peer bringt heute seine Beta in die chinesischsprachige Community – glaubst du wirklich, dass „nicht verwahrt = absolut sicher“ bedeutet?
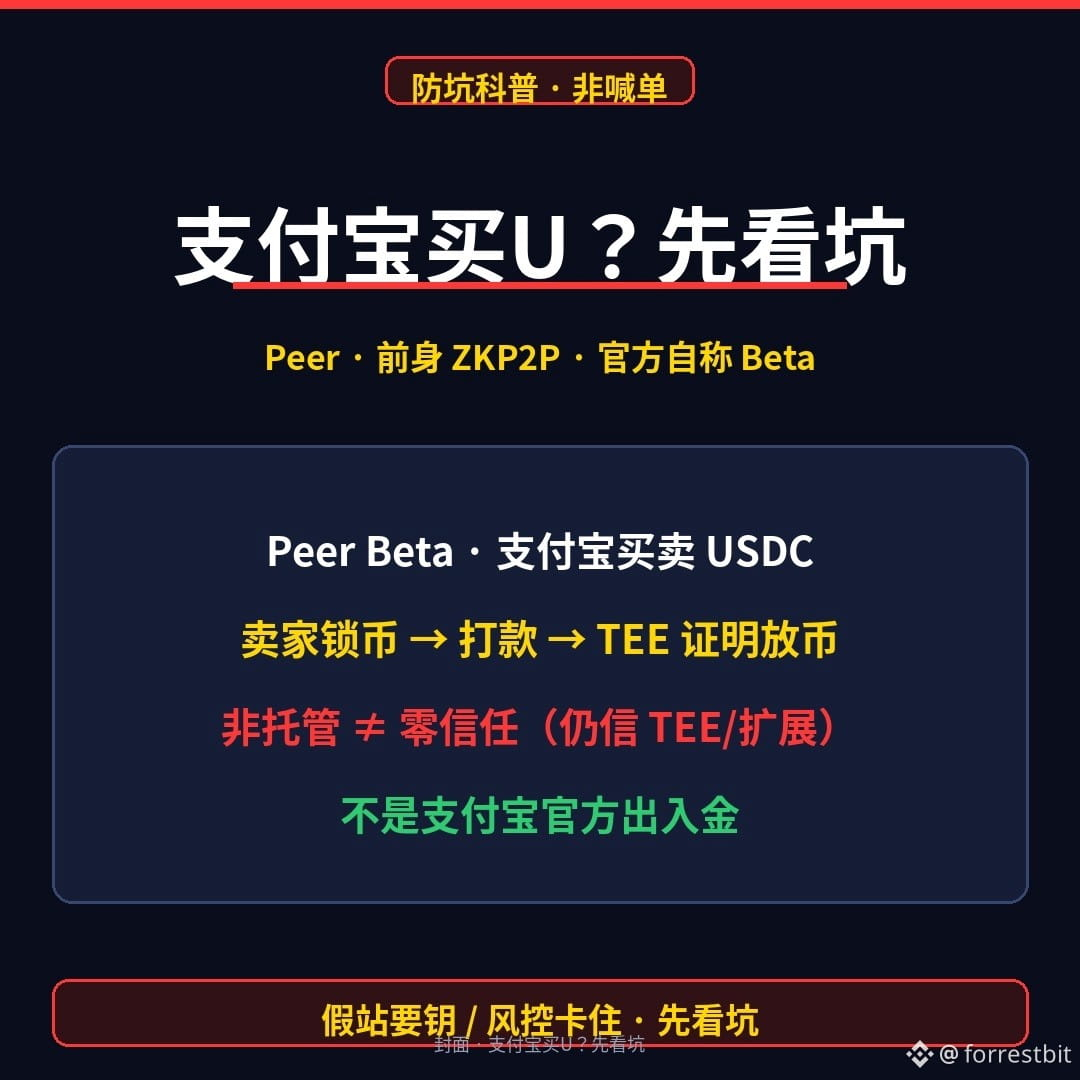
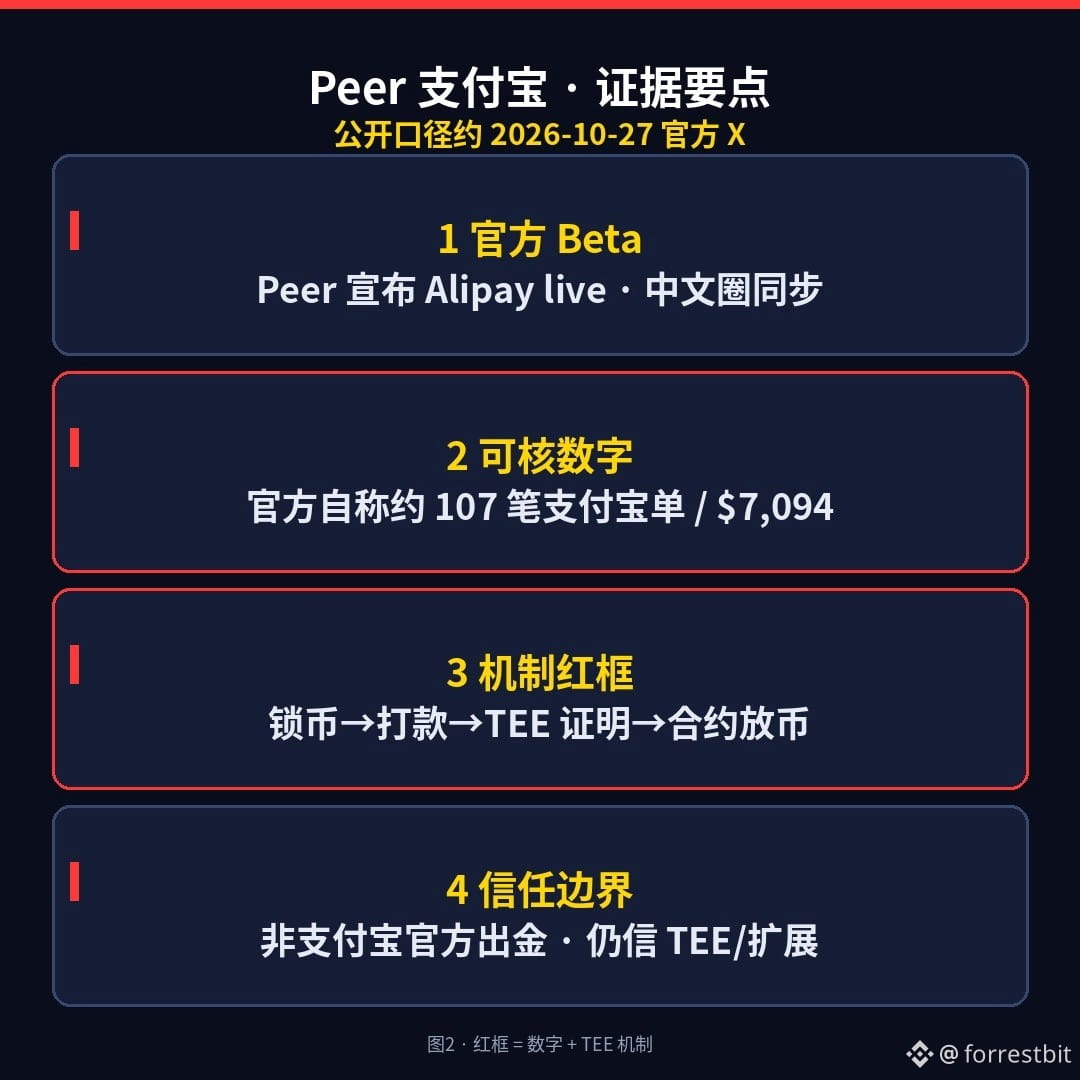
2026-10-27: Der offizielle Account @peerxyz von Peer (früher ZKP2P; erhielt früher Fördermittel mit Bezug zur Ethereum Foundation/PSE) kündigte an: Alipay ist in Peer Beta live. Auch der chinesischsprachige Account @Peer_zh teilte die Nachricht. Der Mechanismus in einem Satz: Der Verkäufer sperrt USDC in einem Smart Contract auf Base → der Käufer sendet RMB per Alipay → nach einem Nachweis durch die TEE gibt der Contract die Coins frei. Laut eigenen Angaben gab es seit dem 21.08. etwa 45 Käufer, 107 Alipay-Zahlungen und ein Handelsvolumen von rund 7.094 US-Dollar – sehr geringe Zahlen, und es ist weiterhin eine Beta.
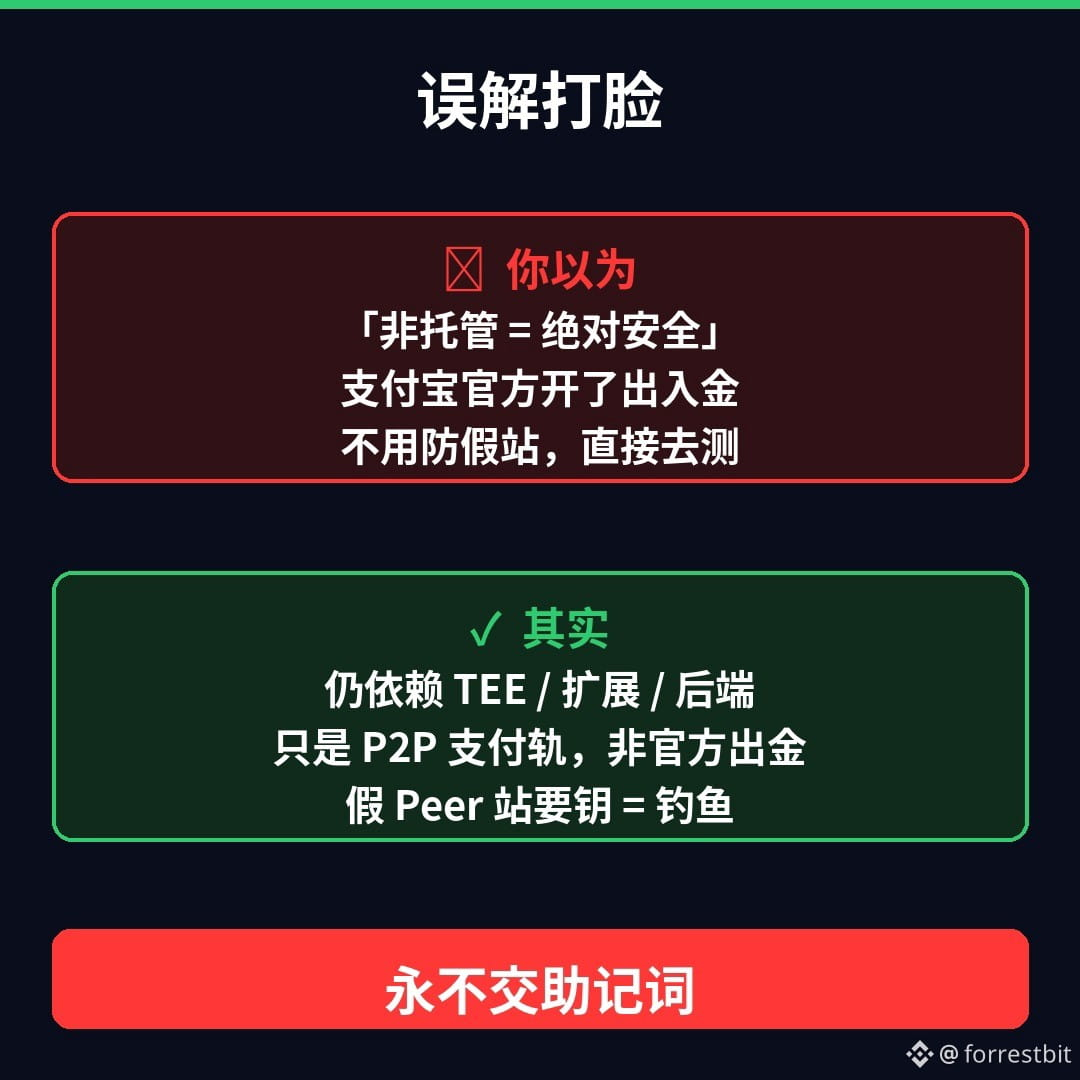
Drei Irrtümer richtiggestellt: ① „Nicht verwahrt = absolut sicher“ → Die Verwahrung on-chain ist nicht custodial, aber V3 ist weiterhin von AWS Nitro TEE, Browser-Erweiterung/App und einem Backend für Angebote abhängig – es gibt also keine Zero-Trust-Annahmen. ② „Alipay bietet offiziell Ein- und Auszahlungen an“ → Alipay dient lediglich als P2P-Zahlungsschiene; es handelt sich nicht um eine offizielle Auszahlungspartnerschaft mit Alipay. ③ „Keine Registrierung nötig, Börsen lassen sich komplett umgehen“ → Anmeldung per Wallet/E-Mail/sozialem Login ist möglich; Empfänger von Alipay-Zahlungen müssen außerdem ihre Identität verifizieren; laut FAQ beträgt die Taker-Gebühr bis zu etwa 0,95 %.
Die eiserne Regel bleibt: Jede Website, die sich als „offizielles Peer / ZKP2P“ ausgibt und nach deiner Seed Phrase oder deinem privaten Schlüssel fragt, ist Phishing. Vertraue nur offiziellen Domains, die du selbst gespeichert hast. Ich handle nicht, empfehle niemandem, „es auszuprobieren“, und erkläre keine vollständigen Ein- und Auszahlungsabläufe – ich erläutere nur den Mechanismus und wie man Fallen vermeidet.
Wovor hast du mehr Angst: A) eine gefälschte Peer-Website, die deine Seed Phrase stiehlt, oder B) dass Alipay nach der Zahlung eine Risikoprüfung auslöst und dein Konto blockiert? Wähle eine Option in den Kommentaren (poste auf keinen Fall deine Seed Phrase/deinen privaten Schlüssel).
(Informationen zur Aufklärung; keine Anlageberatung. Ich handle nicht und gebe keine Kaufempfehlungen. Zahlen und Angaben beruhen auf dem offiziellen Peer-X-Account um den 27.10.2026 sowie Wiedergaben aus docs.peer.xyz / FAQ. Bitte prüfe vor der Veröffentlichung die neuesten Mitteilungen. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend redaktionell überarbeitet.)
$USDC
#加密安全 #Web3科普 #SchutzVorBetrug
USDC direkt mit Alipay kaufen? Peer bringt heute seine Beta in die chinesischsprachige Community – glaubst du wirklich, dass „nicht verwahrt = absolut sicher“ bedeutet?
2026-10-27: Der offizielle Account @peerxyz von Peer (früher ZKP2P; erhielt früher Fördermittel mit Bezug zur Ethereum Foundation/PSE) kündigte an: Alipay ist in Peer Beta live. Auch der chinesischsprachige Account @Peer_zh teilte die Nachricht. Der Mechanismus in einem Satz: Der Verkäufer sperrt USDC in einem Smart Contract auf Base → der Käufer sendet RMB per Alipay → nach einem Nachweis durch die TEE gibt der Contract die Coins frei. Laut eigenen Angaben gab es seit dem 21.08. etwa 45 Käufer, 107 Alipay-Zahlungen und ein Handelsvolumen von rund 7.094 US-Dollar – sehr geringe Zahlen, und es ist weiterhin eine Beta.
Drei Irrtümer richtiggestellt: ① „Nicht verwahrt = absolut sicher“ → Die Verwahrung on-chain ist nicht custodial, aber V3 ist weiterhin von AWS Nitro TEE, Browser-Erweiterung/App und einem Backend für Angebote abhängig – es gibt also keine Zero-Trust-Annahmen. ② „Alipay bietet offiziell Ein- und Auszahlungen an“ → Alipay dient lediglich als P2P-Zahlungsschiene; es handelt sich nicht um eine offizielle Auszahlungspartnerschaft mit Alipay. ③ „Keine Registrierung nötig, Börsen lassen sich komplett umgehen“ → Anmeldung per Wallet/E-Mail/sozialem Login ist möglich; Empfänger von Alipay-Zahlungen müssen außerdem ihre Identität verifizieren; laut FAQ beträgt die Taker-Gebühr bis zu etwa 0,95 %.
Die eiserne Regel bleibt: Jede Website, die sich als „offizielles Peer / ZKP2P“ ausgibt und nach deiner Seed Phrase oder deinem privaten Schlüssel fragt, ist Phishing. Vertraue nur offiziellen Domains, die du selbst gespeichert hast. Ich handle nicht, empfehle niemandem, „es auszuprobieren“, und erkläre keine vollständigen Ein- und Auszahlungsabläufe – ich erläutere nur den Mechanismus und wie man Fallen vermeidet.
Wovor hast du mehr Angst: A) eine gefälschte Peer-Website, die deine Seed Phrase stiehlt, oder B) dass Alipay nach der Zahlung eine Risikoprüfung auslöst und dein Konto blockiert? Wähle eine Option in den Kommentaren (poste auf keinen Fall deine Seed Phrase/deinen privaten Schlüssel).
(Informationen zur Aufklärung; keine Anlageberatung. Ich handle nicht und gebe keine Kaufempfehlungen. Zahlen und Angaben beruhen auf dem offiziellen Peer-X-Account um den 27.10.2026 sowie Wiedergaben aus docs.peer.xyz / FAQ. Bitte prüfe vor der Veröffentlichung die neuesten Mitteilungen. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend redaktionell überarbeitet.)
$USDC
#加密安全 #Web3科普 #SchutzVorBetrug
2026-10-27: Der offizielle Account @peerxyz von Peer (früher ZKP2P; erhielt früher Fördermittel mit Bezug zur Ethereum Foundation/PSE) kündigte an: Alipay ist in Peer Beta live. Auch der chinesischsprachige Account @Peer_zh teilte die Nachricht. Der Mechanismus in einem Satz: Der Verkäufer sperrt USDC in einem Smart Contract auf Base → der Käufer sendet RMB per Alipay → nach einem Nachweis durch die TEE gibt der Contract die Coins frei. Laut eigenen Angaben gab es seit dem 21.08. etwa 45 Käufer, 107 Alipay-Zahlungen und ein Handelsvolumen von rund 7.094 US-Dollar – sehr geringe Zahlen, und es ist weiterhin eine Beta.
Drei Irrtümer richtiggestellt: ① „Nicht verwahrt = absolut sicher“ → Die Verwahrung on-chain ist nicht custodial, aber V3 ist weiterhin von AWS Nitro TEE, Browser-Erweiterung/App und einem Backend für Angebote abhängig – es gibt also keine Zero-Trust-Annahmen. ② „Alipay bietet offiziell Ein- und Auszahlungen an“ → Alipay dient lediglich als P2P-Zahlungsschiene; es handelt sich nicht um eine offizielle Auszahlungspartnerschaft mit Alipay. ③ „Keine Registrierung nötig, Börsen lassen sich komplett umgehen“ → Anmeldung per Wallet/E-Mail/sozialem Login ist möglich; Empfänger von Alipay-Zahlungen müssen außerdem ihre Identität verifizieren; laut FAQ beträgt die Taker-Gebühr bis zu etwa 0,95 %.
Die eiserne Regel bleibt: Jede Website, die sich als „offizielles Peer / ZKP2P“ ausgibt und nach deiner Seed Phrase oder deinem privaten Schlüssel fragt, ist Phishing. Vertraue nur offiziellen Domains, die du selbst gespeichert hast. Ich handle nicht, empfehle niemandem, „es auszuprobieren“, und erkläre keine vollständigen Ein- und Auszahlungsabläufe – ich erläutere nur den Mechanismus und wie man Fallen vermeidet.
Wovor hast du mehr Angst: A) eine gefälschte Peer-Website, die deine Seed Phrase stiehlt, oder B) dass Alipay nach der Zahlung eine Risikoprüfung auslöst und dein Konto blockiert? Wähle eine Option in den Kommentaren (poste auf keinen Fall deine Seed Phrase/deinen privaten Schlüssel).
(Informationen zur Aufklärung; keine Anlageberatung. Ich handle nicht und gebe keine Kaufempfehlungen. Zahlen und Angaben beruhen auf dem offiziellen Peer-X-Account um den 27.10.2026 sowie Wiedergaben aus docs.peer.xyz / FAQ. Bitte prüfe vor der Veröffentlichung die neuesten Mitteilungen. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend redaktionell überarbeitet.)
$USDC
#加密安全 #Web3科普 #SchutzVorBetrug
1
68
·
--
Die E-Mail-Domain stimmt – würdest du deine Seed-Phrase trotzdem auf einer „offiziellen Rückruf“-Website eingeben?
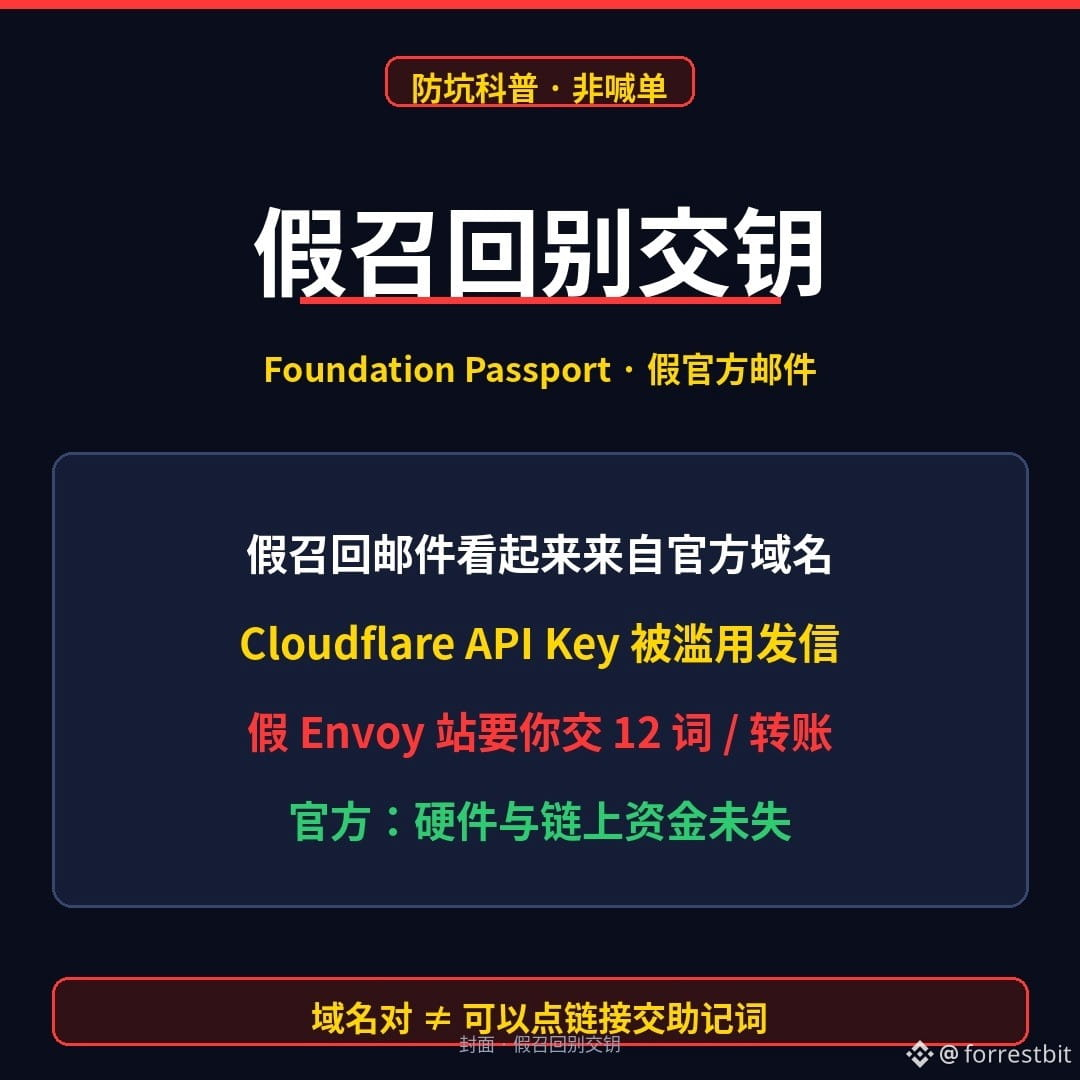
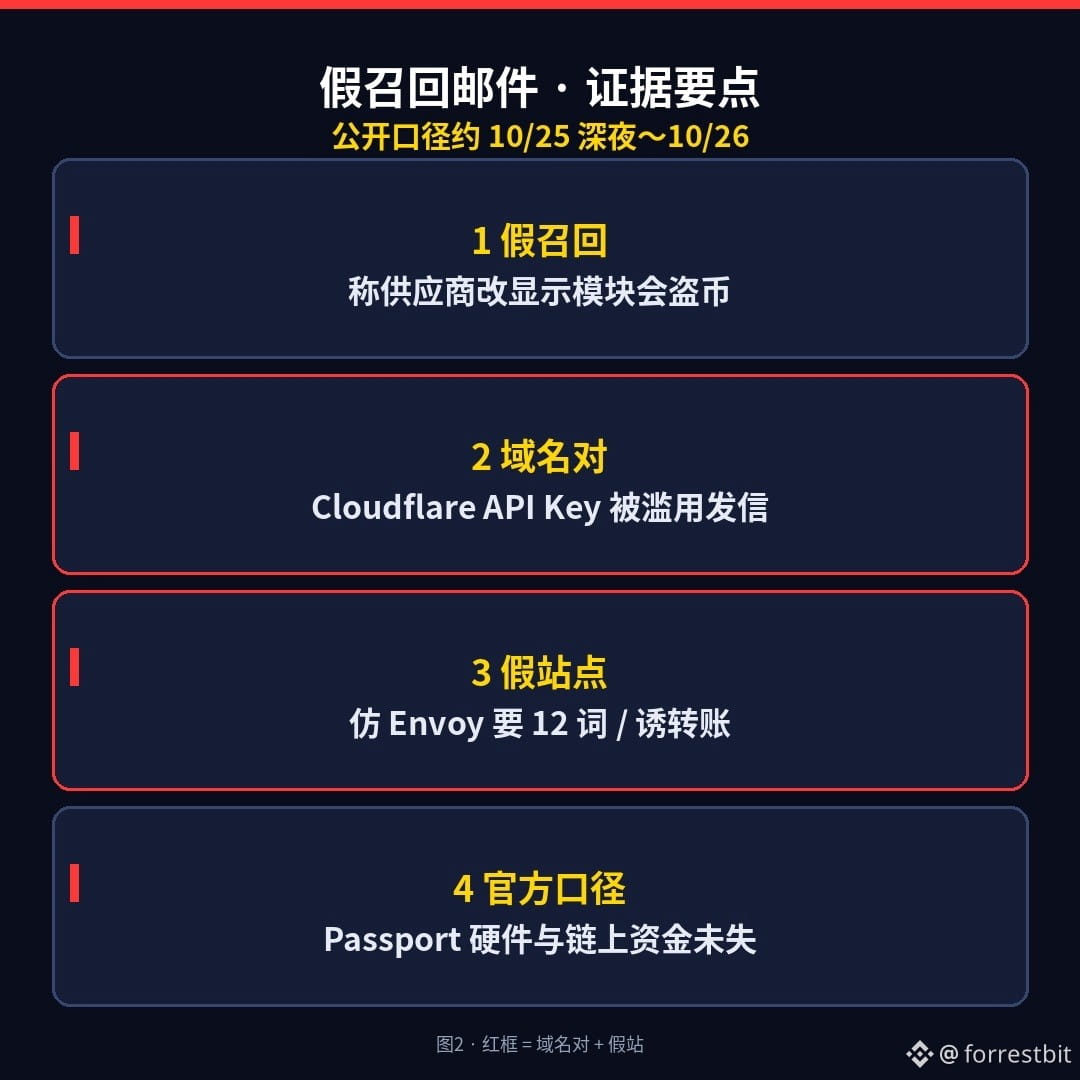
In der Nacht vom 25. auf den 26.10.2026: Nutzer der Hardware-Wallet Foundation Passport erhielten nach und nach gefälschte „Rückruf“-E-Mails. Darin hieß es, ein Lieferant habe das Displaymodul geändert und könne dadurch Coins stehlen. Über einen Link gelangte man auf eine gefälschte Website, die Envoy nachahmte und zur Eingabe der 12 Wörter oder zu einer Überweisung zur „Selbstrettung“ aufforderte. Besonders beunruhigend: Die Absender schienen von einer offiziellen Domain zu kommen (ein Cloudflare-API-Schlüssel wurde missbraucht); einige E-Mails enthielten außerdem echte Namen, Adressen und Bestelldaten – ein noch überzeugenderes Social-Engineering-Szenario.
Die offizielle Stellungnahme räumte mit einer Sache auf: Die Passport-Hardware und die On-Chain-Guthaben waren nicht betroffen. Der API-Schlüssel wurde widerrufen und die bösartige Domain abgeschaltet. Der CEO erklärte, eine Sicherheitslücke in einer Self-Custody-Anwendung könnte zum Eindringen in Backend-Systeme und Support-E-Mail-Konten geführt haben. Das Problem war also kein manipulierter Chip, sondern dass selbst eine E-Mail von der „richtigen Domain“ zum Phishing genutzt werden kann.
Du denkst: „Absenderdomain stimmt = sicher“? Auch die richtige Domain kann missbraucht werden, um Phishing-Mails zu verschicken. E-Mails mit echten Informationen sind gefährlicher, nicht vertrauenswürdiger. Die eiserne Regel gilt weiterhin: Offizielle Stellen fragen niemals nach deiner Seed-Phrase. Jede Rückruf- oder Support-Website, die nach den 12 Wörtern oder dem privaten Schlüssel fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Wenn du eine E-Mail zum „Passport-Rückruf/Austausch des Displaymoduls“ erhältst → Klicke nicht auf den Link, sondern überprüfe die Meldung ausschließlich über offizielle Kanäle, die du selbst gespeichert hast.
2)Gib deine Seed-Phrase niemals auf einer Website ein – auch nicht für ein „Upgrade“, eine „Migration“ oder zur „Selbstrettung“.
3)Falls du deine Seed-Phrase bereits preisgegeben hast: Betrachte die Wallet als kompromittiert und übertrage die verbleibenden Guthaben auf eine Wallet mit einer neuen Seed-Phrase. (Ich selbst handle nicht; dies ist nur ein Hinweis zum Vorgehen.)
Wovor hast du mehr Angst: A einer gefälschten Rückruf-E-Mail von der richtigen Domain oder B einem falschen Rückgabeanruf, bei dem deine echte Lieferadresse genannt wird? Wähle eines in den Kommentaren (poste auf keinen Fall deine Seed-Phrase oder deinen privaten Schlüssel).
(Ausschließlich zur Aufklärung, keine Anlageberatung. Ich selbst handle nicht und gebe keine Kaufempfehlungen. Datum und Angaben beruhen auf dem offiziellen Foundation-X-Beitrag vom etwa 25.–26.10. und der Wiedergabe in öffentlichen Berichten. Bitte prüfe vor der Veröffentlichung die neuesten Stellungnahmen. Dieser Inhalt wurde mit KI-Unterstützung erstellt und redaktionell bearbeitet.)
$BTC
#加密安全 #硬件钱包 #Web3科普
Die E-Mail-Domain stimmt – würdest du deine Seed-Phrase trotzdem auf einer „offiziellen Rückruf“-Website eingeben?
In der Nacht vom 25. auf den 26.10.2026: Nutzer der Hardware-Wallet Foundation Passport erhielten nach und nach gefälschte „Rückruf“-E-Mails. Darin hieß es, ein Lieferant habe das Displaymodul geändert und könne dadurch Coins stehlen. Über einen Link gelangte man auf eine gefälschte Website, die Envoy nachahmte und zur Eingabe der 12 Wörter oder zu einer Überweisung zur „Selbstrettung“ aufforderte. Besonders beunruhigend: Die Absender schienen von einer offiziellen Domain zu kommen (ein Cloudflare-API-Schlüssel wurde missbraucht); einige E-Mails enthielten außerdem echte Namen, Adressen und Bestelldaten – ein noch überzeugenderes Social-Engineering-Szenario.
Die offizielle Stellungnahme räumte mit einer Sache auf: Die Passport-Hardware und die On-Chain-Guthaben waren nicht betroffen. Der API-Schlüssel wurde widerrufen und die bösartige Domain abgeschaltet. Der CEO erklärte, eine Sicherheitslücke in einer Self-Custody-Anwendung könnte zum Eindringen in Backend-Systeme und Support-E-Mail-Konten geführt haben. Das Problem war also kein manipulierter Chip, sondern dass selbst eine E-Mail von der „richtigen Domain“ zum Phishing genutzt werden kann.
Du denkst: „Absenderdomain stimmt = sicher“? Auch die richtige Domain kann missbraucht werden, um Phishing-Mails zu verschicken. E-Mails mit echten Informationen sind gefährlicher, nicht vertrauenswürdiger. Die eiserne Regel gilt weiterhin: Offizielle Stellen fragen niemals nach deiner Seed-Phrase. Jede Rückruf- oder Support-Website, die nach den 12 Wörtern oder dem privaten Schlüssel fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Wenn du eine E-Mail zum „Passport-Rückruf/Austausch des Displaymoduls“ erhältst → Klicke nicht auf den Link, sondern überprüfe die Meldung ausschließlich über offizielle Kanäle, die du selbst gespeichert hast.
2)Gib deine Seed-Phrase niemals auf einer Website ein – auch nicht für ein „Upgrade“, eine „Migration“ oder zur „Selbstrettung“.
3)Falls du deine Seed-Phrase bereits preisgegeben hast: Betrachte die Wallet als kompromittiert und übertrage die verbleibenden Guthaben auf eine Wallet mit einer neuen Seed-Phrase. (Ich selbst handle nicht; dies ist nur ein Hinweis zum Vorgehen.)
Wovor hast du mehr Angst: A einer gefälschten Rückruf-E-Mail von der richtigen Domain oder B einem falschen Rückgabeanruf, bei dem deine echte Lieferadresse genannt wird? Wähle eines in den Kommentaren (poste auf keinen Fall deine Seed-Phrase oder deinen privaten Schlüssel).
(Ausschließlich zur Aufklärung, keine Anlageberatung. Ich selbst handle nicht und gebe keine Kaufempfehlungen. Datum und Angaben beruhen auf dem offiziellen Foundation-X-Beitrag vom etwa 25.–26.10. und der Wiedergabe in öffentlichen Berichten. Bitte prüfe vor der Veröffentlichung die neuesten Stellungnahmen. Dieser Inhalt wurde mit KI-Unterstützung erstellt und redaktionell bearbeitet.)
$BTC
#加密安全 #硬件钱包 #Web3科普
In der Nacht vom 25. auf den 26.10.2026: Nutzer der Hardware-Wallet Foundation Passport erhielten nach und nach gefälschte „Rückruf“-E-Mails. Darin hieß es, ein Lieferant habe das Displaymodul geändert und könne dadurch Coins stehlen. Über einen Link gelangte man auf eine gefälschte Website, die Envoy nachahmte und zur Eingabe der 12 Wörter oder zu einer Überweisung zur „Selbstrettung“ aufforderte. Besonders beunruhigend: Die Absender schienen von einer offiziellen Domain zu kommen (ein Cloudflare-API-Schlüssel wurde missbraucht); einige E-Mails enthielten außerdem echte Namen, Adressen und Bestelldaten – ein noch überzeugenderes Social-Engineering-Szenario.
Die offizielle Stellungnahme räumte mit einer Sache auf: Die Passport-Hardware und die On-Chain-Guthaben waren nicht betroffen. Der API-Schlüssel wurde widerrufen und die bösartige Domain abgeschaltet. Der CEO erklärte, eine Sicherheitslücke in einer Self-Custody-Anwendung könnte zum Eindringen in Backend-Systeme und Support-E-Mail-Konten geführt haben. Das Problem war also kein manipulierter Chip, sondern dass selbst eine E-Mail von der „richtigen Domain“ zum Phishing genutzt werden kann.
Du denkst: „Absenderdomain stimmt = sicher“? Auch die richtige Domain kann missbraucht werden, um Phishing-Mails zu verschicken. E-Mails mit echten Informationen sind gefährlicher, nicht vertrauenswürdiger. Die eiserne Regel gilt weiterhin: Offizielle Stellen fragen niemals nach deiner Seed-Phrase. Jede Rückruf- oder Support-Website, die nach den 12 Wörtern oder dem privaten Schlüssel fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Wenn du eine E-Mail zum „Passport-Rückruf/Austausch des Displaymoduls“ erhältst → Klicke nicht auf den Link, sondern überprüfe die Meldung ausschließlich über offizielle Kanäle, die du selbst gespeichert hast.
2)Gib deine Seed-Phrase niemals auf einer Website ein – auch nicht für ein „Upgrade“, eine „Migration“ oder zur „Selbstrettung“.
3)Falls du deine Seed-Phrase bereits preisgegeben hast: Betrachte die Wallet als kompromittiert und übertrage die verbleibenden Guthaben auf eine Wallet mit einer neuen Seed-Phrase. (Ich selbst handle nicht; dies ist nur ein Hinweis zum Vorgehen.)
Wovor hast du mehr Angst: A einer gefälschten Rückruf-E-Mail von der richtigen Domain oder B einem falschen Rückgabeanruf, bei dem deine echte Lieferadresse genannt wird? Wähle eines in den Kommentaren (poste auf keinen Fall deine Seed-Phrase oder deinen privaten Schlüssel).
(Ausschließlich zur Aufklärung, keine Anlageberatung. Ich selbst handle nicht und gebe keine Kaufempfehlungen. Datum und Angaben beruhen auf dem offiziellen Foundation-X-Beitrag vom etwa 25.–26.10. und der Wiedergabe in öffentlichen Berichten. Bitte prüfe vor der Veröffentlichung die neuesten Stellungnahmen. Dieser Inhalt wurde mit KI-Unterstützung erstellt und redaktionell bearbeitet.)
$BTC
#加密安全 #硬件钱包 #Web3科普
1
234
·
--
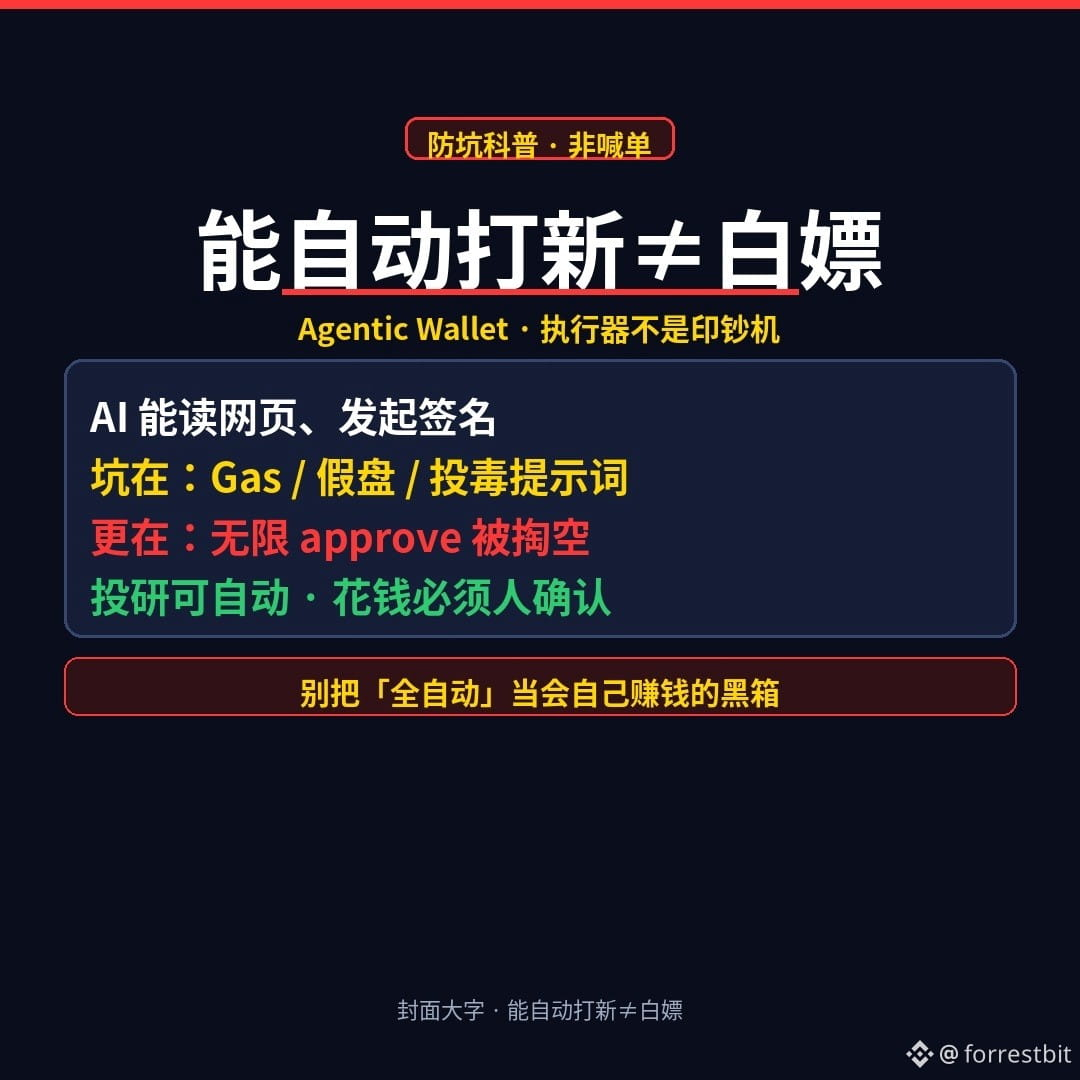
„Automatisch neue Token kaufen“ klingt verlockend – die Falle liegt meist nicht beim Private Key
Als ich hörte, dass „Agentic Wallet + KI“ rund um die Uhr automatisch neue Token kaufen und selbstständig recherchieren kann, dachten viele wohl zuerst: Endlich kann ich mich zurücklehnen und gratis Gewinne einsacken?
Sagen wir es ganz direkt.
Was ist ein Agentic Wallet? (Einfach erklärt)
Es ist keine „intelligentere Cold Wallet“, sondern verbindet Aufgaben wie „Webseiten ansehen, Anweisungen geben und Signaturen/Transaktionen veranlassen“ mit einem KI-Assistenten. Die KI liest die URLs und Aufgaben, die du ihr gibst; das Wallet führt sie tatsächlich auf der Blockchain aus.
Im Kern ist es also ein Ausführungswerkzeug mit Signaturberechtigungen – keine Gelddruckmaschine.
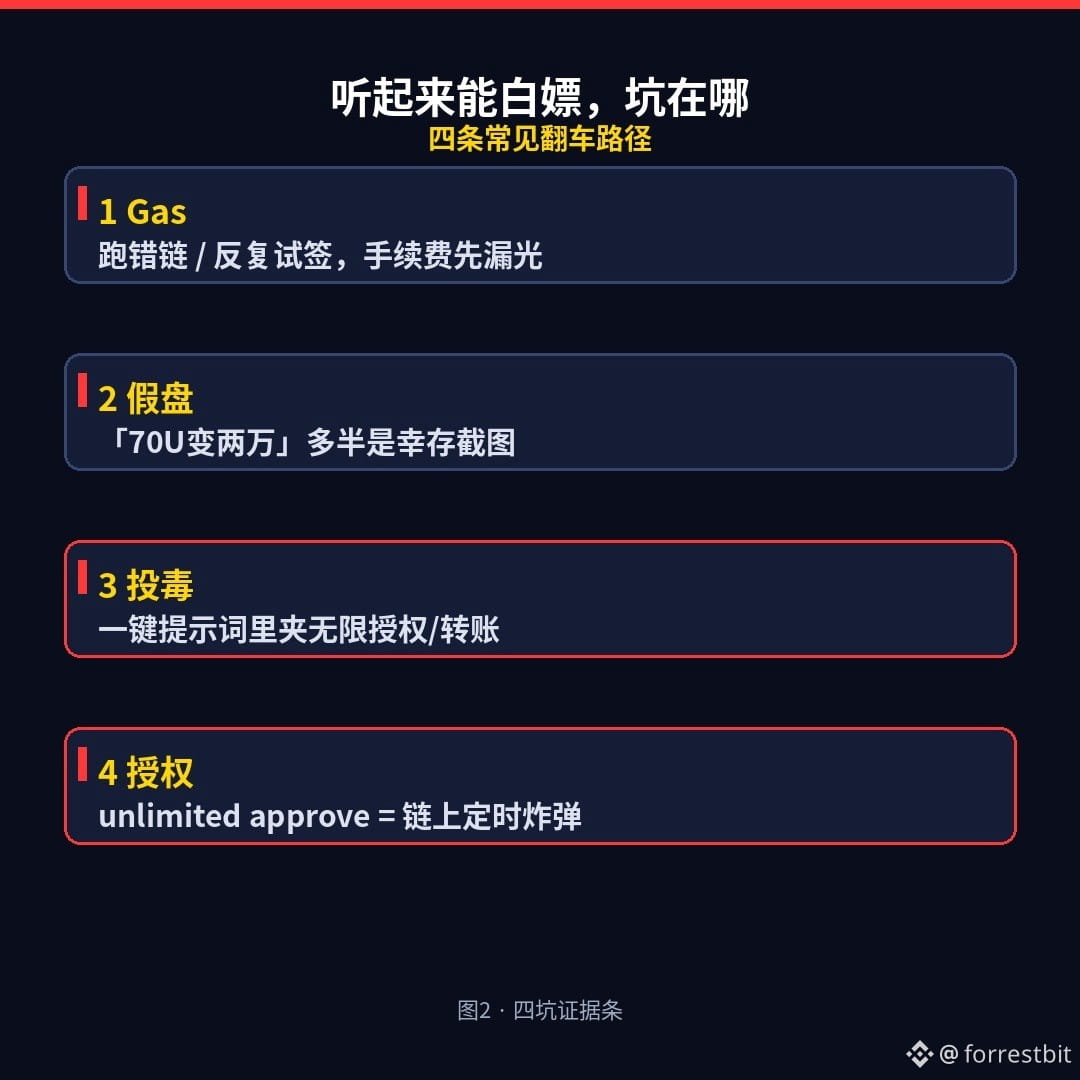
Klingt nach automatischen Gratisgewinnen – wo lauern die Fallen?
1) Gas und Gebühren: Das Wallet erlässt dir die Gasgebühren nicht. Bei der falschen Chain, wiederholten Versuchen oder mehreren Signaturen für einen Fake-Token versickert dein Geld zuerst in den Gebühren.
2) Fake-Projekte und „100x-Gem“-Gerede: Screenshots in Gruppen wie „aus 70 USDT wurden 20.000“ zeigen meist nur die Überlebenden. Diejenigen, deren Einsatz im selben Projekt auf null gefallen ist, posten keine Bilder. Wenn du nicht einschätzen kannst, wie viel Liquidität zum Ausstieg da ist, glaub nicht an „risikofreie Gewinne“.
3) Manipulierte Anweisungen: Webseiten, Kommentare oder von anderen kopierte „Ein-Klick-Prompts“ können Anweisungen wie „unbegrenzte Genehmigung erteilen / an diese Adresse überweisen“ enthalten. Führt die KI sie brav aus, glaubst du, du kaufst neue Token – tatsächlich unterschreibst du eine Falle.
4) Abfluss durch Genehmigungen (Approve): Wenn eine Wallet auf der Blockchain leergeräumt wird, liegt der klassische Grund oft nicht an verlorenen Seed-Wörtern, sondern daran, dass du unterschrieben hast: „Dieser Vertrag darf meine Token bewegen – ohne Betragslimit.“ Die Genehmigung bleibt auf der Blockchain bestehen und kann später jederzeit genutzt werden.
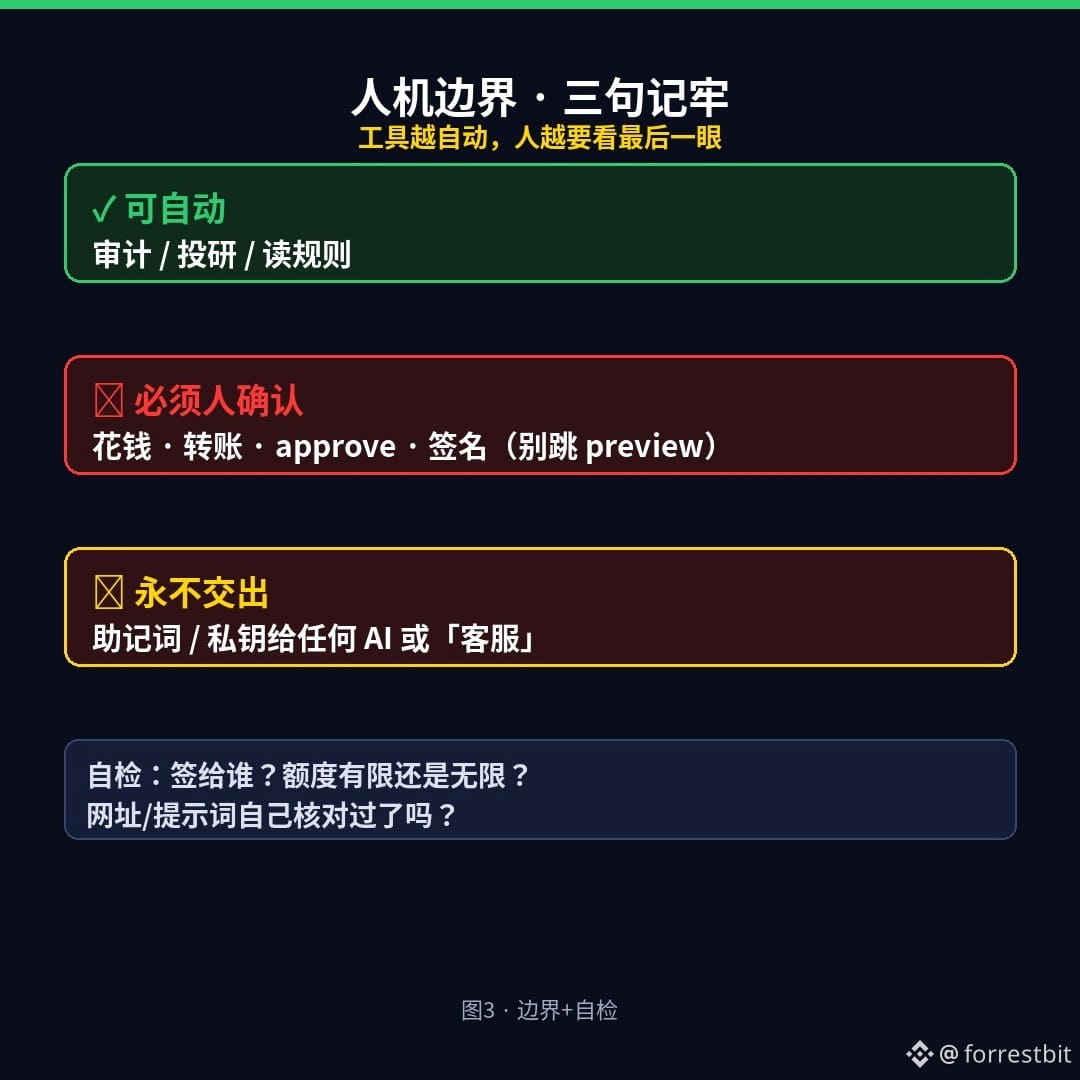
Die Grenze zwischen Mensch und Maschine (diese drei Punkte reichen)
- Audits, Recherche und Regeln lesen: Das kannst du automatisieren lassen.
- Geld ausgeben, überweisen, Approve erteilen oder signieren: Das muss ein Mensch bestätigen. Überspringe niemals die Vorschau.
- Seed-Wörter/Private Key: Gib sie niemals einer KI, einem „Kundendienst“ oder einem Tutorial-Bot. Auch ein offizielles Skill sollte nicht danach fragen.
Je automatisierter das Tool, desto wichtiger ist der letzte Blick: Für wen signierst du, wie hoch ist das Limit, und ist es unbegrenzt?
Du musst kein Agentic Wallet meiden – du solltest es nur nicht für eine „Blackbox halten, die von selbst Geld verdient“.
Selbstcheck für Leser (vor dem Posten einmal durchgehen)
□ Kann ich sagen, um welchen Vertrag es bei dieser Signatur geht? Ist das Limit begrenzt oder unbegrenzt?
□ Habe ich den Prompt/die URL selbst geöffnet und überprüft, statt ihn/sie mit einem Klick aus einer Gruppe zu kopieren?
□ Wenn ich nur recherchieren will: Habe ich automatische Ausgaben deaktiviert oder abgelehnt und den Nur-Lese-Zugriff beibehalten?
Wovor hast du mehr Angst: A) Eine gefälschte Seite zum Kauf neuer Token erschleicht sich eine unbegrenzte Genehmigung oder B) der „vollautomatische“ Betrieb verbrennt nach und nach dein gesamtes Gas? Wähle in den Kommentaren eins aus (und poste keine Seed-Wörter).
(Allgemeine Information, keine Anlageberatung. Ich selbst handle nicht und gebe keine Kaufempfehlungen. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend redaktionell bearbeitet.)
$BTC
#加密安全 #AgenticWallet #Web3Wissen
„Automatisch neue Token kaufen“ klingt verlockend – die Falle liegt meist nicht beim Private Key
Als ich hörte, dass „Agentic Wallet + KI“ rund um die Uhr automatisch neue Token kaufen und selbstständig recherchieren kann, dachten viele wohl zuerst: Endlich kann ich mich zurücklehnen und gratis Gewinne einsacken?
Sagen wir es ganz direkt.
Was ist ein Agentic Wallet? (Einfach erklärt)
Es ist keine „intelligentere Cold Wallet“, sondern verbindet Aufgaben wie „Webseiten ansehen, Anweisungen geben und Signaturen/Transaktionen veranlassen“ mit einem KI-Assistenten. Die KI liest die URLs und Aufgaben, die du ihr gibst; das Wallet führt sie tatsächlich auf der Blockchain aus.
Im Kern ist es also ein Ausführungswerkzeug mit Signaturberechtigungen – keine Gelddruckmaschine.
Klingt nach automatischen Gratisgewinnen – wo lauern die Fallen?
1) Gas und Gebühren: Das Wallet erlässt dir die Gasgebühren nicht. Bei der falschen Chain, wiederholten Versuchen oder mehreren Signaturen für einen Fake-Token versickert dein Geld zuerst in den Gebühren.
2) Fake-Projekte und „100x-Gem“-Gerede: Screenshots in Gruppen wie „aus 70 USDT wurden 20.000“ zeigen meist nur die Überlebenden. Diejenigen, deren Einsatz im selben Projekt auf null gefallen ist, posten keine Bilder. Wenn du nicht einschätzen kannst, wie viel Liquidität zum Ausstieg da ist, glaub nicht an „risikofreie Gewinne“.
3) Manipulierte Anweisungen: Webseiten, Kommentare oder von anderen kopierte „Ein-Klick-Prompts“ können Anweisungen wie „unbegrenzte Genehmigung erteilen / an diese Adresse überweisen“ enthalten. Führt die KI sie brav aus, glaubst du, du kaufst neue Token – tatsächlich unterschreibst du eine Falle.
4) Abfluss durch Genehmigungen (Approve): Wenn eine Wallet auf der Blockchain leergeräumt wird, liegt der klassische Grund oft nicht an verlorenen Seed-Wörtern, sondern daran, dass du unterschrieben hast: „Dieser Vertrag darf meine Token bewegen – ohne Betragslimit.“ Die Genehmigung bleibt auf der Blockchain bestehen und kann später jederzeit genutzt werden.
Die Grenze zwischen Mensch und Maschine (diese drei Punkte reichen)
- Audits, Recherche und Regeln lesen: Das kannst du automatisieren lassen.
- Geld ausgeben, überweisen, Approve erteilen oder signieren: Das muss ein Mensch bestätigen. Überspringe niemals die Vorschau.
- Seed-Wörter/Private Key: Gib sie niemals einer KI, einem „Kundendienst“ oder einem Tutorial-Bot. Auch ein offizielles Skill sollte nicht danach fragen.
Je automatisierter das Tool, desto wichtiger ist der letzte Blick: Für wen signierst du, wie hoch ist das Limit, und ist es unbegrenzt?
Du musst kein Agentic Wallet meiden – du solltest es nur nicht für eine „Blackbox halten, die von selbst Geld verdient“.
Selbstcheck für Leser (vor dem Posten einmal durchgehen)
□ Kann ich sagen, um welchen Vertrag es bei dieser Signatur geht? Ist das Limit begrenzt oder unbegrenzt?
□ Habe ich den Prompt/die URL selbst geöffnet und überprüft, statt ihn/sie mit einem Klick aus einer Gruppe zu kopieren?
□ Wenn ich nur recherchieren will: Habe ich automatische Ausgaben deaktiviert oder abgelehnt und den Nur-Lese-Zugriff beibehalten?
Wovor hast du mehr Angst: A) Eine gefälschte Seite zum Kauf neuer Token erschleicht sich eine unbegrenzte Genehmigung oder B) der „vollautomatische“ Betrieb verbrennt nach und nach dein gesamtes Gas? Wähle in den Kommentaren eins aus (und poste keine Seed-Wörter).
(Allgemeine Information, keine Anlageberatung. Ich selbst handle nicht und gebe keine Kaufempfehlungen. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend redaktionell bearbeitet.)
$BTC
#加密安全 #AgenticWallet #Web3Wissen
Als ich hörte, dass „Agentic Wallet + KI“ rund um die Uhr automatisch neue Token kaufen und selbstständig recherchieren kann, dachten viele wohl zuerst: Endlich kann ich mich zurücklehnen und gratis Gewinne einsacken?
Sagen wir es ganz direkt.
Was ist ein Agentic Wallet? (Einfach erklärt)
Es ist keine „intelligentere Cold Wallet“, sondern verbindet Aufgaben wie „Webseiten ansehen, Anweisungen geben und Signaturen/Transaktionen veranlassen“ mit einem KI-Assistenten. Die KI liest die URLs und Aufgaben, die du ihr gibst; das Wallet führt sie tatsächlich auf der Blockchain aus.
Im Kern ist es also ein Ausführungswerkzeug mit Signaturberechtigungen – keine Gelddruckmaschine.
Klingt nach automatischen Gratisgewinnen – wo lauern die Fallen?
1) Gas und Gebühren: Das Wallet erlässt dir die Gasgebühren nicht. Bei der falschen Chain, wiederholten Versuchen oder mehreren Signaturen für einen Fake-Token versickert dein Geld zuerst in den Gebühren.
2) Fake-Projekte und „100x-Gem“-Gerede: Screenshots in Gruppen wie „aus 70 USDT wurden 20.000“ zeigen meist nur die Überlebenden. Diejenigen, deren Einsatz im selben Projekt auf null gefallen ist, posten keine Bilder. Wenn du nicht einschätzen kannst, wie viel Liquidität zum Ausstieg da ist, glaub nicht an „risikofreie Gewinne“.
3) Manipulierte Anweisungen: Webseiten, Kommentare oder von anderen kopierte „Ein-Klick-Prompts“ können Anweisungen wie „unbegrenzte Genehmigung erteilen / an diese Adresse überweisen“ enthalten. Führt die KI sie brav aus, glaubst du, du kaufst neue Token – tatsächlich unterschreibst du eine Falle.
4) Abfluss durch Genehmigungen (Approve): Wenn eine Wallet auf der Blockchain leergeräumt wird, liegt der klassische Grund oft nicht an verlorenen Seed-Wörtern, sondern daran, dass du unterschrieben hast: „Dieser Vertrag darf meine Token bewegen – ohne Betragslimit.“ Die Genehmigung bleibt auf der Blockchain bestehen und kann später jederzeit genutzt werden.
Die Grenze zwischen Mensch und Maschine (diese drei Punkte reichen)
- Audits, Recherche und Regeln lesen: Das kannst du automatisieren lassen.
- Geld ausgeben, überweisen, Approve erteilen oder signieren: Das muss ein Mensch bestätigen. Überspringe niemals die Vorschau.
- Seed-Wörter/Private Key: Gib sie niemals einer KI, einem „Kundendienst“ oder einem Tutorial-Bot. Auch ein offizielles Skill sollte nicht danach fragen.
Je automatisierter das Tool, desto wichtiger ist der letzte Blick: Für wen signierst du, wie hoch ist das Limit, und ist es unbegrenzt?
Du musst kein Agentic Wallet meiden – du solltest es nur nicht für eine „Blackbox halten, die von selbst Geld verdient“.
Selbstcheck für Leser (vor dem Posten einmal durchgehen)
□ Kann ich sagen, um welchen Vertrag es bei dieser Signatur geht? Ist das Limit begrenzt oder unbegrenzt?
□ Habe ich den Prompt/die URL selbst geöffnet und überprüft, statt ihn/sie mit einem Klick aus einer Gruppe zu kopieren?
□ Wenn ich nur recherchieren will: Habe ich automatische Ausgaben deaktiviert oder abgelehnt und den Nur-Lese-Zugriff beibehalten?
Wovor hast du mehr Angst: A) Eine gefälschte Seite zum Kauf neuer Token erschleicht sich eine unbegrenzte Genehmigung oder B) der „vollautomatische“ Betrieb verbrennt nach und nach dein gesamtes Gas? Wähle in den Kommentaren eins aus (und poste keine Seed-Wörter).
(Allgemeine Information, keine Anlageberatung. Ich selbst handle nicht und gebe keine Kaufempfehlungen. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend redaktionell bearbeitet.)
$BTC
#加密安全 #AgenticWallet #Web3Wissen
115
·
--
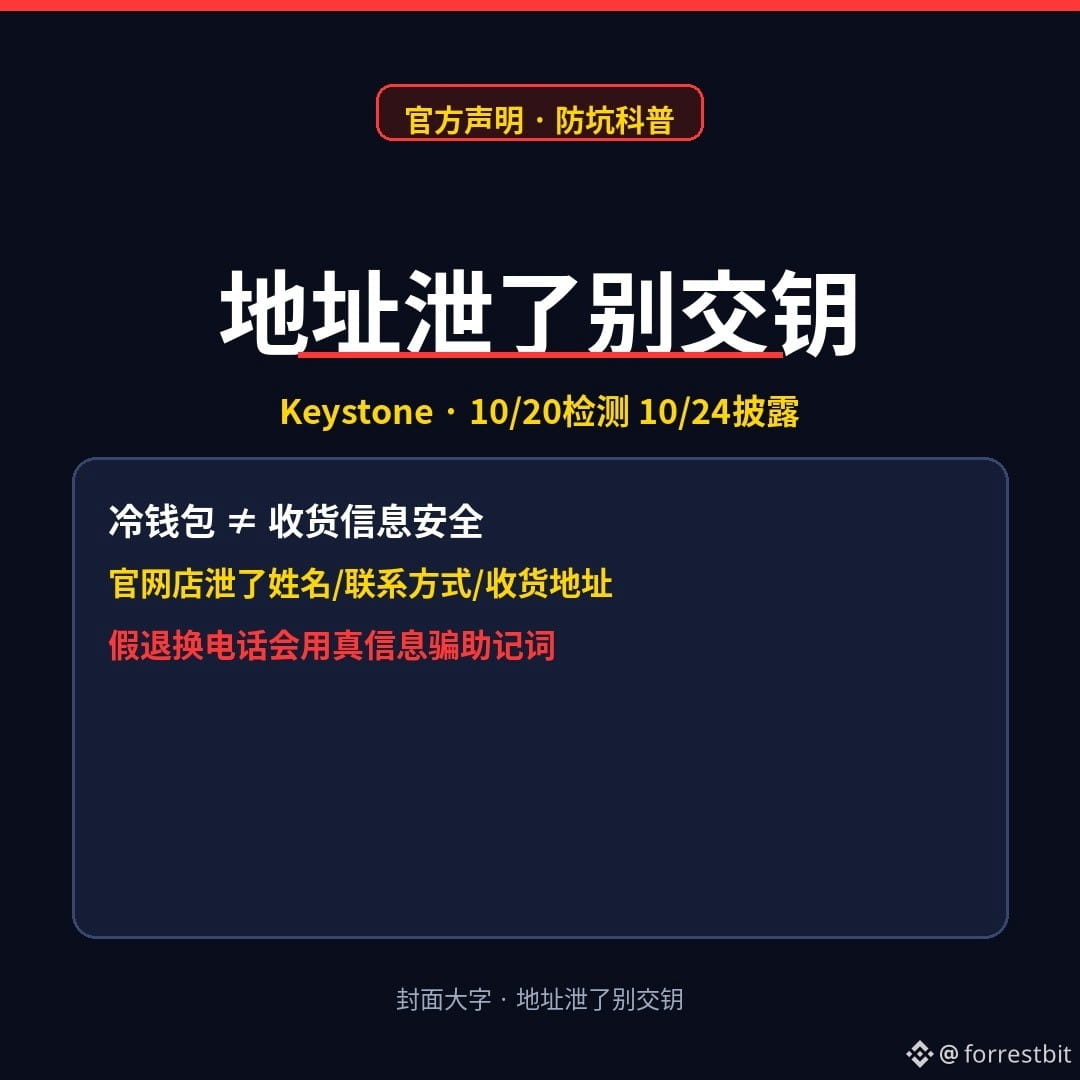
Bei Keystone wurden auf der offiziellen Website Lieferadressen offengelegt – würdest du deine Seed-Phrase am Telefon für eine angebliche „offizielle Rückgabe oder Umtausch“ herausgeben?
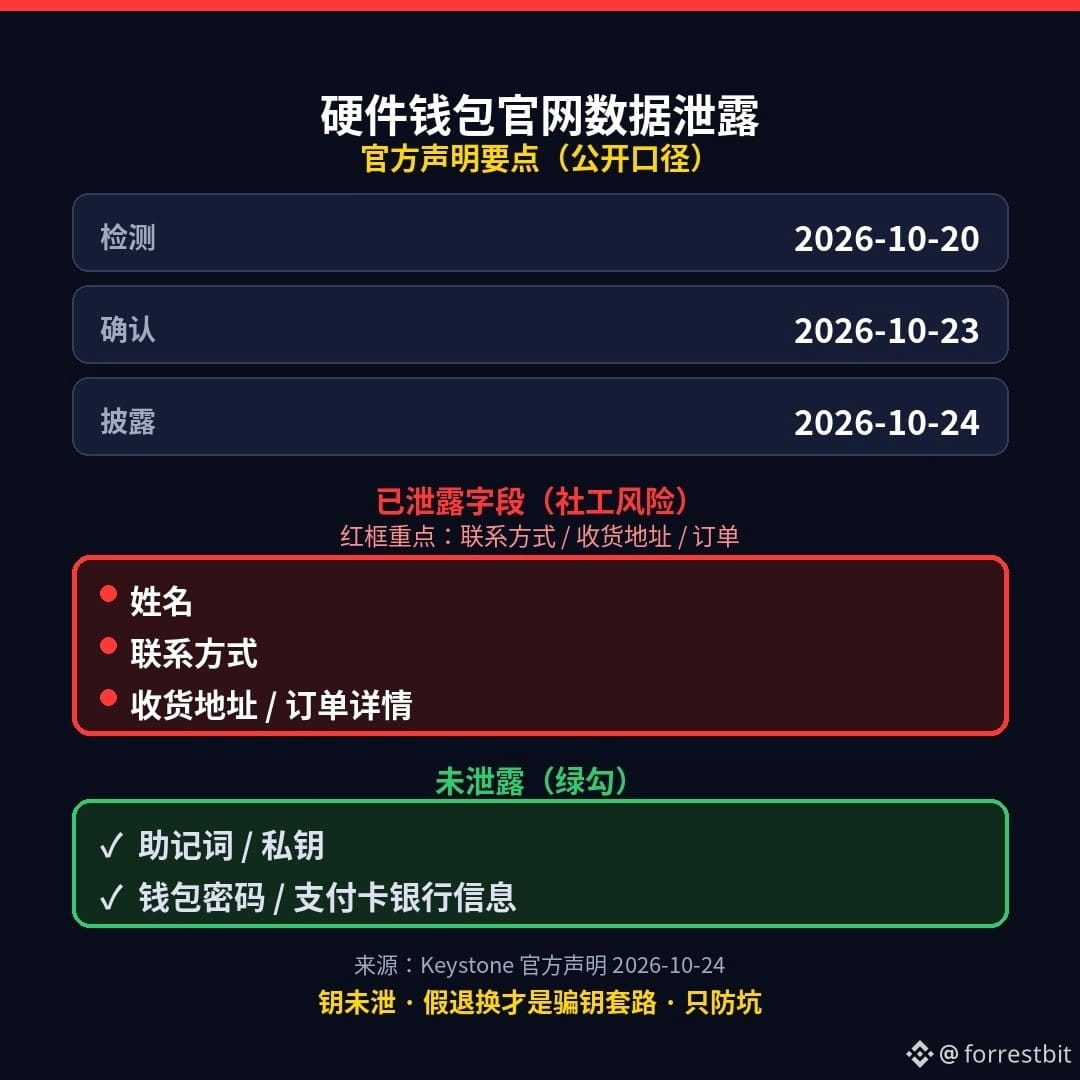
Offizielle Angaben: Der Hardware-Wallet-Hersteller Keystone gab etwa am 24.10.2026 bekannt, dass es Unregelmäßigkeiten bei den Daten des offiziellen Online-Shops gab – entdeckt am 20.10., bestätigt am 23.10. Offenlegt wurden: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Nicht offengelegt wurden: Bankdaten von Zahlungskarten, Seed-Phrasen, private Schlüssel und Wallet-Passwörter.
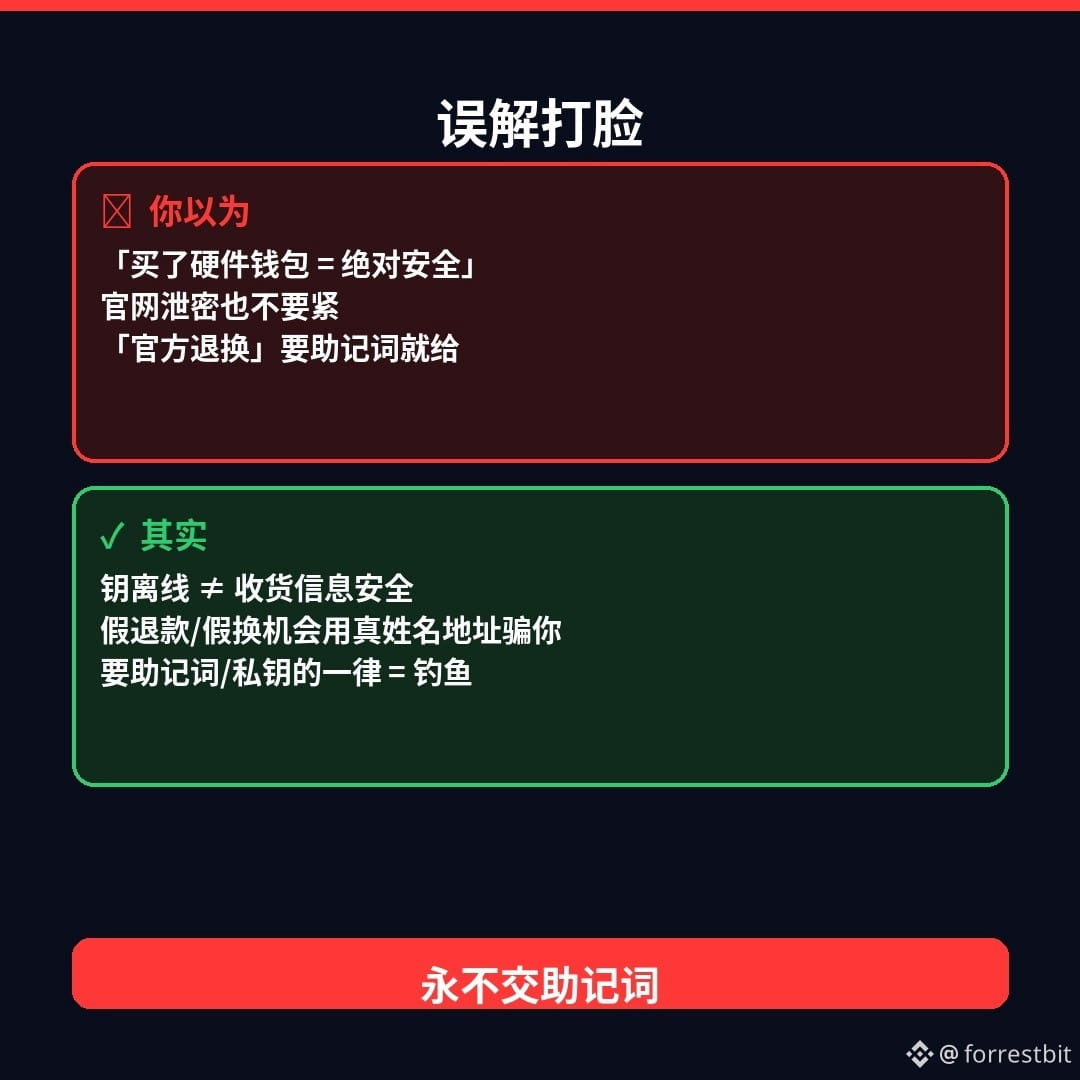
Viele denken: „Wer eine Cold Wallet kauft, ist absolut sicher.“ Genau hier kommt der Dämpfer: Der Schlüssel kann offline bleiben, aber die Lieferdaten im offiziellen Shop können trotzdem durchsickern. Betrügerische Rückerstattungen, gefälschte Geräteaustausche und falsche Kundenservice-Anrufe nutzen deinen echten Namen und deine echte Adresse, um dich zur Preisgabe deiner Seed-Phrase zu verleiten. Die eiserne Regel lautet: Jeder Anruf, Paket-Link oder jede Website, die nach deiner Seed-Phrase oder deinem privaten Schlüssel fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Wenn du einen Anruf von jemandem erhältst, der sich als „offizieller Rückgabe-/Umtausch- oder Rückerstattungsservice“ ausgibt und nach deiner Seed-Phrase fragt → auflegen und nur über offizielle Kanäle nachfragen, die du selbst gespeichert hast
2)Klicke nicht auf unbekannte Paket- oder SMS-Links, die dir „ein neues Gerät“ versprechen
3)Bewahre deine Seed-Phrase ausschließlich offline auf; sage sie niemals laut und fotografiere sie niemals, um sie jemandem zu schicken
Risikohinweis: Datumsangaben und Liste der betroffenen Daten stammen aus einer offiziellen Erklärung von Keystone und deren Wiedergabe in öffentlichen Berichten. Bitte prüfe vor dem Veröffentlichen die neuesten Angaben. Dies ist keine Anlageberatung. Keine Coin-Empfehlungen, keine Kaufaufrufe. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell redigiert.
Wovor hast du mehr Angst: vor einem Anruf wegen einer „offiziellen Rückerstattung“ oder vor einem Paket-Link für „ein neues Gerät“? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase/deinen privaten Schlüssel).
$BTC
#加密安全 #硬件钱包 #Web3-Aufklärung
Bei Keystone wurden auf der offiziellen Website Lieferadressen offengelegt – würdest du deine Seed-Phrase am Telefon für eine angebliche „offizielle Rückgabe oder Umtausch“ herausgeben?
Offizielle Angaben: Der Hardware-Wallet-Hersteller Keystone gab etwa am 24.10.2026 bekannt, dass es Unregelmäßigkeiten bei den Daten des offiziellen Online-Shops gab – entdeckt am 20.10., bestätigt am 23.10. Offenlegt wurden: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Nicht offengelegt wurden: Bankdaten von Zahlungskarten, Seed-Phrasen, private Schlüssel und Wallet-Passwörter.
Viele denken: „Wer eine Cold Wallet kauft, ist absolut sicher.“ Genau hier kommt der Dämpfer: Der Schlüssel kann offline bleiben, aber die Lieferdaten im offiziellen Shop können trotzdem durchsickern. Betrügerische Rückerstattungen, gefälschte Geräteaustausche und falsche Kundenservice-Anrufe nutzen deinen echten Namen und deine echte Adresse, um dich zur Preisgabe deiner Seed-Phrase zu verleiten. Die eiserne Regel lautet: Jeder Anruf, Paket-Link oder jede Website, die nach deiner Seed-Phrase oder deinem privaten Schlüssel fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Wenn du einen Anruf von jemandem erhältst, der sich als „offizieller Rückgabe-/Umtausch- oder Rückerstattungsservice“ ausgibt und nach deiner Seed-Phrase fragt → auflegen und nur über offizielle Kanäle nachfragen, die du selbst gespeichert hast
2)Klicke nicht auf unbekannte Paket- oder SMS-Links, die dir „ein neues Gerät“ versprechen
3)Bewahre deine Seed-Phrase ausschließlich offline auf; sage sie niemals laut und fotografiere sie niemals, um sie jemandem zu schicken
Risikohinweis: Datumsangaben und Liste der betroffenen Daten stammen aus einer offiziellen Erklärung von Keystone und deren Wiedergabe in öffentlichen Berichten. Bitte prüfe vor dem Veröffentlichen die neuesten Angaben. Dies ist keine Anlageberatung. Keine Coin-Empfehlungen, keine Kaufaufrufe. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell redigiert.
Wovor hast du mehr Angst: vor einem Anruf wegen einer „offiziellen Rückerstattung“ oder vor einem Paket-Link für „ein neues Gerät“? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase/deinen privaten Schlüssel).
$BTC
#加密安全 #硬件钱包 #Web3-Aufklärung
Offizielle Angaben: Der Hardware-Wallet-Hersteller Keystone gab etwa am 24.10.2026 bekannt, dass es Unregelmäßigkeiten bei den Daten des offiziellen Online-Shops gab – entdeckt am 20.10., bestätigt am 23.10. Offenlegt wurden: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Nicht offengelegt wurden: Bankdaten von Zahlungskarten, Seed-Phrasen, private Schlüssel und Wallet-Passwörter.
Viele denken: „Wer eine Cold Wallet kauft, ist absolut sicher.“ Genau hier kommt der Dämpfer: Der Schlüssel kann offline bleiben, aber die Lieferdaten im offiziellen Shop können trotzdem durchsickern. Betrügerische Rückerstattungen, gefälschte Geräteaustausche und falsche Kundenservice-Anrufe nutzen deinen echten Namen und deine echte Adresse, um dich zur Preisgabe deiner Seed-Phrase zu verleiten. Die eiserne Regel lautet: Jeder Anruf, Paket-Link oder jede Website, die nach deiner Seed-Phrase oder deinem privaten Schlüssel fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Wenn du einen Anruf von jemandem erhältst, der sich als „offizieller Rückgabe-/Umtausch- oder Rückerstattungsservice“ ausgibt und nach deiner Seed-Phrase fragt → auflegen und nur über offizielle Kanäle nachfragen, die du selbst gespeichert hast
2)Klicke nicht auf unbekannte Paket- oder SMS-Links, die dir „ein neues Gerät“ versprechen
3)Bewahre deine Seed-Phrase ausschließlich offline auf; sage sie niemals laut und fotografiere sie niemals, um sie jemandem zu schicken
Risikohinweis: Datumsangaben und Liste der betroffenen Daten stammen aus einer offiziellen Erklärung von Keystone und deren Wiedergabe in öffentlichen Berichten. Bitte prüfe vor dem Veröffentlichen die neuesten Angaben. Dies ist keine Anlageberatung. Keine Coin-Empfehlungen, keine Kaufaufrufe. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell redigiert.
Wovor hast du mehr Angst: vor einem Anruf wegen einer „offiziellen Rückerstattung“ oder vor einem Paket-Link für „ein neues Gerät“? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase/deinen privaten Schlüssel).
$BTC
#加密安全 #硬件钱包 #Web3-Aufklärung
1
175
·
--
ETF verzeichnete Abflüsse von über 600 Millionen Dollar an einem Tag – würdest du wirklich deine Seed Phrase per Direktnachricht an jemanden schicken, der dein Vermögen „sichern“ will?
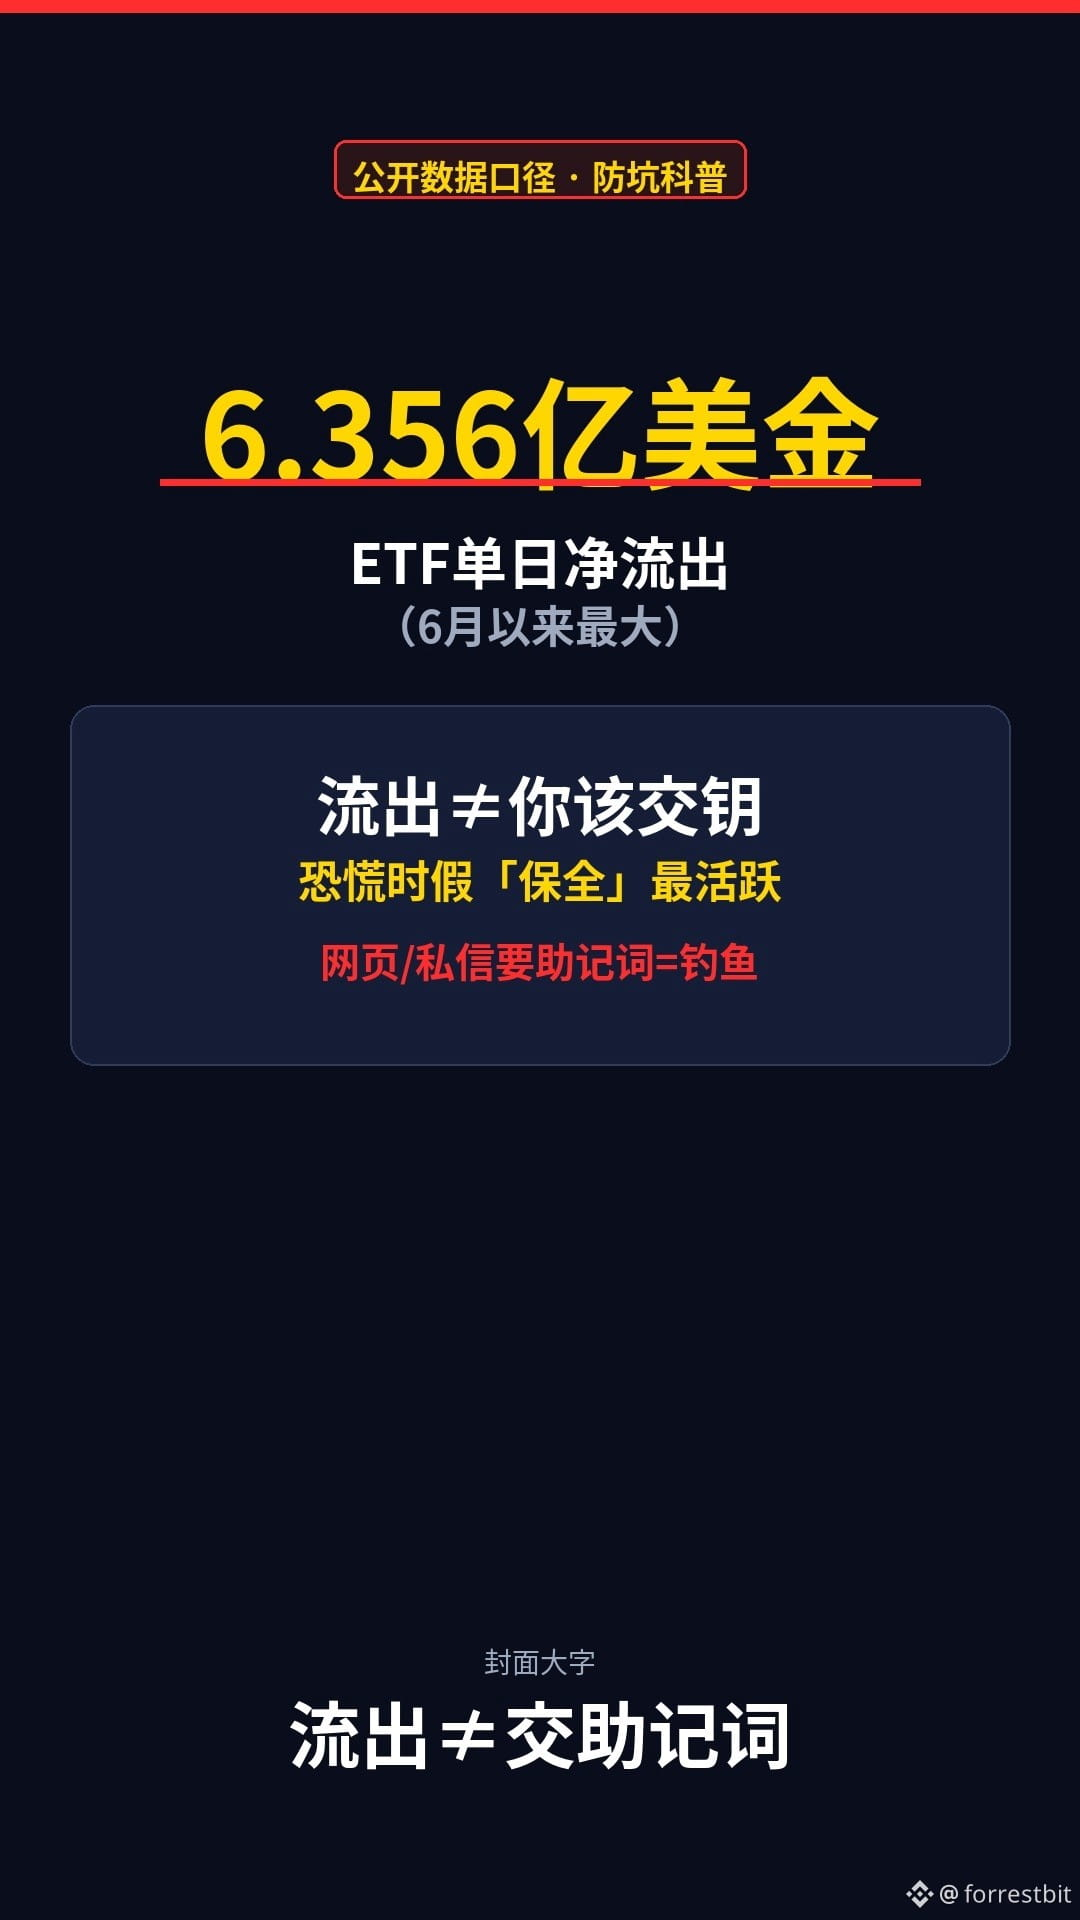
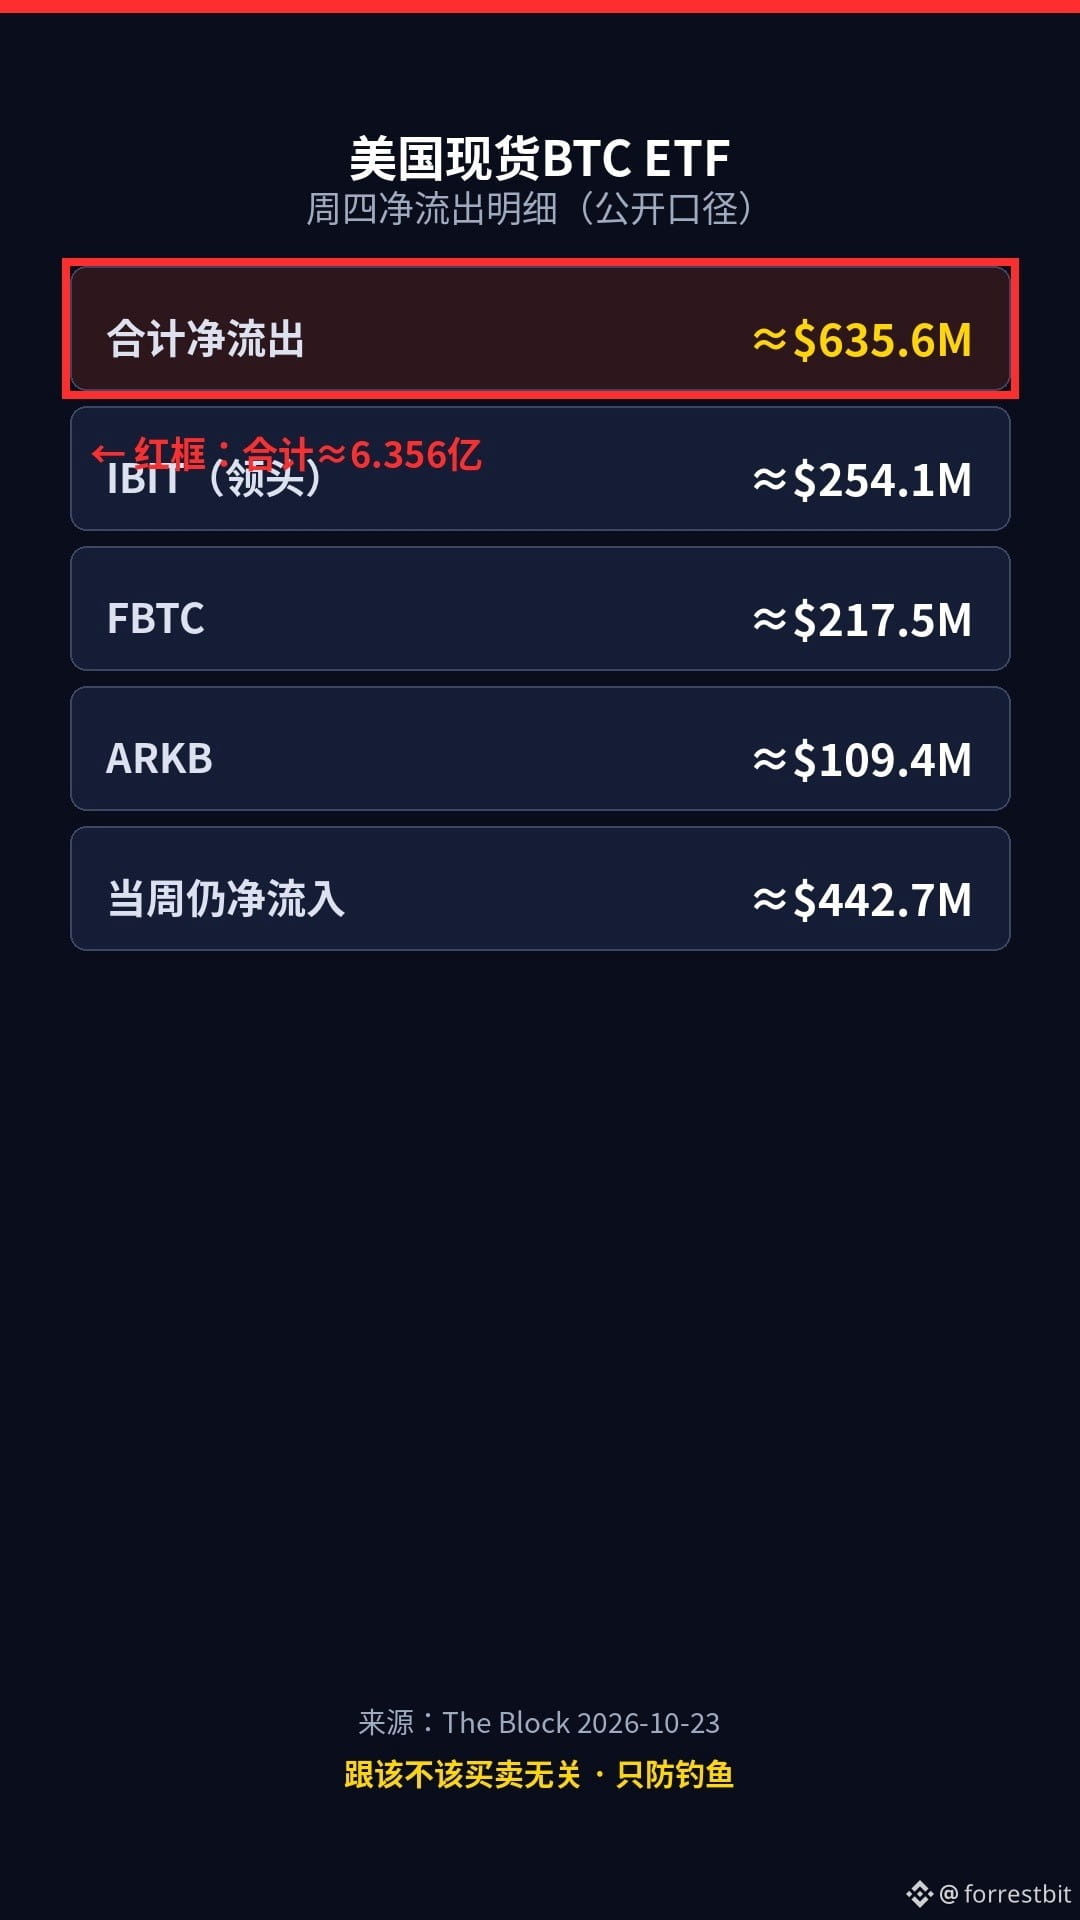
Öffentlich gemeldete Zahlen: Bei US-amerikanischen Spot-Bitcoin-ETFs gab es am Donnerstag Nettoabflüsse von rund 635,6 Millionen Dollar ($635.6M) – laut Berichten der größte Tagesabfluss seit Juni. An der Spitze lag IBIT mit rund 254 Millionen. Viele geraten beim Anblick „großer Abflüsse“ in Panik – dabei gilt: Rücknahme- und Zeichnungsdaten ≠ Grund, deinen Schlüssel jemandem zur „Notfall-Sicherung“ anzuvertrauen.
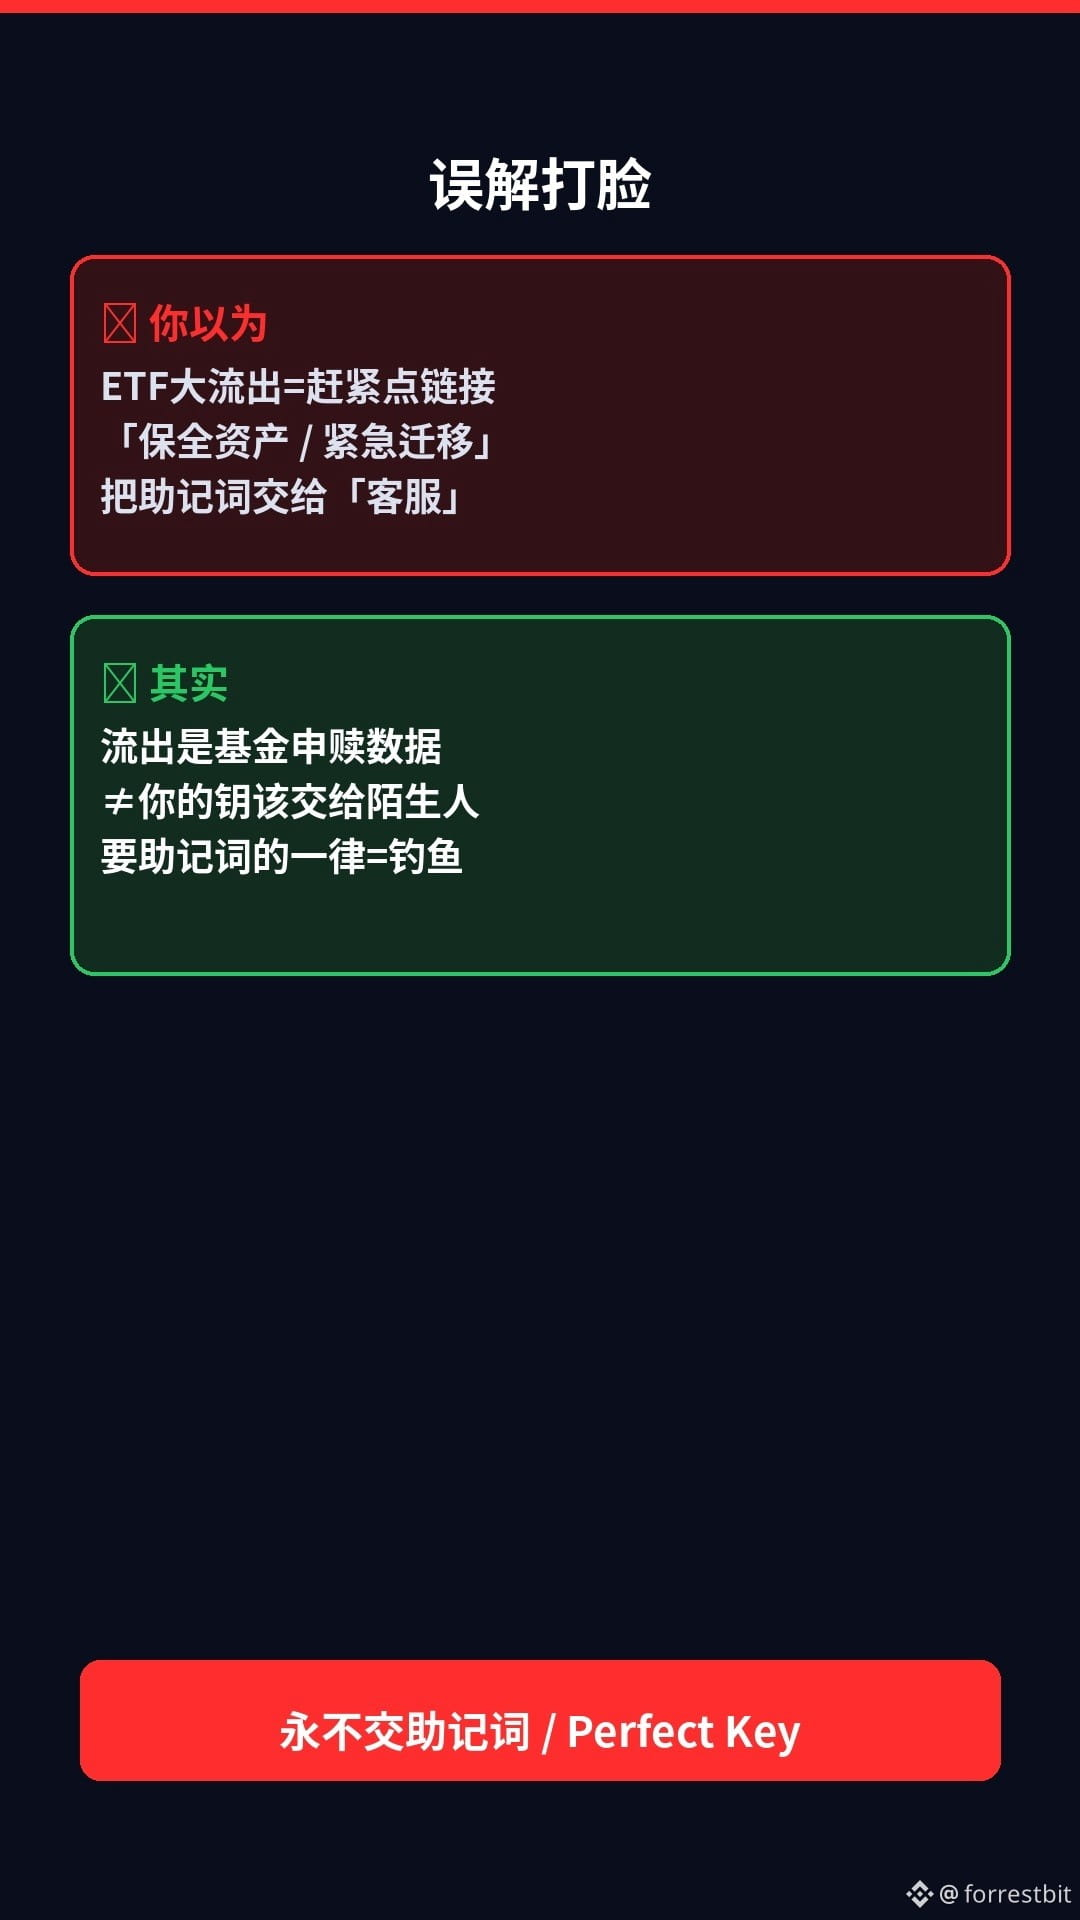
In Panikzeiten nehmen gefälschte Kundenservices, vermeintliche „Vermögensübertragungen“ und betrügerische Direktnachrichten oft gleichzeitig zu. Die eiserne Regel lautet: Jeder Link, Anruf oder jede Webseite, die nach deiner Seed Phrase oder deinem Perfect Key fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Klicke nicht auf unbekannte Links, die dir bei der „Sicherung/Übertragung“ helfen wollen.
2)Rufe Daten nur über selbst gespeicherte Lesezeichen oder die offizielle App ab.
3)Du erhältst einen Anruf, in dem nach deiner Seed Phrase gefragt wird? → Auflegen und über einen offiziellen Kanal nachprüfen.
Risikohinweis: Die Zahlen stammen aus öffentlichen Berichten zu ETF-Zuflüssen und -Abflüssen. Bitte prüfe vor dem Posten die neuesten Angaben. Dies ist keine Anlageberatung. Keine Coin-Empfehlungen, keine Kaufaufrufe. Dieser Inhalt wurde mithilfe von KI erstellt und anschließend manuell überarbeitet.
Was macht dir bei Kursrückgängen mehr Angst: versehentlich auf einen „Sicherungs“-Link zu klicken oder einen Anruf von einem gefälschten Kundenservice zu erhalten? Wähle eines in den Kommentaren (poste auf keinen Fall deine Seed Phrase/deinen Private Key).
$BTC $IBIT
#加密安全 #钱包安全 #Web3-Wissen
ETF verzeichnete Abflüsse von über 600 Millionen Dollar an einem Tag – würdest du wirklich deine Seed Phrase per Direktnachricht an jemanden schicken, der dein Vermögen „sichern“ will?
Öffentlich gemeldete Zahlen: Bei US-amerikanischen Spot-Bitcoin-ETFs gab es am Donnerstag Nettoabflüsse von rund 635,6 Millionen Dollar ($635.6M) – laut Berichten der größte Tagesabfluss seit Juni. An der Spitze lag IBIT mit rund 254 Millionen. Viele geraten beim Anblick „großer Abflüsse“ in Panik – dabei gilt: Rücknahme- und Zeichnungsdaten ≠ Grund, deinen Schlüssel jemandem zur „Notfall-Sicherung“ anzuvertrauen.
In Panikzeiten nehmen gefälschte Kundenservices, vermeintliche „Vermögensübertragungen“ und betrügerische Direktnachrichten oft gleichzeitig zu. Die eiserne Regel lautet: Jeder Link, Anruf oder jede Webseite, die nach deiner Seed Phrase oder deinem Perfect Key fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Klicke nicht auf unbekannte Links, die dir bei der „Sicherung/Übertragung“ helfen wollen.
2)Rufe Daten nur über selbst gespeicherte Lesezeichen oder die offizielle App ab.
3)Du erhältst einen Anruf, in dem nach deiner Seed Phrase gefragt wird? → Auflegen und über einen offiziellen Kanal nachprüfen.
Risikohinweis: Die Zahlen stammen aus öffentlichen Berichten zu ETF-Zuflüssen und -Abflüssen. Bitte prüfe vor dem Posten die neuesten Angaben. Dies ist keine Anlageberatung. Keine Coin-Empfehlungen, keine Kaufaufrufe. Dieser Inhalt wurde mithilfe von KI erstellt und anschließend manuell überarbeitet.
Was macht dir bei Kursrückgängen mehr Angst: versehentlich auf einen „Sicherungs“-Link zu klicken oder einen Anruf von einem gefälschten Kundenservice zu erhalten? Wähle eines in den Kommentaren (poste auf keinen Fall deine Seed Phrase/deinen Private Key).
$BTC $IBIT
#加密安全 #钱包安全 #Web3-Wissen
Öffentlich gemeldete Zahlen: Bei US-amerikanischen Spot-Bitcoin-ETFs gab es am Donnerstag Nettoabflüsse von rund 635,6 Millionen Dollar ($635.6M) – laut Berichten der größte Tagesabfluss seit Juni. An der Spitze lag IBIT mit rund 254 Millionen. Viele geraten beim Anblick „großer Abflüsse“ in Panik – dabei gilt: Rücknahme- und Zeichnungsdaten ≠ Grund, deinen Schlüssel jemandem zur „Notfall-Sicherung“ anzuvertrauen.
In Panikzeiten nehmen gefälschte Kundenservices, vermeintliche „Vermögensübertragungen“ und betrügerische Direktnachrichten oft gleichzeitig zu. Die eiserne Regel lautet: Jeder Link, Anruf oder jede Webseite, die nach deiner Seed Phrase oder deinem Perfect Key fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Klicke nicht auf unbekannte Links, die dir bei der „Sicherung/Übertragung“ helfen wollen.
2)Rufe Daten nur über selbst gespeicherte Lesezeichen oder die offizielle App ab.
3)Du erhältst einen Anruf, in dem nach deiner Seed Phrase gefragt wird? → Auflegen und über einen offiziellen Kanal nachprüfen.
Risikohinweis: Die Zahlen stammen aus öffentlichen Berichten zu ETF-Zuflüssen und -Abflüssen. Bitte prüfe vor dem Posten die neuesten Angaben. Dies ist keine Anlageberatung. Keine Coin-Empfehlungen, keine Kaufaufrufe. Dieser Inhalt wurde mithilfe von KI erstellt und anschließend manuell überarbeitet.
Was macht dir bei Kursrückgängen mehr Angst: versehentlich auf einen „Sicherungs“-Link zu klicken oder einen Anruf von einem gefälschten Kundenservice zu erhalten? Wähle eines in den Kommentaren (poste auf keinen Fall deine Seed Phrase/deinen Private Key).
$BTC $IBIT
#加密安全 #钱包安全 #Web3-Wissen
1
55
·
--
Zusammen haben die Unternehmen von Musk 30.000 BTC auf ihren Konten – würdest du deine Seed-Phrase dem „Kundenservice der Trending Topics“ anvertrauen?
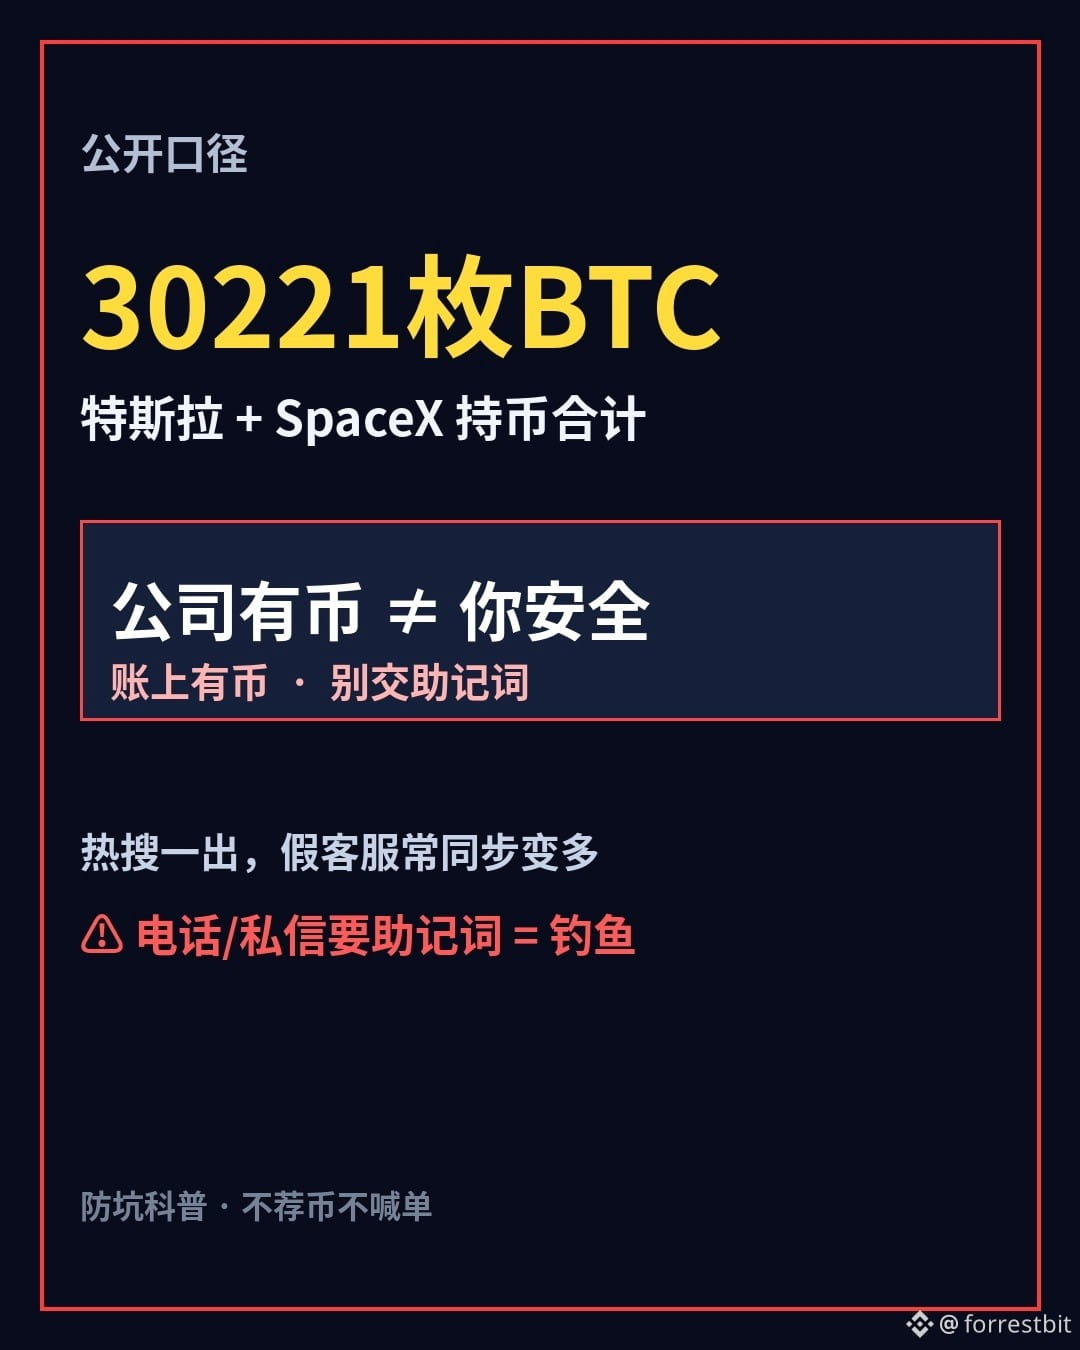
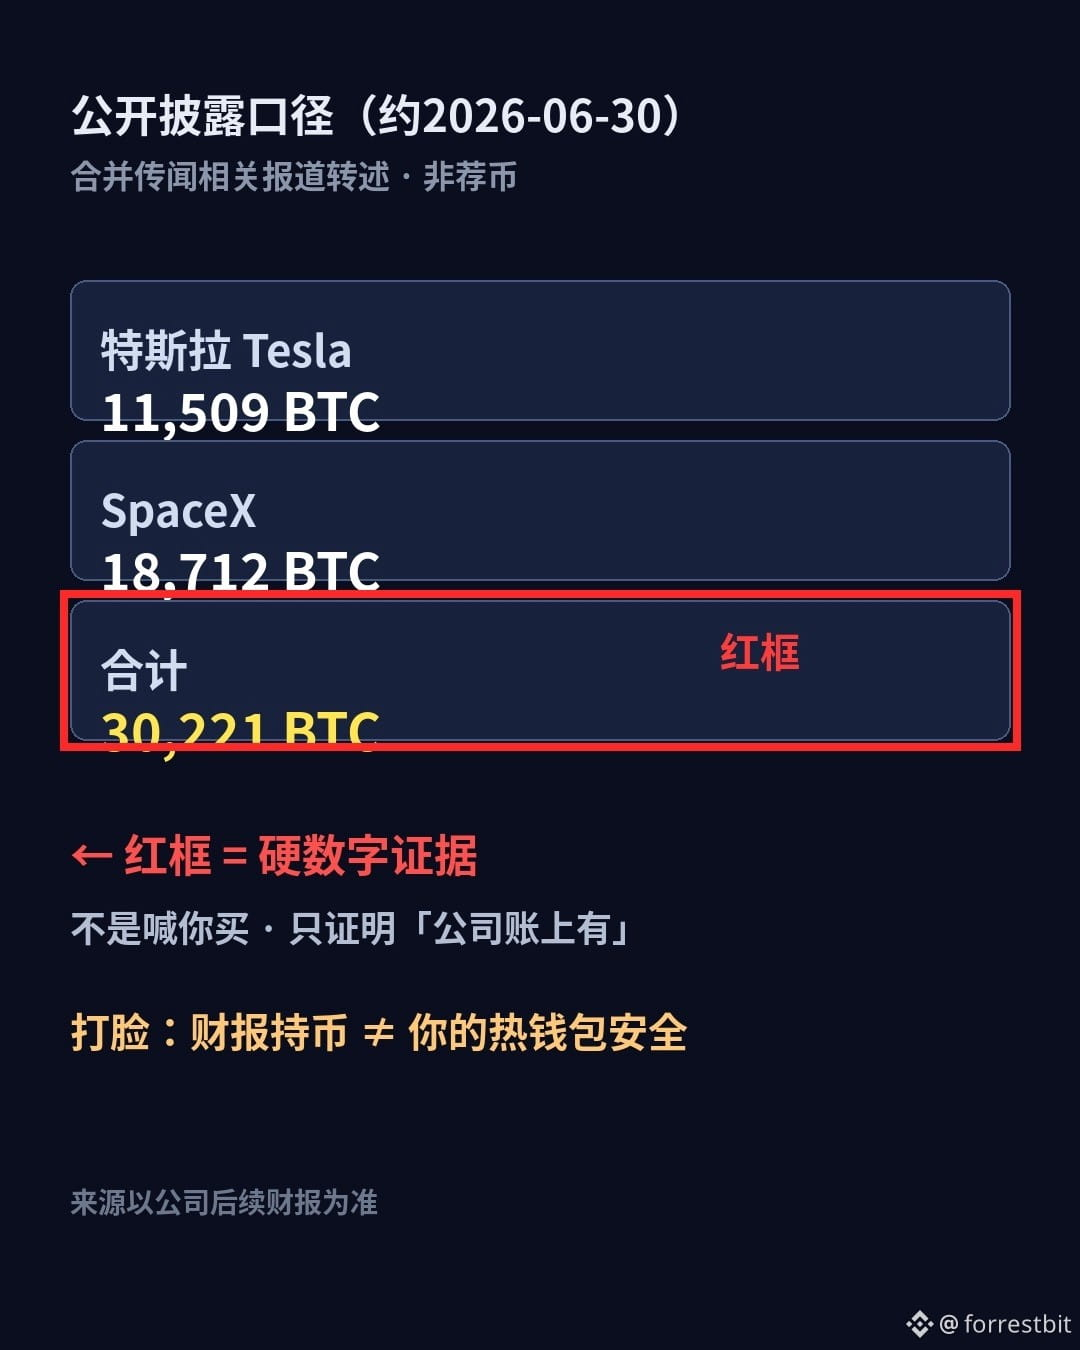
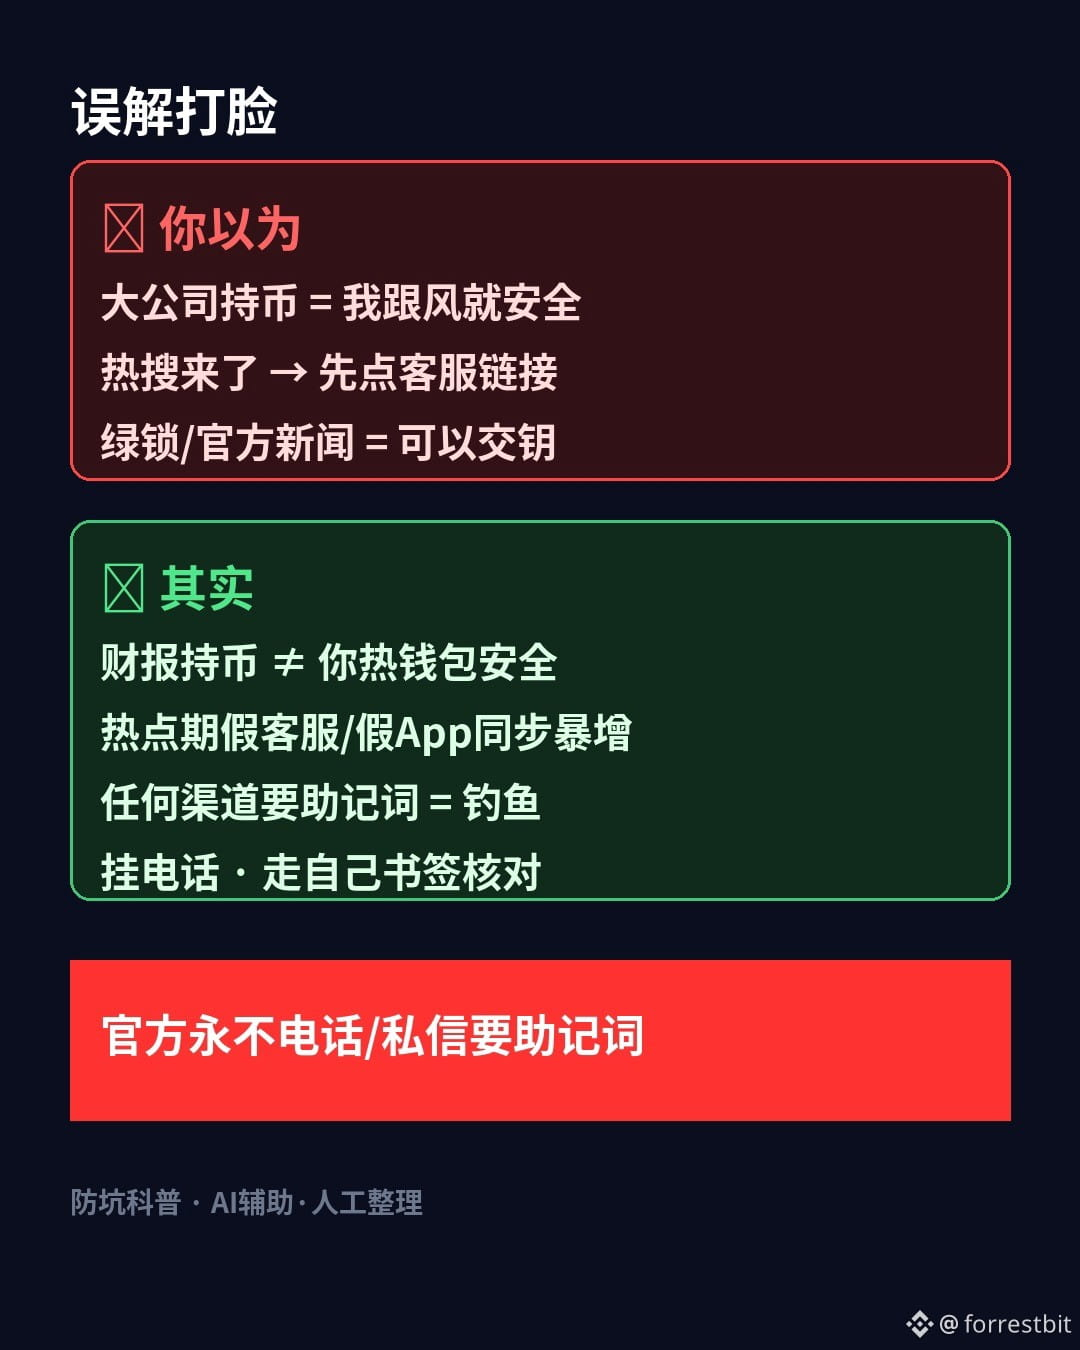
Laut öffentlich zugänglichen Berichten: Tesla etwa 11.509 + SpaceX etwa 18.712 ≈ 30.221 BTC (Offenlegung etwa zum 30.06.2026; die Fusion wird noch verhandelt, die Bedingungen stehen noch nicht fest). Viele sehen „Ein großes Unternehmen hält seine Coins wirklich“ und entspannen sich – doch genau da liegt der Denkfehler: Coins in der Unternehmensbilanz ≠ Sicherheit deiner Hot Wallet.
Sobald ein Thema trendet, nehmen oft auch gefälschte Kundenservices, Fake-Apps und gefälschte Verifizierungslinks zu. Die eiserne Regel lautet: Jeder Anruf, jede Direktnachricht und jede Webseite, die nach deiner Seed-Phrase oder deinem „Perfect Key“ fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1) Klicke nicht auf unbekannte Links zu „Kundenservice/Airdrop/Fusionsregistrierung“ unter Trending Topics.
2) Prüfe Ankündigungen nur über die offizielle App oder ein Lesezeichen, das du selbst gespeichert hast.
3) Wenn dich jemand anruft und nach deiner Seed-Phrase fragt → leg auf und prüfe es über einen offiziellen Kanal.
Risikohinweis: Die Angaben zu den Beständen stammen aus öffentlichen Berichten über die Offenlegungen; maßgeblich sind die späteren Unternehmensberichte. Die Fusion ist noch nicht abgeschlossen. Keine Anlageempfehlung, keine Kaufempfehlung. Dieser Inhalt wurde mit KI-Unterstützung erstellt und redaktionell überarbeitet.
Wenn ein Thema gerade angesagt ist: Hast du mehr Angst, auf den falschen Link zu klicken, oder einen gefälschten Kundenservice-Anruf zu erhalten? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase/deinen Private Key).
$BTC $TSLA
#加密安全 #钱包安全 #Web3-Wissen
Zusammen haben die Unternehmen von Musk 30.000 BTC auf ihren Konten – würdest du deine Seed-Phrase dem „Kundenservice der Trending Topics“ anvertrauen?
Laut öffentlich zugänglichen Berichten: Tesla etwa 11.509 + SpaceX etwa 18.712 ≈ 30.221 BTC (Offenlegung etwa zum 30.06.2026; die Fusion wird noch verhandelt, die Bedingungen stehen noch nicht fest). Viele sehen „Ein großes Unternehmen hält seine Coins wirklich“ und entspannen sich – doch genau da liegt der Denkfehler: Coins in der Unternehmensbilanz ≠ Sicherheit deiner Hot Wallet.
Sobald ein Thema trendet, nehmen oft auch gefälschte Kundenservices, Fake-Apps und gefälschte Verifizierungslinks zu. Die eiserne Regel lautet: Jeder Anruf, jede Direktnachricht und jede Webseite, die nach deiner Seed-Phrase oder deinem „Perfect Key“ fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1) Klicke nicht auf unbekannte Links zu „Kundenservice/Airdrop/Fusionsregistrierung“ unter Trending Topics.
2) Prüfe Ankündigungen nur über die offizielle App oder ein Lesezeichen, das du selbst gespeichert hast.
3) Wenn dich jemand anruft und nach deiner Seed-Phrase fragt → leg auf und prüfe es über einen offiziellen Kanal.
Risikohinweis: Die Angaben zu den Beständen stammen aus öffentlichen Berichten über die Offenlegungen; maßgeblich sind die späteren Unternehmensberichte. Die Fusion ist noch nicht abgeschlossen. Keine Anlageempfehlung, keine Kaufempfehlung. Dieser Inhalt wurde mit KI-Unterstützung erstellt und redaktionell überarbeitet.
Wenn ein Thema gerade angesagt ist: Hast du mehr Angst, auf den falschen Link zu klicken, oder einen gefälschten Kundenservice-Anruf zu erhalten? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase/deinen Private Key).
$BTC $TSLA
#加密安全 #钱包安全 #Web3-Wissen
Laut öffentlich zugänglichen Berichten: Tesla etwa 11.509 + SpaceX etwa 18.712 ≈ 30.221 BTC (Offenlegung etwa zum 30.06.2026; die Fusion wird noch verhandelt, die Bedingungen stehen noch nicht fest). Viele sehen „Ein großes Unternehmen hält seine Coins wirklich“ und entspannen sich – doch genau da liegt der Denkfehler: Coins in der Unternehmensbilanz ≠ Sicherheit deiner Hot Wallet.
Sobald ein Thema trendet, nehmen oft auch gefälschte Kundenservices, Fake-Apps und gefälschte Verifizierungslinks zu. Die eiserne Regel lautet: Jeder Anruf, jede Direktnachricht und jede Webseite, die nach deiner Seed-Phrase oder deinem „Perfect Key“ fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1) Klicke nicht auf unbekannte Links zu „Kundenservice/Airdrop/Fusionsregistrierung“ unter Trending Topics.
2) Prüfe Ankündigungen nur über die offizielle App oder ein Lesezeichen, das du selbst gespeichert hast.
3) Wenn dich jemand anruft und nach deiner Seed-Phrase fragt → leg auf und prüfe es über einen offiziellen Kanal.
Risikohinweis: Die Angaben zu den Beständen stammen aus öffentlichen Berichten über die Offenlegungen; maßgeblich sind die späteren Unternehmensberichte. Die Fusion ist noch nicht abgeschlossen. Keine Anlageempfehlung, keine Kaufempfehlung. Dieser Inhalt wurde mit KI-Unterstützung erstellt und redaktionell überarbeitet.
Wenn ein Thema gerade angesagt ist: Hast du mehr Angst, auf den falschen Link zu klicken, oder einen gefälschten Kundenservice-Anruf zu erhalten? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase/deinen Private Key).
$BTC $TSLA
#加密安全 #钱包安全 #Web3-Wissen
2
184
·
--
Die Adressleiste ist offiziell, und da ist auch das grüne Schloss — würdest du deinen Seed-Satz in eine Webseite eingeben?
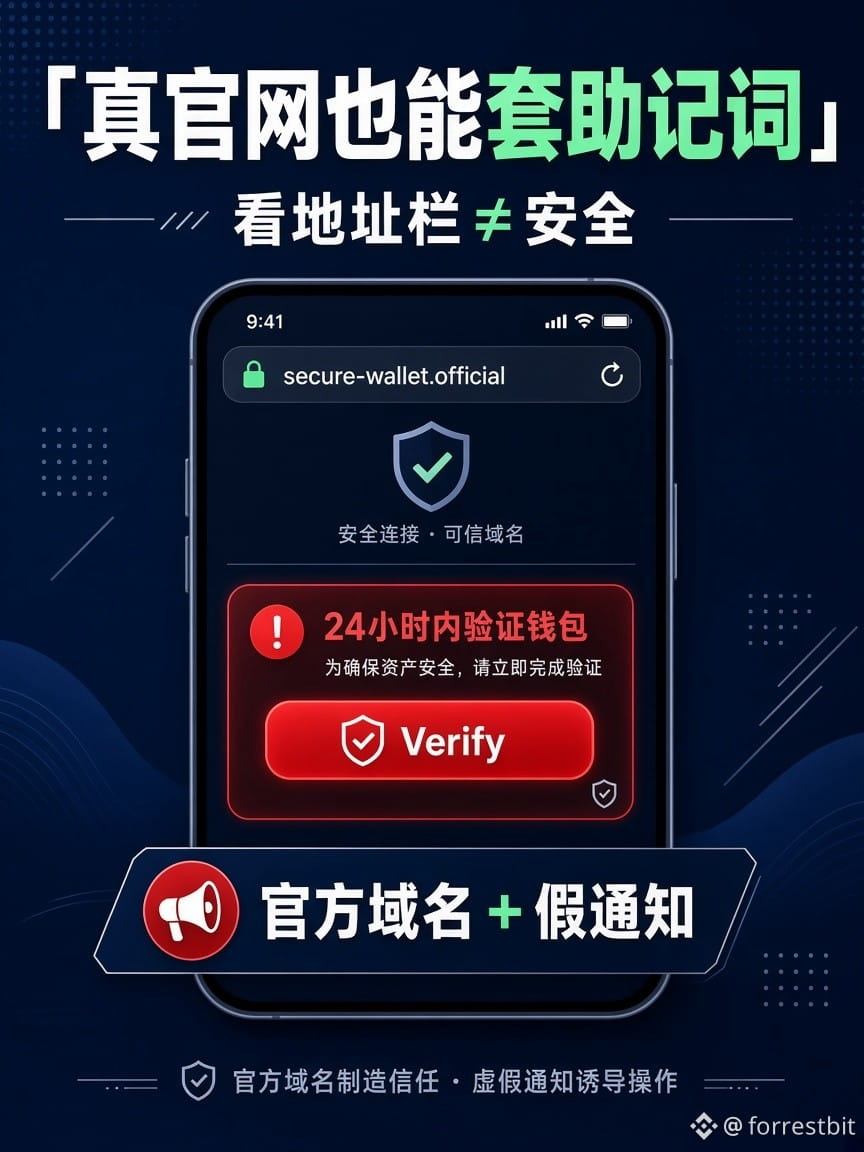
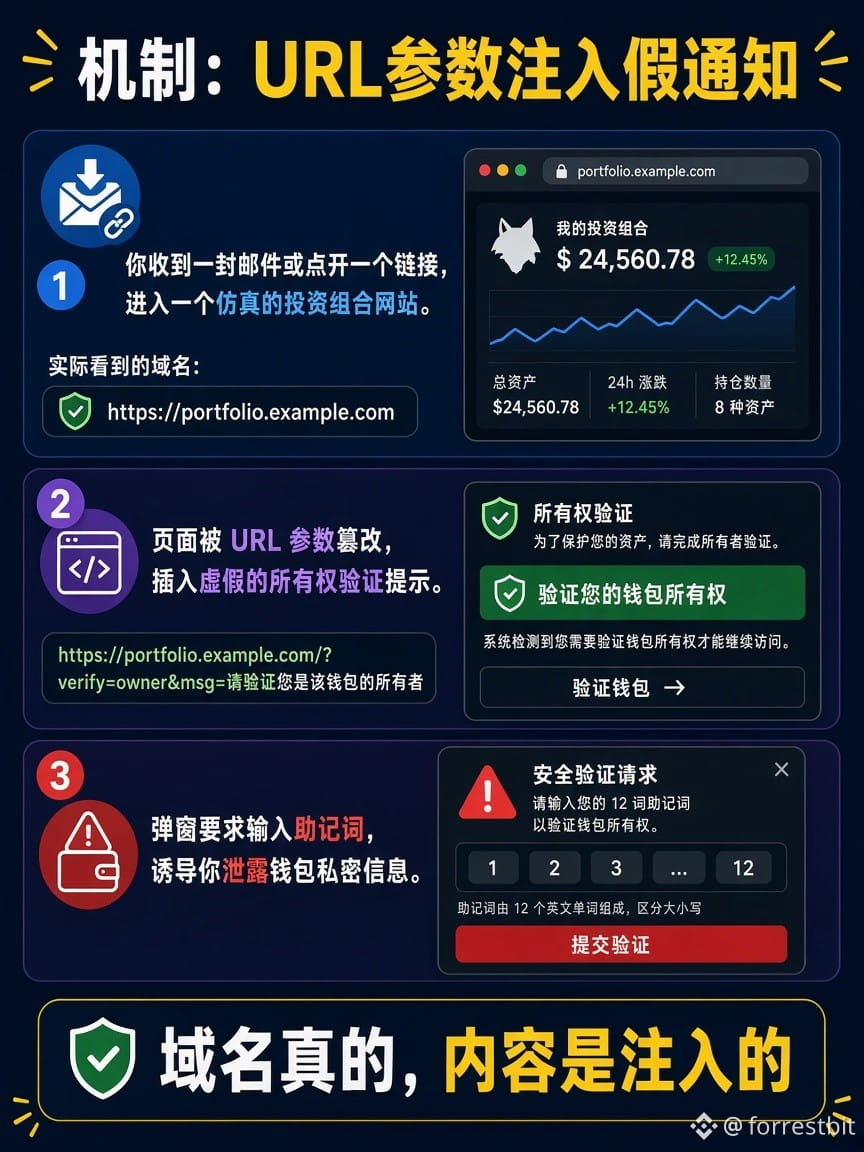
Viele denken: Ein Blick auf die Domain reicht. Diese Woche wurde das widerlegt: Eine Phishing-Mail führte auf die echte MetaMask-Portfolio-Domain, nutzte URL-Parameter, um eine falsche „24-Stunden-Verifizierung sonst Deaktivierung“-Meldung einzublenden, und forderte dann deinen Seed-Satz an. Laut offizieller Mitteilung wurde das Problem etwa am 10/15–10/19 behoben.
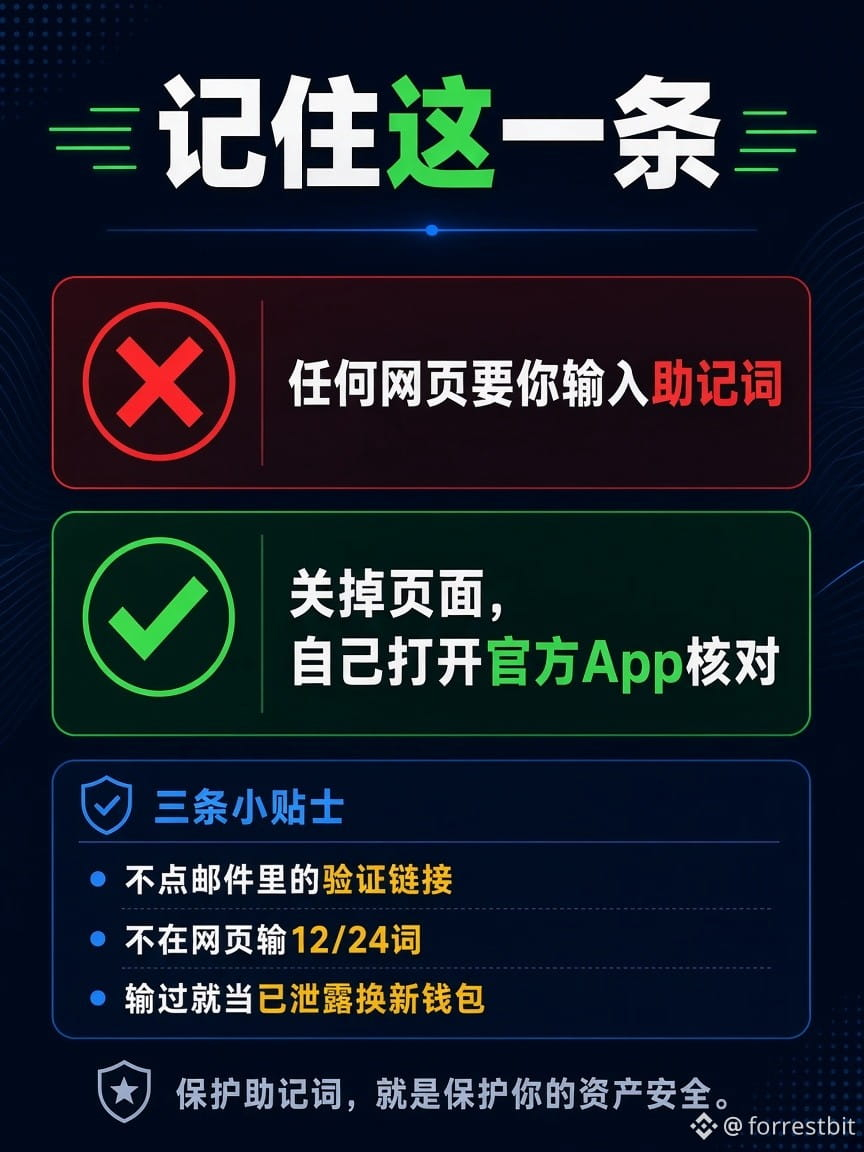
Faustregel: Jede Webseite, die nach dem Seed-Satz fragt (auch eine offizielle), ist Phishing. Das grüne Schloss beweist nur, dass du mit dieser Domain verbunden bist, nicht, dass jede Zeile auf dem Bildschirm von der offiziellen Stelle stammt.
Drei Dinge, die du noch heute tun kannst:
1) Links mit „Verifizierung/Wiederherstellung der Wallet“ aus E-Mails, Direktnachrichten und Gruppenchats niemals anklicken
2) Ankündigungen nur über die offizielle App oder ein Lesezeichen prüfen, nicht über weitergeleitete Links
3) Wenn du deinen Seed-Satz jemals auf einer Webseite eingegeben hast, behandle ihn als kompromittiert und übertrage deine Vermögenswerte in eine neue Wallet mit neuem Seed-Satz
Hinweis zum Risiko: Die Zeitleiste des Vorfalls stammt aus öffentlichen Sicherheitsanalysen; maßgeblich sind die späteren offiziellen Stellungnahmen. Keine Anlageempfehlung, kein Hype. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell überarbeitet.
Bist du schon einmal auf einen Link hereingefallen, der „wie die offizielle Website“ aussah? Schreib in die Kommentare, wie du ihn geprüft hast (bitte niemals den Seed-Satz posten).
$BTC $ETH
#加密安全 #防钓鱼 #钱包安全
Die Adressleiste ist offiziell, und da ist auch das grüne Schloss — würdest du deinen Seed-Satz in eine Webseite eingeben?
Viele denken: Ein Blick auf die Domain reicht. Diese Woche wurde das widerlegt: Eine Phishing-Mail führte auf die echte MetaMask-Portfolio-Domain, nutzte URL-Parameter, um eine falsche „24-Stunden-Verifizierung sonst Deaktivierung“-Meldung einzublenden, und forderte dann deinen Seed-Satz an. Laut offizieller Mitteilung wurde das Problem etwa am 10/15–10/19 behoben.
Faustregel: Jede Webseite, die nach dem Seed-Satz fragt (auch eine offizielle), ist Phishing. Das grüne Schloss beweist nur, dass du mit dieser Domain verbunden bist, nicht, dass jede Zeile auf dem Bildschirm von der offiziellen Stelle stammt.
Drei Dinge, die du noch heute tun kannst:
1) Links mit „Verifizierung/Wiederherstellung der Wallet“ aus E-Mails, Direktnachrichten und Gruppenchats niemals anklicken
2) Ankündigungen nur über die offizielle App oder ein Lesezeichen prüfen, nicht über weitergeleitete Links
3) Wenn du deinen Seed-Satz jemals auf einer Webseite eingegeben hast, behandle ihn als kompromittiert und übertrage deine Vermögenswerte in eine neue Wallet mit neuem Seed-Satz
Hinweis zum Risiko: Die Zeitleiste des Vorfalls stammt aus öffentlichen Sicherheitsanalysen; maßgeblich sind die späteren offiziellen Stellungnahmen. Keine Anlageempfehlung, kein Hype. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell überarbeitet.
Bist du schon einmal auf einen Link hereingefallen, der „wie die offizielle Website“ aussah? Schreib in die Kommentare, wie du ihn geprüft hast (bitte niemals den Seed-Satz posten).
$BTC $ETH
#加密安全 #防钓鱼 #钱包安全
Viele denken: Ein Blick auf die Domain reicht. Diese Woche wurde das widerlegt: Eine Phishing-Mail führte auf die echte MetaMask-Portfolio-Domain, nutzte URL-Parameter, um eine falsche „24-Stunden-Verifizierung sonst Deaktivierung“-Meldung einzublenden, und forderte dann deinen Seed-Satz an. Laut offizieller Mitteilung wurde das Problem etwa am 10/15–10/19 behoben.
Faustregel: Jede Webseite, die nach dem Seed-Satz fragt (auch eine offizielle), ist Phishing. Das grüne Schloss beweist nur, dass du mit dieser Domain verbunden bist, nicht, dass jede Zeile auf dem Bildschirm von der offiziellen Stelle stammt.
Drei Dinge, die du noch heute tun kannst:
1) Links mit „Verifizierung/Wiederherstellung der Wallet“ aus E-Mails, Direktnachrichten und Gruppenchats niemals anklicken
2) Ankündigungen nur über die offizielle App oder ein Lesezeichen prüfen, nicht über weitergeleitete Links
3) Wenn du deinen Seed-Satz jemals auf einer Webseite eingegeben hast, behandle ihn als kompromittiert und übertrage deine Vermögenswerte in eine neue Wallet mit neuem Seed-Satz
Hinweis zum Risiko: Die Zeitleiste des Vorfalls stammt aus öffentlichen Sicherheitsanalysen; maßgeblich sind die späteren offiziellen Stellungnahmen. Keine Anlageempfehlung, kein Hype. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell überarbeitet.
Bist du schon einmal auf einen Link hereingefallen, der „wie die offizielle Website“ aussah? Schreib in die Kommentare, wie du ihn geprüft hast (bitte niemals den Seed-Satz posten).
$BTC $ETH
#加密安全 #防钓鱼 #钱包安全
1
316
·
--
Auch gefälschte Push-Nachrichten können offiziell wirken
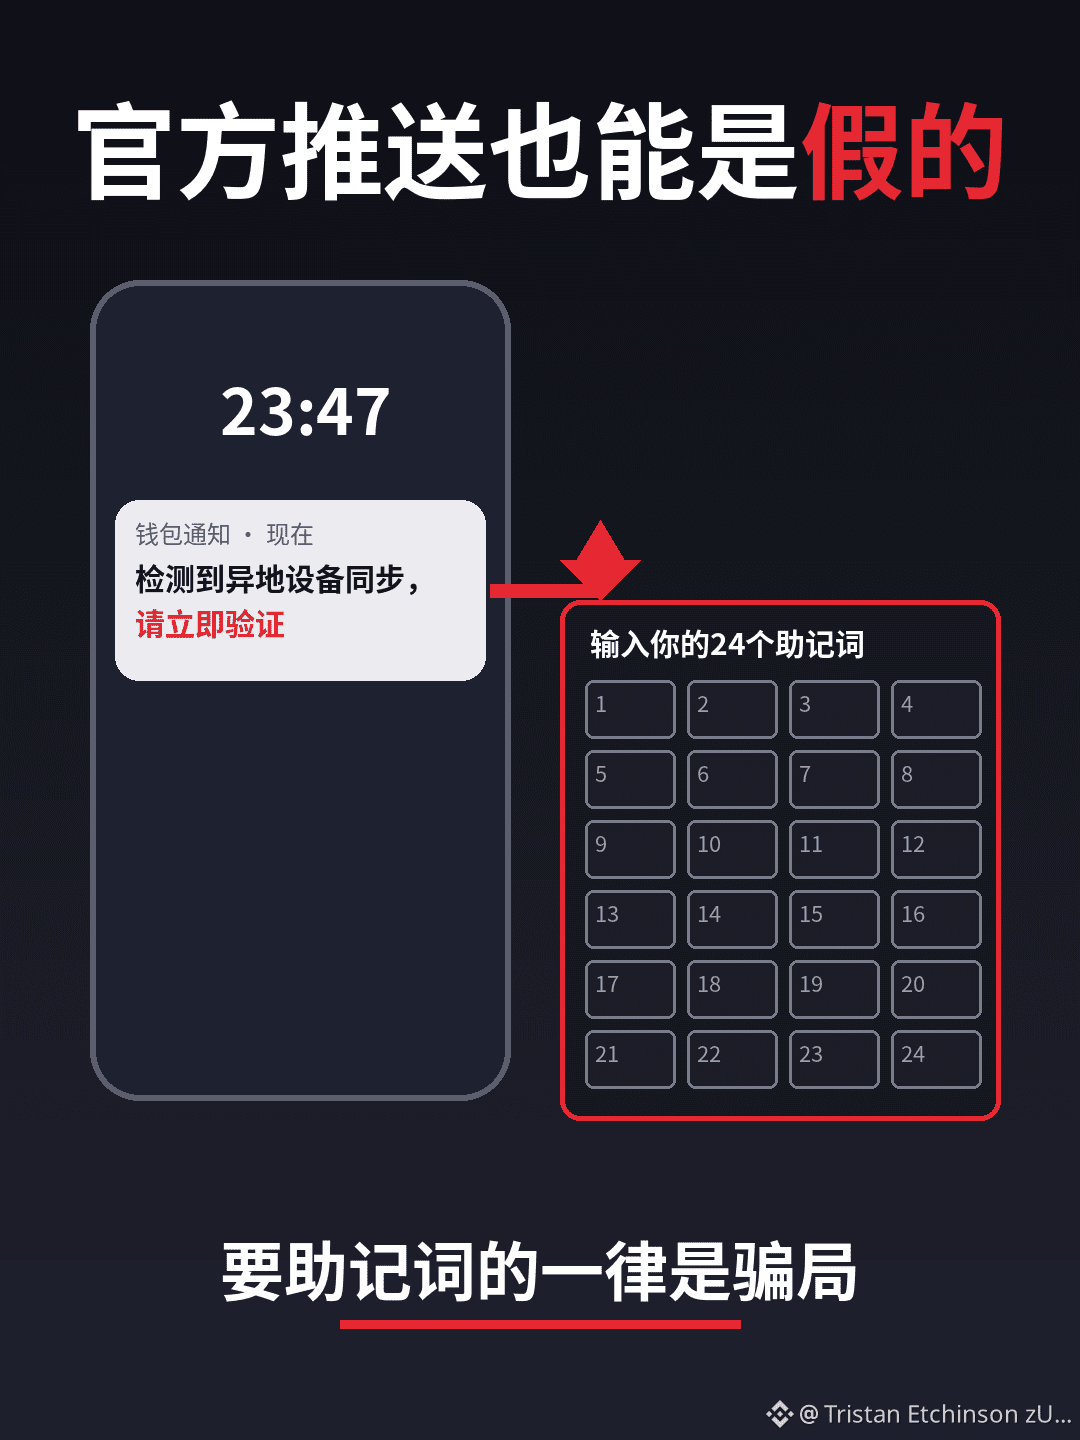
Selbst Push-Nachrichten der offiziellen App können gefälscht sein. In gefälschten Benachrichtigungen steht oft „Synchronisierung von einem anderen Standort / Jetzt verifizieren“. Anschließend werden Nutzer auf eine Webseite gelockt, die nach der Seed-Phrase fragt.
Denk daran: Echte Hinweise fragen dich niemals auf einer Webseite nach deiner Seed-Phrase.
Dieser Inhalt wurde mit Unterstützung von KI erstellt. $BTC $ETH
Hast du schon einmal eine Push-Nachricht zur „dringenden Wallet-Verifizierung“ erhalten?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
Auch gefälschte Push-Nachrichten können offiziell wirken
Selbst Push-Nachrichten der offiziellen App können gefälscht sein. In gefälschten Benachrichtigungen steht oft „Synchronisierung von einem anderen Standort / Jetzt verifizieren“. Anschließend werden Nutzer auf eine Webseite gelockt, die nach der Seed-Phrase fragt.
Denk daran: Echte Hinweise fragen dich niemals auf einer Webseite nach deiner Seed-Phrase.
Dieser Inhalt wurde mit Unterstützung von KI erstellt. $BTC $ETH
Hast du schon einmal eine Push-Nachricht zur „dringenden Wallet-Verifizierung“ erhalten?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
Selbst Push-Nachrichten der offiziellen App können gefälscht sein. In gefälschten Benachrichtigungen steht oft „Synchronisierung von einem anderen Standort / Jetzt verifizieren“. Anschließend werden Nutzer auf eine Webseite gelockt, die nach der Seed-Phrase fragt.
Denk daran: Echte Hinweise fragen dich niemals auf einer Webseite nach deiner Seed-Phrase.
Dieser Inhalt wurde mit Unterstützung von KI erstellt. $BTC $ETH
Hast du schon einmal eine Push-Nachricht zur „dringenden Wallet-Verifizierung“ erhalten?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
117
·
--
Hohe Gasgebühren sind keine willkürliche Abzocke
Viele denken, Gasgebühren würden von der Plattform nach Belieben abgezogen. Genauer gesagt: Bei Netzwerküberlastung müssen Transaktionen in einen Block aufgenommen werden. Alle erhöhen ihre Gebote, um bevorzugt berücksichtigt zu werden – dadurch steigen die Gebühren. Anhand von $ETH erkläre ich diesen Mechanismus. Die Zahl dient der leichteren Suche und ist keine Anlageberatung.
Meine Beobachtung: Sich über „willkürliche Gebühren“ zu beschweren, löst die Überlastung nicht. Wer versteht, wie das Bietverfahren funktioniert, kann manche Fallstricke vermeiden.
Risikohinweis: Die Gebühren ändern sich je nach Netzwerkzustand. Maßgeblich sind die tatsächlichen Angaben auf der Blockchain bzw. in der Wallet. Dieser Inhalt wurde mit Unterstützung von KI erstellt.
In welcher Situation hast du bisher die höchsten Gasgebühren gezahlt? Erzähl davon in den Kommentaren.
#Gas #以太坊 #区块链科普 #BinanceSquare
Hohe Gasgebühren sind keine willkürliche Abzocke
Viele denken, Gasgebühren würden von der Plattform nach Belieben abgezogen. Genauer gesagt: Bei Netzwerküberlastung müssen Transaktionen in einen Block aufgenommen werden. Alle erhöhen ihre Gebote, um bevorzugt berücksichtigt zu werden – dadurch steigen die Gebühren. Anhand von $ETH erkläre ich diesen Mechanismus. Die Zahl dient der leichteren Suche und ist keine Anlageberatung.
Meine Beobachtung: Sich über „willkürliche Gebühren“ zu beschweren, löst die Überlastung nicht. Wer versteht, wie das Bietverfahren funktioniert, kann manche Fallstricke vermeiden.
Risikohinweis: Die Gebühren ändern sich je nach Netzwerkzustand. Maßgeblich sind die tatsächlichen Angaben auf der Blockchain bzw. in der Wallet. Dieser Inhalt wurde mit Unterstützung von KI erstellt.
In welcher Situation hast du bisher die höchsten Gasgebühren gezahlt? Erzähl davon in den Kommentaren.
#Gas #以太坊 #区块链科普 #BinanceSquare
Viele denken, Gasgebühren würden von der Plattform nach Belieben abgezogen. Genauer gesagt: Bei Netzwerküberlastung müssen Transaktionen in einen Block aufgenommen werden. Alle erhöhen ihre Gebote, um bevorzugt berücksichtigt zu werden – dadurch steigen die Gebühren. Anhand von $ETH erkläre ich diesen Mechanismus. Die Zahl dient der leichteren Suche und ist keine Anlageberatung.
Meine Beobachtung: Sich über „willkürliche Gebühren“ zu beschweren, löst die Überlastung nicht. Wer versteht, wie das Bietverfahren funktioniert, kann manche Fallstricke vermeiden.
Risikohinweis: Die Gebühren ändern sich je nach Netzwerkzustand. Maßgeblich sind die tatsächlichen Angaben auf der Blockchain bzw. in der Wallet. Dieser Inhalt wurde mit Unterstützung von KI erstellt.
In welcher Situation hast du bisher die höchsten Gasgebühren gezahlt? Erzähl davon in den Kommentaren.
#Gas #以太坊 #区块链科普 #BinanceSquare
119
·
--
Auch offizielle Pop-ups können deine Seed Phrase stehlen
Viele glauben: Wenn eine Warnung in der offiziellen Wallet-App erscheint, ist sie sicher.
Diese Woche lieferten zwei Hardware-Wallets Gegenbeispiele:
SecuX räumte offiziell ein, dass Hacker ein Banner in der App verändert hatten. Der Link führte zu einer gefälschten Website, auf der man 12 oder 24 Wörter eingeben sollte.
Der Push-Dienst von NGRAVE wurde kompromittiert. Eine gefälschte Benachrichtigung behauptete: „Deine Assets wurden mit einem Smartphone in Moskau synchronisiert.“ Anschließend wurden die Nutzer auf eine Website geleitet, die nach ihrer Seed Phrase fragte. Öffentliche Nachverfolgungen schätzen, dass 84 Wallets betroffen waren und rund 2,65 Millionen US-Dollar abgezogen wurden – die Hardware selbst wurde nicht gehackt.
Meine Einschätzung: Eine Cold Wallet schließt die privaten Schlüssel im Gerät ein, aber sie kann dich nicht daran hindern, die Wörter selbst einzugeben und preiszugeben. Egal, wie offiziell der Kanal wirkt: Sobald du auf einer Website deine Seed Phrase eingeben sollst, ist es Phishing.
Drei Dinge, die du heute tun kannst:
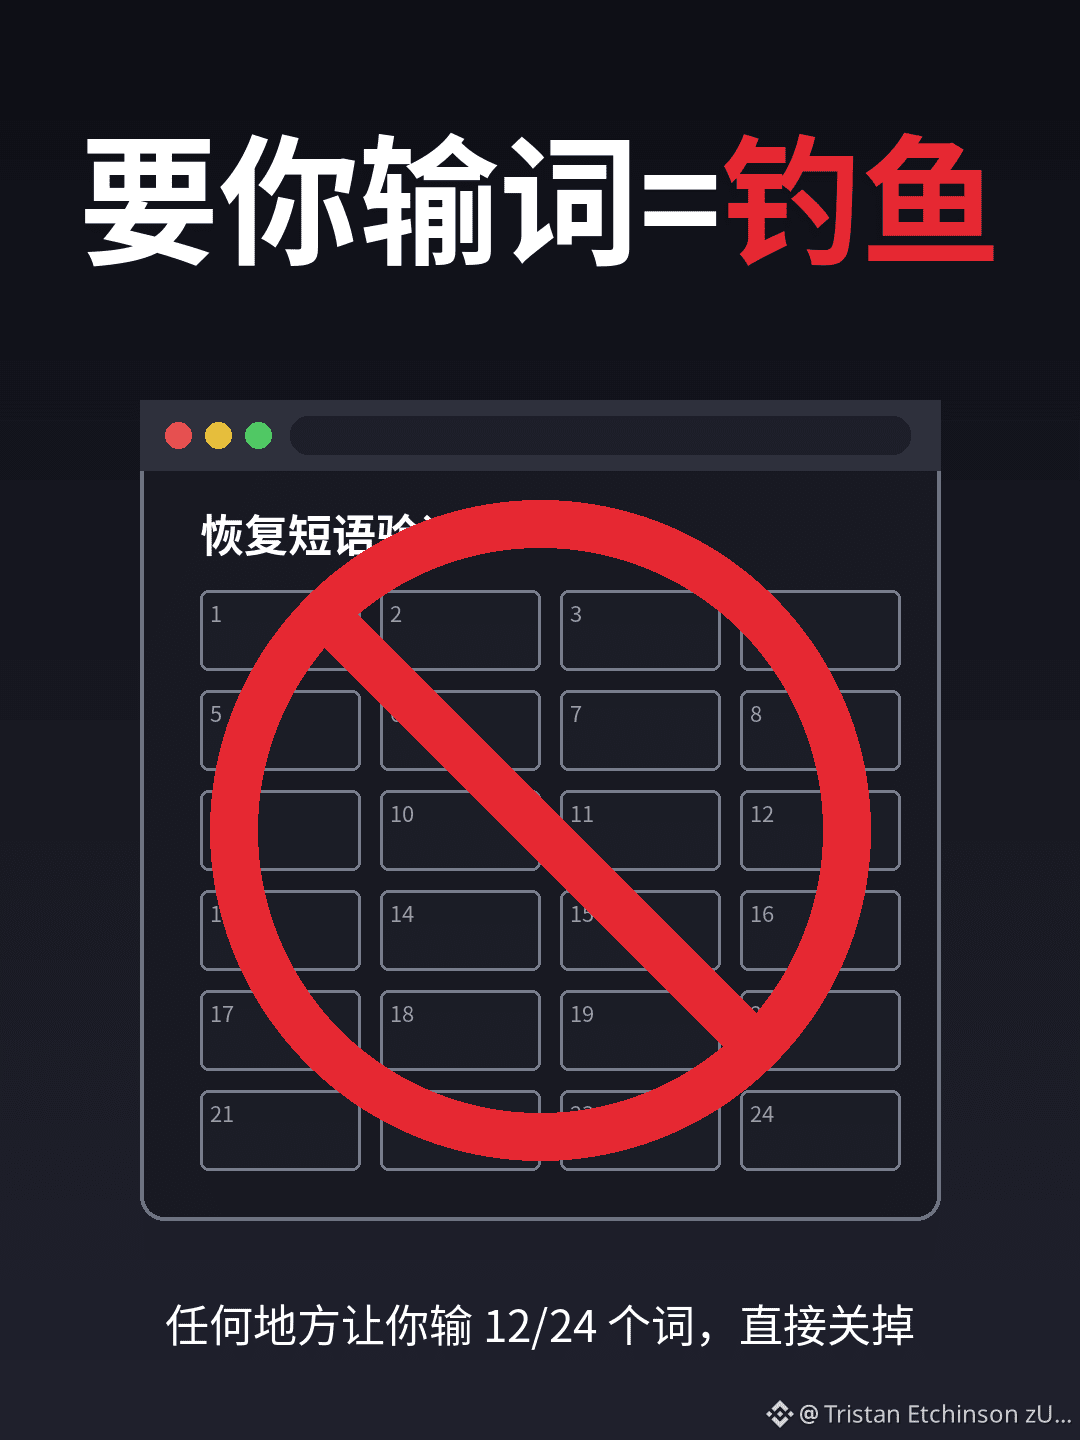
1)Wenn dich irgendeine Benachrichtigung, ein Banner, eine E-Mail oder Website auffordert, 12 oder 24 Wörter einzugeben, schließe sie sofort.
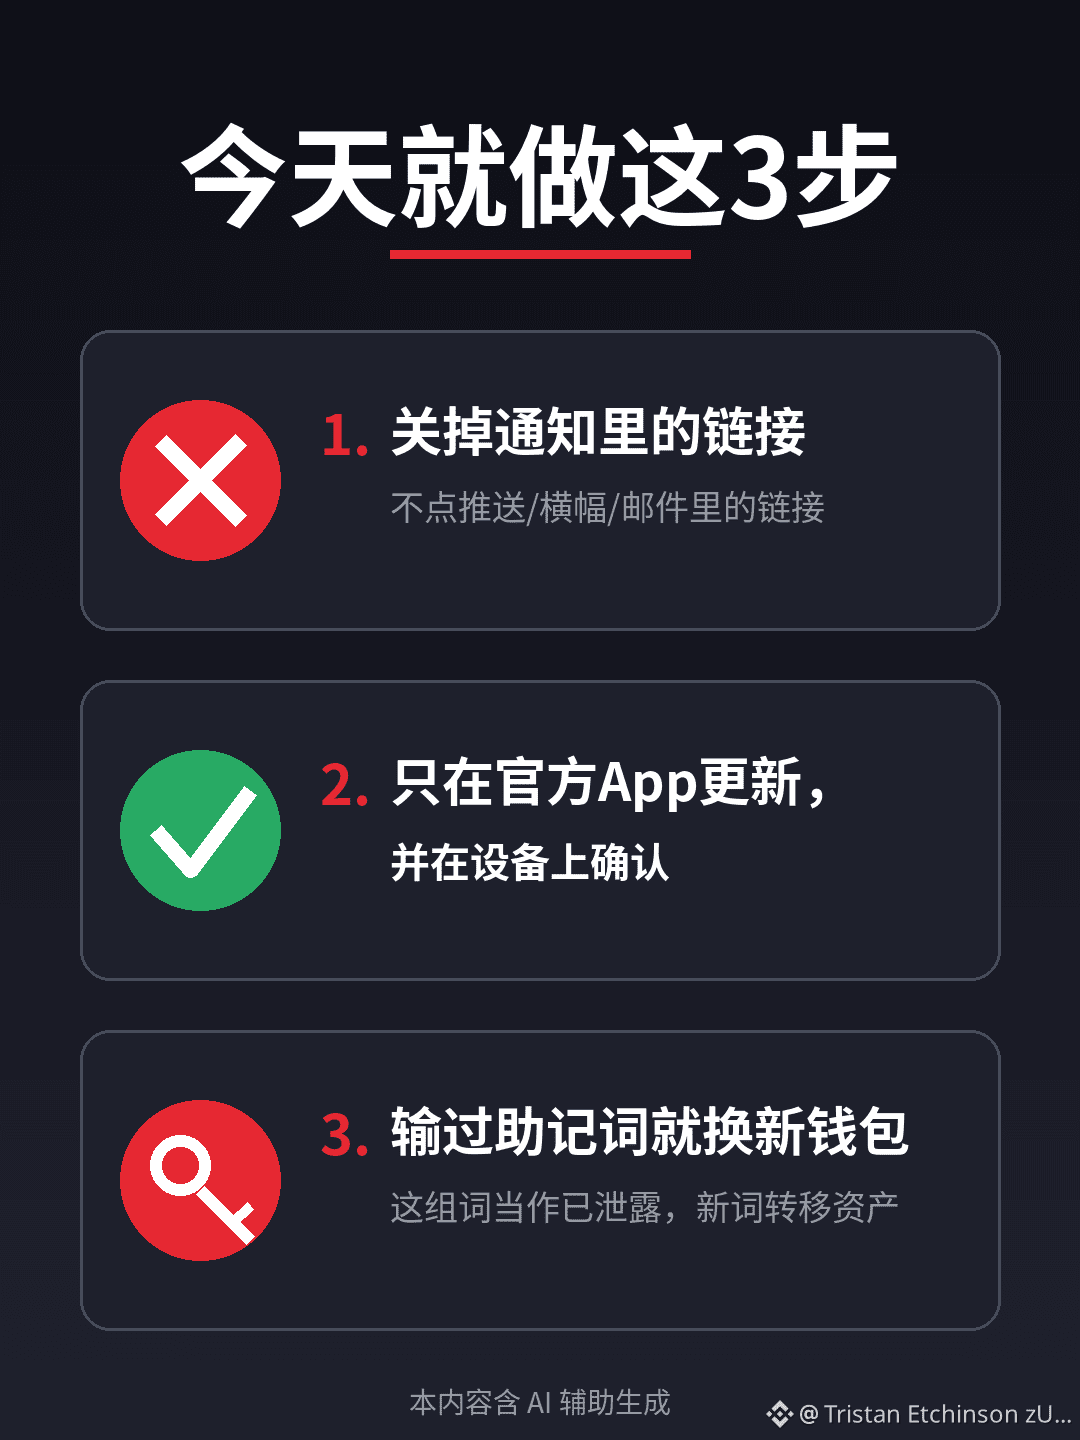
2)Aktualisiere die Firmware nur über die offizielle App und bestätige das Update auf dem Gerätebildschirm. Klicke nicht auf Links in Benachrichtigungen.
3)Wenn du deine Wörter bereits eingegeben hast, betrachte sie als kompromittiert und transferiere deine Assets in eine neue Wallet mit einer neuen Seed Phrase.
Risikohinweis: Die Verlustangaben basieren auf öffentlichen Berichten und Schätzungen anhand von On-Chain-Analysen. Maßgeblich sind spätere offizielle Angaben. Wir empfehlen keine bestimmte Marke. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend manuell überarbeitet.
Hast du auf deinem Smartphone schon einmal eine Push-Benachrichtigung wie „Wallet-Verifizierung erforderlich“ oder „Dringendes Update“ erhalten? Erzähl in den Kommentaren, um welche Art es ging (poste auf keinen Fall deine Seed Phrase).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
Auch offizielle Pop-ups können deine Seed Phrase stehlen
Viele glauben: Wenn eine Warnung in der offiziellen Wallet-App erscheint, ist sie sicher.
Diese Woche lieferten zwei Hardware-Wallets Gegenbeispiele:
SecuX räumte offiziell ein, dass Hacker ein Banner in der App verändert hatten. Der Link führte zu einer gefälschten Website, auf der man 12 oder 24 Wörter eingeben sollte.
Der Push-Dienst von NGRAVE wurde kompromittiert. Eine gefälschte Benachrichtigung behauptete: „Deine Assets wurden mit einem Smartphone in Moskau synchronisiert.“ Anschließend wurden die Nutzer auf eine Website geleitet, die nach ihrer Seed Phrase fragte. Öffentliche Nachverfolgungen schätzen, dass 84 Wallets betroffen waren und rund 2,65 Millionen US-Dollar abgezogen wurden – die Hardware selbst wurde nicht gehackt.
Meine Einschätzung: Eine Cold Wallet schließt die privaten Schlüssel im Gerät ein, aber sie kann dich nicht daran hindern, die Wörter selbst einzugeben und preiszugeben. Egal, wie offiziell der Kanal wirkt: Sobald du auf einer Website deine Seed Phrase eingeben sollst, ist es Phishing.
Drei Dinge, die du heute tun kannst:
1)Wenn dich irgendeine Benachrichtigung, ein Banner, eine E-Mail oder Website auffordert, 12 oder 24 Wörter einzugeben, schließe sie sofort.
2)Aktualisiere die Firmware nur über die offizielle App und bestätige das Update auf dem Gerätebildschirm. Klicke nicht auf Links in Benachrichtigungen.
3)Wenn du deine Wörter bereits eingegeben hast, betrachte sie als kompromittiert und transferiere deine Assets in eine neue Wallet mit einer neuen Seed Phrase.
Risikohinweis: Die Verlustangaben basieren auf öffentlichen Berichten und Schätzungen anhand von On-Chain-Analysen. Maßgeblich sind spätere offizielle Angaben. Wir empfehlen keine bestimmte Marke. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend manuell überarbeitet.
Hast du auf deinem Smartphone schon einmal eine Push-Benachrichtigung wie „Wallet-Verifizierung erforderlich“ oder „Dringendes Update“ erhalten? Erzähl in den Kommentaren, um welche Art es ging (poste auf keinen Fall deine Seed Phrase).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
Viele glauben: Wenn eine Warnung in der offiziellen Wallet-App erscheint, ist sie sicher.
Diese Woche lieferten zwei Hardware-Wallets Gegenbeispiele:
SecuX räumte offiziell ein, dass Hacker ein Banner in der App verändert hatten. Der Link führte zu einer gefälschten Website, auf der man 12 oder 24 Wörter eingeben sollte.
Der Push-Dienst von NGRAVE wurde kompromittiert. Eine gefälschte Benachrichtigung behauptete: „Deine Assets wurden mit einem Smartphone in Moskau synchronisiert.“ Anschließend wurden die Nutzer auf eine Website geleitet, die nach ihrer Seed Phrase fragte. Öffentliche Nachverfolgungen schätzen, dass 84 Wallets betroffen waren und rund 2,65 Millionen US-Dollar abgezogen wurden – die Hardware selbst wurde nicht gehackt.
Meine Einschätzung: Eine Cold Wallet schließt die privaten Schlüssel im Gerät ein, aber sie kann dich nicht daran hindern, die Wörter selbst einzugeben und preiszugeben. Egal, wie offiziell der Kanal wirkt: Sobald du auf einer Website deine Seed Phrase eingeben sollst, ist es Phishing.
Drei Dinge, die du heute tun kannst:
1)Wenn dich irgendeine Benachrichtigung, ein Banner, eine E-Mail oder Website auffordert, 12 oder 24 Wörter einzugeben, schließe sie sofort.
2)Aktualisiere die Firmware nur über die offizielle App und bestätige das Update auf dem Gerätebildschirm. Klicke nicht auf Links in Benachrichtigungen.
3)Wenn du deine Wörter bereits eingegeben hast, betrachte sie als kompromittiert und transferiere deine Assets in eine neue Wallet mit einer neuen Seed Phrase.
Risikohinweis: Die Verlustangaben basieren auf öffentlichen Berichten und Schätzungen anhand von On-Chain-Analysen. Maßgeblich sind spätere offizielle Angaben. Wir empfehlen keine bestimmte Marke. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend manuell überarbeitet.
Hast du auf deinem Smartphone schon einmal eine Push-Benachrichtigung wie „Wallet-Verifizierung erforderlich“ oder „Dringendes Update“ erhalten? Erzähl in den Kommentaren, um welche Art es ging (poste auf keinen Fall deine Seed Phrase).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
217
·
--
【Konnektivitätstest】Onkel Agan · Der Veröffentlichungsweg zu Binance Square ist eingerichtet. Dieser Beitrag dient nur zum Testen der API und kann ignoriert werden. #Test
【Konnektivitätstest】Onkel Agan · Der Veröffentlichungsweg zu Binance Square ist eingerichtet. Dieser Beitrag dient nur zum Testen der API und kann ignoriert werden. #Test
2
·
--
#CryptoMeteorShower Danke, dass du uns auf unserem Weg begleitest – acht Jahre gemeinsam gewachsen: #BinanceTurns8 Binance feiert sein 8-jähriges Jubiläum · Gewinne Belohnungen im Wert von 2.888.888 US-Dollar beim Krypto-Meteorschauer! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#CryptoMeteorShower Danke, dass du uns auf unserem Weg begleitest – acht Jahre gemeinsam gewachsen: #BinanceTurns8 Binance feiert sein 8-jähriges Jubiläum · Gewinne Belohnungen im Wert von 2.888.888 US-Dollar beim Krypto-Meteorschauer! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
8
8
·
--
#BinanceTurns8 Sammeln Sie die #BinanceTurns8 Kryptowährungs-Sternzeichen-Symbole und haben Sie die Chance, zusätzliche BNB-Belohnungen zu gewinnen! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 Sammeln Sie die #BinanceTurns8 Kryptowährungs-Sternzeichen-Symbole und haben Sie die Chance, zusätzliche BNB-Belohnungen zu gewinnen! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
6
6
·
--
#BinanceTurns8 Sammeln Sie die #BinanceTurns8 Kryptowährungs-Sternzeichen-Symbole, und Sie haben die Chance, zusätzliche BNB-Belohnungen zu gewinnen! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 Sammeln Sie die #BinanceTurns8 Kryptowährungs-Sternzeichen-Symbole, und Sie haben die Chance, zusätzliche BNB-Belohnungen zu gewinnen! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
5
5
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
818 Aufrufe
23 Kommentare
Der Binance-Raub von 6,3 Milliarden US-Dollar: ein Weckruf für die globale Kryptowährungsbranche
Israr Hussain Musa
·2 Likes
·218 Aufrufe
OpenAICutsFundraisingTargetBy$10B
287 Aufrufe
37 Kommentare
ASICHasReceivedNoPredictionMarketApplications
6,003 Aufrufe
223 Kommentare