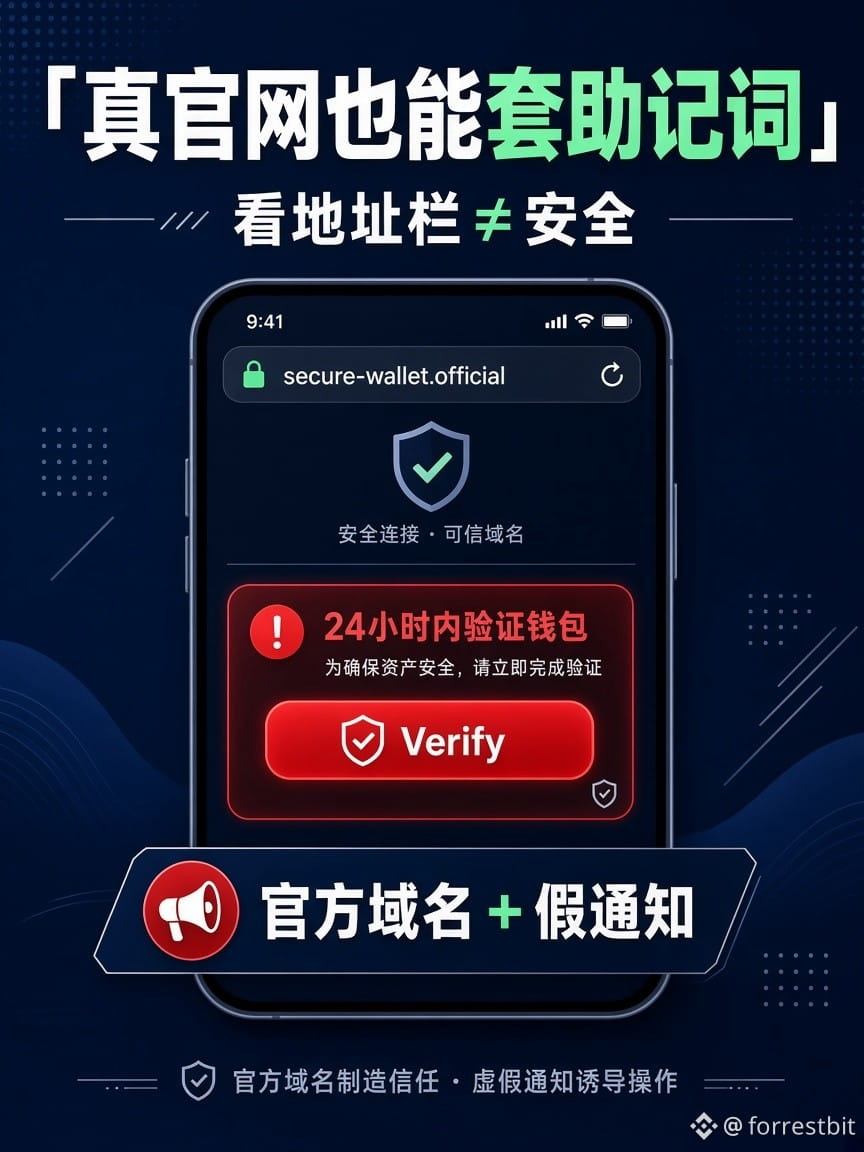
Die Adressleiste ist offiziell, und da ist auch das grüne Schloss — würdest du deinen Seed-Satz in eine Webseite eingeben?
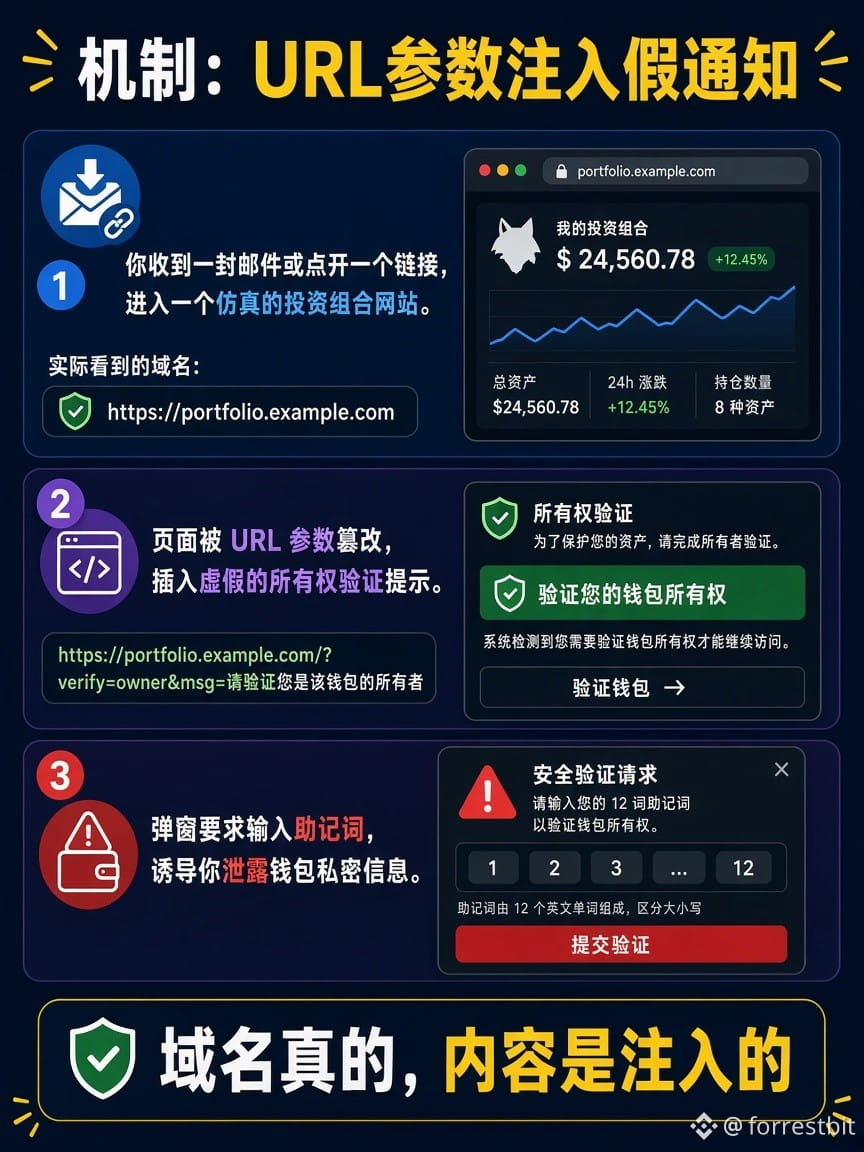
Viele denken: Ein Blick auf die Domain reicht. Diese Woche wurde das widerlegt: Eine Phishing-Mail führte auf die echte MetaMask-Portfolio-Domain, nutzte URL-Parameter, um eine falsche „24-Stunden-Verifizierung sonst Deaktivierung“-Meldung einzublenden, und forderte dann deinen Seed-Satz an. Laut offizieller Mitteilung wurde das Problem etwa am 10/15–10/19 behoben.
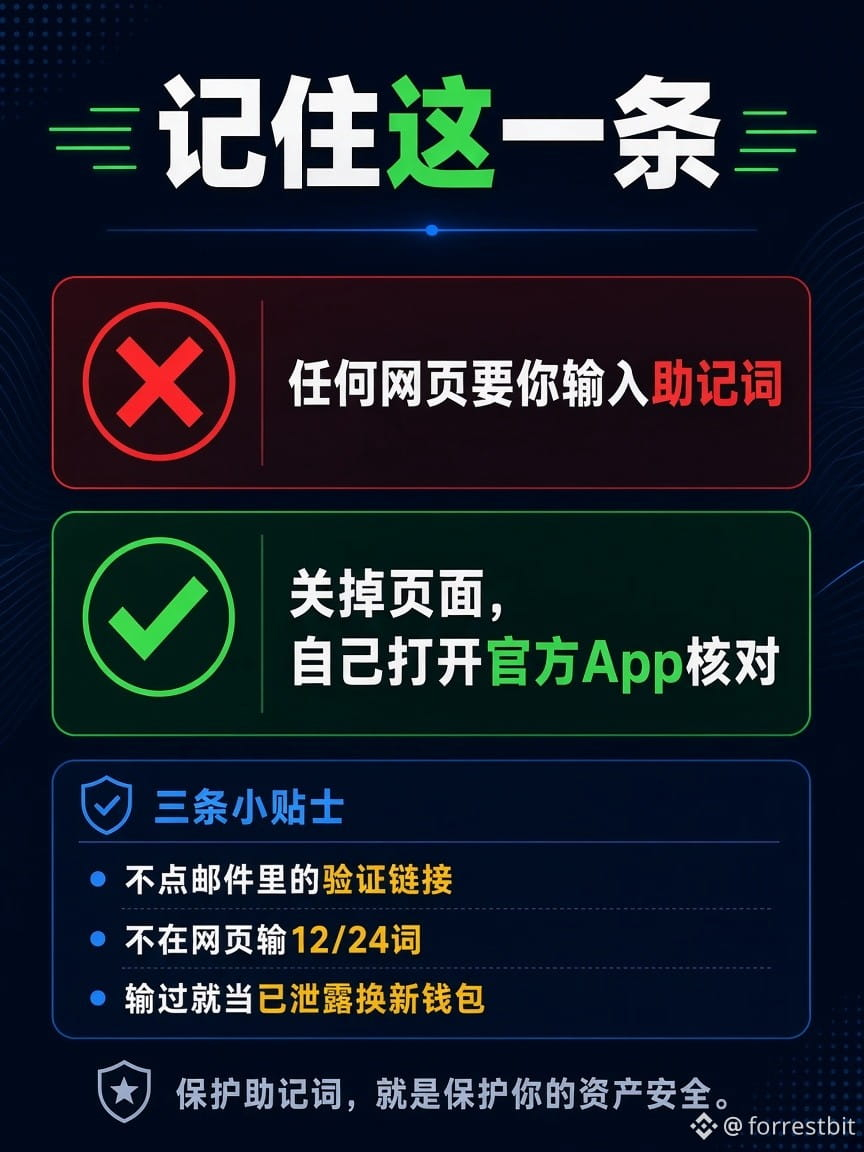
Faustregel: Jede Webseite, die nach dem Seed-Satz fragt (auch eine offizielle), ist Phishing. Das grüne Schloss beweist nur, dass du mit dieser Domain verbunden bist, nicht, dass jede Zeile auf dem Bildschirm von der offiziellen Stelle stammt.
Drei Dinge, die du noch heute tun kannst:
1) Links mit „Verifizierung/Wiederherstellung der Wallet“ aus E-Mails, Direktnachrichten und Gruppenchats niemals anklicken
2) Ankündigungen nur über die offizielle App oder ein Lesezeichen prüfen, nicht über weitergeleitete Links
3) Wenn du deinen Seed-Satz jemals auf einer Webseite eingegeben hast, behandle ihn als kompromittiert und übertrage deine Vermögenswerte in eine neue Wallet mit neuem Seed-Satz
Hinweis zum Risiko: Die Zeitleiste des Vorfalls stammt aus öffentlichen Sicherheitsanalysen; maßgeblich sind die späteren offiziellen Stellungnahmen. Keine Anlageempfehlung, kein Hype. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell überarbeitet.
Bist du schon einmal auf einen Link hereingefallen, der „wie die offizielle Website“ aussah? Schreib in die Kommentare, wie du ihn geprüft hast (bitte niemals den Seed-Satz posten).
$BTC $ETH
#加密安全 #防钓鱼 #钱包安全
Viele denken: Ein Blick auf die Domain reicht. Diese Woche wurde das widerlegt: Eine Phishing-Mail führte auf die echte MetaMask-Portfolio-Domain, nutzte URL-Parameter, um eine falsche „24-Stunden-Verifizierung sonst Deaktivierung“-Meldung einzublenden, und forderte dann deinen Seed-Satz an. Laut offizieller Mitteilung wurde das Problem etwa am 10/15–10/19 behoben.
Faustregel: Jede Webseite, die nach dem Seed-Satz fragt (auch eine offizielle), ist Phishing. Das grüne Schloss beweist nur, dass du mit dieser Domain verbunden bist, nicht, dass jede Zeile auf dem Bildschirm von der offiziellen Stelle stammt.
Drei Dinge, die du noch heute tun kannst:
1) Links mit „Verifizierung/Wiederherstellung der Wallet“ aus E-Mails, Direktnachrichten und Gruppenchats niemals anklicken
2) Ankündigungen nur über die offizielle App oder ein Lesezeichen prüfen, nicht über weitergeleitete Links
3) Wenn du deinen Seed-Satz jemals auf einer Webseite eingegeben hast, behandle ihn als kompromittiert und übertrage deine Vermögenswerte in eine neue Wallet mit neuem Seed-Satz
Hinweis zum Risiko: Die Zeitleiste des Vorfalls stammt aus öffentlichen Sicherheitsanalysen; maßgeblich sind die späteren offiziellen Stellungnahmen. Keine Anlageempfehlung, kein Hype. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell überarbeitet.
Bist du schon einmal auf einen Link hereingefallen, der „wie die offizielle Website“ aussah? Schreib in die Kommentare, wie du ihn geprüft hast (bitte niemals den Seed-Satz posten).
$BTC $ETH
#加密安全 #防钓鱼 #钱包安全