
Elara Vesperine
3.9k Beiträge
Elara Vesperine
Melden
Nutzer blockieren
Crypto Content Creator | Technical Analysis | Daily market updates, trading ideas, and blockchain insights. Learning, sharing, and growing with the crypto commu
Trade eröffnen
Regelmäßiger Trader
1.9 Jahre
249 Following
10.0K+ Follower
8.9K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Live
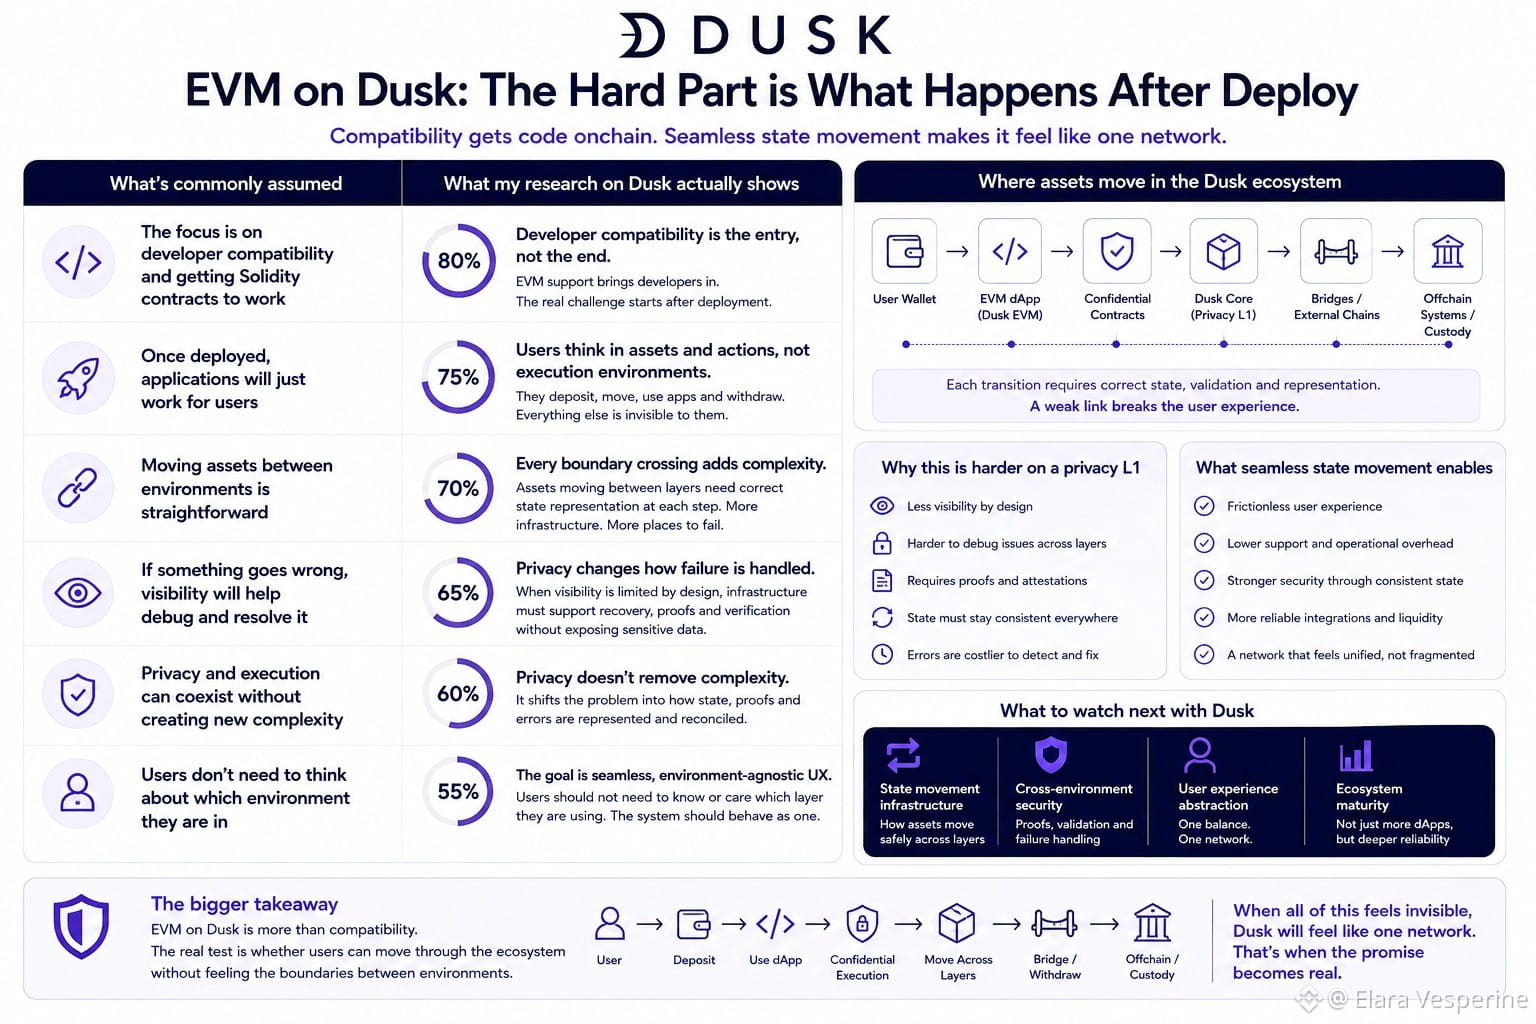
Ich habe mir die jüngsten EVM-Aktivitäten von Dusk angesehen und zunächst gedacht, dass der interessante Teil die Entwicklerkompatibilität sein würde.
Dann begann ich darüber nachzudenken, was passiert, nachdem ein Entwickler tatsächlich etwas bereitstellt.
Genau dort wird es spannender.
Dusk versucht, vertrauliche EVM-Entwicklung in ein Netzwerk zu bringen, dessen wichtigster Unterschied Privatsphäre und vertrauliche Ausführung ist.
Diese beiden Welten können technisch koexistieren.
Aber Nutzer denken nicht in Ausführungsumgebungen.
Sie denken in Assets.
Sie hinterlegen etwas hier. Bewegen es dorthin. Verwenden eine Anwendung. Ziehen es irgendwo anders wieder ab.
Das schafft ein weniger offensichtliches Problem.
Der schwierige Teil könnte nicht darin liegen, Solidity-Verträge auf Dusk zum Laufen zu bringen.
Es könnte darin liegen, dass sich die Bewegung zwischen den verschiedenen Umgebungen von Dusk wie ein einziges, zusammenhängendes System anfühlt.
Denn jedes Mal, wenn ein Asset eine Ausführungsgrenze überschreitet, ist ein weiteres Stück Infrastruktur dafür verantwortlich, diesen Zustand korrekt abzubilden.
Und Privatsphäre macht das Problem noch interessanter.
Eine transparente Kette kann beim Bewegen von Assets jede Menge Informationen offenlegen.
Ein netzwerk mit Fokus auf Privatsphäre kann nicht einfach davon ausgehen, dass Sichtbarkeit immer verfügbar ist, wenn etwas schiefgeht.
Daher denke ich, dass das Nächste, das man bei Dusk im Blick behalten sollte, nicht nur ist, wie viele EVM-Anwendungen ankommen.
Sondern ob Nutzer sich zwischen den verschiedenen Schichten bewegen können, ohne überhaupt darüber nachzudenken, welche Umgebung sie gerade verwenden.
Das klingt nach einem UX-Problem.
Ich denke, das ist mehr als das.
Für ein Privacy L1, das seine Ausführungsfläche erweitern möchte, könnte nahtlose Zustandsübertragung zu einem Teil des Sicherheitsmodells werden, das Nutzer jeden Tag erleben.
Die Kryptografie bekommt die meiste Aufmerksamkeit.
Aber der eigentliche Test könnte sein, ob sich all diese unterschiedlichen Bausteine irgendwann wie ein einziges Netzwerk anfühlen.#dusk $DUSK @Dusk_Foundation
Ich habe mir die jüngsten EVM-Aktivitäten von Dusk angesehen und zunächst gedacht, dass der interessante Teil die Entwicklerkompatibilität sein würde.
Dann begann ich darüber nachzudenken, was passiert, nachdem ein Entwickler tatsächlich etwas bereitstellt.
Genau dort wird es spannender.
Dusk versucht, vertrauliche EVM-Entwicklung in ein Netzwerk zu bringen, dessen wichtigster Unterschied Privatsphäre und vertrauliche Ausführung ist.
Diese beiden Welten können technisch koexistieren.
Aber Nutzer denken nicht in Ausführungsumgebungen.
Sie denken in Assets.
Sie hinterlegen etwas hier. Bewegen es dorthin. Verwenden eine Anwendung. Ziehen es irgendwo anders wieder ab.
Das schafft ein weniger offensichtliches Problem.
Der schwierige Teil könnte nicht darin liegen, Solidity-Verträge auf Dusk zum Laufen zu bringen.
Es könnte darin liegen, dass sich die Bewegung zwischen den verschiedenen Umgebungen von Dusk wie ein einziges, zusammenhängendes System anfühlt.
Denn jedes Mal, wenn ein Asset eine Ausführungsgrenze überschreitet, ist ein weiteres Stück Infrastruktur dafür verantwortlich, diesen Zustand korrekt abzubilden.
Und Privatsphäre macht das Problem noch interessanter.
Eine transparente Kette kann beim Bewegen von Assets jede Menge Informationen offenlegen.
Ein netzwerk mit Fokus auf Privatsphäre kann nicht einfach davon ausgehen, dass Sichtbarkeit immer verfügbar ist, wenn etwas schiefgeht.
Daher denke ich, dass das Nächste, das man bei Dusk im Blick behalten sollte, nicht nur ist, wie viele EVM-Anwendungen ankommen.
Sondern ob Nutzer sich zwischen den verschiedenen Schichten bewegen können, ohne überhaupt darüber nachzudenken, welche Umgebung sie gerade verwenden.
Das klingt nach einem UX-Problem.
Ich denke, das ist mehr als das.
Für ein Privacy L1, das seine Ausführungsfläche erweitern möchte, könnte nahtlose Zustandsübertragung zu einem Teil des Sicherheitsmodells werden, das Nutzer jeden Tag erleben.
Die Kryptografie bekommt die meiste Aufmerksamkeit.
Aber der eigentliche Test könnte sein, ob sich all diese unterschiedlichen Bausteine irgendwann wie ein einziges Netzwerk anfühlen.#dusk $DUSK @Dusk
Dann begann ich darüber nachzudenken, was passiert, nachdem ein Entwickler tatsächlich etwas bereitstellt.
Genau dort wird es spannender.
Dusk versucht, vertrauliche EVM-Entwicklung in ein Netzwerk zu bringen, dessen wichtigster Unterschied Privatsphäre und vertrauliche Ausführung ist.
Diese beiden Welten können technisch koexistieren.
Aber Nutzer denken nicht in Ausführungsumgebungen.
Sie denken in Assets.
Sie hinterlegen etwas hier. Bewegen es dorthin. Verwenden eine Anwendung. Ziehen es irgendwo anders wieder ab.
Das schafft ein weniger offensichtliches Problem.
Der schwierige Teil könnte nicht darin liegen, Solidity-Verträge auf Dusk zum Laufen zu bringen.
Es könnte darin liegen, dass sich die Bewegung zwischen den verschiedenen Umgebungen von Dusk wie ein einziges, zusammenhängendes System anfühlt.
Denn jedes Mal, wenn ein Asset eine Ausführungsgrenze überschreitet, ist ein weiteres Stück Infrastruktur dafür verantwortlich, diesen Zustand korrekt abzubilden.
Und Privatsphäre macht das Problem noch interessanter.
Eine transparente Kette kann beim Bewegen von Assets jede Menge Informationen offenlegen.
Ein netzwerk mit Fokus auf Privatsphäre kann nicht einfach davon ausgehen, dass Sichtbarkeit immer verfügbar ist, wenn etwas schiefgeht.
Daher denke ich, dass das Nächste, das man bei Dusk im Blick behalten sollte, nicht nur ist, wie viele EVM-Anwendungen ankommen.
Sondern ob Nutzer sich zwischen den verschiedenen Schichten bewegen können, ohne überhaupt darüber nachzudenken, welche Umgebung sie gerade verwenden.
Das klingt nach einem UX-Problem.
Ich denke, das ist mehr als das.
Für ein Privacy L1, das seine Ausführungsfläche erweitern möchte, könnte nahtlose Zustandsübertragung zu einem Teil des Sicherheitsmodells werden, das Nutzer jeden Tag erleben.
Die Kryptografie bekommt die meiste Aufmerksamkeit.
Aber der eigentliche Test könnte sein, ob sich all diese unterschiedlichen Bausteine irgendwann wie ein einziges Netzwerk anfühlen.#dusk $DUSK @Dusk
1
4
186
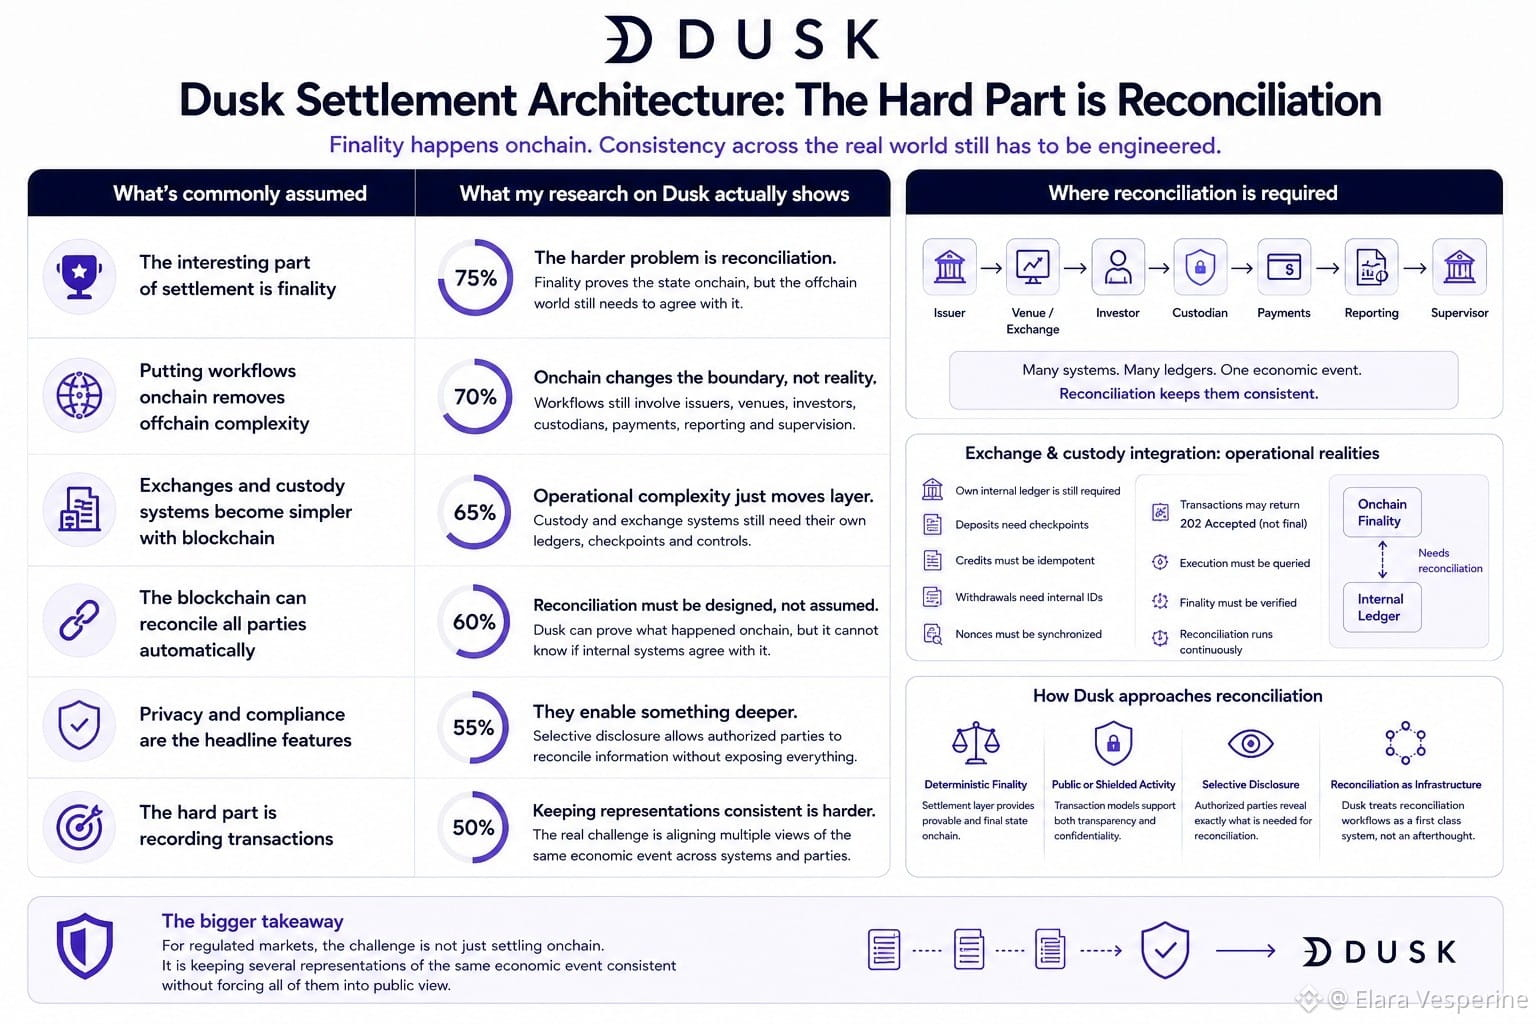
Ich habe mich auf den Weg gemacht, mir die Siedlungsarchitektur von Dusk anzusehen, in der Erwartung, dass der interessante Teil die Finalität sein würde.
Am Ende habe ich mehr über Versöhnung/Abgleich nachgedacht.
Je mehr ich gelesen habe, desto klarer wurde mir, dass das Onboarding von Finanz-Workflows auf die Chain nicht dazu führt, dass die Off-Chain-Welt verschwindet. Es verschiebt lediglich die Grenze zwischen beiden.
Die eigene Dokumentation der Marktinfrastruktur von Dusk weist darauf hin, dass echte Finanz-Workflows weiterhin Emittenten, Handelsplätze, Investoren, Verwahrer, Zahlungen, Berichterstattung und Aufsicht einbeziehen. Wenn diese Systeme getrennt bleiben, werden Versöhnung und manuelle Kontrollen unvermeidlich.
Dann machten die Details zur Exchange-Integration das noch greifbarer.
Ein Verwahrungssystem benötigt weiterhin sein eigenes Ledger. Einzahlungen brauchen Prüfpunkte. Gutschriften müssen idempotent sein. Auszahlungen brauchen interne IDs. Nonces müssen synchronisiert werden. Eine Transaktion, die „202 Accepted“ zurückgibt, wird nicht als endgültiger Erfolg behandelt. Das System muss weiterhin die Ausführung und Finalität abfragen.
Dieser Unterschied ist entscheidend.
Die Blockchain kann beweisen, was onchain passiert ist. Sie kann jedoch nicht automatisch wissen, ob das interne Ledger, der Verwahrdatensatz oder der operative Status einer Institution mit dem übereinstimmt.
Dusk scheint dieses Problem aus einer anderen Richtung anzugehen. Seine Settlement-Schicht liefert deterministische Finalität, während seine Transaktionsmodelle öffentliche oder abgeschirmte Aktivitäten ermöglichen. Selektives Offenlegen gibt dann autorisierten Parteien eine Möglichkeit, Informationen abzugleichen, ohne jede finanzielle Einzelheit öffentlich zu machen.
Zunächst habe ich Privatsphäre und Compliance als die Schlagzeilen-Features betrachtet.
Nachdem ich die operativen Teile zusammen gelesen habe, denke ich, dass die spannendere Designentscheidung ist, dass Dusk den Abgleich selbst als Infrastruktur behandelt.
Für regulierte Märkte besteht das harte Problem möglicherweise nicht darin, Transaktionen aufzuzeichnen.
Vielmehr könnte es darin liegen, mehrere Darstellungen desselben wirtschaftlichen Ereignisses konsistent zu halten, ohne alle von ihnen in den öffentlichen Blick zu zwingen.
Das ist ein weitaus weniger sichtbares, aber wahrscheinlich ein deutlich nachhaltigeres Problem.#dusk $DUSK @Dusk_Foundation
Ich habe mich auf den Weg gemacht, mir die Siedlungsarchitektur von Dusk anzusehen, in der Erwartung, dass der interessante Teil die Finalität sein würde.
Am Ende habe ich mehr über Versöhnung/Abgleich nachgedacht.
Je mehr ich gelesen habe, desto klarer wurde mir, dass das Onboarding von Finanz-Workflows auf die Chain nicht dazu führt, dass die Off-Chain-Welt verschwindet. Es verschiebt lediglich die Grenze zwischen beiden.
Die eigene Dokumentation der Marktinfrastruktur von Dusk weist darauf hin, dass echte Finanz-Workflows weiterhin Emittenten, Handelsplätze, Investoren, Verwahrer, Zahlungen, Berichterstattung und Aufsicht einbeziehen. Wenn diese Systeme getrennt bleiben, werden Versöhnung und manuelle Kontrollen unvermeidlich.
Dann machten die Details zur Exchange-Integration das noch greifbarer.
Ein Verwahrungssystem benötigt weiterhin sein eigenes Ledger. Einzahlungen brauchen Prüfpunkte. Gutschriften müssen idempotent sein. Auszahlungen brauchen interne IDs. Nonces müssen synchronisiert werden. Eine Transaktion, die „202 Accepted“ zurückgibt, wird nicht als endgültiger Erfolg behandelt. Das System muss weiterhin die Ausführung und Finalität abfragen.
Dieser Unterschied ist entscheidend.
Die Blockchain kann beweisen, was onchain passiert ist. Sie kann jedoch nicht automatisch wissen, ob das interne Ledger, der Verwahrdatensatz oder der operative Status einer Institution mit dem übereinstimmt.
Dusk scheint dieses Problem aus einer anderen Richtung anzugehen. Seine Settlement-Schicht liefert deterministische Finalität, während seine Transaktionsmodelle öffentliche oder abgeschirmte Aktivitäten ermöglichen. Selektives Offenlegen gibt dann autorisierten Parteien eine Möglichkeit, Informationen abzugleichen, ohne jede finanzielle Einzelheit öffentlich zu machen.
Zunächst habe ich Privatsphäre und Compliance als die Schlagzeilen-Features betrachtet.
Nachdem ich die operativen Teile zusammen gelesen habe, denke ich, dass die spannendere Designentscheidung ist, dass Dusk den Abgleich selbst als Infrastruktur behandelt.
Für regulierte Märkte besteht das harte Problem möglicherweise nicht darin, Transaktionen aufzuzeichnen.
Vielmehr könnte es darin liegen, mehrere Darstellungen desselben wirtschaftlichen Ereignisses konsistent zu halten, ohne alle von ihnen in den öffentlichen Blick zu zwingen.
Das ist ein weitaus weniger sichtbares, aber wahrscheinlich ein deutlich nachhaltigeres Problem.#dusk $DUSK @Dusk
Am Ende habe ich mehr über Versöhnung/Abgleich nachgedacht.
Je mehr ich gelesen habe, desto klarer wurde mir, dass das Onboarding von Finanz-Workflows auf die Chain nicht dazu führt, dass die Off-Chain-Welt verschwindet. Es verschiebt lediglich die Grenze zwischen beiden.
Die eigene Dokumentation der Marktinfrastruktur von Dusk weist darauf hin, dass echte Finanz-Workflows weiterhin Emittenten, Handelsplätze, Investoren, Verwahrer, Zahlungen, Berichterstattung und Aufsicht einbeziehen. Wenn diese Systeme getrennt bleiben, werden Versöhnung und manuelle Kontrollen unvermeidlich.
Dann machten die Details zur Exchange-Integration das noch greifbarer.
Ein Verwahrungssystem benötigt weiterhin sein eigenes Ledger. Einzahlungen brauchen Prüfpunkte. Gutschriften müssen idempotent sein. Auszahlungen brauchen interne IDs. Nonces müssen synchronisiert werden. Eine Transaktion, die „202 Accepted“ zurückgibt, wird nicht als endgültiger Erfolg behandelt. Das System muss weiterhin die Ausführung und Finalität abfragen.
Dieser Unterschied ist entscheidend.
Die Blockchain kann beweisen, was onchain passiert ist. Sie kann jedoch nicht automatisch wissen, ob das interne Ledger, der Verwahrdatensatz oder der operative Status einer Institution mit dem übereinstimmt.
Dusk scheint dieses Problem aus einer anderen Richtung anzugehen. Seine Settlement-Schicht liefert deterministische Finalität, während seine Transaktionsmodelle öffentliche oder abgeschirmte Aktivitäten ermöglichen. Selektives Offenlegen gibt dann autorisierten Parteien eine Möglichkeit, Informationen abzugleichen, ohne jede finanzielle Einzelheit öffentlich zu machen.
Zunächst habe ich Privatsphäre und Compliance als die Schlagzeilen-Features betrachtet.
Nachdem ich die operativen Teile zusammen gelesen habe, denke ich, dass die spannendere Designentscheidung ist, dass Dusk den Abgleich selbst als Infrastruktur behandelt.
Für regulierte Märkte besteht das harte Problem möglicherweise nicht darin, Transaktionen aufzuzeichnen.
Vielmehr könnte es darin liegen, mehrere Darstellungen desselben wirtschaftlichen Ereignisses konsistent zu halten, ohne alle von ihnen in den öffentlichen Blick zu zwingen.
Das ist ein weitaus weniger sichtbares, aber wahrscheinlich ein deutlich nachhaltigeres Problem.#dusk $DUSK @Dusk
4
5
128
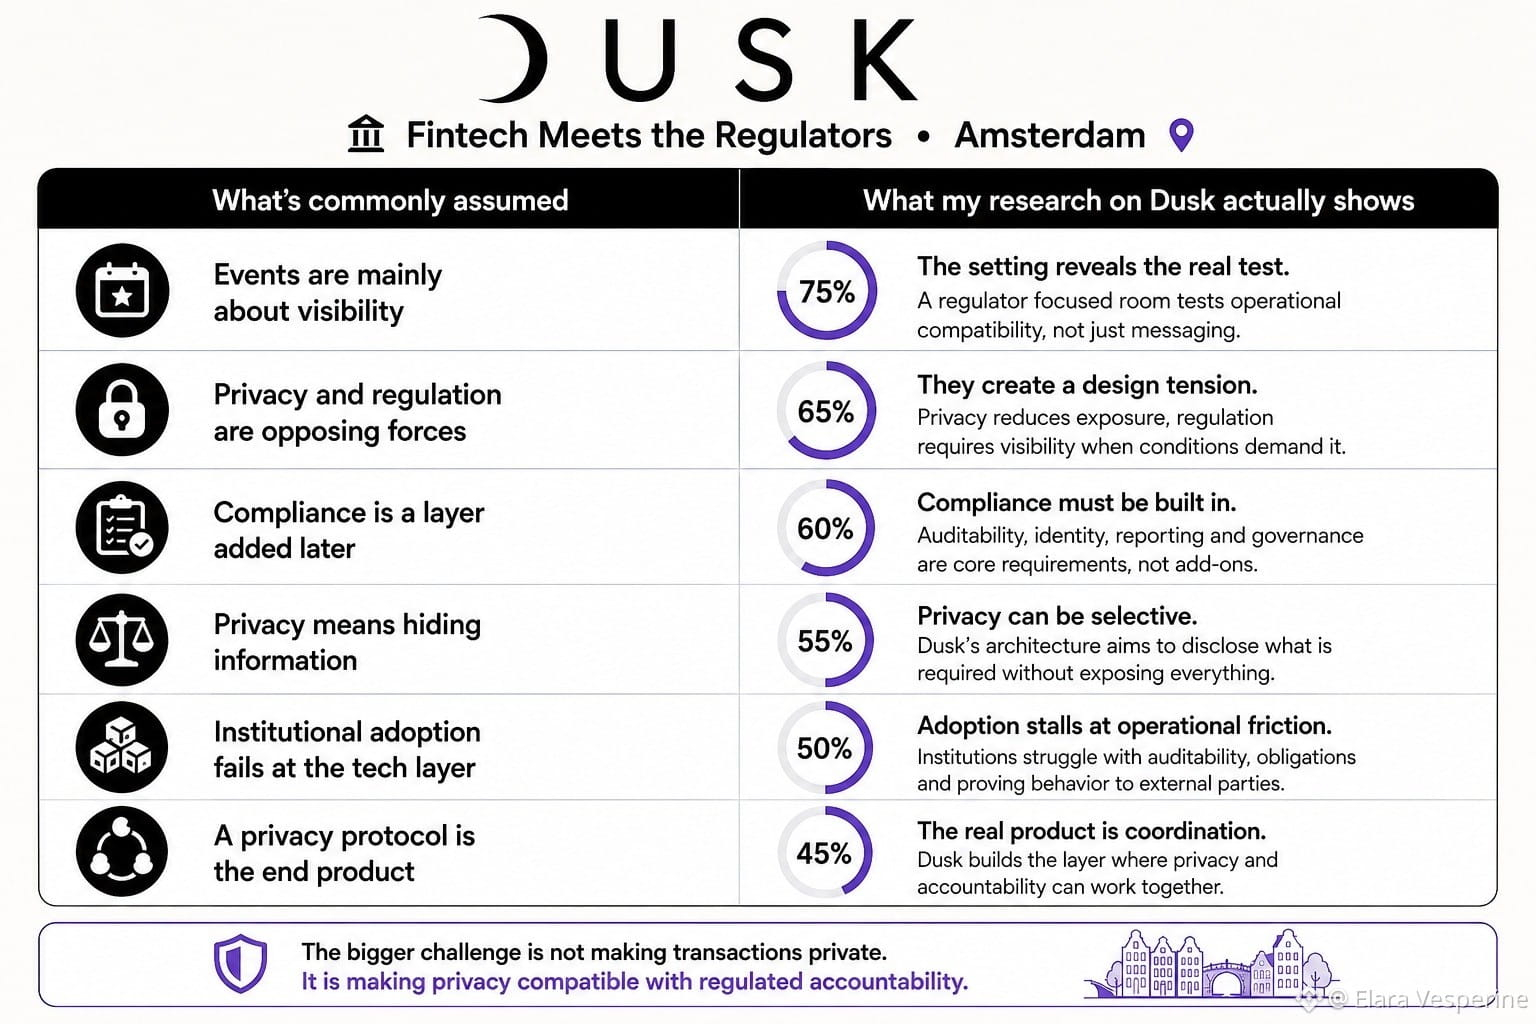
Ich bin auf der Suche nach Dusk’ Auftreten bei „Fintech Meets the Regulators“ in Amsterdam gewesen und habe am Ende mehr Aufmerksamkeit darauf verwendet, was das Setting über das Netzwerk aussagt, als auf das Ereignis selbst.
Ein regulatorisch fokussierter Fintech-Raum ist eine andere Umgebung als eine Krypto-Konferenz. Das Interessante ist nicht, ob Dusk Datenschutz erklären kann. Entscheidend ist, ob seine Architektur Datenschutz mit den operativen Anforderungen in Einklang bringen kann, mit denen regulierte Institutionen bereits leben.
Das hat mich dazu gebracht, drei Dinge wieder zusammenzusehen: Dusk’ datenschutzorientiertes Protokolldesign, seine Betonung auf konforme Finanzanwendungen und den breiteren europäischen Vorstoß hin zu klareren Regeln für digitale Assets und finanzielle Infrastruktur.
Die Verbindung ist wichtig, weil die institutionelle Übernahme selten an der Kryptografie-Ebene scheitert.
Meist bleibt sie irgendwo hängen: bei Nachvollziehbarkeit, Identität, Reporting, Governance und der Fähigkeit nachzuweisen, dass ein System sich gemäß definierten Regeln verhalten hat.
Das erzeugt eine interessante Spannung für Dusk.
Datenschutz reduziert unnötige Offenlegung von Transaktionsinformationen. Regulierung verlangt oft mehr Transparenz, sobald bestimmte Bedingungen ausgelöst werden. Die eigentliche Infrastrukturfrage lautet also nicht, ob Transaktionen privat sein können. Sie lautet, ob Datenschutz selektiv genug sein kann, um mit der Compliance zu koexistieren, ohne das Protokoll in eine glorifizierte, genehmigte Datenbank zu verwandeln.
Ich denke, genau hier werden Events wie dieses nützlicher, als Ankündigungen vermuten lassen.
Der Raum zwingt ein Blockchain-Projekt dazu, Annahmen in Frage zu stellen, die man in kryptonativen Kreisen leicht ignorieren kann.
Wenn Dusk privaten Zustand privat halten kann, während es regulierten Teilnehmenden weiterhin glaubwürdige Möglichkeiten bietet, externe Verpflichtungen zu erfüllen, dann ist das wichtige Produkt nicht allein Datenschutz.
Es ist die Koordinationsschicht zwischen Datenschutz und Verantwortlichkeit.
Das ist ein viel schwierigeres Problem, das zu lösen ist, und vermutlich auch das wichtigere, das man im Blick behalten sollte.#dusk $DUSK @Dusk_Foundation
Ich bin auf der Suche nach Dusk’ Auftreten bei „Fintech Meets the Regulators“ in Amsterdam gewesen und habe am Ende mehr Aufmerksamkeit darauf verwendet, was das Setting über das Netzwerk aussagt, als auf das Ereignis selbst.
Ein regulatorisch fokussierter Fintech-Raum ist eine andere Umgebung als eine Krypto-Konferenz. Das Interessante ist nicht, ob Dusk Datenschutz erklären kann. Entscheidend ist, ob seine Architektur Datenschutz mit den operativen Anforderungen in Einklang bringen kann, mit denen regulierte Institutionen bereits leben.
Das hat mich dazu gebracht, drei Dinge wieder zusammenzusehen: Dusk’ datenschutzorientiertes Protokolldesign, seine Betonung auf konforme Finanzanwendungen und den breiteren europäischen Vorstoß hin zu klareren Regeln für digitale Assets und finanzielle Infrastruktur.
Die Verbindung ist wichtig, weil die institutionelle Übernahme selten an der Kryptografie-Ebene scheitert.
Meist bleibt sie irgendwo hängen: bei Nachvollziehbarkeit, Identität, Reporting, Governance und der Fähigkeit nachzuweisen, dass ein System sich gemäß definierten Regeln verhalten hat.
Das erzeugt eine interessante Spannung für Dusk.
Datenschutz reduziert unnötige Offenlegung von Transaktionsinformationen. Regulierung verlangt oft mehr Transparenz, sobald bestimmte Bedingungen ausgelöst werden. Die eigentliche Infrastrukturfrage lautet also nicht, ob Transaktionen privat sein können. Sie lautet, ob Datenschutz selektiv genug sein kann, um mit der Compliance zu koexistieren, ohne das Protokoll in eine glorifizierte, genehmigte Datenbank zu verwandeln.
Ich denke, genau hier werden Events wie dieses nützlicher, als Ankündigungen vermuten lassen.
Der Raum zwingt ein Blockchain-Projekt dazu, Annahmen in Frage zu stellen, die man in kryptonativen Kreisen leicht ignorieren kann.
Wenn Dusk privaten Zustand privat halten kann, während es regulierten Teilnehmenden weiterhin glaubwürdige Möglichkeiten bietet, externe Verpflichtungen zu erfüllen, dann ist das wichtige Produkt nicht allein Datenschutz.
Es ist die Koordinationsschicht zwischen Datenschutz und Verantwortlichkeit.
Das ist ein viel schwierigeres Problem, das zu lösen ist, und vermutlich auch das wichtigere, das man im Blick behalten sollte.#dusk $DUSK @Dusk
Ein regulatorisch fokussierter Fintech-Raum ist eine andere Umgebung als eine Krypto-Konferenz. Das Interessante ist nicht, ob Dusk Datenschutz erklären kann. Entscheidend ist, ob seine Architektur Datenschutz mit den operativen Anforderungen in Einklang bringen kann, mit denen regulierte Institutionen bereits leben.
Das hat mich dazu gebracht, drei Dinge wieder zusammenzusehen: Dusk’ datenschutzorientiertes Protokolldesign, seine Betonung auf konforme Finanzanwendungen und den breiteren europäischen Vorstoß hin zu klareren Regeln für digitale Assets und finanzielle Infrastruktur.
Die Verbindung ist wichtig, weil die institutionelle Übernahme selten an der Kryptografie-Ebene scheitert.
Meist bleibt sie irgendwo hängen: bei Nachvollziehbarkeit, Identität, Reporting, Governance und der Fähigkeit nachzuweisen, dass ein System sich gemäß definierten Regeln verhalten hat.
Das erzeugt eine interessante Spannung für Dusk.
Datenschutz reduziert unnötige Offenlegung von Transaktionsinformationen. Regulierung verlangt oft mehr Transparenz, sobald bestimmte Bedingungen ausgelöst werden. Die eigentliche Infrastrukturfrage lautet also nicht, ob Transaktionen privat sein können. Sie lautet, ob Datenschutz selektiv genug sein kann, um mit der Compliance zu koexistieren, ohne das Protokoll in eine glorifizierte, genehmigte Datenbank zu verwandeln.
Ich denke, genau hier werden Events wie dieses nützlicher, als Ankündigungen vermuten lassen.
Der Raum zwingt ein Blockchain-Projekt dazu, Annahmen in Frage zu stellen, die man in kryptonativen Kreisen leicht ignorieren kann.
Wenn Dusk privaten Zustand privat halten kann, während es regulierten Teilnehmenden weiterhin glaubwürdige Möglichkeiten bietet, externe Verpflichtungen zu erfüllen, dann ist das wichtige Produkt nicht allein Datenschutz.
Es ist die Koordinationsschicht zwischen Datenschutz und Verantwortlichkeit.
Das ist ein viel schwierigeres Problem, das zu lösen ist, und vermutlich auch das wichtigere, das man im Blick behalten sollte.#dusk $DUSK @Dusk
1
2
127
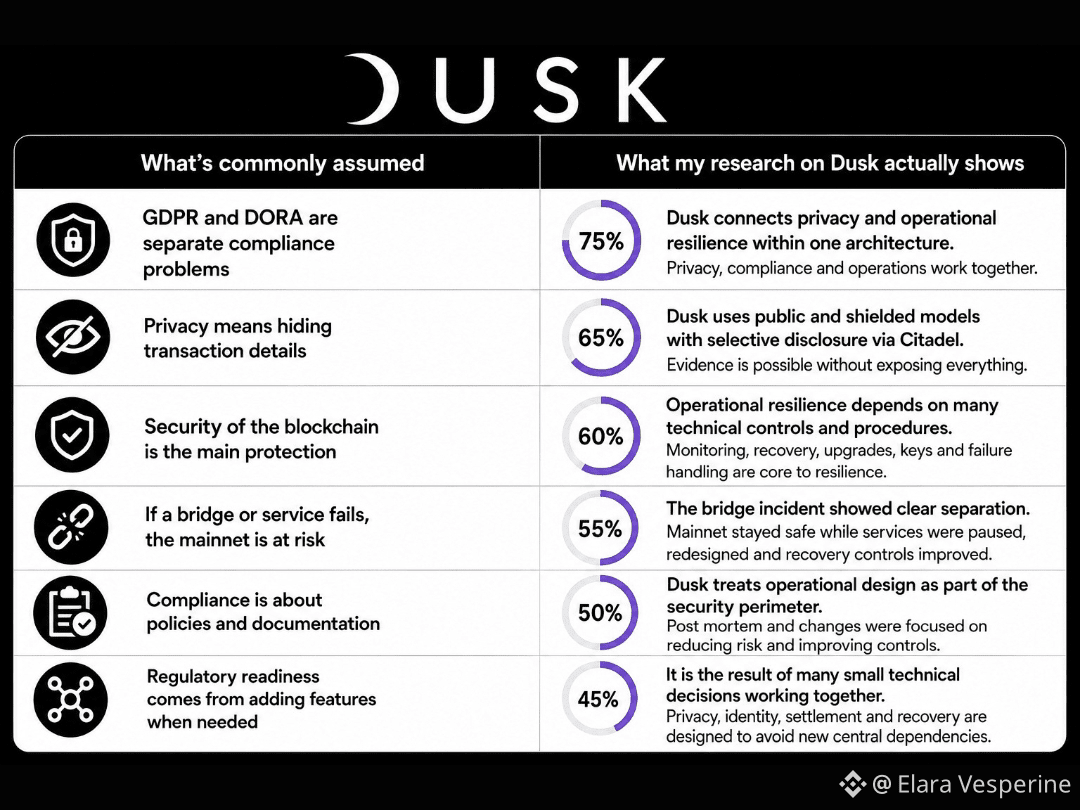
Ich habe mir Dusk' Blickwinkel zur DSGVO angesehen und bin am Ende dazu gekommen, mehr über DORA nachzudenken.
Zuerst wirken sie wie getrennte Compliance-Probleme. Die DSGVO geht es um personenbezogene Daten und Privatsphäre. DORA sorgt sich viel stärker um digitale operative Resilienz. Aber durch das Lesen der Architektur von Dusk wurde die Verbindung klarer.
Der interessante Punkt ist, dass Dusk Privatsphäre nicht einfach als das Verbergen von Transaktionsdetails behandelt. In der Dokumentation werden öffentliche und abgeschirmte Transaktionsmodelle getrennt, während zugleich selektive Offenlegung durch Citadel ergänzt wird. Das ist wichtig, weil regulierte Finanzen Belege benötigen, ohne die vollständige finanzielle Historie jedes Teilnehmers offenzulegen.
Dann gibt es noch die operative Seite.
In der Dokumentation zu den Betreibern widmet Dusk dem Monitoring der Knotengesundheit, der Stabilität der Peers, der Wiederherstellung, Upgrades, dem Schutz von Schlüsseln und dem Umgang mit Ausfällen erhebliche Aufmerksamkeit. Das ist ein sehr anderes Gespräch als lediglich zu sagen, eine Blockchain sei sicher.
Der Bridge-Vorfall machte diese Unterscheidung noch greifbarer. Das Mainnet selbst war nicht betroffen, dennoch stoppte Dusk die Bridge-Dienste und überarbeitete die Transaktionslebenszyklen, die Aussetzung von Hot Wallets, die Zugriffskontrollen und die Wiederherstellungsverfahren. Im Post-Mortem wird das operative Design ausdrücklich als Teil des Sicherheitsperimeters behandelt.
Das hat verändert, wie ich die DSGVO- und DORA-Behauptungen gelesen habe.
Die eigentliche Infrastruktur-Herausforderung besteht nicht darin, Daten privat zu machen oder ein Netzwerk unabhängig davon resilient zu machen. Es geht darum, Privatsphäre, Offenlegung, Identität, Abwicklung und operative Wiederherstellung so zu koordinieren, dass jedes Mal, wenn eine regulatorische Anforderung auftaucht, keine neue zentrale Abhängigkeit entsteht.
Die Architektur von Dusk scheint sich von der Protokollebene aus in Richtung dieses Problems zu bewegen.
Die weniger offensichtliche Erkenntnis ist, dass regulatorische Einsatzbereitschaft kein einziges Feature ist. Sie ist die Anhäufung kleiner technischer Entscheidungen, die bestimmen, was passiert, wenn Privatsphäre, Compliance und Ausfall zusammenprallen.
#dusk $DUSK @Dusk_Foundation
Ich habe mir Dusk' Blickwinkel zur DSGVO angesehen und bin am Ende dazu gekommen, mehr über DORA nachzudenken.
Zuerst wirken sie wie getrennte Compliance-Probleme. Die DSGVO geht es um personenbezogene Daten und Privatsphäre. DORA sorgt sich viel stärker um digitale operative Resilienz. Aber durch das Lesen der Architektur von Dusk wurde die Verbindung klarer.
Der interessante Punkt ist, dass Dusk Privatsphäre nicht einfach als das Verbergen von Transaktionsdetails behandelt. In der Dokumentation werden öffentliche und abgeschirmte Transaktionsmodelle getrennt, während zugleich selektive Offenlegung durch Citadel ergänzt wird. Das ist wichtig, weil regulierte Finanzen Belege benötigen, ohne die vollständige finanzielle Historie jedes Teilnehmers offenzulegen.
Dann gibt es noch die operative Seite.
In der Dokumentation zu den Betreibern widmet Dusk dem Monitoring der Knotengesundheit, der Stabilität der Peers, der Wiederherstellung, Upgrades, dem Schutz von Schlüsseln und dem Umgang mit Ausfällen erhebliche Aufmerksamkeit. Das ist ein sehr anderes Gespräch als lediglich zu sagen, eine Blockchain sei sicher.
Der Bridge-Vorfall machte diese Unterscheidung noch greifbarer. Das Mainnet selbst war nicht betroffen, dennoch stoppte Dusk die Bridge-Dienste und überarbeitete die Transaktionslebenszyklen, die Aussetzung von Hot Wallets, die Zugriffskontrollen und die Wiederherstellungsverfahren. Im Post-Mortem wird das operative Design ausdrücklich als Teil des Sicherheitsperimeters behandelt.
Das hat verändert, wie ich die DSGVO- und DORA-Behauptungen gelesen habe.
Die eigentliche Infrastruktur-Herausforderung besteht nicht darin, Daten privat zu machen oder ein Netzwerk unabhängig davon resilient zu machen. Es geht darum, Privatsphäre, Offenlegung, Identität, Abwicklung und operative Wiederherstellung so zu koordinieren, dass jedes Mal, wenn eine regulatorische Anforderung auftaucht, keine neue zentrale Abhängigkeit entsteht.
Die Architektur von Dusk scheint sich von der Protokollebene aus in Richtung dieses Problems zu bewegen.
Die weniger offensichtliche Erkenntnis ist, dass regulatorische Einsatzbereitschaft kein einziges Feature ist. Sie ist die Anhäufung kleiner technischer Entscheidungen, die bestimmen, was passiert, wenn Privatsphäre, Compliance und Ausfall zusammenprallen.
#dusk $DUSK @Dusk
Zuerst wirken sie wie getrennte Compliance-Probleme. Die DSGVO geht es um personenbezogene Daten und Privatsphäre. DORA sorgt sich viel stärker um digitale operative Resilienz. Aber durch das Lesen der Architektur von Dusk wurde die Verbindung klarer.
Der interessante Punkt ist, dass Dusk Privatsphäre nicht einfach als das Verbergen von Transaktionsdetails behandelt. In der Dokumentation werden öffentliche und abgeschirmte Transaktionsmodelle getrennt, während zugleich selektive Offenlegung durch Citadel ergänzt wird. Das ist wichtig, weil regulierte Finanzen Belege benötigen, ohne die vollständige finanzielle Historie jedes Teilnehmers offenzulegen.
Dann gibt es noch die operative Seite.
In der Dokumentation zu den Betreibern widmet Dusk dem Monitoring der Knotengesundheit, der Stabilität der Peers, der Wiederherstellung, Upgrades, dem Schutz von Schlüsseln und dem Umgang mit Ausfällen erhebliche Aufmerksamkeit. Das ist ein sehr anderes Gespräch als lediglich zu sagen, eine Blockchain sei sicher.
Der Bridge-Vorfall machte diese Unterscheidung noch greifbarer. Das Mainnet selbst war nicht betroffen, dennoch stoppte Dusk die Bridge-Dienste und überarbeitete die Transaktionslebenszyklen, die Aussetzung von Hot Wallets, die Zugriffskontrollen und die Wiederherstellungsverfahren. Im Post-Mortem wird das operative Design ausdrücklich als Teil des Sicherheitsperimeters behandelt.
Das hat verändert, wie ich die DSGVO- und DORA-Behauptungen gelesen habe.
Die eigentliche Infrastruktur-Herausforderung besteht nicht darin, Daten privat zu machen oder ein Netzwerk unabhängig davon resilient zu machen. Es geht darum, Privatsphäre, Offenlegung, Identität, Abwicklung und operative Wiederherstellung so zu koordinieren, dass jedes Mal, wenn eine regulatorische Anforderung auftaucht, keine neue zentrale Abhängigkeit entsteht.
Die Architektur von Dusk scheint sich von der Protokollebene aus in Richtung dieses Problems zu bewegen.
Die weniger offensichtliche Erkenntnis ist, dass regulatorische Einsatzbereitschaft kein einziges Feature ist. Sie ist die Anhäufung kleiner technischer Entscheidungen, die bestimmen, was passiert, wenn Privatsphäre, Compliance und Ausfall zusammenprallen.
#dusk $DUSK @Dusk
5
4
124
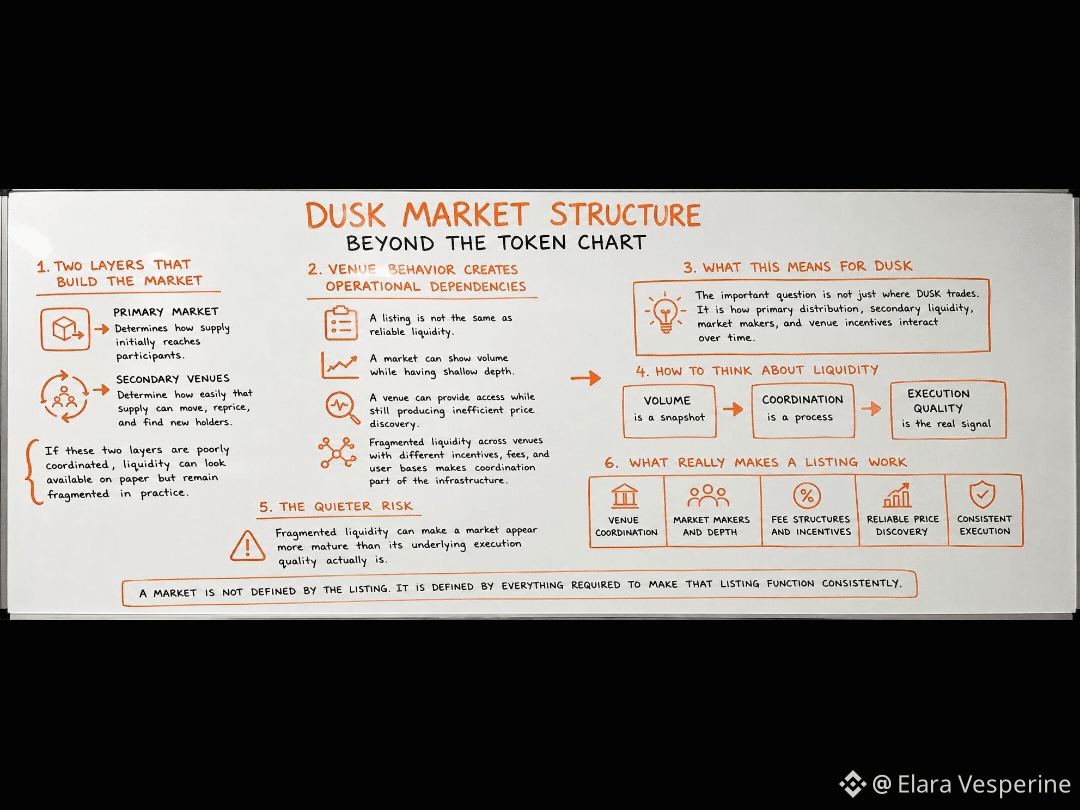
Ich habe mir die Marktstruktur von DUSK angesehen und habe am Ende weniger über das Token selbst nachgedacht, sondern mehr über die Plattformen darum herum.
Der Ausdruck „Venues koordinieren primäre oder sekundäre Marktaktivitäten“ klingt zunächst recht gewöhnlich. Aber als ich ihn durch die Brille von Liquidität und Token-Verteilung betrachtet habe, begann er sich deutlich wichtiger anzufühlen.
Ein Token kann einen funktionierenden Markt haben, ohne eine gesunde Marktstruktur zu besitzen.
Die primäre Marktaktivität bestimmt, wie das Angebot zunächst zu den Teilnehmenden gelangt. Sekundäre Handelsplätze bestimmen dann, wie leicht sich dieses Angebot bewegen, neu bepreisen und neue Inhaber finden lässt. Wenn diese beiden Ebenen schlecht aufeinander abgestimmt sind, kann Liquidität auf dem Papier verfügbar wirken, in der Praxis jedoch zersplittert bleiben.
Das ist deshalb wichtig, weil das Verhalten der Handelsplätze operative Abhängigkeiten erzeugt.
Ein Listing ist nicht dasselbe wie zuverlässige Liquidität. Ein Markt kann Handelsvolumen anzeigen, aber eine geringe Tiefe haben. Ein sekundärer Handelsplatz kann zwar Zugang bieten, gleichzeitig aber eine ineffiziente Preisfindung hervorbringen. Und wenn Liquidität über Handelsplätze hinweg verteilt ist, die unterschiedliche Anreize, Market-Maker, Gebührenstrukturen und Nutzergruppen haben, wird selbst die Koordination zu einem Teil der Infrastruktur.
Hier finde ich, dass DUSK sich lohnt, zu untersuchen, nicht nur indem man den Token-Chart beobachtet.
Die entscheidende Frage ist nicht nur, wo DUSK gehandelt wird. Sondern wie sich die primäre Verteilung, die sekundäre Liquidität, die Market Maker und die Anreize der Handelsplätze im Zeitverlauf miteinander beeinflussen.
Das verändert auch, wie ich über Liquiditätsdaten denke. Volumen ist ein Schnappschuss. Koordination ist ein Prozess.
Das leise Risiko ist, dass zersplitterte Liquidität einen Markt reifer wirken lassen kann, als es die zugrunde liegende Ausführungsqualität tatsächlich ist.
Manchmal ist der wichtigste Teil eines Token-Markts nicht das Börsenlisting. Es ist alles, was nötig ist, damit dieses Listing gleichmäßig funktioniert.
#dusk $DUSK @Dusk_Foundation
Ich habe mir die Marktstruktur von DUSK angesehen und habe am Ende weniger über das Token selbst nachgedacht, sondern mehr über die Plattformen darum herum.
Der Ausdruck „Venues koordinieren primäre oder sekundäre Marktaktivitäten“ klingt zunächst recht gewöhnlich. Aber als ich ihn durch die Brille von Liquidität und Token-Verteilung betrachtet habe, begann er sich deutlich wichtiger anzufühlen.
Ein Token kann einen funktionierenden Markt haben, ohne eine gesunde Marktstruktur zu besitzen.
Die primäre Marktaktivität bestimmt, wie das Angebot zunächst zu den Teilnehmenden gelangt. Sekundäre Handelsplätze bestimmen dann, wie leicht sich dieses Angebot bewegen, neu bepreisen und neue Inhaber finden lässt. Wenn diese beiden Ebenen schlecht aufeinander abgestimmt sind, kann Liquidität auf dem Papier verfügbar wirken, in der Praxis jedoch zersplittert bleiben.
Das ist deshalb wichtig, weil das Verhalten der Handelsplätze operative Abhängigkeiten erzeugt.
Ein Listing ist nicht dasselbe wie zuverlässige Liquidität. Ein Markt kann Handelsvolumen anzeigen, aber eine geringe Tiefe haben. Ein sekundärer Handelsplatz kann zwar Zugang bieten, gleichzeitig aber eine ineffiziente Preisfindung hervorbringen. Und wenn Liquidität über Handelsplätze hinweg verteilt ist, die unterschiedliche Anreize, Market-Maker, Gebührenstrukturen und Nutzergruppen haben, wird selbst die Koordination zu einem Teil der Infrastruktur.
Hier finde ich, dass DUSK sich lohnt, zu untersuchen, nicht nur indem man den Token-Chart beobachtet.
Die entscheidende Frage ist nicht nur, wo DUSK gehandelt wird. Sondern wie sich die primäre Verteilung, die sekundäre Liquidität, die Market Maker und die Anreize der Handelsplätze im Zeitverlauf miteinander beeinflussen.
Das verändert auch, wie ich über Liquiditätsdaten denke. Volumen ist ein Schnappschuss. Koordination ist ein Prozess.
Das leise Risiko ist, dass zersplitterte Liquidität einen Markt reifer wirken lassen kann, als es die zugrunde liegende Ausführungsqualität tatsächlich ist.
Manchmal ist der wichtigste Teil eines Token-Markts nicht das Börsenlisting. Es ist alles, was nötig ist, damit dieses Listing gleichmäßig funktioniert.
#dusk $DUSK @Dusk
Der Ausdruck „Venues koordinieren primäre oder sekundäre Marktaktivitäten“ klingt zunächst recht gewöhnlich. Aber als ich ihn durch die Brille von Liquidität und Token-Verteilung betrachtet habe, begann er sich deutlich wichtiger anzufühlen.
Ein Token kann einen funktionierenden Markt haben, ohne eine gesunde Marktstruktur zu besitzen.
Die primäre Marktaktivität bestimmt, wie das Angebot zunächst zu den Teilnehmenden gelangt. Sekundäre Handelsplätze bestimmen dann, wie leicht sich dieses Angebot bewegen, neu bepreisen und neue Inhaber finden lässt. Wenn diese beiden Ebenen schlecht aufeinander abgestimmt sind, kann Liquidität auf dem Papier verfügbar wirken, in der Praxis jedoch zersplittert bleiben.
Das ist deshalb wichtig, weil das Verhalten der Handelsplätze operative Abhängigkeiten erzeugt.
Ein Listing ist nicht dasselbe wie zuverlässige Liquidität. Ein Markt kann Handelsvolumen anzeigen, aber eine geringe Tiefe haben. Ein sekundärer Handelsplatz kann zwar Zugang bieten, gleichzeitig aber eine ineffiziente Preisfindung hervorbringen. Und wenn Liquidität über Handelsplätze hinweg verteilt ist, die unterschiedliche Anreize, Market-Maker, Gebührenstrukturen und Nutzergruppen haben, wird selbst die Koordination zu einem Teil der Infrastruktur.
Hier finde ich, dass DUSK sich lohnt, zu untersuchen, nicht nur indem man den Token-Chart beobachtet.
Die entscheidende Frage ist nicht nur, wo DUSK gehandelt wird. Sondern wie sich die primäre Verteilung, die sekundäre Liquidität, die Market Maker und die Anreize der Handelsplätze im Zeitverlauf miteinander beeinflussen.
Das verändert auch, wie ich über Liquiditätsdaten denke. Volumen ist ein Schnappschuss. Koordination ist ein Prozess.
Das leise Risiko ist, dass zersplitterte Liquidität einen Markt reifer wirken lassen kann, als es die zugrunde liegende Ausführungsqualität tatsächlich ist.
Manchmal ist der wichtigste Teil eines Token-Markts nicht das Börsenlisting. Es ist alles, was nötig ist, damit dieses Listing gleichmäßig funktioniert.
#dusk $DUSK @Dusk
3
2
95
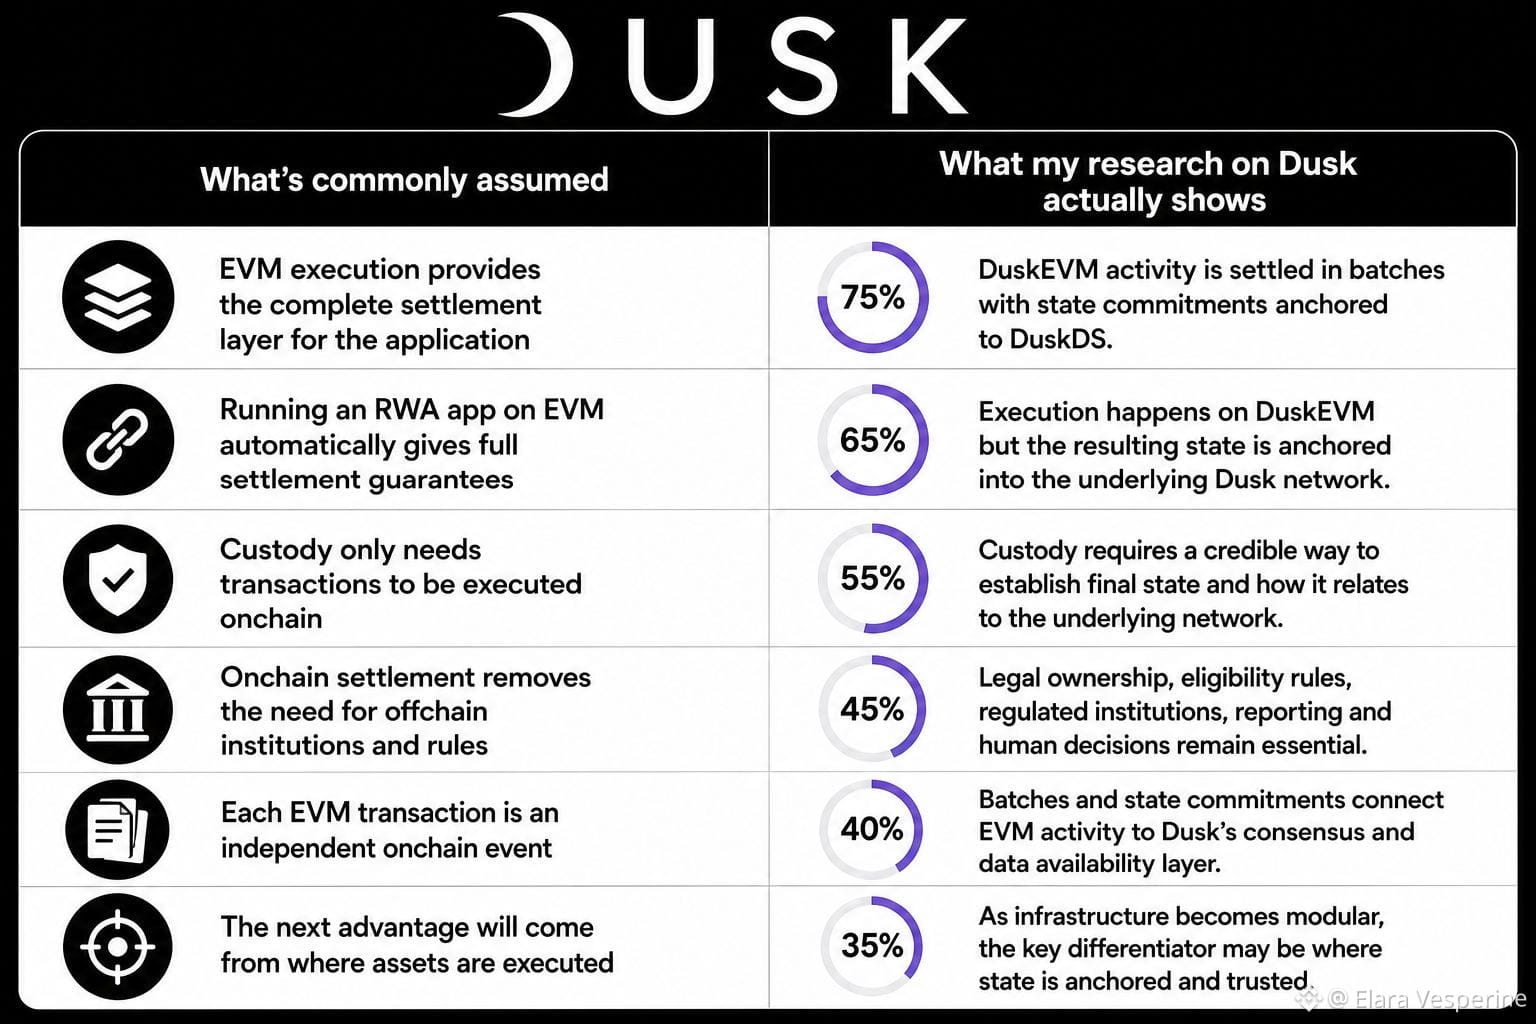
Ich habe mir Dusk- und RWA-Custody angesehen, und eine Einzelheit fühlte sich zunächst fast zu technisch an, um von Bedeutung zu sein: Die DuskEVM-Aktivität wird über Batches abgewickelt und Zustandszusagen werden in DuskDS verankert.
Aber je mehr ich mir das angeschaut habe, desto wichtiger wurde diese Einzelheit.
Das bedeutet, dass die EVM-Ausführungsumgebung nicht als die gesamte Abwicklungs-Geschichte behandelt wird. Ihre Aktivität wird periodisch zurück in Dusk’s Konsens- und Data-Availability-Layer eingebunden.
Das schafft eine interessante Unterscheidung.
Die übliche Krypto-Erzählung lautet, dass das Platzieren einer RWA-Anwendung auf einer EVM automatisch eine vollständige Abwicklungsumgebung liefert. Die Dokumentation verweist jedoch auf etwas Spezifischeres. Die Ausführung kann auf DuskEVM stattfinden, während die resultierende Aktivität in der zugrunde liegenden Dusk-Infrastruktur verankert wird.
Für RWA-Custody denke ich, dass diese Unterscheidung wichtig ist.
Ein Custody-System braucht mehr als nur ausgeführte Transaktionen. Es braucht eine glaubwürdige Art zu belegen, welcher Zustand erreicht wurde und wie dieser Zustand mit dem zugrunde liegenden Netzwerk zusammenhängt.
Dusk verändert, wo diese Abwicklungsbeziehung verortet ist. Aber es entfernt nicht magisch alles außerhalb der Chain.
Custody-Verpflichtungen können weiterhin von rechtlichem Eigentum, Eignungsregeln, regulierten Institutionen, Meldeprozessen und menschlichen Entscheidungen abhängen. Diese Teile verschwinden nicht einfach deshalb, weil die zugrunde liegende Aktivität onchain verankert ist.
Das interessante Beispiel ist die Batch selbst. Anstatt jede EVM-Aktion als isoliertes Ereignis zu betrachten, schaffen die Batch und die Zustandszusage eine Verbindung zwischen EVM-Aktivität und Dusk’s Konsens- und Data-Availability-Layer.
Das bringt mich zu der Frage:
Wenn sich RWA-Infrastruktur zunehmend modularisiert, wird dann der entscheidende Unterschiedgeber sein, wo Assets ausgeführt werden – oder wo ihr Zustand letztlich verankert und als vertrauenswürdig gilt?#dusk $DUSK @Dusk_Foundation
Ich habe mir Dusk- und RWA-Custody angesehen, und eine Einzelheit fühlte sich zunächst fast zu technisch an, um von Bedeutung zu sein: Die DuskEVM-Aktivität wird über Batches abgewickelt und Zustandszusagen werden in DuskDS verankert.
Aber je mehr ich mir das angeschaut habe, desto wichtiger wurde diese Einzelheit.
Das bedeutet, dass die EVM-Ausführungsumgebung nicht als die gesamte Abwicklungs-Geschichte behandelt wird. Ihre Aktivität wird periodisch zurück in Dusk’s Konsens- und Data-Availability-Layer eingebunden.
Das schafft eine interessante Unterscheidung.
Die übliche Krypto-Erzählung lautet, dass das Platzieren einer RWA-Anwendung auf einer EVM automatisch eine vollständige Abwicklungsumgebung liefert. Die Dokumentation verweist jedoch auf etwas Spezifischeres. Die Ausführung kann auf DuskEVM stattfinden, während die resultierende Aktivität in der zugrunde liegenden Dusk-Infrastruktur verankert wird.
Für RWA-Custody denke ich, dass diese Unterscheidung wichtig ist.
Ein Custody-System braucht mehr als nur ausgeführte Transaktionen. Es braucht eine glaubwürdige Art zu belegen, welcher Zustand erreicht wurde und wie dieser Zustand mit dem zugrunde liegenden Netzwerk zusammenhängt.
Dusk verändert, wo diese Abwicklungsbeziehung verortet ist. Aber es entfernt nicht magisch alles außerhalb der Chain.
Custody-Verpflichtungen können weiterhin von rechtlichem Eigentum, Eignungsregeln, regulierten Institutionen, Meldeprozessen und menschlichen Entscheidungen abhängen. Diese Teile verschwinden nicht einfach deshalb, weil die zugrunde liegende Aktivität onchain verankert ist.
Das interessante Beispiel ist die Batch selbst. Anstatt jede EVM-Aktion als isoliertes Ereignis zu betrachten, schaffen die Batch und die Zustandszusage eine Verbindung zwischen EVM-Aktivität und Dusk’s Konsens- und Data-Availability-Layer.
Das bringt mich zu der Frage:
Wenn sich RWA-Infrastruktur zunehmend modularisiert, wird dann der entscheidende Unterschiedgeber sein, wo Assets ausgeführt werden – oder wo ihr Zustand letztlich verankert und als vertrauenswürdig gilt?#dusk $DUSK @Dusk
Aber je mehr ich mir das angeschaut habe, desto wichtiger wurde diese Einzelheit.
Das bedeutet, dass die EVM-Ausführungsumgebung nicht als die gesamte Abwicklungs-Geschichte behandelt wird. Ihre Aktivität wird periodisch zurück in Dusk’s Konsens- und Data-Availability-Layer eingebunden.
Das schafft eine interessante Unterscheidung.
Die übliche Krypto-Erzählung lautet, dass das Platzieren einer RWA-Anwendung auf einer EVM automatisch eine vollständige Abwicklungsumgebung liefert. Die Dokumentation verweist jedoch auf etwas Spezifischeres. Die Ausführung kann auf DuskEVM stattfinden, während die resultierende Aktivität in der zugrunde liegenden Dusk-Infrastruktur verankert wird.
Für RWA-Custody denke ich, dass diese Unterscheidung wichtig ist.
Ein Custody-System braucht mehr als nur ausgeführte Transaktionen. Es braucht eine glaubwürdige Art zu belegen, welcher Zustand erreicht wurde und wie dieser Zustand mit dem zugrunde liegenden Netzwerk zusammenhängt.
Dusk verändert, wo diese Abwicklungsbeziehung verortet ist. Aber es entfernt nicht magisch alles außerhalb der Chain.
Custody-Verpflichtungen können weiterhin von rechtlichem Eigentum, Eignungsregeln, regulierten Institutionen, Meldeprozessen und menschlichen Entscheidungen abhängen. Diese Teile verschwinden nicht einfach deshalb, weil die zugrunde liegende Aktivität onchain verankert ist.
Das interessante Beispiel ist die Batch selbst. Anstatt jede EVM-Aktion als isoliertes Ereignis zu betrachten, schaffen die Batch und die Zustandszusage eine Verbindung zwischen EVM-Aktivität und Dusk’s Konsens- und Data-Availability-Layer.
Das bringt mich zu der Frage:
Wenn sich RWA-Infrastruktur zunehmend modularisiert, wird dann der entscheidende Unterschiedgeber sein, wo Assets ausgeführt werden – oder wo ihr Zustand letztlich verankert und als vertrauenswürdig gilt?#dusk $DUSK @Dusk
8
6
122
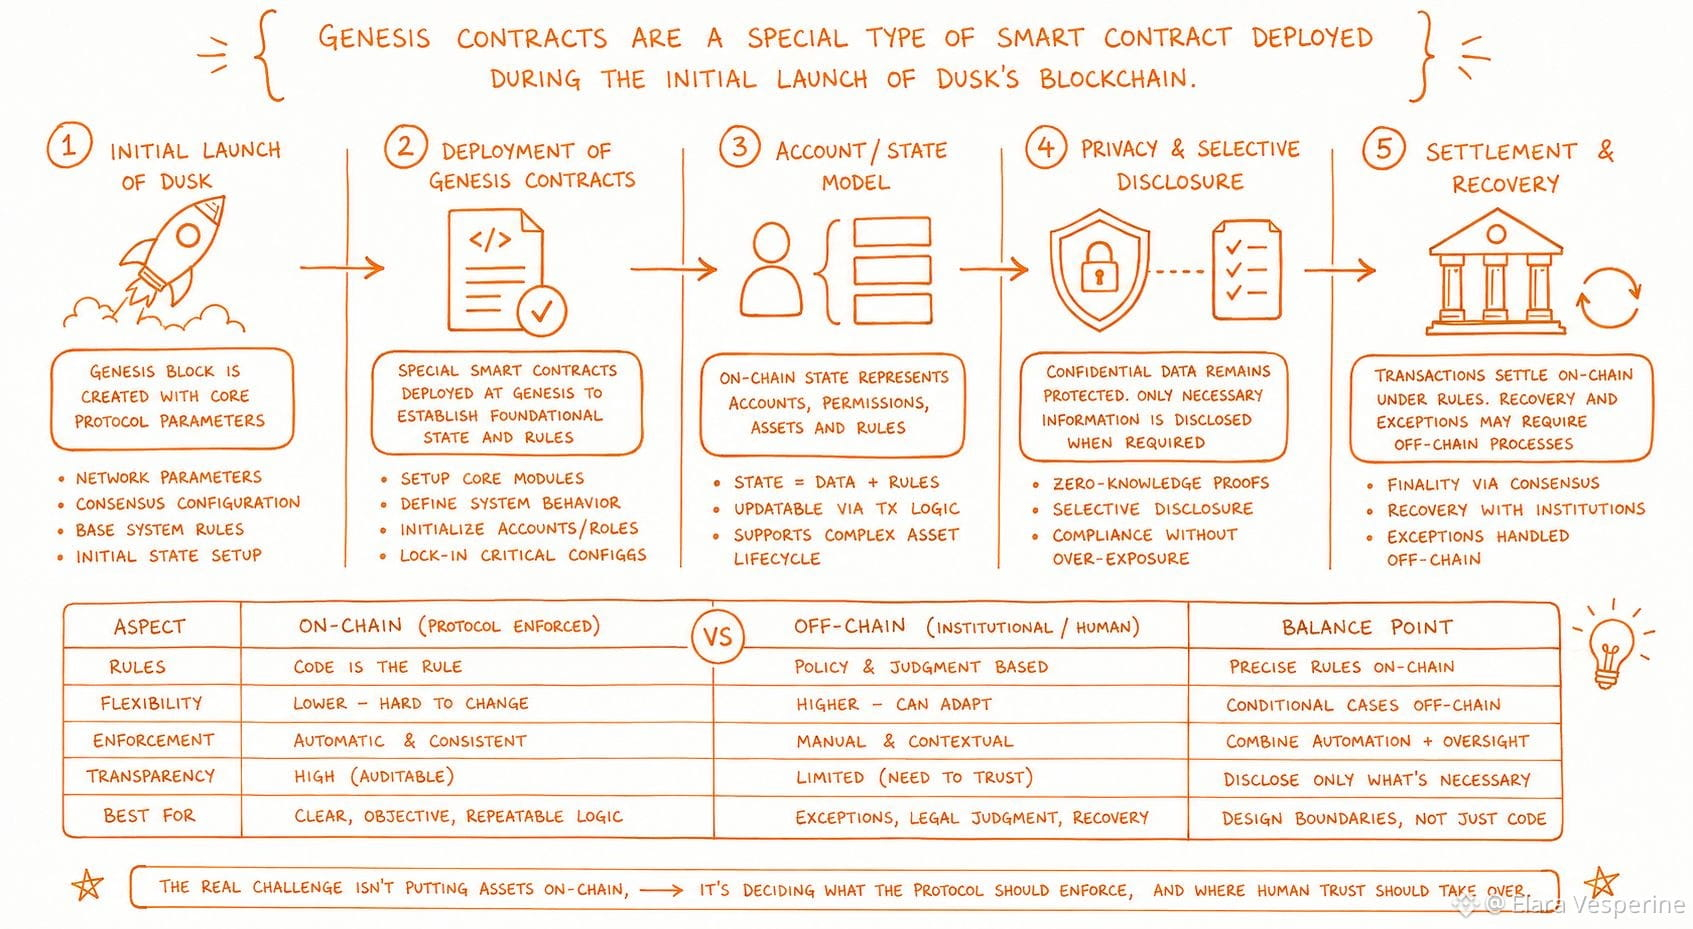
Genesis-Verträge sind eine besondere Art von Smart Contract, der während des initialen Starts der Blockchain von Dusk bereitgestellt wird.
Was dabei meine Aufmerksamkeit geweckt hat, ist, was das über die technische Definition hinaus bedeutet.
In einem Netzwerk, das für regulierte Assets ausgelegt ist, kann der Anfangszustand eine Rolle spielen, weil Finanzinstrumente häufig Bedingungen mitbringen, die über einfaches Eigentum hinausgehen. Eignung, Übertragungsbeschränkungen, Berechtigungen und Compliance-Anforderungen können alle beeinflussen, wie Zustandsänderungen verarbeitet werden.
Das macht das Konto-/Zustandsmodell von Dusk besonders interessant. Anstatt das Ledger nur als Aufzeichnung von Guthaben zu betrachten, kann ein Teil des Lebenszyklus eines Assets durch programmierbaren Zustand abgebildet werden. Datenschutz fügt eine weitere Ebene hinzu: Sensiblen Informationen kann der Schutz bleiben, während selektive Offenlegung bestimmte Fakten belegen kann, wenn es erforderlich ist.
Doch es gibt eine schwierige Grenze.
Smart Contracts können Regeln durchsetzen, die präzise und deterministisch sind. In der realen Welt sind Regulierungen oft nicht deterministisch. Entscheidungen zur Wiederherstellung, rechtliche Ausnahmen, institutionelle Verantwortlichkeiten und sich ändernde Pflichten erfordern möglicherweise Ermessensentscheidungen, die sich nicht einfach in eine Transaktion codieren lassen.
Das macht die tiefere Herausforderung für regulierte RWAs weniger damit zu tun, Assets überhaupt onchain zu bringen, sondern vielmehr damit, festzulegen, welche Pflichten als protokollgesteuerte Zustandsübergänge durchgesetzt werden sollten und welche unter der Kontrolle von Institutionen bleiben müssen.
Die stärkste Architektur ist möglicherweise nicht diejenige, die alles automatisiert, sondern diejenige, die genau weiß, was automatisiert werden sollte—und wo menschliches Eingreifen weiterhin hingehört.#dusk $DUSK @Dusk_Foundation
Genesis-Verträge sind eine besondere Art von Smart Contract, der während des initialen Starts der Blockchain von Dusk bereitgestellt wird.
Was dabei meine Aufmerksamkeit geweckt hat, ist, was das über die technische Definition hinaus bedeutet.
In einem Netzwerk, das für regulierte Assets ausgelegt ist, kann der Anfangszustand eine Rolle spielen, weil Finanzinstrumente häufig Bedingungen mitbringen, die über einfaches Eigentum hinausgehen. Eignung, Übertragungsbeschränkungen, Berechtigungen und Compliance-Anforderungen können alle beeinflussen, wie Zustandsänderungen verarbeitet werden.
Das macht das Konto-/Zustandsmodell von Dusk besonders interessant. Anstatt das Ledger nur als Aufzeichnung von Guthaben zu betrachten, kann ein Teil des Lebenszyklus eines Assets durch programmierbaren Zustand abgebildet werden. Datenschutz fügt eine weitere Ebene hinzu: Sensiblen Informationen kann der Schutz bleiben, während selektive Offenlegung bestimmte Fakten belegen kann, wenn es erforderlich ist.
Doch es gibt eine schwierige Grenze.
Smart Contracts können Regeln durchsetzen, die präzise und deterministisch sind. In der realen Welt sind Regulierungen oft nicht deterministisch. Entscheidungen zur Wiederherstellung, rechtliche Ausnahmen, institutionelle Verantwortlichkeiten und sich ändernde Pflichten erfordern möglicherweise Ermessensentscheidungen, die sich nicht einfach in eine Transaktion codieren lassen.
Das macht die tiefere Herausforderung für regulierte RWAs weniger damit zu tun, Assets überhaupt onchain zu bringen, sondern vielmehr damit, festzulegen, welche Pflichten als protokollgesteuerte Zustandsübergänge durchgesetzt werden sollten und welche unter der Kontrolle von Institutionen bleiben müssen.
Die stärkste Architektur ist möglicherweise nicht diejenige, die alles automatisiert, sondern diejenige, die genau weiß, was automatisiert werden sollte—und wo menschliches Eingreifen weiterhin hingehört.#dusk $DUSK @Dusk
Was dabei meine Aufmerksamkeit geweckt hat, ist, was das über die technische Definition hinaus bedeutet.
In einem Netzwerk, das für regulierte Assets ausgelegt ist, kann der Anfangszustand eine Rolle spielen, weil Finanzinstrumente häufig Bedingungen mitbringen, die über einfaches Eigentum hinausgehen. Eignung, Übertragungsbeschränkungen, Berechtigungen und Compliance-Anforderungen können alle beeinflussen, wie Zustandsänderungen verarbeitet werden.
Das macht das Konto-/Zustandsmodell von Dusk besonders interessant. Anstatt das Ledger nur als Aufzeichnung von Guthaben zu betrachten, kann ein Teil des Lebenszyklus eines Assets durch programmierbaren Zustand abgebildet werden. Datenschutz fügt eine weitere Ebene hinzu: Sensiblen Informationen kann der Schutz bleiben, während selektive Offenlegung bestimmte Fakten belegen kann, wenn es erforderlich ist.
Doch es gibt eine schwierige Grenze.
Smart Contracts können Regeln durchsetzen, die präzise und deterministisch sind. In der realen Welt sind Regulierungen oft nicht deterministisch. Entscheidungen zur Wiederherstellung, rechtliche Ausnahmen, institutionelle Verantwortlichkeiten und sich ändernde Pflichten erfordern möglicherweise Ermessensentscheidungen, die sich nicht einfach in eine Transaktion codieren lassen.
Das macht die tiefere Herausforderung für regulierte RWAs weniger damit zu tun, Assets überhaupt onchain zu bringen, sondern vielmehr damit, festzulegen, welche Pflichten als protokollgesteuerte Zustandsübergänge durchgesetzt werden sollten und welche unter der Kontrolle von Institutionen bleiben müssen.
Die stärkste Architektur ist möglicherweise nicht diejenige, die alles automatisiert, sondern diejenige, die genau weiß, was automatisiert werden sollte—und wo menschliches Eingreifen weiterhin hingehört.#dusk $DUSK @Dusk
15
9
166
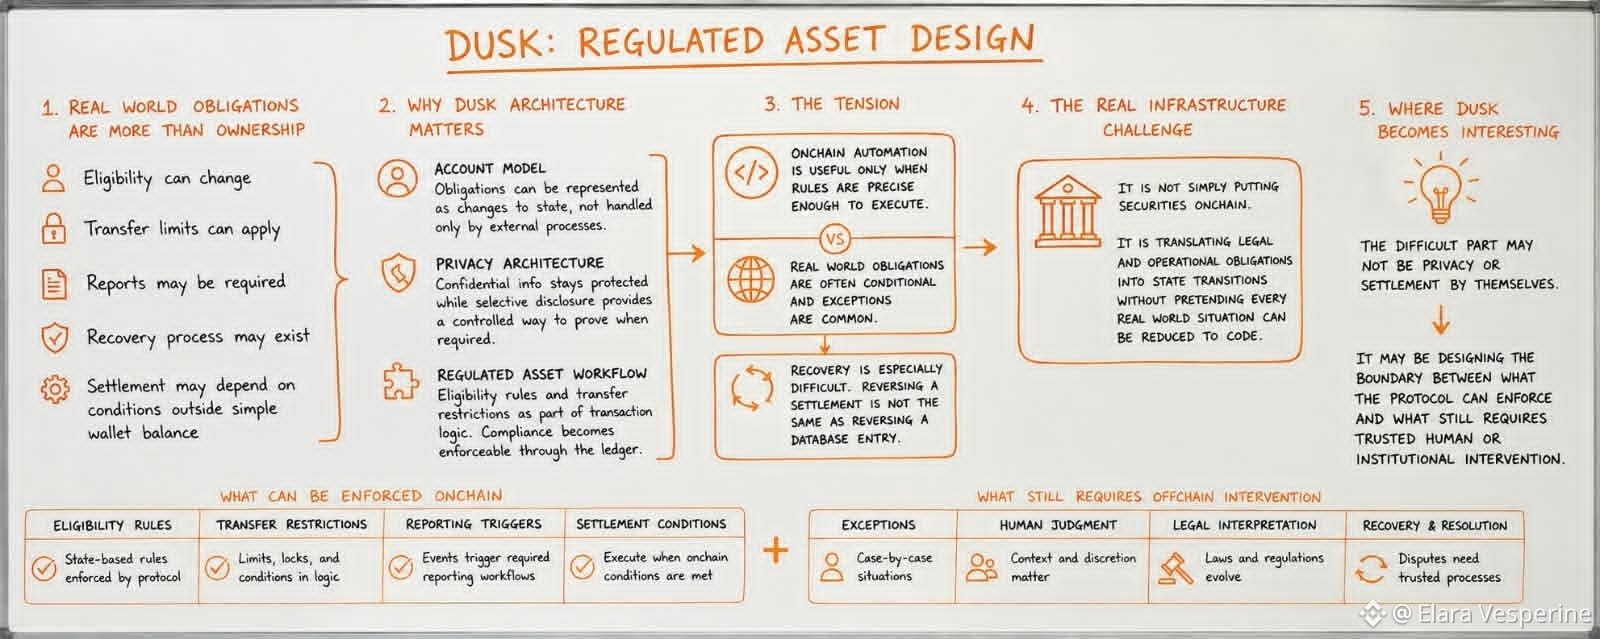
Ich habe mir Dusk’ reguliertes Asset-Design angesehen und bin immer wieder zu einem Detail zurückgekehrt: Reale Verpflichtungen sind selten nur eine Frage des Eigentums.
Die Anspruchsvoraussetzungen können sich ändern. Es können Übertragungsgrenzen gelten. Möglicherweise sind Meldungen erforderlich. Möglicherweise muss ein Wiederherstellungsprozess existieren. Die Abwicklung kann von Bedingungen abhängen, die außerhalb eines einfachen Wallet-Saldos liegen.
Das hat mich dazu gebracht, Dusk anders zu betrachten.
Das Kontomodell ist deshalb wichtig, weil Verpflichtungen als Zustandsänderungen dargestellt werden können, statt vollständig durch einen externen Prozess behandelt zu werden. Die Datenschutzarchitektur ist aus einem anderen Grund entscheidend. Vertrauliche Informationen können geschützt bleiben, während selektive Offenlegung einen kontrollierten Weg bietet, um etwas nachzuweisen, wenn es erforderlich ist.
Dann gibt es noch den regulierten Asset-Workflow selbst. Wenn Anspruchsregeln und Übertragungsbeschränkungen als Teil der Transaktionslogik behandelt werden, ist die Compliance nicht länger nur ein Dokument, das neben dem Ledger liegt. Ein Teil davon kann über das Ledger durchsetzbar werden.
Was ich interessant fand, ist die Spannung, die dadurch entsteht.
On-Chain-Automatisierung ist nur dann nützlich, wenn die Regeln präzise genug sind, um sie ausführen zu können. Reale Verpflichtungen sind oft bedingt und Ausnahmen sind üblich. Eine Wiederherstellung ist besonders schwierig, weil das Rückgängigmachen einer Abwicklung nicht dasselbe ist wie das Zurücknehmen eines Datenbankeintrags.
Die eigentliche Infrastrukturherausforderung besteht also nicht nur darin, Wertpapiere onchain zu stellen. Es geht darum, rechtliche und betriebliche Verpflichtungen in Zustandsübergänge zu übersetzen, ohne so zu tun, als ließe sich jede reale Situation auf Code reduzieren.
An dieser Stelle wird Dusk’ Architektur für mich noch interessanter.
Der schwierige Teil könnte nicht allein Datenschutz oder Abwicklung sein. Es könnte vielmehr das Design der Grenze sein zwischen dem, was das Protokoll durchsetzen kann, und dem, was weiterhin eine vertrauenswürdige menschliche oder institutionelle Intervention erfordert.#dusk $DUSK @Dusk_Foundation
Ich habe mir Dusk’ reguliertes Asset-Design angesehen und bin immer wieder zu einem Detail zurückgekehrt: Reale Verpflichtungen sind selten nur eine Frage des Eigentums.
Die Anspruchsvoraussetzungen können sich ändern. Es können Übertragungsgrenzen gelten. Möglicherweise sind Meldungen erforderlich. Möglicherweise muss ein Wiederherstellungsprozess existieren. Die Abwicklung kann von Bedingungen abhängen, die außerhalb eines einfachen Wallet-Saldos liegen.
Das hat mich dazu gebracht, Dusk anders zu betrachten.
Das Kontomodell ist deshalb wichtig, weil Verpflichtungen als Zustandsänderungen dargestellt werden können, statt vollständig durch einen externen Prozess behandelt zu werden. Die Datenschutzarchitektur ist aus einem anderen Grund entscheidend. Vertrauliche Informationen können geschützt bleiben, während selektive Offenlegung einen kontrollierten Weg bietet, um etwas nachzuweisen, wenn es erforderlich ist.
Dann gibt es noch den regulierten Asset-Workflow selbst. Wenn Anspruchsregeln und Übertragungsbeschränkungen als Teil der Transaktionslogik behandelt werden, ist die Compliance nicht länger nur ein Dokument, das neben dem Ledger liegt. Ein Teil davon kann über das Ledger durchsetzbar werden.
Was ich interessant fand, ist die Spannung, die dadurch entsteht.
On-Chain-Automatisierung ist nur dann nützlich, wenn die Regeln präzise genug sind, um sie ausführen zu können. Reale Verpflichtungen sind oft bedingt und Ausnahmen sind üblich. Eine Wiederherstellung ist besonders schwierig, weil das Rückgängigmachen einer Abwicklung nicht dasselbe ist wie das Zurücknehmen eines Datenbankeintrags.
Die eigentliche Infrastrukturherausforderung besteht also nicht nur darin, Wertpapiere onchain zu stellen. Es geht darum, rechtliche und betriebliche Verpflichtungen in Zustandsübergänge zu übersetzen, ohne so zu tun, als ließe sich jede reale Situation auf Code reduzieren.
An dieser Stelle wird Dusk’ Architektur für mich noch interessanter.
Der schwierige Teil könnte nicht allein Datenschutz oder Abwicklung sein. Es könnte vielmehr das Design der Grenze sein zwischen dem, was das Protokoll durchsetzen kann, und dem, was weiterhin eine vertrauenswürdige menschliche oder institutionelle Intervention erfordert.#dusk $DUSK @Dusk
Die Anspruchsvoraussetzungen können sich ändern. Es können Übertragungsgrenzen gelten. Möglicherweise sind Meldungen erforderlich. Möglicherweise muss ein Wiederherstellungsprozess existieren. Die Abwicklung kann von Bedingungen abhängen, die außerhalb eines einfachen Wallet-Saldos liegen.
Das hat mich dazu gebracht, Dusk anders zu betrachten.
Das Kontomodell ist deshalb wichtig, weil Verpflichtungen als Zustandsänderungen dargestellt werden können, statt vollständig durch einen externen Prozess behandelt zu werden. Die Datenschutzarchitektur ist aus einem anderen Grund entscheidend. Vertrauliche Informationen können geschützt bleiben, während selektive Offenlegung einen kontrollierten Weg bietet, um etwas nachzuweisen, wenn es erforderlich ist.
Dann gibt es noch den regulierten Asset-Workflow selbst. Wenn Anspruchsregeln und Übertragungsbeschränkungen als Teil der Transaktionslogik behandelt werden, ist die Compliance nicht länger nur ein Dokument, das neben dem Ledger liegt. Ein Teil davon kann über das Ledger durchsetzbar werden.
Was ich interessant fand, ist die Spannung, die dadurch entsteht.
On-Chain-Automatisierung ist nur dann nützlich, wenn die Regeln präzise genug sind, um sie ausführen zu können. Reale Verpflichtungen sind oft bedingt und Ausnahmen sind üblich. Eine Wiederherstellung ist besonders schwierig, weil das Rückgängigmachen einer Abwicklung nicht dasselbe ist wie das Zurücknehmen eines Datenbankeintrags.
Die eigentliche Infrastrukturherausforderung besteht also nicht nur darin, Wertpapiere onchain zu stellen. Es geht darum, rechtliche und betriebliche Verpflichtungen in Zustandsübergänge zu übersetzen, ohne so zu tun, als ließe sich jede reale Situation auf Code reduzieren.
An dieser Stelle wird Dusk’ Architektur für mich noch interessanter.
Der schwierige Teil könnte nicht allein Datenschutz oder Abwicklung sein. Es könnte vielmehr das Design der Grenze sein zwischen dem, was das Protokoll durchsetzen kann, und dem, was weiterhin eine vertrauenswürdige menschliche oder institutionelle Intervention erfordert.#dusk $DUSK @Dusk
14
4
125
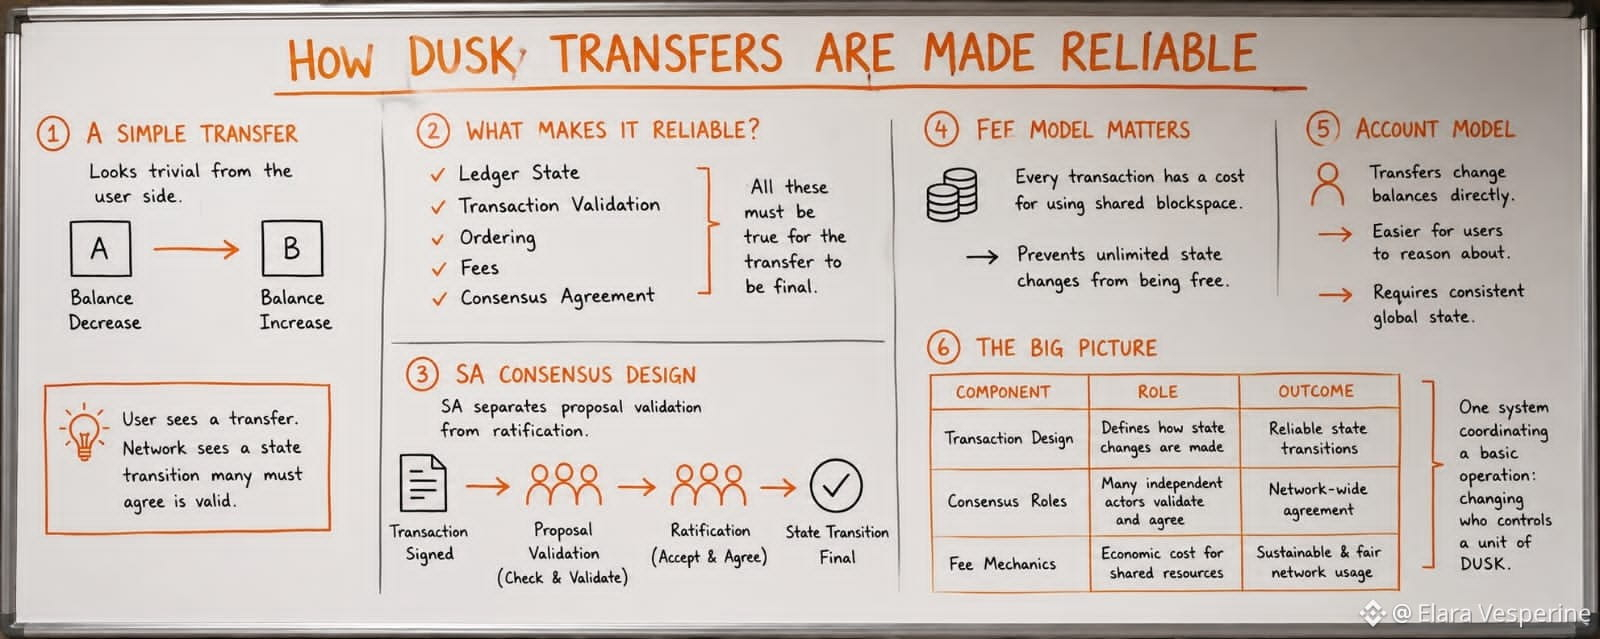
Ich habe mir angesehen, wie DUSK zwischen Konten wechselt, und bin dabei zu dem Schluss gekommen, dass ich weniger über die eigentliche Transaktion nachdenke, sondern mehr darüber, was erfüllt sein muss, damit diese einfache Aktion zuverlässig bleibt.
Aus Sicht der Nutzer wirkt ein Transfer fast trivial: Ein Konto wird weniger. Ein anderes Konto wird mehr. Aber darunter liegt der Ledger-Stand, die Validierung der Transaktion, die Reihenfolge, Gebühren und der Konsensprozess des Netzwerks, der auf dasselbe Ergebnis einheitlich zustimmt.
Das wurde besonders interessant, als ich das Transaktionsmodell von Dusk mit seinem SA-Konsensdesign verknüpfte. SA trennt die Validierung des Vorschlags von der Ratifizierung, statt die Blockproduktion als die gesamte Konsensaufgabe zu betrachten. So ist ein DUSK-Transfer nicht wirklich „gesendet“, wenn ihn jemand signiert. Er wird erst dann sinnvoll, wenn mehrere Teilnehmer den Zustandswechsel überprüft und akzeptiert haben.
Auch das Gebührenmodell spielt hier eine Rolle. Jede Transaktion verursacht einen kleinen wirtschaftlichen Aufwand für die Nutzung gemeinsam genutzten Blockraums. Diesen Aufwand kann man bei nur einem Transfer leicht übersehen, aber im Maßstab des Netzwerks wird er Teil des Mechanismus, der verhindert, dass unbegrenzt viele Zustandsänderungen kostenlos sind.
Außerdem gibt es das Kontomodell selbst: Transfers ändern die Kontostände direkt, statt dass Nutzer einzelne UTXOs verwalten müssen. Das erleichtert es operativ, die Bewegung von Guthaben nachzuvollziehen, verlagert aber den Schwerpunkt stärker darauf, einen konsistenten globalen Zustand aufrechtzuerhalten.
Was ich als nützlich empfand, war, diese Bausteine gemeinsam zu betrachten. Transaktionsdesign, Konsensrollen und Gebührenmechanik sind keine getrennten Funktionen. Sie bilden ein einziges Koordinationssystem um eine sehr grundlegende Operation: zu ändern, wer die Kontrolle über eine Einheit von DUSK besitzt.
Das Spannende ist: Der Nutzer sieht einen Transfer. Das Netzwerk sieht einen Zustandsübergang, dem viele unabhängige Akteure zustimmen müssen, dass er gültig ist.#dusk $DUSK @Dusk_Foundation
Ich habe mir angesehen, wie DUSK zwischen Konten wechselt, und bin dabei zu dem Schluss gekommen, dass ich weniger über die eigentliche Transaktion nachdenke, sondern mehr darüber, was erfüllt sein muss, damit diese einfache Aktion zuverlässig bleibt.
Aus Sicht der Nutzer wirkt ein Transfer fast trivial: Ein Konto wird weniger. Ein anderes Konto wird mehr. Aber darunter liegt der Ledger-Stand, die Validierung der Transaktion, die Reihenfolge, Gebühren und der Konsensprozess des Netzwerks, der auf dasselbe Ergebnis einheitlich zustimmt.
Das wurde besonders interessant, als ich das Transaktionsmodell von Dusk mit seinem SA-Konsensdesign verknüpfte. SA trennt die Validierung des Vorschlags von der Ratifizierung, statt die Blockproduktion als die gesamte Konsensaufgabe zu betrachten. So ist ein DUSK-Transfer nicht wirklich „gesendet“, wenn ihn jemand signiert. Er wird erst dann sinnvoll, wenn mehrere Teilnehmer den Zustandswechsel überprüft und akzeptiert haben.
Auch das Gebührenmodell spielt hier eine Rolle. Jede Transaktion verursacht einen kleinen wirtschaftlichen Aufwand für die Nutzung gemeinsam genutzten Blockraums. Diesen Aufwand kann man bei nur einem Transfer leicht übersehen, aber im Maßstab des Netzwerks wird er Teil des Mechanismus, der verhindert, dass unbegrenzt viele Zustandsänderungen kostenlos sind.
Außerdem gibt es das Kontomodell selbst: Transfers ändern die Kontostände direkt, statt dass Nutzer einzelne UTXOs verwalten müssen. Das erleichtert es operativ, die Bewegung von Guthaben nachzuvollziehen, verlagert aber den Schwerpunkt stärker darauf, einen konsistenten globalen Zustand aufrechtzuerhalten.
Was ich als nützlich empfand, war, diese Bausteine gemeinsam zu betrachten. Transaktionsdesign, Konsensrollen und Gebührenmechanik sind keine getrennten Funktionen. Sie bilden ein einziges Koordinationssystem um eine sehr grundlegende Operation: zu ändern, wer die Kontrolle über eine Einheit von DUSK besitzt.
Das Spannende ist: Der Nutzer sieht einen Transfer. Das Netzwerk sieht einen Zustandsübergang, dem viele unabhängige Akteure zustimmen müssen, dass er gültig ist.#dusk $DUSK @Dusk
Aus Sicht der Nutzer wirkt ein Transfer fast trivial: Ein Konto wird weniger. Ein anderes Konto wird mehr. Aber darunter liegt der Ledger-Stand, die Validierung der Transaktion, die Reihenfolge, Gebühren und der Konsensprozess des Netzwerks, der auf dasselbe Ergebnis einheitlich zustimmt.
Das wurde besonders interessant, als ich das Transaktionsmodell von Dusk mit seinem SA-Konsensdesign verknüpfte. SA trennt die Validierung des Vorschlags von der Ratifizierung, statt die Blockproduktion als die gesamte Konsensaufgabe zu betrachten. So ist ein DUSK-Transfer nicht wirklich „gesendet“, wenn ihn jemand signiert. Er wird erst dann sinnvoll, wenn mehrere Teilnehmer den Zustandswechsel überprüft und akzeptiert haben.
Auch das Gebührenmodell spielt hier eine Rolle. Jede Transaktion verursacht einen kleinen wirtschaftlichen Aufwand für die Nutzung gemeinsam genutzten Blockraums. Diesen Aufwand kann man bei nur einem Transfer leicht übersehen, aber im Maßstab des Netzwerks wird er Teil des Mechanismus, der verhindert, dass unbegrenzt viele Zustandsänderungen kostenlos sind.
Außerdem gibt es das Kontomodell selbst: Transfers ändern die Kontostände direkt, statt dass Nutzer einzelne UTXOs verwalten müssen. Das erleichtert es operativ, die Bewegung von Guthaben nachzuvollziehen, verlagert aber den Schwerpunkt stärker darauf, einen konsistenten globalen Zustand aufrechtzuerhalten.
Was ich als nützlich empfand, war, diese Bausteine gemeinsam zu betrachten. Transaktionsdesign, Konsensrollen und Gebührenmechanik sind keine getrennten Funktionen. Sie bilden ein einziges Koordinationssystem um eine sehr grundlegende Operation: zu ändern, wer die Kontrolle über eine Einheit von DUSK besitzt.
Das Spannende ist: Der Nutzer sieht einen Transfer. Das Netzwerk sieht einen Zustandsübergang, dem viele unabhängige Akteure zustimmen müssen, dass er gültig ist.#dusk $DUSK @Dusk
21
22
778
Ich habe mir Dusk’ Privacy-Modell angesehen und gehofft, dass der interessante Teil die Kryptografie ist. Nachdem ich die Architektur mit dem Staking-Design verglichen und mir angeschaut hatte, wie regulierte Workflows beschrieben werden, begann ich, ein anderes Problem zu sehen.
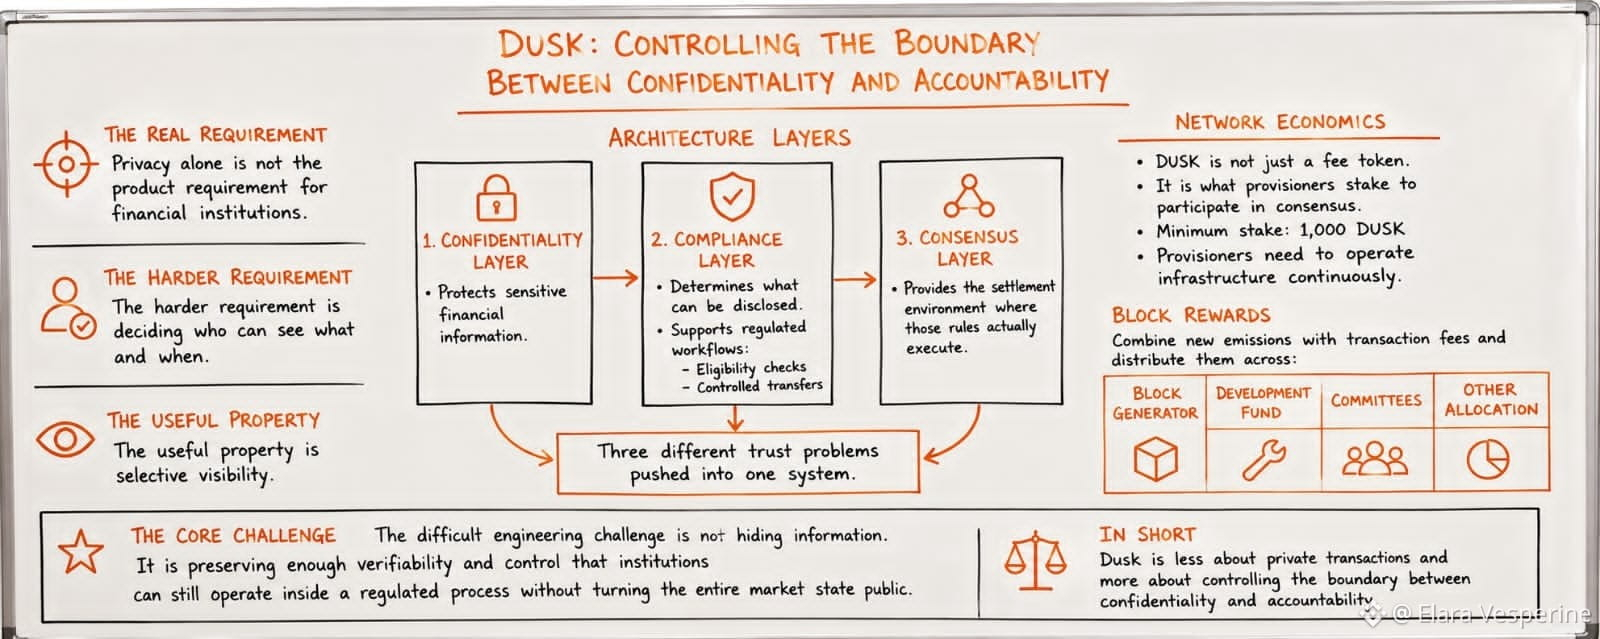
Privacy allein ist keine Produktanforderung für Finanzinstitute.
Die schwierigere Anforderung ist die Entscheidung, wer was wann sehen darf.
Dusk trennt vertraulichen Status von selektiver Offenlegung durch Komponenten wie Citadel und unterstützt zugleich regulierte Workflows wie Eignungsprüfungen und kontrollierte Überweisungen. Das ist wichtig, denn eine private Transaktion, die nicht die richtigen Nachweise erzeugen kann, ist für einen regulierten Markt nicht sehr nützlich. Die nützliche Eigenschaft ist die selektive Sichtbarkeit.
Dann habe ich mir die Netzwerkökonomie angesehen. DUSK ist nicht nur ein Gebühren-Token. Es ist auch das, was Provisioner staken, um am Konsens teilzunehmen. Das minimale Stake beträgt 1.000 DUSK, und Provisioner müssen die Infrastruktur kontinuierlich betreiben. Block Rewards setzen sich aus neuen Emissionen und Transaktionsgebühren zusammen und verteilen sie auf das Entwicklungshilfefonds für den Blockgenerator sowie auf Komitees.
Diese Verbindung ließ die Architektur für mich deutlich praktischer wirken.
Die Vertraulichkeitsschicht schützt sensible Finanzinformationen. Die Compliance-Schicht legt fest, was offengelegt werden darf. Die Konsensschicht stellt die Abwicklungsumgebung bereit, in der diese Regeln tatsächlich ausgeführt werden.
Das sind drei verschiedene Vertrauensprobleme, die in ein einziges System gepusht werden.
Ich denke, das ist der Teil, der leicht übersehen wird, wenn Dusk einfach als Privacy-Chain für Institutionen beschrieben wird. Die schwierige technische Herausforderung besteht nicht darin, Informationen zu verstecken. Es geht darum, genügend Nachvollziehbarkeit und Kontrolle zu bewahren, damit Institutionen in einem regulierten Prozess weiter arbeiten können, ohne den gesamten Marktstatus öffentlich zu machen.
Je genauer ich hinsah, desto mehr wirkte Dusk weniger wie ein System für private Transaktionen und mehr wie ein System zur Steuerung der Grenze zwischen Vertraulichkeit und Verantwortlichkeit.#dusk $DUSK @Dusk_Foundation
Ich habe mir Dusk’ Privacy-Modell angesehen und gehofft, dass der interessante Teil die Kryptografie ist. Nachdem ich die Architektur mit dem Staking-Design verglichen und mir angeschaut hatte, wie regulierte Workflows beschrieben werden, begann ich, ein anderes Problem zu sehen.
Privacy allein ist keine Produktanforderung für Finanzinstitute.
Die schwierigere Anforderung ist die Entscheidung, wer was wann sehen darf.
Dusk trennt vertraulichen Status von selektiver Offenlegung durch Komponenten wie Citadel und unterstützt zugleich regulierte Workflows wie Eignungsprüfungen und kontrollierte Überweisungen. Das ist wichtig, denn eine private Transaktion, die nicht die richtigen Nachweise erzeugen kann, ist für einen regulierten Markt nicht sehr nützlich. Die nützliche Eigenschaft ist die selektive Sichtbarkeit.
Dann habe ich mir die Netzwerkökonomie angesehen. DUSK ist nicht nur ein Gebühren-Token. Es ist auch das, was Provisioner staken, um am Konsens teilzunehmen. Das minimale Stake beträgt 1.000 DUSK, und Provisioner müssen die Infrastruktur kontinuierlich betreiben. Block Rewards setzen sich aus neuen Emissionen und Transaktionsgebühren zusammen und verteilen sie auf das Entwicklungshilfefonds für den Blockgenerator sowie auf Komitees.
Diese Verbindung ließ die Architektur für mich deutlich praktischer wirken.
Die Vertraulichkeitsschicht schützt sensible Finanzinformationen. Die Compliance-Schicht legt fest, was offengelegt werden darf. Die Konsensschicht stellt die Abwicklungsumgebung bereit, in der diese Regeln tatsächlich ausgeführt werden.
Das sind drei verschiedene Vertrauensprobleme, die in ein einziges System gepusht werden.
Ich denke, das ist der Teil, der leicht übersehen wird, wenn Dusk einfach als Privacy-Chain für Institutionen beschrieben wird. Die schwierige technische Herausforderung besteht nicht darin, Informationen zu verstecken. Es geht darum, genügend Nachvollziehbarkeit und Kontrolle zu bewahren, damit Institutionen in einem regulierten Prozess weiter arbeiten können, ohne den gesamten Marktstatus öffentlich zu machen.
Je genauer ich hinsah, desto mehr wirkte Dusk weniger wie ein System für private Transaktionen und mehr wie ein System zur Steuerung der Grenze zwischen Vertraulichkeit und Verantwortlichkeit.#dusk $DUSK @Dusk
Privacy allein ist keine Produktanforderung für Finanzinstitute.
Die schwierigere Anforderung ist die Entscheidung, wer was wann sehen darf.
Dusk trennt vertraulichen Status von selektiver Offenlegung durch Komponenten wie Citadel und unterstützt zugleich regulierte Workflows wie Eignungsprüfungen und kontrollierte Überweisungen. Das ist wichtig, denn eine private Transaktion, die nicht die richtigen Nachweise erzeugen kann, ist für einen regulierten Markt nicht sehr nützlich. Die nützliche Eigenschaft ist die selektive Sichtbarkeit.
Dann habe ich mir die Netzwerkökonomie angesehen. DUSK ist nicht nur ein Gebühren-Token. Es ist auch das, was Provisioner staken, um am Konsens teilzunehmen. Das minimale Stake beträgt 1.000 DUSK, und Provisioner müssen die Infrastruktur kontinuierlich betreiben. Block Rewards setzen sich aus neuen Emissionen und Transaktionsgebühren zusammen und verteilen sie auf das Entwicklungshilfefonds für den Blockgenerator sowie auf Komitees.
Diese Verbindung ließ die Architektur für mich deutlich praktischer wirken.
Die Vertraulichkeitsschicht schützt sensible Finanzinformationen. Die Compliance-Schicht legt fest, was offengelegt werden darf. Die Konsensschicht stellt die Abwicklungsumgebung bereit, in der diese Regeln tatsächlich ausgeführt werden.
Das sind drei verschiedene Vertrauensprobleme, die in ein einziges System gepusht werden.
Ich denke, das ist der Teil, der leicht übersehen wird, wenn Dusk einfach als Privacy-Chain für Institutionen beschrieben wird. Die schwierige technische Herausforderung besteht nicht darin, Informationen zu verstecken. Es geht darum, genügend Nachvollziehbarkeit und Kontrolle zu bewahren, damit Institutionen in einem regulierten Prozess weiter arbeiten können, ohne den gesamten Marktstatus öffentlich zu machen.
Je genauer ich hinsah, desto mehr wirkte Dusk weniger wie ein System für private Transaktionen und mehr wie ein System zur Steuerung der Grenze zwischen Vertraulichkeit und Verantwortlichkeit.#dusk $DUSK @Dusk
26
17
141
#dusk $DUSK @Dusk_Foundation
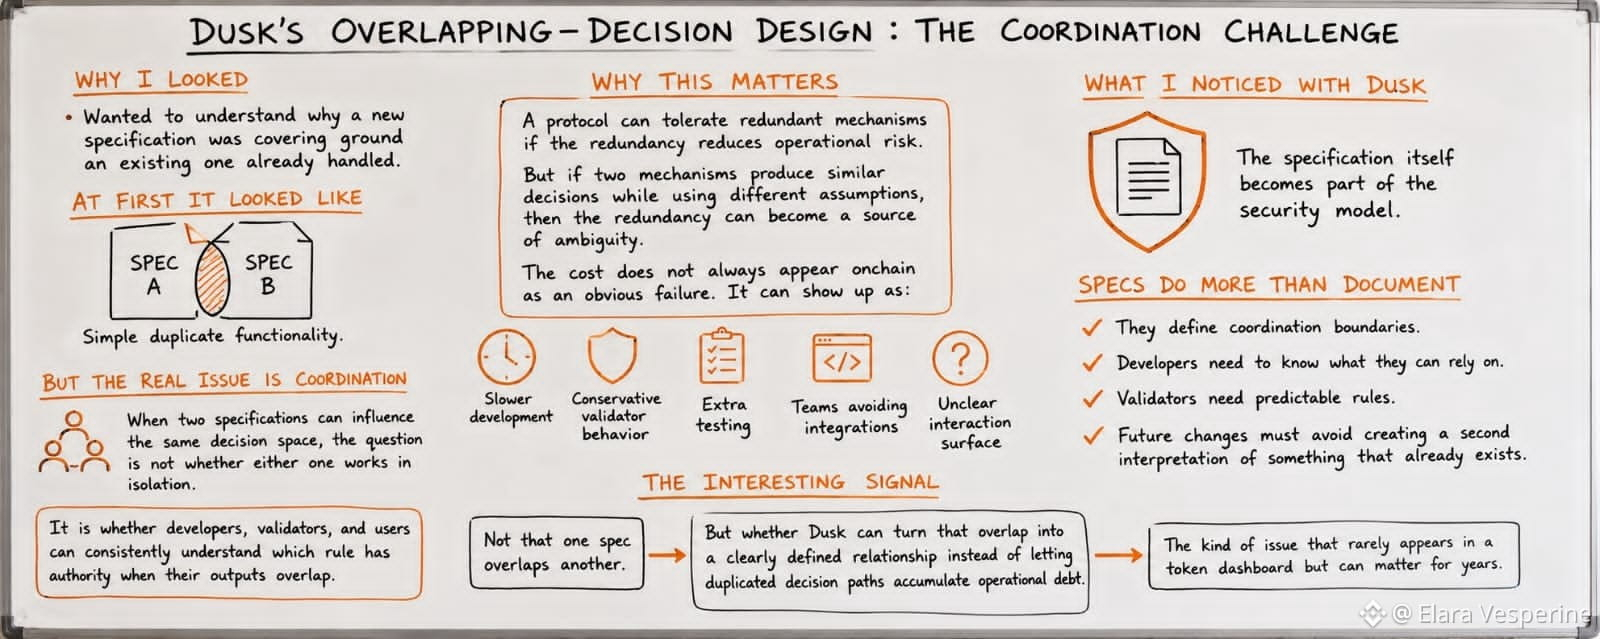
Ich habe mir das überlappende-Entscheidungsdesign von Dusk angesehen, weil ich verstehen wollte, warum eine neue Spezifikation ein Terrain abdeckt, das bereits eine bestehende Spezifikation schon behandelt.
Zunächst wirkte das wie ein einfacher Fall von doppelter Funktionalität. Nachdem ich die einzelnen Teile genauer gelesen habe, denke ich, dass das spannendere Thema die Koordination ist.
Wenn zwei Spezifikationen denselben Entscheidungsraum beeinflussen können, lautet die entscheidende Frage nicht mehr, ob eine davon für sich allein funktioniert. Es geht darum, ob Entwickler, Validatoren und Nutzer konsistent verstehen können, welche Regel Autorität hat, wenn sich ihre Ausgaben überlappen.
Das ist wichtiger, als es klingt.
Ein Protokoll kann redundante Mechanismen tolerieren, wenn die Redundanz das betriebliche Risiko verringert. Aber wenn zwei Mechanismen zu ähnlichen Entscheidungen führen, dabei jedoch unterschiedliche Annahmen verwenden, kann die Redundanz zu einer Quelle von Mehrdeutigkeit werden. Die Kosten treten nicht zwangsläufig Onchain als ein offensichtlicher Ausfall in Erscheinung. Sie können sich in langsameren Entwicklungen, vorsichtigem Validator-Verhalten, zusätzlichem Testing oder darin zeigen, dass Teams bestimmte Integrationen vermeiden, weil die Interaktionsfläche unklar ist.
Was mich an Dusk besonders aufgehalten hat, ist, dass die Spezifikation selbst Teil des Sicherheitsmodells wird.
Früher dachte ich, Spezifikationen seien vor allem Dokumentation für die Implementierung. In einem Protokoll mit überlappender Entscheidungslogik definieren sie außerdem Koordinationsgrenzen. Entwickler müssen wissen, worauf sie sich verlassen können. Validatoren brauchen vorhersehbare Regeln. Zukünftige Änderungen müssen vermeiden, dass sie stillschweigend eine zweite Interpretation von etwas schaffen, das bereits existiert.
Das spannende Signal ist also nicht, dass sich eine Spezifikation mit einer anderen überlappt.
Es ist die Frage, ob Dusk diese Überlappung in eine klar definierte Beziehung verwandeln kann, statt zuzulassen, dass doppelte Entscheidungswege sich zu betrieblichem Schuldenberg aufstapeln.
Das ist genau die Art von Problem, die selten auf einem Token-Dashboard auftaucht, aber noch lange Jahre relevant sein kann.
#dusk $DUSK @Dusk
Ich habe mir das überlappende-Entscheidungsdesign von Dusk angesehen, weil ich verstehen wollte, warum eine neue Spezifikation ein Terrain abdeckt, das bereits eine bestehende Spezifikation schon behandelt.
Zunächst wirkte das wie ein einfacher Fall von doppelter Funktionalität. Nachdem ich die einzelnen Teile genauer gelesen habe, denke ich, dass das spannendere Thema die Koordination ist.
Wenn zwei Spezifikationen denselben Entscheidungsraum beeinflussen können, lautet die entscheidende Frage nicht mehr, ob eine davon für sich allein funktioniert. Es geht darum, ob Entwickler, Validatoren und Nutzer konsistent verstehen können, welche Regel Autorität hat, wenn sich ihre Ausgaben überlappen.
Das ist wichtiger, als es klingt.
Ein Protokoll kann redundante Mechanismen tolerieren, wenn die Redundanz das betriebliche Risiko verringert. Aber wenn zwei Mechanismen zu ähnlichen Entscheidungen führen, dabei jedoch unterschiedliche Annahmen verwenden, kann die Redundanz zu einer Quelle von Mehrdeutigkeit werden. Die Kosten treten nicht zwangsläufig Onchain als ein offensichtlicher Ausfall in Erscheinung. Sie können sich in langsameren Entwicklungen, vorsichtigem Validator-Verhalten, zusätzlichem Testing oder darin zeigen, dass Teams bestimmte Integrationen vermeiden, weil die Interaktionsfläche unklar ist.
Was mich an Dusk besonders aufgehalten hat, ist, dass die Spezifikation selbst Teil des Sicherheitsmodells wird.
Früher dachte ich, Spezifikationen seien vor allem Dokumentation für die Implementierung. In einem Protokoll mit überlappender Entscheidungslogik definieren sie außerdem Koordinationsgrenzen. Entwickler müssen wissen, worauf sie sich verlassen können. Validatoren brauchen vorhersehbare Regeln. Zukünftige Änderungen müssen vermeiden, dass sie stillschweigend eine zweite Interpretation von etwas schaffen, das bereits existiert.
Das spannende Signal ist also nicht, dass sich eine Spezifikation mit einer anderen überlappt.
Es ist die Frage, ob Dusk diese Überlappung in eine klar definierte Beziehung verwandeln kann, statt zuzulassen, dass doppelte Entscheidungswege sich zu betrieblichem Schuldenberg aufstapeln.
Das ist genau die Art von Problem, die selten auf einem Token-Dashboard auftaucht, aber noch lange Jahre relevant sein kann.
Ich habe mir das überlappende-Entscheidungsdesign von Dusk angesehen, weil ich verstehen wollte, warum eine neue Spezifikation ein Terrain abdeckt, das bereits eine bestehende Spezifikation schon behandelt.
Zunächst wirkte das wie ein einfacher Fall von doppelter Funktionalität. Nachdem ich die einzelnen Teile genauer gelesen habe, denke ich, dass das spannendere Thema die Koordination ist.
Wenn zwei Spezifikationen denselben Entscheidungsraum beeinflussen können, lautet die entscheidende Frage nicht mehr, ob eine davon für sich allein funktioniert. Es geht darum, ob Entwickler, Validatoren und Nutzer konsistent verstehen können, welche Regel Autorität hat, wenn sich ihre Ausgaben überlappen.
Das ist wichtiger, als es klingt.
Ein Protokoll kann redundante Mechanismen tolerieren, wenn die Redundanz das betriebliche Risiko verringert. Aber wenn zwei Mechanismen zu ähnlichen Entscheidungen führen, dabei jedoch unterschiedliche Annahmen verwenden, kann die Redundanz zu einer Quelle von Mehrdeutigkeit werden. Die Kosten treten nicht zwangsläufig Onchain als ein offensichtlicher Ausfall in Erscheinung. Sie können sich in langsameren Entwicklungen, vorsichtigem Validator-Verhalten, zusätzlichem Testing oder darin zeigen, dass Teams bestimmte Integrationen vermeiden, weil die Interaktionsfläche unklar ist.
Was mich an Dusk besonders aufgehalten hat, ist, dass die Spezifikation selbst Teil des Sicherheitsmodells wird.
Früher dachte ich, Spezifikationen seien vor allem Dokumentation für die Implementierung. In einem Protokoll mit überlappender Entscheidungslogik definieren sie außerdem Koordinationsgrenzen. Entwickler müssen wissen, worauf sie sich verlassen können. Validatoren brauchen vorhersehbare Regeln. Zukünftige Änderungen müssen vermeiden, dass sie stillschweigend eine zweite Interpretation von etwas schaffen, das bereits existiert.
Das spannende Signal ist also nicht, dass sich eine Spezifikation mit einer anderen überlappt.
Es ist die Frage, ob Dusk diese Überlappung in eine klar definierte Beziehung verwandeln kann, statt zuzulassen, dass doppelte Entscheidungswege sich zu betrieblichem Schuldenberg aufstapeln.
Das ist genau die Art von Problem, die selten auf einem Token-Dashboard auftaucht, aber noch lange Jahre relevant sein kann.
25
19
137
Schließe dich allen an …
Schließe dich allen an …
ZeroBlock
·
--
[Beendet] 🎙️ Verpasse nicht unsere Binance-Live-Diskussion über USD1 und WLFI. Lerne den Spaß
159 Zuhörer
34
Ich dachte, der interessante Teil wäre die Testnet-Integration selbst. Es stellte sich jedoch heraus, dass es um die zeitliche Abstimmung geht.
Nachdem ich mir die Hinweise zur Integration durchgelesen hatte, kehrte ich zur Babylon-Dokumentation zurück und sah mir dann an, wie Archway seine Entwickler-Ökosysteme positioniert. Die Verbindung wurde erst dann wirklich klar, als ich aufhörte, Staking als Feature zu betrachten, und begann, es als Infrastruktur zu sehen.
Ein Testnet schafft für sich genommen keine wirtschaftliche Sicherheit. Was es stattdessen tut, ist, jede betriebliche Annahme offenzulegen, bevor ihr echter Wert überhaupt relevant wird. Das Verhalten von Validatoren, Nachrichtenflüsse, Slashing-Bedingungen und die Koordination über Ketten hinweg werden sichtbar, während die Kosten eines Scheiterns noch gering sind. Das verändert den Zweck der Integration. Es geht weniger darum, ein weiteres Netzwerk hinzuzufügen, und mehr darum zu testen, ob zwei unterschiedliche operative Modelle unter Belastung synchron bleiben können.
Der Punkt, zu dem ich immer wieder zurückkehrte, war, wie sich das auf Entwickler auswirkt. Anwendungen, die auf Archway aufbauen, haben nun die Möglichkeit, schon lange bevor der Mainnet-Einsatz schwierige Entscheidungen erzwingt, mit Sicherheitsannahmen zu interagieren, die durch Bitcoin gestützt sind. Das gibt Entwicklern Zeit herauszufinden, wo Latenz auftritt, wo die Koordination auseinanderbricht und welche Vertrauensannahmen noch von manuellen Prozessen abhängen – statt von Protokollregeln.
Die Integration sagt auch etwas über Babylon selbst aus. Sicherheit auszubauen bedeutet nicht nur, mehr Assets anzuziehen. Es hängt davon ab, nachzuweisen, dass unterschiedliche Ökosysteme dieselben operativen Standards übernehmen können, ohne bei jeder neuen Verbindung ständig Ausnahmen zu erzeugen.
Die stärkste Infrastruktur fällt oft erst dann auf, wenn die Leute aufhören, darüber zu reden, und einfach erwarten, dass sie weiter zuverlässig funktioniert.
$BABY @babylonlabs_io #baby
Ich dachte, der interessante Teil wäre die Testnet-Integration selbst. Es stellte sich jedoch heraus, dass es um die zeitliche Abstimmung geht.
Nachdem ich mir die Hinweise zur Integration durchgelesen hatte, kehrte ich zur Babylon-Dokumentation zurück und sah mir dann an, wie Archway seine Entwickler-Ökosysteme positioniert. Die Verbindung wurde erst dann wirklich klar, als ich aufhörte, Staking als Feature zu betrachten, und begann, es als Infrastruktur zu sehen.
Ein Testnet schafft für sich genommen keine wirtschaftliche Sicherheit. Was es stattdessen tut, ist, jede betriebliche Annahme offenzulegen, bevor ihr echter Wert überhaupt relevant wird. Das Verhalten von Validatoren, Nachrichtenflüsse, Slashing-Bedingungen und die Koordination über Ketten hinweg werden sichtbar, während die Kosten eines Scheiterns noch gering sind. Das verändert den Zweck der Integration. Es geht weniger darum, ein weiteres Netzwerk hinzuzufügen, und mehr darum zu testen, ob zwei unterschiedliche operative Modelle unter Belastung synchron bleiben können.
Der Punkt, zu dem ich immer wieder zurückkehrte, war, wie sich das auf Entwickler auswirkt. Anwendungen, die auf Archway aufbauen, haben nun die Möglichkeit, schon lange bevor der Mainnet-Einsatz schwierige Entscheidungen erzwingt, mit Sicherheitsannahmen zu interagieren, die durch Bitcoin gestützt sind. Das gibt Entwicklern Zeit herauszufinden, wo Latenz auftritt, wo die Koordination auseinanderbricht und welche Vertrauensannahmen noch von manuellen Prozessen abhängen – statt von Protokollregeln.
Die Integration sagt auch etwas über Babylon selbst aus. Sicherheit auszubauen bedeutet nicht nur, mehr Assets anzuziehen. Es hängt davon ab, nachzuweisen, dass unterschiedliche Ökosysteme dieselben operativen Standards übernehmen können, ohne bei jeder neuen Verbindung ständig Ausnahmen zu erzeugen.
Die stärkste Infrastruktur fällt oft erst dann auf, wenn die Leute aufhören, darüber zu reden, und einfach erwarten, dass sie weiter zuverlässig funktioniert.
$BABY @BabylonLabs_io #baby
Nachdem ich mir die Hinweise zur Integration durchgelesen hatte, kehrte ich zur Babylon-Dokumentation zurück und sah mir dann an, wie Archway seine Entwickler-Ökosysteme positioniert. Die Verbindung wurde erst dann wirklich klar, als ich aufhörte, Staking als Feature zu betrachten, und begann, es als Infrastruktur zu sehen.
Ein Testnet schafft für sich genommen keine wirtschaftliche Sicherheit. Was es stattdessen tut, ist, jede betriebliche Annahme offenzulegen, bevor ihr echter Wert überhaupt relevant wird. Das Verhalten von Validatoren, Nachrichtenflüsse, Slashing-Bedingungen und die Koordination über Ketten hinweg werden sichtbar, während die Kosten eines Scheiterns noch gering sind. Das verändert den Zweck der Integration. Es geht weniger darum, ein weiteres Netzwerk hinzuzufügen, und mehr darum zu testen, ob zwei unterschiedliche operative Modelle unter Belastung synchron bleiben können.
Der Punkt, zu dem ich immer wieder zurückkehrte, war, wie sich das auf Entwickler auswirkt. Anwendungen, die auf Archway aufbauen, haben nun die Möglichkeit, schon lange bevor der Mainnet-Einsatz schwierige Entscheidungen erzwingt, mit Sicherheitsannahmen zu interagieren, die durch Bitcoin gestützt sind. Das gibt Entwicklern Zeit herauszufinden, wo Latenz auftritt, wo die Koordination auseinanderbricht und welche Vertrauensannahmen noch von manuellen Prozessen abhängen – statt von Protokollregeln.
Die Integration sagt auch etwas über Babylon selbst aus. Sicherheit auszubauen bedeutet nicht nur, mehr Assets anzuziehen. Es hängt davon ab, nachzuweisen, dass unterschiedliche Ökosysteme dieselben operativen Standards übernehmen können, ohne bei jeder neuen Verbindung ständig Ausnahmen zu erzeugen.
Die stärkste Infrastruktur fällt oft erst dann auf, wenn die Leute aufhören, darüber zu reden, und einfach erwarten, dass sie weiter zuverlässig funktioniert.
$BABY @BabylonLabs_io #baby
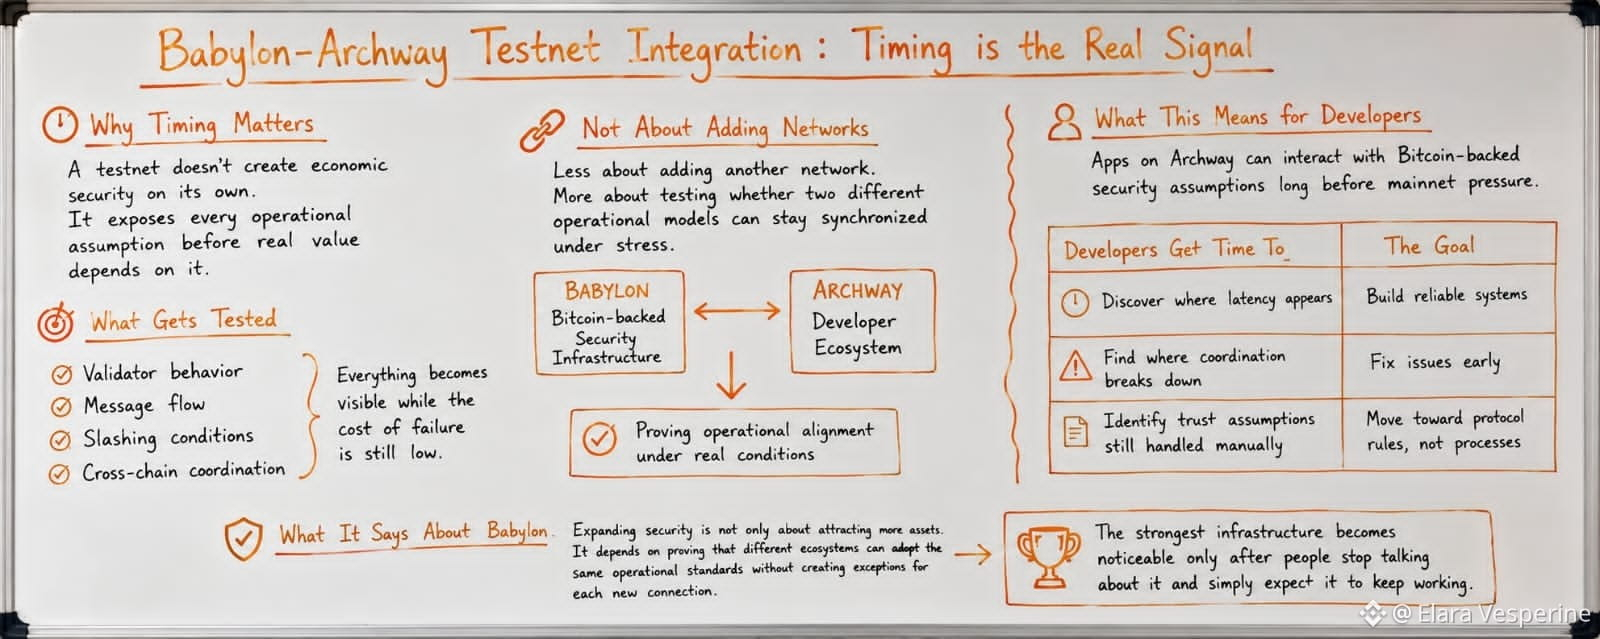
36
23
183
Ich dachte, der interessante Teil wäre die wachsende Liste von Babylon-Integrationen. Tatsächlich ist es das, was diese Partner stillschweigend über die Aufteilung der Verantwortung im gesamten Netzwerk offenbaren.
Ich habe angefangen, Mind Network mit Lorenzo und Bedrock zu vergleichen, statt jede Ankündigung für sich allein zu lesen. Das hat das Bild verändert. Keines von ihnen löst das gleiche Problem. Das eine konzentriert sich auf kryptografischen Schutz und Vertrauen. Ein anderes baut Möglichkeiten, damit gestaktes Bitcoin produktiv bleibt. Das dritte verbessert die Liquidität rund um diese Positionen. Je mehr ich sie miteinander in Beziehung gesetzt habe, desto weniger sah Babylon nach einem einzelnen Protokoll aus – und desto mehr nach einer Koordinationsschicht.
Das ist wichtig, weil Bitcoin-Staking nur dann skaliert, wenn verschiedene Akteure sich spezialisieren können, ohne die Nutzer dazu zu zwingen, für alles einem einzigen Betreiber zu vertrauen. Sicherheitsliquidität und Kapitaleffizienz werden in unterschiedliche Teile des Stacks aufgeteilt. Jede Integration beseitigt einen anderen operativen Engpass, statt eine weitere Funktion hinzuzufügen.
Außerdem habe ich weiter nach Entwickleraktivität und Architektur-Updates gesucht. Die meiste Arbeit geht nicht darum, Bitcoin selbst zu verändern. Es geht darum, die Reibung zwischen Systemen zu verringern, die bereits existieren. Das ist ein langsamerer Prozess als das Starten neuer Produkte, weil jede Verbindung eine weitere Vertrauensannahme schafft, die sorgfältig gemanagt werden muss.
Das interessante Signal ist nicht die Anzahl der Partner. Entscheidend ist das Muster, das sie gemeinsam bilden. Babylon scheint mehr Aufwand in die Koordinierung unabhängiger Infrastruktur zu stecken, als die eigene Reichweite auszubauen. Das wirkt heute weniger sichtbar, könnte aber am Ende der Teil sein, der in ein paar Jahren am meisten zählt.
#baby @babylonlabs_io $BABY
Ich dachte, der interessante Teil wäre die wachsende Liste von Babylon-Integrationen. Tatsächlich ist es das, was diese Partner stillschweigend über die Aufteilung der Verantwortung im gesamten Netzwerk offenbaren.
Ich habe angefangen, Mind Network mit Lorenzo und Bedrock zu vergleichen, statt jede Ankündigung für sich allein zu lesen. Das hat das Bild verändert. Keines von ihnen löst das gleiche Problem. Das eine konzentriert sich auf kryptografischen Schutz und Vertrauen. Ein anderes baut Möglichkeiten, damit gestaktes Bitcoin produktiv bleibt. Das dritte verbessert die Liquidität rund um diese Positionen. Je mehr ich sie miteinander in Beziehung gesetzt habe, desto weniger sah Babylon nach einem einzelnen Protokoll aus – und desto mehr nach einer Koordinationsschicht.
Das ist wichtig, weil Bitcoin-Staking nur dann skaliert, wenn verschiedene Akteure sich spezialisieren können, ohne die Nutzer dazu zu zwingen, für alles einem einzigen Betreiber zu vertrauen. Sicherheitsliquidität und Kapitaleffizienz werden in unterschiedliche Teile des Stacks aufgeteilt. Jede Integration beseitigt einen anderen operativen Engpass, statt eine weitere Funktion hinzuzufügen.
Außerdem habe ich weiter nach Entwickleraktivität und Architektur-Updates gesucht. Die meiste Arbeit geht nicht darum, Bitcoin selbst zu verändern. Es geht darum, die Reibung zwischen Systemen zu verringern, die bereits existieren. Das ist ein langsamerer Prozess als das Starten neuer Produkte, weil jede Verbindung eine weitere Vertrauensannahme schafft, die sorgfältig gemanagt werden muss.
Das interessante Signal ist nicht die Anzahl der Partner. Entscheidend ist das Muster, das sie gemeinsam bilden. Babylon scheint mehr Aufwand in die Koordinierung unabhängiger Infrastruktur zu stecken, als die eigene Reichweite auszubauen. Das wirkt heute weniger sichtbar, könnte aber am Ende der Teil sein, der in ein paar Jahren am meisten zählt.
#baby @BabylonLabs_io $BABY
Ich habe angefangen, Mind Network mit Lorenzo und Bedrock zu vergleichen, statt jede Ankündigung für sich allein zu lesen. Das hat das Bild verändert. Keines von ihnen löst das gleiche Problem. Das eine konzentriert sich auf kryptografischen Schutz und Vertrauen. Ein anderes baut Möglichkeiten, damit gestaktes Bitcoin produktiv bleibt. Das dritte verbessert die Liquidität rund um diese Positionen. Je mehr ich sie miteinander in Beziehung gesetzt habe, desto weniger sah Babylon nach einem einzelnen Protokoll aus – und desto mehr nach einer Koordinationsschicht.
Das ist wichtig, weil Bitcoin-Staking nur dann skaliert, wenn verschiedene Akteure sich spezialisieren können, ohne die Nutzer dazu zu zwingen, für alles einem einzigen Betreiber zu vertrauen. Sicherheitsliquidität und Kapitaleffizienz werden in unterschiedliche Teile des Stacks aufgeteilt. Jede Integration beseitigt einen anderen operativen Engpass, statt eine weitere Funktion hinzuzufügen.
Außerdem habe ich weiter nach Entwickleraktivität und Architektur-Updates gesucht. Die meiste Arbeit geht nicht darum, Bitcoin selbst zu verändern. Es geht darum, die Reibung zwischen Systemen zu verringern, die bereits existieren. Das ist ein langsamerer Prozess als das Starten neuer Produkte, weil jede Verbindung eine weitere Vertrauensannahme schafft, die sorgfältig gemanagt werden muss.
Das interessante Signal ist nicht die Anzahl der Partner. Entscheidend ist das Muster, das sie gemeinsam bilden. Babylon scheint mehr Aufwand in die Koordinierung unabhängiger Infrastruktur zu stecken, als die eigene Reichweite auszubauen. Das wirkt heute weniger sichtbar, könnte aber am Ende der Teil sein, der in ein paar Jahren am meisten zählt.
#baby @BabylonLabs_io $BABY
33
18
253
Ich dachte, der interessante Teil wären Babylons verifizierte Delegationen. Doch es waren die zombie-verifizierten Delegationen, die meine Aufmerksamkeit immer wieder zurückzogen.
Zuerst nahm ich an, es handele sich nur um übrig gebliebene Einträge, die noch nicht bereinigt worden waren. Dann verglich ich, wie verifizierte Delegationen durch den Staking-Flow laufen, mit der Art, wie sich Validator-Sets im Laufe der Zeit verändern, und damit, wie der Delegationsstatus nachverfolgt wird. Das Muster wirkte anders.
Eine verifizierte Delegation soll echte Beteiligung abbilden, der das Netzwerk vertrauen kann. Eine Zombie-verifizierte Delegation existiert zwar weiterhin in den Aufzeichnungen, verhält sich aber nicht mehr wie aktive wirtschaftliche Absicherung. Dieser Unterschied ist wichtig, weil Koordinationssysteme sich nicht nur darauf stützen, was heute aktiv ist. Sie hängen auch davon ab, wie genau der inaktive Zustand erkannt und gehandhabt wird.
Je länger ich hinsah, desto mehr schien das mit Bablyons Design rund um Bitcoin-Staking zusammenzuhängen. Sicherheit wird nicht nur geschaffen, wenn neues Stake hinzukommt. Sie wird auch geschützt, wenn alter Zustand aufhört, operative Entscheidungen zu beeinflussen. Wenn veraltete Delegationen länger als erwartet als gültig erscheinen, können Monitoring-Tools, Governance-Teilnehmer und Operatoren alle am Ende leicht unterschiedliche Bilder desselben Netzwerks betrachten.
Das veränderte die Art, wie ich die Daten las. Ich hörte auf, Delegationszahlen als Maß für Beteiligung zu behandeln, und begann, sie als Maß für Zustandsverwaltung zu betrachten. Manchmal ist das wichtigste Signal nicht, wie viel Sicherheit in ein Protokoll einfließt. Sondern wie sorgfältig das Protokoll trennt, was noch lebt, von dem, was nur in den Aufzeichnungen so aussieht.
#baby @babylonlabs_io $BABY
Ich dachte, der interessante Teil wären Babylons verifizierte Delegationen. Doch es waren die zombie-verifizierten Delegationen, die meine Aufmerksamkeit immer wieder zurückzogen.
Zuerst nahm ich an, es handele sich nur um übrig gebliebene Einträge, die noch nicht bereinigt worden waren. Dann verglich ich, wie verifizierte Delegationen durch den Staking-Flow laufen, mit der Art, wie sich Validator-Sets im Laufe der Zeit verändern, und damit, wie der Delegationsstatus nachverfolgt wird. Das Muster wirkte anders.
Eine verifizierte Delegation soll echte Beteiligung abbilden, der das Netzwerk vertrauen kann. Eine Zombie-verifizierte Delegation existiert zwar weiterhin in den Aufzeichnungen, verhält sich aber nicht mehr wie aktive wirtschaftliche Absicherung. Dieser Unterschied ist wichtig, weil Koordinationssysteme sich nicht nur darauf stützen, was heute aktiv ist. Sie hängen auch davon ab, wie genau der inaktive Zustand erkannt und gehandhabt wird.
Je länger ich hinsah, desto mehr schien das mit Bablyons Design rund um Bitcoin-Staking zusammenzuhängen. Sicherheit wird nicht nur geschaffen, wenn neues Stake hinzukommt. Sie wird auch geschützt, wenn alter Zustand aufhört, operative Entscheidungen zu beeinflussen. Wenn veraltete Delegationen länger als erwartet als gültig erscheinen, können Monitoring-Tools, Governance-Teilnehmer und Operatoren alle am Ende leicht unterschiedliche Bilder desselben Netzwerks betrachten.
Das veränderte die Art, wie ich die Daten las. Ich hörte auf, Delegationszahlen als Maß für Beteiligung zu behandeln, und begann, sie als Maß für Zustandsverwaltung zu betrachten. Manchmal ist das wichtigste Signal nicht, wie viel Sicherheit in ein Protokoll einfließt. Sondern wie sorgfältig das Protokoll trennt, was noch lebt, von dem, was nur in den Aufzeichnungen so aussieht.
#baby @BabylonLabs_io $BABY
Zuerst nahm ich an, es handele sich nur um übrig gebliebene Einträge, die noch nicht bereinigt worden waren. Dann verglich ich, wie verifizierte Delegationen durch den Staking-Flow laufen, mit der Art, wie sich Validator-Sets im Laufe der Zeit verändern, und damit, wie der Delegationsstatus nachverfolgt wird. Das Muster wirkte anders.
Eine verifizierte Delegation soll echte Beteiligung abbilden, der das Netzwerk vertrauen kann. Eine Zombie-verifizierte Delegation existiert zwar weiterhin in den Aufzeichnungen, verhält sich aber nicht mehr wie aktive wirtschaftliche Absicherung. Dieser Unterschied ist wichtig, weil Koordinationssysteme sich nicht nur darauf stützen, was heute aktiv ist. Sie hängen auch davon ab, wie genau der inaktive Zustand erkannt und gehandhabt wird.
Je länger ich hinsah, desto mehr schien das mit Bablyons Design rund um Bitcoin-Staking zusammenzuhängen. Sicherheit wird nicht nur geschaffen, wenn neues Stake hinzukommt. Sie wird auch geschützt, wenn alter Zustand aufhört, operative Entscheidungen zu beeinflussen. Wenn veraltete Delegationen länger als erwartet als gültig erscheinen, können Monitoring-Tools, Governance-Teilnehmer und Operatoren alle am Ende leicht unterschiedliche Bilder desselben Netzwerks betrachten.
Das veränderte die Art, wie ich die Daten las. Ich hörte auf, Delegationszahlen als Maß für Beteiligung zu behandeln, und begann, sie als Maß für Zustandsverwaltung zu betrachten. Manchmal ist das wichtigste Signal nicht, wie viel Sicherheit in ein Protokoll einfließt. Sondern wie sorgfältig das Protokoll trennt, was noch lebt, von dem, was nur in den Aufzeichnungen so aussieht.
#baby @BabylonLabs_io $BABY
17
8
127
Ich dachte, der interessante Teil würde daraus bestehen, dass zwei erfahrene Kapitalmarkt-Profis über Bitcoin-Staking sprechen. Tatsächlich ging es um etwas, das sie beide beschrieben, ohne es direkt zu benennen.
Nachdem ich erneut Zeit damit verbracht hatte, die Babylon-Dokumentation zu lesen, begann ich, das Protokolldesign mit der Art zu vergleichen, wie traditionelle Kapitalmärkte über Sicherheiten und Abwicklung nachdenken. Die Interviews ergaben danach immer mehr Sinn.
Bitcoin selbst wird nicht plötzlich produktiver. Was sich ändert, ist die Koordinationsschicht darum herum. Babylon hält Bitcoin als wirtschaftliches Fundament, während es anderen Netzwerken erlaubt, sich über Staking diese Sicherheit auszuleihen. Das klingt einfach, bis man sich die operativen Details ansieht. Das Unbonding von Bitcoin folgt seinem eigenen Zeitplan, während Babylon über einen eigenen Validator und Governance-Prozesse verfügt. Diese Uhren ticken nicht gleich, und genau diese Differenz erzeugt echten Koordinationsaufwand.
Ich bin auch nochmals durch die Verantwortlichkeiten der Validatoren und den Redemption-Flow gegangen. Das Protokoll investiert eine überraschende Menge an Aufwand darin, die Vertrauensannahmen zwischen den Teilnehmenden zu reduzieren, statt zu versuchen, sie vollständig zu eliminieren. Finalität hängt von Bitcoin ab, aber die Nutzer bewegen sich dennoch durch Software, Operatoren, Validatoren und Governance-Entscheidungen. Jede zusätzliche Ebene schafft einen weiteren Ort, an dem Anreize aufeinander abgestimmt bleiben müssen.
Darum fühlten sich die Interviews vertraut an. Menschen aus dem Kapitalmarkt verbringen Jahre damit, über Sicherheiten-Abwicklungsrisiko und operative Disziplin nachzudenken. Babylon durch diese Brille zu lesen, hat mir klar gemacht: Das Protokoll geht weniger darum, Bitcoin etwas Neues tun zu lassen, und mehr darum, dass verschiedene Systeme sich rund um Bitcoin vorhersehbar verhalten. Das Schwierigste ist nicht, Sicherheit zu schaffen. Es ist, all die zu koordinieren, die von ihr abhängen.
#baby @babylonlabs_io $BABY
Ich dachte, der interessante Teil würde daraus bestehen, dass zwei erfahrene Kapitalmarkt-Profis über Bitcoin-Staking sprechen. Tatsächlich ging es um etwas, das sie beide beschrieben, ohne es direkt zu benennen.
Nachdem ich erneut Zeit damit verbracht hatte, die Babylon-Dokumentation zu lesen, begann ich, das Protokolldesign mit der Art zu vergleichen, wie traditionelle Kapitalmärkte über Sicherheiten und Abwicklung nachdenken. Die Interviews ergaben danach immer mehr Sinn.
Bitcoin selbst wird nicht plötzlich produktiver. Was sich ändert, ist die Koordinationsschicht darum herum. Babylon hält Bitcoin als wirtschaftliches Fundament, während es anderen Netzwerken erlaubt, sich über Staking diese Sicherheit auszuleihen. Das klingt einfach, bis man sich die operativen Details ansieht. Das Unbonding von Bitcoin folgt seinem eigenen Zeitplan, während Babylon über einen eigenen Validator und Governance-Prozesse verfügt. Diese Uhren ticken nicht gleich, und genau diese Differenz erzeugt echten Koordinationsaufwand.
Ich bin auch nochmals durch die Verantwortlichkeiten der Validatoren und den Redemption-Flow gegangen. Das Protokoll investiert eine überraschende Menge an Aufwand darin, die Vertrauensannahmen zwischen den Teilnehmenden zu reduzieren, statt zu versuchen, sie vollständig zu eliminieren. Finalität hängt von Bitcoin ab, aber die Nutzer bewegen sich dennoch durch Software, Operatoren, Validatoren und Governance-Entscheidungen. Jede zusätzliche Ebene schafft einen weiteren Ort, an dem Anreize aufeinander abgestimmt bleiben müssen.
Darum fühlten sich die Interviews vertraut an. Menschen aus dem Kapitalmarkt verbringen Jahre damit, über Sicherheiten-Abwicklungsrisiko und operative Disziplin nachzudenken. Babylon durch diese Brille zu lesen, hat mir klar gemacht: Das Protokoll geht weniger darum, Bitcoin etwas Neues tun zu lassen, und mehr darum, dass verschiedene Systeme sich rund um Bitcoin vorhersehbar verhalten. Das Schwierigste ist nicht, Sicherheit zu schaffen. Es ist, all die zu koordinieren, die von ihr abhängen.
#baby @BabylonLabs_io $BABY
Nachdem ich erneut Zeit damit verbracht hatte, die Babylon-Dokumentation zu lesen, begann ich, das Protokolldesign mit der Art zu vergleichen, wie traditionelle Kapitalmärkte über Sicherheiten und Abwicklung nachdenken. Die Interviews ergaben danach immer mehr Sinn.
Bitcoin selbst wird nicht plötzlich produktiver. Was sich ändert, ist die Koordinationsschicht darum herum. Babylon hält Bitcoin als wirtschaftliches Fundament, während es anderen Netzwerken erlaubt, sich über Staking diese Sicherheit auszuleihen. Das klingt einfach, bis man sich die operativen Details ansieht. Das Unbonding von Bitcoin folgt seinem eigenen Zeitplan, während Babylon über einen eigenen Validator und Governance-Prozesse verfügt. Diese Uhren ticken nicht gleich, und genau diese Differenz erzeugt echten Koordinationsaufwand.
Ich bin auch nochmals durch die Verantwortlichkeiten der Validatoren und den Redemption-Flow gegangen. Das Protokoll investiert eine überraschende Menge an Aufwand darin, die Vertrauensannahmen zwischen den Teilnehmenden zu reduzieren, statt zu versuchen, sie vollständig zu eliminieren. Finalität hängt von Bitcoin ab, aber die Nutzer bewegen sich dennoch durch Software, Operatoren, Validatoren und Governance-Entscheidungen. Jede zusätzliche Ebene schafft einen weiteren Ort, an dem Anreize aufeinander abgestimmt bleiben müssen.
Darum fühlten sich die Interviews vertraut an. Menschen aus dem Kapitalmarkt verbringen Jahre damit, über Sicherheiten-Abwicklungsrisiko und operative Disziplin nachzudenken. Babylon durch diese Brille zu lesen, hat mir klar gemacht: Das Protokoll geht weniger darum, Bitcoin etwas Neues tun zu lassen, und mehr darum, dass verschiedene Systeme sich rund um Bitcoin vorhersehbar verhalten. Das Schwierigste ist nicht, Sicherheit zu schaffen. Es ist, all die zu koordinieren, die von ihr abhängen.
#baby @BabylonLabs_io $BABY
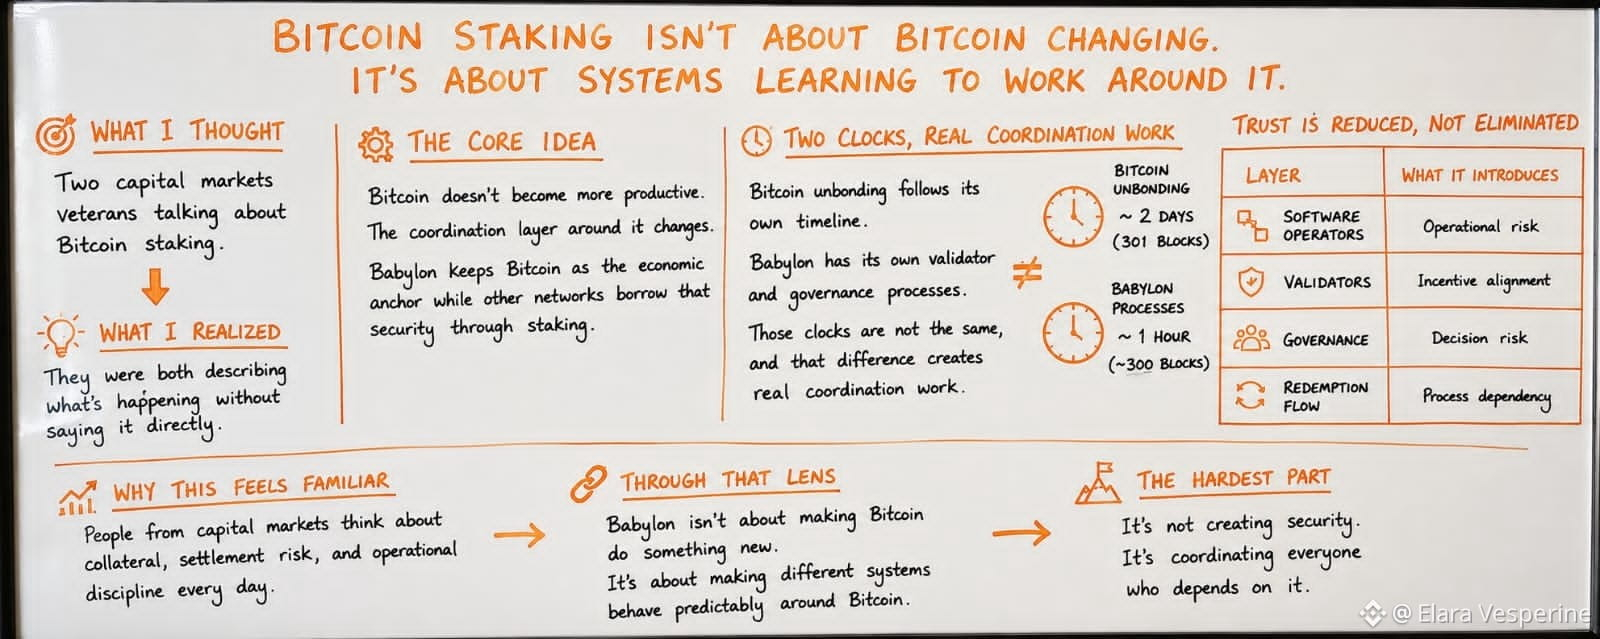
31
21
399
Ich dachte, der interessante Teil wäre die Partnerschaftsankündigung. Tatsächlich ging es aber um die operativen Grenzen dahinter.
Nachdem ich gelesen hatte, dass Babylon mit Aegis zusammenarbeitet, habe ich es immer wieder mit Babylons Staking-Konzept verglichen – und damit, wie die Sicherheit von Bitcoin über andere Systeme hinweg erweitert wird. Die Ankündigung selbst war unkompliziert. Was länger dauerte zu verstehen, war, wie viel Abstimmung existieren muss, bevor eine Partnerschaft etwas Sinnvolles hervorbringen kann.
Babylon behandelt Bitcoin bereits als wirtschaftliche Sicherheitsschicht, statt Bitcoin dazu zu drängen, sich zu ändern. Aegis fügt eine weitere operative Ebene hinzu, in der Dienste mit dieser Sicherheit zusammenarbeiten müssen, anstatt sie einfach nur zu übernehmen. Dadurch verschiebt sich die Herausforderung weg von reiner Kryptografie hin zu einer zuverlässigen Umsetzung zwischen unabhängigen Beteiligten.
Ich habe außerdem weiter über Verantwortlichkeiten von Validatoren und Governance nachgedacht. Eine Partnerschaft verbessert nicht automatisch die Sicherheit. Validatoren brauchen weiterhin klare Regeln. Die Governance muss weiterhin entscheiden, wie Upgrades gehandhabt werden. Jede neue Integration schafft einen weiteren Ort, an dem Annahmen über die Zeit hinweg aufeinander abgestimmt bleiben müssen. Wenn sie auseinanderdriften, wird das technische Design weniger wichtig als der Abstimmungsprozess darum.
Das Interessante ist, dass all das in keiner Schlagzeile auftaucht. Partnerschaften werden oft als Wachstumsignale behandelt, erhöhen aber auch die operative Komplexität. Mehr Beteiligte bedeuten mehr Vertrauensgrenzen, mehr Wartung und mehr langfristige Verantwortlichkeit – selbst wenn das Protokoll selbst unverändert bleibt.
Nachdem ich Zeit mit der Dokumentation verbracht hatte, hörte ich auf, Partnerschaften als Ankündigungen zu sehen. Sie wirkten eher wie Tests dafür, ob das zugrunde liegende Koordinationsmodell weiter skaliert werden kann, ohne dass es mit der Zeit schwerer zu betreiben wird.
#baby $BABY @babylonlabs_io
Ich dachte, der interessante Teil wäre die Partnerschaftsankündigung. Tatsächlich ging es aber um die operativen Grenzen dahinter.
Nachdem ich gelesen hatte, dass Babylon mit Aegis zusammenarbeitet, habe ich es immer wieder mit Babylons Staking-Konzept verglichen – und damit, wie die Sicherheit von Bitcoin über andere Systeme hinweg erweitert wird. Die Ankündigung selbst war unkompliziert. Was länger dauerte zu verstehen, war, wie viel Abstimmung existieren muss, bevor eine Partnerschaft etwas Sinnvolles hervorbringen kann.
Babylon behandelt Bitcoin bereits als wirtschaftliche Sicherheitsschicht, statt Bitcoin dazu zu drängen, sich zu ändern. Aegis fügt eine weitere operative Ebene hinzu, in der Dienste mit dieser Sicherheit zusammenarbeiten müssen, anstatt sie einfach nur zu übernehmen. Dadurch verschiebt sich die Herausforderung weg von reiner Kryptografie hin zu einer zuverlässigen Umsetzung zwischen unabhängigen Beteiligten.
Ich habe außerdem weiter über Verantwortlichkeiten von Validatoren und Governance nachgedacht. Eine Partnerschaft verbessert nicht automatisch die Sicherheit. Validatoren brauchen weiterhin klare Regeln. Die Governance muss weiterhin entscheiden, wie Upgrades gehandhabt werden. Jede neue Integration schafft einen weiteren Ort, an dem Annahmen über die Zeit hinweg aufeinander abgestimmt bleiben müssen. Wenn sie auseinanderdriften, wird das technische Design weniger wichtig als der Abstimmungsprozess darum.
Das Interessante ist, dass all das in keiner Schlagzeile auftaucht. Partnerschaften werden oft als Wachstumsignale behandelt, erhöhen aber auch die operative Komplexität. Mehr Beteiligte bedeuten mehr Vertrauensgrenzen, mehr Wartung und mehr langfristige Verantwortlichkeit – selbst wenn das Protokoll selbst unverändert bleibt.
Nachdem ich Zeit mit der Dokumentation verbracht hatte, hörte ich auf, Partnerschaften als Ankündigungen zu sehen. Sie wirkten eher wie Tests dafür, ob das zugrunde liegende Koordinationsmodell weiter skaliert werden kann, ohne dass es mit der Zeit schwerer zu betreiben wird.
#baby $BABY @BabylonLabs_io
Nachdem ich gelesen hatte, dass Babylon mit Aegis zusammenarbeitet, habe ich es immer wieder mit Babylons Staking-Konzept verglichen – und damit, wie die Sicherheit von Bitcoin über andere Systeme hinweg erweitert wird. Die Ankündigung selbst war unkompliziert. Was länger dauerte zu verstehen, war, wie viel Abstimmung existieren muss, bevor eine Partnerschaft etwas Sinnvolles hervorbringen kann.
Babylon behandelt Bitcoin bereits als wirtschaftliche Sicherheitsschicht, statt Bitcoin dazu zu drängen, sich zu ändern. Aegis fügt eine weitere operative Ebene hinzu, in der Dienste mit dieser Sicherheit zusammenarbeiten müssen, anstatt sie einfach nur zu übernehmen. Dadurch verschiebt sich die Herausforderung weg von reiner Kryptografie hin zu einer zuverlässigen Umsetzung zwischen unabhängigen Beteiligten.
Ich habe außerdem weiter über Verantwortlichkeiten von Validatoren und Governance nachgedacht. Eine Partnerschaft verbessert nicht automatisch die Sicherheit. Validatoren brauchen weiterhin klare Regeln. Die Governance muss weiterhin entscheiden, wie Upgrades gehandhabt werden. Jede neue Integration schafft einen weiteren Ort, an dem Annahmen über die Zeit hinweg aufeinander abgestimmt bleiben müssen. Wenn sie auseinanderdriften, wird das technische Design weniger wichtig als der Abstimmungsprozess darum.
Das Interessante ist, dass all das in keiner Schlagzeile auftaucht. Partnerschaften werden oft als Wachstumsignale behandelt, erhöhen aber auch die operative Komplexität. Mehr Beteiligte bedeuten mehr Vertrauensgrenzen, mehr Wartung und mehr langfristige Verantwortlichkeit – selbst wenn das Protokoll selbst unverändert bleibt.
Nachdem ich Zeit mit der Dokumentation verbracht hatte, hörte ich auf, Partnerschaften als Ankündigungen zu sehen. Sie wirkten eher wie Tests dafür, ob das zugrunde liegende Koordinationsmodell weiter skaliert werden kann, ohne dass es mit der Zeit schwerer zu betreiben wird.
#baby $BABY @BabylonLabs_io
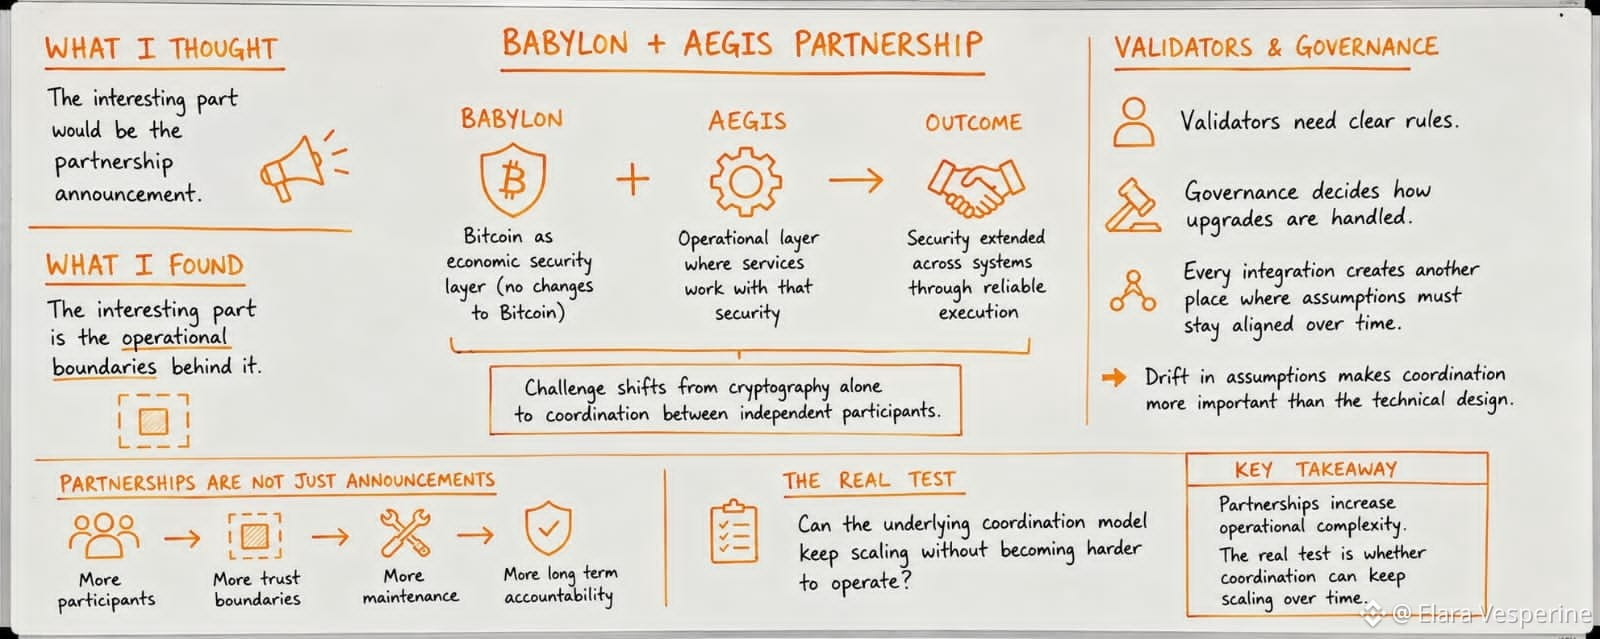
22
1
13
132
Ich habe angefangen, das Problem mit der Validierung der Genesis zu lesen, in der Erwartung, dass es sich wieder um einen routinemäßigen Fehlerbericht handelt. Nachdem ich mehr Zeit damit verbracht hatte, dachte ich jedoch weniger über den eigentlichen Bug nach und mehr darüber, was er über den Betrieb einer Blockchain von Tag eins an aussagt.
Eine ungültige Event-Tracker-Höhe klingt nach einem kleinen Konfigurationsfehler. Es ist leicht, das so zu behandeln, als würde es nur Entwickler betreffen. Aber die Genesis ist der Punkt, an dem jede Validator-Instanz damit beginnen soll, aus derselben geteilten Historie zu starten. Wenn dieser Startbezug ohne ausreichende Validierung akzeptiert wird, übernehmen alle darauf aufbauenden Prozesse diese Annahme.
Das wurde noch interessanter, als ich es mit Babl yons umfassenderem Design verglichen habe. Das Protokoll investiert viel Aufwand, um während des laufenden Betriebs das Vertrauen zu reduzieren – durch Bitcoin-verankerte Sicherheit und die Überprüfung von Checkpoints. Gleichzeitig ist das Netzwerk aber immer noch auf sorgfältige Vorbereitung angewiesen, bevor diese Schutzmaßnahmen überhaupt aktiv werden. Sicherheit bedeutet nicht nur, Live-Systeme zu verteidigen. Sie hängt auch davon ab, einen schlechten Zustand abzulehnen, bevor der Konsens überhaupt beginnt.
Ich habe außerdem weiter über den Betrieb von Validatoren nachgedacht. Sich nach dem Start von einem Konfigurationsfehler zu erholen ist immer teurer, als ihn bereits während der Initialisierung zurückzuweisen. Die Koordinationskosten steigen, weil jeder Betreiber zur gleichen Schlussfolgerung kommen muss, während das Netzwerk konsistent bleibt.
Was bei mir hängen blieb, war nicht, dass das Validierungsproblem existierte. Software ändert sich ständig. Das Interessante war, wie eine kleine Prüfung in der Genesis still und leise darüber entscheiden kann, ob jede spätere Sicherheitsgarantie von derselben Realität ausgeht oder von leicht unterschiedlichen Annahmen.
$BABY #baby @babylonlabs_io
Ich habe angefangen, das Problem mit der Validierung der Genesis zu lesen, in der Erwartung, dass es sich wieder um einen routinemäßigen Fehlerbericht handelt. Nachdem ich mehr Zeit damit verbracht hatte, dachte ich jedoch weniger über den eigentlichen Bug nach und mehr darüber, was er über den Betrieb einer Blockchain von Tag eins an aussagt.
Eine ungültige Event-Tracker-Höhe klingt nach einem kleinen Konfigurationsfehler. Es ist leicht, das so zu behandeln, als würde es nur Entwickler betreffen. Aber die Genesis ist der Punkt, an dem jede Validator-Instanz damit beginnen soll, aus derselben geteilten Historie zu starten. Wenn dieser Startbezug ohne ausreichende Validierung akzeptiert wird, übernehmen alle darauf aufbauenden Prozesse diese Annahme.
Das wurde noch interessanter, als ich es mit Babl yons umfassenderem Design verglichen habe. Das Protokoll investiert viel Aufwand, um während des laufenden Betriebs das Vertrauen zu reduzieren – durch Bitcoin-verankerte Sicherheit und die Überprüfung von Checkpoints. Gleichzeitig ist das Netzwerk aber immer noch auf sorgfältige Vorbereitung angewiesen, bevor diese Schutzmaßnahmen überhaupt aktiv werden. Sicherheit bedeutet nicht nur, Live-Systeme zu verteidigen. Sie hängt auch davon ab, einen schlechten Zustand abzulehnen, bevor der Konsens überhaupt beginnt.
Ich habe außerdem weiter über den Betrieb von Validatoren nachgedacht. Sich nach dem Start von einem Konfigurationsfehler zu erholen ist immer teurer, als ihn bereits während der Initialisierung zurückzuweisen. Die Koordinationskosten steigen, weil jeder Betreiber zur gleichen Schlussfolgerung kommen muss, während das Netzwerk konsistent bleibt.
Was bei mir hängen blieb, war nicht, dass das Validierungsproblem existierte. Software ändert sich ständig. Das Interessante war, wie eine kleine Prüfung in der Genesis still und leise darüber entscheiden kann, ob jede spätere Sicherheitsgarantie von derselben Realität ausgeht oder von leicht unterschiedlichen Annahmen.
$BABY #baby @BabylonLabs_io
Eine ungültige Event-Tracker-Höhe klingt nach einem kleinen Konfigurationsfehler. Es ist leicht, das so zu behandeln, als würde es nur Entwickler betreffen. Aber die Genesis ist der Punkt, an dem jede Validator-Instanz damit beginnen soll, aus derselben geteilten Historie zu starten. Wenn dieser Startbezug ohne ausreichende Validierung akzeptiert wird, übernehmen alle darauf aufbauenden Prozesse diese Annahme.
Das wurde noch interessanter, als ich es mit Babl yons umfassenderem Design verglichen habe. Das Protokoll investiert viel Aufwand, um während des laufenden Betriebs das Vertrauen zu reduzieren – durch Bitcoin-verankerte Sicherheit und die Überprüfung von Checkpoints. Gleichzeitig ist das Netzwerk aber immer noch auf sorgfältige Vorbereitung angewiesen, bevor diese Schutzmaßnahmen überhaupt aktiv werden. Sicherheit bedeutet nicht nur, Live-Systeme zu verteidigen. Sie hängt auch davon ab, einen schlechten Zustand abzulehnen, bevor der Konsens überhaupt beginnt.
Ich habe außerdem weiter über den Betrieb von Validatoren nachgedacht. Sich nach dem Start von einem Konfigurationsfehler zu erholen ist immer teurer, als ihn bereits während der Initialisierung zurückzuweisen. Die Koordinationskosten steigen, weil jeder Betreiber zur gleichen Schlussfolgerung kommen muss, während das Netzwerk konsistent bleibt.
Was bei mir hängen blieb, war nicht, dass das Validierungsproblem existierte. Software ändert sich ständig. Das Interessante war, wie eine kleine Prüfung in der Genesis still und leise darüber entscheiden kann, ob jede spätere Sicherheitsgarantie von derselben Realität ausgeht oder von leicht unterschiedlichen Annahmen.
$BABY #baby @BabylonLabs_io
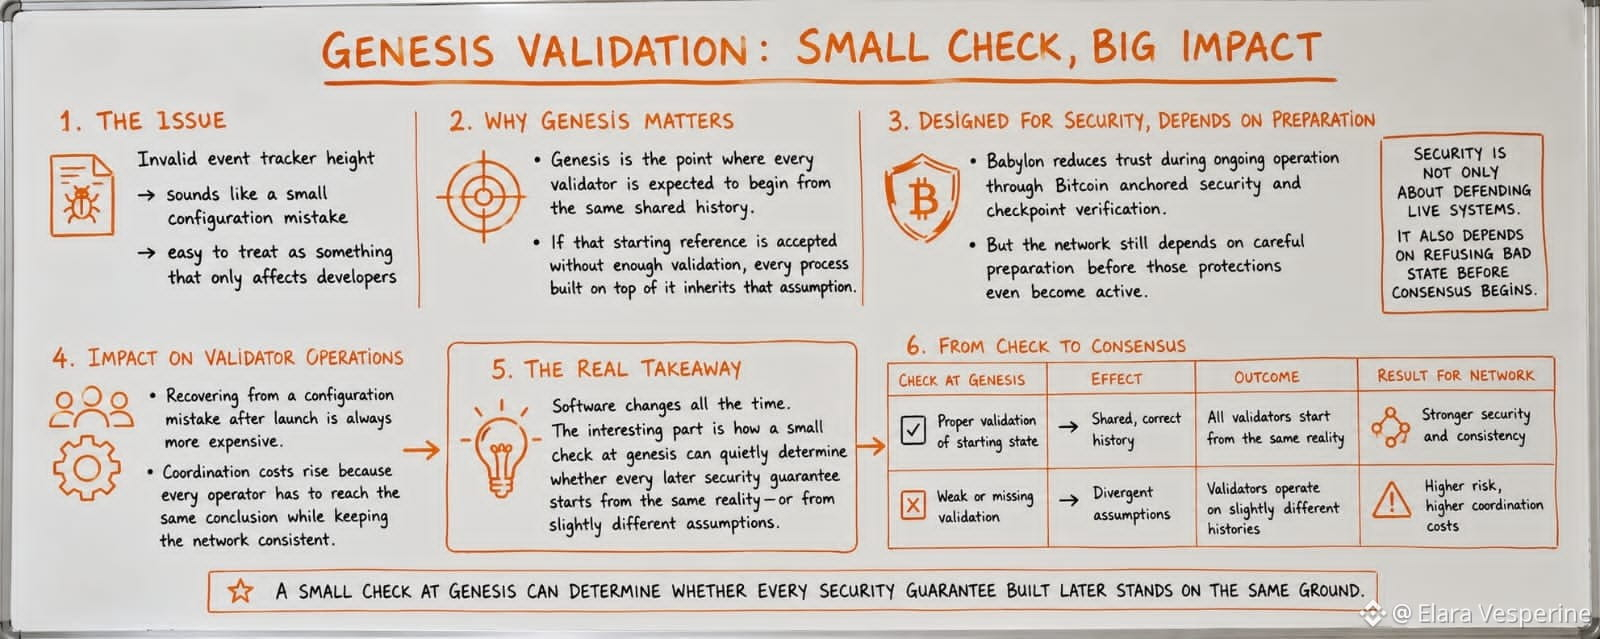
17
13
130
Ich habe damit begonnen, das neueste Wallet-Connector-Paket zu lesen, in der Erwartung, vor allem Frontend-Verbesserungen zu finden. Nachdem ich die Versionshistorie ein paar Mal durchgegangen war, habe ich am Ende mehr darauf geachtet, was sich kaum verändert hat.
Wallet-Connectoren nehmen innerhalb eines Protokolls wie Babylon eine merkwürdige Stellung ein. Sie erzeugen keine Blöcke. Sie sichern kein Bitcoin. Sie beeinflussen die Staking-Ökonomie nicht direkt. Dennoch entscheiden sie still darüber, wie zuverlässig Nutzer all diese Systeme erreichen.
Das wurde noch interessanter, als ich die Paket-Updates mit Babylons breiterer Architektur verglich. Das Protokoll verteilt die Verantwortung bereits auf Bitcoin, Babylon Genesis, Validatoren, Finality-Provider und externe Anwendungen. Jeder zusätzliche Abstimmungspunkt schafft eine weitere Stelle, an der Annahmen auseinanderdriften können. Ein Wallet-Connector ist einer der wenigen Bausteine, der diese Annahmen verstehen muss, ohne selbst Teil des Konsenses zu werden.
Auch die Versionssprünge deuten auf etwas hin, das man beachten sollte. Häufige, inkrementelle Releases weisen meist darauf hin, dass Entwickler die Kompatibilität optimieren, statt neue Funktionen zu verfolgen. Das ist wichtig, weil sich die Wallet-Software unabhängig von Protokoll-Updates weiterentwickelt. Wenn die Wartung der Connectoren langsamer wird, während sich Wallets weiter verändern, entsteht schon lange bevor ein Konsensfehler eintritt betriebliche Reibung.
Ich dachte außerdem weiter über Anreize nach. Validatoren werden dafür belohnt, dass sie die Gesundheit des Netzwerks aufrechterhalten. Entwickler von Anwendungen werden belohnt, wenn Nutzer mit ihren Produkten interagieren. Connector-Wartende erhalten oft weder direkte Protokoll-Belohnungen noch Transaktionsumsätze, doch ihre Arbeit bestimmt, ob diese Interaktionen reibungslos stattfinden.
Je länger ich hinsah, desto weniger fühlte sich der Connector wie eine Komfortbibliothek an. Es wirkte eher wie eine Wartungsarbeit, die still dafür sorgt, dass jede andere Abstimmungsebene nicht schwerer zu erreichen wird.
#baby @babylonlabs_io $BABY
Ich habe damit begonnen, das neueste Wallet-Connector-Paket zu lesen, in der Erwartung, vor allem Frontend-Verbesserungen zu finden. Nachdem ich die Versionshistorie ein paar Mal durchgegangen war, habe ich am Ende mehr darauf geachtet, was sich kaum verändert hat.
Wallet-Connectoren nehmen innerhalb eines Protokolls wie Babylon eine merkwürdige Stellung ein. Sie erzeugen keine Blöcke. Sie sichern kein Bitcoin. Sie beeinflussen die Staking-Ökonomie nicht direkt. Dennoch entscheiden sie still darüber, wie zuverlässig Nutzer all diese Systeme erreichen.
Das wurde noch interessanter, als ich die Paket-Updates mit Babylons breiterer Architektur verglich. Das Protokoll verteilt die Verantwortung bereits auf Bitcoin, Babylon Genesis, Validatoren, Finality-Provider und externe Anwendungen. Jeder zusätzliche Abstimmungspunkt schafft eine weitere Stelle, an der Annahmen auseinanderdriften können. Ein Wallet-Connector ist einer der wenigen Bausteine, der diese Annahmen verstehen muss, ohne selbst Teil des Konsenses zu werden.
Auch die Versionssprünge deuten auf etwas hin, das man beachten sollte. Häufige, inkrementelle Releases weisen meist darauf hin, dass Entwickler die Kompatibilität optimieren, statt neue Funktionen zu verfolgen. Das ist wichtig, weil sich die Wallet-Software unabhängig von Protokoll-Updates weiterentwickelt. Wenn die Wartung der Connectoren langsamer wird, während sich Wallets weiter verändern, entsteht schon lange bevor ein Konsensfehler eintritt betriebliche Reibung.
Ich dachte außerdem weiter über Anreize nach. Validatoren werden dafür belohnt, dass sie die Gesundheit des Netzwerks aufrechterhalten. Entwickler von Anwendungen werden belohnt, wenn Nutzer mit ihren Produkten interagieren. Connector-Wartende erhalten oft weder direkte Protokoll-Belohnungen noch Transaktionsumsätze, doch ihre Arbeit bestimmt, ob diese Interaktionen reibungslos stattfinden.
Je länger ich hinsah, desto weniger fühlte sich der Connector wie eine Komfortbibliothek an. Es wirkte eher wie eine Wartungsarbeit, die still dafür sorgt, dass jede andere Abstimmungsebene nicht schwerer zu erreichen wird.
#baby @BabylonLabs_io $BABY
Wallet-Connectoren nehmen innerhalb eines Protokolls wie Babylon eine merkwürdige Stellung ein. Sie erzeugen keine Blöcke. Sie sichern kein Bitcoin. Sie beeinflussen die Staking-Ökonomie nicht direkt. Dennoch entscheiden sie still darüber, wie zuverlässig Nutzer all diese Systeme erreichen.
Das wurde noch interessanter, als ich die Paket-Updates mit Babylons breiterer Architektur verglich. Das Protokoll verteilt die Verantwortung bereits auf Bitcoin, Babylon Genesis, Validatoren, Finality-Provider und externe Anwendungen. Jeder zusätzliche Abstimmungspunkt schafft eine weitere Stelle, an der Annahmen auseinanderdriften können. Ein Wallet-Connector ist einer der wenigen Bausteine, der diese Annahmen verstehen muss, ohne selbst Teil des Konsenses zu werden.
Auch die Versionssprünge deuten auf etwas hin, das man beachten sollte. Häufige, inkrementelle Releases weisen meist darauf hin, dass Entwickler die Kompatibilität optimieren, statt neue Funktionen zu verfolgen. Das ist wichtig, weil sich die Wallet-Software unabhängig von Protokoll-Updates weiterentwickelt. Wenn die Wartung der Connectoren langsamer wird, während sich Wallets weiter verändern, entsteht schon lange bevor ein Konsensfehler eintritt betriebliche Reibung.
Ich dachte außerdem weiter über Anreize nach. Validatoren werden dafür belohnt, dass sie die Gesundheit des Netzwerks aufrechterhalten. Entwickler von Anwendungen werden belohnt, wenn Nutzer mit ihren Produkten interagieren. Connector-Wartende erhalten oft weder direkte Protokoll-Belohnungen noch Transaktionsumsätze, doch ihre Arbeit bestimmt, ob diese Interaktionen reibungslos stattfinden.
Je länger ich hinsah, desto weniger fühlte sich der Connector wie eine Komfortbibliothek an. Es wirkte eher wie eine Wartungsarbeit, die still dafür sorgt, dass jede andere Abstimmungsebene nicht schwerer zu erreichen wird.
#baby @BabylonLabs_io $BABY
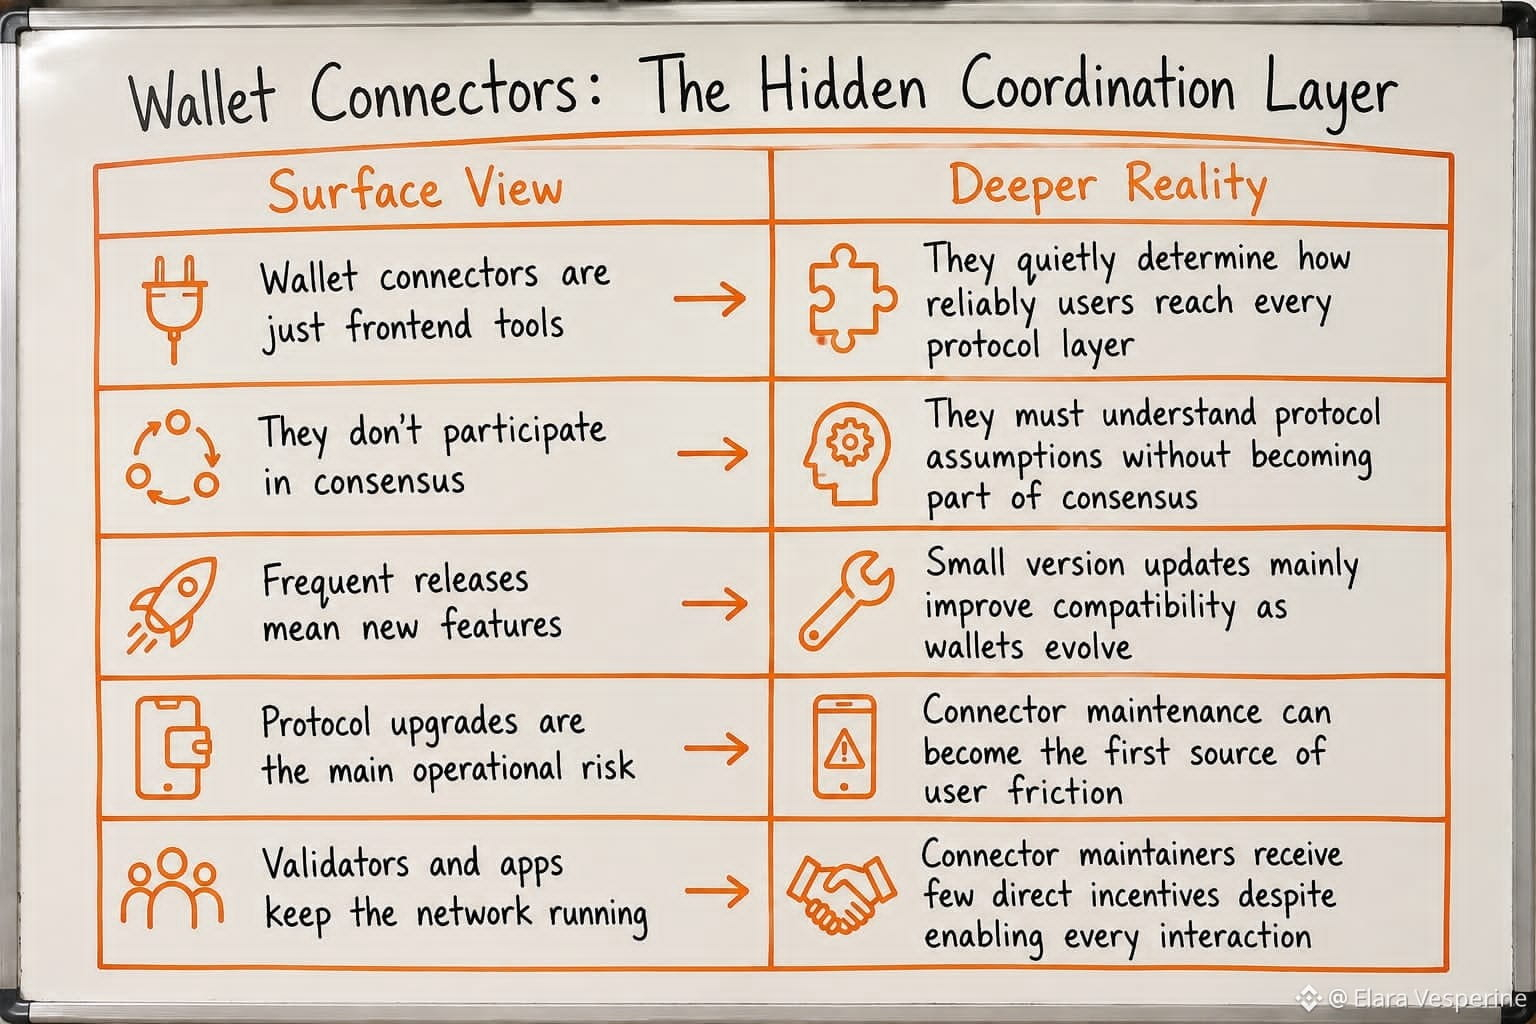
25
14
129
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
FedRateWatch
831,466 Aufrufe
3,970 Kommentare
Teile & gewinne Traffic-Belohnungen in unserer Kampagne mit angesagtem Hashtag
✨Thema: FOMC September, Was ist der nächste Schritt der Fed?
👉So nimmst du teil:
Veröffentliche einen kurzen Beitrag oder Artikel mit dem Hashtag #FedRateWatch
Erstelle Inhalte basierend auf den folgenden Blickwinkeln:
- Der August-Core-CPI stieg um 0,3% im Monatsvergleich, und die Wahrscheinlichkeit für eine 25bp-Erhöhung diese Woche liegt nun bei fast 90%. Erwartest du diese Woche eine Zinserhöhung? Handelt es sich um einen einmaligen Schritt oder den Beginn eines längeren Zinserhöhungszyklus?
- Wenn die Erhöhung erfolgt: Wie entwickelt sich das für BTC, Tech-Aktien und Gold? Aufwärts- oder abwärtsgerichtet?
- Wie planst du als Nächstes zu handeln? Teile deinen BTC-, Aktien- oder Gold-Trade/Bestände mit unserem Trade-Sharing-Widget.
⏰Kampagnenzeitraum:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Belohnung:
- Qualifizierte Beiträge, die die oben genannten Richtlinien erfüllen und mehr als 100 Wörter enthalten, werden überprüft und erhalten möglicherweise einen zufälligen Traffic-Boost von 500 bis 3.000 Aufrufen. Du erhältst eine Benachrichtigung von deiner Feed-Secretary, wenn dein Beitrag ausgewählt wird.
- Erhalte die Chance, dass dein Artikel auf Binance Square Official vorgestellt wird
Du brauchst Ideen für deinen Beitrag? Besuche die Themenseite #FedRateWatch oder die Square Guide on How to Post for Better Reach.
Binance Square Official
·494 Likes
·1.1M Aufrufe
BitcoinFalls4%
2,473 Aufrufe
164 Kommentare
SKHynixInTalksToMakeMemoryChipsInUS
469 Aufrufe
31 Kommentare