

A Y E S H Y Y
102 Beiträge

A Y E S H Y Y
Melden
Nutzer blockieren
127 Following
1.3K+ Follower
295 Like gegeben
Beiträge
Ein Thema, auf das ich bei der Agentenökonomie immer wieder zurückkomme, ist Kontrolle.
Einem Agenten die Fähigkeit zu geben, Aufgaben zu erledigen, ist nützlich. Doch was passiert, wenn eine Aufgabe Geld, den Zugang zu einem kostenpflichtigen Dienst oder eine wichtige Transaktion umfasst?
Hier hat Kites Ansatz meine Aufmerksamkeit geweckt.
Mit Agent Passport können Agenten eine eigene Identität und ein aufgeladenes Wallet haben. Nutzer können außerdem Berechtigungen und Ausgabenlimits festlegen, sodass ein Agent innerhalb der vom Besitzer gesetzten Grenzen handelt.
Kite Chain wurde entwickelt, um Transaktionen für diese aufstrebende Agentenökonomie zu unterstützen.
Besonders interessant finde ich die Idee, die Handlungsfähigkeit eines Agenten mit klaren, von Nutzern festgelegten Grenzen zu verbinden. Automatisierung sollte Dinge einfacher machen und nicht bedeuten, die Kontrolle uneingeschränkt abzugeben.
Die Agentenökonomie muss sich in der Praxis noch vielfach bewähren, doch Identität, Zahlungen und die Kontrolle durch Nutzer sind wichtige Bereiche, bei denen es auf die richtige Umsetzung ankommt.
Ich werde weiter beobachten, wie Kite diesen Ansatz entwickelt.
$KITE #KiteBBW
Ein Thema, auf das ich bei der Agentenökonomie immer wieder zurückkomme, ist Kontrolle.
Einem Agenten die Fähigkeit zu geben, Aufgaben zu erledigen, ist nützlich. Doch was passiert, wenn eine Aufgabe Geld, den Zugang zu einem kostenpflichtigen Dienst oder eine wichtige Transaktion umfasst?
Hier hat Kites Ansatz meine Aufmerksamkeit geweckt.
Mit Agent Passport können Agenten eine eigene Identität und ein aufgeladenes Wallet haben. Nutzer können außerdem Berechtigungen und Ausgabenlimits festlegen, sodass ein Agent innerhalb der vom Besitzer gesetzten Grenzen handelt.
Kite Chain wurde entwickelt, um Transaktionen für diese aufstrebende Agentenökonomie zu unterstützen.
Besonders interessant finde ich die Idee, die Handlungsfähigkeit eines Agenten mit klaren, von Nutzern festgelegten Grenzen zu verbinden. Automatisierung sollte Dinge einfacher machen und nicht bedeuten, die Kontrolle uneingeschränkt abzugeben.
Die Agentenökonomie muss sich in der Praxis noch vielfach bewähren, doch Identität, Zahlungen und die Kontrolle durch Nutzer sind wichtige Bereiche, bei denen es auf die richtige Umsetzung ankommt.
Ich werde weiter beobachten, wie Kite diesen Ansatz entwickelt.
$KITE #KiteBBW
Einem Agenten die Fähigkeit zu geben, Aufgaben zu erledigen, ist nützlich. Doch was passiert, wenn eine Aufgabe Geld, den Zugang zu einem kostenpflichtigen Dienst oder eine wichtige Transaktion umfasst?
Hier hat Kites Ansatz meine Aufmerksamkeit geweckt.
Mit Agent Passport können Agenten eine eigene Identität und ein aufgeladenes Wallet haben. Nutzer können außerdem Berechtigungen und Ausgabenlimits festlegen, sodass ein Agent innerhalb der vom Besitzer gesetzten Grenzen handelt.
Kite Chain wurde entwickelt, um Transaktionen für diese aufstrebende Agentenökonomie zu unterstützen.
Besonders interessant finde ich die Idee, die Handlungsfähigkeit eines Agenten mit klaren, von Nutzern festgelegten Grenzen zu verbinden. Automatisierung sollte Dinge einfacher machen und nicht bedeuten, die Kontrolle uneingeschränkt abzugeben.
Die Agentenökonomie muss sich in der Praxis noch vielfach bewähren, doch Identität, Zahlungen und die Kontrolle durch Nutzer sind wichtige Bereiche, bei denen es auf die richtige Umsetzung ankommt.
Ich werde weiter beobachten, wie Kite diesen Ansatz entwickelt.
$KITE #KiteBBW
5
9
125
Verifiziert
#nil $NIL @nillionnetwork Ich wollte ein Covenant unter die Lupe nehmen und stieß stattdessen auf eine Abschaltungsmitteilung.
Nillion gab auf X bekannt, dass sein L2-Betrieb bald eingestellt wird, und forderte alle, die dort NIL oder ETH halten, auf, ihre Token auf Ethereum L1 zu übertragen, bevor der Betrieb endet. Das war am 15. Oktober 2026, nachdem Dusk bereits das Ethereum-Mainnet erreicht hatte. Ich hatte Nillion gedanklich als Datenschutznetzwerk mit eigener Chain eingeordnet. Stattdessen stellte sich heraus, dass das Vorzeige-Feature von NIL – verschlüsselte bedingte Anweisungen – auf Ethereum L1 läuft, während das eigene L2 des Projekts abgewickelt wird.
Der Datenschutz baut auf der Abwicklungsschicht eines anderen auf. Nillion preist blindes Rechnen als Fundament an. In der Praxis war der erste sichtbare Schritt in dieser Woche eine Konsolidierung: Nutzer dorthin schicken, wo die Liquidität bereits ist. Die Ersten, denen das zugutekommt, sind ETH-native Trader. Wer noch auf dem L2 sitzt, muss nach dem Zeitplan des Projekts handeln.
Vielleicht ist das einfach nur Aufräumarbeit. Kleine L2s werden durchaus eingestellt. Trotzdem ertappte ich mich dabei, anzunehmen, dass Erzählung und Architektur zusammenpassen – tatsächlich tun sie das nur teilweise.
Wenn die Datenschutzschicht also letztlich bei Ethereum zu Gast ist: Wer entscheidet dann eigentlich, wie lange sie bleibt?
#nil $NIL @Nillion Ich wollte ein Covenant unter die Lupe nehmen und stieß stattdessen auf eine Abschaltungsmitteilung.
Nillion gab auf X bekannt, dass sein L2-Betrieb bald eingestellt wird, und forderte alle, die dort NIL oder ETH halten, auf, ihre Token auf Ethereum L1 zu übertragen, bevor der Betrieb endet. Das war am 15. Oktober 2026, nachdem Dusk bereits das Ethereum-Mainnet erreicht hatte. Ich hatte Nillion gedanklich als Datenschutznetzwerk mit eigener Chain eingeordnet. Stattdessen stellte sich heraus, dass das Vorzeige-Feature von NIL – verschlüsselte bedingte Anweisungen – auf Ethereum L1 läuft, während das eigene L2 des Projekts abgewickelt wird.
Der Datenschutz baut auf der Abwicklungsschicht eines anderen auf. Nillion preist blindes Rechnen als Fundament an. In der Praxis war der erste sichtbare Schritt in dieser Woche eine Konsolidierung: Nutzer dorthin schicken, wo die Liquidität bereits ist. Die Ersten, denen das zugutekommt, sind ETH-native Trader. Wer noch auf dem L2 sitzt, muss nach dem Zeitplan des Projekts handeln.
Vielleicht ist das einfach nur Aufräumarbeit. Kleine L2s werden durchaus eingestellt. Trotzdem ertappte ich mich dabei, anzunehmen, dass Erzählung und Architektur zusammenpassen – tatsächlich tun sie das nur teilweise.
Wenn die Datenschutzschicht also letztlich bei Ethereum zu Gast ist: Wer entscheidet dann eigentlich, wie lange sie bleibt?
Nillion gab auf X bekannt, dass sein L2-Betrieb bald eingestellt wird, und forderte alle, die dort NIL oder ETH halten, auf, ihre Token auf Ethereum L1 zu übertragen, bevor der Betrieb endet. Das war am 15. Oktober 2026, nachdem Dusk bereits das Ethereum-Mainnet erreicht hatte. Ich hatte Nillion gedanklich als Datenschutznetzwerk mit eigener Chain eingeordnet. Stattdessen stellte sich heraus, dass das Vorzeige-Feature von NIL – verschlüsselte bedingte Anweisungen – auf Ethereum L1 läuft, während das eigene L2 des Projekts abgewickelt wird.
Der Datenschutz baut auf der Abwicklungsschicht eines anderen auf. Nillion preist blindes Rechnen als Fundament an. In der Praxis war der erste sichtbare Schritt in dieser Woche eine Konsolidierung: Nutzer dorthin schicken, wo die Liquidität bereits ist. Die Ersten, denen das zugutekommt, sind ETH-native Trader. Wer noch auf dem L2 sitzt, muss nach dem Zeitplan des Projekts handeln.
Vielleicht ist das einfach nur Aufräumarbeit. Kleine L2s werden durchaus eingestellt. Trotzdem ertappte ich mich dabei, anzunehmen, dass Erzählung und Architektur zusammenpassen – tatsächlich tun sie das nur teilweise.
Wenn die Datenschutzschicht also letztlich bei Ethereum zu Gast ist: Wer entscheidet dann eigentlich, wie lange sie bleibt?
25
39
4.3k
Übersetzung ansehen
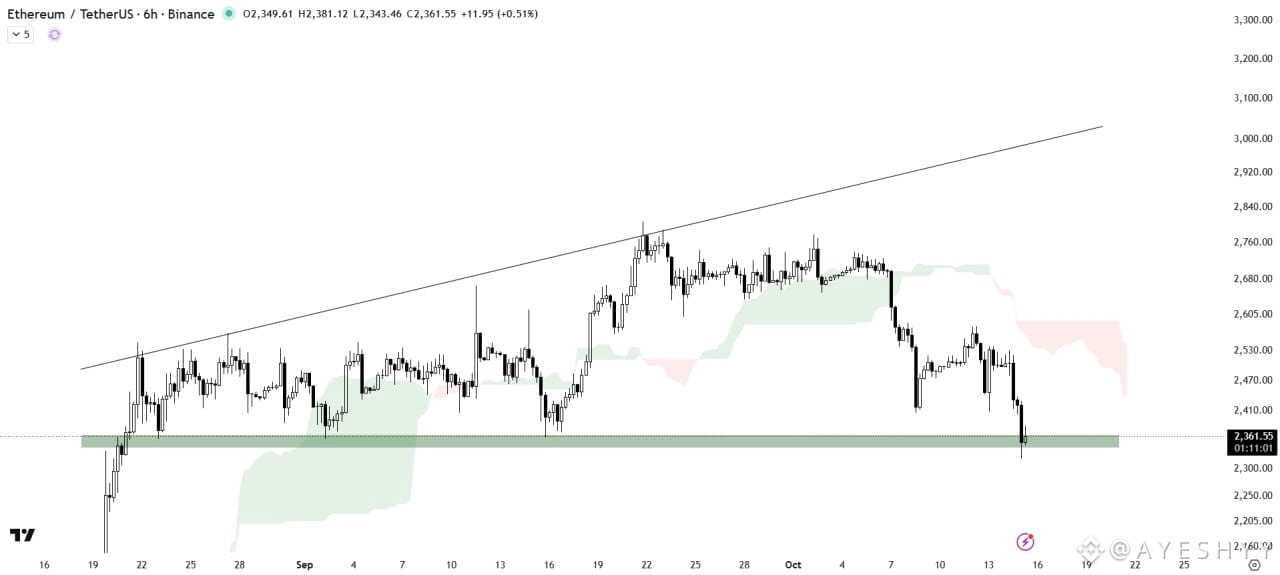
$ETH is currently consolidating within a key horizontal demand zone after facing a strong rejection from the resistance trendline.
A strong bounce from this support area could pave the way for a bullish recovery.
However, a confirmed breakdown below the demand zone may lead to further downside pressure.
Stay alert and watch the upcoming price action closely for the next potential move.
#ETH #Ethereum #Write2Earn
$ETH is currently consolidating within a key horizontal demand zone after facing a strong rejection from the resistance trendline.
A strong bounce from this support area could pave the way for a bullish recovery.
However, a confirmed breakdown below the demand zone may lead to further downside pressure.
Stay alert and watch the upcoming price action closely for the next potential move.
#ETH #Ethereum #Write2Earn
A strong bounce from this support area could pave the way for a bullish recovery.
However, a confirmed breakdown below the demand zone may lead to further downside pressure.
Stay alert and watch the upcoming price action closely for the next potential move.
#ETH #Ethereum #Write2Earn
5
83
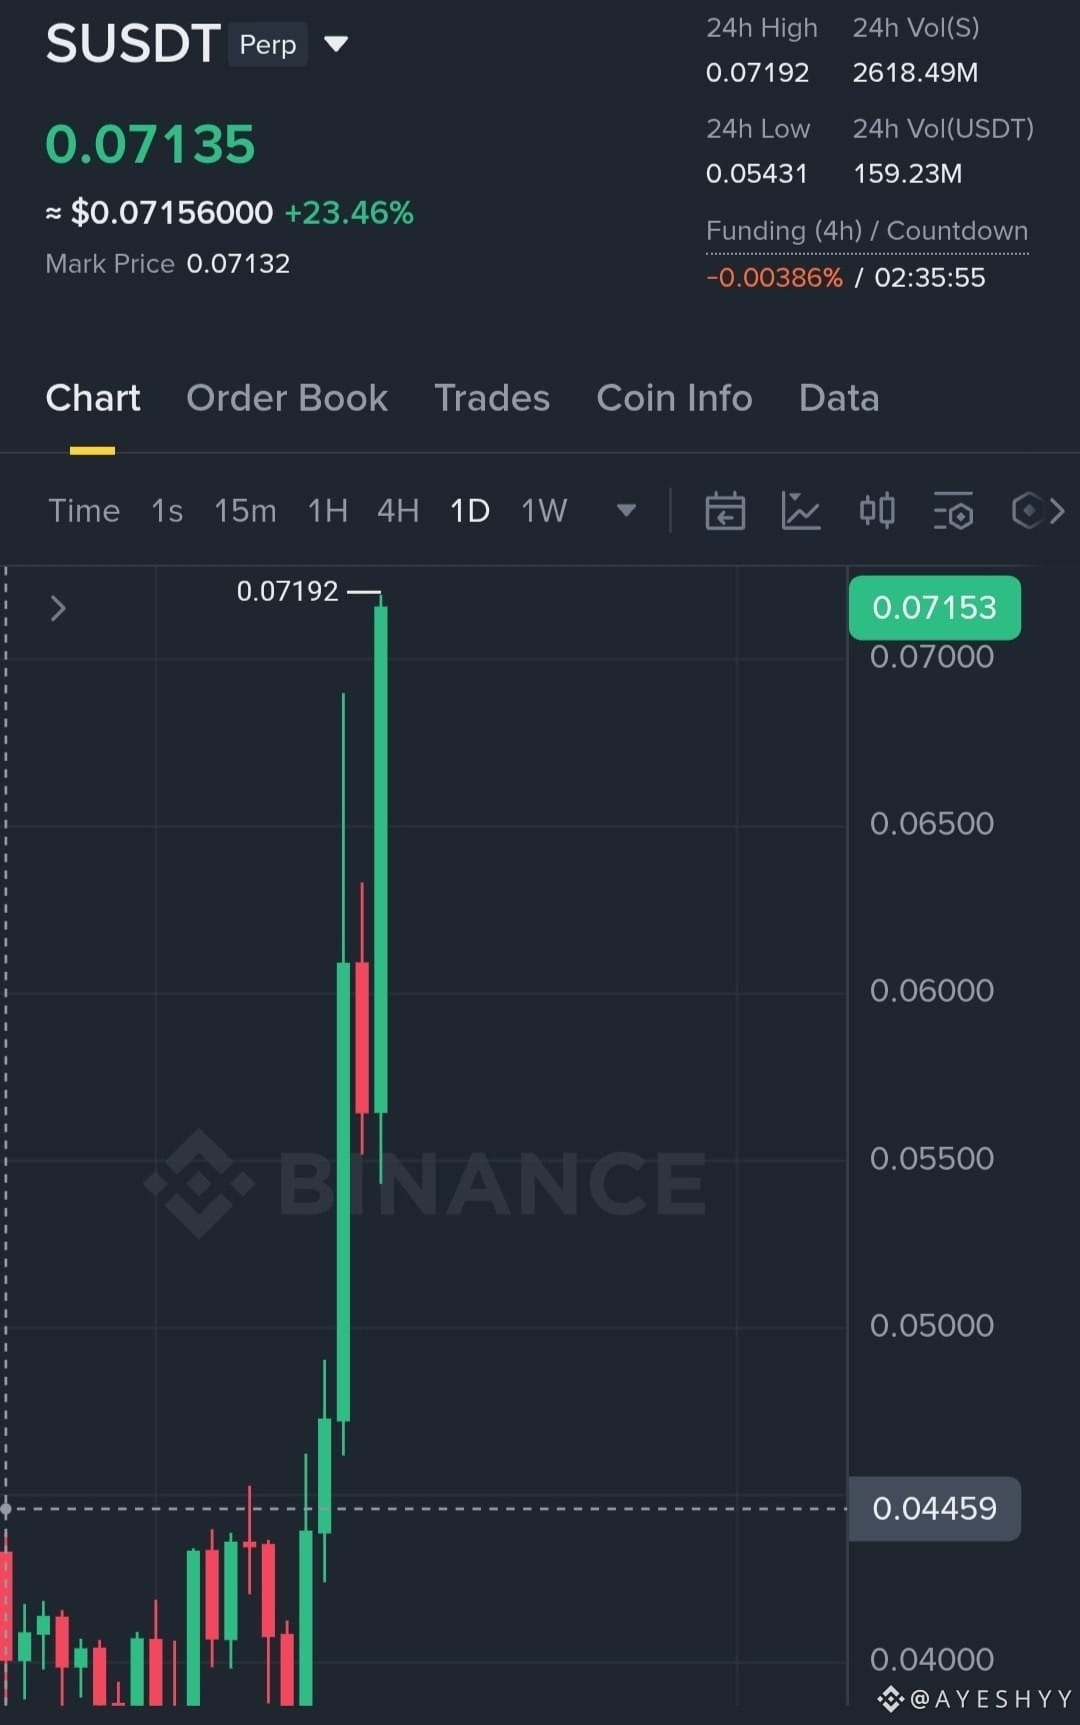
$S USDT schlägt mit satten 250 % GEWINN voll ein.
Die Gewinne sind WAHNSINNIG. Wer ist noch bullish?
$S USDT schlägt mit satten 250 % GEWINN voll ein.
Die Gewinne sind WAHNSINNIG. Wer ist noch bullish?
Die Gewinne sind WAHNSINNIG. Wer ist noch bullish?
4
618
Jeder Trader will die Strategie – und nur wenige die damit verbundene Langeweile.
#NFPWatch #traderlife
Jeder Trader will die Strategie – und nur wenige die damit verbundene Langeweile.
#NFPWatch #traderlife
#NFPWatch #traderlife
5
52
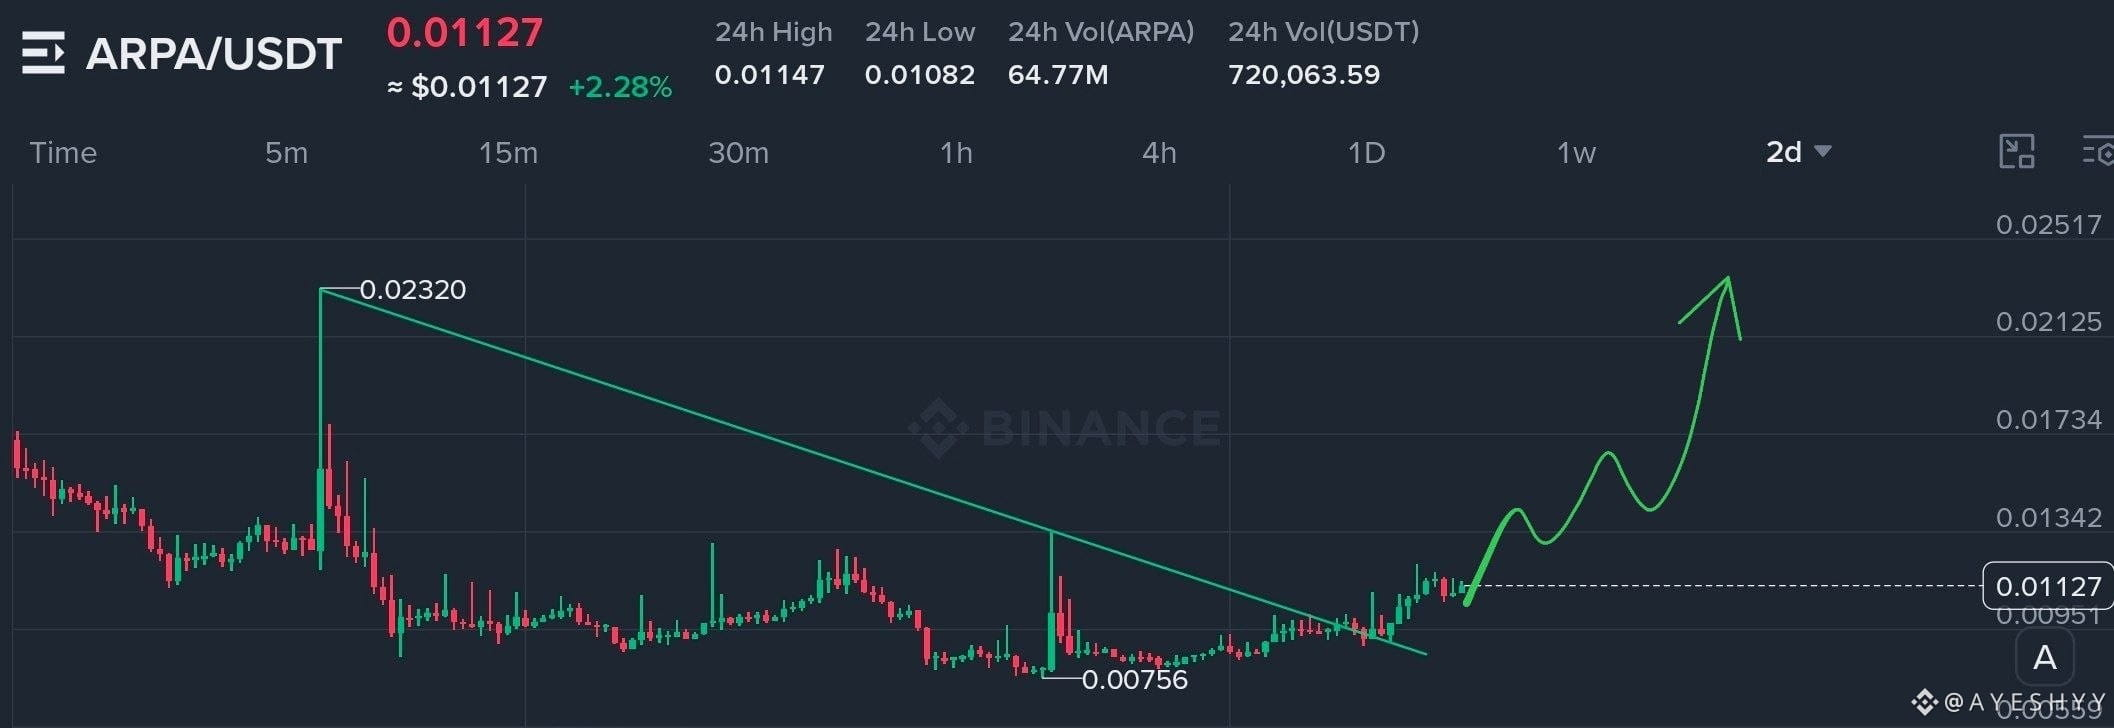
$ARPA downtrendlinie-Ausbruch und -Retest sind auf dem 2D-Chart abgeschlossen.
Jetzt befindet sie sich in der Fortsetzungsphase.
Einfach Rücksetzer kaufen und für die nächste große Bewegung halten.
#ARPA/USDT #Write2Earrn
$ARPA downtrendlinie-Ausbruch und -Retest sind auf dem 2D-Chart abgeschlossen.
Jetzt befindet sie sich in der Fortsetzungsphase.
Einfach Rücksetzer kaufen und für die nächste große Bewegung halten.
#ARPA/USDT #Write2Earrn
Jetzt befindet sie sich in der Fortsetzungsphase.
Einfach Rücksetzer kaufen und für die nächste große Bewegung halten.
#ARPA/USDT #Write2Earrn
4
242
$BNB Chain ist die erste Blockchain, die $1 Milliarde an tokenisierten Aktien und ETFs übertroffen hat.
$BNB Chain ist die erste Blockchain, die $1 Milliarde an tokenisierten Aktien und ETFs übertroffen hat.
3
64
#dusk $DUSK @Dusk_Foundation dev docs statt der Marketingseite, und eine Zeile hat mich beim Scrollen unterbrochen: DuskEVM hat derzeit keinen öffentlichen Mempool-Sequencer, nur. Die Grant-Fund-Seite spricht zuerst von Buildern, EVM-kompatibel, vertraute Tools. Okay. Aber dann stößt man auf diesen Sequencer-Hinweis, und es ergibt sich ein anderes Bild.
das Kontrastbild ist das, was tatsächlich hängen geblieben ist. Native L1 zeigt 210M+ DUSK gestaket, ~10s deterministische Finalität, wirklich dezentraler Konsens läuft heute. DuskEVM: Die Layer-„Grants“ drängen Builder immer noch in Richtung dessen, was testnet ist, noch sequencer-gesteuert, noch kein offener Mempool. Also der Teil von Dusk, der live und permissionless ist, ist nicht der Teil, für den Entwickler gefördert werden, um darauf aufzubauen. Der Teil, für den Entwickler gefördert werden, ist der Teil, der für jetzt noch zentralisiert ist, per Design.
Kein rotes Flag, nur… eine Frage der Sequenzierung. Grants „front-runnen“ die Infrastruktur, was ich wohl normal finde, aber das heißt: Heute auf Dusk zu bauen bedeutet stillschweigend, auf dem Teil zu bauen, der noch nicht dezentralisiert ist. Musste doppelt prüfen, dass ich es nicht falsch lese—nein, es steht ganz offen in ihren eigenen Docs… wie viele Builder lesen diese Zeile tatsächlich, bevor sie sich bewerben, oder sagt der Pitch nur „EVM kompatibel“ und hört dann dort auf.
$ONG $EDEN
#dusk $DUSK @Dusk dev docs statt der Marketingseite, und eine Zeile hat mich beim Scrollen unterbrochen: DuskEVM hat derzeit keinen öffentlichen Mempool-Sequencer, nur. Die Grant-Fund-Seite spricht zuerst von Buildern, EVM-kompatibel, vertraute Tools. Okay. Aber dann stößt man auf diesen Sequencer-Hinweis, und es ergibt sich ein anderes Bild.
das Kontrastbild ist das, was tatsächlich hängen geblieben ist. Native L1 zeigt 210M+ DUSK gestaket, ~10s deterministische Finalität, wirklich dezentraler Konsens läuft heute. DuskEVM: Die Layer-„Grants“ drängen Builder immer noch in Richtung dessen, was testnet ist, noch sequencer-gesteuert, noch kein offener Mempool. Also der Teil von Dusk, der live und permissionless ist, ist nicht der Teil, für den Entwickler gefördert werden, um darauf aufzubauen. Der Teil, für den Entwickler gefördert werden, ist der Teil, der für jetzt noch zentralisiert ist, per Design.
Kein rotes Flag, nur… eine Frage der Sequenzierung. Grants „front-runnen“ die Infrastruktur, was ich wohl normal finde, aber das heißt: Heute auf Dusk zu bauen bedeutet stillschweigend, auf dem Teil zu bauen, der noch nicht dezentralisiert ist. Musste doppelt prüfen, dass ich es nicht falsch lese—nein, es steht ganz offen in ihren eigenen Docs… wie viele Builder lesen diese Zeile tatsächlich, bevor sie sich bewerben, oder sagt der Pitch nur „EVM kompatibel“ und hört dann dort auf.
$ONG $EDEN
das Kontrastbild ist das, was tatsächlich hängen geblieben ist. Native L1 zeigt 210M+ DUSK gestaket, ~10s deterministische Finalität, wirklich dezentraler Konsens läuft heute. DuskEVM: Die Layer-„Grants“ drängen Builder immer noch in Richtung dessen, was testnet ist, noch sequencer-gesteuert, noch kein offener Mempool. Also der Teil von Dusk, der live und permissionless ist, ist nicht der Teil, für den Entwickler gefördert werden, um darauf aufzubauen. Der Teil, für den Entwickler gefördert werden, ist der Teil, der für jetzt noch zentralisiert ist, per Design.
Kein rotes Flag, nur… eine Frage der Sequenzierung. Grants „front-runnen“ die Infrastruktur, was ich wohl normal finde, aber das heißt: Heute auf Dusk zu bauen bedeutet stillschweigend, auf dem Teil zu bauen, der noch nicht dezentralisiert ist. Musste doppelt prüfen, dass ich es nicht falsch lese—nein, es steht ganz offen in ihren eigenen Docs… wie viele Builder lesen diese Zeile tatsächlich, bevor sie sich bewerben, oder sagt der Pitch nur „EVM kompatibel“ und hört dann dort auf.
$ONG $EDEN

3
126
#dusk $DUSK @Dusk_Foundation kurze Notiz, bevor ich den Faden verliere. Ich habe in der letzten Aktivität für die Aufgabe gestöbert und bin beim Vorfall am 16. August gelandet: Das Team hat verdächtige Aktivitäten bei einer Wallet gemeldet, die mit Bridge-Operationen verknüpft ist – und innerhalb weniger Stunden wurde die Bridge pausiert, Adressen wurden recycelt und eine Web-Wallet-Blockliste ging live, um zu verhindern, dass Gelder zu den als verdächtig markierten Adressen fließen.
Ich habe auch mit Binance den Ablauf abgestimmt. Sauber, schnell, ohne Drama in der Ankündigung. Das, was bei mir wirklich hängen blieb… Das Marketing ist alles Self Custody – du hältst deine Schlüssel. Stimmt, auf Wallet-Ebene. Aber wenn man das so ablaufen sieht, ist die Bridge-Ebene eindeutig nicht so: Jemand kann sie pausieren, jemand kann eine Empfängeradresse blocklisten, jemand entscheidet, diese Adressen zu recyceln. Keine exakte Kritik – es ist wahrscheinlich einfach die verantwortliche Maßnahme angesichts dessen, was passiert ist. Nur: Es gibt diesen Notfall-Hebel, und der liegt nicht in der Hand der Nutzer.
Musste nochmal nachsehen, ob ich „team managed wallet“ vielleicht falsch interpretiere, als etwas noch viel Bedrohlicheres, als es war. Es ist kein Hack der Chain an sich, eher so eine Sicherheits-Eindämmung. Trotzdem… lässt mich das darüber nachdenken, wie viel von dieser Sprache rund um „dezentralisierte Infrastruktur“ in diesem gesamten Sektor wirklich über alle Ebenen hinweg wahr ist – statt nur da, wo es praktisch ist, es so zu sagen.
$BMT $ONG
#dusk $DUSK @Dusk kurze Notiz, bevor ich den Faden verliere. Ich habe in der letzten Aktivität für die Aufgabe gestöbert und bin beim Vorfall am 16. August gelandet: Das Team hat verdächtige Aktivitäten bei einer Wallet gemeldet, die mit Bridge-Operationen verknüpft ist – und innerhalb weniger Stunden wurde die Bridge pausiert, Adressen wurden recycelt und eine Web-Wallet-Blockliste ging live, um zu verhindern, dass Gelder zu den als verdächtig markierten Adressen fließen.
Ich habe auch mit Binance den Ablauf abgestimmt. Sauber, schnell, ohne Drama in der Ankündigung. Das, was bei mir wirklich hängen blieb… Das Marketing ist alles Self Custody – du hältst deine Schlüssel. Stimmt, auf Wallet-Ebene. Aber wenn man das so ablaufen sieht, ist die Bridge-Ebene eindeutig nicht so: Jemand kann sie pausieren, jemand kann eine Empfängeradresse blocklisten, jemand entscheidet, diese Adressen zu recyceln. Keine exakte Kritik – es ist wahrscheinlich einfach die verantwortliche Maßnahme angesichts dessen, was passiert ist. Nur: Es gibt diesen Notfall-Hebel, und der liegt nicht in der Hand der Nutzer.
Musste nochmal nachsehen, ob ich „team managed wallet“ vielleicht falsch interpretiere, als etwas noch viel Bedrohlicheres, als es war. Es ist kein Hack der Chain an sich, eher so eine Sicherheits-Eindämmung. Trotzdem… lässt mich das darüber nachdenken, wie viel von dieser Sprache rund um „dezentralisierte Infrastruktur“ in diesem gesamten Sektor wirklich über alle Ebenen hinweg wahr ist – statt nur da, wo es praktisch ist, es so zu sagen.
$BMT $ONG
Ich habe auch mit Binance den Ablauf abgestimmt. Sauber, schnell, ohne Drama in der Ankündigung. Das, was bei mir wirklich hängen blieb… Das Marketing ist alles Self Custody – du hältst deine Schlüssel. Stimmt, auf Wallet-Ebene. Aber wenn man das so ablaufen sieht, ist die Bridge-Ebene eindeutig nicht so: Jemand kann sie pausieren, jemand kann eine Empfängeradresse blocklisten, jemand entscheidet, diese Adressen zu recyceln. Keine exakte Kritik – es ist wahrscheinlich einfach die verantwortliche Maßnahme angesichts dessen, was passiert ist. Nur: Es gibt diesen Notfall-Hebel, und der liegt nicht in der Hand der Nutzer.
Musste nochmal nachsehen, ob ich „team managed wallet“ vielleicht falsch interpretiere, als etwas noch viel Bedrohlicheres, als es war. Es ist kein Hack der Chain an sich, eher so eine Sicherheits-Eindämmung. Trotzdem… lässt mich das darüber nachdenken, wie viel von dieser Sprache rund um „dezentralisierte Infrastruktur“ in diesem gesamten Sektor wirklich über alle Ebenen hinweg wahr ist – statt nur da, wo es praktisch ist, es so zu sagen.
$BMT $ONG

3
283
#dusk $DUSK @Dusk_Foundation spent the creatorpad task poking around Dusk's identity layer stuff and honestly got sidetracked by something more concrete the bridge incident from Aug 16. Team flagged suspicious activity on a bridge-
managed wallet, paused bridge ops, and shipped a recipient blocklist on the Web Wallet that blocks transfers to flagged addresses before you can even submit.
the thing that stuck with me the identity layer isn't some fancy zero knowledge selective disclosure feature getting used first. It's a blunt, reactive blocklist. Built under pressure, after something already went sideways. Not the polished compliance narrative Dusk usually leads with… the actual first real world identity/verification check that shipped was defensive, not proactive.
Made me pause and reread the incident notice twice. No user funds lost, they said, small tx window, coordinated with Binance fast. Fine. But it's a good reminder the sophisticated privacy preserving verification tooling is the pitch, the recipient blocklist is what's live right now protecting people.
Kind of makes we wonder which comes first for most chains actually the elegant design or the patch that gets built at 2am after something breaks?
#dusk $DUSK @Dusk spent the creatorpad task poking around Dusk's identity layer stuff and honestly got sidetracked by something more concrete the bridge incident from Aug 16. Team flagged suspicious activity on a bridge-
managed wallet, paused bridge ops, and shipped a recipient blocklist on the Web Wallet that blocks transfers to flagged addresses before you can even submit.
the thing that stuck with me the identity layer isn't some fancy zero knowledge selective disclosure feature getting used first. It's a blunt, reactive blocklist. Built under pressure, after something already went sideways. Not the polished compliance narrative Dusk usually leads with… the actual first real world identity/verification check that shipped was defensive, not proactive.
Made me pause and reread the incident notice twice. No user funds lost, they said, small tx window, coordinated with Binance fast. Fine. But it's a good reminder the sophisticated privacy preserving verification tooling is the pitch, the recipient blocklist is what's live right now protecting people.
Kind of makes we wonder which comes first for most chains actually the elegant design or the patch that gets built at 2am after something breaks?
managed wallet, paused bridge ops, and shipped a recipient blocklist on the Web Wallet that blocks transfers to flagged addresses before you can even submit.
the thing that stuck with me the identity layer isn't some fancy zero knowledge selective disclosure feature getting used first. It's a blunt, reactive blocklist. Built under pressure, after something already went sideways. Not the polished compliance narrative Dusk usually leads with… the actual first real world identity/verification check that shipped was defensive, not proactive.
Made me pause and reread the incident notice twice. No user funds lost, they said, small tx window, coordinated with Binance fast. Fine. But it's a good reminder the sophisticated privacy preserving verification tooling is the pitch, the recipient blocklist is what's live right now protecting people.
Kind of makes we wonder which comes first for most chains actually the elegant design or the patch that gets built at 2am after something breaks?

1
4
142
#dusk $DUSK @Dusk_Foundation bridge-Aktivität nach der CreatorPad-Aufgabe: Und ehrlich gesagt war nicht die Tech-Demo das, was hängen blieb – sondern der Zeitplan.
DUSK am 16. August: Das Team meldete verdächtige Bewegungen aus einer von einem Team verwalteten Bridge-Wallet, stoppte Bridge-Services, recycelte die betroffenen Adressen und führte eine Empfänger-Blockliste in der Web Wallet ein. Schnelle Reaktion – da gibt’s nichts zu diskutieren.
Aber das ist das, was mich ins Grübeln gebracht hat… das ist alles manuell passiert. Jemand im Team hat es bemerkt, jemand hat beschlossen, zu pausieren, und jemand hat sich nach dem Nachverfolgen eines Teils des Ablaufs mit Binance abgestimmt. Für eine Chain, die damit wirbt „privat by default, rechenschaftspflichtig wenn nötig“ und bei der die Abwicklung instant und deterministisch ist, lief der eigentliche „Tag retten“-Moment letztlich über menschliche Urteilsentscheidungen – nicht über Automatisierung auf Protokoll-Ebene.
Hat mich über meine eigene Annahme im Vorfeld nachdenken lassen… Ich dachte, reguliertes Finance L1 bedeutet, dass die Failsafes direkt im Konsens verankert sind. Nope. Sie sind operativ – sie sitzen mit dem Team zusammen, genauso wie bei jedem Web2-Incident-Response-Playbook. Nicht zwangsläufig etwas Schlechtes, nur… nicht das, was der Pitch andeutet.
Also: Wer ist hier eigentlich zuerst geschützt – die Institutionen, die bei Problemen stille manuelle Eingriffe bekommen, oder der Retail-Wallet-Inhaber, der nur sieht, dass die Bridge pausiert ist, und dann abwartet? Ich kaue noch darüber.
#dusk $DUSK @Dusk bridge-Aktivität nach der CreatorPad-Aufgabe: Und ehrlich gesagt war nicht die Tech-Demo das, was hängen blieb – sondern der Zeitplan.
DUSK am 16. August: Das Team meldete verdächtige Bewegungen aus einer von einem Team verwalteten Bridge-Wallet, stoppte Bridge-Services, recycelte die betroffenen Adressen und führte eine Empfänger-Blockliste in der Web Wallet ein. Schnelle Reaktion – da gibt’s nichts zu diskutieren.
Aber das ist das, was mich ins Grübeln gebracht hat… das ist alles manuell passiert. Jemand im Team hat es bemerkt, jemand hat beschlossen, zu pausieren, und jemand hat sich nach dem Nachverfolgen eines Teils des Ablaufs mit Binance abgestimmt. Für eine Chain, die damit wirbt „privat by default, rechenschaftspflichtig wenn nötig“ und bei der die Abwicklung instant und deterministisch ist, lief der eigentliche „Tag retten“-Moment letztlich über menschliche Urteilsentscheidungen – nicht über Automatisierung auf Protokoll-Ebene.
Hat mich über meine eigene Annahme im Vorfeld nachdenken lassen… Ich dachte, reguliertes Finance L1 bedeutet, dass die Failsafes direkt im Konsens verankert sind. Nope. Sie sind operativ – sie sitzen mit dem Team zusammen, genauso wie bei jedem Web2-Incident-Response-Playbook. Nicht zwangsläufig etwas Schlechtes, nur… nicht das, was der Pitch andeutet.
Also: Wer ist hier eigentlich zuerst geschützt – die Institutionen, die bei Problemen stille manuelle Eingriffe bekommen, oder der Retail-Wallet-Inhaber, der nur sieht, dass die Bridge pausiert ist, und dann abwartet? Ich kaue noch darüber.
DUSK am 16. August: Das Team meldete verdächtige Bewegungen aus einer von einem Team verwalteten Bridge-Wallet, stoppte Bridge-Services, recycelte die betroffenen Adressen und führte eine Empfänger-Blockliste in der Web Wallet ein. Schnelle Reaktion – da gibt’s nichts zu diskutieren.
Aber das ist das, was mich ins Grübeln gebracht hat… das ist alles manuell passiert. Jemand im Team hat es bemerkt, jemand hat beschlossen, zu pausieren, und jemand hat sich nach dem Nachverfolgen eines Teils des Ablaufs mit Binance abgestimmt. Für eine Chain, die damit wirbt „privat by default, rechenschaftspflichtig wenn nötig“ und bei der die Abwicklung instant und deterministisch ist, lief der eigentliche „Tag retten“-Moment letztlich über menschliche Urteilsentscheidungen – nicht über Automatisierung auf Protokoll-Ebene.
Hat mich über meine eigene Annahme im Vorfeld nachdenken lassen… Ich dachte, reguliertes Finance L1 bedeutet, dass die Failsafes direkt im Konsens verankert sind. Nope. Sie sind operativ – sie sitzen mit dem Team zusammen, genauso wie bei jedem Web2-Incident-Response-Playbook. Nicht zwangsläufig etwas Schlechtes, nur… nicht das, was der Pitch andeutet.
Also: Wer ist hier eigentlich zuerst geschützt – die Institutionen, die bei Problemen stille manuelle Eingriffe bekommen, oder der Retail-Wallet-Inhaber, der nur sieht, dass die Bridge pausiert ist, und dann abwartet? Ich kaue noch darüber.

6
4
115
#dusk $DUSK @Dusk_Foundation Das Netzwerk hat seine Brücke erneut am 16. August pausiert… dasselbe Wallet-Flagging-Playbook wie bei dem Vorfall im Januar, fast wortwörtlich. Das war der Teil, der mich bei meinem CreatorPad-Dig getroffen hat: nicht die Pause selbst, sondern wie identisch die beiden Mitteilungen zu den Vorfällen klangen.
Beide Male: verdächtige Aktivitäten in einem Team-verwalteten Wallet, Adressen deaktiviert und recycelt, Koordination mit Binance, nachdem ein Teil des Ablaufs deren Plattform berührt hat, „
keine Benutzergelder betroffen. Die Brücke bleibt erneut geschlossen, bis eine Sicherheitsprüfung abgeschlossen ist; diesmal wurde sie in die Vorbereitungen für den DuskEVM-Launch eingewoben.
Ein wiederholtes Playbook ist nicht automatisch etwas Schlechtes. Es bedeutet, dass die Reaktion eingeübt ist, was gut ist. Aber es bedeutet auch, dass alles, was nach dem Januar gehärtet wurde, die eigentliche Lücke nicht geschlossen hat – es war derselbe Vektor, nicht ein neuer. Ich habe meine Notizen vom ersten Vorfall hervorgeholt, um sicherzugehen, dass ich mich nicht irre. Habe ich nicht.
Die Sicherheitsausrichtung der Brücke und mehr noch: Was die vorübergehende Pause operativ bedeutet, wenn sie zweimal in sieben Monaten passiert – gibt es dafür eine echte Lösung in Bewegung, oder nur eine schnellere Reaktionszeit jedes Mal?
#dusk $DUSK @Dusk Das Netzwerk hat seine Brücke erneut am 16. August pausiert… dasselbe Wallet-Flagging-Playbook wie bei dem Vorfall im Januar, fast wortwörtlich. Das war der Teil, der mich bei meinem CreatorPad-Dig getroffen hat: nicht die Pause selbst, sondern wie identisch die beiden Mitteilungen zu den Vorfällen klangen.
Beide Male: verdächtige Aktivitäten in einem Team-verwalteten Wallet, Adressen deaktiviert und recycelt, Koordination mit Binance, nachdem ein Teil des Ablaufs deren Plattform berührt hat, „
keine Benutzergelder betroffen. Die Brücke bleibt erneut geschlossen, bis eine Sicherheitsprüfung abgeschlossen ist; diesmal wurde sie in die Vorbereitungen für den DuskEVM-Launch eingewoben.
Ein wiederholtes Playbook ist nicht automatisch etwas Schlechtes. Es bedeutet, dass die Reaktion eingeübt ist, was gut ist. Aber es bedeutet auch, dass alles, was nach dem Januar gehärtet wurde, die eigentliche Lücke nicht geschlossen hat – es war derselbe Vektor, nicht ein neuer. Ich habe meine Notizen vom ersten Vorfall hervorgeholt, um sicherzugehen, dass ich mich nicht irre. Habe ich nicht.
Die Sicherheitsausrichtung der Brücke und mehr noch: Was die vorübergehende Pause operativ bedeutet, wenn sie zweimal in sieben Monaten passiert – gibt es dafür eine echte Lösung in Bewegung, oder nur eine schnellere Reaktionszeit jedes Mal?
Beide Male: verdächtige Aktivitäten in einem Team-verwalteten Wallet, Adressen deaktiviert und recycelt, Koordination mit Binance, nachdem ein Teil des Ablaufs deren Plattform berührt hat, „
keine Benutzergelder betroffen. Die Brücke bleibt erneut geschlossen, bis eine Sicherheitsprüfung abgeschlossen ist; diesmal wurde sie in die Vorbereitungen für den DuskEVM-Launch eingewoben.
Ein wiederholtes Playbook ist nicht automatisch etwas Schlechtes. Es bedeutet, dass die Reaktion eingeübt ist, was gut ist. Aber es bedeutet auch, dass alles, was nach dem Januar gehärtet wurde, die eigentliche Lücke nicht geschlossen hat – es war derselbe Vektor, nicht ein neuer. Ich habe meine Notizen vom ersten Vorfall hervorgeholt, um sicherzugehen, dass ich mich nicht irre. Habe ich nicht.
Die Sicherheitsausrichtung der Brücke und mehr noch: Was die vorübergehende Pause operativ bedeutet, wenn sie zweimal in sieben Monaten passiert – gibt es dafür eine echte Lösung in Bewegung, oder nur eine schnellere Reaktionszeit jedes Mal?

3
106
#termmax @termmax das, was mich hat innehalten lassen, war nicht der Leverage-Mechanismus.
es war die Zahlenspanne. TermMax eigene Kanäle laufen um >1.5M registrierte Wallets und TVL über $90M, noch vor dem $TMX TGE am 25. August. DefiLlama hat TermMax derzeit bei $31.22M TVL, das sind 7.2% weniger über 30 Tage, $27.28M an aktiven Krediten.
Gleiches Protokoll, zwei sehr unterschiedliche Bilder – je nachdem, durch welche Tür man geht.
Hmm… ich sage nicht, dass eine der beiden Zahlen gefälscht ist. Registrierte Wallets sind schließlich nicht gesperrtes Kapital.
Aber das ist ein klares Beispiel für die Lücke zwischen den Reichweiten-Kennzahlen, die Teams vor dem TGE pushen, und dem, was tatsächlich in den Contracts sitzt. Ich hätte mich dabei fast erwischt, wie ich in meinen Notizen die Marketing-Zahl zitiert hätte, bevor ich nochmal den Explorer gecheckt habe – ein einfacher Fehler, wenn man schnell unterwegs ist.
wie TVL in der Woche aussieht, nachdem das TGE wirklich durch ist. Werden Airdrop-Farmer wieder abgezogen, oder hält die Nutzung der Leverage bei Alpha-Tokens tatsächlich das Volumen, sobald sich der Anreiz-Staub gelegt hat?
#termmax @TermMax das, was mich hat innehalten lassen, war nicht der Leverage-Mechanismus.
es war die Zahlenspanne. TermMax eigene Kanäle laufen um >1.5M registrierte Wallets und TVL über $90M, noch vor dem $TMX TGE am 25. August. DefiLlama hat TermMax derzeit bei $31.22M TVL, das sind 7.2% weniger über 30 Tage, $27.28M an aktiven Krediten.
Gleiches Protokoll, zwei sehr unterschiedliche Bilder – je nachdem, durch welche Tür man geht.
Hmm… ich sage nicht, dass eine der beiden Zahlen gefälscht ist. Registrierte Wallets sind schließlich nicht gesperrtes Kapital.
Aber das ist ein klares Beispiel für die Lücke zwischen den Reichweiten-Kennzahlen, die Teams vor dem TGE pushen, und dem, was tatsächlich in den Contracts sitzt. Ich hätte mich dabei fast erwischt, wie ich in meinen Notizen die Marketing-Zahl zitiert hätte, bevor ich nochmal den Explorer gecheckt habe – ein einfacher Fehler, wenn man schnell unterwegs ist.
wie TVL in der Woche aussieht, nachdem das TGE wirklich durch ist. Werden Airdrop-Farmer wieder abgezogen, oder hält die Nutzung der Leverage bei Alpha-Tokens tatsächlich das Volumen, sobald sich der Anreiz-Staub gelegt hat?
es war die Zahlenspanne. TermMax eigene Kanäle laufen um >1.5M registrierte Wallets und TVL über $90M, noch vor dem $TMX TGE am 25. August. DefiLlama hat TermMax derzeit bei $31.22M TVL, das sind 7.2% weniger über 30 Tage, $27.28M an aktiven Krediten.
Gleiches Protokoll, zwei sehr unterschiedliche Bilder – je nachdem, durch welche Tür man geht.
Hmm… ich sage nicht, dass eine der beiden Zahlen gefälscht ist. Registrierte Wallets sind schließlich nicht gesperrtes Kapital.
Aber das ist ein klares Beispiel für die Lücke zwischen den Reichweiten-Kennzahlen, die Teams vor dem TGE pushen, und dem, was tatsächlich in den Contracts sitzt. Ich hätte mich dabei fast erwischt, wie ich in meinen Notizen die Marketing-Zahl zitiert hätte, bevor ich nochmal den Explorer gecheckt habe – ein einfacher Fehler, wenn man schnell unterwegs ist.
wie TVL in der Woche aussieht, nachdem das TGE wirklich durch ist. Werden Airdrop-Farmer wieder abgezogen, oder hält die Nutzung der Leverage bei Alpha-Tokens tatsächlich das Volumen, sobald sich der Anreiz-Staub gelegt hat?

3
86
#dusk $DUSK @Dusk_Foundation saß eine Weile mit der Aufgabe auf Dusk's OP Stack Move da, Snack in der Hand, und eine Sache lässt mich nicht los.
DuskEVM läuft jetzt auf OP Stack, wechselt zurück zu DuskDS statt dort einfach zu sitzen mit dem klassischen 7-Tage-optimistischen-Challenge-Fenster, an das alle gewöhnt sind. Dusk rahmt das als deterministische Finalität: keine Wartewoche, kein Fraud-Proof-„Purgatory“. Klingt auf dem Papier sauber.
Dann passiert am 16. Aug 2026 etwas.
Das eigene Team von Dusk entdeckt verdächtige Aktivitäten in einem teamverwalteten Wallet, das an Bridge-Operationen gekoppelt ist. Reaktion? Nicht, dass automatisch irgendein On-Chain-Fraud-Proof einsetzt. Das Team hat die zuständigen Wallets deaktiviert und die betroffenen Bridge-Adressen recycelt, Bridge-Services manuell pausiert und eine Web-Wallet-Blockliste für die auffälligen Empfänger ausgerollt.
Das ist… ein menschliches Ops-Team, das Hebel zieht, nicht die Settlement-Layer, die etwas Trustlesses tut.
Hm. Ich will die Lösung gar nicht schlechtreden—sie war schnell, vernünftig, genau das, was man sich wünscht. Aber es ist eine Erinnerung daran: Das No-Fault-Window ist eine Aussage über die Finalitäts-„Mathe“ der Execution-Layer, nicht darüber, wer tatsächlich eingreift, wenn upstream etwas schiefgeht.
Die Sicherheitsleine, die an dem Tag wirklich zählte, war ein Team mit Admin-Zugriff—nicht die OP-Stack-Architektur.
Hat mich mitten in der Aufgabe zum Nachdenken gebracht: In meinen Notizen stand erst „kein 7-Tage-Fenster ist trustless“, dann habe ich es durchgestrichen.
Wo genau reduziert deterministisches Settlement die Abhängigkeit von einem reaktionsschnellen Team—oder verlagert man den Trust am Ende nur an einen weniger sichtbaren Ort?
#dusk $DUSK @Dusk saß eine Weile mit der Aufgabe auf Dusk's OP Stack Move da, Snack in der Hand, und eine Sache lässt mich nicht los.
DuskEVM läuft jetzt auf OP Stack, wechselt zurück zu DuskDS statt dort einfach zu sitzen mit dem klassischen 7-Tage-optimistischen-Challenge-Fenster, an das alle gewöhnt sind. Dusk rahmt das als deterministische Finalität: keine Wartewoche, kein Fraud-Proof-„Purgatory“. Klingt auf dem Papier sauber.
Dann passiert am 16. Aug 2026 etwas.
Das eigene Team von Dusk entdeckt verdächtige Aktivitäten in einem teamverwalteten Wallet, das an Bridge-Operationen gekoppelt ist. Reaktion? Nicht, dass automatisch irgendein On-Chain-Fraud-Proof einsetzt. Das Team hat die zuständigen Wallets deaktiviert und die betroffenen Bridge-Adressen recycelt, Bridge-Services manuell pausiert und eine Web-Wallet-Blockliste für die auffälligen Empfänger ausgerollt.
Das ist… ein menschliches Ops-Team, das Hebel zieht, nicht die Settlement-Layer, die etwas Trustlesses tut.
Hm. Ich will die Lösung gar nicht schlechtreden—sie war schnell, vernünftig, genau das, was man sich wünscht. Aber es ist eine Erinnerung daran: Das No-Fault-Window ist eine Aussage über die Finalitäts-„Mathe“ der Execution-Layer, nicht darüber, wer tatsächlich eingreift, wenn upstream etwas schiefgeht.
Die Sicherheitsleine, die an dem Tag wirklich zählte, war ein Team mit Admin-Zugriff—nicht die OP-Stack-Architektur.
Hat mich mitten in der Aufgabe zum Nachdenken gebracht: In meinen Notizen stand erst „kein 7-Tage-Fenster ist trustless“, dann habe ich es durchgestrichen.
Wo genau reduziert deterministisches Settlement die Abhängigkeit von einem reaktionsschnellen Team—oder verlagert man den Trust am Ende nur an einen weniger sichtbaren Ort?
DuskEVM läuft jetzt auf OP Stack, wechselt zurück zu DuskDS statt dort einfach zu sitzen mit dem klassischen 7-Tage-optimistischen-Challenge-Fenster, an das alle gewöhnt sind. Dusk rahmt das als deterministische Finalität: keine Wartewoche, kein Fraud-Proof-„Purgatory“. Klingt auf dem Papier sauber.
Dann passiert am 16. Aug 2026 etwas.
Das eigene Team von Dusk entdeckt verdächtige Aktivitäten in einem teamverwalteten Wallet, das an Bridge-Operationen gekoppelt ist. Reaktion? Nicht, dass automatisch irgendein On-Chain-Fraud-Proof einsetzt. Das Team hat die zuständigen Wallets deaktiviert und die betroffenen Bridge-Adressen recycelt, Bridge-Services manuell pausiert und eine Web-Wallet-Blockliste für die auffälligen Empfänger ausgerollt.
Das ist… ein menschliches Ops-Team, das Hebel zieht, nicht die Settlement-Layer, die etwas Trustlesses tut.
Hm. Ich will die Lösung gar nicht schlechtreden—sie war schnell, vernünftig, genau das, was man sich wünscht. Aber es ist eine Erinnerung daran: Das No-Fault-Window ist eine Aussage über die Finalitäts-„Mathe“ der Execution-Layer, nicht darüber, wer tatsächlich eingreift, wenn upstream etwas schiefgeht.
Die Sicherheitsleine, die an dem Tag wirklich zählte, war ein Team mit Admin-Zugriff—nicht die OP-Stack-Architektur.
Hat mich mitten in der Aufgabe zum Nachdenken gebracht: In meinen Notizen stand erst „kein 7-Tage-Fenster ist trustless“, dann habe ich es durchgestrichen.
Wo genau reduziert deterministisches Settlement die Abhängigkeit von einem reaktionsschnellen Team—oder verlagert man den Trust am Ende nur an einen weniger sichtbaren Ort?

3
88
#dusk $DUSK @Dusk_Foundation and EURQ, mit der Erwartung, reales Euro-Zahlungsvolumen vorzufinden. Stattdessen fand ich… fast nichts. Das EURQ-DUSK-Paar auf Uniswap v3, der Pool, der vor etwa einem Monat erstellt wurde, liegt bei 108 EURQ gegenüber 300,4K DUSK im Pool, der Preis ist bei etwa 1,04 $ festgenagelt und es gab in den letzten 24 Stunden null Kauf- und Verkaufs-Transaktionen. Null.
Das war der Teil, der bei mir hängenblieb. EURQ wird als echter digitaler Euro vermarktet, MiCA-konform, gebaut für Enterprise-Abwicklung über Quantoz und NPEX. Und strukturell stimmt das: Es ist ein EMT, kein synthetischer Stablecoin.
Aber die DEX-sichtbare Ebene, der Teil, den ein Retail-User oder ein Degen tatsächlich anfassen würde, ist im Grunde brachliegend. Die Liquidität ist so dünn, dass ein einzelner Swap in mittlerer Größe das Peg durchbrechen würde.
Hat mich ehrlich gesagt mitten beim Snack innehalten lassen. Ich bin reingegangen in der Annahme, Onchain-Euro-Zahlungen würden bedeuten, dass irgendwo Volumen fließt, das man sehen kann. Was es gerade tatsächlich heißt, ist: Institutionelle Schienen werden leise nebenbei gebaut und der öffentliche Pool ist eher eine Art Platzhalter als ein Markt.
Nicht unbedingt ein schlechtes Zeichen – B2B-Abwicklung muss nicht auf Uniswap leben Aber wenn der Use Case mit Zahlungen heute real ist: Wo wird dann tatsächlich abgewickelt, und warum kann ich es von hier aus nicht sehen?
#dusk $DUSK @Dusk and EURQ, mit der Erwartung, reales Euro-Zahlungsvolumen vorzufinden. Stattdessen fand ich… fast nichts. Das EURQ-DUSK-Paar auf Uniswap v3, der Pool, der vor etwa einem Monat erstellt wurde, liegt bei 108 EURQ gegenüber 300,4K DUSK im Pool, der Preis ist bei etwa 1,04 $ festgenagelt und es gab in den letzten 24 Stunden null Kauf- und Verkaufs-Transaktionen. Null.
Das war der Teil, der bei mir hängenblieb. EURQ wird als echter digitaler Euro vermarktet, MiCA-konform, gebaut für Enterprise-Abwicklung über Quantoz und NPEX. Und strukturell stimmt das: Es ist ein EMT, kein synthetischer Stablecoin.
Aber die DEX-sichtbare Ebene, der Teil, den ein Retail-User oder ein Degen tatsächlich anfassen würde, ist im Grunde brachliegend. Die Liquidität ist so dünn, dass ein einzelner Swap in mittlerer Größe das Peg durchbrechen würde.
Hat mich ehrlich gesagt mitten beim Snack innehalten lassen. Ich bin reingegangen in der Annahme, Onchain-Euro-Zahlungen würden bedeuten, dass irgendwo Volumen fließt, das man sehen kann. Was es gerade tatsächlich heißt, ist: Institutionelle Schienen werden leise nebenbei gebaut und der öffentliche Pool ist eher eine Art Platzhalter als ein Markt.
Nicht unbedingt ein schlechtes Zeichen – B2B-Abwicklung muss nicht auf Uniswap leben Aber wenn der Use Case mit Zahlungen heute real ist: Wo wird dann tatsächlich abgewickelt, und warum kann ich es von hier aus nicht sehen?
Das war der Teil, der bei mir hängenblieb. EURQ wird als echter digitaler Euro vermarktet, MiCA-konform, gebaut für Enterprise-Abwicklung über Quantoz und NPEX. Und strukturell stimmt das: Es ist ein EMT, kein synthetischer Stablecoin.
Aber die DEX-sichtbare Ebene, der Teil, den ein Retail-User oder ein Degen tatsächlich anfassen würde, ist im Grunde brachliegend. Die Liquidität ist so dünn, dass ein einzelner Swap in mittlerer Größe das Peg durchbrechen würde.
Hat mich ehrlich gesagt mitten beim Snack innehalten lassen. Ich bin reingegangen in der Annahme, Onchain-Euro-Zahlungen würden bedeuten, dass irgendwo Volumen fließt, das man sehen kann. Was es gerade tatsächlich heißt, ist: Institutionelle Schienen werden leise nebenbei gebaut und der öffentliche Pool ist eher eine Art Platzhalter als ein Markt.
Nicht unbedingt ein schlechtes Zeichen – B2B-Abwicklung muss nicht auf Uniswap leben Aber wenn der Use Case mit Zahlungen heute real ist: Wo wird dann tatsächlich abgewickelt, und warum kann ich es von hier aus nicht sehen?

1
4
104
#termmax @termmax hat gerade einen CreatorPad-Run auf TermMax gestartet und eine Zahl hat mich nicht losgelassen.
Ich hab während der Aufgabe DefiLlama geöffnet – TermMax sitzt bei 31,22 Mio. $ TVL, 7,2 % rückläufig über die letzten 30 Tage, während die Gebühren für denselben Zeitraum bei rund 19,9 Tsd. $ lagen. Kein Crash, aber auch nicht „nichts“ – eher ein stilles Ausbluten, während das Belohnungsprogramm aktiv neue Blicke durch das BNB-Chain-Onboarding anzieht.
Das, was auffiel… die Marketing-Energie ist alles im Default-Modus: Badge-System, Punkte für abgeschlossene Aufgaben, Rendite verdienen. Aber die Gebührenerzeugung erzählt eine andere Geschichte: Sie ist dünn und konzentriert. Wer schon bereitgestelltes Kapital kuratiert – also Vaults, die institutionelle Seite – der schöpft die Spanne aus dem Fixed-Rate-Matching. Die CreatorPad-Community macht im Grunde oberen Funnel-Arbeit für Reichweite, nicht für Rendite.
Zwei unterschiedliche Spiele laufen auf derselben Oberfläche.
Hat mich darüber nachdenken lassen, wie oft neue User-Belohnungen und die Protokollgesundheit in eine einzige Erzählung gepackt werden, obwohl es eigentlich getrennte Spuren sind, die sich mit unterschiedlichen Geschwindigkeiten bewegen. Hat meine Aufgabe irgendetwas zu den 19,9 Tsd. $ beigetragen, oder war ich nur Rauschen in der TVL-Grafik, die sowieso schon im Abwärtstrend ist?
$BOME $NEIRO
#termmax @TermMax hat gerade einen CreatorPad-Run auf TermMax gestartet und eine Zahl hat mich nicht losgelassen.
Ich hab während der Aufgabe DefiLlama geöffnet – TermMax sitzt bei 31,22 Mio. $ TVL, 7,2 % rückläufig über die letzten 30 Tage, während die Gebühren für denselben Zeitraum bei rund 19,9 Tsd. $ lagen. Kein Crash, aber auch nicht „nichts“ – eher ein stilles Ausbluten, während das Belohnungsprogramm aktiv neue Blicke durch das BNB-Chain-Onboarding anzieht.
Das, was auffiel… die Marketing-Energie ist alles im Default-Modus: Badge-System, Punkte für abgeschlossene Aufgaben, Rendite verdienen. Aber die Gebührenerzeugung erzählt eine andere Geschichte: Sie ist dünn und konzentriert. Wer schon bereitgestelltes Kapital kuratiert – also Vaults, die institutionelle Seite – der schöpft die Spanne aus dem Fixed-Rate-Matching. Die CreatorPad-Community macht im Grunde oberen Funnel-Arbeit für Reichweite, nicht für Rendite.
Zwei unterschiedliche Spiele laufen auf derselben Oberfläche.
Hat mich darüber nachdenken lassen, wie oft neue User-Belohnungen und die Protokollgesundheit in eine einzige Erzählung gepackt werden, obwohl es eigentlich getrennte Spuren sind, die sich mit unterschiedlichen Geschwindigkeiten bewegen. Hat meine Aufgabe irgendetwas zu den 19,9 Tsd. $ beigetragen, oder war ich nur Rauschen in der TVL-Grafik, die sowieso schon im Abwärtstrend ist?
$BOME $NEIRO
Ich hab während der Aufgabe DefiLlama geöffnet – TermMax sitzt bei 31,22 Mio. $ TVL, 7,2 % rückläufig über die letzten 30 Tage, während die Gebühren für denselben Zeitraum bei rund 19,9 Tsd. $ lagen. Kein Crash, aber auch nicht „nichts“ – eher ein stilles Ausbluten, während das Belohnungsprogramm aktiv neue Blicke durch das BNB-Chain-Onboarding anzieht.
Das, was auffiel… die Marketing-Energie ist alles im Default-Modus: Badge-System, Punkte für abgeschlossene Aufgaben, Rendite verdienen. Aber die Gebührenerzeugung erzählt eine andere Geschichte: Sie ist dünn und konzentriert. Wer schon bereitgestelltes Kapital kuratiert – also Vaults, die institutionelle Seite – der schöpft die Spanne aus dem Fixed-Rate-Matching. Die CreatorPad-Community macht im Grunde oberen Funnel-Arbeit für Reichweite, nicht für Rendite.
Zwei unterschiedliche Spiele laufen auf derselben Oberfläche.
Hat mich darüber nachdenken lassen, wie oft neue User-Belohnungen und die Protokollgesundheit in eine einzige Erzählung gepackt werden, obwohl es eigentlich getrennte Spuren sind, die sich mit unterschiedlichen Geschwindigkeiten bewegen. Hat meine Aufgabe irgendetwas zu den 19,9 Tsd. $ beigetragen, oder war ich nur Rauschen in der TVL-Grafik, die sowieso schon im Abwärtstrend ist?
$BOME $NEIRO

4
189
#dusk $DUSK @Dusk_Foundation verbrachte den Nachmittag damit, in Dusk Connect und dem neuen Wallet-Flow für eine CreatorPad-Aufgabe auf Dusk herumzustöbern. Eine Sache hat mich danach ständig genervt.
Ich habe das Repository der Provider-API-Dokumente des Wallets geöffnet, zuletzt am 7. August aktualisiert, und festgestellt, dass die Gas-Defaults nach Übertragungstyp aufgeteilt sind: Öffentliche/Moonlight-Transfers bekommen den niedrigeren Default-Preis, Shielded/Phoenix-Transaktionen den höheren. Eine kleine Zeile in einer Markdown-Datei. Ein großes Indiz.
Denn das ist der tatsächliche Standardpfad durch den neuen Wallet-Flow: verbinden, signieren, senden. Und der Pfad des geringsten Widerstands ist der transparente. Privatsphäre ist da, sie ist echt, sie funktioniert. Aber es ist der bewusste zusätzliche Klick – nicht der Ruhezustand.
Ziemlich witzig, wenn man bedenkt, wie stark das Branding auf „Privacy first“ setzt.
In der Praxis belohnt die UX – und die darunterliegende Gebührenrechnung – das Öffentliche still und leise. Ökonomisch ergibt das Sinn: Verschleierte Transaktionen kosten mehr, um sie nachzuweisen … aber das heißt, dass die meisten Menschen, die zum ersten Mal auf „Connect“ klicken, wahrscheinlich nichts abschirmen. Nicht, weil sie es nicht wollen. Sondern weil der Default sie woanders hin schiebt.
habe mir meinen Snack geholt während des Testens und bin dann einen Moment einfach dabei geblieben. Ehrlich … ich mache nichts schlecht – ich habe es nur bemerkt. Bedeutet „Privatsphäre per Default“ wirklich viel, wenn die eigenen Defaults des Wallets einen stillschweigend aus genau dem herausdrängen?
$RE $HEMI
#dusk $DUSK @Dusk verbrachte den Nachmittag damit, in Dusk Connect und dem neuen Wallet-Flow für eine CreatorPad-Aufgabe auf Dusk herumzustöbern. Eine Sache hat mich danach ständig genervt.
Ich habe das Repository der Provider-API-Dokumente des Wallets geöffnet, zuletzt am 7. August aktualisiert, und festgestellt, dass die Gas-Defaults nach Übertragungstyp aufgeteilt sind: Öffentliche/Moonlight-Transfers bekommen den niedrigeren Default-Preis, Shielded/Phoenix-Transaktionen den höheren. Eine kleine Zeile in einer Markdown-Datei. Ein großes Indiz.
Denn das ist der tatsächliche Standardpfad durch den neuen Wallet-Flow: verbinden, signieren, senden. Und der Pfad des geringsten Widerstands ist der transparente. Privatsphäre ist da, sie ist echt, sie funktioniert. Aber es ist der bewusste zusätzliche Klick – nicht der Ruhezustand.
Ziemlich witzig, wenn man bedenkt, wie stark das Branding auf „Privacy first“ setzt.
In der Praxis belohnt die UX – und die darunterliegende Gebührenrechnung – das Öffentliche still und leise. Ökonomisch ergibt das Sinn: Verschleierte Transaktionen kosten mehr, um sie nachzuweisen … aber das heißt, dass die meisten Menschen, die zum ersten Mal auf „Connect“ klicken, wahrscheinlich nichts abschirmen. Nicht, weil sie es nicht wollen. Sondern weil der Default sie woanders hin schiebt.
habe mir meinen Snack geholt während des Testens und bin dann einen Moment einfach dabei geblieben. Ehrlich … ich mache nichts schlecht – ich habe es nur bemerkt. Bedeutet „Privatsphäre per Default“ wirklich viel, wenn die eigenen Defaults des Wallets einen stillschweigend aus genau dem herausdrängen?
$RE $HEMI
Ich habe das Repository der Provider-API-Dokumente des Wallets geöffnet, zuletzt am 7. August aktualisiert, und festgestellt, dass die Gas-Defaults nach Übertragungstyp aufgeteilt sind: Öffentliche/Moonlight-Transfers bekommen den niedrigeren Default-Preis, Shielded/Phoenix-Transaktionen den höheren. Eine kleine Zeile in einer Markdown-Datei. Ein großes Indiz.
Denn das ist der tatsächliche Standardpfad durch den neuen Wallet-Flow: verbinden, signieren, senden. Und der Pfad des geringsten Widerstands ist der transparente. Privatsphäre ist da, sie ist echt, sie funktioniert. Aber es ist der bewusste zusätzliche Klick – nicht der Ruhezustand.
Ziemlich witzig, wenn man bedenkt, wie stark das Branding auf „Privacy first“ setzt.
In der Praxis belohnt die UX – und die darunterliegende Gebührenrechnung – das Öffentliche still und leise. Ökonomisch ergibt das Sinn: Verschleierte Transaktionen kosten mehr, um sie nachzuweisen … aber das heißt, dass die meisten Menschen, die zum ersten Mal auf „Connect“ klicken, wahrscheinlich nichts abschirmen. Nicht, weil sie es nicht wollen. Sondern weil der Default sie woanders hin schiebt.
habe mir meinen Snack geholt während des Testens und bin dann einen Moment einfach dabei geblieben. Ehrlich … ich mache nichts schlecht – ich habe es nur bemerkt. Bedeutet „Privatsphäre per Default“ wirklich viel, wenn die eigenen Defaults des Wallets einen stillschweigend aus genau dem herausdrängen?
$RE $HEMI

1
5
97
#termmax @termmax Aufgabe hatte mich Zahlen von DefiLlama ziehen lassen, bevor das TGE am 25. Aug kam, und eine Zeile stoppte mein Scrollen: TermMax spannt 9 Chains auf – Berachain, Hyperliquid L1, BSquared, Robinhood Chain, Arbitrum und mehr. Aber allein Ethereum hält 98,4% des $31,22M TVL. Zehn Chains stehen auf der Folie – im Grunde macht also eine Chain das eigentliche Lending.
Die Multi-Chain-Formulierung klingt nach verteilter Nutzung, streut Risiken, breite Adoption. Die Chain-Daten sagen etwas anderes: Einsatzbreite und Liquiditätstiefe sind nicht dasselbe Maß, und TermMax ist ein klares Beispiel für diese Lücke. Der TVL ist außerdem über die letzten 30 Tage um 7,2% gefallen – direkt in die TGE-Woche hinein. Das… hmm, ist nicht die Momentum-Form, die man bei einem Projekt erwarten würde, das gleich einen Token freischaltet.
Auch die Gebühren erzählten eine ähnliche Geschichte: $19,9k über 30 Tage. Das bedeutet, dass die Erlöse im Verhältnis zur TVL-Zahl, die in den Ankündigungen herumgereicht wird, eher dünn sind. Das lässt mich fragen, wie viel von der Pitch der 9 Chains echte Infra-Nutzung ist – und wie viel eher Deployment für die Option, einen Vertrag auf einer Chain zu parken, damit er da ist, wenn die Liquidität irgendwann auftaucht.
Ich will das Modell nicht schlechtreden: Fixed-Rate-Lending ist in DeFi tatsächlich unterentwickelt. Nur: Dass es auf 10 Chains live ist und auf 10 Chains genutzt wird, liest sich in einer Pressemitteilung identisch – und wirkt auf einem Explorer dann sehr unterschiedlich.
Wohin geht die Liquidität wirklich, sobald TMX beanspruchbar ist: Jagt sie die anderen 9 Chains hinterher, oder frisst Ethereum einfach weiter die Show?
$HEMI $ACE
#termmax @TermMax Aufgabe hatte mich Zahlen von DefiLlama ziehen lassen, bevor das TGE am 25. Aug kam, und eine Zeile stoppte mein Scrollen: TermMax spannt 9 Chains auf – Berachain, Hyperliquid L1, BSquared, Robinhood Chain, Arbitrum und mehr. Aber allein Ethereum hält 98,4% des $31,22M TVL. Zehn Chains stehen auf der Folie – im Grunde macht also eine Chain das eigentliche Lending.
Die Multi-Chain-Formulierung klingt nach verteilter Nutzung, streut Risiken, breite Adoption. Die Chain-Daten sagen etwas anderes: Einsatzbreite und Liquiditätstiefe sind nicht dasselbe Maß, und TermMax ist ein klares Beispiel für diese Lücke. Der TVL ist außerdem über die letzten 30 Tage um 7,2% gefallen – direkt in die TGE-Woche hinein. Das… hmm, ist nicht die Momentum-Form, die man bei einem Projekt erwarten würde, das gleich einen Token freischaltet.
Auch die Gebühren erzählten eine ähnliche Geschichte: $19,9k über 30 Tage. Das bedeutet, dass die Erlöse im Verhältnis zur TVL-Zahl, die in den Ankündigungen herumgereicht wird, eher dünn sind. Das lässt mich fragen, wie viel von der Pitch der 9 Chains echte Infra-Nutzung ist – und wie viel eher Deployment für die Option, einen Vertrag auf einer Chain zu parken, damit er da ist, wenn die Liquidität irgendwann auftaucht.
Ich will das Modell nicht schlechtreden: Fixed-Rate-Lending ist in DeFi tatsächlich unterentwickelt. Nur: Dass es auf 10 Chains live ist und auf 10 Chains genutzt wird, liest sich in einer Pressemitteilung identisch – und wirkt auf einem Explorer dann sehr unterschiedlich.
Wohin geht die Liquidität wirklich, sobald TMX beanspruchbar ist: Jagt sie die anderen 9 Chains hinterher, oder frisst Ethereum einfach weiter die Show?
$HEMI $ACE
Die Multi-Chain-Formulierung klingt nach verteilter Nutzung, streut Risiken, breite Adoption. Die Chain-Daten sagen etwas anderes: Einsatzbreite und Liquiditätstiefe sind nicht dasselbe Maß, und TermMax ist ein klares Beispiel für diese Lücke. Der TVL ist außerdem über die letzten 30 Tage um 7,2% gefallen – direkt in die TGE-Woche hinein. Das… hmm, ist nicht die Momentum-Form, die man bei einem Projekt erwarten würde, das gleich einen Token freischaltet.
Auch die Gebühren erzählten eine ähnliche Geschichte: $19,9k über 30 Tage. Das bedeutet, dass die Erlöse im Verhältnis zur TVL-Zahl, die in den Ankündigungen herumgereicht wird, eher dünn sind. Das lässt mich fragen, wie viel von der Pitch der 9 Chains echte Infra-Nutzung ist – und wie viel eher Deployment für die Option, einen Vertrag auf einer Chain zu parken, damit er da ist, wenn die Liquidität irgendwann auftaucht.
Ich will das Modell nicht schlechtreden: Fixed-Rate-Lending ist in DeFi tatsächlich unterentwickelt. Nur: Dass es auf 10 Chains live ist und auf 10 Chains genutzt wird, liest sich in einer Pressemitteilung identisch – und wirkt auf einem Explorer dann sehr unterschiedlich.
Wohin geht die Liquidität wirklich, sobald TMX beanspruchbar ist: Jagt sie die anderen 9 Chains hinterher, oder frisst Ethereum einfach weiter die Show?
$HEMI $ACE

3
224
#dusk $DUSK @Dusk_Foundation Dug durch Dusk' eigenes News-Archiv für diese CreatorPad-Aufgabe gegraben und fast an dem einen Eintrag vorbeigescrollt, der wirklich zählte – nicht die eigentliche Chainlink-CCIP-Ankündigung, sondern das Bridge-Incident-Postmortem, das direkt danebenlag.
Was mich aufschreckte: Am 16. Jan 2026 wurde jemandem ein Dusk-zu-EVM-Bridge-Signing-Wallet kompromittiert, und es wurde in Etappen abgezogen: 9.000 DUSK verschwunden um 21:28:45 UTC, dann 89.700 weitere fünfzehn Minuten später, dann 2,74 Mio. und schließlich 8,06 Mio. Zuerst landete die Transaktion mit dem Hash, der mit d1e23f3a1c14…82318 beginnt.
Das Team schaltete die Bridge um 23:12 UTC ab – und das ist der einzige Grund, warum ein finaler Versuch mit 8,91 Mio. DUSK fehlgeschlagen ist. Über 11 Mio. DUSK waren immer noch geflossen, bevor Eindämmung erfolgte.
Das ist keine Whitepaper-Behauptung, das ist ein Beleg – und er rückt die ganze CCIP-Entscheidung deutlich zurecht: weniger großartige Vision von Interoperabilität, mehr ein Team, das verbrannt wurde, weil es seine eigene leichte, Single-Path-Bridge betrieb, und entschied, dass „schnell und einfach“ es nicht mehr wert war. Standardverhalten war Geschwindigkeit.
Was sie danach tatsächlich ausgeliefert haben: Signing-Isolation getrennt von Event-Handling, Guthaben im Hot Wallet gekappt, nur manuelle Cold-Top-ups.
Ziemlich interessant – das ändert, wie man jede Zeile liest, in der wir CCIP für Sicherheit gewählt haben, sobald man gesehen hat, was ohne passiert. Hmm… bringt mich zum Nachdenken, wie viele andere Chains nur einen kompromittierten Signer davon entfernt sind, dasselbe Postmortem zu schreiben.
#dusk $DUSK @Dusk Dug durch Dusk' eigenes News-Archiv für diese CreatorPad-Aufgabe gegraben und fast an dem einen Eintrag vorbeigescrollt, der wirklich zählte – nicht die eigentliche Chainlink-CCIP-Ankündigung, sondern das Bridge-Incident-Postmortem, das direkt danebenlag.
Was mich aufschreckte: Am 16. Jan 2026 wurde jemandem ein Dusk-zu-EVM-Bridge-Signing-Wallet kompromittiert, und es wurde in Etappen abgezogen: 9.000 DUSK verschwunden um 21:28:45 UTC, dann 89.700 weitere fünfzehn Minuten später, dann 2,74 Mio. und schließlich 8,06 Mio. Zuerst landete die Transaktion mit dem Hash, der mit d1e23f3a1c14…82318 beginnt.
Das Team schaltete die Bridge um 23:12 UTC ab – und das ist der einzige Grund, warum ein finaler Versuch mit 8,91 Mio. DUSK fehlgeschlagen ist. Über 11 Mio. DUSK waren immer noch geflossen, bevor Eindämmung erfolgte.
Das ist keine Whitepaper-Behauptung, das ist ein Beleg – und er rückt die ganze CCIP-Entscheidung deutlich zurecht: weniger großartige Vision von Interoperabilität, mehr ein Team, das verbrannt wurde, weil es seine eigene leichte, Single-Path-Bridge betrieb, und entschied, dass „schnell und einfach“ es nicht mehr wert war. Standardverhalten war Geschwindigkeit.
Was sie danach tatsächlich ausgeliefert haben: Signing-Isolation getrennt von Event-Handling, Guthaben im Hot Wallet gekappt, nur manuelle Cold-Top-ups.
Ziemlich interessant – das ändert, wie man jede Zeile liest, in der wir CCIP für Sicherheit gewählt haben, sobald man gesehen hat, was ohne passiert. Hmm… bringt mich zum Nachdenken, wie viele andere Chains nur einen kompromittierten Signer davon entfernt sind, dasselbe Postmortem zu schreiben.
Was mich aufschreckte: Am 16. Jan 2026 wurde jemandem ein Dusk-zu-EVM-Bridge-Signing-Wallet kompromittiert, und es wurde in Etappen abgezogen: 9.000 DUSK verschwunden um 21:28:45 UTC, dann 89.700 weitere fünfzehn Minuten später, dann 2,74 Mio. und schließlich 8,06 Mio. Zuerst landete die Transaktion mit dem Hash, der mit d1e23f3a1c14…82318 beginnt.
Das Team schaltete die Bridge um 23:12 UTC ab – und das ist der einzige Grund, warum ein finaler Versuch mit 8,91 Mio. DUSK fehlgeschlagen ist. Über 11 Mio. DUSK waren immer noch geflossen, bevor Eindämmung erfolgte.
Das ist keine Whitepaper-Behauptung, das ist ein Beleg – und er rückt die ganze CCIP-Entscheidung deutlich zurecht: weniger großartige Vision von Interoperabilität, mehr ein Team, das verbrannt wurde, weil es seine eigene leichte, Single-Path-Bridge betrieb, und entschied, dass „schnell und einfach“ es nicht mehr wert war. Standardverhalten war Geschwindigkeit.
Was sie danach tatsächlich ausgeliefert haben: Signing-Isolation getrennt von Event-Handling, Guthaben im Hot Wallet gekappt, nur manuelle Cold-Top-ups.
Ziemlich interessant – das ändert, wie man jede Zeile liest, in der wir CCIP für Sicherheit gewählt haben, sobald man gesehen hat, was ohne passiert. Hmm… bringt mich zum Nachdenken, wie viele andere Chains nur einen kompromittierten Signer davon entfernt sind, dasselbe Postmortem zu schreiben.

1
4
98
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
449 Aufrufe
15 Kommentare
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
Daten von Chainalysis haben gerade eine schockierende Zahl veröffentlicht: Mutmaßlich von Nordkorea durchgeführte Hacks machten dieses Jahr fast 89 % der gesamten Krypto-Verluste aus!
Im Durchschnitt „stecken“ sie pro Fall locker 185,65 Millionen US-Dollar ein – 3,7-mal mehr als 2021. Offenbar kümmern sich diese Tech-„Genies“ nicht darum, Projekte zu programmieren, sondern trainieren nur ihre Fähigkeiten, Wallets zu „knacken“?
Die tiefere Analyse: Sicherheitslücken bei DeFi-Projekten werden immer lukrativer. Wenn Hacker ihre Fähigkeiten auf ein „universelles“ Niveau bringen, reicht schon ein kleiner Fehler und der gesamte Liquiditätspool ist im Nu weg.
Was sollten Trader tun?
1️⃣ Klicke auf keinen Fall auf unbekannte Links oder dubiose Airdrop-Links, sonst ist deine Wallet womöglich futsch.
2️⃣ Ziehe einen Teil deines Geldes auf eine Cold Wallet ab, wenn du es langfristig halten möchtest. Lass nicht alles auf einer Börse oder in einer Hot Wallet.
3️⃣ Mach niemals ein Foto von deinem Schlüssel (den 12 Sicherheitszeichen) und speichere es auf deinem Handy oder verschicke es per Nachricht in sozialen Netzwerken.
Dies ist keine Finanzberatung!
Melde dich jetzt bei Binance an, um mit dem Code VINHTOCDO oder über diesen Link sicher zu handeln: https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Klicke unten auf „Handeln“, um mich zu unterstützen $BTC
$BNB
$ETH
Vinhtocdo
·1 Likes
·98 Aufrufe
OpenAICutsFundraisingTargetBy$10B
142 Aufrufe
31 Kommentare
ASICHasReceivedNoPredictionMarketApplications
5,133 Aufrufe
195 Kommentare