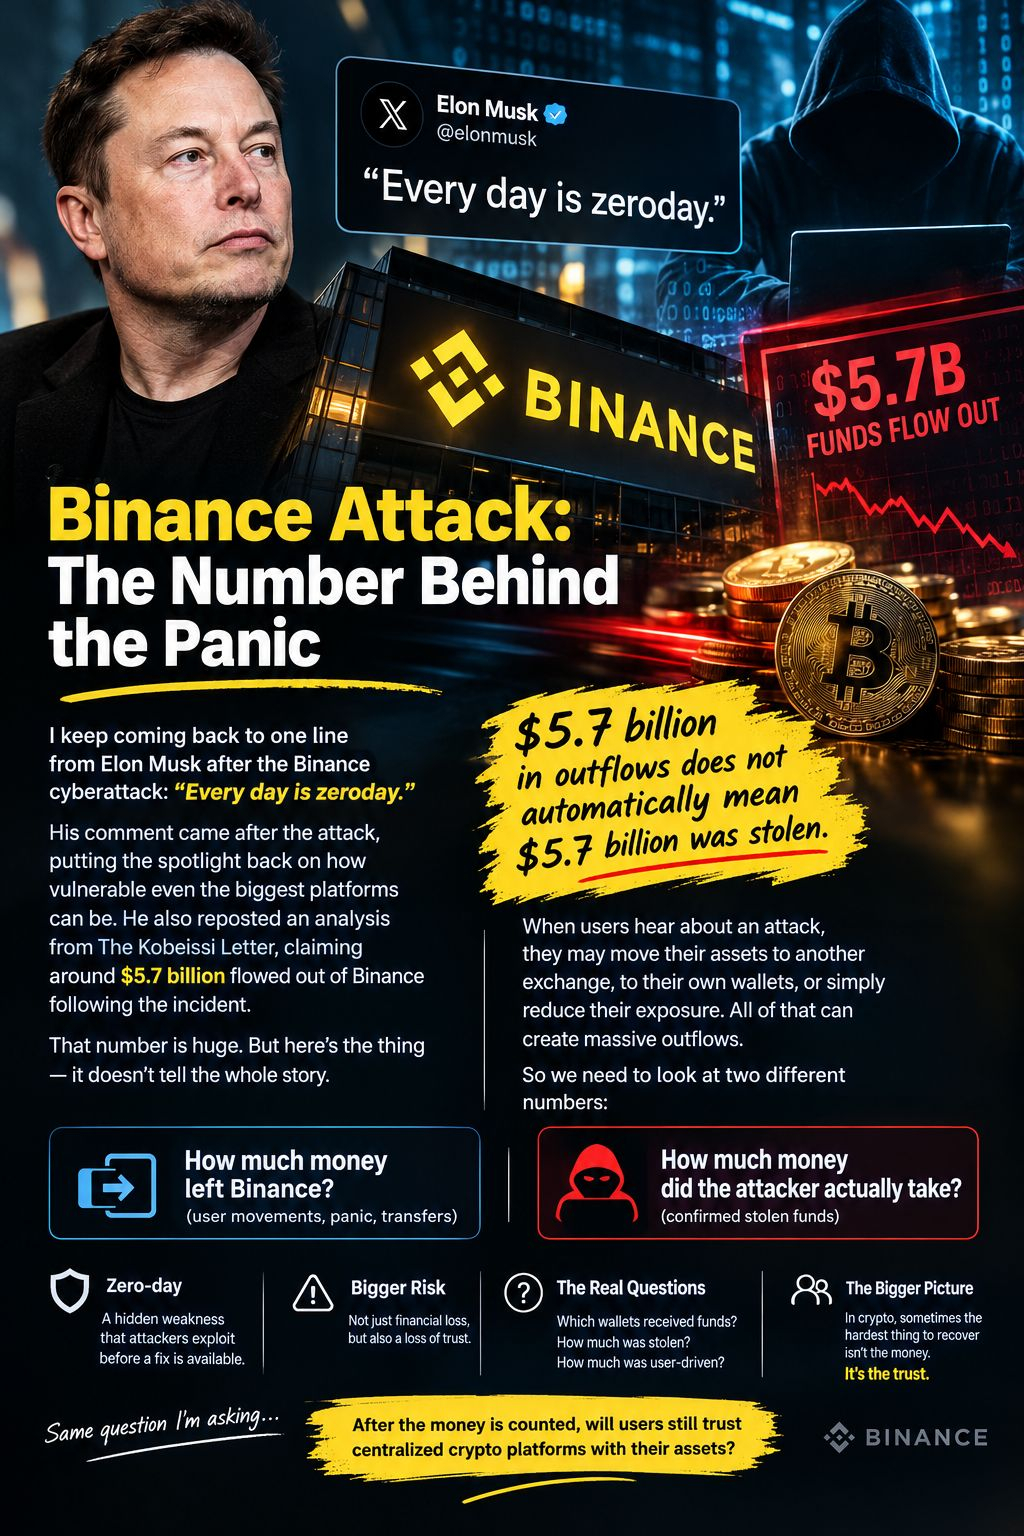
Ich komme immer wieder auf eine Aussage von Elon Musk nach dem Cyberangriff auf Binance zurück: „Jeder Tag ist ein Zero-Day.“
Das ist kurz, bringt aber etwas Beunruhigendes an der Krypto-Sicherheit auf den Punkt. Wir können riesige Börsen, Ökosysteme mit Milliardenwert und ausgeklügelte Sicherheitssysteme aufbauen – und doch kann eine einzige unbekannte Schwachstelle die Lage innerhalb von Minuten verändern.
Musks Kommentar kam nach dem Cyberangriff auf Binance und rückte damit das umfassendere Thema Cybersicherheit wieder ins Rampenlicht. Außerdem teilte er eine Analyse von The Kobeissi Letter erneut, der zufolge nach dem Vorfall rund 5,7 Milliarden Dollar von Binance abgeflossen waren.
Und ehrlich gesagt ist es genau diese Zahl, die sofort ins Auge sticht.
Aber ich denke, es gibt ein wichtiges Detail, das man nicht übersehen sollte.
5,7 Milliarden Dollar an Abflüssen bedeuten nicht automatisch, dass 5,7 Milliarden Dollar gestohlen wurden.
Dieser Unterschied ist wichtig.
Wenn Nutzer hören, dass eine Börse angegriffen wurde, werden sie verständlicherweise nervös. Manche könnten ihre Bitcoin oder andere Vermögenswerte auf eine andere Börse übertragen. Andere könnten Geld auf ihre eigenen Wallets überweisen. Einige möchten vielleicht einfach ihr Risiko verringern, bis sie verstanden haben, was passiert ist.
All diese Handlungen können zu massiven Abflüssen von einer Börse führen.
Deshalb würde ich die Geschichte in zwei verschiedene Zahlen aufteilen:
Wie viel Geld hat Binance verlassen?
Und:
Wie viel Geld hat der Angreifer tatsächlich erbeutet?
Das ist nicht unbedingt dasselbe.
Hier wird die Diskussion über Zero-Day-Schwachstellen noch interessanter.
Eine Zero-Day-Schwachstelle ist eine Sicherheitslücke, die Angreifer ausnutzen können, bevor der Softwareentwickler sie öffentlich bekannt gegeben oder eine Fehlerbehebung veröffentlicht hat. Das Problem ist einfach: Die Verteidiger wissen möglicherweise nicht einmal, dass es diese Tür gibt, bis jemand bereits hindurchgegangen ist.
Das macht Zero-Day-Schwachstellen so gefährlich.
Kryptobörsen sind besonders anfällig, weil sie nicht nur Daten verwahren. Sie halten Vermögenswerte, die sich potenziell fast augenblicklich rund um die Welt bewegen lassen.
Ein erfolgreicher Angriff kann daher gleichzeitig zwei Arten von Schaden verursachen: tatsächliche finanzielle Verluste und einen Vertrauensverlust.
Der zweite kann manchmal sogar noch größer werden.
Wenn Nutzer anfangen zu glauben, dass eine Börse nicht sicher ist, müssen sie nicht darauf warten, dass ein Angreifer ihr Geld nimmt. Sie können es selbst abziehen.
So entsteht die merkwürdige Situation, dass bei einer Börse Milliarden abfließen können, ohne dass unbedingt Milliarden gestohlen wurden.
Deshalb denke ich, dass sich die nächste Phase der Binance-Geschichte nicht einfach nur auf die größte Zahl konzentrieren sollte, die online kursiert.
Wir müssen wissen, was tatsächlich auf der Blockchain passiert ist.
Welche Wallets haben Gelder erhalten?
Wie viel wurde nachweislich gestohlen?
Wie viel wurde von gewöhnlichen Nutzern bewegt?
Und wie viel wurde einfach überwiesen, als die Menschen auf die Nachrichten reagierten?
Diese Details erzählen eine ganz andere Geschichte als eine Schlagzeile wie „5,7 Milliarden Dollar haben Binance verlassen“.
Die wichtigste Lektion ist für mich hier nicht nur die über Binance.
Es geht darum, wie schnell ein Sicherheitsrisiko in der Kryptowelt zu einem Vertrauensrisiko werden kann.
Musks Kommentar „Jeder Tag ist ein Zero-Day“ klingt fast beiläufig, aber die dahinterstehende Botschaft ist ernst: In einem digitalen Finanzsystem schützen dich die Sicherheitsannahmen von gestern möglicherweise nicht mehr heute.
Der Angriff wird sich am Ende vielleicht in Millionen oder Milliarden Dollar bemessen lassen.
Aber die größere Frage, die mich beschäftigt, ist diese:
Werden Nutzer den zentralisierten Krypto-Plattformen nach der Zählung des Geldes weiterhin ihre Vermögenswerte anvertrauen?
Denn in der Kryptowelt ist manchmal nicht das Geld das Schwierigste, was man zurückbekommt.
Es ist das Vertrauen.