
#ios
ios
37,334 Aufrufe
164 Kommentare
Hot
Zuletzt

·
--
🔴 $BTC iOS-TROJANER-ALARM: DARK SWORD STIEHLT SCHLÜSSEL! 🚨
🛡️ DarkSword hat es auf iPhone- und iPad-Wallets abgesehen und reißt private Schlüssel direkt aus dem Schlüsselbund. 📊 Die Malware umgeht die Sandbox und kapert Notizen sowie lokale Wallet-Dateien, bevor du überhaupt einen Einbruch bemerkst. 🦈 Anleger mit viel Kapital versuchen bereits hektisch, ihre Vermögenswerte auf eine ausschließlich hardwarebasierte Speicherung umzustellen, während der Rest des Marktes die Folgen beobachtet. 💡 Aktualisiere jetzt dein iOS, überprüfe alle installierten Apps und erwäge, wichtige Bestände von Mobilgeräten wegzuverlagern.
💬 Wie sicherst du deine Krypto-Bestände gegen diesen iOS-Angriff? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #Security #iOS #Crypto #Alert
🛡️ 🔥
🔴 $BTC iOS-TROJANER-ALARM: DARK SWORD STIEHLT SCHLÜSSEL! 🚨
🛡️ DarkSword hat es auf iPhone- und iPad-Wallets abgesehen und reißt private Schlüssel direkt aus dem Schlüsselbund. 📊 Die Malware umgeht die Sandbox und kapert Notizen sowie lokale Wallet-Dateien, bevor du überhaupt einen Einbruch bemerkst. 🦈 Anleger mit viel Kapital versuchen bereits hektisch, ihre Vermögenswerte auf eine ausschließlich hardwarebasierte Speicherung umzustellen, während der Rest des Marktes die Folgen beobachtet. 💡 Aktualisiere jetzt dein iOS, überprüfe alle installierten Apps und erwäge, wichtige Bestände von Mobilgeräten wegzuverlagern.
💬 Wie sicherst du deine Krypto-Bestände gegen diesen iOS-Angriff? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #Security #iOS #Crypto #Alert
🛡️ 🔥
🛡️ DarkSword hat es auf iPhone- und iPad-Wallets abgesehen und reißt private Schlüssel direkt aus dem Schlüsselbund. 📊 Die Malware umgeht die Sandbox und kapert Notizen sowie lokale Wallet-Dateien, bevor du überhaupt einen Einbruch bemerkst. 🦈 Anleger mit viel Kapital versuchen bereits hektisch, ihre Vermögenswerte auf eine ausschließlich hardwarebasierte Speicherung umzustellen, während der Rest des Marktes die Folgen beobachtet. 💡 Aktualisiere jetzt dein iOS, überprüfe alle installierten Apps und erwäge, wichtige Bestände von Mobilgeräten wegzuverlagern.
💬 Wie sicherst du deine Krypto-Bestände gegen diesen iOS-Angriff? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #Security #iOS #Crypto #Alert
🛡️ 🔥
20

Artikel
ACHTUNG! IHRE KRYPTO-WÄHRUNG KANN DIREKT VON IHREM SMARTPHONE GESTOHLEN WERDEN!❗️ Kürzlich wurde bekannt, dass Kryptowährungen von Trust-Wallet- und Keeper-Wallets (ehemals Tonkeeper) gestohlen wurden, die auf demselben iPhone installiert waren. Vermutlich verschafften sich die Angreifer über iOS-Sicherheitslücken Zugriff auf das Gerät. Die Exploits DarkSword und Coruna stehen unter Verdacht, doch es gibt bisher keine Bestätigung, dass sie in diesem Fall eingesetzt wurden.
ACHTUNG! IHRE KRYPTO-WÄHRUNG KANN DIREKT VON IHREM SMARTPHONE GESTOHLEN WERDEN!
❗️ Kürzlich wurde bekannt, dass Kryptowährungen von Trust-Wallet- und Keeper-Wallets (ehemals Tonkeeper) gestohlen wurden, die auf demselben iPhone installiert waren. Vermutlich verschafften sich die Angreifer über iOS-Sicherheitslücken Zugriff auf das Gerät. Die Exploits DarkSword und Coruna stehen unter Verdacht, doch es gibt bisher keine Bestätigung, dass sie in diesem Fall eingesetzt wurden.
2.9k
·
--
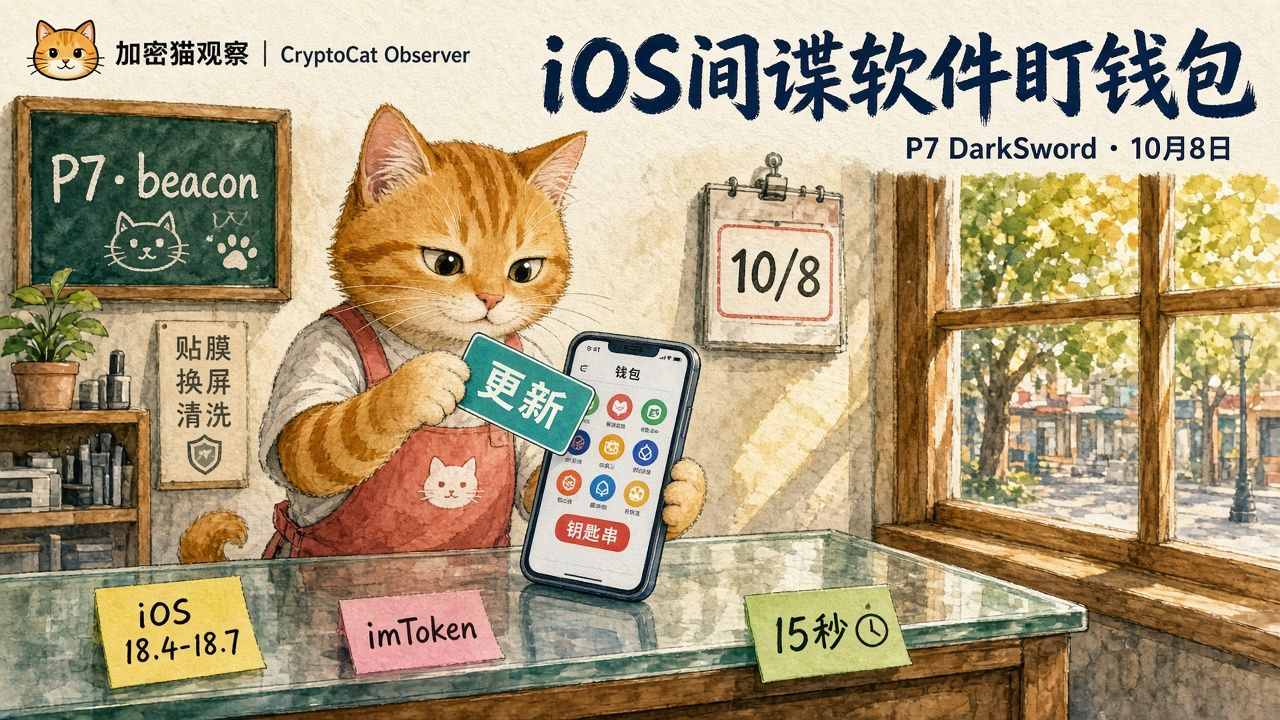
Das Mobil-Sicherheitsunternehmen iVerify veröffentlichte am 8. Oktober einen Untersuchungsbericht: Bei der Analyse eines im August bearbeiteten Infektionsfalls bestätigte das Unternehmen eine bislang unbekannte Variante des DarkSword-iOS-Exploit-Kits und nannte sie P7 DarkSword. Im Vergleich zu gängigen Varianten hinterlässt P7 weniger Spuren auf dem Gerät, extrahiert zusätzlich lokal auf dem Gerät Schlüsselbund- und Daten aus Krypto-Wallets und verfügt über eine bidirektionale Befehls- und Kontrollkommunikation (C2) mit der Infrastruktur der Angreifer. Das Implantat injiziert sich in SpringBoard und fragt standardmäßig etwa alle 15 Sekunden unter /beacon Aufgaben ab. Zu den Befehlen gehören wallet_scan (Scan installierter Wallet-Apps) und wallet_extract (Extraktion von Daten aus relevanten Wallets wie imToken). Außerdem kann es Notizen, Fotos und Schlüsselbunddaten im JSON-Format nach außen übertragen.
The Hacker News berichtete am 11. Oktober, dass sich diese Familie gegen ungepatchte Geräte mit iOS 18.4–18.7 richtet. Ein weiterer damit verbundener Verbreitungsweg leitet Besucher über abgelaufene E-Commerce-Tracking-Domains auf gefälschte Krypto-Handelsseiten um und spielt dort eine Exploit-Kette aus. Die öffentliche Empfehlung lautet, so bald wie möglich auf eine vom Hersteller gepatchte Version zu aktualisieren. Wurde ein Gerät bereits kompromittiert, sollten Vermögenswerte auf eine neue Wallet übertragen und die Wiederherstellungsphrase neu generiert werden. Dies ist eine Aktualisierung zu Wallet-Datendiebstahl durch Software außerhalb der Lieferkette und unabhängig von den Untersuchungen zu Hardwareimplantaten.
#安全 #iOS #钱包 stellt keine Anlageberatung dar
Das Mobil-Sicherheitsunternehmen iVerify veröffentlichte am 8. Oktober einen Untersuchungsbericht: Bei der Analyse eines im August bearbeiteten Infektionsfalls bestätigte das Unternehmen eine bislang unbekannte Variante des DarkSword-iOS-Exploit-Kits und nannte sie P7 DarkSword. Im Vergleich zu gängigen Varianten hinterlässt P7 weniger Spuren auf dem Gerät, extrahiert zusätzlich lokal auf dem Gerät Schlüsselbund- und Daten aus Krypto-Wallets und verfügt über eine bidirektionale Befehls- und Kontrollkommunikation (C2) mit der Infrastruktur der Angreifer. Das Implantat injiziert sich in SpringBoard und fragt standardmäßig etwa alle 15 Sekunden unter /beacon Aufgaben ab. Zu den Befehlen gehören wallet_scan (Scan installierter Wallet-Apps) und wallet_extract (Extraktion von Daten aus relevanten Wallets wie imToken). Außerdem kann es Notizen, Fotos und Schlüsselbunddaten im JSON-Format nach außen übertragen.
The Hacker News berichtete am 11. Oktober, dass sich diese Familie gegen ungepatchte Geräte mit iOS 18.4–18.7 richtet. Ein weiterer damit verbundener Verbreitungsweg leitet Besucher über abgelaufene E-Commerce-Tracking-Domains auf gefälschte Krypto-Handelsseiten um und spielt dort eine Exploit-Kette aus. Die öffentliche Empfehlung lautet, so bald wie möglich auf eine vom Hersteller gepatchte Version zu aktualisieren. Wurde ein Gerät bereits kompromittiert, sollten Vermögenswerte auf eine neue Wallet übertragen und die Wiederherstellungsphrase neu generiert werden. Dies ist eine Aktualisierung zu Wallet-Datendiebstahl durch Software außerhalb der Lieferkette und unabhängig von den Untersuchungen zu Hardwareimplantaten.
#安全 #iOS #钱包 stellt keine Anlageberatung dar
The Hacker News berichtete am 11. Oktober, dass sich diese Familie gegen ungepatchte Geräte mit iOS 18.4–18.7 richtet. Ein weiterer damit verbundener Verbreitungsweg leitet Besucher über abgelaufene E-Commerce-Tracking-Domains auf gefälschte Krypto-Handelsseiten um und spielt dort eine Exploit-Kette aus. Die öffentliche Empfehlung lautet, so bald wie möglich auf eine vom Hersteller gepatchte Version zu aktualisieren. Wurde ein Gerät bereits kompromittiert, sollten Vermögenswerte auf eine neue Wallet übertragen und die Wiederherstellungsphrase neu generiert werden. Dies ist eine Aktualisierung zu Wallet-Datendiebstahl durch Software außerhalb der Lieferkette und unabhängig von den Untersuchungen zu Hardwareimplantaten.
#安全 #iOS #钱包 stellt keine Anlageberatung dar
120

·
--
Fünf Jahre ist es her, dass Fortnite endlich zurück im iOS App Store ist! Epic und Apple haben diesen Rechtsstreit lange genug geführt, jetzt kann man überall auf der Welt spielen, außer in Australien. Cook: Ich habe dabei ordentlich verloren, Tim: Ich habe dabei ordentlich gewonnen #Fortnite #iOS
Fünf Jahre ist es her, dass Fortnite endlich zurück im iOS App Store ist! Epic und Apple haben diesen Rechtsstreit lange genug geführt, jetzt kann man überall auf der Welt spielen, außer in Australien. Cook: Ich habe dabei ordentlich verloren, Tim: Ich habe dabei ordentlich gewonnen #Fortnite #iOS
55
SlowMist hat noch nicht bestätigt, ob der Angriff über Safari auf dem iPhone zum Diebstahl von Kryptowährungen geführt hat. Die analysierte Malware nutzt Schwachstellen aus, die bereits in iOS 18.4–18.6.2 behoben wurden. Es ist außerdem unklar, ob sie in iOS 26.5 funktioniert. Das Unternehmen äußert sich weiterhin nicht zu möglichen Verlusten.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Mehr dazu: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
SlowMist hat noch nicht bestätigt, ob der Angriff über Safari auf dem iPhone zum Diebstahl von Kryptowährungen geführt hat. Die analysierte Malware nutzt Schwachstellen aus, die bereits in iOS 18.4–18.6.2 behoben wurden. Es ist außerdem unklar, ob sie in iOS 26.5 funktioniert. Das Unternehmen äußert sich weiterhin nicht zu möglichen Verlusten.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Mehr dazu: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Mehr dazu: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
77
·
--
Artikel
BREAKING: Darksword greift iOS-26.5-Wallets an – Krypto-Welt in AlarmbereitschaftDie Flut hat begonnen. SlowMist’s neueste Warnmeldung zeigt, dass Angreifer die Darksword-Exploit-Kette gekapert haben, um in iOS-26.5-Geräte einzudringen und private Schlüssel aus Wallets in Selbstverwahrung abzuziehen. In einer unheimlichen Erklärung warnte der Chief Information Security Officer 23pds, dass der Angriffsvorweg die aktuellste Sicherheits-Patch von Apple umgeht und damit Millionen von Nutzern ungeschützt lässt.
Das ist kein Gerücht; es ist eine harte Tatsache, dass die Darksword-Kette, die zuvor inaktiv war, neu entwickelt wurde, um das neueste iOS-Update auszunutzen. Was bedeutet das? Jeder iOS-Nutzer mit einem Krypto-Wallet ist jetzt ein potenzielles Ziel, und der Markt könnte einen plötzlichen Einbruch erleben, sobald das Vertrauen schwindet. #iOS #Darksword #KryptoSicherheit
BREAKING: Darksword greift iOS-26.5-Wallets an – Krypto-Welt in Alarmbereitschaft
Die Flut hat begonnen. SlowMist’s neueste Warnmeldung zeigt, dass Angreifer die Darksword-Exploit-Kette gekapert haben, um in iOS-26.5-Geräte einzudringen und private Schlüssel aus Wallets in Selbstverwahrung abzuziehen. In einer unheimlichen Erklärung warnte der Chief Information Security Officer 23pds, dass der Angriffsvorweg die aktuellste Sicherheits-Patch von Apple umgeht und damit Millionen von Nutzern ungeschützt lässt.
Das ist kein Gerücht; es ist eine harte Tatsache, dass die Darksword-Kette, die zuvor inaktiv war, neu entwickelt wurde, um das neueste iOS-Update auszunutzen. Was bedeutet das? Jeder iOS-Nutzer mit einem Krypto-Wallet ist jetzt ein potenzielles Ziel, und der Markt könnte einen plötzlichen Einbruch erleben, sobald das Vertrauen schwindet. #iOS #Darksword #KryptoSicherheit
Das ist kein Gerücht; es ist eine harte Tatsache, dass die Darksword-Kette, die zuvor inaktiv war, neu entwickelt wurde, um das neueste iOS-Update auszunutzen. Was bedeutet das? Jeder iOS-Nutzer mit einem Krypto-Wallet ist jetzt ein potenzielles Ziel, und der Markt könnte einen plötzlichen Einbruch erleben, sobald das Vertrauen schwindet. #iOS #Darksword #KryptoSicherheit
40
·
--
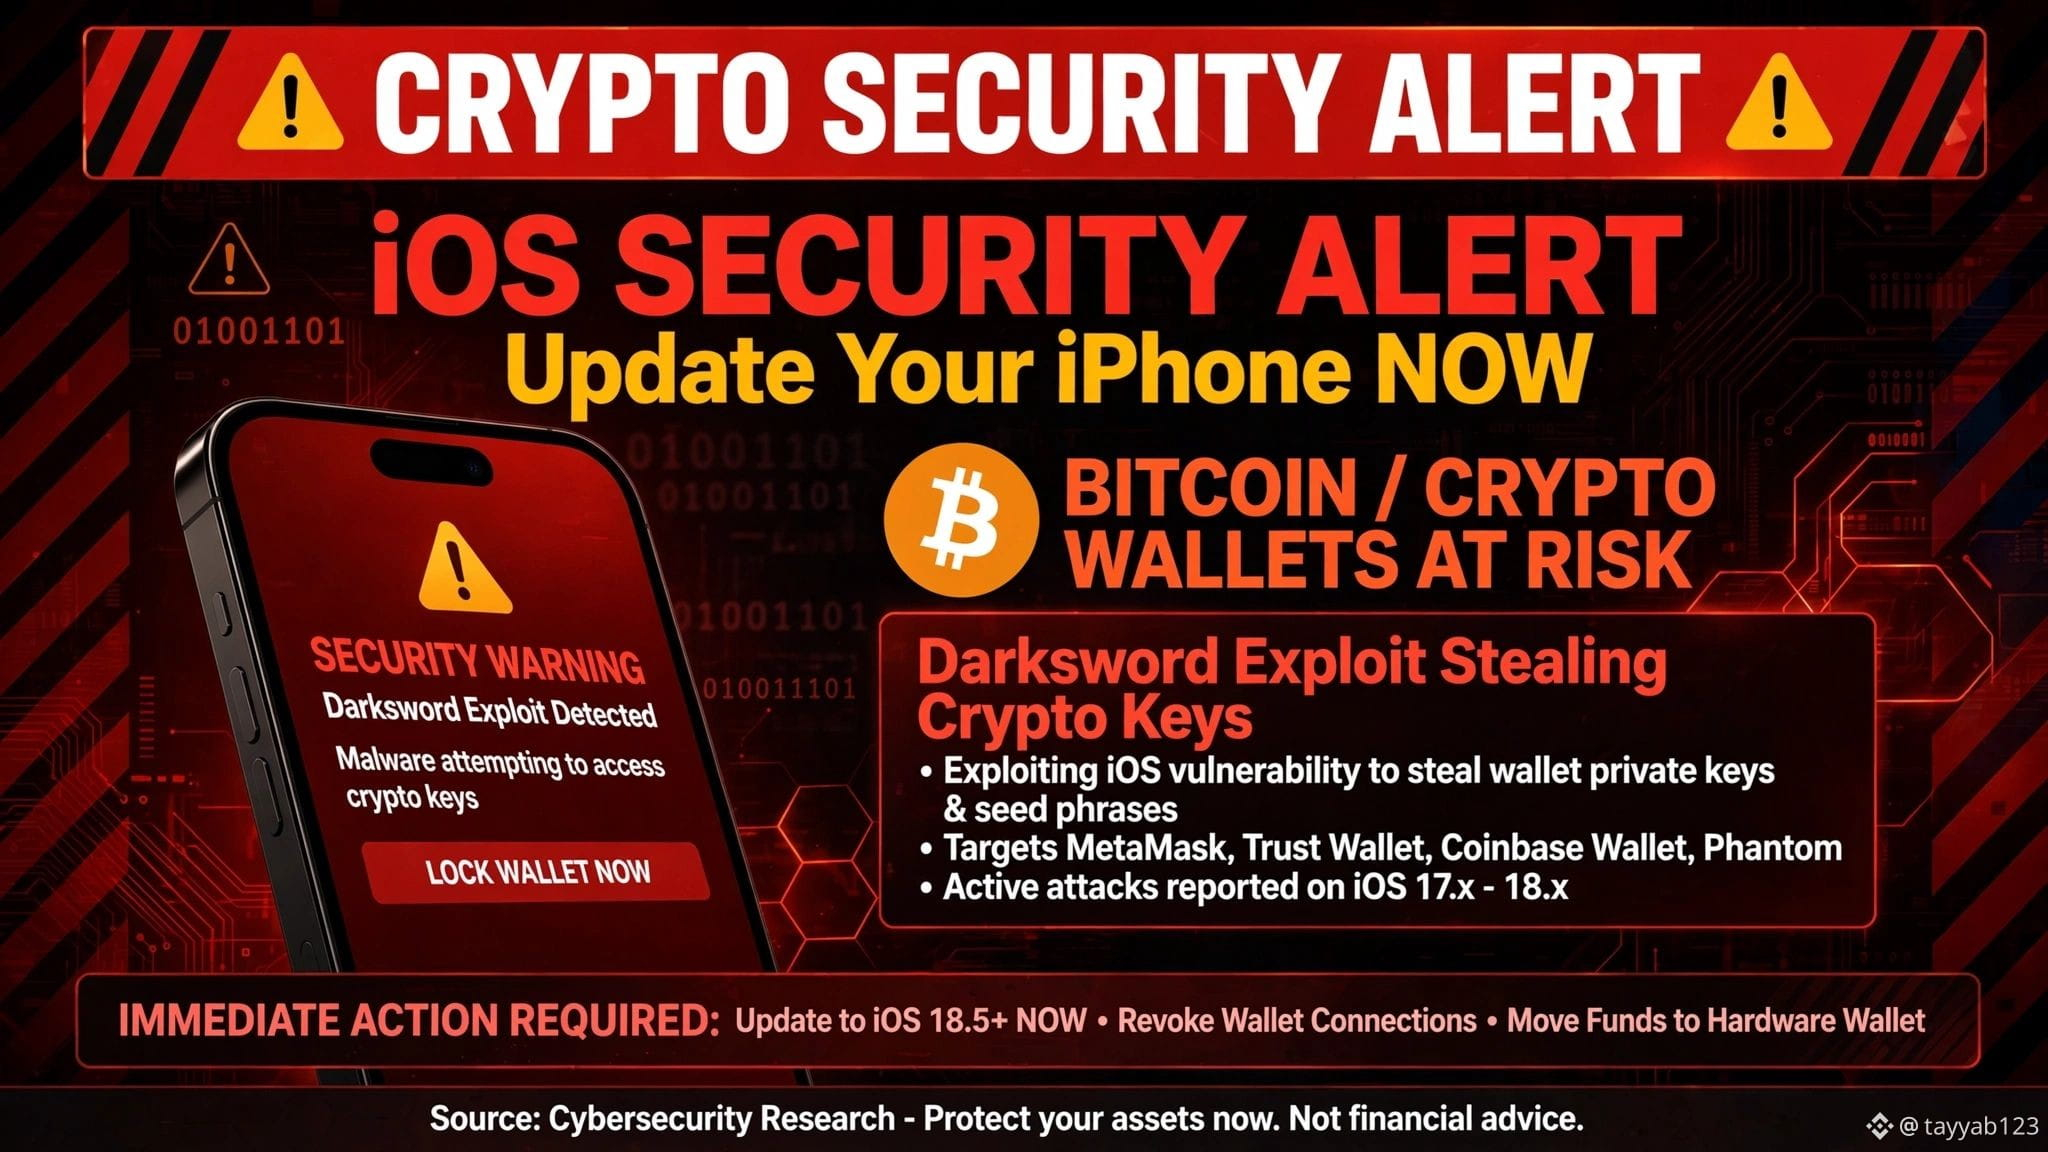
🚨 iOS-SICHERHEITSALARM – Crypto-User-Update JETZT! 🚨
SlowMist-CISO ne warn kiya hai:
Darksword-Exploit hackt iPhones via Safari!
- $IOST 12 bis 26.5 sind alle Versionen gefährdet
- 1 bösartiger Link-Klick und der private Schlüssel & die Seed-Phrase des Wallets werden gestohlen
- MetaMask, Trust Wallet, Phantom sind alle ins Visier genommen
Google hat bestätigt, dass dies eine Kette von 6 Schwachstellen ist, die Zugriff bis auf den Kernel ermöglicht.
✅ Was tun:
1. Sofort auf iOS 26.7 / 18.7.3 updaten
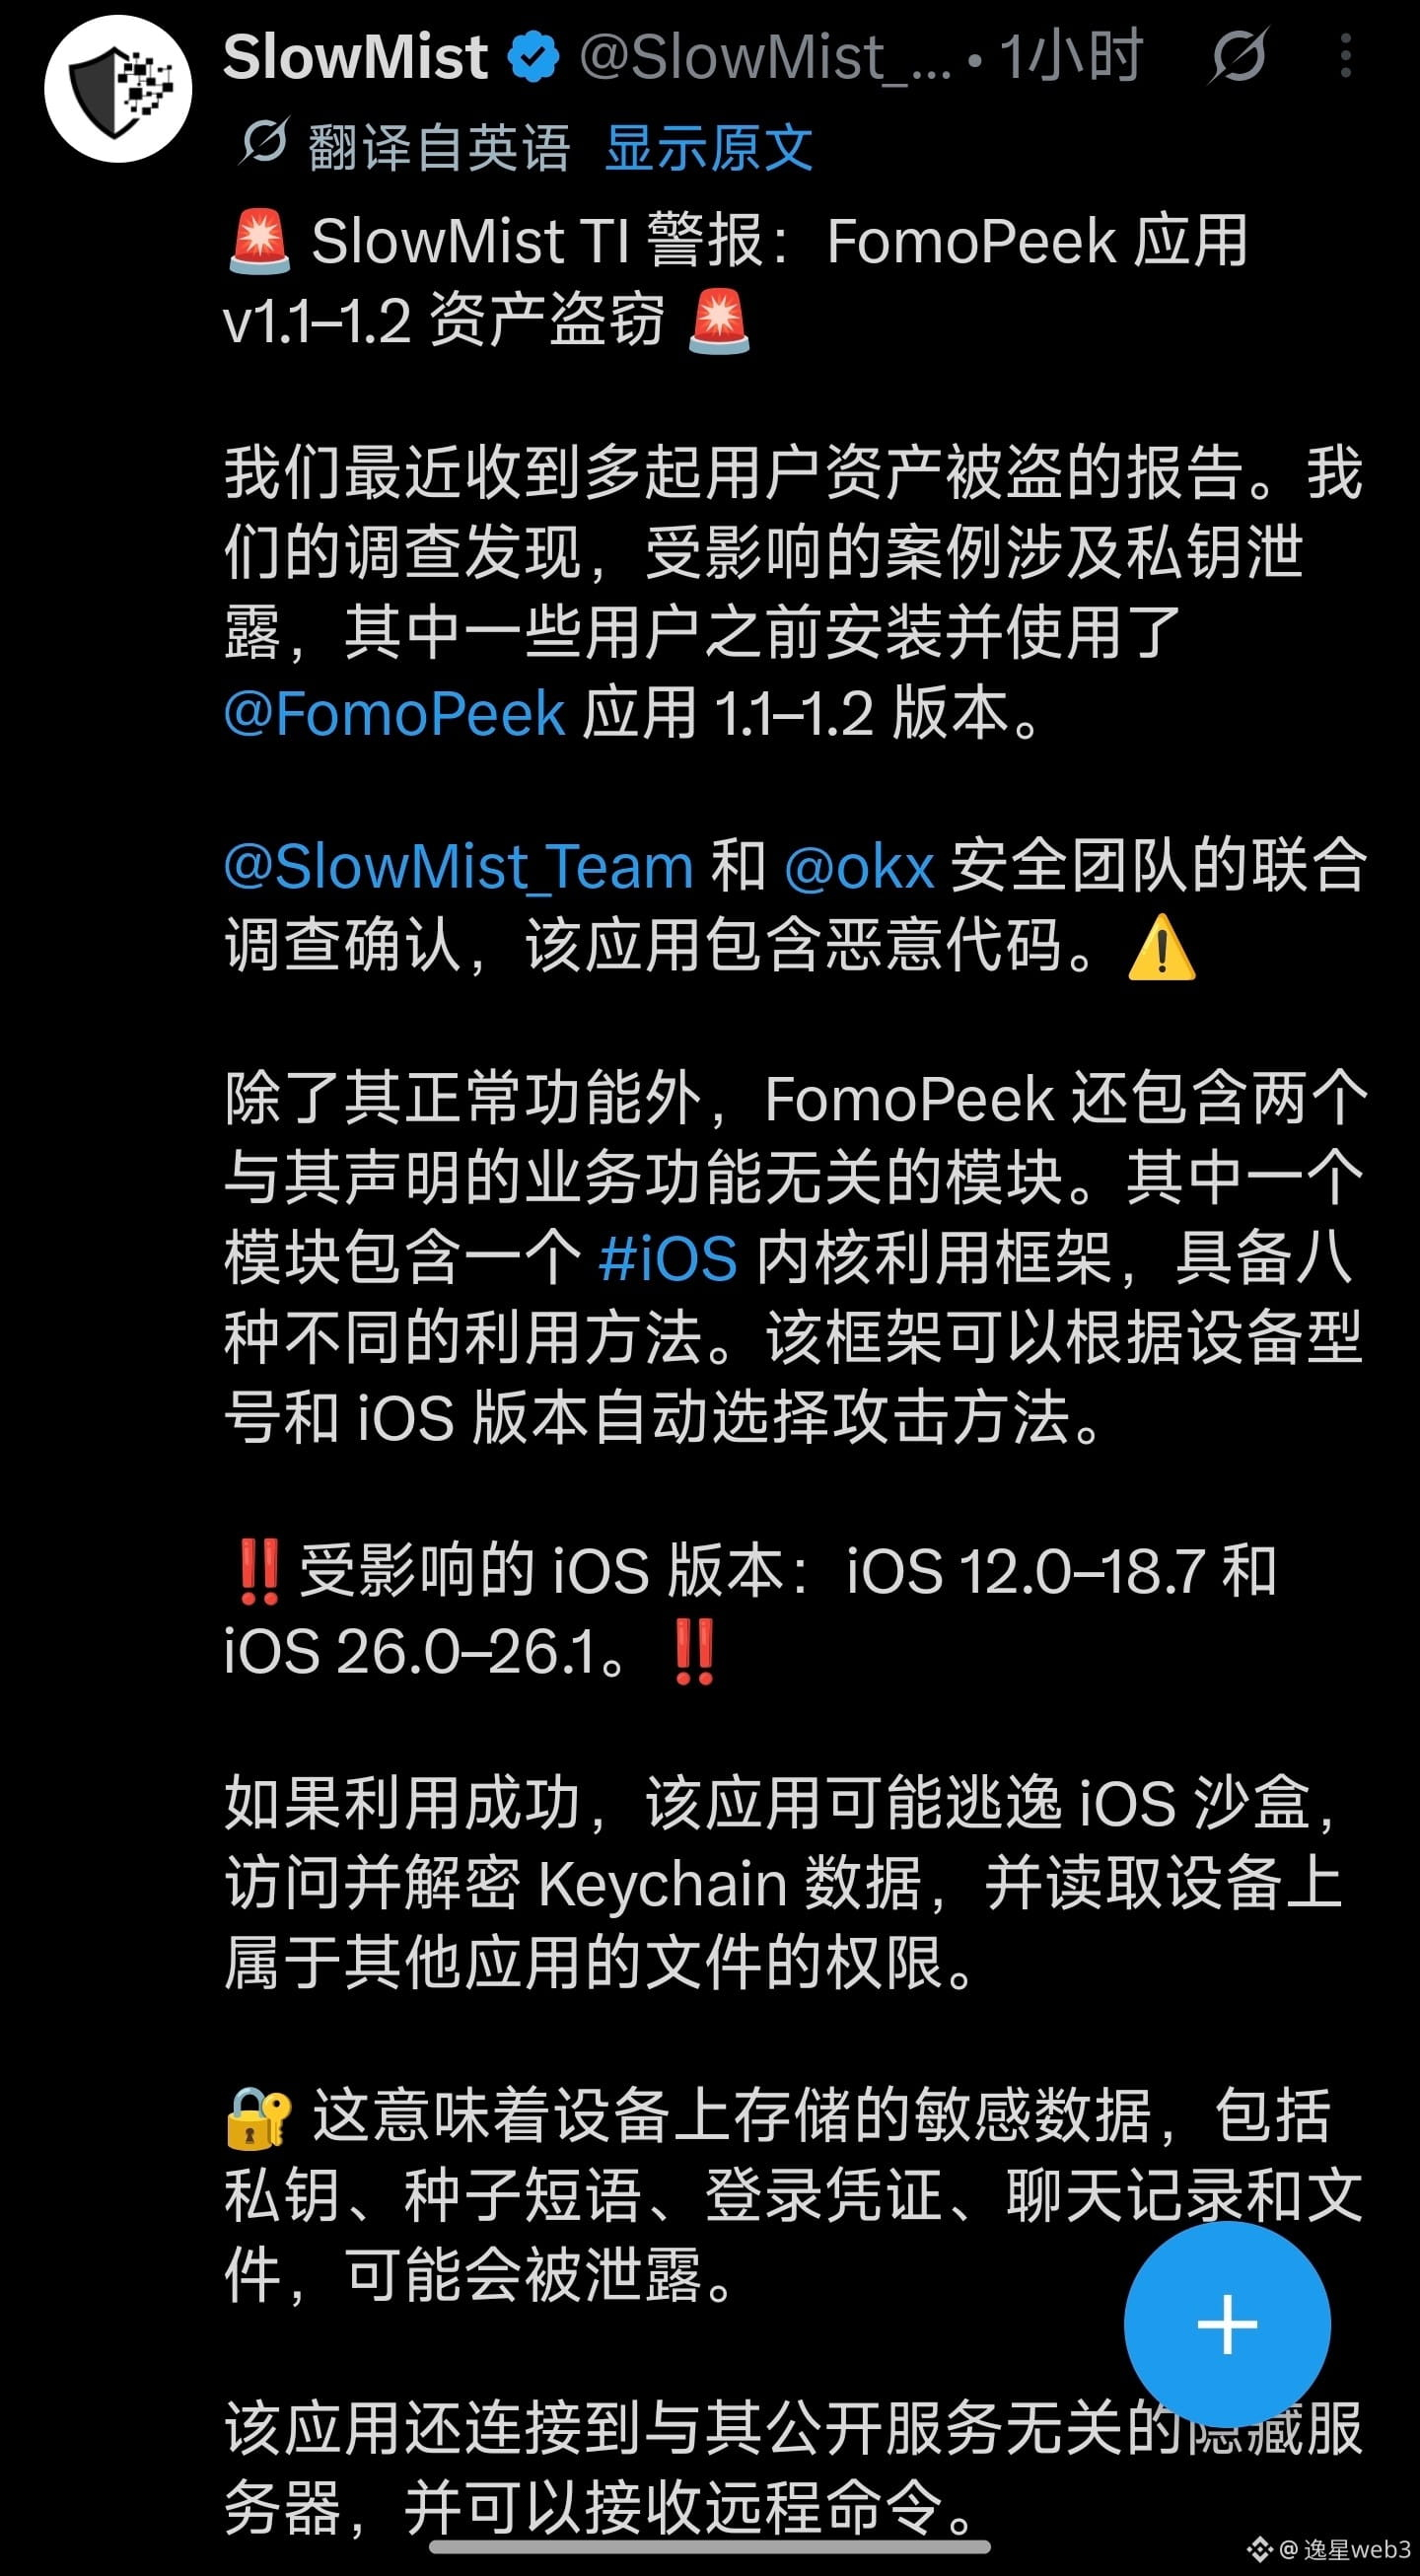
2. Die App „FomoPeek“ v1.1–1.2 niemals installieren (es kam Malware heraus)
3. Seed-Phrase Screenshot / in Notizen niemals speichern
4. Gelder auf ein Hardware Wallet übertragen
Tagge deine Freunde, die iPhones benutzen!
#CryptoSecurity #iOS #Bitcoin #Alert
🚨 iOS-SICHERHEITSALARM – Crypto-User-Update JETZT! 🚨
SlowMist-CISO ne warn kiya hai:
Darksword-Exploit hackt iPhones via Safari!
- $IOST 12 bis 26.5 sind alle Versionen gefährdet
- 1 bösartiger Link-Klick und der private Schlüssel & die Seed-Phrase des Wallets werden gestohlen
- MetaMask, Trust Wallet, Phantom sind alle ins Visier genommen
Google hat bestätigt, dass dies eine Kette von 6 Schwachstellen ist, die Zugriff bis auf den Kernel ermöglicht.
✅ Was tun:
1. Sofort auf iOS 26.7 / 18.7.3 updaten
2. Die App „FomoPeek“ v1.1–1.2 niemals installieren (es kam Malware heraus)
3. Seed-Phrase Screenshot / in Notizen niemals speichern
4. Gelder auf ein Hardware Wallet übertragen
Tagge deine Freunde, die iPhones benutzen!
#CryptoSecurity #iOS #Bitcoin #Alert
SlowMist-CISO ne warn kiya hai:
Darksword-Exploit hackt iPhones via Safari!
- $IOST 12 bis 26.5 sind alle Versionen gefährdet
- 1 bösartiger Link-Klick und der private Schlüssel & die Seed-Phrase des Wallets werden gestohlen
- MetaMask, Trust Wallet, Phantom sind alle ins Visier genommen
Google hat bestätigt, dass dies eine Kette von 6 Schwachstellen ist, die Zugriff bis auf den Kernel ermöglicht.
✅ Was tun:
1. Sofort auf iOS 26.7 / 18.7.3 updaten
2. Die App „FomoPeek“ v1.1–1.2 niemals installieren (es kam Malware heraus)
3. Seed-Phrase Screenshot / in Notizen niemals speichern
4. Gelder auf ein Hardware Wallet übertragen
Tagge deine Freunde, die iPhones benutzen!
#CryptoSecurity #iOS #Bitcoin #Alert
130
·
--
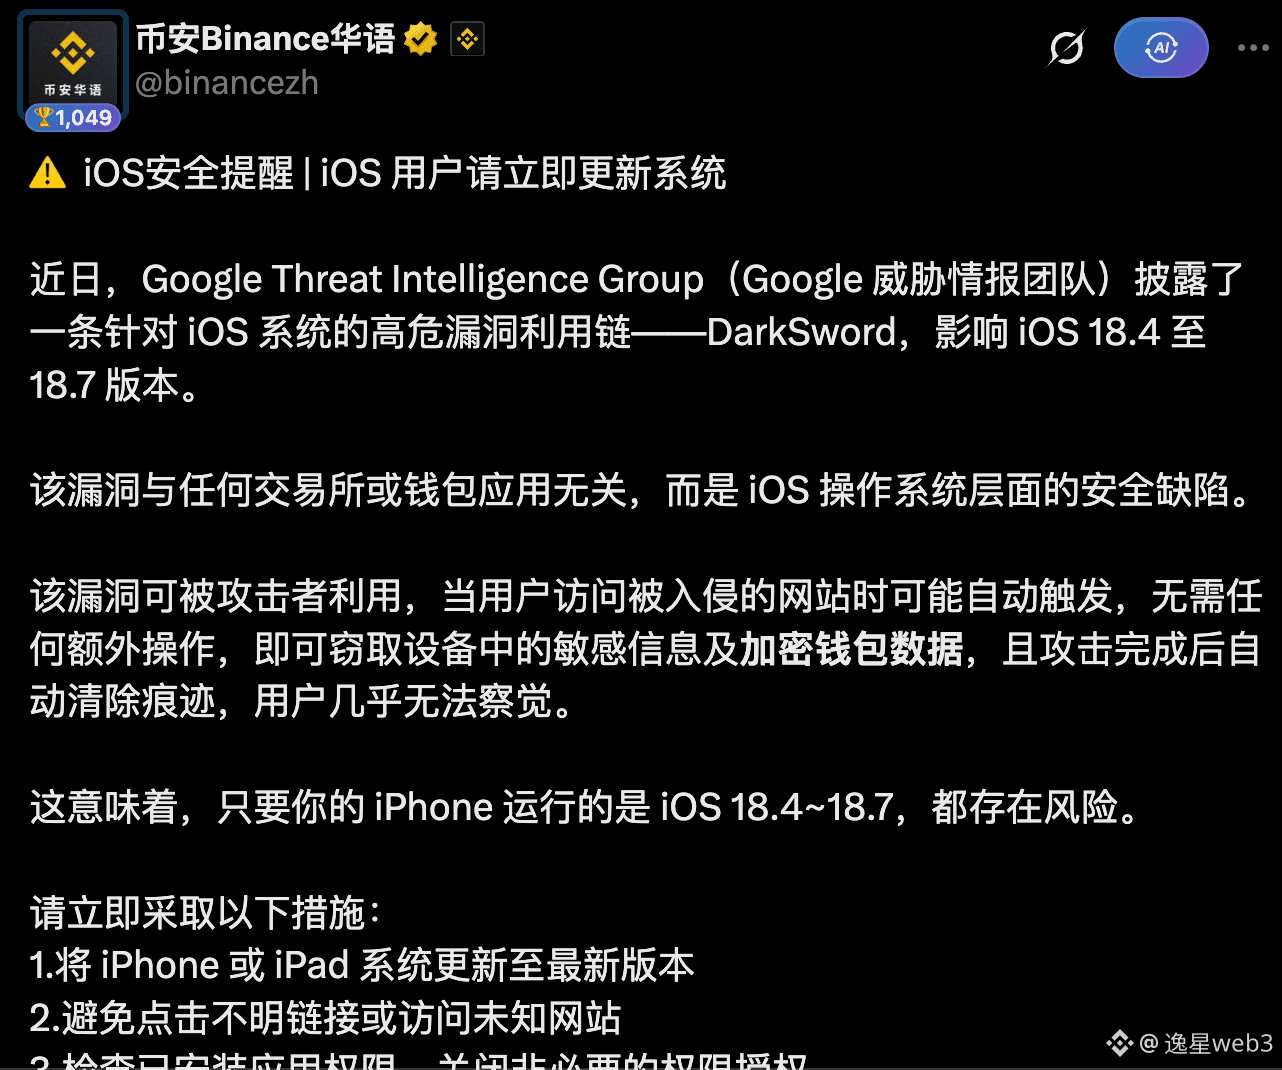
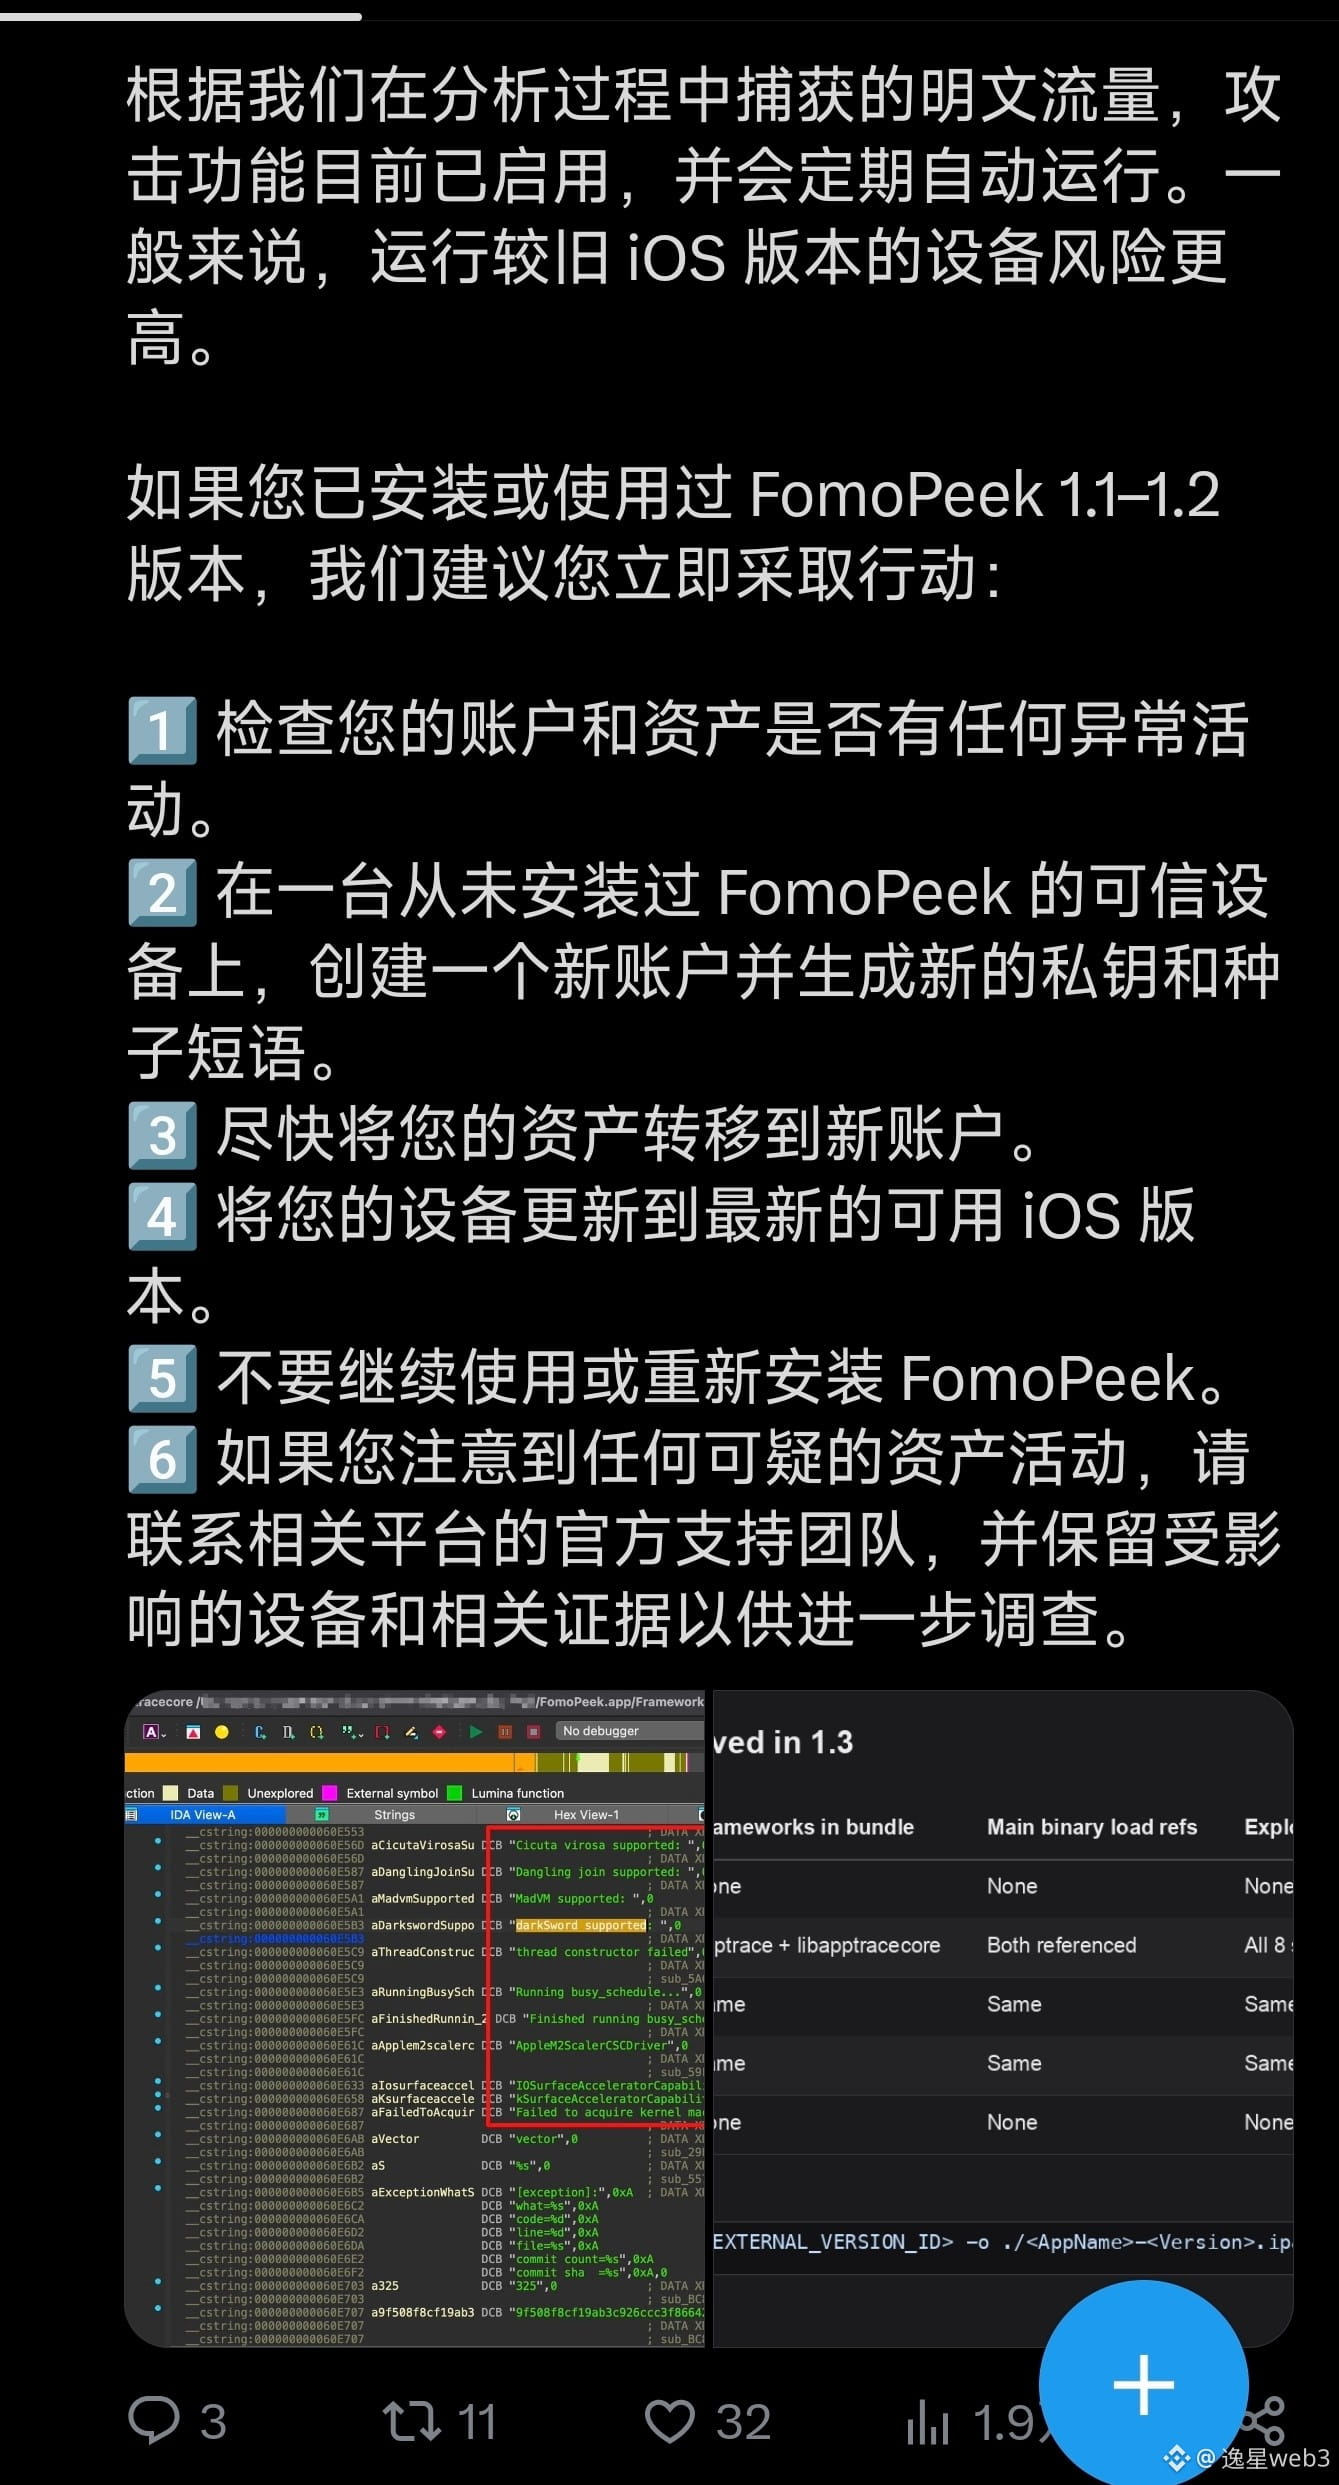
Binance hat bereits im März auf eine Sicherheitslücke in alten iOS-Versionen hingewiesen ⚠️
Diesmal könnte FomoPeek eine schon lange erkannte iOS-Hochrisiko-Lücke genutzt haben – DarkSword:
Nutzer müssen keine bestimmte App herunterladen. Es reicht, in Safari auf einer Webseite auf einen bestimmten Link zu klicken,
woraufhin dann bösartiger Code ausgeführt wird und Benutzerdaten auf dem iPhone stiehlt
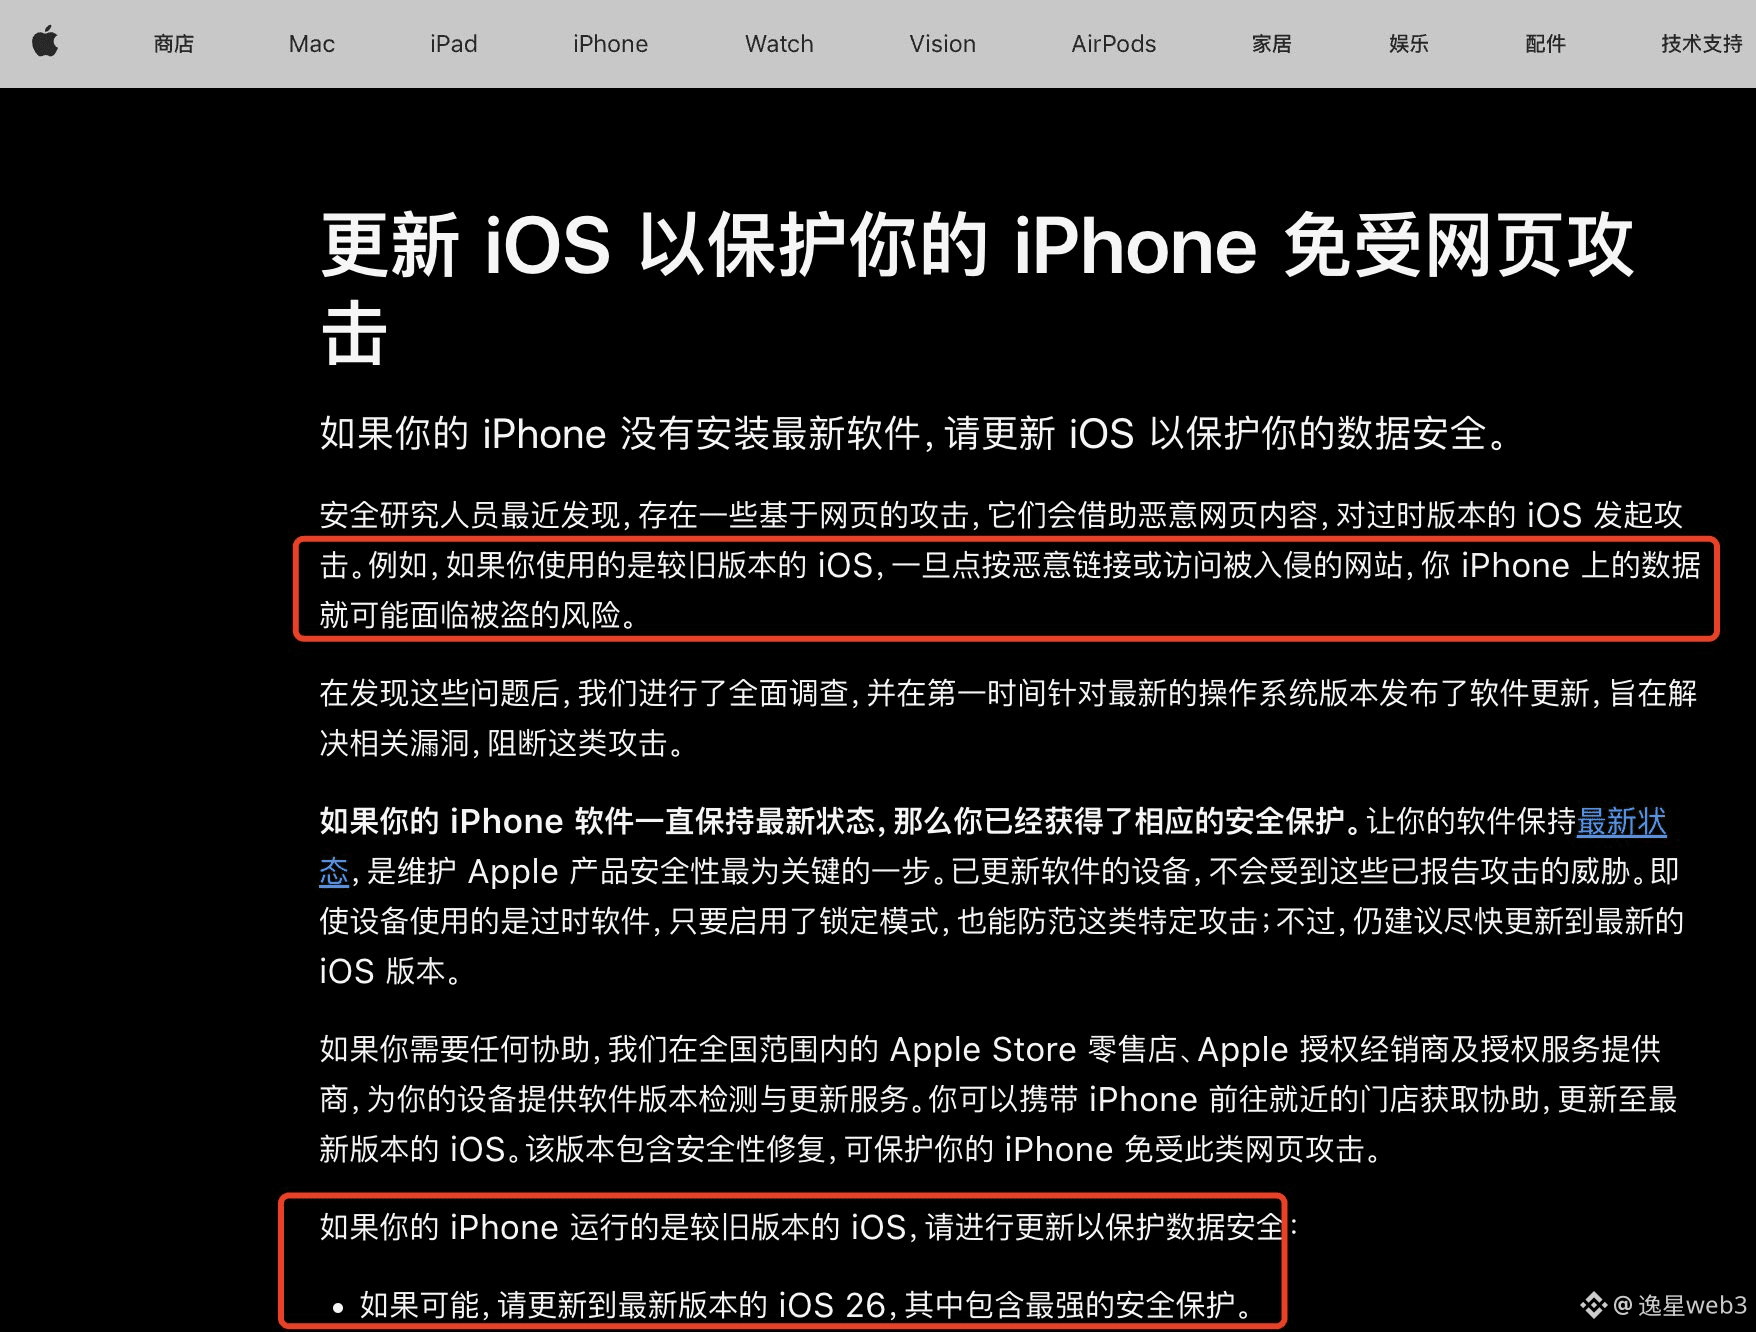
Damals hatten sowohl Binance, Google als auch Apple iOS-Nutzer dazu aufgefordert, das System zu aktualisieren:
Google veröffentlichte im März Forschung zu der iOS-Sicherheitslücke DarkSword
Google beobachtete, dass Angreifer unter anderem Folgendes erlangen können:
E-Mails, Anrufprotokolle, Kontakte
Geräte-Keychain
Fotos, Notizen, iCloud Drive
Safari-Verlauf, Lesezeichen und Cookies
Daten von Krypto-Wallets
Liste der installierten Apps und alle Dateien der Apps
Apple wies in seinem Sicherheitsbulletin im April darauf hin, dass Nutzer auf die neueste Systemversion aktualisieren sollten
Dabei wurde jedoch weder der Name der Lücke noch der Umfang der Offenlegung erwähnt – es wurde nur empfohlen, so schnell wie möglich zu aktualisieren
Das heißt: FomoPeek ist lediglich ein Einstiegspunkt und lässt Nutzer glauben, die über den App Store heruntergeladene App sei sicher
Selbst wenn keine App installiert ist, kann das Klicken auf einen unklaren Link in Safari dennoch dazu führen, dass bösartiger Code ausgeführt wird
Daher sollten alle iOS-26-unter-Nutzer auf iOS 26.7 oder iOS 27 aktualisieren
#iOS #安全漏洞
Binance hat bereits im März auf eine Sicherheitslücke in alten iOS-Versionen hingewiesen ⚠️
Diesmal könnte FomoPeek eine schon lange erkannte iOS-Hochrisiko-Lücke genutzt haben – DarkSword:
Nutzer müssen keine bestimmte App herunterladen. Es reicht, in Safari auf einer Webseite auf einen bestimmten Link zu klicken,
woraufhin dann bösartiger Code ausgeführt wird und Benutzerdaten auf dem iPhone stiehlt
Damals hatten sowohl Binance, Google als auch Apple iOS-Nutzer dazu aufgefordert, das System zu aktualisieren:
Google veröffentlichte im März Forschung zu der iOS-Sicherheitslücke DarkSword
Google beobachtete, dass Angreifer unter anderem Folgendes erlangen können:
E-Mails, Anrufprotokolle, Kontakte
Geräte-Keychain
Fotos, Notizen, iCloud Drive
Safari-Verlauf, Lesezeichen und Cookies
Daten von Krypto-Wallets
Liste der installierten Apps und alle Dateien der Apps
Apple wies in seinem Sicherheitsbulletin im April darauf hin, dass Nutzer auf die neueste Systemversion aktualisieren sollten
Dabei wurde jedoch weder der Name der Lücke noch der Umfang der Offenlegung erwähnt – es wurde nur empfohlen, so schnell wie möglich zu aktualisieren
Das heißt: FomoPeek ist lediglich ein Einstiegspunkt und lässt Nutzer glauben, die über den App Store heruntergeladene App sei sicher
Selbst wenn keine App installiert ist, kann das Klicken auf einen unklaren Link in Safari dennoch dazu führen, dass bösartiger Code ausgeführt wird
Daher sollten alle iOS-26-unter-Nutzer auf iOS 26.7 oder iOS 27 aktualisieren
#iOS #安全漏洞
Diesmal könnte FomoPeek eine schon lange erkannte iOS-Hochrisiko-Lücke genutzt haben – DarkSword:
Nutzer müssen keine bestimmte App herunterladen. Es reicht, in Safari auf einer Webseite auf einen bestimmten Link zu klicken,
woraufhin dann bösartiger Code ausgeführt wird und Benutzerdaten auf dem iPhone stiehlt
Damals hatten sowohl Binance, Google als auch Apple iOS-Nutzer dazu aufgefordert, das System zu aktualisieren:
Google veröffentlichte im März Forschung zu der iOS-Sicherheitslücke DarkSword
Google beobachtete, dass Angreifer unter anderem Folgendes erlangen können:
E-Mails, Anrufprotokolle, Kontakte
Geräte-Keychain
Fotos, Notizen, iCloud Drive
Safari-Verlauf, Lesezeichen und Cookies
Daten von Krypto-Wallets
Liste der installierten Apps und alle Dateien der Apps
Apple wies in seinem Sicherheitsbulletin im April darauf hin, dass Nutzer auf die neueste Systemversion aktualisieren sollten
Dabei wurde jedoch weder der Name der Lücke noch der Umfang der Offenlegung erwähnt – es wurde nur empfohlen, so schnell wie möglich zu aktualisieren
Das heißt: FomoPeek ist lediglich ein Einstiegspunkt und lässt Nutzer glauben, die über den App Store heruntergeladene App sei sicher
Selbst wenn keine App installiert ist, kann das Klicken auf einen unklaren Link in Safari dennoch dazu führen, dass bösartiger Code ausgeführt wird
Daher sollten alle iOS-26-unter-Nutzer auf iOS 26.7 oder iOS 27 aktualisieren
#iOS #安全漏洞
逸星web3
·
--
Das iOS-System ist auch nicht absolut sicher,
Apps aus dem App Store können ebenfalls „Gift“ verbergen
Jemand speicherte die Wörter zur Gedächtnisstütze in einer Notiz, und es wurden 6000 u gestohlen
✨ Merke dir:
1️⃣ Aktualisiere IOS zeitnah
Auch dieses Mal gab es bei IOS 26.1 eine Sicherheitslücke
2️⃣ Notiere die Gedächtnisstütze am sichersten auf Papier
#iOS #安全漏洞
Apps aus dem App Store können ebenfalls „Gift“ verbergen
Jemand speicherte die Wörter zur Gedächtnisstütze in einer Notiz, und es wurden 6000 u gestohlen
✨ Merke dir:
1️⃣ Aktualisiere IOS zeitnah
Auch dieses Mal gab es bei IOS 26.1 eine Sicherheitslücke
2️⃣ Notiere die Gedächtnisstütze am sichersten auf Papier
#iOS #安全漏洞
3
4
2.3k
·
--
Das iOS-System ist auch nicht absolut sicher,
Apps aus dem App Store können ebenfalls „Gift“ verbergen
Jemand speicherte die Wörter zur Gedächtnisstütze in einer Notiz, und es wurden 6000 u gestohlen
✨ Merke dir:
1️⃣ Aktualisiere IOS zeitnah
Auch dieses Mal gab es bei IOS 26.1 eine Sicherheitslücke
2️⃣ Notiere die Gedächtnisstütze am sichersten auf Papier
#iOS #安全漏洞
Das iOS-System ist auch nicht absolut sicher,
Apps aus dem App Store können ebenfalls „Gift“ verbergen
Jemand speicherte die Wörter zur Gedächtnisstütze in einer Notiz, und es wurden 6000 u gestohlen
✨ Merke dir:
1️⃣ Aktualisiere IOS zeitnah
Auch dieses Mal gab es bei IOS 26.1 eine Sicherheitslücke
2️⃣ Notiere die Gedächtnisstütze am sichersten auf Papier
#iOS #安全漏洞
Apps aus dem App Store können ebenfalls „Gift“ verbergen
Jemand speicherte die Wörter zur Gedächtnisstütze in einer Notiz, und es wurden 6000 u gestohlen
✨ Merke dir:
1️⃣ Aktualisiere IOS zeitnah
Auch dieses Mal gab es bei IOS 26.1 eine Sicherheitslücke
2️⃣ Notiere die Gedächtnisstütze am sichersten auf Papier
#iOS #安全漏洞
1
1
3.5k
·
--
Artikel
🚀IOST im Fokus: Stille Akkumulation oder die Ruhe vor dem Sturm🚀 $IOST im Fokus: Stille Akkumulation oder die Ruhe vor dem Sturm? 📊🔥
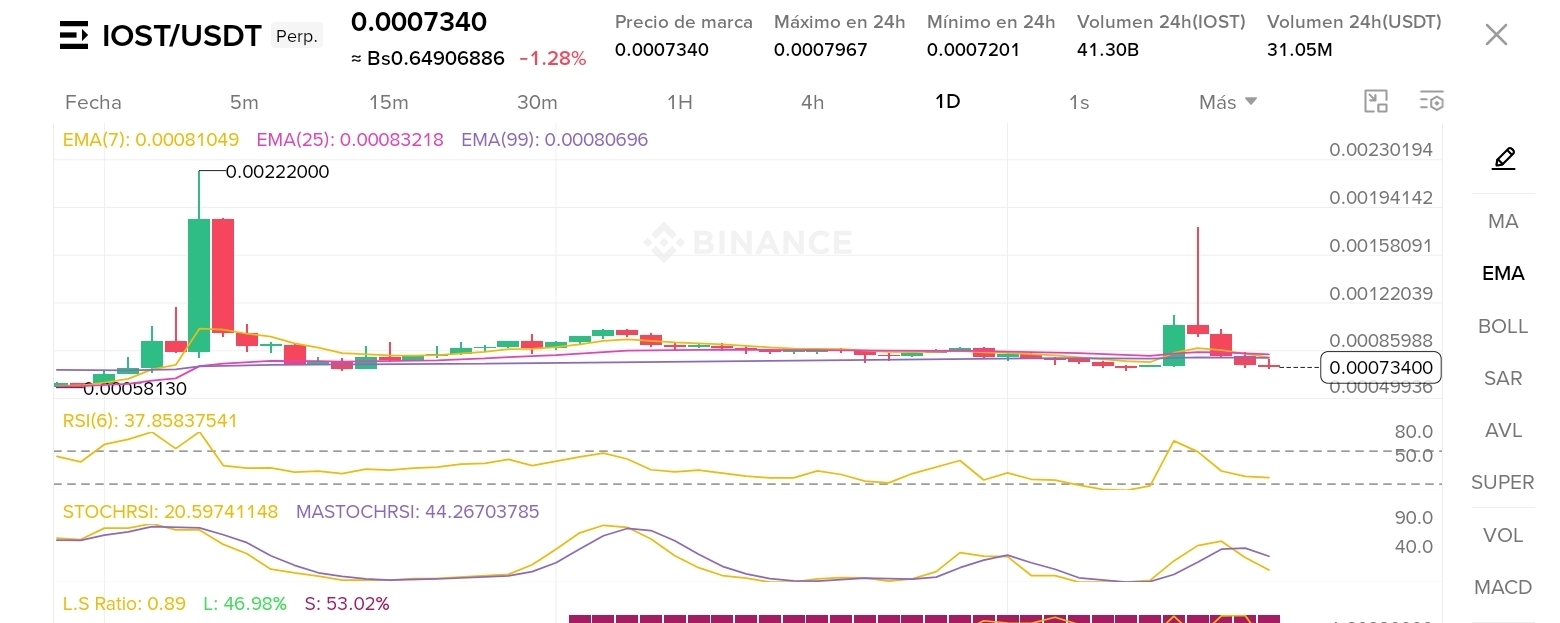
Die Kursentwicklung im Tageschart von IOST/USDT zeigt ein interessantes Szenario, das jeder Trader genau im Auge behalten sollte. Nach den vorherigen Aufwärtsbewegungen, bei denen Höchststände bei 0.00222000 erreicht wurden, ist der Vermögenswert in eine Konsolidierungsphase mit abnehmender Volatilität eingetreten.
Was sagen uns die wichtigsten Indikatoren derzeit? 👇
Aktueller Kurs: $0.0007340 USD (-1.28%).
Exponentielle gleitende Durchschnitte (EMA): Die Linien EMA(7) [0.00081049], EMA(25) [0.00083218] und EMA(99) [0.00080696] liegen sehr eng beieinander und kreuzen sich seitwärts. Das spiegelt eine deutliche kurzfristige Unentschlossenheit und einen richtungslosen Markt wider.
🚀IOST im Fokus: Stille Akkumulation oder die Ruhe vor dem Sturm
🚀 $IOST im Fokus: Stille Akkumulation oder die Ruhe vor dem Sturm? 📊🔥
Die Kursentwicklung im Tageschart von IOST/USDT zeigt ein interessantes Szenario, das jeder Trader genau im Auge behalten sollte. Nach den vorherigen Aufwärtsbewegungen, bei denen Höchststände bei 0.00222000 erreicht wurden, ist der Vermögenswert in eine Konsolidierungsphase mit abnehmender Volatilität eingetreten.
Was sagen uns die wichtigsten Indikatoren derzeit? 👇
Aktueller Kurs: $0.0007340 USD (-1.28%).
Exponentielle gleitende Durchschnitte (EMA): Die Linien EMA(7) [0.00081049], EMA(25) [0.00083218] und EMA(99) [0.00080696] liegen sehr eng beieinander und kreuzen sich seitwärts. Das spiegelt eine deutliche kurzfristige Unentschlossenheit und einen richtungslosen Markt wider.
Die Kursentwicklung im Tageschart von IOST/USDT zeigt ein interessantes Szenario, das jeder Trader genau im Auge behalten sollte. Nach den vorherigen Aufwärtsbewegungen, bei denen Höchststände bei 0.00222000 erreicht wurden, ist der Vermögenswert in eine Konsolidierungsphase mit abnehmender Volatilität eingetreten.
Was sagen uns die wichtigsten Indikatoren derzeit? 👇
Aktueller Kurs: $0.0007340 USD (-1.28%).
Exponentielle gleitende Durchschnitte (EMA): Die Linien EMA(7) [0.00081049], EMA(25) [0.00083218] und EMA(99) [0.00080696] liegen sehr eng beieinander und kreuzen sich seitwärts. Das spiegelt eine deutliche kurzfristige Unentschlossenheit und einen richtungslosen Markt wider.
521

⚠️ $BTC NUTZERWARNUNG: IOS-TROJANERBEDROHUNG ZIELT AUF SCHLÜSSELBUND 💥
Smart-Money-Akteure achten verstärkt auf die Sicherheit ihrer Geräte, während DarkSword Schwachstellen in der iOS-Sandbox ausnutzt und Zugangsdaten aus dem Schlüsselbund sowie Wallet-Dateien abgreift. 🦈📊
Der Angriffsweg zielt auf iPhone- und iPad-Nutzer ab, die im Kryptobereich aktiv sind, und verwandelt alltägliche Apps in heimliche Schlüsselabgreifer. 💡📌 Das Betriebssystem zu aktualisieren und installierte Apps sorgfältig zu prüfen, ist jetzt eine unverzichtbare Schutzmaßnahme für jeden ernsthaften Trader. 💬 Bist du sicher, dass dein mobiles Setup gegen dieses unbemerkte Abgreifen gewappnet ist? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #iOS #CryptoRisk #SmartMoney
🦈 🔥
⚠️ $BTC NUTZERWARNUNG: IOS-TROJANERBEDROHUNG ZIELT AUF SCHLÜSSELBUND 💥
Smart-Money-Akteure achten verstärkt auf die Sicherheit ihrer Geräte, während DarkSword Schwachstellen in der iOS-Sandbox ausnutzt und Zugangsdaten aus dem Schlüsselbund sowie Wallet-Dateien abgreift. 🦈📊
Der Angriffsweg zielt auf iPhone- und iPad-Nutzer ab, die im Kryptobereich aktiv sind, und verwandelt alltägliche Apps in heimliche Schlüsselabgreifer. 💡📌 Das Betriebssystem zu aktualisieren und installierte Apps sorgfältig zu prüfen, ist jetzt eine unverzichtbare Schutzmaßnahme für jeden ernsthaften Trader. 💬 Bist du sicher, dass dein mobiles Setup gegen dieses unbemerkte Abgreifen gewappnet ist? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #iOS #CryptoRisk #SmartMoney
🦈 🔥
Smart-Money-Akteure achten verstärkt auf die Sicherheit ihrer Geräte, während DarkSword Schwachstellen in der iOS-Sandbox ausnutzt und Zugangsdaten aus dem Schlüsselbund sowie Wallet-Dateien abgreift. 🦈📊
Der Angriffsweg zielt auf iPhone- und iPad-Nutzer ab, die im Kryptobereich aktiv sind, und verwandelt alltägliche Apps in heimliche Schlüsselabgreifer. 💡📌 Das Betriebssystem zu aktualisieren und installierte Apps sorgfältig zu prüfen, ist jetzt eine unverzichtbare Schutzmaßnahme für jeden ernsthaften Trader. 💬 Bist du sicher, dass dein mobiles Setup gegen dieses unbemerkte Abgreifen gewappnet ist? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #iOS #CryptoRisk #SmartMoney
🦈 🔥
7
·
--
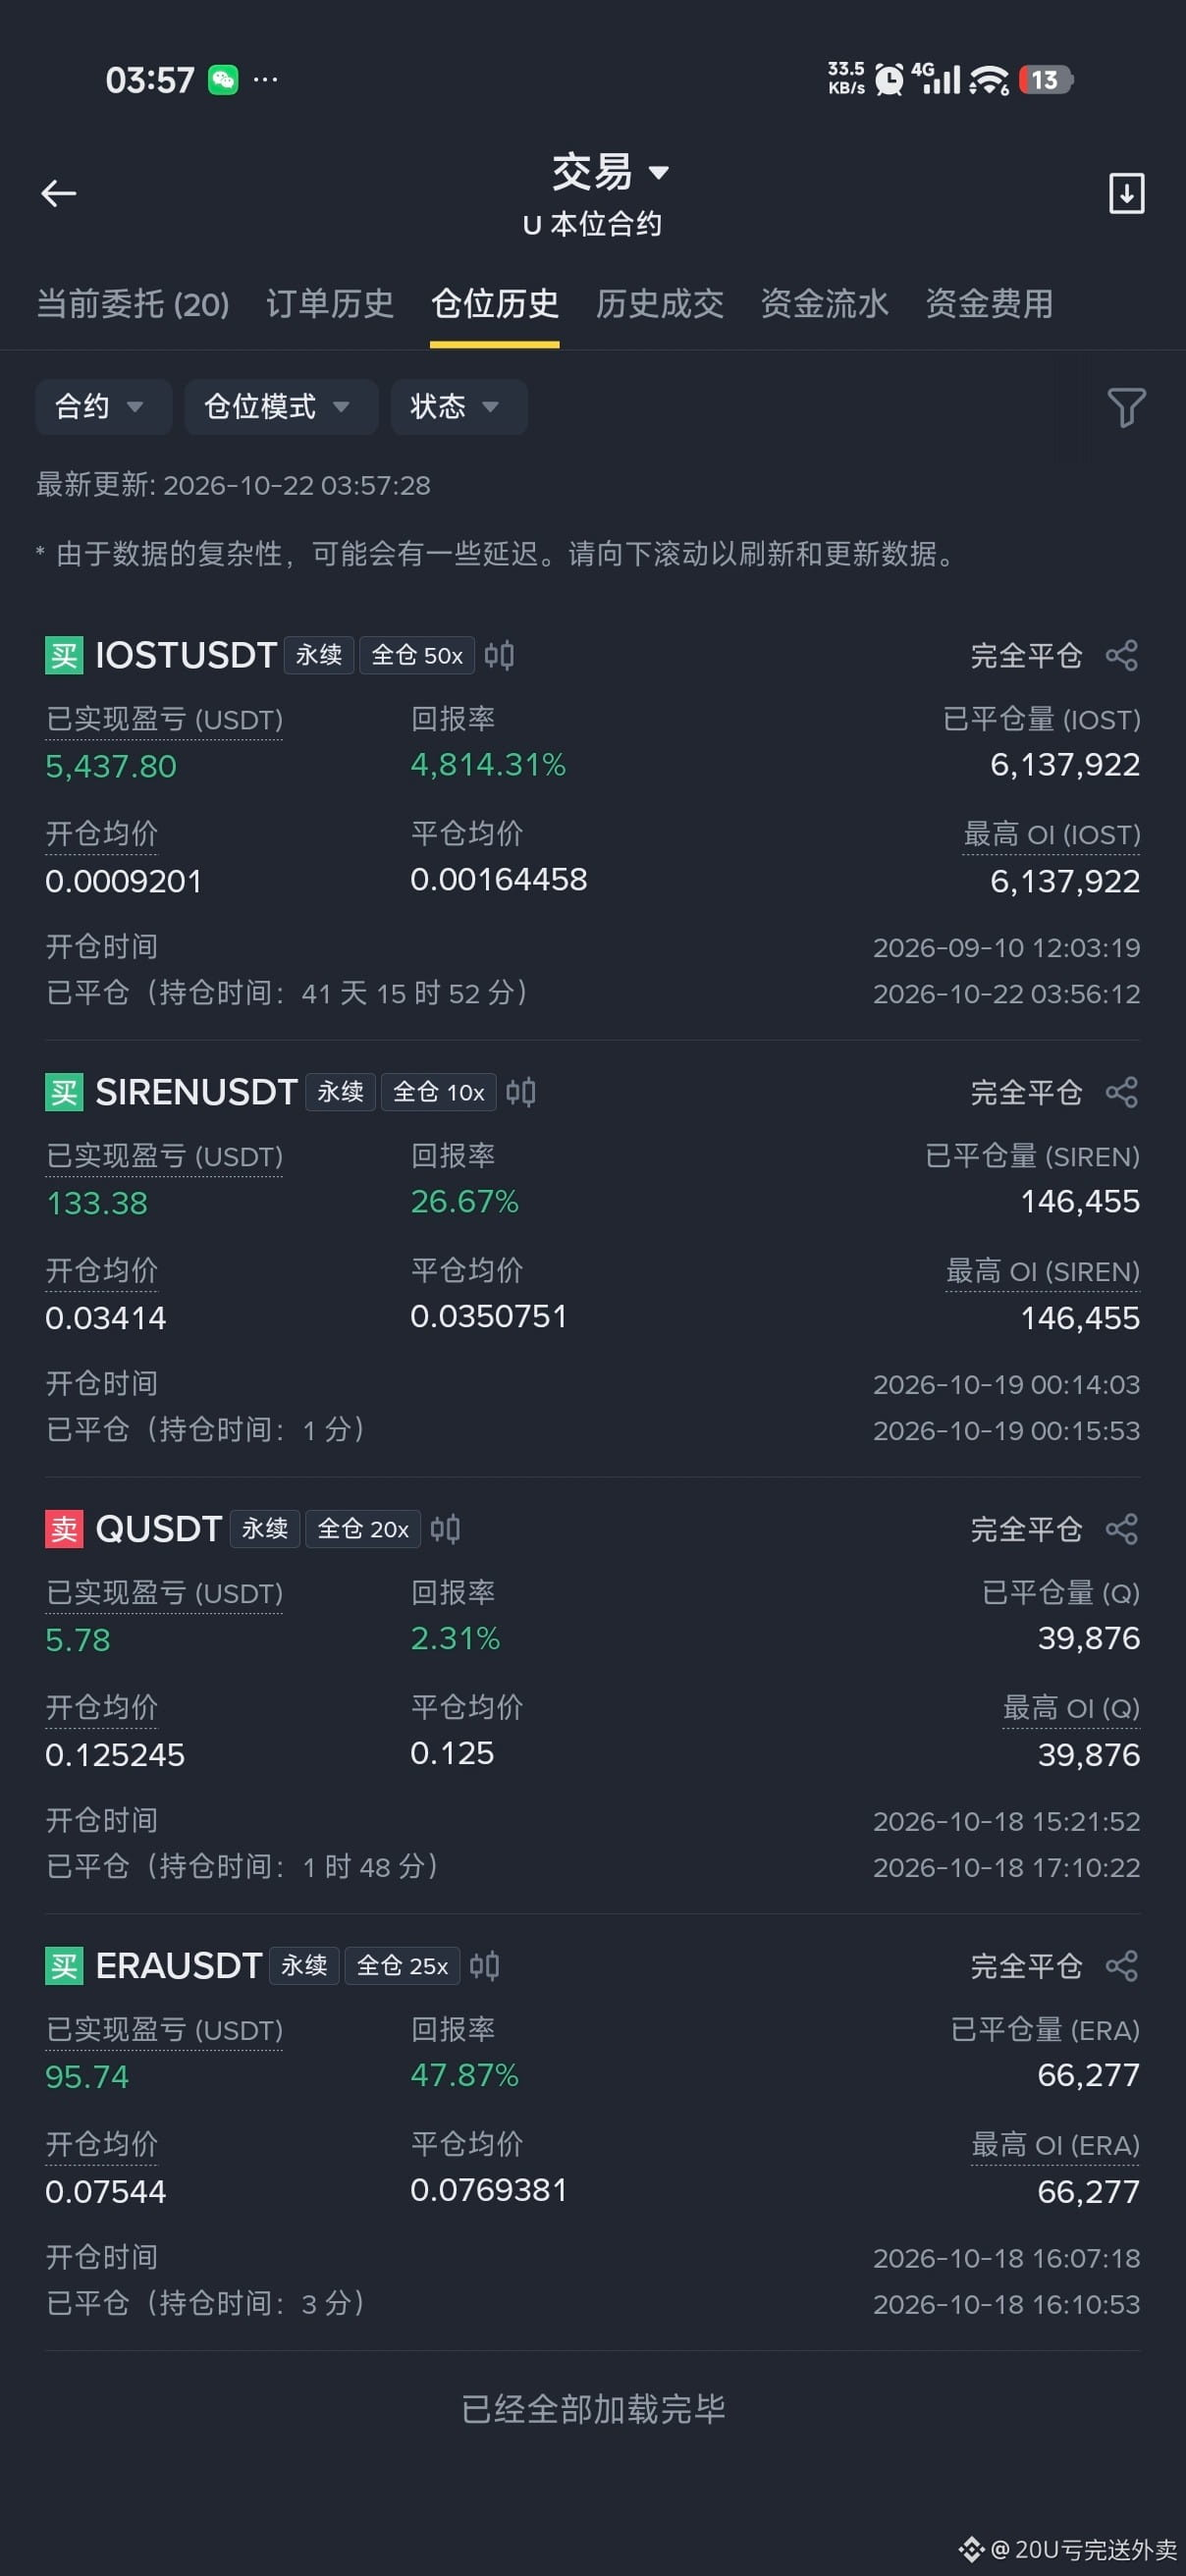
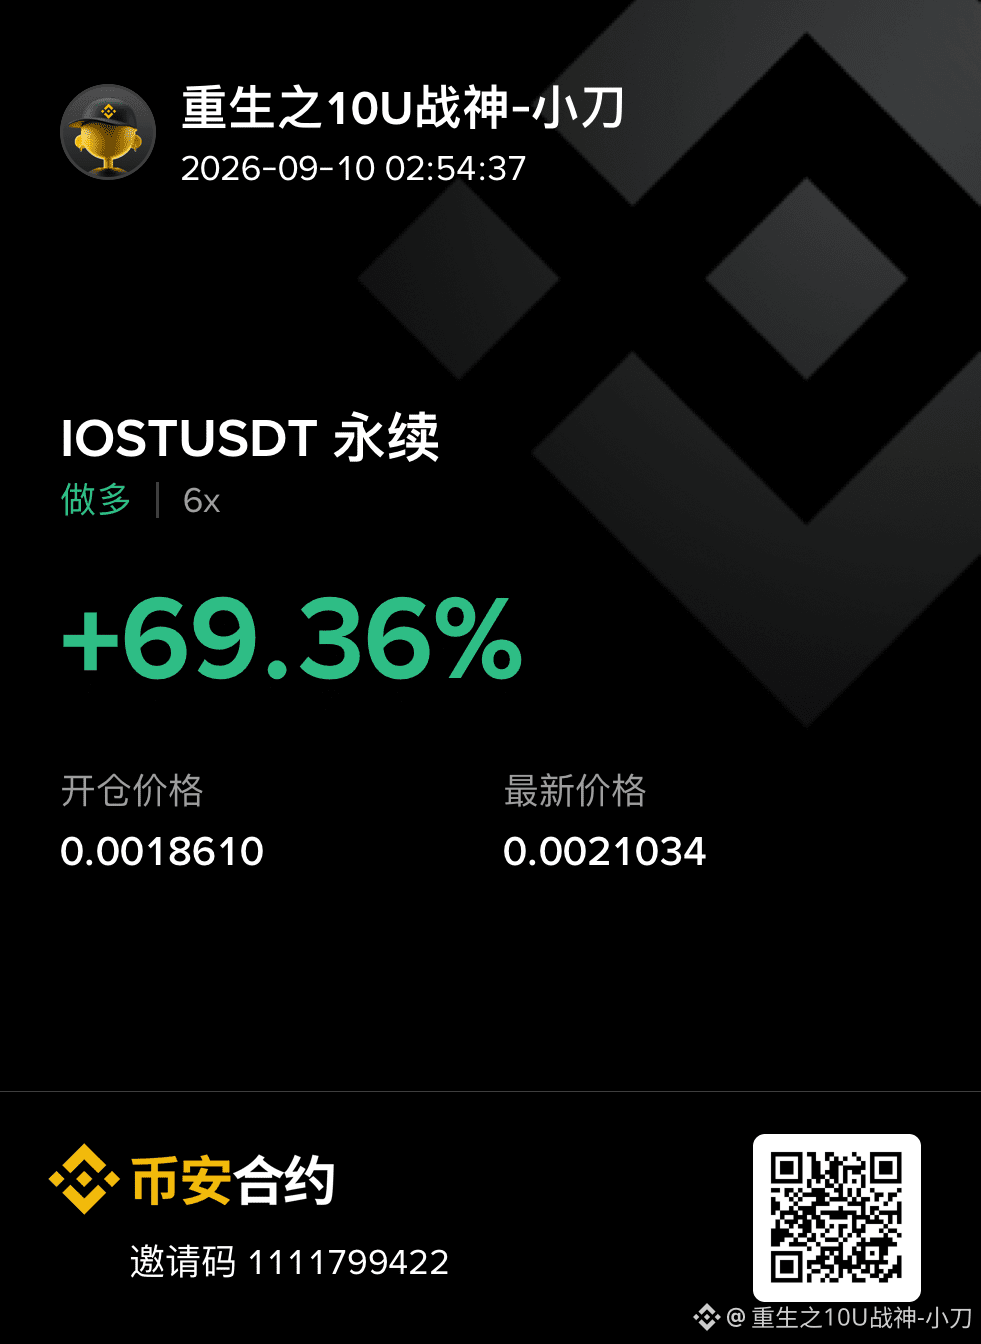
#ios $IOST Langsam ist schnell: 41 Tage gehalten, zeitweise über 1.600 U im Minus. Durchgehalten und nicht verkauft. Heute endlich auf der Gewinnerliste! Ordentlich abkassiert und dem verdammten Market Maker kräftig Blut abgezapft. Heute Nacht schlafe ich garantiert besonders süß! 😍😍😍😍
#ios $IOST Langsam ist schnell: 41 Tage gehalten, zeitweise über 1.600 U im Minus. Durchgehalten und nicht verkauft. Heute endlich auf der Gewinnerliste! Ordentlich abkassiert und dem verdammten Market Maker kräftig Blut abgezapft. Heute Nacht schlafe ich garantiert besonders süß! 😍😍😍😍
2
3k
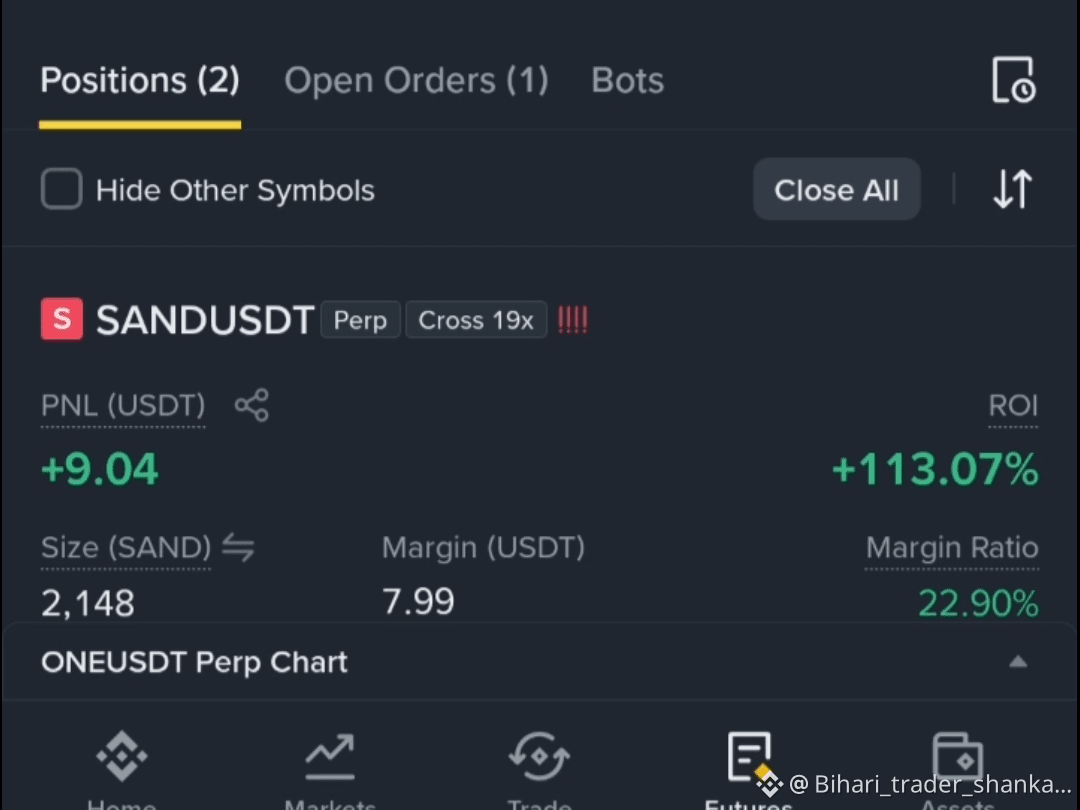
💡 Meine Trading-Strategie: ✅ Vor dem Einstieg auf eine Bestätigung warten. ✅ Immer einen Stop-Loss verwenden. ✅ Auf ein angemessenes Risikomanagement achten. ✅ Niemals aus Emotionen heraus handeln.
Denk daran: Geduld und Disziplin sind der Schlüssel zum langfristigen Erfolg. 🔥
Wie ist deine Einschätzung zu IOS/USDT — bullisch 📈 oder bärisch 📉?
#IOS #IOSUSDT #CryptoTrading #Binance #Altcoins
$BTC $SUI
💡 Meine Trading-Strategie: ✅ Vor dem Einstieg auf eine Bestätigung warten. ✅ Immer einen Stop-Loss verwenden. ✅ Auf ein angemessenes Risikomanagement achten. ✅ Niemals aus Emotionen heraus handeln.
Denk daran: Geduld und Disziplin sind der Schlüssel zum langfristigen Erfolg. 🔥
Wie ist deine Einschätzung zu IOS/USDT — bullisch 📈 oder bärisch 📉?
#IOS #IOSUSDT #CryptoTrading #Binance #Altcoins
$BTC $SUI
Denk daran: Geduld und Disziplin sind der Schlüssel zum langfristigen Erfolg. 🔥
Wie ist deine Einschätzung zu IOS/USDT — bullisch 📈 oder bärisch 📉?
#IOS #IOSUSDT #CryptoTrading #Binance #Altcoins
$BTC $SUI
1
1.1k

🚨 Apple veröffentlicht Notfallupdates zur Behebung einer schwerwiegenden Sicherheitslücke in iOS
Apple hat eine sogenannte „Zero-Click“-Sicherheitslücke in iOS bekannt gegeben, über die sich ohne jegliche Nutzerinteraktion Code ausführen lässt. Das Unternehmen hat Notfallupdates veröffentlicht, um die Lücke zu schließen, die möglicherweise bei komplexen Angriffen auf iPhones und iPads ausgenutzt wurde. Damit sollen Nutzer vor fortgeschrittenen Sicherheitsbedrohungen geschützt werden.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ SONSTIGES
#Apple #iOS #Security #Technology #Cybersicherheit
📰 Quelle: dailyhodl.com
🚨 Apple veröffentlicht Notfallupdates zur Behebung einer schwerwiegenden Sicherheitslücke in iOS
Apple hat eine sogenannte „Zero-Click“-Sicherheitslücke in iOS bekannt gegeben, über die sich ohne jegliche Nutzerinteraktion Code ausführen lässt. Das Unternehmen hat Notfallupdates veröffentlicht, um die Lücke zu schließen, die möglicherweise bei komplexen Angriffen auf iPhones und iPads ausgenutzt wurde. Damit sollen Nutzer vor fortgeschrittenen Sicherheitsbedrohungen geschützt werden.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ SONSTIGES
#Apple #iOS #Security #Technology #Cybersicherheit
📰 Quelle: dailyhodl.com
Apple hat eine sogenannte „Zero-Click“-Sicherheitslücke in iOS bekannt gegeben, über die sich ohne jegliche Nutzerinteraktion Code ausführen lässt. Das Unternehmen hat Notfallupdates veröffentlicht, um die Lücke zu schließen, die möglicherweise bei komplexen Angriffen auf iPhones und iPads ausgenutzt wurde. Damit sollen Nutzer vor fortgeschrittenen Sicherheitsbedrohungen geschützt werden.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ SONSTIGES
#Apple #iOS #Security #Technology #Cybersicherheit
📰 Quelle: dailyhodl.com
12

·
--
🚨 KRITISCHE SICHERHEITSWARNUNG FÜR $BTC UND $ETH HOLDER, DIE IOS-GERÄTE VERWENDEN! ⚠️
Sicherheitsunternehmen haben bösartige Exploit-Vektoren identifiziert, die in FomoPeek-App-Versionen 1.1-1.2 auf iOS eingebettet sind. 🔒 Diese Malware kompromittiert Root-Systemberechtigungen und verschafft Angreifern vollständigen Zugriff auf hardwaregespeicherte private Schlüssel, Seed-Phrasen und operative Zugangsdaten über alle installierten Anwendungen.
Wenn Sie jemals Installationen dieser App ausgeführt haben, ist eine sofortige Bedrohungsminderung erforderlich. 🛡️ Löschen Sie die Software, aktualisieren Sie iOS sofort und migrieren Sie Self-Custody-Assets zu neuen Wallet-Adressen, die auf sauberer Hardware generiert wurden. 💬 Wurde Ihre Geräteumgebung als sauber verifiziert, oder führen Sie heute Asset-Migrationen durch? 👇
⚠️ Keine Finanzberatung. Gehen Sie stets umsichtig mit Ihrem Risiko um. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Web3 #iOS
🛡️ 👁️
🚨 KRITISCHE SICHERHEITSWARNUNG FÜR $BTC UND $ETH HOLDER, DIE IOS-GERÄTE VERWENDEN! ⚠️
Sicherheitsunternehmen haben bösartige Exploit-Vektoren identifiziert, die in FomoPeek-App-Versionen 1.1-1.2 auf iOS eingebettet sind. 🔒 Diese Malware kompromittiert Root-Systemberechtigungen und verschafft Angreifern vollständigen Zugriff auf hardwaregespeicherte private Schlüssel, Seed-Phrasen und operative Zugangsdaten über alle installierten Anwendungen.
Wenn Sie jemals Installationen dieser App ausgeführt haben, ist eine sofortige Bedrohungsminderung erforderlich. 🛡️ Löschen Sie die Software, aktualisieren Sie iOS sofort und migrieren Sie Self-Custody-Assets zu neuen Wallet-Adressen, die auf sauberer Hardware generiert wurden. 💬 Wurde Ihre Geräteumgebung als sauber verifiziert, oder führen Sie heute Asset-Migrationen durch? 👇
⚠️ Keine Finanzberatung. Gehen Sie stets umsichtig mit Ihrem Risiko um. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Web3 #iOS
🛡️ 👁️
Sicherheitsunternehmen haben bösartige Exploit-Vektoren identifiziert, die in FomoPeek-App-Versionen 1.1-1.2 auf iOS eingebettet sind. 🔒 Diese Malware kompromittiert Root-Systemberechtigungen und verschafft Angreifern vollständigen Zugriff auf hardwaregespeicherte private Schlüssel, Seed-Phrasen und operative Zugangsdaten über alle installierten Anwendungen.
Wenn Sie jemals Installationen dieser App ausgeführt haben, ist eine sofortige Bedrohungsminderung erforderlich. 🛡️ Löschen Sie die Software, aktualisieren Sie iOS sofort und migrieren Sie Self-Custody-Assets zu neuen Wallet-Adressen, die auf sauberer Hardware generiert wurden. 💬 Wurde Ihre Geräteumgebung als sauber verifiziert, oder führen Sie heute Asset-Migrationen durch? 👇
⚠️ Keine Finanzberatung. Gehen Sie stets umsichtig mit Ihrem Risiko um. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Web3 #iOS
🛡️ 👁️
51
$IOST Jungs, jetzt nur IOST 🚀 !
📍 Einstiegsbereich: 0.001500 - 0.001631
🎯 Ziel 1: 0.001780
🎯 Ziel 2: 0.001950
🛑 Stopp-Loss: 0.001400
Das Momentum ist stark und der Start ist kräftig—verpass die Chance nicht und bleib immer einen Schritt voraus mit uns. Tippe auf „Folgen (Follow)“ und verpasse keinen kommenden Trade! 🔥📈
Trade von hier aus 👇🏻
{future}(IOSTUSDT)
#iOS T #Crypto_Jobs🎯 ypto #تداو l #عملات_رقمية $NVDAB $NVDA.US
$IOST Jungs, jetzt nur IOST 🚀 !
📍 Einstiegsbereich: 0.001500 - 0.001631
🎯 Ziel 1: 0.001780
🎯 Ziel 2: 0.001950
🛑 Stopp-Loss: 0.001400
Das Momentum ist stark und der Start ist kräftig—verpass die Chance nicht und bleib immer einen Schritt voraus mit uns. Tippe auf „Folgen (Follow)“ und verpasse keinen kommenden Trade! 🔥📈
Trade von hier aus 👇🏻
#iOS T #Crypto_Jobs🎯 ypto #تداو l #عملات_رقمية $NVDAB $NVDA.US
📍 Einstiegsbereich: 0.001500 - 0.001631
🎯 Ziel 1: 0.001780
🎯 Ziel 2: 0.001950
🛑 Stopp-Loss: 0.001400
Das Momentum ist stark und der Start ist kräftig—verpass die Chance nicht und bleib immer einen Schritt voraus mit uns. Tippe auf „Folgen (Follow)“ und verpasse keinen kommenden Trade! 🔥📈
Trade von hier aus 👇🏻
#iOS T #Crypto_Jobs🎯 ypto #تداو l #عملات_رقمية $NVDAB $NVDA.US
80

·
--
Bullisch
1
97

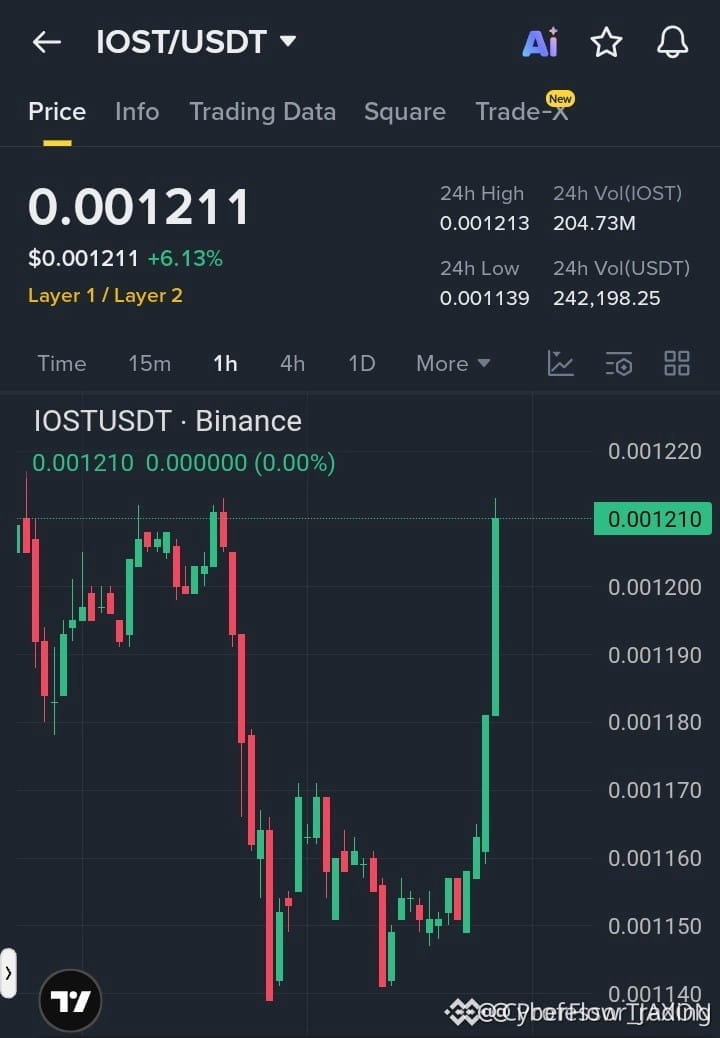
$IOST BULLEN LADEN DEN AUSBRUCH ⚡
Long-Zone: 0.001145 – 0.001150 🔥
Ziele: 0.001180 / 0.001190 / 0.001213 🚀
Stop-Loss: 0.001130 🛑
$IOST drückt in ein sauberes Momentum-Setup. Der Preis hält sich nahe der Unterstützung, während die Käufer die Struktur am Leben halten. Wenn dieser Trend weiter grindet, kann der nächste Move schnell scharf werden.
Kein blindes Nachjagen. Lass das Setup bestätigen.
Keine Finanzberatung. Manage dein Risiko.
#Crypto #BinanceSquar #Altcoins #Trading #iOS
🚀
{future}(IOSTUSDT)
$IOST BULLEN LADEN DEN AUSBRUCH ⚡
Long-Zone: 0.001145 – 0.001150 🔥
Ziele: 0.001180 / 0.001190 / 0.001213 🚀
Stop-Loss: 0.001130 🛑
$IOST drückt in ein sauberes Momentum-Setup. Der Preis hält sich nahe der Unterstützung, während die Käufer die Struktur am Leben halten. Wenn dieser Trend weiter grindet, kann der nächste Move schnell scharf werden.
Kein blindes Nachjagen. Lass das Setup bestätigen.
Keine Finanzberatung. Manage dein Risiko.
#Crypto #BinanceSquar #Altcoins #Trading #iOS
🚀
Long-Zone: 0.001145 – 0.001150 🔥
Ziele: 0.001180 / 0.001190 / 0.001213 🚀
Stop-Loss: 0.001130 🛑
$IOST drückt in ein sauberes Momentum-Setup. Der Preis hält sich nahe der Unterstützung, während die Käufer die Struktur am Leben halten. Wenn dieser Trend weiter grindet, kann der nächste Move schnell scharf werden.
Kein blindes Nachjagen. Lass das Setup bestätigen.
Keine Finanzberatung. Manage dein Risiko.
#Crypto #BinanceSquar #Altcoins #Trading #iOS
🚀
76
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceReopensWithdrawalsForMoreAssets
722,268 Aufrufe
3,726 Kommentare
2
#BTCRebounds80K
217,756 Aufrufe
1,911 Kommentare
3
#Binance98PercentReplenished
113,688 Aufrufe
1,265 Kommentare
4
#KazakhstanReportedlyInvests$100MInCryptoFunds
348 Aufrufe
14 Kommentare
5
#StrategySTRCResumesIssuanceAfterOver170Days
5,166 Aufrufe
124 Kommentare
6
#ADPUSPrivateEmployersAdd86000JobsInOctober
19,048 Aufrufe
315 Kommentare
7
#HongKongPilotGrantSchemeFacilitatesHK$230MTokenization
269 Aufrufe
3 Kommentare
8
#SouthKoreaSeeksCryptoTaxDelayUntil2029
10,833 Aufrufe
108 Kommentare
9
#USMidterms-WhatAreMarketsExpecting?
530,167 Aufrufe
2,628 Kommentare
10
#US10YearTreasuryYieldFallsTo4.845%
10,855 Aufrufe
98 Kommentare