
#walletsecurity
walletsecurity
170,804 Aufrufe
432 Kommentare
Hot
Zuletzt
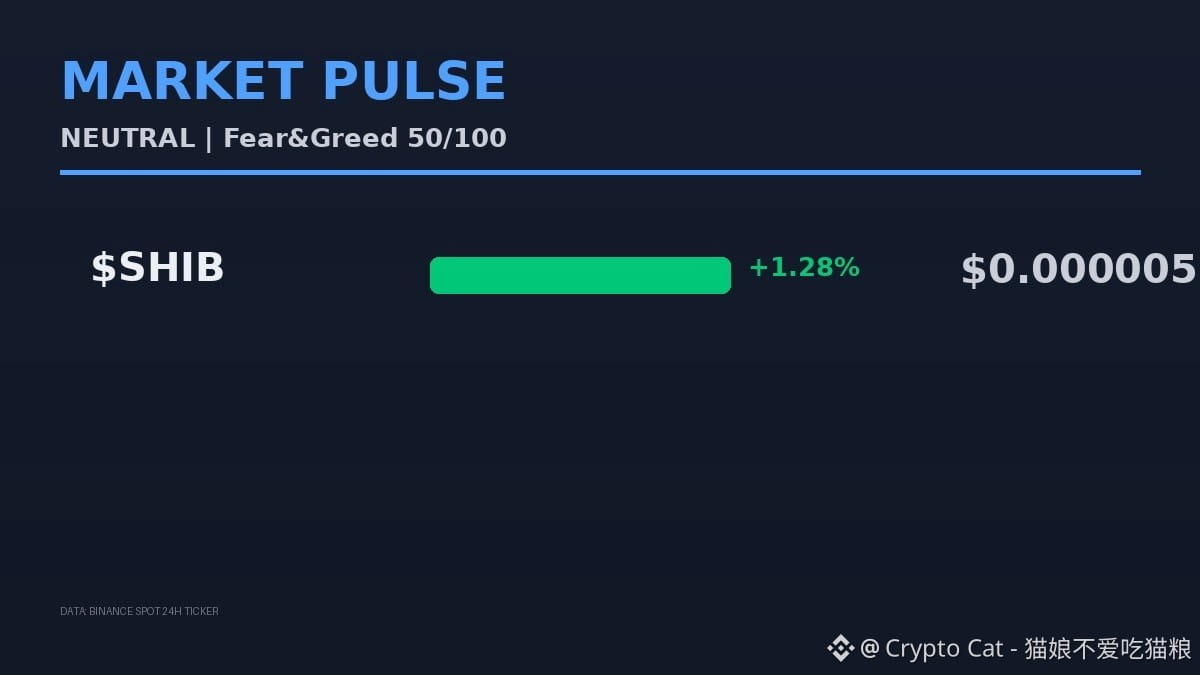
iOS-Sicherheitslücke mit hochgefährlicher Spyware aufgedeckt – die Wallets von Krypto-Haltern sind völlig ungeschützt. $SHIB notiert aktuell bei 0.000005 und steigt um 1.28 %. Hat es dich erwischt?
Denk nicht, dass dich das nichts angeht: Über diese Sicherheitslücke können sämtliche Berechtigungen deiner Wallet ausgelesen werden. DeFi-Interaktionen und die Zwei-Faktor-Authentifizierung bei Börsen könnten gestohlen werden. Viele, die mit $SHIB handeln, nutzen gerne mobile Wallets – das Risiko ist also besonders hoch.
Am Markt sind vorerst keine deutlichen Auffälligkeiten zu sehen, und die Nachricht hat sich noch nicht vollständig herumgesprochen. Stürz dich jetzt nicht überstürzt hinein und verkauf auch nicht panisch. Warte erst einmal ab, ob Berichte über groß angelegte Diebstähle auftauchen. Abzuwarten, solange die Lage unklar ist, ist kein Grund, sich zu schämen.
Wenn du meine Einschätzung für fundiert hältst, kannst du beim Spot-Trading-Turnier Season 10 ein bisschen üben. Ob du was draufhast, zeigt sich beim Wettbewerb – außerdem kannst du Rückvergütungen erhalten.
Wird sich diese Sicherheitslücke noch zu einem groß angelegten Sicherheitsvorfall ausweiten? Wer mit steigenden Kursen rechnet und glaubt, die schlechten Nachrichten seien bereits eingepreist, tippt 1. Wer mit fallenden Kursen rechnet und glaubt, dass der Kurs einbricht, tippt 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
iOS-Sicherheitslücke mit hochgefährlicher Spyware aufgedeckt – die Wallets von Krypto-Haltern sind völlig ungeschützt. $SHIB notiert aktuell bei 0.000005 und steigt um 1.28 %. Hat es dich erwischt?
Denk nicht, dass dich das nichts angeht: Über diese Sicherheitslücke können sämtliche Berechtigungen deiner Wallet ausgelesen werden. DeFi-Interaktionen und die Zwei-Faktor-Authentifizierung bei Börsen könnten gestohlen werden. Viele, die mit $SHIB handeln, nutzen gerne mobile Wallets – das Risiko ist also besonders hoch.
Am Markt sind vorerst keine deutlichen Auffälligkeiten zu sehen, und die Nachricht hat sich noch nicht vollständig herumgesprochen. Stürz dich jetzt nicht überstürzt hinein und verkauf auch nicht panisch. Warte erst einmal ab, ob Berichte über groß angelegte Diebstähle auftauchen. Abzuwarten, solange die Lage unklar ist, ist kein Grund, sich zu schämen.
Wenn du meine Einschätzung für fundiert hältst, kannst du beim Spot-Trading-Turnier Season 10 ein bisschen üben. Ob du was draufhast, zeigt sich beim Wettbewerb – außerdem kannst du Rückvergütungen erhalten.
Wird sich diese Sicherheitslücke noch zu einem groß angelegten Sicherheitsvorfall ausweiten? Wer mit steigenden Kursen rechnet und glaubt, die schlechten Nachrichten seien bereits eingepreist, tippt 1. Wer mit fallenden Kursen rechnet und glaubt, dass der Kurs einbricht, tippt 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Denk nicht, dass dich das nichts angeht: Über diese Sicherheitslücke können sämtliche Berechtigungen deiner Wallet ausgelesen werden. DeFi-Interaktionen und die Zwei-Faktor-Authentifizierung bei Börsen könnten gestohlen werden. Viele, die mit $SHIB handeln, nutzen gerne mobile Wallets – das Risiko ist also besonders hoch.
Am Markt sind vorerst keine deutlichen Auffälligkeiten zu sehen, und die Nachricht hat sich noch nicht vollständig herumgesprochen. Stürz dich jetzt nicht überstürzt hinein und verkauf auch nicht panisch. Warte erst einmal ab, ob Berichte über groß angelegte Diebstähle auftauchen. Abzuwarten, solange die Lage unklar ist, ist kein Grund, sich zu schämen.
Wenn du meine Einschätzung für fundiert hältst, kannst du beim Spot-Trading-Turnier Season 10 ein bisschen üben. Ob du was draufhast, zeigt sich beim Wettbewerb – außerdem kannst du Rückvergütungen erhalten.
Wird sich diese Sicherheitslücke noch zu einem groß angelegten Sicherheitsvorfall ausweiten? Wer mit steigenden Kursen rechnet und glaubt, die schlechten Nachrichten seien bereits eingepreist, tippt 1. Wer mit fallenden Kursen rechnet und glaubt, dass der Kurs einbricht, tippt 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
7
·
--
Artikel
Schritt-für-Schritt-Anleitung für Einsteiger: So sicherst du deine Krypto-WalletAls ich zum ersten Mal für ein paar Dollar $BTC zu einem Kurs von 77.078 $ kaufte, war ich gleichzeitig aufgeregt und nervös. Als ich sah, dass der Kurs an einem einzigen Tag um 1,37 % fiel, wurde mir klar, wie schnell sich der Markt bewegen kann. Die Sicherheit meiner Wallet sollte jedoch umso stabiler sein. Hier ist eine einfache Checkliste, mit der alle ihre Kryptowährungen schützen können.
Warum Sicherheit wichtig ist
Selbst wenn der Fear-&-Greed-Index bei 26 (Angst) steht, bleibt das Risiko hoch, durch einen einfachen Fehler Geld zu verlieren. Eine verlorene Seed-Phrase oder ein kompromittiertes Gerät kann ein bescheidenes $ETH Guthaben von 2.257 $ innerhalb weniger Minuten in ein Konto mit einem Saldo von null verwandeln. Mach Sicherheit zur Gewohnheit und nicht zu einer einmaligen Einrichtung.
Schritt-für-Schritt-Anleitung für Einsteiger: So sicherst du deine Krypto-Wallet
Als ich zum ersten Mal für ein paar Dollar $BTC zu einem Kurs von 77.078 $ kaufte, war ich gleichzeitig aufgeregt und nervös. Als ich sah, dass der Kurs an einem einzigen Tag um 1,37 % fiel, wurde mir klar, wie schnell sich der Markt bewegen kann. Die Sicherheit meiner Wallet sollte jedoch umso stabiler sein. Hier ist eine einfache Checkliste, mit der alle ihre Kryptowährungen schützen können.
Warum Sicherheit wichtig ist
Selbst wenn der Fear-&-Greed-Index bei 26 (Angst) steht, bleibt das Risiko hoch, durch einen einfachen Fehler Geld zu verlieren. Eine verlorene Seed-Phrase oder ein kompromittiertes Gerät kann ein bescheidenes $ETH Guthaben von 2.257 $ innerhalb weniger Minuten in ein Konto mit einem Saldo von null verwandeln. Mach Sicherheit zur Gewohnheit und nicht zu einer einmaligen Einrichtung.
Warum Sicherheit wichtig ist
Selbst wenn der Fear-&-Greed-Index bei 26 (Angst) steht, bleibt das Risiko hoch, durch einen einfachen Fehler Geld zu verlieren. Eine verlorene Seed-Phrase oder ein kompromittiertes Gerät kann ein bescheidenes $ETH Guthaben von 2.257 $ innerhalb weniger Minuten in ein Konto mit einem Saldo von null verwandeln. Mach Sicherheit zur Gewohnheit und nicht zu einer einmaligen Einrichtung.
130

·
--
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du noch veraltete Software verwendest, schalte sofort deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du veraltete Software verwendest, schalte jetzt deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du noch veraltete Software verwendest, schalte sofort deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du veraltete Software verwendest, schalte jetzt deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du veraltete Software verwendest, schalte jetzt deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
306
·
--
📰 Trezor warnt CryptoBilis-Käufer: Alte Seed-Phrase nicht wiederverwenden
Am 30. Oktober berichtete Trezor von einer mutmaßlichen Hardware-Backdoor in einem Safe 5, der über CryptoBilis gekauft wurde. Das Unternehmen hat das Gerät noch nicht untersucht und keine Meldungen über Verluste erhalten. Es empfiehlt jedoch allen, die seit März 2026 bei diesem Händler Trezor-Geräte beliebiger Modelle gekauft haben, ihre Vermögenswerte auf eine neue Wallet mit einer neuen Seed-Phrase zu übertragen.
Einfach das Gerät auszutauschen und die Wiederherstellung mit der alten Seed-Phrase vorzunehmen, bietet keinen Schutz: Die mutmaßliche Backdoor könnte Daten vom Bildschirm ausgelesen haben. Wenn das Gerät noch nicht eingerichtet ist, verwenden Sie es nicht und wenden Sie sich für einen Austausch an den offiziellen Trezor-Support.
#Trezor #WalletSecurity
📰 Trezor warnt CryptoBilis-Käufer: Alte Seed-Phrase nicht wiederverwenden
Am 30. Oktober berichtete Trezor von einer mutmaßlichen Hardware-Backdoor in einem Safe 5, der über CryptoBilis gekauft wurde. Das Unternehmen hat das Gerät noch nicht untersucht und keine Meldungen über Verluste erhalten. Es empfiehlt jedoch allen, die seit März 2026 bei diesem Händler Trezor-Geräte beliebiger Modelle gekauft haben, ihre Vermögenswerte auf eine neue Wallet mit einer neuen Seed-Phrase zu übertragen.
Einfach das Gerät auszutauschen und die Wiederherstellung mit der alten Seed-Phrase vorzunehmen, bietet keinen Schutz: Die mutmaßliche Backdoor könnte Daten vom Bildschirm ausgelesen haben. Wenn das Gerät noch nicht eingerichtet ist, verwenden Sie es nicht und wenden Sie sich für einen Austausch an den offiziellen Trezor-Support.
#Trezor #WalletSecurity
Am 30. Oktober berichtete Trezor von einer mutmaßlichen Hardware-Backdoor in einem Safe 5, der über CryptoBilis gekauft wurde. Das Unternehmen hat das Gerät noch nicht untersucht und keine Meldungen über Verluste erhalten. Es empfiehlt jedoch allen, die seit März 2026 bei diesem Händler Trezor-Geräte beliebiger Modelle gekauft haben, ihre Vermögenswerte auf eine neue Wallet mit einer neuen Seed-Phrase zu übertragen.
Einfach das Gerät auszutauschen und die Wiederherstellung mit der alten Seed-Phrase vorzunehmen, bietet keinen Schutz: Die mutmaßliche Backdoor könnte Daten vom Bildschirm ausgelesen haben. Wenn das Gerät noch nicht eingerichtet ist, verwenden Sie es nicht und wenden Sie sich für einen Austausch an den offiziellen Trezor-Support.
#Trezor #WalletSecurity
30
In der Öffentlichkeit um Hilfe mit deiner Wallet gebeten? Behandle die anschließende private Nachricht als nicht verifiziert – nicht als dein Support-Ticket.
Ethereum.org beschreibt einen weitverbreiteten Betrug: Betrüger suchen in öffentlichen Kanälen nach Menschen, die Fragen stellen, und kontaktieren sie dann privat, um Hilfe anzubieten. Dass jemand dein Problem kennt, beweist nicht, dass die Person deinen Wallet-Anbieter vertritt.
Rufe den offiziellen Support-Kanal des Anbieters selbst auf, statt dem Link des Absenders zu folgen. Teile niemals deine Wiederherstellungsphrase oder privaten Schlüssel und gewähre Fremden niemals Fernzugriff auf deinen Computer.
Das Risiko geht über eine offensichtliche Bitte um Geld hinaus: Ein überzeugend auftretender Helfer kann erst Vertrauen aufbauen und dann um Zugriff auf deine Wallet bitten. Ein Profilbild und eine hilfreiche Antwort belegen nicht die Identität.
Quelle: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #Selbstverwahrung
In der Öffentlichkeit um Hilfe mit deiner Wallet gebeten? Behandle die anschließende private Nachricht als nicht verifiziert – nicht als dein Support-Ticket.
Ethereum.org beschreibt einen weitverbreiteten Betrug: Betrüger suchen in öffentlichen Kanälen nach Menschen, die Fragen stellen, und kontaktieren sie dann privat, um Hilfe anzubieten. Dass jemand dein Problem kennt, beweist nicht, dass die Person deinen Wallet-Anbieter vertritt.
Rufe den offiziellen Support-Kanal des Anbieters selbst auf, statt dem Link des Absenders zu folgen. Teile niemals deine Wiederherstellungsphrase oder privaten Schlüssel und gewähre Fremden niemals Fernzugriff auf deinen Computer.
Das Risiko geht über eine offensichtliche Bitte um Geld hinaus: Ein überzeugend auftretender Helfer kann erst Vertrauen aufbauen und dann um Zugriff auf deine Wallet bitten. Ein Profilbild und eine hilfreiche Antwort belegen nicht die Identität.
Quelle: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #Selbstverwahrung
Ethereum.org beschreibt einen weitverbreiteten Betrug: Betrüger suchen in öffentlichen Kanälen nach Menschen, die Fragen stellen, und kontaktieren sie dann privat, um Hilfe anzubieten. Dass jemand dein Problem kennt, beweist nicht, dass die Person deinen Wallet-Anbieter vertritt.
Rufe den offiziellen Support-Kanal des Anbieters selbst auf, statt dem Link des Absenders zu folgen. Teile niemals deine Wiederherstellungsphrase oder privaten Schlüssel und gewähre Fremden niemals Fernzugriff auf deinen Computer.
Das Risiko geht über eine offensichtliche Bitte um Geld hinaus: Ein überzeugend auftretender Helfer kann erst Vertrauen aufbauen und dann um Zugriff auf deine Wallet bitten. Ein Profilbild und eine hilfreiche Antwort belegen nicht die Identität.
Quelle: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #Selbstverwahrung
80
Wenn du deine Wallet von einer dApp trennst, wird dadurch nicht die Berechtigung aufgehoben, deine Token auszugeben.
Eine Verbindung ermöglicht es der Website, mit deiner Wallet zu interagieren. Eine Token-Genehmigung erteilt einem Smart Contract die Berechtigung, Token auszugeben. Wenn du den Tab schließt oder die Verbindung trennst, bleibt diese Genehmigung bestehen.
Für eine praktische Überprüfung öffne den Leitfaden zum Token-Zugriff auf Ethereum.org und nutze einen dort verlinkten Genehmigungsprüfer. Wähle das richtige Netzwerk aus, überprüfe den Ausgeber und das Ausgabenlimit und widerrufe anschließend Berechtigungen, die du nicht mehr benötigst. Für den Widerruf ist eine On-Chain-Transaktion erforderlich, für die eine Netzwerkgebühr anfällt.
Das Risiko: Eine unbegrenzte Genehmigung kann dein gesamtes Guthaben dieses Tokens gefährden, falls der genehmigte Vertrag bösartig ist. Genehmige beim nächsten Mal nur so viel, wie du benötigst – und nicht standardmäßig unbegrenzten Zugriff.
Quelle: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
Wenn du deine Wallet von einer dApp trennst, wird dadurch nicht die Berechtigung aufgehoben, deine Token auszugeben.
Eine Verbindung ermöglicht es der Website, mit deiner Wallet zu interagieren. Eine Token-Genehmigung erteilt einem Smart Contract die Berechtigung, Token auszugeben. Wenn du den Tab schließt oder die Verbindung trennst, bleibt diese Genehmigung bestehen.
Für eine praktische Überprüfung öffne den Leitfaden zum Token-Zugriff auf Ethereum.org und nutze einen dort verlinkten Genehmigungsprüfer. Wähle das richtige Netzwerk aus, überprüfe den Ausgeber und das Ausgabenlimit und widerrufe anschließend Berechtigungen, die du nicht mehr benötigst. Für den Widerruf ist eine On-Chain-Transaktion erforderlich, für die eine Netzwerkgebühr anfällt.
Das Risiko: Eine unbegrenzte Genehmigung kann dein gesamtes Guthaben dieses Tokens gefährden, falls der genehmigte Vertrag bösartig ist. Genehmige beim nächsten Mal nur so viel, wie du benötigst – und nicht standardmäßig unbegrenzten Zugriff.
Quelle: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
Eine Verbindung ermöglicht es der Website, mit deiner Wallet zu interagieren. Eine Token-Genehmigung erteilt einem Smart Contract die Berechtigung, Token auszugeben. Wenn du den Tab schließt oder die Verbindung trennst, bleibt diese Genehmigung bestehen.
Für eine praktische Überprüfung öffne den Leitfaden zum Token-Zugriff auf Ethereum.org und nutze einen dort verlinkten Genehmigungsprüfer. Wähle das richtige Netzwerk aus, überprüfe den Ausgeber und das Ausgabenlimit und widerrufe anschließend Berechtigungen, die du nicht mehr benötigst. Für den Widerruf ist eine On-Chain-Transaktion erforderlich, für die eine Netzwerkgebühr anfällt.
Das Risiko: Eine unbegrenzte Genehmigung kann dein gesamtes Guthaben dieses Tokens gefährden, falls der genehmigte Vertrag bösartig ist. Genehmige beim nächsten Mal nur so viel, wie du benötigst – und nicht standardmäßig unbegrenzten Zugriff.
Quelle: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
74
Wenn eine Bitcoin-Transaktion hängen bleibt und lange nicht bestätigt wird, gibt es eine Funktion, mit der man sie beschleunigen kann. Genau in diesem Moment könnte ein bösartiger Server die Empfängeradresse ausgetauscht haben.
Ich erkläre einfach, wie das funktioniert: Die Wallet fragt einen externen Server, welche Gebühr sie festlegen soll, um die Zahlung zu beschleunigen. Ist dieser Server bösartig, könnte er nicht einfach nur eine Gebührenhöhe zurückgeben, sondern eine komplett manipulierte Transaktion, die das Geld ganz woanders hinschickt als dorthin, wo du es haben wolltest.
Das ist kein Hack der Blockchain und auch kein Problem von Bitcoin selbst. Es ist eine Schwachstelle darin, wie bestimmte Wallets für eine praktische Funktion mit externen Servern kommuniziert haben. Die Entwickler beheben den Fehler bereits.
Die wichtigste Erkenntnis ist hier nicht technischer, sondern praktischer Natur: Selbst eine Basis wie Bitcoin, die alle für maximal sicher halten, kann eine Schwachstelle in irgendeinem praktischen Zusatzdienst haben, der darum herum aufgebaut ist. Das Netzwerk selbst ist sicher, aber auch die Benutzeroberfläche, über die du es nutzt, ist Teil der Sicherheit.
Ich finde, dass die Leute ihre Wallets viel zu selten rechtzeitig aktualisieren, und das ist der Hauptgrund, warum solche Fehler überhaupt jemandem schaden können. Sag Bescheid, wenn du anderer Meinung bist.
$BTC #bitcoin #CryptoSecurity #WalletSecurity
Wenn eine Bitcoin-Transaktion hängen bleibt und lange nicht bestätigt wird, gibt es eine Funktion, mit der man sie beschleunigen kann. Genau in diesem Moment könnte ein bösartiger Server die Empfängeradresse ausgetauscht haben.
Ich erkläre einfach, wie das funktioniert: Die Wallet fragt einen externen Server, welche Gebühr sie festlegen soll, um die Zahlung zu beschleunigen. Ist dieser Server bösartig, könnte er nicht einfach nur eine Gebührenhöhe zurückgeben, sondern eine komplett manipulierte Transaktion, die das Geld ganz woanders hinschickt als dorthin, wo du es haben wolltest.
Das ist kein Hack der Blockchain und auch kein Problem von Bitcoin selbst. Es ist eine Schwachstelle darin, wie bestimmte Wallets für eine praktische Funktion mit externen Servern kommuniziert haben. Die Entwickler beheben den Fehler bereits.
Die wichtigste Erkenntnis ist hier nicht technischer, sondern praktischer Natur: Selbst eine Basis wie Bitcoin, die alle für maximal sicher halten, kann eine Schwachstelle in irgendeinem praktischen Zusatzdienst haben, der darum herum aufgebaut ist. Das Netzwerk selbst ist sicher, aber auch die Benutzeroberfläche, über die du es nutzt, ist Teil der Sicherheit.
Ich finde, dass die Leute ihre Wallets viel zu selten rechtzeitig aktualisieren, und das ist der Hauptgrund, warum solche Fehler überhaupt jemandem schaden können. Sag Bescheid, wenn du anderer Meinung bist.
$BTC #bitcoin #CryptoSecurity #WalletSecurity
Ich erkläre einfach, wie das funktioniert: Die Wallet fragt einen externen Server, welche Gebühr sie festlegen soll, um die Zahlung zu beschleunigen. Ist dieser Server bösartig, könnte er nicht einfach nur eine Gebührenhöhe zurückgeben, sondern eine komplett manipulierte Transaktion, die das Geld ganz woanders hinschickt als dorthin, wo du es haben wolltest.
Das ist kein Hack der Blockchain und auch kein Problem von Bitcoin selbst. Es ist eine Schwachstelle darin, wie bestimmte Wallets für eine praktische Funktion mit externen Servern kommuniziert haben. Die Entwickler beheben den Fehler bereits.
Die wichtigste Erkenntnis ist hier nicht technischer, sondern praktischer Natur: Selbst eine Basis wie Bitcoin, die alle für maximal sicher halten, kann eine Schwachstelle in irgendeinem praktischen Zusatzdienst haben, der darum herum aufgebaut ist. Das Netzwerk selbst ist sicher, aber auch die Benutzeroberfläche, über die du es nutzt, ist Teil der Sicherheit.
Ich finde, dass die Leute ihre Wallets viel zu selten rechtzeitig aktualisieren, und das ist der Hauptgrund, warum solche Fehler überhaupt jemandem schaden können. Sag Bescheid, wenn du anderer Meinung bist.
$BTC #bitcoin #CryptoSecurity #WalletSecurity
2
134
·
--
#KeystoneWebsiteDatenleckLegtLieferadressenVonKäufernOffen
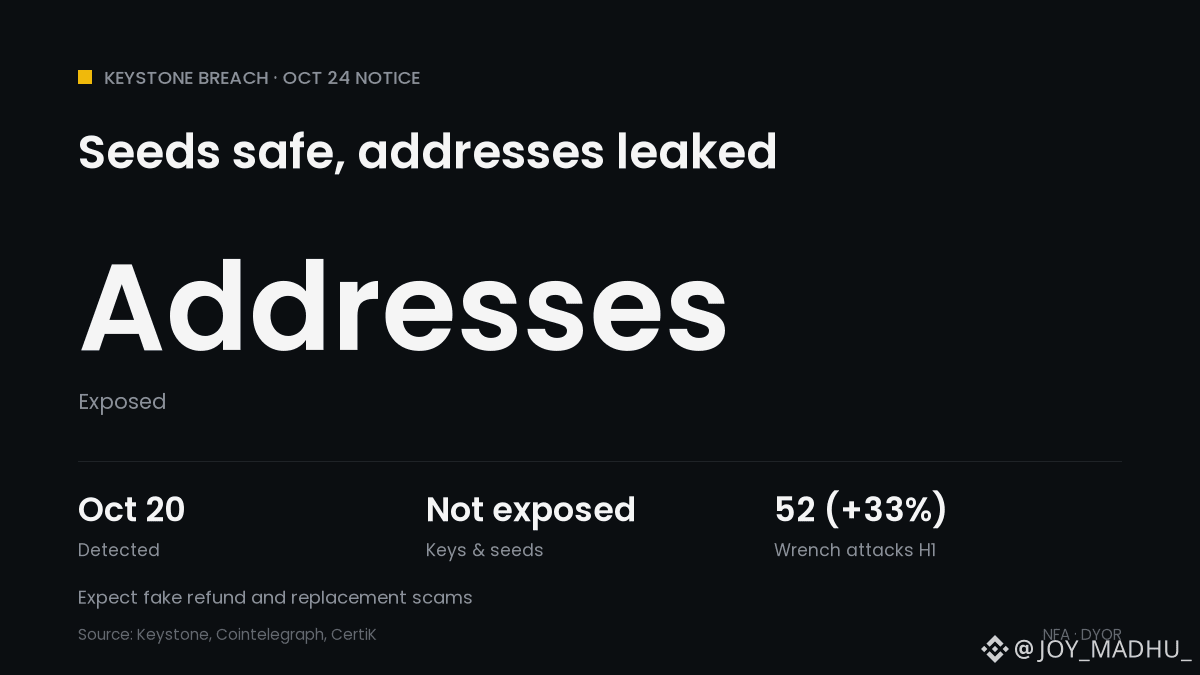
📦 Keystone-Datenleck: Deine Seed-Phrase ist sicher, deine Adresse nicht
📅 20. Okt.: Unbefugter Zugriff auf Keystones Shopify-Shop entdeckt
🔍 23. Okt.: Bestätigt, dass ein Dritter Kundendaten zu Lieferungen erlangt hat
📄 Offenbart: Namen, Kontaktdaten, Adressen, bestellte Artikel und Preise
✅ Nicht offengelegt: Wiederherstellungsphrasen, private Schlüssel, Wallet-Passwörter, Zahlungsdaten
⚠️ Einige Käufer aus dem Jahr 2024 erhielten Benachrichtigungen, obwohl eine Löschfrist von 180 Tagen gilt
📞 Nutzer berichten bereits von Betrugsanrufen, bei denen alte Bestellungen erwähnt werden
📊 CertiK zählte im ersten Halbjahr 2026 52 Schraubenschlüssel-Angriffe – 33 % mehr als im Vorjahr
Was das für Krypto bedeutet: Es gingen keine Gelder verloren und $BTC Sicherheit ist nicht das Problem, aber eine geleakte Käuferliste kennzeichnet Personen als wahrscheinliche Krypto-Holder. Keystone wird dich niemals nach deiner Seed-Phrase fragen.
Würdest du eine Hardware-Wallet mit einem Postfach oder einer Alias-Adresse kaufen? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
#KeystoneWebsiteDatenleckLegtLieferadressenVonKäufernOffen
📦 Keystone-Datenleck: Deine Seed-Phrase ist sicher, deine Adresse nicht
📅 20. Okt.: Unbefugter Zugriff auf Keystones Shopify-Shop entdeckt
🔍 23. Okt.: Bestätigt, dass ein Dritter Kundendaten zu Lieferungen erlangt hat
📄 Offenbart: Namen, Kontaktdaten, Adressen, bestellte Artikel und Preise
✅ Nicht offengelegt: Wiederherstellungsphrasen, private Schlüssel, Wallet-Passwörter, Zahlungsdaten
⚠️ Einige Käufer aus dem Jahr 2024 erhielten Benachrichtigungen, obwohl eine Löschfrist von 180 Tagen gilt
📞 Nutzer berichten bereits von Betrugsanrufen, bei denen alte Bestellungen erwähnt werden
📊 CertiK zählte im ersten Halbjahr 2026 52 Schraubenschlüssel-Angriffe – 33 % mehr als im Vorjahr
Was das für Krypto bedeutet: Es gingen keine Gelder verloren und $BTC Sicherheit ist nicht das Problem, aber eine geleakte Käuferliste kennzeichnet Personen als wahrscheinliche Krypto-Holder. Keystone wird dich niemals nach deiner Seed-Phrase fragen.
Würdest du eine Hardware-Wallet mit einem Postfach oder einer Alias-Adresse kaufen? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
📦 Keystone-Datenleck: Deine Seed-Phrase ist sicher, deine Adresse nicht
📅 20. Okt.: Unbefugter Zugriff auf Keystones Shopify-Shop entdeckt
🔍 23. Okt.: Bestätigt, dass ein Dritter Kundendaten zu Lieferungen erlangt hat
📄 Offenbart: Namen, Kontaktdaten, Adressen, bestellte Artikel und Preise
✅ Nicht offengelegt: Wiederherstellungsphrasen, private Schlüssel, Wallet-Passwörter, Zahlungsdaten
⚠️ Einige Käufer aus dem Jahr 2024 erhielten Benachrichtigungen, obwohl eine Löschfrist von 180 Tagen gilt
📞 Nutzer berichten bereits von Betrugsanrufen, bei denen alte Bestellungen erwähnt werden
📊 CertiK zählte im ersten Halbjahr 2026 52 Schraubenschlüssel-Angriffe – 33 % mehr als im Vorjahr
Was das für Krypto bedeutet: Es gingen keine Gelder verloren und $BTC Sicherheit ist nicht das Problem, aber eine geleakte Käuferliste kennzeichnet Personen als wahrscheinliche Krypto-Holder. Keystone wird dich niemals nach deiner Seed-Phrase fragen.
Würdest du eine Hardware-Wallet mit einem Postfach oder einer Alias-Adresse kaufen? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
63
·
--
#ElectrumWalletFehlerLässtBetrügerischeServerGeldStehlen
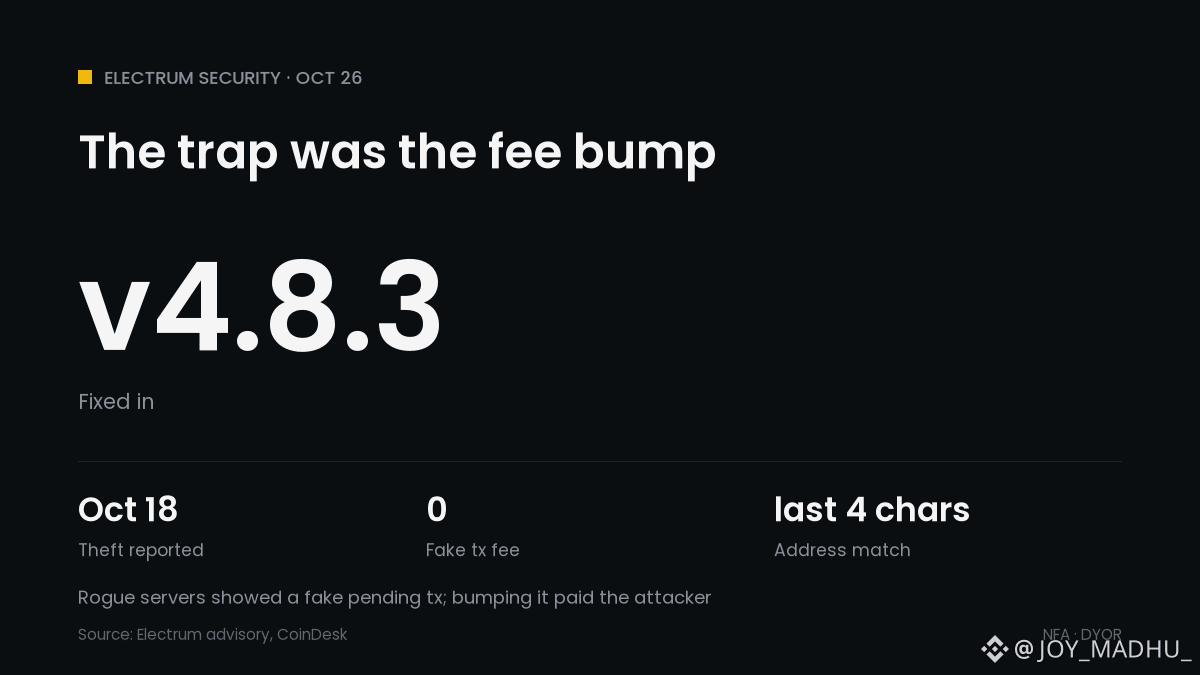
🪤 Die Electrum-Falle versteckte sich im Button „Beschleunigen“
📅 11. Okt.: erste Meldung. Ein Multisig-Nutzer überprüfte die Transaktion auf zwei Trezor-Geräten und sah dann einen anderen Eintrag im Verlauf
💸 18. Okt.: Ein zweiter Nutzer erhöhte die Gebühr einer gefälschten ausstehenden Transaktion und verlor Geld
🕵️ Der betrügerische Server hielt die echte Transaktion zurück und zeigte eine Fälschung ohne Gebühr an, sodass es aussah, als hinge sie fest
🔤 Die Adresse des Angreifers stimmte in den letzten 4 Zeichen mit der echten überein
🛡️ 24. Okt.: Electrum 4.8.3 überprüft jetzt die Signaturen ausstehender Transaktionen, die deine Coins ausgeben
⚠️ Eingehende ausstehende Transaktionen werden weiterhin nicht überprüft. Selbst betriebene Server waren nicht betroffen
Was das für Krypto bedeutet: $BTC selbst weist keinen Fehler auf, aber eine Hardware-Wallet kann eine Gebührenerhöhung nicht schützen, die du genehmigst, ohne sie erneut zu überprüfen. BTC liegt bei knapp 80,2 Tsd. $.
Überprüfst du vor jeder Gebührenerhöhung die vollständige Adresse erneut? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSicherheit
#ElectrumWalletFehlerLässtBetrügerischeServerGeldStehlen
🪤 Die Electrum-Falle versteckte sich im Button „Beschleunigen“
📅 11. Okt.: erste Meldung. Ein Multisig-Nutzer überprüfte die Transaktion auf zwei Trezor-Geräten und sah dann einen anderen Eintrag im Verlauf
💸 18. Okt.: Ein zweiter Nutzer erhöhte die Gebühr einer gefälschten ausstehenden Transaktion und verlor Geld
🕵️ Der betrügerische Server hielt die echte Transaktion zurück und zeigte eine Fälschung ohne Gebühr an, sodass es aussah, als hinge sie fest
🔤 Die Adresse des Angreifers stimmte in den letzten 4 Zeichen mit der echten überein
🛡️ 24. Okt.: Electrum 4.8.3 überprüft jetzt die Signaturen ausstehender Transaktionen, die deine Coins ausgeben
⚠️ Eingehende ausstehende Transaktionen werden weiterhin nicht überprüft. Selbst betriebene Server waren nicht betroffen
Was das für Krypto bedeutet: $BTC selbst weist keinen Fehler auf, aber eine Hardware-Wallet kann eine Gebührenerhöhung nicht schützen, die du genehmigst, ohne sie erneut zu überprüfen. BTC liegt bei knapp 80,2 Tsd. $.
Überprüfst du vor jeder Gebührenerhöhung die vollständige Adresse erneut? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSicherheit
🪤 Die Electrum-Falle versteckte sich im Button „Beschleunigen“
📅 11. Okt.: erste Meldung. Ein Multisig-Nutzer überprüfte die Transaktion auf zwei Trezor-Geräten und sah dann einen anderen Eintrag im Verlauf
💸 18. Okt.: Ein zweiter Nutzer erhöhte die Gebühr einer gefälschten ausstehenden Transaktion und verlor Geld
🕵️ Der betrügerische Server hielt die echte Transaktion zurück und zeigte eine Fälschung ohne Gebühr an, sodass es aussah, als hinge sie fest
🔤 Die Adresse des Angreifers stimmte in den letzten 4 Zeichen mit der echten überein
🛡️ 24. Okt.: Electrum 4.8.3 überprüft jetzt die Signaturen ausstehender Transaktionen, die deine Coins ausgeben
⚠️ Eingehende ausstehende Transaktionen werden weiterhin nicht überprüft. Selbst betriebene Server waren nicht betroffen
Was das für Krypto bedeutet: $BTC selbst weist keinen Fehler auf, aber eine Hardware-Wallet kann eine Gebührenerhöhung nicht schützen, die du genehmigst, ohne sie erneut zu überprüfen. BTC liegt bei knapp 80,2 Tsd. $.
Überprüfst du vor jeder Gebührenerhöhung die vollständige Adresse erneut? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSicherheit
49
·
--
Die Verwaltung von Krypto-Assets sollte sich nicht auf eine einzige Wallet verlassen.
🔐 Bewahre deine Seed-Phrase offline auf und gib deinen privaten Schlüssel niemals weiter.
🔍 Überprüfe die URL und das Projekt, bevor du eine App verbindest.
⚠️ Prüfe den Umfang der Berechtigungen sorgfältig, bevor du eine Transaktion signierst.
💻 Halte deine Geräte auf dem neuesten Stand und überprüfe regelmäßig deine Kontoaktivitäten.
🛡️ Verteile Risiken entsprechend deinen Bedürfnissen und setze nicht alle deine Assets demselben Risiko aus.
Für die Sicherheit in Web3 gibt es keine Patentlösung. Entscheidend ist, jede Vorsichtsmaßnahme zur Gewohnheit zu machen.
#ONEA #Web3 #WalletSecurity
Die Verwaltung von Krypto-Assets sollte sich nicht auf eine einzige Wallet verlassen.
🔐 Bewahre deine Seed-Phrase offline auf und gib deinen privaten Schlüssel niemals weiter.
🔍 Überprüfe die URL und das Projekt, bevor du eine App verbindest.
⚠️ Prüfe den Umfang der Berechtigungen sorgfältig, bevor du eine Transaktion signierst.
💻 Halte deine Geräte auf dem neuesten Stand und überprüfe regelmäßig deine Kontoaktivitäten.
🛡️ Verteile Risiken entsprechend deinen Bedürfnissen und setze nicht alle deine Assets demselben Risiko aus.
Für die Sicherheit in Web3 gibt es keine Patentlösung. Entscheidend ist, jede Vorsichtsmaßnahme zur Gewohnheit zu machen.
#ONEA #Web3 #WalletSecurity
🔐 Bewahre deine Seed-Phrase offline auf und gib deinen privaten Schlüssel niemals weiter.
🔍 Überprüfe die URL und das Projekt, bevor du eine App verbindest.
⚠️ Prüfe den Umfang der Berechtigungen sorgfältig, bevor du eine Transaktion signierst.
💻 Halte deine Geräte auf dem neuesten Stand und überprüfe regelmäßig deine Kontoaktivitäten.
🛡️ Verteile Risiken entsprechend deinen Bedürfnissen und setze nicht alle deine Assets demselben Risiko aus.
Für die Sicherheit in Web3 gibt es keine Patentlösung. Entscheidend ist, jede Vorsichtsmaßnahme zur Gewohnheit zu machen.
#ONEA #Web3 #WalletSecurity
2
1
38
·
--
Wallet-Sicherheit bedeutet mehr, als nur die Seed-Phrase sicher aufzubewahren.
Böswillige Berechtigungen, gefährliche Signaturen, Phishing-Websites, infizierte Geräte und Social Engineering können zu Risiken für deine digitalen Vermögenswerte werden.
Bevor du eine App verbindest oder eine Signatur bestätigst, stelle dir drei Fragen:
🔐 Wem erteile ich gerade eine Berechtigung?
🔍 Welche Rechte gewährt dieser Vorgang?
⚠️ Was könnte ich verlieren, wenn ich mich irre?
In der Web3-Welt entsteht echte Sicherheit durch jede einzelne überlegte Entscheidung.
#ONEA #Web3 #WalletSecurity
Wallet-Sicherheit bedeutet mehr, als nur die Seed-Phrase sicher aufzubewahren.
Böswillige Berechtigungen, gefährliche Signaturen, Phishing-Websites, infizierte Geräte und Social Engineering können zu Risiken für deine digitalen Vermögenswerte werden.
Bevor du eine App verbindest oder eine Signatur bestätigst, stelle dir drei Fragen:
🔐 Wem erteile ich gerade eine Berechtigung?
🔍 Welche Rechte gewährt dieser Vorgang?
⚠️ Was könnte ich verlieren, wenn ich mich irre?
In der Web3-Welt entsteht echte Sicherheit durch jede einzelne überlegte Entscheidung.
#ONEA #Web3 #WalletSecurity
Böswillige Berechtigungen, gefährliche Signaturen, Phishing-Websites, infizierte Geräte und Social Engineering können zu Risiken für deine digitalen Vermögenswerte werden.
Bevor du eine App verbindest oder eine Signatur bestätigst, stelle dir drei Fragen:
🔐 Wem erteile ich gerade eine Berechtigung?
🔍 Welche Rechte gewährt dieser Vorgang?
⚠️ Was könnte ich verlieren, wenn ich mich irre?
In der Web3-Welt entsteht echte Sicherheit durch jede einzelne überlegte Entscheidung.
#ONEA #Web3 #WalletSecurity
1
1
51
·
--
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
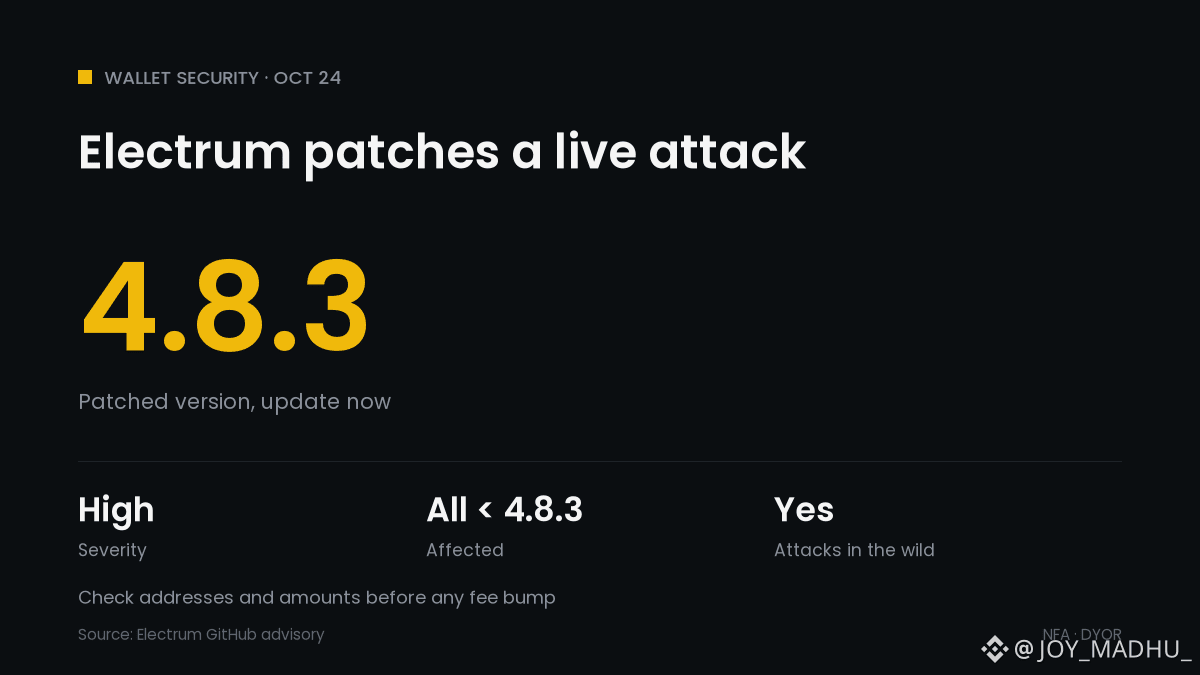
⚠️ Electrum schließt einen Angriff auf Live-Wallets: Update auf Version 4.8.3
📅 Electrum 4.8.3 wurde am 24. Oktober veröffentlicht und enthält eine Korrektur für eine Sicherheitslücke mit hohem Schweregrad. Alle älteren Versionen sind betroffen.
🕵️ Ein böswilliger Server verbirgt deine gerade gesendete Transaktion und zeigt stattdessen eine gefälschte an, die dem Angreifer Geld überweist.
🔤 Die gefälschte Adresse wurde so gestaltet, dass sie mit den letzten 4 Zeichen der echten Adresse übereinstimmt.
💸 Erhöhst du anschließend die Gebühr für diese gefälschte Transaktion (RBF), signiert deine Wallet eine echte Zahlung an den Angreifer.
📊 Electrum zufolge tun dies einige Server bereits in freier Wildbahn; ein Nutzer hat Geld verloren.
🛡️ Du kannst noch nicht aktualisieren? Überprüfe vor dem Signieren jede Adresse und jeden Betrag. Dein eigener vertrauenswürdiger Server ist nicht betroffen.
Was das für Bitcoin bedeutet: kein Fehler in $BTC selbst, aber eine Erinnerung daran, dass Light-Wallets ihren Servern vertrauen. BTC liegt unverändert bei etwa 80,5.000 $.
Überprüfst du vor dem Signieren die vollständige Adresse? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
⚠️ Electrum schließt einen Angriff auf Live-Wallets: Update auf Version 4.8.3
📅 Electrum 4.8.3 wurde am 24. Oktober veröffentlicht und enthält eine Korrektur für eine Sicherheitslücke mit hohem Schweregrad. Alle älteren Versionen sind betroffen.
🕵️ Ein böswilliger Server verbirgt deine gerade gesendete Transaktion und zeigt stattdessen eine gefälschte an, die dem Angreifer Geld überweist.
🔤 Die gefälschte Adresse wurde so gestaltet, dass sie mit den letzten 4 Zeichen der echten Adresse übereinstimmt.
💸 Erhöhst du anschließend die Gebühr für diese gefälschte Transaktion (RBF), signiert deine Wallet eine echte Zahlung an den Angreifer.
📊 Electrum zufolge tun dies einige Server bereits in freier Wildbahn; ein Nutzer hat Geld verloren.
🛡️ Du kannst noch nicht aktualisieren? Überprüfe vor dem Signieren jede Adresse und jeden Betrag. Dein eigener vertrauenswürdiger Server ist nicht betroffen.
Was das für Bitcoin bedeutet: kein Fehler in $BTC selbst, aber eine Erinnerung daran, dass Light-Wallets ihren Servern vertrauen. BTC liegt unverändert bei etwa 80,5.000 $.
Überprüfst du vor dem Signieren die vollständige Adresse? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
⚠️ Electrum schließt einen Angriff auf Live-Wallets: Update auf Version 4.8.3
📅 Electrum 4.8.3 wurde am 24. Oktober veröffentlicht und enthält eine Korrektur für eine Sicherheitslücke mit hohem Schweregrad. Alle älteren Versionen sind betroffen.
🕵️ Ein böswilliger Server verbirgt deine gerade gesendete Transaktion und zeigt stattdessen eine gefälschte an, die dem Angreifer Geld überweist.
🔤 Die gefälschte Adresse wurde so gestaltet, dass sie mit den letzten 4 Zeichen der echten Adresse übereinstimmt.
💸 Erhöhst du anschließend die Gebühr für diese gefälschte Transaktion (RBF), signiert deine Wallet eine echte Zahlung an den Angreifer.
📊 Electrum zufolge tun dies einige Server bereits in freier Wildbahn; ein Nutzer hat Geld verloren.
🛡️ Du kannst noch nicht aktualisieren? Überprüfe vor dem Signieren jede Adresse und jeden Betrag. Dein eigener vertrauenswürdiger Server ist nicht betroffen.
Was das für Bitcoin bedeutet: kein Fehler in $BTC selbst, aber eine Erinnerung daran, dass Light-Wallets ihren Servern vertrauen. BTC liegt unverändert bei etwa 80,5.000 $.
Überprüfst du vor dem Signieren die vollständige Adresse? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
36
·
--
🔐 Überweise nach dem Erstellen einer Web3-Wallet nicht sofort Geld!
Wenn du eine Wallet zum ersten Mal verwendest, solltest du zuerst diese 7 Sicherheitschecks durchführen:
1. ✅ Lade die Wallet nur über offizielle Kanäle herunter
2. 🔑 Sichere deine Wiederherstellungsphrase und gib sie niemals an andere weiter
3. 🛡️ Vergewissere dich, dass du die Kontrolle über deine Wallet hast
4. 🔗 Überprüfe das Blockchain-Netzwerk, die Adresse und den Token-Vertrag
5. ✍️ Lies die Signaturanfrage sorgfältig durch, bevor du bestätigst
6. ⚠️ Überprüfe regelmäßig die Berechtigungen für Smart Contracts, die du nicht mehr benötigst
7. 💸 Prüfe bei einer neuen Adresse zuerst die Angaben und ziehe dann eine kleine Testüberweisung in Betracht
Denk daran: Bei der Wallet-Sicherheit geht es nicht nur darum, den privaten Schlüssel zu schützen, sondern auch um jede Signatur, Berechtigung und Überweisung.
Welchen dieser Schritte übersehen Anfänger deiner Meinung nach am ehesten?
#ONEA #Web3 #WalletSecurity
🔐 Überweise nach dem Erstellen einer Web3-Wallet nicht sofort Geld!
Wenn du eine Wallet zum ersten Mal verwendest, solltest du zuerst diese 7 Sicherheitschecks durchführen:
1. ✅ Lade die Wallet nur über offizielle Kanäle herunter
2. 🔑 Sichere deine Wiederherstellungsphrase und gib sie niemals an andere weiter
3. 🛡️ Vergewissere dich, dass du die Kontrolle über deine Wallet hast
4. 🔗 Überprüfe das Blockchain-Netzwerk, die Adresse und den Token-Vertrag
5. ✍️ Lies die Signaturanfrage sorgfältig durch, bevor du bestätigst
6. ⚠️ Überprüfe regelmäßig die Berechtigungen für Smart Contracts, die du nicht mehr benötigst
7. 💸 Prüfe bei einer neuen Adresse zuerst die Angaben und ziehe dann eine kleine Testüberweisung in Betracht
Denk daran: Bei der Wallet-Sicherheit geht es nicht nur darum, den privaten Schlüssel zu schützen, sondern auch um jede Signatur, Berechtigung und Überweisung.
Welchen dieser Schritte übersehen Anfänger deiner Meinung nach am ehesten?
#ONEA #Web3 #WalletSecurity
Wenn du eine Wallet zum ersten Mal verwendest, solltest du zuerst diese 7 Sicherheitschecks durchführen:
1. ✅ Lade die Wallet nur über offizielle Kanäle herunter
2. 🔑 Sichere deine Wiederherstellungsphrase und gib sie niemals an andere weiter
3. 🛡️ Vergewissere dich, dass du die Kontrolle über deine Wallet hast
4. 🔗 Überprüfe das Blockchain-Netzwerk, die Adresse und den Token-Vertrag
5. ✍️ Lies die Signaturanfrage sorgfältig durch, bevor du bestätigst
6. ⚠️ Überprüfe regelmäßig die Berechtigungen für Smart Contracts, die du nicht mehr benötigst
7. 💸 Prüfe bei einer neuen Adresse zuerst die Angaben und ziehe dann eine kleine Testüberweisung in Betracht
Denk daran: Bei der Wallet-Sicherheit geht es nicht nur darum, den privaten Schlüssel zu schützen, sondern auch um jede Signatur, Berechtigung und Überweisung.
Welchen dieser Schritte übersehen Anfänger deiner Meinung nach am ehesten?
#ONEA #Web3 #WalletSecurity
1
6
·
--
Bärisch
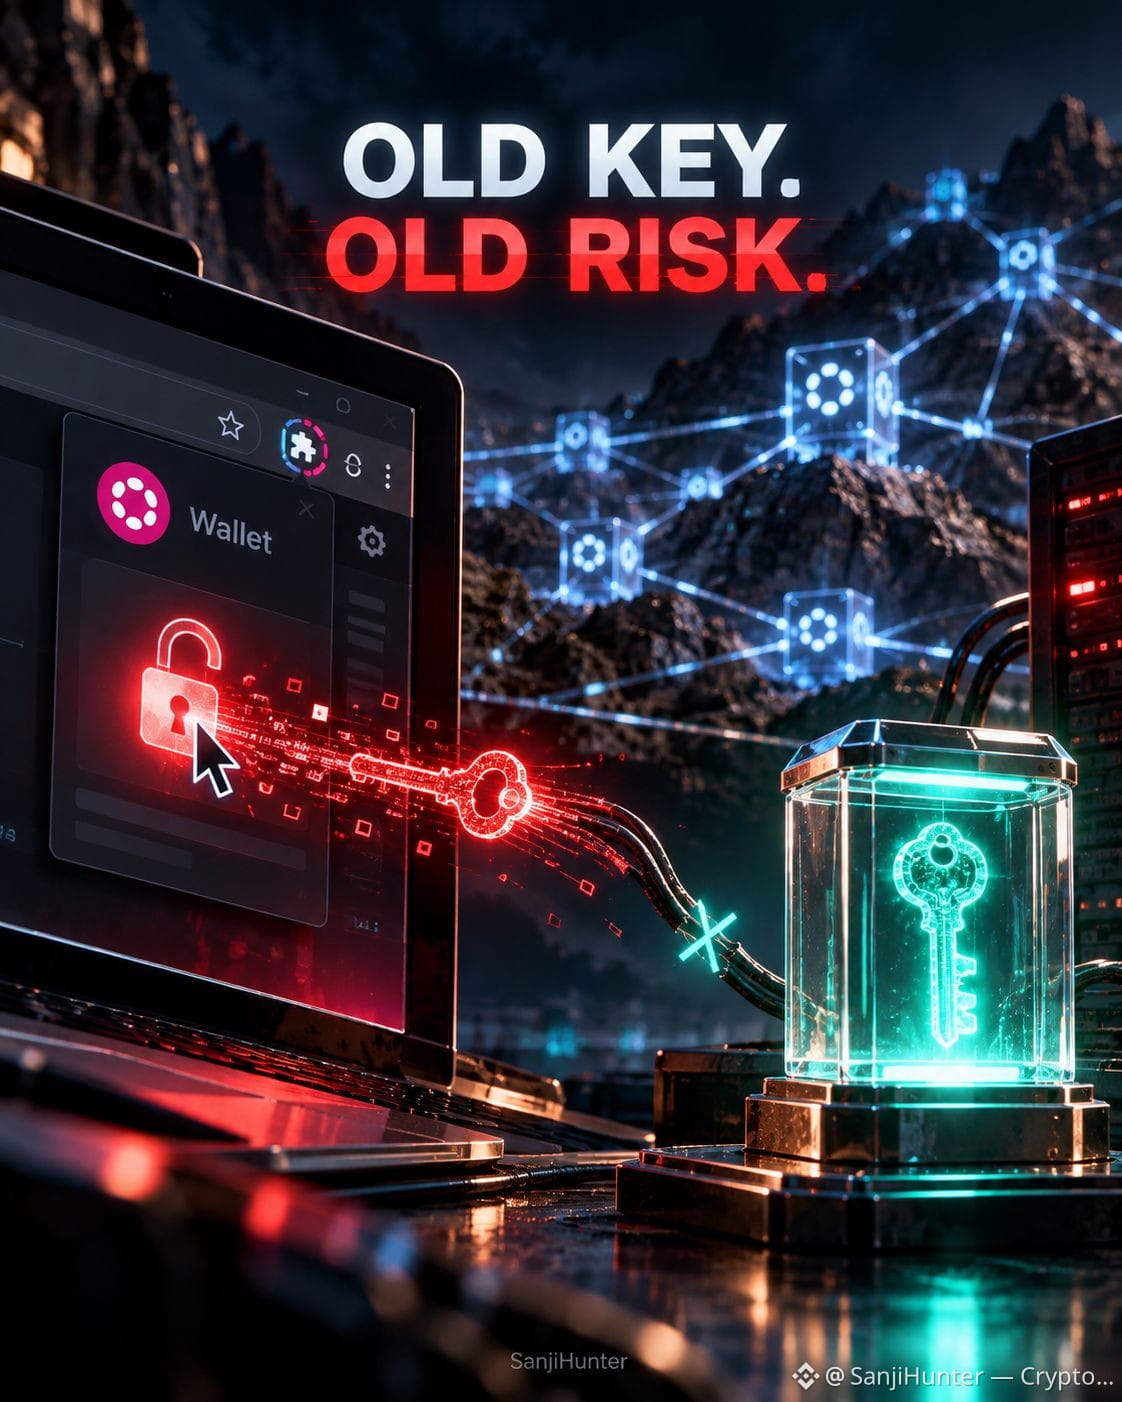
🚨 DAS LÖSCHEN DEINER WALLET RETTET DICH NICHT, WENN DER PRIVATE SCHLÜSSEL BEREITS GESTOHLEN WURDE
Polkadot hat eine dringende Warnung zur Browser-Erweiterung von Fearless Wallet herausgegeben.
Und das Gefährlichste daran ist nicht der gemeldete Verlust von 17,286 DOT.
Es ist das falsche Gefühl von Sicherheit.
$DOT
{future}(DOTUSDT)
Vier Versionen der Erweiterung enthielten Code, der private Schlüssel offengelegt hat, sobald Nutzer ihre Wallets entsperrten.
Bisher haben 8 Nutzer nicht autorisierte Transaktionen gemeldet.
Doch hier ist der entscheidende Unterschied:
Ein Wechsel der App ändert nichts daran, wer deine Schlüssel kontrolliert.
Wenn ein Angreifer bereits deinen Seed hat, schützen weder eine Neuinstallation der Wallet noch ein neues Passwort dein Guthaben.
{spot}(DOTUSDT)
⚠️ Hast du seit Februar 2025 die Browser-Erweiterung von Fearless verwendet?
• Erstelle ein NEUES Schlüsselpaar in einer anderen vertrauenswürdigen Wallet.
• Übertrage zugängliche Guthaben, ohne die kompromittierte Erweiterung erneut zu öffnen.
• Prüfe alle Chains, in denen du dieselben Schlüssel verwendet hast.
• Befolge bei gesperrten oder gestakten Vermögenswerten die offiziellen Wiederherstellungshinweise von Polkadot.
$ZEC
{future}(ZECUSDT)
Die überprüften mobilen Apps enthielten den schädlichen Code nicht — aber ein Seed, der zuvor in der Browser-Erweiterung verwendet wurde, ist weiterhin kompromittiert.
Deine Wallet ist nicht sicher, nur weil die App sicher aussieht.
Sie ist nur dann sicher, wenn deine Schlüssel allein dir gehören.
#Polkadot #WalletSecurity #CryptoSecurity
🚨 DAS LÖSCHEN DEINER WALLET RETTET DICH NICHT, WENN DER PRIVATE SCHLÜSSEL BEREITS GESTOHLEN WURDE
Polkadot hat eine dringende Warnung zur Browser-Erweiterung von Fearless Wallet herausgegeben.
Und das Gefährlichste daran ist nicht der gemeldete Verlust von 17,286 DOT.
Es ist das falsche Gefühl von Sicherheit.
$DOT
Vier Versionen der Erweiterung enthielten Code, der private Schlüssel offengelegt hat, sobald Nutzer ihre Wallets entsperrten.
Bisher haben 8 Nutzer nicht autorisierte Transaktionen gemeldet.
Doch hier ist der entscheidende Unterschied:
Ein Wechsel der App ändert nichts daran, wer deine Schlüssel kontrolliert.
Wenn ein Angreifer bereits deinen Seed hat, schützen weder eine Neuinstallation der Wallet noch ein neues Passwort dein Guthaben.
⚠️ Hast du seit Februar 2025 die Browser-Erweiterung von Fearless verwendet?
• Erstelle ein NEUES Schlüsselpaar in einer anderen vertrauenswürdigen Wallet.
• Übertrage zugängliche Guthaben, ohne die kompromittierte Erweiterung erneut zu öffnen.
• Prüfe alle Chains, in denen du dieselben Schlüssel verwendet hast.
• Befolge bei gesperrten oder gestakten Vermögenswerten die offiziellen Wiederherstellungshinweise von Polkadot.
$ZEC
Die überprüften mobilen Apps enthielten den schädlichen Code nicht — aber ein Seed, der zuvor in der Browser-Erweiterung verwendet wurde, ist weiterhin kompromittiert.
Deine Wallet ist nicht sicher, nur weil die App sicher aussieht.
Sie ist nur dann sicher, wenn deine Schlüssel allein dir gehören.
#Polkadot #WalletSecurity #CryptoSecurity
Polkadot hat eine dringende Warnung zur Browser-Erweiterung von Fearless Wallet herausgegeben.
Und das Gefährlichste daran ist nicht der gemeldete Verlust von 17,286 DOT.
Es ist das falsche Gefühl von Sicherheit.
$DOT
Vier Versionen der Erweiterung enthielten Code, der private Schlüssel offengelegt hat, sobald Nutzer ihre Wallets entsperrten.
Bisher haben 8 Nutzer nicht autorisierte Transaktionen gemeldet.
Doch hier ist der entscheidende Unterschied:
Ein Wechsel der App ändert nichts daran, wer deine Schlüssel kontrolliert.
Wenn ein Angreifer bereits deinen Seed hat, schützen weder eine Neuinstallation der Wallet noch ein neues Passwort dein Guthaben.
⚠️ Hast du seit Februar 2025 die Browser-Erweiterung von Fearless verwendet?
• Erstelle ein NEUES Schlüsselpaar in einer anderen vertrauenswürdigen Wallet.
• Übertrage zugängliche Guthaben, ohne die kompromittierte Erweiterung erneut zu öffnen.
• Prüfe alle Chains, in denen du dieselben Schlüssel verwendet hast.
• Befolge bei gesperrten oder gestakten Vermögenswerten die offiziellen Wiederherstellungshinweise von Polkadot.
$ZEC
Die überprüften mobilen Apps enthielten den schädlichen Code nicht — aber ein Seed, der zuvor in der Browser-Erweiterung verwendet wurde, ist weiterhin kompromittiert.
Deine Wallet ist nicht sicher, nur weil die App sicher aussieht.
Sie ist nur dann sicher, wenn deine Schlüssel allein dir gehören.
#Polkadot #WalletSecurity #CryptoSecurity
272
·
--
Artikel
Lesen Sie die Berechtigung, bevor Sie sie genehmigenEine Genehmigung in einer Wallet ist eine Entscheidung über Berechtigungen. Lesen Sie sie auch so.
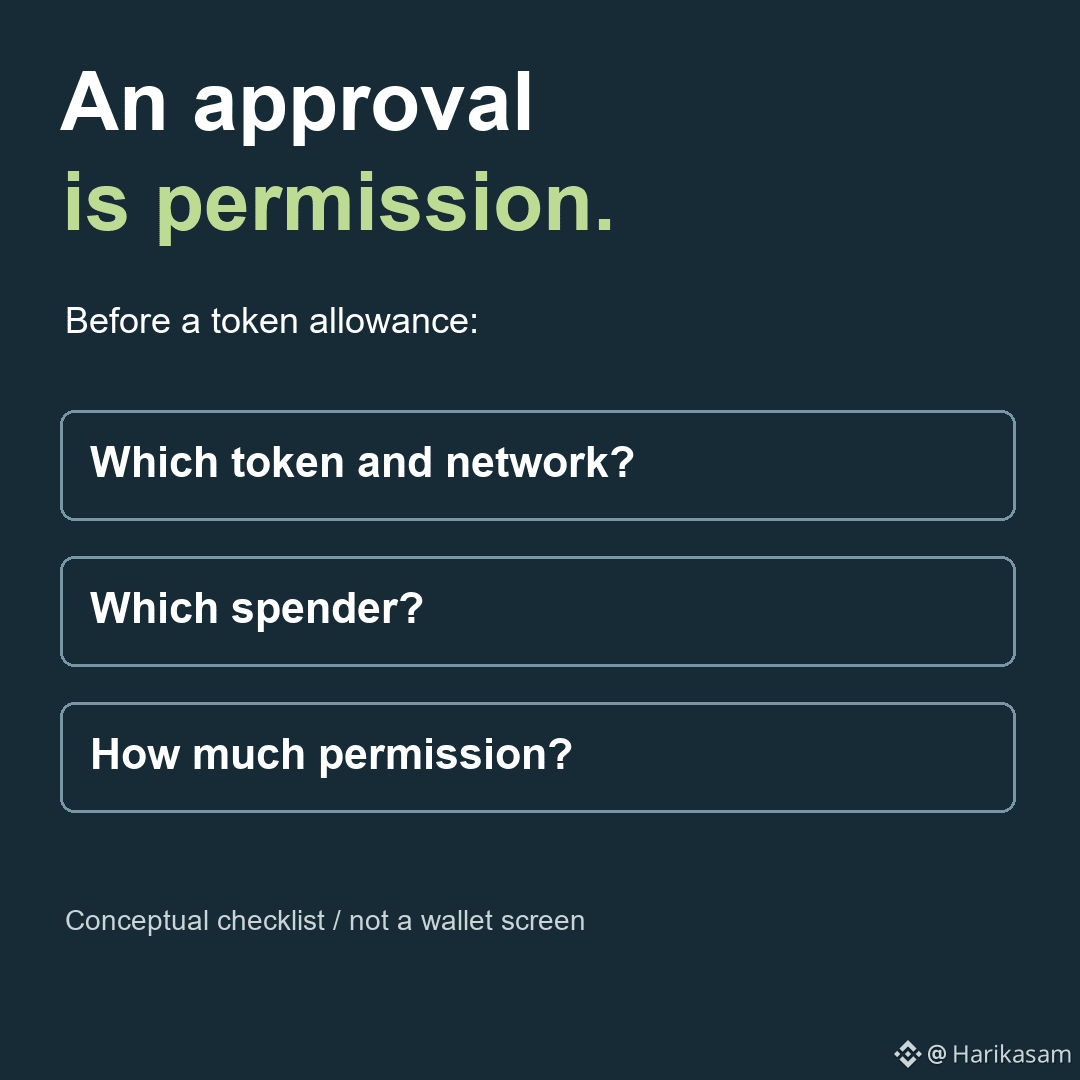
Eine Token-Freigabe erlaubt einem bestimmten Vertrag, Token bis zum festgelegten Limit auszugeben. Das ist nicht bloß ein Anmeldeschritt. Der Ausgabenberechtigte und der Betrag sollten zu der Aufgabe passen, die Sie ausführen wollten.
Rufen Sie die Anwendung über eine unabhängig verifizierte Adresse auf, prüfen Sie die Domain und lesen Sie die Anfrage in Ihrer Wallet. Eine Wallet zu verbinden, eine Nachricht zu signieren und eine Transaktion zu autorisieren sind unterschiedliche Aktionen; sie gewähren nicht alle dieselben Berechtigungen.
Prüfen Sie bei einer Token-Freigabe den Token, das Netzwerk, den Ausgabenberechtigten und das Limit. Ist die Berechtigung umfassender als erwartet, halten Sie inne und finden Sie heraus, warum. Eine geringere Freigabe kann dieses spezielle Risiko reduzieren, macht eine bösartige Anwendung aber nicht sicher.
Lesen Sie die Berechtigung, bevor Sie sie genehmigen
Eine Genehmigung in einer Wallet ist eine Entscheidung über Berechtigungen. Lesen Sie sie auch so.
Eine Token-Freigabe erlaubt einem bestimmten Vertrag, Token bis zum festgelegten Limit auszugeben. Das ist nicht bloß ein Anmeldeschritt. Der Ausgabenberechtigte und der Betrag sollten zu der Aufgabe passen, die Sie ausführen wollten.
Rufen Sie die Anwendung über eine unabhängig verifizierte Adresse auf, prüfen Sie die Domain und lesen Sie die Anfrage in Ihrer Wallet. Eine Wallet zu verbinden, eine Nachricht zu signieren und eine Transaktion zu autorisieren sind unterschiedliche Aktionen; sie gewähren nicht alle dieselben Berechtigungen.
Prüfen Sie bei einer Token-Freigabe den Token, das Netzwerk, den Ausgabenberechtigten und das Limit. Ist die Berechtigung umfassender als erwartet, halten Sie inne und finden Sie heraus, warum. Eine geringere Freigabe kann dieses spezielle Risiko reduzieren, macht eine bösartige Anwendung aber nicht sicher.
Eine Token-Freigabe erlaubt einem bestimmten Vertrag, Token bis zum festgelegten Limit auszugeben. Das ist nicht bloß ein Anmeldeschritt. Der Ausgabenberechtigte und der Betrag sollten zu der Aufgabe passen, die Sie ausführen wollten.
Rufen Sie die Anwendung über eine unabhängig verifizierte Adresse auf, prüfen Sie die Domain und lesen Sie die Anfrage in Ihrer Wallet. Eine Wallet zu verbinden, eine Nachricht zu signieren und eine Transaktion zu autorisieren sind unterschiedliche Aktionen; sie gewähren nicht alle dieselben Berechtigungen.
Prüfen Sie bei einer Token-Freigabe den Token, das Netzwerk, den Ausgabenberechtigten und das Limit. Ist die Berechtigung umfassender als erwartet, halten Sie inne und finden Sie heraus, warum. Eine geringere Freigabe kann dieses spezielle Risiko reduzieren, macht eine bösartige Anwendung aber nicht sicher.
10
·
--
#PolkadotFoundationWarntVorGeleaktenPrivatenSchlüsselnDerFearlessWalletExtension
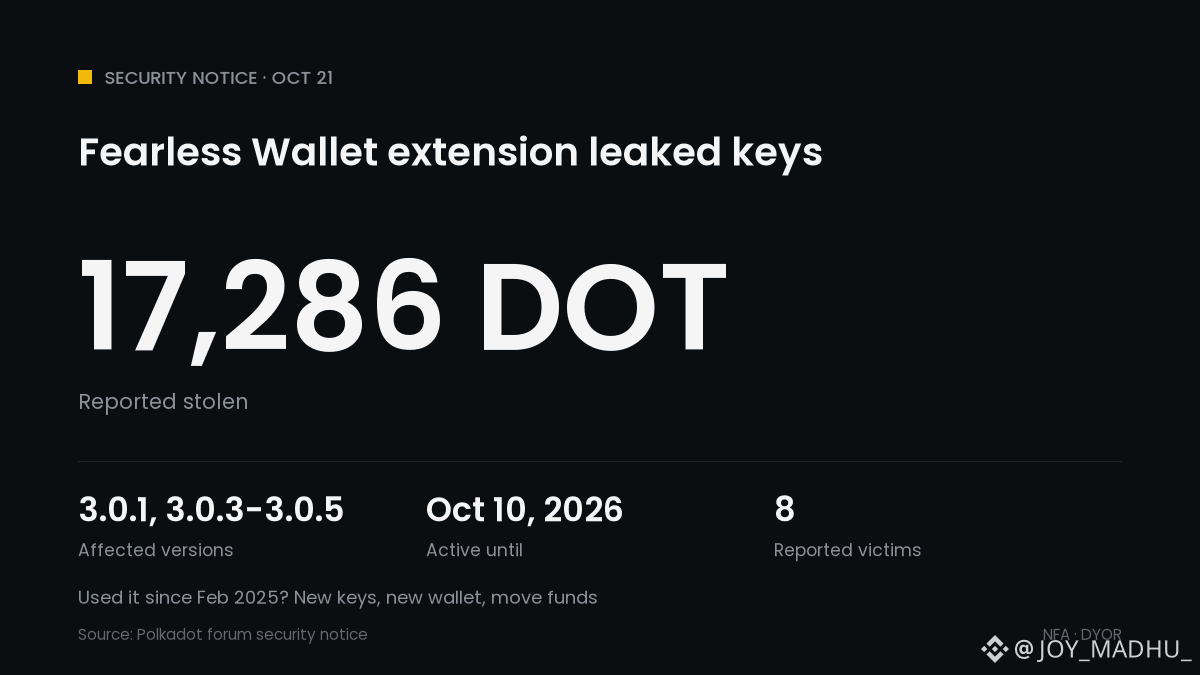
🚨 Die Fearless-Wallet-Erweiterung hat private Schlüssel preisgegeben
⚠️ Die Versionen 3.0.1, 3.0.3, 3.0.4 und 3.0.5 sendeten beim Entsperren Schlüssel an den Server eines Angreifers
📅 Der Code wurde am 19. Feb. 2025 eingeführt und war zeitweise bis zum 10. Okt. 2026 aktiv
📉 8 Nutzer melden unautorisierte Überweisungen in Höhe von insgesamt 17.286 DOT
🔍 Eine betroffene Chrome-Version wurde weiterhin von etwa 6.000 Nutzern verwendet
📱 Der Code ist in den überprüften mobilen Apps nicht enthalten
Hast du die Erweiterung seit Feb. 2025 verwendet? Erstelle neue Schlüssel in einer anderen Wallet und übertrage dein Guthaben. Ein neues Passwort oder eine Neuinstallation hilft nicht.
Was das für Kryptowährungen bedeutet: ein Lieferkettenangriff auf eine Wallet, kein Fehler im Polkadot-Netzwerk. $DOT liegt bei etwa 1,18 $.
Hast du überprüft, welche Erweiterungen deine Schlüssel verwahren? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarntVorGeleaktenPrivatenSchlüsselnDerFearlessWalletExtension
#PolkadotFoundationWarntVorGeleaktenPrivatenSchlüsselnDerFearlessWalletExtension
🚨 Die Fearless-Wallet-Erweiterung hat private Schlüssel preisgegeben
⚠️ Die Versionen 3.0.1, 3.0.3, 3.0.4 und 3.0.5 sendeten beim Entsperren Schlüssel an den Server eines Angreifers
📅 Der Code wurde am 19. Feb. 2025 eingeführt und war zeitweise bis zum 10. Okt. 2026 aktiv
📉 8 Nutzer melden unautorisierte Überweisungen in Höhe von insgesamt 17.286 DOT
🔍 Eine betroffene Chrome-Version wurde weiterhin von etwa 6.000 Nutzern verwendet
📱 Der Code ist in den überprüften mobilen Apps nicht enthalten
Hast du die Erweiterung seit Feb. 2025 verwendet? Erstelle neue Schlüssel in einer anderen Wallet und übertrage dein Guthaben. Ein neues Passwort oder eine Neuinstallation hilft nicht.
Was das für Kryptowährungen bedeutet: ein Lieferkettenangriff auf eine Wallet, kein Fehler im Polkadot-Netzwerk. $DOT liegt bei etwa 1,18 $.
Hast du überprüft, welche Erweiterungen deine Schlüssel verwahren? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarntVorGeleaktenPrivatenSchlüsselnDerFearlessWalletExtension
🚨 Die Fearless-Wallet-Erweiterung hat private Schlüssel preisgegeben
⚠️ Die Versionen 3.0.1, 3.0.3, 3.0.4 und 3.0.5 sendeten beim Entsperren Schlüssel an den Server eines Angreifers
📅 Der Code wurde am 19. Feb. 2025 eingeführt und war zeitweise bis zum 10. Okt. 2026 aktiv
📉 8 Nutzer melden unautorisierte Überweisungen in Höhe von insgesamt 17.286 DOT
🔍 Eine betroffene Chrome-Version wurde weiterhin von etwa 6.000 Nutzern verwendet
📱 Der Code ist in den überprüften mobilen Apps nicht enthalten
Hast du die Erweiterung seit Feb. 2025 verwendet? Erstelle neue Schlüssel in einer anderen Wallet und übertrage dein Guthaben. Ein neues Passwort oder eine Neuinstallation hilft nicht.
Was das für Kryptowährungen bedeutet: ein Lieferkettenangriff auf eine Wallet, kein Fehler im Polkadot-Netzwerk. $DOT liegt bei etwa 1,18 $.
Hast du überprüft, welche Erweiterungen deine Schlüssel verwahren? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarntVorGeleaktenPrivatenSchlüsselnDerFearlessWalletExtension
1
33
·
--
Bärisch
🚨 1.404 KRYPTO-WALLETS LEERGERÄUMT — UND SCHON 6 NETZWERKBEOBACHTUNGEN KÖNNTEN EINEN PRIVATEN SCHLÜSSEL OFFENLEGEN! 👀
Stell dir vor, du sicherst dein Wallet, gibst deinen Seed niemals weiter … und verlierst trotzdem alles.
Das ist der Albtraum hinter dem Qubic-Sicherheitsvorfall.
💥 WAS IST PASSIERT?
Zwischen dem 17. und 18. Oktober leerte ein Angreifer:
🔴 1.404 Wallets
🔴 2,94 BILLIONEN QU
🔴 Ungefähr 1,3 MILLIONEN US-Dollar
Das Qubic-Netzwerk wurde gestoppt, um den Schaden einzudämmen.
Laut dem Projekt wurden 87,1 % der gestohlenen Token on-chain eingefroren, während die übrigen 12,9 % MEXC erreichten, wo das Empfängerkonto gesperrt wurde.
Doch die beunruhigendste Entdeckung kam erst später.
🔍 ENTDECKUNG VON SLOWMIST
Am 20. Oktober enthüllten Sicherheitsforscher, dass Qubics Wallet bei der Generierung bestimmter privater Schlüssel keine ausreichend sichere Zufallsquelle verwendete.
In einem kontrollierten Test rekonstruierten die Forscher unter bestimmten Bedingungen einen anfälligen privaten Schlüssel anhand von nur SECHS aufeinanderfolgenden Netzwerkbeobachtungen.
⚠️ Das beweist NICHT, dass der Angreifer genau diese Methode verwendet hat.
Das Problem lag bei der Generierung des Wallet-Seeds und nicht bei einer bestätigten Kompromittierung des zentralen Blockchain-Protokolls von Qubic.
🚨 WER SOLLTE AUFPASSEN?
Nutzer, die vor dem 18. Oktober Qubic-Wallets erstellt haben mit:
• Einem beliebigen Browser auf iPhone oder iPad
• Safari auf dem Mac
Oder mit der Qubic-iOS-App vor Juli 2025.
Version 4.26.4 behebt das Problem bei der Generierung NEUER Seeds.
Bereits zuvor generierte schwache Seeds bleiben jedoch anfällig.
💭 PANBAS-EINSCHÄTZUNG:
Das Beängstigendste ist nicht der Diebstahl von 1,3 Millionen US-Dollar.
Sondern dass ein Wallet vollkommen sicher wirken kann, obwohl sein privater Schlüssel von Anfang an vorhersehbar war.
Eingefrorene Gelder sind keine zurückerlangten Gelder.
Wenn dein Wallet betroffen sein könnte, befolge die offiziellen Anweisungen zur Migration. Gib niemals deinen Seed weiter und vertraue keinen unaufgeforderten Angeboten zur Wiederherstellung.
👇 Würdest du einem Wallet noch vertrauen, wenn du erfahren würdest, dass seine Schlüssel gar nicht wirklich zufällig waren?
#Qubic #WalletSecurity #CryptoExploit
🚨 1.404 KRYPTO-WALLETS LEERGERÄUMT — UND SCHON 6 NETZWERKBEOBACHTUNGEN KÖNNTEN EINEN PRIVATEN SCHLÜSSEL OFFENLEGEN! 👀
Stell dir vor, du sicherst dein Wallet, gibst deinen Seed niemals weiter … und verlierst trotzdem alles.
Das ist der Albtraum hinter dem Qubic-Sicherheitsvorfall.
💥 WAS IST PASSIERT?
Zwischen dem 17. und 18. Oktober leerte ein Angreifer:
🔴 1.404 Wallets
🔴 2,94 BILLIONEN QU
🔴 Ungefähr 1,3 MILLIONEN US-Dollar
Das Qubic-Netzwerk wurde gestoppt, um den Schaden einzudämmen.
Laut dem Projekt wurden 87,1 % der gestohlenen Token on-chain eingefroren, während die übrigen 12,9 % MEXC erreichten, wo das Empfängerkonto gesperrt wurde.
Doch die beunruhigendste Entdeckung kam erst später.
🔍 ENTDECKUNG VON SLOWMIST
Am 20. Oktober enthüllten Sicherheitsforscher, dass Qubics Wallet bei der Generierung bestimmter privater Schlüssel keine ausreichend sichere Zufallsquelle verwendete.
In einem kontrollierten Test rekonstruierten die Forscher unter bestimmten Bedingungen einen anfälligen privaten Schlüssel anhand von nur SECHS aufeinanderfolgenden Netzwerkbeobachtungen.
⚠️ Das beweist NICHT, dass der Angreifer genau diese Methode verwendet hat.
Das Problem lag bei der Generierung des Wallet-Seeds und nicht bei einer bestätigten Kompromittierung des zentralen Blockchain-Protokolls von Qubic.
🚨 WER SOLLTE AUFPASSEN?
Nutzer, die vor dem 18. Oktober Qubic-Wallets erstellt haben mit:
• Einem beliebigen Browser auf iPhone oder iPad
• Safari auf dem Mac
Oder mit der Qubic-iOS-App vor Juli 2025.
Version 4.26.4 behebt das Problem bei der Generierung NEUER Seeds.
Bereits zuvor generierte schwache Seeds bleiben jedoch anfällig.
💭 PANBAS-EINSCHÄTZUNG:
Das Beängstigendste ist nicht der Diebstahl von 1,3 Millionen US-Dollar.
Sondern dass ein Wallet vollkommen sicher wirken kann, obwohl sein privater Schlüssel von Anfang an vorhersehbar war.
Eingefrorene Gelder sind keine zurückerlangten Gelder.
Wenn dein Wallet betroffen sein könnte, befolge die offiziellen Anweisungen zur Migration. Gib niemals deinen Seed weiter und vertraue keinen unaufgeforderten Angeboten zur Wiederherstellung.
👇 Würdest du einem Wallet noch vertrauen, wenn du erfahren würdest, dass seine Schlüssel gar nicht wirklich zufällig waren?
#Qubic #WalletSecurity #CryptoExploit
Stell dir vor, du sicherst dein Wallet, gibst deinen Seed niemals weiter … und verlierst trotzdem alles.
Das ist der Albtraum hinter dem Qubic-Sicherheitsvorfall.
💥 WAS IST PASSIERT?
Zwischen dem 17. und 18. Oktober leerte ein Angreifer:
🔴 1.404 Wallets
🔴 2,94 BILLIONEN QU
🔴 Ungefähr 1,3 MILLIONEN US-Dollar
Das Qubic-Netzwerk wurde gestoppt, um den Schaden einzudämmen.
Laut dem Projekt wurden 87,1 % der gestohlenen Token on-chain eingefroren, während die übrigen 12,9 % MEXC erreichten, wo das Empfängerkonto gesperrt wurde.
Doch die beunruhigendste Entdeckung kam erst später.
🔍 ENTDECKUNG VON SLOWMIST
Am 20. Oktober enthüllten Sicherheitsforscher, dass Qubics Wallet bei der Generierung bestimmter privater Schlüssel keine ausreichend sichere Zufallsquelle verwendete.
In einem kontrollierten Test rekonstruierten die Forscher unter bestimmten Bedingungen einen anfälligen privaten Schlüssel anhand von nur SECHS aufeinanderfolgenden Netzwerkbeobachtungen.
⚠️ Das beweist NICHT, dass der Angreifer genau diese Methode verwendet hat.
Das Problem lag bei der Generierung des Wallet-Seeds und nicht bei einer bestätigten Kompromittierung des zentralen Blockchain-Protokolls von Qubic.
🚨 WER SOLLTE AUFPASSEN?
Nutzer, die vor dem 18. Oktober Qubic-Wallets erstellt haben mit:
• Einem beliebigen Browser auf iPhone oder iPad
• Safari auf dem Mac
Oder mit der Qubic-iOS-App vor Juli 2025.
Version 4.26.4 behebt das Problem bei der Generierung NEUER Seeds.
Bereits zuvor generierte schwache Seeds bleiben jedoch anfällig.
💭 PANBAS-EINSCHÄTZUNG:
Das Beängstigendste ist nicht der Diebstahl von 1,3 Millionen US-Dollar.
Sondern dass ein Wallet vollkommen sicher wirken kann, obwohl sein privater Schlüssel von Anfang an vorhersehbar war.
Eingefrorene Gelder sind keine zurückerlangten Gelder.
Wenn dein Wallet betroffen sein könnte, befolge die offiziellen Anweisungen zur Migration. Gib niemals deinen Seed weiter und vertraue keinen unaufgeforderten Angeboten zur Wiederherstellung.
👇 Würdest du einem Wallet noch vertrauen, wenn du erfahren würdest, dass seine Schlüssel gar nicht wirklich zufällig waren?
#Qubic #WalletSecurity #CryptoExploit
18
·
--
Bullisch
🚨 1.404 QUBIC-WALLETS AUSGERÄUMT — UND DIE BLOCKCHAIN WAR NICHT DER SCHWACHPUNKT
Qubic hat gerade einen Sicherheitsvorfall erlitten, bei dem rund 1,4 Mio. $ an gestohlenen Token betroffen waren
Aber hier ist das Detail, das am wichtigsten ist 👀
Der Angreifer musste die Blockchain nicht knacken
Einige Wallet-Seeds wurden mit unzureichender Zufälligkeit generiert und waren dadurch potenziell vorhersagbar
$BTC
{future}(BTCUSDT)
🔴 Was ist passiert?
• 1.404 Wallets ausgeräumt
• 2,94 Billionen QU gestohlen
• Qubic-Netzwerk gestoppt, um weitere Transfers zu verhindern
• 87,1 % der gestohlenen Gelder on-chain eingefroren
• Verbleibende Gelder Berichten zufolge bei ME.XC eingefroren
⚠️ Hier ist die größere Warnung
Betroffene Seeds umfassen auch solche, die vor dem 18. Oktober erstellt wurden mit:
• Beliebigem Browser auf dem iPhone oder iPad
• Safari auf dem Mac
• Qubics iOS-App vor Juli 2025
Ein Update der Wallet-Software macht einen alten schwachen Seed nicht sicher
Und eingefrorene Gelder sind nicht dasselbe wie wiedererlangte Gelder
$BNB
{future}(BNBUSDT)
🔍 Meine Sicherheits-Checkliste
Wenn deine Wallet zu einer betroffenen Kategorie gehört, behandle den Seed als kompromittiert
Befolge Qubics offizielle Wiederherstellungsanweisungen, bevor du Gelder in eine neu erstellte sichere Wallet verschiebst
Gib deinen Seed niemals auf einer zufälligen Wiederherstellungswebsite ein
Deine Blockchain kann sicher sein, während deine Wallet bereits kompromittiert ist
Die eigentliche Sicherheitsfrage ist nicht nur, wo deine Vermögenswerte liegen
Sondern wie die Schlüssel erstellt wurden, die sie schützen
#Qubic #WalletSecurity
🚨 1.404 QUBIC-WALLETS AUSGERÄUMT — UND DIE BLOCKCHAIN WAR NICHT DER SCHWACHPUNKT
Qubic hat gerade einen Sicherheitsvorfall erlitten, bei dem rund 1,4 Mio. $ an gestohlenen Token betroffen waren
Aber hier ist das Detail, das am wichtigsten ist 👀
Der Angreifer musste die Blockchain nicht knacken
Einige Wallet-Seeds wurden mit unzureichender Zufälligkeit generiert und waren dadurch potenziell vorhersagbar
$BTC
🔴 Was ist passiert?
• 1.404 Wallets ausgeräumt
• 2,94 Billionen QU gestohlen
• Qubic-Netzwerk gestoppt, um weitere Transfers zu verhindern
• 87,1 % der gestohlenen Gelder on-chain eingefroren
• Verbleibende Gelder Berichten zufolge bei ME.XC eingefroren
⚠️ Hier ist die größere Warnung
Betroffene Seeds umfassen auch solche, die vor dem 18. Oktober erstellt wurden mit:
• Beliebigem Browser auf dem iPhone oder iPad
• Safari auf dem Mac
• Qubics iOS-App vor Juli 2025
Ein Update der Wallet-Software macht einen alten schwachen Seed nicht sicher
Und eingefrorene Gelder sind nicht dasselbe wie wiedererlangte Gelder
$BNB
🔍 Meine Sicherheits-Checkliste
Wenn deine Wallet zu einer betroffenen Kategorie gehört, behandle den Seed als kompromittiert
Befolge Qubics offizielle Wiederherstellungsanweisungen, bevor du Gelder in eine neu erstellte sichere Wallet verschiebst
Gib deinen Seed niemals auf einer zufälligen Wiederherstellungswebsite ein
Deine Blockchain kann sicher sein, während deine Wallet bereits kompromittiert ist
Die eigentliche Sicherheitsfrage ist nicht nur, wo deine Vermögenswerte liegen
Sondern wie die Schlüssel erstellt wurden, die sie schützen
#Qubic #WalletSecurity
Qubic hat gerade einen Sicherheitsvorfall erlitten, bei dem rund 1,4 Mio. $ an gestohlenen Token betroffen waren
Aber hier ist das Detail, das am wichtigsten ist 👀
Der Angreifer musste die Blockchain nicht knacken
Einige Wallet-Seeds wurden mit unzureichender Zufälligkeit generiert und waren dadurch potenziell vorhersagbar
$BTC
🔴 Was ist passiert?
• 1.404 Wallets ausgeräumt
• 2,94 Billionen QU gestohlen
• Qubic-Netzwerk gestoppt, um weitere Transfers zu verhindern
• 87,1 % der gestohlenen Gelder on-chain eingefroren
• Verbleibende Gelder Berichten zufolge bei ME.XC eingefroren
⚠️ Hier ist die größere Warnung
Betroffene Seeds umfassen auch solche, die vor dem 18. Oktober erstellt wurden mit:
• Beliebigem Browser auf dem iPhone oder iPad
• Safari auf dem Mac
• Qubics iOS-App vor Juli 2025
Ein Update der Wallet-Software macht einen alten schwachen Seed nicht sicher
Und eingefrorene Gelder sind nicht dasselbe wie wiedererlangte Gelder
$BNB
🔍 Meine Sicherheits-Checkliste
Wenn deine Wallet zu einer betroffenen Kategorie gehört, behandle den Seed als kompromittiert
Befolge Qubics offizielle Wiederherstellungsanweisungen, bevor du Gelder in eine neu erstellte sichere Wallet verschiebst
Gib deinen Seed niemals auf einer zufälligen Wiederherstellungswebsite ein
Deine Blockchain kann sicher sein, während deine Wallet bereits kompromittiert ist
Die eigentliche Sicherheitsfrage ist nicht nur, wo deine Vermögenswerte liegen
Sondern wie die Schlüssel erstellt wurden, die sie schützen
#Qubic #WalletSecurity
231

·
--
Bärisch
Ein L1, den man per Knopfdruck abschalten kann, ist nicht gerade dezentral. Qubic hat das gerade gezeigt)
In der Nacht zum 18. Oktober hat jemand aus 1404 Wallets im Qubic-Netzwerk etwa 2,94 Billionen QU abgezogen. Das Protokoll selbst wurde dabei nicht gehackt.
Die Schwachstelle lag in den Wallets: Die Seed-Phrasen wurden mit zu wenig Zufall erzeugt.
Wer eine Wallet im Browser auf dem iPhone oder iPad, in Safari auf dem Mac oder in einer alten iOS-App erstellt hat, hatte einen Seed, der sich vorhersagen ließ.
Damit das Geld nicht weiter abfließt, wurde das Netzwerk einfach angehalten. 87,1 % des gestohlenen Geldes liegen weiterhin im Netzwerk, etwa 12,9 % hat MEXC eingefroren.
Jetzt sind allerdings nicht nur die Gelder des Diebs eingefroren, sondern auch die aller anderen.
Was mit den Guthaben passiert, entscheiden die Computors per Abstimmung. Rückabwicklung, Rückgabe oder etwas anderes – einen Plan gibt es bisher nicht.
Und noch etwas Praktisches: Ein vom Website generierter Seed hängt komplett vom Code der Website ab. Und ein Update rettet einen alten Seed nicht – das Geld muss auf eine neue Wallet übertragen werden.
Ich schaue weiter, was die Computors mit diesen 87,1 % entscheiden.
#Qubic #WalletSecurity
Ein L1, den man per Knopfdruck abschalten kann, ist nicht gerade dezentral. Qubic hat das gerade gezeigt)
In der Nacht zum 18. Oktober hat jemand aus 1404 Wallets im Qubic-Netzwerk etwa 2,94 Billionen QU abgezogen. Das Protokoll selbst wurde dabei nicht gehackt.
Die Schwachstelle lag in den Wallets: Die Seed-Phrasen wurden mit zu wenig Zufall erzeugt.
Wer eine Wallet im Browser auf dem iPhone oder iPad, in Safari auf dem Mac oder in einer alten iOS-App erstellt hat, hatte einen Seed, der sich vorhersagen ließ.
Damit das Geld nicht weiter abfließt, wurde das Netzwerk einfach angehalten. 87,1 % des gestohlenen Geldes liegen weiterhin im Netzwerk, etwa 12,9 % hat MEXC eingefroren.
Jetzt sind allerdings nicht nur die Gelder des Diebs eingefroren, sondern auch die aller anderen.
Was mit den Guthaben passiert, entscheiden die Computors per Abstimmung. Rückabwicklung, Rückgabe oder etwas anderes – einen Plan gibt es bisher nicht.
Und noch etwas Praktisches: Ein vom Website generierter Seed hängt komplett vom Code der Website ab. Und ein Update rettet einen alten Seed nicht – das Geld muss auf eine neue Wallet übertragen werden.
Ich schaue weiter, was die Computors mit diesen 87,1 % entscheiden.
#Qubic #WalletSecurity
In der Nacht zum 18. Oktober hat jemand aus 1404 Wallets im Qubic-Netzwerk etwa 2,94 Billionen QU abgezogen. Das Protokoll selbst wurde dabei nicht gehackt.
Die Schwachstelle lag in den Wallets: Die Seed-Phrasen wurden mit zu wenig Zufall erzeugt.
Wer eine Wallet im Browser auf dem iPhone oder iPad, in Safari auf dem Mac oder in einer alten iOS-App erstellt hat, hatte einen Seed, der sich vorhersagen ließ.
Damit das Geld nicht weiter abfließt, wurde das Netzwerk einfach angehalten. 87,1 % des gestohlenen Geldes liegen weiterhin im Netzwerk, etwa 12,9 % hat MEXC eingefroren.
Jetzt sind allerdings nicht nur die Gelder des Diebs eingefroren, sondern auch die aller anderen.
Was mit den Guthaben passiert, entscheiden die Computors per Abstimmung. Rückabwicklung, Rückgabe oder etwas anderes – einen Plan gibt es bisher nicht.
Und noch etwas Praktisches: Ein vom Website generierter Seed hängt komplett vom Code der Website ab. Und ein Update rettet einen alten Seed nicht – das Geld muss auf eine neue Wallet übertragen werden.
Ich schaue weiter, was die Computors mit diesen 87,1 % entscheiden.
#Qubic #WalletSecurity
164
·
--
Wallet-Wartung
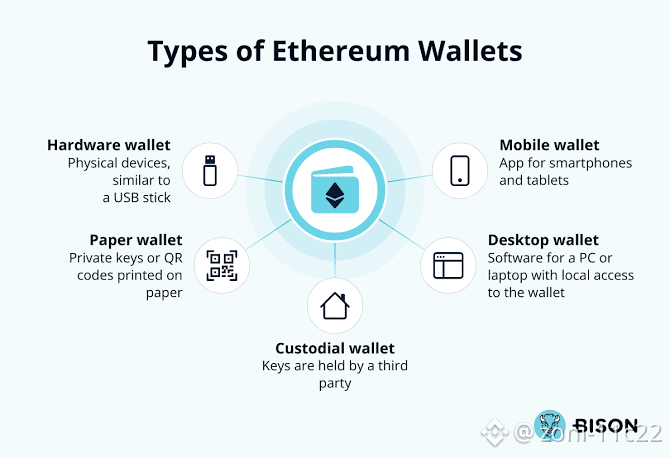
Wenn du deine eigene nicht-verwahrte Wallet verwaltest (z. B. MetaMask, Coinbase Wallet oder ein Hardwaregerät), kann regelmäßige Wartung verhindern, dass deine Guthaben durch Smart-Contract-Exploits oder Malware abgezogen werden. [1, 2]
Wird dir gerade auf einer Börse ein Hinweis zur „Wallet-Wartung“ angezeigt, oder möchtest du deine persönliche Ethereum-Wallet aufräumen und sichern?
Wenn es um eine persönliche Wallet geht, sag mir bitte, ob du eine Hardware- oder Software-Wallet verwendest. Dann kann ich dir konkrete Wartungsschritte nennen.
$TRUMP
{future}(TRUMPUSDT)
$ETC
{future}(ETCUSDT)
$AR
{future}(ARUSDT)
#WalletMaintenance
#WalletPay
#WalletSecurity
Wallet-Wartung
Wenn du deine eigene nicht-verwahrte Wallet verwaltest (z. B. MetaMask, Coinbase Wallet oder ein Hardwaregerät), kann regelmäßige Wartung verhindern, dass deine Guthaben durch Smart-Contract-Exploits oder Malware abgezogen werden. [1, 2]
Wird dir gerade auf einer Börse ein Hinweis zur „Wallet-Wartung“ angezeigt, oder möchtest du deine persönliche Ethereum-Wallet aufräumen und sichern?
Wenn es um eine persönliche Wallet geht, sag mir bitte, ob du eine Hardware- oder Software-Wallet verwendest. Dann kann ich dir konkrete Wartungsschritte nennen.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
Wenn du deine eigene nicht-verwahrte Wallet verwaltest (z. B. MetaMask, Coinbase Wallet oder ein Hardwaregerät), kann regelmäßige Wartung verhindern, dass deine Guthaben durch Smart-Contract-Exploits oder Malware abgezogen werden. [1, 2]
Wird dir gerade auf einer Börse ein Hinweis zur „Wallet-Wartung“ angezeigt, oder möchtest du deine persönliche Ethereum-Wallet aufräumen und sichern?
Wenn es um eine persönliche Wallet geht, sag mir bitte, ob du eine Hardware- oder Software-Wallet verwendest. Dann kann ich dir konkrete Wartungsschritte nennen.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
382
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#JobsReportRaisesHikeOdds
187,568 Aufrufe
1,578 Kommentare
2
#CPITestsDecemberRateOutlook
1,054 Aufrufe
57 Kommentare
3
#BitcoinRebounds$75KAsChipsLead
17,481 Aufrufe
188 Kommentare
4
#US Data Center Rules May Constrain AI Expansion
31,100 Aufrufe
138 Kommentare
5
#WillAnthropicListOnTime
43,376 Aufrufe
590 Kommentare
6
#WillUS-IranTensionsBoostSafe-HavenDemand?
81 Aufrufe
4 Kommentare
7
#BitcoinETFsSee$412MNetOutflows
874 Aufrufe
35 Kommentare
8
#HKSFCPlansToRestrictCryptoAndExchangeTerms
5,430 Aufrufe
143 Kommentare
9
#FinCENAndFedWithdraw$250CryptoTransferProposal
5,504 Aufrufe
14 Kommentare
10
#TradFiForBeginners
29,316 Aufrufe
489 Kommentare