
#safepal
safepal
107,644 Aufrufe
248 Kommentare
Hot
Zuletzt
·
--
Bullisch
🚀 $SFP
{spot}(SFPUSDT)
— BREAKOUT-MOMENTUM 🔥
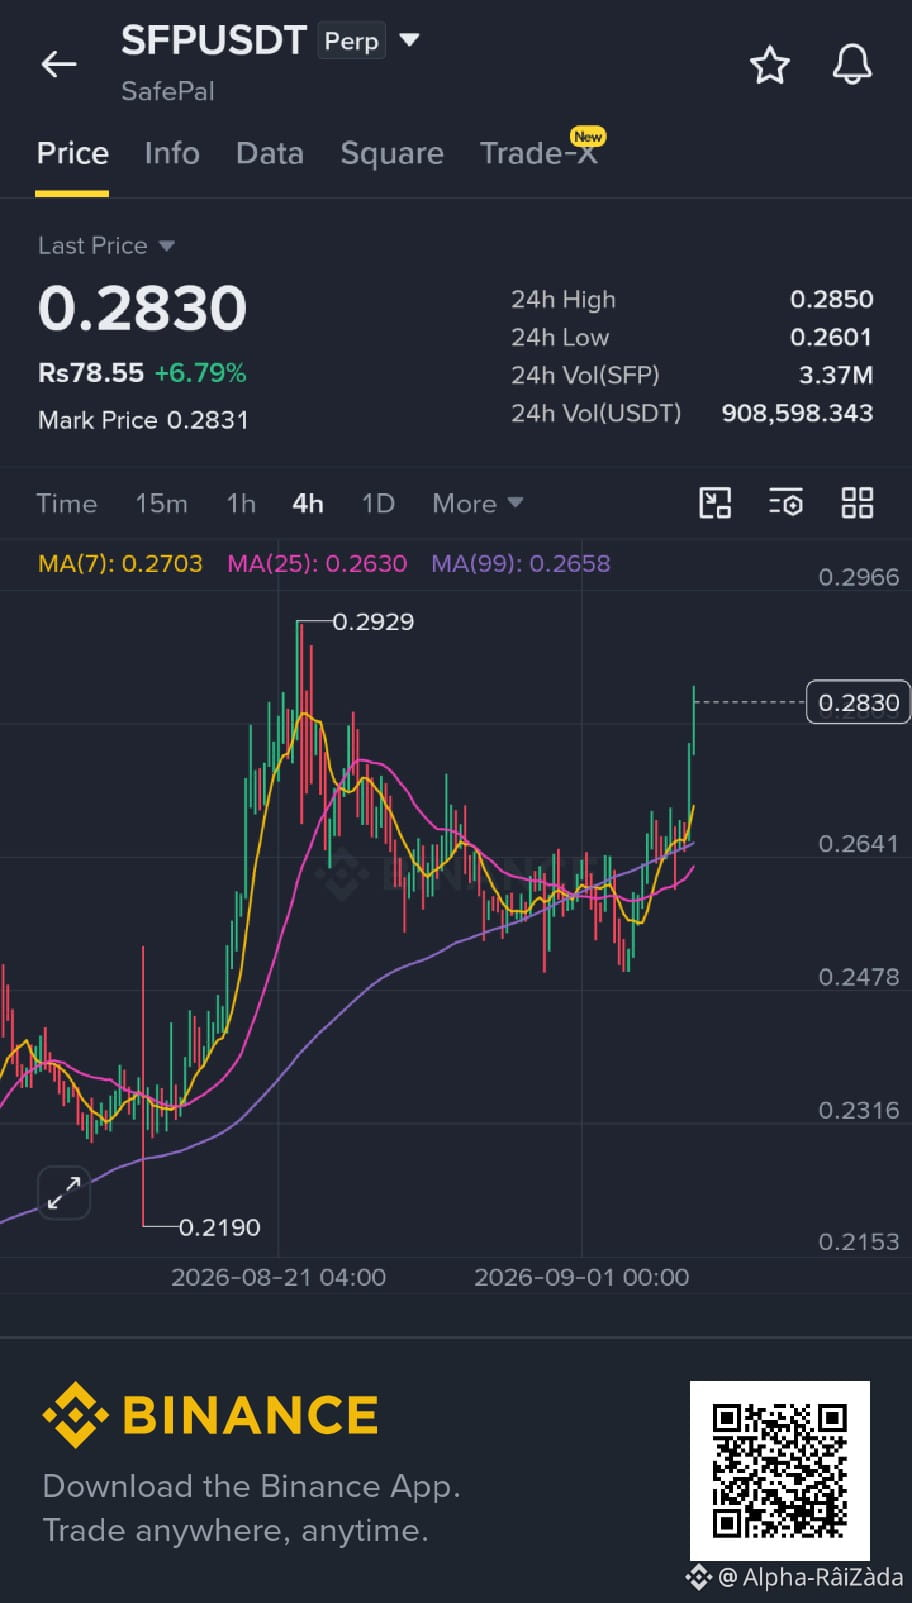
$SFP hat den Konsolidierungsbereich von $0.26–$0.27 nach oben verlassen und testet den Widerstand bei $0.285. Aktuelle Marktdaten zeigen außerdem, dass SFP in der Nähe des Bereichs $0.28 mit positivem Momentum gehandelt wird.
📍 EINSTIEG: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Wichtig: Über $0.28 bleiben → die Fortsetzung des Ausbruchs bleibt im Fokus.
⚠️ Auf Bestätigung/Retest warten und nicht hinterherjagen. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
🚀 $SFP
— BREAKOUT-MOMENTUM 🔥
$SFP hat den Konsolidierungsbereich von $0.26–$0.27 nach oben verlassen und testet den Widerstand bei $0.285. Aktuelle Marktdaten zeigen außerdem, dass SFP in der Nähe des Bereichs $0.28 mit positivem Momentum gehandelt wird.
📍 EINSTIEG: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Wichtig: Über $0.28 bleiben → die Fortsetzung des Ausbruchs bleibt im Fokus.
⚠️ Auf Bestätigung/Retest warten und nicht hinterherjagen. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
— BREAKOUT-MOMENTUM 🔥
$SFP hat den Konsolidierungsbereich von $0.26–$0.27 nach oben verlassen und testet den Widerstand bei $0.285. Aktuelle Marktdaten zeigen außerdem, dass SFP in der Nähe des Bereichs $0.28 mit positivem Momentum gehandelt wird.
📍 EINSTIEG: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Wichtig: Über $0.28 bleiben → die Fortsetzung des Ausbruchs bleibt im Fokus.
⚠️ Auf Bestätigung/Retest warten und nicht hinterherjagen. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
1

🚨 SafePal holt externe Sicherheitsfirmen nach dem Datenleck-Vorfall hinzu.
SafePal sagt, dass sie derzeit:
🔎 Täglich Betrugs-Websites und gefälschte Konten überwachen
🛡️ 1 von 4 Anti-Phishing-Unternehmen auswählen, um die Entfernung schneller zu unterstützen
🌑 Das Dark Web weiter beobachten, um gestohlene Daten zu erkennen, die zum Verkauf angeboten oder öffentlich gemacht werden
🔐 1 von 3 unabhängigen Sicherheitsorganisationen auswählen, um das Bestellsystem umfassend zu prüfen
Außerdem teilt SafePal mit, dass der Bestell- und Versandprozess ebenfalls überprüft wird, um die Menge der gespeicherten Daten zu reduzieren.
Ein besonders wichtiges Warnsignal:
SafePal wird niemals eine Seed Phrase/Recovery Phrase verlangen.
Wenn du eine Nachricht erhältst, die dich auffordert, eine Seed Phrase bereitzustellen, einen QR-Code zu scannen oder auf einen verdächtigen Link zu klicken:
Tu das nicht. 🚨
Bei Problemen im Zusammenhang mit Krypto-Wallets ist ein Datenleck manchmal nur der erste Schritt – das nächste und gefährlichere ist oft das eigentliche Phishing.
Wenn ihr SafePal nutzt, denkt daran, alle Kontaktkanäle sorgfältig zu prüfen, bevor ihr etwas anklickt oder interagiert.
Nicht deine Seed Phrase, nicht deine Keys.
STAYSAFE
#BrainrotCrypto #SafePal
🚨 SafePal holt externe Sicherheitsfirmen nach dem Datenleck-Vorfall hinzu.
SafePal sagt, dass sie derzeit:
🔎 Täglich Betrugs-Websites und gefälschte Konten überwachen
🛡️ 1 von 4 Anti-Phishing-Unternehmen auswählen, um die Entfernung schneller zu unterstützen
🌑 Das Dark Web weiter beobachten, um gestohlene Daten zu erkennen, die zum Verkauf angeboten oder öffentlich gemacht werden
🔐 1 von 3 unabhängigen Sicherheitsorganisationen auswählen, um das Bestellsystem umfassend zu prüfen
Außerdem teilt SafePal mit, dass der Bestell- und Versandprozess ebenfalls überprüft wird, um die Menge der gespeicherten Daten zu reduzieren.
Ein besonders wichtiges Warnsignal:
SafePal wird niemals eine Seed Phrase/Recovery Phrase verlangen.
Wenn du eine Nachricht erhältst, die dich auffordert, eine Seed Phrase bereitzustellen, einen QR-Code zu scannen oder auf einen verdächtigen Link zu klicken:
Tu das nicht. 🚨
Bei Problemen im Zusammenhang mit Krypto-Wallets ist ein Datenleck manchmal nur der erste Schritt – das nächste und gefährlichere ist oft das eigentliche Phishing.
Wenn ihr SafePal nutzt, denkt daran, alle Kontaktkanäle sorgfältig zu prüfen, bevor ihr etwas anklickt oder interagiert.
Nicht deine Seed Phrase, nicht deine Keys.
STAYSAFE
#BrainrotCrypto #SafePal
SafePal sagt, dass sie derzeit:
🔎 Täglich Betrugs-Websites und gefälschte Konten überwachen
🛡️ 1 von 4 Anti-Phishing-Unternehmen auswählen, um die Entfernung schneller zu unterstützen
🌑 Das Dark Web weiter beobachten, um gestohlene Daten zu erkennen, die zum Verkauf angeboten oder öffentlich gemacht werden
🔐 1 von 3 unabhängigen Sicherheitsorganisationen auswählen, um das Bestellsystem umfassend zu prüfen
Außerdem teilt SafePal mit, dass der Bestell- und Versandprozess ebenfalls überprüft wird, um die Menge der gespeicherten Daten zu reduzieren.
Ein besonders wichtiges Warnsignal:
SafePal wird niemals eine Seed Phrase/Recovery Phrase verlangen.
Wenn du eine Nachricht erhältst, die dich auffordert, eine Seed Phrase bereitzustellen, einen QR-Code zu scannen oder auf einen verdächtigen Link zu klicken:
Tu das nicht. 🚨
Bei Problemen im Zusammenhang mit Krypto-Wallets ist ein Datenleck manchmal nur der erste Schritt – das nächste und gefährlichere ist oft das eigentliche Phishing.
Wenn ihr SafePal nutzt, denkt daran, alle Kontaktkanäle sorgfältig zu prüfen, bevor ihr etwas anklickt oder interagiert.
Nicht deine Seed Phrase, nicht deine Keys.
STAYSAFE
#BrainrotCrypto #SafePal
469
·
--
🚨 SAFEPAL-VENDOR-BREACH ENTHÜLLT 40K KUNDEN, WÄHREND $SFP FUNDS SICHER BLEIBEN! 🛡️
Ein Fehler in der Lieferkette eines Drittanbieters hat soeben persönliche Versanddaten von 39.798 Käufern von Hardware-Wallets geleakt. Während private Schlüssel und Seed-Phrasen im Cold Storage unangetastet bleiben, sind jetzt physische Lieferinformationen in den Händen von böswilligen Akteuren. 🔍
Das zeigt die klassische Schwachstelle in der Lieferkette: E-Commerce-Logistik macht Offline-Halter anfällig für gezieltes Phishing und Social Engineering. Smart Money bleibt aufmerksam, wenn unweigerlich gefälschte Markenkommunikationen anfangen, die Posteingänge zu überschwemmen. 💡
💬 Bereinigst du beim Bestellen von Hardware-Sicherheit deinen digitalen Fußabdruck, oder verlässt du dich vollständig auf Cold-Storage-Silizium? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
🚨 SAFEPAL-VENDOR-BREACH ENTHÜLLT 40K KUNDEN, WÄHREND $SFP FUNDS SICHER BLEIBEN! 🛡️
Ein Fehler in der Lieferkette eines Drittanbieters hat soeben persönliche Versanddaten von 39.798 Käufern von Hardware-Wallets geleakt. Während private Schlüssel und Seed-Phrasen im Cold Storage unangetastet bleiben, sind jetzt physische Lieferinformationen in den Händen von böswilligen Akteuren. 🔍
Das zeigt die klassische Schwachstelle in der Lieferkette: E-Commerce-Logistik macht Offline-Halter anfällig für gezieltes Phishing und Social Engineering. Smart Money bleibt aufmerksam, wenn unweigerlich gefälschte Markenkommunikationen anfangen, die Posteingänge zu überschwemmen. 💡
💬 Bereinigst du beim Bestellen von Hardware-Sicherheit deinen digitalen Fußabdruck, oder verlässt du dich vollständig auf Cold-Storage-Silizium? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
Ein Fehler in der Lieferkette eines Drittanbieters hat soeben persönliche Versanddaten von 39.798 Käufern von Hardware-Wallets geleakt. Während private Schlüssel und Seed-Phrasen im Cold Storage unangetastet bleiben, sind jetzt physische Lieferinformationen in den Händen von böswilligen Akteuren. 🔍
Das zeigt die klassische Schwachstelle in der Lieferkette: E-Commerce-Logistik macht Offline-Halter anfällig für gezieltes Phishing und Social Engineering. Smart Money bleibt aufmerksam, wenn unweigerlich gefälschte Markenkommunikationen anfangen, die Posteingänge zu überschwemmen. 💡
💬 Bereinigst du beim Bestellen von Hardware-Sicherheit deinen digitalen Fußabdruck, oder verlässt du dich vollständig auf Cold-Storage-Silizium? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
40
SafePal integriert das Robinhood L2 Mainnet offiziell und baut die Linie RWAFi Schritt für Schritt weiter aus.
Neben der Anbindung an L2 hat SafePal außerdem bereits den nativen Handel mit Robinhood-Chain-Aktien-Token gestartet. In Zukunft wird man gemeinsam mit einem Perpetual-DEX daran arbeiten, die Liquidität und die Handels-Tiefe on-chain weiter zu vertiefen.
In Kombination mit zuvor integrierten Tokenisierungsprotokollen wie xStocks und Ondo können Nutzer nun direkt in der Wallet auf On-Chain-Exposures gegenüber NVIDIA-, Tesla- und SpaceX-Aktien sowie auf Anlageprodukte wie den S&P 500 ETF und Gold zugreifen – also auf große Rohstoff-Assets.
Persönliche Perspektive: Die Wallet ist nicht mehr nur ein Tool zum Empfangen und Senden, sondern entwickelt sich langsam zu einem „On-Chain-Broker-Entry-Point“. Wenn klassische Vermögenswerte auf die Kette gebracht werden, wird derjenige, der den reibungslosesten Onboarding-/Einzahlungs-, Handels- und Verwahrungs-End-to-End-Loop bietet, die nächste Welle an RWA-Nutzerwachstum in der Hand haben.
#SafePal #RWA #Robinhood
SafePal integriert das Robinhood L2 Mainnet offiziell und baut die Linie RWAFi Schritt für Schritt weiter aus.
Neben der Anbindung an L2 hat SafePal außerdem bereits den nativen Handel mit Robinhood-Chain-Aktien-Token gestartet. In Zukunft wird man gemeinsam mit einem Perpetual-DEX daran arbeiten, die Liquidität und die Handels-Tiefe on-chain weiter zu vertiefen.
In Kombination mit zuvor integrierten Tokenisierungsprotokollen wie xStocks und Ondo können Nutzer nun direkt in der Wallet auf On-Chain-Exposures gegenüber NVIDIA-, Tesla- und SpaceX-Aktien sowie auf Anlageprodukte wie den S&P 500 ETF und Gold zugreifen – also auf große Rohstoff-Assets.
Persönliche Perspektive: Die Wallet ist nicht mehr nur ein Tool zum Empfangen und Senden, sondern entwickelt sich langsam zu einem „On-Chain-Broker-Entry-Point“. Wenn klassische Vermögenswerte auf die Kette gebracht werden, wird derjenige, der den reibungslosesten Onboarding-/Einzahlungs-, Handels- und Verwahrungs-End-to-End-Loop bietet, die nächste Welle an RWA-Nutzerwachstum in der Hand haben.
#SafePal #RWA #Robinhood
Neben der Anbindung an L2 hat SafePal außerdem bereits den nativen Handel mit Robinhood-Chain-Aktien-Token gestartet. In Zukunft wird man gemeinsam mit einem Perpetual-DEX daran arbeiten, die Liquidität und die Handels-Tiefe on-chain weiter zu vertiefen.
In Kombination mit zuvor integrierten Tokenisierungsprotokollen wie xStocks und Ondo können Nutzer nun direkt in der Wallet auf On-Chain-Exposures gegenüber NVIDIA-, Tesla- und SpaceX-Aktien sowie auf Anlageprodukte wie den S&P 500 ETF und Gold zugreifen – also auf große Rohstoff-Assets.
Persönliche Perspektive: Die Wallet ist nicht mehr nur ein Tool zum Empfangen und Senden, sondern entwickelt sich langsam zu einem „On-Chain-Broker-Entry-Point“. Wenn klassische Vermögenswerte auf die Kette gebracht werden, wird derjenige, der den reibungslosesten Onboarding-/Einzahlungs-, Handels- und Verwahrungs-End-to-End-Loop bietet, die nächste Welle an RWA-Nutzerwachstum in der Hand haben.
#SafePal #RWA #Robinhood
4
·
--
🚨 SAFEPAL-DATENEXPOSITION BETRIFFT 40K NUTZER — $PORTAL & $DOLO GENAU IM BLICK ⚡
🔍 Der SafePal-Verstoß ist ein klassisches Ereignis „Schlüssel intakt, Optik getroffen“ – Kundendaten wurden offengelegt, aber private Schlüssel und Seed-Phrasen blieben unberührt. Das begrenzt den grundlegenden Schaden, aber die Optik schafft weiterhin ein Risiko-Overhang über den $PORTAL - und $DOLO -Liquiditätspools. 📊
💡 Institutionelle Trader beobachten, ob das ein isoliertes Reputationsereignis bleibt oder sich in breitere Vertrauensbedenken verwandelt. Keine Kompromittierung des Schlüssels bedeutet: Die technische Struktur bleibt der primäre Treiber. 📌 Achte auf einen schnellen Short Squeeze, falls das nächste Update bestätigt, dass keine Wallet kompromittiert wurde. 💬 Kaufst du den Schlagzeilen-Dip oder reduzierst du das Risiko, bis eine Bestätigung vorliegt? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
🚨 SAFEPAL-DATENEXPOSITION BETRIFFT 40K NUTZER — $PORTAL & $DOLO GENAU IM BLICK ⚡
🔍 Der SafePal-Verstoß ist ein klassisches Ereignis „Schlüssel intakt, Optik getroffen“ – Kundendaten wurden offengelegt, aber private Schlüssel und Seed-Phrasen blieben unberührt. Das begrenzt den grundlegenden Schaden, aber die Optik schafft weiterhin ein Risiko-Overhang über den $PORTAL - und $DOLO -Liquiditätspools. 📊
💡 Institutionelle Trader beobachten, ob das ein isoliertes Reputationsereignis bleibt oder sich in breitere Vertrauensbedenken verwandelt. Keine Kompromittierung des Schlüssels bedeutet: Die technische Struktur bleibt der primäre Treiber. 📌 Achte auf einen schnellen Short Squeeze, falls das nächste Update bestätigt, dass keine Wallet kompromittiert wurde. 💬 Kaufst du den Schlagzeilen-Dip oder reduzierst du das Risiko, bis eine Bestätigung vorliegt? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
🔍 Der SafePal-Verstoß ist ein klassisches Ereignis „Schlüssel intakt, Optik getroffen“ – Kundendaten wurden offengelegt, aber private Schlüssel und Seed-Phrasen blieben unberührt. Das begrenzt den grundlegenden Schaden, aber die Optik schafft weiterhin ein Risiko-Overhang über den $PORTAL - und $DOLO -Liquiditätspools. 📊
💡 Institutionelle Trader beobachten, ob das ein isoliertes Reputationsereignis bleibt oder sich in breitere Vertrauensbedenken verwandelt. Keine Kompromittierung des Schlüssels bedeutet: Die technische Struktur bleibt der primäre Treiber. 📌 Achte auf einen schnellen Short Squeeze, falls das nächste Update bestätigt, dass keine Wallet kompromittiert wurde. 💬 Kaufst du den Schlagzeilen-Dip oder reduzierst du das Risiko, bis eine Bestätigung vorliegt? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
128
·
--
Bullisch
$SFP
{spot}(SFPUSDT)
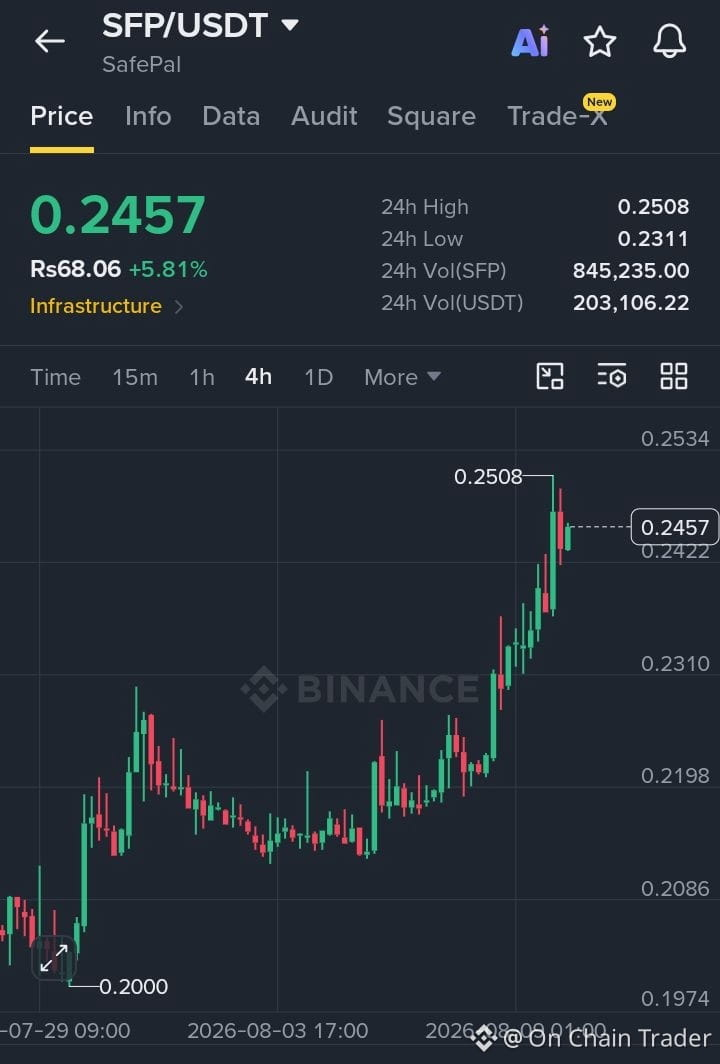
/USDT — STARK BULLISCHES SETUP
SFP bricht nach oben aus mit starkem Momentum und hält sich über $0.2420.
Einstieg: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Bias: BULLISCH — ein Ausbruch über $0.2508 kann den Weg für eine weitere Aufwärtswelle öffnen.
#SFP #SafePal #Crypto #BinanceSquare
$SFP
/USDT — STARK BULLISCHES SETUP
SFP bricht nach oben aus mit starkem Momentum und hält sich über $0.2420.
Einstieg: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Bias: BULLISCH — ein Ausbruch über $0.2508 kann den Weg für eine weitere Aufwärtswelle öffnen.
#SFP #SafePal #Crypto #BinanceSquare
/USDT — STARK BULLISCHES SETUP
SFP bricht nach oben aus mit starkem Momentum und hält sich über $0.2420.
Einstieg: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Bias: BULLISCH — ein Ausbruch über $0.2508 kann den Weg für eine weitere Aufwärtswelle öffnen.
#SFP #SafePal #Crypto #BinanceSquare
1
105
·
--
Drei Vorfälle in drei Wochen mit Hardware-Wallets: Die Angriffsfläche hat sich von Schlüsseln hin zu Identitäten verlagert16. August, SafePal legt offen, dass in seinem Bestellabfragesystem eine Berechtigungslücke besteht: Durch das Ändern der Bestellnummer kann der Nutzer die Bestellinformationen anderer einsehen. Rund 39.798 Kunden sind betroffen; offengelegt wurden unter anderem Name, E-Mail, Telefonnummer, Lieferadresse und Kaufdetails. Betroffen sind Bestellungen zwischen dem 2. März 2025 und dem 11. April 2026. Der private Schlüssel, die Mnemonik und das Wallet-Passwort waren nicht betroffen.
Die Maßnahmen von SafePal sollten dokumentiert werden: Mehr als 30 Phishing-Websites, die mit diesen Daten aufgebaut wurden, wurden aus dem Verkehr gezogen, die Aufbewahrungsfrist für personenbezogene Daten wurde auf 90 Tage verkürzt, betroffene Kunden wurden einzeln benachrichtigt und es wurde ein unabhängiges Sicherheitsunternehmen beauftragt, die Ergebnisse der Reparatur zu prüfen.
Drei Vorfälle in drei Wochen mit Hardware-Wallets: Die Angriffsfläche hat sich von Schlüsseln hin zu Identitäten verlagert
16. August, SafePal legt offen, dass in seinem Bestellabfragesystem eine Berechtigungslücke besteht: Durch das Ändern der Bestellnummer kann der Nutzer die Bestellinformationen anderer einsehen. Rund 39.798 Kunden sind betroffen; offengelegt wurden unter anderem Name, E-Mail, Telefonnummer, Lieferadresse und Kaufdetails. Betroffen sind Bestellungen zwischen dem 2. März 2025 und dem 11. April 2026. Der private Schlüssel, die Mnemonik und das Wallet-Passwort waren nicht betroffen.
Die Maßnahmen von SafePal sollten dokumentiert werden: Mehr als 30 Phishing-Websites, die mit diesen Daten aufgebaut wurden, wurden aus dem Verkehr gezogen, die Aufbewahrungsfrist für personenbezogene Daten wurde auf 90 Tage verkürzt, betroffene Kunden wurden einzeln benachrichtigt und es wurde ein unabhängiges Sicherheitsunternehmen beauftragt, die Ergebnisse der Reparatur zu prüfen.
Die Maßnahmen von SafePal sollten dokumentiert werden: Mehr als 30 Phishing-Websites, die mit diesen Daten aufgebaut wurden, wurden aus dem Verkehr gezogen, die Aufbewahrungsfrist für personenbezogene Daten wurde auf 90 Tage verkürzt, betroffene Kunden wurden einzeln benachrichtigt und es wurde ein unabhängiges Sicherheitsunternehmen beauftragt, die Ergebnisse der Reparatur zu prüfen.
1
92

·
--
GROSSE NEWS😐
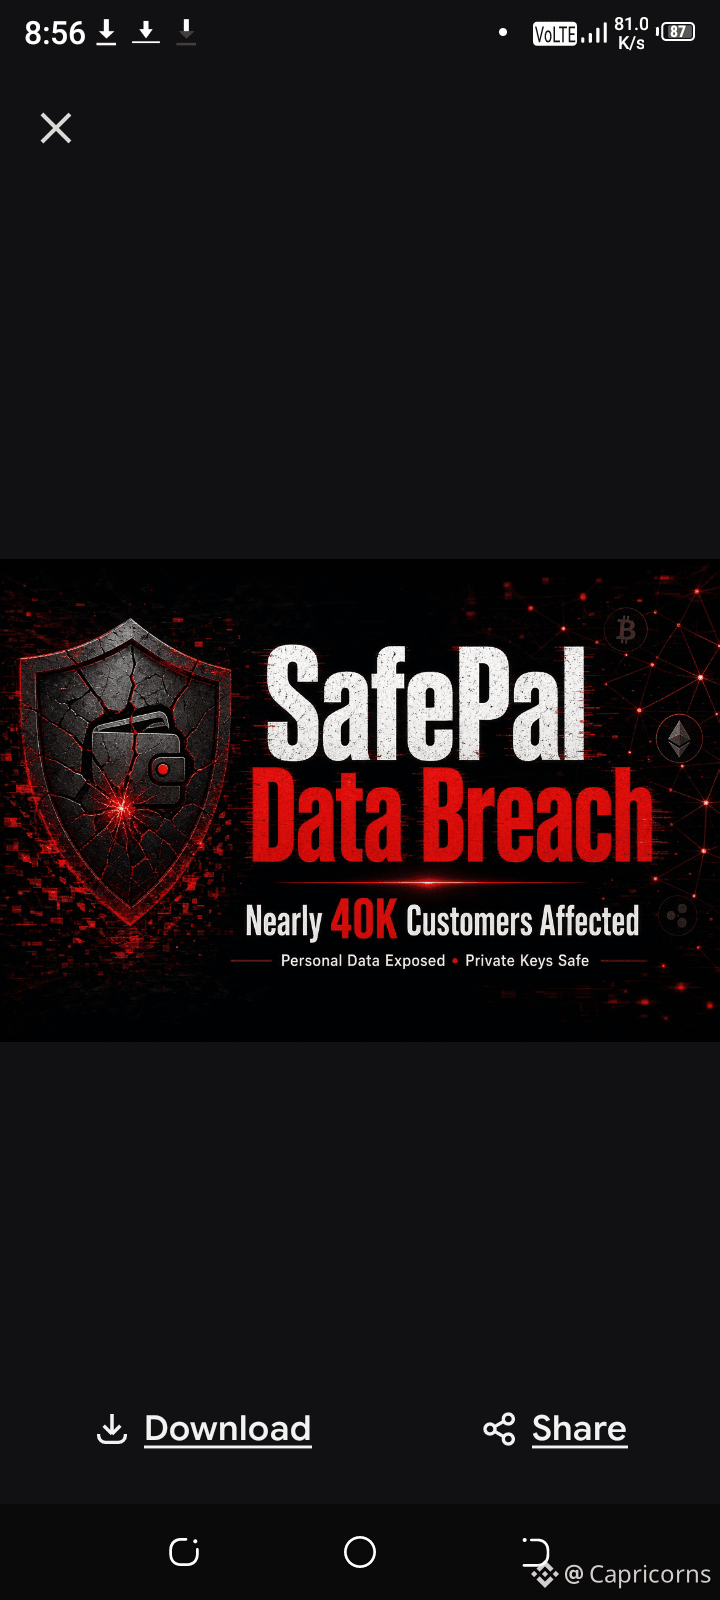
🚨 SafePal-Datenpanne: Fast 40.000 Kunden betroffen
Der Krypto-Wallet-Anbieter SafePal hat eine Datenpanne offengelegt, die 39.798 Kunden betrifft. Dabei wurden Namen, Adressen und Kontaktdaten offengelegt, die mit Bestellungen verknüpft sind.
🔐 Die gute Nachricht: Private Keys, Seed-Phrasen, Passwörter und Krypto-Gelder wurden nicht kompromittiert.
⚠️ Das größere Risiko jetzt? Phishing- und Betrugsmaschen zur Identitätsübernahme, die sich an die betroffenen Nutzer richten.
Kryptosicherheit bedeutet nicht nur, Ihre Keys zu schützen — auch Ihre personenbezogenen Daten sind wichtig.
#SafePal #CryptoNewss
GROSSE NEWS😐
🚨 SafePal-Datenpanne: Fast 40.000 Kunden betroffen
Der Krypto-Wallet-Anbieter SafePal hat eine Datenpanne offengelegt, die 39.798 Kunden betrifft. Dabei wurden Namen, Adressen und Kontaktdaten offengelegt, die mit Bestellungen verknüpft sind.
🔐 Die gute Nachricht: Private Keys, Seed-Phrasen, Passwörter und Krypto-Gelder wurden nicht kompromittiert.
⚠️ Das größere Risiko jetzt? Phishing- und Betrugsmaschen zur Identitätsübernahme, die sich an die betroffenen Nutzer richten.
Kryptosicherheit bedeutet nicht nur, Ihre Keys zu schützen — auch Ihre personenbezogenen Daten sind wichtig.
#SafePal #CryptoNewss
🚨 SafePal-Datenpanne: Fast 40.000 Kunden betroffen
Der Krypto-Wallet-Anbieter SafePal hat eine Datenpanne offengelegt, die 39.798 Kunden betrifft. Dabei wurden Namen, Adressen und Kontaktdaten offengelegt, die mit Bestellungen verknüpft sind.
🔐 Die gute Nachricht: Private Keys, Seed-Phrasen, Passwörter und Krypto-Gelder wurden nicht kompromittiert.
⚠️ Das größere Risiko jetzt? Phishing- und Betrugsmaschen zur Identitätsübernahme, die sich an die betroffenen Nutzer richten.
Kryptosicherheit bedeutet nicht nur, Ihre Keys zu schützen — auch Ihre personenbezogenen Daten sind wichtig.
#SafePal #CryptoNewss
53

SafePal offizielle Twitter-Enthüllung: Bei einem hauseigenen Bestell-Tracking-Plugin wurden Sicherheitslücken bekannt. Rund 39.798 Kundeninformationen wurden im Zeitraum vom 2. März 2025 bis zum 11. April 2026 von Unbefugten abgerufen.
Die geleakten Daten umfassen sensible Felder wie Namen, E-Mail-Adressen, Lieferadressen, Telefonnummern sowie Kaufdetails und betreffen damit einen vergleichsweise weiten Bereich. SafePal gibt derzeit an, die Schwachstelle durch die Einführung zusätzlicher Sicherheitsmaßnahmen behoben zu haben, und hat allen betroffenen Nutzern separate E-Mail-Benachrichtigungen gesendet; die Untersuchung läuft noch weiter.
Aus Nutzersicht zeigt diese Angelegenheit erneut einige zentrale Punkte:
1. Drittanbieter-Plugins sind im Wallet-Ökosystem die am leichtesten zu übersehende Angriffsfläche. Selbst wenn das Hauptprogramm noch so sorgfältig abgesichert ist, kann bei einem Defekt in irgendeiner Komponente der Lieferkette die Nutzerdatenbank in großem Umfang auslaufen.
2. Selbst bei nicht verwalteten Wallet-Marken müssen häufig Web2-Backend-Systeme wie E-Commerce, Logistik und Bestellverwaltung gepflegt werden. Diese Systeme unterliegen ebenfalls den traditionellen Standards für Datensicherheit. Wird das Management vernachlässigt, ist nicht nur der Ruf der Marke betroffen, sondern auch echte Compliance-Kosten mit echtem Geldwert.
3. Wenn Nutzer entsprechende Benachrichtigungen erhalten, sollten sie umgehend Phishing-Risiken prüfen. Angreifer versuchen häufig mit Formulierungen wie „Bestellung nachträglich versenden“ oder „Sicherheitsupdate“ eine zweite Betrugsrunde. Bitte klicken Sie niemals auf Links in unbekannten E-Mails.
Das Vertrauen in der Web3-Branche wächst langsam, bricht aber in einem Moment zusammen. Ich hoffe, dass mehr Projekte die Sicherheit der Infrastruktur noch weiter nach vorn stellen, während sie gleichzeitig die Funktionsentwicklung vorantreiben.
#SafePal #Web3安全 #Datenschutz
SafePal offizielle Twitter-Enthüllung: Bei einem hauseigenen Bestell-Tracking-Plugin wurden Sicherheitslücken bekannt. Rund 39.798 Kundeninformationen wurden im Zeitraum vom 2. März 2025 bis zum 11. April 2026 von Unbefugten abgerufen.
Die geleakten Daten umfassen sensible Felder wie Namen, E-Mail-Adressen, Lieferadressen, Telefonnummern sowie Kaufdetails und betreffen damit einen vergleichsweise weiten Bereich. SafePal gibt derzeit an, die Schwachstelle durch die Einführung zusätzlicher Sicherheitsmaßnahmen behoben zu haben, und hat allen betroffenen Nutzern separate E-Mail-Benachrichtigungen gesendet; die Untersuchung läuft noch weiter.
Aus Nutzersicht zeigt diese Angelegenheit erneut einige zentrale Punkte:
1. Drittanbieter-Plugins sind im Wallet-Ökosystem die am leichtesten zu übersehende Angriffsfläche. Selbst wenn das Hauptprogramm noch so sorgfältig abgesichert ist, kann bei einem Defekt in irgendeiner Komponente der Lieferkette die Nutzerdatenbank in großem Umfang auslaufen.
2. Selbst bei nicht verwalteten Wallet-Marken müssen häufig Web2-Backend-Systeme wie E-Commerce, Logistik und Bestellverwaltung gepflegt werden. Diese Systeme unterliegen ebenfalls den traditionellen Standards für Datensicherheit. Wird das Management vernachlässigt, ist nicht nur der Ruf der Marke betroffen, sondern auch echte Compliance-Kosten mit echtem Geldwert.
3. Wenn Nutzer entsprechende Benachrichtigungen erhalten, sollten sie umgehend Phishing-Risiken prüfen. Angreifer versuchen häufig mit Formulierungen wie „Bestellung nachträglich versenden“ oder „Sicherheitsupdate“ eine zweite Betrugsrunde. Bitte klicken Sie niemals auf Links in unbekannten E-Mails.
Das Vertrauen in der Web3-Branche wächst langsam, bricht aber in einem Moment zusammen. Ich hoffe, dass mehr Projekte die Sicherheit der Infrastruktur noch weiter nach vorn stellen, während sie gleichzeitig die Funktionsentwicklung vorantreiben.
#SafePal #Web3安全 #Datenschutz
Die geleakten Daten umfassen sensible Felder wie Namen, E-Mail-Adressen, Lieferadressen, Telefonnummern sowie Kaufdetails und betreffen damit einen vergleichsweise weiten Bereich. SafePal gibt derzeit an, die Schwachstelle durch die Einführung zusätzlicher Sicherheitsmaßnahmen behoben zu haben, und hat allen betroffenen Nutzern separate E-Mail-Benachrichtigungen gesendet; die Untersuchung läuft noch weiter.
Aus Nutzersicht zeigt diese Angelegenheit erneut einige zentrale Punkte:
1. Drittanbieter-Plugins sind im Wallet-Ökosystem die am leichtesten zu übersehende Angriffsfläche. Selbst wenn das Hauptprogramm noch so sorgfältig abgesichert ist, kann bei einem Defekt in irgendeiner Komponente der Lieferkette die Nutzerdatenbank in großem Umfang auslaufen.
2. Selbst bei nicht verwalteten Wallet-Marken müssen häufig Web2-Backend-Systeme wie E-Commerce, Logistik und Bestellverwaltung gepflegt werden. Diese Systeme unterliegen ebenfalls den traditionellen Standards für Datensicherheit. Wird das Management vernachlässigt, ist nicht nur der Ruf der Marke betroffen, sondern auch echte Compliance-Kosten mit echtem Geldwert.
3. Wenn Nutzer entsprechende Benachrichtigungen erhalten, sollten sie umgehend Phishing-Risiken prüfen. Angreifer versuchen häufig mit Formulierungen wie „Bestellung nachträglich versenden“ oder „Sicherheitsupdate“ eine zweite Betrugsrunde. Bitte klicken Sie niemals auf Links in unbekannten E-Mails.
Das Vertrauen in der Web3-Branche wächst langsam, bricht aber in einem Moment zusammen. Ich hoffe, dass mehr Projekte die Sicherheit der Infrastruktur noch weiter nach vorn stellen, während sie gleichzeitig die Funktionsentwicklung vorantreiben.
#SafePal #Web3安全 #Datenschutz
31

SafePal erleidet einen Datenleck, 40.000 Kunden sind betroffen
- Datenleck: 40.000 Konten mit offengelegten Bestelldateninformationen
- Private Keys, Seed Phrases und Krypto-Assets sind nicht betroffen
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Quelle: CoinDesk
SafePal erleidet einen Datenleck, 40.000 Kunden sind betroffen
- Datenleck: 40.000 Konten mit offengelegten Bestelldateninformationen
- Private Keys, Seed Phrases und Krypto-Assets sind nicht betroffen
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Quelle: CoinDesk
- Datenleck: 40.000 Konten mit offengelegten Bestelldateninformationen
- Private Keys, Seed Phrases und Krypto-Assets sind nicht betroffen
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Quelle: CoinDesk
113
·
--
Bärisch
SafePal deckt einen Datenverstoß von rund 40.000 Kunden auf
SafePal gab einen Sicherheitsvorfall bekannt, der zur Offenlegung personenbezogener Daten von etwa 40.000 Kunden führte. Dazu gehörten Namen, Wohnadressen und Telefonnummern.
Laut dem Unternehmen wurde eine Schwachstelle im System zur Bestellverfolgung ausgenutzt, um unbefugt auf Bestelldaten zuzugreifen—und zwar seit mehr als einem Jahr. Außerdem wurden über 30 zu den geleakten Daten gehörende Phishing-Webseiten identifiziert und gestoppt.
🔐 Das Wichtigste: SafePal betont, dass Seed Phrases, die privaten Schlüssel sowie die Gelder der Nutzer nicht betroffen waren.
Der Vorfall macht jedoch einen wichtigen Punkt in der Web3-Welt deutlich:
Der Schutz von Vermögenswerten bedeutet nicht nur, private Schlüssel zu sichern, sondern auch, personenbezogene Daten vor Ausnutzung in Phishing-Angriffen und Social Engineering zu schützen.
Wenn Sie zu den Betroffenen gehören, vermeiden Sie alle Nachrichten oder Links, die Sie um eine Seed Phrase oder einen Private Key bitten oder behaupten, Ihre Gelder müssten „gesichert“ werden.
In Krypto kann der Angriff mit einer persönlichen Information beginnen… und mit dem Versuch enden, auf Ihre Gelder zuzugreifen.
{future}(SFPUSDT)
#SafePal #CryptoSecurity
#CyberSecurity #Web3
SafePal deckt einen Datenverstoß von rund 40.000 Kunden auf
SafePal gab einen Sicherheitsvorfall bekannt, der zur Offenlegung personenbezogener Daten von etwa 40.000 Kunden führte. Dazu gehörten Namen, Wohnadressen und Telefonnummern.
Laut dem Unternehmen wurde eine Schwachstelle im System zur Bestellverfolgung ausgenutzt, um unbefugt auf Bestelldaten zuzugreifen—und zwar seit mehr als einem Jahr. Außerdem wurden über 30 zu den geleakten Daten gehörende Phishing-Webseiten identifiziert und gestoppt.
🔐 Das Wichtigste: SafePal betont, dass Seed Phrases, die privaten Schlüssel sowie die Gelder der Nutzer nicht betroffen waren.
Der Vorfall macht jedoch einen wichtigen Punkt in der Web3-Welt deutlich:
Der Schutz von Vermögenswerten bedeutet nicht nur, private Schlüssel zu sichern, sondern auch, personenbezogene Daten vor Ausnutzung in Phishing-Angriffen und Social Engineering zu schützen.
Wenn Sie zu den Betroffenen gehören, vermeiden Sie alle Nachrichten oder Links, die Sie um eine Seed Phrase oder einen Private Key bitten oder behaupten, Ihre Gelder müssten „gesichert“ werden.
In Krypto kann der Angriff mit einer persönlichen Information beginnen… und mit dem Versuch enden, auf Ihre Gelder zuzugreifen.
#SafePal #CryptoSecurity
#CyberSecurity #Web3
SafePal gab einen Sicherheitsvorfall bekannt, der zur Offenlegung personenbezogener Daten von etwa 40.000 Kunden führte. Dazu gehörten Namen, Wohnadressen und Telefonnummern.
Laut dem Unternehmen wurde eine Schwachstelle im System zur Bestellverfolgung ausgenutzt, um unbefugt auf Bestelldaten zuzugreifen—und zwar seit mehr als einem Jahr. Außerdem wurden über 30 zu den geleakten Daten gehörende Phishing-Webseiten identifiziert und gestoppt.
🔐 Das Wichtigste: SafePal betont, dass Seed Phrases, die privaten Schlüssel sowie die Gelder der Nutzer nicht betroffen waren.
Der Vorfall macht jedoch einen wichtigen Punkt in der Web3-Welt deutlich:
Der Schutz von Vermögenswerten bedeutet nicht nur, private Schlüssel zu sichern, sondern auch, personenbezogene Daten vor Ausnutzung in Phishing-Angriffen und Social Engineering zu schützen.
Wenn Sie zu den Betroffenen gehören, vermeiden Sie alle Nachrichten oder Links, die Sie um eine Seed Phrase oder einen Private Key bitten oder behaupten, Ihre Gelder müssten „gesichert“ werden.
In Krypto kann der Angriff mit einer persönlichen Information beginnen… und mit dem Versuch enden, auf Ihre Gelder zuzugreifen.
#SafePal #CryptoSecurity
#CyberSecurity #Web3
2
225
SafePal hat kürzlich eine Datensicherheitsverletzung offengelegt. Laut dem offiziellen Tweet wurde in einem Order-Tracking-Plugin eine Schwachstelle entdeckt, die dazu führte, dass bestimmte Kundendaten unbefugt abgerufen wurden.
Nach Angaben des Unternehmens betrifft der Vorfall etwa 39.798 Kunden. Der Zeitraum konzentriert sich auf den 2. März 2025 bis zum 11. April 2026. Betroffen waren unter anderem: Name, E-Mail-Adresse, Lieferadresse, Telefonnummer sowie Kaufdetails.
SafePal hat mittlerweile zusätzliche Sicherheitsmaßnahmen eingeführt, um den Fehler zu beheben, und allen betroffenen Kunden separate E-Mail-Benachrichtigungen gesendet. Das Unternehmen erklärte, dass es die neuesten Fortschritte der Untersuchung fortlaufend veröffentlichen werde.
Aus Nutzersicht wird empfohlen, die betroffenen Nutzer wie folgt zu beachten:
1. Achten Sie darauf, ob Sie eine offizielle E-Mail von SafePal erhalten, und seien Sie vorsichtig gegenüber Phishing-E-Mails, die Kundendienstmitarbeiter vortäuschen.
2. E-Mail-Adresse und Passwort, die betroffen sein könnten, sollten umgehend ausgetauscht werden; außerdem sollten Sie die Zwei-Faktor-Authentifizierung aktivieren.
3. Vorsicht bei unbekannten Anrufen oder SMS mit der Begründung „Bestellproblem“, um eine weitere Offenlegung persönlicher Finanzinformationen zu vermeiden.
4. Verfolgen Sie die weiteren Fortschritte der Untersuchung über offizielle Kanäle und achten Sie darauf, ob zusätzliche Schutzmaßnahmen für die Identität erforderlich sind.
Die Sicherheit einer Wallet liegt nicht nur im Schutz von On-Chain-Vermögenswerten. Auch jedes Plugin und jede Drittanbieter-Komponente innerhalb der Nutzererfahrung kann ein Angriffspunkt sein. Dieser Vorfall erinnert die gesamte Web3-Branche erneut daran: Sicherheits-Audits für Frontend-Komponenten dürfen nicht vernachlässigt werden.
#SafePal #钱包安全 #Web3
SafePal hat kürzlich eine Datensicherheitsverletzung offengelegt. Laut dem offiziellen Tweet wurde in einem Order-Tracking-Plugin eine Schwachstelle entdeckt, die dazu führte, dass bestimmte Kundendaten unbefugt abgerufen wurden.
Nach Angaben des Unternehmens betrifft der Vorfall etwa 39.798 Kunden. Der Zeitraum konzentriert sich auf den 2. März 2025 bis zum 11. April 2026. Betroffen waren unter anderem: Name, E-Mail-Adresse, Lieferadresse, Telefonnummer sowie Kaufdetails.
SafePal hat mittlerweile zusätzliche Sicherheitsmaßnahmen eingeführt, um den Fehler zu beheben, und allen betroffenen Kunden separate E-Mail-Benachrichtigungen gesendet. Das Unternehmen erklärte, dass es die neuesten Fortschritte der Untersuchung fortlaufend veröffentlichen werde.
Aus Nutzersicht wird empfohlen, die betroffenen Nutzer wie folgt zu beachten:
1. Achten Sie darauf, ob Sie eine offizielle E-Mail von SafePal erhalten, und seien Sie vorsichtig gegenüber Phishing-E-Mails, die Kundendienstmitarbeiter vortäuschen.
2. E-Mail-Adresse und Passwort, die betroffen sein könnten, sollten umgehend ausgetauscht werden; außerdem sollten Sie die Zwei-Faktor-Authentifizierung aktivieren.
3. Vorsicht bei unbekannten Anrufen oder SMS mit der Begründung „Bestellproblem“, um eine weitere Offenlegung persönlicher Finanzinformationen zu vermeiden.
4. Verfolgen Sie die weiteren Fortschritte der Untersuchung über offizielle Kanäle und achten Sie darauf, ob zusätzliche Schutzmaßnahmen für die Identität erforderlich sind.
Die Sicherheit einer Wallet liegt nicht nur im Schutz von On-Chain-Vermögenswerten. Auch jedes Plugin und jede Drittanbieter-Komponente innerhalb der Nutzererfahrung kann ein Angriffspunkt sein. Dieser Vorfall erinnert die gesamte Web3-Branche erneut daran: Sicherheits-Audits für Frontend-Komponenten dürfen nicht vernachlässigt werden.
#SafePal #钱包安全 #Web3
Nach Angaben des Unternehmens betrifft der Vorfall etwa 39.798 Kunden. Der Zeitraum konzentriert sich auf den 2. März 2025 bis zum 11. April 2026. Betroffen waren unter anderem: Name, E-Mail-Adresse, Lieferadresse, Telefonnummer sowie Kaufdetails.
SafePal hat mittlerweile zusätzliche Sicherheitsmaßnahmen eingeführt, um den Fehler zu beheben, und allen betroffenen Kunden separate E-Mail-Benachrichtigungen gesendet. Das Unternehmen erklärte, dass es die neuesten Fortschritte der Untersuchung fortlaufend veröffentlichen werde.
Aus Nutzersicht wird empfohlen, die betroffenen Nutzer wie folgt zu beachten:
1. Achten Sie darauf, ob Sie eine offizielle E-Mail von SafePal erhalten, und seien Sie vorsichtig gegenüber Phishing-E-Mails, die Kundendienstmitarbeiter vortäuschen.
2. E-Mail-Adresse und Passwort, die betroffen sein könnten, sollten umgehend ausgetauscht werden; außerdem sollten Sie die Zwei-Faktor-Authentifizierung aktivieren.
3. Vorsicht bei unbekannten Anrufen oder SMS mit der Begründung „Bestellproblem“, um eine weitere Offenlegung persönlicher Finanzinformationen zu vermeiden.
4. Verfolgen Sie die weiteren Fortschritte der Untersuchung über offizielle Kanäle und achten Sie darauf, ob zusätzliche Schutzmaßnahmen für die Identität erforderlich sind.
Die Sicherheit einer Wallet liegt nicht nur im Schutz von On-Chain-Vermögenswerten. Auch jedes Plugin und jede Drittanbieter-Komponente innerhalb der Nutzererfahrung kann ein Angriffspunkt sein. Dieser Vorfall erinnert die gesamte Web3-Branche erneut daran: Sicherheits-Audits für Frontend-Komponenten dürfen nicht vernachlässigt werden.
#SafePal #钱包安全 #Web3
24
·
--
Bullisch
🚨 WARNUNG: @SafePal hat eine Datenpanne offengelegt, die 39.798 Kunden betrifft.
Während Gelder und Wallet-Zugangsdaten Berichten zufolge sicher sind, sollten Nutzer wachsam bleiben gegenüber Phishing-Versuchen von Betrügern, die SafePal-Mitarbeiter vortäuschen. Überprüfen Sie Nachrichten über offizielle Kanäle, bevor Sie irgendwelche Informationen teilen. #SafePal #CryptoSecurity #Phishing
🚨 WARNUNG: @SafePal hat eine Datenpanne offengelegt, die 39.798 Kunden betrifft.
Während Gelder und Wallet-Zugangsdaten Berichten zufolge sicher sind, sollten Nutzer wachsam bleiben gegenüber Phishing-Versuchen von Betrügern, die SafePal-Mitarbeiter vortäuschen. Überprüfen Sie Nachrichten über offizielle Kanäle, bevor Sie irgendwelche Informationen teilen. #SafePal #CryptoSecurity #Phishing
Während Gelder und Wallet-Zugangsdaten Berichten zufolge sicher sind, sollten Nutzer wachsam bleiben gegenüber Phishing-Versuchen von Betrügern, die SafePal-Mitarbeiter vortäuschen. Überprüfen Sie Nachrichten über offizielle Kanäle, bevor Sie irgendwelche Informationen teilen. #SafePal #CryptoSecurity #Phishing
1
4
99
·
--
Bullisch
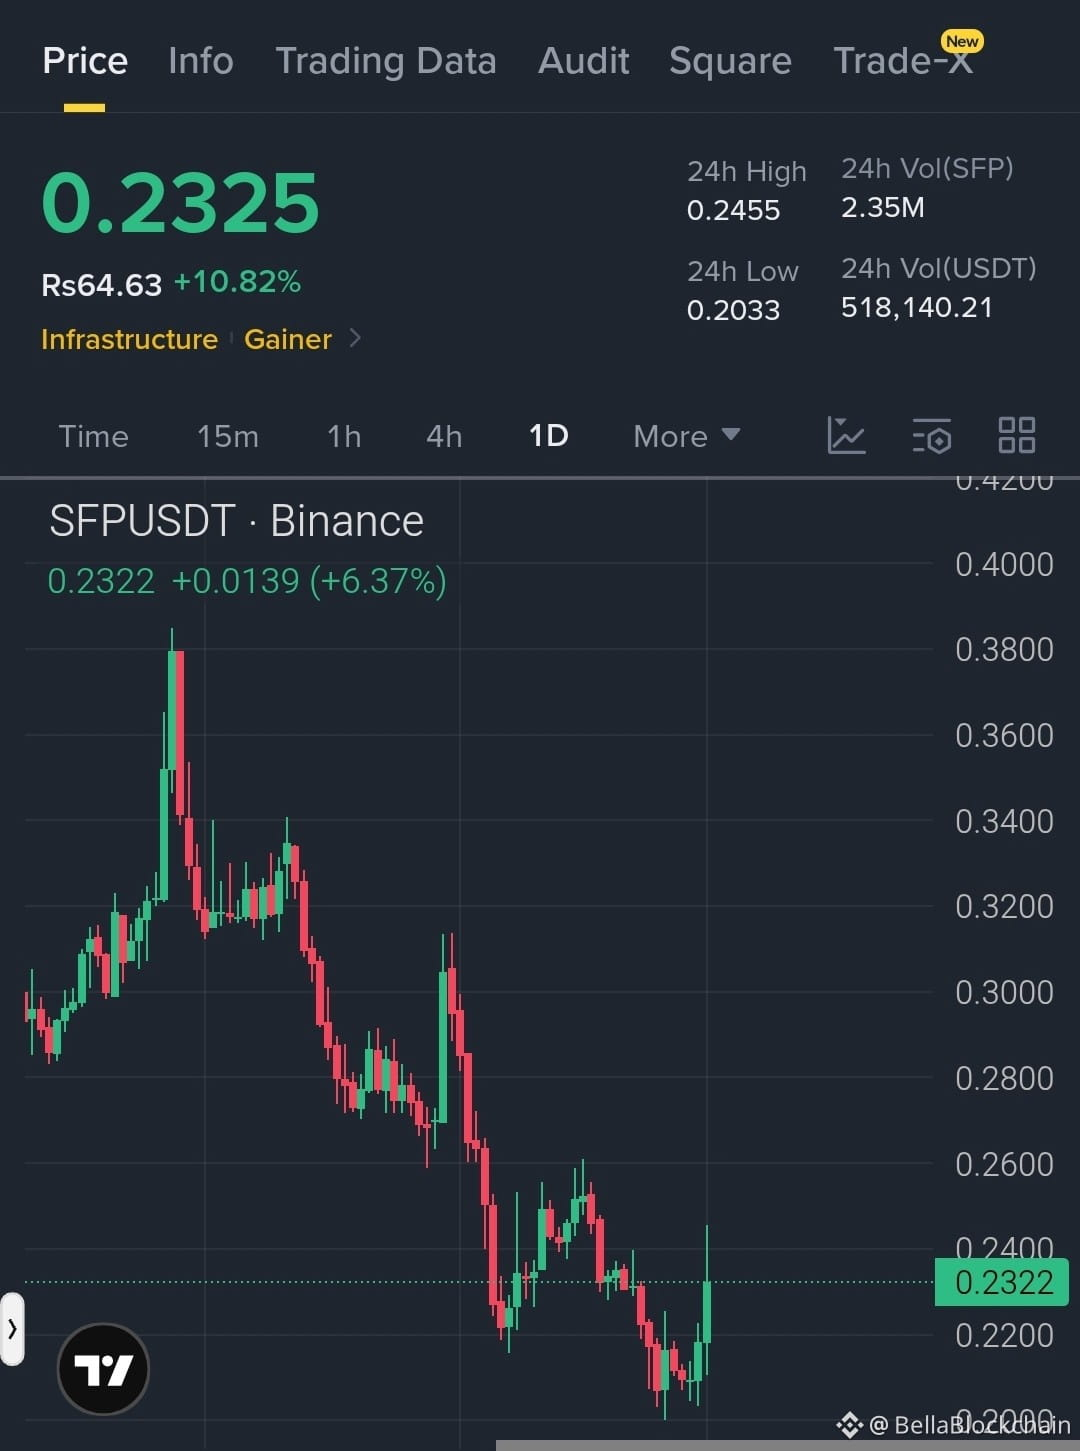
$SFP zeigt starke Anzeichen einer bullischen Trendwende, nachdem nahe der Marke von 0.2000 eine stabile Unterstützungsbasis aufgebaut wurde. Die jüngste Kursentwicklung zeigt einen sauberen Ausbruch aus lokaler Konsolidierung mit aufbauendem Momentum und positioniert den Token für eine nachhaltige Aufwärtsfortsetzung in Richtung wichtiger Widerstandsbereiche und Liquiditätszonen.
* Ziel 1: 0.2600
* Ziel 2: 0.3000
* Ziel 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
{future}(SFPUSDT)
$SFP zeigt starke Anzeichen einer bullischen Trendwende, nachdem nahe der Marke von 0.2000 eine stabile Unterstützungsbasis aufgebaut wurde. Die jüngste Kursentwicklung zeigt einen sauberen Ausbruch aus lokaler Konsolidierung mit aufbauendem Momentum und positioniert den Token für eine nachhaltige Aufwärtsfortsetzung in Richtung wichtiger Widerstandsbereiche und Liquiditätszonen.
* Ziel 1: 0.2600
* Ziel 2: 0.3000
* Ziel 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
* Ziel 1: 0.2600
* Ziel 2: 0.3000
* Ziel 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
1
21
SafePal ist offiziell mit dem Robinhood L2 Mainnet integriert und schiebt die RWAFi-Map erneut um einen großen Schritt nach vorn.
Diesmal geht es nicht nur um Kompatibilität auf Wallet-Ebene – SafePal ist bereits mit dem nativen Handel von Aktien-Token auf der Robinhood Chain online. In Zukunft wird SafePal gemeinsam mit dem Perpetual DEX auch die On-Chain-Liquidität und die Handelstiefe weiter vertiefen.
Zusammen mit zuvor integrierten Tokenisierungs-Anbietern wie xStocks, Ondo usw. können Nutzer jetzt direkt On-Chain prominente Aktien wie NVIDIA, Tesla und SpaceX kaufen – sogar der S&P-500-ETF und Gold lassen sich mit nur einem Klick konfigurieren.
Für normale Nutzer ist die Bedeutung ganz unmittelbar: Kernwerte aus der traditionellen Welt wie US-Aktien und Rohstoffe werden gerade in Wallets auf der Chain verlagert und teilen sich dabei dieselbe Handels- und Abrechnungslogik wie Kryptowerte. Der Rhythmus von RWAFi, vom Narrativ zu nutzbaren Produkten überzugehen, beschleunigt sich deutlich.
Als Nächstes lohnt sich ein Blick darauf, ob die Handelstiefe der Aktien-Token nach dem Go-Live des Perpetual DEX den echten Handelsbedarf wirklich tragen kann – und ob das Robinhood-L2-Ökosystem mehr Emittenten traditioneller Vermögenswerte anziehen kann.
#RWA #SafePal #RobinhoodChain
SafePal ist offiziell mit dem Robinhood L2 Mainnet integriert und schiebt die RWAFi-Map erneut um einen großen Schritt nach vorn.
Diesmal geht es nicht nur um Kompatibilität auf Wallet-Ebene – SafePal ist bereits mit dem nativen Handel von Aktien-Token auf der Robinhood Chain online. In Zukunft wird SafePal gemeinsam mit dem Perpetual DEX auch die On-Chain-Liquidität und die Handelstiefe weiter vertiefen.
Zusammen mit zuvor integrierten Tokenisierungs-Anbietern wie xStocks, Ondo usw. können Nutzer jetzt direkt On-Chain prominente Aktien wie NVIDIA, Tesla und SpaceX kaufen – sogar der S&P-500-ETF und Gold lassen sich mit nur einem Klick konfigurieren.
Für normale Nutzer ist die Bedeutung ganz unmittelbar: Kernwerte aus der traditionellen Welt wie US-Aktien und Rohstoffe werden gerade in Wallets auf der Chain verlagert und teilen sich dabei dieselbe Handels- und Abrechnungslogik wie Kryptowerte. Der Rhythmus von RWAFi, vom Narrativ zu nutzbaren Produkten überzugehen, beschleunigt sich deutlich.
Als Nächstes lohnt sich ein Blick darauf, ob die Handelstiefe der Aktien-Token nach dem Go-Live des Perpetual DEX den echten Handelsbedarf wirklich tragen kann – und ob das Robinhood-L2-Ökosystem mehr Emittenten traditioneller Vermögenswerte anziehen kann.
#RWA #SafePal #RobinhoodChain
Diesmal geht es nicht nur um Kompatibilität auf Wallet-Ebene – SafePal ist bereits mit dem nativen Handel von Aktien-Token auf der Robinhood Chain online. In Zukunft wird SafePal gemeinsam mit dem Perpetual DEX auch die On-Chain-Liquidität und die Handelstiefe weiter vertiefen.
Zusammen mit zuvor integrierten Tokenisierungs-Anbietern wie xStocks, Ondo usw. können Nutzer jetzt direkt On-Chain prominente Aktien wie NVIDIA, Tesla und SpaceX kaufen – sogar der S&P-500-ETF und Gold lassen sich mit nur einem Klick konfigurieren.
Für normale Nutzer ist die Bedeutung ganz unmittelbar: Kernwerte aus der traditionellen Welt wie US-Aktien und Rohstoffe werden gerade in Wallets auf der Chain verlagert und teilen sich dabei dieselbe Handels- und Abrechnungslogik wie Kryptowerte. Der Rhythmus von RWAFi, vom Narrativ zu nutzbaren Produkten überzugehen, beschleunigt sich deutlich.
Als Nächstes lohnt sich ein Blick darauf, ob die Handelstiefe der Aktien-Token nach dem Go-Live des Perpetual DEX den echten Handelsbedarf wirklich tragen kann – und ob das Robinhood-L2-Ökosystem mehr Emittenten traditioneller Vermögenswerte anziehen kann.
#RWA #SafePal #RobinhoodChain
5

·
--
Bullisch
👀 Q2 2026 war im Hinblick auf die Anzahl der Hacks rekordverdächtig: #krypto . April–Juni 85 Angriffe – die meisten in der Geschichte der Beobachtungen!
Seit Jahresbeginn 2026 hat die Branche bereits 121 Einbrüche verzeichnet, und die kumulierten Verluste liegen bei ca. 942 Mio. $ . Genau deshalb ist die Sicherheit der Wallet keine „Option“, sondern „die Grundlage“!
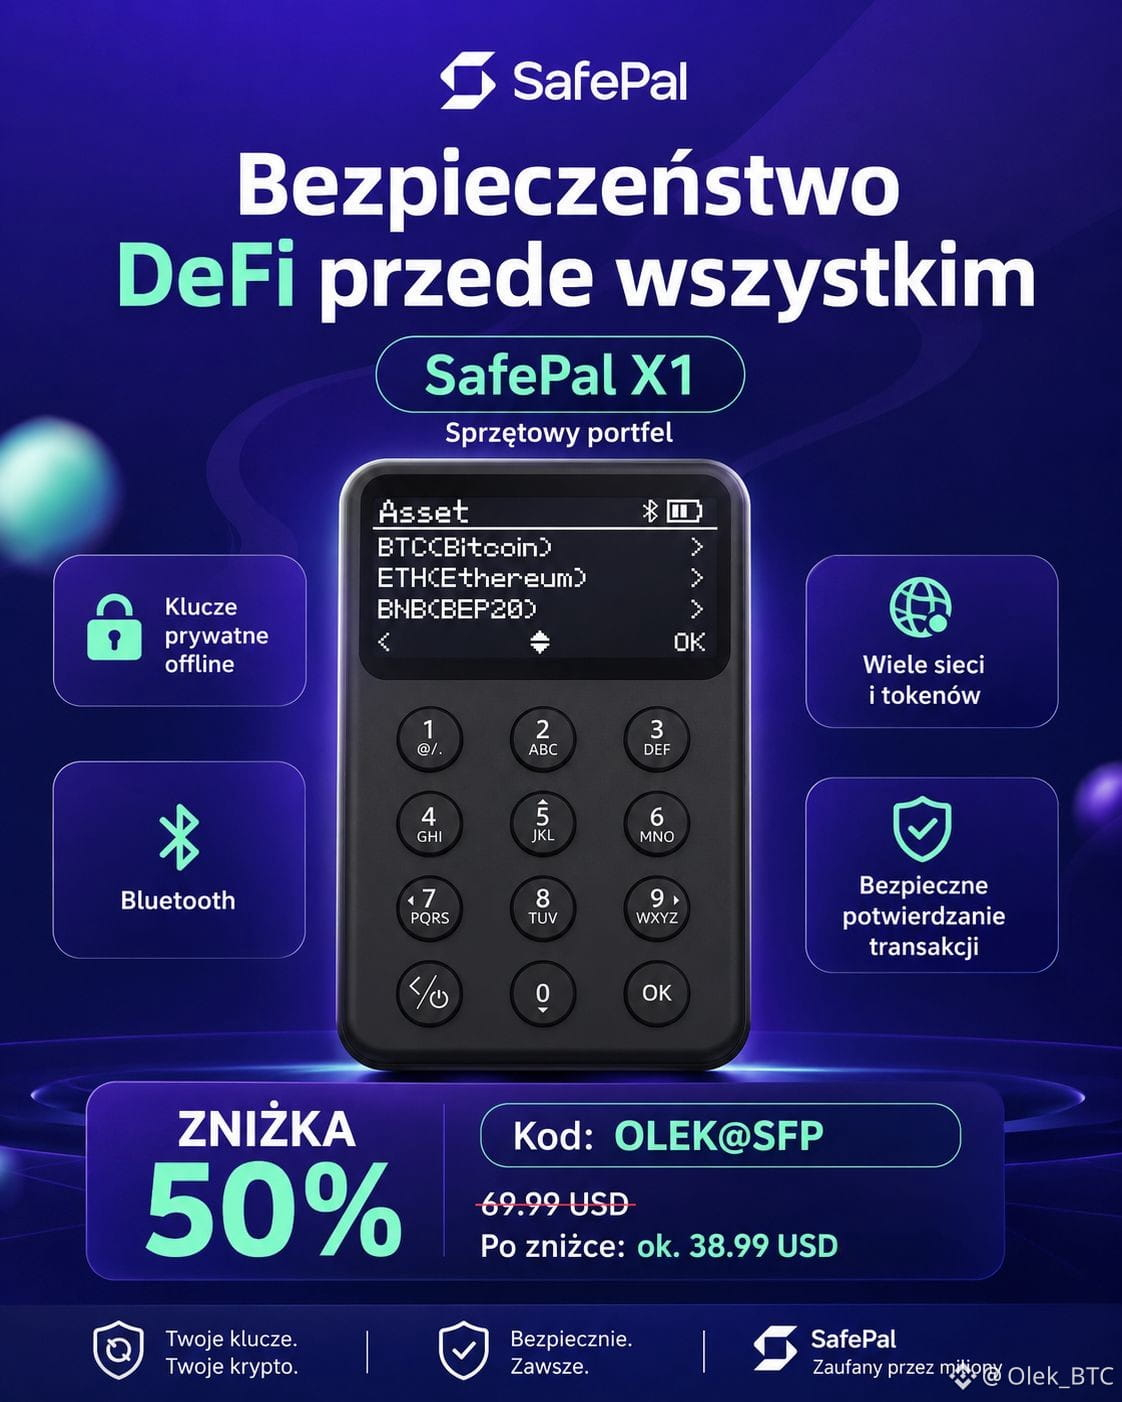
🔥 „#SafePal X1“ ist eine Hardware-Wallet, die Deine Privaten Schlüssel außerhalb von Telefon und Computer speichert!
In der Praxis bedeutet das, dass Du eine Transaktion physisch auf dem Gerät bestätigen musst – daher haben Phishing, Scam-Links oder ein infizierter Browser deutlich schwerer ihr Spiel.
Für alle, die mir folgen und ihre Krypto-Assets besser absichern möchten, habe ich einen Code -50% für den Kauf von SafePal X1 im offiziellen Shop @SafePal .
⚡️ Preis - $69.99 + $9 Versand. Mit Code ➣ $38.99 für die neue Hardware-Wallet. Code ➣ OLEK@SFP
In #crypto kann man viel verdienen, aber es reicht eine einzige falsche Signatur, um alles zu verlieren. Besser die Wallet vorher absichern, als danach zu weinen.
❗️ Für mehr folgen! #Kryptowaluty #DeFi $SFP
{spot}(SFPUSDT)
👀 Q2 2026 war im Hinblick auf die Anzahl der Hacks rekordverdächtig: #krypto . April–Juni 85 Angriffe – die meisten in der Geschichte der Beobachtungen!
Seit Jahresbeginn 2026 hat die Branche bereits 121 Einbrüche verzeichnet, und die kumulierten Verluste liegen bei ca. 942 Mio. $ . Genau deshalb ist die Sicherheit der Wallet keine „Option“, sondern „die Grundlage“!
🔥 „#SafePal X1“ ist eine Hardware-Wallet, die Deine Privaten Schlüssel außerhalb von Telefon und Computer speichert!
In der Praxis bedeutet das, dass Du eine Transaktion physisch auf dem Gerät bestätigen musst – daher haben Phishing, Scam-Links oder ein infizierter Browser deutlich schwerer ihr Spiel.
Für alle, die mir folgen und ihre Krypto-Assets besser absichern möchten, habe ich einen Code -50% für den Kauf von SafePal X1 im offiziellen Shop @SafePal .
⚡️ Preis - $69.99 + $9 Versand. Mit Code ➣ $38.99 für die neue Hardware-Wallet. Code ➣ OLEK@SFP
In #crypto kann man viel verdienen, aber es reicht eine einzige falsche Signatur, um alles zu verlieren. Besser die Wallet vorher absichern, als danach zu weinen.
❗️ Für mehr folgen! #Kryptowaluty #DeFi $SFP
Seit Jahresbeginn 2026 hat die Branche bereits 121 Einbrüche verzeichnet, und die kumulierten Verluste liegen bei ca. 942 Mio. $ . Genau deshalb ist die Sicherheit der Wallet keine „Option“, sondern „die Grundlage“!
🔥 „#SafePal X1“ ist eine Hardware-Wallet, die Deine Privaten Schlüssel außerhalb von Telefon und Computer speichert!
In der Praxis bedeutet das, dass Du eine Transaktion physisch auf dem Gerät bestätigen musst – daher haben Phishing, Scam-Links oder ein infizierter Browser deutlich schwerer ihr Spiel.
Für alle, die mir folgen und ihre Krypto-Assets besser absichern möchten, habe ich einen Code -50% für den Kauf von SafePal X1 im offiziellen Shop @SafePal .
⚡️ Preis - $69.99 + $9 Versand. Mit Code ➣ $38.99 für die neue Hardware-Wallet. Code ➣ OLEK@SFP
In #crypto kann man viel verdienen, aber es reicht eine einzige falsche Signatur, um alles zu verlieren. Besser die Wallet vorher absichern, als danach zu weinen.
❗️ Für mehr folgen! #Kryptowaluty #DeFi $SFP
142

·
--
Das von Binance beteiligte Investitionsprojekt, die @SafePalCN Hardware-Wallet, hatte einen Datenleck bei den Kundenauslieferungsinformationen.
Bis zum vergangenen Jahr war die allgemeine Auffassung, dass Hardware-Wallets sehr sicher sind, mit physischer Trennung, und es nicht so leicht ist, sie zu stehlen.
In diesem Jahr haben sich jedoch drei Sicherheitsvorfälle bei Hardware-Wallets in Folge ereignet, was die bisherige Wahrnehmung bereits erschüttert hat.
Inzwischen hat es der Hacker-Arm bereits besonders auf die Hardware-Wallet-Branche abgesehen und dabei auch einige alte, sehr große „Wale“ ins Visier genommen.
Schließlich lagern viele Menschen große Geldbeträge in Hardware-Wallets.
Die privaten Schlüssel einer Hardware-Wallet können möglicherweise einzeln geknackt werden, und die Lieferempfängerinformationen einer Hardware-Wallet können möglicherweise offengelegt werden.
Es gibt keinen Ort mit absoluter Sicherheit für die Aufbewahrung.
Derzeit ist es vielleicht nur bei großen Börsen wie Binance so, dass sie zumindest als Auffanglösung für Nutzer einspringen können, und es damit noch etwas besser ist.
#SafePal数据泄露4万用户 #safepal
Das von Binance beteiligte Investitionsprojekt, die @SafePalCN Hardware-Wallet, hatte einen Datenleck bei den Kundenauslieferungsinformationen.
Bis zum vergangenen Jahr war die allgemeine Auffassung, dass Hardware-Wallets sehr sicher sind, mit physischer Trennung, und es nicht so leicht ist, sie zu stehlen.
In diesem Jahr haben sich jedoch drei Sicherheitsvorfälle bei Hardware-Wallets in Folge ereignet, was die bisherige Wahrnehmung bereits erschüttert hat.
Inzwischen hat es der Hacker-Arm bereits besonders auf die Hardware-Wallet-Branche abgesehen und dabei auch einige alte, sehr große „Wale“ ins Visier genommen.
Schließlich lagern viele Menschen große Geldbeträge in Hardware-Wallets.
Die privaten Schlüssel einer Hardware-Wallet können möglicherweise einzeln geknackt werden, und die Lieferempfängerinformationen einer Hardware-Wallet können möglicherweise offengelegt werden.
Es gibt keinen Ort mit absoluter Sicherheit für die Aufbewahrung.
Derzeit ist es vielleicht nur bei großen Börsen wie Binance so, dass sie zumindest als Auffanglösung für Nutzer einspringen können, und es damit noch etwas besser ist.
#SafePal数据泄露4万用户 #safepal
Bis zum vergangenen Jahr war die allgemeine Auffassung, dass Hardware-Wallets sehr sicher sind, mit physischer Trennung, und es nicht so leicht ist, sie zu stehlen.
In diesem Jahr haben sich jedoch drei Sicherheitsvorfälle bei Hardware-Wallets in Folge ereignet, was die bisherige Wahrnehmung bereits erschüttert hat.
Inzwischen hat es der Hacker-Arm bereits besonders auf die Hardware-Wallet-Branche abgesehen und dabei auch einige alte, sehr große „Wale“ ins Visier genommen.
Schließlich lagern viele Menschen große Geldbeträge in Hardware-Wallets.
Die privaten Schlüssel einer Hardware-Wallet können möglicherweise einzeln geknackt werden, und die Lieferempfängerinformationen einer Hardware-Wallet können möglicherweise offengelegt werden.
Es gibt keinen Ort mit absoluter Sicherheit für die Aufbewahrung.
Derzeit ist es vielleicht nur bei großen Börsen wie Binance so, dass sie zumindest als Auffanglösung für Nutzer einspringen können, und es damit noch etwas besser ist.
#SafePal数据泄露4万用户 #safepal
206
2
14
206
SafePal hat eine Panne gemeldet, die Daten von fast 40.000 Kunden offengelegt hat.
Allerdings wurden kein privater Schlüssel oder kein Seed-Phrase kompromittiert 🚨. #SafePal
SafePal hat eine Panne gemeldet, die Daten von fast 40.000 Kunden offengelegt hat.
Allerdings wurden kein privater Schlüssel oder kein Seed-Phrase kompromittiert 🚨. #SafePal
Allerdings wurden kein privater Schlüssel oder kein Seed-Phrase kompromittiert 🚨. #SafePal
115
·
--
SafePal bestätigte, dass es zu einem Datenschutzverstoß kam, bei dem Informationen zu Bestellungen für etwa 39.798 Kunden offengelegt wurden, der jedoch nicht direkt zu einer Beeinträchtigung der Wallets oder privaten Schlüssel führte.
Der Verstoß entstand durch eine Schwachstelle bei der Auftragstracking-Funktion, die dazu führte, dass Namen, Kontaktdaten und Kaufdaten von Bestellungen zwischen März 2025 und April 2026 offengelegt wurden.
Die Wiederherstellungsphrasen für die Wallets, die privaten Schlüssel und Gelder sind weiterhin sicher, jedoch erhöhen die offengelegten Daten das Risiko für Phishing und Identitätsdiebstahl – ähnlich wie bei den jüngsten Vorfällen im Zusammenhang mit Trezor und Ledger.
Betroffene und nicht betroffene Nutzer sollten ihre Sicherheitsmaßnahmen verstärken, mit Vorsicht auf alle unerwünschten Nachrichten reagieren, die behaupten, von „SafePal“ zu stammen, und die laufenden Prüfungen sowie die Bemühungen zur Entfernung von Inhalten verfolgen#SafePal $BTC $SOL $ETH
SafePal bestätigte, dass es zu einem Datenschutzverstoß kam, bei dem Informationen zu Bestellungen für etwa 39.798 Kunden offengelegt wurden, der jedoch nicht direkt zu einer Beeinträchtigung der Wallets oder privaten Schlüssel führte.
Der Verstoß entstand durch eine Schwachstelle bei der Auftragstracking-Funktion, die dazu führte, dass Namen, Kontaktdaten und Kaufdaten von Bestellungen zwischen März 2025 und April 2026 offengelegt wurden.
Die Wiederherstellungsphrasen für die Wallets, die privaten Schlüssel und Gelder sind weiterhin sicher, jedoch erhöhen die offengelegten Daten das Risiko für Phishing und Identitätsdiebstahl – ähnlich wie bei den jüngsten Vorfällen im Zusammenhang mit Trezor und Ledger.
Betroffene und nicht betroffene Nutzer sollten ihre Sicherheitsmaßnahmen verstärken, mit Vorsicht auf alle unerwünschten Nachrichten reagieren, die behaupten, von „SafePal“ zu stammen, und die laufenden Prüfungen sowie die Bemühungen zur Entfernung von Inhalten verfolgen#SafePal $BTC $SOL $ETH
Der Verstoß entstand durch eine Schwachstelle bei der Auftragstracking-Funktion, die dazu führte, dass Namen, Kontaktdaten und Kaufdaten von Bestellungen zwischen März 2025 und April 2026 offengelegt wurden.
Die Wiederherstellungsphrasen für die Wallets, die privaten Schlüssel und Gelder sind weiterhin sicher, jedoch erhöhen die offengelegten Daten das Risiko für Phishing und Identitätsdiebstahl – ähnlich wie bei den jüngsten Vorfällen im Zusammenhang mit Trezor und Ledger.
Betroffene und nicht betroffene Nutzer sollten ihre Sicherheitsmaßnahmen verstärken, mit Vorsicht auf alle unerwünschten Nachrichten reagieren, die behaupten, von „SafePal“ zu stammen, und die laufenden Prüfungen sowie die Bemühungen zur Entfernung von Inhalten verfolgen#SafePal $BTC $SOL $ETH

انت وحظك
Von Black robe
22
·
--
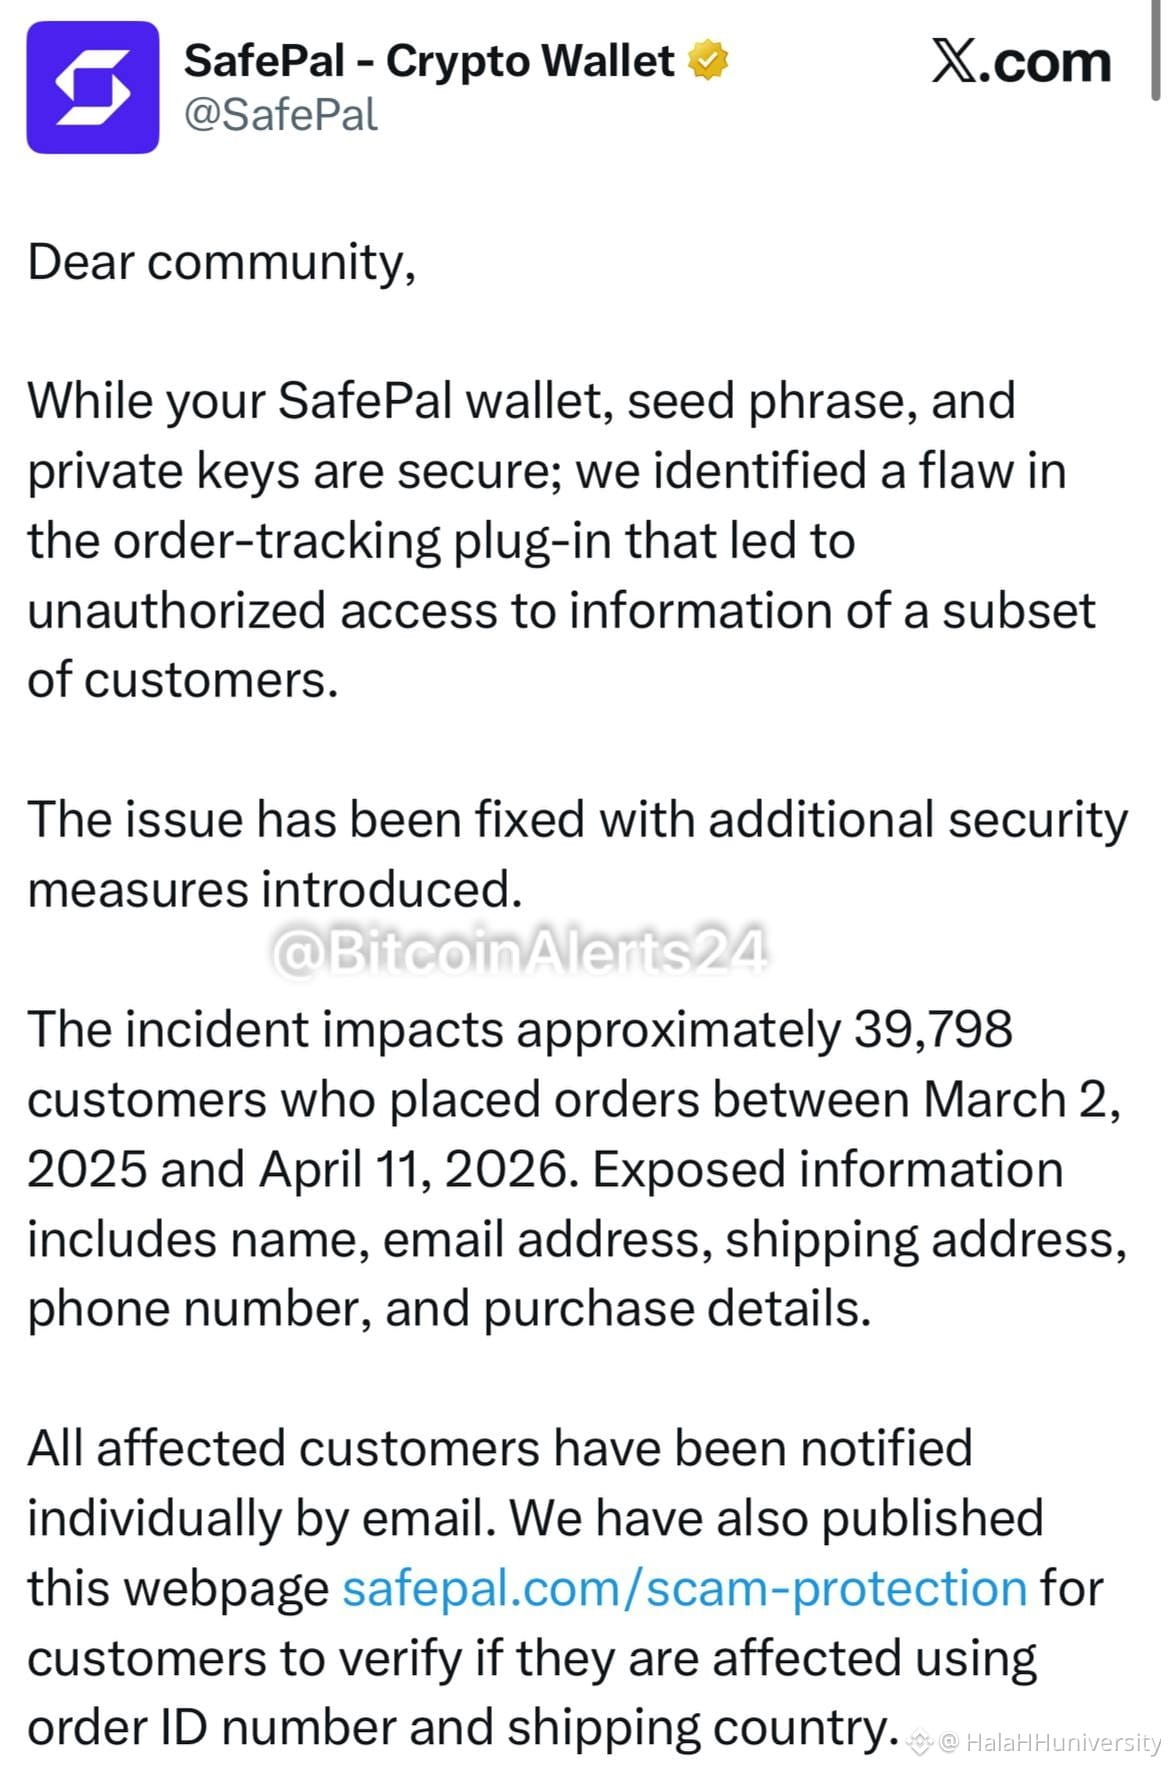
⚡ Sicherheitsverletzung betrifft etwa 39.798 Kunden in #SafePal
📊 SafePal wurde durch eine Sicherheitslücke in der Auftrag-Tracking-Erweiterung kompromittiert, die zur Offenlegung von Daten von etwa 39.798 Kunden führte – einschließlich Namen, E-Mail-Adressen, Lieferadressen, Telefonnummern und Kaufdetails.
💻 SafePal bestätigte, dass Wallets, Wiederherstellungsphrasen und private Schlüssel nicht betroffen waren. Die Sicherheitslücke wurde behoben und die Sicherheitsmaßnahmen wurden verstärkt.
🚨 Kunden sollten ihre Informationen aktualisieren und ihre Konten in Anbetracht dieser Sicherheitsverletzung genau überwachen.
⚡ Sicherheitsverletzung betrifft etwa 39.798 Kunden in #SafePal
📊 SafePal wurde durch eine Sicherheitslücke in der Auftrag-Tracking-Erweiterung kompromittiert, die zur Offenlegung von Daten von etwa 39.798 Kunden führte – einschließlich Namen, E-Mail-Adressen, Lieferadressen, Telefonnummern und Kaufdetails.
💻 SafePal bestätigte, dass Wallets, Wiederherstellungsphrasen und private Schlüssel nicht betroffen waren. Die Sicherheitslücke wurde behoben und die Sicherheitsmaßnahmen wurden verstärkt.
🚨 Kunden sollten ihre Informationen aktualisieren und ihre Konten in Anbetracht dieser Sicherheitsverletzung genau überwachen.
📊 SafePal wurde durch eine Sicherheitslücke in der Auftrag-Tracking-Erweiterung kompromittiert, die zur Offenlegung von Daten von etwa 39.798 Kunden führte – einschließlich Namen, E-Mail-Adressen, Lieferadressen, Telefonnummern und Kaufdetails.
💻 SafePal bestätigte, dass Wallets, Wiederherstellungsphrasen und private Schlüssel nicht betroffen waren. Die Sicherheitslücke wurde behoben und die Sicherheitsmaßnahmen wurden verstärkt.
🚨 Kunden sollten ihre Informationen aktualisieren und ihre Konten in Anbetracht dieser Sicherheitsverletzung genau überwachen.
1
902
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#AIStocksWhatNext
432,002 Aufrufe
3,281 Kommentare
2
#BitcoinTops$87KAtEightMonthHigh
0 Aufrufe
4 Kommentare
3
#BitwiseNEARStakingETPAssetsTop$100M
3,325 Aufrufe
38 Kommentare
4
#BitcoinBreaksAboveMayHighNears$86K
19,696 Aufrufe
221 Kommentare
5
#DogecoinRises15%
61,259 Aufrufe
1,121 Kommentare
6
#$14BBitcoinOptionsExpireFriday
5,428 Aufrufe
102 Kommentare
7
#BNBMarketCapPassesBNYMellon
38,122 Aufrufe
819 Kommentare
8
#CryptoMarketCapReclaims$3Trillion
7,570 Aufrufe
87 Kommentare
9
#MuseOvertakesChatGPTAsTopFreeIOSApp
22,014 Aufrufe
603 Kommentare
10
#TokenizedStockPlatformsCouldLaunchNextQuarter
34,146 Aufrufe
654 Kommentare