

#keystonewebsitebreachexposesbuyersshippingaddresses
keystonewebsitebreachexposesbuyersshippingaddresses
2,400 Aufrufe
45 Kommentare
Hot
Zuletzt
·
--
Bullisch
Übersetzung ansehen
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 SECURITY ALERT: Keystone Website Breach Exposes Buyers' Shipping Addresses! 📦🔐
Popular cryptocurrency hardware wallet manufacturer Keystone has officially disclosed a major security breach affecting its online web store, raising serious privacy and physical security concerns for buyers.
$ZEC
{future}(ZECUSDT)
Here is what went down and what you need to know:
$ETH
{future}(ETHUSDT)
The Incident: Keystone detected unauthorized access to its official website. After reviewing API activity tied to its Shopify-powered storefront, the company confirmed that an unauthorized third party managed to extract customer data.
$ASTER
{future}(ASTERUSDT)
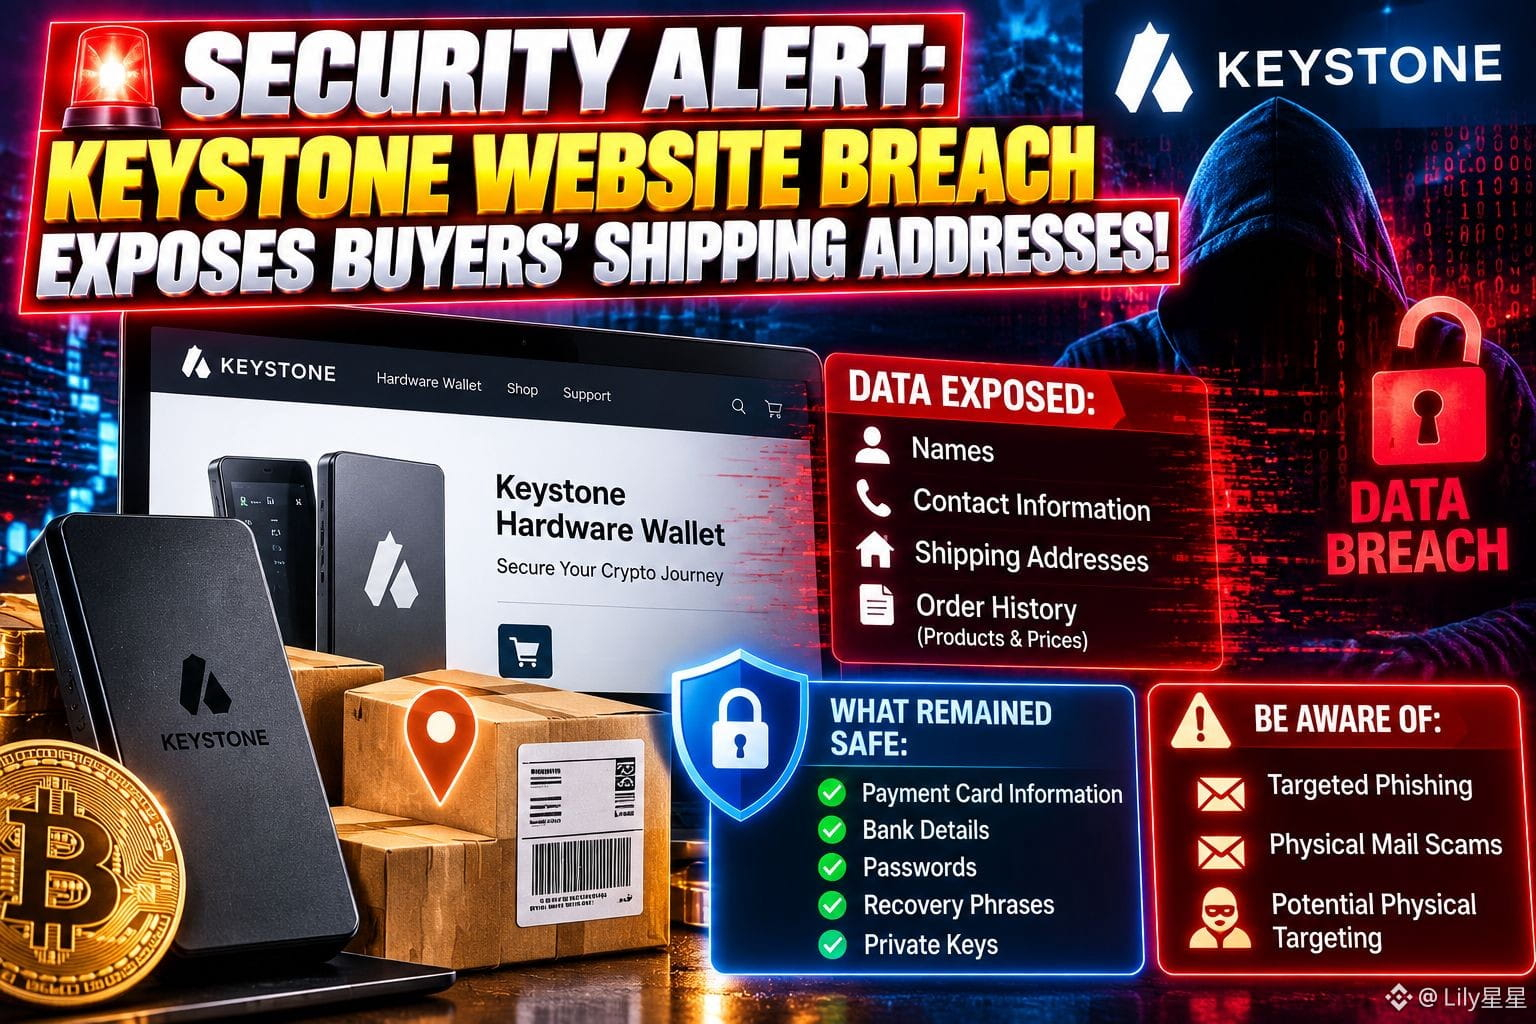
What Data Was Exposed: The leaked records include customer names, contact information, shipping/delivery addresses, and specific order history (such as purchased products and prices).
What Remained Safe: Keystone explicitly confirmed that payment card information, bank details, passwords, and most importantly—wallet recovery phrases and private keys—were NOT compromised.
🛡️ What Should Affected Users Do?
Do NOT Reset Your Device: Your crypto funds and recovery seed phrases are secure on your hardware wallet. You do not need to move funds or reset your device unless you notice suspicious on-chain activity unrelated to this.
Stay Hyper-Vigilant: Treat any communication (emails, text messages, or physical mail) referencing your Keystone purchase with extreme skepticism. Never input your 24-word recovery phrase into any website or app.
Stay safe, verify every message, and keep your guard up! 🔒
⚠️ Disclaimer: This is not financial or security advice. Always Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 SECURITY ALERT: Keystone Website Breach Exposes Buyers' Shipping Addresses! 📦🔐
Popular cryptocurrency hardware wallet manufacturer Keystone has officially disclosed a major security breach affecting its online web store, raising serious privacy and physical security concerns for buyers.
$ZEC
Here is what went down and what you need to know:
$ETH
The Incident: Keystone detected unauthorized access to its official website. After reviewing API activity tied to its Shopify-powered storefront, the company confirmed that an unauthorized third party managed to extract customer data.
$ASTER
What Data Was Exposed: The leaked records include customer names, contact information, shipping/delivery addresses, and specific order history (such as purchased products and prices).
What Remained Safe: Keystone explicitly confirmed that payment card information, bank details, passwords, and most importantly—wallet recovery phrases and private keys—were NOT compromised.
🛡️ What Should Affected Users Do?
Do NOT Reset Your Device: Your crypto funds and recovery seed phrases are secure on your hardware wallet. You do not need to move funds or reset your device unless you notice suspicious on-chain activity unrelated to this.
Stay Hyper-Vigilant: Treat any communication (emails, text messages, or physical mail) referencing your Keystone purchase with extreme skepticism. Never input your 24-word recovery phrase into any website or app.
Stay safe, verify every message, and keep your guard up! 🔒
⚠️ Disclaimer: This is not financial or security advice. Always Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
1
258
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneDatenleck: Sicherheitswarnung zu Kryptowährungen
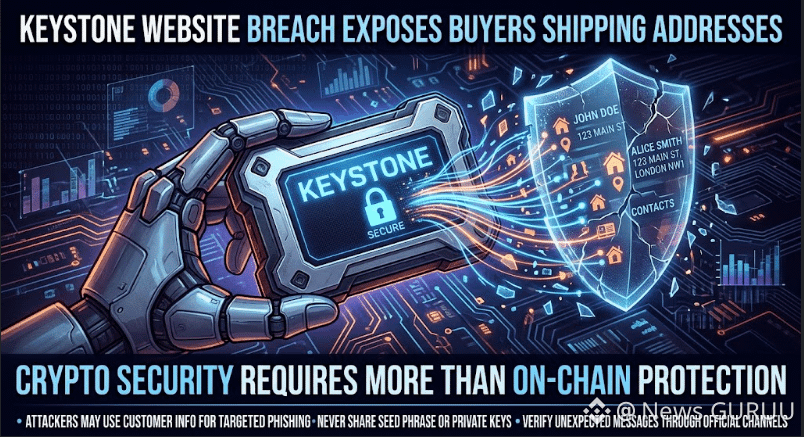
Berichten zufolge kam es bei Keystone zu einem Website-Datenleck, durch das Kontaktdaten, Lieferadressen und Kaufhistorien von Kunden offengelegt wurden. Das Unternehmen gibt an, dass private Schlüssel, Seed-Phrasen, Passwörter und Zahlungsdaten nicht betroffen waren.
⚠️ Hauptrisiken: Gezielte Phishing-Angriffe und gefälschte Sicherheitsnachrichten.
🔐 So bleiben Sie sicher:
• Geben Sie niemals Ihre Seed-Phrase oder privaten Schlüssel weiter.
• Verifizieren Sie Nachrichten über offizielle Kanäle.
• Meiden Sie verdächtige Links und Aufforderungen, Geld zu überweisen.
📌 Dies scheint ein Datenschutzvorfall zu sein, kein bestätigter Blockchain-Exploit oder Diebstahl von Kundengeldern. Das genaue Ausmaß ist weiterhin unklar.
💬 Sollten Hersteller von Hardware-Wallets weniger Kundendaten erheben?."KLICKEN SIE AUF DAS GELBE COIN-TAG UNTEN, UM ZUR GEWÜNSCHTEN HANDELSSEITE ZU GELANGEN UND VOM HANDEL ZU PROFITIEREN"$DODO $BMT $BREV
{spot}(BREVUSDT)
{spot}(BMTUSDT)
{spot}(DODOUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneDatenleck: Sicherheitswarnung zu Kryptowährungen
Berichten zufolge kam es bei Keystone zu einem Website-Datenleck, durch das Kontaktdaten, Lieferadressen und Kaufhistorien von Kunden offengelegt wurden. Das Unternehmen gibt an, dass private Schlüssel, Seed-Phrasen, Passwörter und Zahlungsdaten nicht betroffen waren.
⚠️ Hauptrisiken: Gezielte Phishing-Angriffe und gefälschte Sicherheitsnachrichten.
🔐 So bleiben Sie sicher:
• Geben Sie niemals Ihre Seed-Phrase oder privaten Schlüssel weiter.
• Verifizieren Sie Nachrichten über offizielle Kanäle.
• Meiden Sie verdächtige Links und Aufforderungen, Geld zu überweisen.
📌 Dies scheint ein Datenschutzvorfall zu sein, kein bestätigter Blockchain-Exploit oder Diebstahl von Kundengeldern. Das genaue Ausmaß ist weiterhin unklar.
💬 Sollten Hersteller von Hardware-Wallets weniger Kundendaten erheben?."KLICKEN SIE AUF DAS GELBE COIN-TAG UNTEN, UM ZUR GEWÜNSCHTEN HANDELSSEITE ZU GELANGEN UND VOM HANDEL ZU PROFITIEREN"$DODO $BMT $BREV
1
36


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Datenpanne auf der Keystone-Website legt Lieferadressen von Kryptokäufern offen ⚠️🔐
Manchmal liegt das größte Sicherheitsrisiko nicht in deiner Wallet. Es ist die Adresse, an der du sie aufbewahrst.
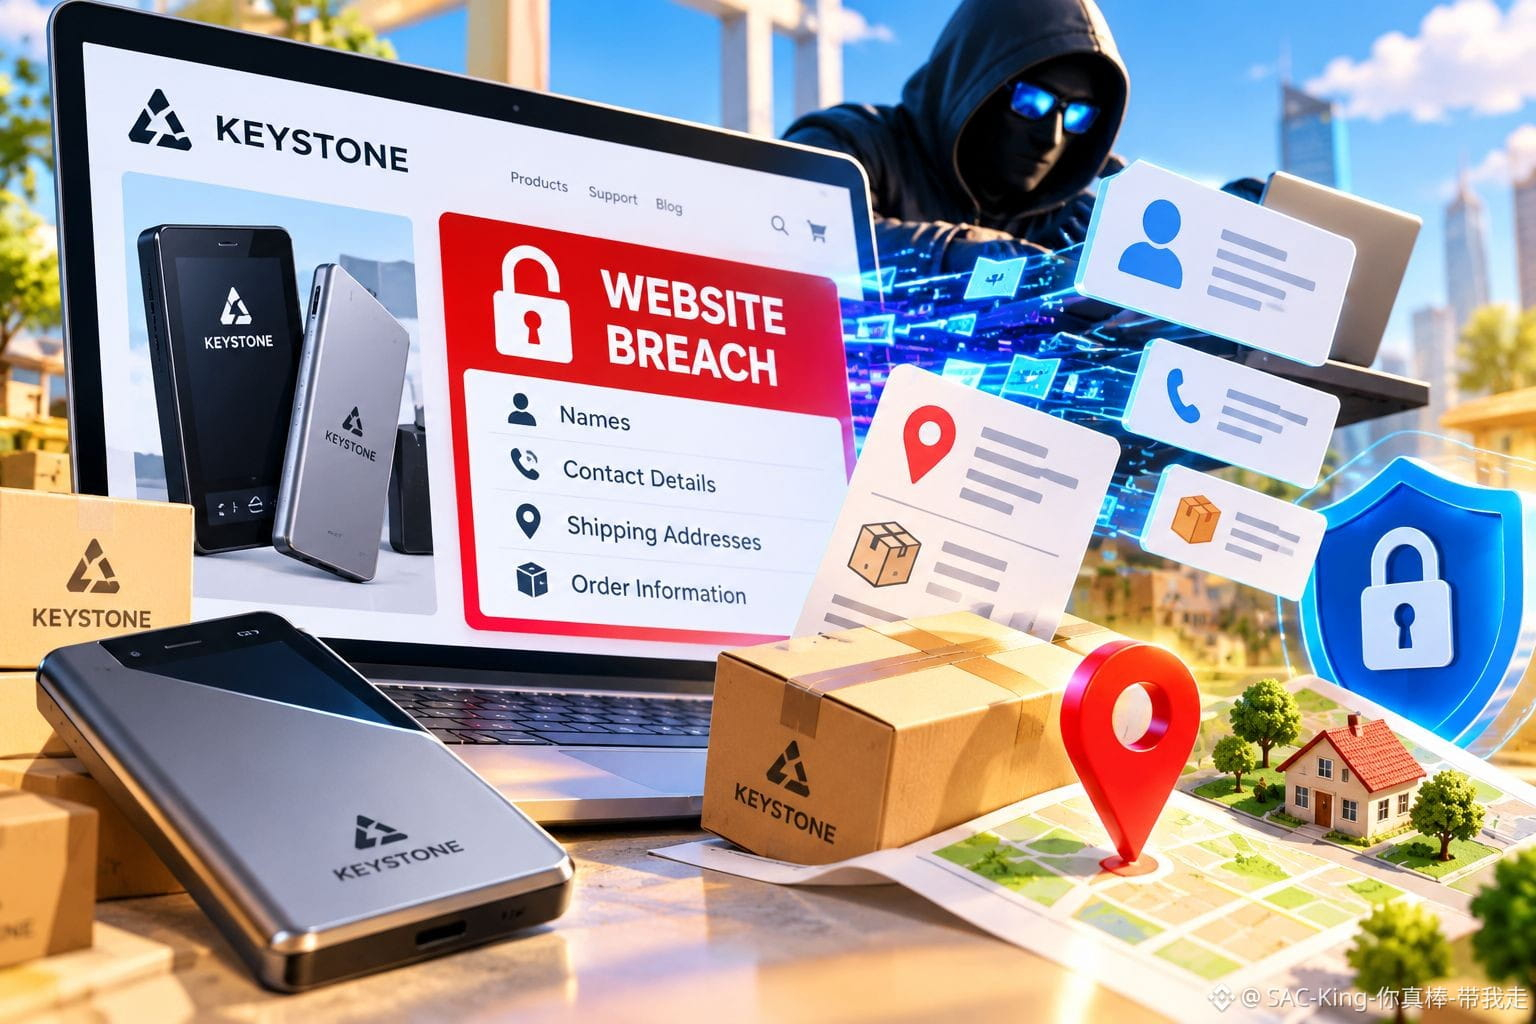
Keystone, ein Hersteller von Hardware-Wallets für Kryptowährungen, hat eine Datenpanne auf seiner Website offengelegt, bei der Namen, Kontaktdaten, Lieferadressen und Bestellinformationen von Kunden preisgegeben wurden.
Das Unternehmen entdeckte am 20. Oktober einen unbefugten Zugriff und bestätigte am 23. Oktober 2026 die Offenlegung der Daten, nachdem es Aktivitäten in seinem Shopify-basierten Shop überprüft hatte.
Keystone zufolge wurden keine Zahlungsdaten, Wiederherstellungsphrasen, privaten Schlüssel oder Wallet-Passwörter offengelegt. Das Unternehmen hat den unbefugten Zugriff gesperrt, die Sicherheitslücke behoben und damit begonnen, betroffene Kunden zu benachrichtigen. Wie viele Nutzer betroffen sind, wurde nicht bekannt gegeben.
Doch hier liegt das größere Problem: Wenn Kriminelle die Identität, Wohnadresse und den Kauf einer Hardware-Wallet einer Person kennen, können sie überzeugende Phishing-Angriffe verüben oder Kryptobesitzer möglicherweise in der realen Welt ins Visier nehmen.
Meine Einschätzung: Selbstverwahrung schützt die Kontrolle über deine Kryptowährungen, aber nicht deine persönlichen Daten, wenn ein Drittanbieter diese preisgibt. Deine Sicherheit ist nur so stark wie das schwächste Glied, das deine digitalen Vermögenswerte mit deiner realen Identität verbindet.
Wenn du bei Keystone gekauft hast, überprüfe Warnmeldungen über offizielle Kanäle, ignoriere unaufgeforderte Angebote für Rückerstattungen oder Ersatz und gib niemals deine Wiederherstellungsphrase weiter. Kein seriöser Supportmitarbeiter benötigt sie.
Echte Kryptosicherheit bedeutet, sowohl deine Vermögenswerte als auch die persönlichen Daten zu schützen, durch die du zum Ziel werden könntest.
Sollten für Hardware-Wallet-Unternehmen strengere Standards zur Datenlöschung gelten, sobald eine Kundenbestellung abgeschlossen ist?
Haftungsausschluss: Dieser Beitrag dient ausschließlich Bildungszwecken und stellt weder eine Finanz- noch eine Sicherheitsberatung dar.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
196
🔎 Keystone hat den unbefugten Zugriff blockiert, die Sicherheitslücke behoben und damit begonnen, betroffene Kunden zu benachrichtigen. Das Unternehmen hat jedoch nicht öffentlich bekannt gegeben, wie viele Menschen betroffen waren, oder die vollständige technische Ursache erläutert. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
15
⚠️ Die Kundendatenbank eines Krypto-Wallet-Unternehmens kann zum Ziel werden, selbst wenn das Wallet selbst sicher bleibt. Keystone zufolge wurden weder Wiederherstellungsphrasen, private Schlüssel und Wallet-Passwörter noch Zahlungsdetails offengelegt. $BTC $ETH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
13
🔐 Keystone, ein Hersteller von Hardware-Wallets für Kryptowährungen, meldete eine Datenschutzverletzung auf seiner Website, bei der Namen, Kontaktdaten, Lieferadressen und Kaufhistorien von Kunden offengelegt wurden. Das Unternehmen entdeckte am 20. Oktober einen unbefugten Zugriff und bestätigte am 23. Oktober 2026 den Datendiebstahl. $BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
11
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Datenleck beim Hardware-Wallet-Riesen Keystone! 📦🔓
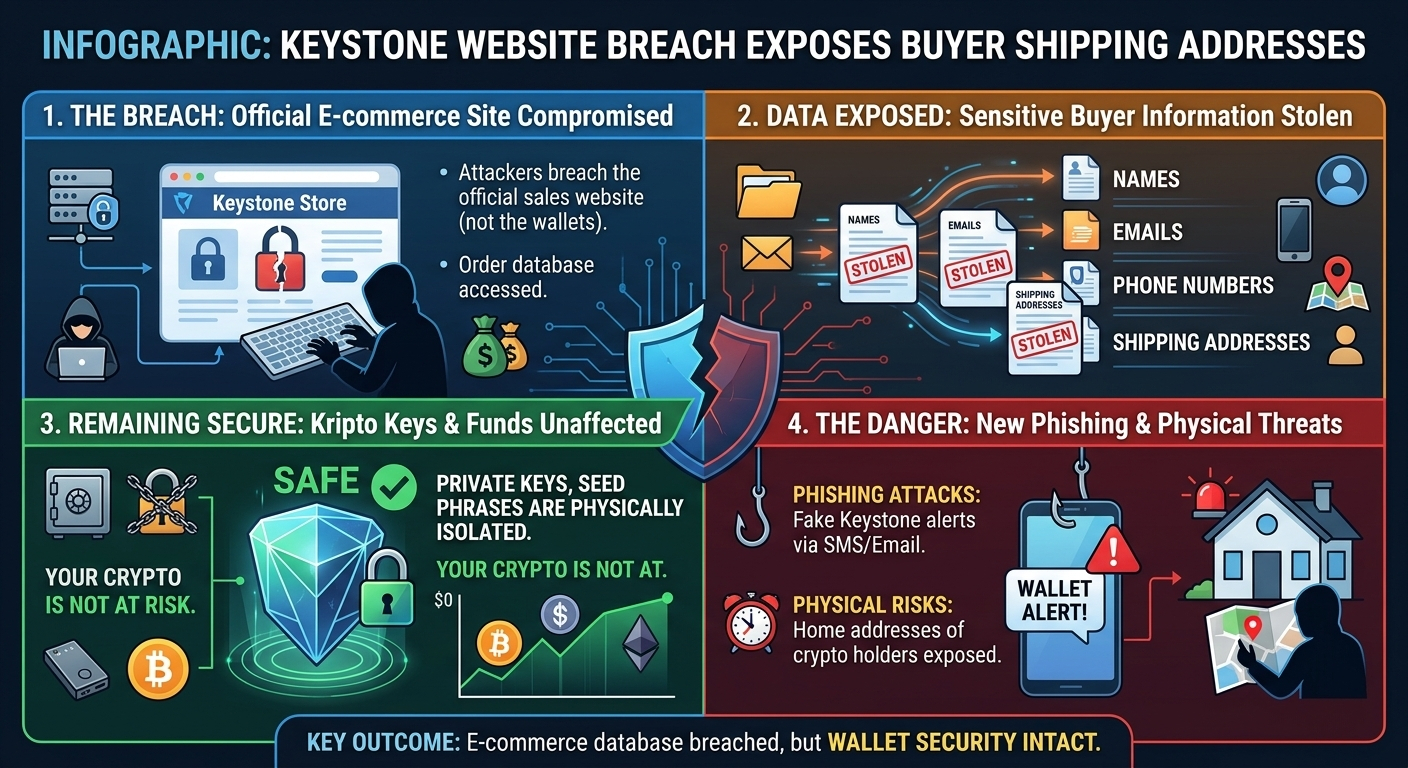
🌐 Shopping-Website gehackt: Die offizielle Verkaufswebsite der Keystone-Hardware-Wallets, die zur möglichst sicheren Aufbewahrung von Kryptowerten verwendet werden, wurde Opfer eines Cyberangriffs. 💻📍 Vertrauliche Informationen offengelegt: Durch den Datenschutzverstoß gelangten die Namen, E-Mail-Adressen, Telefonnummern sowie Privat- und Geschäftsadressen von Kunden, die über die Website eingekauft hatten, in die Hände von Hackern. 🛑🔑 Kryptowährungen sind sicher: Der Angriff betraf nur die E-Commerce-Infrastruktur. Die Kryptowährungen in den Wallets der Nutzer, ihre privaten Schlüssel (private keys) und Wiederherstellungswörter (seed phrases) blieben aufgrund ihrer hardwareseitigen Isolierung vollkommen unbeschädigt. 🛡️
⚠️ Welche großen Gefahren drohen Anlegern?
🎣 Phishing-Angriffe: Hacker könnten die geleakten E-Mail-Adressen und Telefonnummern nutzen, um gefälschte Paniknachrichten zu verschicken, etwa: „Ihre Wallet ist in Gefahr. Klicken Sie sofort auf diesen Link und aktualisieren Sie sie.“ 🎣🏠 Gefahr, zum physischen Ziel zu werden: Werden die Wohnadressen von Kryptowährungsbesitzern offengelegt, kann sie das für gezielte Angriffe wie Einbrüche oder Erpressung verwundbar machen. 🗺️💣
🛡️ Was sollten Betroffene tun? (Dringende Sicherheitsmaßnahmen)
🚫 Glauben Sie keinen Nachrichten: Antworten Sie niemals auf E-Mails oder SMS, die angeblich von Keystone oder einer anderen Institution stammen und nach Ihren Wiederherstellungswörtern (seed phrase) fragen. 🙅♂️👁️ Aktivieren Sie die Zwei-Faktor-Authentifizierung: Erhöhen Sie die Sicherheitsstufen Ihrer E-Mail- und Börsenkonten auf das Maximum (2FA). 🔐📦 Sichere Lieferadressen: Wenn Sie künftig eine Hardware-Wallet bestellen, nutzen Sie lieber Paketstationen oder eine Geschäftsadresse statt Ihrer Privatadresse. 📮
$BNB $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BNBUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Datenleck beim Hardware-Wallet-Riesen Keystone! 📦🔓
🌐 Shopping-Website gehackt: Die offizielle Verkaufswebsite der Keystone-Hardware-Wallets, die zur möglichst sicheren Aufbewahrung von Kryptowerten verwendet werden, wurde Opfer eines Cyberangriffs. 💻📍 Vertrauliche Informationen offengelegt: Durch den Datenschutzverstoß gelangten die Namen, E-Mail-Adressen, Telefonnummern sowie Privat- und Geschäftsadressen von Kunden, die über die Website eingekauft hatten, in die Hände von Hackern. 🛑🔑 Kryptowährungen sind sicher: Der Angriff betraf nur die E-Commerce-Infrastruktur. Die Kryptowährungen in den Wallets der Nutzer, ihre privaten Schlüssel (private keys) und Wiederherstellungswörter (seed phrases) blieben aufgrund ihrer hardwareseitigen Isolierung vollkommen unbeschädigt. 🛡️
⚠️ Welche großen Gefahren drohen Anlegern?
🎣 Phishing-Angriffe: Hacker könnten die geleakten E-Mail-Adressen und Telefonnummern nutzen, um gefälschte Paniknachrichten zu verschicken, etwa: „Ihre Wallet ist in Gefahr. Klicken Sie sofort auf diesen Link und aktualisieren Sie sie.“ 🎣🏠 Gefahr, zum physischen Ziel zu werden: Werden die Wohnadressen von Kryptowährungsbesitzern offengelegt, kann sie das für gezielte Angriffe wie Einbrüche oder Erpressung verwundbar machen. 🗺️💣
🛡️ Was sollten Betroffene tun? (Dringende Sicherheitsmaßnahmen)
🚫 Glauben Sie keinen Nachrichten: Antworten Sie niemals auf E-Mails oder SMS, die angeblich von Keystone oder einer anderen Institution stammen und nach Ihren Wiederherstellungswörtern (seed phrase) fragen. 🙅♂️👁️ Aktivieren Sie die Zwei-Faktor-Authentifizierung: Erhöhen Sie die Sicherheitsstufen Ihrer E-Mail- und Börsenkonten auf das Maximum (2FA). 🔐📦 Sichere Lieferadressen: Wenn Sie künftig eine Hardware-Wallet bestellen, nutzen Sie lieber Paketstationen oder eine Geschäftsadresse statt Ihrer Privatadresse. 📮
$BNB $SOL $ETH
37

·
--
🚨 Keystone zufolge wurden bei einem Datenleck auf seiner Website Versandadressen und Bestelldetails offengelegt – keine privaten Schlüssel. Das macht das Leck jedoch nicht harmlos.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone bestätigte, dass ein unbefugter Dritter Kundendaten aus dem Shopify-basierten Store des Unternehmens erlangt hat.
Zu den offengelegten Informationen gehörten Namen, Kontaktdaten, Versandadressen und Bestelldetails, darunter die gekauften Produkte und deren Preise.
Das Unternehmen erklärte, dass Zahlungskarteninformationen, Bankdaten, Wiederherstellungsphrasen, private Schlüssel und Wallet-Passwörter nicht offengelegt wurden. Wie viele Kunden betroffen waren, hat es bisher nicht öffentlich bekannt gegeben.
Ein weiteres Detail verdient Aufmerksamkeit.
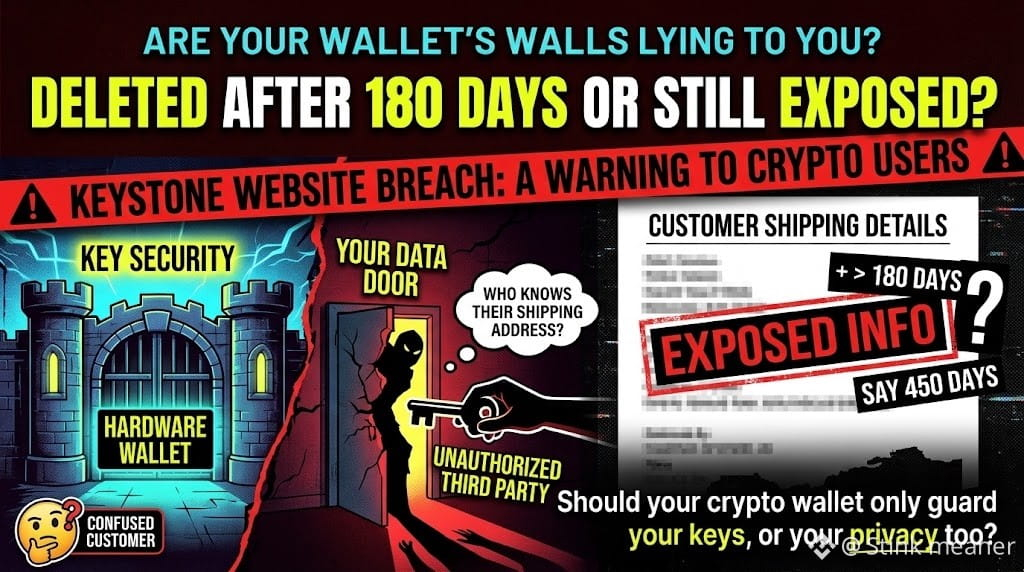
Keystone hatte damit geworben, Versandinformationen 180 Tage nach einer Bestellung zu löschen. Einige Kunden behaupteten später, dass Informationen zu älteren Bestellungen offengelegt wurden. Das Unternehmen hat bisher keine vollständige öffentliche Erklärung zum Umfang des Datenlecks oder dazu abgegeben, warum ältere Datensätze weiterhin zugänglich waren.
Eine Hardware-Wallet kann die Schlüssel schützen, mit denen die Guthaben kontrolliert werden, während die zugehörige Kundendatenbank ein separates Datenschutzrisiko darstellt.
Offengelegte Informationen zu Käufen und Adressen können Betrügern außerdem dabei helfen, überzeugende Phishing-Nachrichten zu verfassen oder gezielter auf Krypto-Nutzer abzuzielen.
Sollten Hersteller von Hardware-Wallets in erster Linie danach beurteilt werden, wie sicher sie Schlüssel verwahren – oder danach, wie gut sie die personenbezogenen Daten schützen, anhand derer sich ihre Kunden identifizieren lassen?
DYOR, keine Finanzberatung.
$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
🚨 Keystone zufolge wurden bei einem Datenleck auf seiner Website Versandadressen und Bestelldetails offengelegt – keine privaten Schlüssel. Das macht das Leck jedoch nicht harmlos.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone bestätigte, dass ein unbefugter Dritter Kundendaten aus dem Shopify-basierten Store des Unternehmens erlangt hat.
Zu den offengelegten Informationen gehörten Namen, Kontaktdaten, Versandadressen und Bestelldetails, darunter die gekauften Produkte und deren Preise.
Das Unternehmen erklärte, dass Zahlungskarteninformationen, Bankdaten, Wiederherstellungsphrasen, private Schlüssel und Wallet-Passwörter nicht offengelegt wurden. Wie viele Kunden betroffen waren, hat es bisher nicht öffentlich bekannt gegeben.
Ein weiteres Detail verdient Aufmerksamkeit.
Keystone hatte damit geworben, Versandinformationen 180 Tage nach einer Bestellung zu löschen. Einige Kunden behaupteten später, dass Informationen zu älteren Bestellungen offengelegt wurden. Das Unternehmen hat bisher keine vollständige öffentliche Erklärung zum Umfang des Datenlecks oder dazu abgegeben, warum ältere Datensätze weiterhin zugänglich waren.
Eine Hardware-Wallet kann die Schlüssel schützen, mit denen die Guthaben kontrolliert werden, während die zugehörige Kundendatenbank ein separates Datenschutzrisiko darstellt.
Offengelegte Informationen zu Käufen und Adressen können Betrügern außerdem dabei helfen, überzeugende Phishing-Nachrichten zu verfassen oder gezielter auf Krypto-Nutzer abzuzielen.
Sollten Hersteller von Hardware-Wallets in erster Linie danach beurteilt werden, wie sicher sie Schlüssel verwahren – oder danach, wie gut sie die personenbezogenen Daten schützen, anhand derer sich ihre Kunden identifizieren lassen?
DYOR, keine Finanzberatung.
$BNB $ETH $BTC
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
1
62
·
--
🚨 DATENLECK AUF DER KEYSTONE-WEBSITE LÖST ERNSTE DATENSCHUTZWARNUNG AUS
Eine Sicherheitslücke auf einer Website kann weit mehr offenlegen, als Kunden erwarten
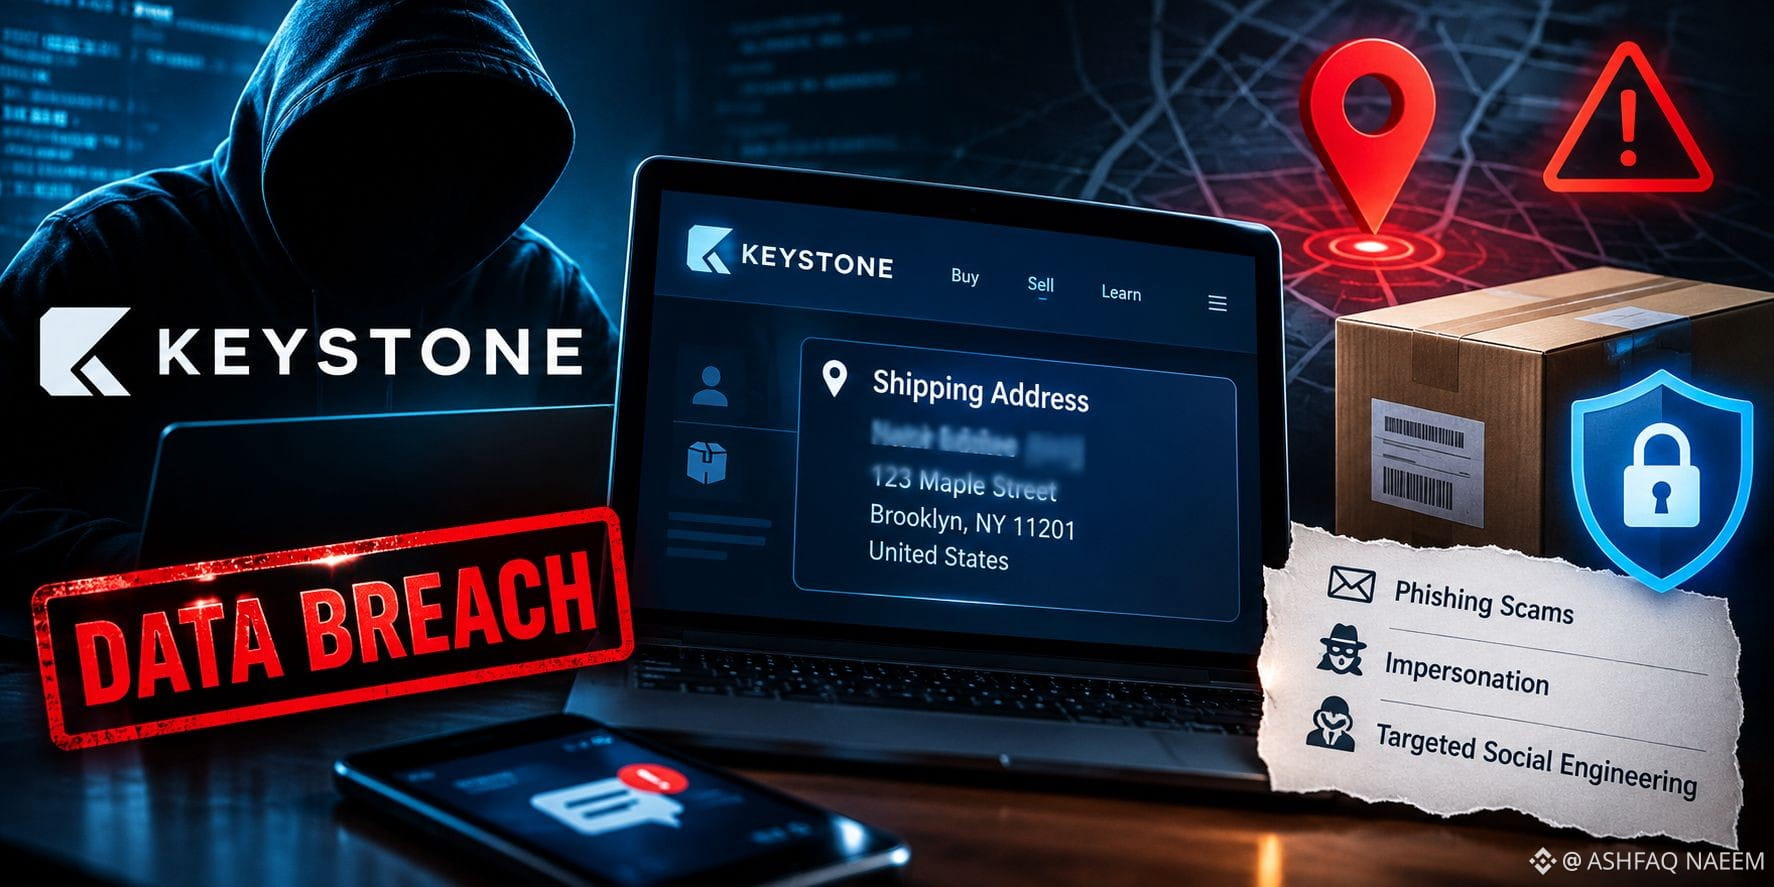
Berichten über das Datenleck auf der Keystone-Website zufolge könnten die Lieferadressen von Käufern offengelegt worden sein. Das weckt Bedenken hinsichtlich des Datenschutzes und der Datensicherheit von Kunden
Das Risiko geht über unerwünschte Nachrichten hinaus, denn offengelegte Lieferdaten könnten für Phishing-Betrug, Identitätsbetrug oder gezielte Manipulation missbraucht werden
Betroffene Käufer sollten besonders auf verdächtige Lieferbenachrichtigungen, unerwartete Nachrichten und Aufforderungen achten, persönliche oder finanzielle Informationen preiszugeben
Vertrauen Sie niemals einem Link, nur weil eine Nachricht scheinbar von einem Lieferdienst oder einer bekannten Marke stammt
Die zentrale Erkenntnis ist klar
In der digitalen Wirtschaft ist der Schutz von Kundendaten genauso wichtig wie der Schutz der Kundengelder
Sind Sie der Meinung, dass Unternehmen härter bestraft werden sollten, wenn Lieferinformationen von Kunden offengelegt werden
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
{spot}(BTCUSDT)
🚨 DATENLECK AUF DER KEYSTONE-WEBSITE LÖST ERNSTE DATENSCHUTZWARNUNG AUS
Eine Sicherheitslücke auf einer Website kann weit mehr offenlegen, als Kunden erwarten
Berichten über das Datenleck auf der Keystone-Website zufolge könnten die Lieferadressen von Käufern offengelegt worden sein. Das weckt Bedenken hinsichtlich des Datenschutzes und der Datensicherheit von Kunden
Das Risiko geht über unerwünschte Nachrichten hinaus, denn offengelegte Lieferdaten könnten für Phishing-Betrug, Identitätsbetrug oder gezielte Manipulation missbraucht werden
Betroffene Käufer sollten besonders auf verdächtige Lieferbenachrichtigungen, unerwartete Nachrichten und Aufforderungen achten, persönliche oder finanzielle Informationen preiszugeben
Vertrauen Sie niemals einem Link, nur weil eine Nachricht scheinbar von einem Lieferdienst oder einer bekannten Marke stammt
Die zentrale Erkenntnis ist klar
In der digitalen Wirtschaft ist der Schutz von Kundendaten genauso wichtig wie der Schutz der Kundengelder
Sind Sie der Meinung, dass Unternehmen härter bestraft werden sollten, wenn Lieferinformationen von Kunden offengelegt werden
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
63
·
--
Bei Keystone kam es zu einem erheblichen Datenleck, durch das vertrauliche Lieferadressen von Käufern offengelegt wurden. Dieser Vorfall wirft ernsthafte Fragen zur Datensicherheit im E-Commerce-Ökosystem auf und verdeutlicht die anhaltenden Risiken, denen Verbraucher online ausgesetzt sind. Solche Datenlecks können zu Identitätsdiebstahl, Phishing-Versuchen und anderen böswilligen Aktivitäten führen. Nutzern wird geraten, wachsam zu bleiben und ihre Konten auf verdächtige Aktivitäten zu überprüfen. Dieser Vorfall unterstreicht, wie wichtig robuste Cybersicherheitsmaßnahmen für alle Plattformen sind, die personenbezogene Daten verarbeiten.
Auch wenn dieses Datenleck unmittelbar Nutzer von Keystone betrifft, ist es zugleich eine deutliche Mahnung an die gesamte Krypto-Community, auf sichere Praktiken zu achten – insbesondere beim Umgang mit persönlichen Informationen im Zusammenhang mit Transaktionen oder dem Plattformzugang. Verwenden Sie stets starke, einzigartige Passwörter und aktivieren Sie nach Möglichkeit die Zwei-Faktor-Authentifizierung.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
65

·
--
#KeystoneWebsiteDatenleckLegtLieferadressenVonKäufernOffen
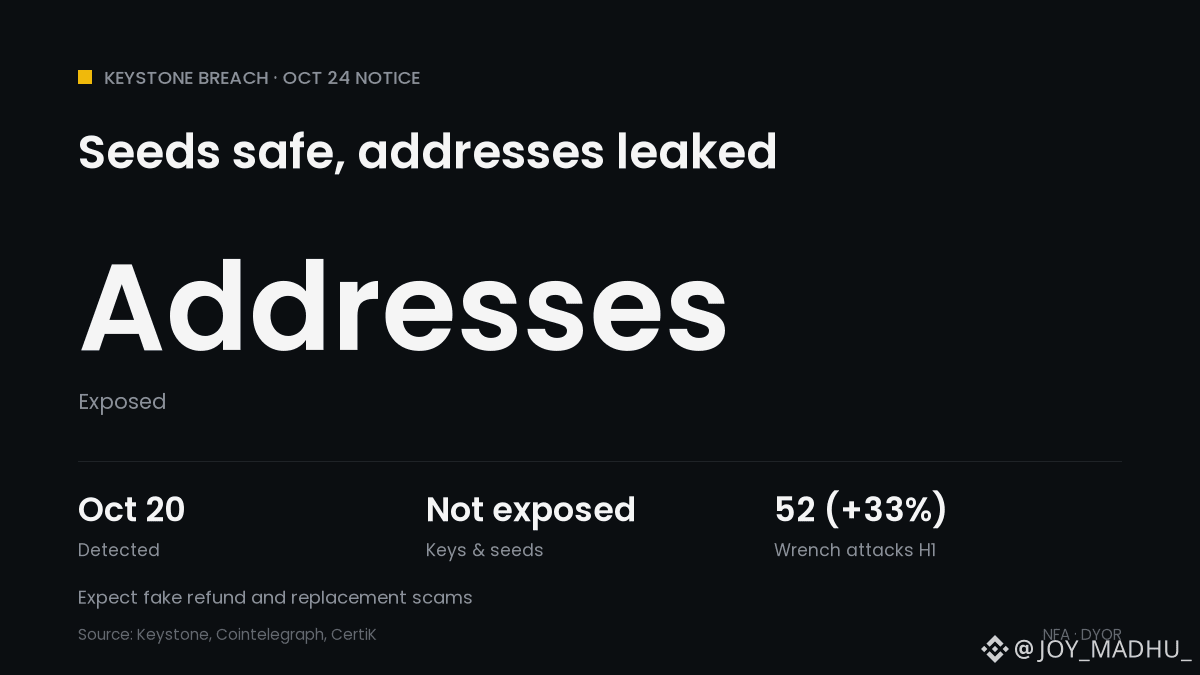
📦 Keystone-Datenleck: Deine Seed-Phrase ist sicher, deine Adresse nicht
📅 20. Okt.: Unbefugter Zugriff auf Keystones Shopify-Shop entdeckt
🔍 23. Okt.: Bestätigt, dass ein Dritter Kundendaten zu Lieferungen erlangt hat
📄 Offenbart: Namen, Kontaktdaten, Adressen, bestellte Artikel und Preise
✅ Nicht offengelegt: Wiederherstellungsphrasen, private Schlüssel, Wallet-Passwörter, Zahlungsdaten
⚠️ Einige Käufer aus dem Jahr 2024 erhielten Benachrichtigungen, obwohl eine Löschfrist von 180 Tagen gilt
📞 Nutzer berichten bereits von Betrugsanrufen, bei denen alte Bestellungen erwähnt werden
📊 CertiK zählte im ersten Halbjahr 2026 52 Schraubenschlüssel-Angriffe – 33 % mehr als im Vorjahr
Was das für Krypto bedeutet: Es gingen keine Gelder verloren und $BTC Sicherheit ist nicht das Problem, aber eine geleakte Käuferliste kennzeichnet Personen als wahrscheinliche Krypto-Holder. Keystone wird dich niemals nach deiner Seed-Phrase fragen.
Würdest du eine Hardware-Wallet mit einem Postfach oder einer Alias-Adresse kaufen? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
Bullisch
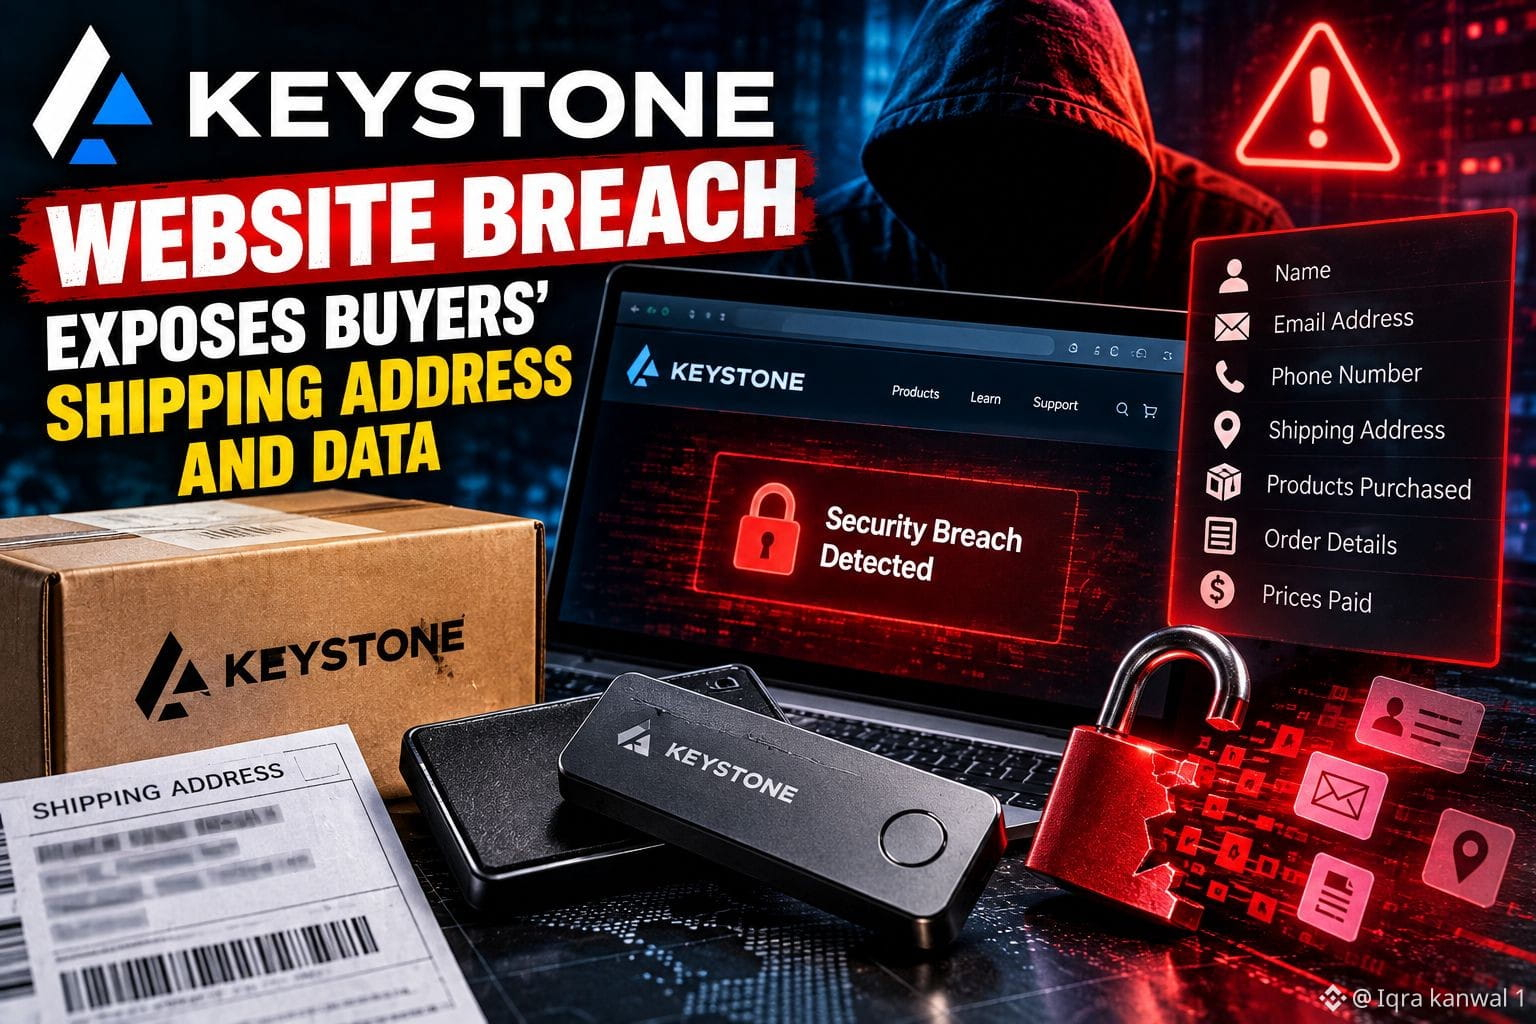
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Datenpanne auf der Keystone-Website: Eine Erinnerung daran, dass Krypto-Privatsphäre über private Schlüssel hinausgeht
Keystone hat eine Datenpanne auf seiner Website bekannt gegeben, bei der Kundennamen, Kontaktdaten, Lieferadressen und Bestellinformationen offengelegt wurden, darunter gekaufte Produkte und bezahlte Preise. Das Unternehmen gibt an, am 20. Oktober einen unbefugten Zugriff entdeckt und am 23. Oktober die Offenlegung der Daten bestätigt zu haben.
Laut Keystone waren Zahlungsdaten, Wallet-Passwörter, private Schlüssel und Wiederherstellungsphrasen nicht betroffen. Diese Unterscheidung ist wichtig: Der Vorfall bedeutet nicht automatisch, dass die Kryptowerte der Kunden gefährdet sind. Allerdings kann die Verknüpfung einer realen Adresse mit dem Kauf einer Hardware-Wallet ein ernstes Datenschutz- und Sicherheitsrisiko darstellen.
Das größte unmittelbare Risiko könnten gezielte Phishing-Angriffe sein. Angreifer könnten echte Bestelldaten nutzen, um sich als Support-Teams auszugeben, gefälschte Ersatzgeräte anzubieten oder überzeugende Nachrichten zu versenden, die darauf abzielen, Wiederherstellungsphrasen zu stehlen.
Keystone teilt mit, den unbefugten Zugriff blockiert, die Sicherheitslücke behoben und mit der Benachrichtigung betroffener Kunden begonnen zu haben. Wie viele Personen betroffen sind und welche technischen Details genau vorliegen, ist bislang nicht öffentlich geklärt. Außerdem sind Fragen zur angegebenen Aufbewahrungsfrist von 180 Tagen aufgekommen.
Für Nutzerinnen und Nutzer ist die praktische Reaktion klar:
🔹 Teile niemals deine Seed-Phrase oder privaten Schlüssel.
🔹 Ignoriere unerwartete Angebote für Rückerstattungen, Ersatzgeräte oder Wiederherstellungshilfe.
🔹 Klicke nicht auf Links in unaufgeforderten Nachrichten; kontaktiere den Support über die offizielle Website.
🔹 Setze deine Wallet nicht zurück und verschiebe deine Guthaben nicht allein wegen dieser Datenpanne im Shop.
Die übergeordnete Lehre für die Krypto-Sicherheit: Selbstverwahrung schützt die Kontrolle über Vermögenswerte, kann aber Risiken durch Kundendatenbanken und Versandunterlagen nicht ausschließen. Datenschutz gehört ebenfalls zur Sicherheit.
#Keystone #CryptoSecurity #DataBreach #HardwareWallet #Bitcoin #CryptoNews
$NIL $ENA $REZ
{future}(REZUSDT)
{future}(ENAUSDT)
{future}(NILUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Datenpanne auf der Keystone-Website: Eine Erinnerung daran, dass Krypto-Privatsphäre über private Schlüssel hinausgeht
Keystone hat eine Datenpanne auf seiner Website bekannt gegeben, bei der Kundennamen, Kontaktdaten, Lieferadressen und Bestellinformationen offengelegt wurden, darunter gekaufte Produkte und bezahlte Preise. Das Unternehmen gibt an, am 20. Oktober einen unbefugten Zugriff entdeckt und am 23. Oktober die Offenlegung der Daten bestätigt zu haben.
Laut Keystone waren Zahlungsdaten, Wallet-Passwörter, private Schlüssel und Wiederherstellungsphrasen nicht betroffen. Diese Unterscheidung ist wichtig: Der Vorfall bedeutet nicht automatisch, dass die Kryptowerte der Kunden gefährdet sind. Allerdings kann die Verknüpfung einer realen Adresse mit dem Kauf einer Hardware-Wallet ein ernstes Datenschutz- und Sicherheitsrisiko darstellen.
Das größte unmittelbare Risiko könnten gezielte Phishing-Angriffe sein. Angreifer könnten echte Bestelldaten nutzen, um sich als Support-Teams auszugeben, gefälschte Ersatzgeräte anzubieten oder überzeugende Nachrichten zu versenden, die darauf abzielen, Wiederherstellungsphrasen zu stehlen.
Keystone teilt mit, den unbefugten Zugriff blockiert, die Sicherheitslücke behoben und mit der Benachrichtigung betroffener Kunden begonnen zu haben. Wie viele Personen betroffen sind und welche technischen Details genau vorliegen, ist bislang nicht öffentlich geklärt. Außerdem sind Fragen zur angegebenen Aufbewahrungsfrist von 180 Tagen aufgekommen.
Für Nutzerinnen und Nutzer ist die praktische Reaktion klar:
🔹 Teile niemals deine Seed-Phrase oder privaten Schlüssel.
🔹 Ignoriere unerwartete Angebote für Rückerstattungen, Ersatzgeräte oder Wiederherstellungshilfe.
🔹 Klicke nicht auf Links in unaufgeforderten Nachrichten; kontaktiere den Support über die offizielle Website.
🔹 Setze deine Wallet nicht zurück und verschiebe deine Guthaben nicht allein wegen dieser Datenpanne im Shop.
Die übergeordnete Lehre für die Krypto-Sicherheit: Selbstverwahrung schützt die Kontrolle über Vermögenswerte, kann aber Risiken durch Kundendatenbanken und Versandunterlagen nicht ausschließen. Datenschutz gehört ebenfalls zur Sicherheit.
#Keystone #CryptoSecurity #DataBreach #HardwareWallet #Bitcoin #CryptoNews
$NIL $ENA $REZ
240

·
--
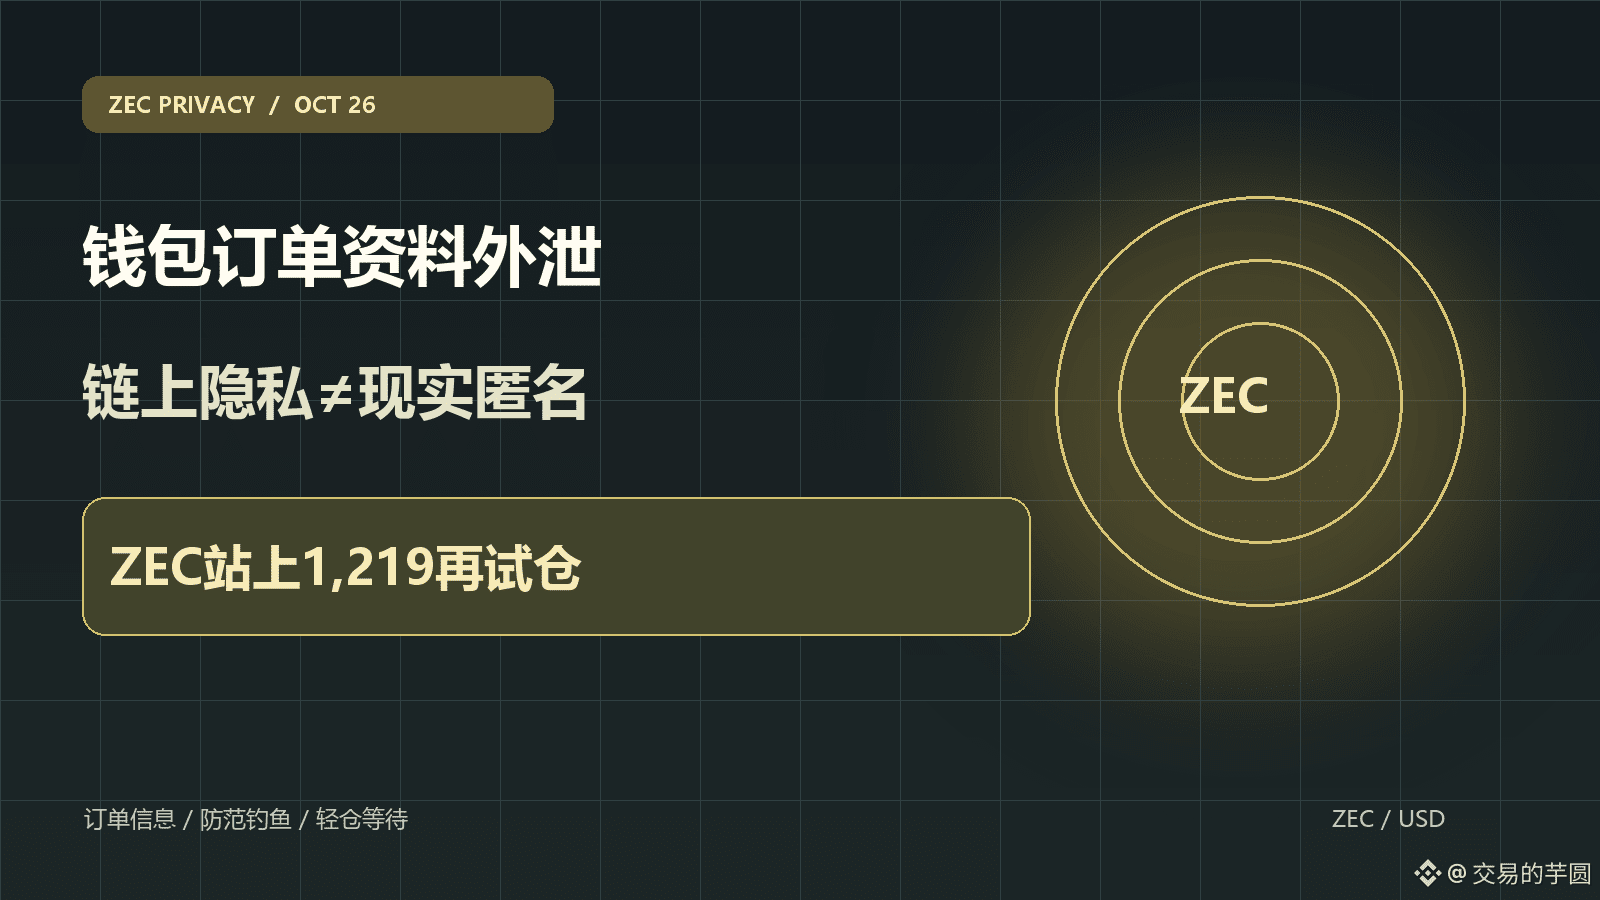
Keystone-Kundendaten zu Bestellungen offengelegt|Privatsphäre auf der ZEC-Blockchain bedeutet keine Anonymität im echten Leben|Meine Entscheidung: erst vor Phishing schützen, dann auf den Preis schauen
Ich bleibe bei ZEC vorsichtig und deute den Vorfall mit Kundendaten eines Wallet-Herstellers nicht als Angriff auf die Zcash-Blockchain. In einer offiziellen Erklärung vom 24. Oktober teilte Keystone mit, am 20. Oktober einen unbefugten Zugriff auf die offizielle Website entdeckt und nach Prüfung der Aktivitäten an der Shopify-Schnittstelle am 23. Oktober bestätigt zu haben, dass ein Dritter Kundendaten zu Lieferungen erlangt hatte. Laut Unternehmen waren Namen, Kontaktdaten, Lieferadressen sowie bestellte Artikel und Preise betroffen. Bankkartendaten, Seed-Phrasen, private Schlüssel und Wallet-Passwörter seien nicht in den betreffenden Daten enthalten gewesen. Das Unternehmen erklärte, den Zugriff unterbunden, die Sicherheitslücke behoben und die betroffenen Kunden benachrichtigt zu haben. Ein vollständiger Untersuchungsbericht steht noch aus. Da es bislang weder Angaben zur Zahl der Betroffenen noch zum genauen Angriffsweg oder zu Ergebnissen einer unabhängigen forensischen Untersuchung gibt, gebe ich „keine Schlüssel offengelegt“ lediglich als Aussage des Unternehmens wieder – nicht als extern bestätigte Schlussfolgerung.
Die eigentliche Mahnung dieses viel diskutierten Themas für ZEC betrifft die Grenzen der Privatsphäre. Abschirmte Zcash-Transaktionen können bestimmte Informationen auf der Blockchain schützen. Wenn Kaufdaten aus der realen Welt jedoch Namen und Adressen mit dem Besitz einer Hardware-Wallet verknüpfen, können Phishing-Angreifer sich weiterhin als Kundendienst ausgeben und Nutzer mit Vorwänden wie „Rückerstattung“, „Geräteaustausch“ oder „Adresskorrektur“ dazu verleiten, ihre Wiederherstellungsphrase preiszugeben. Selbst wenn die On-Chain-Guthaben durch diesen Vorfall nicht direkt offengelegt wurden, steigt das Risiko gezielter Social-Engineering-Angriffe. ZEC-Besitzer sollten Benachrichtigungen überprüfen, indem sie die offizielle Adresse manuell eingeben. Sie sollten nicht auf unerwartete Links in SMS oder E-Mails klicken, niemandem ihre Seed-Phrase mitteilen und sie erst recht nicht auf Geräten unbekannter Herkunft eingeben. Sicherheitsmaßnahmen und Handelsentscheidungen sollten getrennt betrachtet werden – auch panische Überweisungen können neue Verluste verursachen.
Zum Zeitpunkt der Erstellung dieses Beitrags lag ZEC/USD auf Kraken bei etwa 1.203 US-Dollar. Der UTC-Eröffnungskurs betrug 1.212,09 US-Dollar, das Tageshoch 1.218,76 US-Dollar und das Tagestief 1.176,53 US-Dollar. Der Kurs lag unter dem Eröffnungskurs, doch es gibt keinen Beleg dafür, dass dieser Rückgang durch Keystones Erklärung verursacht wurde. ZEC wird außerdem von der allgemeinen Risikobereitschaft, der Liquidität und dem bevorstehenden Projektkalender beeinflusst. Die Marke von 1.219 US-Dollar am oberen Ende ist für mich der Punkt, an dem ich beobachte, ob die Käufer die Kontrolle über die Handelsspanne des Tages zurückgewinnen. 1.176 US-Dollar am unteren Ende ist die Risikogrenze. Fällt der Kurs nach einem Ausbruch über die obere Marke sofort wieder darunter, ist die Einschätzung einer Trendwende hinfällig. Wird die untere Marke unterschritten, kaufe ich nicht allein wegen des „Privacy-Narrativs“ in einen fallenden Markt hinein. Das angesagte Schlagwort #KeystoneWebsiteBreachExposesBuyersShippingAddresses bezieht sich auf Bestelldaten, nicht auf einen Vorfall im ZEC-Mainnet.
Wenn ich selbst handeln würde: Aktuell bleibe ich außen vor. Ich würde lediglich einen Plan für eine kleine Spot-Position in Trendrichtung vorbereiten, mit einem maximalen Positionsanteil von 3 % des Gesamtkapitals und ohne Hebel. Erst wenn die Stundenkerze über 1.219 US-Dollar schließt und der Kurs beim Rücksetzer in der darauffolgenden Stunde über 1.210 US-Dollar bleibt, würde ich in zwei Tranchen eine Testposition eröffnen. Das erste Kursziel läge bei 1.245 US-Dollar; dort würde ich die Position halbieren. Das zweite Ziel läge bei 1.275 US-Dollar; für den Rest würde ich den Schutzstopp nachziehen. Den anfänglichen Stop-Loss würde ich bei 1.188 US-Dollar setzen. Sollte der Kurs nach dem Einstieg erneut unter 1.210 US-Dollar schließen oder eine spätere offizielle Untersuchung zum Sicherheitsvorfall Risiken aufdecken, die über die bisherigen Angaben hinausgehen, würde ich vorzeitig aussteigen. Ohne Einstiegssignal beobachte ich weiter – und stelle einen Handelsplan keinesfalls als bereits profitablen Trade dar.
Quellen: offizielle Erklärung von Keystone vom 24. Oktober und spätere Informationen zur Untersuchung, Materialien der Zcash Foundation, Echtzeitkurs von Kraken ZEC/USD. #KeystoneWebsiteBreachExposesBuyersShippingAddresses #ZEC
Dies ist ausschließlich meine persönliche Marktbeobachtung und keine Anlageberatung.
5
·
--
Bullisch
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Eine Erinnerung an die Sicherheit von Kryptowährungen
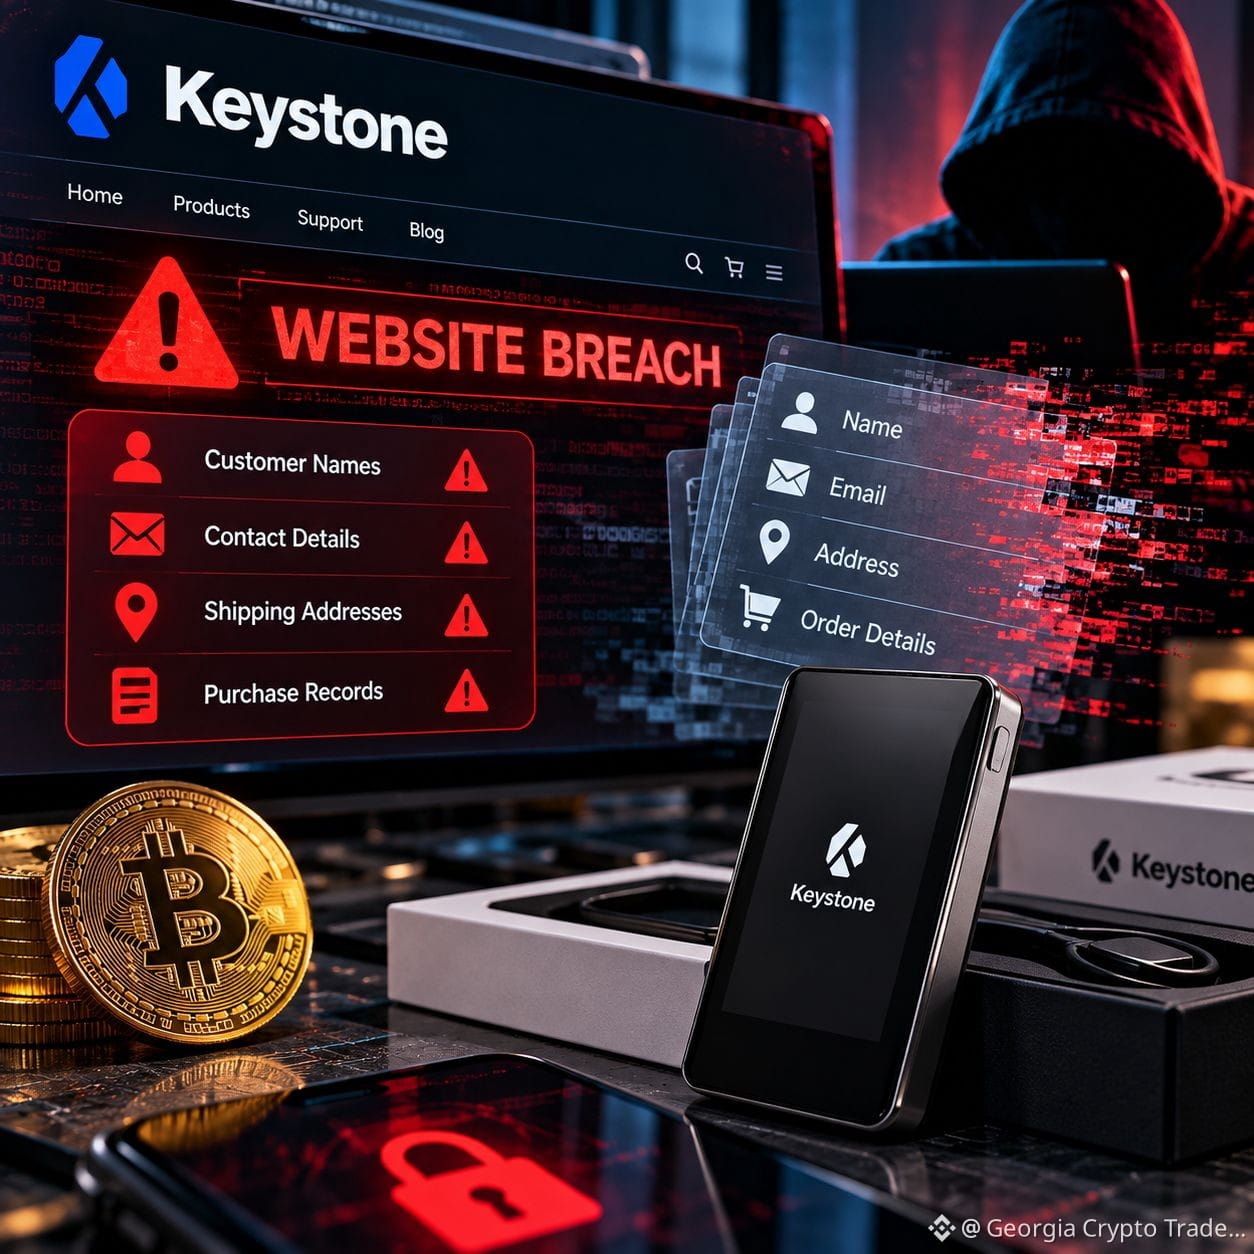
Berichten zufolge kam es bei Keystone zu einem Datenleck auf der Website, bei dem Kundennamen, Kontaktdaten, Lieferadressen und Kaufdaten offengelegt wurden. Das Unternehmen erklärt, dass private Schlüssel, Wiederherstellungsphrasen, Passwörter und Zahlungsdaten nicht betroffen waren.
🔎 Warum sollten sich Nutzer von Kryptowährungen dafür interessieren?
Das größte Risiko ist gezieltes Phishing. Angreifer, die über echte Kundendaten verfügen, können überzeugende Nachrichten zu Rückerstattungen, Ersatzgeräten oder der Sicherheit von Wallets verschicken.
📊 Die wichtigsten Erkenntnisse:
• Die Offenlegung von Daten kann Risiken mit sich bringen, selbst wenn die Zugangsdaten zur Wallet sicher bleiben.
• Gib niemals deine Seed-Phrase oder privaten Schlüssel weiter.
• Überprüfe unerwartete Nachrichten über offizielle Kanäle.
• Meide verdächtige Links und Aufforderungen, Gelder zu transferieren.
• Hardware-Wallets schützen private Schlüssel, können aber nicht jedes Sicherheitsrisiko ausschließen.
⚠️ Keystone erklärt, die Schwachstelle behoben zu haben und den Vorfall zu untersuchen. Das volle Ausmaß ist noch unklar.
Aus Sicht eines Traders: Dies ist ein Cybersicherheitsproblem und kein Beleg für einen bestätigten Blockchain-Exploit oder gestohlene Kundengelder. Verwechsle die Offenlegung personenbezogener Daten nicht mit einer direkten Kompromittierung von Wallets.
Kryptosicherheit erfordert mehr als den Schutz von Vermögenswerten auf der Blockchain. Auch Kundendatenbanken, Lieferinformationen und der Schutz der Kontodaten sind wichtig.
Sollten Hardware-Wallet-Anbieter weniger Kundendaten erheben und speichern?
#KryptoSicherheit #Keystone #Bitcoin #Selbstverwahrung #BinanceSquare
$BMT $BREV $DODO
{spot}(DODOUSDT)
{future}(BREVUSDT)
{future}(BMTUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Eine Erinnerung an die Sicherheit von Kryptowährungen
Berichten zufolge kam es bei Keystone zu einem Datenleck auf der Website, bei dem Kundennamen, Kontaktdaten, Lieferadressen und Kaufdaten offengelegt wurden. Das Unternehmen erklärt, dass private Schlüssel, Wiederherstellungsphrasen, Passwörter und Zahlungsdaten nicht betroffen waren.
🔎 Warum sollten sich Nutzer von Kryptowährungen dafür interessieren?
Das größte Risiko ist gezieltes Phishing. Angreifer, die über echte Kundendaten verfügen, können überzeugende Nachrichten zu Rückerstattungen, Ersatzgeräten oder der Sicherheit von Wallets verschicken.
📊 Die wichtigsten Erkenntnisse:
• Die Offenlegung von Daten kann Risiken mit sich bringen, selbst wenn die Zugangsdaten zur Wallet sicher bleiben.
• Gib niemals deine Seed-Phrase oder privaten Schlüssel weiter.
• Überprüfe unerwartete Nachrichten über offizielle Kanäle.
• Meide verdächtige Links und Aufforderungen, Gelder zu transferieren.
• Hardware-Wallets schützen private Schlüssel, können aber nicht jedes Sicherheitsrisiko ausschließen.
⚠️ Keystone erklärt, die Schwachstelle behoben zu haben und den Vorfall zu untersuchen. Das volle Ausmaß ist noch unklar.
Aus Sicht eines Traders: Dies ist ein Cybersicherheitsproblem und kein Beleg für einen bestätigten Blockchain-Exploit oder gestohlene Kundengelder. Verwechsle die Offenlegung personenbezogener Daten nicht mit einer direkten Kompromittierung von Wallets.
Kryptosicherheit erfordert mehr als den Schutz von Vermögenswerten auf der Blockchain. Auch Kundendatenbanken, Lieferinformationen und der Schutz der Kontodaten sind wichtig.
Sollten Hardware-Wallet-Anbieter weniger Kundendaten erheben und speichern?
#KryptoSicherheit #Keystone #Bitcoin #Selbstverwahrung #BinanceSquare
$BMT $BREV $DODO
300

#KeystoneWebsiteBreachExposesBuyersShippingAddresses
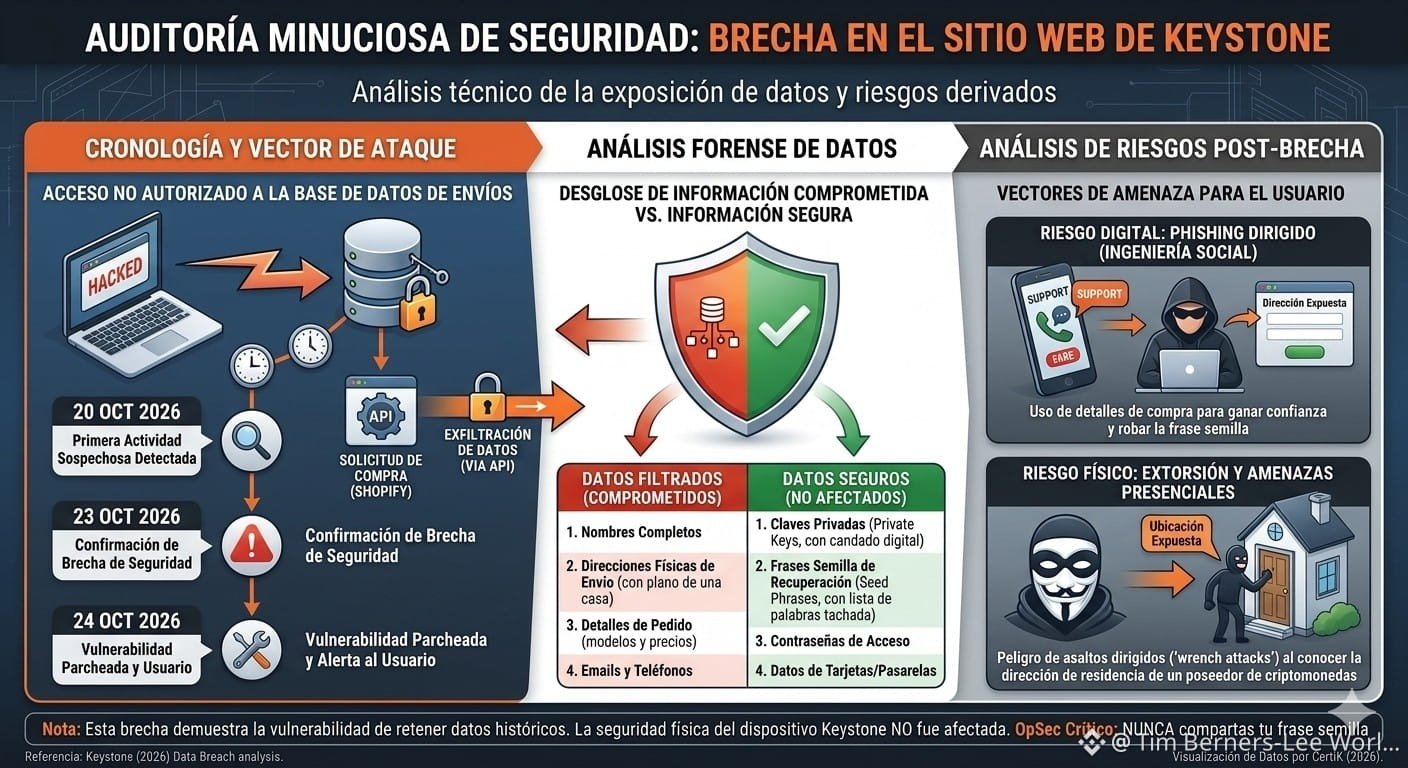
⚠️Die große Kontroverse: Die Datenspeicherung steht in der Kritik
⚠️Exfiltrierte (kompromittierte) Daten Sichere Daten (NICHT betroffen)
Vollständige Vor- und Nachnamen der Käufer. Private Schlüssel (Private Keys).
Physische Versand- und Lieferadressen. Wiederherstellungsphrasen (Seed Phrases).
Genaue Bestelldetails (gekaufte Modelle und Preise). Passwörter für den Zugriff auf Wallet-Apps.
Kontaktinformationen (E-Mail-Adressen und Telefonnummern). Bankdaten, Kreditkarten oder Zahlungsdienstleister.
⚠️Der Vorfall hat in den sozialen Netzwerken aufgrund der Datenschutzrichtlinien des Unternehmens eine Welle der Empörung und des Misstrauens ausgelöst. Im Jahr 2023 kündigte Keystone öffentlich an, die Aufbewahrungsfrist für Daten auf nur 180 Tage nach dem Kauf zu verkürzen – eine Maßnahme, die speziell darauf ausgelegt war, die Auswirkungen groß angelegter Hackerangriffe einzudämmen (wie jenes, von dem der Konkurrent Ledger in der Vergangenheit betroffen war).
⚠️Dennoch berichteten mehrere Kunden auf der Plattform X, dass sie eine Benachrichtigung über die Sicherheitslücke erhalten hätten, obwohl sie ihre Wallets 2024 oder noch früher gekauft hatten. Dies zeigt empirisch, dass das Unternehmen die historischen Datensätze entgegen seiner Zusage nicht gelöscht hat, und wirft Fragen zur Glaubwürdigkeit der Datenspeicherungsrichtlinien von Hardware-Wallet-Anbietern auf. $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️Die große Kontroverse: Die Datenspeicherung steht in der Kritik
⚠️Exfiltrierte (kompromittierte) Daten Sichere Daten (NICHT betroffen)
Vollständige Vor- und Nachnamen der Käufer. Private Schlüssel (Private Keys).
Physische Versand- und Lieferadressen. Wiederherstellungsphrasen (Seed Phrases).
Genaue Bestelldetails (gekaufte Modelle und Preise). Passwörter für den Zugriff auf Wallet-Apps.
Kontaktinformationen (E-Mail-Adressen und Telefonnummern). Bankdaten, Kreditkarten oder Zahlungsdienstleister.
⚠️Der Vorfall hat in den sozialen Netzwerken aufgrund der Datenschutzrichtlinien des Unternehmens eine Welle der Empörung und des Misstrauens ausgelöst. Im Jahr 2023 kündigte Keystone öffentlich an, die Aufbewahrungsfrist für Daten auf nur 180 Tage nach dem Kauf zu verkürzen – eine Maßnahme, die speziell darauf ausgelegt war, die Auswirkungen groß angelegter Hackerangriffe einzudämmen (wie jenes, von dem der Konkurrent Ledger in der Vergangenheit betroffen war).
⚠️Dennoch berichteten mehrere Kunden auf der Plattform X, dass sie eine Benachrichtigung über die Sicherheitslücke erhalten hätten, obwohl sie ihre Wallets 2024 oder noch früher gekauft hatten. Dies zeigt empirisch, dass das Unternehmen die historischen Datensätze entgegen seiner Zusage nicht gelöscht hat, und wirft Fragen zur Glaubwürdigkeit der Datenspeicherungsrichtlinien von Hardware-Wallet-Anbietern auf. $BTC $ETH
ABO3ZAM:
طرح ممتاز وضروري يا غالي، خصوصاً في وقت نحتاج فيه نحمي بياناتنا مثل ما نؤمن أرباحنا عند أول مقاومة. ديروا بالكم ولا تخلون السيولة عرضة للمخاطر. 🎯
4
129
·
--
Bullisch
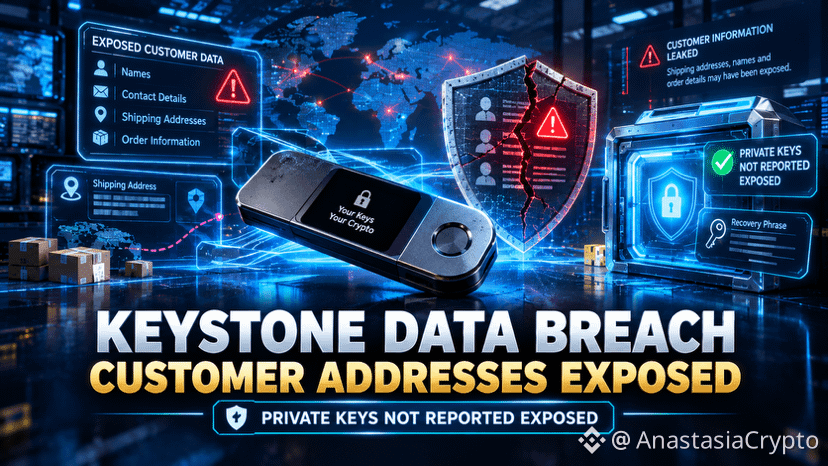
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 EILMELDUNG: KEYSTONE-DATENLECK ENTHÜLLT ADRESSEN VON KÄUFERN VON HARDWARE-WALLETS!
🔐 Ein neuer Sicherheitsvorfall wirft ernsthafte Fragen zum Schutz der Privatsphäre von Kunden in der Krypto-Branche auf.
Keystone, ein Hersteller von Hardware-Wallets, hat bestätigt, dass durch unbefugten Zugriff auf seine Website Kundendaten offengelegt wurden, darunter Lieferadressen und Kaufdetails.
📌 WAS WURDE OFFENGELEGT?
🔴 Namen und Kontaktdaten von Kunden
🔴 Lieferadressen
🔴 Gekaufte Produkte und Bestellpreise
✅ WAS WAR LAUT KEYSTONE SICHER?
Das Unternehmen gibt an, dass bei diesem Vorfall weder Zahlungskartendaten und Bankdaten noch Wallet-Passwörter, private Schlüssel oder Wiederherstellungsphrasen offengelegt wurden.
⚠️ WARUM DAS WICHTIG IST
Auch wenn die Schlüssel einer Krypto-Wallet sicher bleiben, können durchgesickerte persönliche Informationen ein weiteres Risiko schaffen: gezielte Phishing- und Identitätsbetrugsversuche.
Angreifer könnten echte Bestelldetails nutzen, um gefälschte E-Mails, Anrufe oder Angebote für Ersatzgeräte glaubwürdig erscheinen zu lassen. Keystone erklärt, den unbefugten Zugriff blockiert, die Sicherheitslücke behoben und begonnen zu haben, betroffene Kunden zu benachrichtigen.
🛡️ DIE WICHTIGSTE ERKENNTNIS
Bei der Krypto-Sicherheit geht es nicht nur darum, private Schlüssel zu schützen. Auch der Schutz von Kundendaten ist entscheidend für die Sicherheit und das Vertrauen im gesamten Ökosystem.
Gib deine Wiederherstellungsphrase oder privaten Schlüssel niemals an andere weiter und sei vorsichtig bei unerwarteten Nachrichten zur Wallet-Sicherheit.
💬 DEINE MEINUNG:
Sollten für Unternehmen, die Hardware-Wallets herstellen, strengere Standards zum Schutz von Kundendaten gelten?
Teile deine Gedanken unten in den Kommentaren. 👇
#CryptoSecurity #Keystone #CryptoNews #Blockchain #BinanceSquare
$XAU $XAG $QNT
{future}(QNTUSDT)
{future}(XAGUSDT)
{future}(XAUUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 EILMELDUNG: KEYSTONE-DATENLECK ENTHÜLLT ADRESSEN VON KÄUFERN VON HARDWARE-WALLETS!
🔐 Ein neuer Sicherheitsvorfall wirft ernsthafte Fragen zum Schutz der Privatsphäre von Kunden in der Krypto-Branche auf.
Keystone, ein Hersteller von Hardware-Wallets, hat bestätigt, dass durch unbefugten Zugriff auf seine Website Kundendaten offengelegt wurden, darunter Lieferadressen und Kaufdetails.
📌 WAS WURDE OFFENGELEGT?
🔴 Namen und Kontaktdaten von Kunden
🔴 Lieferadressen
🔴 Gekaufte Produkte und Bestellpreise
✅ WAS WAR LAUT KEYSTONE SICHER?
Das Unternehmen gibt an, dass bei diesem Vorfall weder Zahlungskartendaten und Bankdaten noch Wallet-Passwörter, private Schlüssel oder Wiederherstellungsphrasen offengelegt wurden.
⚠️ WARUM DAS WICHTIG IST
Auch wenn die Schlüssel einer Krypto-Wallet sicher bleiben, können durchgesickerte persönliche Informationen ein weiteres Risiko schaffen: gezielte Phishing- und Identitätsbetrugsversuche.
Angreifer könnten echte Bestelldetails nutzen, um gefälschte E-Mails, Anrufe oder Angebote für Ersatzgeräte glaubwürdig erscheinen zu lassen. Keystone erklärt, den unbefugten Zugriff blockiert, die Sicherheitslücke behoben und begonnen zu haben, betroffene Kunden zu benachrichtigen.
🛡️ DIE WICHTIGSTE ERKENNTNIS
Bei der Krypto-Sicherheit geht es nicht nur darum, private Schlüssel zu schützen. Auch der Schutz von Kundendaten ist entscheidend für die Sicherheit und das Vertrauen im gesamten Ökosystem.
Gib deine Wiederherstellungsphrase oder privaten Schlüssel niemals an andere weiter und sei vorsichtig bei unerwarteten Nachrichten zur Wallet-Sicherheit.
💬 DEINE MEINUNG:
Sollten für Unternehmen, die Hardware-Wallets herstellen, strengere Standards zum Schutz von Kundendaten gelten?
Teile deine Gedanken unten in den Kommentaren. 👇
#CryptoSecurity #Keystone #CryptoNews #Blockchain #BinanceSquare
$XAU $XAG $QNT
1
398
·
--
Bärisch
🚨 $TUT TUT SICH MIT DER ERHOLUNG SCHWER — KOMMT DER NÄCHSTE ABWÄRTSSCHUB? 📉🔥
TUT wird auf den 1H- und 4H-Charts weiterhin unter beiden wichtigen EMAs gehandelt.
Die Bullen zeigen wenig Stärke, und die Verkäufer haben nach wie vor die Oberhand. 👀
Aber dem Kursrutsch hinterherzujagen? So geraten Trader in die Falle.
🔴 SHORT-SETUP $TUT/USDT
🎯 Einstieg: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop-Loss: $0.0174345 (+4.1%)
🔥 DER PLAN:
Auf einen Anstieg in die Einstiegszone warten.
📉 Bei TP1 50 % des Gewinns mitnehmen.
📉 Bei TP2 weitere 25 % schließen.
📉 Die verbleibenden 25 % bis TP3 laufen lassen.
🔒 Nach TP1 den SL auf den Break-even verschieben.
💥 WAS KÖNNTE ALS NÄCHSTES PASSIEREN?
🐻 BÄRISCH: Der Kurs wird an der Einstiegszone abgewiesen → Der Verkaufsdruck nimmt zu → $0.01538 rückt in den Fokus.
🐂 BULLISCH: Käufer erobern den Widerstand zurück → Shorts geraten unter Druck → Das bärische Setup verliert an Aussagekraft.
⚠️ DIE ECHTE FALLE?
Zu spät zu shorten – kurz vor einer Erholung.
👇 WAS MACHST DU?
DEN ANSTIEG SHORTEN ODER AUF EINEN KLAREN DURCHBRUCH NACH UNTEN WARTEN? 👀🔥
{future}(TUTUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $TUT TUT SICH MIT DER ERHOLUNG SCHWER — KOMMT DER NÄCHSTE ABWÄRTSSCHUB? 📉🔥
TUT wird auf den 1H- und 4H-Charts weiterhin unter beiden wichtigen EMAs gehandelt.
Die Bullen zeigen wenig Stärke, und die Verkäufer haben nach wie vor die Oberhand. 👀
Aber dem Kursrutsch hinterherzujagen? So geraten Trader in die Falle.
🔴 SHORT-SETUP $TUT /USDT
🎯 Einstieg: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop-Loss: $0.0174345 (+4.1%)
🔥 DER PLAN:
Auf einen Anstieg in die Einstiegszone warten.
📉 Bei TP1 50 % des Gewinns mitnehmen.
📉 Bei TP2 weitere 25 % schließen.
📉 Die verbleibenden 25 % bis TP3 laufen lassen.
🔒 Nach TP1 den SL auf den Break-even verschieben.
💥 WAS KÖNNTE ALS NÄCHSTES PASSIEREN?
🐻 BÄRISCH: Der Kurs wird an der Einstiegszone abgewiesen → Der Verkaufsdruck nimmt zu → $0.01538 rückt in den Fokus.
🐂 BULLISCH: Käufer erobern den Widerstand zurück → Shorts geraten unter Druck → Das bärische Setup verliert an Aussagekraft.
⚠️ DIE ECHTE FALLE?
Zu spät zu shorten – kurz vor einer Erholung.
👇 WAS MACHST DU?
DEN ANSTIEG SHORTEN ODER AUF EINEN KLAREN DURCHBRUCH NACH UNTEN WARTEN? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
Tim Berners-Lee WorldWideWeb The World Archie EFF ARPANET:
@BiBi Fact Check this content
1
299
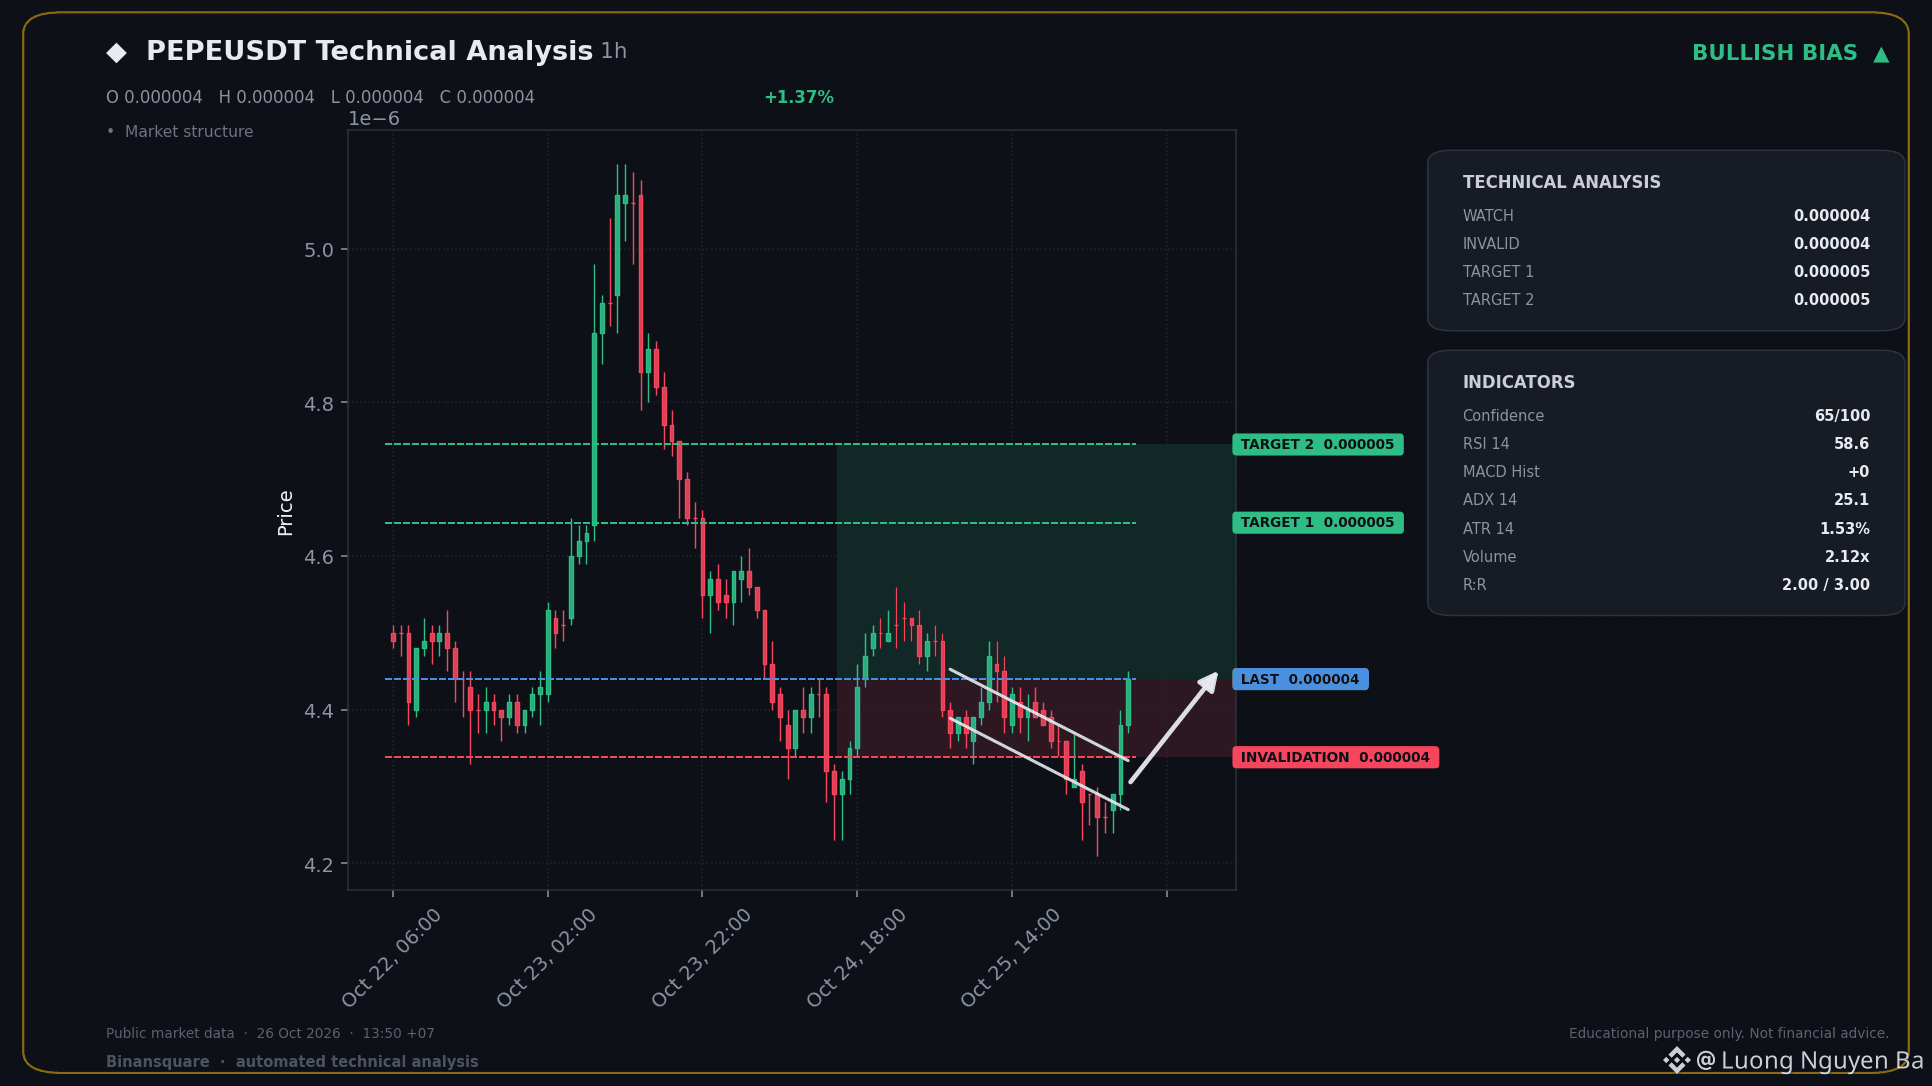
📈 JETZT LANGE POSITION - PEPEUSDT
📍 WICHTIGE MARKEN
Einstieg: 0.000004
🛑 SL: 0.000004
🎯 TP1: 0.000005
🎯 TP2: 0.000005
Dieser Rücksetzer prallt bereits wieder ab, da sich das Momentum wieder in Richtung bullisch verschiebt. Der RSI hat noch Spielraum, bevor er überkauftes Territorium erreicht.
Dieses Signal wurde automatisch aus technischen Indikatoren generiert. Es garantiert keinen Gewinn und ist keine Anlageberatung. Verwalte immer dein eigenes Risiko und mache deine eigene Recherche (DYOR).
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #KeystoneWebsiteBreachExposesBuyersShippingAddresses
1
151
·
--
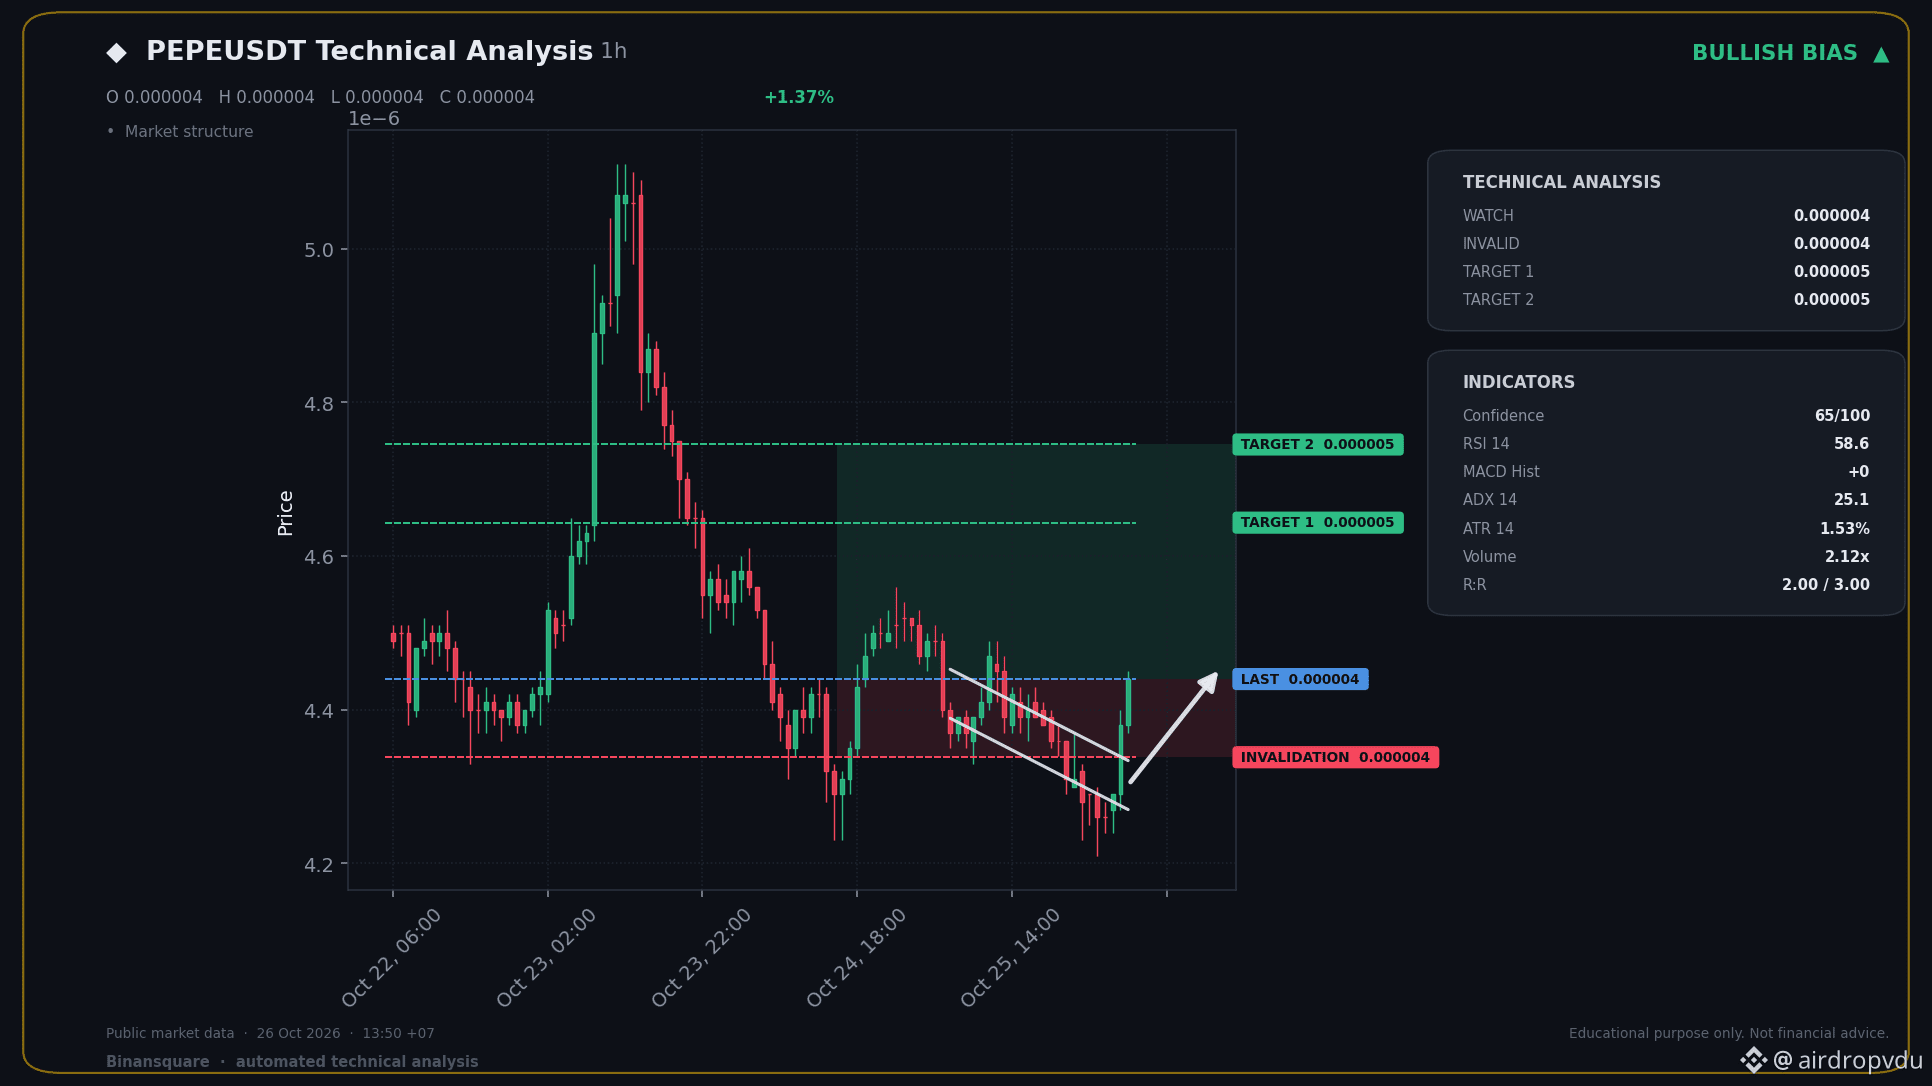
📈 STARKER LONG JETZT – PEPEUSDT
📍 WICHTIGE NIVEAUS
Einstieg: 0.000004
🛑 SL: 0.000004
🎯 TP1: 0.000005
🎯 TP2: 0.000005
Dieser Rücksetzer erholt sich bereits rasant, und die Dynamik schlägt wieder in eine bullische Richtung um. Der RSI hat noch Luft, bevor er den überkauften Bereich erreicht.
Dieses Signal wurde automatisch anhand technischer Indikatoren generiert. Es garantiert keinen Gewinn und ist keine Anlageberatung. Behalte dein Risiko stets selbst im Blick und betreibe deine eigene Recherche.
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #KeystoneWebsiteSicherheitslückeLegtLieferadressenVonKäufernOffen
1
152
·
--
Bärisch
🚨 $HEMI BLUTET WEITER — DRÜCKEN DIE BÄREN DEN KURS NOCH TIEFER? 📉🔥
HEMI steckt über mehrere Zeitebenen hinweg in einem Abwärtstrend, und die Käufer haben Mühe, dagegenzuhalten.
Ein weiterer Rückgang könnte bevorstehen, aber roten Kerzen hinterherzujagen ist riskant. 👀
🔴 SHORT-SETUP $HEMI/USDT
🎯 Einstieg: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop-Loss: $0.0046659 (+4.0%)
🔥 DER PLAN:
Warte darauf, dass der Kurs in die Einstiegszone zurückspringt. Dem Kursrutsch nicht hinterherjagen.
📉 Bei TP1 50 % schließen.
📉 Bei TP2 weitere 25 % mitnehmen.
📉 Die verbleibenden 25 % bis TP3 laufen lassen.
🔒 Nach TP1 den SL auf den Einstiegskurs nachziehen.
💥 DARAUF KOMMT ES AN:
🐻 BÄRISCH: Der Kurs wird in der Einstiegszone abgewiesen → Verkäufer gewinnen wieder die Kontrolle → $0.00413 wird zum nächsten Kursziel nach unten.
🐂 BULLISCH: Käufer überwinden den Widerstand zurück → Das Risiko eines Short Squeeze steigt → Ein Anstieg über $0.0046659 macht das Setup ungültig.
⚠️ DIE GRÖSSTE FALLE?
Nach einem starken Rückgang zu shorten und dann von einer plötzlichen Erholungsrallye überrascht zu werden.
👇 WAS IST DEINE ENTSCHEIDUNG?
JETZT $HEMI SHORTEN ODER AUF DEN RÜCKSETZER WARTEN? 👀🔥
{future}(HEMIUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $HEMI BLUTET WEITER — DRÜCKEN DIE BÄREN DEN KURS NOCH TIEFER? 📉🔥
HEMI steckt über mehrere Zeitebenen hinweg in einem Abwärtstrend, und die Käufer haben Mühe, dagegenzuhalten.
Ein weiterer Rückgang könnte bevorstehen, aber roten Kerzen hinterherzujagen ist riskant. 👀
🔴 SHORT-SETUP $HEMI /USDT
🎯 Einstieg: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop-Loss: $0.0046659 (+4.0%)
🔥 DER PLAN:
Warte darauf, dass der Kurs in die Einstiegszone zurückspringt. Dem Kursrutsch nicht hinterherjagen.
📉 Bei TP1 50 % schließen.
📉 Bei TP2 weitere 25 % mitnehmen.
📉 Die verbleibenden 25 % bis TP3 laufen lassen.
🔒 Nach TP1 den SL auf den Einstiegskurs nachziehen.
💥 DARAUF KOMMT ES AN:
🐻 BÄRISCH: Der Kurs wird in der Einstiegszone abgewiesen → Verkäufer gewinnen wieder die Kontrolle → $0.00413 wird zum nächsten Kursziel nach unten.
🐂 BULLISCH: Käufer überwinden den Widerstand zurück → Das Risiko eines Short Squeeze steigt → Ein Anstieg über $0.0046659 macht das Setup ungültig.
⚠️ DIE GRÖSSTE FALLE?
Nach einem starken Rückgang zu shorten und dann von einer plötzlichen Erholungsrallye überrascht zu werden.
👇 WAS IST DEINE ENTSCHEIDUNG?
JETZT $HEMI SHORTEN ODER AUF DEN RÜCKSETZER WARTEN? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
ABO3ZAM:
تحليل موفق يا كيم، لكن انتبه من الديليات اللي تصير بعد الكسر، يفضل تنتظر إغلاق شمعة الأربع ساعات تحت الدعم عشان تتأكد إن السيولة فعلاً خرجت من السهم. 🎯
2
1
228
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinancePick
2.9M Aufrufe
149,034 Kommentare
2
#EarningsSeason
5.2M Aufrufe
25,456 Kommentare
3
#AnthropicTTMRevenueGrewAbout1200%
6,276 Aufrufe
209 Kommentare
4
#AnthropicS1ExpectedToday
10,183 Aufrufe
203 Kommentare
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
18,136 Aufrufe
342 Kommentare
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
24,978 Aufrufe
450 Kommentare
7
#StrategyMSTRSurpassesNasdaqInMarketCap
19,624 Aufrufe
335 Kommentare
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
903 Aufrufe
33 Kommentare
9
#ElectrumWalletBugLetRogueServersStealFunds
23,031 Aufrufe
421 Kommentare
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
34,910 Aufrufe
517 Kommentare