
#hackalert
hackalert
130,181 Aufrufe
269 Kommentare
Hot
Zuletzt

🚨 $BTC HACKER MOVES 45% DER GESTOHLENEN COINS ÜBER THORCHAIN! 🦈
Kluge Anleger riechen bereits die 97 BTC-Spur auf ThorChain. Der Bridge-Flip zu Ethereum und die CoinJoin-Obfuskation sind Liquidity‑Sweep‑Moves, die den Markt zwingen, einen plötzlichen Zufluss von sauberen $BTC auf der Verkaufsseite zu absorbieren. 📊 Volumen-Spikes im 1H‑Chart deuten auf Druck hin, während Wale sich beeilen, um das versteckte Angebot zurückzuerlangen. 🦈
Da 82% des Bestands noch in den Tresoren des Hackers gesperrt sind, könnte jeder frische Dump eine bärische Welle auslösen, aber das Cross‑Chain‑Treiben schafft Kaufgelegenheiten für diejenigen, die den Zufluss der sauberen Coins erkennen können. 💡 Erwarte, dass das Orderbuch ins Wanken gerät, während Bots den Liquiditätsboden absuchen. 🤔 Positionierst du dich für einen Short Squeeze oder wartest du auf die nächste Rally mit sauberen Coins? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎
🚨 $BTC HACKER MOVES 45% DER GESTOHLENEN COINS ÜBER THORCHAIN! 🦈
Kluge Anleger riechen bereits die 97 BTC-Spur auf ThorChain. Der Bridge-Flip zu Ethereum und die CoinJoin-Obfuskation sind Liquidity‑Sweep‑Moves, die den Markt zwingen, einen plötzlichen Zufluss von sauberen $BTC auf der Verkaufsseite zu absorbieren. 📊 Volumen-Spikes im 1H‑Chart deuten auf Druck hin, während Wale sich beeilen, um das versteckte Angebot zurückzuerlangen. 🦈
Da 82% des Bestands noch in den Tresoren des Hackers gesperrt sind, könnte jeder frische Dump eine bärische Welle auslösen, aber das Cross‑Chain‑Treiben schafft Kaufgelegenheiten für diejenigen, die den Zufluss der sauberen Coins erkennen können. 💡 Erwarte, dass das Orderbuch ins Wanken gerät, während Bots den Liquiditätsboden absuchen. 🤔 Positionierst du dich für einen Short Squeeze oder wartest du auf die nächste Rally mit sauberen Coins? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎
Kluge Anleger riechen bereits die 97 BTC-Spur auf ThorChain. Der Bridge-Flip zu Ethereum und die CoinJoin-Obfuskation sind Liquidity‑Sweep‑Moves, die den Markt zwingen, einen plötzlichen Zufluss von sauberen $BTC auf der Verkaufsseite zu absorbieren. 📊 Volumen-Spikes im 1H‑Chart deuten auf Druck hin, während Wale sich beeilen, um das versteckte Angebot zurückzuerlangen. 🦈
Da 82% des Bestands noch in den Tresoren des Hackers gesperrt sind, könnte jeder frische Dump eine bärische Welle auslösen, aber das Cross‑Chain‑Treiben schafft Kaufgelegenheiten für diejenigen, die den Zufluss der sauberen Coins erkennen können. 💡 Erwarte, dass das Orderbuch ins Wanken gerät, während Bots den Liquiditätsboden absuchen. 🤔 Positionierst du dich für einen Short Squeeze oder wartest du auf die nächste Rally mit sauberen Coins? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎

19

🚨 $IOST UNTER BEDROHUNG: HACKER FORDERN 10% SÜHNESUMME, LIQUIDITÄT KANN ABSTÜRZEN 📉
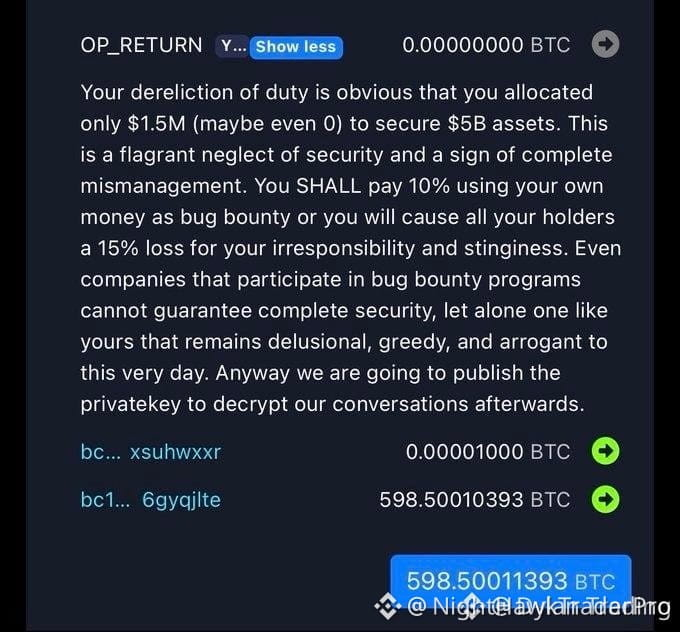
📊 White‑hat‑Akteure haben $320 M von der Liquid‑Sidechain abgezogen und eine 10 %ige Erpressungsforderung aufgedeckt, die bei einer Weigerung weitere 15 % von Token‑Inhabern abbluten lassen könnte. 🦈 Smart‑Money‑Augen verlagern das Kapital bereits neu, und der bevorstehende öffentliche Dump privater Mitteilungen könnte einen schnellen Sell‑off auslösen. 🌊 Rechne damit, dass das Orderbuch deutlich ausdünnt, sobald die Liquidität versiegt—jede Erholung wird dann zu einem fragilen Echo.
💡 Die entscheidende Schlacht liegt jetzt zwischen defensiver Positionierung und opportunistischen Zugriffen—behalte die Depth‑Charts im Blick und sei bereit zu wechseln. 💬 Wie passt du deine $IOST Haltung an diese drohende Liquiditätsklemme an? 👇
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
🚨 $IOST UNTER BEDROHUNG: HACKER FORDERN 10% SÜHNESUMME, LIQUIDITÄT KANN ABSTÜRZEN 📉
📊 White‑hat‑Akteure haben $320 M von der Liquid‑Sidechain abgezogen und eine 10 %ige Erpressungsforderung aufgedeckt, die bei einer Weigerung weitere 15 % von Token‑Inhabern abbluten lassen könnte. 🦈 Smart‑Money‑Augen verlagern das Kapital bereits neu, und der bevorstehende öffentliche Dump privater Mitteilungen könnte einen schnellen Sell‑off auslösen. 🌊 Rechne damit, dass das Orderbuch deutlich ausdünnt, sobald die Liquidität versiegt—jede Erholung wird dann zu einem fragilen Echo.
💡 Die entscheidende Schlacht liegt jetzt zwischen defensiver Positionierung und opportunistischen Zugriffen—behalte die Depth‑Charts im Blick und sei bereit zu wechseln. 💬 Wie passt du deine $IOST Haltung an diese drohende Liquiditätsklemme an? 👇
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
📊 White‑hat‑Akteure haben $320 M von der Liquid‑Sidechain abgezogen und eine 10 %ige Erpressungsforderung aufgedeckt, die bei einer Weigerung weitere 15 % von Token‑Inhabern abbluten lassen könnte. 🦈 Smart‑Money‑Augen verlagern das Kapital bereits neu, und der bevorstehende öffentliche Dump privater Mitteilungen könnte einen schnellen Sell‑off auslösen. 🌊 Rechne damit, dass das Orderbuch deutlich ausdünnt, sobald die Liquidität versiegt—jede Erholung wird dann zu einem fragilen Echo.
💡 Die entscheidende Schlacht liegt jetzt zwischen defensiver Positionierung und opportunistischen Zugriffen—behalte die Depth‑Charts im Blick und sei bereit zu wechseln. 💬 Wie passt du deine $IOST Haltung an diese drohende Liquiditätsklemme an? 👇
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
160
Nordkoreanische Hacker brechen die Stille mit einer Bitcoin-Überweisung (BTC) über 19,4 Millionen: Gibt es Grund zur Sorge?Die Lazarus-Gruppe bewegt 19,4 Millionen US-Dollar in inaktiven Bitcoin, sodass die Märkte rätseln, ob diese plötzliche nordkoreanische Übertragung ausreicht, um einen Crash auszulösen.
Die vom Iran kontrollierte Lazarus-Gruppe hat ihre Funkstille gebrochen. Laut der On-Chain-Plattform Arkham Intelligence haben die Hacker ihre Wallets aktiviert und 244 BTC im Wert von etwa 19,42 Millionen US-Dollar übertragen.
Der Vorgang erregte sofort die Aufmerksamkeit von Analysten, da diese Art von Aktivität traditionell der Einführung einer Geldwäsche-Kette für gestohlene Vermögenswerte vorausgeht. Aber sollte der Markt jetzt in Panik geraten?
Nordkoreanische Hacker brechen die Stille mit einer Bitcoin-Überweisung (BTC) über 19,4 Millionen: Gibt es Grund zur Sorge?
Die Lazarus-Gruppe bewegt 19,4 Millionen US-Dollar in inaktiven Bitcoin, sodass die Märkte rätseln, ob diese plötzliche nordkoreanische Übertragung ausreicht, um einen Crash auszulösen.
Die vom Iran kontrollierte Lazarus-Gruppe hat ihre Funkstille gebrochen. Laut der On-Chain-Plattform Arkham Intelligence haben die Hacker ihre Wallets aktiviert und 244 BTC im Wert von etwa 19,42 Millionen US-Dollar übertragen.
Der Vorgang erregte sofort die Aufmerksamkeit von Analysten, da diese Art von Aktivität traditionell der Einführung einer Geldwäsche-Kette für gestohlene Vermögenswerte vorausgeht. Aber sollte der Markt jetzt in Panik geraten?
Die vom Iran kontrollierte Lazarus-Gruppe hat ihre Funkstille gebrochen. Laut der On-Chain-Plattform Arkham Intelligence haben die Hacker ihre Wallets aktiviert und 244 BTC im Wert von etwa 19,42 Millionen US-Dollar übertragen.
Der Vorgang erregte sofort die Aufmerksamkeit von Analysten, da diese Art von Aktivität traditionell der Einführung einer Geldwäsche-Kette für gestohlene Vermögenswerte vorausgeht. Aber sollte der Markt jetzt in Panik geraten?
2
184
ALARM: MASSIVER EXPLOIT AUF BASE?
Ich habe in einige völlig verrückte On-Chain-Aktivitäten
rund um $SAND im Base-Netzwerk gegraben, und die Zahlen sind komplett kaputt.
Wir sehen möglicherweise einen massiven Token-Mint-Exploit und einen Liquidity-Drain.
SAND soll eine harte Obergrenze für das maximale Gesamtangebot von 3 Milliarden Tokens haben.
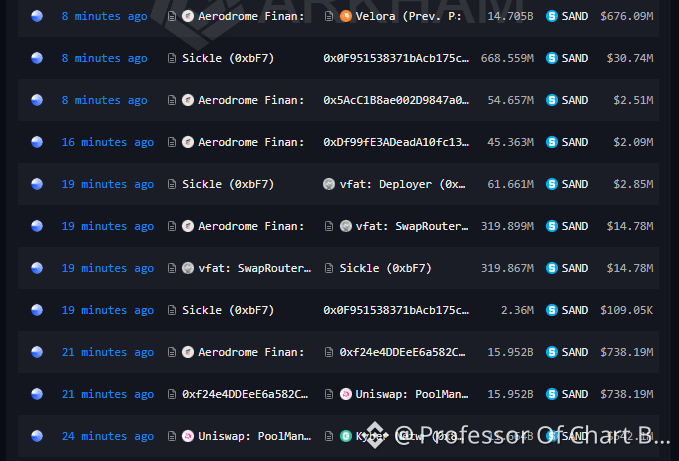
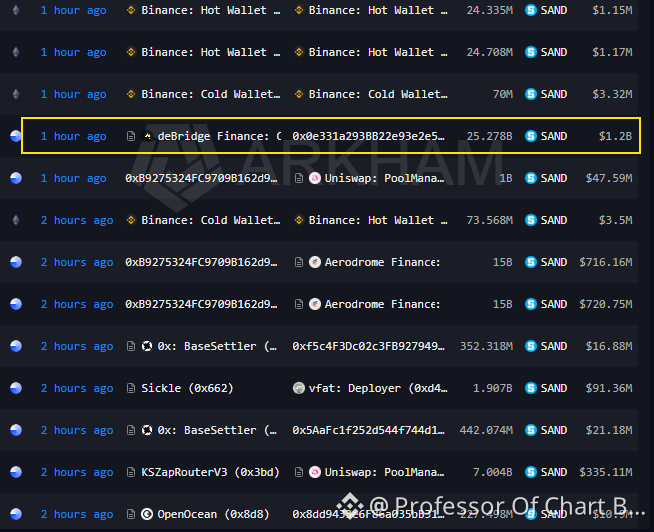
Doch On-Chain-Daten zeigen Einzeltransfers von 15,9 Milliarden und sogar 25,2 Milliarden $SAND auf Base.
Jemand hat eine Schwachstelle in einem Smart Contract gefunden und ein unendliches Angebot gedruckt.
Der Exploiter hat nicht nur gemintet; er hat die Liquiditätspools aggressiv angegriffen.
Wir beobachten hochfrequente Swaps mit benutzerdefinierten Routern (vfat, Sickle) und starkem Aggregator-Routing über Aerodrome, Kyber Network und Uniswap. Sie zapfen jede verfügbare Exit-Liquidität auf der L2 aus.
Der Fluchtweg: Wie schaffen sie es, die Gelder herauszubekommen?
Die kritischste Transaktion, die auf dem Radar auftaucht, sind 25,27 Milliarden SAND
(1,2 Mrd. USD nomineller Wert), die zu einem deBridge Finance Contract geroutet werden.
Sie versuchen aktiv, den gestohlenen Wert von Base zu überbrücken, um die Gelder zu waschen, bevor ihre Adressen gesperrt/auf die Blacklist gesetzt werden können.
Es gibt außerdem eine seltsame sekundäre Aktivität, darunter 52M Tokens an eine Null-Adresse (wahrscheinlich eine Burn-Funktion in ihrem Script) sowie starke Bewegungen in Binance Hot-/Cold-Wallets, die auf das Marktchaos reagieren.
Wenn du Liquidität für $SAND auf Base bereitstellst, prüfe deine Exponierung sofort. Bleib sicher, ich beobachte die Kette weiter.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
ALARM: MASSIVER EXPLOIT AUF BASE?
Ich habe in einige völlig verrückte On-Chain-Aktivitäten
rund um $SAND im Base-Netzwerk gegraben, und die Zahlen sind komplett kaputt.
Wir sehen möglicherweise einen massiven Token-Mint-Exploit und einen Liquidity-Drain.
SAND soll eine harte Obergrenze für das maximale Gesamtangebot von 3 Milliarden Tokens haben.
Doch On-Chain-Daten zeigen Einzeltransfers von 15,9 Milliarden und sogar 25,2 Milliarden $SAND auf Base.
Jemand hat eine Schwachstelle in einem Smart Contract gefunden und ein unendliches Angebot gedruckt.
Der Exploiter hat nicht nur gemintet; er hat die Liquiditätspools aggressiv angegriffen.
Wir beobachten hochfrequente Swaps mit benutzerdefinierten Routern (vfat, Sickle) und starkem Aggregator-Routing über Aerodrome, Kyber Network und Uniswap. Sie zapfen jede verfügbare Exit-Liquidität auf der L2 aus.
Der Fluchtweg: Wie schaffen sie es, die Gelder herauszubekommen?
Die kritischste Transaktion, die auf dem Radar auftaucht, sind 25,27 Milliarden SAND
(1,2 Mrd. USD nomineller Wert), die zu einem deBridge Finance Contract geroutet werden.
Sie versuchen aktiv, den gestohlenen Wert von Base zu überbrücken, um die Gelder zu waschen, bevor ihre Adressen gesperrt/auf die Blacklist gesetzt werden können.
Es gibt außerdem eine seltsame sekundäre Aktivität, darunter 52M Tokens an eine Null-Adresse (wahrscheinlich eine Burn-Funktion in ihrem Script) sowie starke Bewegungen in Binance Hot-/Cold-Wallets, die auf das Marktchaos reagieren.
Wenn du Liquidität für $SAND auf Base bereitstellst, prüfe deine Exponierung sofort. Bleib sicher, ich beobachte die Kette weiter.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
Ich habe in einige völlig verrückte On-Chain-Aktivitäten
rund um $SAND im Base-Netzwerk gegraben, und die Zahlen sind komplett kaputt.
Wir sehen möglicherweise einen massiven Token-Mint-Exploit und einen Liquidity-Drain.
SAND soll eine harte Obergrenze für das maximale Gesamtangebot von 3 Milliarden Tokens haben.
Doch On-Chain-Daten zeigen Einzeltransfers von 15,9 Milliarden und sogar 25,2 Milliarden $SAND auf Base.
Jemand hat eine Schwachstelle in einem Smart Contract gefunden und ein unendliches Angebot gedruckt.
Der Exploiter hat nicht nur gemintet; er hat die Liquiditätspools aggressiv angegriffen.
Wir beobachten hochfrequente Swaps mit benutzerdefinierten Routern (vfat, Sickle) und starkem Aggregator-Routing über Aerodrome, Kyber Network und Uniswap. Sie zapfen jede verfügbare Exit-Liquidität auf der L2 aus.
Der Fluchtweg: Wie schaffen sie es, die Gelder herauszubekommen?
Die kritischste Transaktion, die auf dem Radar auftaucht, sind 25,27 Milliarden SAND
(1,2 Mrd. USD nomineller Wert), die zu einem deBridge Finance Contract geroutet werden.
Sie versuchen aktiv, den gestohlenen Wert von Base zu überbrücken, um die Gelder zu waschen, bevor ihre Adressen gesperrt/auf die Blacklist gesetzt werden können.
Es gibt außerdem eine seltsame sekundäre Aktivität, darunter 52M Tokens an eine Null-Adresse (wahrscheinlich eine Burn-Funktion in ihrem Script) sowie starke Bewegungen in Binance Hot-/Cold-Wallets, die auf das Marktchaos reagieren.
Wenn du Liquidität für $SAND auf Base bereitstellst, prüfe deine Exponierung sofort. Bleib sicher, ich beobachte die Kette weiter.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
74
·
--
🚨 15-MILLIONEN-DOLLAR-SCHOCK: Der berüchtigtste MEV-Bot von Ethereum wurde gerade getroffen!
Der Kryptobereich hat gerade einen weiteren großen Sicherheits-Schlag erlebt. ⚠️
Der Ethereum-MEV-Bot JaredFromSubway soll Berichten zufolge um fast 15 Millionen Dollar geplündert worden sein, was in der Community Wellen schlägt.
Was es noch intensiver macht: Der Angreifer hat bereits einen Teil der gestohlenen Gelder über Tornado Cash bewegt, wodurch die Spur schwerer zu verfolgen ist. 🌪️
Jetzt läuft die Jagd offiziell.
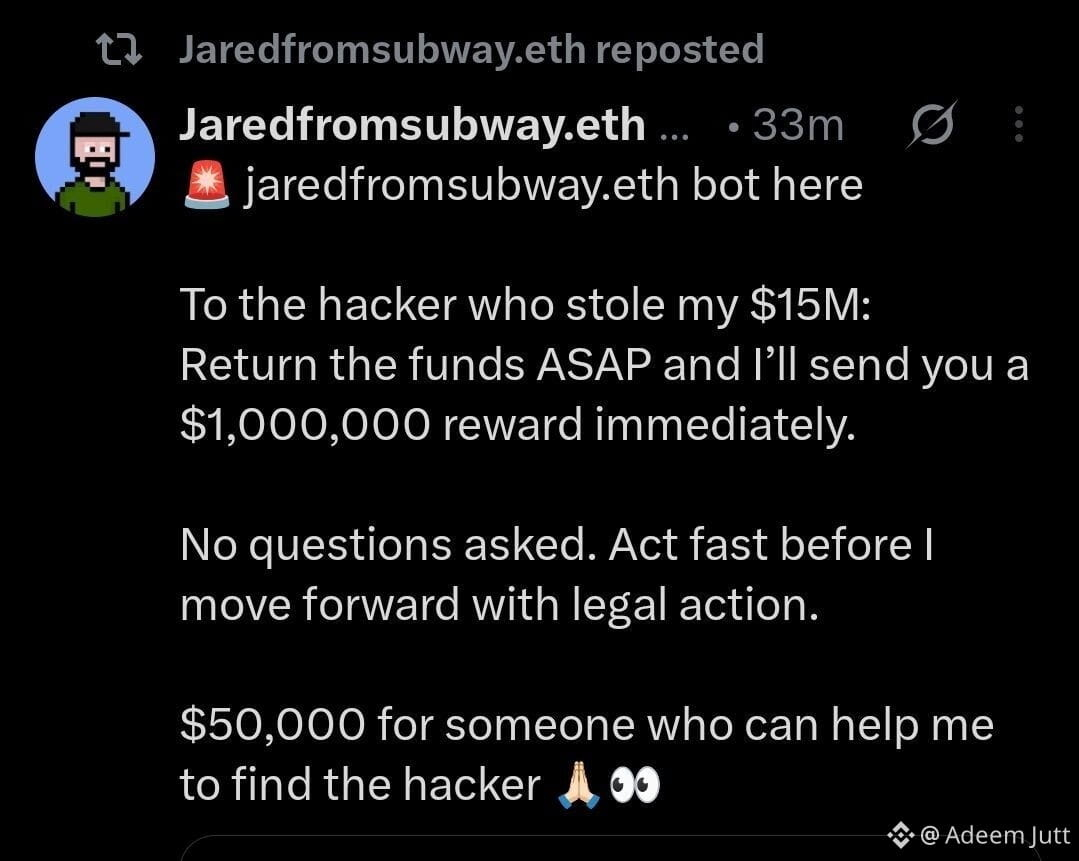
Das X-Konto jaredfromsubway.eth bietet:
💰 1 Mio. $ Belohnung für die Rückgabe der gestohlenen Gelder
💰 50.000 $ Kopfgeld für alle, die helfen, den Hacker zu identifizieren
Krypto bewegt sich schnell… aber Hacker auch.
Die echte Frage jetzt: Werden die Gelder zurückgeholt, oder ist das wieder eine teure Lektion für den Markt? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 15-MILLIONEN-DOLLAR-SCHOCK: Der berüchtigtste MEV-Bot von Ethereum wurde gerade getroffen!
Der Kryptobereich hat gerade einen weiteren großen Sicherheits-Schlag erlebt. ⚠️
Der Ethereum-MEV-Bot JaredFromSubway soll Berichten zufolge um fast 15 Millionen Dollar geplündert worden sein, was in der Community Wellen schlägt.
Was es noch intensiver macht: Der Angreifer hat bereits einen Teil der gestohlenen Gelder über Tornado Cash bewegt, wodurch die Spur schwerer zu verfolgen ist. 🌪️
Jetzt läuft die Jagd offiziell.
Das X-Konto jaredfromsubway.eth bietet:
💰 1 Mio. $ Belohnung für die Rückgabe der gestohlenen Gelder
💰 50.000 $ Kopfgeld für alle, die helfen, den Hacker zu identifizieren
Krypto bewegt sich schnell… aber Hacker auch.
Die echte Frage jetzt: Werden die Gelder zurückgeholt, oder ist das wieder eine teure Lektion für den Markt? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
Der Kryptobereich hat gerade einen weiteren großen Sicherheits-Schlag erlebt. ⚠️
Der Ethereum-MEV-Bot JaredFromSubway soll Berichten zufolge um fast 15 Millionen Dollar geplündert worden sein, was in der Community Wellen schlägt.
Was es noch intensiver macht: Der Angreifer hat bereits einen Teil der gestohlenen Gelder über Tornado Cash bewegt, wodurch die Spur schwerer zu verfolgen ist. 🌪️
Jetzt läuft die Jagd offiziell.
Das X-Konto jaredfromsubway.eth bietet:
💰 1 Mio. $ Belohnung für die Rückgabe der gestohlenen Gelder
💰 50.000 $ Kopfgeld für alle, die helfen, den Hacker zu identifizieren
Krypto bewegt sich schnell… aber Hacker auch.
Die echte Frage jetzt: Werden die Gelder zurückgeholt, oder ist das wieder eine teure Lektion für den Markt? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
287

·
--
$OST-SCHATZKAMMER-TREFFER – 18 MIO. $ VERLOREN, HANDEL SOFORT AUSGESETZT ⚠️
Perp DEX Ostium bestätigte ein OLP-Schatzkammerthema und setzte nach einem Angriff den gesamten Handel aus. Der geschätzte Verlust beträgt 18 Millionen $ – ungefähr 35 % ihrer gesamten Schatzkammer von 34 Millionen $.
Das ist ein massiver Brocken. Das Team sagt, es werde ermitteln, aber es gibt keinen Zeitplan, wann der Betrieb wieder aufgenommen wird. RWA-Protokolle basieren auf Vertrauen, und so ein Schlag rüttelt an der Grundlage.
Hältst du noch irgendeine Exposure gegenüber OST oder bist du raus?
Keine Finanzberatung. Manage immer dein Risiko.
#OST #HackAlert #DeFi #CryptoNews
⚠️
$OST-SCHATZKAMMER-TREFFER – 18 MIO. $ VERLOREN, HANDEL SOFORT AUSGESETZT ⚠️
Perp DEX Ostium bestätigte ein OLP-Schatzkammerthema und setzte nach einem Angriff den gesamten Handel aus. Der geschätzte Verlust beträgt 18 Millionen $ – ungefähr 35 % ihrer gesamten Schatzkammer von 34 Millionen $.
Das ist ein massiver Brocken. Das Team sagt, es werde ermitteln, aber es gibt keinen Zeitplan, wann der Betrieb wieder aufgenommen wird. RWA-Protokolle basieren auf Vertrauen, und so ein Schlag rüttelt an der Grundlage.
Hältst du noch irgendeine Exposure gegenüber OST oder bist du raus?
Keine Finanzberatung. Manage immer dein Risiko.
#OST #HackAlert #DeFi #CryptoNews
⚠️
Perp DEX Ostium bestätigte ein OLP-Schatzkammerthema und setzte nach einem Angriff den gesamten Handel aus. Der geschätzte Verlust beträgt 18 Millionen $ – ungefähr 35 % ihrer gesamten Schatzkammer von 34 Millionen $.
Das ist ein massiver Brocken. Das Team sagt, es werde ermitteln, aber es gibt keinen Zeitplan, wann der Betrieb wieder aufgenommen wird. RWA-Protokolle basieren auf Vertrauen, und so ein Schlag rüttelt an der Grundlage.
Hältst du noch irgendeine Exposure gegenüber OST oder bist du raus?
Keine Finanzberatung. Manage immer dein Risiko.
#OST #HackAlert #DeFi #CryptoNews
⚠️
23

·
--
🔴 $SOL HACK ENTHÜLLT STRUKTURELLE SCHWÄCHEN – NOCHMALS WERDEN 9 MIO. AUSGESPUALT 🐻
⚠️ Dieselbe Kette, die „institutionelles Niveau“ an Sicherheit versprach, hat gerade wieder weitere 9 Mio. verschwinden sehen – dieses Muster ist nicht zufällig, sondern ein wiederkehrender Liquiditäts-Leck. 📉 Jeder Exploit frisst am Vertrauenslayer, den große Kapitalmengen benötigen, um ihre Größe aufzubauen. Smart Money erkennt diese Risse: Wenn Sicherheit zu einer wiederkehrenden Variablen wird, verschiebt sich die Positionierung weg von der Überzeugung.
💡 Aus rein struktureller Sicht gehen wiederholte Protokollschwächen oft Phasen der Verteilung voraus. Wenn Inhaber mit hoher Überzeugung beginnen, umzuschichten, wächst der Supply-Overhang. 💬 Hältst du immer noch, während der Code weiter blutet – oder hast du bereits in höher-konviktionsstarke Strukturen rotiert? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
🔴 $SOL HACK ENTHÜLLT STRUKTURELLE SCHWÄCHEN – NOCHMALS WERDEN 9 MIO. AUSGESPUALT 🐻
⚠️ Dieselbe Kette, die „institutionelles Niveau“ an Sicherheit versprach, hat gerade wieder weitere 9 Mio. verschwinden sehen – dieses Muster ist nicht zufällig, sondern ein wiederkehrender Liquiditäts-Leck. 📉 Jeder Exploit frisst am Vertrauenslayer, den große Kapitalmengen benötigen, um ihre Größe aufzubauen. Smart Money erkennt diese Risse: Wenn Sicherheit zu einer wiederkehrenden Variablen wird, verschiebt sich die Positionierung weg von der Überzeugung.
💡 Aus rein struktureller Sicht gehen wiederholte Protokollschwächen oft Phasen der Verteilung voraus. Wenn Inhaber mit hoher Überzeugung beginnen, umzuschichten, wächst der Supply-Overhang. 💬 Hältst du immer noch, während der Code weiter blutet – oder hast du bereits in höher-konviktionsstarke Strukturen rotiert? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
⚠️ Dieselbe Kette, die „institutionelles Niveau“ an Sicherheit versprach, hat gerade wieder weitere 9 Mio. verschwinden sehen – dieses Muster ist nicht zufällig, sondern ein wiederkehrender Liquiditäts-Leck. 📉 Jeder Exploit frisst am Vertrauenslayer, den große Kapitalmengen benötigen, um ihre Größe aufzubauen. Smart Money erkennt diese Risse: Wenn Sicherheit zu einer wiederkehrenden Variablen wird, verschiebt sich die Positionierung weg von der Überzeugung.
💡 Aus rein struktureller Sicht gehen wiederholte Protokollschwächen oft Phasen der Verteilung voraus. Wenn Inhaber mit hoher Überzeugung beginnen, umzuschichten, wächst der Supply-Overhang. 💬 Hältst du immer noch, während der Code weiter blutet – oder hast du bereits in höher-konviktionsstarke Strukturen rotiert? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
48

·
--
$VANRY HOLDER AN DER KANTE NACH 1 MRD. IN GEHACKTEN PROTOKOLLEN, DIE DURCHGEFÜHRTEN AUDITS BESTANDEN 🔥
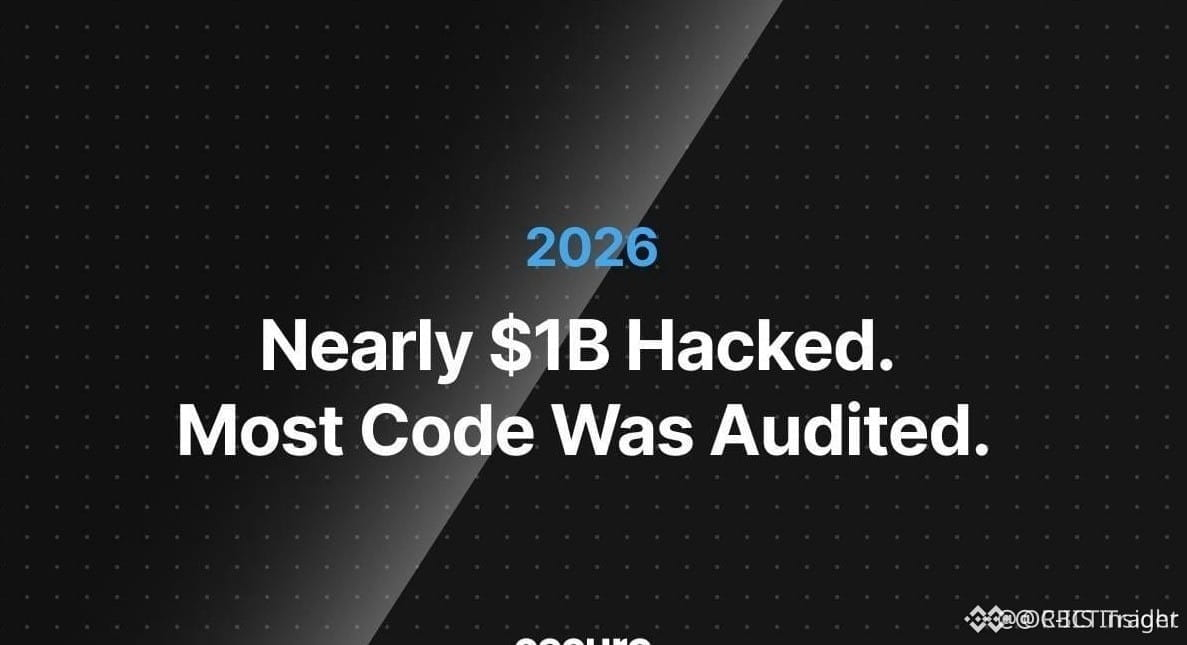
Bisher wurden fast 1 Milliarde US-Dollar aus auditierten Projekten im Jahr 2026 abgezogen — traditionelle Audits lassen blinde Flecken zurück, die Angreifer täglich ausnutzen. KI-gestützte Audit-Tools wie Cecuro erkennen jetzt 91% der Schwachstellen, aber die Einführung hinkt der Entwicklung der Exposits hinterher.
Die Menge der jüngsten Hacks zermalmt das Vertrauen von Privatanlegern in $VANRY , $THE und $TAG . Wenn du einen dieser Tokens hältst: Prüfst du jetzt gerade dein Risiko?
Keine Finanzberatung. Verwalte immer dein Risiko.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
$VANRY HOLDER AN DER KANTE NACH 1 MRD. IN GEHACKTEN PROTOKOLLEN, DIE DURCHGEFÜHRTEN AUDITS BESTANDEN 🔥
Bisher wurden fast 1 Milliarde US-Dollar aus auditierten Projekten im Jahr 2026 abgezogen — traditionelle Audits lassen blinde Flecken zurück, die Angreifer täglich ausnutzen. KI-gestützte Audit-Tools wie Cecuro erkennen jetzt 91% der Schwachstellen, aber die Einführung hinkt der Entwicklung der Exposits hinterher.
Die Menge der jüngsten Hacks zermalmt das Vertrauen von Privatanlegern in $VANRY , $THE und $TAG . Wenn du einen dieser Tokens hältst: Prüfst du jetzt gerade dein Risiko?
Keine Finanzberatung. Verwalte immer dein Risiko.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
Bisher wurden fast 1 Milliarde US-Dollar aus auditierten Projekten im Jahr 2026 abgezogen — traditionelle Audits lassen blinde Flecken zurück, die Angreifer täglich ausnutzen. KI-gestützte Audit-Tools wie Cecuro erkennen jetzt 91% der Schwachstellen, aber die Einführung hinkt der Entwicklung der Exposits hinterher.
Die Menge der jüngsten Hacks zermalmt das Vertrauen von Privatanlegern in $VANRY , $THE und $TAG . Wenn du einen dieser Tokens hältst: Prüfst du jetzt gerade dein Risiko?
Keine Finanzberatung. Verwalte immer dein Risiko.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
338

$SOL ECOSYSTEM PROTOCOL ERLEIDET $580K USDC-ABFLUSS – TEAM AKTIV 🔥
Body
Der DeFiTuna-Lending-Pool auf Solana wurde gestern ausgenutzt: 580.000 USDC wurden in einem Schlag entwendet. Die gute Nachricht: Der Angriffspfad ist bereits identifiziert und behoben. Das Team arbeitet schnell daran, die Gelder zurückzuholen, aber das erhöht den Druck auf das Vertrauen in Solana-DeFi.
Wenn ein Protokoll getroffen wird und das Team schnell reagiert, entsteht oft ein kurzfristiger Fear-Dip bei verwandten Tokens. Die Geschichte zeigt: Solche Dips kann man kaufen, wenn der Schaden begrenzt bleibt. Beobachtest du $SOL or oder bleibst du fern, bis sich die Lage beruhigt?
Keine Finanzberatung. Manage immer dein Risiko.
#SOL #Solana #DeFi #HackAlert
💎
$SOL ECOSYSTEM PROTOCOL ERLEIDET $580K USDC-ABFLUSS – TEAM AKTIV 🔥
Body
Der DeFiTuna-Lending-Pool auf Solana wurde gestern ausgenutzt: 580.000 USDC wurden in einem Schlag entwendet. Die gute Nachricht: Der Angriffspfad ist bereits identifiziert und behoben. Das Team arbeitet schnell daran, die Gelder zurückzuholen, aber das erhöht den Druck auf das Vertrauen in Solana-DeFi.
Wenn ein Protokoll getroffen wird und das Team schnell reagiert, entsteht oft ein kurzfristiger Fear-Dip bei verwandten Tokens. Die Geschichte zeigt: Solche Dips kann man kaufen, wenn der Schaden begrenzt bleibt. Beobachtest du $SOL or oder bleibst du fern, bis sich die Lage beruhigt?
Keine Finanzberatung. Manage immer dein Risiko.
#SOL #Solana #DeFi #HackAlert
💎
Body
Der DeFiTuna-Lending-Pool auf Solana wurde gestern ausgenutzt: 580.000 USDC wurden in einem Schlag entwendet. Die gute Nachricht: Der Angriffspfad ist bereits identifiziert und behoben. Das Team arbeitet schnell daran, die Gelder zurückzuholen, aber das erhöht den Druck auf das Vertrauen in Solana-DeFi.
Wenn ein Protokoll getroffen wird und das Team schnell reagiert, entsteht oft ein kurzfristiger Fear-Dip bei verwandten Tokens. Die Geschichte zeigt: Solche Dips kann man kaufen, wenn der Schaden begrenzt bleibt. Beobachtest du $SOL or oder bleibst du fern, bis sich die Lage beruhigt?
Keine Finanzberatung. Manage immer dein Risiko.
#SOL #Solana #DeFi #HackAlert
💎
17

·
--
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
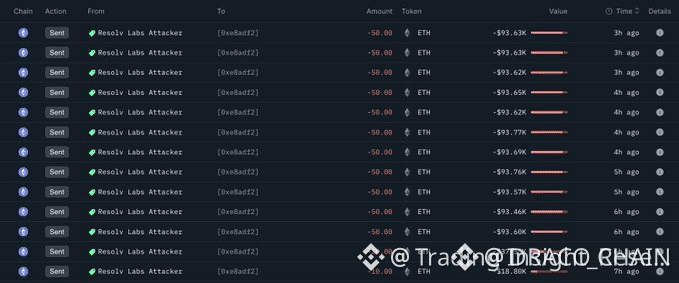
On-Chain-Daten bestätigen, dass der Angreifer hinter dem 25,9M-Dollar-Exploit vom 25. März erneut aktiv ist. Innerhalb von Stunden wurden 580 ETH — etwa 1,09 Mio. US-Dollar — nach einer Phase der Inaktivität an einen Mixing-Service gesendet.
Dieses Muster ist typisch für Liquidationsversuche durch ausgeklügelte Akteure. Der Ablauf deutet auf die Vorbereitung für OTC oder eine weitere Verschleierung hin. Wird den restlichen 24,8M US-Dollar derselbe Weg folgen?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
On-Chain-Daten bestätigen, dass der Angreifer hinter dem 25,9M-Dollar-Exploit vom 25. März erneut aktiv ist. Innerhalb von Stunden wurden 580 ETH — etwa 1,09 Mio. US-Dollar — nach einer Phase der Inaktivität an einen Mixing-Service gesendet.
Dieses Muster ist typisch für Liquidationsversuche durch ausgeklügelte Akteure. Der Ablauf deutet auf die Vorbereitung für OTC oder eine weitere Verschleierung hin. Wird den restlichen 24,8M US-Dollar derselbe Weg folgen?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
On-Chain-Daten bestätigen, dass der Angreifer hinter dem 25,9M-Dollar-Exploit vom 25. März erneut aktiv ist. Innerhalb von Stunden wurden 580 ETH — etwa 1,09 Mio. US-Dollar — nach einer Phase der Inaktivität an einen Mixing-Service gesendet.
Dieses Muster ist typisch für Liquidationsversuche durch ausgeklügelte Akteure. Der Ablauf deutet auf die Vorbereitung für OTC oder eine weitere Verschleierung hin. Wird den restlichen 24,8M US-Dollar derselbe Weg folgen?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
45
·
--
$SOL HACKER BEWEGEN ENDLICH 21M DOLLAR NACH FÜNF MONATEN DES STILLSTANDS 🔥
Body:
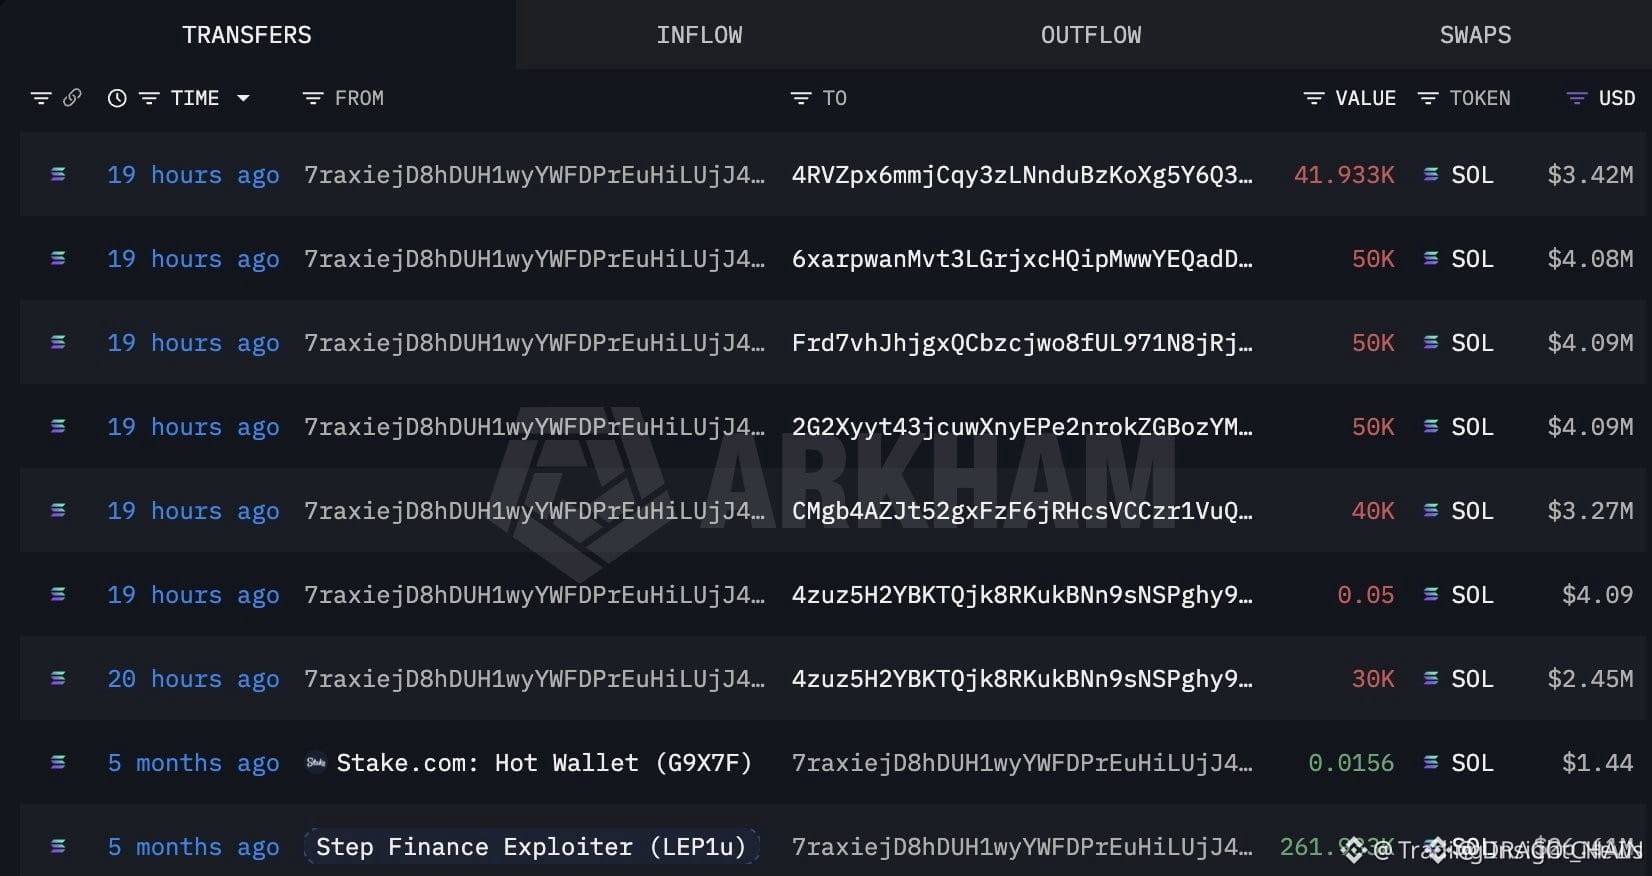
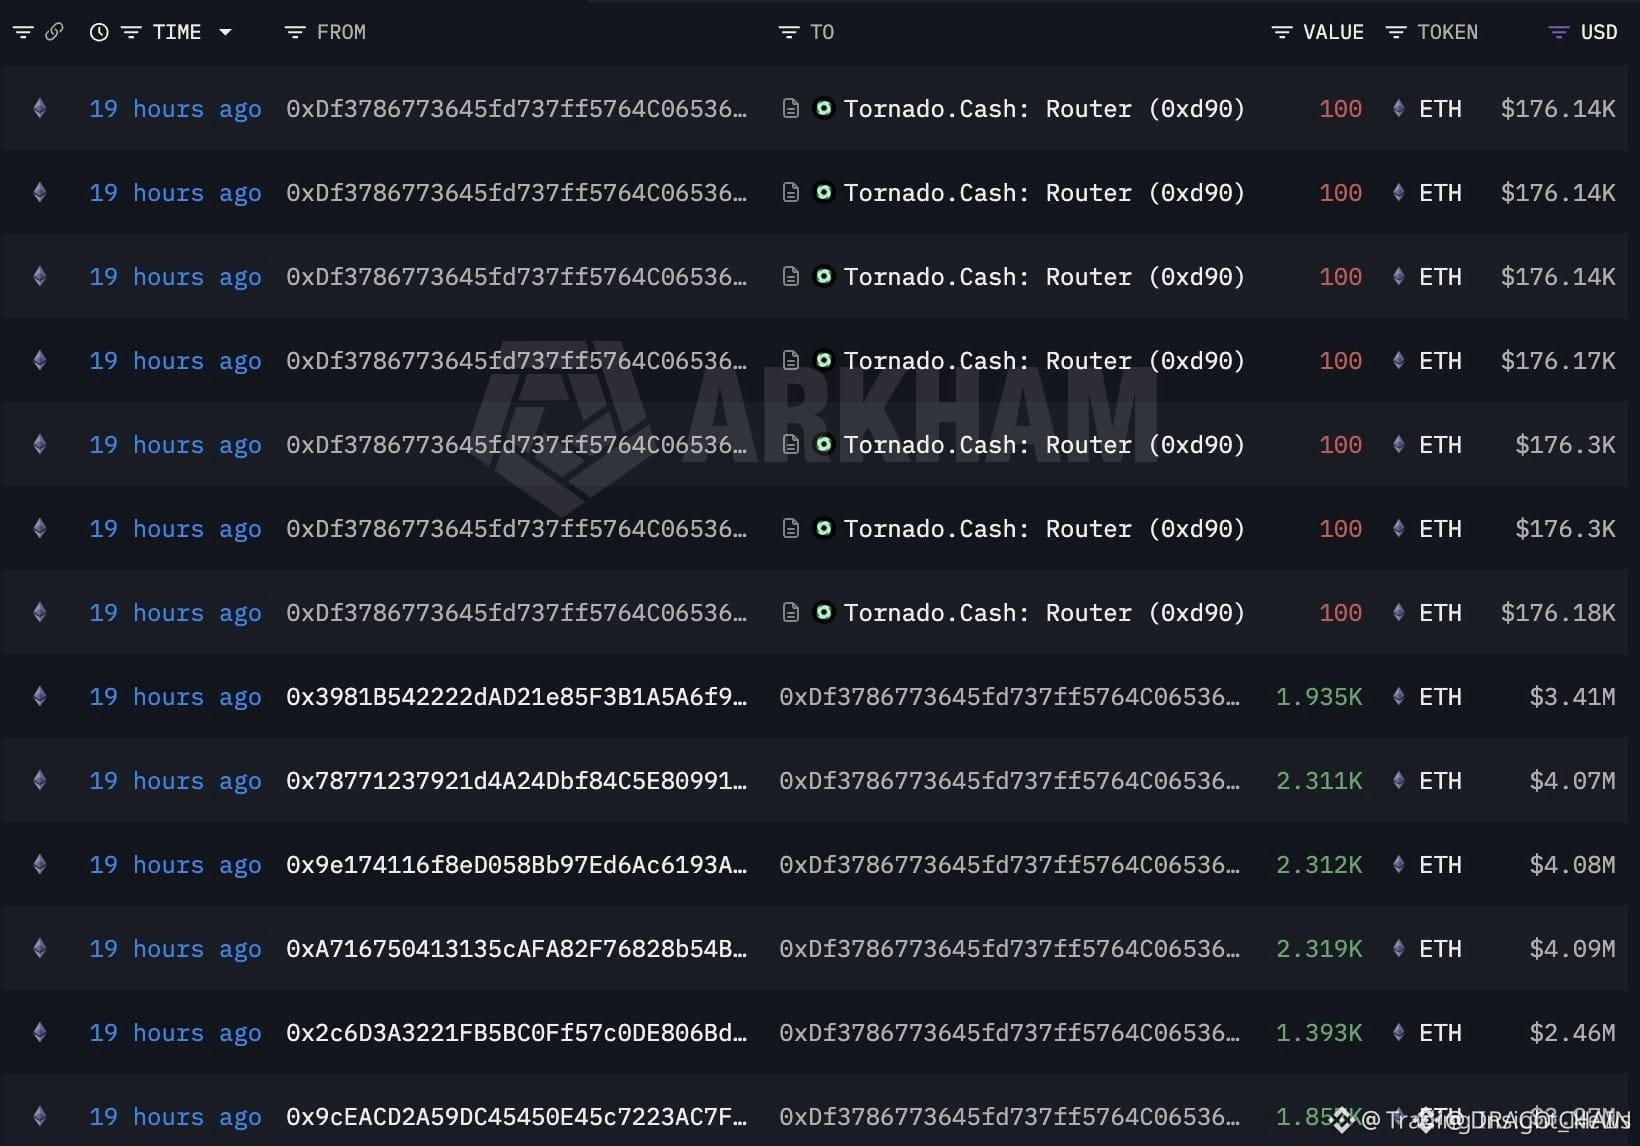
Die Step-Finance-Angreifer haben gerade 261.933 SOL (21,4 Mio. $) in einem einzigen Schritt liquidiert, in ETH umgewandelt und durch einen Mixer geleitet. Diese plötzliche Zuführung von Liquidität schafft für $SOL eine klare Zone mit stärkerem Widerstand nach oben — insbesondere vor dem Hintergrund der 5-monatigen Inaktivität, die es ermöglichte, dass sich darunter Liquidität aufbaute.
Das Handelsvolumen stieg beim Sell-off scharf an, und die anschließende ETH-Übertragung deutet darauf hin, dass das Team entschlossen ist, die Spuren zu verwischen — das bedeutet, dass eine Rückgabe der Gelder höchstwahrscheinlich nicht zu erwarten ist. Die entscheidende Frage ist nun, ob dieser Verkaufsdruck einen Bruch der jüngsten Struktur auslöst oder von Kauforders absorbiert wird.
Erwartest du, dass $SOL über seinem wichtigen Support bleibt oder von hier aus noch einen Schritt tiefer läuft?
Keine Finanzberatung. Manage dein Risiko immer.
#SOL #HackAlert #CryptoNews #SellOff
⚡
$SOL HACKER BEWEGEN ENDLICH 21M DOLLAR NACH FÜNF MONATEN DES STILLSTANDS 🔥
Body:
Die Step-Finance-Angreifer haben gerade 261.933 SOL (21,4 Mio. $) in einem einzigen Schritt liquidiert, in ETH umgewandelt und durch einen Mixer geleitet. Diese plötzliche Zuführung von Liquidität schafft für $SOL eine klare Zone mit stärkerem Widerstand nach oben — insbesondere vor dem Hintergrund der 5-monatigen Inaktivität, die es ermöglichte, dass sich darunter Liquidität aufbaute.
Das Handelsvolumen stieg beim Sell-off scharf an, und die anschließende ETH-Übertragung deutet darauf hin, dass das Team entschlossen ist, die Spuren zu verwischen — das bedeutet, dass eine Rückgabe der Gelder höchstwahrscheinlich nicht zu erwarten ist. Die entscheidende Frage ist nun, ob dieser Verkaufsdruck einen Bruch der jüngsten Struktur auslöst oder von Kauforders absorbiert wird.
Erwartest du, dass $SOL über seinem wichtigen Support bleibt oder von hier aus noch einen Schritt tiefer läuft?
Keine Finanzberatung. Manage dein Risiko immer.
#SOL #HackAlert #CryptoNews #SellOff
⚡
Body:
Die Step-Finance-Angreifer haben gerade 261.933 SOL (21,4 Mio. $) in einem einzigen Schritt liquidiert, in ETH umgewandelt und durch einen Mixer geleitet. Diese plötzliche Zuführung von Liquidität schafft für $SOL eine klare Zone mit stärkerem Widerstand nach oben — insbesondere vor dem Hintergrund der 5-monatigen Inaktivität, die es ermöglichte, dass sich darunter Liquidität aufbaute.
Das Handelsvolumen stieg beim Sell-off scharf an, und die anschließende ETH-Übertragung deutet darauf hin, dass das Team entschlossen ist, die Spuren zu verwischen — das bedeutet, dass eine Rückgabe der Gelder höchstwahrscheinlich nicht zu erwarten ist. Die entscheidende Frage ist nun, ob dieser Verkaufsdruck einen Bruch der jüngsten Struktur auslöst oder von Kauforders absorbiert wird.
Erwartest du, dass $SOL über seinem wichtigen Support bleibt oder von hier aus noch einen Schritt tiefer läuft?
Keine Finanzberatung. Manage dein Risiko immer.
#SOL #HackAlert #CryptoNews #SellOff
⚡
38

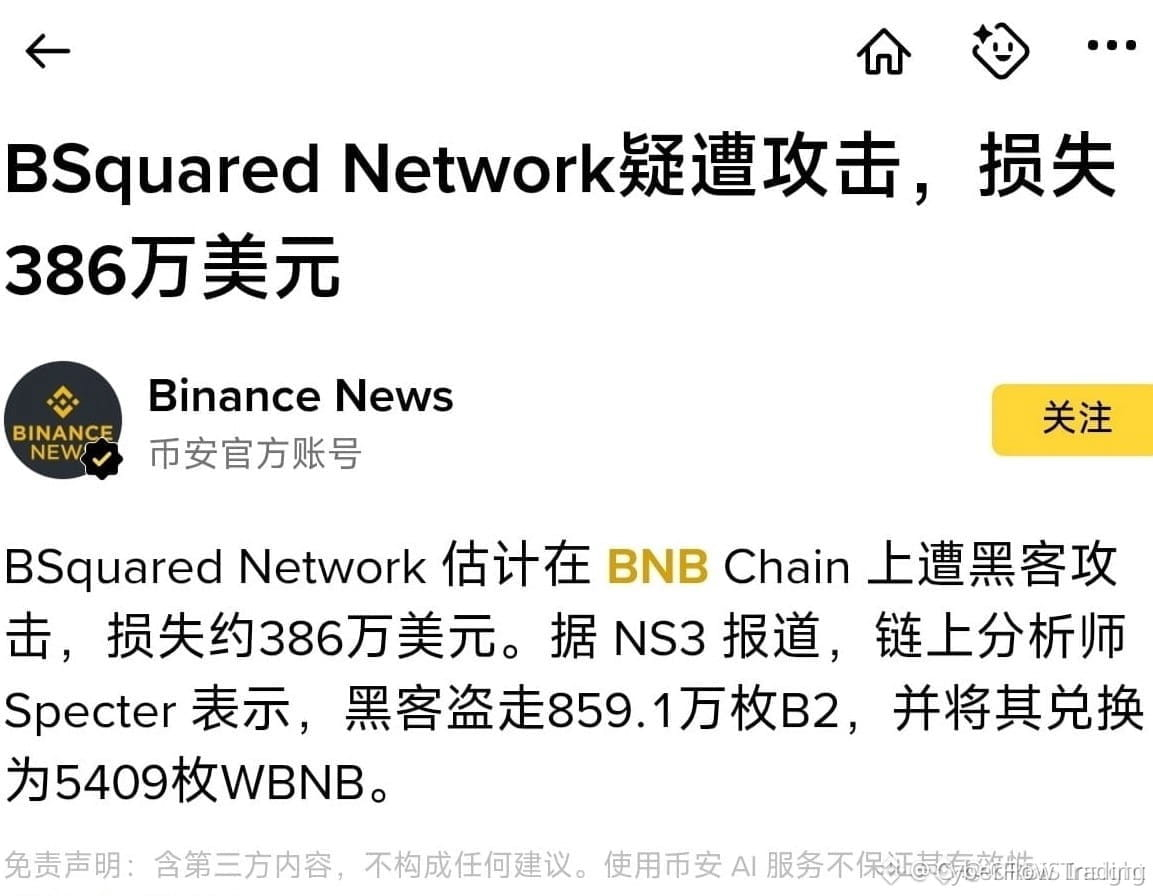
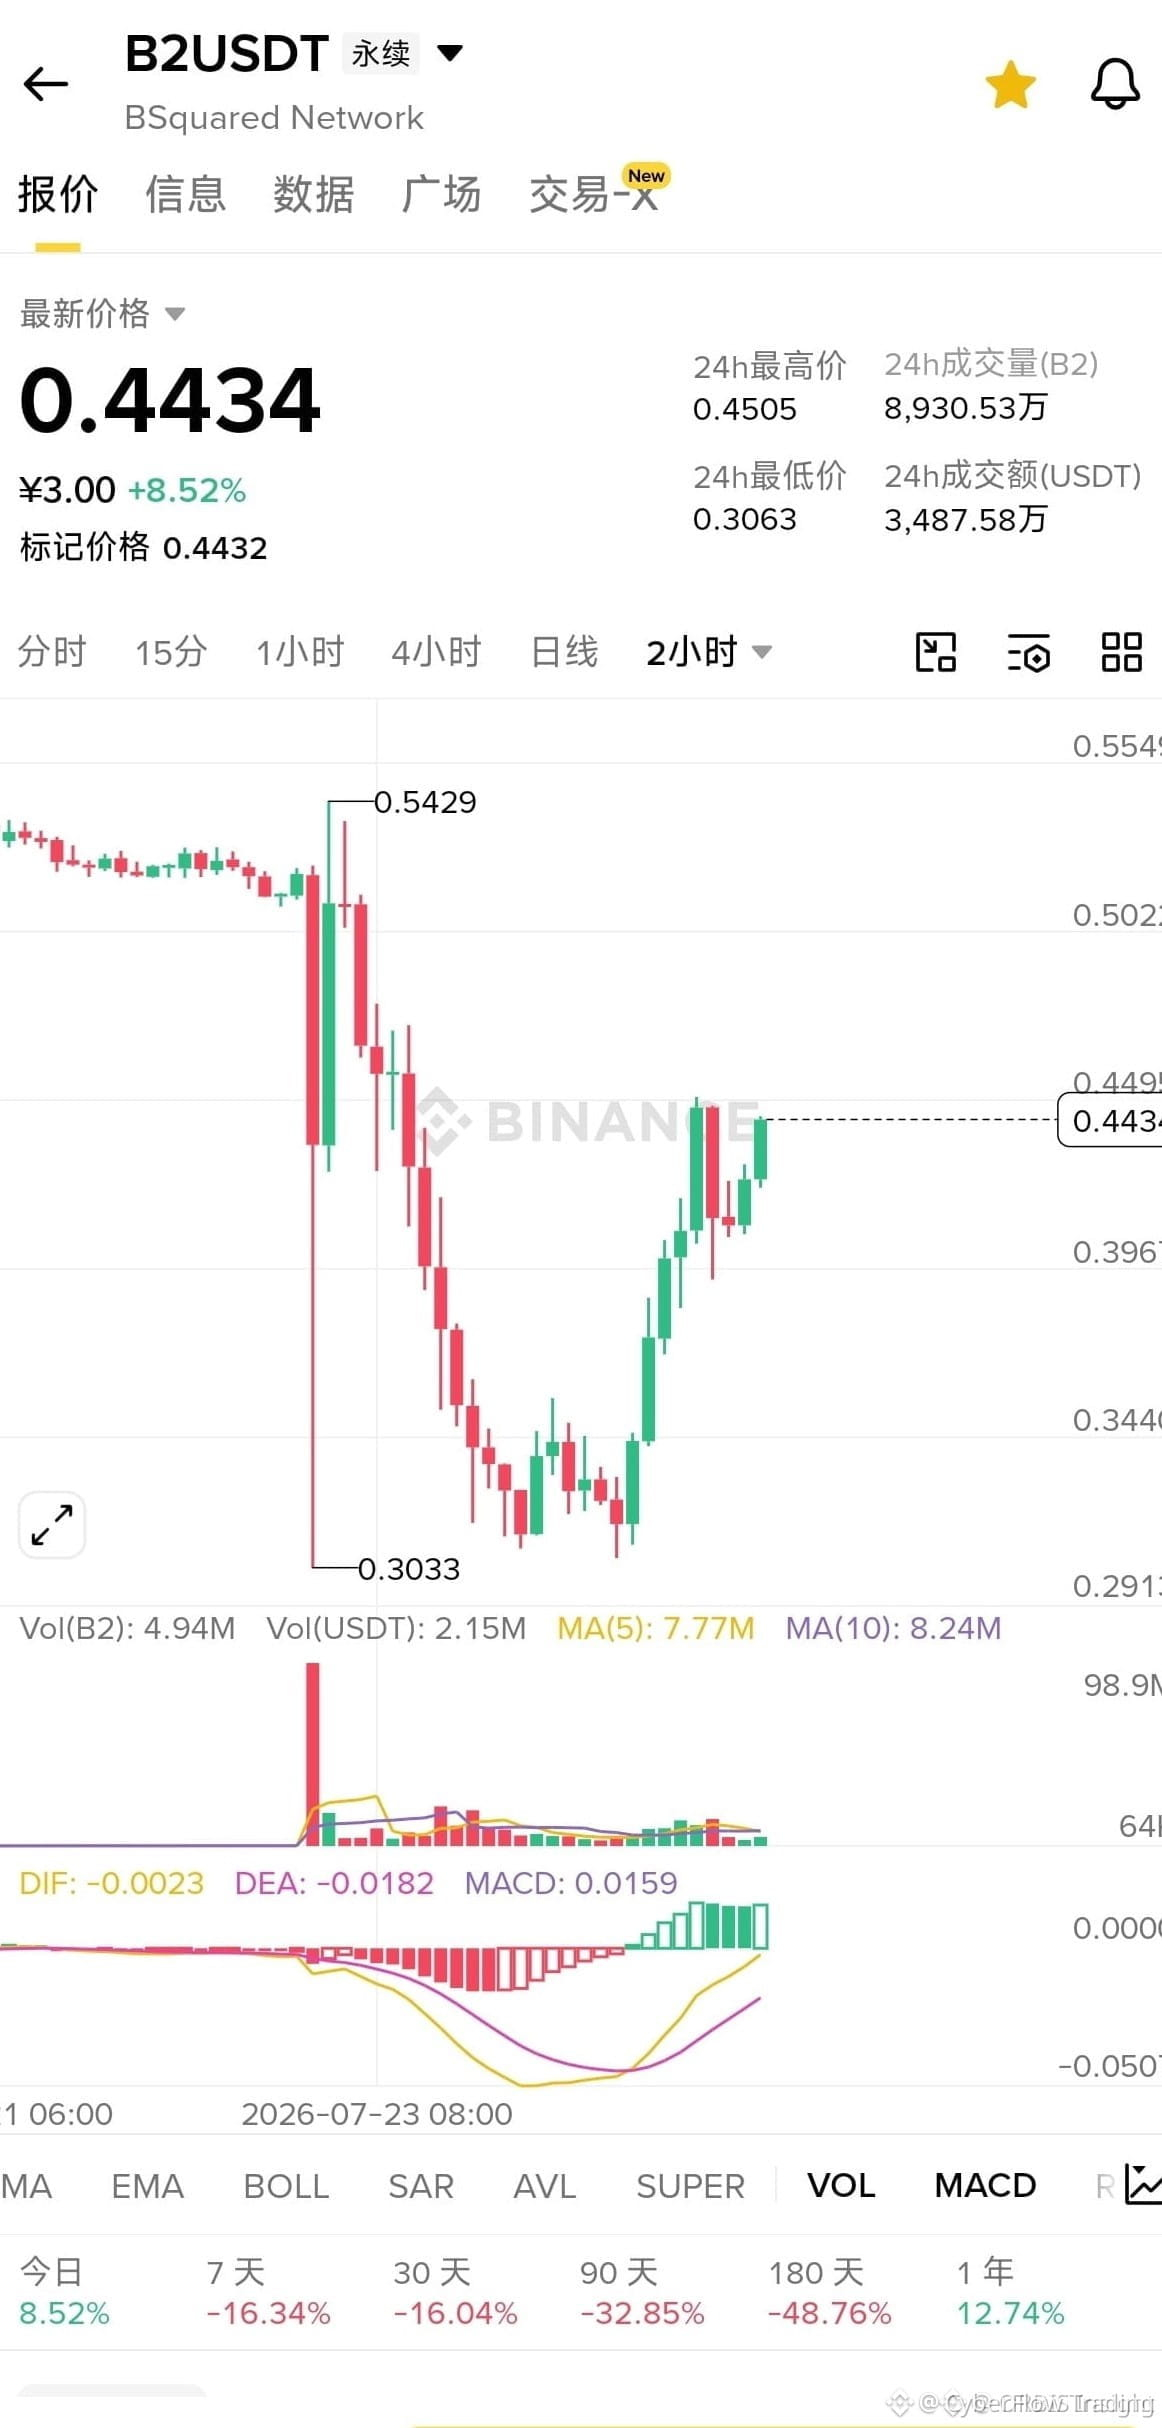
$B2 HACKED — KURZE SENDUNGEN LADEN FÜR DIE REKTOING 🔴💣
📉 Hack-News sind durchgesickert und $B2 blutet Liquidität wie ein feststeckendes Schwein. Market Maker bereiten den Dump bereits vor — Retail-Bagholder werden gleich ausgespült. Die Chart-Struktur ist zerschmettert, kein Support hält stand, und das Volumen schreit förmlich nach Distribution.
🦈 Das ist Lehrbuch-„Smart Money“: Nutze die Panik aus, räume die verbleibenden Orders ab und spüle dann den Rest ins Nichts. Shorts haben Rückenwind, während Spot-Inhaber auf ein Wunder hoffen, das nicht kommen wird. 💬 Schnappst du dir dieses Messer von oben oder hängst du immer noch an den Trümmern? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Griff. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
$B2 HACKED — KURZE SENDUNGEN LADEN FÜR DIE REKTOING 🔴💣
📉 Hack-News sind durchgesickert und $B2 blutet Liquidität wie ein feststeckendes Schwein. Market Maker bereiten den Dump bereits vor — Retail-Bagholder werden gleich ausgespült. Die Chart-Struktur ist zerschmettert, kein Support hält stand, und das Volumen schreit förmlich nach Distribution.
🦈 Das ist Lehrbuch-„Smart Money“: Nutze die Panik aus, räume die verbleibenden Orders ab und spüle dann den Rest ins Nichts. Shorts haben Rückenwind, während Spot-Inhaber auf ein Wunder hoffen, das nicht kommen wird. 💬 Schnappst du dir dieses Messer von oben oder hängst du immer noch an den Trümmern? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Griff. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
📉 Hack-News sind durchgesickert und $B2 blutet Liquidität wie ein feststeckendes Schwein. Market Maker bereiten den Dump bereits vor — Retail-Bagholder werden gleich ausgespült. Die Chart-Struktur ist zerschmettert, kein Support hält stand, und das Volumen schreit förmlich nach Distribution.
🦈 Das ist Lehrbuch-„Smart Money“: Nutze die Panik aus, räume die verbleibenden Orders ab und spüle dann den Rest ins Nichts. Shorts haben Rückenwind, während Spot-Inhaber auf ein Wunder hoffen, das nicht kommen wird. 💬 Schnappst du dir dieses Messer von oben oder hängst du immer noch an den Trümmern? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Griff. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
22

·
--
🚨 $11,8M HACK AUF TRIPLE-A – GESTOHLENE GELDER JETZT AUF $ETH ! ⚠️
Das Stablecoin-Zahlungsinfrastruktur-System Triple‑A erlitt einen Exploit in einer Hot Wallet, die Verluste wurden nun mit $11,8M bestätigt. Angreifer haben bereits über $9,3M getauscht und über Cross-Chain hinweg zu Ethereum transferiert. Das ist eine Live-Situation – Liquidität wird in das Ökosystem verlagert. 📉
Wenn gehacktes Kapital auf einer großen Chain landet, löst das oft Verkaufsdruck oder eine strategische Neupositionierung durch institutionelle Inhaber aus. 🔍 Das Bewegungsmuster deutet darauf hin, dass die Täter die Gelder methodisch schichten, statt sie direkt abzuwerfen – ein klassisches Zeichen professioneller Koordination. 💥
Dieses Ereignis unterstreicht, warum das Monitoring von On-Chain-Flows genauso wichtig ist wie Kursbewegungen. 📊 Passt du deine Positionierung auf $ETH an, angesichts des einkommenden Versorgungsrisikos durch diesen Exploit? 💬
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
🚨 $11,8M HACK AUF TRIPLE-A – GESTOHLENE GELDER JETZT AUF $ETH ! ⚠️
Das Stablecoin-Zahlungsinfrastruktur-System Triple‑A erlitt einen Exploit in einer Hot Wallet, die Verluste wurden nun mit $11,8M bestätigt. Angreifer haben bereits über $9,3M getauscht und über Cross-Chain hinweg zu Ethereum transferiert. Das ist eine Live-Situation – Liquidität wird in das Ökosystem verlagert. 📉
Wenn gehacktes Kapital auf einer großen Chain landet, löst das oft Verkaufsdruck oder eine strategische Neupositionierung durch institutionelle Inhaber aus. 🔍 Das Bewegungsmuster deutet darauf hin, dass die Täter die Gelder methodisch schichten, statt sie direkt abzuwerfen – ein klassisches Zeichen professioneller Koordination. 💥
Dieses Ereignis unterstreicht, warum das Monitoring von On-Chain-Flows genauso wichtig ist wie Kursbewegungen. 📊 Passt du deine Positionierung auf $ETH an, angesichts des einkommenden Versorgungsrisikos durch diesen Exploit? 💬
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
Das Stablecoin-Zahlungsinfrastruktur-System Triple‑A erlitt einen Exploit in einer Hot Wallet, die Verluste wurden nun mit $11,8M bestätigt. Angreifer haben bereits über $9,3M getauscht und über Cross-Chain hinweg zu Ethereum transferiert. Das ist eine Live-Situation – Liquidität wird in das Ökosystem verlagert. 📉
Wenn gehacktes Kapital auf einer großen Chain landet, löst das oft Verkaufsdruck oder eine strategische Neupositionierung durch institutionelle Inhaber aus. 🔍 Das Bewegungsmuster deutet darauf hin, dass die Täter die Gelder methodisch schichten, statt sie direkt abzuwerfen – ein klassisches Zeichen professioneller Koordination. 💥
Dieses Ereignis unterstreicht, warum das Monitoring von On-Chain-Flows genauso wichtig ist wie Kursbewegungen. 📊 Passt du deine Positionierung auf $ETH an, angesichts des einkommenden Versorgungsrisikos durch diesen Exploit? 💬
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
12

·
--
Ein gerissener Hacker hat soeben einen verheerenden Schlag gegen ein großes DeFi-Protokoll ausgeführt, und die meisten Trader sind immer noch auf dem falschen Fuß erwischt. Doch nicht das kluge Geld: Es stellt seine Wetten auf die Folgen bereits um.
Das Signal ist eindeutig: Die Anwendung von Garden Finance ist nach einer Kompromittierung einer unabhängigen Solver-Datenbank offline, wodurch digitale Vermögenswerte im Wert einer erheblichen sechsstelligen Summe verloren gingen. #DeFiSecurity #BlockchainThreats #HackAlert
Die Einordnung ist simpel: Eine anfällige Datenbank, die für unbefugten Zugriff offen gelassen wird, kann selbst für gut geschützte Protokolle katastrophale Folgen haben. Das ist eine deutliche Erinnerung an die allgegenwärtigen Risiken im dezentralen Finanzwesen und an die Bedeutung absolut dichter Sicherheitsmaßnahmen.
Während wir zuschauen, behalten wir die Reaktion des Krypto-Marktes auf diesen Hack genau im Blick. Wird das für den Token von Garden Finance zum Desaster, oder wird es am Ende als Kaufgelegenheit dienen? Werden die Motive des Angreifers aufgedeckt, oder bleiben sie im Verborgenen?
Ein gerissener Hacker hat soeben einen verheerenden Schlag gegen ein großes DeFi-Protokoll ausgeführt, und die meisten Trader sind immer noch auf dem falschen Fuß erwischt. Doch nicht das kluge Geld: Es stellt seine Wetten auf die Folgen bereits um.
Das Signal ist eindeutig: Die Anwendung von Garden Finance ist nach einer Kompromittierung einer unabhängigen Solver-Datenbank offline, wodurch digitale Vermögenswerte im Wert einer erheblichen sechsstelligen Summe verloren gingen. #DeFiSecurity #BlockchainThreats #HackAlert
Die Einordnung ist simpel: Eine anfällige Datenbank, die für unbefugten Zugriff offen gelassen wird, kann selbst für gut geschützte Protokolle katastrophale Folgen haben. Das ist eine deutliche Erinnerung an die allgegenwärtigen Risiken im dezentralen Finanzwesen und an die Bedeutung absolut dichter Sicherheitsmaßnahmen.
Während wir zuschauen, behalten wir die Reaktion des Krypto-Marktes auf diesen Hack genau im Blick. Wird das für den Token von Garden Finance zum Desaster, oder wird es am Ende als Kaufgelegenheit dienen? Werden die Motive des Angreifers aufgedeckt, oder bleiben sie im Verborgenen?
Das Signal ist eindeutig: Die Anwendung von Garden Finance ist nach einer Kompromittierung einer unabhängigen Solver-Datenbank offline, wodurch digitale Vermögenswerte im Wert einer erheblichen sechsstelligen Summe verloren gingen. #DeFiSecurity #BlockchainThreats #HackAlert
Die Einordnung ist simpel: Eine anfällige Datenbank, die für unbefugten Zugriff offen gelassen wird, kann selbst für gut geschützte Protokolle katastrophale Folgen haben. Das ist eine deutliche Erinnerung an die allgegenwärtigen Risiken im dezentralen Finanzwesen und an die Bedeutung absolut dichter Sicherheitsmaßnahmen.
Während wir zuschauen, behalten wir die Reaktion des Krypto-Marktes auf diesen Hack genau im Blick. Wird das für den Token von Garden Finance zum Desaster, oder wird es am Ende als Kaufgelegenheit dienen? Werden die Motive des Angreifers aufgedeckt, oder bleiben sie im Verborgenen?
11
·
--
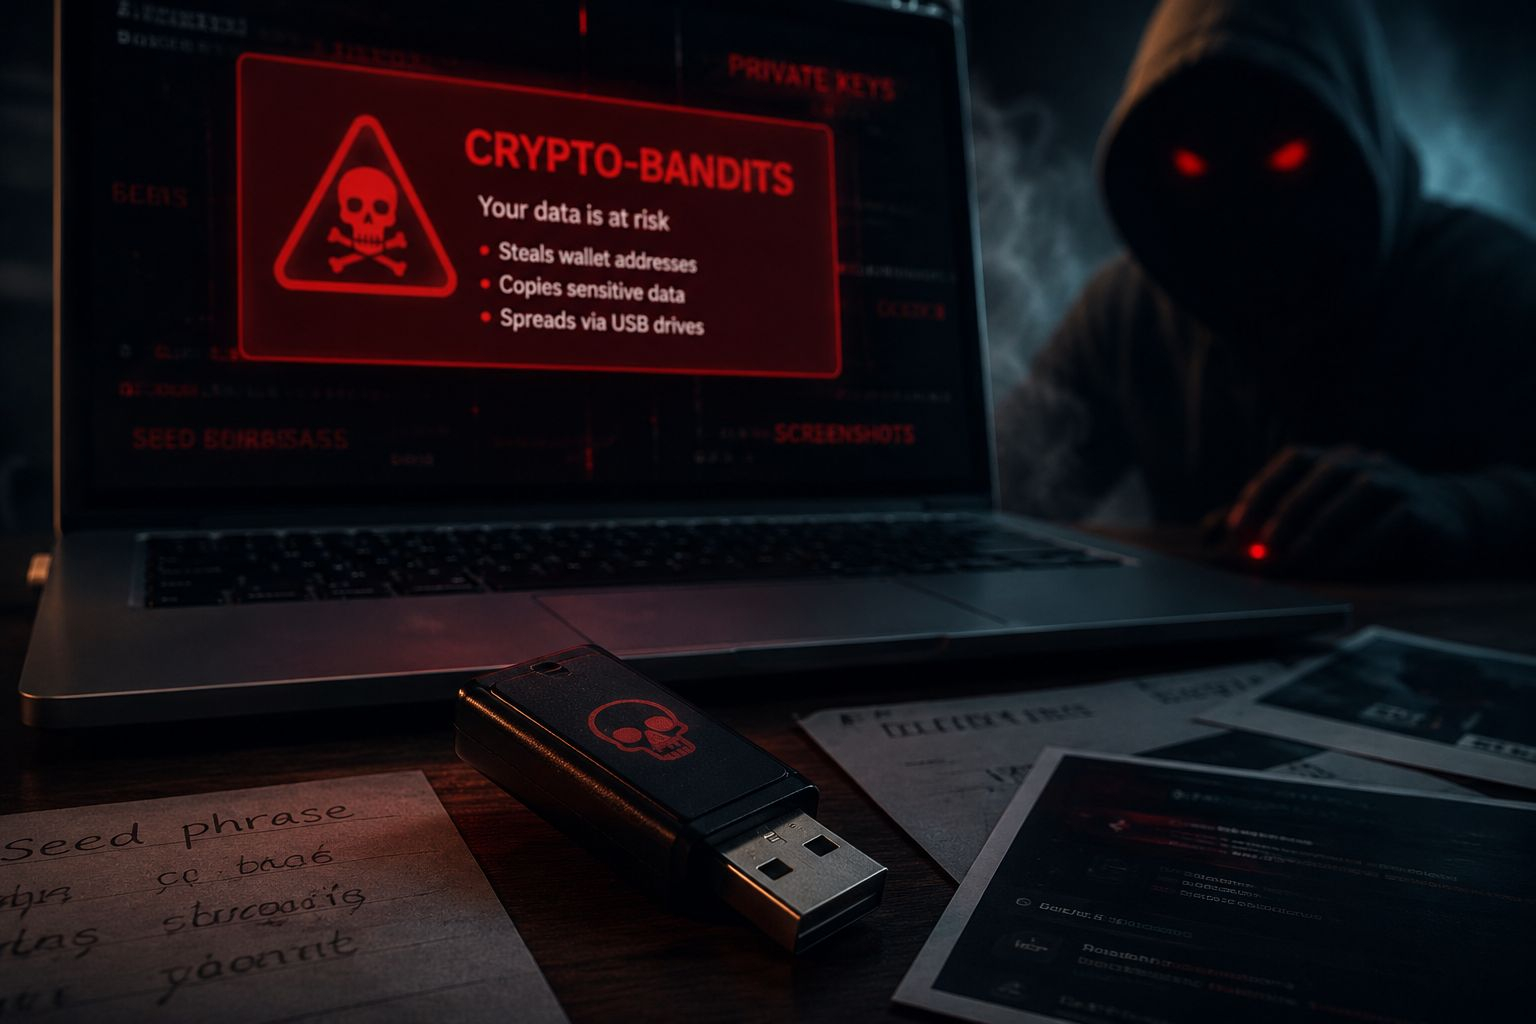
Microsoft hat vor einem neuen Krypto-Virus namens CryptoBandits gewarnt – er verbreitet sich über USB-Sticks, die sich als gewöhnliche Dokumente tarnen, und überprüft die Zwischenablage alle 0,5 Sekunden.
Wenn ein Nutzer eine Krypto-Wallet-Adresse kopiert, ersetzt der Virus heimlich diese durch die Adresse eines Betrügers. Er kann auch Seed-Phrasen, private Schlüssel und Screenshots stehlen.
Stecke keine unbekannten USB-Sticks ein und verifiziere immer die Adresse, bevor du Krypto-Transaktionen sendest.
Abonniere für Updates
Microsoft hat vor einem neuen Krypto-Virus namens CryptoBandits gewarnt – er verbreitet sich über USB-Sticks, die sich als gewöhnliche Dokumente tarnen, und überprüft die Zwischenablage alle 0,5 Sekunden.
Wenn ein Nutzer eine Krypto-Wallet-Adresse kopiert, ersetzt der Virus heimlich diese durch die Adresse eines Betrügers. Er kann auch Seed-Phrasen, private Schlüssel und Screenshots stehlen.
Stecke keine unbekannten USB-Sticks ein und verifiziere immer die Adresse, bevor du Krypto-Transaktionen sendest.
Abonniere für Updates
Wenn ein Nutzer eine Krypto-Wallet-Adresse kopiert, ersetzt der Virus heimlich diese durch die Adresse eines Betrügers. Er kann auch Seed-Phrasen, private Schlüssel und Screenshots stehlen.
Stecke keine unbekannten USB-Sticks ein und verifiziere immer die Adresse, bevor du Krypto-Transaktionen sendest.
Abonniere für Updates
125

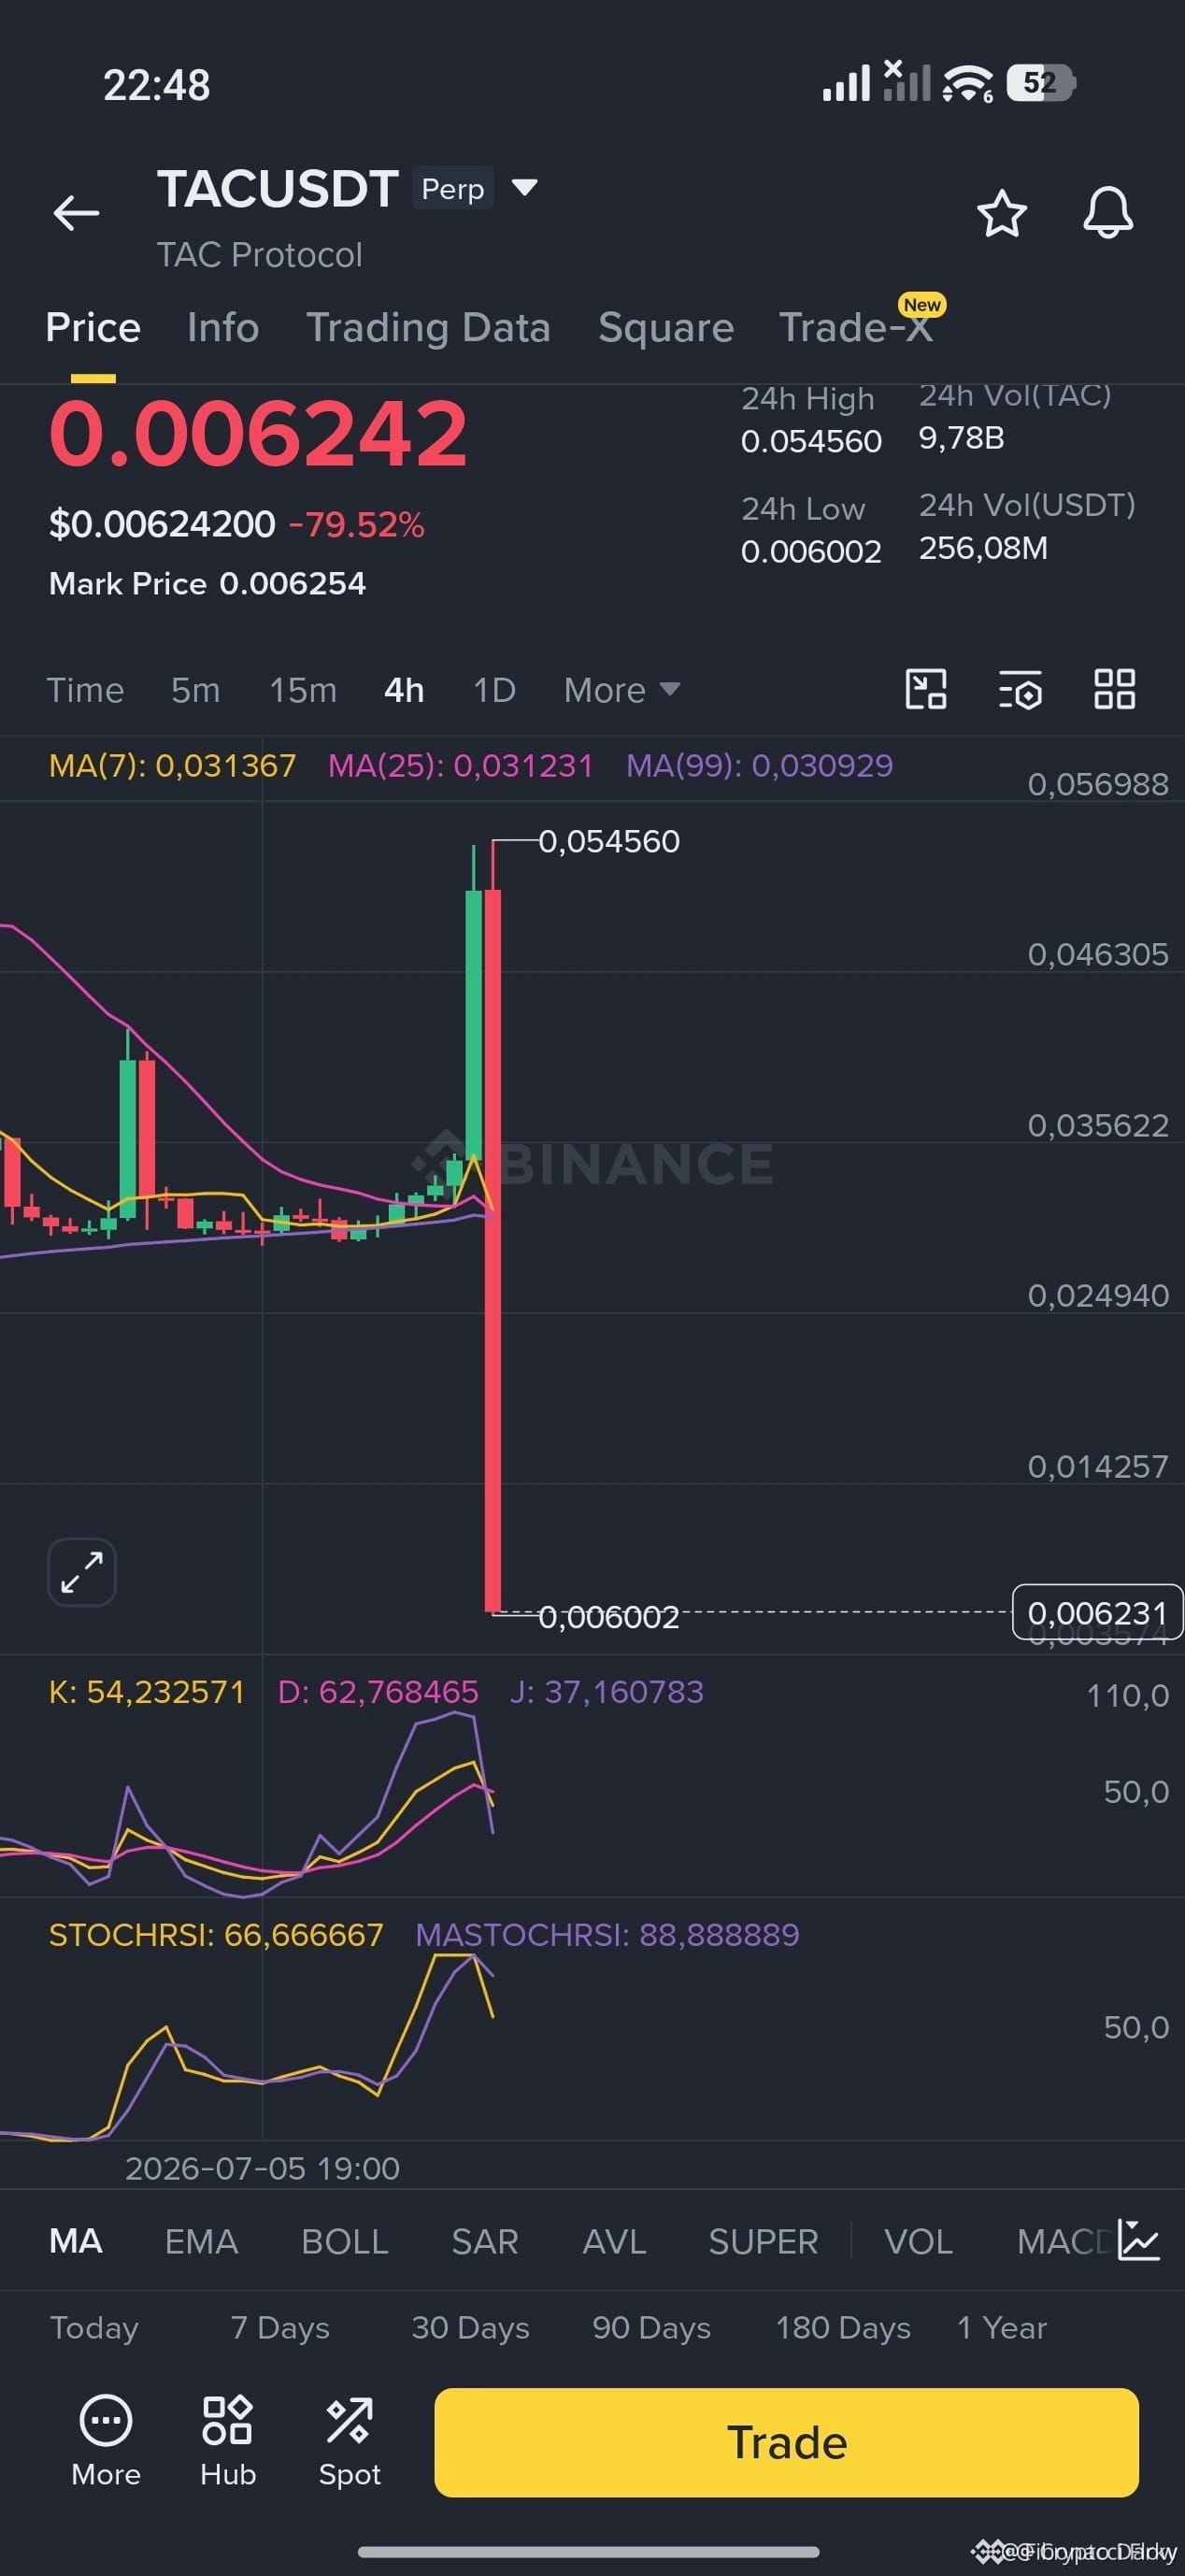
$TAC JUST GOT HIT — HACK INCIDENT FRÜH ERKANNT 🔥
Keine spezifischen Kursdaten in der Eingabe.
Gerade ist etwas im TAC-Netzwerk passiert. Erste Meldungen deuten auf einen möglichen Exploit oder Sicherheitsvorfall hin. In meinen Jahren beim Trading dieser Setups habe ich gesehen, dass solche Ereignisse heftige Wicks auslösen — in beide Richtungen — während der Markt die Nachrichten verarbeitet.
Das Entscheidende ist, darauf zu achten, wie die Käuferseite einspringt, oder ob die Verkäufer die volle Kontrolle übernehmen. Ich behalte das Orderbuch im Blick, ob es während der Panik Anzeichen für Akkumulation gibt. Hältst du noch oder bist du schon raus?
Keine Finanzberatung. Behalte immer dein Risiko im Griff.
#TAC #HackAlert #CryptoNews #Security
⚡
$TAC JUST GOT HIT — HACK INCIDENT FRÜH ERKANNT 🔥
Keine spezifischen Kursdaten in der Eingabe.
Gerade ist etwas im TAC-Netzwerk passiert. Erste Meldungen deuten auf einen möglichen Exploit oder Sicherheitsvorfall hin. In meinen Jahren beim Trading dieser Setups habe ich gesehen, dass solche Ereignisse heftige Wicks auslösen — in beide Richtungen — während der Markt die Nachrichten verarbeitet.
Das Entscheidende ist, darauf zu achten, wie die Käuferseite einspringt, oder ob die Verkäufer die volle Kontrolle übernehmen. Ich behalte das Orderbuch im Blick, ob es während der Panik Anzeichen für Akkumulation gibt. Hältst du noch oder bist du schon raus?
Keine Finanzberatung. Behalte immer dein Risiko im Griff.
#TAC #HackAlert #CryptoNews #Security
⚡
Keine spezifischen Kursdaten in der Eingabe.
Gerade ist etwas im TAC-Netzwerk passiert. Erste Meldungen deuten auf einen möglichen Exploit oder Sicherheitsvorfall hin. In meinen Jahren beim Trading dieser Setups habe ich gesehen, dass solche Ereignisse heftige Wicks auslösen — in beide Richtungen — während der Markt die Nachrichten verarbeitet.
Das Entscheidende ist, darauf zu achten, wie die Käuferseite einspringt, oder ob die Verkäufer die volle Kontrolle übernehmen. Ich behalte das Orderbuch im Blick, ob es während der Panik Anzeichen für Akkumulation gibt. Hältst du noch oder bist du schon raus?
Keine Finanzberatung. Behalte immer dein Risiko im Griff.
#TAC #HackAlert #CryptoNews #Security
⚡
408
·
--
Bullisch
🚨 Polymarket bestätigt: Kein Smart Contract Hack nach $573K Vorfall
Polymarket hat klargestellt, dass weder die Plattform noch die UMA Smart Contracts ausgenutzt wurden, nach Berichten über einen Sicherheitsvorfall, bei dem ein geheimer Schlüssel geleakt wurde, was zu einem Transfer von etwa $573K auf Polygon führte.
🔍 Was ist passiert?
• Ein 6 Jahre alter interner privater Schlüssel, der mit der Einzahlungsinfrastruktur verbunden ist, wurde kompromittiert
• Über $520K–$573K wurden von einem Angreifer transferiert
• On-Chain-Analyst ZachXBT hat die Aktivität frühzeitig markiert
🛡️ Polymarket Reaktion:
• Alle Nutzerfonds sind sicher
• Der private Schlüssel wurde ersetzt und vollständig widerrufen
• Sicherheitsupgrade auf ein KMS-basiertes Schlüsselmanagementsystem
• Etwa $164K wurden erfolgreich durch koordinierte Maßnahmen eingefroren
📊 Wichtige Erkenntnis:
Trotz anfänglicher Ängste vor einem Protokoll-Exploit war das Problem die operationale Sicherheit (alte Schlüssel-Exposition), nicht eine Schwachstelle im Smart Contract.
⚠️ Dieser Vorfall kommt inmitten eines breiteren Anstiegs von DeFi-Angriffen — allein im Mai gab es 19 Hacks, mit Gesamtverlusten von etwa ~$38,2M.
💬 Community-Fazit:
Sicherheit in Krypto ist nicht mehr nur eine Frage des Codes — das Schlüsselmanagement wird zum eigentlichen Schlachtfeld.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
🚨 Polymarket bestätigt: Kein Smart Contract Hack nach $573K Vorfall
Polymarket hat klargestellt, dass weder die Plattform noch die UMA Smart Contracts ausgenutzt wurden, nach Berichten über einen Sicherheitsvorfall, bei dem ein geheimer Schlüssel geleakt wurde, was zu einem Transfer von etwa $573K auf Polygon führte.
🔍 Was ist passiert?
• Ein 6 Jahre alter interner privater Schlüssel, der mit der Einzahlungsinfrastruktur verbunden ist, wurde kompromittiert
• Über $520K–$573K wurden von einem Angreifer transferiert
• On-Chain-Analyst ZachXBT hat die Aktivität frühzeitig markiert
🛡️ Polymarket Reaktion:
• Alle Nutzerfonds sind sicher
• Der private Schlüssel wurde ersetzt und vollständig widerrufen
• Sicherheitsupgrade auf ein KMS-basiertes Schlüsselmanagementsystem
• Etwa $164K wurden erfolgreich durch koordinierte Maßnahmen eingefroren
📊 Wichtige Erkenntnis:
Trotz anfänglicher Ängste vor einem Protokoll-Exploit war das Problem die operationale Sicherheit (alte Schlüssel-Exposition), nicht eine Schwachstelle im Smart Contract.
⚠️ Dieser Vorfall kommt inmitten eines breiteren Anstiegs von DeFi-Angriffen — allein im Mai gab es 19 Hacks, mit Gesamtverlusten von etwa ~$38,2M.
💬 Community-Fazit:
Sicherheit in Krypto ist nicht mehr nur eine Frage des Codes — das Schlüsselmanagement wird zum eigentlichen Schlachtfeld.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
Polymarket hat klargestellt, dass weder die Plattform noch die UMA Smart Contracts ausgenutzt wurden, nach Berichten über einen Sicherheitsvorfall, bei dem ein geheimer Schlüssel geleakt wurde, was zu einem Transfer von etwa $573K auf Polygon führte.
🔍 Was ist passiert?
• Ein 6 Jahre alter interner privater Schlüssel, der mit der Einzahlungsinfrastruktur verbunden ist, wurde kompromittiert
• Über $520K–$573K wurden von einem Angreifer transferiert
• On-Chain-Analyst ZachXBT hat die Aktivität frühzeitig markiert
🛡️ Polymarket Reaktion:
• Alle Nutzerfonds sind sicher
• Der private Schlüssel wurde ersetzt und vollständig widerrufen
• Sicherheitsupgrade auf ein KMS-basiertes Schlüsselmanagementsystem
• Etwa $164K wurden erfolgreich durch koordinierte Maßnahmen eingefroren
📊 Wichtige Erkenntnis:
Trotz anfänglicher Ängste vor einem Protokoll-Exploit war das Problem die operationale Sicherheit (alte Schlüssel-Exposition), nicht eine Schwachstelle im Smart Contract.
⚠️ Dieser Vorfall kommt inmitten eines breiteren Anstiegs von DeFi-Angriffen — allein im Mai gab es 19 Hacks, mit Gesamtverlusten von etwa ~$38,2M.
💬 Community-Fazit:
Sicherheit in Krypto ist nicht mehr nur eine Frage des Codes — das Schlüsselmanagement wird zum eigentlichen Schlachtfeld.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
374
$1 AUF $14M IN MINUTEN PUMPED — SO IST ES PASSIERT 🚨
Das ist genau die Art von Situation, die erfahrene Trader von der Masse unterscheidet. Ein geleaktes Mnemonic von Robinhoods Gründer führte zu einem koordinierten Pump-and-Dump auf $1, wobei das Handelsvolumen in nur zwei Stunden auf $20M stieg. Der Hacker wechselte danach zu BSC, gab neue Tokens aus und machte Wash Trades, um sich auszahlen zu lassen, bevor die Adresse eingefroren wurde.
Du musst dich fragen: Folgst du Wallets blind oder machst du deine eigene Recherche?
Keine Finanzberatung. Manage immer dein Risiko.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
$1 AUF $14M IN MINUTEN PUMPED — SO IST ES PASSIERT 🚨
Das ist genau die Art von Situation, die erfahrene Trader von der Masse unterscheidet. Ein geleaktes Mnemonic von Robinhoods Gründer führte zu einem koordinierten Pump-and-Dump auf $1, wobei das Handelsvolumen in nur zwei Stunden auf $20M stieg. Der Hacker wechselte danach zu BSC, gab neue Tokens aus und machte Wash Trades, um sich auszahlen zu lassen, bevor die Adresse eingefroren wurde.
Du musst dich fragen: Folgst du Wallets blind oder machst du deine eigene Recherche?
Keine Finanzberatung. Manage immer dein Risiko.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
Das ist genau die Art von Situation, die erfahrene Trader von der Masse unterscheidet. Ein geleaktes Mnemonic von Robinhoods Gründer führte zu einem koordinierten Pump-and-Dump auf $1, wobei das Handelsvolumen in nur zwei Stunden auf $20M stieg. Der Hacker wechselte danach zu BSC, gab neue Tokens aus und machte Wash Trades, um sich auszahlen zu lassen, bevor die Adresse eingefroren wurde.
Du musst dich fragen: Folgst du Wallets blind oder machst du deine eigene Recherche?
Keine Finanzberatung. Manage immer dein Risiko.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
149
·
--
$AAVE UNTER DRUCK, DA KRYPTO-HACKS 2026 ZUNEHMEN ⚡
Die erste Hälfte von 2026 verzeichnete 207 Hacks – der höchste jemals für einen Sechsmonatszeitraum. Die Verluste belaufen sich auf insgesamt etwa 972 Mio. $, weniger als im 1. Halbjahr 2025, aber die Zahl der Angriffe hat sich verdoppelt. Über 60 % gehen auf Schwachstellen in Smart Contracts und der operativen Infrastruktur zurück, wobei nordkoreanische Gruppen mit 66 % der gestohlenen Vermögenswerte in Verbindung stehen.
Der 293-Mio.-$-Einbruch bei KelpDAO sorgt für Schockwellen, da $AAVE Liquidität aus DeFi-Protokollen abfließt. Der TVL ist auf 70 Mrd. $ gefallen, ein Zwei-Jahres-Tief, was zeigt, dass die operative Sicherheit inzwischen das schwächste Glied der Branche ist. Ist das eine vorübergehende Korrektur oder ein struktureller Wandel für DeFi?
Keine Finanzberatung. Verwalte dein Risiko stets selbst.
#AAVE #DeFi #Security #HackAlert
⚡
$AAVE UNTER DRUCK, DA KRYPTO-HACKS 2026 ZUNEHMEN ⚡
Die erste Hälfte von 2026 verzeichnete 207 Hacks – der höchste jemals für einen Sechsmonatszeitraum. Die Verluste belaufen sich auf insgesamt etwa 972 Mio. $, weniger als im 1. Halbjahr 2025, aber die Zahl der Angriffe hat sich verdoppelt. Über 60 % gehen auf Schwachstellen in Smart Contracts und der operativen Infrastruktur zurück, wobei nordkoreanische Gruppen mit 66 % der gestohlenen Vermögenswerte in Verbindung stehen.
Der 293-Mio.-$-Einbruch bei KelpDAO sorgt für Schockwellen, da $AAVE Liquidität aus DeFi-Protokollen abfließt. Der TVL ist auf 70 Mrd. $ gefallen, ein Zwei-Jahres-Tief, was zeigt, dass die operative Sicherheit inzwischen das schwächste Glied der Branche ist. Ist das eine vorübergehende Korrektur oder ein struktureller Wandel für DeFi?
Keine Finanzberatung. Verwalte dein Risiko stets selbst.
#AAVE #DeFi #Security #HackAlert
⚡
Die erste Hälfte von 2026 verzeichnete 207 Hacks – der höchste jemals für einen Sechsmonatszeitraum. Die Verluste belaufen sich auf insgesamt etwa 972 Mio. $, weniger als im 1. Halbjahr 2025, aber die Zahl der Angriffe hat sich verdoppelt. Über 60 % gehen auf Schwachstellen in Smart Contracts und der operativen Infrastruktur zurück, wobei nordkoreanische Gruppen mit 66 % der gestohlenen Vermögenswerte in Verbindung stehen.
Der 293-Mio.-$-Einbruch bei KelpDAO sorgt für Schockwellen, da $AAVE Liquidität aus DeFi-Protokollen abfließt. Der TVL ist auf 70 Mrd. $ gefallen, ein Zwei-Jahres-Tief, was zeigt, dass die operative Sicherheit inzwischen das schwächste Glied der Branche ist. Ist das eine vorübergehende Korrektur oder ein struktureller Wandel für DeFi?
Keine Finanzberatung. Verwalte dein Risiko stets selbst.
#AAVE #DeFi #Security #HackAlert
⚡
58
·
--
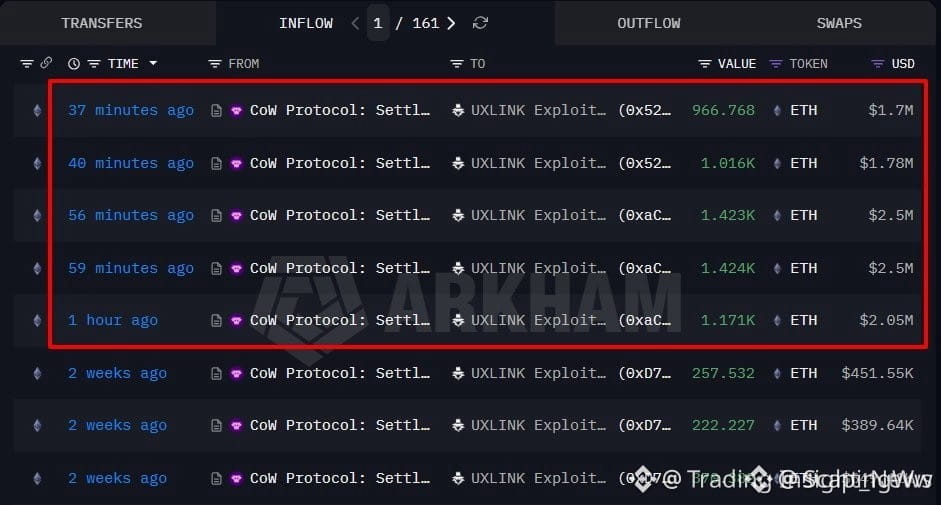
$ETH ANGREIFER HAT SOEBEN 6.001 ETH FÜR 10,54 MIO. DAI GEKAUFT – UND ES WIRD BEREITS GEWASCHEN 🔥
Der UXLINK-Angreifer hat 10,54 Mio. DAI ausgegeben, um 6.001 ETH zu ergattern – zu einem Durchschnittspreis von 1.757 $ pro Coin. Der komplette Betrag wurde anschließend über ein Mixing-Protokoll geleitet, um die Spur zu verwischen – klassisches „Spuren verwischen“-Verhalten.
Was mir auffällt, ist die Größe. Das sind ungefähr 10,5 Mio. $ in ETH, die in Mixer fließen. Und wenn diese Coins verkauft werden, entsteht hier in der Nähe der 1.750-Dollar-Zone zusätzlicher Verkaufsdruck. Die Behörden ziehen zwar an, aber der Angreifer bewegt weiterhin Vermögenswerte.
Glaubst du, dass dieser Verkaufsdruck bereits eingepreist ist, oder sollten wir die Unterstützung der Kaufseite nahe 1.730 $ im Blick behalten?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #HackAlert #OnChain #CryptoNews
🔥
$ETH ANGREIFER HAT SOEBEN 6.001 ETH FÜR 10,54 MIO. DAI GEKAUFT – UND ES WIRD BEREITS GEWASCHEN 🔥
Der UXLINK-Angreifer hat 10,54 Mio. DAI ausgegeben, um 6.001 ETH zu ergattern – zu einem Durchschnittspreis von 1.757 $ pro Coin. Der komplette Betrag wurde anschließend über ein Mixing-Protokoll geleitet, um die Spur zu verwischen – klassisches „Spuren verwischen“-Verhalten.
Was mir auffällt, ist die Größe. Das sind ungefähr 10,5 Mio. $ in ETH, die in Mixer fließen. Und wenn diese Coins verkauft werden, entsteht hier in der Nähe der 1.750-Dollar-Zone zusätzlicher Verkaufsdruck. Die Behörden ziehen zwar an, aber der Angreifer bewegt weiterhin Vermögenswerte.
Glaubst du, dass dieser Verkaufsdruck bereits eingepreist ist, oder sollten wir die Unterstützung der Kaufseite nahe 1.730 $ im Blick behalten?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #HackAlert #OnChain #CryptoNews
🔥
Der UXLINK-Angreifer hat 10,54 Mio. DAI ausgegeben, um 6.001 ETH zu ergattern – zu einem Durchschnittspreis von 1.757 $ pro Coin. Der komplette Betrag wurde anschließend über ein Mixing-Protokoll geleitet, um die Spur zu verwischen – klassisches „Spuren verwischen“-Verhalten.
Was mir auffällt, ist die Größe. Das sind ungefähr 10,5 Mio. $ in ETH, die in Mixer fließen. Und wenn diese Coins verkauft werden, entsteht hier in der Nähe der 1.750-Dollar-Zone zusätzlicher Verkaufsdruck. Die Behörden ziehen zwar an, aber der Angreifer bewegt weiterhin Vermögenswerte.
Glaubst du, dass dieser Verkaufsdruck bereits eingepreist ist, oder sollten wir die Unterstützung der Kaufseite nahe 1.730 $ im Blick behalten?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #HackAlert #OnChain #CryptoNews
🔥
74
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedRateWatch
1.4M Aufrufe
6,554 Kommentare
2
#ZcashRises6%
41,039 Aufrufe
577 Kommentare
3
#XRPSinks10%
27,691 Aufrufe
381 Kommentare
4
#BitcoinETFsShed$450M
4,658 Aufrufe
76 Kommentare
5
#CircleOpensArcMainnet
13,288 Aufrufe
261 Kommentare
6
#ZcashHoldersBackNU7Upgrade
24,163 Aufrufe
428 Kommentare
7
#MSTRTradingVolumeSurpassesMorganStanley
23,996 Aufrufe
582 Kommentare
8
#BitcoinFalls4%
49,382 Aufrufe
899 Kommentare
9
#SKHynixInTalksToMakeMemoryChipsInUS
20,084 Aufrufe
358 Kommentare
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
4,871 Aufrufe
57 Kommentare