

#fomopeek
fomopeek
10,441 Aufrufe
19 Kommentare
Hot
Zuletzt

·
--
Artikel
⚠️Selbst das iPhone ist nicht sicher! Wie dringt die FomoPeek-Software in Krypto-Wallets ein?🚨 Dringende Sicherheitswarnung: Die bösartige „FomoPeek“-Software richtet sich an iPhones, um Krypto zu stehlen!
Das bekannte Cybersicherheitsunternehmen SlowMist hat in Zusammenarbeit mit dem Security-Team von OKX eine hochriskante Sicherheitswarnung für alle Krypto-Investoren veröffentlicht, die sich auf eine App namens FomoPeek bezieht.
Laut dem Bericht geht hervor, dass die beiden Versionen (v1.1 und v1.2) dieser App über eine fortschrittliche, speziell entwickelte Schadsoftware verfügen, die darauf ausgelegt ist, digitale Assets und sensible Daten von iOS-Geräten zu stehlen.
⚠️Selbst das iPhone ist nicht sicher! Wie dringt die FomoPeek-Software in Krypto-Wallets ein?
🚨 Dringende Sicherheitswarnung: Die bösartige „FomoPeek“-Software richtet sich an iPhones, um Krypto zu stehlen!
Das bekannte Cybersicherheitsunternehmen SlowMist hat in Zusammenarbeit mit dem Security-Team von OKX eine hochriskante Sicherheitswarnung für alle Krypto-Investoren veröffentlicht, die sich auf eine App namens FomoPeek bezieht.
Laut dem Bericht geht hervor, dass die beiden Versionen (v1.1 und v1.2) dieser App über eine fortschrittliche, speziell entwickelte Schadsoftware verfügen, die darauf ausgelegt ist, digitale Assets und sensible Daten von iOS-Geräten zu stehlen.
1
147
·
--
📰 Bei diesem FomoPeek-Diebstahl ist das Unheimlichste nicht die gefälschte Website, sondern dass Nutzer keinen bösartigen Vertrag angeklickt und keinen Seed (Wiederherstellungsphrase) aktiv in die Zwischenablage kopiert haben – die Wallet-Vermögenswerte auf dem Handy wurden dennoch direkt vollständig geleert.
Laut dem Sicherheits-Recall von Mantis (SlowMist) und dem OKX-Sicherheitsteam bindet FomoPeek in den Versionen 1.1–1.2 iOS-Kernel-Exploit-Code ein. Damit kann es je nach Gerätemodell und iOS-Version Rechte erlangen, die App-Sandbox durchbrechen, den iOS-Schlüsselbund auslesen und sogar andere Wallet-Daten sowie Notizen auf demselben Gerät scannen. Anschließend kann es den Klartext-Private Key still und heimlich abgreifen.
🔥 Besonders ärgerlich: Solche Angriffe müssen nicht zwangsläufig auf plumpem Phishing beruhen. Angreifer können zuerst KOLs (Key Opinion Leaders) für die Werbung gewinnen, dann mit echten Funktionen und einem Belohnungs-/Provisionsmodell die Vorsicht senken. Wenn die Installationszahlen und die angesammelten Zielvermögen dann ein bestimmtes Niveau erreicht haben, geben sie erst den schädlichen Code frei. Ehrlich gesagt: „Die Großen machen’s auch“ ist heute kein Sicherheitsbeweis mehr.
💡 Beim Thema Sicherheit der Private Keys gilt: Am besten bleibt man bei physischer Isolation. Bewahre die Seed-Phrase nicht im Handy-Fotoalbum, in Notizen, in Cloud-Speichern, E-Mail-Entwürfen oder in Chat-Apps auf. Und kopiere/füge sie auch nicht zwischen Handy und Computer hin und her. Robuster ist das Offline-Abschreiben: Die Kernwerte dann auf einer Metall-Seed-Platte speichern und getrennt aufbewahren.
👀 Auch die Geräte sollten geschichtet werden. Auf dem Hauptgerät für große Vermögenswerte: nur systemeigene Tools, offizielle Validatoren und passende Apps für Hardware-Wallets installieren. Das Ersatzgerät nutzt man nur zum Browsen/Twitteren, zum Testen neuer Tools und zum Starten eines Belohnungs-Provisions-Bots. Die im Artikel beschriebene Aufteilung ist: Der größte Teil in Cold Wallets oder Multi-Sig; ein mittlerer Teil in einer separaten Umgebung; nur ein kleiner Teil in Hot Wallets für Hochrisiko-Interaktionen.
🤔 Hast du früher die Seed-Phrase auf dem Handy gespeichert? Und würdest du dir jetzt speziell eine „Test-Dotter“-Maschine einrichten?
#Web3安全 #私钥安全 #钱包安全 #FomoPeek
62

Achte auf deine iOS-Wallets für FomoPeek
Binance hat iPhone- und iPad-Nutzer vor der FomoPeek-Malware gewarnt. Die Versionen 1.1 und 1.2 können private Schlüssel und Seed-Phrasen offenlegen und stellen damit eine direkte Bedrohung für die Sicherheit mobiler Wallets dar.
#FomoPeek #iOSSecurity
Achte auf deine iOS-Wallets für FomoPeek
Binance hat iPhone- und iPad-Nutzer vor der FomoPeek-Malware gewarnt. Die Versionen 1.1 und 1.2 können private Schlüssel und Seed-Phrasen offenlegen und stellen damit eine direkte Bedrohung für die Sicherheit mobiler Wallets dar.
#FomoPeek #iOSSecurity
Binance hat iPhone- und iPad-Nutzer vor der FomoPeek-Malware gewarnt. Die Versionen 1.1 und 1.2 können private Schlüssel und Seed-Phrasen offenlegen und stellen damit eine direkte Bedrohung für die Sicherheit mobiler Wallets dar.
#FomoPeek #iOSSecurity
31

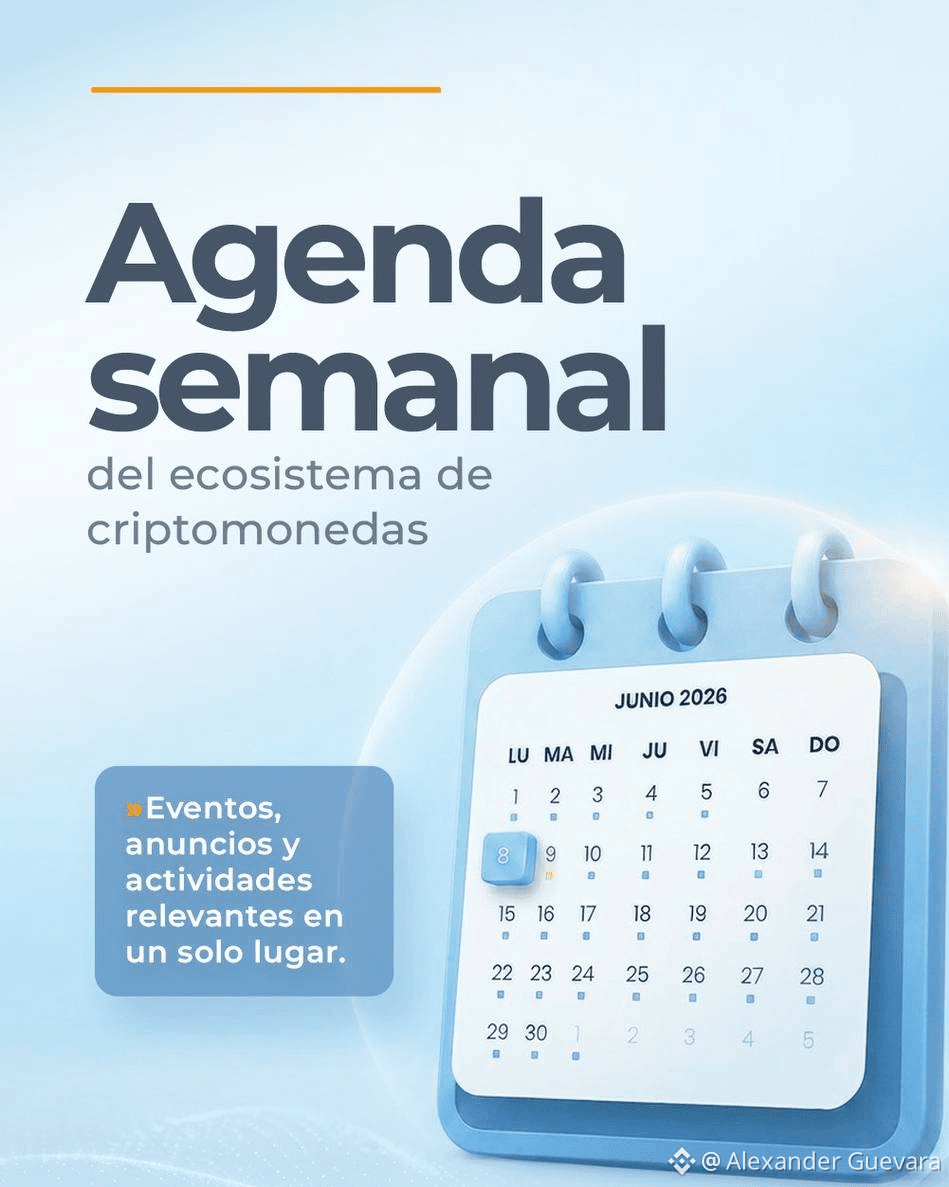
📅 Der Wochenplan umfasst strategische Debatten über öffentliche Politik, dezentrale Finanzen und technologische Innovation.
Zwischen dem 21. und 27. September ragen hervor:
🔹 Bitcoin Policy Summit 2026 (22. September).
🔹 CMS Financial Innovation (vom 22. bis 23. September).
🔹 The Block 2026 (vom 23. bis 24. September).
🔹 Finnosummit 2026 (vom 23. bis 24. September).
📆 Hier die vollständige Übersicht.
🚨 FomoPeek hat Apples Überprüfung überwunden, während es einen Exploit verbarg, der die Isolation von iOS aufbrechen und auf in anderen Apps gespeicherte private Schlüssel zugreifen konnte. SlowMist und 0K× bestätigten den bösartigen Code.
🇺🇸 Co1nbas3 verhandelt mit dem US-Finanzministerium und dem Handelsministerium über die Umsetzung der Bitcoin-Reserve, während der Kongress nach rechtlicher Unterstützung sucht und festlegen will, wer die Mittel verwaltet.
#BTC #EEUU #FomoPeek #Apple #reservafederal $BTC $AAPL $COIN
280
Eine bösartige iOS-App namens FomoPeek wurde mit einem Krypto-Diebstahl in Höhe von 580.000 US-Dollar in Verbindung gebracht. Die App nutzte iOS-Kernel-Exploits, um Sandbox-Einschränkungen zu umgehen und auf sensible Daten anderer Anwendungen zuzugreifen.
#FomoPeek #iOSSecurity
Eine bösartige iOS-App namens FomoPeek wurde mit einem Krypto-Diebstahl in Höhe von 580.000 US-Dollar in Verbindung gebracht. Die App nutzte iOS-Kernel-Exploits, um Sandbox-Einschränkungen zu umgehen und auf sensible Daten anderer Anwendungen zuzugreifen.
#FomoPeek #iOSSecurity
#FomoPeek #iOSSecurity
39
·
--
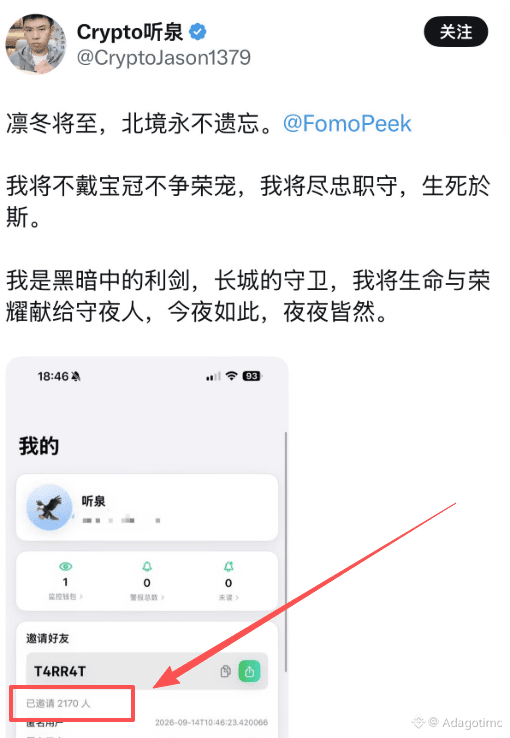
Als ich es zuvor gesehen habe, war unten alles voller Lob, dass es viele Uplines hat; nachdem etwas passiert ist, wird es nur noch kritisiert#fomopeek
Als ich es zuvor gesehen habe, war unten alles voller Lob, dass es viele Uplines hat; nachdem etwas passiert ist, wird es nur noch kritisiert#fomopeek
171

·
--
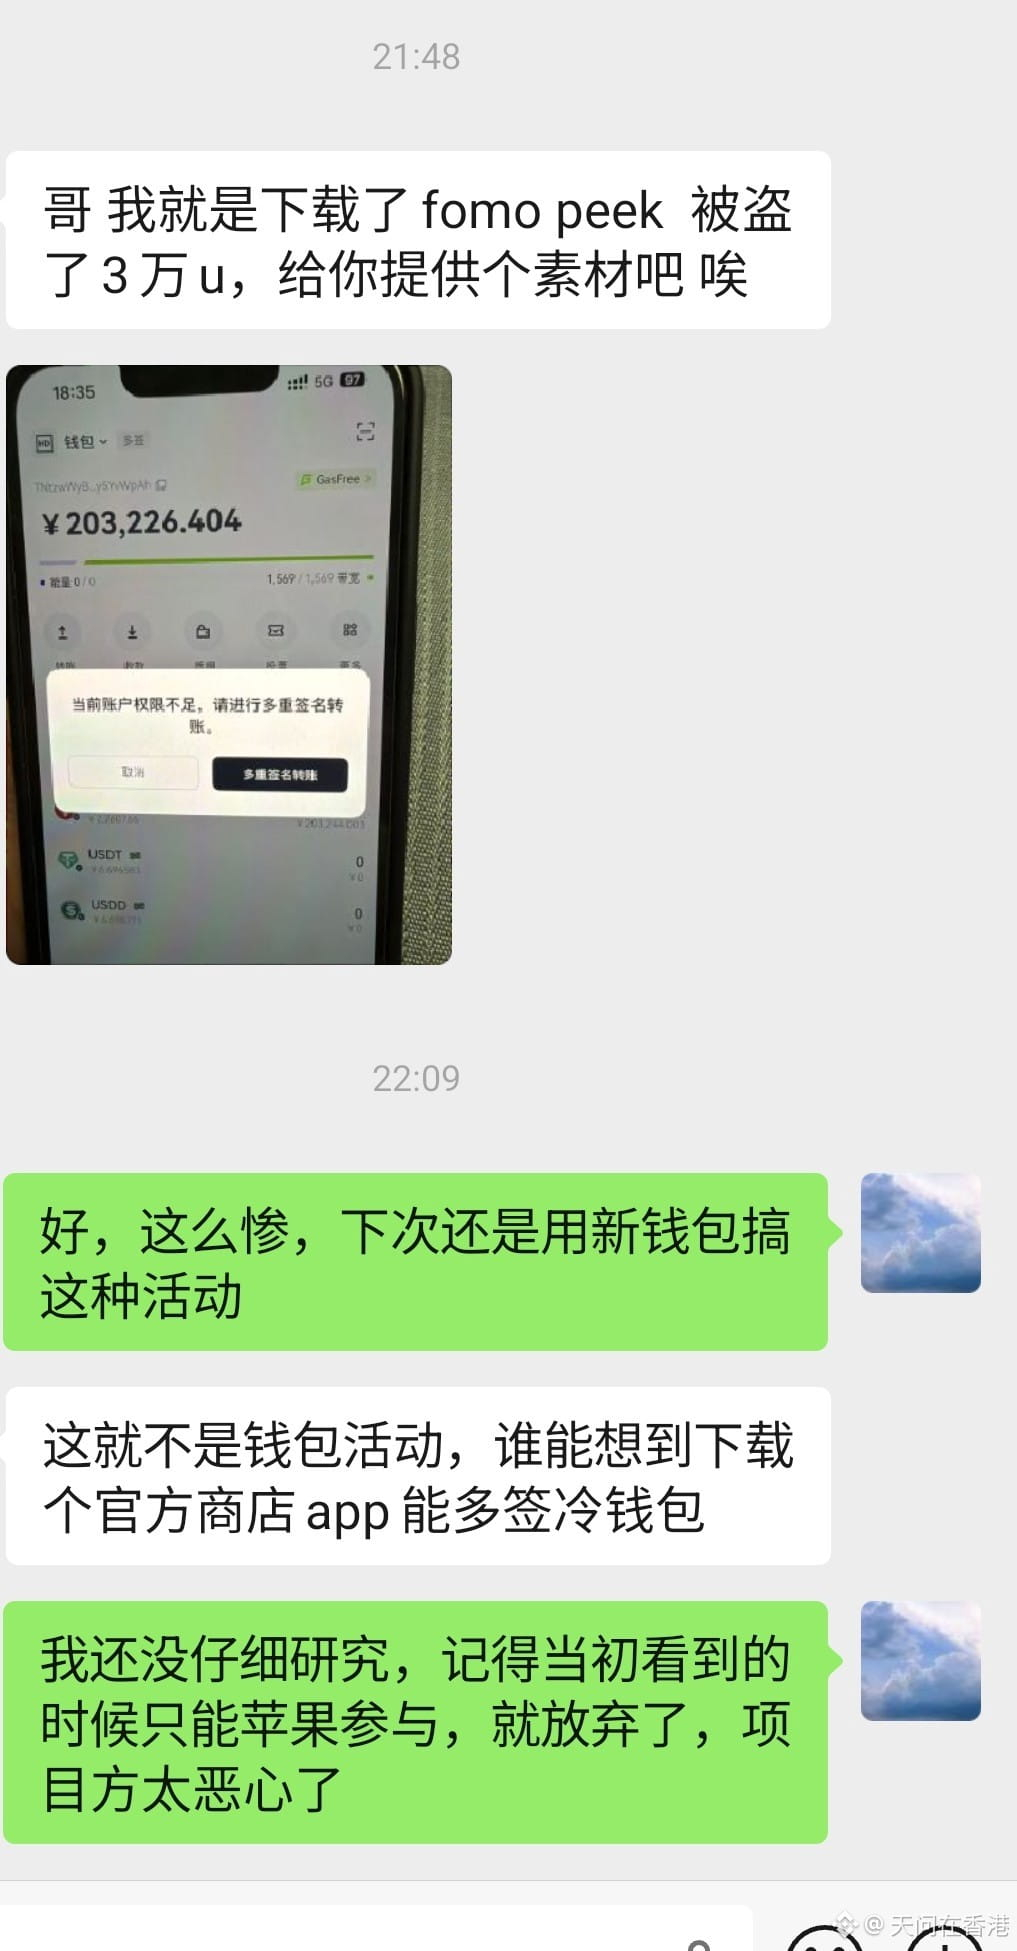
Schon hat es schon einen Bruder erwischt.
In den letzten Tagen haben Leute den Fomo Peek benutzt – wer das getan hat, sollte es jetzt sofort deinstallieren.
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
Schon hat es schon einen Bruder erwischt.
In den letzten Tagen haben Leute den Fomo Peek benutzt – wer das getan hat, sollte es jetzt sofort deinstallieren.
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
In den letzten Tagen haben Leute den Fomo Peek benutzt – wer das getan hat, sollte es jetzt sofort deinstallieren.
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
22
1
93
16.4k
·
--
#FomoPeek Diese Coins, die sich hier offenbar als Betrugssoftware ausgeben—der Knüppel darf nicht nur auf die Nutzer fallen.
Eine eindeutig „vergiftete“ App kann den App-Store-Review durchlaufen, und iOS hat zudem Sandbox-Schwachstellen, die es einer App ermöglichen, private Schlüssel einer anderen App auszulesen – das Problem liegt in der Plattformebene, nicht darin, dass einzelne Privatanleger „zu neugierig“ wären.
@Apple @johnternus Ihr seid voll verantwortlich!
Alarmglocken: Seed-Phrasen/Private Keys dürfen niemals in irgendeine App eingegeben werden. Große Beträge: eine Hardware-Wallet verwenden oder strikt in einer isolierten Umgebung selbst hosten. Wenn es in iOS ein neues Update gibt, bitte unbedingt zeitnah updaten!
Ich bin seit Jahr und Tag ein „Nicht-Update“-Typ; bei mir steht Armut statt Luxus im Vordergrund – Leben retten!🥲 Ich verdiene es, dafür verkloppt zu werden!
119
·
--
Neueste Updates zum Vorfall #FOMOPEEK: Verifizierte Daten zeigen, dass die gestohlenen Gelder von der Angriffsadresse über einen Umleitungs- bzw. Zwischenknoten an zwei neue Speicheradressen übertragen wurden. Besonders auffällig: Eine dieser Adressen wurde genau am Tag des Angriffs erstellt.
👀 Market Watch: Beobachten Sie die Veränderungen der #altcoin liensbezogenen in dem System genau.
#RSSNew #AIStocksWhatNext
👀 Market Watch: Beobachten Sie die Veränderungen der #altcoin liensbezogenen in dem System genau.
#RSSNew #AIStocksWhatNext
19
Eine bösartige App aus dem iOS-App-Store namens FomoPeek nutzte einen Kernel-Angriff, um der Sandbox von Apple zu entkommen und Daten von Krypto-Wallets zu stehlen. Der FomoPeek-Vorfall hebt einen der ausgefeiltesten und gefährlichsten Angriffsmethoden hervor, die kürzlich im mobilen Ökosystem von Apple entdeckt wurden. Die Sicherheitsfirma SlowMist hat zusammen mit Exchange-Teams wie 0K× die Lücke mit dem Diebstahl von etwa 580.000 US-Dollar im Token USDT in Verbindung gebracht.
Die ursprüngliche App-Version 1.0 war sauber. Allerdings führten die Versionen 1.1 und 1.2, die am 9. bzw. 12. September über den App Store veröffentlicht wurden, bösartige Module ein, die in der Lage waren, ein Exploit-Framework für den Kernel zu laden. Anschließend entfernte die Version 1.3 diese Komponenten, um Spuren zu verwischen.
#Apple #FomoPeek #HackerAlert #Hacked #USDT $BTC $AAPL
{web3_wallet_create}(10x75231f58b43240c9718dd58b4967c5114342a86c)
Eine bösartige App aus dem iOS-App-Store namens FomoPeek nutzte einen Kernel-Angriff, um der Sandbox von Apple zu entkommen und Daten von Krypto-Wallets zu stehlen. Der FomoPeek-Vorfall hebt einen der ausgefeiltesten und gefährlichsten Angriffsmethoden hervor, die kürzlich im mobilen Ökosystem von Apple entdeckt wurden. Die Sicherheitsfirma SlowMist hat zusammen mit Exchange-Teams wie 0K× die Lücke mit dem Diebstahl von etwa 580.000 US-Dollar im Token USDT in Verbindung gebracht.
Die ursprüngliche App-Version 1.0 war sauber. Allerdings führten die Versionen 1.1 und 1.2, die am 9. bzw. 12. September über den App Store veröffentlicht wurden, bösartige Module ein, die in der Lage waren, ein Exploit-Framework für den Kernel zu laden. Anschließend entfernte die Version 1.3 diese Komponenten, um Spuren zu verwischen.
#Apple #FomoPeek #HackerAlert #Hacked #USDT $BTC $AAPL
69
·
--
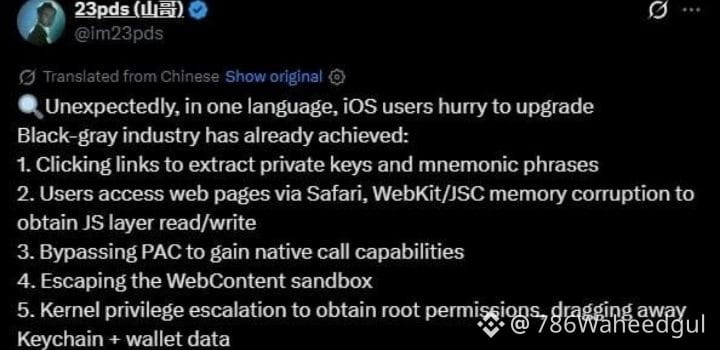
🚨 SICHERHEITSWARNUNG FÜR KRYPTONUTZER!
Es kursieren Berichte, dass Versionen von $FomoPeek (1.1–1.2) bösartigen Code enthalten könnten, der iPhone-Nutzer ins Visier nimmt. Laut SlowMist soll die App angeblich iOS-Schwachstellen ausnutzen, um auf sensible Informationen zuzugreifen – einschließlich Wallet-Daten, privater Schlüssel, Seed-Phrasen, Zugangsdaten, Chats und Dateien.
⚠️ Binance fordert betroffene Nutzer auf, die App umgehend zu löschen, eine frische Wallet auf einem sauberen Gerät zu erstellen und die Vermögenswerte in die neue Wallet zu übertragen.
Wenn du FomoPeek installiert hast, ignoriere diese Warnung nicht. Schütze zuerst deine Gelder und überprüfe sämtliche Sicherheitsanweisungen über offizielle Quellen.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
88
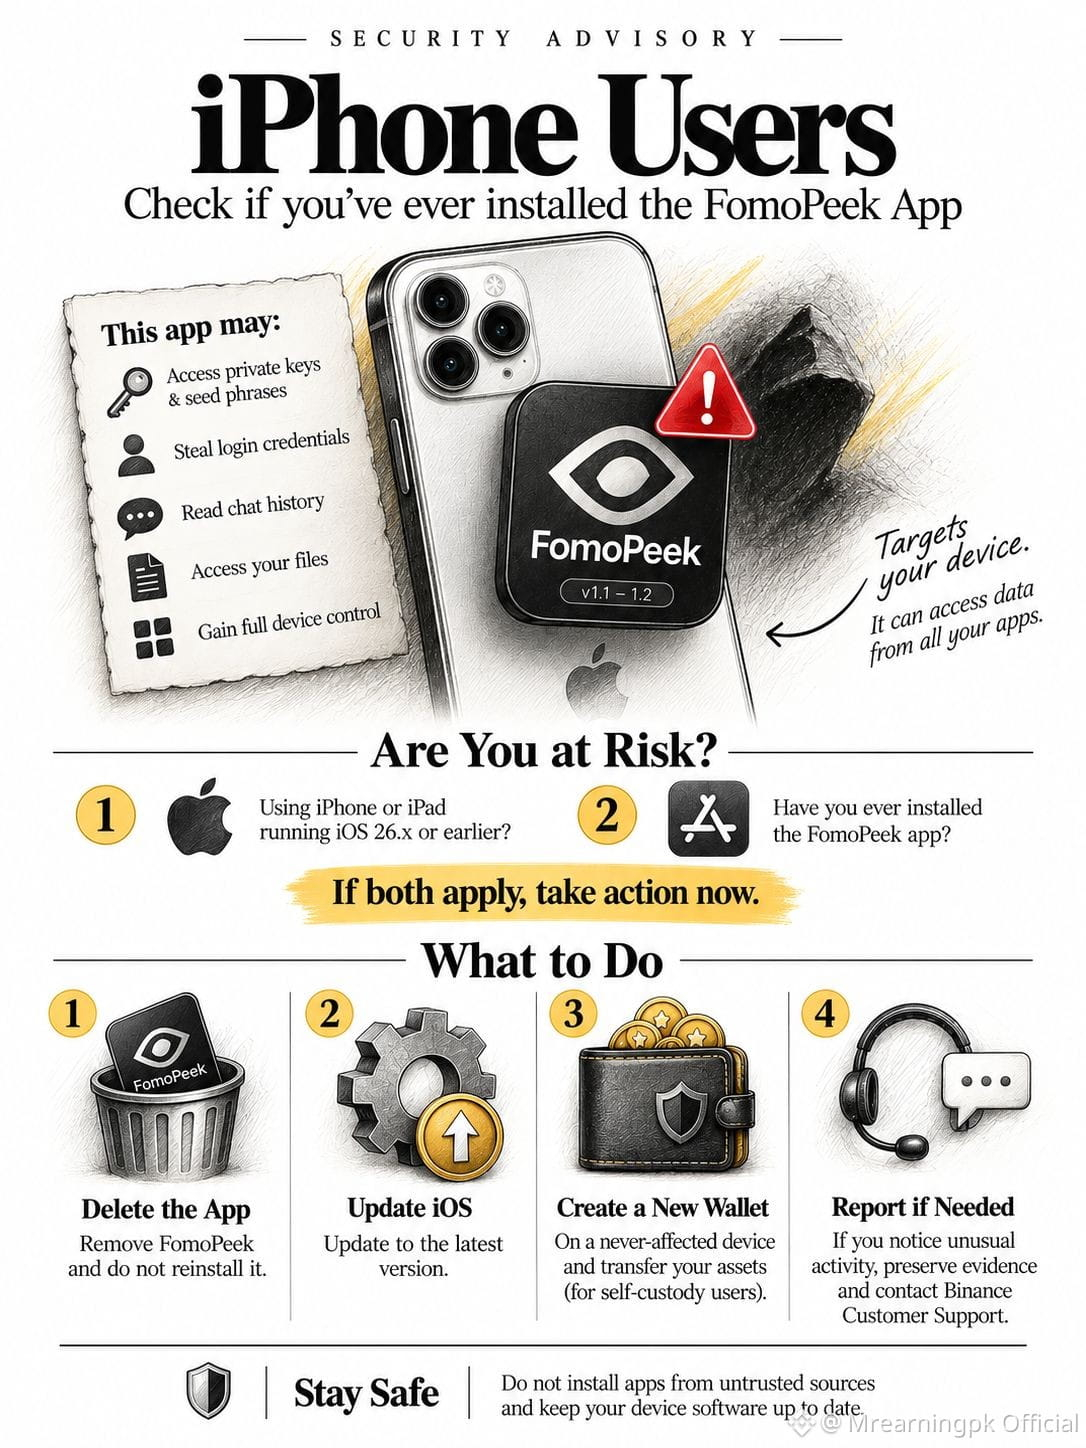
🚨 SICHERHEITSWARNUNG — iPhone-Nutzer ⚠️
Wenn du ein iPhone oder iPad verwendest, überprüfe, ob du jemals die FomoPeek-App installiert hast.
Laut Sicherheitsforschern, darunter SlowMist, sollen die FomoPeek-Versionen 1.1–1.2 bösartigen Code enthalten, der iOS-Sicherheitslücken ausnutzen und möglicherweise sensible Daten auf dem Gerät zugreifen kann – einschließlich privater Schlüssel, Seed-Phrasen, Anmeldedaten, Chats und Dateien.
⚠️ WICHTIG: Diese Art von Malware greift das Gerät selbst an. Wenn das Gerät kompromittiert ist, könnten potenziell Daten aus mehreren Apps auf diesem Gerät offengelegt werden.
🔍 Prüfe diese 2 Punkte:
1️⃣ Verwendest du ein iPhone/iPad mit iOS 26.x oder älter?
2️⃣ Hast du jemals FomoPeek installiert?
Wenn BEIDES zutrifft:
🗑️ Lösche FomoPeek sofort und installiere es nicht erneut.
📱 Aktualisiere dein iOS auf die neueste verfügbare Version.
🔐 Wenn du eine Self-Custody-Wallet nutzt, erstelle eine NEUE Wallet auf einem Gerät, auf dem FomoPeek noch nie installiert war, und übertrage dort deine Assets.
🚨 Wenn du ungewöhnliche Aktivitäten bei deinen Assets bemerkst, bewahre das betroffene Gerät und die relevanten Beweise auf und kontaktiere den Binance Support.
🛡️ Bleib sicher:
Installiere niemals Apps aus nicht vertrauenswürdigen Quellen, insbesondere keine Apps, die auf sensible Informationen zugreifen können. Halte dein Gerät und deine Software stets aktuell.
Wenn du jemals FomoPeek installiert hast, nimm das ernst und sichere deine Wallets.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
140
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
42,972 Aufrufe
926 Kommentare
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
31,060 Aufrufe
603 Kommentare
3
#$1.5BInLeveragedCryptoBetsLiquidated
62,437 Aufrufe
272 Kommentare
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5,293 Aufrufe
87 Kommentare
5
#KOSPIFalls3.53%BackBelow6000
77,513 Aufrufe
1,186 Kommentare
6
#AmazonSharesFallAbout7%InPremarketTrading
38,881 Aufrufe
654 Kommentare
7
#USMidtermElections
299,204 Aufrufe
2,454 Kommentare
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
42,421 Aufrufe
96 Kommentare
9
#BinanceWillListPredictPREDICT
118,321 Aufrufe
1,484 Kommentare
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,552 Aufrufe
119 Kommentare