
#defi
defi
56.3M Aufrufe
292,995 Kommentare
Hot
Zuletzt

·
--
📰 Arc 主网上线首日热度很猛,但真正接住这波流量的还是 Uniswap。9 月 16 日,Uniswap 在 Arc 上的交易额超过 4.1 亿美元,远高于此前 Robinhood Chain 主网上线首日约 7050 万美元的交易额。
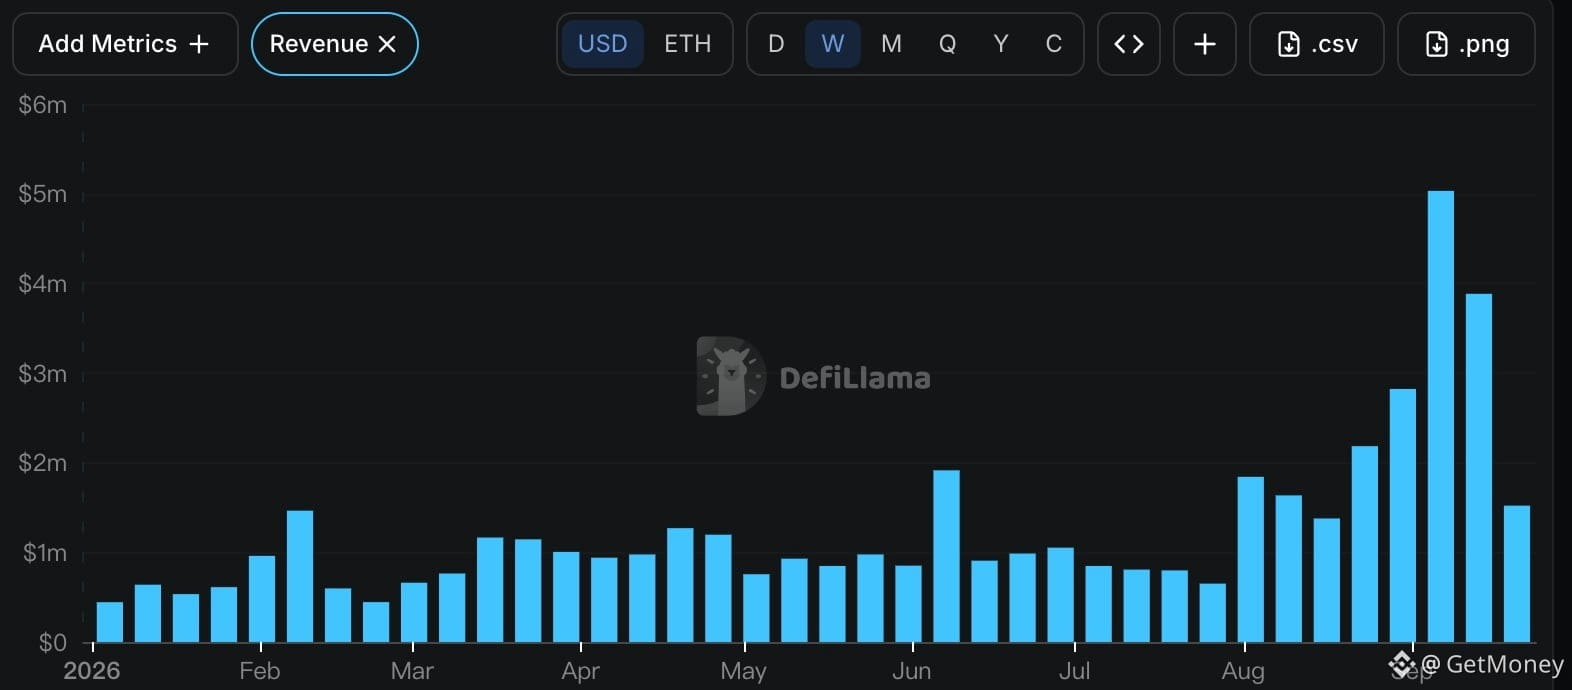
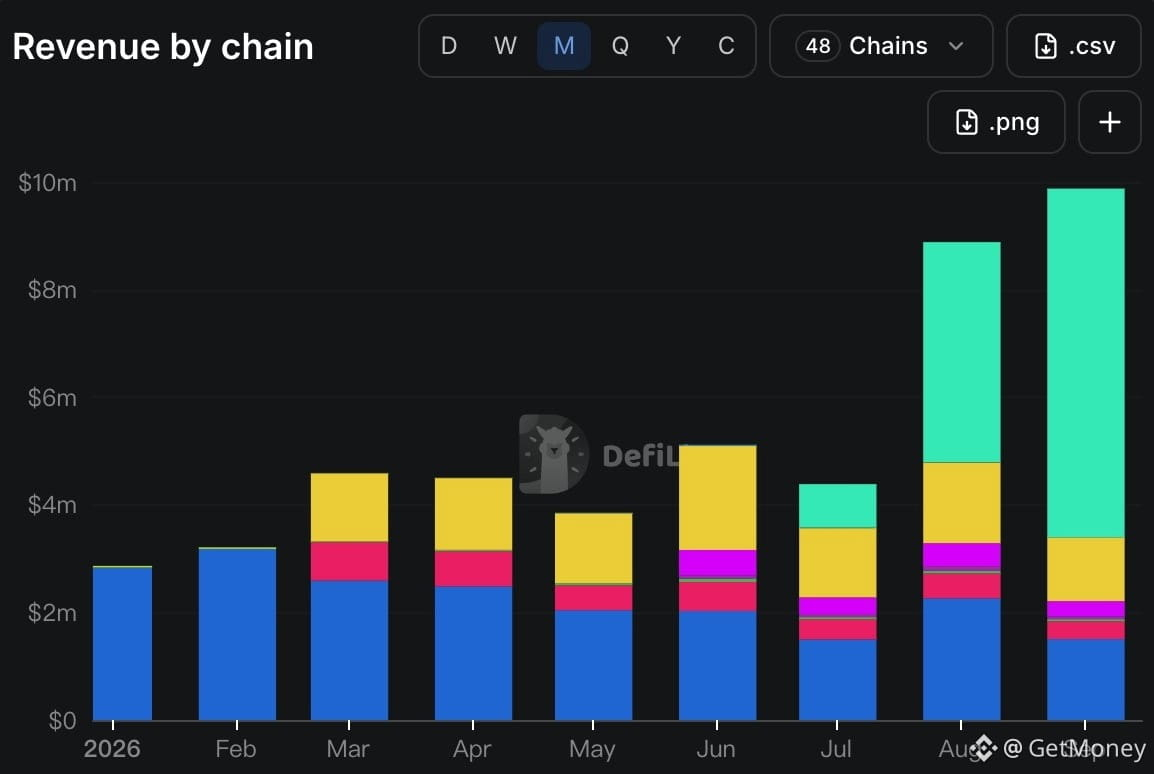
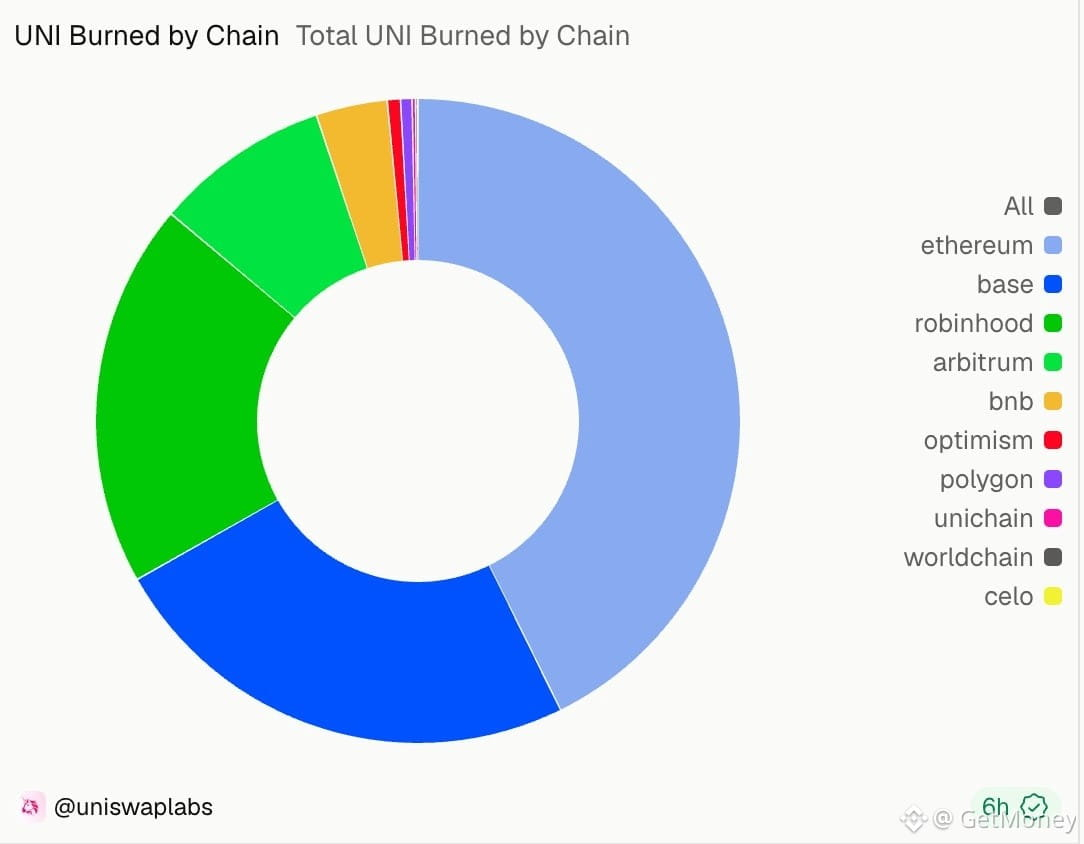
🔥 Robinhood Chain hat bereits bewiesen, dass sich der Traffic einer neuen Kette tatsächlich in Einnahmen umwandeln lässt. Seit September hat sie Uniswap etwa 6,48 Millionen US-Dollar an Protokolleinnahmen eingebracht – rund 65,5 % des Gesamtumsatzes im gleichen Zeitraum. Die Gebühren-Umschaltung wurde erst vor weniger als zwei Monaten aktiviert; außerdem macht die UNI-Verbrennung im Zuge dessen etwa 19,3 % der gesamten Verbrennungsmenge aus.
Allerdings hat Arc bislang noch keine Gebühren-Umschaltung aktiviert. Auch wenn es derzeit noch ziemlich lebhaft ist: Im Moment kann das Ganze noch nicht in UNI-Verbrennung umgewandelt werden. Dazu kommen Rückgänge bei den Token im Arc-Ökosystem und ein sinkendes On-Chain-Liquiditätsniveau. Ob diese Welle nun wirklich ein Tagesbesuch bleibt oder sich zu einem langfristigen Handelsvolumen verfestigen kann, lässt sich derzeit noch nicht eindeutig sagen.
💡 Eine andere Entwicklungslinie ist, dass v4 v3 gerade einholt. Der aktuelle Anteil am wöchentlichen Handelsvolumen liegt bei jeweils 48 % und 52 %. Auch der Anteil der Hook-bezogenen Trades an v4 ist von zuvor einstellig auf 44 % gestiegen. Ganz ehrlich: Das Wachstumstempo ist ziemlich beeindruckend – aber die Probleme kommen gleich mit.
⚠️ 0x hat 84.163 Hooks auf 6 Ketten analysiert: Nur 19,4 % wurden als sicher eingestuft, 54,2 % als bösartig. Einige Hooks liefern beim Pricing gute Preise, ändern aber beim Settlement das Ausführungsergebnis. Der tatsächliche Wert der von Nutzern erhaltenen Assets kann dadurch im schlimmsten Fall bis zu 50 % unter dem Preis liegen, der angezeigt wurde. Wenn du mit v4-Pools tradest: Prüfst du dann speziell die Differenz zwischen finaler Gutschrift und dem angegebenen Preis?
#Uniswap #UNI #DeFi #链上安全
📰 Arc 主网上线首日热度很猛,但真正接住这波流量的还是 Uniswap。9 月 16 日,Uniswap 在 Arc 上的交易额超过 4.1 亿美元,远高于此前 Robinhood Chain 主网上线首日约 7050 万美元的交易额。
🔥 Robinhood Chain hat bereits bewiesen, dass sich der Traffic einer neuen Kette tatsächlich in Einnahmen umwandeln lässt. Seit September hat sie Uniswap etwa 6,48 Millionen US-Dollar an Protokolleinnahmen eingebracht – rund 65,5 % des Gesamtumsatzes im gleichen Zeitraum. Die Gebühren-Umschaltung wurde erst vor weniger als zwei Monaten aktiviert; außerdem macht die UNI-Verbrennung im Zuge dessen etwa 19,3 % der gesamten Verbrennungsmenge aus.
Allerdings hat Arc bislang noch keine Gebühren-Umschaltung aktiviert. Auch wenn es derzeit noch ziemlich lebhaft ist: Im Moment kann das Ganze noch nicht in UNI-Verbrennung umgewandelt werden. Dazu kommen Rückgänge bei den Token im Arc-Ökosystem und ein sinkendes On-Chain-Liquiditätsniveau. Ob diese Welle nun wirklich ein Tagesbesuch bleibt oder sich zu einem langfristigen Handelsvolumen verfestigen kann, lässt sich derzeit noch nicht eindeutig sagen.
💡 Eine andere Entwicklungslinie ist, dass v4 v3 gerade einholt. Der aktuelle Anteil am wöchentlichen Handelsvolumen liegt bei jeweils 48 % und 52 %. Auch der Anteil der Hook-bezogenen Trades an v4 ist von zuvor einstellig auf 44 % gestiegen. Ganz ehrlich: Das Wachstumstempo ist ziemlich beeindruckend – aber die Probleme kommen gleich mit.
⚠️ 0x hat 84.163 Hooks auf 6 Ketten analysiert: Nur 19,4 % wurden als sicher eingestuft, 54,2 % als bösartig. Einige Hooks liefern beim Pricing gute Preise, ändern aber beim Settlement das Ausführungsergebnis. Der tatsächliche Wert der von Nutzern erhaltenen Assets kann dadurch im schlimmsten Fall bis zu 50 % unter dem Preis liegen, der angezeigt wurde. Wenn du mit v4-Pools tradest: Prüfst du dann speziell die Differenz zwischen finaler Gutschrift und dem angegebenen Preis?
#Uniswap #UNI #DeFi #链上安全
🔥 Robinhood Chain hat bereits bewiesen, dass sich der Traffic einer neuen Kette tatsächlich in Einnahmen umwandeln lässt. Seit September hat sie Uniswap etwa 6,48 Millionen US-Dollar an Protokolleinnahmen eingebracht – rund 65,5 % des Gesamtumsatzes im gleichen Zeitraum. Die Gebühren-Umschaltung wurde erst vor weniger als zwei Monaten aktiviert; außerdem macht die UNI-Verbrennung im Zuge dessen etwa 19,3 % der gesamten Verbrennungsmenge aus.
Allerdings hat Arc bislang noch keine Gebühren-Umschaltung aktiviert. Auch wenn es derzeit noch ziemlich lebhaft ist: Im Moment kann das Ganze noch nicht in UNI-Verbrennung umgewandelt werden. Dazu kommen Rückgänge bei den Token im Arc-Ökosystem und ein sinkendes On-Chain-Liquiditätsniveau. Ob diese Welle nun wirklich ein Tagesbesuch bleibt oder sich zu einem langfristigen Handelsvolumen verfestigen kann, lässt sich derzeit noch nicht eindeutig sagen.
💡 Eine andere Entwicklungslinie ist, dass v4 v3 gerade einholt. Der aktuelle Anteil am wöchentlichen Handelsvolumen liegt bei jeweils 48 % und 52 %. Auch der Anteil der Hook-bezogenen Trades an v4 ist von zuvor einstellig auf 44 % gestiegen. Ganz ehrlich: Das Wachstumstempo ist ziemlich beeindruckend – aber die Probleme kommen gleich mit.
⚠️ 0x hat 84.163 Hooks auf 6 Ketten analysiert: Nur 19,4 % wurden als sicher eingestuft, 54,2 % als bösartig. Einige Hooks liefern beim Pricing gute Preise, ändern aber beim Settlement das Ausführungsergebnis. Der tatsächliche Wert der von Nutzern erhaltenen Assets kann dadurch im schlimmsten Fall bis zu 50 % unter dem Preis liegen, der angezeigt wurde. Wenn du mit v4-Pools tradest: Prüfst du dann speziell die Differenz zwischen finaler Gutschrift und dem angegebenen Preis?
#Uniswap #UNI #DeFi #链上安全
317
·
--
🎯 Der große Kuchen bewegt sich nicht, das Geld fließt in DeFi-Blue-Chips
📰 UNI +20,7%, NEAR +19,3%, AAVE +10,2%; UNI 24h-Volumen 112M, NEAR 192M — alles echte Größen, nicht nur Gerede. Der große Kuchen bewegt sich nur um 0,95%
💬 Altcoins haben gewechselt: Von Meme-Chaos zu Protokoll-Coins an der Spitze. Mit Volumen und Fundamentaldaten wirkt es so, als wollten die Mittel eine ernsthafte Runde drehen — nicht nur auf die Schlagzeilen starren
🏷️ #UNI #NEAR #DeFi #资金轮动
🎯 Der große Kuchen bewegt sich nicht, das Geld fließt in DeFi-Blue-Chips
📰 UNI +20,7%, NEAR +19,3%, AAVE +10,2%; UNI 24h-Volumen 112M, NEAR 192M — alles echte Größen, nicht nur Gerede. Der große Kuchen bewegt sich nur um 0,95%
💬 Altcoins haben gewechselt: Von Meme-Chaos zu Protokoll-Coins an der Spitze. Mit Volumen und Fundamentaldaten wirkt es so, als wollten die Mittel eine ernsthafte Runde drehen — nicht nur auf die Schlagzeilen starren
🏷️ #UNI #NEAR #DeFi #资金轮动
📰 UNI +20,7%, NEAR +19,3%, AAVE +10,2%; UNI 24h-Volumen 112M, NEAR 192M — alles echte Größen, nicht nur Gerede. Der große Kuchen bewegt sich nur um 0,95%
💬 Altcoins haben gewechselt: Von Meme-Chaos zu Protokoll-Coins an der Spitze. Mit Volumen und Fundamentaldaten wirkt es so, als wollten die Mittel eine ernsthafte Runde drehen — nicht nur auf die Schlagzeilen starren
🏷️ #UNI #NEAR #DeFi #资金轮动
466
·
--
Übersetzung ansehen
UNI偏多,但我不追7.83的直线。Arc上线给了真实催化:Uniswap官方称,v2/v3/v4/UniswapX已在Arc上线,产品、钱包和API同步可用。价格端,Binance U本位24h约+17.3%,现货/合约都在7.83附近,15m连续抬高,最新高点7.879;但多空账户多61%/空39%,资金费率+0.0100%,OI约2261万UNI,说明多头已拥挤。多头若继续加仓而价格不能再创新高,回撤会先找7.64一带。我的观察是:15m收上7.88并回踩守住7.78,才算趋势延续;1h收破7.51则这波更像冲高换手。Arc带来的成交能否覆盖拥挤长仓,决定下一段。$UNI #Uniswap #DeFi #Arc
UNI偏多,但我不追7.83的直线。Arc上线给了真实催化:Uniswap官方称,v2/v3/v4/UniswapX已在Arc上线,产品、钱包和API同步可用。价格端,Binance U本位24h约+17.3%,现货/合约都在7.83附近,15m连续抬高,最新高点7.879;但多空账户多61%/空39%,资金费率+0.0100%,OI约2261万UNI,说明多头已拥挤。多头若继续加仓而价格不能再创新高,回撤会先找7.64一带。我的观察是:15m收上7.88并回踩守住7.78,才算趋势延续;1h收破7.51则这波更像冲高换手。Arc带来的成交能否覆盖拥挤长仓,决定下一段。$UNI #Uniswap #DeFi #Arc
236
·
--
Übersetzung ansehen
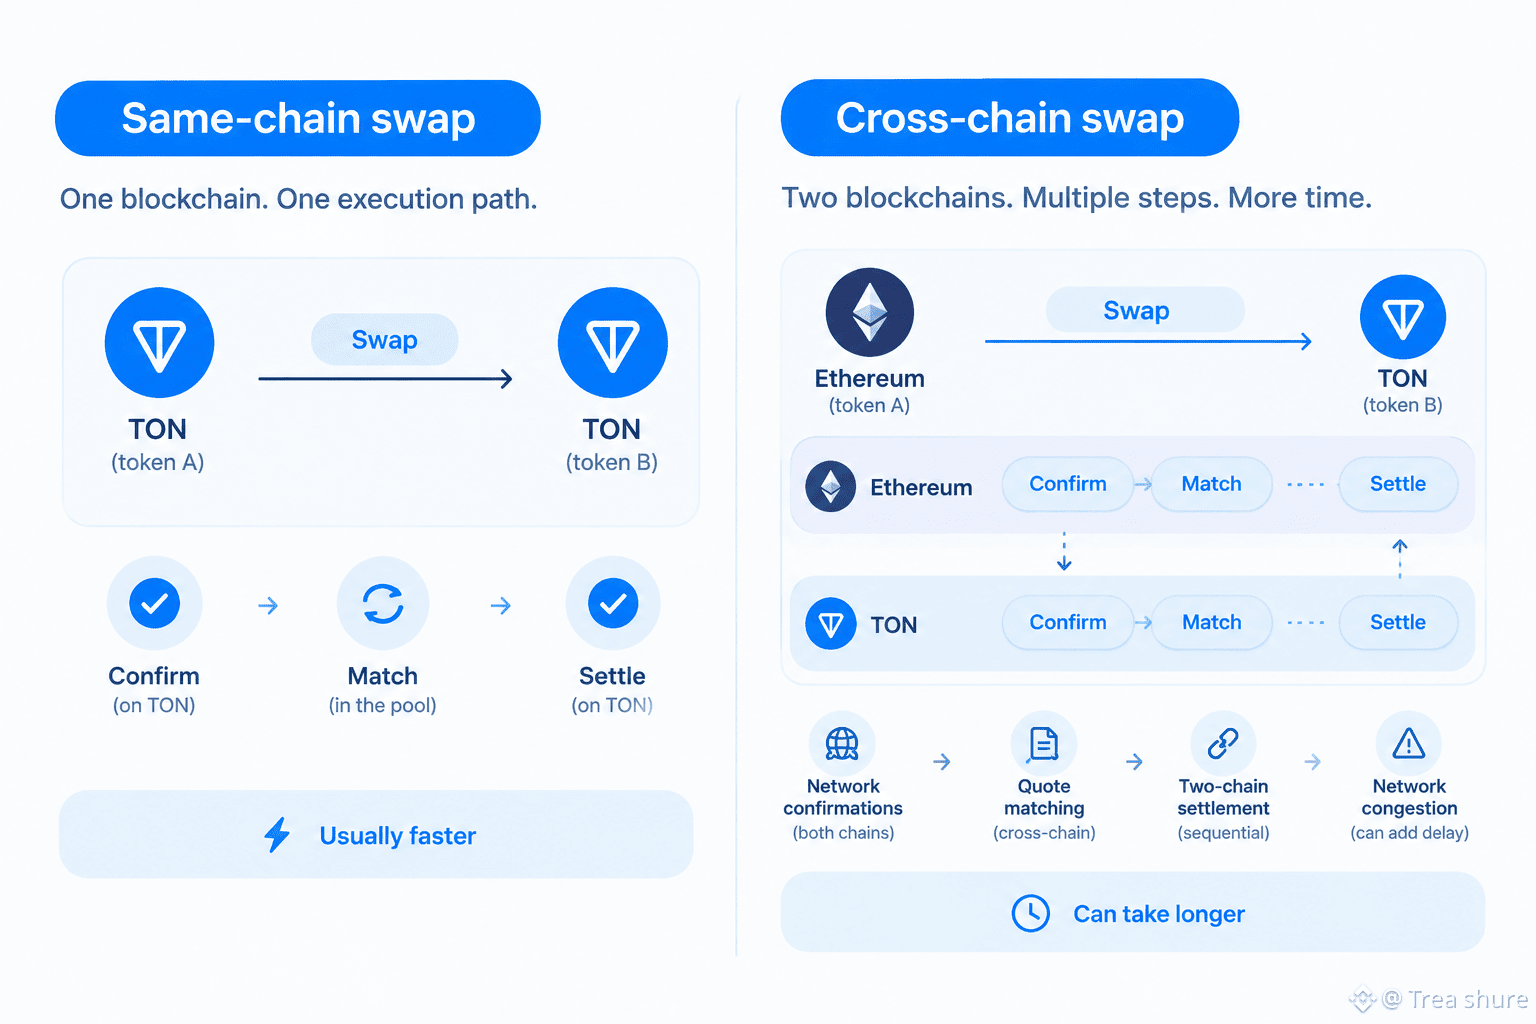
WHY CAN CROSS-CHAIN SWAP COSTS DIFFER SO MUCH? 🤔
Ever wondered why a similar cross-chain transaction can have a different cost on $ETH, Base or Polygon?
It comes down to how each network handles transactions and current network conditions.
A cross-chain swap can involve several different components:
⛽ NETWORK GAS — the cost of processing the blockchain transaction.
⚙️ EXECUTION COSTS — conditions related to completing the cross-chain route.
🌐 DESTINATION COSTS — depending on how the route is executed.
📉 PRICE IMPACT — the effect of your transaction size on available liquidity.
And here's the important part:
FEE ≠ PRICE IMPACT ≠ SLIPPAGE
For example, an Ethereum / USDC → TON / USDT route isn't just about looking for one “fee.”
Before confirming, check the complete quote:
AMOUNT SENT → EXPECTED OUTPUT → FEES → PRICE IMPACT → MINIMUM RECEIVED
STON.fi lets users review the quote and transaction details before confirmation.
Network conditions and available liquidity can change, so an old screenshot may not represent the current quote.
Always check the live details before confirming the transaction.
$TON $ETH $USDC $ZEC
#TON #DeFi #Crypto
https://linktr.ee/ston.fi
WHY CAN CROSS-CHAIN SWAP COSTS DIFFER SO MUCH? 🤔
Ever wondered why a similar cross-chain transaction can have a different cost on $ETH , Base or Polygon?
It comes down to how each network handles transactions and current network conditions.
A cross-chain swap can involve several different components:
⛽ NETWORK GAS — the cost of processing the blockchain transaction.
⚙️ EXECUTION COSTS — conditions related to completing the cross-chain route.
🌐 DESTINATION COSTS — depending on how the route is executed.
📉 PRICE IMPACT — the effect of your transaction size on available liquidity.
And here's the important part:
FEE ≠ PRICE IMPACT ≠ SLIPPAGE
For example, an Ethereum / USDC → TON / USDT route isn't just about looking for one “fee.”
Before confirming, check the complete quote:
AMOUNT SENT → EXPECTED OUTPUT → FEES → PRICE IMPACT → MINIMUM RECEIVED
STON.fi lets users review the quote and transaction details before confirmation.
Network conditions and available liquidity can change, so an old screenshot may not represent the current quote.
Always check the live details before confirming the transaction.
$TON $ETH $USDC $ZEC
#TON #DeFi #Crypto
https://linktr.ee/ston.fi
Ever wondered why a similar cross-chain transaction can have a different cost on $ETH , Base or Polygon?
It comes down to how each network handles transactions and current network conditions.
A cross-chain swap can involve several different components:
⛽ NETWORK GAS — the cost of processing the blockchain transaction.
⚙️ EXECUTION COSTS — conditions related to completing the cross-chain route.
🌐 DESTINATION COSTS — depending on how the route is executed.
📉 PRICE IMPACT — the effect of your transaction size on available liquidity.
And here's the important part:
FEE ≠ PRICE IMPACT ≠ SLIPPAGE
For example, an Ethereum / USDC → TON / USDT route isn't just about looking for one “fee.”
Before confirming, check the complete quote:
AMOUNT SENT → EXPECTED OUTPUT → FEES → PRICE IMPACT → MINIMUM RECEIVED
STON.fi lets users review the quote and transaction details before confirmation.
Network conditions and available liquidity can change, so an old screenshot may not represent the current quote.
Always check the live details before confirming the transaction.
$TON $ETH $USDC $ZEC
#TON #DeFi #Crypto
https://linktr.ee/ston.fi
65
·
--
Übersetzung ansehen
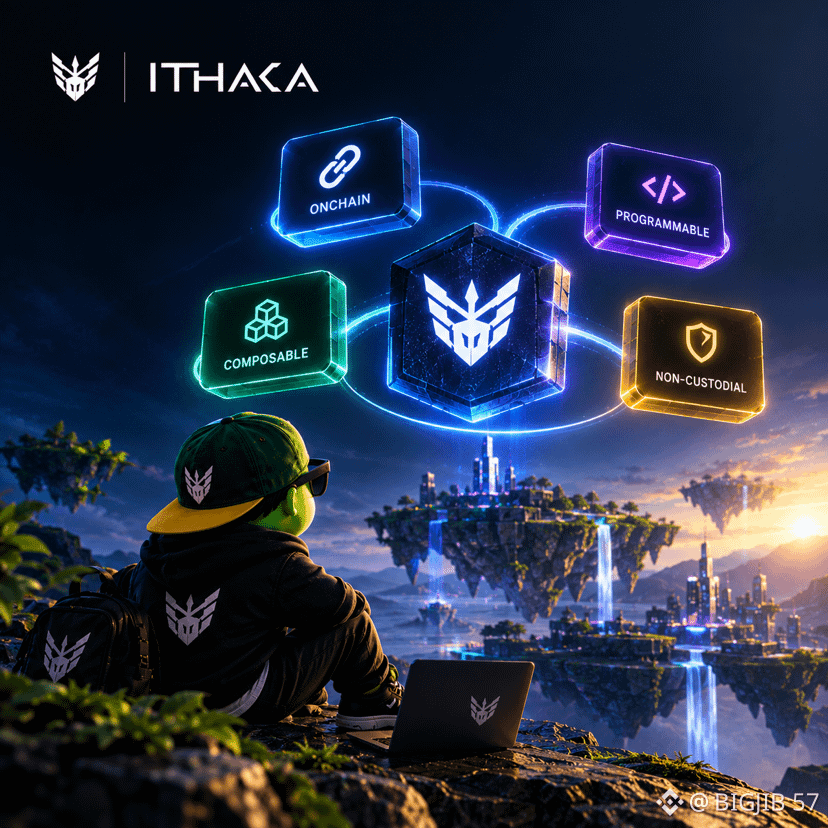
let’s take a different angle this time: why building financial products onchain matters.
one thing i like about DeFi is that the infrastructure is still being figured out.
we’re not just copying traditional finance onto a blockchain.
people are experimenting with how financial products can work differently when they’re:
→ onchain
→ programmable
→ composable
→ non-custodial
that’s why i’ve been paying attention to Ithaca.
it’s not just about having another place to trade options.
the bigger idea is building options as part of an open onchain ecosystem.
i’m still learning the deeper mechanics, but this is the part of Web3 i enjoy most:
seeing old financial ideas get rebuilt with new infrastructure.
still watching. still learning.
#Ithaca #defi #Web3 #Onchain
let’s take a different angle this time: why building financial products onchain matters.
one thing i like about DeFi is that the infrastructure is still being figured out.
we’re not just copying traditional finance onto a blockchain.
people are experimenting with how financial products can work differently when they’re:
→ onchain
→ programmable
→ composable
→ non-custodial
that’s why i’ve been paying attention to Ithaca.
it’s not just about having another place to trade options.
the bigger idea is building options as part of an open onchain ecosystem.
i’m still learning the deeper mechanics, but this is the part of Web3 i enjoy most:
seeing old financial ideas get rebuilt with new infrastructure.
still watching. still learning.
#Ithaca #defi #Web3 #Onchain
one thing i like about DeFi is that the infrastructure is still being figured out.
we’re not just copying traditional finance onto a blockchain.
people are experimenting with how financial products can work differently when they’re:
→ onchain
→ programmable
→ composable
→ non-custodial
that’s why i’ve been paying attention to Ithaca.
it’s not just about having another place to trade options.
the bigger idea is building options as part of an open onchain ecosystem.
i’m still learning the deeper mechanics, but this is the part of Web3 i enjoy most:
seeing old financial ideas get rebuilt with new infrastructure.
still watching. still learning.
#Ithaca #defi #Web3 #Onchain
1
57
·
--
Polymarket-Gründer gesteht es ganz offen ein – den Bereich auf der Blockchain haben wir so lange vernachlässigt! Ein einziger Recruiting-Post macht die Unternehmensstrategie auf einen Schlag öffentlich!
Auslöser war, dass Shayne Coplan bekanntgab, dass Jacob Horne ins Team kommt. Zwischen den Zeilen räumt er ein, dass die Firma in der Phase, in der sie auf den US-Markt zusteuert, den On-Chain-Bereich tatsächlich ausgebremst hat. Das ist keine einfache Recruiting-Ankündigung, sondern ein aktives Eingeständnis, dass ein Problem existiert – und allein diese Haltung ist es wert, festgehalten zu werden.
Auf dem Marktplatz hat sich alles in Lager gespalten: Die einen sehen das als echte Chance, alte Nutzer werten es als Krisenkommunikation, und Trader suchen überall nach handelbaren Targets – viele hochwertige Accounts repostieren fleißig mit. Doch der eigentliche Punkt ist nicht „ob man einen bestimmten Token kaufen sollte“, sondern dass „DeFi wieder ganz nach oben auf der Prioritätenliste steht“.
Man muss klarstellen, wie Polymarket aktuell aufgestellt ist: Order-Matching erfolgt off-chain, das Clearing on-chain. Das Ganze läuft über Polygon-Contracts und wird durch API sowie Builder-Routing unterstützt. Mit dem hier beschriebenen „Comeback von DeFi“ ist nicht gemeint, dass alles wieder komplett auf die Blockchain zurückverlagert wird. Ziel ist vielmehr, dass Wallets, Frontends und Bots die Order-Flows wirklich anbinden können – im Zusammenspiel mit dem Builder Program und einer Aufteilungslogik der Gebühren. So sollen externe Ökosystem-Partner zu echten Mitwirkenden werden und nicht zu Außenstehenden.
Worauf es wirklich ankommt: Kann diese Personaländerung in einen echten Wachstumskanal münden? Builder können sich noch positionieren, solange die Regeln nicht vollständig festgezurrt sind – für Integrationen und Tools. Trader, die jetzt erst auf den Hype aufspringen und Liquiditäts-Proxy-Targets kaufen wollen, dürften sehr wahrscheinlich zu spät dran sein, denn es gibt schlicht keinen „sauberen“ passenden Token, den man kaufen könnte. Wer Infrastruktur langfristig aufbauen will, sollte eher auf echte Daten warten – etwa API-Call-Volumen, Router-Trade-Volumes und Wallet-Anbindungen – und erst dann entscheiden.
Sätze wie „CT mag Vorhersagemärkte, also ist das ein positives Signal“ kann man direkt ignorieren. Aufmerksamkeit verfliegt sehr schnell – außer, sie wird tatsächlich zu messbaren Handelsvolumina und Entwickleraktivität.
#Polymarket #DeFi
Polymarket-Gründer gesteht es ganz offen ein – den Bereich auf der Blockchain haben wir so lange vernachlässigt! Ein einziger Recruiting-Post macht die Unternehmensstrategie auf einen Schlag öffentlich!
Auslöser war, dass Shayne Coplan bekanntgab, dass Jacob Horne ins Team kommt. Zwischen den Zeilen räumt er ein, dass die Firma in der Phase, in der sie auf den US-Markt zusteuert, den On-Chain-Bereich tatsächlich ausgebremst hat. Das ist keine einfache Recruiting-Ankündigung, sondern ein aktives Eingeständnis, dass ein Problem existiert – und allein diese Haltung ist es wert, festgehalten zu werden.
Auf dem Marktplatz hat sich alles in Lager gespalten: Die einen sehen das als echte Chance, alte Nutzer werten es als Krisenkommunikation, und Trader suchen überall nach handelbaren Targets – viele hochwertige Accounts repostieren fleißig mit. Doch der eigentliche Punkt ist nicht „ob man einen bestimmten Token kaufen sollte“, sondern dass „DeFi wieder ganz nach oben auf der Prioritätenliste steht“.
Man muss klarstellen, wie Polymarket aktuell aufgestellt ist: Order-Matching erfolgt off-chain, das Clearing on-chain. Das Ganze läuft über Polygon-Contracts und wird durch API sowie Builder-Routing unterstützt. Mit dem hier beschriebenen „Comeback von DeFi“ ist nicht gemeint, dass alles wieder komplett auf die Blockchain zurückverlagert wird. Ziel ist vielmehr, dass Wallets, Frontends und Bots die Order-Flows wirklich anbinden können – im Zusammenspiel mit dem Builder Program und einer Aufteilungslogik der Gebühren. So sollen externe Ökosystem-Partner zu echten Mitwirkenden werden und nicht zu Außenstehenden.
Worauf es wirklich ankommt: Kann diese Personaländerung in einen echten Wachstumskanal münden? Builder können sich noch positionieren, solange die Regeln nicht vollständig festgezurrt sind – für Integrationen und Tools. Trader, die jetzt erst auf den Hype aufspringen und Liquiditäts-Proxy-Targets kaufen wollen, dürften sehr wahrscheinlich zu spät dran sein, denn es gibt schlicht keinen „sauberen“ passenden Token, den man kaufen könnte. Wer Infrastruktur langfristig aufbauen will, sollte eher auf echte Daten warten – etwa API-Call-Volumen, Router-Trade-Volumes und Wallet-Anbindungen – und erst dann entscheiden.
Sätze wie „CT mag Vorhersagemärkte, also ist das ein positives Signal“ kann man direkt ignorieren. Aufmerksamkeit verfliegt sehr schnell – außer, sie wird tatsächlich zu messbaren Handelsvolumina und Entwickleraktivität.
#Polymarket #DeFi
Auslöser war, dass Shayne Coplan bekanntgab, dass Jacob Horne ins Team kommt. Zwischen den Zeilen räumt er ein, dass die Firma in der Phase, in der sie auf den US-Markt zusteuert, den On-Chain-Bereich tatsächlich ausgebremst hat. Das ist keine einfache Recruiting-Ankündigung, sondern ein aktives Eingeständnis, dass ein Problem existiert – und allein diese Haltung ist es wert, festgehalten zu werden.
Auf dem Marktplatz hat sich alles in Lager gespalten: Die einen sehen das als echte Chance, alte Nutzer werten es als Krisenkommunikation, und Trader suchen überall nach handelbaren Targets – viele hochwertige Accounts repostieren fleißig mit. Doch der eigentliche Punkt ist nicht „ob man einen bestimmten Token kaufen sollte“, sondern dass „DeFi wieder ganz nach oben auf der Prioritätenliste steht“.
Man muss klarstellen, wie Polymarket aktuell aufgestellt ist: Order-Matching erfolgt off-chain, das Clearing on-chain. Das Ganze läuft über Polygon-Contracts und wird durch API sowie Builder-Routing unterstützt. Mit dem hier beschriebenen „Comeback von DeFi“ ist nicht gemeint, dass alles wieder komplett auf die Blockchain zurückverlagert wird. Ziel ist vielmehr, dass Wallets, Frontends und Bots die Order-Flows wirklich anbinden können – im Zusammenspiel mit dem Builder Program und einer Aufteilungslogik der Gebühren. So sollen externe Ökosystem-Partner zu echten Mitwirkenden werden und nicht zu Außenstehenden.
Worauf es wirklich ankommt: Kann diese Personaländerung in einen echten Wachstumskanal münden? Builder können sich noch positionieren, solange die Regeln nicht vollständig festgezurrt sind – für Integrationen und Tools. Trader, die jetzt erst auf den Hype aufspringen und Liquiditäts-Proxy-Targets kaufen wollen, dürften sehr wahrscheinlich zu spät dran sein, denn es gibt schlicht keinen „sauberen“ passenden Token, den man kaufen könnte. Wer Infrastruktur langfristig aufbauen will, sollte eher auf echte Daten warten – etwa API-Call-Volumen, Router-Trade-Volumes und Wallet-Anbindungen – und erst dann entscheiden.
Sätze wie „CT mag Vorhersagemärkte, also ist das ein positives Signal“ kann man direkt ignorieren. Aufmerksamkeit verfliegt sehr schnell – außer, sie wird tatsächlich zu messbaren Handelsvolumina und Entwickleraktivität.
#Polymarket #DeFi
13
·
--
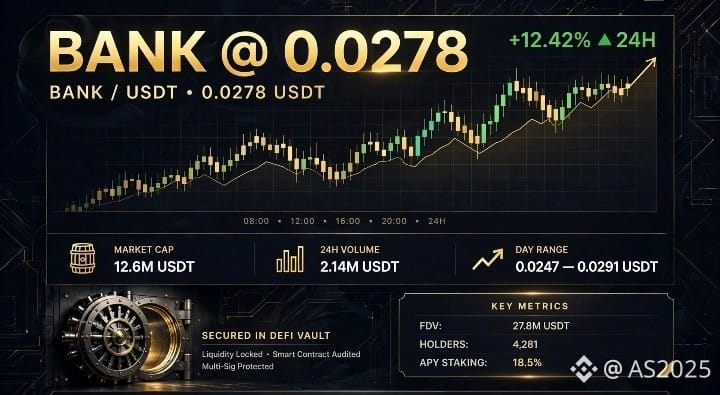
$BANK Der Chart zeigt einen geordneten, starken Bank-Run nach oben von 08:00 bis 24H – ein respektabler Aufwärtstrend mit leichten Korrekturen und starkem Rebound.
*📍 Levels*
- *Widerstand:* *0.0291$* – Hoch von heute
- *Support:* *0.0247$*
- *Security:* Liquidity Locked • Smart Contract Audited • Multi-Sig Protected
*📌 Trading-Ausblick*
*LONG-Szenario (Bank Vault Long)*
- *🎯 Entry:* 0.0265$ – 0.0278$
- *📈 TP1:* 0.0291$ (Hoch) +4.6% 💰
- *🚀 TP2:* 0.032$ +15%
- *🔥 TP3:* 0.038$ – 0.04$ +43% falls die DeFi-Story zurückkommt
- *⛔ SL:* unter 0.025$
*SHORT-Szenario*
- *🎯 Entry:* Ablehnung bei 0.0291$
- *📉 TP:* 0.027$ dann 0.025$
- *⛔ SL:* über 0.0305$
*⚠️ Risikomanagement*
1. Kleines FDV 27.8M – Chance auf Multiples
2. APY 18.5% zieht Holder an
3. 4.281 Holder – kleines, wachsendes Community
4. Sicherer Vault, aber Hebel 3x–5x reicht aus
*🔥 Fazit*
$BANK in *DEFI VAULT SECURED* – Loren z o-Bank-Protocol mit Substanz, sicherer Vault mit Multi-Sig + Audit + Liquidity Locked, Market Cap nur 12.6M.
Halten über *0.0278$* = direkter Breakout *0.0291$*.
Breakout 0.0291$ = *0.032$* dann *0.04$*.
Die Bank druckt 🏦⚡
{future}(BANKUSDT)
#MemeWatch2024 #meme板块关注热点 #BTC #LorenzoProtocolBANKToke #DeFi
$BANK Der Chart zeigt einen geordneten, starken Bank-Run nach oben von 08:00 bis 24H – ein respektabler Aufwärtstrend mit leichten Korrekturen und starkem Rebound.
*📍 Levels*
- *Widerstand:* *0.0291$* – Hoch von heute
- *Support:* *0.0247$*
- *Security:* Liquidity Locked • Smart Contract Audited • Multi-Sig Protected
*📌 Trading-Ausblick*
*LONG-Szenario (Bank Vault Long)*
- *🎯 Entry:* 0.0265$ – 0.0278$
- *📈 TP1:* 0.0291$ (Hoch) +4.6% 💰
- *🚀 TP2:* 0.032$ +15%
- *🔥 TP3:* 0.038$ – 0.04$ +43% falls die DeFi-Story zurückkommt
- *⛔ SL:* unter 0.025$
*SHORT-Szenario*
- *🎯 Entry:* Ablehnung bei 0.0291$
- *📉 TP:* 0.027$ dann 0.025$
- *⛔ SL:* über 0.0305$
*⚠️ Risikomanagement*
1. Kleines FDV 27.8M – Chance auf Multiples
2. APY 18.5% zieht Holder an
3. 4.281 Holder – kleines, wachsendes Community
4. Sicherer Vault, aber Hebel 3x–5x reicht aus
*🔥 Fazit*
$BANK in *DEFI VAULT SECURED* – Loren z o-Bank-Protocol mit Substanz, sicherer Vault mit Multi-Sig + Audit + Liquidity Locked, Market Cap nur 12.6M.
Halten über *0.0278$* = direkter Breakout *0.0291$*.
Breakout 0.0291$ = *0.032$* dann *0.04$*.
Die Bank druckt 🏦⚡
#MemeWatch2024 #meme板块关注热点 #BTC #LorenzoProtocolBANKToke #DeFi
*📍 Levels*
- *Widerstand:* *0.0291$* – Hoch von heute
- *Support:* *0.0247$*
- *Security:* Liquidity Locked • Smart Contract Audited • Multi-Sig Protected
*📌 Trading-Ausblick*
*LONG-Szenario (Bank Vault Long)*
- *🎯 Entry:* 0.0265$ – 0.0278$
- *📈 TP1:* 0.0291$ (Hoch) +4.6% 💰
- *🚀 TP2:* 0.032$ +15%
- *🔥 TP3:* 0.038$ – 0.04$ +43% falls die DeFi-Story zurückkommt
- *⛔ SL:* unter 0.025$
*SHORT-Szenario*
- *🎯 Entry:* Ablehnung bei 0.0291$
- *📉 TP:* 0.027$ dann 0.025$
- *⛔ SL:* über 0.0305$
*⚠️ Risikomanagement*
1. Kleines FDV 27.8M – Chance auf Multiples
2. APY 18.5% zieht Holder an
3. 4.281 Holder – kleines, wachsendes Community
4. Sicherer Vault, aber Hebel 3x–5x reicht aus
*🔥 Fazit*
$BANK in *DEFI VAULT SECURED* – Loren z o-Bank-Protocol mit Substanz, sicherer Vault mit Multi-Sig + Audit + Liquidity Locked, Market Cap nur 12.6M.
Halten über *0.0278$* = direkter Breakout *0.0291$*.
Breakout 0.0291$ = *0.032$* dann *0.04$*.
Die Bank druckt 🏦⚡
#MemeWatch2024 #meme板块关注热点 #BTC #LorenzoProtocolBANKToke #DeFi
1
110
·
--
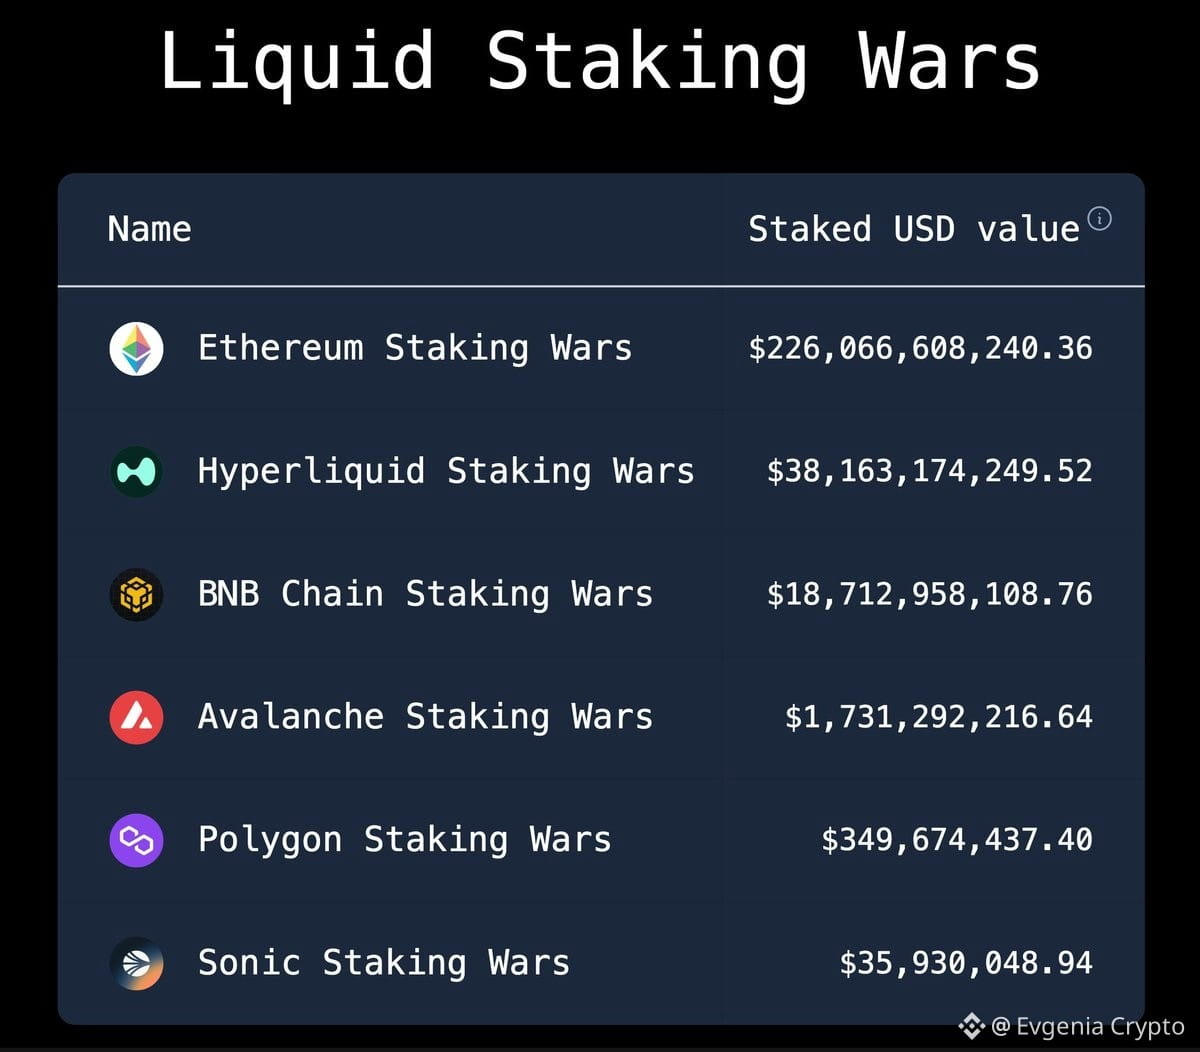
Die Menge hat LST von den Konten abgezogen, und sie haben sie stillschweigend geholt — $52,6B TVL! 🔥
$226B sind eingesperrt in $ETH , $38B+ in @Square-Creator-7d40a5e9fdb2 . @Square-Creator-7b7da89c01a3 ergänzt Unterstützung für @LidoFinance-1 , während Custodians wstETH aufkaufen.
Der Wettkampf um den APY ist vorbei — jetzt bestimmen die Integration in Lending-Seiten und die Kapitaleffizienz.
Während Sie nach dem Hype suchen, bauen die Giganten rund um LST ein neues Finanzsystem! 🚀 #Ethereum #Lido #Hyperliquid #DeFi
Die Menge hat LST von den Konten abgezogen, und sie haben sie stillschweigend geholt — $52,6B TVL! 🔥
$226B sind eingesperrt in $ETH , $38B+ in @hyperliquidx . @AnchorageBB ergänzt Unterstützung für @LidoFinance , während Custodians wstETH aufkaufen.
Der Wettkampf um den APY ist vorbei — jetzt bestimmen die Integration in Lending-Seiten und die Kapitaleffizienz.
Während Sie nach dem Hype suchen, bauen die Giganten rund um LST ein neues Finanzsystem! 🚀 #Ethereum #Lido #Hyperliquid #DeFi
$226B sind eingesperrt in $ETH , $38B+ in @hyperliquidx . @AnchorageBB ergänzt Unterstützung für @LidoFinance , während Custodians wstETH aufkaufen.
Der Wettkampf um den APY ist vorbei — jetzt bestimmen die Integration in Lending-Seiten und die Kapitaleffizienz.
Während Sie nach dem Hype suchen, bauen die Giganten rund um LST ein neues Finanzsystem! 🚀 #Ethereum #Lido #Hyperliquid #DeFi
2
247

·
--
Übersetzung ansehen
The Unbundling of the DEX Is Crypto's Most Subtle Revolution
The narrative around decentralized exchanges has been stuck on "lower fees" and "better liquidity" for years. The real structural shift is more profound: DEXs are being unbundled into three distinct layers — intent expression, routing, and execution — and each is becoming its own market.
Intent-based architectures (UniswapX, CoW Protocol, 1inch Fusion) let traders express what they want (e.g., "swap 10 ETH for at least 26,500 USDC by block N") without specifying how it gets done. A solver network competes to fill that intent. The solver with the best execution path wins the order — and the surplus (MEV that previously went to anonymous searchers) flows back to the user as price improvement.
This is MEV redistribution as infrastructure.
The implications compound: routing intelligence moves off-chain into solver infrastructure, on-chain settlement becomes simpler (batch auctions replace AMM curves for large orders), and the competitive moat shifts from liquidity depth to solver sophistication.
For tokens powering these solver networks — $ETH as base settlement, $SOL as low-latency execution venue, $BNB as gas for the routing layer — the value capture is structural, not speculative.
The DEX didn't get upgraded. It got decomposed. And the pieces are worth more than the whole.
#DeFi #MEV #DEX #Ethereum #Web3
The Unbundling of the DEX Is Crypto's Most Subtle Revolution
The narrative around decentralized exchanges has been stuck on "lower fees" and "better liquidity" for years. The real structural shift is more profound: DEXs are being unbundled into three distinct layers — intent expression, routing, and execution — and each is becoming its own market.
Intent-based architectures (UniswapX, CoW Protocol, 1inch Fusion) let traders express what they want (e.g., "swap 10 ETH for at least 26,500 USDC by block N") without specifying how it gets done. A solver network competes to fill that intent. The solver with the best execution path wins the order — and the surplus (MEV that previously went to anonymous searchers) flows back to the user as price improvement.
This is MEV redistribution as infrastructure.
The implications compound: routing intelligence moves off-chain into solver infrastructure, on-chain settlement becomes simpler (batch auctions replace AMM curves for large orders), and the competitive moat shifts from liquidity depth to solver sophistication.
For tokens powering these solver networks — $ETH as base settlement, $SOL as low-latency execution venue, $BNB as gas for the routing layer — the value capture is structural, not speculative.
The DEX didn't get upgraded. It got decomposed. And the pieces are worth more than the whole.
#DeFi #MEV #DEX #Ethereum #Web3
The narrative around decentralized exchanges has been stuck on "lower fees" and "better liquidity" for years. The real structural shift is more profound: DEXs are being unbundled into three distinct layers — intent expression, routing, and execution — and each is becoming its own market.
Intent-based architectures (UniswapX, CoW Protocol, 1inch Fusion) let traders express what they want (e.g., "swap 10 ETH for at least 26,500 USDC by block N") without specifying how it gets done. A solver network competes to fill that intent. The solver with the best execution path wins the order — and the surplus (MEV that previously went to anonymous searchers) flows back to the user as price improvement.
This is MEV redistribution as infrastructure.
The implications compound: routing intelligence moves off-chain into solver infrastructure, on-chain settlement becomes simpler (batch auctions replace AMM curves for large orders), and the competitive moat shifts from liquidity depth to solver sophistication.
For tokens powering these solver networks — $ETH as base settlement, $SOL as low-latency execution venue, $BNB as gas for the routing layer — the value capture is structural, not speculative.
The DEX didn't get upgraded. It got decomposed. And the pieces are worth more than the whole.
#DeFi #MEV #DEX #Ethereum #Web3
43
Übersetzung ansehen
Aave V4's institutional Arc market is facing a glaring liquidity mismatch. Despite sitting on a massive pile of $76 million in USDC, borrowing demand has utterly flatlined with under $100K in active loans. This near-zero utilization rate highlights a broader trend: institutional players are eager to supply yield, but cautious on credit exposure. Until real-world utility and borrowing appetite catch up with idle capital, this ghost town of liquidity will remain a major talking point for DeFi efficiency. $AAVE $USDC #DeFi #Aave #CryptoYield
Aave V4's institutional Arc market is facing a glaring liquidity mismatch. Despite sitting on a massive pile of $76 million in USDC, borrowing demand has utterly flatlined with under $100K in active loans. This near-zero utilization rate highlights a broader trend: institutional players are eager to supply yield, but cautious on credit exposure. Until real-world utility and borrowing appetite catch up with idle capital, this ghost town of liquidity will remain a major talking point for DeFi efficiency. $AAVE $USDC #DeFi #Aave #CryptoYield
7
Die CFTC hat gerade den regulatorischen Spielraum für passive Handelssysteme erweitert und könnte es damit ermöglichen, dass alltägliche Krypto-Wallets und dApps Derivate und Prognosemärkte integrieren, ohne die schwere Pflicht zur Einführung einer Broker-Registrierung. Das ist ein großer Gewinn für dezentrale UI-Builder und DeFi-UX. Wenn wir die Compliance-Hürden für nicht verwahrende und passive Tools aus dem Weg räumen, könnten wir eine massive Welle integrierter Prognose- und Leverage-Produkte sehen, die direkt in den Nutzer-Wallets mainstream werden. Innovation bekommt endlich etwas rechtliche Freigabe. #CFTC #DeFi #Regulation
Die CFTC hat gerade den regulatorischen Spielraum für passive Handelssysteme erweitert und könnte es damit ermöglichen, dass alltägliche Krypto-Wallets und dApps Derivate und Prognosemärkte integrieren, ohne die schwere Pflicht zur Einführung einer Broker-Registrierung. Das ist ein großer Gewinn für dezentrale UI-Builder und DeFi-UX. Wenn wir die Compliance-Hürden für nicht verwahrende und passive Tools aus dem Weg räumen, könnten wir eine massive Welle integrierter Prognose- und Leverage-Produkte sehen, die direkt in den Nutzer-Wallets mainstream werden. Innovation bekommt endlich etwas rechtliche Freigabe. #CFTC #DeFi #Regulation

·
--
Bullisch
Übersetzung ansehen
Why Permissionless Swapping Matters in DeFi
One of the important ideas behind decentralized finance is permissionless access.
In traditional financial systems, users may need to create an account, meet specific requirements, or depend on an institution before accessing certain services.
DeFi takes a different approach. With a compatible wallet and the required assets, users can interact directly with decentralized protocols without needing individual approval from a central authority.
For token swapping, this means users can access available decentralized markets through a DEX rather than depending entirely on a centralized exchange.
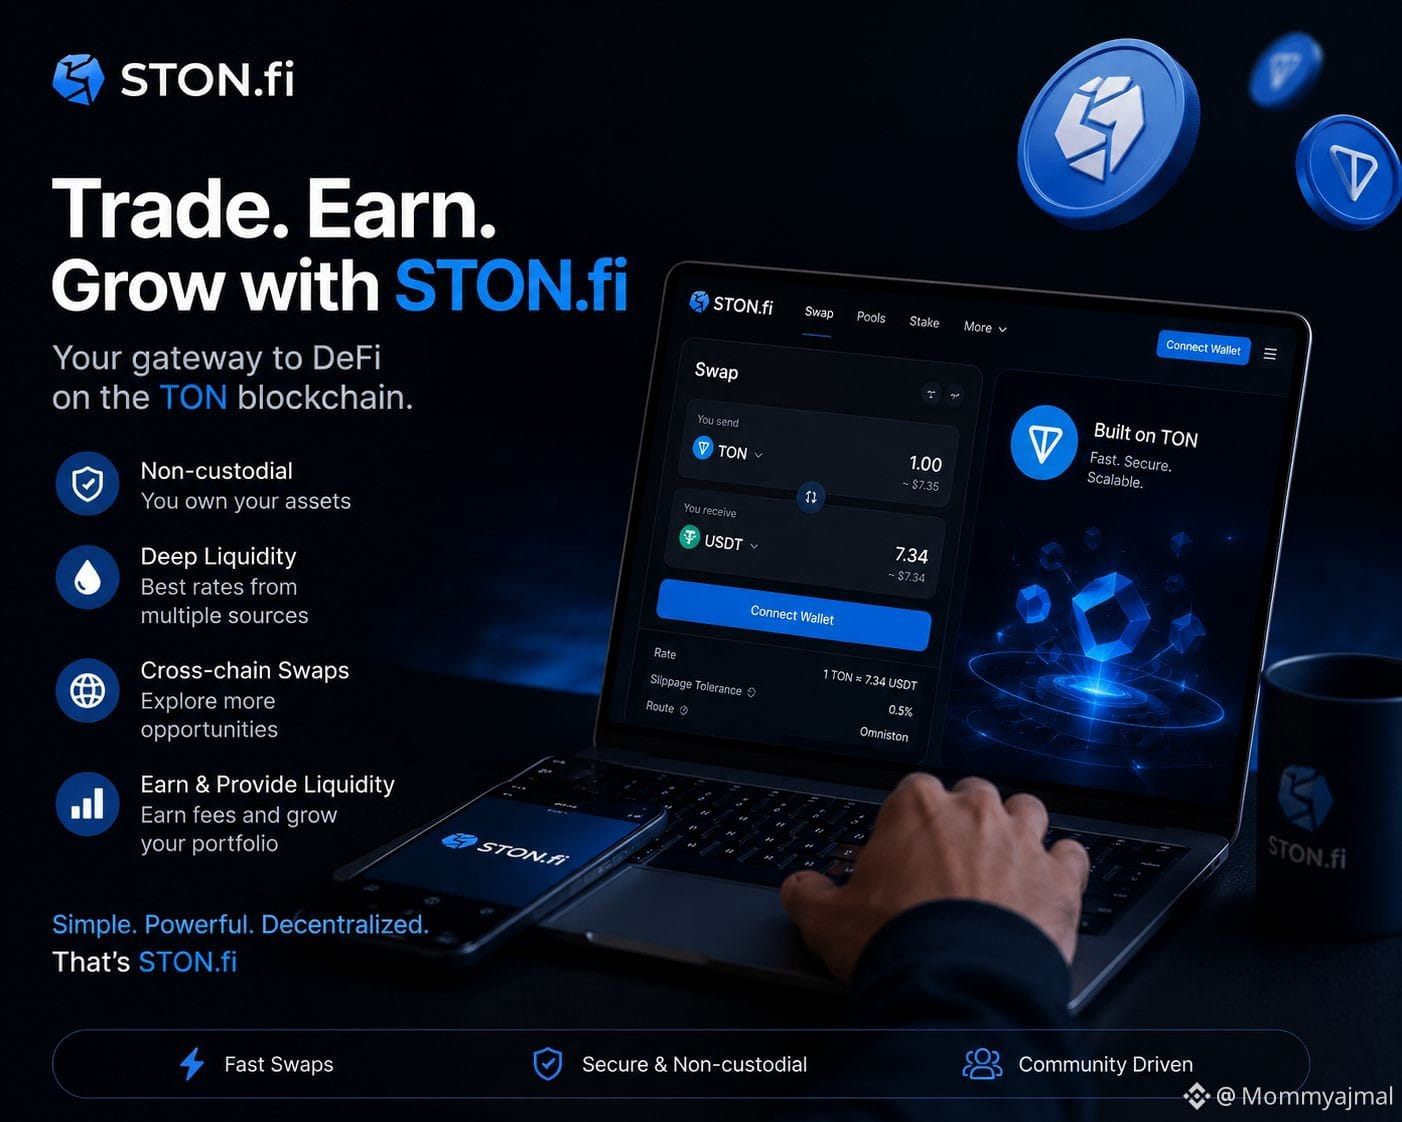
STON.fi brings this model to the TON ecosystem by providing decentralized token-swapping infrastructure. Users can connect their wallets and interact with supported assets directly on-chain.
Permissionless access can also be useful for developers and communities. Open protocols allow people to build, experiment, and create new applications around existing blockchain infrastructure.
However, permissionless does not mean risk-free. Users still need to verify tokens, understand transaction details, protect their wallets, and consider the risks involved before signing transactions.
The real value of permissionless DeFi is giving users more direct access and control, while putting greater responsibility in their hands.
As blockchain adoption grows, accessible and permissionless financial infrastructure could become an important part of the broader digital economy.
DeFi is not just about removing intermediaries. It is also about giving users the ability to participate directly.
#STONfi #STONbassadors #TON #DeFi
Why Permissionless Swapping Matters in DeFi
One of the important ideas behind decentralized finance is permissionless access.
In traditional financial systems, users may need to create an account, meet specific requirements, or depend on an institution before accessing certain services.
DeFi takes a different approach. With a compatible wallet and the required assets, users can interact directly with decentralized protocols without needing individual approval from a central authority.
For token swapping, this means users can access available decentralized markets through a DEX rather than depending entirely on a centralized exchange.
STON.fi brings this model to the TON ecosystem by providing decentralized token-swapping infrastructure. Users can connect their wallets and interact with supported assets directly on-chain.
Permissionless access can also be useful for developers and communities. Open protocols allow people to build, experiment, and create new applications around existing blockchain infrastructure.
However, permissionless does not mean risk-free. Users still need to verify tokens, understand transaction details, protect their wallets, and consider the risks involved before signing transactions.
The real value of permissionless DeFi is giving users more direct access and control, while putting greater responsibility in their hands.
As blockchain adoption grows, accessible and permissionless financial infrastructure could become an important part of the broader digital economy.
DeFi is not just about removing intermediaries. It is also about giving users the ability to participate directly.
#STONfi #STONbassadors #TON #DeFi
One of the important ideas behind decentralized finance is permissionless access.
In traditional financial systems, users may need to create an account, meet specific requirements, or depend on an institution before accessing certain services.
DeFi takes a different approach. With a compatible wallet and the required assets, users can interact directly with decentralized protocols without needing individual approval from a central authority.
For token swapping, this means users can access available decentralized markets through a DEX rather than depending entirely on a centralized exchange.
STON.fi brings this model to the TON ecosystem by providing decentralized token-swapping infrastructure. Users can connect their wallets and interact with supported assets directly on-chain.
Permissionless access can also be useful for developers and communities. Open protocols allow people to build, experiment, and create new applications around existing blockchain infrastructure.
However, permissionless does not mean risk-free. Users still need to verify tokens, understand transaction details, protect their wallets, and consider the risks involved before signing transactions.
The real value of permissionless DeFi is giving users more direct access and control, while putting greater responsibility in their hands.
As blockchain adoption grows, accessible and permissionless financial infrastructure could become an important part of the broader digital economy.
DeFi is not just about removing intermediaries. It is also about giving users the ability to participate directly.
#STONfi #STONbassadors #TON #DeFi
54
·
--
Bullisch
Übersetzung ansehen
$DEXE bouncing from $1.72 momentum shifting! 💎🚀
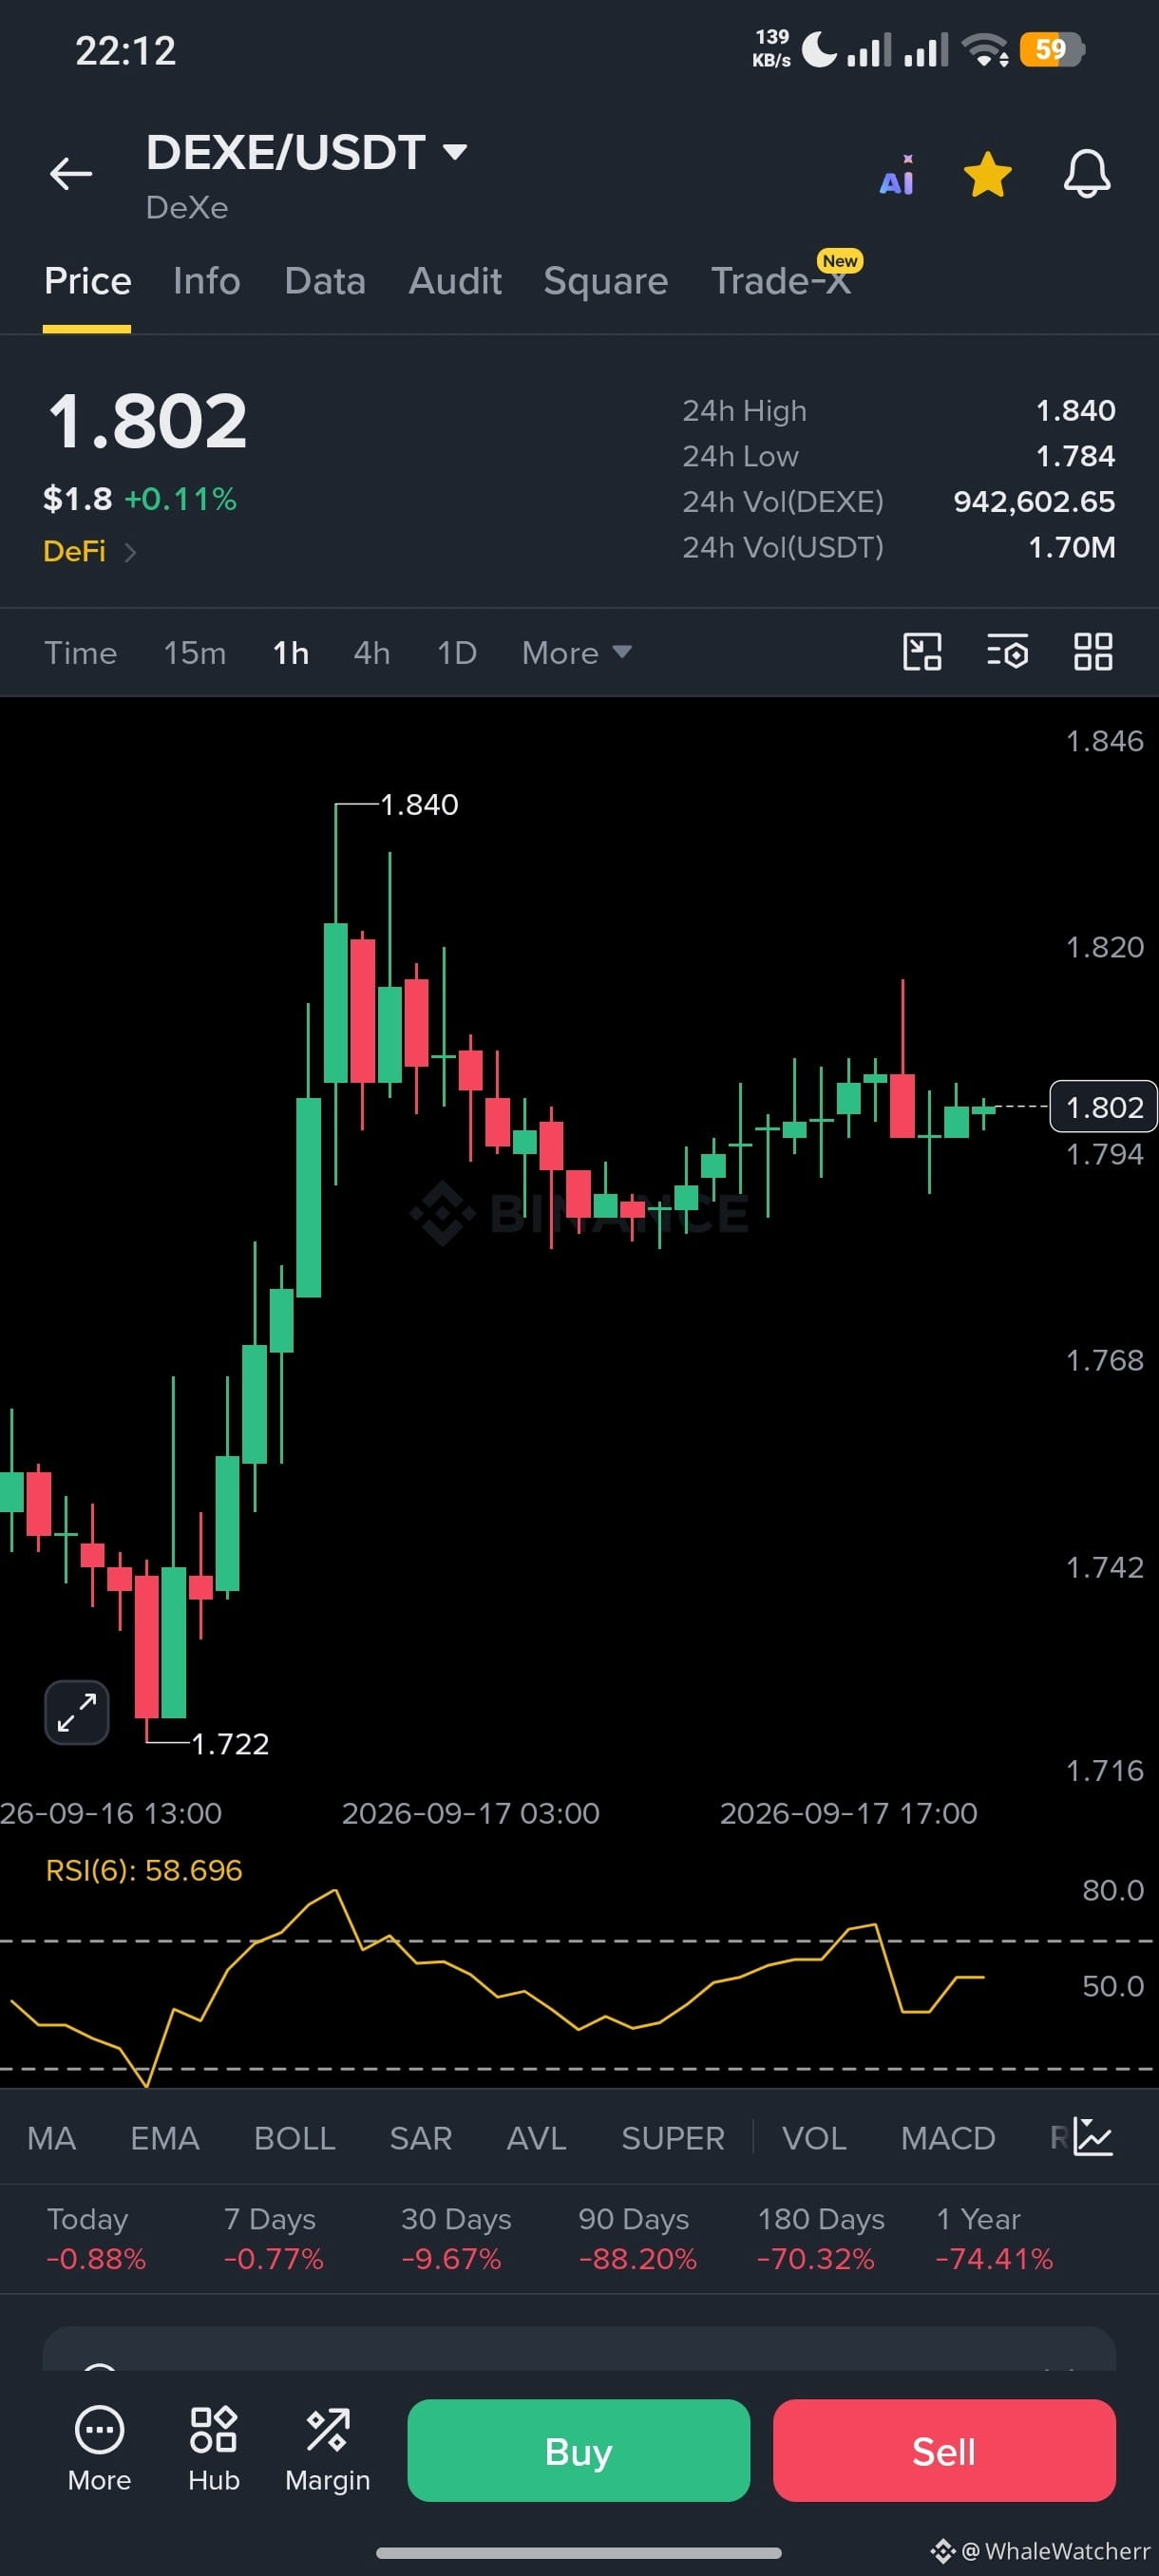
DeXe sits at $1.802, up +0.11%, recovering steadily from the $1.722 low with clean green candles pushing back toward the $1.840 high. RSI(6) at 58.70 bullish momentum firing up nicely, with 1.70M+ USDT volume showing active interest. 📈
This DeFi gem has shown it can move fast off these lows accumulate before the next leg up. 👑🔥
$DEXE
{spot}(DEXEUSDT)
#DEXE/USDT #dexe #defi #crypto #BinanceSquare
$DEXE bouncing from $1.72 momentum shifting! 💎🚀
DeXe sits at $1.802, up +0.11%, recovering steadily from the $1.722 low with clean green candles pushing back toward the $1.840 high. RSI(6) at 58.70 bullish momentum firing up nicely, with 1.70M+ USDT volume showing active interest. 📈
This DeFi gem has shown it can move fast off these lows accumulate before the next leg up. 👑🔥
$DEXE
#DEXE/USDT #dexe #defi #crypto #BinanceSquare
DeXe sits at $1.802, up +0.11%, recovering steadily from the $1.722 low with clean green candles pushing back toward the $1.840 high. RSI(6) at 58.70 bullish momentum firing up nicely, with 1.70M+ USDT volume showing active interest. 📈
This DeFi gem has shown it can move fast off these lows accumulate before the next leg up. 👑🔥
$DEXE
#DEXE/USDT #dexe #defi #crypto #BinanceSquare
180
🚨 SEC eröffnet neuen Weg für tokenisierte Aktienbörsen in den USA 📈 Profiteure 🧠
📊 | $BTC | $ETH | $BNB |
- Bitte beachten, liken und teilen Sie Ihre Meinung 📈
- Die SEC genehmigte ein fünfjähriges Pilotprogramm, das tokenisierten Handel mit Aktien innerhalb der USA erlaubt
- DeFi-Handelsplattformen, Tokenisierungsunternehmen und Liquiditätsanbieter können über diesen Kanal Dienstleistungen anbieten
- Das Pilotprogramm umfasst keine synthetischen Aktien-Token; weiterhin bewegt sich der Bereich in einer regulatorischen Grauzone 🔥
- Dieses Pilotprogramm könnte sowohl institutionelle Akteure als auch Privatanleger in den Markt für tokenisierte Aktien ziehen und das Handelsvolumen erhöhen
- Wenn die Regulierung weiter konkretisiert wird, könnten synthetische Aktien-Token in den Rahmen aufgenommen werden; der Wettbewerb in der Branche wird zunehmen
- Kurzfristig wird die Marktlage voraussichtlich seitwärts bleiben; das Verhalten der „Whales“ bleibt neutral und hat nur begrenzten Einfluss auf den Preis
- Wenn Liquiditätsanbieter aktiv planen und positionieren, könnte die Liquidität tokenisierter Aktien steigen
- Wie wird sich Ihrer Meinung nach das regulatorische Umfeld für tokenisierte Aktien auf Ihre Anlagestrategie auswirken?
- Folgen Sie diesem Konto, um weitere fundierte Analysen zum Kryptomarkt zu erhalten, und tauschen Sie sich in den Kommentaren aus
- #DeFi #ETF #Whales #Trading #Crypto
🚨 SEC eröffnet neuen Weg für tokenisierte Aktienbörsen in den USA 📈 Profiteure 🧠
📊 | $BTC | $ETH | $BNB |
- Bitte beachten, liken und teilen Sie Ihre Meinung 📈
- Die SEC genehmigte ein fünfjähriges Pilotprogramm, das tokenisierten Handel mit Aktien innerhalb der USA erlaubt
- DeFi-Handelsplattformen, Tokenisierungsunternehmen und Liquiditätsanbieter können über diesen Kanal Dienstleistungen anbieten
- Das Pilotprogramm umfasst keine synthetischen Aktien-Token; weiterhin bewegt sich der Bereich in einer regulatorischen Grauzone 🔥
- Dieses Pilotprogramm könnte sowohl institutionelle Akteure als auch Privatanleger in den Markt für tokenisierte Aktien ziehen und das Handelsvolumen erhöhen
- Wenn die Regulierung weiter konkretisiert wird, könnten synthetische Aktien-Token in den Rahmen aufgenommen werden; der Wettbewerb in der Branche wird zunehmen
- Kurzfristig wird die Marktlage voraussichtlich seitwärts bleiben; das Verhalten der „Whales“ bleibt neutral und hat nur begrenzten Einfluss auf den Preis
- Wenn Liquiditätsanbieter aktiv planen und positionieren, könnte die Liquidität tokenisierter Aktien steigen
- Wie wird sich Ihrer Meinung nach das regulatorische Umfeld für tokenisierte Aktien auf Ihre Anlagestrategie auswirken?
- Folgen Sie diesem Konto, um weitere fundierte Analysen zum Kryptomarkt zu erhalten, und tauschen Sie sich in den Kommentaren aus
- #DeFi #ETF #Whales #Trading #Crypto
📊 | $BTC | $ETH | $BNB |
- Bitte beachten, liken und teilen Sie Ihre Meinung 📈
- Die SEC genehmigte ein fünfjähriges Pilotprogramm, das tokenisierten Handel mit Aktien innerhalb der USA erlaubt
- DeFi-Handelsplattformen, Tokenisierungsunternehmen und Liquiditätsanbieter können über diesen Kanal Dienstleistungen anbieten
- Das Pilotprogramm umfasst keine synthetischen Aktien-Token; weiterhin bewegt sich der Bereich in einer regulatorischen Grauzone 🔥
- Dieses Pilotprogramm könnte sowohl institutionelle Akteure als auch Privatanleger in den Markt für tokenisierte Aktien ziehen und das Handelsvolumen erhöhen
- Wenn die Regulierung weiter konkretisiert wird, könnten synthetische Aktien-Token in den Rahmen aufgenommen werden; der Wettbewerb in der Branche wird zunehmen
- Kurzfristig wird die Marktlage voraussichtlich seitwärts bleiben; das Verhalten der „Whales“ bleibt neutral und hat nur begrenzten Einfluss auf den Preis
- Wenn Liquiditätsanbieter aktiv planen und positionieren, könnte die Liquidität tokenisierter Aktien steigen
- Wie wird sich Ihrer Meinung nach das regulatorische Umfeld für tokenisierte Aktien auf Ihre Anlagestrategie auswirken?
- Folgen Sie diesem Konto, um weitere fundierte Analysen zum Kryptomarkt zu erhalten, und tauschen Sie sich in den Kommentaren aus
- #DeFi #ETF #Whales #Trading #Crypto
188
Tokenisierte DeFi-TVL stieg in einem Jahr um 1.960,8% und erreichte 247,8 Mio. $ . 📈
Liquidität und Kreditvergabe treiben das Wachstum an—aber Risiken durch Smart Contracts, Liquidität und Preise bleiben weiterhin relevant.
$TMX
#defi #TokenizedStocks #crypto
{alpha}(560x3c2f61f2e27c865981d2e7aaf6b2cdf823030039)
Tokenisierte DeFi-TVL stieg in einem Jahr um 1.960,8% und erreichte 247,8 Mio. $ . 📈
Liquidität und Kreditvergabe treiben das Wachstum an—aber Risiken durch Smart Contracts, Liquidität und Preise bleiben weiterhin relevant.
$TMX
#defi #TokenizedStocks #crypto
Liquidität und Kreditvergabe treiben das Wachstum an—aber Risiken durch Smart Contracts, Liquidität und Preise bleiben weiterhin relevant.
$TMX
#defi #TokenizedStocks #crypto
1
226
·
--
Bullisch
WARUM WIRD #defi TROTZ EINES AUDITS IMMER NOCH GEHACKT?
In dem #THENA × #CertiK Space erklärte das Team, warum die Überprüfung von Smart Contracts nur einen Teil des Risikos abdeckt.
Phishing, kompromittierte Wallets und die Sicherheit des Front-Ends brauchen ebenfalls Aufmerksamkeit.
Alte Contracts sind nicht einfach deshalb sicher, weil sie noch nicht gehackt wurden.
CertiK erklärte, dass #AI Angreifern hilft, ältere Contracts schneller und kostengünstiger zu durchsuchen.
Der Code kann sich gleich bleiben, während sich die Tools verbessern, mit denen seine Schwächen gefunden werden.
Code mit KI schreiben? Auch dieser Code muss noch geprüft werden.
CertiK sprach über Risiken durch nicht verifizierten, KI-generierten Code sowie durch bösartige Pakete, die während der Entwicklung installiert werden.
Schneller zu werden kann teure Probleme verursachen, wenn Sicherheitschecks übersprungen werden.
Wann sollte ein Protokoll ein weiteres Audit bekommen?
CertiK empfiehlt, darauf zu achten, was sich geändert hat:
▹ Assets
▹ Abhängigkeiten
▹ Einstellungen oder Features.
Ein Hack bei einem ähnlichen Protokoll ist ein weiterer Grund, dein eigenes System zu überprüfen. Allein der Kalender sollte nicht entscheiden.
Ein KI-Agent, der Geld bewegen kann, schafft ein neues Ziel.
CertiK behandelte Agenten, die Routen auswählen, Transaktionen vorbereiten und sogar signieren.
Der Sprecher beschrieb einen Angriff, bei dem Anweisungen in Morsecode versteckt waren. Die Sicherheitsmodelle holen noch auf.
Was sollten Teams zusätzlich zu einem #Audit haben?
CertiK hob Multisigs, Timelocks, Transaktionschecks und Live-Monitoring hervor. Außerdem betonten sie, dass ein Plan zur Reaktion auf Vorfälle bereitliegen muss.
Wenn etwas schiefgeht, sollte das Team bereits wissen, was zu tun ist.
WARUM WIRD #defi TROTZ EINES AUDITS IMMER NOCH GEHACKT?
In dem #THENA × #CertiK Space erklärte das Team, warum die Überprüfung von Smart Contracts nur einen Teil des Risikos abdeckt.
Phishing, kompromittierte Wallets und die Sicherheit des Front-Ends brauchen ebenfalls Aufmerksamkeit.
Alte Contracts sind nicht einfach deshalb sicher, weil sie noch nicht gehackt wurden.
CertiK erklärte, dass #AI Angreifern hilft, ältere Contracts schneller und kostengünstiger zu durchsuchen.
Der Code kann sich gleich bleiben, während sich die Tools verbessern, mit denen seine Schwächen gefunden werden.
Code mit KI schreiben? Auch dieser Code muss noch geprüft werden.
CertiK sprach über Risiken durch nicht verifizierten, KI-generierten Code sowie durch bösartige Pakete, die während der Entwicklung installiert werden.
Schneller zu werden kann teure Probleme verursachen, wenn Sicherheitschecks übersprungen werden.
Wann sollte ein Protokoll ein weiteres Audit bekommen?
CertiK empfiehlt, darauf zu achten, was sich geändert hat:
▹ Assets
▹ Abhängigkeiten
▹ Einstellungen oder Features.
Ein Hack bei einem ähnlichen Protokoll ist ein weiterer Grund, dein eigenes System zu überprüfen. Allein der Kalender sollte nicht entscheiden.
Ein KI-Agent, der Geld bewegen kann, schafft ein neues Ziel.
CertiK behandelte Agenten, die Routen auswählen, Transaktionen vorbereiten und sogar signieren.
Der Sprecher beschrieb einen Angriff, bei dem Anweisungen in Morsecode versteckt waren. Die Sicherheitsmodelle holen noch auf.
Was sollten Teams zusätzlich zu einem #Audit haben?
CertiK hob Multisigs, Timelocks, Transaktionschecks und Live-Monitoring hervor. Außerdem betonten sie, dass ein Plan zur Reaktion auf Vorfälle bereitliegen muss.
Wenn etwas schiefgeht, sollte das Team bereits wissen, was zu tun ist.
In dem #THENA × #CertiK Space erklärte das Team, warum die Überprüfung von Smart Contracts nur einen Teil des Risikos abdeckt.
Phishing, kompromittierte Wallets und die Sicherheit des Front-Ends brauchen ebenfalls Aufmerksamkeit.
Alte Contracts sind nicht einfach deshalb sicher, weil sie noch nicht gehackt wurden.
CertiK erklärte, dass #AI Angreifern hilft, ältere Contracts schneller und kostengünstiger zu durchsuchen.
Der Code kann sich gleich bleiben, während sich die Tools verbessern, mit denen seine Schwächen gefunden werden.
Code mit KI schreiben? Auch dieser Code muss noch geprüft werden.
CertiK sprach über Risiken durch nicht verifizierten, KI-generierten Code sowie durch bösartige Pakete, die während der Entwicklung installiert werden.
Schneller zu werden kann teure Probleme verursachen, wenn Sicherheitschecks übersprungen werden.
Wann sollte ein Protokoll ein weiteres Audit bekommen?
CertiK empfiehlt, darauf zu achten, was sich geändert hat:
▹ Assets
▹ Abhängigkeiten
▹ Einstellungen oder Features.
Ein Hack bei einem ähnlichen Protokoll ist ein weiterer Grund, dein eigenes System zu überprüfen. Allein der Kalender sollte nicht entscheiden.
Ein KI-Agent, der Geld bewegen kann, schafft ein neues Ziel.
CertiK behandelte Agenten, die Routen auswählen, Transaktionen vorbereiten und sogar signieren.
Der Sprecher beschrieb einen Angriff, bei dem Anweisungen in Morsecode versteckt waren. Die Sicherheitsmodelle holen noch auf.
Was sollten Teams zusätzlich zu einem #Audit haben?
CertiK hob Multisigs, Timelocks, Transaktionschecks und Live-Monitoring hervor. Außerdem betonten sie, dass ein Plan zur Reaktion auf Vorfälle bereitliegen muss.
Wenn etwas schiefgeht, sollte das Team bereits wissen, was zu tun ist.
29

·
--
Stell dir vor: Du überbrückst Assets über drei Netzwerke hinweg, zahlst an jeder Station Gasgebühren und landest am Ende mit fragmentierten Guthaben, die untätig herumliegen.
Die meisten DeFi-Nutzer kennen die Frustration, wenn getrennte Bridges koordiniert werden müssen und man hofft, dass die Liquidität nicht unterwegs stecken bleibt. Das endlose Grübeln und Nachjagen isolierter Rewards über unterschiedliche dApps hinweg verbrennt meist mehr Kapital in Netzwerkgebühren, als es zurückbringt.
Wir haben das schon in früheren Liquidity Wars gesehen, bei denen einzelne Bridges wie $STG ausschließlich um Volumen kämpften – und zwar strikt nach Übertragungsgeschwindigkeit. Die neue One Swap Across Chains-Initiative geht hier deutlich anders vor: Indem sie Standard-bridging in ein kollaboratives Partner-Ökosystem verwandelt. Anstatt nur $BNB über Netzwerke hinweg zu bewegen und dann zu gehen, schließen Nutzer jetzt koordinierte Partner-Crew-Missionen ab. So können sie echte Protokollfunktionen testen und dabei „Meilen“ in einem einzigen, zusammenhängenden Ablauf sammeln.
Im Vergleich zu Legacy-Kampagnen auf Plattformen wie $UNI , bei denen die Nutzerbindung sofort einbricht, sobald die anfänglichen Anreize verblassen, schaffen gemeinsame Quest-Architekturen deutlich stabileres On-Chain-Engagement. Wenn man Cross-Chain-Utility mit Partner-Meilensteinen ausrichtet, wird aus routinemäßigem Volumen echte Nutzer-Entdeckung – statt nur Söldner-Kapital-Sprüngen.
Glaubst du, dass Partner-Missionen auf Ökosystem-Ebene das standardmäßige Bridge-Incentive-Modell ersetzen werden?
#CrossChain #DeFi #Web3
Stell dir vor: Du überbrückst Assets über drei Netzwerke hinweg, zahlst an jeder Station Gasgebühren und landest am Ende mit fragmentierten Guthaben, die untätig herumliegen.
Die meisten DeFi-Nutzer kennen die Frustration, wenn getrennte Bridges koordiniert werden müssen und man hofft, dass die Liquidität nicht unterwegs stecken bleibt. Das endlose Grübeln und Nachjagen isolierter Rewards über unterschiedliche dApps hinweg verbrennt meist mehr Kapital in Netzwerkgebühren, als es zurückbringt.
Wir haben das schon in früheren Liquidity Wars gesehen, bei denen einzelne Bridges wie $STG ausschließlich um Volumen kämpften – und zwar strikt nach Übertragungsgeschwindigkeit. Die neue One Swap Across Chains-Initiative geht hier deutlich anders vor: Indem sie Standard-bridging in ein kollaboratives Partner-Ökosystem verwandelt. Anstatt nur $BNB über Netzwerke hinweg zu bewegen und dann zu gehen, schließen Nutzer jetzt koordinierte Partner-Crew-Missionen ab. So können sie echte Protokollfunktionen testen und dabei „Meilen“ in einem einzigen, zusammenhängenden Ablauf sammeln.
Im Vergleich zu Legacy-Kampagnen auf Plattformen wie $UNI , bei denen die Nutzerbindung sofort einbricht, sobald die anfänglichen Anreize verblassen, schaffen gemeinsame Quest-Architekturen deutlich stabileres On-Chain-Engagement. Wenn man Cross-Chain-Utility mit Partner-Meilensteinen ausrichtet, wird aus routinemäßigem Volumen echte Nutzer-Entdeckung – statt nur Söldner-Kapital-Sprüngen.
Glaubst du, dass Partner-Missionen auf Ökosystem-Ebene das standardmäßige Bridge-Incentive-Modell ersetzen werden?
#CrossChain #DeFi #Web3
Die meisten DeFi-Nutzer kennen die Frustration, wenn getrennte Bridges koordiniert werden müssen und man hofft, dass die Liquidität nicht unterwegs stecken bleibt. Das endlose Grübeln und Nachjagen isolierter Rewards über unterschiedliche dApps hinweg verbrennt meist mehr Kapital in Netzwerkgebühren, als es zurückbringt.
Wir haben das schon in früheren Liquidity Wars gesehen, bei denen einzelne Bridges wie $STG ausschließlich um Volumen kämpften – und zwar strikt nach Übertragungsgeschwindigkeit. Die neue One Swap Across Chains-Initiative geht hier deutlich anders vor: Indem sie Standard-bridging in ein kollaboratives Partner-Ökosystem verwandelt. Anstatt nur $BNB über Netzwerke hinweg zu bewegen und dann zu gehen, schließen Nutzer jetzt koordinierte Partner-Crew-Missionen ab. So können sie echte Protokollfunktionen testen und dabei „Meilen“ in einem einzigen, zusammenhängenden Ablauf sammeln.
Im Vergleich zu Legacy-Kampagnen auf Plattformen wie $UNI , bei denen die Nutzerbindung sofort einbricht, sobald die anfänglichen Anreize verblassen, schaffen gemeinsame Quest-Architekturen deutlich stabileres On-Chain-Engagement. Wenn man Cross-Chain-Utility mit Partner-Meilensteinen ausrichtet, wird aus routinemäßigem Volumen echte Nutzer-Entdeckung – statt nur Söldner-Kapital-Sprüngen.
Glaubst du, dass Partner-Missionen auf Ökosystem-Ebene das standardmäßige Bridge-Incentive-Modell ersetzen werden?
#CrossChain #DeFi #Web3
1
31

·
--
Warum spricht niemand darüber, dass die meisten Cross-Chain-Bridges weiterhin Nutzerkapital durch fragmentierte Liquidität und versteckte Routing-Gebühren abbluten lassen?
In jedem Zyklus beobachten Trader, wie ihre Gewinne auf dem Weg über unterschiedliche Netzwerke hinweg verdampfen oder in langsamen Bridge-Verträgen festhängen, wenn sie Vermögenswerte zwischen Ökosystemen wie $ETH und $SOL bewegen. Wir akzeptieren weiterhin umständliche Infrastruktur und hohe Slippage als unvermeidbare Kosten für das Verschieben von Liquidität.
Die aktuelle Initiative „One Swap. Across Chains“ zeigt, wie sich Cross-Chain-Mechaniken vom einfachen Token-Bridging hin zu tief integrierter Ökosystem-Routing-Nutzung entwickeln. Statt Nutzer in einer einzelnen Swap-Oberfläche zu isolieren, aktiviert die Kampagne Partner-Crew-Missionen über die teilnehmenden Projekte hinweg und belohnt aktive, plattformübergreifende Interaktionen mit Meilen.
Wenn man sich ansieht, wie Liquiditätsrouten durch Assets wie $BNB in diesen koordinierten Partner-Integrationen laufen, wird deutlich, dass Multi-Ökosystem-Zusammenarbeit isolierte Bridges vollständig ersetzen wird. Protokolle, die Nutzer in starre, einseitige Übertragungen zwingen, werden schnell veraltet gegenüber Multi-Stage-Cross-Chain-Ökosystemen, die echte Protokollnutzung belohnen.
Wohin wird aus deiner Sicht die Cross-Chain-Interoperabilität von hier aus gehen?
#CrossChain #DeFi #Interoperability
Warum spricht niemand darüber, dass die meisten Cross-Chain-Bridges weiterhin Nutzerkapital durch fragmentierte Liquidität und versteckte Routing-Gebühren abbluten lassen?
In jedem Zyklus beobachten Trader, wie ihre Gewinne auf dem Weg über unterschiedliche Netzwerke hinweg verdampfen oder in langsamen Bridge-Verträgen festhängen, wenn sie Vermögenswerte zwischen Ökosystemen wie $ETH und $SOL bewegen. Wir akzeptieren weiterhin umständliche Infrastruktur und hohe Slippage als unvermeidbare Kosten für das Verschieben von Liquidität.
Die aktuelle Initiative „One Swap. Across Chains“ zeigt, wie sich Cross-Chain-Mechaniken vom einfachen Token-Bridging hin zu tief integrierter Ökosystem-Routing-Nutzung entwickeln. Statt Nutzer in einer einzelnen Swap-Oberfläche zu isolieren, aktiviert die Kampagne Partner-Crew-Missionen über die teilnehmenden Projekte hinweg und belohnt aktive, plattformübergreifende Interaktionen mit Meilen.
Wenn man sich ansieht, wie Liquiditätsrouten durch Assets wie $BNB in diesen koordinierten Partner-Integrationen laufen, wird deutlich, dass Multi-Ökosystem-Zusammenarbeit isolierte Bridges vollständig ersetzen wird. Protokolle, die Nutzer in starre, einseitige Übertragungen zwingen, werden schnell veraltet gegenüber Multi-Stage-Cross-Chain-Ökosystemen, die echte Protokollnutzung belohnen.
Wohin wird aus deiner Sicht die Cross-Chain-Interoperabilität von hier aus gehen?
#CrossChain #DeFi #Interoperability
In jedem Zyklus beobachten Trader, wie ihre Gewinne auf dem Weg über unterschiedliche Netzwerke hinweg verdampfen oder in langsamen Bridge-Verträgen festhängen, wenn sie Vermögenswerte zwischen Ökosystemen wie $ETH und $SOL bewegen. Wir akzeptieren weiterhin umständliche Infrastruktur und hohe Slippage als unvermeidbare Kosten für das Verschieben von Liquidität.
Die aktuelle Initiative „One Swap. Across Chains“ zeigt, wie sich Cross-Chain-Mechaniken vom einfachen Token-Bridging hin zu tief integrierter Ökosystem-Routing-Nutzung entwickeln. Statt Nutzer in einer einzelnen Swap-Oberfläche zu isolieren, aktiviert die Kampagne Partner-Crew-Missionen über die teilnehmenden Projekte hinweg und belohnt aktive, plattformübergreifende Interaktionen mit Meilen.
Wenn man sich ansieht, wie Liquiditätsrouten durch Assets wie $BNB in diesen koordinierten Partner-Integrationen laufen, wird deutlich, dass Multi-Ökosystem-Zusammenarbeit isolierte Bridges vollständig ersetzen wird. Protokolle, die Nutzer in starre, einseitige Übertragungen zwingen, werden schnell veraltet gegenüber Multi-Stage-Cross-Chain-Ökosystemen, die echte Protokollnutzung belohnen.
Wohin wird aus deiner Sicht die Cross-Chain-Interoperabilität von hier aus gehen?
#CrossChain #DeFi #Interoperability
19
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BitcoinSurpasses$77000
17,178 Aufrufe
223 Kommentare
2
#ParadigmDisclosesZECHolding
65,939 Aufrufe
1,022 Kommentare
3
#BitcoinETFsShed$450M
26,047 Aufrufe
217 Kommentare
4
#USWeeklyJoblessClaimsFallTo196K
36,089 Aufrufe
585 Kommentare
5
#ArkhamSaysBlackRockBuys$1.5BInETH
6,687 Aufrufe
71 Kommentare
6
#ElSalvadorBTCHoldingsRiseTo7777
66,577 Aufrufe
865 Kommentare
7
#MemeLaunchpads82%OfArcDayOneVolume
66,860 Aufrufe
1,029 Kommentare
8
#OstiumLoanDisputeHearingSetInNYFederalCourt
51,490 Aufrufe
730 Kommentare
9
#HyperliquidUSDCSupplyOvertakesSolana
25,221 Aufrufe
381 Kommentare
10
#SKPoliceRefer18PolymarketUsersToProsecutors
29,347 Aufrufe
525 Kommentare