blockchainsecurity

668,229 Aufrufe
1,842 Kommentare
SingDui-b1356
·
--
🚨 KAVA-SCHOCK: 3,8 MILLIONEN DOLLAR DURCH EINEN GROSSEN EXPLOIT VERLOREN! Das Kava-Lend-Protokoll wurde Opfer eines schwerwiegenden Sicherheitsangriffs, der zu Verlusten von etwa 3,8 Millionen Dollar führte. Berichten zufolge manipulierte der Angreifer Einlagen in einem inaktiven BUSD-Markt und lieh sich fast alle KAVA-Token, die das Protokoll hielt. Nach dem Vorfall fiel der KAVA-Kurs um fast 40 %. 🔥 Was bedeutet das für Krypto-Investoren? Dieser Vorfall verdeutlicht drei wichtige Lektionen: 1. Die Sicherheit von Smart Contracts ist entscheidend. 2. DeFi-Protokolle können erhebliche Risiken bergen. 3. Anleger sollten sich vor einer Investition immer über die Sicherheit eines Projekts informieren. ⚠️ In der Kryptowelt ist der Schutz deiner Vermögenswerte genauso wichtig wie die Suche nach Gewinnen. Glaubst du, dass die Sicherheit von DeFi heute ausreicht, um Anleger zu schützen? Teile deine Gedanken unten mit! 👇 #KAVA #KryptoNews #DeFi #BinanceSquare #BlockchainSecurity
🚨 KAVA-SCHOCK: 3,8 MILLIONEN DOLLAR DURCH EINEN GROSSEN EXPLOIT VERLOREN!

Das Kava-Lend-Protokoll wurde Opfer eines schwerwiegenden Sicherheitsangriffs, der zu Verlusten von etwa 3,8 Millionen Dollar führte.

Berichten zufolge manipulierte der Angreifer Einlagen in einem inaktiven BUSD-Markt und lieh sich fast alle KAVA-Token, die das Protokoll hielt.

Nach dem Vorfall fiel der KAVA-Kurs um fast 40 %.

🔥 Was bedeutet das für Krypto-Investoren?

Dieser Vorfall verdeutlicht drei wichtige Lektionen:

1. Die Sicherheit von Smart Contracts ist entscheidend.
2. DeFi-Protokolle können erhebliche Risiken bergen.
3. Anleger sollten sich vor einer Investition immer über die Sicherheit eines Projekts informieren.

⚠️ In der Kryptowelt ist der Schutz deiner Vermögenswerte genauso wichtig wie die Suche nach Gewinnen.

Glaubst du, dass die Sicherheit von DeFi heute ausreicht, um Anleger zu schützen?

Teile deine Gedanken unten mit! 👇

#KAVA #KryptoNews #DeFi #BinanceSquare #BlockchainSecurity
🛡️ Illegale Gelder aufzuspüren, ist nur die halbe Miete. Sie zu stoppen, bevor sie weiterbewegt werden, ist die eigentliche Herausforderung. TRON, Tether und Chainalysis haben die Digital Crime Task Force (DCTF) ins Leben gerufen, um die Bemühungen gegen illegale USDT-Aktivitäten auf TRON zu verstärken. Der entscheidende Unterschied besteht darin, verdächtige Transaktionen zu erkennen und Erkenntnisse in konkrete Maßnahmen umzusetzen. Der vorgeschlagene Ansatz verbindet drei Fähigkeiten: 🔹 Blockchain-Intelligence, um verdächtige Geldflüsse aufzuspüren. 🔹 Zusammenarbeit mit Strafverfolgungsbehörden zur Untersuchung mutmaßlicher krimineller Aktivitäten. 🔹 Unterstützung bei möglichen Vermögenssperren, bevor illegale Gelder weiterbewegt werden können. Die bloße Aufdeckung belegt jedoch noch kein Fehlverhalten, und für das Einfrieren von Vermögenswerten sind die entsprechenden Befugnisse und Verfahren erforderlich. Meine Einschätzung: Der tatsächliche Nutzen der DCTF hängt davon ab, wie präzise, schnell und verantwortungsvoll Erkenntnisse in koordinierte Maßnahmen umgesetzt werden können. Die Transparenz der Blockchain schafft Einblick. Eine wirksame Zusammenarbeit entscheidet darüber, was sich damit erreichen lässt. @JustinSun @TRONDAO #TRONEcoStar #TRON #DCTF #BlockchainSecurity
🛡️ Illegale Gelder aufzuspüren, ist nur die halbe Miete. Sie zu stoppen, bevor sie weiterbewegt werden, ist die eigentliche Herausforderung.
TRON, Tether und Chainalysis haben die Digital Crime Task Force (DCTF) ins Leben gerufen, um die Bemühungen gegen illegale USDT-Aktivitäten auf TRON zu verstärken.
Der entscheidende Unterschied besteht darin, verdächtige Transaktionen zu erkennen und Erkenntnisse in konkrete Maßnahmen umzusetzen.
Der vorgeschlagene Ansatz verbindet drei Fähigkeiten:
🔹 Blockchain-Intelligence, um verdächtige Geldflüsse aufzuspüren.
🔹 Zusammenarbeit mit Strafverfolgungsbehörden zur Untersuchung mutmaßlicher krimineller Aktivitäten.
🔹 Unterstützung bei möglichen Vermögenssperren, bevor illegale Gelder weiterbewegt werden können.
Die bloße Aufdeckung belegt jedoch noch kein Fehlverhalten, und für das Einfrieren von Vermögenswerten sind die entsprechenden Befugnisse und Verfahren erforderlich.
Meine Einschätzung: Der tatsächliche Nutzen der DCTF hängt davon ab, wie präzise, schnell und verantwortungsvoll Erkenntnisse in koordinierte Maßnahmen umgesetzt werden können.
Die Transparenz der Blockchain schafft Einblick. Eine wirksame Zusammenarbeit entscheidet darüber, was sich damit erreichen lässt.
@Justin Sun孙宇晨 @TRON DAO
#TRONEcoStar #TRON #DCTF #BlockchainSecurity
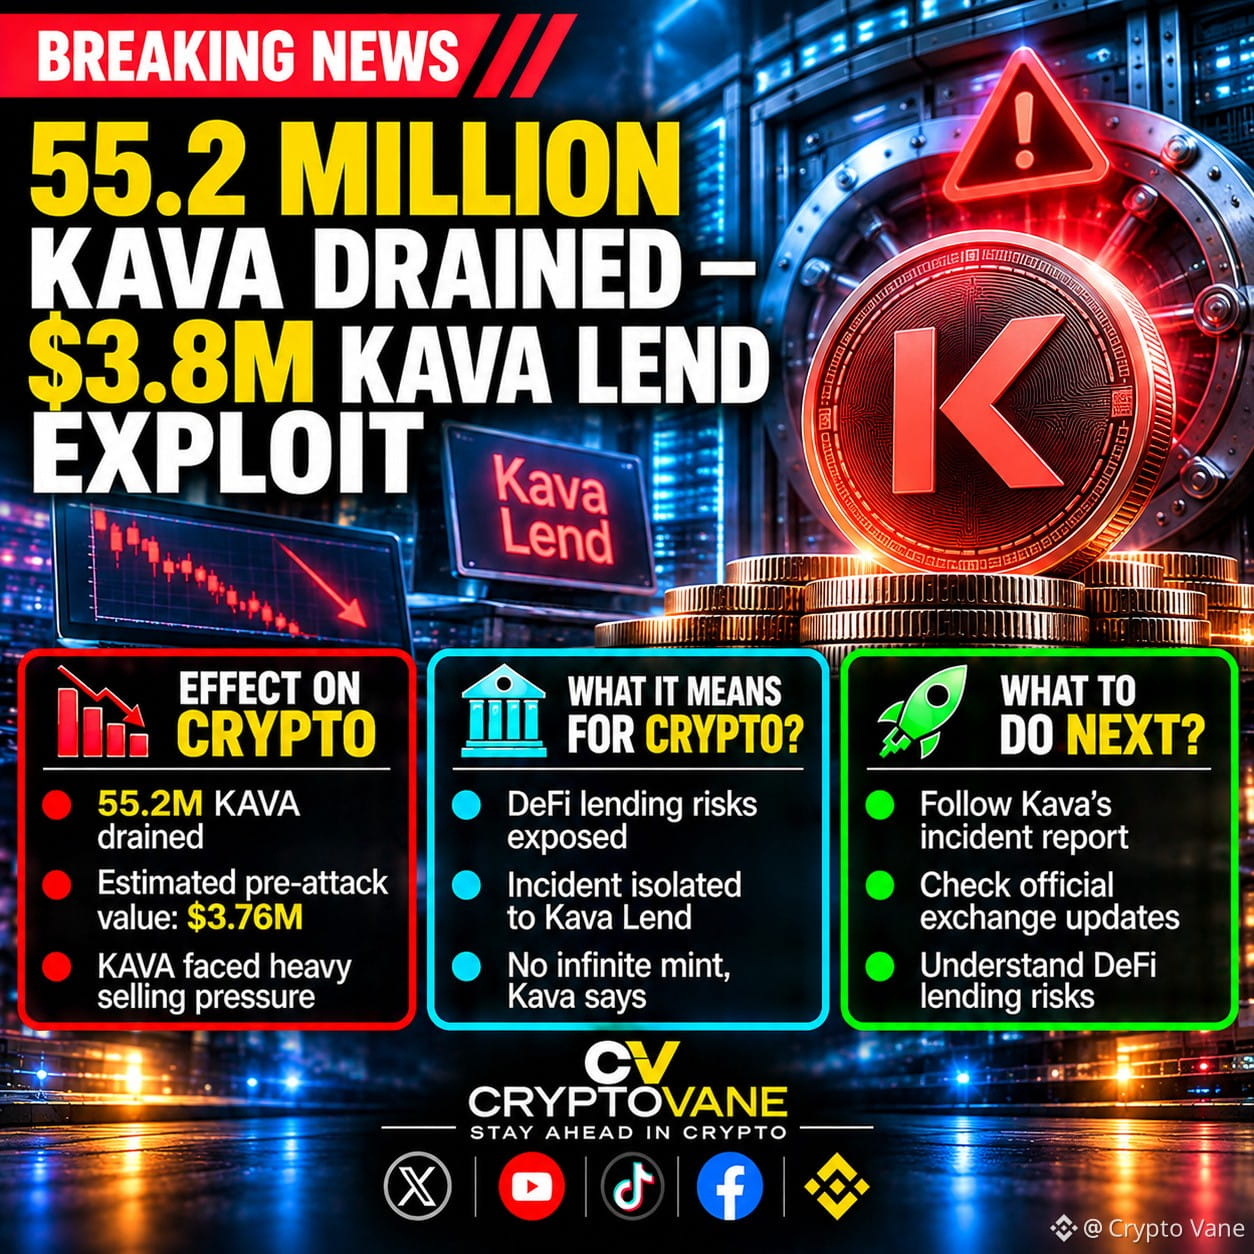
$KAVA Lend von einem Exploit im Wert von 3,8 Millionen US-Dollar getroffen – 55,2 Millionen KAVA abgezogen! Ein schwerwiegender Sicherheitsvorfall im DeFi-Bereich hat das Kava-Ökosystem erschüttert. Etwa 55,2 Millionen $KAVA wurden aus $KAVA Lend abgezogen. Dadurch wurden erhebliche Risiken bei Kreditprotokollen offengelegt und Bedenken hinsichtlich der DeFi-Sicherheit und des Anlegervertrauens geweckt. #KAVA #DeFi #CryptoHack #CryptoNews #BlockchainSecurity {spot}(BNBUSDT) {spot}(KAVAUSDT)
$KAVA Lend von einem Exploit im Wert von 3,8 Millionen US-Dollar getroffen – 55,2 Millionen KAVA abgezogen!

Ein schwerwiegender Sicherheitsvorfall im DeFi-Bereich hat das Kava-Ökosystem erschüttert. Etwa 55,2 Millionen $KAVA wurden aus $KAVA Lend abgezogen. Dadurch wurden erhebliche Risiken bei Kreditprotokollen offengelegt und Bedenken hinsichtlich der DeFi-Sicherheit und des Anlegervertrauens geweckt.

#KAVA #DeFi #CryptoHack #CryptoNews #BlockchainSecurity
Quantenrisiken sind eine langfristige Upgrade-Herausforderung – kein Grund für Panik um Wallets Quantencomputer knacken heute keine Krypto-Wallets – doch die Vorbereitung braucht einen langen Vorlauf. In einem am 31. März 2026 veröffentlichten Paper schätzt Google Research, dass ein künftiger kryptografisch relevanter Quantencomputer Shors Algorithmus mit weniger als 1.200 logischen Qubits in einem einzigen Schaltkreis gegen elliptische-Kurven-Kryptografie mit 256 Bit ausführen könnte. Dabei handelt es sich um fehlerkorrigierte logische Qubits, nicht um eine heute verfügbare funktionierende Maschine. Das Ergebnis ist eine Schätzung des Ressourcenbedarfs und kein Beleg dafür, dass aktuelle Wallets kompromittiert sind. Google empfiehlt Blockchains, sich auf Post-Quanten-Kryptografie vorzubereiten, bevor solche Hardware existiert. Welche Migrationsschritte sollten Netzwerke zuerst priorisieren? Quelle: Google Research: https://research.google/blog/safeguarding-cryptocurrency-by-disclosing-quantum-vulnerabilities-responsibly/ Marktbeobachtung: #CryptoEducation #QuantumComputing #BlockchainSecurity
Quantenrisiken sind eine langfristige Upgrade-Herausforderung – kein Grund für Panik um Wallets

Quantencomputer knacken heute keine Krypto-Wallets – doch die Vorbereitung braucht einen langen Vorlauf.
In einem am 31. März 2026 veröffentlichten Paper schätzt Google Research, dass ein künftiger kryptografisch relevanter Quantencomputer Shors Algorithmus mit weniger als 1.200 logischen Qubits in einem einzigen Schaltkreis gegen elliptische-Kurven-Kryptografie mit 256 Bit ausführen könnte. Dabei handelt es sich um fehlerkorrigierte logische Qubits, nicht um eine heute verfügbare funktionierende Maschine. Das Ergebnis ist eine Schätzung des Ressourcenbedarfs und kein Beleg dafür, dass aktuelle Wallets kompromittiert sind. Google empfiehlt Blockchains, sich auf Post-Quanten-Kryptografie vorzubereiten, bevor solche Hardware existiert. Welche Migrationsschritte sollten Netzwerke zuerst priorisieren?

Quelle: Google Research: https://research.google/blog/safeguarding-cryptocurrency-by-disclosing-quantum-vulnerabilities-responsibly/

Marktbeobachtung:
#CryptoEducation #QuantumComputing #BlockchainSecurity
Chainstack findet Ursache für Datenleck: Admin-Tools waren öffentlich zugänglich - Chainstack veröffentlicht einen detaillierten Bericht über das Datenleck bei Kundendaten. - Die Ursache des Vorfalls wurde auf offengelegte Zugangsdaten für Verwaltungstools (Admin-Tools) zurückgeführt. - Wichtige Erkenntnis: Passwörter zu ändern ist nur ein Teil der Lösung. Gleichzeitig müssen Node-Zugangsdaten aktualisiert, Anwendungen geändert und Zugriffskontrollen verstärkt werden. - Die Sicherheit von Blockchain/Web3 erfordert ein umfassendes Sicherheitssystem, das sich nicht nur auf Passwörter konzentriert. #BinanceSquare #CryptoNews #Web3 #BlockchainSecurity #Chainstack $btc $eth vlikevn Titanbot Quelle: NewsBTC
Chainstack findet Ursache für Datenleck: Admin-Tools waren öffentlich zugänglich

- Chainstack veröffentlicht einen detaillierten Bericht über das Datenleck bei Kundendaten.
- Die Ursache des Vorfalls wurde auf offengelegte Zugangsdaten für Verwaltungstools (Admin-Tools) zurückgeführt.
- Wichtige Erkenntnis: Passwörter zu ändern ist nur ein Teil der Lösung. Gleichzeitig müssen Node-Zugangsdaten aktualisiert, Anwendungen geändert und Zugriffskontrollen verstärkt werden.
- Die Sicherheit von Blockchain/Web3 erfordert ein umfassendes Sicherheitssystem, das sich nicht nur auf Passwörter konzentriert.

#BinanceSquare #CryptoNews #Web3 #BlockchainSecurity #Chainstack

$btc $eth

vlikevn Titanbot

Quelle: NewsBTC
🚨 SICHERHEITSVORFALL BEI UNOCOIN: BITGO-BACKUP-WALLET STEHT UNTER EXPLOIT-VERDACHT! Ein schwerwiegender Sicherheitsvorfall im Kryptobereich wirft ernste Fragen zum Schutz von Multisignatur-Wallets auf. Die in Indien ansässige Kryptobörse Unocoin untersucht verdächtige Transaktionen, die mit ihrem BitGo-Multisignatur-Backup-Wallet in Verbindung stehen. 📌 Was ist passiert? • 6. November: Unocoin bat BitGo und Fireblocks, die Unternehmenskonten einzufrieren, nachdem nicht autorisierte Aktivitäten festgestellt worden waren. • 9. November: Weitere verdächtige Aktivitäten zwangen Unocoin, sämtliche Dienste einzustellen. • 12. November: Unocoin identifizierte ausgehende Transaktionen von einer Ethereum-Adresse, die mit der BitGo-Wallet-Infrastruktur des Unternehmens verknüpft ist. • 13. November: Unocoin gab bekannt, dass die Transaktionen direkt on-chain und außerhalb der BitGo-Plattform signiert und übertragen wurden. 🔐 Das entscheidende Detail BitGo teilte The Block mit, dass die Transaktionen mit den Benutzer- und Backup-Schlüsseln von Unocoin signiert wurden. Die Kontosperre durch BitGo funktionierte wie vorgesehen. Sie verhindert jedoch keine unabhängig mit Schlüsseln signierten Transaktionen, die sich im Besitz des Kunden befinden. Was ist mit den Kundengeldern? Unocoin zufolge werden mehr als 90 % der Kryptowährungen seiner Kunden in Cold Storage aufbewahrt. Das Unternehmen untersucht jedoch weiterhin: • Ob Krypto-Assets verloren gegangen sind. • Wie auf den Backup-Schlüsselmechanismus zugegriffen wurde. • Ob Kundendaten offengelegt wurden. • Wann die Dienste wieder sicher aufgenommen werden können. ⚠️ Es wurde keine bestätigte Gesamtverlustsumme veröffentlicht. MEINE EINSCHÄTZUNG: Dieser Vorfall verdeutlicht eine wichtige Lektion bei der Verwahrung von Kryptowährungen: Auch wenn eine Börse einen professionellen Verwahrungsdienstleister nutzt, bleiben die Sicherheit von Backup-Schlüsseln und interne Zugriffskontrollen entscheidend. Ein sicheres Wallet-System muss jeden Wiederherstellungsweg schützen, nicht nur die Hauptplattform. 💬 Findest du, dass Multisig-Backup-Systeme strengere unabhängige Sicherheitsaudits benötigen? #KryptoSicherheit #Unocoin #BitGo #Ethereum #Multisig #BlockchainSecurity #Cybersicherheit #CryptoNews
🚨 SICHERHEITSVORFALL BEI UNOCOIN: BITGO-BACKUP-WALLET STEHT UNTER EXPLOIT-VERDACHT!
Ein schwerwiegender Sicherheitsvorfall im Kryptobereich wirft ernste Fragen zum Schutz von Multisignatur-Wallets auf.
Die in Indien ansässige Kryptobörse Unocoin untersucht verdächtige Transaktionen, die mit ihrem BitGo-Multisignatur-Backup-Wallet in Verbindung stehen.
📌 Was ist passiert?
• 6. November: Unocoin bat BitGo und Fireblocks, die Unternehmenskonten einzufrieren, nachdem nicht autorisierte Aktivitäten festgestellt worden waren.
• 9. November: Weitere verdächtige Aktivitäten zwangen Unocoin, sämtliche Dienste einzustellen.
• 12. November: Unocoin identifizierte ausgehende Transaktionen von einer Ethereum-Adresse, die mit der BitGo-Wallet-Infrastruktur des Unternehmens verknüpft ist.
• 13. November: Unocoin gab bekannt, dass die Transaktionen direkt on-chain und außerhalb der BitGo-Plattform signiert und übertragen wurden.
🔐 Das entscheidende Detail
BitGo teilte The Block mit, dass die Transaktionen mit den Benutzer- und Backup-Schlüsseln von Unocoin signiert wurden.
Die Kontosperre durch BitGo funktionierte wie vorgesehen. Sie verhindert jedoch keine unabhängig mit Schlüsseln signierten Transaktionen, die sich im Besitz des Kunden befinden.
Was ist mit den Kundengeldern?
Unocoin zufolge werden mehr als 90 % der Kryptowährungen seiner Kunden in Cold Storage aufbewahrt.
Das Unternehmen untersucht jedoch weiterhin:
• Ob Krypto-Assets verloren gegangen sind.
• Wie auf den Backup-Schlüsselmechanismus zugegriffen wurde.
• Ob Kundendaten offengelegt wurden.
• Wann die Dienste wieder sicher aufgenommen werden können.
⚠️ Es wurde keine bestätigte Gesamtverlustsumme veröffentlicht.
MEINE EINSCHÄTZUNG:
Dieser Vorfall verdeutlicht eine wichtige Lektion bei der Verwahrung von Kryptowährungen:
Auch wenn eine Börse einen professionellen Verwahrungsdienstleister nutzt, bleiben die Sicherheit von Backup-Schlüsseln und interne Zugriffskontrollen entscheidend.
Ein sicheres Wallet-System muss jeden Wiederherstellungsweg schützen, nicht nur die Hauptplattform.
💬 Findest du, dass Multisig-Backup-Systeme strengere unabhängige Sicherheitsaudits benötigen?
#KryptoSicherheit #Unocoin #BitGo #Ethereum #Multisig #BlockchainSecurity #Cybersicherheit #CryptoNews
🚨 Das XRP Ledger blickt über die heutigen Sicherheitsbedrohungen hinaus. Der vorgeschlagene Fahrplan für 2027 umfasst quantenresistente Signaturen. Die Umsetzung erfordert jedoch weiterhin Entwicklung, Audits und die Zustimmung der Validatoren. Dies ist ein Sicherheitsfahrplan, kein bestätigtes Upgrade. Könnte langfristige Sicherheit zum nächsten Wettbewerbsvorteil der Blockchain werden? $XRP #xrp #XRPL #BlockchainSecurity {spot}(XRPUSDT)
🚨 Das XRP Ledger blickt über die heutigen Sicherheitsbedrohungen hinaus.

Der vorgeschlagene Fahrplan für 2027 umfasst quantenresistente Signaturen. Die Umsetzung erfordert jedoch weiterhin Entwicklung, Audits und die Zustimmung der Validatoren.

Dies ist ein Sicherheitsfahrplan, kein bestätigtes Upgrade.

Könnte langfristige Sicherheit zum nächsten Wettbewerbsvorteil der Blockchain werden?

$XRP #xrp #XRPL #BlockchainSecurity
Eva Green x:
I have followed you; please follow me back and like
Smart Contracts sind selbstausführende Verträge, deren Bedingungen direkt in den Code geschrieben sind. Sie bilden das Herzstück vieler Blockchain-Anwendungen, darunter auch der Anwendungen auf $ETH. Aufgrund von Programmierfehlern können sie jedoch anfällig für Angriffe sein. Sicherheitsprüfungen sind unerlässlich, um diese Schwachstellen vor der Bereitstellung zu erkennen und zu beheben. So kann beispielsweise ein einziger Fehler in einem Smart Contract Verluste in Millionenhöhe in $BTC verursachen. Ausführungsumgebungen wie die Ethereum Virtual Machine spielen ebenfalls eine entscheidende Rolle für die Sicherheit von Smart Contracts. Regelmäßige Prüfungen können dazu beitragen, solche Verluste zu verhindern. Die Blockchain-Sicherheit gewinnt zunehmend an Bedeutung. Blockchain-Protokolle #blockchainsecurity #smartcontract #ethereumdevelopment
Smart Contracts sind selbstausführende Verträge, deren Bedingungen direkt in den Code geschrieben sind. Sie bilden das Herzstück vieler Blockchain-Anwendungen, darunter auch der Anwendungen auf $ETH . Aufgrund von Programmierfehlern können sie jedoch anfällig für Angriffe sein. Sicherheitsprüfungen sind unerlässlich, um diese Schwachstellen vor der Bereitstellung zu erkennen und zu beheben. So kann beispielsweise ein einziger Fehler in einem Smart Contract Verluste in Millionenhöhe in $BTC verursachen. Ausführungsumgebungen wie die Ethereum Virtual Machine spielen ebenfalls eine entscheidende Rolle für die Sicherheit von Smart Contracts. Regelmäßige Prüfungen können dazu beitragen, solche Verluste zu verhindern. Die Blockchain-Sicherheit gewinnt zunehmend an Bedeutung. Blockchain-Protokolle #blockchainsecurity #smartcontract #ethereumdevelopment
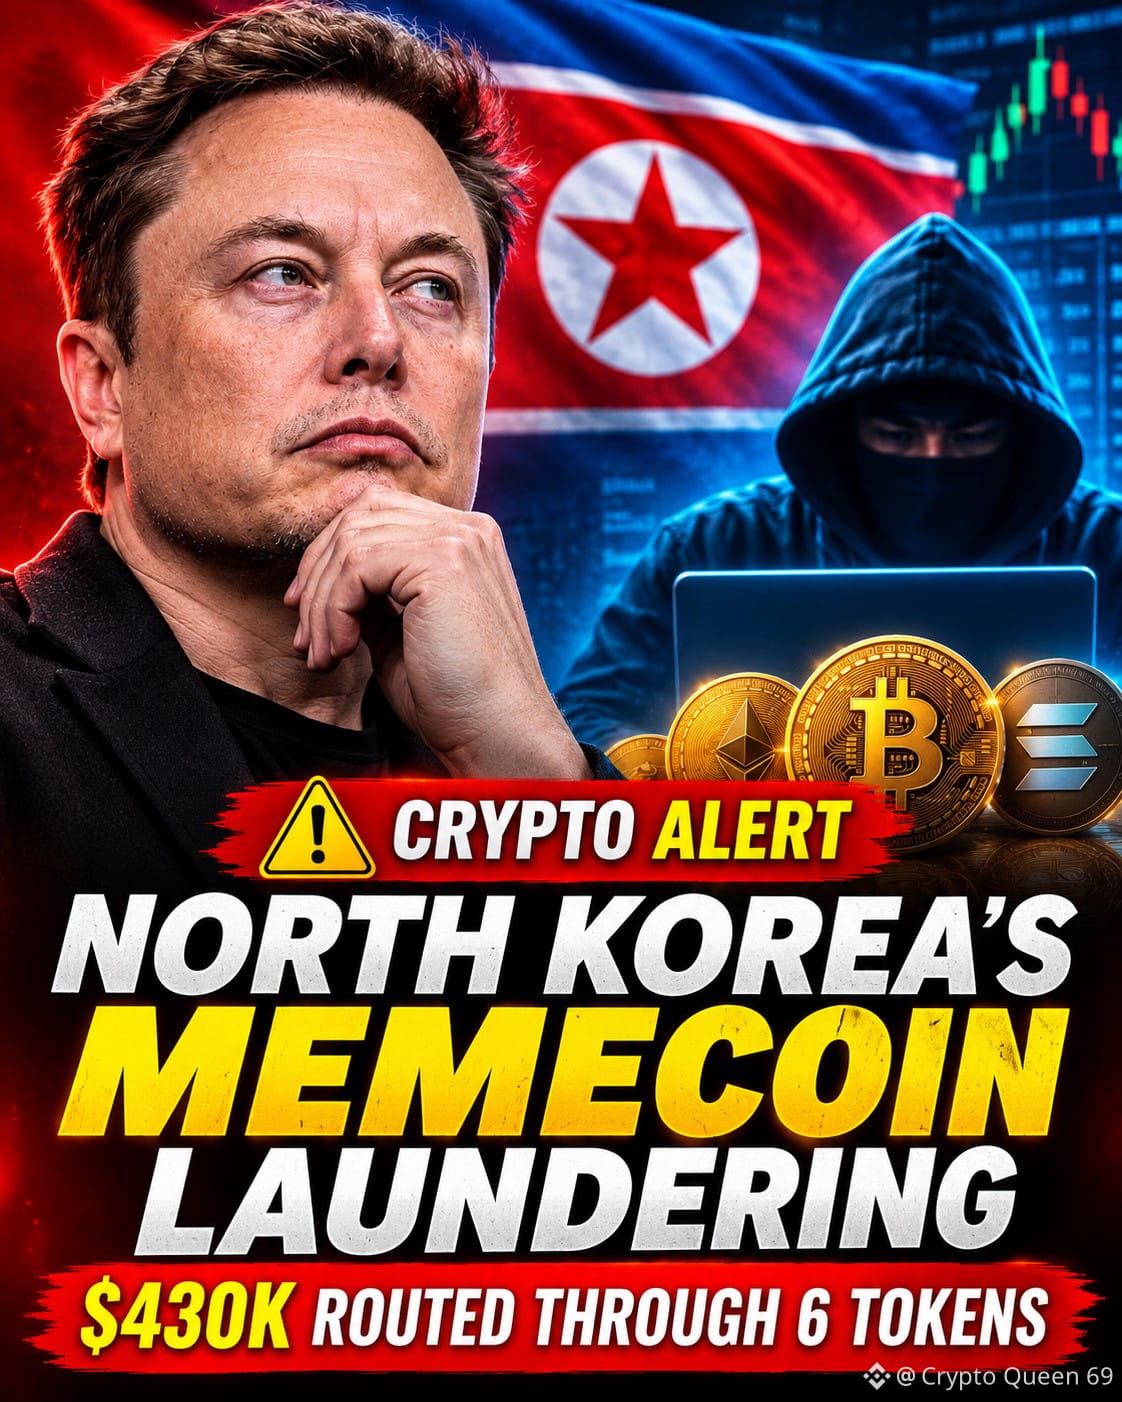
🚨 NORDKOREANISCHE HACKER NUTZEN MEMECOINS, UM GESTOHLENE KRYPTO-WÄHRUNGEN ZU WASCHEN. {future}(ZECUSDT) Das wird langsam seltsam. {future}(HYPEUSDT) Laut dem Blockchain-Analyseunternehmen Elliptic haben Hacker, die mit dem Binance-Diebstahl von über 6 Milliarden US-Dollar in Verbindung stehen, sechs Wegwerf-Memecoins erstellt, um gestohlene Gelder als Handelsaktivität zu tarnen. Einer davon verwendete sogar ein Bild von Elon Musk mit einem Banner mit der Aufschrift „Elon 2028 President“. Es wurde keine Verbindung zu Musk nahegelegt. Und jetzt kommt der schockierende Teil: Rund 117.000 NEAR (430.000 US-Dollar) flossen durch diese Token, wobei fast die gesamte Handelsaktivität von Wallets kam, die mit der Operation in Verbindung stehen. Der Trick? Sie kaufen ihre eigenen Token mit gestohlenen Geldern und verkaufen sie anschließend über Liquiditätspools, damit das Geld wie Handelsgewinne aussieht. Doch Blockchain-Aufzeichnungen hinterlassen weiterhin eine Spur. Krypto-Trader, denkt daran: Ein hohes Handelsvolumen bedeutet nicht immer echte Nachfrage. {future}(ARIAUSDT) $ERA $AGIX $JCT #CryptoNews🚀🔥 #BinanceSquareFamily #NEARToken #Memecoins🤑🤑 #BlockchainSecurity
🚨 NORDKOREANISCHE HACKER NUTZEN MEMECOINS, UM GESTOHLENE KRYPTO-WÄHRUNGEN ZU WASCHEN.


Das wird langsam seltsam.

Laut dem Blockchain-Analyseunternehmen Elliptic haben Hacker, die mit dem Binance-Diebstahl von über 6 Milliarden US-Dollar in Verbindung stehen, sechs Wegwerf-Memecoins erstellt, um gestohlene Gelder als Handelsaktivität zu tarnen.

Einer davon verwendete sogar ein Bild von Elon Musk mit einem Banner mit der Aufschrift „Elon 2028 President“. Es wurde keine Verbindung zu Musk nahegelegt.

Und jetzt kommt der schockierende Teil: Rund 117.000 NEAR (430.000 US-Dollar) flossen durch diese Token, wobei fast die gesamte Handelsaktivität von Wallets kam, die mit der Operation in Verbindung stehen.

Der Trick? Sie kaufen ihre eigenen Token mit gestohlenen Geldern und verkaufen sie anschließend über Liquiditätspools, damit das Geld wie Handelsgewinne aussieht.

Doch Blockchain-Aufzeichnungen hinterlassen weiterhin eine Spur.

Krypto-Trader, denkt daran: Ein hohes Handelsvolumen bedeutet nicht immer echte Nachfrage.

$ERA $AGIX $JCT
#CryptoNews🚀🔥 #BinanceSquareFamily #NEARToken #Memecoins🤑🤑 #BlockchainSecurity
·
--
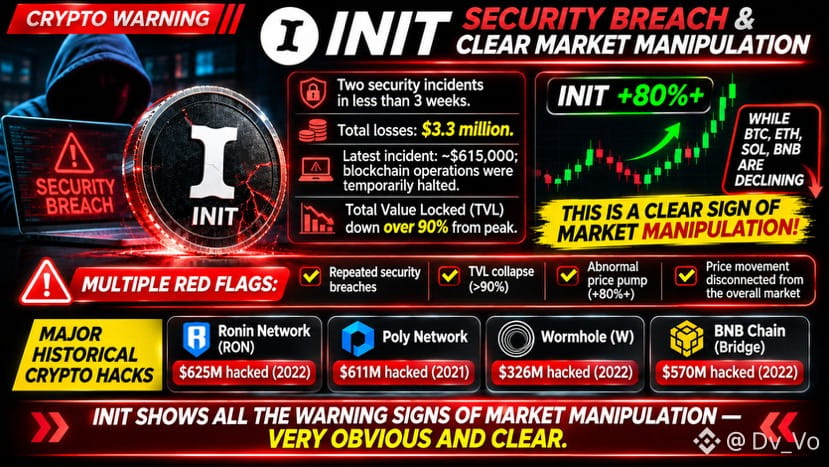
🚨 KRYPTO-WARNUNG: INIT REIHT SICH IN DIE LISTE DER BLOCKCHAIN-SICHERHEITSKATASTROPHEN EIN! 💀 Die Geschichte wiederholt sich – ignorieren Anleger die Warnsignale? Schwerwiegende Sicherheitsvorfälle im Kryptobereich: 🔴 Ronin Network (2022): 625 Mio. $ 🔴 Poly Network (2021): 611 Mio. $ 🔴 BNB Chain Bridge (2022): 570 Mio. $ 🔴 Wormhole (2022): 326 Mio. $ 🚨 JETZT INIT (2026): ⚠️ 2 gemeldete Sicherheitsvorfälle in weniger als 3 Wochen. 💸 Gemeldete Verluste von etwa 3,3 Mio. $. 📉 Der TVL ist seit seinem Höchststand um mehr als 90 % gesunken. 🚀 INIT legte trotz der jüngsten Sicherheitskrise um mehr als 60 % zu. FAKE-PUMP ODER ECHTE NACHFRAGE? Wiederholte Sicherheitslücken und ungewöhnliche Kursanstiege sind ernst zu nehmende Warnsignale. Diese Diskrepanz sollte untersucht werden, auch wenn eine Manipulation bisher nicht nachgewiesen wurde. ⚠️ EIN KLEINERER HACK BEDEUTET NICHT EIN GERINGERES RISIKO. Anleger sollten Antworten verlangen, bevor sie einer weiteren Rally vertrauen. #INIT #Initia #KryptoHack #KryptoWarnung #FakePump #BlockchainSicherheit
🚨 KRYPTO-WARNUNG: INIT REIHT SICH IN DIE LISTE DER BLOCKCHAIN-SICHERHEITSKATASTROPHEN EIN!

💀 Die Geschichte wiederholt sich – ignorieren Anleger die Warnsignale?

Schwerwiegende Sicherheitsvorfälle im Kryptobereich:

🔴 Ronin Network (2022): 625 Mio. $

🔴 Poly Network (2021): 611 Mio. $

🔴 BNB Chain Bridge (2022): 570 Mio. $

🔴 Wormhole (2022): 326 Mio. $

🚨 JETZT INIT (2026):

⚠️ 2 gemeldete Sicherheitsvorfälle in weniger als 3 Wochen.

💸 Gemeldete Verluste von etwa 3,3 Mio. $.

📉 Der TVL ist seit seinem Höchststand um mehr als 90 % gesunken.

🚀 INIT legte trotz der jüngsten Sicherheitskrise um mehr als 60 % zu.

FAKE-PUMP ODER ECHTE NACHFRAGE?

Wiederholte Sicherheitslücken und ungewöhnliche Kursanstiege sind ernst zu nehmende Warnsignale. Diese Diskrepanz sollte untersucht werden, auch wenn eine Manipulation bisher nicht nachgewiesen wurde.

⚠️ EIN KLEINERER HACK BEDEUTET NICHT EIN GERINGERES RISIKO.

Anleger sollten Antworten verlangen, bevor sie einer weiteren Rally vertrauen.

#INIT #Initia #KryptoHack #KryptoWarnung #FakePump #BlockchainSicherheit
⚡ $XRP STÄRKT SEINE INFRASTRUKTUR GEGEN BEDROHUNGEN DURCH QUANTENCOMPUTING 🛡️ Das Fundament legt eine robuste Panzerung an, um das Netzwerk gegen die Rechenbedrohungen von morgen zukunftssicher zu machen – lange bevor sie am Horizont auftauchen. 📊 Dieser vorausschauende Architekturwechsel, der für 2028 geplant ist, setzt Maßstäbe für die langfristige Härtung der Infrastruktur. Intelligentes Kapital setzt auf Protokolle, die tiefgreifende Sicherheitsebenen und Widerstandsfähigkeit gegenüber schnellen Notlösungen priorisieren. 💡 Wenn sich Sicherheitsvorkehrungen auf institutionellem Niveau so stetig weiterentwickeln, nimmt das gesamte Ökosystem die strukturelle Beständigkeit wahr. 💬 Richtest du dich auf diesen langfristigen strukturellen Wandel aus oder konzentrierst du dich ausschließlich auf kurzfristiges Chart-Rauschen? 👇 ⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️ 🏷️ #XRP #SmartMoney #BlockchainSecurity #Crypto ⚡ 🦈
⚡ $XRP STÄRKT SEINE INFRASTRUKTUR GEGEN BEDROHUNGEN DURCH QUANTENCOMPUTING 🛡️

Das Fundament legt eine robuste Panzerung an, um das Netzwerk gegen die Rechenbedrohungen von morgen zukunftssicher zu machen – lange bevor sie am Horizont auftauchen. 📊 Dieser vorausschauende Architekturwechsel, der für 2028 geplant ist, setzt Maßstäbe für die langfristige Härtung der Infrastruktur.

Intelligentes Kapital setzt auf Protokolle, die tiefgreifende Sicherheitsebenen und Widerstandsfähigkeit gegenüber schnellen Notlösungen priorisieren. 💡 Wenn sich Sicherheitsvorkehrungen auf institutionellem Niveau so stetig weiterentwickeln, nimmt das gesamte Ökosystem die strukturelle Beständigkeit wahr.

💬 Richtest du dich auf diesen langfristigen strukturellen Wandel aus oder konzentrierst du dich ausschließlich auf kurzfristiges Chart-Rauschen? 👇

⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️

🏷️ #XRP #SmartMoney #BlockchainSecurity #Crypto

⚡ 🦈
Artikel
Solanas Fahrplan für Netzwerk-Upgrades: Entwickler schlagen vor, ein Transaktionsmerkmal nach dem Drift abzuschaffenSolana ($SOL ) steht wegen einer wichtigen Entwicklung im Bereich Netzwerksicherheit im Fokus. Entwickler haben vorgeschlagen, ein Transaktionsmerkmal namens dauerhafte Nonces abzuschaffen, nachdem es Berichten zufolge beim Angriff auf das Drift-Protokoll im April 2026, bei dem 270 Millionen Dollar erbeutet wurden, ausgenutzt worden war. Der Vorschlag wirft eine wichtige Frage für Blockchain-Netzwerke auf: Wie lässt sich die Flexibilität von Transaktionen aufrechterhalten, ohne unnötige Sicherheitsrisiken zu schaffen? Was sind dauerhafte Nonces? Normalerweise verwenden Solana-Transaktionen aktuelle Blockhashes, die nach relativ kurzer Zeit ablaufen.

Solanas Fahrplan für Netzwerk-Upgrades: Entwickler schlagen vor, ein Transaktionsmerkmal nach dem Drift abzuschaffen

Solana ($SOL ) steht wegen einer wichtigen Entwicklung im Bereich Netzwerksicherheit im Fokus.
Entwickler haben vorgeschlagen, ein Transaktionsmerkmal namens dauerhafte Nonces abzuschaffen, nachdem es Berichten zufolge beim Angriff auf das Drift-Protokoll im April 2026, bei dem 270 Millionen Dollar erbeutet wurden, ausgenutzt worden war.
Der Vorschlag wirft eine wichtige Frage für Blockchain-Netzwerke auf: Wie lässt sich die Flexibilität von Transaktionen aufrechterhalten, ohne unnötige Sicherheitsrisiken zu schaffen?
Was sind dauerhafte Nonces?
Normalerweise verwenden Solana-Transaktionen aktuelle Blockhashes, die nach relativ kurzer Zeit ablaufen.
·
--
Project Eleven warnt davor, dass Quantencomputer gleichzeitig die Sicherheit von Kryptowährungen bedrohen könnten. Der „Q-Day“ könnte möglicherweise schon 2030 eintreten. Sie schätzen, dass unter bestimmten Bedingungen bis zu 6,9 Mio. $BTC gefährdet sein könnten. Die Vorbereitung auf Quantenresistenz ist entscheidend. #BTC #Crypto #QuantumComputing #BlockchainSicherheit
·
--
Bullisch
🚨 Stell dir vor, du erteilst jemandem die Erlaubnis, Token zu ZERSTÖREN – nur um dann festzustellen, dass er stattdessen neue ERSTELLEN kann Genau diese Sicherheitslücke hat das XRP Ledger gerade geschlossen Am 4. November aktivierte XRPL die Änderung fixCleanup3_4_0 und schloss damit eine Schwachstelle in seinem Token-Berechtigungssystem So funktionierte sie 👇 $XRP {future}(XRPUSDT) Stell dir vor, ein Stablecoin-Emittent erlaubt einem Zahlungsdienst, Token zu verbrennen, wenn Kunden sie einlösen Dieser Dienst sollte Token zerstören können – aber keine neuen ausgeben Unter bestimmten Bedingungen konnten die alten PaymentBurn-Regeln einem delegierten Konto jedoch ermöglichen, ausgegebene Token zu erstellen, indem es eine Nullsaldo-Grenze überschritt Das Update unterbindet dieses Verhalten nun $XRP {spot}(XRPUSDT) ⚠️ Zwei wichtige Fakten: Native XRP waren NICHT betroffen Und es wurde öffentlich nicht bestätigt, dass diese Schwachstelle ausgenutzt wurde Ein weiteres Detail ist erwähnenswert Das Update erforderte 14 aufeinanderfolgende Tage Unterstützung durch Validatoren, und eine Unterbrechung im Oktober verzögerte die Aktivierung 📌 Die nächste Frage ist, ob Token-Emittenten historische delegierte Transaktionen auf Unregelmäßigkeiten überprüft haben Eine Blockchain kann strenge Berechtigungseinstellungen haben Doch diese Berechtigungen sind nur so zuverlässig wie die Regeln, die sie durchsetzen {etf_us}(XRPI.ETF) #Xrp🔥🔥 #XRPL #BlockchainSecurity
🚨 Stell dir vor, du erteilst jemandem die Erlaubnis, Token zu ZERSTÖREN – nur um dann festzustellen, dass er stattdessen neue ERSTELLEN kann

Genau diese Sicherheitslücke hat das XRP Ledger gerade geschlossen
Am 4. November aktivierte XRPL die Änderung fixCleanup3_4_0 und schloss damit eine Schwachstelle in seinem Token-Berechtigungssystem
So funktionierte sie 👇

$XRP
Stell dir vor, ein Stablecoin-Emittent erlaubt einem Zahlungsdienst, Token zu verbrennen, wenn Kunden sie einlösen
Dieser Dienst sollte Token zerstören können – aber keine neuen ausgeben
Unter bestimmten Bedingungen konnten die alten PaymentBurn-Regeln einem delegierten Konto jedoch ermöglichen, ausgegebene Token zu erstellen, indem es eine Nullsaldo-Grenze überschritt
Das Update unterbindet dieses Verhalten nun

$XRP

⚠️ Zwei wichtige Fakten:
Native XRP waren NICHT betroffen
Und es wurde öffentlich nicht bestätigt, dass diese Schwachstelle ausgenutzt wurde
Ein weiteres Detail ist erwähnenswert
Das Update erforderte 14 aufeinanderfolgende Tage Unterstützung durch Validatoren, und eine Unterbrechung im Oktober verzögerte die Aktivierung

📌 Die nächste Frage ist, ob Token-Emittenten historische delegierte Transaktionen auf Unregelmäßigkeiten überprüft haben
Eine Blockchain kann strenge Berechtigungseinstellungen haben
Doch diese Berechtigungen sind nur so zuverlässig wie die Regeln, die sie durchsetzen


#Xrp🔥🔥 #XRPL #BlockchainSecurity
XRP-0,71%
XRPIETF-0,02%
🚨 $XRP NETWERKINTEGRITÄT WIEDERHERGESTELLT, NACHDEM KRITISCHE PROTOKOLL-BERECHTIGUNGSLÜCKE GESCHLOSSEN WURDE 🛡️ Die Protokollarchitektur erfordert die konsequente Durchsetzung aller Regeln. Die kürzlich aktivierte Änderung fixCleanup3_4_0 behebt direkt eine kritische Schwachstelle in den Berechtigungsgrenzen von Token. 🦈 Durch das Schließen einer Lücke, über die delegierte Konten die Schwelle eines Nullguthabens überschreiten konnten, um Vermögenswerte zu prägen statt zu verbrennen, wird die Netzwerkintegrität deutlich gestärkt. 📊 Native Vermögenswerte blieben vollständig unangetastet, und während des Prüfzeitraums wurden keine historischen Angriffsvektoren bestätigt. 💡 Das institutionelle Vertrauen hängt stark von einer solchen Sicherheitsverstärkung auf Konsensebene ab, wie etwa dieser 14-tägigen Einführung für Validatoren. 💬 Hast du deine Token-Emittentenparameter nach diesem Protokoll-Update schon geprüft? 👇 ⚠️ Keine Finanzberatung. Behalte dein Risiko immer im Blick. 🛡️ 🏷️ #XRP #BlockchainSecurity #XRPL #SmartMoney 🔥 💎
🚨 $XRP NETWERKINTEGRITÄT WIEDERHERGESTELLT, NACHDEM KRITISCHE PROTOKOLL-BERECHTIGUNGSLÜCKE GESCHLOSSEN WURDE 🛡️

Die Protokollarchitektur erfordert die konsequente Durchsetzung aller Regeln. Die kürzlich aktivierte Änderung fixCleanup3_4_0 behebt direkt eine kritische Schwachstelle in den Berechtigungsgrenzen von Token. 🦈 Durch das Schließen einer Lücke, über die delegierte Konten die Schwelle eines Nullguthabens überschreiten konnten, um Vermögenswerte zu prägen statt zu verbrennen, wird die Netzwerkintegrität deutlich gestärkt. 📊

Native Vermögenswerte blieben vollständig unangetastet, und während des Prüfzeitraums wurden keine historischen Angriffsvektoren bestätigt. 💡 Das institutionelle Vertrauen hängt stark von einer solchen Sicherheitsverstärkung auf Konsensebene ab, wie etwa dieser 14-tägigen Einführung für Validatoren. 💬 Hast du deine Token-Emittentenparameter nach diesem Protokoll-Update schon geprüft? 👇

⚠️ Keine Finanzberatung. Behalte dein Risiko immer im Blick. 🛡️

🏷️ #XRP #BlockchainSecurity #XRPL #SmartMoney

🔥 💎
🛡️ BINANCE MELDET, DASS 98 % DER VERMÖGENSWERTE ERSETZT WURDEN Nach dem Sicherheitsvorfall vom 29. Oktober meldete Binance, dass etwa 98 % der betroffenen Token-Vermögenswerte ersetzt worden seien. Die Börse erklärte außerdem, dass sie daran arbeite, die verbleibenden Vermögenswerte wiederherzustellen, und dass die betroffenen Kunden die Verluste nicht tragen müssten. Der Vorfallbericht hob kompromittierte Mitarbeitergeräte und gestohlene Zugangsdaten für Deployments hervor. Dieser Fall erinnert daran, dass Cybersicherheit für jede große Kryptoplattform entscheidend ist. Wie wichtig ist die Sicherheit einer Börse bei der Wahl einer Plattform? #Binance #CryptoSecurity #BlockchainSecurity $BTC
🛡️ BINANCE MELDET, DASS 98 % DER VERMÖGENSWERTE ERSETZT WURDEN

Nach dem Sicherheitsvorfall vom 29. Oktober meldete Binance, dass etwa 98 % der betroffenen Token-Vermögenswerte ersetzt worden seien.

Die Börse erklärte außerdem, dass sie daran arbeite, die verbleibenden Vermögenswerte wiederherzustellen, und dass die betroffenen Kunden die Verluste nicht tragen müssten.

Der Vorfallbericht hob kompromittierte Mitarbeitergeräte und gestohlene Zugangsdaten für Deployments hervor.

Dieser Fall erinnert daran, dass Cybersicherheit für jede große Kryptoplattform entscheidend ist.

Wie wichtig ist die Sicherheit einer Börse bei der Wahl einer Plattform?

#Binance #CryptoSecurity #BlockchainSecurity $BTC
🏦 KÖNNTE DER BINANCE-VORFALL DIE KRYPTO-VERSICHERUNG VERÄNDERN? Ein neuer Reuters-Bericht besagt, dass der jüngste Binance-Diebstahl im Wert von 6,3 Milliarden US-Dollar Versicherer wahrscheinlich dazu veranlassen wird, die Sicherheitsrisiken von Kryptounternehmen genauer unter die Lupe zu nehmen. Versicherer könnten kritischer nachfragen, was Cybersicherheitsmaßnahmen, Deckungssummen und gemeinsame Schwachstellen betrifft. Das könnte für Börsen, Verwahrstellen und institutionelle Kryptounternehmen zu einem wichtigen Thema werden. Die wichtigste Erkenntnis: Sicherheit und Risikomanagement sind entscheidend für eine breitere Akzeptanz von Kryptowährungen. Glaubst du, dass strengere Versicherungsstandards das Vertrauen stärken könnten? #CryptoInsurance #BlockchainSecurity #Binance #Web3 $WEBS.ETF
🏦 KÖNNTE DER BINANCE-VORFALL DIE KRYPTO-VERSICHERUNG VERÄNDERN?

Ein neuer Reuters-Bericht besagt, dass der jüngste Binance-Diebstahl im Wert von 6,3 Milliarden US-Dollar Versicherer wahrscheinlich dazu veranlassen wird, die Sicherheitsrisiken von Kryptounternehmen genauer unter die Lupe zu nehmen.

Versicherer könnten kritischer nachfragen, was Cybersicherheitsmaßnahmen, Deckungssummen und gemeinsame Schwachstellen betrifft.

Das könnte für Börsen, Verwahrstellen und institutionelle Kryptounternehmen zu einem wichtigen Thema werden.

Die wichtigste Erkenntnis: Sicherheit und Risikomanagement sind entscheidend für eine breitere Akzeptanz von Kryptowährungen.

Glaubst du, dass strengere Versicherungsstandards das Vertrauen stärken könnten?

#CryptoInsurance #BlockchainSecurity #Binance #Web3 $WEBS.ETF
WEBSETF+6,01%
🚨 BINANCE UND DERIBIT ENTFERNEN NACH SICHERHEITSBEDENKEN SIGNALPLUS-API-SCHLÜSSEL 🔐 Heute bestätigte Entwicklung Reuters berichtete am 5. November, dass Binance und Deribit API-Schlüssel entfernt haben, die mit SignalPlus verknüpft waren. Vorausgegangen war ein möglicher Sicherheitsvorfall, auf den der Anbieter der Handelsinfrastruktur hingewiesen hatte. Dem Bericht zufolge erklärte Binance, dass seine Systeme nicht betroffen seien und die Kundengelder sicher blieben. Auch Deribit erklärte, keine Hinweise darauf gefunden zu haben, dass seine Systeme oder Daten kompromittiert worden seien. ⚠️ Warum das wichtig ist Handelsintegrationen von Drittanbietern können Risiken mit sich bringen, die über jene der Börse selbst hinausgehen. Ein API-Schlüssel kann je nach Berechtigungen Zugriff auf Kontofunktionen ermöglichen. Daher ist API-Sicherheit ein wichtiger Bestandteil des Risikomanagements bei Kryptowährungen. 🔍 Drei wichtige Sicherheitsmaßnahmen 🔐 Überprüfen Sie die Berechtigungen, die Drittanbieter-Apps erteilt wurden. 🔐 Widerrufen Sie API-Schlüssel, die nicht mehr benötigt werden. 🔐 Aktivieren Sie Auszahlungsberechtigungen nur, wenn dies unbedingt notwendig ist und geeignete Schutzmaßnahmen vorhanden sind. 💡 Markteinblick Bei der Sicherheit von Kryptowährungen geht es nicht nur darum, Passwörter zu schützen. Es geht auch darum zu verstehen, welche externen Anwendungen mit Ihrem Konto interagieren können. 📢 Wie oft überprüfen Sie die API-Berechtigungen Ihrer Börse? 🟢 Monatlich 🟡 Gelegentlich 🔴 Nie 👇 Teilen Sie Ihren Ansatz zur Sicherheit von Kryptowährungen! $BNB $BTC #Binance #CryptoSecurity #BlockchainSecurity #BinanceSquare
🚨 BINANCE UND DERIBIT ENTFERNEN NACH SICHERHEITSBEDENKEN SIGNALPLUS-API-SCHLÜSSEL
🔐 Heute bestätigte Entwicklung
Reuters berichtete am 5. November, dass Binance und Deribit API-Schlüssel entfernt haben, die mit SignalPlus verknüpft waren. Vorausgegangen war ein möglicher Sicherheitsvorfall, auf den der Anbieter der Handelsinfrastruktur hingewiesen hatte.
Dem Bericht zufolge erklärte Binance, dass seine Systeme nicht betroffen seien und die Kundengelder sicher blieben.
Auch Deribit erklärte, keine Hinweise darauf gefunden zu haben, dass seine Systeme oder Daten kompromittiert worden seien.
⚠️ Warum das wichtig ist
Handelsintegrationen von Drittanbietern können Risiken mit sich bringen, die über jene der Börse selbst hinausgehen.
Ein API-Schlüssel kann je nach Berechtigungen Zugriff auf Kontofunktionen ermöglichen.
Daher ist API-Sicherheit ein wichtiger Bestandteil des Risikomanagements bei Kryptowährungen.
🔍 Drei wichtige Sicherheitsmaßnahmen
🔐 Überprüfen Sie die Berechtigungen, die Drittanbieter-Apps erteilt wurden.
🔐 Widerrufen Sie API-Schlüssel, die nicht mehr benötigt werden.
🔐 Aktivieren Sie Auszahlungsberechtigungen nur, wenn dies unbedingt notwendig ist und geeignete Schutzmaßnahmen vorhanden sind.
💡 Markteinblick
Bei der Sicherheit von Kryptowährungen geht es nicht nur darum, Passwörter zu schützen.
Es geht auch darum zu verstehen, welche externen Anwendungen mit Ihrem Konto interagieren können.
📢 Wie oft überprüfen Sie die API-Berechtigungen Ihrer Börse?
🟢 Monatlich
🟡 Gelegentlich
🔴 Nie
👇 Teilen Sie Ihren Ansatz zur Sicherheit von Kryptowährungen!
$BNB $BTC #Binance #CryptoSecurity #BlockchainSecurity #BinanceSquare
·
--
Bullisch
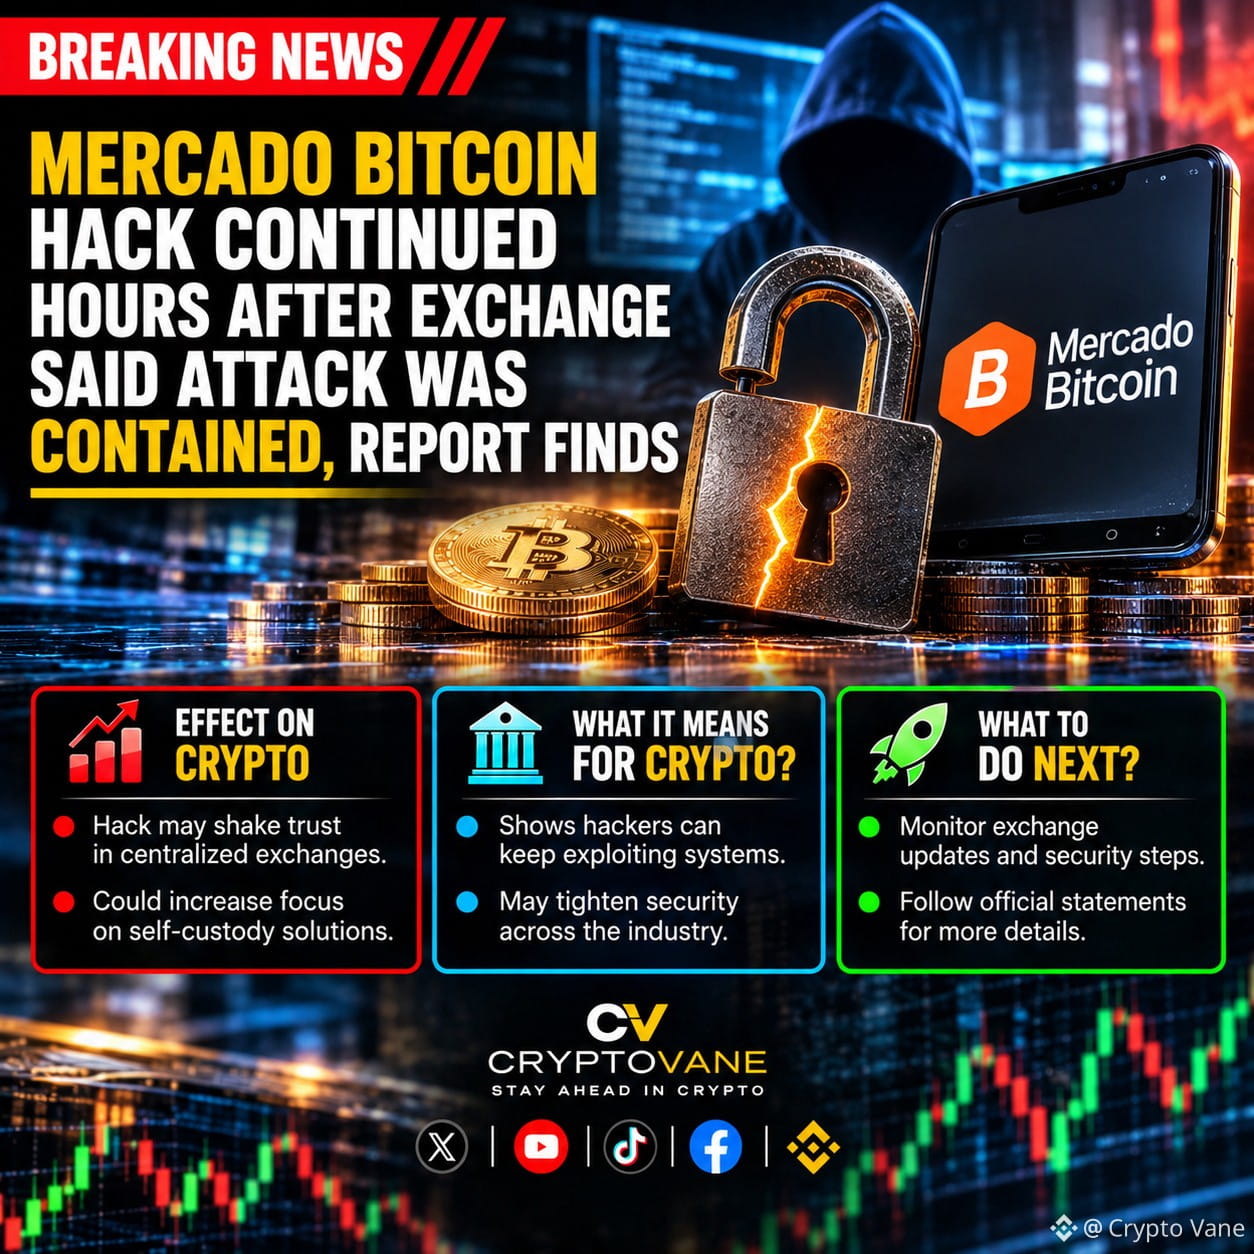
MERCADO $BTC -HACK BLIEB NACH DER MELDUNG DER BÖRSE, DER VORFALL SEI EINGEDÄMMT, WEITER AKTIV Der Sicherheitsvorfall bei Mercado $BTC dauerte Berichten zufolge vier Stunden an, nachdem die Börse erklärt hatte, er sei eingedämmt. Bitquery verfolgte gestohlene Gelder im Wert von 48,6 Millionen US-Dollar über 10 Blockchains hinweg und schürte damit neue Bedenken hinsichtlich der Sicherheit von Kryptobörsen. #CryptoNews #MercadoBitcoin #cryptohacks #Ethereum #BlockchainSecurity {spot}(BTCUSDT) {spot}(ETHUSDT)

MERCADO $BTC -HACK BLIEB NACH DER MELDUNG DER BÖRSE, DER VORFALL SEI EINGEDÄMMT, WEITER AKTIV

Der Sicherheitsvorfall bei Mercado $BTC dauerte Berichten zufolge vier Stunden an, nachdem die Börse erklärt hatte, er sei eingedämmt. Bitquery verfolgte gestohlene Gelder im Wert von 48,6 Millionen US-Dollar über 10 Blockchains hinweg und schürte damit neue Bedenken hinsichtlich der Sicherheit von Kryptobörsen.

#CryptoNews #MercadoBitcoin #cryptohacks #Ethereum #BlockchainSecurity
Bitcoin Up or Down on November 5?

Bitcoin Up or Down on November 5?

1%Up99%Down
Volumen $208,148.12
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer