
rjmi74
526 منشورات

rjmi74
إبلاغ
حظر المُستخدم
sin riesgo no hay gloria
1.3K+ تتابع
885 المتابعون
1.0K+ إعجاب
منشورات
الكل
اقتباسات
مقاطع فيديو
·
--
صاعد
#BinanceVietnamSquare
#Binance
أعلنت بينانس، أكبر منصة لتداول العملات المشفرة في العالم، يوم السبت عن مغادرة مديرها المالي، كايزر نغ، الذي سيخلفه جاستن يِك.
ويأتي هذا التغيير بعد أسبوع ونصف فقط من هجوم إلكتروني، سرق فيه قراصنة، بحسب التقارير، عملات مشفرة بقيمة 6.3 مليارات دولار.
وقالت يي هي، الرئيسة التنفيذية المشاركة في بينانس، في بيان إن نغ قرر خوض مشروع جديد بعد أكثر من خمس سنوات في الشركة، وإن انتقال المنصب يأتي ضمن خطة تعاقب طُبّقت خلال الأشهر الستة الماضية. وهذا يعني أن الشركة تؤكد أن القرار سبق الاختراق.
شغل نغ المنصب منذ يناير 2022، وعمل قبل ذلك في منصة كراكن المنافسة.
ووفقاً لما أوضحته بينانس، وقع الاختراق الأمني في 29 أكتوبر، وبدأ ببرمجيات خبيثة مخفية في تنزيلات البرامج وعروض عمل زائفة استهدفت مهندسين.$BNB
وفي مؤتمر صحفي عُقد في 3 نوفمبر، أوضحت الشركة أن الهجوم بدأ بمقابلة عمل زائفة، وأن المهاجمين اخترقوا أجهزة مهندسين اثنين.
وتؤكد بينانس أنها ستغطي الخسائر من أموالها الخاصة، وأنها أعادت بالفعل نحو 98٪ من الأصول المتضررة، كي لا يتحمل العملاء تبعات ذلك. وقد استؤنفت عمليات السحب، وقالت الشركة إنها ستستعين بخبراء مستقلين لمراجعة ما حدث.
وللقضية أيضاً تداعيات سياسية. فقد نفت كوريا الشمالية أي صلة لها بالاختراق وانتقدت تحقيق مكتب التحقيقات الفيدرالي.
#BinanceVietnamSquare
#Binance
أعلنت بينانس، أكبر منصة لتداول العملات المشفرة في العالم، يوم السبت عن مغادرة مديرها المالي، كايزر نغ، الذي سيخلفه جاستن يِك.
ويأتي هذا التغيير بعد أسبوع ونصف فقط من هجوم إلكتروني، سرق فيه قراصنة، بحسب التقارير، عملات مشفرة بقيمة 6.3 مليارات دولار.
وقالت يي هي، الرئيسة التنفيذية المشاركة في بينانس، في بيان إن نغ قرر خوض مشروع جديد بعد أكثر من خمس سنوات في الشركة، وإن انتقال المنصب يأتي ضمن خطة تعاقب طُبّقت خلال الأشهر الستة الماضية. وهذا يعني أن الشركة تؤكد أن القرار سبق الاختراق.
شغل نغ المنصب منذ يناير 2022، وعمل قبل ذلك في منصة كراكن المنافسة.
ووفقاً لما أوضحته بينانس، وقع الاختراق الأمني في 29 أكتوبر، وبدأ ببرمجيات خبيثة مخفية في تنزيلات البرامج وعروض عمل زائفة استهدفت مهندسين.$BNB
وفي مؤتمر صحفي عُقد في 3 نوفمبر، أوضحت الشركة أن الهجوم بدأ بمقابلة عمل زائفة، وأن المهاجمين اخترقوا أجهزة مهندسين اثنين.
وتؤكد بينانس أنها ستغطي الخسائر من أموالها الخاصة، وأنها أعادت بالفعل نحو 98٪ من الأصول المتضررة، كي لا يتحمل العملاء تبعات ذلك. وقد استؤنفت عمليات السحب، وقالت الشركة إنها ستستعين بخبراء مستقلين لمراجعة ما حدث.
وللقضية أيضاً تداعيات سياسية. فقد نفت كوريا الشمالية أي صلة لها بالاختراق وانتقدت تحقيق مكتب التحقيقات الفيدرالي.
#Binance
أعلنت بينانس، أكبر منصة لتداول العملات المشفرة في العالم، يوم السبت عن مغادرة مديرها المالي، كايزر نغ، الذي سيخلفه جاستن يِك.
ويأتي هذا التغيير بعد أسبوع ونصف فقط من هجوم إلكتروني، سرق فيه قراصنة، بحسب التقارير، عملات مشفرة بقيمة 6.3 مليارات دولار.
وقالت يي هي، الرئيسة التنفيذية المشاركة في بينانس، في بيان إن نغ قرر خوض مشروع جديد بعد أكثر من خمس سنوات في الشركة، وإن انتقال المنصب يأتي ضمن خطة تعاقب طُبّقت خلال الأشهر الستة الماضية. وهذا يعني أن الشركة تؤكد أن القرار سبق الاختراق.
شغل نغ المنصب منذ يناير 2022، وعمل قبل ذلك في منصة كراكن المنافسة.
ووفقاً لما أوضحته بينانس، وقع الاختراق الأمني في 29 أكتوبر، وبدأ ببرمجيات خبيثة مخفية في تنزيلات البرامج وعروض عمل زائفة استهدفت مهندسين.$BNB
وفي مؤتمر صحفي عُقد في 3 نوفمبر، أوضحت الشركة أن الهجوم بدأ بمقابلة عمل زائفة، وأن المهاجمين اخترقوا أجهزة مهندسين اثنين.
وتؤكد بينانس أنها ستغطي الخسائر من أموالها الخاصة، وأنها أعادت بالفعل نحو 98٪ من الأصول المتضررة، كي لا يتحمل العملاء تبعات ذلك. وقد استؤنفت عمليات السحب، وقالت الشركة إنها ستستعين بخبراء مستقلين لمراجعة ما حدث.
وللقضية أيضاً تداعيات سياسية. فقد نفت كوريا الشمالية أي صلة لها بالاختراق وانتقدت تحقيق مكتب التحقيقات الفيدرالي.
1.9k
·
--
صاعد
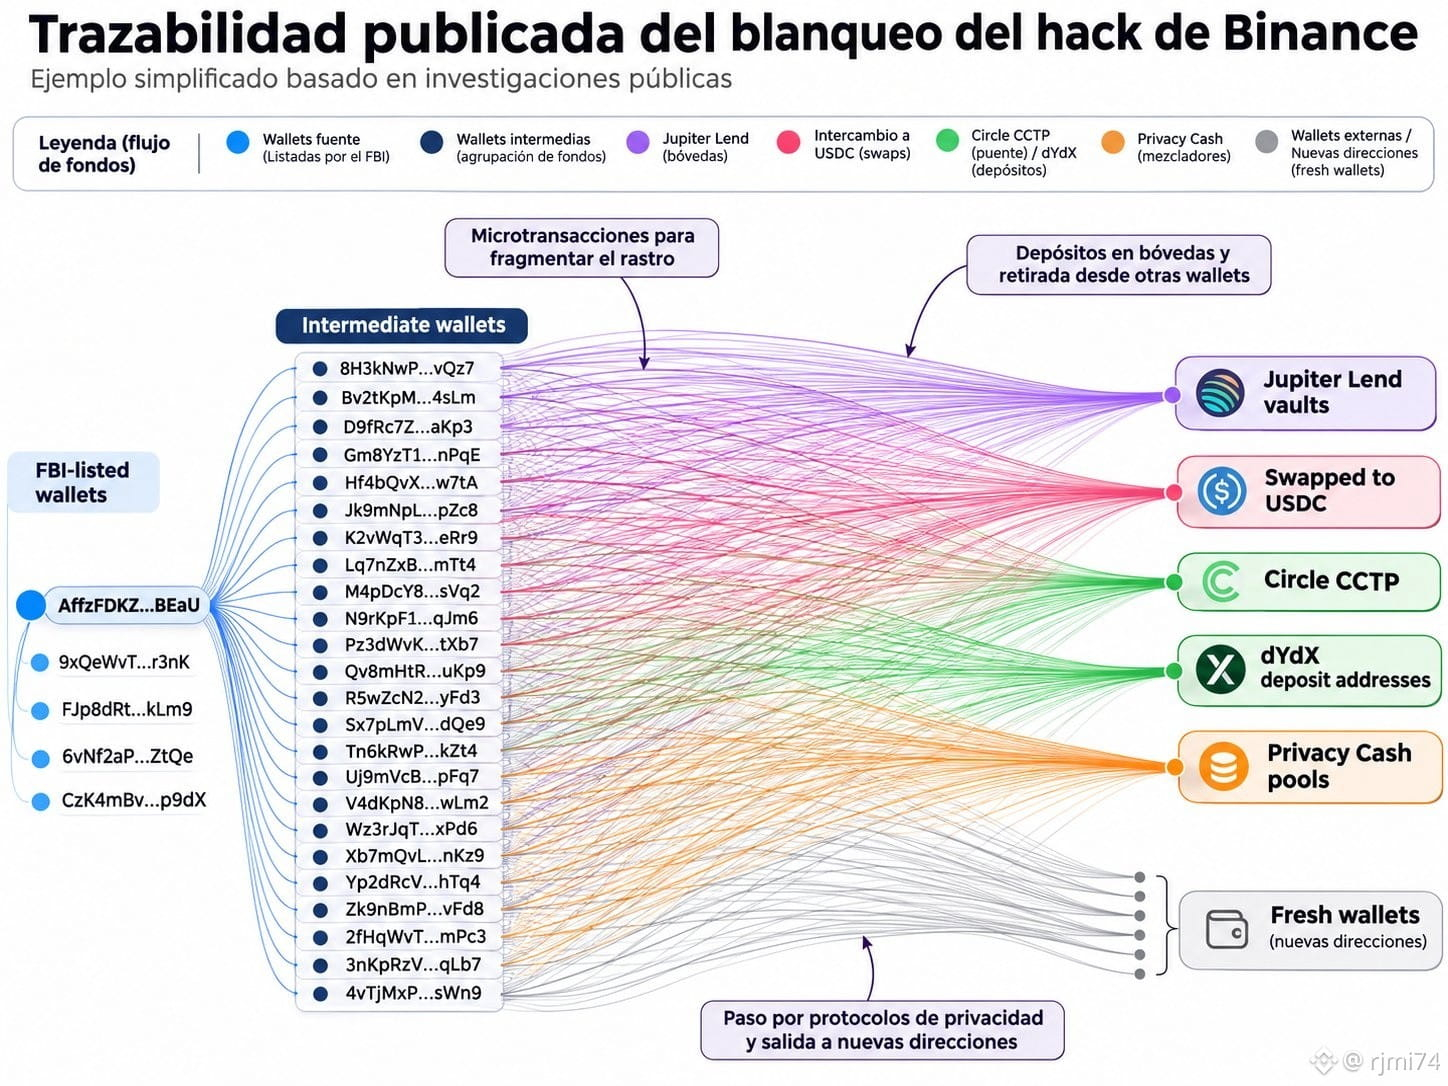
🚨 هكذا يحاولون غسل 6.300 مليون دولار المسروقة من بينانس.
ما يحدث في أعقاب هذا الاختراق جنوني حقًا.
يستخدم القراصنة، الذين نسبهم مكتب التحقيقات الفيدرالي إلى كوريا الشمالية، نظامًا لتحويل الأموال آليًا في محاولة لجعل تتبّعها أكثر صعوبة.
خلال ثلاثة أيام ونصف فقط، تم رصد نحو 12.000 محفظة وأكثر من 40.000 معاملة.
وكيف يفعلون ذلك؟
🔹 يجزّئون الأموال ويوزّعونها على آلاف العناوين.
🔹 يستخدمون بروتوكولات مثل Jupiter Lend، فيودعون الأموال في خزائن وينقلون حقوق السحب إلى محافظ أخرى، ما يقطع مسار التتبّع المباشر.
🔹 يغيّرون باستمرار سلسلة الكتل والأصل الرقمي باستخدام الجسور ومنصات التداول اللامركزية.
🔹 بل استخدموا أيضًا Privacy Cash، وهو بروتوكول مصمم لتوفير الخصوصية وصعوبة ربط الإيداعات بعمليات السحب.
وهنا تكمن النقطة المثيرة للاهتمام.
علّقت Privacy Cash الإيداعات مؤقتًا بعد اكتشاف أموال مرتبطة بالسرقة.
وفي الوقت نفسه، نشر مكتب التحقيقات الفيدرالي مئات العناوين المرتبطة بالمهاجمين، وطلب من مشغّلي التمويل اللامركزي ومنصات التداول ومزوّدي البنية التحتية لسلاسل الكتل حظر المعاملات الواردة من هذه المحافظ.
نشهد سباقًا بين المحققين الذين يتتبعون الأموال والقراصنة الذين يحاولون إخفاء مصدرها.
وعلى الرغم من أنهم تمكنوا من تجميد نحو 2.850 مليون دولار، لا تزال هناك مليارات الدولارات خارج نطاق هذا التجميد.
لم تكن سرقة 6.300 مليون دولار سوى البداية. أما التحدي الحقيقي للمهاجمين الآن فهو أن يتمكنوا من استخدامها من دون أن يُكتشفوا.$AAPLB
🚨 هكذا يحاولون غسل 6.300 مليون دولار المسروقة من بينانس.
ما يحدث في أعقاب هذا الاختراق جنوني حقًا.
يستخدم القراصنة، الذين نسبهم مكتب التحقيقات الفيدرالي إلى كوريا الشمالية، نظامًا لتحويل الأموال آليًا في محاولة لجعل تتبّعها أكثر صعوبة.
خلال ثلاثة أيام ونصف فقط، تم رصد نحو 12.000 محفظة وأكثر من 40.000 معاملة.
وكيف يفعلون ذلك؟
🔹 يجزّئون الأموال ويوزّعونها على آلاف العناوين.
🔹 يستخدمون بروتوكولات مثل Jupiter Lend، فيودعون الأموال في خزائن وينقلون حقوق السحب إلى محافظ أخرى، ما يقطع مسار التتبّع المباشر.
🔹 يغيّرون باستمرار سلسلة الكتل والأصل الرقمي باستخدام الجسور ومنصات التداول اللامركزية.
🔹 بل استخدموا أيضًا Privacy Cash، وهو بروتوكول مصمم لتوفير الخصوصية وصعوبة ربط الإيداعات بعمليات السحب.
وهنا تكمن النقطة المثيرة للاهتمام.
علّقت Privacy Cash الإيداعات مؤقتًا بعد اكتشاف أموال مرتبطة بالسرقة.
وفي الوقت نفسه، نشر مكتب التحقيقات الفيدرالي مئات العناوين المرتبطة بالمهاجمين، وطلب من مشغّلي التمويل اللامركزي ومنصات التداول ومزوّدي البنية التحتية لسلاسل الكتل حظر المعاملات الواردة من هذه المحافظ.
نشهد سباقًا بين المحققين الذين يتتبعون الأموال والقراصنة الذين يحاولون إخفاء مصدرها.
وعلى الرغم من أنهم تمكنوا من تجميد نحو 2.850 مليون دولار، لا تزال هناك مليارات الدولارات خارج نطاق هذا التجميد.
لم تكن سرقة 6.300 مليون دولار سوى البداية. أما التحدي الحقيقي للمهاجمين الآن فهو أن يتمكنوا من استخدامها من دون أن يُكتشفوا.$AAPLB
ما يحدث في أعقاب هذا الاختراق جنوني حقًا.
يستخدم القراصنة، الذين نسبهم مكتب التحقيقات الفيدرالي إلى كوريا الشمالية، نظامًا لتحويل الأموال آليًا في محاولة لجعل تتبّعها أكثر صعوبة.
خلال ثلاثة أيام ونصف فقط، تم رصد نحو 12.000 محفظة وأكثر من 40.000 معاملة.
وكيف يفعلون ذلك؟
🔹 يجزّئون الأموال ويوزّعونها على آلاف العناوين.
🔹 يستخدمون بروتوكولات مثل Jupiter Lend، فيودعون الأموال في خزائن وينقلون حقوق السحب إلى محافظ أخرى، ما يقطع مسار التتبّع المباشر.
🔹 يغيّرون باستمرار سلسلة الكتل والأصل الرقمي باستخدام الجسور ومنصات التداول اللامركزية.
🔹 بل استخدموا أيضًا Privacy Cash، وهو بروتوكول مصمم لتوفير الخصوصية وصعوبة ربط الإيداعات بعمليات السحب.
وهنا تكمن النقطة المثيرة للاهتمام.
علّقت Privacy Cash الإيداعات مؤقتًا بعد اكتشاف أموال مرتبطة بالسرقة.
وفي الوقت نفسه، نشر مكتب التحقيقات الفيدرالي مئات العناوين المرتبطة بالمهاجمين، وطلب من مشغّلي التمويل اللامركزي ومنصات التداول ومزوّدي البنية التحتية لسلاسل الكتل حظر المعاملات الواردة من هذه المحافظ.
نشهد سباقًا بين المحققين الذين يتتبعون الأموال والقراصنة الذين يحاولون إخفاء مصدرها.
وعلى الرغم من أنهم تمكنوا من تجميد نحو 2.850 مليون دولار، لا تزال هناك مليارات الدولارات خارج نطاق هذا التجميد.
لم تكن سرقة 6.300 مليون دولار سوى البداية. أما التحدي الحقيقي للمهاجمين الآن فهو أن يتمكنوا من استخدامها من دون أن يُكتشفوا.$AAPLB
4
18
31.8k
·
--
مقالة
هناك احتمال كبير أن يكون الهجوم على Binance قد تم بتواطؤ داخلي من مبرمجين كبار في منصة التداولهناك احتمال كبير أن يكون الهجوم على Binance قد تم بتواطؤ داخلي من مبرمجين كبار في منصة التداول. لقد خدعهم جميعًا قراصنة كوريا الشمالية كما يُخدع الأطفال. 🤔
بحسب ما ترويه Binance، وقع عدة مهندسين من فريق البرمجة في فخ القراصنة، ليس مرة واحدة، بل مرتين أو أكثر. إليكم كيف حدث اختراق القراصنة بحسب Binance. سأستخدم أسماء مستعارة في الرواية:
بدأ كل شيء في يونيو 2026 مع بيدرو، وهو مبرمج في فريق المحافظ. بحث بيدرو على الإنترنت عن أداة ذكاء اصطناعي مشهورة جدًا للبرمجة، ثم نزّلها. لكن المشكلة أنها لم تكن الأداة الأصلية، بل نسخة مزيفة تحتوي على فيروس. انتبه فريق الأمن إلى الأمر، فاستبدلوا حاسوبه وغيّروا جميع كلمات المرور. بدا أن المشكلة قد حُلّت، لكن المهاجمين كانوا قد عرفوا بالفعل من هو بيدرو ومن هم زملاؤه. وكان لديهم بالفعل مخطط بمن سيستهدفون بعد ذلك.
هناك احتمال كبير أن يكون الهجوم على Binance قد تم بتواطؤ داخلي من مبرمجين كبار في منصة التداول
هناك احتمال كبير أن يكون الهجوم على Binance قد تم بتواطؤ داخلي من مبرمجين كبار في منصة التداول. لقد خدعهم جميعًا قراصنة كوريا الشمالية كما يُخدع الأطفال. 🤔
بحسب ما ترويه Binance، وقع عدة مهندسين من فريق البرمجة في فخ القراصنة، ليس مرة واحدة، بل مرتين أو أكثر. إليكم كيف حدث اختراق القراصنة بحسب Binance. سأستخدم أسماء مستعارة في الرواية:
بدأ كل شيء في يونيو 2026 مع بيدرو، وهو مبرمج في فريق المحافظ. بحث بيدرو على الإنترنت عن أداة ذكاء اصطناعي مشهورة جدًا للبرمجة، ثم نزّلها. لكن المشكلة أنها لم تكن الأداة الأصلية، بل نسخة مزيفة تحتوي على فيروس. انتبه فريق الأمن إلى الأمر، فاستبدلوا حاسوبه وغيّروا جميع كلمات المرور. بدا أن المشكلة قد حُلّت، لكن المهاجمين كانوا قد عرفوا بالفعل من هو بيدرو ومن هم زملاؤه. وكان لديهم بالفعل مخطط بمن سيستهدفون بعد ذلك.
بحسب ما ترويه Binance، وقع عدة مهندسين من فريق البرمجة في فخ القراصنة، ليس مرة واحدة، بل مرتين أو أكثر. إليكم كيف حدث اختراق القراصنة بحسب Binance. سأستخدم أسماء مستعارة في الرواية:
بدأ كل شيء في يونيو 2026 مع بيدرو، وهو مبرمج في فريق المحافظ. بحث بيدرو على الإنترنت عن أداة ذكاء اصطناعي مشهورة جدًا للبرمجة، ثم نزّلها. لكن المشكلة أنها لم تكن الأداة الأصلية، بل نسخة مزيفة تحتوي على فيروس. انتبه فريق الأمن إلى الأمر، فاستبدلوا حاسوبه وغيّروا جميع كلمات المرور. بدا أن المشكلة قد حُلّت، لكن المهاجمين كانوا قد عرفوا بالفعل من هو بيدرو ومن هم زملاؤه. وكان لديهم بالفعل مخطط بمن سيستهدفون بعد ذلك.
1
32
·
--
صاعد
شهد موضوع اختراق @Polymarket عدة تطورات مهمة وحديثة:
$POLY1- الاستغلال الجاري لعقد UMA CTF (مايو 2026)
يجري الإبلاغ في هذه اللحظة عن هجوم نشط على شبكة Polygon. اكتشف باحث البلوك تشين ZachXBT أن مهاجمًا تمكّن من استغلال العقد الذكي UMA CTF Adapter التابع لـ Polymarke. وتتجاوز الخسائر المقدّرة 660,000 دولار، فيما لا تزال الأموال تتحرك بينما يجري تحليل الثغرة الأمنية.2- التسريب المزعوم لبيانات المستخدمين (أبريل 2026)
قبل بضعة أسابيع، نشر مخترق يستخدم الاسم المستعار "xorcat" على منتديات الإنترنت المظلم أنه اخترق المنصة وسرق أكثر من 300,000 سجل للمستخدمين (بما في ذلك الأسماء وصور الملفات الشخصية والعناوين).
رد Polymarket: نفت الشركة بشدة تعرضها لاختراق أمني أو اختراق داخلي، ووصفت ادعاءات المخترق بأنها "هراء محض"
$BTC
شهد موضوع اختراق @Polymarket عدة تطورات مهمة وحديثة:
$POLY1- الاستغلال الجاري لعقد UMA CTF (مايو 2026)
يجري الإبلاغ في هذه اللحظة عن هجوم نشط على شبكة Polygon. اكتشف باحث البلوك تشين ZachXBT أن مهاجمًا تمكّن من استغلال العقد الذكي UMA CTF Adapter التابع لـ Polymarke. وتتجاوز الخسائر المقدّرة 660,000 دولار، فيما لا تزال الأموال تتحرك بينما يجري تحليل الثغرة الأمنية.2- التسريب المزعوم لبيانات المستخدمين (أبريل 2026)
قبل بضعة أسابيع، نشر مخترق يستخدم الاسم المستعار "xorcat" على منتديات الإنترنت المظلم أنه اخترق المنصة وسرق أكثر من 300,000 سجل للمستخدمين (بما في ذلك الأسماء وصور الملفات الشخصية والعناوين).
رد Polymarket: نفت الشركة بشدة تعرضها لاختراق أمني أو اختراق داخلي، ووصفت ادعاءات المخترق بأنها "هراء محض"
$BTC
$POLY1- الاستغلال الجاري لعقد UMA CTF (مايو 2026)
يجري الإبلاغ في هذه اللحظة عن هجوم نشط على شبكة Polygon. اكتشف باحث البلوك تشين ZachXBT أن مهاجمًا تمكّن من استغلال العقد الذكي UMA CTF Adapter التابع لـ Polymarke. وتتجاوز الخسائر المقدّرة 660,000 دولار، فيما لا تزال الأموال تتحرك بينما يجري تحليل الثغرة الأمنية.2- التسريب المزعوم لبيانات المستخدمين (أبريل 2026)
قبل بضعة أسابيع، نشر مخترق يستخدم الاسم المستعار "xorcat" على منتديات الإنترنت المظلم أنه اخترق المنصة وسرق أكثر من 300,000 سجل للمستخدمين (بما في ذلك الأسماء وصور الملفات الشخصية والعناوين).
رد Polymarket: نفت الشركة بشدة تعرضها لاختراق أمني أو اختراق داخلي، ووصفت ادعاءات المخترق بأنها "هراء محض"
$BTC
215
·
--
صاعد
بدأت Binance باستعادة الأصول المتأثرة للمستخدمين، وتواصل العمل مع السلطات والجهات المُصدِرة وشركات استخبارات البلوك تشين وشركاء القطاع لتعقّب أموال إضافية وتجميدها واستعادتها.
وقد التزمت الشركة علنًا، في الإعلان السابق، بتغطية الخسائر من أموال الشركة.
خصصت Binance بالفعل أكثر من 6.34 مليار دولار أمريكي من أموال الشركة لتغطية هذه الحادثة. ومن هذا المبلغ، تحتفظ الشركة بالفعل بـ5 مليارات دولار أمريكي في الأصول المُرمَّزة نفسها التي تأثرت. ونحن نُتمّ شراء المبلغ المتبقي من خلال اقتناء أصول مُرمَّزة عبر قنوات السوق وعمليات التداول خارج البورصة (OTC). ونقوم بذلك لمطابقة تركيبة الأصول المتبقية وتغطية أي عجز. وقد تستغرق هذه العملية وقتًا أطول، إذ قد تكون سيولة بعض الرموز منخفضة، كما أن التسوية خارج البورصة تتطلب وقتًا أيضًا. وسنشارك مزيدًا من المستجدات في أقرب وقت ممكن.
لا تشمل هذه الأرقام الأصول المُجمَّدة أو المحمية، التي لا تزال خاضعة لعمليات الاسترداد والتحقق الجارية. وحتى الآن، جُمِّد 3 مليارات دولار أمريكي بفضل دعم شركائنا في القطاع. ونواصل العمل مع شركائنا والسلطات لاسترداد هذه الأصول المُجمَّدة. وسنواصل استخدام موارد الشركة لتغطية أي عجز مؤكد، وسنقدم تحديثات جديدة تم التحقق منها مع إحراز جهود الاسترداد تقدمًا. وفي نهاية المطاف، سيتم التحقق علنًا من جميع أموال المستخدمين من خلال إثبات الاحتياطيات لدينا.
سنتجاوز هذا الموقف. شكرًا لكم على دعمكم.
$AMZNB
بدأت Binance باستعادة الأصول المتأثرة للمستخدمين، وتواصل العمل مع السلطات والجهات المُصدِرة وشركات استخبارات البلوك تشين وشركاء القطاع لتعقّب أموال إضافية وتجميدها واستعادتها.
وقد التزمت الشركة علنًا، في الإعلان السابق، بتغطية الخسائر من أموال الشركة.
خصصت Binance بالفعل أكثر من 6.34 مليار دولار أمريكي من أموال الشركة لتغطية هذه الحادثة. ومن هذا المبلغ، تحتفظ الشركة بالفعل بـ5 مليارات دولار أمريكي في الأصول المُرمَّزة نفسها التي تأثرت. ونحن نُتمّ شراء المبلغ المتبقي من خلال اقتناء أصول مُرمَّزة عبر قنوات السوق وعمليات التداول خارج البورصة (OTC). ونقوم بذلك لمطابقة تركيبة الأصول المتبقية وتغطية أي عجز. وقد تستغرق هذه العملية وقتًا أطول، إذ قد تكون سيولة بعض الرموز منخفضة، كما أن التسوية خارج البورصة تتطلب وقتًا أيضًا. وسنشارك مزيدًا من المستجدات في أقرب وقت ممكن.
لا تشمل هذه الأرقام الأصول المُجمَّدة أو المحمية، التي لا تزال خاضعة لعمليات الاسترداد والتحقق الجارية. وحتى الآن، جُمِّد 3 مليارات دولار أمريكي بفضل دعم شركائنا في القطاع. ونواصل العمل مع شركائنا والسلطات لاسترداد هذه الأصول المُجمَّدة. وسنواصل استخدام موارد الشركة لتغطية أي عجز مؤكد، وسنقدم تحديثات جديدة تم التحقق منها مع إحراز جهود الاسترداد تقدمًا. وفي نهاية المطاف، سيتم التحقق علنًا من جميع أموال المستخدمين من خلال إثبات الاحتياطيات لدينا.
سنتجاوز هذا الموقف. شكرًا لكم على دعمكم.
$AMZNB
وقد التزمت الشركة علنًا، في الإعلان السابق، بتغطية الخسائر من أموال الشركة.
خصصت Binance بالفعل أكثر من 6.34 مليار دولار أمريكي من أموال الشركة لتغطية هذه الحادثة. ومن هذا المبلغ، تحتفظ الشركة بالفعل بـ5 مليارات دولار أمريكي في الأصول المُرمَّزة نفسها التي تأثرت. ونحن نُتمّ شراء المبلغ المتبقي من خلال اقتناء أصول مُرمَّزة عبر قنوات السوق وعمليات التداول خارج البورصة (OTC). ونقوم بذلك لمطابقة تركيبة الأصول المتبقية وتغطية أي عجز. وقد تستغرق هذه العملية وقتًا أطول، إذ قد تكون سيولة بعض الرموز منخفضة، كما أن التسوية خارج البورصة تتطلب وقتًا أيضًا. وسنشارك مزيدًا من المستجدات في أقرب وقت ممكن.
لا تشمل هذه الأرقام الأصول المُجمَّدة أو المحمية، التي لا تزال خاضعة لعمليات الاسترداد والتحقق الجارية. وحتى الآن، جُمِّد 3 مليارات دولار أمريكي بفضل دعم شركائنا في القطاع. ونواصل العمل مع شركائنا والسلطات لاسترداد هذه الأصول المُجمَّدة. وسنواصل استخدام موارد الشركة لتغطية أي عجز مؤكد، وسنقدم تحديثات جديدة تم التحقق منها مع إحراز جهود الاسترداد تقدمًا. وفي نهاية المطاف، سيتم التحقق علنًا من جميع أموال المستخدمين من خلال إثبات الاحتياطيات لدينا.
سنتجاوز هذا الموقف. شكرًا لكم على دعمكم.
$AMZNB
1
139
·
--
صاعد
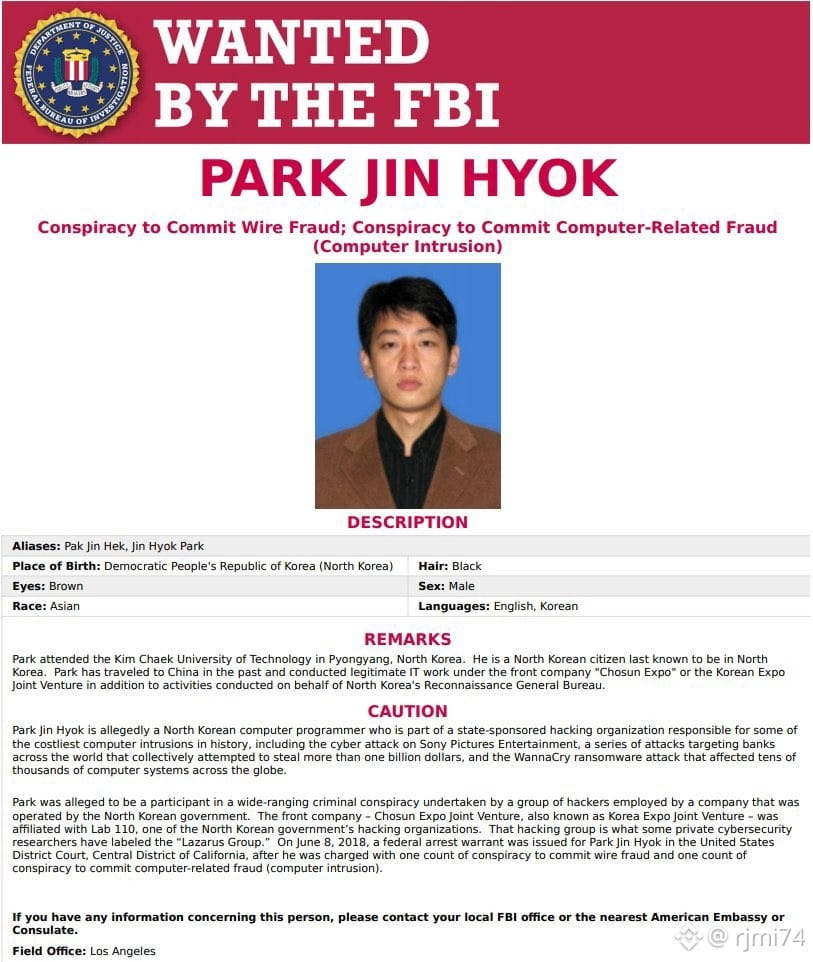
$NVDAB 🚨 يشتبه ZachXBT في وقوف مجموعة لازاروس وراء اختراق باينانس
يُزعم أن باينانس تكبدت تدفقًا للخارج من الأصول بقيمة 5.875 مليار دولار، مع اشتباه ZachXBT في تورط مجموعة لازاروس الكورية الشمالية. ولم يصدر أي تأكيد رسمي حتى الآن.
يقول CZ إن صافي الخسارة الفعلي يزيد قليلًا على مليار دولار، وإن باينانس ستغطي المبلغ بالكامل. ويُزعم أنه جرى استرداد نحو نصف الأصول.
#Binance�
$NVDAB 🚨 يشتبه ZachXBT في وقوف مجموعة لازاروس وراء اختراق باينانس
يُزعم أن باينانس تكبدت تدفقًا للخارج من الأصول بقيمة 5.875 مليار دولار، مع اشتباه ZachXBT في تورط مجموعة لازاروس الكورية الشمالية. ولم يصدر أي تأكيد رسمي حتى الآن.
يقول CZ إن صافي الخسارة الفعلي يزيد قليلًا على مليار دولار، وإن باينانس ستغطي المبلغ بالكامل. ويُزعم أنه جرى استرداد نحو نصف الأصول.
#Binance�
يُزعم أن باينانس تكبدت تدفقًا للخارج من الأصول بقيمة 5.875 مليار دولار، مع اشتباه ZachXBT في تورط مجموعة لازاروس الكورية الشمالية. ولم يصدر أي تأكيد رسمي حتى الآن.
يقول CZ إن صافي الخسارة الفعلي يزيد قليلًا على مليار دولار، وإن باينانس ستغطي المبلغ بالكامل. ويُزعم أنه جرى استرداد نحو نصف الأصول.
#Binance�
13
1
41
49.1k
·
--
مقالة
اختراق باينانسباتت لدينا الآن الصورة كاملة عن اختراق باينانس. والأمر أسوأ بكثير مما أُعلن عنه الليلة الماضية: 6.3 مليارات دولار. أكبر سرقة في تاريخ العملات المشفرة، وأربعة أضعاف سرقة بايبت.
سأشرح لكم ما حدث، فالقصة أشبه بفيلم.
لم يخترقوا أي مفتاح خاص. اخترقوا حاسوبًا محمولًا لمهندس في باينانس. ومن ذلك الحاسوب، وصلوا إلى حاوية داخلية في النظام وبدأوا بتوقيع عمليات سحب كما لو كانوا باينانس نفسها. وفي معاملة واحدة استهدفت إحدى المحافظ الساخنة، وُجدت 50 موافقة موقّعة. لم يقتحم المهاجم الخزنة؛ بل جلس على كرسي الموظف الذي يحمل المفتاح.
اختراق باينانس
باتت لدينا الآن الصورة كاملة عن اختراق باينانس. والأمر أسوأ بكثير مما أُعلن عنه الليلة الماضية: 6.3 مليارات دولار. أكبر سرقة في تاريخ العملات المشفرة، وأربعة أضعاف سرقة بايبت.
سأشرح لكم ما حدث، فالقصة أشبه بفيلم.
لم يخترقوا أي مفتاح خاص. اخترقوا حاسوبًا محمولًا لمهندس في باينانس. ومن ذلك الحاسوب، وصلوا إلى حاوية داخلية في النظام وبدأوا بتوقيع عمليات سحب كما لو كانوا باينانس نفسها. وفي معاملة واحدة استهدفت إحدى المحافظ الساخنة، وُجدت 50 موافقة موقّعة. لم يقتحم المهاجم الخزنة؛ بل جلس على كرسي الموظف الذي يحمل المفتاح.
سأشرح لكم ما حدث، فالقصة أشبه بفيلم.
لم يخترقوا أي مفتاح خاص. اخترقوا حاسوبًا محمولًا لمهندس في باينانس. ومن ذلك الحاسوب، وصلوا إلى حاوية داخلية في النظام وبدأوا بتوقيع عمليات سحب كما لو كانوا باينانس نفسها. وفي معاملة واحدة استهدفت إحدى المحافظ الساخنة، وُجدت 50 موافقة موقّعة. لم يقتحم المهاجم الخزنة؛ بل جلس على كرسي الموظف الذي يحمل المفتاح.
1
2
3.9k
·
--
صاعد
هناك جانب معقّد في عملية الاختراق التي طالت باينانس.
جمّدت تيثر 1.570 مليون دولار من USDT، بينما جمّدت سيركل أكثر من 800 مليون دولار من USDC.
لكن المخترق قام بخطوة ذكية إلى حدّ كبير: استخدم 60 مليون دولار من USDT كضمان على Aave، واقترض ما يقارب 20,000 ETH.
يمكنك تجميد USDT، لكن لا يمكنك تجميد ETH التي استولى عليها بالفعل.
وهنا يأتي الجزء المثير للاهتمام: إذا لم يسدّد القرض وجُمّد الضمان، فمن يتحمّل الخسائر؟
لم يختفِ الخطر، بل نُقل إلى التمويل اللامركزي. 👀
هناك جانب معقّد في عملية الاختراق التي طالت باينانس.
جمّدت تيثر 1.570 مليون دولار من USDT، بينما جمّدت سيركل أكثر من 800 مليون دولار من USDC.
لكن المخترق قام بخطوة ذكية إلى حدّ كبير: استخدم 60 مليون دولار من USDT كضمان على Aave، واقترض ما يقارب 20,000 ETH.
يمكنك تجميد USDT، لكن لا يمكنك تجميد ETH التي استولى عليها بالفعل.
وهنا يأتي الجزء المثير للاهتمام: إذا لم يسدّد القرض وجُمّد الضمان، فمن يتحمّل الخسائر؟
لم يختفِ الخطر، بل نُقل إلى التمويل اللامركزي. 👀
جمّدت تيثر 1.570 مليون دولار من USDT، بينما جمّدت سيركل أكثر من 800 مليون دولار من USDC.
لكن المخترق قام بخطوة ذكية إلى حدّ كبير: استخدم 60 مليون دولار من USDT كضمان على Aave، واقترض ما يقارب 20,000 ETH.
يمكنك تجميد USDT، لكن لا يمكنك تجميد ETH التي استولى عليها بالفعل.
وهنا يأتي الجزء المثير للاهتمام: إذا لم يسدّد القرض وجُمّد الضمان، فمن يتحمّل الخسائر؟
لم يختفِ الخطر، بل نُقل إلى التمويل اللامركزي. 👀
317
·
--
⚠️تنبيه⚠️
ملخص اختراق #BINANCE�
ماذا حدث⁉️
🚨 خلال 40 دقيقة فقط، خرج أكثر من 5.6 مليار دولار من المحافظ الساخنة لدى Binance (التي تستخدمها في عملياتها اليومية).
🚨 سُرقت ETH وUSDT وUSDC وأكثر من 60 رمزًا. ومُوِّلت محفظة المهاجم عبر Tornado Cash، وهي أداة لإخفاء مصدر الأموال.
🎯 تجاوز اختراق Bybit عام 2025 (1.5 مليار دولار)، وأصبح الأكبر في التاريخ.
ماذا قال CZ؟
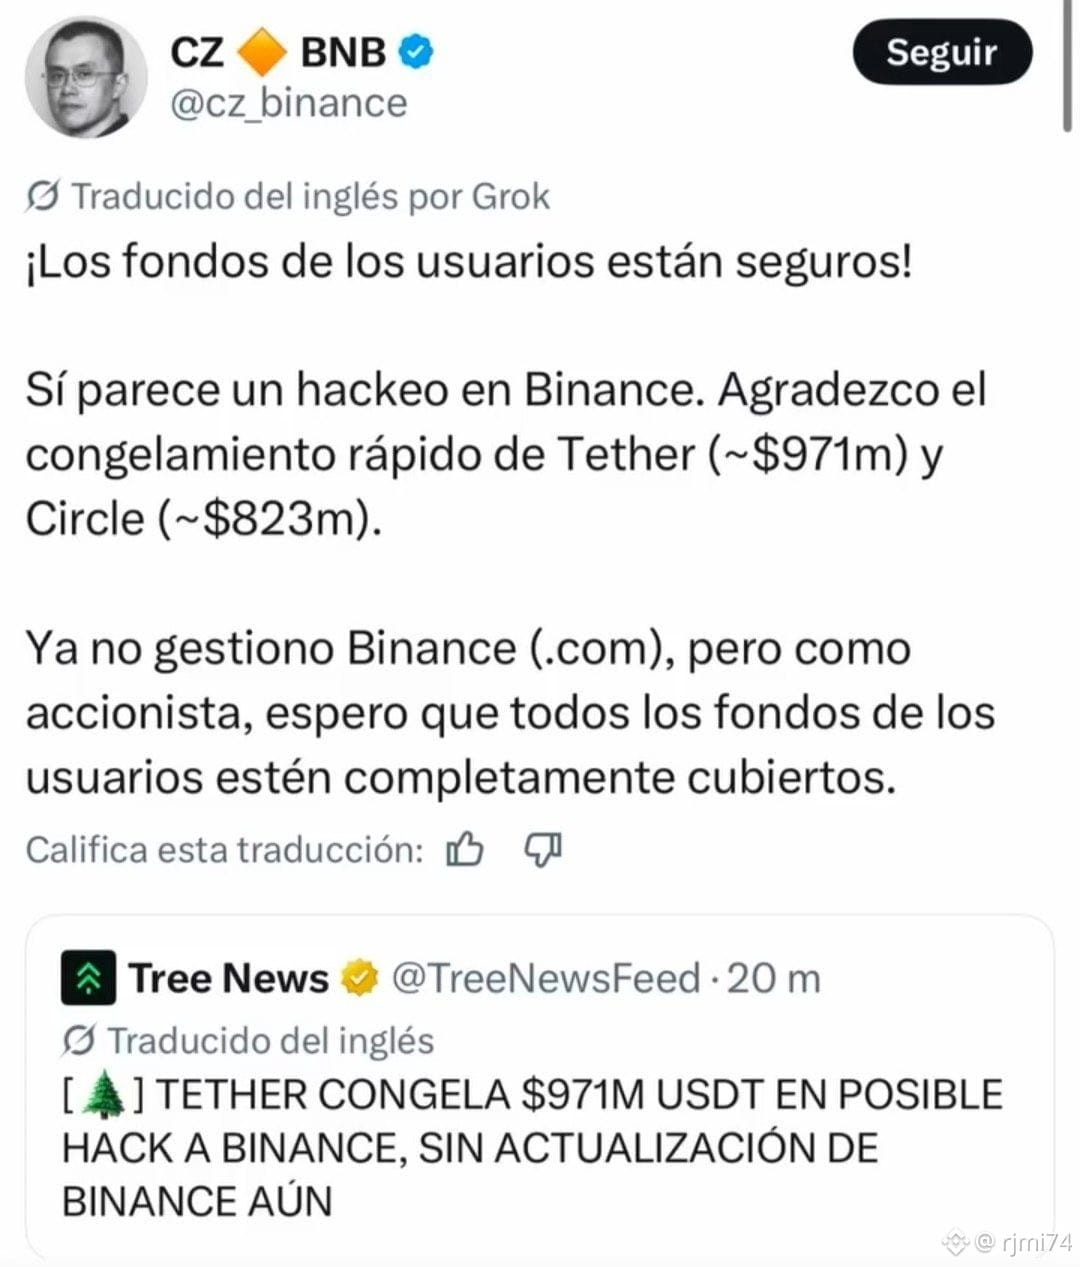
🗣️ «أموال المستخدمين في أمان».
🗣️ أوضح أنه لم يعد يدير Binance، لكنه يتوقع، بصفته مساهمًا، تغطية جميع أموال المستخدمين بنسبة 100%.
👉 أكدت Binance أنها تحقق في الأمر، وكررت أن أموال المستخدمين آمنة تمامًا.
🧨 جاء أسرع رد فعل من العملات المستقرة:
▪️ جمّدت Tether أكثر من 1.5 مليار دولار من USDT.
▪️ جمّدت Circle نحو 823 مليون دولار من USDC.
▪️ أُوقف تداول ما يقارب 2.4 مليار دولار في المجمل خلال دقائق. الأموال بحوزة المخترق، لكنه لا يستطيع تحريكها.
▪️ ما لا يمكن تجميده: نحو 195,000 ETH ونحو 16,700 BTC خرجت أيضًا.
👉 أثر ذلك على السوق: هبطت Bitcoin إلى ما دون 78,500 دولار، وتراجع BNB بنسبة 6%، وصُفّيت مراكز شراء بقيمة نحو 450 مليون دولار.
📍 في عام 2022، عندما انهارت FTX، خسر المستخدمون كل شيء. أما اليوم، فتقول أكبر منصة تداول في العالم إنها ستغطي 100% من الأموال، وقد جُمّد ما يقارب نصف المسروقات خلال دقائق.
هل تحتفظ بعملاتك المشفرة في منصة تداول أم في محفظتك الخاصة⁉️
⚠️تنبيه⚠️
ملخص اختراق #BINANCE�
ماذا حدث⁉️
🚨 خلال 40 دقيقة فقط، خرج أكثر من 5.6 مليار دولار من المحافظ الساخنة لدى Binance (التي تستخدمها في عملياتها اليومية).
🚨 سُرقت ETH وUSDT وUSDC وأكثر من 60 رمزًا. ومُوِّلت محفظة المهاجم عبر Tornado Cash، وهي أداة لإخفاء مصدر الأموال.
🎯 تجاوز اختراق Bybit عام 2025 (1.5 مليار دولار)، وأصبح الأكبر في التاريخ.
ماذا قال CZ؟
🗣️ «أموال المستخدمين في أمان».
🗣️ أوضح أنه لم يعد يدير Binance، لكنه يتوقع، بصفته مساهمًا، تغطية جميع أموال المستخدمين بنسبة 100%.
👉 أكدت Binance أنها تحقق في الأمر، وكررت أن أموال المستخدمين آمنة تمامًا.
🧨 جاء أسرع رد فعل من العملات المستقرة:
▪️ جمّدت Tether أكثر من 1.5 مليار دولار من USDT.
▪️ جمّدت Circle نحو 823 مليون دولار من USDC.
▪️ أُوقف تداول ما يقارب 2.4 مليار دولار في المجمل خلال دقائق. الأموال بحوزة المخترق، لكنه لا يستطيع تحريكها.
▪️ ما لا يمكن تجميده: نحو 195,000 ETH ونحو 16,700 BTC خرجت أيضًا.
👉 أثر ذلك على السوق: هبطت Bitcoin إلى ما دون 78,500 دولار، وتراجع BNB بنسبة 6%، وصُفّيت مراكز شراء بقيمة نحو 450 مليون دولار.
📍 في عام 2022، عندما انهارت FTX، خسر المستخدمون كل شيء. أما اليوم، فتقول أكبر منصة تداول في العالم إنها ستغطي 100% من الأموال، وقد جُمّد ما يقارب نصف المسروقات خلال دقائق.
هل تحتفظ بعملاتك المشفرة في منصة تداول أم في محفظتك الخاصة⁉️
ملخص اختراق #BINANCE�
ماذا حدث⁉️
🚨 خلال 40 دقيقة فقط، خرج أكثر من 5.6 مليار دولار من المحافظ الساخنة لدى Binance (التي تستخدمها في عملياتها اليومية).
🚨 سُرقت ETH وUSDT وUSDC وأكثر من 60 رمزًا. ومُوِّلت محفظة المهاجم عبر Tornado Cash، وهي أداة لإخفاء مصدر الأموال.
🎯 تجاوز اختراق Bybit عام 2025 (1.5 مليار دولار)، وأصبح الأكبر في التاريخ.
ماذا قال CZ؟
🗣️ «أموال المستخدمين في أمان».
🗣️ أوضح أنه لم يعد يدير Binance، لكنه يتوقع، بصفته مساهمًا، تغطية جميع أموال المستخدمين بنسبة 100%.
👉 أكدت Binance أنها تحقق في الأمر، وكررت أن أموال المستخدمين آمنة تمامًا.
🧨 جاء أسرع رد فعل من العملات المستقرة:
▪️ جمّدت Tether أكثر من 1.5 مليار دولار من USDT.
▪️ جمّدت Circle نحو 823 مليون دولار من USDC.
▪️ أُوقف تداول ما يقارب 2.4 مليار دولار في المجمل خلال دقائق. الأموال بحوزة المخترق، لكنه لا يستطيع تحريكها.
▪️ ما لا يمكن تجميده: نحو 195,000 ETH ونحو 16,700 BTC خرجت أيضًا.
👉 أثر ذلك على السوق: هبطت Bitcoin إلى ما دون 78,500 دولار، وتراجع BNB بنسبة 6%، وصُفّيت مراكز شراء بقيمة نحو 450 مليون دولار.
📍 في عام 2022، عندما انهارت FTX، خسر المستخدمون كل شيء. أما اليوم، فتقول أكبر منصة تداول في العالم إنها ستغطي 100% من الأموال، وقد جُمّد ما يقارب نصف المسروقات خلال دقائق.
هل تحتفظ بعملاتك المشفرة في منصة تداول أم في محفظتك الخاصة⁉️
140
·
--
صاعد
🚨❗️ عاجل: يُشتبه في اختراق BINANCE
أحذّر منذ سنوات من أنهم سيحاولون إسقاط Binance.
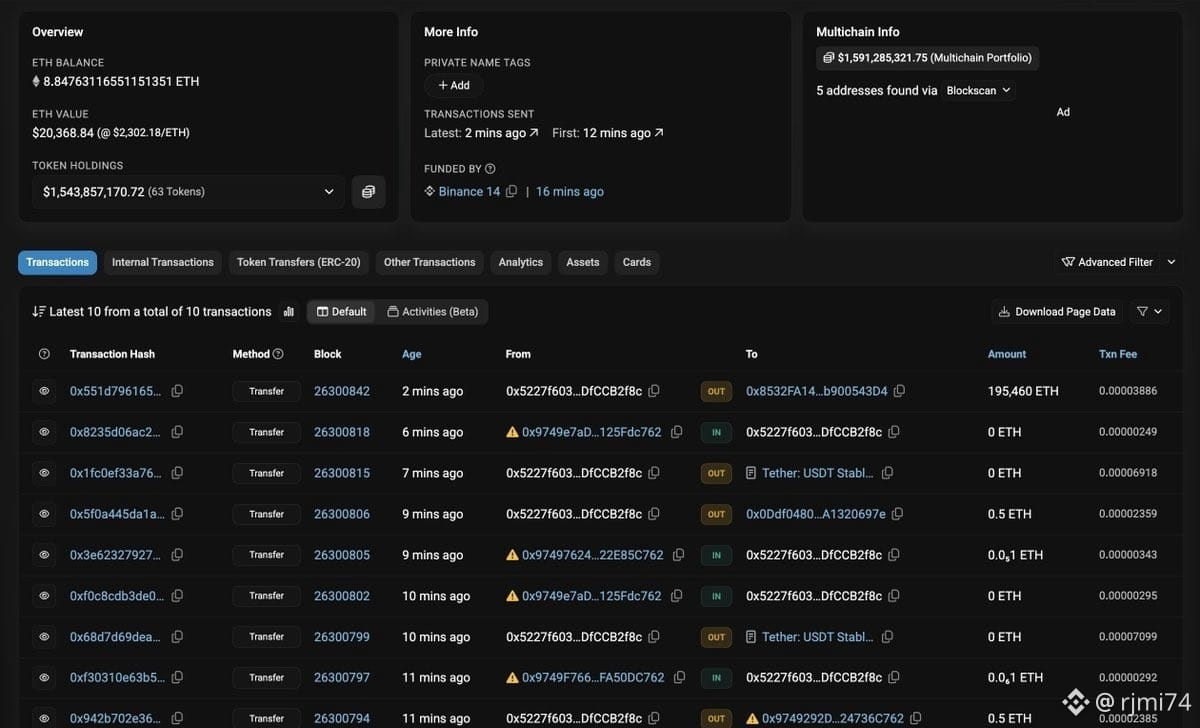
يُزعم أن المحافظ المرتبطة بـ Binance نقلت 2.7 تريليون دولار من العملات المشفرة إلى محفظة أُنشئت حديثًا خلال 24 ثانية فقط.
جمّدت Tether ما قيمته 971 مليون دولار من $USDT، بينما يُزعم أن Circle جمّدت 823 مليون دولار أخرى من $USDC مرتبطة بهذه الحركة.
جمّدت Tether الآن 1.5 مليار دولار من $USDT المرتبطة باختراق Binance المزعوم.👀
✅
$AAPLB
🚨❗️ عاجل: يُشتبه في اختراق BINANCE
أحذّر منذ سنوات من أنهم سيحاولون إسقاط Binance.
يُزعم أن المحافظ المرتبطة بـ Binance نقلت 2.7 تريليون دولار من العملات المشفرة إلى محفظة أُنشئت حديثًا خلال 24 ثانية فقط.
جمّدت Tether ما قيمته 971 مليون دولار من $USDT، بينما يُزعم أن Circle جمّدت 823 مليون دولار أخرى من $USDC مرتبطة بهذه الحركة.
جمّدت Tether الآن 1.5 مليار دولار من $USDT المرتبطة باختراق Binance المزعوم.👀
✅
$AAPLB
أحذّر منذ سنوات من أنهم سيحاولون إسقاط Binance.
يُزعم أن المحافظ المرتبطة بـ Binance نقلت 2.7 تريليون دولار من العملات المشفرة إلى محفظة أُنشئت حديثًا خلال 24 ثانية فقط.
جمّدت Tether ما قيمته 971 مليون دولار من $USDT، بينما يُزعم أن Circle جمّدت 823 مليون دولار أخرى من $USDC مرتبطة بهذه الحركة.
جمّدت Tether الآن 1.5 مليار دولار من $USDT المرتبطة باختراق Binance المزعوم.👀
✅
$AAPLB
14
13
18.3k
·
--
صاعد
🚨 سرقة ما يقارب 400 ألف دولار أمريكي من عملة USDT من مستخدمي Predict.fun
🔐 أكّد سوق التنبؤات المدمج في Binance Wallet حدوث تحويلات غير مصرّح بها من محافظ المستخدمين. وتتبع تحليل Bitquery سرقة 397,708 من عملة USDT من 29 محفظة على دفعتين، يومي 22 و27 أكتوبر.
⚠️ كيف حدث ذلك؟
تشتبه Predict.fun في احتمال اختراق موقع توثيق واجهة برمجة التطبيقات (API) الخاص بها، والمستضاف لدى جهة خارجية. وقد عطّلت المنصة الموقع ريثما تحقق في الأمر. ولم يتأكد السبب الدقيق بعد.
💰 هل ستُردّ الأموال؟
وعد الفريق بتعويض الخسائر المرتبطة مباشرة بالحادثة، ونشر تقرير تقني عند انتهاء التحقيق.
📌 رغم أن Predict.fun مدمجة في Binance Wallet، فإنها خدمة مستقلة؛ وهذا لا يعني أن Binance تعرضت للاختراق.
💡 الخلاصة: تُظهر هذه الحادثة أن الأمن يعتمد أيضًا على الأدوات والخدمات الخارجية المتصلة بالمنصة.
$NVDAB
🚨 سرقة ما يقارب 400 ألف دولار أمريكي من عملة USDT من مستخدمي Predict.fun
🔐 أكّد سوق التنبؤات المدمج في Binance Wallet حدوث تحويلات غير مصرّح بها من محافظ المستخدمين. وتتبع تحليل Bitquery سرقة 397,708 من عملة USDT من 29 محفظة على دفعتين، يومي 22 و27 أكتوبر.
⚠️ كيف حدث ذلك؟
تشتبه Predict.fun في احتمال اختراق موقع توثيق واجهة برمجة التطبيقات (API) الخاص بها، والمستضاف لدى جهة خارجية. وقد عطّلت المنصة الموقع ريثما تحقق في الأمر. ولم يتأكد السبب الدقيق بعد.
💰 هل ستُردّ الأموال؟
وعد الفريق بتعويض الخسائر المرتبطة مباشرة بالحادثة، ونشر تقرير تقني عند انتهاء التحقيق.
📌 رغم أن Predict.fun مدمجة في Binance Wallet، فإنها خدمة مستقلة؛ وهذا لا يعني أن Binance تعرضت للاختراق.
💡 الخلاصة: تُظهر هذه الحادثة أن الأمن يعتمد أيضًا على الأدوات والخدمات الخارجية المتصلة بالمنصة.
$NVDAB
🔐 أكّد سوق التنبؤات المدمج في Binance Wallet حدوث تحويلات غير مصرّح بها من محافظ المستخدمين. وتتبع تحليل Bitquery سرقة 397,708 من عملة USDT من 29 محفظة على دفعتين، يومي 22 و27 أكتوبر.
⚠️ كيف حدث ذلك؟
تشتبه Predict.fun في احتمال اختراق موقع توثيق واجهة برمجة التطبيقات (API) الخاص بها، والمستضاف لدى جهة خارجية. وقد عطّلت المنصة الموقع ريثما تحقق في الأمر. ولم يتأكد السبب الدقيق بعد.
💰 هل ستُردّ الأموال؟
وعد الفريق بتعويض الخسائر المرتبطة مباشرة بالحادثة، ونشر تقرير تقني عند انتهاء التحقيق.
📌 رغم أن Predict.fun مدمجة في Binance Wallet، فإنها خدمة مستقلة؛ وهذا لا يعني أن Binance تعرضت للاختراق.
💡 الخلاصة: تُظهر هذه الحادثة أن الأمن يعتمد أيضًا على الأدوات والخدمات الخارجية المتصلة بالمنصة.
$NVDAB
1
149
·
--
صاعد
🤖 تقدّمت Anthropic بطلب S-1، وبدأ سوق العملات المشفّرة بالتكهّن بشأن تقييمها
🚀 قدّمت الشركة المطوّرة لـ Claude إلى هيئة SEC طلبًا للإدراج في Nasdaq تحت الرمز ANT.
📊 أرقام الوثيقة:
• إيرادات النصف الأول من عام 2026: 16.286 مليون دولار أمريكي.
• صافي الخسارة: 80.748 مليون دولار أمريكي، وتأثّر إلى حد كبير بتعديلات محاسبية.
• النقد والاستثمارات قصيرة الأجل: 131.651 مليون دولار أمريكي.
💰 ماذا يحدث في سوق العملات المشفّرة؟
يجري بالفعل تداول عقود مرتبطة بالتقييم المقدّر لشركة Anthropic على منصات مثل Hyperliquid. وبعد الإعلان عن تقديم الطلب، تراجع عقد ANTH بنحو 6% عن أعلى مستوياته خلال اليوم.
⚠️ مهم: لا تمنح هذه المشتقات حصة في الشركة ولا تضمن إمكانية المشاركة في الطرح العام الأولي. وقد تنطوي على رافعة مالية، وسيولة منخفضة، وعمليات تصفية سريعة.
💡 الخلاصة: يمتد الاهتمام بالذكاء الاصطناعي إلى أسواق العملات المشفّرة أيضًا، لكن أسعار هذه العقود لا تمثّل بالضرورة التقييم النهائي للشركة.
$BTC هذه ليست نصيحة استثمارية.
🤖 تقدّمت Anthropic بطلب S-1، وبدأ سوق العملات المشفّرة بالتكهّن بشأن تقييمها
🚀 قدّمت الشركة المطوّرة لـ Claude إلى هيئة SEC طلبًا للإدراج في Nasdaq تحت الرمز ANT.
📊 أرقام الوثيقة:
• إيرادات النصف الأول من عام 2026: 16.286 مليون دولار أمريكي.
• صافي الخسارة: 80.748 مليون دولار أمريكي، وتأثّر إلى حد كبير بتعديلات محاسبية.
• النقد والاستثمارات قصيرة الأجل: 131.651 مليون دولار أمريكي.
💰 ماذا يحدث في سوق العملات المشفّرة؟
يجري بالفعل تداول عقود مرتبطة بالتقييم المقدّر لشركة Anthropic على منصات مثل Hyperliquid. وبعد الإعلان عن تقديم الطلب، تراجع عقد ANTH بنحو 6% عن أعلى مستوياته خلال اليوم.
⚠️ مهم: لا تمنح هذه المشتقات حصة في الشركة ولا تضمن إمكانية المشاركة في الطرح العام الأولي. وقد تنطوي على رافعة مالية، وسيولة منخفضة، وعمليات تصفية سريعة.
💡 الخلاصة: يمتد الاهتمام بالذكاء الاصطناعي إلى أسواق العملات المشفّرة أيضًا، لكن أسعار هذه العقود لا تمثّل بالضرورة التقييم النهائي للشركة.
$BTC هذه ليست نصيحة استثمارية.
🚀 قدّمت الشركة المطوّرة لـ Claude إلى هيئة SEC طلبًا للإدراج في Nasdaq تحت الرمز ANT.
📊 أرقام الوثيقة:
• إيرادات النصف الأول من عام 2026: 16.286 مليون دولار أمريكي.
• صافي الخسارة: 80.748 مليون دولار أمريكي، وتأثّر إلى حد كبير بتعديلات محاسبية.
• النقد والاستثمارات قصيرة الأجل: 131.651 مليون دولار أمريكي.
💰 ماذا يحدث في سوق العملات المشفّرة؟
يجري بالفعل تداول عقود مرتبطة بالتقييم المقدّر لشركة Anthropic على منصات مثل Hyperliquid. وبعد الإعلان عن تقديم الطلب، تراجع عقد ANTH بنحو 6% عن أعلى مستوياته خلال اليوم.
⚠️ مهم: لا تمنح هذه المشتقات حصة في الشركة ولا تضمن إمكانية المشاركة في الطرح العام الأولي. وقد تنطوي على رافعة مالية، وسيولة منخفضة، وعمليات تصفية سريعة.
💡 الخلاصة: يمتد الاهتمام بالذكاء الاصطناعي إلى أسواق العملات المشفّرة أيضًا، لكن أسعار هذه العقود لا تمثّل بالضرورة التقييم النهائي للشركة.
$BTC هذه ليست نصيحة استثمارية.
124
·
--
🚨🚗 أعلن #ElonMusk للتو عن سيارة طائرة
#TESLAROADSTER!
يتحدى تسلا رودستر الجاذبية بحركة «كيك فليب» مذهلة فوق صف من سيارات تسلا$
$TSLAB
🚨🚗 أعلن #ElonMusk للتو عن سيارة طائرة
#TESLAROADSTER!
يتحدى تسلا رودستر الجاذبية بحركة «كيك فليب» مذهلة فوق صف من سيارات تسلا$
$TSLAB
#TESLAROADSTER!
يتحدى تسلا رودستر الجاذبية بحركة «كيك فليب» مذهلة فوق صف من سيارات تسلا$
$TSLAB
108
·
--
صاعد
¡بيانات مهمة جدًا اليوم!
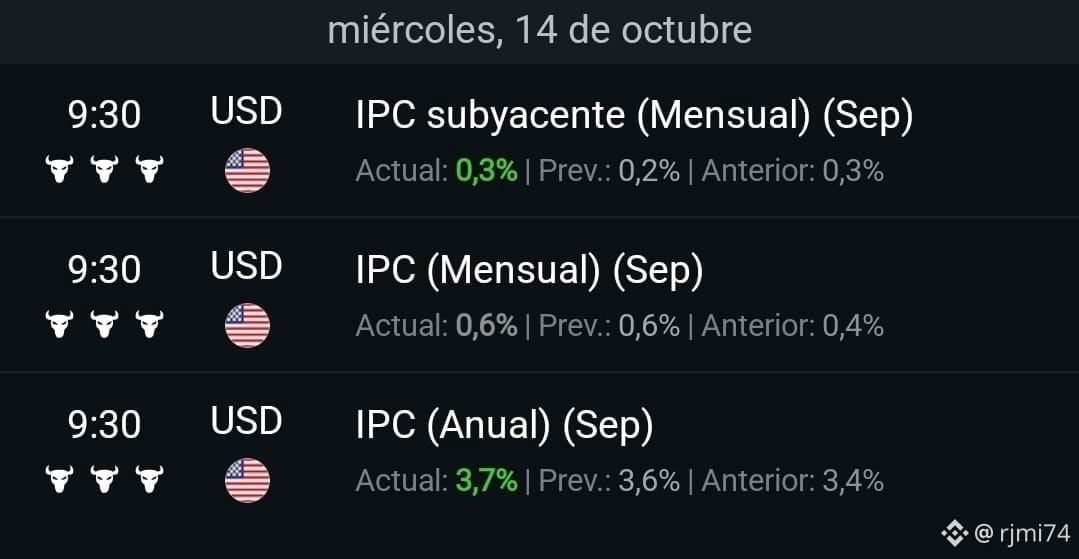
🕤 09:30 → صدر مؤشر أسعار المستهلكين في الولايات المتحدة 🇺🇸
📈 مؤشر أسعار المستهلكين الأساسي شهريًا
🟢 الفعلي: 0,3% | التوقعات: 0,2% | السابق: 0,3%
📊 مؤشر أسعار المستهلكين شهريًا
الفعلي: 0,6% | التوقعات: 0,6% | السابق: 0,4%
🔥 مؤشر أسعار المستهلكين سنويًا
🟢 الفعلي: 3,7% | التوقعات: 3,6% | السابق: 3,4%
⚠️ انتبهوا إلى هذه النتائج: جاء التضخم السنوي أعلى من المتوقع، كما تجاوز مؤشر أسعار المستهلكين الأساسي الشهري التوقعات.
🧠 لماذا هذا مهم؟ لأن هذه البيانات تؤثر في التوقعات بشأن أسعار الفائدة لدى الاحتياطي الفيدرالي. وقد يؤدي استمرار التضخم إلى زيادة الضغوط على الأسواق.
📈📉 احذروا التقلبات في الأسهم والدولار والذهب والعملات المشفرة. لا تتسرعوا في الدخول؛ راقبوا أولًا كيف يتفاعل السعر! 👀
$BTC
¡بيانات مهمة جدًا اليوم!
🕤 09:30 → صدر مؤشر أسعار المستهلكين في الولايات المتحدة 🇺🇸
📈 مؤشر أسعار المستهلكين الأساسي شهريًا
🟢 الفعلي: 0,3% | التوقعات: 0,2% | السابق: 0,3%
📊 مؤشر أسعار المستهلكين شهريًا
الفعلي: 0,6% | التوقعات: 0,6% | السابق: 0,4%
🔥 مؤشر أسعار المستهلكين سنويًا
🟢 الفعلي: 3,7% | التوقعات: 3,6% | السابق: 3,4%
⚠️ انتبهوا إلى هذه النتائج: جاء التضخم السنوي أعلى من المتوقع، كما تجاوز مؤشر أسعار المستهلكين الأساسي الشهري التوقعات.
🧠 لماذا هذا مهم؟ لأن هذه البيانات تؤثر في التوقعات بشأن أسعار الفائدة لدى الاحتياطي الفيدرالي. وقد يؤدي استمرار التضخم إلى زيادة الضغوط على الأسواق.
📈📉 احذروا التقلبات في الأسهم والدولار والذهب والعملات المشفرة. لا تتسرعوا في الدخول؛ راقبوا أولًا كيف يتفاعل السعر! 👀
$BTC
🕤 09:30 → صدر مؤشر أسعار المستهلكين في الولايات المتحدة 🇺🇸
📈 مؤشر أسعار المستهلكين الأساسي شهريًا
🟢 الفعلي: 0,3% | التوقعات: 0,2% | السابق: 0,3%
📊 مؤشر أسعار المستهلكين شهريًا
الفعلي: 0,6% | التوقعات: 0,6% | السابق: 0,4%
🔥 مؤشر أسعار المستهلكين سنويًا
🟢 الفعلي: 3,7% | التوقعات: 3,6% | السابق: 3,4%
⚠️ انتبهوا إلى هذه النتائج: جاء التضخم السنوي أعلى من المتوقع، كما تجاوز مؤشر أسعار المستهلكين الأساسي الشهري التوقعات.
🧠 لماذا هذا مهم؟ لأن هذه البيانات تؤثر في التوقعات بشأن أسعار الفائدة لدى الاحتياطي الفيدرالي. وقد يؤدي استمرار التضخم إلى زيادة الضغوط على الأسواق.
📈📉 احذروا التقلبات في الأسهم والدولار والذهب والعملات المشفرة. لا تتسرعوا في الدخول؛ راقبوا أولًا كيف يتفاعل السعر! 👀
$BTC
375
·
--
مقالة
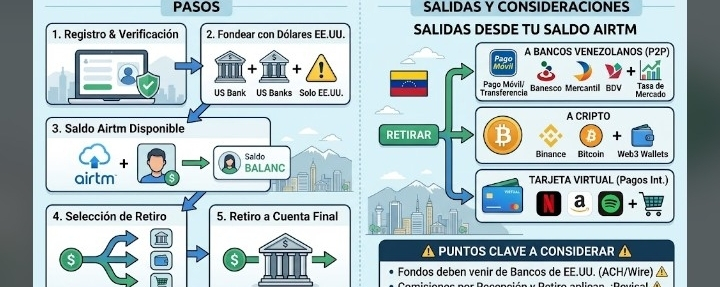
حساب Airtm الافتراضي الأمريكي$BTC
يسأل كثيرون عن كيفية عمل هذا عمليًا بالنسبة لنا في فنزويلا.
أبدأ سلسلة مفصلة حول كيفية تفعيله، واستلام المدفوعات من الولايات المتحدة (ACH/Wire)، وتحويلها إلى بوليفارات في حسابك المصرفي المحلي 👇
ما حساب Airtm الافتراضي الأمريكي بالضبط؟
ليس حسابًا جاريًا تقليديًا باسمك في بنك أمريكي فعلي مع بطاقة، بل هو رقم توجيه (Routing/ABA) ورقم حساب أمريكيان مخصصان لمستخدمك.
يتيح لك استلام المدفوعات بالدولار مباشرةً عبر ACH أو Wire أو FedNow من:
حساب Airtm الافتراضي الأمريكي
$BTC
يسأل كثيرون عن كيفية عمل هذا عمليًا بالنسبة لنا في فنزويلا.
أبدأ سلسلة مفصلة حول كيفية تفعيله، واستلام المدفوعات من الولايات المتحدة (ACH/Wire)، وتحويلها إلى بوليفارات في حسابك المصرفي المحلي 👇
ما حساب Airtm الافتراضي الأمريكي بالضبط؟
ليس حسابًا جاريًا تقليديًا باسمك في بنك أمريكي فعلي مع بطاقة، بل هو رقم توجيه (Routing/ABA) ورقم حساب أمريكيان مخصصان لمستخدمك.
يتيح لك استلام المدفوعات بالدولار مباشرةً عبر ACH أو Wire أو FedNow من:
يسأل كثيرون عن كيفية عمل هذا عمليًا بالنسبة لنا في فنزويلا.
أبدأ سلسلة مفصلة حول كيفية تفعيله، واستلام المدفوعات من الولايات المتحدة (ACH/Wire)، وتحويلها إلى بوليفارات في حسابك المصرفي المحلي 👇
ما حساب Airtm الافتراضي الأمريكي بالضبط؟
ليس حسابًا جاريًا تقليديًا باسمك في بنك أمريكي فعلي مع بطاقة، بل هو رقم توجيه (Routing/ABA) ورقم حساب أمريكيان مخصصان لمستخدمك.
يتيح لك استلام المدفوعات بالدولار مباشرةً عبر ACH أو Wire أو FedNow من:
94
·
--
صاعد
📌 ستتيح Samsung Wallet إرسال USDC
أعلنت Samsung أنه اعتبارًا من الأسبوع الأخير من أكتوبر، سيتمكن بعض مستخدمي Galaxy في الولايات المتحدة من إرسال USDC من Samsung Wallet إلى محافظ العملات الرقمية المتوافقة.
ستتيح الخدمة أيضًا تحويل الأموال إلى حسابات مصرفية في أكثر من 60 دولة، حيث سيتمكن المستلم من استلام الأموال بعملته المحلية. وسيلزم التحقق من الهوية وامتلاك جهاز Galaxy متوافق. لن تفرض Samsung رسومًا على إرسال USDC إلى محافظ أخرى، مع احتمال وجود رسوم تفرضها المنصات المستقبلة.
$SAMSUNG
📌 ستتيح Samsung Wallet إرسال USDC
أعلنت Samsung أنه اعتبارًا من الأسبوع الأخير من أكتوبر، سيتمكن بعض مستخدمي Galaxy في الولايات المتحدة من إرسال USDC من Samsung Wallet إلى محافظ العملات الرقمية المتوافقة.
ستتيح الخدمة أيضًا تحويل الأموال إلى حسابات مصرفية في أكثر من 60 دولة، حيث سيتمكن المستلم من استلام الأموال بعملته المحلية. وسيلزم التحقق من الهوية وامتلاك جهاز Galaxy متوافق. لن تفرض Samsung رسومًا على إرسال USDC إلى محافظ أخرى، مع احتمال وجود رسوم تفرضها المنصات المستقبلة.
$SAMSUNG
أعلنت Samsung أنه اعتبارًا من الأسبوع الأخير من أكتوبر، سيتمكن بعض مستخدمي Galaxy في الولايات المتحدة من إرسال USDC من Samsung Wallet إلى محافظ العملات الرقمية المتوافقة.
ستتيح الخدمة أيضًا تحويل الأموال إلى حسابات مصرفية في أكثر من 60 دولة، حيث سيتمكن المستلم من استلام الأموال بعملته المحلية. وسيلزم التحقق من الهوية وامتلاك جهاز Galaxy متوافق. لن تفرض Samsung رسومًا على إرسال USDC إلى محافظ أخرى، مع احتمال وجود رسوم تفرضها المنصات المستقبلة.
$SAMSUNG
324
·
--
صاعد
$ETH
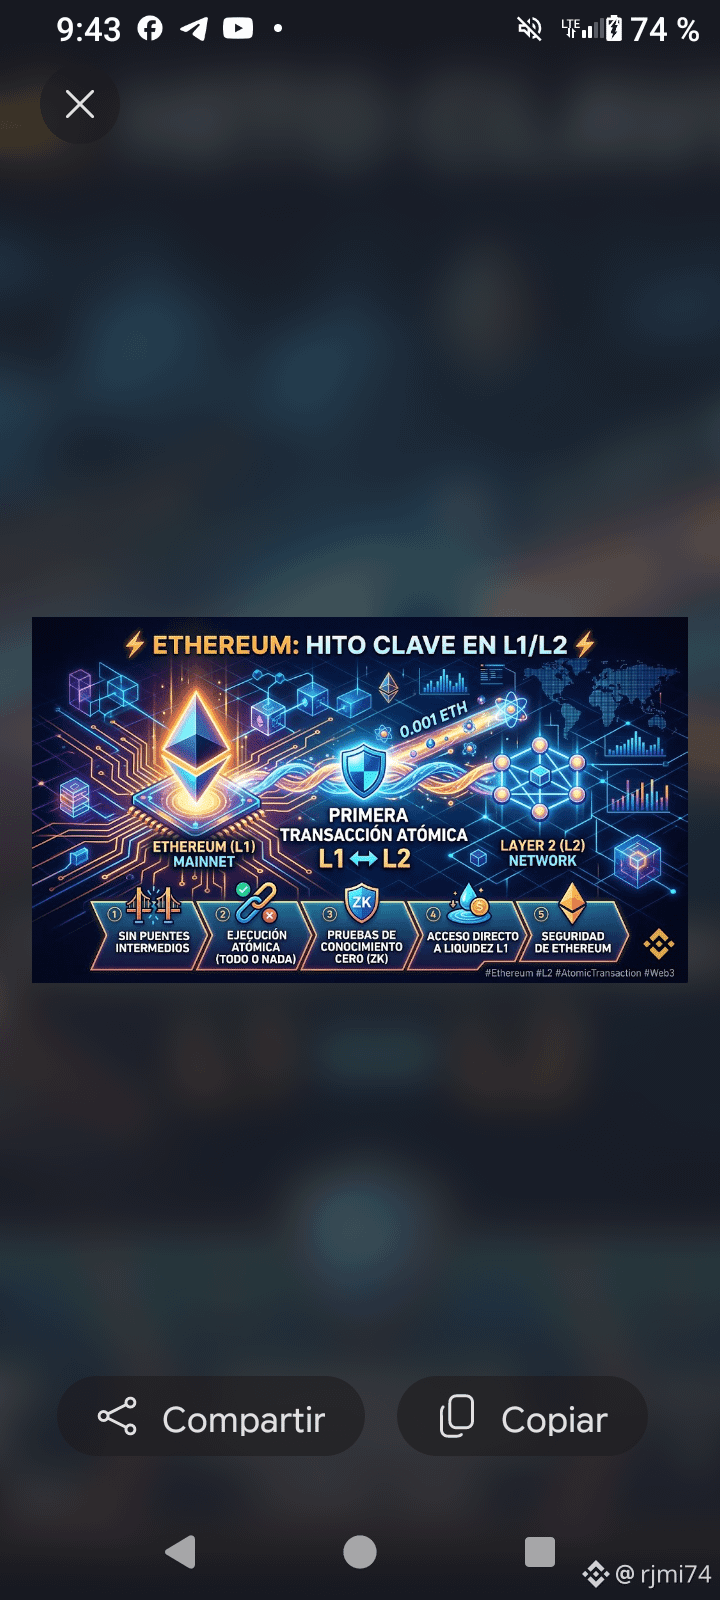
⚡ تتخذ إيثيريوم خطوة مهمة بين L1 وL2
سجّلت إيثيريوم أول معاملة ذرية بين شبكتها الرئيسية (L1) وشبكة من الطبقة الثانية (L2)، بهدف الحد من التجزؤ.
🔗 ما الذي يتغير؟
تعتمد عمليات كثيرة بين L1 وL2 على الجسور. وتتيح البنية الجديدة تنفيذ الإجراءات على كلتا الطبقتين ضمن المعاملة نفسها: فإذا فشل أحدها، تُلغى العملية بأكملها.
🧪 نقل الاختبار 0,001 ETH، وأثبت آلية العمل على الشبكة الرئيسية.
🔐 يستخدم النظام براهين المعرفة الصفرية (ZK) للتحقق فورًا من حالة L2.
💧 الهدف: تمكين تطبيقات L2 من الوصول مباشرة إلى سيولة إيثيريوم، مع تقليل الوسطاء.
⚠️ لا يزال النظام تجريبيًا. وسيعتمد تبنيه على دمج شبكات L2 أخرى، وخفض التكاليف، وتدقيق الشيفرة.
💡 الخلاصة: هذا لا يعني أن إيثيريوم ألغت الجسور، بل إنها تفتح مسارًا جديدًا لربط L1 وL2.
$ETH
⚡ تتخذ إيثيريوم خطوة مهمة بين L1 وL2
سجّلت إيثيريوم أول معاملة ذرية بين شبكتها الرئيسية (L1) وشبكة من الطبقة الثانية (L2)، بهدف الحد من التجزؤ.
🔗 ما الذي يتغير؟
تعتمد عمليات كثيرة بين L1 وL2 على الجسور. وتتيح البنية الجديدة تنفيذ الإجراءات على كلتا الطبقتين ضمن المعاملة نفسها: فإذا فشل أحدها، تُلغى العملية بأكملها.
🧪 نقل الاختبار 0,001 ETH، وأثبت آلية العمل على الشبكة الرئيسية.
🔐 يستخدم النظام براهين المعرفة الصفرية (ZK) للتحقق فورًا من حالة L2.
💧 الهدف: تمكين تطبيقات L2 من الوصول مباشرة إلى سيولة إيثيريوم، مع تقليل الوسطاء.
⚠️ لا يزال النظام تجريبيًا. وسيعتمد تبنيه على دمج شبكات L2 أخرى، وخفض التكاليف، وتدقيق الشيفرة.
💡 الخلاصة: هذا لا يعني أن إيثيريوم ألغت الجسور، بل إنها تفتح مسارًا جديدًا لربط L1 وL2.
⚡ تتخذ إيثيريوم خطوة مهمة بين L1 وL2
سجّلت إيثيريوم أول معاملة ذرية بين شبكتها الرئيسية (L1) وشبكة من الطبقة الثانية (L2)، بهدف الحد من التجزؤ.
🔗 ما الذي يتغير؟
تعتمد عمليات كثيرة بين L1 وL2 على الجسور. وتتيح البنية الجديدة تنفيذ الإجراءات على كلتا الطبقتين ضمن المعاملة نفسها: فإذا فشل أحدها، تُلغى العملية بأكملها.
🧪 نقل الاختبار 0,001 ETH، وأثبت آلية العمل على الشبكة الرئيسية.
🔐 يستخدم النظام براهين المعرفة الصفرية (ZK) للتحقق فورًا من حالة L2.
💧 الهدف: تمكين تطبيقات L2 من الوصول مباشرة إلى سيولة إيثيريوم، مع تقليل الوسطاء.
⚠️ لا يزال النظام تجريبيًا. وسيعتمد تبنيه على دمج شبكات L2 أخرى، وخفض التكاليف، وتدقيق الشيفرة.
💡 الخلاصة: هذا لا يعني أن إيثيريوم ألغت الجسور، بل إنها تفتح مسارًا جديدًا لربط L1 وL2.
200
·
--
صاعد
$BTC
🚨 تواجه MetaMask حادثة أمنية
أفادت MetaMask أنها تتعامل مع حادث يؤثر على جزء من بنيتها التحتية وتؤكد أنها لم ترصد تهديدًا وشيكًا لمحافظ المستخدمين.
⚠️ ماذا فعلت؟ كإجراء احترازي، بدأت في سحب المُحقِّقات (validators) من عمليات الـ staking غير المودَعة (non-custodial). توضح MetaMask أنها لا تدير مفاتيح السحب.
🔎 حجم الحادث: يقدّر أحد الباحثين أن نحو 17.000 مُحقِّق، بما يقارب 523.000 ETH، يتم سحبها. لم تؤكد MetaMask هذه الأرقام ولا تشرح كيف حدث الاختراق.
💰 يُقدَّر تحويل 0,36 ETH من المكافآت.
⏳ تتوقع Lido أن يكتمل خروج آخر المُحقِّقات المتأثرة بحلول 7 أكتوبر. وقد تستغرق العملية حتى 45 يومًا.
💡 الخلاصة: يؤثر الحادث على البنية التحتية لـ staking، لكن لا توجد أدلة عامة حتى الآن على أن محافظ المستخدمين أو مفاتيح السحب الخاصة بهم قد تم اختراقها.
$BTC
🚨 تواجه MetaMask حادثة أمنية
أفادت MetaMask أنها تتعامل مع حادث يؤثر على جزء من بنيتها التحتية وتؤكد أنها لم ترصد تهديدًا وشيكًا لمحافظ المستخدمين.
⚠️ ماذا فعلت؟ كإجراء احترازي، بدأت في سحب المُحقِّقات (validators) من عمليات الـ staking غير المودَعة (non-custodial). توضح MetaMask أنها لا تدير مفاتيح السحب.
🔎 حجم الحادث: يقدّر أحد الباحثين أن نحو 17.000 مُحقِّق، بما يقارب 523.000 ETH، يتم سحبها. لم تؤكد MetaMask هذه الأرقام ولا تشرح كيف حدث الاختراق.
💰 يُقدَّر تحويل 0,36 ETH من المكافآت.
⏳ تتوقع Lido أن يكتمل خروج آخر المُحقِّقات المتأثرة بحلول 7 أكتوبر. وقد تستغرق العملية حتى 45 يومًا.
💡 الخلاصة: يؤثر الحادث على البنية التحتية لـ staking، لكن لا توجد أدلة عامة حتى الآن على أن محافظ المستخدمين أو مفاتيح السحب الخاصة بهم قد تم اختراقها.
🚨 تواجه MetaMask حادثة أمنية
أفادت MetaMask أنها تتعامل مع حادث يؤثر على جزء من بنيتها التحتية وتؤكد أنها لم ترصد تهديدًا وشيكًا لمحافظ المستخدمين.
⚠️ ماذا فعلت؟ كإجراء احترازي، بدأت في سحب المُحقِّقات (validators) من عمليات الـ staking غير المودَعة (non-custodial). توضح MetaMask أنها لا تدير مفاتيح السحب.
🔎 حجم الحادث: يقدّر أحد الباحثين أن نحو 17.000 مُحقِّق، بما يقارب 523.000 ETH، يتم سحبها. لم تؤكد MetaMask هذه الأرقام ولا تشرح كيف حدث الاختراق.
💰 يُقدَّر تحويل 0,36 ETH من المكافآت.
⏳ تتوقع Lido أن يكتمل خروج آخر المُحقِّقات المتأثرة بحلول 7 أكتوبر. وقد تستغرق العملية حتى 45 يومًا.
💡 الخلاصة: يؤثر الحادث على البنية التحتية لـ staking، لكن لا توجد أدلة عامة حتى الآن على أن محافظ المستخدمين أو مفاتيح السحب الخاصة بهم قد تم اختراقها.
176
·
--
صاعد
$BTC
ما يقارب 2.386 مليار دولار أمريكي خلال أسبوع. انتبه: هذه ليست أرباحًا، بل تدفقات.
سجّلت صناديق بيتكوين الفورية المتداولة في البورصة في الولايات المتحدة صافي تدفقات داخلة بقيمة 2.385,8 مليون دولار أمريكي بين 21 و25 سبتمبر، بحسب Farside. وأنهت جلسات التداول الخمس على ارتفاع.
ببساطة؟ دخلت أموال إلى هذه الصناديق أكثر مما خرجت منها. وهذه إشارة إلى الطلب على هذا النوع من الأدوات، وليست حجم التداول في سوق العملات المشفرة بأكمله، ولا وعدًا بارتفاع سعر بيتكوين.
وهناك تفصيل مهم: ساهم يوم الاثنين بـ999 مليون دولار أمريكي، فيما بلغت المساهمة يوم الجمعة 134,5 مليون دولار. ظل صافي التدفقات إيجابيًا، لكن الوتيرة اليومية أخذت في التراجع.
النظر إلى شمعة السعر وحدها يروي جزءًا من القصة. تساعد التدفقات على استكمال الصورة، لكنها لا تملك كرة بلورية أيضًا.
هل تتابع هذه البيانات أم تركز أكثر على السعر؟ 🐂
$BTC
ما يقارب 2.386 مليار دولار أمريكي خلال أسبوع. انتبه: هذه ليست أرباحًا، بل تدفقات.
سجّلت صناديق بيتكوين الفورية المتداولة في البورصة في الولايات المتحدة صافي تدفقات داخلة بقيمة 2.385,8 مليون دولار أمريكي بين 21 و25 سبتمبر، بحسب Farside. وأنهت جلسات التداول الخمس على ارتفاع.
ببساطة؟ دخلت أموال إلى هذه الصناديق أكثر مما خرجت منها. وهذه إشارة إلى الطلب على هذا النوع من الأدوات، وليست حجم التداول في سوق العملات المشفرة بأكمله، ولا وعدًا بارتفاع سعر بيتكوين.
وهناك تفصيل مهم: ساهم يوم الاثنين بـ999 مليون دولار أمريكي، فيما بلغت المساهمة يوم الجمعة 134,5 مليون دولار. ظل صافي التدفقات إيجابيًا، لكن الوتيرة اليومية أخذت في التراجع.
النظر إلى شمعة السعر وحدها يروي جزءًا من القصة. تساعد التدفقات على استكمال الصورة، لكنها لا تملك كرة بلورية أيضًا.
هل تتابع هذه البيانات أم تركز أكثر على السعر؟ 🐂
ما يقارب 2.386 مليار دولار أمريكي خلال أسبوع. انتبه: هذه ليست أرباحًا، بل تدفقات.
سجّلت صناديق بيتكوين الفورية المتداولة في البورصة في الولايات المتحدة صافي تدفقات داخلة بقيمة 2.385,8 مليون دولار أمريكي بين 21 و25 سبتمبر، بحسب Farside. وأنهت جلسات التداول الخمس على ارتفاع.
ببساطة؟ دخلت أموال إلى هذه الصناديق أكثر مما خرجت منها. وهذه إشارة إلى الطلب على هذا النوع من الأدوات، وليست حجم التداول في سوق العملات المشفرة بأكمله، ولا وعدًا بارتفاع سعر بيتكوين.
وهناك تفصيل مهم: ساهم يوم الاثنين بـ999 مليون دولار أمريكي، فيما بلغت المساهمة يوم الجمعة 134,5 مليون دولار. ظل صافي التدفقات إيجابيًا، لكن الوتيرة اليومية أخذت في التراجع.
النظر إلى شمعة السعر وحدها يروي جزءًا من القصة. تساعد التدفقات على استكمال الصورة، لكنها لا تملك كرة بلورية أيضًا.
هل تتابع هذه البيانات أم تركز أكثر على السعر؟ 🐂
659
·
--
صاعد
$BTC
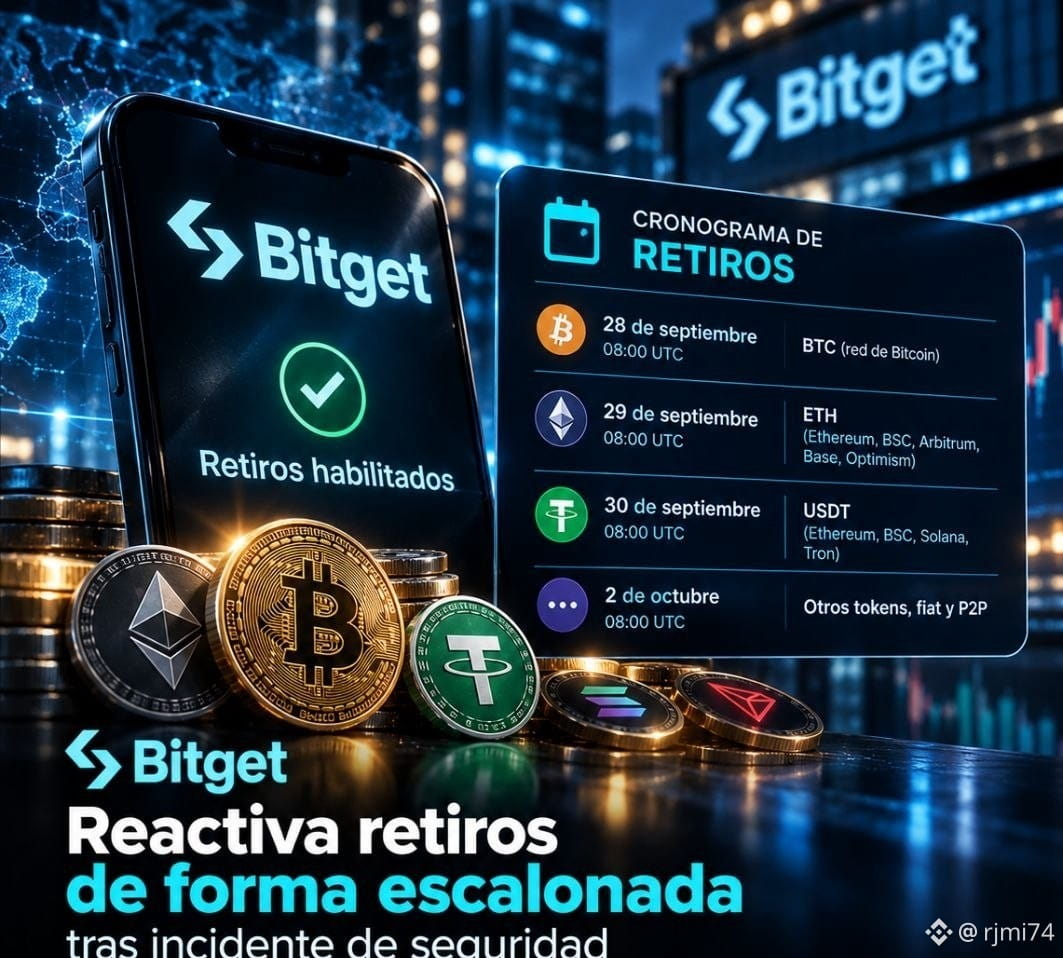
🔐 تستأنف Bitget عمليات السحب تدريجيًا
أعلنت Bitget الجدول الزمني لاستئناف عمليات السحب بعد حادثة الأمن في 24 سبتمبر. وقد تم تحديد الثغرة وإصلاحها.
📅 الجدول الزمني:
• 28/09 – 08:00 UTC: BTC عبر شبكة Bitcoin.
• 29/09 – 08:00 UTC: ETH عبر Ethereum وBSC وArbitrum وBase وOptimism.
• 30/09 – 08:00 UTC: USDT عبر Ethereum وBSC وSolana وTron.
• 02/10 – 08:00 UTC: الرموز الأخرى والعملات الورقية وP2P.
🛡️ الحالة الراهنة: تؤكد Bitget أن الحادثة أصبحت تحت السيطرة، وأن إجراء تحويلات جديدة غير مصرح بها لم يعد ممكنًا. لم تتأثر أرصدة المستخدمين، وما زالت خدمات التداول والإيداع تعمل.
💰 رفعت الشركة تقدير الأصول المحوّلة إلى عناوين المهاجمين إلى 387.5 مليون دولار أمريكي، مقارنةً بالتقدير الأولي البالغ 351.6 مليون دولار أمريكي. ويشمل الفرق عملتَي Zcash وTRON.
💡 الخلاصة: تعود عمليات السحب على مراحل بينما تستكمل Bitget عمليات التحقق.
$BTC
🔐 تستأنف Bitget عمليات السحب تدريجيًا
أعلنت Bitget الجدول الزمني لاستئناف عمليات السحب بعد حادثة الأمن في 24 سبتمبر. وقد تم تحديد الثغرة وإصلاحها.
📅 الجدول الزمني:
• 28/09 – 08:00 UTC: BTC عبر شبكة Bitcoin.
• 29/09 – 08:00 UTC: ETH عبر Ethereum وBSC وArbitrum وBase وOptimism.
• 30/09 – 08:00 UTC: USDT عبر Ethereum وBSC وSolana وTron.
• 02/10 – 08:00 UTC: الرموز الأخرى والعملات الورقية وP2P.
🛡️ الحالة الراهنة: تؤكد Bitget أن الحادثة أصبحت تحت السيطرة، وأن إجراء تحويلات جديدة غير مصرح بها لم يعد ممكنًا. لم تتأثر أرصدة المستخدمين، وما زالت خدمات التداول والإيداع تعمل.
💰 رفعت الشركة تقدير الأصول المحوّلة إلى عناوين المهاجمين إلى 387.5 مليون دولار أمريكي، مقارنةً بالتقدير الأولي البالغ 351.6 مليون دولار أمريكي. ويشمل الفرق عملتَي Zcash وTRON.
💡 الخلاصة: تعود عمليات السحب على مراحل بينما تستكمل Bitget عمليات التحقق.
🔐 تستأنف Bitget عمليات السحب تدريجيًا
أعلنت Bitget الجدول الزمني لاستئناف عمليات السحب بعد حادثة الأمن في 24 سبتمبر. وقد تم تحديد الثغرة وإصلاحها.
📅 الجدول الزمني:
• 28/09 – 08:00 UTC: BTC عبر شبكة Bitcoin.
• 29/09 – 08:00 UTC: ETH عبر Ethereum وBSC وArbitrum وBase وOptimism.
• 30/09 – 08:00 UTC: USDT عبر Ethereum وBSC وSolana وTron.
• 02/10 – 08:00 UTC: الرموز الأخرى والعملات الورقية وP2P.
🛡️ الحالة الراهنة: تؤكد Bitget أن الحادثة أصبحت تحت السيطرة، وأن إجراء تحويلات جديدة غير مصرح بها لم يعد ممكنًا. لم تتأثر أرصدة المستخدمين، وما زالت خدمات التداول والإيداع تعمل.
💰 رفعت الشركة تقدير الأصول المحوّلة إلى عناوين المهاجمين إلى 387.5 مليون دولار أمريكي، مقارنةً بالتقدير الأولي البالغ 351.6 مليون دولار أمريكي. ويشمل الفرق عملتَي Zcash وTRON.
💡 الخلاصة: تعود عمليات السحب على مراحل بينما تستكمل Bitget عمليات التحقق.
133
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BinanceReopensWithdrawalsForHYPE&APT
83,534 مشاهدات
971 يقومون بالنقاش
Binance تعيد تفعيل عمليات السحب لـ HYPE وAPT وتوسّع قائمة الأصول التي أُعيدت
Binance News
·32 إعجاب
·26.1k مشاهدات
SouthKoreaDraftLawTargets15To20%ShareholderCap
83,384 مشاهدات
637 يقومون بالنقاش
TradFiForBeginners
180,499 مشاهدات
1,839 يقومون بالنقاش