
Bella Ciaoo
177 منشورات
Bella Ciaoo
إبلاغ
حظر المُستخدم
Crypto analyst & trader | Web3 researcher | Crypto marketing & token narratives | Exploring markets, projects and emerging opportunities.
111 تتابع
4.0K+ المتابعون
1.2K+ إعجاب
منشورات
الكل
اقتباسات
مقاطع فيديو
Live
·
--
وصف مشرّع إيراني بارز المواجهة مع واشنطن بأنها معركة وجودية، قائلاً إن طهران ترى المواجهة الراهنة على أنها «معركة حياة أو موت». وتُضاف هذه التصريحات إلى سلسلة من المواقف المتشددة الصادرة عن مسؤولين إيرانيين فيما لا تزال التوترات مرتفعة بشأن مضيق هرمز، والضربات العسكرية، والصراع الإقليمي الأوسع. وتؤكد هذه اللغة كيف يواصل الطرفان تصوير الوضع بأشد العبارات، مع غياب شبه تام لأي مؤشرات علنية على خفض التصعيد.
وصف مشرّع إيراني بارز المواجهة مع واشنطن بأنها معركة وجودية، قائلاً إن طهران ترى المواجهة الراهنة على أنها «معركة حياة أو موت». وتُضاف هذه التصريحات إلى سلسلة من المواقف المتشددة الصادرة عن مسؤولين إيرانيين فيما لا تزال التوترات مرتفعة بشأن مضيق هرمز، والضربات العسكرية، والصراع الإقليمي الأوسع. وتؤكد هذه اللغة كيف يواصل الطرفان تصوير الوضع بأشد العبارات، مع غياب شبه تام لأي مؤشرات علنية على خفض التصعيد.
83
·
--
1
160
·
--
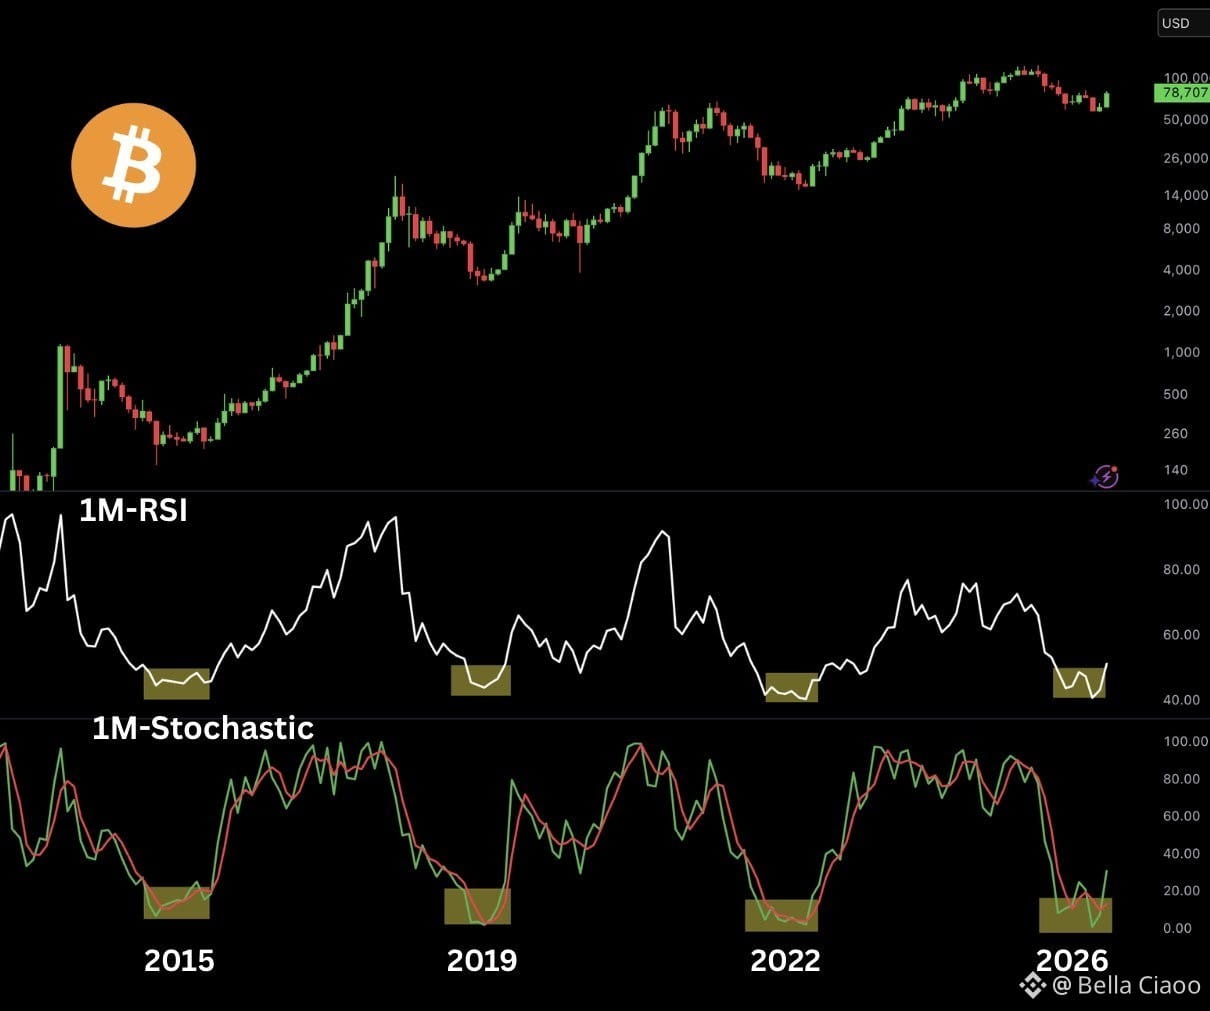
يبدو مخطط البيتكوين الشهري مثيرًا للاهتمام.
ارتد مؤشر القوة النسبية RSI الشهري من مستوى 40
واستدار Stoch RSI الشهري إلى المنطقة الإيجابية
ظهرت كلا الإشارتين حول القيعان الكبرى لدورات سابقة.
لا أقول إن القاع قد اكتمل، لكن الإعداد بدأ يصبح مثيرًا للاهتمام.
يمثل 81 ألف دولار المستوى المحوري؛ اختراقه للأعلى فوق المتوسط المتحرك الأسبوعي MA50 سيؤكد السيناريو الصعودي.
#BitcoinStrugglesToBreakAbove$80K $BTC
يبدو مخطط البيتكوين الشهري مثيرًا للاهتمام.
ارتد مؤشر القوة النسبية RSI الشهري من مستوى 40
واستدار Stoch RSI الشهري إلى المنطقة الإيجابية
ظهرت كلا الإشارتين حول القيعان الكبرى لدورات سابقة.
لا أقول إن القاع قد اكتمل، لكن الإعداد بدأ يصبح مثيرًا للاهتمام.
يمثل 81 ألف دولار المستوى المحوري؛ اختراقه للأعلى فوق المتوسط المتحرك الأسبوعي MA50 سيؤكد السيناريو الصعودي.
#BitcoinStrugglesToBreakAbove$80K $BTC
ارتد مؤشر القوة النسبية RSI الشهري من مستوى 40
واستدار Stoch RSI الشهري إلى المنطقة الإيجابية
ظهرت كلا الإشارتين حول القيعان الكبرى لدورات سابقة.
لا أقول إن القاع قد اكتمل، لكن الإعداد بدأ يصبح مثيرًا للاهتمام.
يمثل 81 ألف دولار المستوى المحوري؛ اختراقه للأعلى فوق المتوسط المتحرك الأسبوعي MA50 سيؤكد السيناريو الصعودي.
#BitcoinStrugglesToBreakAbove$80K $BTC
85
·
--
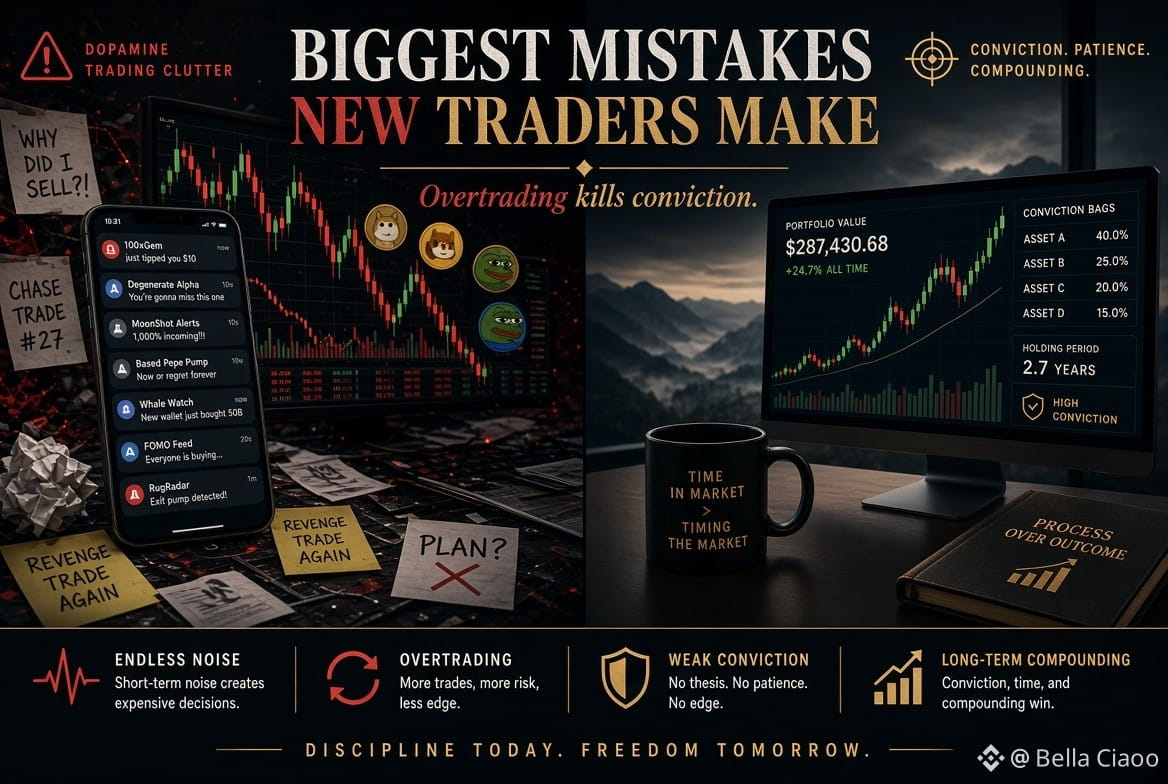
أكبر الأخطاء التي يرتكبها المتداولون الجدد..
لدي محفظة طويلة الأجل لـ RH ومحفظة قصيرة الأجل لـ RH
لكن حتى لو جمعت بينهما، لم أحقق أرباحًا تصل إلى 100 ألف دولار في آخر 6 أيام. بل على العكس، تسببت في خسارة 100 ألف دولار+
بعد تحليل صفقة إيليسا ومعرفتها عن قرب، طرحت على نفسي عدة أسئلة خلال الأيام القليلة الماضية
إليك شيء قد يساعدكم جميعًا
- إذا كان لديك رأس مال + القدرة على إجراء بعض البحث والاحتفاظ، وتستطيع أن تبقي نفسك مشغولًا بهدف أكبر > حرفيًا انسخ خطة إيليسا هنا (بالنظر إلى ما بعد، لو فعلت نفس الشيء لكنت حققت مكاسب بمقدار 7 أرقام)
- هذا خطئي > بدأت بمبلغ صغير جدًا في المحفظة، ثم دخلت في توكنز بحجم أصغر بكثير، واعتبرت خنادق RH مثل خنادق SOL، وخرجت من التوكنز مبكرًا جدًا، وقمت بإعادة الدوران كثيرًا… إلخ، تفهم الفكرة
- المشكلة الأخرى هي أنني (وغيري كثيرون) ببساطة مدمنون على تطبيقات مثل Fomo/Pumpfun. نفتح التطبيق 50 مرة في اليوم، ونفعّل التنبيهات لـ 30+ متداول، ونرى باستمرار أشخاصًا يشترون شيئًا جديدًا ونشعر أننا بحاجة إلى التداول بنشاط. في هذه المرحلة نحن ببساطة نغذي الدوبامين لدينا وهذا يمنعني من التركيز على الرؤية الأكبر
- إذا لم يكن التداول هو الشيء الذي تقوم به بدوام كامل، فلا تتعامل معه كأنه بدوام كامل. احتفظ بحقيبة اقتناعك وواصل العمل على أهدافك طويلة المدى
تهانينا الضخمة لإيليسا على نجاحها في تنفيذ هذه الصفقة الكبيرة جدًا والتفوق على 99% من CT بصفقة واحدة فقط… احترام كبير!
علمتني درسًا ذا قيمة كبيرة وسأطبّقه في استراتيجيتي..
أكبر الأخطاء التي يرتكبها المتداولون الجدد..
لدي محفظة طويلة الأجل لـ RH ومحفظة قصيرة الأجل لـ RH
لكن حتى لو جمعت بينهما، لم أحقق أرباحًا تصل إلى 100 ألف دولار في آخر 6 أيام. بل على العكس، تسببت في خسارة 100 ألف دولار+
بعد تحليل صفقة إيليسا ومعرفتها عن قرب، طرحت على نفسي عدة أسئلة خلال الأيام القليلة الماضية
إليك شيء قد يساعدكم جميعًا
- إذا كان لديك رأس مال + القدرة على إجراء بعض البحث والاحتفاظ، وتستطيع أن تبقي نفسك مشغولًا بهدف أكبر > حرفيًا انسخ خطة إيليسا هنا (بالنظر إلى ما بعد، لو فعلت نفس الشيء لكنت حققت مكاسب بمقدار 7 أرقام)
- هذا خطئي > بدأت بمبلغ صغير جدًا في المحفظة، ثم دخلت في توكنز بحجم أصغر بكثير، واعتبرت خنادق RH مثل خنادق SOL، وخرجت من التوكنز مبكرًا جدًا، وقمت بإعادة الدوران كثيرًا… إلخ، تفهم الفكرة
- المشكلة الأخرى هي أنني (وغيري كثيرون) ببساطة مدمنون على تطبيقات مثل Fomo/Pumpfun. نفتح التطبيق 50 مرة في اليوم، ونفعّل التنبيهات لـ 30+ متداول، ونرى باستمرار أشخاصًا يشترون شيئًا جديدًا ونشعر أننا بحاجة إلى التداول بنشاط. في هذه المرحلة نحن ببساطة نغذي الدوبامين لدينا وهذا يمنعني من التركيز على الرؤية الأكبر
- إذا لم يكن التداول هو الشيء الذي تقوم به بدوام كامل، فلا تتعامل معه كأنه بدوام كامل. احتفظ بحقيبة اقتناعك وواصل العمل على أهدافك طويلة المدى
تهانينا الضخمة لإيليسا على نجاحها في تنفيذ هذه الصفقة الكبيرة جدًا والتفوق على 99% من CT بصفقة واحدة فقط… احترام كبير!
علمتني درسًا ذا قيمة كبيرة وسأطبّقه في استراتيجيتي..
لدي محفظة طويلة الأجل لـ RH ومحفظة قصيرة الأجل لـ RH
لكن حتى لو جمعت بينهما، لم أحقق أرباحًا تصل إلى 100 ألف دولار في آخر 6 أيام. بل على العكس، تسببت في خسارة 100 ألف دولار+
بعد تحليل صفقة إيليسا ومعرفتها عن قرب، طرحت على نفسي عدة أسئلة خلال الأيام القليلة الماضية
إليك شيء قد يساعدكم جميعًا
- إذا كان لديك رأس مال + القدرة على إجراء بعض البحث والاحتفاظ، وتستطيع أن تبقي نفسك مشغولًا بهدف أكبر > حرفيًا انسخ خطة إيليسا هنا (بالنظر إلى ما بعد، لو فعلت نفس الشيء لكنت حققت مكاسب بمقدار 7 أرقام)
- هذا خطئي > بدأت بمبلغ صغير جدًا في المحفظة، ثم دخلت في توكنز بحجم أصغر بكثير، واعتبرت خنادق RH مثل خنادق SOL، وخرجت من التوكنز مبكرًا جدًا، وقمت بإعادة الدوران كثيرًا… إلخ، تفهم الفكرة
- المشكلة الأخرى هي أنني (وغيري كثيرون) ببساطة مدمنون على تطبيقات مثل Fomo/Pumpfun. نفتح التطبيق 50 مرة في اليوم، ونفعّل التنبيهات لـ 30+ متداول، ونرى باستمرار أشخاصًا يشترون شيئًا جديدًا ونشعر أننا بحاجة إلى التداول بنشاط. في هذه المرحلة نحن ببساطة نغذي الدوبامين لدينا وهذا يمنعني من التركيز على الرؤية الأكبر
- إذا لم يكن التداول هو الشيء الذي تقوم به بدوام كامل، فلا تتعامل معه كأنه بدوام كامل. احتفظ بحقيبة اقتناعك وواصل العمل على أهدافك طويلة المدى
تهانينا الضخمة لإيليسا على نجاحها في تنفيذ هذه الصفقة الكبيرة جدًا والتفوق على 99% من CT بصفقة واحدة فقط… احترام كبير!
علمتني درسًا ذا قيمة كبيرة وسأطبّقه في استراتيجيتي..
1
69
·
--
ستخلق دورة صعود العملات المشفرة القادمة العديد من أصحاب الملايين. أولئك الذين يضعون أنفسهم في موضعهم الآن سيجنون أكبر قدر من المال. تأتي سرديات جديدة وسيولة جديدة وفرص جديدة. لن يراها معظم الناس إلا بعد فوات الأوان.
الأفضل لم يأتِ بعد.
#bullish #BullRunAhead
$ZORA
ستخلق دورة صعود العملات المشفرة القادمة العديد من أصحاب الملايين. أولئك الذين يضعون أنفسهم في موضعهم الآن سيجنون أكبر قدر من المال. تأتي سرديات جديدة وسيولة جديدة وفرص جديدة. لن يراها معظم الناس إلا بعد فوات الأوان.
الأفضل لم يأتِ بعد.
#bullish #BullRunAhead
$ZORA
الأفضل لم يأتِ بعد.
#bullish #BullRunAhead
$ZORA
102
·
--
تخيّل عملية الضخ بمجرد إقرار قانون <c-1/>
قد تتدفق تريليونات إلى عالم العملات المشفرة.
أَكْبَر. مَوْسِمِ صُعُود. عَلَى الإطلاق.
$BTC $ZORA
تخيّل عملية الضخ بمجرد إقرار قانون <c-1/>
قد تتدفق تريليونات إلى عالم العملات المشفرة.
أَكْبَر. مَوْسِمِ صُعُود. عَلَى الإطلاق.
$BTC $ZORA
قد تتدفق تريليونات إلى عالم العملات المشفرة.
أَكْبَر. مَوْسِمِ صُعُود. عَلَى الإطلاق.
$BTC $ZORA
1
125
·
--
عاجل:
🇺🇸
تستعد هيئة الأوراق المالية والبورصات (SEC) لإصدار قواعد جديدة لمساعدة شركات الاستثمار على الاحتفاظ بالعملات المشفرة نيابةً عن عملائها.
بشائر خير للعملات المشفرة 🚀
#bullish $BTC $ETH
عاجل:
🇺🇸
تستعد هيئة الأوراق المالية والبورصات (SEC) لإصدار قواعد جديدة لمساعدة شركات الاستثمار على الاحتفاظ بالعملات المشفرة نيابةً عن عملائها.
بشائر خير للعملات المشفرة 🚀
#bullish $BTC $ETH
🇺🇸
تستعد هيئة الأوراق المالية والبورصات (SEC) لإصدار قواعد جديدة لمساعدة شركات الاستثمار على الاحتفاظ بالعملات المشفرة نيابةً عن عملائها.
بشائر خير للعملات المشفرة 🚀
#bullish $BTC $ETH
1
60
·
--
أنا أيضًا متفائل..
أنا أيضًا متفائل..

Amina-Islam
·
--
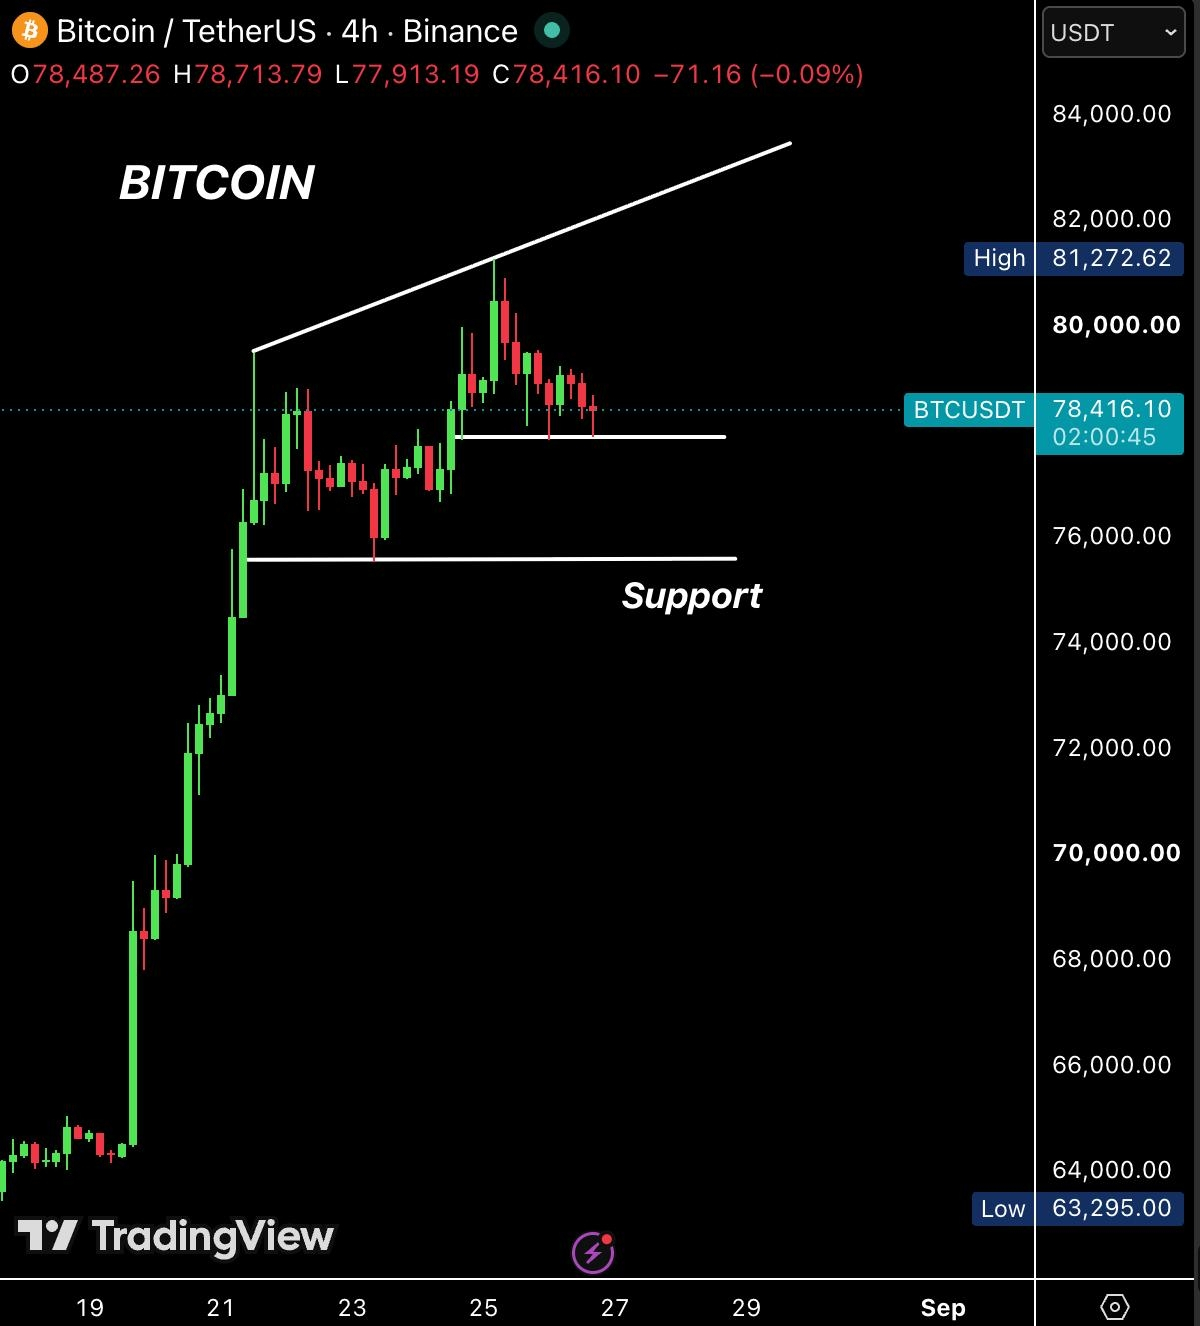
$BTC يندمج قرب 78200 بعد أن ارتد 15000 من 63300.
لا يزال الرسم البياني يطبع قممًا أعلى وقيعانًا أعلى.
دعم محلي: 77800
دعم أقوى: 75500 - 76000
المقاومة: 81270، وهي أيضًا المتوسط المتحرك الأسبوعي لـ 50
طريقان من هنا
التمسك بـ 78000 وكسر خط الاتجاه؛ 83000 هو التالي.
فقدان 78000 - 76000 سيتم اختبارهما قبل يوم الجمعة.
جاكسون هول بعد يومين وهذا النطاق لن يدوم طويلًا.
أرى اتجاهًا صعوديًا واختراقًا. لنرَ
لا يزال الرسم البياني يطبع قممًا أعلى وقيعانًا أعلى.
دعم محلي: 77800
دعم أقوى: 75500 - 76000
المقاومة: 81270، وهي أيضًا المتوسط المتحرك الأسبوعي لـ 50
طريقان من هنا
التمسك بـ 78000 وكسر خط الاتجاه؛ 83000 هو التالي.
فقدان 78000 - 76000 سيتم اختبارهما قبل يوم الجمعة.
جاكسون هول بعد يومين وهذا النطاق لن يدوم طويلًا.
أرى اتجاهًا صعوديًا واختراقًا. لنرَ
1
19
·
--
يقدّم الغسق حجةً قوية جدًا من أجل الكفاءة.
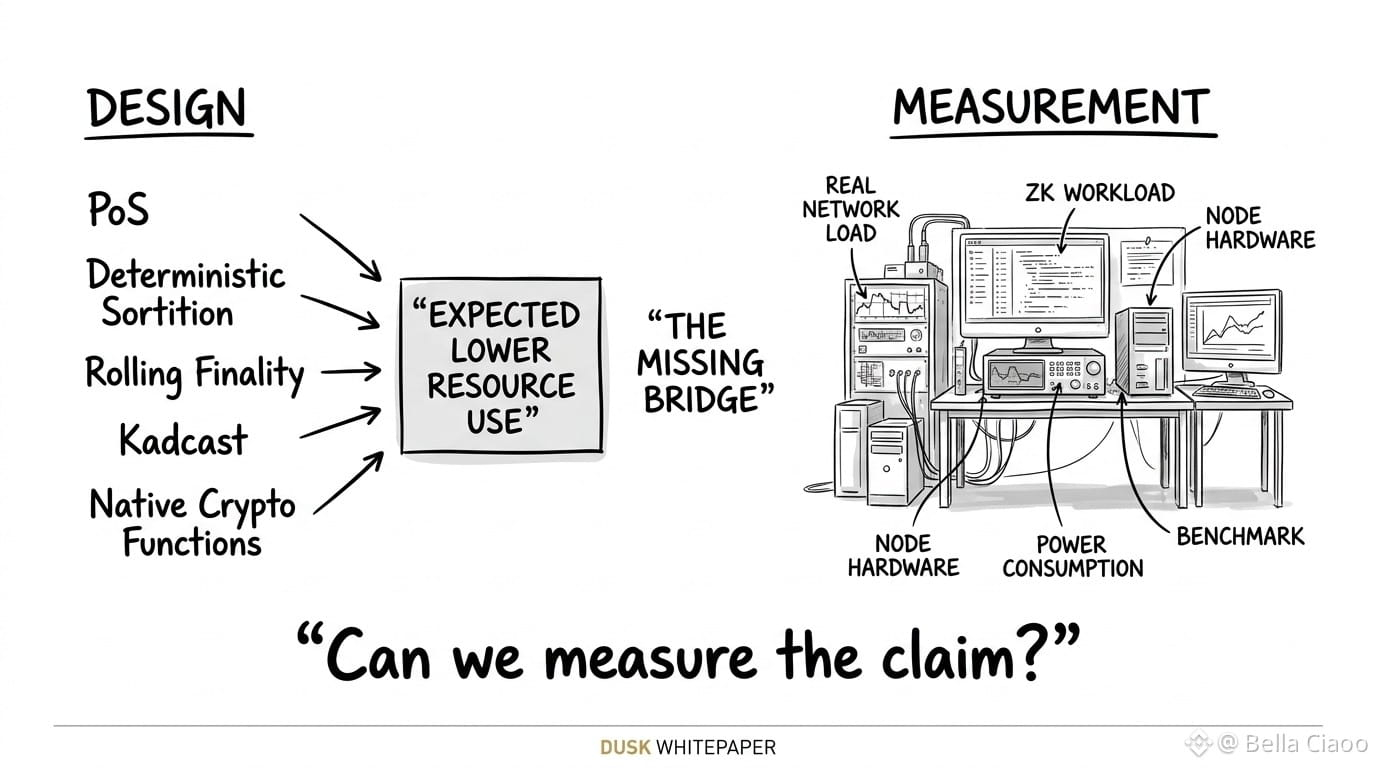
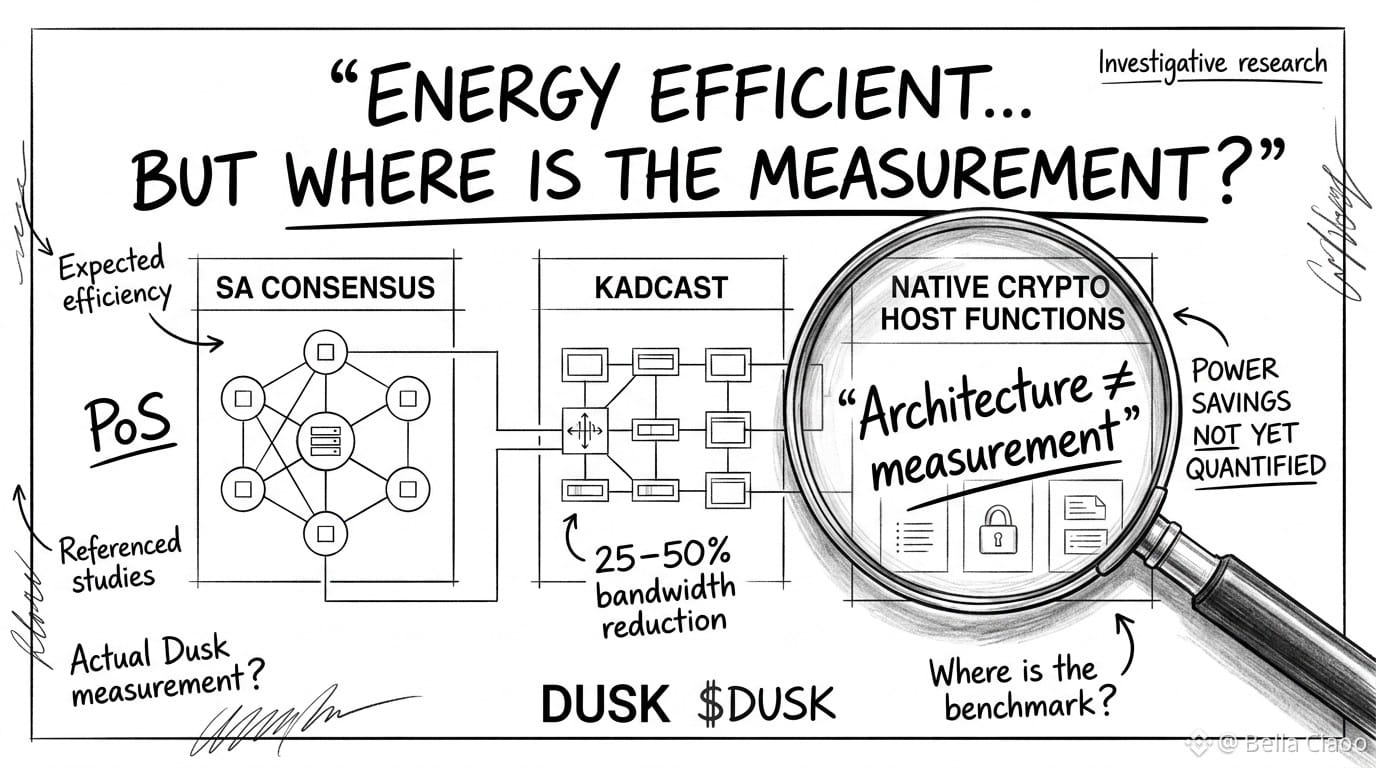
تستخدم SA أسلوب PoS بدلًا من PoW. صُمّم Kadcast لتقليل عمليات الإرسال المتكررة. يستشهد البحث باستهلاك نطاق تردّد أقل بنحو 25 إلى 50% مقارنةً بـ Gossip في الدراسات المشار إليها، ويقول إن ذلك يمكن أن يُترجم إلى توفيرٍ في الطاقة.
لكن هنا يأتي الجزء المثير للاهتمام.
عندما يناقش الغسق دواله المضيفة التشفيرية الأصلية، يعترف البحث بأن توفير القدرة المحدد لإعداد الغسق (على مستوى الآلة الافتراضية VM) لم يُقاس بعد.
وهذا مهم.
لأن هناك فرقًا بين:
“يُفترض أن تكون هذه البنية أكثر كفاءة”
وبين
“لقد قسنا بالضبط مقدار الطاقة التي توفرها هذه البنية.”
أعني أنني شخصيًا أفضل أن يعترف ورق العمل بهذا الفجوة بدلًا من التظاهر بأن الرقم موجودٌ بالفعل.
لكن هذا يعني أيضًا أنني لن أكرر بلا تفكير العبارة “الغسق بلوك تشين موفِّر للطاقة” وكأنها نتيجة مثبتة تجريبيًا بالفعل.
ربما سيكون ذلك.
ربما ستكون الأرقام الواقعية مبهرة.
لكن إلى أن تُقاس تحت أحمال الشبكة الفعلية، يظل الأمر جزئيًا مجرد فرضية بنيوية.
وهنا أعتقد أن أبحاث التشفير تحتاج إلى أن تصبح أكثر صراحة.
التصميم الذكي ليس هو الشيء نفسه مثل نتيجة مُقاسة.
@Dusk_Foundation $DUSK #dusk
يقدّم الغسق حجةً قوية جدًا من أجل الكفاءة.
تستخدم SA أسلوب PoS بدلًا من PoW. صُمّم Kadcast لتقليل عمليات الإرسال المتكررة. يستشهد البحث باستهلاك نطاق تردّد أقل بنحو 25 إلى 50% مقارنةً بـ Gossip في الدراسات المشار إليها، ويقول إن ذلك يمكن أن يُترجم إلى توفيرٍ في الطاقة.
لكن هنا يأتي الجزء المثير للاهتمام.
عندما يناقش الغسق دواله المضيفة التشفيرية الأصلية، يعترف البحث بأن توفير القدرة المحدد لإعداد الغسق (على مستوى الآلة الافتراضية VM) لم يُقاس بعد.
وهذا مهم.
لأن هناك فرقًا بين:
“يُفترض أن تكون هذه البنية أكثر كفاءة”
وبين
“لقد قسنا بالضبط مقدار الطاقة التي توفرها هذه البنية.”
أعني أنني شخصيًا أفضل أن يعترف ورق العمل بهذا الفجوة بدلًا من التظاهر بأن الرقم موجودٌ بالفعل.
لكن هذا يعني أيضًا أنني لن أكرر بلا تفكير العبارة “الغسق بلوك تشين موفِّر للطاقة” وكأنها نتيجة مثبتة تجريبيًا بالفعل.
ربما سيكون ذلك.
ربما ستكون الأرقام الواقعية مبهرة.
لكن إلى أن تُقاس تحت أحمال الشبكة الفعلية، يظل الأمر جزئيًا مجرد فرضية بنيوية.
وهنا أعتقد أن أبحاث التشفير تحتاج إلى أن تصبح أكثر صراحة.
التصميم الذكي ليس هو الشيء نفسه مثل نتيجة مُقاسة.
@Dusk $DUSK #dusk
تستخدم SA أسلوب PoS بدلًا من PoW. صُمّم Kadcast لتقليل عمليات الإرسال المتكررة. يستشهد البحث باستهلاك نطاق تردّد أقل بنحو 25 إلى 50% مقارنةً بـ Gossip في الدراسات المشار إليها، ويقول إن ذلك يمكن أن يُترجم إلى توفيرٍ في الطاقة.
لكن هنا يأتي الجزء المثير للاهتمام.
عندما يناقش الغسق دواله المضيفة التشفيرية الأصلية، يعترف البحث بأن توفير القدرة المحدد لإعداد الغسق (على مستوى الآلة الافتراضية VM) لم يُقاس بعد.
وهذا مهم.
لأن هناك فرقًا بين:
“يُفترض أن تكون هذه البنية أكثر كفاءة”
وبين
“لقد قسنا بالضبط مقدار الطاقة التي توفرها هذه البنية.”
أعني أنني شخصيًا أفضل أن يعترف ورق العمل بهذا الفجوة بدلًا من التظاهر بأن الرقم موجودٌ بالفعل.
لكن هذا يعني أيضًا أنني لن أكرر بلا تفكير العبارة “الغسق بلوك تشين موفِّر للطاقة” وكأنها نتيجة مثبتة تجريبيًا بالفعل.
ربما سيكون ذلك.
ربما ستكون الأرقام الواقعية مبهرة.
لكن إلى أن تُقاس تحت أحمال الشبكة الفعلية، يظل الأمر جزئيًا مجرد فرضية بنيوية.
وهنا أعتقد أن أبحاث التشفير تحتاج إلى أن تصبح أكثر صراحة.
التصميم الذكي ليس هو الشيء نفسه مثل نتيجة مُقاسة.
@Dusk $DUSK #dusk
3
3
114
·
--
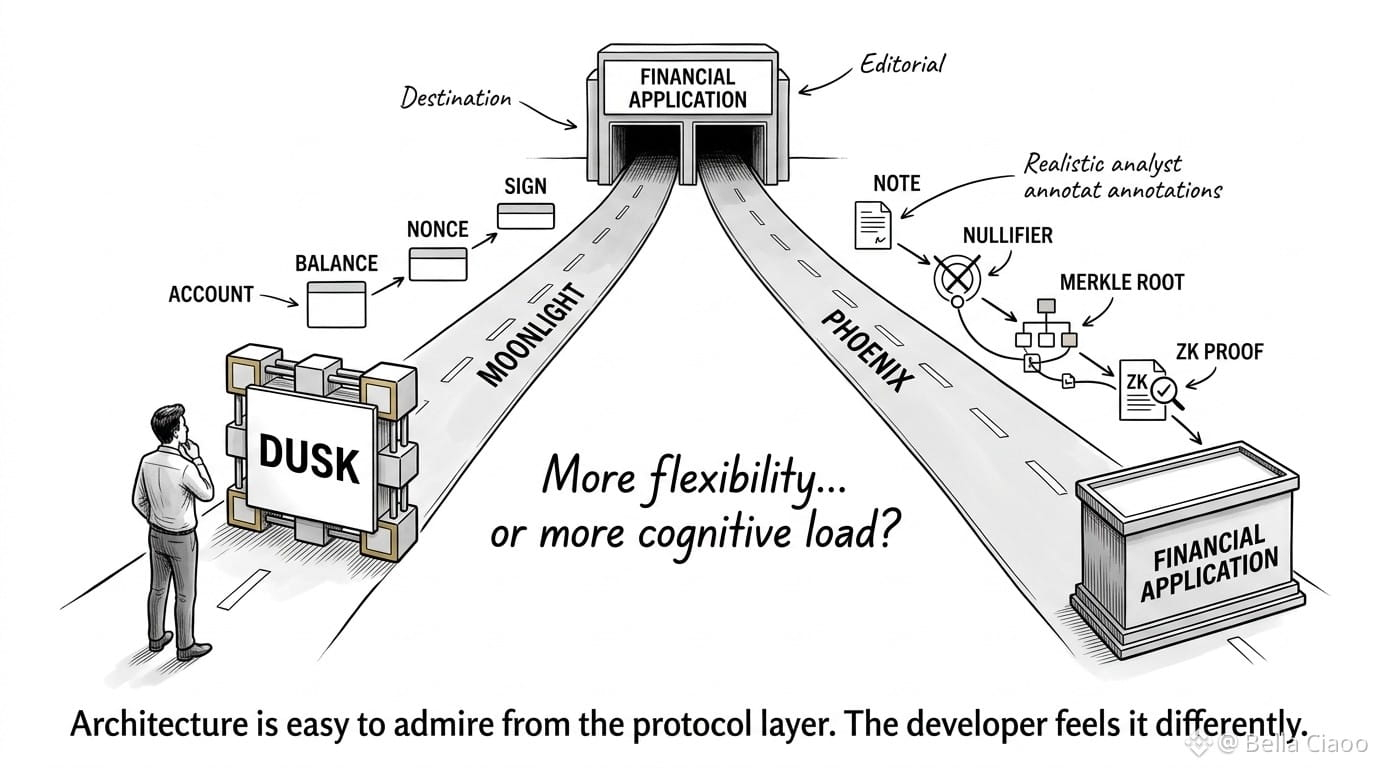
في الواقع بدأت أتساءل إن نموذجين للمعاملات لدى Dusk يُمدحان بسهولة أكثر من اللازم.
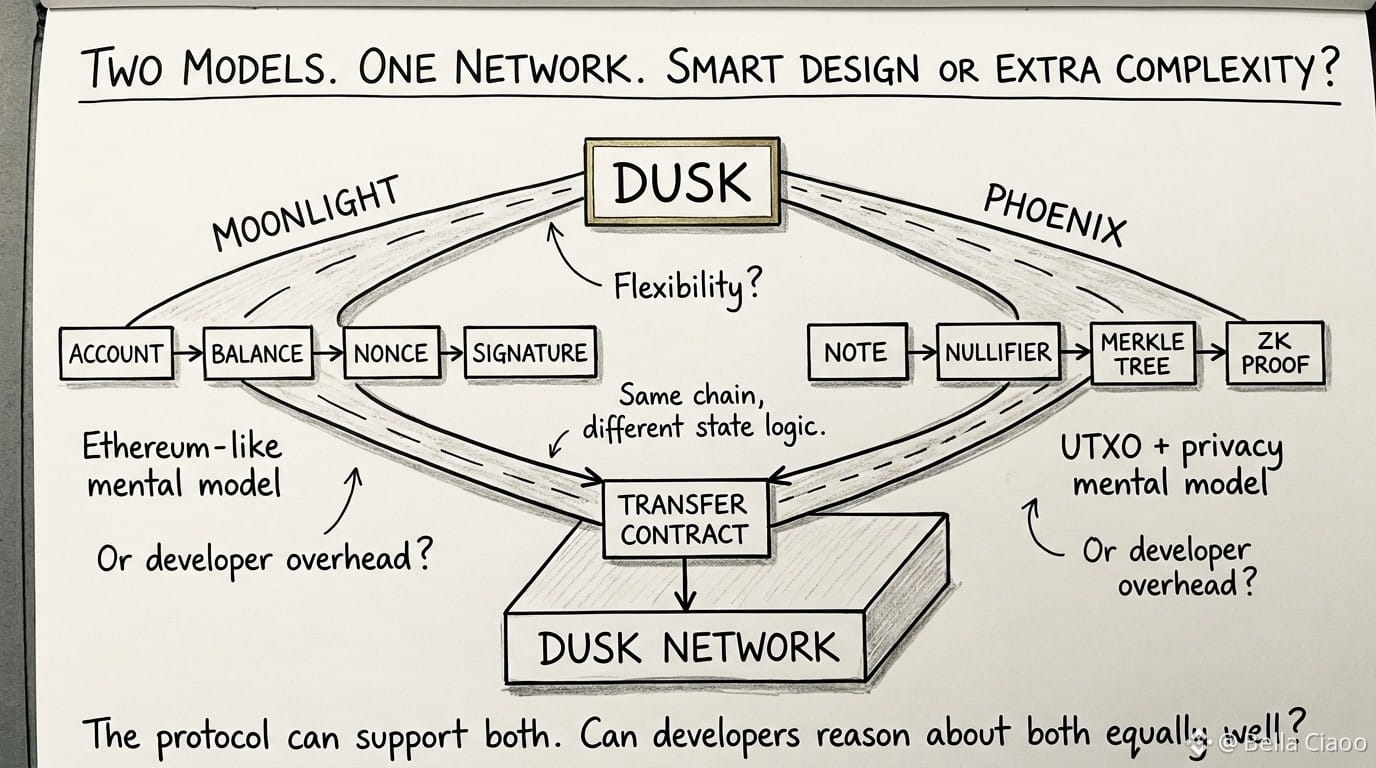
Moonlight يفكر مثل Ethereum.
لديك حسابٌ ورصيدٌ ورقمٌ (nonce).
Phoenix يفكر أكثر مثل Bitcoin مع ZK.
لديك ملاحظات وnullifiers وشجرة Merkle وإثباتات.
Dusk يضع النموذجين داخل الشبكة نفسها.
أفهم لماذا.
لا تحتاج البنية التحتية المالية دائمًا إلى مستوى الخصوصية نفسه لكل معاملة.
لكن هذه هي الجملة التي أجدها غير مريحة:
النموذجان لا يمنحان المستخدمين مرونة فقط. بل يمنحان المطورين أيضًا نموذجين ذهنيين مختلفين للتفكير.
في Moonlight، الشبكة تتحقق مباشرةً من الأرصدة وحالة الحساب.
في Phoenix، الشبكة تتحقق في الغالب مما إذا كان إثبات ZK يثبت تلك الخصائص دون كشف البيانات الأساسية.
هذا أنيقٌ تشفيرياً.
لكن أناقة البروتوكول لا تعني تلقائيًا بساطةً للناس الذين يبنون عليه.
وهنا أعتقد أن لدى Dusk شيئًا لتثبته.
إذا أصبح التمويل المُنظّم في النهاية معتمدًا بشكل كبير على كلا النموذجين، فسيحتاج المطورون إلى فهم ليس فقط المعاملة التي يبنونها، بل أيضًا أي نموذج حالة ينبغي أن تمثلها.
ربما هذه ميزة.
ربما إنها تعقيد غير ضروري.
بصراحة لا أعتقد أننا نعرف بعد.
ولهذا أجد هذا أكثر إثارة للاهتمام من منشور آخر عن "Dusk لديه خصوصية".
الاختبار الحقيقي لأي معمارية ليس بعدد الميزات التي تمتلكها. بل بمدى التعقيد الذي يرثه المطورون من تلك الميزات. يا لها من إثارة للاهتمام...
@Dusk_Foundation $DUSK #dusk
في الواقع بدأت أتساءل إن نموذجين للمعاملات لدى Dusk يُمدحان بسهولة أكثر من اللازم.
Moonlight يفكر مثل Ethereum.
لديك حسابٌ ورصيدٌ ورقمٌ (nonce).
Phoenix يفكر أكثر مثل Bitcoin مع ZK.
لديك ملاحظات وnullifiers وشجرة Merkle وإثباتات.
Dusk يضع النموذجين داخل الشبكة نفسها.
أفهم لماذا.
لا تحتاج البنية التحتية المالية دائمًا إلى مستوى الخصوصية نفسه لكل معاملة.
لكن هذه هي الجملة التي أجدها غير مريحة:
النموذجان لا يمنحان المستخدمين مرونة فقط. بل يمنحان المطورين أيضًا نموذجين ذهنيين مختلفين للتفكير.
في Moonlight، الشبكة تتحقق مباشرةً من الأرصدة وحالة الحساب.
في Phoenix، الشبكة تتحقق في الغالب مما إذا كان إثبات ZK يثبت تلك الخصائص دون كشف البيانات الأساسية.
هذا أنيقٌ تشفيرياً.
لكن أناقة البروتوكول لا تعني تلقائيًا بساطةً للناس الذين يبنون عليه.
وهنا أعتقد أن لدى Dusk شيئًا لتثبته.
إذا أصبح التمويل المُنظّم في النهاية معتمدًا بشكل كبير على كلا النموذجين، فسيحتاج المطورون إلى فهم ليس فقط المعاملة التي يبنونها، بل أيضًا أي نموذج حالة ينبغي أن تمثلها.
ربما هذه ميزة.
ربما إنها تعقيد غير ضروري.
بصراحة لا أعتقد أننا نعرف بعد.
ولهذا أجد هذا أكثر إثارة للاهتمام من منشور آخر عن "Dusk لديه خصوصية".
الاختبار الحقيقي لأي معمارية ليس بعدد الميزات التي تمتلكها. بل بمدى التعقيد الذي يرثه المطورون من تلك الميزات. يا لها من إثارة للاهتمام...
@Dusk $DUSK #dusk
Moonlight يفكر مثل Ethereum.
لديك حسابٌ ورصيدٌ ورقمٌ (nonce).
Phoenix يفكر أكثر مثل Bitcoin مع ZK.
لديك ملاحظات وnullifiers وشجرة Merkle وإثباتات.
Dusk يضع النموذجين داخل الشبكة نفسها.
أفهم لماذا.
لا تحتاج البنية التحتية المالية دائمًا إلى مستوى الخصوصية نفسه لكل معاملة.
لكن هذه هي الجملة التي أجدها غير مريحة:
النموذجان لا يمنحان المستخدمين مرونة فقط. بل يمنحان المطورين أيضًا نموذجين ذهنيين مختلفين للتفكير.
في Moonlight، الشبكة تتحقق مباشرةً من الأرصدة وحالة الحساب.
في Phoenix، الشبكة تتحقق في الغالب مما إذا كان إثبات ZK يثبت تلك الخصائص دون كشف البيانات الأساسية.
هذا أنيقٌ تشفيرياً.
لكن أناقة البروتوكول لا تعني تلقائيًا بساطةً للناس الذين يبنون عليه.
وهنا أعتقد أن لدى Dusk شيئًا لتثبته.
إذا أصبح التمويل المُنظّم في النهاية معتمدًا بشكل كبير على كلا النموذجين، فسيحتاج المطورون إلى فهم ليس فقط المعاملة التي يبنونها، بل أيضًا أي نموذج حالة ينبغي أن تمثلها.
ربما هذه ميزة.
ربما إنها تعقيد غير ضروري.
بصراحة لا أعتقد أننا نعرف بعد.
ولهذا أجد هذا أكثر إثارة للاهتمام من منشور آخر عن "Dusk لديه خصوصية".
الاختبار الحقيقي لأي معمارية ليس بعدد الميزات التي تمتلكها. بل بمدى التعقيد الذي يرثه المطورون من تلك الميزات. يا لها من إثارة للاهتمام...
@Dusk $DUSK #dusk
1
107
·
--
كنت أقرأ ورقة Dusk البيضاء لأحصل على المزيد من المعرفة أثناء شرب شاي في المساء، وفعلًا أخذتُ بعض “الشاي” منها لأشاركه معكم يا رفاق... وجدت شيئًا في ورقة Dusk البيضاء جعلني أتوقف للحظة.
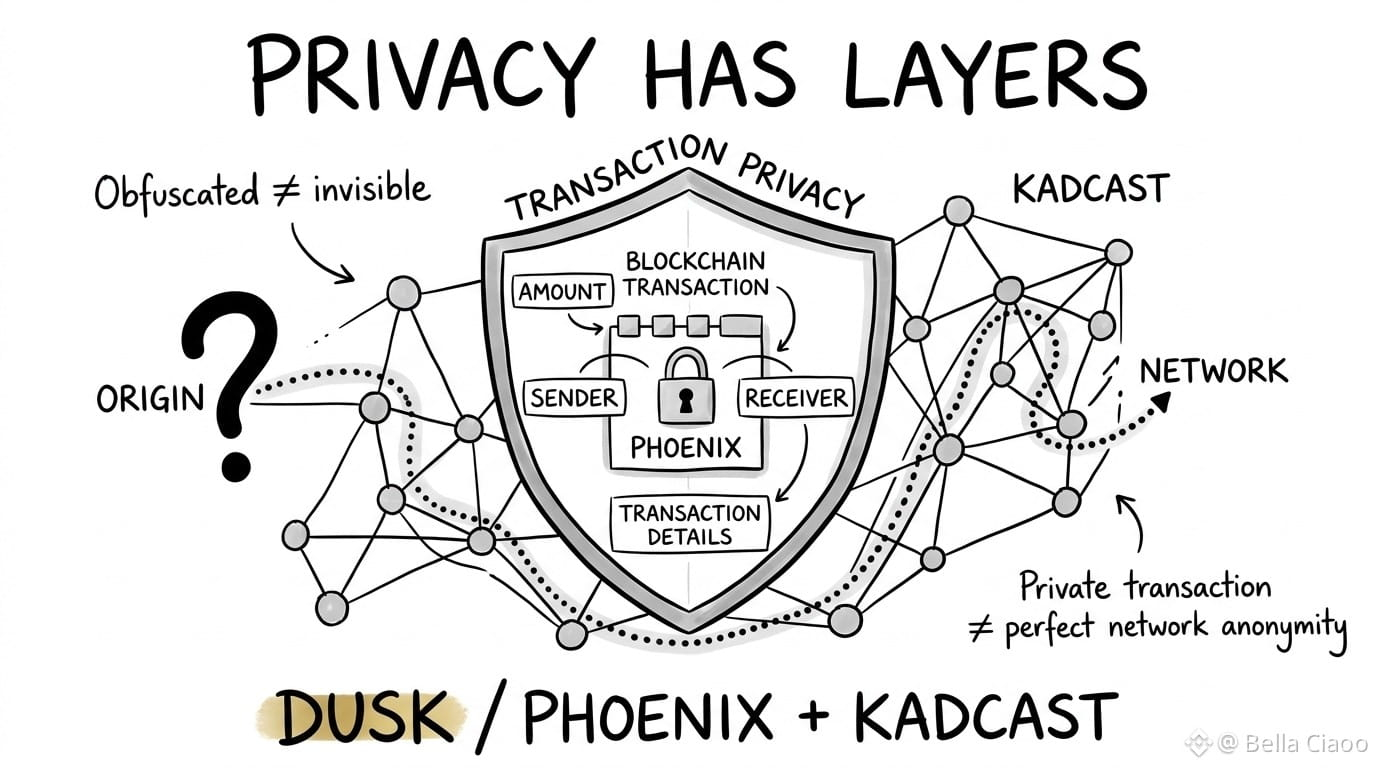
البيانات الخاصة والسلوك المجهول مشكلتان مختلفتان.
نتحدث عن Dusk باعتبارها بلوكتشين تركز على الخصوصية، لكن الورقة البيضاء في الواقع أكثر تدقيقًا من ذلك.
على سبيل المثال: خذ Kadcast.
يساعد تصميم شبكتها على إخفاء مصدر الرسالة الأصلي عبر تمريرها عبر أقران (Peers) مختارين.
لكن الورقة لا تقول إن الأصل يصبح مستحيل التتبع.
بل تقول إنه يصبح صعب التتبع.
تلك الكلمة الواحدة مهمة.
لأن هناك فرقًا كبيرًا بين:
“معاملةُك خاصة”
و
“نشاطُ شبكتك مجهول تمامًا”.
ليسا وعدًا واحدًا.
وبصراحة، أفضّل ألا تتظاهر Dusk بأنها شيء من هذا القبيل.
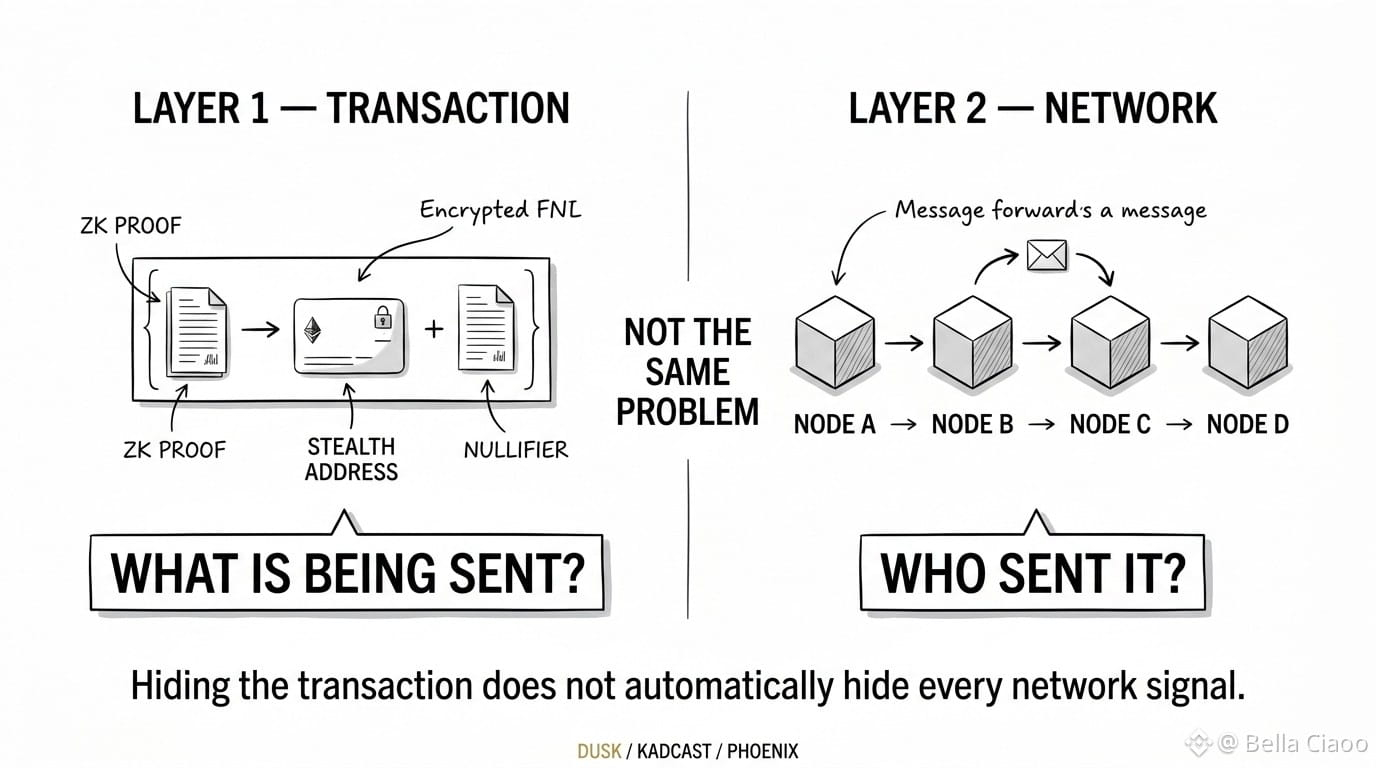
يمكن لـ Phoenix إخفاء تفاصيل المعاملة باستخدام إثباتات ZK وعناوين stealth وnullifiers. لكن الخصوصية لها عدة طبقات، وحماية محتوى المعاملة لا يؤدي تلقائيًا إلى محو كل الإشارات المحتملة على مستوى الشبكة.
لذا إليكم رأيي غير الشائع أو “صبّة الشاي” لكم..
خصوصية المعاملات ليست مساوية للمجهولية على مستوى الشبكة.
وإذا أرادت Dusk أن تصبح بنية تحتية مالية، فقد يكون الدقة في هذا التمييز أهم من امتلاك أكثر سردية خصوصية ضجيجًا.
@Dusk_Foundation $DUSK #dusk
كنت أقرأ ورقة Dusk البيضاء لأحصل على المزيد من المعرفة أثناء شرب شاي في المساء، وفعلًا أخذتُ بعض “الشاي” منها لأشاركه معكم يا رفاق... وجدت شيئًا في ورقة Dusk البيضاء جعلني أتوقف للحظة.
البيانات الخاصة والسلوك المجهول مشكلتان مختلفتان.
نتحدث عن Dusk باعتبارها بلوكتشين تركز على الخصوصية، لكن الورقة البيضاء في الواقع أكثر تدقيقًا من ذلك.
على سبيل المثال: خذ Kadcast.
يساعد تصميم شبكتها على إخفاء مصدر الرسالة الأصلي عبر تمريرها عبر أقران (Peers) مختارين.
لكن الورقة لا تقول إن الأصل يصبح مستحيل التتبع.
بل تقول إنه يصبح صعب التتبع.
تلك الكلمة الواحدة مهمة.
لأن هناك فرقًا كبيرًا بين:
“معاملةُك خاصة”
و
“نشاطُ شبكتك مجهول تمامًا”.
ليسا وعدًا واحدًا.
وبصراحة، أفضّل ألا تتظاهر Dusk بأنها شيء من هذا القبيل.
يمكن لـ Phoenix إخفاء تفاصيل المعاملة باستخدام إثباتات ZK وعناوين stealth وnullifiers. لكن الخصوصية لها عدة طبقات، وحماية محتوى المعاملة لا يؤدي تلقائيًا إلى محو كل الإشارات المحتملة على مستوى الشبكة.
لذا إليكم رأيي غير الشائع أو “صبّة الشاي” لكم..
خصوصية المعاملات ليست مساوية للمجهولية على مستوى الشبكة.
وإذا أرادت Dusk أن تصبح بنية تحتية مالية، فقد يكون الدقة في هذا التمييز أهم من امتلاك أكثر سردية خصوصية ضجيجًا.
@Dusk $DUSK #dusk
البيانات الخاصة والسلوك المجهول مشكلتان مختلفتان.
نتحدث عن Dusk باعتبارها بلوكتشين تركز على الخصوصية، لكن الورقة البيضاء في الواقع أكثر تدقيقًا من ذلك.
على سبيل المثال: خذ Kadcast.
يساعد تصميم شبكتها على إخفاء مصدر الرسالة الأصلي عبر تمريرها عبر أقران (Peers) مختارين.
لكن الورقة لا تقول إن الأصل يصبح مستحيل التتبع.
بل تقول إنه يصبح صعب التتبع.
تلك الكلمة الواحدة مهمة.
لأن هناك فرقًا كبيرًا بين:
“معاملةُك خاصة”
و
“نشاطُ شبكتك مجهول تمامًا”.
ليسا وعدًا واحدًا.
وبصراحة، أفضّل ألا تتظاهر Dusk بأنها شيء من هذا القبيل.
يمكن لـ Phoenix إخفاء تفاصيل المعاملة باستخدام إثباتات ZK وعناوين stealth وnullifiers. لكن الخصوصية لها عدة طبقات، وحماية محتوى المعاملة لا يؤدي تلقائيًا إلى محو كل الإشارات المحتملة على مستوى الشبكة.
لذا إليكم رأيي غير الشائع أو “صبّة الشاي” لكم..
خصوصية المعاملات ليست مساوية للمجهولية على مستوى الشبكة.
وإذا أرادت Dusk أن تصبح بنية تحتية مالية، فقد يكون الدقة في هذا التمييز أهم من امتلاك أكثر سردية خصوصية ضجيجًا.
@Dusk $DUSK #dusk
2
92
·
--
بعد قراءة ورقة الغدف الخاصة بـ Dusk أستخلص هذا بسطر واحد..
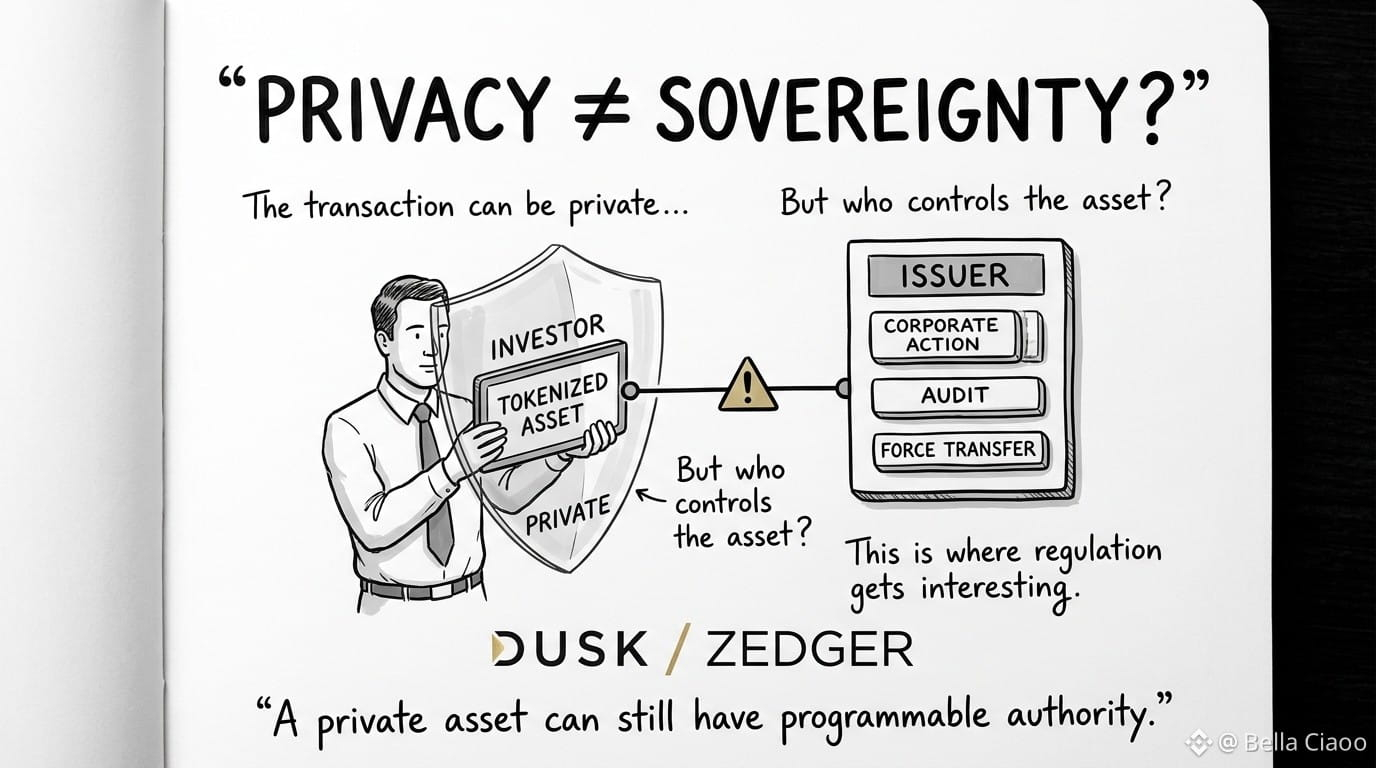
الخصوصية لا تعني دائمًا السيادة.
ربما أكون مخطئًا .. ربما تكون منظوري مختلفة عن هذا ولكن انظر إلى منظوري...
أعتقد أن هناك تناقضًا في Dusk يستحق اهتمامًا أكبر.
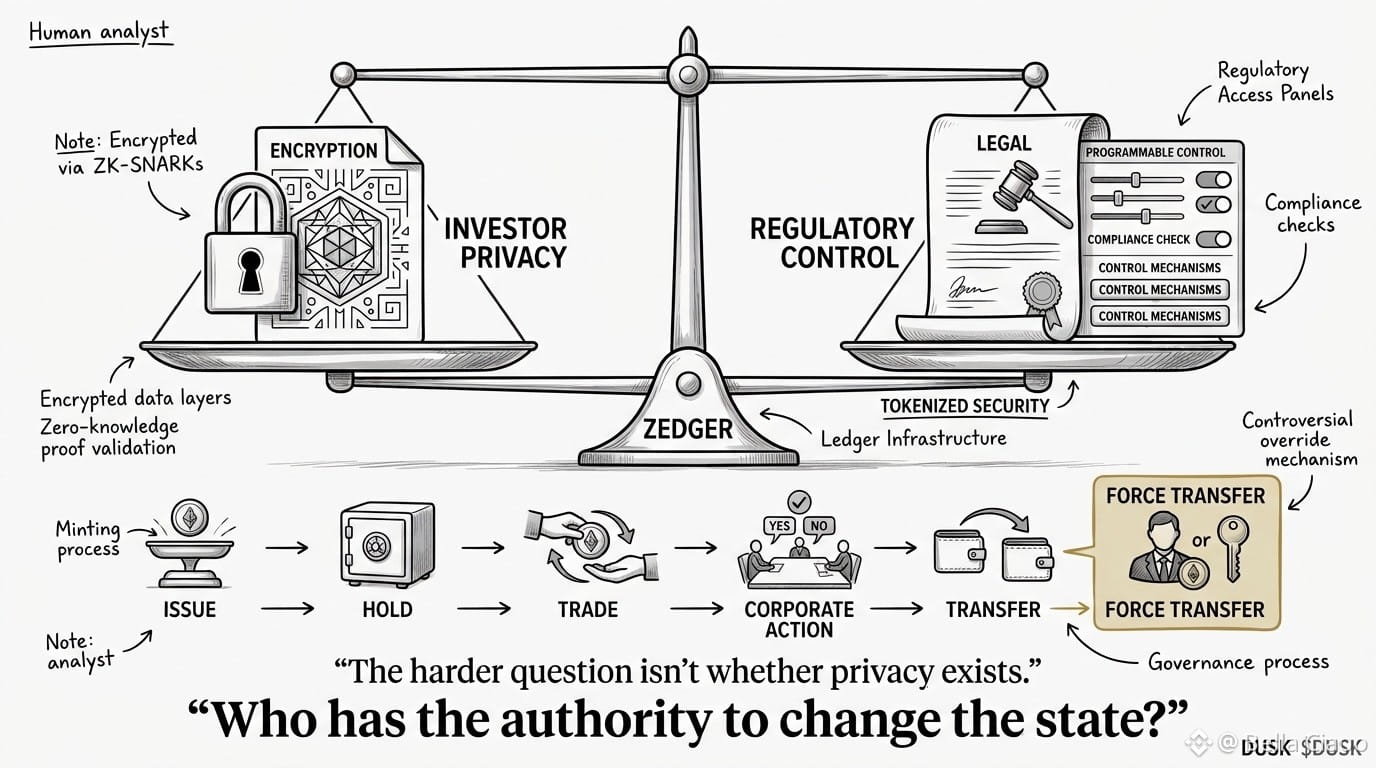
يتحدث التقرير عن الخصوصية للأصول المُنظّمة لكن Zedger يدعم أيضًا شيئًا قويًا جدًا:
عمليات النقل القسري التي يبدأها المُصدر.
هذا يغيّر الطريقة التي أفكر بها في كلمة “الخصوصية.”
يمكن حماية تفاصيل معاملتك بينما تظل الأصول نفسها تعمل ضمن قواعد تمنح المُصدر بعض الصلاحيات.
وبصراحة، لا أعتقد أن هذا سيئ تلقائيًا.
قد تحتاج الورقة المالية المُنظّمة فعلًا إلى آليات للتجميد أو التصحيحات أو الإجراءات الخاصة بالشركات أو التحويلات المطلوبة قانونًا.
لكن ذلك يطرح سؤالًا أصعب:
هل نبني أصولًا مالية خاصة أم أصولًا مالية قابلة للبرمجة بخصوصية مُتحكَّم بها??? بجد؟؟
ليستا الشيئين بالضبط.
وهنا تصبح Dusk أكثر إثارة للاهتمام بالنسبة لي.
النقاش الحقيقي ليس ما إذا كانت $DUSK تتمتع بالخصوصية.
بل من الذي يستطيع تجاوز قواعد الخصوصية أو الملكية عندما تقتضي اللوائح ذلك؟ أليس لديك فضول??
@Dusk_Foundation $DUSK #dusk
بعد قراءة ورقة الغدف الخاصة بـ Dusk أستخلص هذا بسطر واحد..
الخصوصية لا تعني دائمًا السيادة.
ربما أكون مخطئًا .. ربما تكون منظوري مختلفة عن هذا ولكن انظر إلى منظوري...
أعتقد أن هناك تناقضًا في Dusk يستحق اهتمامًا أكبر.
يتحدث التقرير عن الخصوصية للأصول المُنظّمة لكن Zedger يدعم أيضًا شيئًا قويًا جدًا:
عمليات النقل القسري التي يبدأها المُصدر.
هذا يغيّر الطريقة التي أفكر بها في كلمة “الخصوصية.”
يمكن حماية تفاصيل معاملتك بينما تظل الأصول نفسها تعمل ضمن قواعد تمنح المُصدر بعض الصلاحيات.
وبصراحة، لا أعتقد أن هذا سيئ تلقائيًا.
قد تحتاج الورقة المالية المُنظّمة فعلًا إلى آليات للتجميد أو التصحيحات أو الإجراءات الخاصة بالشركات أو التحويلات المطلوبة قانونًا.
لكن ذلك يطرح سؤالًا أصعب:
هل نبني أصولًا مالية خاصة أم أصولًا مالية قابلة للبرمجة بخصوصية مُتحكَّم بها??? بجد؟؟
ليستا الشيئين بالضبط.
وهنا تصبح Dusk أكثر إثارة للاهتمام بالنسبة لي.
النقاش الحقيقي ليس ما إذا كانت $DUSK تتمتع بالخصوصية.
بل من الذي يستطيع تجاوز قواعد الخصوصية أو الملكية عندما تقتضي اللوائح ذلك؟ أليس لديك فضول??
@Dusk $DUSK #dusk
الخصوصية لا تعني دائمًا السيادة.
ربما أكون مخطئًا .. ربما تكون منظوري مختلفة عن هذا ولكن انظر إلى منظوري...
أعتقد أن هناك تناقضًا في Dusk يستحق اهتمامًا أكبر.
يتحدث التقرير عن الخصوصية للأصول المُنظّمة لكن Zedger يدعم أيضًا شيئًا قويًا جدًا:
عمليات النقل القسري التي يبدأها المُصدر.
هذا يغيّر الطريقة التي أفكر بها في كلمة “الخصوصية.”
يمكن حماية تفاصيل معاملتك بينما تظل الأصول نفسها تعمل ضمن قواعد تمنح المُصدر بعض الصلاحيات.
وبصراحة، لا أعتقد أن هذا سيئ تلقائيًا.
قد تحتاج الورقة المالية المُنظّمة فعلًا إلى آليات للتجميد أو التصحيحات أو الإجراءات الخاصة بالشركات أو التحويلات المطلوبة قانونًا.
لكن ذلك يطرح سؤالًا أصعب:
هل نبني أصولًا مالية خاصة أم أصولًا مالية قابلة للبرمجة بخصوصية مُتحكَّم بها??? بجد؟؟
ليستا الشيئين بالضبط.
وهنا تصبح Dusk أكثر إثارة للاهتمام بالنسبة لي.
النقاش الحقيقي ليس ما إذا كانت $DUSK تتمتع بالخصوصية.
بل من الذي يستطيع تجاوز قواعد الخصوصية أو الملكية عندما تقتضي اللوائح ذلك؟ أليس لديك فضول??
@Dusk $DUSK #dusk
2
84
·
--
واصلت التفكير في جزء صغير من ورقة عمل Dusk البيضاء.
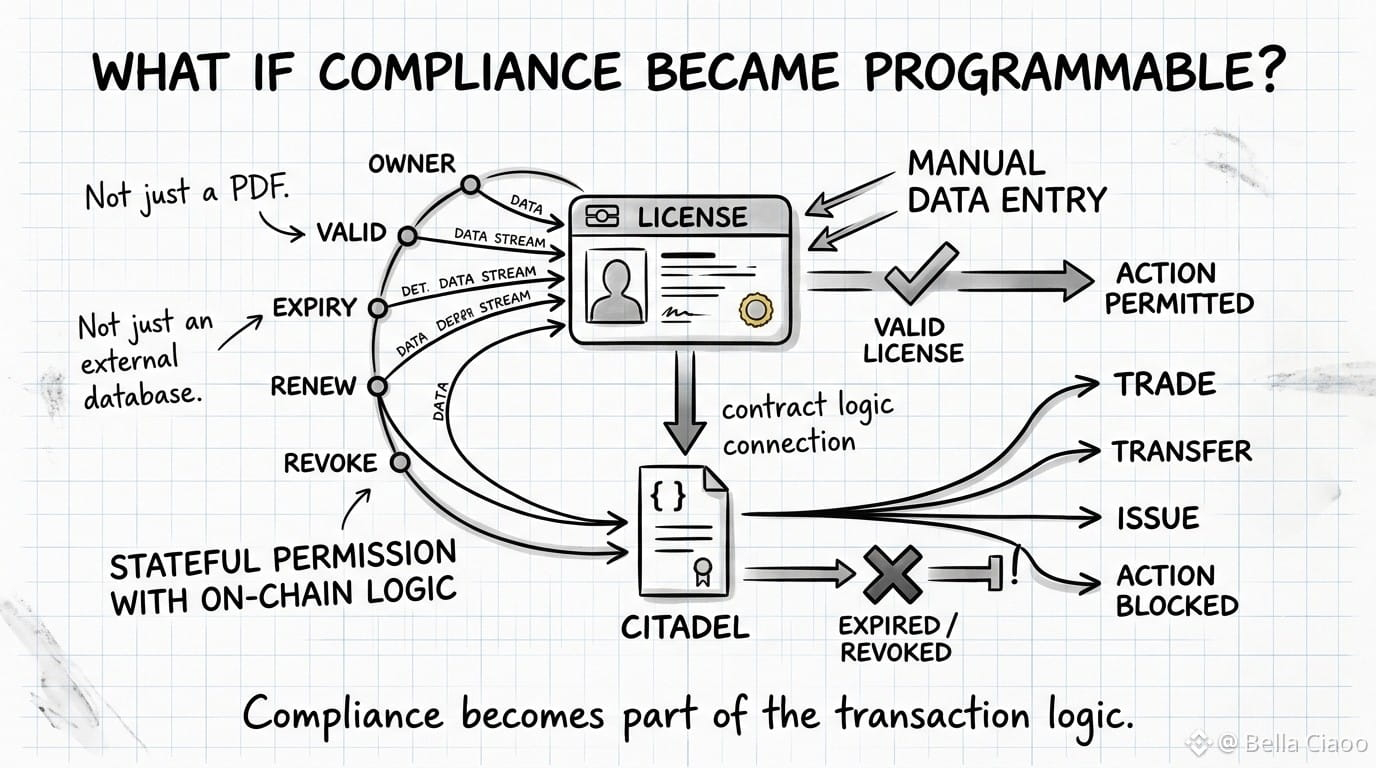
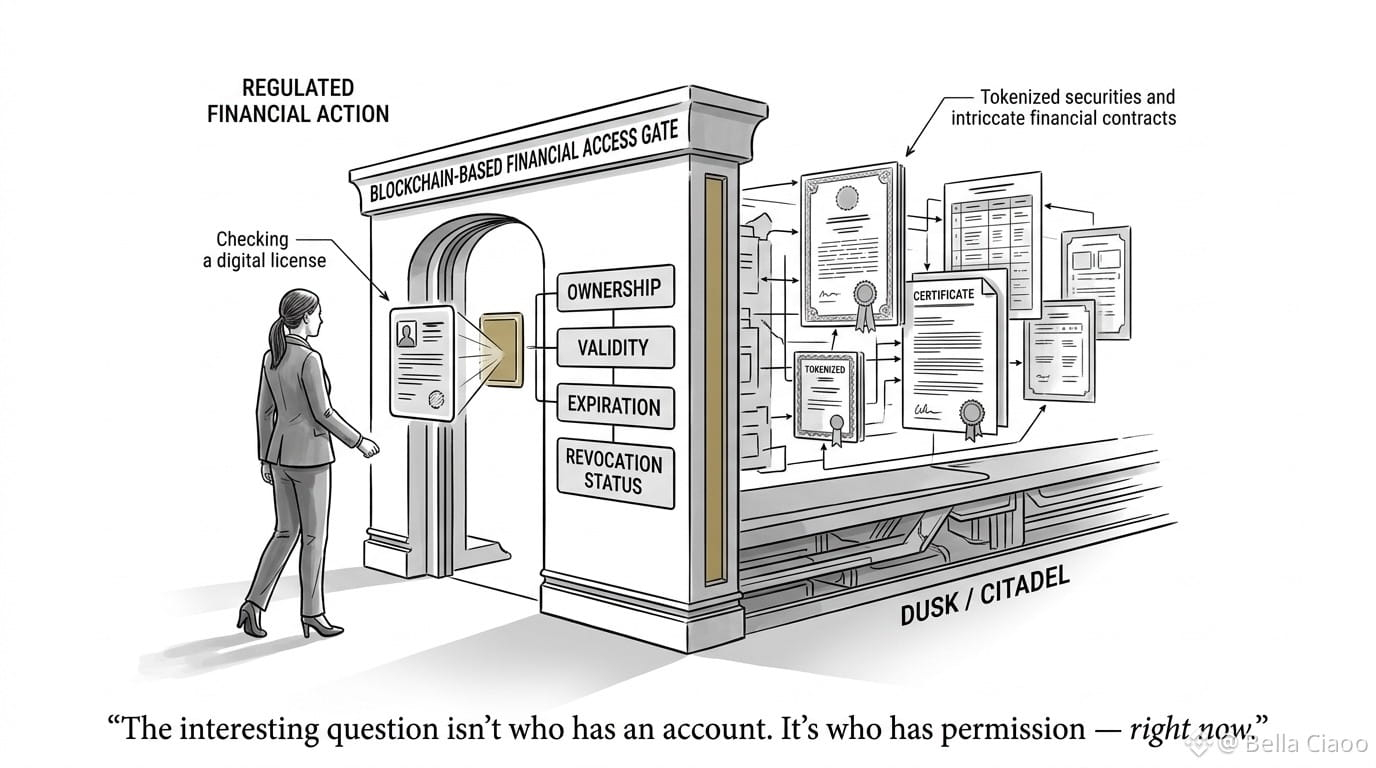
تصف عقد ترخيص Citadel الذي يمكنه تتبع من يملك ترخيصًا، وما إذا كان الترخيص صالحًا، ومتى تنتهي صلاحيته، وما إذا كان يتم إلغاؤه أو تجديده. هذا قدر هائل من المعلومات لمعرفة وتخزين...
يبدو الأمر مملًا حتى تفكر في الأسواق المالية.
فالكثير من الأنشطة الخاضعة للرقابة يعتمد على أذونات تتغير بمرور الوقت.
لذلك بدلًا من التعامل مع الامتثال بوصفه وثيقة موجودة خارج سلسلة الكتل، تشير بنية Dusk إلى شيء مختلف:
ماذا لو أصبحت الأذونات نفسها جزءًا من البنية التحتية؟
عندها لا يصبح الامتثال مجرد شيء تتحقق منه الشركة قبل إجراء ما.
يمكن للشبكة أن تجعل صلاحية تلك الأذونات جزءًا من الإجراء.
هذا تحول دقيق.
من «هل يُسمح لك؟» إلى «هل يستطيع البروتوكول إثبات أنك مسموح لك الآن؟»
تستحق هذه الفكرة مزيدًا من الاهتمام. بل إنها تقلل حتى من مخاطر الأمان.. ما رأيك في هذا؟؟
@Dusk_Foundation $DUSK #dusk
واصلت التفكير في جزء صغير من ورقة عمل Dusk البيضاء.
تصف عقد ترخيص Citadel الذي يمكنه تتبع من يملك ترخيصًا، وما إذا كان الترخيص صالحًا، ومتى تنتهي صلاحيته، وما إذا كان يتم إلغاؤه أو تجديده. هذا قدر هائل من المعلومات لمعرفة وتخزين...
يبدو الأمر مملًا حتى تفكر في الأسواق المالية.
فالكثير من الأنشطة الخاضعة للرقابة يعتمد على أذونات تتغير بمرور الوقت.
لذلك بدلًا من التعامل مع الامتثال بوصفه وثيقة موجودة خارج سلسلة الكتل، تشير بنية Dusk إلى شيء مختلف:
ماذا لو أصبحت الأذونات نفسها جزءًا من البنية التحتية؟
عندها لا يصبح الامتثال مجرد شيء تتحقق منه الشركة قبل إجراء ما.
يمكن للشبكة أن تجعل صلاحية تلك الأذونات جزءًا من الإجراء.
هذا تحول دقيق.
من «هل يُسمح لك؟» إلى «هل يستطيع البروتوكول إثبات أنك مسموح لك الآن؟»
تستحق هذه الفكرة مزيدًا من الاهتمام. بل إنها تقلل حتى من مخاطر الأمان.. ما رأيك في هذا؟؟
@Dusk $DUSK #dusk
تصف عقد ترخيص Citadel الذي يمكنه تتبع من يملك ترخيصًا، وما إذا كان الترخيص صالحًا، ومتى تنتهي صلاحيته، وما إذا كان يتم إلغاؤه أو تجديده. هذا قدر هائل من المعلومات لمعرفة وتخزين...
يبدو الأمر مملًا حتى تفكر في الأسواق المالية.
فالكثير من الأنشطة الخاضعة للرقابة يعتمد على أذونات تتغير بمرور الوقت.
لذلك بدلًا من التعامل مع الامتثال بوصفه وثيقة موجودة خارج سلسلة الكتل، تشير بنية Dusk إلى شيء مختلف:
ماذا لو أصبحت الأذونات نفسها جزءًا من البنية التحتية؟
عندها لا يصبح الامتثال مجرد شيء تتحقق منه الشركة قبل إجراء ما.
يمكن للشبكة أن تجعل صلاحية تلك الأذونات جزءًا من الإجراء.
هذا تحول دقيق.
من «هل يُسمح لك؟» إلى «هل يستطيع البروتوكول إثبات أنك مسموح لك الآن؟»
تستحق هذه الفكرة مزيدًا من الاهتمام. بل إنها تقلل حتى من مخاطر الأمان.. ما رأيك في هذا؟؟
@Dusk $DUSK #dusk
3
67
·
--
مقالة
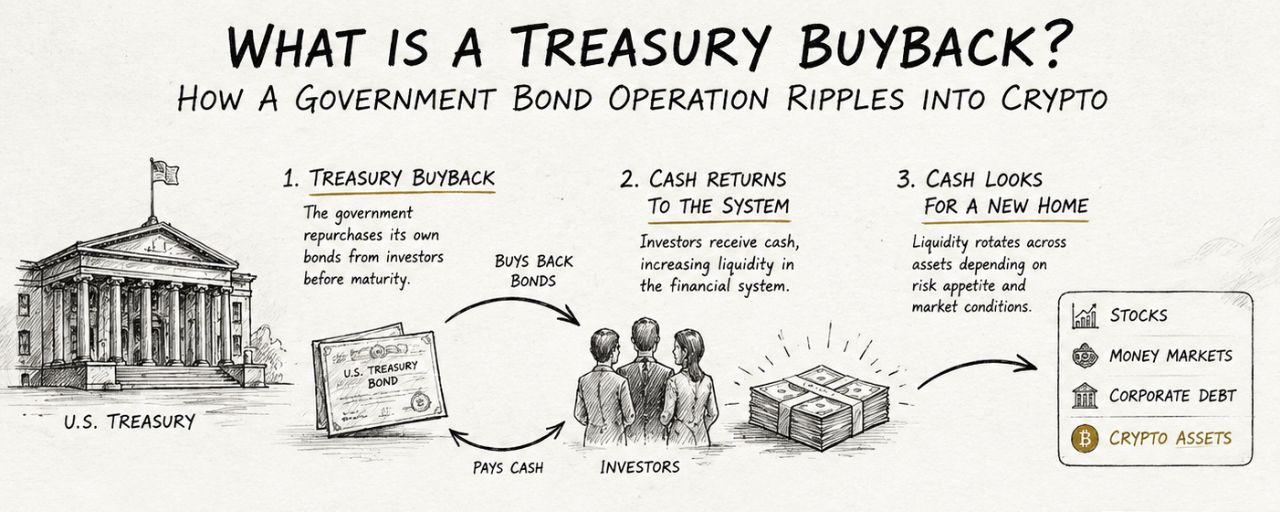
كيف تنتشر عمليات السندات الحكومية التقليدية عبر منظومة العملات المشفرة؟إعادة شراء سندات الخزانة تعني أن تستخدم الحكومة أموالاً نقدية لإعادة شراء سندات كانت قد أصدرتها سابقاً من المستثمرين قبل أن تنضج تلك السندات.
اعتبرها مثل أن الحكومة تقول: “لدينا التزامات على هذه السندات، لكننا مستعدون لإعادة شرائها الآن.”
كيف يمكن أن يؤثر ذلك على العملات المشفرة؟
الاتصال يكون في الغالب عبر السيولة وأسعار الفائدة، وليس لأن الحكومة تشتري العملات المشفرة مباشرة.
الحكومة تشتري السندات → يحصل المستثمرون على نقد
تدفع الخزانة لحاملي السندات، مما يعيد ضخ النقد إلى النظام المالي.
كيف تنتشر عمليات السندات الحكومية التقليدية عبر منظومة العملات المشفرة؟
إعادة شراء سندات الخزانة تعني أن تستخدم الحكومة أموالاً نقدية لإعادة شراء سندات كانت قد أصدرتها سابقاً من المستثمرين قبل أن تنضج تلك السندات.
اعتبرها مثل أن الحكومة تقول: “لدينا التزامات على هذه السندات، لكننا مستعدون لإعادة شرائها الآن.”
كيف يمكن أن يؤثر ذلك على العملات المشفرة؟
الاتصال يكون في الغالب عبر السيولة وأسعار الفائدة، وليس لأن الحكومة تشتري العملات المشفرة مباشرة.
الحكومة تشتري السندات → يحصل المستثمرون على نقد
تدفع الخزانة لحاملي السندات، مما يعيد ضخ النقد إلى النظام المالي.
اعتبرها مثل أن الحكومة تقول: “لدينا التزامات على هذه السندات، لكننا مستعدون لإعادة شرائها الآن.”
كيف يمكن أن يؤثر ذلك على العملات المشفرة؟
الاتصال يكون في الغالب عبر السيولة وأسعار الفائدة، وليس لأن الحكومة تشتري العملات المشفرة مباشرة.
الحكومة تشتري السندات → يحصل المستثمرون على نقد
تدفع الخزانة لحاملي السندات، مما يعيد ضخ النقد إلى النظام المالي.
64
·
--
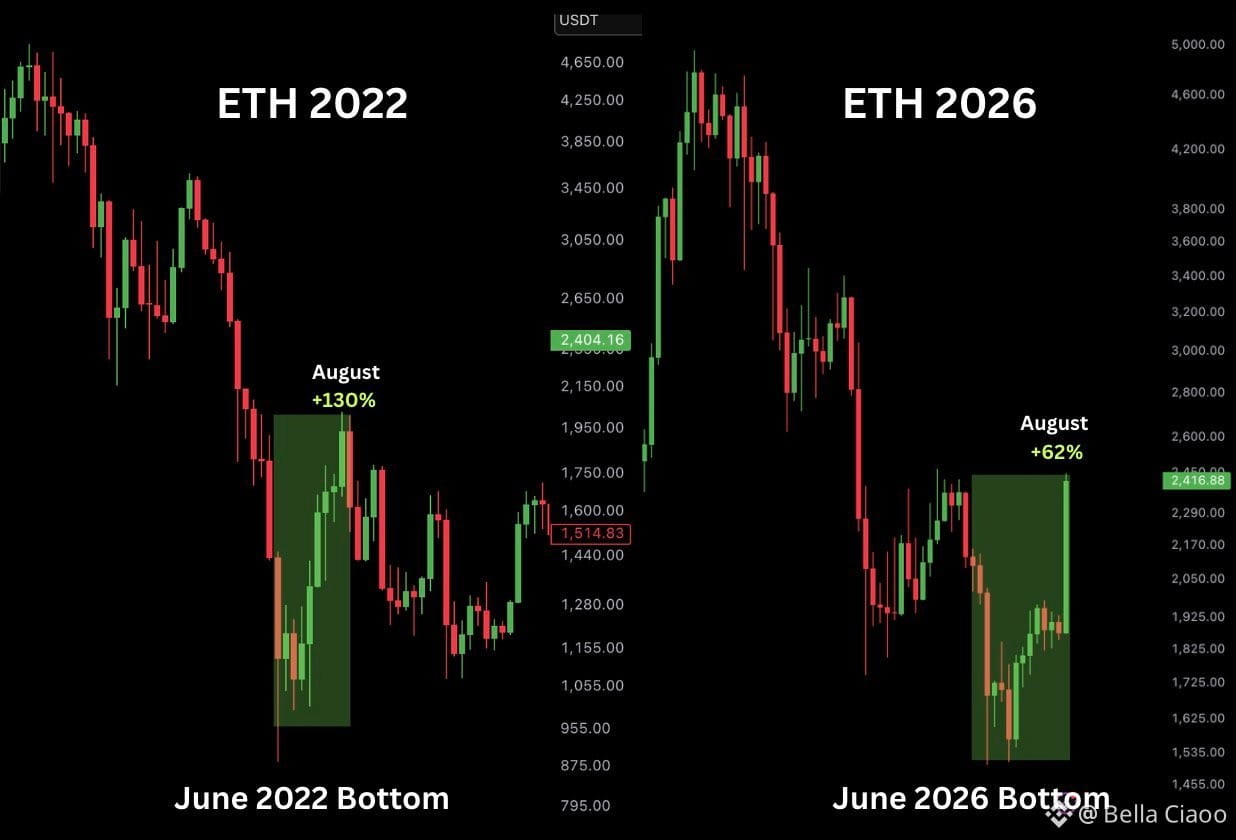
$ETH
مضخة صيف 2022 كانت +130%
إذا تكرر التاريخ، فقد يصل سعر ETH إلى 3,000+
$ETH
مضخة صيف 2022 كانت +130%
إذا تكرر التاريخ، فقد يصل سعر ETH إلى 3,000+
مضخة صيف 2022 كانت +130%
إذا تكرر التاريخ، فقد يصل سعر ETH إلى 3,000+
65
·
--
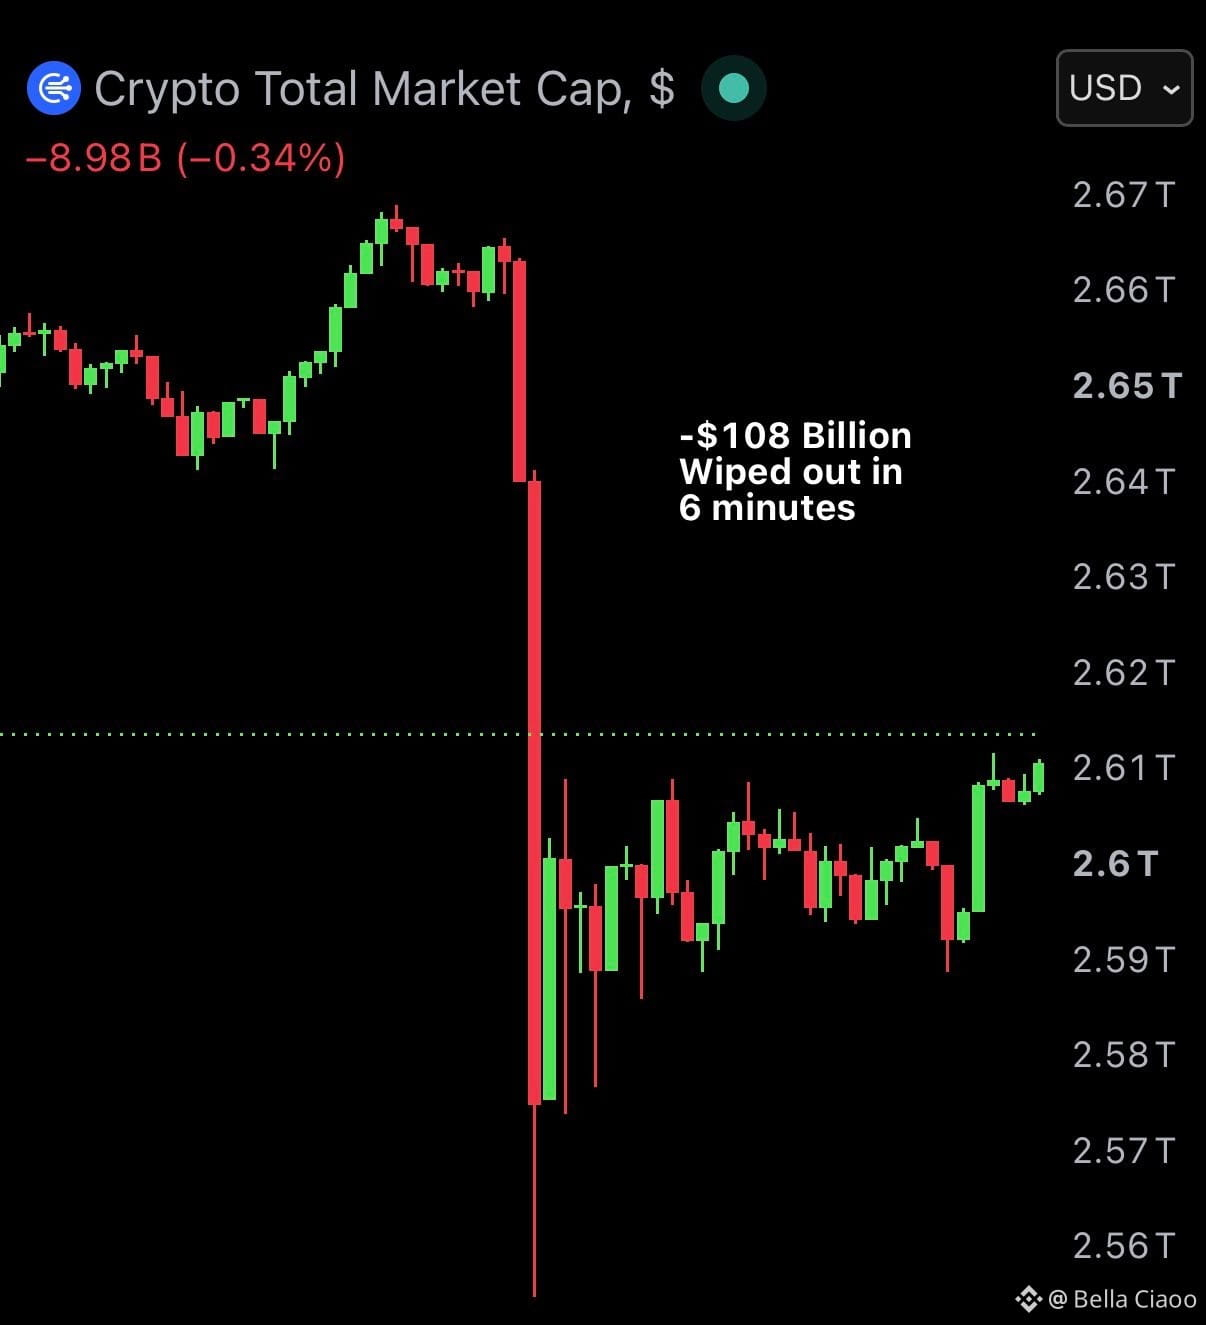
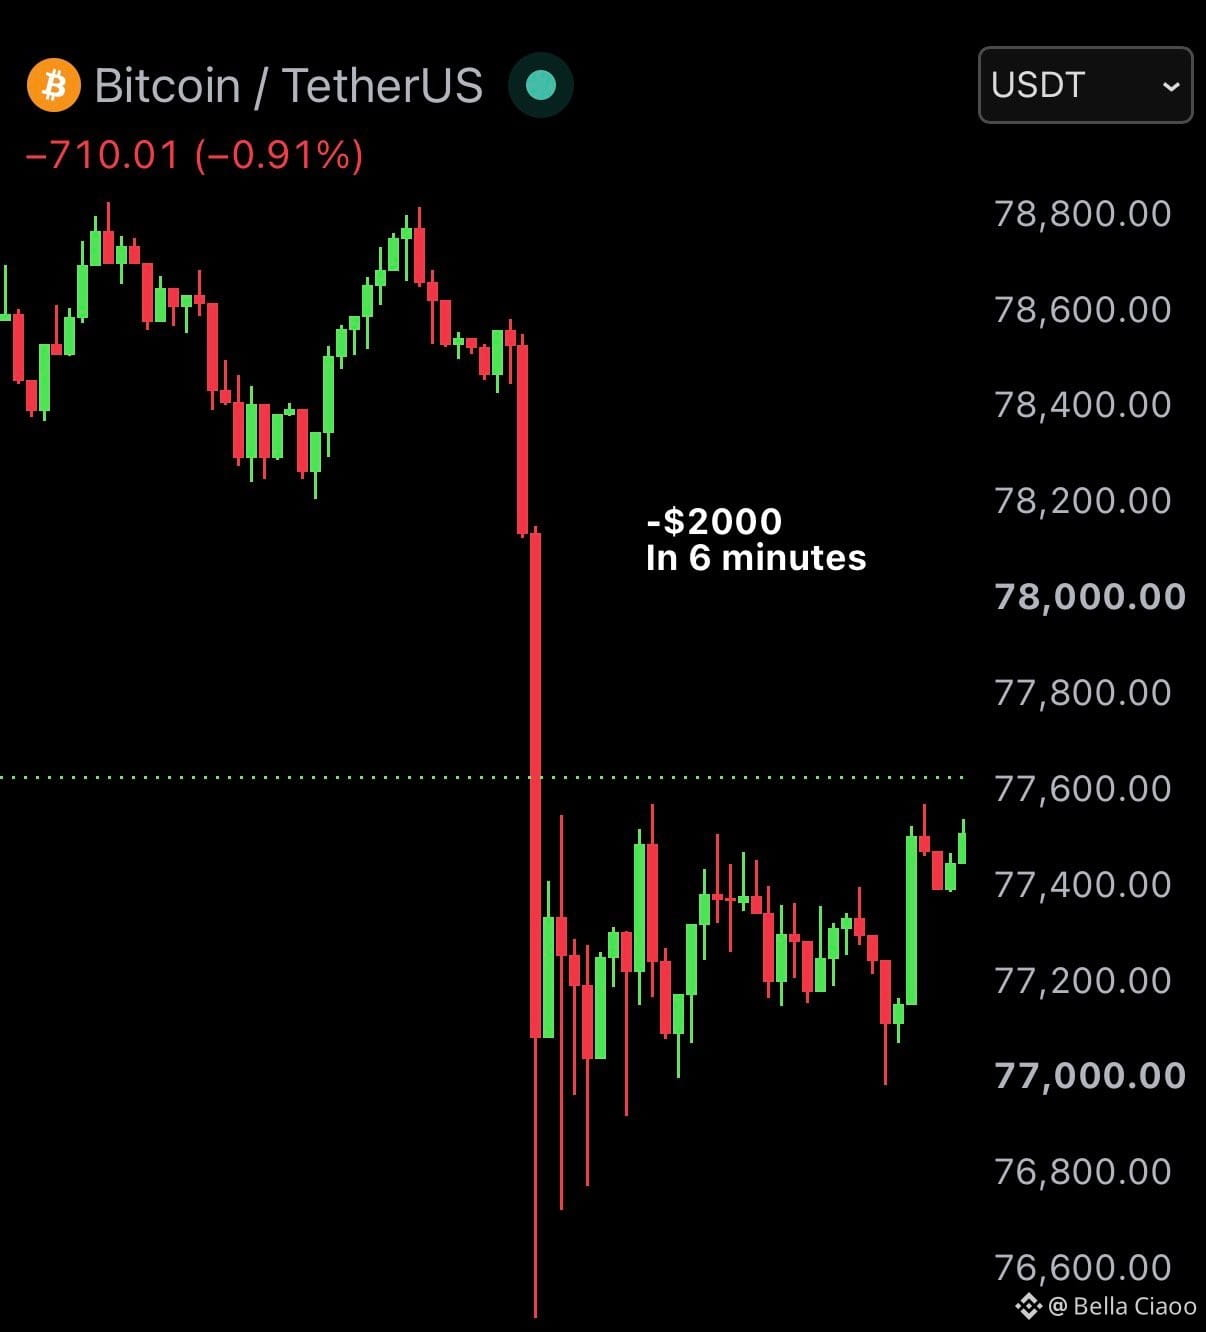
🚨 انهيار لحظي مُذهل خلال 6 دقائق:
- انخفض سعر البيتكوين بمقدار -$2,000
- تم تصفية مراكز بقيمة 500 مليون دولار في عقود طويلة
- تم محو 108 مليار دولار من قطاع العملات الرقمية
#crash $BTC
🚨 انهيار لحظي مُذهل خلال 6 دقائق:
- انخفض سعر البيتكوين بمقدار -$2,000
- تم تصفية مراكز بقيمة 500 مليون دولار في عقود طويلة
- تم محو 108 مليار دولار من قطاع العملات الرقمية
#crash $BTC
- انخفض سعر البيتكوين بمقدار -$2,000
- تم تصفية مراكز بقيمة 500 مليون دولار في عقود طويلة
- تم محو 108 مليار دولار من قطاع العملات الرقمية
#crash $BTC
73
·
--
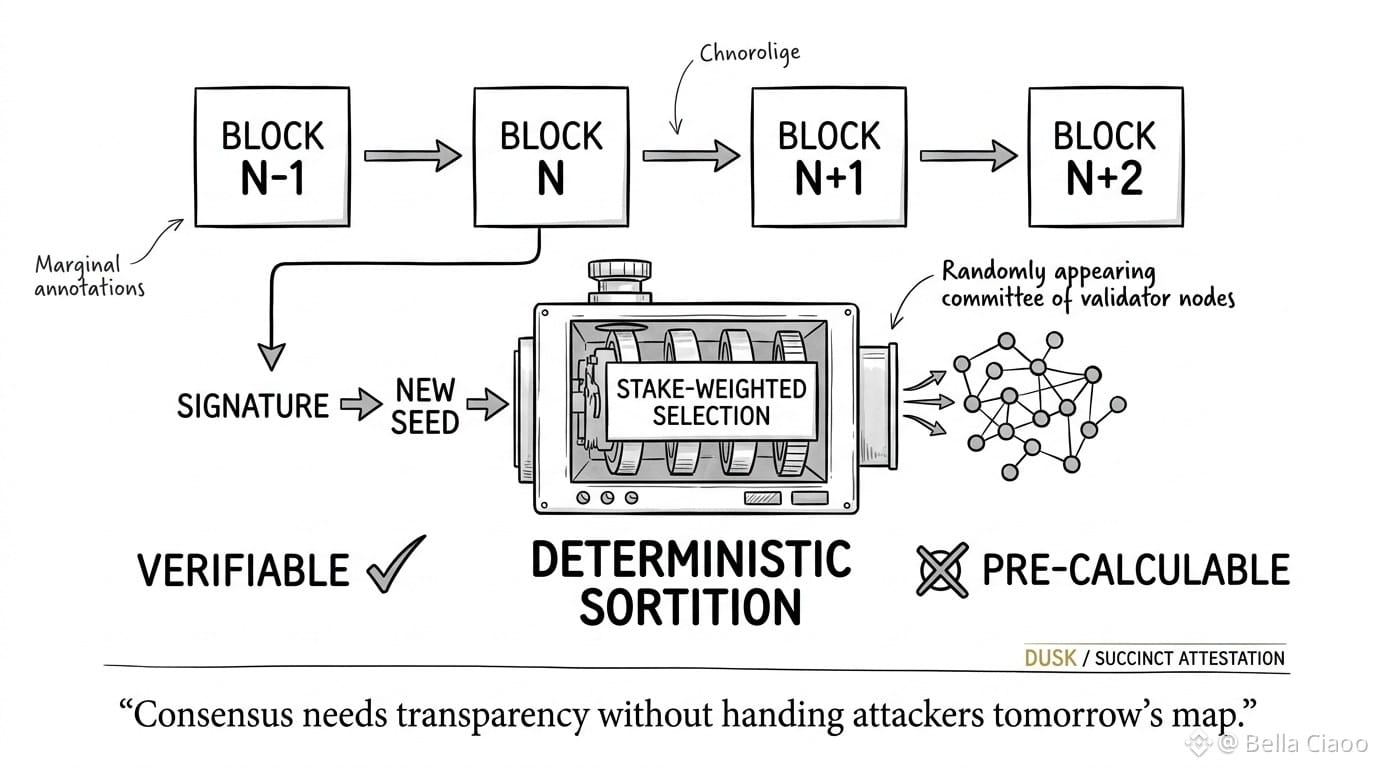
دعني أخبرك شيئًا مثيرًا للاهتمام وجدته اليوم في ورقة بيضاء لِـ dusk... لقد مررت مرة أخرى على قسم الإجماع في ورقة dusk البيضاء ووجدت شيئًا أعتقد أنه يستحق اهتمامًا أكبر بكثير.
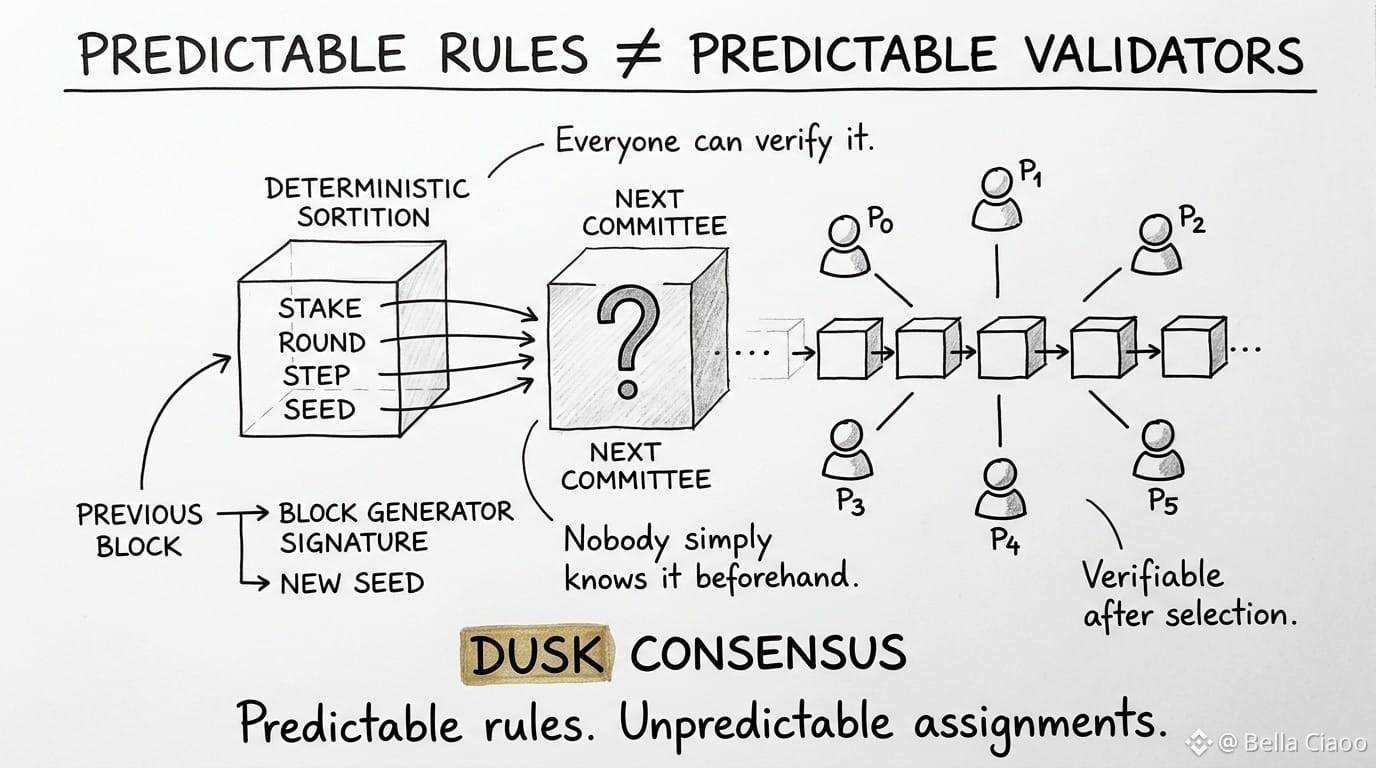
تستخدم Dusk التوزيع التعييني الحتمي. يبدو هذا كأنه متناقض تقريبًا. أليس كذلك؟
إذا كان اختيار المدققين حتميًا، ألا يجب أن يعرف الجميع من سيتم اختياره بعد ذلك؟ ليس تمامًا. هل أنت فضوليًا بما يكفي لتعرف لماذا لا؟
قواعد الاختيار قابلة لإعادة الإنتاج ويؤثر مقدار الحصة في مدى تكرار اختيار مقدم الخدمة. لكن البذرة المستخدمة للاختيار في المستقبل مرتبطة بتوقيع منشئ الكتلة السابقة.
لذلك يمكن للشبكة التحقق من عملية الاختيار بعد حدوثها...
في حين أن التعيينات المستقبلية ليست مجرد موجودة هناك بانتظار التنبؤ بها. واو، مفيدٌ جدًا وجميل..
أعجبني هذا التصميم لأنه يفصل بين شيئين غالبًا ما يخلط الناس بينهما:
قابلية التحقق وقابلية التوقع.
يحتاج نظام الإجماع إلى الأولى.
ومن المحتمل أنه لا يريد كثيرًا من الثانية.
وهذا يجعل محادثة الأمان أكثر إثارة من مجرد القول “Dusk تستخدم PoS.” أظن أن الأمر ليس بهذه البساطة بعد كل شيء.
@Dusk_Foundation $DUSK #dusk
دعني أخبرك شيئًا مثيرًا للاهتمام وجدته اليوم في ورقة بيضاء لِـ dusk... لقد مررت مرة أخرى على قسم الإجماع في ورقة dusk البيضاء ووجدت شيئًا أعتقد أنه يستحق اهتمامًا أكبر بكثير.
تستخدم Dusk التوزيع التعييني الحتمي. يبدو هذا كأنه متناقض تقريبًا. أليس كذلك؟
إذا كان اختيار المدققين حتميًا، ألا يجب أن يعرف الجميع من سيتم اختياره بعد ذلك؟ ليس تمامًا. هل أنت فضوليًا بما يكفي لتعرف لماذا لا؟
قواعد الاختيار قابلة لإعادة الإنتاج ويؤثر مقدار الحصة في مدى تكرار اختيار مقدم الخدمة. لكن البذرة المستخدمة للاختيار في المستقبل مرتبطة بتوقيع منشئ الكتلة السابقة.
لذلك يمكن للشبكة التحقق من عملية الاختيار بعد حدوثها...
في حين أن التعيينات المستقبلية ليست مجرد موجودة هناك بانتظار التنبؤ بها. واو، مفيدٌ جدًا وجميل..
أعجبني هذا التصميم لأنه يفصل بين شيئين غالبًا ما يخلط الناس بينهما:
قابلية التحقق وقابلية التوقع.
يحتاج نظام الإجماع إلى الأولى.
ومن المحتمل أنه لا يريد كثيرًا من الثانية.
وهذا يجعل محادثة الأمان أكثر إثارة من مجرد القول “Dusk تستخدم PoS.” أظن أن الأمر ليس بهذه البساطة بعد كل شيء.
@Dusk $DUSK #dusk
تستخدم Dusk التوزيع التعييني الحتمي. يبدو هذا كأنه متناقض تقريبًا. أليس كذلك؟
إذا كان اختيار المدققين حتميًا، ألا يجب أن يعرف الجميع من سيتم اختياره بعد ذلك؟ ليس تمامًا. هل أنت فضوليًا بما يكفي لتعرف لماذا لا؟
قواعد الاختيار قابلة لإعادة الإنتاج ويؤثر مقدار الحصة في مدى تكرار اختيار مقدم الخدمة. لكن البذرة المستخدمة للاختيار في المستقبل مرتبطة بتوقيع منشئ الكتلة السابقة.
لذلك يمكن للشبكة التحقق من عملية الاختيار بعد حدوثها...
في حين أن التعيينات المستقبلية ليست مجرد موجودة هناك بانتظار التنبؤ بها. واو، مفيدٌ جدًا وجميل..
أعجبني هذا التصميم لأنه يفصل بين شيئين غالبًا ما يخلط الناس بينهما:
قابلية التحقق وقابلية التوقع.
يحتاج نظام الإجماع إلى الأولى.
ومن المحتمل أنه لا يريد كثيرًا من الثانية.
وهذا يجعل محادثة الأمان أكثر إثارة من مجرد القول “Dusk تستخدم PoS.” أظن أن الأمر ليس بهذه البساطة بعد كل شيء.
@Dusk $DUSK #dusk
2
3
176
·
--
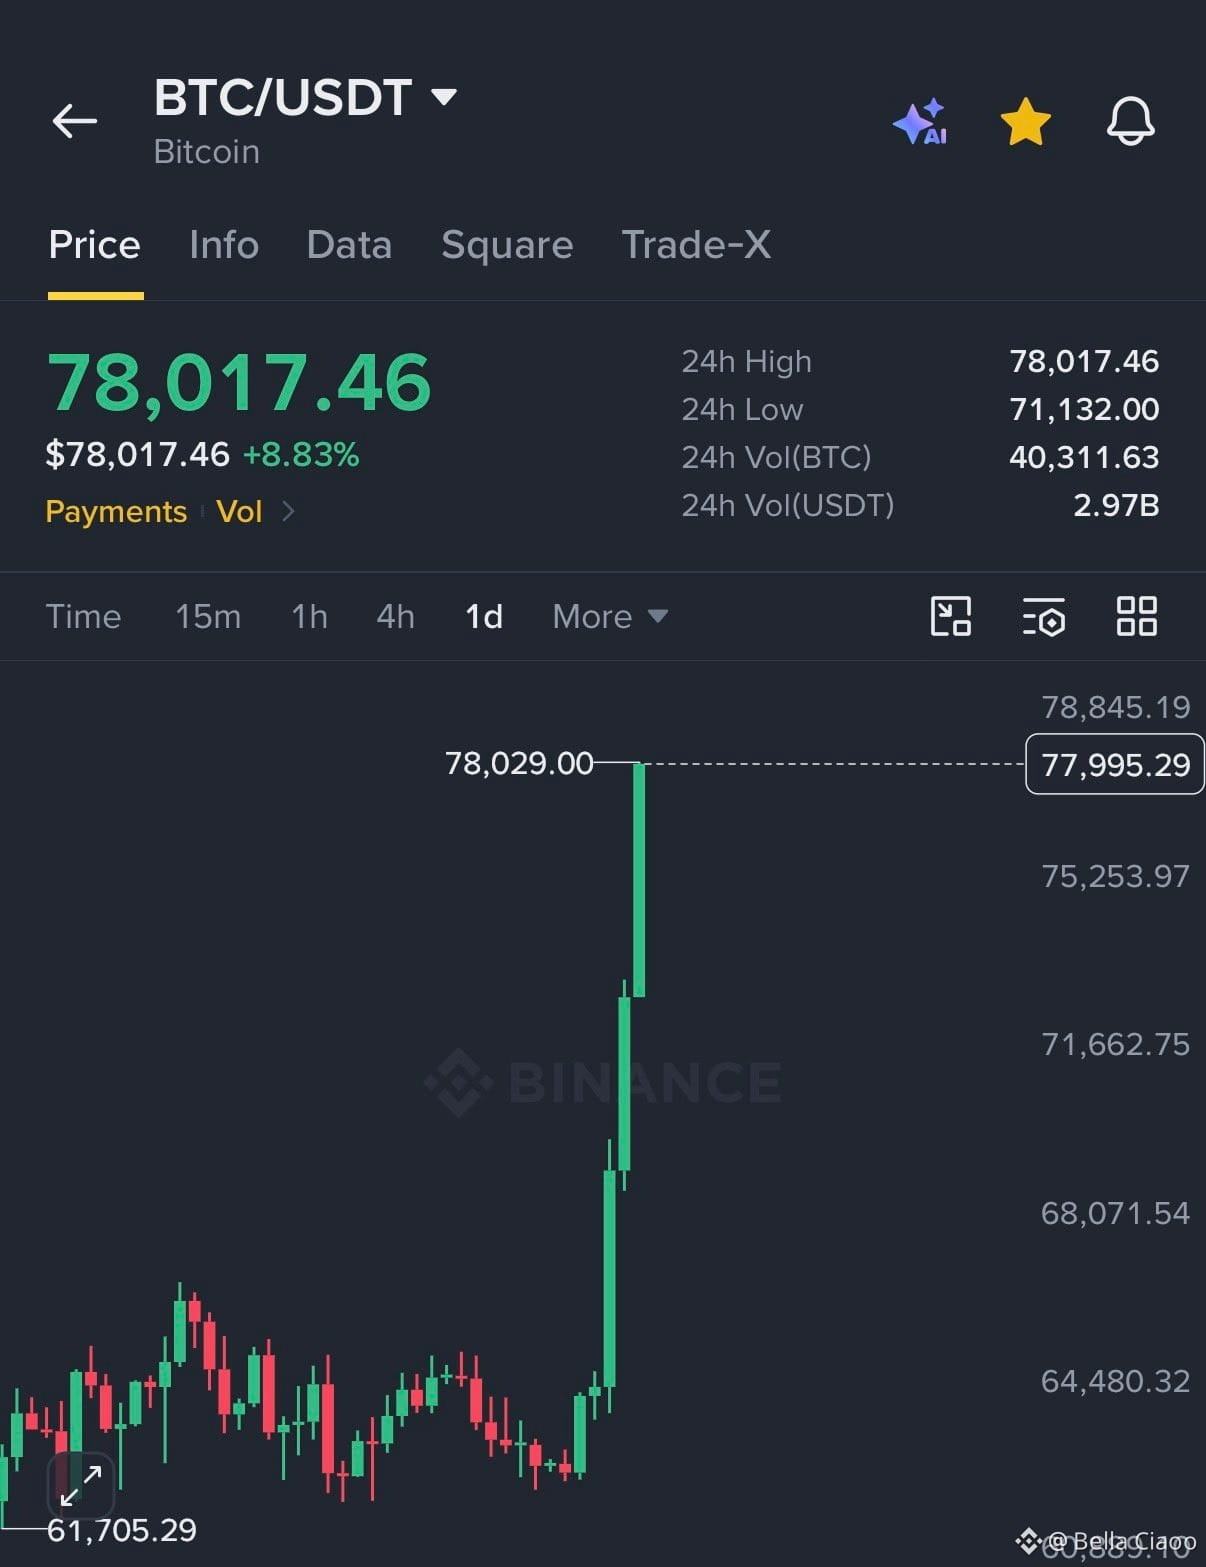
بيتكوين وصلت لأول مرة إلى 78,000 دولار خلال 3 أشهر
🚀
هذه أكبر موجة ضغط بيع قصيرة (Short Squeeze) في التاريخ.
بيتكوين وصلت لأول مرة إلى 78,000 دولار خلال 3 أشهر
🚀
هذه أكبر موجة ضغط بيع قصيرة (Short Squeeze) في التاريخ.
🚀
هذه أكبر موجة ضغط بيع قصيرة (Short Squeeze) في التاريخ.
81
·
--
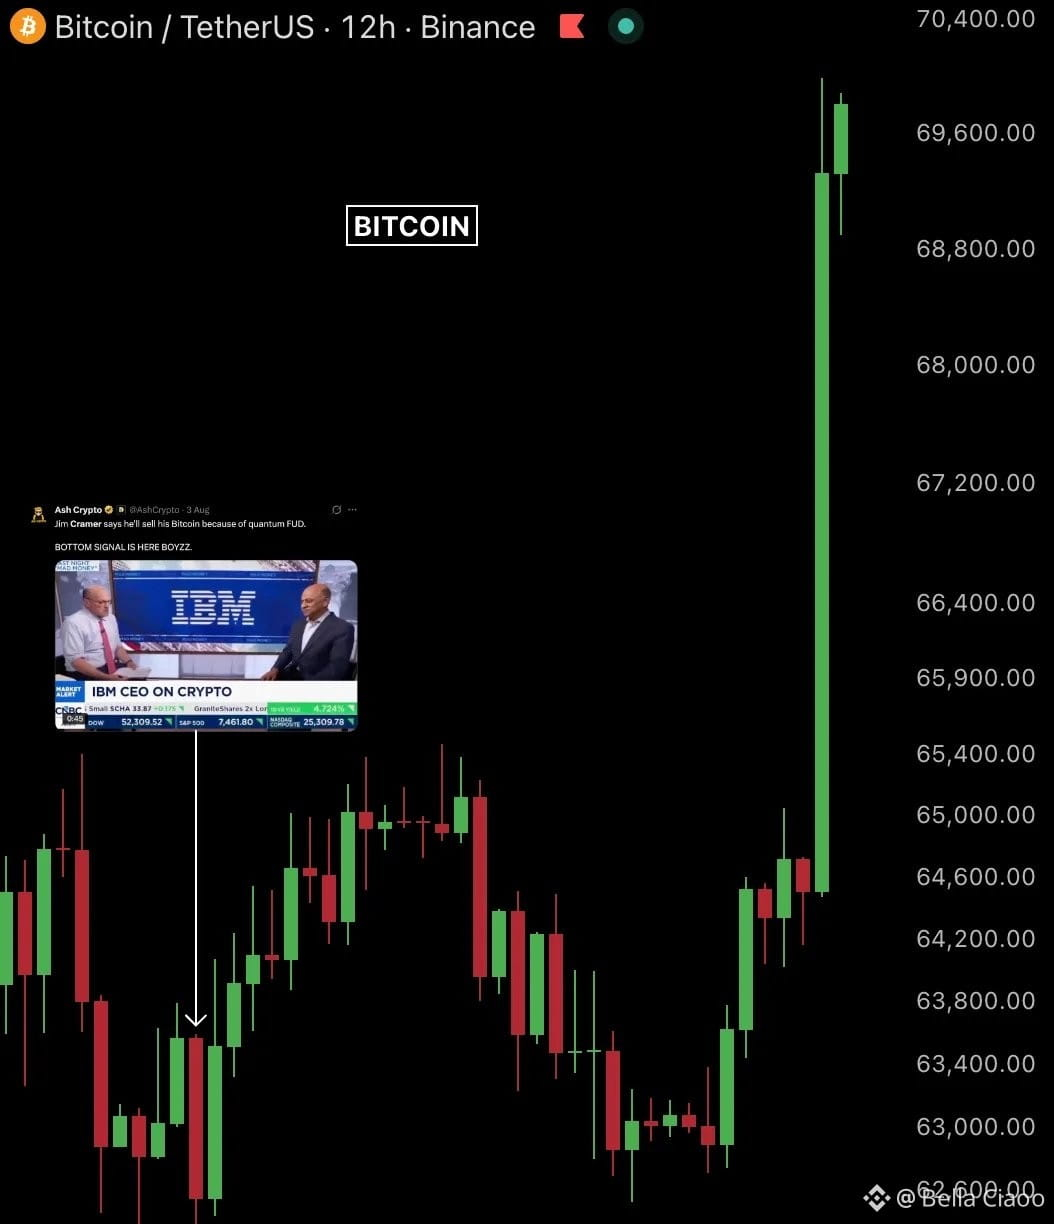
ارتفع سعر البيتكوين بمقدار +$10,000 منذ أن قال جيم كرامر إنه يبيع كل أصوله $BTC
{future}(BTCUSDT)
ارتفع سعر البيتكوين بمقدار +$10,000 منذ أن قال جيم كرامر إنه يبيع كل أصوله $BTC
72
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BTCBreaks80K
153,445 مشاهدات
2,450 يقومون بالنقاش
BTC #BTCBreaks80K
ارتفع بيتكوين فوق مستوى 81,000 دولار يوم السبت، إذ أسهمت موجة من تصفية المراكز القصيرة وتجدد الطلب الفوري في دفع العملة المشفرة نحو الانتعاش من الخسائر التي تكبدتها جراء ارتفاع أسعار الفائدة وتراجع مسيرة تشريعات العملات المشفرة في الولايات المتحدة.
تسلق بيتكوين إلى مستوى 81,702.00 دولار في 18/09، بعد أن كان يتداول قرب 76,400.00 دولار في اليوم السابق، مسجلاً بذلك أول تجاوز له لمستوى 80,000 دولار منذ 07/09. وكانت العملة الرقمية الأولى عالمياً تتداول عند 81,331.30 دولار بحلول الساعة 01:40 صباحاً بتوقيت المملكة العربية السعودية، مرتفعةً بنسبة 5.65% خلال اليوم.
جاء هذا الانتعاش في أعقاب أسبوع عسير للأصول عالية المخاطر، إذ رفع الاحتياطي الفيدرالي أسعار الفائدة بمقدار 25 نقطة أساس، فيما أقدم بنك اليابان على رفع مماثل بمقدار ربع نقطة مئوية ليبلغ معدل الفائدة 1.25%، وهو أعلى مستوى لسياسته النقدية منذ 31 عاماً.
تراجع بيتكوين في البداية نحو نطاق 75,000 دولار - 76,000 دولار، غير أن موجة البيع المتوقعة في أعقاب قرار بنك اليابان لم تتحقق. وسجلت صناديق الاستثمار المتداولة (ETF) الأمريكية الفورية لبيتكوين تدفقات داخلة بلغت نحو 159 مليون دولار في 17/09، مما وفّر طلباً فورياً جديداً.
$BTC
125aaaa
·0 إعجاب
·83 مشاهدات
比特币突破8万
109,486 مشاهدات
309 يقومون بالنقاش
BitcoinMarketCapTopsTesla
829 مشاهدات
93 يقومون بالنقاش