Bằng chứng không kiến thức có tự động đồng nghĩa với 100% không cần tin tưởng?
Nghe có vẻ đúng như vậy. Không ai thấy bí mật, chỉ có toán học xác minh tính đúng đắn của bằng chứng.
Nhưng bài báo Citadel của Dusk lại chỉ ra một lớp phức tạp hơn nằm dưới PLONK: đó là giai đoạn “trusted setup” (thiết lập tin cậy).
Việc triển khai PLONK của Dusk chạy trên BLS12-381 và sử dụng KZG10 làm sơ đồ cam kết đa thức mặc định. KZG cần một Chuỗi Tham Chiếu Chung (Common Reference String) được tạo từ nhiễu ngẫu nhiên bí mật. Nếu “độc chất” đó tồn tại và lọt đến tay kẻ tấn công, giả định về tính đúng đắn (soundness) có thể bị phá vỡ.
Bài báo Citadel nói điều này rất thẳng thắn: tính ngẫu nhiên của thiết lập bị xâm phạm có thể cho phép giao dịch giả mạo và “những tổn thất tài chính cực lớn.” Với Citadel, hậu quả được nêu là giả mạo danh tính người dùng và sử dụng giấy phép của người khác.
Vậy “trusted setup” thực sự có nghĩa là gì?
Không phải việc tin tưởng một công ty duy nhất như thể họ có một “mật khẩu chủ”.
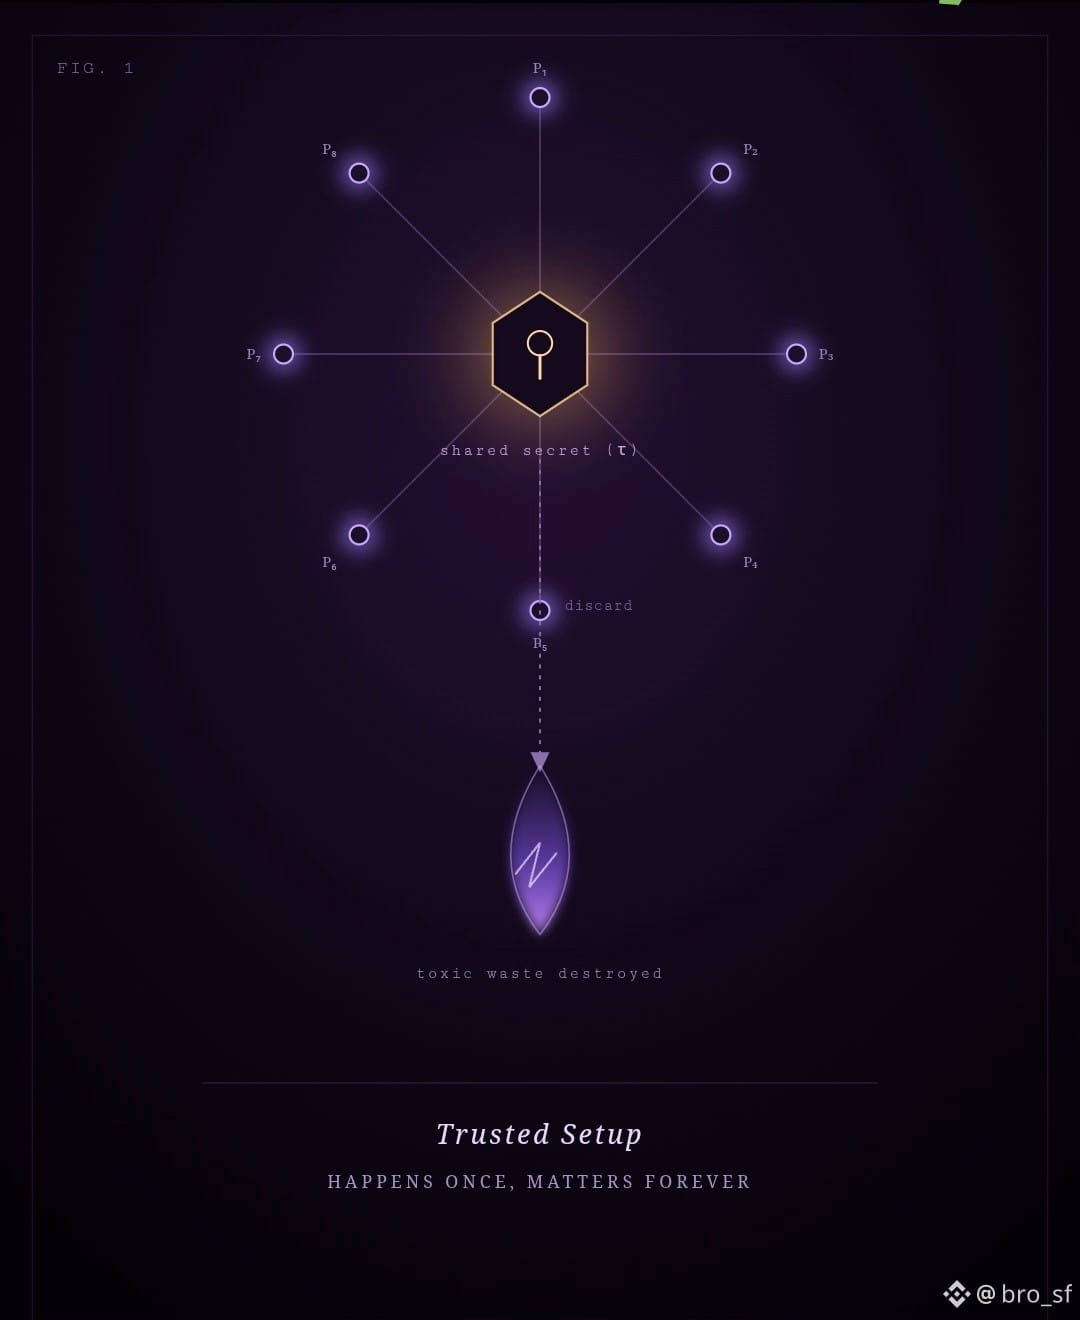
Một buổi lễ/phiên chạy (ceremony) cho phép nhiều người tham gia lần lượt thêm phần ngẫu nhiên của họ. Mỗi người sau đó hủy bỏ đóng góp bí mật của mình. Tính chất quan trọng là quá trình thiết lập vẫn an toàn nếu chỉ cần có ít nhất một người tham gia là trung thực và đã vĩnh viễn loại bỏ bí mật của mình.
Điều đó khiến tôi tự hỏi: ai đã tham gia vào buổi lễ của Dusk?
Thực ra, thông tin này còn được ghi chép nhiều hơn tôi tưởng.
Kho lưu trữ trusted-setup công khai của Dusk cho biết nó bắt đầu từ phản hồi Zcash Powers-of-Tau đã được xác minh #87, rồi sau đó thêm 15 người đóng góp của Dusk được liệt kê. Kho repo công khai các bản ghi đóng góp và các bước xác minh, trong khi Dusk cho biết kết quả sẽ được công bố để người khác có thể kiểm tra.
Điều đó không chứng minh rằng mọi giả định vận hành sẽ luôn đúng mãi về sau. Tôi vẫn muốn biết liệu các tham số dùng trong sản phẩm có khớp với bản ghi đã công bố hay không, và mối liên kết đó đã được kiểm tra độc lập trong thực tế như thế nào cho đến ngày nay.
Vì vậy, câu hỏi công bằng trở nên cụ thể hơn: liệu tôi có thể truy vết các tham số mật mã “live” trở lại buổi lễ có thể được xác minh công khai không?
Khi một dự án thừa nhận công khai một điểm yếu mật mã trong chính bài báo của mình, điều đó có tạo thêm niềm tin nhờ sự minh bạch — hay chỉ khiến bạn muốn biết thật chính xác rủi ro đó vẫn còn hiện hữu ở mức độ nào?
#dusk $DUSK @Dusk
Nghe có vẻ đúng như vậy. Không ai thấy bí mật, chỉ có toán học xác minh tính đúng đắn của bằng chứng.
Nhưng bài báo Citadel của Dusk lại chỉ ra một lớp phức tạp hơn nằm dưới PLONK: đó là giai đoạn “trusted setup” (thiết lập tin cậy).
Việc triển khai PLONK của Dusk chạy trên BLS12-381 và sử dụng KZG10 làm sơ đồ cam kết đa thức mặc định. KZG cần một Chuỗi Tham Chiếu Chung (Common Reference String) được tạo từ nhiễu ngẫu nhiên bí mật. Nếu “độc chất” đó tồn tại và lọt đến tay kẻ tấn công, giả định về tính đúng đắn (soundness) có thể bị phá vỡ.
Bài báo Citadel nói điều này rất thẳng thắn: tính ngẫu nhiên của thiết lập bị xâm phạm có thể cho phép giao dịch giả mạo và “những tổn thất tài chính cực lớn.” Với Citadel, hậu quả được nêu là giả mạo danh tính người dùng và sử dụng giấy phép của người khác.
Vậy “trusted setup” thực sự có nghĩa là gì?
Không phải việc tin tưởng một công ty duy nhất như thể họ có một “mật khẩu chủ”.
Một buổi lễ/phiên chạy (ceremony) cho phép nhiều người tham gia lần lượt thêm phần ngẫu nhiên của họ. Mỗi người sau đó hủy bỏ đóng góp bí mật của mình. Tính chất quan trọng là quá trình thiết lập vẫn an toàn nếu chỉ cần có ít nhất một người tham gia là trung thực và đã vĩnh viễn loại bỏ bí mật của mình.
Điều đó khiến tôi tự hỏi: ai đã tham gia vào buổi lễ của Dusk?
Thực ra, thông tin này còn được ghi chép nhiều hơn tôi tưởng.
Kho lưu trữ trusted-setup công khai của Dusk cho biết nó bắt đầu từ phản hồi Zcash Powers-of-Tau đã được xác minh #87, rồi sau đó thêm 15 người đóng góp của Dusk được liệt kê. Kho repo công khai các bản ghi đóng góp và các bước xác minh, trong khi Dusk cho biết kết quả sẽ được công bố để người khác có thể kiểm tra.
Điều đó không chứng minh rằng mọi giả định vận hành sẽ luôn đúng mãi về sau. Tôi vẫn muốn biết liệu các tham số dùng trong sản phẩm có khớp với bản ghi đã công bố hay không, và mối liên kết đó đã được kiểm tra độc lập trong thực tế như thế nào cho đến ngày nay.
Vì vậy, câu hỏi công bằng trở nên cụ thể hơn: liệu tôi có thể truy vết các tham số mật mã “live” trở lại buổi lễ có thể được xác minh công khai không?
Khi một dự án thừa nhận công khai một điểm yếu mật mã trong chính bài báo của mình, điều đó có tạo thêm niềm tin nhờ sự minh bạch — hay chỉ khiến bạn muốn biết thật chính xác rủi ro đó vẫn còn hiện hữu ở mức độ nào?
#dusk $DUSK @Dusk