
بھائی_Azhar09
2.7k Публикации
بھائی_Azhar09
Отправить жалобу
Заблокировать пользователя
“I gave everyone a piece of me, and somehow lost myself.”
806 подписок(и/а)
6.3K+ подписчиков(а)
2.5K+ понравилось
Посты
Все
Цитирования
Активно
PINNED
Рыночная ротация: взрывной прорыв LSK против резкой ликвидации TRUMP
$LSK демонстрирует мощный краткосрочный импульс, преодолевая локальные уровни сопротивления на фоне сильных зелёных свечей после формирования прочного основания в районе 0.1743. На графике видна здоровая бычья аккумуляция, за которой последовала фаза агрессивного роста: текущая цена поднялась до 0.2069, а дневной прирост составил внушительные 16%. Объёмы убедительно подтверждают этот прорыв: похоже, крупные покупатели активно включились в игру, чтобы подтолкнуть импульс дальше — к важным техническим целям.
{future}(LSKUSDT)
В то же время график $TRUMP показывает совершенно противоположную картину, на которой доминирует интенсивная распродажа. Цена вошла в крутое пике, неуклонно падая с локального максимума 1.604 и пробивая несколько уровней поддержки, пока не достигла 1.394. Продавцы агрессивно диктуют динамику ордеров на фоне паники или изменения позиций перед предстоящими макроэкономическими событиями, подталкивая актив вплотную к абсолютному локальному минимуму на отметке 1.388. Сопоставление обоих графиков показывает классический сценарий ротации капитала: средства уходят из проседающих политических мем-токенов прямиком в стремительно растущие активы с сильными техническими сигналами.
{future}(TRUMPUSDT)
$AKE
#LSKUSDT #TrumpCrypto #USMidterms-WhatAreMarketsExpecting? #BinanceIncidentReport
Куда движется импульс?
Рыночная ротация: взрывной прорыв LSK против резкой ликвидации TRUMP
$LSK демонстрирует мощный краткосрочный импульс, преодолевая локальные уровни сопротивления на фоне сильных зелёных свечей после формирования прочного основания в районе 0.1743. На графике видна здоровая бычья аккумуляция, за которой последовала фаза агрессивного роста: текущая цена поднялась до 0.2069, а дневной прирост составил внушительные 16%. Объёмы убедительно подтверждают этот прорыв: похоже, крупные покупатели активно включились в игру, чтобы подтолкнуть импульс дальше — к важным техническим целям.
В то же время график $TRUMP показывает совершенно противоположную картину, на которой доминирует интенсивная распродажа. Цена вошла в крутое пике, неуклонно падая с локального максимума 1.604 и пробивая несколько уровней поддержки, пока не достигла 1.394. Продавцы агрессивно диктуют динамику ордеров на фоне паники или изменения позиций перед предстоящими макроэкономическими событиями, подталкивая актив вплотную к абсолютному локальному минимуму на отметке 1.388. Сопоставление обоих графиков показывает классический сценарий ротации капитала: средства уходят из проседающих политических мем-токенов прямиком в стремительно растущие активы с сильными техническими сигналами.
$AKE
#LSKUSDT #TrumpCrypto #USMidterms-WhatAreMarketsExpecting? #BinanceIncidentReport
Куда движется импульс?
$LSK демонстрирует мощный краткосрочный импульс, преодолевая локальные уровни сопротивления на фоне сильных зелёных свечей после формирования прочного основания в районе 0.1743. На графике видна здоровая бычья аккумуляция, за которой последовала фаза агрессивного роста: текущая цена поднялась до 0.2069, а дневной прирост составил внушительные 16%. Объёмы убедительно подтверждают этот прорыв: похоже, крупные покупатели активно включились в игру, чтобы подтолкнуть импульс дальше — к важным техническим целям.
В то же время график $TRUMP показывает совершенно противоположную картину, на которой доминирует интенсивная распродажа. Цена вошла в крутое пике, неуклонно падая с локального максимума 1.604 и пробивая несколько уровней поддержки, пока не достигла 1.394. Продавцы агрессивно диктуют динамику ордеров на фоне паники или изменения позиций перед предстоящими макроэкономическими событиями, подталкивая актив вплотную к абсолютному локальному минимуму на отметке 1.388. Сопоставление обоих графиков показывает классический сценарий ротации капитала: средства уходят из проседающих политических мем-токенов прямиком в стремительно растущие активы с сильными техническими сигналами.
$AKE
#LSKUSDT #TrumpCrypto #USMidterms-WhatAreMarketsExpecting? #BinanceIncidentReport
Куда движется импульс?
LSK 🚀
TRUMP 📉
Both ⚖️
13 ч. осталось
2
6.3k
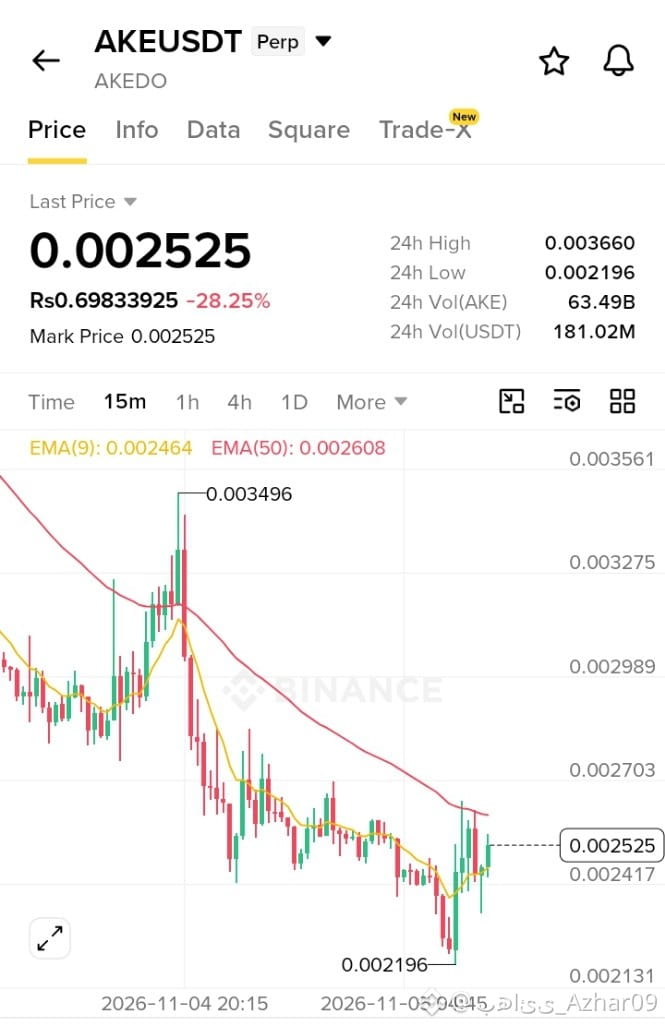
Пара $AKE находится в ловушке масштабной медвежьей фазы снижения: внутри дня она рухнула более чем на 28%, последовательно опускаясь вдоль снижающихся EMA. На краткосрочном 15-минутном графике цена зажата в узком медвежьем вымпеле на поздней стадии формирования — прямо под сопротивлением EMA(50) на уровне 0.002608. Это продолжительное сжатие непосредственно у абсолютного горизонтального уровня поддержки 0.002196 свидетельствует о серьёзном отсутствии покупателей и указывает на высокую вероятность того, что продавцы набираются сил перед скорым капитуляционным пробоем вниз.
{future}(AKEUSDT)
#USMidterms-WhatAreMarketsExpecting? #Binance98PercentReplenished $ELSA $CAP #BTCRebounds80K #USOctoberNFP-AreRateCutsStillPossible
Пара $AKE находится в ловушке масштабной медвежьей фазы снижения: внутри дня она рухнула более чем на 28%, последовательно опускаясь вдоль снижающихся EMA. На краткосрочном 15-минутном графике цена зажата в узком медвежьем вымпеле на поздней стадии формирования — прямо под сопротивлением EMA(50) на уровне 0.002608. Это продолжительное сжатие непосредственно у абсолютного горизонтального уровня поддержки 0.002196 свидетельствует о серьёзном отсутствии покупателей и указывает на высокую вероятность того, что продавцы набираются сил перед скорым капитуляционным пробоем вниз.
#USMidterms-WhatAreMarketsExpecting? #Binance98PercentReplenished $ELSA $CAP #BTCRebounds80K #USOctoberNFP-AreRateCutsStillPossible
#USMidterms-WhatAreMarketsExpecting? #Binance98PercentReplenished $ELSA $CAP #BTCRebounds80K #USOctoberNFP-AreRateCutsStillPossible
1
441
Правило IDM
Правило IDM
Elite Crypto Club 秘密
·
--
[Повтор] 🎙️ Золотые и крипто-лайв аналитика | Правило IDM | Elite FX
02 ч 09 мин 37 сек · Слушатели: 74
115
Проверено
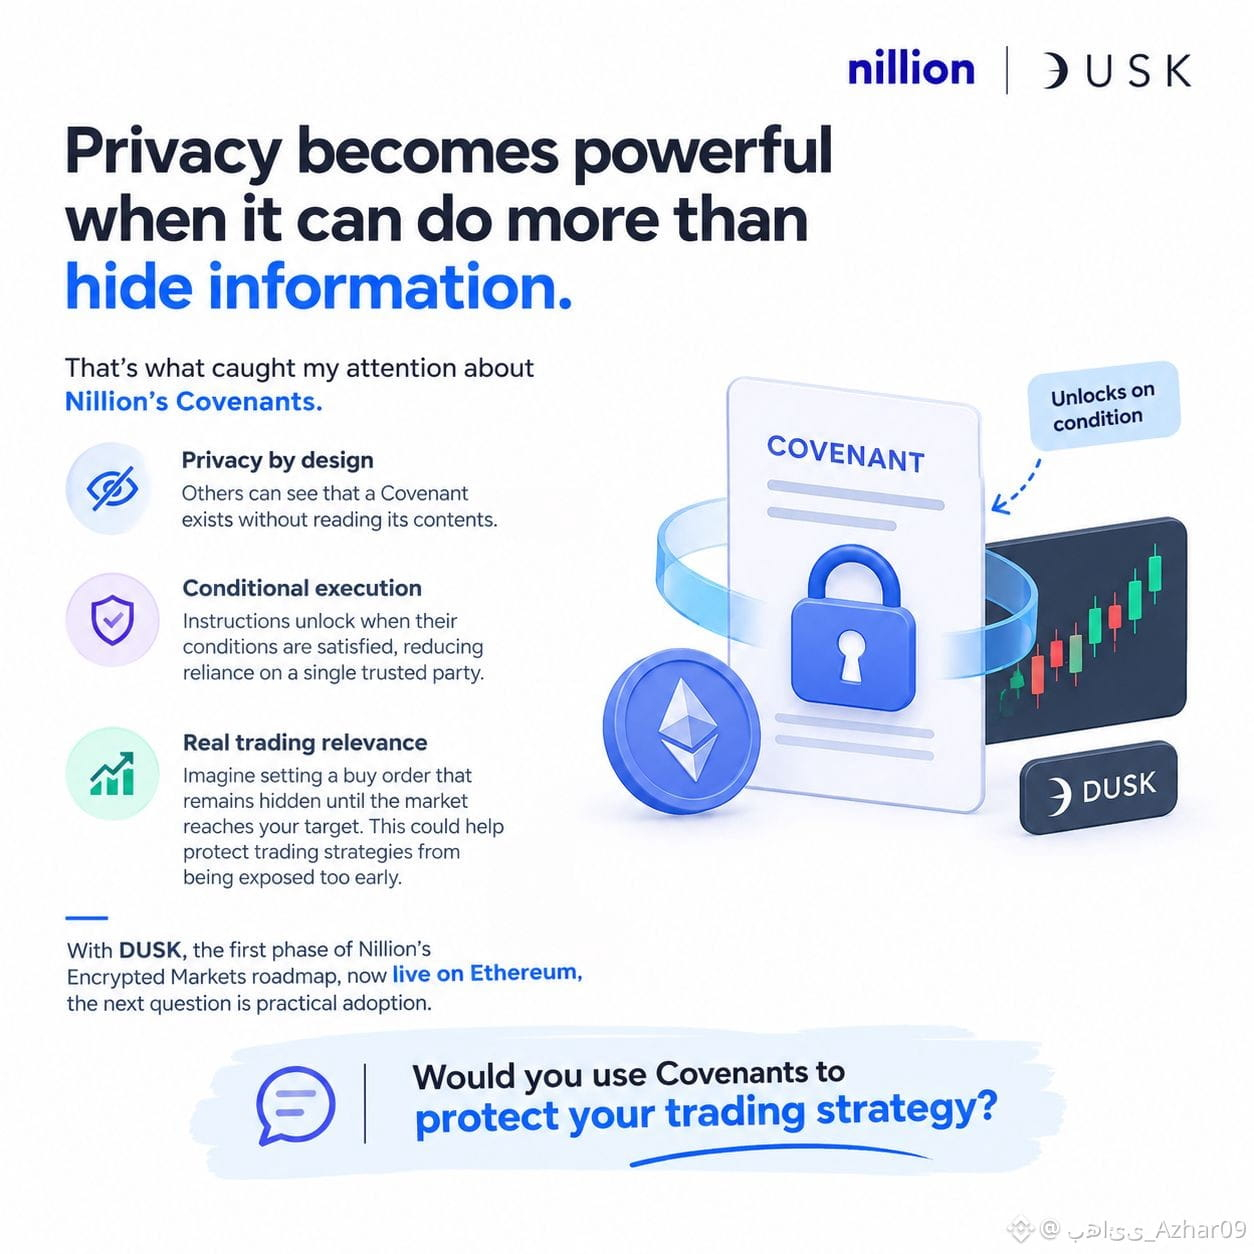
Больше всего в Nillion меня привлекает подход к конфиденциальности в блокчейне: защита намерения, стоящего за действием, а не только самой транзакции. В публичных блокчейнах торговые ордера и стратегии могут раскрыть ценную информацию до исполнения. Такая прозрачность может дать другим возможность отреагировать на планы трейдера. Ковенанты @nillionnetwork предлагают интересную альтернативу. Ковенант — это зашифрованная инструкция, которую никто не может прочитать, пока не будут выполнены её условия. Можно установить ордер на продажу по определённой цене, подать запечатанную заявку на аукцион или запланировать платёж. Инструкция остаётся зашифрованной в ожидании и может быть исполнена, когда условие выполнено, — без бота, сервиса-хранителя или третьей стороны, которая бы её хранила. Лично мне нравится идея сохранять стратегии в тайне, не отказываясь от исполнения ончейн. Такие сценарии, как менее заметные стоп-лосс-ордера, запечатанные заявки и автоматические платежи, могут сделать эту технологию полезной не только в теории. Ещё одно важное событие — Dusk, первый релиз Ковенантов, уже запущен в основной сети Ethereum. Это полноценный запуск, а не тестовая сеть. Любой желающий может создать Ковенант, запустить ноду или разрабатывать с помощью SDK. Dusk — лишь первая из семи эпох дорожной карты Nillion, рассчитанной до 2028 года. Первоначальный акцент на условиях цены и времени задаёт отправную точку, а до конца года ожидаются новые релизы. Больше всего мне интересно посмотреть, как будущие эпохи расширят возможности Ковенантов и превратят ли разработчики эти идеи в приложения, которыми люди действительно будут пользоваться. В конечном счёте важнее обещаний будут внедрение, надёжность и производительность в реальных условиях. Nillion исследует новый уровень конфиденциальности в блокчейне, и я буду следить за развитием этой экосистемы. Что бы вы использовали в первую очередь: приватный стоп-лосс-ордер, запечатанную заявку на аукцион или автоматический платёж?
@nillionnetwork #NIL $NIL
Больше всего в Nillion меня привлекает подход к конфиденциальности в блокчейне: защита намерения, стоящего за действием, а не только самой транзакции. В публичных блокчейнах торговые ордера и стратегии могут раскрыть ценную информацию до исполнения. Такая прозрачность может дать другим возможность отреагировать на планы трейдера. Ковенанты @Nillion предлагают интересную альтернативу. Ковенант — это зашифрованная инструкция, которую никто не может прочитать, пока не будут выполнены её условия. Можно установить ордер на продажу по определённой цене, подать запечатанную заявку на аукцион или запланировать платёж. Инструкция остаётся зашифрованной в ожидании и может быть исполнена, когда условие выполнено, — без бота, сервиса-хранителя или третьей стороны, которая бы её хранила. Лично мне нравится идея сохранять стратегии в тайне, не отказываясь от исполнения ончейн. Такие сценарии, как менее заметные стоп-лосс-ордера, запечатанные заявки и автоматические платежи, могут сделать эту технологию полезной не только в теории. Ещё одно важное событие — Dusk, первый релиз Ковенантов, уже запущен в основной сети Ethereum. Это полноценный запуск, а не тестовая сеть. Любой желающий может создать Ковенант, запустить ноду или разрабатывать с помощью SDK. Dusk — лишь первая из семи эпох дорожной карты Nillion, рассчитанной до 2028 года. Первоначальный акцент на условиях цены и времени задаёт отправную точку, а до конца года ожидаются новые релизы. Больше всего мне интересно посмотреть, как будущие эпохи расширят возможности Ковенантов и превратят ли разработчики эти идеи в приложения, которыми люди действительно будут пользоваться. В конечном счёте важнее обещаний будут внедрение, надёжность и производительность в реальных условиях. Nillion исследует новый уровень конфиденциальности в блокчейне, и я буду следить за развитием этой экосистемы. Что бы вы использовали в первую очередь: приватный стоп-лосс-ордер, запечатанную заявку на аукцион или автоматический платёж?
@Nillion #NIL $NIL
@Nillion #NIL $NIL
5
239
присоединяйтесь ко всем
присоединяйтесь ко всем
Elite Crypto Club 秘密
·
--
[Повтор] 🎙️ Анализ XAUUSD в реальном времени | Анализ золота и биткоина | Elite FX
46 мин 05 сек · Слушатели: 77
64
Присоединяйтесь ко всеобщему обсуждению криптовалют и узнайте больше
Присоединяйтесь ко всеобщему обсуждению криптовалют и узнайте больше
Elite Crypto Club 秘密
·
--
[Повтор] 🎙️ Анализ XAUUSD в реальном времени | Анализ золота и биткоина | Elite FX
51 мин 51 сек · Слушатели: 104
2
70
Спасибо, сэр Элит, за вашу преданность делу и усилия. Мы искренне ценим ваш упорный труд и наставничество. Да благословит вас Аллах всегда ❤️
Спасибо, сэр Элит, за вашу преданность делу и усилия. Мы искренне ценим ваш упорный труд и наставничество. Да благословит вас Аллах всегда ❤️
Elite Crypto Club 秘密
·
--
[Повтор] 🎙️ Золото и крипто: Live-анализ | Типы трендов | Elite FX
01 ч 58 мин 21 сек · Слушатели: 96
1
223
🎙️ ETH LIVE 🔴 | БОЛЬШОЕ ДВИЖЕНИЕ ВПЕРЕД?
ОБНОВЛЕНИЕ ЦЕНЫ ETH 🚀
СЛЕДУЮЩИЙ ХОД ETH? 🔥
Завершено
02 ч 17 мин 00 сек
475
4
0
претендуй на большое
претендуй на большое
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
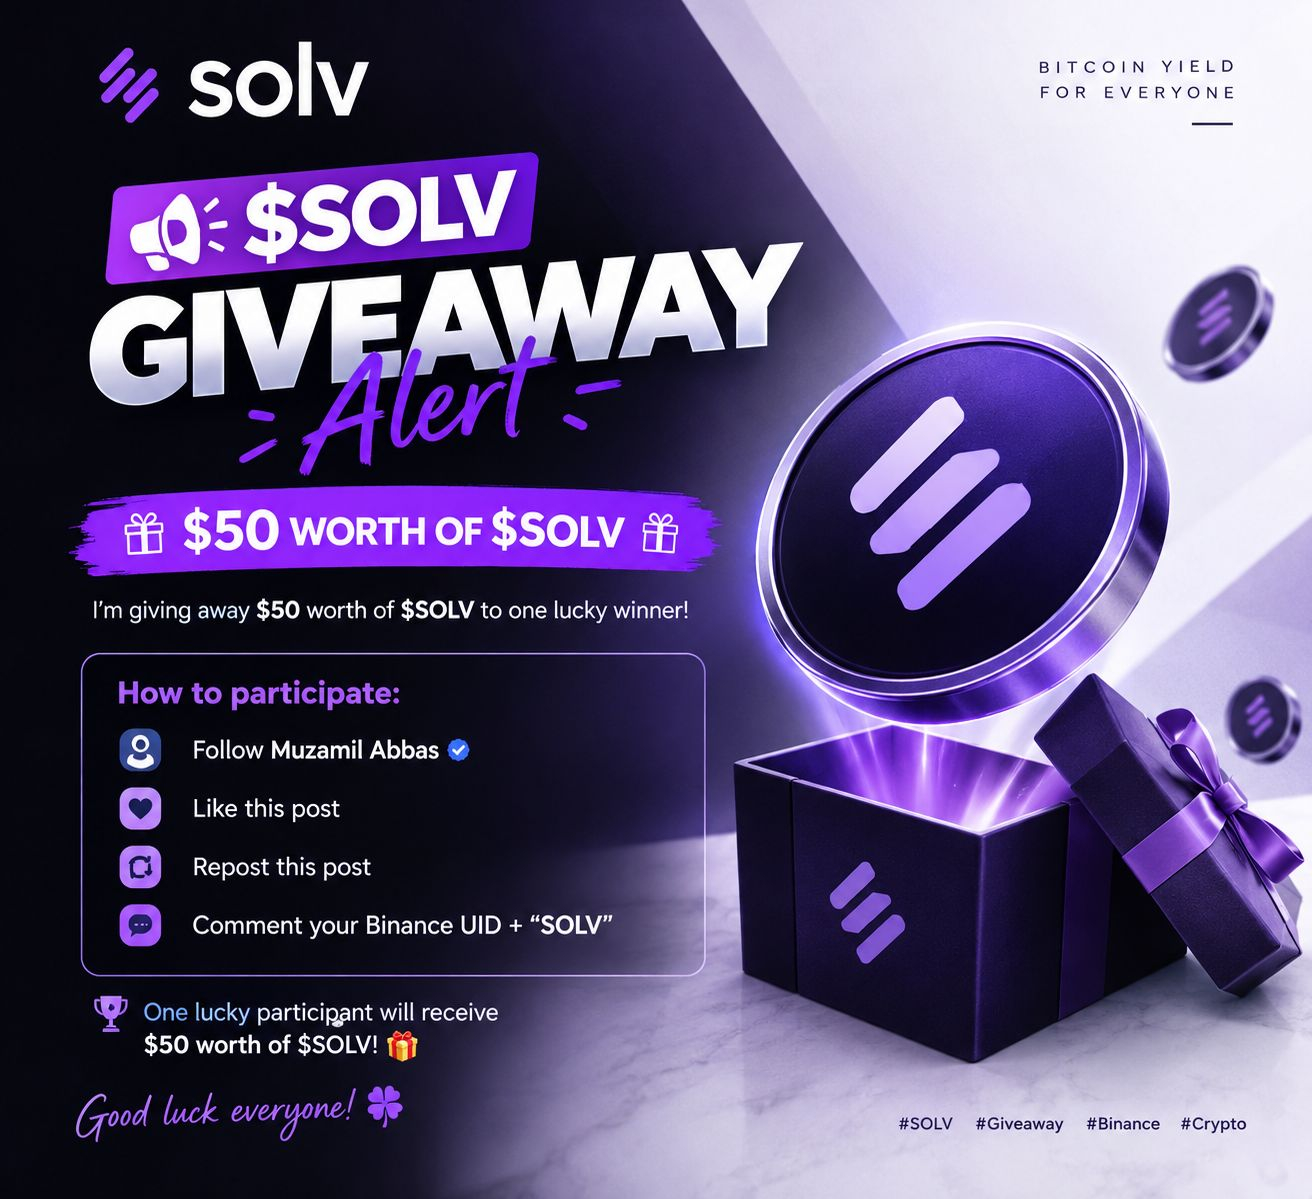
Рост🚨 $SOLV ПРЕДУПРЕЖДЕНИЕ О РОЗЫГРЫШЕ 🚨
🎁 50 ДОЛЛАРОВ СТОИМОСТИ SOLV 🎁
Я разыгрываю 50 долларов стоимости Solv среди одного счастливчика! ❤️
Как принять участие:
✅ Подпишись на Muzamil Abbas
❤️ Лайкни этот пост
🔄 Перепостни этот пост
💬 Комментарий 1
Вот и всё! 2200 счастливых участников получат 50 долларов стоимости Solv 🎁
Удачи всем
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#SOLV #Giveaway #Binance #Crypto
$SENT
$MTL
2
85
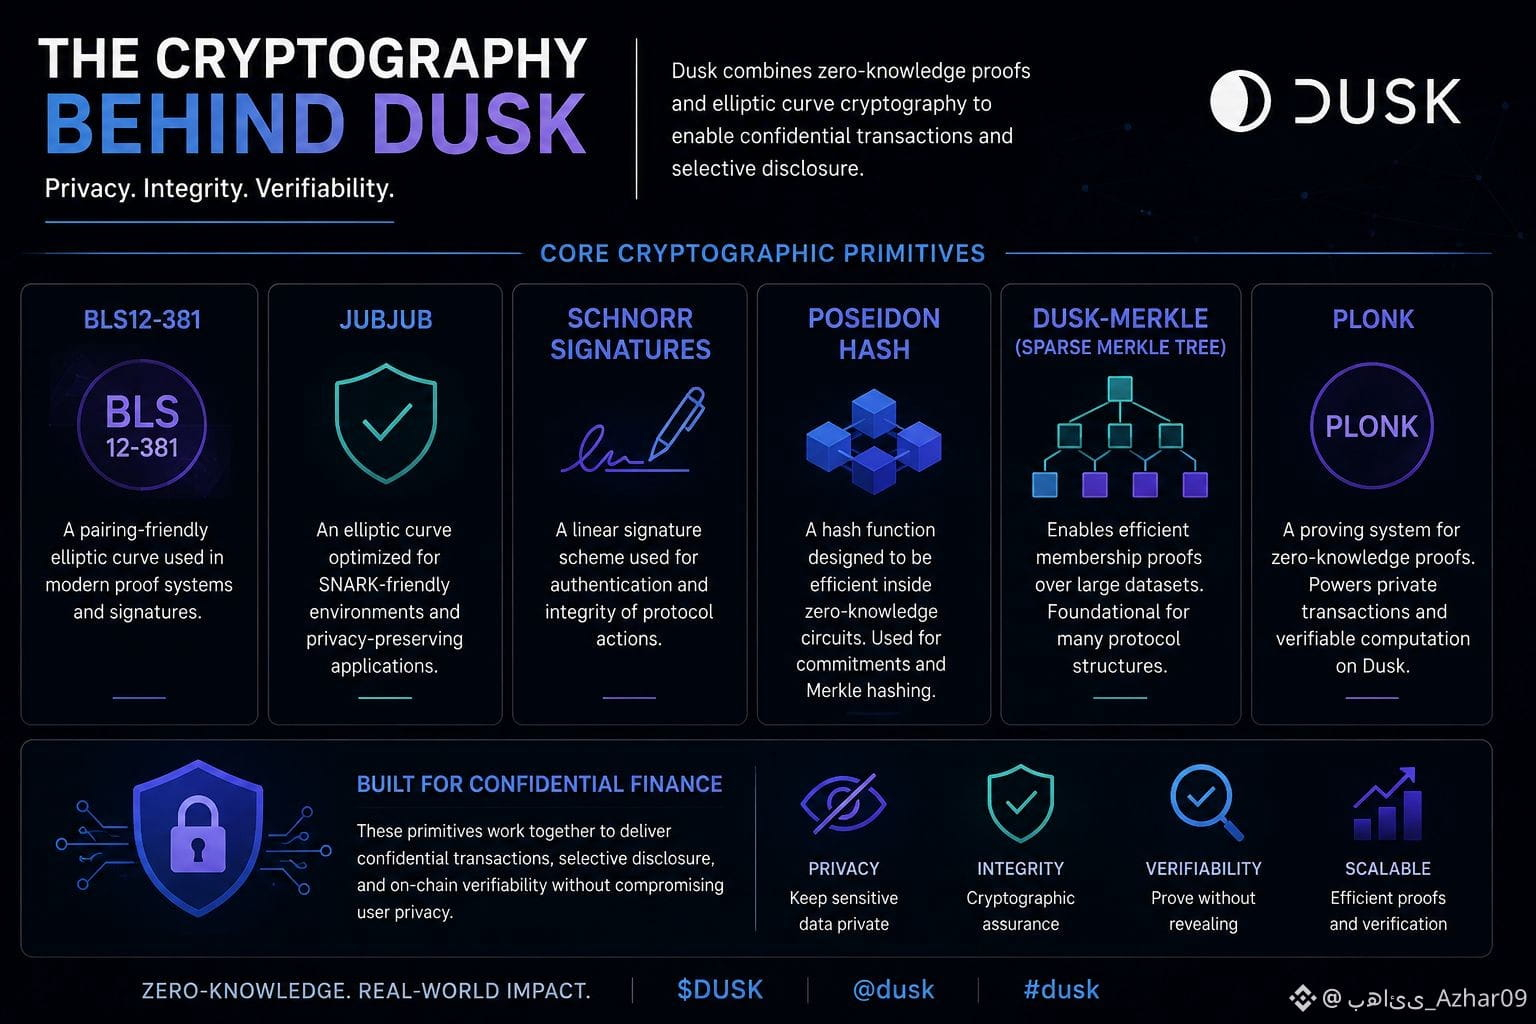
$DUSK @Dusk_Foundation Я углубился в криптографию Dusk и понял, что интересная часть — не какой-то один конкретный примитив. Важнее то, как несколько компонентов работают вместе, чтобы поддерживать приватность, не исчезая при этом возможность проверки. Dusk использует доказательства с нулевым разглашением (zero knowledge proofs) наряду с такими примитивами, как BLS12-381, JubJub, подписи Шнорра, Poseidon, разреженные (sparse) деревья Меркла и PLONK.
PLONK особенно интересен тем, что он задаёт каркас для доказательств: разработчики могут определять схемы (circuits), генерировать доказательства и проверять их on-chain, не раскрывая лежащую в основе приватную информацию.Это создаёт полезную модель для финансовых приложений.
Вам не обязательно раскрывать всю транзакцию, чтобы доказать, что она корректна.
Вы можете доказать требуемое утверждение, сохраняя конфиденциальными детали, которые не должны быть раскрыты. Именно поэтому, как мне кажется, криптография Dusk становится больше, чем просто техническими терминами. Она поддерживает более широкую идею: избирательное раскрытие — показать то, что нужно проверить, а не публиковать всё по умолчанию.
Для регулируемых рынков это различие может быть критически важным.Приватность — это не про сокрытие истины.
Это про доказательство того, что важно, не раскрывая остальное.#dusk
$TRUMP
{future}(TRUMPUSDT)
$SCRT
{future}(SCRTUSDT)
{future}(DUSKUSDT)
$DUSK @Dusk Я углубился в криптографию Dusk и понял, что интересная часть — не какой-то один конкретный примитив. Важнее то, как несколько компонентов работают вместе, чтобы поддерживать приватность, не исчезая при этом возможность проверки. Dusk использует доказательства с нулевым разглашением (zero knowledge proofs) наряду с такими примитивами, как BLS12-381, JubJub, подписи Шнорра, Poseidon, разреженные (sparse) деревья Меркла и PLONK.
PLONK особенно интересен тем, что он задаёт каркас для доказательств: разработчики могут определять схемы (circuits), генерировать доказательства и проверять их on-chain, не раскрывая лежащую в основе приватную информацию.Это создаёт полезную модель для финансовых приложений.
Вам не обязательно раскрывать всю транзакцию, чтобы доказать, что она корректна.
Вы можете доказать требуемое утверждение, сохраняя конфиденциальными детали, которые не должны быть раскрыты. Именно поэтому, как мне кажется, криптография Dusk становится больше, чем просто техническими терминами. Она поддерживает более широкую идею: избирательное раскрытие — показать то, что нужно проверить, а не публиковать всё по умолчанию.
Для регулируемых рынков это различие может быть критически важным.Приватность — это не про сокрытие истины.
Это про доказательство того, что важно, не раскрывая остальное.#dusk
$TRUMP
$SCRT
PLONK особенно интересен тем, что он задаёт каркас для доказательств: разработчики могут определять схемы (circuits), генерировать доказательства и проверять их on-chain, не раскрывая лежащую в основе приватную информацию.Это создаёт полезную модель для финансовых приложений.
Вам не обязательно раскрывать всю транзакцию, чтобы доказать, что она корректна.
Вы можете доказать требуемое утверждение, сохраняя конфиденциальными детали, которые не должны быть раскрыты. Именно поэтому, как мне кажется, криптография Dusk становится больше, чем просто техническими терминами. Она поддерживает более широкую идею: избирательное раскрытие — показать то, что нужно проверить, а не публиковать всё по умолчанию.
Для регулируемых рынков это различие может быть критически важным.Приватность — это не про сокрытие истины.
Это про доказательство того, что важно, не раскрывая остальное.#dusk
$TRUMP
$SCRT
3
10
479
Проверено
$DUSK @Dusk_Foundation Сегодня я немного ушёл в кроличью нору по документам Dusk и в итоге связал две вещи, которые изначально считал совершенно не связанными: Citadel 2 и Dusk Improvement Proposals (DIPs).
Citadel 2 решает очень практическую проблему идентификации.
Надёжный License Provider проверяет пользователя вне цепочки и подписывает соответствующие атрибуты. Позже пользователь может сгенерировать доказательство с нулевым разглашением (zero-knowledge proof), показывающее, что у него есть действующая зарегистрированная лицензия, не размещая в on-chain свои персональные данные или точную использованную лицензию.
Важно, что Citadel не решает, получает ли кто-то доступ.
Это делает Service Provider: он по-прежнему определяет, каких провайдеров он считает доверенными, какие атрибуты приемлемы, а также истёк ли срок сессии или она была отозвана.
Затем я посмотрел на процесс DIP.
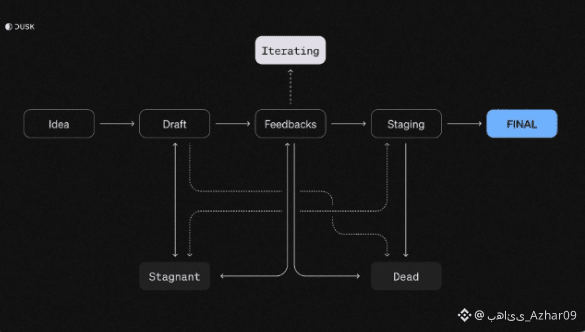
DIPs — это структурированный способ Dusk предлагать изменения протокола, охватывающий всё: от консенсуса и обработки транзакций до новых стандартов и возможностей. Предложение проходит этапы Idea → Draft → Feedback → Staging → Active, причём технические спецификации, обоснование, соображения по безопасности, тестирование и детали внедрения входят в состав процесса.
Если техническое предложение доходит до staging, его можно протестировать на Nocturne перед включением в production после достижения консенсуса.
Связь, которую я вижу, довольно интересна:
Citadel 2 — это про доказательство правильного без раскрытия ненужных данных идентичности.
DIPs — про изменение протокола посредством процесса, в рамках которого предложенные изменения можно изучать и оспаривать.
Одно про приватность, сохраняющую идентичность.
Другое про то, как развивается лежащий в основе протокол.
Для инфраструктуры, предназначенной для регулируемых приложений, я думаю, важны обе стороны.
Приватности нужна сильная криптография.
Развитию протокола нужен сильный обзор.
#dusk
$DUSK @Dusk Сегодня я немного ушёл в кроличью нору по документам Dusk и в итоге связал две вещи, которые изначально считал совершенно не связанными: Citadel 2 и Dusk Improvement Proposals (DIPs).
Citadel 2 решает очень практическую проблему идентификации.
Надёжный License Provider проверяет пользователя вне цепочки и подписывает соответствующие атрибуты. Позже пользователь может сгенерировать доказательство с нулевым разглашением (zero-knowledge proof), показывающее, что у него есть действующая зарегистрированная лицензия, не размещая в on-chain свои персональные данные или точную использованную лицензию.
Важно, что Citadel не решает, получает ли кто-то доступ.
Это делает Service Provider: он по-прежнему определяет, каких провайдеров он считает доверенными, какие атрибуты приемлемы, а также истёк ли срок сессии или она была отозвана.
Затем я посмотрел на процесс DIP.
DIPs — это структурированный способ Dusk предлагать изменения протокола, охватывающий всё: от консенсуса и обработки транзакций до новых стандартов и возможностей. Предложение проходит этапы Idea → Draft → Feedback → Staging → Active, причём технические спецификации, обоснование, соображения по безопасности, тестирование и детали внедрения входят в состав процесса.
Если техническое предложение доходит до staging, его можно протестировать на Nocturne перед включением в production после достижения консенсуса.
Связь, которую я вижу, довольно интересна:
Citadel 2 — это про доказательство правильного без раскрытия ненужных данных идентичности.
DIPs — про изменение протокола посредством процесса, в рамках которого предложенные изменения можно изучать и оспаривать.
Одно про приватность, сохраняющую идентичность.
Другое про то, как развивается лежащий в основе протокол.
Для инфраструктуры, предназначенной для регулируемых приложений, я думаю, важны обе стороны.
Приватности нужна сильная криптография.
Развитию протокола нужен сильный обзор.
#dusk
Citadel 2 решает очень практическую проблему идентификации.
Надёжный License Provider проверяет пользователя вне цепочки и подписывает соответствующие атрибуты. Позже пользователь может сгенерировать доказательство с нулевым разглашением (zero-knowledge proof), показывающее, что у него есть действующая зарегистрированная лицензия, не размещая в on-chain свои персональные данные или точную использованную лицензию.
Важно, что Citadel не решает, получает ли кто-то доступ.
Это делает Service Provider: он по-прежнему определяет, каких провайдеров он считает доверенными, какие атрибуты приемлемы, а также истёк ли срок сессии или она была отозвана.
Затем я посмотрел на процесс DIP.
DIPs — это структурированный способ Dusk предлагать изменения протокола, охватывающий всё: от консенсуса и обработки транзакций до новых стандартов и возможностей. Предложение проходит этапы Idea → Draft → Feedback → Staging → Active, причём технические спецификации, обоснование, соображения по безопасности, тестирование и детали внедрения входят в состав процесса.
Если техническое предложение доходит до staging, его можно протестировать на Nocturne перед включением в production после достижения консенсуса.
Связь, которую я вижу, довольно интересна:
Citadel 2 — это про доказательство правильного без раскрытия ненужных данных идентичности.
DIPs — про изменение протокола посредством процесса, в рамках которого предложенные изменения можно изучать и оспаривать.
Одно про приватность, сохраняющую идентичность.
Другое про то, как развивается лежащий в основе протокол.
Для инфраструктуры, предназначенной для регулируемых приложений, я думаю, важны обе стороны.
Приватности нужна сильная криптография.
Развитию протокола нужен сильный обзор.
#dusk
2
8
203
$DUSK Я снова перечитывал @Dusk_Foundation документов, и на самом деле терминология рассказывает более масштабную историю, чем я ожидал.
Но честно говоря, поначалу я был в замешательстве: зачем Dusk нужно столько разных компонентов и как они вообще сочетаются друг с другом?
Сначала такие названия, как Moonlight, Phoenix, DuskDS, DuskEVM, Citadel и XSC, казались отдельными техническими деталями.
Но затем архитектура начала складываться в более понятную картину.
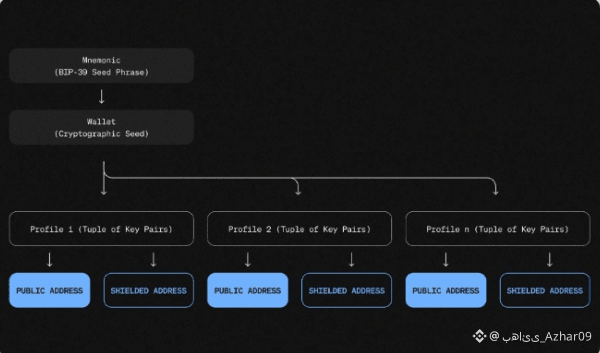
Moonlight обрабатывает публичные транзакции на основе аккаунтов, а Phoenix предлагает защищённую UTXO-модель для транзакций с сохранением конфиденциальности.
Под ними находится DuskDS — он обеспечивает консенсус, финальность и доступность данных. Со стороны выполнения Dusk использует DuskEVM для приложений, совместимых с EVM, и DuskVM для смарт-контрактов на Rust/WASM напрямую на L1.
Затем есть Citadel, который фокусируется на идентификации и селективном раскрытии, а XSC предоставляет стандарт для конфиденциальных смарт-контрактов, способных адаптироваться под требования бизнеса и комплаенса.
То, что мне особенно интересно, — что Dusk не рассматривает конфиденциальность как одну изолированную функцию.
Похоже, стек спроектирован так, чтобы подбирать разные уровни видимости и требования к выполнению в зависимости от финансового рабочего процесса.
Даже экосистема отражает этот более широкий подход: интеграции вроде Chainlink и NPEX вместе с инструментами и приложениями сообщества.
Я всё ещё слежу за главным вопросом: сколько реальной финансовой активности в итоге сможет проходить через все эти компоненты?
Потому что архитектура может впечатлять на бумаге.
Настоящая проверка — когда этим частям приходится работать вместе в продакшене.#dusk
$DUSK Я снова перечитывал @Dusk документов, и на самом деле терминология рассказывает более масштабную историю, чем я ожидал.
Но честно говоря, поначалу я был в замешательстве: зачем Dusk нужно столько разных компонентов и как они вообще сочетаются друг с другом?
Сначала такие названия, как Moonlight, Phoenix, DuskDS, DuskEVM, Citadel и XSC, казались отдельными техническими деталями.
Но затем архитектура начала складываться в более понятную картину.
Moonlight обрабатывает публичные транзакции на основе аккаунтов, а Phoenix предлагает защищённую UTXO-модель для транзакций с сохранением конфиденциальности.
Под ними находится DuskDS — он обеспечивает консенсус, финальность и доступность данных. Со стороны выполнения Dusk использует DuskEVM для приложений, совместимых с EVM, и DuskVM для смарт-контрактов на Rust/WASM напрямую на L1.
Затем есть Citadel, который фокусируется на идентификации и селективном раскрытии, а XSC предоставляет стандарт для конфиденциальных смарт-контрактов, способных адаптироваться под требования бизнеса и комплаенса.
То, что мне особенно интересно, — что Dusk не рассматривает конфиденциальность как одну изолированную функцию.
Похоже, стек спроектирован так, чтобы подбирать разные уровни видимости и требования к выполнению в зависимости от финансового рабочего процесса.
Даже экосистема отражает этот более широкий подход: интеграции вроде Chainlink и NPEX вместе с инструментами и приложениями сообщества.
Я всё ещё слежу за главным вопросом: сколько реальной финансовой активности в итоге сможет проходить через все эти компоненты?
Потому что архитектура может впечатлять на бумаге.
Настоящая проверка — когда этим частям приходится работать вместе в продакшене.#dusk
Но честно говоря, поначалу я был в замешательстве: зачем Dusk нужно столько разных компонентов и как они вообще сочетаются друг с другом?
Сначала такие названия, как Moonlight, Phoenix, DuskDS, DuskEVM, Citadel и XSC, казались отдельными техническими деталями.
Но затем архитектура начала складываться в более понятную картину.
Moonlight обрабатывает публичные транзакции на основе аккаунтов, а Phoenix предлагает защищённую UTXO-модель для транзакций с сохранением конфиденциальности.
Под ними находится DuskDS — он обеспечивает консенсус, финальность и доступность данных. Со стороны выполнения Dusk использует DuskEVM для приложений, совместимых с EVM, и DuskVM для смарт-контрактов на Rust/WASM напрямую на L1.
Затем есть Citadel, который фокусируется на идентификации и селективном раскрытии, а XSC предоставляет стандарт для конфиденциальных смарт-контрактов, способных адаптироваться под требования бизнеса и комплаенса.
То, что мне особенно интересно, — что Dusk не рассматривает конфиденциальность как одну изолированную функцию.
Похоже, стек спроектирован так, чтобы подбирать разные уровни видимости и требования к выполнению в зависимости от финансового рабочего процесса.
Даже экосистема отражает этот более широкий подход: интеграции вроде Chainlink и NPEX вместе с инструментами и приложениями сообщества.
Я всё ещё слежу за главным вопросом: сколько реальной финансовой активности в итоге сможет проходить через все эти компоненты?
Потому что архитектура может впечатлять на бумаге.
Настоящая проверка — когда этим частям приходится работать вместе в продакшене.#dusk
5
11
138
$DUSK Чем больше я исследую RWА, тем больше понимаю, что «размещение актива в ончейне» может означать совершенно разные вещи.
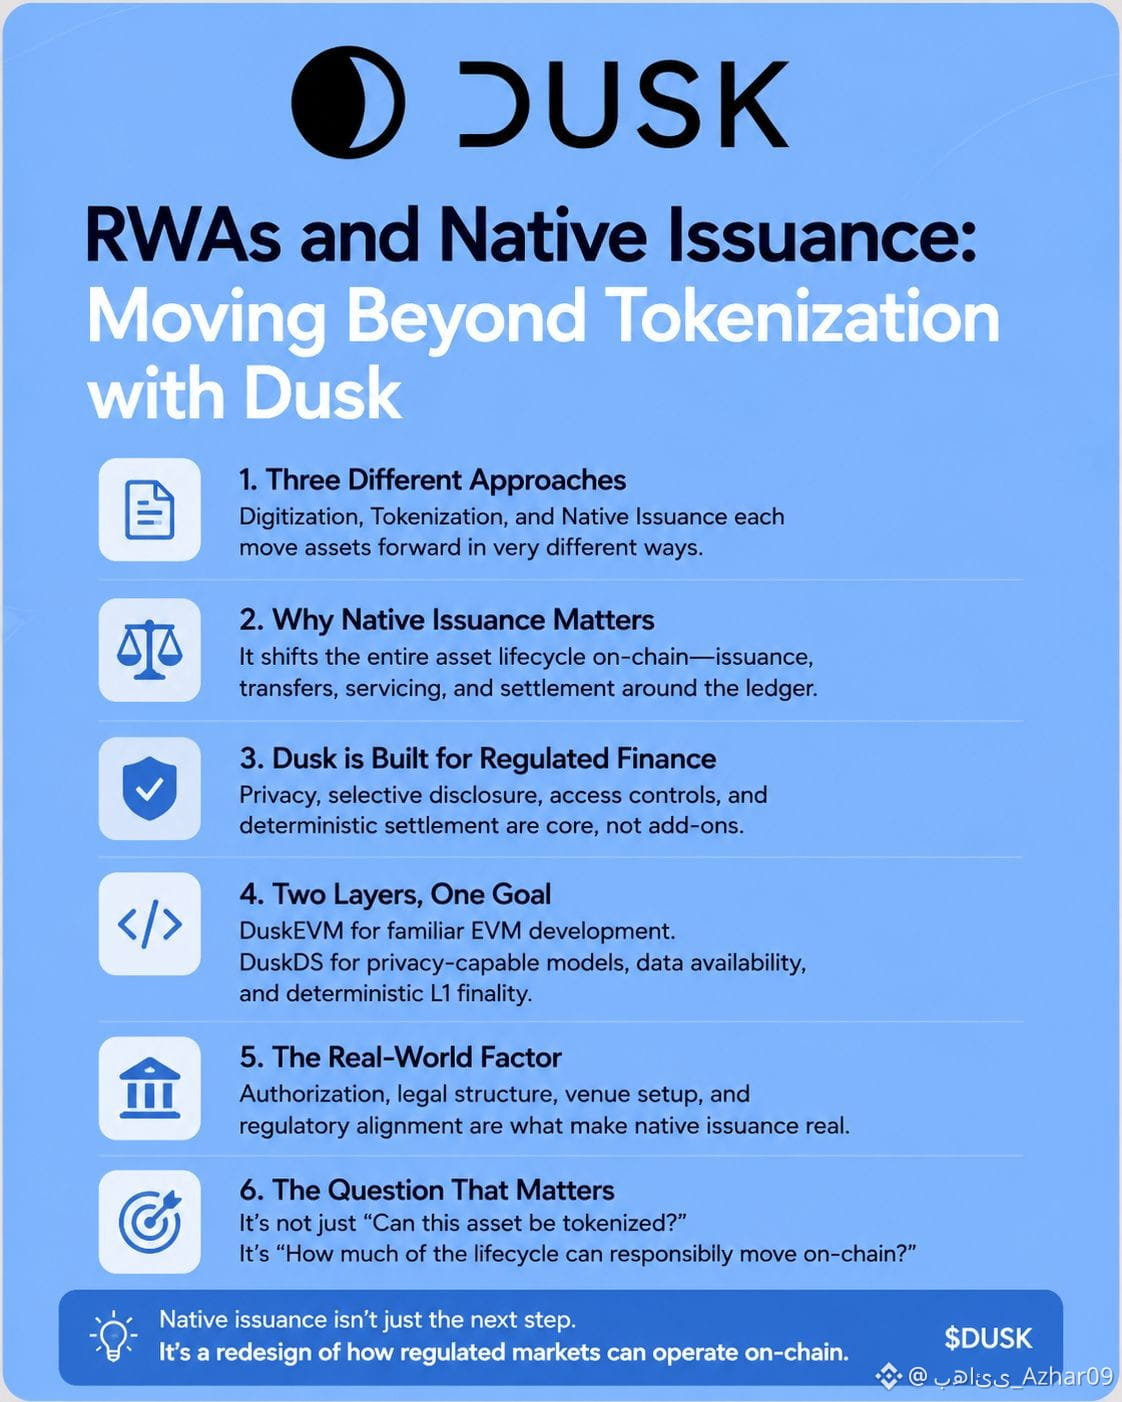
Токенизация может создавать цифровое представление существующего актива, но лежащие в основе аспекты хранения (custody), реестра (registry), расчётов (settlement) и обслуживания (servicing) при этом всё ещё могут происходить где-то ещё.
Нативная эмиссия (native issuance) — это другая идея.
Вместо того чтобы оборачивать (wrap) существующий актив, актив и его жизненный цикл можно проектировать так, чтобы они были построены вокруг самой блокчейн‑инфраструктуры: эмиссия, передачи, обслуживание и расчёты.
Именно это различие привлекло моё внимание к Dusk.
Dusk спроектирован вокруг регулируемых финансовых рабочих процессов, где важны конфиденциальность, контроль доступа, выборочное раскрытие и детерминированные расчёты.
DuskEVM даёт разработчикам знакомую среду EVM для приложений и сценариев токенизации, а DuskDS обеспечивает базовые механизмы расчётов, доступности данных, модели транзакций и детерминированную L1‑финальность.
Но, думаю, важная оговорка в том, что одна лишь блокчейн‑инфраструктура не делает актив «юридически нативным» магическим образом. По‑прежнему имеют значение институт, площадка, разрешительная модель (authorization), схема хранения (custody) и вся регуляторная структура.
Поэтому для меня интересный вопрос — не просто:
Можно ли этот RWA токенизировать?
А вот:
Сколько из фактического жизненного цикла актива можно ответственно перенести в ончейн?
Вот где нативная эмиссия может стать намного интереснее, чем просто «обёртывание» реальных активов.#dusk @Dusk_Foundation
$VELVET
{future}(VELVETUSDT)
$ACE
{future}(ACEUSDT)
{future}(DUSKUSDT)
$DUSK Чем больше я исследую RWА, тем больше понимаю, что «размещение актива в ончейне» может означать совершенно разные вещи.
Токенизация может создавать цифровое представление существующего актива, но лежащие в основе аспекты хранения (custody), реестра (registry), расчётов (settlement) и обслуживания (servicing) при этом всё ещё могут происходить где-то ещё.
Нативная эмиссия (native issuance) — это другая идея.
Вместо того чтобы оборачивать (wrap) существующий актив, актив и его жизненный цикл можно проектировать так, чтобы они были построены вокруг самой блокчейн‑инфраструктуры: эмиссия, передачи, обслуживание и расчёты.
Именно это различие привлекло моё внимание к Dusk.
Dusk спроектирован вокруг регулируемых финансовых рабочих процессов, где важны конфиденциальность, контроль доступа, выборочное раскрытие и детерминированные расчёты.
DuskEVM даёт разработчикам знакомую среду EVM для приложений и сценариев токенизации, а DuskDS обеспечивает базовые механизмы расчётов, доступности данных, модели транзакций и детерминированную L1‑финальность.
Но, думаю, важная оговорка в том, что одна лишь блокчейн‑инфраструктура не делает актив «юридически нативным» магическим образом. По‑прежнему имеют значение институт, площадка, разрешительная модель (authorization), схема хранения (custody) и вся регуляторная структура.
Поэтому для меня интересный вопрос — не просто:
Можно ли этот RWA токенизировать?
А вот:
Сколько из фактического жизненного цикла актива можно ответственно перенести в ончейн?
Вот где нативная эмиссия может стать намного интереснее, чем просто «обёртывание» реальных активов.#dusk @Dusk
$VELVET
$ACE
Токенизация может создавать цифровое представление существующего актива, но лежащие в основе аспекты хранения (custody), реестра (registry), расчётов (settlement) и обслуживания (servicing) при этом всё ещё могут происходить где-то ещё.
Нативная эмиссия (native issuance) — это другая идея.
Вместо того чтобы оборачивать (wrap) существующий актив, актив и его жизненный цикл можно проектировать так, чтобы они были построены вокруг самой блокчейн‑инфраструктуры: эмиссия, передачи, обслуживание и расчёты.
Именно это различие привлекло моё внимание к Dusk.
Dusk спроектирован вокруг регулируемых финансовых рабочих процессов, где важны конфиденциальность, контроль доступа, выборочное раскрытие и детерминированные расчёты.
DuskEVM даёт разработчикам знакомую среду EVM для приложений и сценариев токенизации, а DuskDS обеспечивает базовые механизмы расчётов, доступности данных, модели транзакций и детерминированную L1‑финальность.
Но, думаю, важная оговорка в том, что одна лишь блокчейн‑инфраструктура не делает актив «юридически нативным» магическим образом. По‑прежнему имеют значение институт, площадка, разрешительная модель (authorization), схема хранения (custody) и вся регуляторная структура.
Поэтому для меня интересный вопрос — не просто:
Можно ли этот RWA токенизировать?
А вот:
Сколько из фактического жизненного цикла актива можно ответственно перенести в ончейн?
Вот где нативная эмиссия может стать намного интереснее, чем просто «обёртывание» реальных активов.#dusk @Dusk
$VELVET
$ACE
18
13
652
#dusk $DUSK
Большинство дискуссий о размещении реальных активов в цепочке рассматривают конфиденциальность как выключатель «всё или ничего». Но после того, как я углубился в то, как на практике работают институты, я понял, что такой подход мимо цели: регулируемые рынки не могут использовать публичные реестры, но и полная анонимность не устраивает регуляторов.
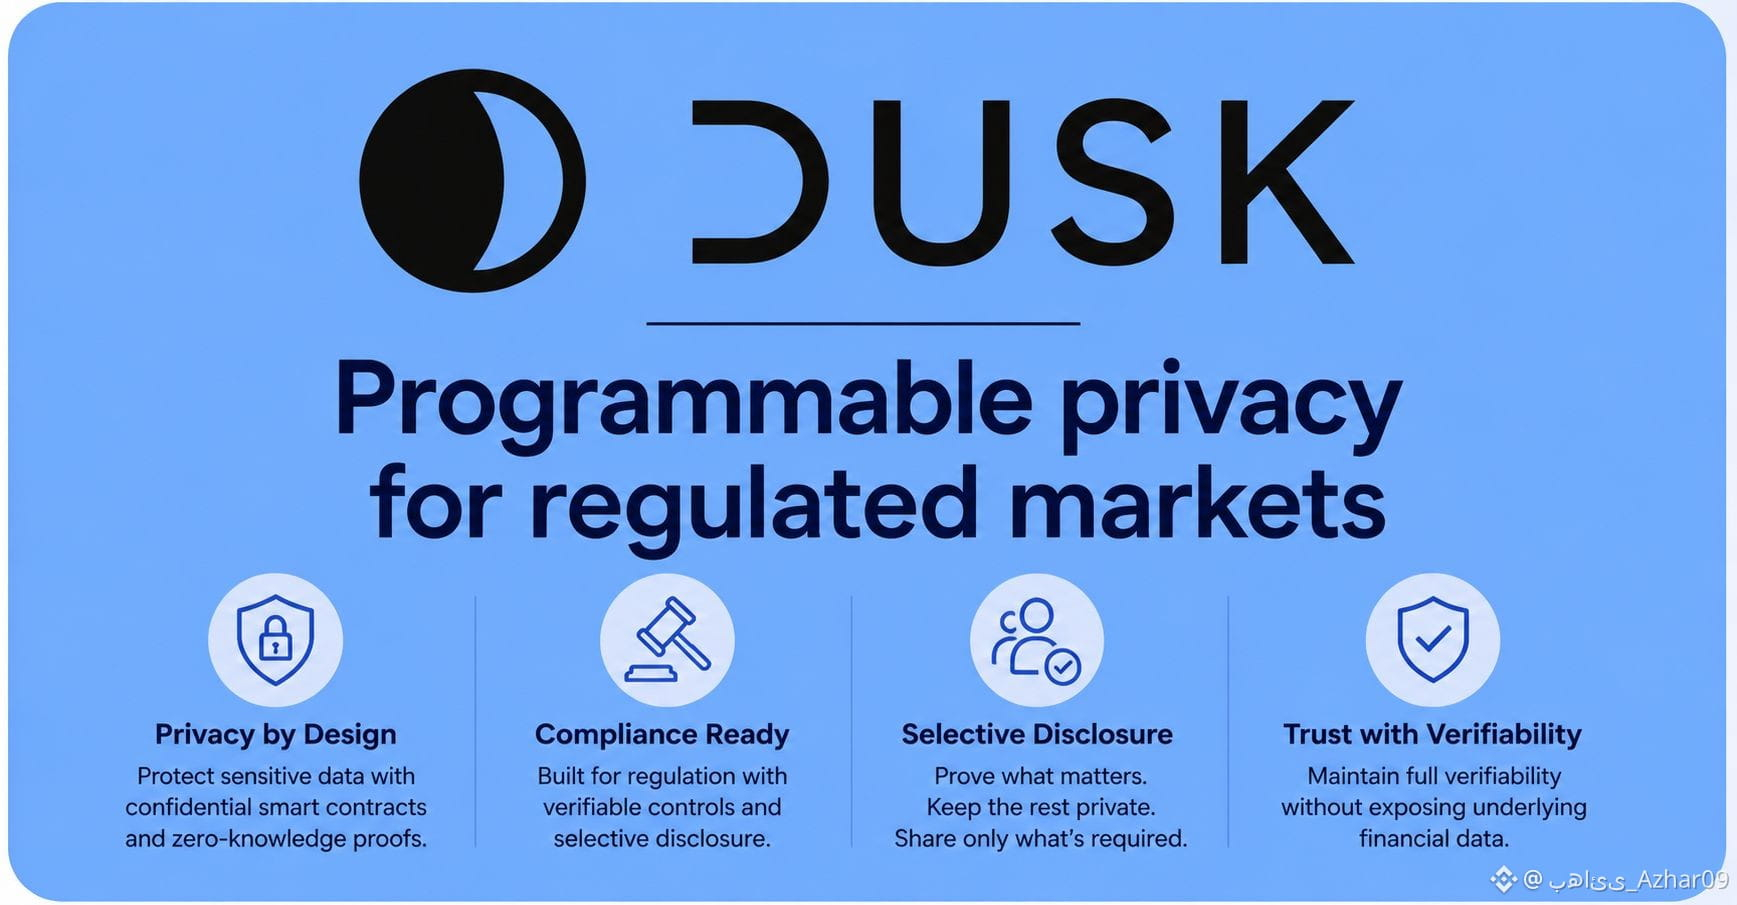
Что особенно привлекло мое внимание при исследовании Dusk, так это то, как они пытаются решить этот парадокс с помощью программируемой конфиденциальности. Вместо простого сокрытия данных транзакций их архитектура позволяет разработчикам писать смарт-контракты, где конфиденциальность является условной.
Представьте это как набор инструментов для нулевых знаний: транзакция остается скрытой от посторонних взглядов, но при этом вшивается цифровое доказательство того, что пользователь удовлетворяет конкретным требованиям комплаенса — например, является проверенным квалифицированным инвестором. Фактические личность и баланс никогда не раскрываются в публичном реестре, однако протокол математически доказывает, что транзакция соответствует закону.
Для институциональных финансов это огромный барьер, который уже преодолен. Сегодня банк не может разместить токенизированную облигацию в стандартной публичной сети, потому что раскрытие истории транзакций клиентов нарушает законы о банковской конфиденциальности. И наоборот, использование полностью «темного пула» приводит к усилению регуляторного давления. Встраивая соответствие требованиям прямо в слой конфиденциальности, DUSK стремится дать институтам возможность проводить операции с конфиденциальными балансами и при этом оставаться полностью соответствующими требованиям.
Но часть, о которой я всё ещё думаю, — это фактическое исполнение. Программируемая конфиденциальность сильно зависит от точности сторонних провайдеров, которые проверяют личности пользователей до генерации этих доказательств нулевых знаний. Если мост между проверкой личности вне цепочки и генерацией доказательства в цепочке столкнется с юрисдикционными спорами, преимущества автоматизации могут быть существенно ограничены.
Если юрисдикции будут требовать противоречивые криптографические доказательства, мы рискуем создать изолированные «островки комплаенса», которые фрагментируют ликвидность вместо того, чтобы построить единый глобальный рынок.#dusk @Dusk_Foundation
$PORTAL
{future}(PORTALUSDT)
$HEMI
{future}(HEMIUSDT)
{future}(DUSKUSDT)
#dusk $DUSK
Большинство дискуссий о размещении реальных активов в цепочке рассматривают конфиденциальность как выключатель «всё или ничего». Но после того, как я углубился в то, как на практике работают институты, я понял, что такой подход мимо цели: регулируемые рынки не могут использовать публичные реестры, но и полная анонимность не устраивает регуляторов.
Что особенно привлекло мое внимание при исследовании Dusk, так это то, как они пытаются решить этот парадокс с помощью программируемой конфиденциальности. Вместо простого сокрытия данных транзакций их архитектура позволяет разработчикам писать смарт-контракты, где конфиденциальность является условной.
Представьте это как набор инструментов для нулевых знаний: транзакция остается скрытой от посторонних взглядов, но при этом вшивается цифровое доказательство того, что пользователь удовлетворяет конкретным требованиям комплаенса — например, является проверенным квалифицированным инвестором. Фактические личность и баланс никогда не раскрываются в публичном реестре, однако протокол математически доказывает, что транзакция соответствует закону.
Для институциональных финансов это огромный барьер, который уже преодолен. Сегодня банк не может разместить токенизированную облигацию в стандартной публичной сети, потому что раскрытие истории транзакций клиентов нарушает законы о банковской конфиденциальности. И наоборот, использование полностью «темного пула» приводит к усилению регуляторного давления. Встраивая соответствие требованиям прямо в слой конфиденциальности, DUSK стремится дать институтам возможность проводить операции с конфиденциальными балансами и при этом оставаться полностью соответствующими требованиям.
Но часть, о которой я всё ещё думаю, — это фактическое исполнение. Программируемая конфиденциальность сильно зависит от точности сторонних провайдеров, которые проверяют личности пользователей до генерации этих доказательств нулевых знаний. Если мост между проверкой личности вне цепочки и генерацией доказательства в цепочке столкнется с юрисдикционными спорами, преимущества автоматизации могут быть существенно ограничены.
Если юрисдикции будут требовать противоречивые криптографические доказательства, мы рискуем создать изолированные «островки комплаенса», которые фрагментируют ликвидность вместо того, чтобы построить единый глобальный рынок.#dusk @Dusk
$PORTAL
$HEMI
Большинство дискуссий о размещении реальных активов в цепочке рассматривают конфиденциальность как выключатель «всё или ничего». Но после того, как я углубился в то, как на практике работают институты, я понял, что такой подход мимо цели: регулируемые рынки не могут использовать публичные реестры, но и полная анонимность не устраивает регуляторов.
Что особенно привлекло мое внимание при исследовании Dusk, так это то, как они пытаются решить этот парадокс с помощью программируемой конфиденциальности. Вместо простого сокрытия данных транзакций их архитектура позволяет разработчикам писать смарт-контракты, где конфиденциальность является условной.
Представьте это как набор инструментов для нулевых знаний: транзакция остается скрытой от посторонних взглядов, но при этом вшивается цифровое доказательство того, что пользователь удовлетворяет конкретным требованиям комплаенса — например, является проверенным квалифицированным инвестором. Фактические личность и баланс никогда не раскрываются в публичном реестре, однако протокол математически доказывает, что транзакция соответствует закону.
Для институциональных финансов это огромный барьер, который уже преодолен. Сегодня банк не может разместить токенизированную облигацию в стандартной публичной сети, потому что раскрытие истории транзакций клиентов нарушает законы о банковской конфиденциальности. И наоборот, использование полностью «темного пула» приводит к усилению регуляторного давления. Встраивая соответствие требованиям прямо в слой конфиденциальности, DUSK стремится дать институтам возможность проводить операции с конфиденциальными балансами и при этом оставаться полностью соответствующими требованиям.
Но часть, о которой я всё ещё думаю, — это фактическое исполнение. Программируемая конфиденциальность сильно зависит от точности сторонних провайдеров, которые проверяют личности пользователей до генерации этих доказательств нулевых знаний. Если мост между проверкой личности вне цепочки и генерацией доказательства в цепочке столкнется с юрисдикционными спорами, преимущества автоматизации могут быть существенно ограничены.
Если юрисдикции будут требовать противоречивые криптографические доказательства, мы рискуем создать изолированные «островки комплаенса», которые фрагментируют ликвидность вместо того, чтобы построить единый глобальный рынок.#dusk @Dusk
$PORTAL
$HEMI
36
21
669
присоединяйся
присоединяйся

Shaheen 69
·
--
[Завершено] 🎙️ Торговое соревнование и торговля
Слушатели: 624
5
169
присоединяйся ко всем
присоединяйся ко всем
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
[Повтор] 🎙️ 🌙 Сумерки и разговоры про крипто | Дискуссия в прямом эфире $DUSK
02 ч 06 мин 16 сек · Слушатели: 532
5
100
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона