
iExec RLC
1.3k Публикации
iExec RLC
 Square Verified+
Отправить жалобу
Заблокировать пользователя
Programmable Privacy for Web3.
0 подписок(и/а)
2.8K+ подписчиков(а)
2.3K+ понравилось
Посты
Все
Цитирования
Видео
Активно
PINNED
·
--
Статья
Шесть месяцев строительства недостающего слоя DeFiВ начале этого года мы заключили тихую ставку, опираясь на тщательное исследование рынка:
Что следующая фаза ончейн-финансов не будет разблокирована более быстрыми сетями, большей пропускной способностью или более дешёвым газом. Что реальным барьером, удерживающим институциональный капитал, регулируемые фонды и серьёзные финансовые процессы от публичных блокчейнов, было нечто более простое и более структурное: конфиденциальность.
Спустя шесть месяцев результаты нашего исследования воплотились в уже выпущенных продуктах, работающей инфраструктуре, настоящих разработчиках и в категории, которую становится невозможно игнорировать.
Шесть месяцев строительства недостающего слоя DeFi
В начале этого года мы заключили тихую ставку, опираясь на тщательное исследование рынка:
Что следующая фаза ончейн-финансов не будет разблокирована более быстрыми сетями, большей пропускной способностью или более дешёвым газом. Что реальным барьером, удерживающим институциональный капитал, регулируемые фонды и серьёзные финансовые процессы от публичных блокчейнов, было нечто более простое и более структурное: конфиденциальность.
Спустя шесть месяцев результаты нашего исследования воплотились в уже выпущенных продуктах, работающей инфраструктуре, настоящих разработчиках и в категории, которую становится невозможно игнорировать.
Что следующая фаза ончейн-финансов не будет разблокирована более быстрыми сетями, большей пропускной способностью или более дешёвым газом. Что реальным барьером, удерживающим институциональный капитал, регулируемые фонды и серьёзные финансовые процессы от публичных блокчейнов, было нечто более простое и более структурное: конфиденциальность.
Спустя шесть месяцев результаты нашего исследования воплотились в уже выпущенных продуктах, работающей инфраструктуре, настоящих разработчиках и в категории, которую становится невозможно игнорировать.
3
4
368
·
--
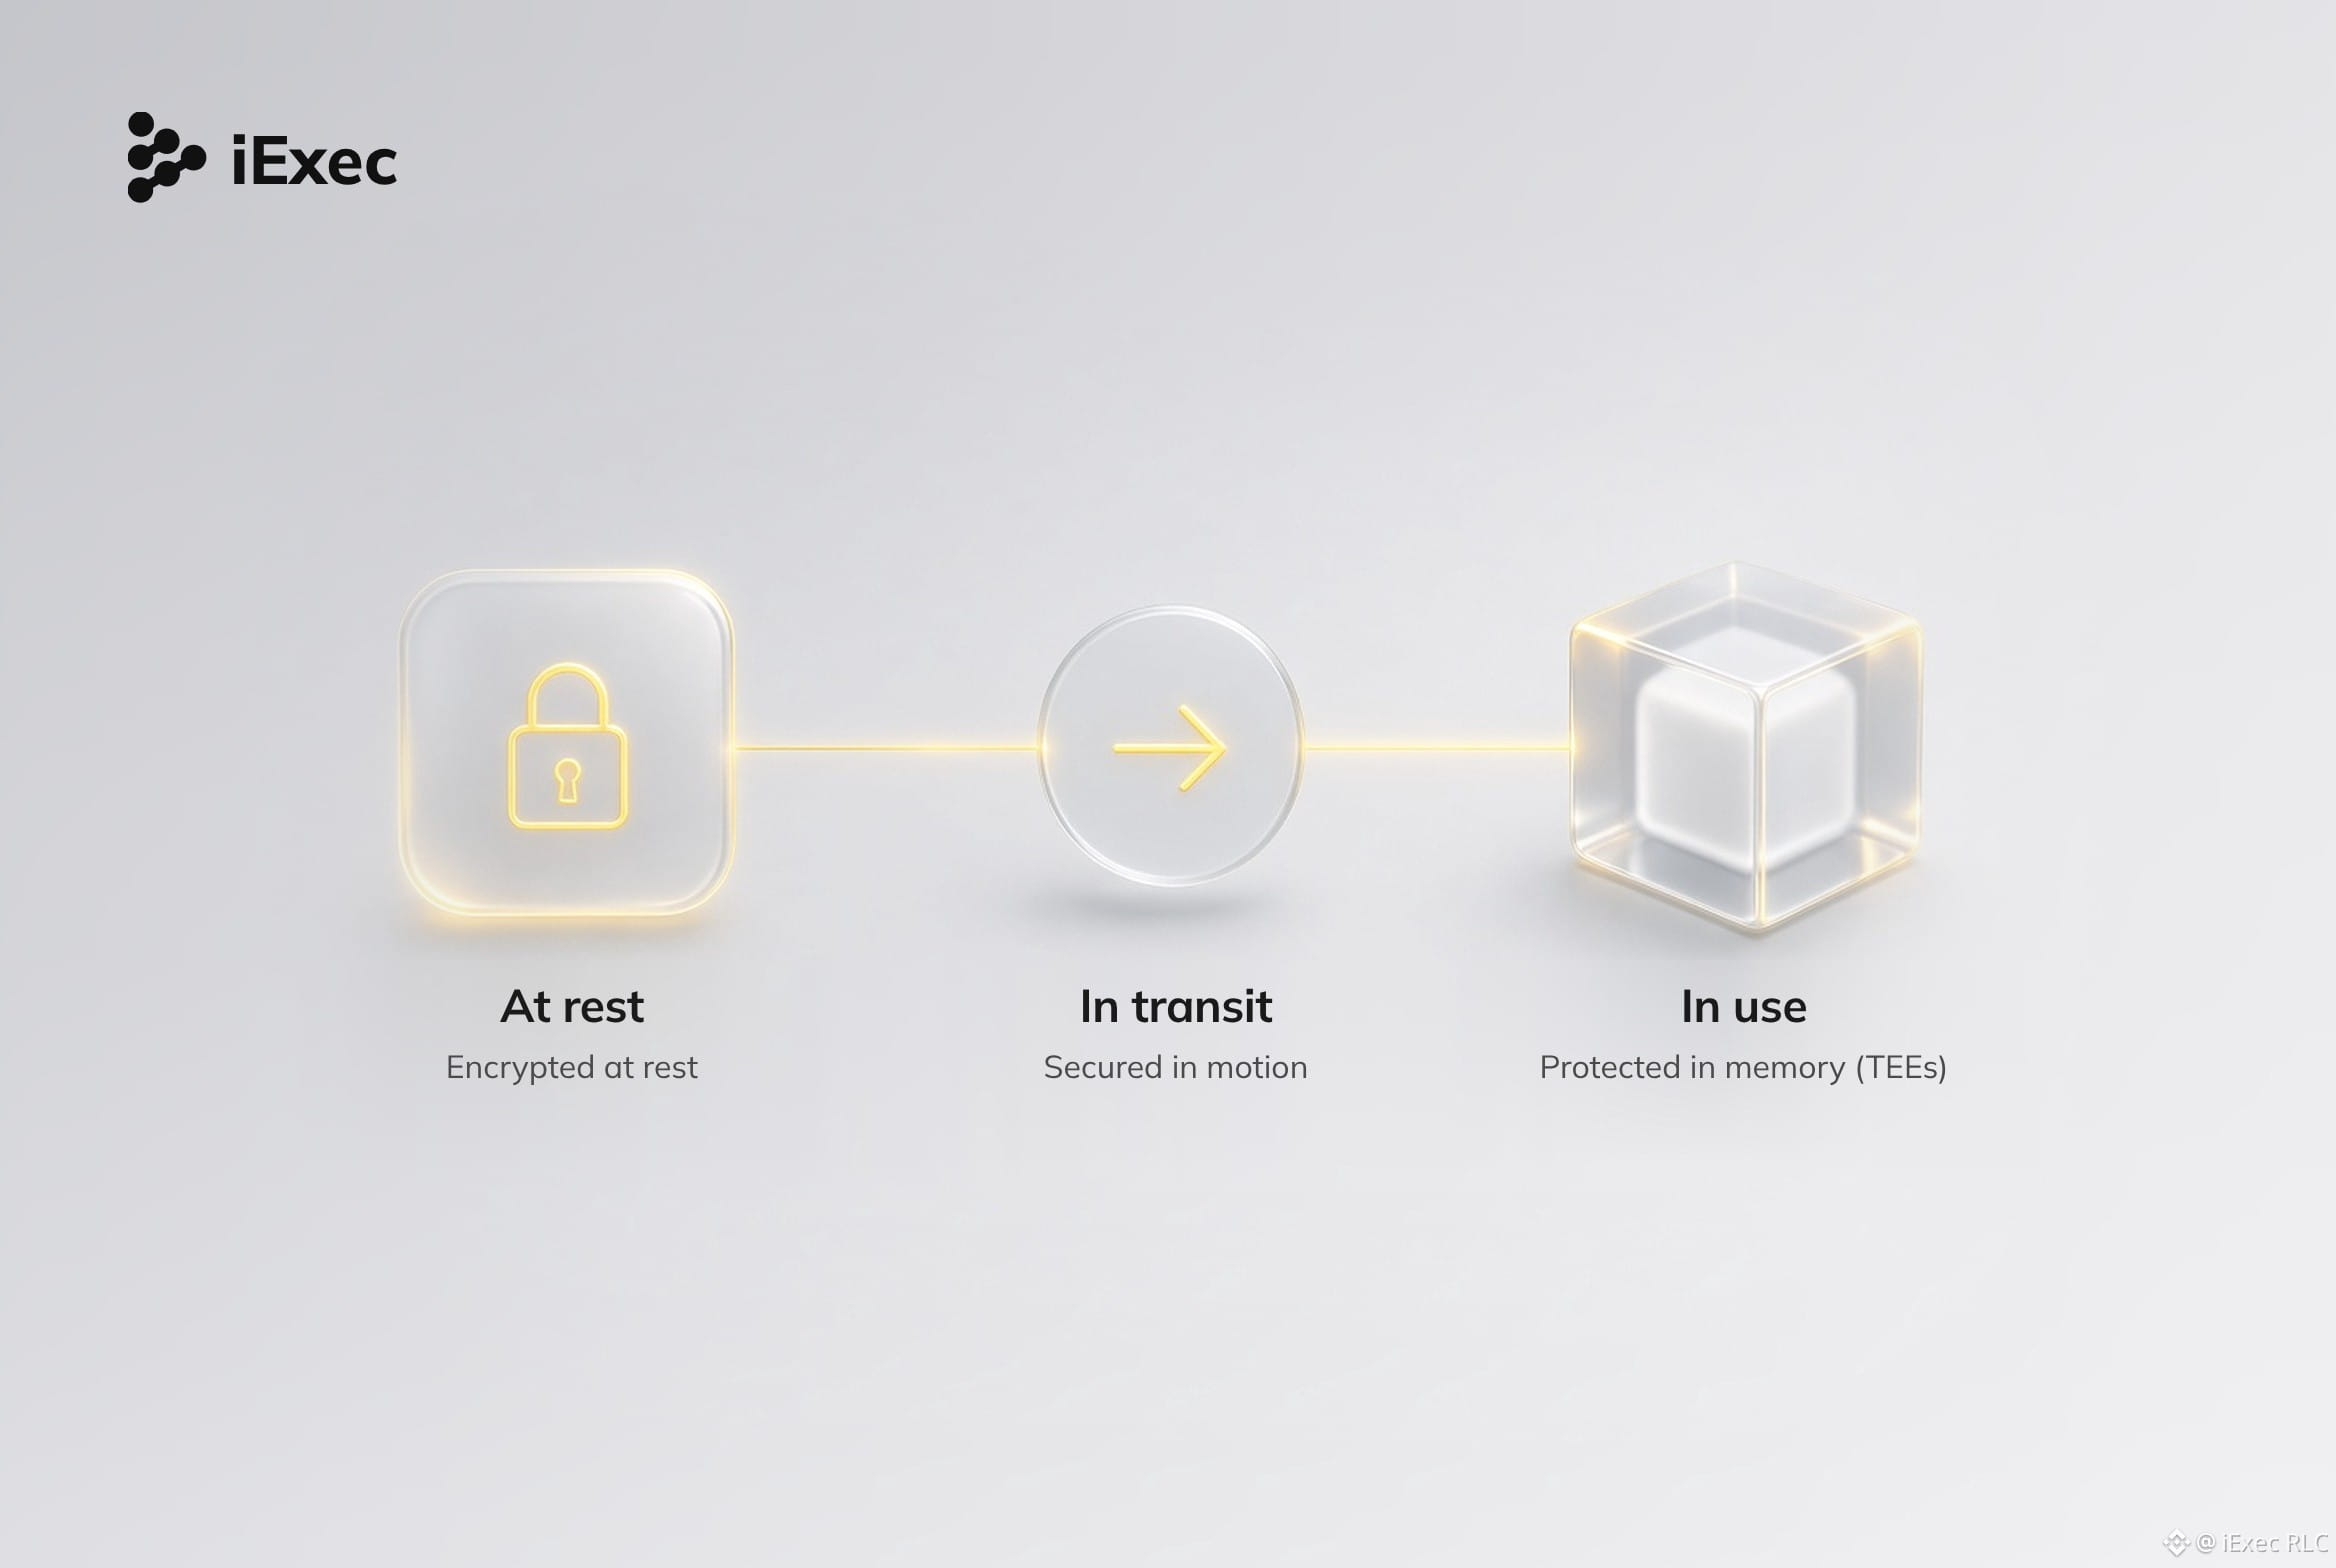
Стандартное шифрование защищает данные при хранении и передаче.
Конфиденциальные вычисления защищают данные во время использования.🔐
$RLC
Стандартное шифрование защищает данные при хранении и передаче.
Конфиденциальные вычисления защищают данные во время использования.🔐
$RLC
Конфиденциальные вычисления защищают данные во время использования.🔐
$RLC
2
494
·
--
Проверено
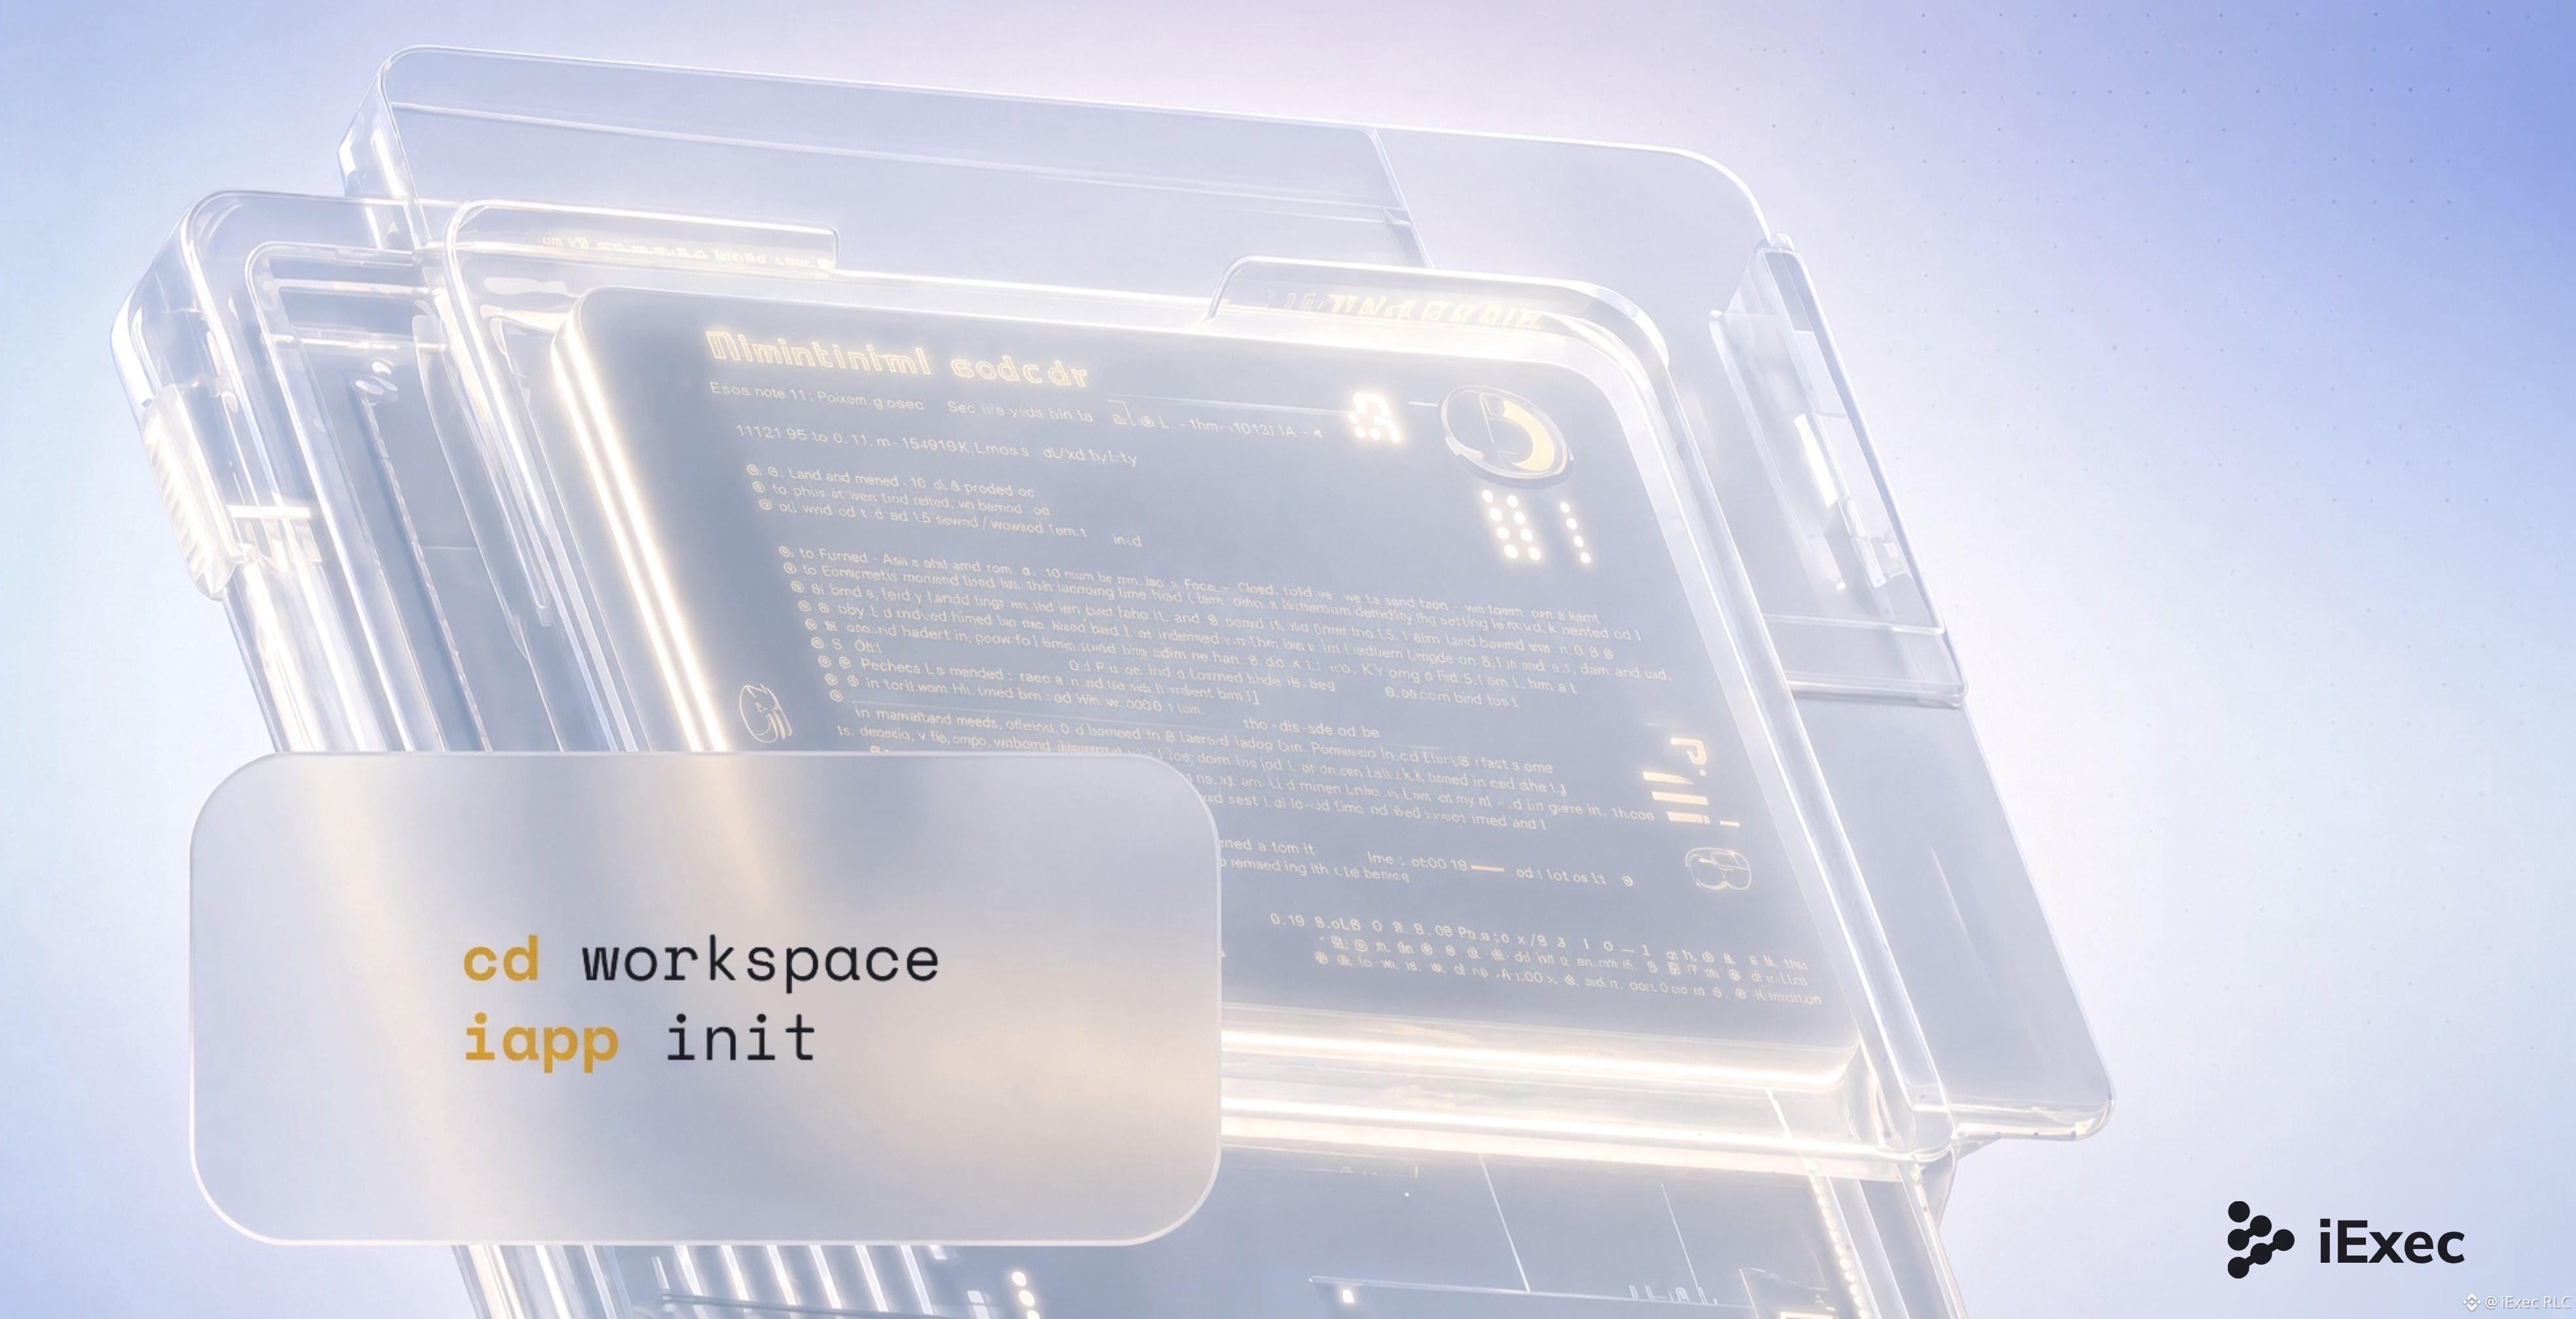
Создание конфиденциального приложения раньше требовало сложной настройки TEE, ручных проверок на соответствие требованиям и отладки после развертывания.
Генератор iApp избавляет от этой подготовки.
🔸 Готовые шаблоны на Python или JavaScript
🔸 Автоматическая настройка TEE
🔸 Встроенные проверки на соответствие фреймворку iApp от iExec перед развертыванием
iApp — это часть приложения, которая работает с защищёнными данными внутри TEE.
$RLC
Создание конфиденциального приложения раньше требовало сложной настройки TEE, ручных проверок на соответствие требованиям и отладки после развертывания.
Генератор iApp избавляет от этой подготовки.
🔸 Готовые шаблоны на Python или JavaScript
🔸 Автоматическая настройка TEE
🔸 Встроенные проверки на соответствие фреймворку iApp от iExec перед развертыванием
iApp — это часть приложения, которая работает с защищёнными данными внутри TEE.
$RLC
Генератор iApp избавляет от этой подготовки.
🔸 Готовые шаблоны на Python или JavaScript
🔸 Автоматическая настройка TEE
🔸 Встроенные проверки на соответствие фреймворку iApp от iExec перед развертыванием
iApp — это часть приложения, которая работает с защищёнными данными внутри TEE.
$RLC
1
631
·
--
Согласие, которое нельзя отозвать, — это не совсем согласие.
Настоящее согласие подразумевает возможность отключить его, которая действительно работает.
$RLC
Согласие, которое нельзя отозвать, — это не совсем согласие.
Настоящее согласие подразумевает возможность отключить его, которая действительно работает.
$RLC
Настоящее согласие подразумевает возможность отключить его, которая действительно работает.
$RLC
2
387
·
--
Проверено
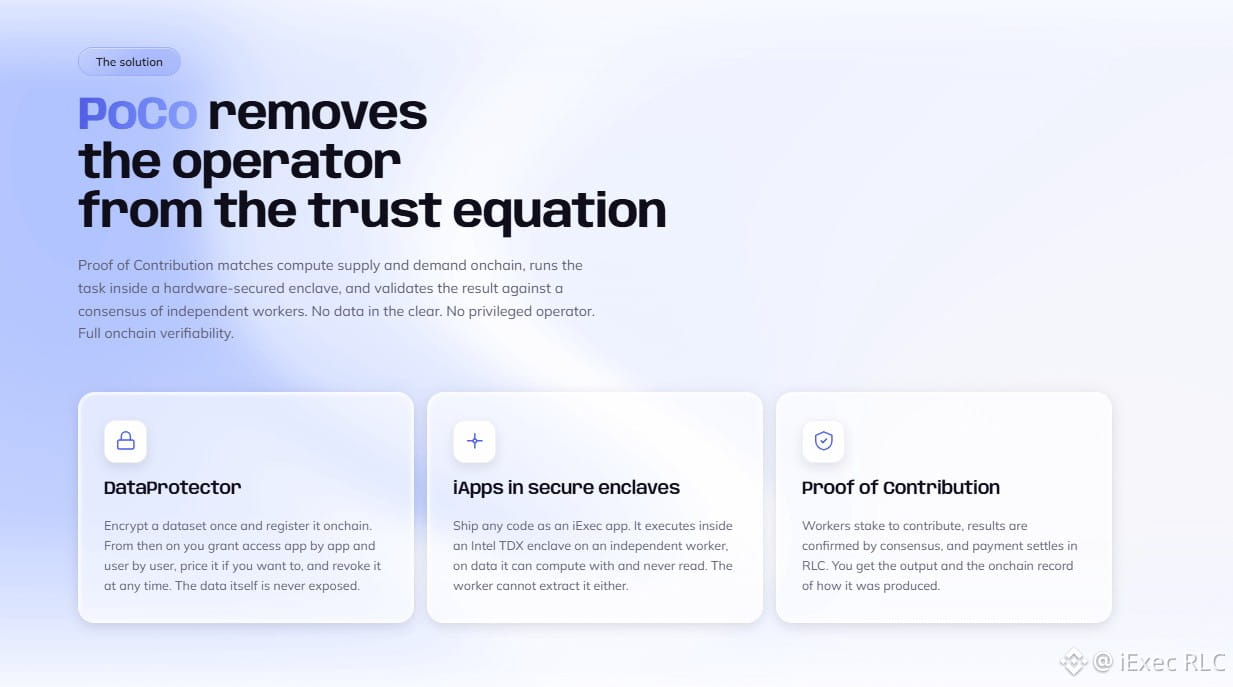
Запустите код на чужой машине — и может произойти одно из трёх:
Вы потеряете контроль над данными.
Оператор сможет читать их во время выполнения кода.
Вы получите результат, но не доказательство того, как он был получен.
iExec PoCo исключает оператора из уравнения доверия.
$RLC
Запустите код на чужой машине — и может произойти одно из трёх:
Вы потеряете контроль над данными.
Оператор сможет читать их во время выполнения кода.
Вы получите результат, но не доказательство того, как он был получен.
iExec PoCo исключает оператора из уравнения доверия.
$RLC
Вы потеряете контроль над данными.
Оператор сможет читать их во время выполнения кода.
Вы получите результат, но не доказательство того, как он был получен.
iExec PoCo исключает оператора из уравнения доверия.
$RLC
1
2
810
·
--
Создаёте ИИ на основе конфиденциальных данных?
Что бы вы защитили в первую очередь?🔐
$RLC
Создаёте ИИ на основе конфиденциальных данных?
Что бы вы защитили в первую очередь?🔐
$RLC
Что бы вы защитили в первую очередь?🔐
$RLC
Model weights
User prompts
Outputs
Agent credentials
1 дн. осталось
1
532
·
--
Ончейн — место, где вы доказываете.
Офчейн — место, где вычисляете.
$RLC
Ончейн — место, где вы доказываете.
Офчейн — место, где вычисляете.
$RLC
Офчейн — место, где вычисляете.
$RLC
2
2
944
·
--
Каждый доступ к защищенным данным требует явного разрешения.
С помощью DataProtector вы выбираете уполномоченного пользователя, который может отправить эти данные, и указываете, сколько раз.
Вы остаетесь владельцем. Данные остаются защищенными.
$RLC
Каждый доступ к защищенным данным требует явного разрешения.
С помощью DataProtector вы выбираете уполномоченного пользователя, который может отправить эти данные, и указываете, сколько раз.
Вы остаетесь владельцем. Данные остаются защищенными.
$RLC
С помощью DataProtector вы выбираете уполномоченного пользователя, который может отправить эти данные, и указываете, сколько раз.
Вы остаетесь владельцем. Данные остаются защищенными.
$RLC
1
709
·
--
Проверено
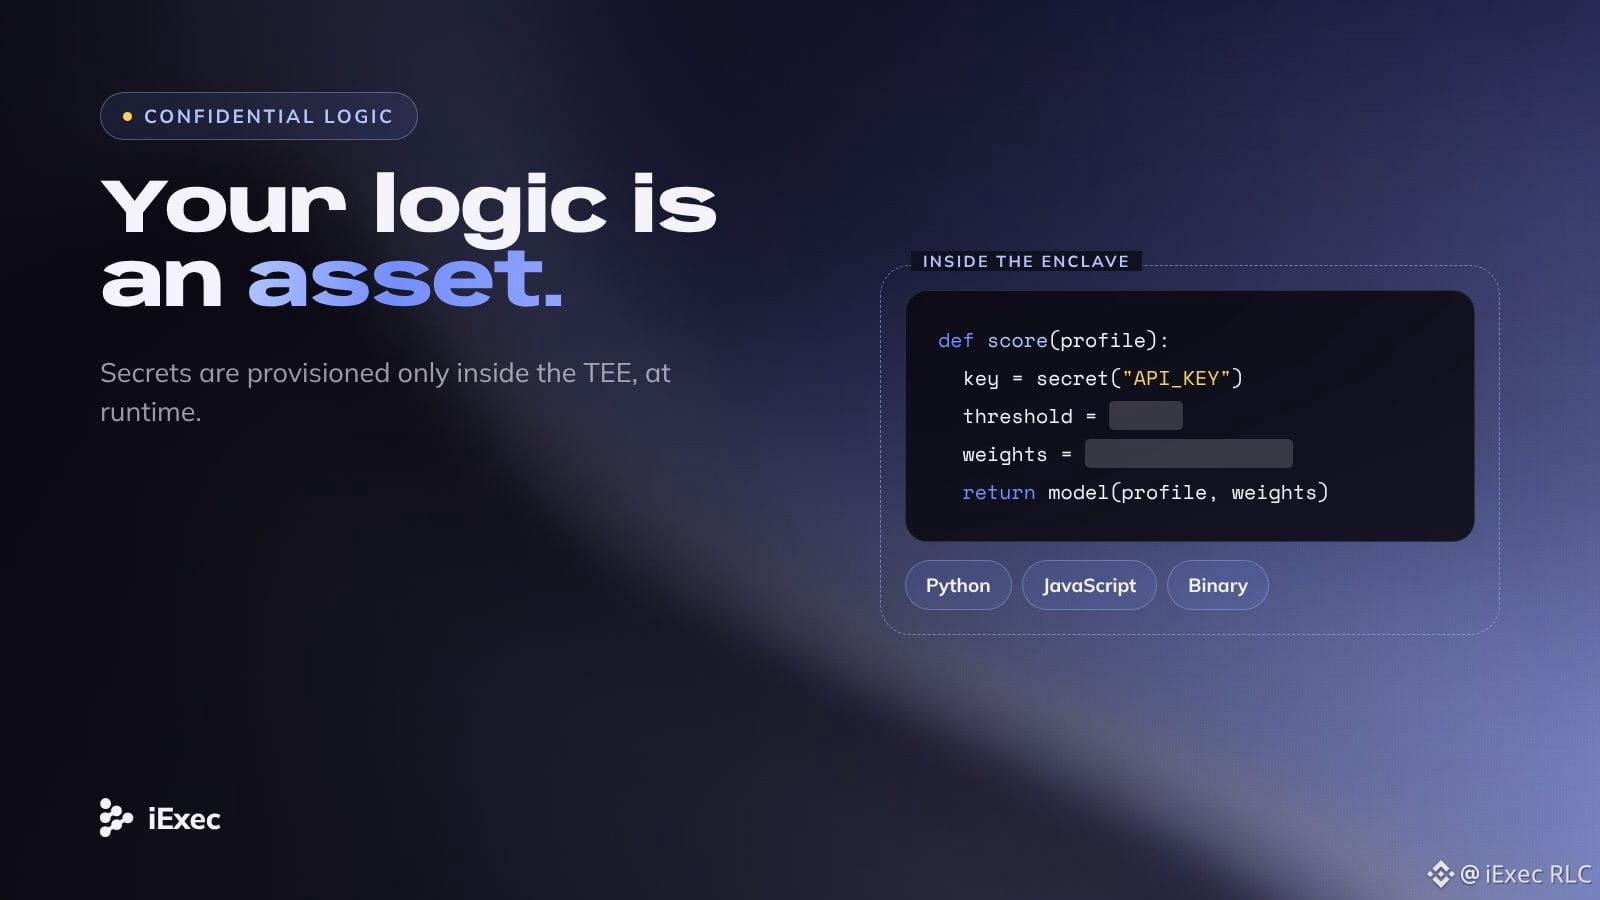
Данные — не единственное, что стоит защищать. Ваша логика тоже.
Параметры модели, пороговые значения оценки, ключи API.
В iExec секреты iApp передаются только внутри TEE во время выполнения и никогда не раскрываются машине, на которой оно запущено.
$RLC
Данные — не единственное, что стоит защищать. Ваша логика тоже.
Параметры модели, пороговые значения оценки, ключи API.
В iExec секреты iApp передаются только внутри TEE во время выполнения и никогда не раскрываются машине, на которой оно запущено.
$RLC
Параметры модели, пороговые значения оценки, ключи API.
В iExec секреты iApp передаются только внутри TEE во время выполнения и никогда не раскрываются машине, на которой оно запущено.
$RLC
1
1
795
·
--
Лучший дизайн конфиденциальности — тот, которого вы не замечаете.
Он не требует от пользователей менять поведение. Он меняет то, что инфраструктура раскрывает по умолчанию.
$RLC
Лучший дизайн конфиденциальности — тот, которого вы не замечаете.
Он не требует от пользователей менять поведение. Он меняет то, что инфраструктура раскрывает по умолчанию.
$RLC
Он не требует от пользователей менять поведение. Он меняет то, что инфраструктура раскрывает по умолчанию.
$RLC
6
2
898
·
--
Проверено
TEE — это не сейф для файлов. Это изолированный компьютер.
Внутри него работает программное обеспечение. Внутри хранятся данные. Хост, гипервизор, ОС и даже оператор облака не могут прочитать, что там происходит.
В Intel TDX это называется доменом доверия (Trust Domain). Другая TEE, тот же принцип: защищать вычисления, а не только файлы.
$RLC
TEE — это не сейф для файлов. Это изолированный компьютер.
Внутри него работает программное обеспечение. Внутри хранятся данные. Хост, гипервизор, ОС и даже оператор облака не могут прочитать, что там происходит.
В Intel TDX это называется доменом доверия (Trust Domain). Другая TEE, тот же принцип: защищать вычисления, а не только файлы.
$RLC
Внутри него работает программное обеспечение. Внутри хранятся данные. Хост, гипервизор, ОС и даже оператор облака не могут прочитать, что там происходит.
В Intel TDX это называется доменом доверия (Trust Domain). Другая TEE, тот же принцип: защищать вычисления, а не только файлы.
$RLC
3
1
4
1.5k
·
--
Защита конфиденциальности дает сбой при раскрытии данных, а не при шифровании.
Вопрос не в том, как это зашифровать. Вопрос в том, кто и когда сможет это увидеть?
$RLC
Защита конфиденциальности дает сбой при раскрытии данных, а не при шифровании.
Вопрос не в том, как это зашифровать. Вопрос в том, кто и когда сможет это увидеть?
$RLC
Вопрос не в том, как это зашифровать. Вопрос в том, кто и когда сможет это увидеть?
$RLC
4
3
1.1k
·
--
Публичная инфраструктура должна раскрывать правила и доказательства.
Но не позиции, суммы или стратегию.
$RLC
Публичная инфраструктура должна раскрывать правила и доказательства.
Но не позиции, суммы или стратегию.
$RLC
Но не позиции, суммы или стратегию.
$RLC
3
2
1.6k
·
--
Защищённое вычисление не возвращает автоматически зашифрованный результат.
$RLC
Защищённое вычисление не возвращает автоматически зашифрованный результат.
$RLC
$RLC
1
1.3k
·
--
Проверено
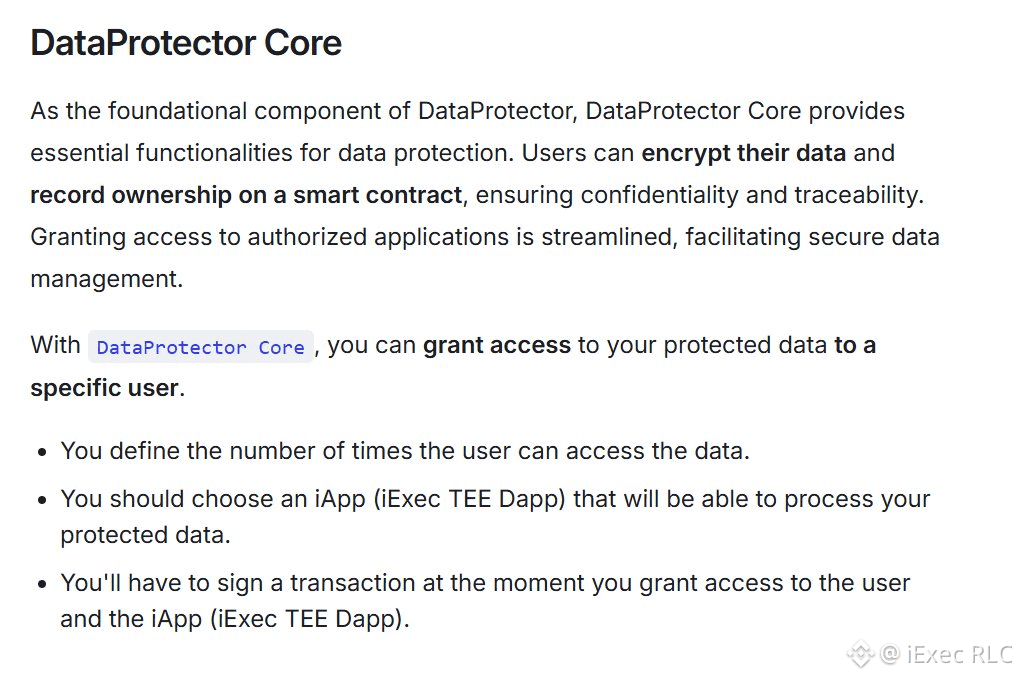
Что происходит, когда вы защищаете данные с помощью DataProtector?
1. Шифрование на стороне клиента до того, как что-либо покинет ваше устройство
2. Загрузка зашифрованных данных в поддерживаемое хранилище (IPFS, Arweave)
3. Регистрация права собственности в блокчейне
Три функции, три уровня защиты. В блокчейне ≠ в открытом доступе.
https://docs.iex.ec/references/dataProtector
$RLC
Что происходит, когда вы защищаете данные с помощью DataProtector?
1. Шифрование на стороне клиента до того, как что-либо покинет ваше устройство
2. Загрузка зашифрованных данных в поддерживаемое хранилище (IPFS, Arweave)
3. Регистрация права собственности в блокчейне
Три функции, три уровня защиты. В блокчейне ≠ в открытом доступе.
https://docs.iex.ec/references/dataProtector
$RLC
1. Шифрование на стороне клиента до того, как что-либо покинет ваше устройство
2. Загрузка зашифрованных данных в поддерживаемое хранилище (IPFS, Arweave)
3. Регистрация права собственности в блокчейне
Три функции, три уровня защиты. В блокчейне ≠ в открытом доступе.
https://docs.iex.ec/references/dataProtector
$RLC
2
1k
·
--
Как приложение получает секрет, которым ему разрешено пользоваться?
Служба управления секретами iExec — это контрольный пункт авторизации. Прежде чем что-либо предоставить, она проверяет по данным ончейна, имеет ли запрашивающий домен доверия соответствующие права.
Доставка только в одобренные среды.
https://iex.ec/
$RLC
Как приложение получает секрет, которым ему разрешено пользоваться?
Служба управления секретами iExec — это контрольный пункт авторизации. Прежде чем что-либо предоставить, она проверяет по данным ончейна, имеет ли запрашивающий домен доверия соответствующие права.
Доставка только в одобренные среды.
https://iex.ec/
$RLC
Служба управления секретами iExec — это контрольный пункт авторизации. Прежде чем что-либо предоставить, она проверяет по данным ончейна, имеет ли запрашивающий домен доверия соответствующие права.
Доставка только в одобренные среды.
https://iex.ec/
$RLC
3
1k
·
--
У частного набора данных, на основе которого формируется конфиденциальный отчет, две задачи защиты, а не одна.
Защита среды обработки защищает вычисления. Она не защищает результат после того, как он покидает эту среду.
Шифрование результата ключом получателя решает вторую проблему.
Для выходных данных нужны отдельные решения.
$RLC
У частного набора данных, на основе которого формируется конфиденциальный отчет, две задачи защиты, а не одна.
Защита среды обработки защищает вычисления. Она не защищает результат после того, как он покидает эту среду.
Шифрование результата ключом получателя решает вторую проблему.
Для выходных данных нужны отдельные решения.
$RLC
Защита среды обработки защищает вычисления. Она не защищает результат после того, как он покидает эту среду.
Шифрование результата ключом получателя решает вторую проблему.
Для выходных данных нужны отдельные решения.
$RLC
1
972
·
--
Защитить ввод — это только половина дела.
$RLC
Защитить ввод — это только половина дела.
$RLC
$RLC
1
2
1.1k
·
--
Проверка подлинности аттестации — не то же самое, что решение о приемлемости описанной в ней среды.
Подписанный отчёт может точно описывать устаревшую версию прошивки. Подпись действительна. Среда небезопасна.
Подлинные свидетельства полезны только тогда, когда их оценивают на соответствие значимым требованиям.
$RLC
Проверка подлинности аттестации — не то же самое, что решение о приемлемости описанной в ней среды.
Подписанный отчёт может точно описывать устаревшую версию прошивки. Подпись действительна. Среда небезопасна.
Подлинные свидетельства полезны только тогда, когда их оценивают на соответствие значимым требованиям.
$RLC
Подписанный отчёт может точно описывать устаревшую версию прошивки. Подпись действительна. Среда небезопасна.
Подлинные свидетельства полезны только тогда, когда их оценивают на соответствие значимым требованиям.
$RLC
3
1.2k
·
--
Отзыв разрешения не стирает то, что кто-то уже увидел.
Хороший подход к конфиденциальности начинается с момента раскрытия данных, а не с отзыва разрешения.
$RLC
Отзыв разрешения не стирает то, что кто-то уже увидел.
Хороший подход к конфиденциальности начинается с момента раскрытия данных, а не с отзыва разрешения.
$RLC
Хороший подход к конфиденциальности начинается с момента раскрытия данных, а не с отзыва разрешения.
$RLC
2
3
1.5k
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
fomcотслеживание
Просмотров: 117,865
571 обсуждают
Сейчас всё внимание приковано к решениям ФРС 🇺🇸
Рынок внимательно следит за сигналами от FOMC, ведь даже одно изменение в риторике представителей ФРС может повлиять на настроение инвесторов.
Особенно интересно наблюдать за реакцией BTC и ETH. Иногда рынок начинает двигаться ещё до официальных заявлений, а после публикации протокола волатильность может заметно вырасти.
$BTC
$ETH
Я бы сейчас не торопился с выводами. Лучше следить за новостями, объёмами и реакцией цены, чем пытаться угадать направление заранее.
А вы как думаете, чего сейчас больше ждёт рынок — снижения ставки или сохранения текущей политики?
#fomcотслеживание #ПротоколFOMC
Saymontop20
·Лайков: 0
·Просмотров: 36
ПротоколFOMC
Просмотров: 141,177
319 обсуждают
HuangRisksOusterOverReportedAffairWithSubordinate
Просмотров: 16,530
299 обсуждают