Аппаратный кошелёк Trezor столкнулся с уязвимостью у стороннего почтового сервиса, пользователям следует остерегаться фишинговых атак
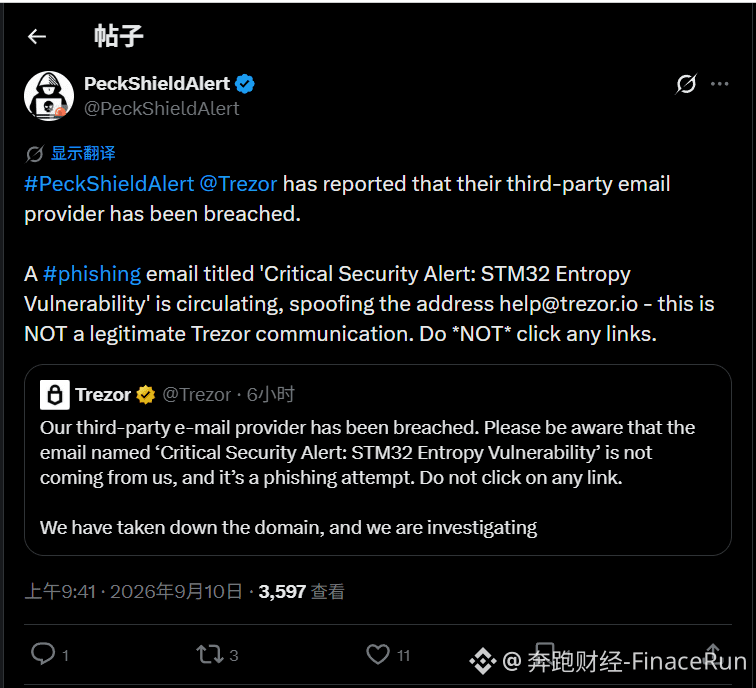
10 сентября, согласно последнему сообщению PeckShieldAlert, производитель аппаратных кошельков Trezor сегодня выпустил предупреждение по безопасности: его сторонний поставщик услуг электронной почты подвергся уязвимости, из-за чего пользователи рискуют стать жертвами фишинговых атак.
Блокчейн-структура по кибербезопасности PeckShield обнаружила, что в распространении находится фишинговое письмо с темой «Critical Security Alert: STM32 Entropy Vulnerability». В этом письме используется адрес отправителя help@trezor.io, который выдается за адрес официальной почты Trezor и не является легитимным способом связи от Trezor.
Как следует из срочного заявления, опубликованного в социальных сетях, Trezor официально указал, что это письмо является попыткой фишинга, и напомнил пользователям не нажимать ни на какие ссылки в нём.
Также в компании сообщили, что они уже оперативно предприняли меры: доменные имена, связанные с инцидентом, были сняты с эксплуатации, и сейчас проводится углублённое расследование данного инцидента. Пока неясно, скольких пользователей затронула эта уязвимость и были ли понесены ими какие-либо потери.
Эксперты по безопасности рекомендуют пользователям Trezor сохранять высокую настороженность: если письмо утверждает, что оно от производителя аппаратного кошелька, обязательно перепроверьте информацию через официальные каналы. Не следует напрямую нажимать ссылки в письме или скачивать вложения — это поможет снизить риск кражи активов.
#Trezor #钱包钓鱼攻击
10 сентября, согласно последнему сообщению PeckShieldAlert, производитель аппаратных кошельков Trezor сегодня выпустил предупреждение по безопасности: его сторонний поставщик услуг электронной почты подвергся уязвимости, из-за чего пользователи рискуют стать жертвами фишинговых атак.
Блокчейн-структура по кибербезопасности PeckShield обнаружила, что в распространении находится фишинговое письмо с темой «Critical Security Alert: STM32 Entropy Vulnerability». В этом письме используется адрес отправителя help@trezor.io, который выдается за адрес официальной почты Trezor и не является легитимным способом связи от Trezor.
Как следует из срочного заявления, опубликованного в социальных сетях, Trezor официально указал, что это письмо является попыткой фишинга, и напомнил пользователям не нажимать ни на какие ссылки в нём.
Также в компании сообщили, что они уже оперативно предприняли меры: доменные имена, связанные с инцидентом, были сняты с эксплуатации, и сейчас проводится углублённое расследование данного инцидента. Пока неясно, скольких пользователей затронула эта уязвимость и были ли понесены ими какие-либо потери.
Эксперты по безопасности рекомендуют пользователям Trezor сохранять высокую настороженность: если письмо утверждает, что оно от производителя аппаратного кошелька, обязательно перепроверьте информацию через официальные каналы. Не следует напрямую нажимать ссылки в письме или скачивать вложения — это поможет снизить риск кражи активов.
#Trezor #钱包钓鱼攻击