


O FBI, a Agência de Segurança Nacional (NSA) e a Agência de Segurança Cibernética e de Infraestrutura (CISA) alertaram as organizações para corrigirem urgentemente duas vulnerabilidades críticas do PHP, apelidadas de «PHP2Shell», que podem permitir que hackers assumam o controle de servidores vulneráveis sem iniciar sessão. Como o PHP é usado em sites e aplicações web em todo o mundo, o alerta levanta uma questão urgente para a segurança das criptomoedas: deve levantar os seus bitcoins ou retirar fundos das corretoras para proteger as suas criptomoedas?
Com efeito imediato, recomenda-se que todas as organizações que usam PHP nos seus sistemas estejam preparadas para instalar uma atualização que corrige duas vulnerabilidades críticas. O PHP é amplamente utilizado em aplicações web. Estas vulnerabilidades muitas vezes dão acesso direto ao sistema de ficheiros do servidor ou…
— NSA Cyber (@NSACyber) 21 de outubro de 2026
As vulnerabilidades PHP2Shell, identificadas como CVE-2026-109618 e CVE-2026-109619, podem permitir que invasores executem código malicioso em servidores vulneráveis sem autenticação. Ambas as falhas têm uma pontuação crítica de 9,2 no CVSS v4.0, levando as agências de cibersegurança a instar as organizações a corrigirem imediatamente os sistemas afetados.
O ataque ao PHP representa um risco potencial para corretoras de criptomoedas, provedores de carteiras e plataformas de finanças descentralizadas (DeFi) que dependem de infraestrutura web vulnerável. Mas não compromete automaticamente o Bitcoin, o Ethereum ou as chaves privadas armazenadas com segurança offline.
Os hackers podem acessar suas criptomoedas neste ataque ao PHP?
O PHP alimenta sites e aplicativos, incluindo serviços que podem lidar com informações de contas, autenticação e transações financeiras. As vulnerabilidades recém-divulgadas podem permitir que invasores executem código nos servidores afetados, expondo potencialmente informações confidenciais ou possibilitando novos comprometimentos.
A PHP Foundation lançou correções em 21 de outubro de 2026, incluindo as versões PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Os administradores que executam sistemas afetados devem instalar as atualizações apropriadas, enquanto as organizações que utilizam hospedagem gerenciada devem confirmar se seus provedores corrigiram as vulnerabilidades.
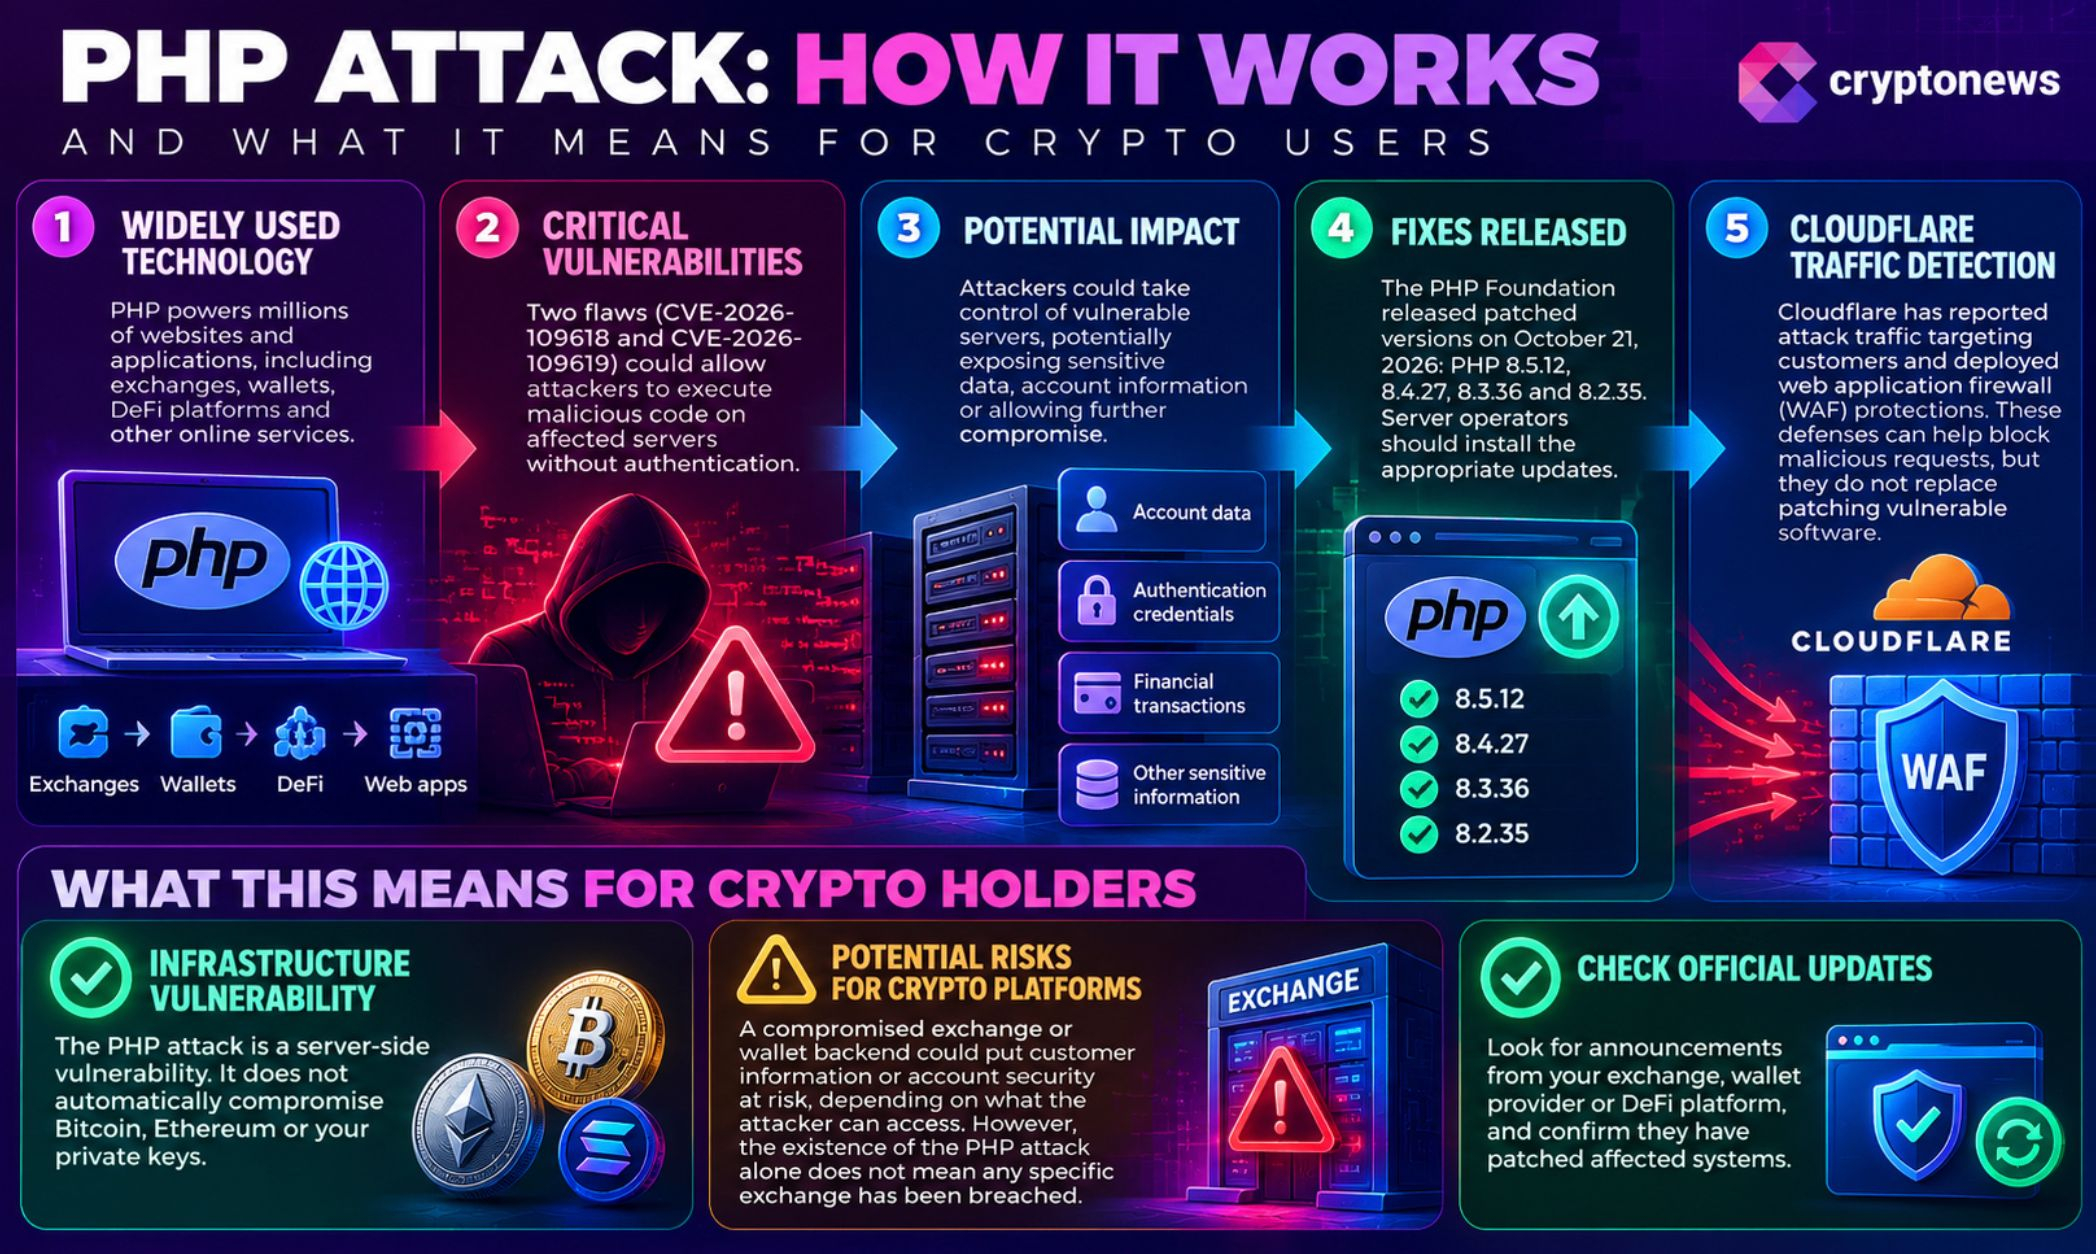
A Cloudflare também informou ter identificado tráfego de ataques direcionado a clientes e implantado proteções de firewall de aplicativos web. Essas defesas podem ajudar a bloquear solicitações maliciosas, mas não substituem a correção dos softwares vulneráveis.
Para nós, detentores de criptomoedas, o importante é distinguir entre uma vulnerabilidade de infraestrutura e uma violação confirmada. Um sistema de backend de uma corretora comprometido pode representar riscos para as informações dos clientes ou a segurança das contas, dependendo do que o invasor consegue acessar. Ainda assim, a existência do ataque ao PHP, por si só, não comprova que qualquer corretora específica tenha sido invadida.
Descubra: IPO de criptomoeda para acompanhar neste 4º trimestre
Você deve retirar seus fundos das corretoras ou vender?
A resposta é simples: não, apenas por causa do PHP2Shell. Atualmente, não há motivo para considerar comprometidas todas as contas em corretoras ou carteiras sob autocustódia só porque essas vulnerabilidades existem.
Retirar fundos de uma corretora pode reduzir a exposição a certos riscos específicos da plataforma, mas também traz outras questões, como taxas de saque, erros de rede, golpes de phishing e a segurança da carteira de destino. Transferir criptomoedas para outra plataforma sem verificar sua segurança pode simplesmente trocar um risco por outro.
Vender criptomoedas é uma decisão diferente. Um ataque ao PHP é um evento de cibersegurança, não uma evidência direta de que os preços do Bitcoin ou do Ethereum vão cair. Vender por causa de uma manchete pode levar os investidores a reagir a uma ameaça que nunca afetará seus próprios ativos.
Para melhorar a segurança das criptomoedas, devemos primeiro verificar se a corretora ou o provedor da carteira emitiu um alerta relevante, se há atividade suspeita na conta e se as credenciais ou a frase de recuperação podem ter sido expostas.
Se um provedor confirmar uma violação que afete os ativos dos clientes, siga as instruções oficiais e avalie a exposição específica antes de decidir se deve retirar ou transferir os fundos.
Ataque à Ledger levanta preocupações distintas sobre carteiras de hardware
O ataque ao PHP ocorre em meio a preocupações distintas sobre a segurança de carteiras de hardware.
Em uma reportagem de 12 de outubro, abordamos a investigação da Ledger sobre um implante de hardware encontrado em pelo menos um dispositivo associado à revendedora CryptoBilis. A investigação vinculou dispositivos afetados a incidentes relatados de esvaziamento de carteiras, com estimativas que chegam a US$ 93 milhões em 311 carteiras de cinco redes blockchain. O total continua sendo uma estimativa, e não um valor final de perdas confirmado.
Os implantes espiões da Ledger passaram de um amontoado de fios soldados manualmente a placas de circuito produzidas em massa, feitas para se misturarem ao hardware oficial. https://t.co/oJ0S6mC2BK https://t.co/YKn1gqW7EA
— Mark Karpelès (@MagicalTux) 9 de outubro de 2026
O incidente da Ledger é independente do PHP2Shell. Ele destaca uma preocupação diferente com a segurança das criptomoedas: adulteração da cadeia de suprimentos de hardware, em vez de uma vulnerabilidade em software de servidor. Nenhum dos incidentes comprova que todos os dispositivos Ledger estejam comprometidos.
As carteiras de hardware podem ajudar a proteger as chaves privadas, mas a segurança das criptomoedas ainda depende de como os dispositivos são adquiridos, de como as frases de recuperação são armazenadas e de os usuários verificarem os detalhes das transações antes de assiná-las.
Leia a reportagem completa: O que o ex-CEO da Mt. Gox descobriu e como proteger suas criptomoedas
Lista de verificação de segurança das criptomoedas após o ataque ao PHP: o que devemos fazer agora?
Podemos tomar várias medidas práticas sem tomar decisões financeiras precipitadas. Primeiro, atualize os aplicativos e dispositivos de carteira por canais oficiais. Segundo, verifique as transações recentes e as aprovações de tokens em busca de atividades desconhecidas. Terceiro, nunca digite uma frase de recuperação em um site nem a compartilhe com alguém que alegue oferecer suporte técnico.
Quem possui uma carteira de hardware deve seguir as orientações oficiais do fabricante, especialmente se tiver comprado o dispositivo por meio de um revendedor associado a uma investigação de segurança. Qualquer pessoa que tenha provas confiáveis de que sua frase de recuperação foi exposta deve criar uma nova carteira, com uma nova frase-semente, em um dispositivo confiável e transferir os ativos restantes com segurança.
Por fim, acompanhe os comunicados oficiais das corretoras, dos fabricantes de carteiras e das agências de segurança pertinentes. As organizações que operam servidores PHP vulneráveis precisam aplicar as correções com urgência; os investidores comuns devem se concentrar na própria exposição, em vez de tratar toda vulnerabilidade como uma ordem para vender.
O PHP2Shell é uma séria ameaça à segurança de servidores, mas não esvazia automaticamente carteiras de criptomoedas. Por enquanto, não precisamos vender nem retirar fundos apenas por causa do ataque ao PHP. Verificar os provedores, proteger as credenciais e agir diante de uma exposição confirmada são medidas mais direcionadas para garantir a segurança das criptomoedas.
Descubra: as melhores pré-vendas de tokens
A publicação O ataque ao PHP ameaça a segurança das criptomoedas: deve vender ou retirar fundos das corretoras? apareceu primeiro em Cryptonews.