

Pernahkah Anda membayangkan berinteraksi dengan seluruh jaringan blockchain, membayar biaya, melakukan bridging token, dan pada akhirnya mengetahui bahwa blockchain itu sendiri adalah sebuah penipuan? 😱
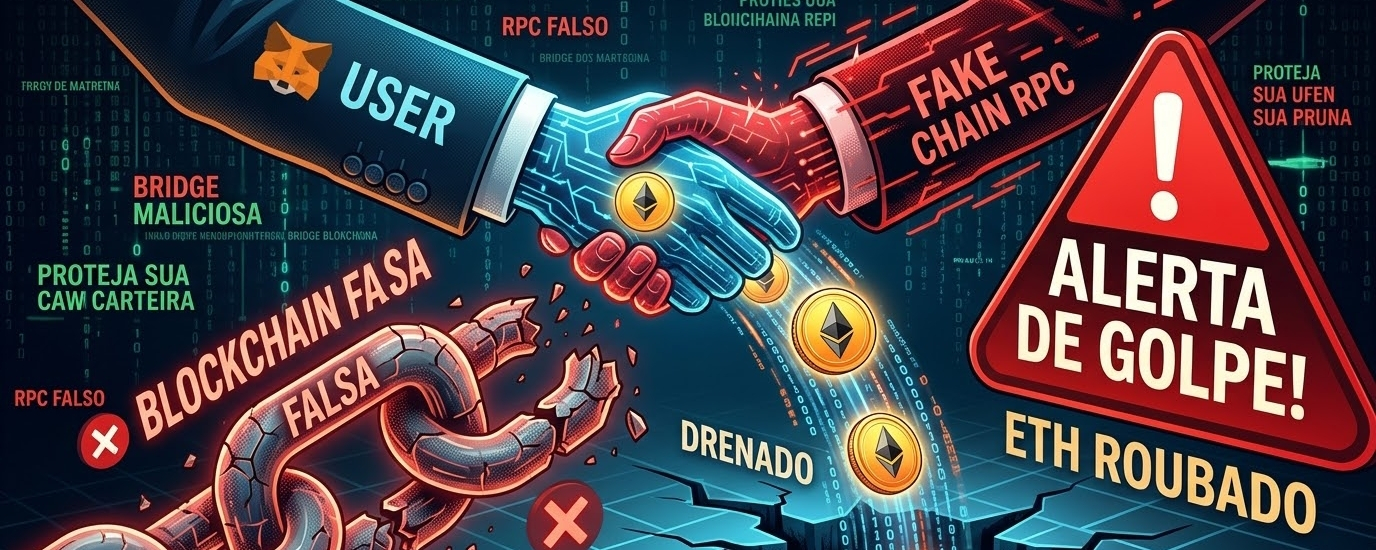
Sayangnya, ini baru saja terjadi. Para penipu membawa social engineering dan phishing di ekosistem Web3 ke level yang sama sekali baru: mereka membuat node jaringan palsu (RPC) dan jembatan palsu untuk menguras lebih dari $2 juta dalam Ethereum (ETH) dari ratusan investor!
Jika Anda beraktivitas di Web3, berinteraksi dengan DeFi, Airdrop, atau jaringan L2 baru, Anda perlu memahami penipuan ini agar tidak menjadi korban berikutnya.
🔍 Bagaimana cara kerja serangan “Fake Blockchain”?
Secara tradisional, peretasan terjadi melalui celah pada smart contract atau pencurian kunci privat. Tapi kali ini, para penyerang menyiapkan infrastruktur palsu:
Perangkap RPC dan Chain ID: Para penipu menaikkan jaringan custom (meniru proyek nyata yang diharapkan/ditunggu pasar). Mereka mengatur server RPC (node yang menghubungkan dompet Anda ke jaringan) yang sepenuhnya mereka kendalikan.
Saldo Palsu dan Ilusi Keuntungan: Saat menambahkan jaringan di MetaMask atau Rabby, pengguna melihat saldo dan transaksi di dApp yang tampak 100% sah.
Peretasan Jembatan (Bridge): Para korban mengirim ETH asli dengan mengira mereka sedang membuat jembatan aset ke jaringan baru. Saat dana “jatuh ke jembatan”, para peretas mengubah kode portal dan menguras ratusan ETH dalam satu transaksi, mengirim nilainya ke mixer seperti Tornado Cash.
🛡️ Cara melindungi dompet Anda dari Jaringan Palsu (Fake RPCs)?
Agar bisa menjelajah dengan aman di Web3, ikuti 4 aturan emas ini:
Jangan pernah tambahkan RPC dari tautan yang tidak dikenal: Selalu gunakan agregator jaringan yang sudah diverifikasi komunitas, seperti Chainlist (chainlist.org), daripada mengklik tombol "Add Network" di dApp yang mencurigakan.
Waspadai jembatan (bridges) yang tidak resmi: Sebelum mentransfer aset asli (seperti ETH, BNB, atau USDT), pastikan di kanal resmi proyek (Docs, Discord resmi, X/Twitter terverifikasi) kontrak jembatan yang resmi yang mana.
Gunakan Dompet Uji (Burner Wallets): Jangan pernah gunakan dompet utama Anda — tempat Anda menyimpan tabungan jangka panjang — untuk menguji jaringan baru, farming airdrop, atau berinteraksi dengan protokol terbaru.
Periksa apa yang Anda tandatangani: Jika pop-up dompet Anda menampilkan peringatan seperti "Unrecognized Network" atau meminta izin belanja yang aneh di jaringan utama (Mainnet) sementara Anda merasa sedang berada di jaringan lain, BATALKAN segera.
💡 Keamanan di Web3 dimulai dari pencegahan. Ekosistem berkembang cepat, tapi penipu juga!
Kalau konten ini membantu Anda memahami jenis serangan baru ini dengan lebih baik, beri Like 👍, bagikan ke teman-teman Anda sesama investor, dan komentar di bawah: apakah Anda biasanya memeriksa data jaringan sebelum menambahkannya ke dompet Anda? 👇