


Kelompok peretas ShinyHunters mengklaim bahwa tumpukan yang mereka curi dari FBI berisi catatan evaluasi psikiatris dan medis dari personel biro. Jika klaim tersebut terbukti, ini tidak hanya akan menjadi pelanggaran data karyawan, melainkan kekacauan risiko kontraintelijen dan identitas jangka panjang yang tidak dapat diperbaiki hanya dengan reset kata sandi.
Tes darah, catatan kesehatan mental, dan pemetaan tenaga kerja berdasarkan gangguan
Dokumen yang telah dibahas minggu ini lebih mirip catatan klinis daripada berkas tentang personel. Menurut BBC News, yang telah menelaah sejumlah dokumen curian, catatan medis tersebut mencakup hasil tes darah dan urin, pengamatan dokter, alergi dan kondisi medis lainnya, serta nama asli dan alamat para agen.
Menurut peninjauan yang dilakukan Reuters terhadap enam dokumen lainnya, beberapa catatan berisi asesmen kesehatan mental sebelum memulai pekerjaan, hasil elektrokardiogram, sebuah dokumen yang menyebutkan bahwa pelamar menunjukkan “tanda-tanda depresi” di sekolah menengah, serta sebuah makalah yang menunjukkan bahwa individu tersebut mengonsumsi aspirin setiap hari dan alergi terhadap zat-zat tertentu.
Reuters mengonfirmasi sebagian dari catatan tersebut berdasarkan rincian dari biro kredit, profil LinkedIn, dan informasi dari seorang individu yang mengetahui penilaian FBI.
Menurut Etay Maor, wakil presiden threat intelligence di Cato Networks, dalam wawancaranya dengan BBC:
Kata sandi bisa direset jika dicuri, tetapi catatan medis tidak.
Mengapa portal lowongan kerja FBI menyimpan data identitas kelas mata-mata
Catatan medis menyoroti masalah paparan personel yang sudah signifikan. Sebelumnya, Cryptopolitan melaporkan bahwa Reuters meneliti sampel sepanjang 5.000 baris yang menghubungkan karyawan FBI yang teridentifikasi dengan pekerjaan intelijen, pengawasan, dan kontra-intelijen, termasuk operasi di Rusia dan China. Para pelaku kejahatan siber mengklaim bahwa jumlah penuh data yang dicuri berada di antara dua hingga tiga terabyte.
Situs FBIJobs.gov berisi banyak informasi tentang pelamar dan karyawannya. Selain itu, ShinyHunters menyatakan bahwa mereka juga membobol sistem internal, seperti layanan FBI MedLink dan sistem pemeriksaan latar belakang, tetapi hingga saat ini klaim tersebut belum diverifikasi secara independen oleh Reuters. Pada Rabu, FBI menyatakan bahwa mereka “secara aktif dan agresif menyelidiki” masalah tersebut, sementara penyebabnya masih belum jelas.
Kru pemerasan yang melewati permintaan tebusan
ShinyHunters bukan nama baru. Menurut Huntress, ini adalah operasi yang dimotivasi secara finansial dan setidaknya telah beroperasi sejak 2019, serta mendapat perhatian karena mencuri data SaaS dan cloud dalam skala besar, sekaligus menggunakan taktik pemerasan “bayar atau bocorkan”.
Kali ini, kelompok tersebut mematahkan preseden. Alih-alih menuntut uang, mereka justru meminta permintaan maaf dari FBI atas pemberitahuan Mei yang menurut mereka telah menyinggung mereka, meskipun pada akhirnya tuntutan itu mereka cabut.
Menurut Cryptopolitan, FBIJobs.gov menggunakan teknologi Oracle PeopleSoft dan Mandiant milik Google mengaitkan ShinyHunters dengan peretasan PeopleSoft yang memanfaatkan kerentanan CVE-2026-35273 yang dinilai Oracle dengan skor 9,8 dari 10. Tidak ada bukti di ranah publik yang menghubungkan kerentanan tersebut dengan kebocoran pada saat ini.
Gema kebocoran OPM 2015
Catatan personel federal pernah menyebabkan tingkat kerusakan seperti itu sebelumnya. Menurut Government Accountability Office (GAO), kebocoran pada Kantor Manajemen Personalia (OPM) pada 2015 mengompromikan data sensitif sekitar 22 juta karyawan federal dan kontraktor. GAO kemudian menemukan bahwa lembaga yang bertanggung jawab atas sebagian besar pemeriksaan latar belakang federal tidak sepenuhnya memasang kontrol privasi pada semua sistem yang ditelitinya.
Eric O’Neill, mantan agen FBI yang mendirikan Nexasure AI, mengatakan kepada Reuters bahwa informasi medis membuat peristiwa ini meningkat ke tingkat yang serupa, dan dapat menarik perhatian layanan intelijen yang bermusuhan.
Saya akan terkejut kalau intelijen Rusia tidak mengetuk pintu mereka dan berkata, “Kami menginginkan barang itu, serahkan.
— Eric O’Neill, mantan petugas FBI dan pendiri Nexasure AI, berbicara kepada Reuters
Rang undang-undang itu jatuh pada semua orang lainnya
Kebocoran ini tidak akan menggerakkan pasar global sendirian, tetapi insiden seperti ini terus meningkatkan biaya keamanan, kepatuhan, dan asuransi di seluruh industri. Studi kebocoran IBM untuk 2026 menempatkan rata-rata biaya global di $4,99 juta, naik 12%, sementara serangan yang digerakkan oleh AI meningkat 56%. Indeks X-Force-nya menyebut eksploitasi aplikasi yang menghadap publik naik 44% dan kompromi rantai pasok besar hampir empat kali lipat dalam lima tahun.
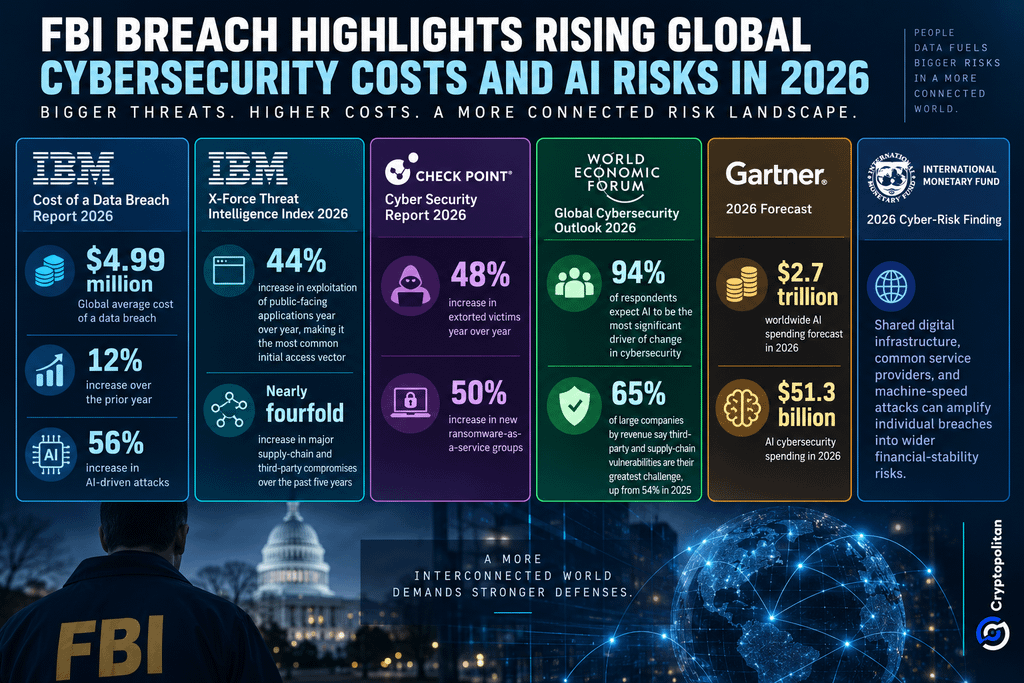 Kebocoran FBI menyoroti biaya keamanan siber global yang terus meningkat dan risiko AI pada 2026
Tekanan ini menjadi struktural. Check Point mencatat kenaikan 48% pada korban pemerasan, sementara World Economic Forum menemukan 94% responden berharap AI menjadi kekuatan terbesar yang membentuk ulang keamanan siber. Gartner memperkirakan belanja AI global sebesar $2,7 triliun pada 2026, sementara IMF memperingatkan bahwa infrastruktur digital bersama dan serangan berkecepatan mesin dapat mengubah pelanggaran individu menjadi risiko yang lebih luas bagi stabilitas keuangan.
Jika Anda sedang membaca ini, Anda sudah selangkah lebih maju. Tetap di sana bersama buletin kami.